

一路生花的故事
69 投稿
一路生花的故事
報告
ユーザーをブロック
4 フォロー
18 フォロワー
23 いいね
投稿
すべて
引用
·
--
翻訳参照
#opg $OPG 朋友把这仨数甩我脸上:4400模型、200万推理、26万地址。我第一反应不是“哇”,是掏出计算器——结果算出个让我尴尬的数字。
先算用户账。 26万地址分200万次,平均7.7次。7.7次什么概念?但凡用过真正的API服务,一个调试阶段都不止跑十次。如果这就是OpenGradient的“真实用户留存”,那只能说绝大多数地址是冲着预期空投来的“交互兵”,撸完即走。
再算模型账。 4400个模型抢200万次推理,均摊455次/模型。现实里跑过微调的人都知道,一个新模型挂上Hugging Face,光CI测试都不止这点量。这只能说明两件事:要么大量模型是别人上传的“僵尸权重”,要么所谓“托管”只是把模型名挂上列表,根本没进推理路由。
但我觉得最拧巴的,不是数字大小,而是逻辑错位。 OpenGradient打的旗号是“可验证AI”——推理过程要生成密码学证明,验证成本极高。如果这200万次推理全部上链验证,那Gas费早就爆炸了,项目早破产了;如果这200万次只是链下计算、只把结果传回来,那你跟传统API有什么区别?去中心化体现在哪?
这个核心机制,官网语焉不详。我看到的是,他们把“累计推理”这种服务器端计数当作活跃度指标,却回避了最关键的问题:究竟有多少推理是被验证网络共识过的?
我不是否定项目,但作为一个底层基础设施,密度坍塌的数据配上模糊的验证机制,这不是技术路线图,这是运营数据包装。下次发周报,把“每日活跃验证节点数”和“链上验证次数”甩出来,我立马闭嘴。在那之前,这三个数我只能当PR稿看。@OpenGradient
2
1
109
·
--
もう計算力を吹聴するのはやめて。分散型AIの急所は「汚れ仕事」を請け負うホスティングにある
先月、チームで訓練した5つの垂直特化モデルを分散型プラットフォームに一括デプロイしようとしたんです。結果、いじくり回して明け方2時までかかりました。最後に判明した原因は、環境変数の中の1文字の大文字・小文字が合っていなかったこと。そこで悟りました——まるまる3日間、80%の時間がプラットフォームのための「人力アダプター」に費やされ、実際に業務を測れたのは2時間もありませんでした。このレーンで根本的に足りないのは計算力ではなく、あなたが「目を閉じて渡すだけ、勝手に通る」ホスティングのパイプラインです
それでOpenGradientのHACAアーキテクチャを分解してみたら、現場の運用・保守を本当にやった人がいると感じました。彼らがやったのは、極めて地味だけど命を救うような仕事です:モデルを標準化されたパイプラインとしてパッケージ化したこと。核心はそのアダプタ層で、私の理解ではPyTorchやONNXといった異なるフレームワークの演算子を、ひとつの統一された中間表現(IR)へと無理やりマッピングする仕組み——要するに「万能翻訳機」を付けたようなものです。どんな形式で渡しても、プラットフォームが理解できる共通言語に変換してくれる。
さらにスケジューリング層がずるい。モデルのパラメータ量に応じて計算グラフを自動分割し、大モデルは高いGPUメモリを活かせる高显存カードへ、小モデルは低計算力ノードへ投げてくれる。型番選びを手動でやらなくていい。しかもプラグイン型設計なので、将来Mambaのような新しいアーキテクチャが出ても、プラグインを挿せば済む。基盤のスケジューリング・エンジンはそもそも触らなくていい。大量にごちゃ混ぜのモデルを回す私たちのチームにとって節約になるのは時間だけじゃなく、髪の毛です。#OPG
もちろん、神みたいに持ち上げるのはやめてください。同時に100個以上のモデルをぶら下げたら、ストレージの負担分担や著作権の検証は間違いなく破綻するでしょう。公式もいまだ完璧な解決策を出せていませんし、この部分は継続的に見張る必要があります$OPG
でも私の判断はかなりストレートです。毎日ベンチのスコア目当てで走らせてるあの手のプラットフォームは、2年以内にホスティング能力の強い基盤に、ほぼ確実に次元を落とされる。理由はシンプル——計算力はお金で積める。でも「標準化された大量ホスティング」という仕事は、開発者の気持ちを分かる力が必要なんです。OpenGradientの方向性は踏み外していない。あとは後続でストレージと著作権がきちんと着地すれば、私はすぐに主力モデルをそっちへ切り替えます。投資も同じです。PPT(スライド)を信じるな。あなたが実際にデプロイしてみたときの、あの「イライラしない」体験こそが、越境(トランジション)のハードな答えです。@OpenGradient
85
·
--
翻訳参照
上个月,一个DeFi国库被AI Agent瞬间卷走几百万U。事后全圈甩锅——节点被黑、模型带后门、指令截胡——但没谁能拿出铁证。在Web2黑盒里,服务器盘出包浆也查不出所以然。AI的法律责任和审计机制,至今仍是巨大的责任黑洞。
OpenGradient的解法不是给AI加“枷锁”,而是重构了AI验证的底层逻辑。核心就一招——拆。它把推理和验证彻底解耦:推理节点只管快速出结果,验证节点不重跑模型,而是用概率性抽查 + TEE/ZKML双重认证来事后仲裁。这跟传统区块链“全节点逐笔重算”完全不同,也区别于Phala的纯TEE(依赖硬件信任)或Giza的链下ZKML(验证滞后)。HACA真正的护城河在于:验证者不必实时跟上,但有权在任意时间点发起随机挑战,等于给每个AI动作都装了个“随时会响的警报器”。
经济模型才是真正见血的地方。验证者质押OPG参与抽检,一旦签了虚假证明,系统直接扣币——不是上耻辱柱,是直接从钱包里割肉。这套机制赌的是:验证者作恶的期望收益为负。但问题来了,我翻了半天文档,没看到明确的抗合谋设计——如果验证节点集体抱团,或者OPG筹码过度集中,这把法槌可就真成了权贵的私产。@OpenGradient
金融级AI想在黑暗森林里活下去,缺的不是算力,而是一条可审计的链。OpenGradient算扣上了第一颗纽扣。但我更怕的,是以后有人学会用密码学“铁证”来给AI的恶行合法背书——当锁链反过来变成保护伞,那才是真正的黑暗。走着瞧,但别光盯着技术,多看看质押表。
#opg $OPG
78
·
--
午前3:17。携帯のカーソルがチカチカしている。
ある個人的な健康上の悩み。打っては消し、消してはまた打つ——検索エンジンには叩き込めないし、友達にも聞けない。けれどあの瞬間、私は思わず送信しかけた。主流AIにぶつけてしまうように。
送信ボタンを押した瞬間、背筋が冷えた:この言葉はどこへ行く?学習データになって、いつかまた私を咬みに出てくるのでは?
その夜、私は眠れなかった。私たちはずっと「信頼の賭け」でAIの利便性を買っている——プラットフォームの良心を賭け、ハッカーに狙われないことを賭ける。でもそれは信頼じゃない。選べないだけだ。
誰かが、この賭けをひっくり返すまで。
#opg
OpenGradientはChatGPT、Claude、Grok、Geminiを1つの画面に全部詰め込み、いつでも切り替え可能。だけど本当に私を立ち上がらせたのは、この一文:「あなたの入力を私たちは一切読めない。」
「保護を約束します」みたいな空言ではない。門番をしているのは暗号学だ。
3層の防護を解いていく:
· デバイス側の暗号化:問題はブラウザの中で既に文字化けとしてロックされ、鍵はあなたの手にだけある。
· Oblivious HTTPリレー:リレーはIPは見えるが暗号文しか見ない。ゲートウェイは平文は見えるが、あなたが誰かは分からない——身元と内容が真っ二つに割れる。
· TEE密封カプセル:復号はハードウェアの隔離領域で完了。OpenGradient自身ですら触れられず、全行程で検証可能。
3層をきっちり閉めた後の結論は、すっきりしている:誰も「誰が聞いたのか」と「何を聞いたのか」を同時に手に入れられない。
従来のAIは言う:「安心して。私は見ない。」
OpenGradientは言う:「安心する必要はない。そもそも私は見えない。」
以前は、知能とプライバシーは綱引きで、片方を押しつぶせばもう片方が持ち上がる——そんなふうに思っていた。今は技術が揃っていて、どちらも安定して座れる。
もしあなたも深夜に入力欄の前で迷ったことがあるなら、1000の無料creditsで、何年も隠してきた悩みを全部出せる。
プライバシーは贅沢品じゃない。AI時代における最も硬い必需品だ。
他の誰かがまだ「信頼」を賭けている間に、OpenGradientは暗号学で裏口を溶接してしまった。
$OPG が伝えたいのは、あなたがついに本当の話をできる時代のこと。
👉 あなたが初めて勇気を出して聞いた問題は、どれくらい隠してきた?
#OPG #OpenGradient
16
·
--
翻訳参照
#opg $OPG 我媳妇昨晚问我:"你对着手机笑什么呢?又在推特上跟人瞎聊?"我没敢接话,因为屏幕上正躺着刚给陌生人发的十条消息。她不是不让我聊,是怕平台偷听、偷看,哪天把我们的聊天记录喂给广告算法。说实话,这些年习惯了被数据扒层皮,我都麻了。但试用完OpenGradient Chat之后,我第一次觉得——原来在AI时代不裸奔,是可以做到的。
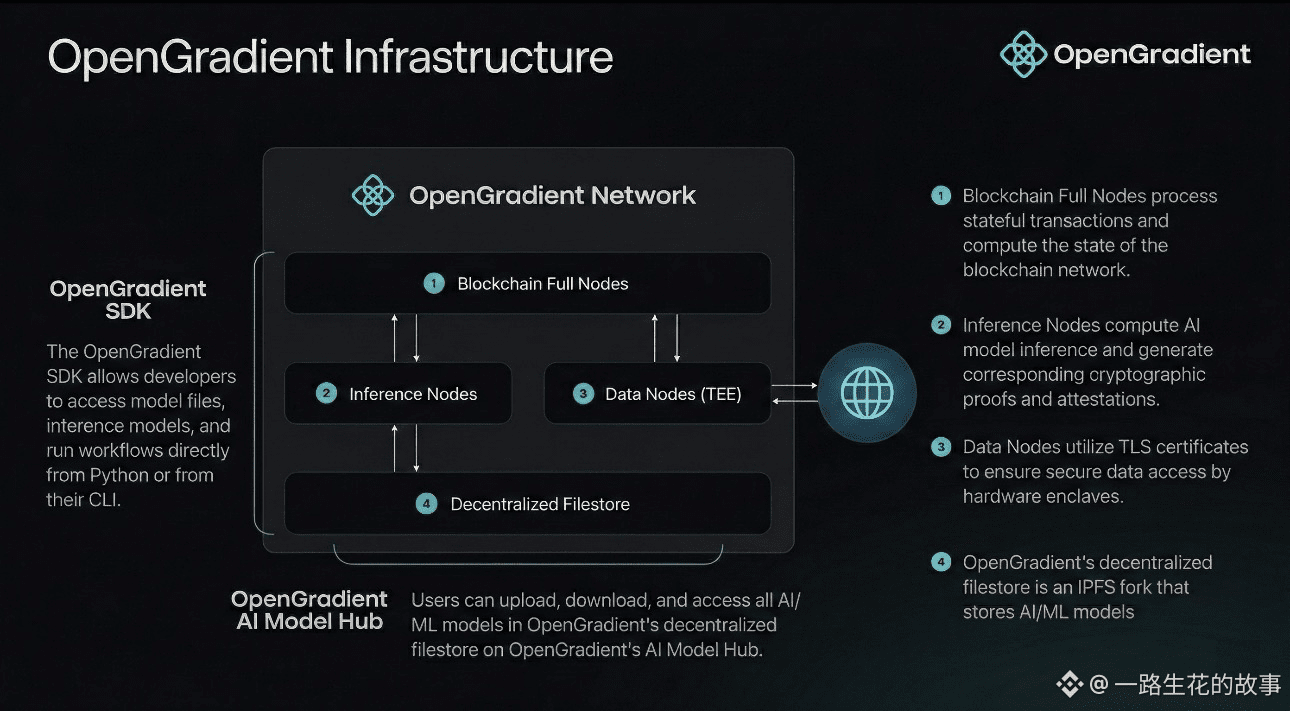
这个Chat的隐私机制,是真把“隐私”刻进DNA里了。三层分离:你在浏览器打字,密钥就在本地,消息出门就是密文;中间那个Oblivious HTTP中继,只能看到你的IP,但不知道你发了啥;到了下游网关,能解开内容却拿不到你的IP。最后所有活儿都在带远程认证的TEE里干,项目方自己想偷看,门都没有。身份和内容彻底决裂。
但隐私只是门票。真正的行业死穴是——隐私做到了,算力崩了怎么办?以前的链上AI,验证一次比跑一遍模型还贵。传统区块链靠“重跑”达成共识,让100个验证者各跑一遍70B的大模型?算力烧得吓死人,延迟直接劝退。所以OpenGradient搞了HACA架构——执行和验证分离。推理节点只管跑模型;全节点只负责验证TEE或ZKML的证明。验证节点根本不需要知道你的Prompt是啥,只需检查证明合不合法。效率直接拉满,验证毫秒级搞定,不管底层推理花了50ms还是5秒。
“AI最有用的地方,恰恰是用户最不敢打字的地方。”CEO这句话真说到心坎里了。以前半夜聊行情像做贼,因为数据在裸奔。现在用这个,哪怕我被监控拍到手在键盘上飞,中间人也只能看到一串乱码。下次媳妇再查岗,我可以直接把手机递过去——“随便看,反正你也看不懂密文。”
从a16z加速器跑出来的项目,GPT、Claude、Gemini全接进去了。有真实产品、解决刚需,这才是真资产。短期波动我根本不看,拿着,一年后见分晓。@OpenGradient
1
88
·
--
#opg $OPG 第一次用OpenGradient Chat,我故意塞了一段真实的DeFi策略草稿进去——不是测试,是赌它真能守住。回车敲下去的瞬间,我盯的不是回答快慢,是这条prompt有没有经过任何中间人的眼睛。
结果没让我失望。TEE把对话进程锁死,Nova网络链上验证收尾——云厂商、节点运营者、团队自己,物理层面都偷看不到。但我测试完反而更担心另一件事:Intel。
HACA架构把执行与验证彻底分离。传统区块链搞AI有个死结——100个验证节点各跑一次70B参数的LLM,成本翻100倍,结果还不一定相同。HACA的解法是:推理节点在TEE里跑模型、生成硬件认证;验证节点只校验认证的有效性,从头到尾不需要知道prompt和输出是什么。验证只需毫秒级。主网上线两个多月,托管2000多个模型、处理200多万次推理,a16z Crypto和Coinbase Ventures领投950万美元。
但TEE的安全完全绑定在Intel/AMD微代码上。2025年10月披露的TEE.Fail侧信道攻击,成本不到1000美元就能从SGX、TDX和SEV-SNP里窃取密钥。Nova保证的是"执行过程没被篡改",保证不了"执行环境一开始就是干净的"。
再看代币:总供应10亿,当前流通仅1.9亿,生态40%线性解锁60个月。截至6月16日,OPG价格0.1618美元,市值约3074万美元,24小时跌47%。这个波动率说明流通盘太薄,筹码高度集中。
我的策略很简单:极低仓位当观察仓,盯着TEE验证成功率和节点出块率稳定性。两者稳定运行三个月以上再考虑加仓。在此之前,谁喊All in我跟谁急。这市场讲故事的人太多,能把故事变成现实的太少@OpenGradient
96
·
--
翻訳参照
最近连轴转盯着大盘的轮动,满眼都是靠营销吹出来的 AI 概念概念币,看得人头昏脑涨。现在的市场风气极其浮躁,全是拿些网页端套壳应用来糊弄散户的镰刀资本,完全是在强行收割大家的智商。
说实话,若不是亲自去测试并跑通了 @OpenGradient 的底层运行逻辑,这类叙事我连看都懒得看。这项目的底层思维确实硬核,它避开了卷向红海的消费端,选择去死磕 B2B 链上智算层。这套混合网络极大地拓宽了 EVM 的边界,让原本无法处理复杂计算的智能合约能够无缝调用大模型推理。过去被天价 Gas 费卡死的复杂链上交互,如今通过其独创的算力网络终于看到了落地的可行性。#OPG
即便如此,在商言商,我们依然需要对其中的系统性风险保持清醒。由于 $OPG 的去中心化算力托管在 TEE 硬件节点上,其底层的安全系数其实和硬件厂商的信用深度绑定。一旦上游芯片出现底层微代码层面的漏洞,整套去中心化算力网络的信任背书就会顷刻间瓦解。而且,推理数据从产生到最终链上清算的短暂时间差,无异于给链上的 MEV 机器人留下了一个完美的夹击套利空间。
看了一下清算日程,大机构的持仓配额要到明年四月份才开始解锁。因此我当下的应对策略极为严谨:目前仅将其视作观察技术演进和资金情绪的风向标,以极低的仓位轻仓参与,在看到明确的技术补丁前绝不轻易把本金全押上去。#opg
72
·
--
#opg $OPG OpenGradient の TEE ブラックボックスは、むしろ私はもっと不安になる
初めて OpenGradient Chat を使ったとき、私はあえて本物の DeFi 戦略ドラフトを入力しました——テストではなく、それが本当に守り切れると賭けました。Enter を押した瞬間に私が注目したのは、回答の速さではありませんでした。つまり、このプロンプトが途中の誰かの目を通っていないかどうかです。
そのやり方はかなりハードコアです。会話のプロセス全体を TEE に詰め込み、さらに Nova ネットワークのオンチェーン検証を加えます。これにより、クラウド事業者、ノード運営者、さらには OpenGradient チーム自身でさえ、物理層のレベルではあなたの入力を覗き見できません。実行後に記録されるハッシュがオンチェーンに直接載り、その正当性を自ら証明します。
このロジックは完璧に聞こえますが、私が本当に気になっているのは「どうやって覗き見を防ぐのか」ではありません。そもそも TEE 自体を信頼できるのか、という点です。Intel や AMD のハードウェア・セキュリティ・モジュールにはサイドチャネルの脆弱性が報告されたことがあり、それは秘密ではありません。もし国家レベルの攻撃者、あるいは物理アクセス権を持つマイナーが、TEE 起動前にバックドアを仕込めるなら、オンチェーン検証のハッシュがいくら美しくても意味がありません。Nova の検証メカニズムは「実行プロセスが改ざんされていないこと」は保証できても、「実行環境の初期状態が最初からクリーンだったこと」は保証できません。
まさにここが OpenGradient が直面すべき両刃の剣です。プライバシーを強調するほど、ユーザーの間でハードウェアセキュリティへの信頼が単一の依存先になっていきます。彼らの現在の対策は、検証ノードを異なるハードウェア供給業者に分散させることですが、高い並列性の下で、すべての TEE が足並み揃ってパッチ更新されるのか——具体的なデータはまだ見えていません。
話を彼らのプロダクト戦略に戻します。チャットボットを入口にするのは、確かに賢いです。携帯番号不要、痕跡なし、KYC も不要。まずは低リスクなシーンでユーザーに習慣を作らせる。でも、本当の野心はそこにはないはずです。もしこの検証可能なアーキテクチャがうまく回り始めれば、DeFi 戦略の自動実行、DAO のガバナンス投票におけるプライバシー計算、さらには高資産ウォレットの AI 委任運用まで、自然に連結していくでしょう。
私はオンチェーンの指標を 2 つ継続して見ます。1 つ目は TEE の実行検証の頻度と成功率。2 つ目は Nova ネットワーク内の検証ノードのブロック生成率の安定性です。前者は性能のボトルネックを露呈し、後者はハードウェア供給チェーンのリスクを露呈します。これら 2 つの線は、どんなマーケティング文句より正直です。
OPG トークンについては、メインネットの検証データが 3 か月分そろってから見ます。今の段階で結論を出すのはまだ早すぎます@OpenGradient
78
·
--
翻訳参照
#opg $OPG 兄弟们,别被“算力中介”的叙事骗了,那都是给矿工打工的苦力活!
昨晚和几个挖DePIN的兄弟撸串,越聊越后怕。你花大价钱在链上跑个私有模型,节点矿工转手就能扒你权重;更离谱的是,为了省电费,有些逼直接用随机数糊弄推理结果。这哪是去中心化?这TM是“信任黑盒”在割大户!
直到我扒开@OpenGradient 的白皮书,才发现什么叫降维打击。它不跟你比显卡数量,死磕的是“可信执行”。最让我拍案叫绝的是它的HACA架构——这玩意儿直接把“干活”和“查账”拆成了两条线!
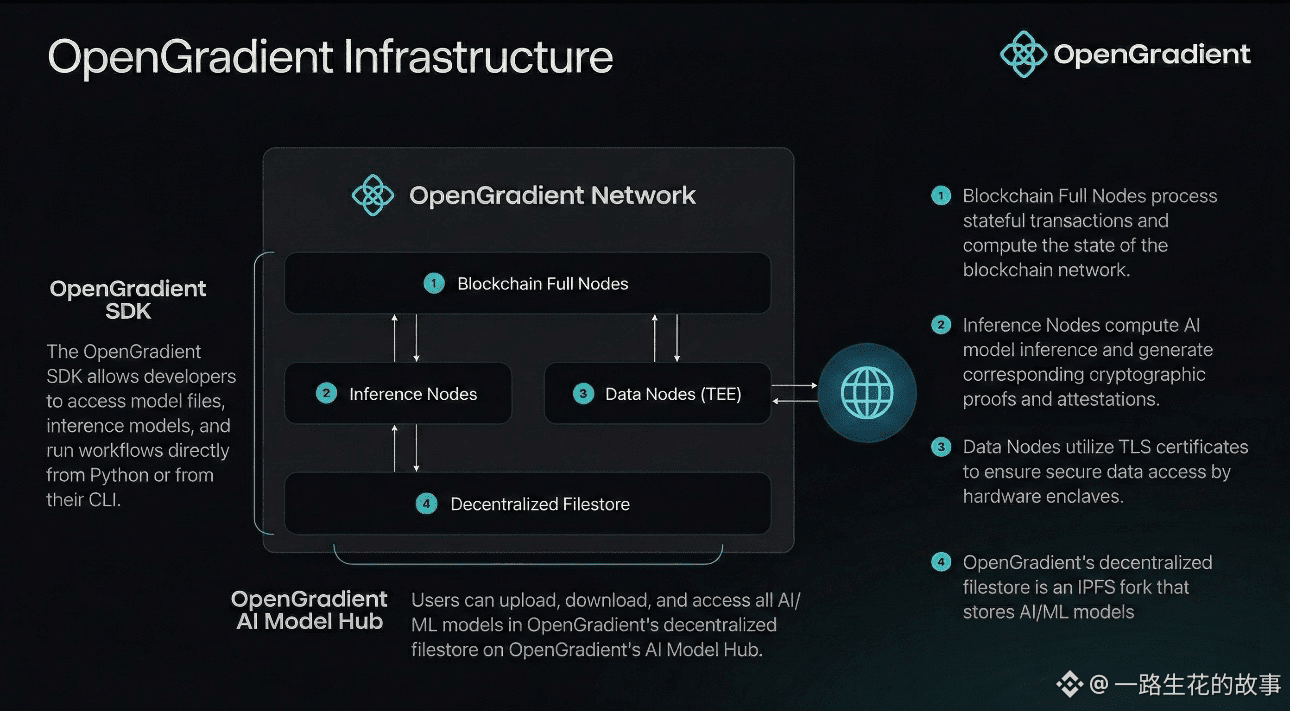
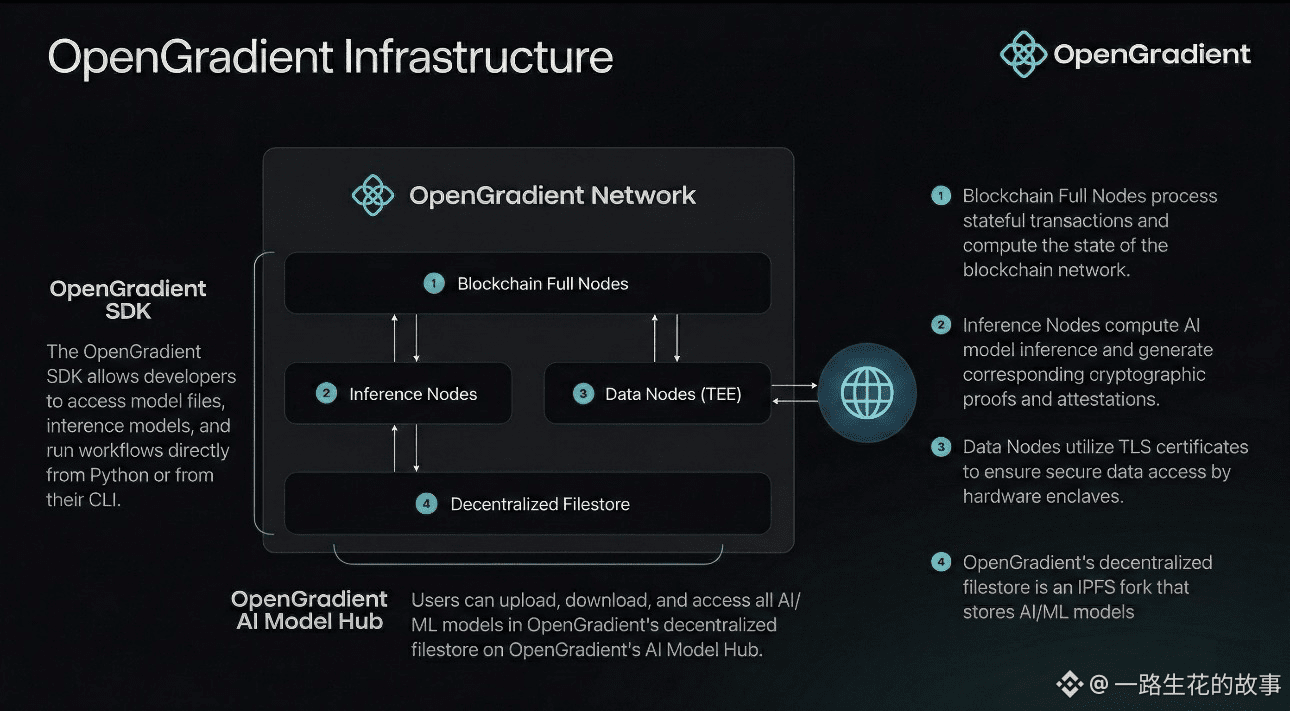
传统项目傻在哪?非要100个节点重复跑一遍大模型去验证结果,成本贵到姥姥家。而OPG的玩法极其鸡贼:推理节点在TEE(可信飞地)里闷头跑模型,跑完生成一个硬件背书的密码学证明;全节点根本不需要重跑数据,只需花毫秒级时间验一下这张证明的真伪。这就把AI推理的“重体力活”和链上共识的“轻结算”彻底解耦了!
这意味着什么?矿工既碰不到我的模型权重(TEE隔离),又没法拿假结果糊弄我(密码学证明上链存证)。它卖的不是廉价算力,而是“可验证的确定性”。
这货的生态位太恐怖了,根本不是DePIN赛道的内卷,它是要做AI时代的Chainlink——隐私计算层的绝对刚需。a16z领投,团队清一色Two Sigma、Palantir出来的技术极客。$OPG锚定的不是电费成本,而是金融、医疗AI必须交的“过路费”。等主网全面铺开,传统DePIN的估值天花板在它面前就是个弟弟。这波洗盘结束,我必重仓,格局打开@OpenGradient
#opg $OPG 兄弟们,别被“算力中介”的叙事骗了,那都是给矿工打工的苦力活!
昨晚和几个挖DePIN的兄弟撸串,越聊越后怕。你花大价钱在链上跑个私有模型,节点矿工转手就能扒你权重;更离谱的是,为了省电费,有些逼直接用随机数糊弄推理结果。这哪是去中心化?这TM是“信任黑盒”在割大户!
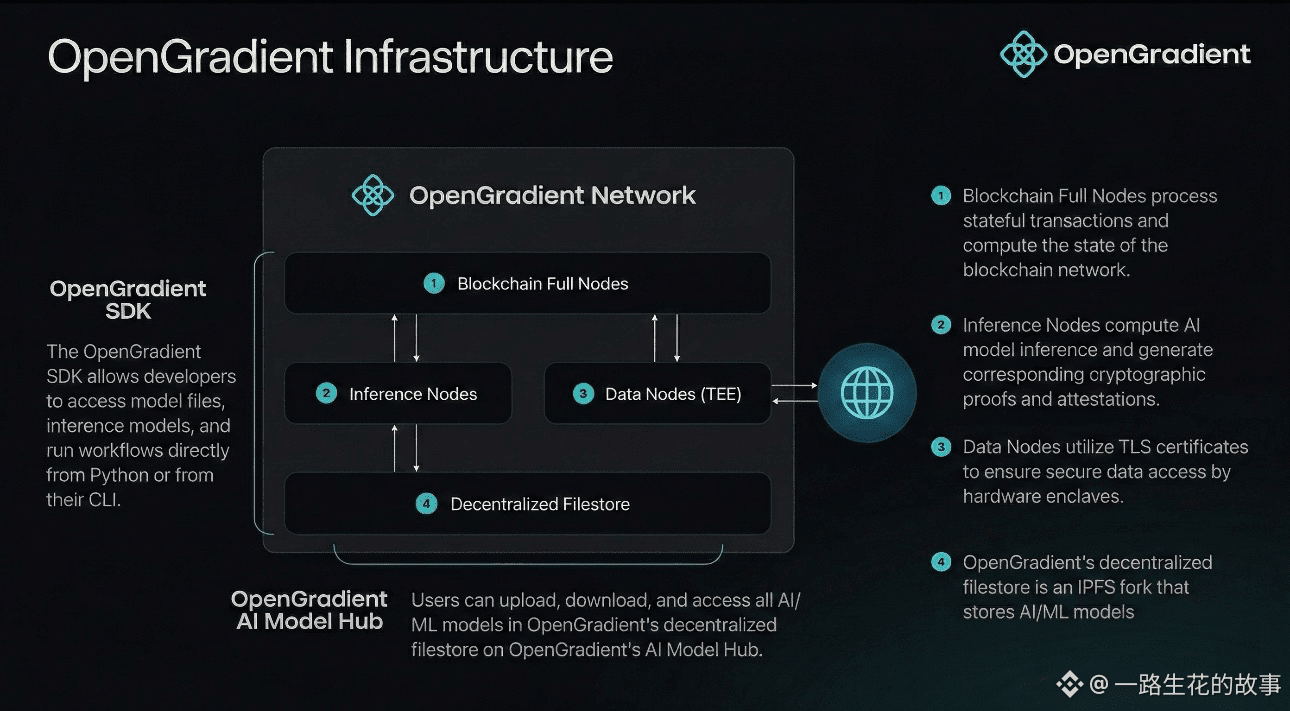
直到我扒开@OpenGradient 的白皮书,才发现什么叫降维打击。它不跟你比显卡数量,死磕的是“可信执行”。最让我拍案叫绝的是它的HACA架构——这玩意儿直接把“干活”和“查账”拆成了两条线!
传统项目傻在哪?非要100个节点重复跑一遍大模型去验证结果,成本贵到姥姥家。而OPG的玩法极其鸡贼:推理节点在TEE(可信飞地)里闷头跑模型,跑完生成一个硬件背书的密码学证明;全节点根本不需要重跑数据,只需花毫秒级时间验一下这张证明的真伪。这就把AI推理的“重体力活”和链上共识的“轻结算”彻底解耦了!
这意味着什么?矿工既碰不到我的模型权重(TEE隔离),又没法拿假结果糊弄我(密码学证明上链存证)。它卖的不是廉价算力,而是“可验证的确定性”。
这货的生态位太恐怖了,根本不是DePIN赛道的内卷,它是要做AI时代的Chainlink——隐私计算层的绝对刚需。a16z领投,团队清一色Two Sigma、Palantir出来的技术极客。$OPG 锚定的不是电费成本,而是金融、医疗AI必须交的“过路费”。等主网全面铺开,传统DePIN的估值天花板在它面前就是个弟弟。这波洗盘结束,我必重仓,格局打开@OpenGradient
1
93
·
--
翻訳参照
#opg $OPG 聊OpenGradient,得先泼盆冷水。 满屏“AI+加密”通稿,十个项目九个蹭热度。OpenGradient拿了a16z和Coinbase Ventures领投的950万美金——但我更关心它技术能不能落地。
它不做C端聊天,死磕B2B链下推理。 复杂算力挪到链下,密码学证明传回EVM验证。白皮书核心是HACA架构:执行与验证分离。网络拆成推理节点跑模型、全节点验证证明、数据节点取外部信息。推理节点生成TEE或ZK证明上链,全节点只校验密码学有效性,不用重跑模型——毫秒级验证,不管推理花多久。截至2026年4月主网上线,托管超2000个模型,处理超200万次推理,生成超50万份证明。
三种验证模式值得细看: TEE(低开销硬件认证)、ZKML(数学级安全但计算密集)、Vanilla(纯签名)。白皮书逻辑是日常用TEE,大额资产决策上ZKML。
但经济模型有硬伤。 OPG总供应10亿,流通仅1.9亿。TGE时空投和流动性完全解锁,生态、基金会、贡献者长期线性释放——今天(6月21日)刚解锁913万枚,价值约162万美元。供给压力明牌。
更要命的是ZK证明成本。 单次可高达65美元。大盘剧烈波动时,硬件开销加链上摩擦,很可能吃掉交易利润。白皮书虽给TEE和ZKML两条路,但成本曲线能否跑通,主网数据还没给答案。
结论很直接: HACA架构自洽,技术底子在,但成本模型未经实战检验。盯着主网每笔推理的平均证明成本——低于0.01美元再考虑加仓。现在只当风控辅助工具,重仓?太早。@OpenGradient
4
1
88
·
--
翻訳参照
#opg $OPG 你让100个验证节点各跑一遍大模型?脑子没病吧?
传统区块链就这么干的——每个节点重跑每笔交易。转账没毛病,AI直接歇菜。一个70B参数的LLM,推理一次就要GPU跑半天。让100个节点各跑一遍,100倍算力浪费,出来的结果还不一样——AI这玩意儿天生非确定性,温度调高点每次输出都不同。这套逻辑根本跑不通。
OpenGradient直接换了个打法:执行和验证,彻底分开搞。
网络里三类角色各干各的。推理节点专门跑模型,跑完生成证明——要么是TEE的硬件背书,证明代码环境没被动过;要么是ZKML的数学证明,证明模型确实跑出了那个结果,全程看不到权重也看不到输入。全节点只负责验证证明有没有效,毫秒级搞定,跟你底层跑了50毫秒还是5秒没关系。数据节点在TEE里抓外部数据,防拦截防篡改。
OPG是这网络的命根子。总量10亿,一个不增。用户花OPG调模型;推理$OPG 节点和验证节点赚OPG;节点得质押OPG才能进场,敢作恶直接罚没;开发者把模型挂上Model Hub,被人调用了也能分到OPG。闭环里每一个动作都在消耗或锁定OPG——这才是价格逻辑的硬核支撑。
截至2026年4月主网上线,网络已托管超4400个模型,处理超200万次可验证推理,生成超50万份密码学证明,独立钱包超26万个。a16z crypto、Coinbase Ventures投了950万美元。6月15号刚上了Upbit。
这套架构把AI从“你爱信不信”的黑盒,变成了“随时可以查账”的透明计算。每一次推理都可审计,不需要信任任何单一运营方。验证层不碰你的原始数据,隐私和可信同时成立。
自己去翻翻他们的测试网数据,别光听别人吹。
@OpenGradient
71
·
--
翻訳参照
#opg $OPG
上周我用Claude查中世纪宗教裁判所的卷宗记录,它弹了句“换个话题吧”。我没犯法,就想查点冷门历史,这也不行。后来换Gemini问社会习俗起源,直接给我上价值观教育。大厂AI全跟外交部似的,滴水不漏,但你也别想掏到任何有棱角的东西。
后来有人推OpenGradient Chat,Claude Fable 5他们第一批就挂上了。我把被拒的问题扔过去,全接了,回答很直接,没有“出于安全考虑”的废话。
但真正让我觉得不一样的,是私聊模式。切过去能调一个叫Nous Hermes的模型,它好像根本没装道德过滤器。我把憋了一肚子的话全倒进去,包括阴暗的揣测,它全接着,还会顺着反问“你觉得背后的动机是什么”。连跟主流相悖的观点,它连警告框都不弹,就安静地聊完,像嘴巴特别严的朋友深夜陪你抽烟。
隐私这块,他们端到端加密,记录不留存,不然谁敢真聊敏感话题。
然后我看了他们代币OPG。调用Nous Hermes的深度问答要消耗极微量Gas,只能用OPG支付。只要有人想“关起门说真话”,就必须持有OPG,这是硬性消耗,不是“我猜”。后面更逆天的模型还得质押OPG拿白名单。这东西的价格逻辑,本质就是“言论自由税”的市场定价。
这种绝对自由的AI在监管环境下就是刀尖舔血,不知道能撑多久。但我已经把OPG警报设好了,新模型上线第一时间冲进去抢质押。
有些话,你只能在机器面前说,因为机器不会用道德大棒砸你。
他们还在测试阶段,部分地区得翻墙。反正我不实名,说就说了。你要有“不知道跟谁说”的话,关了灯去试试,谁也不知道你问过什么。@OpenGradient
1
110
·
--
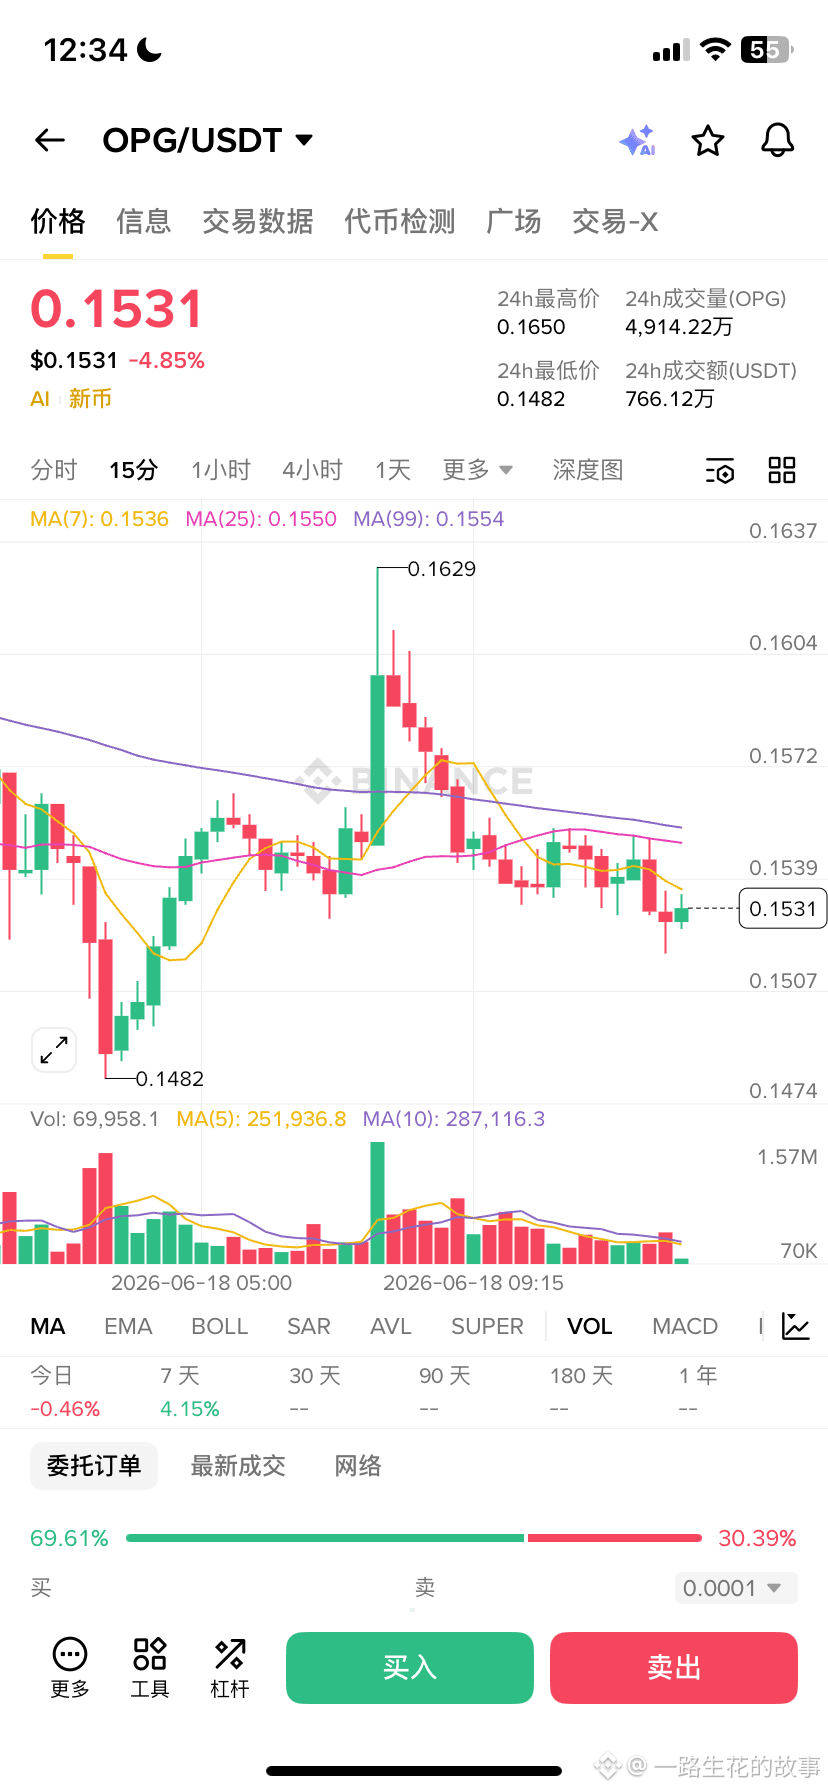
#opg $OPG 一日中盯盘したところ、OPGは高値0.67から現在の0.16あたりまで下落し、下落率は70%以上。慌ぐ人もいるけど、僕はむしろこの局面こそ冷静に見た方がいいと思う——下がっているのは価格であって、技術的な基本面ではない。
いくつか、僕が注目したポイントを挙げる。
第一、今回の下落には構造的な説明がある。
OPGのトークン総量は10億枚で、現在の流通量は1.9億枚、比率は19%。残り81%はロック中、またはリニア解放の途中だ。エコシステムの4億枚は60ヶ月で放出され、コアの貢献者・投資家の1.5億枚と1億枚はそれぞれ12ヶ月ロックののち36ヶ月で段階的に放出される。つまり、短期の売り圧力は多くの人が想像するよりもコントロール可能だということ。6月15日の下落局面は、バイナンスとUpbitの上場による短期的な流動性の“パルス”に伴う変動の色合いが強く、大規模な解放による投げ売りではない。
第二、ネットワークデータは伸びているのに、価格が追いついていない。
6月中旬時点で、OpenGradientネットワークは200万回以上の検証可能なAI推論を処理し、4400以上のAIモデルを展開。独立したウォレットアドレスは26万以上。これらの指標はDePIN分野としては大きく悪くない。価格と基本面に乖離が起きていることは、短期トレーダーにはリスクだが、長期目線の観察者にとってはチャンスウィンドウになり得る。
第三、x402プロトコルのアップグレードが見過ごされている。
最近OpenGradientはx402プロトコルのアップグレードを完了し、TEE内での支払いと検証のクローズドループを実現した。つまり、支払いと検証に第三者の介入が不要になり、オンチェーン上のAI推論における信頼コストがさらに一段低下したということ。技術的な細部はここでは広げないが、このアップグレードが商用展開に与える影響は、市場に過小評価されている可能性がある。
僕の見立て: 現在OPGは、“物語(ナラティブ)主導”から“機能検証”への切り替え期に入っている。純粋な投機の概念フェーズは過ぎ、これから見るべきは、推論の呼び出し量が継続的に増え得るか、ステーキング率に伸びが出るかどうか。6月30日にバイナンスの広場イベントが終了した後のオンチェーンデータは、今日のK線図より説得力が高くなるはずだ。
👇これはやり過ぎの売り(誤売り)でしょうか、それともバリュエーションの回帰(見直し)でしょうか?コメント欄で話そう。@OpenGradient
111
·
--
翻訳参照
#opg $OPG OPG的HACA架构,把AI推理的“信任成本”打下来了
AI赛道这么多DePIN项目,为什么OPG值得单独拎出来聊?我仔细看了下它的白皮书,发现一个关键设计——HACA混合计算架构。
简单说就是把AI推理和验证拆成两件事。推理节点只管算,全节点专门验证结果对不对。这个逻辑听起来简单,但解决的是AI行业最头疼的问题:你怎么知道你调用的模型没在骗你?
现在的中心化AI就是个黑箱,你输入问题拿到结果,中间过程完全不可见。OPG的做法是让验证节点用轻量级的方式复核推理路径,相当于每笔计算都有一张“小票”。技术上用了TEE做常规验证,碰到高价值场景还能切到ZK证明——两种模式按需切换,成本可控。
我的判断是:这个架构的商业价值被低估了。
为什么?因为DePIN赛道不缺算力项目,但缺“可验证算力”。传统企业不敢把核心业务交给去中心化AI,最大的障碍就是不确定性——万一算错了谁负责?OPG把验证机制做成底层标配,相当于给了开发者一个法律意义上的“审计轨迹”。
当然,项目还在早期。HACA的实际验证效率能不能扛住大规模商用,需要等6月30日活动结束后的链上数据来验证。但至少从架构设计上,OPG找对了AI商业化的关键卡点。
个人看法,这项目技术底子够硬,社区热度目前还差口气——就看这波币安广场活动能不能带起来了。
👇你觉得可验证AI推理是刚需还是伪需求?评论区聊。@OpenGradient
76
·
--
#opg $OPG あることがずっと分からない。AIリクエストが来ると、十数個のノードが全部それを見てしまう。じゃあ誰が受けるの?
誰かが手早く受ければいいなら、回線が速い人には常に仕事が来て、遅い人には永遠に仕事が来ない。最後に残るのは2、3の大口だけで、他のノードは全員餓死する。これで何のために分散化するのか。
OpenGradientはホワイトペーパーで解決策として「抽選」を提示している。
いい加減な運任せじゃない。システムは現在のブロックのハッシュと、このリクエストのIDを一緒に、VRFという仕組みに投げて、ランダム数を計算する。そして、そのランダム数でオンラインの全ノードを並べ替える。1位のノードが優先して注文(タスク)を受ける。指定された時間内に結果と証明を提出しなければならない。超過したり不正をしたりしたら、2位に繰り下がり、以降同様だ。
ポイントは、このランダム数が検証可能であること。ノードは不正できない。並べ替えのロジックは公開されていて、誰もが自分で再計算できる。ホワイトペーパーでは、ランダム数がルールどおりに生成されたことを保証するためにゼロ知識証明を使うと書いてある。次のリクエストが誰になるかを事前に知ろうとしても無理だ。
以前別のプロジェクトでもVRFをやっていたのを見たが、結局は並び順が先回りされてしまった。あとで分かったのは、ランダムの種がノードに先に推測されていたからだ。OpenGradientでは、その種とブロックハッシュを結びつけている。ブロックハッシュは予測できないので、この穴を塞いでいる。
ただ、この設計には厄介な点もある。もしあるノードが意図的にタイムアウトすれば、即座に罰としてステーク(担保)が没収されるわけではなく、いったんキューから一時的に外されるだけだ。連続して何度もタイムアウトしないと罰が発動しない。ホワイトペーパーではこれを「ソフト罰(soft penalty)」と呼んでいる。ネットワークの揺れは誰にでもあるので、タイムアウトのたびに即金銭的に強く罰するのは確かにきつすぎると思う。とはいえ、これは嫌がらせをする余地も生む。誰かが意図的に繰り返しタイムアウトして、全体の効率を落とすことができてしまう。罰の閾値に達していない限り、あなたはそれをどうすることもできない。
ホワイトペーパーには、具体的に何回でタイムアウトが罰されるのか、罰の閾値が何回なのかは書かれていない。おそらくメインネット投入後に実情に合わせて調整するためだろう。
とにかく、抽選(摇号)メカニズムの方向性は良いと思う。でも善人には防げても悪人は防げない。バグを意図的に引っかけるような人が出た場合は、結局コミュニティの通報などに頼ることになるかもしれない。
あなたはどう思う?この並べ替え方式は公平だと思う?ぜひツッコミを入れてください。@OpenGradient
119
·
--
翻訳参照
#bedrock $BR 市场资金流向直观反映BTCFi生态迭代,靠着积分空投、远期筹码画饼的旧式质押模式热度断崖下滑。经历多轮行情洗礼后,资金越发看重实打实的底层收益,纷纷涌向跨链套利类产品,BTC存量资产闲散、各生态流动性割裂成为行业常态,Bedrock2.0凭借PoSL新框架迅速抢占市场目光。
PoSL框架跳出传统资产映射的局限,旨在搭建连通BTC主网、以太坊生态与DePIN算力市场的流动性枢纽。依托uniBTC充当跨链路由,沉睡在冷钱包的闲置BTC转化为可流通算力权益,持仓$BR就能自由入驻平台多元Vault,依托跨协议利差获取分层收益,产品设计相比同质化质押项目具备明显差异化优势。
亮眼收益的背面,多链共识不统一埋下安全隐患。BTC采用PoW挖矿,出块间隔久且存在区块回滚风险,二层、DePIN公链依靠快速共识实现即时确权。一旦uniBTC在高速网络完成收益兑付,BTC底层交易意外回滚,已支出收益难以召回,长期累积形成坏账。不法分子还能借助确认时差实施双花攻击,重创项目安全准备金。
业内机构投资者持续跟踪该项技术漏洞,不会盲目追高APY。项目盘活闲置BTC的思路贴合行业发展大势,但异步确定性问题目前没有成熟落地的解决方案,全生态跨链布局仍处于风险试错阶段。普通用户理性看待项目利好宣传,切忌重仓投入,以轻仓观望为主。@Bedrock
#Bedrock #btcfire
#bedrock $BR 市场资金流向直观反映BTCFi生态迭代,靠着积分空投、远期筹码画饼的旧式质押模式热度断崖下滑。经历多轮行情洗礼后,资金越发看重实打实的底层收益,纷纷涌向跨链套利类产品,BTC存量资产闲散、各生态流动性割裂成为行业常态,Bedrock2.0凭借PoSL新框架迅速抢占市场目光。
PoSL框架跳出传统资产映射的局限,旨在搭建连通BTC主网、以太坊生态与DePIN算力市场的流动性枢纽。依托uniBTC充当跨链路由,沉睡在冷钱包的闲置BTC转化为可流通算力权益,持仓$BR 就能自由入驻平台多元Vault,依托跨协议利差获取分层收益,产品设计相比同质化质押项目具备明显差异化优势。
亮眼收益的背面,多链共识不统一埋下安全隐患。BTC采用PoW挖矿,出块间隔久且存在区块回滚风险,二层、DePIN公链依靠快速共识实现即时确权。一旦uniBTC在高速网络完成收益兑付,BTC底层交易意外回滚,已支出收益难以召回,长期累积形成坏账。不法分子还能借助确认时差实施双花攻击,重创项目安全准备金。
业内机构投资者持续跟踪该项技术漏洞,不会盲目追高APY。项目盘活闲置BTC的思路贴合行业发展大势,但异步确定性问题目前没有成熟落地的解决方案,全生态跨链布局仍处于风险试错阶段。普通用户理性看待项目利好宣传,切忌重仓投入,以轻仓观望为主。@Bedrock
#Bedrock #btcfire
69
·
--
翻訳参照
#bedrock $BR 最近广场上不少人吐槽:撸毛越来越卷,空投越来越水。真正的长线机会,其实藏在“代币有用”的项目里。
今天聊一个正在改变比特币收益格局的案例:Bedrock 2.0 和它的 $BR 代币。
---
在 Bedrock 2.0 中,$BR 不再是普通的奖励币,而是整个比特币收益引擎的 “入场燃料” 。想要进入顶级 BTCfi 策略?先持有 $BR。
层级系统(Tiers) 即将上线:锁仓越多、等级越高,你能享受的收益乘数就越大。更重要的是,像 Alpha-Selini 这样的机构级金库容量有限,高等级BR持有者拥有第一眼优先访问权。没有 $BR,你可能连车都上不去。
这就是 FOMO 的来源——当越来越多资金涌入 uniBTC 金库,市场对BR的需求冲击会迅速吸干流通量。
此外,BR还能解锁 AI 副驾驶 BRclaw 的高级数据建模功能。这位链上分析师可以帮你拆解复杂策略的风险与收益,让你像机构一样决策。@Bedrock
---
持有 BR,不只是囤一个代币,而是拿到一张通往机构级比特币收益的 VIP 门卡。
#bedrock $BR 最近广场上不少人吐槽:撸毛越来越卷,空投越来越水。真正的长线机会,其实藏在“代币有用”的项目里。
今天聊一个正在改变比特币收益格局的案例:Bedrock 2.0 和它的 $BR 代币。
---
在 Bedrock 2.0 中,$BR 不再是普通的奖励币,而是整个比特币收益引擎的 “入场燃料” 。想要进入顶级 BTCfi 策略?先持有 $BR 。
层级系统(Tiers) 即将上线:锁仓越多、等级越高,你能享受的收益乘数就越大。更重要的是,像 Alpha-Selini 这样的机构级金库容量有限,高等级BR持有者拥有第一眼优先访问权。没有 $BR ,你可能连车都上不去。
这就是 FOMO 的来源——当越来越多资金涌入 uniBTC 金库,市场对BR的需求冲击会迅速吸干流通量。
此外,BR还能解锁 AI 副驾驶 BRclaw 的高级数据建模功能。这位链上分析师可以帮你拆解复杂策略的风险与收益,让你像机构一样决策。@Bedrock
---
持有 BR,不只是囤一个代币,而是拿到一张通往机构级比特币收益的 VIP 门卡。
216
·
--
翻訳参照
#bedrock $BR
最近大饼横盘震荡,很多人开始焦虑:冲高APY怕跑路,躺平又怕踏空。其实比涨跌更重要的,是找到“不依赖方向”的收益方式。
今天聊聊Bedrock 2.0——一个让普通用户也能用上机构级策略的智能收益引擎。
---
Bedrock从单一收益池进化成动态路由层uniBTC,可根据市场自动配置资本。最新模块化金库框架带来四大策略:Delta-中性套利、纯流动性配置、信用贷款和RWA,其中Alpha-Selini金库由Selini Capital管理,采用市场中性的高频交易。
更关键的是AI链上分析师BRclaw,帮你拆解不同金库的风险与收益,像副驾驶一样带你操作。目前BRclaw测试中,即将扩大访问。
$BR不再只是奖励代币,而是收益引擎的接入密钥。持有越高等级,享收益乘数、优先抢容量有限的机构金库,还能解锁BRclaw深度数据功能。
---
👉 @Bedrock 备好 $BR 与 uniBTC,迎接模块化金库上线。
#Bedrock $BR
{future}(BRUSDT)
#bedrock $BR
最近大饼横盘震荡,很多人开始焦虑:冲高APY怕跑路,躺平又怕踏空。其实比涨跌更重要的,是找到“不依赖方向”的收益方式。
今天聊聊Bedrock 2.0——一个让普通用户也能用上机构级策略的智能收益引擎。
---
Bedrock从单一收益池进化成动态路由层uniBTC,可根据市场自动配置资本。最新模块化金库框架带来四大策略:Delta-中性套利、纯流动性配置、信用贷款和RWA,其中Alpha-Selini金库由Selini Capital管理,采用市场中性的高频交易。
更关键的是AI链上分析师BRclaw,帮你拆解不同金库的风险与收益,像副驾驶一样带你操作。目前BRclaw测试中,即将扩大访问。
$BR 不再只是奖励代币,而是收益引擎的接入密钥。持有越高等级,享收益乘数、优先抢容量有限的机构金库,还能解锁BRclaw深度数据功能。
---
👉 @Bedrock 备好 $BR 与 uniBTC,迎接模块化金库上线。
#Bedrock $BR
216
·
--
記事
翻訳参照
链游死了九成,Pixels凭什么没死说来挺讽刺的,我关注@pixels 整整一年,不是因为入场早割到了钱,恰恰相反,是因为看了太多链游项目死掉的惨状。过去大半年里,Web3的GameFi赛道基本成了一场换皮狂欢。像素农场套个Axie的双代币模型,改个UI就敢喊元宇宙社交,白皮书里画着百亿锁仓的大饼,点进去连个像样的经济循环都没有,全是等着后面傻子接盘的空气币。权威数据显示,超过百分之九十的GameFi项目已经实质上死亡,代币价格相较峰值平均跌去近九成半,工作室融资金额暴跌超过九成。换句话说,你身边每十个链游项目,九个已经凉透了,剩下那半个还在靠喊单续命。那问题来了:Pixels凭什么没死?反而日活从年初四万多一路涨到了超过十二万?
这个问题的答案,我花了快三个月才真正啃明白。你发现没有,绝大多数死掉的链游不是被竞品打死的,是被自己印钞印死的。以前那套旧模型怎么死的?说白了就三步:花钱买量,脚本薅羊毛,通胀炸穿地板。项目方跑去投广告拉人头,后台注册量看着唬人,结果八千个是女巫攻击的机器人账号。代币一解锁全被搬去交易所砸盘,运营经理的Excel表还没拉完,池子早被抽干了。以前那套链游,本质是在赌永远有下一个傻子来接盘。一旦新人断流,整个系统就塌了。
但Pixels走了一条完全不同的路。它敢在你玩到一定深度之后,直接把桌子掀了。他们搞了一套叫RORS的经济模型,规矩极其冷血:协议层硬性规定,每发出去一枚PIXEL当奖励,系统必须通过手续费、资产交易税或者销毁等机制,产生至少一美元的协议收入。说人话就是,这项目从根本上焊死了印钞发工资然后被砸盘的那条老路。每发出一枚代币就得赚回至少一倍的真金白银,这种自我循环在链游圈真的没几个项目能做到。
更狠的是背后那套叫Stacked的AI引擎。这玩意儿不是一个简单的发奖工具,它内部跑了一个AI经济学家,专门盯你第三到第七天的行为轨迹,毫秒级地判断你是真玩家还是脚本怪,然后把奖励精准塞给那些真正在产生留存和消费行为的人。内部跑了四年,处理了超过两千五百万美金的真实收入和上亿次奖励发放。一个针对三十天未付费沉默玩家的再激活测试,消费转化直接飙了百分之一百七十八,奖励投资回报率干到百分之一百三十一。这些数据不是画饼画出来的,是真金白银跑出来的。
顺着这个路子想,Pixels真正想干的不是做一款好玩的种田游戏,而是把传统游戏运营靠人工拍脑袋定留存率的活儿,彻底下沉成一套标准化的跨游戏奖励结算协议。通过这套东西,外部游戏工作室接入SDK就能复用已经被验证过的玩家筛选和奖励分发逻辑。第一批接入的优质游戏跑出来的高净值玩家交互数据,被底层AI经济学家极限提纯后,直接把后续所有新游戏的获客成本打穿到冰点,每多一个外部游戏完成SDK合并对接,PIXEL的需求面矩阵就不可逆地向外延展一层,从消耗品升格为跨项目的流量结算硬通货。
不过话说回来,我心里那根刺一直没拔干净。目前PIXEL总供应量是五十亿枚,真正在市面上流通的也就七亿七千万枚左右,解锁比例只有百分之十五多一点。更关键的是,五月份马上还有一笔超过九千一百万枚的巨量代币要一次性解锁,占当前流通量的将近百分之十二。这笔洪水砸下来,是稳住还是砸穿,全看市场那点承接力扛不扛得住。
更让我捏把汗的是商业层面的死结。这套引擎目前还在软启动阶段,只服务自己家的几款游戏,外部工作室接入要等他们跑通了第一方经济模型之后再说。但那些真正能养活游戏公司的Web2大厂,真的甘愿放弃自己发行代币的暴利,低下头来接入别人的结算规则吗?放弃独立掌控经济命脉,加入别人的价值体系,这需要的是一笔需要极大智慧和勇气的商业账。
以前是关起门来造富,现在是开着门收租。自己玩转不难,让别人也进来认你这套规则才是真本事。在一个百分之九十的链游都是亏本金字塔的烂泥潭里,有一台会自己造血的发动机在转,比盯着任何一页白皮书都让我睡得踏实。$PIXEL #pixel
链游死了九成,Pixels凭什么没死
说来挺讽刺的,我关注@Pixels 整整一年,不是因为入场早割到了钱,恰恰相反,是因为看了太多链游项目死掉的惨状。过去大半年里,Web3的GameFi赛道基本成了一场换皮狂欢。像素农场套个Axie的双代币模型,改个UI就敢喊元宇宙社交,白皮书里画着百亿锁仓的大饼,点进去连个像样的经济循环都没有,全是等着后面傻子接盘的空气币。权威数据显示,超过百分之九十的GameFi项目已经实质上死亡,代币价格相较峰值平均跌去近九成半,工作室融资金额暴跌超过九成。换句话说,你身边每十个链游项目,九个已经凉透了,剩下那半个还在靠喊单续命。那问题来了:Pixels凭什么没死?反而日活从年初四万多一路涨到了超过十二万?
这个问题的答案,我花了快三个月才真正啃明白。你发现没有,绝大多数死掉的链游不是被竞品打死的,是被自己印钞印死的。以前那套旧模型怎么死的?说白了就三步:花钱买量,脚本薅羊毛,通胀炸穿地板。项目方跑去投广告拉人头,后台注册量看着唬人,结果八千个是女巫攻击的机器人账号。代币一解锁全被搬去交易所砸盘,运营经理的Excel表还没拉完,池子早被抽干了。以前那套链游,本质是在赌永远有下一个傻子来接盘。一旦新人断流,整个系统就塌了。
但Pixels走了一条完全不同的路。它敢在你玩到一定深度之后,直接把桌子掀了。他们搞了一套叫RORS的经济模型,规矩极其冷血:协议层硬性规定,每发出去一枚PIXEL当奖励,系统必须通过手续费、资产交易税或者销毁等机制,产生至少一美元的协议收入。说人话就是,这项目从根本上焊死了印钞发工资然后被砸盘的那条老路。每发出一枚代币就得赚回至少一倍的真金白银,这种自我循环在链游圈真的没几个项目能做到。
更狠的是背后那套叫Stacked的AI引擎。这玩意儿不是一个简单的发奖工具,它内部跑了一个AI经济学家,专门盯你第三到第七天的行为轨迹,毫秒级地判断你是真玩家还是脚本怪,然后把奖励精准塞给那些真正在产生留存和消费行为的人。内部跑了四年,处理了超过两千五百万美金的真实收入和上亿次奖励发放。一个针对三十天未付费沉默玩家的再激活测试,消费转化直接飙了百分之一百七十八,奖励投资回报率干到百分之一百三十一。这些数据不是画饼画出来的,是真金白银跑出来的。
顺着这个路子想,Pixels真正想干的不是做一款好玩的种田游戏,而是把传统游戏运营靠人工拍脑袋定留存率的活儿,彻底下沉成一套标准化的跨游戏奖励结算协议。通过这套东西,外部游戏工作室接入SDK就能复用已经被验证过的玩家筛选和奖励分发逻辑。第一批接入的优质游戏跑出来的高净值玩家交互数据,被底层AI经济学家极限提纯后,直接把后续所有新游戏的获客成本打穿到冰点,每多一个外部游戏完成SDK合并对接,PIXEL的需求面矩阵就不可逆地向外延展一层,从消耗品升格为跨项目的流量结算硬通货。
不过话说回来,我心里那根刺一直没拔干净。目前PIXEL总供应量是五十亿枚,真正在市面上流通的也就七亿七千万枚左右,解锁比例只有百分之十五多一点。更关键的是,五月份马上还有一笔超过九千一百万枚的巨量代币要一次性解锁,占当前流通量的将近百分之十二。这笔洪水砸下来,是稳住还是砸穿,全看市场那点承接力扛不扛得住。
更让我捏把汗的是商业层面的死结。这套引擎目前还在软启动阶段,只服务自己家的几款游戏,外部工作室接入要等他们跑通了第一方经济模型之后再说。但那些真正能养活游戏公司的Web2大厂,真的甘愿放弃自己发行代币的暴利,低下头来接入别人的结算规则吗?放弃独立掌控经济命脉,加入别人的价值体系,这需要的是一笔需要极大智慧和勇气的商业账。
以前是关起门来造富,现在是开着门收租。自己玩转不难,让别人也进来认你这套规则才是真本事。在一个百分之九十的链游都是亏本金字塔的烂泥潭里,有一台会自己造血的发动机在转,比盯着任何一页白皮书都让我睡得踏实。$PIXEL #pixel
3
111
·
--
翻訳参照
#pixel $PIXEL 过去这半年,GameFi赛道让我彻底看恶心了。打开X满屏都是换皮游戏,像素农场套个Axie模型,改个UI就敢喊元宇宙社交,白皮书里画着百亿锁仓的大饼,点进去连个像样的经济循环都没有,全是等着后面傻子接盘的空气币。我不是没亏过钱,但我最烦的不是亏钱,是被当成傻子耍。
但@pixels 让我把快要扔进垃圾桶的链游信仰又捞了回来。
你发现没有,这项目最狠的地方不在于它画面多好看,而是它敢在你玩到Tier 5的时候直接掀桌子。资源开始卡脖子,修个工具要你的血,续块土地要你的肉,市场上BERRY价格来回跳,每一步都在逼你从随便点点变成精算师。以前链游是喂你吃糖,Pixels是往你嘴里塞算盘,让你自己嚼。
我花了几个晚上蹲在交易群里看那帮老玩家怎么玩,发现他们动作少得可怜,但每一下都带着账本。有人拆资产拆出利润,有人算交易税算出最优路线。这他妈哪是玩游戏,这是用代码在做时间套利。以前是撒钱换人头,现在是筛子筛傻子,留下来的全是能算账的狠人。
我不指望它能让我暴富,但每次看到账本在转,比盯K线踏实一万倍。$PIXEL #pixel
#pixel $PIXEL 过去这半年,GameFi赛道让我彻底看恶心了。打开X满屏都是换皮游戏,像素农场套个Axie模型,改个UI就敢喊元宇宙社交,白皮书里画着百亿锁仓的大饼,点进去连个像样的经济循环都没有,全是等着后面傻子接盘的空气币。我不是没亏过钱,但我最烦的不是亏钱,是被当成傻子耍。
但@Pixels 让我把快要扔进垃圾桶的链游信仰又捞了回来。
你发现没有,这项目最狠的地方不在于它画面多好看,而是它敢在你玩到Tier 5的时候直接掀桌子。资源开始卡脖子,修个工具要你的血,续块土地要你的肉,市场上BERRY价格来回跳,每一步都在逼你从随便点点变成精算师。以前链游是喂你吃糖,Pixels是往你嘴里塞算盘,让你自己嚼。
我花了几个晚上蹲在交易群里看那帮老玩家怎么玩,发现他们动作少得可怜,但每一下都带着账本。有人拆资产拆出利润,有人算交易税算出最优路线。这他妈哪是玩游戏,这是用代码在做时间套利。以前是撒钱换人头,现在是筛子筛傻子,留下来的全是能算账的狠人。
我不指望它能让我暴富,但每次看到账本在转,比盯K线踏实一万倍。$PIXEL #pixel
4
267
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
DriftHackVictimsBeginClaims
閲覧回数 19,062
332人が討論中
#drifthackvictimsbeginclaims ようやく始まる請求(リクレーム)の展開:4月1日の搾取被害者のために
📈
ユーザーが本当に資金を取り戻せるのか、それともまた別の“幻の物語”なのかを見極める時が来ました。
$GTC
$PUMPBTC
$1000000BOB
Jacob trade
·いいね:0件
·閲覧回数 391
SolanaTokenizedStockVolumeTops$4.4BInSeptember
閲覧回数 2,735
42人が討論中
BitcoinSpotETFsDraw$6.34BInflowsInQ3
閲覧回数 11,790
157人が討論中