
lilanl
568 投稿

lilanl
報告
ユーザーをブロック
清风徐徐
11 フォロー
1.5K+ フォロワー
772 いいね
投稿
すべて
引用
ライブ
·
--
大Aの洗礼を受けた中国の投資家が米国株に投資すると、まるで次元が違うような圧倒的な差。皆さんは同意しますか?$AEHR.US
大Aの洗礼を受けた中国の投資家が米国株に投資すると、まるで次元が違うような圧倒的な差。皆さんは同意しますか?$AEHR.US
283
·
--
今夜把ノードのログを一通り吐き出してスキャンしていたら、ふと先週、監査をやっている友人と揉めた件を思い出した。
大穴の話(※ムード的な下落)は少しあったけど、BTCの上昇トレンドは変わらない!
彼が言ったんだ。「あなたたちはDuskを回してるけど、本当に検証ロジックをWASMの外に投げて安心なの?」そのときは受け止めきれなかった。強がって『ホワイトペーパーに監査が書いてある』って言ったけど、内心は正直かなり怪しく思っていた。
それで今夜、彼らのGitHubでPiecrustのhost function一式のテストケースを見たら、ようやく少し筋が見えてきた。
つまりね、従来の「全部をロックしたサンドボックス」方式って、たとえばコンビニでタバコを買うのに、まずは検問ゲートを通って、身分証を確認して、かばんの中まで調べて、最後にやっと会計してもらえる――そんな感じだ。安全は安全だけど、後ろに並ぶ人は文句を言いたくなる。
Duskは別の道を賭けている。高頻度の動きは専用の通路を通し、低頻度の動きだけがゲートを通る。
さらに、彼らが引いているサードパーティのデータは原文をわざわざ調べた。あの論文が測っていたのは、命令セットの違いによって、WASMがネイティブに比べてどれだけ性能損失が出るか。最も極端な暗号化シナリオでは、オーバーヘッドが255%まで跳ね上がる。
想像してみて。Duskは毎日どれくらいの取引がBLSの署名検証を通り、どれくらいがZKの証明を通るのか。もし毎回WASMに解釈させるなら、1キロ走るたびに油代を2.5キロ分余計に払っているのと同じ。誰がそんな負担を抱えられる?
だから彼らは、これらをシステムコールのレベルに落として、ネイティブ実装を直接呼び出すようにした。
その代償は何か? 信頼の半径が「WASMサンドボックスという鉄の箱」から、「ホスト関数の数行のCコードがちゃんと動いているか」にまで縮まることだ。これらのリスクは同じ次元ではない。前者は物理的な隔離、後者はコード品質の問題。
彼らの2024年Q3の監査レポートも調べた(公式サイトのどこかに深く埋まっている)。少なくとも当時測っていた境界テストケースでは破綻は出ていなかった。けれど正直に言うと、この種の攻撃面は「測って出てくる」ものではなく、「使って初めて効いてくる」ものだ。いつか誰かが細工した証明データを投入して、host functionの中で誰も気づいていなかった整数オーバーフローを踏んだとしたら……想像したくない。
ただ、逆に言えば、「絶対安全」を本気で追い求めるならパブリックチェーンはやめて、家に帰ってシングル端末のプログラムを書いた方が一番堅い。Duskの人たちが賭けているのはこういうことだ。性能のボトルネックが先にあなたを止め、そのあとの安全問題はまだ補える。
@Dusk_Foundation $DUSK #dusk
今夜把ノードのログを一通り吐き出してスキャンしていたら、ふと先週、監査をやっている友人と揉めた件を思い出した。
大穴の話(※ムード的な下落)は少しあったけど、BTCの上昇トレンドは変わらない!
彼が言ったんだ。「あなたたちはDuskを回してるけど、本当に検証ロジックをWASMの外に投げて安心なの?」そのときは受け止めきれなかった。強がって『ホワイトペーパーに監査が書いてある』って言ったけど、内心は正直かなり怪しく思っていた。
それで今夜、彼らのGitHubでPiecrustのhost function一式のテストケースを見たら、ようやく少し筋が見えてきた。
つまりね、従来の「全部をロックしたサンドボックス」方式って、たとえばコンビニでタバコを買うのに、まずは検問ゲートを通って、身分証を確認して、かばんの中まで調べて、最後にやっと会計してもらえる――そんな感じだ。安全は安全だけど、後ろに並ぶ人は文句を言いたくなる。
Duskは別の道を賭けている。高頻度の動きは専用の通路を通し、低頻度の動きだけがゲートを通る。
さらに、彼らが引いているサードパーティのデータは原文をわざわざ調べた。あの論文が測っていたのは、命令セットの違いによって、WASMがネイティブに比べてどれだけ性能損失が出るか。最も極端な暗号化シナリオでは、オーバーヘッドが255%まで跳ね上がる。
想像してみて。Duskは毎日どれくらいの取引がBLSの署名検証を通り、どれくらいがZKの証明を通るのか。もし毎回WASMに解釈させるなら、1キロ走るたびに油代を2.5キロ分余計に払っているのと同じ。誰がそんな負担を抱えられる?
だから彼らは、これらをシステムコールのレベルに落として、ネイティブ実装を直接呼び出すようにした。
その代償は何か? 信頼の半径が「WASMサンドボックスという鉄の箱」から、「ホスト関数の数行のCコードがちゃんと動いているか」にまで縮まることだ。これらのリスクは同じ次元ではない。前者は物理的な隔離、後者はコード品質の問題。
彼らの2024年Q3の監査レポートも調べた(公式サイトのどこかに深く埋まっている)。少なくとも当時測っていた境界テストケースでは破綻は出ていなかった。けれど正直に言うと、この種の攻撃面は「測って出てくる」ものではなく、「使って初めて効いてくる」ものだ。いつか誰かが細工した証明データを投入して、host functionの中で誰も気づいていなかった整数オーバーフローを踏んだとしたら……想像したくない。
ただ、逆に言えば、「絶対安全」を本気で追い求めるならパブリックチェーンはやめて、家に帰ってシングル端末のプログラムを書いた方が一番堅い。Duskの人たちが賭けているのはこういうことだ。性能のボトルネックが先にあなたを止め、そのあとの安全問題はまだ補える。
@Dusk $DUSK #dusk
大穴の話(※ムード的な下落)は少しあったけど、BTCの上昇トレンドは変わらない!
彼が言ったんだ。「あなたたちはDuskを回してるけど、本当に検証ロジックをWASMの外に投げて安心なの?」そのときは受け止めきれなかった。強がって『ホワイトペーパーに監査が書いてある』って言ったけど、内心は正直かなり怪しく思っていた。
それで今夜、彼らのGitHubでPiecrustのhost function一式のテストケースを見たら、ようやく少し筋が見えてきた。
つまりね、従来の「全部をロックしたサンドボックス」方式って、たとえばコンビニでタバコを買うのに、まずは検問ゲートを通って、身分証を確認して、かばんの中まで調べて、最後にやっと会計してもらえる――そんな感じだ。安全は安全だけど、後ろに並ぶ人は文句を言いたくなる。
Duskは別の道を賭けている。高頻度の動きは専用の通路を通し、低頻度の動きだけがゲートを通る。
さらに、彼らが引いているサードパーティのデータは原文をわざわざ調べた。あの論文が測っていたのは、命令セットの違いによって、WASMがネイティブに比べてどれだけ性能損失が出るか。最も極端な暗号化シナリオでは、オーバーヘッドが255%まで跳ね上がる。
想像してみて。Duskは毎日どれくらいの取引がBLSの署名検証を通り、どれくらいがZKの証明を通るのか。もし毎回WASMに解釈させるなら、1キロ走るたびに油代を2.5キロ分余計に払っているのと同じ。誰がそんな負担を抱えられる?
だから彼らは、これらをシステムコールのレベルに落として、ネイティブ実装を直接呼び出すようにした。
その代償は何か? 信頼の半径が「WASMサンドボックスという鉄の箱」から、「ホスト関数の数行のCコードがちゃんと動いているか」にまで縮まることだ。これらのリスクは同じ次元ではない。前者は物理的な隔離、後者はコード品質の問題。
彼らの2024年Q3の監査レポートも調べた(公式サイトのどこかに深く埋まっている)。少なくとも当時測っていた境界テストケースでは破綻は出ていなかった。けれど正直に言うと、この種の攻撃面は「測って出てくる」ものではなく、「使って初めて効いてくる」ものだ。いつか誰かが細工した証明データを投入して、host functionの中で誰も気づいていなかった整数オーバーフローを踏んだとしたら……想像したくない。
ただ、逆に言えば、「絶対安全」を本気で追い求めるならパブリックチェーンはやめて、家に帰ってシングル端末のプログラムを書いた方が一番堅い。Duskの人たちが賭けているのはこういうことだ。性能のボトルネックが先にあなたを止め、そのあとの安全問題はまだ補える。
@Dusk $DUSK #dusk
104
·
--
先说句实在话,Dusk 这套 WASM 合约流程,我在 Chrome 里打开编辑器、连钱包、点编译,前后没装任何本地依赖——这一把体验确实顺滑。#[contract] 宏把导出和序列化给包圆了,Contract Drivers 那层桥接也省了不少查 ABI 的功夫。你要是只跑 Moonlight 的公开转账,从零到上线,可能比你泡杯手冲咖啡还快。
大饼又开始涨了,BTC还是很强
但真让我坐下来多想了半小时的,是我把一笔 Phoenix 的屏蔽转账塞进 Moonlight 的查询逻辑里调试的时候。
Dusk 的玩法是两条腿走路:Moonlight 是透明账本,余额直接怼在账户上;Phoenix 是 UTXO 套了层隐身地址,余额藏在 note 里。这俩之间的资金流转得靠 Transfer Contract 当翻译官——公开转屏蔽,先扣余额再铸 note;屏蔽转公开,先烧 note 再增余额。听着逻辑清晰对吧?可一旦你写查询接口,想一次性把两边的余额总和展示出来,就得同时处理账户状态和 note 密文两组完全不同格式的数据。我团队里的新人第一反应是把 note 的 value 当余额直接累加——那笔交易广播出去直接废了,因为 Phoenix 的 note 得先验证所有权证明才能解出数值,这跟 Moonlight 的余额读取压根不是一个时序。
Gas 这块更是个隐形坑。公开交易你照常规逻辑估算,基本八九不离十;但屏蔽交易得走 ZK 证明生成和验证,证明电路的复杂度跟你这笔交易里 note 的数量、约束条件直接挂钩。我试过一笔 2 个输入 note 加 3 个输出 note 的 Phoenix 转账,Gas 消耗比同数量级的公开交易高出接近两个数量级。文档里给的 Gas 常量只能当底价参考,真上线前你不在测试网用真实参数跑几轮模拟,那个 Gas 上限你根本不敢填——填少了交易被 revert,填多了又白白烧钱。
我没完全搞懂的是,Dusk 官方教程里对这类“混合查询 + 跨模型调用”的边缘场景,边界说明实在稀薄。 @Dusk_Foundation $DUSK #dusk
先说句实在话,Dusk 这套 WASM 合约流程,我在 Chrome 里打开编辑器、连钱包、点编译,前后没装任何本地依赖——这一把体验确实顺滑。#[contract] 宏把导出和序列化给包圆了,Contract Drivers 那层桥接也省了不少查 ABI 的功夫。你要是只跑 Moonlight 的公开转账,从零到上线,可能比你泡杯手冲咖啡还快。
大饼又开始涨了,BTC还是很强
但真让我坐下来多想了半小时的,是我把一笔 Phoenix 的屏蔽转账塞进 Moonlight 的查询逻辑里调试的时候。
Dusk 的玩法是两条腿走路:Moonlight 是透明账本,余额直接怼在账户上;Phoenix 是 UTXO 套了层隐身地址,余额藏在 note 里。这俩之间的资金流转得靠 Transfer Contract 当翻译官——公开转屏蔽,先扣余额再铸 note;屏蔽转公开,先烧 note 再增余额。听着逻辑清晰对吧?可一旦你写查询接口,想一次性把两边的余额总和展示出来,就得同时处理账户状态和 note 密文两组完全不同格式的数据。我团队里的新人第一反应是把 note 的 value 当余额直接累加——那笔交易广播出去直接废了,因为 Phoenix 的 note 得先验证所有权证明才能解出数值,这跟 Moonlight 的余额读取压根不是一个时序。
Gas 这块更是个隐形坑。公开交易你照常规逻辑估算,基本八九不离十;但屏蔽交易得走 ZK 证明生成和验证,证明电路的复杂度跟你这笔交易里 note 的数量、约束条件直接挂钩。我试过一笔 2 个输入 note 加 3 个输出 note 的 Phoenix 转账,Gas 消耗比同数量级的公开交易高出接近两个数量级。文档里给的 Gas 常量只能当底价参考,真上线前你不在测试网用真实参数跑几轮模拟,那个 Gas 上限你根本不敢填——填少了交易被 revert,填多了又白白烧钱。
我没完全搞懂的是,Dusk 官方教程里对这类“混合查询 + 跨模型调用”的边缘场景,边界说明实在稀薄。 @Dusk $DUSK #dusk
大饼又开始涨了,BTC还是很强
但真让我坐下来多想了半小时的,是我把一笔 Phoenix 的屏蔽转账塞进 Moonlight 的查询逻辑里调试的时候。
Dusk 的玩法是两条腿走路:Moonlight 是透明账本,余额直接怼在账户上;Phoenix 是 UTXO 套了层隐身地址,余额藏在 note 里。这俩之间的资金流转得靠 Transfer Contract 当翻译官——公开转屏蔽,先扣余额再铸 note;屏蔽转公开,先烧 note 再增余额。听着逻辑清晰对吧?可一旦你写查询接口,想一次性把两边的余额总和展示出来,就得同时处理账户状态和 note 密文两组完全不同格式的数据。我团队里的新人第一反应是把 note 的 value 当余额直接累加——那笔交易广播出去直接废了,因为 Phoenix 的 note 得先验证所有权证明才能解出数值,这跟 Moonlight 的余额读取压根不是一个时序。
Gas 这块更是个隐形坑。公开交易你照常规逻辑估算,基本八九不离十;但屏蔽交易得走 ZK 证明生成和验证,证明电路的复杂度跟你这笔交易里 note 的数量、约束条件直接挂钩。我试过一笔 2 个输入 note 加 3 个输出 note 的 Phoenix 转账,Gas 消耗比同数量级的公开交易高出接近两个数量级。文档里给的 Gas 常量只能当底价参考,真上线前你不在测试网用真实参数跑几轮模拟,那个 Gas 上限你根本不敢填——填少了交易被 revert,填多了又白白烧钱。
我没完全搞懂的是,Dusk 官方教程里对这类“混合查询 + 跨模型调用”的边缘场景,边界说明实在稀薄。 @Dusk $DUSK #dusk
201
·
--
兄弟たち、昨晩スレを読んでて、マジでバチッとブチ切れそうになった。
ミーム(大きな餅)がちょっと下がったけど、BTCはまだ力を蓄えてる!
ある古い投稿に、みんなが同じことを繰り返していた。「プライバシーコイン、資産は自分のもの。誰にも動かせない」。何度も読んでいるうちに、だんだんおかしくなってきて、完全に目が覚めた。こういう言い方は純粋な匿名の物語としては強気だけど、そのロジックをDuskに当てはめると、相手はそもそもそのゲームに付き合う気がないと分かる。
DuskにはZedgerという仕組みがあって、証券やRWAみたいなちゃんとした資産を専門に扱う。そこにははっきり「強制譲渡」機能が書いてある。コンプライアンスが成立している場合、発行者があなたの手元から資産を移せる。聞き方によっては、これってプライバシーコインで嫌われる“バックドア”そのものじゃないの?
でもよく考えると、証券法がこの能力を最初から要求してる。司法の凍結、強制償還、コーポレートアクションの処理――あなたの持ってるA株は、凍結すべきときは凍結する。それはバグじゃなくて、監督の強い要件。純粋なプライバシーコインは、この点を満たせない。つまり“技術がダメ”というより、“誰が合法的に資産を動かせるのか”という入口を最初から用意してないから、規制のある市場に入れないということ。
Duskの発想の転換は、規制に正面から喧嘩を売るんじゃなくて、コンプライアンスの制御を資産インフラそのものに直接コード化したところにある。Zedgerは鋳造、破棄、分配、上限付きの送金などをサポートしつつ、ゼロ知識証明で取引の詳細を隠して、監査側には検証のためのコントロール可能な通路も残している。
で、問題はここだ。普通のユーザーがDuskで感じるプライバシーは、「誰も自分の資産を動かせない」ではなく、「誰も勝手に自分の資産を白日の下に見られない。でも、ライセンスを持つ側は、合法的な枠組みの中で動かせる」というものになる。この境界線がどこに引かれていて、強制譲渡を起こす資格があるのは誰か――資料には確かに細かく書いてない。だから正直、俺の中でも引っかかってる。
ただ、この「プライバシーだけど強制はできる」という設計は、進歩なのか妥協なのか。正直に言うと、従来の金融のあのシステムは何百年も使ってきた。あなたの株は凍結すべきなら凍結される。Duskはそのルールをチェーンに移して、暗号で取引のプライバシーを守っているだけだ。
それをバックドアだと言うなら、証券会社のシステムは全部バックドアだ。純粋じゃないと言うなら、でもそれこそが機関が参入するためのチケット。 #dusk $DUSK @Dusk_Foundation
兄弟たち、昨晩スレを読んでて、マジでバチッとブチ切れそうになった。
ミーム(大きな餅)がちょっと下がったけど、BTCはまだ力を蓄えてる!
ある古い投稿に、みんなが同じことを繰り返していた。「プライバシーコイン、資産は自分のもの。誰にも動かせない」。何度も読んでいるうちに、だんだんおかしくなってきて、完全に目が覚めた。こういう言い方は純粋な匿名の物語としては強気だけど、そのロジックをDuskに当てはめると、相手はそもそもそのゲームに付き合う気がないと分かる。
DuskにはZedgerという仕組みがあって、証券やRWAみたいなちゃんとした資産を専門に扱う。そこにははっきり「強制譲渡」機能が書いてある。コンプライアンスが成立している場合、発行者があなたの手元から資産を移せる。聞き方によっては、これってプライバシーコインで嫌われる“バックドア”そのものじゃないの?
でもよく考えると、証券法がこの能力を最初から要求してる。司法の凍結、強制償還、コーポレートアクションの処理――あなたの持ってるA株は、凍結すべきときは凍結する。それはバグじゃなくて、監督の強い要件。純粋なプライバシーコインは、この点を満たせない。つまり“技術がダメ”というより、“誰が合法的に資産を動かせるのか”という入口を最初から用意してないから、規制のある市場に入れないということ。
Duskの発想の転換は、規制に正面から喧嘩を売るんじゃなくて、コンプライアンスの制御を資産インフラそのものに直接コード化したところにある。Zedgerは鋳造、破棄、分配、上限付きの送金などをサポートしつつ、ゼロ知識証明で取引の詳細を隠して、監査側には検証のためのコントロール可能な通路も残している。
で、問題はここだ。普通のユーザーがDuskで感じるプライバシーは、「誰も自分の資産を動かせない」ではなく、「誰も勝手に自分の資産を白日の下に見られない。でも、ライセンスを持つ側は、合法的な枠組みの中で動かせる」というものになる。この境界線がどこに引かれていて、強制譲渡を起こす資格があるのは誰か――資料には確かに細かく書いてない。だから正直、俺の中でも引っかかってる。
ただ、この「プライバシーだけど強制はできる」という設計は、進歩なのか妥協なのか。正直に言うと、従来の金融のあのシステムは何百年も使ってきた。あなたの株は凍結すべきなら凍結される。Duskはそのルールをチェーンに移して、暗号で取引のプライバシーを守っているだけだ。
それをバックドアだと言うなら、証券会社のシステムは全部バックドアだ。純粋じゃないと言うなら、でもそれこそが機関が参入するためのチケット。 #dusk $DUSK @Dusk
ミーム(大きな餅)がちょっと下がったけど、BTCはまだ力を蓄えてる!
ある古い投稿に、みんなが同じことを繰り返していた。「プライバシーコイン、資産は自分のもの。誰にも動かせない」。何度も読んでいるうちに、だんだんおかしくなってきて、完全に目が覚めた。こういう言い方は純粋な匿名の物語としては強気だけど、そのロジックをDuskに当てはめると、相手はそもそもそのゲームに付き合う気がないと分かる。
DuskにはZedgerという仕組みがあって、証券やRWAみたいなちゃんとした資産を専門に扱う。そこにははっきり「強制譲渡」機能が書いてある。コンプライアンスが成立している場合、発行者があなたの手元から資産を移せる。聞き方によっては、これってプライバシーコインで嫌われる“バックドア”そのものじゃないの?
でもよく考えると、証券法がこの能力を最初から要求してる。司法の凍結、強制償還、コーポレートアクションの処理――あなたの持ってるA株は、凍結すべきときは凍結する。それはバグじゃなくて、監督の強い要件。純粋なプライバシーコインは、この点を満たせない。つまり“技術がダメ”というより、“誰が合法的に資産を動かせるのか”という入口を最初から用意してないから、規制のある市場に入れないということ。
Duskの発想の転換は、規制に正面から喧嘩を売るんじゃなくて、コンプライアンスの制御を資産インフラそのものに直接コード化したところにある。Zedgerは鋳造、破棄、分配、上限付きの送金などをサポートしつつ、ゼロ知識証明で取引の詳細を隠して、監査側には検証のためのコントロール可能な通路も残している。
で、問題はここだ。普通のユーザーがDuskで感じるプライバシーは、「誰も自分の資産を動かせない」ではなく、「誰も勝手に自分の資産を白日の下に見られない。でも、ライセンスを持つ側は、合法的な枠組みの中で動かせる」というものになる。この境界線がどこに引かれていて、強制譲渡を起こす資格があるのは誰か――資料には確かに細かく書いてない。だから正直、俺の中でも引っかかってる。
ただ、この「プライバシーだけど強制はできる」という設計は、進歩なのか妥協なのか。正直に言うと、従来の金融のあのシステムは何百年も使ってきた。あなたの株は凍結すべきなら凍結される。Duskはそのルールをチェーンに移して、暗号で取引のプライバシーを守っているだけだ。
それをバックドアだと言うなら、証券会社のシステムは全部バックドアだ。純粋じゃないと言うなら、でもそれこそが機関が参入するためのチケット。 #dusk $DUSK @Dusk
71
·
--
Duskの連中とはKYCの話をするな。話したら話した分だけ、ずっと気が狂う。
大きな餅が上がってるのは良いけど、BTCはまだどれくらい上がるんだ?
テストネットでCitadelの実行が終わったあの晩、ターミナルに表示された一連のMerkle根ハッシュを見て、ふと「前にコンプライアンスの外注先と揉めたあの“皮”みたいなやつ、全部無駄だったんだな」と思った。
Duskの連中がどれだけえげつないのかって? 彼らはライセンスを木にぶら下げる。自分が自分だと証明できればそれで終わり。身分証番号は永遠にあなたのローカルのハードディスクにロックされたまま。
XSCはさらに絶妙で、譲渡制限や監査ビューの鍵まで資産コントラクトに全部溶接してある。誰が見られて、誰が転送できないかをチェーン上に標準搭載する。俺はテストデータで十数ラウンド回してみた。ホワイトリストのヒット検証の遅延はミリ秒級で安定——暗号の骨組みだけ見ても、このプロジェクトは機関向けのレールで俺が見た中で一番“脂っこくない”。
でも、すぐに褒めるのはやめとけ。
同じ証明生成スクリプトを、古いMacBookに放り込んでみた。WASMモジュールでPLONKを回すと、CPUが即フル稼働。ファンは飛び立つ寸前みたいに回る。1トランザクションが生成からブロックへの格納まで、ほぼ4秒引っかかった。4秒あればチェーン上の価格は3回揺れて、個人投資家のスリッページは2ラウンド分“食われる”。
機関はFPGAの加速カードがあるとして、普通の審査担当は? ノートPCで1回ポチッと押して3秒待つとして、1日に200件さばくと、待ち時間だけで10分持っていかれる。暗号の純潔さは、実装側だとこんなふうに惨めになるんだ。
さらに気まずいのはオンチェーンのエコシステムだ。DuskEVMの日次アクティブを切り出した画像を見たことがあるが、長期の推移は二桁。
TVLの推移曲線を出してみたら、心電図の停跳みたいなものだった。
NPEXはコンセプトは大声で叫んでるけど、セカンダリーでマーケットメーカーが継続的に板を出していない。証券型トークンを発行しても、手に入れたくても交換できない。オンチェーンの“ただの紙”と何が違う?
規制側ももっと遅い。純ZKで明文の痕跡を消しても、管轄をまたぐルールをコントラクトでどうホットアップグレードするか——全部が“遅い変数”。急いでもどうにもならない。
だから結論は一言だ。Duskの好みは俺も買う。でももし誰かが「機関向け」って自動的に脳内補完して「すぐ使える」だと思うなら、俺たちは一箱のタバコで賭けよう。
俺が自分で見てる指標は3つ。普通のノートPCでCitadelの証明が実際何秒かかるのか、選択的開示のスイッチに範囲のリフレクション(範囲の反映)があるか、テストネットの外で本当の回転率(取引の乗り換え率)があるか。
この3つが伸びないなら、XSCがどれだけ整然としていようが、それはエンジニアが規制当局に送るラブレターであって、お金が入ってくる入口じゃない。 #dusk $DUSK @Dusk_Foundation
Duskの連中とはKYCの話をするな。話したら話した分だけ、ずっと気が狂う。
大きな餅が上がってるのは良いけど、BTCはまだどれくらい上がるんだ?
テストネットでCitadelの実行が終わったあの晩、ターミナルに表示された一連のMerkle根ハッシュを見て、ふと「前にコンプライアンスの外注先と揉めたあの“皮”みたいなやつ、全部無駄だったんだな」と思った。
Duskの連中がどれだけえげつないのかって? 彼らはライセンスを木にぶら下げる。自分が自分だと証明できればそれで終わり。身分証番号は永遠にあなたのローカルのハードディスクにロックされたまま。
XSCはさらに絶妙で、譲渡制限や監査ビューの鍵まで資産コントラクトに全部溶接してある。誰が見られて、誰が転送できないかをチェーン上に標準搭載する。俺はテストデータで十数ラウンド回してみた。ホワイトリストのヒット検証の遅延はミリ秒級で安定——暗号の骨組みだけ見ても、このプロジェクトは機関向けのレールで俺が見た中で一番“脂っこくない”。
でも、すぐに褒めるのはやめとけ。
同じ証明生成スクリプトを、古いMacBookに放り込んでみた。WASMモジュールでPLONKを回すと、CPUが即フル稼働。ファンは飛び立つ寸前みたいに回る。1トランザクションが生成からブロックへの格納まで、ほぼ4秒引っかかった。4秒あればチェーン上の価格は3回揺れて、個人投資家のスリッページは2ラウンド分“食われる”。
機関はFPGAの加速カードがあるとして、普通の審査担当は? ノートPCで1回ポチッと押して3秒待つとして、1日に200件さばくと、待ち時間だけで10分持っていかれる。暗号の純潔さは、実装側だとこんなふうに惨めになるんだ。
さらに気まずいのはオンチェーンのエコシステムだ。DuskEVMの日次アクティブを切り出した画像を見たことがあるが、長期の推移は二桁。
TVLの推移曲線を出してみたら、心電図の停跳みたいなものだった。
NPEXはコンセプトは大声で叫んでるけど、セカンダリーでマーケットメーカーが継続的に板を出していない。証券型トークンを発行しても、手に入れたくても交換できない。オンチェーンの“ただの紙”と何が違う?
規制側ももっと遅い。純ZKで明文の痕跡を消しても、管轄をまたぐルールをコントラクトでどうホットアップグレードするか——全部が“遅い変数”。急いでもどうにもならない。
だから結論は一言だ。Duskの好みは俺も買う。でももし誰かが「機関向け」って自動的に脳内補完して「すぐ使える」だと思うなら、俺たちは一箱のタバコで賭けよう。
俺が自分で見てる指標は3つ。普通のノートPCでCitadelの証明が実際何秒かかるのか、選択的開示のスイッチに範囲のリフレクション(範囲の反映)があるか、テストネットの外で本当の回転率(取引の乗り換え率)があるか。
この3つが伸びないなら、XSCがどれだけ整然としていようが、それはエンジニアが規制当局に送るラブレターであって、お金が入ってくる入口じゃない。 #dusk $DUSK @Dusk
大きな餅が上がってるのは良いけど、BTCはまだどれくらい上がるんだ?
テストネットでCitadelの実行が終わったあの晩、ターミナルに表示された一連のMerkle根ハッシュを見て、ふと「前にコンプライアンスの外注先と揉めたあの“皮”みたいなやつ、全部無駄だったんだな」と思った。
Duskの連中がどれだけえげつないのかって? 彼らはライセンスを木にぶら下げる。自分が自分だと証明できればそれで終わり。身分証番号は永遠にあなたのローカルのハードディスクにロックされたまま。
XSCはさらに絶妙で、譲渡制限や監査ビューの鍵まで資産コントラクトに全部溶接してある。誰が見られて、誰が転送できないかをチェーン上に標準搭載する。俺はテストデータで十数ラウンド回してみた。ホワイトリストのヒット検証の遅延はミリ秒級で安定——暗号の骨組みだけ見ても、このプロジェクトは機関向けのレールで俺が見た中で一番“脂っこくない”。
でも、すぐに褒めるのはやめとけ。
同じ証明生成スクリプトを、古いMacBookに放り込んでみた。WASMモジュールでPLONKを回すと、CPUが即フル稼働。ファンは飛び立つ寸前みたいに回る。1トランザクションが生成からブロックへの格納まで、ほぼ4秒引っかかった。4秒あればチェーン上の価格は3回揺れて、個人投資家のスリッページは2ラウンド分“食われる”。
機関はFPGAの加速カードがあるとして、普通の審査担当は? ノートPCで1回ポチッと押して3秒待つとして、1日に200件さばくと、待ち時間だけで10分持っていかれる。暗号の純潔さは、実装側だとこんなふうに惨めになるんだ。
さらに気まずいのはオンチェーンのエコシステムだ。DuskEVMの日次アクティブを切り出した画像を見たことがあるが、長期の推移は二桁。
TVLの推移曲線を出してみたら、心電図の停跳みたいなものだった。
NPEXはコンセプトは大声で叫んでるけど、セカンダリーでマーケットメーカーが継続的に板を出していない。証券型トークンを発行しても、手に入れたくても交換できない。オンチェーンの“ただの紙”と何が違う?
規制側ももっと遅い。純ZKで明文の痕跡を消しても、管轄をまたぐルールをコントラクトでどうホットアップグレードするか——全部が“遅い変数”。急いでもどうにもならない。
だから結論は一言だ。Duskの好みは俺も買う。でももし誰かが「機関向け」って自動的に脳内補完して「すぐ使える」だと思うなら、俺たちは一箱のタバコで賭けよう。
俺が自分で見てる指標は3つ。普通のノートPCでCitadelの証明が実際何秒かかるのか、選択的開示のスイッチに範囲のリフレクション(範囲の反映)があるか、テストネットの外で本当の回転率(取引の乗り換え率)があるか。
この3つが伸びないなら、XSCがどれだけ整然としていようが、それはエンジニアが規制当局に送るラブレターであって、お金が入ってくる入口じゃない。 #dusk $DUSK @Dusk
193
·
--
ウォール街の連中は、オンチェーンを怖がってるんじゃない。下着を丸裸にされるのが怖いんだ。
ビットコインの急騰が目を回すほどめまぐるしいのに、BTCは依然として強い!
ちょっと炎上しそうな見立てを一つ——DUSKってやつは、俺は3か月ずっと見てきたけど、ずっと文章に書かなかった。分からなかったわけじゃない。早く書いてあとで言い負かされるのが怖かったんだ。でも最近、そのホワイトペーパーを3回も読み返してボロボロに噛み砕いたら、むしろ安心した。
なぜ? そもそも、これは“投機用”のために作られてないからだ。
世の中のプライバシー系コインで、ほんの少しでもそれっぽいものは、だいたい「秘匿だ、秘匿だ、誰にも追跡させない」みたいな話ばかり。DUSKは逆に、それを最初から崩さずに、証券ライフサイクルやコンプライアンスのルールをコントラクトに書き込み、KYCとAMLをそのままチェーンにガチガチに固定してくる——聞いてみて、暗号化っぽくない? Web3っぽくない? そう、それがわざと長くしてる理由なんだ。
その選択的開示のロジックを考えてたら、前に伝統的な決済・清算をやってる友人と食事したときの言葉を思い出した。彼の原文はこうだった。「私たちはパブリックチェーンに乗りたくないわけじゃない。乗ったら、相手側が毎日こちらのポジションの変動を見張る。じゃあ何の意味がある」ってね。ほら、痛点はここにある。
つまり機関が欲しいのは、「あなたが動いてるのは見える。でも、どのレーンを走ってるのかまでは見抜けない」——DUSKはまさにその選択肢をくれる。
ただ、言い直すけど——今は俺が観察ブースの前列に置いてるだけで、みんなに突っ込めなんて勧めてるわけじゃない。RWAのこの道は、今まさに“できたての高速道路”みたいなもので、車はまだ多くないのに、料金所だけはやたら立派に建ってる。
DUSKの技術的な土台は認めてる。コンセンサス機構や決済レイヤーの完成度は、プライバシー系のパブリックチェーン全体で見ても勝負になる。ただ、オンチェーンで実際に大規模な資産——国債やプライベート・エクイティみたいなもの——を回すとなると、正直、伝統金融の“古参の大物”を引っ張り込むための、氷を砕くような人物がもう一人足りない。この人がいつ現れるか、そのチェーンが本当に生きたものになるのはいつか。
だから俺の態度ははっきりしてる。基礎ロジックは納得してる。でも商業的な実装は、もう少し待つ。
ウォール街が最終的に、完全に透明なチェーンを選ぶのか、それともプライバシーを段階化したチェーンを選ぶのか——俺は後者に賭ける。考えてみて。あのスーツ組は、いつ相手に自分の切り札を見せたことがある? #dusk $DUSK @Dusk_Foundation
ウォール街の連中は、オンチェーンを怖がってるんじゃない。下着を丸裸にされるのが怖いんだ。
ビットコインの急騰が目を回すほどめまぐるしいのに、BTCは依然として強い!
ちょっと炎上しそうな見立てを一つ——DUSKってやつは、俺は3か月ずっと見てきたけど、ずっと文章に書かなかった。分からなかったわけじゃない。早く書いてあとで言い負かされるのが怖かったんだ。でも最近、そのホワイトペーパーを3回も読み返してボロボロに噛み砕いたら、むしろ安心した。
なぜ? そもそも、これは“投機用”のために作られてないからだ。
世の中のプライバシー系コインで、ほんの少しでもそれっぽいものは、だいたい「秘匿だ、秘匿だ、誰にも追跡させない」みたいな話ばかり。DUSKは逆に、それを最初から崩さずに、証券ライフサイクルやコンプライアンスのルールをコントラクトに書き込み、KYCとAMLをそのままチェーンにガチガチに固定してくる——聞いてみて、暗号化っぽくない? Web3っぽくない? そう、それがわざと長くしてる理由なんだ。
その選択的開示のロジックを考えてたら、前に伝統的な決済・清算をやってる友人と食事したときの言葉を思い出した。彼の原文はこうだった。「私たちはパブリックチェーンに乗りたくないわけじゃない。乗ったら、相手側が毎日こちらのポジションの変動を見張る。じゃあ何の意味がある」ってね。ほら、痛点はここにある。
つまり機関が欲しいのは、「あなたが動いてるのは見える。でも、どのレーンを走ってるのかまでは見抜けない」——DUSKはまさにその選択肢をくれる。
ただ、言い直すけど——今は俺が観察ブースの前列に置いてるだけで、みんなに突っ込めなんて勧めてるわけじゃない。RWAのこの道は、今まさに“できたての高速道路”みたいなもので、車はまだ多くないのに、料金所だけはやたら立派に建ってる。
DUSKの技術的な土台は認めてる。コンセンサス機構や決済レイヤーの完成度は、プライバシー系のパブリックチェーン全体で見ても勝負になる。ただ、オンチェーンで実際に大規模な資産——国債やプライベート・エクイティみたいなもの——を回すとなると、正直、伝統金融の“古参の大物”を引っ張り込むための、氷を砕くような人物がもう一人足りない。この人がいつ現れるか、そのチェーンが本当に生きたものになるのはいつか。
だから俺の態度ははっきりしてる。基礎ロジックは納得してる。でも商業的な実装は、もう少し待つ。
ウォール街が最終的に、完全に透明なチェーンを選ぶのか、それともプライバシーを段階化したチェーンを選ぶのか——俺は後者に賭ける。考えてみて。あのスーツ組は、いつ相手に自分の切り札を見せたことがある? #dusk $DUSK @Dusk
ビットコインの急騰が目を回すほどめまぐるしいのに、BTCは依然として強い!
ちょっと炎上しそうな見立てを一つ——DUSKってやつは、俺は3か月ずっと見てきたけど、ずっと文章に書かなかった。分からなかったわけじゃない。早く書いてあとで言い負かされるのが怖かったんだ。でも最近、そのホワイトペーパーを3回も読み返してボロボロに噛み砕いたら、むしろ安心した。
なぜ? そもそも、これは“投機用”のために作られてないからだ。
世の中のプライバシー系コインで、ほんの少しでもそれっぽいものは、だいたい「秘匿だ、秘匿だ、誰にも追跡させない」みたいな話ばかり。DUSKは逆に、それを最初から崩さずに、証券ライフサイクルやコンプライアンスのルールをコントラクトに書き込み、KYCとAMLをそのままチェーンにガチガチに固定してくる——聞いてみて、暗号化っぽくない? Web3っぽくない? そう、それがわざと長くしてる理由なんだ。
その選択的開示のロジックを考えてたら、前に伝統的な決済・清算をやってる友人と食事したときの言葉を思い出した。彼の原文はこうだった。「私たちはパブリックチェーンに乗りたくないわけじゃない。乗ったら、相手側が毎日こちらのポジションの変動を見張る。じゃあ何の意味がある」ってね。ほら、痛点はここにある。
つまり機関が欲しいのは、「あなたが動いてるのは見える。でも、どのレーンを走ってるのかまでは見抜けない」——DUSKはまさにその選択肢をくれる。
ただ、言い直すけど——今は俺が観察ブースの前列に置いてるだけで、みんなに突っ込めなんて勧めてるわけじゃない。RWAのこの道は、今まさに“できたての高速道路”みたいなもので、車はまだ多くないのに、料金所だけはやたら立派に建ってる。
DUSKの技術的な土台は認めてる。コンセンサス機構や決済レイヤーの完成度は、プライバシー系のパブリックチェーン全体で見ても勝負になる。ただ、オンチェーンで実際に大規模な資産——国債やプライベート・エクイティみたいなもの——を回すとなると、正直、伝統金融の“古参の大物”を引っ張り込むための、氷を砕くような人物がもう一人足りない。この人がいつ現れるか、そのチェーンが本当に生きたものになるのはいつか。
だから俺の態度ははっきりしてる。基礎ロジックは納得してる。でも商業的な実装は、もう少し待つ。
ウォール街が最終的に、完全に透明なチェーンを選ぶのか、それともプライバシーを段階化したチェーンを選ぶのか——俺は後者に賭ける。考えてみて。あのスーツ組は、いつ相手に自分の切り札を見せたことがある? #dusk $DUSK @Dusk
1
1
379
·
--
650億ドルの総額市場で、イーサリアムが33%を食い、Provenanceが27%を切り取り、Solana・BNB・XRPはそれぞれ6%ずつの“肉”をかすめ取った。DUSKは議席(枠)さえ混ざれなかった。これは市場の偏見ではない。機関が実際の現金で線を引いている――トークン化国債とプライベートクレジットの発行体は、どのチェーンを選ぶかで筋道が通っている。ロジックは実はとても単純だ。深い流動性があるか、既成のカストディ体制があるか、コンプライアンス監査で髪を抜かれずに済むか。そうした条件で、資金は自然と流れる。最初から合意形成を書き下ろし、EVMで何度も延期を踏んだL1は、機関のリスク管理チェックリストでは“選択肢”すら並ばない。Polymeshは証券のコンプライアンスを根っこに食い込ませ、MoneroとZcashはプライバシーのレースで“古い資産”がある。DUSKは?コンプライアンスはPolymeshほど深くなく、プライバシーは規制という“荷物”を背負って既存の匿名チェーンに走りで勝てない。選んだのは、結局いちばん狭い隙間だ。
大台の夢(7万)までもうすぐだ!BTCならまだいけるだろ!
でもオンチェーンのアクティビティこそが本当の“尻込みポイント”だ。メインネットを1年以上走らせて、日次の取引量は800〜1000件あたりで揺れ動く。日次アクティブアドレスは、早い段階では40〜80件。2026年初のあの山で300〜870まで跳ねたが、その後また100件台にソフトに戻った。この規模をL1に置くと、うまい言い方をすれば“機関の低頻度・高額”と聞こえる――しかし正直、テストネットの雰囲気係に近い気がする。NPEXは数億ユーロ相当の証券をぶら下げているし、EURQも出している。だが資産はオンチェーン上で静かにカストディされているだけで、誰かがオンチェーンで実際にやり取りしているのとは別物だ。機関の口座数とオンチェーンのアドレス数――前者は事業拡大のPPT用素材で、後者こそが土台で使われている“本当の体温”だ。
本当の地雷はトークンの構造の中に埋まっている。上位5つのアドレスが67%以上の持ち分を握り、1位が単独で21%。バイナンスのカストディアドレスがさらに12%超を食い、上位10までの比率は73%に迫る。『機関級のコンプライアンス金融』を標榜するチェーンの持ち分集中度が、多くのミームコインよりも過激すぎる。絵面が良すぎて、細かく想像したくない。機関のリスク管理でこのデータを見れば、最初に頭に浮かぶ質問は絶対――「退出(売却)のとき、誰が受け止める?」
DuskEVMは予告からローンチまで数四半期かかり、GitHubの提出ペースは目に見えて遅い。元々Q1 2026のプロトコルv23のアップグレードも、ロードマップより明らかに遅れている。技術の物語がどれほどきれいでも、納品のリズムが追いつかない。機関がPOCをやり終えたら、そのまま止まってしまう。
#dusk $DUSK @Dusk_Foundation
650億ドルの総額市場で、イーサリアムが33%を食い、Provenanceが27%を切り取り、Solana・BNB・XRPはそれぞれ6%ずつの“肉”をかすめ取った。DUSKは議席(枠)さえ混ざれなかった。これは市場の偏見ではない。機関が実際の現金で線を引いている――トークン化国債とプライベートクレジットの発行体は、どのチェーンを選ぶかで筋道が通っている。ロジックは実はとても単純だ。深い流動性があるか、既成のカストディ体制があるか、コンプライアンス監査で髪を抜かれずに済むか。そうした条件で、資金は自然と流れる。最初から合意形成を書き下ろし、EVMで何度も延期を踏んだL1は、機関のリスク管理チェックリストでは“選択肢”すら並ばない。Polymeshは証券のコンプライアンスを根っこに食い込ませ、MoneroとZcashはプライバシーのレースで“古い資産”がある。DUSKは?コンプライアンスはPolymeshほど深くなく、プライバシーは規制という“荷物”を背負って既存の匿名チェーンに走りで勝てない。選んだのは、結局いちばん狭い隙間だ。
大台の夢(7万)までもうすぐだ!BTCならまだいけるだろ!
でもオンチェーンのアクティビティこそが本当の“尻込みポイント”だ。メインネットを1年以上走らせて、日次の取引量は800〜1000件あたりで揺れ動く。日次アクティブアドレスは、早い段階では40〜80件。2026年初のあの山で300〜870まで跳ねたが、その後また100件台にソフトに戻った。この規模をL1に置くと、うまい言い方をすれば“機関の低頻度・高額”と聞こえる――しかし正直、テストネットの雰囲気係に近い気がする。NPEXは数億ユーロ相当の証券をぶら下げているし、EURQも出している。だが資産はオンチェーン上で静かにカストディされているだけで、誰かがオンチェーンで実際にやり取りしているのとは別物だ。機関の口座数とオンチェーンのアドレス数――前者は事業拡大のPPT用素材で、後者こそが土台で使われている“本当の体温”だ。
本当の地雷はトークンの構造の中に埋まっている。上位5つのアドレスが67%以上の持ち分を握り、1位が単独で21%。バイナンスのカストディアドレスがさらに12%超を食い、上位10までの比率は73%に迫る。『機関級のコンプライアンス金融』を標榜するチェーンの持ち分集中度が、多くのミームコインよりも過激すぎる。絵面が良すぎて、細かく想像したくない。機関のリスク管理でこのデータを見れば、最初に頭に浮かぶ質問は絶対――「退出(売却)のとき、誰が受け止める?」
DuskEVMは予告からローンチまで数四半期かかり、GitHubの提出ペースは目に見えて遅い。元々Q1 2026のプロトコルv23のアップグレードも、ロードマップより明らかに遅れている。技術の物語がどれほどきれいでも、納品のリズムが追いつかない。機関がPOCをやり終えたら、そのまま止まってしまう。
#dusk $DUSK @Dusk
大台の夢(7万)までもうすぐだ!BTCならまだいけるだろ!
でもオンチェーンのアクティビティこそが本当の“尻込みポイント”だ。メインネットを1年以上走らせて、日次の取引量は800〜1000件あたりで揺れ動く。日次アクティブアドレスは、早い段階では40〜80件。2026年初のあの山で300〜870まで跳ねたが、その後また100件台にソフトに戻った。この規模をL1に置くと、うまい言い方をすれば“機関の低頻度・高額”と聞こえる――しかし正直、テストネットの雰囲気係に近い気がする。NPEXは数億ユーロ相当の証券をぶら下げているし、EURQも出している。だが資産はオンチェーン上で静かにカストディされているだけで、誰かがオンチェーンで実際にやり取りしているのとは別物だ。機関の口座数とオンチェーンのアドレス数――前者は事業拡大のPPT用素材で、後者こそが土台で使われている“本当の体温”だ。
本当の地雷はトークンの構造の中に埋まっている。上位5つのアドレスが67%以上の持ち分を握り、1位が単独で21%。バイナンスのカストディアドレスがさらに12%超を食い、上位10までの比率は73%に迫る。『機関級のコンプライアンス金融』を標榜するチェーンの持ち分集中度が、多くのミームコインよりも過激すぎる。絵面が良すぎて、細かく想像したくない。機関のリスク管理でこのデータを見れば、最初に頭に浮かぶ質問は絶対――「退出(売却)のとき、誰が受け止める?」
DuskEVMは予告からローンチまで数四半期かかり、GitHubの提出ペースは目に見えて遅い。元々Q1 2026のプロトコルv23のアップグレードも、ロードマップより明らかに遅れている。技術の物語がどれほどきれいでも、納品のリズムが追いつかない。機関がPOCをやり終えたら、そのまま止まってしまう。
#dusk $DUSK @Dusk
192
·
--
みんなが「風が吹いてくる」のを待っているのに、誰かは風の出入口に錠をかけている——Dusk のプライバシー順守と清算の“命門”について
相場が少し上がったけど、BTCはやっぱり良い!
ここ数日、各社の CEX の板情報(気配の厚み)を眺めていると、静かすぎて不気味になる。プライバシー分野のプロジェクトに関わる友人たちも、またいつものように思い悩み始めて、「規制の大きな棒が振り下ろされれば、匿名トークンは全線でゼロになる」と考えがちだ。でも正直に言うと、「プライバシー」と「順守(コンプライアンス)」を死に物狂いで対立させること自体が、暗号界最大級の認知ミスの一つだ。
Dusk が暗がりの中で積み上げてきた苦労をよく見れば、そもそもそれはダークネット取引のための匿名ロジック一式ではないと分かる。従来の金融機関がパブリックチェーンを敬遠してきたのは、単にボラティリティを恐れているからだけではない。彼らは GDPR の厳格なプライバシー規制と、マネロン(資金洗浄)防止の条項に縛られているためだ——顧客の資産明細をネット上に丸ごと公開できないし、匿名の資金が“痕跡なく”流入することも許されない。この矛盾は、透明なガラスの部屋で個人用の保険金庫業務を行おうとするようなもので、どうやっても間違いになる。
Dusk がまさに切り込んだのは、このいちばん硬い骨だ。基盤ではゼロ知識証明で資産清算のプライバシー性を解決し、さらに独自の証明アーキテクチャによって、順守監査のノードがいつでも順守に関する証憑を呼び出せるようにしている。簡単に言うと、「資産の流れは外に秘密にしつつ、順守の審査はいつでも検証可能」ということ。先ごろ欧州の MICA フレームワークが正式に施行され、ミニマルな匿名路線で進めていた多くのプロジェクトが取引所で次々と上場廃止になった。一方、Dusk のように最初から「順守のための清算基盤」を狙って設計されたものは、逆に従来の機関が“順守に乗れる”数少ない通路になっている。
とはいえ、技術アーキテクチャがどれほど美しく描けても、真のゴールド(実弾)の結算スループットこそが究極の試金石だ。こうしたゼロ知識証明の高頻度計算が、実際の金融レベルの並列環境でボトルネックにならないかは、これからのネットワーク負荷の実測次第だ。
相場の冬は結局やって来て、そして去っていく。しかし清算基盤のルールはもう変わった。順守の扉が完全に“投機の抜け道”を塞いだとき、市場にまだ、今すぐオンチェーンしたいこの伝統的な規模の資金を受け止められる別のチェーンはどこにあるのだろう? $DUSK #dusk @Dusk_Foundation
みんなが「風が吹いてくる」のを待っているのに、誰かは風の出入口に錠をかけている——Dusk のプライバシー順守と清算の“命門”について
相場が少し上がったけど、BTCはやっぱり良い!
ここ数日、各社の CEX の板情報(気配の厚み)を眺めていると、静かすぎて不気味になる。プライバシー分野のプロジェクトに関わる友人たちも、またいつものように思い悩み始めて、「規制の大きな棒が振り下ろされれば、匿名トークンは全線でゼロになる」と考えがちだ。でも正直に言うと、「プライバシー」と「順守(コンプライアンス)」を死に物狂いで対立させること自体が、暗号界最大級の認知ミスの一つだ。
Dusk が暗がりの中で積み上げてきた苦労をよく見れば、そもそもそれはダークネット取引のための匿名ロジック一式ではないと分かる。従来の金融機関がパブリックチェーンを敬遠してきたのは、単にボラティリティを恐れているからだけではない。彼らは GDPR の厳格なプライバシー規制と、マネロン(資金洗浄)防止の条項に縛られているためだ——顧客の資産明細をネット上に丸ごと公開できないし、匿名の資金が“痕跡なく”流入することも許されない。この矛盾は、透明なガラスの部屋で個人用の保険金庫業務を行おうとするようなもので、どうやっても間違いになる。
Dusk がまさに切り込んだのは、このいちばん硬い骨だ。基盤ではゼロ知識証明で資産清算のプライバシー性を解決し、さらに独自の証明アーキテクチャによって、順守監査のノードがいつでも順守に関する証憑を呼び出せるようにしている。簡単に言うと、「資産の流れは外に秘密にしつつ、順守の審査はいつでも検証可能」ということ。先ごろ欧州の MICA フレームワークが正式に施行され、ミニマルな匿名路線で進めていた多くのプロジェクトが取引所で次々と上場廃止になった。一方、Dusk のように最初から「順守のための清算基盤」を狙って設計されたものは、逆に従来の機関が“順守に乗れる”数少ない通路になっている。
とはいえ、技術アーキテクチャがどれほど美しく描けても、真のゴールド(実弾)の結算スループットこそが究極の試金石だ。こうしたゼロ知識証明の高頻度計算が、実際の金融レベルの並列環境でボトルネックにならないかは、これからのネットワーク負荷の実測次第だ。
相場の冬は結局やって来て、そして去っていく。しかし清算基盤のルールはもう変わった。順守の扉が完全に“投機の抜け道”を塞いだとき、市場にまだ、今すぐオンチェーンしたいこの伝統的な規模の資金を受け止められる別のチェーンはどこにあるのだろう? $DUSK #dusk @Dusk
相場が少し上がったけど、BTCはやっぱり良い!
ここ数日、各社の CEX の板情報(気配の厚み)を眺めていると、静かすぎて不気味になる。プライバシー分野のプロジェクトに関わる友人たちも、またいつものように思い悩み始めて、「規制の大きな棒が振り下ろされれば、匿名トークンは全線でゼロになる」と考えがちだ。でも正直に言うと、「プライバシー」と「順守(コンプライアンス)」を死に物狂いで対立させること自体が、暗号界最大級の認知ミスの一つだ。
Dusk が暗がりの中で積み上げてきた苦労をよく見れば、そもそもそれはダークネット取引のための匿名ロジック一式ではないと分かる。従来の金融機関がパブリックチェーンを敬遠してきたのは、単にボラティリティを恐れているからだけではない。彼らは GDPR の厳格なプライバシー規制と、マネロン(資金洗浄)防止の条項に縛られているためだ——顧客の資産明細をネット上に丸ごと公開できないし、匿名の資金が“痕跡なく”流入することも許されない。この矛盾は、透明なガラスの部屋で個人用の保険金庫業務を行おうとするようなもので、どうやっても間違いになる。
Dusk がまさに切り込んだのは、このいちばん硬い骨だ。基盤ではゼロ知識証明で資産清算のプライバシー性を解決し、さらに独自の証明アーキテクチャによって、順守監査のノードがいつでも順守に関する証憑を呼び出せるようにしている。簡単に言うと、「資産の流れは外に秘密にしつつ、順守の審査はいつでも検証可能」ということ。先ごろ欧州の MICA フレームワークが正式に施行され、ミニマルな匿名路線で進めていた多くのプロジェクトが取引所で次々と上場廃止になった。一方、Dusk のように最初から「順守のための清算基盤」を狙って設計されたものは、逆に従来の機関が“順守に乗れる”数少ない通路になっている。
とはいえ、技術アーキテクチャがどれほど美しく描けても、真のゴールド(実弾)の結算スループットこそが究極の試金石だ。こうしたゼロ知識証明の高頻度計算が、実際の金融レベルの並列環境でボトルネックにならないかは、これからのネットワーク負荷の実測次第だ。
相場の冬は結局やって来て、そして去っていく。しかし清算基盤のルールはもう変わった。順守の扉が完全に“投機の抜け道”を塞いだとき、市場にまだ、今すぐオンチェーンしたいこの伝統的な規模の資金を受け止められる別のチェーンはどこにあるのだろう? $DUSK #dusk @Dusk
2
80
·
--
単独で闇雲に戦うのをやめよう:「ブラックボックス」から大口資金が分散型を見限りつつある理由?
BTCが64000まで上がってきて、いよいよ最高です!
大口の決済を扱っている方たちと少し話した後、頭の中でずっとこだましている言葉があります――「流動性のジレンマ」です。みんな、老舗のDeFiのボトルネックは性能が足りないとか、GASが高すぎることだと思いがちです。でもここ数年見てきて、実際は違うと感じています。千億規模のコンプライアンス資金が参入できるところで本当に詰まっているのは、皆が誇りに思う「透明な台帳」そのものです。
たとえば、従来の大手機関がオンチェーンで、数億ドル規模のRWA(実物資産)を決済するケースを想像してみてください。もしそれが従来のパブリックチェーンなら、注文、ポジション調整、最終決済まで、オンチェーン上の大口やマーケットメイカーはすべて相手の手の内を丸見えにできます。現実のビジネス競争においては、それはまさに全裸で商売しているのと同じです。しかし、完全に匿名のブラックボックス型チェーンに切り替えると、マネロン対策の防壁が秒で崩れ、財務諸表の監査もまず通りません。つまり、漏えいリスクと規制対応の両方に板挟みになり、大口資金は門の外で途方に暮れるしかないのです。
これが、最近私がDuskのような、基盤インフラに注力するプロジェクトをずっと観察している理由でもあります。彼らは「純粋な暗号学へのロマン」で遊んでいるわけではなく、L1の段階でプライバシー保護とコンプライアンス監査を直接つなぎにいっています。たとえば最下層のPiecrust VMでは、ゼロ知識証明をネイティブにサポートしつつ、複雑な業務のコンプライアンスロジックをスマートコントラクトとして直接書き込むことが可能です。言い換えれば、取引自体は依然として秘匿された暗号文のままですが、コンプライアンスの証明はリアルタイムにオンチェーンへ反映できるのです。
この「証明できるが見えない」というアーキテクチャは、実際のところ、機関投資家の資金が安全に通行できる専用トンネルを用意してくれています。以前私たちは、分散化とは絶対的で、境界がない自由であるべきだと考えがちでした。しかし現実世界で本当に大きなうねりを起こすには、プライバシー保護と規制対応の両方の要求をうまく折り込んだこの種の妥協案こそが、従来型金融の巨大な流動性を本格的に呼び込むカギになるのかもしれません。
オンチェーンの風向きは、スローガンで吹かれるものではありません。安全感とコンプライアンス性が同時にそろったとき、自然に資金が流れてくるのです。 @Dusk_Foundation $DUSK #dusk
単独で闇雲に戦うのをやめよう:「ブラックボックス」から大口資金が分散型を見限りつつある理由?
BTCが64000まで上がってきて、いよいよ最高です!
大口の決済を扱っている方たちと少し話した後、頭の中でずっとこだましている言葉があります――「流動性のジレンマ」です。みんな、老舗のDeFiのボトルネックは性能が足りないとか、GASが高すぎることだと思いがちです。でもここ数年見てきて、実際は違うと感じています。千億規模のコンプライアンス資金が参入できるところで本当に詰まっているのは、皆が誇りに思う「透明な台帳」そのものです。
たとえば、従来の大手機関がオンチェーンで、数億ドル規模のRWA(実物資産)を決済するケースを想像してみてください。もしそれが従来のパブリックチェーンなら、注文、ポジション調整、最終決済まで、オンチェーン上の大口やマーケットメイカーはすべて相手の手の内を丸見えにできます。現実のビジネス競争においては、それはまさに全裸で商売しているのと同じです。しかし、完全に匿名のブラックボックス型チェーンに切り替えると、マネロン対策の防壁が秒で崩れ、財務諸表の監査もまず通りません。つまり、漏えいリスクと規制対応の両方に板挟みになり、大口資金は門の外で途方に暮れるしかないのです。
これが、最近私がDuskのような、基盤インフラに注力するプロジェクトをずっと観察している理由でもあります。彼らは「純粋な暗号学へのロマン」で遊んでいるわけではなく、L1の段階でプライバシー保護とコンプライアンス監査を直接つなぎにいっています。たとえば最下層のPiecrust VMでは、ゼロ知識証明をネイティブにサポートしつつ、複雑な業務のコンプライアンスロジックをスマートコントラクトとして直接書き込むことが可能です。言い換えれば、取引自体は依然として秘匿された暗号文のままですが、コンプライアンスの証明はリアルタイムにオンチェーンへ反映できるのです。
この「証明できるが見えない」というアーキテクチャは、実際のところ、機関投資家の資金が安全に通行できる専用トンネルを用意してくれています。以前私たちは、分散化とは絶対的で、境界がない自由であるべきだと考えがちでした。しかし現実世界で本当に大きなうねりを起こすには、プライバシー保護と規制対応の両方の要求をうまく折り込んだこの種の妥協案こそが、従来型金融の巨大な流動性を本格的に呼び込むカギになるのかもしれません。
オンチェーンの風向きは、スローガンで吹かれるものではありません。安全感とコンプライアンス性が同時にそろったとき、自然に資金が流れてくるのです。 @Dusk $DUSK #dusk
BTCが64000まで上がってきて、いよいよ最高です!
大口の決済を扱っている方たちと少し話した後、頭の中でずっとこだましている言葉があります――「流動性のジレンマ」です。みんな、老舗のDeFiのボトルネックは性能が足りないとか、GASが高すぎることだと思いがちです。でもここ数年見てきて、実際は違うと感じています。千億規模のコンプライアンス資金が参入できるところで本当に詰まっているのは、皆が誇りに思う「透明な台帳」そのものです。
たとえば、従来の大手機関がオンチェーンで、数億ドル規模のRWA(実物資産)を決済するケースを想像してみてください。もしそれが従来のパブリックチェーンなら、注文、ポジション調整、最終決済まで、オンチェーン上の大口やマーケットメイカーはすべて相手の手の内を丸見えにできます。現実のビジネス競争においては、それはまさに全裸で商売しているのと同じです。しかし、完全に匿名のブラックボックス型チェーンに切り替えると、マネロン対策の防壁が秒で崩れ、財務諸表の監査もまず通りません。つまり、漏えいリスクと規制対応の両方に板挟みになり、大口資金は門の外で途方に暮れるしかないのです。
これが、最近私がDuskのような、基盤インフラに注力するプロジェクトをずっと観察している理由でもあります。彼らは「純粋な暗号学へのロマン」で遊んでいるわけではなく、L1の段階でプライバシー保護とコンプライアンス監査を直接つなぎにいっています。たとえば最下層のPiecrust VMでは、ゼロ知識証明をネイティブにサポートしつつ、複雑な業務のコンプライアンスロジックをスマートコントラクトとして直接書き込むことが可能です。言い換えれば、取引自体は依然として秘匿された暗号文のままですが、コンプライアンスの証明はリアルタイムにオンチェーンへ反映できるのです。
この「証明できるが見えない」というアーキテクチャは、実際のところ、機関投資家の資金が安全に通行できる専用トンネルを用意してくれています。以前私たちは、分散化とは絶対的で、境界がない自由であるべきだと考えがちでした。しかし現実世界で本当に大きなうねりを起こすには、プライバシー保護と規制対応の両方の要求をうまく折り込んだこの種の妥協案こそが、従来型金融の巨大な流動性を本格的に呼び込むカギになるのかもしれません。
オンチェーンの風向きは、スローガンで吹かれるものではありません。安全感とコンプライアンス性が同時にそろったとき、自然に資金が流れてくるのです。 @Dusk $DUSK #dusk
138
·
--
借入貸付契約のあの利息では、清算時の一撃には勝てない
多くの人が面倒で考えないことを、ちょっとだけ話そう。
大きな餅(上がるはずの数字)は63000のまま、BTCはなかなか上がらない!
あなたが借入貸付契約にコインを預けて利息をもらい、APYの小数点以下2桁の揺れを見て「大丈夫だ」と思う。でも本当に見るべきは、清算が起きるその瞬間。契約が、あなたの相手方をどう処理するかだ。
TermMax の、物理デリバリー(現物引渡し)のラインをしばらく考えた。従来のやり方では、担保が清算者に市場で売られて、ステーブルコインで借金を返し、余りはあなたに返る。聞こえは合理的でしょ?問題は極端な相場だ。全ネットのポジションが同時に清算トリガーを踏み、山ほどの資産が、すでにひっ迫している流動性のプールに一斉に投げ込まれる。すると価格は螺旋状に下がり、踏み逃げが起きる——それがそのまま踏み倒し(クラッシュ)の起点になる。
物理デリバリーは、その一連の流れを切った。担保資産は、市場を介さずに借り手側へ直接譲渡される。オンチェーンでは、集中した売り圧が一段減るので、流動性が瞬間的に枯渇するのを防げる。
ただし代償はきちんと考えないといけない。あなたが受け取るのは、ステーブルコインではなく、まだボラティリティが完全に解放されていない担保の束かもしれない、ということだ。
ここで TermMax の中にある3つのトークンの仕組みが出てくる。GT は借り手のNFTポジションで、担保も債務もそこに記録される。しきい値を割り込むと、自動的に処分(清算)プロセスに入る。FT は貸し手が持つ無利息債で、割引で買って、満期に1で償還され、支払いはGTの裏にある資産が支える。XT は時間価値だけを分離したもの。満期に近づくほど、ゼロに近づいていく。
だから、貸し手側のロジックが丸ごと変わる。最初から「年率が何%か」を聞くんじゃない。まず自分に問いかける:もし相手方が吹っ飛んだら、あなたは一体どんな“もの”を引き取ることになる? それは、ETHやBTCみたいに、寝たら戻ってくるタイプか? それとも、新しい公チェーンのガバナンストークンみたいに、下がったら二度と這い上がれないタイプか?
僕の自分ルールはかなり素朴だ——担保が主流資産でないこと、そして担保率が150%未満のプールは避ける。たとえ提示されている利回り(利息率表示)がどれだけ高くても、回避する。あなたが見ている超過収益は、たいてい“福利厚生”じゃなくてリスクプレミアムで、実弾を使って埋める必要がある。
さらに、オラクルの遅延、極端相場での価格ジャンプ(ギャップ)、そしてコントラクト基盤の脆弱性。これらのどれかが一つでも爆発すれば、物理デリバリーがどれだけきれいでも耐えられない。仕組みはリスクの“見た目”を変えられても、リスクを消すことはできない。
最後の問い:清算後に目の前に並ぶのはUじゃなくてトークンの山。売るのか、握り続けるのか? すぐに答えず、考えてからもう一度言ってみて。 @termmax #TermMax
借入貸付契約のあの利息では、清算時の一撃には勝てない
多くの人が面倒で考えないことを、ちょっとだけ話そう。
大きな餅(上がるはずの数字)は63000のまま、BTCはなかなか上がらない!
あなたが借入貸付契約にコインを預けて利息をもらい、APYの小数点以下2桁の揺れを見て「大丈夫だ」と思う。でも本当に見るべきは、清算が起きるその瞬間。契約が、あなたの相手方をどう処理するかだ。
TermMax の、物理デリバリー(現物引渡し)のラインをしばらく考えた。従来のやり方では、担保が清算者に市場で売られて、ステーブルコインで借金を返し、余りはあなたに返る。聞こえは合理的でしょ?問題は極端な相場だ。全ネットのポジションが同時に清算トリガーを踏み、山ほどの資産が、すでにひっ迫している流動性のプールに一斉に投げ込まれる。すると価格は螺旋状に下がり、踏み逃げが起きる——それがそのまま踏み倒し(クラッシュ)の起点になる。
物理デリバリーは、その一連の流れを切った。担保資産は、市場を介さずに借り手側へ直接譲渡される。オンチェーンでは、集中した売り圧が一段減るので、流動性が瞬間的に枯渇するのを防げる。
ただし代償はきちんと考えないといけない。あなたが受け取るのは、ステーブルコインではなく、まだボラティリティが完全に解放されていない担保の束かもしれない、ということだ。
ここで TermMax の中にある3つのトークンの仕組みが出てくる。GT は借り手のNFTポジションで、担保も債務もそこに記録される。しきい値を割り込むと、自動的に処分(清算)プロセスに入る。FT は貸し手が持つ無利息債で、割引で買って、満期に1で償還され、支払いはGTの裏にある資産が支える。XT は時間価値だけを分離したもの。満期に近づくほど、ゼロに近づいていく。
だから、貸し手側のロジックが丸ごと変わる。最初から「年率が何%か」を聞くんじゃない。まず自分に問いかける:もし相手方が吹っ飛んだら、あなたは一体どんな“もの”を引き取ることになる? それは、ETHやBTCみたいに、寝たら戻ってくるタイプか? それとも、新しい公チェーンのガバナンストークンみたいに、下がったら二度と這い上がれないタイプか?
僕の自分ルールはかなり素朴だ——担保が主流資産でないこと、そして担保率が150%未満のプールは避ける。たとえ提示されている利回り(利息率表示)がどれだけ高くても、回避する。あなたが見ている超過収益は、たいてい“福利厚生”じゃなくてリスクプレミアムで、実弾を使って埋める必要がある。
さらに、オラクルの遅延、極端相場での価格ジャンプ(ギャップ)、そしてコントラクト基盤の脆弱性。これらのどれかが一つでも爆発すれば、物理デリバリーがどれだけきれいでも耐えられない。仕組みはリスクの“見た目”を変えられても、リスクを消すことはできない。
最後の問い:清算後に目の前に並ぶのはUじゃなくてトークンの山。売るのか、握り続けるのか? すぐに答えず、考えてからもう一度言ってみて。 @TermMax #TermMax
多くの人が面倒で考えないことを、ちょっとだけ話そう。
大きな餅(上がるはずの数字)は63000のまま、BTCはなかなか上がらない!
あなたが借入貸付契約にコインを預けて利息をもらい、APYの小数点以下2桁の揺れを見て「大丈夫だ」と思う。でも本当に見るべきは、清算が起きるその瞬間。契約が、あなたの相手方をどう処理するかだ。
TermMax の、物理デリバリー(現物引渡し)のラインをしばらく考えた。従来のやり方では、担保が清算者に市場で売られて、ステーブルコインで借金を返し、余りはあなたに返る。聞こえは合理的でしょ?問題は極端な相場だ。全ネットのポジションが同時に清算トリガーを踏み、山ほどの資産が、すでにひっ迫している流動性のプールに一斉に投げ込まれる。すると価格は螺旋状に下がり、踏み逃げが起きる——それがそのまま踏み倒し(クラッシュ)の起点になる。
物理デリバリーは、その一連の流れを切った。担保資産は、市場を介さずに借り手側へ直接譲渡される。オンチェーンでは、集中した売り圧が一段減るので、流動性が瞬間的に枯渇するのを防げる。
ただし代償はきちんと考えないといけない。あなたが受け取るのは、ステーブルコインではなく、まだボラティリティが完全に解放されていない担保の束かもしれない、ということだ。
ここで TermMax の中にある3つのトークンの仕組みが出てくる。GT は借り手のNFTポジションで、担保も債務もそこに記録される。しきい値を割り込むと、自動的に処分(清算)プロセスに入る。FT は貸し手が持つ無利息債で、割引で買って、満期に1で償還され、支払いはGTの裏にある資産が支える。XT は時間価値だけを分離したもの。満期に近づくほど、ゼロに近づいていく。
だから、貸し手側のロジックが丸ごと変わる。最初から「年率が何%か」を聞くんじゃない。まず自分に問いかける:もし相手方が吹っ飛んだら、あなたは一体どんな“もの”を引き取ることになる? それは、ETHやBTCみたいに、寝たら戻ってくるタイプか? それとも、新しい公チェーンのガバナンストークンみたいに、下がったら二度と這い上がれないタイプか?
僕の自分ルールはかなり素朴だ——担保が主流資産でないこと、そして担保率が150%未満のプールは避ける。たとえ提示されている利回り(利息率表示)がどれだけ高くても、回避する。あなたが見ている超過収益は、たいてい“福利厚生”じゃなくてリスクプレミアムで、実弾を使って埋める必要がある。
さらに、オラクルの遅延、極端相場での価格ジャンプ(ギャップ)、そしてコントラクト基盤の脆弱性。これらのどれかが一つでも爆発すれば、物理デリバリーがどれだけきれいでも耐えられない。仕組みはリスクの“見た目”を変えられても、リスクを消すことはできない。
最後の問い:清算後に目の前に並ぶのはUじゃなくてトークンの山。売るのか、握り続けるのか? すぐに答えず、考えてからもう一度言ってみて。 @TermMax #TermMax
176
·
--
ZKのプライバシーだけに注目するのはやめて。Duskのコンプライアンス監査における「両面派」設計こそが決め手だ
バブルは膨らめないけれど、BTCにはまだ希望があるのか!
先週、伝統的な機関のコンプライアンス対応をしている友人と一日中(午後ずっと)議論した。彼はずっと、「パブリックチェーンでプライバシーを扱うのは、マネーロンダリングに青信号を出すようなものだ」と思っているんだ。僕はその場で急いで反論はせず、Duskのホワイトペーパーにあるコンプライアンス監査の該当ページをいくつかスクリーンショットにして、手渡した。
みんなDuskの話をするとき、だいたいZero-Knowledge Proof(ゼロ知識証明)にばかり焦点を当て、「取引額やアドレスを隠せるからプライバシー・チェーンだ」と考えがち。でも、機関レベルの資産をオンチェーンにするとなると、「隠す」だけでは到底前に進めない。金融市場で重視されるのは、透過的な規制(トランスペアレントな監督)だ。コンプライアンス部門がデータを見られないようにしてしまえば、彼らは入場(参加)に関する立項レポートすら書けない。
一番巧妙なのは、「開示(ボックスを開ける)」権限の扱い方だ。全公開でも全閉鎖でもなく、その間にある。設定可能な鍵ビュー・メカニズム(View Keys)を導入している。簡単に言うと、資産の変動や取引明細は全ネットワーク・ノードに対して秘匿状態で、数学的にプライバシーを保証する。一方で、特定のコンプライアンス監査者や規制ノードに対しては、取引者が「その鍵」を自ら提示できる。すると、全ネットワークの状態を壊さずに、特定の第三者がコンプライアンス照会(検証)を完了できる。
「対公(企業・組織)では秘匿し、対私(個人・取引者)では監査可能にする」という設計によって、当初対立していたコンプライアンスとプライバシーが、同じライン上に直接引き寄せられた。伝統的な金融資産がWeb3の器を探すときに本当に必要なのは、絶対的な無政府主義的な秘匿性ではなく、規制フレームワーク内で安全に運用できる権限ロジックだ。
もちろん、この二重メカニズムはエンジニアリング実装では非常に難易度が高い。高い並列度(高並行)を前提としたプライバシー計算の下で、ビュー鍵の復号効率と検証コストを確保し、ノード性能を圧迫しないようにするにはどうするか。メインネット公開後の実際の収容力(スループット)も、現時点では観察が必要だ。とはいえ、「コンプライアンス」を掲げて許可制チェーンを作ったり、あるいは匿名でマネーロンダリングを行うだけのプールを作ったりするプロジェクトと比べれば、監査インターフェースを暗号の基盤に直接溶接するこの方式は、確かにコンプライアンスRWA資産をオンチェーンにする新しい道を切り拓いている。 @Dusk_Foundation $DUSK #dusk
ZKのプライバシーだけに注目するのはやめて。Duskのコンプライアンス監査における「両面派」設計こそが決め手だ
バブルは膨らめないけれど、BTCにはまだ希望があるのか!
先週、伝統的な機関のコンプライアンス対応をしている友人と一日中(午後ずっと)議論した。彼はずっと、「パブリックチェーンでプライバシーを扱うのは、マネーロンダリングに青信号を出すようなものだ」と思っているんだ。僕はその場で急いで反論はせず、Duskのホワイトペーパーにあるコンプライアンス監査の該当ページをいくつかスクリーンショットにして、手渡した。
みんなDuskの話をするとき、だいたいZero-Knowledge Proof(ゼロ知識証明)にばかり焦点を当て、「取引額やアドレスを隠せるからプライバシー・チェーンだ」と考えがち。でも、機関レベルの資産をオンチェーンにするとなると、「隠す」だけでは到底前に進めない。金融市場で重視されるのは、透過的な規制(トランスペアレントな監督)だ。コンプライアンス部門がデータを見られないようにしてしまえば、彼らは入場(参加)に関する立項レポートすら書けない。
一番巧妙なのは、「開示(ボックスを開ける)」権限の扱い方だ。全公開でも全閉鎖でもなく、その間にある。設定可能な鍵ビュー・メカニズム(View Keys)を導入している。簡単に言うと、資産の変動や取引明細は全ネットワーク・ノードに対して秘匿状態で、数学的にプライバシーを保証する。一方で、特定のコンプライアンス監査者や規制ノードに対しては、取引者が「その鍵」を自ら提示できる。すると、全ネットワークの状態を壊さずに、特定の第三者がコンプライアンス照会(検証)を完了できる。
「対公(企業・組織)では秘匿し、対私(個人・取引者)では監査可能にする」という設計によって、当初対立していたコンプライアンスとプライバシーが、同じライン上に直接引き寄せられた。伝統的な金融資産がWeb3の器を探すときに本当に必要なのは、絶対的な無政府主義的な秘匿性ではなく、規制フレームワーク内で安全に運用できる権限ロジックだ。
もちろん、この二重メカニズムはエンジニアリング実装では非常に難易度が高い。高い並列度(高並行)を前提としたプライバシー計算の下で、ビュー鍵の復号効率と検証コストを確保し、ノード性能を圧迫しないようにするにはどうするか。メインネット公開後の実際の収容力(スループット)も、現時点では観察が必要だ。とはいえ、「コンプライアンス」を掲げて許可制チェーンを作ったり、あるいは匿名でマネーロンダリングを行うだけのプールを作ったりするプロジェクトと比べれば、監査インターフェースを暗号の基盤に直接溶接するこの方式は、確かにコンプライアンスRWA資産をオンチェーンにする新しい道を切り拓いている。 @Dusk $DUSK #dusk
バブルは膨らめないけれど、BTCにはまだ希望があるのか!
先週、伝統的な機関のコンプライアンス対応をしている友人と一日中(午後ずっと)議論した。彼はずっと、「パブリックチェーンでプライバシーを扱うのは、マネーロンダリングに青信号を出すようなものだ」と思っているんだ。僕はその場で急いで反論はせず、Duskのホワイトペーパーにあるコンプライアンス監査の該当ページをいくつかスクリーンショットにして、手渡した。
みんなDuskの話をするとき、だいたいZero-Knowledge Proof(ゼロ知識証明)にばかり焦点を当て、「取引額やアドレスを隠せるからプライバシー・チェーンだ」と考えがち。でも、機関レベルの資産をオンチェーンにするとなると、「隠す」だけでは到底前に進めない。金融市場で重視されるのは、透過的な規制(トランスペアレントな監督)だ。コンプライアンス部門がデータを見られないようにしてしまえば、彼らは入場(参加)に関する立項レポートすら書けない。
一番巧妙なのは、「開示(ボックスを開ける)」権限の扱い方だ。全公開でも全閉鎖でもなく、その間にある。設定可能な鍵ビュー・メカニズム(View Keys)を導入している。簡単に言うと、資産の変動や取引明細は全ネットワーク・ノードに対して秘匿状態で、数学的にプライバシーを保証する。一方で、特定のコンプライアンス監査者や規制ノードに対しては、取引者が「その鍵」を自ら提示できる。すると、全ネットワークの状態を壊さずに、特定の第三者がコンプライアンス照会(検証)を完了できる。
「対公(企業・組織)では秘匿し、対私(個人・取引者)では監査可能にする」という設計によって、当初対立していたコンプライアンスとプライバシーが、同じライン上に直接引き寄せられた。伝統的な金融資産がWeb3の器を探すときに本当に必要なのは、絶対的な無政府主義的な秘匿性ではなく、規制フレームワーク内で安全に運用できる権限ロジックだ。
もちろん、この二重メカニズムはエンジニアリング実装では非常に難易度が高い。高い並列度(高並行)を前提としたプライバシー計算の下で、ビュー鍵の復号効率と検証コストを確保し、ノード性能を圧迫しないようにするにはどうするか。メインネット公開後の実際の収容力(スループット)も、現時点では観察が必要だ。とはいえ、「コンプライアンス」を掲げて許可制チェーンを作ったり、あるいは匿名でマネーロンダリングを行うだけのプールを作ったりするプロジェクトと比べれば、監査インターフェースを暗号の基盤に直接溶接するこの方式は、確かにコンプライアンスRWA資産をオンチェーンにする新しい道を切り拓いている。 @Dusk $DUSK #dusk
112
·
--
あの「拒否」説明書こそが、NPEXでいちばん価値のあるパーツだ
大判焼きはまあいいとして、BTCってほんと難しいな!
いろんなプロジェクト運営を見てきた。デモでは、花が敷き詰められた陽だまりの一本道みたいに——ウォレットを接続して、ボタンを押して、保有が変わって、会場全員が拍手。だけど私は、あえて一言聞きたい。「『ただいま条件を満たしていません』と書かれたあの道、あなたは私に見せてくれますか?」
ない。ほとんどない。ないということは、つまりこう言ってるのと同じだ——さあどうぞ、誰でも参加できる。
このセリフを暗号資産の世界で10年も叫び続けて、「正しいこと」として定着させてしまった。でも、本当にNPEXのあのツールを「誰でも参加できる」と同列に並べたら、コンプライアンス担当はたぶん徹夜で履歴書を書き換えることになる。
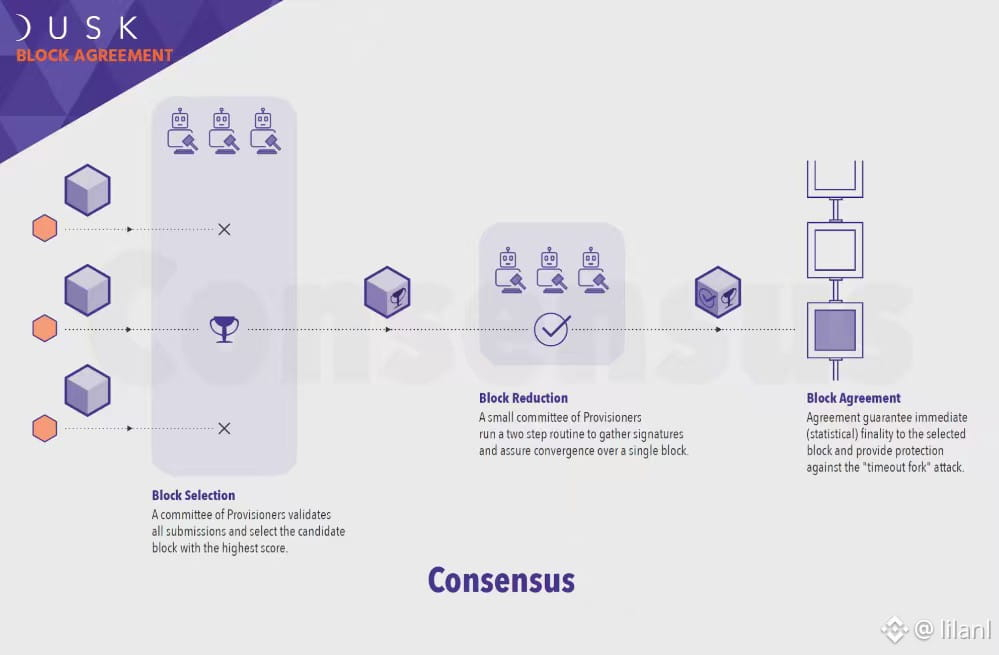
$DUSKはネット上のネイティブ・トークンだから、誰でもそれを手に持って街を歩くのは問題ない。だが、そのトークンがNPEXの引き出しに入り、あのツールのベース層に触れた瞬間、ごめんなさい——名簿が入れ替わる。国籍をまず日差しに当てて見せ、次にプロ投資家の身分証を取り出して見せ、ロックアップ期間はカレンダーに丸をつけ、最後はそのツールが今日あなたに営業(提供)しているかを確認する。四つのふるいを通って残れる人は、多くない。
面倒だと言う人もいる。でも正直に言う。拒否が早いのは、あなたの時間を節約するためだ。お金を払ったあとにレッド枠をポンと出すのは、事故であって「寛容」じゃない。もっと怖いのは、「失敗」だけ投げて、なぜダメなのかを書かないこと——ユーザーの最初の反応はいつも「サイトが落ちた」になり、次の反応は電話をかけてコールセンターに人手で通してもらうことになる。人の手が入った瞬間、それまで積み上げてきたあらゆるコード検証の高い壁が、ドンと崩れる。適格性(アデクアシー)はただのむなしさになる。
だから今、私は証券型プロダクトを見るときは、拒否ルートをわざと重点的にチェックしている。通れる、そして人間が話す言葉で説明できるやつだけを、正しく適格性をプロダクトの設計そのものに組み込んだものだと認める。裏メニューにスイッチを隠しただけじゃない。
「ゲームなら誰でもクリア」と言うなら、ライセンス市場は名簿。名簿って聞くとセクシーじゃないけど、この商売の急所は、トレンド記事よりも名簿にずっと近い。$DUSKはチェーン上で効率を担い、NPEXは名簿で境界を握る——境界がはっきりしていればいるほど、「できる」という一文字の価値が上がる。
引き出しはホットなクールさよりもクールだ。拒否ページを堂々と出せるやつは、会場全員で「通過!」と叫ぶだけのやつより、ずっと肝が据わっている。 @Dusk_Foundation $DUSK #dusk
あの「拒否」説明書こそが、NPEXでいちばん価値のあるパーツだ
大判焼きはまあいいとして、BTCってほんと難しいな!
いろんなプロジェクト運営を見てきた。デモでは、花が敷き詰められた陽だまりの一本道みたいに——ウォレットを接続して、ボタンを押して、保有が変わって、会場全員が拍手。だけど私は、あえて一言聞きたい。「『ただいま条件を満たしていません』と書かれたあの道、あなたは私に見せてくれますか?」
ない。ほとんどない。ないということは、つまりこう言ってるのと同じだ——さあどうぞ、誰でも参加できる。
このセリフを暗号資産の世界で10年も叫び続けて、「正しいこと」として定着させてしまった。でも、本当にNPEXのあのツールを「誰でも参加できる」と同列に並べたら、コンプライアンス担当はたぶん徹夜で履歴書を書き換えることになる。
$DUSK はネット上のネイティブ・トークンだから、誰でもそれを手に持って街を歩くのは問題ない。だが、そのトークンがNPEXの引き出しに入り、あのツールのベース層に触れた瞬間、ごめんなさい——名簿が入れ替わる。国籍をまず日差しに当てて見せ、次にプロ投資家の身分証を取り出して見せ、ロックアップ期間はカレンダーに丸をつけ、最後はそのツールが今日あなたに営業(提供)しているかを確認する。四つのふるいを通って残れる人は、多くない。
面倒だと言う人もいる。でも正直に言う。拒否が早いのは、あなたの時間を節約するためだ。お金を払ったあとにレッド枠をポンと出すのは、事故であって「寛容」じゃない。もっと怖いのは、「失敗」だけ投げて、なぜダメなのかを書かないこと——ユーザーの最初の反応はいつも「サイトが落ちた」になり、次の反応は電話をかけてコールセンターに人手で通してもらうことになる。人の手が入った瞬間、それまで積み上げてきたあらゆるコード検証の高い壁が、ドンと崩れる。適格性(アデクアシー)はただのむなしさになる。
だから今、私は証券型プロダクトを見るときは、拒否ルートをわざと重点的にチェックしている。通れる、そして人間が話す言葉で説明できるやつだけを、正しく適格性をプロダクトの設計そのものに組み込んだものだと認める。裏メニューにスイッチを隠しただけじゃない。
「ゲームなら誰でもクリア」と言うなら、ライセンス市場は名簿。名簿って聞くとセクシーじゃないけど、この商売の急所は、トレンド記事よりも名簿にずっと近い。$DUSK はチェーン上で効率を担い、NPEXは名簿で境界を握る——境界がはっきりしていればいるほど、「できる」という一文字の価値が上がる。
引き出しはホットなクールさよりもクールだ。拒否ページを堂々と出せるやつは、会場全員で「通過!」と叫ぶだけのやつより、ずっと肝が据わっている。 @Dusk $DUSK #dusk
大判焼きはまあいいとして、BTCってほんと難しいな!
いろんなプロジェクト運営を見てきた。デモでは、花が敷き詰められた陽だまりの一本道みたいに——ウォレットを接続して、ボタンを押して、保有が変わって、会場全員が拍手。だけど私は、あえて一言聞きたい。「『ただいま条件を満たしていません』と書かれたあの道、あなたは私に見せてくれますか?」
ない。ほとんどない。ないということは、つまりこう言ってるのと同じだ——さあどうぞ、誰でも参加できる。
このセリフを暗号資産の世界で10年も叫び続けて、「正しいこと」として定着させてしまった。でも、本当にNPEXのあのツールを「誰でも参加できる」と同列に並べたら、コンプライアンス担当はたぶん徹夜で履歴書を書き換えることになる。
$DUSK はネット上のネイティブ・トークンだから、誰でもそれを手に持って街を歩くのは問題ない。だが、そのトークンがNPEXの引き出しに入り、あのツールのベース層に触れた瞬間、ごめんなさい——名簿が入れ替わる。国籍をまず日差しに当てて見せ、次にプロ投資家の身分証を取り出して見せ、ロックアップ期間はカレンダーに丸をつけ、最後はそのツールが今日あなたに営業(提供)しているかを確認する。四つのふるいを通って残れる人は、多くない。
面倒だと言う人もいる。でも正直に言う。拒否が早いのは、あなたの時間を節約するためだ。お金を払ったあとにレッド枠をポンと出すのは、事故であって「寛容」じゃない。もっと怖いのは、「失敗」だけ投げて、なぜダメなのかを書かないこと——ユーザーの最初の反応はいつも「サイトが落ちた」になり、次の反応は電話をかけてコールセンターに人手で通してもらうことになる。人の手が入った瞬間、それまで積み上げてきたあらゆるコード検証の高い壁が、ドンと崩れる。適格性(アデクアシー)はただのむなしさになる。
だから今、私は証券型プロダクトを見るときは、拒否ルートをわざと重点的にチェックしている。通れる、そして人間が話す言葉で説明できるやつだけを、正しく適格性をプロダクトの設計そのものに組み込んだものだと認める。裏メニューにスイッチを隠しただけじゃない。
「ゲームなら誰でもクリア」と言うなら、ライセンス市場は名簿。名簿って聞くとセクシーじゃないけど、この商売の急所は、トレンド記事よりも名簿にずっと近い。$DUSK はチェーン上で効率を担い、NPEXは名簿で境界を握る——境界がはっきりしていればいるほど、「できる」という一文字の価値が上がる。
引き出しはホットなクールさよりもクールだ。拒否ページを堂々と出せるやつは、会場全員で「通過!」と叫ぶだけのやつより、ずっと肝が据わっている。 @Dusk $DUSK #dusk
104
·
--
本当に最初は私も「ダブル口座の相互振替」って、UI上のタブ切替と同じでしょ、みたいに思ってたんだけど……。マーケットメイク用のロボットを載せて一晩回してみて、MoonlightとPhoenixの両側での板(オーダーブック)の厚みがそれぞれ別々に動いてるのを見て、初めて気づいた。これ、そんなに簡単な話じゃない。
大衼穀(大きなベット)は大丈夫?BTC、上がらないんだ!
同じアドレス配下に2本の会計帳簿があって、聞こえはユーザーに選択肢を与えるようだけど、実際はマーケットメイキング戦略に2種類の“足かせ”をかけている。Moonlight側に大口の指値を置いて、ETFの見込みで流動性プレミアムを食おうとしたのに、Phoenix側でUTXOのnullifierが一回更新されただけで、ロボットは完全に固まった――どちらのほうのmempoolを見て有効な見積もりを出すべきか分からなくなったんだ。私は無理やり両方の状態プールを統合してモデル化してみたけど、出てきたスプレッドの時系列グラフがジェットコースターみたいで、清算モデルが全然吸収できなかった。
いちばん厄介なのは、NPEXの証券トークンの設計だ。私がいくつかの業界仲間と内輪で話したところ、みんな口では「コンプライアンスに配慮した革新」と褒めるんだけど、持ち帰ってコードを直すと優先順位を全部Moonlight側に固定してしまう。なぜ?MiCAの監督役たちが求めているのは、ゼロ知識証明がどれだけ綺麗かじゃない。問題が起きた日、Excelで取引ごとの突合せを取り出せるかどうかだ。Phoenixの「選択的開示」はオンチェーン上ではスマートでも、弁護士レターの前では「なぜ早く言わなかったの?」で終わってしまう。機関LPのほうがもっと現実的で、数百万ユーロ規模のステーブルコインのペアを、監査人ですら理解できないかもしれない“解読不能なビュー”のプールに放り込ませるより、手数料が少し高くても、KYCに紐づけて各取引まで追跡できる透明なチェーンを選ぶ。
今のDuskチェーン上のステーキング比率36%は確かに低くはない。でも裏で動かしているノード主体を調べると、八割は同じ技術信奉者が自分たちで自分たちを回している。私が心配しているのは、UTXO+ZKの組み合わせが“硬くない”ことじゃない。逆に、硬すぎることだ。硬すぎて、普通のマーケットメイカーがコア戦略を簡単に移植できない。プロダクト側でデフォルトの道筋を用意しなかったせいで、開発者コミュニティは各自の良心に任せて推測してる――今日「プライバシー優先」が正しいと思っても、明日マーケットが急落すれば、ユーザーが走ってきて「私の取引は結局どっちとして扱われるの?」って聞く。説明できるの?
明け方3時までかけて、私は戦略を直した。Moonlight側は堅実型のヘッジ注文、Phoenix側は小額のテスト用グリッドだけを回して、両者はそれぞれ勝手に動いて互いに干渉しないようにした。 @Dusk_Foundation $DUSK #dusk
本当に最初は私も「ダブル口座の相互振替」って、UI上のタブ切替と同じでしょ、みたいに思ってたんだけど……。マーケットメイク用のロボットを載せて一晩回してみて、MoonlightとPhoenixの両側での板(オーダーブック)の厚みがそれぞれ別々に動いてるのを見て、初めて気づいた。これ、そんなに簡単な話じゃない。
大衼穀(大きなベット)は大丈夫?BTC、上がらないんだ!
同じアドレス配下に2本の会計帳簿があって、聞こえはユーザーに選択肢を与えるようだけど、実際はマーケットメイキング戦略に2種類の“足かせ”をかけている。Moonlight側に大口の指値を置いて、ETFの見込みで流動性プレミアムを食おうとしたのに、Phoenix側でUTXOのnullifierが一回更新されただけで、ロボットは完全に固まった――どちらのほうのmempoolを見て有効な見積もりを出すべきか分からなくなったんだ。私は無理やり両方の状態プールを統合してモデル化してみたけど、出てきたスプレッドの時系列グラフがジェットコースターみたいで、清算モデルが全然吸収できなかった。
いちばん厄介なのは、NPEXの証券トークンの設計だ。私がいくつかの業界仲間と内輪で話したところ、みんな口では「コンプライアンスに配慮した革新」と褒めるんだけど、持ち帰ってコードを直すと優先順位を全部Moonlight側に固定してしまう。なぜ?MiCAの監督役たちが求めているのは、ゼロ知識証明がどれだけ綺麗かじゃない。問題が起きた日、Excelで取引ごとの突合せを取り出せるかどうかだ。Phoenixの「選択的開示」はオンチェーン上ではスマートでも、弁護士レターの前では「なぜ早く言わなかったの?」で終わってしまう。機関LPのほうがもっと現実的で、数百万ユーロ規模のステーブルコインのペアを、監査人ですら理解できないかもしれない“解読不能なビュー”のプールに放り込ませるより、手数料が少し高くても、KYCに紐づけて各取引まで追跡できる透明なチェーンを選ぶ。
今のDuskチェーン上のステーキング比率36%は確かに低くはない。でも裏で動かしているノード主体を調べると、八割は同じ技術信奉者が自分たちで自分たちを回している。私が心配しているのは、UTXO+ZKの組み合わせが“硬くない”ことじゃない。逆に、硬すぎることだ。硬すぎて、普通のマーケットメイカーがコア戦略を簡単に移植できない。プロダクト側でデフォルトの道筋を用意しなかったせいで、開発者コミュニティは各自の良心に任せて推測してる――今日「プライバシー優先」が正しいと思っても、明日マーケットが急落すれば、ユーザーが走ってきて「私の取引は結局どっちとして扱われるの?」って聞く。説明できるの?
明け方3時までかけて、私は戦略を直した。Moonlight側は堅実型のヘッジ注文、Phoenix側は小額のテスト用グリッドだけを回して、両者はそれぞれ勝手に動いて互いに干渉しないようにした。 @Dusk $DUSK #dusk
大衼穀(大きなベット)は大丈夫?BTC、上がらないんだ!
同じアドレス配下に2本の会計帳簿があって、聞こえはユーザーに選択肢を与えるようだけど、実際はマーケットメイキング戦略に2種類の“足かせ”をかけている。Moonlight側に大口の指値を置いて、ETFの見込みで流動性プレミアムを食おうとしたのに、Phoenix側でUTXOのnullifierが一回更新されただけで、ロボットは完全に固まった――どちらのほうのmempoolを見て有効な見積もりを出すべきか分からなくなったんだ。私は無理やり両方の状態プールを統合してモデル化してみたけど、出てきたスプレッドの時系列グラフがジェットコースターみたいで、清算モデルが全然吸収できなかった。
いちばん厄介なのは、NPEXの証券トークンの設計だ。私がいくつかの業界仲間と内輪で話したところ、みんな口では「コンプライアンスに配慮した革新」と褒めるんだけど、持ち帰ってコードを直すと優先順位を全部Moonlight側に固定してしまう。なぜ?MiCAの監督役たちが求めているのは、ゼロ知識証明がどれだけ綺麗かじゃない。問題が起きた日、Excelで取引ごとの突合せを取り出せるかどうかだ。Phoenixの「選択的開示」はオンチェーン上ではスマートでも、弁護士レターの前では「なぜ早く言わなかったの?」で終わってしまう。機関LPのほうがもっと現実的で、数百万ユーロ規模のステーブルコインのペアを、監査人ですら理解できないかもしれない“解読不能なビュー”のプールに放り込ませるより、手数料が少し高くても、KYCに紐づけて各取引まで追跡できる透明なチェーンを選ぶ。
今のDuskチェーン上のステーキング比率36%は確かに低くはない。でも裏で動かしているノード主体を調べると、八割は同じ技術信奉者が自分たちで自分たちを回している。私が心配しているのは、UTXO+ZKの組み合わせが“硬くない”ことじゃない。逆に、硬すぎることだ。硬すぎて、普通のマーケットメイカーがコア戦略を簡単に移植できない。プロダクト側でデフォルトの道筋を用意しなかったせいで、開発者コミュニティは各自の良心に任せて推測してる――今日「プライバシー優先」が正しいと思っても、明日マーケットが急落すれば、ユーザーが走ってきて「私の取引は結局どっちとして扱われるの?」って聞く。説明できるの?
明け方3時までかけて、私は戦略を直した。Moonlight側は堅実型のヘッジ注文、Phoenix側は小額のテスト用グリッドだけを回して、両者はそれぞれ勝手に動いて互いに干渉しないようにした。 @Dusk $DUSK #dusk
106
·
--
みんながDuskのゼロ知識証明について話すと、いつも従来の匿名コインと同一視してしまいがちです。つまり、プライバシー・チェーンとは要するに取引データを暗い箱に放り込むだけだと思っている。でもコンプライアンスRWAというこの分野では、その理解は基本的に方向性を取り違えています。Duskの中で最もハードコアで、かつ最も人が落とし穴にハマりやすいのは、「チェーン上でどうデータを隠すか」ではなく、「あなたのローカル端末が、あなたの代わりにどう証明を作るか」です。
大丈夫、ビッグチャンスはまだ来る?BTCはもう持ちたくない!
Duskのアーキテクチャでは、特にPiecrust仮想マシンを動かす際、コンプライアンス検証はノードに計算させるのではなく、ユーザー自身のクライアント(たとえばあなたのブラウザやウォレット)でゼロ知識証明(ZK Proof)を生成します。これは確かにとても賢い手法です。ノードが受け取るのは、暗号学的に検証済みの「コンプライアンス結果」だけで、個人のプライバシーを漏らさず、さらに全ネットワークのノードが同じ計算を繰り返す無駄なコストも省けます。しかし現実の体験上の盲点は、たいていここにあります。低スペックの端末で操作すると、取引の送信画面で止まってしまい、それをネットワークの混雑やノードの不調のせいだと思い込む人が少なくありません。
実際にはノードに問題はなく、単にローカルの計算能力がZK証明の生成でCPUを使い切っているだけです。テストネットのノードから得られた実際のフィードバックによれば、たとえ本人性のコンプライアンス条件が付いた資産送金であっても、ローカルで証明を生成する時間は、端末の性能に強く連動します。これは、イーサリアムの「Gasを払い、すべての計算をネットワーク全体のマイナーに丸投げする」というロジックとはまったく別物です。これを理解せずにいると、操作がもたつくたびに何度もリトライしてしまい、役に立たない計算を大量に発生させてしまいがちです。
だから、Duskのエコシステムのウォレットやクライアントが優れているかどうかを評価する際のポイントは、UIがどれほど派手に描かれているかではなく、「ローカルでの証明生成の進捗」を可視化できているかどうかです。ぐるぐる回るLoadingアイコンを投げるだけでは、ユーザーはそれが証明を計算しているのか、ノードに接続できていないのかまったく分かりません。続いては、開発チームがクライアント側プロビング(Client-side Proving)のハードルをさらに下げていくかどうかです。伝統的な金融機関に資産をチェーンへ移すのだとしても、その取引担当者のPCがまずフリーズしては困りますよね。 @Dusk_Foundation $DUSK #dusk
みんながDuskのゼロ知識証明について話すと、いつも従来の匿名コインと同一視してしまいがちです。つまり、プライバシー・チェーンとは要するに取引データを暗い箱に放り込むだけだと思っている。でもコンプライアンスRWAというこの分野では、その理解は基本的に方向性を取り違えています。Duskの中で最もハードコアで、かつ最も人が落とし穴にハマりやすいのは、「チェーン上でどうデータを隠すか」ではなく、「あなたのローカル端末が、あなたの代わりにどう証明を作るか」です。
大丈夫、ビッグチャンスはまだ来る?BTCはもう持ちたくない!
Duskのアーキテクチャでは、特にPiecrust仮想マシンを動かす際、コンプライアンス検証はノードに計算させるのではなく、ユーザー自身のクライアント(たとえばあなたのブラウザやウォレット)でゼロ知識証明(ZK Proof)を生成します。これは確かにとても賢い手法です。ノードが受け取るのは、暗号学的に検証済みの「コンプライアンス結果」だけで、個人のプライバシーを漏らさず、さらに全ネットワークのノードが同じ計算を繰り返す無駄なコストも省けます。しかし現実の体験上の盲点は、たいていここにあります。低スペックの端末で操作すると、取引の送信画面で止まってしまい、それをネットワークの混雑やノードの不調のせいだと思い込む人が少なくありません。
実際にはノードに問題はなく、単にローカルの計算能力がZK証明の生成でCPUを使い切っているだけです。テストネットのノードから得られた実際のフィードバックによれば、たとえ本人性のコンプライアンス条件が付いた資産送金であっても、ローカルで証明を生成する時間は、端末の性能に強く連動します。これは、イーサリアムの「Gasを払い、すべての計算をネットワーク全体のマイナーに丸投げする」というロジックとはまったく別物です。これを理解せずにいると、操作がもたつくたびに何度もリトライしてしまい、役に立たない計算を大量に発生させてしまいがちです。
だから、Duskのエコシステムのウォレットやクライアントが優れているかどうかを評価する際のポイントは、UIがどれほど派手に描かれているかではなく、「ローカルでの証明生成の進捗」を可視化できているかどうかです。ぐるぐる回るLoadingアイコンを投げるだけでは、ユーザーはそれが証明を計算しているのか、ノードに接続できていないのかまったく分かりません。続いては、開発チームがクライアント側プロビング(Client-side Proving)のハードルをさらに下げていくかどうかです。伝統的な金融機関に資産をチェーンへ移すのだとしても、その取引担当者のPCがまずフリーズしては困りますよね。 @Dusk $DUSK #dusk
大丈夫、ビッグチャンスはまだ来る?BTCはもう持ちたくない!
Duskのアーキテクチャでは、特にPiecrust仮想マシンを動かす際、コンプライアンス検証はノードに計算させるのではなく、ユーザー自身のクライアント(たとえばあなたのブラウザやウォレット)でゼロ知識証明(ZK Proof)を生成します。これは確かにとても賢い手法です。ノードが受け取るのは、暗号学的に検証済みの「コンプライアンス結果」だけで、個人のプライバシーを漏らさず、さらに全ネットワークのノードが同じ計算を繰り返す無駄なコストも省けます。しかし現実の体験上の盲点は、たいていここにあります。低スペックの端末で操作すると、取引の送信画面で止まってしまい、それをネットワークの混雑やノードの不調のせいだと思い込む人が少なくありません。
実際にはノードに問題はなく、単にローカルの計算能力がZK証明の生成でCPUを使い切っているだけです。テストネットのノードから得られた実際のフィードバックによれば、たとえ本人性のコンプライアンス条件が付いた資産送金であっても、ローカルで証明を生成する時間は、端末の性能に強く連動します。これは、イーサリアムの「Gasを払い、すべての計算をネットワーク全体のマイナーに丸投げする」というロジックとはまったく別物です。これを理解せずにいると、操作がもたつくたびに何度もリトライしてしまい、役に立たない計算を大量に発生させてしまいがちです。
だから、Duskのエコシステムのウォレットやクライアントが優れているかどうかを評価する際のポイントは、UIがどれほど派手に描かれているかではなく、「ローカルでの証明生成の進捗」を可視化できているかどうかです。ぐるぐる回るLoadingアイコンを投げるだけでは、ユーザーはそれが証明を計算しているのか、ノードに接続できていないのかまったく分かりません。続いては、開発チームがクライアント側プロビング(Client-side Proving)のハードルをさらに下げていくかどうかです。伝統的な金融機関に資産をチェーンへ移すのだとしても、その取引担当者のPCがまずフリーズしては困りますよね。 @Dusk $DUSK #dusk
111
·
--
フランクフルトの家業(ファミリーオフィス)がプライベートクレジットをやって、どうすれば「ゼロ知識のプライバシー」を守りつつ、規制も現場を荒らさない(揉めない)ようにできるのか?
大風呂敷が広がってきた!BTCに期待が持てる!
先週、フランクフルトでプライベートクレジットを手がける知人とお茶をしまして。彼らの手元には、約1000万ユーロに近い滞留(預かり)流動資金があるのですが、急いでコンプライアンスにかなう利息のつく運用先を探していました。ただ、彼はどうしても従来型のDeFiには触れようとしません。理由は簡単で、ビジネス上の機密がパブリックチェーン上に丸裸になってしまうからです。借り手(下家)と利率が一旦公開されると、手の内が完全に見破られてしまいます。
最近、@Dusk の Citadel プロトコルで国境をまたぐサプライチェーン融資のクレジット資産を一件チェーンに載せてみたそうです。いちばんすごいのは、Citadel がゼロ知識証明(ZK-KYC)によって「選択的なコンプライアンス開示」を実現している点です。規制当局や第三者監査は、資金の出所と借入資格をチェーン上で直接検証できますが、同業他社は、借入主体が誰か、年率がいくつか——それらをまったく読み取れません。これによって、これまでの“古いヨーロッパ流”のコンプライアンス監査(尽くすべき調査)が往々にして2週間かかっていたものが、数秒の暗号学校(パス)検証に圧縮されます。
Dusk の「ダークプール + コンプライアンス」というこの構成を深掘りすると、基盤の Piecrust 仮想マシンがゼロ知識証明を契約カーネル内にそのまま封装していることが分かります。先月のテストネットで高い並列インタラクションを行ったとき、1件あたりのプライバシー資産の検証遅延はミリ秒級にまで抑えられました。さらに、決済連携の Quantoz EURQ ステーブルコインもネイティブにコンプライアンス統合されています。
ただ、このロジックは従来型の機関にとっても、ハードルが依然として低くありません。ひとつには、秘密鍵の安全な委託(保管)や、クライアント側でZK証明を生成する際の計算コストのせいで、SWIFT 系の古い様式に慣れたベテラントレーダーはかなり頭を悩ませます。もうひとつには、現状チェーン上の 2.8 億米ドルのTVL が、千万級の大口流動性の償還(引き出し)に直面したとき、スリッページが依然として高いこと。深度が足りない問題が、短期的にはなお“硬い”課題として残ります。
欧州のMiCA細則が落ちてくれば、オンチェーンのプライバシーとコンプライアンスという領域のケーキに、確実に大きな機関がタイミングを見て参入してくるでしょう。ですが、毎日高額な監査費や保管(カストディ)費で生きている従来の仲介業者たちは、このようにコンプライアンスがコード化されたプロトコルを見て、いつまで安穏と座っていられるのか——そこが気になるところです。 @Dusk_Foundation $DUSK #dusk
フランクフルトの家業(ファミリーオフィス)がプライベートクレジットをやって、どうすれば「ゼロ知識のプライバシー」を守りつつ、規制も現場を荒らさない(揉めない)ようにできるのか?
大風呂敷が広がってきた!BTCに期待が持てる!
先週、フランクフルトでプライベートクレジットを手がける知人とお茶をしまして。彼らの手元には、約1000万ユーロに近い滞留(預かり)流動資金があるのですが、急いでコンプライアンスにかなう利息のつく運用先を探していました。ただ、彼はどうしても従来型のDeFiには触れようとしません。理由は簡単で、ビジネス上の機密がパブリックチェーン上に丸裸になってしまうからです。借り手(下家)と利率が一旦公開されると、手の内が完全に見破られてしまいます。
最近、@Dusk の Citadel プロトコルで国境をまたぐサプライチェーン融資のクレジット資産を一件チェーンに載せてみたそうです。いちばんすごいのは、Citadel がゼロ知識証明(ZK-KYC)によって「選択的なコンプライアンス開示」を実現している点です。規制当局や第三者監査は、資金の出所と借入資格をチェーン上で直接検証できますが、同業他社は、借入主体が誰か、年率がいくつか——それらをまったく読み取れません。これによって、これまでの“古いヨーロッパ流”のコンプライアンス監査(尽くすべき調査)が往々にして2週間かかっていたものが、数秒の暗号学校(パス)検証に圧縮されます。
Dusk の「ダークプール + コンプライアンス」というこの構成を深掘りすると、基盤の Piecrust 仮想マシンがゼロ知識証明を契約カーネル内にそのまま封装していることが分かります。先月のテストネットで高い並列インタラクションを行ったとき、1件あたりのプライバシー資産の検証遅延はミリ秒級にまで抑えられました。さらに、決済連携の Quantoz EURQ ステーブルコインもネイティブにコンプライアンス統合されています。
ただ、このロジックは従来型の機関にとっても、ハードルが依然として低くありません。ひとつには、秘密鍵の安全な委託(保管)や、クライアント側でZK証明を生成する際の計算コストのせいで、SWIFT 系の古い様式に慣れたベテラントレーダーはかなり頭を悩ませます。もうひとつには、現状チェーン上の 2.8 億米ドルのTVL が、千万級の大口流動性の償還(引き出し)に直面したとき、スリッページが依然として高いこと。深度が足りない問題が、短期的にはなお“硬い”課題として残ります。
欧州のMiCA細則が落ちてくれば、オンチェーンのプライバシーとコンプライアンスという領域のケーキに、確実に大きな機関がタイミングを見て参入してくるでしょう。ですが、毎日高額な監査費や保管(カストディ)費で生きている従来の仲介業者たちは、このようにコンプライアンスがコード化されたプロトコルを見て、いつまで安穏と座っていられるのか——そこが気になるところです。 @Dusk $DUSK #dusk
大風呂敷が広がってきた!BTCに期待が持てる!
先週、フランクフルトでプライベートクレジットを手がける知人とお茶をしまして。彼らの手元には、約1000万ユーロに近い滞留(預かり)流動資金があるのですが、急いでコンプライアンスにかなう利息のつく運用先を探していました。ただ、彼はどうしても従来型のDeFiには触れようとしません。理由は簡単で、ビジネス上の機密がパブリックチェーン上に丸裸になってしまうからです。借り手(下家)と利率が一旦公開されると、手の内が完全に見破られてしまいます。
最近、@Dusk の Citadel プロトコルで国境をまたぐサプライチェーン融資のクレジット資産を一件チェーンに載せてみたそうです。いちばんすごいのは、Citadel がゼロ知識証明(ZK-KYC)によって「選択的なコンプライアンス開示」を実現している点です。規制当局や第三者監査は、資金の出所と借入資格をチェーン上で直接検証できますが、同業他社は、借入主体が誰か、年率がいくつか——それらをまったく読み取れません。これによって、これまでの“古いヨーロッパ流”のコンプライアンス監査(尽くすべき調査)が往々にして2週間かかっていたものが、数秒の暗号学校(パス)検証に圧縮されます。
Dusk の「ダークプール + コンプライアンス」というこの構成を深掘りすると、基盤の Piecrust 仮想マシンがゼロ知識証明を契約カーネル内にそのまま封装していることが分かります。先月のテストネットで高い並列インタラクションを行ったとき、1件あたりのプライバシー資産の検証遅延はミリ秒級にまで抑えられました。さらに、決済連携の Quantoz EURQ ステーブルコインもネイティブにコンプライアンス統合されています。
ただ、このロジックは従来型の機関にとっても、ハードルが依然として低くありません。ひとつには、秘密鍵の安全な委託(保管)や、クライアント側でZK証明を生成する際の計算コストのせいで、SWIFT 系の古い様式に慣れたベテラントレーダーはかなり頭を悩ませます。もうひとつには、現状チェーン上の 2.8 億米ドルのTVL が、千万級の大口流動性の償還(引き出し)に直面したとき、スリッページが依然として高いこと。深度が足りない問題が、短期的にはなお“硬い”課題として残ります。
欧州のMiCA細則が落ちてくれば、オンチェーンのプライバシーとコンプライアンスという領域のケーキに、確実に大きな機関がタイミングを見て参入してくるでしょう。ですが、毎日高額な監査費や保管(カストディ)費で生きている従来の仲介業者たちは、このようにコンプライアンスがコード化されたプロトコルを見て、いつまで安穏と座っていられるのか——そこが気になるところです。 @Dusk $DUSK #dusk
120
·
--
Babylon TBV のフローチャートを分解しているとき、少し詰まりました——ロジックがややこしいのではなく、方向性が私の想定とちょっと違ったんです。
ドゥームの大きい予想が当たってるのか、また大きくなりましたが、BTCはまだ全然いけます!
世の中でBTCのアプリについて話すと、結局は「収益」「流動性」「利息がつく資産」といった数個の定番の切り札の話になります。でもTBVを下へ掘っていくと、より厄介な問題に答えようとしているように感じます。なぜBitcoinは明らかに最も安全なパブリックチェーンなのに、外部世界との間にはまるで分厚い壁があるかのようになってしまうのか?
あなたはBitcoinに、別のチェーンで起きたことを理解させることができません。Bitcoinが理解できるのはUTXOとスクリプトだけです。
では以前の案はどう解決したのか?BTCを移す。イーサリアムへ移す、Cosmosへ移す。そしてブリッジ、マルチシグ、またはカストディでこの接続層を補う。確かに便利ですが、接続のたびに信頼仮定が一層増えます。根本的には、Bitcoinの安全性で、あまり安全でない中間層を補助しているだけです。
TBVが面白いのは、Bitcoinを変えるつもりがないことではなく、逆にこう考えた点です——外部プロトコルの内容を、Bitcoinが検証できる形でちゃんと説明できないか?
Vaultの作成プロセスをよく見ると、最初は「各Vaultに対応する独立したUTXO」という細部にあまり注意が向いていませんでした。作成、ロック、払い戻しのいくつかの段階をつないで振り返って初めて、ここはただプールにBTCを1回入れる話ではないと気づきます。作成の瞬間、そのBTCが動くための条件は最初から固定されているのです。すべての正当な支出経路は事前署名済みトランザクションで固められており、事後に当事者の誰かが単独で書き換えることはできません。
Bitcoinのメインチェーンは、外部プロトコルの内部状態を理解することはできず、PoSチェーンのファイナリティが何かも知りません。だからBabylonのやり方はこうです——外部の出来事を、Bitcoinが直接検証できる条件へと翻訳する。EOTSはまさにその発想で、コンセンサス層の違反行為(たとえば二重署名)を、Bitcoinに新しいルールを学習させるのではなく、検証可能な暗号学的証拠へと変換します。
TBVでは、このロジックが資産レイヤーまで押し上げられます。外部の実行結果がVaultの状態に影響する際、BABEの一連の証明メカニズムが検証の根拠を提供します。チャレンジのウィンドウを設けることで、参加者が誤りを見つけられる機会を作り、異常な状態が確定するのを防ぎます。
@babylonlabs_io $BABY
#baby
Babylon TBV のフローチャートを分解しているとき、少し詰まりました——ロジックがややこしいのではなく、方向性が私の想定とちょっと違ったんです。
ドゥームの大きい予想が当たってるのか、また大きくなりましたが、BTCはまだ全然いけます!
世の中でBTCのアプリについて話すと、結局は「収益」「流動性」「利息がつく資産」といった数個の定番の切り札の話になります。でもTBVを下へ掘っていくと、より厄介な問題に答えようとしているように感じます。なぜBitcoinは明らかに最も安全なパブリックチェーンなのに、外部世界との間にはまるで分厚い壁があるかのようになってしまうのか?
あなたはBitcoinに、別のチェーンで起きたことを理解させることができません。Bitcoinが理解できるのはUTXOとスクリプトだけです。
では以前の案はどう解決したのか?BTCを移す。イーサリアムへ移す、Cosmosへ移す。そしてブリッジ、マルチシグ、またはカストディでこの接続層を補う。確かに便利ですが、接続のたびに信頼仮定が一層増えます。根本的には、Bitcoinの安全性で、あまり安全でない中間層を補助しているだけです。
TBVが面白いのは、Bitcoinを変えるつもりがないことではなく、逆にこう考えた点です——外部プロトコルの内容を、Bitcoinが検証できる形でちゃんと説明できないか?
Vaultの作成プロセスをよく見ると、最初は「各Vaultに対応する独立したUTXO」という細部にあまり注意が向いていませんでした。作成、ロック、払い戻しのいくつかの段階をつないで振り返って初めて、ここはただプールにBTCを1回入れる話ではないと気づきます。作成の瞬間、そのBTCが動くための条件は最初から固定されているのです。すべての正当な支出経路は事前署名済みトランザクションで固められており、事後に当事者の誰かが単独で書き換えることはできません。
Bitcoinのメインチェーンは、外部プロトコルの内部状態を理解することはできず、PoSチェーンのファイナリティが何かも知りません。だからBabylonのやり方はこうです——外部の出来事を、Bitcoinが直接検証できる条件へと翻訳する。EOTSはまさにその発想で、コンセンサス層の違反行為(たとえば二重署名)を、Bitcoinに新しいルールを学習させるのではなく、検証可能な暗号学的証拠へと変換します。
TBVでは、このロジックが資産レイヤーまで押し上げられます。外部の実行結果がVaultの状態に影響する際、BABEの一連の証明メカニズムが検証の根拠を提供します。チャレンジのウィンドウを設けることで、参加者が誤りを見つけられる機会を作り、異常な状態が確定するのを防ぎます。
@BabylonLabs_io $BABY
#baby
ドゥームの大きい予想が当たってるのか、また大きくなりましたが、BTCはまだ全然いけます!
世の中でBTCのアプリについて話すと、結局は「収益」「流動性」「利息がつく資産」といった数個の定番の切り札の話になります。でもTBVを下へ掘っていくと、より厄介な問題に答えようとしているように感じます。なぜBitcoinは明らかに最も安全なパブリックチェーンなのに、外部世界との間にはまるで分厚い壁があるかのようになってしまうのか?
あなたはBitcoinに、別のチェーンで起きたことを理解させることができません。Bitcoinが理解できるのはUTXOとスクリプトだけです。
では以前の案はどう解決したのか?BTCを移す。イーサリアムへ移す、Cosmosへ移す。そしてブリッジ、マルチシグ、またはカストディでこの接続層を補う。確かに便利ですが、接続のたびに信頼仮定が一層増えます。根本的には、Bitcoinの安全性で、あまり安全でない中間層を補助しているだけです。
TBVが面白いのは、Bitcoinを変えるつもりがないことではなく、逆にこう考えた点です——外部プロトコルの内容を、Bitcoinが検証できる形でちゃんと説明できないか?
Vaultの作成プロセスをよく見ると、最初は「各Vaultに対応する独立したUTXO」という細部にあまり注意が向いていませんでした。作成、ロック、払い戻しのいくつかの段階をつないで振り返って初めて、ここはただプールにBTCを1回入れる話ではないと気づきます。作成の瞬間、そのBTCが動くための条件は最初から固定されているのです。すべての正当な支出経路は事前署名済みトランザクションで固められており、事後に当事者の誰かが単独で書き換えることはできません。
Bitcoinのメインチェーンは、外部プロトコルの内部状態を理解することはできず、PoSチェーンのファイナリティが何かも知りません。だからBabylonのやり方はこうです——外部の出来事を、Bitcoinが直接検証できる条件へと翻訳する。EOTSはまさにその発想で、コンセンサス層の違反行為(たとえば二重署名)を、Bitcoinに新しいルールを学習させるのではなく、検証可能な暗号学的証拠へと変換します。
TBVでは、このロジックが資産レイヤーまで押し上げられます。外部の実行結果がVaultの状態に影響する際、BABEの一連の証明メカニズムが検証の根拠を提供します。チャレンジのウィンドウを設けることで、参加者が誤りを見つけられる機会を作り、異常な状態が確定するのを防ぎます。
@BabylonLabs_io $BABY
#baby
128
·
--
こんなに長い間BabylonのTrustless Bitcoin Vaultsを見ていて、正直最初は僕もあの思考の行き止まりに落ち込んだ。ずっと「これって、Bitcoinのメインチェーンを無理やり“万能読解マシン”にしようとしてないか?」って思ってたんだ。——ところが、その物議を醸した挑戦のループ(閉路)を頭の中で3、4回回してみると、ようやく気づいた。クソ、逆だった。
大餅が64000まで上がってるのに、BTCも上がってる!
Bitcoinのメインチェーンの“あの感じ”。界隈の古参ならみんな知ってる。それはバカだからじゃない。頑固なんだ。こいつが一生認めるのは2つだけ——秘密鍵の署名が正しいか、そしてスクリプトの解錠条件が成立しているか。隣のEthereumやCosmosでスマートコントラクトが何をどうしたのか、こいつに「理解」させることを期待する? それは、アセンブリ言語しか扱えない古い骨董機に3A級の大作を走らせるようなもので、動かないだけじゃなくて、検証境界が丸ごと曖昧になる。
じゃあTBVは結局何をしたの? いちばん“やばい”のは、それが「外部計算」をブラックボックスの供給業者として扱う点だと思う。外部プロトコルは好きに走らせて、どんな結果が出てもいい。でも僕の大餅を動かしたいなら、その計算結果を、Bitcoinが承認できる“出費条件”に圧縮して持ってこい。これは裁判で争うときに似ている。裁判官は、場外でどれだけ揉めたかとか、手を何回打ったかなんて見ない。裁判官が見るのは、法的効力のある証拠を手に持っているかどうかだけだ。
僕が公式の「Translation」という言葉を何度も考え直した結果、これって単なるデータ形式の変換じゃない。完全に別の司法管轄のあいだに、暗号学ベースの“公証役場”を架けたようなものだ。外部プロトコルが事実を生成し、Babylonがその事実をBitcoinの母語に翻訳する。もし誰かが提出した翻訳文(訳し方)に問題があれば、チャレンジ機構が即座に起動する。Bitcoinは事実がどうやって生まれたかを知る必要はない。最後に、署名とハッシュが合っているかを確認するだけ。
この協力の仕方は、開発者にとってまさに福音だ。BTCエコシステムで何かをやりたいなら、以前みたいにメインチェーンの“鈍さ”に合わせて、心配の種が尽きない妥協コードを大量に書く必要はない。安全性を、あるマルチシグ委員会の人柄に預ける必要もない。TBVは「計算」と「検証」を徹底的に分離し、それぞれが自分の仕事をする。
@babylonlabs_io $BABY #baby
こんなに長い間BabylonのTrustless Bitcoin Vaultsを見ていて、正直最初は僕もあの思考の行き止まりに落ち込んだ。ずっと「これって、Bitcoinのメインチェーンを無理やり“万能読解マシン”にしようとしてないか?」って思ってたんだ。——ところが、その物議を醸した挑戦のループ(閉路)を頭の中で3、4回回してみると、ようやく気づいた。クソ、逆だった。
大餅が64000まで上がってるのに、BTCも上がってる!
Bitcoinのメインチェーンの“あの感じ”。界隈の古参ならみんな知ってる。それはバカだからじゃない。頑固なんだ。こいつが一生認めるのは2つだけ——秘密鍵の署名が正しいか、そしてスクリプトの解錠条件が成立しているか。隣のEthereumやCosmosでスマートコントラクトが何をどうしたのか、こいつに「理解」させることを期待する? それは、アセンブリ言語しか扱えない古い骨董機に3A級の大作を走らせるようなもので、動かないだけじゃなくて、検証境界が丸ごと曖昧になる。
じゃあTBVは結局何をしたの? いちばん“やばい”のは、それが「外部計算」をブラックボックスの供給業者として扱う点だと思う。外部プロトコルは好きに走らせて、どんな結果が出てもいい。でも僕の大餅を動かしたいなら、その計算結果を、Bitcoinが承認できる“出費条件”に圧縮して持ってこい。これは裁判で争うときに似ている。裁判官は、場外でどれだけ揉めたかとか、手を何回打ったかなんて見ない。裁判官が見るのは、法的効力のある証拠を手に持っているかどうかだけだ。
僕が公式の「Translation」という言葉を何度も考え直した結果、これって単なるデータ形式の変換じゃない。完全に別の司法管轄のあいだに、暗号学ベースの“公証役場”を架けたようなものだ。外部プロトコルが事実を生成し、Babylonがその事実をBitcoinの母語に翻訳する。もし誰かが提出した翻訳文(訳し方)に問題があれば、チャレンジ機構が即座に起動する。Bitcoinは事実がどうやって生まれたかを知る必要はない。最後に、署名とハッシュが合っているかを確認するだけ。
この協力の仕方は、開発者にとってまさに福音だ。BTCエコシステムで何かをやりたいなら、以前みたいにメインチェーンの“鈍さ”に合わせて、心配の種が尽きない妥協コードを大量に書く必要はない。安全性を、あるマルチシグ委員会の人柄に預ける必要もない。TBVは「計算」と「検証」を徹底的に分離し、それぞれが自分の仕事をする。
@BabylonLabs_io $BABY #baby
大餅が64000まで上がってるのに、BTCも上がってる!
Bitcoinのメインチェーンの“あの感じ”。界隈の古参ならみんな知ってる。それはバカだからじゃない。頑固なんだ。こいつが一生認めるのは2つだけ——秘密鍵の署名が正しいか、そしてスクリプトの解錠条件が成立しているか。隣のEthereumやCosmosでスマートコントラクトが何をどうしたのか、こいつに「理解」させることを期待する? それは、アセンブリ言語しか扱えない古い骨董機に3A級の大作を走らせるようなもので、動かないだけじゃなくて、検証境界が丸ごと曖昧になる。
じゃあTBVは結局何をしたの? いちばん“やばい”のは、それが「外部計算」をブラックボックスの供給業者として扱う点だと思う。外部プロトコルは好きに走らせて、どんな結果が出てもいい。でも僕の大餅を動かしたいなら、その計算結果を、Bitcoinが承認できる“出費条件”に圧縮して持ってこい。これは裁判で争うときに似ている。裁判官は、場外でどれだけ揉めたかとか、手を何回打ったかなんて見ない。裁判官が見るのは、法的効力のある証拠を手に持っているかどうかだけだ。
僕が公式の「Translation」という言葉を何度も考え直した結果、これって単なるデータ形式の変換じゃない。完全に別の司法管轄のあいだに、暗号学ベースの“公証役場”を架けたようなものだ。外部プロトコルが事実を生成し、Babylonがその事実をBitcoinの母語に翻訳する。もし誰かが提出した翻訳文(訳し方)に問題があれば、チャレンジ機構が即座に起動する。Bitcoinは事実がどうやって生まれたかを知る必要はない。最後に、署名とハッシュが合っているかを確認するだけ。
この協力の仕方は、開発者にとってまさに福音だ。BTCエコシステムで何かをやりたいなら、以前みたいにメインチェーンの“鈍さ”に合わせて、心配の種が尽きない妥協コードを大量に書く必要はない。安全性を、あるマルチシグ委員会の人柄に預ける必要もない。TBVは「計算」と「検証」を徹底的に分離し、それぞれが自分の仕事をする。
@BabylonLabs_io $BABY #baby
108
·
--
朝早しゃがんで掘ったら @BabylonLabs_io のTBV資料に当たって、うっかりスマホをトイレに落としそうになった。
大判の餅はいつ上がるんだ?BTCは本当に難しい!
内容が退屈なわけじゃない。気づいたら、これまでずっと見間違えていたんだ。注意がずっと「収益はどこから来るのか」「流動性はどう動くのか」に向いていて、BTCがDeFiに入るのは、資産を移すための道を探しているだけ——つまり、どこかに預けるか、クロスチェーンするか、パッケージングしてチェーンを変えて遊ぶだけ——だと思い込んでいた。
でも、TBVが本当に語っているのは、「レンガ積み(単純移転)」より一段深い。
そもそもTBVは、BTCを移すつもりがない。各Vaultは独立したUTXOに対応しており、BTCは最初から最後までBitcoinのTaprootスクリプト内にロックされている。償還も争いも、すべてがこの1つのUTXOを定義の中心に据えた、異なる支出条件をめぐる話だ。合法的な支出経路はVault作成時に事前署名で固定され、作成後は誰も新しい取引をでっち上げることはできない。
これによって、信頼の土台は「この人たちは逃げないと信じる」から「数学的証明が偽造できないと信じる」に変わる。
ここまで読んで、ようやく分かった——TBVがやっているのは「運搬」ではなく「翻訳」だ。BABEのような混同回路とWOTS署名の検証メカニズムを使って、イーサリアムで起きた償還イベントを、Bitcoin Scriptが理解できる条件に“翻訳”し、それからBTCを通す。資産の制御ロジックは終始、Bitcoinの検証ルールに従っており、信頼の出どころを変えてはいない。
BitVM3は複雑なロジックをオフチェーンで実行し、オンチェーンには詐欺(不正)証明だけを残す。BABEはGroth16の多重ペアリングを1回の楕円曲線乗算に圧縮し、検証コストを3桁分引き下げた。
この2層があることで、外部チェーンは高頻度でBTCのロック状態を検証しても、Gasを焼き尽くすことがない。
では、$BABY の価値は? 市場が答えを出す。今結論を出すのは早すぎる。
私が本当に見たいのは、この「信頼の境界を守ったまま外へ拡張する」やり方が、より多くのBTCアプリをこの線に沿って育てられるかどうか——DeFiのためにBitcoinの最もハードコアな部分を換金するのではなく。
なぜなら、本当にビットコインを信じる人が求めるのは、稼ぐ場所を変えることではなく、稼ぐ場所がビットコイン自身のルールを裏切らないことだから。 @babylonlabs_io $BABY #baby
朝早しゃがんで掘ったら @BabylonLabs_io のTBV資料に当たって、うっかりスマホをトイレに落としそうになった。
大判の餅はいつ上がるんだ?BTCは本当に難しい!
内容が退屈なわけじゃない。気づいたら、これまでずっと見間違えていたんだ。注意がずっと「収益はどこから来るのか」「流動性はどう動くのか」に向いていて、BTCがDeFiに入るのは、資産を移すための道を探しているだけ——つまり、どこかに預けるか、クロスチェーンするか、パッケージングしてチェーンを変えて遊ぶだけ——だと思い込んでいた。
でも、TBVが本当に語っているのは、「レンガ積み(単純移転)」より一段深い。
そもそもTBVは、BTCを移すつもりがない。各Vaultは独立したUTXOに対応しており、BTCは最初から最後までBitcoinのTaprootスクリプト内にロックされている。償還も争いも、すべてがこの1つのUTXOを定義の中心に据えた、異なる支出条件をめぐる話だ。合法的な支出経路はVault作成時に事前署名で固定され、作成後は誰も新しい取引をでっち上げることはできない。
これによって、信頼の土台は「この人たちは逃げないと信じる」から「数学的証明が偽造できないと信じる」に変わる。
ここまで読んで、ようやく分かった——TBVがやっているのは「運搬」ではなく「翻訳」だ。BABEのような混同回路とWOTS署名の検証メカニズムを使って、イーサリアムで起きた償還イベントを、Bitcoin Scriptが理解できる条件に“翻訳”し、それからBTCを通す。資産の制御ロジックは終始、Bitcoinの検証ルールに従っており、信頼の出どころを変えてはいない。
BitVM3は複雑なロジックをオフチェーンで実行し、オンチェーンには詐欺(不正)証明だけを残す。BABEはGroth16の多重ペアリングを1回の楕円曲線乗算に圧縮し、検証コストを3桁分引き下げた。
この2層があることで、外部チェーンは高頻度でBTCのロック状態を検証しても、Gasを焼き尽くすことがない。
では、$BABY の価値は? 市場が答えを出す。今結論を出すのは早すぎる。
私が本当に見たいのは、この「信頼の境界を守ったまま外へ拡張する」やり方が、より多くのBTCアプリをこの線に沿って育てられるかどうか——DeFiのためにBitcoinの最もハードコアな部分を換金するのではなく。
なぜなら、本当にビットコインを信じる人が求めるのは、稼ぐ場所を変えることではなく、稼ぐ場所がビットコイン自身のルールを裏切らないことだから。 @BabylonLabs_io $BABY #baby
大判の餅はいつ上がるんだ?BTCは本当に難しい!
内容が退屈なわけじゃない。気づいたら、これまでずっと見間違えていたんだ。注意がずっと「収益はどこから来るのか」「流動性はどう動くのか」に向いていて、BTCがDeFiに入るのは、資産を移すための道を探しているだけ——つまり、どこかに預けるか、クロスチェーンするか、パッケージングしてチェーンを変えて遊ぶだけ——だと思い込んでいた。
でも、TBVが本当に語っているのは、「レンガ積み(単純移転)」より一段深い。
そもそもTBVは、BTCを移すつもりがない。各Vaultは独立したUTXOに対応しており、BTCは最初から最後までBitcoinのTaprootスクリプト内にロックされている。償還も争いも、すべてがこの1つのUTXOを定義の中心に据えた、異なる支出条件をめぐる話だ。合法的な支出経路はVault作成時に事前署名で固定され、作成後は誰も新しい取引をでっち上げることはできない。
これによって、信頼の土台は「この人たちは逃げないと信じる」から「数学的証明が偽造できないと信じる」に変わる。
ここまで読んで、ようやく分かった——TBVがやっているのは「運搬」ではなく「翻訳」だ。BABEのような混同回路とWOTS署名の検証メカニズムを使って、イーサリアムで起きた償還イベントを、Bitcoin Scriptが理解できる条件に“翻訳”し、それからBTCを通す。資産の制御ロジックは終始、Bitcoinの検証ルールに従っており、信頼の出どころを変えてはいない。
BitVM3は複雑なロジックをオフチェーンで実行し、オンチェーンには詐欺(不正)証明だけを残す。BABEはGroth16の多重ペアリングを1回の楕円曲線乗算に圧縮し、検証コストを3桁分引き下げた。
この2層があることで、外部チェーンは高頻度でBTCのロック状態を検証しても、Gasを焼き尽くすことがない。
では、$BABY の価値は? 市場が答えを出す。今結論を出すのは早すぎる。
私が本当に見たいのは、この「信頼の境界を守ったまま外へ拡張する」やり方が、より多くのBTCアプリをこの線に沿って育てられるかどうか——DeFiのためにBitcoinの最もハードコアな部分を換金するのではなく。
なぜなら、本当にビットコインを信じる人が求めるのは、稼ぐ場所を変えることではなく、稼ぐ場所がビットコイン自身のルールを裏切らないことだから。 @BabylonLabs_io $BABY #baby
116
·
--
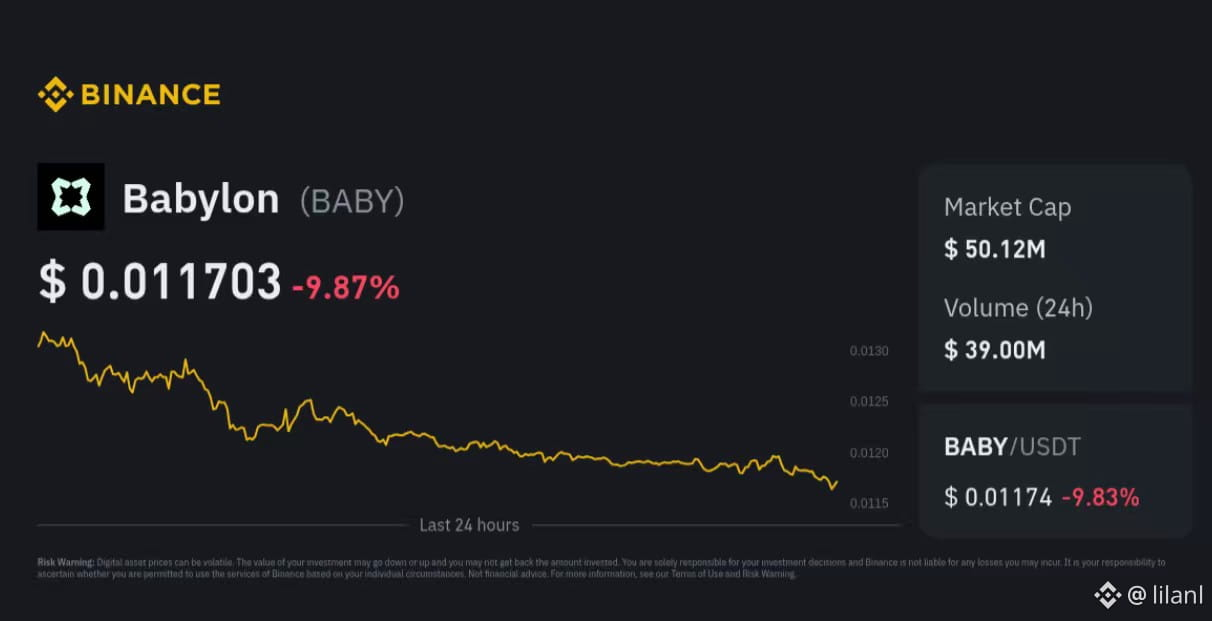
提携刷屏但数据哑火:Babylon 的“渠道地图”能跑出真实用户吗?
Babylon 最近这一轮合作宣发,确实很猛。Ledger、GoMining、Aegis,硬件钱包、矿业、借贷三条线齐发,看起来是要把 BTC 原生质押这件事铺满整个赛道。
大饼又开始跌了,BTC 跌到 63000 能入手吗?
但说实话,这种“渠道地图”式的官宣,最容易让人产生“生态已经成型”的错觉。咱得掰开揉碎看。
关注度最高的 Ledger 合作,人家卖了 800 多万台设备不假,Clear Signing 适配 TBV 金库也确实打通了入口。可问题来了——用 Ledger 这批人,多数是囤币的老炮,连 DeFi 都懒得交互,你让他主动把大饼锁进金库做抵押?这中间隔着的不是产品逻辑,是用户心理。入口开了和人家愿不愿意进来,是两码事。
再说 GoMining 那个“最高可激活 1000 枚 BTC”的宣传。听着挺唬人,但你上链上扒一扒:金库存了多少?借贷规模多少?收益流转有没有数据?全都没有。上限式的说法谁都会喊,落地才是硬指标。
Aegis 的固定利率借贷倒是戳中了机构刚需——做市商和财库需要确定性的成本。可问题是,正式上线排到了 Q4,现在普通用户只能玩测试网。测试网跑得再溜,也产生不了真实业务流水。
所以说白了,钱包、矿业、借贷这些赛道,合作方体量一个比一个大,但能衡量生态健康度的核心指标——金库开通总量、BTC 抵押规模、实际借贷金额、用户留存率——全都没公开披露。反复拿合作方的用户基数讲故事,反而让人怀疑:真实需求到底存不存在?
我认可 Babylon 让 BTC 释放金融价值的愿景,但“官宣合作”和“链上发生实质行为”之间,还隔着十万八千里。与其继续画渠道地图,不如定期甩出来各入口的真实运行数据。这饼能不能烙熟,咱们盯着链上看。 @babylonlabs_io $BABY #baby
提携刷屏但数据哑火:Babylon 的“渠道地图”能跑出真实用户吗?
Babylon 最近这一轮合作宣发,确实很猛。Ledger、GoMining、Aegis,硬件钱包、矿业、借贷三条线齐发,看起来是要把 BTC 原生质押这件事铺满整个赛道。
大饼又开始跌了,BTC 跌到 63000 能入手吗?
但说实话,这种“渠道地图”式的官宣,最容易让人产生“生态已经成型”的错觉。咱得掰开揉碎看。
关注度最高的 Ledger 合作,人家卖了 800 多万台设备不假,Clear Signing 适配 TBV 金库也确实打通了入口。可问题来了——用 Ledger 这批人,多数是囤币的老炮,连 DeFi 都懒得交互,你让他主动把大饼锁进金库做抵押?这中间隔着的不是产品逻辑,是用户心理。入口开了和人家愿不愿意进来,是两码事。
再说 GoMining 那个“最高可激活 1000 枚 BTC”的宣传。听着挺唬人,但你上链上扒一扒:金库存了多少?借贷规模多少?收益流转有没有数据?全都没有。上限式的说法谁都会喊,落地才是硬指标。
Aegis 的固定利率借贷倒是戳中了机构刚需——做市商和财库需要确定性的成本。可问题是,正式上线排到了 Q4,现在普通用户只能玩测试网。测试网跑得再溜,也产生不了真实业务流水。
所以说白了,钱包、矿业、借贷这些赛道,合作方体量一个比一个大,但能衡量生态健康度的核心指标——金库开通总量、BTC 抵押规模、实际借贷金额、用户留存率——全都没公开披露。反复拿合作方的用户基数讲故事,反而让人怀疑:真实需求到底存不存在?
我认可 Babylon 让 BTC 释放金融价值的愿景,但“官宣合作”和“链上发生实质行为”之间,还隔着十万八千里。与其继续画渠道地图,不如定期甩出来各入口的真实运行数据。这饼能不能烙熟,咱们盯着链上看。 @BabylonLabs_io $BABY #baby
Babylon 最近这一轮合作宣发,确实很猛。Ledger、GoMining、Aegis,硬件钱包、矿业、借贷三条线齐发,看起来是要把 BTC 原生质押这件事铺满整个赛道。
大饼又开始跌了,BTC 跌到 63000 能入手吗?
但说实话,这种“渠道地图”式的官宣,最容易让人产生“生态已经成型”的错觉。咱得掰开揉碎看。
关注度最高的 Ledger 合作,人家卖了 800 多万台设备不假,Clear Signing 适配 TBV 金库也确实打通了入口。可问题来了——用 Ledger 这批人,多数是囤币的老炮,连 DeFi 都懒得交互,你让他主动把大饼锁进金库做抵押?这中间隔着的不是产品逻辑,是用户心理。入口开了和人家愿不愿意进来,是两码事。
再说 GoMining 那个“最高可激活 1000 枚 BTC”的宣传。听着挺唬人,但你上链上扒一扒:金库存了多少?借贷规模多少?收益流转有没有数据?全都没有。上限式的说法谁都会喊,落地才是硬指标。
Aegis 的固定利率借贷倒是戳中了机构刚需——做市商和财库需要确定性的成本。可问题是,正式上线排到了 Q4,现在普通用户只能玩测试网。测试网跑得再溜,也产生不了真实业务流水。
所以说白了,钱包、矿业、借贷这些赛道,合作方体量一个比一个大,但能衡量生态健康度的核心指标——金库开通总量、BTC 抵押规模、实际借贷金额、用户留存率——全都没公开披露。反复拿合作方的用户基数讲故事,反而让人怀疑:真实需求到底存不存在?
我认可 Babylon 让 BTC 释放金融价值的愿景,但“官宣合作”和“链上发生实质行为”之间,还隔着十万八千里。与其继续画渠道地图,不如定期甩出来各入口的真实运行数据。这饼能不能烙熟,咱们盯着链上看。 @BabylonLabs_io $BABY #baby
1
135
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号