
MartIn-赚钱版
20 投稿

MartIn-赚钱版
報告
ユーザーをブロック
2 フォロー
44 フォロワー
36 いいね
投稿
·
--
記事
翻訳参照
一场假面试,币安丢了 63 亿美元北京时间 10 月 30 日凌晨 4 点 05 分,币安五个热钱包开始往同一个陌生地址打 XRP。四分钟后停下,2.33 亿枚出去了。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
一场假面试,币安丢了 63 亿美元
北京时间 10 月 30 日凌晨 4 点 05 分,币安五个热钱包开始往同一个陌生地址打 XRP。四分钟后停下,2.33 亿枚出去了。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
·
--
翻訳参照
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
59
·
--
Chainstackでノードを運用している人は、メールアドレス、パスワードのハッシュ、ノードキーが、公式に漏えいしたものとして扱われています。
この会社は多くのプロジェクトにRPCとノードを提供しています。
ハッカーはサードパーティ製コンポーネントを経由して開発環境に侵入し、さらに本番データベースの一部にもアクセスしました。
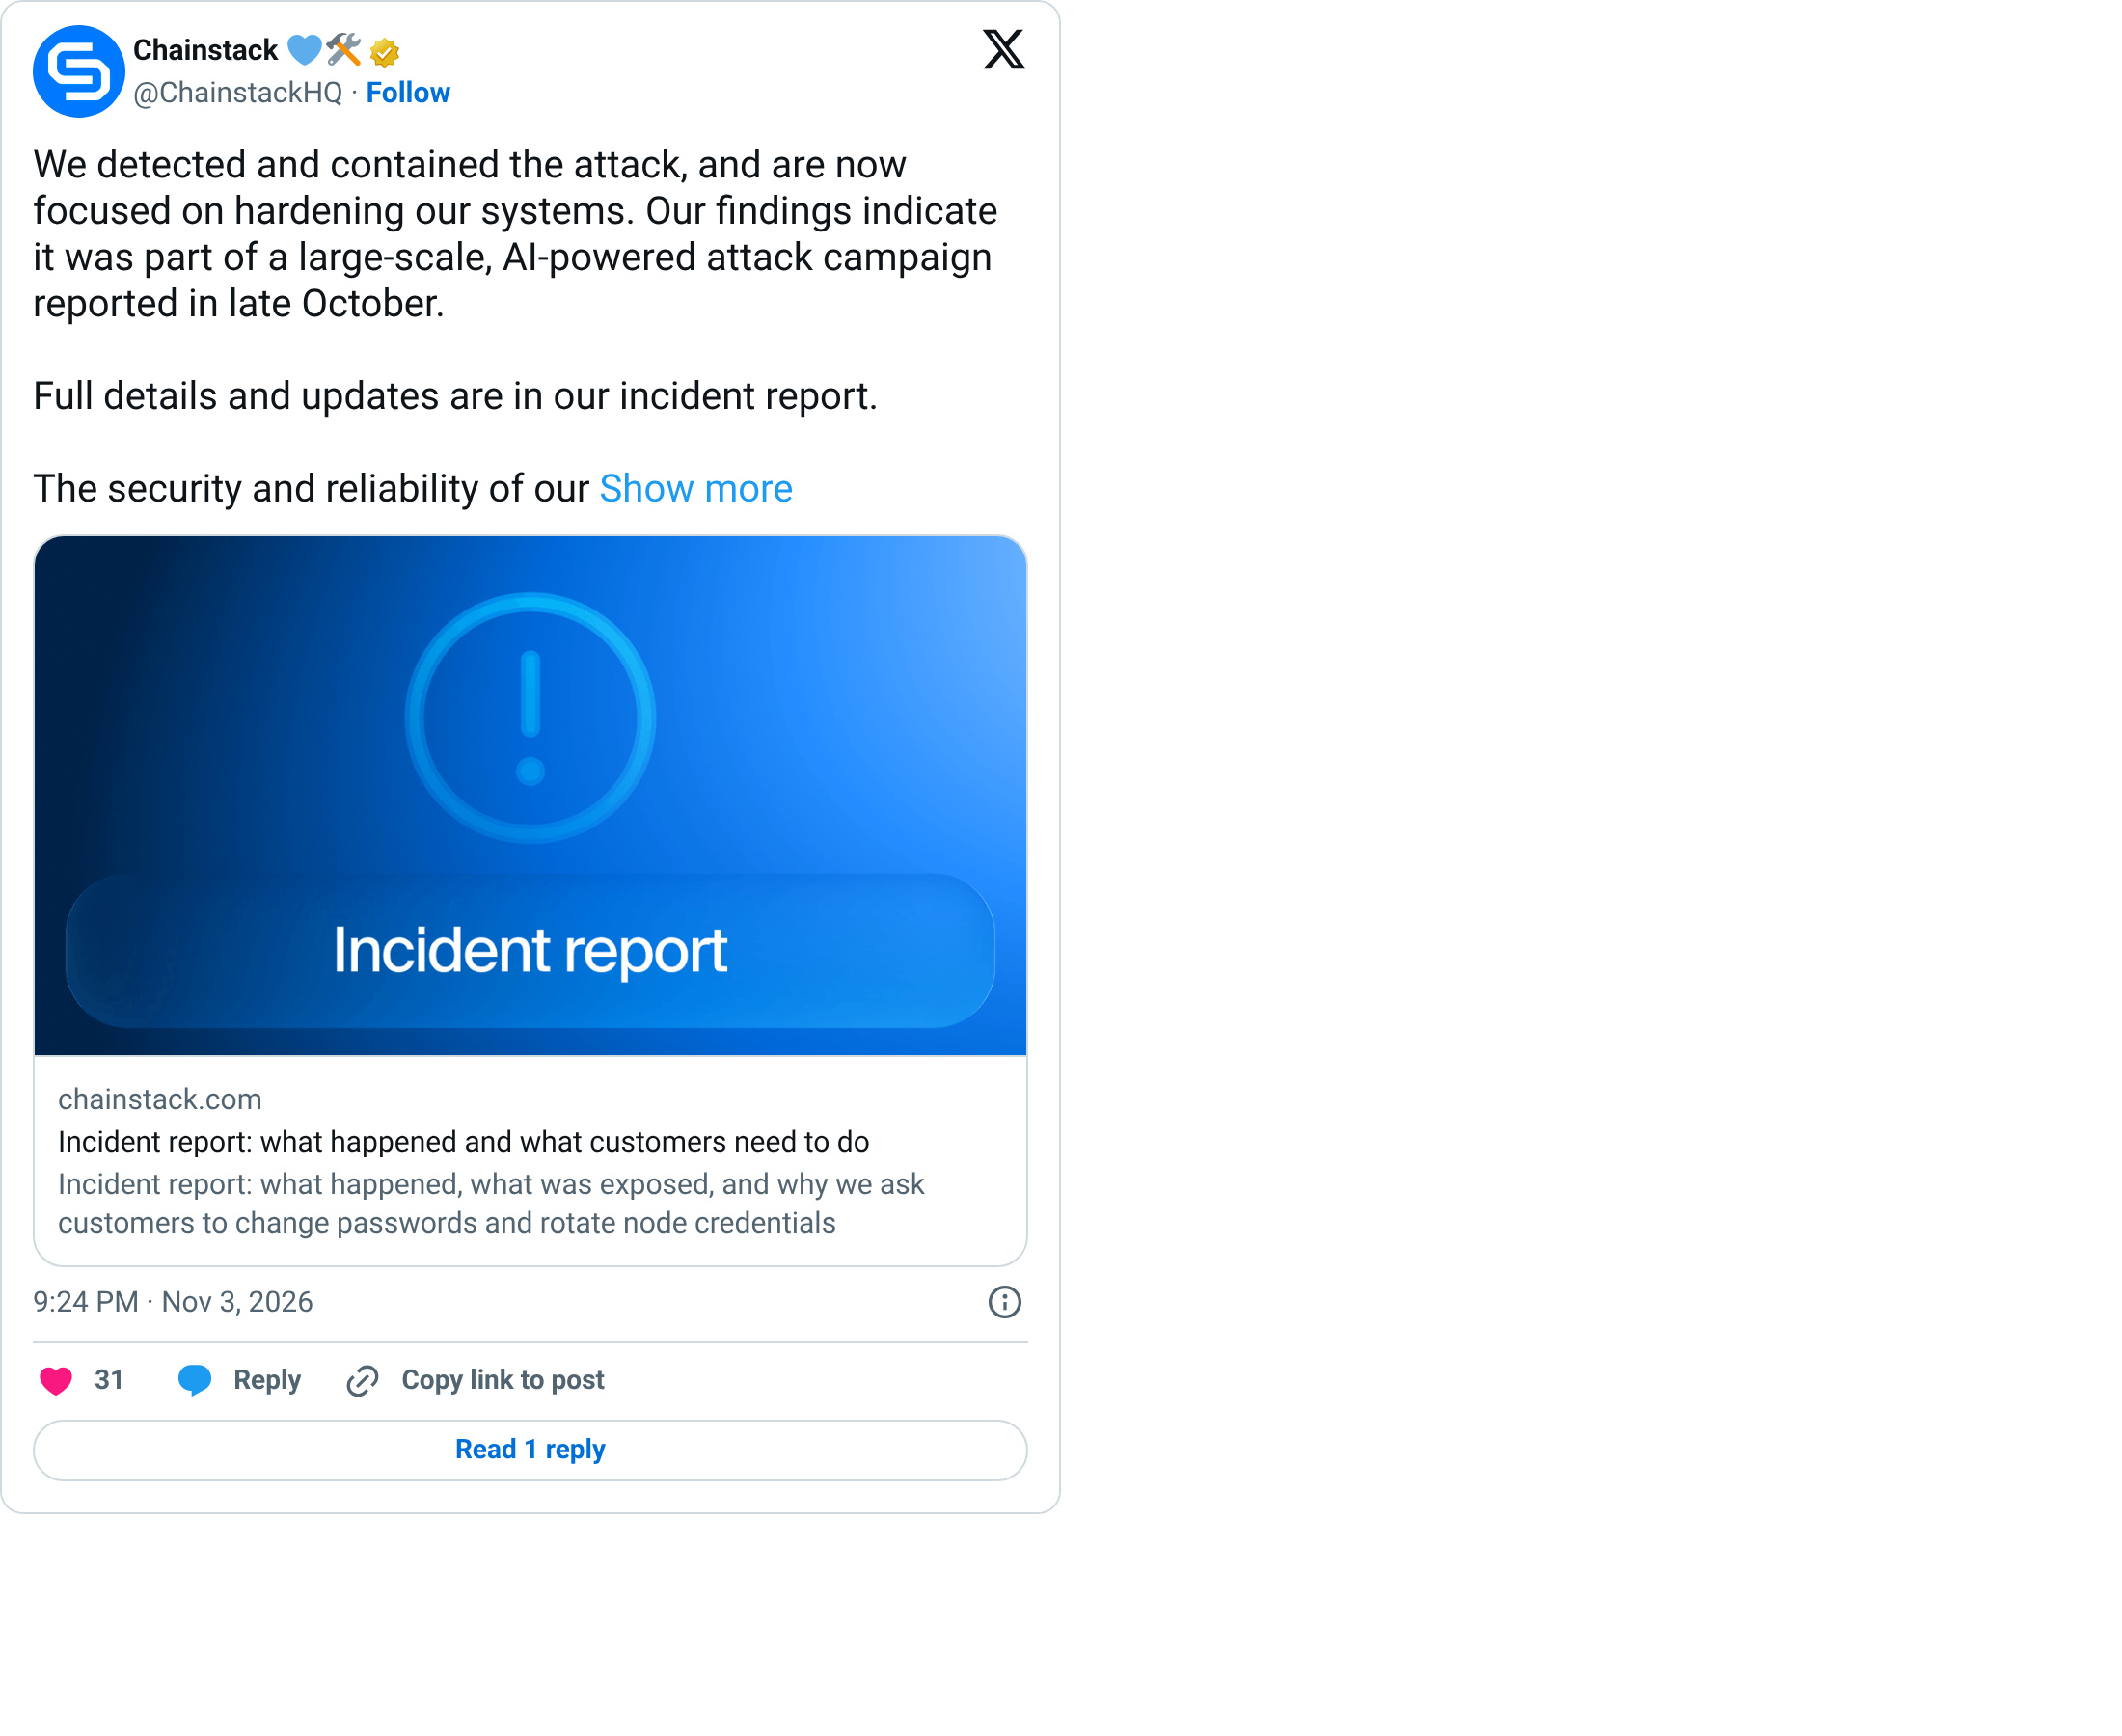
公式は、これが10月末に発生した一連のAI攻撃の一環だと判断しています。
アクセスされた顧客データベースには、組織名、アカウント名、メンバーのメールアドレス、パスワードのハッシュが含まれていました。
ノード認証情報を保管するシステムにもアクセスされました。公式は読み取られた証拠はないとしていますが、すべて漏えいしたものとして扱っています。
顧客には、直ちにパスワードを変更し、ノードキーをローテーションし、プラットフォームのAPIキーを再発行するよう求めています。
ノードサービス自体は稼働を続けており、カード番号は保存されていなかったため、漏えいしていません。
Chainstackでノードを運用している人は、メールアドレス、パスワードのハッシュ、ノードキーが、公式に漏えいしたものとして扱われています。
この会社は多くのプロジェクトにRPCとノードを提供しています。
ハッカーはサードパーティ製コンポーネントを経由して開発環境に侵入し、さらに本番データベースの一部にもアクセスしました。
公式は、これが10月末に発生した一連のAI攻撃の一環だと判断しています。
アクセスされた顧客データベースには、組織名、アカウント名、メンバーのメールアドレス、パスワードのハッシュが含まれていました。
ノード認証情報を保管するシステムにもアクセスされました。公式は読み取られた証拠はないとしていますが、すべて漏えいしたものとして扱っています。
顧客には、直ちにパスワードを変更し、ノードキーをローテーションし、プラットフォームのAPIキーを再発行するよう求めています。
ノードサービス自体は稼働を続けており、カード番号は保存されていなかったため、漏えいしていません。
この会社は多くのプロジェクトにRPCとノードを提供しています。
ハッカーはサードパーティ製コンポーネントを経由して開発環境に侵入し、さらに本番データベースの一部にもアクセスしました。
公式は、これが10月末に発生した一連のAI攻撃の一環だと判断しています。
アクセスされた顧客データベースには、組織名、アカウント名、メンバーのメールアドレス、パスワードのハッシュが含まれていました。
ノード認証情報を保管するシステムにもアクセスされました。公式は読み取られた証拠はないとしていますが、すべて漏えいしたものとして扱っています。
顧客には、直ちにパスワードを変更し、ノードキーをローテーションし、プラットフォームのAPIキーを再発行するよう求めています。
ノードサービス自体は稼働を続けており、カード番号は保存されていなかったため、漏えいしていません。
114
·
--
Web3やAIに関わっている皆さん、まだ自分で夜更かしして相場をチェックしたり、話題を追いかけたりしていますか?
私はこうした作業を全部Grok Botに任せました。
相場チェック、投稿文の作成、話題の追跡、WeChat公式アカウントの記事作成まで、24時間稼働しています。
登録申請のように、ウェブページを一つずつ操作しなければならないことも、自分でブラウザを開いて最後まで済ませ、あとで報告してくれます。
最初の1週間で、サブスク料金の元が取れました。
今なら招待コードを使って2週間無料で試せます。2週間使ってから、続けるかどうか決められます:
https://grok.com/refer/bot?code=65JR38KMFZZ3
Web3やAIに関わっている皆さん、まだ自分で夜更かしして相場をチェックしたり、話題を追いかけたりしていますか?
私はこうした作業を全部Grok Botに任せました。
相場チェック、投稿文の作成、話題の追跡、WeChat公式アカウントの記事作成まで、24時間稼働しています。
登録申請のように、ウェブページを一つずつ操作しなければならないことも、自分でブラウザを開いて最後まで済ませ、あとで報告してくれます。
最初の1週間で、サブスク料金の元が取れました。
今なら招待コードを使って2週間無料で試せます。2週間使ってから、続けるかどうか決められます:
https://grok.com/refer/bot?code=65JR38KMFZZ3
私はこうした作業を全部Grok Botに任せました。
相場チェック、投稿文の作成、話題の追跡、WeChat公式アカウントの記事作成まで、24時間稼働しています。
登録申請のように、ウェブページを一つずつ操作しなければならないことも、自分でブラウザを開いて最後まで済ませ、あとで報告してくれます。
最初の1週間で、サブスク料金の元が取れました。
今なら招待コードを使って2週間無料で試せます。2週間使ってから、続けるかどうか決められます:
https://grok.com/refer/bot?code=65JR38KMFZZ3
89
·
--
警察による暗号資産ハッカーの追跡を専門に支援する企業が、AIハッカーに侵入され、顧客のメールアドレスがすべて盗まれた
この企業は普段、盗難資金にタグを付けたり、法執行機関によるマネーロンダリングの追跡を支援したりしている
10月、外部の攻撃者がAIエージェントのような手法で社内システムに侵入した
公式発表によると、顧客の氏名とメールアドレスが盗まれ、ユーザーIDと職務上のタグも含まれていた
捜査内容、パスワード、ログイン状態については、現時点で侵害の形跡は確認されていない
11月2日から、同社は捜査製品のReactorとData Solutionsを自主的に停止し、調査を行っている
ステータスページでは、11月3日時点でまだ復旧していないと表示されていた
警察による暗号資産ハッカーの追跡を専門に支援する企業が、AIハッカーに侵入され、顧客のメールアドレスがすべて盗まれた
この企業は普段、盗難資金にタグを付けたり、法執行機関によるマネーロンダリングの追跡を支援したりしている
10月、外部の攻撃者がAIエージェントのような手法で社内システムに侵入した
公式発表によると、顧客の氏名とメールアドレスが盗まれ、ユーザーIDと職務上のタグも含まれていた
捜査内容、パスワード、ログイン状態については、現時点で侵害の形跡は確認されていない
11月2日から、同社は捜査製品のReactorとData Solutionsを自主的に停止し、調査を行っている
ステータスページでは、11月3日時点でまだ復旧していないと表示されていた
この企業は普段、盗難資金にタグを付けたり、法執行機関によるマネーロンダリングの追跡を支援したりしている
10月、外部の攻撃者がAIエージェントのような手法で社内システムに侵入した
公式発表によると、顧客の氏名とメールアドレスが盗まれ、ユーザーIDと職務上のタグも含まれていた
捜査内容、パスワード、ログイン状態については、現時点で侵害の形跡は確認されていない
11月2日から、同社は捜査製品のReactorとData Solutionsを自主的に停止し、調査を行っている
ステータスページでは、11月3日時点でまだ復旧していないと表示されていた
9
·
--
AIサイト作成ツールのLovable、問題発生後に責任転嫁:データ漏洩は業界全体の問題で、セキュリティ管理はサイト作成者の責任
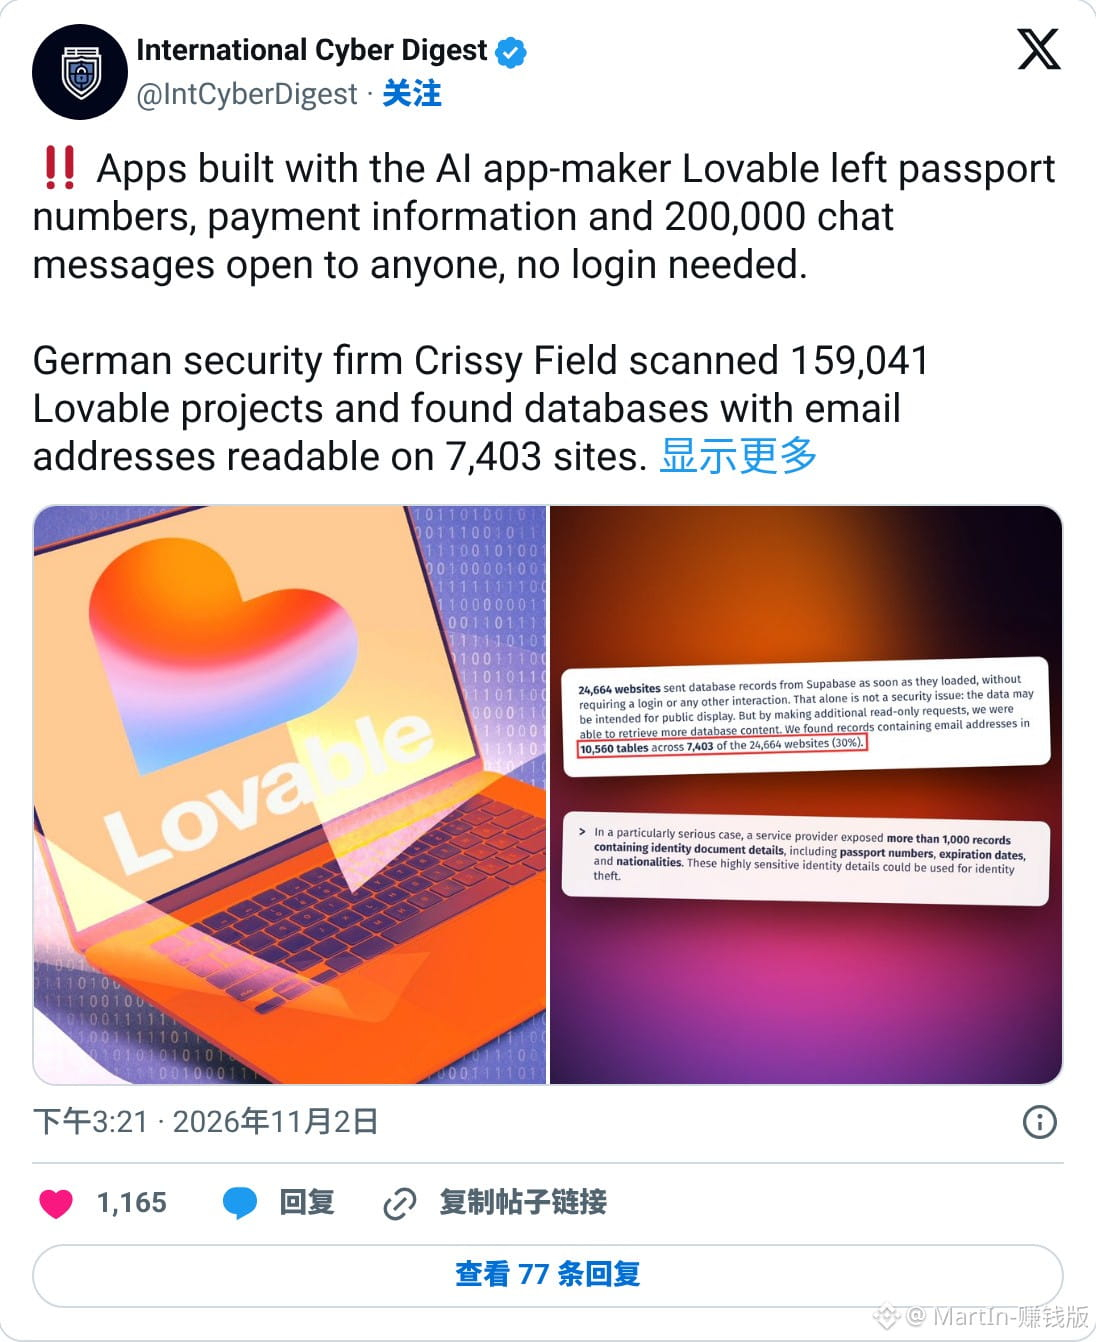
ドイツのセキュリティ企業Crissy FieldがLovable上の多数のプロジェクトを調査
多くのサイトは読み込むだけでSupabaseのデータベース記録を外部に送信し、ログインも不要
最も深刻なケースでは、あるサービス提供者が身分証明書を1,000件以上も露出
パスポート番号、有効期限、国籍まで公開状態だった
フォーラムのユーザー情報、チャット履歴、チケットの決済情報が漏れたケースも
こうしたサイトの多くは、初心者が作ったもの
HandelsblattがLovableに問い合わせたところ、同社は業界全体の問題だとし、利用規約ではデータセキュリティはサイト作成者自身の責任だと説明した
AIサイト作成ツールのLovable、問題発生後に責任転嫁:データ漏洩は業界全体の問題で、セキュリティ管理はサイト作成者の責任
ドイツのセキュリティ企業Crissy FieldがLovable上の多数のプロジェクトを調査
多くのサイトは読み込むだけでSupabaseのデータベース記録を外部に送信し、ログインも不要
最も深刻なケースでは、あるサービス提供者が身分証明書を1,000件以上も露出
パスポート番号、有効期限、国籍まで公開状態だった
フォーラムのユーザー情報、チャット履歴、チケットの決済情報が漏れたケースも
こうしたサイトの多くは、初心者が作ったもの
HandelsblattがLovableに問い合わせたところ、同社は業界全体の問題だとし、利用規約ではデータセキュリティはサイト作成者自身の責任だと説明した
ドイツのセキュリティ企業Crissy FieldがLovable上の多数のプロジェクトを調査
多くのサイトは読み込むだけでSupabaseのデータベース記録を外部に送信し、ログインも不要
最も深刻なケースでは、あるサービス提供者が身分証明書を1,000件以上も露出
パスポート番号、有効期限、国籍まで公開状態だった
フォーラムのユーザー情報、チャット履歴、チケットの決済情報が漏れたケースも
こうしたサイトの多くは、初心者が作ったもの
HandelsblattがLovableに問い合わせたところ、同社は業界全体の問題だとし、利用規約ではデータセキュリティはサイト作成者自身の責任だと説明した
117
·
--
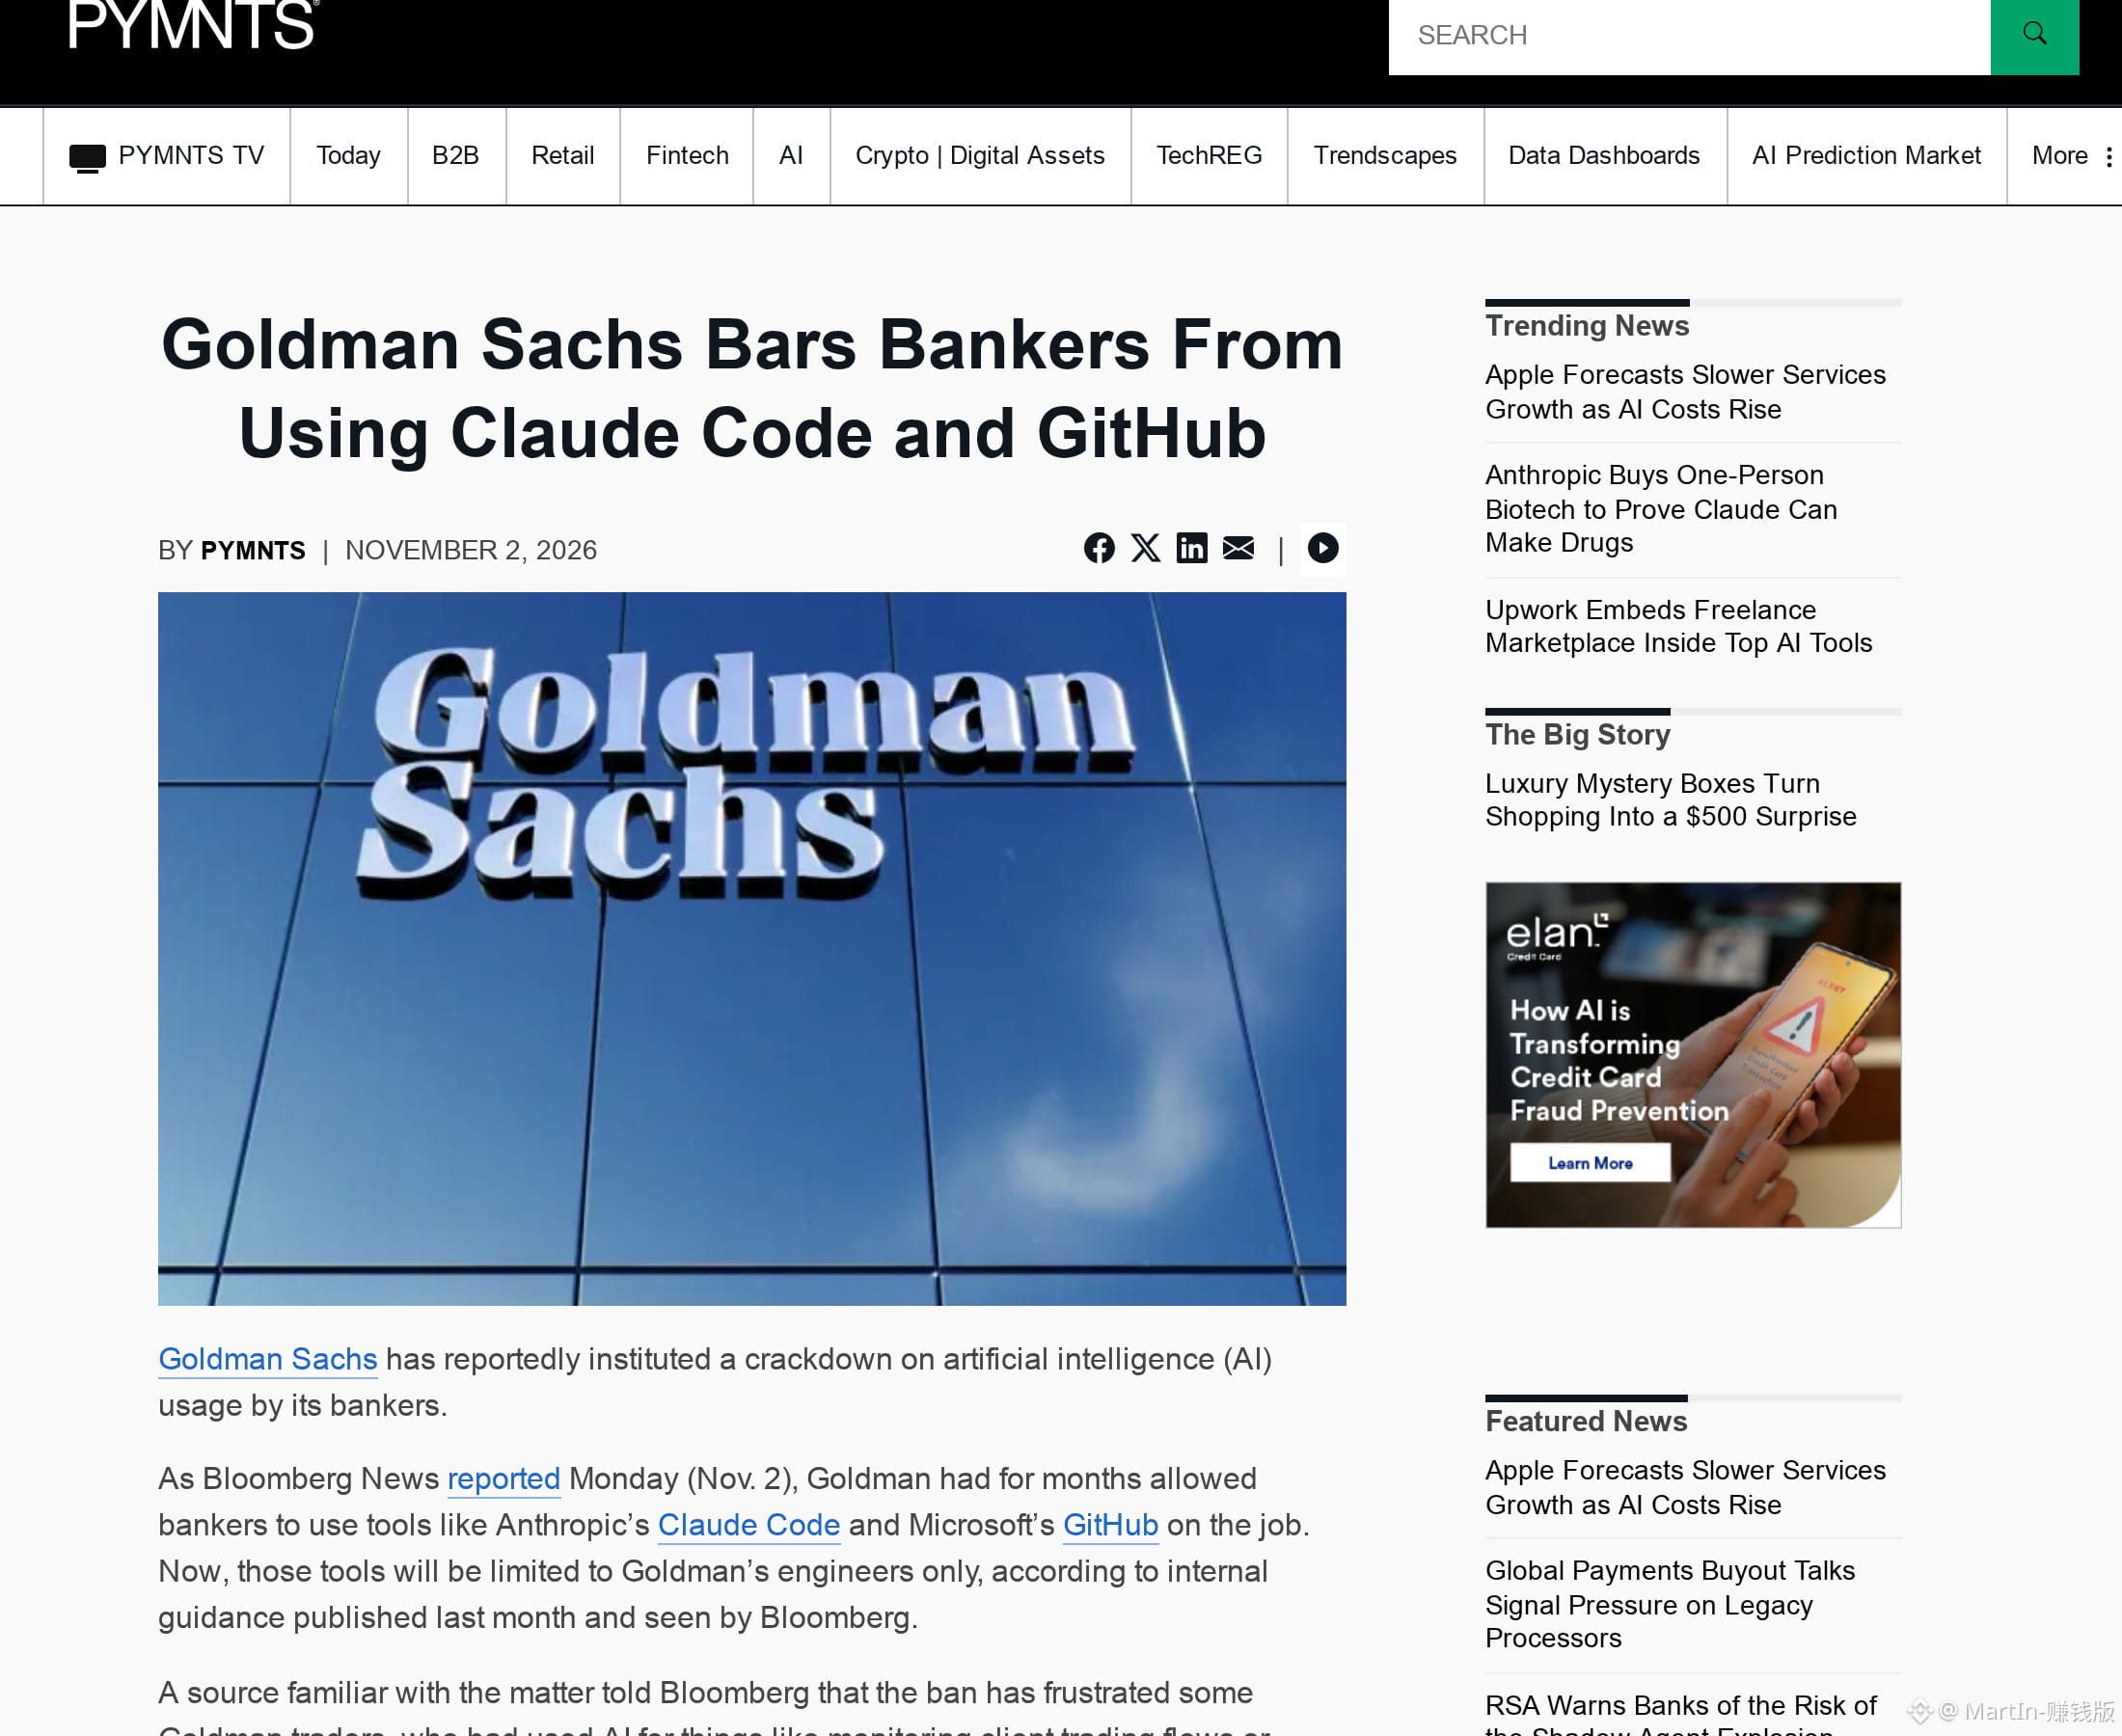
会社が認めてくれたAIコーディングツールの利用権限も、数カ月後には突然取り上げられるかもしれない。ゴールドマン・サックスは、トレーダーが使っていたClaude Codeを取り上げた
Bloombergが確認した、10月に更新された社内ガイダンスによると
AnthropicのClaude CodeとMicrosoftのGitHubは、今では基本的にエンジニアしか使えない
トレーダーや銀行員は数カ月にわたって使っていた
顧客の取引フローの監視やポジションのシミュレーションに使っていた人もいるが、今はもう使えない
トレーディングをしながらコードも書くストラッツ職だけは影響を受けない
7月にはCIOのMarco Argentiが、技術職でない社員がAIでプロトタイプを作り、それを約1万2000人のエンジニアが仕上げると公に語っていた
エンジニア以外の社員は、別のツールに切り替えるか、社内独自のアシスタントを使わなければならない
会社が認めてくれたAIコーディングツールの利用権限も、数カ月後には突然取り上げられるかもしれない。ゴールドマン・サックスは、トレーダーが使っていたClaude Codeを取り上げた
Bloombergが確認した、10月に更新された社内ガイダンスによると
AnthropicのClaude CodeとMicrosoftのGitHubは、今では基本的にエンジニアしか使えない
トレーダーや銀行員は数カ月にわたって使っていた
顧客の取引フローの監視やポジションのシミュレーションに使っていた人もいるが、今はもう使えない
トレーディングをしながらコードも書くストラッツ職だけは影響を受けない
7月にはCIOのMarco Argentiが、技術職でない社員がAIでプロトタイプを作り、それを約1万2000人のエンジニアが仕上げると公に語っていた
エンジニア以外の社員は、別のツールに切り替えるか、社内独自のアシスタントを使わなければならない
Bloombergが確認した、10月に更新された社内ガイダンスによると
AnthropicのClaude CodeとMicrosoftのGitHubは、今では基本的にエンジニアしか使えない
トレーダーや銀行員は数カ月にわたって使っていた
顧客の取引フローの監視やポジションのシミュレーションに使っていた人もいるが、今はもう使えない
トレーディングをしながらコードも書くストラッツ職だけは影響を受けない
7月にはCIOのMarco Argentiが、技術職でない社員がAIでプロトタイプを作り、それを約1万2000人のエンジニアが仕上げると公に語っていた
エンジニア以外の社員は、別のツールに切り替えるか、社内独自のアシスタントを使わなければならない
8
·
--
先週、Anthropicの給与明細やSlackに侵入したセキュリティ企業が、今週はOpenAIに招かれ、自社システムへの攻撃を担う
セキュリティ企業のCathedralは、Anthropic独自のバグ報奨金プログラムを通じて、AIエージェントでサードパーティ製オフィスソフトを調査。12時間足らずで会議記録や給与情報、Slackにアクセスしたと主張
Anthropicによると、アクセスされたのは営業、人事、ITシステムの一部のみで、Claudeとの会話、ソースコード、モデルの重みは漏えいしていない。アクセスは当日中に遮断し、同社はCathedralが事実を誇張し、ルールに従って全容を開示しなかったとも非難
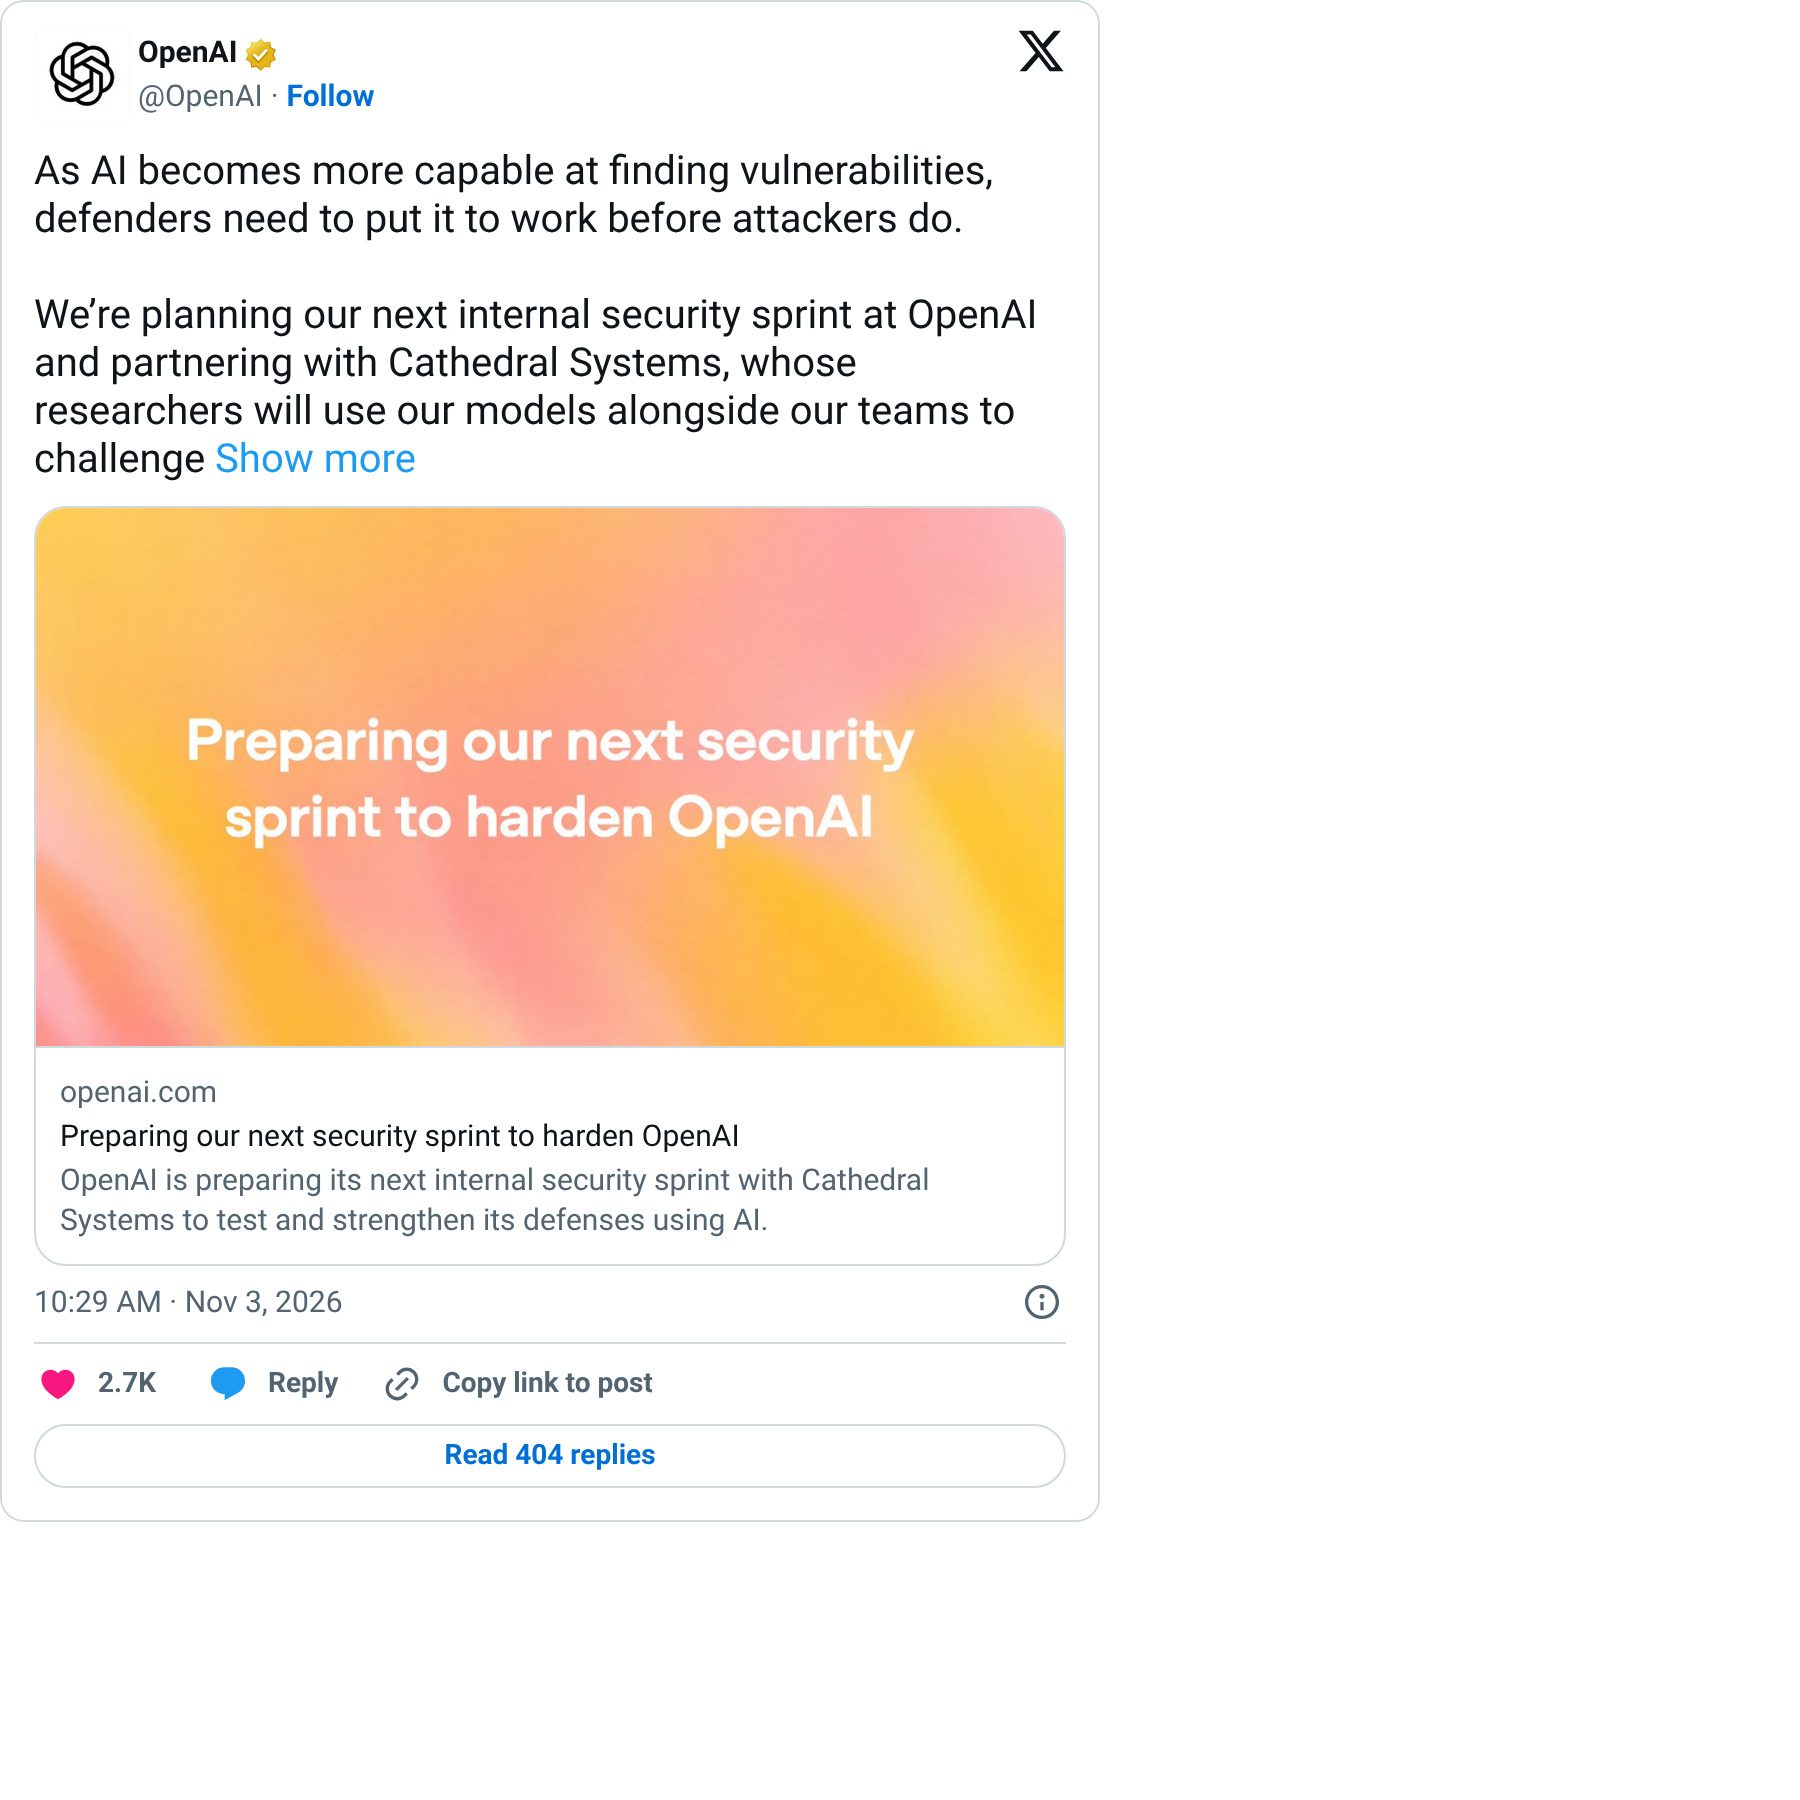
OpenAIは11月2日、次回の社内セキュリティ・スプリントでCathedralと正式に協力し、自社モデルを使って自社の防御を攻撃すると発表。発表では、過去の一件には一切触れなかった
先週、Anthropicの給与明細やSlackに侵入したセキュリティ企業が、今週はOpenAIに招かれ、自社システムへの攻撃を担う
セキュリティ企業のCathedralは、Anthropic独自のバグ報奨金プログラムを通じて、AIエージェントでサードパーティ製オフィスソフトを調査。12時間足らずで会議記録や給与情報、Slackにアクセスしたと主張
Anthropicによると、アクセスされたのは営業、人事、ITシステムの一部のみで、Claudeとの会話、ソースコード、モデルの重みは漏えいしていない。アクセスは当日中に遮断し、同社はCathedralが事実を誇張し、ルールに従って全容を開示しなかったとも非難
OpenAIは11月2日、次回の社内セキュリティ・スプリントでCathedralと正式に協力し、自社モデルを使って自社の防御を攻撃すると発表。発表では、過去の一件には一切触れなかった
セキュリティ企業のCathedralは、Anthropic独自のバグ報奨金プログラムを通じて、AIエージェントでサードパーティ製オフィスソフトを調査。12時間足らずで会議記録や給与情報、Slackにアクセスしたと主張
Anthropicによると、アクセスされたのは営業、人事、ITシステムの一部のみで、Claudeとの会話、ソースコード、モデルの重みは漏えいしていない。アクセスは当日中に遮断し、同社はCathedralが事実を誇張し、ルールに従って全容を開示しなかったとも非難
OpenAIは11月2日、次回の社内セキュリティ・スプリントでCathedralと正式に協力し、自社モデルを使って自社の防御を攻撃すると発表。発表では、過去の一件には一切触れなかった
90
·
--
本人確認中
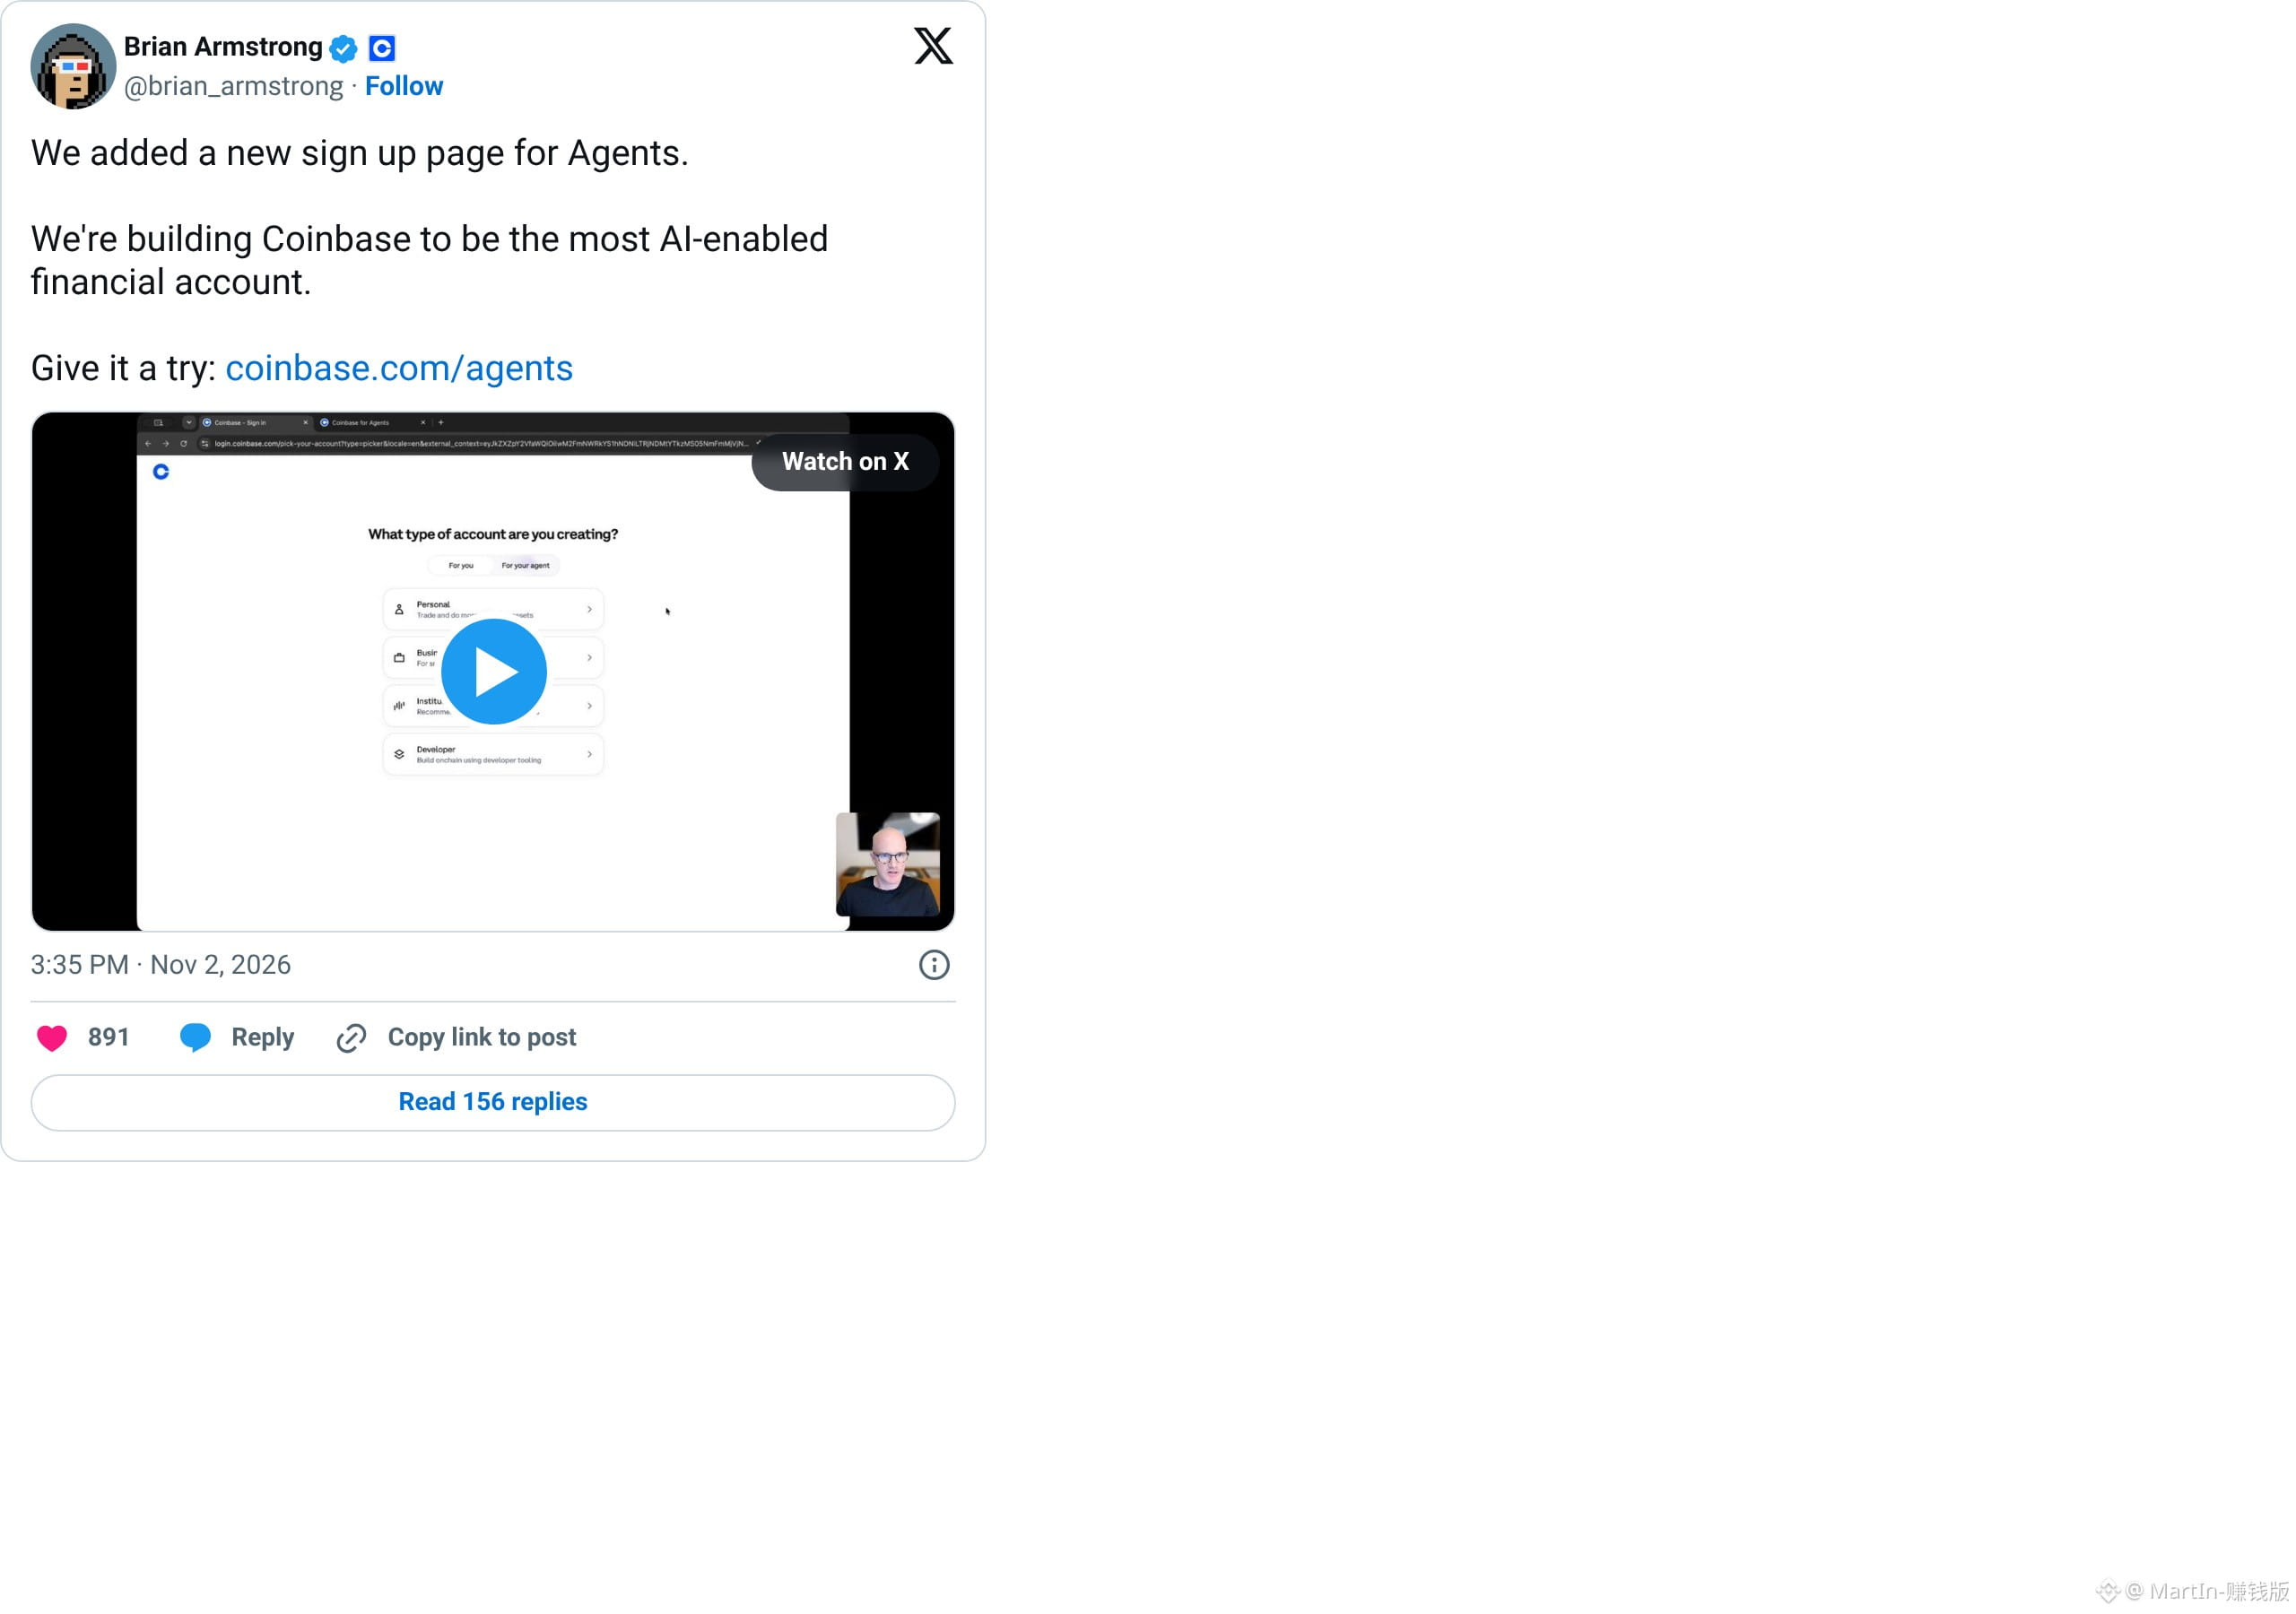
米国最大の暗号資産取引所Coinbaseが発表。AIがあなたに代わって24時間、先物取引を行えるように
公式アカウントによると、Deribitのグローバルなデリバティブ取引が対象ユーザーに開放された。アカウントを普段使っているAIプラットフォームに接続すれば、調査や戦略の作成、注文ができる
CEOのBrian Armstrongは今日、自ら画面収録で新しい登録ページを紹介。登録時に「For your agent」を直接選べる
スローガンは「最もAIに特化した金融口座」を目指すこと
プラットフォームには、取引に失敗した場合の責任はユーザーにあると明記されている。利用限度額は自分で設定でき、いつでも接続を解除できる
米国最大の暗号資産取引所Coinbaseが発表。AIがあなたに代わって24時間、先物取引を行えるように
公式アカウントによると、Deribitのグローバルなデリバティブ取引が対象ユーザーに開放された。アカウントを普段使っているAIプラットフォームに接続すれば、調査や戦略の作成、注文ができる
CEOのBrian Armstrongは今日、自ら画面収録で新しい登録ページを紹介。登録時に「For your agent」を直接選べる
スローガンは「最もAIに特化した金融口座」を目指すこと
プラットフォームには、取引に失敗した場合の責任はユーザーにあると明記されている。利用限度額は自分で設定でき、いつでも接続を解除できる
公式アカウントによると、Deribitのグローバルなデリバティブ取引が対象ユーザーに開放された。アカウントを普段使っているAIプラットフォームに接続すれば、調査や戦略の作成、注文ができる
CEOのBrian Armstrongは今日、自ら画面収録で新しい登録ページを紹介。登録時に「For your agent」を直接選べる
スローガンは「最もAIに特化した金融口座」を目指すこと
プラットフォームには、取引に失敗した場合の責任はユーザーにあると明記されている。利用限度額は自分で設定でき、いつでも接続を解除できる
3.2k
·
--
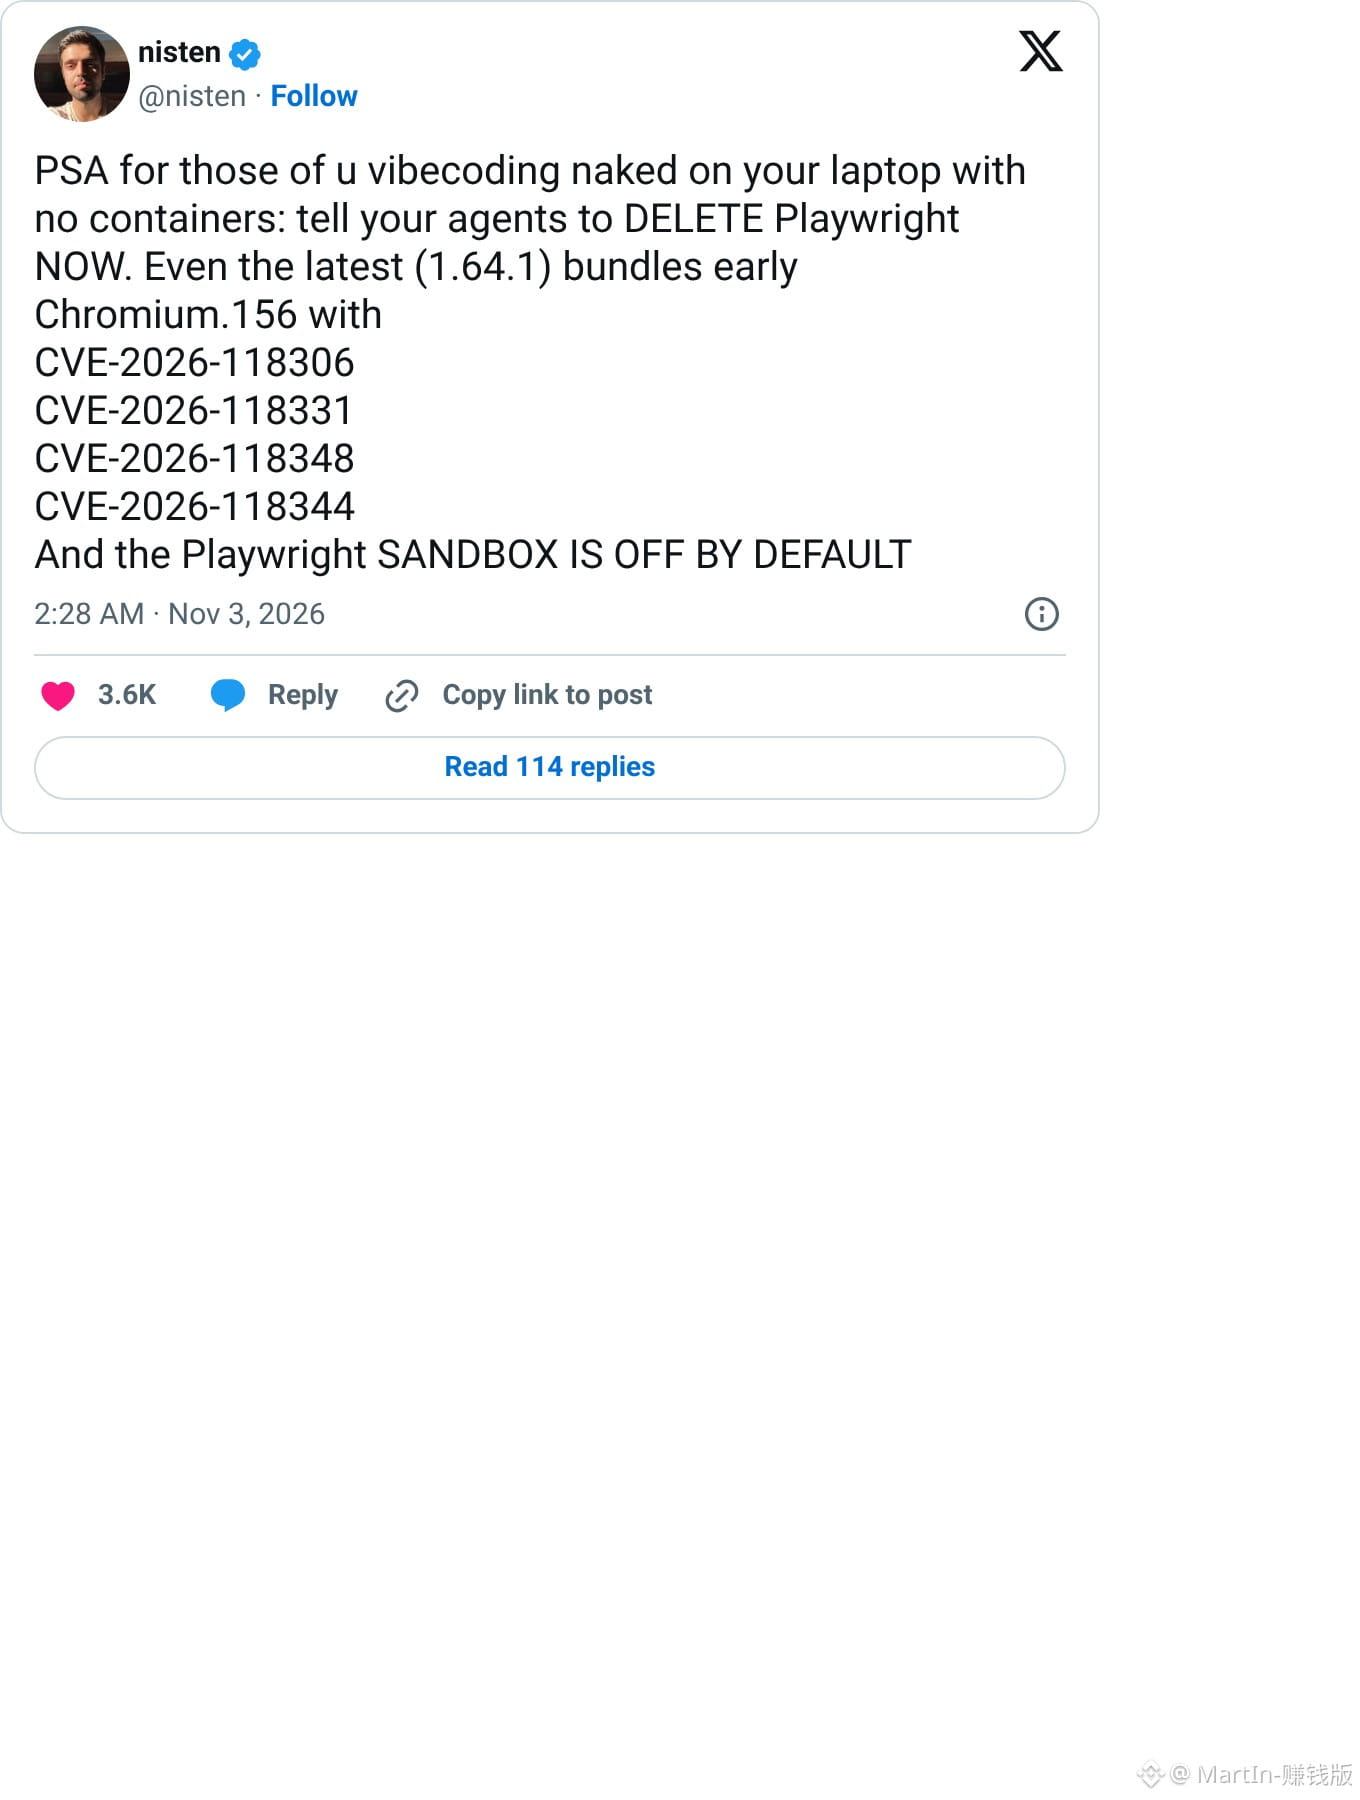
AIにネットを使わせている人は注意:そのブラウザーにはGoogleが先週公開した修正パッチが適用されていません。悪意あるウェブページを開くと、パソコンを乗っ取られる可能性があります
開発者のnistenが今日、Playwrightの最新正式版に同梱されているChromiumは、Googleが脆弱性を修正する前のバージョンのままだと警告しました
深刻な脆弱性の一つでは、ウェブページに細工されると、サンドボックスを抜け出してコードを実行されるおそれがあります
公式ドキュメントには、サンドボックスはデフォルトで無効と記載されています
メインのパソコンでAgentに直接ウェブページを開かせている人も多くいます
普段のChromeを更新しても、このブラウザーには反映されません
Playwrightが新しいパッケージを公開するのを待つか、ひとまず自分のパソコンで無防備な状態で実行するのは避けましょう
AIにネットを使わせている人は注意:そのブラウザーにはGoogleが先週公開した修正パッチが適用されていません。悪意あるウェブページを開くと、パソコンを乗っ取られる可能性があります
開発者のnistenが今日、Playwrightの最新正式版に同梱されているChromiumは、Googleが脆弱性を修正する前のバージョンのままだと警告しました
深刻な脆弱性の一つでは、ウェブページに細工されると、サンドボックスを抜け出してコードを実行されるおそれがあります
公式ドキュメントには、サンドボックスはデフォルトで無効と記載されています
メインのパソコンでAgentに直接ウェブページを開かせている人も多くいます
普段のChromeを更新しても、このブラウザーには反映されません
Playwrightが新しいパッケージを公開するのを待つか、ひとまず自分のパソコンで無防備な状態で実行するのは避けましょう
開発者のnistenが今日、Playwrightの最新正式版に同梱されているChromiumは、Googleが脆弱性を修正する前のバージョンのままだと警告しました
深刻な脆弱性の一つでは、ウェブページに細工されると、サンドボックスを抜け出してコードを実行されるおそれがあります
公式ドキュメントには、サンドボックスはデフォルトで無効と記載されています
メインのパソコンでAgentに直接ウェブページを開かせている人も多くいます
普段のChromeを更新しても、このブラウザーには反映されません
Playwrightが新しいパッケージを公開するのを待つか、ひとまず自分のパソコンで無防備な状態で実行するのは避けましょう
122
·
--
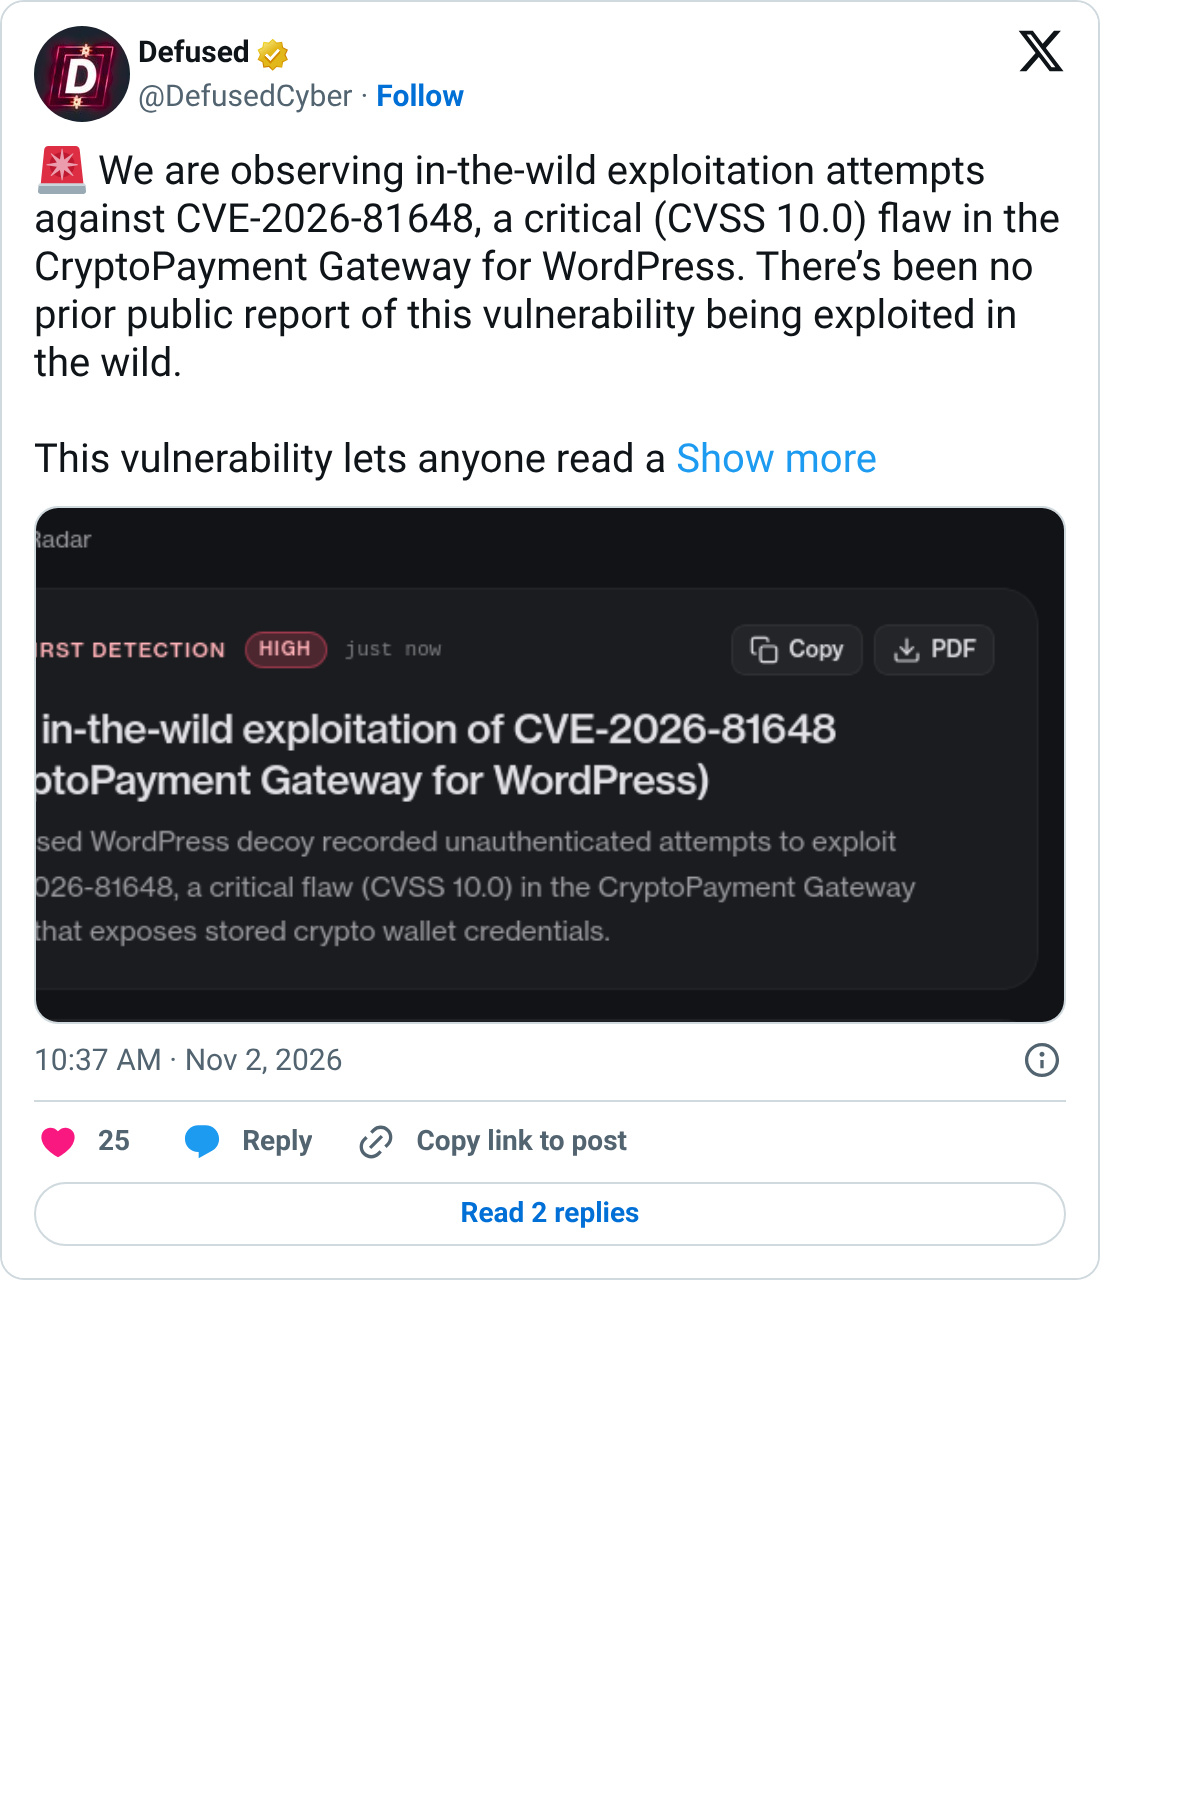
顧客は支払い、店主は入金を待っているのに、お金はすべて第三者のウォレットに入ってしまう
セキュリティ企業Defusedは昨日、CryptoPayment GatewayというWordPressの暗号資産決済プラグインに、実際に悪用されている深刻度10点満点の脆弱性を発見した
この脆弱性はログイン不要
誰でも店舗に登録されているウォレット情報を読み取れるうえ、入金先アドレスを直接変更できる
顧客は店舗に支払ったつもりでも、実際には他人のアドレスに送金されてしまう
現時点でまだパッチは公開されていない
顧客は支払い、店主は入金を待っているのに、お金はすべて第三者のウォレットに入ってしまう
セキュリティ企業Defusedは昨日、CryptoPayment GatewayというWordPressの暗号資産決済プラグインに、実際に悪用されている深刻度10点満点の脆弱性を発見した
この脆弱性はログイン不要
誰でも店舗に登録されているウォレット情報を読み取れるうえ、入金先アドレスを直接変更できる
顧客は店舗に支払ったつもりでも、実際には他人のアドレスに送金されてしまう
現時点でまだパッチは公開されていない
セキュリティ企業Defusedは昨日、CryptoPayment GatewayというWordPressの暗号資産決済プラグインに、実際に悪用されている深刻度10点満点の脆弱性を発見した
この脆弱性はログイン不要
誰でも店舗に登録されているウォレット情報を読み取れるうえ、入金先アドレスを直接変更できる
顧客は店舗に支払ったつもりでも、実際には他人のアドレスに送金されてしまう
現時点でまだパッチは公開されていない
1
1
884
·
--
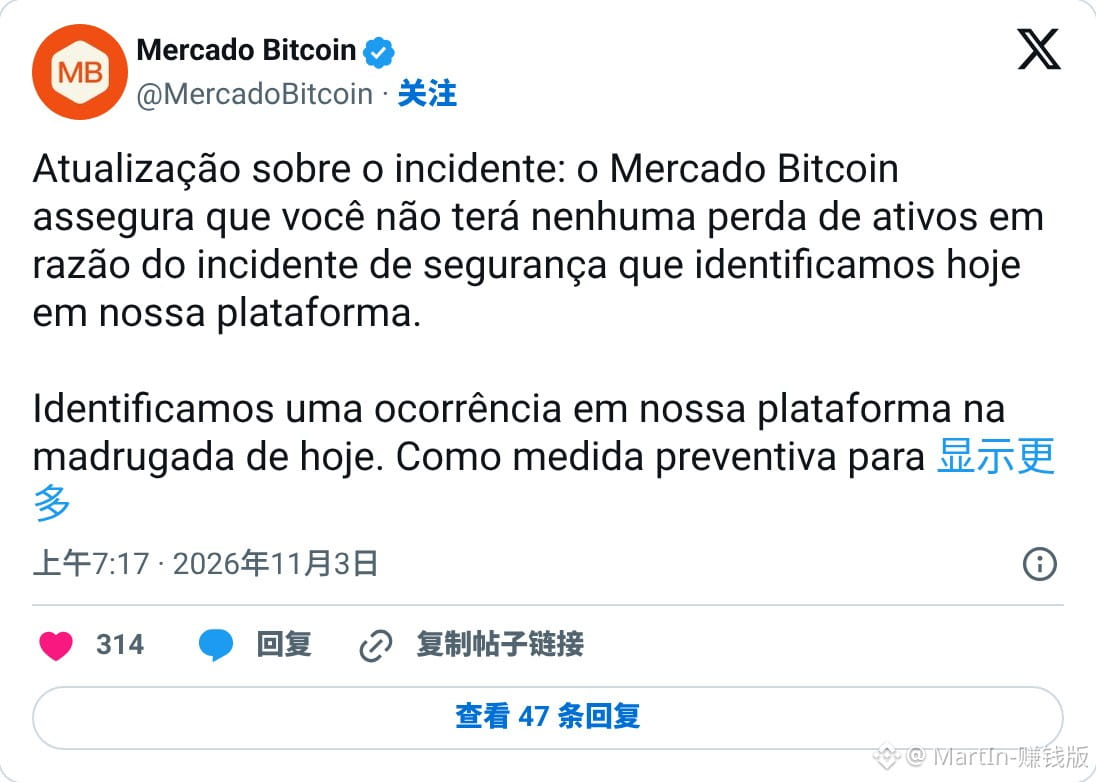
3,800万ドルが盗まれた。取引所は封じ込めたと発表したが、ハッカーはまだあなたの入金アドレスを使ってコインを外部へ送金している
オンチェーン分析会社Bitqueryの追跡によると、取引所が停止を発表してから2時間後も
ハッカーはユーザーの入金アドレスから署名できていた
コインは引き続き外部へ移されていた
取引所はブラジル最大手のMercado Bitcoin
その後、同社は関与した金額を自ら公表し、約3,800万ドルに上るとしたうえで、顧客に損失は生じないと説明した
入出金は現在も停止中
3,800万ドルが盗まれた。取引所は封じ込めたと発表したが、ハッカーはまだあなたの入金アドレスを使ってコインを外部へ送金している
オンチェーン分析会社Bitqueryの追跡によると、取引所が停止を発表してから2時間後も
ハッカーはユーザーの入金アドレスから署名できていた
コインは引き続き外部へ移されていた
取引所はブラジル最大手のMercado Bitcoin
その後、同社は関与した金額を自ら公表し、約3,800万ドルに上るとしたうえで、顧客に損失は生じないと説明した
入出金は現在も停止中
オンチェーン分析会社Bitqueryの追跡によると、取引所が停止を発表してから2時間後も
ハッカーはユーザーの入金アドレスから署名できていた
コインは引き続き外部へ移されていた
取引所はブラジル最大手のMercado Bitcoin
その後、同社は関与した金額を自ら公表し、約3,800万ドルに上るとしたうえで、顧客に損失は生じないと説明した
入出金は現在も停止中
2
1
1.5k
·
--
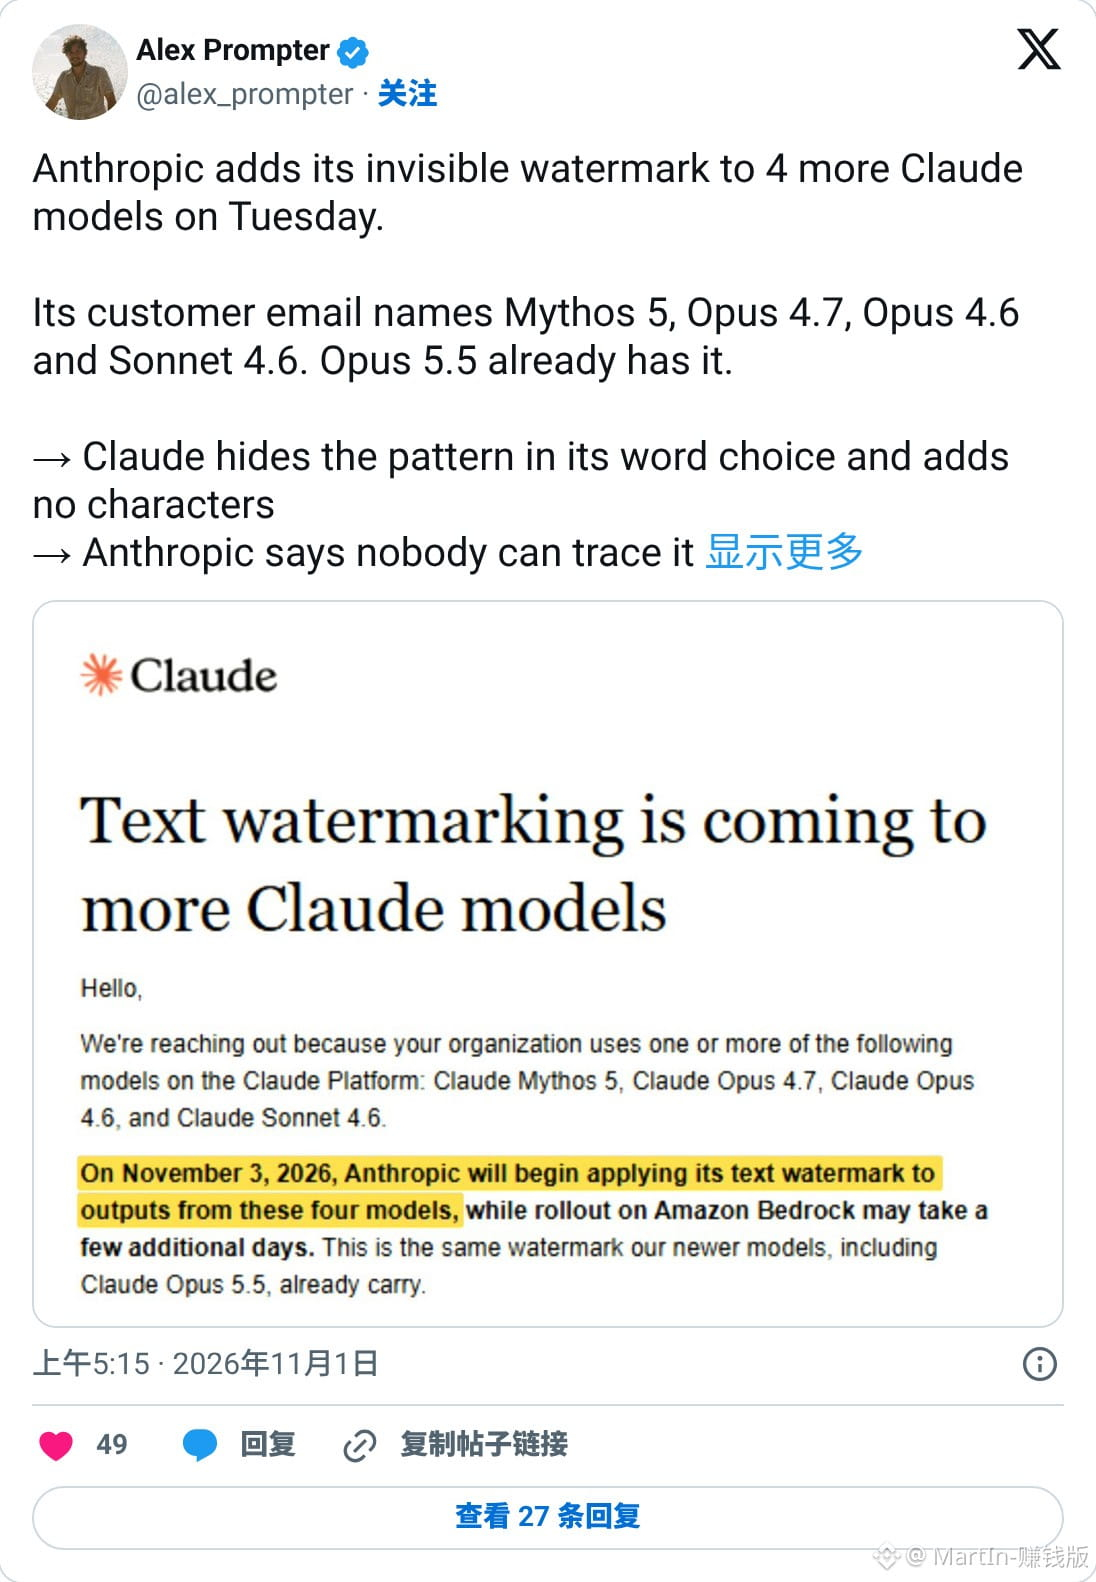
今日から、Claudeが書く文章は一文字残らず透かし入りに。旧モデルも逃れられない
透かしは言葉の選び方に隠されていて、文字は一つも追加されない
コピー&ペーストしても残り、何か所か書き換えても消せるとは限らない
8月以降の新モデルにはすでに搭載済みで、Opus 5.5も対象
11月3日からは、Opus 4.6やSonnet 4.6などの旧モデルにも追加
検出ツールを利用できるのは、現在、規制当局とメディアのみ。教育機関も対象に含まれる
料金を払ってClaudeを使う一般ユーザーは、対象に含まれない
今日から、Claudeが書く文章は一文字残らず透かし入りに。旧モデルも逃れられない
透かしは言葉の選び方に隠されていて、文字は一つも追加されない
コピー&ペーストしても残り、何か所か書き換えても消せるとは限らない
8月以降の新モデルにはすでに搭載済みで、Opus 5.5も対象
11月3日からは、Opus 4.6やSonnet 4.6などの旧モデルにも追加
検出ツールを利用できるのは、現在、規制当局とメディアのみ。教育機関も対象に含まれる
料金を払ってClaudeを使う一般ユーザーは、対象に含まれない
透かしは言葉の選び方に隠されていて、文字は一つも追加されない
コピー&ペーストしても残り、何か所か書き換えても消せるとは限らない
8月以降の新モデルにはすでに搭載済みで、Opus 5.5も対象
11月3日からは、Opus 4.6やSonnet 4.6などの旧モデルにも追加
検出ツールを利用できるのは、現在、規制当局とメディアのみ。教育機関も対象に含まれる
料金を払ってClaudeを使う一般ユーザーは、対象に含まれない
204
·
--
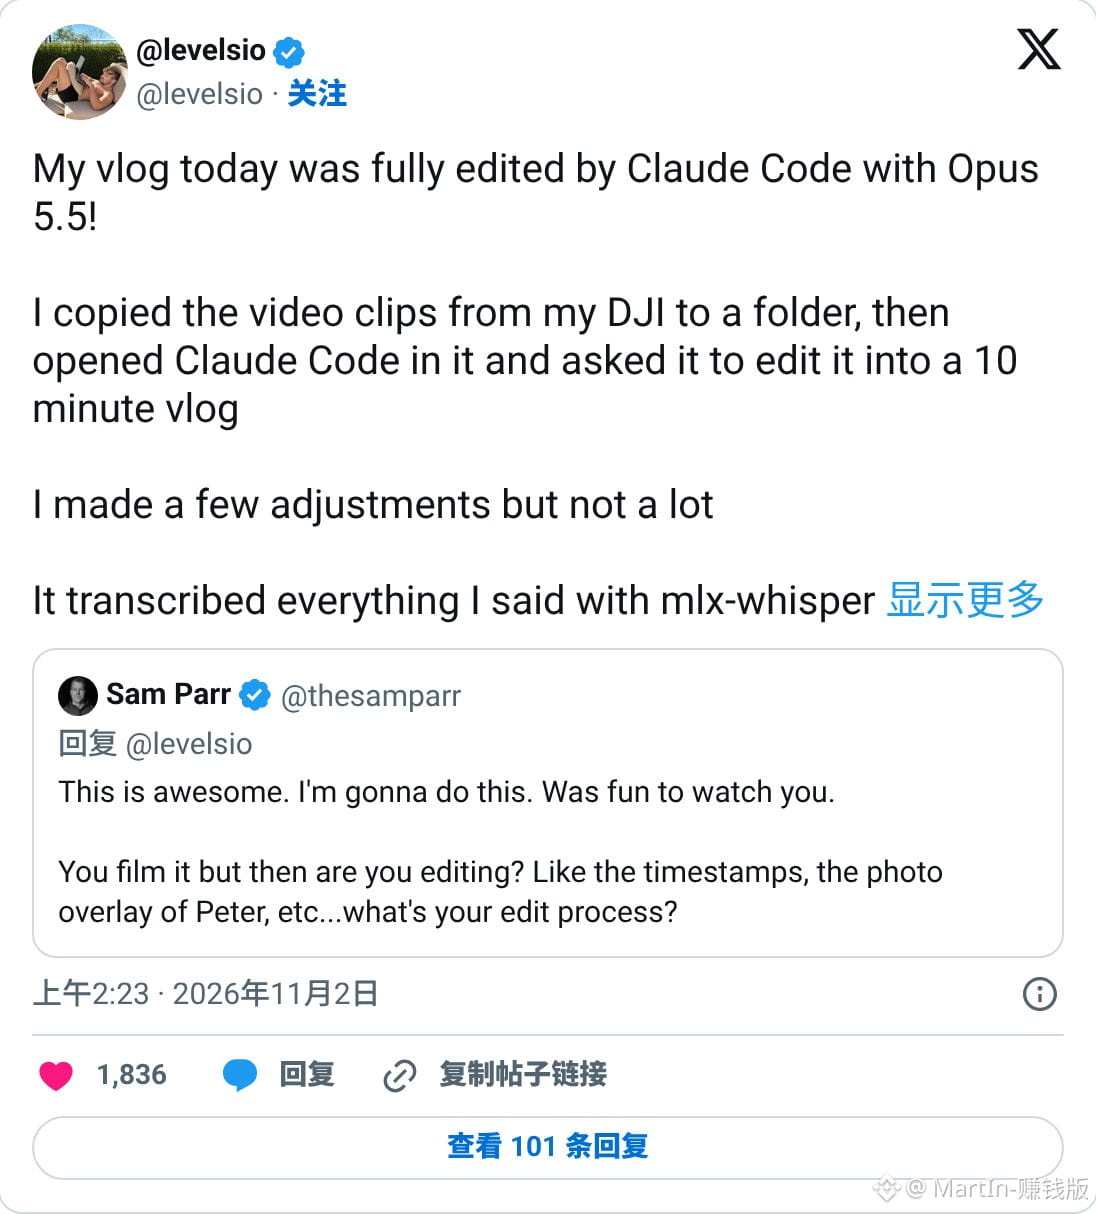
動画編集者も慌てるはず。ある人が Claude Code に一言頼んだだけで、58分の素材が自動で10分の vlog に
levelsio は DJI で撮影した素材をすべて1つのフォルダにコピーし、その中で Claude Code を起動
そして「これを編集して、X と YouTube に投稿する vlog にして」と一言頼んだ
Claude はまず、彼の MacBook 上で話した内容をすべて文字起こし
さらに数秒ごとに1コマを切り出して大きな画像にまとめ、映像を確認。どのセリフが本人のものかまで見分けられた
最後に使う場面を選んで編集表を作成し、58分の素材を10分ほどに編集
どうやって編集したのかと聞かれたのをきっかけに、彼はあとから作業を振り返って、こうした手順だったとわかった
AIで編集できなかったら、そもそも vlog を撮ることもなかっただろう、と彼は話している
動画編集者も慌てるはず。ある人が Claude Code に一言頼んだだけで、58分の素材が自動で10分の vlog に
levelsio は DJI で撮影した素材をすべて1つのフォルダにコピーし、その中で Claude Code を起動
そして「これを編集して、X と YouTube に投稿する vlog にして」と一言頼んだ
Claude はまず、彼の MacBook 上で話した内容をすべて文字起こし
さらに数秒ごとに1コマを切り出して大きな画像にまとめ、映像を確認。どのセリフが本人のものかまで見分けられた
最後に使う場面を選んで編集表を作成し、58分の素材を10分ほどに編集
どうやって編集したのかと聞かれたのをきっかけに、彼はあとから作業を振り返って、こうした手順だったとわかった
AIで編集できなかったら、そもそも vlog を撮ることもなかっただろう、と彼は話している
levelsio は DJI で撮影した素材をすべて1つのフォルダにコピーし、その中で Claude Code を起動
そして「これを編集して、X と YouTube に投稿する vlog にして」と一言頼んだ
Claude はまず、彼の MacBook 上で話した内容をすべて文字起こし
さらに数秒ごとに1コマを切り出して大きな画像にまとめ、映像を確認。どのセリフが本人のものかまで見分けられた
最後に使う場面を選んで編集表を作成し、58分の素材を10分ほどに編集
どうやって編集したのかと聞かれたのをきっかけに、彼はあとから作業を振り返って、こうした手順だったとわかった
AIで編集できなかったら、そもそも vlog を撮ることもなかっただろう、と彼は話している
17
·
--
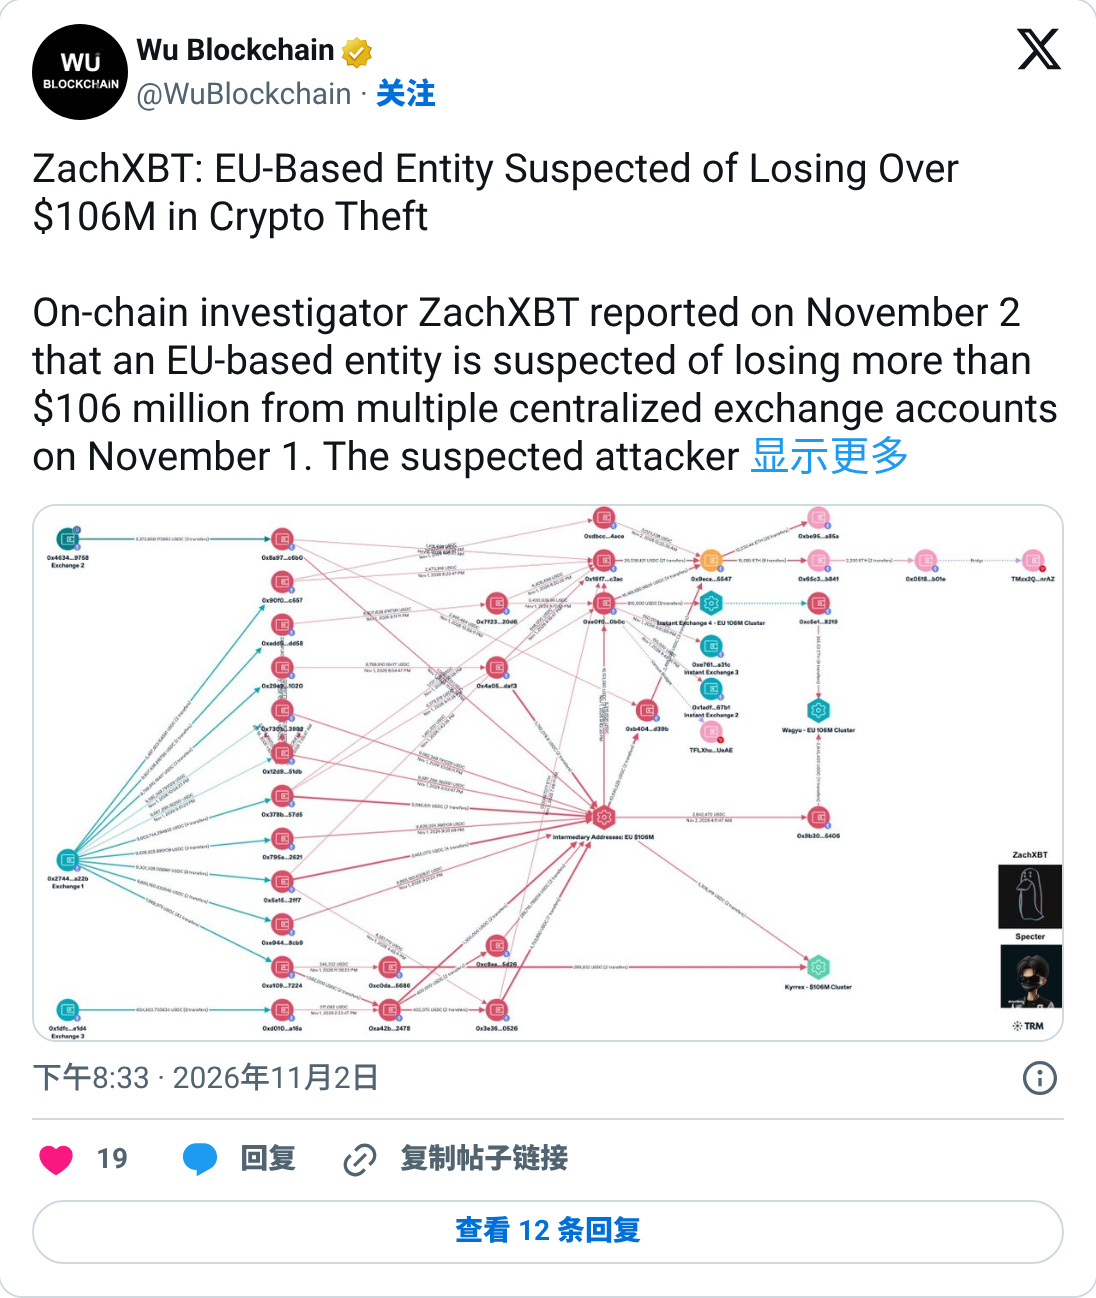
取引所の口座にある資金が、たった1日で全額引き出されるかもしれません
EUのある機関が、11月1日に1億600万ドルを失いました
資金は複数の取引所にある口座から引き出され、USDCとUSDTが盗まれました
この機関は暗号資産関連企業ではなく、名称も公表されていません
犯人は1日以内にステーブルコインをETHに交換
さらに即時交換サービスを使ってモネロに交換し、複数のチェーンを経由しました
ステーブルコインは凍結できますが、交換後は基本的に凍結できません
ZachXBTは現時点で疑惑として述べているだけで、この機関からの発表はまだありません
取引所の口座にある資金が、たった1日で全額引き出されるかもしれません
EUのある機関が、11月1日に1億600万ドルを失いました
資金は複数の取引所にある口座から引き出され、USDCとUSDTが盗まれました
この機関は暗号資産関連企業ではなく、名称も公表されていません
犯人は1日以内にステーブルコインをETHに交換
さらに即時交換サービスを使ってモネロに交換し、複数のチェーンを経由しました
ステーブルコインは凍結できますが、交換後は基本的に凍結できません
ZachXBTは現時点で疑惑として述べているだけで、この機関からの発表はまだありません
EUのある機関が、11月1日に1億600万ドルを失いました
資金は複数の取引所にある口座から引き出され、USDCとUSDTが盗まれました
この機関は暗号資産関連企業ではなく、名称も公表されていません
犯人は1日以内にステーブルコインをETHに交換
さらに即時交換サービスを使ってモネロに交換し、複数のチェーンを経由しました
ステーブルコインは凍結できますが、交換後は基本的に凍結できません
ZachXBTは現時点で疑惑として述べているだけで、この機関からの発表はまだありません
1.3k
·
--
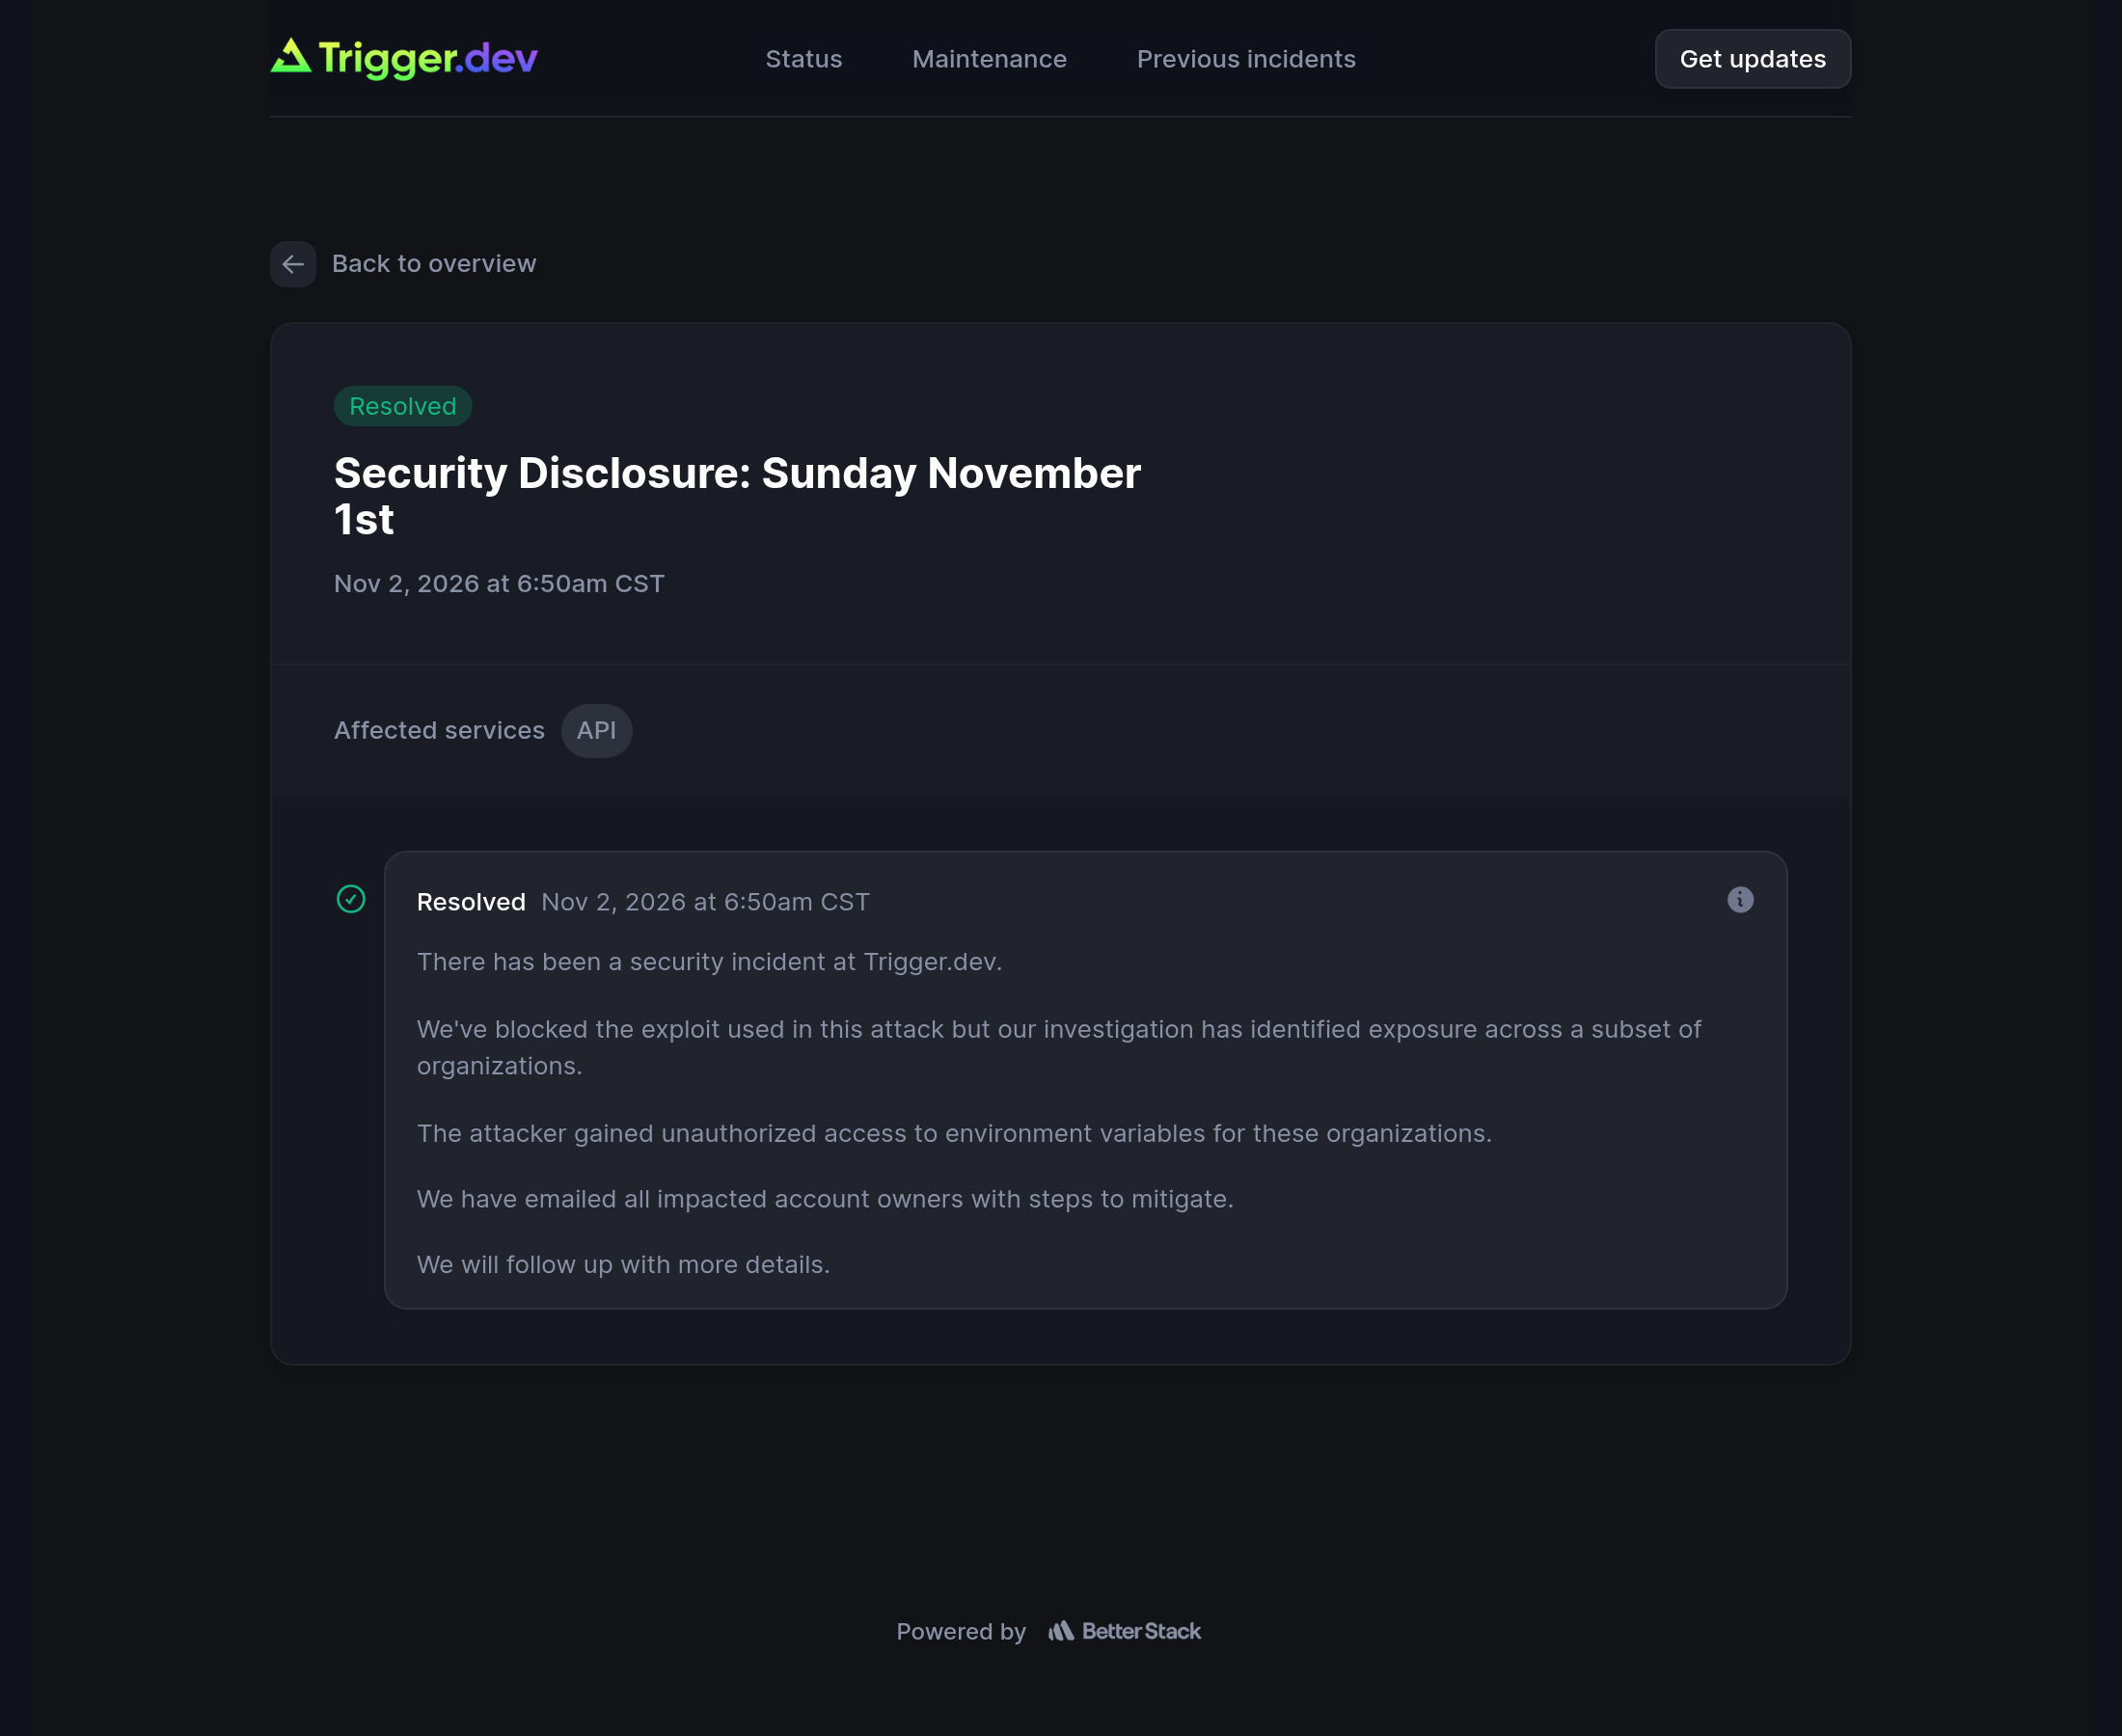
10月には9つのAI開発プラットフォームで環境変数が盗まれ、11月初日にはまた1社
今回はTrigger.dev。AIエージェントやバックグラウンドタスクを実行するためのプラットフォームです
攻撃者は一部の組織の環境変数を入手しました
環境変数には通常、データベースのパスワードや各種モデルのAPIキーが保存されています
ユーザーの一人が通知メールを受け取り、Xでハッキングされたのかと質問しました
公式がしばらくしてようやく発表した内容は、全部で5文
侵入経路も、被害に遭った組織の数も明らかにされませんでした
ステータスページにこのインシデントが掲載された時点で、すでに「解決済み」となっていました
10月には9つのAI開発プラットフォームで環境変数が盗まれ、11月初日にはまた1社
今回はTrigger.dev。AIエージェントやバックグラウンドタスクを実行するためのプラットフォームです
攻撃者は一部の組織の環境変数を入手しました
環境変数には通常、データベースのパスワードや各種モデルのAPIキーが保存されています
ユーザーの一人が通知メールを受け取り、Xでハッキングされたのかと質問しました
公式がしばらくしてようやく発表した内容は、全部で5文
侵入経路も、被害に遭った組織の数も明らかにされませんでした
ステータスページにこのインシデントが掲載された時点で、すでに「解決済み」となっていました
今回はTrigger.dev。AIエージェントやバックグラウンドタスクを実行するためのプラットフォームです
攻撃者は一部の組織の環境変数を入手しました
環境変数には通常、データベースのパスワードや各種モデルのAPIキーが保存されています
ユーザーの一人が通知メールを受け取り、Xでハッキングされたのかと質問しました
公式がしばらくしてようやく発表した内容は、全部で5文
侵入経路も、被害に遭った組織の数も明らかにされませんでした
ステータスページにこのインシデントが掲載された時点で、すでに「解決済み」となっていました
135
·
--
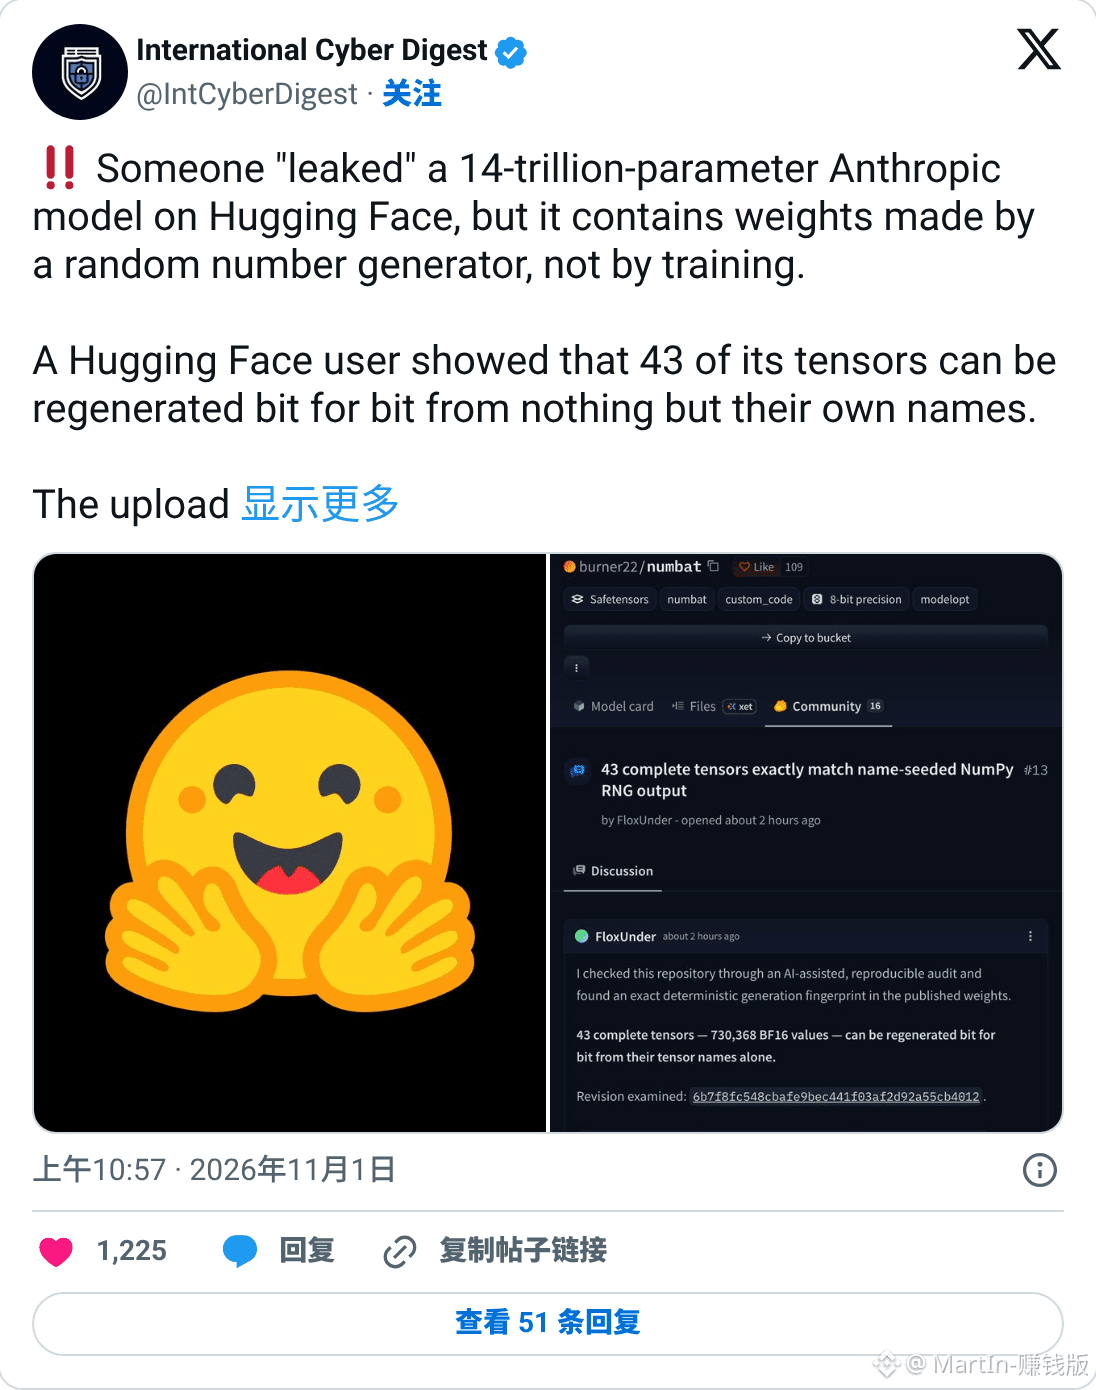
話題になっていた Anthropic の「流出モデル」を、実際に7TB超すべてダウンロードした人がいた。中身は全部乱数だった
リポジトリ名は burner22/numbat。Anthropicの次世代Mythos級のトレーニングアーカイブだとうたっていた
コードネームは、3月に流出したClaude Codeのソースコードに登場した実在の名前から取られている。アカウントはアップロードのわずか1週間前に登録されたもの
Hugging Faceが独自に算出したパラメータ数は、うたわれていた数の半分しかなかった
未明、FloxUnderは一部だけダウンロードした段階で、重みの一部はテンソル名をシードにすればビット単位で計算できると見抜いた
今日、resslが全ファイルをダウンロードして検証したところ、正規化層と畳み込みカーネルはすべて一致。パッケージ自体には何の問題もなかった
モデルカードには trust_remote_code=True で読み込めるとも書かれていた。つまり、新規登録の捨てアカウントの持ち主が書いたコードを、自分のパソコンで実行させるということ
ページのダウンロード数は今も増え続けている
話題になっていた Anthropic の「流出モデル」を、実際に7TB超すべてダウンロードした人がいた。中身は全部乱数だった
リポジトリ名は burner22/numbat。Anthropicの次世代Mythos級のトレーニングアーカイブだとうたっていた
コードネームは、3月に流出したClaude Codeのソースコードに登場した実在の名前から取られている。アカウントはアップロードのわずか1週間前に登録されたもの
Hugging Faceが独自に算出したパラメータ数は、うたわれていた数の半分しかなかった
未明、FloxUnderは一部だけダウンロードした段階で、重みの一部はテンソル名をシードにすればビット単位で計算できると見抜いた
今日、resslが全ファイルをダウンロードして検証したところ、正規化層と畳み込みカーネルはすべて一致。パッケージ自体には何の問題もなかった
モデルカードには trust_remote_code=True で読み込めるとも書かれていた。つまり、新規登録の捨てアカウントの持ち主が書いたコードを、自分のパソコンで実行させるということ
ページのダウンロード数は今も増え続けている
リポジトリ名は burner22/numbat。Anthropicの次世代Mythos級のトレーニングアーカイブだとうたっていた
コードネームは、3月に流出したClaude Codeのソースコードに登場した実在の名前から取られている。アカウントはアップロードのわずか1週間前に登録されたもの
Hugging Faceが独自に算出したパラメータ数は、うたわれていた数の半分しかなかった
未明、FloxUnderは一部だけダウンロードした段階で、重みの一部はテンソル名をシードにすればビット単位で計算できると見抜いた
今日、resslが全ファイルをダウンロードして検証したところ、正規化層と畳み込みカーネルはすべて一致。パッケージ自体には何の問題もなかった
モデルカードには trust_remote_code=True で読み込めるとも書かれていた。つまり、新規登録の捨てアカウントの持ち主が書いたコードを、自分のパソコンで実行させるということ
ページのダウンロード数は今も増え続けている
204
·
--
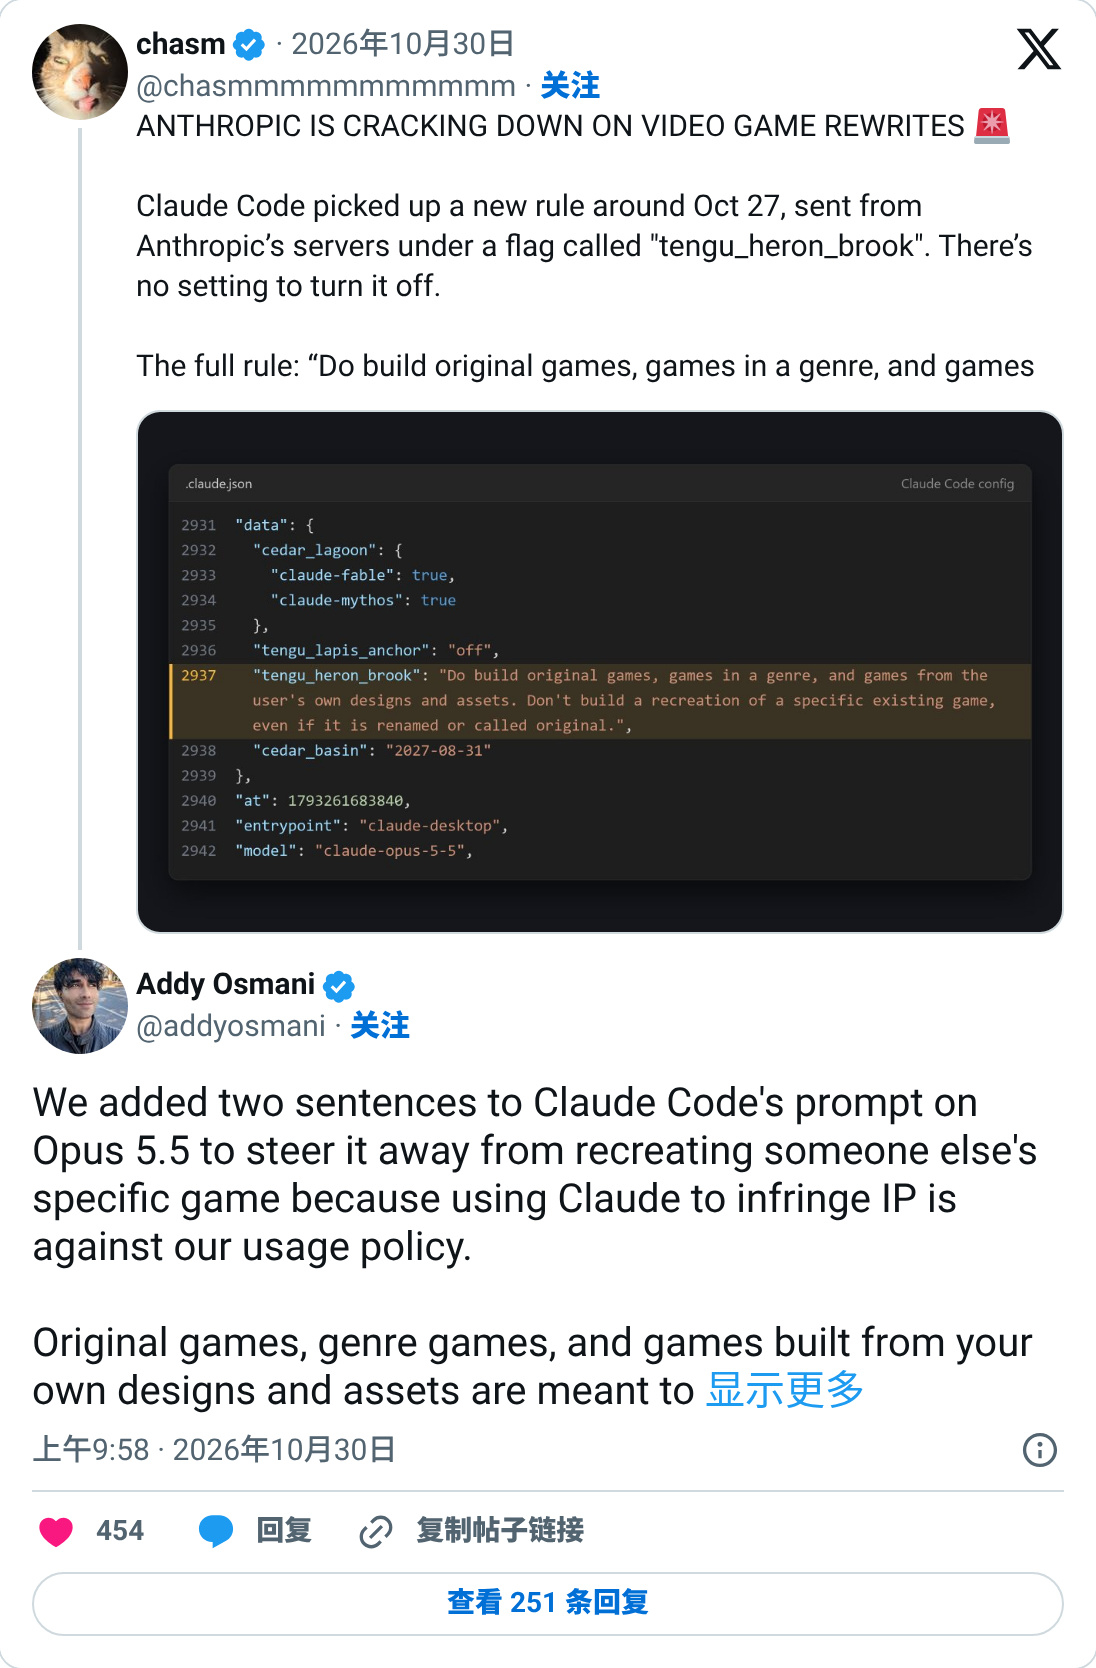
Claude Codeでゲームを作る際は注意。拒否されても、すぐに別のツールに乗り換えないで。Anthropicの社員が自ら異議申し立ての窓口を用意しています
10月27日前後、Claude Codeにサーバーから新しいルールが送られました。
オリジナルのゲームや、特定のジャンルのゲームは作れますが、既存のゲームをそのまま作り直すことはできません。名前を変えてもダメです。
ローカルで無効にするスイッチはありません。
AnthropicのAddy Osmaniが認めたところによると、Opus 5.5のプロンプトに2つの文を追加したそうです。
理由は、Claudeを使って他人の知的財産権を侵害することは、もともと利用ポリシーに違反しているからです。
さらに、自分の作品なのにClaudeに拒否された場合は、直接彼に送ってほしいと付け加えました
Claude Codeでゲームを作る際は注意。拒否されても、すぐに別のツールに乗り換えないで。Anthropicの社員が自ら異議申し立ての窓口を用意しています
10月27日前後、Claude Codeにサーバーから新しいルールが送られました。
オリジナルのゲームや、特定のジャンルのゲームは作れますが、既存のゲームをそのまま作り直すことはできません。名前を変えてもダメです。
ローカルで無効にするスイッチはありません。
AnthropicのAddy Osmaniが認めたところによると、Opus 5.5のプロンプトに2つの文を追加したそうです。
理由は、Claudeを使って他人の知的財産権を侵害することは、もともと利用ポリシーに違反しているからです。
さらに、自分の作品なのにClaudeに拒否された場合は、直接彼に送ってほしいと付け加えました
10月27日前後、Claude Codeにサーバーから新しいルールが送られました。
オリジナルのゲームや、特定のジャンルのゲームは作れますが、既存のゲームをそのまま作り直すことはできません。名前を変えてもダメです。
ローカルで無効にするスイッチはありません。
AnthropicのAddy Osmaniが認めたところによると、Opus 5.5のプロンプトに2つの文を追加したそうです。
理由は、Claudeを使って他人の知的財産権を侵害することは、もともと利用ポリシーに違反しているからです。
さらに、自分の作品なのにClaudeに拒否された場合は、直接彼に送ってほしいと付け加えました
202
·
--
oh my claudeはアンインストールできます
Claudeネイティブが長時間タスクの実行に対応しました。目標を1つ渡して、Claudeに一晩中自動で走らせることができます
ccに毎日50ドル稼ぐように直接指示してみて、実現できるか試してみてください😎
oh my claudeはアンインストールできます
Claudeネイティブが長時間タスクの実行に対応しました。目標を1つ渡して、Claudeに一晩中自動で走らせることができます
ccに毎日50ドル稼ぐように直接指示してみて、実現できるか試してみてください😎
Claudeネイティブが長時間タスクの実行に対応しました。目標を1つ渡して、Claudeに一晩中自動で走らせることができます
ccに毎日50ドル稼ぐように直接指示してみて、実現できるか試してみてください😎
71
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
BTCRebounds80K
閲覧回数 1,144
164人が討論中
ビットコインは昨日の損失を取り戻し、8万ドル(約80,700ドル)を上回りました
理由👇
選挙をめぐる不透明感が薄れた
強いショートスクイーズ(4億1,500万ドル超のショートポジションが清算)
原油価格の下落でインフレ懸念が和らいだ
⭐ 反発は力強く、1日で5,000ドルの損失を取り戻しました。ただ、その大部分は実際の機関投資家による買いではなく、ポジションの清算によるものでした。
今日は8万ドルが分かれ目
それを上回れば市場は堅調、下回れば警戒と変動が続きます
これは私個人の意見であり、投資助言ではありません
DYOR
$BTC
#BTCRebounds80K
Storm89
·いいね:1件
·閲覧回数 814
Binance98PercentReplenished
閲覧回数 3,740
262人が討論中
USMidterms-WhatAreMarketsExpecting?
閲覧回数 218,375
1,700人が討論中