AIサイト作成ツールのLovable、問題発生後に責任転嫁:データ漏洩は業界全体の問題で、セキュリティ管理はサイト作成者の責任
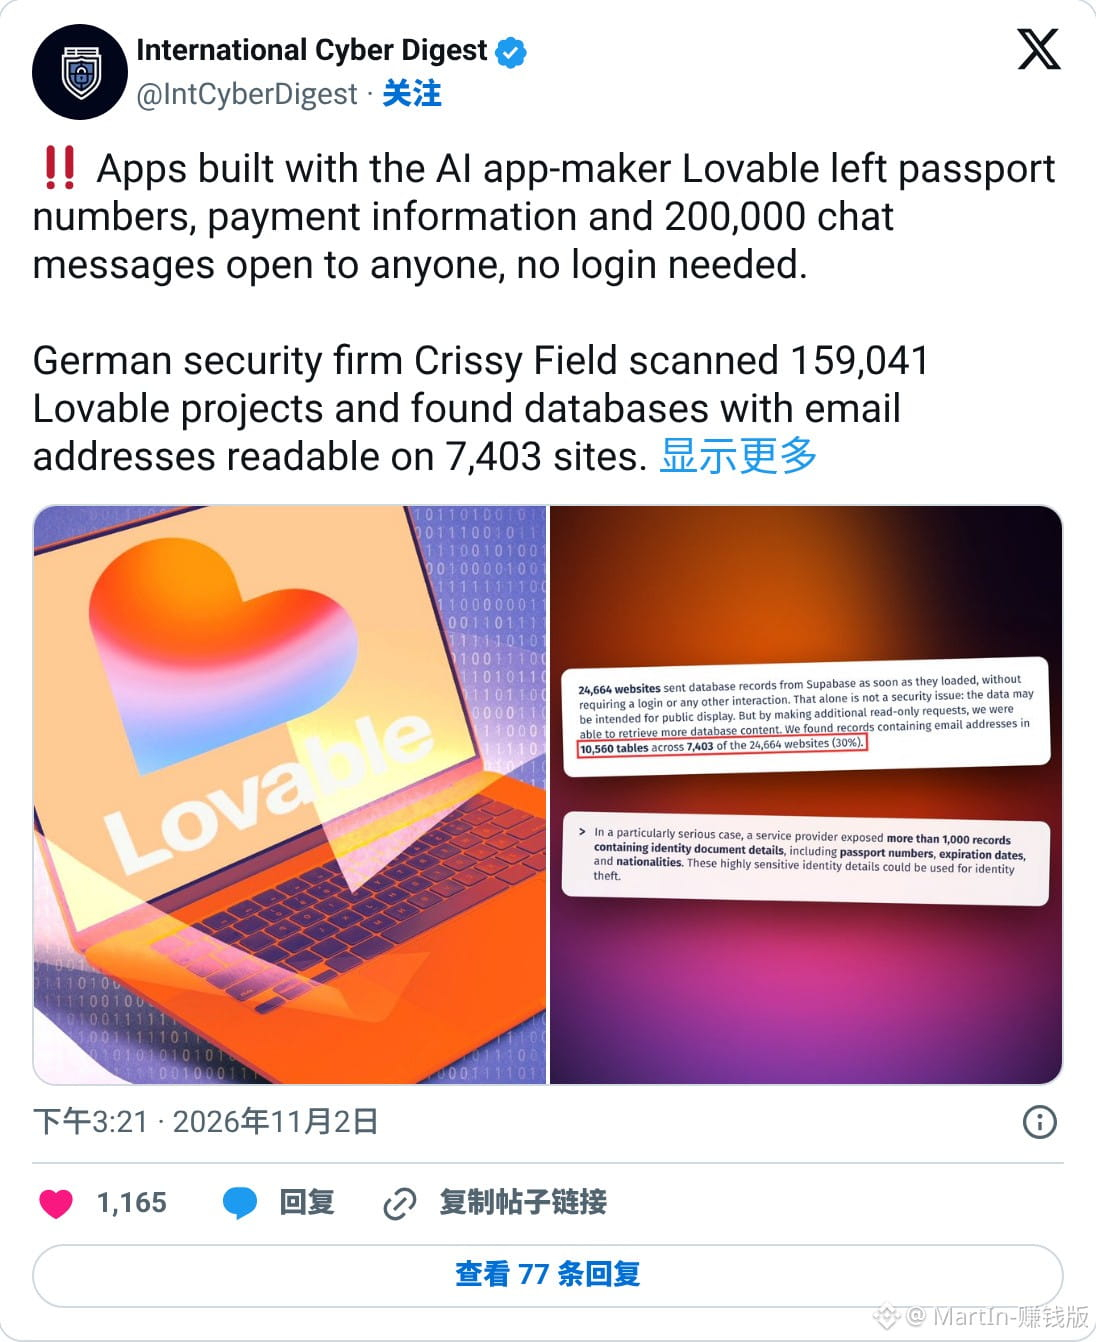
ドイツのセキュリティ企業Crissy FieldがLovable上の多数のプロジェクトを調査
多くのサイトは読み込むだけでSupabaseのデータベース記録を外部に送信し、ログインも不要
最も深刻なケースでは、あるサービス提供者が身分証明書を1,000件以上も露出
パスポート番号、有効期限、国籍まで公開状態だった
フォーラムのユーザー情報、チャット履歴、チケットの決済情報が漏れたケースも
こうしたサイトの多くは、初心者が作ったもの
HandelsblattがLovableに問い合わせたところ、同社は業界全体の問題だとし、利用規約ではデータセキュリティはサイト作成者自身の責任だと説明した
ドイツのセキュリティ企業Crissy FieldがLovable上の多数のプロジェクトを調査
多くのサイトは読み込むだけでSupabaseのデータベース記録を外部に送信し、ログインも不要
最も深刻なケースでは、あるサービス提供者が身分証明書を1,000件以上も露出
パスポート番号、有効期限、国籍まで公開状態だった
フォーラムのユーザー情報、チャット履歴、チケットの決済情報が漏れたケースも
こうしたサイトの多くは、初心者が作ったもの
HandelsblattがLovableに問い合わせたところ、同社は業界全体の問題だとし、利用規約ではデータセキュリティはサイト作成者自身の責任だと説明した