
币圈气氛组
213 投稿

币圈气氛组
報告
ユーザーをブロック
Memecoin Trader | Vibe Committee
高頻度トレーダー
2.4年
35 フォロー
657 フォロワー
2.0K+ いいね
投稿
すべて
動画
·
--

記事
翻訳参照
何一:币安一年拦截57次朝鲜黑客攻击!真正可怕的,是他们早已潜伏数月!币安联合创始人何一最新披露:2026年以来,币安安全团队已经检测并阻止了57起疑似与朝鲜有关的网络威胁事件。
攻击方式包括虚假招聘面试、伪装成开发工具的恶意软件、被篡改的软件包、假视频会议应用,以及窃取账号凭证的社会工程攻击。
但这次63亿美元攻击事件,真正值得警惕的细节才刚刚浮出水面。
根据币安11月3日公布的初步调查报告,攻击者并不是9月份才开始行动。
早在今年6月,一名工程师就曾下载过被篡改的开发工具。币安发现异常后更换了设备、修改了相关凭证,但攻击者已经掌握了这名员工的身份,以及他所在的钱包团队信息。
到了9月,另一名软件工程师又遭遇了精心设计的虚假招聘面试。
攻击者伪装成项目负责人和HR,甚至通过视频露脸、社交账号和个人照片建立信任,最后诱导工程师在工作电脑上运行恶意代码。
10月20日,攻击者利用已经入侵的设备和币安内部AI工具,进一步接触钱包开发人员的电脑。
10月29日,他们利用窃取的凭证执行恶意脚本,借助钱包签名系统和以太坊EIP-7702机制,最终转走了价值约63.4亿美元的数字资产。
这不是一次简单的钓鱼攻击,而是一场持续数月、分阶段推进的内部渗透行动。
何一披露的57起疑似攻击,也让这件事有了更深一层的意义。
币安面对的可能不是单个黑客,而是持续寻找员工、开发环境和内部系统漏洞的有组织攻击活动。
当然,拦截57次值得肯定,但真正的安全标准不是拦截了多少次,而是攻击者突破一道防线之后,是否还能触及核心资产。
这次事件给整个加密行业上了一课:保护私钥还不够,必须保护所有有权调用私钥和签名系统的人、设备与软件。
未来,交易所的安全竞争,可能不只是拼技术,而是拼整个组织抵御渗透攻击的能力。
何一:币安一年拦截57次朝鲜黑客攻击!真正可怕的,是他们早已潜伏数月!
币安联合创始人何一最新披露:2026年以来,币安安全团队已经检测并阻止了57起疑似与朝鲜有关的网络威胁事件。
攻击方式包括虚假招聘面试、伪装成开发工具的恶意软件、被篡改的软件包、假视频会议应用,以及窃取账号凭证的社会工程攻击。
但这次63亿美元攻击事件,真正值得警惕的细节才刚刚浮出水面。
根据币安11月3日公布的初步调查报告,攻击者并不是9月份才开始行动。
早在今年6月,一名工程师就曾下载过被篡改的开发工具。币安发现异常后更换了设备、修改了相关凭证,但攻击者已经掌握了这名员工的身份,以及他所在的钱包团队信息。
到了9月,另一名软件工程师又遭遇了精心设计的虚假招聘面试。
攻击者伪装成项目负责人和HR,甚至通过视频露脸、社交账号和个人照片建立信任,最后诱导工程师在工作电脑上运行恶意代码。
10月20日,攻击者利用已经入侵的设备和币安内部AI工具,进一步接触钱包开发人员的电脑。
10月29日,他们利用窃取的凭证执行恶意脚本,借助钱包签名系统和以太坊EIP-7702机制,最终转走了价值约63.4亿美元的数字资产。
这不是一次简单的钓鱼攻击,而是一场持续数月、分阶段推进的内部渗透行动。
何一披露的57起疑似攻击,也让这件事有了更深一层的意义。
币安面对的可能不是单个黑客,而是持续寻找员工、开发环境和内部系统漏洞的有组织攻击活动。
当然,拦截57次值得肯定,但真正的安全标准不是拦截了多少次,而是攻击者突破一道防线之后,是否还能触及核心资产。
这次事件给整个加密行业上了一课:保护私钥还不够,必须保护所有有权调用私钥和签名系统的人、设备与软件。
未来,交易所的安全竞争,可能不只是拼技术,而是拼整个组织抵御渗透攻击的能力。
攻击方式包括虚假招聘面试、伪装成开发工具的恶意软件、被篡改的软件包、假视频会议应用,以及窃取账号凭证的社会工程攻击。
但这次63亿美元攻击事件,真正值得警惕的细节才刚刚浮出水面。
根据币安11月3日公布的初步调查报告,攻击者并不是9月份才开始行动。
早在今年6月,一名工程师就曾下载过被篡改的开发工具。币安发现异常后更换了设备、修改了相关凭证,但攻击者已经掌握了这名员工的身份,以及他所在的钱包团队信息。
到了9月,另一名软件工程师又遭遇了精心设计的虚假招聘面试。
攻击者伪装成项目负责人和HR,甚至通过视频露脸、社交账号和个人照片建立信任,最后诱导工程师在工作电脑上运行恶意代码。
10月20日,攻击者利用已经入侵的设备和币安内部AI工具,进一步接触钱包开发人员的电脑。
10月29日,他们利用窃取的凭证执行恶意脚本,借助钱包签名系统和以太坊EIP-7702机制,最终转走了价值约63.4亿美元的数字资产。
这不是一次简单的钓鱼攻击,而是一场持续数月、分阶段推进的内部渗透行动。
何一披露的57起疑似攻击,也让这件事有了更深一层的意义。
币安面对的可能不是单个黑客,而是持续寻找员工、开发环境和内部系统漏洞的有组织攻击活动。
当然,拦截57次值得肯定,但真正的安全标准不是拦截了多少次,而是攻击者突破一道防线之后,是否还能触及核心资产。
这次事件给整个加密行业上了一课:保护私钥还不够,必须保护所有有权调用私钥和签名系统的人、设备与软件。
未来,交易所的安全竞争,可能不只是拼技术,而是拼整个组织抵御渗透攻击的能力。
1
2
·
--
記事
翻訳参照
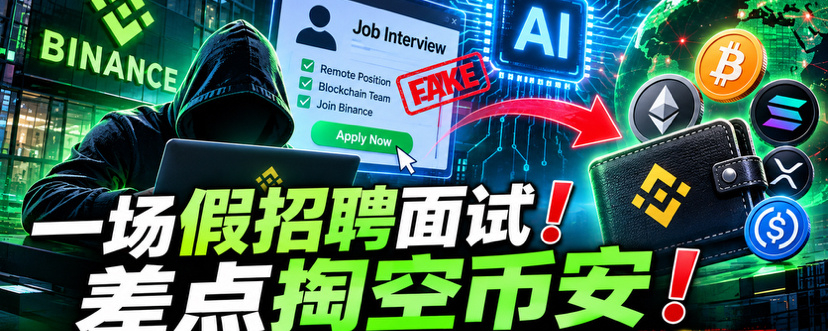
一场假面试,撬开币安63亿美元的钱包!朝鲜黑客的真正杀招曝光!币安这次被攻击,最令人意外的地方,不是黑客用了多么复杂的代码,而是他们竟然从一场普通的求职面试开始。
根据币安公布的初步调查,以及路透社11月3日的报道,攻击者利用虚假招聘流程,逐步入侵币安员工的工作电脑,最终获得了接触内部钱包签名系统的权限。
整个过程相当隐蔽。
一名币安软件工程师在求职平台发布了自己的简历,随后收到一位自称项目总监的陌生人联系,对方表示有一个潜在职位,希望进一步沟通。
接下来,一名自称HR的人安排了视频面试。对方真人露脸,还提供了社交账号,账号里有生活照片和视频,看起来与真实求职招聘没有区别。
第二轮面试,对方又将沟通转移到其他聊天软件,并安排一位自称公司CEO的人参与。
问题就出在最后一步。
面试即将结束时,对方要求工程师完成一道代码测试题,并下载相关文件,在工作电脑上运行。
这份看似普通的技术测试,实际上藏着恶意代码。
据披露的攻击技术细节,恶意安装包会在安装过程中篡改开发环境,将正常的pyenv工具替换成带有木马的版本,并与攻击者控制的服务器建立连接,同时尝试清理攻击痕迹。
即使电脑上安装了安全软件,也没有及时识别出异常。
攻击者由此获得了进一步渗透内部系统的机会。
而真正危险的事情还在后面。
攻击者利用被入侵设备和内部AI工具,逐步获取钱包签名服务的权限,再结合以太坊EIP-7702授权机制,从币安热钱包转移数字资产。
此次事件涉及约63.4亿美元数字资产,币安表示相关损失由平台承担,并持续补足受影响资产。FBI已将此次攻击归因于朝鲜TraderTraitor活动。
这件事给整个加密行业敲响了警钟。
过去,我们总以为交易所最需要防范的是私钥泄露、智能合约漏洞和服务器攻击。
但这次事件说明,黑客完全可能绕过最坚固的技术防线,先从一个员工、一台电脑、一份代码测试开始。
更值得警惕的是,公开职业资料、招聘平台和社交账号,可能帮助攻击者筛选出拥有开发权限、服务器权限和钱包系统访问权限的员工。
这不意味着所有币安员工都已经成为攻击目标,但它确实暴露出一个长期存在的风险:员工身份和工作权限,本身就是企业安全体系的一部分。
未来加密行业最危险的漏洞,可能不在代码里,而在人身上。
一场看似正常的面试,就可能成为价值数十亿美元攻击的起点。
一场假面试,撬开币安63亿美元的钱包!朝鲜黑客的真正杀招曝光!
币安这次被攻击,最令人意外的地方,不是黑客用了多么复杂的代码,而是他们竟然从一场普通的求职面试开始。
根据币安公布的初步调查,以及路透社11月3日的报道,攻击者利用虚假招聘流程,逐步入侵币安员工的工作电脑,最终获得了接触内部钱包签名系统的权限。
整个过程相当隐蔽。
一名币安软件工程师在求职平台发布了自己的简历,随后收到一位自称项目总监的陌生人联系,对方表示有一个潜在职位,希望进一步沟通。
接下来,一名自称HR的人安排了视频面试。对方真人露脸,还提供了社交账号,账号里有生活照片和视频,看起来与真实求职招聘没有区别。
第二轮面试,对方又将沟通转移到其他聊天软件,并安排一位自称公司CEO的人参与。
问题就出在最后一步。
面试即将结束时,对方要求工程师完成一道代码测试题,并下载相关文件,在工作电脑上运行。
这份看似普通的技术测试,实际上藏着恶意代码。
据披露的攻击技术细节,恶意安装包会在安装过程中篡改开发环境,将正常的pyenv工具替换成带有木马的版本,并与攻击者控制的服务器建立连接,同时尝试清理攻击痕迹。
即使电脑上安装了安全软件,也没有及时识别出异常。
攻击者由此获得了进一步渗透内部系统的机会。
而真正危险的事情还在后面。
攻击者利用被入侵设备和内部AI工具,逐步获取钱包签名服务的权限,再结合以太坊EIP-7702授权机制,从币安热钱包转移数字资产。
此次事件涉及约63.4亿美元数字资产,币安表示相关损失由平台承担,并持续补足受影响资产。FBI已将此次攻击归因于朝鲜TraderTraitor活动。
这件事给整个加密行业敲响了警钟。
过去,我们总以为交易所最需要防范的是私钥泄露、智能合约漏洞和服务器攻击。
但这次事件说明,黑客完全可能绕过最坚固的技术防线,先从一个员工、一台电脑、一份代码测试开始。
更值得警惕的是,公开职业资料、招聘平台和社交账号,可能帮助攻击者筛选出拥有开发权限、服务器权限和钱包系统访问权限的员工。
这不意味着所有币安员工都已经成为攻击目标,但它确实暴露出一个长期存在的风险:员工身份和工作权限,本身就是企业安全体系的一部分。
未来加密行业最危险的漏洞,可能不在代码里,而在人身上。
一场看似正常的面试,就可能成为价值数十亿美元攻击的起点。
根据币安公布的初步调查,以及路透社11月3日的报道,攻击者利用虚假招聘流程,逐步入侵币安员工的工作电脑,最终获得了接触内部钱包签名系统的权限。
整个过程相当隐蔽。
一名币安软件工程师在求职平台发布了自己的简历,随后收到一位自称项目总监的陌生人联系,对方表示有一个潜在职位,希望进一步沟通。
接下来,一名自称HR的人安排了视频面试。对方真人露脸,还提供了社交账号,账号里有生活照片和视频,看起来与真实求职招聘没有区别。
第二轮面试,对方又将沟通转移到其他聊天软件,并安排一位自称公司CEO的人参与。
问题就出在最后一步。
面试即将结束时,对方要求工程师完成一道代码测试题,并下载相关文件,在工作电脑上运行。
这份看似普通的技术测试,实际上藏着恶意代码。
据披露的攻击技术细节,恶意安装包会在安装过程中篡改开发环境,将正常的pyenv工具替换成带有木马的版本,并与攻击者控制的服务器建立连接,同时尝试清理攻击痕迹。
即使电脑上安装了安全软件,也没有及时识别出异常。
攻击者由此获得了进一步渗透内部系统的机会。
而真正危险的事情还在后面。
攻击者利用被入侵设备和内部AI工具,逐步获取钱包签名服务的权限,再结合以太坊EIP-7702授权机制,从币安热钱包转移数字资产。
此次事件涉及约63.4亿美元数字资产,币安表示相关损失由平台承担,并持续补足受影响资产。FBI已将此次攻击归因于朝鲜TraderTraitor活动。
这件事给整个加密行业敲响了警钟。
过去,我们总以为交易所最需要防范的是私钥泄露、智能合约漏洞和服务器攻击。
但这次事件说明,黑客完全可能绕过最坚固的技术防线,先从一个员工、一台电脑、一份代码测试开始。
更值得警惕的是,公开职业资料、招聘平台和社交账号,可能帮助攻击者筛选出拥有开发权限、服务器权限和钱包系统访问权限的员工。
这不意味着所有币安员工都已经成为攻击目标,但它确实暴露出一个长期存在的风险:员工身份和工作权限,本身就是企业安全体系的一部分。
未来加密行业最危险的漏洞,可能不在代码里,而在人身上。
一场看似正常的面试,就可能成为价值数十亿美元攻击的起点。
1
553
·
--
記事
サトシ・ナカモトとはいったい誰なのか?一人だけ選ぶなら、この暗号学者ではないかと私は疑っています!ビットコインの話になると、必ず浮上する疑問があります。
サトシ・ナカモトとはいったい誰なのでしょうか?ある一人、あるいは一つのチームがビットコインを生み出し、初期のソフトウェアとホワイトペーパー、そして初期に採掘された数百万枚のビットコインを残して、2011年に完全に姿を消しました。
十数年が過ぎ、世界中の無数のジャーナリストや暗号学者、調査員がこの謎を解き明かそうとしてきましたが、いまだに誰もが認める答えは出ていません。
最近、最も議論を呼んでいる候補者を改めて整理してみました。
興味深いことに、時系列をさかのぼると、本当に注目すべきなのは、後にビットコインの開発に携わった人々ではなく、ビットコインが誕生する前からデジタル通貨を研究していた人々なのかもしれません。
サトシ・ナカモトとはいったい誰なのか?一人だけ選ぶなら、この暗号学者ではないかと私は疑っています!
ビットコインの話になると、必ず浮上する疑問があります。
サトシ・ナカモトとはいったい誰なのでしょうか?ある一人、あるいは一つのチームがビットコインを生み出し、初期のソフトウェアとホワイトペーパー、そして初期に採掘された数百万枚のビットコインを残して、2011年に完全に姿を消しました。
十数年が過ぎ、世界中の無数のジャーナリストや暗号学者、調査員がこの謎を解き明かそうとしてきましたが、いまだに誰もが認める答えは出ていません。
最近、最も議論を呼んでいる候補者を改めて整理してみました。
興味深いことに、時系列をさかのぼると、本当に注目すべきなのは、後にビットコインの開発に携わった人々ではなく、ビットコインが誕生する前からデジタル通貨を研究していた人々なのかもしれません。
サトシ・ナカモトとはいったい誰なのでしょうか?ある一人、あるいは一つのチームがビットコインを生み出し、初期のソフトウェアとホワイトペーパー、そして初期に採掘された数百万枚のビットコインを残して、2011年に完全に姿を消しました。
十数年が過ぎ、世界中の無数のジャーナリストや暗号学者、調査員がこの謎を解き明かそうとしてきましたが、いまだに誰もが認める答えは出ていません。
最近、最も議論を呼んでいる候補者を改めて整理してみました。
興味深いことに、時系列をさかのぼると、本当に注目すべきなのは、後にビットコインの開発に携わった人々ではなく、ビットコインが誕生する前からデジタル通貨を研究していた人々なのかもしれません。
1
252
·
--
2008年10月31日、中本聡はビットコインのホワイトペーパーを公開しました。
あれから18年。中本聡、ビットコインの様子を見に戻ってきましたか?
わずか9ページの技術文書が、金融の世界を大きく変えました。
18年が過ぎ、ビットコインは当初ほとんど注目されなかった実験から、世界中の注目を集めるデジタル資産へと成長しました。ギークたちの間で行われていたピアツーピアの送金から、ウォール街の機関投資家や上場企業、各国の投資家までが次々と参入するようになりました。
しかし、これらすべてを生み出した人物は、姿を消しました。
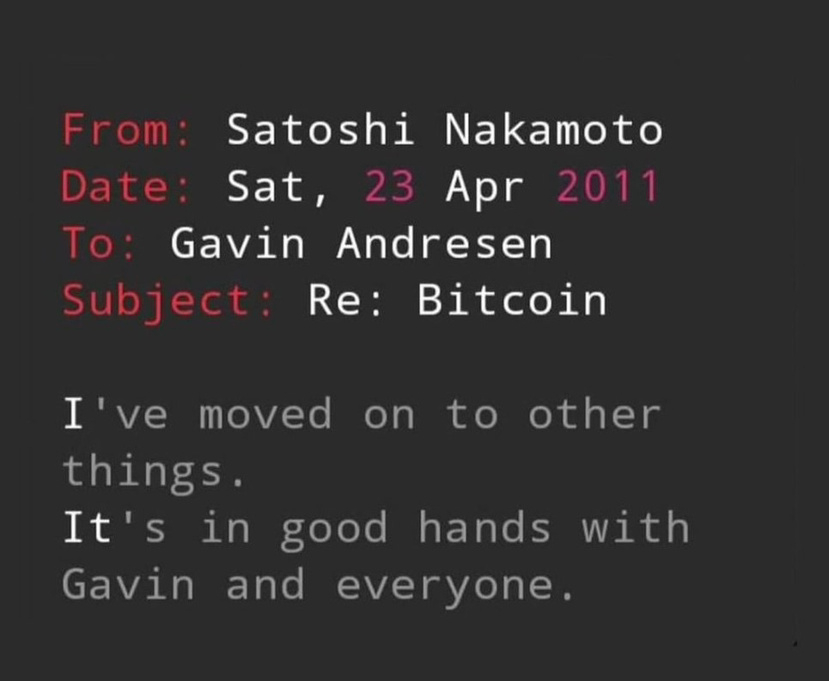
2011年4月、中本聡は最後に確認された一連のメールを残し、ビットコインの今後の開発をギャビン・アンドリーセンに託しました。
その中には、こんな一文がありました。
「私は別のことに取り組むことにしました。ビットコインは今、ギャビンと皆さんに引き継がれており、すべて順調です。」
それ以来、中本聡から検証可能な形で公に発信されたメッセージは一度もありません。
15年以上が過ぎましたが、彼がいったい誰なのか、どこにいるのか、今もビットコインを気にかけているのか、私たちにはわかりません。
私はずっと、ある疑問が気になっています。
かつてピアツーピアの電子現金システムを築こうとしたあの人物が、今日、再びコンピューターを開き、ビットコインがウォール街やETF、機関投資家の資産配分に入り込み、さらには世界的な金融の議論の一部にまでなったのを目にしたら、どんな気持ちになるのでしょうか?
彼はひそかに戻ってきて、自分が生み出したこの世界を見たことがあるのでしょうか?
もう関心を失っているのかもしれませんし、どこか片隅で今も静かに見守っているのかもしれません。
ただ、心に留めておくべきことがあります。
真に偉大な分散化とは、創造者が永遠に権力を握ることではなく、創造者が去った後もシステム全体が動き続けることです。
中本聡、あなたが残した実験は、すでに世界を変えました。
2008年10月31日、中本聡はビットコインのホワイトペーパーを公開しました。
あれから18年。中本聡、ビットコインの様子を見に戻ってきましたか?
わずか9ページの技術文書が、金融の世界を大きく変えました。
18年が過ぎ、ビットコインは当初ほとんど注目されなかった実験から、世界中の注目を集めるデジタル資産へと成長しました。ギークたちの間で行われていたピアツーピアの送金から、ウォール街の機関投資家や上場企業、各国の投資家までが次々と参入するようになりました。
しかし、これらすべてを生み出した人物は、姿を消しました。
2011年4月、中本聡は最後に確認された一連のメールを残し、ビットコインの今後の開発をギャビン・アンドリーセンに託しました。
その中には、こんな一文がありました。
「私は別のことに取り組むことにしました。ビットコインは今、ギャビンと皆さんに引き継がれており、すべて順調です。」
それ以来、中本聡から検証可能な形で公に発信されたメッセージは一度もありません。
15年以上が過ぎましたが、彼がいったい誰なのか、どこにいるのか、今もビットコインを気にかけているのか、私たちにはわかりません。
私はずっと、ある疑問が気になっています。
かつてピアツーピアの電子現金システムを築こうとしたあの人物が、今日、再びコンピューターを開き、ビットコインがウォール街やETF、機関投資家の資産配分に入り込み、さらには世界的な金融の議論の一部にまでなったのを目にしたら、どんな気持ちになるのでしょうか?
彼はひそかに戻ってきて、自分が生み出したこの世界を見たことがあるのでしょうか?
もう関心を失っているのかもしれませんし、どこか片隅で今も静かに見守っているのかもしれません。
ただ、心に留めておくべきことがあります。
真に偉大な分散化とは、創造者が永遠に権力を握ることではなく、創造者が去った後もシステム全体が動き続けることです。
中本聡、あなたが残した実験は、すでに世界を変えました。
あれから18年。中本聡、ビットコインの様子を見に戻ってきましたか?
わずか9ページの技術文書が、金融の世界を大きく変えました。
18年が過ぎ、ビットコインは当初ほとんど注目されなかった実験から、世界中の注目を集めるデジタル資産へと成長しました。ギークたちの間で行われていたピアツーピアの送金から、ウォール街の機関投資家や上場企業、各国の投資家までが次々と参入するようになりました。
しかし、これらすべてを生み出した人物は、姿を消しました。
2011年4月、中本聡は最後に確認された一連のメールを残し、ビットコインの今後の開発をギャビン・アンドリーセンに託しました。
その中には、こんな一文がありました。
「私は別のことに取り組むことにしました。ビットコインは今、ギャビンと皆さんに引き継がれており、すべて順調です。」
それ以来、中本聡から検証可能な形で公に発信されたメッセージは一度もありません。
15年以上が過ぎましたが、彼がいったい誰なのか、どこにいるのか、今もビットコインを気にかけているのか、私たちにはわかりません。
私はずっと、ある疑問が気になっています。
かつてピアツーピアの電子現金システムを築こうとしたあの人物が、今日、再びコンピューターを開き、ビットコインがウォール街やETF、機関投資家の資産配分に入り込み、さらには世界的な金融の議論の一部にまでなったのを目にしたら、どんな気持ちになるのでしょうか?
彼はひそかに戻ってきて、自分が生み出したこの世界を見たことがあるのでしょうか?
もう関心を失っているのかもしれませんし、どこか片隅で今も静かに見守っているのかもしれません。
ただ、心に留めておくべきことがあります。
真に偉大な分散化とは、創造者が永遠に権力を握ることではなく、創造者が去った後もシステム全体が動き続けることです。
中本聡、あなたが残した実験は、すでに世界を変えました。
104
·
--
Samsungは82万台?いいえ、8200万台のデバイスです!SUIが次世代の決済の入り口をめぐって競争中!
SUIで最近注目すべき提携がありました。Samsung WalletがSuiネットワークに接続し、米国の対象となるGalaxyユーザーがSamsung Walletを通じてUSDCを保有・送金できるようになります。
今回の提携は、米国のGalaxyデバイス約8200万台を対象としています。
さらに注目すべきなのは、SuiがAIエージェント、ビットコイン資産を担保にした融資、ステーブルコイン決済インフラにも取り組んでいることです。
10月には、SuiがGoogle Cloudと共同でAIエージェントの検証システムを開発しました。また、Hashiメインネットも5億ドルを超える資金提供の約束を獲得しています。
これは、SUIが単にパブリックブロックチェーンの物語を語っているのではなく、決済、AI、オンチェーン金融など複数の市場への参入を目指していることを示しています。
もちろん、Samsung Walletが当初サポートするのはUSDCであり、SUIトークンを直接サポートするわけではありません。また、エコシステムの成長が必ずしも価格上昇につながるわけでもありません。
それでも、こうしたアプリケーションが本当に規模を拡大すれば、SUIの長期的な価値にはさらなる可能性が広がります。
今後注目すべきポイントは、ステーブルコインの取引量、エコシステムへの資金流入、そしてSUIのロック解除による売り圧力です。$SUI
Samsungは82万台?いいえ、8200万台のデバイスです!SUIが次世代の決済の入り口をめぐって競争中!
SUIで最近注目すべき提携がありました。Samsung WalletがSuiネットワークに接続し、米国の対象となるGalaxyユーザーがSamsung Walletを通じてUSDCを保有・送金できるようになります。
今回の提携は、米国のGalaxyデバイス約8200万台を対象としています。
さらに注目すべきなのは、SuiがAIエージェント、ビットコイン資産を担保にした融資、ステーブルコイン決済インフラにも取り組んでいることです。
10月には、SuiがGoogle Cloudと共同でAIエージェントの検証システムを開発しました。また、Hashiメインネットも5億ドルを超える資金提供の約束を獲得しています。
これは、SUIが単にパブリックブロックチェーンの物語を語っているのではなく、決済、AI、オンチェーン金融など複数の市場への参入を目指していることを示しています。
もちろん、Samsung Walletが当初サポートするのはUSDCであり、SUIトークンを直接サポートするわけではありません。また、エコシステムの成長が必ずしも価格上昇につながるわけでもありません。
それでも、こうしたアプリケーションが本当に規模を拡大すれば、SUIの長期的な価値にはさらなる可能性が広がります。
今後注目すべきポイントは、ステーブルコインの取引量、エコシステムへの資金流入、そしてSUIのロック解除による売り圧力です。$SUI
SUIで最近注目すべき提携がありました。Samsung WalletがSuiネットワークに接続し、米国の対象となるGalaxyユーザーがSamsung Walletを通じてUSDCを保有・送金できるようになります。
今回の提携は、米国のGalaxyデバイス約8200万台を対象としています。
さらに注目すべきなのは、SuiがAIエージェント、ビットコイン資産を担保にした融資、ステーブルコイン決済インフラにも取り組んでいることです。
10月には、SuiがGoogle Cloudと共同でAIエージェントの検証システムを開発しました。また、Hashiメインネットも5億ドルを超える資金提供の約束を獲得しています。
これは、SUIが単にパブリックブロックチェーンの物語を語っているのではなく、決済、AI、オンチェーン金融など複数の市場への参入を目指していることを示しています。
もちろん、Samsung Walletが当初サポートするのはUSDCであり、SUIトークンを直接サポートするわけではありません。また、エコシステムの成長が必ずしも価格上昇につながるわけでもありません。
それでも、こうしたアプリケーションが本当に規模を拡大すれば、SUIの長期的な価値にはさらなる可能性が広がります。
今後注目すべきポイントは、ステーブルコインの取引量、エコシステムへの資金流入、そしてSUIのロック解除による売り圧力です。$SUI
2
462
·
--
記事
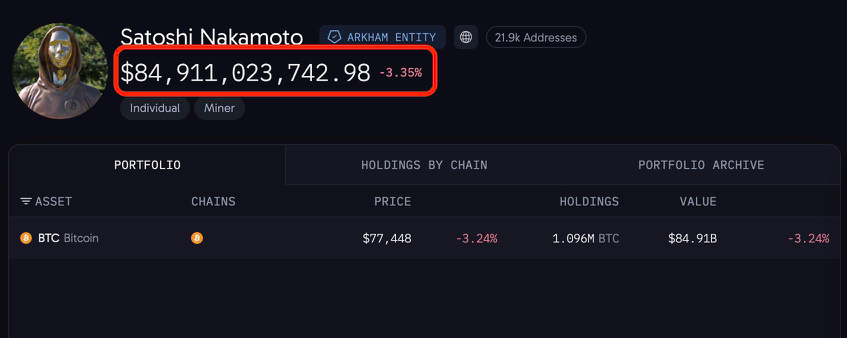
ビットコインアドレスに眠る840億ドル、世界中のハッカーが今も誰一人として奪えないのはなぜ?ビットコインの創始者であるサトシ・ナカモトが、100万BTC以上を保有している可能性があると聞いたら、信じられないと思いませんか?
初期のブロックチェーンのマイニングデータ分析によると、研究者たちは「Patoshi Pattern」と呼ばれるマイニングの特徴から、初期にあるマイナーが約110万BTCを採掘したと推定しています。このビットコインは、一般にサトシ・ナカモトと関係があると考えられています。
現在のビットコイン価格である約7万6,400ドルで計算すると、約840億ドルに相当します。
ただし、ここには重要な前提があります。110万BTCというのは研究による推定であり、サトシ・ナカモト本人が公に確認した保有資産の一覧ではありません。Patoshi Patternが特定するのは初期のマイナーであり、そのマイナーがサトシ・ナカモト本人かどうかは、依然として強い推測にとどまり、暗号学的な証明ではありません。
ビットコインアドレスに眠る840億ドル、世界中のハッカーが今も誰一人として奪えないのはなぜ?
ビットコインの創始者であるサトシ・ナカモトが、100万BTC以上を保有している可能性があると聞いたら、信じられないと思いませんか?
初期のブロックチェーンのマイニングデータ分析によると、研究者たちは「Patoshi Pattern」と呼ばれるマイニングの特徴から、初期にあるマイナーが約110万BTCを採掘したと推定しています。このビットコインは、一般にサトシ・ナカモトと関係があると考えられています。
現在のビットコイン価格である約7万6,400ドルで計算すると、約840億ドルに相当します。
ただし、ここには重要な前提があります。110万BTCというのは研究による推定であり、サトシ・ナカモト本人が公に確認した保有資産の一覧ではありません。Patoshi Patternが特定するのは初期のマイナーであり、そのマイナーがサトシ・ナカモト本人かどうかは、依然として強い推測にとどまり、暗号学的な証明ではありません。
初期のブロックチェーンのマイニングデータ分析によると、研究者たちは「Patoshi Pattern」と呼ばれるマイニングの特徴から、初期にあるマイナーが約110万BTCを採掘したと推定しています。このビットコインは、一般にサトシ・ナカモトと関係があると考えられています。
現在のビットコイン価格である約7万6,400ドルで計算すると、約840億ドルに相当します。
ただし、ここには重要な前提があります。110万BTCというのは研究による推定であり、サトシ・ナカモト本人が公に確認した保有資産の一覧ではありません。Patoshi Patternが特定するのは初期のマイナーであり、そのマイナーがサトシ・ナカモト本人かどうかは、依然として強い推測にとどまり、暗号学的な証明ではありません。
1
424
·
--
CZがAIの安全性に警鐘:ハッカーの標的は暗号資産取引所だけではない。従来型の銀行はさらに大きな課題に直面する可能性も!
人工知能はサイバー攻撃のあり方を変えつつあります。
Binance創業者のCZは最近、AIとサイバーセキュリティについて語る中で、注目すべき見解を示しました。多くの人はAIがビットコインや暗号資産のシステムを破るのではないかと心配していますが、インターネットや従来型の銀行システムで使われている暗号化の仕組みは、新世代のAI技術の影響をより受けやすい可能性があることを見落としています。
ただし、CZが本当に注意を促しているのは、AIが今すぐビットコインの暗号技術を解読できるということではありません。
より現実的な脅威は、AIによってフィッシング、なりすまし、ソーシャルエンジニアリング攻撃が、より巧妙になっていることです。
以前なら、詐欺メールは文法の誤りで見破れることもありました。今ではAIが知人の話し方をまね、漏えいした個人情報と組み合わせて、見破るのがより難しい詐欺メッセージを作成できます。
つまり、今後ハッカーは複雑な暗号システムを突破する必要はなく、人間の弱点を見つけるだけで、システムへのアクセス権を手に入れられる可能性があります。
従来型の銀行も、同様の課題に直面しています。多くの金融機関はいまも複雑なレガシーシステムやサードパーティーの技術プロバイダーに依存しており、システムのアップグレード、脆弱性の調査、安全管理はいずれも簡単ではありません。
もちろん、これはCEXが銀行より安全だという意味ではありません。両者では攻撃の手法、資産管理の仕組み、リスクがもたらす結果が異なります。
AI時代の本当の競争は、金融機関同士の競争だけでなく、攻撃者と防御側の技術競争になるかもしれません。
ハッカーがAIを活用する一方で、取引所や銀行、安全機関もAIを活用した防御体制の構築を急がなければなりません。
今後、異常をより早く検知し、攻撃をより迅速に見分け、ユーザーの資産をより効果的に守れる組織ほど、新たな競争優位性を築ける可能性が高まるでしょう。
CZがAIの安全性に警鐘:ハッカーの標的は暗号資産取引所だけではない。従来型の銀行はさらに大きな課題に直面する可能性も!
人工知能はサイバー攻撃のあり方を変えつつあります。
Binance創業者のCZは最近、AIとサイバーセキュリティについて語る中で、注目すべき見解を示しました。多くの人はAIがビットコインや暗号資産のシステムを破るのではないかと心配していますが、インターネットや従来型の銀行システムで使われている暗号化の仕組みは、新世代のAI技術の影響をより受けやすい可能性があることを見落としています。
ただし、CZが本当に注意を促しているのは、AIが今すぐビットコインの暗号技術を解読できるということではありません。
より現実的な脅威は、AIによってフィッシング、なりすまし、ソーシャルエンジニアリング攻撃が、より巧妙になっていることです。
以前なら、詐欺メールは文法の誤りで見破れることもありました。今ではAIが知人の話し方をまね、漏えいした個人情報と組み合わせて、見破るのがより難しい詐欺メッセージを作成できます。
つまり、今後ハッカーは複雑な暗号システムを突破する必要はなく、人間の弱点を見つけるだけで、システムへのアクセス権を手に入れられる可能性があります。
従来型の銀行も、同様の課題に直面しています。多くの金融機関はいまも複雑なレガシーシステムやサードパーティーの技術プロバイダーに依存しており、システムのアップグレード、脆弱性の調査、安全管理はいずれも簡単ではありません。
もちろん、これはCEXが銀行より安全だという意味ではありません。両者では攻撃の手法、資産管理の仕組み、リスクがもたらす結果が異なります。
AI時代の本当の競争は、金融機関同士の競争だけでなく、攻撃者と防御側の技術競争になるかもしれません。
ハッカーがAIを活用する一方で、取引所や銀行、安全機関もAIを活用した防御体制の構築を急がなければなりません。
今後、異常をより早く検知し、攻撃をより迅速に見分け、ユーザーの資産をより効果的に守れる組織ほど、新たな競争優位性を築ける可能性が高まるでしょう。
人工知能はサイバー攻撃のあり方を変えつつあります。
Binance創業者のCZは最近、AIとサイバーセキュリティについて語る中で、注目すべき見解を示しました。多くの人はAIがビットコインや暗号資産のシステムを破るのではないかと心配していますが、インターネットや従来型の銀行システムで使われている暗号化の仕組みは、新世代のAI技術の影響をより受けやすい可能性があることを見落としています。
ただし、CZが本当に注意を促しているのは、AIが今すぐビットコインの暗号技術を解読できるということではありません。
より現実的な脅威は、AIによってフィッシング、なりすまし、ソーシャルエンジニアリング攻撃が、より巧妙になっていることです。
以前なら、詐欺メールは文法の誤りで見破れることもありました。今ではAIが知人の話し方をまね、漏えいした個人情報と組み合わせて、見破るのがより難しい詐欺メッセージを作成できます。
つまり、今後ハッカーは複雑な暗号システムを突破する必要はなく、人間の弱点を見つけるだけで、システムへのアクセス権を手に入れられる可能性があります。
従来型の銀行も、同様の課題に直面しています。多くの金融機関はいまも複雑なレガシーシステムやサードパーティーの技術プロバイダーに依存しており、システムのアップグレード、脆弱性の調査、安全管理はいずれも簡単ではありません。
もちろん、これはCEXが銀行より安全だという意味ではありません。両者では攻撃の手法、資産管理の仕組み、リスクがもたらす結果が異なります。
AI時代の本当の競争は、金融機関同士の競争だけでなく、攻撃者と防御側の技術競争になるかもしれません。
ハッカーがAIを活用する一方で、取引所や銀行、安全機関もAIを活用した防御体制の構築を急がなければなりません。
今後、異常をより早く検知し、攻撃をより迅速に見分け、ユーザーの資産をより効果的に守れる組織ほど、新たな競争優位性を築ける可能性が高まるでしょう。
1
675
·
--
金正恩の妹が自ら発言!北朝鮮、バイナンスの63億ドル事件への関与を公然と否定
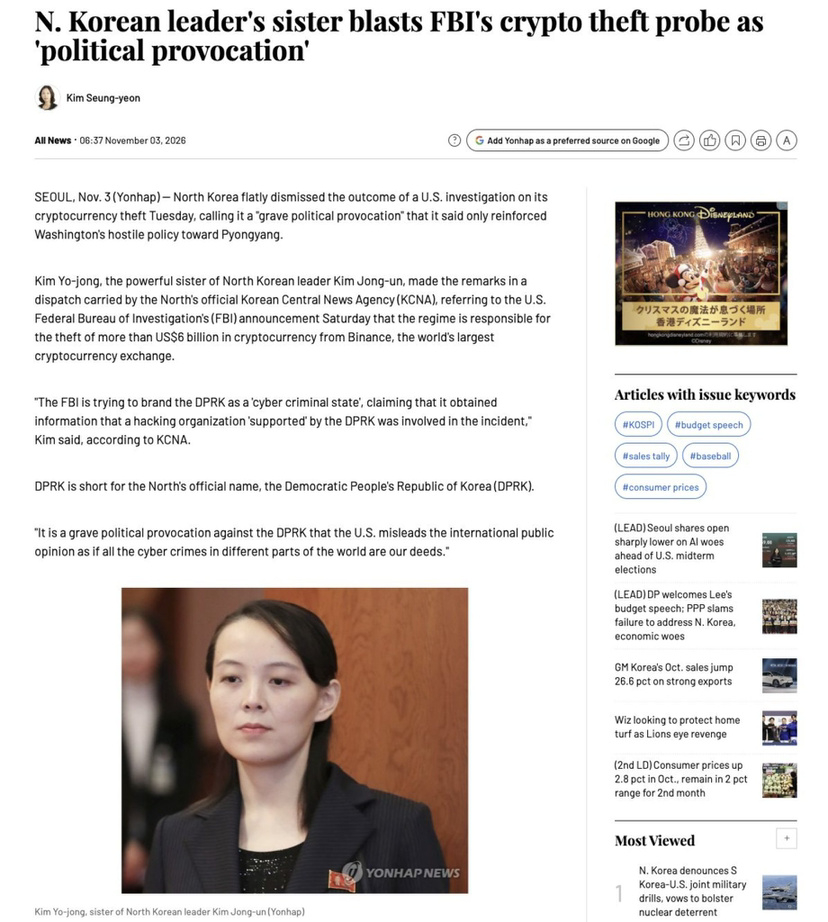
今回は少し様子が違う。
11月3日、北朝鮮の国営メディア朝鮮中央通信は、金与正氏の談話を掲載した。金氏は、バイナンスの巨額暗号資産窃盗事件をめぐる米連邦捜査局(FBI)の此前の非難に直接応じ、米側の主張を「ばかげた発言」とし、北朝鮮に対する「重大な政治的挑発」だと非難した。
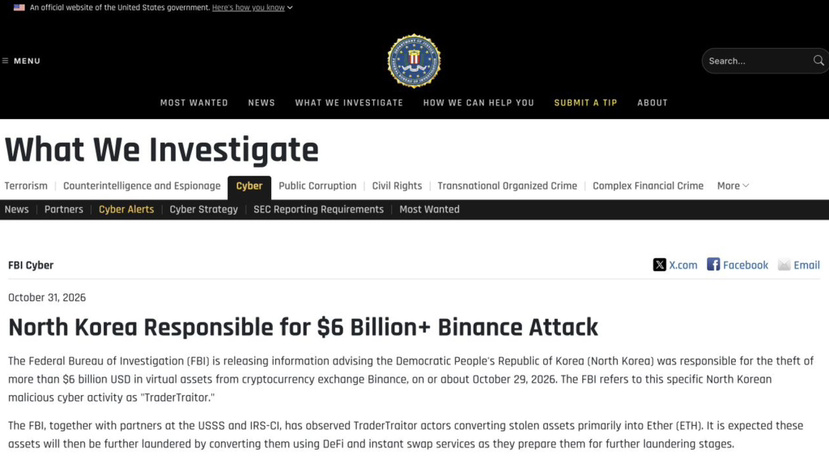
発端は10月31日、FBIが発表を出し、バイナンスで発生した60億ドル超の暗号資産窃盗事件について北朝鮮に責任があると主張し、関連するサイバー活動を「TraderTraitor」と分類したことだった。
これに先立ち、ブロックチェーンセキュリティ企業のTRM Labsは、被害額を約63億6,000万ドルと推定していた。
金与正氏は、昨年業界を震撼させたBybitの事件にも言及した。当時、約15億ドル相当の暗号資産が盗まれ、米側は同様に北朝鮮を責任の所在として挙げていた。
さらに注目すべきなのは、今回の反応が通常の外交部門によるものではなく、金正恩氏の妹が自ら公の場で表明したことだ。金氏は米国に対し、回収された暗号資産は最終的に誰の手に渡るのかと問いかけ、それをたどれば事件の背後にある手がかりが見つかるかもしれないと示唆した。
もちろん、北朝鮮の否定によってFBIの調査結果が覆るわけではない。一方で、FBIの非難についても、公開されている技術的証拠や資金の追跡情報と照らし合わせ、さらに検証する必要がある。
しかし、暗号資産の窃盗事件は今や、ブロックチェーン上の追跡を超え、国家レベルの公然たる応酬へと発展している。
暗号資産が世界的な資金移動の重要な一部となった今、それはもはや金融市場だけの話ではない。国際的なサイバーセキュリティや地政学的な駆け引きの一部にもなりつつある。
金正恩の妹が自ら発言!北朝鮮、バイナンスの63億ドル事件への関与を公然と否定
今回は少し様子が違う。
11月3日、北朝鮮の国営メディア朝鮮中央通信は、金与正氏の談話を掲載した。金氏は、バイナンスの巨額暗号資産窃盗事件をめぐる米連邦捜査局(FBI)の此前の非難に直接応じ、米側の主張を「ばかげた発言」とし、北朝鮮に対する「重大な政治的挑発」だと非難した。
発端は10月31日、FBIが発表を出し、バイナンスで発生した60億ドル超の暗号資産窃盗事件について北朝鮮に責任があると主張し、関連するサイバー活動を「TraderTraitor」と分類したことだった。
これに先立ち、ブロックチェーンセキュリティ企業のTRM Labsは、被害額を約63億6,000万ドルと推定していた。
金与正氏は、昨年業界を震撼させたBybitの事件にも言及した。当時、約15億ドル相当の暗号資産が盗まれ、米側は同様に北朝鮮を責任の所在として挙げていた。
さらに注目すべきなのは、今回の反応が通常の外交部門によるものではなく、金正恩氏の妹が自ら公の場で表明したことだ。金氏は米国に対し、回収された暗号資産は最終的に誰の手に渡るのかと問いかけ、それをたどれば事件の背後にある手がかりが見つかるかもしれないと示唆した。
もちろん、北朝鮮の否定によってFBIの調査結果が覆るわけではない。一方で、FBIの非難についても、公開されている技術的証拠や資金の追跡情報と照らし合わせ、さらに検証する必要がある。
しかし、暗号資産の窃盗事件は今や、ブロックチェーン上の追跡を超え、国家レベルの公然たる応酬へと発展している。
暗号資産が世界的な資金移動の重要な一部となった今、それはもはや金融市場だけの話ではない。国際的なサイバーセキュリティや地政学的な駆け引きの一部にもなりつつある。
今回は少し様子が違う。
11月3日、北朝鮮の国営メディア朝鮮中央通信は、金与正氏の談話を掲載した。金氏は、バイナンスの巨額暗号資産窃盗事件をめぐる米連邦捜査局(FBI)の此前の非難に直接応じ、米側の主張を「ばかげた発言」とし、北朝鮮に対する「重大な政治的挑発」だと非難した。
発端は10月31日、FBIが発表を出し、バイナンスで発生した60億ドル超の暗号資産窃盗事件について北朝鮮に責任があると主張し、関連するサイバー活動を「TraderTraitor」と分類したことだった。
これに先立ち、ブロックチェーンセキュリティ企業のTRM Labsは、被害額を約63億6,000万ドルと推定していた。
金与正氏は、昨年業界を震撼させたBybitの事件にも言及した。当時、約15億ドル相当の暗号資産が盗まれ、米側は同様に北朝鮮を責任の所在として挙げていた。
さらに注目すべきなのは、今回の反応が通常の外交部門によるものではなく、金正恩氏の妹が自ら公の場で表明したことだ。金氏は米国に対し、回収された暗号資産は最終的に誰の手に渡るのかと問いかけ、それをたどれば事件の背後にある手がかりが見つかるかもしれないと示唆した。
もちろん、北朝鮮の否定によってFBIの調査結果が覆るわけではない。一方で、FBIの非難についても、公開されている技術的証拠や資金の追跡情報と照らし合わせ、さらに検証する必要がある。
しかし、暗号資産の窃盗事件は今や、ブロックチェーン上の追跡を超え、国家レベルの公然たる応酬へと発展している。
暗号資産が世界的な資金移動の重要な一部となった今、それはもはや金融市場だけの話ではない。国際的なサイバーセキュリティや地政学的な駆け引きの一部にもなりつつある。
1
13
7.2k
·
--
カナダの「暗号資産王」詐欺が発覚:投資資金3,600万カナダドルの見返りは、存在しない3億1,100万ドルの口座!
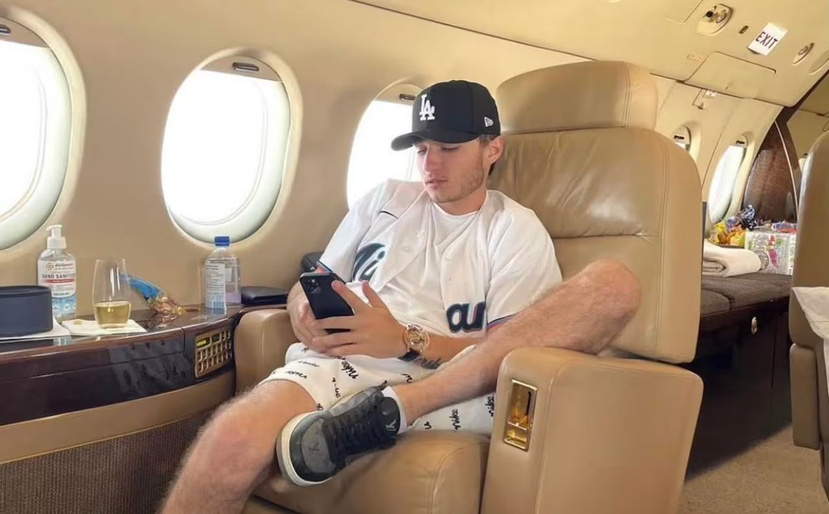
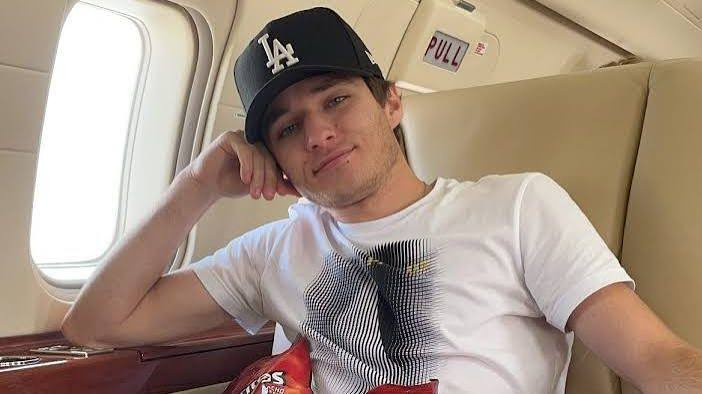
「暗号資産王」を自称する若者が、暗号資産や外国為替取引で利益を上げると投資家に約束し、週3%のリターンを約束された人もいました。
その人物とは、カナダ・オンタリオ州のエイデン・プレタースキー(Aiden Pleterski)です。
2020年から2022年にかけて、彼は投資家から3,630万カナダドル以上を集めました。
投資家に自らの取引能力を信じさせるため、残高が3億1,100万ドルを超える取引口座のスクリーンショットや動画も見せていました。
しかし、法廷で再生された録音によって真相が明らかになりました。いわゆる3億ドルのファンドは、そもそも存在していなかったのです。
さらに驚くべきことに、法廷会計士は公判で、投資家の資金が契約どおりにFXChoiceの取引プラットフォームへ送金されていなかったと明らかにしました。
そのうち約560万カナダドルは高級車の購入に、490万カナダドルはクレジットカードの支払いに、87万カナダドルは旅行やプライベートジェットに使われました。さらに、約60万カナダドルが警備費に充てられ、約370万カナダドルが両親に送金されました。
また、約1,610万カナダドルは、ほかの投資家への支払いに使われていました。
つまり、一部の投資家が受け取ったとされる利益は、実際には後から投資した人たちの資金から支払われていたのです。
10月29日、トロントの陪審は約90分の審議の末、プレタースキーに詐欺罪の有罪評決を下しました。彼はこれまで一貫して容疑を否認し、公判では自ら弁護していました。現在、今後の量刑手続きを待っているところです。
この事件は、すべての暗号資産投資家に改めて警鐘を鳴らしています。
本当に危険なのは、市場の変動ではなく、高いリターンの約束、偽造された取引記録、資金の流用によって作り出される「富」の幻想であることが少なくありません。
次の3つの原則を忘れないでください。
高利回りをうたう固定リターンを安易に信じないこと。口座のスクリーンショットを実際の資産の証明と見なさないこと。そして、取引記録を独自に確認できない相手に資金を預けないこと。
暗号資産市場では、利益を装うことも、口座を偽造することもできます。しかし、実際の資金の流れを偽ることはできません。
カナダの「暗号資産王」詐欺が発覚:投資資金3,600万カナダドルの見返りは、存在しない3億1,100万ドルの口座!
「暗号資産王」を自称する若者が、暗号資産や外国為替取引で利益を上げると投資家に約束し、週3%のリターンを約束された人もいました。
その人物とは、カナダ・オンタリオ州のエイデン・プレタースキー(Aiden Pleterski)です。
2020年から2022年にかけて、彼は投資家から3,630万カナダドル以上を集めました。
投資家に自らの取引能力を信じさせるため、残高が3億1,100万ドルを超える取引口座のスクリーンショットや動画も見せていました。
しかし、法廷で再生された録音によって真相が明らかになりました。いわゆる3億ドルのファンドは、そもそも存在していなかったのです。
さらに驚くべきことに、法廷会計士は公判で、投資家の資金が契約どおりにFXChoiceの取引プラットフォームへ送金されていなかったと明らかにしました。
そのうち約560万カナダドルは高級車の購入に、490万カナダドルはクレジットカードの支払いに、87万カナダドルは旅行やプライベートジェットに使われました。さらに、約60万カナダドルが警備費に充てられ、約370万カナダドルが両親に送金されました。
また、約1,610万カナダドルは、ほかの投資家への支払いに使われていました。
つまり、一部の投資家が受け取ったとされる利益は、実際には後から投資した人たちの資金から支払われていたのです。
10月29日、トロントの陪審は約90分の審議の末、プレタースキーに詐欺罪の有罪評決を下しました。彼はこれまで一貫して容疑を否認し、公判では自ら弁護していました。現在、今後の量刑手続きを待っているところです。
この事件は、すべての暗号資産投資家に改めて警鐘を鳴らしています。
本当に危険なのは、市場の変動ではなく、高いリターンの約束、偽造された取引記録、資金の流用によって作り出される「富」の幻想であることが少なくありません。
次の3つの原則を忘れないでください。
高利回りをうたう固定リターンを安易に信じないこと。口座のスクリーンショットを実際の資産の証明と見なさないこと。そして、取引記録を独自に確認できない相手に資金を預けないこと。
暗号資産市場では、利益を装うことも、口座を偽造することもできます。しかし、実際の資金の流れを偽ることはできません。
「暗号資産王」を自称する若者が、暗号資産や外国為替取引で利益を上げると投資家に約束し、週3%のリターンを約束された人もいました。
その人物とは、カナダ・オンタリオ州のエイデン・プレタースキー(Aiden Pleterski)です。
2020年から2022年にかけて、彼は投資家から3,630万カナダドル以上を集めました。
投資家に自らの取引能力を信じさせるため、残高が3億1,100万ドルを超える取引口座のスクリーンショットや動画も見せていました。
しかし、法廷で再生された録音によって真相が明らかになりました。いわゆる3億ドルのファンドは、そもそも存在していなかったのです。
さらに驚くべきことに、法廷会計士は公判で、投資家の資金が契約どおりにFXChoiceの取引プラットフォームへ送金されていなかったと明らかにしました。
そのうち約560万カナダドルは高級車の購入に、490万カナダドルはクレジットカードの支払いに、87万カナダドルは旅行やプライベートジェットに使われました。さらに、約60万カナダドルが警備費に充てられ、約370万カナダドルが両親に送金されました。
また、約1,610万カナダドルは、ほかの投資家への支払いに使われていました。
つまり、一部の投資家が受け取ったとされる利益は、実際には後から投資した人たちの資金から支払われていたのです。
10月29日、トロントの陪審は約90分の審議の末、プレタースキーに詐欺罪の有罪評決を下しました。彼はこれまで一貫して容疑を否認し、公判では自ら弁護していました。現在、今後の量刑手続きを待っているところです。
この事件は、すべての暗号資産投資家に改めて警鐘を鳴らしています。
本当に危険なのは、市場の変動ではなく、高いリターンの約束、偽造された取引記録、資金の流用によって作り出される「富」の幻想であることが少なくありません。
次の3つの原則を忘れないでください。
高利回りをうたう固定リターンを安易に信じないこと。口座のスクリーンショットを実際の資産の証明と見なさないこと。そして、取引記録を独自に確認できない相手に資金を預けないこと。
暗号資産市場では、利益を装うことも、口座を偽造することもできます。しかし、実際の資金の流れを偽ることはできません。
1
6
12.9k
·
--
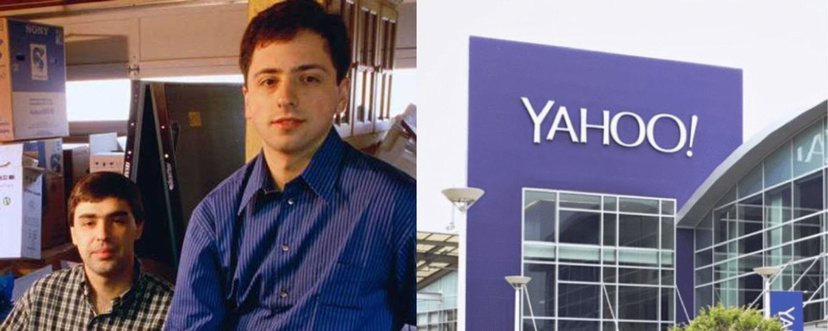
記事
インターネットの覇者から44億ドルでの売却へ:ヤフーは運命を変えるチャンスをいったい何度逃したのか?インターネットビジネスの歴史には、今なおすべての起業家や企業経営者が研究する価値のある経験を持つ会社があります。
かつてインターネット世界への玄関口であり、膨大なユーザー層と資金、ブランド力を持っていました。しかし、わずか十数年の間に、業界の勢力図を変え得る機会をいくつも逃し続けました。
この会社こそ、ヤフー(Yahoo)です。
ヤフーの歩みを振り返ると、最も嘆かわしいのはチャンスがなかったことではなく、未来の中心に立つチャンスを手にしていたのに、何度も誤った戦略判断を下したことです。
インターネットの覇者から44億ドルでの売却へ:ヤフーは運命を変えるチャンスをいったい何度逃したのか?
インターネットビジネスの歴史には、今なおすべての起業家や企業経営者が研究する価値のある経験を持つ会社があります。
かつてインターネット世界への玄関口であり、膨大なユーザー層と資金、ブランド力を持っていました。しかし、わずか十数年の間に、業界の勢力図を変え得る機会をいくつも逃し続けました。
この会社こそ、ヤフー(Yahoo)です。
ヤフーの歩みを振り返ると、最も嘆かわしいのはチャンスがなかったことではなく、未来の中心に立つチャンスを手にしていたのに、何度も誤った戦略判断を下したことです。
かつてインターネット世界への玄関口であり、膨大なユーザー層と資金、ブランド力を持っていました。しかし、わずか十数年の間に、業界の勢力図を変え得る機会をいくつも逃し続けました。
この会社こそ、ヤフー(Yahoo)です。
ヤフーの歩みを振り返ると、最も嘆かわしいのはチャンスがなかったことではなく、未来の中心に立つチャンスを手にしていたのに、何度も誤った戦略判断を下したことです。
3
1.3k
·
--
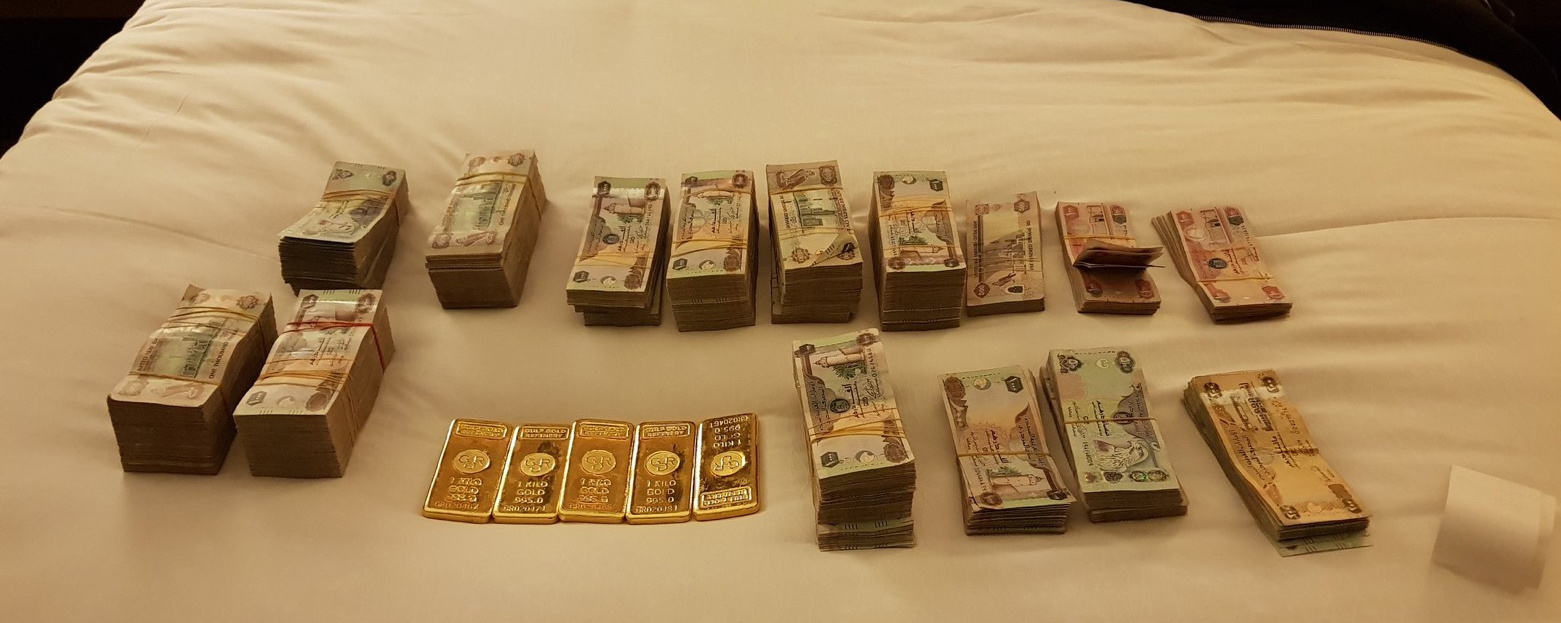
記事
2,000万ポンド相当の暗号資産詐欺、まさかの家族間のもめごとで発覚あるグループが暗号資産取引所のシステム上の脆弱性を悪用し、2,000万ポンドを超える暗号資産を不正に手に入れた。
金を手にした後、彼らは派手に散財し始めた。バーで知り合った見知らぬ人に車を買ってあげる者もいれば、街行く人にギフトカードを配る者もいた。中には、5,000ポンド相当のギフトカードを見知らぬ人にそのまま渡した者までいた。
しかし、犯罪グループ全体の発覚につながったのは、意外にも家族間のもめごとだった。
物語は2017年にさかのぼる。
イギリスのブラックプールに住むジェームズ・パーカーは、オーストラリアのある暗号資産取引所にシステム上の脆弱性があることに気づいた。
2,000万ポンド相当の暗号資産詐欺、まさかの家族間のもめごとで発覚
あるグループが暗号資産取引所のシステム上の脆弱性を悪用し、2,000万ポンドを超える暗号資産を不正に手に入れた。
金を手にした後、彼らは派手に散財し始めた。バーで知り合った見知らぬ人に車を買ってあげる者もいれば、街行く人にギフトカードを配る者もいた。中には、5,000ポンド相当のギフトカードを見知らぬ人にそのまま渡した者までいた。
しかし、犯罪グループ全体の発覚につながったのは、意外にも家族間のもめごとだった。
物語は2017年にさかのぼる。
イギリスのブラックプールに住むジェームズ・パーカーは、オーストラリアのある暗号資産取引所にシステム上の脆弱性があることに気づいた。
金を手にした後、彼らは派手に散財し始めた。バーで知り合った見知らぬ人に車を買ってあげる者もいれば、街行く人にギフトカードを配る者もいた。中には、5,000ポンド相当のギフトカードを見知らぬ人にそのまま渡した者までいた。
しかし、犯罪グループ全体の発覚につながったのは、意外にも家族間のもめごとだった。
物語は2017年にさかのぼる。
イギリスのブラックプールに住むジェームズ・パーカーは、オーストラリアのある暗号資産取引所にシステム上の脆弱性があることに気づいた。
1
2.3k
·
--
記事
自慢が裏目に!25歳の男、米政府から4,600万ドル相当の暗号資産を盗んだ疑い25歳のアメリカ人男性が、米政府管理下のウォレットから4,600万ドル相当の暗号資産を盗んだ疑いが持たれています。盗んだ後、ランボルギーニを購入し、豪邸を借り、プライベートヨットをチャーターし、さらにはボディーガードや専属シェフまで雇うという、ぜいたくな暮らしを送っていました。
しかし、彼の正体が明らかになったのは、警察の追跡でも技術的な欠陥でもなく、Telegramのグループチャットでの資産自慢でした。
この男性はジョン・ダギータ(ネット上では「Lick」)と名乗っていました。彼は、米連邦保安官局と契約し、政府が押収した暗号資産の管理を担うCommand Services & Support(CMDSS)という会社で働いていました。同社の社長は、彼の父親でした。
自慢が裏目に!25歳の男、米政府から4,600万ドル相当の暗号資産を盗んだ疑い
25歳のアメリカ人男性が、米政府管理下のウォレットから4,600万ドル相当の暗号資産を盗んだ疑いが持たれています。盗んだ後、ランボルギーニを購入し、豪邸を借り、プライベートヨットをチャーターし、さらにはボディーガードや専属シェフまで雇うという、ぜいたくな暮らしを送っていました。
しかし、彼の正体が明らかになったのは、警察の追跡でも技術的な欠陥でもなく、Telegramのグループチャットでの資産自慢でした。
この男性はジョン・ダギータ(ネット上では「Lick」)と名乗っていました。彼は、米連邦保安官局と契約し、政府が押収した暗号資産の管理を担うCommand Services & Support(CMDSS)という会社で働いていました。同社の社長は、彼の父親でした。
しかし、彼の正体が明らかになったのは、警察の追跡でも技術的な欠陥でもなく、Telegramのグループチャットでの資産自慢でした。
この男性はジョン・ダギータ(ネット上では「Lick」)と名乗っていました。彼は、米連邦保安官局と契約し、政府が押収した暗号資産の管理を担うCommand Services & Support(CMDSS)という会社で働いていました。同社の社長は、彼の父親でした。
1
4
11k
·
--
本人確認中
記事
なぜバイナンスは暗号資産業界の巨人になれたのか?その真の価値は、取引だけにとどまりません!なぜバイナンスは暗号資産業界の巨人になれたのか?その真の価値は、取引だけにとどまりません!
暗号資産業界において、取引所は決してデジタル資産を売買するだけの場所ではありません。
バイナンスが長年にわたり業界の中核を担ってきたのは、単に規模が大きいからではなく、拡大を続けるグローバルなエコシステムを築いてきたからです。
第一に、流動性の高さです。
トレーダーにとって流動性とは、より厚いオーダーブック、優れた約定体験、そして低いスリッページを意味します。バイナンスは現物市場とデリバティブ市場で長年にわたり優位性を保ち、世界中のユーザーに厚い取引流動性を提供するとともに、多くの資金や取引を集めてきました。
なぜバイナンスは暗号資産業界の巨人になれたのか?その真の価値は、取引だけにとどまりません!
なぜバイナンスは暗号資産業界の巨人になれたのか?その真の価値は、取引だけにとどまりません!
暗号資産業界において、取引所は決してデジタル資産を売買するだけの場所ではありません。
バイナンスが長年にわたり業界の中核を担ってきたのは、単に規模が大きいからではなく、拡大を続けるグローバルなエコシステムを築いてきたからです。
第一に、流動性の高さです。
トレーダーにとって流動性とは、より厚いオーダーブック、優れた約定体験、そして低いスリッページを意味します。バイナンスは現物市場とデリバティブ市場で長年にわたり優位性を保ち、世界中のユーザーに厚い取引流動性を提供するとともに、多くの資金や取引を集めてきました。
暗号資産業界において、取引所は決してデジタル資産を売買するだけの場所ではありません。
バイナンスが長年にわたり業界の中核を担ってきたのは、単に規模が大きいからではなく、拡大を続けるグローバルなエコシステムを築いてきたからです。
第一に、流動性の高さです。
トレーダーにとって流動性とは、より厚いオーダーブック、優れた約定体験、そして低いスリッページを意味します。バイナンスは現物市場とデリバティブ市場で長年にわたり優位性を保ち、世界中のユーザーに厚い取引流動性を提供するとともに、多くの資金や取引を集めてきました。
1
1.1k
·
--
今回は、暗号資産業界の真の力を目の当たりにしました!
取引所の真価が問われるのは、日々の運営だけではありません。重大な危機に直面したとき、実際に行動を起こせるかどうかです。
事件発生後、Binanceは迅速に緊急対応体制を立ち上げ、関連する出金を一時停止して安全性の調査を行い、影響を受けた承認を取り消すとともに、法執行機関、ブロックチェーンセキュリティチーム、業界パートナーと連携して資金を追跡しました。
さらに重要なのは、Binanceが損失をユーザーに転嫁せず、SAFUユーザー資産保護基金、先物保険基金、そして自社資金を活用して、影響を受けた資産を継続的に補填したことです。
11月1日時点で、Binanceが発表した資産の補填率は約95%に達しました。BTC、ETH、BNB、USDT、USDCなどの主要資産は、すでに100%の準備金による裏付けが確保されており、残りについても市場および店頭取引を通じて継続的に購入しています。
同時に、一時停止されていた出金サービスは11月1日から段階的に再開され、ビットコイン、イーサリアム、一部のステーブルコインなどの資産から優先的に利用可能となりました。Binanceはまた、SAFU基金を約10億ドルまで補充すると約束しています。
業界の連携も注目に値します。TetherやCircleなどの機関が関連資産の凍結に加わり、凍結額は累計で約30億ドルに達しました。法執行機関やブロックチェーンセキュリティチームも、引き続き資金を追跡しています。
これはもはや、単一のプラットフォームによる緊急対応にとどまりません。取引所、ステーブルコイン発行者、セキュリティ機関、法執行機関が連携して取り組んだ共同作戦です。
危機はプラットフォームを試し、行動が信頼を築きます。
暗号資産業界の発展が常に順風満帆とは限りません。しかし、危機のたびに行われる救済措置や連携、技術の向上が、業界全体をより成熟した未来へと導いています。
技術を信じると同時に、リスクも尊重しましょう。本当に重要なのは、業界が一つひとつの試練を通じて、より強くなれるかどうかです。@heyi @CZ
今回は、暗号資産業界の真の力を目の当たりにしました!
取引所の真価が問われるのは、日々の運営だけではありません。重大な危機に直面したとき、実際に行動を起こせるかどうかです。
事件発生後、Binanceは迅速に緊急対応体制を立ち上げ、関連する出金を一時停止して安全性の調査を行い、影響を受けた承認を取り消すとともに、法執行機関、ブロックチェーンセキュリティチーム、業界パートナーと連携して資金を追跡しました。
さらに重要なのは、Binanceが損失をユーザーに転嫁せず、SAFUユーザー資産保護基金、先物保険基金、そして自社資金を活用して、影響を受けた資産を継続的に補填したことです。
11月1日時点で、Binanceが発表した資産の補填率は約95%に達しました。BTC、ETH、BNB、USDT、USDCなどの主要資産は、すでに100%の準備金による裏付けが確保されており、残りについても市場および店頭取引を通じて継続的に購入しています。
同時に、一時停止されていた出金サービスは11月1日から段階的に再開され、ビットコイン、イーサリアム、一部のステーブルコインなどの資産から優先的に利用可能となりました。Binanceはまた、SAFU基金を約10億ドルまで補充すると約束しています。
業界の連携も注目に値します。TetherやCircleなどの機関が関連資産の凍結に加わり、凍結額は累計で約30億ドルに達しました。法執行機関やブロックチェーンセキュリティチームも、引き続き資金を追跡しています。
これはもはや、単一のプラットフォームによる緊急対応にとどまりません。取引所、ステーブルコイン発行者、セキュリティ機関、法執行機関が連携して取り組んだ共同作戦です。
危機はプラットフォームを試し、行動が信頼を築きます。
暗号資産業界の発展が常に順風満帆とは限りません。しかし、危機のたびに行われる救済措置や連携、技術の向上が、業界全体をより成熟した未来へと導いています。
技術を信じると同時に、リスクも尊重しましょう。本当に重要なのは、業界が一つひとつの試練を通じて、より強くなれるかどうかです。@Yi He @CZ
取引所の真価が問われるのは、日々の運営だけではありません。重大な危機に直面したとき、実際に行動を起こせるかどうかです。
事件発生後、Binanceは迅速に緊急対応体制を立ち上げ、関連する出金を一時停止して安全性の調査を行い、影響を受けた承認を取り消すとともに、法執行機関、ブロックチェーンセキュリティチーム、業界パートナーと連携して資金を追跡しました。
さらに重要なのは、Binanceが損失をユーザーに転嫁せず、SAFUユーザー資産保護基金、先物保険基金、そして自社資金を活用して、影響を受けた資産を継続的に補填したことです。
11月1日時点で、Binanceが発表した資産の補填率は約95%に達しました。BTC、ETH、BNB、USDT、USDCなどの主要資産は、すでに100%の準備金による裏付けが確保されており、残りについても市場および店頭取引を通じて継続的に購入しています。
同時に、一時停止されていた出金サービスは11月1日から段階的に再開され、ビットコイン、イーサリアム、一部のステーブルコインなどの資産から優先的に利用可能となりました。Binanceはまた、SAFU基金を約10億ドルまで補充すると約束しています。
業界の連携も注目に値します。TetherやCircleなどの機関が関連資産の凍結に加わり、凍結額は累計で約30億ドルに達しました。法執行機関やブロックチェーンセキュリティチームも、引き続き資金を追跡しています。
これはもはや、単一のプラットフォームによる緊急対応にとどまりません。取引所、ステーブルコイン発行者、セキュリティ機関、法執行機関が連携して取り組んだ共同作戦です。
危機はプラットフォームを試し、行動が信頼を築きます。
暗号資産業界の発展が常に順風満帆とは限りません。しかし、危機のたびに行われる救済措置や連携、技術の向上が、業界全体をより成熟した未来へと導いています。
技術を信じると同時に、リスクも尊重しましょう。本当に重要なのは、業界が一つひとつの試練を通じて、より強くなれるかどうかです。@Yi He @CZ
1
448
·
--
本人確認中
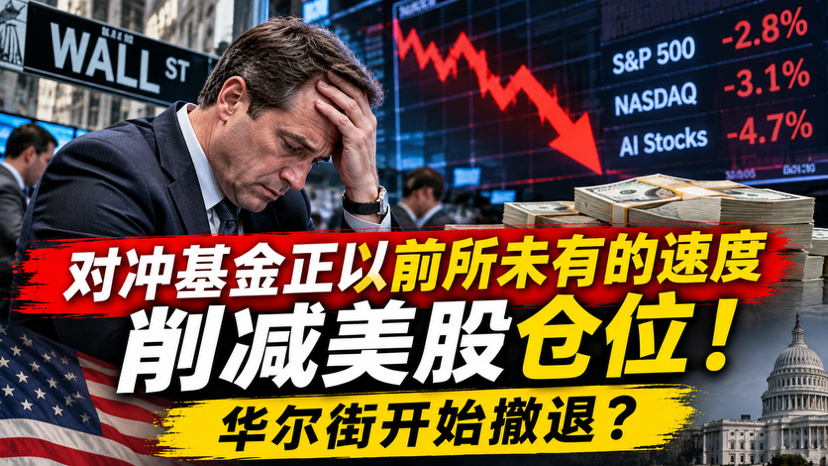
ウォール街の機関投資家が撤退を開始?ヘッジファンドが前例のないペースで米国株のポジションを縮小!
注目すべきシグナルが現れました。
ゴールドマン・サックスの最新データによると、ここ数営業日の間に、ヘッジファンドはテクノロジー株やAI関連資産を大幅に売却しています。
わずか2週間で、テクノロジー株の売却規模は約200億ドルに達しました。さらに注目すべきなのは、ヘッジファンドが2025年初め以降に積み上げてきた世界のAI関連株のネットポジションが、わずか5営業日でほぼすべて消失したことです。
モルガン・スタンレーのデータも、ヘッジファンド全体の市場エクスポージャーが2016年以来最大の幅で縮小したことを示しています。
その背景には、機関投資家がAI企業のバリュエーション、巨額の設備投資、そして今後の利益が現在の株価を正当化できるのかを、改めて見直し始めているという問題があります。
しかし、これはウォール街が米国株に全面的に弱気になったことを意味するわけではありません。より正確に言えば、機関投資家はリスクを抑え、ポジションを調整しているのです。
機関投資家がポジションを縮小し始める一方で、市場心理が依然として強気なとき、投資家が本当に警戒すべきなのは、市場の流動性や高バリュエーション資産の調整リスクかもしれません。$NVDAB $AAPLB $SPCXB
ウォール街の機関投資家が撤退を開始?ヘッジファンドが前例のないペースで米国株のポジションを縮小!
注目すべきシグナルが現れました。
ゴールドマン・サックスの最新データによると、ここ数営業日の間に、ヘッジファンドはテクノロジー株やAI関連資産を大幅に売却しています。
わずか2週間で、テクノロジー株の売却規模は約200億ドルに達しました。さらに注目すべきなのは、ヘッジファンドが2025年初め以降に積み上げてきた世界のAI関連株のネットポジションが、わずか5営業日でほぼすべて消失したことです。
モルガン・スタンレーのデータも、ヘッジファンド全体の市場エクスポージャーが2016年以来最大の幅で縮小したことを示しています。
その背景には、機関投資家がAI企業のバリュエーション、巨額の設備投資、そして今後の利益が現在の株価を正当化できるのかを、改めて見直し始めているという問題があります。
しかし、これはウォール街が米国株に全面的に弱気になったことを意味するわけではありません。より正確に言えば、機関投資家はリスクを抑え、ポジションを調整しているのです。
機関投資家がポジションを縮小し始める一方で、市場心理が依然として強気なとき、投資家が本当に警戒すべきなのは、市場の流動性や高バリュエーション資産の調整リスクかもしれません。$NVDAB $AAPLB $SPCXB
注目すべきシグナルが現れました。
ゴールドマン・サックスの最新データによると、ここ数営業日の間に、ヘッジファンドはテクノロジー株やAI関連資産を大幅に売却しています。
わずか2週間で、テクノロジー株の売却規模は約200億ドルに達しました。さらに注目すべきなのは、ヘッジファンドが2025年初め以降に積み上げてきた世界のAI関連株のネットポジションが、わずか5営業日でほぼすべて消失したことです。
モルガン・スタンレーのデータも、ヘッジファンド全体の市場エクスポージャーが2016年以来最大の幅で縮小したことを示しています。
その背景には、機関投資家がAI企業のバリュエーション、巨額の設備投資、そして今後の利益が現在の株価を正当化できるのかを、改めて見直し始めているという問題があります。
しかし、これはウォール街が米国株に全面的に弱気になったことを意味するわけではありません。より正確に言えば、機関投資家はリスクを抑え、ポジションを調整しているのです。
機関投資家がポジションを縮小し始める一方で、市場心理が依然として強気なとき、投資家が本当に警戒すべきなのは、市場の流動性や高バリュエーション資産の調整リスクかもしれません。$NVDAB $AAPLB $SPCXB
1
1.6k
·
--
マスク、また異業種に進出? SpaceXがBoost Mobile買収を検討、米国の移動通信市場への参入を準備!
マスクは、インターネットを宇宙に届けるだけでは満足していないようだ。
ロイター通信が11月2日に報じたところによると、SpaceXは米通信会社EchoStarと協議しており、傘下の移動通信ブランドBoost Mobileの買収、または提携によるネットワーク利用権の取得について話し合っている。
この取引が成立すれば、SpaceXは独自の移動通信サービス「Starlink Mobile」の提供開始を加速できる。
マスクの構想は明快だ。Starlinkの衛星ネットワークと地上の通信基地局を組み合わせ、AT&T、Verizon、T-Mobileという米国の通信大手3社に真っ向から挑む。
Boost Mobileには現在、数百万人の利用者がおり、SpaceXに既存の顧客基盤と販売チャネルを提供できる。
ただし、現時点で交渉は最終合意に至っておらず、ネットワークの賃貸契約を移管できるかどうかについても、規制面・事業面での障壁が残っている。
この計画が実現すれば、SpaceXはもはやロケットと衛星の会社にとどまらず、真のグローバル通信サービス事業者となる可能性がある。
マスクは宇宙、インターネット、携帯電話通信を結びつけ、より大きな戦略を描いている。
マスク、また異業種に進出? SpaceXがBoost Mobile買収を検討、米国の移動通信市場への参入を準備!
マスクは、インターネットを宇宙に届けるだけでは満足していないようだ。
ロイター通信が11月2日に報じたところによると、SpaceXは米通信会社EchoStarと協議しており、傘下の移動通信ブランドBoost Mobileの買収、または提携によるネットワーク利用権の取得について話し合っている。
この取引が成立すれば、SpaceXは独自の移動通信サービス「Starlink Mobile」の提供開始を加速できる。
マスクの構想は明快だ。Starlinkの衛星ネットワークと地上の通信基地局を組み合わせ、AT&T、Verizon、T-Mobileという米国の通信大手3社に真っ向から挑む。
Boost Mobileには現在、数百万人の利用者がおり、SpaceXに既存の顧客基盤と販売チャネルを提供できる。
ただし、現時点で交渉は最終合意に至っておらず、ネットワークの賃貸契約を移管できるかどうかについても、規制面・事業面での障壁が残っている。
この計画が実現すれば、SpaceXはもはやロケットと衛星の会社にとどまらず、真のグローバル通信サービス事業者となる可能性がある。
マスクは宇宙、インターネット、携帯電話通信を結びつけ、より大きな戦略を描いている。
マスクは、インターネットを宇宙に届けるだけでは満足していないようだ。
ロイター通信が11月2日に報じたところによると、SpaceXは米通信会社EchoStarと協議しており、傘下の移動通信ブランドBoost Mobileの買収、または提携によるネットワーク利用権の取得について話し合っている。
この取引が成立すれば、SpaceXは独自の移動通信サービス「Starlink Mobile」の提供開始を加速できる。
マスクの構想は明快だ。Starlinkの衛星ネットワークと地上の通信基地局を組み合わせ、AT&T、Verizon、T-Mobileという米国の通信大手3社に真っ向から挑む。
Boost Mobileには現在、数百万人の利用者がおり、SpaceXに既存の顧客基盤と販売チャネルを提供できる。
ただし、現時点で交渉は最終合意に至っておらず、ネットワークの賃貸契約を移管できるかどうかについても、規制面・事業面での障壁が残っている。
この計画が実現すれば、SpaceXはもはやロケットと衛星の会社にとどまらず、真のグローバル通信サービス事業者となる可能性がある。
マスクは宇宙、インターネット、携帯電話通信を結びつけ、より大きな戦略を描いている。
2
2
1.4k
·
--
ドイツ政府が警戒警報!政府職員のiPhoneがスパイウェアの標的に、クリックしなくても侵入される恐れ!
リンクをクリックせず、ファイルもダウンロードしなければ、スマートフォンは本当に安全なのでしょうか?
ドイツは先日、一部の政府職員と連邦議会議員のiPhoneに、Appleからスパイウェア攻撃に関する警告が届いたことを確認しました。
ドイツのデジタル担当大臣Karsten Wildberger氏がこの事実を認め、ドイツ連邦情報セキュリティ庁(BSI)も関係者にセキュリティ上の注意喚起を行いました。
報道によると、今回の攻撃には高度で複雑な商用スパイウェアが使われており、一部の攻撃ではゼロクリック脆弱性を悪用し、ユーザーが何も操作しなくても端末に侵入できる可能性があります。
感染に成功すると、攻撃者は暗号化されたチャットを読み取ったり、連絡先や位置情報を入手したり、さらにはマイクやカメラを遠隔で起動したりするおそれがあります。
現時点では、攻撃者の正体、影響を受けた人数、データの窃取に成功したかどうかは、まだ確認されていません。
この件で最も恐ろしいのは、何もしていないつもりでも、スマートフォンがすでに誰かに監視されるための道具になっているかもしれないということです。
スマートフォンはますます高性能になっています。しかし、本当の安全は、パスワードを設定するだけでは決して実現できません。
ドイツ政府が警戒警報!政府職員のiPhoneがスパイウェアの標的に、クリックしなくても侵入される恐れ!
リンクをクリックせず、ファイルもダウンロードしなければ、スマートフォンは本当に安全なのでしょうか?
ドイツは先日、一部の政府職員と連邦議会議員のiPhoneに、Appleからスパイウェア攻撃に関する警告が届いたことを確認しました。
ドイツのデジタル担当大臣Karsten Wildberger氏がこの事実を認め、ドイツ連邦情報セキュリティ庁(BSI)も関係者にセキュリティ上の注意喚起を行いました。
報道によると、今回の攻撃には高度で複雑な商用スパイウェアが使われており、一部の攻撃ではゼロクリック脆弱性を悪用し、ユーザーが何も操作しなくても端末に侵入できる可能性があります。
感染に成功すると、攻撃者は暗号化されたチャットを読み取ったり、連絡先や位置情報を入手したり、さらにはマイクやカメラを遠隔で起動したりするおそれがあります。
現時点では、攻撃者の正体、影響を受けた人数、データの窃取に成功したかどうかは、まだ確認されていません。
この件で最も恐ろしいのは、何もしていないつもりでも、スマートフォンがすでに誰かに監視されるための道具になっているかもしれないということです。
スマートフォンはますます高性能になっています。しかし、本当の安全は、パスワードを設定するだけでは決して実現できません。
リンクをクリックせず、ファイルもダウンロードしなければ、スマートフォンは本当に安全なのでしょうか?
ドイツは先日、一部の政府職員と連邦議会議員のiPhoneに、Appleからスパイウェア攻撃に関する警告が届いたことを確認しました。
ドイツのデジタル担当大臣Karsten Wildberger氏がこの事実を認め、ドイツ連邦情報セキュリティ庁(BSI)も関係者にセキュリティ上の注意喚起を行いました。
報道によると、今回の攻撃には高度で複雑な商用スパイウェアが使われており、一部の攻撃ではゼロクリック脆弱性を悪用し、ユーザーが何も操作しなくても端末に侵入できる可能性があります。
感染に成功すると、攻撃者は暗号化されたチャットを読み取ったり、連絡先や位置情報を入手したり、さらにはマイクやカメラを遠隔で起動したりするおそれがあります。
現時点では、攻撃者の正体、影響を受けた人数、データの窃取に成功したかどうかは、まだ確認されていません。
この件で最も恐ろしいのは、何もしていないつもりでも、スマートフォンがすでに誰かに監視されるための道具になっているかもしれないということです。
スマートフォンはますます高性能になっています。しかし、本当の安全は、パスワードを設定するだけでは決して実現できません。
1
444
·
--
速報!ブラジルの大手暗号資産取引所が攻撃を受け、被害額は4000万ドルか!
Binanceのセキュリティインシデントの余波が収まらないなか、別の大手取引所でもセキュリティ事故が報じられました。
報道によると、ブラジルの暗号資産取引所Mercado Bitcoinがサイバー攻撃を受け、少なくとも10のブロックチェーンが関与しており、異常な資金移動の規模は暫定的に4000万ドル超と推定されています。
事件発生後、取引所はリスクを抑え、資金の流れを調査するため、入金と出金を緊急停止しました。
注目すべき点として、取引所はその後、セキュリティインシデントが発生したことを認めましたが、すでに封じ込め措置を講じており、顧客資産への影響はないと説明しています。
現時点で、4000万ドルという金額は第三者のセキュリティ機関による暫定的な推定にとどまり、具体的な損失額や攻撃経路はまだ完全には判明していません。
今回の件で最も注目すべきなのは、4000万ドルという金額だけではなく、攻撃が複数のブロックチェーンネットワークに及んだことです。
ホットウォレットの管理から秘密鍵の保護、マルチチェーン資産のカストディに至るまで、どの段階に脆弱性があっても、攻撃者に突破口を与える可能性があります。
暗号資産業界では最近、セキュリティインシデントが相次いでおり、すべての投資家に警鐘を鳴らしています。
長期保有する多額の資産については、コールドウォレットや自己管理、リスク分散を検討すべきです。次はどこでしょうか?
速報!ブラジルの大手暗号資産取引所が攻撃を受け、被害額は4000万ドルか!
Binanceのセキュリティインシデントの余波が収まらないなか、別の大手取引所でもセキュリティ事故が報じられました。
報道によると、ブラジルの暗号資産取引所Mercado Bitcoinがサイバー攻撃を受け、少なくとも10のブロックチェーンが関与しており、異常な資金移動の規模は暫定的に4000万ドル超と推定されています。
事件発生後、取引所はリスクを抑え、資金の流れを調査するため、入金と出金を緊急停止しました。
注目すべき点として、取引所はその後、セキュリティインシデントが発生したことを認めましたが、すでに封じ込め措置を講じており、顧客資産への影響はないと説明しています。
現時点で、4000万ドルという金額は第三者のセキュリティ機関による暫定的な推定にとどまり、具体的な損失額や攻撃経路はまだ完全には判明していません。
今回の件で最も注目すべきなのは、4000万ドルという金額だけではなく、攻撃が複数のブロックチェーンネットワークに及んだことです。
ホットウォレットの管理から秘密鍵の保護、マルチチェーン資産のカストディに至るまで、どの段階に脆弱性があっても、攻撃者に突破口を与える可能性があります。
暗号資産業界では最近、セキュリティインシデントが相次いでおり、すべての投資家に警鐘を鳴らしています。
長期保有する多額の資産については、コールドウォレットや自己管理、リスク分散を検討すべきです。次はどこでしょうか?
Binanceのセキュリティインシデントの余波が収まらないなか、別の大手取引所でもセキュリティ事故が報じられました。
報道によると、ブラジルの暗号資産取引所Mercado Bitcoinがサイバー攻撃を受け、少なくとも10のブロックチェーンが関与しており、異常な資金移動の規模は暫定的に4000万ドル超と推定されています。
事件発生後、取引所はリスクを抑え、資金の流れを調査するため、入金と出金を緊急停止しました。
注目すべき点として、取引所はその後、セキュリティインシデントが発生したことを認めましたが、すでに封じ込め措置を講じており、顧客資産への影響はないと説明しています。
現時点で、4000万ドルという金額は第三者のセキュリティ機関による暫定的な推定にとどまり、具体的な損失額や攻撃経路はまだ完全には判明していません。
今回の件で最も注目すべきなのは、4000万ドルという金額だけではなく、攻撃が複数のブロックチェーンネットワークに及んだことです。
ホットウォレットの管理から秘密鍵の保護、マルチチェーン資産のカストディに至るまで、どの段階に脆弱性があっても、攻撃者に突破口を与える可能性があります。
暗号資産業界では最近、セキュリティインシデントが相次いでおり、すべての投資家に警鐘を鳴らしています。
長期保有する多額の資産については、コールドウォレットや自己管理、リスク分散を検討すべきです。次はどこでしょうか?
2
2
4.1k
·
--
トランプ氏、バイナンスの63億ドル盗難事件に言及!FBIと米シークレットサービスが全面介入、北朝鮮のハッカーが捜査の焦点に?
バイナンスで63億ドルが盗まれた事件は、国際的なサイバー犯罪捜査へと発展しています。
現地時間10月30日、ホワイトハウスで記者から今回の攻撃が北朝鮮のハッカーと関係しているかを問われた米国のトランプ大統領は、次のように答えました。
「まだ分かっていません。捜査中です」
現時点で確認されている主な進展は次のとおりです。
1. FBIが捜査に介入:政府機関や民間組織と連携し、攻撃の規模と潜在的な影響を評価しています。
2. 米シークレットサービスが追跡を開始:Circleなどの業界機関と協力し、盗まれた資金の特定、追跡、凍結、回収に取り組んでいます。
3. 北朝鮮のハッカー組織に疑いが集中:TRM Labsは高い確度で、攻撃を北朝鮮と関連する組織TraderTraitorによるものと特定しました。Chainalysisも、同組織が関与した可能性が高いとみています。
4. 資金の回収は継続中:バイナンスはユーザーの損失を補償すると表明し、業界のパートナーと協力しています。関連報道によると、約30億ドル相当の資産が凍結されました。
この事件で本当に注目すべきなのは、63億ドルの損失だけではありません。
最終的にTraderTraitorの関与が確認されれば、北朝鮮と関連するサイバー攻撃組織が世界の暗号資産金融システムにもたらす脅威が、改めて浮き彫りになるでしょう。
ただし、米国当局は現時点で最終的な帰属判断を公表していません。
FBIや米シークレットサービスがオンチェーン上の資金を追跡し始めたことで、この攻防はもはや取引所間のセキュリティ対策の問題にとどまらず、世界の金融システムと国際的なサイバー犯罪との戦いとなっています。
今後、特に注目されるのは、残りの資金を回収できるのか、そして背後にいる攻撃者を本当に特定できるのかという点です。
トランプ氏、バイナンスの63億ドル盗難事件に言及!FBIと米シークレットサービスが全面介入、北朝鮮のハッカーが捜査の焦点に?
バイナンスで63億ドルが盗まれた事件は、国際的なサイバー犯罪捜査へと発展しています。
現地時間10月30日、ホワイトハウスで記者から今回の攻撃が北朝鮮のハッカーと関係しているかを問われた米国のトランプ大統領は、次のように答えました。
「まだ分かっていません。捜査中です」
現時点で確認されている主な進展は次のとおりです。
1. FBIが捜査に介入:政府機関や民間組織と連携し、攻撃の規模と潜在的な影響を評価しています。
2. 米シークレットサービスが追跡を開始:Circleなどの業界機関と協力し、盗まれた資金の特定、追跡、凍結、回収に取り組んでいます。
3. 北朝鮮のハッカー組織に疑いが集中:TRM Labsは高い確度で、攻撃を北朝鮮と関連する組織TraderTraitorによるものと特定しました。Chainalysisも、同組織が関与した可能性が高いとみています。
4. 資金の回収は継続中:バイナンスはユーザーの損失を補償すると表明し、業界のパートナーと協力しています。関連報道によると、約30億ドル相当の資産が凍結されました。
この事件で本当に注目すべきなのは、63億ドルの損失だけではありません。
最終的にTraderTraitorの関与が確認されれば、北朝鮮と関連するサイバー攻撃組織が世界の暗号資産金融システムにもたらす脅威が、改めて浮き彫りになるでしょう。
ただし、米国当局は現時点で最終的な帰属判断を公表していません。
FBIや米シークレットサービスがオンチェーン上の資金を追跡し始めたことで、この攻防はもはや取引所間のセキュリティ対策の問題にとどまらず、世界の金融システムと国際的なサイバー犯罪との戦いとなっています。
今後、特に注目されるのは、残りの資金を回収できるのか、そして背後にいる攻撃者を本当に特定できるのかという点です。
バイナンスで63億ドルが盗まれた事件は、国際的なサイバー犯罪捜査へと発展しています。
現地時間10月30日、ホワイトハウスで記者から今回の攻撃が北朝鮮のハッカーと関係しているかを問われた米国のトランプ大統領は、次のように答えました。
「まだ分かっていません。捜査中です」
現時点で確認されている主な進展は次のとおりです。
1. FBIが捜査に介入:政府機関や民間組織と連携し、攻撃の規模と潜在的な影響を評価しています。
2. 米シークレットサービスが追跡を開始:Circleなどの業界機関と協力し、盗まれた資金の特定、追跡、凍結、回収に取り組んでいます。
3. 北朝鮮のハッカー組織に疑いが集中:TRM Labsは高い確度で、攻撃を北朝鮮と関連する組織TraderTraitorによるものと特定しました。Chainalysisも、同組織が関与した可能性が高いとみています。
4. 資金の回収は継続中:バイナンスはユーザーの損失を補償すると表明し、業界のパートナーと協力しています。関連報道によると、約30億ドル相当の資産が凍結されました。
この事件で本当に注目すべきなのは、63億ドルの損失だけではありません。
最終的にTraderTraitorの関与が確認されれば、北朝鮮と関連するサイバー攻撃組織が世界の暗号資産金融システムにもたらす脅威が、改めて浮き彫りになるでしょう。
ただし、米国当局は現時点で最終的な帰属判断を公表していません。
FBIや米シークレットサービスがオンチェーン上の資金を追跡し始めたことで、この攻防はもはや取引所間のセキュリティ対策の問題にとどまらず、世界の金融システムと国際的なサイバー犯罪との戦いとなっています。
今後、特に注目されるのは、残りの資金を回収できるのか、そして背後にいる攻撃者を本当に特定できるのかという点です。
1
1
2k
·
--
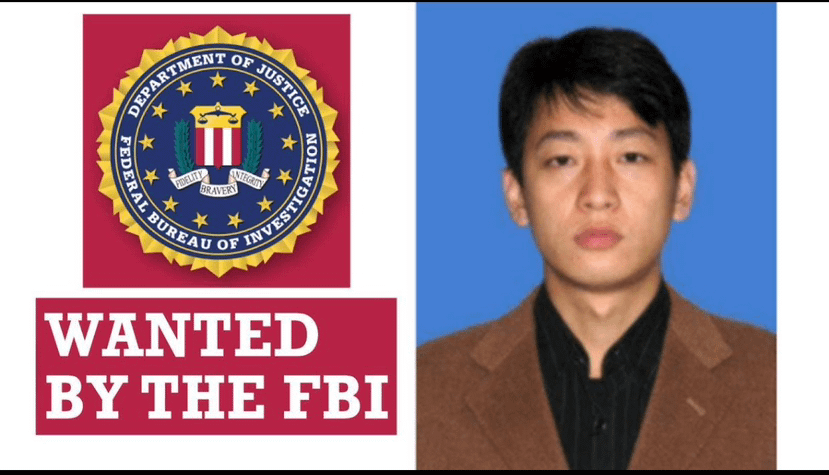
FBIの指名手配リストに載る北朝鮮のハッカー:朴珍赫、その背後に何が隠されているのか?
一つの名前に、暗号資産業界全体が警戒すべき理由がある。朴珍赫(Park Jin Hyok)。
彼は、つい最近FBIに指名手配された人物ではない。米国は2018年の時点で彼を刑事告発し、2020年には北朝鮮のハッカー3人を対象とする起訴状に彼の名前を加えた。
米司法省は、世界規模のサイバー攻撃や金融犯罪に関わる活動に彼が参加したと告発している。
注目すべき重大情報をいくつか紹介しよう。
* ソニー・ピクチャーズへの攻撃:米司法省は、2014年にソニー・ピクチャーズが受けたサイバー攻撃を関連する起訴状に含めた。
* WannaCryランサムウェア:北朝鮮のハッカーに関連する活動により、世界中の多数のコンピューターシステムが麻痺した。
* バングラデシュ中央銀行の盗難事件:関連するハッカー活動は国際銀行システムに及び、多額の資金移動を試みた。
* Bybit事件:2025年に約15億ドル相当の暗号資産が盗まれ、FBIはこの事件を北朝鮮のサイバー攻撃者「TraderTraitor」によるものと正式に断定した。
* バイナンスの63億ドル事件:TRM LabsとChainalysisは、TraderTraitorが関与した可能性が高いとみている。ただし、バイナンスは攻撃者の身元を確認するため、引き続き法執行機関に協力している。
ここで必ず注意すべき点がある。朴珍赫、Lazarus、TraderTraitorには組織的なつながりがあるが、だからといって朴珍赫本人が上記のすべての事件に関与したと断定することはできない。
本当に考えるべきなのは、次のことだ。
サイバー攻撃、金融システムへの侵入、オンチェーンでの資金移動が結びつくと、暗号資産のセキュリティが対峙するのは、もはや単なるハッカーではない。
ブロックチェーンには取引記録が残る。しかし、最終的に誰が資金を追跡し、資産を凍結し、黒幕を突き止められるのだろうか?
この攻防は、まだ終わっていない。
FBIの指名手配リストに載る北朝鮮のハッカー:朴珍赫、その背後に何が隠されているのか?
一つの名前に、暗号資産業界全体が警戒すべき理由がある。朴珍赫(Park Jin Hyok)。
彼は、つい最近FBIに指名手配された人物ではない。米国は2018年の時点で彼を刑事告発し、2020年には北朝鮮のハッカー3人を対象とする起訴状に彼の名前を加えた。
米司法省は、世界規模のサイバー攻撃や金融犯罪に関わる活動に彼が参加したと告発している。
注目すべき重大情報をいくつか紹介しよう。
* ソニー・ピクチャーズへの攻撃:米司法省は、2014年にソニー・ピクチャーズが受けたサイバー攻撃を関連する起訴状に含めた。
* WannaCryランサムウェア:北朝鮮のハッカーに関連する活動により、世界中の多数のコンピューターシステムが麻痺した。
* バングラデシュ中央銀行の盗難事件:関連するハッカー活動は国際銀行システムに及び、多額の資金移動を試みた。
* Bybit事件:2025年に約15億ドル相当の暗号資産が盗まれ、FBIはこの事件を北朝鮮のサイバー攻撃者「TraderTraitor」によるものと正式に断定した。
* バイナンスの63億ドル事件:TRM LabsとChainalysisは、TraderTraitorが関与した可能性が高いとみている。ただし、バイナンスは攻撃者の身元を確認するため、引き続き法執行機関に協力している。
ここで必ず注意すべき点がある。朴珍赫、Lazarus、TraderTraitorには組織的なつながりがあるが、だからといって朴珍赫本人が上記のすべての事件に関与したと断定することはできない。
本当に考えるべきなのは、次のことだ。
サイバー攻撃、金融システムへの侵入、オンチェーンでの資金移動が結びつくと、暗号資産のセキュリティが対峙するのは、もはや単なるハッカーではない。
ブロックチェーンには取引記録が残る。しかし、最終的に誰が資金を追跡し、資産を凍結し、黒幕を突き止められるのだろうか?
この攻防は、まだ終わっていない。
一つの名前に、暗号資産業界全体が警戒すべき理由がある。朴珍赫(Park Jin Hyok)。
彼は、つい最近FBIに指名手配された人物ではない。米国は2018年の時点で彼を刑事告発し、2020年には北朝鮮のハッカー3人を対象とする起訴状に彼の名前を加えた。
米司法省は、世界規模のサイバー攻撃や金融犯罪に関わる活動に彼が参加したと告発している。
注目すべき重大情報をいくつか紹介しよう。
* ソニー・ピクチャーズへの攻撃:米司法省は、2014年にソニー・ピクチャーズが受けたサイバー攻撃を関連する起訴状に含めた。
* WannaCryランサムウェア:北朝鮮のハッカーに関連する活動により、世界中の多数のコンピューターシステムが麻痺した。
* バングラデシュ中央銀行の盗難事件:関連するハッカー活動は国際銀行システムに及び、多額の資金移動を試みた。
* Bybit事件:2025年に約15億ドル相当の暗号資産が盗まれ、FBIはこの事件を北朝鮮のサイバー攻撃者「TraderTraitor」によるものと正式に断定した。
* バイナンスの63億ドル事件:TRM LabsとChainalysisは、TraderTraitorが関与した可能性が高いとみている。ただし、バイナンスは攻撃者の身元を確認するため、引き続き法執行機関に協力している。
ここで必ず注意すべき点がある。朴珍赫、Lazarus、TraderTraitorには組織的なつながりがあるが、だからといって朴珍赫本人が上記のすべての事件に関与したと断定することはできない。
本当に考えるべきなのは、次のことだ。
サイバー攻撃、金融システムへの侵入、オンチェーンでの資金移動が結びつくと、暗号資産のセキュリティが対峙するのは、もはや単なるハッカーではない。
ブロックチェーンには取引記録が残る。しかし、最終的に誰が資金を追跡し、資産を凍結し、黒幕を突き止められるのだろうか?
この攻防は、まだ終わっていない。
2
6
12.9k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号