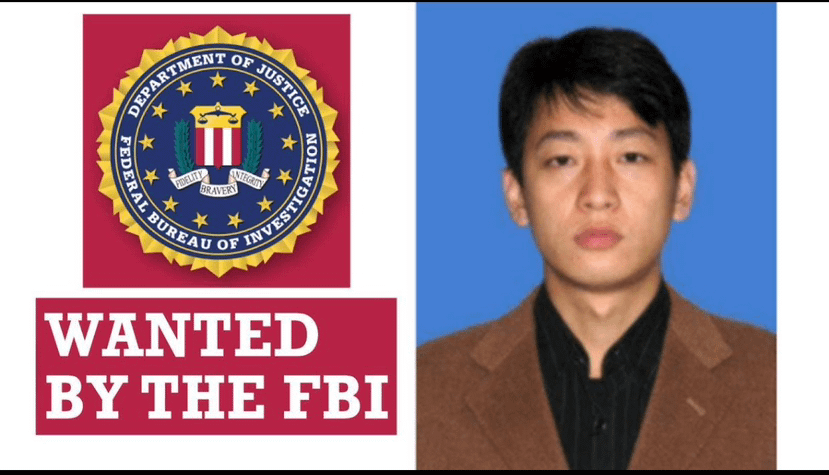
FBIの指名手配リストに載る北朝鮮のハッカー:朴珍赫、その背後に何が隠されているのか?
一つの名前に、暗号資産業界全体が警戒すべき理由がある。朴珍赫(Park Jin Hyok)。
彼は、つい最近FBIに指名手配された人物ではない。米国は2018年の時点で彼を刑事告発し、2020年には北朝鮮のハッカー3人を対象とする起訴状に彼の名前を加えた。
米司法省は、世界規模のサイバー攻撃や金融犯罪に関わる活動に彼が参加したと告発している。
注目すべき重大情報をいくつか紹介しよう。
* ソニー・ピクチャーズへの攻撃:米司法省は、2014年にソニー・ピクチャーズが受けたサイバー攻撃を関連する起訴状に含めた。
* WannaCryランサムウェア:北朝鮮のハッカーに関連する活動により、世界中の多数のコンピューターシステムが麻痺した。
* バングラデシュ中央銀行の盗難事件:関連するハッカー活動は国際銀行システムに及び、多額の資金移動を試みた。
* Bybit事件:2025年に約15億ドル相当の暗号資産が盗まれ、FBIはこの事件を北朝鮮のサイバー攻撃者「TraderTraitor」によるものと正式に断定した。
* バイナンスの63億ドル事件:TRM LabsとChainalysisは、TraderTraitorが関与した可能性が高いとみている。ただし、バイナンスは攻撃者の身元を確認するため、引き続き法執行機関に協力している。
ここで必ず注意すべき点がある。朴珍赫、Lazarus、TraderTraitorには組織的なつながりがあるが、だからといって朴珍赫本人が上記のすべての事件に関与したと断定することはできない。
本当に考えるべきなのは、次のことだ。
サイバー攻撃、金融システムへの侵入、オンチェーンでの資金移動が結びつくと、暗号資産のセキュリティが対峙するのは、もはや単なるハッカーではない。
ブロックチェーンには取引記録が残る。しかし、最終的に誰が資金を追跡し、資産を凍結し、黒幕を突き止められるのだろうか?
この攻防は、まだ終わっていない。
一つの名前に、暗号資産業界全体が警戒すべき理由がある。朴珍赫(Park Jin Hyok)。
彼は、つい最近FBIに指名手配された人物ではない。米国は2018年の時点で彼を刑事告発し、2020年には北朝鮮のハッカー3人を対象とする起訴状に彼の名前を加えた。
米司法省は、世界規模のサイバー攻撃や金融犯罪に関わる活動に彼が参加したと告発している。
注目すべき重大情報をいくつか紹介しよう。
* ソニー・ピクチャーズへの攻撃:米司法省は、2014年にソニー・ピクチャーズが受けたサイバー攻撃を関連する起訴状に含めた。
* WannaCryランサムウェア:北朝鮮のハッカーに関連する活動により、世界中の多数のコンピューターシステムが麻痺した。
* バングラデシュ中央銀行の盗難事件:関連するハッカー活動は国際銀行システムに及び、多額の資金移動を試みた。
* Bybit事件:2025年に約15億ドル相当の暗号資産が盗まれ、FBIはこの事件を北朝鮮のサイバー攻撃者「TraderTraitor」によるものと正式に断定した。
* バイナンスの63億ドル事件:TRM LabsとChainalysisは、TraderTraitorが関与した可能性が高いとみている。ただし、バイナンスは攻撃者の身元を確認するため、引き続き法執行機関に協力している。
ここで必ず注意すべき点がある。朴珍赫、Lazarus、TraderTraitorには組織的なつながりがあるが、だからといって朴珍赫本人が上記のすべての事件に関与したと断定することはできない。
本当に考えるべきなのは、次のことだ。
サイバー攻撃、金融システムへの侵入、オンチェーンでの資金移動が結びつくと、暗号資産のセキュリティが対峙するのは、もはや単なるハッカーではない。
ブロックチェーンには取引記録が残る。しかし、最終的に誰が資金を追跡し、資産を凍結し、黒幕を突き止められるのだろうか?
この攻防は、まだ終わっていない。