
🛡️ AEREDIUM、単一鍵のスマートコントラクトリスクを低減するためのしきい値署名インフラを発表:AERSeal がセキュリティの方程式を変える 🛡️
数百万ドル相当の資産を保有するスマートコントラクトが、1つの秘密鍵によって守られていると想像してください。一見安全に見えても、その鍵が盗まれ、失われ、または侵害された瞬間に状況は一変します。最も強固なコントラクトでさえ、最も弱い一点を受け継いでしまうのです。
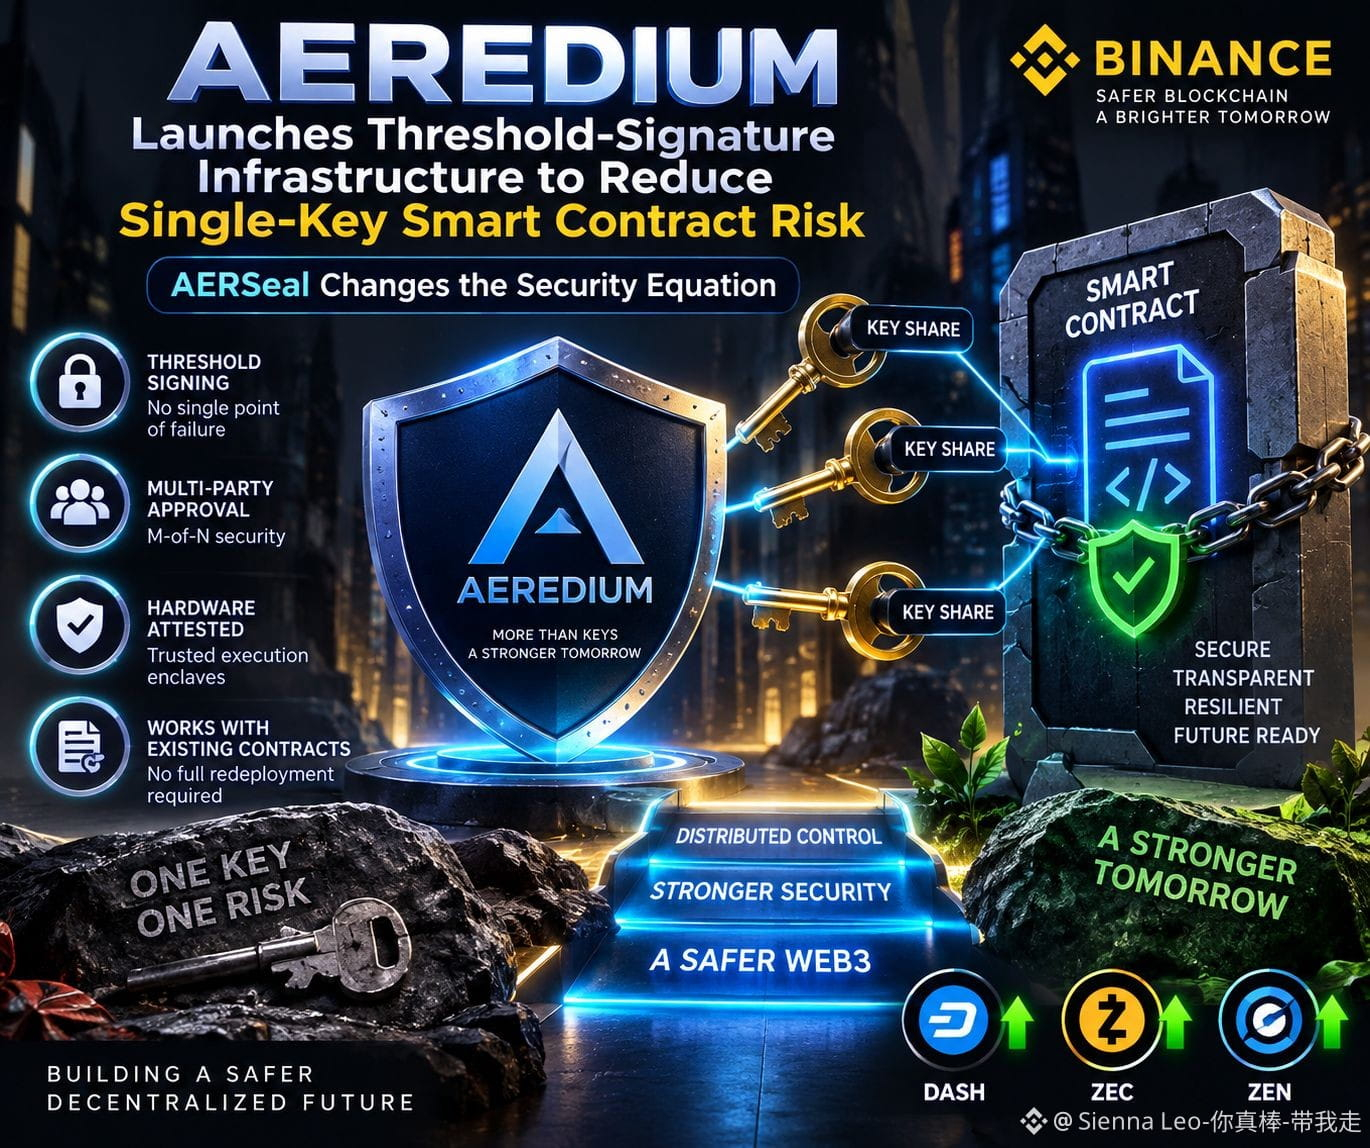
AEREDIUM は、AERKey のしきい値署名システムを基盤に構築されたインフラ製品 AERSeal によって、このまさにその問題に取り組んでいます。目的はシンプルで、権限のあるスマートコントラクト操作を、1つの完全な秘密鍵への依存から解放することです。
1つの完全な鍵を1か所に保管する代わりに、AERKey は分散されたハードウェア認証済みエンクレーブ間で暗号鍵シェアを使用します。有効な署名を生成するには、承認された参加者のうちしきい値以上の協力が必要です。
AERSeal は承認レイヤーを追加し、組織がコントラクトのアップグレード、ミント、所有権管理などの機微な権限に対して M-of-N 承認を定義できるようにします。完全な再デプロイを必要とせず、既存のコントラクトをそのまま利用できます。
ここでの重要な変化はアーキテクチャにあります。セキュリティはもはや、1人の管理者の鍵を守ることだけに集中していません。制御は分散され、ポリシー駆動となり、個別に検証可能になります。
それでも、しきい値インフラがあらゆるスマートコントラクトリスクを排除するわけではありません。コードの脆弱性、ガバナンス上のミス、承認者の侵害、実装の失敗などは、依然として重要な攻撃面であり続けます。
機関投資家向けのブロックチェーン導入においては、この違いが重要です。最も強力な権限が1つの秘密の背後に集中したままでは、どれほど優れたコントラクトでも十分ではありません。
暗号資産における強固なセキュリティとは、信頼を消し去ることではありません。信頼を悪用しにくくすることです。
❓ しきい値制御された管理は、機関向けスマートコントラクトの標準的なセキュリティレイヤーになるのでしょうか?
免責事項:これは教育目的のコンテンツであり、投資助言ではありません。常にご自身で調査を行ってください。
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
数百万ドル相当の資産を保有するスマートコントラクトが、1つの秘密鍵によって守られていると想像してください。一見安全に見えても、その鍵が盗まれ、失われ、または侵害された瞬間に状況は一変します。最も強固なコントラクトでさえ、最も弱い一点を受け継いでしまうのです。
AEREDIUM は、AERKey のしきい値署名システムを基盤に構築されたインフラ製品 AERSeal によって、このまさにその問題に取り組んでいます。目的はシンプルで、権限のあるスマートコントラクト操作を、1つの完全な秘密鍵への依存から解放することです。
1つの完全な鍵を1か所に保管する代わりに、AERKey は分散されたハードウェア認証済みエンクレーブ間で暗号鍵シェアを使用します。有効な署名を生成するには、承認された参加者のうちしきい値以上の協力が必要です。
AERSeal は承認レイヤーを追加し、組織がコントラクトのアップグレード、ミント、所有権管理などの機微な権限に対して M-of-N 承認を定義できるようにします。完全な再デプロイを必要とせず、既存のコントラクトをそのまま利用できます。
ここでの重要な変化はアーキテクチャにあります。セキュリティはもはや、1人の管理者の鍵を守ることだけに集中していません。制御は分散され、ポリシー駆動となり、個別に検証可能になります。
それでも、しきい値インフラがあらゆるスマートコントラクトリスクを排除するわけではありません。コードの脆弱性、ガバナンス上のミス、承認者の侵害、実装の失敗などは、依然として重要な攻撃面であり続けます。
機関投資家向けのブロックチェーン導入においては、この違いが重要です。最も強力な権限が1つの秘密の背後に集中したままでは、どれほど優れたコントラクトでも十分ではありません。
暗号資産における強固なセキュリティとは、信頼を消し去ることではありません。信頼を悪用しにくくすることです。
❓ しきい値制御された管理は、機関向けスマートコントラクトの標準的なセキュリティレイヤーになるのでしょうか?
免責事項:これは教育目的のコンテンツであり、投資助言ではありません。常にご自身で調査を行ってください。
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN