
#wallethack
wallethack
閲覧回数 11,553
23人が討論中
注目
最新

·
--
弱気相場
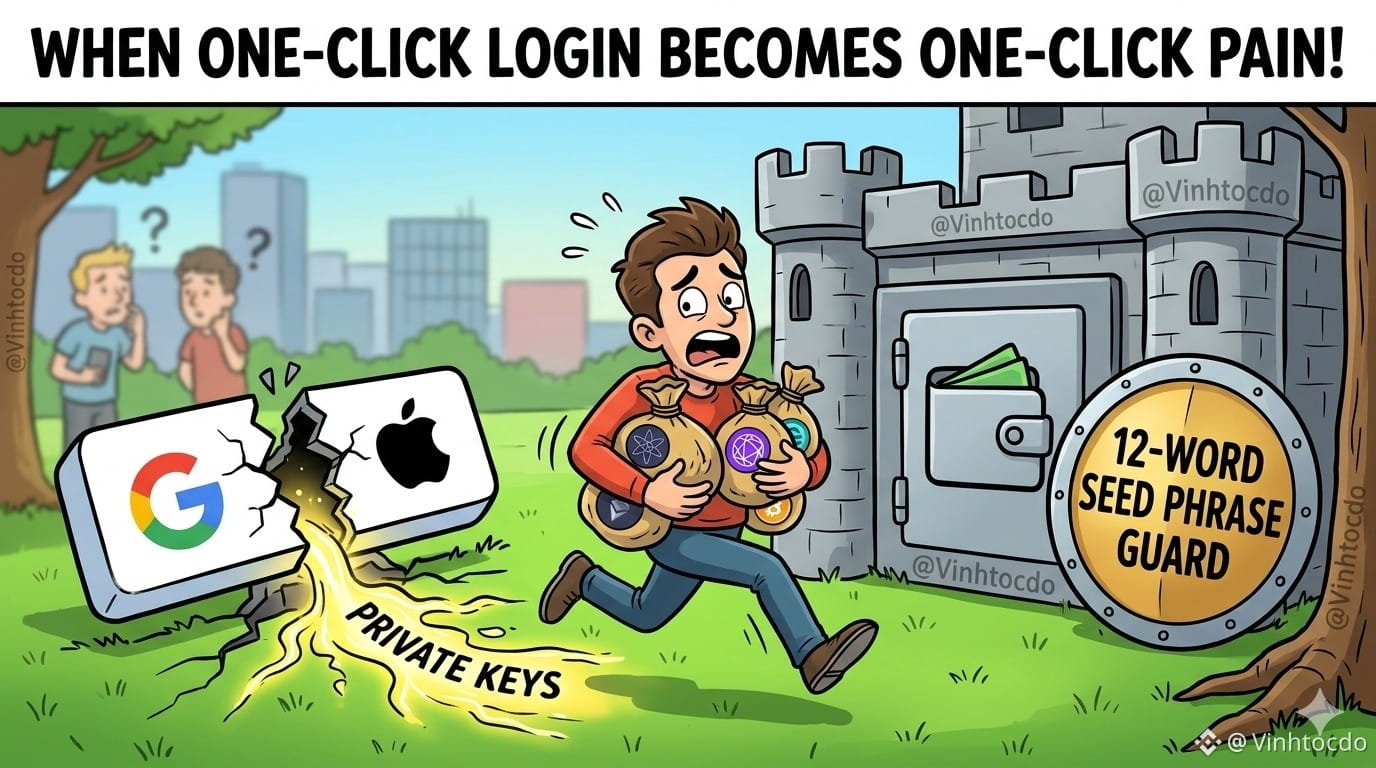
Keplr Walletが警告:「ワンタップログイン」が痛い目に直結!🤦♂️
Keplr Walletが緊急警報を発しました。GoogleやApple IDを使ってウォレットにログインした人は、すぐに資産を退避させてください!Web3Authのインフラに不具合があり、ユーザーの秘密鍵が漏えいしたためです。まさに「便利ではあるけれど、お金まで消えかけた」という事態です!残高が突然ゼロと表示されたり、ステーキングがロックされたりした人は、Keplrが協力して救出してくれるのを祈って待つしかありません。
トレーダーとユーザーはどうすればいい?
1. 入金をやめる:ソーシャルアカウントで作成したウォレットには、絶対にこれ以上資金を送らないでください。
2. 緊急退避:従来のリカバリーフレーズ(12/24語)を使って新しく作成したウォレット、または安全のためにハードウェアウォレットへ、ただちに資産を移してください。
3. 詐欺に注意:この時期は善人は少なく、「資産回復サポート」を名乗る詐欺師がたくさんいます。怪しいリンクをクリックしないでください!
⚠️ これは金融アドバイスではありません!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
下から取引をクリックして応援してください:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Keplr Walletが警告:「ワンタップログイン」が痛い目に直結!🤦♂️
Keplr Walletが緊急警報を発しました。GoogleやApple IDを使ってウォレットにログインした人は、すぐに資産を退避させてください!Web3Authのインフラに不具合があり、ユーザーの秘密鍵が漏えいしたためです。まさに「便利ではあるけれど、お金まで消えかけた」という事態です!残高が突然ゼロと表示されたり、ステーキングがロックされたりした人は、Keplrが協力して救出してくれるのを祈って待つしかありません。
トレーダーとユーザーはどうすればいい?
1. 入金をやめる:ソーシャルアカウントで作成したウォレットには、絶対にこれ以上資金を送らないでください。
2. 緊急退避:従来のリカバリーフレーズ(12/24語)を使って新しく作成したウォレット、または安全のためにハードウェアウォレットへ、ただちに資産を移してください。
3. 詐欺に注意:この時期は善人は少なく、「資産回復サポート」を名乗る詐欺師がたくさんいます。怪しいリンクをクリックしないでください!
⚠️ これは金融アドバイスではありません!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
下から取引をクリックして応援してください:
$ATOM
$TIA
$ONE
Keplr Walletが緊急警報を発しました。GoogleやApple IDを使ってウォレットにログインした人は、すぐに資産を退避させてください!Web3Authのインフラに不具合があり、ユーザーの秘密鍵が漏えいしたためです。まさに「便利ではあるけれど、お金まで消えかけた」という事態です!残高が突然ゼロと表示されたり、ステーキングがロックされたりした人は、Keplrが協力して救出してくれるのを祈って待つしかありません。
トレーダーとユーザーはどうすればいい?
1. 入金をやめる:ソーシャルアカウントで作成したウォレットには、絶対にこれ以上資金を送らないでください。
2. 緊急退避:従来のリカバリーフレーズ(12/24語)を使って新しく作成したウォレット、または安全のためにハードウェアウォレットへ、ただちに資産を移してください。
3. 詐欺に注意:この時期は善人は少なく、「資産回復サポート」を名乗る詐欺師がたくさんいます。怪しいリンクをクリックしないでください!
⚠️ これは金融アドバイスではありません!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
下から取引をクリックして応援してください:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

$2.3Mの暗号通貨ハイスト、ウォレットキーが侵害されました。
2つのウォレットに関連するプライベートキーが漏洩し、攻撃者が約$2.3百万のUSDTを盗むことを可能にしました。この事件は、暗号通貨における持続的なセキュリティリスクと、より強力なキー保護の必要性を浮き彫りにしています。
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
$2.3Mの暗号通貨ハイスト、ウォレットキーが侵害されました。
2つのウォレットに関連するプライベートキーが漏洩し、攻撃者が約$2.3百万のUSDTを盗むことを可能にしました。この事件は、暗号通貨における持続的なセキュリティリスクと、より強力なキー保護の必要性を浮き彫りにしています。
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
2つのウォレットに関連するプライベートキーが漏洩し、攻撃者が約$2.3百万のUSDTを盗むことを可能にしました。この事件は、暗号通貨における持続的なセキュリティリスクと、より強力なキー保護の必要性を浮き彫りにしています。
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
ブリッシュ
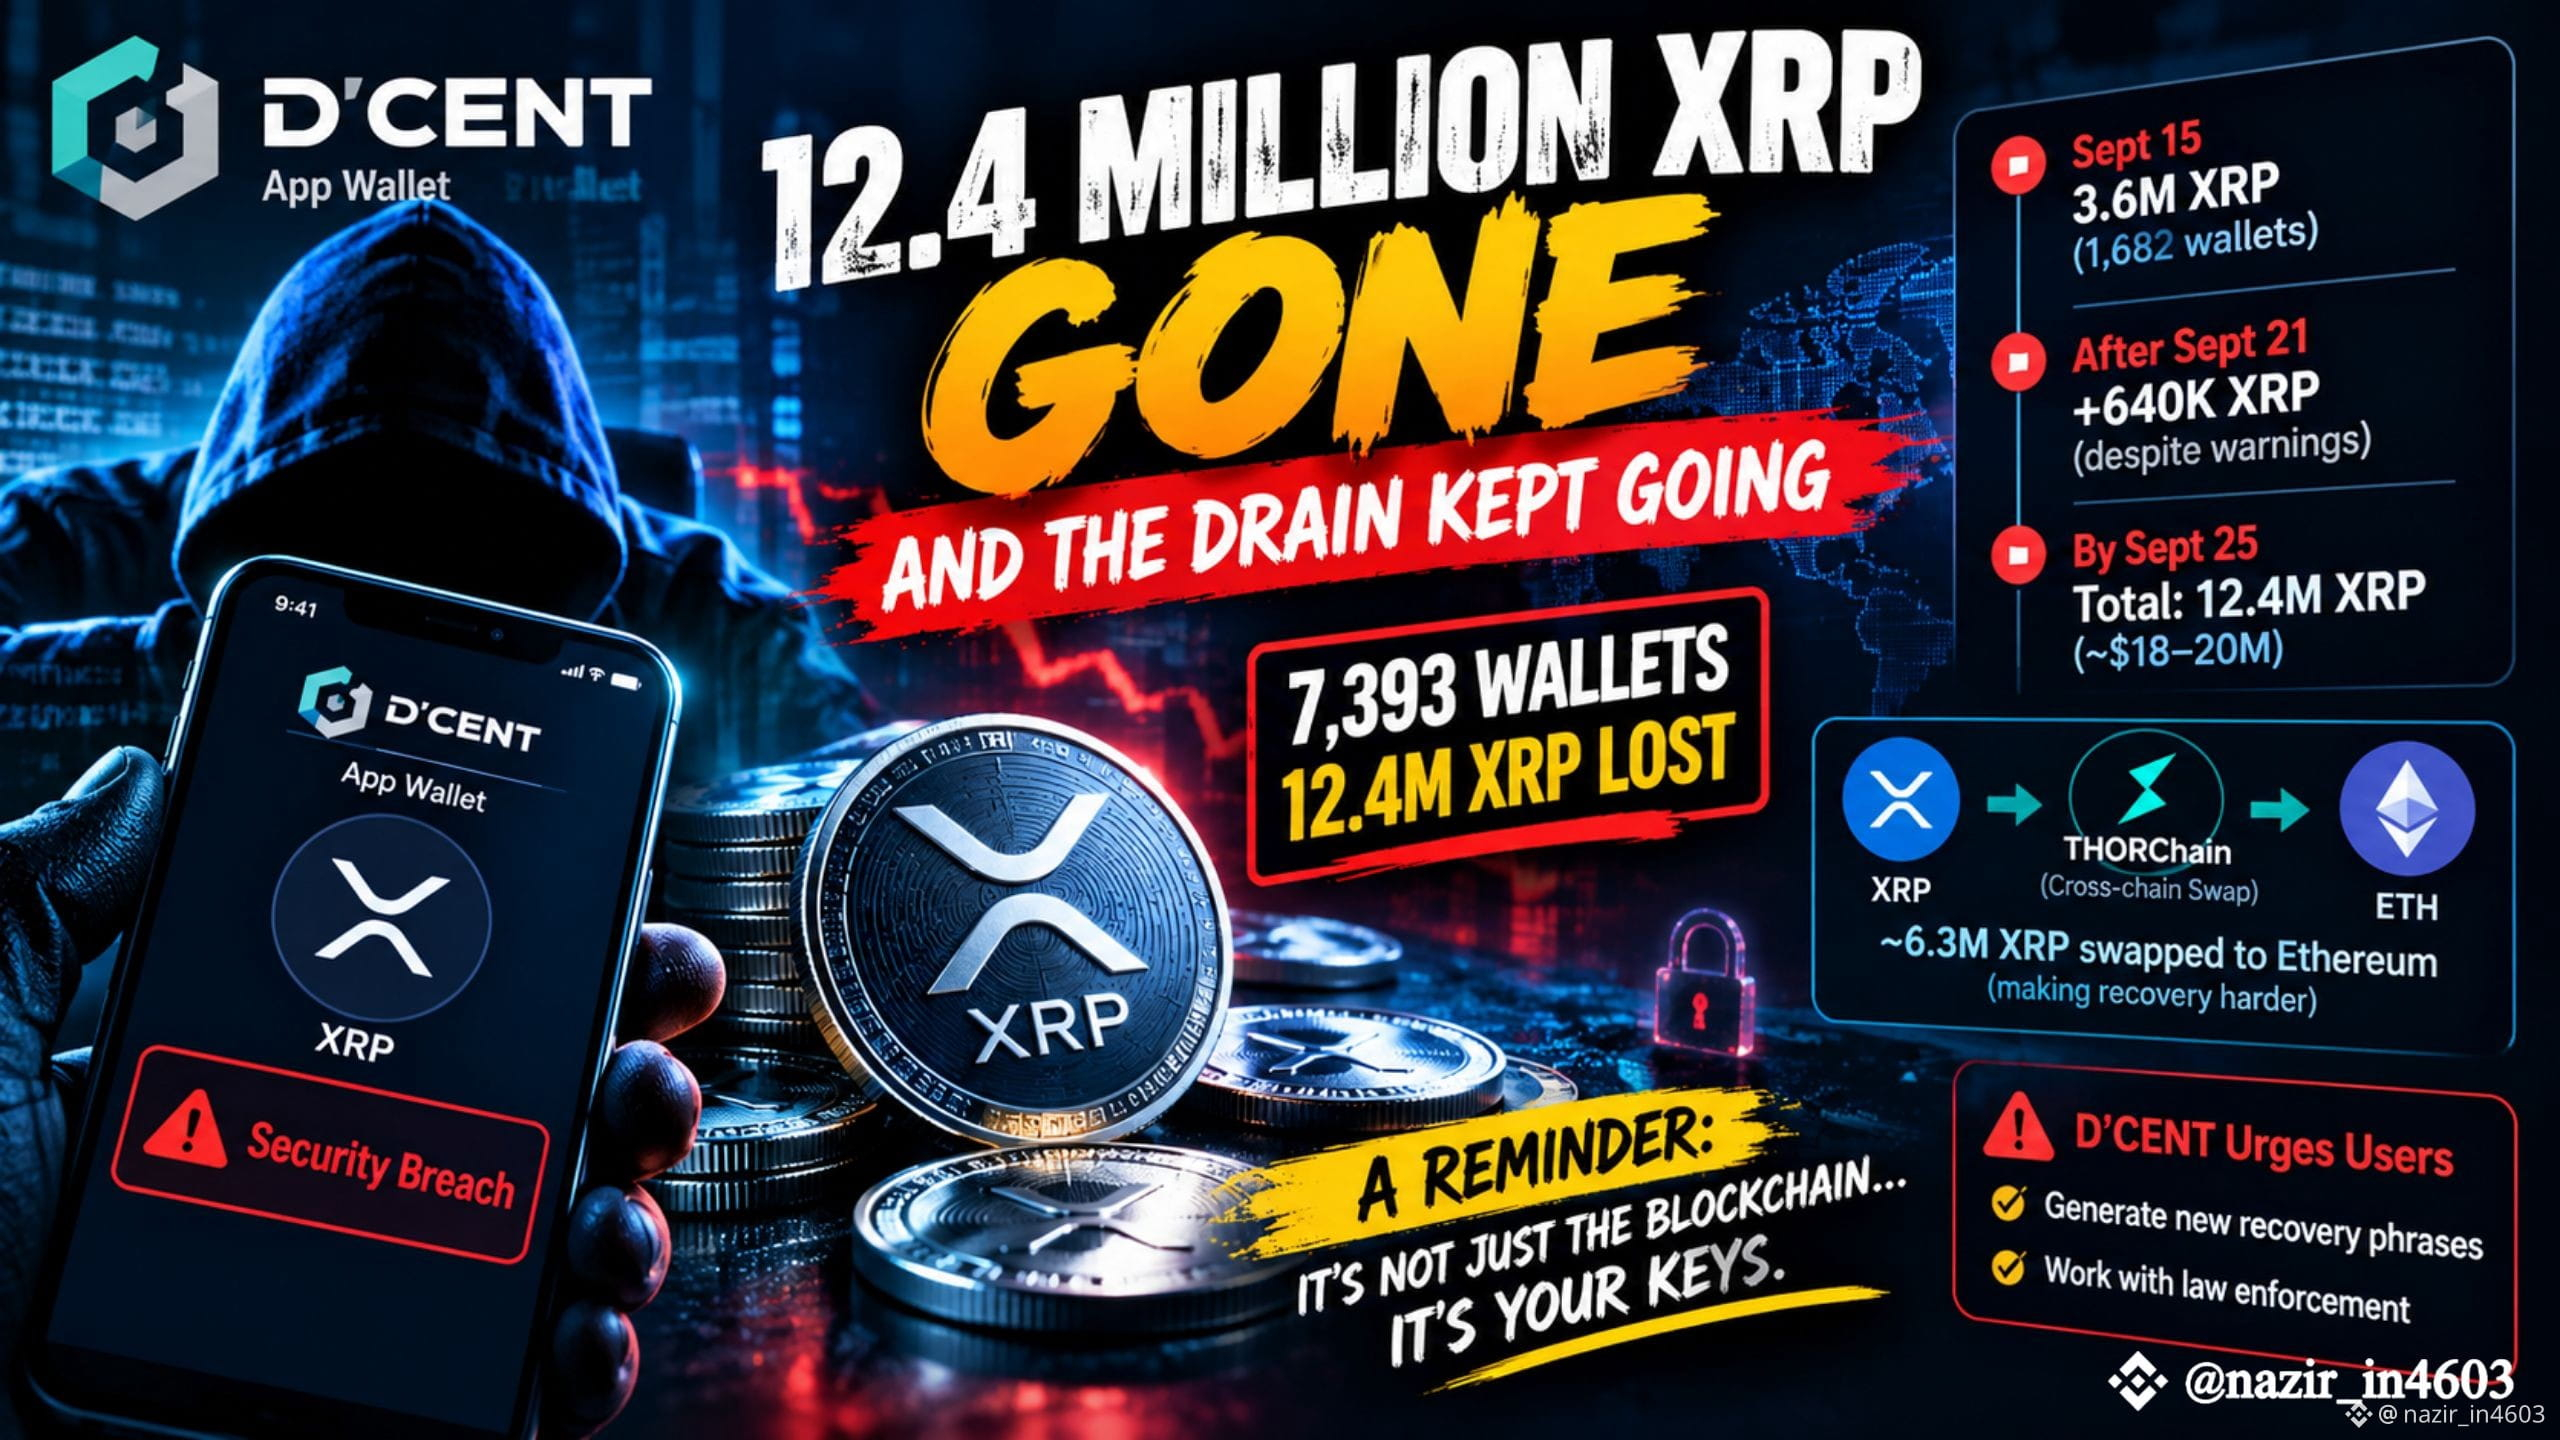
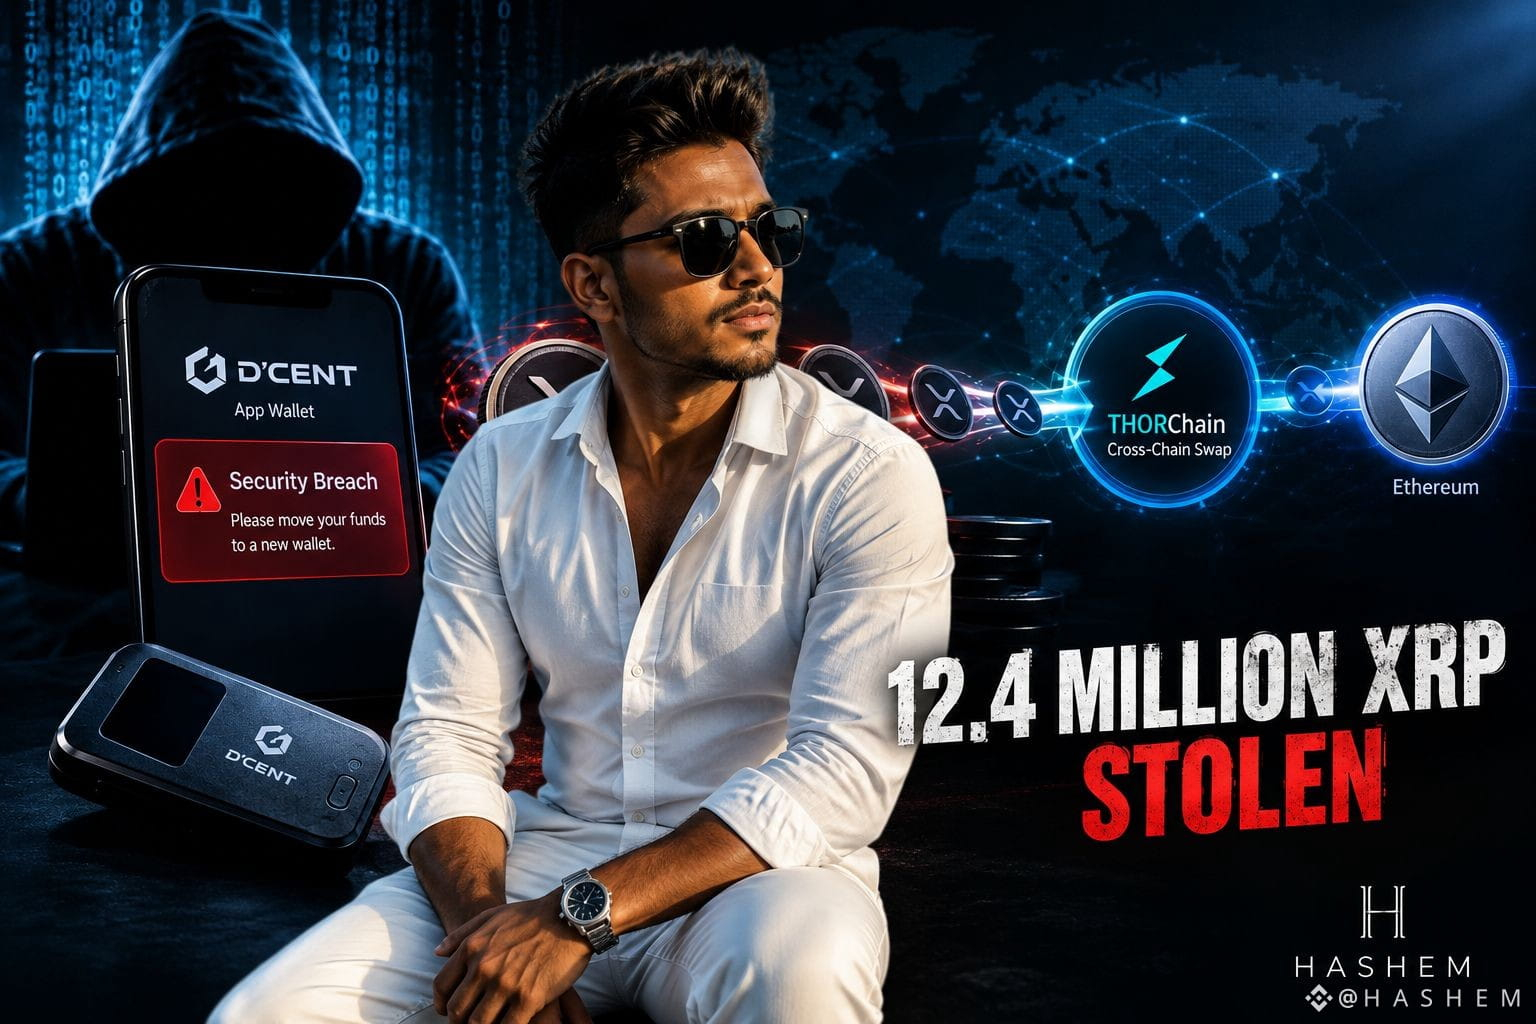
🚨 1240万 $XRP が消え去った — そして排水は止まらなかった
これは、思わず二度見してしまうような暗号資産(クリプト)のセキュリティ事件です。
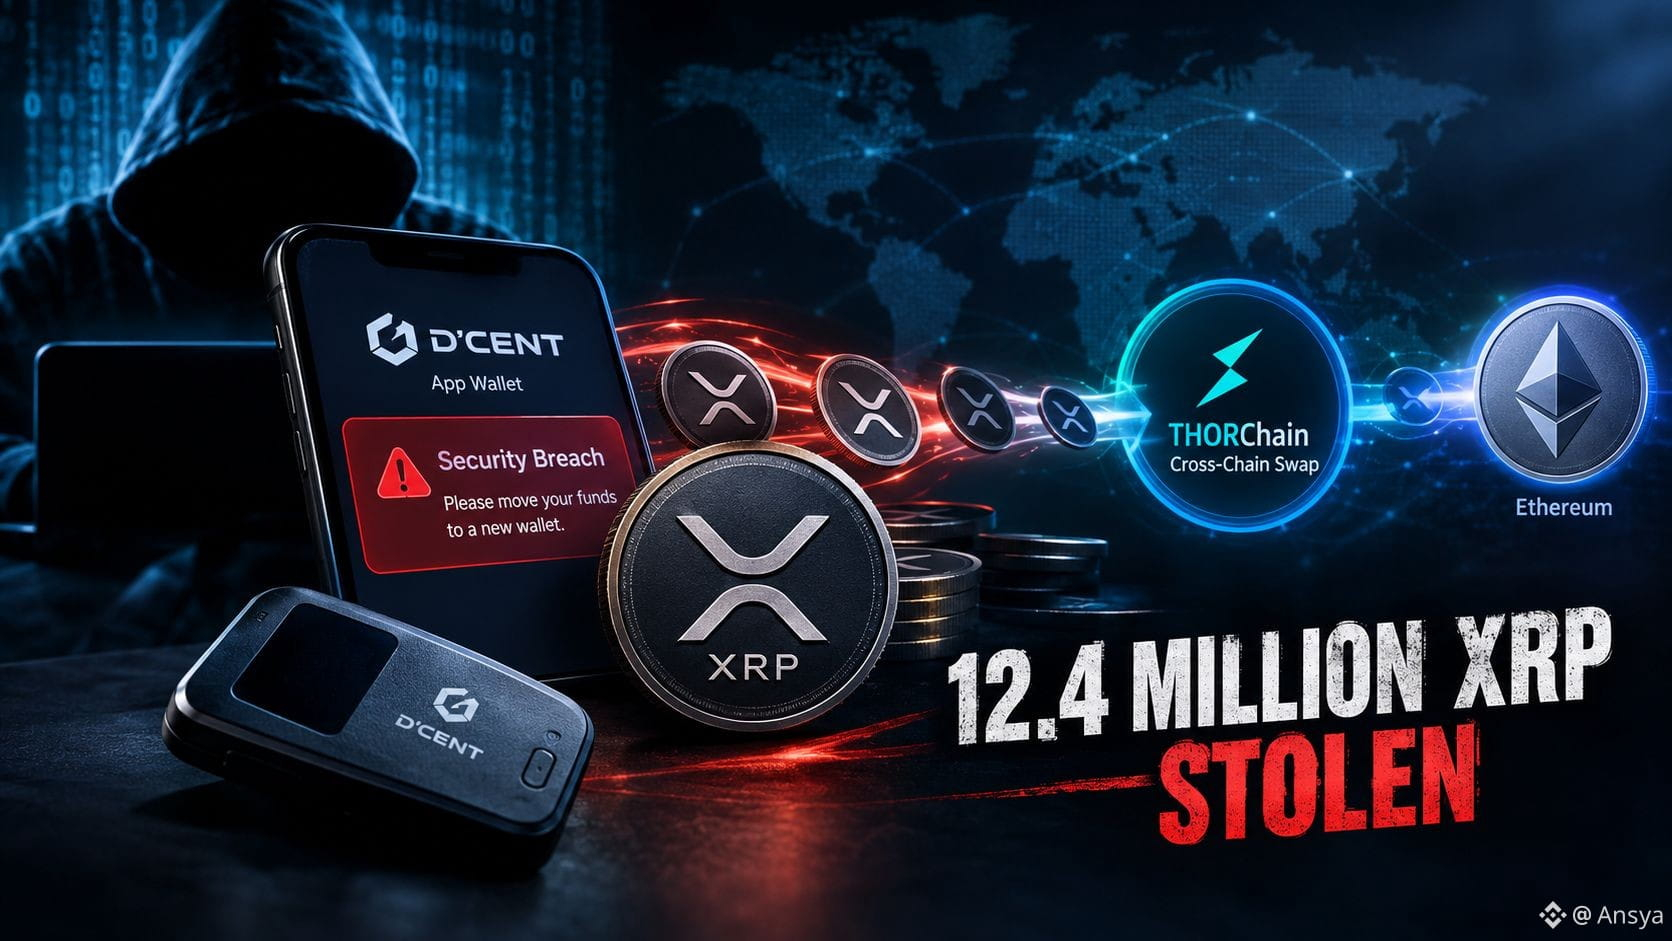
D’CENTアプリのウォレット incident は、現在およそ1,240万 XRP が 7,393のウォレットから流出した件と関連付けられています。ですが、最も不穏なのは「金額」だけではありません。
警告が出始めた後に何が起きたかです。
最初の大きな波は9月15日に襲来しました。わずか数時間で、1,682のウォレットから約360万 XRP が奪われています。攻撃者はXRP Ledgerそのものを破っていたわけではありません。送金は、すでに侵害されていたプライベートキーを使って署名されていたのです。
そして次に、疑問を一段と深める部分が続きました。
ユーザーに資金移動の警告が出されてからも、同じ侵害されたキーが使われ続けていました。9月21日以降にも640,000 XRP 以上が奪取され、損失総額はおよそ1,240万 XRP にまで膨らみました。さらには、一度補充された後に再び流出したウォレットもあったのです。
さらに資金はチェーンをまたいで動き始めました。オンチェーン分析によれば、THORChain を通じて約630万 XRP がイーサリアム(Ethereum)へスワップされたと見られ、回復や追跡はさらに複雑になっています。
ここでの本当の教訓はこれです:
🔐 ブロックチェーンは、個々のウォレットを操るキーが侵害されても、なおセキュアなままになり得る。
クリプト利用者にとっては、「鍵は自分のもの、コインも自分のもの(not your keys, not your coins)」という言葉が、もはやスローガンというより切実な実感として響きます。
今の大きな疑問は、キーがどう侵害されたのかだけではありません。
もう一つ、こういうことです:
ウォレットへの侵害が“実際に進行中”のとき、影響を受けたユーザーにどれくらい早く本当に警告を届けられるのか — そして反応するためにどれだけの時間が残されるのか? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 1240万 $XRP が消え去った — そして排水は止まらなかった
これは、思わず二度見してしまうような暗号資産(クリプト)のセキュリティ事件です。
D’CENTアプリのウォレット incident は、現在およそ1,240万 XRP が 7,393のウォレットから流出した件と関連付けられています。ですが、最も不穏なのは「金額」だけではありません。
警告が出始めた後に何が起きたかです。
最初の大きな波は9月15日に襲来しました。わずか数時間で、1,682のウォレットから約360万 XRP が奪われています。攻撃者はXRP Ledgerそのものを破っていたわけではありません。送金は、すでに侵害されていたプライベートキーを使って署名されていたのです。
そして次に、疑問を一段と深める部分が続きました。
ユーザーに資金移動の警告が出されてからも、同じ侵害されたキーが使われ続けていました。9月21日以降にも640,000 XRP 以上が奪取され、損失総額はおよそ1,240万 XRP にまで膨らみました。さらには、一度補充された後に再び流出したウォレットもあったのです。
さらに資金はチェーンをまたいで動き始めました。オンチェーン分析によれば、THORChain を通じて約630万 XRP がイーサリアム(Ethereum)へスワップされたと見られ、回復や追跡はさらに複雑になっています。
ここでの本当の教訓はこれです:
🔐 ブロックチェーンは、個々のウォレットを操るキーが侵害されても、なおセキュアなままになり得る。
クリプト利用者にとっては、「鍵は自分のもの、コインも自分のもの(not your keys, not your coins)」という言葉が、もはやスローガンというより切実な実感として響きます。
今の大きな疑問は、キーがどう侵害されたのかだけではありません。
もう一つ、こういうことです:
ウォレットへの侵害が“実際に進行中”のとき、影響を受けたユーザーにどれくらい早く本当に警告を届けられるのか — そして反応するためにどれだけの時間が残されるのか? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
これは、思わず二度見してしまうような暗号資産(クリプト)のセキュリティ事件です。
D’CENTアプリのウォレット incident は、現在およそ1,240万 XRP が 7,393のウォレットから流出した件と関連付けられています。ですが、最も不穏なのは「金額」だけではありません。
警告が出始めた後に何が起きたかです。
最初の大きな波は9月15日に襲来しました。わずか数時間で、1,682のウォレットから約360万 XRP が奪われています。攻撃者はXRP Ledgerそのものを破っていたわけではありません。送金は、すでに侵害されていたプライベートキーを使って署名されていたのです。
そして次に、疑問を一段と深める部分が続きました。
ユーザーに資金移動の警告が出されてからも、同じ侵害されたキーが使われ続けていました。9月21日以降にも640,000 XRP 以上が奪取され、損失総額はおよそ1,240万 XRP にまで膨らみました。さらには、一度補充された後に再び流出したウォレットもあったのです。
さらに資金はチェーンをまたいで動き始めました。オンチェーン分析によれば、THORChain を通じて約630万 XRP がイーサリアム(Ethereum)へスワップされたと見られ、回復や追跡はさらに複雑になっています。
ここでの本当の教訓はこれです:
🔐 ブロックチェーンは、個々のウォレットを操るキーが侵害されても、なおセキュアなままになり得る。
クリプト利用者にとっては、「鍵は自分のもの、コインも自分のもの(not your keys, not your coins)」という言葉が、もはやスローガンというより切実な実感として響きます。
今の大きな疑問は、キーがどう侵害されたのかだけではありません。
もう一つ、こういうことです:
ウォレットへの侵害が“実際に進行中”のとき、影響を受けたユーザーにどれくらい早く本当に警告を届けられるのか — そして反応するためにどれだけの時間が残されるのか? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 警告:Telegram経由でmacOSを狙う暗号関連のマルウェア!
SlowMist社は、macOSユーザーを狙い、Telegramのセッション認証情報を盗み、暗号通貨ウォレットに侵入できる新しいマルウェアを発見したと報告しています。さらに、このような偽のアプリを通じてユーザーを騙し、ウォレットのリカバリーフレーズを入手させることも可能であり、デジタル資産に対する重大な脅威となります。
Macユーザーは細心の注意を払う必要があります。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 出所:https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 警告:Telegram経由でmacOSを狙う暗号関連のマルウェア!
SlowMist社は、macOSユーザーを狙い、Telegramのセッション認証情報を盗み、暗号通貨ウォレットに侵入できる新しいマルウェアを発見したと報告しています。さらに、このような偽のアプリを通じてユーザーを騙し、ウォレットのリカバリーフレーズを入手させることも可能であり、デジタル資産に対する重大な脅威となります。
Macユーザーは細心の注意を払う必要があります。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 出所:https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
SlowMist社は、macOSユーザーを狙い、Telegramのセッション認証情報を盗み、暗号通貨ウォレットに侵入できる新しいマルウェアを発見したと報告しています。さらに、このような偽のアプリを通じてユーザーを騙し、ウォレットのリカバリーフレーズを入手させることも可能であり、デジタル資産に対する重大な脅威となります。
Macユーザーは細心の注意を払う必要があります。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 出所:https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
警告が出た後も止まらなかった「ウォレット侵害」 出血は続いた
7,300以上の暗号資産ウォレットが1,200万XRP超を失う事態となり、しかも盗難はユーザーに資金移動を促した後も長く続いていたという、最も奇妙な点があります。
時系列はこうです。韓国のウォレット提供事業者D'CENTは9月16日、前日の時点で攻撃者が侵害された秘密鍵を悪用し始めた後、自社のApp Walletにセキュリティ侵害が発生したことを確認しました。最初の波は苛烈で、3時間足らずで1,682のウォレットから約360万XRPが流出。大口の残高を手動で盗むのと並行して、小さめの残高を狙う自動化スクリプトも投入されていました。公的な警告にもかかわらず、9月21日以降にさらに64万XRP以上が消え、9月25日までに損失はおよそ1,240万XRP(約1,800万〜2,000万ドル相当)に達しました。XRPレジャー本体にはエクスプロイトは一切及んでおらず、すべての送金は、すでに侵害済みの鍵から生成された有効な署名を使って行われています。盗まれた資金の約半分は、身元確認を必要としないクロスチェーン・スワップのプロトコル「THORChain」を介してEthereumに移されたとのことです。これにより、回復(リカバリー)の取り組みは一層難しくなっています。D'CENTは捜査当局と連携しているとし、全App Walletユーザーに対して、直ちに新しいリカバリーフレーズを生成するよう呼びかけています。
では、なぜこれが重要なのでしょうか。これはプロトコル(仕組み)レベルの欠陥ではなく、侵害された鍵の素材が原因だったというだけです。つまり、ウォレットの安全性はユーザーが決して目にしない実装上の細部に左右されることがある、という教訓です。さらに、公表された警告の後も流出が続いたことは、影響を受けたユーザーに警告が適切なタイミングでどれほど有効に届いたのか、という現実的な疑問を投げかけています。クロスチェーンの資金洗浄(ラウンダリング)ツールが利用されると、資金が動き始めた後の回復は意味のある形でさらに困難になります。
D'CENTが侵害の根本原因を完全に特定できるのか、あるいは被害を受けたユーザーが何らかの補償を受けられるのかは、現時点では分かっていません。
業界は、侵害の最中にユーザーへ警告するための、より迅速で強力な手段を必要としているのでしょうか?それとも、ユーザーの用心こそが常に最後の防衛線なのでしょうか?🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
警告が出た後も止まらなかった「ウォレット侵害」 出血は続いた
7,300以上の暗号資産ウォレットが1,200万XRP超を失う事態となり、しかも盗難はユーザーに資金移動を促した後も長く続いていたという、最も奇妙な点があります。
時系列はこうです。韓国のウォレット提供事業者D'CENTは9月16日、前日の時点で攻撃者が侵害された秘密鍵を悪用し始めた後、自社のApp Walletにセキュリティ侵害が発生したことを確認しました。最初の波は苛烈で、3時間足らずで1,682のウォレットから約360万XRPが流出。大口の残高を手動で盗むのと並行して、小さめの残高を狙う自動化スクリプトも投入されていました。公的な警告にもかかわらず、9月21日以降にさらに64万XRP以上が消え、9月25日までに損失はおよそ1,240万XRP(約1,800万〜2,000万ドル相当)に達しました。XRPレジャー本体にはエクスプロイトは一切及んでおらず、すべての送金は、すでに侵害済みの鍵から生成された有効な署名を使って行われています。盗まれた資金の約半分は、身元確認を必要としないクロスチェーン・スワップのプロトコル「THORChain」を介してEthereumに移されたとのことです。これにより、回復(リカバリー)の取り組みは一層難しくなっています。D'CENTは捜査当局と連携しているとし、全App Walletユーザーに対して、直ちに新しいリカバリーフレーズを生成するよう呼びかけています。
では、なぜこれが重要なのでしょうか。これはプロトコル(仕組み)レベルの欠陥ではなく、侵害された鍵の素材が原因だったというだけです。つまり、ウォレットの安全性はユーザーが決して目にしない実装上の細部に左右されることがある、という教訓です。さらに、公表された警告の後も流出が続いたことは、影響を受けたユーザーに警告が適切なタイミングでどれほど有効に届いたのか、という現実的な疑問を投げかけています。クロスチェーンの資金洗浄(ラウンダリング)ツールが利用されると、資金が動き始めた後の回復は意味のある形でさらに困難になります。
D'CENTが侵害の根本原因を完全に特定できるのか、あるいは被害を受けたユーザーが何らかの補償を受けられるのかは、現時点では分かっていません。
業界は、侵害の最中にユーザーへ警告するための、より迅速で強力な手段を必要としているのでしょうか?それとも、ユーザーの用心こそが常に最後の防衛線なのでしょうか?🤔
#xrp #CryptoSecurity #WalletHack #DCENT
警告が出た後も止まらなかった「ウォレット侵害」 出血は続いた
7,300以上の暗号資産ウォレットが1,200万XRP超を失う事態となり、しかも盗難はユーザーに資金移動を促した後も長く続いていたという、最も奇妙な点があります。
時系列はこうです。韓国のウォレット提供事業者D'CENTは9月16日、前日の時点で攻撃者が侵害された秘密鍵を悪用し始めた後、自社のApp Walletにセキュリティ侵害が発生したことを確認しました。最初の波は苛烈で、3時間足らずで1,682のウォレットから約360万XRPが流出。大口の残高を手動で盗むのと並行して、小さめの残高を狙う自動化スクリプトも投入されていました。公的な警告にもかかわらず、9月21日以降にさらに64万XRP以上が消え、9月25日までに損失はおよそ1,240万XRP(約1,800万〜2,000万ドル相当)に達しました。XRPレジャー本体にはエクスプロイトは一切及んでおらず、すべての送金は、すでに侵害済みの鍵から生成された有効な署名を使って行われています。盗まれた資金の約半分は、身元確認を必要としないクロスチェーン・スワップのプロトコル「THORChain」を介してEthereumに移されたとのことです。これにより、回復(リカバリー)の取り組みは一層難しくなっています。D'CENTは捜査当局と連携しているとし、全App Walletユーザーに対して、直ちに新しいリカバリーフレーズを生成するよう呼びかけています。
では、なぜこれが重要なのでしょうか。これはプロトコル(仕組み)レベルの欠陥ではなく、侵害された鍵の素材が原因だったというだけです。つまり、ウォレットの安全性はユーザーが決して目にしない実装上の細部に左右されることがある、という教訓です。さらに、公表された警告の後も流出が続いたことは、影響を受けたユーザーに警告が適切なタイミングでどれほど有効に届いたのか、という現実的な疑問を投げかけています。クロスチェーンの資金洗浄(ラウンダリング)ツールが利用されると、資金が動き始めた後の回復は意味のある形でさらに困難になります。
D'CENTが侵害の根本原因を完全に特定できるのか、あるいは被害を受けたユーザーが何らかの補償を受けられるのかは、現時点では分かっていません。
業界は、侵害の最中にユーザーへ警告するための、より迅速で強力な手段を必要としているのでしょうか?それとも、ユーザーの用心こそが常に最後の防衛線なのでしょうか?🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
ブリッシュ
$ETH $XRP $BNB 🚨 7,300+ウォレットが流出…12.4M XRP以上が消失! 😳🔓
D’CENTに関する大規模なウォレット・セキュリティ事故が、深刻なXRP損失へと発展してしまいました。そして最も憂慮すべき点は、警告が出された後もなお、流出が続いていたと報じられていることです。
📌 何が起きたの?
🔹 D’CENTは、侵害された秘密鍵が悪用されたと報じられた後、9月16日に自社のアプリ・ウォレットがセキュリティ侵害を受けたことを確認しました。
🔹 最初の波では、約1,682のウォレットから、3時間未満で約3.6M XRPが流出したとされています。
🔹 加害者は、大口残高には手動の送金を使い、小口の保有分には自動化スクリプトで掃き取ったと報じられています。
🔹 公的な警告が出た後も、さらに9月21日以降に別の640K+ XRPが流出したと報告されています。
🔹 9月25日までに、合計損失はおよそ12.4M XRPに達したとされており、推定額は約18〜20Mドルです。
⚠️ XRP Ledger自体はハッキングされていません。
報道によれば、これらの取引は侵害された秘密鍵に紐づく有効な認証情報で署名されていたとのことです。つまり、プロトコル段階の脆弱性を突く「プロトコル・エクスプロイト」というより、ウォレット/鍵セキュリティの問題だということになります。
🌉 そして次に起きた、さらに大きな問題…
盗まれたXRPのかなりの部分が、THORChainを通じてチェーンをまたいで移動したと報じられています。これにより資金の追跡や、潜在的な回収がより困難になっています。
🛡️ D’CENTは法執行機関と連携していると述べており、影響を受けたアプリ・ウォレット利用者に対して、直ちに新しい復旧用フレーズを生成するよう促しています。
💡 より大きな教訓
クリプトのセキュリティは、ブロックチェーンだけの話ではありません。
時には最大の弱点は、そこから一段上の層にあります——ウォレットのソフトウェア、秘密鍵の取り扱い、そして稼働中の侵害に対してユーザーへどれだけ迅速に警告できるか、という点です。
そして、盗まれた資産が複数のチェーンにまたがって動き始めると、回復は格段に難しくなることがあります。
🤔 あなたはどう思いますか?
稼働中の侵害の際に、影響を受けるユーザーへ即座に通知できる、より強力な緊急システムをウォレット提供者は持つべきなのでしょうか? それとも、最終的にはセルフカストディによって、ユーザーこそが最後の防衛線を担うべきだと言えるのでしょうか?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7,300+ウォレットが流出…12.4M XRP以上が消失! 😳🔓
D’CENTに関する大規模なウォレット・セキュリティ事故が、深刻なXRP損失へと発展してしまいました。そして最も憂慮すべき点は、警告が出された後もなお、流出が続いていたと報じられていることです。
📌 何が起きたの?
🔹 D’CENTは、侵害された秘密鍵が悪用されたと報じられた後、9月16日に自社のアプリ・ウォレットがセキュリティ侵害を受けたことを確認しました。
🔹 最初の波では、約1,682のウォレットから、3時間未満で約3.6M XRPが流出したとされています。
🔹 加害者は、大口残高には手動の送金を使い、小口の保有分には自動化スクリプトで掃き取ったと報じられています。
🔹 公的な警告が出た後も、さらに9月21日以降に別の640K+ XRPが流出したと報告されています。
🔹 9月25日までに、合計損失はおよそ12.4M XRPに達したとされており、推定額は約18〜20Mドルです。
⚠️ XRP Ledger自体はハッキングされていません。
報道によれば、これらの取引は侵害された秘密鍵に紐づく有効な認証情報で署名されていたとのことです。つまり、プロトコル段階の脆弱性を突く「プロトコル・エクスプロイト」というより、ウォレット/鍵セキュリティの問題だということになります。
🌉 そして次に起きた、さらに大きな問題…
盗まれたXRPのかなりの部分が、THORChainを通じてチェーンをまたいで移動したと報じられています。これにより資金の追跡や、潜在的な回収がより困難になっています。
🛡️ D’CENTは法執行機関と連携していると述べており、影響を受けたアプリ・ウォレット利用者に対して、直ちに新しい復旧用フレーズを生成するよう促しています。
💡 より大きな教訓
クリプトのセキュリティは、ブロックチェーンだけの話ではありません。
時には最大の弱点は、そこから一段上の層にあります——ウォレットのソフトウェア、秘密鍵の取り扱い、そして稼働中の侵害に対してユーザーへどれだけ迅速に警告できるか、という点です。
そして、盗まれた資産が複数のチェーンにまたがって動き始めると、回復は格段に難しくなることがあります。
🤔 あなたはどう思いますか?
稼働中の侵害の際に、影響を受けるユーザーへ即座に通知できる、より強力な緊急システムをウォレット提供者は持つべきなのでしょうか? それとも、最終的にはセルフカストディによって、ユーザーこそが最後の防衛線を担うべきだと言えるのでしょうか?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
D’CENTに関する大規模なウォレット・セキュリティ事故が、深刻なXRP損失へと発展してしまいました。そして最も憂慮すべき点は、警告が出された後もなお、流出が続いていたと報じられていることです。
📌 何が起きたの?
🔹 D’CENTは、侵害された秘密鍵が悪用されたと報じられた後、9月16日に自社のアプリ・ウォレットがセキュリティ侵害を受けたことを確認しました。
🔹 最初の波では、約1,682のウォレットから、3時間未満で約3.6M XRPが流出したとされています。
🔹 加害者は、大口残高には手動の送金を使い、小口の保有分には自動化スクリプトで掃き取ったと報じられています。
🔹 公的な警告が出た後も、さらに9月21日以降に別の640K+ XRPが流出したと報告されています。
🔹 9月25日までに、合計損失はおよそ12.4M XRPに達したとされており、推定額は約18〜20Mドルです。
⚠️ XRP Ledger自体はハッキングされていません。
報道によれば、これらの取引は侵害された秘密鍵に紐づく有効な認証情報で署名されていたとのことです。つまり、プロトコル段階の脆弱性を突く「プロトコル・エクスプロイト」というより、ウォレット/鍵セキュリティの問題だということになります。
🌉 そして次に起きた、さらに大きな問題…
盗まれたXRPのかなりの部分が、THORChainを通じてチェーンをまたいで移動したと報じられています。これにより資金の追跡や、潜在的な回収がより困難になっています。
🛡️ D’CENTは法執行機関と連携していると述べており、影響を受けたアプリ・ウォレット利用者に対して、直ちに新しい復旧用フレーズを生成するよう促しています。
💡 より大きな教訓
クリプトのセキュリティは、ブロックチェーンだけの話ではありません。
時には最大の弱点は、そこから一段上の層にあります——ウォレットのソフトウェア、秘密鍵の取り扱い、そして稼働中の侵害に対してユーザーへどれだけ迅速に警告できるか、という点です。
そして、盗まれた資産が複数のチェーンにまたがって動き始めると、回復は格段に難しくなることがあります。
🤔 あなたはどう思いますか?
稼働中の侵害の際に、影響を受けるユーザーへ即座に通知できる、より強力な緊急システムをウォレット提供者は持つべきなのでしょうか? それとも、最終的にはセルフカストディによって、ユーザーこそが最後の防衛線を担うべきだと言えるのでしょうか?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USPPIMissMayEaseBTCPressure
閲覧回数 5,069
249人が討論中
2
#BitcoinCoreDisclosesTorTrafficVulnerability
閲覧回数 89
50人が討論中
3
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 94,659
1,256人が討論中
4
#BitcoinBreaksBelow200WeekMovingAverage
閲覧回数 15,800
277人が討論中
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
閲覧回数 5,869
136人が討論中
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
閲覧回数 30,959
584人が討論中
7
#USCryptoETFsLose$1.48BInFiveDays
閲覧回数 1,207
32人が討論中
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
閲覧回数 2,815
17人が討論中
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
閲覧回数 2,723
88人が討論中
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
閲覧回数 10,978
188人が討論中