

#relay
relay
閲覧回数 3,178
22人が討論中
注目
最新

🚨 $RELAYのAPI情報漏えいが$136KのMEV攻撃を引き起こすも、自動返金が開始!🦈
MEVボットが、眠っていたダーク流動性を見つけました。$RELAYでAPI侵害が発生し、9月12日から26日までの注文フローが流出。サーチャーたちはこれを利用して5,600人のトレーダーを先回りし、合計$136kの利益を得ました。🔍
プロトコル開発チームは迅速に対応し、$50kの報奨金を支給するとともに、影響を受けたウォレットへ$312kの自動返金を実施しました。📊 ユーザーの取引を保護するため、注文フローのプライバシー強化もすでに進められています。💡
💬 取引執行が悪用された際、即時の自動補償はプロトコル復旧の新たな基準となるでしょうか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #RELAY #MEV #DeFi #CryptoSecurity #Web3
🎯 🛡️
7

·
--
Relay / TokenPostで見かけた話:クロスチェーンプロトコルのRelayが、solverのクロスチェーン・リバランス用LP金庫「Relay Vaults」を終了しました。
重要な点:新規入金はすでに停止しています。出金ページは2026年12月31日まで利用でき、それ以降もERC-4626コントラクトから直接出金できます。Vaultsは決済・交換機能とは別なので、メインの事業には影響しません。金庫はEthereumとArbitrumに展開されています。
資金を預けていた方は、UIが使えるうちにポジションを引き出しておきましょう。コントラクトからも出金できますが、手順がひとつ増えます。
#跨链 #DeFi #Relay
重要な点:新規入金はすでに停止しています。出金ページは2026年12月31日まで利用でき、それ以降もERC-4626コントラクトから直接出金できます。Vaultsは決済・交換機能とは別なので、メインの事業には影響しません。金庫はEthereumとArbitrumに展開されています。
資金を預けていた方は、UIが使えるうちにポジションを引き出しておきましょう。コントラクトからも出金できますが、手順がひとつ増えます。
#跨链 #DeFi #Relay
16

·
--
🚨 $RELAY、次世代の流動性アーキテクチャに向けて現行Vaultを終了へ! ⚡
プロトコルが旧来のRelay Vaultを終了し、アップグレードされた利回り・流動性エンジンを導入するのに伴い、$RELAYのクロスチェーン流動性パラメータが変化しています。🔒 ユーザーは2026年後半まで引き出し期間が延長されており、中核となる決済およびスワップの実行基盤は、支障なく完全に稼働を続けます。📊
賢明な投資家は、プロトコルの再編を構造的な弱さではなく、戦略的な運営方針の転換と捉え、注文フローの健全性を維持しています。🔍 💡 次世代Vaultの仕組みがリリースされるのを待つ間、流動性の配分をどのように調整していますか? 👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #RELAY #DeFi #Liquidity #Crypto #CrossChain
🎯 🦈
15

📢 $RELAY、流動性インフラのアップグレードに伴いVaultsを終了 — 直ちに対応してください!🚨
📌 Relayプロトコルは、次世代システムへの移行に向けて、現在の流動性Vaultsを段階的に終了します。🔒 現在流動性を提供しているユーザーは、公式ポータルから預け入れた資金を請求する必要があります。一方、スワップやクロスチェーン決済などの主要機能は引き続き全面的に利用できます。
💡 賢明な資金運用者なら、古いプール構造の終了は、通常プロトコルの大幅な進化に先立って行われると知っています。⚡ チームが新しいVaultモデルの詳細を発表する準備を進めるなか、早めに資産を整理しておけば、次の流動性の波に備えられます。💬 流動性を近日公開予定の新バージョンへ移行しますか?それとも資金を別の場所に振り向けますか?👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #RELAY #DeFi #CryptoNews #Liquidity
🔍 ⚡
15

🚨 $RELAY APIの情報漏洩によりMEVサンドイッチ攻撃が発覚、プロトコルは31万2,000ドルの補償を準備中 ⚠️
MEVサーチャーはRelayのAPI脆弱性を悪用し、9月12日から26日にかけて保留中だったユーザー注文5,600件にサンドイッチ攻撃やフロントランニングを仕掛けました。🔍 サーチャーは、実行前の透明な注文フローを読み取り、合計13万6,000ドルの利益を得ました。
Relayはホワイトハット研究者に5万ドルの報奨金を支払い、影響を受けたユーザー向けに31万2,000ドルの自動ウォレット補償プログラムを開始します。🛡️ 高度なサーチャーボットに直面するクロスチェーンプロトコルにとって、実行時のプライバシーと注文ルーティングの脆弱性への対処は、引き続き最優先事項です。
💡 機関投資家の資金は、レイテンシや執行情報の漏洩を厳しく避けます。💬 今後、クロスチェーンブリッジではプライベートな注文ルーティングが必須になるでしょうか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #RELAY #MEV #Security #DeFi #Crypto
🛡️ 🔍
12

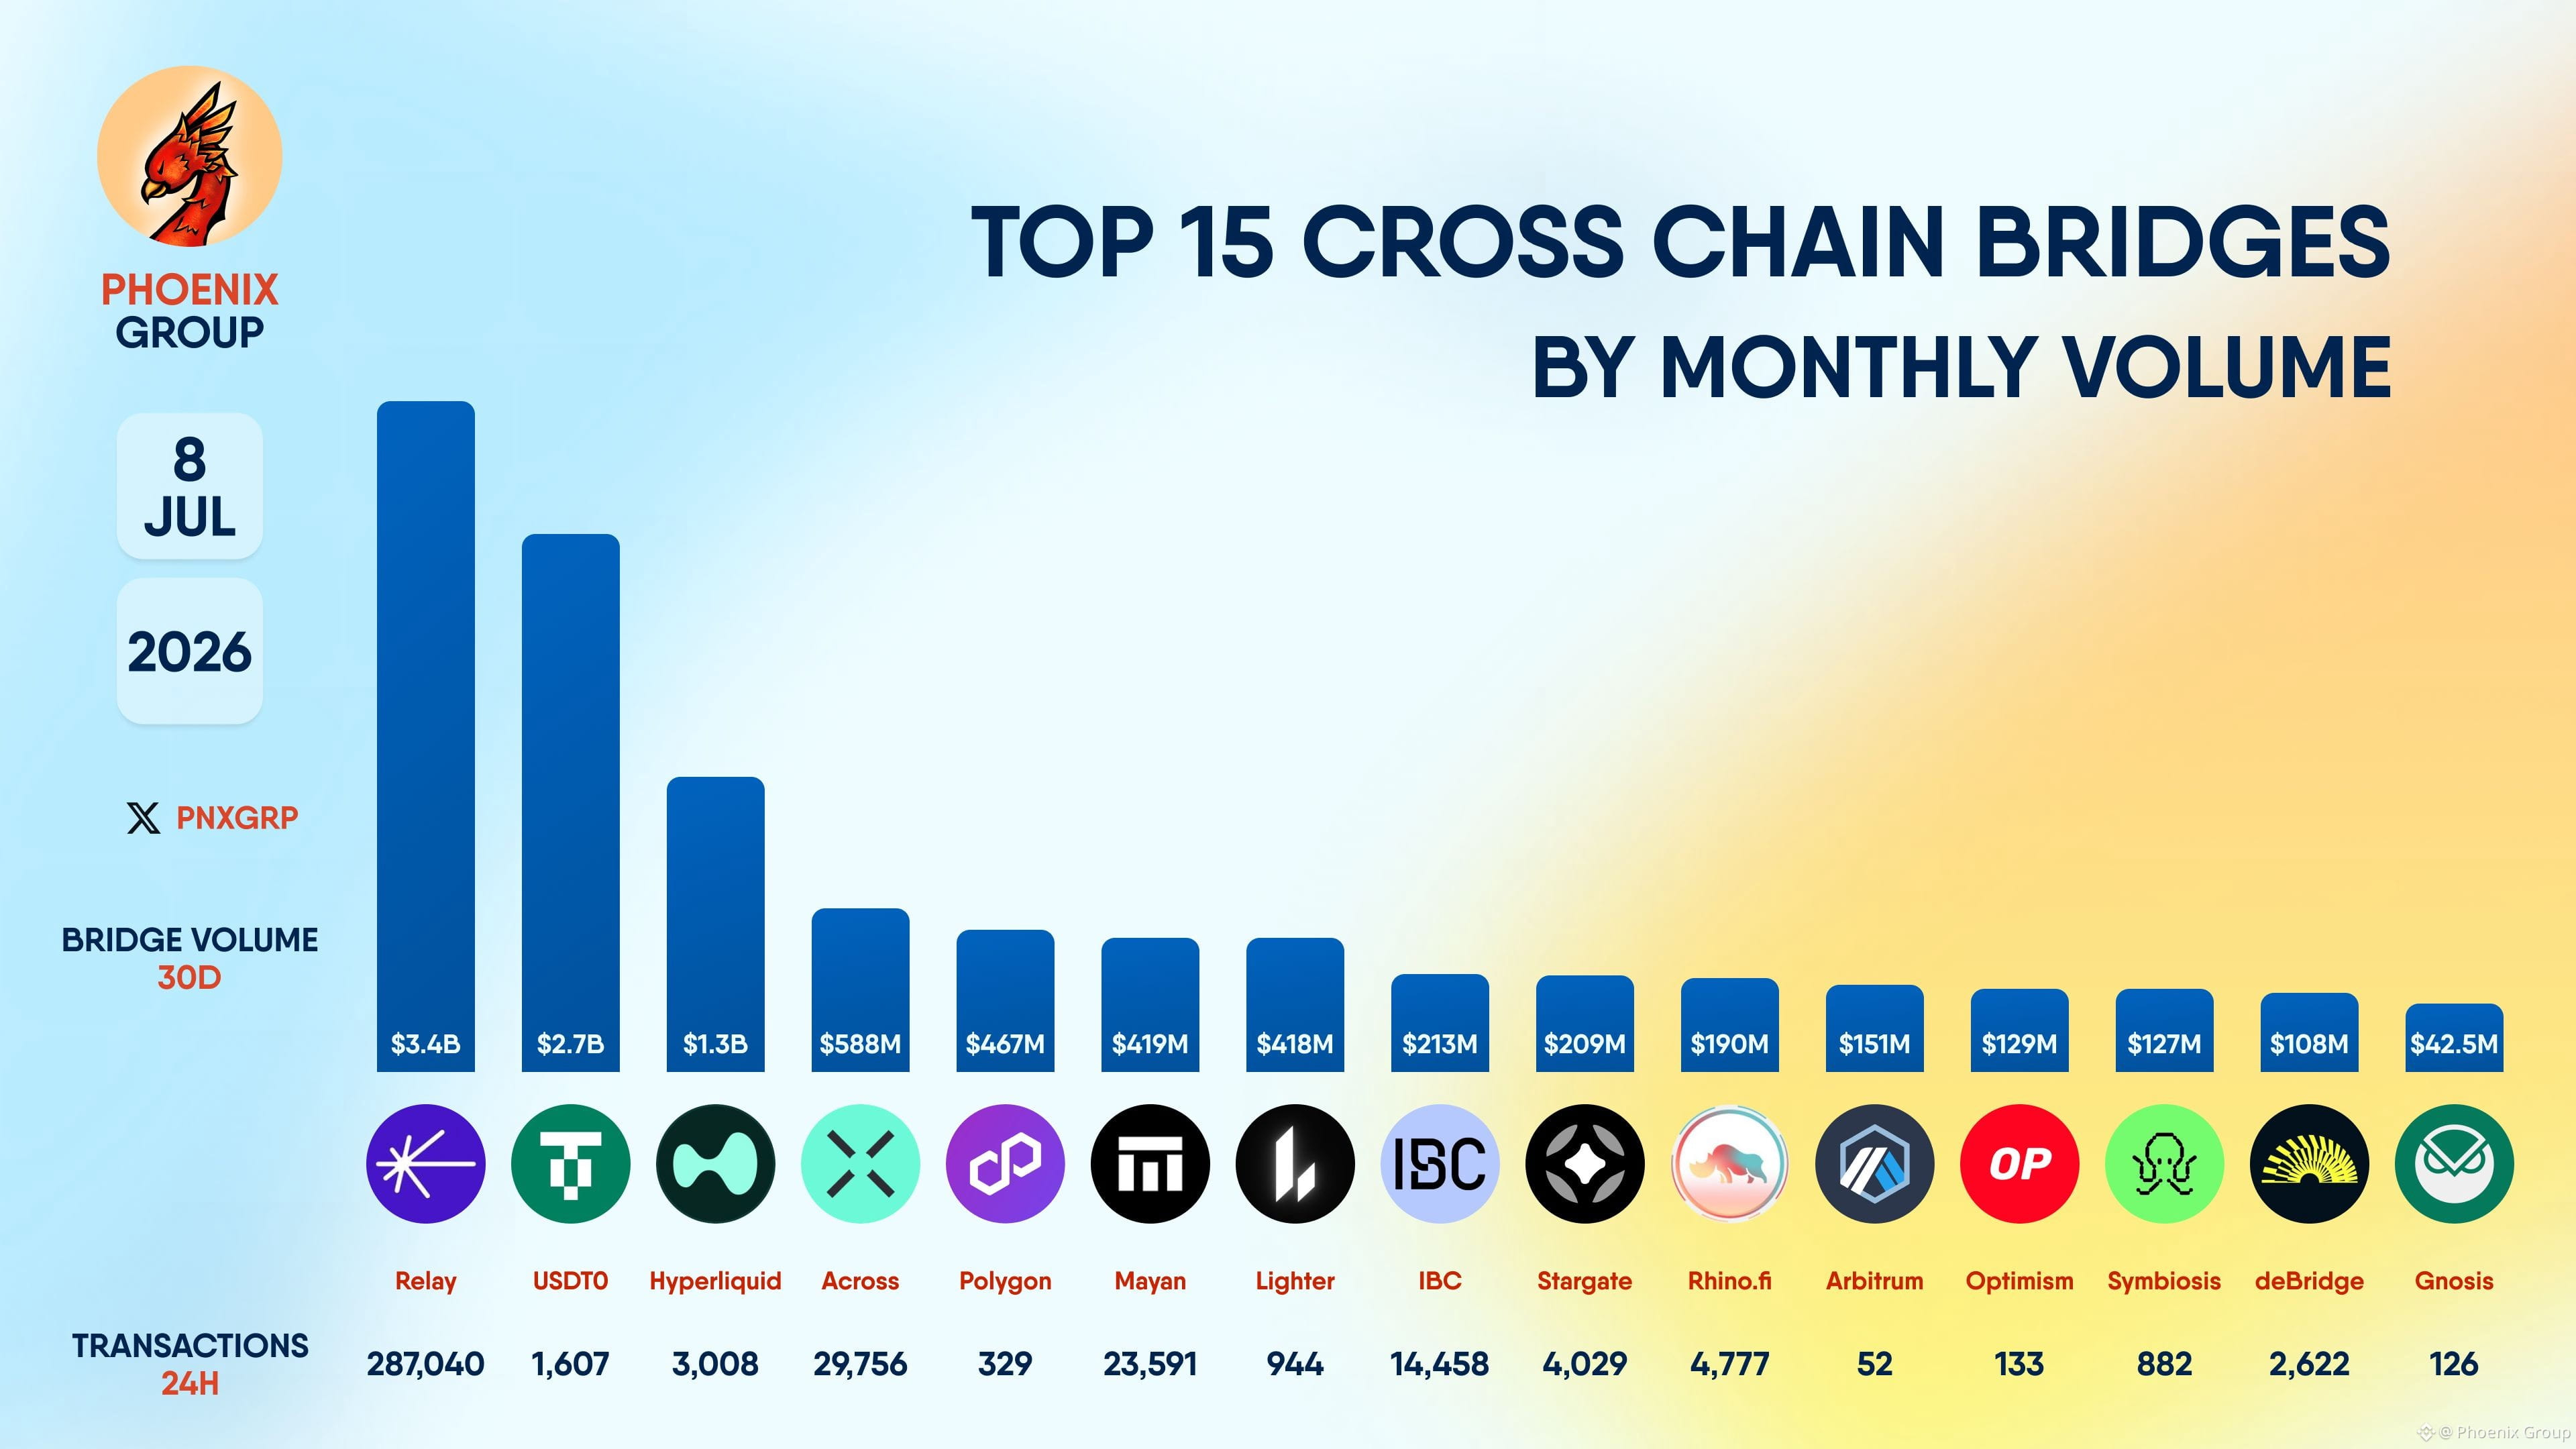
月次取引量にもとづくクロスチェーンブリッジ トップ15
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
月次取引量にもとづくクロスチェーンブリッジ トップ15
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
1.4k
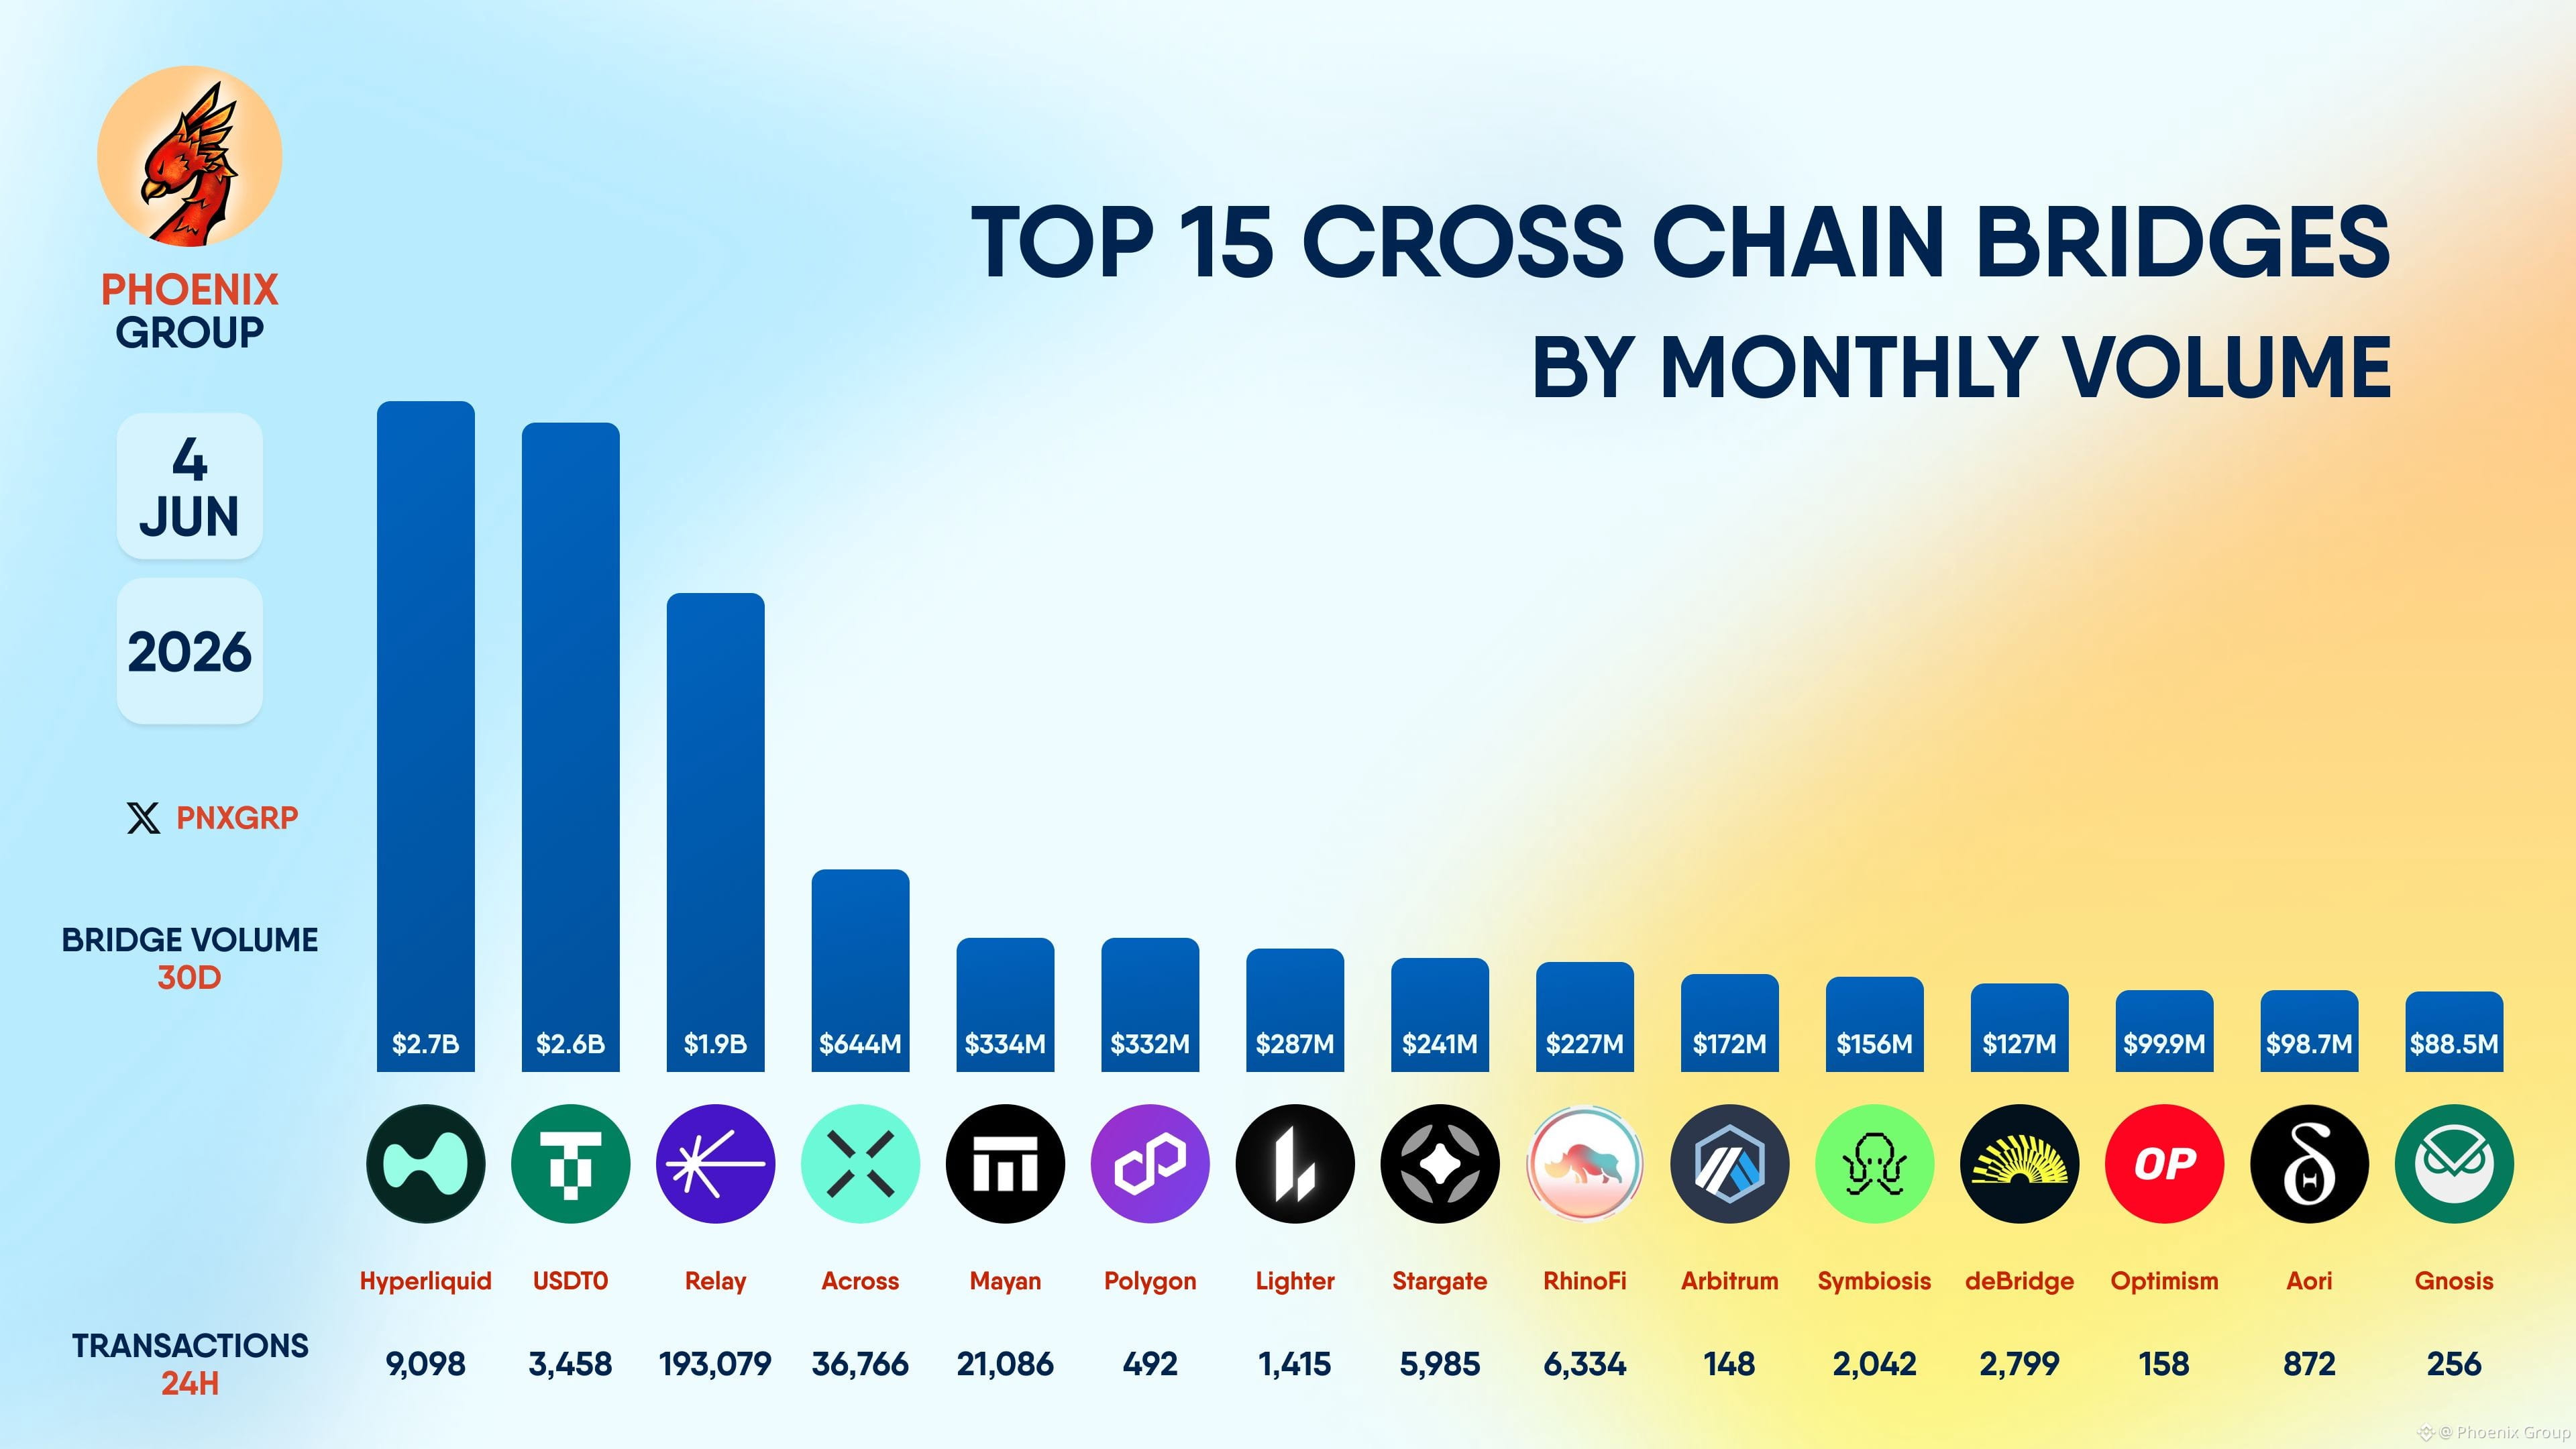
月間ボリュームによるTOP 15 クロスチェーンブリッジ
#Hyperliquid #USDT0 #Relay #Across #Mayan #ポリゴン #ライター #スタートゲート #ライノファイ #アービトラム #シンビオシス #デブリッジ #オプティミズム #アオリ #グノーシス
月間ボリュームによるTOP 15 クロスチェーンブリッジ
#Hyperliquid #USDT0 #Relay #Across #Mayan #ポリゴン #ライター #スタートゲート #ライノファイ #アービトラム #シンビオシス #デブリッジ #オプティミズム #アオリ #グノーシス
#Hyperliquid #USDT0 #Relay #Across #Mayan #ポリゴン #ライター #スタートゲート #ライノファイ #アービトラム #シンビオシス #デブリッジ #オプティミズム #アオリ #グノーシス
1
383
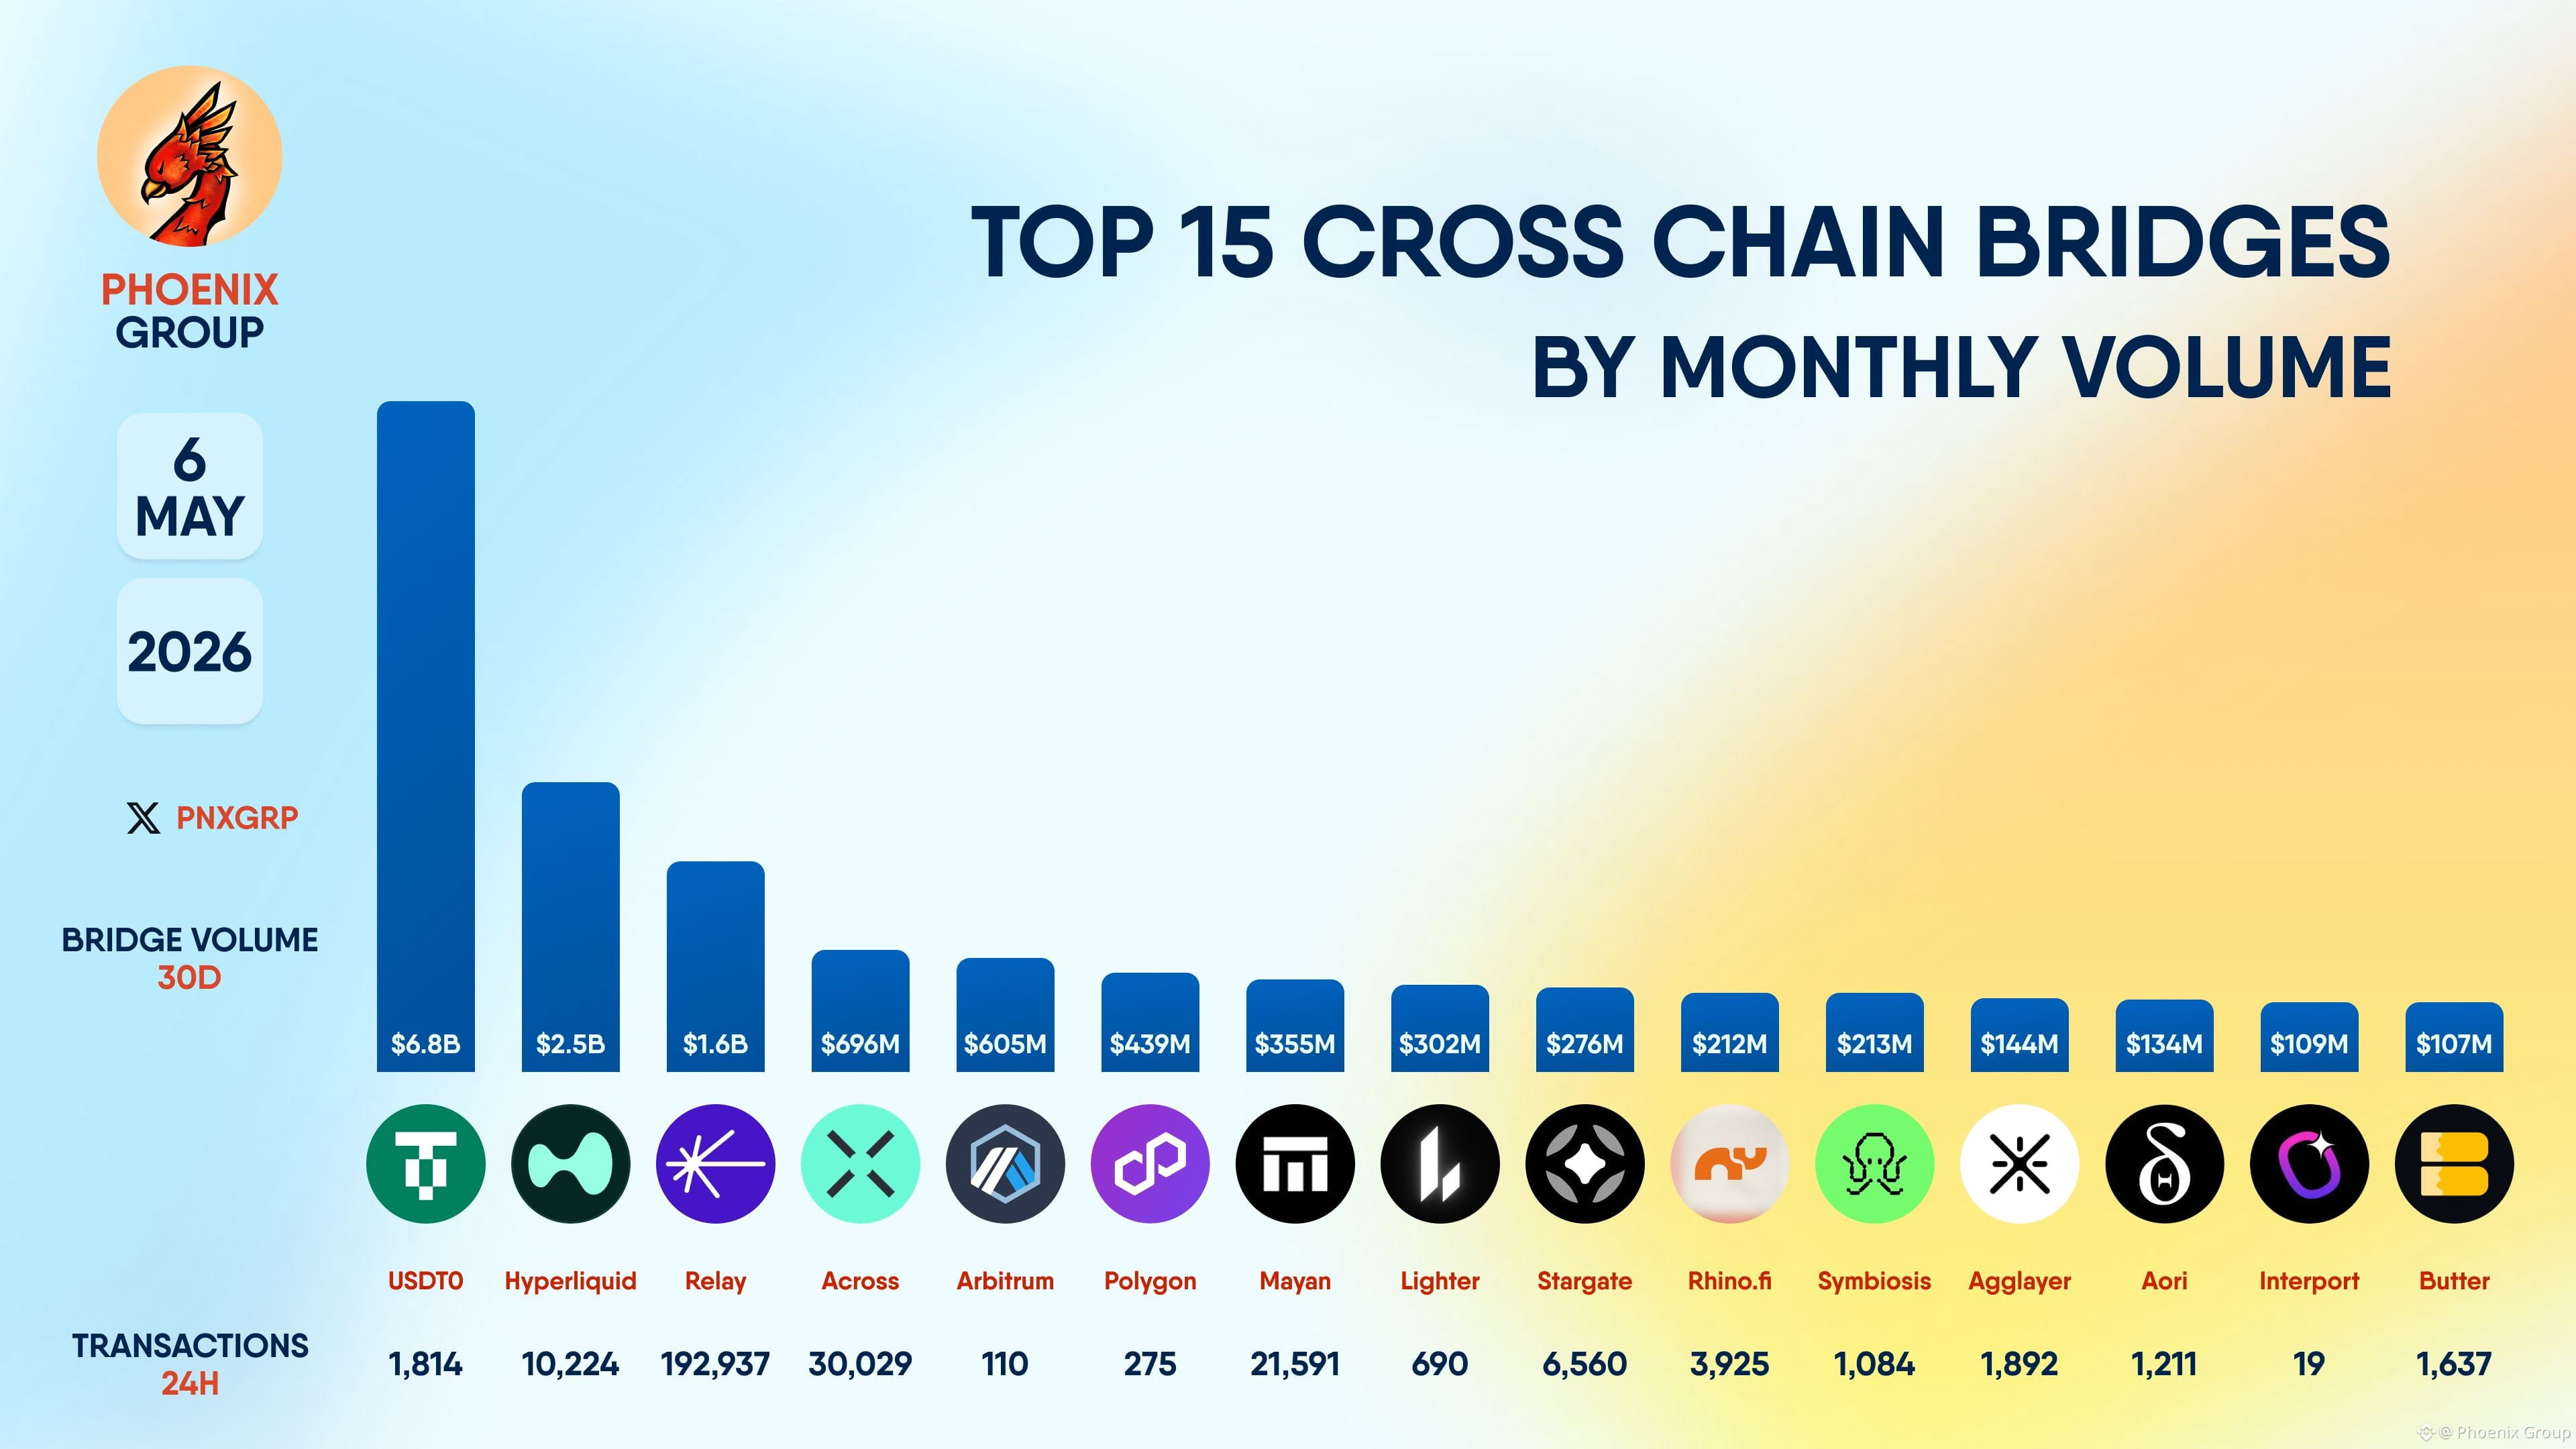
月間ボリュームによるトップ15のクロスチェーンブリッジ
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #ポリゴン #マヤン #ライター #スタゲート #ライノフィ #シンビオシス #アグレイヤー #アオリ #インターポート #バター
月間ボリュームによるトップ15のクロスチェーンブリッジ
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #ポリゴン #マヤン #ライター #スタゲート #ライノフィ #シンビオシス #アグレイヤー #アオリ #インターポート #バター
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #ポリゴン #マヤン #ライター #スタゲート #ライノフィ #シンビオシス #アグレイヤー #アオリ #インターポート #バター
239
·
--
今日の仮想通貨の基盤は、実は #crossmint、#relay、#privy のこの数社に支えられている。
スコップを売っている側は、すでに業界の“目に見えない生命線”になっている――
真の防衛壁はフロントエンドの体験にはなく、この層では誰も語らない土台のところにある。
今日の仮想通貨の基盤は、実は #crossmint、#relay、#privy のこの数社に支えられている。
スコップを売っている側は、すでに業界の“目に見えない生命線”になっている――
真の防衛壁はフロントエンドの体験にはなく、この層では誰も語らない土台のところにある。
スコップを売っている側は、すでに業界の“目に見えない生命線”になっている――
真の防衛壁はフロントエンドの体験にはなく、この層では誰も語らない土台のところにある。
14
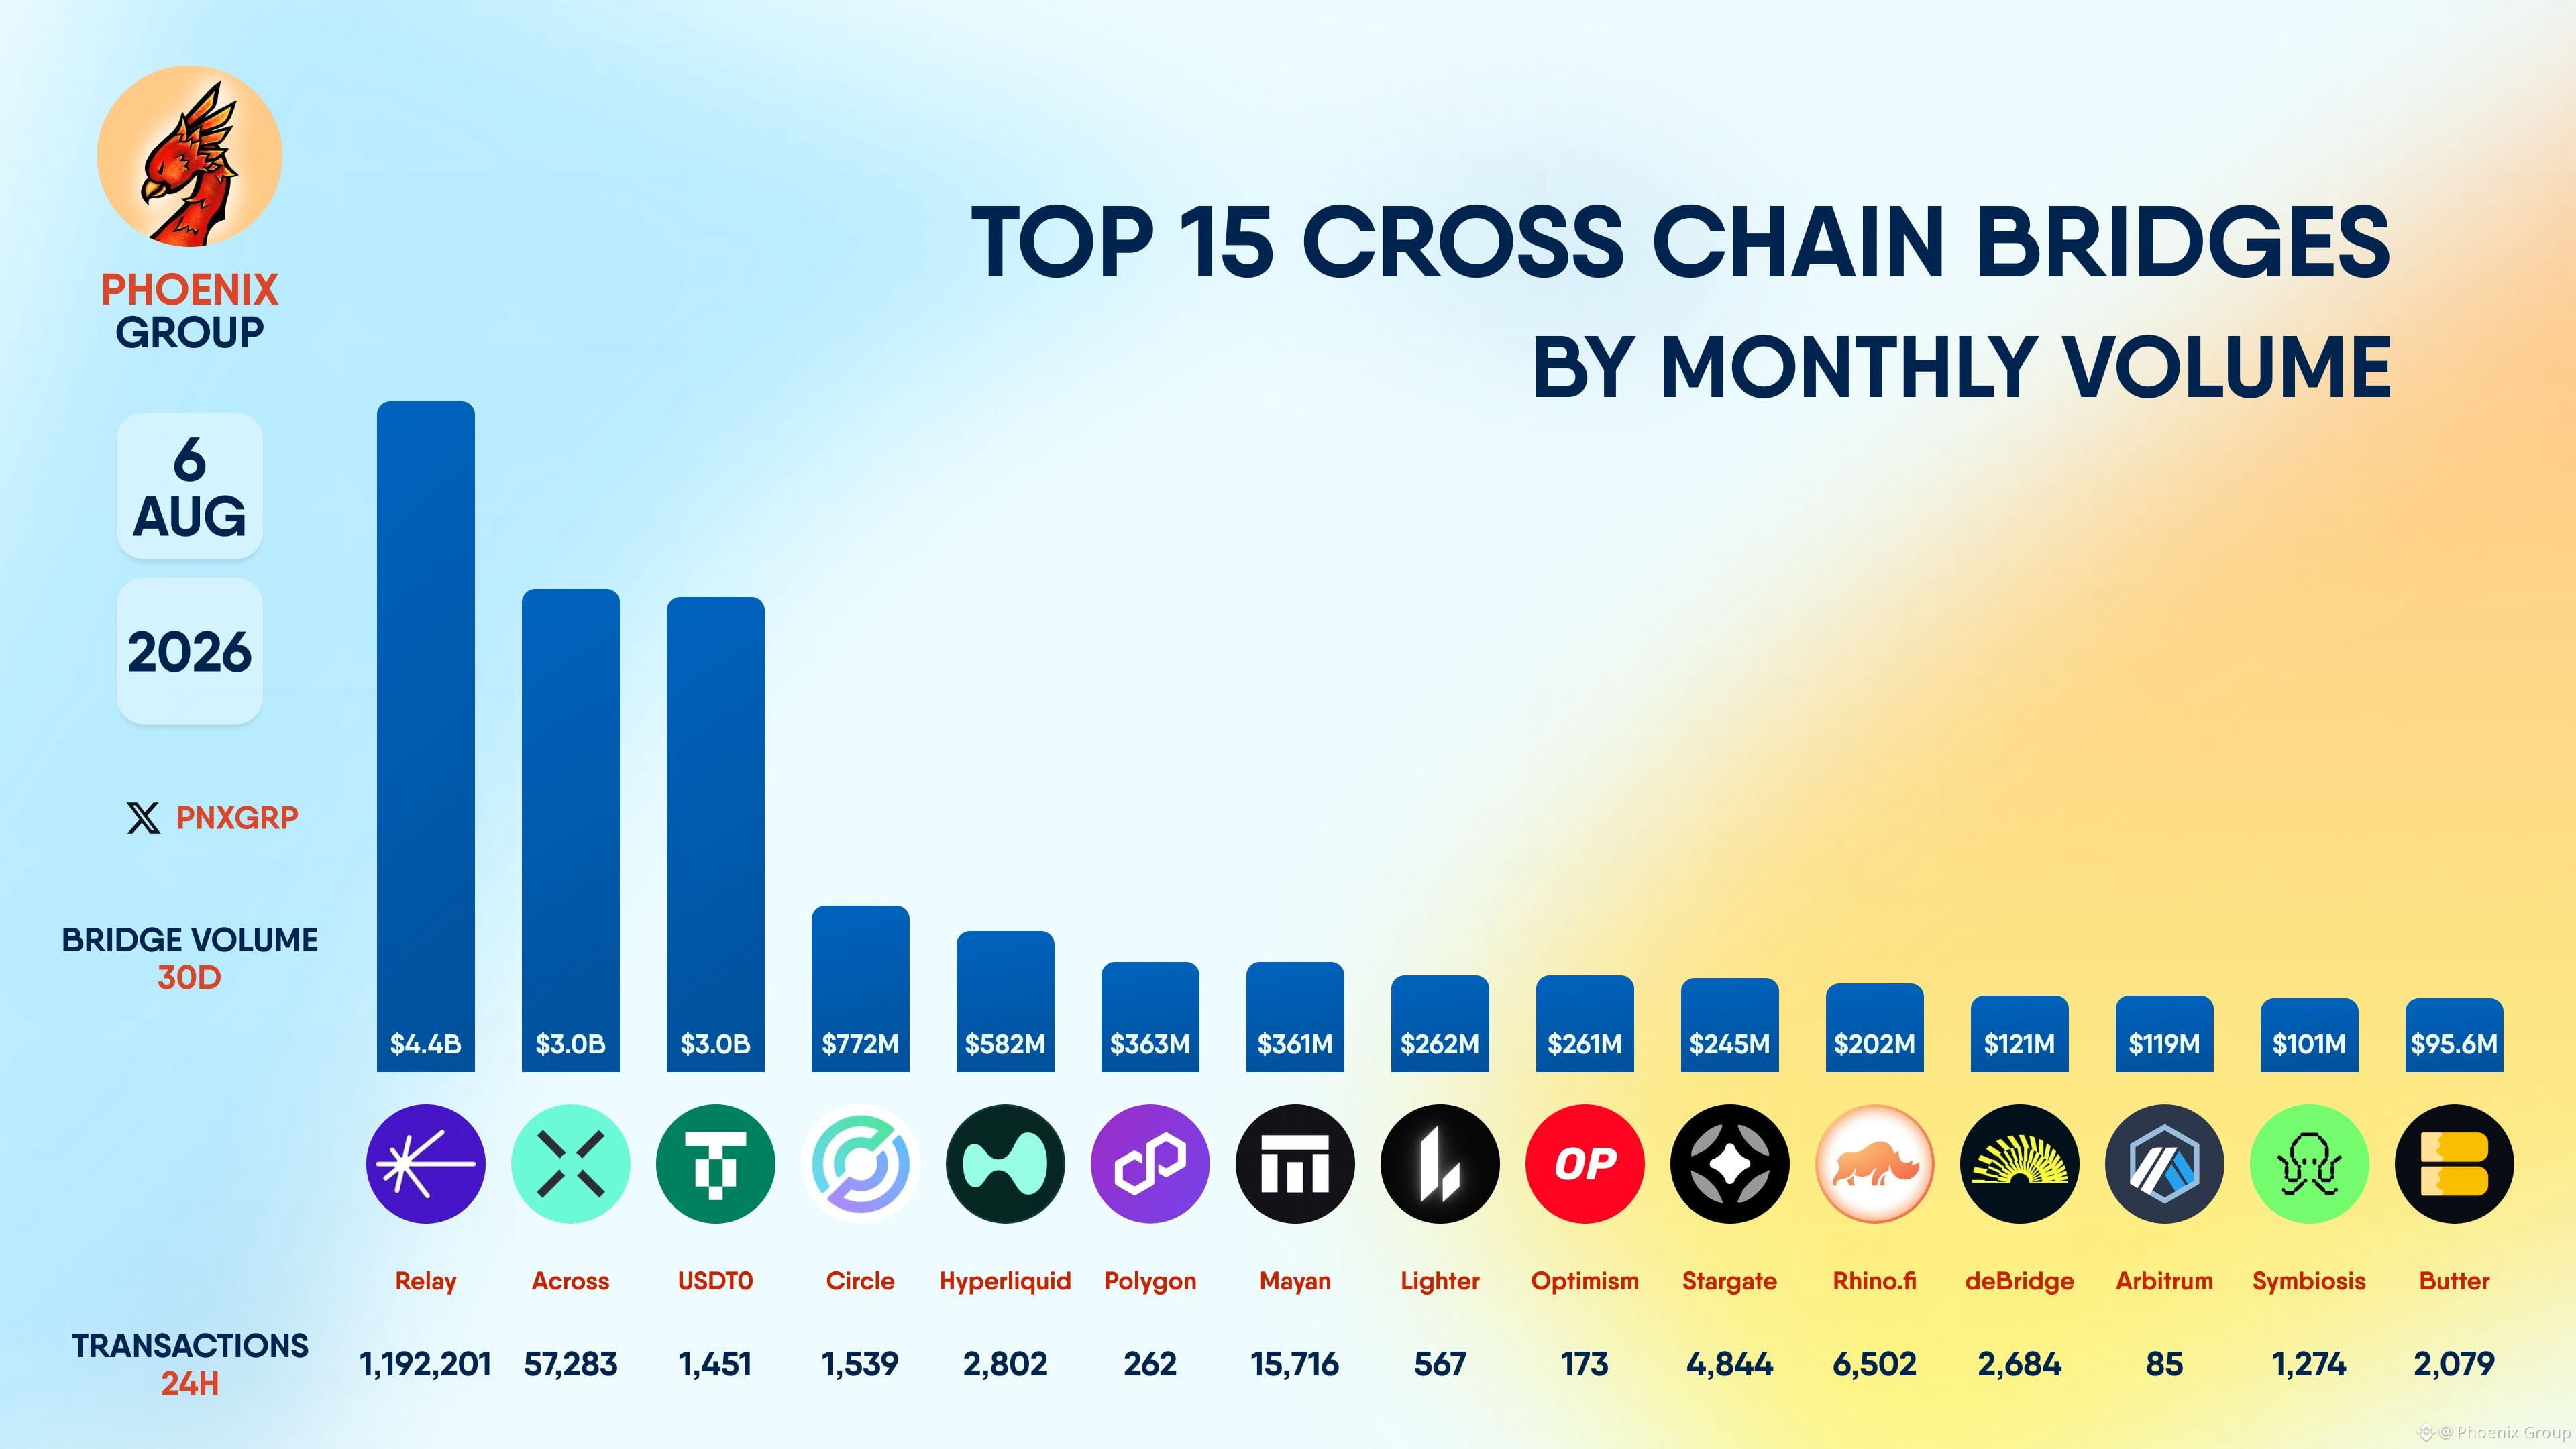
月間取引量で見るクロスチェーンブリッジ TOP 15
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
月間取引量で見るクロスチェーンブリッジ TOP 15
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
1
569
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CanMicrosoftDeliverOnAI
閲覧回数 221,659
1,872人が討論中
2
#CanGoogleDefindItsCore
閲覧回数 125,057
1,371人が討論中
3
#EarningsSeason
閲覧回数 5.8M
27,827人が討論中
4
#BitcoinSurpasses$81K
閲覧回数 31
22人が討論中
5
#KOSPISurges6.63%BackAbove6000
閲覧回数 1
24人が討論中
6
#DatavaultAICantWithdrawBitcoinFromBiconomy
閲覧回数 735
41人が討論中
7
#FOMCWatch
閲覧回数 9.2M
29,056人が討論中
8
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
閲覧回数 516
26人が討論中
9
#USGovSellsFTXLinkedAnthropicSharesFor$627M
閲覧回数 783
29人が討論中
10
#MoodysAssignsRLUSDA2LongTermDepositRating
閲覧回数 5,939
198人が討論中