
#phishingalert
phishingalert
閲覧回数 295,680
234人が討論中
注目
最新

記事
翻訳参照
Crypto Phishing: How to Spot the Fake and Keep Your Wallet SafeScams feel personal because they mimic the things we trust. I've seen friends lose $BTC and $ETH in a single click, and the fear that follows makes the whole scene look scarier than it needs to be. Below I break down the most common phishing trick, how to recognize its red flags, and a simple checklist you can run before you ever type a password.
Phishing Email or Message
Scammers send an email that looks like it came from an exchange, a wallet provider, or even a friend. The subject line often mentions a security alert or a "new login attempt." What catches me off guard is the tiny detail: the sender's address might be off by one character, or the link points to a domain that ends in .co instead of .com. The message will usually urge you to act "immediately" because your account is at risk.
What to Look For
- **URL mismatch**, Hover over any link. If the address does not exactly match the official site (for example, a fake "binance-security.com" instead of "binance.com"), close it.
- **Spelling and grammar**, Legitimate companies proof-read. Errors are a quick giveaway.
- **Unusual requests**, No reputable service will ask for your private key, seed phrase, or a direct transfer of $BTC at $75,818 or $ETH at $2,238.
- **Fear-based language**, The Fear & Greed Index sits at 28 (Fear) today, showing market anxiety; scammers love to amplify that fear.
Checklist Before You Click
1. Verify the sender's email address against the official support contact.
2. Open the official website in a new tab instead of clicking the link.
3. Check the URL for HTTPS and the correct domain spelling.
4. Never share your seed phrase or private keys, no matter how urgent the request sounds.
5. If you're unsure, pause for a few minutes and contact support through the platform's official chat.
Protecting Your Devices
Even the best vigilance can slip if your device is compromised. Keep your operating system and antivirus software up to date, and consider a hardware wallet for any amount larger than a few hundred dollars. A hardware wallet isolates your private keys from the internet, making phishing attempts far less effective.
What's the next step you'll take to double-check a suspicious message?
Not financial advice.
#CryptoSecurity #PhishingAlert #StaySafe #CryptoTips
Crypto Phishing: How to Spot the Fake and Keep Your Wallet Safe
Scams feel personal because they mimic the things we trust. I've seen friends lose $BTC and $ETH in a single click, and the fear that follows makes the whole scene look scarier than it needs to be. Below I break down the most common phishing trick, how to recognize its red flags, and a simple checklist you can run before you ever type a password.
Phishing Email or Message
Scammers send an email that looks like it came from an exchange, a wallet provider, or even a friend. The subject line often mentions a security alert or a "new login attempt." What catches me off guard is the tiny detail: the sender's address might be off by one character, or the link points to a domain that ends in .co instead of .com. The message will usually urge you to act "immediately" because your account is at risk.
What to Look For
- **URL mismatch**, Hover over any link. If the address does not exactly match the official site (for example, a fake "binance-security.com" instead of "binance.com"), close it.
- **Spelling and grammar**, Legitimate companies proof-read. Errors are a quick giveaway.
- **Unusual requests**, No reputable service will ask for your private key, seed phrase, or a direct transfer of $BTC at $75,818 or $ETH at $2,238.
- **Fear-based language**, The Fear & Greed Index sits at 28 (Fear) today, showing market anxiety; scammers love to amplify that fear.
Checklist Before You Click
1. Verify the sender's email address against the official support contact.
2. Open the official website in a new tab instead of clicking the link.
3. Check the URL for HTTPS and the correct domain spelling.
4. Never share your seed phrase or private keys, no matter how urgent the request sounds.
5. If you're unsure, pause for a few minutes and contact support through the platform's official chat.
Protecting Your Devices
Even the best vigilance can slip if your device is compromised. Keep your operating system and antivirus software up to date, and consider a hardware wallet for any amount larger than a few hundred dollars. A hardware wallet isolates your private keys from the internet, making phishing attempts far less effective.
What's the next step you'll take to double-check a suspicious message?
Not financial advice.
#CryptoSecurity #PhishingAlert #StaySafe #CryptoTips
Phishing Email or Message
Scammers send an email that looks like it came from an exchange, a wallet provider, or even a friend. The subject line often mentions a security alert or a "new login attempt." What catches me off guard is the tiny detail: the sender's address might be off by one character, or the link points to a domain that ends in .co instead of .com. The message will usually urge you to act "immediately" because your account is at risk.
What to Look For
- **URL mismatch**, Hover over any link. If the address does not exactly match the official site (for example, a fake "binance-security.com" instead of "binance.com"), close it.
- **Spelling and grammar**, Legitimate companies proof-read. Errors are a quick giveaway.
- **Unusual requests**, No reputable service will ask for your private key, seed phrase, or a direct transfer of $BTC at $75,818 or $ETH at $2,238.
- **Fear-based language**, The Fear & Greed Index sits at 28 (Fear) today, showing market anxiety; scammers love to amplify that fear.
Checklist Before You Click
1. Verify the sender's email address against the official support contact.
2. Open the official website in a new tab instead of clicking the link.
3. Check the URL for HTTPS and the correct domain spelling.
4. Never share your seed phrase or private keys, no matter how urgent the request sounds.
5. If you're unsure, pause for a few minutes and contact support through the platform's official chat.
Protecting Your Devices
Even the best vigilance can slip if your device is compromised. Keep your operating system and antivirus software up to date, and consider a hardware wallet for any amount larger than a few hundred dollars. A hardware wallet isolates your private keys from the internet, making phishing attempts far less effective.
What's the next step you'll take to double-check a suspicious message?
Not financial advice.
#CryptoSecurity #PhishingAlert #StaySafe #CryptoTips
113
記事
暗号資産のフィッシングサイト:偽物を見抜いて安全を守る方法$BTC が80,355ドルで取引され、恐怖・強欲指数が50を示しているときでさえ、「うますぎる話」のリンクをクリックしたい誘惑はなくなりません。たった一つの悪質なページが本物そっくりだったために、ウォレットにアクセスできなくなった友人を見てきました。以下に、そうした危機一髪の経験から学んだことと、資産を詐欺師の手に渡さないための簡単なチェックリストを紹介します。
詐欺サイトの見分け方
フィッシングサイトは人気の取引所のレイアウトを模倣し、同じロゴを使い、正規のサイトに見せかけるために$ETH の現在価格(2,419ドル)まで表示します。URLには小さなタイプミスがあったり、ほとんどの人が見落とすようなサブドメインが追加されていたりします。多くの場合、ページには「特別オファー」が表示され、今ログインすればボーナスがもらえるとうたっています。
暗号資産のフィッシングサイト:偽物を見抜いて安全を守る方法
$BTC が80,355ドルで取引され、恐怖・強欲指数が50を示しているときでさえ、「うますぎる話」のリンクをクリックしたい誘惑はなくなりません。たった一つの悪質なページが本物そっくりだったために、ウォレットにアクセスできなくなった友人を見てきました。以下に、そうした危機一髪の経験から学んだことと、資産を詐欺師の手に渡さないための簡単なチェックリストを紹介します。
詐欺サイトの見分け方
フィッシングサイトは人気の取引所のレイアウトを模倣し、同じロゴを使い、正規のサイトに見せかけるために$ETH の現在価格(2,419ドル)まで表示します。URLには小さなタイプミスがあったり、ほとんどの人が見落とすようなサブドメインが追加されていたりします。多くの場合、ページには「特別オファー」が表示され、今ログインすればボーナスがもらえるとうたっています。
詐欺サイトの見分け方
フィッシングサイトは人気の取引所のレイアウトを模倣し、同じロゴを使い、正規のサイトに見せかけるために$ETH の現在価格(2,419ドル)まで表示します。URLには小さなタイプミスがあったり、ほとんどの人が見落とすようなサブドメインが追加されていたりします。多くの場合、ページには「特別オファー」が表示され、今ログインすればボーナスがもらえるとうたっています。
72

🚨 $BTC フィッシング警告:リンクを確認しないとウォレットを失う危険があります! 🛑
📊 機関投資家の資金の流れは、クリックを誘う餌には惑わされません。不正なリンクを1つクリックするだけで、Trust Walletの資産が数秒で抜き取られるおそれがあります。最近のオンチェーンデータでは、フィッシング攻撃が相次いだ後、アドレスの作成数が12%増加しており、慎重な確認の必要性が浮き彫りになっています。 🔍
🦈 賢い投資家は、すべてのURLを確認し、ハードウェアウォレットやマルチシグによる保護策を使って流動性を守ります。その確認を怠れば、マーケットメーカーにあなたの資金への入り口をただで与えることになります。 ⚡
💬 タップする前に毎回リンクを確認していますか?それとも、隠れた罠のリスクを冒し続けていますか? 👇
⚠️ 金融上の助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC フィッシング警告:リンクを確認しないとウォレットを失う危険があります! 🛑
📊 機関投資家の資金の流れは、クリックを誘う餌には惑わされません。不正なリンクを1つクリックするだけで、Trust Walletの資産が数秒で抜き取られるおそれがあります。最近のオンチェーンデータでは、フィッシング攻撃が相次いだ後、アドレスの作成数が12%増加しており、慎重な確認の必要性が浮き彫りになっています。 🔍
🦈 賢い投資家は、すべてのURLを確認し、ハードウェアウォレットやマルチシグによる保護策を使って流動性を守ります。その確認を怠れば、マーケットメーカーにあなたの資金への入り口をただで与えることになります。 ⚡
💬 タップする前に毎回リンクを確認していますか?それとも、隠れた罠のリスクを冒し続けていますか? 👇
⚠️ 金融上の助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 機関投資家の資金の流れは、クリックを誘う餌には惑わされません。不正なリンクを1つクリックするだけで、Trust Walletの資産が数秒で抜き取られるおそれがあります。最近のオンチェーンデータでは、フィッシング攻撃が相次いだ後、アドレスの作成数が12%増加しており、慎重な確認の必要性が浮き彫りになっています。 🔍
🦈 賢い投資家は、すべてのURLを確認し、ハードウェアウォレットやマルチシグによる保護策を使って流動性を守ります。その確認を怠れば、マーケットメーカーにあなたの資金への入り口をただで与えることになります。 ⚡
💬 タップする前に毎回リンクを確認していますか?それとも、隠れた罠のリスクを冒し続けていますか? 👇
⚠️ 金融上の助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
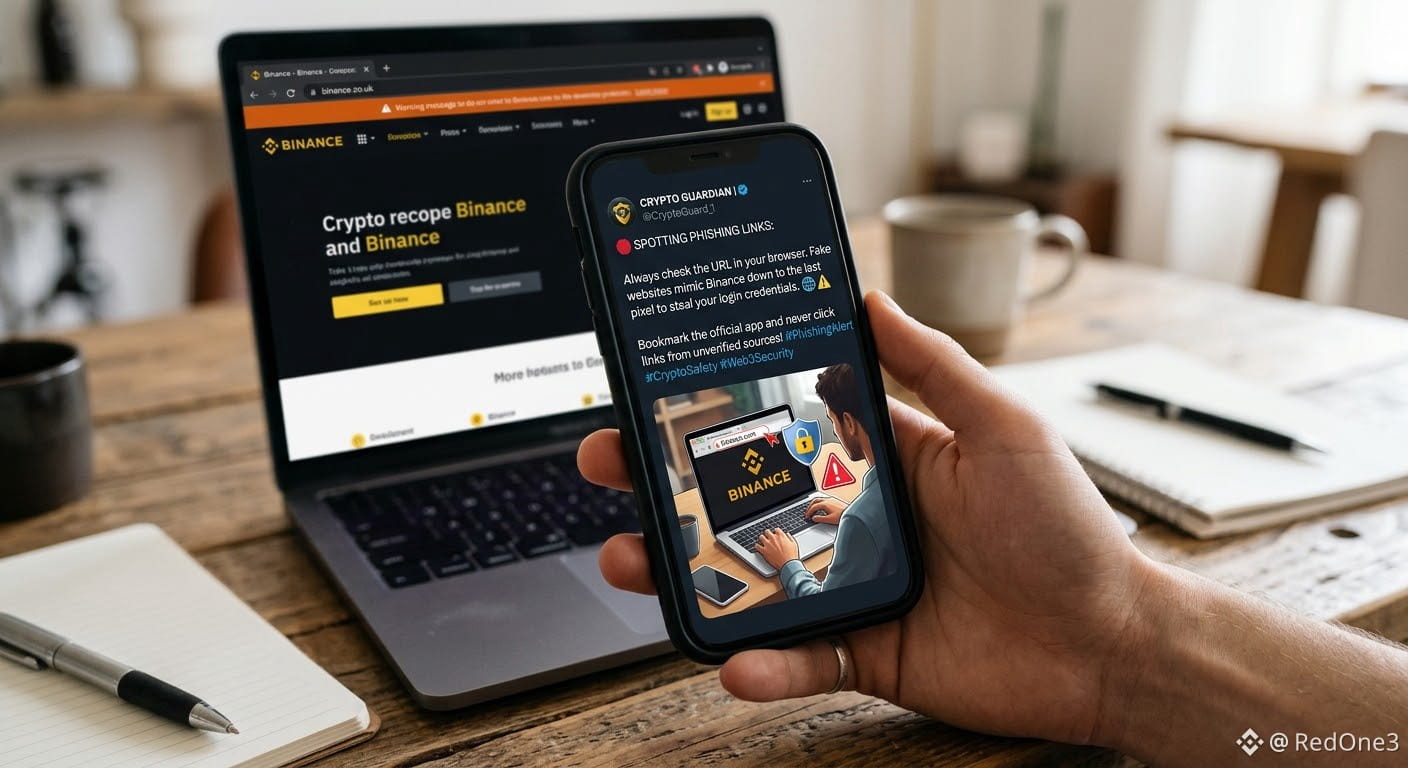
🛑 フィッシングリンクを見分ける:ブラウザでURLを必ず確認してください。偽サイトは、ログイン情報を盗むために、Binanceのサイトを細部までそっくりに模倣しています。
公式アプリをブックマークし、未確認の情報源からのリンクは絶対にクリックしないでください! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 フィッシングリンクを見分ける:ブラウザでURLを必ず確認してください。偽サイトは、ログイン情報を盗むために、Binanceのサイトを細部までそっくりに模倣しています。
公式アプリをブックマークし、未確認の情報源からのリンクは絶対にクリックしないでください! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
公式アプリをブックマークし、未確認の情報源からのリンクは絶対にクリックしないでください! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
126
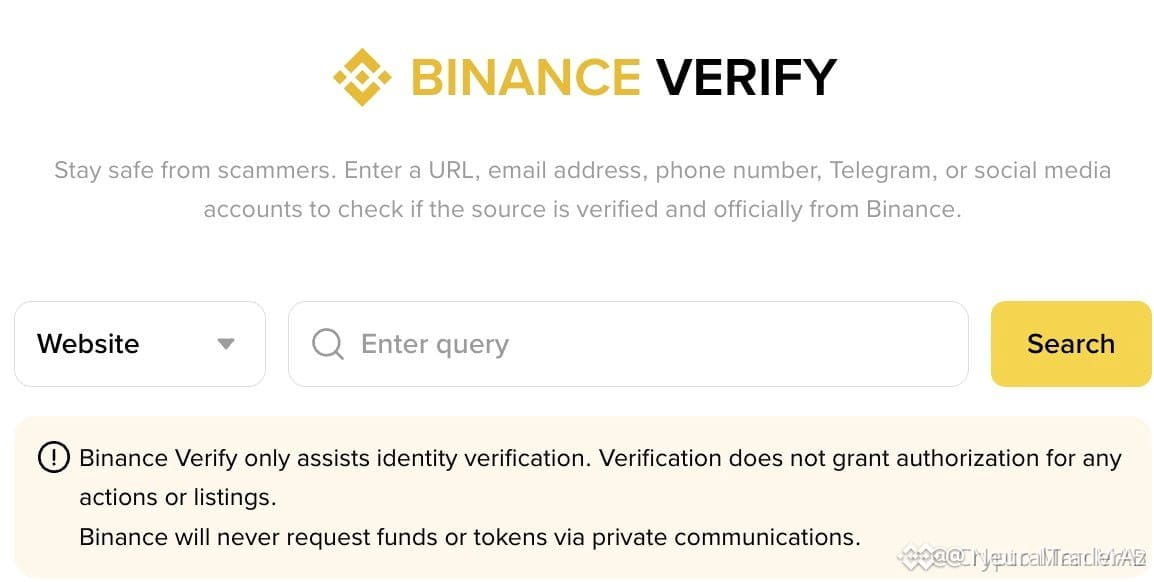
🚨 $BNB フィッシング警告:送信者を確認しないと、気づかないうちに資産を失う危険があります! 🛑
📊 偽装された通信の急増は、市場の変動が激しくなるタイミングを狙ってBinanceユーザーに仕掛けられ、公式ブランドへの信頼が悪用されています。 🔍 リンクをクリックする前に、送信者のメールドメインやメッセージアプリのアカウント名を、Binanceの認証ページで必ず照合してください。 🛡️ 認証情報がひとつ漏えいしただけで、資産が大規模に流出し、機関の流動性が損なわれ、信頼が揺らぐ事態につながりかねません。認証ページをブックマークし、少しでも異なる点があれば危険信号とみなして、すぐに報告してください。 💬 進化するフィッシングの手口から、Binanceアカウントをどのように守っていますか? 👇
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB フィッシング警告:送信者を確認しないと、気づかないうちに資産を失う危険があります! 🛑
📊 偽装された通信の急増は、市場の変動が激しくなるタイミングを狙ってBinanceユーザーに仕掛けられ、公式ブランドへの信頼が悪用されています。 🔍 リンクをクリックする前に、送信者のメールドメインやメッセージアプリのアカウント名を、Binanceの認証ページで必ず照合してください。 🛡️ 認証情報がひとつ漏えいしただけで、資産が大規模に流出し、機関の流動性が損なわれ、信頼が揺らぐ事態につながりかねません。認証ページをブックマークし、少しでも異なる点があれば危険信号とみなして、すぐに報告してください。 💬 進化するフィッシングの手口から、Binanceアカウントをどのように守っていますか? 👇
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 偽装された通信の急増は、市場の変動が激しくなるタイミングを狙ってBinanceユーザーに仕掛けられ、公式ブランドへの信頼が悪用されています。 🔍 リンクをクリックする前に、送信者のメールドメインやメッセージアプリのアカウント名を、Binanceの認証ページで必ず照合してください。 🛡️ 認証情報がひとつ漏えいしただけで、資産が大規模に流出し、機関の流動性が損なわれ、信頼が揺らぐ事態につながりかねません。認証ページをブックマークし、少しでも異なる点があれば危険信号とみなして、すぐに報告してください。 💬 進化するフィッシングの手口から、Binanceアカウントをどのように守っていますか? 👇
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4
·
--
緊急調査:コールドウォレットのColdcard、Xアカウントにフィッシングリンクが掲載された経緯を調査
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
緊急調査:コールドウォレットのColdcard、Xアカウントにフィッシングリンクが掲載された経緯を調査
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86

·
--
ColdcardのXページに不審なリンクがひそかに掲載され、セキュリティを重視する企業でさえ標的になり得ることを改めて思い知らされました。
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
ColdcardのXページに不審なリンクがひそかに掲載され、セキュリティを重視する企業でさえ標的になり得ることを改めて思い知らされました。
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
32
·
--
🚨 重大なセキュリティアラート:新しいiOSフィッシング攻撃
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
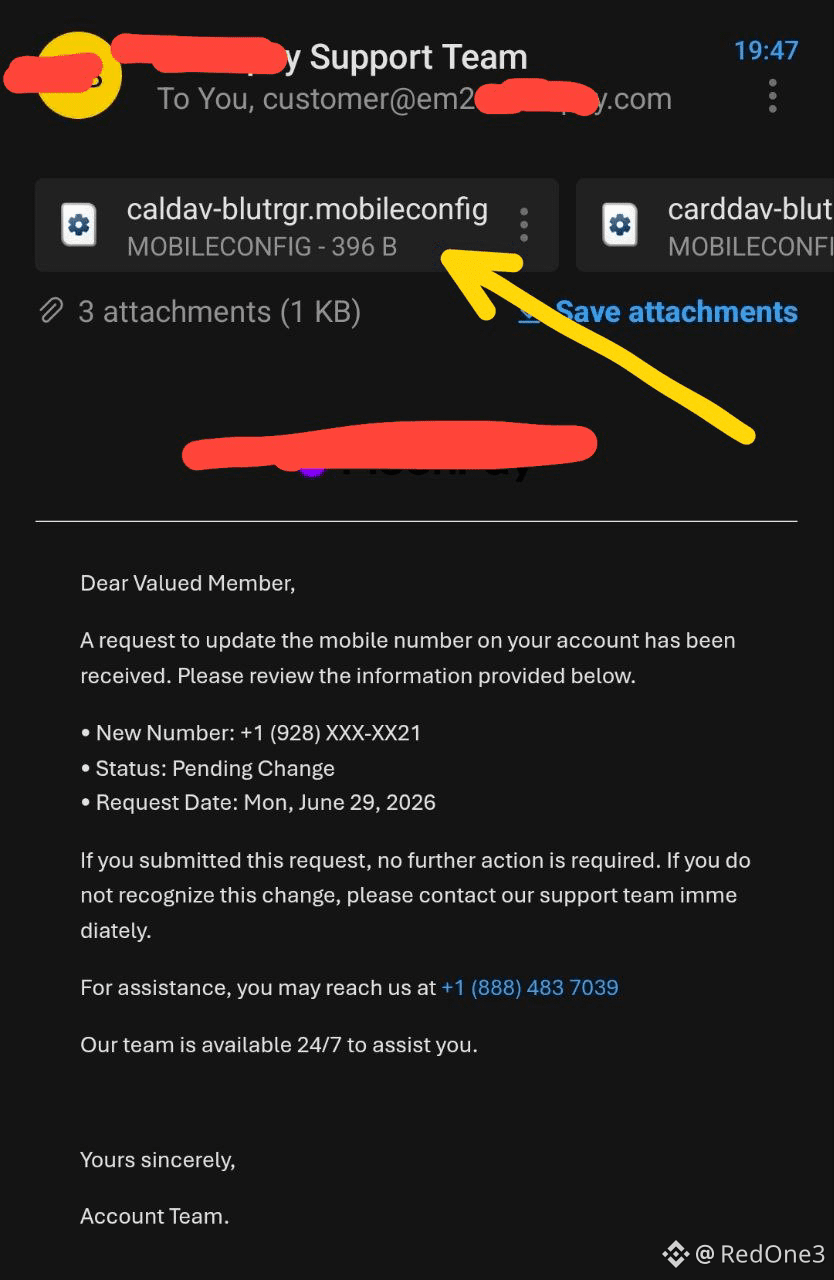
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 重大なセキュリティアラート:新しいiOSフィッシング攻撃
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
308
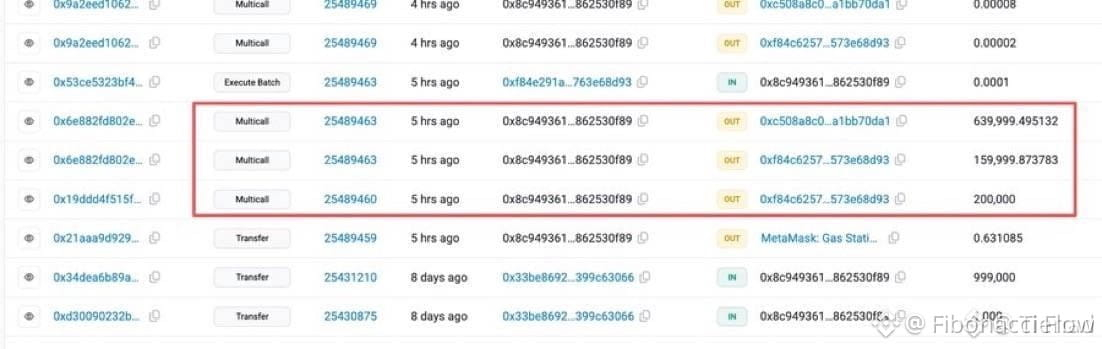
$VANRY フィッシング被害事件 — 市場は紙一重 😱
該当なし—入力では特定の価格水準は提示されていません。
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY フィッシング被害事件 — 市場は紙一重 😱
該当なし—入力では特定の価格水準は提示されていません。
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
該当なし—入力では特定の価格水準は提示されていません。
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193

·
--
🚨 $TREZOR 警告:公式ドメインを使ったフィッシングメールがユーザーを狙っています 🛑
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR 警告:公式ドメインを使ったフィッシングメールがユーザーを狙っています 🛑
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
60

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
197

Xでは背後にご注意を
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
Xでは背後にご注意を
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
83
·
--
デジタルスクワッティング攻撃がビジネスをターゲットに増加中。
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
デジタルスクワッティング攻撃がビジネスをターゲットに増加中。
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
39
TREZORデータ漏えい:露出したウォレット11,742件 — フィッシングの嵐が迫る 🚨📡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
TREZORデータ漏えい:露出したウォレット11,742件 — フィッシングの嵐が迫る 🚨📡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60
Trezorは、配送業者の1社でデータ侵害が発生し、6万7,000人の米国顧客の情報が漏えいし、標的型フィッシングやソーシャルエンジニアリング攻撃の危険にさらされた可能性があると確認した。
#Trezor #PhishingAlert
Trezorは、配送業者の1社でデータ侵害が発生し、6万7,000人の米国顧客の情報が漏えいし、標的型フィッシングやソーシャルエンジニアリング攻撃の危険にさらされた可能性があると確認した。
#Trezor #PhishingAlert
#Trezor #PhishingAlert
19
🚨 安全上の警告:SafePalの不具合が4万人のユーザーを晒す
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 安全上の警告:SafePalの不具合が4万人のユーザーを晒す
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214

·
--
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30

·
--
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66
·
--
重大な警告:あなたの仮想通貨を守ろう!🛑 初心者のための必須セキュリティ習慣5選🔐
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
重大な警告:あなたの仮想通貨を守ろう!🛑 初心者のための必須セキュリティ習慣5選🔐
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63

🚨 $BTC ALERT: フィッシング詐欺がTrezorの公式ドメインの裏に隠れている! 🦈
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERT: フィッシング詐欺がTrezorの公式ドメインの裏に隠れている! 🦈
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HuangExitNvidiaStrategyInFocus
閲覧回数 99,683
1,082人が討論中
2
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 703,885
5,318人が討論中
3
#HedgeFundsCMEBitcoinNetShortsFall89%
閲覧回数 0
0人が討論中
4
#BitMineReports$6.3BNetLossForFiscal2026
閲覧回数 12,751
130人が討論中
5
#AnthropicIPOAboutSixTimesOversubscribed
閲覧回数 0
0人が討論中
6
#SoFiExpandsSoFiUSDStablecoinToPolygon
閲覧回数 522
27人が討論中
7
#TetherGoldXAUTCompletesKPMGAudit
閲覧回数 405
20人が討論中
8
#ChipStocksExtendLossesAfterNvidiaCEOChange
閲覧回数 40,063
473人が討論中
9
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
閲覧回数 40
12人が討論中
10
#TradFiForBeginners
閲覧回数 536,678
3,739人が討論中