

#securityalert
securityalert
閲覧回数 533,747
1,320人が討論中
注目
最新
·
--
翻訳参照
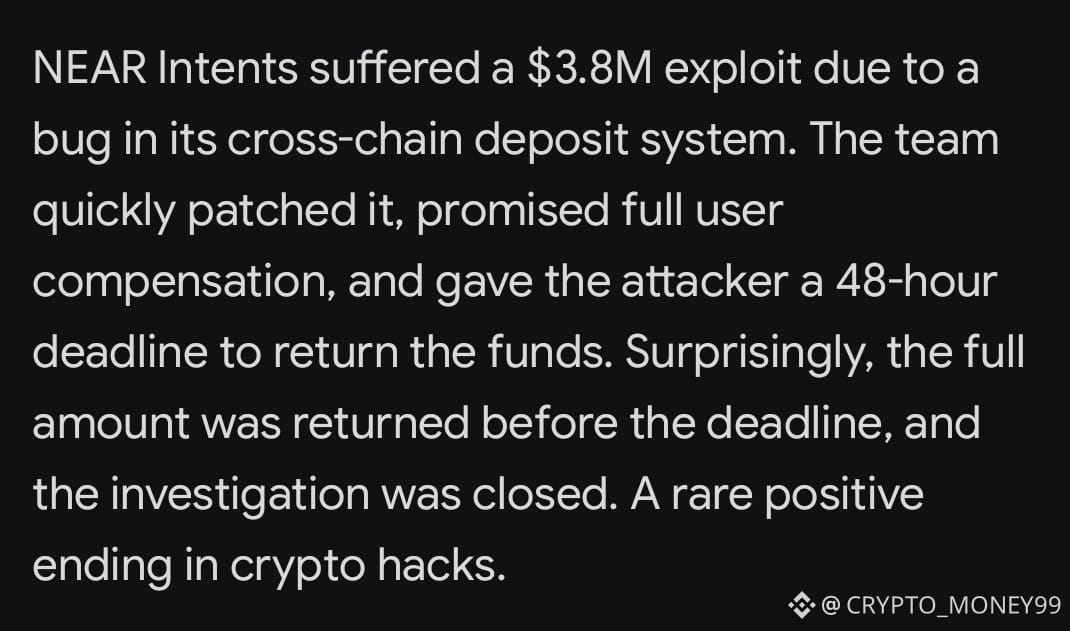
🚨 اختراق بـ 3.8 مليون دولار… وينتهي بقصة غير متوقعة
قبل أيام، تعرض بروتوكول NEAR Intents لاستغلال ثغرة في نظام الإيداع والسحب عبر السلاسل.
المهاجم سحب حوالي 3.8 مليون USDT من عقد على الشبكة خلال ساعات قليلة.
معظم القصص تنتهي هنا: أموال ضائعة، تحقيقات طويلة، وتعويضات مؤجلة.
لكن هذه المرة اختلفت الأمور.
الفريق أوقف الخدمات فوراً، أصلح الثغرة، وأعلن بوضوح:
«الأموال ستُعوَّض بالكامل».
ثم فعلوا شيئاً أجرأ…
حددوا الجهة المسؤولة وأعطوها مهلة 48 ساعة فقط لإعادة كل شيء.
النتيجة؟
قبل انتهاء المهلة، عادت الأموال كاملة.
جزء كبير منها رجع على شكل بيتكوين، والتحقيق أُغلق رسمياً.
حتى المهاجم ترك رسالة على السلسلة يقول فيها إنه كان مخطئاً، ويشكر الفريق على التعامل المحترم، وينصح باستخدام Bug Bounties بدل الاختراق.
الدرس هنا واضح:
ليس كل اختراق ينتهي بكارثة.
السرعة في الإصلاح + الشفافية + الضغط الذكي… قادرة أحياناً على تحويل الخسارة إلى قصة نجاح نادرة في عالم الكريبتو.
ما رأيكم؟ هل هذا النموذج يجب أن يصبح القاعدة؟
#SecurityAlert #Near #crypto #USDT #Binance
2
1k

·
--
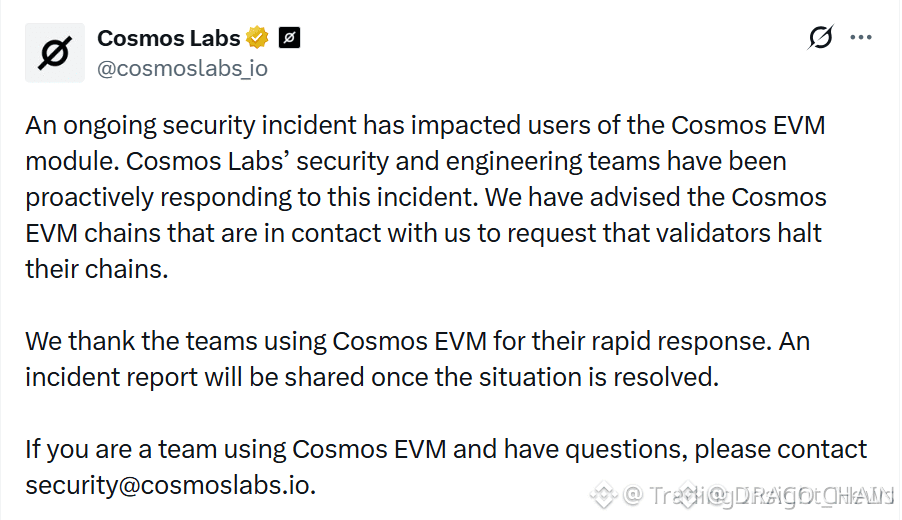
🚨 $ATOM CRITICAL EXPLOIT: COSMOS EVM セキュリティ侵害によりマルチチェーンが一斉停止を引き起こす 📉
Cosmos Labs は、Cosmos EVM モジュール内に重大な脆弱性が存在することを確認しており、エコシステム内の複数のバリデータネットワークを緊急停止へと追い込んでいます。 🔍 機関投資家のリスクモデルは、スマートマネーが相互接続されたチェーン全体にまたがる構造的脆弱性の全容を評価する中で、資本保全へとシフトしています。 ⚠️
インフラ層でシステム的な障害が発生すると、流動性の連鎖が急速に続発し、露出した注文フローが連鎖(コンタジオン)に対して脆弱な状態に置かれます。 📊 EVM アーキテクチャを利用するプロジェクトチームは、直ちにセキュリティ監査を実施しており、市場参加者は潜在的な連鎖リスクを監視しています。 📌
🤔 あなたは影響を受けた Cosmos EVM チェーンから流動性を引き出しますか、それとも公式の対策アップデートを待ちますか? 👇
⚠️ 投資助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
130

·
--
中国語版:
NEARプロトコル傘下のNEAR Intentsプラットフォームがハッキングされました!損失は380万ドル!関係者によると、この脆弱性は以前のBitgetのセキュリティ事件を支援していたことに関連しているとのことです。プラットフォームはユーザーを補償すると約束していますが、この一連の対応は正直ヒヤッとさせられます。DeFiのセキュリティにおける“古い問題”がまた来ましたね、みなさん警戒を!#DeFiHack #SecurityAlert $NEAR
NEARのNEAR Intentsプラットフォームが、380万ドル規模のエクスプロイト被害を受けました!このバグはBitgetのセキュリティ侵害を支援したことによってもたらされたものだそうです。影響を受けたユーザーを補償すると約束していますが、暗号資産の世界では他人を助けることさえ裏目に出うるということを示しています。くれぐれも警戒してください!#SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 PPV2のエクスプロイトはまだドレイン中:$ETH WALLETS が流出しているので、今すぐ承認を取り消してください!⚠️
Payment Processor V2のエクスプロイトがオンチェーンで資金を積極的に流出させており、攻撃者は容赦ありません。9月の最初の波でウォレットが生き残っていたとしても、コントラクト承認が開いたままだと、資産は自動ドレイナーによって完全にさらされた状態のままです。🩸
現在、犯人たちは実行を確実にするため、盗んだ収益の最大99%をブロックビルダーにチップしており、オファーが受諾された瞬間にフロントランによる救済は事実上不可能になります。オンチェーンで取引しているなら、次の取引に署名する前にレガシー権限を今すぐ取り消してください。🔍
💬 今日、アクティブなコントラクト承認を確認して消しましたか?それとも、ウォレットを静かなMEVドレイナーに晒したままにしていますか?👇
⚠️ 金融助言ではありません。常にリスク管理を行ってください。🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
17

警告:12.4M XRPが侵害された—D'CENTは対処したが、資金が消えた!🚨
2026年のXRP史上で2番目に大きい侵害!9月15日から25日の10日間で、D'CENTアプリの7,393ウォレットから12.4M XRPが引き出されました。
どうやって?侵害されたリカバリーフレーズを使った6回の盗難の波。攻撃者はまず大口ウォレットを手動で引き出し、その後自動化スクリプトを使用しました。
6.3M $XRP は THORChain 経由で Ethereum に換金され、さらに $BTC、$ETH、$Tron、$XLM も押収されました。
取られた措置:D'CENT は9月17日に初期レポートを公開し、セキュリティのために根本原因は伏せたうえで、最新アプリに安全性チェックを追加しました。すべてのユーザーに対し、新しいリカバリーフレーズを作成し、資産をすぐに移すよう呼びかけました。IoTrust は110件以上の通報を受けました。
まだ D'CENT に $XRP を持っていますか?今すぐ確認を!
続報をお願いします
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
【重大な警告】APPLEはゼロデイ脆弱性を悪用する攻撃が「あなたの」$BTC の暗号ウォレットを狙っています!🚨 ⚡
🚨 ブラックハットのハッカーが、古いiOSおよびmacOSのビルドに存在する重大なゼロデイ脆弱性を悪用し、自主管理型(セルフカストディ)の暗号ウォレットから資金を引き出そうとしています。🛡️ SlowMistのセキュリティ研究者は、標的型攻撃がすでに実社会で稼働していることを確認しました。これにより、モバイルウォレットの資産が直接狙い撃ちされています。
🔒 Appleは、この高度なエクスプロイトを無力化するための緊急のシステムパッチをすでに投入しました。💡 取引を行っている、またはモバイル端末で秘密鍵を保管している場合は、直ちにファームウェアを更新し、検証されていないSafariリンクを避け、未知のアプリの権限を制限してください。💬 すでに端末を更新しましたか?それとも古いファームウェアのままウォレットを使い続けていますか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7
·
--
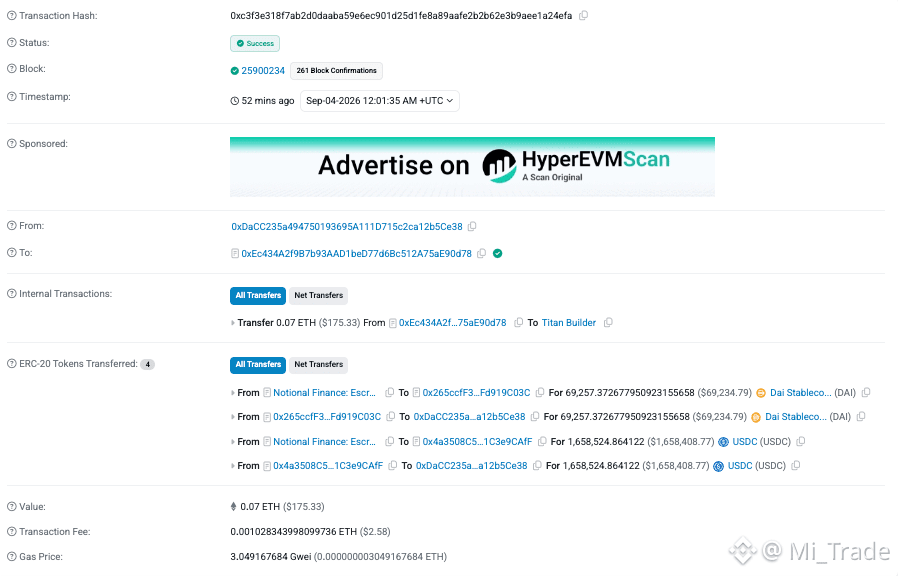
Notional Financeは、エスクロー契約(escrow contract)における重大なセキュリティインシデントを記録しました。
PeckShieldAlertのデータによると、DAIとUSDCを含む約170万米ドルが不正に引き出されました。攻撃者はこの資金を689.2 $ETH にスワップし、全額をTornado Cashに送金して痕跡を消去したとのことです。
👀 Market Watch: $ETH, $USDC
ユーザーは慎重になり、プロジェクトからの公式発表を確認してください。
#SecurityAlert #CryptoNews
Notional Financeは、エスクロー契約(escrow contract)における重大なセキュリティインシデントを記録しました。
PeckShieldAlertのデータによると、DAIとUSDCを含む約170万米ドルが不正に引き出されました。攻撃者はこの資金を689.2 $ETH にスワップし、全額をTornado Cashに送金して痕跡を消去したとのことです。
👀 Market Watch: $ETH , $USDC
ユーザーは慎重になり、プロジェクトからの公式発表を確認してください。
#SecurityAlert #CryptoNews
PeckShieldAlertのデータによると、DAIとUSDCを含む約170万米ドルが不正に引き出されました。攻撃者はこの資金を689.2 $ETH にスワップし、全額をTornado Cashに送金して痕跡を消去したとのことです。
👀 Market Watch: $ETH , $USDC
ユーザーは慎重になり、プロジェクトからの公式発表を確認してください。
#SecurityAlert #CryptoNews
140

·
--
🚨 DYORSWAP、偽のGIWAネットワーク詐欺により補償として200ETH超が支払われたことを確認。Upbitのダヌムは、GIWAメインネットは稼働していないと述べています。ETH保有者は、なりすましチェーンによるフィッシングのリスクに直面しています。—やり取りする前にコントラクトアドレスを確認しましょう。偽のネットワーク詐欺から身を守るにはどうすればいいですか? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
🚨 DYORSWAP、偽のGIWAネットワーク詐欺により補償として200ETH超が支払われたことを確認。Upbitのダヌムは、GIWAメインネットは稼働していないと述べています。ETH保有者は、なりすましチェーンによるフィッシングのリスクに直面しています。—やり取りする前にコントラクトアドレスを確認しましょう。偽のネットワーク詐欺から身を守るにはどうすればいいですか? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10
·
--
🚨 340Kドル APIエクスプロイト 実行セキュリティ破り $ONE AS 偽造書類攻撃 2FA回避! 💣
凄惨な34万ドル規模の侵害により、オフチェーン口座セキュリティに危険な抜け穴があることが露呈しました。🔍 攻撃者は偽造された本人確認書類を使ってセキュリティ設定を上書きしましたが、真の構造的な不具合は、口座凍結が解除された後もAPIキーが有効のまま残っていたことにありました。
24時間の出金ロックが期限切れになった瞬間、攻撃者は2FA確認を促すことなく、侵害されたAPI経由で322k USDT超と 9.1M $ONE directly を引き出しました。⚡ この鋭い事案は、アクティブなキー監査がコールドストレージの規律と同じくらい重要であることを示しています。
💡 今日、アクティブなAPI管理の権限を確認して、無関係な不正アクセスがゼロであることを保証しましたか? 👇
⚠️ これは投資助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
翻訳参照
🔐 MY BINANCE ACCOUNT IS UNHACKABLE 🔐
Hackers are pulling, but my shield is STRONG! 🛡️
Here are my 5 Security Tips to keep your account SAFE:
1️⃣ Enable 2FA - Use Google Authenticator, not SMS.
2️⃣ Anti-Phishing Code - Set it in Binance Security settings.
3️⃣ Never Share - Binance will NEVER ask for your password.
4️⃣ Whitelist Address - Enable Withdrawal Whitelist.
5️⃣ Check URL - Always login at binance.com only.
Stay SAFU!
#SecurityAlert
2
37
·
--
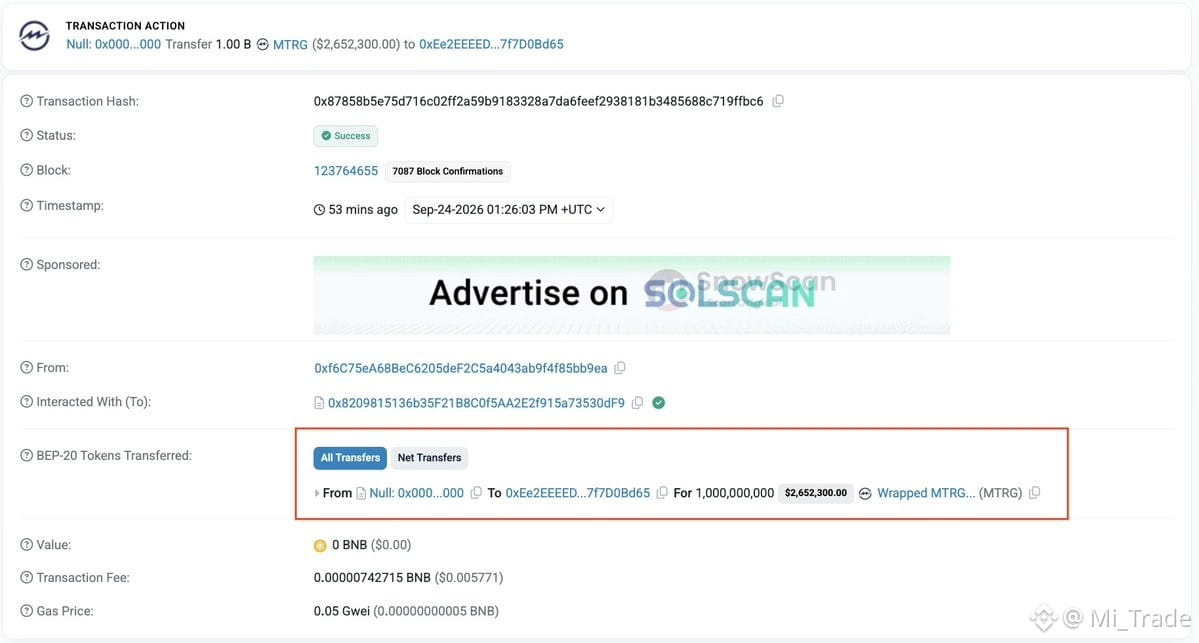
PeckShieldAlert は Meter.io プロジェクトに関連する重大なセキュリティインシデントについて警告を発しました。
具体的には、1,000,000,000 を超えるトークン #MTRG đ が #BNBChain ネットワーク上で不正にミントされました。 この情報の直後、#MTRG đ の価格は大幅に -74% 下落しました。
👀 市場ウォッチ:
$MTRG
投資家は状況を最新化するため、プロジェクトからの公式発表を慎重に確認する必要があります。
#CryptoNews #SecurityAlert
PeckShieldAlert は Meter.io プロジェクトに関連する重大なセキュリティインシデントについて警告を発しました。
具体的には、1,000,000,000 を超えるトークン #MTRG đ が #BNBChain ネットワーク上で不正にミントされました。 この情報の直後、#MTRG đ の価格は大幅に -74% 下落しました。
👀 市場ウォッチ:
$MTRG
投資家は状況を最新化するため、プロジェクトからの公式発表を慎重に確認する必要があります。
#CryptoNews #SecurityAlert
具体的には、1,000,000,000 を超えるトークン #MTRG đ が #BNBChain ネットワーク上で不正にミントされました。 この情報の直後、#MTRG đ の価格は大幅に -74% 下落しました。
👀 市場ウォッチ:
$MTRG
投資家は状況を最新化するため、プロジェクトからの公式発表を慎重に確認する必要があります。
#CryptoNews #SecurityAlert
40
·
--
🚨 あなたの資金は本当に安全ですか? Bitgetでの最近の巨額ハッキング(3億5200万ドル)が暗号資産業界に警鐘を鳴らしました。CEOのGracy Chenは、利用者の資本は保護基金によって裏付けられていると主張しましたが、この出来事は「最大級のセキュリティ基盤を備えたプラットフォームを選ぶこと」の重要性を改めて私たちに思い出させます。 [1, 2, 3, 4]
Binanceでは、保護はただの約束ではなく、能動的な標準です。SAFU(Safe Asset Fund for Users)という基金、リアルタイムでのウォレット厳格な監視、さらに1:1の準備金証明(PoR)によって、安心を最優先にしています。
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 安全は何よりも最優先!
🚨 あなたの資金は本当に安全ですか? Bitgetでの最近の巨額ハッキング(3億5200万ドル)が暗号資産業界に警鐘を鳴らしました。CEOのGracy Chenは、利用者の資本は保護基金によって裏付けられていると主張しましたが、この出来事は「最大級のセキュリティ基盤を備えたプラットフォームを選ぶこと」の重要性を改めて私たちに思い出させます。 [1, 2, 3, 4]
Binanceでは、保護はただの約束ではなく、能動的な標準です。SAFU(Safe Asset Fund for Users)という基金、リアルタイムでのウォレット厳格な監視、さらに1:1の準備金証明(PoR)によって、安心を最優先にしています。
#SecurityAlert #SecurityTokenization
🔒 安全は何よりも最優先!
Binanceでは、保護はただの約束ではなく、能動的な標準です。SAFU(Safe Asset Fund for Users)という基金、リアルタイムでのウォレット厳格な監視、さらに1:1の準備金証明(PoR)によって、安心を最優先にしています。
#SecurityAlert #SecurityTokenization
🔒 安全は何よりも最優先!
2
392
·
--
🚨 Bitgetが3億5,160万ドルを侵害… そして業界が結束
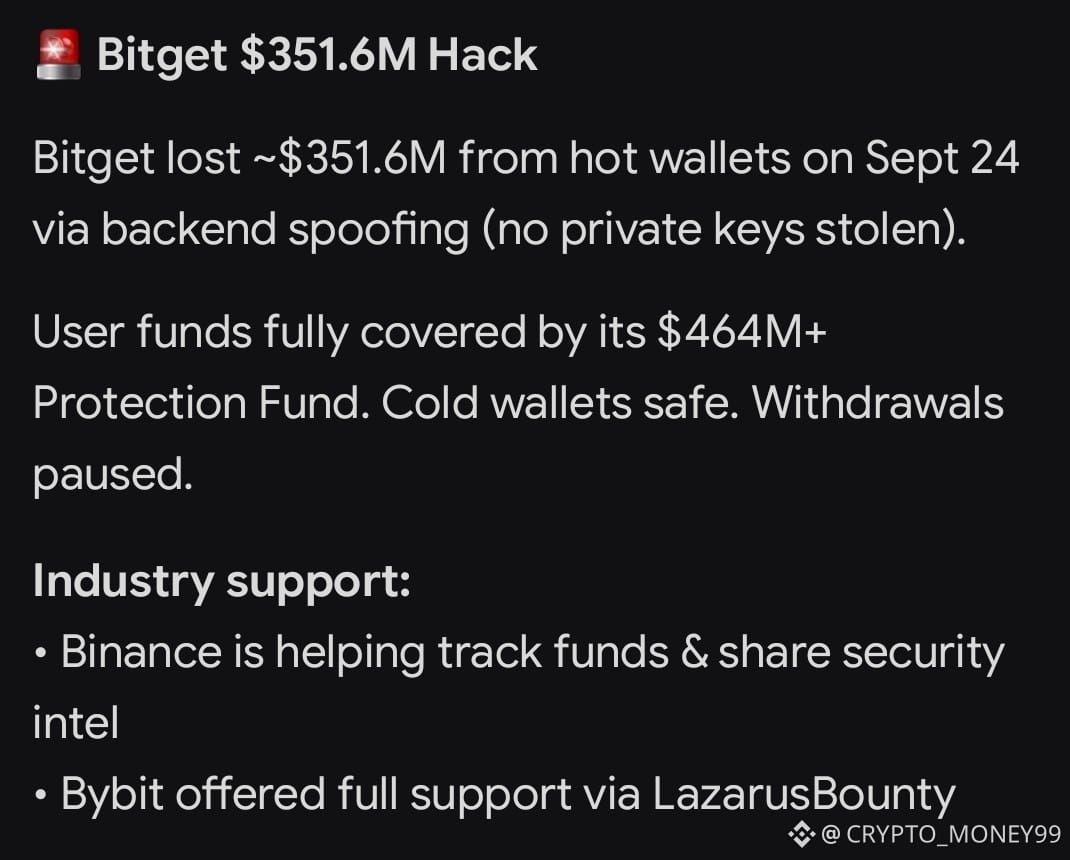
9月24日、Bitgetはホットウォレットに約3億5,160万ドル相当の侵害を受けました。
プライベートキーは盗まれておらず、攻撃は取引データの改ざんによりバックエンドのシステムを狙ったものです。
主なポイント:
• ユーザー資金は安全で、保護基金(4億6,400万ドル以上)によって完全にカバーされています。
• コールドウォレットは影響を受けていません。
• 出金は一時停止していますが、取引と入金は継続しています。
この出来事で注目すべきは業界関係者の姿勢です:
🔹 Binance(共同CEO Richard Teng経由):Binanceのセキュリティチームは最初の瞬間からBitgetと緊密に連携しており、セキュリティ情報を共有し、盗まれた資金の動きを追跡して、取り戻しの取り組みを支援していると発表しました。
🔹 Bybit(Ben Zhou経由):全面的に支援し、資金を追跡するためのLazarusBountyプラットフォームを有効化し、Bitgetが過去に同様の事故で彼らを助けたことを強調しました。
この協力は、取引所への攻撃がもはや個別の問題ではなく…業界と攻撃者の間の集団戦であることを思い出させてくれます。
あなたはどう思いますか? 保護基金があれば十分でしょうか、それともホットウォレットへの依存は依然として大きな弱点なのでしょうか?
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

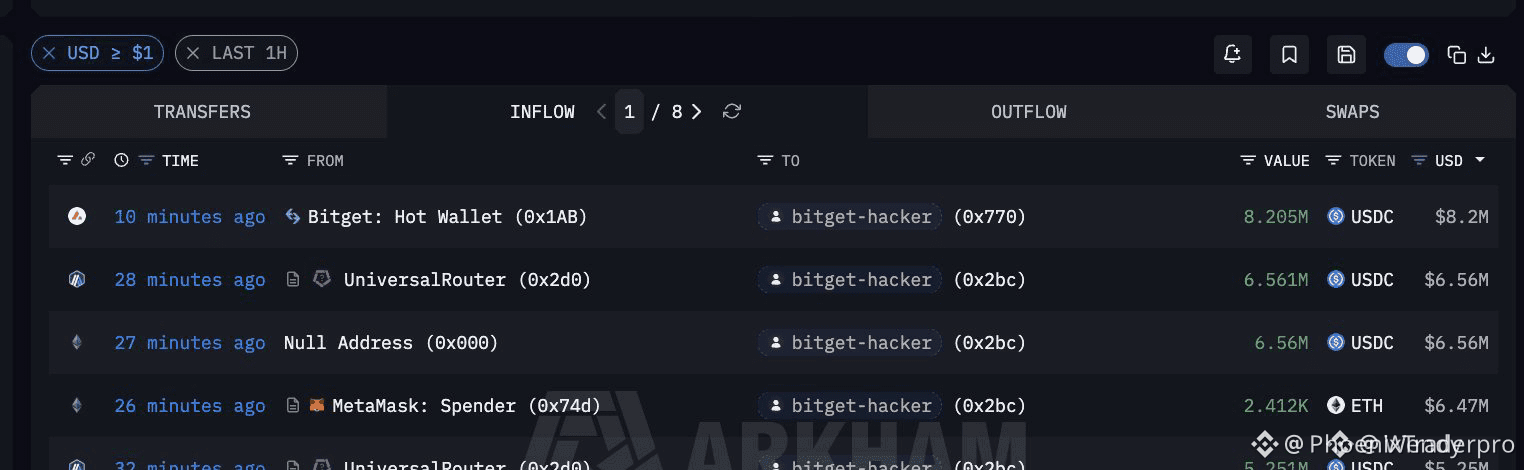
🚨進行中のセキュリティ侵害が表面化—攻撃者が暗号プールからさらに800万ドルを吸い上げ!⚠️
スマートコントラクトの脆弱性が現在も悪用され続けており、エクスプロイト(侵害)物語はさらに深刻化しています。🚨 攻撃者は追加で800万ドルをプロトコル準備金から抜き取りました。侵害されたアクセスキーの通り道がまだ完全に開いていることを示しています。
大口資金は、急な投げ(ダンプ)急騰やマネーロンダリング経路の兆候を注文フローで監視しながら、流動性を急速に引き揚げています。📉 契約の完全性が崩れると、チャート上のあらゆる技術的パターンよりも、即時のリスク保全が最優先です。
機動力を保ち、追加で資本を投入する前に、アクティブな財務(トレジャリー)の動きを見逃さないでください。🔍 あなたは資本を安全に退避させていますか?それとも、最終的な投機的投げの足(キャピテュレーションのヒゲ)が来るのを待っていますか?👇
⚠️ 金融助言ではありません。常にリスク管理をしてください。🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10

·
--
🚨 暗号プラットフォームの侵害で $351M の流動性流出が露呈:高度なエクスプロイト 🔍
大手取引所で発生した直近の $351.6M 規模のエクスプロイトに関する予備調査では、国家支援を示唆するサイバー痕跡のパターンが示されている。 📊 そのシステムは、ホット/コールドウォレットの秘密鍵を損なうことなく資金の直接送金を可能にするレベルのシステム権限により実行されており、現時点ではインサイダーによる操作は否定される。
💡 機関レベルのインフラに伴うリスクは、市場全体の流動性安定性を評価するうえで重要な変数として残る。 🔍 注文フローが通常に戻るにつれ、取引所の証明(プルーフ・オブ・リザーブ)とシステムの健全性を監視することは、システミックなテールリスクを管理するうえで不可欠になる。 💬 このようなシステムセキュリティの出来事は、中央の板(オーダーブック)にまたがるあなたのアロケーション戦略にどのような影響を与えていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13

·
--
🚨 $1.8M は Payy ネットワークから流出—攻撃者が盗んだ資金を $ETH に送金 💣
🔍 オンチェーン・モニターが、プライバシー・ステーブルコイン・プロトコル Payy Network で 180 万ドル相当の USDC 流出を引き起こした巧妙なエクスプロイトの痕跡を捉えました。攻撃者は Railgun のプライバシー・プロトコルを通じてウォレットを仕込み、乗っ取ったステーブルコインをそのまま $ETH に換金し、ペイロードを 3 つの異なる送付先アドレスに分割しました。
📊 プライバシー・プロトコルは、不正行為者に流動性を洗浄するための重要な先行優位を与え続けています。オーダーフローは決して嘘をつかず、次にこれらの ETH クラスターが現金化を試みる先を監視することは、突発的な局所的売り圧力に備えるうえで不可欠です。 💬 プライバシーのレールはオンチェーン防御を困難にするのか、それとも弱いスマートコントラクトに対する残酷な市場の罰なのか? 👇
⚠️ 投資助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
12
·
--
🚨 iOS上の全ての$BTC および暗号資産保有者向け【重大なセキュリティ警告】!⚠️
「FomoPeek」と呼ばれる悪意のあるサードパーティ製アプリが、暗号資産ユーザーを狙ってiOSの脆弱性を悪用しています。⚠️ セキュリティインテリジェンスによると、このアプリは昇格したroot権限を取得し、端末に保存された秘密鍵、シードフレーズ、取引所の認証情報をさらしています。🛡️
このアプリをインストールした場合は、すぐに行動してください。FomoPeekを削除し、iOSシステムソフトウェアを更新し、許可のない攻撃者があなたのウォレット(金庫)にアクセスする前に、安全な端末で生成した新しいウォレットへ、$ETH 資産を移し替えてください。🏦
端末のセキュリティを強固に保つことは、規律あるリスク管理と同じくらい資本を守ります。💬 ご自身の自己管理(セルフカストディ)設定が安全であることを確認するために、今日インストール済みのモバイルアプリをチェックしましたか?👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 セキュリティ警告:FOMOPEEK iOS エクスプロイトのリスク—自己管理 $BTC とシードフレーズ ⚠️
機関のリスク管理は、チャート構造だけでなく、デバイスのセキュリティにまで及びます。 🚨 重大なセキュリティ勧告では、FomoPeek の iOS バージョン 1.1〜1.2 に、端末上の権限を昇格させて、デバイス全体のグローバルな運用セキュリティを侵害し得る悪意のあるベクターコードが含まれているとされています。 🔍
これは単独のウォレット侵害ではありません。ローカル権限の不正な昇格により、プライベートキー、シードフレーズ、各種クレデンシャルストアが、インストール済みすべてのアプリケーションにわたって露出する可能性があります。 🛡️
緊急の対策としては、アプリを削除し、iOS をアップデートし、未侵害の環境で新しく生成したキーに自己管理資金をローテーション(移管)してください。 💡
💬 今日、この侵害されたアプリの痕跡について、稼働中の iOS デバイスを監査しましたか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 FOMOPEEKアプリを使用している全$BTC HOLDERSに対する重大なセキュリティ警告! 🚨
FomoPeekのバージョン1.1〜1.2に埋め込まれた壊滅的なiOSカーネルの脆弱性が、端末のサンドボックスをすでに侵害し、ネイティブのKeychainデータを復号しています。 🚨 SlowMistおよび一流の取引所のセキュリティチームが、悪意あるコードが自動化されたリモートコマンドを実行し、攻撃者にプライベートキーとシードフレーズへの完全なアクセス権を与えていることを確認しました。 🛡️
このアプリに一度でも触れたことがある場合は、直ちにクリーンな端末で新しいウォレットを生成し、流動性が流出する前に資金を移行してください。 🔍 暗号における究極の優位性はセキュリティ衛生であり、次の上昇局面を追う前に資本を守ることが最優先です。 💬 最近、ウォレットの権限やアプリのアクセスを監査しましたか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERT: 偽のハードウェアウォレット警告がメール経由で拡散中 🦈
📊 暴露の中心はウォレットそのものではなく、メールのインフラです。Trezorは侵害されたメールサービスを確認し、BitBoxは複数のBitcoin企業を標的にした共有ニュースレタープロバイダを指摘しました。 📌 このサプライチェーン上の取り違えにより、攻撃者は信頼できるブランドになりすまし、ブランドの信用を利用して不正なセキュリティ警告を押し付けることができます。
🔍 予期しないウォレットのセキュリティメールはすべて未検証として扱ってください。立ち止まり、公式チャネルで照合し、緊急リンクや依頼には決して対応しないでください。 💡 ハードウェア自体は安全ですが、コミュニケーション層が現在は高リスクの経路になっています。
💬 重要なアラートのために、どのように検証手順を強化していますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
閲覧回数 37,654
123人が討論中
2
#GreekPoliceBustCryptoScamRingArrest17
閲覧回数 85,205
734人が討論中
3
#BitcoinRejectedAt$87K
閲覧回数 126,735
181人が討論中
4
#FedOctoberRateHikeOddsFallTo17%
閲覧回数 111,756
1,012人が討論中
5
#NvidiaHitsRecordHighUp2.4%
閲覧回数 78,602
736人が討論中
6
#CanaryFilesAmendedS1ForPEPEETF
閲覧回数 21,221
518人が討論中
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
閲覧回数 32,144
502人が討論中
8
#BitcoinParesGainsAfterRallyTo$86.5K
閲覧回数 48,738
168人が討論中
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
閲覧回数 119,900
1,127人が討論中
10
#SECProposesCryptoCustodyRules
閲覧回数 162,985
1,402人が討論中