Binance Square
#revolutconfirmsfakegovemaildatabreach

revolutconfirmsfakegovemaildatabreach

閲覧回数 166,312
1,612人が討論中
Evonne Dashiell
·
--
公式のように見える認証メール内のリンクを、送信者の署名を確認せずにまだクリックしているなら、今すぐやめてください。 フィッシング攻撃は、下手に書かれたスパムをはるかに超えて進化しています。身分証明情報が不正に侵害されると、あなたが不正な動作に気付く前に、知らないうちにポートフォリオ全体がさらされる可能性があります。 Revolutに偽装した政府機関のメールが届いた最新のインシデントは、デジタル・ファイナンスにおいて集中型の運用インフラが依然として最も脆弱な標的であることを、はっきりと思い起こさせる出来事でした。私たちは、Ledgerの顧客データ侵害や、過去のMailchimpの侵害の際にも、同じ手口が展開されるのを目にしました。攻撃者は暗号学的なセキュリティをまったくすり抜け、人為的なミスと「オフランプ」経路のコミュニケーションを悪用していたのです。 攻撃者が認証済みの口座記録を手に入れた場合、「$USDTをコールドストレージに置いておくだけ」では方程式の一部しか解けません。ソーシャルエンジニアがコンプライアンス通知をなりすませるなら、$OP or $FIL wonで流動性を移動したり、バックアップを分散化したりしても、狙いを定めたSIMスワップや認証情報のリセットからあなたを守れるわけではありません。結局のところ、あなたの運用上のセキュリティは、「なりすましが最も簡単なコミュニケーション経路」の強さにしかならないのです。 中央集権型のフィンテックのオフランプは、ソーシャルエンジニアリングのリスクを完全に解決することは将来的にあり得ると思いますか?それとも、本当の長期的な防御は、完全な分散型の自己保管(セルフカストディ)だけなのでしょうか? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
公式のように見える認証メール内のリンクを、送信者の署名を確認せずにまだクリックしているなら、今すぐやめてください。

フィッシング攻撃は、下手に書かれたスパムをはるかに超えて進化しています。身分証明情報が不正に侵害されると、あなたが不正な動作に気付く前に、知らないうちにポートフォリオ全体がさらされる可能性があります。

Revolutに偽装した政府機関のメールが届いた最新のインシデントは、デジタル・ファイナンスにおいて集中型の運用インフラが依然として最も脆弱な標的であることを、はっきりと思い起こさせる出来事でした。私たちは、Ledgerの顧客データ侵害や、過去のMailchimpの侵害の際にも、同じ手口が展開されるのを目にしました。攻撃者は暗号学的なセキュリティをまったくすり抜け、人為的なミスと「オフランプ」経路のコミュニケーションを悪用していたのです。

攻撃者が認証済みの口座記録を手に入れた場合、「$USDTをコールドストレージに置いておくだけ」では方程式の一部しか解けません。ソーシャルエンジニアがコンプライアンス通知をなりすませるなら、$OP or $FIL wonで流動性を移動したり、バックアップを分散化したりしても、狙いを定めたSIMスワップや認証情報のリセットからあなたを守れるわけではありません。結局のところ、あなたの運用上のセキュリティは、「なりすましが最も簡単なコミュニケーション経路」の強さにしかならないのです。

中央集権型のフィンテックのオフランプは、ソーシャルエンジニアリングのリスクを完全に解決することは将来的にあり得ると思いますか?それとも、本当の長期的な防御は、完全な分散型の自己保管(セルフカストディ)だけなのでしょうか?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
ほとんどの暗号ブリーチは、誰かがオンチェーンのスマートコントラクトを解読したから起きるのではなく、なりすましたメールによって社内の担当者が資格情報を渡してしまうから起きます。 フィンテックのブリッジが侵害されて、自分のアカウントが侵害された状態で目覚めること――それはすべてのトレーダーにとって最悪の悪夢です。資金の余力を$USDTに安全に待機させることも、$OPにわたって資本を展開することもできますが、オフランプの接点が1つでもすり抜けると、個人の記録や紐づいたウォレットのプロフィールが、悪意ある攻撃者の手に直結します。 偽の政府系メールドメインによるRevolutのデータ侵害について、最近確認があったことは、ターゲットを絞ったソーシャルエンジニアリングがどれほど洗練されてきているかを示しています。攻撃者は暗号基盤を総当たりで突破したわけではありません。代わりに、説得力のある規制当局の文書を武器にして、運用上の防御をすり抜け、機微なユーザーテレメトリを引き出しました。 攻撃者が社内の検証用ファイルを入手すると、フィッシングはエコシステム全体で二次的に急速にエスカレートします。統合されたバンキングのレールを利用している人は、しばしば「必須のコンプライアンス確認」のように偽装された、極めてパーソナライズされた攻撃ベクトルが想定されます。たとえば$DOGE のように保有を吸い上げたり、ならず者の承認を発動させたりする形です。 接続しているweb3の権限をどれくらいの頻度で監査し、オフランプ用のメールをメインの取引口座から分離していますか? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
ほとんどの暗号ブリーチは、誰かがオンチェーンのスマートコントラクトを解読したから起きるのではなく、なりすましたメールによって社内の担当者が資格情報を渡してしまうから起きます。

フィンテックのブリッジが侵害されて、自分のアカウントが侵害された状態で目覚めること――それはすべてのトレーダーにとって最悪の悪夢です。資金の余力を$USDTに安全に待機させることも、$OP にわたって資本を展開することもできますが、オフランプの接点が1つでもすり抜けると、個人の記録や紐づいたウォレットのプロフィールが、悪意ある攻撃者の手に直結します。

偽の政府系メールドメインによるRevolutのデータ侵害について、最近確認があったことは、ターゲットを絞ったソーシャルエンジニアリングがどれほど洗練されてきているかを示しています。攻撃者は暗号基盤を総当たりで突破したわけではありません。代わりに、説得力のある規制当局の文書を武器にして、運用上の防御をすり抜け、機微なユーザーテレメトリを引き出しました。

攻撃者が社内の検証用ファイルを入手すると、フィッシングはエコシステム全体で二次的に急速にエスカレートします。統合されたバンキングのレールを利用している人は、しばしば「必須のコンプライアンス確認」のように偽装された、極めてパーソナライズされた攻撃ベクトルが想定されます。たとえば$DOGE のように保有を吸い上げたり、ならず者の承認を発動させたりする形です。

接続しているweb3の権限をどれくらいの頻度で監査し、オフランプ用のメールをメインの取引口座から分離していますか?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
こう考えてください:規制対象のフィンテック大手を信じて資産を預けたのに、攻撃者が偽装した政府のメールアドレスを使って防御を突破していたと判明する。 多くの投資家は、コンプライアンスが安全を保証すると信じて資金を中央集権型のプラットフォームに預けますが、ソーシャルエンジニアリングによって個人データが標的型のドレイナーにさらされ続けています。従来のセキュリティルールをすべて守っていても、ポートフォリオが脆弱なままになってしまうのは痛いところです。 Revolutによる、攻撃者が偽の政府ドメインを悪用していたという最近の確認は、数年前に私たちが目にしたハードウェアウォレット提供者に関する典型的なデータ漏えいと同じパターンです。身元情報が漏れると、攻撃者はブロックチェーンを直接攻撃するのではなく、あなたに直接働きかけます。オンチェーン保有とユーザーデータを突き合わせて、あなたの$USDT残高向けの説得力のあるフィッシングキャンペーンを作り上げるのです。 $OP のようなネットワークは検証可能な暗号学的証明に基づいている一方で、中央集権のカストディアンは、人間による確認プロセスに縛られています。そこは標的を絞った圧力に弱い。データサイロがひび割れると、従来の金融の安全性と自己管理(セルフカストディ)のリスクの境界が、多くの人が想像するより速く曖昧になっていきます。 中央集権型の、暗号にフレンドリーな銀行は、純粋な自己管理のセキュリティ保証にいつか追いつけると思いますか? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
こう考えてください:規制対象のフィンテック大手を信じて資産を預けたのに、攻撃者が偽装した政府のメールアドレスを使って防御を突破していたと判明する。

多くの投資家は、コンプライアンスが安全を保証すると信じて資金を中央集権型のプラットフォームに預けますが、ソーシャルエンジニアリングによって個人データが標的型のドレイナーにさらされ続けています。従来のセキュリティルールをすべて守っていても、ポートフォリオが脆弱なままになってしまうのは痛いところです。

Revolutによる、攻撃者が偽の政府ドメインを悪用していたという最近の確認は、数年前に私たちが目にしたハードウェアウォレット提供者に関する典型的なデータ漏えいと同じパターンです。身元情報が漏れると、攻撃者はブロックチェーンを直接攻撃するのではなく、あなたに直接働きかけます。オンチェーン保有とユーザーデータを突き合わせて、あなたの$USDT残高向けの説得力のあるフィッシングキャンペーンを作り上げるのです。

$OP のようなネットワークは検証可能な暗号学的証明に基づいている一方で、中央集権のカストディアンは、人間による確認プロセスに縛られています。そこは標的を絞った圧力に弱い。データサイロがひび割れると、従来の金融の安全性と自己管理(セルフカストディ)のリスクの境界が、多くの人が想像するより速く曖昧になっていきます。

中央集権型の、暗号にフレンドリーな銀行は、純粋な自己管理のセキュリティ保証にいつか追いつけると思いますか?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
🚨 セキュリティは後回しにしてはいけません Revolutは、詐欺的な政府風メールの依頼に関連するデータ侵害を確認しました。 暗号資産ユーザーにとっては、これはもう一つの注意喚起です: 最大のリスクは、必ずしもブロックチェーンではありません。 時には、アクセスを許してしまうようあなたを騙そうとしている“人”です。 シードフレーズは絶対に共有しないでください。 理解できない取引は絶対に承認しないでください。 送信者と公式サイトを必ず確認してください。 📌 暗号資産の世界では、セキュリティも取引の一部です。 うっかりした1クリックが、悪い取引より高くつくことがあります。 $XLM $USDC $USDT #RevolutConfirmsFakeGovEmailDataBreach
🚨 セキュリティは後回しにしてはいけません

Revolutは、詐欺的な政府風メールの依頼に関連するデータ侵害を確認しました。

暗号資産ユーザーにとっては、これはもう一つの注意喚起です:

最大のリスクは、必ずしもブロックチェーンではありません。

時には、アクセスを許してしまうようあなたを騙そうとしている“人”です。

シードフレーズは絶対に共有しないでください。
理解できない取引は絶対に承認しないでください。
送信者と公式サイトを必ず確認してください。

📌 暗号資産の世界では、セキュリティも取引の一部です。

うっかりした1クリックが、悪い取引より高くつくことがあります。

$XLM $USDC $USDT

#RevolutConfirmsFakeGovEmailDataBreach
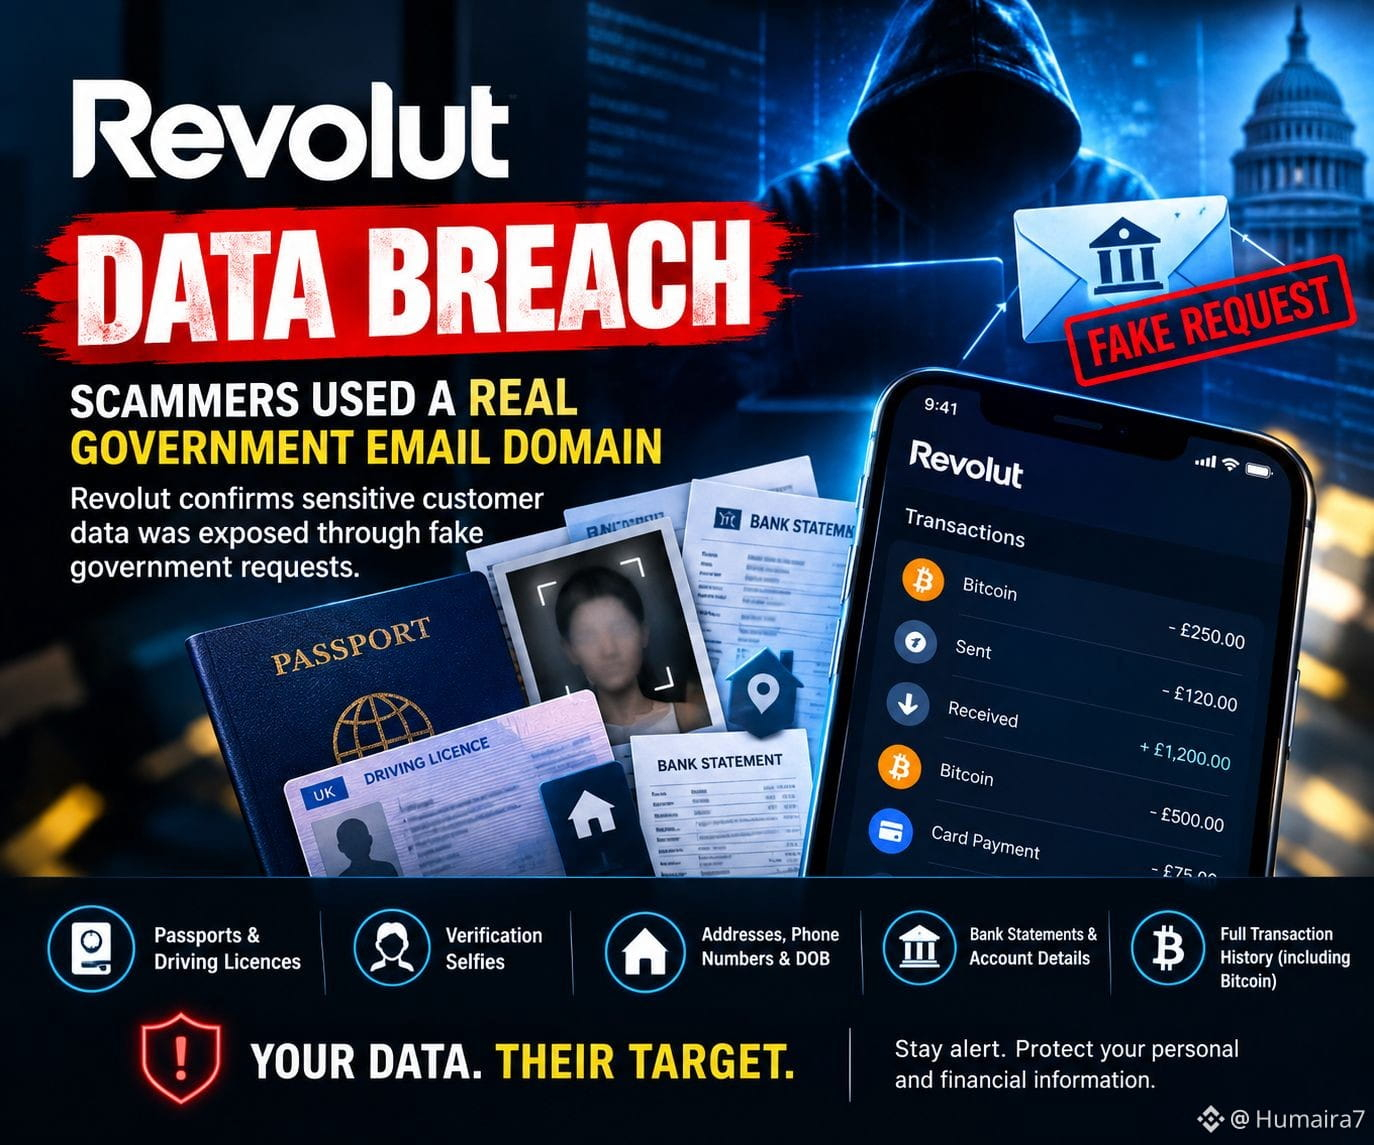
#revolutconfirmsfakegovemaildatabreach 🚨 🚨緊急 | Revolutが重大な顧客データ侵害を受ける 🔴 ⚠️ 新たな報告により、Revolut社の内部で深刻なセキュリティ事故があったことが明らかになりました。実際の政府機関に属する公式のメールを使って、攻撃者が会社を騙すことに成功したのです。 🎯 侵害はどう起きたの? 攻撃者は、未公表の政府機関の公式メールへのアクセスを入手し、その身元になりすましてRevolutに対し、顧客データを取得するための緊急の要求を送信しました。 😨 さらに最悪なのは、その要求が本物の政府ドメインから来ていたため、後で詐欺であることが判明するまで社内のセキュリティ検査をすり抜けてしまった点です。Revolutが政府機関に直接連絡して確認したことで、はじめて不正が発覚しました。 💥 影響を受けたと考えられるデータは? 🪪 パスポートや身分証のコピー 🤳 本人確認に使用される自撮り画像 🏠 住居住所 📱 電話番号 🏦 銀行情報 📄 明細書の情報 ₿ と暗号通貨の活動に関連するデータ 🚨 Revolutを使って暗号通貨の売買や保管をしているなら、口座の通知をすぐに確認し、ログイン情報や送金を求めるあらゆるメールや電話には十分注意してください。 💬 本物の政府メールを使えば、こんなにも簡単に防御システムを突破できると思いますか? 🤔 #FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨

🚨緊急 | Revolutが重大な顧客データ侵害を受ける 🔴

⚠️ 新たな報告により、Revolut社の内部で深刻なセキュリティ事故があったことが明らかになりました。実際の政府機関に属する公式のメールを使って、攻撃者が会社を騙すことに成功したのです。

🎯 侵害はどう起きたの?
攻撃者は、未公表の政府機関の公式メールへのアクセスを入手し、その身元になりすましてRevolutに対し、顧客データを取得するための緊急の要求を送信しました。

😨 さらに最悪なのは、その要求が本物の政府ドメインから来ていたため、後で詐欺であることが判明するまで社内のセキュリティ検査をすり抜けてしまった点です。Revolutが政府機関に直接連絡して確認したことで、はじめて不正が発覚しました。

💥 影響を受けたと考えられるデータは?

🪪 パスポートや身分証のコピー
🤳 本人確認に使用される自撮り画像
🏠 住居住所
📱 電話番号
🏦 銀行情報
📄 明細書の情報
₿ と暗号通貨の活動に関連するデータ

🚨 Revolutを使って暗号通貨の売買や保管をしているなら、口座の通知をすぐに確認し、ログイン情報や送金を求めるあらゆるメールや電話には十分注意してください。

💬 本物の政府メールを使えば、こんなにも簡単に防御システムを突破できると思いますか? 🤔

#FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut
Bitcoin Up or Down - September 13, 5:15PM-5:30PM ET

Bitcoin Up or Down - September 13, 5:15PM-5:30PM ET

97%Up3%Down
取引量: $4,226.19
206 Atlas:
CHOCH on 4H is a lagging confirmation. If price breaks 79.7K, the short thesis fails immediately.This is a corporate security failure, not a crypto market signal. Do not conflate Revolut's operational breach with Bitcoin's price action or technical setup.
#revolutconfirmsfakegovemaildatabreach 🚨 これは重大なWEB3の授業です Revolutは、同社が正当な政府のメールドメインから来たように見える詐欺的な依頼にだまされた結果、機密の顧客データが流出したことを確認しました。 怖いのは? その攻撃は、必ずしも高度なブロックチェーン技術を破る必要はありませんでした。 悪用されたのは「信頼」です。 これは、暗号資産(クリプト)とフィンテックに関わるすべての人への注意喚起です: メールが公式に見えるからといって、それが本物だと決めつけないでください。 確認する。 二度見する。 独立した連絡手段を使う。 セキュリティはウォレットだけの問題ではありません。 それは人の問題でもあります。 $XLM $USDC $USDT
#revolutconfirmsfakegovemaildatabreach
🚨 これは重大なWEB3の授業です

Revolutは、同社が正当な政府のメールドメインから来たように見える詐欺的な依頼にだまされた結果、機密の顧客データが流出したことを確認しました。

怖いのは?

その攻撃は、必ずしも高度なブロックチェーン技術を破る必要はありませんでした。

悪用されたのは「信頼」です。

これは、暗号資産(クリプト)とフィンテックに関わるすべての人への注意喚起です:

メールが公式に見えるからといって、それが本物だと決めつけないでください。

確認する。
二度見する。
独立した連絡手段を使う。

セキュリティはウォレットだけの問題ではありません。

それは人の問題でもあります。

$XLM $USDC $USDT
ABO3ZAM:
الأمان الرقمي هو خط الدفاع الأول عن رأس المال قبل الدخول في أي صفقة. الهجمات التي تستهدف الثقة البشرية تؤدي غالباً إلى سحب سيولة مفاجئ. حافظوا على حذركم في قنوات التواصل، والتزموا بإدارة المخاطر الصارمة عند مناطق الرفض السعري لتأمين الأرباح قبل أي تقلبات غير متوقعة.
#revolutconfirmsfakegovemaildatabreach リボルートは、詐欺師が偽装した政府機関のメールを使って顧客の個人情報およびID書類を入手したデータ侵害を公表し、影響を受けたのは限定的ではあるものの人数は不明のユーザーであるとした。 リボルートは、正規の政府ドメインから不正な情報請求の電子メールが送られていた、巧妙な外部のなりすまし詐欺を特定した。この侵害により、本人確認データ(生年月日、住所、電話番号)、パスポートおよび運転免許証のコピー、さらに検証用のセルフィー、口座明細書、取引履歴が潜在的に露出した。リボルートは問題のある送信先アドレスを遮断し、影響を受けた顧客に通知するとともに、関係する政府機関、法執行機関、規制当局に通報した。同社は、自社の中核システムおよび顧客の資金には影響がないと強調した。世界で8,000万人超のユーザーと、最近の規制上の節目(条件付きの米国の銀行ライセンスを含む)がある中で、この出来事は、リボルートが新たな市場へ拡大するにつれてデータセキュリティの実践に関する懸念を引き起こしている。$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach リボルートは、詐欺師が偽装した政府機関のメールを使って顧客の個人情報およびID書類を入手したデータ侵害を公表し、影響を受けたのは限定的ではあるものの人数は不明のユーザーであるとした。

リボルートは、正規の政府ドメインから不正な情報請求の電子メールが送られていた、巧妙な外部のなりすまし詐欺を特定した。この侵害により、本人確認データ(生年月日、住所、電話番号)、パスポートおよび運転免許証のコピー、さらに検証用のセルフィー、口座明細書、取引履歴が潜在的に露出した。リボルートは問題のある送信先アドレスを遮断し、影響を受けた顧客に通知するとともに、関係する政府機関、法執行機関、規制当局に通報した。同社は、自社の中核システムおよび顧客の資金には影響がないと強調した。世界で8,000万人超のユーザーと、最近の規制上の節目(条件付きの米国の銀行ライセンスを含む)がある中で、この出来事は、リボルートが新たな市場へ拡大するにつれてデータセキュリティの実践に関する懸念を引き起こしている。$REZ $XRP $SUI
adinBinan:
0xFA53228bDF886F0717CFc2e3646A982ca43d7777
·
--
弱気相場
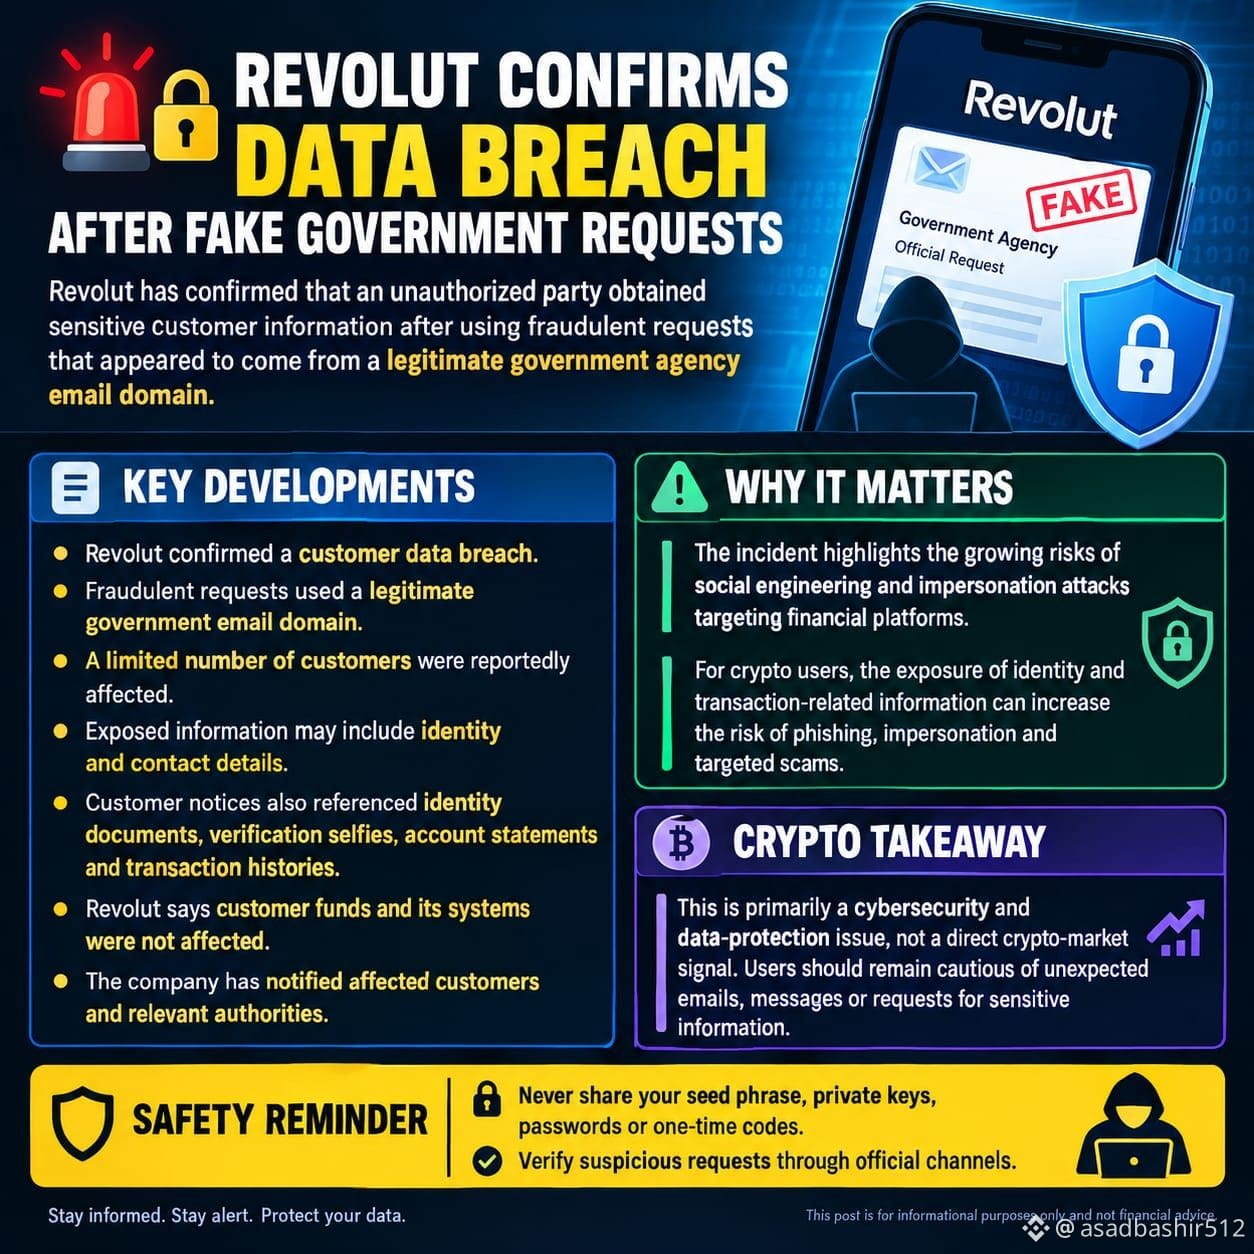
#RevolutConfirmsFakeGovEmailDataBreach 🚨🔐 REVOLUT、偽の政府からの依頼を受けてデータ侵害を確認 Revolutは、正当な政府機関のメールドメインから送られてきたように見える詐欺的な依頼を利用された結果、不正な第三者が機密の顧客情報を入手したことを確認しました。 📊 重要なポイント: • Revolutが顧客データの侵害を確認 • 詐欺的な依頼で正当な政府のメールドメインを使用 • 報告によれば、影響を受けたのは限られた数の顧客 • 露出した情報には、本人確認や連絡先の詳細が含まれる可能性 • 顧客向けの通知には、身分証明書、本人確認用のセルフィー、口座明細、取引履歴も言及 • Revolutは、顧客の資金と同社のシステムは影響を受けていないと言及 • 同社は、影響を受けた顧客と関係当局に通知した ⚠️ なぜ重要か: 今回の件は、金融プラットフォームを標的にしたソーシャルエンジニアリングやなりすまし攻撃のリスクが高まっていることを示しています。 暗号資産(クリプト)利用者にとっては、本人確認情報や取引関連情報が露出すると、フィッシング、なりすまし、そして標的型の詐欺のリスクが高まる可能性があります。 📌 クリプトの要点: これは主にサイバーセキュリティおよびデータ保護の問題であり、直接的な暗号資産市場のシグナルではありません。ユーザーは、不審なメール、メッセージ、または機密情報の要求があった場合に注意を続けてください。 🔒 安全のリマインダー: シードフレーズ、秘密鍵、パスワード、ワンタイムコードは決して共有しないでください。不審な依頼は公式チャネルで確認しましょう。 $ETHFI {future}(ETHFIUSDT) $MARSCOIN {future}(MARSCOINUSDT) $KAVA {future}(KAVAUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT、偽の政府からの依頼を受けてデータ侵害を確認
Revolutは、正当な政府機関のメールドメインから送られてきたように見える詐欺的な依頼を利用された結果、不正な第三者が機密の顧客情報を入手したことを確認しました。
📊 重要なポイント:
• Revolutが顧客データの侵害を確認
• 詐欺的な依頼で正当な政府のメールドメインを使用
• 報告によれば、影響を受けたのは限られた数の顧客
• 露出した情報には、本人確認や連絡先の詳細が含まれる可能性
• 顧客向けの通知には、身分証明書、本人確認用のセルフィー、口座明細、取引履歴も言及
• Revolutは、顧客の資金と同社のシステムは影響を受けていないと言及
• 同社は、影響を受けた顧客と関係当局に通知した
⚠️ なぜ重要か:
今回の件は、金融プラットフォームを標的にしたソーシャルエンジニアリングやなりすまし攻撃のリスクが高まっていることを示しています。
暗号資産(クリプト)利用者にとっては、本人確認情報や取引関連情報が露出すると、フィッシング、なりすまし、そして標的型の詐欺のリスクが高まる可能性があります。
📌 クリプトの要点:
これは主にサイバーセキュリティおよびデータ保護の問題であり、直接的な暗号資産市場のシグナルではありません。ユーザーは、不審なメール、メッセージ、または機密情報の要求があった場合に注意を続けてください。
🔒 安全のリマインダー:
シードフレーズ、秘密鍵、パスワード、ワンタイムコードは決して共有しないでください。不審な依頼は公式チャネルで確認しましょう。
$ETHFI
$MARSCOIN
$KAVA
#revolutconfirmsfakegovemaildatabreach Revolutは政府機関を装った詐欺師に顧客データを渡したことを確認 詐欺に引っかかるのは一般の人だけではありません。大手企業もだまされることがあります。英フィンテックのRevolutは、正当な政府機関を装ったメールアカウントから不正なデータ要求を受けた後、機密性の高い顧客情報を開示したことを確認しました。 「検知後、私たちは直ちに当該アドレスをブロックし、関連する政府機関ならびに取締当局、データ保護機関、そして金融規制当局に通報しました」と、スポークスマンは土曜日にロイターに語りました。 報道によると、問題となったデータには、顧客の生年月日、郵送先およびメールアドレス、職業、電話番号、さらにパスポートや運転免許証などの身分証明書の写しが含まれていました。 $STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolutは政府機関を装った詐欺師に顧客データを渡したことを確認
詐欺に引っかかるのは一般の人だけではありません。大手企業もだまされることがあります。英フィンテックのRevolutは、正当な政府機関を装ったメールアカウントから不正なデータ要求を受けた後、機密性の高い顧客情報を開示したことを確認しました。

「検知後、私たちは直ちに当該アドレスをブロックし、関連する政府機関ならびに取締当局、データ保護機関、そして金融規制当局に通報しました」と、スポークスマンは土曜日にロイターに語りました。

報道によると、問題となったデータには、顧客の生年月日、郵送先およびメールアドレス、職業、電話番号、さらにパスポートや運転免許証などの身分証明書の写しが含まれていました。
$STEEM $ARK $VTHO
💥 THE WEAK LINK CAN BE HUMAN TRUST Revolutの事故確認により、ソーシャルエンジニアリングが再び注目を集めています。 偽の権威は、詐欺メールを正規に見せかけることができます。 メッセージが公式に見えるだけで、それを信じないでください。 🛡️ 暗号資産トレーダーは、公式アプリを通じてリンクや通知を確認しましょう。 #revolutconfirmsfakegovemaildatabreach
💥 THE WEAK LINK CAN BE HUMAN TRUST
Revolutの事故確認により、ソーシャルエンジニアリングが再び注目を集めています。
偽の権威は、詐欺メールを正規に見せかけることができます。
メッセージが公式に見えるだけで、それを信じないでください。
🛡️ 暗号資産トレーダーは、公式アプリを通じてリンクや通知を確認しましょう。

#revolutconfirmsfakegovemaildatabreach
ABO3ZAM:
الأمن السيبراني هو خط الدفاع الأول عن رأس المال قبل أي تحليل فني. في عالم التداول، الثقة المفرطة هي أسرع طريق لتصفية المحفظة. احمِ أصولك عبر المنصات الرسمية، وراقب مناطق الرفض السعري بدقة لتأمين أرباحك بعيداً عن تقلبات السيولة المفاجئة.
#revolutconfirmsfakegovemaildatabreach リボルート、偽の政府からの要請を受けた後に機微な顧客データの流出を確認 9月12日(ロイター)- 英国のフィンテック企業リボルートは土曜、正当な政府機関のメールドメインからの詐欺的な要求を受けた後、機微な顧客情報が認可されていない第三者に開示されたことを確認した。 「The Daily Docket」ニュースレターから最新の法務ニュースを、今朝のスタートとともにそのまま受信トレイへお届けします。 リボルートは声明で、この侵害の影響を受けたのは「非常に限られた」数の顧客で、同社が通知したと述べた。詳細は明かしていない。 「リボルートのシステムおよび顧客の資金は影響を受けていません」と、同社のスポークスマンは、侵害の影響を受けた個人の正確な人数を明らかにせずに語った。 「検知後、当社は直ちにアドレスを遮断し、関連する政府機関ならびに取締機関、データ保護機関、金融規制当局に通報しました」とスポークスマンは述べた。 侵害されたデータには、顧客の生年月日、郵便およびメールアドレス、電話番号に加え、パスポートや運転免許証を含む本人確認書類の写しが含まれていたと、TechCrunchの報道が伝えている。 リボルートは将来の公開LISTING(上場)に向けた準備を進めており、評価額は最大2000億ドルを目指している。 物理的な銀行支店を持たない、欧州で最も成功しているフィンテック企業の一つだ。$LSK $CVC $BTW
#revolutconfirmsfakegovemaildatabreach リボルート、偽の政府からの要請を受けた後に機微な顧客データの流出を確認 9月12日(ロイター)- 英国のフィンテック企業リボルートは土曜、正当な政府機関のメールドメインからの詐欺的な要求を受けた後、機微な顧客情報が認可されていない第三者に開示されたことを確認した。

「The Daily Docket」ニュースレターから最新の法務ニュースを、今朝のスタートとともにそのまま受信トレイへお届けします。

リボルートは声明で、この侵害の影響を受けたのは「非常に限られた」数の顧客で、同社が通知したと述べた。詳細は明かしていない。
「リボルートのシステムおよび顧客の資金は影響を受けていません」と、同社のスポークスマンは、侵害の影響を受けた個人の正確な人数を明らかにせずに語った。
「検知後、当社は直ちにアドレスを遮断し、関連する政府機関ならびに取締機関、データ保護機関、金融規制当局に通報しました」とスポークスマンは述べた。
侵害されたデータには、顧客の生年月日、郵便およびメールアドレス、電話番号に加え、パスポートや運転免許証を含む本人確認書類の写しが含まれていたと、TechCrunchの報道が伝えている。
リボルートは将来の公開LISTING(上場)に向けた準備を進めており、評価額は最大2000億ドルを目指している。
物理的な銀行支店を持たない、欧州で最も成功しているフィンテック企業の一つだ。$LSK $CVC $BTW
⚠️ フィッシングは依然として深刻な問題です 報告によると、政府機関風の偽メールがリボルト(Revolut)のセキュリティインシデントに関与した可能性があります。 攻撃者は技術そのものではなく、人を狙うことがよくあります。 うっかりクリックするだけで機密情報が露出することがあります。 🔒 $BTCや暗号資産の利用者は、すべての口座に同じレベルのセキュリティ規律を適用してください。 #revolutconfirmsfakegovemaildatabreach
⚠️ フィッシングは依然として深刻な問題です
報告によると、政府機関風の偽メールがリボルト(Revolut)のセキュリティインシデントに関与した可能性があります。
攻撃者は技術そのものではなく、人を狙うことがよくあります。
うっかりクリックするだけで機密情報が露出することがあります。
🔒 $BTCや暗号資産の利用者は、すべての口座に同じレベルのセキュリティ規律を適用してください。

#revolutconfirmsfakegovemaildatabreach
ABO3ZAM:
الأمن الرقمي هو خط الدفاع الأول عن محفظتك الاستثمارية، فالتفريط في البيانات يفرغ السيولة أسرع من أي انهيار سعري. التزم بتأمين أرباحك عند مناطق الرفض السعري ولا تترك مفاتيحك عرضة للاختراق؛ فالسوق لا يرحم من يستهين بحماية تمركز الزخم الخاص به.
·
--
弱気相場
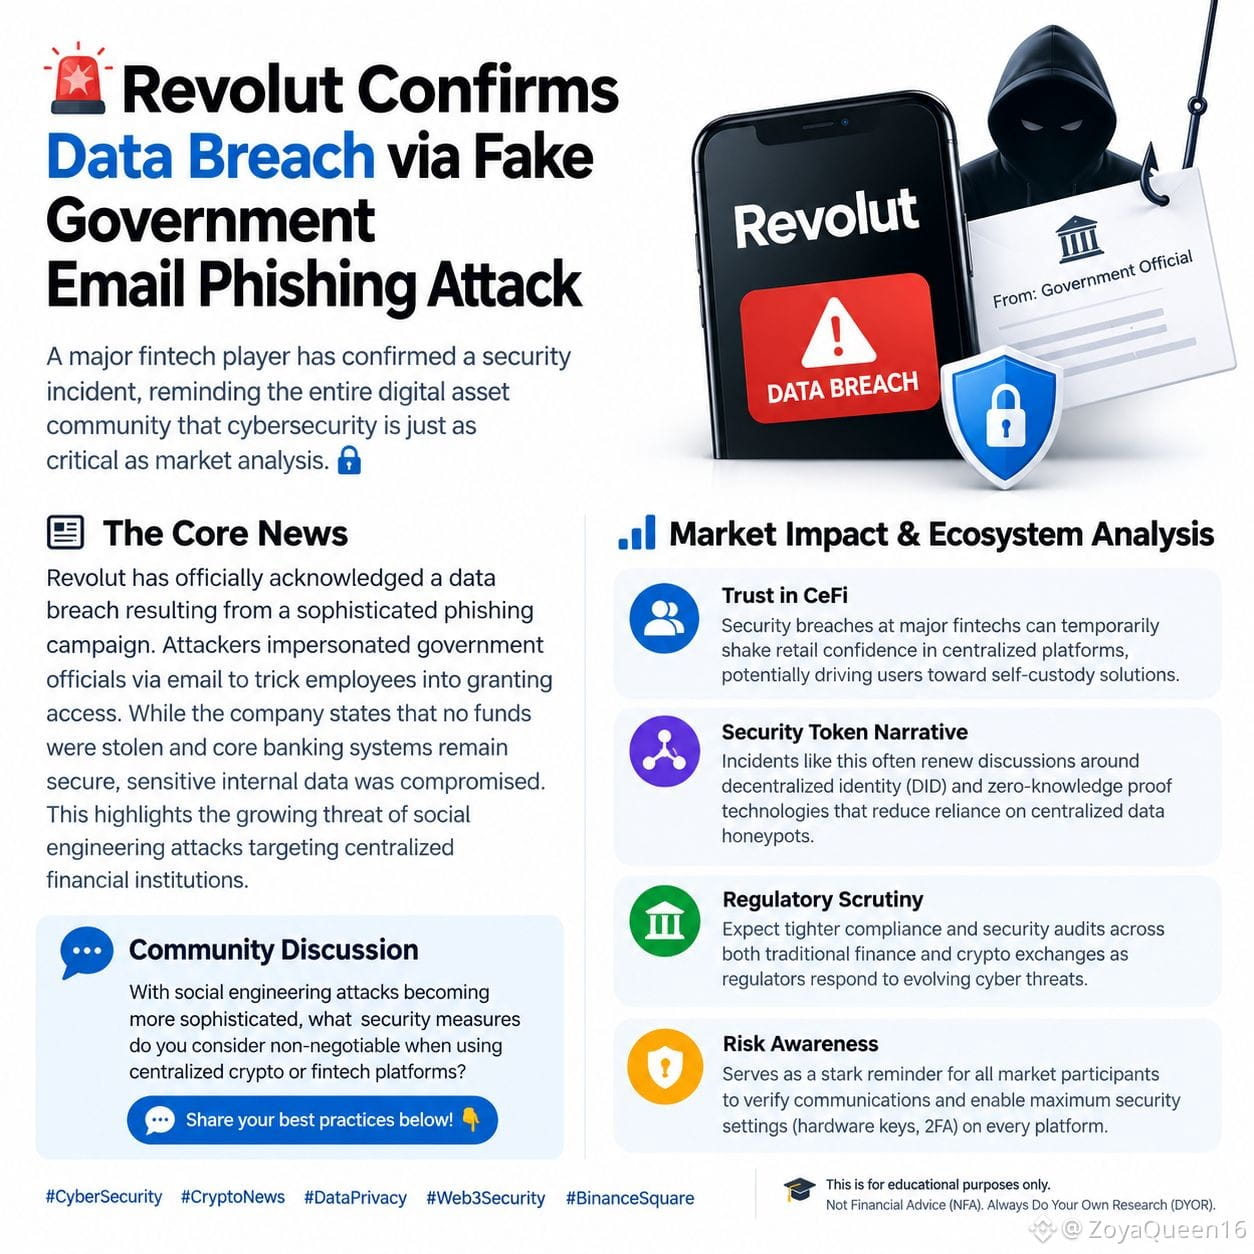
#revolutconfirmsfakegovemaildatabreach 🚨 リボルトが偽の政府メールによるフィッシング攻撃でデータ侵害を確認 大手フィンテック企業がセキュリティインシデントを確認し、サイバーセキュリティは市場分析と同じくらい重要だと、デジタル資産コミュニティ全体に改めて注意を促しています。🔐 📰 主要ニュース リボルトは、巧妙なフィッシング・キャンペーンによって発生したデータ侵害を公式に認めました。攻撃者はメールで政府関係者を装い、従業員をだましてアクセス権を付与させようとしました。会社側によると資金は盗まれず、コアとなる銀行システムは安全なままですが、機密の社内データが侵害されたとのことです。これは、中央集権型の金融機関を狙うソーシャルエンジニアリング攻撃の脅威が高まっていることを示しています。 📊 市場への影響 & エコシステム分析 中央集権型プラットフォームでの大手フィンテックにおけるセキュリティ侵害は、一時的に個人投資家の信頼を揺るがし、ユーザーがセルフカストディのソリューションへ向かう可能性があります。 * セキュリティ・トークンの物語 このようなインシデントは、中央集権的なデータ・ハニーポットへの依存を減らす分散型アイデンティティ(DID)やゼロ知識証明技術をめぐる議論を再燃させることがよくあります。 * 規制の監視 規制当局が変化するサイバー脅威に対応するにつれ、従来の金融と暗号取引所の双方で、より厳格なコンプライアンスとセキュリティ監査が求められます。 * リスク認識 すべての市場参加者にとって、コミュニケーションを確認し、各プラットフォームで最大限のセキュリティ設定(ハードウェアキー、2FA)を有効化するべきだという、厳しい現実を突きつける注意喚起です。 💬 コミュニティの議論 ソーシャルエンジニアリング攻撃がより高度化する中で、中央集権型の暗号資産やフィンテック・プラットフォームを利用する際に「絶対に欠かせない」と考えるセキュリティ対策は何ですか?あなたのベストプラクティスを下に共有してください!👇 #CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare 免責事項:本内容は教育目的のみを目的としています。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。 $MUUB $MVLLB $SNXXB {spot}(SNXXBUSDT) {spot}(MUUBUSDT) {spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 リボルトが偽の政府メールによるフィッシング攻撃でデータ侵害を確認

大手フィンテック企業がセキュリティインシデントを確認し、サイバーセキュリティは市場分析と同じくらい重要だと、デジタル資産コミュニティ全体に改めて注意を促しています。🔐

📰 主要ニュース
リボルトは、巧妙なフィッシング・キャンペーンによって発生したデータ侵害を公式に認めました。攻撃者はメールで政府関係者を装い、従業員をだましてアクセス権を付与させようとしました。会社側によると資金は盗まれず、コアとなる銀行システムは安全なままですが、機密の社内データが侵害されたとのことです。これは、中央集権型の金融機関を狙うソーシャルエンジニアリング攻撃の脅威が高まっていることを示しています。

📊 市場への影響 & エコシステム分析
中央集権型プラットフォームでの大手フィンテックにおけるセキュリティ侵害は、一時的に個人投資家の信頼を揺るがし、ユーザーがセルフカストディのソリューションへ向かう可能性があります。
* セキュリティ・トークンの物語 このようなインシデントは、中央集権的なデータ・ハニーポットへの依存を減らす分散型アイデンティティ(DID)やゼロ知識証明技術をめぐる議論を再燃させることがよくあります。
* 規制の監視 規制当局が変化するサイバー脅威に対応するにつれ、従来の金融と暗号取引所の双方で、より厳格なコンプライアンスとセキュリティ監査が求められます。
* リスク認識 すべての市場参加者にとって、コミュニケーションを確認し、各プラットフォームで最大限のセキュリティ設定(ハードウェアキー、2FA)を有効化するべきだという、厳しい現実を突きつける注意喚起です。

💬 コミュニティの議論
ソーシャルエンジニアリング攻撃がより高度化する中で、中央集権型の暗号資産やフィンテック・プラットフォームを利用する際に「絶対に欠かせない」と考えるセキュリティ対策は何ですか?あなたのベストプラクティスを下に共有してください!👇

#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare

免責事項:本内容は教育目的のみを目的としています。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$MUUB $MVLLB $SNXXB

#RevolutConfirmsFakeGovEmailDataBreach 🚨 Revolutの顧客データ漏えいで暗号資産のセキュリティ懸念が高まる ⚠️ Revolutは、正当な政府機関のメールドメインから送られてきたように見える不正なリクエストによって顧客データの漏えいが発生したことを確認した。 📂 報告によれば、露出した可能性のある顧客記録は限定的で、ID書類、本人確認用の自撮り画像、口座または取引履歴などが含まれるという。暗号資産の一部の利用者にとっては、これにビットコインの取引記録が含まれる可能性がある。 🔐 Revolutによると、顧客の資金、ログイン資格情報、パスコード、バイオメトリックによるログインデータは侵害されていない。今回の事案は、同社の中核システムへの直接的な侵入というより、偽の情報要求が関与していたとされる。 🛡️ 暗号資産の利用者にとって、露出した本人確認情報や取引データは、フィッシング、なりすまし、SIMスワップの試み、そしてソーシャルエンジニアリングのリスクを高める可能性がある。 👀 Revolutを利用している場合、不審な電話、メッセージ、または本人確認の依頼に注意し続けてください。パスコード、認証コード、シードフレーズ、または秘密鍵は絶対に共有しないでください。 #Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 Revolutの顧客データ漏えいで暗号資産のセキュリティ懸念が高まる

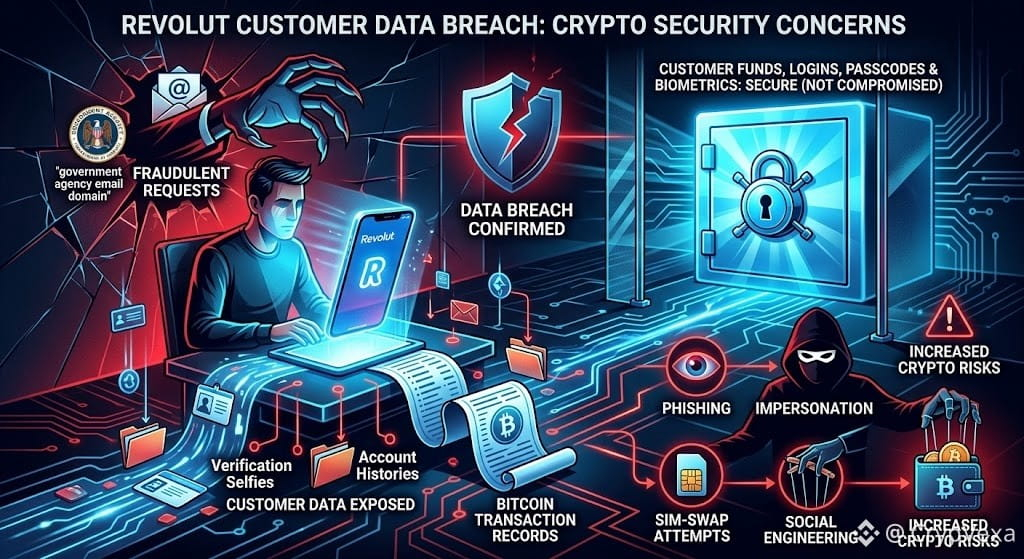
⚠️ Revolutは、正当な政府機関のメールドメインから送られてきたように見える不正なリクエストによって顧客データの漏えいが発生したことを確認した。

📂 報告によれば、露出した可能性のある顧客記録は限定的で、ID書類、本人確認用の自撮り画像、口座または取引履歴などが含まれるという。暗号資産の一部の利用者にとっては、これにビットコインの取引記録が含まれる可能性がある。

🔐 Revolutによると、顧客の資金、ログイン資格情報、パスコード、バイオメトリックによるログインデータは侵害されていない。今回の事案は、同社の中核システムへの直接的な侵入というより、偽の情報要求が関与していたとされる。

🛡️ 暗号資産の利用者にとって、露出した本人確認情報や取引データは、フィッシング、なりすまし、SIMスワップの試み、そしてソーシャルエンジニアリングのリスクを高める可能性がある。

👀 Revolutを利用している場合、不審な電話、メッセージ、または本人確認の依頼に注意し続けてください。パスコード、認証コード、シードフレーズ、または秘密鍵は絶対に共有しないでください。

#Revolut #CryptoSecurity #DataBreach #Bitcoin
🚨 偽のメールが本物のセキュリティ問題を引き起こしました Revolutは、政府を装った詐欺メールに関連するデータ侵害を確認しました。 この事案は、説得力のあるフィッシング攻撃が信頼を悪用できることを示しています。 デジタル金融の利用者は、予期しないメッセージに対して極めて慎重である必要があります。 🔐 クリプトの普及が進む中で、セキュリティ意識が重要です #revolutconfirmsfakegovemaildatabreach
🚨 偽のメールが本物のセキュリティ問題を引き起こしました
Revolutは、政府を装った詐欺メールに関連するデータ侵害を確認しました。
この事案は、説得力のあるフィッシング攻撃が信頼を悪用できることを示しています。
デジタル金融の利用者は、予期しないメッセージに対して極めて慎重である必要があります。
🔐 クリプトの普及が進む中で、セキュリティ意識が重要です

#revolutconfirmsfakegovemaildatabreach
·
--
記事
Revolutのデータ侵害が、ビットコインおよびイーサリアム利用者のための新たな暗号セキュリティ懸念を提起#revolutconfirmsfakegovemaildatabreach Revolutの確認されたデータ侵害は、暗号分野における個人データのセキュリティの重要性に新たな注目を集めています。 暗号のセキュリティは、しばしば秘密鍵、シードフレーズ、ウォレット保護と結び付けられます。しかし、KYC情報や取引データのような機微な情報も、攻撃者にとって価値ある標的になり得ます。 ビットコイン($BTC)およびイーサリアム($ETH)の投資家にとって、個人情報を保護することは、標的型攻撃、フィッシングの試み、その他のセキュリティリスクへのエクスポージャーを減らすうえで重要な要素です。

Revolutのデータ侵害が、ビットコインおよびイーサリアム利用者のための新たな暗号セキュリティ懸念を提起

#revolutconfirmsfakegovemaildatabreach
Revolutの確認されたデータ侵害は、暗号分野における個人データのセキュリティの重要性に新たな注目を集めています。
暗号のセキュリティは、しばしば秘密鍵、シードフレーズ、ウォレット保護と結び付けられます。しかし、KYC情報や取引データのような機微な情報も、攻撃者にとって価値ある標的になり得ます。
ビットコイン($BTC)およびイーサリアム($ETH)の投資家にとって、個人情報を保護することは、標的型攻撃、フィッシングの試み、その他のセキュリティリスクへのエクスポージャーを減らすうえで重要な要素です。
😳 別人のふりの「偽メール」— 重大な結果 Revolutは、偽の政府メールが関与する侵害を確認した。 この事件は、ソーシャルエンジニアリングが金融プラットフォームにとって依然として大きな脅威であることを示している。 プラットフォームの技術が強固であっても、信頼は悪用され得る。 👀 暗号資産(クリプト)ユーザーは、口座関連のメッセージを受け取る際に警戒を怠らないようにすべきだ。 #revolutconfirmsfakegovemaildatabreach
😳 別人のふりの「偽メール」— 重大な結果
Revolutは、偽の政府メールが関与する侵害を確認した。
この事件は、ソーシャルエンジニアリングが金融プラットフォームにとって依然として大きな脅威であることを示している。
プラットフォームの技術が強固であっても、信頼は悪用され得る。
👀 暗号資産(クリプト)ユーザーは、口座関連のメッセージを受け取る際に警戒を怠らないようにすべきだ。

#revolutconfirmsfakegovemaildatabreach
·
--
ブリッシュ
#revolutconfirmsfakegovemaildatabreach Revolut、機密情報の漏えいが発生し、ビットコインの取引履歴を含む顧客データが流出した。事件は巧妙なフィッシング攻撃が原因で起きた。何が起きたか:不正侵入者は、名前が明かされていない政府機関の公式メールにアクセスした。彼らはその名義でRevolutに緊急の情報開示要請を送った。なぜ成功したのか:その要請は実際の政府ドメインから届き、フィンテック大手の社内セキュリティ確認を通過した。欺かれていたことが判明したのは、銀行が追加の確認のために政府機関へ直接連絡した後だった。漏えいしたデータ:著名なオンチェーン・ディテクティブによると、詐欺師はパスポートのスキャン、本人確認用のセルフィー、自宅住所、電話番号、銀行口座情報、口座明細を入手した。誰が被害に遭ったか:正確な利用者数は明かされていないが、攻撃は高所得の大口暗号資産保有者を狙ったものだった。アプリ内の通知の確認:銀行はすでに、データが影響を受けた可能性のある顧客に対して警告を送る告知を開始している。 #fomcвідстеження $BTC #Square #BinanceSquareFamily #BinanceSquareTalks {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach Revolut、機密情報の漏えいが発生し、ビットコインの取引履歴を含む顧客データが流出した。事件は巧妙なフィッシング攻撃が原因で起きた。何が起きたか:不正侵入者は、名前が明かされていない政府機関の公式メールにアクセスした。彼らはその名義でRevolutに緊急の情報開示要請を送った。なぜ成功したのか:その要請は実際の政府ドメインから届き、フィンテック大手の社内セキュリティ確認を通過した。欺かれていたことが判明したのは、銀行が追加の確認のために政府機関へ直接連絡した後だった。漏えいしたデータ:著名なオンチェーン・ディテクティブによると、詐欺師はパスポートのスキャン、本人確認用のセルフィー、自宅住所、電話番号、銀行口座情報、口座明細を入手した。誰が被害に遭ったか:正確な利用者数は明かされていないが、攻撃は高所得の大口暗号資産保有者を狙ったものだった。アプリ内の通知の確認:銀行はすでに、データが影響を受けた可能性のある顧客に対して警告を送る告知を開始している。 #fomcвідстеження $BTC #Square #BinanceSquareFamily #BinanceSquareTalks
ФЕДАТ - цифровая экосистема спорта:
Очень показательный кейс, демонстрирующий обратную сторону медали обязательного KYC. Собирая тонны чувствительных данных (паспорта, селфи, ончейн-история), централизованные сервисы создают идеальные "honeypot" (ловушки) для хакеров. Когда фишинг становится настолько изощренным, это мощнейший аргумент в пользу self-custody и аппаратных кошельков для крупных держателей. Ваши ключи — ваши правила. 💎
#RevolutConfirmsFakeGovEmailDataBreach 🚨 リボルート・データ流出:重大な警告 リボルートは、詐欺師が正規の政府機関のメールドメインを使用して、不正な顧客データ要求を送信したことを確認しています。そして同社は、それらを本物として扱いました。 潜在的に漏えいした可能性のあるデータ: • パスポート&運転免許証 • 本人確認用のセルフィー • 住所&電話番号 • 銀行明細&口座情報 • ビットコインを含む、完全な取引履歴 リボルートによると、顧客の資金と同社のシステムは侵害されておらず、影響を受けた顧客は限られた数のみだったとのことです。正確な人数およびどの政府機関かは公表されていません。 最大の教訓は? 🔐 自分のアカウントが安全でも、個人情報や金融データは、高度なソーシャルエンジニアリングによって依然として標的になり得ます。 暗号資産(クリプト)利用者の場合、漏えいした取引履歴が、今後のフィッシングや詐欺の試みをはるかに説得力のあるものにしてしまう可能性があります。 データを守る。暗号資産を守る。警戒を続けましょう。 #Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 リボルート・データ流出:重大な警告

リボルートは、詐欺師が正規の政府機関のメールドメインを使用して、不正な顧客データ要求を送信したことを確認しています。そして同社は、それらを本物として扱いました。

潜在的に漏えいした可能性のあるデータ: • パスポート&運転免許証
• 本人確認用のセルフィー
• 住所&電話番号
• 銀行明細&口座情報
• ビットコインを含む、完全な取引履歴

リボルートによると、顧客の資金と同社のシステムは侵害されておらず、影響を受けた顧客は限られた数のみだったとのことです。正確な人数およびどの政府機関かは公表されていません。

最大の教訓は? 🔐

自分のアカウントが安全でも、個人情報や金融データは、高度なソーシャルエンジニアリングによって依然として標的になり得ます。

暗号資産(クリプト)利用者の場合、漏えいした取引履歴が、今後のフィッシングや詐欺の試みをはるかに説得力のあるものにしてしまう可能性があります。

データを守る。暗号資産を守る。警戒を続けましょう。

#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
これは実際に読んでください。スクロールして通り過ぎないでください。 80,000万人以上のユーザーを抱えるフィンテックのRevolutは、自社チームが政府機関になりすました攻撃者にだまされ、顧客データを渡してしまったことを認めました。 そのメールはあまりに説得力があり、メールセキュリティが成り立っているあらゆる認証チェックをすべて通過したとのことです。Revolutのコンプライアンス担当者は、完全に正当な依頼だとみなして処理しました。 持ち出されたのは、パスポート、運転免許証、本人確認用のセルフィー、自宅住所、電話番号、口座の明細書(全文)、そして取引履歴です。さらに、もし口座を通じて仮想通貨を動かしていたことがあるなら、Bitcoinも含まれていました。 私が実際に恐れているのはこの部分です。有名な仮想通貨の調査担当者によれば、これは無作為に情報をかき集めたものではなく、特に富裕層の口座を狙い撃ちしたように見えると言っています。ランダムなスクレイピングではありません。標的型の作戦です。 Revolutのメッセージは「あなたのお金は安全です」で、技術的にはその通りです。パスワードやカード番号は盗まれていません。ですが正直に言えば、2026年なら、身分証明書や金融履歴が間違った相手の手に渡ることは、盗まれたカード番号と同じか、それ以上の被害につながり得ます。 Revolutを利用している方、特に以前そこに仮想通貨を保有していたことがある方は、今すぐこの侵害に関するどんなメールにも非常に警戒してください。この盗まれたデータを使った2回目のフィッシング攻撃はすでに始まっています。 #RevolutConfirmsFakeGovEmailDataBreach
これは実際に読んでください。スクロールして通り過ぎないでください。

80,000万人以上のユーザーを抱えるフィンテックのRevolutは、自社チームが政府機関になりすました攻撃者にだまされ、顧客データを渡してしまったことを認めました。

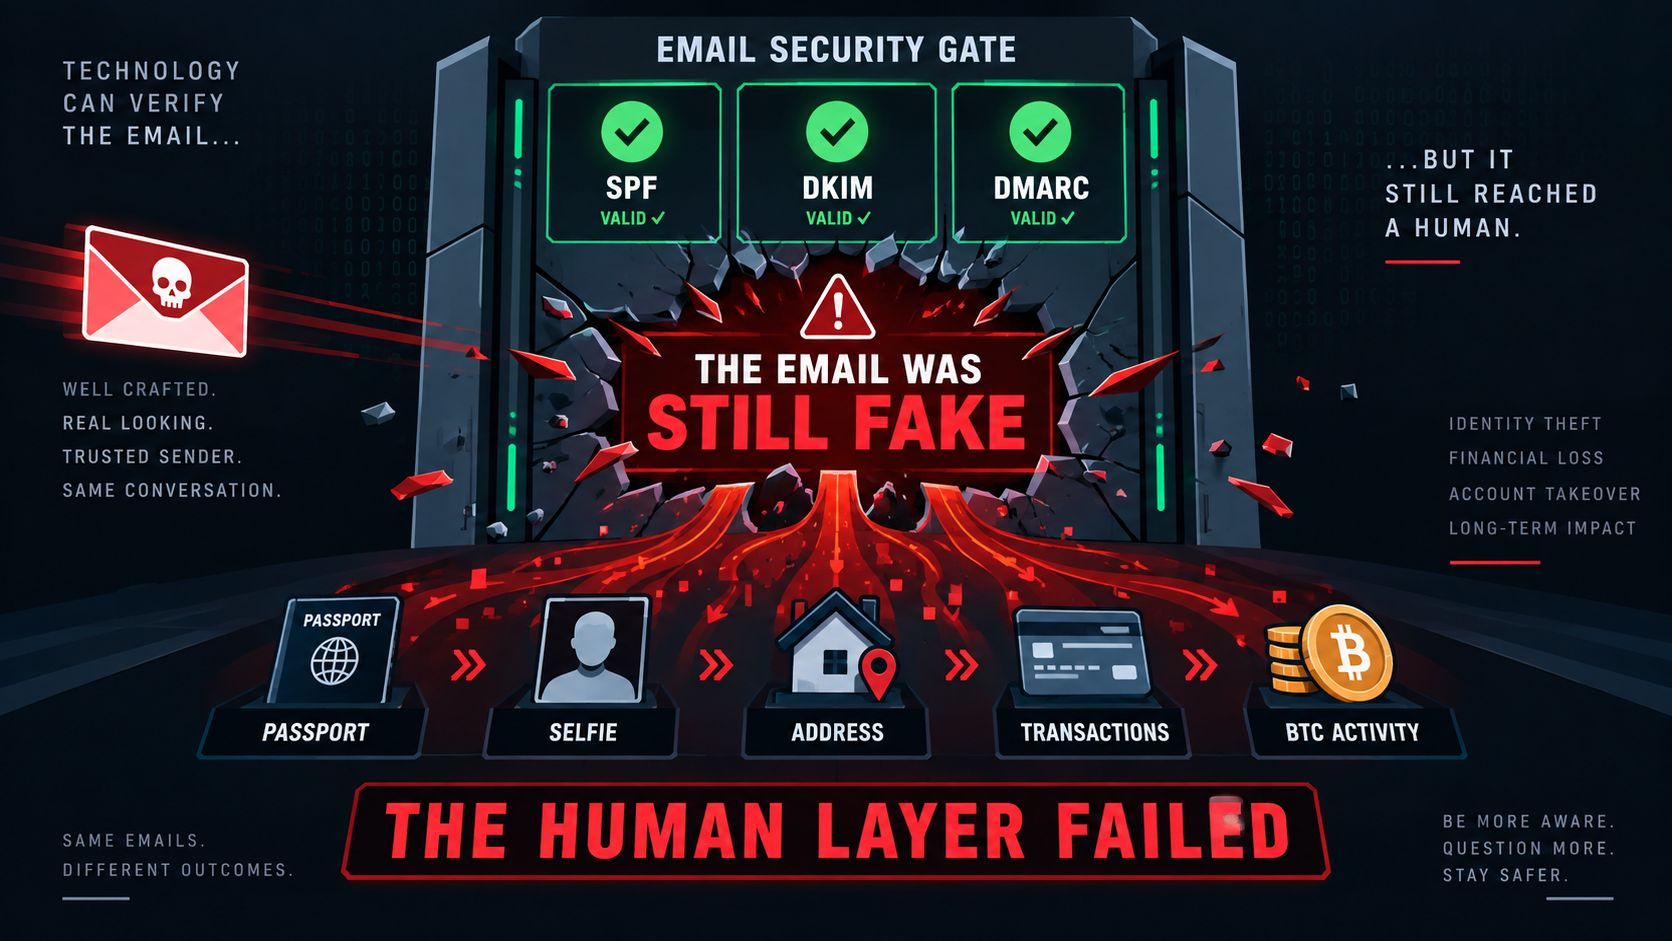
そのメールはあまりに説得力があり、メールセキュリティが成り立っているあらゆる認証チェックをすべて通過したとのことです。Revolutのコンプライアンス担当者は、完全に正当な依頼だとみなして処理しました。

持ち出されたのは、パスポート、運転免許証、本人確認用のセルフィー、自宅住所、電話番号、口座の明細書(全文)、そして取引履歴です。さらに、もし口座を通じて仮想通貨を動かしていたことがあるなら、Bitcoinも含まれていました。

私が実際に恐れているのはこの部分です。有名な仮想通貨の調査担当者によれば、これは無作為に情報をかき集めたものではなく、特に富裕層の口座を狙い撃ちしたように見えると言っています。ランダムなスクレイピングではありません。標的型の作戦です。

Revolutのメッセージは「あなたのお金は安全です」で、技術的にはその通りです。パスワードやカード番号は盗まれていません。ですが正直に言えば、2026年なら、身分証明書や金融履歴が間違った相手の手に渡ることは、盗まれたカード番号と同じか、それ以上の被害につながり得ます。

Revolutを利用している方、特に以前そこに仮想通貨を保有していたことがある方は、今すぐこの侵害に関するどんなメールにも非常に警戒してください。この盗まれたデータを使った2回目のフィッシング攻撃はすでに始まっています。

#RevolutConfirmsFakeGovEmailDataBreach
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号