

#eip7702
eip7702
閲覧回数 23,864
50人が討論中
注目
最新

·
--
記事
Binanceホットウォレットのセキュリティ事件を振り返る:数十億ドルはどうやって持ち去られたのか?現在公開されているオンチェーン分析によると、複数のホットウォレットから流出した異常な資金は、総額55億〜60億ドルに達する可能性があります。最終的に確認されれば、暗号資産業界史上最大規模の盗難事件となる可能性があります。
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
Binanceホットウォレットのセキュリティ事件を振り返る:数十億ドルはどうやって持ち去られたのか?
現在公開されているオンチェーン分析によると、複数のホットウォレットから流出した異常な資金は、総額55億〜60億ドルに達する可能性があります。最終的に確認されれば、暗号資産業界史上最大規模の盗難事件となる可能性があります。
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.5k

·
--
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETHと16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTCと$ETHは約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTCは約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETH と16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTC と$ETH は約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTC は約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
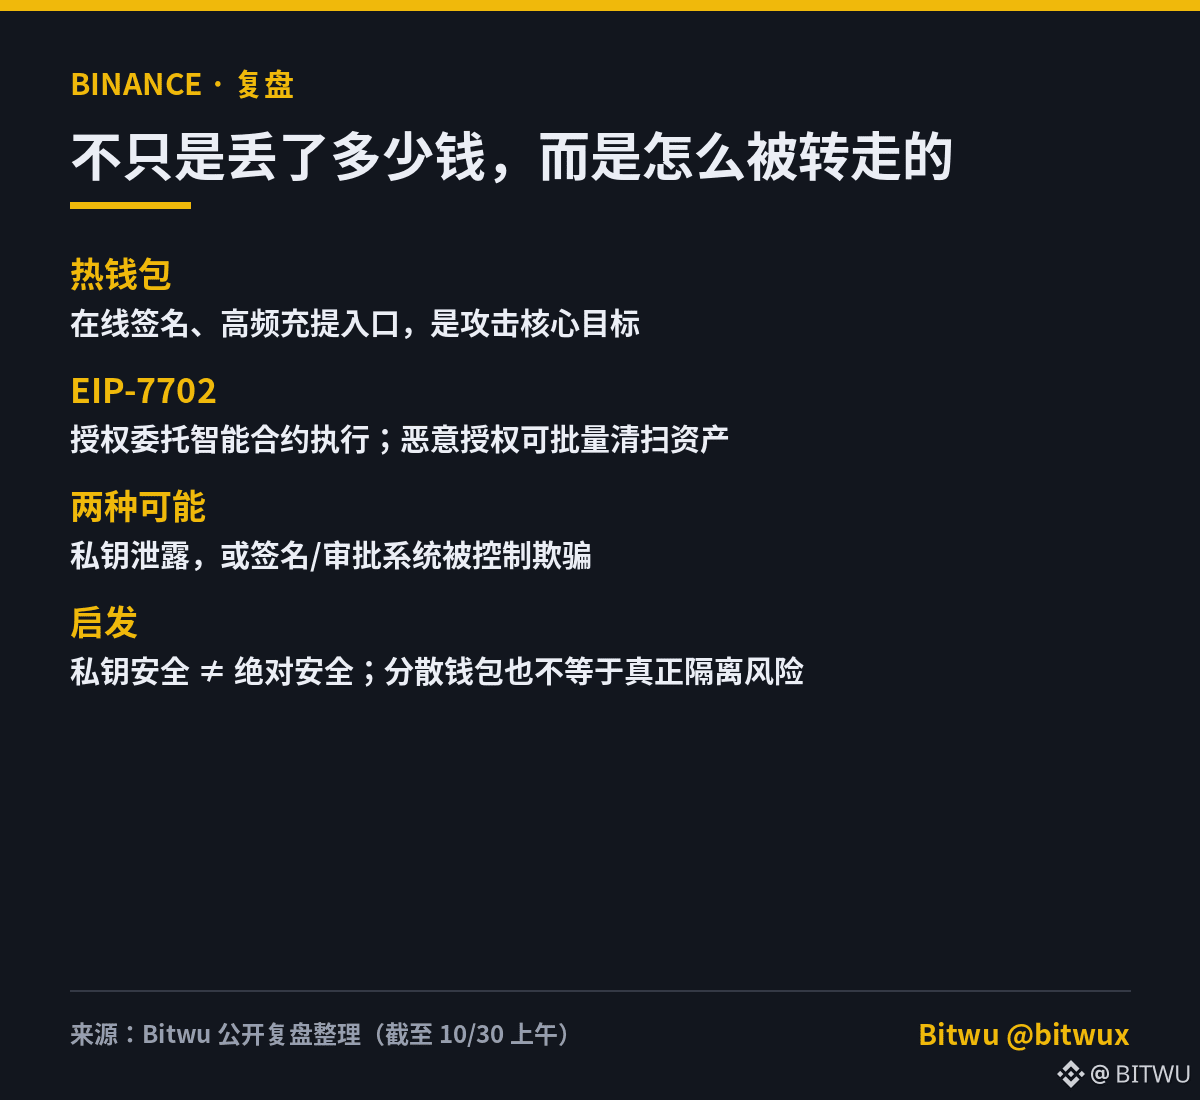
今回は秘密鍵の漏洩ではなく、EIP-7702の抜け穴が悪用されました
今回は秘密鍵の漏洩ではなく、EIP-7702に問題がありました。一度承認すると、ウォレットの実行権限をコントラクトに委任してしまう可能性があります。署名が取得されると、委任が取り消されるまで、資産が「正規の手続きで」送金されてしまうおそれがあります。
オンチェーンでの流出総額は約56億ドル。TetherやCircleなどが約25億4,000万ドルを凍結しましたが、純損失は依然として10億ドル規模です。CZはユーザー資金を100%補償すると表明しました。BTCは一時8万ドル付近まで急落した後に反発し、8万ドルを一時突破しました。
今すぐすべきことは3つです:
1. 取引所にある使っていない資産をハードウェアウォレットに移す;
2. 他の取引所アカウントのセキュリティを確認し、長期間使っていないAPIや承認を取り消す;
3. セキュリティ調査の結果を待ち、安易に押し目買いをしない。
火種はまだくすぶっています。現金とハードウェアウォレット内の資産のほうが安全です。
個人の見解であり、投資助言ではありません。
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
今回は秘密鍵の漏洩ではなく、EIP-7702の抜け穴が悪用されました
今回は秘密鍵の漏洩ではなく、EIP-7702に問題がありました。一度承認すると、ウォレットの実行権限をコントラクトに委任してしまう可能性があります。署名が取得されると、委任が取り消されるまで、資産が「正規の手続きで」送金されてしまうおそれがあります。
オンチェーンでの流出総額は約56億ドル。TetherやCircleなどが約25億4,000万ドルを凍結しましたが、純損失は依然として10億ドル規模です。CZはユーザー資金を100%補償すると表明しました。BTCは一時8万ドル付近まで急落した後に反発し、8万ドルを一時突破しました。
今すぐすべきことは3つです:
1. 取引所にある使っていない資産をハードウェアウォレットに移す;
2. 他の取引所アカウントのセキュリティを確認し、長期間使っていないAPIや承認を取り消す;
3. セキュリティ調査の結果を待ち、安易に押し目買いをしない。
火種はまだくすぶっています。現金とハードウェアウォレット内の資産のほうが安全です。
個人の見解であり、投資助言ではありません。
$ETH
$BTC
#EIP7702 #安全
1.2k

·
--
記事
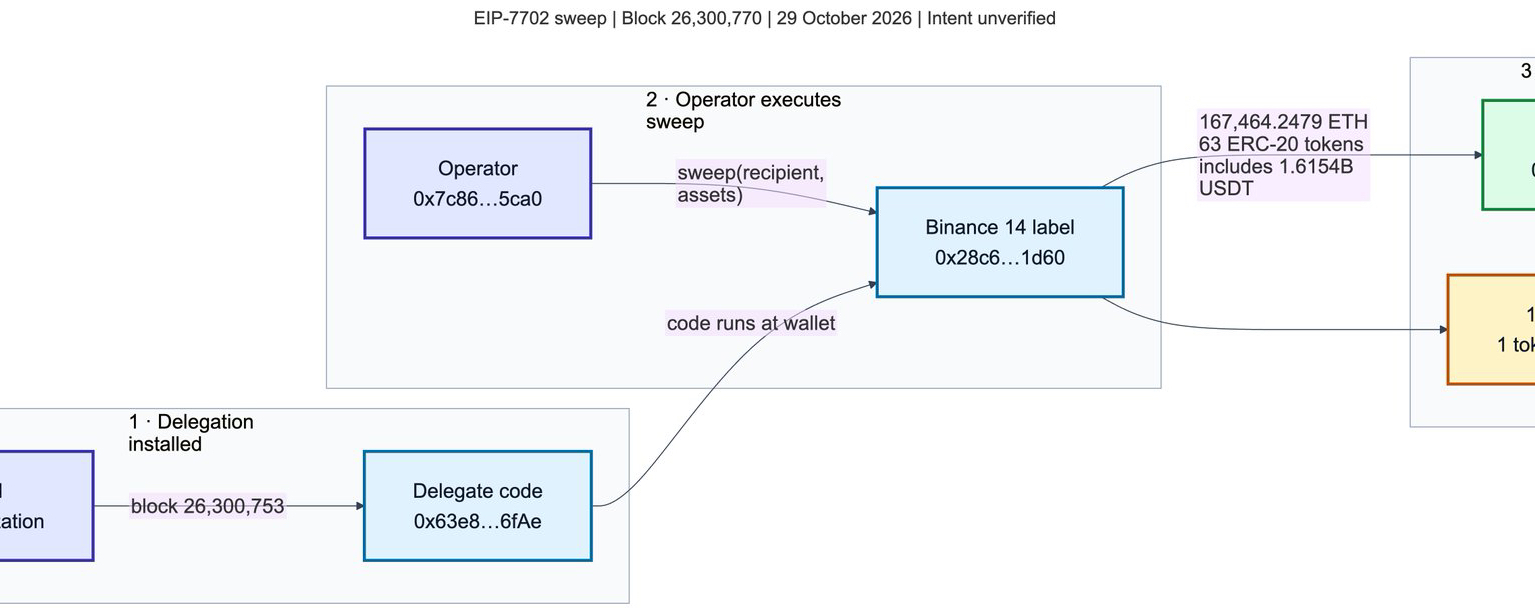
🚨 EIP-7702はいかにしてBinanceのホットウォレットをハッキングしたのか 🚨3分間の強奪:EIP-7702はいかにしてウォレットを自らの強盗犯に変えたのか
わずか3分24秒。それだけの時間で、署名済みメッセージが1つ送られ、EIP-7702の委任が設定された後、Binance関連とラベル付けされたウォレットから167,464 ETHと1兆6,150億USDTを含む63種類のトークンが消失した。phylax.systemsのセキュリティ研究者Odysseusは、この攻撃の全容をオンチェーンで追跡し、スレッドにまとめた。その投稿は今、急速に拡散している。
そのタイムラインには背筋が凍る。
20:20:59 UTC:EIP-7702の委任認証がウォレットに設定される。20:24:23:別のアドレスがsweep()を呼び出す。ウォレット自身の実行コンテキストで攻撃者のコントラクトが動作し、資産のすべてが0x027…2ffeへ流出する。そして20:41:23、事態はさらに悪化する。委任されたウォレットが別のスマートウォレットでオーナー権限を使い、さらに7億8,000万USDCを移動させる。
🚨 EIP-7702はいかにしてBinanceのホットウォレットをハッキングしたのか 🚨
3分間の強奪:EIP-7702はいかにしてウォレットを自らの強盗犯に変えたのか
わずか3分24秒。それだけの時間で、署名済みメッセージが1つ送られ、EIP-7702の委任が設定された後、Binance関連とラベル付けされたウォレットから167,464 ETHと1兆6,150億USDTを含む63種類のトークンが消失した。phylax.systemsのセキュリティ研究者Odysseusは、この攻撃の全容をオンチェーンで追跡し、スレッドにまとめた。その投稿は今、急速に拡散している。
そのタイムラインには背筋が凍る。
20:20:59 UTC:EIP-7702の委任認証がウォレットに設定される。20:24:23:別のアドレスがsweep()を呼び出す。ウォレット自身の実行コンテキストで攻撃者のコントラクトが動作し、資産のすべてが0x027…2ffeへ流出する。そして20:41:23、事態はさらに悪化する。委任されたウォレットが別のスマートウォレットでオーナー権限を使い、さらに7億8,000万USDCを移動させる。
412
署名50件。24秒。
27億ドルが24秒でBinance 14から流出した。
攻撃者は秘密鍵を盗んだわけではない。50件のEIP-7702認可を1つのトランザクションにまとめたのだ。それぞれの署名によって、ウォレットの制御権が同じスマートコントラクトに渡された。50件すべてが揃うと、ホットウォレットの資金は一掃された。
これは、この規模でEIP-7702が使われた初の大規模なエクスプロイトだ。この標準では、外部所有アカウントがスマートコントラクトに権限を委譲できる。アカウント抽象化には有用だが、署名プロセスが侵害されれば壊滅的な事態を招く。
Binanceによると、侵入経路はノートPCだった。しかし、武器となったのは署名の一括化だ。
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
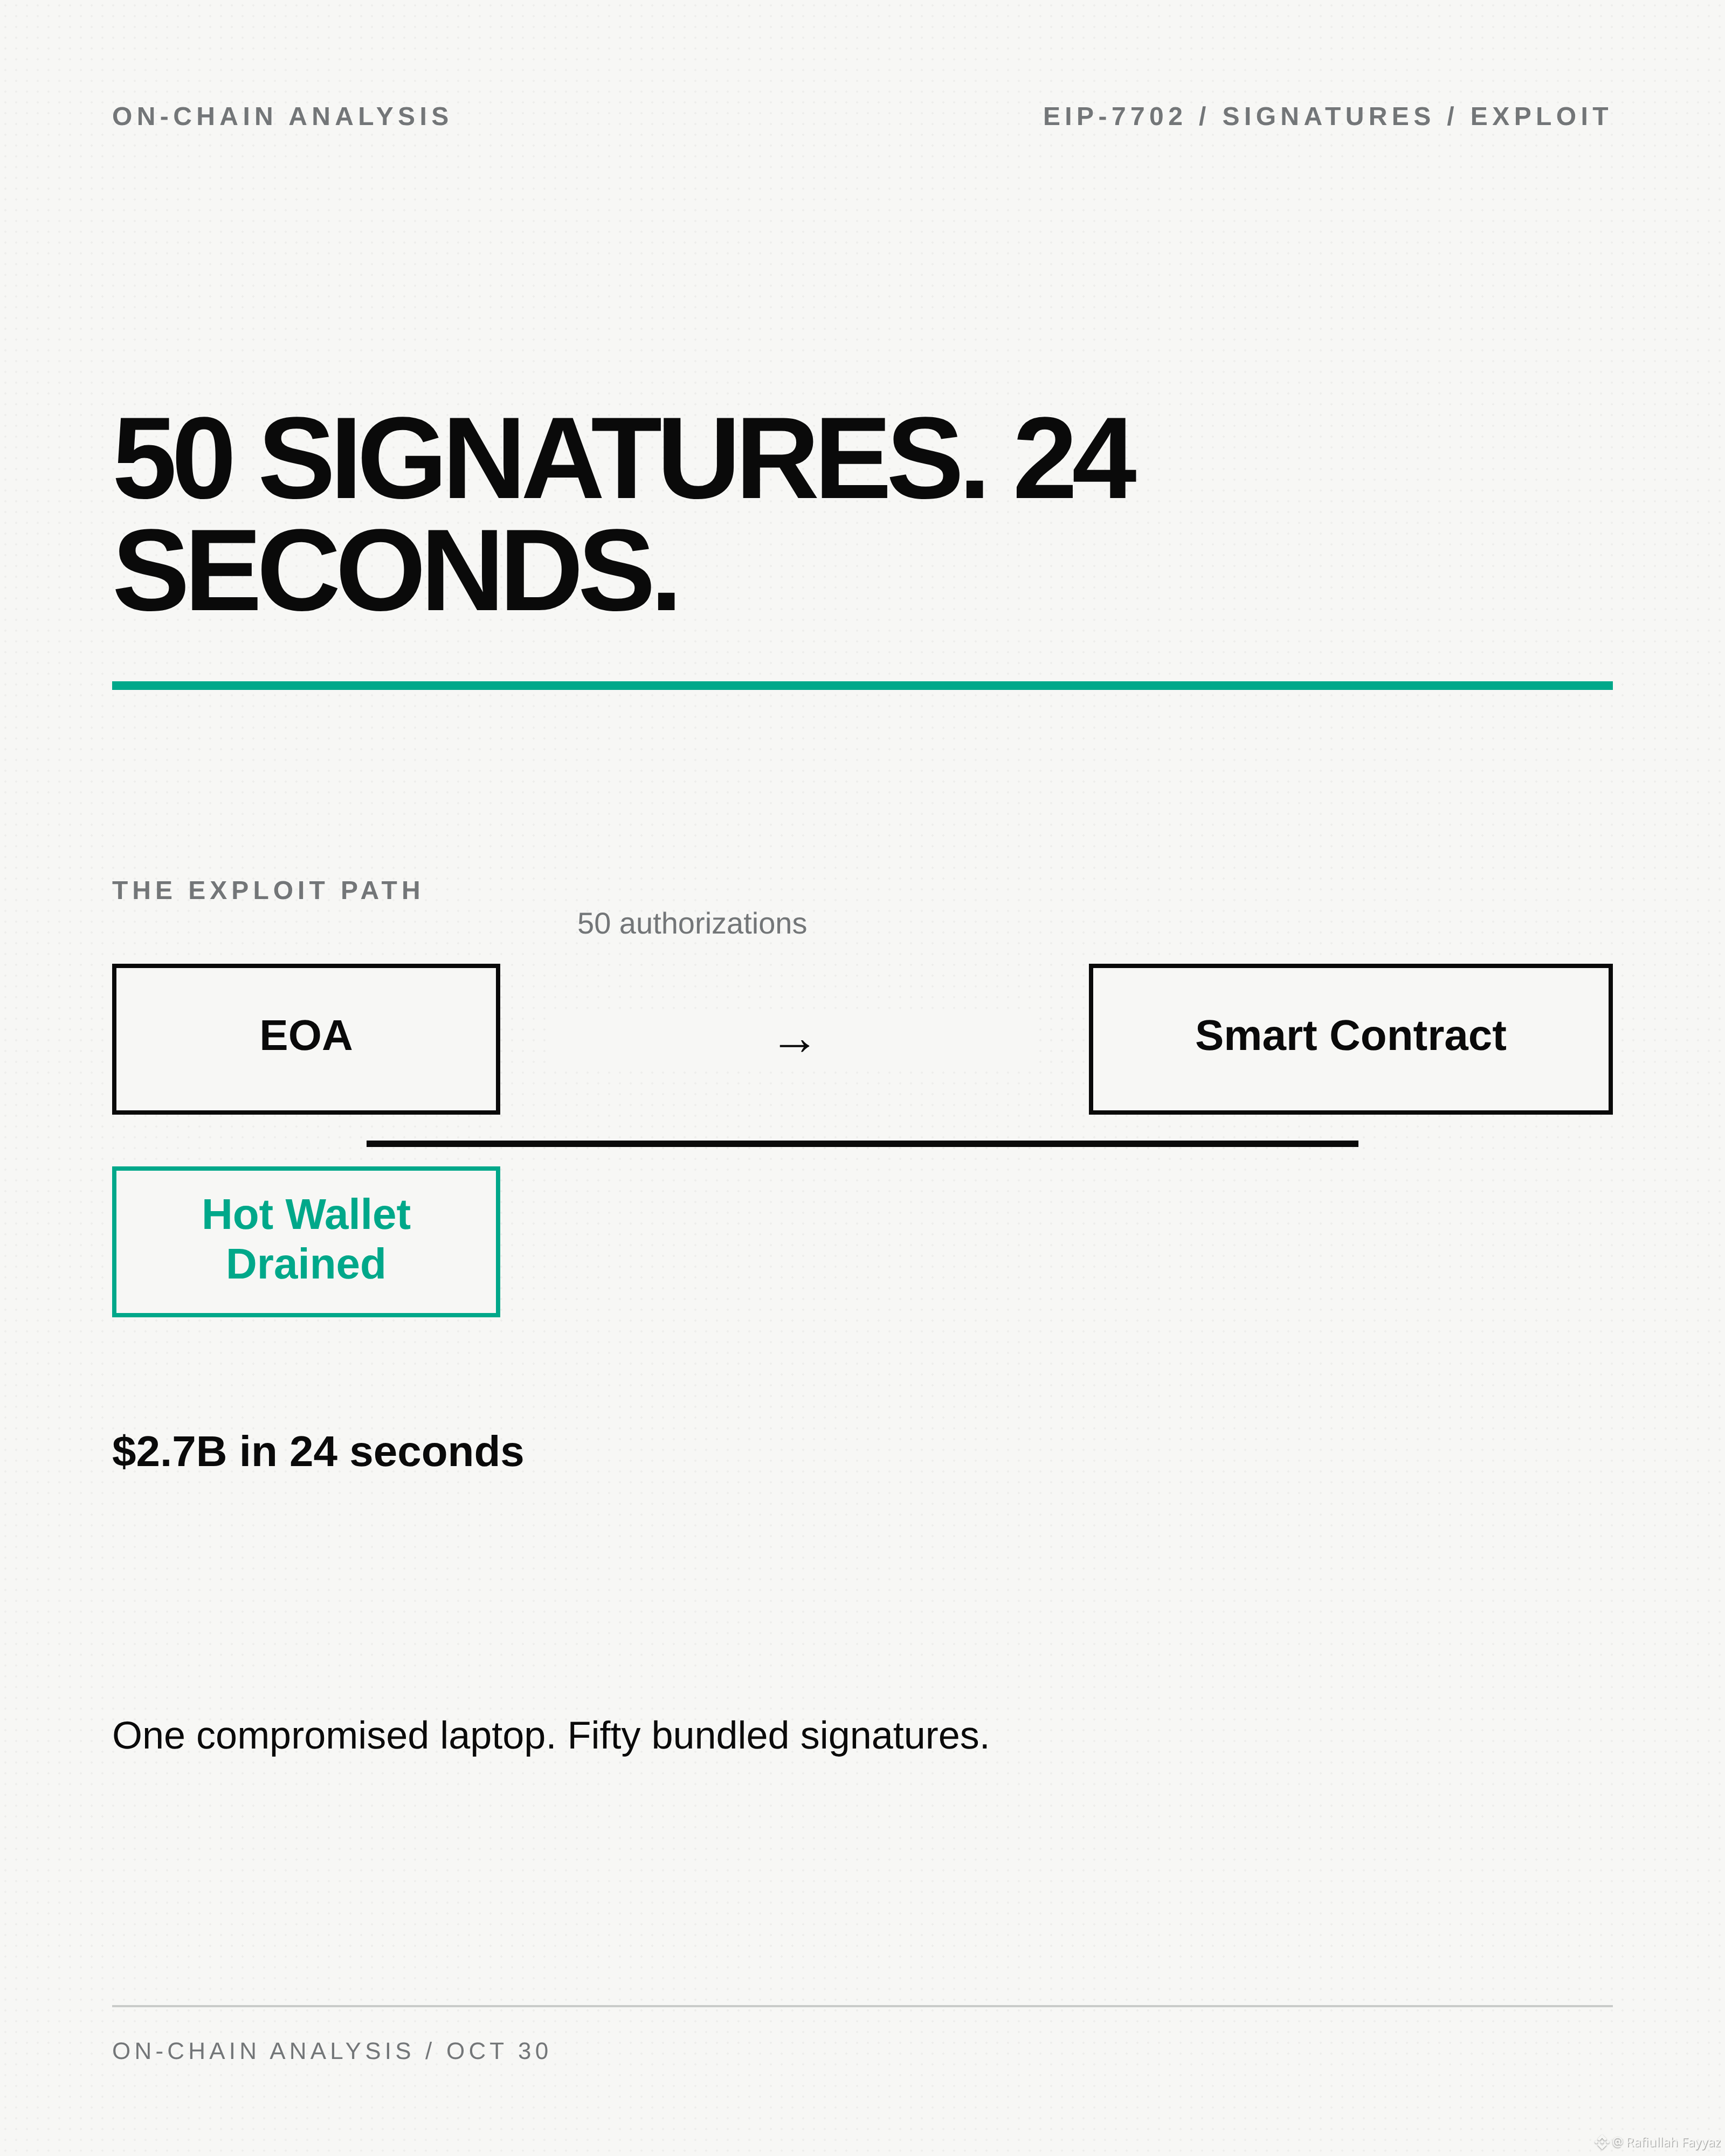
署名50件。24秒。
27億ドルが24秒でBinance 14から流出した。
攻撃者は秘密鍵を盗んだわけではない。50件のEIP-7702認可を1つのトランザクションにまとめたのだ。それぞれの署名によって、ウォレットの制御権が同じスマートコントラクトに渡された。50件すべてが揃うと、ホットウォレットの資金は一掃された。
これは、この規模でEIP-7702が使われた初の大規模なエクスプロイトだ。この標準では、外部所有アカウントがスマートコントラクトに権限を委譲できる。アカウント抽象化には有用だが、署名プロセスが侵害されれば壊滅的な事態を招く。
Binanceによると、侵入経路はノートPCだった。しかし、武器となったのは署名の一括化だ。
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
309

·
--
署名は1回だけ。再確認なしで誰かに資産を動かされる可能性は? 🔐
悪意のあるEIP-7702の委任には、実際にそのようなリスクがあります。ただし、ウォレットに「EIP-7702」と表示されているからといって、自動的にハッキングされたことにはなりません
簡単に説明すると👇
通常のウォレットでは、秘密鍵を使ってトランザクションに署名します
EIP-7702を使うと、同じウォレットアドレスでスマートコントラクトのコードを実行できるようになり、トランザクションの一括処理、ガス代の肩代わり、プログラム可能な権限設定などの機能が追加されます
ウォレットの中にアシスタントをインストールするようなものだと考えてください
信頼できるアシスタントは安全なルールに従います。悪意のあるアシスタントの場合、あなたの再確認なしに攻撃者が資産を動かせる可能性があります
どうすればそうなるのでしょうか?
• 悪意のあるコードを指定する権限付与への署名を、だまされて行ってしまう
• 秘密鍵が盗まれ、攻撃者がその署名を行う
• 委任されたコードに脆弱性がある
公開アドレスを知られているだけでは、委任を設定することはできません。有効な権限付与の署名が必要です
よくある3つの誤解を正しましょう。
❌「EIP-7702はハッカーのために作られた」
ウォレットの機能を向上させるために設計されたものです。危険性は、コードとその権限によって異なります
❌「委任は取り消せない」
プロトコル上、有効な権限付与をゼロアドレス宛てに行えば解除できます。ただし、ウォレットのインターフェースがすべてのケースに対応しているとは限りません
❌「トークンの承認を取り消せば、すべて解除される」
トークンの承認とEIP-7702の委任は、別々の権限です。一方を解除しても、もう一方が自動的に解除されるわけではありません
最も重要なのは、秘密鍵が漏えいした場合、委任を取り消しても秘密鍵が再び安全になるわけではないということです。攻撃者は再び署名できます
表示名だけでなく、実際に委任されているコントラクトを確認してください。公式のウォレットツールを使い、「ウォレットを修復」とうたう不審なリンクは絶対に信用しないでください
署名する前に、こう自問してください。
「これは1つの操作を承認するもの? それとも、ウォレットの動作方法を変更するもの?」
出典:Ethereum EIP-7702仕様書
#EIP7702 $BTC $ETH $BNB
2
457

·
--
EIP-7702の提案がEthereumで話題になっています。
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
EIP-7702の提案がEthereumで話題になっています。
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
7

·
--
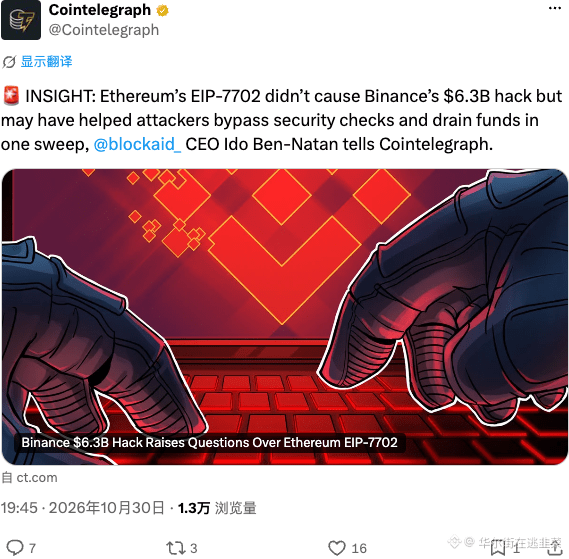
630億の不正取引はEIP-7702とは無関係。煽るのはやめよう。ただ、このプロトコルがハッカーにセキュリティチェックを迂回させ、資金の出入りを追跡不能にし、悪意ある操作の「加速器」となったのは事実だ。新しい標準がどれほど魅力的でも、安全性という糸が切れてしまえば意味がない。今後、オンチェーンでやり取りする際は、まずリスクを見てから利益を考えよう。
$ETH #EIP7702
630億の不正取引はEIP-7702とは無関係。煽るのはやめよう。ただ、このプロトコルがハッカーにセキュリティチェックを迂回させ、資金の出入りを追跡不能にし、悪意ある操作の「加速器」となったのは事実だ。新しい標準がどれほど魅力的でも、安全性という糸が切れてしまえば意味がない。今後、オンチェーンでやり取りする際は、まずリスクを見てから利益を考えよう。
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702はBinanceのハッキングを引き起こしたわけではないが、損失を拡大させる可能性がある
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
EIP-7702はBinanceのハッキングを引き起こしたわけではないが、損失を拡大させる可能性がある
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
37

·
--
🚨 EIP-7702がBinanceのハッキングを引き起こしたわけではありませんが、損失を拡大させた可能性があります。セキュリティ専門家によると、このアップグレードがなくても攻撃者はウォレットから資金を引き出せた可能性がありますが、ETHの出金時に保護措置を回避する助けになった可能性があります。
このアップグレードのアカウント抽象化機能により、攻撃者はセキュリティプロトコルを回避する新たな手段を得た可能性があります。
影響:アップグレードの実施中、ETH保有者のリスクが高まります。
💭 アカウント抽象化に伴うリスクから、あなたのETHエクスポージャーは守られていますか? #EIP7702 #BinanceHack
$ETH #TradingSignal #暗号資産分析
このアップグレードのアカウント抽象化機能により、攻撃者はセキュリティプロトコルを回避する新たな手段を得た可能性があります。
影響:アップグレードの実施中、ETH保有者のリスクが高まります。
💭 アカウント抽象化に伴うリスクから、あなたのETHエクスポージャーは守られていますか? #EIP7702 #BinanceHack
$ETH #TradingSignal #暗号資産分析
1
·
--
今日未明、Binanceのホットウォレットで問題が発生し、多くの人が初めて EIP-7702 という言葉を耳にしました。まず、この言葉の意味を整理しましょう:
1. これは何か:イーサリアムの Pectra アップグレードで導入される機能です。通常のウォレットでも、権限を与える署名を行うことで、実行権限を一時的にスマートコントラクトのコードに委ねられます。アドレスは変わらず、複数の操作をまとめて実行したり、他人にガス代を代わりに払ってもらったりできます。
2. なぜ今回注目されたのか:Blockaid などの分析によると、攻撃者は1つのトランザクションに連続した番号の権限付与を50件詰め込み、ホットウォレットがその時点で使っていた番号に当たることだけを狙っていました。一致すると、悪意あるコントラクトがウォレットになりすまして資産をまとめて移せるうえ、委任を取り消さなければ、その権限は有効なままです。
3. 一般ユーザーが気をつけるべきこと:第一に、内容を理解できない権限付与には署名しないこと。特に、多数の操作を一度にまとめた署名には注意してください。第二に、見知らぬサイトで署名を求められたら、いったん止めて、どのコントラクトに権限を委ねるのか確認すること。第三に、定期的に権限を確認し、使っていないものは取り消すこと。多額の資産はできるだけコールドウォレットに保管しましょう。
私の見解では、EIP-7702 自体はバックドアではありません。ウォレットを、送金しかできない鍵から、プログラムを実行できる鍵へと進化させるものです。鍵の機能が強化されたからこそ、署名前に委任先をしっかり確認することが必須になります。皆さんは普段、署名前に権限の内容を一つずつ確認していますか?
$ETH #EIP7702
21

·
--
SlowMistの余弦氏が手口を率直に語る
今回のBinanceホットウォレット一掃
使われたのはEIP-7702
目的は単純で、トークンをまとめて移転しやすくすること
オンチェーンで見る限り
手口はそれほど洗練されていない
実行前には数時間にわたってリハーサルもしていた
余弦氏の発言の要旨はこうだ
EIP-7702の仕組み自体に問題はない
これがなくても、同じことをする別の方法はある
責任をアップグレード提案ひとつに押しつけてはいけない
本当に注視すべきなのは、署名の経路、ホットウォレットの権限、出金ツールが侵害されたかどうかだ
公式発表にも記されている
現時点でウォレットの秘密鍵が漏えいした証拠は見つかっていない
完全な技術報告書は、検証が終わってから公開される
資金の追跡には凍結と法執行が必要
個人投資家は「このプロトコルは必ず崩壊する」といった煽り見出しに惑わされず
自分のアカウント権限と公式チャネルに注意を払おう
$ETH $BNB
#EIP7702 #慢雾 #Binanceセキュリティ事件
2
399

·
--
翻訳参照
58亿美元从币安热钱包直接蒸发,加密史上最大交易所失窃案就这么砸下来了。
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
361

神魚がバイナンスのハッキングを振り返る動画を見たばかりで、背筋が少し寒くなった。これは思いつきではなく、リハーサル済みの強盗だった。
午前4時20分、攻撃者は64件の承認リクエストを含むトランザクションをブロードキャストし、3分後に資産の一括移転を開始。複数のチェーンで合計約58億ドルに上る。事前に64種類のトークンの移転リストを作成し、テスト用ウォレットで2回リハーサルしていた。最後のリハーサルから実行までは、わずか3時間半だった。
使われたのはEIP-7702の承認メカニズム。慢霧の余弦氏は、メカニズム自体に問題はなく、これを利用して大量のコインが盗まれたと説明。一方、BlockaidのCEOは、秘密鍵が盗まれたのではなく、署名システムが侵害された可能性を指摘している。核心となる問題は、今も結論が出ていない。
明るいニュースは、バイナンス公式の最新確認によると、約30億ドル分が凍結されたことだ。しかし、18,270枚の$BTC(約14.4億ドル)はまだ動かされておらず、46.7万枚の$ETHも依然としてハッカーの手にある。
あなたがより怖いのはどっち? A:リストを作り、2回もリハーサルした計画的な強盗。B:署名プロセスに問題があり、どれほど大きな取引所でも、あなたの知らないところで勝手に署名される可能性があること。コメント欄で意見を聞かせて。
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
神魚がバイナンスのハッキングを振り返る動画を見たばかりで、背筋が少し寒くなった。これは思いつきではなく、リハーサル済みの強盗だった。
午前4時20分、攻撃者は64件の承認リクエストを含むトランザクションをブロードキャストし、3分後に資産の一括移転を開始。複数のチェーンで合計約58億ドルに上る。事前に64種類のトークンの移転リストを作成し、テスト用ウォレットで2回リハーサルしていた。最後のリハーサルから実行までは、わずか3時間半だった。
使われたのはEIP-7702の承認メカニズム。慢霧の余弦氏は、メカニズム自体に問題はなく、これを利用して大量のコインが盗まれたと説明。一方、BlockaidのCEOは、秘密鍵が盗まれたのではなく、署名システムが侵害された可能性を指摘している。核心となる問題は、今も結論が出ていない。
明るいニュースは、バイナンス公式の最新確認によると、約30億ドル分が凍結されたことだ。しかし、18,270枚の$BTC (約14.4億ドル)はまだ動かされておらず、46.7万枚の$ETH も依然としてハッカーの手にある。
あなたがより怖いのはどっち? A:リストを作り、2回もリハーサルした計画的な強盗。B:署名プロセスに問題があり、どれほど大きな取引所でも、あなたの知らないところで勝手に署名される可能性があること。コメント欄で意見を聞かせて。
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
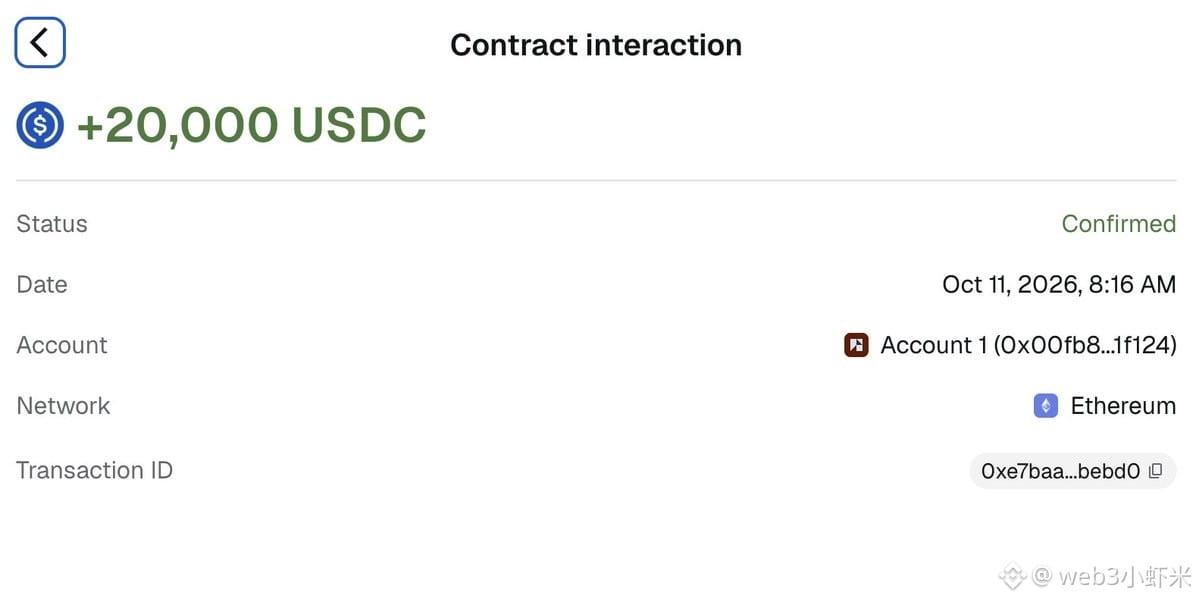
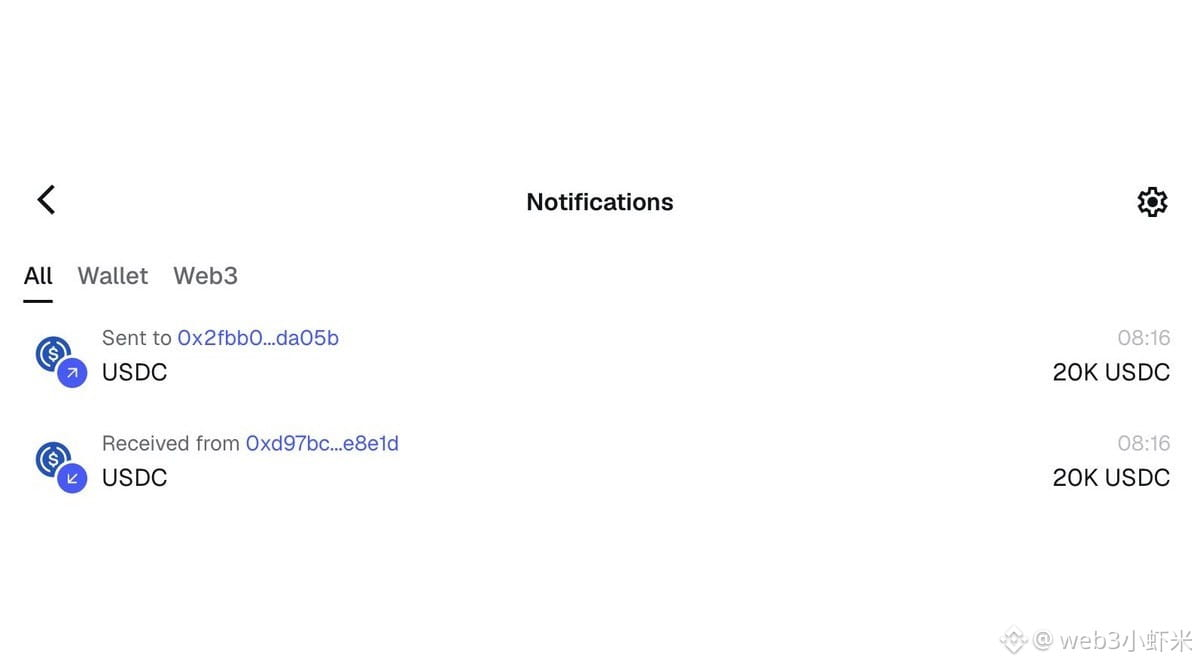
# バイナンス盗難手口の検証:50件のEIP-7702承認により、約3分で約58億ドルが移動 北朝鮮関与説も未確認
- 手口の検証:Cobo共同創業者の神魚氏によるオンチェーン分析によると、攻撃者は北京時間10月30日午前4時20分、50件の承認リクエストを含むトランザクションをブロードキャストし、約3分後に資産の一括移転を開始。イーサリアムやトロンなど複数のチェーンにまたがり、当時の価格で移転総額は約58億ドルと推定される。事前に64種類のトークンを対象とする移転リストを作成し、テスト用ウォレットで2回リハーサルを実施。最後のリハーサルは本番攻撃の約3時間半前だった。攻撃者は、USDTなど一部の凍結可能な資産をETHに交換し、発行元による凍結を回避した。
- 署名プロセスが焦点に:セキュリティ企業BlockaidのCEOによる初期評価では、今回の攻撃は秘密鍵の直接窃取ではなく、署名インフラの悪用を示している。50件のEIP-7702承認が1件のトランザクションにまとめられ、バイナンスのBinance 14ホットウォレットを標的に、制御権が資産回収コントラクトに委譲された。この手口は2025年2月のBybit事件と非常によく似ており、北朝鮮のサイバー活動との関連が指摘されている。ただし、バイナンスは具体的な攻撃メカニズムをまだ確認しておらず、関与説も公式には確認されていない。
- 資金は依然として移動中:Arkhamのデータによると、攻撃者のウォレットはUniswapを通じて資産を移動させ、盗んだUSDTを担保にAaveから少なくとも2万WETH(約4,400万ドル)を借り入れている。Aaveは同ウォレットの融資市場を凍結し、コントラクト自体への影響はなく、ポジションは引き続き過剰担保状態だと説明した。Bybitは同日、今回の事件の影響を受けておらず、システムと入出金は正常だと明らかにした。
- 現状に関する注意:バイナンスでは入出金とAlpha取引が引き続き停止しており、再開時期は公表されていない。BTCは約7万8,000ドル前後、BNBは約699ドル。事件は現在も進行中で、凍結額や損失額は各社の発表で数字が異なるため、バイナンス公式の確認内容を基準にすること。公式チャネルのみを信用し、「資金のロック解除」をうたう偽の詐欺に注意。
$BNB $BTC
#币安 #黑客攻击 #EIP7702
私の見立て:BNBは短期的に弱気。攻撃手口の検証から、署名プロセスのリスクがまだ解消されておらず、入出金の再開時期も示されていないためだ。市場心理の回復には、公式の事後報告による確認が必要となる。
出典:ChainCatcherによる神魚氏/Coboのオンチェーン分析の引用、CoinDeskによるBlockaidおよびArkhamのデータの引用、CoinDeskのライブ更新。攻撃メカニズムと関与先はいずれも初期評価であり、バイナンス公式の確認はない。参考情報であり、投資助言ではありません。
取引所が次にまず修正すべきなのは、署名プロセスとホットウォレットの権限のどちらだと思いますか?タグをクリックしてリアルタイム相場を確認し、コメント欄で話しましょう。
608

·
--
ほとんどの人は、ハッキングされたウォレットは失われた原因だと思っています。
実際はもっと複雑です。
多くの場合、資産はまだそこにあります。問題は実行です。
被害者がハッキングされたアドレスにガスを送信する瞬間、自動スイーパー・ボットが入金を検出し、即座に行動を起こします。本来簡単な回復が、別の損失に変わってしまいます。
ここで、トランザクションアーキテクチャがウォレットの所有権自体よりも重要になってきます。
MOBIUS69は、ハッキングされたウォレットが資産を回復するためにガスを受け取る必要がないというシンプルなアイデアを中心に構築されています。
EIP-7702実行を使用することで、別のスポンサーウォレットがネットワーク手数料をカバーし、回復アクションが単一の原子的トランザクションに束ねられます。請求、引き出し、プロトコルの相互作用、および資産の移転は、複数の脆弱なステップの代わりに、一つの調整された操作として実行できます。
興味深いのは、これが回復プロセスをスピードの問題からデザインの問題に変えてしまうことです。
何年もの間、ユーザーはハッキングされたウォレットを放棄するように言われてきました。なぜなら、あらゆる回復試行がネットワークを監視している自動ボットにさらされるからです。
新しい実行モデルは、課題は必ずしも資産そのものではないことを示しています。時には、フロントランナーの機会を作り出さずにそれらと相互作用する方法を見つけることが課題です。
どんなアーキテクチャも、すべての高度な実行戦略やフラッシュボットベースのインフラストラクチャに対して成功を保証できるわけではありませんが、ウォレット回復がイーサリアムの実行レイヤーとともに進化している様子を見るのは魅力的です。
ウォレットのセキュリティの未来は、プライベートキーをどのように保護するかだけでは定義されないかもしれません。
物事がうまくいかなかった後に、トランザクションをどのように実行するかによっても定義されるかもしれません。
この哲学を念頭に置いて構築されたもの:MOBIUS69。
#EIP7702
1
203

·
--
記事
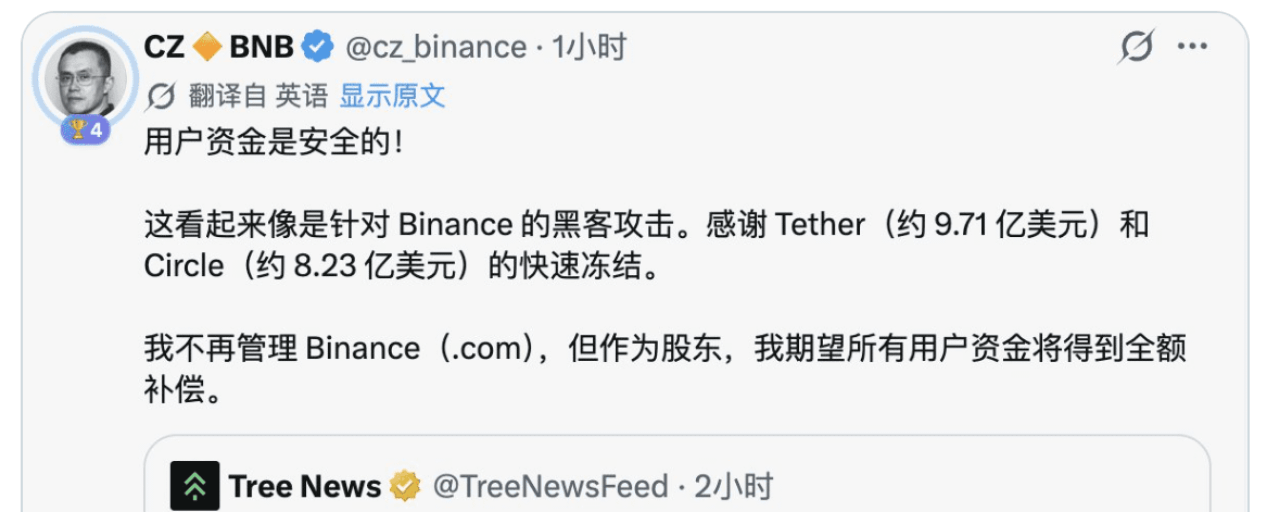
バイナンスの5億6,000万ドル級「電撃戦」を検証:連番署名50件、64種類のトークンリスト、実地リハーサル2回——これはハッキングではなく、綿密に準備された作戦だった10月30日午前4時20分(北京時間)、バイナンスの「金融機関級」ホットウォレット防御が突破された——一度の窃取ではなく、組織的な一掃だった。攻撃者は10月28日からガス代を準備し(37時間前)、700万ドル相当のステーブルコインを使って実地リハーサルを2回実施(最後のリハーサルは実行の3.5時間前)、さらに64種類のトークンの移送リストをあらかじめ用意していた。
かみ砕いて言えば、これはハッカーの場当たり的な犯行というより、戦役規模の侵入作戦を実行に移した日と見るほうが近い——リハーサルから総攻撃まで、わずか37時間足らずだった。
損失を数字で見る(オンチェーン監視ベース):流出総額は約56億4,300万ドル——イーサリアムが35億2,800万ドル、ビットコインが14億4,900万ドル(18,270 BTCが19回に分けて分散移転)、トロンが6億2,800万ドル、Arbitrum/Optimism/Baseが合計3,800万ドル。ただし、重要な留保がある。流出≠盗難だ——バイナンスは現時点で「潜在的なセキュリティ上の問題」を認めているだけで、総額や性質はまだ確認していない。CZは「ハッキングの可能性が高く、ユーザー資金は全額補償される見込み」と表明している。
バイナンスの5億6,000万ドル級「電撃戦」を検証:連番署名50件、64種類のトークンリスト、実地リハーサル2回——これはハッキングではなく、綿密に準備された作戦だった
10月30日午前4時20分(北京時間)、バイナンスの「金融機関級」ホットウォレット防御が突破された——一度の窃取ではなく、組織的な一掃だった。攻撃者は10月28日からガス代を準備し(37時間前)、700万ドル相当のステーブルコインを使って実地リハーサルを2回実施(最後のリハーサルは実行の3.5時間前)、さらに64種類のトークンの移送リストをあらかじめ用意していた。
かみ砕いて言えば、これはハッカーの場当たり的な犯行というより、戦役規模の侵入作戦を実行に移した日と見るほうが近い——リハーサルから総攻撃まで、わずか37時間足らずだった。
損失を数字で見る(オンチェーン監視ベース):流出総額は約56億4,300万ドル——イーサリアムが35億2,800万ドル、ビットコインが14億4,900万ドル(18,270 BTCが19回に分けて分散移転)、トロンが6億2,800万ドル、Arbitrum/Optimism/Baseが合計3,800万ドル。ただし、重要な留保がある。流出≠盗難だ——バイナンスは現時点で「潜在的なセキュリティ上の問題」を認めているだけで、総額や性質はまだ確認していない。CZは「ハッキングの可能性が高く、ユーザー資金は全額補償される見込み」と表明している。
1
804

·
--
50回の認可のうち有効だったのは1回だけ。バイナンスの63億ドルがこうして消えた
10月29日、バイナンスのホットウォレットで問題が発生し、バイナンスは影響額を約63億ドルと見積もりました。多くの人がまず「秘密鍵が盗まれたのか」と考えましたが、10月30日にバイナンスが発表した初期見解は別の可能性を示しました。運用エンジニアのノートPCが侵害され、攻撃者がそこからサービスコンテナに侵入し、未承認の出金トランザクションを送信した可能性があるとのことです。同時にバイナンスは、ウォレットの秘密鍵が漏えいした証拠は見つかっていないとも述べています。ノートPCに関する説明はあくまで初期見解です。攻撃者がその後の認可をどう得たのかについては、バイナンスはまだ明らかにしていません。確認済みのことと未確認のことは、まず分けて考える必要があります。
セキュリティ業界の注目を集めたのは、イーサリアム上のあのトランザクションです。Blockaidの追跡記録は具体的です。10月29日20時20分59秒、1件のトランザクションに50件のEIP-7702認可が含まれており、そのすべてがバイナンスでよく使われるホットウォレットの一つを対象としていました。業界では「Binance 14」と呼ばれているウォレットです。EIP-7702の仕組みを簡単に言うと、通常のウォレットが一時的に、スマートコントラクトのコードに実行権限を委ねられるというものです。各認可は、その時点のウォレットのトランザクションカウンター、つまりnonceと一致する必要があります。ウォレットは出金処理を続けているため、カウンターは常に変わります。攻撃者には正確な値が分からなかったので、18914775から18914824までの連続した50個の数字すべてに賭けました。結果、1つだけが一致し、その認可によってBinance 14の実行権限が、攻撃者の支配下にある未検証のコントラクトに渡りました。そのコントラクトにはsweepという関数が用意されており、攻撃者が支配するアドレスから呼び出すと、中にあるETHとERC-20トークンを送金できます。手数料として1 ETHも残されていました。20時24分ごろ、Binance 14から約25億ドル相当が引き出されました。内訳は167464 ETHと16億USDT超のほか、数十種類のトークンです。Binance 16と、USDCを保管していた別のホットウォレットも影響を受け、資金は複数のネットワークに分散しました。攻撃前、攻撃者はミキサーから3回に分けて出金して資金を入れ、悪意あるコントラクトは数時間前にすでにデプロイされていました。
凍結の動きについては、数字を一つずつ見る価値があります。バイナンスによると、現在、約30億ドル相当の資産が凍結されています。ステーブルコインの発行元による対応が最も速く、Tetherは15.67億USDT超を、Circleは8億USDC超を凍結しました。2社を合わせると23億ドル相当を超えます。Arbitrumのセキュリティ委員会は、関連アドレスにあった74559805 ARBと8425 ETHを制限付きの仲介ウォレットに移しました。これらの資産は、委員会が再び行動するか、DAOのガバナンスで決定されるまで動かせません。残りの資金については、攻撃者はETHへの交換を続けています。ETHはステーブルコインと違い、発行元がワンクリックで凍結することはできません。その後、何一はサービスに関する最新情報を発表しました。入金は通常どおりで、チームは出金サービスとアドレス管理の改善に取り組んでおり、48時間以内に出金を再開する見込みとのことです。損失はSAFU基金と会社の資金で補填され、準備金証明は改善作業の完了後に更新されます。
私たちのような一般の個人投資家が、この件からすぐに活かせることは3つあります。第一に、今回資金が流出した原因はあなたの秘密鍵ではなく、相手側の出金プロセスが悪用されたことです。取引所に預けている多額の資金を守るには、ハッカーによる鍵の窃取だけでなく、相手側のプロセスのどこかが悪用されることにも備える必要があります。長期間動かさない大口資金は自分のウォレットに移し、取引所には近いうちに動かす分だけを残しましょう。出金先アドレスのホワイトリスト登録と入金通知も、あわせて有効にしておくとよいでしょう。第二に、自分のウォレットでの認可にも注意が必要です。EIP-7702以降、ウォレットはコントラクトコードに権限を委任できます。署名する前に、誰に委任するのかをよく確認し、知らないコントラクトには同意しないでください。すでに署名した不明な認可は、速やかに確認して取り消しましょう。第三に、事件の後には必ず偽の補償詐欺が出てきます。リンクをクリックして登録するよう求めたり、凍結解除のためにシードフレーズや秘密鍵を渡すよう求めたりするものは、すべて詐欺です。公式の補償で、そのような情報を渡す必要はありません。
私の考えを一言で言えば、63億という数字はいずれ過去のものになります。本当に残る教訓はただ一つ。ウォレットの実行権限が一度変更されると、その後に入ってくる資金まで持ち去られる可能性があるということです。
あなたは今、大口資金を取引所と自分のウォレットのどちらに置いていますか?資産を入れ替えるとき、どの手順で問題が起きるのが一番怖いですか?
#币安 #EIP7702 #安全复盘 #热钱包 #链上追踪 $BTC $ETH
—— web3韭菜小凯
この内容は公開情報の整理と個人的な見解の共有のみを目的としており、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
237
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
閲覧回数 30,316
822人が討論中
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
閲覧回数 22,634
530人が討論中
3
#$1.5BInLeveragedCryptoBetsLiquidated
閲覧回数 48,642
263人が討論中
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
閲覧回数 4,074
81人が討論中
5
#KOSPIFalls3.53%BackBelow6000
閲覧回数 66,931
1,135人が討論中
6
#AmazonSharesFallAbout7%InPremarketTrading
閲覧回数 30,974
621人が討論中
7
#USMidtermElections
閲覧回数 264,649
2,402人が討論中
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
閲覧回数 32,232
96人が討論中
9
#BinanceWillListPredictPREDICT
閲覧回数 101,702
1,436人が討論中
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
閲覧回数 3,305
114人が討論中