
#cybersecurity
cybersecurity
閲覧回数 1.5M
3,017人が討論中
注目
最新

翻訳参照
#revolutconfirmsfakegovemaildatabreach
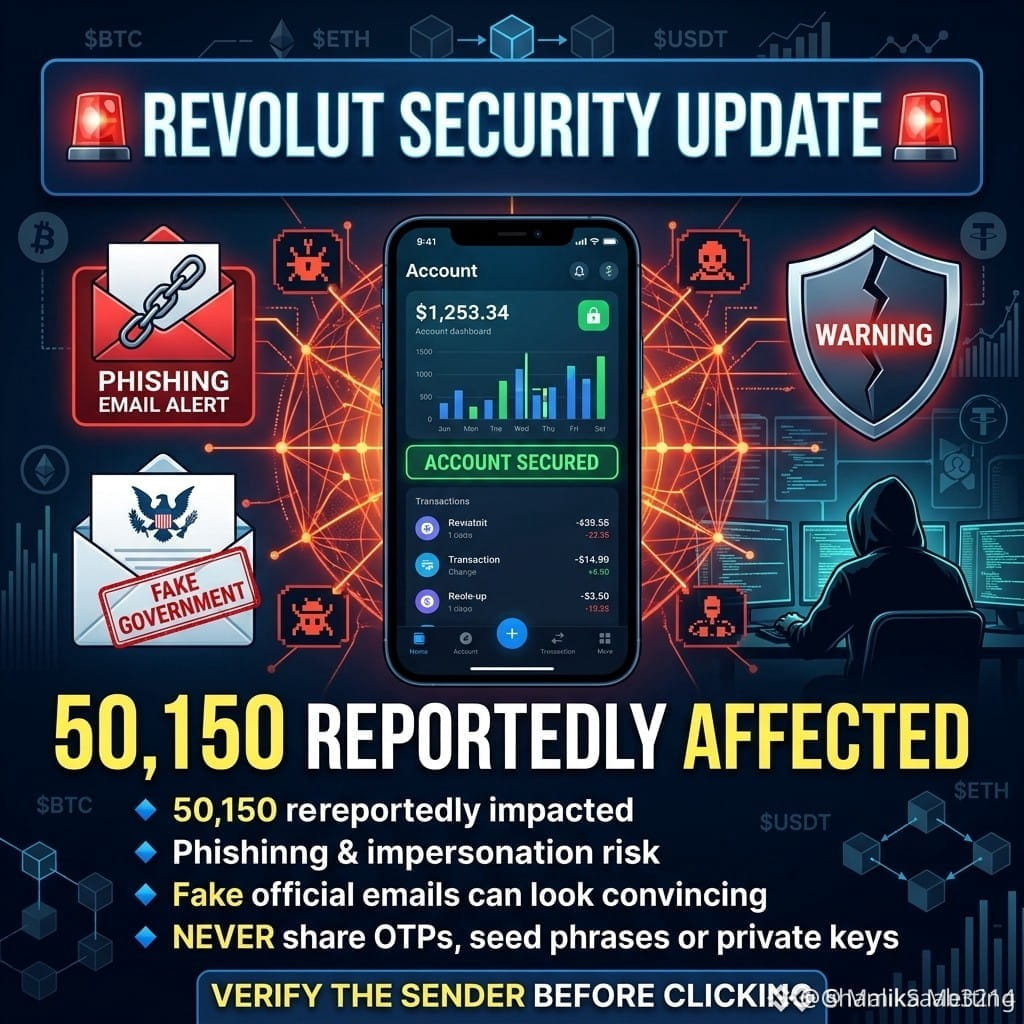
🚨 تحديث أمني من ريفولت 🚨
تشير التقارير إلى وجود 50,150 مستخدمًا متأثرًا في حادثة اختراق بيانات تضمنت بريدًا إلكترونيًا مزيفًا بأسلوب حكومي والهندسة الاجتماعية. ⚠️
📊 ما الذي يهم:
🔹 50,150 يُقال إنهم تأثروا
🔹 كان التصيّد/انتحال الهوية هو الخطر الرئيسي
🔹 يمكن أن تبدو رسائل البريد الرسمية المزيفة مقنعة للغاية
🔹 يجب على مستخدمي العملات الرقمية ألا يشاركوا أبدًا رموز OTP أو عبارات الاسترداد (seed phrases) أو المفاتيح الخاصة
💡 تحقّق من المرسل بشكل مستقل قبل النقر على أي شيء.
متابعة من فضلكم
#Revolut #DataBreach #CyberSecurity #Phishing #ScamAlert #Crypto #BinanceSquare
#revolutconfirmsfakegovemaildatabreach
🚨 تحديث أمني من ريفولت 🚨
تشير التقارير إلى وجود 50,150 مستخدمًا متأثرًا في حادثة اختراق بيانات تضمنت بريدًا إلكترونيًا مزيفًا بأسلوب حكومي والهندسة الاجتماعية. ⚠️
📊 ما الذي يهم:
🔹 50,150 يُقال إنهم تأثروا
🔹 كان التصيّد/انتحال الهوية هو الخطر الرئيسي
🔹 يمكن أن تبدو رسائل البريد الرسمية المزيفة مقنعة للغاية
🔹 يجب على مستخدمي العملات الرقمية ألا يشاركوا أبدًا رموز OTP أو عبارات الاسترداد (seed phrases) أو المفاتيح الخاصة
💡 تحقّق من المرسل بشكل مستقل قبل النقر على أي شيء.
متابعة من فضلكم
#Revolut #DataBreach #CyberSecurity #Phishing #ScamAlert #Crypto #BinanceSquare
🚨 تحديث أمني من ريفولت 🚨
تشير التقارير إلى وجود 50,150 مستخدمًا متأثرًا في حادثة اختراق بيانات تضمنت بريدًا إلكترونيًا مزيفًا بأسلوب حكومي والهندسة الاجتماعية. ⚠️
📊 ما الذي يهم:
🔹 50,150 يُقال إنهم تأثروا
🔹 كان التصيّد/انتحال الهوية هو الخطر الرئيسي
🔹 يمكن أن تبدو رسائل البريد الرسمية المزيفة مقنعة للغاية
🔹 يجب على مستخدمي العملات الرقمية ألا يشاركوا أبدًا رموز OTP أو عبارات الاسترداد (seed phrases) أو المفاتيح الخاصة
💡 تحقّق من المرسل بشكل مستقل قبل النقر على أي شيء.
متابعة من فضلكم
#Revolut #DataBreach #CyberSecurity #Phishing #ScamAlert #Crypto #BinanceSquare
1
37
#revolutconfirmsfakegovemaildatabreach
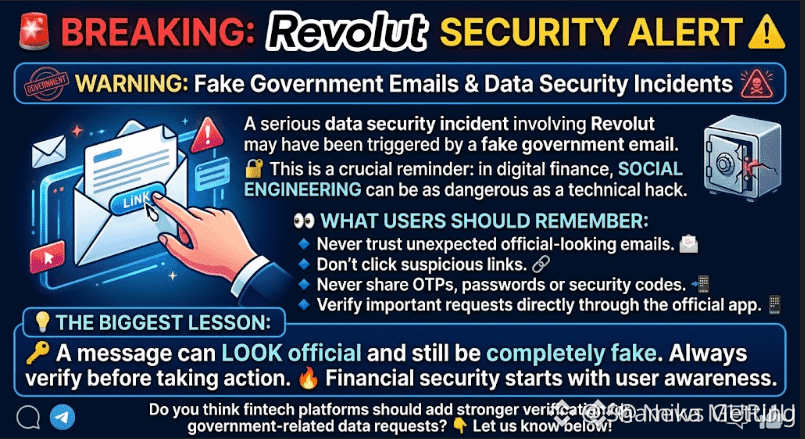
🚨 Revolut による緊急のセキュリティ警告 ⚠️
政府のスタンプ付きの偽メールが、デジタル金融におけるソーシャルエンジニアリングやフィッシング詐欺のリスク増大を強調しています。ユーザーは怪しいリンクを避け、OTPコードやパスワード、セキュリティコードを決して共有しないでください。
🔐 機微な依頼は、必ず公式の Revolut アプリ、または信頼できるチャネルを通じて直接確認してください。
Trading View: 買う 🚀
質問:金融テクノロジー分野で高まるセキュリティリスクは、ユーザーの信頼に影響を与え得ますか?「取引ページへ移動してこの取引を活用するには、下部の黄色いコインマークを押してください」$DEXE $ZEC
引き続きお願いいたします
#revolut #CyberSecurity
#revolutconfirmsfakegovemaildatabreach
🚨 Revolut による緊急のセキュリティ警告 ⚠️
政府のスタンプ付きの偽メールが、デジタル金融におけるソーシャルエンジニアリングやフィッシング詐欺のリスク増大を強調しています。ユーザーは怪しいリンクを避け、OTPコードやパスワード、セキュリティコードを決して共有しないでください。
🔐 機微な依頼は、必ず公式の Revolut アプリ、または信頼できるチャネルを通じて直接確認してください。
Trading View: 買う 🚀
質問:金融テクノロジー分野で高まるセキュリティリスクは、ユーザーの信頼に影響を与え得ますか?「取引ページへ移動してこの取引を活用するには、下部の黄色いコインマークを押してください」$DEXE $ZEC
引き続きお願いいたします
#revolut #CyberSecurity
🚨 Revolut による緊急のセキュリティ警告 ⚠️
政府のスタンプ付きの偽メールが、デジタル金融におけるソーシャルエンジニアリングやフィッシング詐欺のリスク増大を強調しています。ユーザーは怪しいリンクを避け、OTPコードやパスワード、セキュリティコードを決して共有しないでください。
🔐 機微な依頼は、必ず公式の Revolut アプリ、または信頼できるチャネルを通じて直接確認してください。
Trading View: 買う 🚀
質問:金融テクノロジー分野で高まるセキュリティリスクは、ユーザーの信頼に影響を与え得ますか?「取引ページへ移動してこの取引を活用するには、下部の黄色いコインマークを押してください」$DEXE $ZEC
引き続きお願いいたします
#revolut #CyberSecurity
1
94
翻訳参照
#revolutconfirmsfakegovemaildatabreach
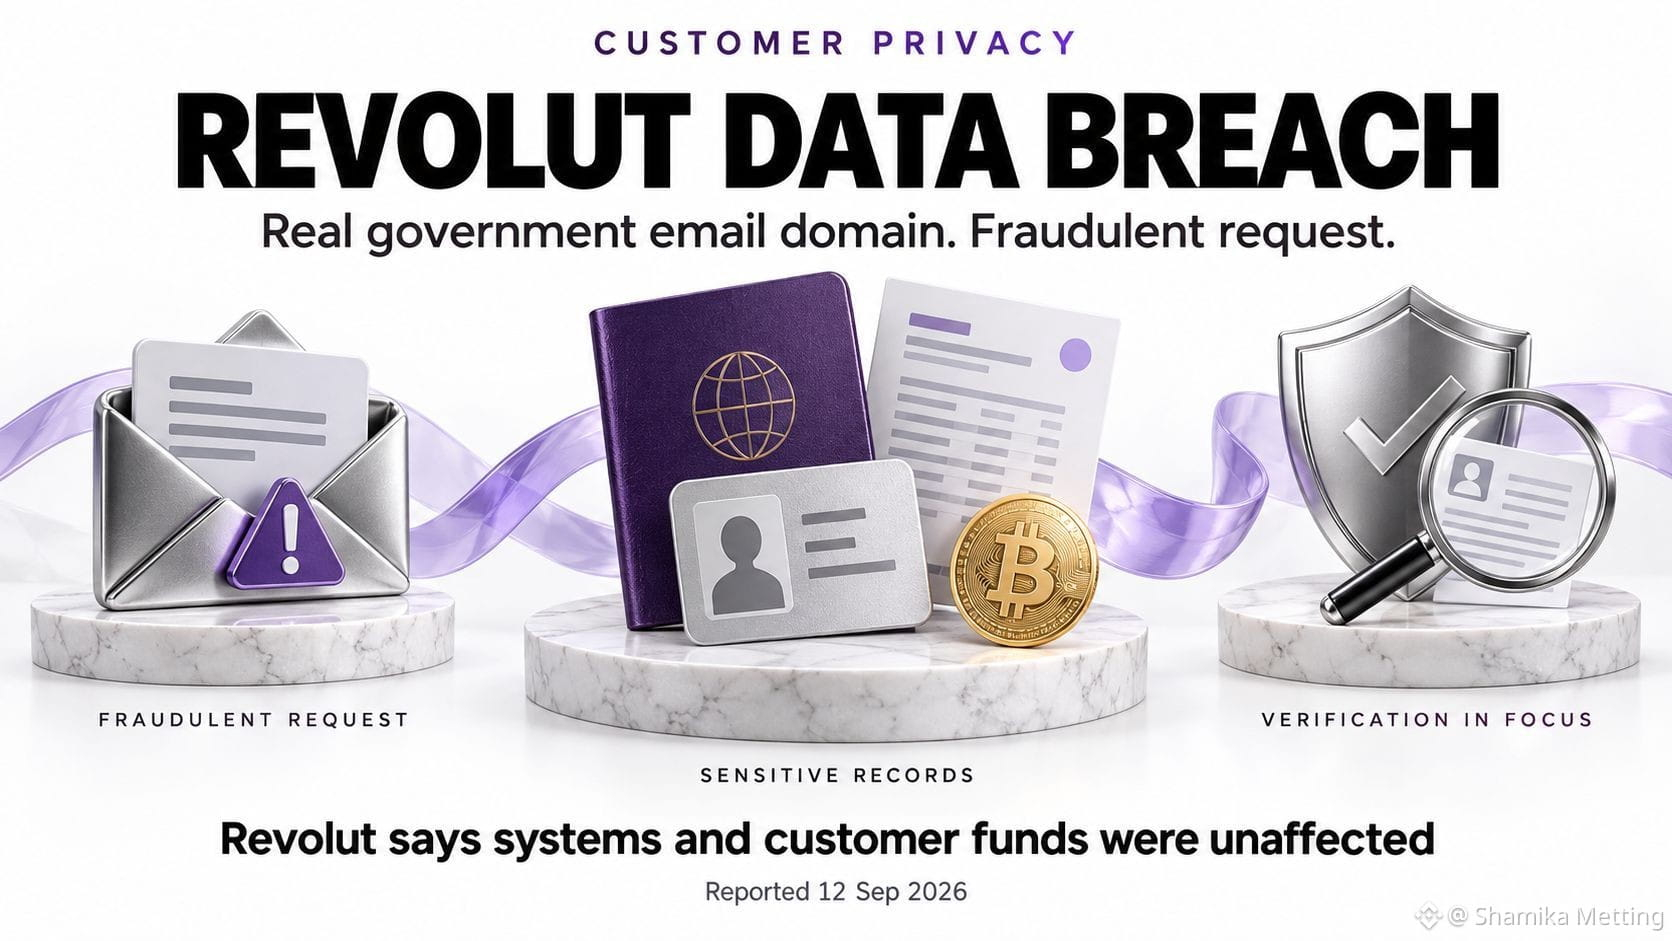
يثير اختراق بيانات Revolut سؤالًا حاسمًا في دائرة الضوء: من الذي يحصل على إمكانية الوصول إلى السجل المالي الخاص بك؟
أكدت Revolut لـ BeInCrypto في 12 سبتمبر أن جهة غير مصرح لها استخدمت نطاق بريد إلكتروني تابعًا لوكالة حكومية شرعية لتقديم طلبات احتيالية للحصول على معلومات.
استشهدت إشعارات العملاء الواردة في التقرير بجوازات السفر، وصور التحقق الذاتية، والعناوين، وسجلات معاملات البيتكوين. وتقول Revolut إن أنظمتها وأموال العملاء لم تتأثر.
مخاوفي تتمثل في ما الذي يمكن أن تكشفه معًا وثائق الهوية والسجل المالي. قد يجعل هذا المزيج محاولات انتحال الشخصية أكثر إقناعًا، خصوصًا عندما يعرف شخص يتواصل مع عميل تفاصيل معاملاته السابقة.
بالنسبة لمستخدمي العملات المشفرة، يطرح هذا تساؤلات حول المعلومات الحساسة التي تحتفظ بها المنصات وحول الفحوصات المطبقة قبل الإفراج عنها.
سأقيّم رد Revolut.
• إشعار واضح يوضح أي السجلات تم تعريضها لكل عميل متأثر.
رأيي: حماية المعلومات الشخصية تستحق قدرًا من الاهتمام يضاهي حماية أرصدة الحسابات. والبيان المُطمئن بشأن الأموال يعالج جزءًا فقط من القلق.
ما الذي ستحتاج إلى رؤيته من Revolut لكي تشعر بالثقة بشأن الطريقة التي تحمي بها بيانات العملاء؟
متابعة من فضلكم
#revolut #CyberSecurity #DataPrivacy #CryptoSecurity
$龙虾 $LSK $LAB
#revolutconfirmsfakegovemaildatabreach
يثير اختراق بيانات Revolut سؤالًا حاسمًا في دائرة الضوء: من الذي يحصل على إمكانية الوصول إلى السجل المالي الخاص بك؟
أكدت Revolut لـ BeInCrypto في 12 سبتمبر أن جهة غير مصرح لها استخدمت نطاق بريد إلكتروني تابعًا لوكالة حكومية شرعية لتقديم طلبات احتيالية للحصول على معلومات.
استشهدت إشعارات العملاء الواردة في التقرير بجوازات السفر، وصور التحقق الذاتية، والعناوين، وسجلات معاملات البيتكوين. وتقول Revolut إن أنظمتها وأموال العملاء لم تتأثر.
مخاوفي تتمثل في ما الذي يمكن أن تكشفه معًا وثائق الهوية والسجل المالي. قد يجعل هذا المزيج محاولات انتحال الشخصية أكثر إقناعًا، خصوصًا عندما يعرف شخص يتواصل مع عميل تفاصيل معاملاته السابقة.
بالنسبة لمستخدمي العملات المشفرة، يطرح هذا تساؤلات حول المعلومات الحساسة التي تحتفظ بها المنصات وحول الفحوصات المطبقة قبل الإفراج عنها.
سأقيّم رد Revolut.
• إشعار واضح يوضح أي السجلات تم تعريضها لكل عميل متأثر.
رأيي: حماية المعلومات الشخصية تستحق قدرًا من الاهتمام يضاهي حماية أرصدة الحسابات. والبيان المُطمئن بشأن الأموال يعالج جزءًا فقط من القلق.
ما الذي ستحتاج إلى رؤيته من Revolut لكي تشعر بالثقة بشأن الطريقة التي تحمي بها بيانات العملاء؟
متابعة من فضلكم
#revolut #CyberSecurity #DataPrivacy #CryptoSecurity
$龙虾 $LSK $LAB
يثير اختراق بيانات Revolut سؤالًا حاسمًا في دائرة الضوء: من الذي يحصل على إمكانية الوصول إلى السجل المالي الخاص بك؟
أكدت Revolut لـ BeInCrypto في 12 سبتمبر أن جهة غير مصرح لها استخدمت نطاق بريد إلكتروني تابعًا لوكالة حكومية شرعية لتقديم طلبات احتيالية للحصول على معلومات.
استشهدت إشعارات العملاء الواردة في التقرير بجوازات السفر، وصور التحقق الذاتية، والعناوين، وسجلات معاملات البيتكوين. وتقول Revolut إن أنظمتها وأموال العملاء لم تتأثر.
مخاوفي تتمثل في ما الذي يمكن أن تكشفه معًا وثائق الهوية والسجل المالي. قد يجعل هذا المزيج محاولات انتحال الشخصية أكثر إقناعًا، خصوصًا عندما يعرف شخص يتواصل مع عميل تفاصيل معاملاته السابقة.
بالنسبة لمستخدمي العملات المشفرة، يطرح هذا تساؤلات حول المعلومات الحساسة التي تحتفظ بها المنصات وحول الفحوصات المطبقة قبل الإفراج عنها.
سأقيّم رد Revolut.
• إشعار واضح يوضح أي السجلات تم تعريضها لكل عميل متأثر.
رأيي: حماية المعلومات الشخصية تستحق قدرًا من الاهتمام يضاهي حماية أرصدة الحسابات. والبيان المُطمئن بشأن الأموال يعالج جزءًا فقط من القلق.
ما الذي ستحتاج إلى رؤيته من Revolut لكي تشعر بالثقة بشأن الطريقة التي تحمي بها بيانات العملاء؟
متابعة من فضلكم
#revolut #CyberSecurity #DataPrivacy #CryptoSecurity
$龙虾 $LSK $LAB
43
·
--
⚡ 企業データが包囲される:法律事務所へのサイバー攻撃がほぼ倍増、Web3セキュリティを前面に
📌 主要ポイント:
• **脅威の激化:** 有名な法律事務所グリーンバーグ・トライアリッヒ(Greenberg Traurig)が、機密の顧客書類が流出され、その後ダークウェブに漏えいしたことを確認し、従来型の企業データセキュリティに重大な脆弱性があることを浮き彫りにしました。
• **不穏な急増:** サイバーセキュリティのリーダー、ベイカー・ホステトラー(BakerHostetler)は、過去1年間で法律事務所を狙うサイバーインシデントがほぼ倍になったと報告しており、データ漏えいの試みがより高度化し、件数も増えていることを示しています。
• **Web3の必然:** 顕著な著名案件におけるデータ窃取の急増は、不変性を備えた分散データ保存と強固なプライバシー対策の切迫した必要性を高め、Web3セキュリティの枠組みへの機関としての需要を加速させる可能性があります。
📊 市場の見解:
従来型のデータ侵害が頻発し、深刻度も増していることで、企業がブロックチェーンネイティブのセキュリティおよびプライバシープロトコルを導入する流れが前倒しになるかもしれません。この傾向は、よりレジリエント(復元力のある)な代替策として、分散ストレージとデータ保護機能を強化したプロジェクトへの関心を高め得ます。
#Cybersecurity #DataPrivacy #Web3Security
⚡ 企業データが包囲される:法律事務所へのサイバー攻撃がほぼ倍増、Web3セキュリティを前面に
📌 主要ポイント:
• **脅威の激化:** 有名な法律事務所グリーンバーグ・トライアリッヒ(Greenberg Traurig)が、機密の顧客書類が流出され、その後ダークウェブに漏えいしたことを確認し、従来型の企業データセキュリティに重大な脆弱性があることを浮き彫りにしました。
• **不穏な急増:** サイバーセキュリティのリーダー、ベイカー・ホステトラー(BakerHostetler)は、過去1年間で法律事務所を狙うサイバーインシデントがほぼ倍になったと報告しており、データ漏えいの試みがより高度化し、件数も増えていることを示しています。
• **Web3の必然:** 顕著な著名案件におけるデータ窃取の急増は、不変性を備えた分散データ保存と強固なプライバシー対策の切迫した必要性を高め、Web3セキュリティの枠組みへの機関としての需要を加速させる可能性があります。
📊 市場の見解:
従来型のデータ侵害が頻発し、深刻度も増していることで、企業がブロックチェーンネイティブのセキュリティおよびプライバシープロトコルを導入する流れが前倒しになるかもしれません。この傾向は、よりレジリエント(復元力のある)な代替策として、分散ストレージとデータ保護機能を強化したプロジェクトへの関心を高め得ます。
#Cybersecurity #DataPrivacy #Web3Security
📌 主要ポイント:
• **脅威の激化:** 有名な法律事務所グリーンバーグ・トライアリッヒ(Greenberg Traurig)が、機密の顧客書類が流出され、その後ダークウェブに漏えいしたことを確認し、従来型の企業データセキュリティに重大な脆弱性があることを浮き彫りにしました。
• **不穏な急増:** サイバーセキュリティのリーダー、ベイカー・ホステトラー(BakerHostetler)は、過去1年間で法律事務所を狙うサイバーインシデントがほぼ倍になったと報告しており、データ漏えいの試みがより高度化し、件数も増えていることを示しています。
• **Web3の必然:** 顕著な著名案件におけるデータ窃取の急増は、不変性を備えた分散データ保存と強固なプライバシー対策の切迫した必要性を高め、Web3セキュリティの枠組みへの機関としての需要を加速させる可能性があります。
📊 市場の見解:
従来型のデータ侵害が頻発し、深刻度も増していることで、企業がブロックチェーンネイティブのセキュリティおよびプライバシープロトコルを導入する流れが前倒しになるかもしれません。この傾向は、よりレジリエント(復元力のある)な代替策として、分散ストレージとデータ保護機能を強化したプロジェクトへの関心を高め得ます。
#Cybersecurity #DataPrivacy #Web3Security

20
·
--
記事
Trezor、新たなデータ侵害:すべての$BTC保有者が知っておくべきことハードウェアウォレットが、どうしてサイバー攻撃の脅威に対して脆弱になり得るのか、考えたことはありますか?
人気のハードウェアウォレットブランド「Trezor」が、新たなデータ侵害を明らかにし、利用者が危険にさらされる可能性があるとしています。最近の事案では、詐欺師がTrezorのマーケティングプラットフォームの利用者を対象に、高度なフィッシング攻撃を行い、機微なデータを侵害し、さらにプライベートキーが露出する可能性もありました。
#CyberSecurity #CryptoSafety
概念
ハードウェアウォレットを、暗号資産の鍵をオフラインで保管する“高セキュリティな金庫”のようなものだと考えてください。鍵にアクセスできるのは、誰もが物理的にデバイスに触れない限り無理、というのが発想です。ところが最近の侵害では、その“金庫”が、偽のメールやウェブサイトでユーザーを誘導して情報を渡させる攻撃者によって騙され得ることが示されました。攻撃者はマーケティングプラットフォームのログインシステムを悪用し、ユーザーに認証情報を入力させました。侵入後は個人データを収集でき、場合によってはウォレットのリカバリーフレーズにアクセスできた可能性があります。
Trezor、新たなデータ侵害:すべての$BTC保有者が知っておくべきこと
ハードウェアウォレットが、どうしてサイバー攻撃の脅威に対して脆弱になり得るのか、考えたことはありますか?
人気のハードウェアウォレットブランド「Trezor」が、新たなデータ侵害を明らかにし、利用者が危険にさらされる可能性があるとしています。最近の事案では、詐欺師がTrezorのマーケティングプラットフォームの利用者を対象に、高度なフィッシング攻撃を行い、機微なデータを侵害し、さらにプライベートキーが露出する可能性もありました。
#CyberSecurity #CryptoSafety
概念
ハードウェアウォレットを、暗号資産の鍵をオフラインで保管する“高セキュリティな金庫”のようなものだと考えてください。鍵にアクセスできるのは、誰もが物理的にデバイスに触れない限り無理、というのが発想です。ところが最近の侵害では、その“金庫”が、偽のメールやウェブサイトでユーザーを誘導して情報を渡させる攻撃者によって騙され得ることが示されました。攻撃者はマーケティングプラットフォームのログインシステムを悪用し、ユーザーに認証情報を入力させました。侵入後は個人データを収集でき、場合によってはウォレットのリカバリーフレーズにアクセスできた可能性があります。
人気のハードウェアウォレットブランド「Trezor」が、新たなデータ侵害を明らかにし、利用者が危険にさらされる可能性があるとしています。最近の事案では、詐欺師がTrezorのマーケティングプラットフォームの利用者を対象に、高度なフィッシング攻撃を行い、機微なデータを侵害し、さらにプライベートキーが露出する可能性もありました。
#CyberSecurity #CryptoSafety
概念
ハードウェアウォレットを、暗号資産の鍵をオフラインで保管する“高セキュリティな金庫”のようなものだと考えてください。鍵にアクセスできるのは、誰もが物理的にデバイスに触れない限り無理、というのが発想です。ところが最近の侵害では、その“金庫”が、偽のメールやウェブサイトでユーザーを誘導して情報を渡させる攻撃者によって騙され得ることが示されました。攻撃者はマーケティングプラットフォームのログインシステムを悪用し、ユーザーに認証情報を入力させました。侵入後は個人データを収集でき、場合によってはウォレットのリカバリーフレーズにアクセスできた可能性があります。
30

·
--
AI加速のハッキング攻撃、銀行の安全が緊急事態に!国際決済銀行(BIS)は警告:AI攻撃が加速する中、脆弱性を修正できるのは「数週間」ではなく「数分」しかない。従来のセキュリティ対策ではAIの脅威の速度に追いつけず、銀行は緊急修復のための計画停機を余儀なくされている。これは、セキュリティ重視のDeFiプロジェクトの急増を引き起こし、従来の金融のブロックチェーン移行を加速させる可能性がある。$RNDR $FIL はAI嵐を安全に乗り切るために。#AI #CyberSecurity
AI hacking speeds up, banking security under threat! BIS warns: banks now have minutes, not weeks, to fix vulnerabilities as AI attacks accelerate. Traditional security measures can't keep pace, forcing banks to accept planned downtime for emergency fixes. This could spark a surge in security-focused DeFi projects and accelerate traditional finance's blockchain transition. $RNDR $FIL to navigate safely through the AI storm. #AI #CyberSecurity
AI加速のハッキング攻撃、銀行の安全が緊急事態に!国際決済銀行(BIS)は警告:AI攻撃が加速する中、脆弱性を修正できるのは「数週間」ではなく「数分」しかない。従来のセキュリティ対策ではAIの脅威の速度に追いつけず、銀行は緊急修復のための計画停機を余儀なくされている。これは、セキュリティ重視のDeFiプロジェクトの急増を引き起こし、従来の金融のブロックチェーン移行を加速させる可能性がある。$RNDR $FIL はAI嵐を安全に乗り切るために。#AI #CyberSecurity
AI hacking speeds up, banking security under threat! BIS warns: banks now have minutes, not weeks, to fix vulnerabilities as AI attacks accelerate. Traditional security measures can't keep pace, forcing banks to accept planned downtime for emergency fixes. This could spark a surge in security-focused DeFi projects and accelerate traditional finance's blockchain transition. $RNDR $FIL to navigate safely through the AI storm. #AI #CyberSecurity
AI hacking speeds up, banking security under threat! BIS warns: banks now have minutes, not weeks, to fix vulnerabilities as AI attacks accelerate. Traditional security measures can't keep pace, forcing banks to accept planned downtime for emergency fixes. This could spark a surge in security-focused DeFi projects and accelerate traditional finance's blockchain transition. $RNDR $FIL to navigate safely through the AI storm. #AI #CyberSecurity
204
記事
流動性は大きな音だ。バグはかなり厄介だ多くの人が見落とす「スマートコントラクトの罠」
スマートコントラクトは数百万ドルを保有できます。
しかし、それがブロックチェーン上で動いているからといって、自動的に安全になるわけではありません。
スマートコントラクトはコード。そしてコードにはバグが含まれることがあります。
ほんの小さな脆弱性でも、攻撃者が資金や権限の取り扱い方法を操作できてしまう可能性があります。
だからこそ、DeFiプロトコルとやり取りする前に、次のことだけを尋ねるべきではありません。
「その中にいくらの資金がロックされているの?」問いかけ:
その契約は監査されていますか?
コードは検証されており、公開されて読める状態になっていますか?
流動性は大きな音だ。バグはかなり厄介だ
多くの人が見落とす「スマートコントラクトの罠」
スマートコントラクトは数百万ドルを保有できます。
しかし、それがブロックチェーン上で動いているからといって、自動的に安全になるわけではありません。
スマートコントラクトはコード。そしてコードにはバグが含まれることがあります。
ほんの小さな脆弱性でも、攻撃者が資金や権限の取り扱い方法を操作できてしまう可能性があります。
だからこそ、DeFiプロトコルとやり取りする前に、次のことだけを尋ねるべきではありません。
「その中にいくらの資金がロックされているの?」問いかけ:
その契約は監査されていますか?
コードは検証されており、公開されて読める状態になっていますか?
スマートコントラクトは数百万ドルを保有できます。
しかし、それがブロックチェーン上で動いているからといって、自動的に安全になるわけではありません。
スマートコントラクトはコード。そしてコードにはバグが含まれることがあります。
ほんの小さな脆弱性でも、攻撃者が資金や権限の取り扱い方法を操作できてしまう可能性があります。
だからこそ、DeFiプロトコルとやり取りする前に、次のことだけを尋ねるべきではありません。
「その中にいくらの資金がロックされているの?」問いかけ:
その契約は監査されていますか?
コードは検証されており、公開されて読める状態になっていますか?
2
77

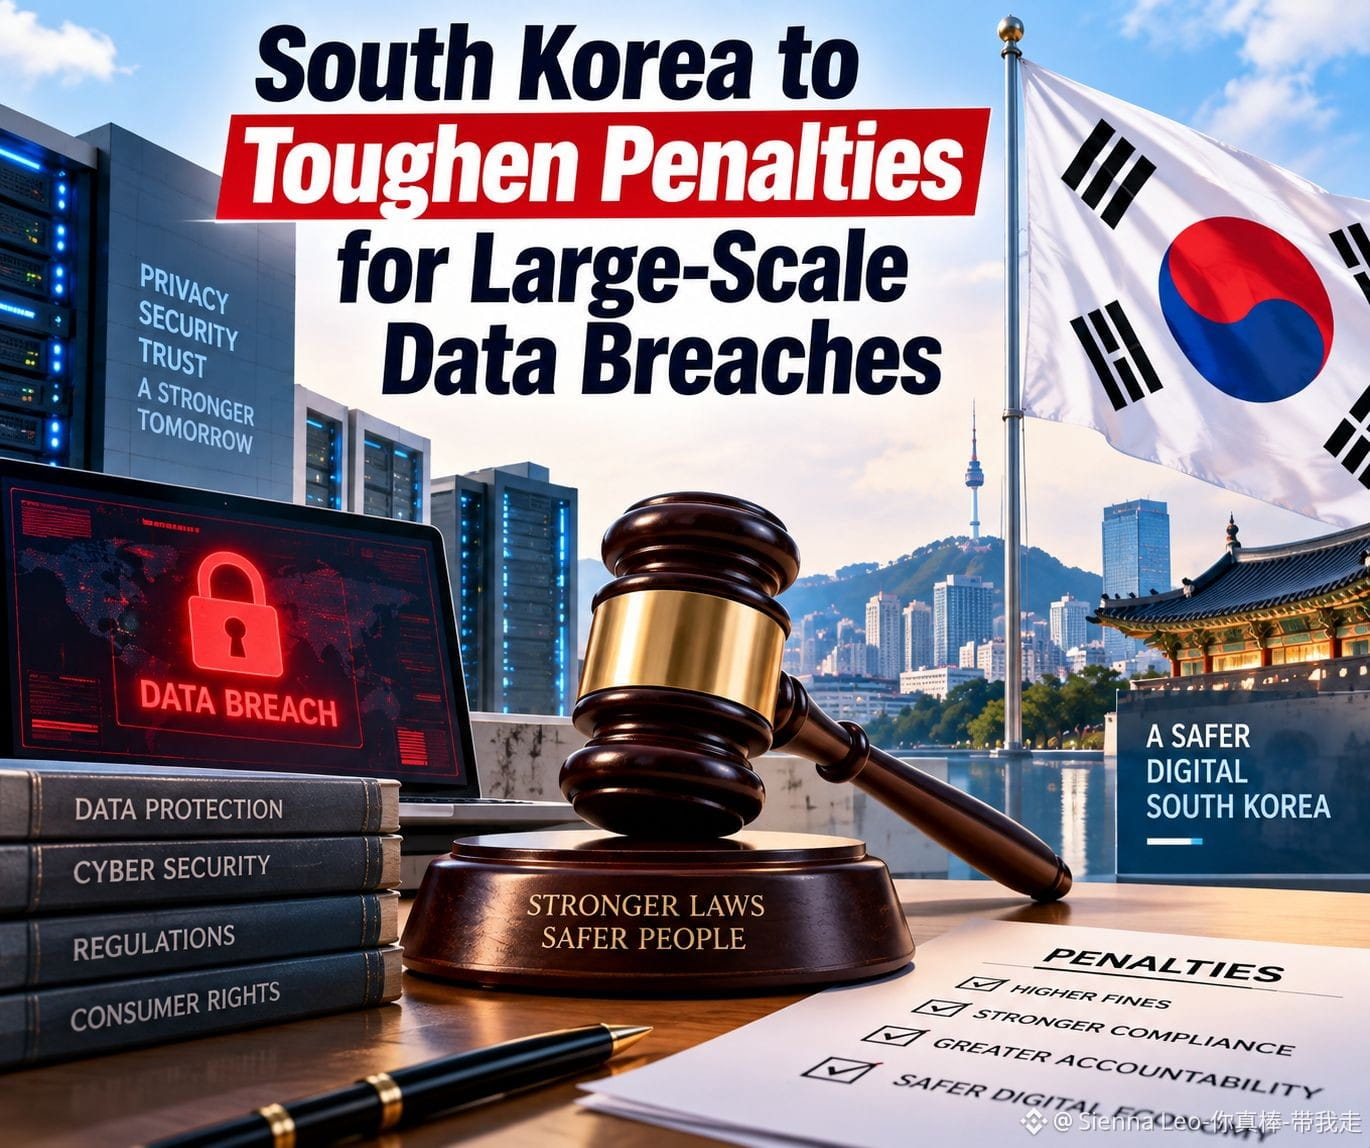
🔐 韓国、大規模なデータ侵害に対する罰則を強化
これまでデータ侵害は技術的な失敗のように見られがちでした。しかし現在では、取締役会レベルのリスクとなり、非常に現実的な金銭的代償が伴うようになっています。
9月11日から、韓国の改正個人情報保護ルールにより、一定の「繰り返される」「意図的な」「または重大な過失による」大規模データ侵害について、企業の総売上高の最大10%までの制裁金が科されるようになります。
重要な基準は単に「データが漏えいした」ことではありません。より厳しい罰則は、深刻なケースを対象としており、たとえば1,000万人以上に影響する侵害が含まれます。一方で、予防的な保護に投資する企業は、最大40%の減額を受けられます。
私の結論はシンプルです。サイバーセキュリティは、ITコストから中核の事業責任へと移行しつつあります。失敗のコストが重大になるほど、予防はまったく別の優先順位を持つようになります。
より大きな論点は、強化された罰則が本当に企業のセキュリティ文化を変えるのかどうかです。
教育目的のみ。金融助言ではありません。
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ
🔐 韓国、大規模なデータ侵害に対する罰則を強化
これまでデータ侵害は技術的な失敗のように見られがちでした。しかし現在では、取締役会レベルのリスクとなり、非常に現実的な金銭的代償が伴うようになっています。
9月11日から、韓国の改正個人情報保護ルールにより、一定の「繰り返される」「意図的な」「または重大な過失による」大規模データ侵害について、企業の総売上高の最大10%までの制裁金が科されるようになります。
重要な基準は単に「データが漏えいした」ことではありません。より厳しい罰則は、深刻なケースを対象としており、たとえば1,000万人以上に影響する侵害が含まれます。一方で、予防的な保護に投資する企業は、最大40%の減額を受けられます。
私の結論はシンプルです。サイバーセキュリティは、ITコストから中核の事業責任へと移行しつつあります。失敗のコストが重大になるほど、予防はまったく別の優先順位を持つようになります。
より大きな論点は、強化された罰則が本当に企業のセキュリティ文化を変えるのかどうかです。
教育目的のみ。金融助言ではありません。
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ
これまでデータ侵害は技術的な失敗のように見られがちでした。しかし現在では、取締役会レベルのリスクとなり、非常に現実的な金銭的代償が伴うようになっています。
9月11日から、韓国の改正個人情報保護ルールにより、一定の「繰り返される」「意図的な」「または重大な過失による」大規模データ侵害について、企業の総売上高の最大10%までの制裁金が科されるようになります。
重要な基準は単に「データが漏えいした」ことではありません。より厳しい罰則は、深刻なケースを対象としており、たとえば1,000万人以上に影響する侵害が含まれます。一方で、予防的な保護に投資する企業は、最大40%の減額を受けられます。
私の結論はシンプルです。サイバーセキュリティは、ITコストから中核の事業責任へと移行しつつあります。失敗のコストが重大になるほど、予防はまったく別の優先順位を持つようになります。
より大きな論点は、強化された罰則が本当に企業のセキュリティ文化を変えるのかどうかです。
教育目的のみ。金融助言ではありません。
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ
540

🚨 新たなマルウェアがWindowsシステムを狙っていることを発見
サイバーセキュリティ研究者は、Python言語に基づく高度な悪意あるソフトウェア・フレームワーク「"BraZetsu"」の詳細を明らかにしました。このマルウェアはWindowsデバイスを標的とし、侵害されたシステムへのアクセスを販売するための秘密の犯罪市場の一部へと変えます。報告によると、このマルウェアは従来の情報窃取プログラムとは異なる動作をします。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Malware #Windows #TechNews #DataSecurity
📰 出典: thehackernews.com
🚨 新たなマルウェアがWindowsシステムを狙っていることを発見
サイバーセキュリティ研究者は、Python言語に基づく高度な悪意あるソフトウェア・フレームワーク「"BraZetsu"」の詳細を明らかにしました。このマルウェアはWindowsデバイスを標的とし、侵害されたシステムへのアクセスを販売するための秘密の犯罪市場の一部へと変えます。報告によると、このマルウェアは従来の情報窃取プログラムとは異なる動作をします。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Malware #Windows #TechNews #DataSecurity
📰 出典: thehackernews.com
サイバーセキュリティ研究者は、Python言語に基づく高度な悪意あるソフトウェア・フレームワーク「"BraZetsu"」の詳細を明らかにしました。このマルウェアはWindowsデバイスを標的とし、侵害されたシステムへのアクセスを販売するための秘密の犯罪市場の一部へと変えます。報告によると、このマルウェアは従来の情報窃取プログラムとは異なる動作をします。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Malware #Windows #TechNews #DataSecurity
📰 出典: thehackernews.com
11
🚨 GeoNetworkで重大なセキュリティ脆弱性を修正
GeoNetworkは、認証なしでリモートコード実行(RCE)を可能にする2つの重大なセキュリティ脆弱性を修正したと発表しました。これらの脆弱性は、さまざまな政府の地理データポータルや複数の機関で使用されている、オープンソースの地理データ索引(ジオデータ・インデクシング)システムに影響します。影響を受けるシステムを保護するためには、早急なアップデートが重要であることが浮き彫りになります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Geonetwork #Vulnerability #RCE #DataSecurity
📰 出典: thehackernews.com
🚨 GeoNetworkで重大なセキュリティ脆弱性を修正
GeoNetworkは、認証なしでリモートコード実行(RCE)を可能にする2つの重大なセキュリティ脆弱性を修正したと発表しました。これらの脆弱性は、さまざまな政府の地理データポータルや複数の機関で使用されている、オープンソースの地理データ索引(ジオデータ・インデクシング)システムに影響します。影響を受けるシステムを保護するためには、早急なアップデートが重要であることが浮き彫りになります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Geonetwork #Vulnerability #RCE #DataSecurity
📰 出典: thehackernews.com
GeoNetworkは、認証なしでリモートコード実行(RCE)を可能にする2つの重大なセキュリティ脆弱性を修正したと発表しました。これらの脆弱性は、さまざまな政府の地理データポータルや複数の機関で使用されている、オープンソースの地理データ索引(ジオデータ・インデクシング)システムに影響します。影響を受けるシステムを保護するためには、早急なアップデートが重要であることが浮き彫りになります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Geonetwork #Vulnerability #RCE #DataSecurity
📰 出典: thehackernews.com
7
🚨 有害なボットネット「Sality」の活動を、23年にわたる運用の末に終了
国際法執行機関は、サイバーセキュリティ企業との連携により、有害なボットネット「Sality」を解体することに成功しました。このネットワークは、P2P(オーバーレイ型)で動作しており、23年間活動し、世界中の15,000台以上の端末に感染していました。この解体は、サイバー犯罪対策における重要な成果を示しています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Botnet #LawEnforcement #Security #P2P
📰 出典: helpnetsecurity.com
🚨 有害なボットネット「Sality」の活動を、23年にわたる運用の末に終了
国際法執行機関は、サイバーセキュリティ企業との連携により、有害なボットネット「Sality」を解体することに成功しました。このネットワークは、P2P(オーバーレイ型)で動作しており、23年間活動し、世界中の15,000台以上の端末に感染していました。この解体は、サイバー犯罪対策における重要な成果を示しています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Botnet #LawEnforcement #Security #P2P
📰 出典: helpnetsecurity.com
国際法執行機関は、サイバーセキュリティ企業との連携により、有害なボットネット「Sality」を解体することに成功しました。このネットワークは、P2P(オーバーレイ型)で動作しており、23年間活動し、世界中の15,000台以上の端末に感染していました。この解体は、サイバー犯罪対策における重要な成果を示しています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Botnet #LawEnforcement #Security #P2P
📰 出典: helpnetsecurity.com
5
🚨 ボットネット Sality のインフラを解体——国際共同作戦
国際的な法執行機関は、民間パートナーとの協力により、ボットネット Sality のインフラを解体することに成功しました。共同作戦の目的は、犯罪目的に使用されていた、この厄介なピアツーピア(P2P)ネットワークを無力化し、削除することでした。
━━━━━━━━━━━━━━
📊 効果:📊 中
🏷️ OTHER
#Cybersecurity #LawEnforcement #Malware #GlobalCooperation #Botnet
📰 出典: bleepingcomputer.com
🚨 ボットネット Sality のインフラを解体——国際共同作戦
国際的な法執行機関は、民間パートナーとの協力により、ボットネット Sality のインフラを解体することに成功しました。共同作戦の目的は、犯罪目的に使用されていた、この厄介なピアツーピア(P2P)ネットワークを無力化し、削除することでした。
━━━━━━━━━━━━━━
📊 効果:📊 中
🏷️ OTHER
#Cybersecurity #LawEnforcement #Malware #GlobalCooperation #Botnet
📰 出典: bleepingcomputer.com
国際的な法執行機関は、民間パートナーとの協力により、ボットネット Sality のインフラを解体することに成功しました。共同作戦の目的は、犯罪目的に使用されていた、この厄介なピアツーピア(P2P)ネットワークを無力化し、削除することでした。
━━━━━━━━━━━━━━
📊 効果:📊 中
🏷️ OTHER
#Cybersecurity #LawEnforcement #Malware #GlobalCooperation #Botnet
📰 出典: bleepingcomputer.com
22
🚨 ファンドの5人のベネズエラ人をカンザス州でのATM(現金自動預払機)侵入未遂で有罪
5人のベネズエラ国民が、米国カンザス州でマルウェアを使ってATMを不正に侵入しようとした(失敗に終わった)として、銀行強盗を企てる共謀の罪で有罪を認めました。 そのうち1人には9か月の懲役刑が言い渡され、残りの人たちは判決が言い渡されるのを待っています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Legal #Fraud #Crime #ATM
📰 出典: dailyhodl.com
🚨 ファンドの5人のベネズエラ人をカンザス州でのATM(現金自動預払機)侵入未遂で有罪
5人のベネズエラ国民が、米国カンザス州でマルウェアを使ってATMを不正に侵入しようとした(失敗に終わった)として、銀行強盗を企てる共謀の罪で有罪を認めました。 そのうち1人には9か月の懲役刑が言い渡され、残りの人たちは判決が言い渡されるのを待っています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Legal #Fraud #Crime #ATM
📰 出典: dailyhodl.com
5人のベネズエラ国民が、米国カンザス州でマルウェアを使ってATMを不正に侵入しようとした(失敗に終わった)として、銀行強盗を企てる共謀の罪で有罪を認めました。 そのうち1人には9か月の懲役刑が言い渡され、残りの人たちは判決が言い渡されるのを待っています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Legal #Fraud #Crime #ATM
📰 出典: dailyhodl.com
4
🚨 注意: Langflow と Ruby on Rails における重大なセキュリティ脆弱性の悪用
セキュリティレポートによると、攻撃者が現在、Langflow プラットフォームおよび Ruby on Rails のソフトウェアライブラリにおける非常に危険なセキュリティ脆弱性を悪用しています。発見された脆弱性には、リスクが高いと分類される CVE-2026-0768 が含まれており、さまざまな影響を受ける可能性のあるシステムに及びます。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 出典: thehackernews.com
🚨 注意: Langflow と Ruby on Rails における重大なセキュリティ脆弱性の悪用
セキュリティレポートによると、攻撃者が現在、Langflow プラットフォームおよび Ruby on Rails のソフトウェアライブラリにおける非常に危険なセキュリティ脆弱性を悪用しています。発見された脆弱性には、リスクが高いと分類される CVE-2026-0768 が含まれており、さまざまな影響を受ける可能性のあるシステムに及びます。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 出典: thehackernews.com
セキュリティレポートによると、攻撃者が現在、Langflow プラットフォームおよび Ruby on Rails のソフトウェアライブラリにおける非常に危険なセキュリティ脆弱性を悪用しています。発見された脆弱性には、リスクが高いと分類される CVE-2026-0768 が含まれており、さまざまな影響を受ける可能性のあるシステムに及びます。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 出典: thehackernews.com
8
⚠️ セキュリティ警告:広く使われているChrome拡張機能が偽のアップデート配布に悪用される
セキュリティレポートによると、ユーザーベースが70,000人を超えるGoogle Chromeの拡張機能が、ある新たなフィッシングキャンペーンで悪用されていることが明らかになりました。攻撃者は、拡張機能を乗っ取った後、偽のアップデート警告をブラウザに注入し、ユーザーの端末をマルウェアに感染させることを目的としています。
━━━━━━━━━━━━━━
📊 影響:📊 中程度
🏷️ OTHER
#Cybersecurity #BrowserSecurity #Chrome #ScamAlert #TechNews
📰 出典: foxnews.com
⚠️ セキュリティ警告:広く使われているChrome拡張機能が偽のアップデート配布に悪用される
セキュリティレポートによると、ユーザーベースが70,000人を超えるGoogle Chromeの拡張機能が、ある新たなフィッシングキャンペーンで悪用されていることが明らかになりました。攻撃者は、拡張機能を乗っ取った後、偽のアップデート警告をブラウザに注入し、ユーザーの端末をマルウェアに感染させることを目的としています。
━━━━━━━━━━━━━━
📊 影響:📊 中程度
🏷️ OTHER
#Cybersecurity #BrowserSecurity #Chrome #ScamAlert #TechNews
📰 出典: foxnews.com
セキュリティレポートによると、ユーザーベースが70,000人を超えるGoogle Chromeの拡張機能が、ある新たなフィッシングキャンペーンで悪用されていることが明らかになりました。攻撃者は、拡張機能を乗っ取った後、偽のアップデート警告をブラウザに注入し、ユーザーの端末をマルウェアに感染させることを目的としています。
━━━━━━━━━━━━━━
📊 影響:📊 中程度
🏷️ OTHER
#Cybersecurity #BrowserSecurity #Chrome #ScamAlert #TechNews
📰 出典: foxnews.com
4
🚨 Auroraの海賊が身代金攻撃にCursorのAIを統合
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
🚨 Auroraの海賊が身代金攻撃にCursorのAIを統合
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
2
🚨 CISA機関が悪用されているリスク一覧に新たに7つの脆弱性を追加
米国のサイバーセキュリティー・インフラストラクチャ庁(CISA)は、悪用されている既知の脆弱性(KEV)カタログに7つの最新の脆弱性を追加したと発表しました。この追加は、暗号通貨のマイニング用ツールやリバースアクセス(リモート制御)コンポーネントなどのマルウェアを拡散するために、これらの脆弱性が悪意ある組織によって悪用されていることが確認されたことを受けています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 出典: thehackernews.com
🚨 CISA機関が悪用されているリスク一覧に新たに7つの脆弱性を追加
米国のサイバーセキュリティー・インフラストラクチャ庁(CISA)は、悪用されている既知の脆弱性(KEV)カタログに7つの最新の脆弱性を追加したと発表しました。この追加は、暗号通貨のマイニング用ツールやリバースアクセス(リモート制御)コンポーネントなどのマルウェアを拡散するために、これらの脆弱性が悪意ある組織によって悪用されていることが確認されたことを受けています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 出典: thehackernews.com
米国のサイバーセキュリティー・インフラストラクチャ庁(CISA)は、悪用されている既知の脆弱性(KEV)カタログに7つの最新の脆弱性を追加したと発表しました。この追加は、暗号通貨のマイニング用ツールやリバースアクセス(リモート制御)コンポーネントなどのマルウェアを拡散するために、これらの脆弱性が悪意ある組織によって悪用されていることが確認されたことを受けています。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 出典: thehackernews.com
10
🚨 米国当局、悪質なSalityネットワークの阻止に協力
米国司法省は、対等間(P2P)型の悪質なSalityネットワークを解体したと発表しました。これは、法執行機関との連携による協調作戦の一環です。この作戦の目的は、長年にわたってネットワーク経由で拡散していた悪質なソフトウェアの新規ペイロードの流れを止めることです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #LawEnforcement #Botnet #DigitalSafety #USDOJ
📰 出典: thehackernews.com
🚨 米国当局、悪質なSalityネットワークの阻止に協力
米国司法省は、対等間(P2P)型の悪質なSalityネットワークを解体したと発表しました。これは、法執行機関との連携による協調作戦の一環です。この作戦の目的は、長年にわたってネットワーク経由で拡散していた悪質なソフトウェアの新規ペイロードの流れを止めることです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #LawEnforcement #Botnet #DigitalSafety #USDOJ
📰 出典: thehackernews.com
米国司法省は、対等間(P2P)型の悪質なSalityネットワークを解体したと発表しました。これは、法執行機関との連携による協調作戦の一環です。この作戦の目的は、長年にわたってネットワーク経由で拡散していた悪質なソフトウェアの新規ペイロードの流れを止めることです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #LawEnforcement #Botnet #DigitalSafety #USDOJ
📰 出典: thehackernews.com
·
--
ハッカーが大掛かりなことをやらかした!たとえマルウェアを駆除しても、コピー&ペースト用のアドレスを狙う攻撃はまだ続いている!ハッカーはこっそりあなたの受取アドレスを改ざんできるので、送金してしまうとお金が水の泡になりかねません 😱
一般ユーザーが最も引っかかりやすいのは、特に送金時にアドレスをよく確認せず、ただコピー&ペーストしてしまう人です。この一連の操作は、暗号資産の安全を直接脅かしています!
$BTC $ETHのような主要なコインほど影響を受けやすいので、アドレスは手動で照合してください。手間を惜しんでコピペしないで!安全第一です!
#cryptosecurity #cybersecurity
ハッカーが大掛かりなことをやらかした!たとえマルウェアを駆除しても、コピー&ペースト用のアドレスを狙う攻撃はまだ続いている!ハッカーはこっそりあなたの受取アドレスを改ざんできるので、送金してしまうとお金が水の泡になりかねません 😱
一般ユーザーが最も引っかかりやすいのは、特に送金時にアドレスをよく確認せず、ただコピー&ペーストしてしまう人です。この一連の操作は、暗号資産の安全を直接脅かしています!
$BTC $ETH のような主要なコインほど影響を受けやすいので、アドレスは手動で照合してください。手間を惜しんでコピペしないで!安全第一です!
#cryptosecurity #cybersecurity
一般ユーザーが最も引っかかりやすいのは、特に送金時にアドレスをよく確認せず、ただコピー&ペーストしてしまう人です。この一連の操作は、暗号資産の安全を直接脅かしています!
$BTC $ETH のような主要なコインほど影響を受けやすいので、アドレスは手動で照合してください。手間を惜しんでコピペしないで!安全第一です!
#cryptosecurity #cybersecurity
225
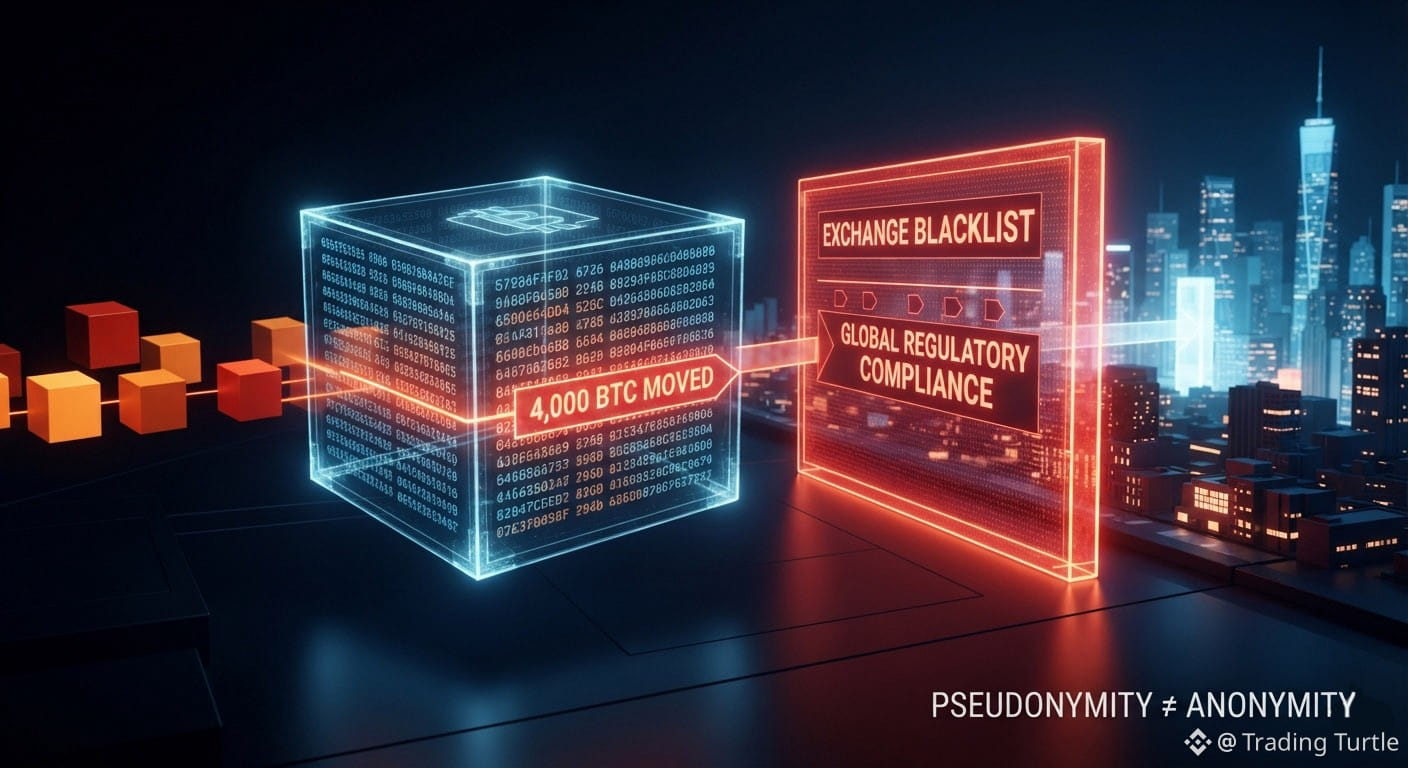
💡「ウォレット追跡」だけでは不十分な理由:最近の4,000 BTC脆弱性悪用の裏にある仕組み
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡「ウォレット追跡」だけでは不十分な理由:最近の4,000 BTC脆弱性悪用の裏にある仕組み
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
44
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#US2YearYieldRisesTo4.61%
閲覧回数 636
69人が討論中
2
#US10YearTreasuryYieldNears5%
閲覧回数 517
46人が討論中
3
#CryptoLiquidations$674MIn24H
閲覧回数 3,592
52人が討論中
4
#TokenizedStockHoldersUp619.1%
閲覧回数 3,949
112人が討論中
5
#RevolutConfirmsFakeGovEmailDataBreach
閲覧回数 17,187
405人が討論中
6
#CanadaOSFISaysTokenizedDepositsEqualTraditionalDeposits
閲覧回数 1,055
46人が討論中
7
#USBankCompletesCrossBorderPaymentPilotOnStellar
閲覧回数 23,124
632人が討論中
8
#NvidiaInTalksToInvestUpTo$10BInAnthropicIPO
閲覧回数 2,077
55人が討論中
9
#EtherRalliesAsBearishBetsLiquidate
閲覧回数 36,259
795人が討論中
10
#EthereumHits$2600FirstTimeInSevenMonths
閲覧回数 3,923
82人が討論中