
#cryptobilis
cryptobilis
閲覧回数 14,530
33人が討論中
注目
最新
·
--
弱気相場
Trezorによると、CryptoBilisが販売したSafe 5の1台に悪意のあるハードウェアが埋め込まれていた疑いがあり、画面に表示されたリカバリーフレーズを読み取り、携帯電話ネットワーク経由で送信していた可能性がある。公式は、2026年3月以降にCryptoBilisからデバイスを購入したユーザーに対し、資産を移し、リカバリーフレーズを新たに生成するよう推奨している。
これはTrezor公式製品が遠隔からハッキングされたのではなく、販売代理店のサプライチェーンが物理的に改ざんされたということだ。しかし、より危険な思い込みを打ち砕くものでもある。ハードウェアウォレットは生まれながらに安全というわけではない。包装、チップ、販売経路のいずれにも細工が施される可能性があるなら、「鍵を持たなければ、コインも持たない」に、もう一言付け加える必要があるかもしれない——「ハードウェアを持たなければ、鍵も持たない」。
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
{future}(ETHUSDT)
{future}(BTCUSDT)
Trezorによると、CryptoBilisが販売したSafe 5の1台に悪意のあるハードウェアが埋め込まれていた疑いがあり、画面に表示されたリカバリーフレーズを読み取り、携帯電話ネットワーク経由で送信していた可能性がある。公式は、2026年3月以降にCryptoBilisからデバイスを購入したユーザーに対し、資産を移し、リカバリーフレーズを新たに生成するよう推奨している。
これはTrezor公式製品が遠隔からハッキングされたのではなく、販売代理店のサプライチェーンが物理的に改ざんされたということだ。しかし、より危険な思い込みを打ち砕くものでもある。ハードウェアウォレットは生まれながらに安全というわけではない。包装、チップ、販売経路のいずれにも細工が施される可能性があるなら、「鍵を持たなければ、コインも持たない」に、もう一言付け加える必要があるかもしれない——「ハードウェアを持たなければ、鍵も持たない」。
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
これはTrezor公式製品が遠隔からハッキングされたのではなく、販売代理店のサプライチェーンが物理的に改ざんされたということだ。しかし、より危険な思い込みを打ち砕くものでもある。ハードウェアウォレットは生まれながらに安全というわけではない。包装、チップ、販売経路のいずれにも細工が施される可能性があるなら、「鍵を持たなければ、コインも持たない」に、もう一言付け加える必要があるかもしれない——「ハードウェアを持たなければ、鍵も持たない」。
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
1.9k

あなたのハードウェアウォレット、盗み見されているかも?Trezorが警告 🐕
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
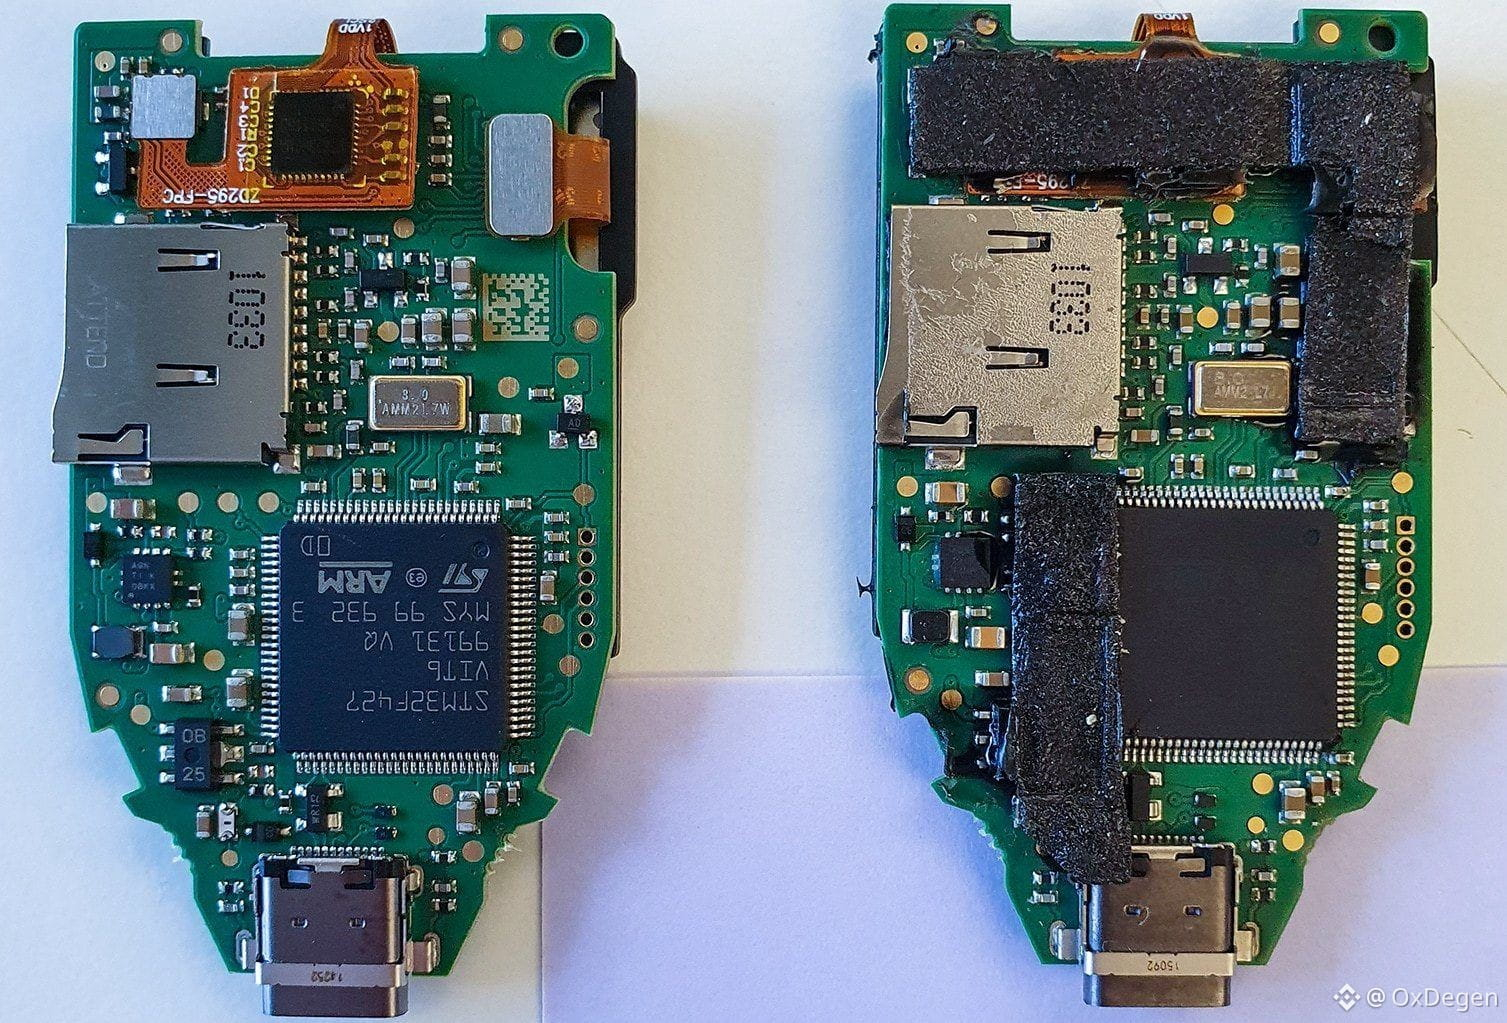
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
あなたのハードウェアウォレット、盗み見されているかも?Trezorが警告 🐕
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
43
·
--
18日が過ぎても、ハッカーの資金洗浄のペースはまったく乱れていない。
10月27日、CryptoBilisの盗難ETHを動かしている背後のアドレスが再び動いた。まず600.1 ETHずつを入れた新しいウォレット2つに分け、並行してTornado Cashに送金。UTC 14:24:59から14:27:23までの3分足らずで、1回100 ETHの送金を12回行い、合計1200 ETHを投入した。現在の価格で約278万ドルに相当する。この資金は、10月9日の大規模な窃盗事件から今日まで、18日間にわたってブロックチェーン上を動き続けている。
10月9日の件は覚えているだろうか。東南アジアの販売代理店CryptoBilisを通じてLedgerを購入したユーザーが被害に遭い、Bitqueryの推計では複数のチェーンにまたがる損失は約1億200万ドルに上った。10月11日、Ledgerは被害者のデバイスに未承認のハードウェアが組み込まれていたことを確認した。事件の全容は明らかになったが、資金は取り戻せず、ハッカーは資金洗浄を続けている。
興味深いのは$ETHの反応だ。現在の価格は$2349.64で、24時間で2%余り上昇している。セキュリティ関連のニュースが引き起こした不安は定着せず、価格は自力で持ち直した。このまま安定が続き、新たなデバイスのセキュリティ警告が出なければ、短期的なリスク選好は実際にはほとんど損なわれていないことになる。一方で、攻撃者が秩序立てて作業を続けるなら、次に慎重姿勢が広がる可能性もある。
正直なところ、ハードウェアに細工が施される問題では、ブランドよりも販売経路のほうが重要だ。
#CryptoBilis #Ledger #ETH
18日が過ぎても、ハッカーの資金洗浄のペースはまったく乱れていない。
10月27日、CryptoBilisの盗難ETHを動かしている背後のアドレスが再び動いた。まず600.1 ETHずつを入れた新しいウォレット2つに分け、並行してTornado Cashに送金。UTC 14:24:59から14:27:23までの3分足らずで、1回100 ETHの送金を12回行い、合計1200 ETHを投入した。現在の価格で約278万ドルに相当する。この資金は、10月9日の大規模な窃盗事件から今日まで、18日間にわたってブロックチェーン上を動き続けている。
10月9日の件は覚えているだろうか。東南アジアの販売代理店CryptoBilisを通じてLedgerを購入したユーザーが被害に遭い、Bitqueryの推計では複数のチェーンにまたがる損失は約1億200万ドルに上った。10月11日、Ledgerは被害者のデバイスに未承認のハードウェアが組み込まれていたことを確認した。事件の全容は明らかになったが、資金は取り戻せず、ハッカーは資金洗浄を続けている。
興味深いのは$ETH の反応だ。現在の価格は$2349.64で、24時間で2%余り上昇している。セキュリティ関連のニュースが引き起こした不安は定着せず、価格は自力で持ち直した。このまま安定が続き、新たなデバイスのセキュリティ警告が出なければ、短期的なリスク選好は実際にはほとんど損なわれていないことになる。一方で、攻撃者が秩序立てて作業を続けるなら、次に慎重姿勢が広がる可能性もある。
正直なところ、ハードウェアに細工が施される問題では、ブランドよりも販売経路のほうが重要だ。
#CryptoBilis #Ledger #ETH
10月27日、CryptoBilisの盗難ETHを動かしている背後のアドレスが再び動いた。まず600.1 ETHずつを入れた新しいウォレット2つに分け、並行してTornado Cashに送金。UTC 14:24:59から14:27:23までの3分足らずで、1回100 ETHの送金を12回行い、合計1200 ETHを投入した。現在の価格で約278万ドルに相当する。この資金は、10月9日の大規模な窃盗事件から今日まで、18日間にわたってブロックチェーン上を動き続けている。
10月9日の件は覚えているだろうか。東南アジアの販売代理店CryptoBilisを通じてLedgerを購入したユーザーが被害に遭い、Bitqueryの推計では複数のチェーンにまたがる損失は約1億200万ドルに上った。10月11日、Ledgerは被害者のデバイスに未承認のハードウェアが組み込まれていたことを確認した。事件の全容は明らかになったが、資金は取り戻せず、ハッカーは資金洗浄を続けている。
興味深いのは$ETH の反応だ。現在の価格は$2349.64で、24時間で2%余り上昇している。セキュリティ関連のニュースが引き起こした不安は定着せず、価格は自力で持ち直した。このまま安定が続き、新たなデバイスのセキュリティ警告が出なければ、短期的なリスク選好は実際にはほとんど損なわれていないことになる。一方で、攻撃者が秩序立てて作業を続けるなら、次に慎重姿勢が広がる可能性もある。
正直なところ、ハードウェアに細工が施される問題では、ブランドよりも販売経路のほうが重要だ。
#CryptoBilis #Ledger #ETH
200
·
--
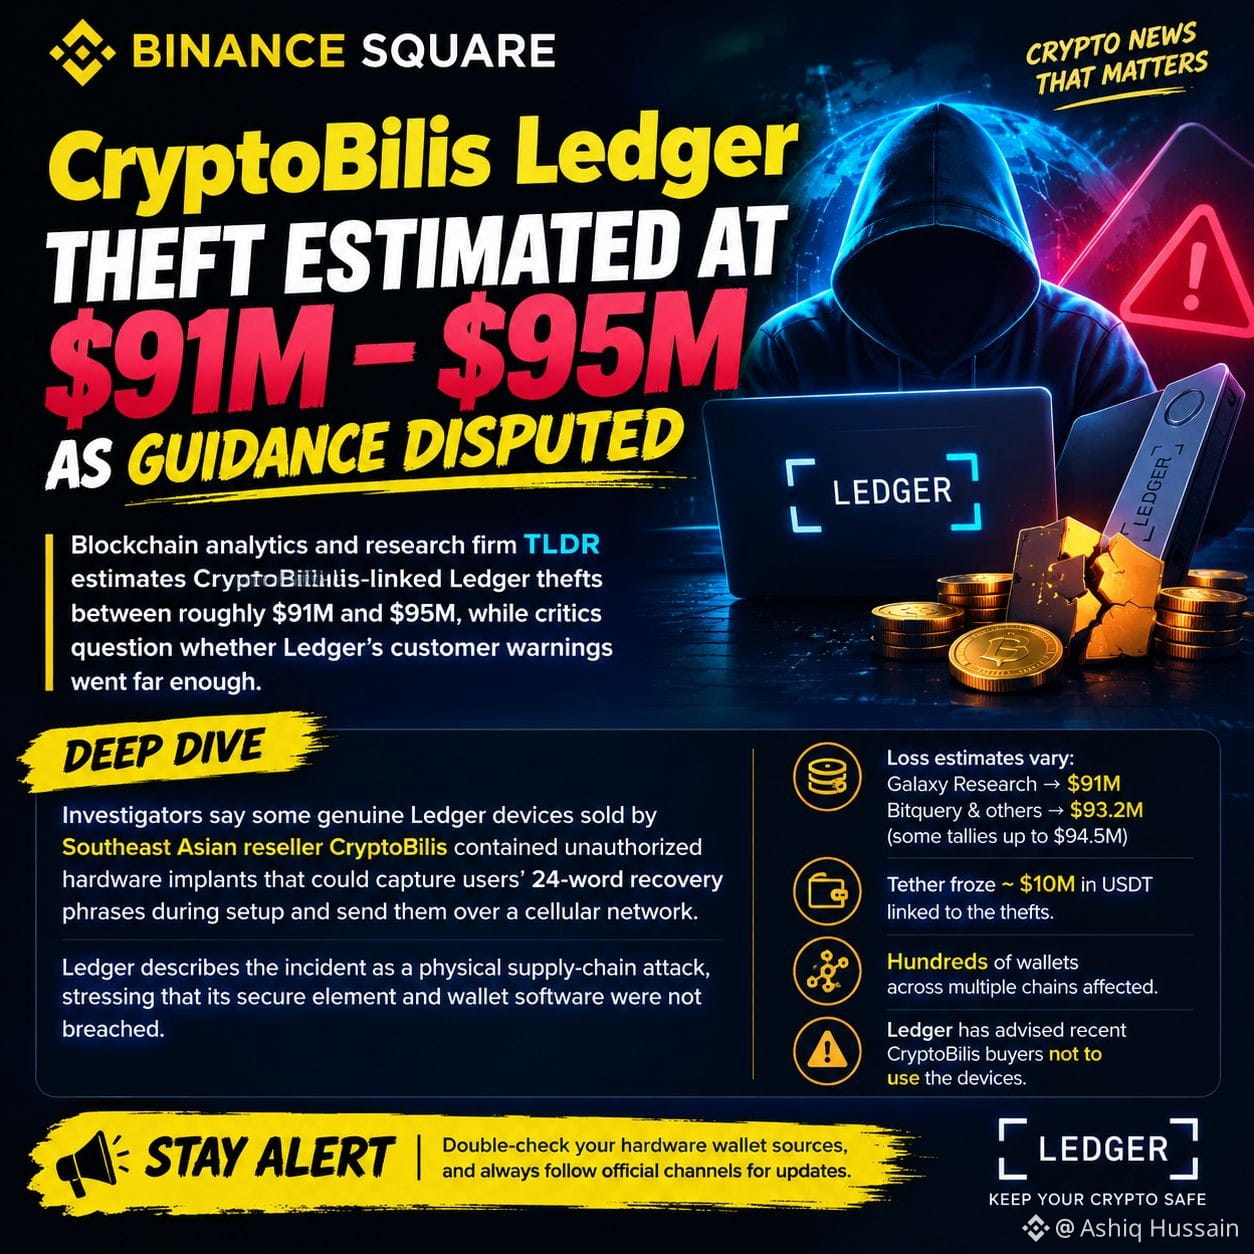
🚨 暗号資産の速報:CryptoBilis経由のLedger盗難で9,500万ドルの被害!🔥
💰 推定損失額:9,100万~9,500万ドル
調査員によると、東南アジアの販売業者CryptoBilisが販売した本物のLedgerハードウェアウォレットの一部に、ユーザーの24語のリカバリーフレーズを盗み取ることができる、無許可のハードウェアインプラントが仕込まれていた疑いがあります。
📊 主なポイント: 🔴 推定損失額は9,100万~9,500万ドル。 ⚠️ 複数のブロックチェーンにまたがる数百の暗号資産ウォレットが影響を受けた可能性があります。 💵 Tetherは、盗難に関連する$USDT で約1,000万ドルを凍結したと報じられています。 🔐 Ledgerは、この事件をウォレットソフトウェアの侵害ではなく、物理的なサプライチェーン攻撃と説明しています。
🚨 重要なセキュリティ警告:最近CryptoBilis経由でLedgerデバイスを購入した場合は、Ledger公式のセキュリティガイダンスを確認するまで使用しないでください。
🛡️ 24語のリカバリーフレーズは常に安全に保管してください。誰にも教えたり、不審なウェブサイトに入力したりしないでください。
📢 どう思いますか?ハードウェアウォレットの販売業者には、より厳しいセキュリティ審査を義務付けるべきでしょうか?👇
{spot}(BTCUSDT)
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
🚨 暗号資産の速報:CryptoBilis経由のLedger盗難で9,500万ドルの被害!🔥
💰 推定損失額:9,100万~9,500万ドル
調査員によると、東南アジアの販売業者CryptoBilisが販売した本物のLedgerハードウェアウォレットの一部に、ユーザーの24語のリカバリーフレーズを盗み取ることができる、無許可のハードウェアインプラントが仕込まれていた疑いがあります。
📊 主なポイント: 🔴 推定損失額は9,100万~9,500万ドル。 ⚠️ 複数のブロックチェーンにまたがる数百の暗号資産ウォレットが影響を受けた可能性があります。 💵 Tetherは、盗難に関連する$USDT で約1,000万ドルを凍結したと報じられています。 🔐 Ledgerは、この事件をウォレットソフトウェアの侵害ではなく、物理的なサプライチェーン攻撃と説明しています。
🚨 重要なセキュリティ警告:最近CryptoBilis経由でLedgerデバイスを購入した場合は、Ledger公式のセキュリティガイダンスを確認するまで使用しないでください。
🛡️ 24語のリカバリーフレーズは常に安全に保管してください。誰にも教えたり、不審なウェブサイトに入力したりしないでください。
📢 どう思いますか?ハードウェアウォレットの販売業者には、より厳しいセキュリティ審査を義務付けるべきでしょうか?👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
💰 推定損失額:9,100万~9,500万ドル
調査員によると、東南アジアの販売業者CryptoBilisが販売した本物のLedgerハードウェアウォレットの一部に、ユーザーの24語のリカバリーフレーズを盗み取ることができる、無許可のハードウェアインプラントが仕込まれていた疑いがあります。
📊 主なポイント: 🔴 推定損失額は9,100万~9,500万ドル。 ⚠️ 複数のブロックチェーンにまたがる数百の暗号資産ウォレットが影響を受けた可能性があります。 💵 Tetherは、盗難に関連する$USDT で約1,000万ドルを凍結したと報じられています。 🔐 Ledgerは、この事件をウォレットソフトウェアの侵害ではなく、物理的なサプライチェーン攻撃と説明しています。
🚨 重要なセキュリティ警告:最近CryptoBilis経由でLedgerデバイスを購入した場合は、Ledger公式のセキュリティガイダンスを確認するまで使用しないでください。
🛡️ 24語のリカバリーフレーズは常に安全に保管してください。誰にも教えたり、不審なウェブサイトに入力したりしないでください。
📢 どう思いますか?ハードウェアウォレットの販売業者には、より厳しいセキュリティ審査を義務付けるべきでしょうか?👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
85
·
--
Ledgerウォレット、CryptoBilisでの販売が大失敗、秘密鍵の漏えいが笑いものに!
LedgerウォレットがCryptoBilisで販売中にまさかのハッキング被害に遭い、秘密鍵漏えいのリスクに笑うしかない!8万台のデバイスが被害に遭った可能性があり、損失額は86億ドル。この取引、まるで強盗よりスリル満点だね~ #Ledger #私钥泄露 #CryptoBilis 販売大失敗
Ledgerウォレット、CryptoBilisでの販売が大失敗、秘密鍵の漏えいが笑いものに!
LedgerウォレットがCryptoBilisで販売中にまさかのハッキング被害に遭い、秘密鍵漏えいのリスクに笑うしかない!8万台のデバイスが被害に遭った可能性があり、損失額は86億ドル。この取引、まるで強盗よりスリル満点だね~ #Ledger #私钥泄露 #CryptoBilis 販売大失敗
LedgerウォレットがCryptoBilisで販売中にまさかのハッキング被害に遭い、秘密鍵漏えいのリスクに笑うしかない!8万台のデバイスが被害に遭った可能性があり、損失額は86億ドル。この取引、まるで強盗よりスリル満点だね~ #Ledger #私钥泄露 #CryptoBilis 販売大失敗
82
·
--
ブリッシュ
#以太坊突破2500usdt くそっ、8年前に買ったETHを何年も売らずに持ち続けてたのに、コールドウォレットを替えたら14万ドルが一瞬で消えた!
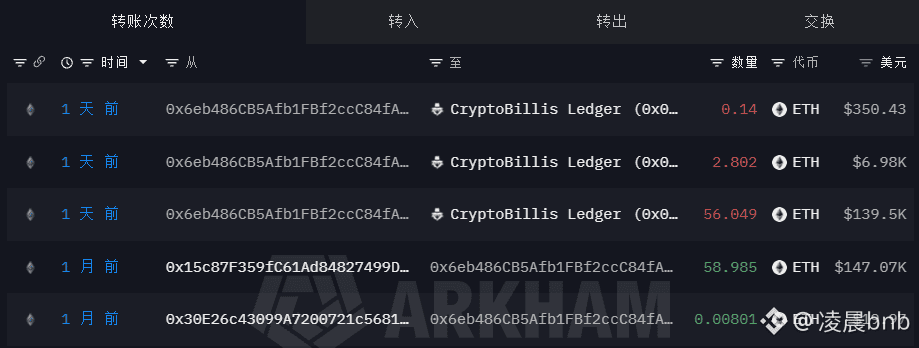
今回のLedgerとCryptoBilisの件で、また胸が痛む事例が明らかになりました。
オンチェーン追跡情報によると、4年以上動きのなかった古参の投資家が、8年前に59 ETHを購入していました。
何度も強気相場と弱気相場を経験し、急騰しても売らず、暴落にも耐えてきました。
そのETHは現在、約14万6,800ドルの価値があります。
ところが1か月前、資産を移して安全に保管しようと、CryptoBilisから新しいLedgerのコールドウォレットを購入しました。
8年間の市場リスクを切り抜けたのに、今回のウォレットのセキュリティリスクは避けられませんでした。
59 ETHを移した後、そのすべてが、CryptoBilisの件に関連する盗難用アドレスに送金されたとされています。
現在、具体的な攻撃手法は調査中であり、Ledgerのハードウェア自体に脆弱性があったと断定することはできません。
相場で負けたわけでも、先物取引でロスカットされたわけでも、怪しい草コインに手を出して資産を失ったわけでもありません。
ただ、8年間持ち続けてきた資産を、もっと安全な場所に移そうとしただけです。
以前は、暗号資産の世界で一番難しいのは、持ち続けることだと言われていました。
今になってわかったのは、持ち続けるだけでは足りず、資産を保管する場所が十分に安全であることも確かめなければならないということです。
8年間ダイヤモンドハンドを貫いた人が、買ってからわずか1か月のコールドウォレットに敗れることになるとは。
暗号資産で稼ぐのは簡単ではありませんが、資産を守るのはもっと大変です。
今回の件が早く解明され、被害者が資産を取り戻せることを願います。
$ETH #Ledger
#CryptoBilis #加密安全
{spot}(ETHUSDT)
#以太坊突破2500usdt くそっ、8年前に買ったETHを何年も売らずに持ち続けてたのに、コールドウォレットを替えたら14万ドルが一瞬で消えた!
今回のLedgerとCryptoBilisの件で、また胸が痛む事例が明らかになりました。
オンチェーン追跡情報によると、4年以上動きのなかった古参の投資家が、8年前に59 ETHを購入していました。
何度も強気相場と弱気相場を経験し、急騰しても売らず、暴落にも耐えてきました。
そのETHは現在、約14万6,800ドルの価値があります。
ところが1か月前、資産を移して安全に保管しようと、CryptoBilisから新しいLedgerのコールドウォレットを購入しました。
8年間の市場リスクを切り抜けたのに、今回のウォレットのセキュリティリスクは避けられませんでした。
59 ETHを移した後、そのすべてが、CryptoBilisの件に関連する盗難用アドレスに送金されたとされています。
現在、具体的な攻撃手法は調査中であり、Ledgerのハードウェア自体に脆弱性があったと断定することはできません。
相場で負けたわけでも、先物取引でロスカットされたわけでも、怪しい草コインに手を出して資産を失ったわけでもありません。
ただ、8年間持ち続けてきた資産を、もっと安全な場所に移そうとしただけです。
以前は、暗号資産の世界で一番難しいのは、持ち続けることだと言われていました。
今になってわかったのは、持ち続けるだけでは足りず、資産を保管する場所が十分に安全であることも確かめなければならないということです。
8年間ダイヤモンドハンドを貫いた人が、買ってからわずか1か月のコールドウォレットに敗れることになるとは。
暗号資産で稼ぐのは簡単ではありませんが、資産を守るのはもっと大変です。
今回の件が早く解明され、被害者が資産を取り戻せることを願います。
$ETH #Ledger
#CryptoBilis #加密安全
今回のLedgerとCryptoBilisの件で、また胸が痛む事例が明らかになりました。
オンチェーン追跡情報によると、4年以上動きのなかった古参の投資家が、8年前に59 ETHを購入していました。
何度も強気相場と弱気相場を経験し、急騰しても売らず、暴落にも耐えてきました。
そのETHは現在、約14万6,800ドルの価値があります。
ところが1か月前、資産を移して安全に保管しようと、CryptoBilisから新しいLedgerのコールドウォレットを購入しました。
8年間の市場リスクを切り抜けたのに、今回のウォレットのセキュリティリスクは避けられませんでした。
59 ETHを移した後、そのすべてが、CryptoBilisの件に関連する盗難用アドレスに送金されたとされています。
現在、具体的な攻撃手法は調査中であり、Ledgerのハードウェア自体に脆弱性があったと断定することはできません。
相場で負けたわけでも、先物取引でロスカットされたわけでも、怪しい草コインに手を出して資産を失ったわけでもありません。
ただ、8年間持ち続けてきた資産を、もっと安全な場所に移そうとしただけです。
以前は、暗号資産の世界で一番難しいのは、持ち続けることだと言われていました。
今になってわかったのは、持ち続けるだけでは足りず、資産を保管する場所が十分に安全であることも確かめなければならないということです。
8年間ダイヤモンドハンドを貫いた人が、買ってからわずか1か月のコールドウォレットに敗れることになるとは。
暗号資産で稼ぐのは簡単ではありませんが、資産を守るのはもっと大変です。
今回の件が早く解明され、被害者が資産を取り戻せることを願います。
$ETH #Ledger
#CryptoBilis #加密安全
1
139
·
--
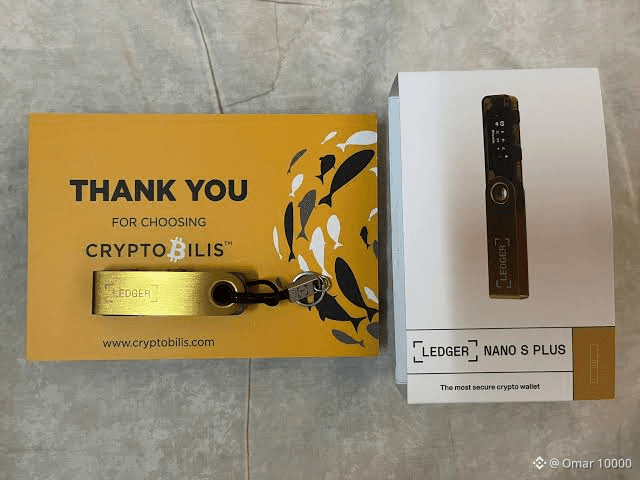
🚨警告:
正規販売代理店での情報漏えいを受け、Ledgerが大規模ハッキングを調査
被害額は推定8,600万ドル(1億ドルに迫る)に上ると報告されており、数百人のユーザーの資金が影響を受けています。問題はLedger端末全般のセキュリティ侵害ではありません。東南アジアの正規販売代理店CryptoBilisに関連した情報漏えいです。
緊急警告 🚨:
主に、過去90日以内にこの販売業者から端末を購入した人が影響を受けています。端末は購入者に届く前に改ざんされた疑いがあります。
被害を受けた方は、直ちに暗号資産を安全でクリーンなウォレットに移してください。
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
{spot}(RLCUSDT)
🚨警告:
正規販売代理店での情報漏えいを受け、Ledgerが大規模ハッキングを調査
被害額は推定8,600万ドル(1億ドルに迫る)に上ると報告されており、数百人のユーザーの資金が影響を受けています。問題はLedger端末全般のセキュリティ侵害ではありません。東南アジアの正規販売代理店CryptoBilisに関連した情報漏えいです。
緊急警告 🚨:
主に、過去90日以内にこの販売業者から端末を購入した人が影響を受けています。端末は購入者に届く前に改ざんされた疑いがあります。
被害を受けた方は、直ちに暗号資産を安全でクリーンなウォレットに移してください。
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
正規販売代理店での情報漏えいを受け、Ledgerが大規模ハッキングを調査
被害額は推定8,600万ドル(1億ドルに迫る)に上ると報告されており、数百人のユーザーの資金が影響を受けています。問題はLedger端末全般のセキュリティ侵害ではありません。東南アジアの正規販売代理店CryptoBilisに関連した情報漏えいです。
緊急警告 🚨:
主に、過去90日以内にこの販売業者から端末を購入した人が影響を受けています。端末は購入者に届く前に改ざんされた疑いがあります。
被害を受けた方は、直ちに暗号資産を安全でクリーンなウォレットに移してください。
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
2
1.3k

·
--
ブリッシュ
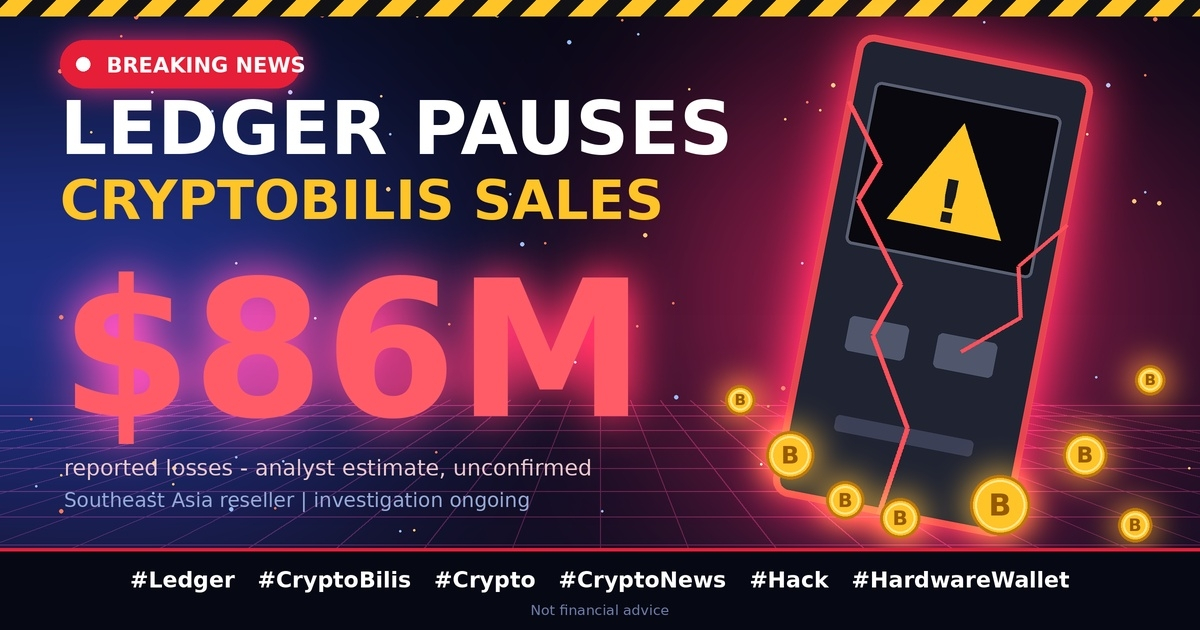
#ledgerpausescryptobilissales
🚨 Ledger、CryptoBilisへの販売を停止:8,600万ドルの損失との報告!🔐
Ledgerは、東南アジアの正規販売代理店CryptoBilisに対し、すべてのデバイスの販売と出荷を停止するよう要請しました。🛑
📦 理由:この販売代理店からデバイスを購入したユーザーが資金を失ったとの報告があったためです。CryptoBilisはインドネシア、マレーシア、フィリピンで販売しています。🌏
💸 Specterは、Ethereum、TRON、Bitcoinで確認された損失が8,600万ドルを超えると推定しています。Arkhamは8,000万ドル超としています。Ledgerはまだこの数字を確認していません。📊
😰 Lookonchainによると、ある投資家はCryptoBilisで購入した新品のLedgerデバイスを使った後、約660万ドル相当のBitcoinを失いました。💔
✅ Ledgerによると、現時点で事案はこの販売代理店経由で販売された製品に限られています。Ledgerから直接購入したデバイスに関する報告はありません。
🧐 疑問:デバイスは改ざんされていたのか?まだ明らかになっていません。🕵️
📝 過去90日以内にこの販売代理店からデバイスを購入した場合:
1️⃣ まだセットアップしていない場合は、開始しないでください。
2️⃣ セットアップ済みの場合は、資産を新しいデバイスと新しいシードに移すことを検討してください。
3️⃣ シードは、メーカーから直接購入したデバイス上で、自分で作成してください。
📉 2026年、ハードウェアウォレットで2度目の大規模な警告。8月にはColdcardの不具合で約7,000万ドル、4月には偽のLedger Liveアプリで約950万ドルの損失が発生しました。⚠️
👀 注目はLedgerの調査結果に集まっています。同社は進展を共有するとしています。⏳
#Ledger #CryptoBilis #Blockchain
#ledgerpausescryptobilissales
🚨 Ledger、CryptoBilisへの販売を停止:8,600万ドルの損失との報告!🔐
Ledgerは、東南アジアの正規販売代理店CryptoBilisに対し、すべてのデバイスの販売と出荷を停止するよう要請しました。🛑
📦 理由:この販売代理店からデバイスを購入したユーザーが資金を失ったとの報告があったためです。CryptoBilisはインドネシア、マレーシア、フィリピンで販売しています。🌏
💸 Specterは、Ethereum、TRON、Bitcoinで確認された損失が8,600万ドルを超えると推定しています。Arkhamは8,000万ドル超としています。Ledgerはまだこの数字を確認していません。📊
😰 Lookonchainによると、ある投資家はCryptoBilisで購入した新品のLedgerデバイスを使った後、約660万ドル相当のBitcoinを失いました。💔
✅ Ledgerによると、現時点で事案はこの販売代理店経由で販売された製品に限られています。Ledgerから直接購入したデバイスに関する報告はありません。
🧐 疑問:デバイスは改ざんされていたのか?まだ明らかになっていません。🕵️
📝 過去90日以内にこの販売代理店からデバイスを購入した場合:
1️⃣ まだセットアップしていない場合は、開始しないでください。
2️⃣ セットアップ済みの場合は、資産を新しいデバイスと新しいシードに移すことを検討してください。
3️⃣ シードは、メーカーから直接購入したデバイス上で、自分で作成してください。
📉 2026年、ハードウェアウォレットで2度目の大規模な警告。8月にはColdcardの不具合で約7,000万ドル、4月には偽のLedger Liveアプリで約950万ドルの損失が発生しました。⚠️
👀 注目はLedgerの調査結果に集まっています。同社は進展を共有するとしています。⏳
#Ledger #CryptoBilis #Blockchain
🚨 Ledger、CryptoBilisへの販売を停止:8,600万ドルの損失との報告!🔐
Ledgerは、東南アジアの正規販売代理店CryptoBilisに対し、すべてのデバイスの販売と出荷を停止するよう要請しました。🛑
📦 理由:この販売代理店からデバイスを購入したユーザーが資金を失ったとの報告があったためです。CryptoBilisはインドネシア、マレーシア、フィリピンで販売しています。🌏
💸 Specterは、Ethereum、TRON、Bitcoinで確認された損失が8,600万ドルを超えると推定しています。Arkhamは8,000万ドル超としています。Ledgerはまだこの数字を確認していません。📊
😰 Lookonchainによると、ある投資家はCryptoBilisで購入した新品のLedgerデバイスを使った後、約660万ドル相当のBitcoinを失いました。💔
✅ Ledgerによると、現時点で事案はこの販売代理店経由で販売された製品に限られています。Ledgerから直接購入したデバイスに関する報告はありません。
🧐 疑問:デバイスは改ざんされていたのか?まだ明らかになっていません。🕵️
📝 過去90日以内にこの販売代理店からデバイスを購入した場合:
1️⃣ まだセットアップしていない場合は、開始しないでください。
2️⃣ セットアップ済みの場合は、資産を新しいデバイスと新しいシードに移すことを検討してください。
3️⃣ シードは、メーカーから直接購入したデバイス上で、自分で作成してください。
📉 2026年、ハードウェアウォレットで2度目の大規模な警告。8月にはColdcardの不具合で約7,000万ドル、4月には偽のLedger Liveアプリで約950万ドルの損失が発生しました。⚠️
👀 注目はLedgerの調査結果に集まっています。同社は進展を共有するとしています。⏳
#Ledger #CryptoBilis #Blockchain
1
2.5k

Ledgerによると、CryptoBilis事件では最大9,300万ドルの資金の追跡が確認され、当局はすでに1,000万ドルを凍結したとのことです。
#CryptoBilis #AssetTracing
Ledgerによると、CryptoBilis事件では最大9,300万ドルの資金の追跡が確認され、当局はすでに1,000万ドルを凍結したとのことです。
#CryptoBilis #AssetTracing
#CryptoBilis #AssetTracing
13
·
--
Ledgerは声明を発表し、最近発生した資金盗難事件は、第三者販売業者のCryptoBilisを通じて販売されたハードウェアウォレットのみが対象だったことを確認しました。同社は、社内システム、公式直販チャネル、および影響を受けていないデバイスはすべて安全であると明言しました。
CryptoBilisは、ハードウェアウォレットの販売業務をすべて停止すると発表しました。Ledgerは法執行機関と緊密に連携し、今回のサプライチェーン攻撃の詳細を調査するとともに、影響を受けたユーザーに直接連絡して支援を提供しています。同社はCryptoBilisで購入した人に対し、潜在的なリスクを避けるため、未使用のデバイスを初期化しないよう呼びかけています。
すでに初期化を済ませたユーザーには、新しいリカバリーフレーズを使って作成した新しいウォレットに資産を移すことを推奨し、資金の安全を確保するよう案内しています。現在も本件の調査は続いており、Ledgerは関連情報を随時更新する予定です。
$BTC #Ledger #CryptoBilis #Security
Ledgerは声明を発表し、最近発生した資金盗難事件は、第三者販売業者のCryptoBilisを通じて販売されたハードウェアウォレットのみが対象だったことを確認しました。同社は、社内システム、公式直販チャネル、および影響を受けていないデバイスはすべて安全であると明言しました。
CryptoBilisは、ハードウェアウォレットの販売業務をすべて停止すると発表しました。Ledgerは法執行機関と緊密に連携し、今回のサプライチェーン攻撃の詳細を調査するとともに、影響を受けたユーザーに直接連絡して支援を提供しています。同社はCryptoBilisで購入した人に対し、潜在的なリスクを避けるため、未使用のデバイスを初期化しないよう呼びかけています。
すでに初期化を済ませたユーザーには、新しいリカバリーフレーズを使って作成した新しいウォレットに資産を移すことを推奨し、資金の安全を確保するよう案内しています。現在も本件の調査は続いており、Ledgerは関連情報を随時更新する予定です。
$BTC #Ledger #CryptoBilis #Security
CryptoBilisは、ハードウェアウォレットの販売業務をすべて停止すると発表しました。Ledgerは法執行機関と緊密に連携し、今回のサプライチェーン攻撃の詳細を調査するとともに、影響を受けたユーザーに直接連絡して支援を提供しています。同社はCryptoBilisで購入した人に対し、潜在的なリスクを避けるため、未使用のデバイスを初期化しないよう呼びかけています。
すでに初期化を済ませたユーザーには、新しいリカバリーフレーズを使って作成した新しいウォレットに資産を移すことを推奨し、資金の安全を確保するよう案内しています。現在も本件の調査は続いており、Ledgerは関連情報を随時更新する予定です。
$BTC #Ledger #CryptoBilis #Security
120
·
--
#Ledger确认用户设备遭植入未授权硬件
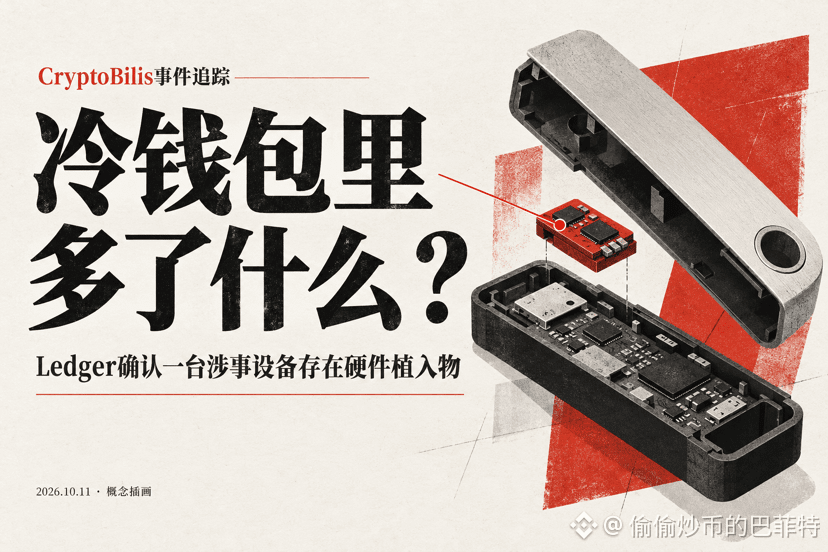
Ledgerの確認:問題のコールドウォレット1台に、追加のハードウェアが組み込まれていた
10月10日、LedgerはCryptoBilisの事案に関する調査を更新し、被害を受けたユーザーのデバイス1台から、無許可のハードウェアインプラントが見つかったと発表した。前日、同社は東南アジアの販売代理店に対し、販売と出荷の一時停止を要請していた。$BTC
この進展により、調査は物的証拠の段階に進んだ。デバイスのどの段階で手が加えられたのか、どのロットが関係しているのか、インプラントがどのように機能するのかは、他の購入者の資金の安全に関わる。現時点で確認されているのはデバイス1台であり、攻撃の全容や、被害総額との関連は引き続き調査中だ。ネット上で流れている8,600万ドルという被害額も、第三者による推計である。$ETH
公式が該当する購入者に示した対応策には、具体的な要請が含まれている。警告前の90日間にCryptoBilisから購入し、まだセットアップしていないデバイスは、初期化を控えること。すでにセットアップ済みのユーザーは、資産を新しいデバイスに移し、新たに生成したリカバリーフレーズを使用することを検討する必要がある。
デバイスを交換して古いリカバリーフレーズをインポートしても、復元されるのは同じアカウントだ。古いフレーズがすでに漏えいしていれば、第三者は引き続きアクセスできる。PINを変更しても解決にはならない。資金は、新しいリカバリーフレーズに紐づくアカウントへ移す必要がある。
お金を出してコールドウォレットを購入した人が、自分でハードウェアの鑑定をやり直すのは難しい。メーカーは今後、影響を受けたロット、実行可能な識別方法、被害を受けたユーザーへの対応策を提示する必要がある。販売経路に問題があった以上、確認にかかる負担をいつまでも購入者に負わせるべきではない。
#Ledger #加密安全 #CryptoBilis
{future}(BTCUSDT)
{future}(ETHUSDT)
#Ledger确认用户设备遭植入未授权硬件
Ledgerの確認:問題のコールドウォレット1台に、追加のハードウェアが組み込まれていた
10月10日、LedgerはCryptoBilisの事案に関する調査を更新し、被害を受けたユーザーのデバイス1台から、無許可のハードウェアインプラントが見つかったと発表した。前日、同社は東南アジアの販売代理店に対し、販売と出荷の一時停止を要請していた。$BTC
この進展により、調査は物的証拠の段階に進んだ。デバイスのどの段階で手が加えられたのか、どのロットが関係しているのか、インプラントがどのように機能するのかは、他の購入者の資金の安全に関わる。現時点で確認されているのはデバイス1台であり、攻撃の全容や、被害総額との関連は引き続き調査中だ。ネット上で流れている8,600万ドルという被害額も、第三者による推計である。$ETH
公式が該当する購入者に示した対応策には、具体的な要請が含まれている。警告前の90日間にCryptoBilisから購入し、まだセットアップしていないデバイスは、初期化を控えること。すでにセットアップ済みのユーザーは、資産を新しいデバイスに移し、新たに生成したリカバリーフレーズを使用することを検討する必要がある。
デバイスを交換して古いリカバリーフレーズをインポートしても、復元されるのは同じアカウントだ。古いフレーズがすでに漏えいしていれば、第三者は引き続きアクセスできる。PINを変更しても解決にはならない。資金は、新しいリカバリーフレーズに紐づくアカウントへ移す必要がある。
お金を出してコールドウォレットを購入した人が、自分でハードウェアの鑑定をやり直すのは難しい。メーカーは今後、影響を受けたロット、実行可能な識別方法、被害を受けたユーザーへの対応策を提示する必要がある。販売経路に問題があった以上、確認にかかる負担をいつまでも購入者に負わせるべきではない。
#Ledger #加密安全 #CryptoBilis
Ledgerの確認:問題のコールドウォレット1台に、追加のハードウェアが組み込まれていた
10月10日、LedgerはCryptoBilisの事案に関する調査を更新し、被害を受けたユーザーのデバイス1台から、無許可のハードウェアインプラントが見つかったと発表した。前日、同社は東南アジアの販売代理店に対し、販売と出荷の一時停止を要請していた。$BTC
この進展により、調査は物的証拠の段階に進んだ。デバイスのどの段階で手が加えられたのか、どのロットが関係しているのか、インプラントがどのように機能するのかは、他の購入者の資金の安全に関わる。現時点で確認されているのはデバイス1台であり、攻撃の全容や、被害総額との関連は引き続き調査中だ。ネット上で流れている8,600万ドルという被害額も、第三者による推計である。$ETH
公式が該当する購入者に示した対応策には、具体的な要請が含まれている。警告前の90日間にCryptoBilisから購入し、まだセットアップしていないデバイスは、初期化を控えること。すでにセットアップ済みのユーザーは、資産を新しいデバイスに移し、新たに生成したリカバリーフレーズを使用することを検討する必要がある。
デバイスを交換して古いリカバリーフレーズをインポートしても、復元されるのは同じアカウントだ。古いフレーズがすでに漏えいしていれば、第三者は引き続きアクセスできる。PINを変更しても解決にはならない。資金は、新しいリカバリーフレーズに紐づくアカウントへ移す必要がある。
お金を出してコールドウォレットを購入した人が、自分でハードウェアの鑑定をやり直すのは難しい。メーカーは今後、影響を受けたロット、実行可能な識別方法、被害を受けたユーザーへの対応策を提示する必要がある。販売経路に問題があった以上、確認にかかる負担をいつまでも購入者に負わせるべきではない。
#Ledger #加密安全 #CryptoBilis
2
204
·
--
🚨 Ledger販売代理店のCryptoBilisは、マレーシア、フィリピン、インドネシアでのハードウェアウォレットの全チャネル販売を一時停止しました。
#Ledger #CryptoBilis #硬件钱包 #暗号資産セキュリティ
🚨 Ledger販売代理店のCryptoBilisは、マレーシア、フィリピン、インドネシアでのハードウェアウォレットの全チャネル販売を一時停止しました。
#Ledger #CryptoBilis #硬件钱包 #暗号資産セキュリティ
#Ledger #CryptoBilis #硬件钱包 #暗号資産セキュリティ
136
Ledgerは、再販業者CryptoBilisが販売したウォレットからLTEスパイ用インプラントが見つかったと警告しています。リカバリーフレーズが漏えいし、ユーザーの資金が危険にさらされる可能性があります。
#CryptoBilis #HardwareWalletSecurity
Ledgerは、再販業者CryptoBilisが販売したウォレットからLTEスパイ用インプラントが見つかったと警告しています。リカバリーフレーズが漏えいし、ユーザーの資金が危険にさらされる可能性があります。
#CryptoBilis #HardwareWalletSecurity
#CryptoBilis #HardwareWalletSecurity
15

·
--
記事
当初は東南アジアだけと言われていた改造ウォレット、ベルリンとドバイでも被害ドバイのショッピングモールで買ったハードウェアウォレットにも、細工が仕込まれていた。当初は東南アジアだけの話だと言われていたが、今ではベルリンとドバイでも被害が出ている。
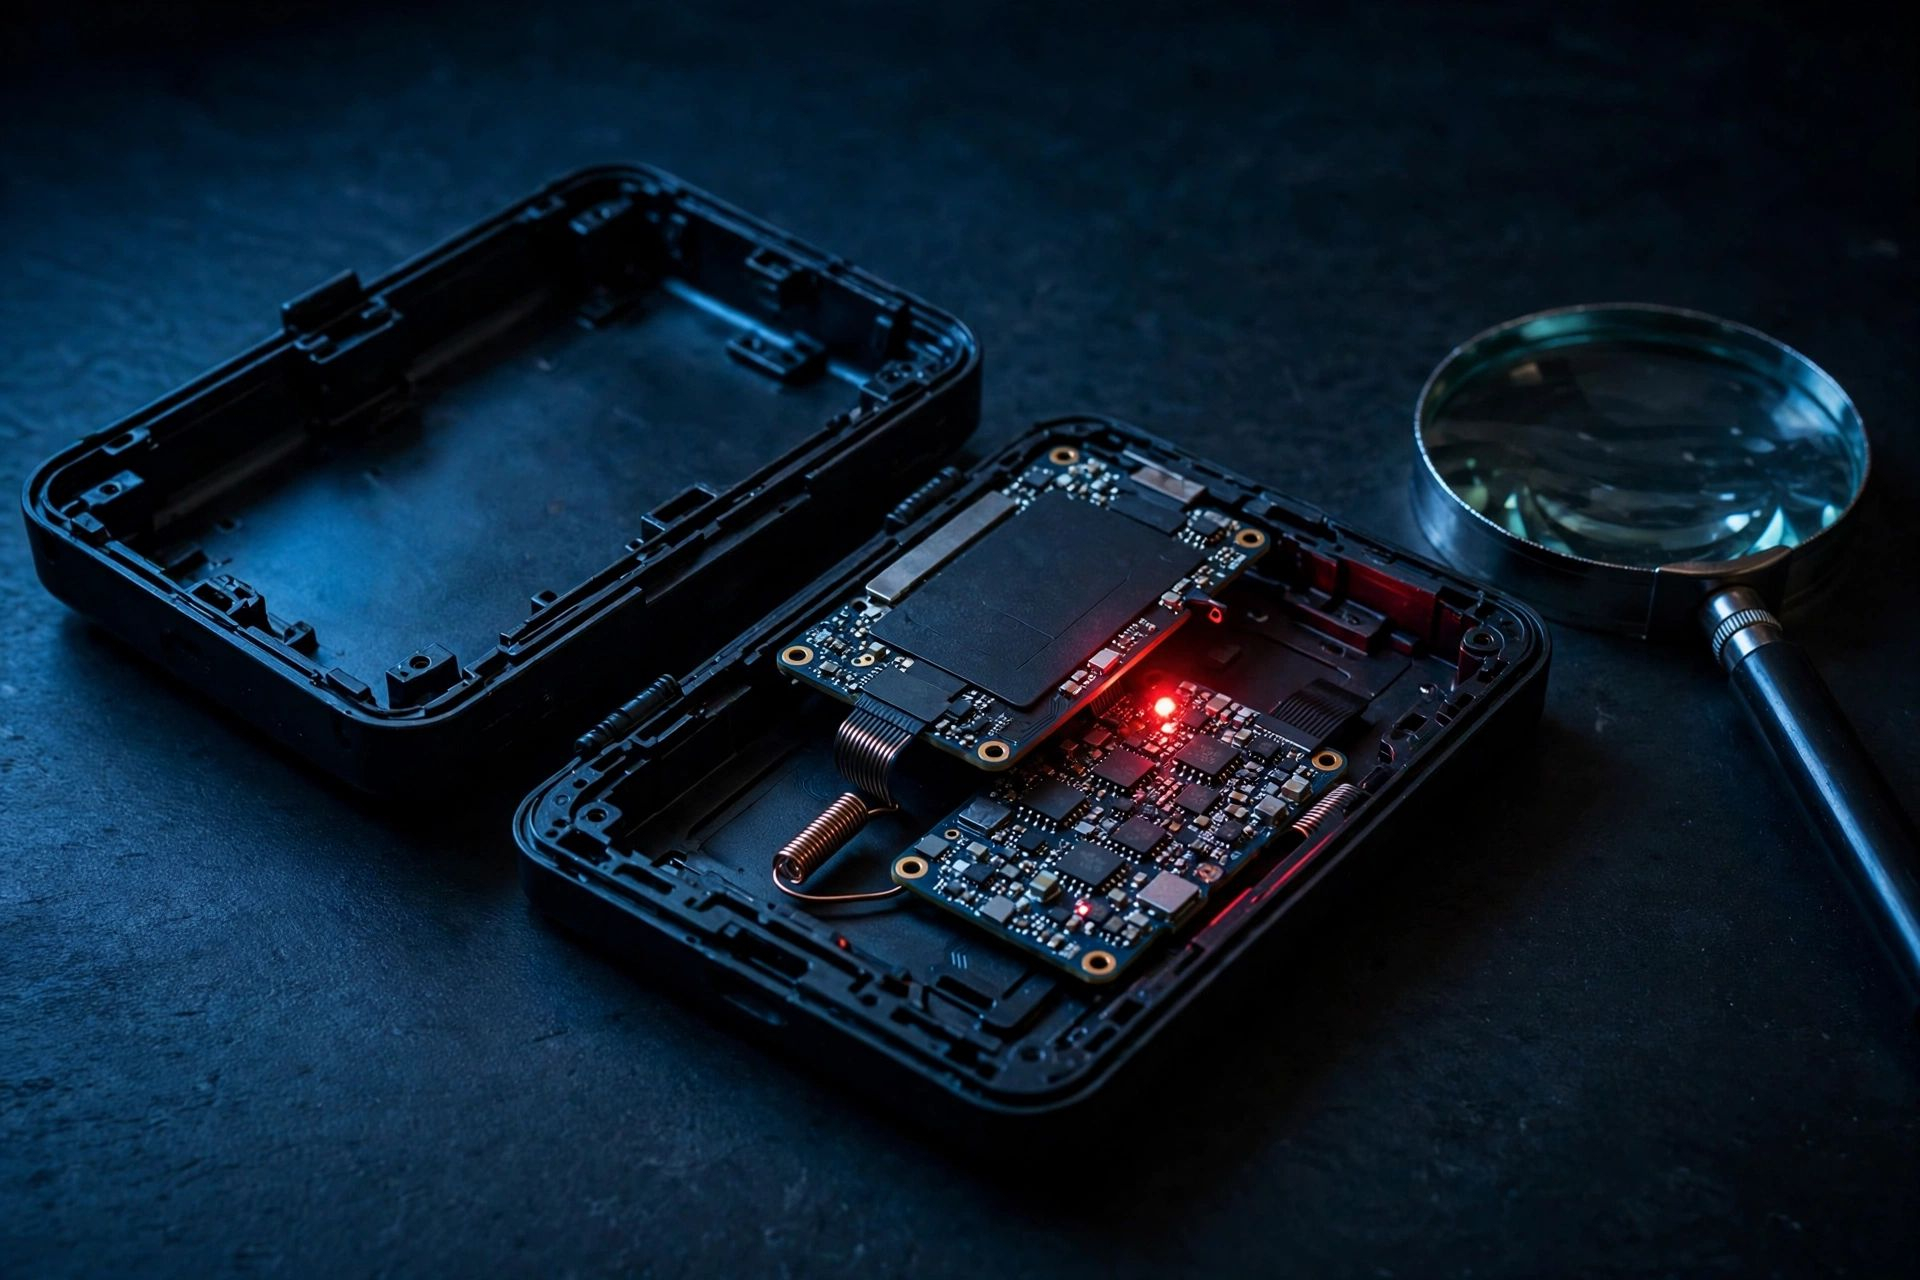
Ledgerは11月18日、調査の進捗を発表した。ベルリンでは改造されたウォレットが数台確認され、ドバイでは2台を調査中。さらに東南アジアでは、新型のNano Gen5が1台新たに被害に遭っていたことが判明した。Ledgerによると、これらは同じ一連の事件であり、新たに別のグループが現れたわけではない。
改造されたウォレットの出どころについては、10月15日にすでに明らかになっていた。実機を購入して分解し、基板を1枚追加する。画面に24個のリカバリーフレーズが表示されると、基板がそのフレーズを記録し、モバイルネットワーク経由で外部に送信する仕組みだ。仕込みの方法も3世代にわたって改良され、ますます巧妙に隠されていった。最初に被害が出たのは東南アジアで、購入者は販売代理店CryptoBilisから商品を入手していた。その後、アジア7市場の販売代理店すべてに販売停止が求められた。オンチェーン調査員の推計では、東南アジアの被害者が失った金額は合計約8700万ドル。イーサリアム、トロン、ビットコインの3つのチェーンにまたがっている。
当初は東南アジアだけと言われていた改造ウォレット、ベルリンとドバイでも被害
ドバイのショッピングモールで買ったハードウェアウォレットにも、細工が仕込まれていた。当初は東南アジアだけの話だと言われていたが、今ではベルリンとドバイでも被害が出ている。
Ledgerは11月18日、調査の進捗を発表した。ベルリンでは改造されたウォレットが数台確認され、ドバイでは2台を調査中。さらに東南アジアでは、新型のNano Gen5が1台新たに被害に遭っていたことが判明した。Ledgerによると、これらは同じ一連の事件であり、新たに別のグループが現れたわけではない。
改造されたウォレットの出どころについては、10月15日にすでに明らかになっていた。実機を購入して分解し、基板を1枚追加する。画面に24個のリカバリーフレーズが表示されると、基板がそのフレーズを記録し、モバイルネットワーク経由で外部に送信する仕組みだ。仕込みの方法も3世代にわたって改良され、ますます巧妙に隠されていった。最初に被害が出たのは東南アジアで、購入者は販売代理店CryptoBilisから商品を入手していた。その後、アジア7市場の販売代理店すべてに販売停止が求められた。オンチェーン調査員の推計では、東南アジアの被害者が失った金額は合計約8700万ドル。イーサリアム、トロン、ビットコインの3つのチェーンにまたがっている。
Ledgerは11月18日、調査の進捗を発表した。ベルリンでは改造されたウォレットが数台確認され、ドバイでは2台を調査中。さらに東南アジアでは、新型のNano Gen5が1台新たに被害に遭っていたことが判明した。Ledgerによると、これらは同じ一連の事件であり、新たに別のグループが現れたわけではない。
改造されたウォレットの出どころについては、10月15日にすでに明らかになっていた。実機を購入して分解し、基板を1枚追加する。画面に24個のリカバリーフレーズが表示されると、基板がそのフレーズを記録し、モバイルネットワーク経由で外部に送信する仕組みだ。仕込みの方法も3世代にわたって改良され、ますます巧妙に隠されていった。最初に被害が出たのは東南アジアで、購入者は販売代理店CryptoBilisから商品を入手していた。その後、アジア7市場の販売代理店すべてに販売停止が求められた。オンチェーン調査員の推計では、東南アジアの被害者が失った金額は合計約8700万ドル。イーサリアム、トロン、ビットコインの3つのチェーンにまたがっている。
165

·
--
📰 スパイチップが見つかったLedgerのハードウェアウォレット、9,000万米ドル相当の暗号資産盗難事件の捜査対象に
マレーシアの小売業者が販売したハードウェアウォレットから隠されたスパイチップが見つかり、Ledgerは、報告された9,000万米ドル相当を超える暗号資産盗難について調査しています。
出典 : Analytics And Insight
日時 : 2026-10-18 14:30:00
クレジット : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
下のコメント欄でご意見をお聞かせください
📰 スパイチップが見つかったLedgerのハードウェアウォレット、9,000万米ドル相当の暗号資産盗難事件の捜査対象に
マレーシアの小売業者が販売したハードウェアウォレットから隠されたスパイチップが見つかり、Ledgerは、報告された9,000万米ドル相当を超える暗号資産盗難について調査しています。
出典 : Analytics And Insight
日時 : 2026-10-18 14:30:00
クレジット : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
下のコメント欄でご意見をお聞かせください
マレーシアの小売業者が販売したハードウェアウォレットから隠されたスパイチップが見つかり、Ledgerは、報告された9,000万米ドル相当を超える暗号資産盗難について調査しています。
出典 : Analytics And Insight
日時 : 2026-10-18 14:30:00
クレジット : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
下のコメント欄でご意見をお聞かせください
176
#ledgerpausescryptobilissales
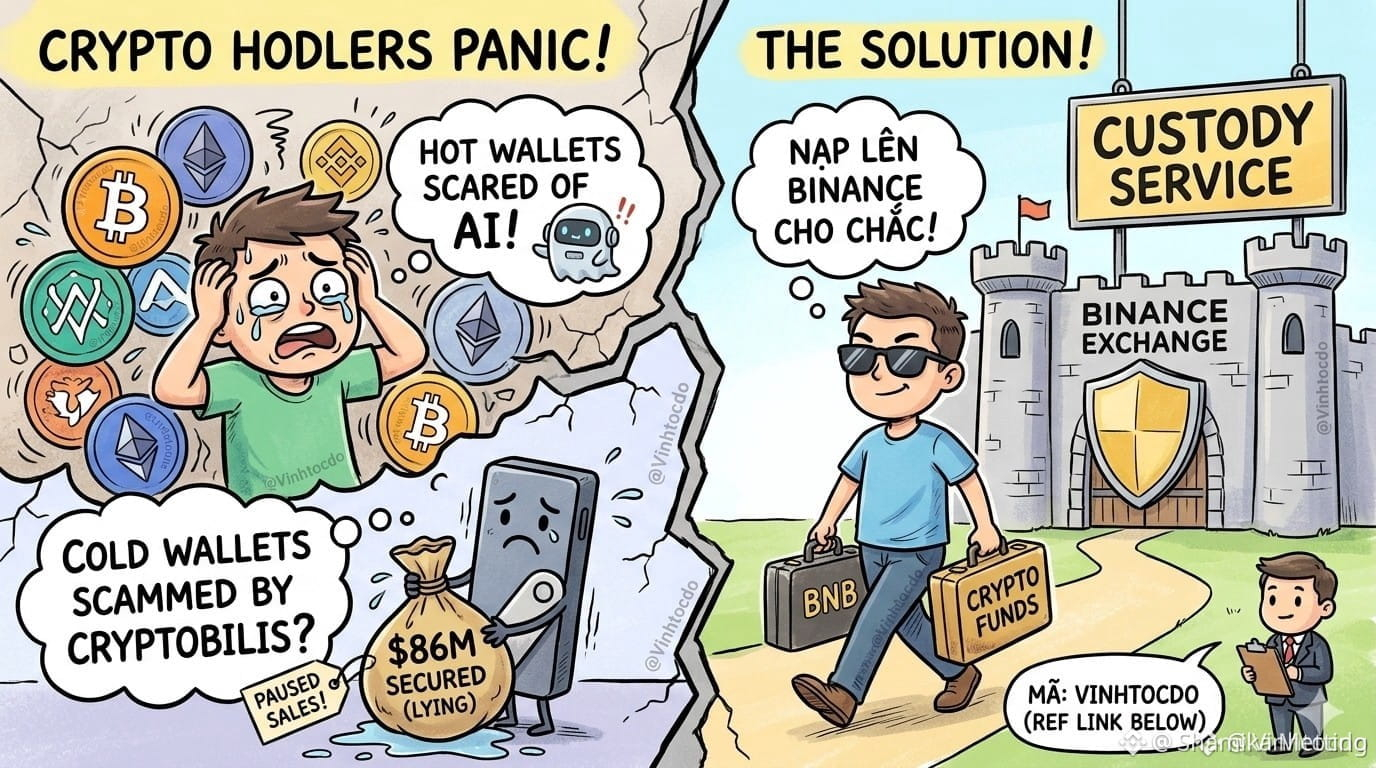
ホットウォレットのトラブルが終わらないうちに、今度はコールドウォレットまで窮地に:CryptoBilisか、それともCryptoKillか?!🥶💀
暗号資産保有者は涙ながらに訴えています。AIがホットウォレットを脅かした後、今度はLedgerのコールドウォレットが、約8,600万ドルが「消失」した疑いを受け、東南アジアの販売代理店CryptoBilisを通じた販売を一時停止しました!CryptoBilisがあなたのお金を「CryptoKill」へと変えてしまったのか、物理的な介入があったかどうか調査が進められています。過去90日以内にウォレットを購入した方は、設定をただちに中止することをおすすめします!
では、暗号資産保有者はどこへ向かえばよいのでしょうか?資金をBinanceに直接預け、プラットフォームに保管を任せましょう。そこなら、最高レベルの保護と迅速な流動性が得られます。こんな不安の中で自分でウォレットを管理するのは、とても大変です!
⚠️ これは金融アドバイスではありません。
フォローをお願いします
$BNB
{future}(BNBUSDT)
$XAI
{future}(XAIUSDT)
$GUA
{alpha}(560xa5c8e1513b6a08334b479fe4d71f1253259469be)
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
#ledgerpausescryptobilissales
ホットウォレットのトラブルが終わらないうちに、今度はコールドウォレットまで窮地に:CryptoBilisか、それともCryptoKillか?!🥶💀
暗号資産保有者は涙ながらに訴えています。AIがホットウォレットを脅かした後、今度はLedgerのコールドウォレットが、約8,600万ドルが「消失」した疑いを受け、東南アジアの販売代理店CryptoBilisを通じた販売を一時停止しました!CryptoBilisがあなたのお金を「CryptoKill」へと変えてしまったのか、物理的な介入があったかどうか調査が進められています。過去90日以内にウォレットを購入した方は、設定をただちに中止することをおすすめします!
では、暗号資産保有者はどこへ向かえばよいのでしょうか?資金をBinanceに直接預け、プラットフォームに保管を任せましょう。そこなら、最高レベルの保護と迅速な流動性が得られます。こんな不安の中で自分でウォレットを管理するのは、とても大変です!
⚠️ これは金融アドバイスではありません。
フォローをお願いします
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
ホットウォレットのトラブルが終わらないうちに、今度はコールドウォレットまで窮地に:CryptoBilisか、それともCryptoKillか?!🥶💀
暗号資産保有者は涙ながらに訴えています。AIがホットウォレットを脅かした後、今度はLedgerのコールドウォレットが、約8,600万ドルが「消失」した疑いを受け、東南アジアの販売代理店CryptoBilisを通じた販売を一時停止しました!CryptoBilisがあなたのお金を「CryptoKill」へと変えてしまったのか、物理的な介入があったかどうか調査が進められています。過去90日以内にウォレットを購入した方は、設定をただちに中止することをおすすめします!
では、暗号資産保有者はどこへ向かえばよいのでしょうか?資金をBinanceに直接預け、プラットフォームに保管を任せましょう。そこなら、最高レベルの保護と迅速な流動性が得られます。こんな不安の中で自分でウォレットを管理するのは、とても大変です!
⚠️ これは金融アドバイスではありません。
フォローをお願いします
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
1
522
·
--
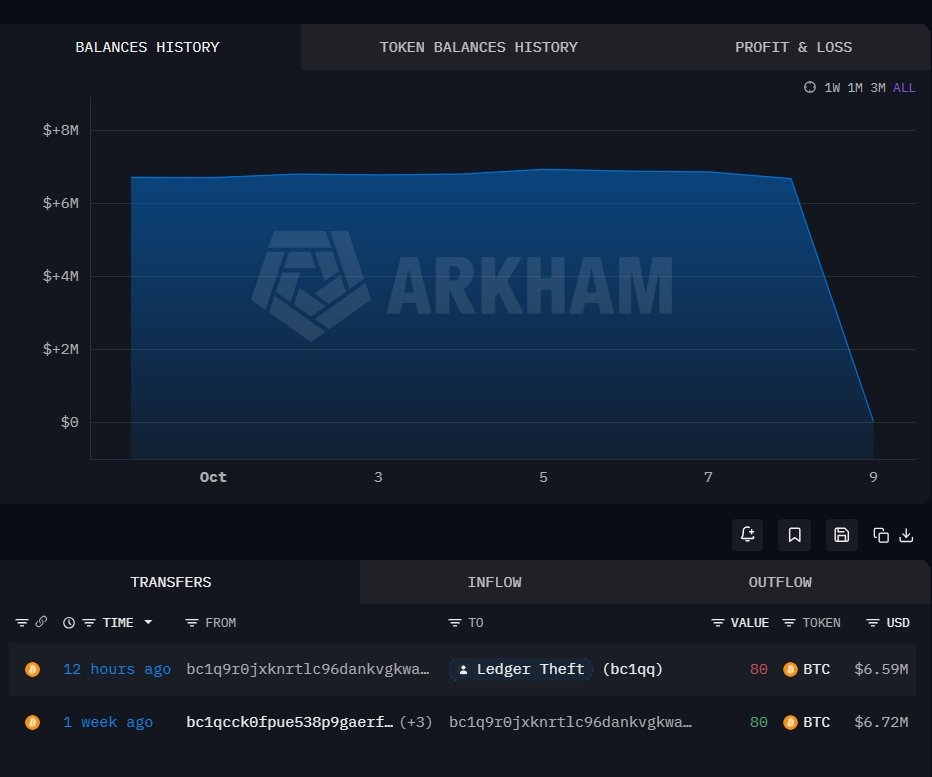
ハードウェアウォレットに保管されていた80 BTCが盗まれた、あまりにも痛ましい!
#Ledger ハードウェアウォレットが大規模な盗難被害に遭った疑いがあり、
オンチェーンの追跡で8,600万ドルを超える資産損失が確認されました。
そのうちの一つのウォレットアドレスでは、
1週間前にLedgerウォレットを有効化し、80 BTC($BTC )を入金。
ところが今、この600万ドルを超える資産が、理由も分からないまま消えています。
Ledgerの公式発表によると、
東南アジアの販売代理店を通じて#CryptoBilis で購入されたハードウェアウォレットには、リスクがある可能性があります。
現時点では、具体的な損失額や攻撃の原因はまだ確定していません。
しかし今回の件は、すべての暗号資産ユーザーに改めて警鐘を鳴らしています。
ハードウェアウォレットは、絶対に安全というわけではない
BTCをハードウェアウォレットに入れ、
秘密鍵をインターネットに接続しなければ、資産は安全だと考える人は多くいます。
しかし、ハードウェアウォレットの安全性は、デバイスそのものだけでなく、
購入経路、初期設定の手順、シードフレーズの生成方法や保管方法にも左右されます。
サプライチェーンの段階でデバイスが改ざんされていたり、
シードフレーズが生成時点ですでに漏えいしていたりすれば、
その後ずっとオフラインで保管していても、資産を守ることはできません。
ハードウェアウォレットはセキュリティ対策の一部であり、万能の金庫ではありません。
誰かからハードウェアウォレットをもらう場合も、十分に注意してください。
資産を取引所に預ける場合は、
プラットフォームの運営、カストディ、アカウントの安全性などのリスクを負うことになります。
自分で秘密鍵を保管する場合は、
デバイス、シードフレーズ、バックアップ、操作ミスなどのリスクをすべて自分で負うことになります。
セルフカストディはリスクゼロではありません。資産の管理権を自分の手に取り戻すと同時に、
セキュリティに対する責任もすべて自分で負うことになります。
#钱包安全 は、暗号資産ユーザーにとって最も基本的で重要な課題です。
暗号資産を守るには?
①ハードウェアウォレットを購入する際は、必ず公式ルートを利用しましょう。
公式サイトから購入し、あらかじめ用意されたシードフレーズは使わず、第三者にシードフレーズを決して漏らさないでください。
②ホットウォレットやウォレットアプリは、
必ず公式サイトからダウンロードし、フィッシングウォレットを避けましょう。
③多額の資産はリスクを分散しましょう。
すべての資産を同じウォレットや同じシードフレーズで管理せず、分けて保管してください。
ほかの損失と比べても、ウォレットの盗難はより残酷で、受け入れがたいものです。
高値を追って売買せず、レバレッジ取引に手を出さず、ハイリスクな取引をしない。
より安全な保管方法を自ら選んでいても、被害を完全に防ぐことはできません。
どの段階で問題が起きたのか分からないまま、
何年もかけて積み上げた資産が盗まれてしまうのは、耐えがたい苦痛です。
ハードウェアウォレットに保管されていた80 BTCが盗まれた、あまりにも痛ましい!
#Ledger ハードウェアウォレットが大規模な盗難被害に遭った疑いがあり、
オンチェーンの追跡で8,600万ドルを超える資産損失が確認されました。
そのうちの一つのウォレットアドレスでは、
1週間前にLedgerウォレットを有効化し、80 BTC($BTC )を入金。
ところが今、この600万ドルを超える資産が、理由も分からないまま消えています。
Ledgerの公式発表によると、
東南アジアの販売代理店を通じて#CryptoBilis で購入されたハードウェアウォレットには、リスクがある可能性があります。
現時点では、具体的な損失額や攻撃の原因はまだ確定していません。
しかし今回の件は、すべての暗号資産ユーザーに改めて警鐘を鳴らしています。
ハードウェアウォレットは、絶対に安全というわけではない
BTCをハードウェアウォレットに入れ、
秘密鍵をインターネットに接続しなければ、資産は安全だと考える人は多くいます。
しかし、ハードウェアウォレットの安全性は、デバイスそのものだけでなく、
購入経路、初期設定の手順、シードフレーズの生成方法や保管方法にも左右されます。
サプライチェーンの段階でデバイスが改ざんされていたり、
シードフレーズが生成時点ですでに漏えいしていたりすれば、
その後ずっとオフラインで保管していても、資産を守ることはできません。
ハードウェアウォレットはセキュリティ対策の一部であり、万能の金庫ではありません。
誰かからハードウェアウォレットをもらう場合も、十分に注意してください。
資産を取引所に預ける場合は、
プラットフォームの運営、カストディ、アカウントの安全性などのリスクを負うことになります。
自分で秘密鍵を保管する場合は、
デバイス、シードフレーズ、バックアップ、操作ミスなどのリスクをすべて自分で負うことになります。
セルフカストディはリスクゼロではありません。資産の管理権を自分の手に取り戻すと同時に、
セキュリティに対する責任もすべて自分で負うことになります。
#钱包安全 は、暗号資産ユーザーにとって最も基本的で重要な課題です。
暗号資産を守るには?
①ハードウェアウォレットを購入する際は、必ず公式ルートを利用しましょう。
公式サイトから購入し、あらかじめ用意されたシードフレーズは使わず、第三者にシードフレーズを決して漏らさないでください。
②ホットウォレットやウォレットアプリは、
必ず公式サイトからダウンロードし、フィッシングウォレットを避けましょう。
③多額の資産はリスクを分散しましょう。
すべての資産を同じウォレットや同じシードフレーズで管理せず、分けて保管してください。
ほかの損失と比べても、ウォレットの盗難はより残酷で、受け入れがたいものです。
高値を追って売買せず、レバレッジ取引に手を出さず、ハイリスクな取引をしない。
より安全な保管方法を自ら選んでいても、被害を完全に防ぐことはできません。
どの段階で問題が起きたのか分からないまま、
何年もかけて積み上げた資産が盗まれてしまうのは、耐えがたい苦痛です。
#Ledger ハードウェアウォレットが大規模な盗難被害に遭った疑いがあり、
オンチェーンの追跡で8,600万ドルを超える資産損失が確認されました。
そのうちの一つのウォレットアドレスでは、
1週間前にLedgerウォレットを有効化し、80 BTC($BTC )を入金。
ところが今、この600万ドルを超える資産が、理由も分からないまま消えています。
Ledgerの公式発表によると、
東南アジアの販売代理店を通じて#CryptoBilis で購入されたハードウェアウォレットには、リスクがある可能性があります。
現時点では、具体的な損失額や攻撃の原因はまだ確定していません。
しかし今回の件は、すべての暗号資産ユーザーに改めて警鐘を鳴らしています。
ハードウェアウォレットは、絶対に安全というわけではない
BTCをハードウェアウォレットに入れ、
秘密鍵をインターネットに接続しなければ、資産は安全だと考える人は多くいます。
しかし、ハードウェアウォレットの安全性は、デバイスそのものだけでなく、
購入経路、初期設定の手順、シードフレーズの生成方法や保管方法にも左右されます。
サプライチェーンの段階でデバイスが改ざんされていたり、
シードフレーズが生成時点ですでに漏えいしていたりすれば、
その後ずっとオフラインで保管していても、資産を守ることはできません。
ハードウェアウォレットはセキュリティ対策の一部であり、万能の金庫ではありません。
誰かからハードウェアウォレットをもらう場合も、十分に注意してください。
資産を取引所に預ける場合は、
プラットフォームの運営、カストディ、アカウントの安全性などのリスクを負うことになります。
自分で秘密鍵を保管する場合は、
デバイス、シードフレーズ、バックアップ、操作ミスなどのリスクをすべて自分で負うことになります。
セルフカストディはリスクゼロではありません。資産の管理権を自分の手に取り戻すと同時に、
セキュリティに対する責任もすべて自分で負うことになります。
#钱包安全 は、暗号資産ユーザーにとって最も基本的で重要な課題です。
暗号資産を守るには?
①ハードウェアウォレットを購入する際は、必ず公式ルートを利用しましょう。
公式サイトから購入し、あらかじめ用意されたシードフレーズは使わず、第三者にシードフレーズを決して漏らさないでください。
②ホットウォレットやウォレットアプリは、
必ず公式サイトからダウンロードし、フィッシングウォレットを避けましょう。
③多額の資産はリスクを分散しましょう。
すべての資産を同じウォレットや同じシードフレーズで管理せず、分けて保管してください。
ほかの損失と比べても、ウォレットの盗難はより残酷で、受け入れがたいものです。
高値を追って売買せず、レバレッジ取引に手を出さず、ハイリスクな取引をしない。
より安全な保管方法を自ら選んでいても、被害を完全に防ぐことはできません。
どの段階で問題が起きたのか分からないまま、
何年もかけて積み上げた資産が盗まれてしまうのは、耐えがたい苦痛です。
2
4
2.1k
·
--
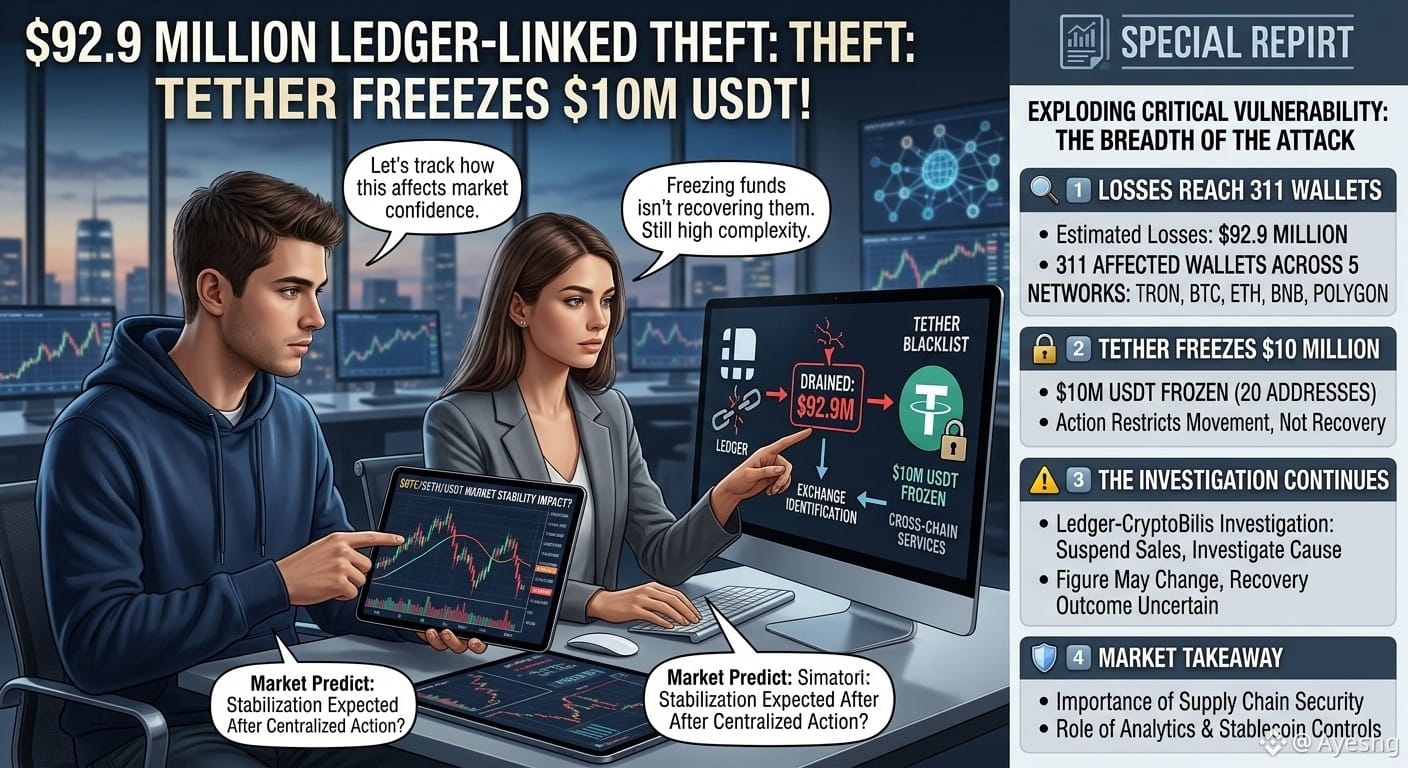
#ledgerpausescryptobilissales 🚨 Ledger関連の9,290万ドル窃盗:Tetherが1,000万USDTを凍結!
東南アジアの販売業者CryptoBilisを通じて購入されたLedgerのハードウェアウォレットに関連し、約9,290万ドルの損失が疑われる事案をオンチェーン調査員が追跡したことで、大規模な暗号資産セキュリティインシデントへの懸念が高まっています。
🔍 1️⃣ 被害は311のウォレットに
ブロックチェーン分析企業Bitqueryによると、推定損失はTRON、Bitcoin、Ethereum、BNB Chain、Polygonの5つのネットワークにわたる311のウォレットに及びました。調査員が新たに被害アドレスを特定したため、この金額は約8,600万ドルとされていた従来の推定を上回っています。
🔒 2️⃣ Tetherが1,000万ドルを凍結
Tetherは、この事案に関連する20のアドレスで約1,000万ドル相当のUSDTを凍結しました。この措置により、該当するトークンの移動は制限されますが、資金がすでに被害者に返還されたことを意味するわけではありません。
⚠️ 3️⃣ 調査は継続中
ブロックチェーン研究者は、さまざまなウォレット、取引所、クロスチェーンサービスを経由して移動する資金の追跡を続けています。一部の資産は他の暗号資産に交換されたと報じられており、資金の回収はさらに複雑になっています。
Ledgerは調査中、CryptoBilisに販売と出荷の停止を要請しました。また、同社は影響を受けた顧客向けにセキュリティに関する案内を公表しています。ただし、事案の正確な原因と最終的に確定した損失額は、まだ明らかになっていません。
🛡️ 4️⃣ 暗号資産ユーザーが学ぶべきこと
この事案は、サプライチェーンセキュリティの重要性を浮き彫りにしています。信頼できる販売元からハードウェアウォレットを購入すること、リカバリーフレーズを安全に保管すること、公式のセキュリティ通知を確認することが重要な予防策です。#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
入手可能なオンチェーン分析に基づく情報です。調査は継続中であり、数値は変更される可能性があります。
教育目的のみの情報です。投資助言ではありません。必ずご自身で調査してください。
$BTC $ETH $USDT
#ledgerpausescryptobilissales 🚨 Ledger関連の9,290万ドル窃盗:Tetherが1,000万USDTを凍結!
東南アジアの販売業者CryptoBilisを通じて購入されたLedgerのハードウェアウォレットに関連し、約9,290万ドルの損失が疑われる事案をオンチェーン調査員が追跡したことで、大規模な暗号資産セキュリティインシデントへの懸念が高まっています。
🔍 1️⃣ 被害は311のウォレットに
ブロックチェーン分析企業Bitqueryによると、推定損失はTRON、Bitcoin、Ethereum、BNB Chain、Polygonの5つのネットワークにわたる311のウォレットに及びました。調査員が新たに被害アドレスを特定したため、この金額は約8,600万ドルとされていた従来の推定を上回っています。
🔒 2️⃣ Tetherが1,000万ドルを凍結
Tetherは、この事案に関連する20のアドレスで約1,000万ドル相当のUSDTを凍結しました。この措置により、該当するトークンの移動は制限されますが、資金がすでに被害者に返還されたことを意味するわけではありません。
⚠️ 3️⃣ 調査は継続中
ブロックチェーン研究者は、さまざまなウォレット、取引所、クロスチェーンサービスを経由して移動する資金の追跡を続けています。一部の資産は他の暗号資産に交換されたと報じられており、資金の回収はさらに複雑になっています。
Ledgerは調査中、CryptoBilisに販売と出荷の停止を要請しました。また、同社は影響を受けた顧客向けにセキュリティに関する案内を公表しています。ただし、事案の正確な原因と最終的に確定した損失額は、まだ明らかになっていません。
🛡️ 4️⃣ 暗号資産ユーザーが学ぶべきこと
この事案は、サプライチェーンセキュリティの重要性を浮き彫りにしています。信頼できる販売元からハードウェアウォレットを購入すること、リカバリーフレーズを安全に保管すること、公式のセキュリティ通知を確認することが重要な予防策です。#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
入手可能なオンチェーン分析に基づく情報です。調査は継続中であり、数値は変更される可能性があります。
教育目的のみの情報です。投資助言ではありません。必ずご自身で調査してください。
$BTC $ETH $USDT
東南アジアの販売業者CryptoBilisを通じて購入されたLedgerのハードウェアウォレットに関連し、約9,290万ドルの損失が疑われる事案をオンチェーン調査員が追跡したことで、大規模な暗号資産セキュリティインシデントへの懸念が高まっています。
🔍 1️⃣ 被害は311のウォレットに
ブロックチェーン分析企業Bitqueryによると、推定損失はTRON、Bitcoin、Ethereum、BNB Chain、Polygonの5つのネットワークにわたる311のウォレットに及びました。調査員が新たに被害アドレスを特定したため、この金額は約8,600万ドルとされていた従来の推定を上回っています。
🔒 2️⃣ Tetherが1,000万ドルを凍結
Tetherは、この事案に関連する20のアドレスで約1,000万ドル相当のUSDTを凍結しました。この措置により、該当するトークンの移動は制限されますが、資金がすでに被害者に返還されたことを意味するわけではありません。
⚠️ 3️⃣ 調査は継続中
ブロックチェーン研究者は、さまざまなウォレット、取引所、クロスチェーンサービスを経由して移動する資金の追跡を続けています。一部の資産は他の暗号資産に交換されたと報じられており、資金の回収はさらに複雑になっています。
Ledgerは調査中、CryptoBilisに販売と出荷の停止を要請しました。また、同社は影響を受けた顧客向けにセキュリティに関する案内を公表しています。ただし、事案の正確な原因と最終的に確定した損失額は、まだ明らかになっていません。
🛡️ 4️⃣ 暗号資産ユーザーが学ぶべきこと
この事案は、サプライチェーンセキュリティの重要性を浮き彫りにしています。信頼できる販売元からハードウェアウォレットを購入すること、リカバリーフレーズを安全に保管すること、公式のセキュリティ通知を確認することが重要な予防策です。#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
入手可能なオンチェーン分析に基づく情報です。調査は継続中であり、数値は変更される可能性があります。
教育目的のみの情報です。投資助言ではありません。必ずご自身で調査してください。
$BTC $ETH $USDT
2
6
7.5k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#IsAnthropic’s$1.5TMarketCapJustified?
閲覧回数 4,753
45人が討論中
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
閲覧回数 183,447
1,900人が討論中
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
閲覧回数 88,405
1,010人が討論中
4
#StrategySTRCPreferredSlips3.65%Below$100Par
閲覧回数 3,996
59人が討論中
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
閲覧回数 11,823
196人が討論中
6
#CanGTA6'sLaunchLiftTTWOShares?
閲覧回数 61,129
757人が討論中
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
閲覧回数 3,224
98人が討論中
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
閲覧回数 853
27人が討論中
9
#TetherMakesStrategicInvestmentInSCRYPT
閲覧回数 3,766
87人が討論中
10
#CapitalGroupAdds1264500StrategyShares
閲覧回数 18,818
211人が討論中