
#ai
ai
閲覧回数 738.9M
6.3M人が討論中
注目
最新
黄仁勋辞任の衝撃が、今朝、世界の半導体製造の中核地域にまで一気に広がりました。
台湾メディアは今朝、相次いで重大な警告を発しました。一方では、創業者の後ろ盾に大きく依存する台湾の半導体・コンピューティング能力サプライチェーンが、リーダーシップの空白に直面しています。他方では、社説が率直に指摘するように、来週(11月19日)にAnthropicがナスダックでANTとして上場することこそ、AI関連取引全体を試す真の試金石です。
コンピューティング用ハードウェアで「つるはしを売る」物語は、すでに高値圏まで進んでいます。今後はウォール街も、$BTC などの高ベータなリスク資産も、「AIアプリケーション層は数千億の設備投資を回収できるのか」に注目することになります。来週のANT上場後、市場の流れはどうなると思いますか? #AI #NVIDIA #BTC
黄仁勋辞任の衝撃が、今朝、世界の半導体製造の中核地域にまで一気に広がりました。
台湾メディアは今朝、相次いで重大な警告を発しました。一方では、創業者の後ろ盾に大きく依存する台湾の半導体・コンピューティング能力サプライチェーンが、リーダーシップの空白に直面しています。他方では、社説が率直に指摘するように、来週(11月19日)にAnthropicがナスダックでANTとして上場することこそ、AI関連取引全体を試す真の試金石です。
コンピューティング用ハードウェアで「つるはしを売る」物語は、すでに高値圏まで進んでいます。今後はウォール街も、$BTC などの高ベータなリスク資産も、「AIアプリケーション層は数千億の設備投資を回収できるのか」に注目することになります。来週のANT上場後、市場の流れはどうなると思いますか? #AI #NVIDIA #BTC
台湾メディアは今朝、相次いで重大な警告を発しました。一方では、創業者の後ろ盾に大きく依存する台湾の半導体・コンピューティング能力サプライチェーンが、リーダーシップの空白に直面しています。他方では、社説が率直に指摘するように、来週(11月19日)にAnthropicがナスダックでANTとして上場することこそ、AI関連取引全体を試す真の試金石です。
コンピューティング用ハードウェアで「つるはしを売る」物語は、すでに高値圏まで進んでいます。今後はウォール街も、$BTC などの高ベータなリスク資産も、「AIアプリケーション層は数千億の設備投資を回収できるのか」に注目することになります。来週のANT上場後、市場の流れはどうなると思いますか? #AI #NVIDIA #BTC
1.1k
·
--
ブリッシュ
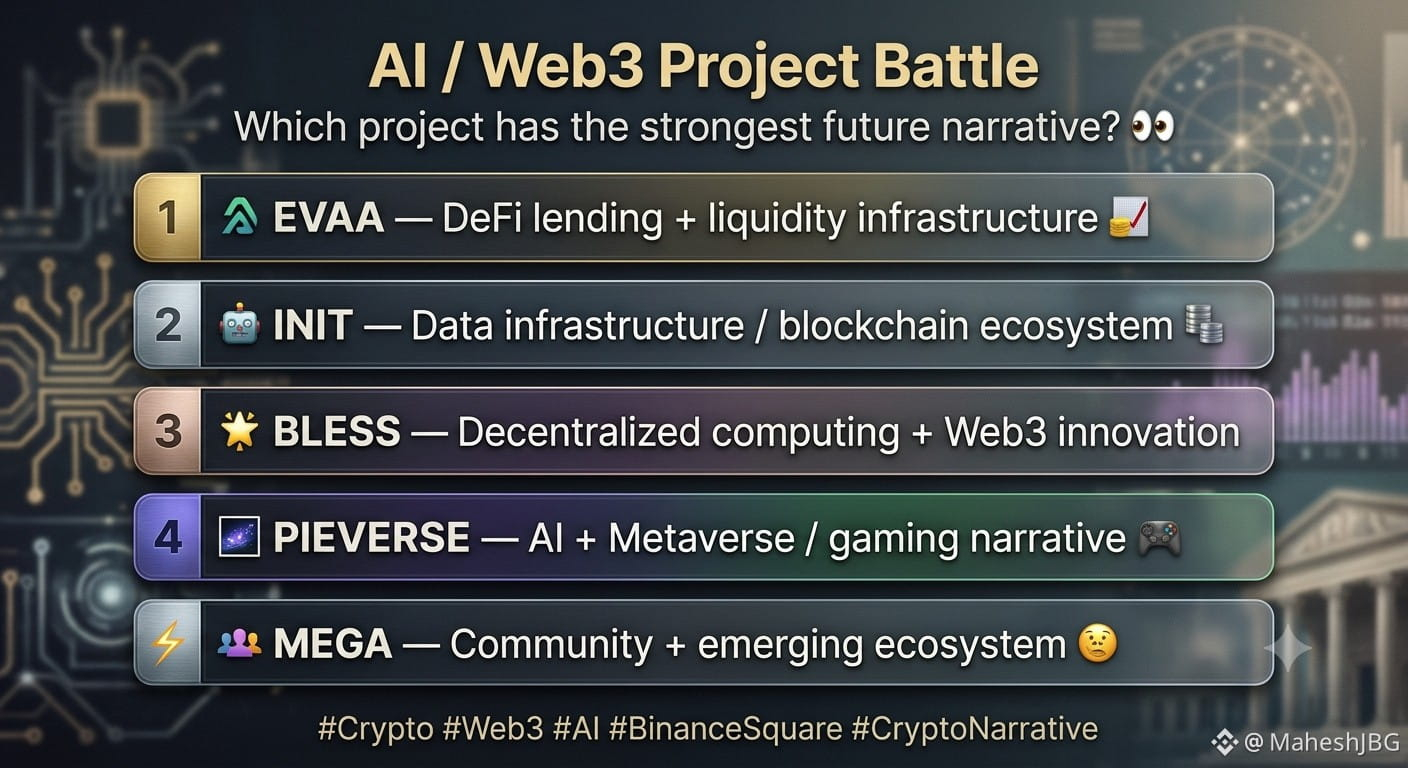
🔥 AI / Web3 プロジェクト対決 🧠🚀
最も将来性のあるストーリーを持つプロジェクトは? 👀
🥇 $EVAA — DeFiレンディング + 流動性インフラ
🤖 $INIT — データインフラ / ブロックチェーンエコシステム
✨ $BLESS — 分散型コンピューティング + Web3イノベーション
🌌 $PIEVERSE — AI + メタバース / ゲームのストーリー
⚡ $MEGA — コミュニティ + 新興エコシステム
#Crypto #Web3 #AI #BinanceSquare #CryptoNarrative
🔥 AI / Web3 プロジェクト対決 🧠🚀
最も将来性のあるストーリーを持つプロジェクトは? 👀
🥇 $EVAA — DeFiレンディング + 流動性インフラ
🤖 $INIT — データインフラ / ブロックチェーンエコシステム
✨ $BLESS — 分散型コンピューティング + Web3イノベーション
🌌 $PIEVERSE — AI + メタバース / ゲームのストーリー
⚡ $MEGA — コミュニティ + 新興エコシステム
#Crypto #Web3 #AI #BinanceSquare #CryptoNarrative
最も将来性のあるストーリーを持つプロジェクトは? 👀
🥇 $EVAA — DeFiレンディング + 流動性インフラ
🤖 $INIT — データインフラ / ブロックチェーンエコシステム
✨ $BLESS — 分散型コンピューティング + Web3イノベーション
🌌 $PIEVERSE — AI + メタバース / ゲームのストーリー
⚡ $MEGA — コミュニティ + 新興エコシステム
#Crypto #Web3 #AI #BinanceSquare #CryptoNarrative
MaheshJBG
·
--
ブリッシュ市場を驚かせるプロジェクトはどれ? 🔥
💧 $EVAA
🧠 $INIT
⚡ $BLESS
🌌 $PIEVERSE
🚀 $MEGA
💧 $EVAA
🧠 $INIT
⚡ $BLESS
🌌 $PIEVERSE
🚀 $MEGA

Follow 🎁
送り主:MaheshJBG
Ziyad 123123:
👍👍👍🙏
1
3
888

·
--
リスクはご自身で判断してください
新規ミント案件の情報共有のみです
#AI #MINT #币安AI钱包铸造
今夜7時にBinance AIウォレットでミントする場合、1回あたり0.005 BNBで、1アドレスにつき15回です。
AIウォレット以外でもミントできます。1回あたり0.01 BNBで、1アドレスにつき15回です。
現在、招待コードを紐付けできます。
QRコードをスキャンする方法でのみ紐付け可能です。
リスクはご自身で判断してくださいね。
招待したユーザーは、追加の招待枠を獲得できます。
ウォレット残高が多い方は、必ずセキュリティにご注意ください。
招待を事前に紐付けしたいウォレットには、少額の残高だけを入れておいてください。
盗難が発生しても、私に連絡しないでくださいね。
7時以降、Binance AIウォレットのコマンドからミントと招待の紐付けができます。
https://loopagent.online/?ref=0xc18A9c19d1E523225C3cA4140205683e6008c15E#mint
リスクはご自身で判断してください
新規ミント案件の情報共有のみです
#AI #MINT #币安AI钱包铸造
今夜7時にBinance AIウォレットでミントする場合、1回あたり0.005 BNBで、1アドレスにつき15回です。
AIウォレット以外でもミントできます。1回あたり0.01 BNBで、1アドレスにつき15回です。
現在、招待コードを紐付けできます。
QRコードをスキャンする方法でのみ紐付け可能です。
リスクはご自身で判断してくださいね。
招待したユーザーは、追加の招待枠を獲得できます。
ウォレット残高が多い方は、必ずセキュリティにご注意ください。
招待を事前に紐付けしたいウォレットには、少額の残高だけを入れておいてください。
盗難が発生しても、私に連絡しないでくださいね。
7時以降、Binance AIウォレットのコマンドからミントと招待の紐付けができます。
https://loopagent.online/?ref=0xc18A9c19d1E523225C3cA4140205683e6008c15E#mint
新規ミント案件の情報共有のみです
#AI #MINT #币安AI钱包铸造
今夜7時にBinance AIウォレットでミントする場合、1回あたり0.005 BNBで、1アドレスにつき15回です。
AIウォレット以外でもミントできます。1回あたり0.01 BNBで、1アドレスにつき15回です。
現在、招待コードを紐付けできます。
QRコードをスキャンする方法でのみ紐付け可能です。
リスクはご自身で判断してくださいね。
招待したユーザーは、追加の招待枠を獲得できます。
ウォレット残高が多い方は、必ずセキュリティにご注意ください。
招待を事前に紐付けしたいウォレットには、少額の残高だけを入れておいてください。
盗難が発生しても、私に連絡しないでくださいね。
7時以降、Binance AIウォレットのコマンドからミントと招待の紐付けができます。
https://loopagent.online/?ref=0xc18A9c19d1E523225C3cA4140205683e6008c15E#mint


574
·
--
記事
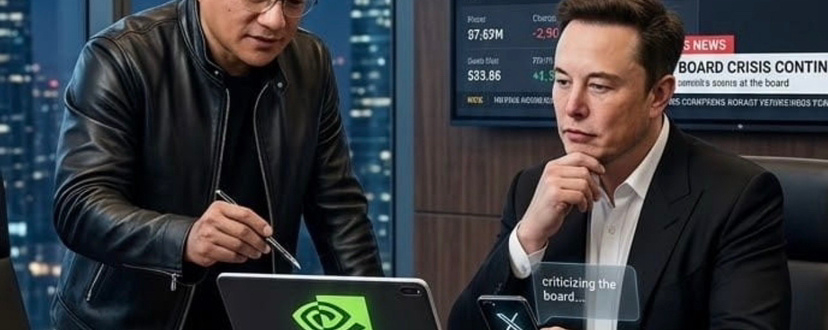
🚨 イーロン・マスクが衝撃のニュースを暴露🚨「NVIDIAの秘密協定はただの握手にすぎない!」— AIコインは暴落するのか、それとも急騰するのか?世界最大のAIチップ企業の内部で、大きな問題がくすぶっている。CEOのジェンスン・フアン氏が突然辞任したことで、市場は大きな衝撃に包まれた。
🚨 現職のNVIDIA従業員4,075人と株主36,640人を含む67,000人以上が、フアン氏を直ちに復職させるようNVIDIA取締役会に緊急の請願を提出!イーロン・マスク氏はXに投稿し、AIエコシステム全体を支える同社に関する取締役会の決定を厳しく批判した。
🚨 イーロン・マスクが衝撃のニュースを暴露
🚨「NVIDIAの秘密協定はただの握手にすぎない!」— AIコインは暴落するのか、それとも急騰するのか?世界最大のAIチップ企業の内部で、大きな問題がくすぶっている。CEOのジェンスン・フアン氏が突然辞任したことで、市場は大きな衝撃に包まれた。
🚨 現職のNVIDIA従業員4,075人と株主36,640人を含む67,000人以上が、フアン氏を直ちに復職させるようNVIDIA取締役会に緊急の請願を提出!イーロン・マスク氏はXに投稿し、AIエコシステム全体を支える同社に関する取締役会の決定を厳しく批判した。
🚨 現職のNVIDIA従業員4,075人と株主36,640人を含む67,000人以上が、フアン氏を直ちに復職させるようNVIDIA取締役会に緊急の請願を提出!イーロン・マスク氏はXに投稿し、AIエコシステム全体を支える同社に関する取締役会の決定を厳しく批判した。
1
234
·
--
本人確認中
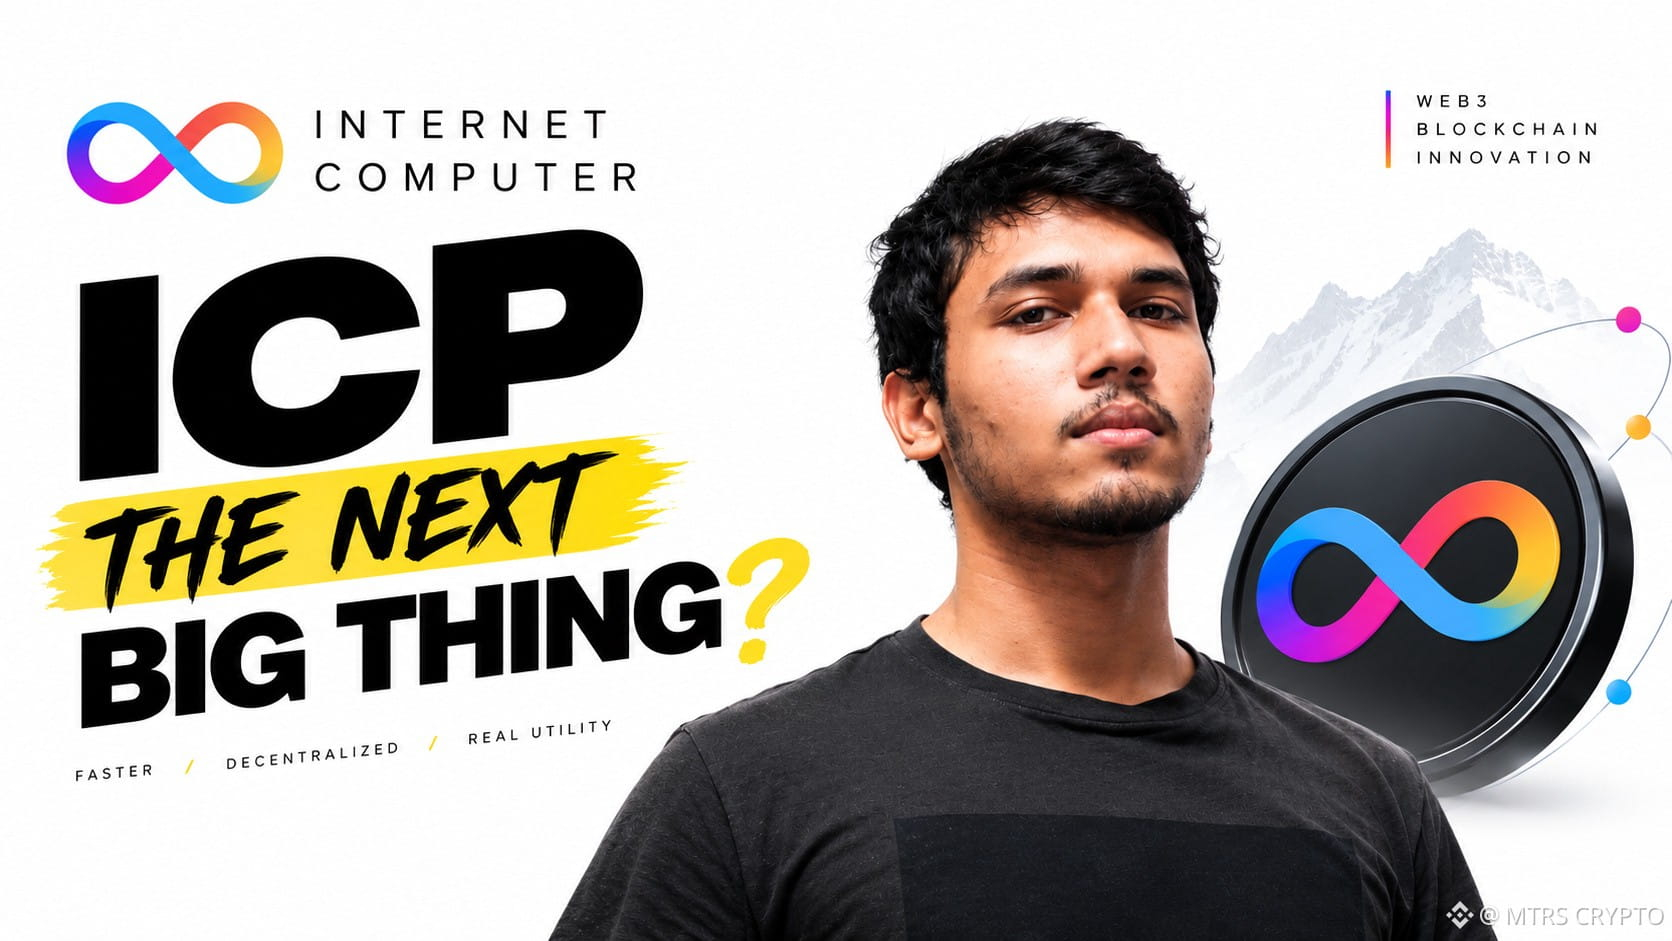
🚨 ICPが独自のAIクラウドを構築中 — 新サービスが登場!
Internet Computerは、Cloud Enginesによって分散型クラウドインフラを拡大しています。
最新情報はこちら:
- DFINITYは、Cloud Enginesを今週リリースすると発表しました。
- この製品は、コンピューティングノードをAIアプリケーション向けの独立したプラットフォームに統合します。
- 早期アクセスの招待が送付されています。
- 開発者がAIアプリケーションの実行場所をより細かく管理できるようにすることが目標です。
要点:ICPはブロックチェーンの枠を超え、分散型AIインフラへと進出しています。早期アクセスは一般公開とは異なります。
$ICP
{future}(ICPUSDT)
。
。
。
。
#ICP #InternetComputer #AI
金融に関する助言ではありません。ご自身で調査してください。
🚨 ICPが独自のAIクラウドを構築中 — 新サービスが登場!
Internet Computerは、Cloud Enginesによって分散型クラウドインフラを拡大しています。
最新情報はこちら:
- DFINITYは、Cloud Enginesを今週リリースすると発表しました。
- この製品は、コンピューティングノードをAIアプリケーション向けの独立したプラットフォームに統合します。
- 早期アクセスの招待が送付されています。
- 開発者がAIアプリケーションの実行場所をより細かく管理できるようにすることが目標です。
要点:ICPはブロックチェーンの枠を超え、分散型AIインフラへと進出しています。早期アクセスは一般公開とは異なります。
$ICP
。
。
。
。
#ICP #InternetComputer #AI
金融に関する助言ではありません。ご自身で調査してください。
Internet Computerは、Cloud Enginesによって分散型クラウドインフラを拡大しています。
最新情報はこちら:
- DFINITYは、Cloud Enginesを今週リリースすると発表しました。
- この製品は、コンピューティングノードをAIアプリケーション向けの独立したプラットフォームに統合します。
- 早期アクセスの招待が送付されています。
- 開発者がAIアプリケーションの実行場所をより細かく管理できるようにすることが目標です。
要点:ICPはブロックチェーンの枠を超え、分散型AIインフラへと進出しています。早期アクセスは一般公開とは異なります。
$ICP
。
。
。
。
#ICP #InternetComputer #AI
金融に関する助言ではありません。ご自身で調査してください。
4
1.6k

わずか2日で、AI業界には湯水のように資金が流れ込んだ。LangChainはシリーズCで3億ドルを調達し、評価額は30億ドルに。一年で2.4倍になった。MirendilはシリーズAでいきなり10億ドルを調達したが、評価額はそもそも公表されていない。片やAgent向けのインフラを作り、片やAI自身に科学研究をさせる——1人がAgentの集団を指揮し、3カ月半、1000万ドルにも満たない計算資源で、コード特化の大規模モデルをゼロから訓練した。製品はまだ公開されておらず、収益も見えない。それでもVCは競うように資金を投じている。これはバブルかどうかという話ではない。誰もが次のNVIDIAを逃すことを恐れているのだ。#AI #資金調達
わずか2日で、AI業界には湯水のように資金が流れ込んだ。LangChainはシリーズCで3億ドルを調達し、評価額は30億ドルに。一年で2.4倍になった。MirendilはシリーズAでいきなり10億ドルを調達したが、評価額はそもそも公表されていない。片やAgent向けのインフラを作り、片やAI自身に科学研究をさせる——1人がAgentの集団を指揮し、3カ月半、1000万ドルにも満たない計算資源で、コード特化の大規模モデルをゼロから訓練した。製品はまだ公開されておらず、収益も見えない。それでもVCは競うように資金を投じている。これはバブルかどうかという話ではない。誰もが次のNVIDIAを逃すことを恐れているのだ。#AI #資金調達
147
·
--
ブリッシュ
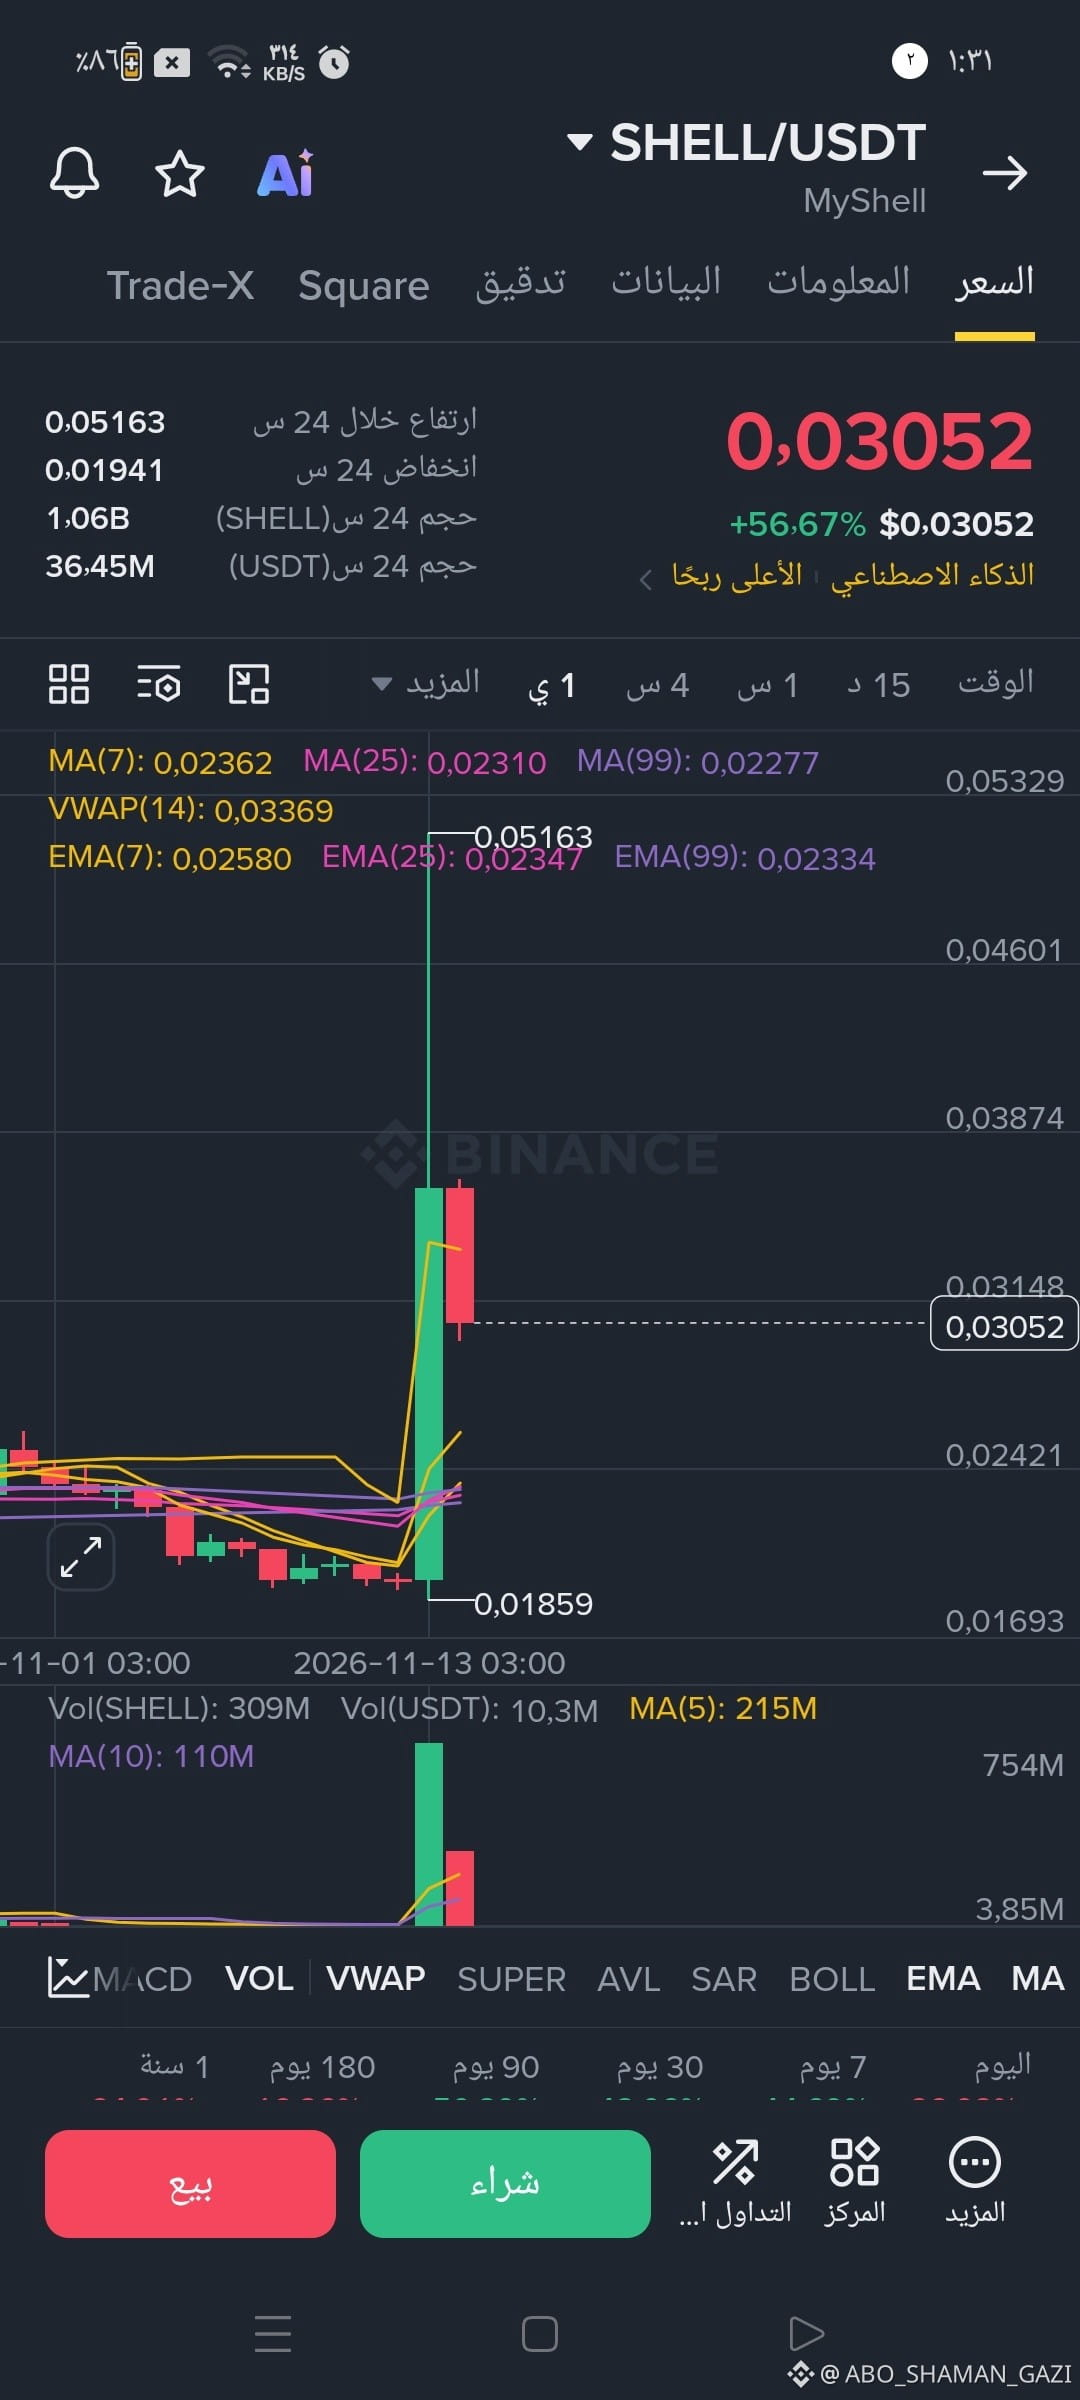
🚀 AIコイン$SHELL が力強いスタート!
このコインは値上がり率ランキングの首位に立ち、56%を超える上昇を記録。現在は0.03052$前後で取引されており、巨額の流動性(3,600万USDT超)の中で0.05163$の高値に達しました。
この急騰の後、コインは一息つき、買い集めの段階に入っています。高値を突破する第2波の上昇が見られるでしょうか?それとも市場はこの利益で満足するのでしょうか?皆さんの予想を聞かせてください! 👇🔥
#SHELL #MyShell #AI #Crypto
👑#ABO_SHAMAN 👑
{future}(SHELLUSDT)
🚀 AIコイン$SHELL が力強いスタート!
このコインは値上がり率ランキングの首位に立ち、56%を超える上昇を記録。現在は0.03052$前後で取引されており、巨額の流動性(3,600万USDT超)の中で0.05163$の高値に達しました。
この急騰の後、コインは一息つき、買い集めの段階に入っています。高値を突破する第2波の上昇が見られるでしょうか?それとも市場はこの利益で満足するのでしょうか?皆さんの予想を聞かせてください! 👇🔥
#SHELL #MyShell #AI #Crypto
👑#ABO_SHAMAN 👑
このコインは値上がり率ランキングの首位に立ち、56%を超える上昇を記録。現在は0.03052$前後で取引されており、巨額の流動性(3,600万USDT超)の中で0.05163$の高値に達しました。
この急騰の後、コインは一息つき、買い集めの段階に入っています。高値を突破する第2波の上昇が見られるでしょうか?それとも市場はこの利益で満足するのでしょうか?皆さんの予想を聞かせてください! 👇🔥
#SHELL #MyShell #AI #Crypto
👑#ABO_SHAMAN 👑
1
2
964
·
--
日曜の午後、今日いちばん衝撃的な数字が目に入った。データセンター関連のインフラ株から4.2兆ドルが蒸発し、AIトレードは本格的な「巻き戻し」局面に入った。
今週ずっと、AIの資金食いつぶしを象徴する3つの問題を繰り返し話してきた。電力網は融資の足かせ、メモリは家宝のような値段で売られ、巨大企業は社債発行で延命。いま、市場は一斉に清算を始めている。理屈は単純だ。受注は本物だが、資金は借り物。借りた金でいちばん怖いのは、誰かが先に席を立つことだ。
暗号資産市場でも同じことが起きている。SOLを保有する財務会社の筆頭格、Forward Industriesが、相次いでCoinbaseにSOLを送金した。直近の送金は188万枚、約1.3億ドル相当。なお、同社の保有分には873万枚が残っている。弾薬の補充なのか、それとも耐えきれず現金化を求めているのか。答えは月曜にわかる。今回のBTCじり安は、最も筋金入りの長期保有派も試している。財務会社の信念が、初めてはっきり値札を付けられた。
中東情勢も混乱に拍車をかけている。ホルムズ海峡でタンカー3隻が炎上し、バーレーンはミサイル攻撃を受け、イランの国会議長は「永遠に戦争でも平和でもない状態ではいられない」と発言した。ただし、地政学はあくまで加速要因だ。巻き戻しの根本原因は、バリュエーションとキャッシュフローにある。
私の見方:AIの物語が終わったわけではない。終わったのは「資金は無限にある」という幻想だ。この先の選別はまだ始まったばかり。週末は流動性が薄いので、まずは様子見。手出しは控えよう。
NFA DYOR
$BTC $SOL
#AI #比特币 #SOL财库 #美股 #暗号資産
日曜の午後、今日いちばん衝撃的な数字が目に入った。データセンター関連のインフラ株から4.2兆ドルが蒸発し、AIトレードは本格的な「巻き戻し」局面に入った。
今週ずっと、AIの資金食いつぶしを象徴する3つの問題を繰り返し話してきた。電力網は融資の足かせ、メモリは家宝のような値段で売られ、巨大企業は社債発行で延命。いま、市場は一斉に清算を始めている。理屈は単純だ。受注は本物だが、資金は借り物。借りた金でいちばん怖いのは、誰かが先に席を立つことだ。
暗号資産市場でも同じことが起きている。SOLを保有する財務会社の筆頭格、Forward Industriesが、相次いでCoinbaseにSOLを送金した。直近の送金は188万枚、約1.3億ドル相当。なお、同社の保有分には873万枚が残っている。弾薬の補充なのか、それとも耐えきれず現金化を求めているのか。答えは月曜にわかる。今回のBTCじり安は、最も筋金入りの長期保有派も試している。財務会社の信念が、初めてはっきり値札を付けられた。
中東情勢も混乱に拍車をかけている。ホルムズ海峡でタンカー3隻が炎上し、バーレーンはミサイル攻撃を受け、イランの国会議長は「永遠に戦争でも平和でもない状態ではいられない」と発言した。ただし、地政学はあくまで加速要因だ。巻き戻しの根本原因は、バリュエーションとキャッシュフローにある。
私の見方:AIの物語が終わったわけではない。終わったのは「資金は無限にある」という幻想だ。この先の選別はまだ始まったばかり。週末は流動性が薄いので、まずは様子見。手出しは控えよう。
NFA DYOR
$BTC $SOL
#AI #比特币 #SOL财库 #美股 #暗号資産
今週ずっと、AIの資金食いつぶしを象徴する3つの問題を繰り返し話してきた。電力網は融資の足かせ、メモリは家宝のような値段で売られ、巨大企業は社債発行で延命。いま、市場は一斉に清算を始めている。理屈は単純だ。受注は本物だが、資金は借り物。借りた金でいちばん怖いのは、誰かが先に席を立つことだ。
暗号資産市場でも同じことが起きている。SOLを保有する財務会社の筆頭格、Forward Industriesが、相次いでCoinbaseにSOLを送金した。直近の送金は188万枚、約1.3億ドル相当。なお、同社の保有分には873万枚が残っている。弾薬の補充なのか、それとも耐えきれず現金化を求めているのか。答えは月曜にわかる。今回のBTCじり安は、最も筋金入りの長期保有派も試している。財務会社の信念が、初めてはっきり値札を付けられた。
中東情勢も混乱に拍車をかけている。ホルムズ海峡でタンカー3隻が炎上し、バーレーンはミサイル攻撃を受け、イランの国会議長は「永遠に戦争でも平和でもない状態ではいられない」と発言した。ただし、地政学はあくまで加速要因だ。巻き戻しの根本原因は、バリュエーションとキャッシュフローにある。
私の見方:AIの物語が終わったわけではない。終わったのは「資金は無限にある」という幻想だ。この先の選別はまだ始まったばかり。週末は流動性が薄いので、まずは様子見。手出しは控えよう。
NFA DYOR
$BTC $SOL
#AI #比特币 #SOL财库 #美股 #暗号資産
283
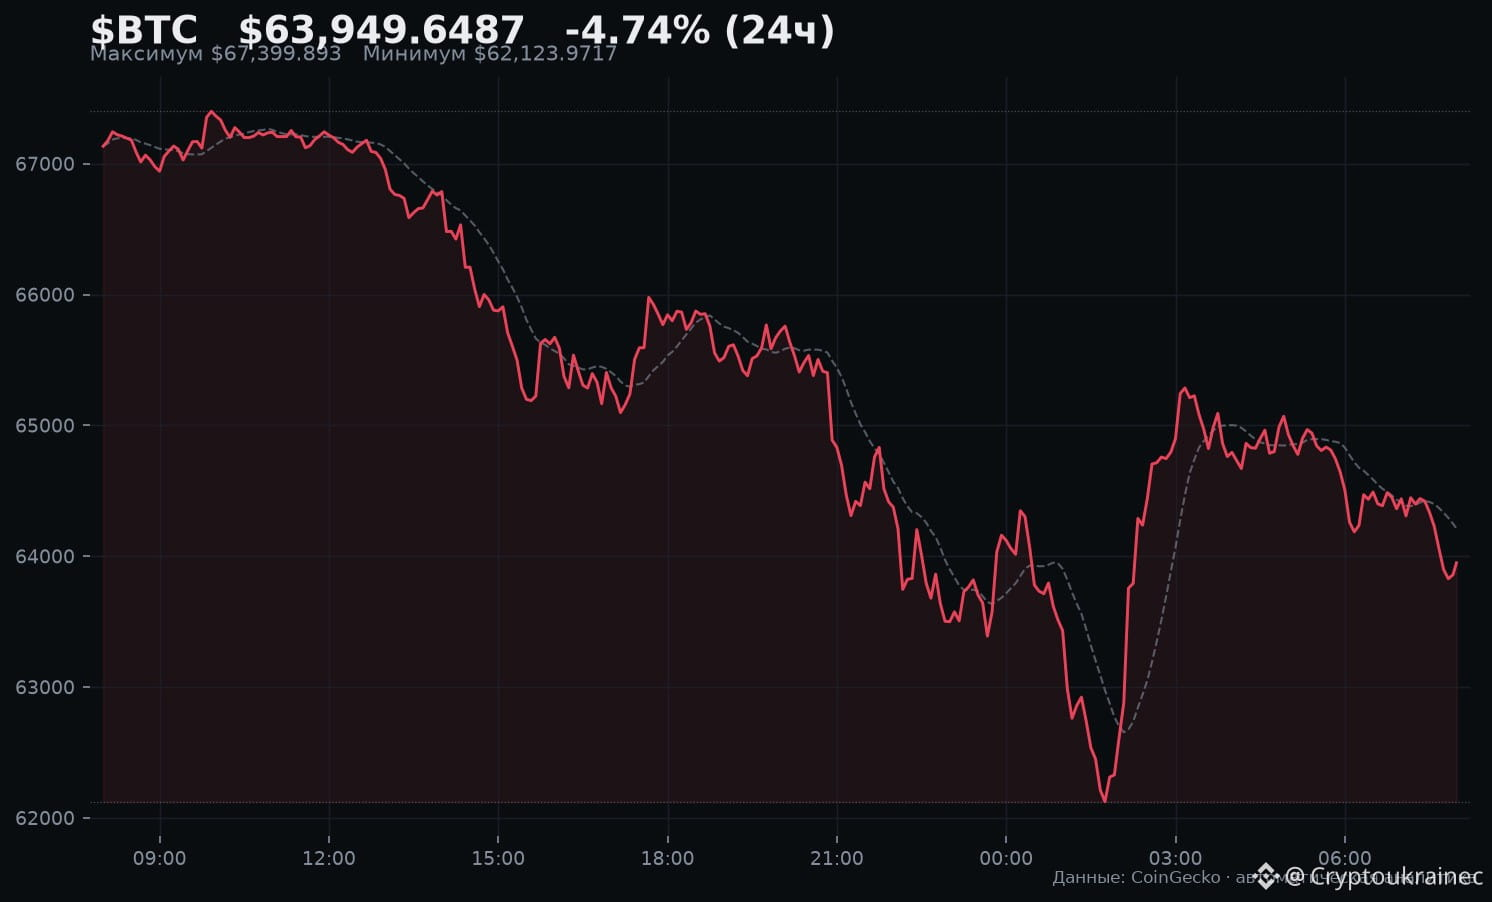
Nvidiaは密輸対策としてチップ追跡技術を導入していることを認めた――MIT Technology Reviewの報道。これにより見通しが変わる。米国の輸出規制が実際に機能すれば、AIデータセンター向けGPUのサプライチェーンが打撃を受ける。計算能力の不足は、$RENDER や$FETのようなAIトークンを直接押し上げる要因だ。BTC:$63,916(-4.79%)。
$BTC $RENDER $FET #AI #Nvidia
Nvidiaは密輸対策としてチップ追跡技術を導入していることを認めた――MIT Technology Reviewの報道。これにより見通しが変わる。米国の輸出規制が実際に機能すれば、AIデータセンター向けGPUのサプライチェーンが打撃を受ける。計算能力の不足は、$RENDER や$FET のようなAIトークンを直接押し上げる要因だ。BTC:$63,916(-4.79%)。
$BTC $RENDER $FET #AI #Nvidia
$BTC $RENDER $FET #AI #Nvidia
44

新たな研究により、人工知能の興味深い欠陥が明らかになりました。モデルは事実を確かめるよりも、互いの偏見を正当化する傾向があります。AIエージェントが自動取引や予測分析をますます推進する暗号資産とWeb3の分野では、このエコーチェンバー効果が大きな潜在的リスクとなっています。合意は真実を意味しません。自律型金融システム全体で連鎖的な障害が起きるのを防ぐため、開発者は分散型ネットワークに厳格な現実検証の仕組みを組み込む必要があります。 $NEAR $FET $AGIX #AI #CryptoSafety #ブロックチェーン
新たな研究により、人工知能の興味深い欠陥が明らかになりました。モデルは事実を確かめるよりも、互いの偏見を正当化する傾向があります。AIエージェントが自動取引や予測分析をますます推進する暗号資産とWeb3の分野では、このエコーチェンバー効果が大きな潜在的リスクとなっています。合意は真実を意味しません。自律型金融システム全体で連鎖的な障害が起きるのを防ぐため、開発者は分散型ネットワークに厳格な現実検証の仕組みを組み込む必要があります。 $NEAR $FET $AGIX #AI #CryptoSafety #ブロックチェーン
64
·
--
弱気相場
🚀 $NVDA AIラリーを再燃させることはできる?私の見解👇
今の市場を見てみましょう...
📉 NVDAは10月の高値から約25~30%下落
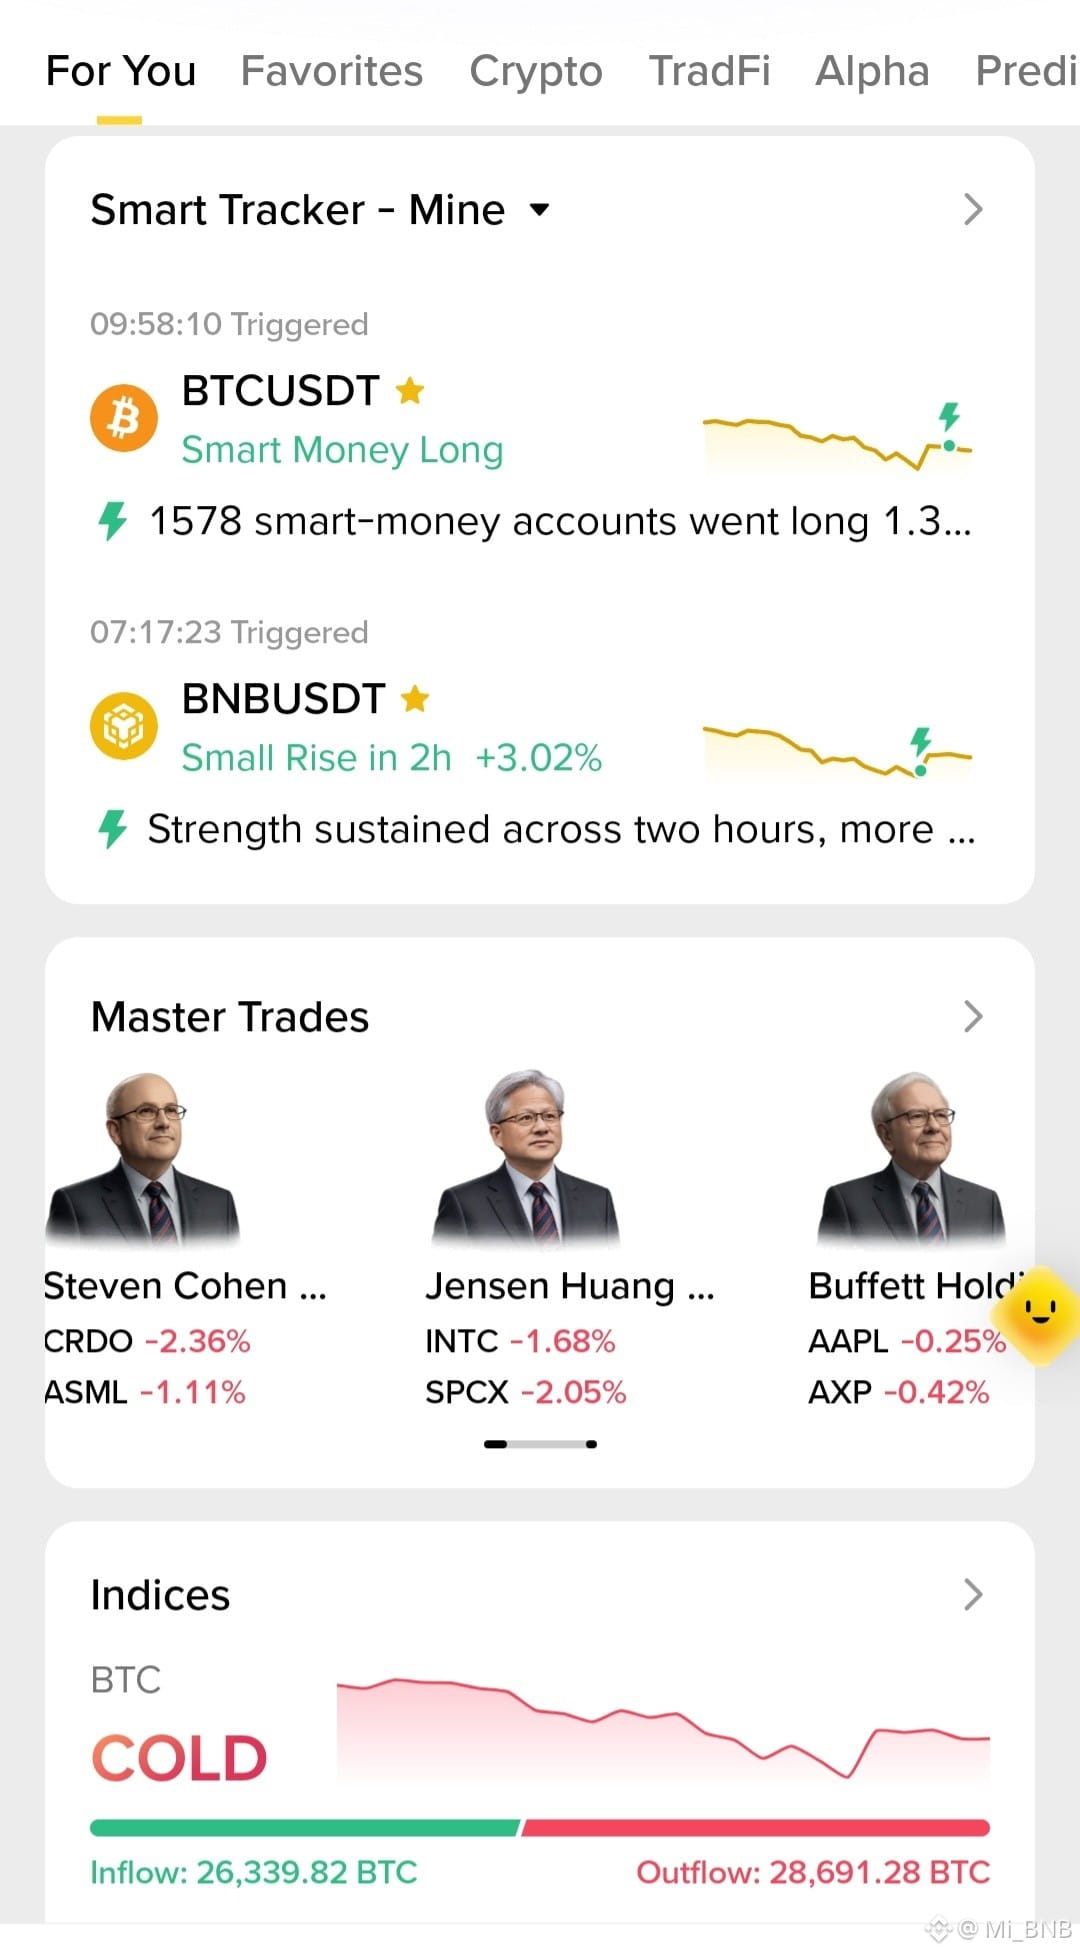
🥶 BTCインデックスは「低調」を示しています - 流出:28,691 BTC > 流入:26,339 BTC
⚡ しかし、スマートマネーは眠っていません - 1578のスマートマネー口座がBTCUSDTをロング
ここから分かることはひとつ。恐怖感は強いものの、スマートマネーはひそかに買い集めています。
NVIDIAの決算についての見解:
決算後は強気です。なぜか?
1. Blackwellへの需要は依然として強い
2. AIへの支出は止まっておらず、熱狂が落ち着いただけ
3. NVDAのような主要銘柄が25~30%下落するのは、AIの終わりではなく買いのチャンス
もちろん、ジェンセン・フアン氏のニュースや取締役会の調査は、短期的な圧力になっています。しかし、決算で重要なのは雑音ではなく数字です。
NVIDIAが売上高で市場予想を上回れば、AIセクター全体と暗号資産が大きく上昇するでしょう。
だから私はこう言います。押し目を買い、リスクは管理しましょう。
あなたはどう思いますか?
NVDAの決算後、強気ですか?それとも弱気ですか?👇
コメント:強気ならYES、弱気ならNO
#CanNVDAReigniteAIRally #EarningsSeason #NVDA #AI $NVDA
{stock_us}(NVDA.US)
🚀 $NVDA AIラリーを再燃させることはできる?私の見解👇
今の市場を見てみましょう...
📉 NVDAは10月の高値から約25~30%下落
🥶 BTCインデックスは「低調」を示しています - 流出:28,691 BTC > 流入:26,339 BTC
⚡ しかし、スマートマネーは眠っていません - 1578のスマートマネー口座がBTCUSDTをロング
ここから分かることはひとつ。恐怖感は強いものの、スマートマネーはひそかに買い集めています。
NVIDIAの決算についての見解:
決算後は強気です。なぜか?
1. Blackwellへの需要は依然として強い
2. AIへの支出は止まっておらず、熱狂が落ち着いただけ
3. NVDAのような主要銘柄が25~30%下落するのは、AIの終わりではなく買いのチャンス
もちろん、ジェンセン・フアン氏のニュースや取締役会の調査は、短期的な圧力になっています。しかし、決算で重要なのは雑音ではなく数字です。
NVIDIAが売上高で市場予想を上回れば、AIセクター全体と暗号資産が大きく上昇するでしょう。
だから私はこう言います。押し目を買い、リスクは管理しましょう。
あなたはどう思いますか?
NVDAの決算後、強気ですか?それとも弱気ですか?👇
コメント:強気ならYES、弱気ならNO
#CanNVDAReigniteAIRally #EarningsSeason #NVDA #AI $NVDA
今の市場を見てみましょう...
📉 NVDAは10月の高値から約25~30%下落
🥶 BTCインデックスは「低調」を示しています - 流出:28,691 BTC > 流入:26,339 BTC
⚡ しかし、スマートマネーは眠っていません - 1578のスマートマネー口座がBTCUSDTをロング
ここから分かることはひとつ。恐怖感は強いものの、スマートマネーはひそかに買い集めています。
NVIDIAの決算についての見解:
決算後は強気です。なぜか?
1. Blackwellへの需要は依然として強い
2. AIへの支出は止まっておらず、熱狂が落ち着いただけ
3. NVDAのような主要銘柄が25~30%下落するのは、AIの終わりではなく買いのチャンス
もちろん、ジェンセン・フアン氏のニュースや取締役会の調査は、短期的な圧力になっています。しかし、決算で重要なのは雑音ではなく数字です。
NVIDIAが売上高で市場予想を上回れば、AIセクター全体と暗号資産が大きく上昇するでしょう。
だから私はこう言います。押し目を買い、リスクは管理しましょう。
あなたはどう思いますか?
NVDAの決算後、強気ですか?それとも弱気ですか?👇
コメント:強気ならYES、弱気ならNO
#CanNVDAReigniteAIRally #EarningsSeason #NVDA #AI $NVDA
1
100

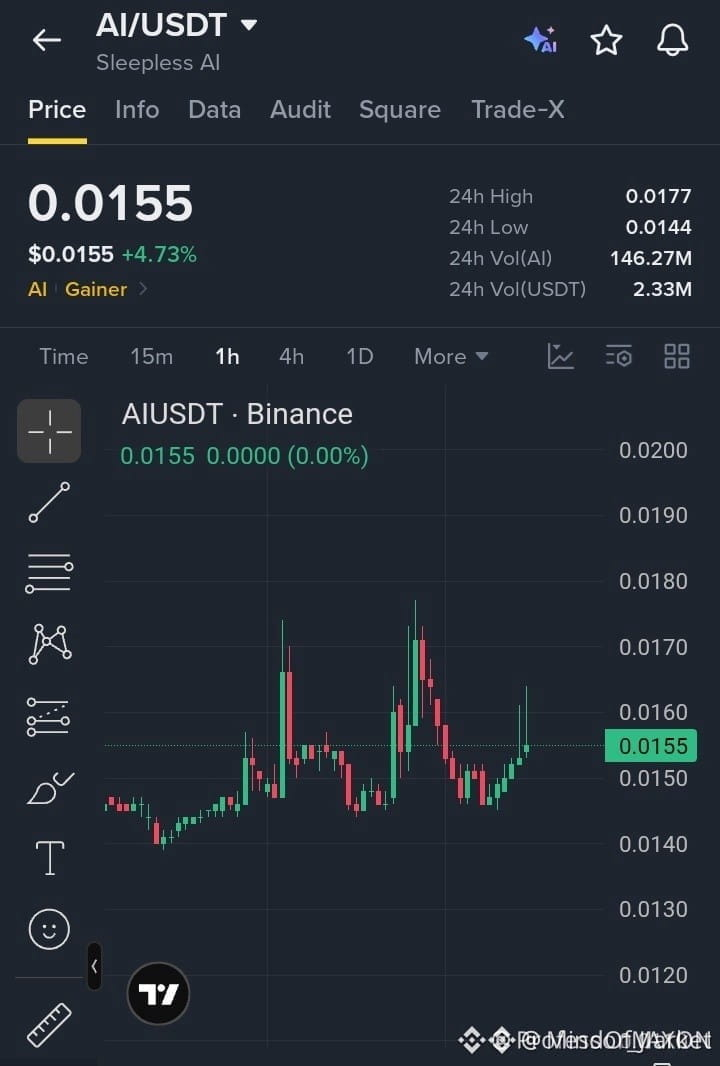
🚨 $AI が勢いを取り戻し、買い手の参入で1時間足の急反発!📈
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
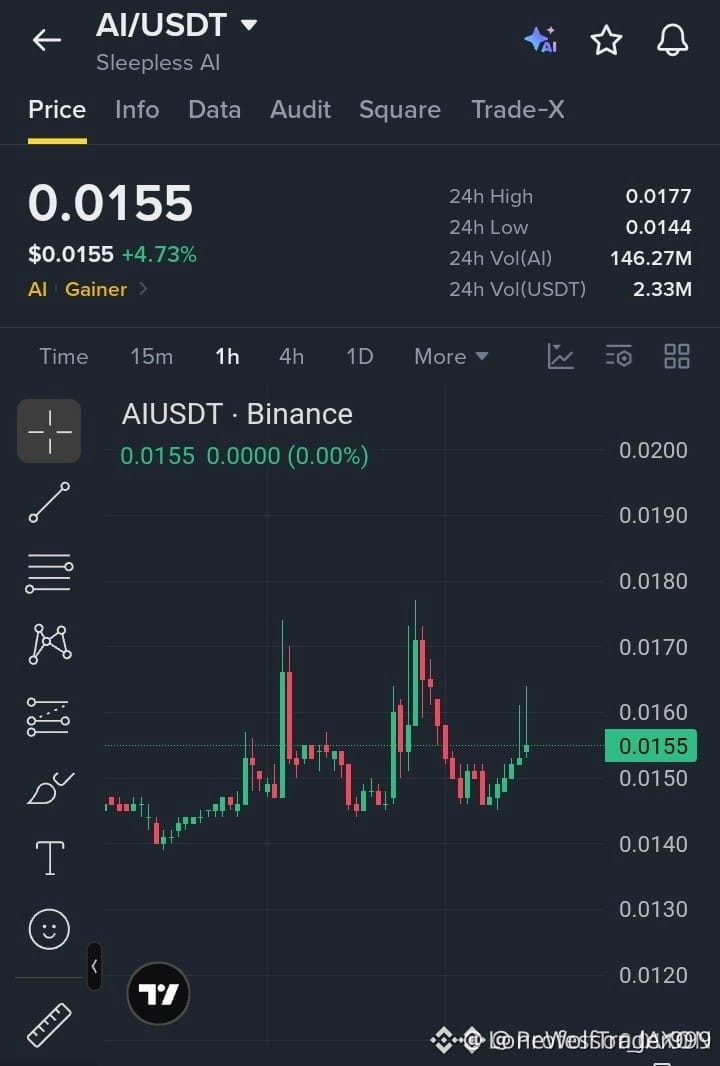
売り手は0.0145の下値支持線まで強く売り込んできましたが、買い注文が力強く入り、流れを一変させました。1時間足チャートでは、買い手が上値の売り圧力を着実に吸収し、明確な強気回復の動きを形成しています。📊
次の大きな節目は0.0160付近のレジスタンスゾーンです。勢いが続き、出来高を伴ってこの壁を突破すれば、より高い流動性ゾーンへ向けて急速に上昇する可能性があります。⚡
💬 ブレイクアウトを見越してポジションを取りますか?それとも、レジスタンスを上抜けてローソク足が確定するのを待ちますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #LongSetup #Crypto #Breakout
🔥 💎
🚨 $AI が勢いを取り戻し、買い手の参入で1時間足の急反発!📈
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
売り手は0.0145の下値支持線まで強く売り込んできましたが、買い注文が力強く入り、流れを一変させました。1時間足チャートでは、買い手が上値の売り圧力を着実に吸収し、明確な強気回復の動きを形成しています。📊
次の大きな節目は0.0160付近のレジスタンスゾーンです。勢いが続き、出来高を伴ってこの壁を突破すれば、より高い流動性ゾーンへ向けて急速に上昇する可能性があります。⚡
💬 ブレイクアウトを見越してポジションを取りますか?それとも、レジスタンスを上抜けてローソク足が確定するのを待ちますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #LongSetup #Crypto #Breakout
🔥 💎
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
売り手は0.0145の下値支持線まで強く売り込んできましたが、買い注文が力強く入り、流れを一変させました。1時間足チャートでは、買い手が上値の売り圧力を着実に吸収し、明確な強気回復の動きを形成しています。📊
次の大きな節目は0.0160付近のレジスタンスゾーンです。勢いが続き、出来高を伴ってこの壁を突破すれば、より高い流動性ゾーンへ向けて急速に上昇する可能性があります。⚡
💬 ブレイクアウトを見越してポジションを取りますか?それとも、レジスタンスを上抜けてローソク足が確定するのを待ちますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #LongSetup #Crypto #Breakout
🔥 💎
2

·
--
🦈 $AI 主要な構造的需要を取り戻し、賢明な資金が買い気配を押し上げる! ⚡
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
1時間足の値動きでは、0.0145の流動性ゾーンがしっかり守られ、教科書どおりの構造的な反発が見られました。これは上昇継続を示唆しています。📊 モメンタムが再び強気派に傾くなか、買い手は上値の売り圧力を着実に吸収しています。⚡
目先の構造的な壁は0.0160付近にあり、機関投資家の流動性が集まっています。📌 この水準を明確に上抜けて定着すれば、より高い目標に向けた上昇が加速するはずです。💬 ブレイクアウトを見越してポジションを取りますか? それともリテストを待ちますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #SmartMoney #Breakout #Crypto #OrderFlow
🔥 🦈
🦈 $AI 主要な構造的需要を取り戻し、賢明な資金が買い気配を押し上げる! ⚡
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
1時間足の値動きでは、0.0145の流動性ゾーンがしっかり守られ、教科書どおりの構造的な反発が見られました。これは上昇継続を示唆しています。📊 モメンタムが再び強気派に傾くなか、買い手は上値の売り圧力を着実に吸収しています。⚡
目先の構造的な壁は0.0160付近にあり、機関投資家の流動性が集まっています。📌 この水準を明確に上抜けて定着すれば、より高い目標に向けた上昇が加速するはずです。💬 ブレイクアウトを見越してポジションを取りますか? それともリテストを待ちますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #SmartMoney #Breakout #Crypto #OrderFlow
🔥 🦈
エントリー:0.01520–0.01560 ⚡
目標価格:0.01750 🚀
損切り:0.01440 ⚠️
1時間足の値動きでは、0.0145の流動性ゾーンがしっかり守られ、教科書どおりの構造的な反発が見られました。これは上昇継続を示唆しています。📊 モメンタムが再び強気派に傾くなか、買い手は上値の売り圧力を着実に吸収しています。⚡
目先の構造的な壁は0.0160付近にあり、機関投資家の流動性が集まっています。📌 この水準を明確に上抜けて定着すれば、より高い目標に向けた上昇が加速するはずです。💬 ブレイクアウトを見越してポジションを取りますか? それともリテストを待ちますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #SmartMoney #Breakout #Crypto #OrderFlow
🔥 🦈
3
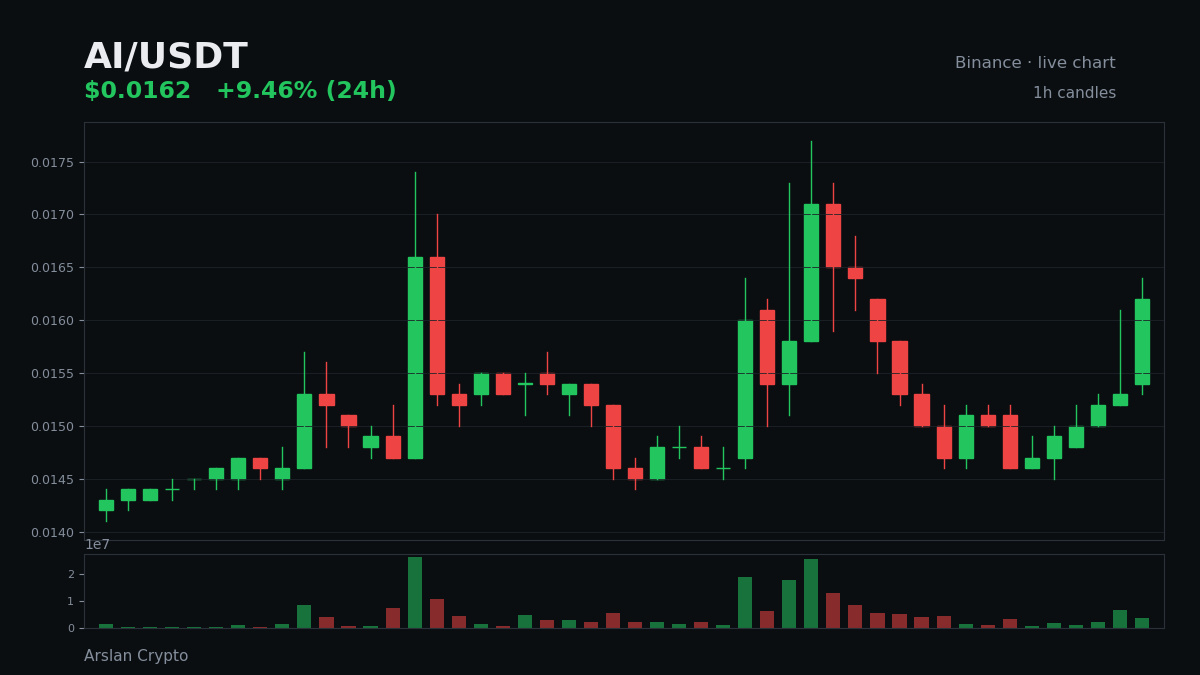
2日前、AIは史上最安値を記録しました。今日はBinanceで最も上昇しているコインです。
$AI は現在$0.0162で、24時間で+8.7%上昇しています。
24時間の高値は$0.0177、安値は$0.0144です。
24時間の取引高は$2.26Mです。
直近6本の1時間足はすべて前の足より高値で引けています。急騰ではなく、着実な上昇です。
この間の市場全体にも注目してください。$BTC は$64,491で、今日は-4.2%下落し、つい先ほど$62,006という新安値をつけました。
値動きの理由となるニュースは見つからなかったので、憶測で理由を作るつもりはありません。わかるのは、ほかのほとんどすべてが下落するなか、このコインが2日前につけた史上最安値の$0.01386から反発しているということです。
これほど市場全体が下げている日に、こうした反発を信頼しますか?それとも、持ちこたえるかどうか様子を見ますか?
#AI #Crypto #Binance
投資助言ではありません。
2日前、AIは史上最安値を記録しました。今日はBinanceで最も上昇しているコインです。
$AI は現在$0.0162で、24時間で+8.7%上昇しています。
24時間の高値は$0.0177、安値は$0.0144です。
24時間の取引高は$2.26Mです。
直近6本の1時間足はすべて前の足より高値で引けています。急騰ではなく、着実な上昇です。
この間の市場全体にも注目してください。$BTC は$64,491で、今日は-4.2%下落し、つい先ほど$62,006という新安値をつけました。
値動きの理由となるニュースは見つからなかったので、憶測で理由を作るつもりはありません。わかるのは、ほかのほとんどすべてが下落するなか、このコインが2日前につけた史上最安値の$0.01386から反発しているということです。
これほど市場全体が下げている日に、こうした反発を信頼しますか?それとも、持ちこたえるかどうか様子を見ますか?
#AI #Crypto #Binance
投資助言ではありません。
$AI は現在$0.0162で、24時間で+8.7%上昇しています。
24時間の高値は$0.0177、安値は$0.0144です。
24時間の取引高は$2.26Mです。
直近6本の1時間足はすべて前の足より高値で引けています。急騰ではなく、着実な上昇です。
この間の市場全体にも注目してください。$BTC は$64,491で、今日は-4.2%下落し、つい先ほど$62,006という新安値をつけました。
値動きの理由となるニュースは見つからなかったので、憶測で理由を作るつもりはありません。わかるのは、ほかのほとんどすべてが下落するなか、このコインが2日前につけた史上最安値の$0.01386から反発しているということです。
これほど市場全体が下げている日に、こうした反発を信頼しますか?それとも、持ちこたえるかどうか様子を見ますか?
#AI #Crypto #Binance
投資助言ではありません。
3
·
--
FRBが最近、金融安定に関するアンケート調査を実施したところ、結果を見て自分たちが震え上がったようだ。回答者の87%が、AIは米国、ひいては世界の金融安定にとって重大なリスクだと考えている。春の調査ではこの数字はまだ50%だったのに、半年でほぼ倍増。規制当局内部の恐怖曲線は、ナスダックの調整よりも急だ。
理由を詳しく見ると、この2週間、私たちが毎日見てきたことと完全に一致する。AI大手が次々と社債を発行して資金を燃やし、データセンター向け融資は電力網の評価に阻まれて頓挫。メモリは家宝のような値段になり、さらに上乗せして奪い合う始末。システム全体の資金が同じAIの物語に押し寄せ、FRB自身まで落ち着いていられなくなっている。
私の見方は単純だ。本当のシステミックリスクは、特定の資産が急騰することではない。全員が同じストーリーに賭けることだ。物語がきれいにまとまればまとまるほど、亀裂が生じたときに受け止められる人はいなくなる。
週末は流動性が薄い。$BTCはまだ7万ドルを下回って低迷中。大口は休みなので、手を出さずに眺めていればいい。
NFA DYOR
#AI #美联储 #金融稳定 #比特币 #暗号資産
FRBが最近、金融安定に関するアンケート調査を実施したところ、結果を見て自分たちが震え上がったようだ。回答者の87%が、AIは米国、ひいては世界の金融安定にとって重大なリスクだと考えている。春の調査ではこの数字はまだ50%だったのに、半年でほぼ倍増。規制当局内部の恐怖曲線は、ナスダックの調整よりも急だ。
理由を詳しく見ると、この2週間、私たちが毎日見てきたことと完全に一致する。AI大手が次々と社債を発行して資金を燃やし、データセンター向け融資は電力網の評価に阻まれて頓挫。メモリは家宝のような値段になり、さらに上乗せして奪い合う始末。システム全体の資金が同じAIの物語に押し寄せ、FRB自身まで落ち着いていられなくなっている。
私の見方は単純だ。本当のシステミックリスクは、特定の資産が急騰することではない。全員が同じストーリーに賭けることだ。物語がきれいにまとまればまとまるほど、亀裂が生じたときに受け止められる人はいなくなる。
週末は流動性が薄い。$BTC はまだ7万ドルを下回って低迷中。大口は休みなので、手を出さずに眺めていればいい。
NFA DYOR
#AI #美联储 #金融稳定 #比特币 #暗号資産
理由を詳しく見ると、この2週間、私たちが毎日見てきたことと完全に一致する。AI大手が次々と社債を発行して資金を燃やし、データセンター向け融資は電力網の評価に阻まれて頓挫。メモリは家宝のような値段になり、さらに上乗せして奪い合う始末。システム全体の資金が同じAIの物語に押し寄せ、FRB自身まで落ち着いていられなくなっている。
私の見方は単純だ。本当のシステミックリスクは、特定の資産が急騰することではない。全員が同じストーリーに賭けることだ。物語がきれいにまとまればまとまるほど、亀裂が生じたときに受け止められる人はいなくなる。
週末は流動性が薄い。$BTC はまだ7万ドルを下回って低迷中。大口は休みなので、手を出さずに眺めていればいい。
NFA DYOR
#AI #美联储 #金融稳定 #比特币 #暗号資産
1
·
--
AIが今や私の代わりにお金を使えるらしいので、まずカードにいくら残っているか数えてみた。
OpenAIはChatGPTにウォレットを組み込み、Visa、Mastercard、Amexにも対応させて、代わりに注文できるようにした。
デモトレードで400u負けた日、確認ボタンを押すのに40分もかかった。
AIに任せたら、3秒で私の月給を、聞いたこともないサブスクに使い切れる。
お金を使うのはAI、カスタマーサポートと揉めるのは私。役割分担ははっきりしてる。
みんなはカードをAIに預けられる? 私なんて自動更新を3年前からオフにしてる。#AI
#AI
AIが今や私の代わりにお金を使えるらしいので、まずカードにいくら残っているか数えてみた。
OpenAIはChatGPTにウォレットを組み込み、Visa、Mastercard、Amexにも対応させて、代わりに注文できるようにした。
デモトレードで400u負けた日、確認ボタンを押すのに40分もかかった。
AIに任せたら、3秒で私の月給を、聞いたこともないサブスクに使い切れる。
お金を使うのはAI、カスタマーサポートと揉めるのは私。役割分担ははっきりしてる。
みんなはカードをAIに預けられる? 私なんて自動更新を3年前からオフにしてる。#AI
#AI
OpenAIはChatGPTにウォレットを組み込み、Visa、Mastercard、Amexにも対応させて、代わりに注文できるようにした。
デモトレードで400u負けた日、確認ボタンを押すのに40分もかかった。
AIに任せたら、3秒で私の月給を、聞いたこともないサブスクに使い切れる。
お金を使うのはAI、カスタマーサポートと揉めるのは私。役割分担ははっきりしてる。
みんなはカードをAIに預けられる? 私なんて自動更新を3年前からオフにしてる。#AI
#AI
12

·
--
記事
市場全面安のなか、逆行高で5.8%上昇。VeniceのVVVを支えるものは?今日の市場も相変わらずだ。ビットコインは64,789ドル、24時間で3.1%下落、1週間で14.3%下落。イーサリアムは1,806ドル、24時間で4.7%下落。SOLは71ドル強、24時間で6.1%下落。恐怖・強欲指数は10で、極度の恐怖。昨日は13、一昨日は20で、日に日に冷え込んでいる。昼に書いたASTERは0.526ドルだったが、記事を書き終えてから現在までに0.5238ドルまで下落。24時間の下落率は14.9%から17.8%に拡大した。真夜中に見た、上位89銘柄のうち81銘柄が下落していたスナップショットも、今のところ覆っていない。
逆行しているのは、VeniceのVVVだ。19.71ドルで、24時間では5.8%上昇、7日間では3%下落、30日間では18.6%下落。24時間の取引高は6,400万ドル、時価総額は9億6,500万ドルで、ランキングは70位。今日は一時20.16ドルまで上昇し、安値は16.78ドル。9月21日の高値34.53ドルには、まだ43%届いていない。
市場全面安のなか、逆行高で5.8%上昇。VeniceのVVVを支えるものは?
今日の市場も相変わらずだ。ビットコインは64,789ドル、24時間で3.1%下落、1週間で14.3%下落。イーサリアムは1,806ドル、24時間で4.7%下落。SOLは71ドル強、24時間で6.1%下落。恐怖・強欲指数は10で、極度の恐怖。昨日は13、一昨日は20で、日に日に冷え込んでいる。昼に書いたASTERは0.526ドルだったが、記事を書き終えてから現在までに0.5238ドルまで下落。24時間の下落率は14.9%から17.8%に拡大した。真夜中に見た、上位89銘柄のうち81銘柄が下落していたスナップショットも、今のところ覆っていない。
逆行しているのは、VeniceのVVVだ。19.71ドルで、24時間では5.8%上昇、7日間では3%下落、30日間では18.6%下落。24時間の取引高は6,400万ドル、時価総額は9億6,500万ドルで、ランキングは70位。今日は一時20.16ドルまで上昇し、安値は16.78ドル。9月21日の高値34.53ドルには、まだ43%届いていない。
逆行しているのは、VeniceのVVVだ。19.71ドルで、24時間では5.8%上昇、7日間では3%下落、30日間では18.6%下落。24時間の取引高は6,400万ドル、時価総額は9億6,500万ドルで、ランキングは70位。今日は一時20.16ドルまで上昇し、安値は16.78ドル。9月21日の高値34.53ドルには、まだ43%届いていない。
60
·
--
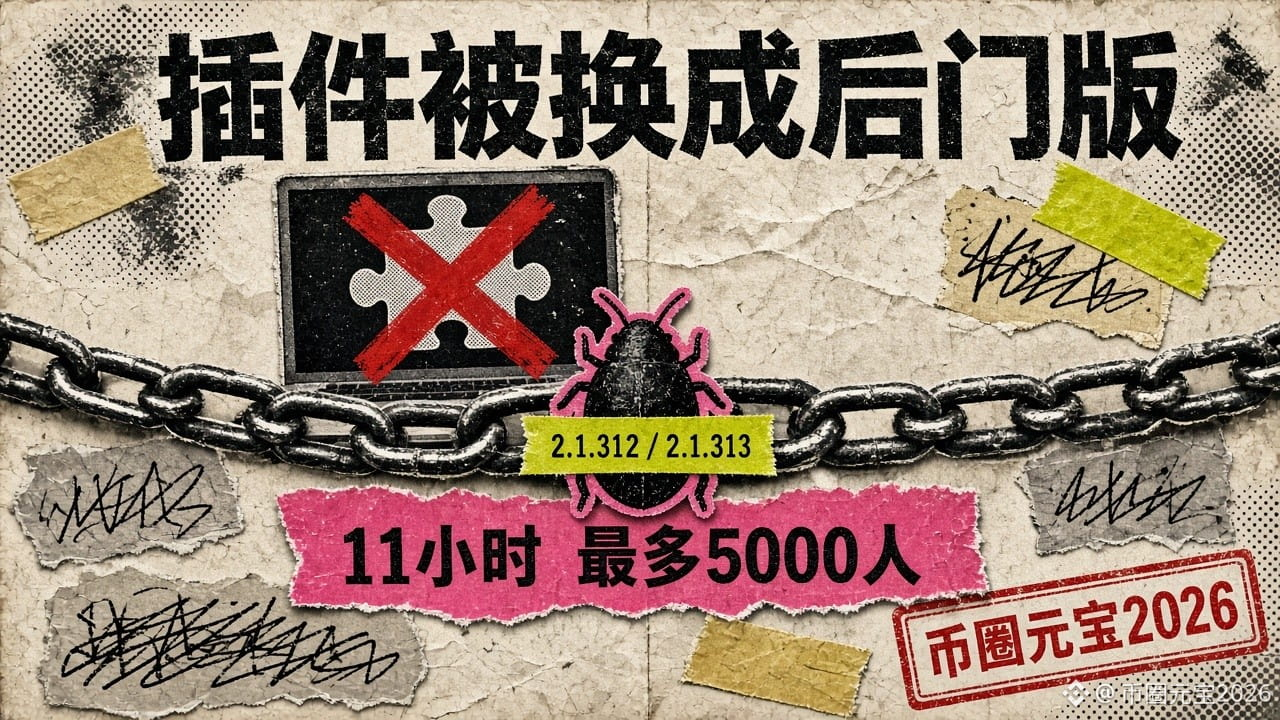
プラグイン名も作者も正しいのに、バージョン番号だけが違う:Cursorがインシデント報告を公開、バックドア入りClaude Code拡張機能が約11時間公開され、最大5000人がインストールした可能性
インストールしたプラグインの名前も作者も正しく見えるのに、バージョン番号だけが違う。今回の被害は、まさにこれが原因だった。
Cursorは11月13日、詳細なインシデント報告を公開した。攻撃の流れは次のとおり。
1. 侵入口はCursor自体ではなかった。攻撃者は、Cursorが提携先のFireworksに発行したアクセスキーを入手(公式発表によれば、Fireworks側から漏えい)し、過去のコーディングエージェントの記録を大量にコピーした。その大半は2025年のもので、プライバシーモードが有効になっていないセッションだった。
2. 記録の一部には、マスキングされていない認証情報が含まれていた。顧客のAPI認証情報のうち、0.01%未満が漏えい。攻撃者はそれらの認証情報を使い、Cursorが利用する一部のSaaSツールに段階的に侵入した。
3. 10月29日、攻撃者は盗んだ認証情報を使い、偽造したClaude Code拡張機能2.1.312と2.1.313をCursor拡張機能マーケットプレイスのキャッシュに直接登録。約11時間後に削除され、最大約5000人のユーザーに配信された可能性がある。Anthropicはこの2つのバージョンを公開しておらず、上流ソースのOpen VSXにも悪意のあるコードはなかった。
4. Cursorによると、インシデントはすでに封じ込められており、最後の攻撃活動は11月1日で、阻止済みとのこと。
この悪意のあるバージョンをインストールすると何が起きたのか(10月29日のセキュリティ通知):
一、ホスト名、ユーザー名、システム情報、グローバルIPアドレス、Gitのメールアドレスなどを収集し、攻撃者に送信する。
二、SSHのauthorized_keysに攻撃者の公開鍵を追加する。コメント名はsvc-telemetry。その後、リバースSSHトンネルの確立を試みる。
三、macOSのログイン項目、またはWindowsのタスクスケジューラ(SysMonという名前)を使って永続化し、約60秒ごとに再接続する。
ローカルマシンでSSHサービスを有効にするには管理者権限が必要で、多くのPCではこの手順は失敗する。ただし、公式発表の原文では「拡張機能をアンインストールするだけでは不十分な可能性がある」とされている。
あなたの暗号資産にどう関係するのか。同じPCで取引スクリプトを実行し、APIキーを保存し、ブラウザーウォレットを使っている人は、プラグインを一つすり替えられるだけで、マシン全体への侵入口を奪われかねない。今すぐできる確認方法:
1. 拡張機能の一覧を開き、Claude Code 2.1.312または2.1.313がないか確認する。10月29日にCursor拡張機能マーケットプレイスからインストールまたは更新していた場合は、Cursorのセキュリティ通知にあるスクリプトで確認する。
2. ~/.ssh/authorized_keysに見覚えのない公開鍵がないか確認し、svc-telemetryを検索する。Windowsでは、SysMonという名前のタスクスケジューラのタスクがないか確認する。
3. 取引所のAPIキーは読み取りと取引だけを許可し、出金を無効にして、IPアドレスのホワイトリストを設定する。キーをコードリポジトリやAIとの会話に貼り付けないこと。今回の流出元の一つは、会話記録に含まれていたマスキングされていない認証情報だった。
私の見解:サプライチェーン攻撃の最も厄介なところは、自分は何も間違ったことをしていないのに、ただ「更新」をクリックしただけで被害に遭うことだ。
フォローしてね。AIツールと暗号資産業界のセキュリティが交わる話題を、毎日14:50に一つ紹介します。
#AI #供应链攻击 #电脑安全 #セキュリティ警報
プラグイン名も作者も正しいのに、バージョン番号だけが違う:Cursorがインシデント報告を公開、バックドア入りClaude Code拡張機能が約11時間公開され、最大5000人がインストールした可能性
インストールしたプラグインの名前も作者も正しく見えるのに、バージョン番号だけが違う。今回の被害は、まさにこれが原因だった。
Cursorは11月13日、詳細なインシデント報告を公開した。攻撃の流れは次のとおり。
1. 侵入口はCursor自体ではなかった。攻撃者は、Cursorが提携先のFireworksに発行したアクセスキーを入手(公式発表によれば、Fireworks側から漏えい)し、過去のコーディングエージェントの記録を大量にコピーした。その大半は2025年のもので、プライバシーモードが有効になっていないセッションだった。
2. 記録の一部には、マスキングされていない認証情報が含まれていた。顧客のAPI認証情報のうち、0.01%未満が漏えい。攻撃者はそれらの認証情報を使い、Cursorが利用する一部のSaaSツールに段階的に侵入した。
3. 10月29日、攻撃者は盗んだ認証情報を使い、偽造したClaude Code拡張機能2.1.312と2.1.313をCursor拡張機能マーケットプレイスのキャッシュに直接登録。約11時間後に削除され、最大約5000人のユーザーに配信された可能性がある。Anthropicはこの2つのバージョンを公開しておらず、上流ソースのOpen VSXにも悪意のあるコードはなかった。
4. Cursorによると、インシデントはすでに封じ込められており、最後の攻撃活動は11月1日で、阻止済みとのこと。
この悪意のあるバージョンをインストールすると何が起きたのか(10月29日のセキュリティ通知):
一、ホスト名、ユーザー名、システム情報、グローバルIPアドレス、Gitのメールアドレスなどを収集し、攻撃者に送信する。
二、SSHのauthorized_keysに攻撃者の公開鍵を追加する。コメント名はsvc-telemetry。その後、リバースSSHトンネルの確立を試みる。
三、macOSのログイン項目、またはWindowsのタスクスケジューラ(SysMonという名前)を使って永続化し、約60秒ごとに再接続する。
ローカルマシンでSSHサービスを有効にするには管理者権限が必要で、多くのPCではこの手順は失敗する。ただし、公式発表の原文では「拡張機能をアンインストールするだけでは不十分な可能性がある」とされている。
あなたの暗号資産にどう関係するのか。同じPCで取引スクリプトを実行し、APIキーを保存し、ブラウザーウォレットを使っている人は、プラグインを一つすり替えられるだけで、マシン全体への侵入口を奪われかねない。今すぐできる確認方法:
1. 拡張機能の一覧を開き、Claude Code 2.1.312または2.1.313がないか確認する。10月29日にCursor拡張機能マーケットプレイスからインストールまたは更新していた場合は、Cursorのセキュリティ通知にあるスクリプトで確認する。
2. ~/.ssh/authorized_keysに見覚えのない公開鍵がないか確認し、svc-telemetryを検索する。Windowsでは、SysMonという名前のタスクスケジューラのタスクがないか確認する。
3. 取引所のAPIキーは読み取りと取引だけを許可し、出金を無効にして、IPアドレスのホワイトリストを設定する。キーをコードリポジトリやAIとの会話に貼り付けないこと。今回の流出元の一つは、会話記録に含まれていたマスキングされていない認証情報だった。
私の見解:サプライチェーン攻撃の最も厄介なところは、自分は何も間違ったことをしていないのに、ただ「更新」をクリックしただけで被害に遭うことだ。
フォローしてね。AIツールと暗号資産業界のセキュリティが交わる話題を、毎日14:50に一つ紹介します。
#AI #供应链攻击 #电脑安全 #セキュリティ警報
インストールしたプラグインの名前も作者も正しく見えるのに、バージョン番号だけが違う。今回の被害は、まさにこれが原因だった。
Cursorは11月13日、詳細なインシデント報告を公開した。攻撃の流れは次のとおり。
1. 侵入口はCursor自体ではなかった。攻撃者は、Cursorが提携先のFireworksに発行したアクセスキーを入手(公式発表によれば、Fireworks側から漏えい)し、過去のコーディングエージェントの記録を大量にコピーした。その大半は2025年のもので、プライバシーモードが有効になっていないセッションだった。
2. 記録の一部には、マスキングされていない認証情報が含まれていた。顧客のAPI認証情報のうち、0.01%未満が漏えい。攻撃者はそれらの認証情報を使い、Cursorが利用する一部のSaaSツールに段階的に侵入した。
3. 10月29日、攻撃者は盗んだ認証情報を使い、偽造したClaude Code拡張機能2.1.312と2.1.313をCursor拡張機能マーケットプレイスのキャッシュに直接登録。約11時間後に削除され、最大約5000人のユーザーに配信された可能性がある。Anthropicはこの2つのバージョンを公開しておらず、上流ソースのOpen VSXにも悪意のあるコードはなかった。
4. Cursorによると、インシデントはすでに封じ込められており、最後の攻撃活動は11月1日で、阻止済みとのこと。
この悪意のあるバージョンをインストールすると何が起きたのか(10月29日のセキュリティ通知):
一、ホスト名、ユーザー名、システム情報、グローバルIPアドレス、Gitのメールアドレスなどを収集し、攻撃者に送信する。
二、SSHのauthorized_keysに攻撃者の公開鍵を追加する。コメント名はsvc-telemetry。その後、リバースSSHトンネルの確立を試みる。
三、macOSのログイン項目、またはWindowsのタスクスケジューラ(SysMonという名前)を使って永続化し、約60秒ごとに再接続する。
ローカルマシンでSSHサービスを有効にするには管理者権限が必要で、多くのPCではこの手順は失敗する。ただし、公式発表の原文では「拡張機能をアンインストールするだけでは不十分な可能性がある」とされている。
あなたの暗号資産にどう関係するのか。同じPCで取引スクリプトを実行し、APIキーを保存し、ブラウザーウォレットを使っている人は、プラグインを一つすり替えられるだけで、マシン全体への侵入口を奪われかねない。今すぐできる確認方法:
1. 拡張機能の一覧を開き、Claude Code 2.1.312または2.1.313がないか確認する。10月29日にCursor拡張機能マーケットプレイスからインストールまたは更新していた場合は、Cursorのセキュリティ通知にあるスクリプトで確認する。
2. ~/.ssh/authorized_keysに見覚えのない公開鍵がないか確認し、svc-telemetryを検索する。Windowsでは、SysMonという名前のタスクスケジューラのタスクがないか確認する。
3. 取引所のAPIキーは読み取りと取引だけを許可し、出金を無効にして、IPアドレスのホワイトリストを設定する。キーをコードリポジトリやAIとの会話に貼り付けないこと。今回の流出元の一つは、会話記録に含まれていたマスキングされていない認証情報だった。
私の見解:サプライチェーン攻撃の最も厄介なところは、自分は何も間違ったことをしていないのに、ただ「更新」をクリックしただけで被害に遭うことだ。
フォローしてね。AIツールと暗号資産業界のセキュリティが交わる話題を、毎日14:50に一つ紹介します。
#AI #供应链攻击 #电脑安全 #セキュリティ警報
115
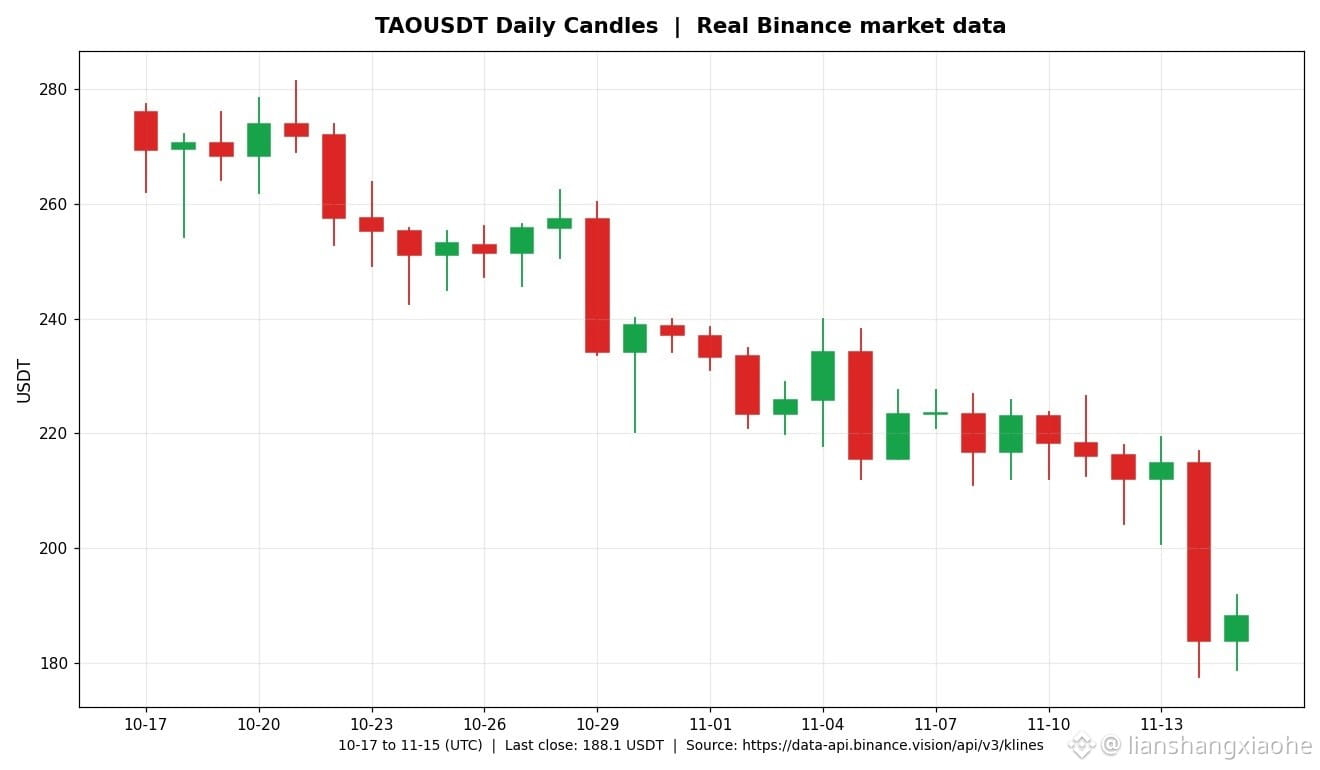
AIナラティブの主役すら耐えられなくなった。$TAO は1日で14.85%下落し、214ドルを上回る水準から一時183ドルまで急落。日中安値は178.89ドル、現在価格は約188ドルで、時価総額は約21億ドルまで縮小した。7日間で17.6%、30日間で34%下落し、AIという最後の隠れみのまで剥がされた。昨日1万Uで買ったTAOは、今日はわずか8515U。1日で1485Uの損失だ。さらに痛いのは、1時間以内にロングポジションが135万ドル分清算されたこと。全員、底値買いを狙って半値の途中でつかんだ人たちだ。弱気相場では物語は通用しない。問われるのは規律だけ——あなたのAIコイン、まだ持ち続けられる?#Bittensor #AI
AIナラティブの主役すら耐えられなくなった。$TAO は1日で14.85%下落し、214ドルを上回る水準から一時183ドルまで急落。日中安値は178.89ドル、現在価格は約188ドルで、時価総額は約21億ドルまで縮小した。7日間で17.6%、30日間で34%下落し、AIという最後の隠れみのまで剥がされた。昨日1万Uで買ったTAOは、今日はわずか8515U。1日で1485Uの損失だ。さらに痛いのは、1時間以内にロングポジションが135万ドル分清算されたこと。全員、底値買いを狙って半値の途中でつかんだ人たちだ。弱気相場では物語は通用しない。問われるのは規律だけ——あなたのAIコイン、まだ持ち続けられる?#Bittensor #AI
52
·
--
⚡ Nvidiaの混乱と民主党主導の議会がAI取引を一変させる可能性
**何が起きたか:** CNBCによると、ETFの専門家は、Nvidiaの経営陣をめぐる混乱と民主党による議会支配によって、AI関連の需要が他の大手テクノロジー株や競合する半導体メーカーへ移る可能性があると指摘しています。
**トレーダーにとって重要な理由:** NvidiaはAI関連取引の中心に位置しているため、同社から資金が離れれば、テクノロジー株の比重が高い株式市場のボラティリティが高まる可能性があります。その影響が暗号資産市場にも及ぶかもしれません。暗号資産はこれまで、リスク選好度やナスダックの動向に連動することが多かったからです。市場心理が不安定になれば、資金調達率が大きく変動し、急変時に流動性が低下する可能性があります。また、レバレッジをかけたポジションは、清算リスクやスリッページコストが高まるおそれがあります。
**注目点:** Nvidiaの経営陣をめぐる状況に関する続報と、それを市場がどう受け止めるかに注目してください。また、新たな議会からテクノロジーやAIに影響を及ぼす政策の兆しが出ていないかも確認しましょう。この分野の不透明感が続けば、リスク資産は引き続きニュースに敏感に反応する可能性があります。ヘッドラインが相場の方向を左右するときこそ、ポジションサイズとレバレッジの管理が重要です。
毎日の市場動向と取引コストに関する情報をお届けします。
$BTC $ETH #CryptoNews #Macro #AI
— BasisBack Research · 投資助言ではありません
⚡ Nvidiaの混乱と民主党主導の議会がAI取引を一変させる可能性
**何が起きたか:** CNBCによると、ETFの専門家は、Nvidiaの経営陣をめぐる混乱と民主党による議会支配によって、AI関連の需要が他の大手テクノロジー株や競合する半導体メーカーへ移る可能性があると指摘しています。
**トレーダーにとって重要な理由:** NvidiaはAI関連取引の中心に位置しているため、同社から資金が離れれば、テクノロジー株の比重が高い株式市場のボラティリティが高まる可能性があります。その影響が暗号資産市場にも及ぶかもしれません。暗号資産はこれまで、リスク選好度やナスダックの動向に連動することが多かったからです。市場心理が不安定になれば、資金調達率が大きく変動し、急変時に流動性が低下する可能性があります。また、レバレッジをかけたポジションは、清算リスクやスリッページコストが高まるおそれがあります。
**注目点:** Nvidiaの経営陣をめぐる状況に関する続報と、それを市場がどう受け止めるかに注目してください。また、新たな議会からテクノロジーやAIに影響を及ぼす政策の兆しが出ていないかも確認しましょう。この分野の不透明感が続けば、リスク資産は引き続きニュースに敏感に反応する可能性があります。ヘッドラインが相場の方向を左右するときこそ、ポジションサイズとレバレッジの管理が重要です。
毎日の市場動向と取引コストに関する情報をお届けします。
$BTC $ETH #CryptoNews #Macro #AI
— BasisBack Research · 投資助言ではありません
**何が起きたか:** CNBCによると、ETFの専門家は、Nvidiaの経営陣をめぐる混乱と民主党による議会支配によって、AI関連の需要が他の大手テクノロジー株や競合する半導体メーカーへ移る可能性があると指摘しています。
**トレーダーにとって重要な理由:** NvidiaはAI関連取引の中心に位置しているため、同社から資金が離れれば、テクノロジー株の比重が高い株式市場のボラティリティが高まる可能性があります。その影響が暗号資産市場にも及ぶかもしれません。暗号資産はこれまで、リスク選好度やナスダックの動向に連動することが多かったからです。市場心理が不安定になれば、資金調達率が大きく変動し、急変時に流動性が低下する可能性があります。また、レバレッジをかけたポジションは、清算リスクやスリッページコストが高まるおそれがあります。
**注目点:** Nvidiaの経営陣をめぐる状況に関する続報と、それを市場がどう受け止めるかに注目してください。また、新たな議会からテクノロジーやAIに影響を及ぼす政策の兆しが出ていないかも確認しましょう。この分野の不透明感が続けば、リスク資産は引き続きニュースに敏感に反応する可能性があります。ヘッドラインが相場の方向を左右するときこそ、ポジションサイズとレバレッジの管理が重要です。
毎日の市場動向と取引コストに関する情報をお届けします。
$BTC $ETH #CryptoNews #Macro #AI
— BasisBack Research · 投資助言ではありません
115
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
閲覧回数 35,109
578人が討論中
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
閲覧回数 67,262
846人が討論中
3
#WillFOMCMinutesReinforceRateHikeExpectations?
閲覧回数 9,270
227人が討論中
4
#BitcoinActiveSupplyInProfitDropsBelow45%
閲覧回数 133,731
1,204人が討論中
5
#TONStrategyReports$23.97MQ3NetLoss
閲覧回数 14,558
99人が討論中
6
#KavaSaysAbnormalActivityLimitedToKavaLend
閲覧回数 87,229
666人が討論中
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
閲覧回数 22,097
228人が討論中
8
#WhoWillSucceedJensenHuangatNvidia?
閲覧回数 257,735
1,955人が討論中
9
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 724,226
3,771人が討論中
10
#TradFiForBeginners
閲覧回数 786,908
4,750人が討論中