

冷毅
144 Posting
冷毅
Laporkan
Blokir Pengguna
BP-B219E8E6832C
11 Mengikuti
12 Pengikut
21 Disukai
Posting
·
--
$CASH Saya benar-benar merasa pihak proyek ini adalah yang paling berprinsip. Ternyata ada bantuan untuk kesulitan, sehingga orang-orang seperti kami yang mengalami kerugian dalam trading juga bisa mendapatkan kompensasi. Ini benar-benar luar biasa. Ini, menurut saya, adalah pihak proyek terbaik untuk beberapa hari ini. Proyek lain bahkan tidak membagikan hadiah. Sekarang ikut juga sangat mudah, cukup di dompet kamu ada satu saja. Selain itu, dengan 7 penggemar di Bi Yang Guan Cai, kamu bisa mendapatkan hadiah. Ayo semuanya ikut. #cash
SR-BC5B463E003E3D029D9FD5C3
SR-BC5B463E003E3D029D9FD5C3
196
·
--
Kecepatan bergabung memberi semua orang kesempatan
Baru-baru ini saya melihat sebuah protokol infrastruktur dasar yang sangat menarik, @BNPaid. Mereka sedang menghubungkan langsung anggaran pemasaran proyek multi-chain ke Binance Square—agar kreator konten berkualitas benar-benar mendapatkan insentif penyelesaian di blockchain.
Hubungkan anggaran multi-chain dengan Binance Square, sehingga arus trafik benar-benar dapat mengendap menjadi likuiditas ekosistem.
Inilah bentuk yang seharusnya dari ekonomi kreator.
Kontrak protokol: 0x11dC0Fd5e2C9A4407fdb15aA6871501Ba9307777
Penerimaan on-chain untuk kreator: 0x7adbe78a997bdd20cfab7a1f9c4133ce19957be6
80
·
--
Bullish
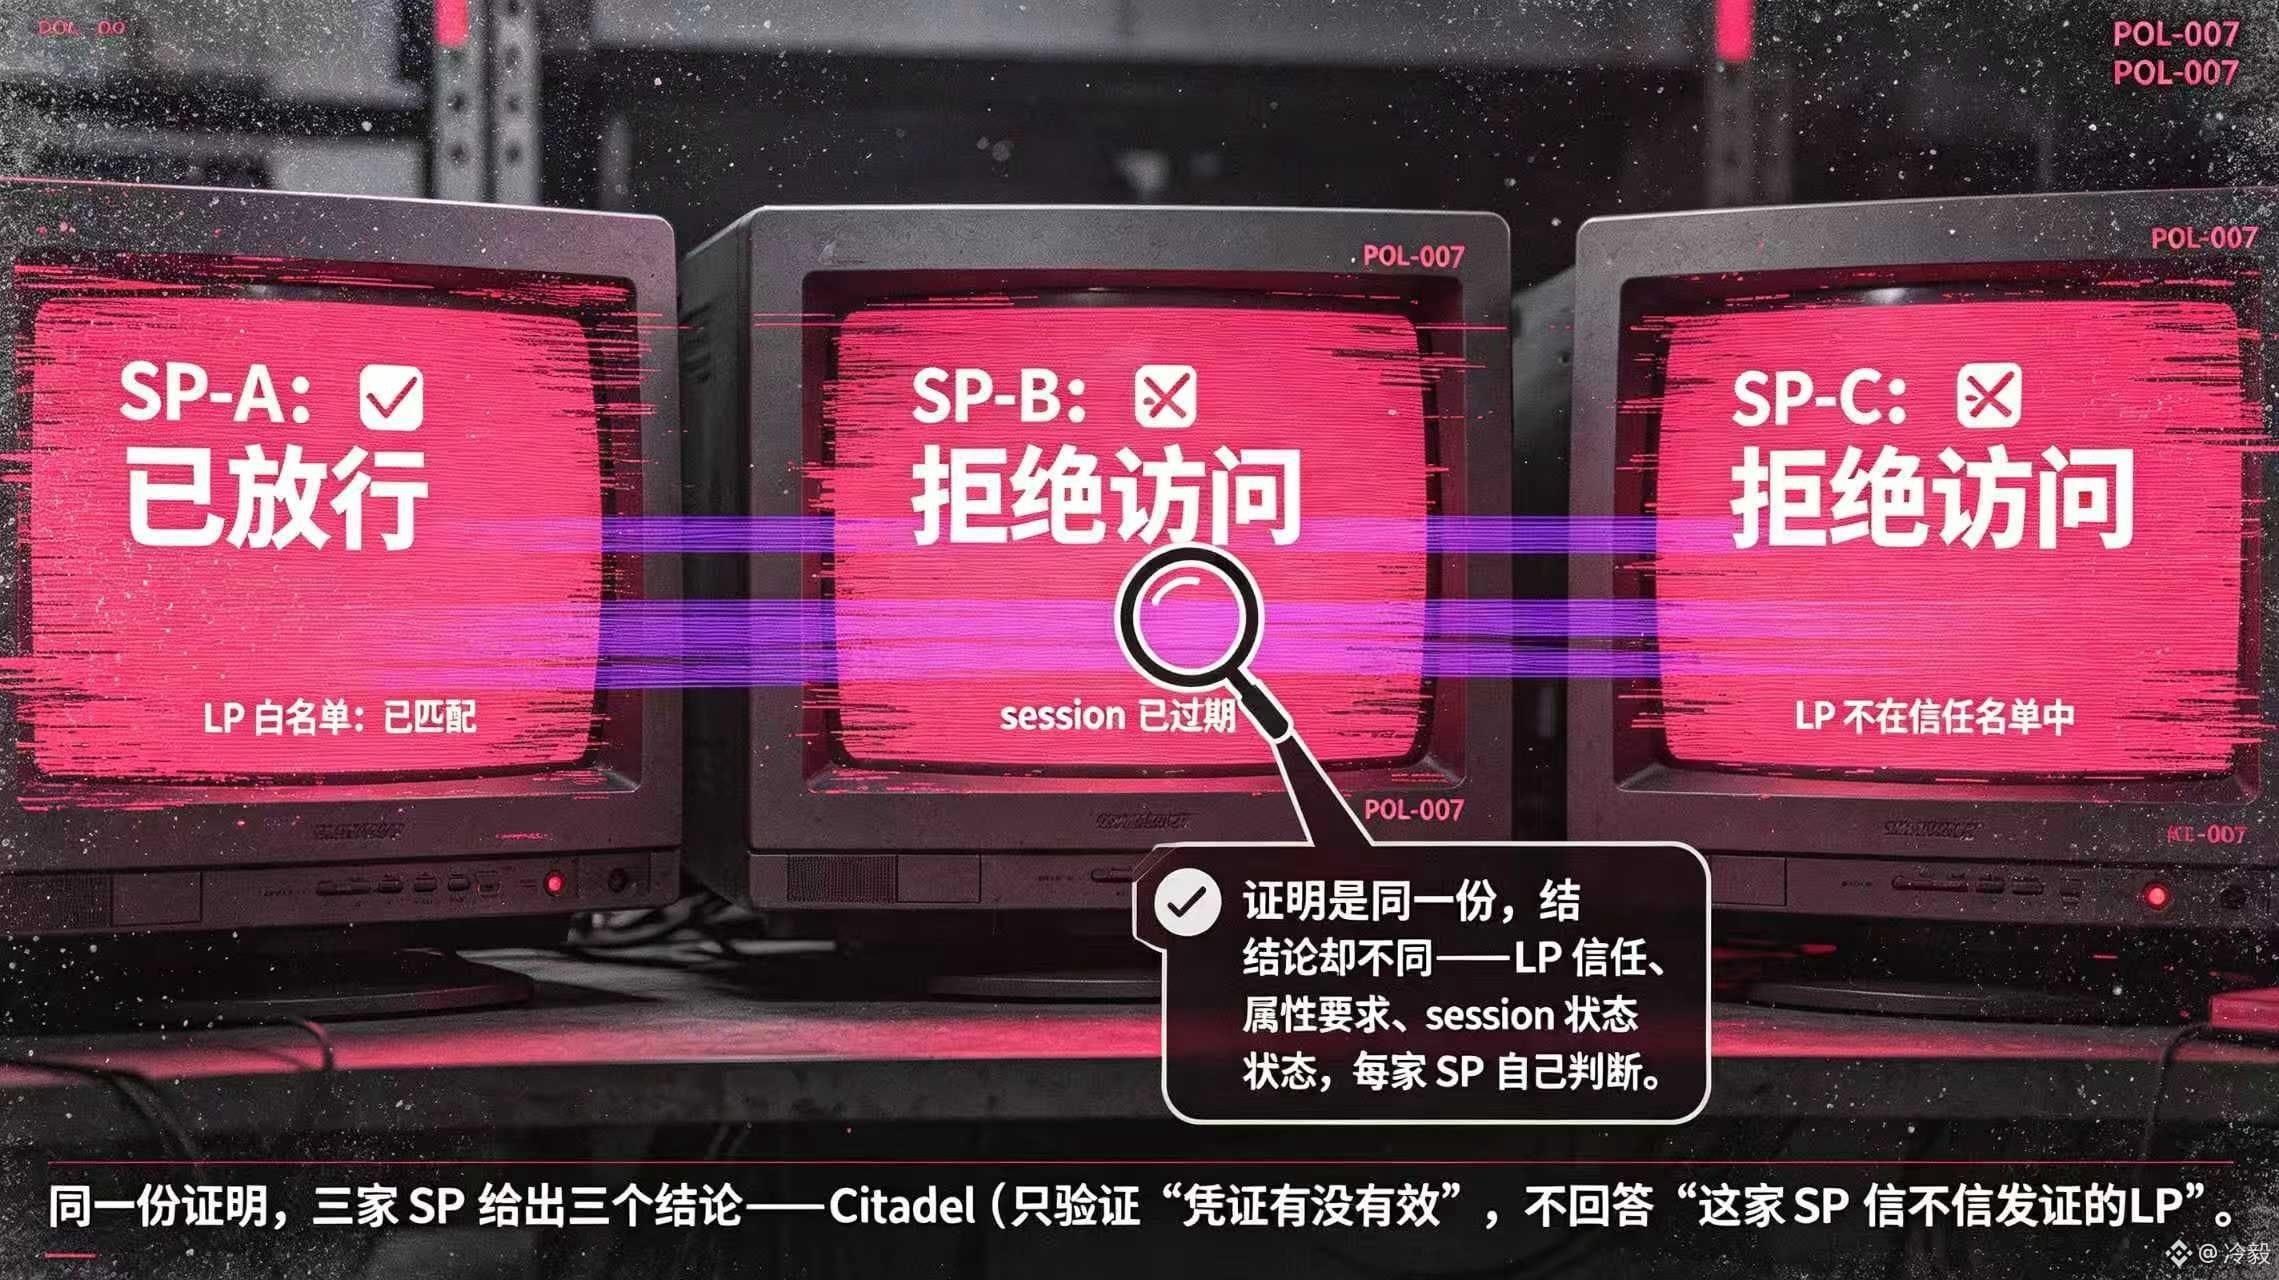
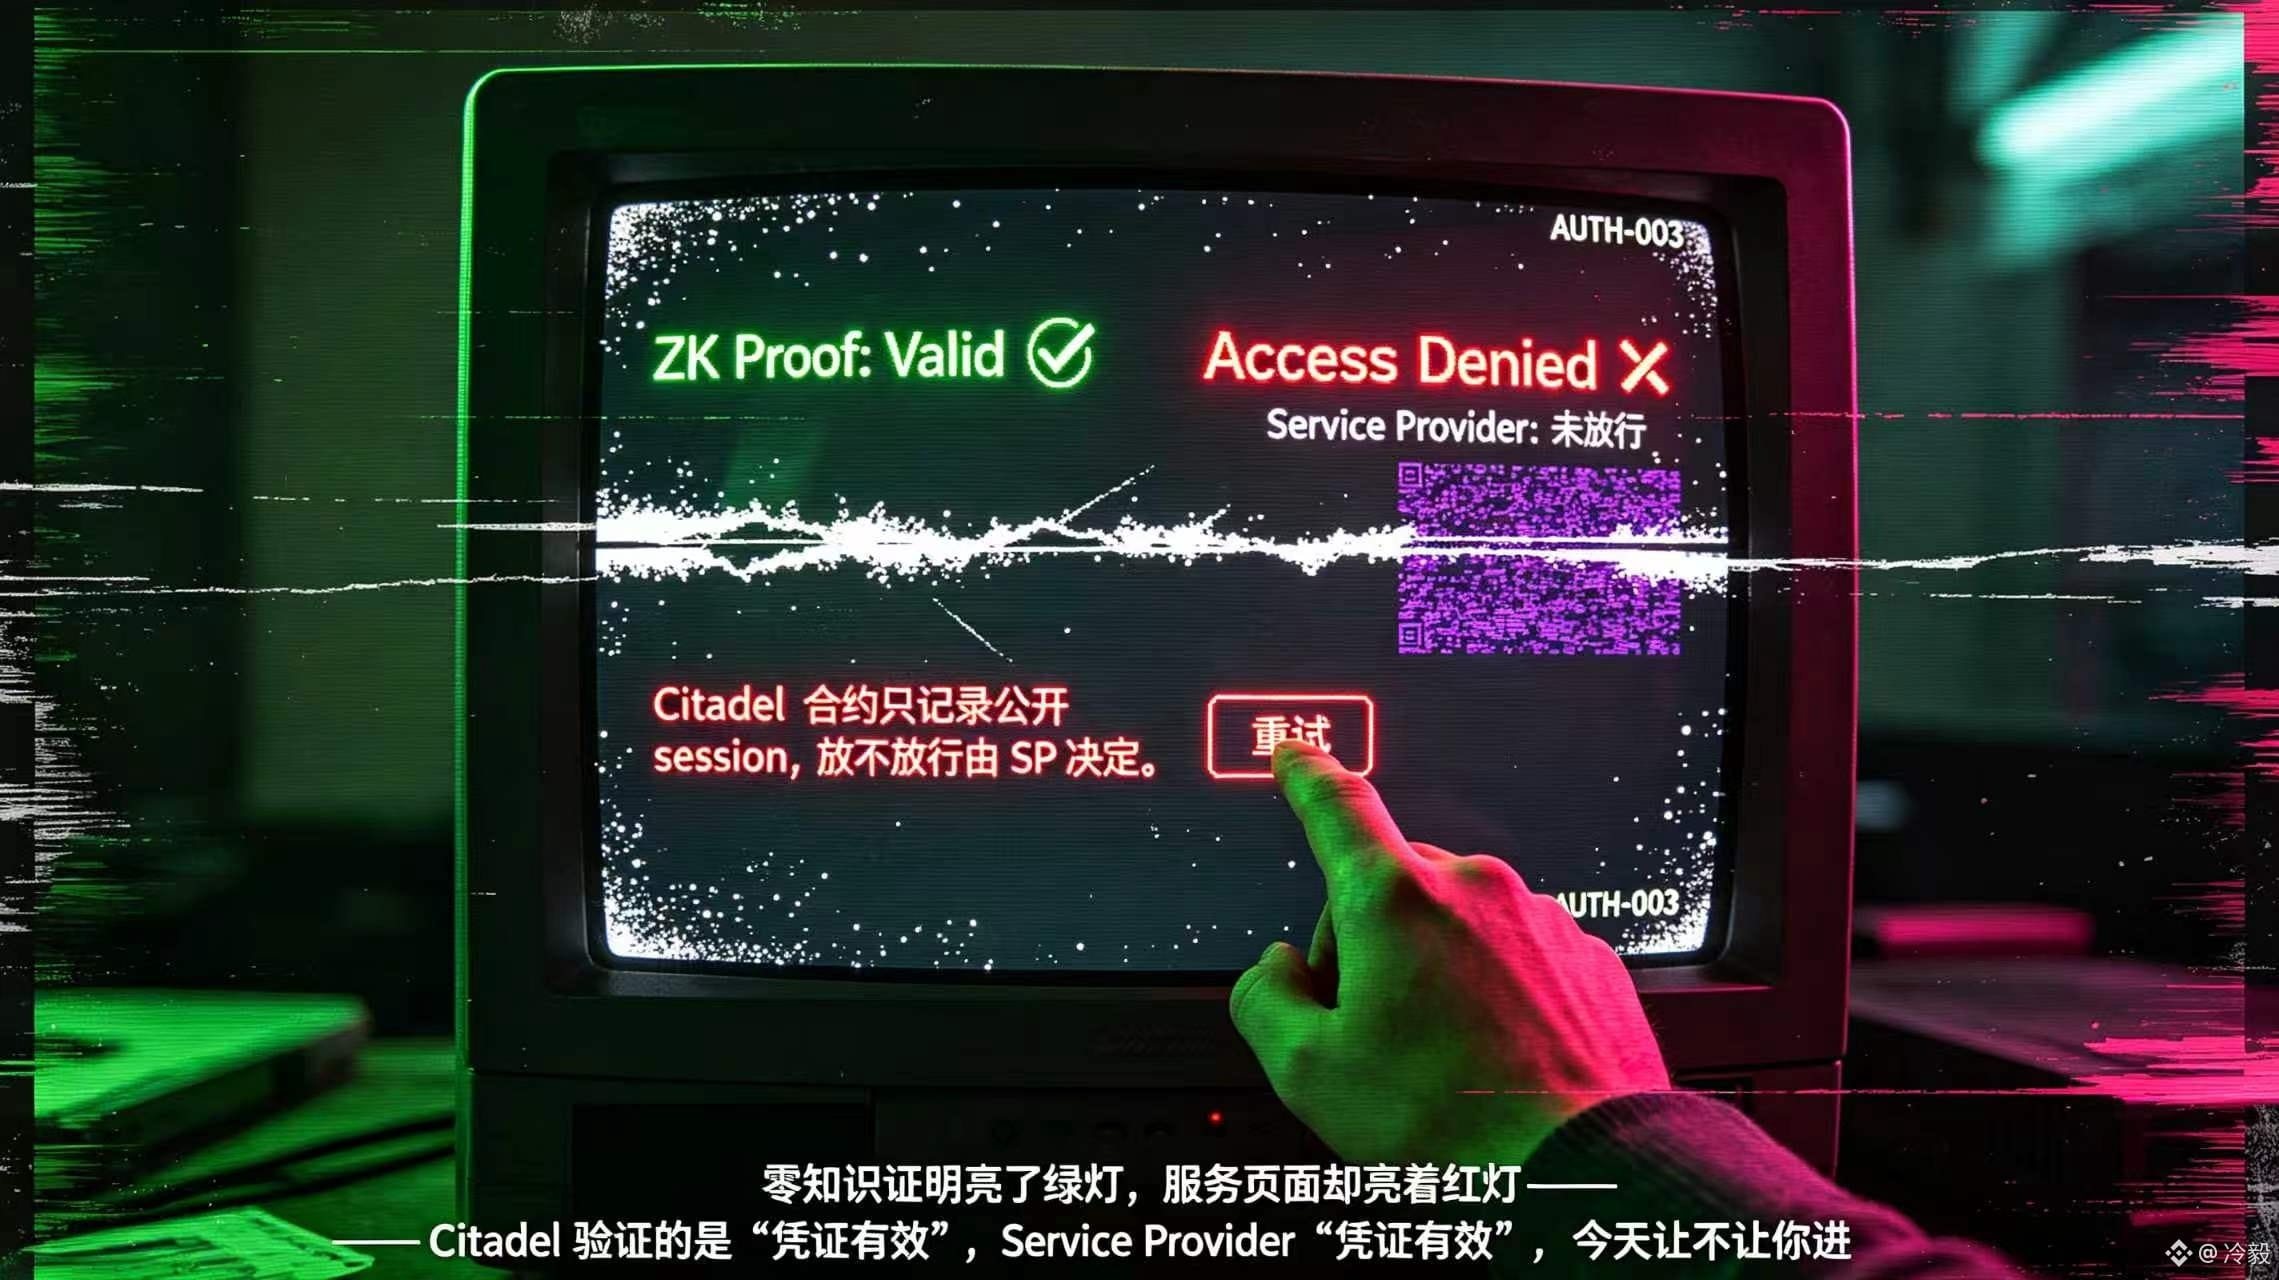
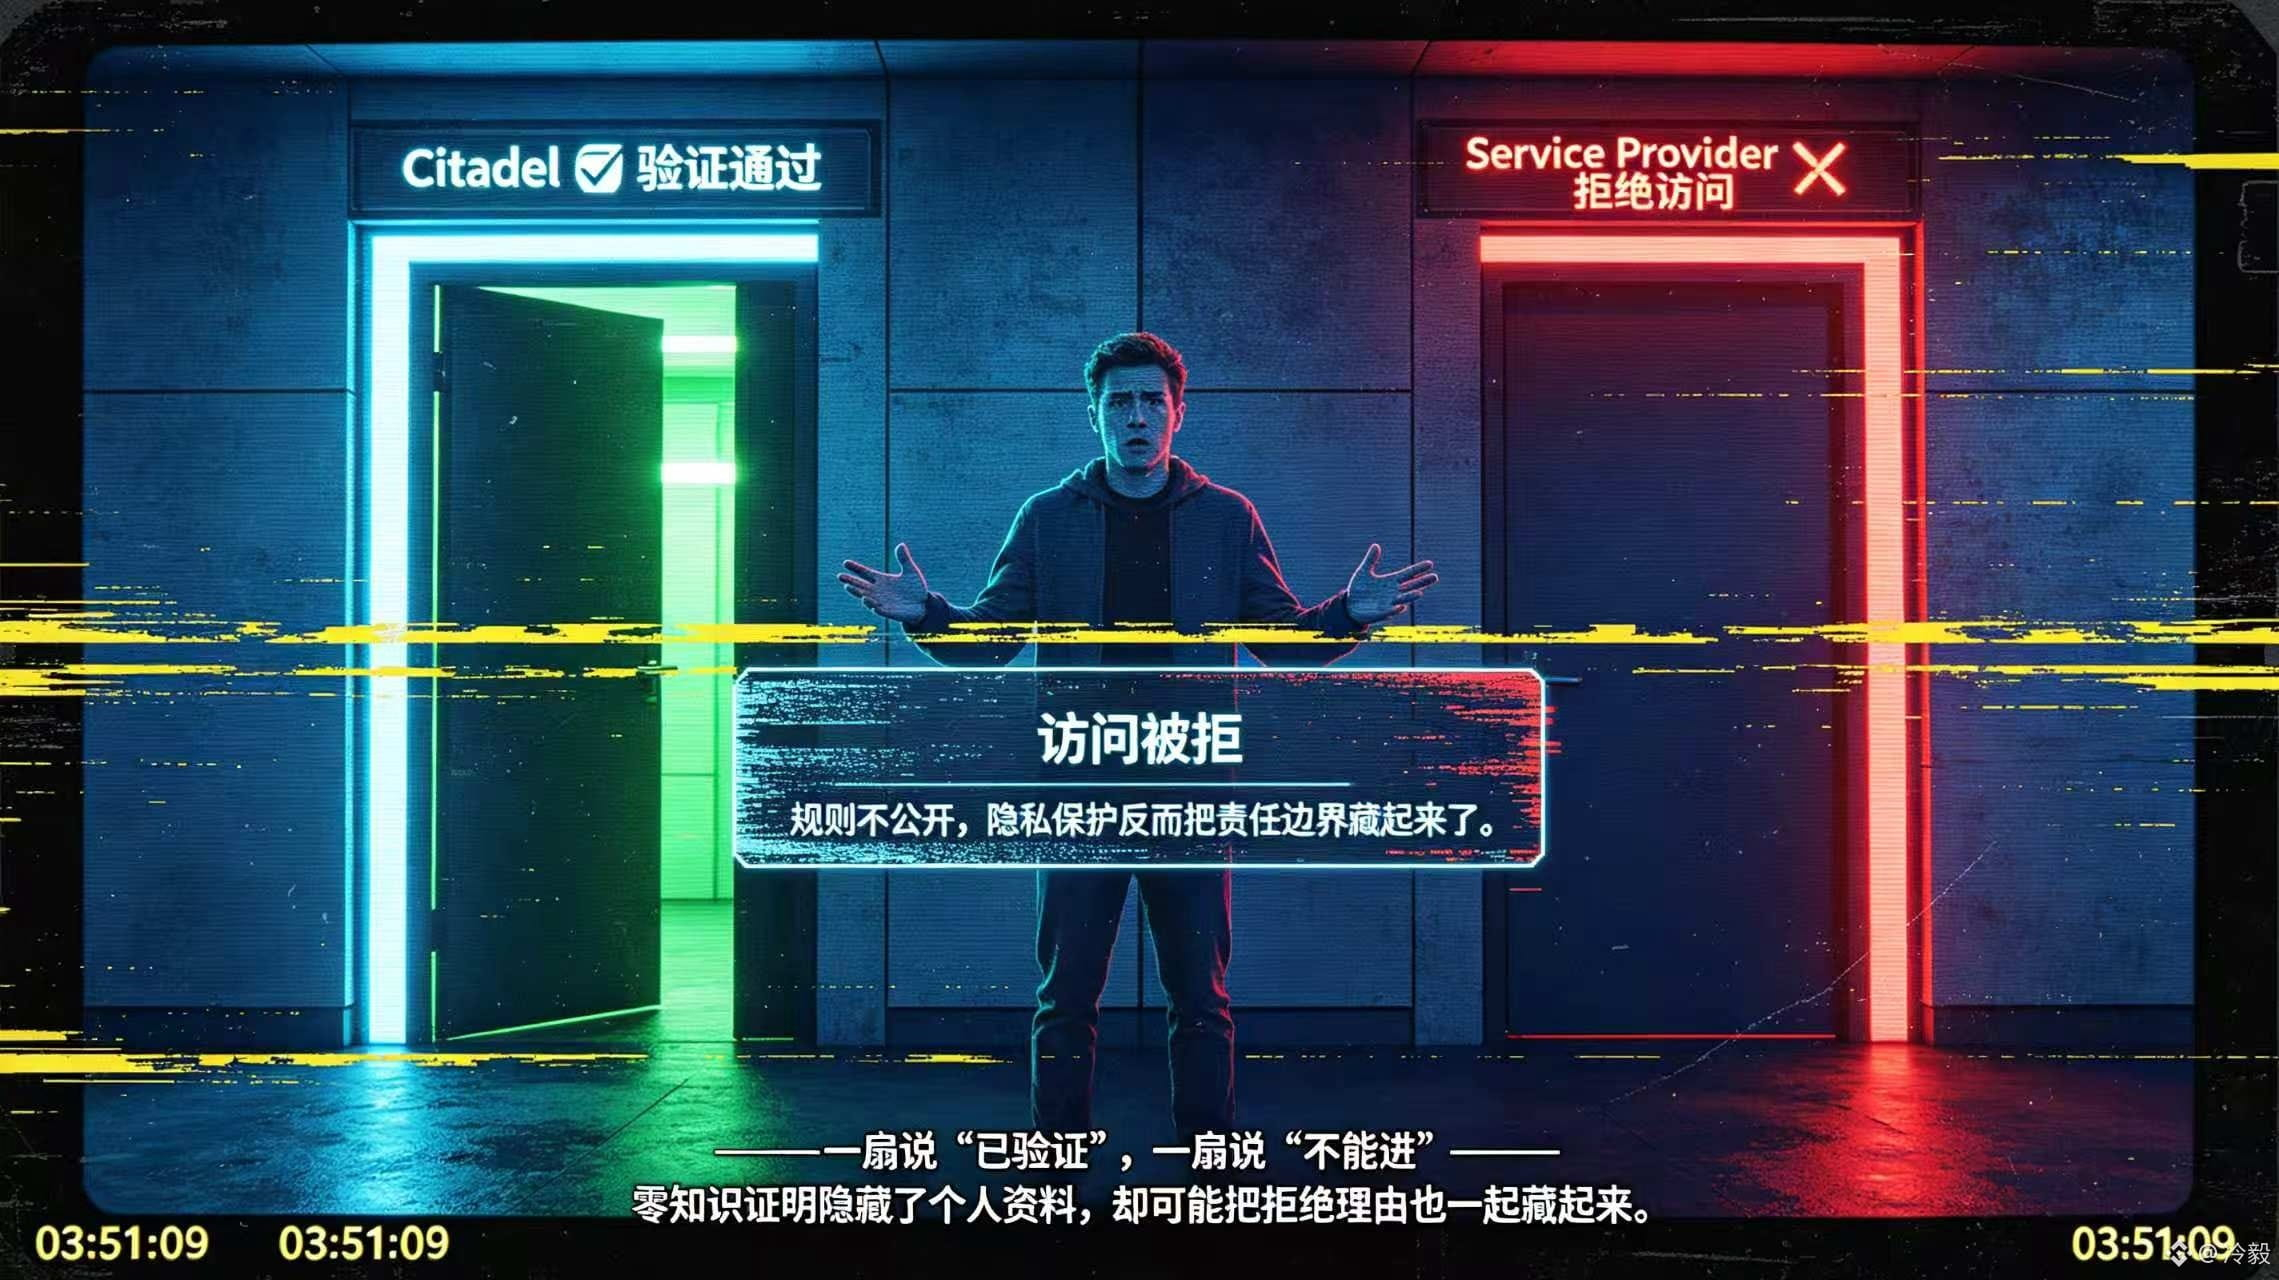
“Bukti sudah lolos, kenapa masih belum bisa masuk?”🤪🤪🤪 Saat membaca alur Dusk untuk Citadel 2, aku terpikir tentang pertanyaan ini: pengguna mendapatkan lisensi dari License Provider, lalu membuat bukti; setelah kontrak Citadel memverifikasi, yang dicatat hanya session publik, sedangkan apakah akses diberikan masih ditentukan oleh Service Provider.
Ini membuatku memahami kembali lapisan identitas milik @Dusk. Bukti Citadel “secara kriptografis menyatakan bahwa kredensial kali ini valid”, tetapi tidak menjawab untuk pihak layanan “apakah layanan ini menerimanya hari ini”. Alur resmi sudah jelas: pihak layanan sendiri yang memilih mana saja LP yang dipercaya, atribut apa yang diterima, menilai apakah session sudah kedaluwarsa atau dicabut, dan menentukan apakah cookie bisa digunakan ulang.
Artinya, lapisan bukti memberikan fakta, sedangkan lapisan otorisasi menyimpan kebijaksanaan. Ketika dua hal ini dimasukkan dalam satu halaman, pengguna mudah menganggap keduanya sebagai satu hasil yang sama.
Konteks tekanan sangat spesifik: investor sudah membuktikan bahwa ia memenuhi kualifikasi tertentu, tetapi saat pindah ke aplikasi lain malah ditolak. Masalahnya mungkin bukan kredensial yang invalid, melainkan perbedaan daftar putih LP, waktu kedaluwarsa, atau aturan reuse antara dua pihak layanan. Pengguna akan lebih dulu menyalahkan @Dusk_Foundation , sementara pengembang dan CS harus menjelaskan perbedaan kebijakan otorisasi; karena aturan tidak dipublikasikan, perlindungan privasi justru menyembunyikan batas tanggung jawab.👻
Jadi saat mengevaluasi Citadel, aku tidak hanya melihat seberapa banyak data yang disembunyikan oleh proof zero-knowledge, tetapi juga apakah pihak layanan memublikasikan daftar kepercayaan, syarat pencabutan, dan aturan reuse session. Atributnya disimpan di luar rantai, namun tidak menyatukan kebijakan otorisasi untuk aplikasi. Bagi $DUSK , kedewasaan tidak ada pada satu kali validasi yang berhasil, melainkan pada saat kredensial tidak berlaku—apakah pengguna bisa tahu siapa yang menolak, dan berdasarkan aturan yang mana.#dusk 😖
“Bukti sudah lolos, kenapa masih belum bisa masuk?”🤪🤪🤪 Saat membaca alur Dusk untuk Citadel 2, aku terpikir tentang pertanyaan ini: pengguna mendapatkan lisensi dari License Provider, lalu membuat bukti; setelah kontrak Citadel memverifikasi, yang dicatat hanya session publik, sedangkan apakah akses diberikan masih ditentukan oleh Service Provider.
Ini membuatku memahami kembali lapisan identitas milik @Dusk. Bukti Citadel “secara kriptografis menyatakan bahwa kredensial kali ini valid”, tetapi tidak menjawab untuk pihak layanan “apakah layanan ini menerimanya hari ini”. Alur resmi sudah jelas: pihak layanan sendiri yang memilih mana saja LP yang dipercaya, atribut apa yang diterima, menilai apakah session sudah kedaluwarsa atau dicabut, dan menentukan apakah cookie bisa digunakan ulang.
Artinya, lapisan bukti memberikan fakta, sedangkan lapisan otorisasi menyimpan kebijaksanaan. Ketika dua hal ini dimasukkan dalam satu halaman, pengguna mudah menganggap keduanya sebagai satu hasil yang sama.
Konteks tekanan sangat spesifik: investor sudah membuktikan bahwa ia memenuhi kualifikasi tertentu, tetapi saat pindah ke aplikasi lain malah ditolak. Masalahnya mungkin bukan kredensial yang invalid, melainkan perbedaan daftar putih LP, waktu kedaluwarsa, atau aturan reuse antara dua pihak layanan. Pengguna akan lebih dulu menyalahkan @Dusk , sementara pengembang dan CS harus menjelaskan perbedaan kebijakan otorisasi; karena aturan tidak dipublikasikan, perlindungan privasi justru menyembunyikan batas tanggung jawab.👻
Jadi saat mengevaluasi Citadel, aku tidak hanya melihat seberapa banyak data yang disembunyikan oleh proof zero-knowledge, tetapi juga apakah pihak layanan memublikasikan daftar kepercayaan, syarat pencabutan, dan aturan reuse session. Atributnya disimpan di luar rantai, namun tidak menyatukan kebijakan otorisasi untuk aplikasi. Bagi $DUSK , kedewasaan tidak ada pada satu kali validasi yang berhasil, melainkan pada saat kredensial tidak berlaku—apakah pengguna bisa tahu siapa yang menolak, dan berdasarkan aturan yang mana.#dusk 😖
5
1
97
·
--
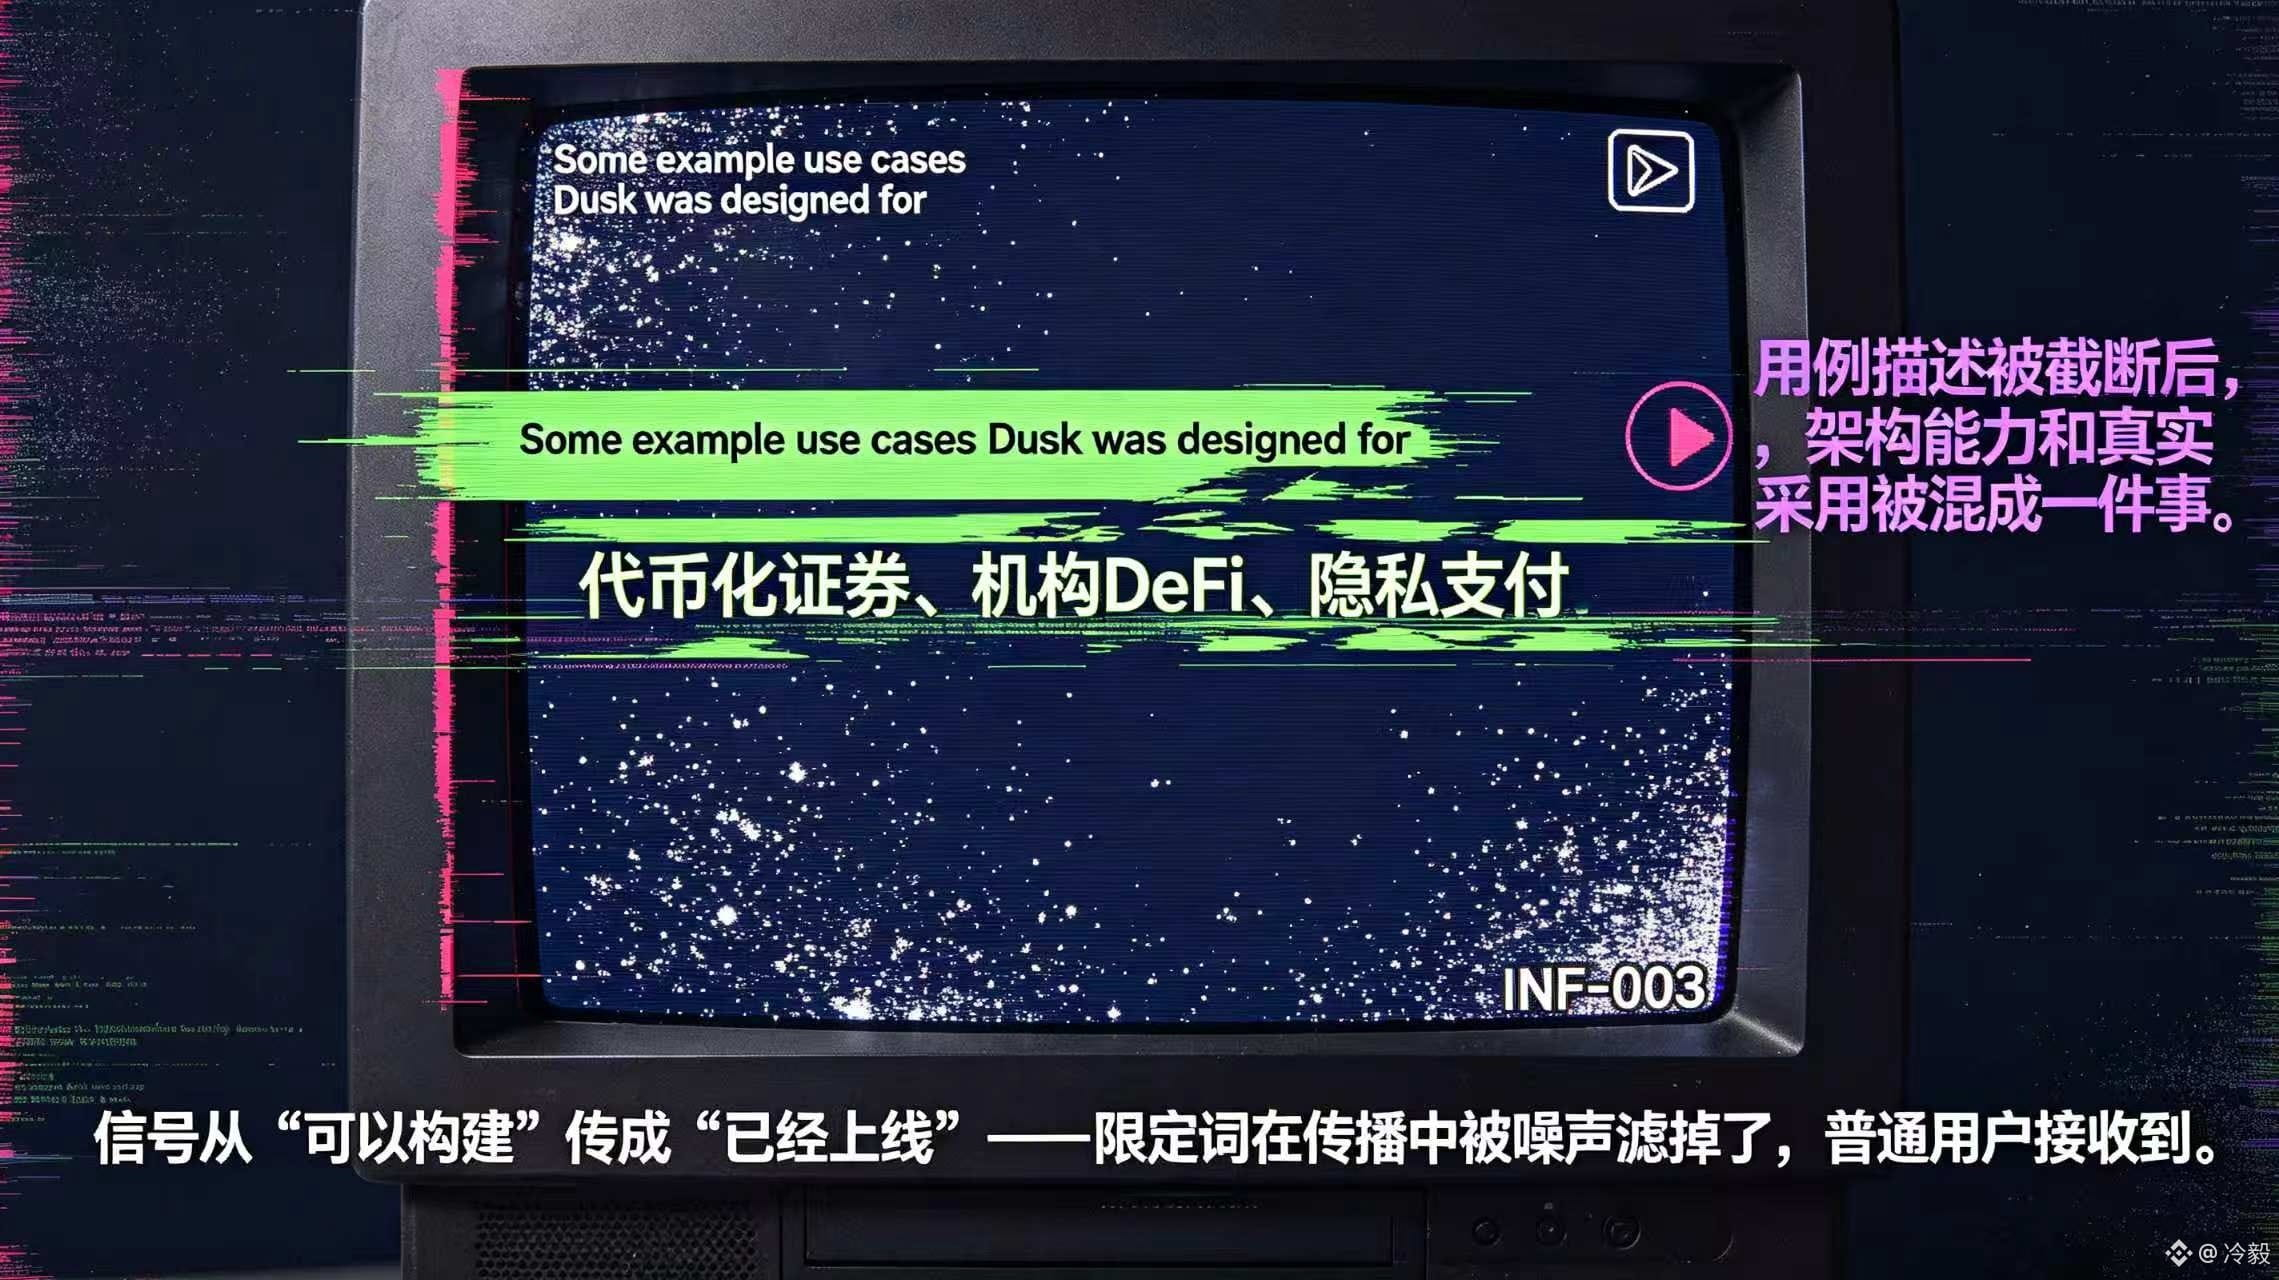
Kalimat paling mudah membuat orang di komunitas “kebanyakan ngomong” soal @Dusk_Foundation bukanlah “ia menghargai privasi”, melainkan langsung menyebut “dapat dibangun” sebagai “sudah diluncurkan”. Saat saya meninjau ulang Overview resmi dan halaman Market Infrastructure, saya perhatikan bahwa sebelum bagian contoh use case secara khusus tertulis “Some example use cases Dusk was designed for”, lalu ditambahkan: aplikasi berbeda dapat mengimplementasikannya dengan cara berbeda; yang disediakan Dusk adalah blok bangunan protokol dan jalur eksekusi. Pembatasan ini sebenarnya sedang menetapkan batas untuk penyebaran di komunitas.
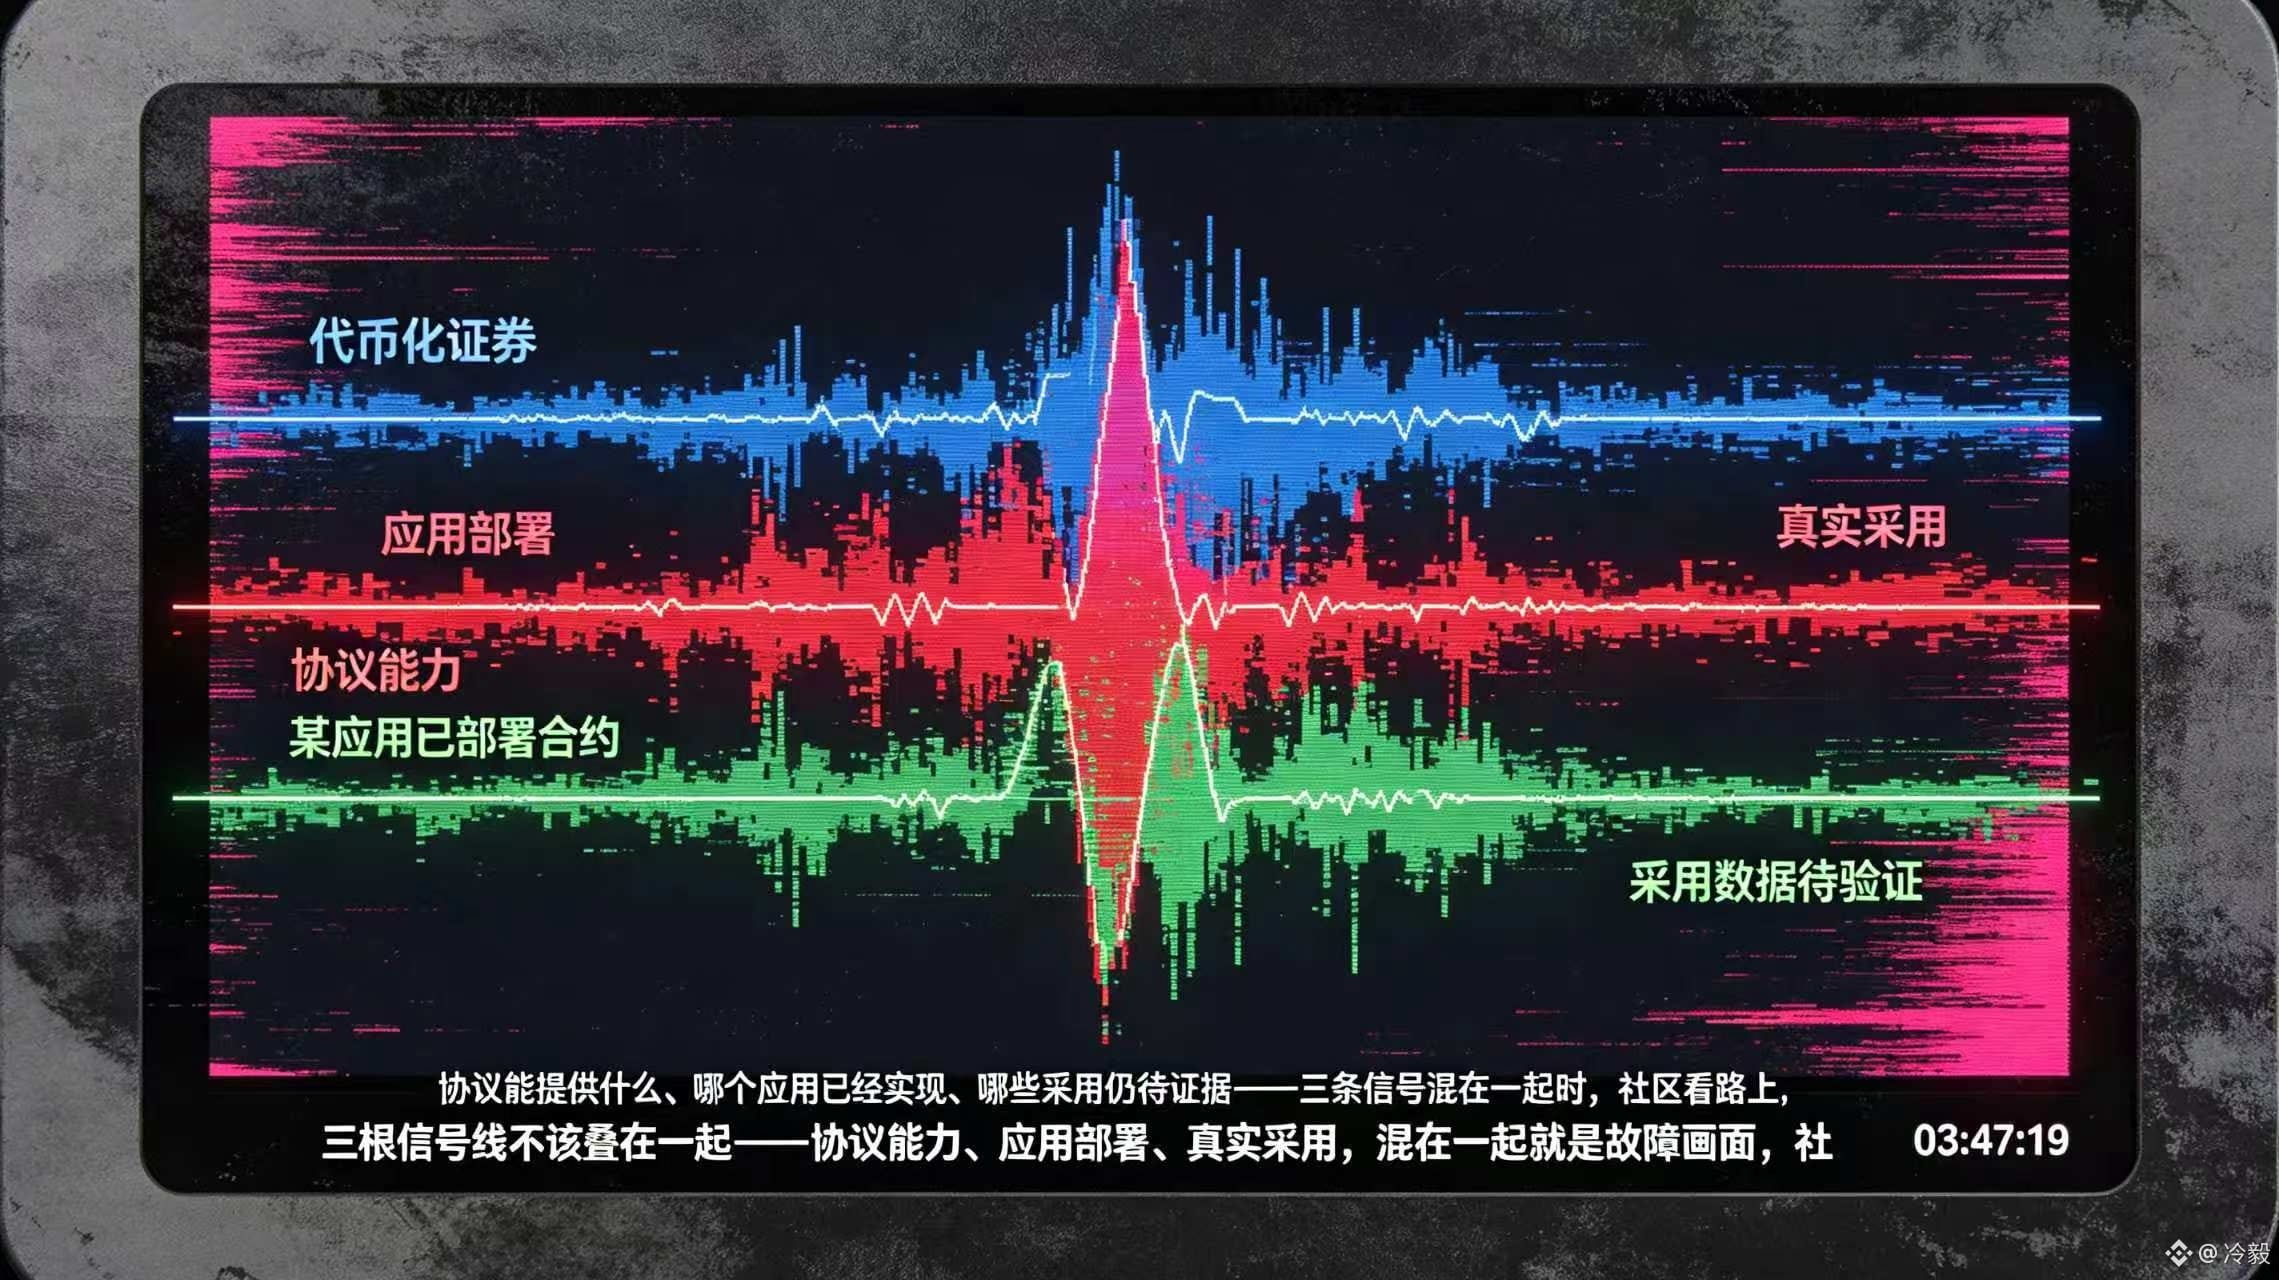
Ketika seseorang mengirimkan “sekuritas tokenisasi, institusi DeFi, pembayaran privasi” seolah itu produk yang sudah jadi, pengguna biasa akan mencampur kemampuan arsitektur, penerapan aplikasi, dan adopsi nyata menjadi satu hal. Penerbit mungkin masih merancang aturan kelayakan, pengembang mungkin baru menyelesaikan kontrak, namun pengguna sudah memahaminya berdasarkan “pasar yang sudah dapat digunakan”, yaitu $DUSK . Begitu asimetri informasi masuk ke diskusi transaksi, ekspektasi yang keliru tidak lagi sekadar masalah copy.
Skenario yang paling merepotkan adalah: perkenalan proyek dipotong jadi satu kalimat “Dusk mendukung skenario keuangan tertentu”, lalu seseorang menanyakan pintu masuk yang spesifik, aset yang bisa diperdagangkan, dan pihak yang bertanggung jawab; komunitas terpaksa terus menambal dengan materi promosi. Lama-kelamaan, kemajuan produk yang sebenarnya dan imajinasi yang belum tervalidasi akan bercampur.
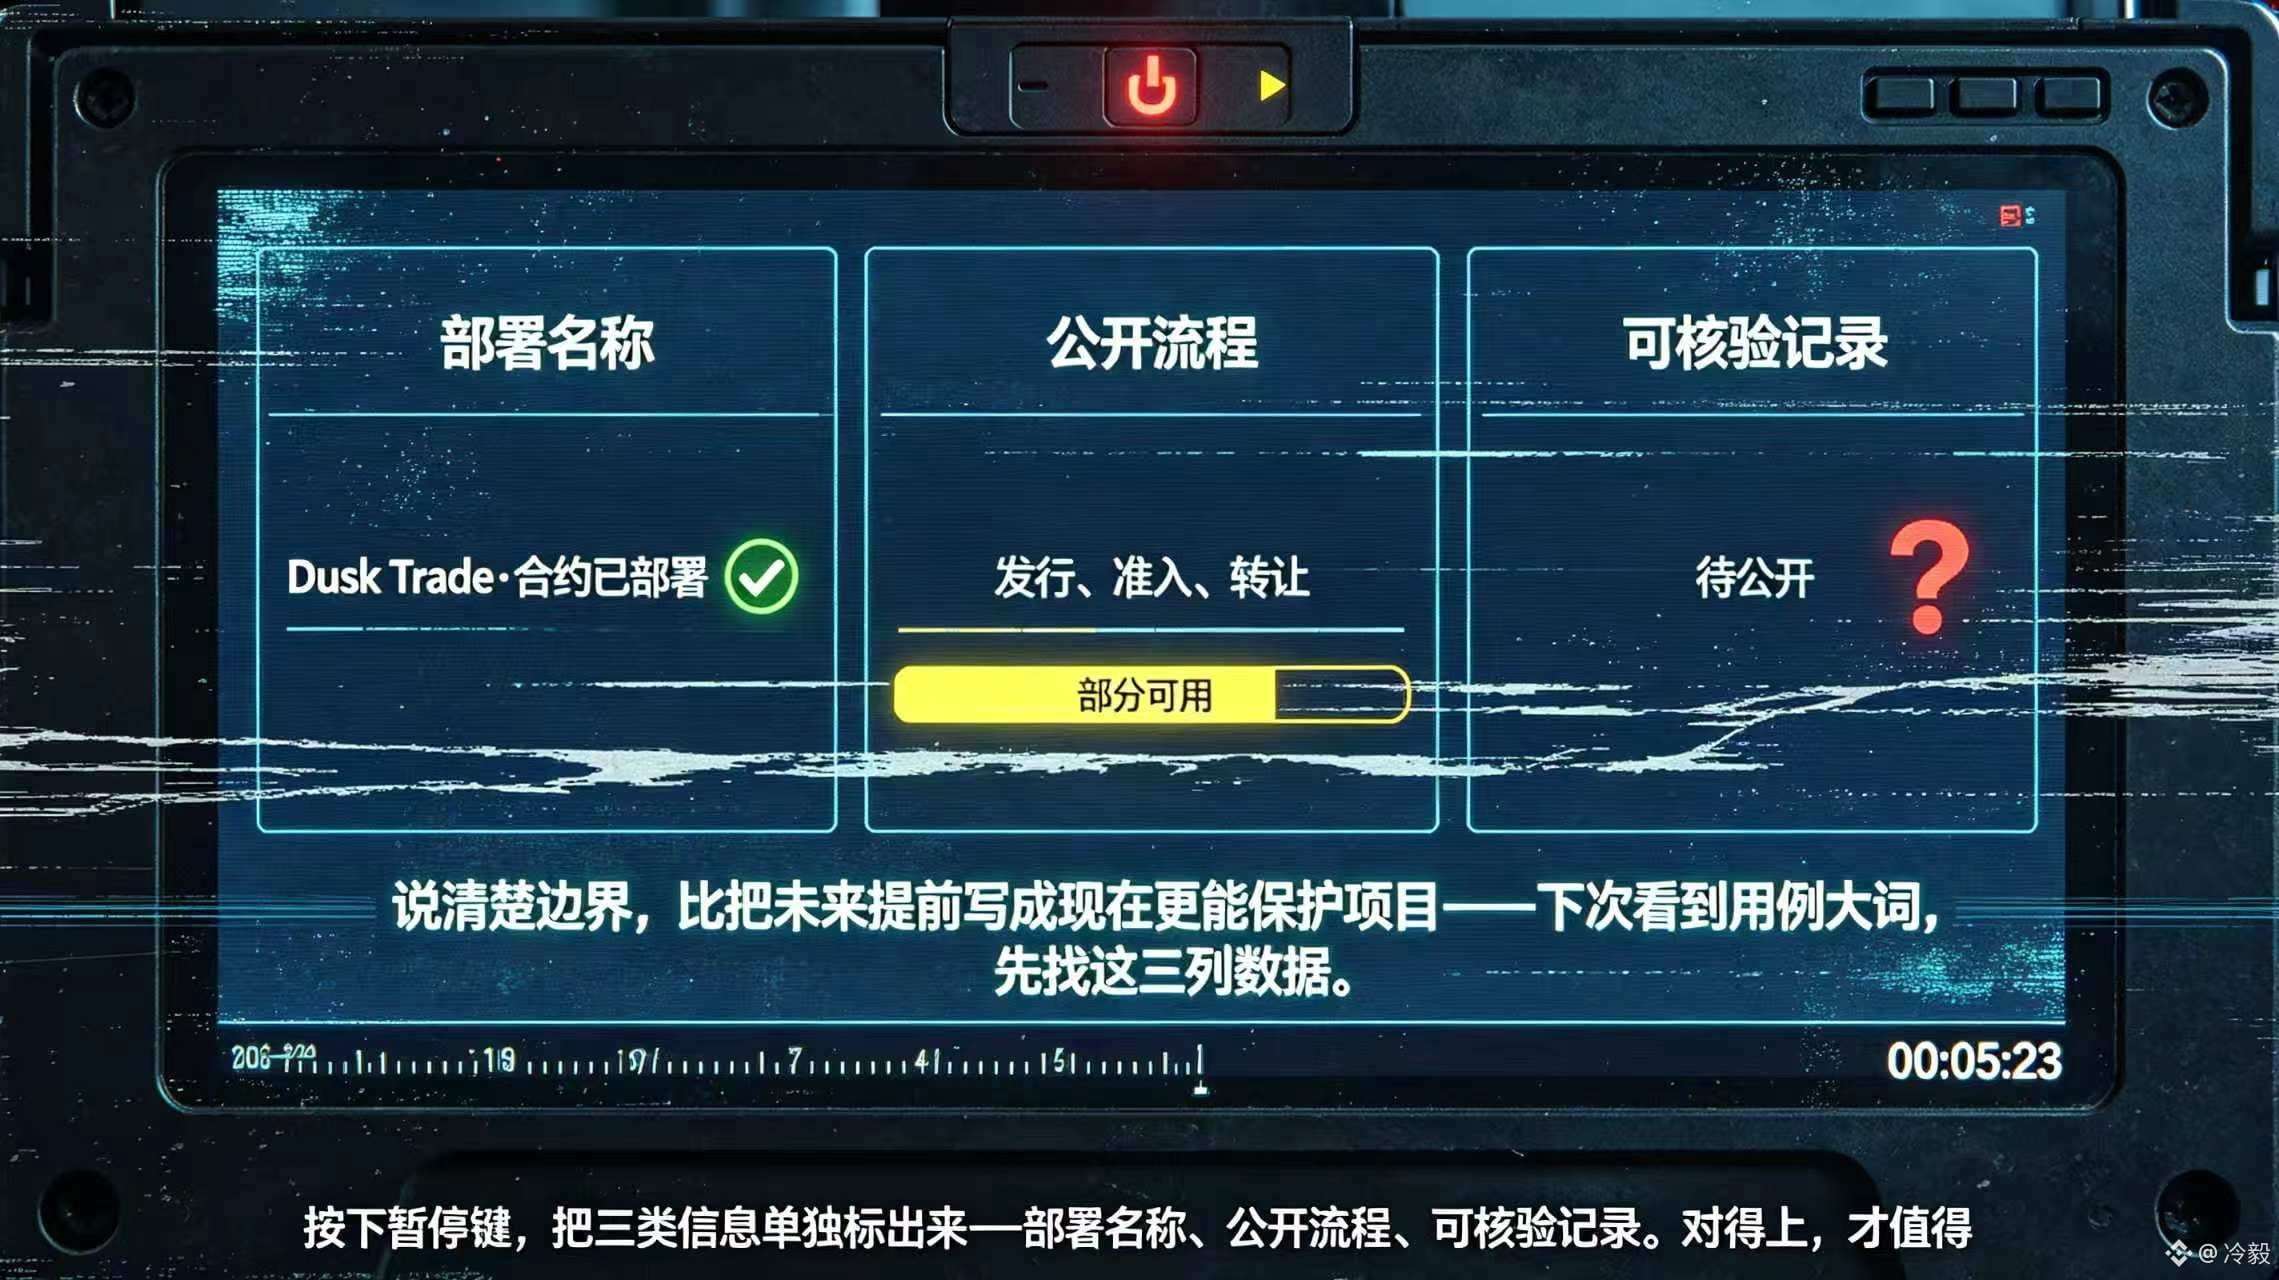
Jadi, saya menilai kualitas edukasi komunitas @Dusk_Foundation bukan dari siapa yang menulis use case paling megah, melainkan dari siapa yang bisa membedakan “apa yang bisa disediakan protokol”, “aplikasi mana yang sudah diimplementasikan”, dan “adopsi mana yang masih butuh bukti”. Nanti saat saya melihat kata-kata bombastis dari #dusk , saya akan mencari nama deployment, proses yang dipublikasikan, dan catatan yang bisa diverifikasi; menjelaskan batas lebih mampu melindungi proyek daripada menuliskan masa depan seolah-olah sudah menjadi sekarang.
{future}(DUSKUSDT)
Kalimat paling mudah membuat orang di komunitas “kebanyakan ngomong” soal @Dusk bukanlah “ia menghargai privasi”, melainkan langsung menyebut “dapat dibangun” sebagai “sudah diluncurkan”. Saat saya meninjau ulang Overview resmi dan halaman Market Infrastructure, saya perhatikan bahwa sebelum bagian contoh use case secara khusus tertulis “Some example use cases Dusk was designed for”, lalu ditambahkan: aplikasi berbeda dapat mengimplementasikannya dengan cara berbeda; yang disediakan Dusk adalah blok bangunan protokol dan jalur eksekusi. Pembatasan ini sebenarnya sedang menetapkan batas untuk penyebaran di komunitas.
Ketika seseorang mengirimkan “sekuritas tokenisasi, institusi DeFi, pembayaran privasi” seolah itu produk yang sudah jadi, pengguna biasa akan mencampur kemampuan arsitektur, penerapan aplikasi, dan adopsi nyata menjadi satu hal. Penerbit mungkin masih merancang aturan kelayakan, pengembang mungkin baru menyelesaikan kontrak, namun pengguna sudah memahaminya berdasarkan “pasar yang sudah dapat digunakan”, yaitu $DUSK . Begitu asimetri informasi masuk ke diskusi transaksi, ekspektasi yang keliru tidak lagi sekadar masalah copy.
Skenario yang paling merepotkan adalah: perkenalan proyek dipotong jadi satu kalimat “Dusk mendukung skenario keuangan tertentu”, lalu seseorang menanyakan pintu masuk yang spesifik, aset yang bisa diperdagangkan, dan pihak yang bertanggung jawab; komunitas terpaksa terus menambal dengan materi promosi. Lama-kelamaan, kemajuan produk yang sebenarnya dan imajinasi yang belum tervalidasi akan bercampur.
Jadi, saya menilai kualitas edukasi komunitas @Dusk bukan dari siapa yang menulis use case paling megah, melainkan dari siapa yang bisa membedakan “apa yang bisa disediakan protokol”, “aplikasi mana yang sudah diimplementasikan”, dan “adopsi mana yang masih butuh bukti”. Nanti saat saya melihat kata-kata bombastis dari #dusk , saya akan mencari nama deployment, proses yang dipublikasikan, dan catatan yang bisa diverifikasi; menjelaskan batas lebih mampu melindungi proyek daripada menuliskan masa depan seolah-olah sudah menjadi sekarang.
8
2
124
·
--
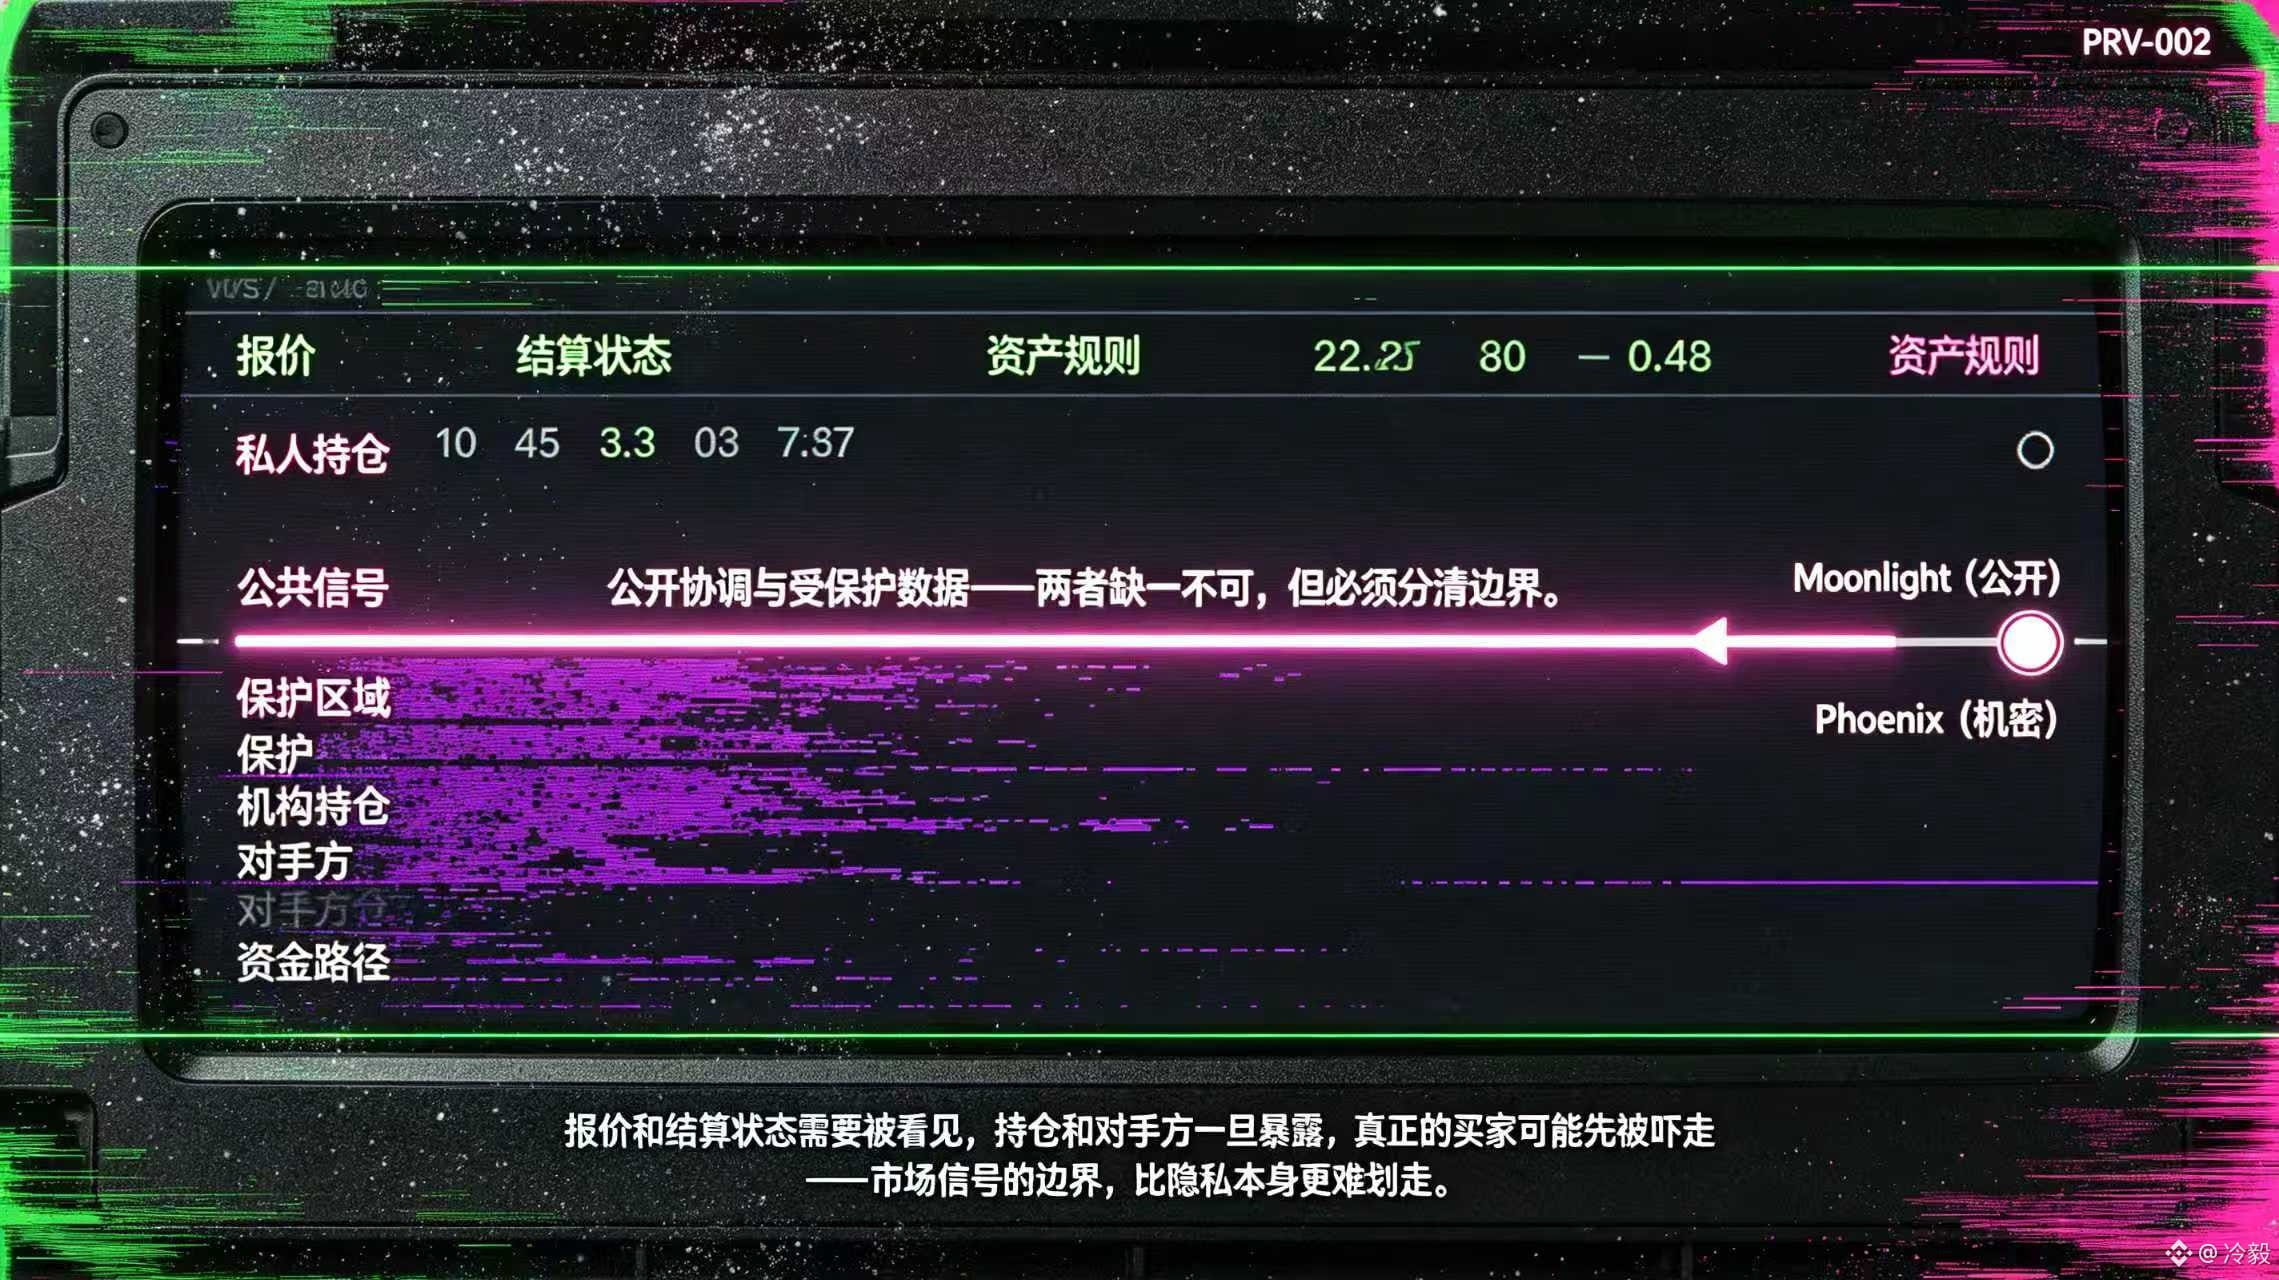
Jika setiap posisi dalam suatu lembaga dipublikasikan, apakah pasar menjadi lebih transparan atau justru lebih dulu mengusir pembeli sejati? Saat memikirkan pertanyaan ini, yang benar-benar saya pedulikan adalah garis batas yang harus dijaga oleh market maker dan penerbit: sinyal mana yang cukup untuk membentuk harga, dan rincian mana yang bila terekspos akan membocorkan posisi. Saya menemukan penjelasan Market Infrastructure untuk @Dusk_Foundation , dan memperhatikan bahwa ia membagi pasar yang teregulasi menjadi dua kebutuhan: koordinasi publik dan data yang dilindungi. Dokumentasinya juga menuliskan tujuan institutional DeFi dengan sangat terang—sinyal pasar terbuka dipublikasikan, sementara posisi pribadi dilindungi. Jika dipetakan ke level protokol, Moonlight menyediakan akun publik dan data on-chain yang terbuka, sedangkan Phoenix dengan mesin transfer yang memproses transaksi rahasia menggunakan zero-knowledge proof. Penataan ini membuat saya mengubah penilaian: privasi bukan sekadar preferensi pengguna, melainkan desain struktur pasar. Harga, status settlement, dan aturan aset perlu terlihat, sementara posisi lembaga, pihak lawan, dan jalur dana tidak seharusnya otomatis disiarkan.
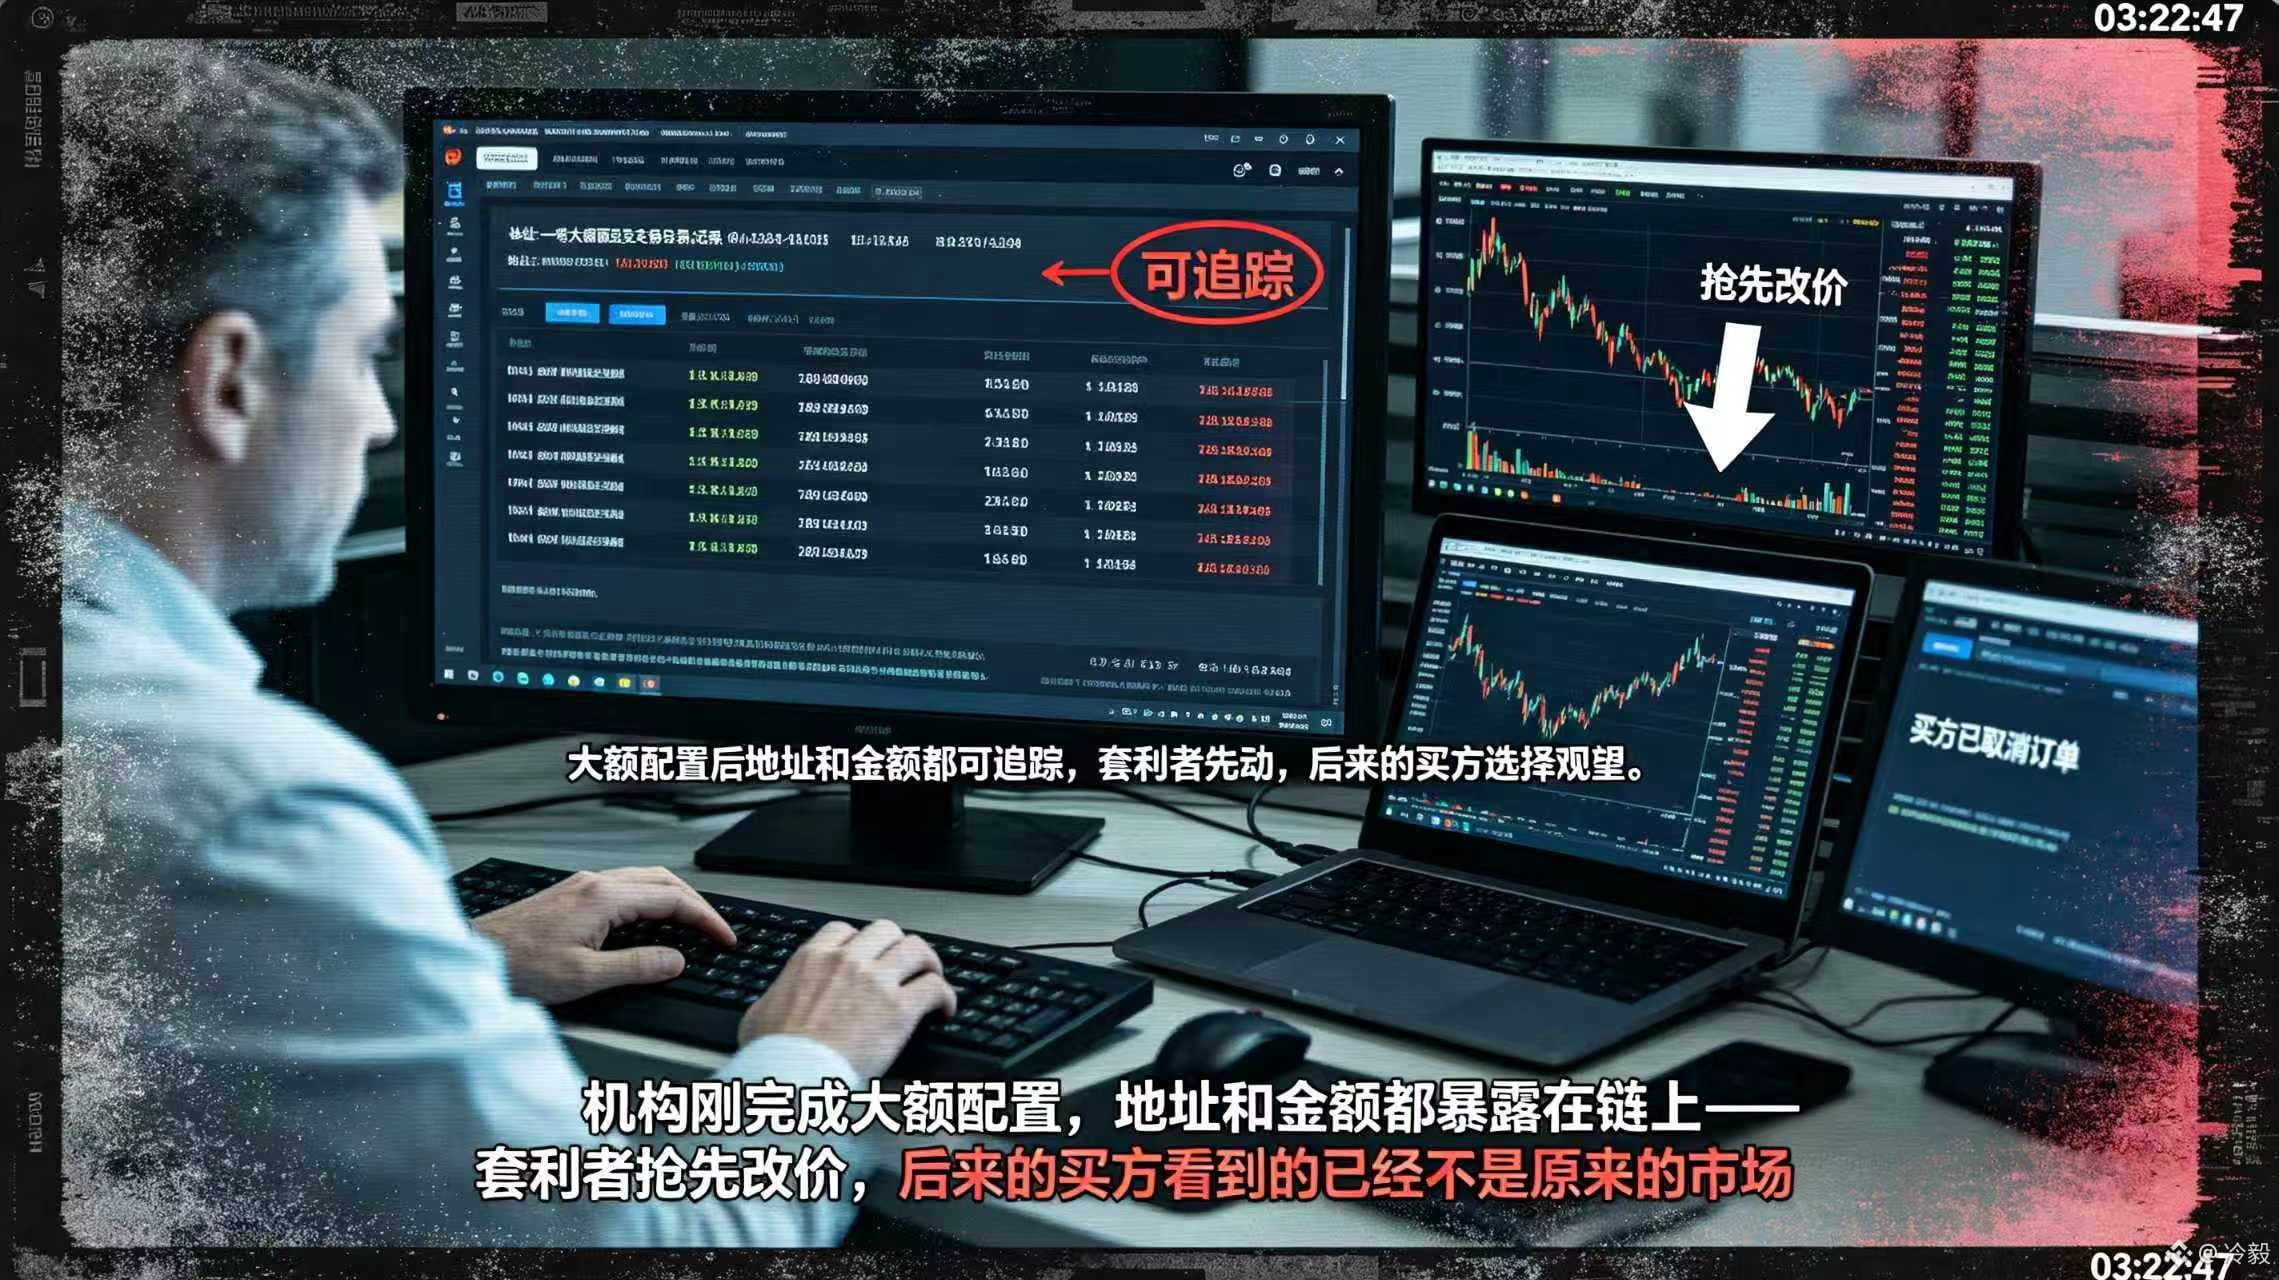
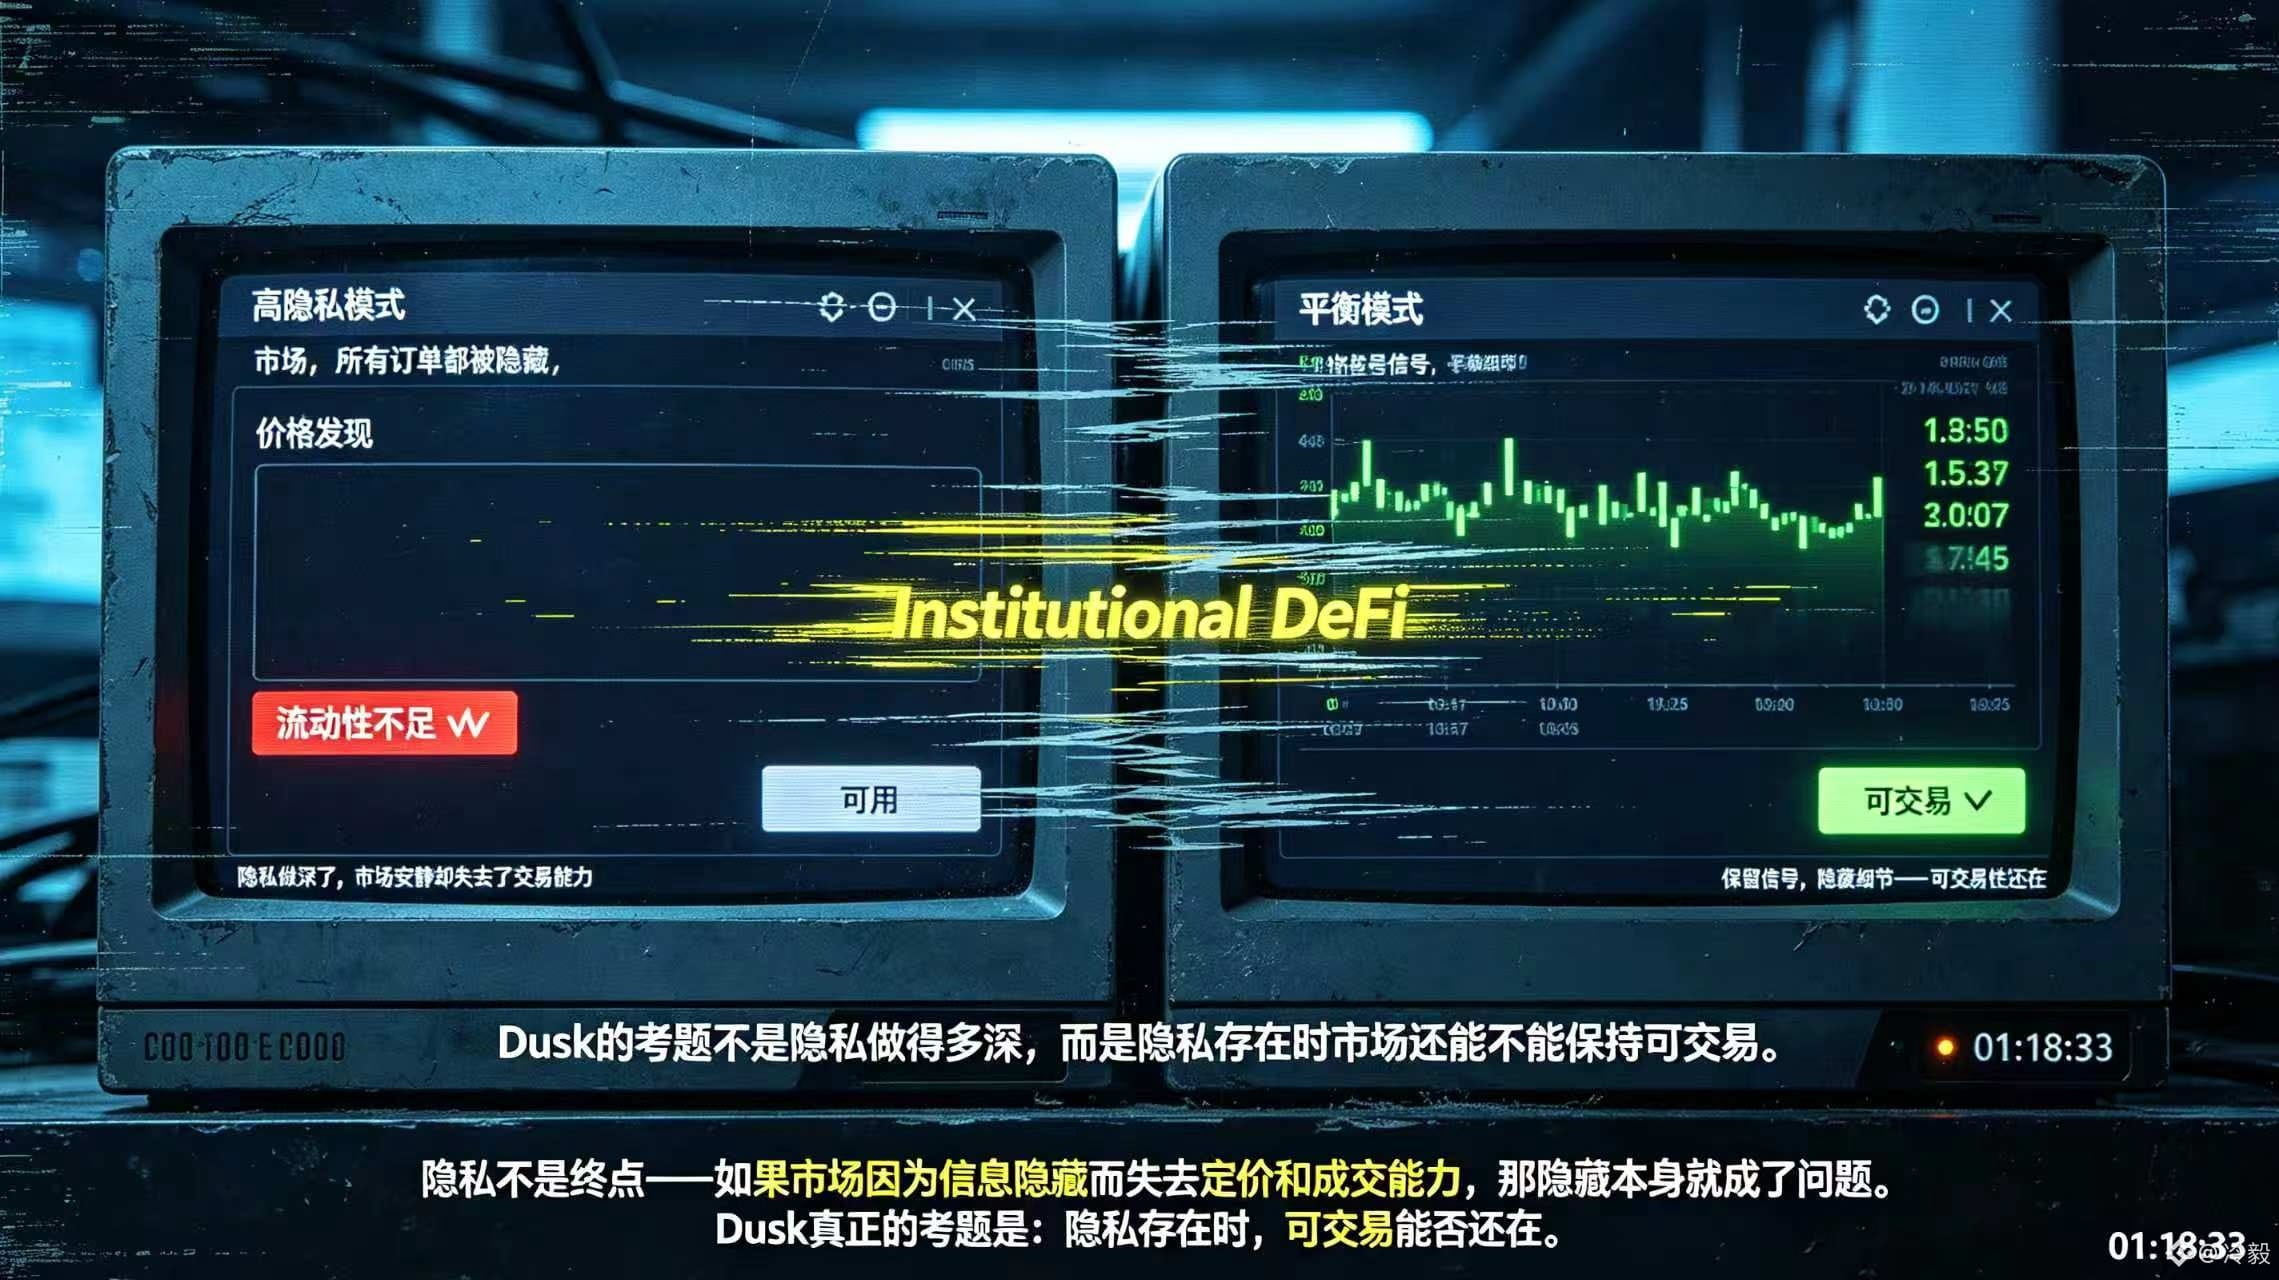
Tekanan muncul saat likuiditas menipis. Misalkan sebuah lembaga baru saja menyelesaikan alokasi bernilai besar, dan alamat serta jumlahnya bisa dilacak. Arbitor mungkin mengubah harga lebih dulu, sehingga pembeli berikutnya memilih menunggu. Namun jika aplikasi menyembunyikan harga, kemungkinan untuk dieksekusi (tersedia untuk diperdagangkan), dan status settlement sekaligus, market maker pun tidak bisa menilai risiko. Pasar terlihat tenang, tetapi bisa kehilangan kemampuan untuk melakukan transaksi. Jadi saat saya menilai @Dusk_Foundation , saya tidak hanya bertanya apakah ia bisa menyembunyikan satu transaksi; itu tidak berarti likuiditas sudah terselesaikan. Saya akan melihat apakah aplikasi finansial $DUSK dapat mempublikasikan sinyal pasar yang cukup agar penemuan harga terus terjadi, tanpa membuat posisi lembaga menjadi siaran real-time. Soal ujian Dusk bukan seberapa dalam privasi dibuat, tetapi apakah ketika privasi ada, pasar masih bisa tetap diperdagangkan. #dusk
{spot}(DUSKUSDT)
Jika setiap posisi dalam suatu lembaga dipublikasikan, apakah pasar menjadi lebih transparan atau justru lebih dulu mengusir pembeli sejati? Saat memikirkan pertanyaan ini, yang benar-benar saya pedulikan adalah garis batas yang harus dijaga oleh market maker dan penerbit: sinyal mana yang cukup untuk membentuk harga, dan rincian mana yang bila terekspos akan membocorkan posisi. Saya menemukan penjelasan Market Infrastructure untuk @Dusk , dan memperhatikan bahwa ia membagi pasar yang teregulasi menjadi dua kebutuhan: koordinasi publik dan data yang dilindungi. Dokumentasinya juga menuliskan tujuan institutional DeFi dengan sangat terang—sinyal pasar terbuka dipublikasikan, sementara posisi pribadi dilindungi. Jika dipetakan ke level protokol, Moonlight menyediakan akun publik dan data on-chain yang terbuka, sedangkan Phoenix dengan mesin transfer yang memproses transaksi rahasia menggunakan zero-knowledge proof. Penataan ini membuat saya mengubah penilaian: privasi bukan sekadar preferensi pengguna, melainkan desain struktur pasar. Harga, status settlement, dan aturan aset perlu terlihat, sementara posisi lembaga, pihak lawan, dan jalur dana tidak seharusnya otomatis disiarkan.
Tekanan muncul saat likuiditas menipis. Misalkan sebuah lembaga baru saja menyelesaikan alokasi bernilai besar, dan alamat serta jumlahnya bisa dilacak. Arbitor mungkin mengubah harga lebih dulu, sehingga pembeli berikutnya memilih menunggu. Namun jika aplikasi menyembunyikan harga, kemungkinan untuk dieksekusi (tersedia untuk diperdagangkan), dan status settlement sekaligus, market maker pun tidak bisa menilai risiko. Pasar terlihat tenang, tetapi bisa kehilangan kemampuan untuk melakukan transaksi. Jadi saat saya menilai @Dusk , saya tidak hanya bertanya apakah ia bisa menyembunyikan satu transaksi; itu tidak berarti likuiditas sudah terselesaikan. Saya akan melihat apakah aplikasi finansial $DUSK dapat mempublikasikan sinyal pasar yang cukup agar penemuan harga terus terjadi, tanpa membuat posisi lembaga menjadi siaran real-time. Soal ujian Dusk bukan seberapa dalam privasi dibuat, tetapi apakah ketika privasi ada, pasar masih bisa tetap diperdagangkan. #dusk
Tekanan muncul saat likuiditas menipis. Misalkan sebuah lembaga baru saja menyelesaikan alokasi bernilai besar, dan alamat serta jumlahnya bisa dilacak. Arbitor mungkin mengubah harga lebih dulu, sehingga pembeli berikutnya memilih menunggu. Namun jika aplikasi menyembunyikan harga, kemungkinan untuk dieksekusi (tersedia untuk diperdagangkan), dan status settlement sekaligus, market maker pun tidak bisa menilai risiko. Pasar terlihat tenang, tetapi bisa kehilangan kemampuan untuk melakukan transaksi. Jadi saat saya menilai @Dusk , saya tidak hanya bertanya apakah ia bisa menyembunyikan satu transaksi; itu tidak berarti likuiditas sudah terselesaikan. Saya akan melihat apakah aplikasi finansial $DUSK dapat mempublikasikan sinyal pasar yang cukup agar penemuan harga terus terjadi, tanpa membuat posisi lembaga menjadi siaran real-time. Soal ujian Dusk bukan seberapa dalam privasi dibuat, tetapi apakah ketika privasi ada, pasar masih bisa tetap diperdagangkan. #dusk
7
83
·
--
Terverifikasi
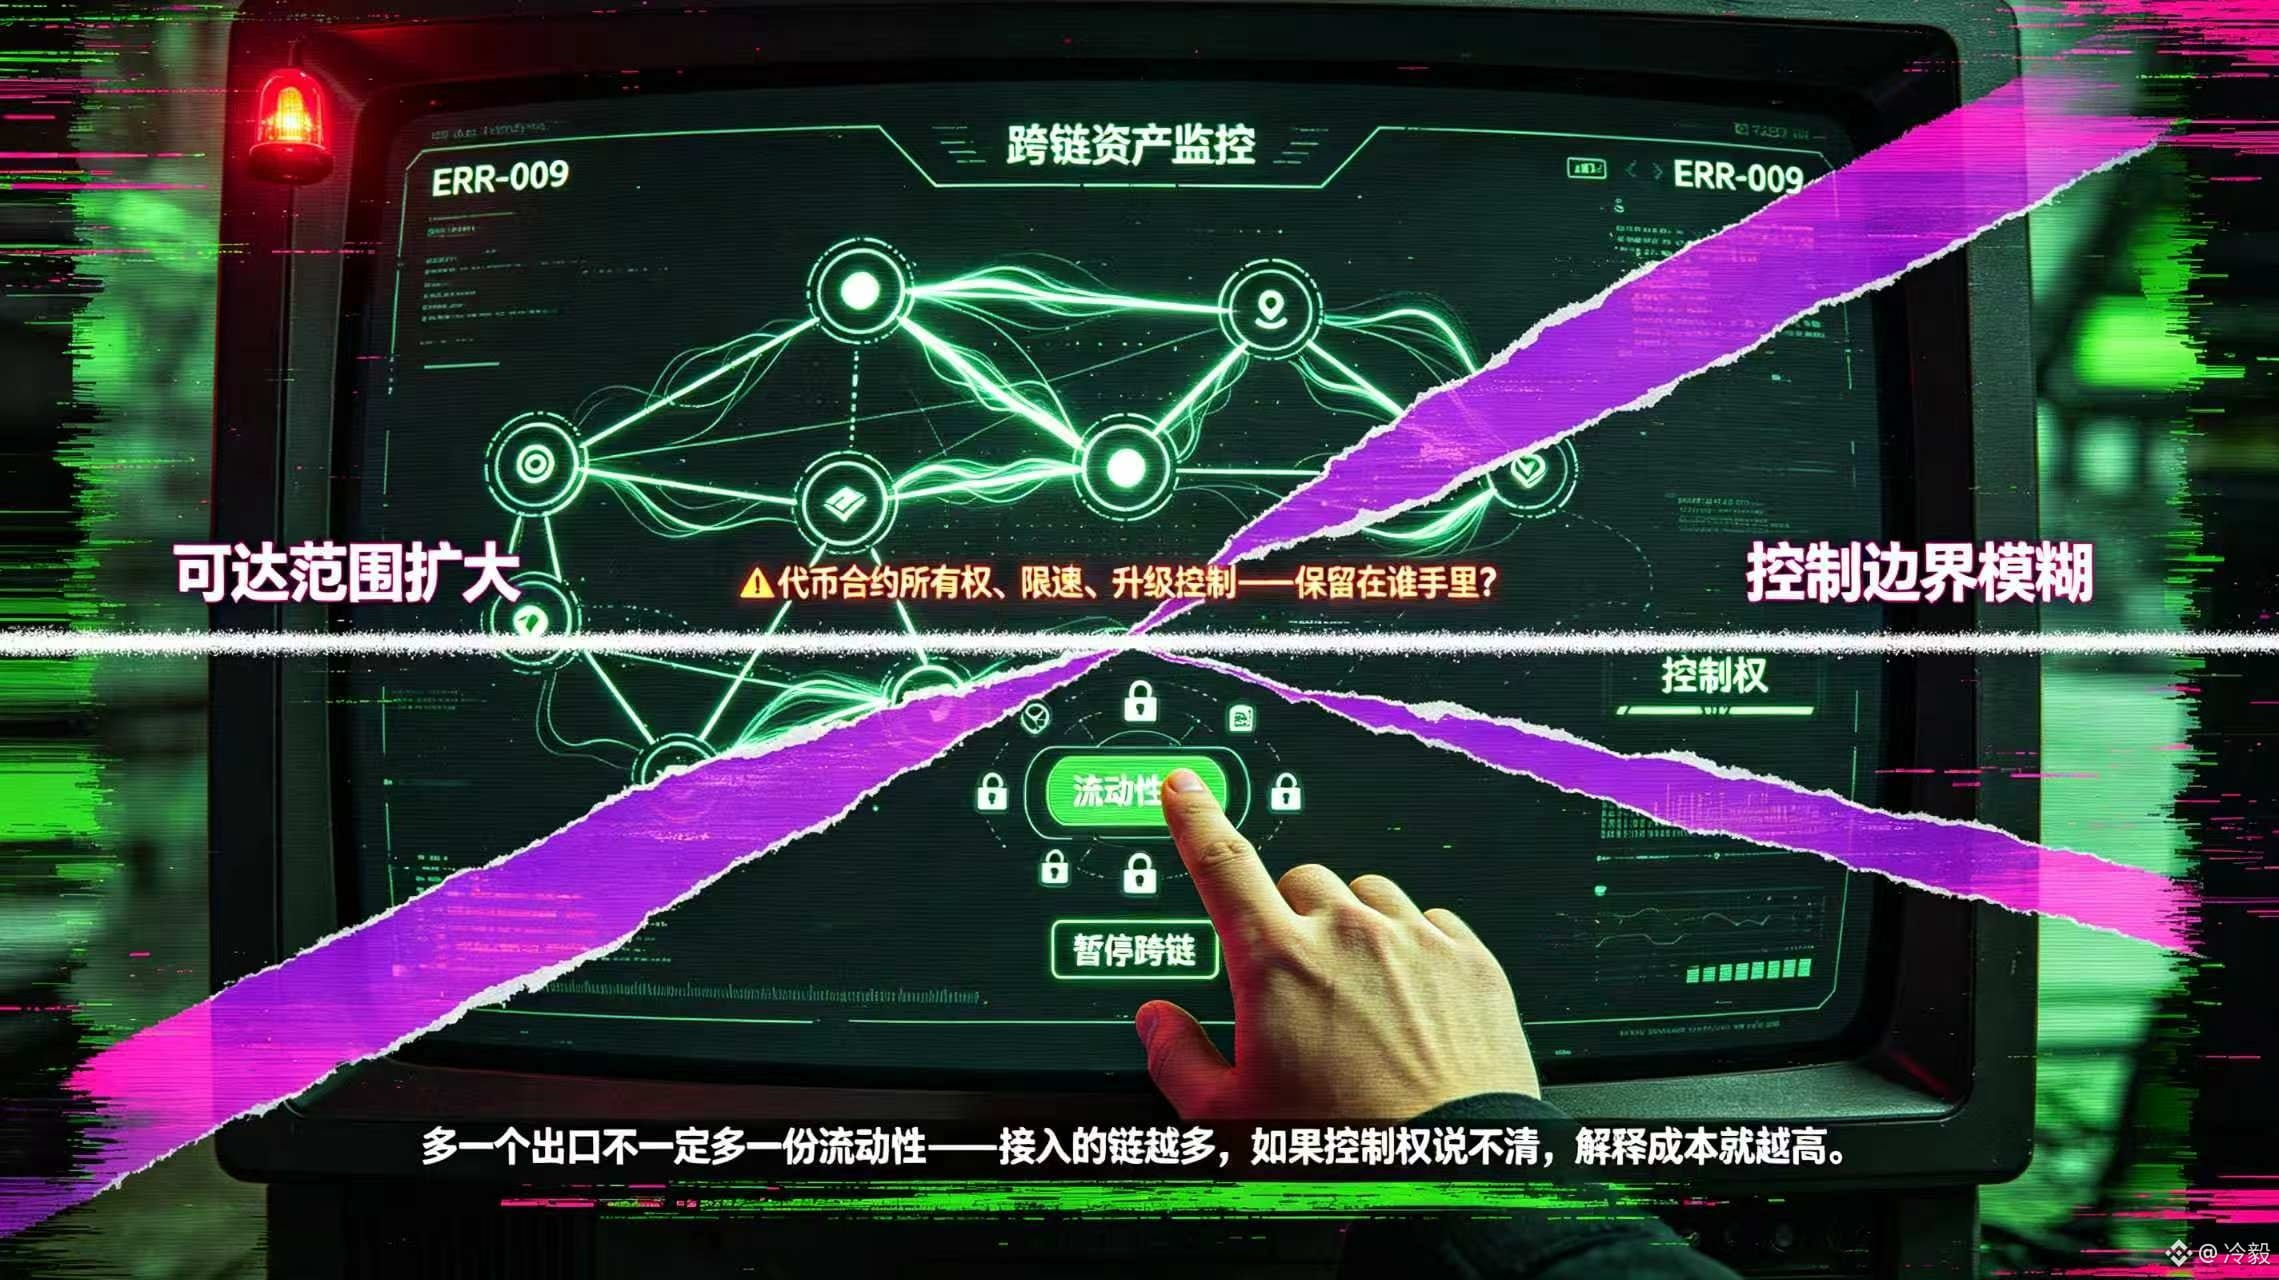
跨链最容易被写成“多一个出口就多一份流动性”,但我重新看@Dusk_Foundation 与NPEX、Chainlink的合作说明时反而停在了CCIP的控制边界,双方把它作为受监管资产的跨链互操作层,同时保留代币合约的所有权、限速以及升级控制。这个细节改变了我的判断,机构想要的并不是把证券复制到更多网络,而是在扩大可达范围时仍然知道谁能改规则、谁能暂停流动以及谁对资产状态负责。对普通代币来说跨链失败可能只是一次转账延迟,但对受监管证券来说控制权和合规边界一旦说不清,接入的链越多解释成本反而越高。
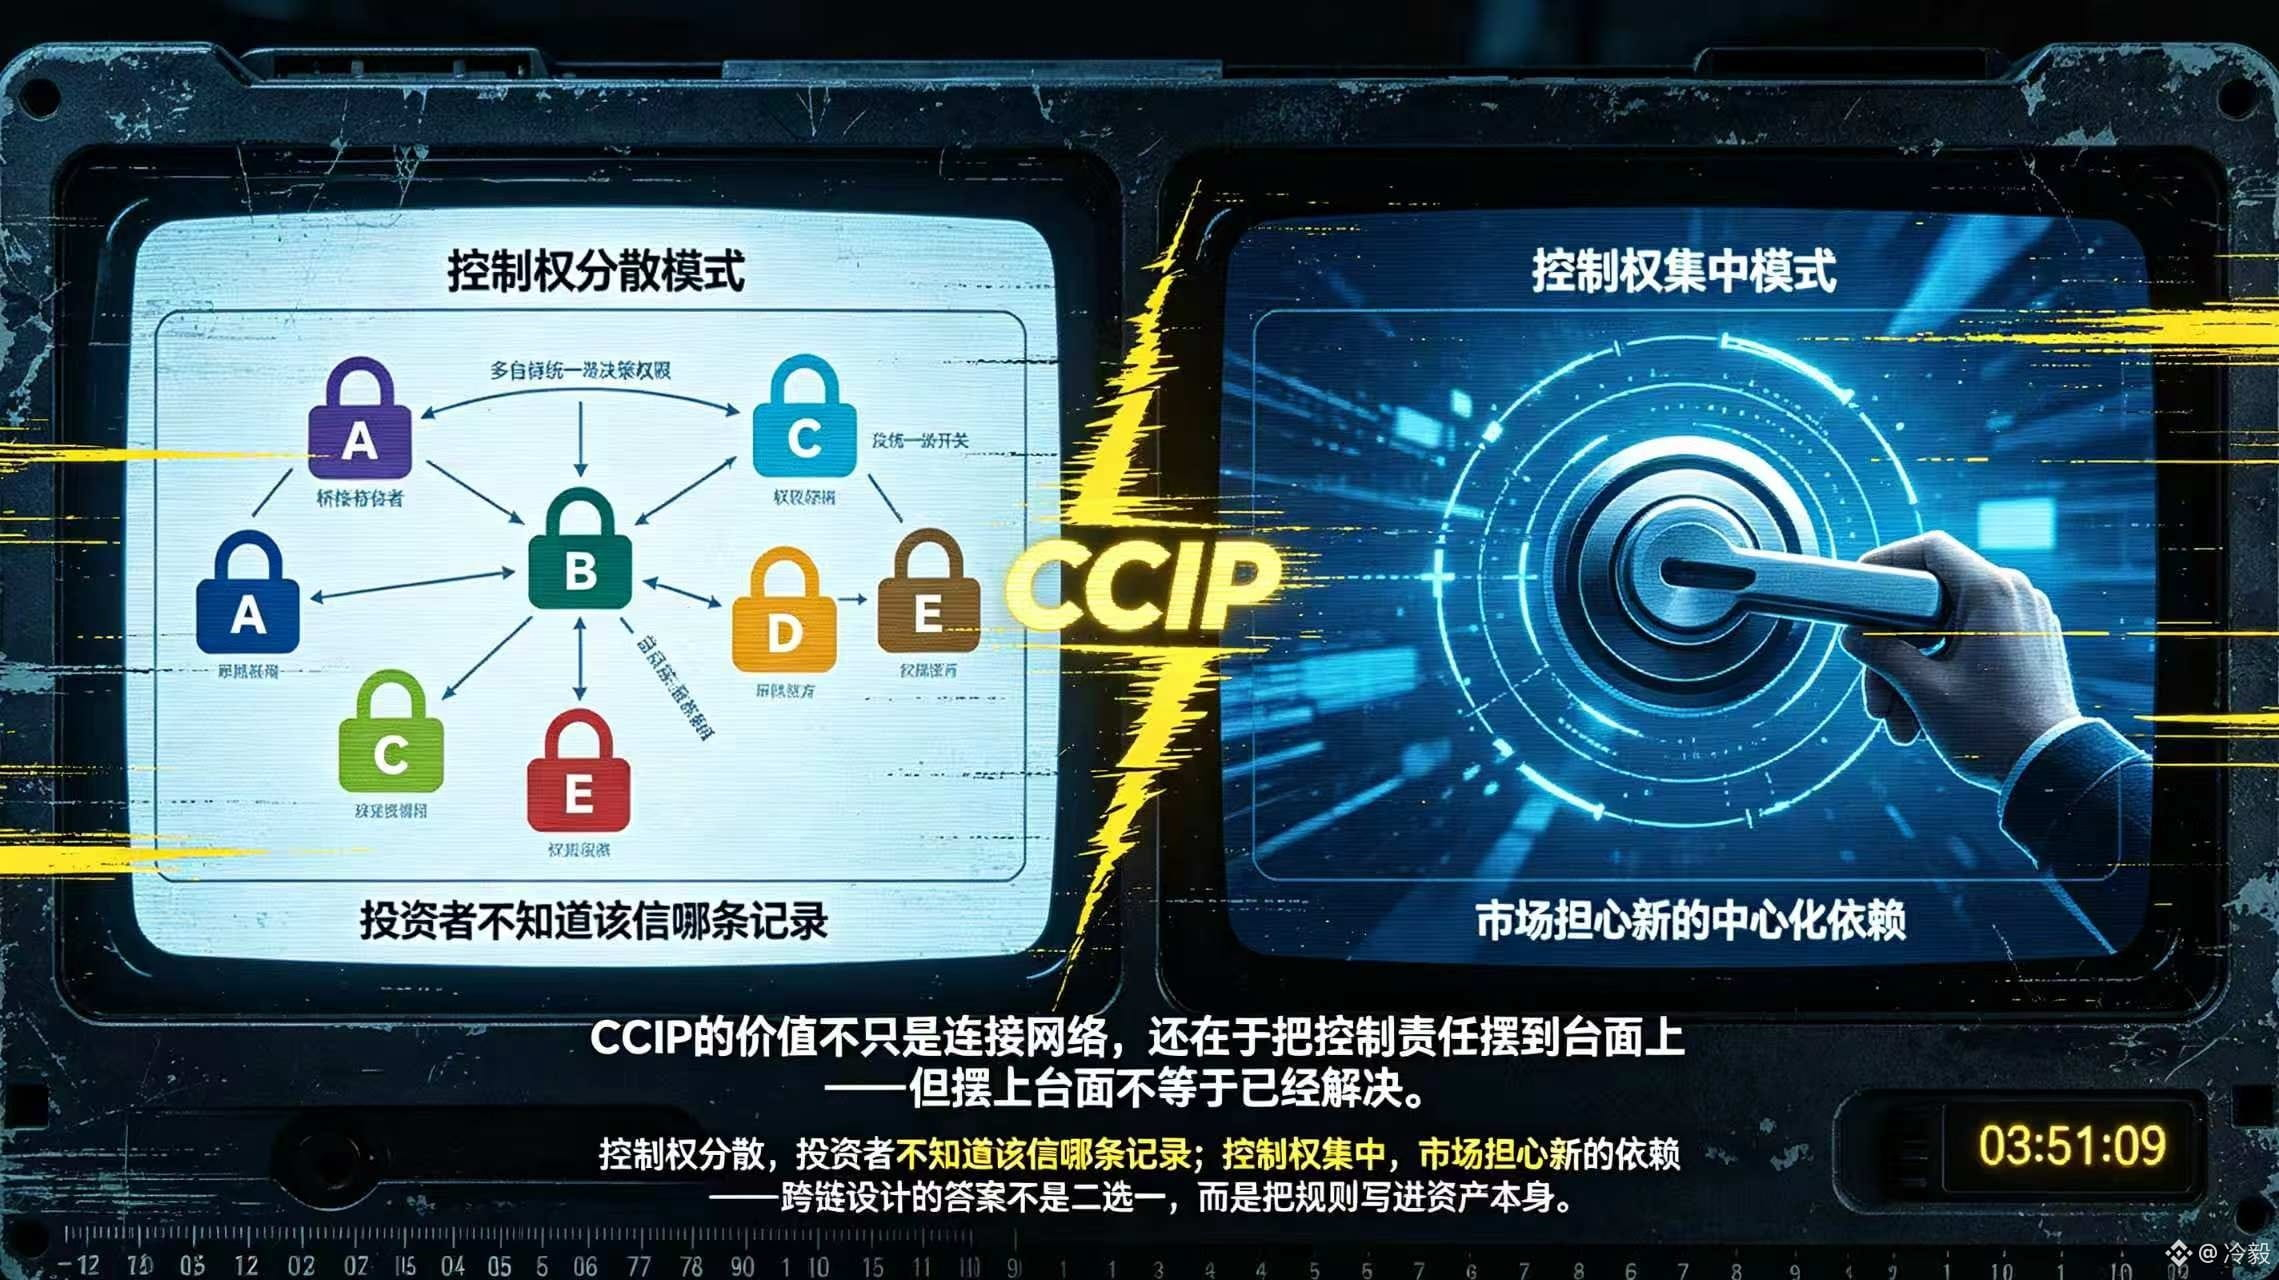
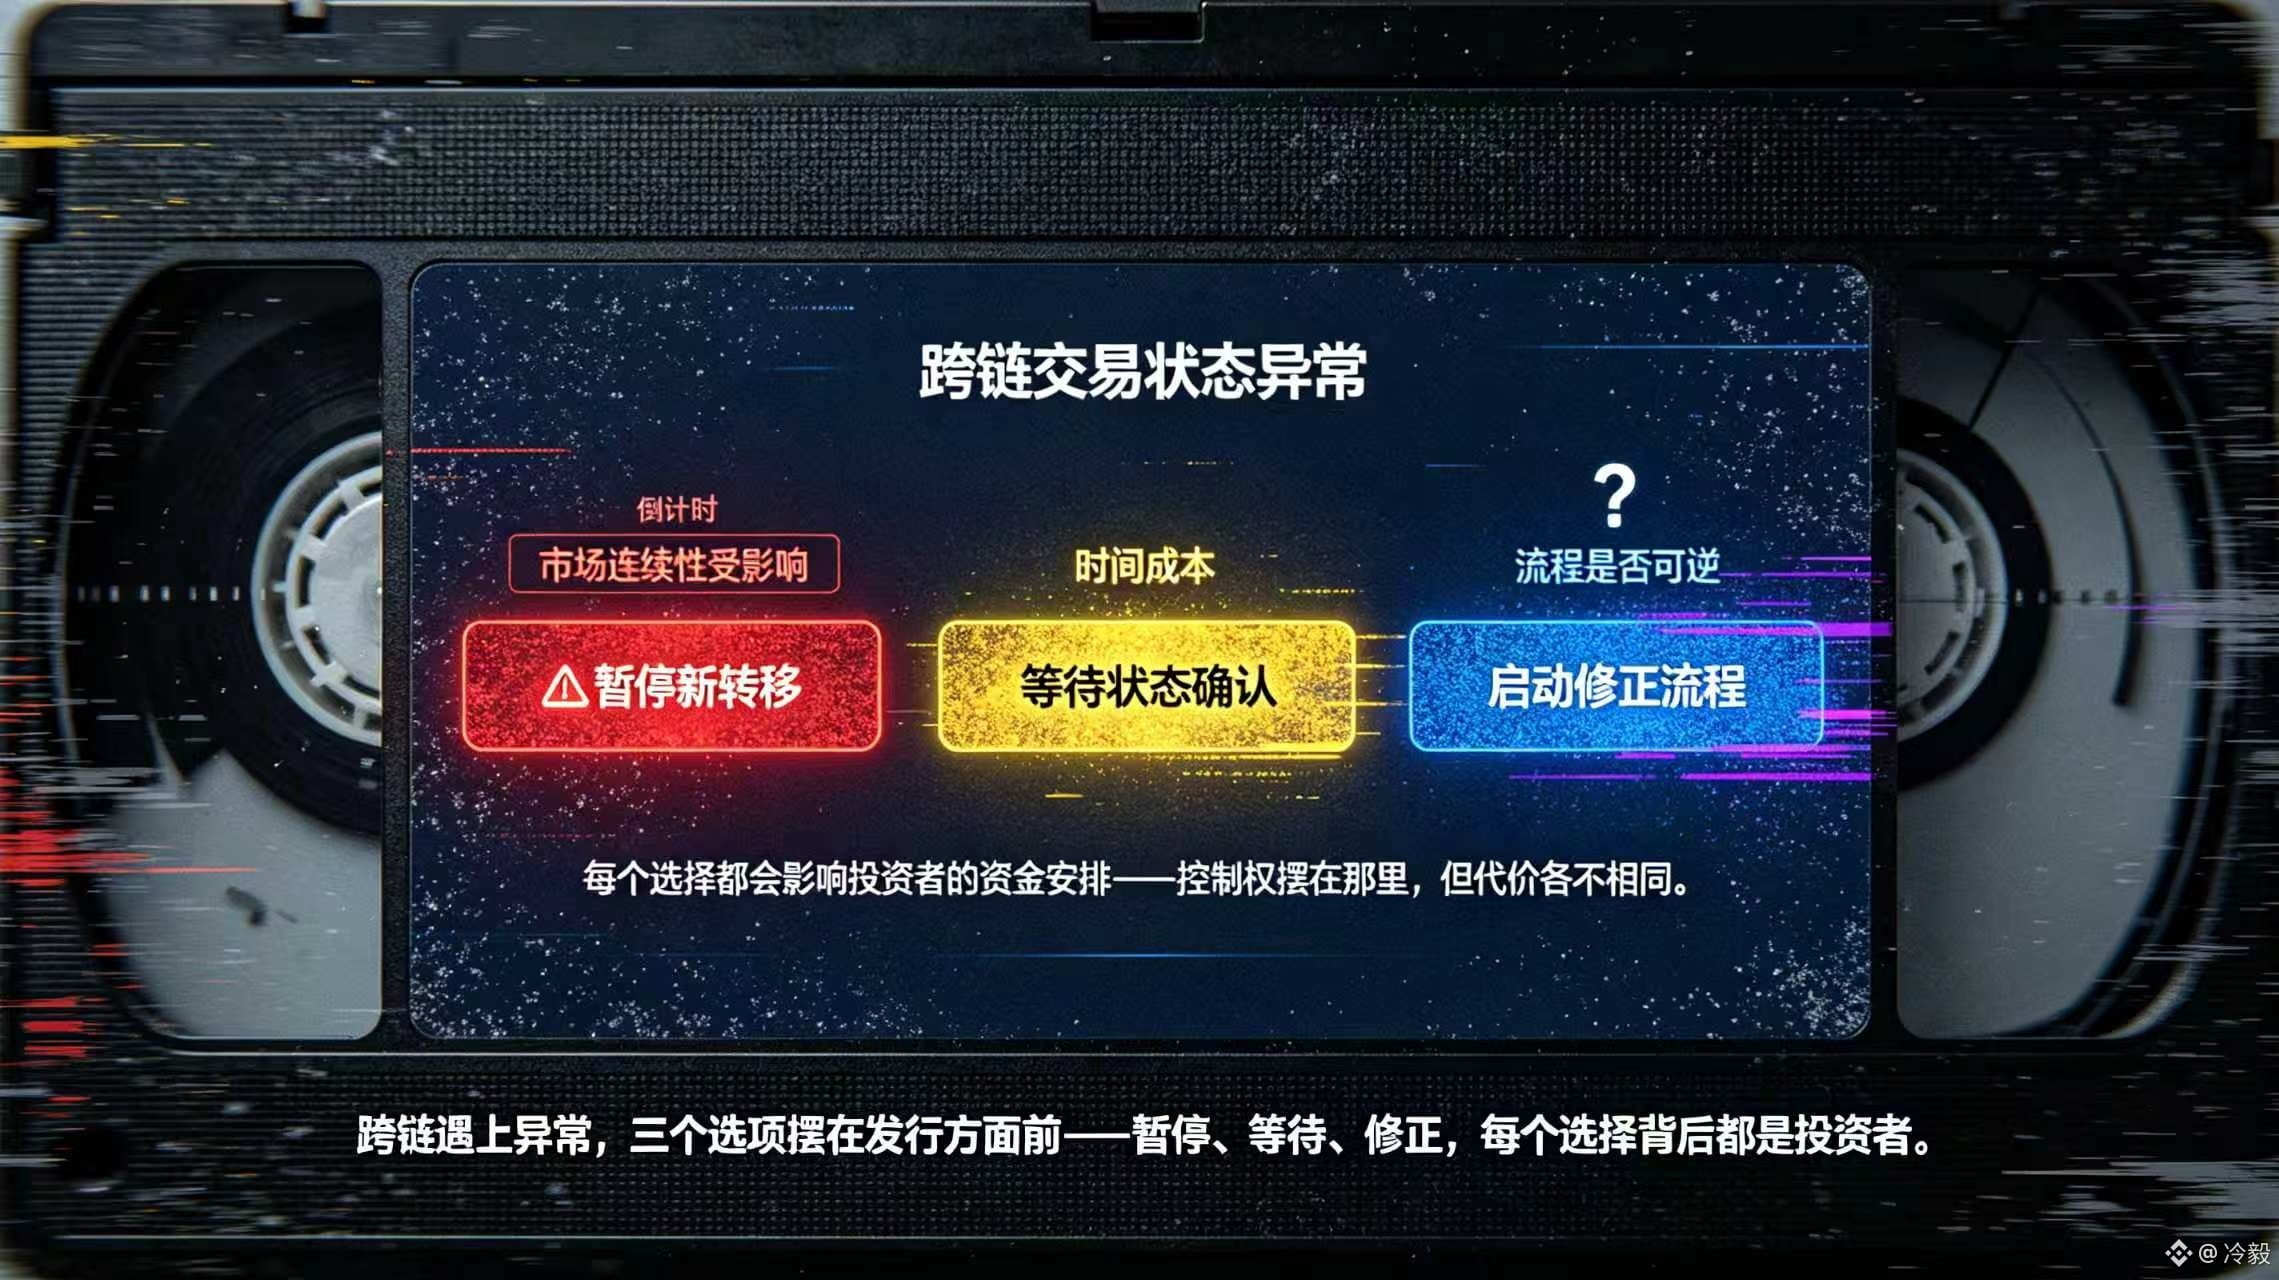
真正麻烦的场景是资产已经在DuskEVM上发行,投资者想在另一条网络使用,跨链流程却遇到异常或触发限速,发行方要决定暂停新的转移、等待状态确认还是启动修正流程,每个选择都会影响投资者的资金安排和市场连续性。如果控制权分散在多个桥接参与者手里,投资者不知道该相信哪条记录,如果发行方拥有全部开关,市场又要面对新的中心化依赖。CCIP的价值因此不只是连接网络,还在于把控制责任摆到台面上。
官方说明能证明@Dusk_Foundation 和NPEX正在采用这套标准,却不能证明每一种证券都已经实现了无摩擦跨链。对$DUSK
来说后面值得看的是限速、暂停以及升级权限是否会被公开写进每个资产的规则。@Dusk想把金融市场带到更多网络,先要让市场知道跨出去以后谁仍然负责。#dusk
{spot}(DUSKUSDT)
跨链最容易被写成“多一个出口就多一份流动性”,但我重新看@Dusk 与NPEX、Chainlink的合作说明时反而停在了CCIP的控制边界,双方把它作为受监管资产的跨链互操作层,同时保留代币合约的所有权、限速以及升级控制。这个细节改变了我的判断,机构想要的并不是把证券复制到更多网络,而是在扩大可达范围时仍然知道谁能改规则、谁能暂停流动以及谁对资产状态负责。对普通代币来说跨链失败可能只是一次转账延迟,但对受监管证券来说控制权和合规边界一旦说不清,接入的链越多解释成本反而越高。
真正麻烦的场景是资产已经在DuskEVM上发行,投资者想在另一条网络使用,跨链流程却遇到异常或触发限速,发行方要决定暂停新的转移、等待状态确认还是启动修正流程,每个选择都会影响投资者的资金安排和市场连续性。如果控制权分散在多个桥接参与者手里,投资者不知道该相信哪条记录,如果发行方拥有全部开关,市场又要面对新的中心化依赖。CCIP的价值因此不只是连接网络,还在于把控制责任摆到台面上。
官方说明能证明@Dusk 和NPEX正在采用这套标准,却不能证明每一种证券都已经实现了无摩擦跨链。对$DUSK
来说后面值得看的是限速、暂停以及升级权限是否会被公开写进每个资产的规则。@Dusk想把金融市场带到更多网络,先要让市场知道跨出去以后谁仍然负责。#dusk
8
211
·
--
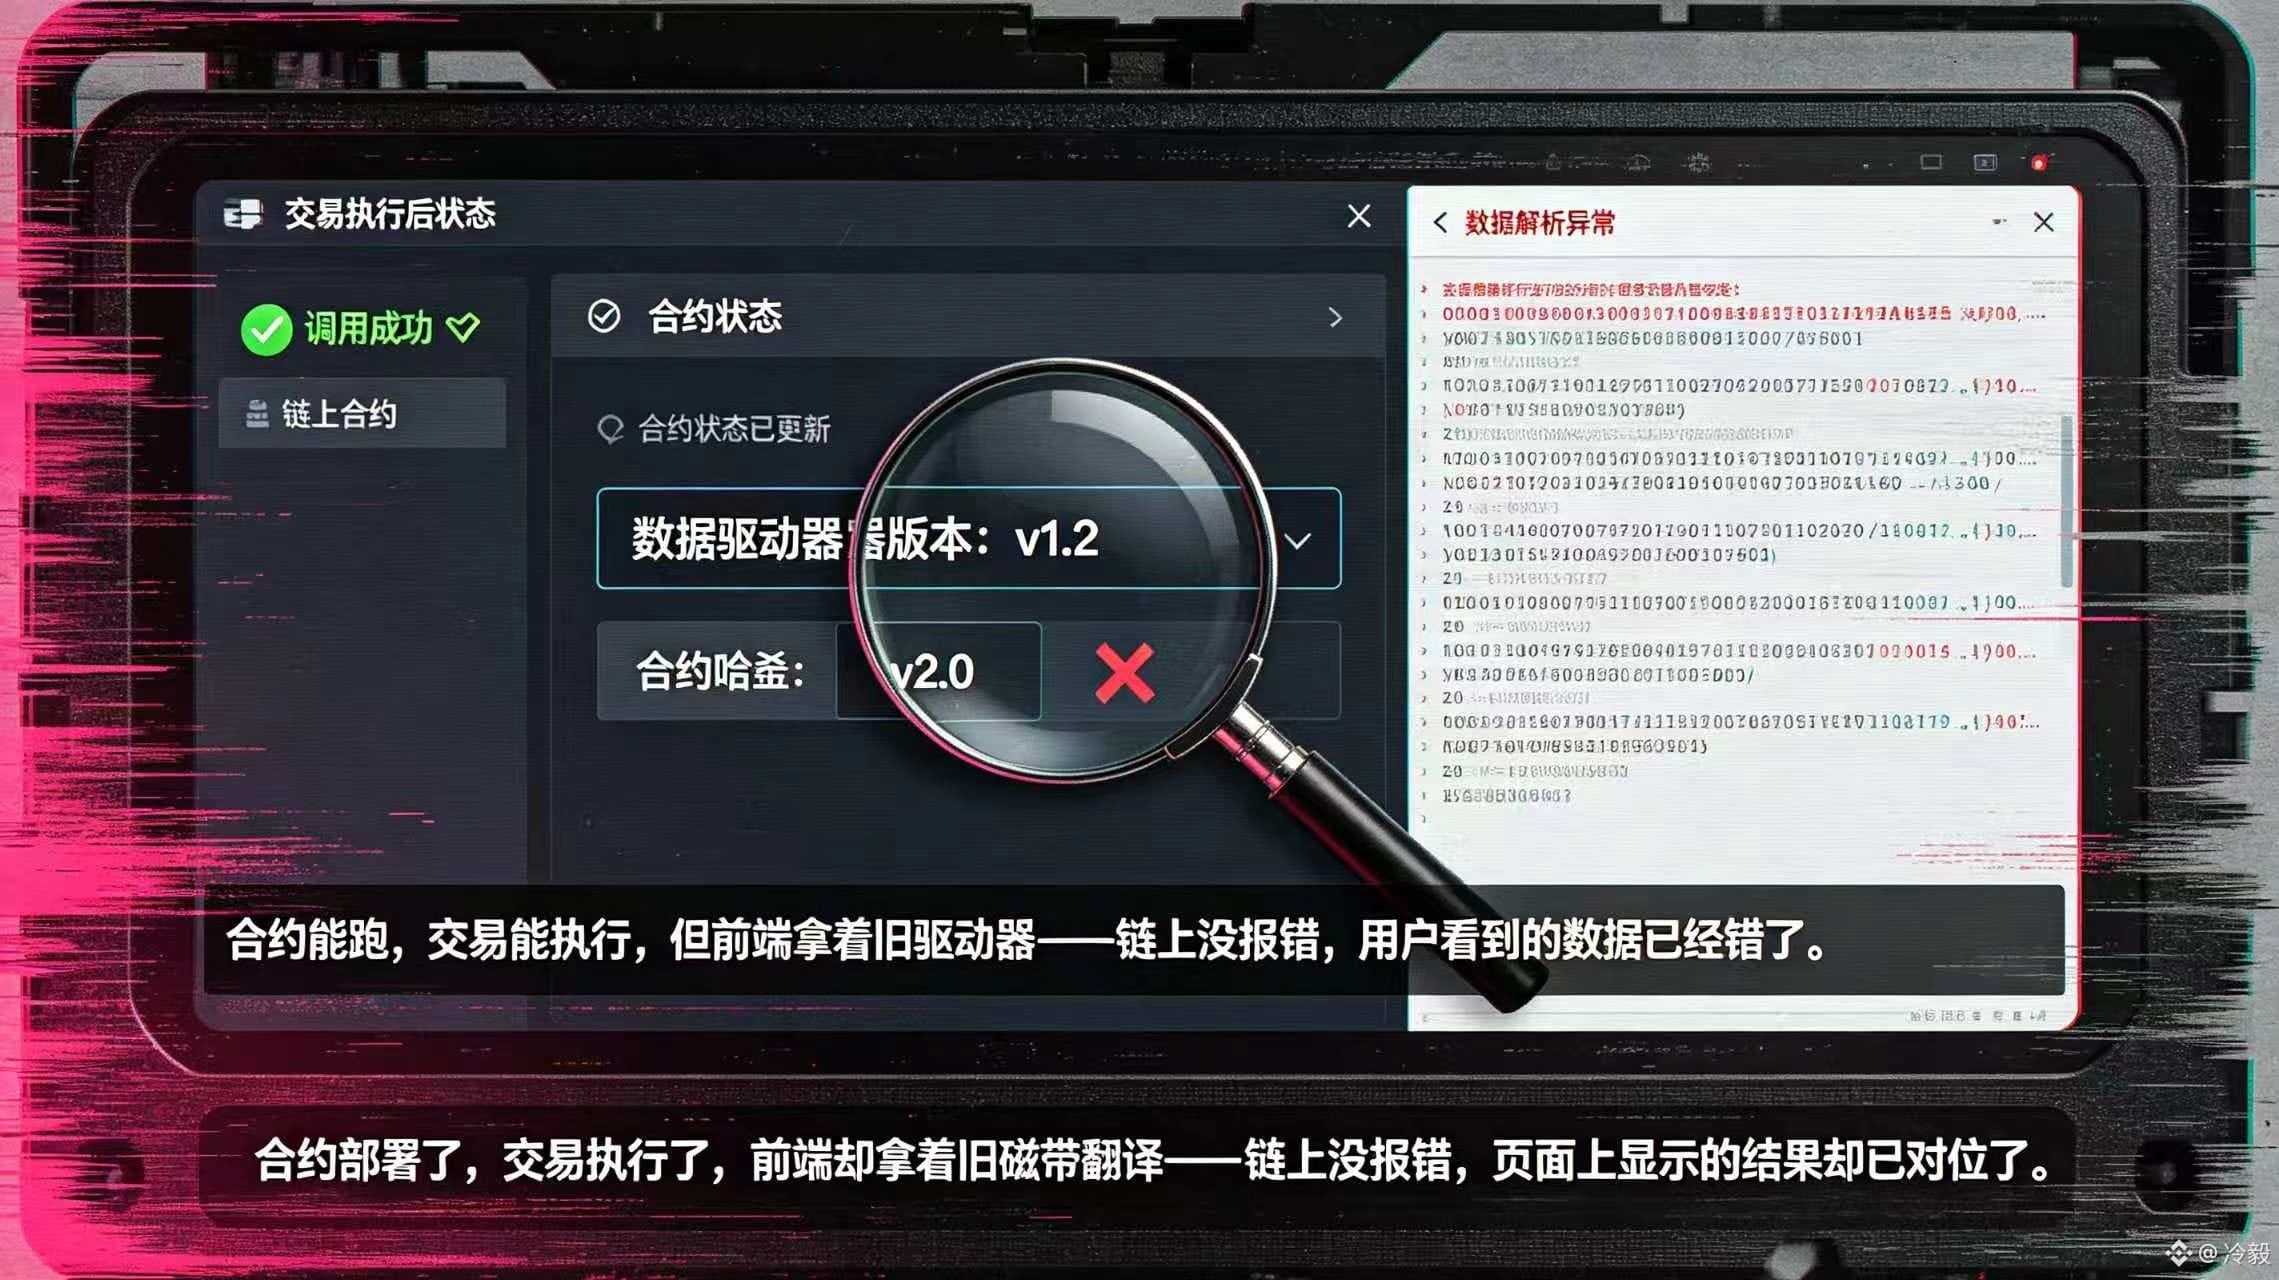
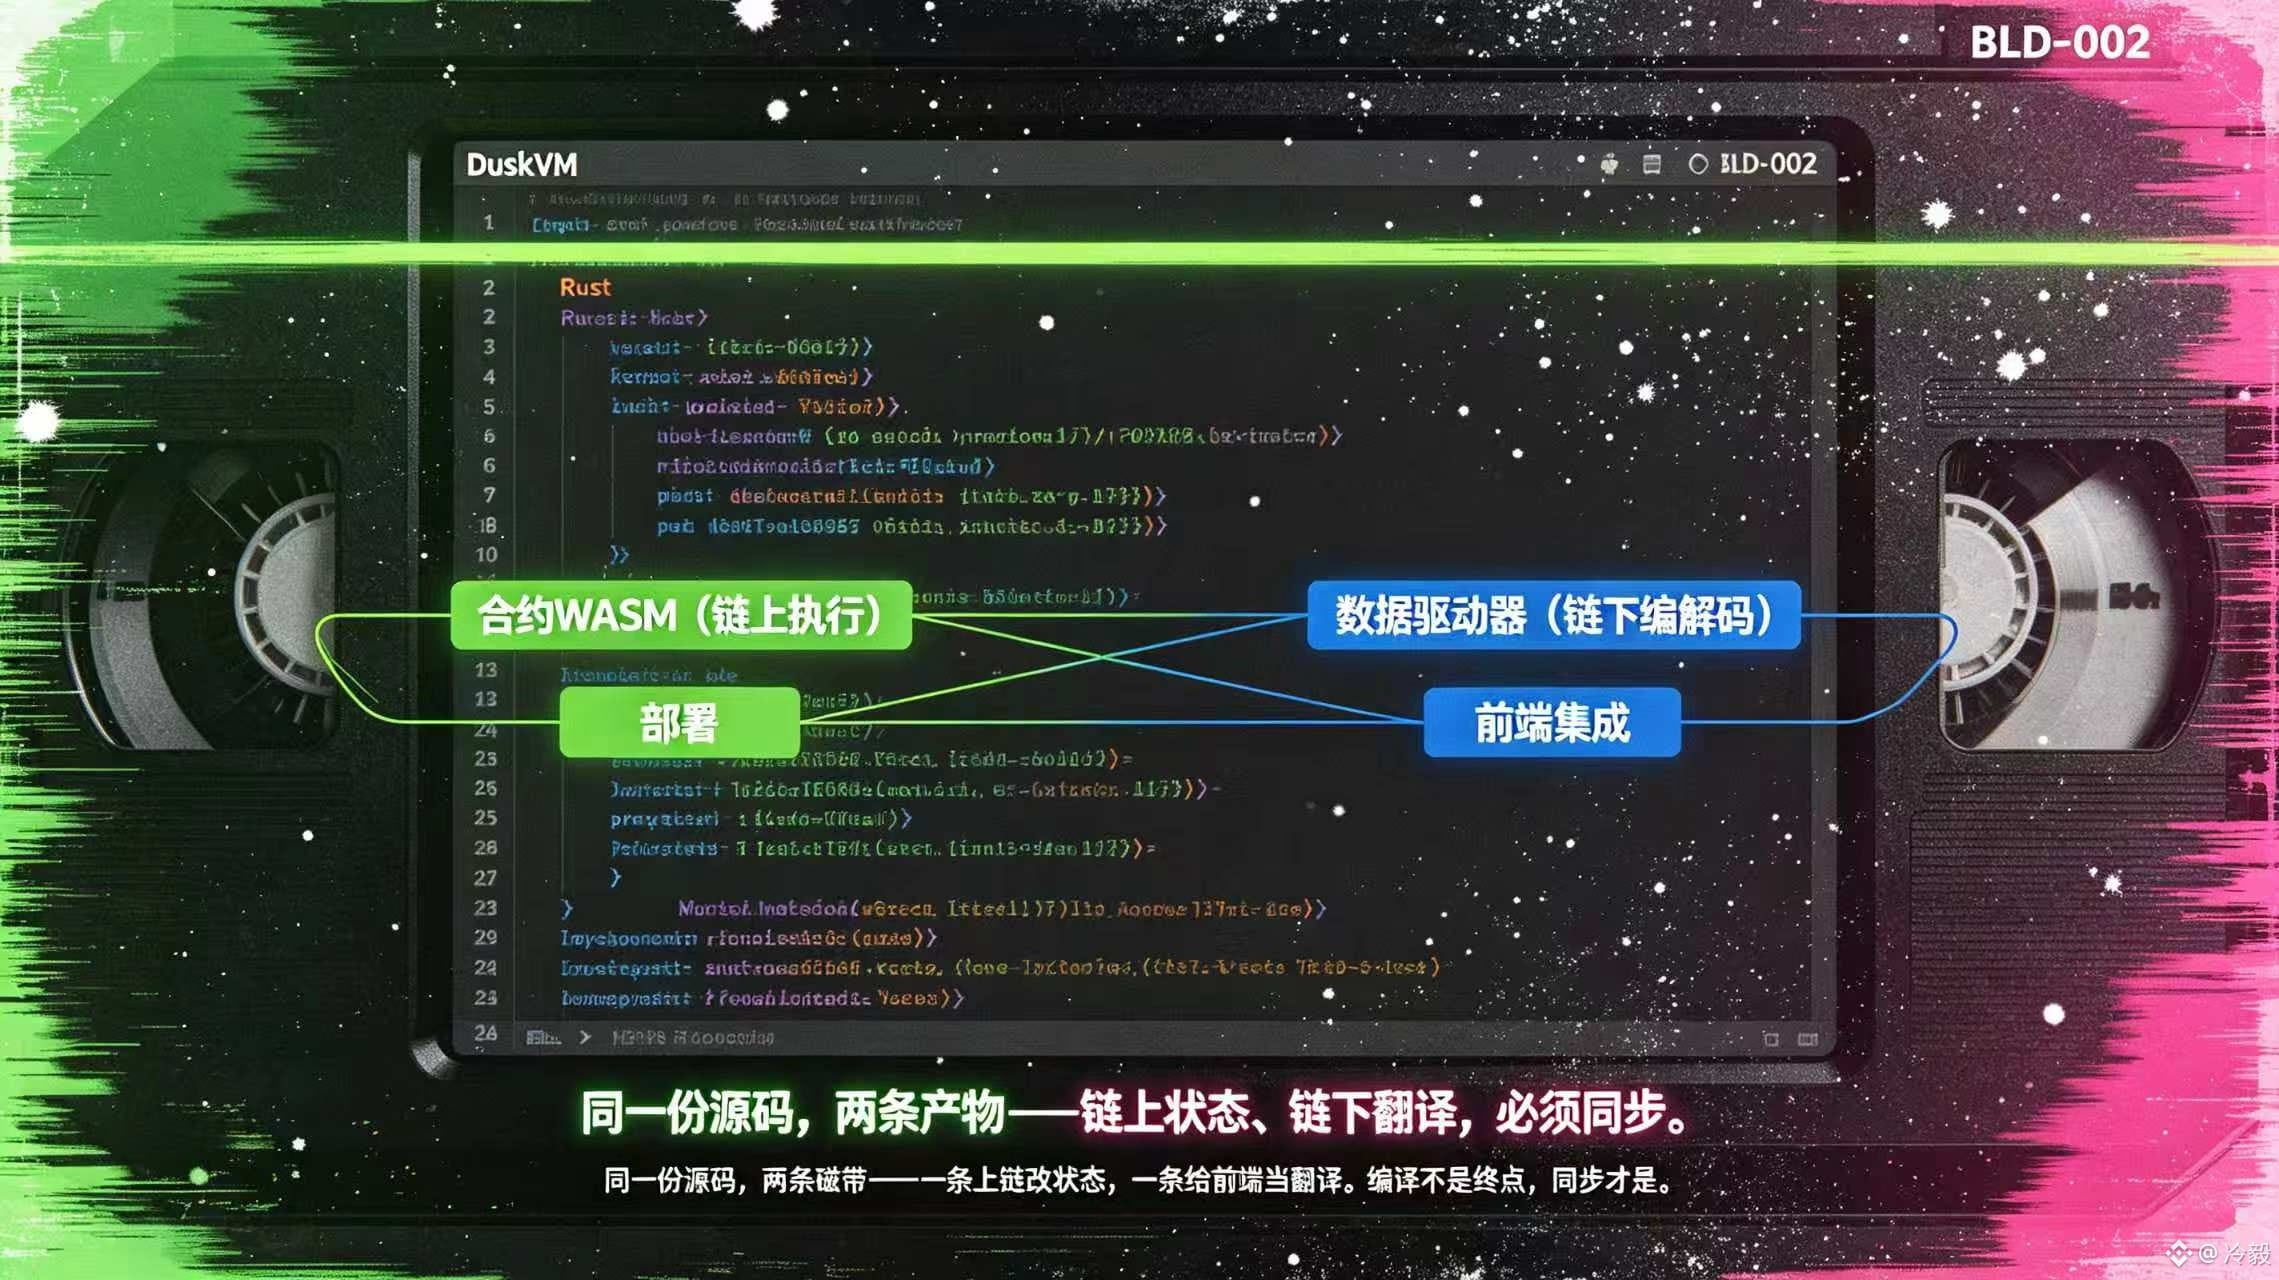
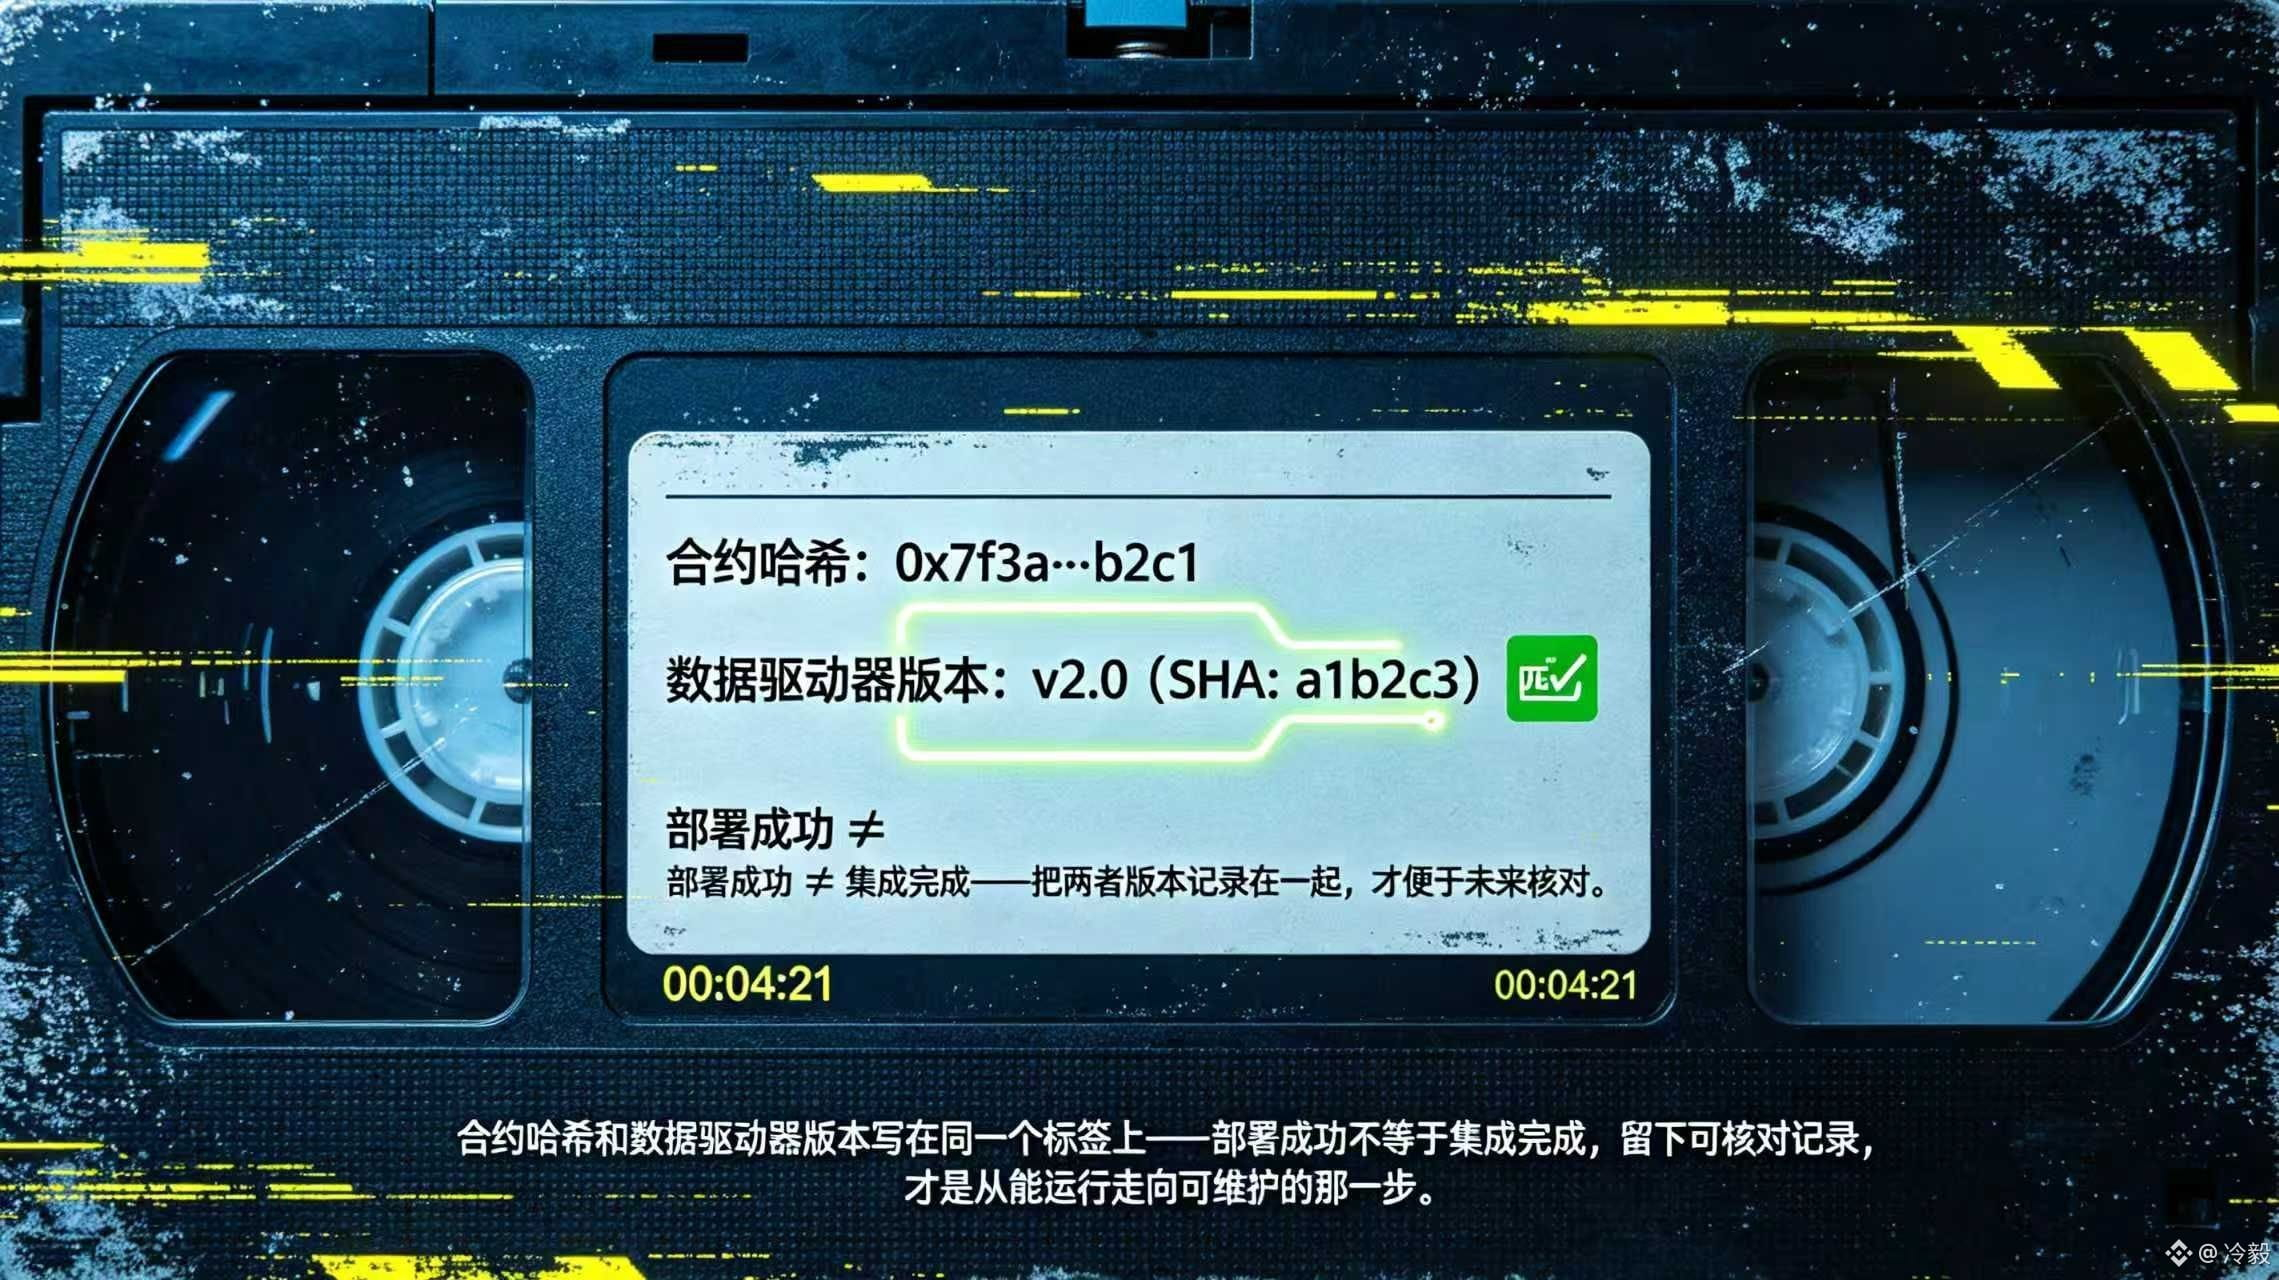
#dusk $DUSK @Dusk_Foundation Saya dulu mengira setelah sebuah kontrak dideploy ke blockchain dan aplikasi sudah tersambung, sisanya tinggal memanggil fungsi saja. Namun saat membaca @Dusk DuskVM Quickstart, saya menemukan detail yang sangat mudah terlewat: dari satu kode sumber Rust yang sama, dihasilkan dua buah WASM—satu untuk benar-benar dieksekusi di chain, dan satu lagi sebagai data drive yang digunakan sisi aplikasi untuk encoding dan decoding. Ini bukan sekadar mengompilasi file dua kali. Versi di chain menentukan bagaimana status berubah, sedangkan versi di chain bawah menentukan bagaimana front-end mengubah “ubah jumlah menjadi 42” menjadi parameter yang bisa dibaca protokol, sekaligus memutuskan apakah hasil balik bisa dipulihkan menjadi data yang bisa dimengerti manusia.@Dusk_Foundation Lalu dua hasil ini juga ditempatkan di jalur yang berbeda, dengan perintah verify untuk memastikan keduanya konsisten serta apakah hash kontraknya sama. Yang sebenarnya harus dipelihara developer adalah sepasang antarmuka yang wajib sinkron. Kasus paling menyebalkan adalah kontrak sudah dideploy dan transaksi bisa dieksekusi, tetapi aplikasi justru mengirim request menggunakan data drive versi lama: pengguna bisa melihat kegagalan encoding parameter, atau sebaliknya panggilan sukses namun halaman menafsirkan hasilnya salah. Saat tidak ada error yang jelas di chain, developer tetap harus mengulang pengecekan kode sumber, versi build, dan catatan deploy. Waktu yang sempat “dihemat” di awal akhirnya berubah menjadi biaya lokalisasi (debugging) yang ditanggung bersama oleh pihak integrator dan pengguna. Karena itu, ketika saya menilai pengalaman pengembangan DUSK, saya tidak hanya akan bertanya “bisakah menjalankan kontrak Rust”. Rancangan DuskVM yang menghasilkan dua artefak ini membuat batas antara eksekusi on-chain dan pemahaman aplikasi menjadi lebih jelas, sekaligus mengingatkan tim bahwa “deploy berhasil” tidak otomatis berarti “integrasi selesai”. Ke depan saya akan melihat apakah proyek menyertakan versi data drive, hash kontrak, dan alur rilis dalam catatan yang bisa diverifikasi. Itulah langkah kunci Dusk untuk berpindah dari sekadar bisa berjalan menjadi benar-benar bisa dipelihara.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Saya dulu mengira setelah sebuah kontrak dideploy ke blockchain dan aplikasi sudah tersambung, sisanya tinggal memanggil fungsi saja. Namun saat membaca @Dusk DuskVM Quickstart, saya menemukan detail yang sangat mudah terlewat: dari satu kode sumber Rust yang sama, dihasilkan dua buah WASM—satu untuk benar-benar dieksekusi di chain, dan satu lagi sebagai data drive yang digunakan sisi aplikasi untuk encoding dan decoding. Ini bukan sekadar mengompilasi file dua kali. Versi di chain menentukan bagaimana status berubah, sedangkan versi di chain bawah menentukan bagaimana front-end mengubah “ubah jumlah menjadi 42” menjadi parameter yang bisa dibaca protokol, sekaligus memutuskan apakah hasil balik bisa dipulihkan menjadi data yang bisa dimengerti manusia.@Dusk Lalu dua hasil ini juga ditempatkan di jalur yang berbeda, dengan perintah verify untuk memastikan keduanya konsisten serta apakah hash kontraknya sama. Yang sebenarnya harus dipelihara developer adalah sepasang antarmuka yang wajib sinkron. Kasus paling menyebalkan adalah kontrak sudah dideploy dan transaksi bisa dieksekusi, tetapi aplikasi justru mengirim request menggunakan data drive versi lama: pengguna bisa melihat kegagalan encoding parameter, atau sebaliknya panggilan sukses namun halaman menafsirkan hasilnya salah. Saat tidak ada error yang jelas di chain, developer tetap harus mengulang pengecekan kode sumber, versi build, dan catatan deploy. Waktu yang sempat “dihemat” di awal akhirnya berubah menjadi biaya lokalisasi (debugging) yang ditanggung bersama oleh pihak integrator dan pengguna. Karena itu, ketika saya menilai pengalaman pengembangan DUSK, saya tidak hanya akan bertanya “bisakah menjalankan kontrak Rust”. Rancangan DuskVM yang menghasilkan dua artefak ini membuat batas antara eksekusi on-chain dan pemahaman aplikasi menjadi lebih jelas, sekaligus mengingatkan tim bahwa “deploy berhasil” tidak otomatis berarti “integrasi selesai”. Ke depan saya akan melihat apakah proyek menyertakan versi data drive, hash kontrak, dan alur rilis dalam catatan yang bisa diverifikasi. Itulah langkah kunci Dusk untuk berpindah dari sekadar bisa berjalan menjadi benar-benar bisa dipelihara.
6
99
·
--
Bullish
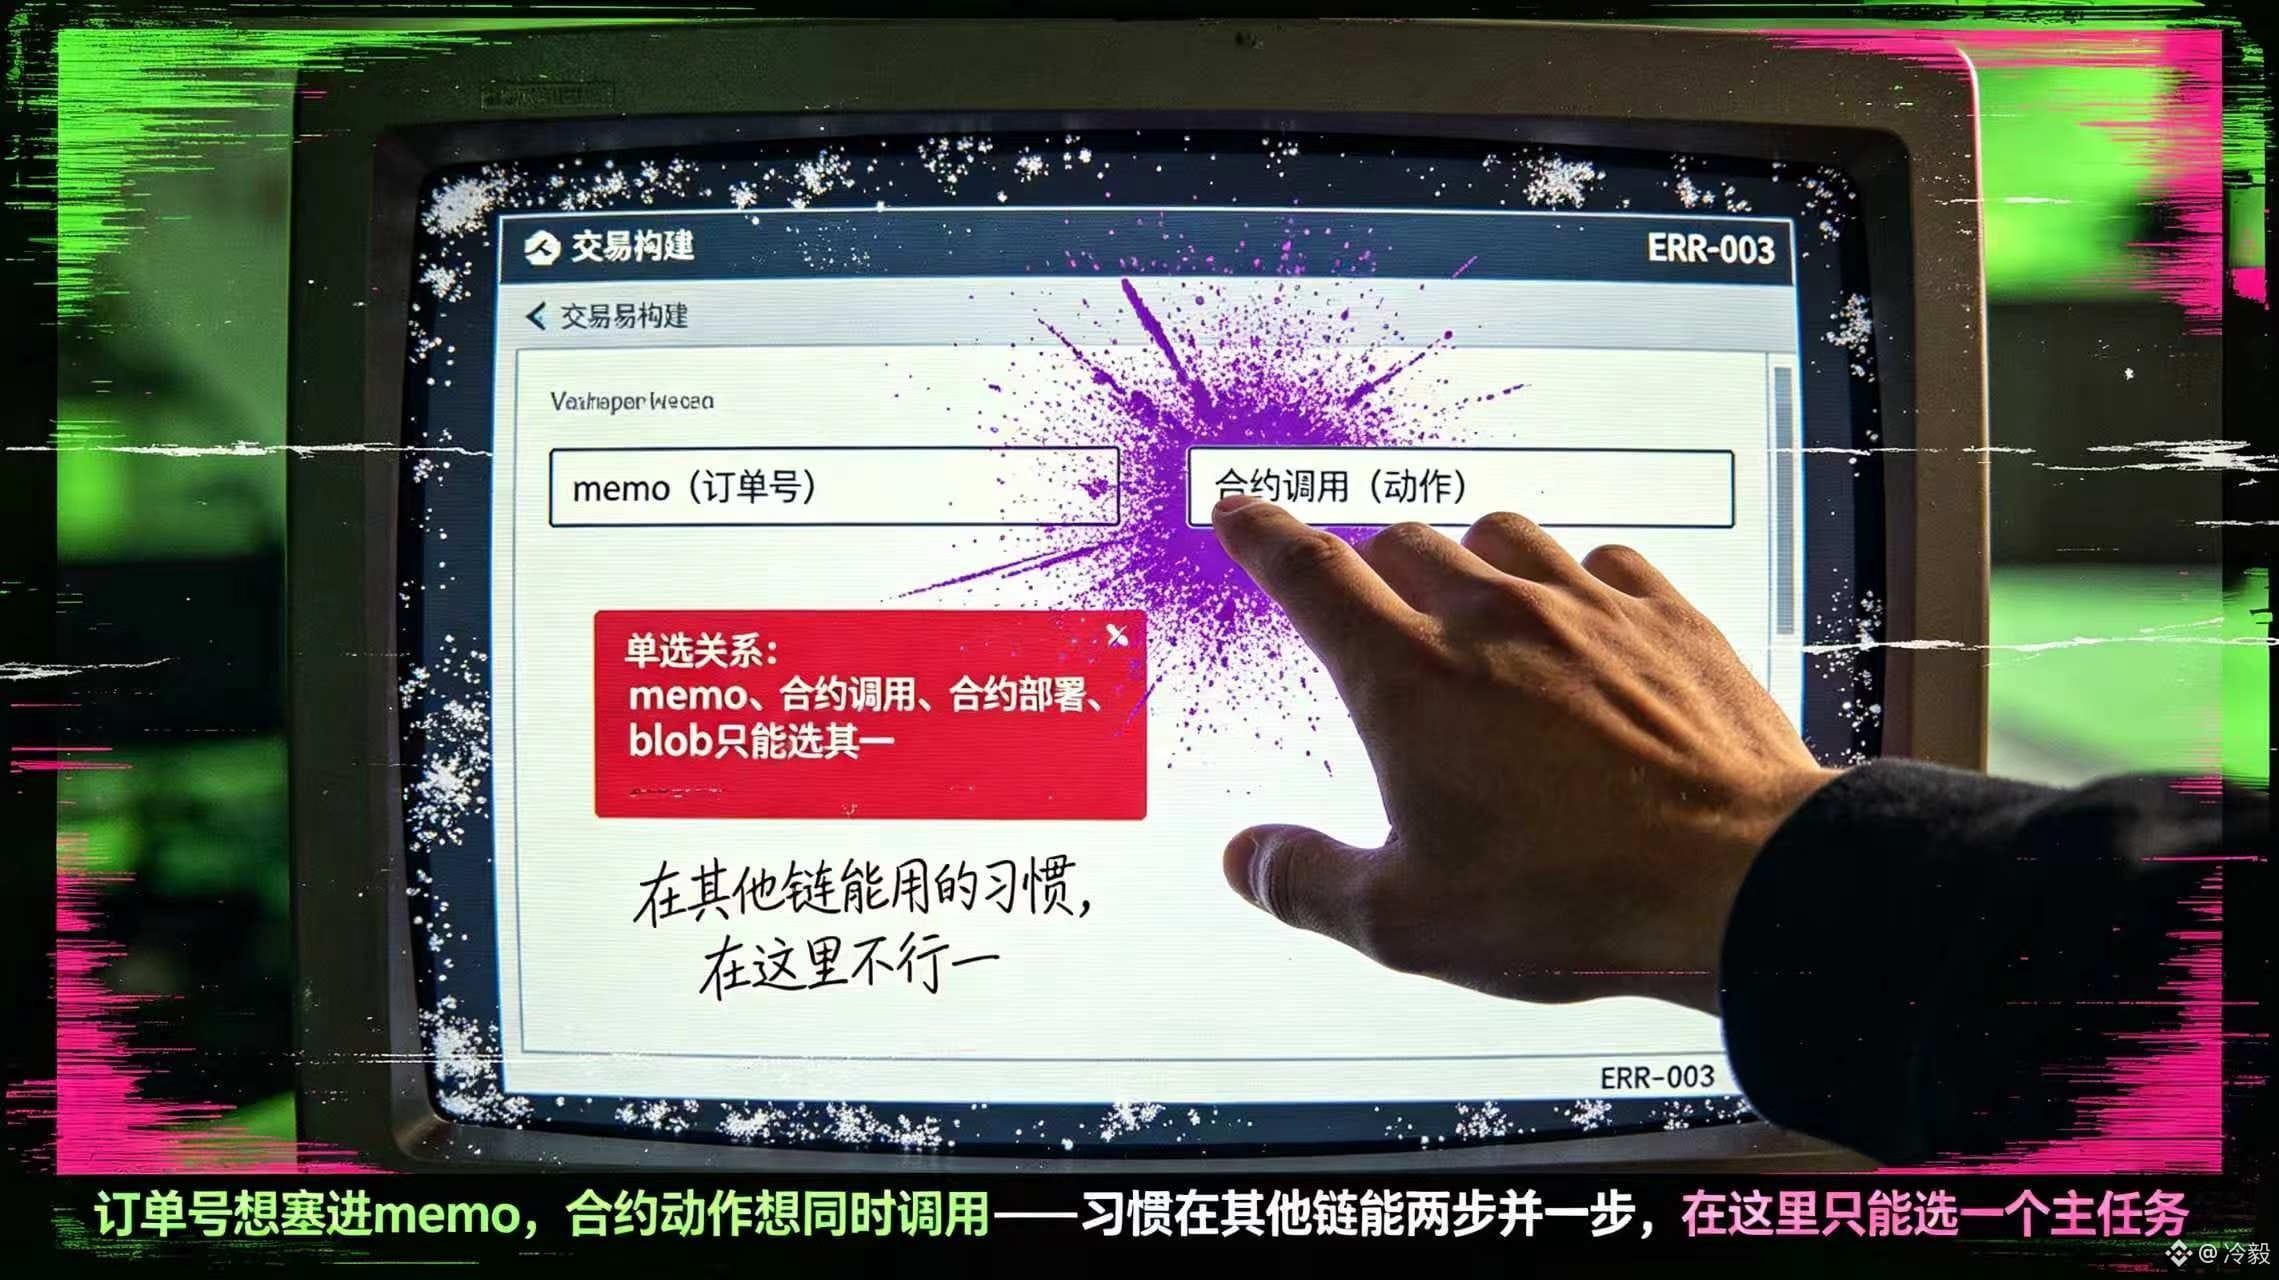
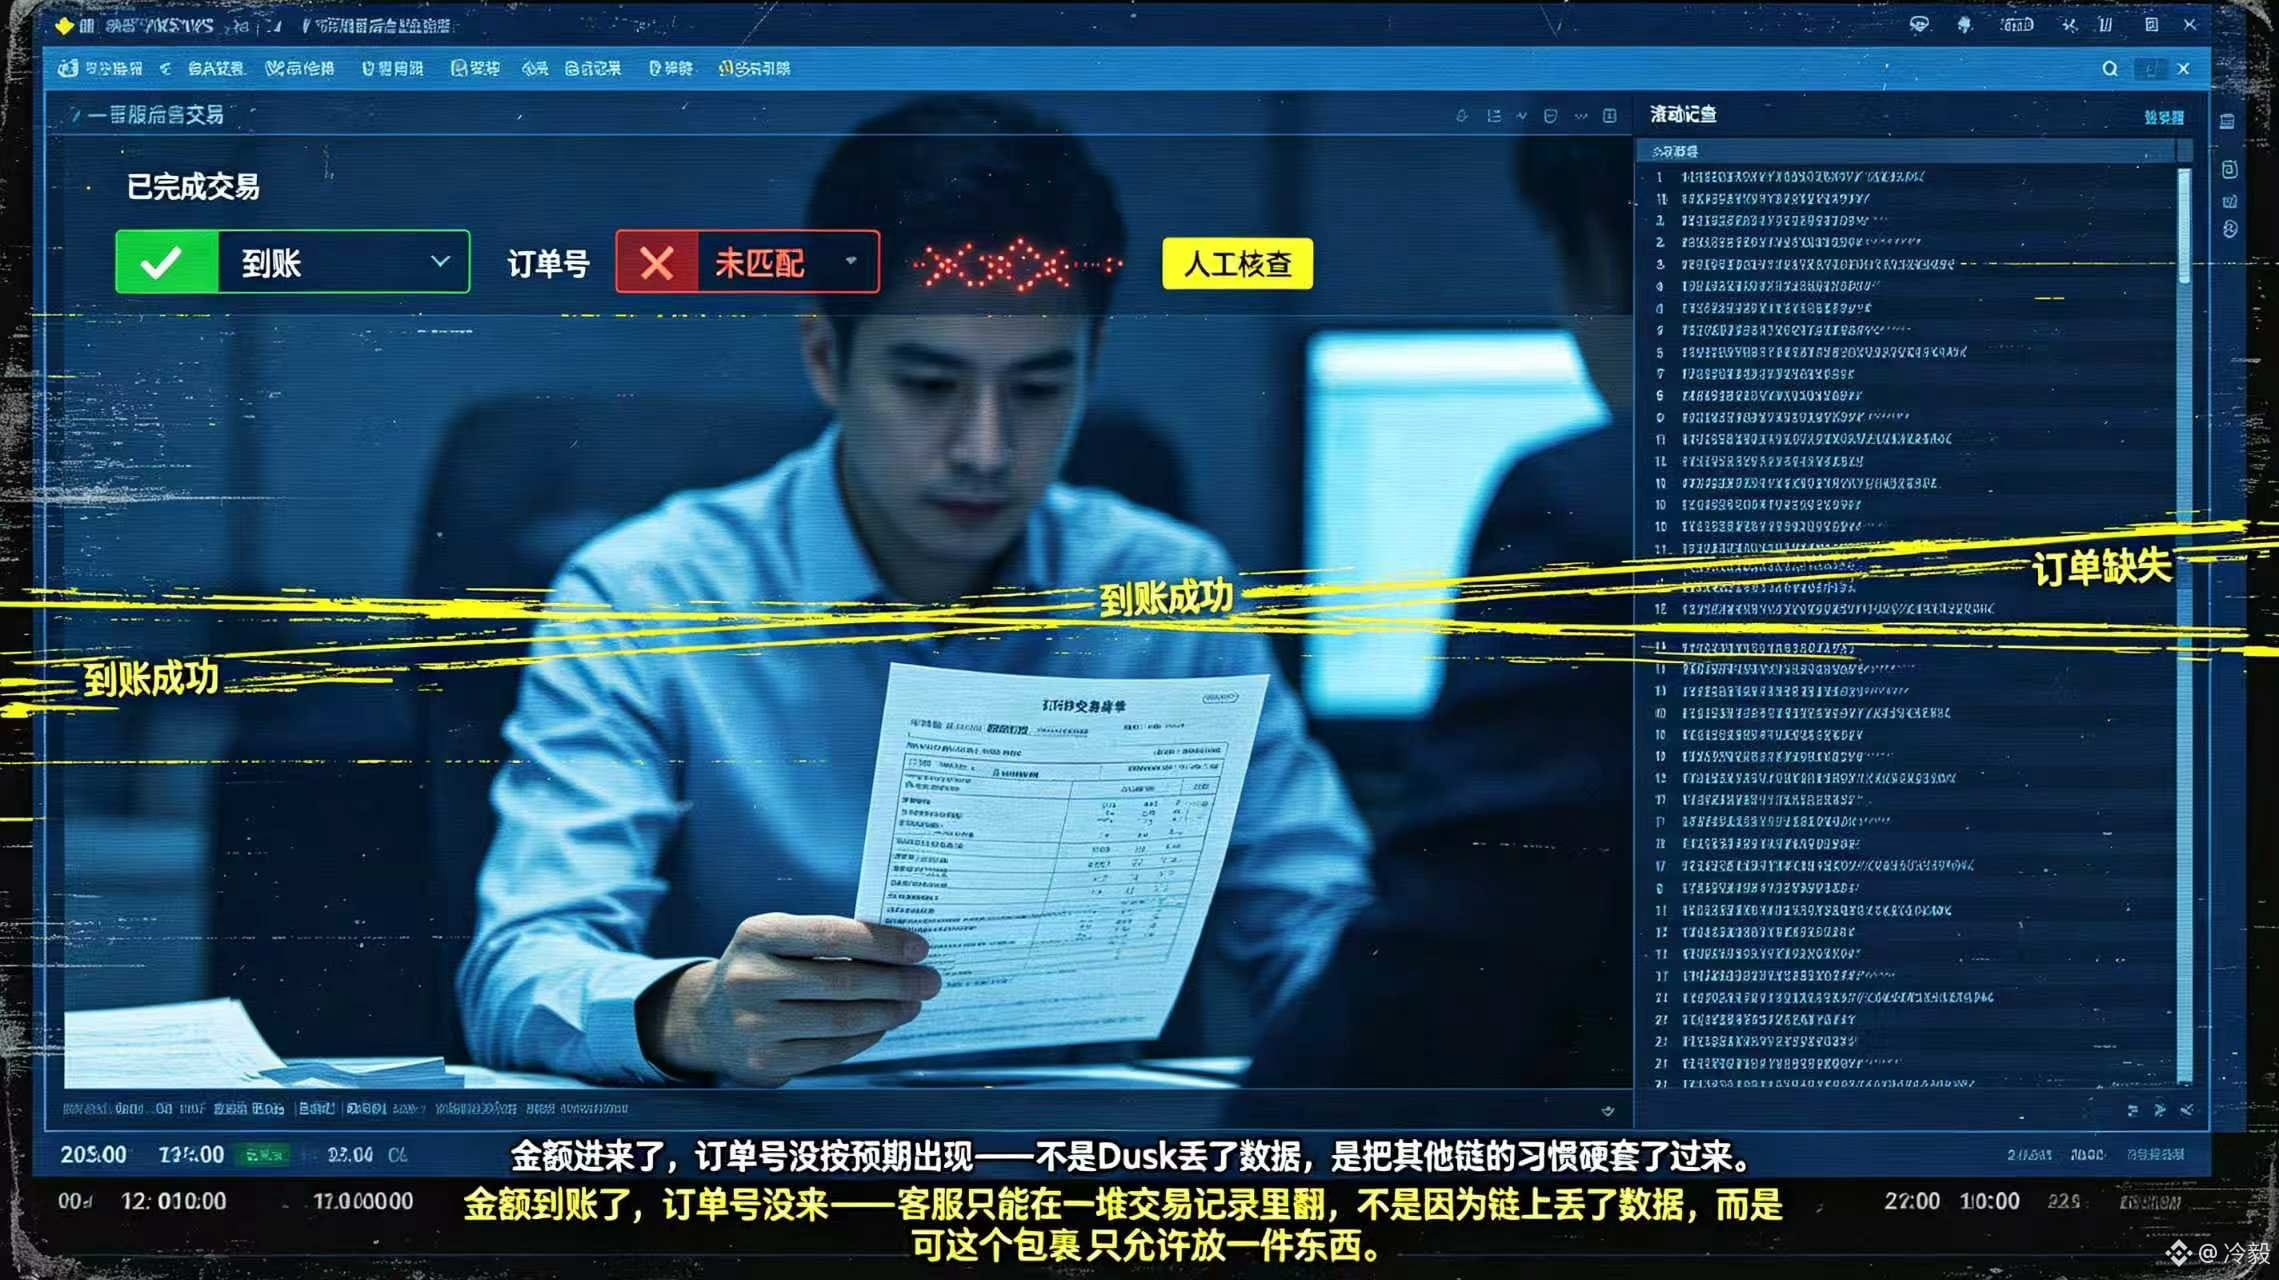
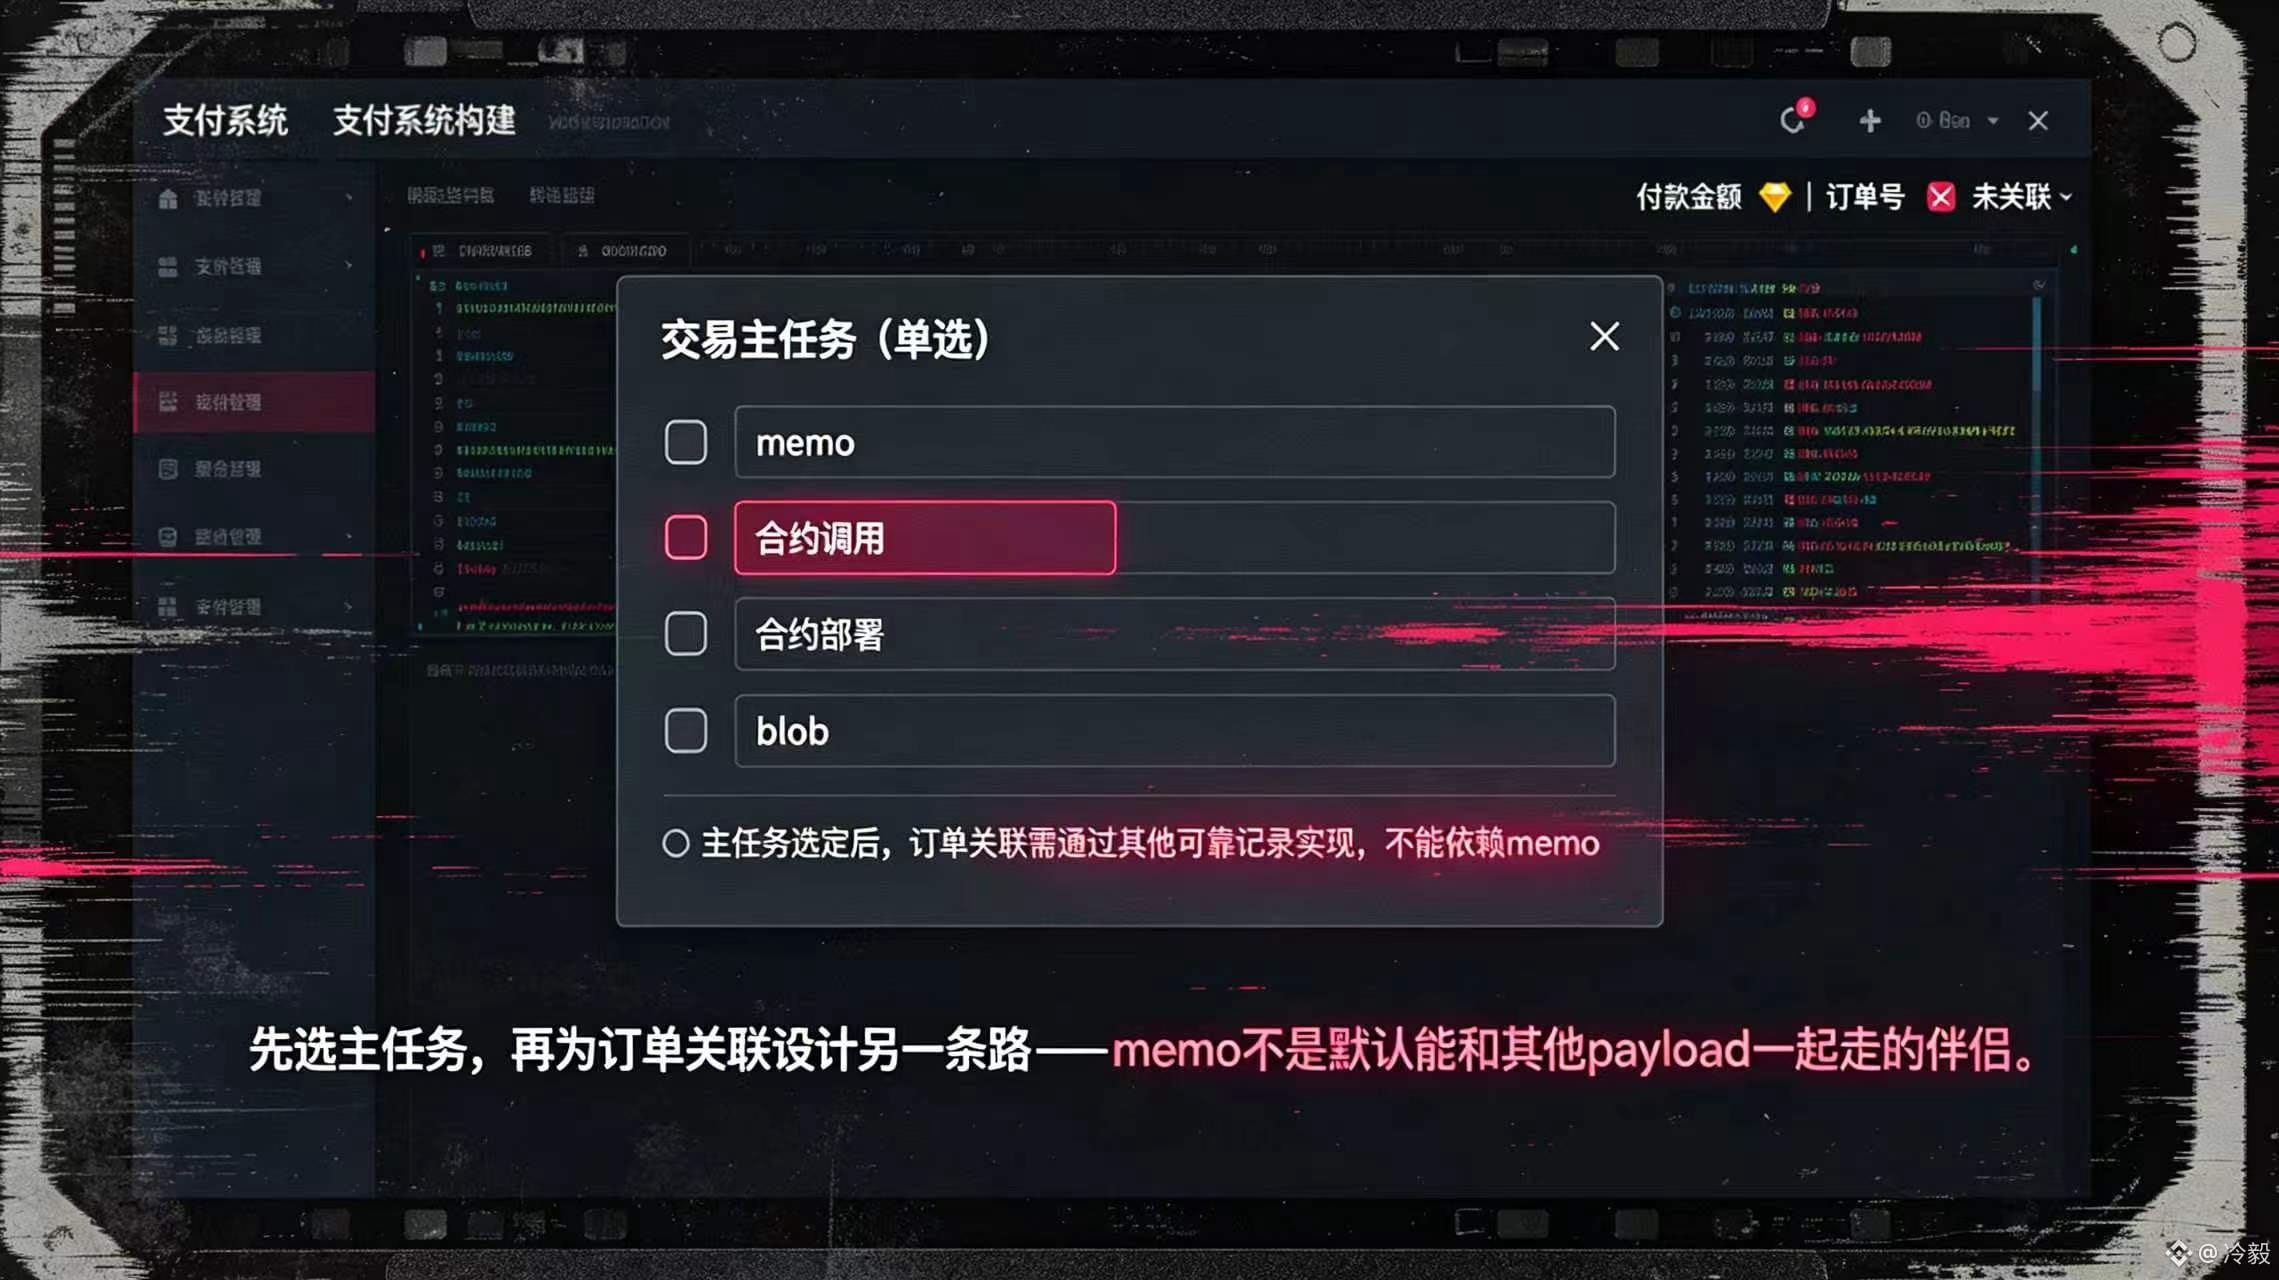
#dusk $DUSK @Dusk_Foundation Saya dulu saat membuat pembayaran di rantai (on-chain) terbiasa menyisipkan nomor pesanan begitu saja ke dalam memo. Namun setelah membaca dokumentasi Transaction Lifecycle untuk @Dusk_Foundation , saya baru sadar kebiasaan itu tidak bisa begitu saja dipindahkan, karena data transaksi Dusk memiliki relasi pilihan tunggal (single-choice) antara memo, pemanggilan kontrak, deployment kontrak, dan blob. Memo tidak bisa secara default ikut dibawa bersama payload lainnya. Perbedaan ini secara langsung mengubah cara sistem pembayaran “diikat” (dirangkai). Jika merchant ingin menerima pembayaran sekaligus melakukan aksi kontrak, mereka tidak bisa sekadar mengasumsikan bahwa nomor pesanan bisa terus diletakkan di memo dalam transaksi yang sama. Klien perlu lebih dulu menentukan tugas utama transaksi tersebut, lalu merancang pencatatan lain yang andal untuk mengaitkan pesanan. Skenario tekanan (pressure) sebenarnya sangat spesifik: ketika pengguna mengirim pembayaran yang menyertakan aksi kontrak, tampilan front-end menampilkan “sudah terkirim”, tetapi backend mencocokkan pesanan berdasarkan memo. Akibatnya, nominal masuk, namun nomor pesanan tidak muncul seperti yang diharapkan; tim layanan pelanggan akhirnya harus menelusuri transaksi secara manual. Ini mungkin bukan berarti Dusk kehilangan data—lebih mungkin pihak yang melakukan integrasi memaksakan kebiasaan transaksi dari chain lain ke Dusk. Jadi, saat saya melihat integrasi pembayaran DUSK, saya tidak hanya bertanya apakah transfer bisa berhasil. Saya akan memastikan dulu apakah transaksi memang membawa memo atau pemanggilan kontrak, lalu memeriksa apakah keterkaitan pesanan bisa direkonsiliasi secara independen. @Dusk_Foundation sudah menuliskan dengan jelas batas (payload boundary) tersebut, tetapi apakah contoh-contohnya bisa membuat developer sejak awal menghindari penyalahgunaan semacam ini—itulah yang lebih layak diverifikasi saat Dusk masuk ke skenario pembayaran dunia nyata.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Saya dulu saat membuat pembayaran di rantai (on-chain) terbiasa menyisipkan nomor pesanan begitu saja ke dalam memo. Namun setelah membaca dokumentasi Transaction Lifecycle untuk @Dusk , saya baru sadar kebiasaan itu tidak bisa begitu saja dipindahkan, karena data transaksi Dusk memiliki relasi pilihan tunggal (single-choice) antara memo, pemanggilan kontrak, deployment kontrak, dan blob. Memo tidak bisa secara default ikut dibawa bersama payload lainnya. Perbedaan ini secara langsung mengubah cara sistem pembayaran “diikat” (dirangkai). Jika merchant ingin menerima pembayaran sekaligus melakukan aksi kontrak, mereka tidak bisa sekadar mengasumsikan bahwa nomor pesanan bisa terus diletakkan di memo dalam transaksi yang sama. Klien perlu lebih dulu menentukan tugas utama transaksi tersebut, lalu merancang pencatatan lain yang andal untuk mengaitkan pesanan. Skenario tekanan (pressure) sebenarnya sangat spesifik: ketika pengguna mengirim pembayaran yang menyertakan aksi kontrak, tampilan front-end menampilkan “sudah terkirim”, tetapi backend mencocokkan pesanan berdasarkan memo. Akibatnya, nominal masuk, namun nomor pesanan tidak muncul seperti yang diharapkan; tim layanan pelanggan akhirnya harus menelusuri transaksi secara manual. Ini mungkin bukan berarti Dusk kehilangan data—lebih mungkin pihak yang melakukan integrasi memaksakan kebiasaan transaksi dari chain lain ke Dusk. Jadi, saat saya melihat integrasi pembayaran DUSK, saya tidak hanya bertanya apakah transfer bisa berhasil. Saya akan memastikan dulu apakah transaksi memang membawa memo atau pemanggilan kontrak, lalu memeriksa apakah keterkaitan pesanan bisa direkonsiliasi secara independen. @Dusk sudah menuliskan dengan jelas batas (payload boundary) tersebut, tetapi apakah contoh-contohnya bisa membuat developer sejak awal menghindari penyalahgunaan semacam ini—itulah yang lebih layak diverifikasi saat Dusk masuk ke skenario pembayaran dunia nyata.
5
135
·
--
Bullish
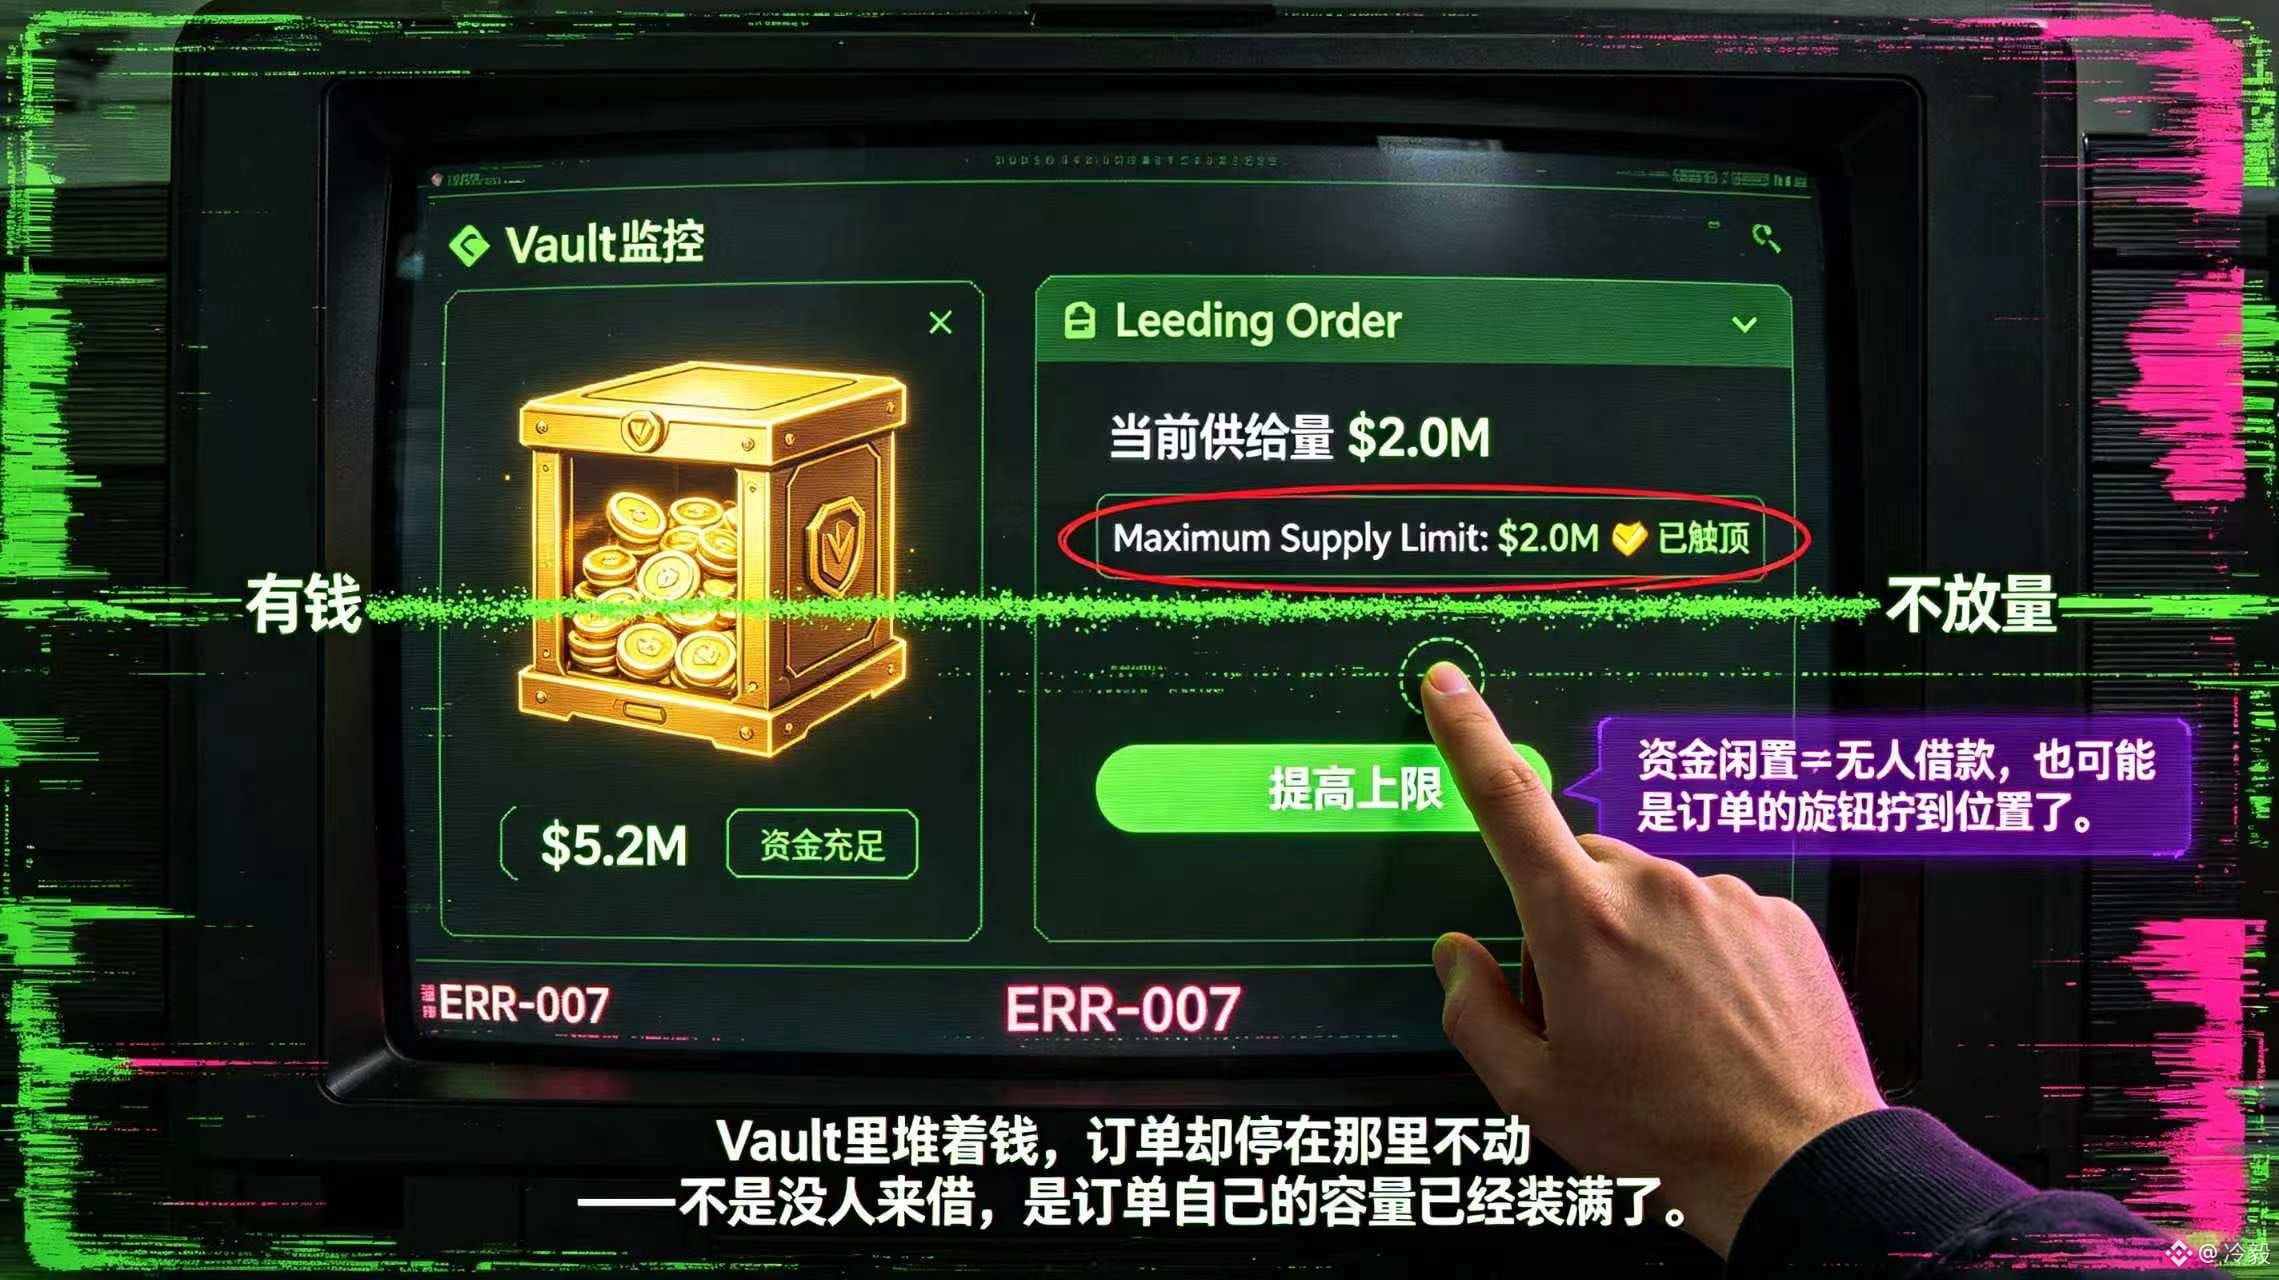
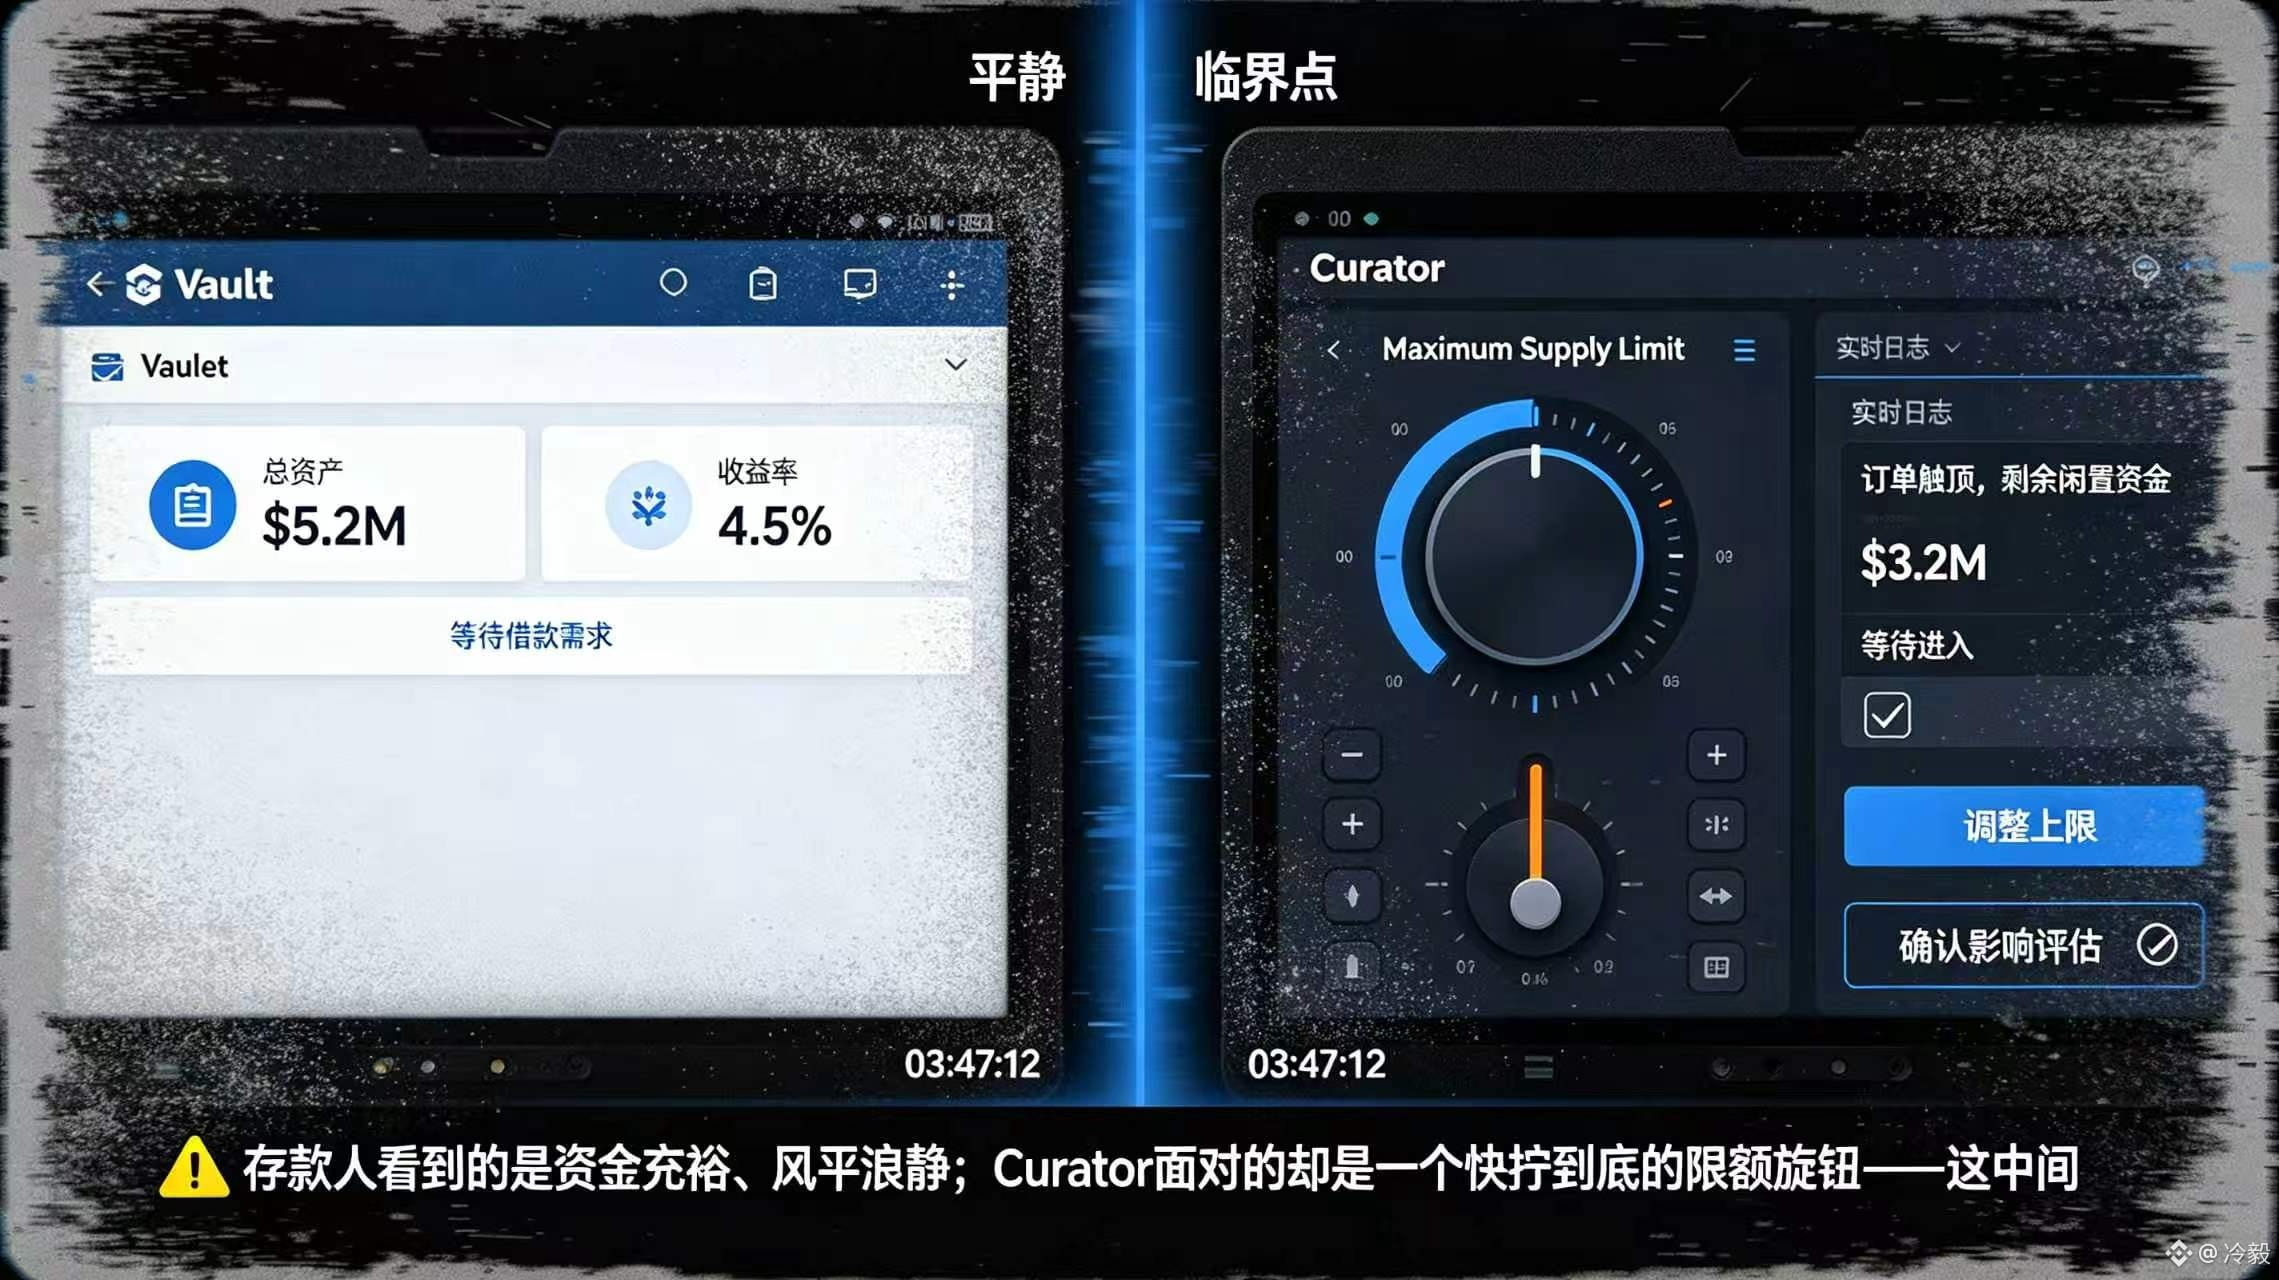
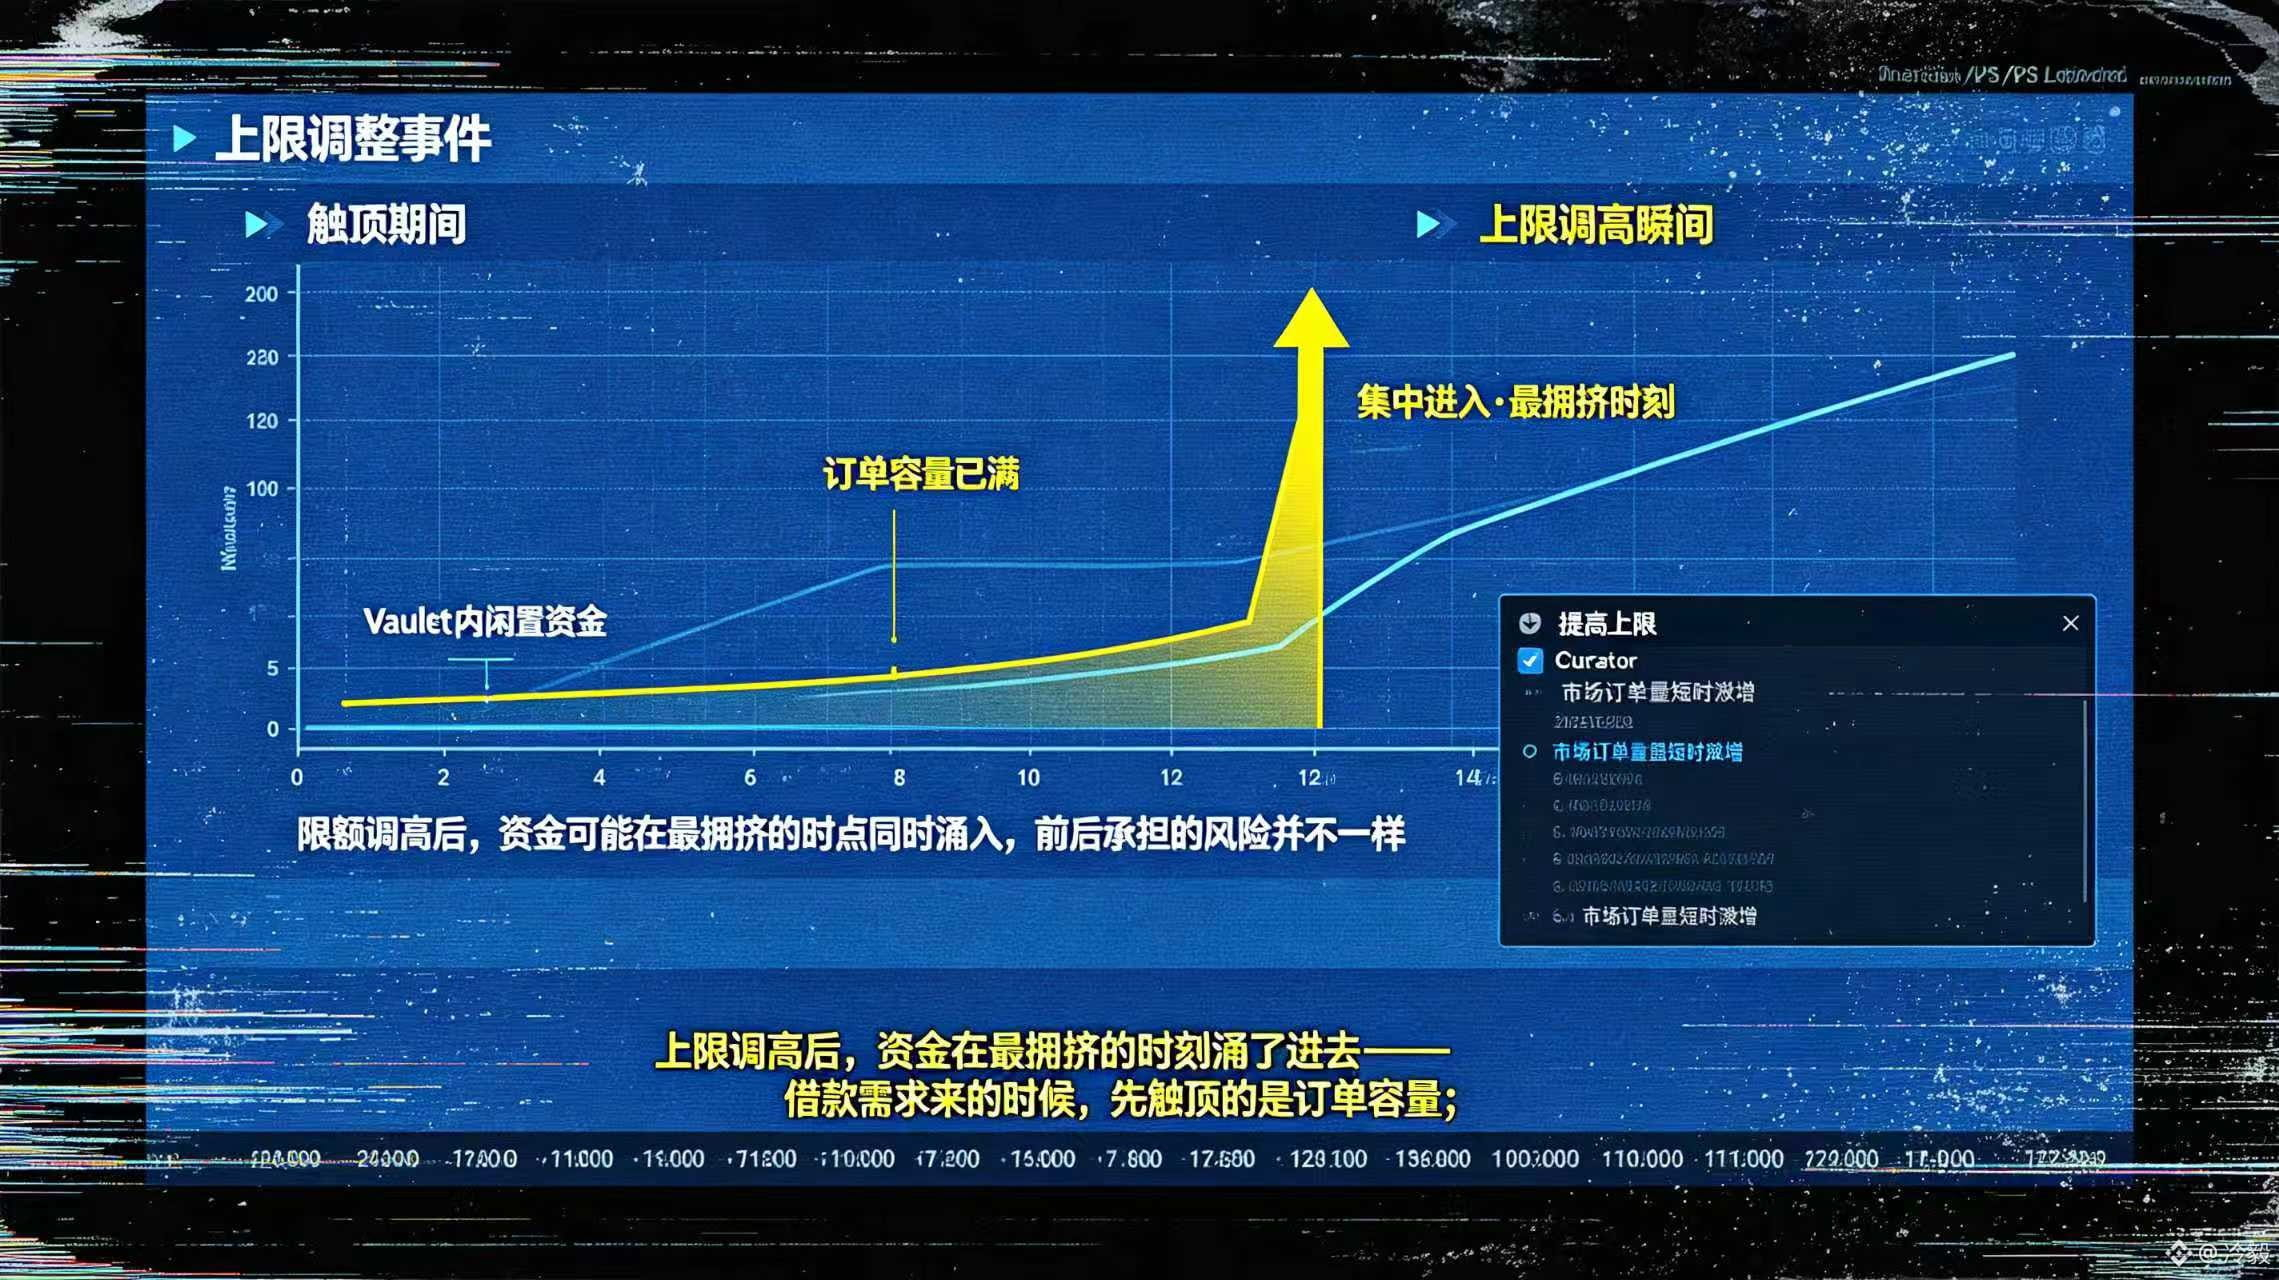
#termmax @termmax Di sebuah Vault yang jelas-jelas punya dana, tetapi order tidak kunjung ditingkatkan volumenya. Dulu saya mengira ini disebabkan kebutuhan pinjaman yang kurang, namun setelah membaca dokumen TermMax Curator tentang “maximum supply limits for orders”, barulah saya sadar bahwa order itu sendiri memiliki plafon buatan. Batas ini diatur pada level order, bukan total saldo Vault. Curator dapat membatasi jumlah suplai maksimum untuk suatu lending order, sehingga sekalipun dana menganggur di dalam Vault, belum tentu dana itu bisa terus masuk ke market yang sama. Melihat saldo masih ada belum tentu berarti strategi hanya menunggu peminjam; bisa jadi order tersebut sudah dibatasi (cap). Desain ini memang masuk akal: saat pasar tiba-tiba menjadi lebih panas, Curator tidak perlu menekan seluruh dana ke satu penawaran (quote). Namun jika limit terlalu rendah, dana bisa menganggur dan depositor melewatkan eksekusi. Jika limit terlalu tinggi, risiko eksposur terpusat pada satu market bisa diperbesar. Curator sedang menyesuaikan risiko, tetapi depositor belum tentu tahu di mana “knop” itu diputar. Pada skenario tekanan ketika permintaan pinjaman mendadak membanjir, order bisa lebih dulu menyentuh plafon, sementara di Vault masih ada saldo. Pengguna mungkin keliru mengira tidak ada permintaan di pasar. Saat limit dinaikkan, dana justru berpotensi masuk kembali pada saat yang paling ramai, sehingga risiko yang ditanggung di tiap fase bisa berbeda. Karena itu, ketika melihat Vault milik @termmax , saya tidak hanya melihat total aset dan kurva pendapatan; saya akan terlebih dulu memeriksa maximum supply limit tiap order, dana yang menganggur, serta catatan perubahan terhadap limit tersebut. Untuk Vault yang terkait TMX, efisiensi modal utamanya bukan pada apakah uang masuk ke Vault, melainkan pada alasan mengapa uang itu berhenti di sana. #TermMax
#termmax @TermMax Di sebuah Vault yang jelas-jelas punya dana, tetapi order tidak kunjung ditingkatkan volumenya. Dulu saya mengira ini disebabkan kebutuhan pinjaman yang kurang, namun setelah membaca dokumen TermMax Curator tentang “maximum supply limits for orders”, barulah saya sadar bahwa order itu sendiri memiliki plafon buatan. Batas ini diatur pada level order, bukan total saldo Vault. Curator dapat membatasi jumlah suplai maksimum untuk suatu lending order, sehingga sekalipun dana menganggur di dalam Vault, belum tentu dana itu bisa terus masuk ke market yang sama. Melihat saldo masih ada belum tentu berarti strategi hanya menunggu peminjam; bisa jadi order tersebut sudah dibatasi (cap). Desain ini memang masuk akal: saat pasar tiba-tiba menjadi lebih panas, Curator tidak perlu menekan seluruh dana ke satu penawaran (quote). Namun jika limit terlalu rendah, dana bisa menganggur dan depositor melewatkan eksekusi. Jika limit terlalu tinggi, risiko eksposur terpusat pada satu market bisa diperbesar. Curator sedang menyesuaikan risiko, tetapi depositor belum tentu tahu di mana “knop” itu diputar. Pada skenario tekanan ketika permintaan pinjaman mendadak membanjir, order bisa lebih dulu menyentuh plafon, sementara di Vault masih ada saldo. Pengguna mungkin keliru mengira tidak ada permintaan di pasar. Saat limit dinaikkan, dana justru berpotensi masuk kembali pada saat yang paling ramai, sehingga risiko yang ditanggung di tiap fase bisa berbeda. Karena itu, ketika melihat Vault milik @TermMax , saya tidak hanya melihat total aset dan kurva pendapatan; saya akan terlebih dulu memeriksa maximum supply limit tiap order, dana yang menganggur, serta catatan perubahan terhadap limit tersebut. Untuk Vault yang terkait TMX, efisiensi modal utamanya bukan pada apakah uang masuk ke Vault, melainkan pada alasan mengapa uang itu berhenti di sana. #TermMax
4
90
·
--
Bullish
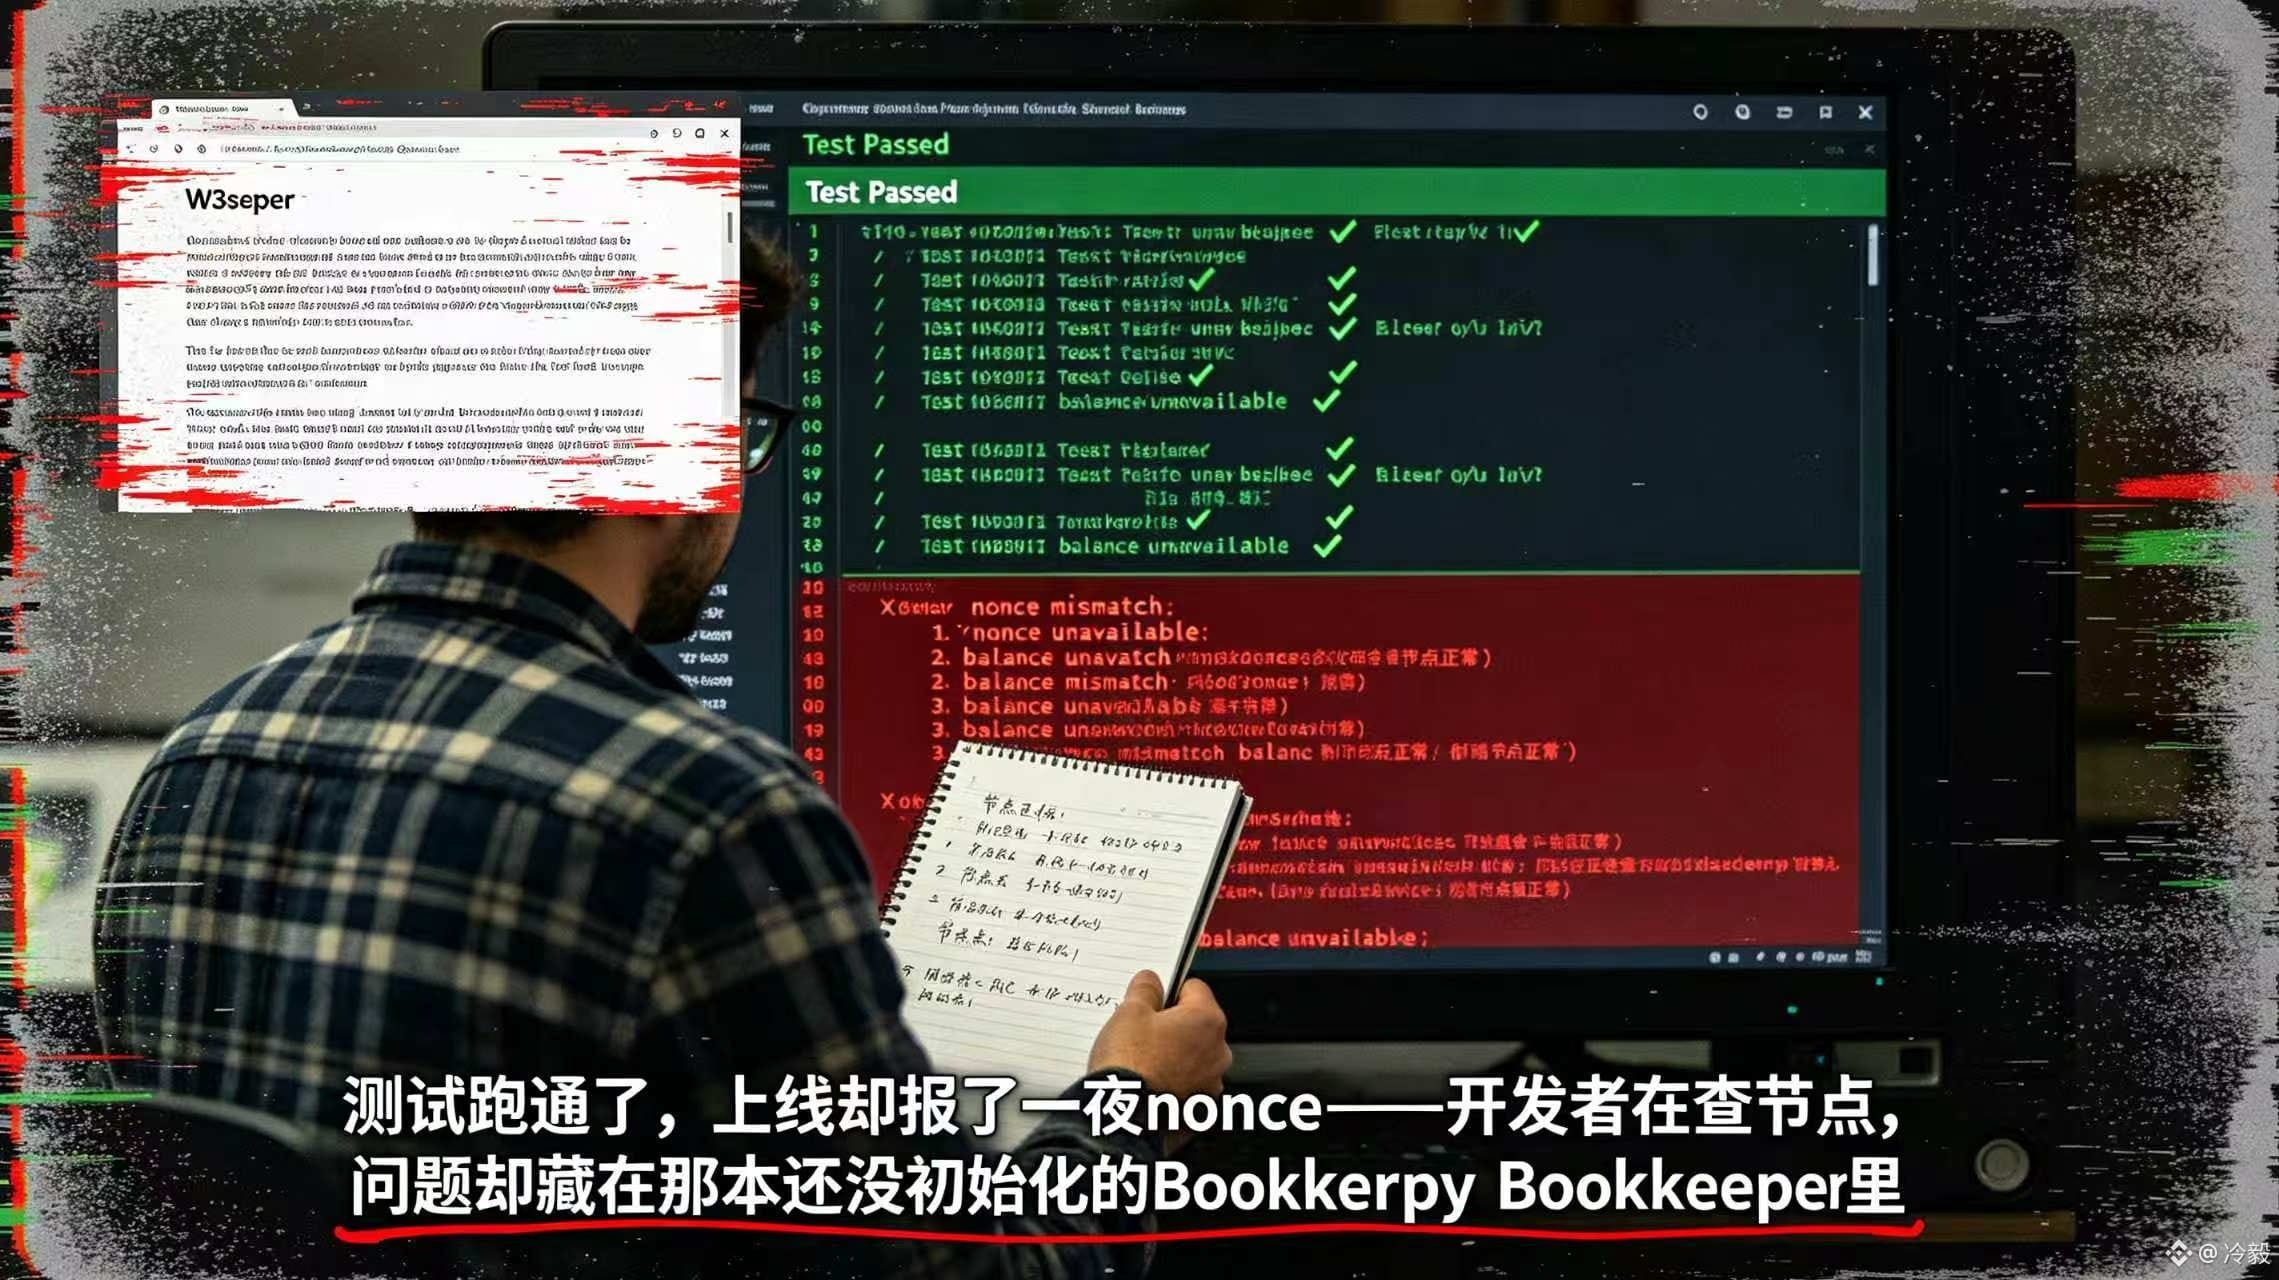
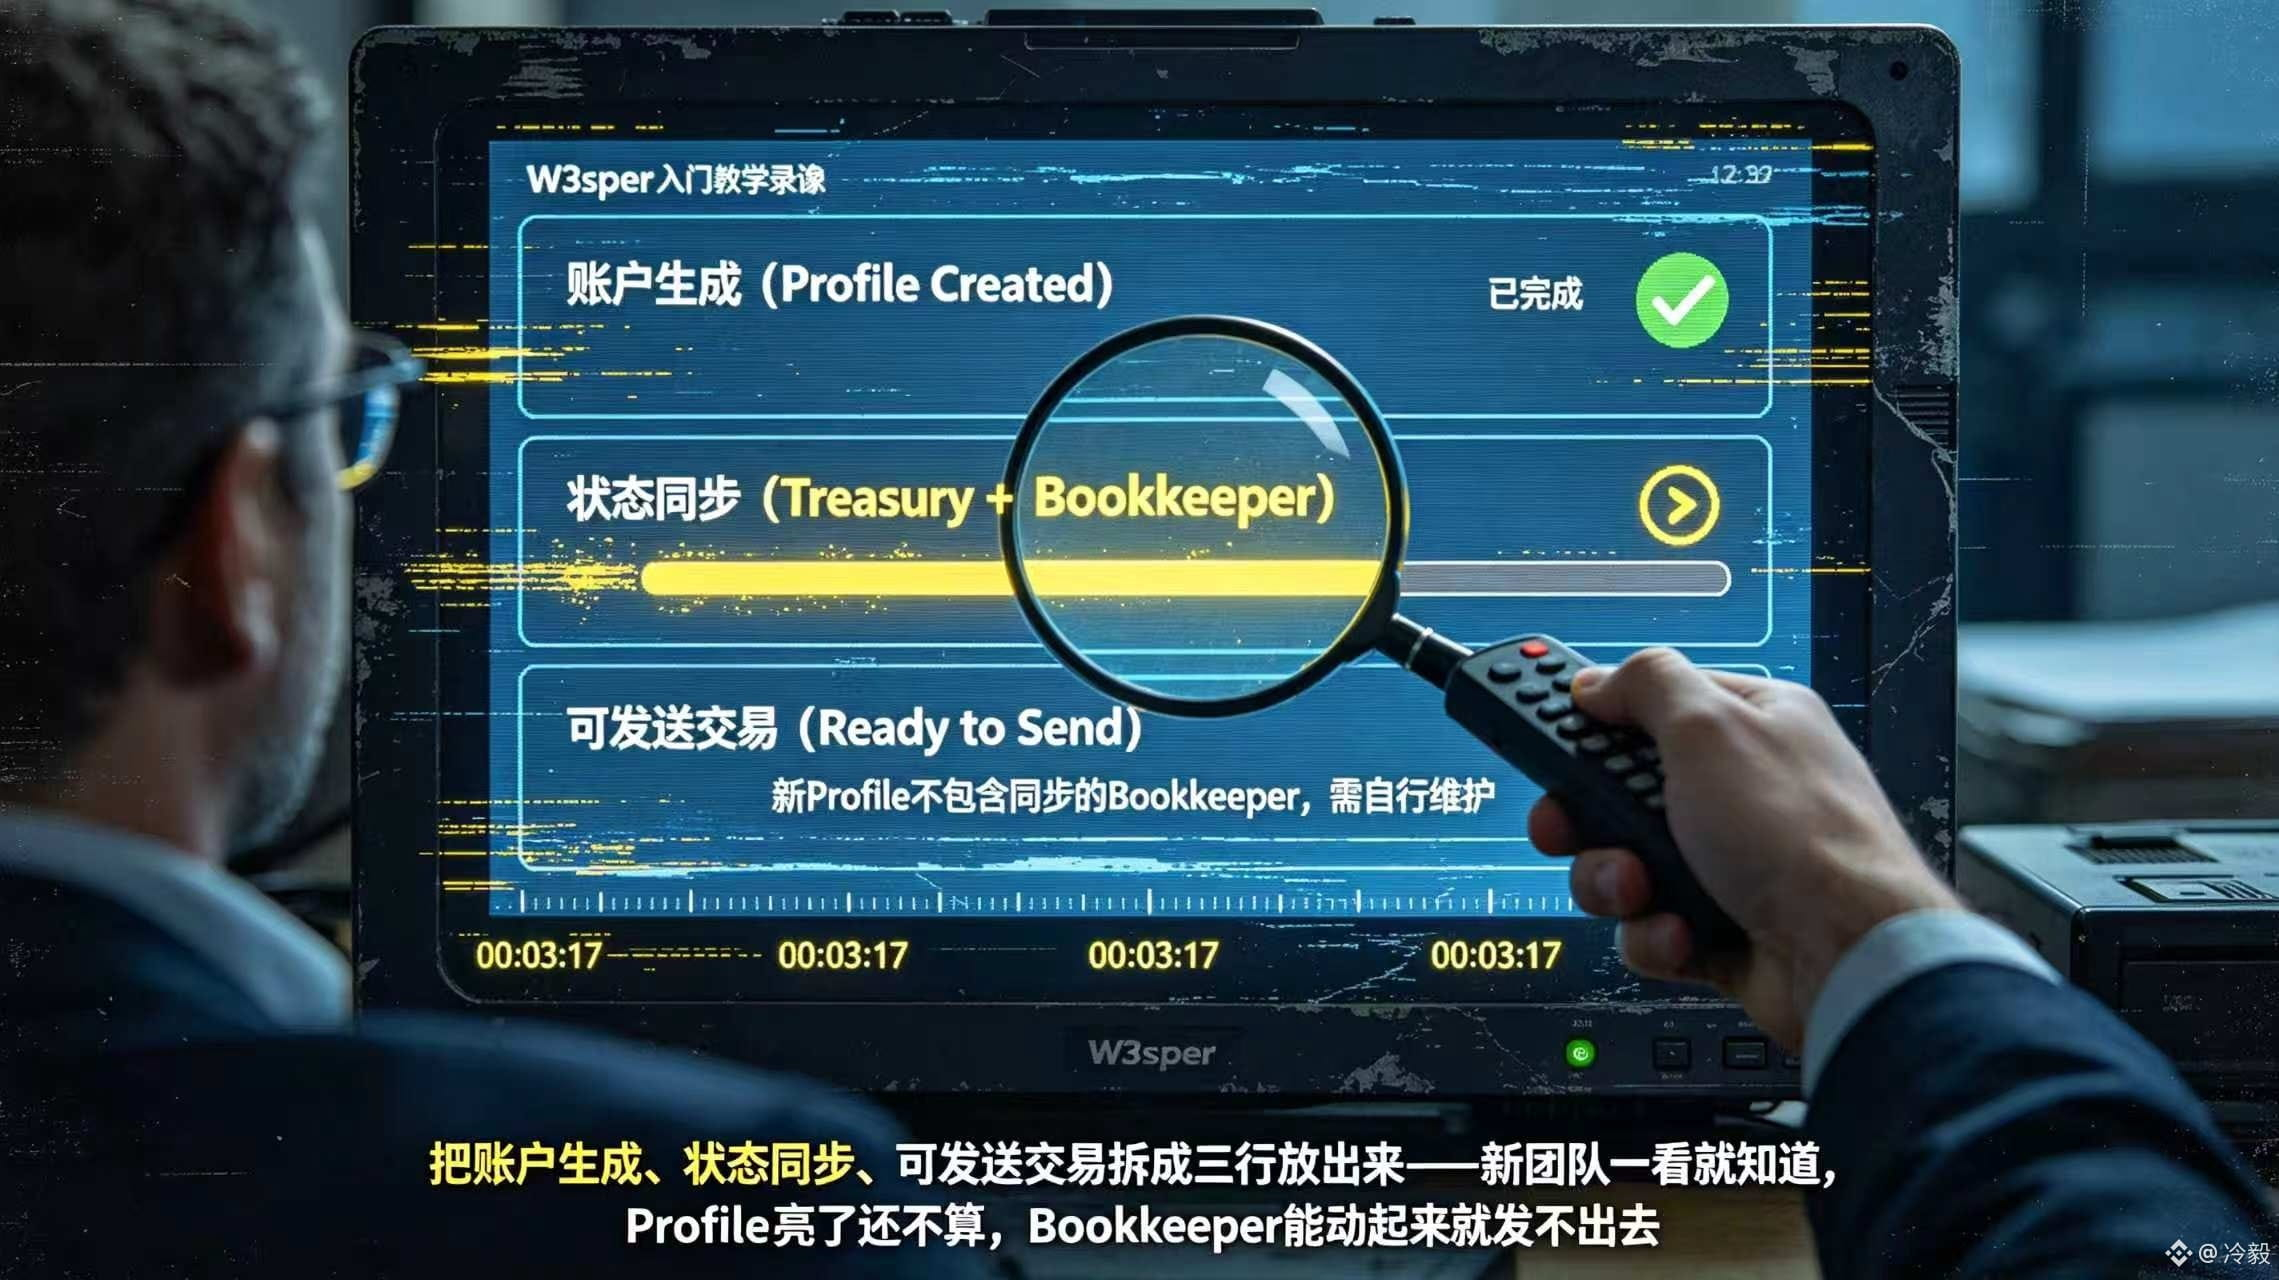
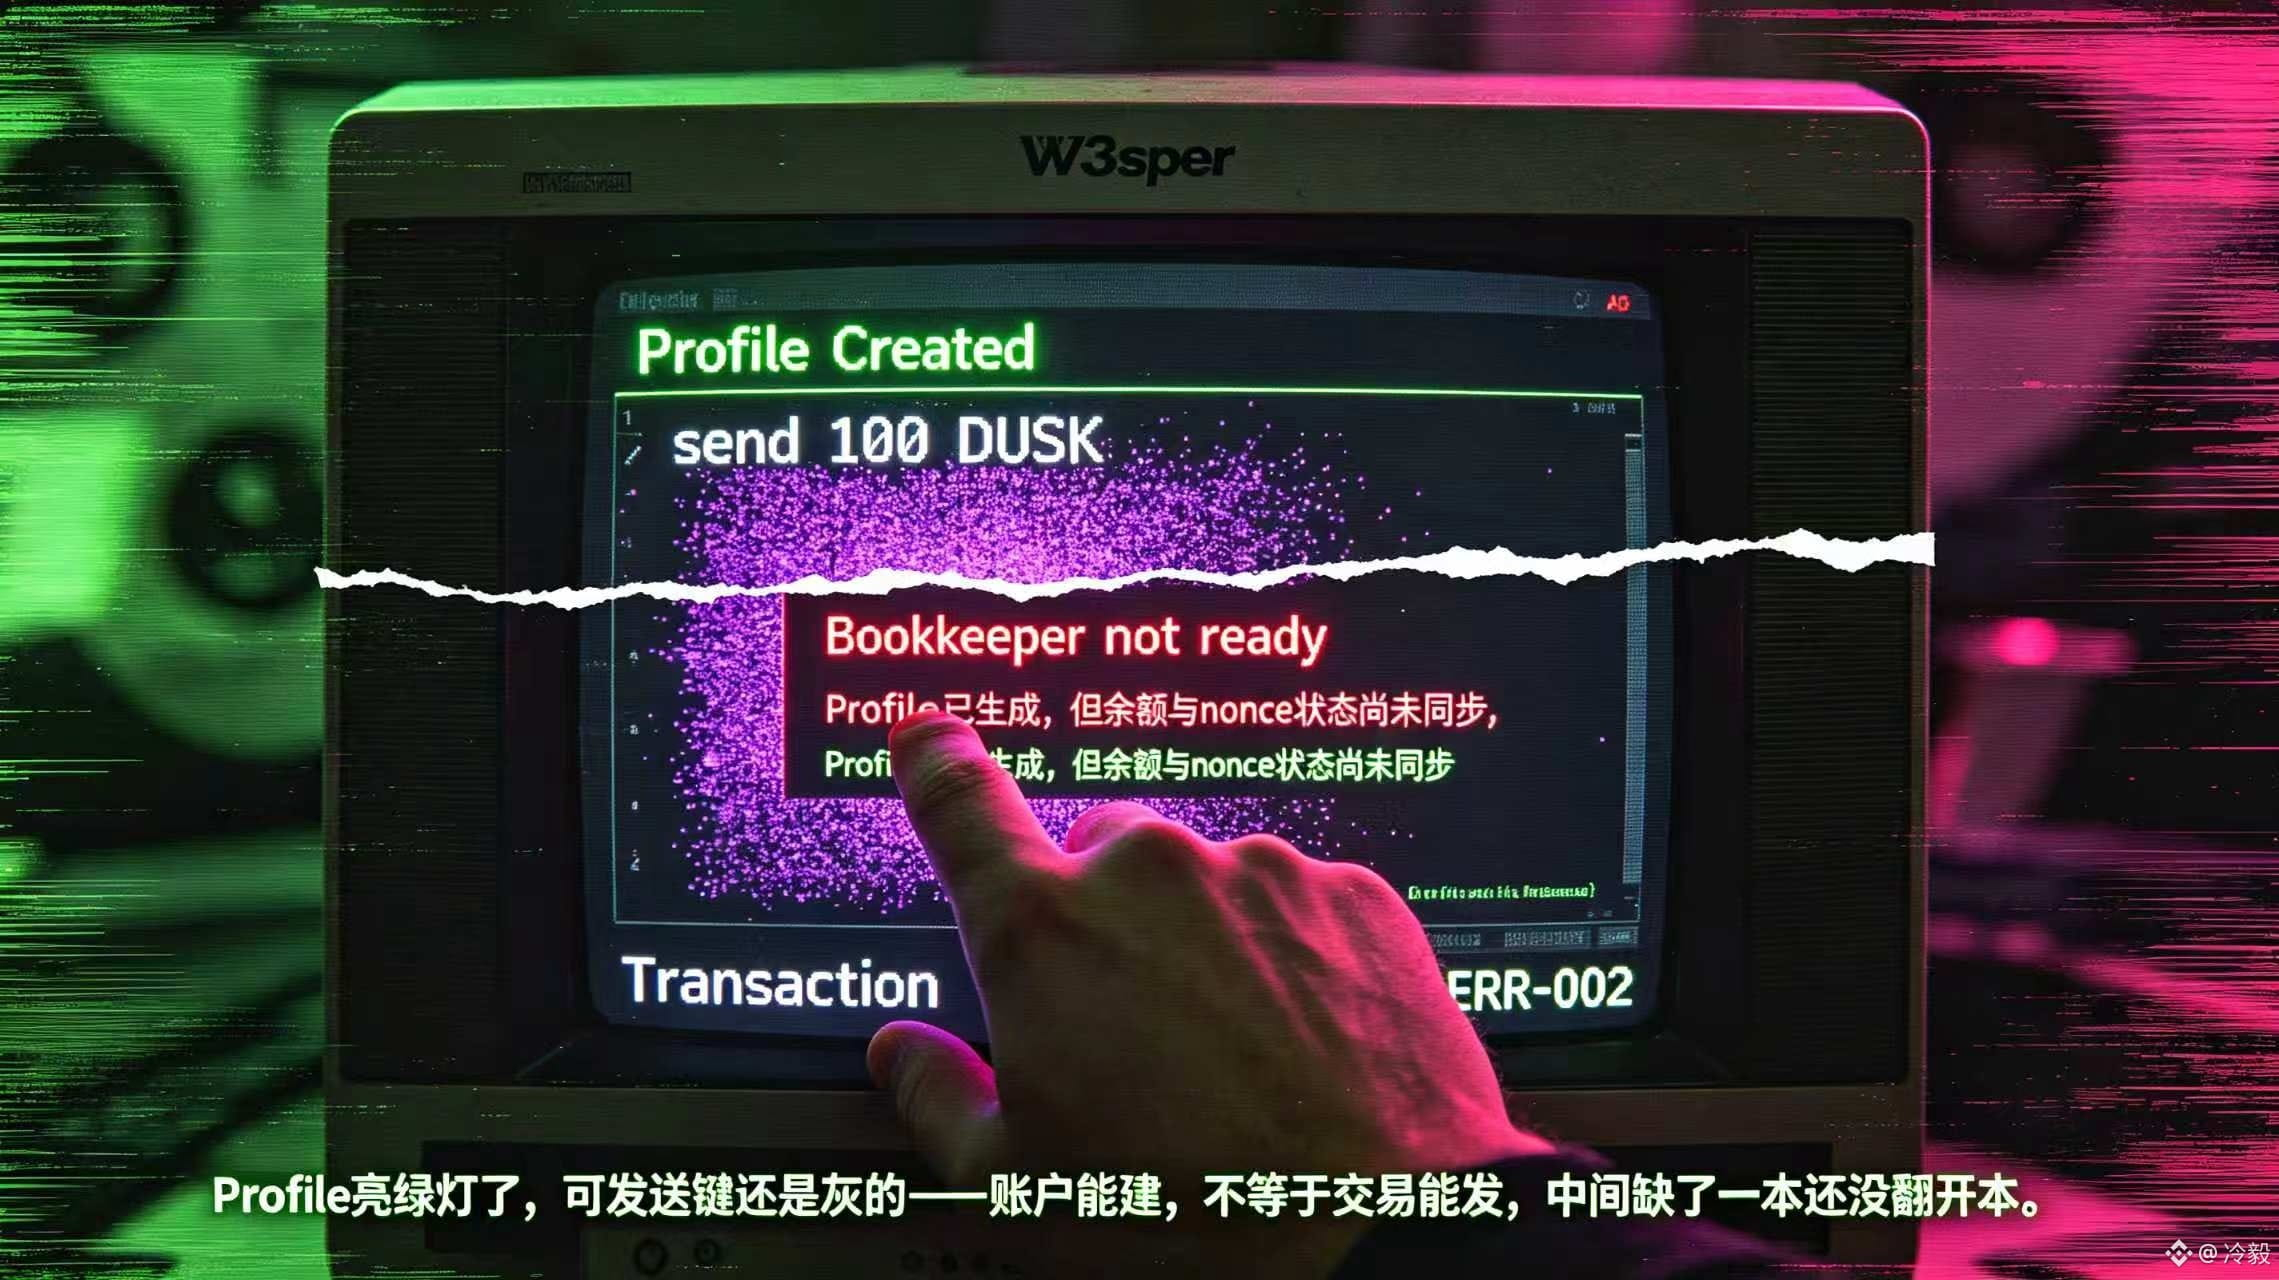
#dusk $DUSK @Dusk_Foundation Saya dulu terbiasa menganggap pembuatan akun sebagai langkah terakhir sebelum pengiriman, tetapi baru setelah membaca bagian “Signing transactions directly” dalam dokumen @Dusk_Foundation saya menyadari bahwa penilaian itu perlu diperbaiki. W3sper menyediakan transaction builder, namun bukanlah dompet yang lengkap, sehingga Profile yang baru saja dibuat belum memiliki Bookkeeper yang tersinkronisasi. Saldo yang dibutuhkan oleh bursa dan status nonce pun masih belum siap. Saat melihat contoh penandatanganan langsung W3sper, reaksi pertama saya adalah, jika Profile sudah dibuat, mengapa belum bisa langsung mengirim transaksi $DUSK . Baru kemudian saya sadar ada batasan yang mudah terlewatkan dalam dokumen tersebut.
Bagi para pengembang, ini berarti masih ada pekerjaan yang perlu mereka selesaikan sendiri di antara “dapat membuat akun” dan “sudah bisa mengirim transaksi”. Pekerjaan itu mencakup penyimpanan kunci yang dapat dipulihkan, sinkronisasi status Treasury, serta pemeliharaan Bookkeeper. Jika salah satu lapisan hilang, kode mungkin tidak memberikan petunjuk kesalahan yang mudah dipahami. Bayangkan sebuah tim meluncurkan layanan pembayaran otomatis, lalu langsung melakukan transfer menggunakan Profile baru. Saat pengujian, yang terlihat mungkin hanya kegagalan saat membaca saldo atau pesan bahwa nonce tidak ada. Namun setelah produksi, orang yang memeriksa masalahnya mungkin lebih dulu curiga bahwa node atau jaringan sedang bermasalah, sementara pengguna yang menunggu pembayaran akan menanggung penundaan waktu.
Karena itu, saat ini saya menilai W3sper bukan hanya dengan bertanya apakah ia bisa merangkai sebuah transaksi, melainkan juga melihat apakah contoh-contohnya menjelaskan dengan jelas pemisahan antara tahap pembuatan akun, sinkronisasi status, dan transaksi yang siap dikirim. W3sper bukan menyembunyikan kemampuan dompet, tetapi memindahkan sebagian tanggung jawab manajemen status ke pihak yang mengintegrasikan. Untuk ekosistem pengembang @Dusk_Foundation , persoalan yang benar-benar perlu diverifikasi adalah apakah sebuah tim baru, sebelum percobaan pertama mengirim transaksi, dapat secara proaktif menemukan bahwa Bookkeeper mereka belum siap.#dusk
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saya dulu terbiasa menganggap pembuatan akun sebagai langkah terakhir sebelum pengiriman, tetapi baru setelah membaca bagian “Signing transactions directly” dalam dokumen @Dusk saya menyadari bahwa penilaian itu perlu diperbaiki. W3sper menyediakan transaction builder, namun bukanlah dompet yang lengkap, sehingga Profile yang baru saja dibuat belum memiliki Bookkeeper yang tersinkronisasi. Saldo yang dibutuhkan oleh bursa dan status nonce pun masih belum siap. Saat melihat contoh penandatanganan langsung W3sper, reaksi pertama saya adalah, jika Profile sudah dibuat, mengapa belum bisa langsung mengirim transaksi $DUSK . Baru kemudian saya sadar ada batasan yang mudah terlewatkan dalam dokumen tersebut.
Bagi para pengembang, ini berarti masih ada pekerjaan yang perlu mereka selesaikan sendiri di antara “dapat membuat akun” dan “sudah bisa mengirim transaksi”. Pekerjaan itu mencakup penyimpanan kunci yang dapat dipulihkan, sinkronisasi status Treasury, serta pemeliharaan Bookkeeper. Jika salah satu lapisan hilang, kode mungkin tidak memberikan petunjuk kesalahan yang mudah dipahami. Bayangkan sebuah tim meluncurkan layanan pembayaran otomatis, lalu langsung melakukan transfer menggunakan Profile baru. Saat pengujian, yang terlihat mungkin hanya kegagalan saat membaca saldo atau pesan bahwa nonce tidak ada. Namun setelah produksi, orang yang memeriksa masalahnya mungkin lebih dulu curiga bahwa node atau jaringan sedang bermasalah, sementara pengguna yang menunggu pembayaran akan menanggung penundaan waktu.
Karena itu, saat ini saya menilai W3sper bukan hanya dengan bertanya apakah ia bisa merangkai sebuah transaksi, melainkan juga melihat apakah contoh-contohnya menjelaskan dengan jelas pemisahan antara tahap pembuatan akun, sinkronisasi status, dan transaksi yang siap dikirim. W3sper bukan menyembunyikan kemampuan dompet, tetapi memindahkan sebagian tanggung jawab manajemen status ke pihak yang mengintegrasikan. Untuk ekosistem pengembang @Dusk , persoalan yang benar-benar perlu diverifikasi adalah apakah sebuah tim baru, sebelum percobaan pertama mengirim transaksi, dapat secara proaktif menemukan bahwa Bookkeeper mereka belum siap.#dusk
6
1
111
·
--
Bullish
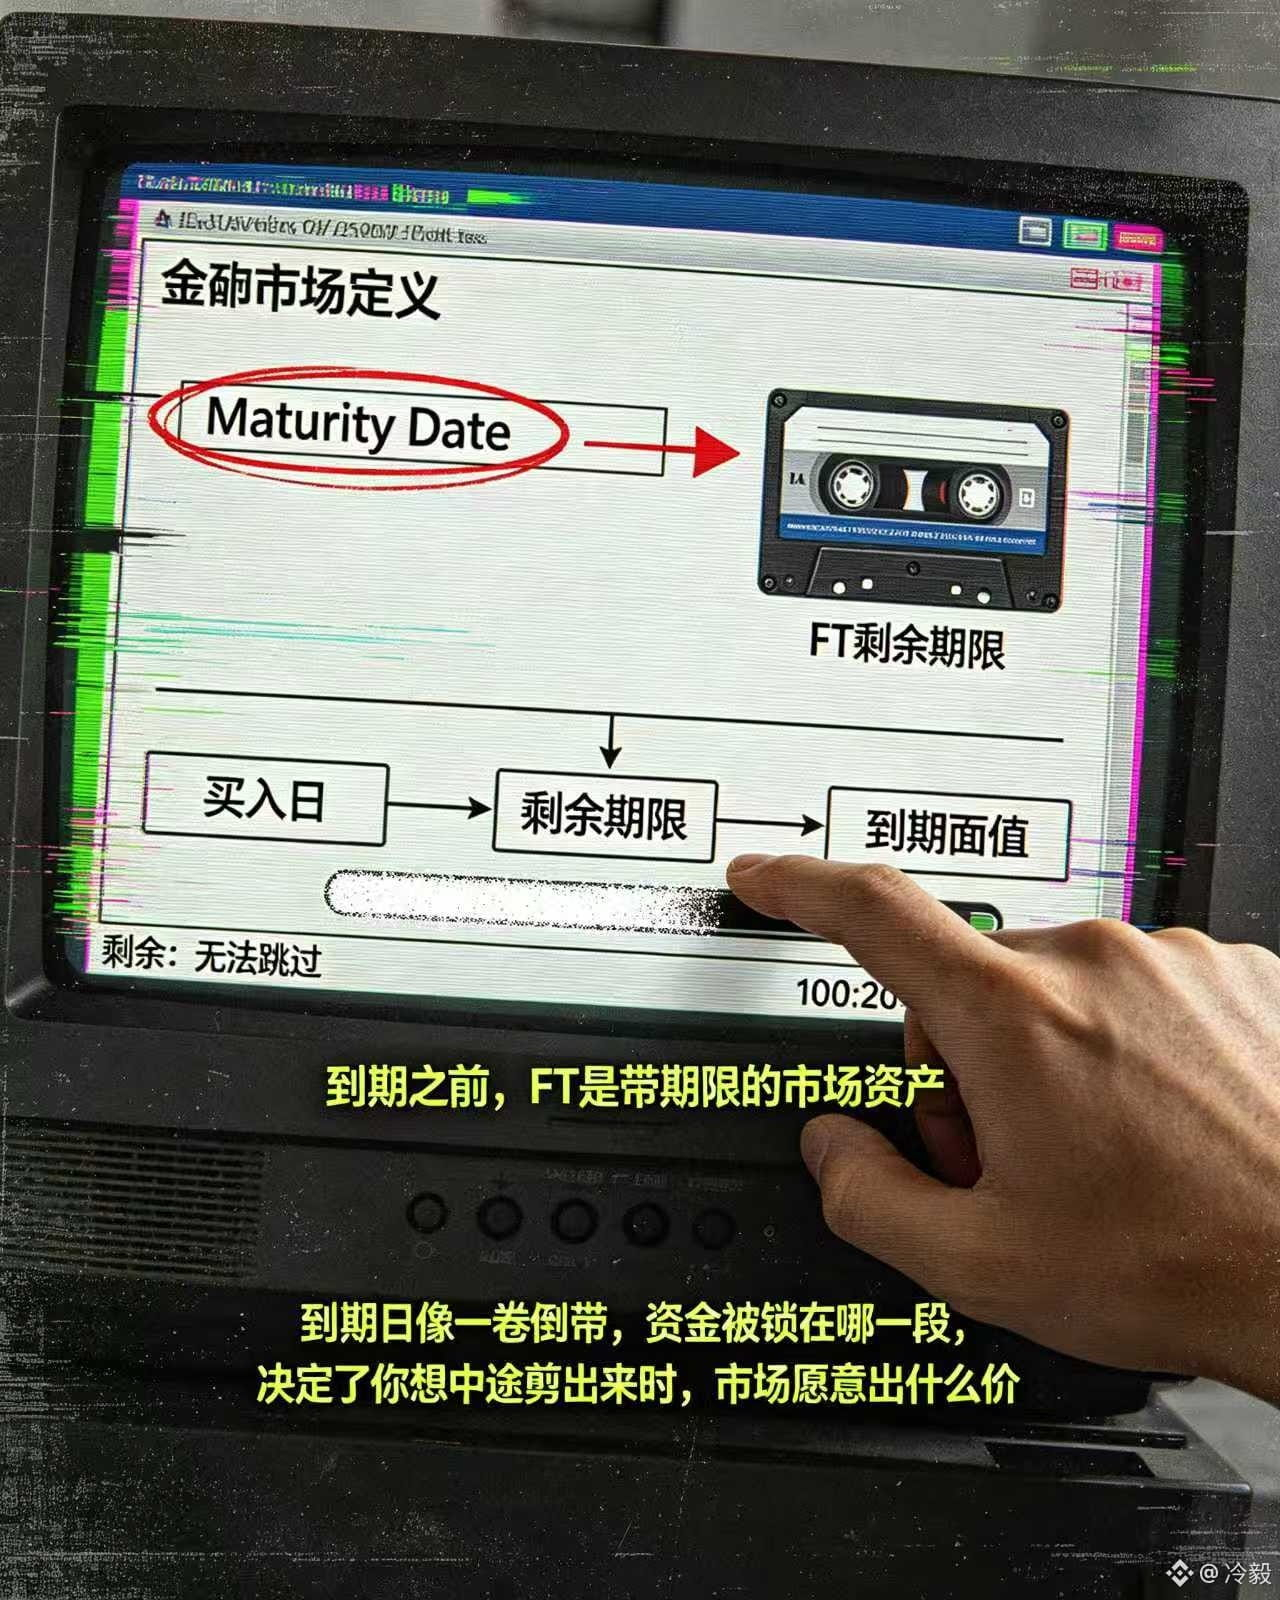
#termmax @termmax Yang paling mudah diremehkan, bukan cara suku bunga ditulis, melainkan tanggal jatuh tempo yang mengunci dana di bagian waktu yang mana.
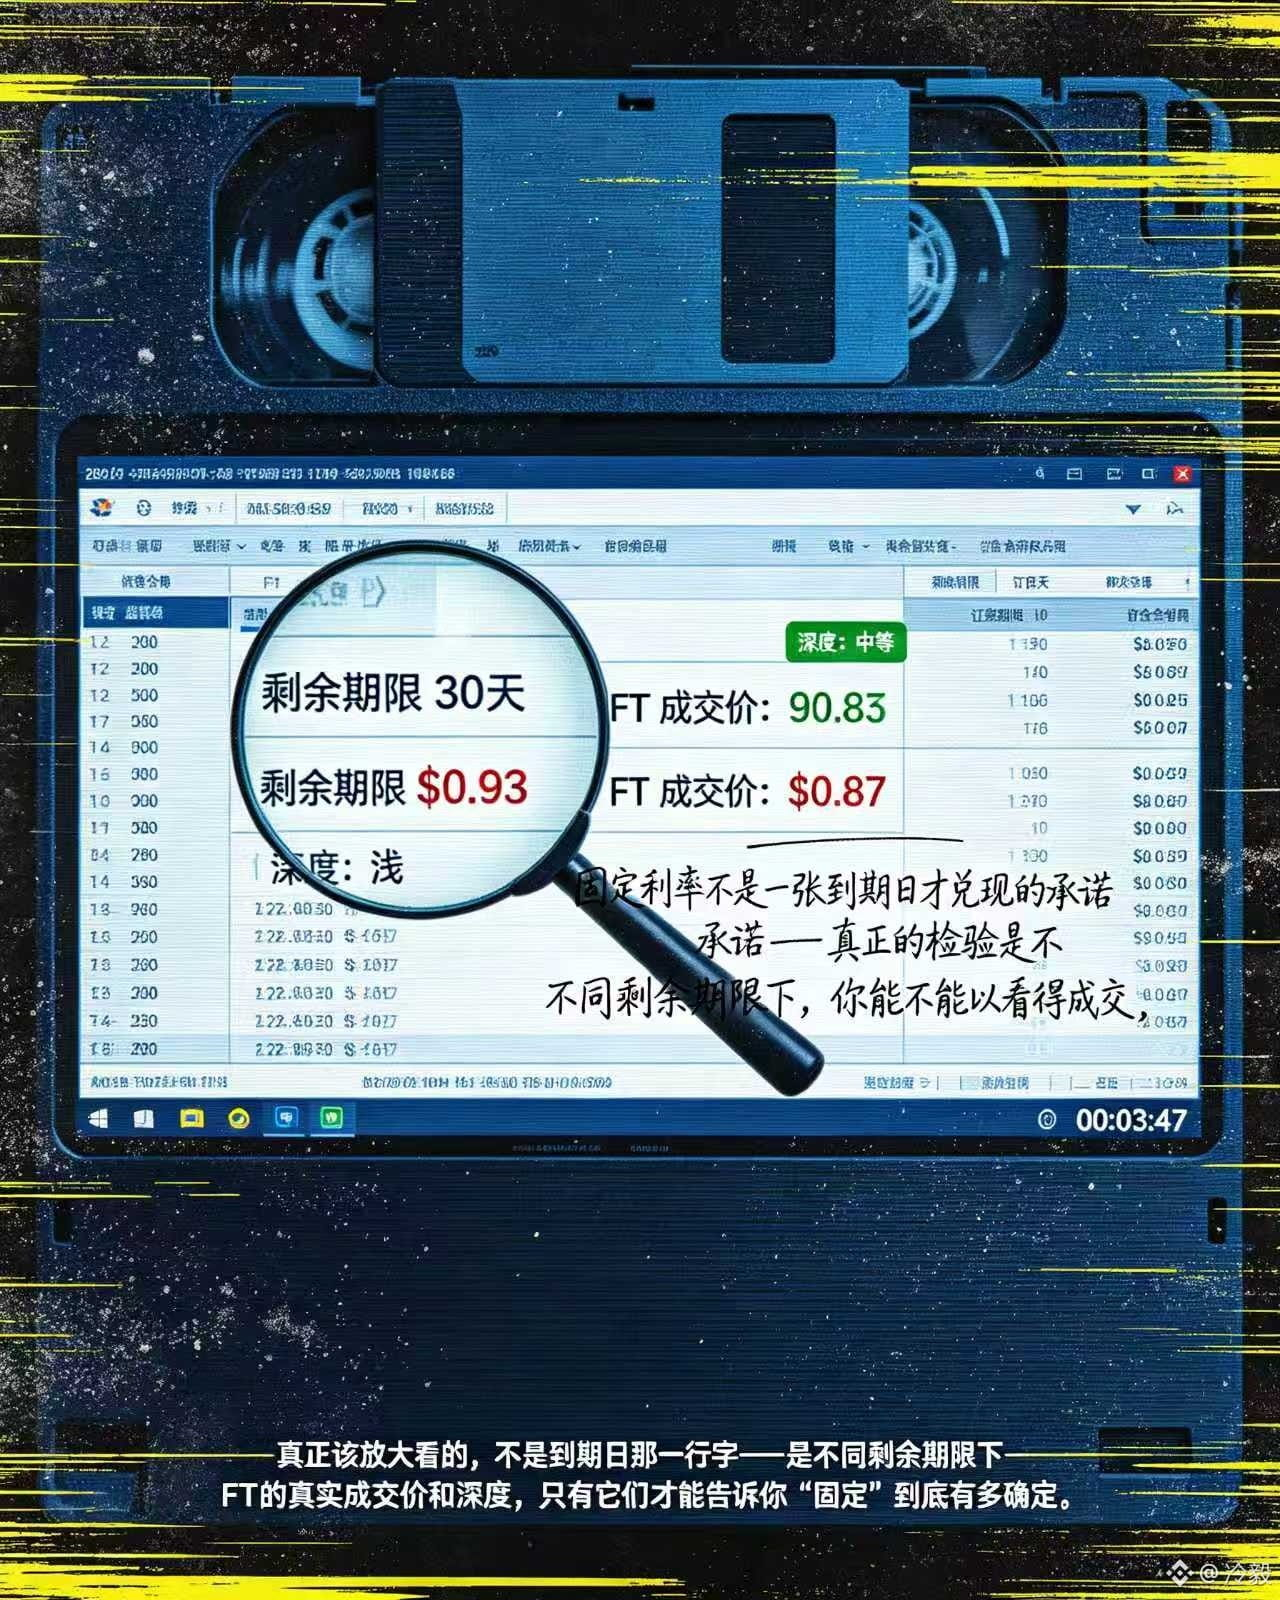
Saat saya melihat definisi pasar suku bunga tetap, saya memperhatikan satu field yang sangat sederhana: selain token utang dan agunan, harus ada Maturity Date yang jelas. Saat FT jatuh tempo, ia dapat ditukar dengan token utang pada nilai nominal, sehingga imbal hasil pemberi pinjaman memiliki titik akhir perhitungan; tetapi sebelum hari itu tiba, FT di tangan masih merupakan aset pasar dengan sisa tenor. Apa yang disebut “tetap” tidak mengubah keluar di tengah jalan menjadi harga tetap.
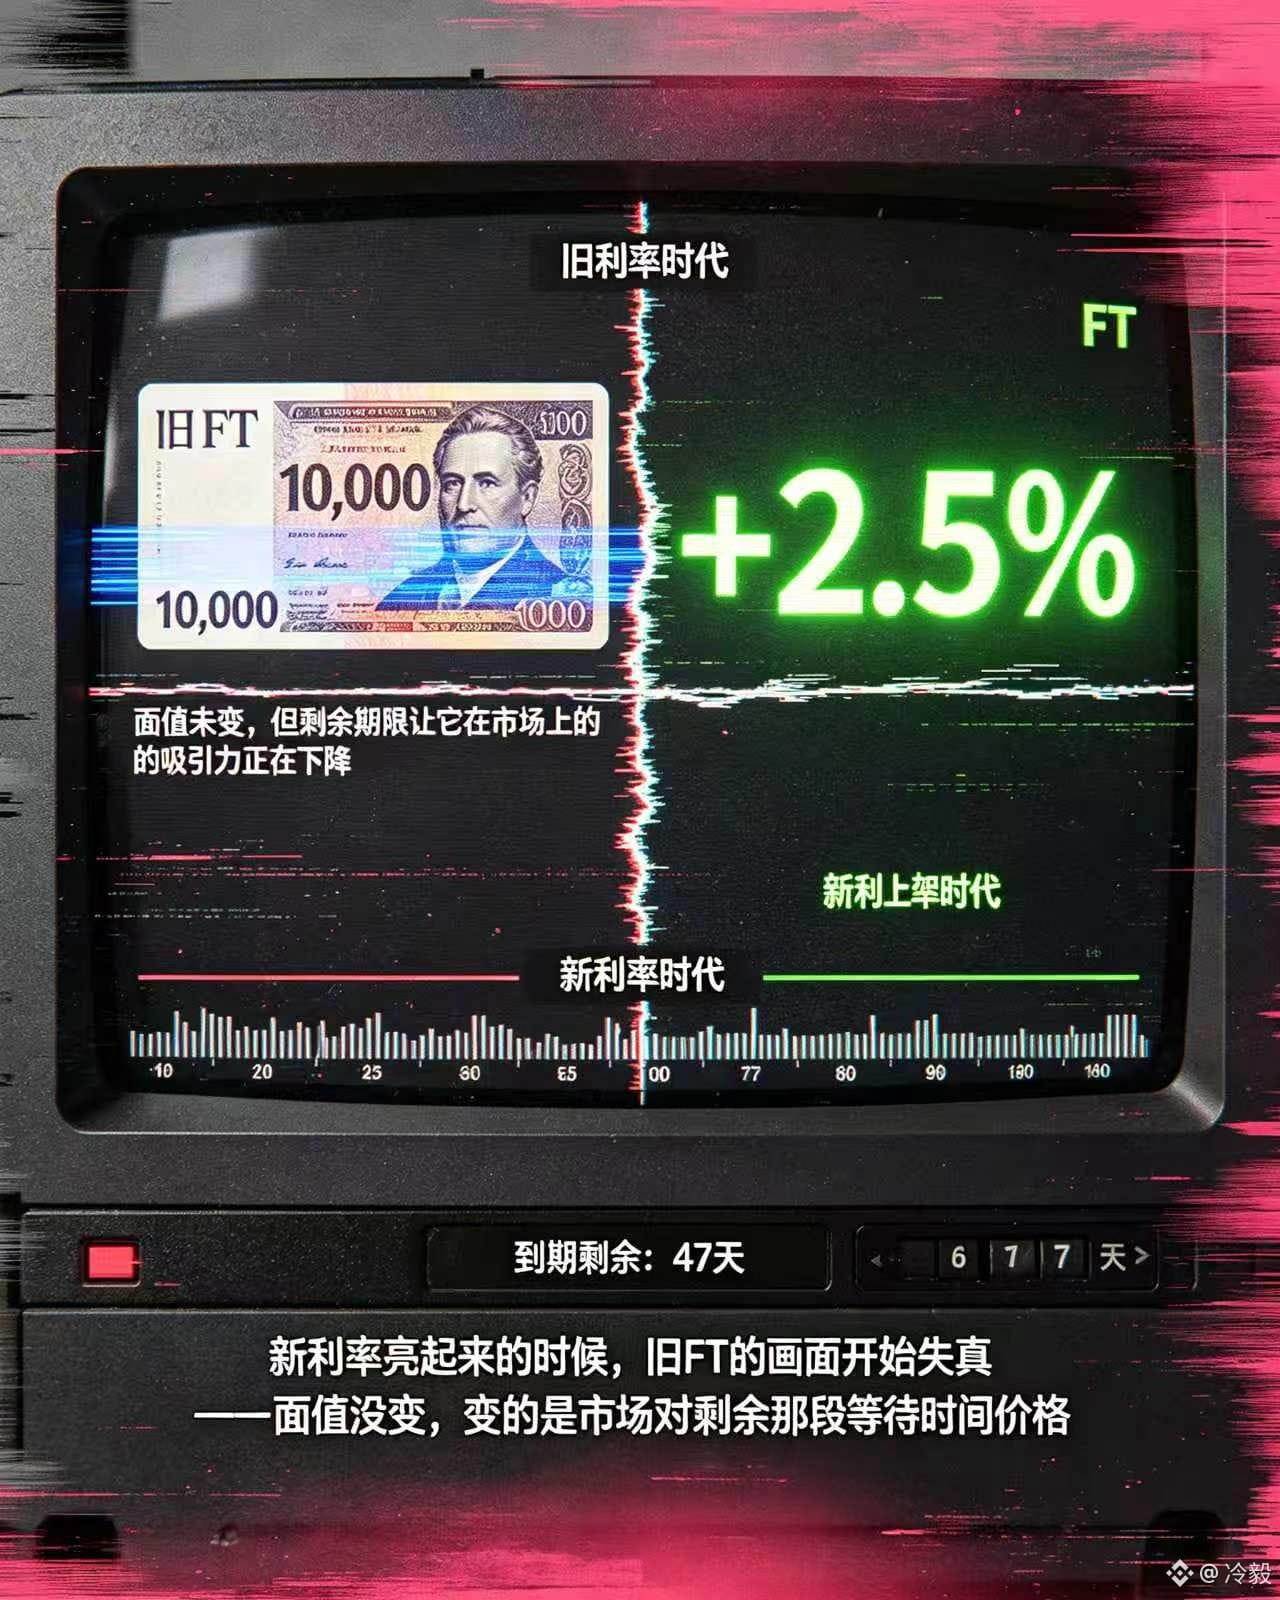
Ini akan mengubah penilaian pemberi pinjaman. Misalkan suku bunga pasar tiba-tiba naik, dana baru bersedia meminjamkan dengan imbal hasil lebih tinggi, nilai nominal FT lama tidak berubah, tetapi sisa tenornya membuat daya tariknya di pasar menurun. Jika pemegangnya bersikeras menunggu hingga jatuh tempo, yang diterima adalah nilai nominal yang telah disepakati sebelumnya; jika tiba-tiba membutuhkan uang tunai, mereka hanya bisa menerima penetapan harga ulang pasar atas sisa waktu. Yang benar-benar diberi harga di sini bukan hanya token utang, tetapi juga penantian itu sendiri.
Peminjam juga akan terdampak. FT yang mendekati jatuh tempo mungkin lebih dekat ke nilai nominal, sedangkan FT jangka panjang membutuhkan diskon yang lebih besar untuk mengompensasi penantian dan perubahan suku bunga. Pasar memang tampak semuanya disebut suku bunga tetap, tetapi untuk pengaturan dana dengan tenor berbeda, pengalaman likuiditasnya bisa sama sekali dua macam. Pemberi pinjaman menanggung biaya waktu, sementara peminjam menanggung perbedaan pembiayaan yang dibawa oleh pilihan tenor.
Jadi saat saya melihat desain jatuh tempo @termmax , saya tidak akan hanya menganggap Maturity Date sebagai tanggal penyelesaian. Ia lebih seperti garis yang memisahkan kepastian imbal hasil dan likuiditas dana. Yang perlu diverifikasi di pasar terkait $TMX adalah harga transaksi nyata dan kedalaman transaksi FT pada berbagai sisa tenor; hanya jika kedua hal ini bisa terlihat jelas, suku bunga tetap bukan sekadar janji indah yang baru terwujud pada hari jatuh tempo.#TermMax
#termmax @TermMax Yang paling mudah diremehkan, bukan cara suku bunga ditulis, melainkan tanggal jatuh tempo yang mengunci dana di bagian waktu yang mana.
Saat saya melihat definisi pasar suku bunga tetap, saya memperhatikan satu field yang sangat sederhana: selain token utang dan agunan, harus ada Maturity Date yang jelas. Saat FT jatuh tempo, ia dapat ditukar dengan token utang pada nilai nominal, sehingga imbal hasil pemberi pinjaman memiliki titik akhir perhitungan; tetapi sebelum hari itu tiba, FT di tangan masih merupakan aset pasar dengan sisa tenor. Apa yang disebut “tetap” tidak mengubah keluar di tengah jalan menjadi harga tetap.
Ini akan mengubah penilaian pemberi pinjaman. Misalkan suku bunga pasar tiba-tiba naik, dana baru bersedia meminjamkan dengan imbal hasil lebih tinggi, nilai nominal FT lama tidak berubah, tetapi sisa tenornya membuat daya tariknya di pasar menurun. Jika pemegangnya bersikeras menunggu hingga jatuh tempo, yang diterima adalah nilai nominal yang telah disepakati sebelumnya; jika tiba-tiba membutuhkan uang tunai, mereka hanya bisa menerima penetapan harga ulang pasar atas sisa waktu. Yang benar-benar diberi harga di sini bukan hanya token utang, tetapi juga penantian itu sendiri.
Peminjam juga akan terdampak. FT yang mendekati jatuh tempo mungkin lebih dekat ke nilai nominal, sedangkan FT jangka panjang membutuhkan diskon yang lebih besar untuk mengompensasi penantian dan perubahan suku bunga. Pasar memang tampak semuanya disebut suku bunga tetap, tetapi untuk pengaturan dana dengan tenor berbeda, pengalaman likuiditasnya bisa sama sekali dua macam. Pemberi pinjaman menanggung biaya waktu, sementara peminjam menanggung perbedaan pembiayaan yang dibawa oleh pilihan tenor.
Jadi saat saya melihat desain jatuh tempo @TermMax , saya tidak akan hanya menganggap Maturity Date sebagai tanggal penyelesaian. Ia lebih seperti garis yang memisahkan kepastian imbal hasil dan likuiditas dana. Yang perlu diverifikasi di pasar terkait $TMX adalah harga transaksi nyata dan kedalaman transaksi FT pada berbagai sisa tenor; hanya jika kedua hal ini bisa terlihat jelas, suku bunga tetap bukan sekadar janji indah yang baru terwujud pada hari jatuh tempo.#TermMax
5
123
·
--
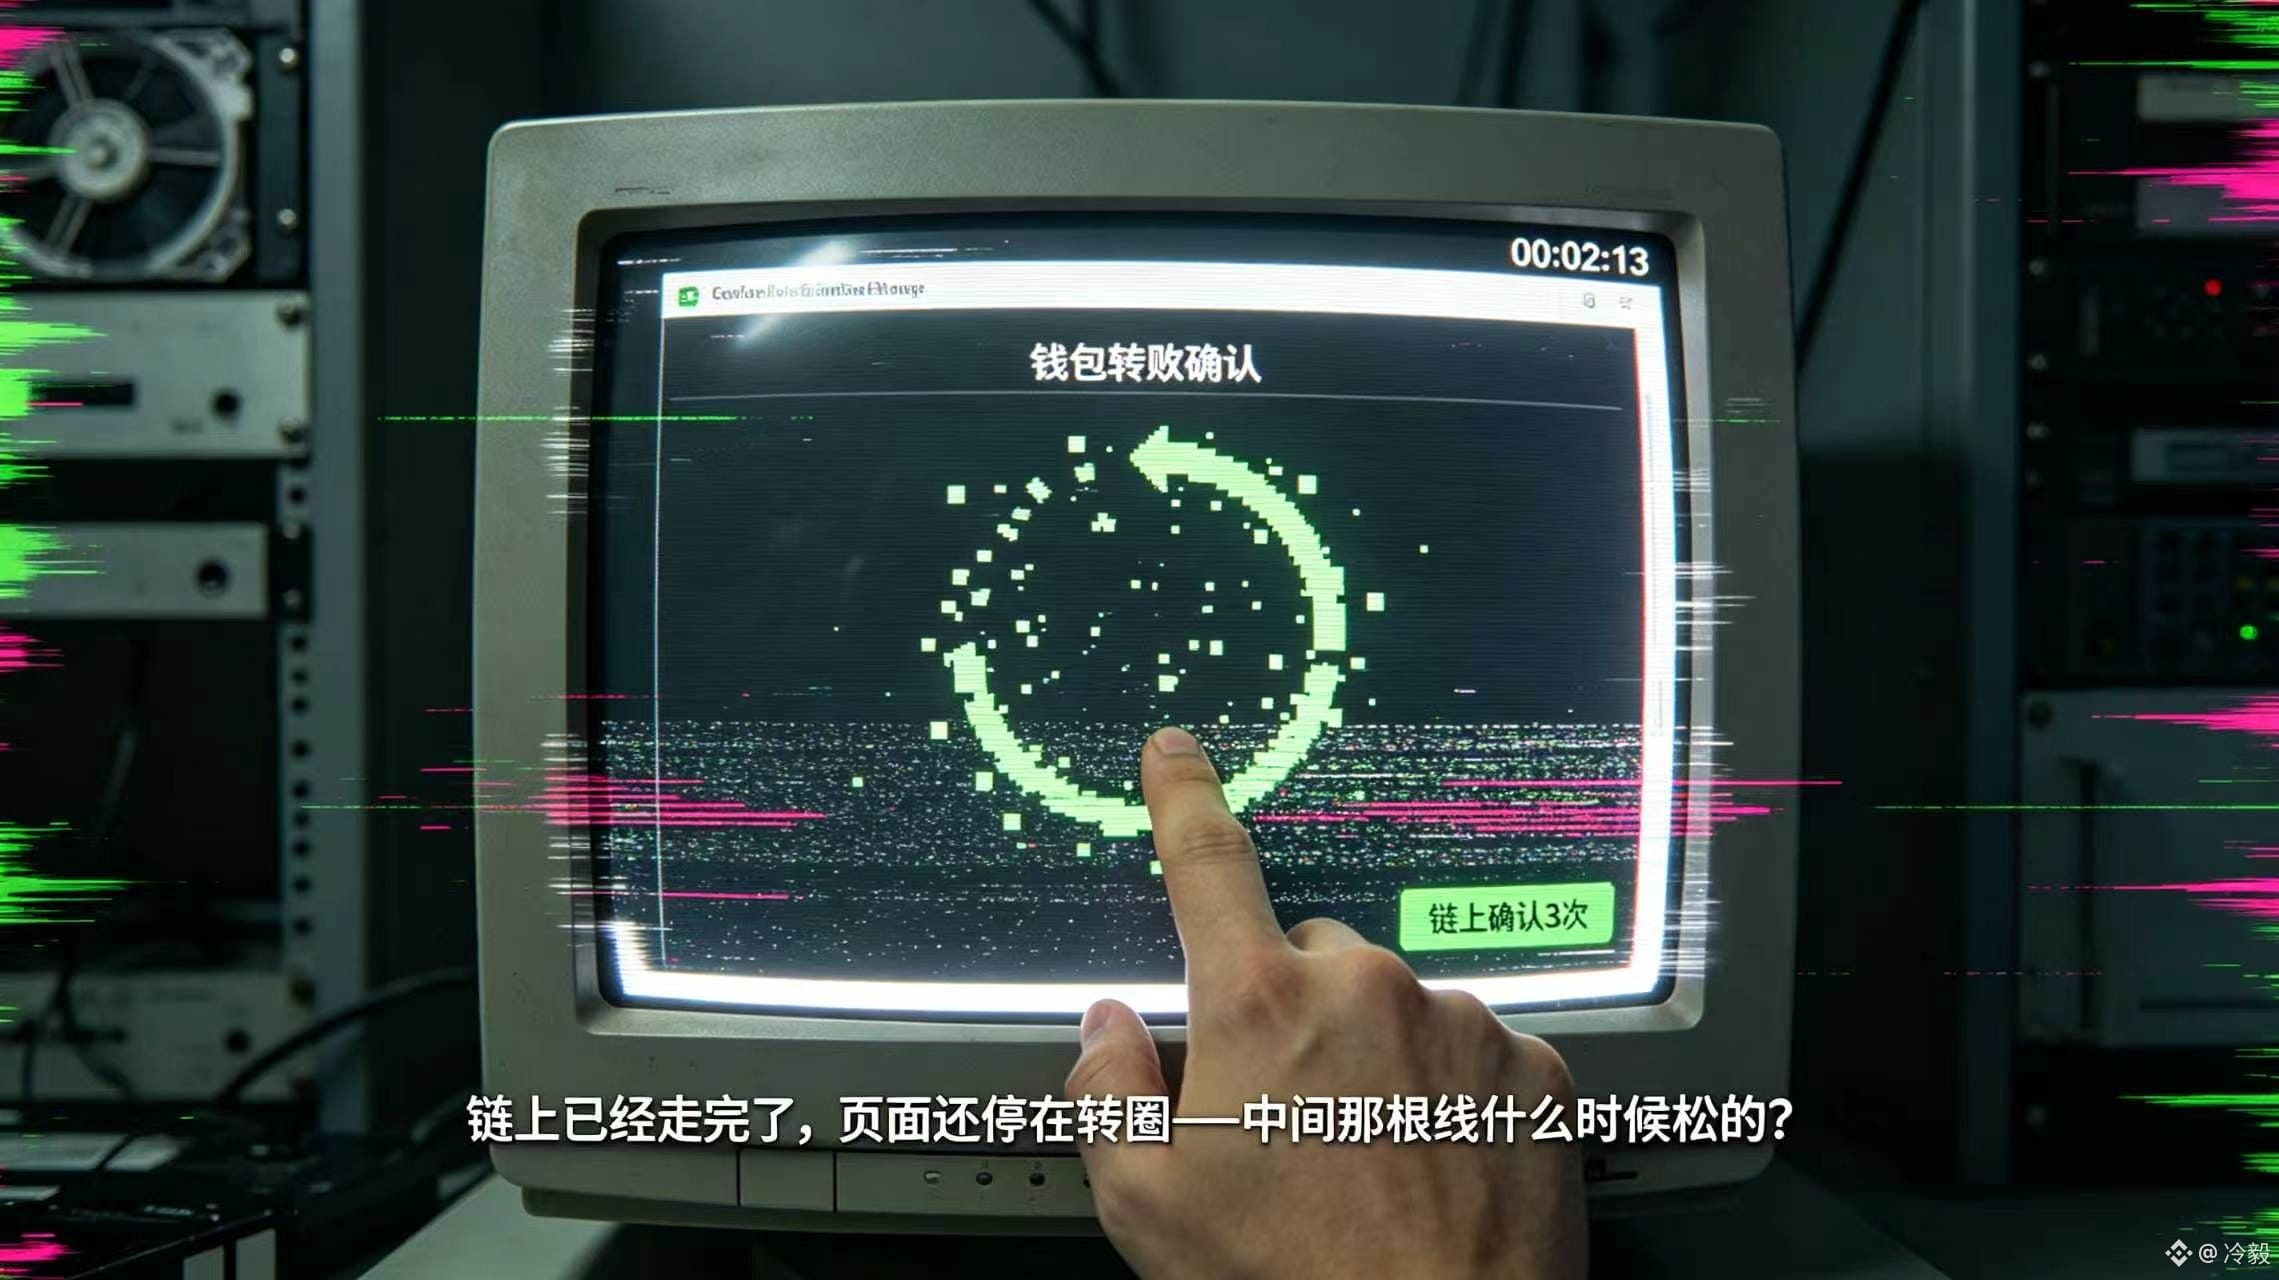
“Transaksi sudah selesai, tapi halamannya belum berubah?”—kalimat ini kalau dipasang di backend dompet atau bursa, biasanya bukan masalah pengguna; melainkan sistem yang gagal menangkap event.
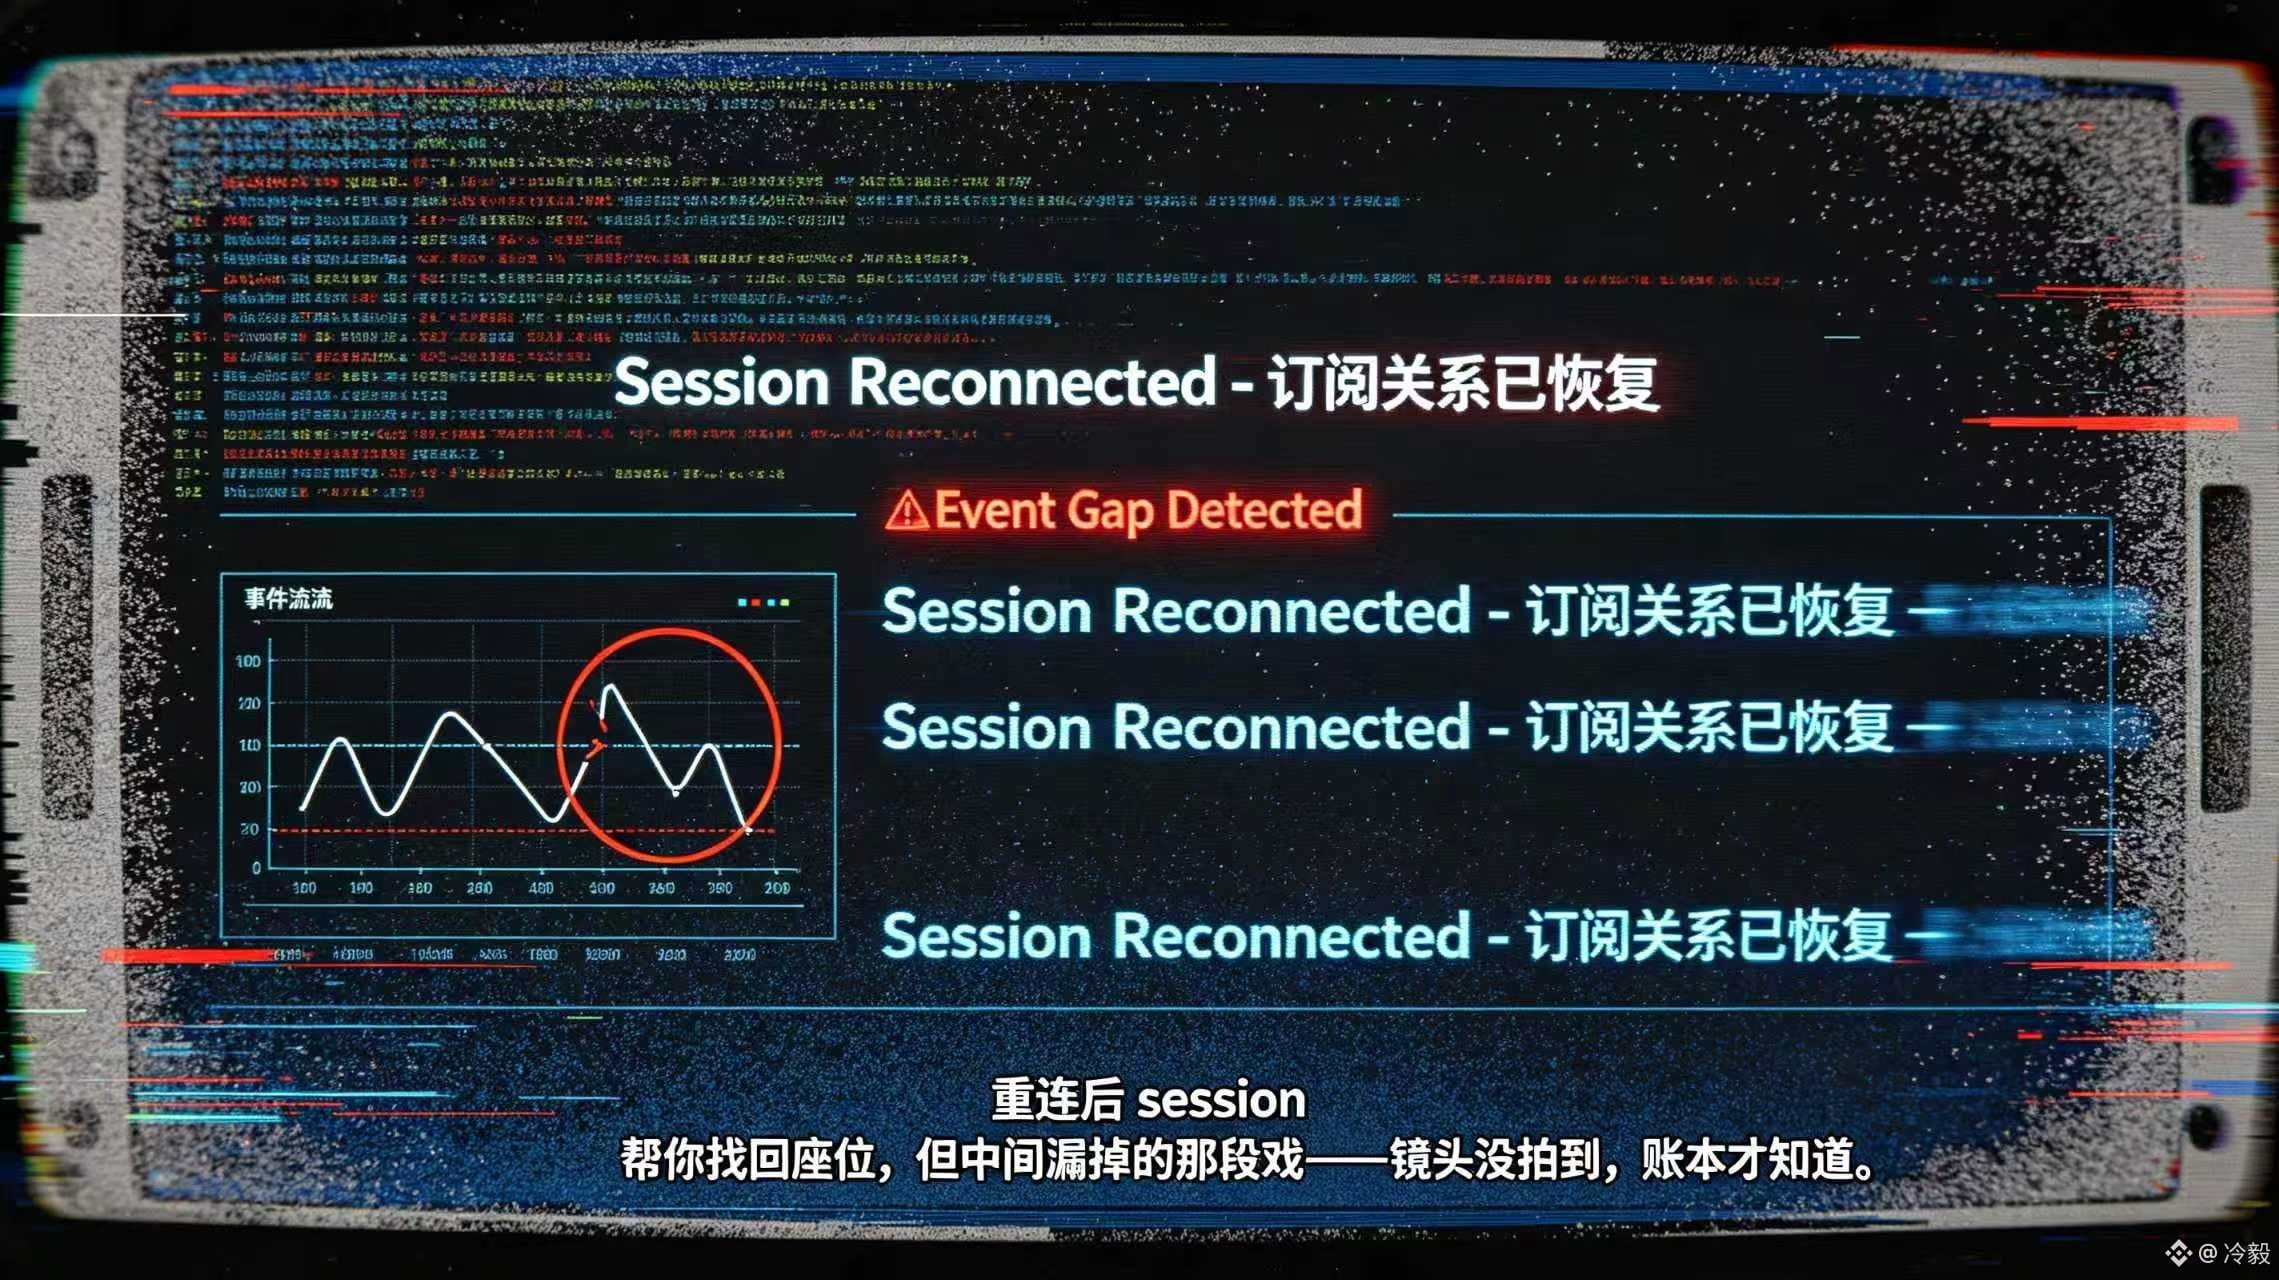
HTTP API untuk @Dusk_Foundation menempatkan langganan event kontrak pada jalur /on/contracts:<contract_id>/<method>. Langganan dan pembatalannya masing-masing menggunakan GET dan DELETE, dan semuanya perlu bergantung pada Rusk-Session-Id untuk mempertahankan sesi. Tampak seperti detail API, tetapi menurut saya sebenarnya ia sedang mengingatkan satu hal: notifikasi real-time itu sendiri bukanlah buku besar.
Saat koneksi normal, dompet memperbarui saldo berdasarkan event, sedangkan bursa mendorong pengumpulan atau status pesanan lewat event. Namun setelah koneksi terputus, session hanya bisa membantu mengembalikan hubungan langganan, tidak bisa membuktikan bahwa tidak ada sesuatu yang terlewat di tengah. Bagian yang terlewat, tetap harus diverifikasi ulang dari kondisi blok, transaksi, dan status kontraknya.
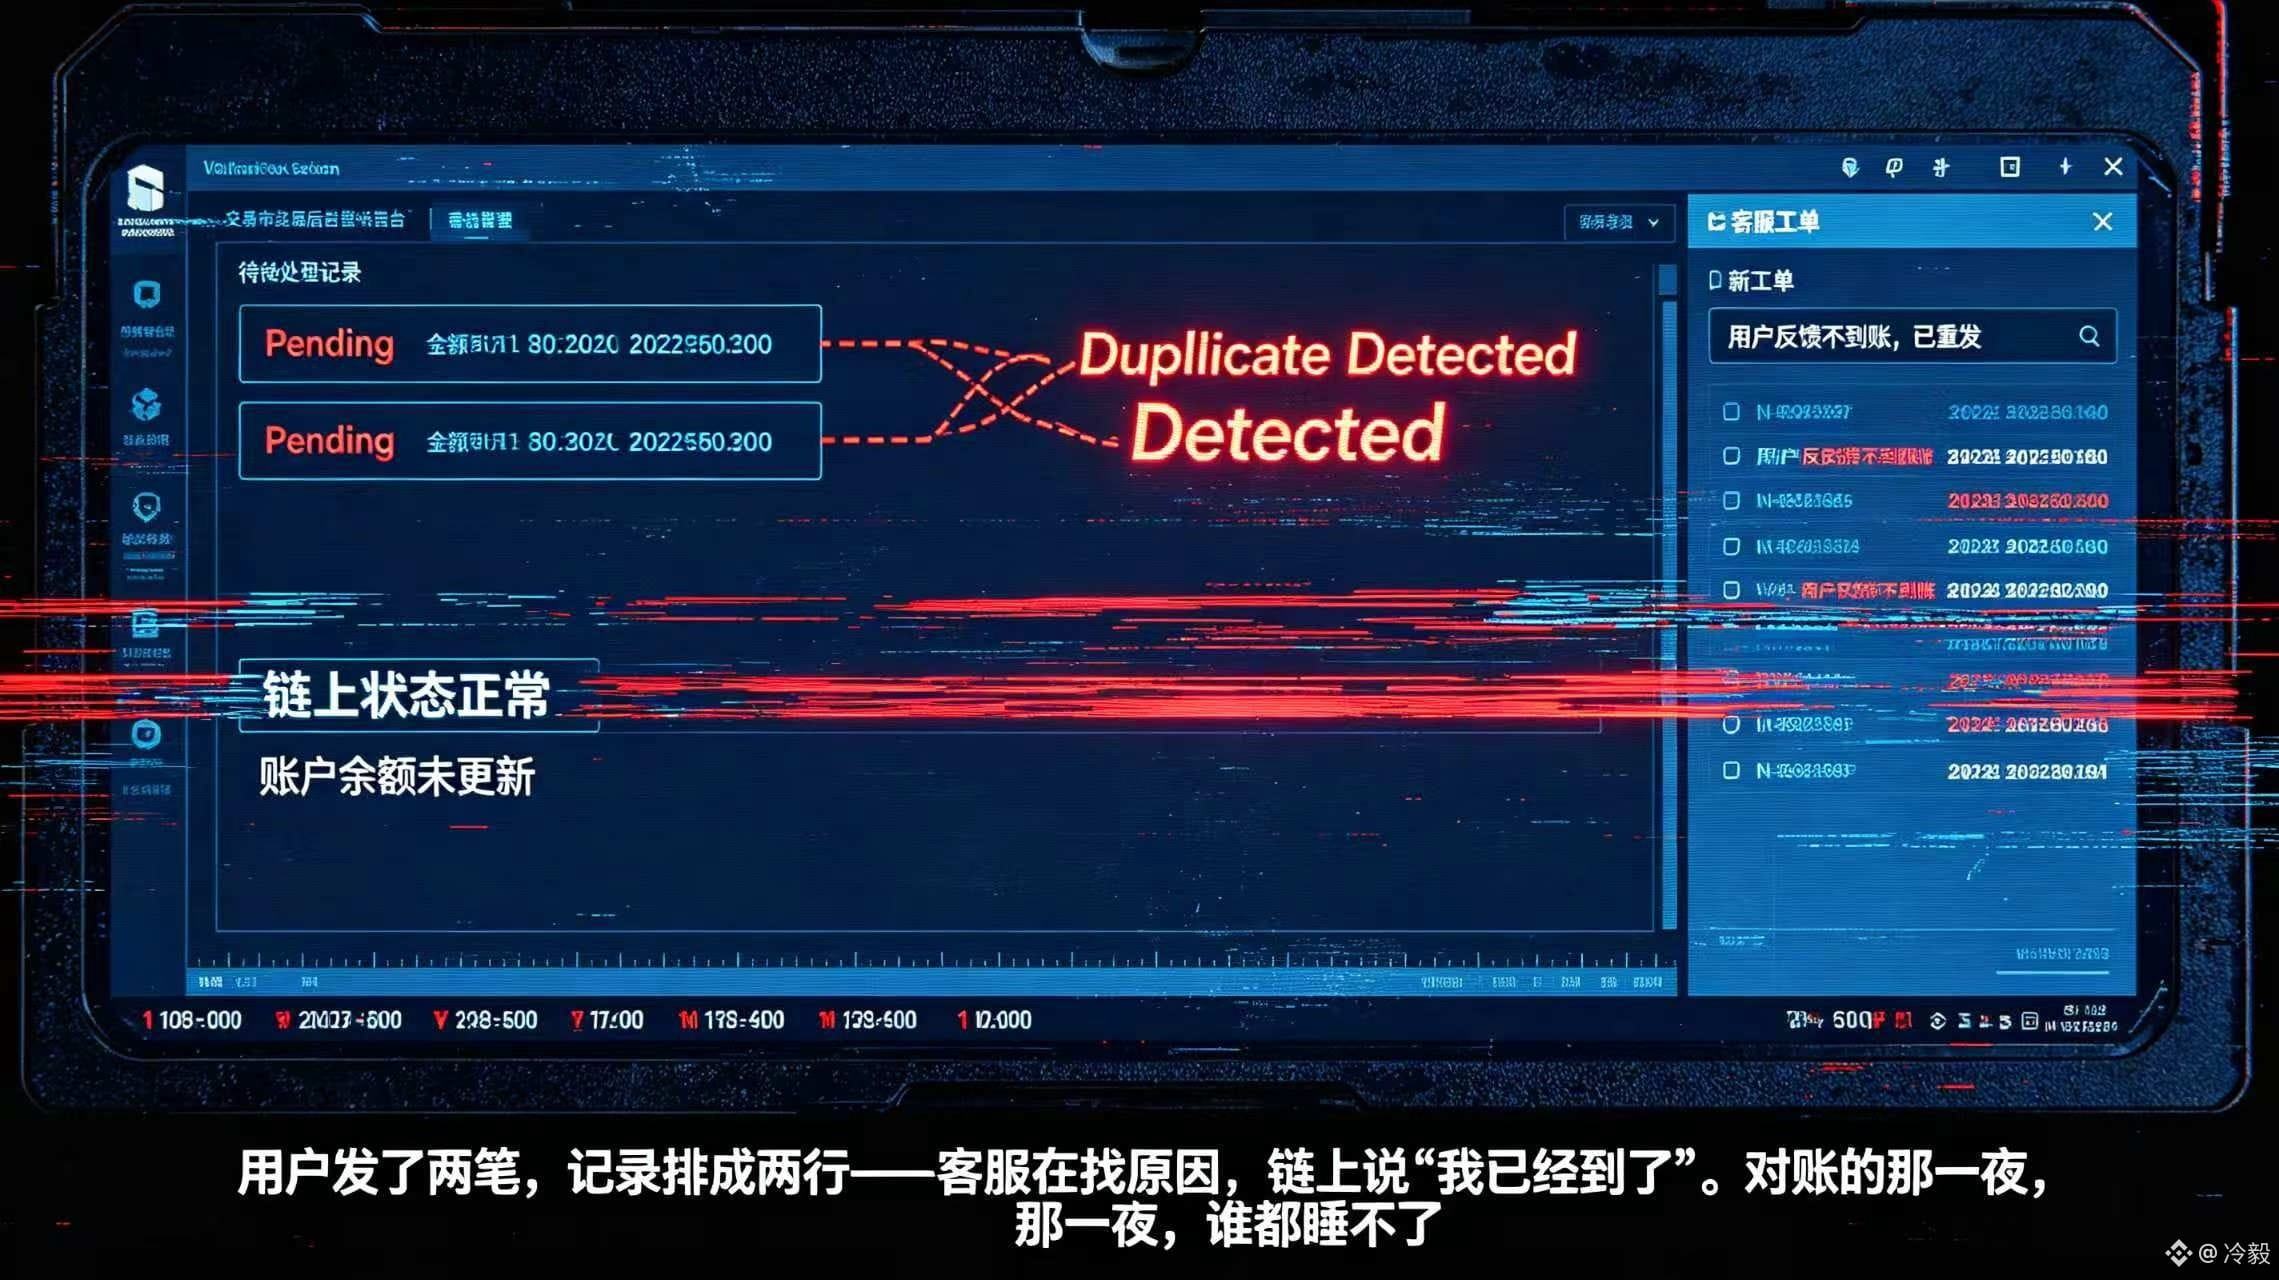
Saya membayangkan skenario yang konkret. Transaksi transfer DUSK milik pengguna sudah di-chain, tetapi koneksi listener bursa kebetulan terputus selama beberapa menit. Catatan di chain tidak ada masalah, saldo tidak ter-update. Saat pengguna mengirim lagi, di backend bisa muncul dua catatan yang sama-sama “menunggu diproses” sekaligus. CS yang melihat mengatakan “belum masuk”, sedangkan tim operasional menghadapi kompensasi event plus rekonsiliasi manual.
Ini membuat saya menambahkan lapisan tuntutan pada interface event untuk @Dusk_Foundation . Menuliskan endpoint langganan di dokumentasi baru langkah pertama; yang benar-benar menentukan kualitas integrasi adalah apakah dompet dan bursa bisa memulihkan konteks setelah reconnect berdasarkan session, lalu mengisi celahnya dengan status di chain. $DUSK harus menampung perputaran aset yang nyata, event real-time bertugas mengingatkan, dan pada akhirnya status harus punya jalur lain yang dapat diverifikasi ulang. #dusk
{spot}(DUSKUSDT)
“Transaksi sudah selesai, tapi halamannya belum berubah?”—kalimat ini kalau dipasang di backend dompet atau bursa, biasanya bukan masalah pengguna; melainkan sistem yang gagal menangkap event.
HTTP API untuk @Dusk menempatkan langganan event kontrak pada jalur /on/contracts:<contract_id>/<method>. Langganan dan pembatalannya masing-masing menggunakan GET dan DELETE, dan semuanya perlu bergantung pada Rusk-Session-Id untuk mempertahankan sesi. Tampak seperti detail API, tetapi menurut saya sebenarnya ia sedang mengingatkan satu hal: notifikasi real-time itu sendiri bukanlah buku besar.
Saat koneksi normal, dompet memperbarui saldo berdasarkan event, sedangkan bursa mendorong pengumpulan atau status pesanan lewat event. Namun setelah koneksi terputus, session hanya bisa membantu mengembalikan hubungan langganan, tidak bisa membuktikan bahwa tidak ada sesuatu yang terlewat di tengah. Bagian yang terlewat, tetap harus diverifikasi ulang dari kondisi blok, transaksi, dan status kontraknya.
Saya membayangkan skenario yang konkret. Transaksi transfer DUSK milik pengguna sudah di-chain, tetapi koneksi listener bursa kebetulan terputus selama beberapa menit. Catatan di chain tidak ada masalah, saldo tidak ter-update. Saat pengguna mengirim lagi, di backend bisa muncul dua catatan yang sama-sama “menunggu diproses” sekaligus. CS yang melihat mengatakan “belum masuk”, sedangkan tim operasional menghadapi kompensasi event plus rekonsiliasi manual.
Ini membuat saya menambahkan lapisan tuntutan pada interface event untuk @Dusk . Menuliskan endpoint langganan di dokumentasi baru langkah pertama; yang benar-benar menentukan kualitas integrasi adalah apakah dompet dan bursa bisa memulihkan konteks setelah reconnect berdasarkan session, lalu mengisi celahnya dengan status di chain. $DUSK harus menampung perputaran aset yang nyata, event real-time bertugas mengingatkan, dan pada akhirnya status harus punya jalur lain yang dapat diverifikasi ulang. #dusk
3
61
·
--
Bullish
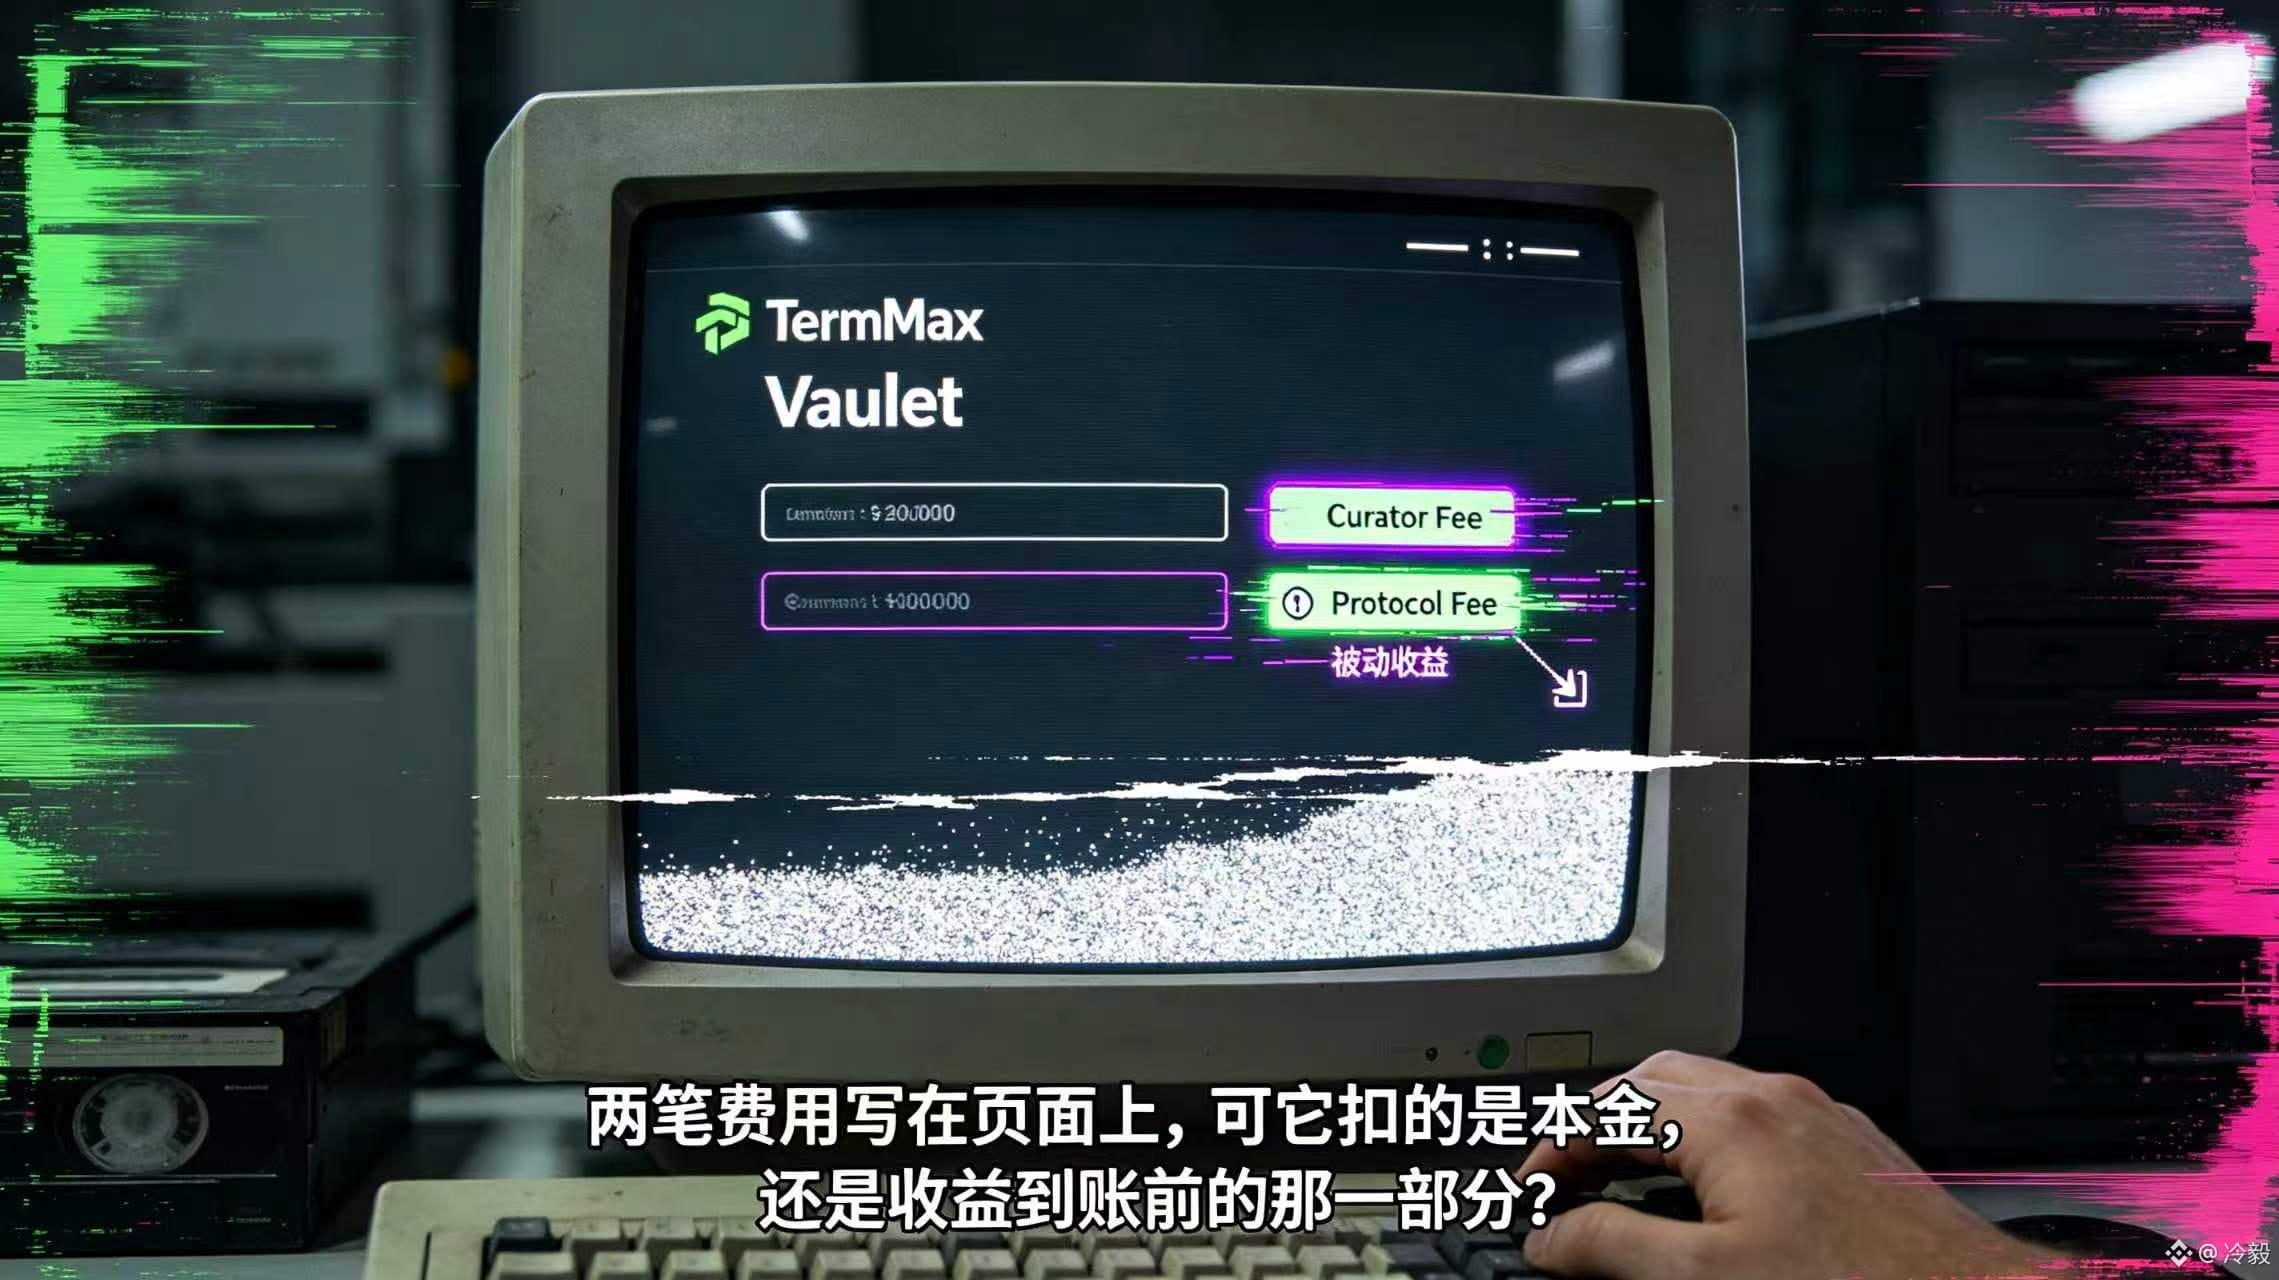
#termmax @termmax Saya melihat di Vault tertulis sekaligus Curator Fee dan Protocol Fee. Saya ingin bertanya dulu: dua potongan uang ini diambil dari pokok saya, atau justru sebelum saya menerima hasilnya sudah dipotong dulu? Perbedaan itu terdengar sangat halus, tetapi begitu diwujudkan di halaman penyimpanan, itu langsung memengaruhi apakah saya berani menaruh aset saya.
Penjelasan dari para penyimpan di TermMax mengatakan bahwa cakupannya ditulis cukup sempit: kedua biaya ini hanya dikenakan untuk pendapatan pasif yang dihasilkan dari aset yang menganggur, tidak langsung dipotong dari pokok yang disetor. Selain itu, biayanya sudah tercermin dalam share price, jadi pengguna tidak perlu lagi melakukan klaim terpisah atau membayar tambahan. Artinya, harga unit di halaman pada dasarnya adalah hasil yang sudah dipotong biaya.
Pengguna tidak perlu konfirmasi lagi sekali, tetapi juga tidak boleh mencampur “pendapatan kotor” dengan perhitungan kenaikan unit yang benar-benar ia terima.
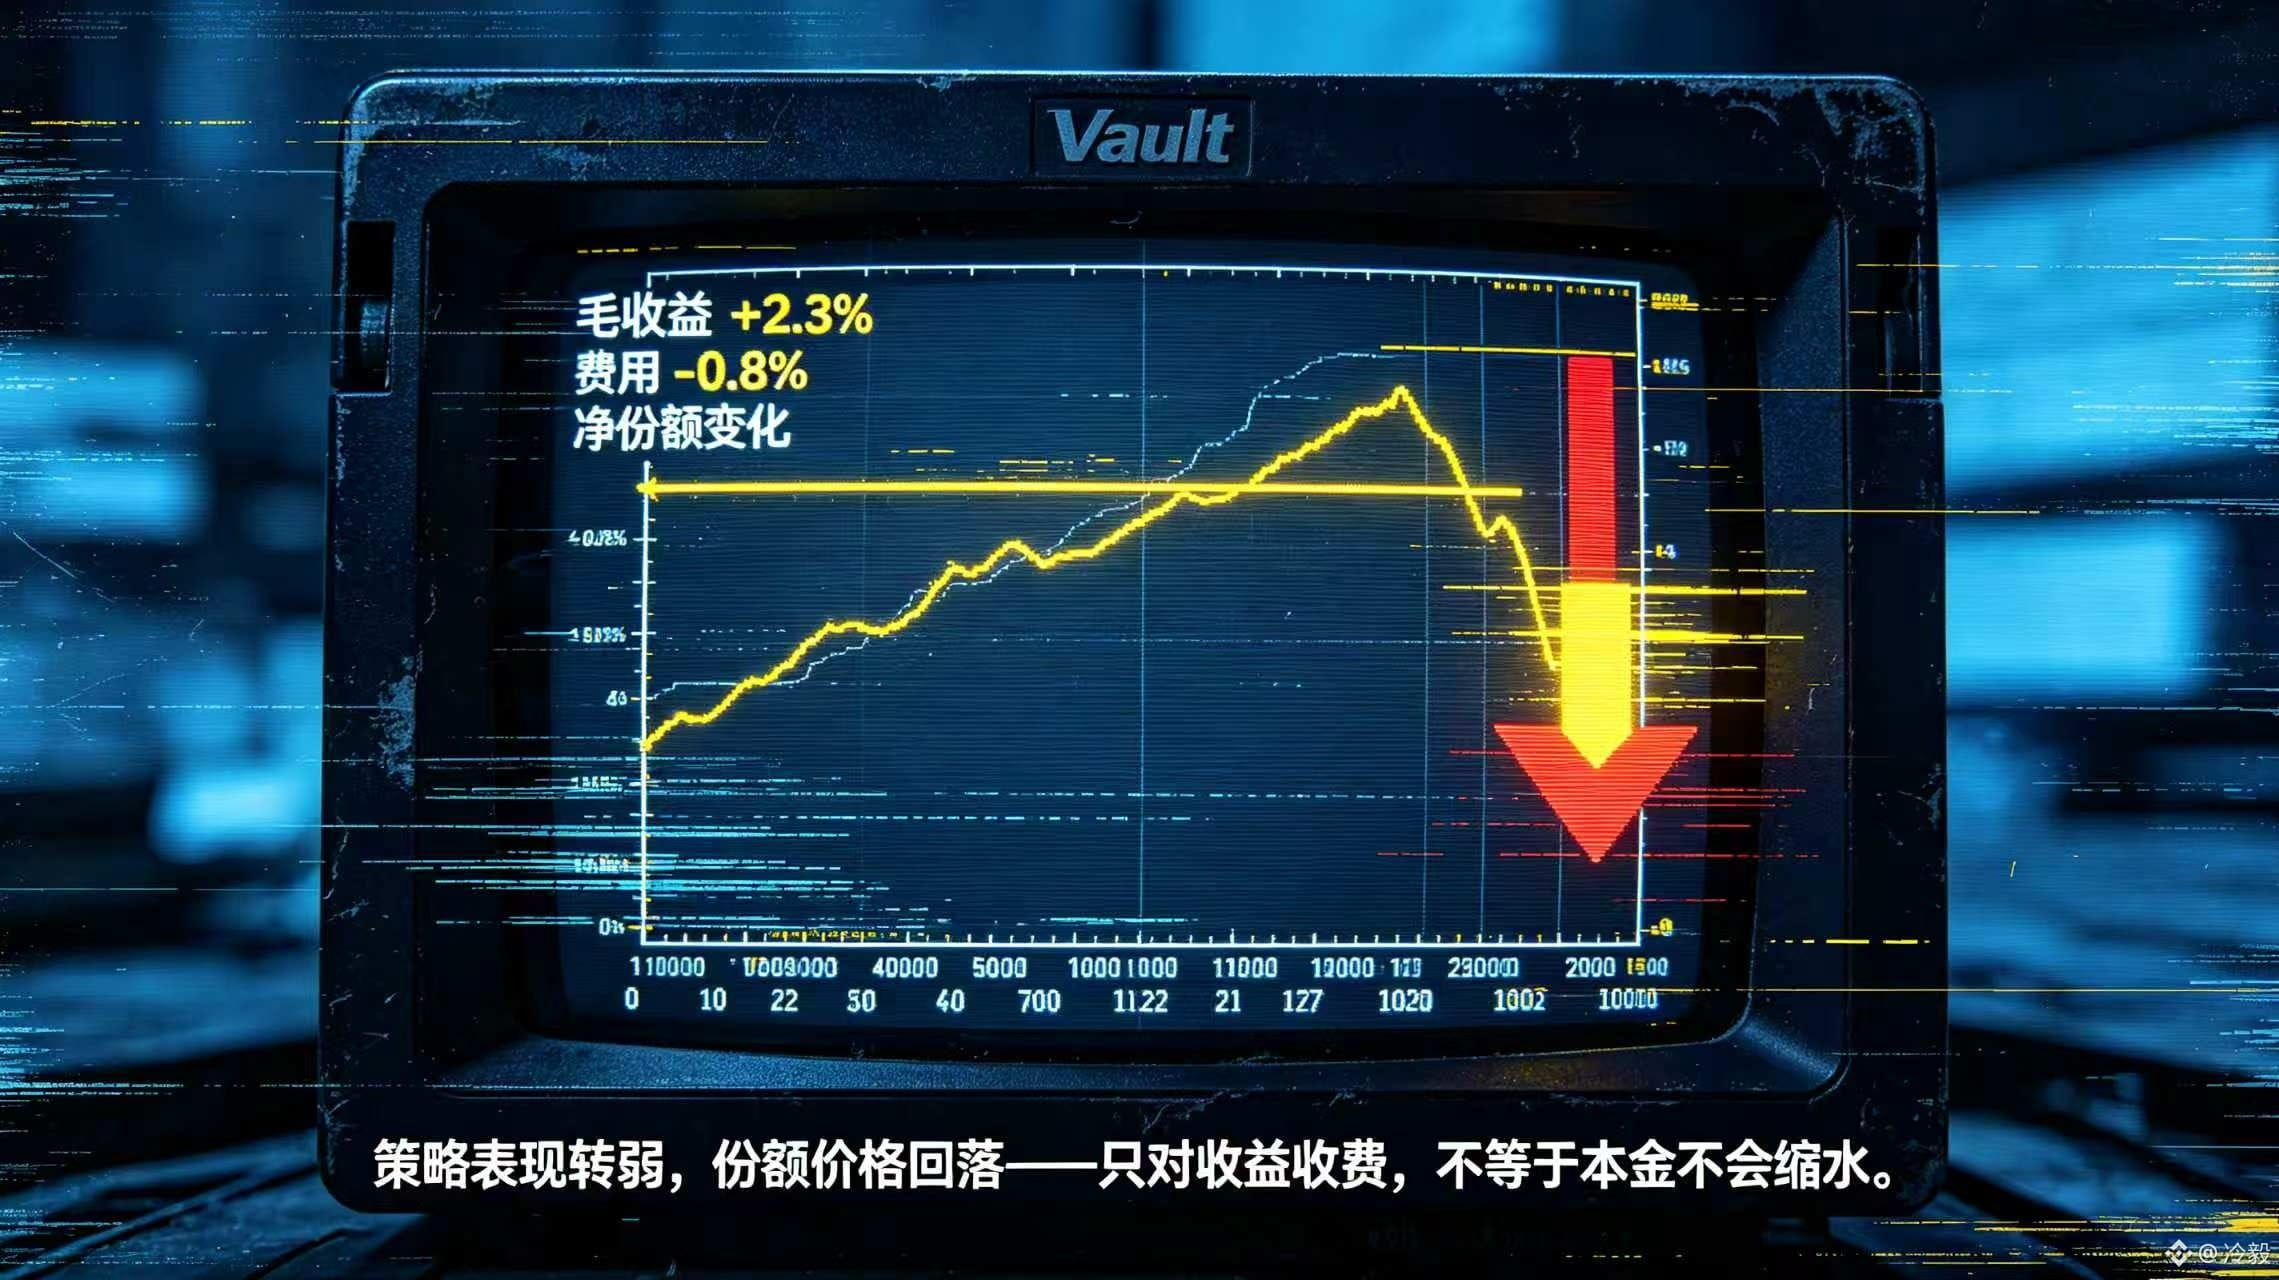
Saya pikir keuntungan dari desain ini adalah biaya tidak disembunyikan di pemotongan tarik tunai yang tiba-tiba. Namun kerumitannya ada di sini juga. Jika sebagian besar aset di Vault sebagian besar waktu tidak benar-benar dipakai oleh strategi, pendapatan tampak meningkat perlahan. Sementara Curator dan protokol tetap akan mengambil biaya dari pendapatan pasif bagian tersebut. Begitu performa strategi melemah, harga unit bisa berhenti atau bahkan turun; barulah pengguna sadar bahwa “pengenaan biaya hanya pada pendapatan” tidak otomatis berarti “pokok tidak punya peluang menyusut”.
Jadi saat saya melihat aturan biaya untuk @termmax , saya tidak akan menganggapnya sebagai “pendapatan murah” hanya karena “hanya menagih fee pendapatan”. Aturannya menjelaskan objek biaya dengan jelas, tetapi tidak memberikan jaminan atas hasil strategi. Hal yang paling seharusnya dipublikasikan untuk Vault-vault terkait termmax ke depannya adalah perubahan pendapatan kotor, dua jenis biaya tersebut, dan perubahan pada share price akhir—agar penyimpan bisa menghitung sendiri ke mana sesungguhnya uang itu pergi.#TermMax
#termmax @TermMax Saya melihat di Vault tertulis sekaligus Curator Fee dan Protocol Fee. Saya ingin bertanya dulu: dua potongan uang ini diambil dari pokok saya, atau justru sebelum saya menerima hasilnya sudah dipotong dulu? Perbedaan itu terdengar sangat halus, tetapi begitu diwujudkan di halaman penyimpanan, itu langsung memengaruhi apakah saya berani menaruh aset saya.
Penjelasan dari para penyimpan di TermMax mengatakan bahwa cakupannya ditulis cukup sempit: kedua biaya ini hanya dikenakan untuk pendapatan pasif yang dihasilkan dari aset yang menganggur, tidak langsung dipotong dari pokok yang disetor. Selain itu, biayanya sudah tercermin dalam share price, jadi pengguna tidak perlu lagi melakukan klaim terpisah atau membayar tambahan. Artinya, harga unit di halaman pada dasarnya adalah hasil yang sudah dipotong biaya.
Pengguna tidak perlu konfirmasi lagi sekali, tetapi juga tidak boleh mencampur “pendapatan kotor” dengan perhitungan kenaikan unit yang benar-benar ia terima.
Saya pikir keuntungan dari desain ini adalah biaya tidak disembunyikan di pemotongan tarik tunai yang tiba-tiba. Namun kerumitannya ada di sini juga. Jika sebagian besar aset di Vault sebagian besar waktu tidak benar-benar dipakai oleh strategi, pendapatan tampak meningkat perlahan. Sementara Curator dan protokol tetap akan mengambil biaya dari pendapatan pasif bagian tersebut. Begitu performa strategi melemah, harga unit bisa berhenti atau bahkan turun; barulah pengguna sadar bahwa “pengenaan biaya hanya pada pendapatan” tidak otomatis berarti “pokok tidak punya peluang menyusut”.
Jadi saat saya melihat aturan biaya untuk @TermMax , saya tidak akan menganggapnya sebagai “pendapatan murah” hanya karena “hanya menagih fee pendapatan”. Aturannya menjelaskan objek biaya dengan jelas, tetapi tidak memberikan jaminan atas hasil strategi. Hal yang paling seharusnya dipublikasikan untuk Vault-vault terkait termmax ke depannya adalah perubahan pendapatan kotor, dua jenis biaya tersebut, dan perubahan pada share price akhir—agar penyimpan bisa menghitung sendiri ke mana sesungguhnya uang itu pergi.#TermMax
2
92
·
--
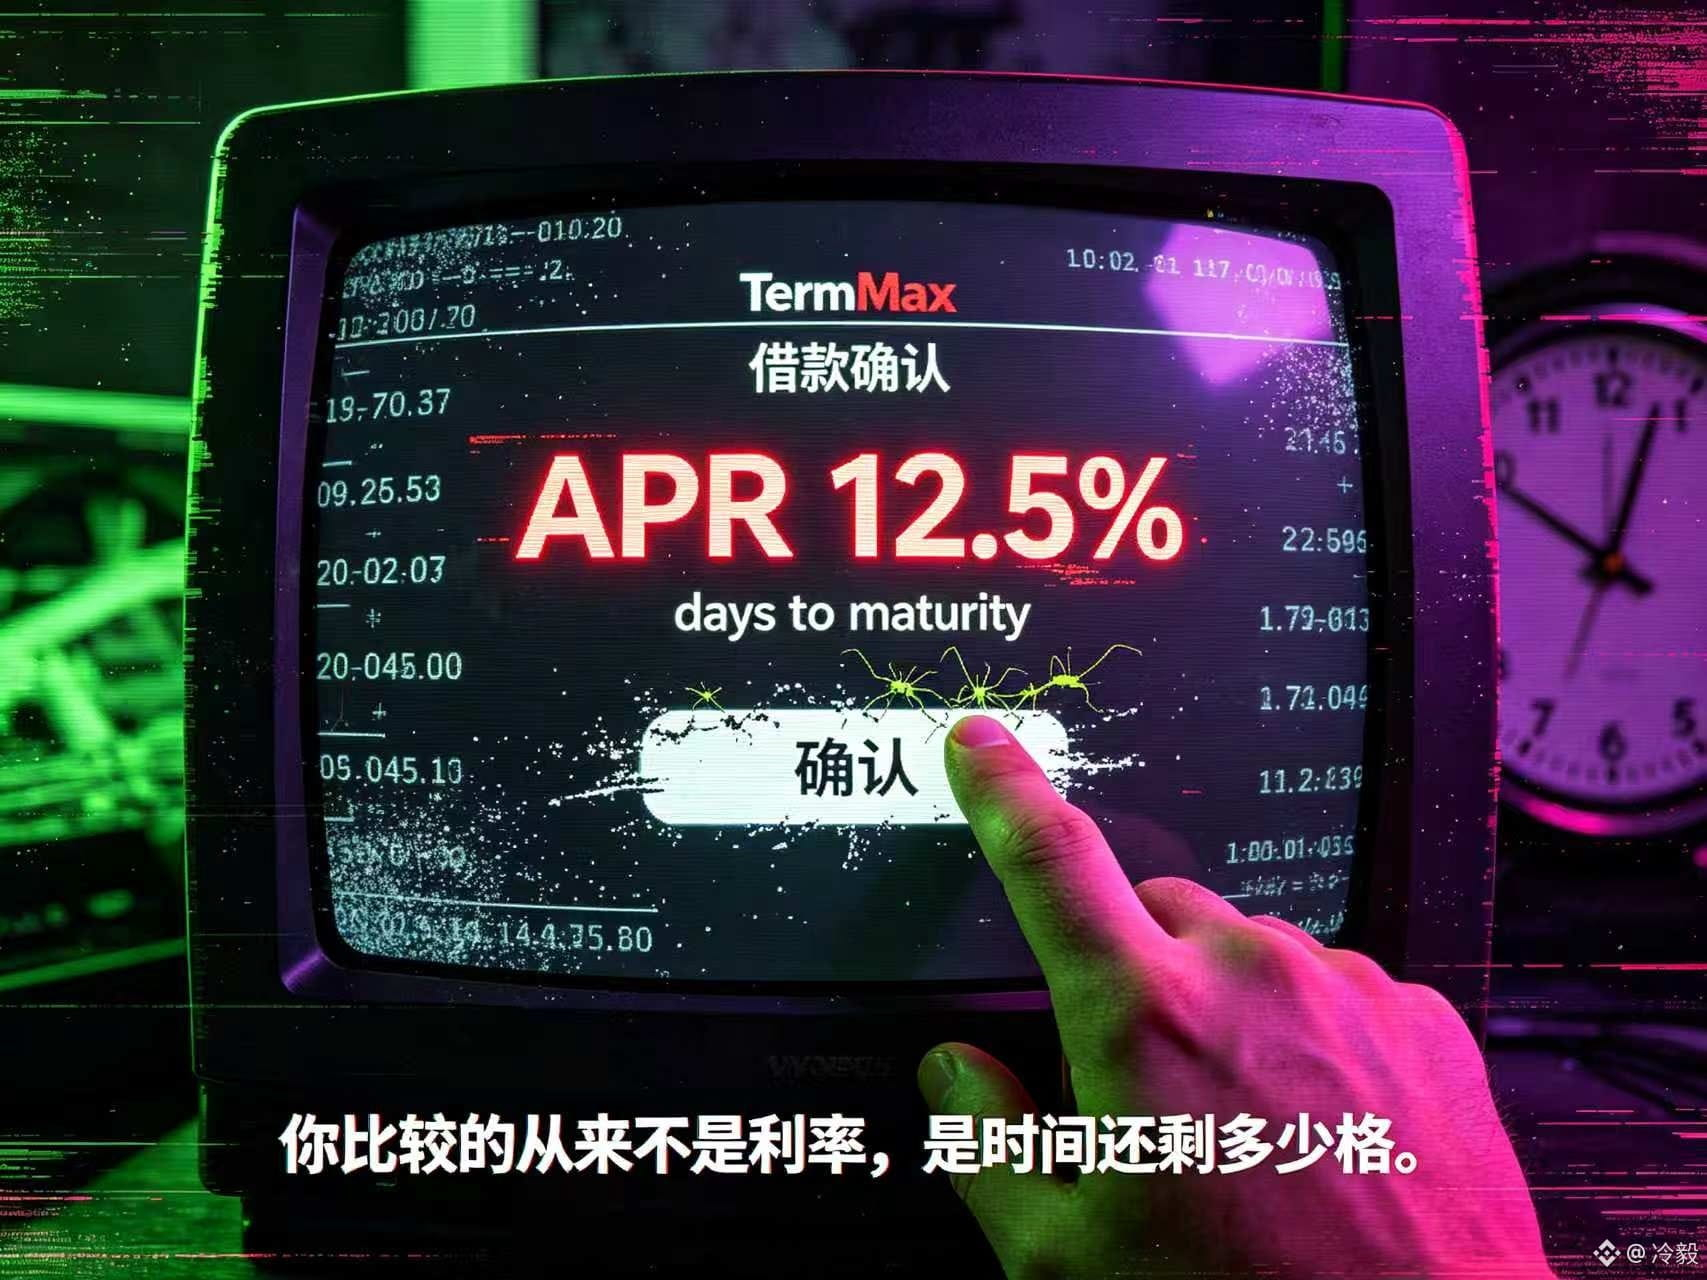
我差点把 @termmax 的借款 APR 当成最终成本。打开官方费用说明时,结果让我停下来的,是公式里那一段“days to maturity / 365”:借款金额和报价一样,期限不同,交易费也跟着变。
市场页面通常把 APR 放在最显眼的地方,期限却藏在另一个角落。一个人比两个市场,看到相同利率就以为花费差不多;实际被算进去的,还有这笔钱要占用多久。期限越长,时间项越绕不开。资金紧张的时候,差的不只是小数点,是还款计划本身。
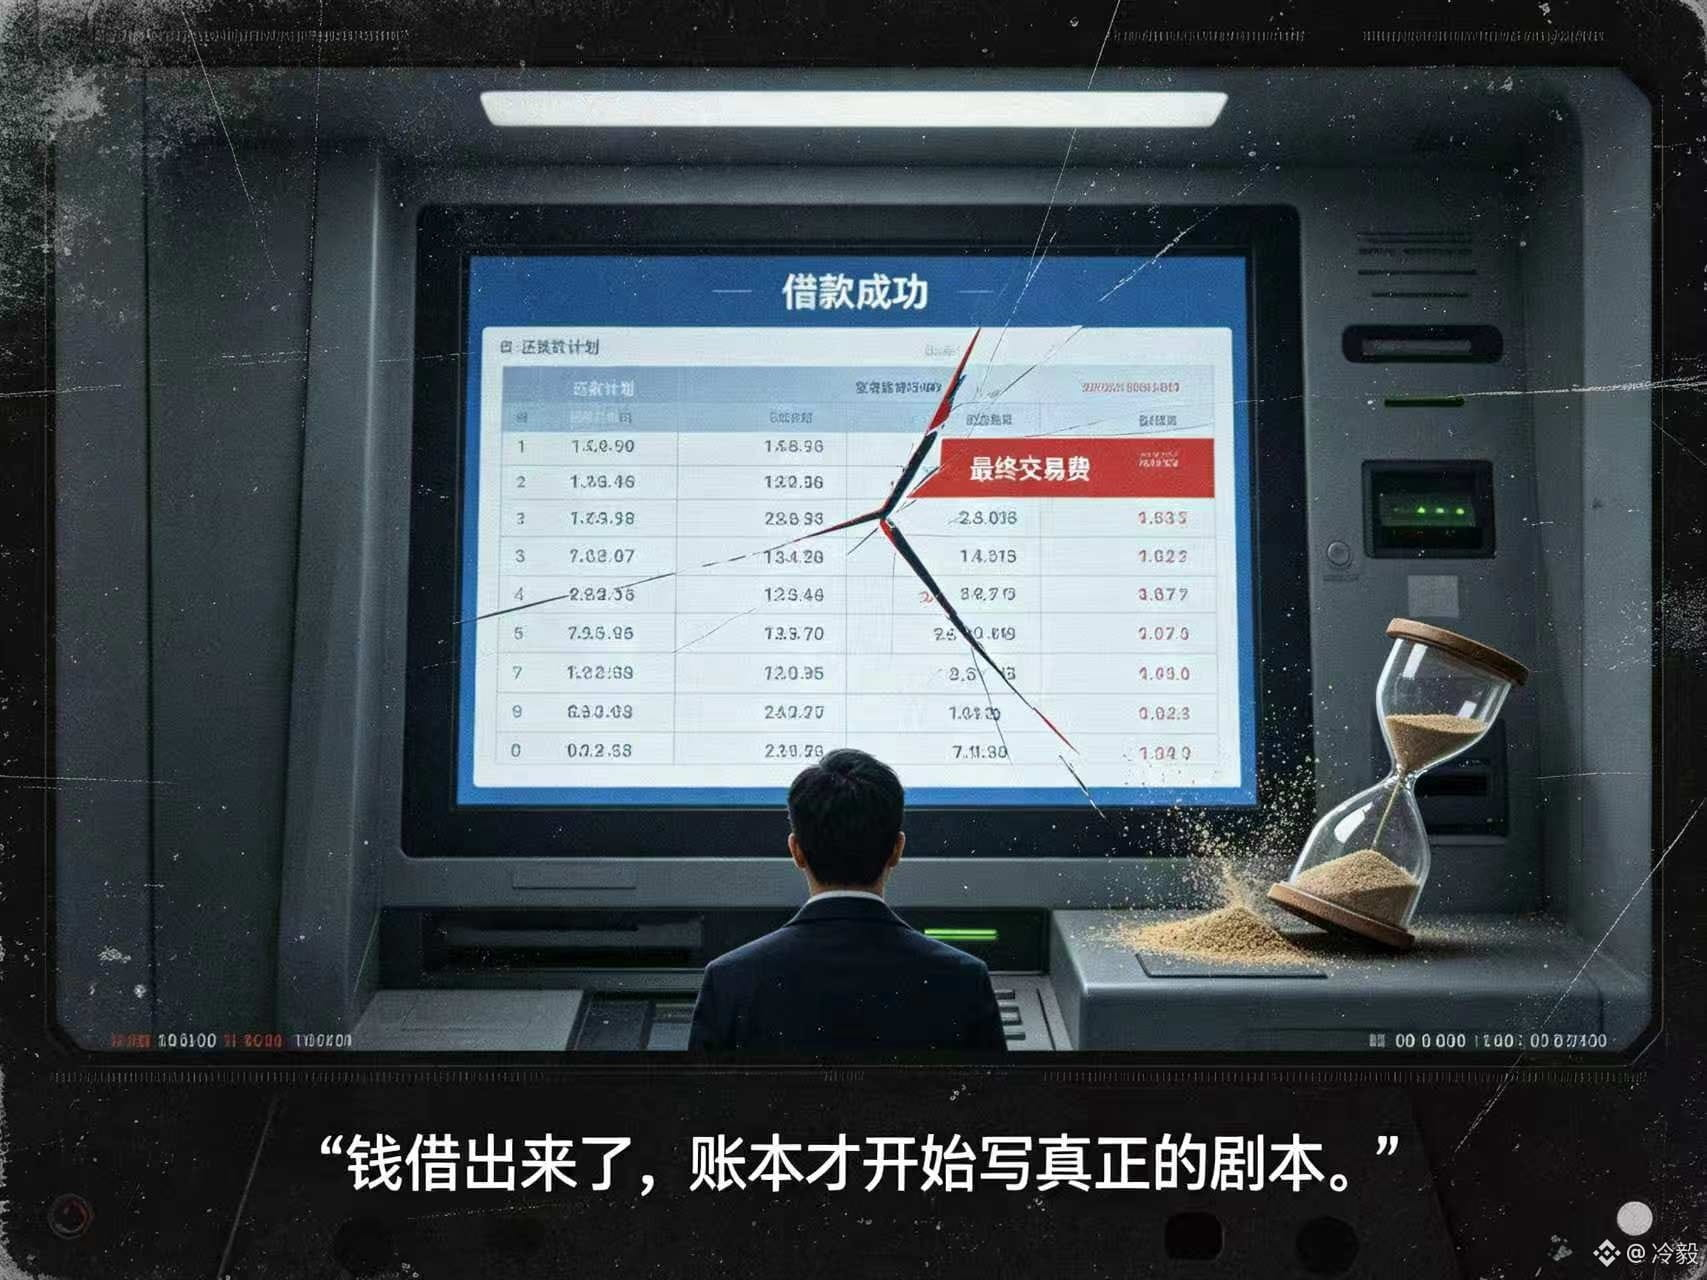
我脑补个普通操作。用户急着借一笔钱,看到两个报价差不多,顺手选了期限更长那个。交易确认后才发现,费率没变,最后扣的费用却不一样。算错倒没有,他只是比较时只看了年化数字,没把到期日一起放进账本里。钱都借出来了,比较的机会没法重来。
我现在点开 @termmax 的报价单,先翻总费用和到期日,APR 排在最后看。TMX 要是想让用户少做这种“看起来会算、实际漏算”的比较,最有用的提示不是把利率再放大,是在确认前把借款金额、期限和最终交易费摆在同一行。#TermMax
我差点把 @TermMax 的借款 APR 当成最终成本。打开官方费用说明时,结果让我停下来的,是公式里那一段“days to maturity / 365”:借款金额和报价一样,期限不同,交易费也跟着变。
市场页面通常把 APR 放在最显眼的地方,期限却藏在另一个角落。一个人比两个市场,看到相同利率就以为花费差不多;实际被算进去的,还有这笔钱要占用多久。期限越长,时间项越绕不开。资金紧张的时候,差的不只是小数点,是还款计划本身。
我脑补个普通操作。用户急着借一笔钱,看到两个报价差不多,顺手选了期限更长那个。交易确认后才发现,费率没变,最后扣的费用却不一样。算错倒没有,他只是比较时只看了年化数字,没把到期日一起放进账本里。钱都借出来了,比较的机会没法重来。
我现在点开 @TermMax 的报价单,先翻总费用和到期日,APR 排在最后看。TMX 要是想让用户少做这种“看起来会算、实际漏算”的比较,最有用的提示不是把利率再放大,是在确认前把借款金额、期限和最终交易费摆在同一行。#TermMax
3
1
74
·
--
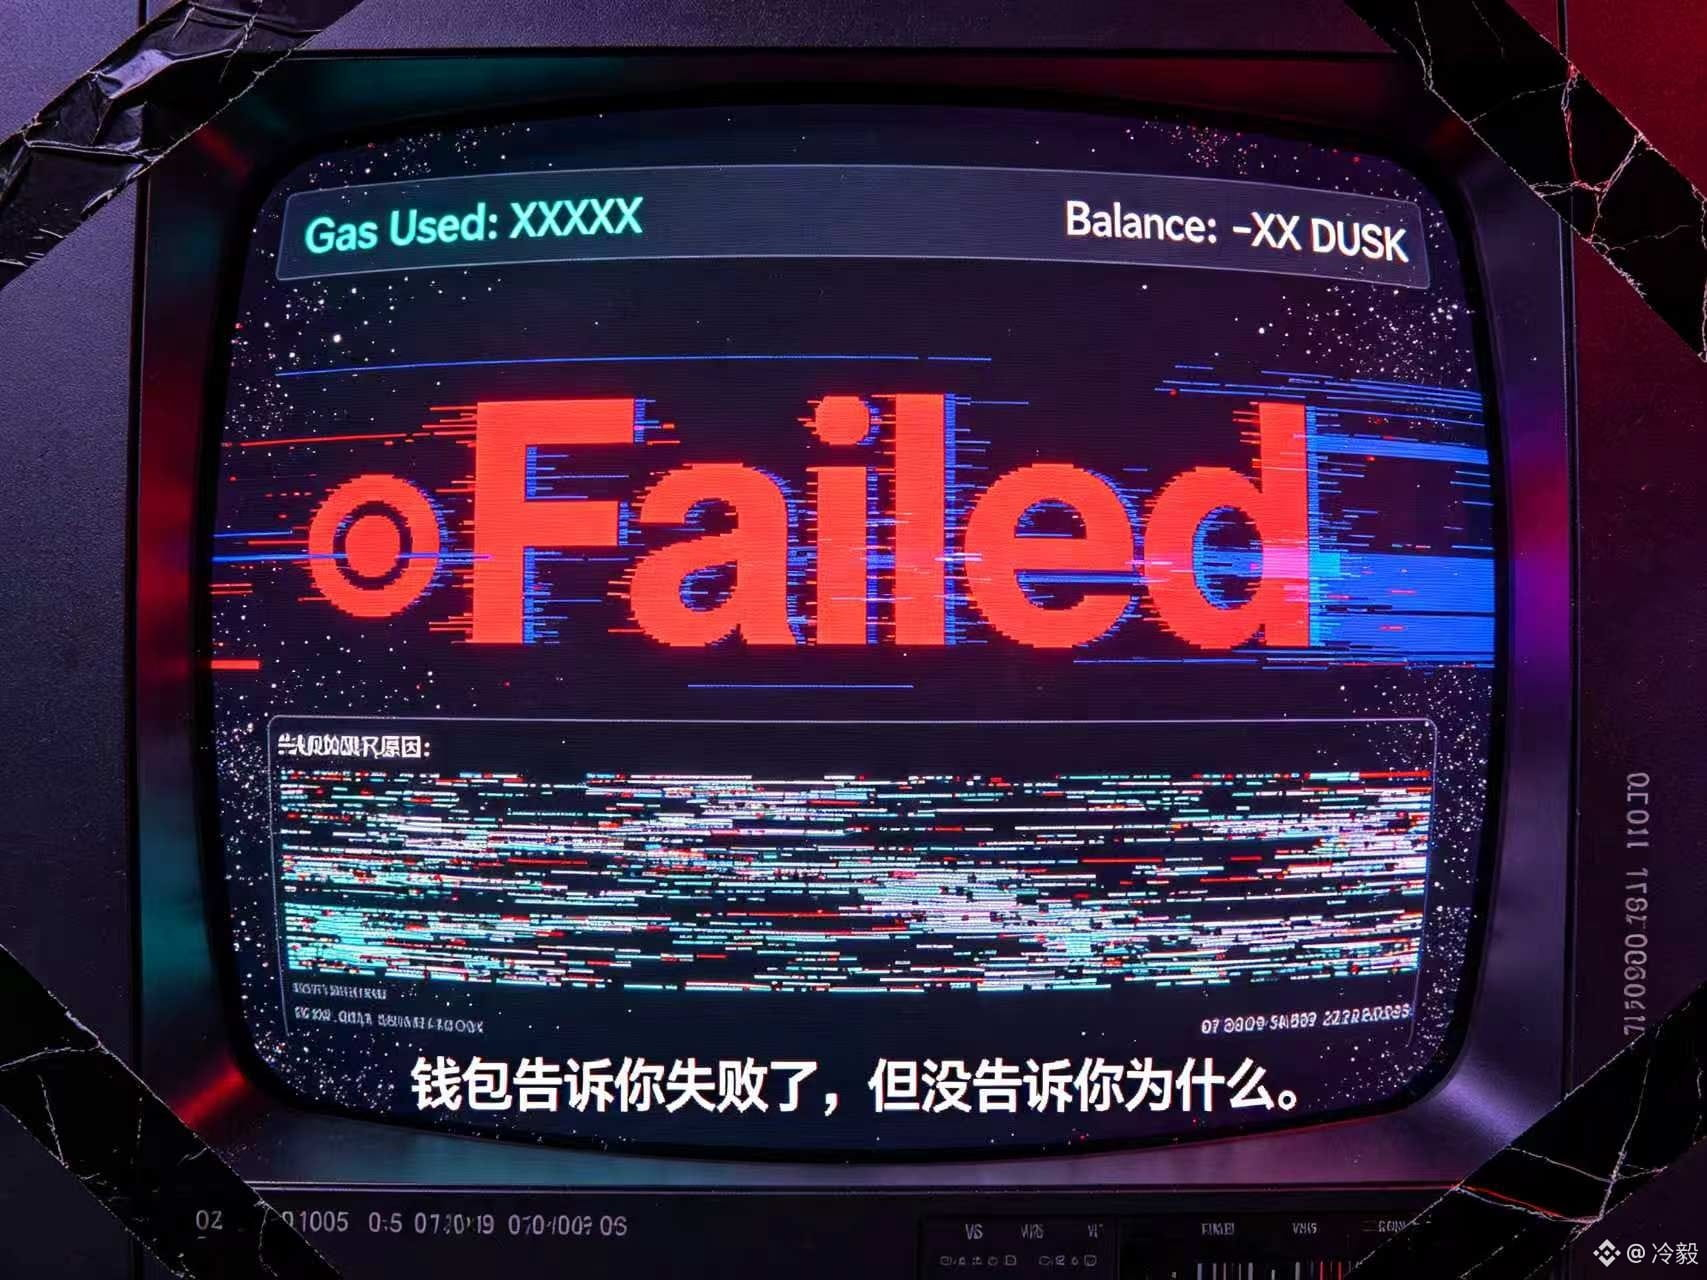
Transaksi gagal setelahnya, DUSK yang berkurang di dompet—apakah itu berarti uangnya benar-benar terbuang?👻?
Saat aku membaca halaman Tokenomics Dusk, aku menemukan satu aturan yang gampang banget terlewat: jika transaksi menghabiskan gas, transaksi akan di-rollback, tapi gas yang sudah terpakai tetap akan dipungut. “Gagal” yang disebut pengguna di mulutnya, di blockchain sebenarnya minimal bisa punya dua hasil.
Gas limit adalah batas maksimum seberapa banyak pekerjaan yang bisa dilakukan dalam pemanggilan kali ini, sedangkan gas price adalah harga per unit pekerjaan. Biaya dihitung berdasarkan konsumsi aktual—kalau tidak terpakai, tidak dipotong. Aturan ini pada dasarnya tidak ada masalah. Yang merepotkan adalah biasanya dompet hanya memberi pengguna pesan merah dengan tulisan putih: “Failed”.
Dulu aku pasti menyalahkan pengguna karena tidak menyiapkan biaya (fee) yang cukup. Sekarang kalau dilihat lagi, apakah produk sudah menjelaskan dengan jelas penyebab kegagalannya? Itu langsung menentukan apakah pengguna masih mau mengklik sekali lagi. Kurang kerjaan (workload), atau masalah izin (permission), parameter, atau kondisi jaringan—cara penanganannya sama sekali berbeda.
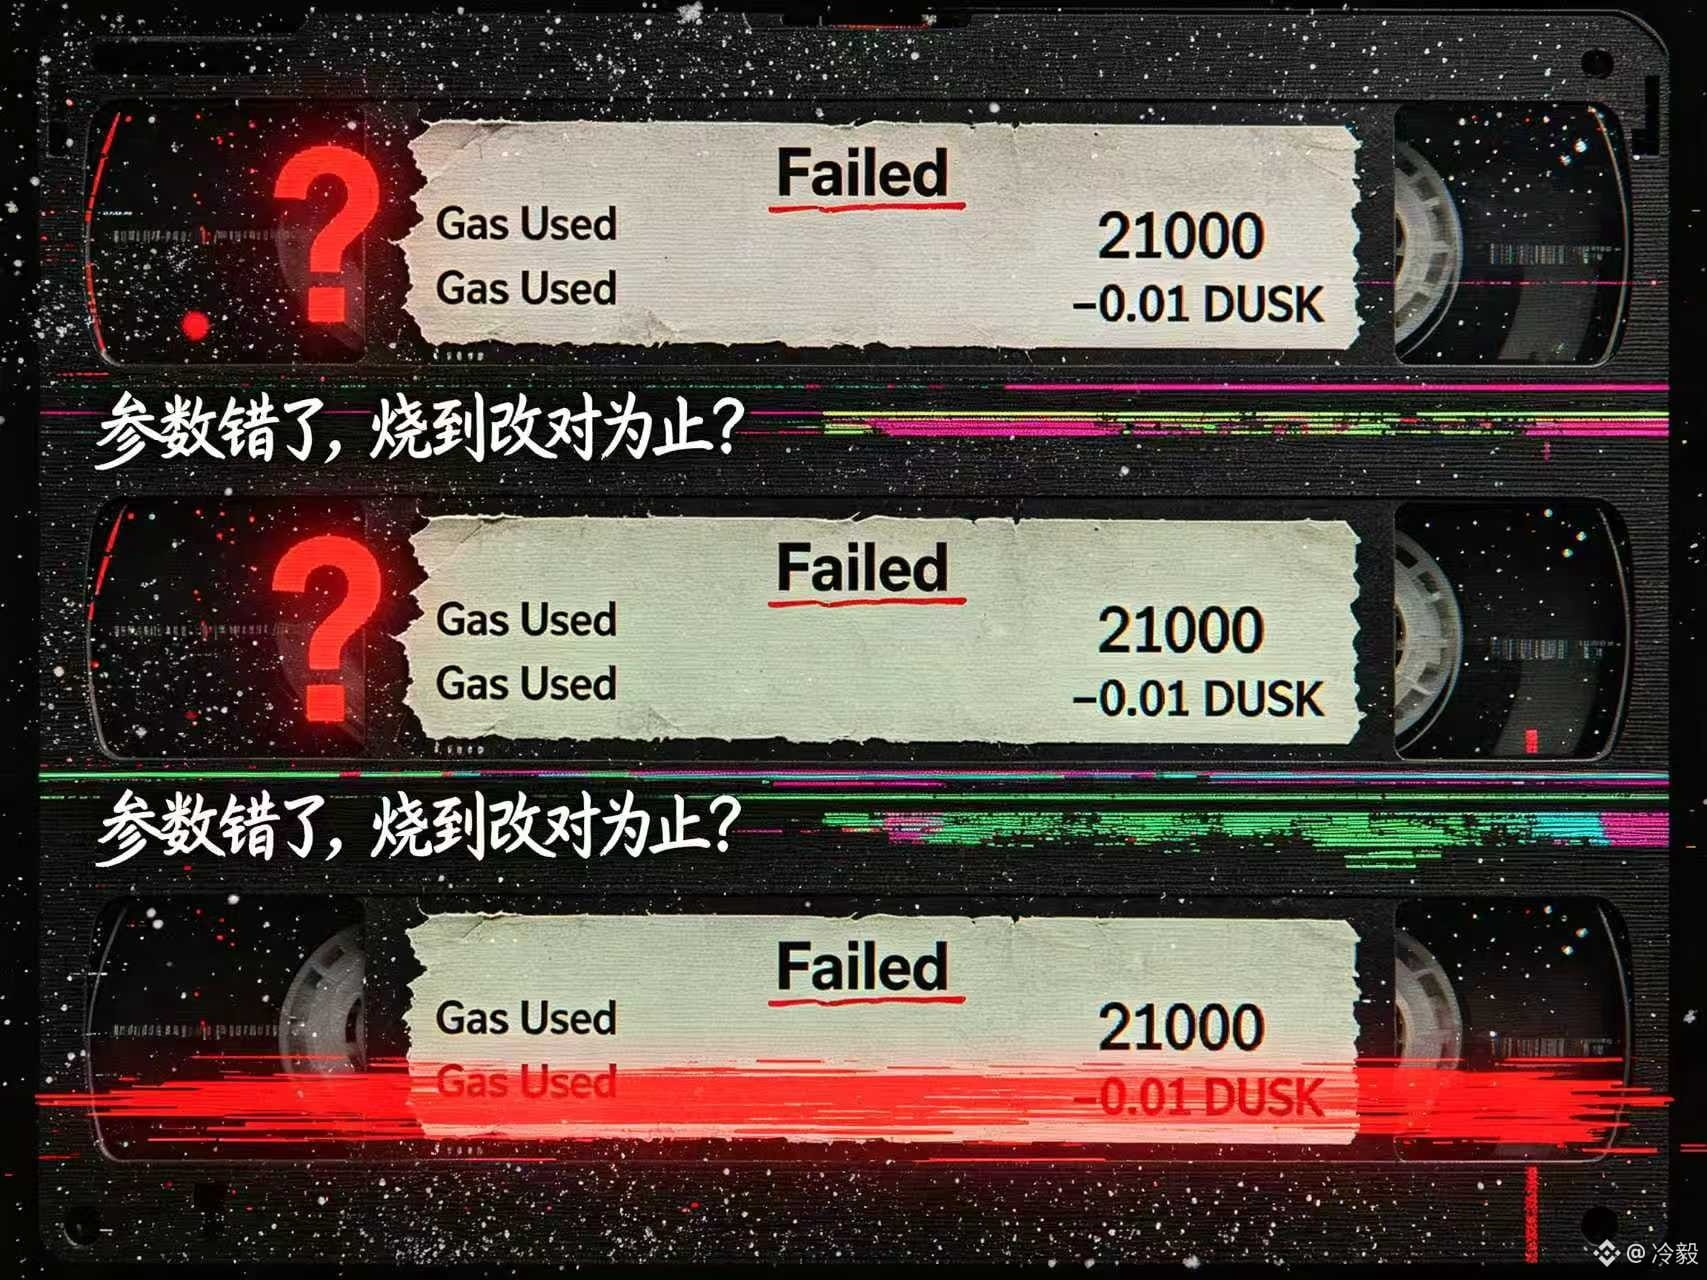
Beri contoh skenario. Ada orang yang memakai sedikit DUSK untuk berinteraksi dengan smart contract, tapi gas limit disetel terlalu rendah. Transaksi gagal, saldo berkurang, tapi status di blockchain tidak berubah. Dia coba lagi, lalu membayar biaya lagi. Kalau akar masalahnya adalah penulisan parameter yang salah, fee hanya akan terus “terbakar”.
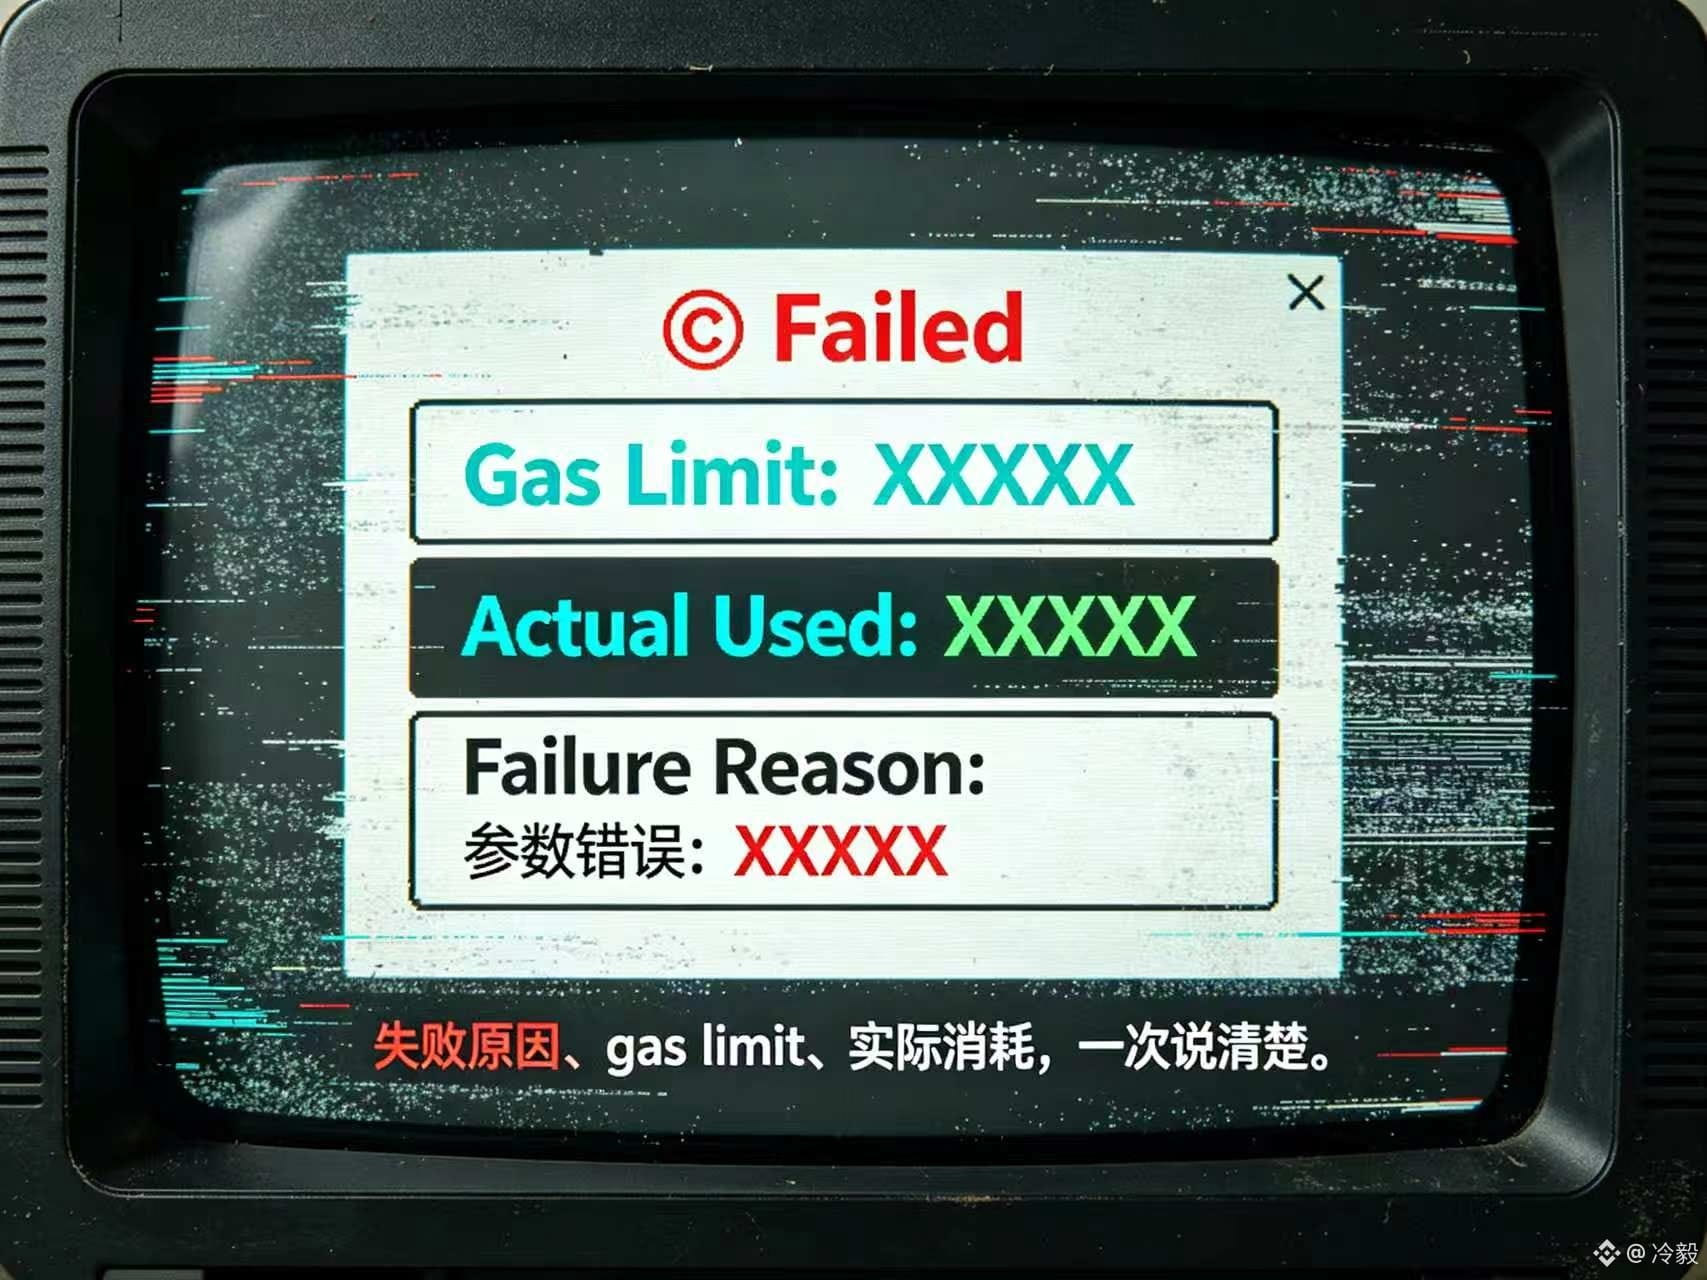
Jadi aku benar-benar tidak merasa mekanisme gas Dusk bisa disimpulkan sesederhana “kalau gagal pun tetap kena biaya”. Protokol sudah menuliskan batasnya dengan jelas: bagian yang tidak terpakai akan dikembalikan, dan bagian yang terpakai akan tetap dikenakan biaya. Yang perlu dilakukan produk adalah menerjemahkan batas itu ke bahasa manusia. <0>@Dusk_Foundation </0> Kalau bisa menampilkan gas limit, konsumsi aktual, dan penyebab kegagalan sekaligus di catatan kegagalan, <0>$DUSK </0> ambang penggunaan bisa berkurang satu lapis kesalahpahaman. <0>#dusk </0>
<0>{spot}(DUSKUSDT)</0>
Transaksi gagal setelahnya, DUSK yang berkurang di dompet—apakah itu berarti uangnya benar-benar terbuang?👻?
Saat aku membaca halaman Tokenomics Dusk, aku menemukan satu aturan yang gampang banget terlewat: jika transaksi menghabiskan gas, transaksi akan di-rollback, tapi gas yang sudah terpakai tetap akan dipungut. “Gagal” yang disebut pengguna di mulutnya, di blockchain sebenarnya minimal bisa punya dua hasil.
Gas limit adalah batas maksimum seberapa banyak pekerjaan yang bisa dilakukan dalam pemanggilan kali ini, sedangkan gas price adalah harga per unit pekerjaan. Biaya dihitung berdasarkan konsumsi aktual—kalau tidak terpakai, tidak dipotong. Aturan ini pada dasarnya tidak ada masalah. Yang merepotkan adalah biasanya dompet hanya memberi pengguna pesan merah dengan tulisan putih: “Failed”.
Dulu aku pasti menyalahkan pengguna karena tidak menyiapkan biaya (fee) yang cukup. Sekarang kalau dilihat lagi, apakah produk sudah menjelaskan dengan jelas penyebab kegagalannya? Itu langsung menentukan apakah pengguna masih mau mengklik sekali lagi. Kurang kerjaan (workload), atau masalah izin (permission), parameter, atau kondisi jaringan—cara penanganannya sama sekali berbeda.
Beri contoh skenario. Ada orang yang memakai sedikit DUSK untuk berinteraksi dengan smart contract, tapi gas limit disetel terlalu rendah. Transaksi gagal, saldo berkurang, tapi status di blockchain tidak berubah. Dia coba lagi, lalu membayar biaya lagi. Kalau akar masalahnya adalah penulisan parameter yang salah, fee hanya akan terus “terbakar”.
Jadi aku benar-benar tidak merasa mekanisme gas Dusk bisa disimpulkan sesederhana “kalau gagal pun tetap kena biaya”. Protokol sudah menuliskan batasnya dengan jelas: bagian yang tidak terpakai akan dikembalikan, dan bagian yang terpakai akan tetap dikenakan biaya. Yang perlu dilakukan produk adalah menerjemahkan batas itu ke bahasa manusia. <0>@Dusk </0> Kalau bisa menampilkan gas limit, konsumsi aktual, dan penyebab kegagalan sekaligus di catatan kegagalan, <0>$DUSK </0> ambang penggunaan bisa berkurang satu lapis kesalahpahaman. <0>#dusk </0>
<0></0>
2
85
·
--
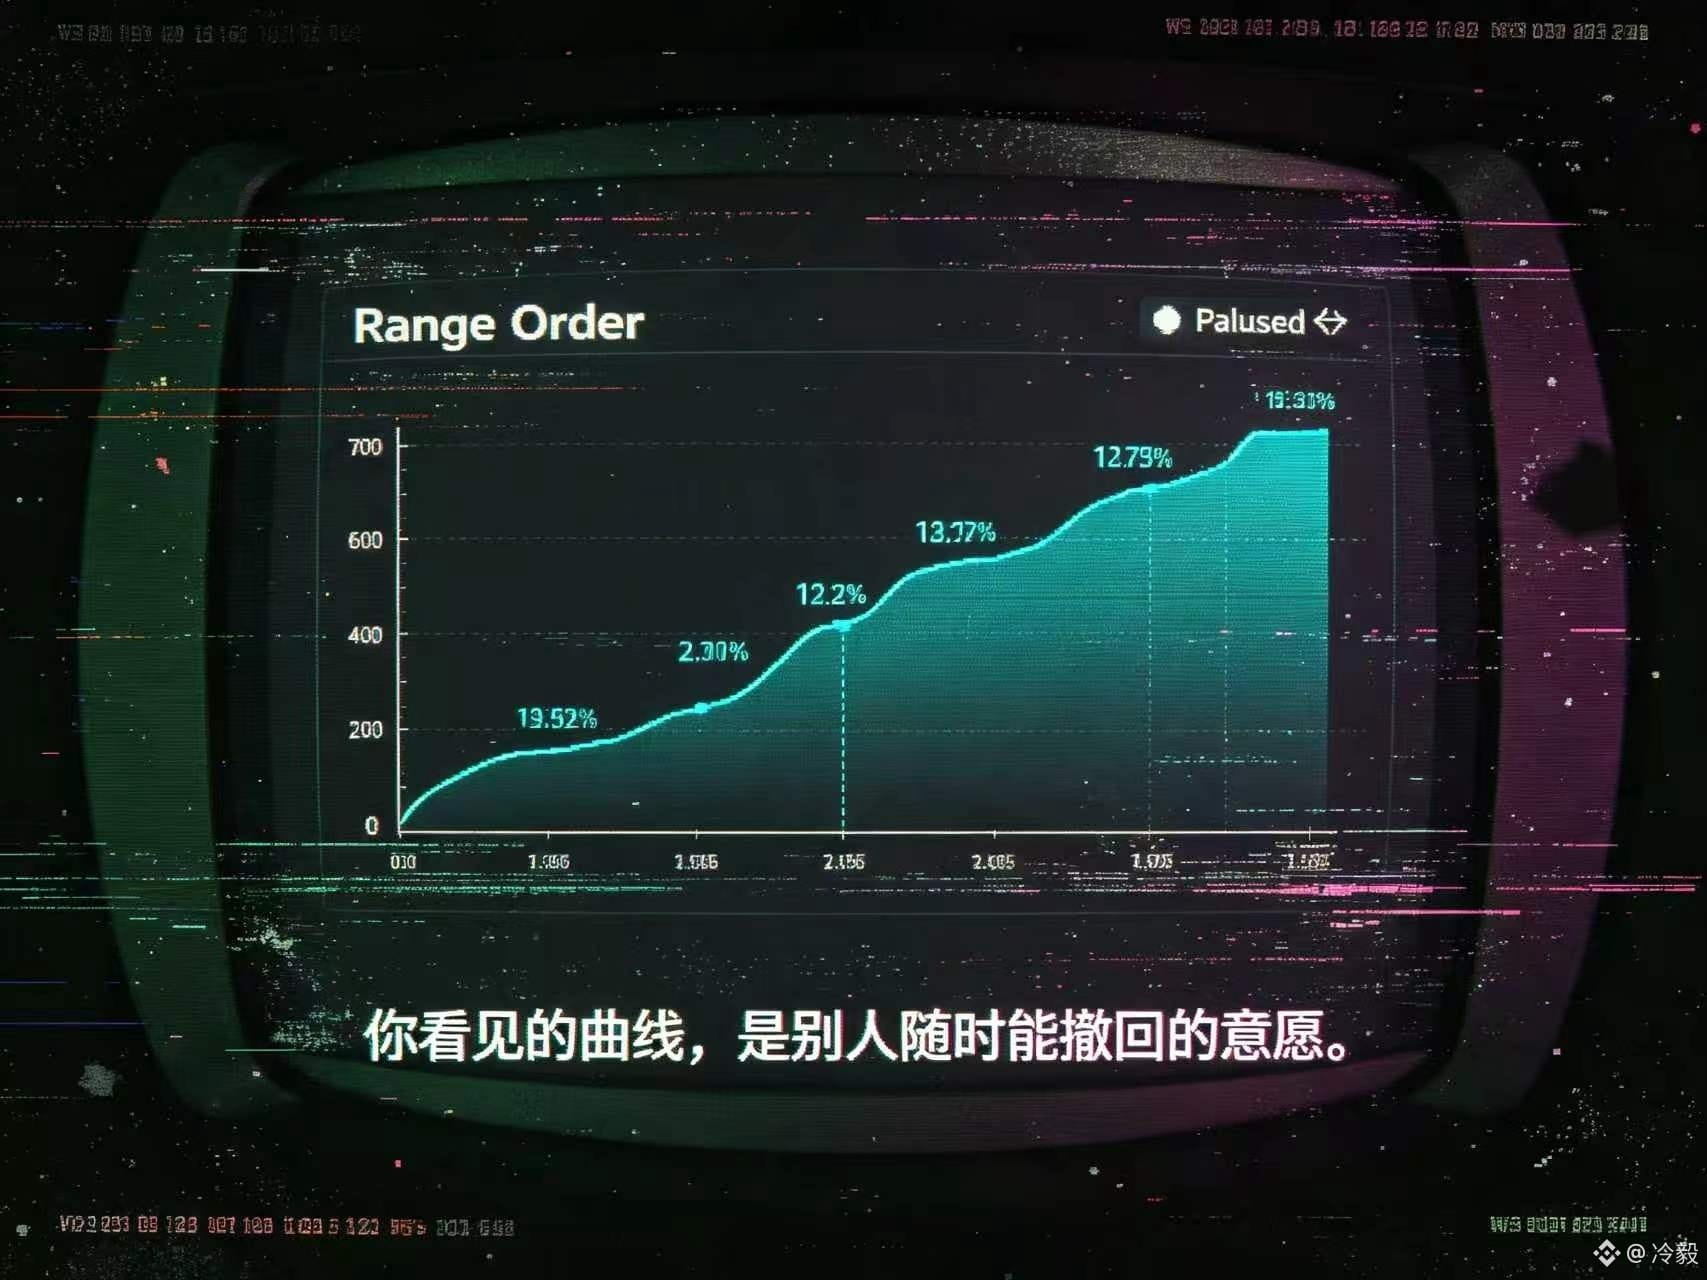
@termmax Rentang order itu punya satu sakelar kecil yang tidak mencolok—semakin lama aku lihat, semakin terasa harus waspada.
Awalnya aku mengira kurvanya itu seperti penawaran harga publik yang ada di rantai: semua orang bisa lihat, semua orang bisa meminjam. Setelah membaca dokumentasinya, aku menemukan satu kalimat: pihak yang memasang order bisa memakai toggle untuk menjeda, lalu membukanya lagi saat pasar sudah cocok.
Aku langsung terpaku—kurva itu bukan janji pinjaman yang berlaku kapan saja.
Desain seperti itu sebenarnya tidak salah. Siapa yang meminjam uang tidak boleh takut risiko? Kalau kondisi pasar tidak pas, wajar saja kalau kepala ditarik kembali.
Tapi masalahnya mentok di sini: suku bunga dan batas dana yang dilihat peminjam, serta likuiditas yang benar-benar bisa membuat transaksi jadi, mungkin hanya bertepatan pada detik yang kebetulan kamu lihat.
Pihak yang memasang order punya ruang untuk manajemen aktif; peminjam harus menanggung kemungkinan rencana pembiayaannya tiba-tiba diputus.
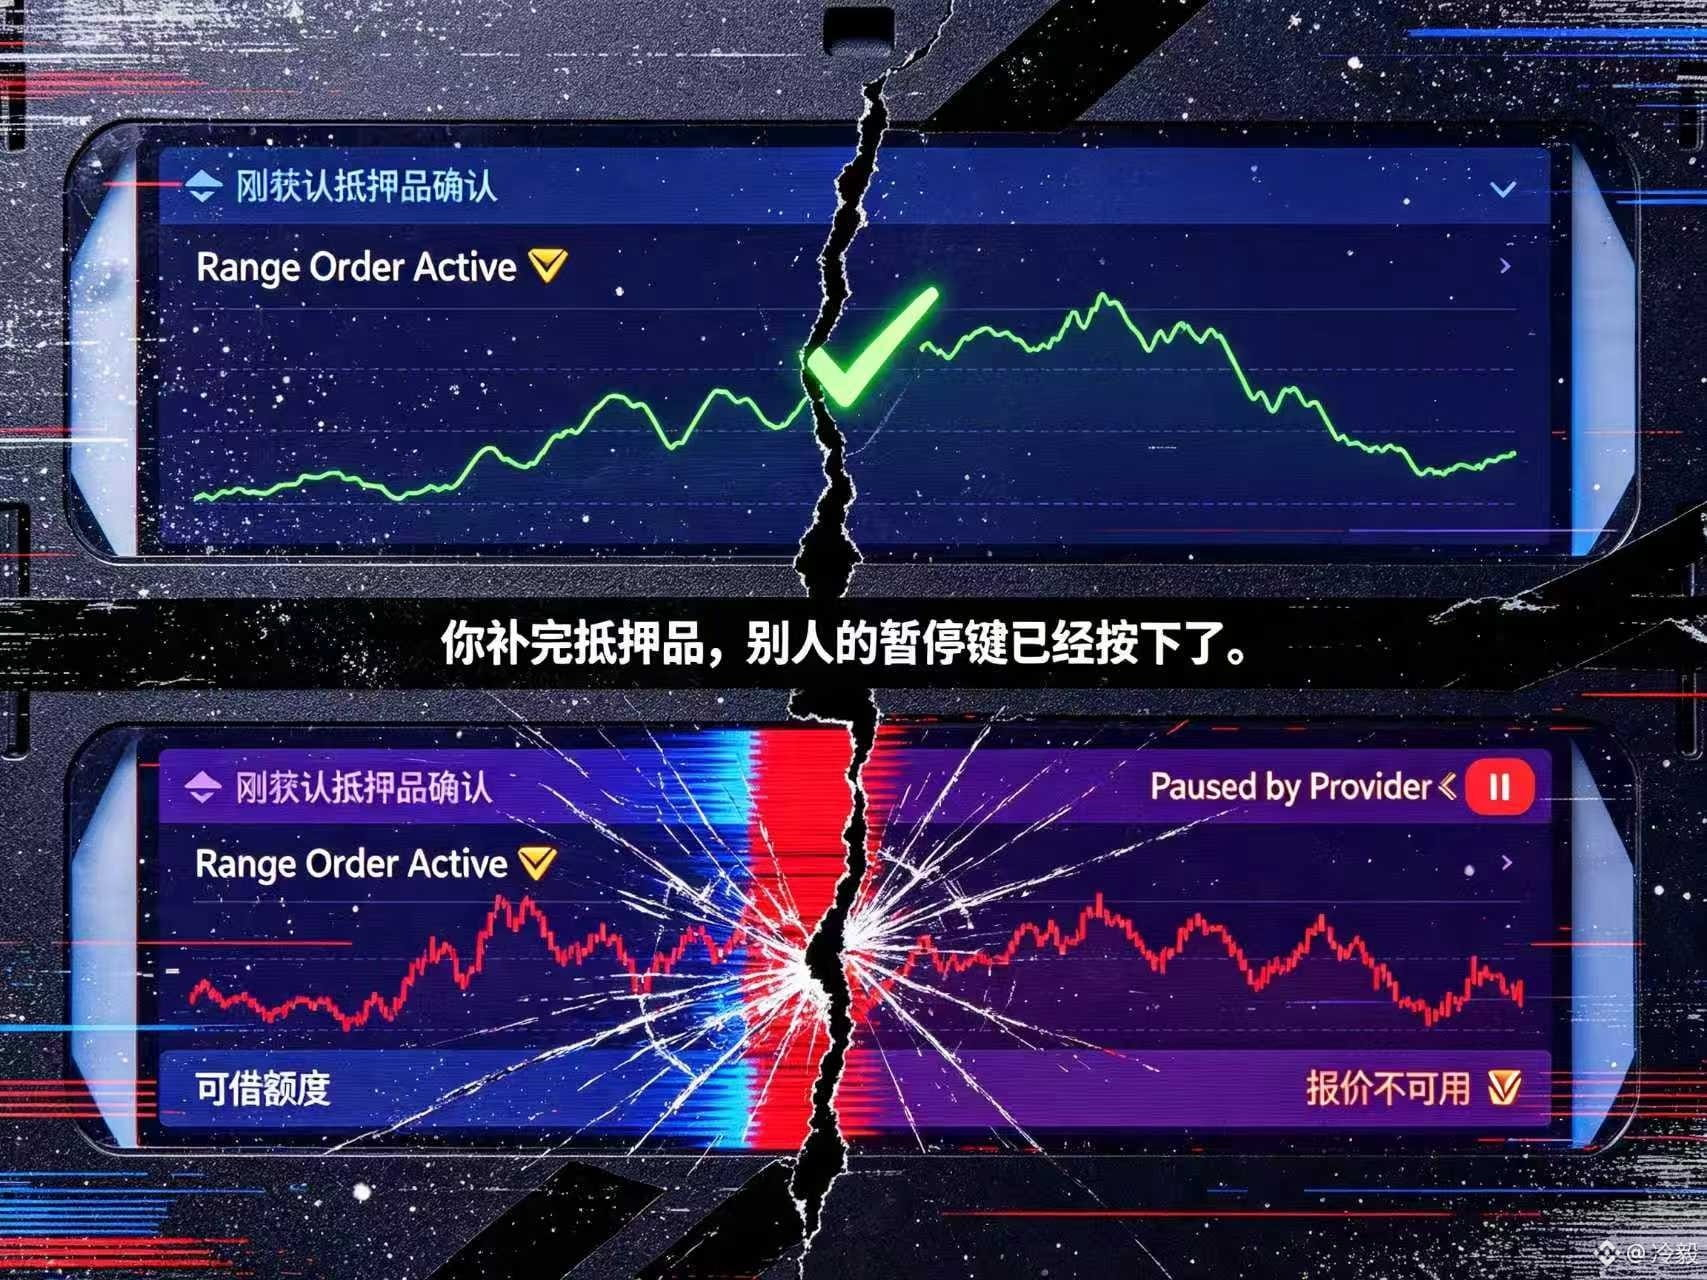
Aku kebayang begini. Ada orang yang melihat kurva di halaman, menghitung agunan, melengkapi saldo—menunggu konfirmasi transaksi selesai, lalu balik lagi untuk meminjam—ternyata order dijeda.
Tidak ada likuidasi, tidak ada gangguan kontrak, bahkan tidak ada yang berbuat jahat. Hanya saja, yang kamu kira adalah penawaran, padahal itu cuma niat pihak lawan yang sewaktu-waktu bisa dicabut.
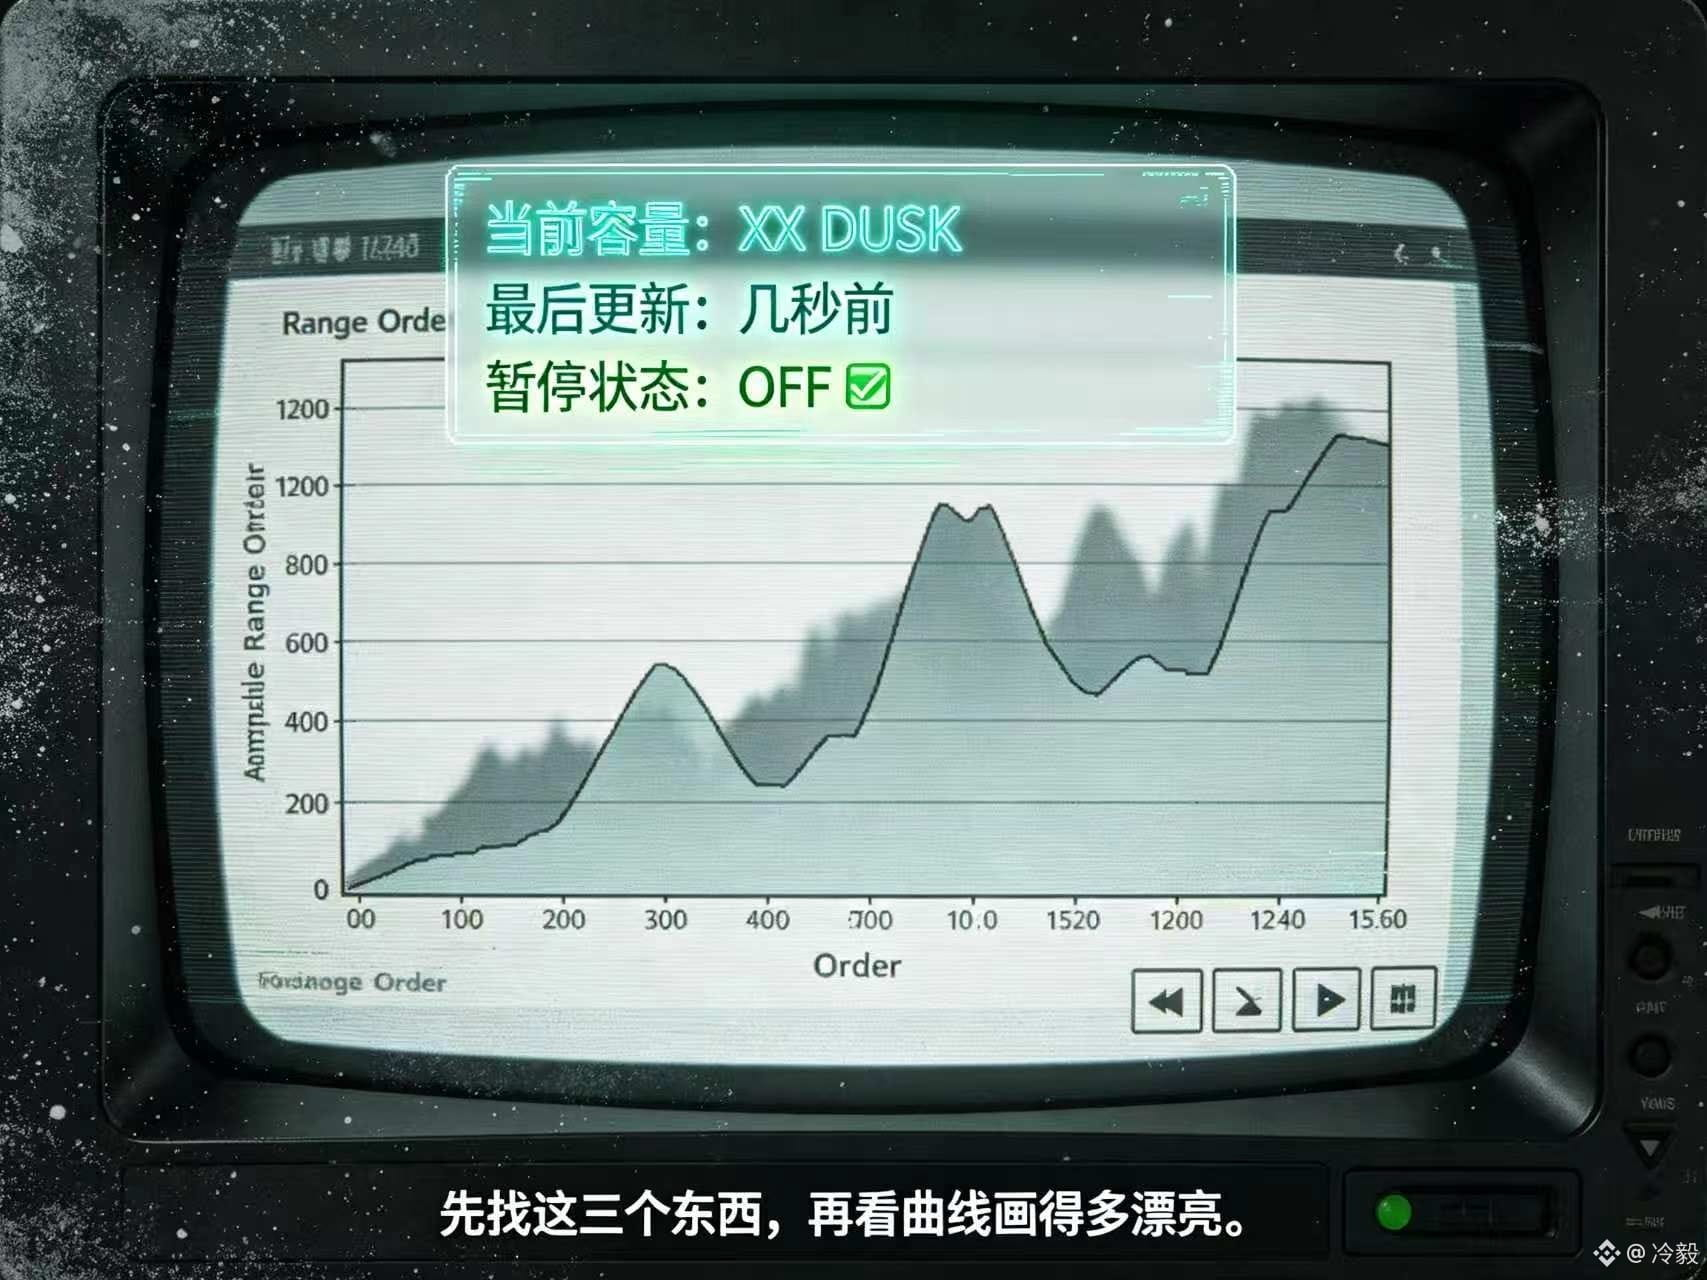
Jadi sekarang kalau aku buka range order, aku tidak dulu menilai seberapa indah kurvanya. Aku dulu cari: kapasitas saat ini berapa? kapan terakhir diperbarui? sakelar jedanya menyala atau tidak?
Sungguh, $TMX harus bisa membuat peminjam percaya empat kata itu: “sekarang bisa dipinjam”. Kalau pengguna masih menganggap kurva historis sebagai dana yang menunggu dia, maka transparansinya masih kurang satu tarikan napas.
#TermMax
@TermMax Rentang order itu punya satu sakelar kecil yang tidak mencolok—semakin lama aku lihat, semakin terasa harus waspada.
Awalnya aku mengira kurvanya itu seperti penawaran harga publik yang ada di rantai: semua orang bisa lihat, semua orang bisa meminjam. Setelah membaca dokumentasinya, aku menemukan satu kalimat: pihak yang memasang order bisa memakai toggle untuk menjeda, lalu membukanya lagi saat pasar sudah cocok.
Aku langsung terpaku—kurva itu bukan janji pinjaman yang berlaku kapan saja.
Desain seperti itu sebenarnya tidak salah. Siapa yang meminjam uang tidak boleh takut risiko? Kalau kondisi pasar tidak pas, wajar saja kalau kepala ditarik kembali.
Tapi masalahnya mentok di sini: suku bunga dan batas dana yang dilihat peminjam, serta likuiditas yang benar-benar bisa membuat transaksi jadi, mungkin hanya bertepatan pada detik yang kebetulan kamu lihat.
Pihak yang memasang order punya ruang untuk manajemen aktif; peminjam harus menanggung kemungkinan rencana pembiayaannya tiba-tiba diputus.
Aku kebayang begini. Ada orang yang melihat kurva di halaman, menghitung agunan, melengkapi saldo—menunggu konfirmasi transaksi selesai, lalu balik lagi untuk meminjam—ternyata order dijeda.
Tidak ada likuidasi, tidak ada gangguan kontrak, bahkan tidak ada yang berbuat jahat. Hanya saja, yang kamu kira adalah penawaran, padahal itu cuma niat pihak lawan yang sewaktu-waktu bisa dicabut.
Jadi sekarang kalau aku buka range order, aku tidak dulu menilai seberapa indah kurvanya. Aku dulu cari: kapasitas saat ini berapa? kapan terakhir diperbarui? sakelar jedanya menyala atau tidak?
Sungguh, $TMX harus bisa membuat peminjam percaya empat kata itu: “sekarang bisa dipinjam”. Kalau pengguna masih menganggap kurva historis sebagai dana yang menunggu dia, maka transparansinya masih kurang satu tarikan napas.
#TermMax
70
·
--
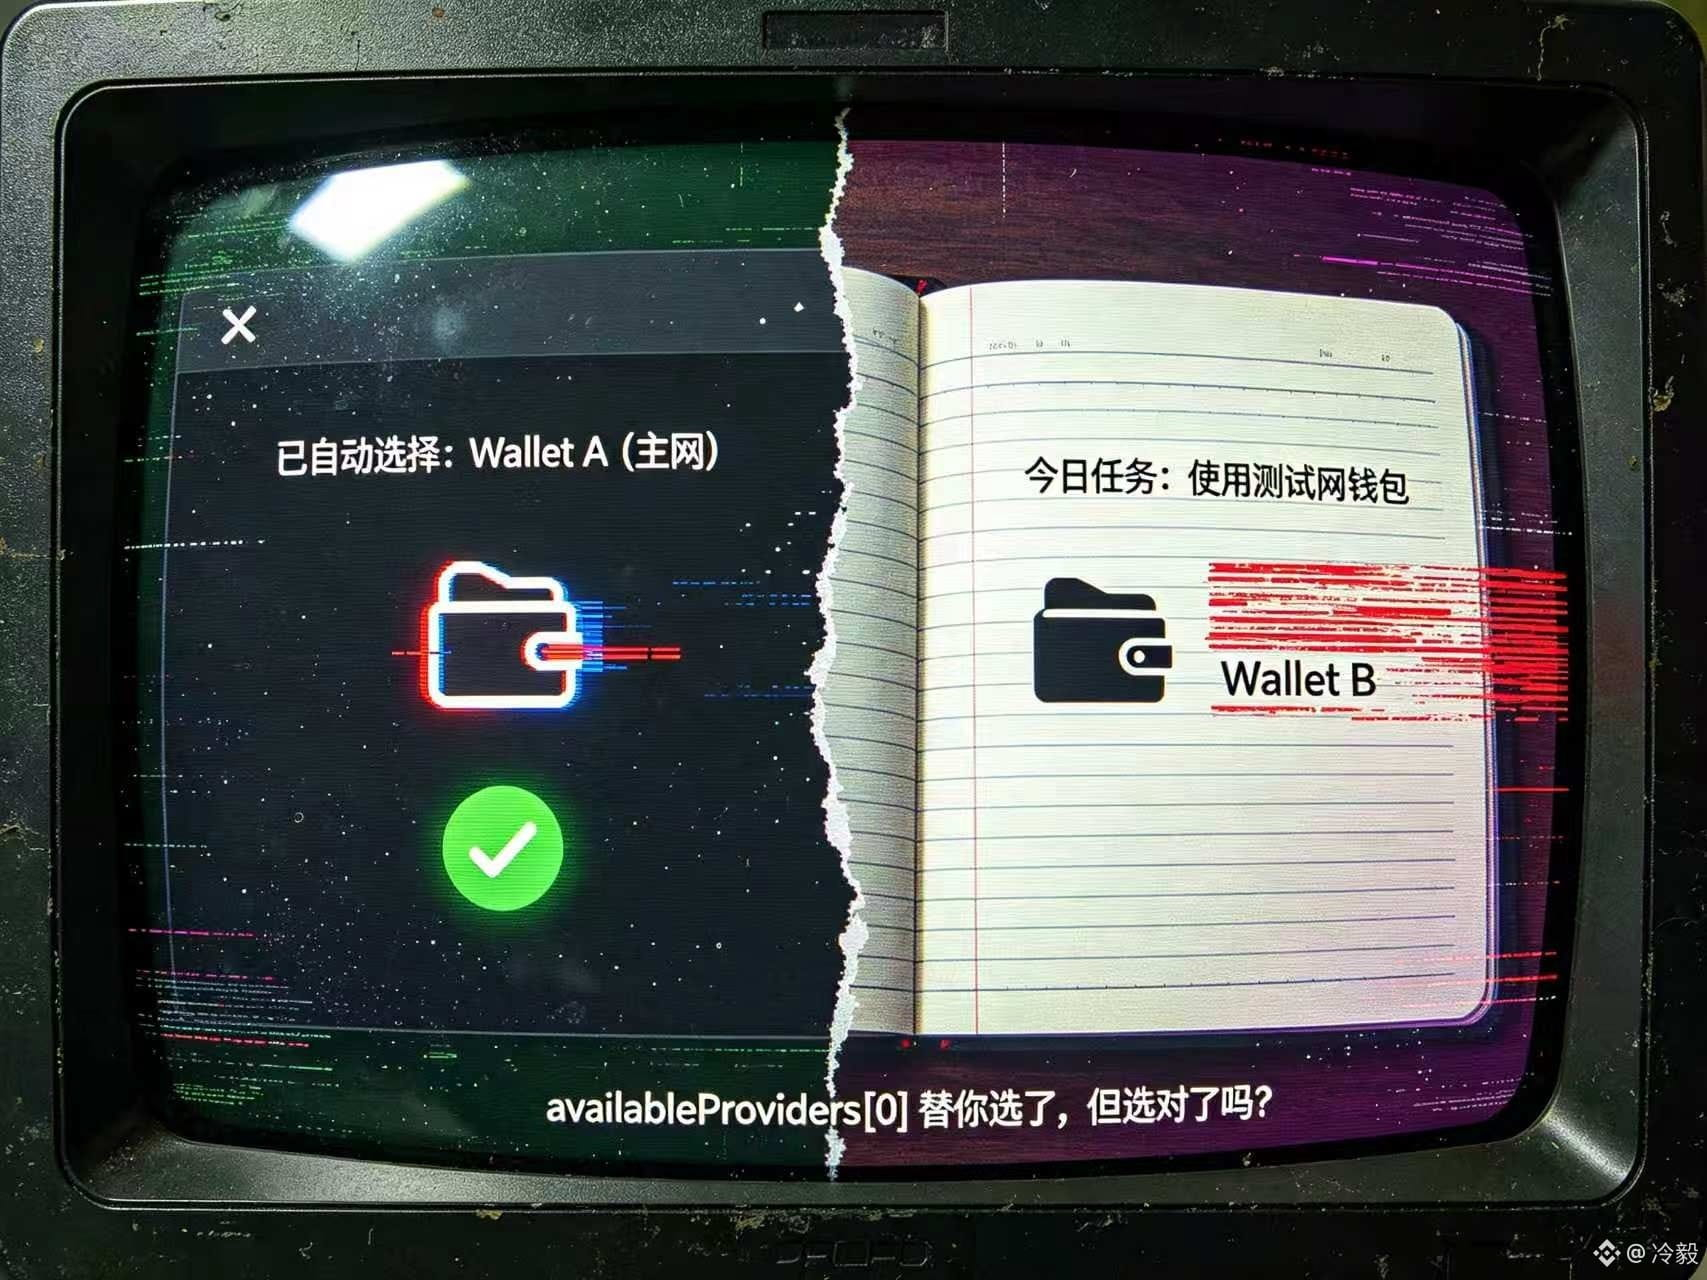
Saya tadi malam membuka komputer di ruang kerja untuk pertama kalinya, dan melihat pada contoh Dusk Connect ada availableProviders[0]—saya kaget, tangan saya sempat berhenti. Ketika beberapa dompet kompatibel ditemukan sekaligus, tetapi tidak ada providerId, kode dapat memilih dompet pertama; namun untuk saran kepada pihak produk, tetap saja pengguna yang memilih dompetnya sendiri.
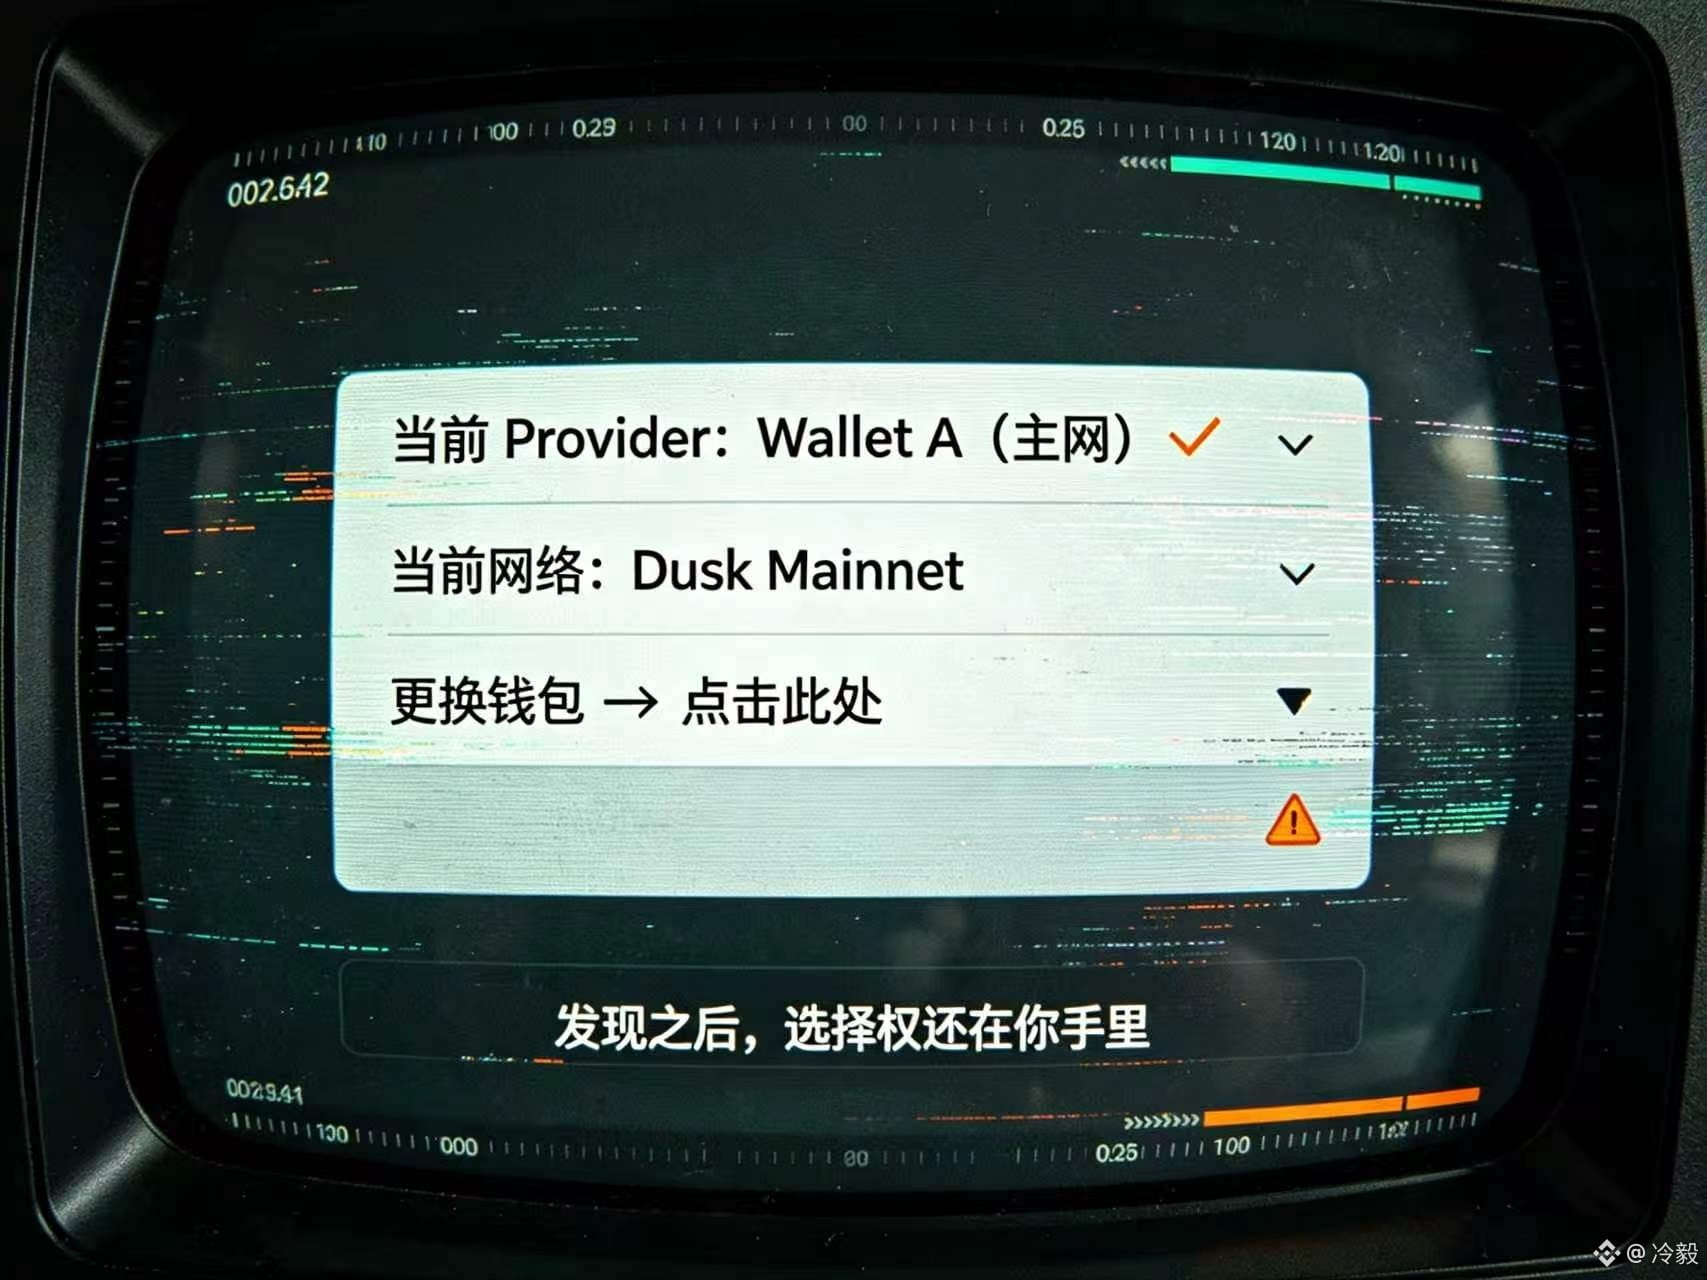
Dulu saya menganggap provider discovery sebagai kemudahan teknis untuk menghemat pekerjaan adaptasi. Sekarang saya merasa itu juga membagikan sebuah wewenang yang sangat spesifik: apakah dApp yang menentukan dari dompet mana pengguna memulai, atau apakah pilihan tersebut dibiarkan sampai sebelum penandatangan (sign) dilakukan. Bagi tim dompet, discovery yang terbuka mencegah sebuah ekstensi dikunci menjadi satu-satunya pintu masuk; bagi pengguna, yang penting adalah apakah mereka bisa melihat dompet, jaringan, dan akun yang sedang dipilih saat ini.
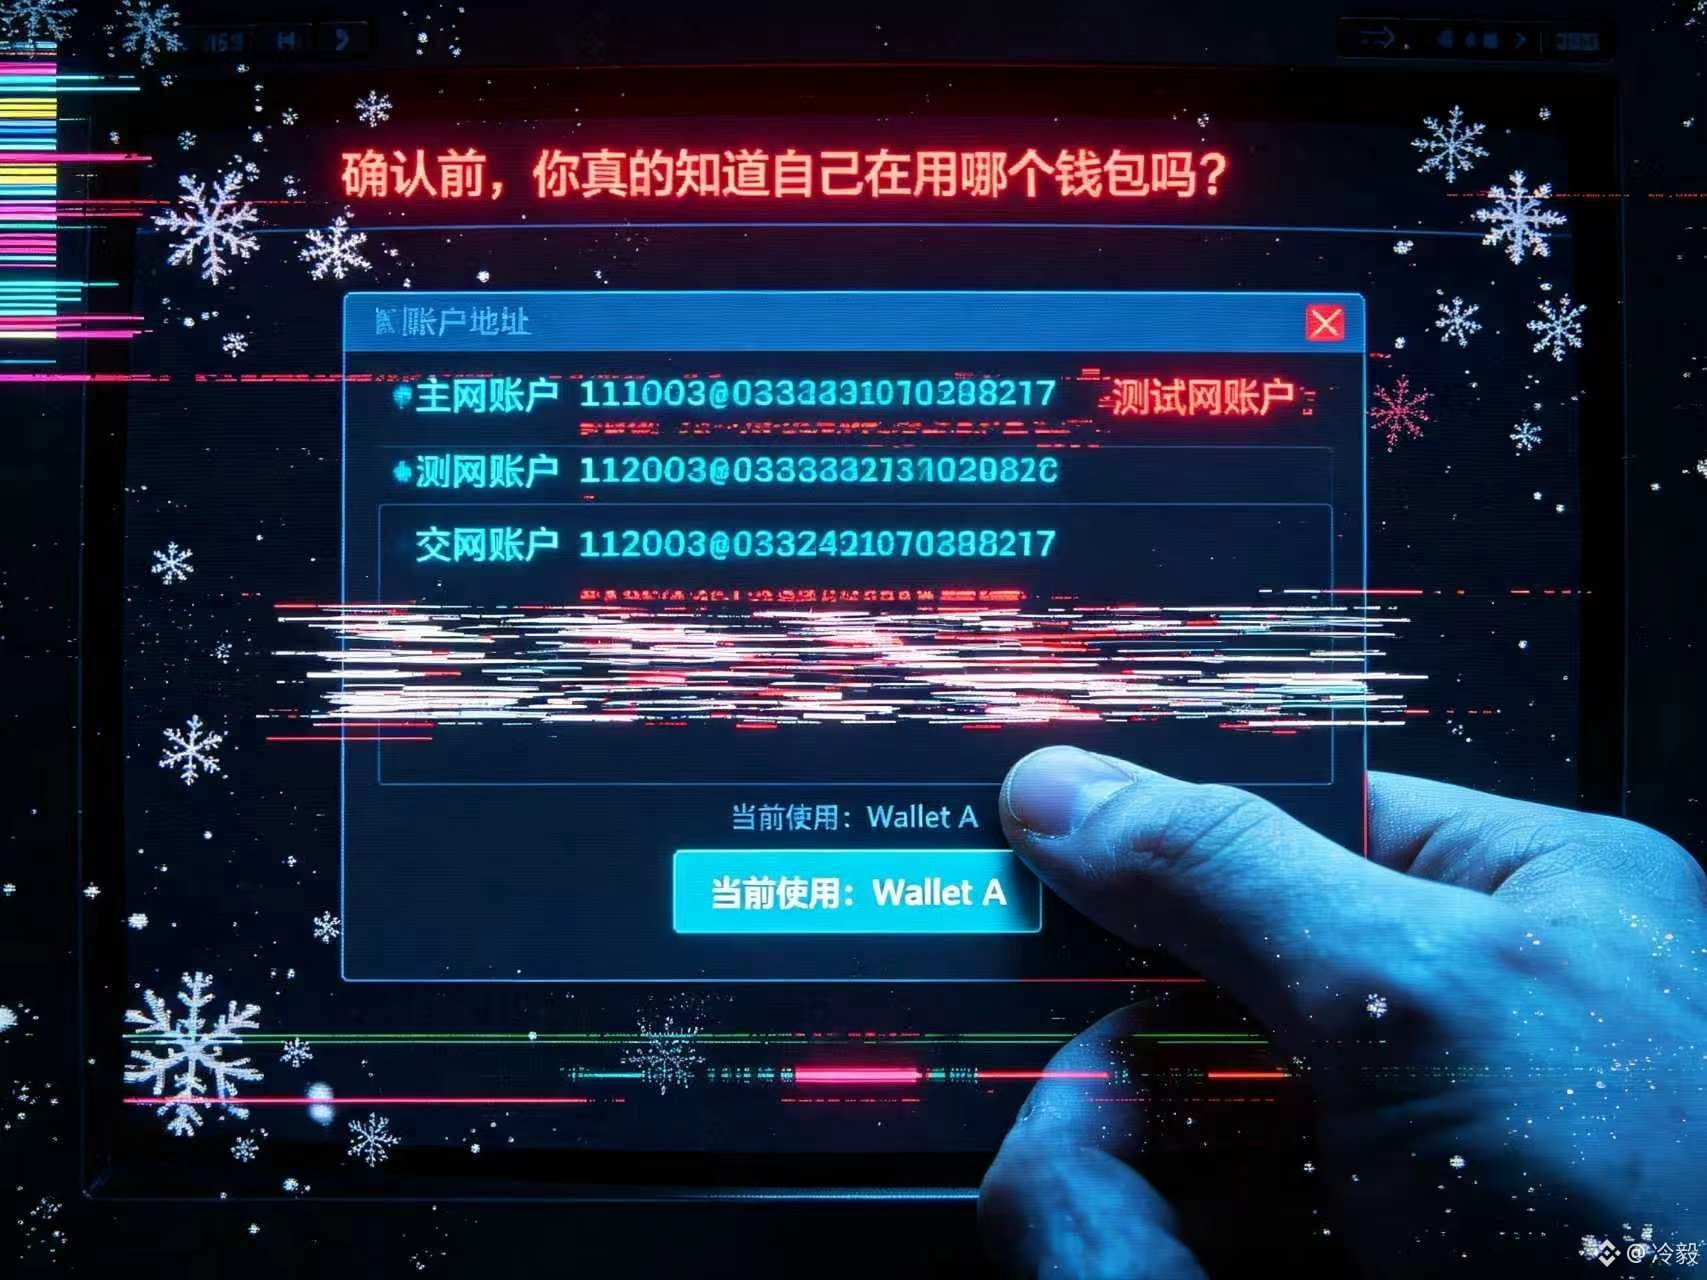
Skenario terburuk tidaklah berlebihan. Di browser terpasang dua dompet kompatibel: satu untuk aset di mainnet, dan satu lagi untuk testing atau akun tim. Suatu aplikasi, demi menghemat satu langkah, otomatis memilih yang pertama. Pengguna kemudian terus menekan hingga halaman penandatangan, baru menyadari akunnya tidak sesuai. Penolakan transaksi masih termasuk yang bernasib lebih baik; yang lebih buruk, pengguna menyelesaikan otorisasi yang seharusnya tidak dilakukan di lingkungan yang salah, lalu setelahnya hanya ingat “dompet Dusk tersambung ke yang keliru”. Biaya ditanggung pengguna dan customer service, sementara orang yang melakukan auto-pemilihan sering kali tidak berada di tempat.
Jadi sekarang saya tidak lagi menganggap multi-wallet discovery pada Dusk Connect sebagai kemampuan antarmuka murni. @Dusk_Foundation yang benar-benar perlu dijaga adalah: setelah discovery dilakukan, apakah kendali atas pilihan masih ada di tangan pengguna. Semakin banyak aplikasi $DUSK , saya semakin ingin melihat tampilan koneksi yang dengan jelas menunjukkan provider, jaringan, dan akun, serta memberikan kesempatan untuk memilih ulang yang terlihat ketika auto-selection dilakukan. #dusk
Saya tadi malam membuka komputer di ruang kerja untuk pertama kalinya, dan melihat pada contoh Dusk Connect ada availableProviders[0]—saya kaget, tangan saya sempat berhenti. Ketika beberapa dompet kompatibel ditemukan sekaligus, tetapi tidak ada providerId, kode dapat memilih dompet pertama; namun untuk saran kepada pihak produk, tetap saja pengguna yang memilih dompetnya sendiri.
Dulu saya menganggap provider discovery sebagai kemudahan teknis untuk menghemat pekerjaan adaptasi. Sekarang saya merasa itu juga membagikan sebuah wewenang yang sangat spesifik: apakah dApp yang menentukan dari dompet mana pengguna memulai, atau apakah pilihan tersebut dibiarkan sampai sebelum penandatangan (sign) dilakukan. Bagi tim dompet, discovery yang terbuka mencegah sebuah ekstensi dikunci menjadi satu-satunya pintu masuk; bagi pengguna, yang penting adalah apakah mereka bisa melihat dompet, jaringan, dan akun yang sedang dipilih saat ini.
Skenario terburuk tidaklah berlebihan. Di browser terpasang dua dompet kompatibel: satu untuk aset di mainnet, dan satu lagi untuk testing atau akun tim. Suatu aplikasi, demi menghemat satu langkah, otomatis memilih yang pertama. Pengguna kemudian terus menekan hingga halaman penandatangan, baru menyadari akunnya tidak sesuai. Penolakan transaksi masih termasuk yang bernasib lebih baik; yang lebih buruk, pengguna menyelesaikan otorisasi yang seharusnya tidak dilakukan di lingkungan yang salah, lalu setelahnya hanya ingat “dompet Dusk tersambung ke yang keliru”. Biaya ditanggung pengguna dan customer service, sementara orang yang melakukan auto-pemilihan sering kali tidak berada di tempat.
Jadi sekarang saya tidak lagi menganggap multi-wallet discovery pada Dusk Connect sebagai kemampuan antarmuka murni. @Dusk yang benar-benar perlu dijaga adalah: setelah discovery dilakukan, apakah kendali atas pilihan masih ada di tangan pengguna. Semakin banyak aplikasi $DUSK , saya semakin ingin melihat tampilan koneksi yang dengan jelas menunjukkan provider, jaringan, dan akun, serta memberikan kesempatan untuk memilih ulang yang terlihat ketika auto-selection dilakukan. #dusk
2
89
·
--
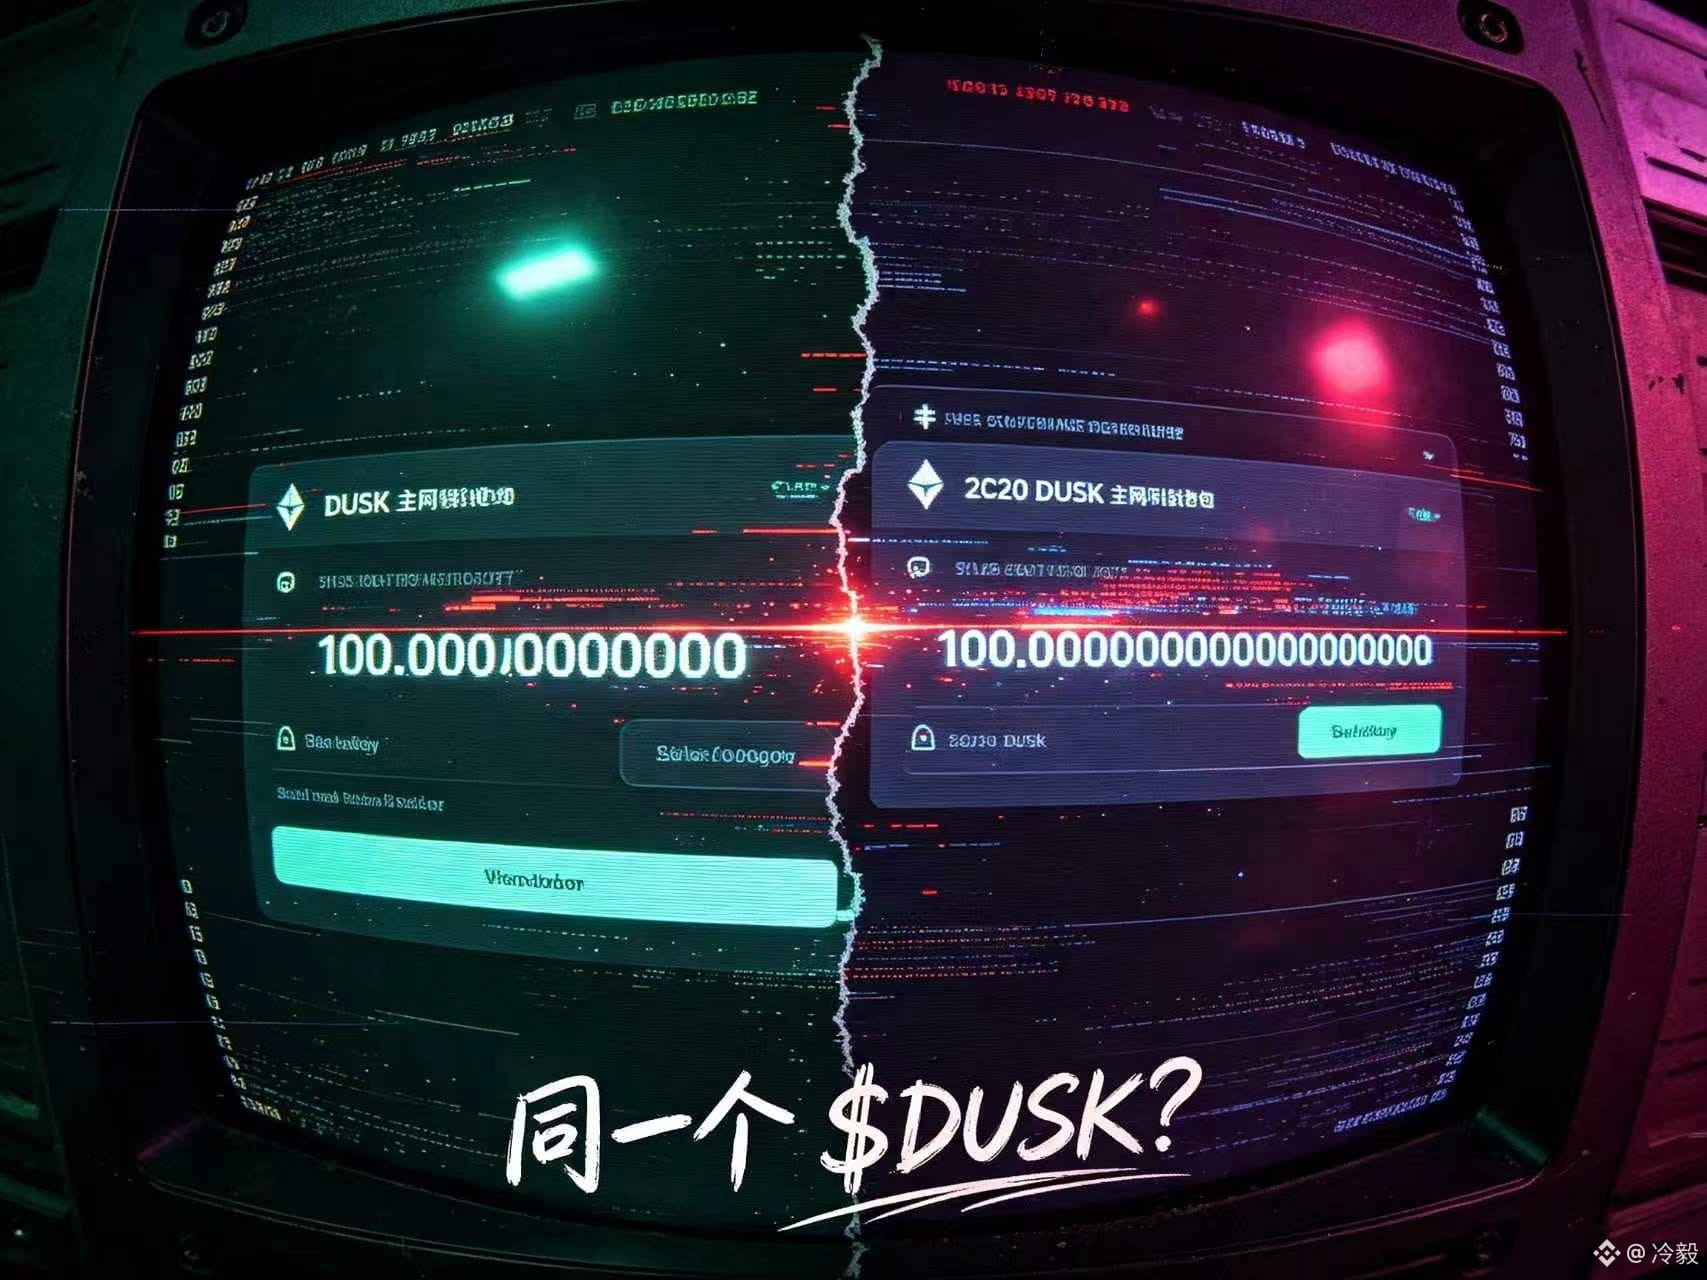
Sama-sama bernama DUSK, tanda desimalnya mungkin sudah tidak lagi sama🤔🤔
Dulu saya langsung menganggap decimals sebagai bidang yang hanya perlu dipusingkan oleh developer.
Sampai saya membaca ulang halaman Tokenomics @Dusk_Foundation , saya baru sadar: meski tetap bernama DUSK, ketika dipindahkan ke chain yang berbeda, bisa jadi tanda desimalnya sudah bukan desimal yang sama.
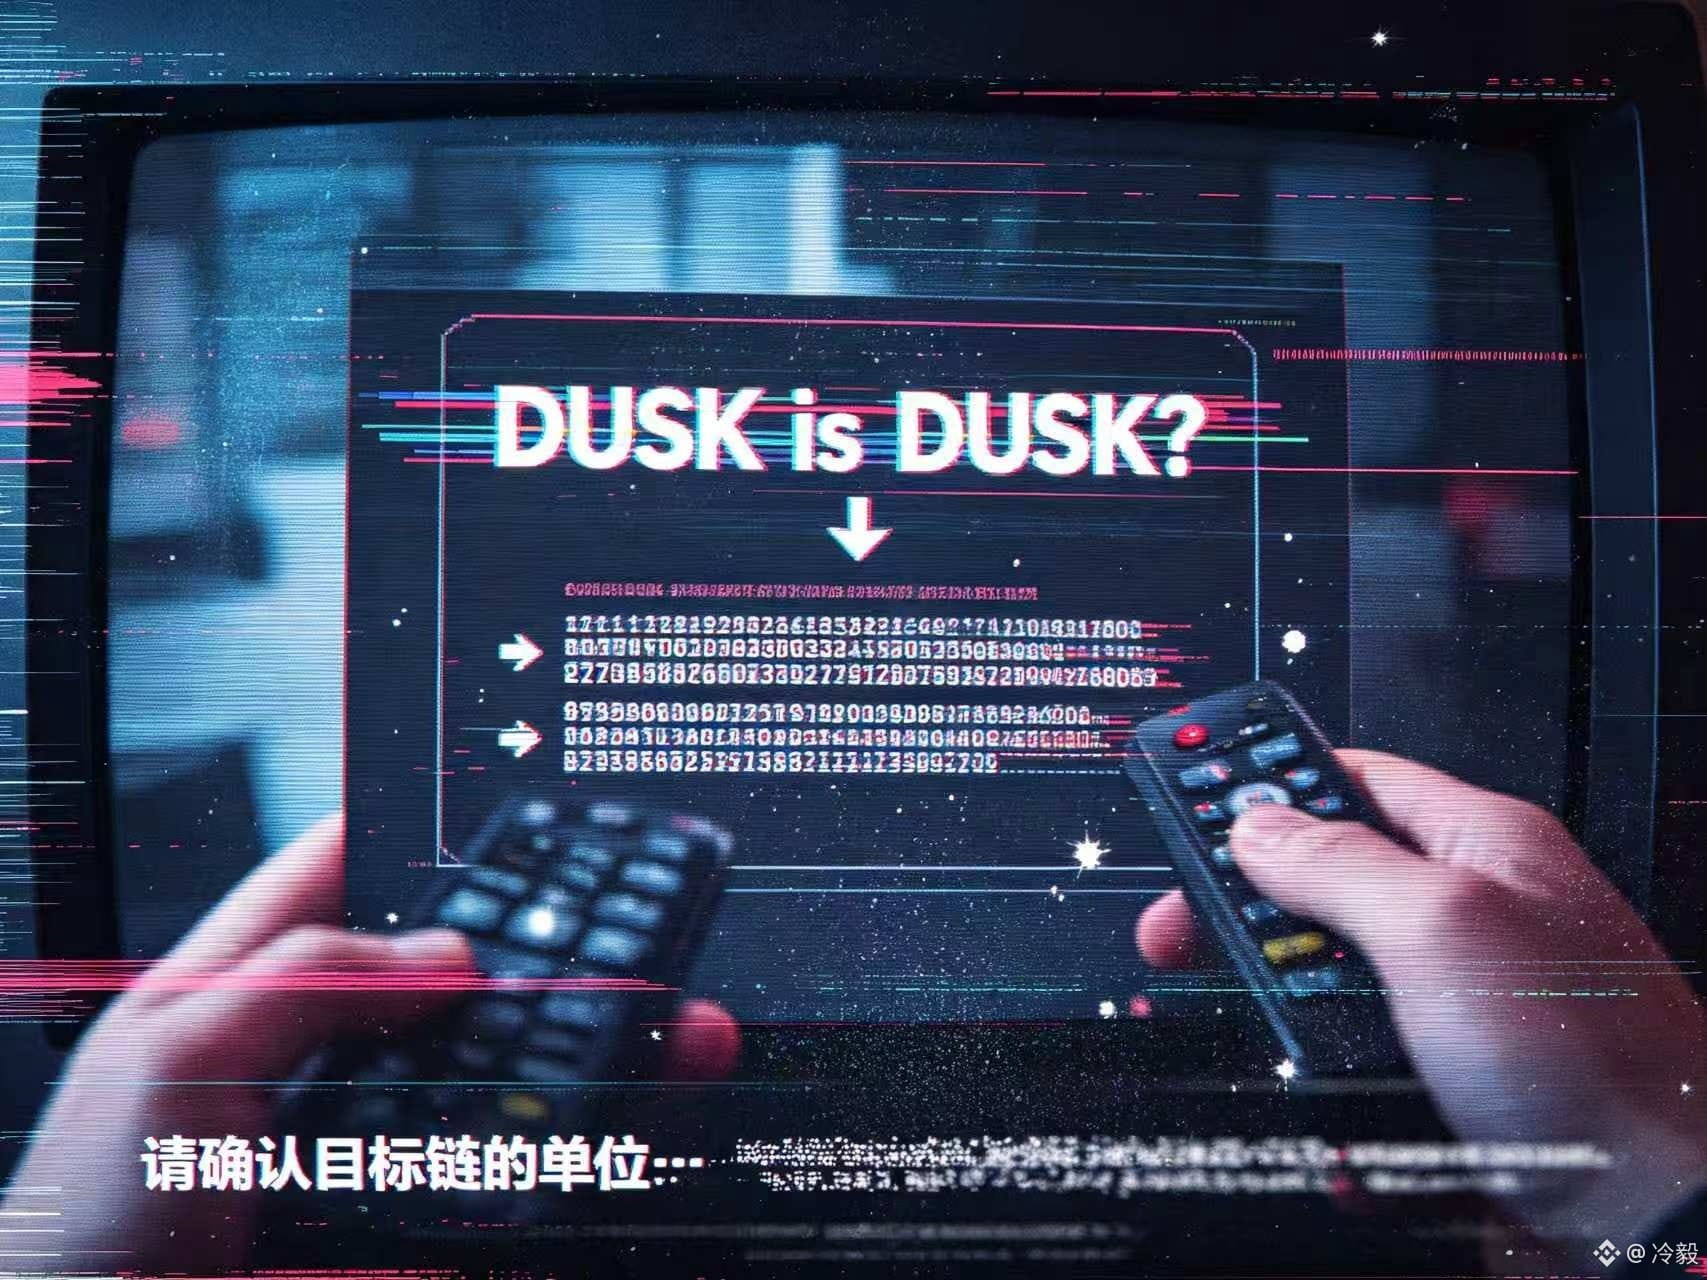
DUSK di mainnet berjumlah 9 digit, sedangkan DUSK ERC20 dan BEP20 berjumlah 18 digit.
Mainnet mencatat dengan LUX: 1 DUSK = 1.000.000.000 LUX; versi di Ethereum dan BSC mengikuti standar 18 digit.
Perbedaan ini terlihat hanya seperti satu baris di dokumen, tapi dampaknya langsung memengaruhi migrasi, pengisian (deposit), penarikan (withdraw), dan tampilan saldo. Pengguna hanya mengenali label yang sama $DUSK , sementara dompet dan sistem transaksi harus lebih dulu memahami itu milik chain yang mana dan standar yang mana.
Skenario terburuk adalah: ada pihak integrator yang memperlakukan aset lintas-chain sebagai satu set integer yang sama. Saldo di halaman terlihat normal, tapi saat mengirim atau menukarkan jumlahnya bisa meleset. Pengguna mungkin mengira dananya berkurang, sementara tim operasional harus kembali memeriksa unit asli, chain, dan kontraknya. Dokumen mengarahkan pemegang ERC20/BEP20 ke panduan migrasi ke mainnet, dan sudah menjelaskan bahwa ini bukan hal yang bisa ditutupi hanya dengan pembulatan dari tampilan.
Ini tidak bisa membuktikan bahwa setiap integrator pasti salah, tapi ini mengingatkan ekosistem $DUSK agar chain, standar, dan decimals dipastikan ditampilkan sebelum pengguna melakukan konfirmasi. Jika @Dusk_Foundation bisa membuat kolom-kolom ini selalu tampil mengikuti asetnya, pengalaman lintas-chain #dusk tidak akan menyisakan perbedaan unit untuk ditebak oleh pengguna.💰💰
Sama-sama bernama DUSK, tanda desimalnya mungkin sudah tidak lagi sama🤔🤔
Dulu saya langsung menganggap decimals sebagai bidang yang hanya perlu dipusingkan oleh developer.
Sampai saya membaca ulang halaman Tokenomics @Dusk , saya baru sadar: meski tetap bernama DUSK, ketika dipindahkan ke chain yang berbeda, bisa jadi tanda desimalnya sudah bukan desimal yang sama.
DUSK di mainnet berjumlah 9 digit, sedangkan DUSK ERC20 dan BEP20 berjumlah 18 digit.
Mainnet mencatat dengan LUX: 1 DUSK = 1.000.000.000 LUX; versi di Ethereum dan BSC mengikuti standar 18 digit.
Perbedaan ini terlihat hanya seperti satu baris di dokumen, tapi dampaknya langsung memengaruhi migrasi, pengisian (deposit), penarikan (withdraw), dan tampilan saldo. Pengguna hanya mengenali label yang sama $DUSK , sementara dompet dan sistem transaksi harus lebih dulu memahami itu milik chain yang mana dan standar yang mana.
Skenario terburuk adalah: ada pihak integrator yang memperlakukan aset lintas-chain sebagai satu set integer yang sama. Saldo di halaman terlihat normal, tapi saat mengirim atau menukarkan jumlahnya bisa meleset. Pengguna mungkin mengira dananya berkurang, sementara tim operasional harus kembali memeriksa unit asli, chain, dan kontraknya. Dokumen mengarahkan pemegang ERC20/BEP20 ke panduan migrasi ke mainnet, dan sudah menjelaskan bahwa ini bukan hal yang bisa ditutupi hanya dengan pembulatan dari tampilan.
Ini tidak bisa membuktikan bahwa setiap integrator pasti salah, tapi ini mengingatkan ekosistem $DUSK agar chain, standar, dan decimals dipastikan ditampilkan sebelum pengguna melakukan konfirmasi. Jika @Dusk bisa membuat kolom-kolom ini selalu tampil mengikuti asetnya, pengalaman lintas-chain #dusk tidak akan menyisakan perbedaan unit untuk ditebak oleh pengguna.💰💰
3
107
·
--
你以为手续费都归矿工?Mekanisme奖励 Dusk ini mungkin membuat perhitunganmu jadi benar-benar sia-sia
Dulu aku pernah melihat seperti “手续费 masuk ke区块奖励” — pada dasarnya langsung dianggap begitu saja. Pokoknya itu untuk para penambang, urusanku apa?
Sampai aku benar-benar membaca halaman Tokenomics milik @Dusk, dan sadar kalau aku terlalu menyederhanakannya.
Biaya transaksi sebesar #dusk yang kamu bayar tidak hanya masuk ke kantong orang yang mem-packing transaksi tersebut.
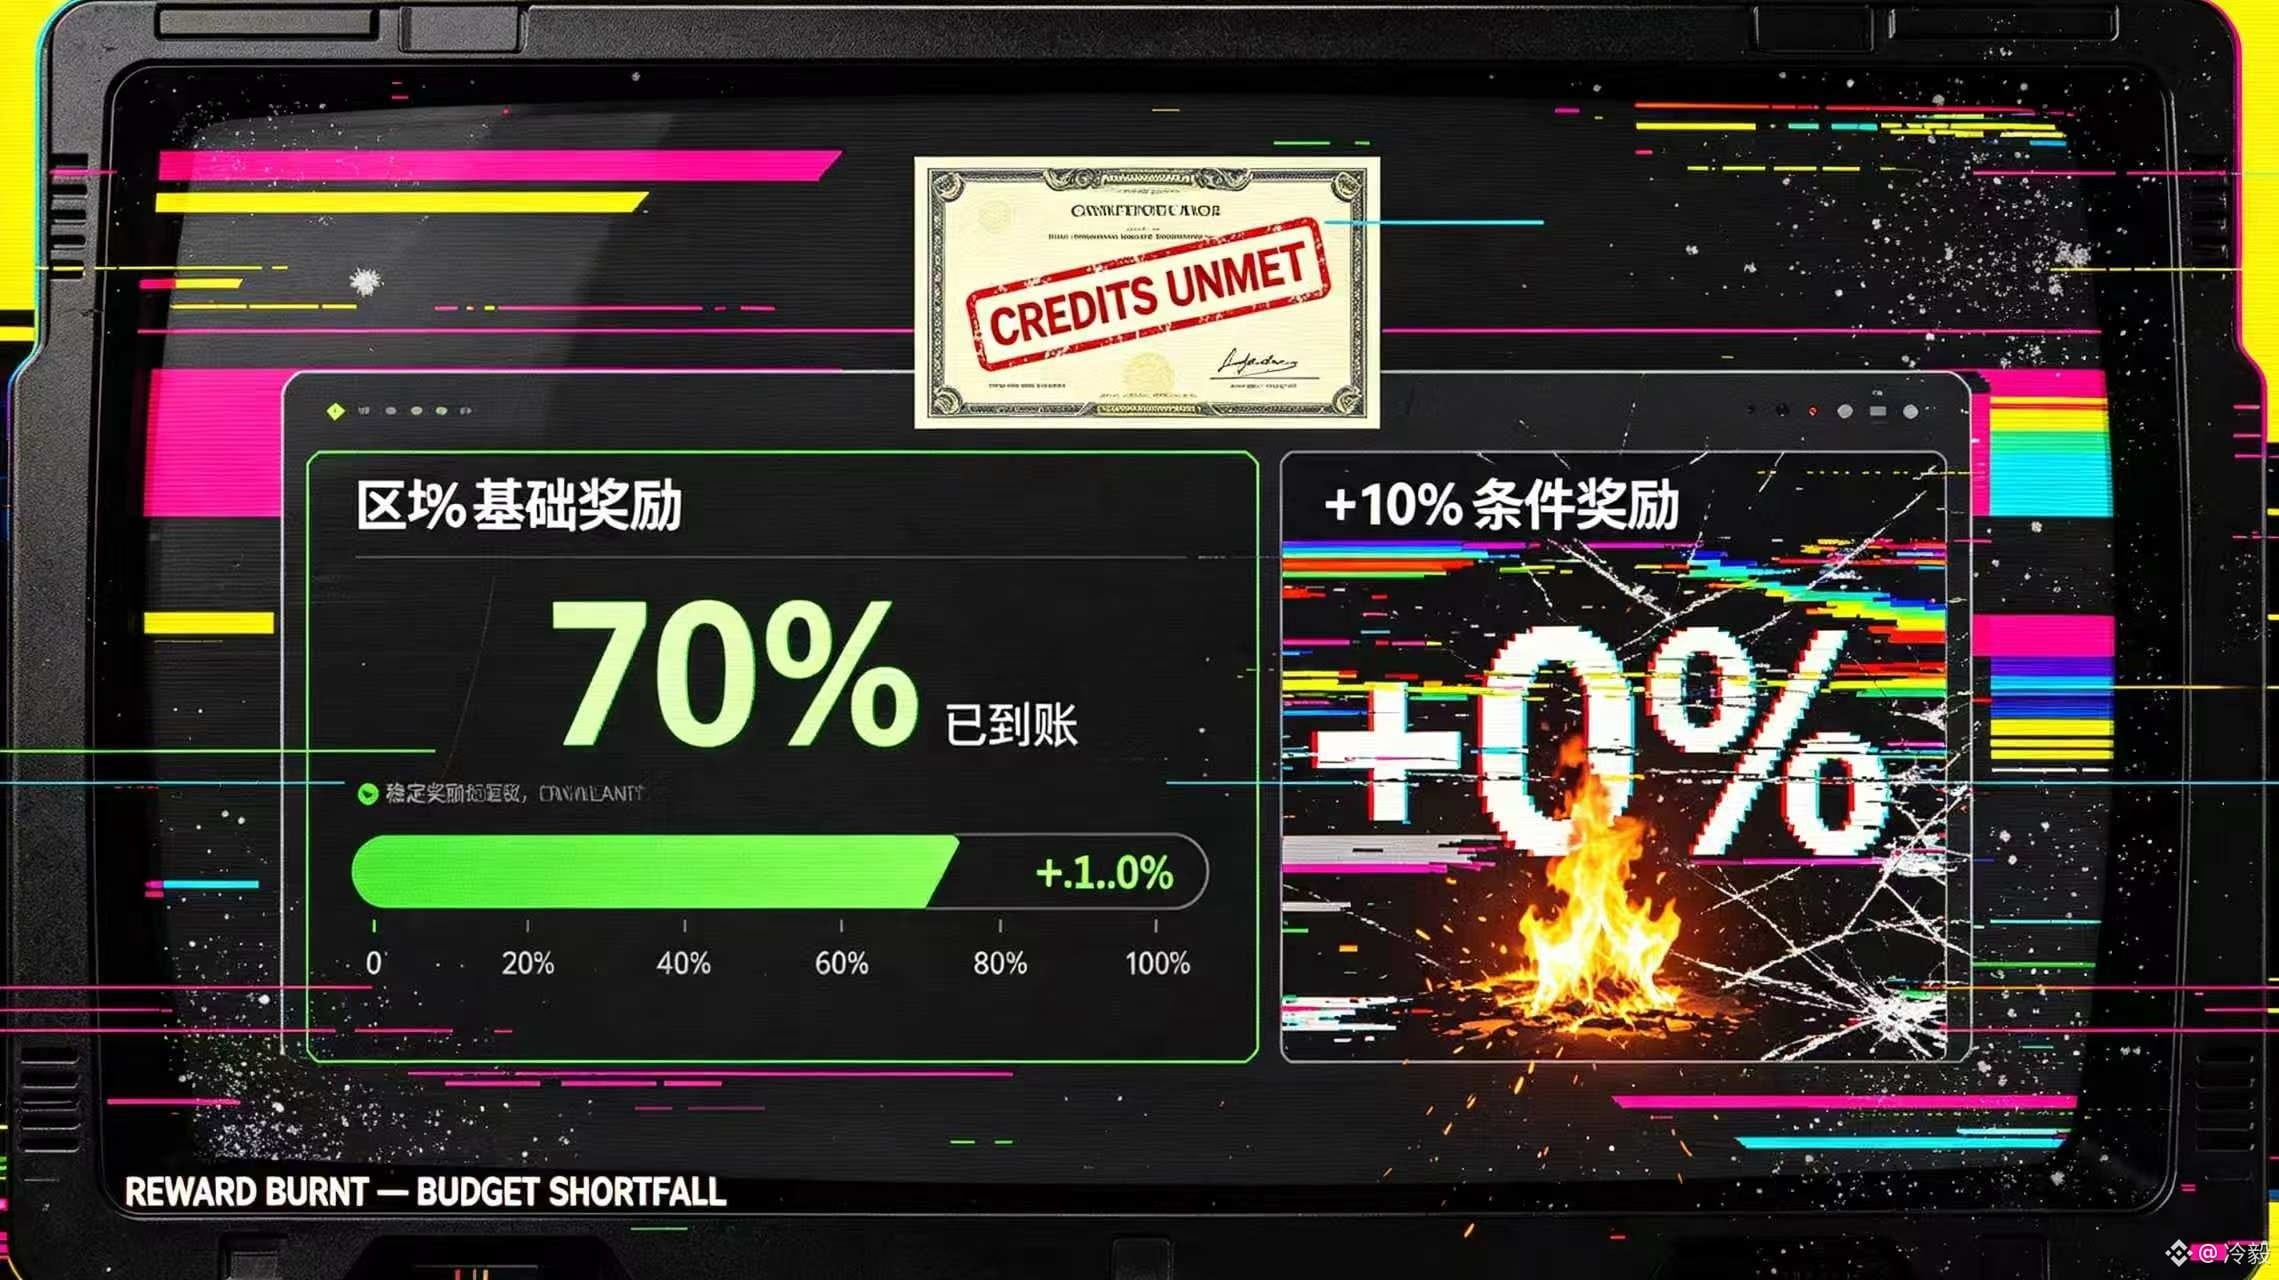
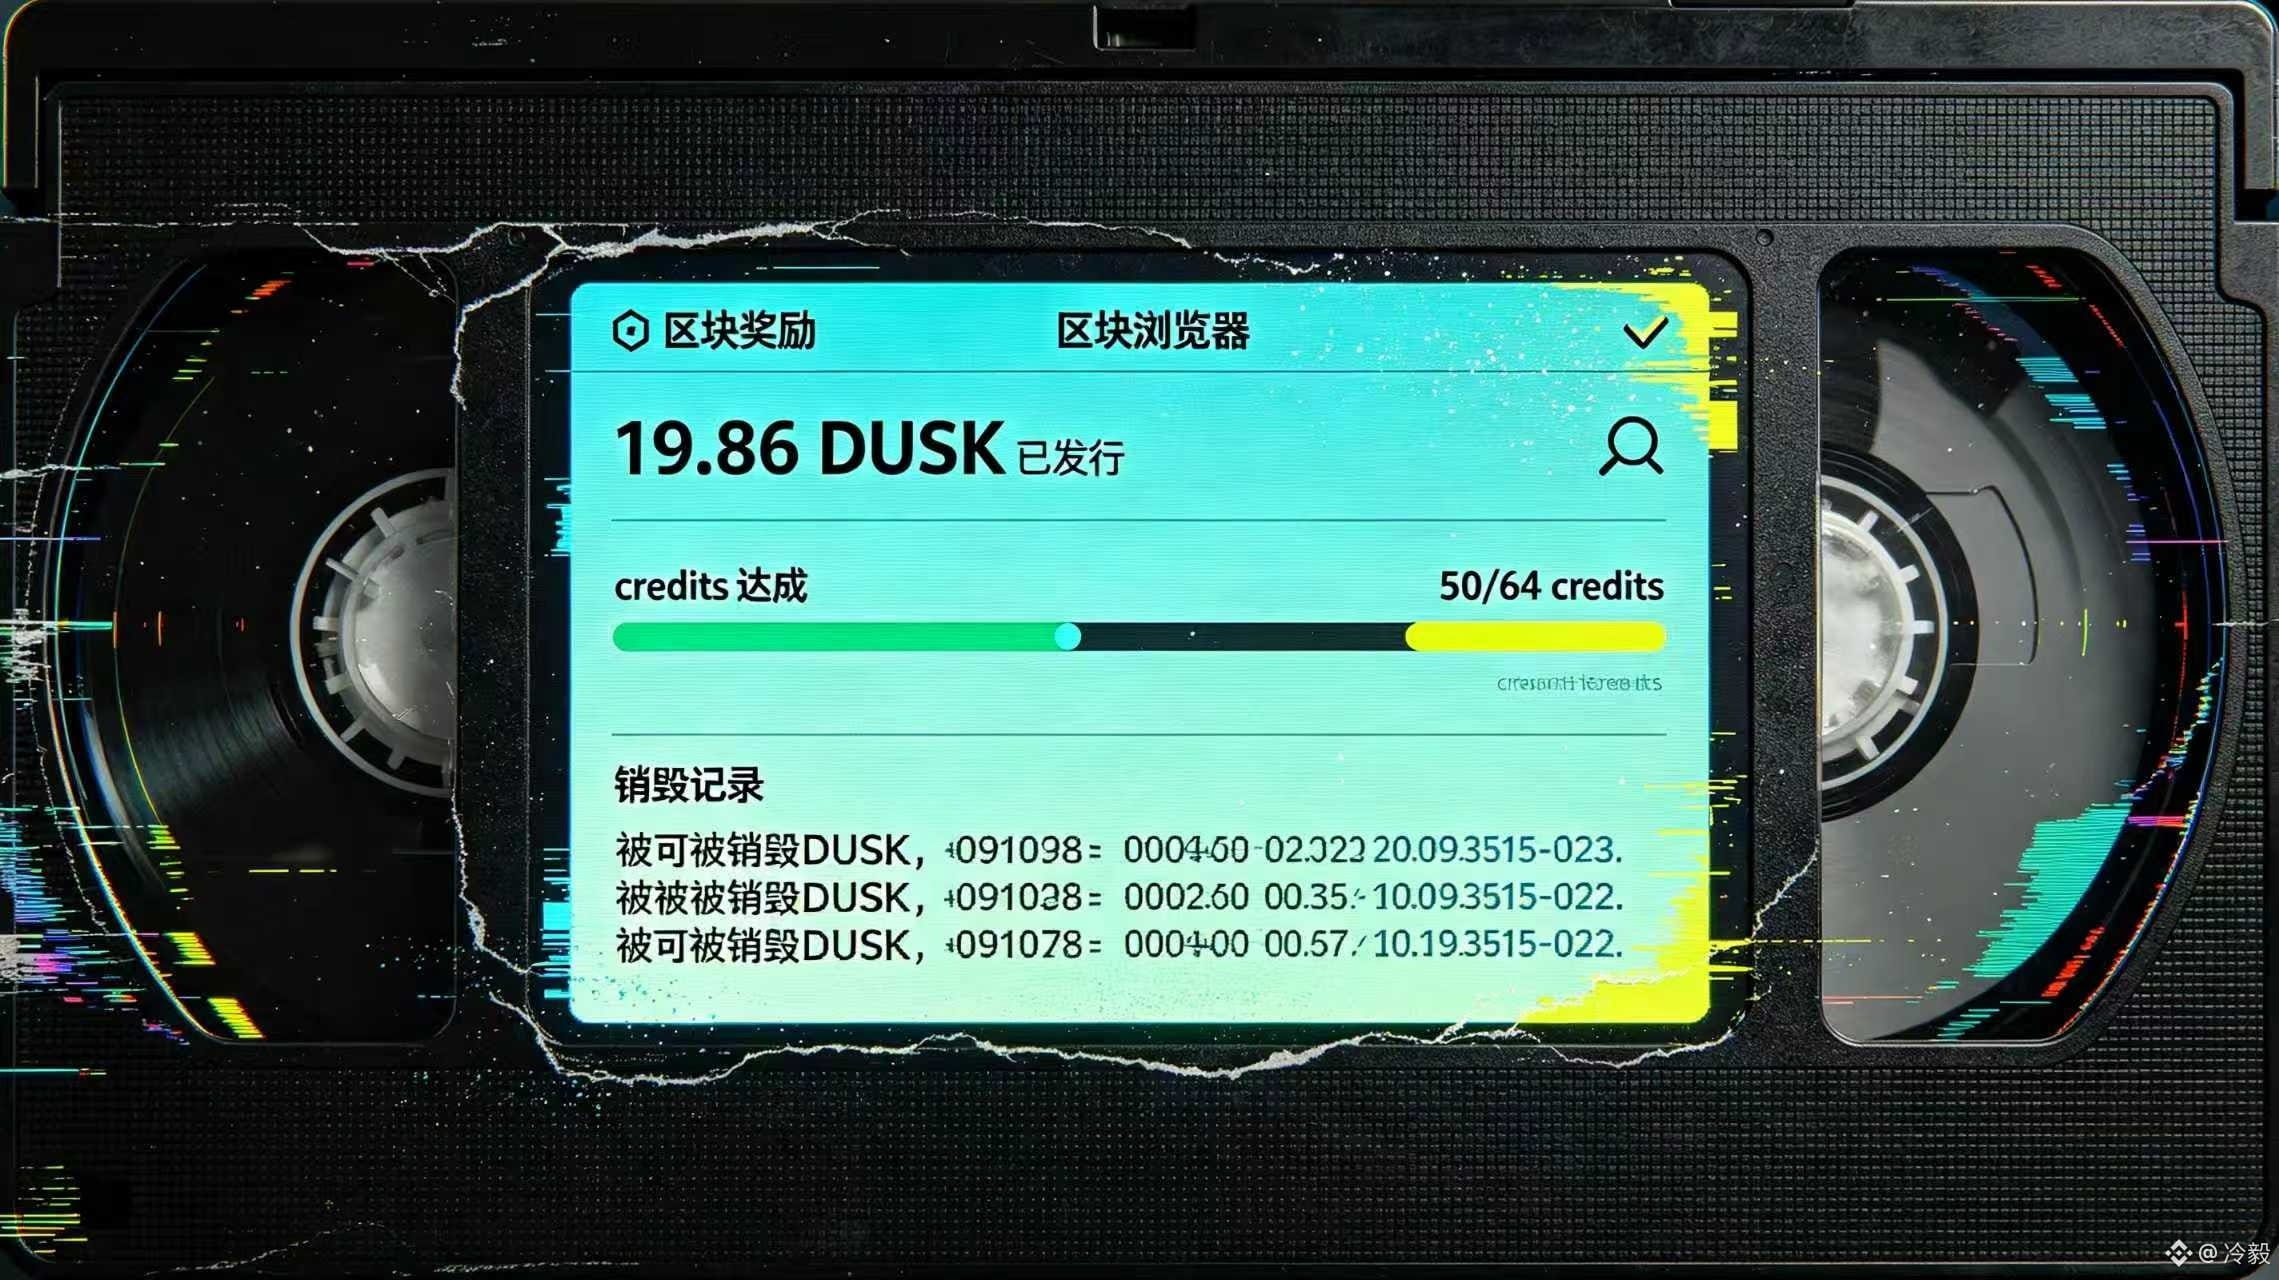
Di dokumen tertulis jelas: 每个区块的奖励 = DUSK yang baru diterbitkan + biaya transaksi. Pembuat blok mengambil 70% terlebih dahulu, lalu maksimal bisa mengambil 10% lagi — tetapi 10% itu tidak cuma-cuma, tergantung apakah credits di sertifikat memenuhi target. Kalau tidak memenuhi? Bagian itu langsung dimusnahkan, tidak ada yang bisa mendapatkannya.
Jadi,手续费 sama sekali bukan “gaji tetap yang otomatis masuk”. Ini lebih seperti bonus performa yang bersyarat.
Untuk operator node, ini bukan bisnis yang tinggal duduk dan panen
Kamu pikir cukup ikut konsensus? Terlalu naif. credits di sertifikat memenuhi syarat atau tidak, langsung menentukan kamu bisa dapat berapa poin—atau cuma nol.
Bagi pengguna, gas yang kamu bayar tidak mengalir langsung ke satu peran tertentu. Ia dipecah, dialokasikan, bahkan dimusnahkan—berapa yang diterima tiap pihak bergantung pada permainan antara proses pembuatan, verifikasi, dan pembangunan jangka panjang.
Skenario paling canggung apa?🥶
Operator node menyusun anggaran berdasarkan “maksimal bisa dapat penuh 10%”, sewa mesin sudah beres, tagihan listrik sudah dibayar. Tapi ternyata sertifikat tidak memenuhi syarat.
Jaringan masih berjalan normal, transaksi pengguna juga selesai, tapi ekspektasi pendapatanmu meleset. Tambahan 10% itu akhirnya dibakar oleh sistem dalam satu kali tindakan. Menurutmu itu urusan siapa?
Ingat: persentase dan benar-benar memahami insentif itu dua hal yang berbeda.
Jujur saja
Rancangan reward blok $DUSK tidak bisa membuktikan jaringan pasti akan berkembang, tapi setidaknya menunjukkan satu hal: mereka tidak mengemas insentif sebagai pendapatan tetap yang ditampilkan padamu.
Ini bukan kabar buruk. Kabar buruknya adalah: sekarang kalau kamu tanya sepuluh operator node tentang “cara menghitung credits dan berapa yang dimusnahkan”, mungkin sembilan di antaranya tidak bisa menjawab.
Kalau @Dusk_Foundation ke depannya bisa melakukan satu hal, aku akan menilai lebih tinggi: membuat status pencapaian credits untuk reward blok dan data pemusnahan bisa dicek kapan saja oleh siapa pun.
Para peserta hanya akan terus memberikan layanan jika mereka tahu benar sedang berkontribusi untuk apa.
Kalau tidak, semakin detail dihitung, semakin besar kekecewaannya.🤔
你以为手续费都归矿工?Mekanisme奖励 Dusk ini mungkin membuat perhitunganmu jadi benar-benar sia-sia
Dulu aku pernah melihat seperti “手续费 masuk ke区块奖励” — pada dasarnya langsung dianggap begitu saja. Pokoknya itu untuk para penambang, urusanku apa?
Sampai aku benar-benar membaca halaman Tokenomics milik @Dusk, dan sadar kalau aku terlalu menyederhanakannya.
Biaya transaksi sebesar #dusk yang kamu bayar tidak hanya masuk ke kantong orang yang mem-packing transaksi tersebut.
Di dokumen tertulis jelas: 每个区块的奖励 = DUSK yang baru diterbitkan + biaya transaksi. Pembuat blok mengambil 70% terlebih dahulu, lalu maksimal bisa mengambil 10% lagi — tetapi 10% itu tidak cuma-cuma, tergantung apakah credits di sertifikat memenuhi target. Kalau tidak memenuhi? Bagian itu langsung dimusnahkan, tidak ada yang bisa mendapatkannya.
Jadi,手续费 sama sekali bukan “gaji tetap yang otomatis masuk”. Ini lebih seperti bonus performa yang bersyarat.
Untuk operator node, ini bukan bisnis yang tinggal duduk dan panen
Kamu pikir cukup ikut konsensus? Terlalu naif. credits di sertifikat memenuhi syarat atau tidak, langsung menentukan kamu bisa dapat berapa poin—atau cuma nol.
Bagi pengguna, gas yang kamu bayar tidak mengalir langsung ke satu peran tertentu. Ia dipecah, dialokasikan, bahkan dimusnahkan—berapa yang diterima tiap pihak bergantung pada permainan antara proses pembuatan, verifikasi, dan pembangunan jangka panjang.
Skenario paling canggung apa?🥶
Operator node menyusun anggaran berdasarkan “maksimal bisa dapat penuh 10%”, sewa mesin sudah beres, tagihan listrik sudah dibayar. Tapi ternyata sertifikat tidak memenuhi syarat.
Jaringan masih berjalan normal, transaksi pengguna juga selesai, tapi ekspektasi pendapatanmu meleset. Tambahan 10% itu akhirnya dibakar oleh sistem dalam satu kali tindakan. Menurutmu itu urusan siapa?
Ingat: persentase dan benar-benar memahami insentif itu dua hal yang berbeda.
Jujur saja
Rancangan reward blok $DUSK tidak bisa membuktikan jaringan pasti akan berkembang, tapi setidaknya menunjukkan satu hal: mereka tidak mengemas insentif sebagai pendapatan tetap yang ditampilkan padamu.
Ini bukan kabar buruk. Kabar buruknya adalah: sekarang kalau kamu tanya sepuluh operator node tentang “cara menghitung credits dan berapa yang dimusnahkan”, mungkin sembilan di antaranya tidak bisa menjawab.
Kalau @Dusk ke depannya bisa melakukan satu hal, aku akan menilai lebih tinggi: membuat status pencapaian credits untuk reward blok dan data pemusnahan bisa dicek kapan saja oleh siapa pun.
Para peserta hanya akan terus memberikan layanan jika mereka tahu benar sedang berkontribusi untuk apa.
Kalau tidak, semakin detail dihitung, semakin besar kekecewaannya.🤔
2
102
·
--
Bullish
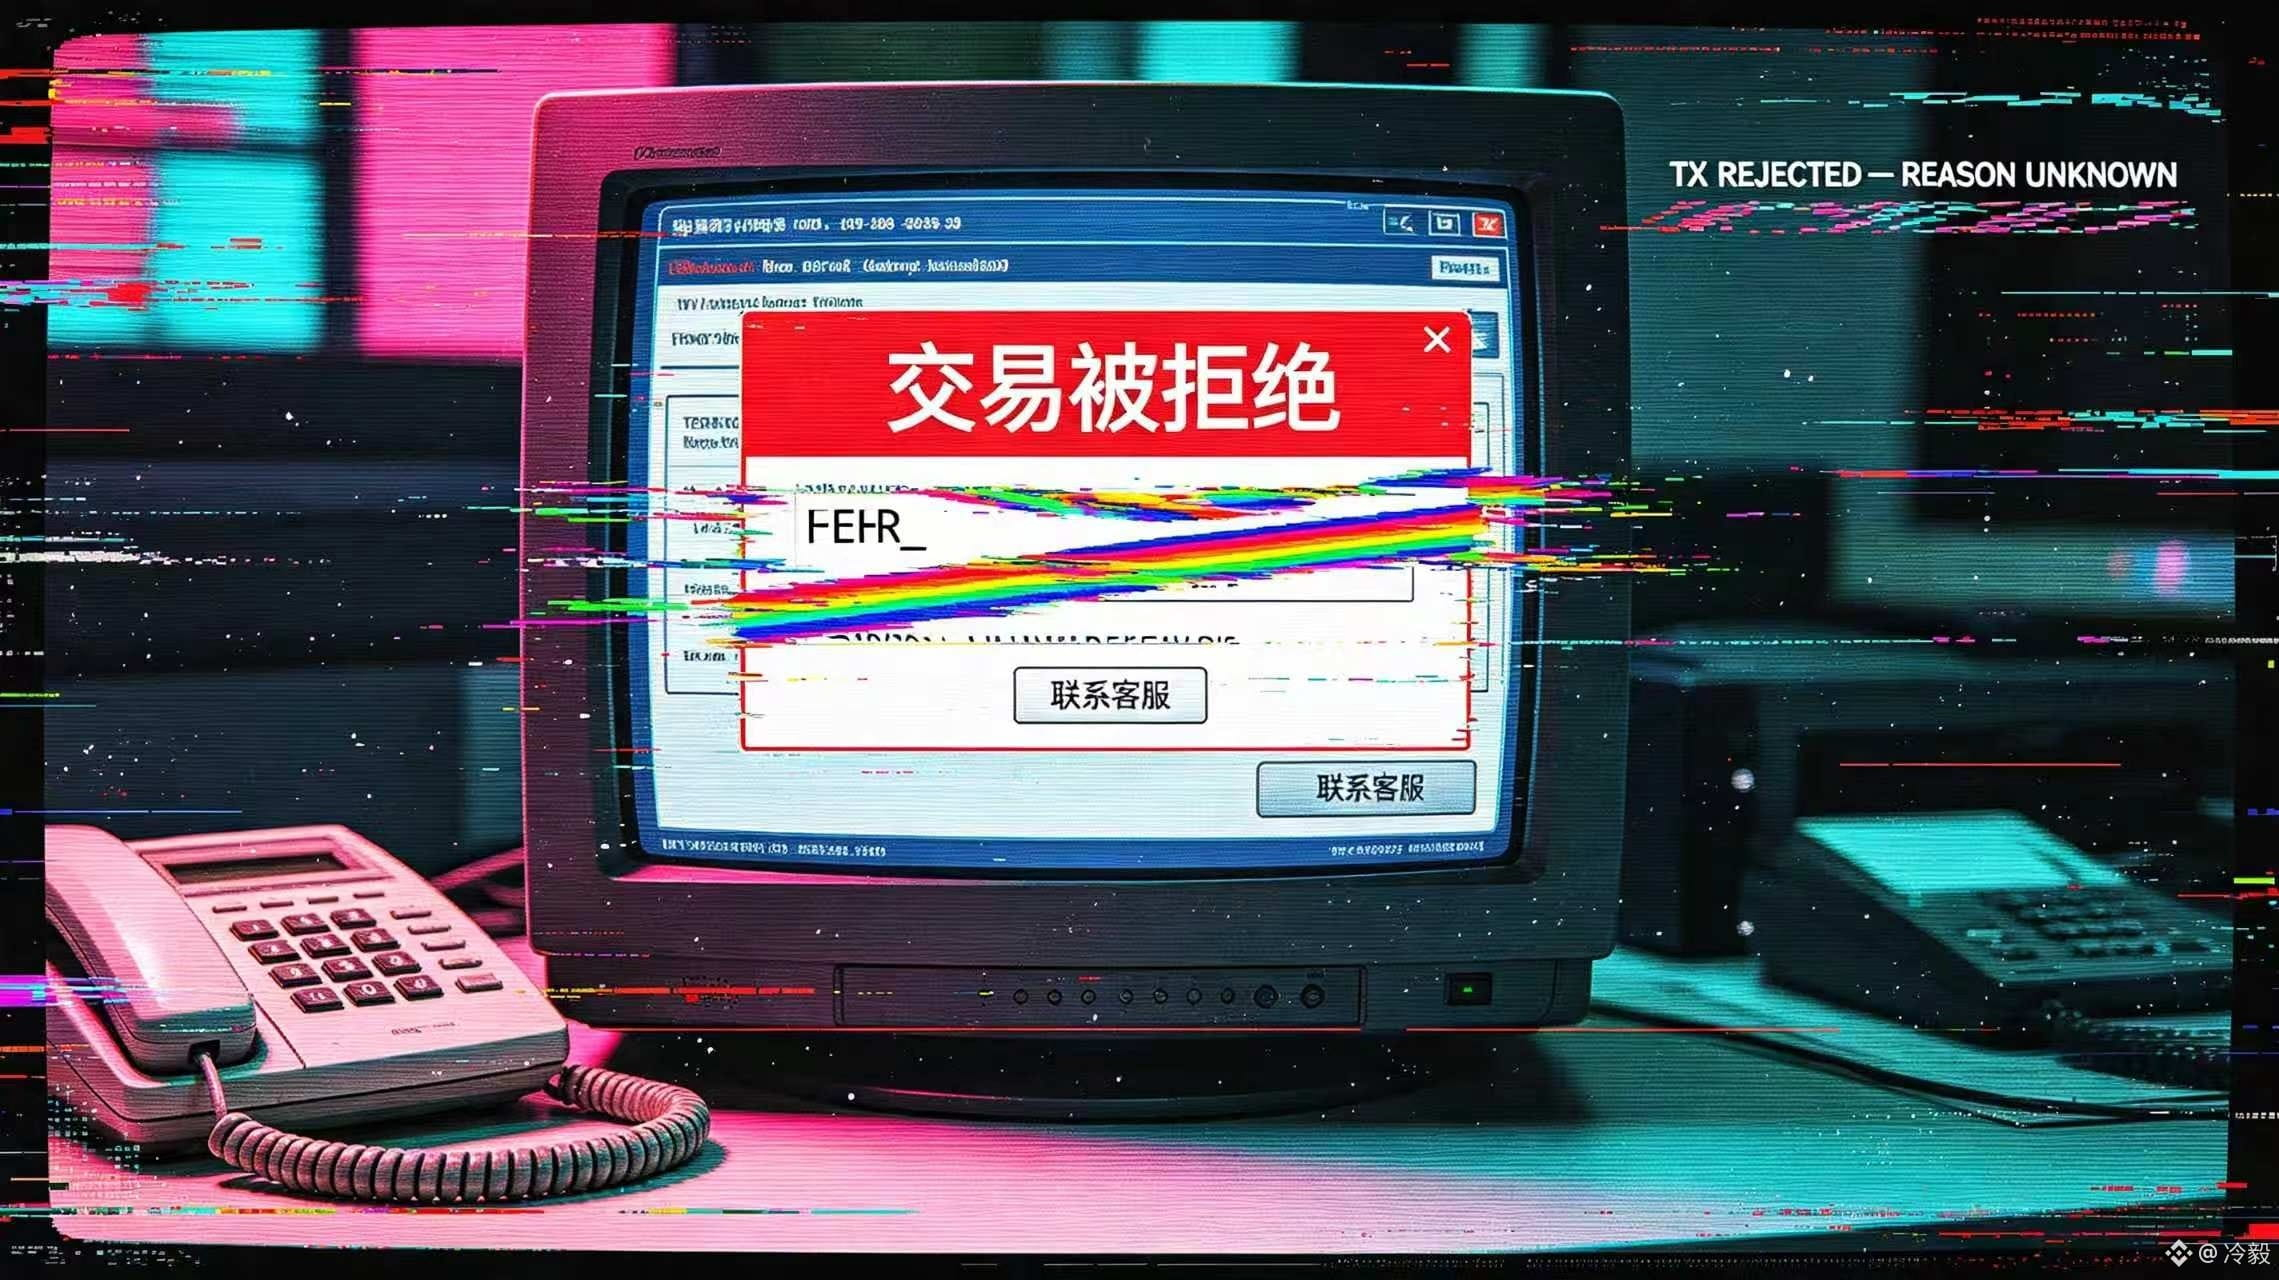
Aset yang diatur paling menyakitkan pengguna pada momen tertentu 😅, bukan karena transaksi ditolak, tapi karena setelah ditolak tidak ada yang menjelaskan dengan jelas di bagian mana sebenarnya salah.
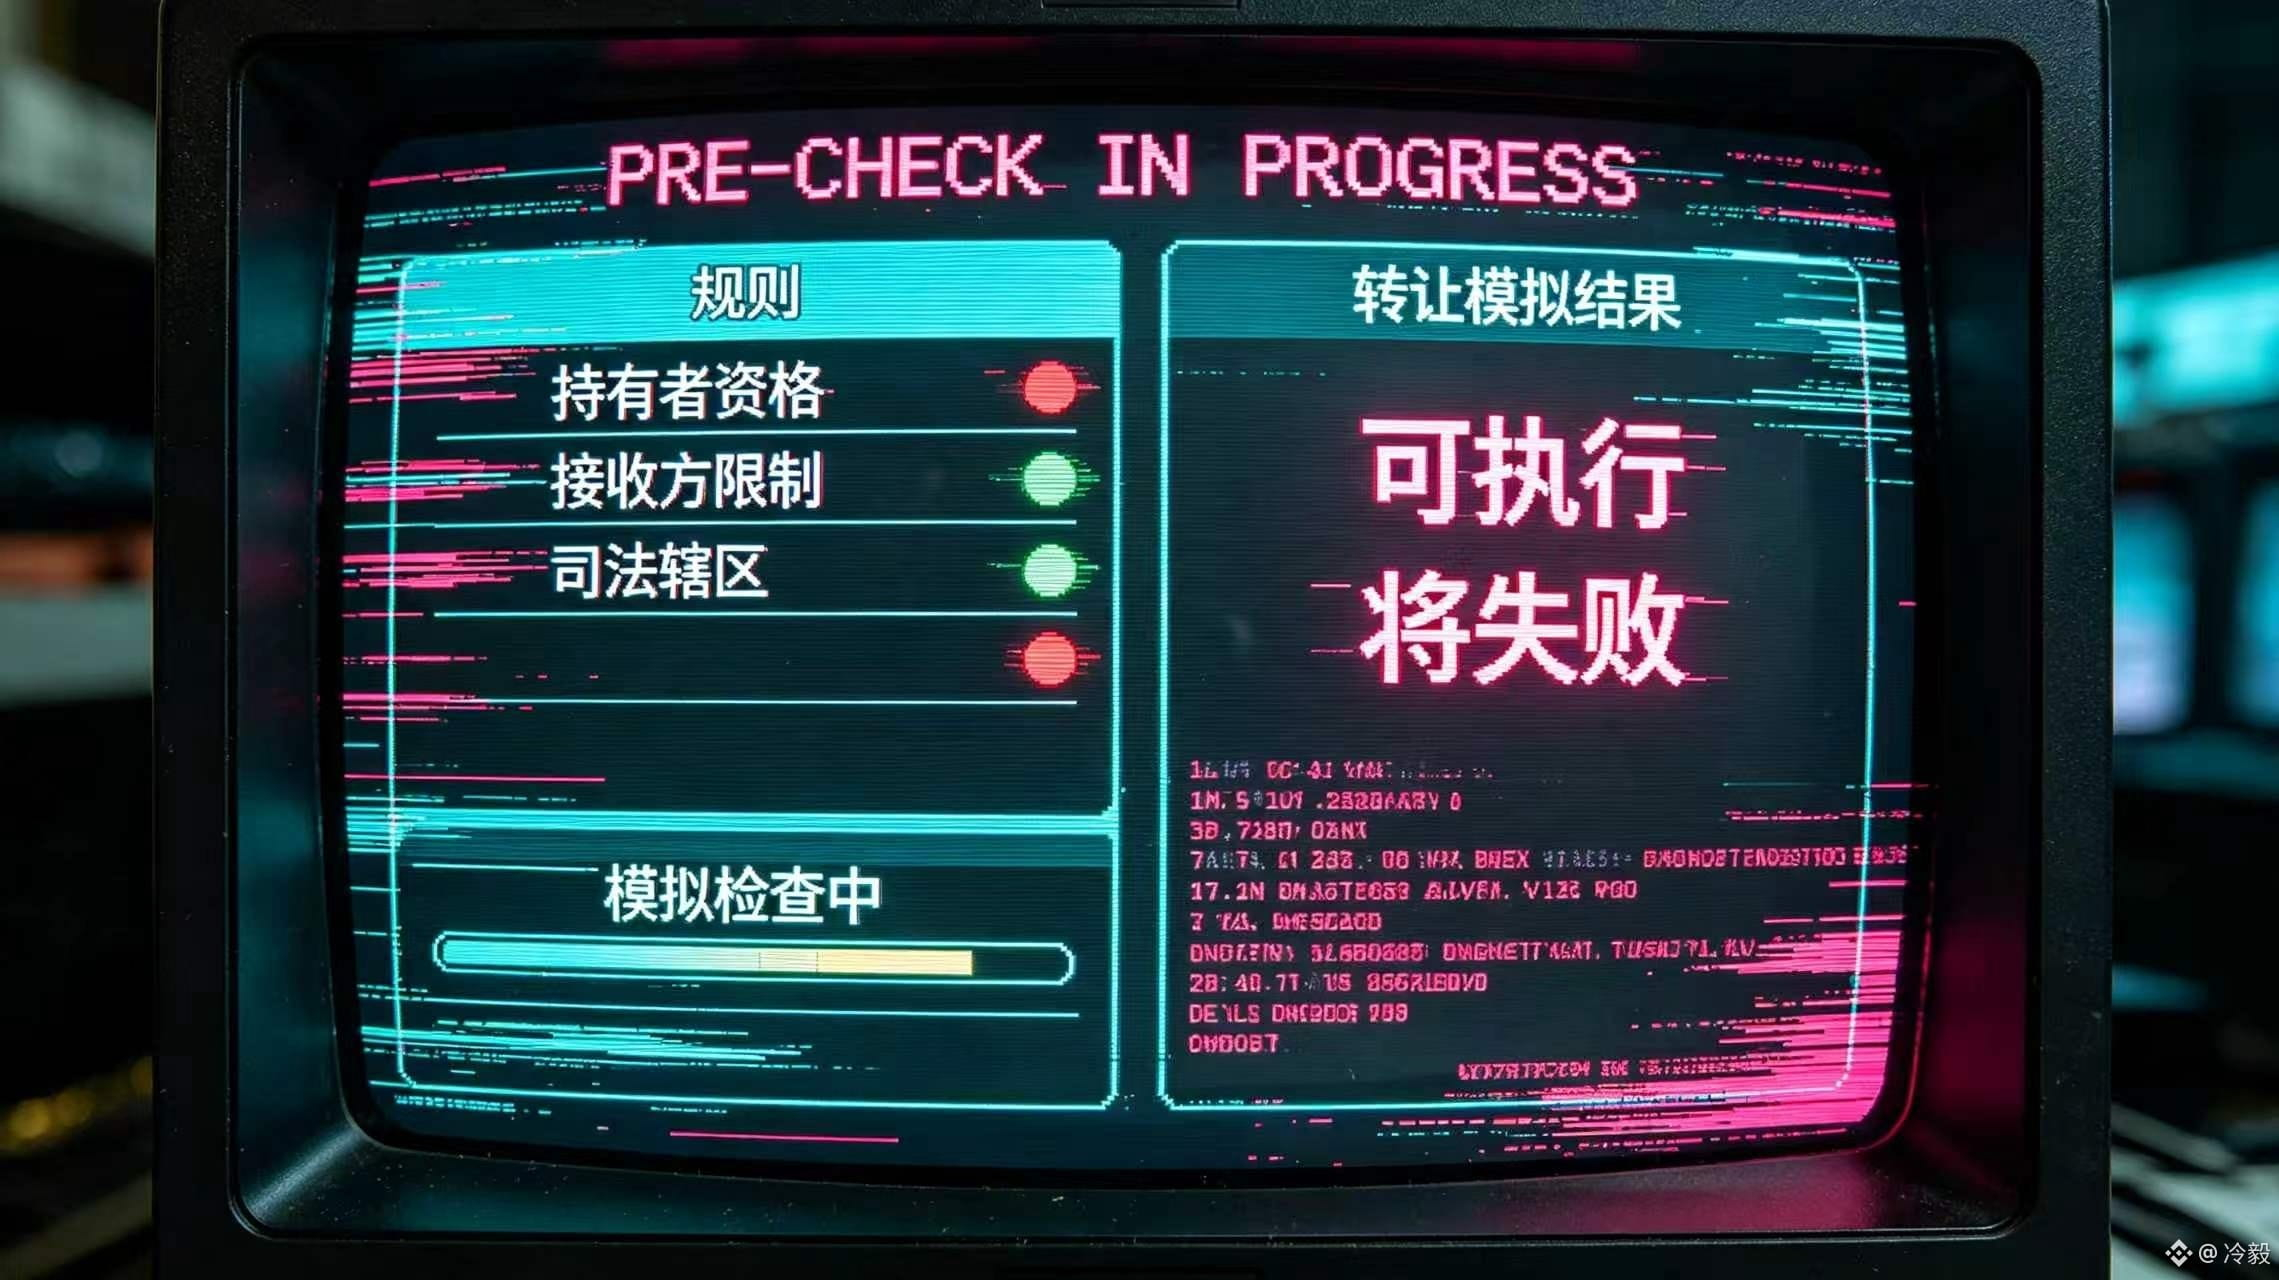
Saya melihat di halaman Assets & Regulations milik @Dusk bahwa pengecekan pengalihan dicantumkan sebagai persyaratan tersendiri: kegagalan harus disertai alasan yang jelas, dan yang terbaik adalah melakukan simulasi atau pemeriksaan terlebih dahulu sebelum mengajukan.
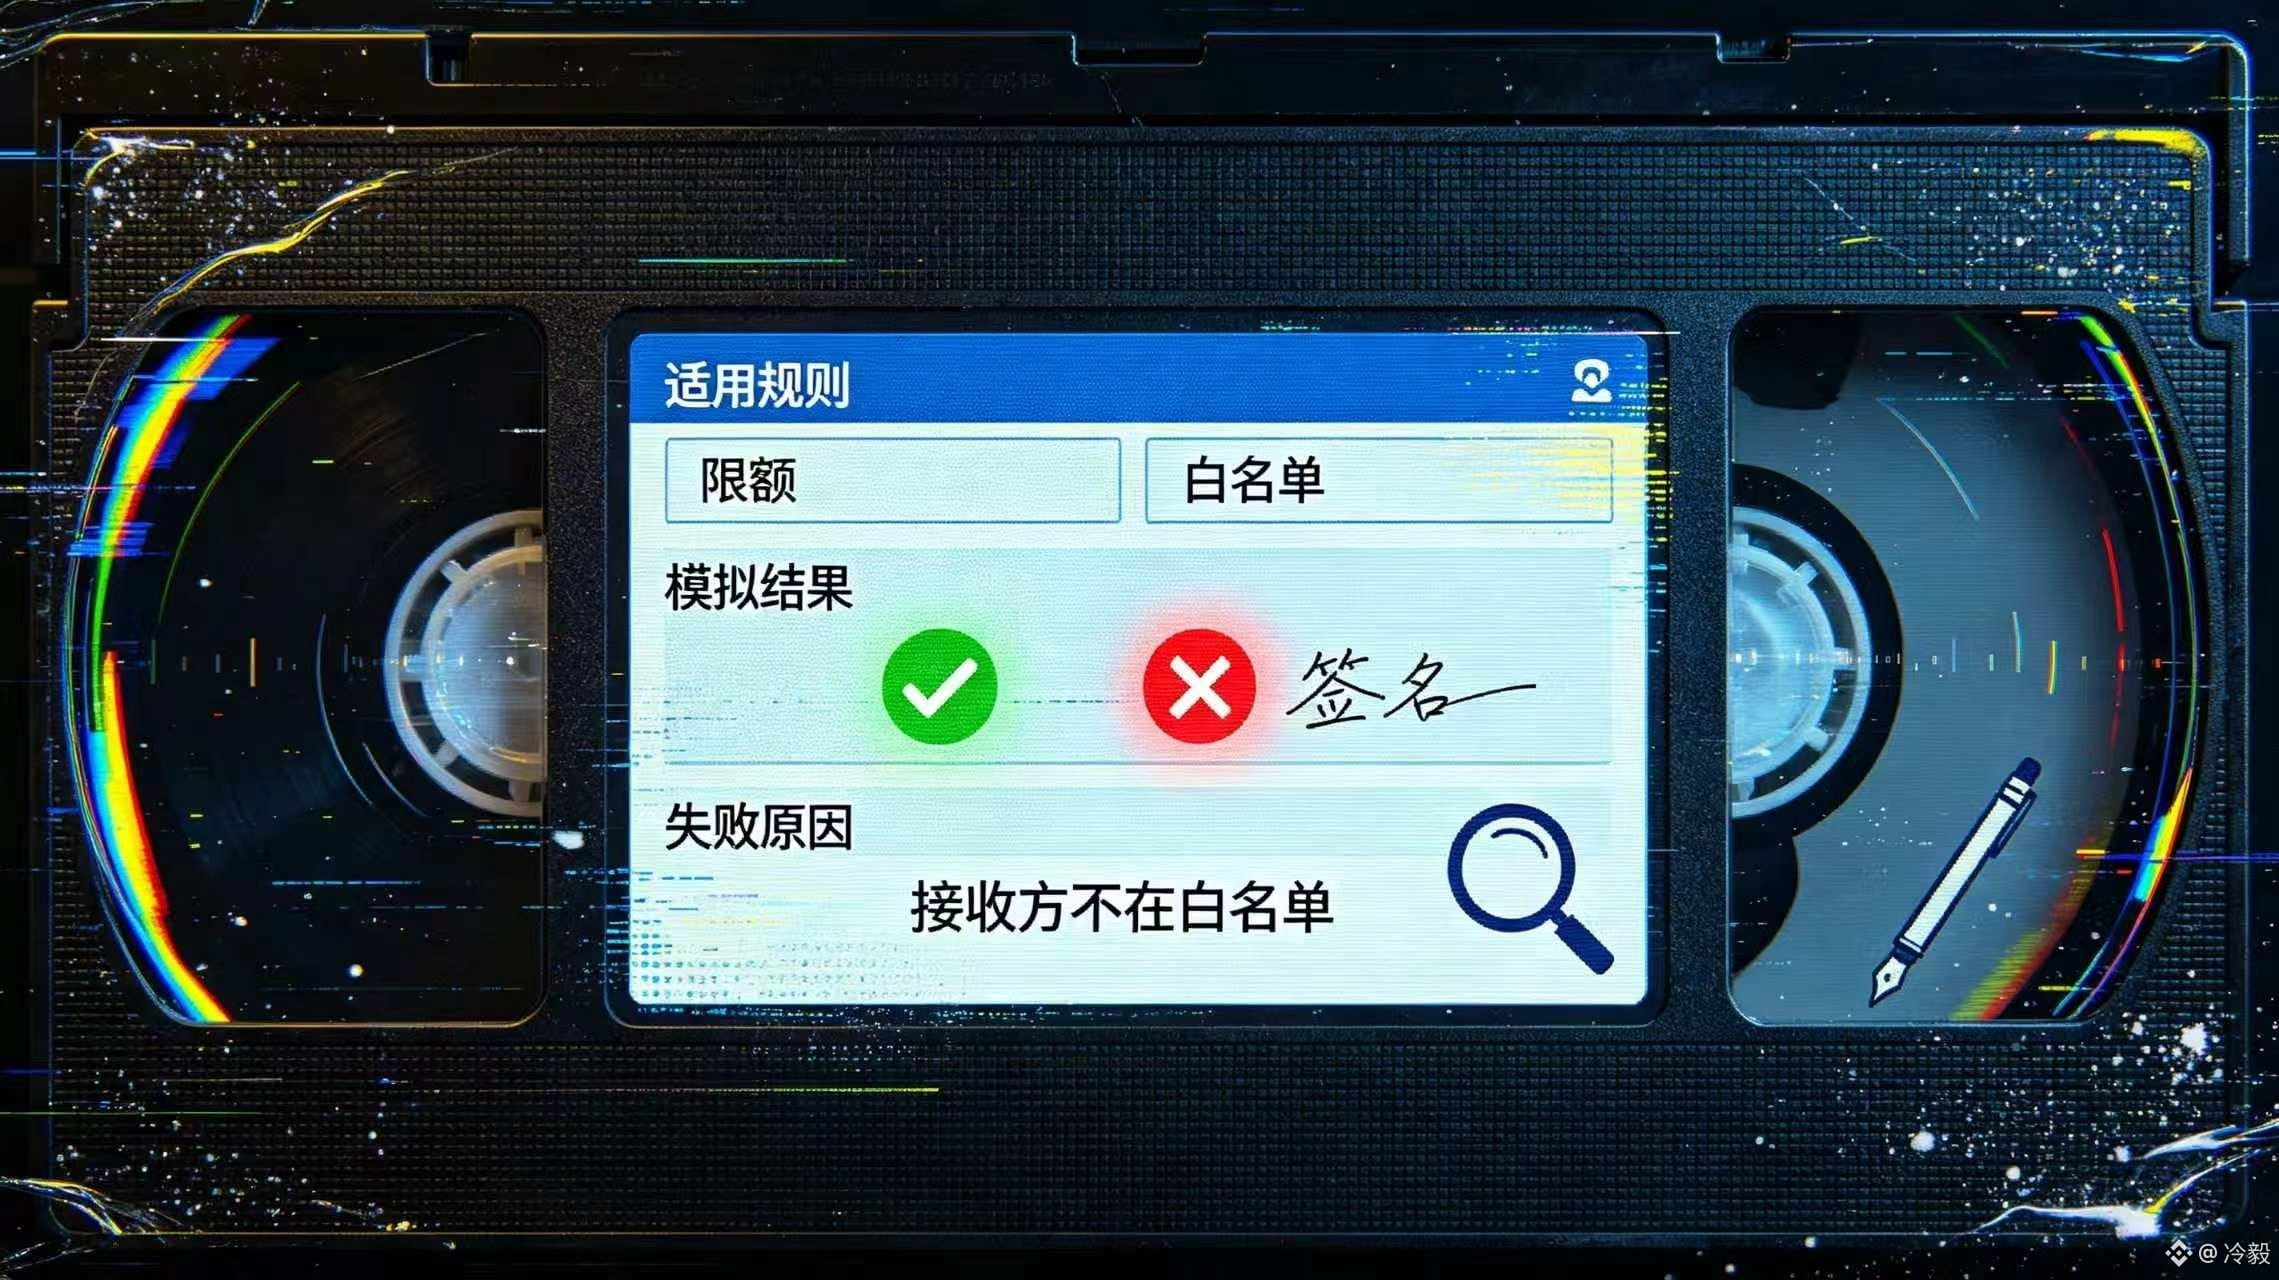
Detail ini mengubah “akses masuk” dari tiket sekali masuk menjadi aturan yang terus berlaku pada setiap pengalihan. Penilaiannya dalam dokumen tidaklah abstrak: siapa yang boleh memegang, siapa yang boleh menerima, pengalihan mana yang harus gagal—semuanya bisa berubah tergantung jenis aset, lokasi, atau yurisdiksi. Bagi penerbit, aturan bisa menurunkan risiko ketidakcocokan; bagi investor, yang benar-benar penting adalah mengetahui sebelum titik konfirmasi apakah mereka akan tersendat, dan secara spesifik alasan pembatasannya.
Skenario tekanan sering terjadi ketika pengguna merasa sudah menyelesaikan semua langkah: akun lolos pemeriksaan kualifikasi di tahap awal, tetapi saat mengalihkan ke alamat lain, mereka menerima pesan penolakan yang samar. Aset tidak selalu hilang, dan rantai (blockchain) tidak selalu bermasalah, tetapi pengguna akan lebih dulu menyalahkan platform; sementara layanan pelanggan perlu menjelaskan secara manual batasan yang seharusnya sudah ditampilkan lebih awal. Keunggulan $DUSK bukanlah membuat semua pengalihan lolos, melainkan membuat penolakan yang diperlukan bisa diprediksi dan dijelaskan sebelum ditandatangani. @Dusk_Foundation yang selanjutnya perlu benar-benar diuji adalah apakah aplikasi bisa menampilkan aturan, hasil simulasi, dan alasan kegagalan sebelum penandatanganan—bukan menunggu sampai setelah transaksi diajukan. #dusk
Aset yang diatur paling menyakitkan pengguna pada momen tertentu 😅, bukan karena transaksi ditolak, tapi karena setelah ditolak tidak ada yang menjelaskan dengan jelas di bagian mana sebenarnya salah.
Saya melihat di halaman Assets & Regulations milik @Dusk bahwa pengecekan pengalihan dicantumkan sebagai persyaratan tersendiri: kegagalan harus disertai alasan yang jelas, dan yang terbaik adalah melakukan simulasi atau pemeriksaan terlebih dahulu sebelum mengajukan.
Detail ini mengubah “akses masuk” dari tiket sekali masuk menjadi aturan yang terus berlaku pada setiap pengalihan. Penilaiannya dalam dokumen tidaklah abstrak: siapa yang boleh memegang, siapa yang boleh menerima, pengalihan mana yang harus gagal—semuanya bisa berubah tergantung jenis aset, lokasi, atau yurisdiksi. Bagi penerbit, aturan bisa menurunkan risiko ketidakcocokan; bagi investor, yang benar-benar penting adalah mengetahui sebelum titik konfirmasi apakah mereka akan tersendat, dan secara spesifik alasan pembatasannya.
Skenario tekanan sering terjadi ketika pengguna merasa sudah menyelesaikan semua langkah: akun lolos pemeriksaan kualifikasi di tahap awal, tetapi saat mengalihkan ke alamat lain, mereka menerima pesan penolakan yang samar. Aset tidak selalu hilang, dan rantai (blockchain) tidak selalu bermasalah, tetapi pengguna akan lebih dulu menyalahkan platform; sementara layanan pelanggan perlu menjelaskan secara manual batasan yang seharusnya sudah ditampilkan lebih awal. Keunggulan $DUSK bukanlah membuat semua pengalihan lolos, melainkan membuat penolakan yang diperlukan bisa diprediksi dan dijelaskan sebelum ditandatangani. @Dusk yang selanjutnya perlu benar-benar diuji adalah apakah aplikasi bisa menampilkan aturan, hasil simulasi, dan alasan kegagalan sebelum penandatanganan—bukan menunggu sampai setelah transaksi diajukan. #dusk
2
84
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
NEARFallsToAround$4.70Down14%
4,960 penayangan
14 Berdiskusi
🚨 $NEAR — DARI KEGEMARAN ETF KE TAMPARAN 14% DI WAJAH.
NEAR turun mendekati $4,70, mengembalikan sebagian besar dari kenaikan barunya setelah sempat diperdagangkan di atas $5,50. Aksi jual ini juga muncul ketika NEAR Intents mengungkap insiden keamanan yang terkait infrastruktur cross-chain-nya, dengan kerugian yang dilaporkan sekitar $3,8M. Blockchain NEAR yang menjadi dasarnya tidak dilaporkan ikut dikompromikan.
Ini bagian yang seharusnya diperhatikan trader:
$4,69–$4,74 kini menjadi zona support utama.
Tahan di sana, dan ini mungkin hanya retest yang brutal setelah breakout September.
Kalau gagal?
Referensi penurunan berikutnya berada lebih dekat ke $4,58, lalu sekitar ~$4,30.
Dan ironi-nya?
ETF NEAR Bitwise yang baru masih mencatat arus masuk (inflows) positif di sekitar minggu peluncurannya.
Jadi ini bukan cerita sederhana “orang tidak mau NEAR”.
Ini pertarungan antara:
akses institusional baru
vs.
aksi ambil untung pasca reli + ketakutan akan keamanan.
$NEAR tidak butuh hype sekarang. Yang dibutuhkan adalah $4,70 untuk bertahan. 👀
#NEARFallsToAround$4.70Down14% #EvernorthPlansNasdaqListingOct8 #SECProposesCryptoCustodyFramework #IMFApproves$139MDisbursementToElSalvador #AnthropicTargetsIPOAsSoonAsMidNovember
KimHotbae
·Disukai 0 Kali
·224 penayangan
EthereumFoundationLaunchesZkAPIOnMainnet
103 penayangan
34 Berdiskusi
EvernorthPlansNasdaqListingOct8
4,598 penayangan
72 Berdiskusi