
Eliana 9
561 Posting
Eliana 9
Laporkan
Blokir Pengguna
Perdagangan Terbuka
Pedagang Rutin
9.8 Bulan
240 Mengikuti
3.5K+ Pengikut
387 Disukai
Posting
Portofolio
Semua
Kuotasi
Live
·
--
Terverifikasi
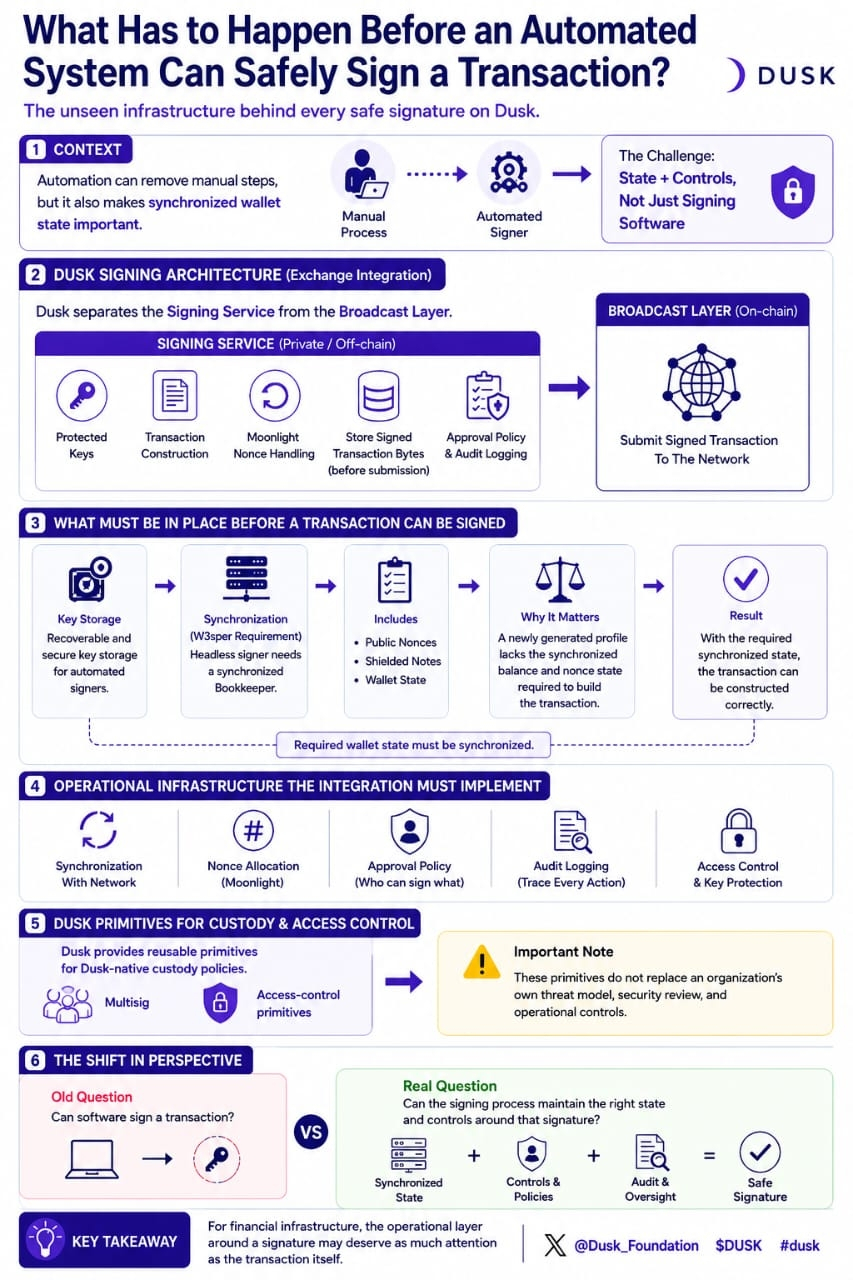
Saya mulai meninjau infrastruktur blockchain dari sudut yang kurang terlihat: apa sebenarnya yang harus terjadi sebelum sebuah sistem otomatis dapat menandatangani transaksi dengan aman?
Dokumentasi integrasi pertukaran Dusk memisahkan layanan penandatanganan dari lapisan siaran. Layanan penandatanganan bertanggung jawab atas kunci yang terlindungi, konstruksi transaksi, penanganan nonce Moonlight, serta penyimpanan byte transaksi yang sudah ditandatangani sebelum dikirimkan. Untuk penandatangan otomatis, Dusk juga mendokumentasikan penyimpanan kunci, sinkronisasi, alokasi nonce, kebijakan persetujuan, dan pencatatan audit sebagai infrastruktur yang harus diterapkan oleh integrasi.
Itu menimbulkan ketegangan yang menarik.
Otomatisasi bisa menghilangkan langkah manual, tetapi juga membuat keadaan dompet yang tersinkronisasi menjadi penting. Dokumentasi W3sper Dusk menyatakan bahwa klien penandatanganan tanpa antarmuka (headless) memerlukan penyimpanan kunci yang dapat dipulihkan dan Bookkeeper yang tersinkronisasi, termasuk nonce publik dan catatan terlindungi (shielded notes). Sebuah transaksi tidak bisa begitu saja dibangun dari profil yang baru dibuat, karena status saldo dan nonce yang diperlukan tidak tersinkronisasi di sana.
Dusk juga menyediakan primitif multisig dan kontrol akses yang dapat digunakan kembali untuk kebijakan penitipan (custody) yang asli Dusk, sambil mencatat bahwa ini tidak menggantikan model ancaman organisasi sendiri, peninjauan, serta kontrol operasional.
Hal itu mengubah cara saya memandang pertanyaannya.
Tantangan yang menarik bukan sekadar apakah perangkat lunak bisa menandatangani transaksi.
Melainkan apakah proses penandatanganan dapat mempertahankan status dan kontrol yang tepat di sekitar tanda tangan tersebut.
Untuk infrastruktur keuangan, lapisan operasional itu mungkin pantas mendapat perhatian sebanyak transaksi itu sendiri.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya mulai meninjau infrastruktur blockchain dari sudut yang kurang terlihat: apa sebenarnya yang harus terjadi sebelum sebuah sistem otomatis dapat menandatangani transaksi dengan aman?
Dokumentasi integrasi pertukaran Dusk memisahkan layanan penandatanganan dari lapisan siaran. Layanan penandatanganan bertanggung jawab atas kunci yang terlindungi, konstruksi transaksi, penanganan nonce Moonlight, serta penyimpanan byte transaksi yang sudah ditandatangani sebelum dikirimkan. Untuk penandatangan otomatis, Dusk juga mendokumentasikan penyimpanan kunci, sinkronisasi, alokasi nonce, kebijakan persetujuan, dan pencatatan audit sebagai infrastruktur yang harus diterapkan oleh integrasi.
Itu menimbulkan ketegangan yang menarik.
Otomatisasi bisa menghilangkan langkah manual, tetapi juga membuat keadaan dompet yang tersinkronisasi menjadi penting. Dokumentasi W3sper Dusk menyatakan bahwa klien penandatanganan tanpa antarmuka (headless) memerlukan penyimpanan kunci yang dapat dipulihkan dan Bookkeeper yang tersinkronisasi, termasuk nonce publik dan catatan terlindungi (shielded notes). Sebuah transaksi tidak bisa begitu saja dibangun dari profil yang baru dibuat, karena status saldo dan nonce yang diperlukan tidak tersinkronisasi di sana.
Dusk juga menyediakan primitif multisig dan kontrol akses yang dapat digunakan kembali untuk kebijakan penitipan (custody) yang asli Dusk, sambil mencatat bahwa ini tidak menggantikan model ancaman organisasi sendiri, peninjauan, serta kontrol operasional.
Hal itu mengubah cara saya memandang pertanyaannya.
Tantangan yang menarik bukan sekadar apakah perangkat lunak bisa menandatangani transaksi.
Melainkan apakah proses penandatanganan dapat mempertahankan status dan kontrol yang tepat di sekitar tanda tangan tersebut.
Untuk infrastruktur keuangan, lapisan operasional itu mungkin pantas mendapat perhatian sebanyak transaksi itu sendiri.
@Dusk $DUSK #dusk
Dokumentasi integrasi pertukaran Dusk memisahkan layanan penandatanganan dari lapisan siaran. Layanan penandatanganan bertanggung jawab atas kunci yang terlindungi, konstruksi transaksi, penanganan nonce Moonlight, serta penyimpanan byte transaksi yang sudah ditandatangani sebelum dikirimkan. Untuk penandatangan otomatis, Dusk juga mendokumentasikan penyimpanan kunci, sinkronisasi, alokasi nonce, kebijakan persetujuan, dan pencatatan audit sebagai infrastruktur yang harus diterapkan oleh integrasi.
Itu menimbulkan ketegangan yang menarik.
Otomatisasi bisa menghilangkan langkah manual, tetapi juga membuat keadaan dompet yang tersinkronisasi menjadi penting. Dokumentasi W3sper Dusk menyatakan bahwa klien penandatanganan tanpa antarmuka (headless) memerlukan penyimpanan kunci yang dapat dipulihkan dan Bookkeeper yang tersinkronisasi, termasuk nonce publik dan catatan terlindungi (shielded notes). Sebuah transaksi tidak bisa begitu saja dibangun dari profil yang baru dibuat, karena status saldo dan nonce yang diperlukan tidak tersinkronisasi di sana.
Dusk juga menyediakan primitif multisig dan kontrol akses yang dapat digunakan kembali untuk kebijakan penitipan (custody) yang asli Dusk, sambil mencatat bahwa ini tidak menggantikan model ancaman organisasi sendiri, peninjauan, serta kontrol operasional.
Hal itu mengubah cara saya memandang pertanyaannya.
Tantangan yang menarik bukan sekadar apakah perangkat lunak bisa menandatangani transaksi.
Melainkan apakah proses penandatanganan dapat mempertahankan status dan kontrol yang tepat di sekitar tanda tangan tersebut.
Untuk infrastruktur keuangan, lapisan operasional itu mungkin pantas mendapat perhatian sebanyak transaksi itu sendiri.
@Dusk $DUSK #dusk
87
·
--
Terverifikasi
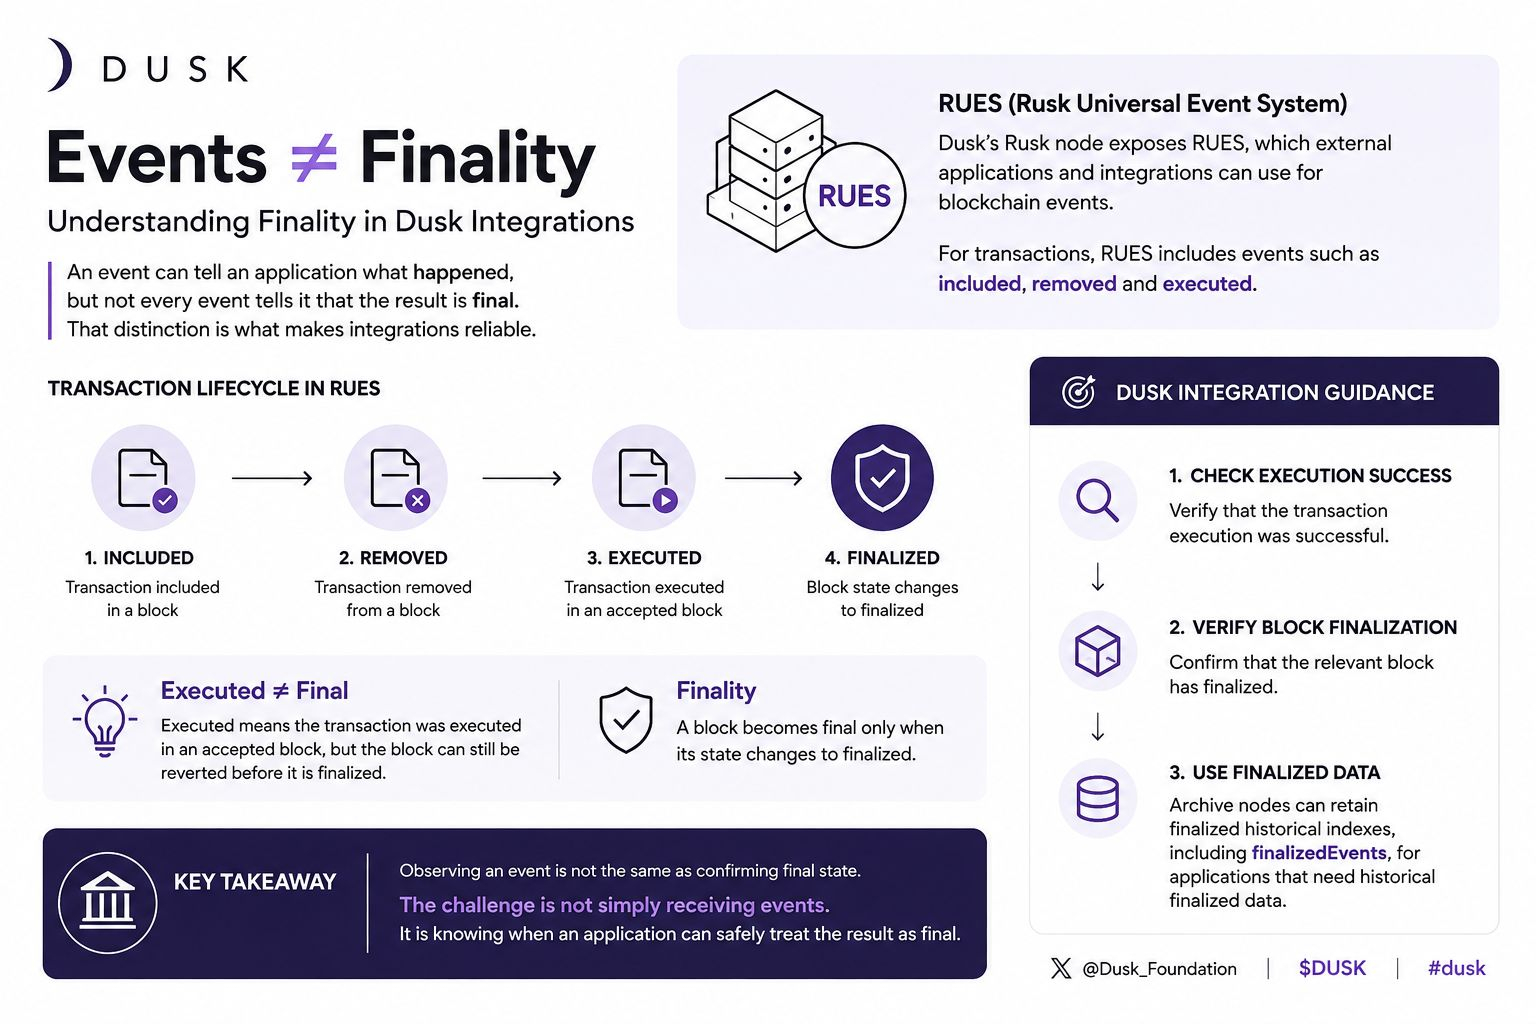
Saya mulai melihat integrasi blockchain dari sudut pandang yang berbeda: sebuah event dapat memberi tahu sebuah aplikasi apa yang terjadi, tetapi tidak semua event memberi tahu bahwa hasilnya sudah final.
Perbedaan itu menjadi penting ketika perangkat lunak bereaksi terhadap aktivitas onchain.
Node Rusk milik Dusk mengekspos RUES (Rusk Universal Event System), yang dapat digunakan oleh aplikasi dan integrasi eksternal untuk event blockchain. Untuk transaksi, RUES mencakup event seperti included, removed, dan executed. Namun, event-event tersebut mewakili tahap-tahap yang berbeda dalam siklus hidup.
Sebagai contoh, executed berarti sebuah transaksi dieksekusi dalam blok yang diterima, tetapi aplikasi masih perlu memeriksa hasil eksekusinya. Yang lebih penting, blok yang diterima masih bisa dibatalkan. Dusk mengatakan sebuah blok menjadi final ketika statusnya berubah menjadi finalized.
Itu menciptakan perbedaan yang menarik:
melihat sebuah event tidak sama dengan mengonfirmasi status final.
Panduan integrasi Dusk, oleh karena itu, merekomendasikan untuk memeriksa keberhasilan eksekusi dan kemudian memastikan bahwa blok yang relevan telah finalized. Archive node dapat menyimpan indeks historis yang sudah finalized, termasuk finalizedEvents, untuk aplikasi yang membutuhkan data historis yang sudah final.
Bagi saya, itu mengubah cara berpikir saya tentang integrasi blockchain.
Tantangannya bukan sekadar menerima event.
Melainkan mengetahui kapan sebuah aplikasi dapat dengan aman memperlakukan hasil tersebut sebagai final.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya mulai melihat integrasi blockchain dari sudut pandang yang berbeda: sebuah event dapat memberi tahu sebuah aplikasi apa yang terjadi, tetapi tidak semua event memberi tahu bahwa hasilnya sudah final.
Perbedaan itu menjadi penting ketika perangkat lunak bereaksi terhadap aktivitas onchain.
Node Rusk milik Dusk mengekspos RUES (Rusk Universal Event System), yang dapat digunakan oleh aplikasi dan integrasi eksternal untuk event blockchain. Untuk transaksi, RUES mencakup event seperti included, removed, dan executed. Namun, event-event tersebut mewakili tahap-tahap yang berbeda dalam siklus hidup.
Sebagai contoh, executed berarti sebuah transaksi dieksekusi dalam blok yang diterima, tetapi aplikasi masih perlu memeriksa hasil eksekusinya. Yang lebih penting, blok yang diterima masih bisa dibatalkan. Dusk mengatakan sebuah blok menjadi final ketika statusnya berubah menjadi finalized.
Itu menciptakan perbedaan yang menarik:
melihat sebuah event tidak sama dengan mengonfirmasi status final.
Panduan integrasi Dusk, oleh karena itu, merekomendasikan untuk memeriksa keberhasilan eksekusi dan kemudian memastikan bahwa blok yang relevan telah finalized. Archive node dapat menyimpan indeks historis yang sudah finalized, termasuk finalizedEvents, untuk aplikasi yang membutuhkan data historis yang sudah final.
Bagi saya, itu mengubah cara berpikir saya tentang integrasi blockchain.
Tantangannya bukan sekadar menerima event.
Melainkan mengetahui kapan sebuah aplikasi dapat dengan aman memperlakukan hasil tersebut sebagai final.
@Dusk $DUSK #dusk
Perbedaan itu menjadi penting ketika perangkat lunak bereaksi terhadap aktivitas onchain.
Node Rusk milik Dusk mengekspos RUES (Rusk Universal Event System), yang dapat digunakan oleh aplikasi dan integrasi eksternal untuk event blockchain. Untuk transaksi, RUES mencakup event seperti included, removed, dan executed. Namun, event-event tersebut mewakili tahap-tahap yang berbeda dalam siklus hidup.
Sebagai contoh, executed berarti sebuah transaksi dieksekusi dalam blok yang diterima, tetapi aplikasi masih perlu memeriksa hasil eksekusinya. Yang lebih penting, blok yang diterima masih bisa dibatalkan. Dusk mengatakan sebuah blok menjadi final ketika statusnya berubah menjadi finalized.
Itu menciptakan perbedaan yang menarik:
melihat sebuah event tidak sama dengan mengonfirmasi status final.
Panduan integrasi Dusk, oleh karena itu, merekomendasikan untuk memeriksa keberhasilan eksekusi dan kemudian memastikan bahwa blok yang relevan telah finalized. Archive node dapat menyimpan indeks historis yang sudah finalized, termasuk finalizedEvents, untuk aplikasi yang membutuhkan data historis yang sudah final.
Bagi saya, itu mengubah cara berpikir saya tentang integrasi blockchain.
Tantangannya bukan sekadar menerima event.
Melainkan mengetahui kapan sebuah aplikasi dapat dengan aman memperlakukan hasil tersebut sebagai final.
@Dusk $DUSK #dusk
85
·
--
Bullish
Saya mulai melihat Dusk dari sudut pandang yang berbeda: apa sebenarnya yang membuat sebuah blok menjadi final?
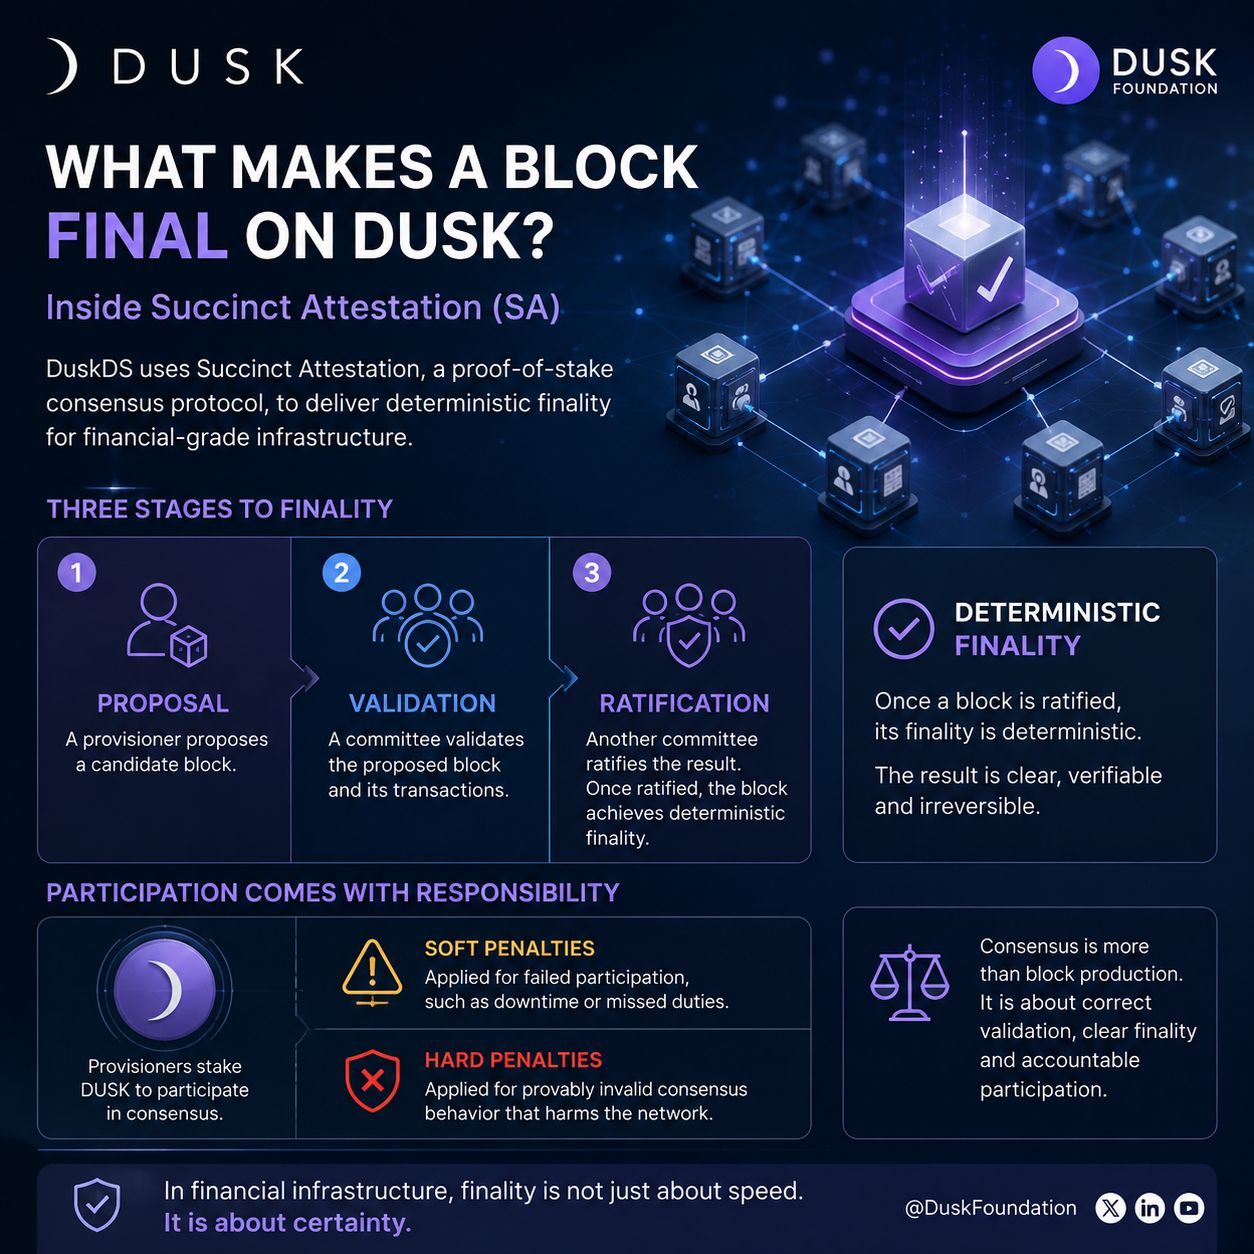
Pertanyaan itu membawa saya lebih dalam ke Succinct Attestation, protokol konsensus proof-of-stake DuskDS.
Dusk menjelaskan prosesnya dalam tiga tahap: provisioner mengusulkan sebuah blok kandidat, sebuah komite memvalidasinya, dan komite lain meratifikasi hasilnya. Setelah diratifikasi, blok mencapai finalitas deterministik.
Yang menarik bagi saya adalah partisipasi juga membawa tanggung jawab. Provisioner mempertaruhkan DUSK untuk ikut serta dalam konsensus, sementara Dusk membedakan antara penalti lunak untuk partisipasi yang gagal dan penalti keras untuk perilaku konsensus yang terbukti tidak valid.
Jadi konsensus di sini bukan sekadar tentang menghasilkan blok. Ada proses untuk memeriksanya, memastikan hasilnya, dan menempelkan konsekuensi ekonomi pada kegagalan tertentu.
Itu membuat saya berpikir bahwa pertanyaan yang lebih berguna untuk infrastruktur keuangan bukan hanya seberapa cepat transaksi bergerak.
Melainkan seberapa jelas jaringan menentukan kapan sebuah transaksi dianggap final.
Bagian dari desain konsensus Dusk itulah yang menurut saya layak untuk dipahami.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya mulai melihat Dusk dari sudut pandang yang berbeda: apa sebenarnya yang membuat sebuah blok menjadi final?
Pertanyaan itu membawa saya lebih dalam ke Succinct Attestation, protokol konsensus proof-of-stake DuskDS.
Dusk menjelaskan prosesnya dalam tiga tahap: provisioner mengusulkan sebuah blok kandidat, sebuah komite memvalidasinya, dan komite lain meratifikasi hasilnya. Setelah diratifikasi, blok mencapai finalitas deterministik.
Yang menarik bagi saya adalah partisipasi juga membawa tanggung jawab. Provisioner mempertaruhkan DUSK untuk ikut serta dalam konsensus, sementara Dusk membedakan antara penalti lunak untuk partisipasi yang gagal dan penalti keras untuk perilaku konsensus yang terbukti tidak valid.
Jadi konsensus di sini bukan sekadar tentang menghasilkan blok. Ada proses untuk memeriksanya, memastikan hasilnya, dan menempelkan konsekuensi ekonomi pada kegagalan tertentu.
Itu membuat saya berpikir bahwa pertanyaan yang lebih berguna untuk infrastruktur keuangan bukan hanya seberapa cepat transaksi bergerak.
Melainkan seberapa jelas jaringan menentukan kapan sebuah transaksi dianggap final.
Bagian dari desain konsensus Dusk itulah yang menurut saya layak untuk dipahami.
@Dusk $DUSK #dusk
Pertanyaan itu membawa saya lebih dalam ke Succinct Attestation, protokol konsensus proof-of-stake DuskDS.
Dusk menjelaskan prosesnya dalam tiga tahap: provisioner mengusulkan sebuah blok kandidat, sebuah komite memvalidasinya, dan komite lain meratifikasi hasilnya. Setelah diratifikasi, blok mencapai finalitas deterministik.
Yang menarik bagi saya adalah partisipasi juga membawa tanggung jawab. Provisioner mempertaruhkan DUSK untuk ikut serta dalam konsensus, sementara Dusk membedakan antara penalti lunak untuk partisipasi yang gagal dan penalti keras untuk perilaku konsensus yang terbukti tidak valid.
Jadi konsensus di sini bukan sekadar tentang menghasilkan blok. Ada proses untuk memeriksanya, memastikan hasilnya, dan menempelkan konsekuensi ekonomi pada kegagalan tertentu.
Itu membuat saya berpikir bahwa pertanyaan yang lebih berguna untuk infrastruktur keuangan bukan hanya seberapa cepat transaksi bergerak.
Melainkan seberapa jelas jaringan menentukan kapan sebuah transaksi dianggap final.
Bagian dari desain konsensus Dusk itulah yang menurut saya layak untuk dipahami.
@Dusk $DUSK #dusk
2
1
90
·
--
Terverifikasi
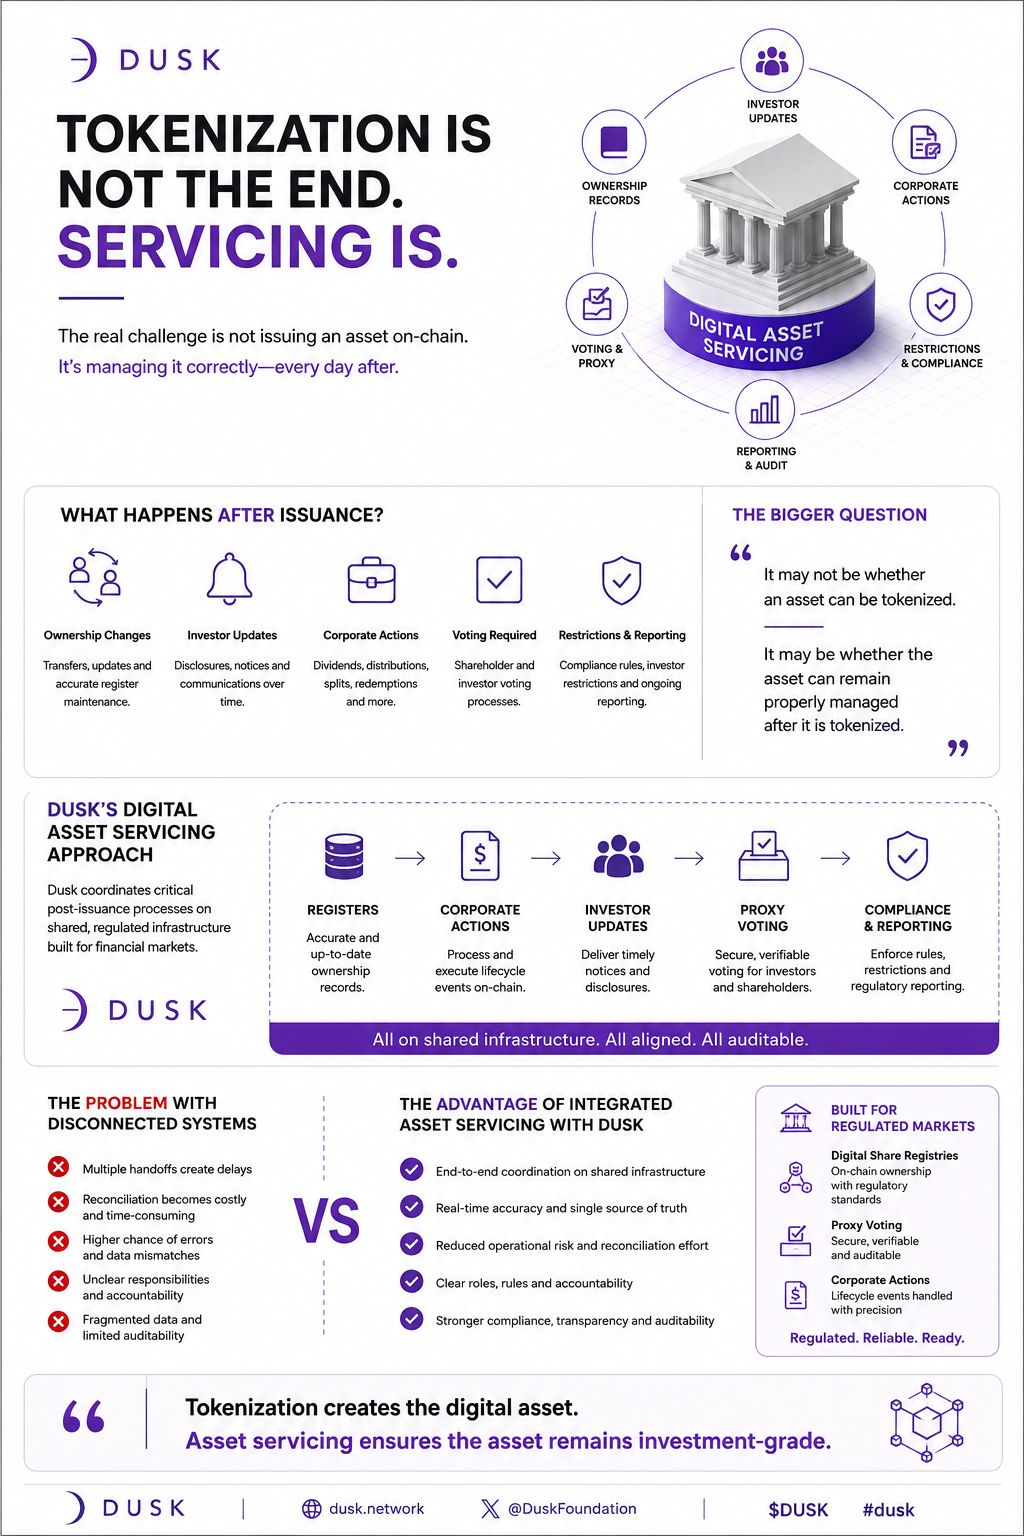
Saya mulai bertanya-tanya tentang sesuatu yang mudah terlewatkan dengan aset bertokenisasi: apa yang terjadi setelah penerbitan?
Menempatkan aset di rantai mungkin menciptakan representasi digital, tetapi aset tersebut tetap memiliki siklus hidup. Catatan kepemilikan berubah. Investor perlu pembaruan. Aksi korporasi terjadi. Pemungutan suara mungkin diperlukan. Pembatasan dan pelaporan masih harus dikelola dari waktu ke waktu.
Di sinilah pendekatan digital asset servicing dari @DuskFoundation menarik perhatian saya.
Dusk mendeskripsikan digital asset servicing sebagai pengoordinasian register, aksi korporasi, pembaruan investor, pemungutan suara, dan peristiwa siklus hidup lainnya pada infrastruktur bersama. Dokumentasinya juga menunjuk pada digital share registries, proxy voting, dan corporate actions sebagai alur kerja yang dapat menjadi bagian dari infrastruktur pasar regulasi yang sama.
Bagian yang menarik bagi saya adalah masalah yang mendasari semuanya: ketika proses-proses ini berjalan di sistem yang terputus-putus, setiap perpindahan dapat menimbulkan penundaan, pekerjaan rekonsiliasi, kesalahan, atau tanggung jawab yang tidak jelas.
Jadi pertanyaan yang lebih besar mungkin bukan apakah suatu aset bisa ditokenisasi.
Melainkan apakah aset tersebut dapat tetap dikelola dengan semestinya setelah ditokenisasi.
Itu membuat asset servicing menjadi bagian yang jauh lebih penting dalam percakapan tentang tokenisasi daripada yang saya kira semula.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya mulai bertanya-tanya tentang sesuatu yang mudah terlewatkan dengan aset bertokenisasi: apa yang terjadi setelah penerbitan?
Menempatkan aset di rantai mungkin menciptakan representasi digital, tetapi aset tersebut tetap memiliki siklus hidup. Catatan kepemilikan berubah. Investor perlu pembaruan. Aksi korporasi terjadi. Pemungutan suara mungkin diperlukan. Pembatasan dan pelaporan masih harus dikelola dari waktu ke waktu.
Di sinilah pendekatan digital asset servicing dari @DuskFoundation menarik perhatian saya.
Dusk mendeskripsikan digital asset servicing sebagai pengoordinasian register, aksi korporasi, pembaruan investor, pemungutan suara, dan peristiwa siklus hidup lainnya pada infrastruktur bersama. Dokumentasinya juga menunjuk pada digital share registries, proxy voting, dan corporate actions sebagai alur kerja yang dapat menjadi bagian dari infrastruktur pasar regulasi yang sama.
Bagian yang menarik bagi saya adalah masalah yang mendasari semuanya: ketika proses-proses ini berjalan di sistem yang terputus-putus, setiap perpindahan dapat menimbulkan penundaan, pekerjaan rekonsiliasi, kesalahan, atau tanggung jawab yang tidak jelas.
Jadi pertanyaan yang lebih besar mungkin bukan apakah suatu aset bisa ditokenisasi.
Melainkan apakah aset tersebut dapat tetap dikelola dengan semestinya setelah ditokenisasi.
Itu membuat asset servicing menjadi bagian yang jauh lebih penting dalam percakapan tentang tokenisasi daripada yang saya kira semula.
@Dusk $DUSK #dusk
Menempatkan aset di rantai mungkin menciptakan representasi digital, tetapi aset tersebut tetap memiliki siklus hidup. Catatan kepemilikan berubah. Investor perlu pembaruan. Aksi korporasi terjadi. Pemungutan suara mungkin diperlukan. Pembatasan dan pelaporan masih harus dikelola dari waktu ke waktu.
Di sinilah pendekatan digital asset servicing dari @DuskFoundation menarik perhatian saya.
Dusk mendeskripsikan digital asset servicing sebagai pengoordinasian register, aksi korporasi, pembaruan investor, pemungutan suara, dan peristiwa siklus hidup lainnya pada infrastruktur bersama. Dokumentasinya juga menunjuk pada digital share registries, proxy voting, dan corporate actions sebagai alur kerja yang dapat menjadi bagian dari infrastruktur pasar regulasi yang sama.
Bagian yang menarik bagi saya adalah masalah yang mendasari semuanya: ketika proses-proses ini berjalan di sistem yang terputus-putus, setiap perpindahan dapat menimbulkan penundaan, pekerjaan rekonsiliasi, kesalahan, atau tanggung jawab yang tidak jelas.
Jadi pertanyaan yang lebih besar mungkin bukan apakah suatu aset bisa ditokenisasi.
Melainkan apakah aset tersebut dapat tetap dikelola dengan semestinya setelah ditokenisasi.
Itu membuat asset servicing menjadi bagian yang jauh lebih penting dalam percakapan tentang tokenisasi daripada yang saya kira semula.
@Dusk $DUSK #dusk
94
·
--
Terverifikasi
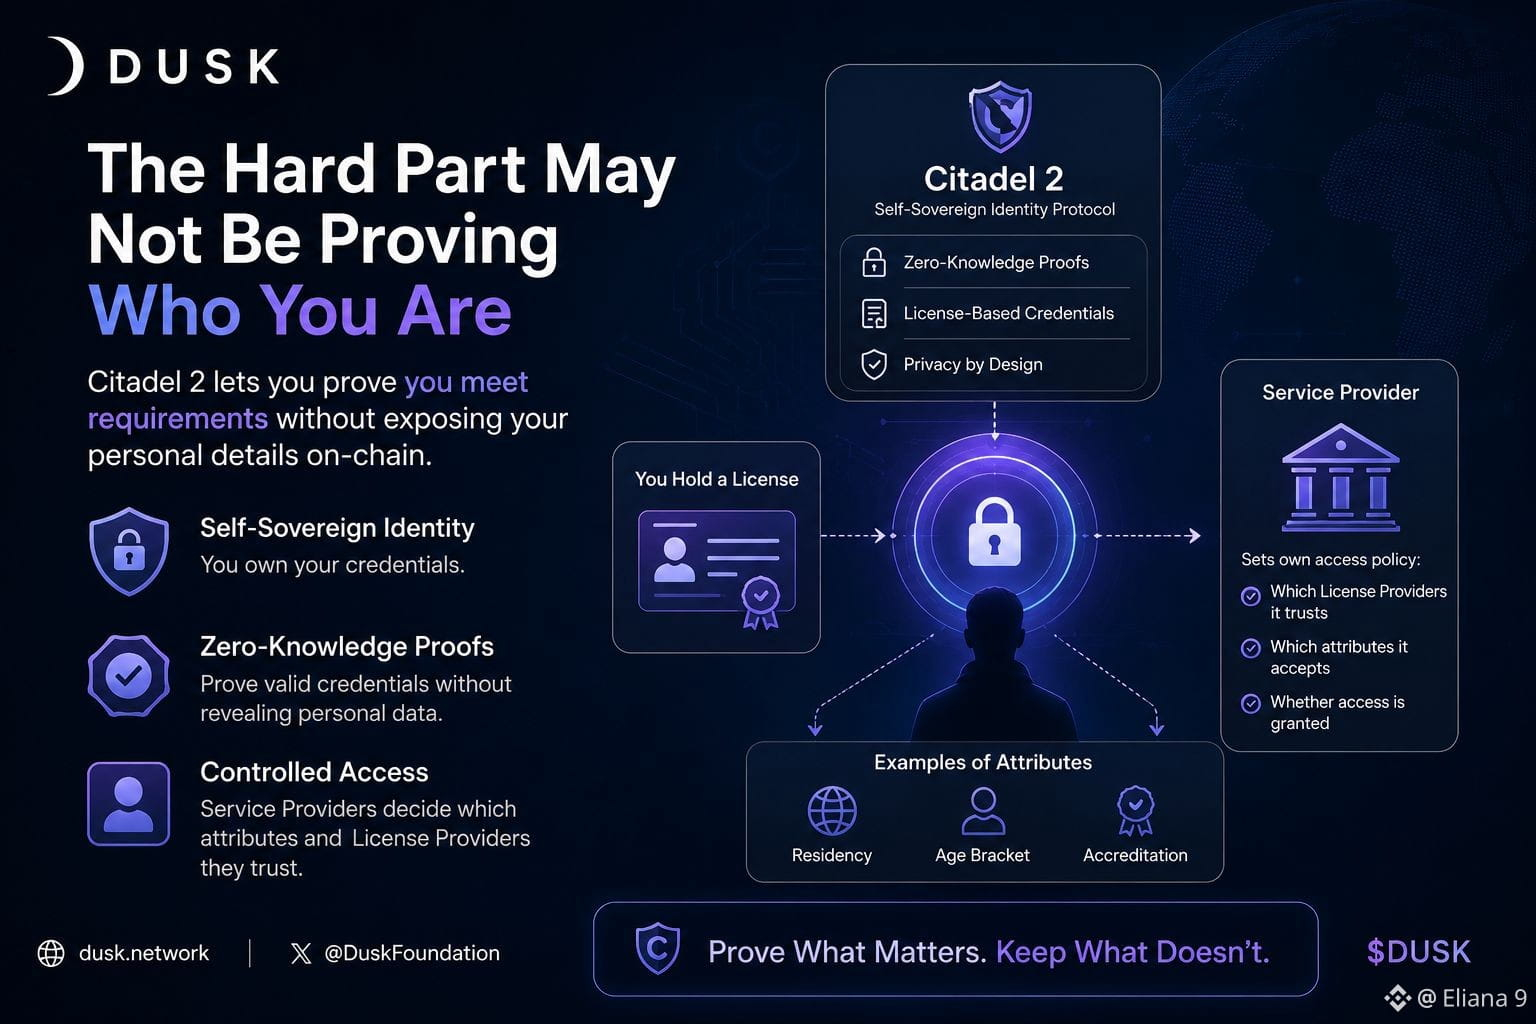
Bagian tersulit mungkin bukan membuktikan siapa Anda
Semakin saya melihat pasar onchain yang teregulasi, semakin saya menyadari ada masalah berbeda di balik akses.
Sebuah layanan keuangan mungkin perlu tahu apakah seseorang memenuhi persyaratan tertentu. Itu tidak berarti bahwa setiap detail pribadi harus menjadi bagian dari catatan onchain.
Di sinilah perhatian saya tertuju pada Citadel 2 milik @Dusk.
Citadel 2 adalah versi yang ditingkatkan dari protokol identitas self-sovereign milik Dusk. Ia menggunakan kredensial yang disebut “license.” Pengguna dapat membuat bukti zero-knowledge yang menunjukkan bahwa mereka memiliki license terdaftar yang valid tanpa mengungkap detail pribadi mereka atau license spesifik yang mereka gunakan di onchain.
Namun ada perbedaan lain yang saya anggap bahkan lebih menarik.
Citadel dapat memverifikasi bahwa sesi tersebut valid secara kriptografis, sementara Penyedia Layanan tetap memutuskan Penyedia License mana yang mereka percayai, atribut apa yang mereka terima, dan apakah akses harus diberikan.
Dokumentasi Dusk memberikan contoh atribut seperti domisili, rentang usia, dan akreditasi. Intinya bukan membuat penyedia layanan menerima semuanya secara otomatis; penyedia tetap mengendalikan kebijakan aksesnya sendiri.
Hal ini mengubah cara saya memikirkan identitas blockchain.
Pertanyaan menariknya bukan sekadar apakah seseorang dapat membuktikan siapa dirinya.
Melainkan apakah aplikasi yang teregulasi dapat memverifikasi informasi yang relevan dengan aturan aksesnya tanpa menempatkan informasi pribadi yang tidak terkait di onchain.
Bagi saya, itu membuat Citadel 2 menjadi kurang menarik sebagai “fitur identitas” dan lebih menarik sebagai pendekatan untuk akses yang terkontrol.
Mungkin identitas onchain yang lebih baik bukan tentang mengungkap lebih banyak informasi.
Mungkin tentang membuat bukti tersebut berguna sambil menjaga informasi yang tidak perlu agar tidak masuk ke catatan.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Bagian tersulit mungkin bukan membuktikan siapa Anda
Semakin saya melihat pasar onchain yang teregulasi, semakin saya menyadari ada masalah berbeda di balik akses.
Sebuah layanan keuangan mungkin perlu tahu apakah seseorang memenuhi persyaratan tertentu. Itu tidak berarti bahwa setiap detail pribadi harus menjadi bagian dari catatan onchain.
Di sinilah perhatian saya tertuju pada Citadel 2 milik @Dusk.
Citadel 2 adalah versi yang ditingkatkan dari protokol identitas self-sovereign milik Dusk. Ia menggunakan kredensial yang disebut “license.” Pengguna dapat membuat bukti zero-knowledge yang menunjukkan bahwa mereka memiliki license terdaftar yang valid tanpa mengungkap detail pribadi mereka atau license spesifik yang mereka gunakan di onchain.
Namun ada perbedaan lain yang saya anggap bahkan lebih menarik.
Citadel dapat memverifikasi bahwa sesi tersebut valid secara kriptografis, sementara Penyedia Layanan tetap memutuskan Penyedia License mana yang mereka percayai, atribut apa yang mereka terima, dan apakah akses harus diberikan.
Dokumentasi Dusk memberikan contoh atribut seperti domisili, rentang usia, dan akreditasi. Intinya bukan membuat penyedia layanan menerima semuanya secara otomatis; penyedia tetap mengendalikan kebijakan aksesnya sendiri.
Hal ini mengubah cara saya memikirkan identitas blockchain.
Pertanyaan menariknya bukan sekadar apakah seseorang dapat membuktikan siapa dirinya.
Melainkan apakah aplikasi yang teregulasi dapat memverifikasi informasi yang relevan dengan aturan aksesnya tanpa menempatkan informasi pribadi yang tidak terkait di onchain.
Bagi saya, itu membuat Citadel 2 menjadi kurang menarik sebagai “fitur identitas” dan lebih menarik sebagai pendekatan untuk akses yang terkontrol.
Mungkin identitas onchain yang lebih baik bukan tentang mengungkap lebih banyak informasi.
Mungkin tentang membuat bukti tersebut berguna sambil menjaga informasi yang tidak perlu agar tidak masuk ke catatan.
@Dusk $DUSK #dusk
Semakin saya melihat pasar onchain yang teregulasi, semakin saya menyadari ada masalah berbeda di balik akses.
Sebuah layanan keuangan mungkin perlu tahu apakah seseorang memenuhi persyaratan tertentu. Itu tidak berarti bahwa setiap detail pribadi harus menjadi bagian dari catatan onchain.
Di sinilah perhatian saya tertuju pada Citadel 2 milik @Dusk.
Citadel 2 adalah versi yang ditingkatkan dari protokol identitas self-sovereign milik Dusk. Ia menggunakan kredensial yang disebut “license.” Pengguna dapat membuat bukti zero-knowledge yang menunjukkan bahwa mereka memiliki license terdaftar yang valid tanpa mengungkap detail pribadi mereka atau license spesifik yang mereka gunakan di onchain.
Namun ada perbedaan lain yang saya anggap bahkan lebih menarik.
Citadel dapat memverifikasi bahwa sesi tersebut valid secara kriptografis, sementara Penyedia Layanan tetap memutuskan Penyedia License mana yang mereka percayai, atribut apa yang mereka terima, dan apakah akses harus diberikan.
Dokumentasi Dusk memberikan contoh atribut seperti domisili, rentang usia, dan akreditasi. Intinya bukan membuat penyedia layanan menerima semuanya secara otomatis; penyedia tetap mengendalikan kebijakan aksesnya sendiri.
Hal ini mengubah cara saya memikirkan identitas blockchain.
Pertanyaan menariknya bukan sekadar apakah seseorang dapat membuktikan siapa dirinya.
Melainkan apakah aplikasi yang teregulasi dapat memverifikasi informasi yang relevan dengan aturan aksesnya tanpa menempatkan informasi pribadi yang tidak terkait di onchain.
Bagi saya, itu membuat Citadel 2 menjadi kurang menarik sebagai “fitur identitas” dan lebih menarik sebagai pendekatan untuk akses yang terkontrol.
Mungkin identitas onchain yang lebih baik bukan tentang mengungkap lebih banyak informasi.
Mungkin tentang membuat bukti tersebut berguna sambil menjaga informasi yang tidak perlu agar tidak masuk ke catatan.
@Dusk $DUSK #dusk
85
·
--
Terverifikasi
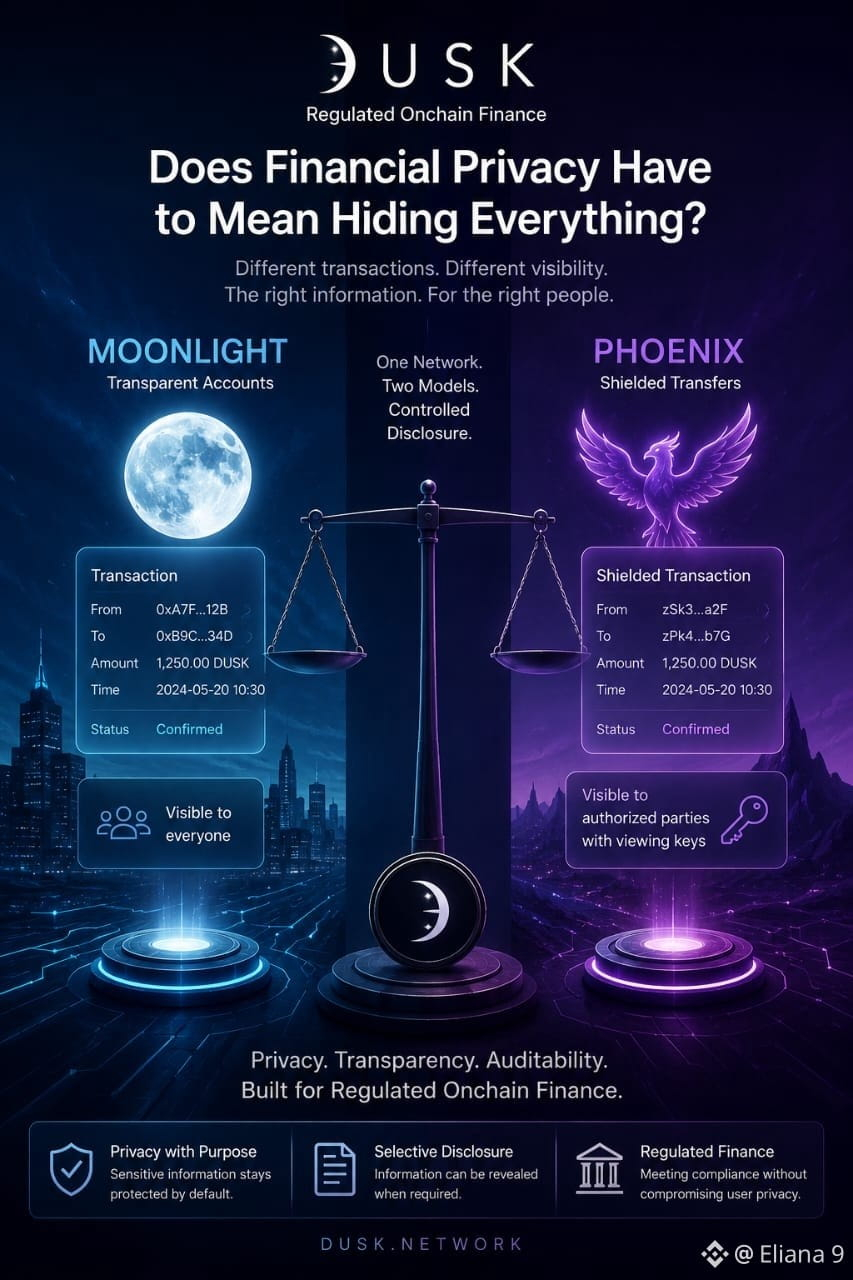
Apakah Privasi Keuangan Harus Berarti Menyembunyikan Semuanya?
Apakah privasi keuangan benar-benar berarti bahwa tidak ada yang boleh bisa melihat apa pun?
Saya dulu memikirkan privasi blockchain dengan pemikiran yang hampir sama: sebuah transaksi itu sama ada publik atau tersembunyi. Ketika saya menelusuri @DuskFoundation, saya mulai mempertanyakan apakah keuangan yang teregulasi perlu pendekatan yang lebih fleksibel.
Dusk mendukung dua model transaksi. Moonlight menyediakan akun publik yang transparan, sementara Phoenix mendukung transfer ber-shield yang bersifat rahasia dengan menggunakan bukti zero-knowledge. Yang menarik bagi saya bukan sekadar memiliki dua model, melainkan alasan mengapa tingkat visibilitas yang berbeda mungkin penting.
Tidak semua aktivitas keuangan memiliki kebutuhan informasi yang sama. Beberapa transaksi mungkin perlu tetap dirahasiakan dari publik yang lebih luas, sementara informasi tertentu tetap perlu tersedia bagi pihak yang berwenang. Dokumentasi Dusk menjelaskan bahwa pengguna Phoenix dapat secara selektif mengungkap informasi melalui viewing keys ketika regulasi atau audit memerlukannya.
Hal itu mengubah cara saya memandang privasi blockchain.
Mungkin tujuan yang ingin dicapai bukanlah kerahasiaan maksimum atau transparansi maksimum. Melainkan kemampuan untuk memutuskan apa yang harus menjadi publik, apa yang harus tetap rahasia, dan informasi apa yang mungkin memerlukan pengungkapan yang dikendalikan.
Bagi saya, keseimbangan itulah salah satu gagasan paling menarik di balik pendekatan Dusk terhadap keuangan onchain yang teregulasi.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Apakah Privasi Keuangan Harus Berarti Menyembunyikan Semuanya?
Apakah privasi keuangan benar-benar berarti bahwa tidak ada yang boleh bisa melihat apa pun?
Saya dulu memikirkan privasi blockchain dengan pemikiran yang hampir sama: sebuah transaksi itu sama ada publik atau tersembunyi. Ketika saya menelusuri @DuskFoundation, saya mulai mempertanyakan apakah keuangan yang teregulasi perlu pendekatan yang lebih fleksibel.
Dusk mendukung dua model transaksi. Moonlight menyediakan akun publik yang transparan, sementara Phoenix mendukung transfer ber-shield yang bersifat rahasia dengan menggunakan bukti zero-knowledge. Yang menarik bagi saya bukan sekadar memiliki dua model, melainkan alasan mengapa tingkat visibilitas yang berbeda mungkin penting.
Tidak semua aktivitas keuangan memiliki kebutuhan informasi yang sama. Beberapa transaksi mungkin perlu tetap dirahasiakan dari publik yang lebih luas, sementara informasi tertentu tetap perlu tersedia bagi pihak yang berwenang. Dokumentasi Dusk menjelaskan bahwa pengguna Phoenix dapat secara selektif mengungkap informasi melalui viewing keys ketika regulasi atau audit memerlukannya.
Hal itu mengubah cara saya memandang privasi blockchain.
Mungkin tujuan yang ingin dicapai bukanlah kerahasiaan maksimum atau transparansi maksimum. Melainkan kemampuan untuk memutuskan apa yang harus menjadi publik, apa yang harus tetap rahasia, dan informasi apa yang mungkin memerlukan pengungkapan yang dikendalikan.
Bagi saya, keseimbangan itulah salah satu gagasan paling menarik di balik pendekatan Dusk terhadap keuangan onchain yang teregulasi.
@Dusk $DUSK #dusk
Apakah privasi keuangan benar-benar berarti bahwa tidak ada yang boleh bisa melihat apa pun?
Saya dulu memikirkan privasi blockchain dengan pemikiran yang hampir sama: sebuah transaksi itu sama ada publik atau tersembunyi. Ketika saya menelusuri @DuskFoundation, saya mulai mempertanyakan apakah keuangan yang teregulasi perlu pendekatan yang lebih fleksibel.
Dusk mendukung dua model transaksi. Moonlight menyediakan akun publik yang transparan, sementara Phoenix mendukung transfer ber-shield yang bersifat rahasia dengan menggunakan bukti zero-knowledge. Yang menarik bagi saya bukan sekadar memiliki dua model, melainkan alasan mengapa tingkat visibilitas yang berbeda mungkin penting.
Tidak semua aktivitas keuangan memiliki kebutuhan informasi yang sama. Beberapa transaksi mungkin perlu tetap dirahasiakan dari publik yang lebih luas, sementara informasi tertentu tetap perlu tersedia bagi pihak yang berwenang. Dokumentasi Dusk menjelaskan bahwa pengguna Phoenix dapat secara selektif mengungkap informasi melalui viewing keys ketika regulasi atau audit memerlukannya.
Hal itu mengubah cara saya memandang privasi blockchain.
Mungkin tujuan yang ingin dicapai bukanlah kerahasiaan maksimum atau transparansi maksimum. Melainkan kemampuan untuk memutuskan apa yang harus menjadi publik, apa yang harus tetap rahasia, dan informasi apa yang mungkin memerlukan pengungkapan yang dikendalikan.
Bagi saya, keseimbangan itulah salah satu gagasan paling menarik di balik pendekatan Dusk terhadap keuangan onchain yang teregulasi.
@Dusk $DUSK #dusk
1
91
·
--
Terverifikasi
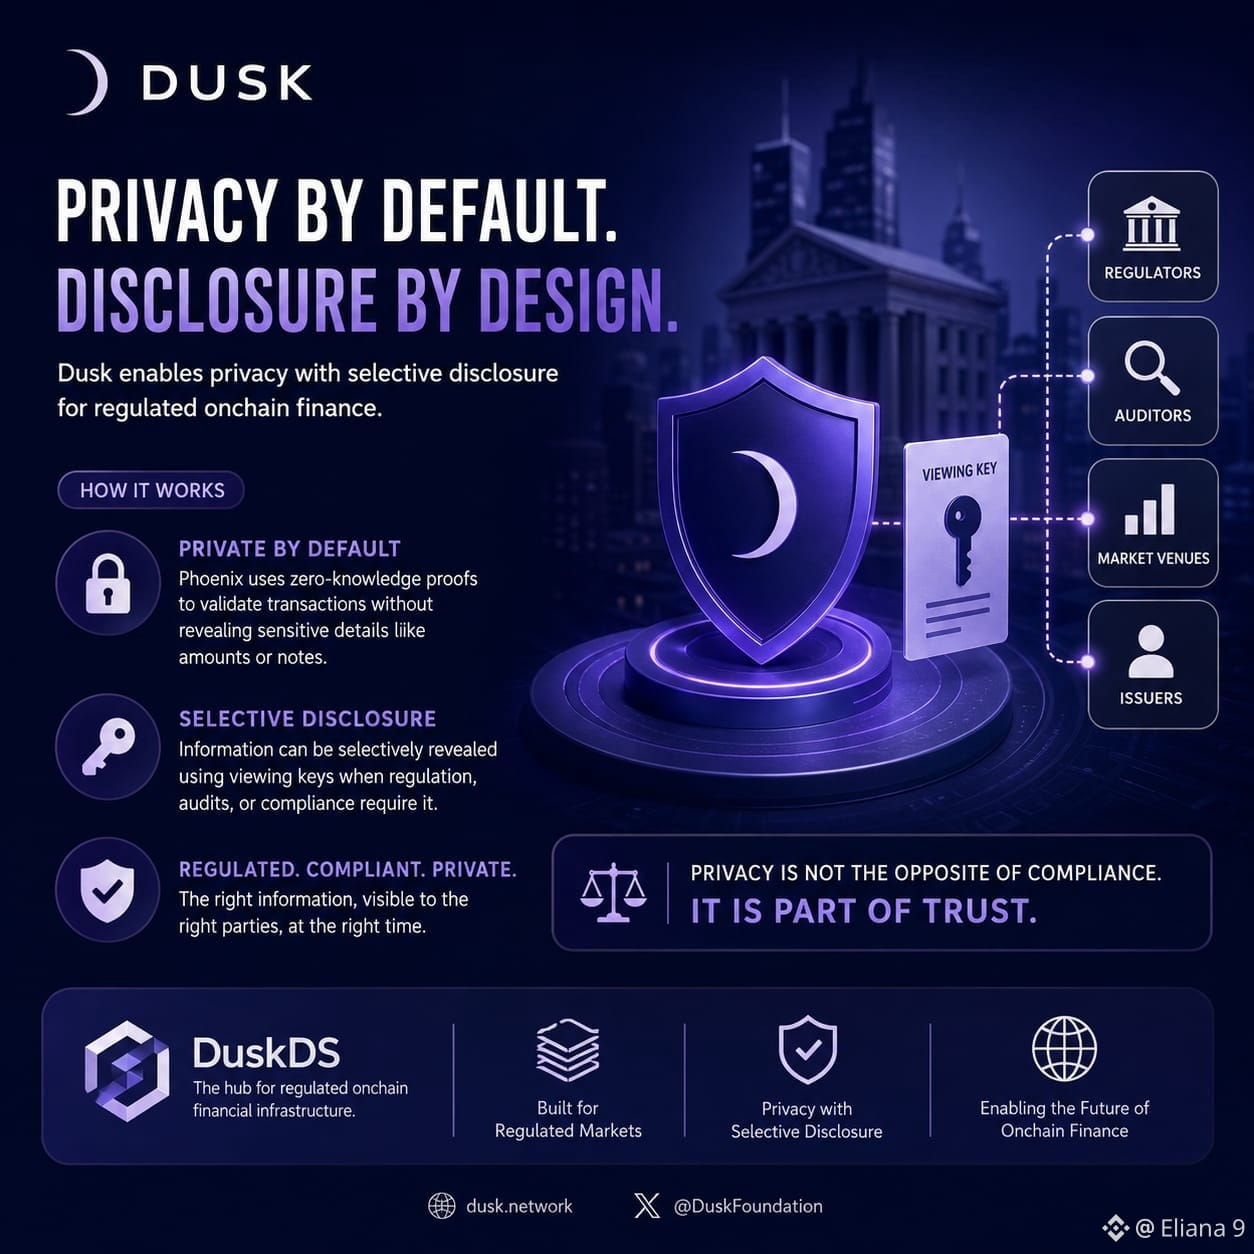
Saya dulu mengira privasi di pasar keuangan terutama tentang menyembunyikan detail transaksi. Semakin banyak saya membaca tentang @DuskFoundation, semakin terasa bahwa gagasan itu tidak lengkap.
Dalam keuangan yang diatur, privasi tidak bisa sekadar berarti bahwa tidak ada yang melihat apa pun. Berbagai pihak yang terlibat mungkin memerlukan tingkat informasi yang berbeda untuk alasan yang sah.
Itulah mengapa pendekatan Dusk terhadap selective disclosure (pengungkapan selektif) menarik perhatian saya.
Di DuskDS, Phoenix adalah model transaksi berbasis catatan (note-based) yang diproteksi. Model ini menggunakan zero-knowledge proofs sehingga kebenaran transaksi dapat dibuktikan tanpa mengungkap secara publik detail seperti jumlah yang ditransfer atau catatan spesifik yang terlibat. Dokumentasi Dusk juga menyatakan bahwa pengguna dapat mengungkapkan informasi secara selektif melalui viewing keys ketika regulasi atau audit memerlukannya.
Bagi saya, pembedaan itu penting.
Blockchain yang sepenuhnya transparan dapat mengungkap informasi yang mungkin tidak ingin dibuka secara publik oleh pelaku keuangan. Namun pasar yang teregulasi juga dapat memerlukan akses terkontrol ke informasi tertentu bagi penerbit (issuer), penyelenggara (venues), auditor, atau pengawas. Dusk menggambarkan keseimbangan ini sebagai privasi dengan pengungkapan selektif.
Jadi, pertanyaan yang mungkin lebih berguna bukanlah apakah keuangan harus bersifat publik atau privat.
Melainkan apakah informasi dapat tetap rahasia secara default sementara tetap menjadi terlihat bagi pihak yang berwenang ketika suatu alur kerja (workflow) membutuhkannya.
Keseimbangan itulah yang paling menarik bagi saya dari pendekatan Dusk terhadap keuangan onchain yang teregulasi.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Saya dulu mengira privasi di pasar keuangan terutama tentang menyembunyikan detail transaksi. Semakin banyak saya membaca tentang @DuskFoundation, semakin terasa bahwa gagasan itu tidak lengkap.
Dalam keuangan yang diatur, privasi tidak bisa sekadar berarti bahwa tidak ada yang melihat apa pun. Berbagai pihak yang terlibat mungkin memerlukan tingkat informasi yang berbeda untuk alasan yang sah.
Itulah mengapa pendekatan Dusk terhadap selective disclosure (pengungkapan selektif) menarik perhatian saya.
Di DuskDS, Phoenix adalah model transaksi berbasis catatan (note-based) yang diproteksi. Model ini menggunakan zero-knowledge proofs sehingga kebenaran transaksi dapat dibuktikan tanpa mengungkap secara publik detail seperti jumlah yang ditransfer atau catatan spesifik yang terlibat. Dokumentasi Dusk juga menyatakan bahwa pengguna dapat mengungkapkan informasi secara selektif melalui viewing keys ketika regulasi atau audit memerlukannya.
Bagi saya, pembedaan itu penting.
Blockchain yang sepenuhnya transparan dapat mengungkap informasi yang mungkin tidak ingin dibuka secara publik oleh pelaku keuangan. Namun pasar yang teregulasi juga dapat memerlukan akses terkontrol ke informasi tertentu bagi penerbit (issuer), penyelenggara (venues), auditor, atau pengawas. Dusk menggambarkan keseimbangan ini sebagai privasi dengan pengungkapan selektif.
Jadi, pertanyaan yang mungkin lebih berguna bukanlah apakah keuangan harus bersifat publik atau privat.
Melainkan apakah informasi dapat tetap rahasia secara default sementara tetap menjadi terlihat bagi pihak yang berwenang ketika suatu alur kerja (workflow) membutuhkannya.
Keseimbangan itulah yang paling menarik bagi saya dari pendekatan Dusk terhadap keuangan onchain yang teregulasi.
#dusk $DUSK @Dusk
Dalam keuangan yang diatur, privasi tidak bisa sekadar berarti bahwa tidak ada yang melihat apa pun. Berbagai pihak yang terlibat mungkin memerlukan tingkat informasi yang berbeda untuk alasan yang sah.
Itulah mengapa pendekatan Dusk terhadap selective disclosure (pengungkapan selektif) menarik perhatian saya.
Di DuskDS, Phoenix adalah model transaksi berbasis catatan (note-based) yang diproteksi. Model ini menggunakan zero-knowledge proofs sehingga kebenaran transaksi dapat dibuktikan tanpa mengungkap secara publik detail seperti jumlah yang ditransfer atau catatan spesifik yang terlibat. Dokumentasi Dusk juga menyatakan bahwa pengguna dapat mengungkapkan informasi secara selektif melalui viewing keys ketika regulasi atau audit memerlukannya.
Bagi saya, pembedaan itu penting.
Blockchain yang sepenuhnya transparan dapat mengungkap informasi yang mungkin tidak ingin dibuka secara publik oleh pelaku keuangan. Namun pasar yang teregulasi juga dapat memerlukan akses terkontrol ke informasi tertentu bagi penerbit (issuer), penyelenggara (venues), auditor, atau pengawas. Dusk menggambarkan keseimbangan ini sebagai privasi dengan pengungkapan selektif.
Jadi, pertanyaan yang mungkin lebih berguna bukanlah apakah keuangan harus bersifat publik atau privat.
Melainkan apakah informasi dapat tetap rahasia secara default sementara tetap menjadi terlihat bagi pihak yang berwenang ketika suatu alur kerja (workflow) membutuhkannya.
Keseimbangan itulah yang paling menarik bagi saya dari pendekatan Dusk terhadap keuangan onchain yang teregulasi.
#dusk $DUSK @Dusk
72
·
--
Terverifikasi
Kapan sebuah token benar-benar menjadi berguna di pasar keuangan dunia nyata?
Saya terus memikirkannya saat membaca lebih lanjut tentang @Dusk.
Tokenisasi terdengar sederhana dari kejauhan: taruh sebuah aset di-chain dan buat agar dapat dipindahtangankan. Namun setelah saya membayangkan benar-benar menggunakan aset itu, pertanyaan yang lebih sulit mulai bermunculan.
Siapa yang berhak untuk berinteraksi dengannya? Informasi apa yang harus tetap privat? Apa yang perlu diungkapkan? Dan bagaimana penyelesaian (settlement) masuk ke dalam proses tersebut?
Di sinilah Dusk mulai terasa lebih masuk akal bagi saya.
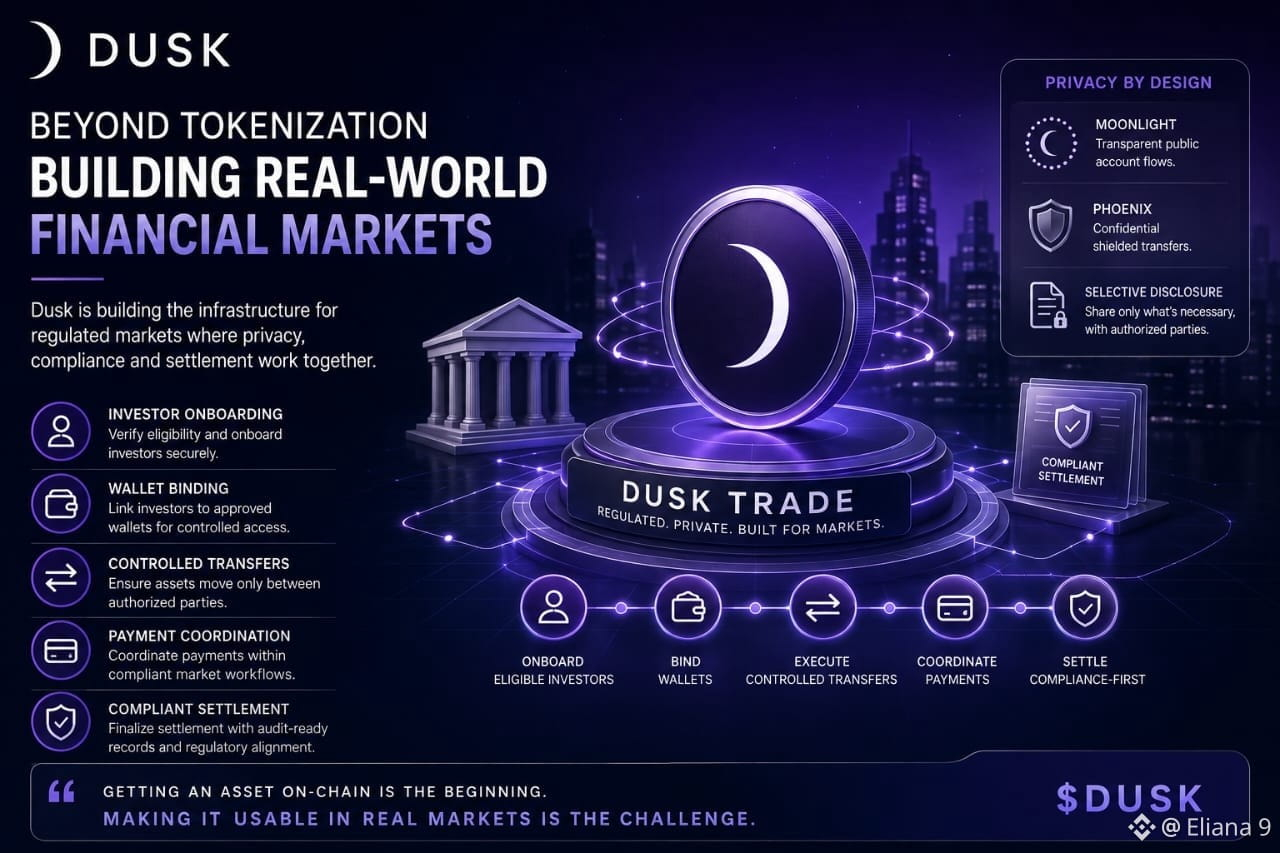
Dusk Trade dirancang berdasarkan alur kerja pasar yang teregulasi, tempat aset membutuhkan lebih dari sekadar pencantuman (listing) dan pemindahan. Materi resmi Dusk menjelaskan onboarding investor, pengikatan wallet, transfer terkontrol, koordinasi pembayaran, serta penyelesaian yang patuh (compliant) sebagai bagian dari pengalaman tersebut.
Privasi juga merupakan bagian dari gambaran yang sama. Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) dan mendukung Moonlight untuk alur akun publik yang transparan, Phoenix untuk transfer terlindungi yang dirahasiakan, serta pengungkapan selektif ketika pihak yang berwenang memerlukan bukti tanpa mengekspos informasi yang tidak perlu.
Bagi saya, ini mengubah cara saya berpikir tentang keuangan berbasis token.
Memindahkan sebuah aset ke dalam blockchain mungkin hanya awalnya. Membuatnya bekerja dalam sebuah pasar di mana kelayakan, privasi, pengungkapan, dan penyelesaian semuanya berperan—itulah tantangan yang jauh lebih menarik.
Itulah yang akan saya pantau terkait $DUSK: bukan hanya apa yang ditokenisasi, tetapi apa yang benar-benar menjadi dapat digunakan setelahnya.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Kapan sebuah token benar-benar menjadi berguna di pasar keuangan dunia nyata?
Saya terus memikirkannya saat membaca lebih lanjut tentang @Dusk.
Tokenisasi terdengar sederhana dari kejauhan: taruh sebuah aset di-chain dan buat agar dapat dipindahtangankan. Namun setelah saya membayangkan benar-benar menggunakan aset itu, pertanyaan yang lebih sulit mulai bermunculan.
Siapa yang berhak untuk berinteraksi dengannya? Informasi apa yang harus tetap privat? Apa yang perlu diungkapkan? Dan bagaimana penyelesaian (settlement) masuk ke dalam proses tersebut?
Di sinilah Dusk mulai terasa lebih masuk akal bagi saya.
Dusk Trade dirancang berdasarkan alur kerja pasar yang teregulasi, tempat aset membutuhkan lebih dari sekadar pencantuman (listing) dan pemindahan. Materi resmi Dusk menjelaskan onboarding investor, pengikatan wallet, transfer terkontrol, koordinasi pembayaran, serta penyelesaian yang patuh (compliant) sebagai bagian dari pengalaman tersebut.
Privasi juga merupakan bagian dari gambaran yang sama. Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) dan mendukung Moonlight untuk alur akun publik yang transparan, Phoenix untuk transfer terlindungi yang dirahasiakan, serta pengungkapan selektif ketika pihak yang berwenang memerlukan bukti tanpa mengekspos informasi yang tidak perlu.
Bagi saya, ini mengubah cara saya berpikir tentang keuangan berbasis token.
Memindahkan sebuah aset ke dalam blockchain mungkin hanya awalnya. Membuatnya bekerja dalam sebuah pasar di mana kelayakan, privasi, pengungkapan, dan penyelesaian semuanya berperan—itulah tantangan yang jauh lebih menarik.
Itulah yang akan saya pantau terkait $DUSK : bukan hanya apa yang ditokenisasi, tetapi apa yang benar-benar menjadi dapat digunakan setelahnya.
#dusk $DUSK @Dusk
Saya terus memikirkannya saat membaca lebih lanjut tentang @Dusk.
Tokenisasi terdengar sederhana dari kejauhan: taruh sebuah aset di-chain dan buat agar dapat dipindahtangankan. Namun setelah saya membayangkan benar-benar menggunakan aset itu, pertanyaan yang lebih sulit mulai bermunculan.
Siapa yang berhak untuk berinteraksi dengannya? Informasi apa yang harus tetap privat? Apa yang perlu diungkapkan? Dan bagaimana penyelesaian (settlement) masuk ke dalam proses tersebut?
Di sinilah Dusk mulai terasa lebih masuk akal bagi saya.
Dusk Trade dirancang berdasarkan alur kerja pasar yang teregulasi, tempat aset membutuhkan lebih dari sekadar pencantuman (listing) dan pemindahan. Materi resmi Dusk menjelaskan onboarding investor, pengikatan wallet, transfer terkontrol, koordinasi pembayaran, serta penyelesaian yang patuh (compliant) sebagai bagian dari pengalaman tersebut.
Privasi juga merupakan bagian dari gambaran yang sama. Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) dan mendukung Moonlight untuk alur akun publik yang transparan, Phoenix untuk transfer terlindungi yang dirahasiakan, serta pengungkapan selektif ketika pihak yang berwenang memerlukan bukti tanpa mengekspos informasi yang tidak perlu.
Bagi saya, ini mengubah cara saya berpikir tentang keuangan berbasis token.
Memindahkan sebuah aset ke dalam blockchain mungkin hanya awalnya. Membuatnya bekerja dalam sebuah pasar di mana kelayakan, privasi, pengungkapan, dan penyelesaian semuanya berperan—itulah tantangan yang jauh lebih menarik.
Itulah yang akan saya pantau terkait $DUSK : bukan hanya apa yang ditokenisasi, tetapi apa yang benar-benar menjadi dapat digunakan setelahnya.
#dusk $DUSK @Dusk
2
1
93
·
--
Apa Arti Privasi Saat Uang Riil Terlibat?
Dulu saya mengira privasi blockchain itu sederhana. Sembunyikan detail transaksi, dan privasi sudah menjalankan tugasnya.
Namun gagasan itu mulai terasa tidak lengkap ketika saya memikirkan pasar keuangan yang sebenarnya.
Apa yang terjadi ketika seorang auditor perlu memverifikasi sesuatu? Atau ketika informasi tertentu perlu dibagikan kepada pihak yang tepat, tanpa menunjukkan kepada semua orang?
Di sanalah Dusk menarik perhatian saya.
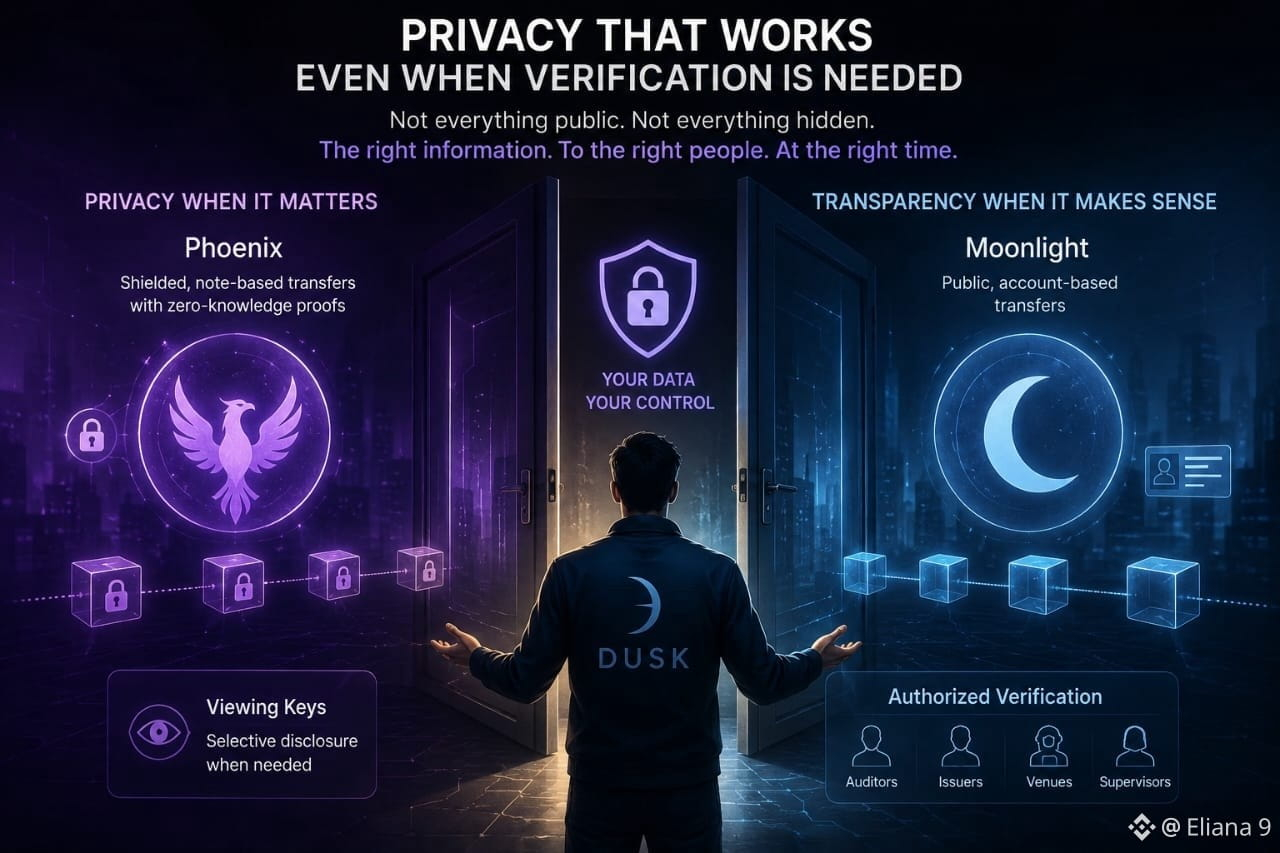
Dusk memberi pengguna dua model transaksi yang berbeda. Moonlight bersifat publik dan berbasis akun, sementara Phoenix menggunakan transfer berbasis note yang tershield serta bukti zero-knowledge. Phoenix juga memungkinkan informasi untuk diungkapkan secara selektif melalui viewing keys.
Yang menurut saya menarik adalah keseimbangannya.
Kadang transparansi itu masuk akal. Kadang privasi lebih penting. Dan kadang hanya pihak tertentu yang perlu melihat informasi tertentu.
Itu terasa jauh lebih dekat dengan cara kerja keuangan di dunia nyata dibanding sekadar memilih antara “semuanya publik” dan “semuanya tersembunyi.”
Jadi, bagi saya, pertanyaan menarik seputar Dusk bukanlah apakah Dusk bisa menyembunyikan informasi.
Melainkan apakah privasi masih bisa bekerja ketika verifikasi memang benar-benar dibutuhkan.
Itu adalah masalah yang jauh lebih sulit, dan bagian dari Dusk yang menurut saya layak untuk diikuti.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Apa Arti Privasi Saat Uang Riil Terlibat?
Dulu saya mengira privasi blockchain itu sederhana. Sembunyikan detail transaksi, dan privasi sudah menjalankan tugasnya.
Namun gagasan itu mulai terasa tidak lengkap ketika saya memikirkan pasar keuangan yang sebenarnya.
Apa yang terjadi ketika seorang auditor perlu memverifikasi sesuatu? Atau ketika informasi tertentu perlu dibagikan kepada pihak yang tepat, tanpa menunjukkan kepada semua orang?
Di sanalah Dusk menarik perhatian saya.
Dusk memberi pengguna dua model transaksi yang berbeda. Moonlight bersifat publik dan berbasis akun, sementara Phoenix menggunakan transfer berbasis note yang tershield serta bukti zero-knowledge. Phoenix juga memungkinkan informasi untuk diungkapkan secara selektif melalui viewing keys.
Yang menurut saya menarik adalah keseimbangannya.
Kadang transparansi itu masuk akal. Kadang privasi lebih penting. Dan kadang hanya pihak tertentu yang perlu melihat informasi tertentu.
Itu terasa jauh lebih dekat dengan cara kerja keuangan di dunia nyata dibanding sekadar memilih antara “semuanya publik” dan “semuanya tersembunyi.”
Jadi, bagi saya, pertanyaan menarik seputar Dusk bukanlah apakah Dusk bisa menyembunyikan informasi.
Melainkan apakah privasi masih bisa bekerja ketika verifikasi memang benar-benar dibutuhkan.
Itu adalah masalah yang jauh lebih sulit, dan bagian dari Dusk yang menurut saya layak untuk diikuti.
@Dusk $DUSK #dusk
Dulu saya mengira privasi blockchain itu sederhana. Sembunyikan detail transaksi, dan privasi sudah menjalankan tugasnya.
Namun gagasan itu mulai terasa tidak lengkap ketika saya memikirkan pasar keuangan yang sebenarnya.
Apa yang terjadi ketika seorang auditor perlu memverifikasi sesuatu? Atau ketika informasi tertentu perlu dibagikan kepada pihak yang tepat, tanpa menunjukkan kepada semua orang?
Di sanalah Dusk menarik perhatian saya.
Dusk memberi pengguna dua model transaksi yang berbeda. Moonlight bersifat publik dan berbasis akun, sementara Phoenix menggunakan transfer berbasis note yang tershield serta bukti zero-knowledge. Phoenix juga memungkinkan informasi untuk diungkapkan secara selektif melalui viewing keys.
Yang menurut saya menarik adalah keseimbangannya.
Kadang transparansi itu masuk akal. Kadang privasi lebih penting. Dan kadang hanya pihak tertentu yang perlu melihat informasi tertentu.
Itu terasa jauh lebih dekat dengan cara kerja keuangan di dunia nyata dibanding sekadar memilih antara “semuanya publik” dan “semuanya tersembunyi.”
Jadi, bagi saya, pertanyaan menarik seputar Dusk bukanlah apakah Dusk bisa menyembunyikan informasi.
Melainkan apakah privasi masih bisa bekerja ketika verifikasi memang benar-benar dibutuhkan.
Itu adalah masalah yang jauh lebih sulit, dan bagian dari Dusk yang menurut saya layak untuk diikuti.
@Dusk $DUSK #dusk
4
92
·
--
Terverifikasi
Saya dulu memandang Dusk sebagai satu blockchain dengan satu lingkungan eksekusi. Arsitekturnya menjadi lebih menarik ketika saya berhenti memperlakukan setiap bagian jaringan sebagai hal yang sama.
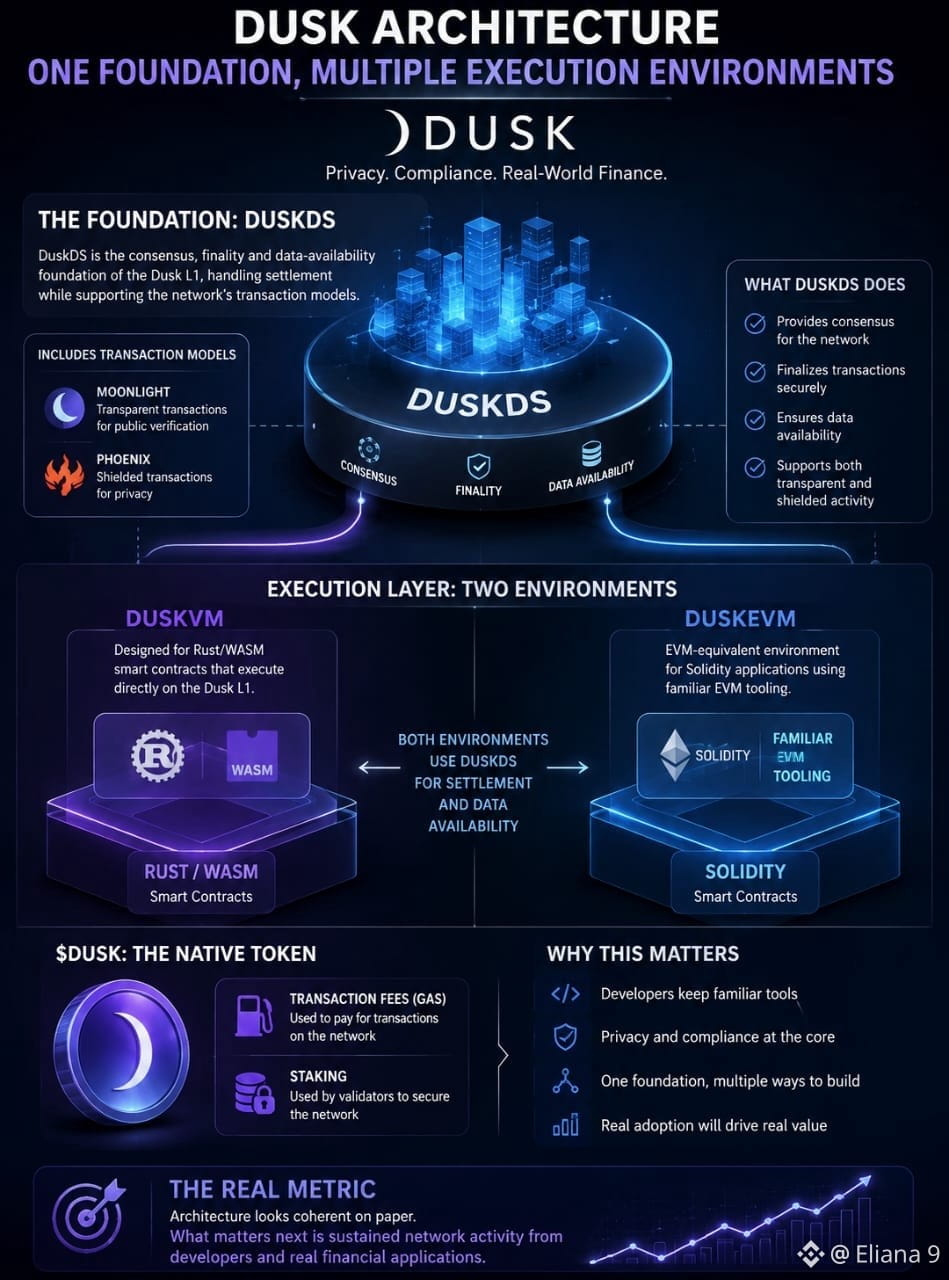
Di bagian dasarnya ada DuskDS. @Dusk mendeskripsikannya sebagai fondasi konsensus, finalitas, dan ketersediaan data untuk Dusk L1, serta mencakup model transaksi Moonlight dan Phoenix milik jaringan.
Eksekusi adalah bagian yang terpisah. DuskVM dirancang untuk kontrak pintar Rust/WASM yang dieksekusi langsung pada Dusk L1, sementara DuskEVM menyediakan lingkungan yang setara EVM untuk aplikasi Solidity dengan alat tooling EVM yang sudah familiar. DuskEVM menggunakan DuskDS untuk settlement dan ketersediaan data.
Pemisahan itu mengubah cara saya memikirkan proyek ini.
Alih-alih bertanya apakah pengembang harus meninggalkan tooling yang familiar untuk membangun di Dusk, pertanyaan yang lebih baik mungkin adalah bagaimana lingkungan eksekusi yang berbeda dapat berbagi fondasi settlement dan ketersediaan data yang sama.
$DUSK juga memiliki peran nyata di fondasi tersebut: dokumentasi resmi mengidentifikasikannya sebagai token asli yang digunakan untuk biaya transaksi dan staking.
Arsitekturnya tampak koheren di atas kertas. Yang terpenting selanjutnya adalah apakah pengembang dan aplikasi keuangan nyata benar-benar mengubah fleksibilitas itu menjadi aktivitas jaringan yang berkelanjutan.
Itulah metrik yang lebih ingin saya pantau daripada sekadar diagram arsitektur.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Saya dulu memandang Dusk sebagai satu blockchain dengan satu lingkungan eksekusi. Arsitekturnya menjadi lebih menarik ketika saya berhenti memperlakukan setiap bagian jaringan sebagai hal yang sama.
Di bagian dasarnya ada DuskDS. @Dusk mendeskripsikannya sebagai fondasi konsensus, finalitas, dan ketersediaan data untuk Dusk L1, serta mencakup model transaksi Moonlight dan Phoenix milik jaringan.
Eksekusi adalah bagian yang terpisah. DuskVM dirancang untuk kontrak pintar Rust/WASM yang dieksekusi langsung pada Dusk L1, sementara DuskEVM menyediakan lingkungan yang setara EVM untuk aplikasi Solidity dengan alat tooling EVM yang sudah familiar. DuskEVM menggunakan DuskDS untuk settlement dan ketersediaan data.
Pemisahan itu mengubah cara saya memikirkan proyek ini.
Alih-alih bertanya apakah pengembang harus meninggalkan tooling yang familiar untuk membangun di Dusk, pertanyaan yang lebih baik mungkin adalah bagaimana lingkungan eksekusi yang berbeda dapat berbagi fondasi settlement dan ketersediaan data yang sama.
$DUSK juga memiliki peran nyata di fondasi tersebut: dokumentasi resmi mengidentifikasikannya sebagai token asli yang digunakan untuk biaya transaksi dan staking.
Arsitekturnya tampak koheren di atas kertas. Yang terpenting selanjutnya adalah apakah pengembang dan aplikasi keuangan nyata benar-benar mengubah fleksibilitas itu menjadi aktivitas jaringan yang berkelanjutan.
Itulah metrik yang lebih ingin saya pantau daripada sekadar diagram arsitektur.
#dusk $DUSK @Dusk
Di bagian dasarnya ada DuskDS. @Dusk mendeskripsikannya sebagai fondasi konsensus, finalitas, dan ketersediaan data untuk Dusk L1, serta mencakup model transaksi Moonlight dan Phoenix milik jaringan.
Eksekusi adalah bagian yang terpisah. DuskVM dirancang untuk kontrak pintar Rust/WASM yang dieksekusi langsung pada Dusk L1, sementara DuskEVM menyediakan lingkungan yang setara EVM untuk aplikasi Solidity dengan alat tooling EVM yang sudah familiar. DuskEVM menggunakan DuskDS untuk settlement dan ketersediaan data.
Pemisahan itu mengubah cara saya memikirkan proyek ini.
Alih-alih bertanya apakah pengembang harus meninggalkan tooling yang familiar untuk membangun di Dusk, pertanyaan yang lebih baik mungkin adalah bagaimana lingkungan eksekusi yang berbeda dapat berbagi fondasi settlement dan ketersediaan data yang sama.
$DUSK juga memiliki peran nyata di fondasi tersebut: dokumentasi resmi mengidentifikasikannya sebagai token asli yang digunakan untuk biaya transaksi dan staking.
Arsitekturnya tampak koheren di atas kertas. Yang terpenting selanjutnya adalah apakah pengembang dan aplikasi keuangan nyata benar-benar mengubah fleksibilitas itu menjadi aktivitas jaringan yang berkelanjutan.
Itulah metrik yang lebih ingin saya pantau daripada sekadar diagram arsitektur.
#dusk $DUSK @Dusk
3
2
97
·
--
Terverifikasi
Saya dulu mengira privasi di blockchain sebagian besar adalah tentang menyembunyikan informasi. Membaca Dusk mengubah cara pandang saya: mungkin masalah sesungguhnya adalah menentukan siapa yang seharusnya dapat melihat apa, dan kapan.
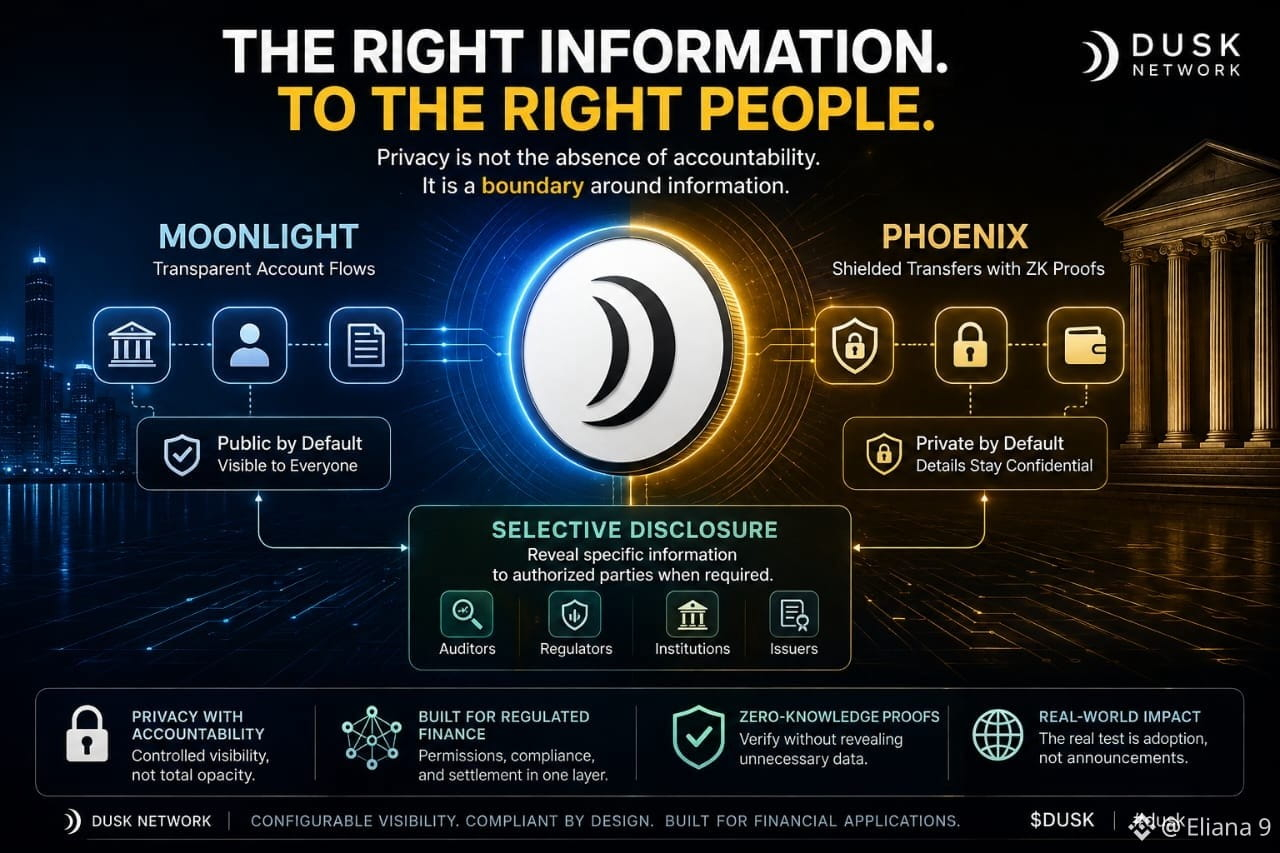
Perbedaan itu penting dalam bidang keuangan. Dusk dirancang untuk alur kerja aset digital yang teregulasi, tempat izin peserta, kebutuhan privasi, dan penyelesaian harus saling berkoordinasi melalui infrastruktur yang sama. Model Phoenix-nya mendukung transfer berpenyamaran (shielded) menggunakan bukti zero-knowledge, sementara Moonlight menangani alur akun publik yang transparan.
Yang menurut saya menarik adalah filosofi di balik pemisahan tersebut. Sistem keuangan tidak selalu perlu tingkat kerahasiaan maksimum, dan tidak selalu perlu transparansi maksimum juga. Seorang auditor mungkin perlu bukti. Seorang regulator mungkin perlu informasi tertentu. Publik mungkin tidak perlu setiap saldo, pihak lawan, atau detail transaksi.
Selective disclosure adalah jawaban Dusk atas ketegangan itu: ungkap informasi spesifik kepada pihak yang berwenang saat dibutuhkan, tanpa menjadikan semuanya publik secara default.
Bagi saya, itu terasa lebih dekat dengan cara kerja privasi keuangan di dunia nyata. Privasi bukan ketiadaan akuntabilitas; privasi adalah batas yang mengelilingi informasi.
Teknologi bisa menciptakan batas itu. Uji yang lebih sulit adalah apakah institusi, penerbit, dan pengguna benar-benar akan percaya dan menggunakannya secara luas.
Akankah kontrol yang lebih baik atas visibilitas keuangan membuat pasar onchain menjadi lebih praktis?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya dulu mengira privasi di blockchain sebagian besar adalah tentang menyembunyikan informasi. Membaca Dusk mengubah cara pandang saya: mungkin masalah sesungguhnya adalah menentukan siapa yang seharusnya dapat melihat apa, dan kapan.
Perbedaan itu penting dalam bidang keuangan. Dusk dirancang untuk alur kerja aset digital yang teregulasi, tempat izin peserta, kebutuhan privasi, dan penyelesaian harus saling berkoordinasi melalui infrastruktur yang sama. Model Phoenix-nya mendukung transfer berpenyamaran (shielded) menggunakan bukti zero-knowledge, sementara Moonlight menangani alur akun publik yang transparan.
Yang menurut saya menarik adalah filosofi di balik pemisahan tersebut. Sistem keuangan tidak selalu perlu tingkat kerahasiaan maksimum, dan tidak selalu perlu transparansi maksimum juga. Seorang auditor mungkin perlu bukti. Seorang regulator mungkin perlu informasi tertentu. Publik mungkin tidak perlu setiap saldo, pihak lawan, atau detail transaksi.
Selective disclosure adalah jawaban Dusk atas ketegangan itu: ungkap informasi spesifik kepada pihak yang berwenang saat dibutuhkan, tanpa menjadikan semuanya publik secara default.
Bagi saya, itu terasa lebih dekat dengan cara kerja privasi keuangan di dunia nyata. Privasi bukan ketiadaan akuntabilitas; privasi adalah batas yang mengelilingi informasi.
Teknologi bisa menciptakan batas itu. Uji yang lebih sulit adalah apakah institusi, penerbit, dan pengguna benar-benar akan percaya dan menggunakannya secara luas.
Akankah kontrol yang lebih baik atas visibilitas keuangan membuat pasar onchain menjadi lebih praktis?
@Dusk $DUSK #dusk
Perbedaan itu penting dalam bidang keuangan. Dusk dirancang untuk alur kerja aset digital yang teregulasi, tempat izin peserta, kebutuhan privasi, dan penyelesaian harus saling berkoordinasi melalui infrastruktur yang sama. Model Phoenix-nya mendukung transfer berpenyamaran (shielded) menggunakan bukti zero-knowledge, sementara Moonlight menangani alur akun publik yang transparan.
Yang menurut saya menarik adalah filosofi di balik pemisahan tersebut. Sistem keuangan tidak selalu perlu tingkat kerahasiaan maksimum, dan tidak selalu perlu transparansi maksimum juga. Seorang auditor mungkin perlu bukti. Seorang regulator mungkin perlu informasi tertentu. Publik mungkin tidak perlu setiap saldo, pihak lawan, atau detail transaksi.
Selective disclosure adalah jawaban Dusk atas ketegangan itu: ungkap informasi spesifik kepada pihak yang berwenang saat dibutuhkan, tanpa menjadikan semuanya publik secara default.
Bagi saya, itu terasa lebih dekat dengan cara kerja privasi keuangan di dunia nyata. Privasi bukan ketiadaan akuntabilitas; privasi adalah batas yang mengelilingi informasi.
Teknologi bisa menciptakan batas itu. Uji yang lebih sulit adalah apakah institusi, penerbit, dan pengguna benar-benar akan percaya dan menggunakannya secara luas.
Akankah kontrol yang lebih baik atas visibilitas keuangan membuat pasar onchain menjadi lebih praktis?
@Dusk $DUSK #dusk
8
2
92
·
--
Bullish
Terverifikasi
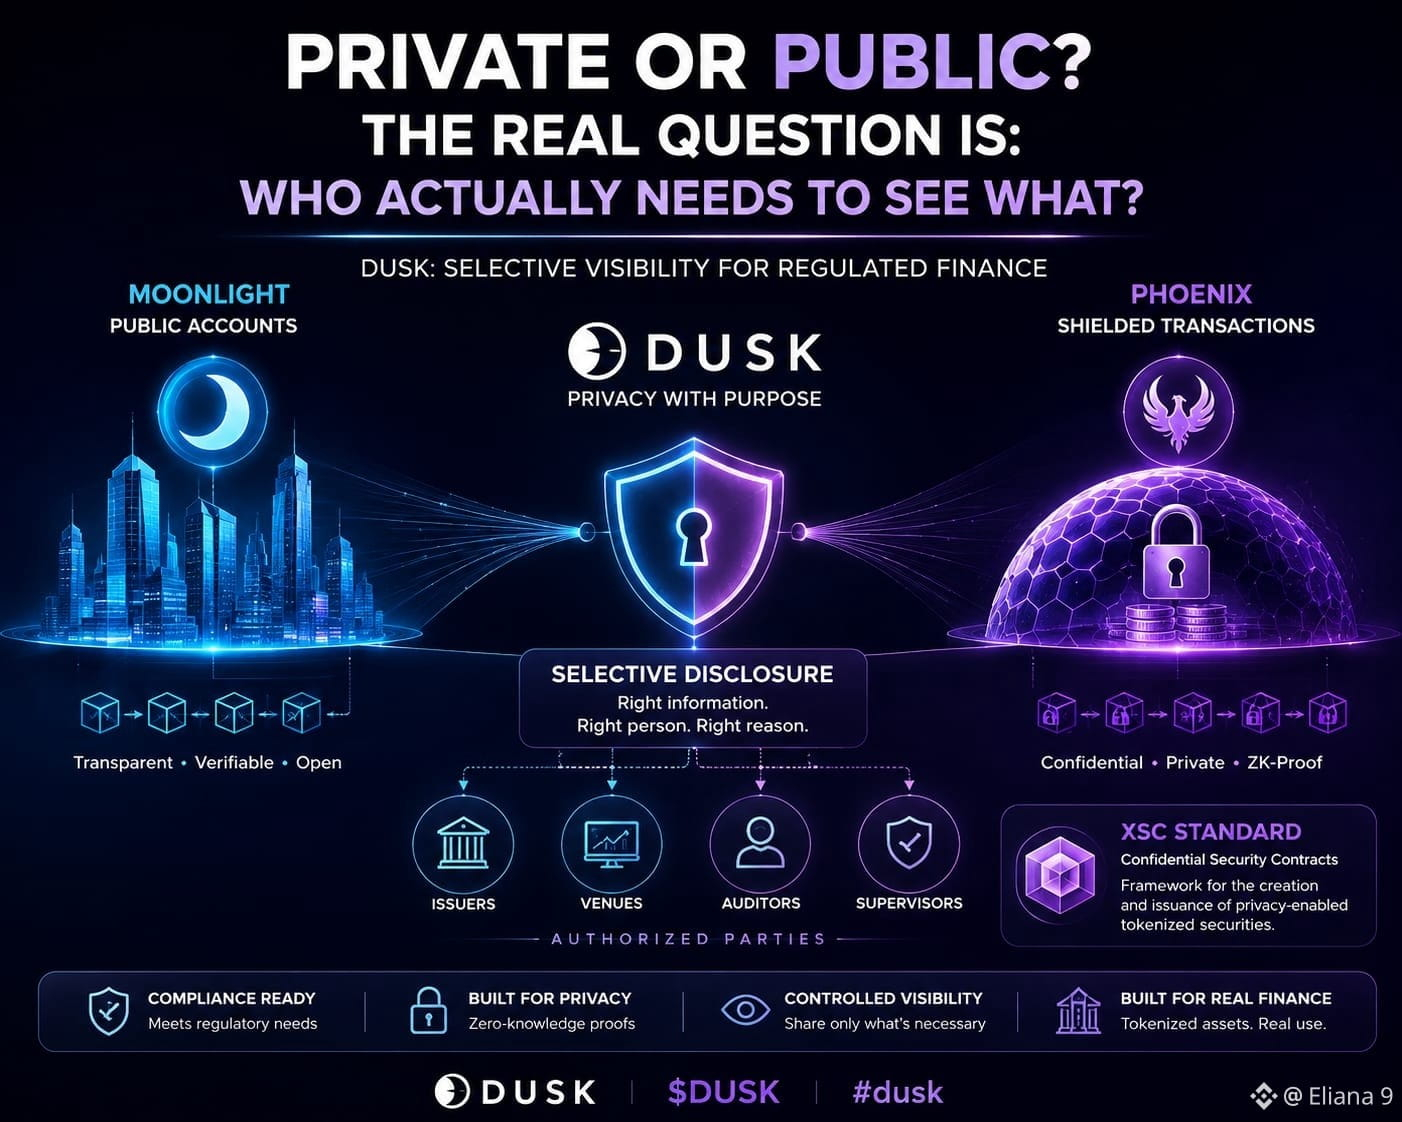
Saya Pikir “Privat atau Publik” adalah Pertanyaan yang Salah untuk Blockchain Keuangan
Saat membaca @Dusk, saya terus memperhatikan sesuatu yang terdengar kecil tetapi mengubah seluruh pembahasan privasi.
Dusk tidak memperlakukan visibilitas sebagai satu pengaturan yang tetap.
Moonlight menangani alur akun publik yang transparan, sementara Phoenix mendukung transfer terlindungi (shielded) menggunakan bukti tanpa pengetahuan (zero-knowledge proofs). Dusk juga mendokumentasikan selective disclosure untuk situasi ketika pihak yang berwenang memerlukan bukti tertentu tanpa membuat informasi yang tidak perlu menjadi informasi publik.
Hal itu terasa jauh lebih dekat dengan persoalan yang sebenarnya dimiliki oleh keuangan yang diatur.
Seorang investor mungkin tidak ingin saldo atau transfer terekspos ke semua orang, sementara penerbit, bursa/venue, auditor, atau pengawas tetap perlu akses yang terkontrol ke informasi tertentu. Dokumentasi infrastruktur pasar Dusk secara eksplisit menjelaskan selective disclosure dalam konteks tersebut.
Lalu XSC menambahkan lapisan lain. Dusk menjelaskan standar Confidential Security Contract-nya sebagai kerangka untuk penciptaan dan penerbitan sekuritas bertokenisasi yang berfokus pada privasi.
Yang membuat saya terus berpikir adalah bahwa privasi di sini terasa kurang seperti fitur untuk menyembunyikan, dan lebih seperti masalah kontrol informasi.
Mungkin pertanyaan yang berguna bukanlah:
“Apakah aktivitas keuangan harus publik atau privat?”
Mungkin itu:
“Siapa sebenarnya yang perlu melihat apa?”
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Saya Pikir “Privat atau Publik” adalah Pertanyaan yang Salah untuk Blockchain Keuangan
Saat membaca @Dusk, saya terus memperhatikan sesuatu yang terdengar kecil tetapi mengubah seluruh pembahasan privasi.
Dusk tidak memperlakukan visibilitas sebagai satu pengaturan yang tetap.
Moonlight menangani alur akun publik yang transparan, sementara Phoenix mendukung transfer terlindungi (shielded) menggunakan bukti tanpa pengetahuan (zero-knowledge proofs). Dusk juga mendokumentasikan selective disclosure untuk situasi ketika pihak yang berwenang memerlukan bukti tertentu tanpa membuat informasi yang tidak perlu menjadi informasi publik.
Hal itu terasa jauh lebih dekat dengan persoalan yang sebenarnya dimiliki oleh keuangan yang diatur.
Seorang investor mungkin tidak ingin saldo atau transfer terekspos ke semua orang, sementara penerbit, bursa/venue, auditor, atau pengawas tetap perlu akses yang terkontrol ke informasi tertentu. Dokumentasi infrastruktur pasar Dusk secara eksplisit menjelaskan selective disclosure dalam konteks tersebut.
Lalu XSC menambahkan lapisan lain. Dusk menjelaskan standar Confidential Security Contract-nya sebagai kerangka untuk penciptaan dan penerbitan sekuritas bertokenisasi yang berfokus pada privasi.
Yang membuat saya terus berpikir adalah bahwa privasi di sini terasa kurang seperti fitur untuk menyembunyikan, dan lebih seperti masalah kontrol informasi.
Mungkin pertanyaan yang berguna bukanlah:
“Apakah aktivitas keuangan harus publik atau privat?”
Mungkin itu:
“Siapa sebenarnya yang perlu melihat apa?”
@Dusk $DUSK #dusk
Saat membaca @Dusk, saya terus memperhatikan sesuatu yang terdengar kecil tetapi mengubah seluruh pembahasan privasi.
Dusk tidak memperlakukan visibilitas sebagai satu pengaturan yang tetap.
Moonlight menangani alur akun publik yang transparan, sementara Phoenix mendukung transfer terlindungi (shielded) menggunakan bukti tanpa pengetahuan (zero-knowledge proofs). Dusk juga mendokumentasikan selective disclosure untuk situasi ketika pihak yang berwenang memerlukan bukti tertentu tanpa membuat informasi yang tidak perlu menjadi informasi publik.
Hal itu terasa jauh lebih dekat dengan persoalan yang sebenarnya dimiliki oleh keuangan yang diatur.
Seorang investor mungkin tidak ingin saldo atau transfer terekspos ke semua orang, sementara penerbit, bursa/venue, auditor, atau pengawas tetap perlu akses yang terkontrol ke informasi tertentu. Dokumentasi infrastruktur pasar Dusk secara eksplisit menjelaskan selective disclosure dalam konteks tersebut.
Lalu XSC menambahkan lapisan lain. Dusk menjelaskan standar Confidential Security Contract-nya sebagai kerangka untuk penciptaan dan penerbitan sekuritas bertokenisasi yang berfokus pada privasi.
Yang membuat saya terus berpikir adalah bahwa privasi di sini terasa kurang seperti fitur untuk menyembunyikan, dan lebih seperti masalah kontrol informasi.
Mungkin pertanyaan yang berguna bukanlah:
“Apakah aktivitas keuangan harus publik atau privat?”
Mungkin itu:
“Siapa sebenarnya yang perlu melihat apa?”
@Dusk $DUSK #dusk
87
·
--
Terverifikasi
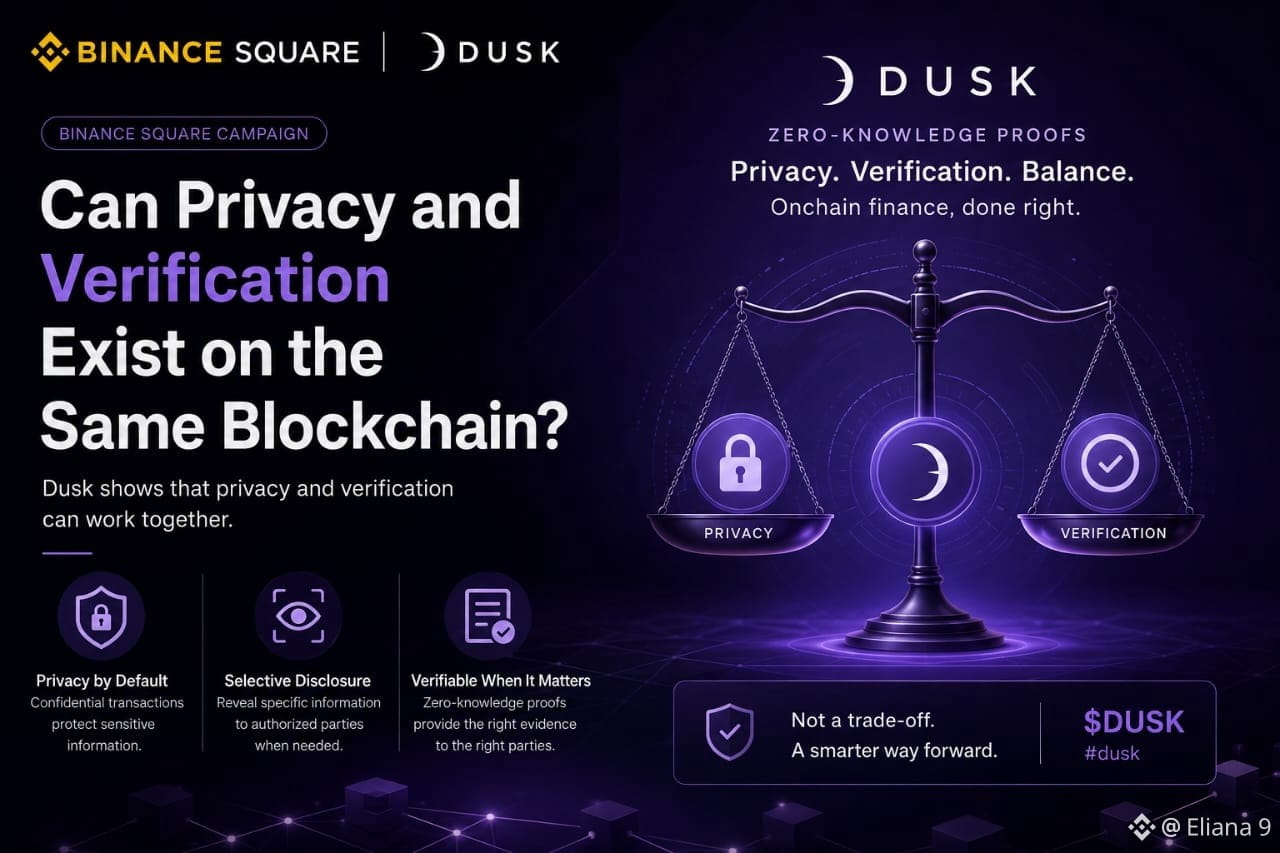
Dapatkah Privasi dan Verifikasi Berada di Blockchain yang Sama?
Dulu saya berpikir privasi blockchain menciptakan trade-off yang sederhana: baik informasi tetap terlihat untuk verifikasi, atau informasi menjadi privat dan lebih sulit diperiksa oleh orang lain. Namun semakin saya meneliti kasus penggunaan di bidang keuangan, semakin tidak berguna pilihan “salah satu” yang seolah-olah begitu jelas itu.
Di situlah @Dusk_Foundation memberi saya sudut pandang lain untuk dipertimbangkan.
Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) untuk mendukung transaksi yang bersifat rahasia, dan salah satu gagasan yang menarik perhatian saya adalah selective disclosure (pengungkapan selektif). Alih-alih mengekspos informasi yang tidak perlu secara publik, informasi tertentu dapat diungkapkan kepada pihak yang berwenang ketika bukti memang diperlukan.
Ini menciptakan titik tengah yang menarik. Kerahasiaan dapat melindungi informasi yang tidak perlu terlihat oleh semua orang, sementara verifikasi tetap dapat dilakukan di mana alur kerja keuangan memerlukannya.
Bagi saya, cara berpikir tentang privasi blockchain seperti ini jauh lebih berguna. Tujuannya tidak harus sekadar kerahasiaan maksimum atau transparansi maksimum.
Mungkin pertanyaan yang lebih penting adalah apakah keuangan onchain dapat menjaga informasi tetap privat bila diperlukan, transparan bila bermanfaat, dan tetap memberikan bukti yang tepat kepada pihak yang tepat saat dibutuhkan.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Dapatkah Privasi dan Verifikasi Berada di Blockchain yang Sama?
Dulu saya berpikir privasi blockchain menciptakan trade-off yang sederhana: baik informasi tetap terlihat untuk verifikasi, atau informasi menjadi privat dan lebih sulit diperiksa oleh orang lain. Namun semakin saya meneliti kasus penggunaan di bidang keuangan, semakin tidak berguna pilihan “salah satu” yang seolah-olah begitu jelas itu.
Di situlah @Dusk memberi saya sudut pandang lain untuk dipertimbangkan.
Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) untuk mendukung transaksi yang bersifat rahasia, dan salah satu gagasan yang menarik perhatian saya adalah selective disclosure (pengungkapan selektif). Alih-alih mengekspos informasi yang tidak perlu secara publik, informasi tertentu dapat diungkapkan kepada pihak yang berwenang ketika bukti memang diperlukan.
Ini menciptakan titik tengah yang menarik. Kerahasiaan dapat melindungi informasi yang tidak perlu terlihat oleh semua orang, sementara verifikasi tetap dapat dilakukan di mana alur kerja keuangan memerlukannya.
Bagi saya, cara berpikir tentang privasi blockchain seperti ini jauh lebih berguna. Tujuannya tidak harus sekadar kerahasiaan maksimum atau transparansi maksimum.
Mungkin pertanyaan yang lebih penting adalah apakah keuangan onchain dapat menjaga informasi tetap privat bila diperlukan, transparan bila bermanfaat, dan tetap memberikan bukti yang tepat kepada pihak yang tepat saat dibutuhkan.
$DUSK #dusk @Dusk
Dulu saya berpikir privasi blockchain menciptakan trade-off yang sederhana: baik informasi tetap terlihat untuk verifikasi, atau informasi menjadi privat dan lebih sulit diperiksa oleh orang lain. Namun semakin saya meneliti kasus penggunaan di bidang keuangan, semakin tidak berguna pilihan “salah satu” yang seolah-olah begitu jelas itu.
Di situlah @Dusk memberi saya sudut pandang lain untuk dipertimbangkan.
Dusk menggunakan bukti tanpa pengetahuan (zero-knowledge proofs) untuk mendukung transaksi yang bersifat rahasia, dan salah satu gagasan yang menarik perhatian saya adalah selective disclosure (pengungkapan selektif). Alih-alih mengekspos informasi yang tidak perlu secara publik, informasi tertentu dapat diungkapkan kepada pihak yang berwenang ketika bukti memang diperlukan.
Ini menciptakan titik tengah yang menarik. Kerahasiaan dapat melindungi informasi yang tidak perlu terlihat oleh semua orang, sementara verifikasi tetap dapat dilakukan di mana alur kerja keuangan memerlukannya.
Bagi saya, cara berpikir tentang privasi blockchain seperti ini jauh lebih berguna. Tujuannya tidak harus sekadar kerahasiaan maksimum atau transparansi maksimum.
Mungkin pertanyaan yang lebih penting adalah apakah keuangan onchain dapat menjaga informasi tetap privat bila diperlukan, transparan bila bermanfaat, dan tetap memberikan bukti yang tepat kepada pihak yang tepat saat dibutuhkan.
$DUSK #dusk @Dusk
1
1
87
·
--
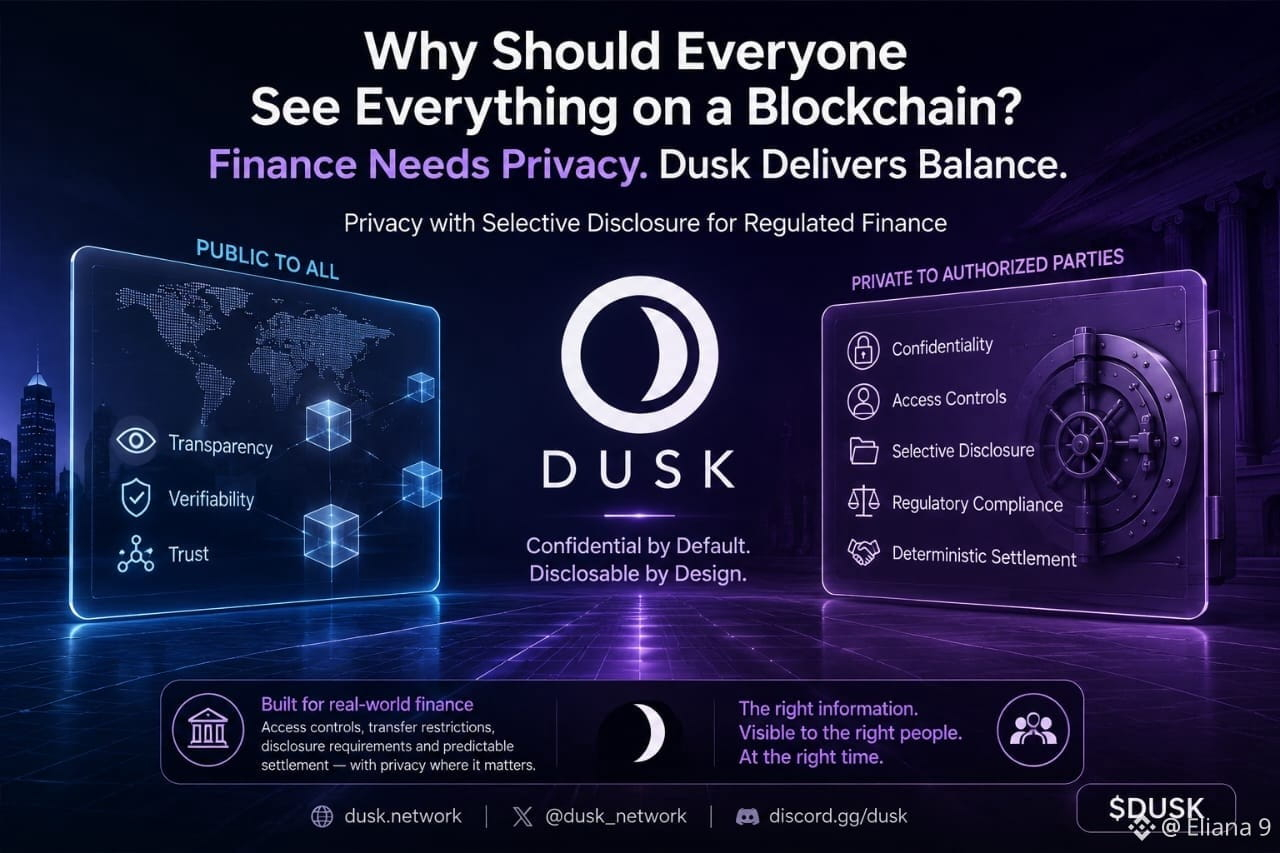
Mengapa Semua Orang Harus Melihat Semuanya di Blockchain?
Dan Apa yang Terjadi Saat Keuangan Membutuhkan Privasi?
Dulu saya berpikir transparansi blockchain itu sederhana: jika semua orang bisa memverifikasi apa yang terjadi, sistem menjadi lebih mudah dipercaya. Tetapi semakin saya memikirkan aktivitas keuangan yang benar-benar terjadi, semakin terasa bahwa gagasan itu belum sepenuhnya lengkap. Sebuah bisnis pada umumnya tidak mengekspos setiap saldo, posisi, pihak lawan, atau detail transaksi sensitif kepada seluruh dunia.
Itulah yang mendorong saya untuk melihat lebih dekat @Dusk.
Yang menarik bagi saya bukan sekadar kata “privasi”, melainkan bagaimana Dusk mendekatinya untuk aplikasi keuangan. Infrastruktur mereka dirancang berdasarkan privasi dengan selective disclosure, sehingga informasi dapat tetap rahasia sementara detail tertentu tetap bisa dibagikan kepada pihak berwenang saat diperlukan.
Perbedaan itulah yang mengubah cara saya memandang masalahnya. Keuangan yang teregulasi mungkin memerlukan kontrol akses, pembatasan transfer, persyaratan pengungkapan, dan penyelesaian yang dapat diprediksi, sementara bisnis dan pengguna tetap memiliki alasan yang sah untuk melindungi informasi sensitif.
Bagi saya, di situlah tujuan Dusk menjadi lebih jelas. Tujuannya bukan untuk membuat keuangan menjadi tidak terlihat. Tujuannya adalah membangun infrastruktur di mana kerahasiaan dan transparansi yang diperlukan bisa hidup berdampingan dalam satu lingkungan keuangan.
Mungkin keuangan berbasis blockchain tidak perlu agar semua orang melihat semuanya. Barangkali yang dibutuhkan adalah informasi yang tepat agar bisa terlihat oleh orang yang tepat.
@Dusk_Foundation $DUSK #dusk
Mengapa Semua Orang Harus Melihat Semuanya di Blockchain?
Dan Apa yang Terjadi Saat Keuangan Membutuhkan Privasi?
Dulu saya berpikir transparansi blockchain itu sederhana: jika semua orang bisa memverifikasi apa yang terjadi, sistem menjadi lebih mudah dipercaya. Tetapi semakin saya memikirkan aktivitas keuangan yang benar-benar terjadi, semakin terasa bahwa gagasan itu belum sepenuhnya lengkap. Sebuah bisnis pada umumnya tidak mengekspos setiap saldo, posisi, pihak lawan, atau detail transaksi sensitif kepada seluruh dunia.
Itulah yang mendorong saya untuk melihat lebih dekat @Dusk.
Yang menarik bagi saya bukan sekadar kata “privasi”, melainkan bagaimana Dusk mendekatinya untuk aplikasi keuangan. Infrastruktur mereka dirancang berdasarkan privasi dengan selective disclosure, sehingga informasi dapat tetap rahasia sementara detail tertentu tetap bisa dibagikan kepada pihak berwenang saat diperlukan.
Perbedaan itulah yang mengubah cara saya memandang masalahnya. Keuangan yang teregulasi mungkin memerlukan kontrol akses, pembatasan transfer, persyaratan pengungkapan, dan penyelesaian yang dapat diprediksi, sementara bisnis dan pengguna tetap memiliki alasan yang sah untuk melindungi informasi sensitif.
Bagi saya, di situlah tujuan Dusk menjadi lebih jelas. Tujuannya bukan untuk membuat keuangan menjadi tidak terlihat. Tujuannya adalah membangun infrastruktur di mana kerahasiaan dan transparansi yang diperlukan bisa hidup berdampingan dalam satu lingkungan keuangan.
Mungkin keuangan berbasis blockchain tidak perlu agar semua orang melihat semuanya. Barangkali yang dibutuhkan adalah informasi yang tepat agar bisa terlihat oleh orang yang tepat.
@Dusk $DUSK #dusk
Dan Apa yang Terjadi Saat Keuangan Membutuhkan Privasi?
Dulu saya berpikir transparansi blockchain itu sederhana: jika semua orang bisa memverifikasi apa yang terjadi, sistem menjadi lebih mudah dipercaya. Tetapi semakin saya memikirkan aktivitas keuangan yang benar-benar terjadi, semakin terasa bahwa gagasan itu belum sepenuhnya lengkap. Sebuah bisnis pada umumnya tidak mengekspos setiap saldo, posisi, pihak lawan, atau detail transaksi sensitif kepada seluruh dunia.
Itulah yang mendorong saya untuk melihat lebih dekat @Dusk.
Yang menarik bagi saya bukan sekadar kata “privasi”, melainkan bagaimana Dusk mendekatinya untuk aplikasi keuangan. Infrastruktur mereka dirancang berdasarkan privasi dengan selective disclosure, sehingga informasi dapat tetap rahasia sementara detail tertentu tetap bisa dibagikan kepada pihak berwenang saat diperlukan.
Perbedaan itulah yang mengubah cara saya memandang masalahnya. Keuangan yang teregulasi mungkin memerlukan kontrol akses, pembatasan transfer, persyaratan pengungkapan, dan penyelesaian yang dapat diprediksi, sementara bisnis dan pengguna tetap memiliki alasan yang sah untuk melindungi informasi sensitif.
Bagi saya, di situlah tujuan Dusk menjadi lebih jelas. Tujuannya bukan untuk membuat keuangan menjadi tidak terlihat. Tujuannya adalah membangun infrastruktur di mana kerahasiaan dan transparansi yang diperlukan bisa hidup berdampingan dalam satu lingkungan keuangan.
Mungkin keuangan berbasis blockchain tidak perlu agar semua orang melihat semuanya. Barangkali yang dibutuhkan adalah informasi yang tepat agar bisa terlihat oleh orang yang tepat.
@Dusk $DUSK #dusk
1
51
·
--
Bullish
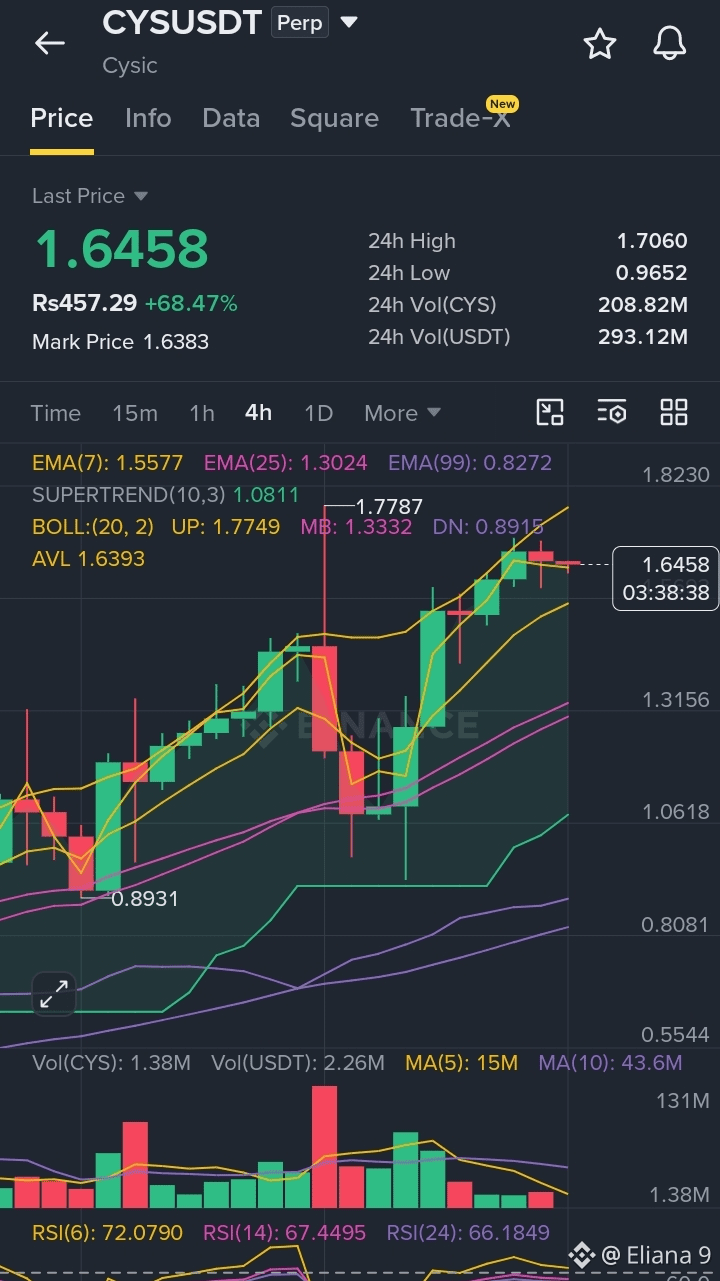
$CYS
CYSUSDT Perpetual
Harga chart saat ini: 1.6382–1.6458
Kontrak: CYSUSDT Perpetual
Regime Pasar
Tren Bullish yang Kuat → Konsolidasi jangka pendek
Bias Pasar
Bullish Moderat
4H: Struktur kuat. Harga tetap berada jauh di atas EMA 7/25/99 dan Supertrend. RSI 14 ≈67 menunjukkan momentum kuat, namun juga memperingatkan bahwa mengejar di bagian atas itu berisiko.
1H: Struktur bullish masih utuh. Harga berada sekitar EMA7 dan di atas EMA25/Supertrend. Puncak 1.7060 adalah resistensi mayor terdekat.
15M: Ini titik lemah. Harga sedikit di bawah EMA7/EMA25 dan garis tengah Bollinger, sementara RSI14 ≈50. Ini menandakan konsolidasi, bukan kelanjutan yang terkonfirmasi.
🎯 SETUP UTAMA — LONG
Zona Entri: 1.615–1.625
Konfirmasi: Harga masuk ke zona, menolak level-level lebih rendah, lalu candle 15M menutup kembali di atas 1.630–1.640 dengan volume yang meningkat.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Perkiraan R:R: 1:1.8 / 1:2.5 / 1:4.4
Leverage: ≤3x
Durasi: Intraday / short swing
Risiko: Sedang
Kepercayaan: 68%
Level Kunci
Support: 1.614 → 1.592 → 1.589
Resistance: 1.648 → 1.682 → 1.706 → 1.775
Penting
JANGAN mengejar 1.64–1.65 secara langsung. Entri yang lebih baik dari sisi manajemen risiko adalah pullback/retest yang terkontrol.
Jika 1.588 tembus dengan tegas di 15M disertai volume jual yang kuat, setup bullish dibatalkan.
Observasi pasar edukatif, bukan nasihat keuangan. Lindungi modal Anda, atur ukuran posisi, dan DYOR.
{future}(CYSUSDT)
$CYS
CYSUSDT Perpetual
Harga chart saat ini: 1.6382–1.6458
Kontrak: CYSUSDT Perpetual
Regime Pasar
Tren Bullish yang Kuat → Konsolidasi jangka pendek
Bias Pasar
Bullish Moderat
4H: Struktur kuat. Harga tetap berada jauh di atas EMA 7/25/99 dan Supertrend. RSI 14 ≈67 menunjukkan momentum kuat, namun juga memperingatkan bahwa mengejar di bagian atas itu berisiko.
1H: Struktur bullish masih utuh. Harga berada sekitar EMA7 dan di atas EMA25/Supertrend. Puncak 1.7060 adalah resistensi mayor terdekat.
15M: Ini titik lemah. Harga sedikit di bawah EMA7/EMA25 dan garis tengah Bollinger, sementara RSI14 ≈50. Ini menandakan konsolidasi, bukan kelanjutan yang terkonfirmasi.
🎯 SETUP UTAMA — LONG
Zona Entri: 1.615–1.625
Konfirmasi: Harga masuk ke zona, menolak level-level lebih rendah, lalu candle 15M menutup kembali di atas 1.630–1.640 dengan volume yang meningkat.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Perkiraan R:R: 1:1.8 / 1:2.5 / 1:4.4
Leverage: ≤3x
Durasi: Intraday / short swing
Risiko: Sedang
Kepercayaan: 68%
Level Kunci
Support: 1.614 → 1.592 → 1.589
Resistance: 1.648 → 1.682 → 1.706 → 1.775
Penting
JANGAN mengejar 1.64–1.65 secara langsung. Entri yang lebih baik dari sisi manajemen risiko adalah pullback/retest yang terkontrol.
Jika 1.588 tembus dengan tegas di 15M disertai volume jual yang kuat, setup bullish dibatalkan.
Observasi pasar edukatif, bukan nasihat keuangan. Lindungi modal Anda, atur ukuran posisi, dan DYOR.
CYSUSDT Perpetual
Harga chart saat ini: 1.6382–1.6458
Kontrak: CYSUSDT Perpetual
Regime Pasar
Tren Bullish yang Kuat → Konsolidasi jangka pendek
Bias Pasar
Bullish Moderat
4H: Struktur kuat. Harga tetap berada jauh di atas EMA 7/25/99 dan Supertrend. RSI 14 ≈67 menunjukkan momentum kuat, namun juga memperingatkan bahwa mengejar di bagian atas itu berisiko.
1H: Struktur bullish masih utuh. Harga berada sekitar EMA7 dan di atas EMA25/Supertrend. Puncak 1.7060 adalah resistensi mayor terdekat.
15M: Ini titik lemah. Harga sedikit di bawah EMA7/EMA25 dan garis tengah Bollinger, sementara RSI14 ≈50. Ini menandakan konsolidasi, bukan kelanjutan yang terkonfirmasi.
🎯 SETUP UTAMA — LONG
Zona Entri: 1.615–1.625
Konfirmasi: Harga masuk ke zona, menolak level-level lebih rendah, lalu candle 15M menutup kembali di atas 1.630–1.640 dengan volume yang meningkat.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Perkiraan R:R: 1:1.8 / 1:2.5 / 1:4.4
Leverage: ≤3x
Durasi: Intraday / short swing
Risiko: Sedang
Kepercayaan: 68%
Level Kunci
Support: 1.614 → 1.592 → 1.589
Resistance: 1.648 → 1.682 → 1.706 → 1.775
Penting
JANGAN mengejar 1.64–1.65 secara langsung. Entri yang lebih baik dari sisi manajemen risiko adalah pullback/retest yang terkontrol.
Jika 1.588 tembus dengan tegas di 15M disertai volume jual yang kuat, setup bullish dibatalkan.
Observasi pasar edukatif, bukan nasihat keuangan. Lindungi modal Anda, atur ukuran posisi, dan DYOR.
1
153
·
--
Bullish
$SNDK
Kontrak:
SNDKUSDT Perpetual
Harga Saat Ini:
$1,368.60
Prakiraan Pasar:
Breakout Kuat — Bias Bullish
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan analisis teknikal dan pasar. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
Pengaturan Perdagangan
Bias Pasar:
Sangat Bullish
Setup Long
Entry:
$1,373 – $1,378
Kondisi:
Tunggu penutupan candle 15m di atas $1,371.5, lalu masuk setelah retest berhasil.
Stop Loss:
$1,357
Take Profit:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Leverage:
2x–3x
Risk/Reward:
1:3.9 hingga TP3
Tingkat Keyakinan:
76%
Risiko:
Sedang–Tinggi
Level Utama:
Support: $1,357 / $1,350
Resistance: $1,371.5 / $1,388.9–$1,393.5
Invalidasi: penutupan 15m di bawah $1,357
Breakout: Di atas $1,371.5 → $1,388.9 → $1,410+
Mengapa Long:
Struktur 4H, 1H, dan 15M masih bullish. Harga berada di atas EMA kunci dan Supertrend; EMA7 15M juga berada di atas EMA25. Hambatan utama adalah $1,371.5–$1,393.5, yaitu area upper band Bollinger 15M/1H dan klaster high 24H.
Secara fundamental, SNDK memiliki katalis kuat saat ini: perusahaan baru saja melaporkan hasil FY2026 yang sangat kuat, sementara Investor Day dijadwalkan pada 13 Agustus.
Penting: PPI AS bulan Juli juga dijadwalkan untuk pukul 8:30 AM ET hari ini, sehingga volatilitas dapat meningkat tajam menjelang/sekitar rilis.
Perdagangan:
$SNDK
Catatan:
Berdagang dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke perdagangan mana pun.
{future}(SNDKUSDT)
$SNDK
Kontrak:
SNDKUSDT Perpetual
Harga Saat Ini:
$1,368.60
Prakiraan Pasar:
Breakout Kuat — Bias Bullish
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan analisis teknikal dan pasar. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
Pengaturan Perdagangan
Bias Pasar:
Sangat Bullish
Setup Long
Entry:
$1,373 – $1,378
Kondisi:
Tunggu penutupan candle 15m di atas $1,371.5, lalu masuk setelah retest berhasil.
Stop Loss:
$1,357
Take Profit:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Leverage:
2x–3x
Risk/Reward:
1:3.9 hingga TP3
Tingkat Keyakinan:
76%
Risiko:
Sedang–Tinggi
Level Utama:
Support: $1,357 / $1,350
Resistance: $1,371.5 / $1,388.9–$1,393.5
Invalidasi: penutupan 15m di bawah $1,357
Breakout: Di atas $1,371.5 → $1,388.9 → $1,410+
Mengapa Long:
Struktur 4H, 1H, dan 15M masih bullish. Harga berada di atas EMA kunci dan Supertrend; EMA7 15M juga berada di atas EMA25. Hambatan utama adalah $1,371.5–$1,393.5, yaitu area upper band Bollinger 15M/1H dan klaster high 24H.
Secara fundamental, SNDK memiliki katalis kuat saat ini: perusahaan baru saja melaporkan hasil FY2026 yang sangat kuat, sementara Investor Day dijadwalkan pada 13 Agustus.
Penting: PPI AS bulan Juli juga dijadwalkan untuk pukul 8:30 AM ET hari ini, sehingga volatilitas dapat meningkat tajam menjelang/sekitar rilis.
Perdagangan:
$SNDK
Catatan:
Berdagang dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke perdagangan mana pun.
Kontrak:
SNDKUSDT Perpetual
Harga Saat Ini:
$1,368.60
Prakiraan Pasar:
Breakout Kuat — Bias Bullish
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan analisis teknikal dan pasar. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
Pengaturan Perdagangan
Bias Pasar:
Sangat Bullish
Setup Long
Entry:
$1,373 – $1,378
Kondisi:
Tunggu penutupan candle 15m di atas $1,371.5, lalu masuk setelah retest berhasil.
Stop Loss:
$1,357
Take Profit:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Leverage:
2x–3x
Risk/Reward:
1:3.9 hingga TP3
Tingkat Keyakinan:
76%
Risiko:
Sedang–Tinggi
Level Utama:
Support: $1,357 / $1,350
Resistance: $1,371.5 / $1,388.9–$1,393.5
Invalidasi: penutupan 15m di bawah $1,357
Breakout: Di atas $1,371.5 → $1,388.9 → $1,410+
Mengapa Long:
Struktur 4H, 1H, dan 15M masih bullish. Harga berada di atas EMA kunci dan Supertrend; EMA7 15M juga berada di atas EMA25. Hambatan utama adalah $1,371.5–$1,393.5, yaitu area upper band Bollinger 15M/1H dan klaster high 24H.
Secara fundamental, SNDK memiliki katalis kuat saat ini: perusahaan baru saja melaporkan hasil FY2026 yang sangat kuat, sementara Investor Day dijadwalkan pada 13 Agustus.
Penting: PPI AS bulan Juli juga dijadwalkan untuk pukul 8:30 AM ET hari ini, sehingga volatilitas dapat meningkat tajam menjelang/sekitar rilis.
Perdagangan:
$SNDK
Catatan:
Berdagang dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke perdagangan mana pun.
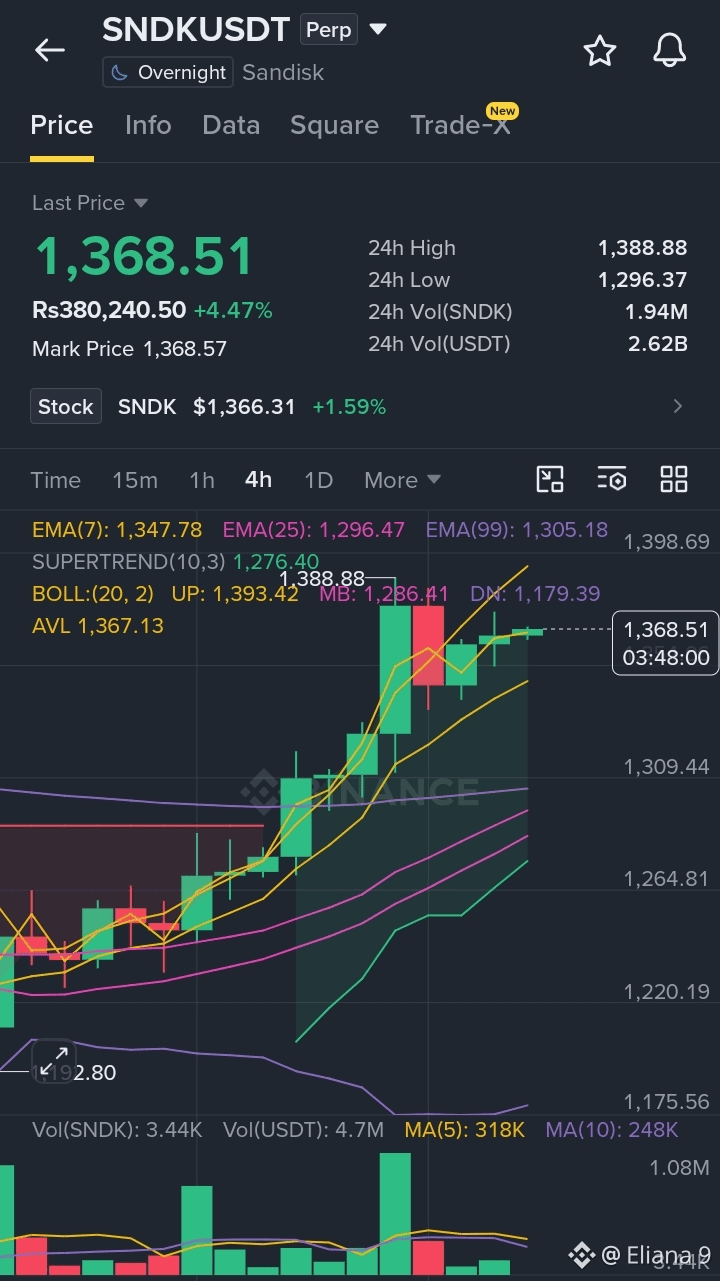
199
·
--
$BICO
Kontrak: BICOUSDT Perpetual
Harga Saat Ini: $0.0395
Prakiraan Pasar: Sedang Bullish
Catatan: Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang diberikan. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Rencana Perdagangan
Bias Pasar: Sedang Bullish
Setup Long
Entri:
$0.0388 – $0.0396
Kondisi:
Masuk hanya setelah penutupan candle 1H bullish atau retest yang berhasil pada area entri.
Stop Loss:
$0.0368
Take Profit:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Leverage:
3x–5x
Risk/Reward:
1:2.5
Tingkat Keyakinan:
66%
Risiko:
Sedang
Level Utama
Support: $0.0384 / $0.0368
Resistance: $0.0418 / $0.0431 / $0.0462
Invalidasi: Penutupan 1H di bawah $0.0368
Breakout: Penutupan berkelanjutan di atas $0.0432
Perdagangan:
$BICO
{future}(BICOUSDT)
$BICO
Kontrak: BICOUSDT Perpetual
Harga Saat Ini: $0.0395
Prakiraan Pasar: Sedang Bullish
Catatan: Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang diberikan. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Rencana Perdagangan
Bias Pasar: Sedang Bullish
Setup Long
Entri:
$0.0388 – $0.0396
Kondisi:
Masuk hanya setelah penutupan candle 1H bullish atau retest yang berhasil pada area entri.
Stop Loss:
$0.0368
Take Profit:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Leverage:
3x–5x
Risk/Reward:
1:2.5
Tingkat Keyakinan:
66%
Risiko:
Sedang
Level Utama
Support: $0.0384 / $0.0368
Resistance: $0.0418 / $0.0431 / $0.0462
Invalidasi: Penutupan 1H di bawah $0.0368
Breakout: Penutupan berkelanjutan di atas $0.0432
Perdagangan:
$BICO
Kontrak: BICOUSDT Perpetual
Harga Saat Ini: $0.0395
Prakiraan Pasar: Sedang Bullish
Catatan: Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang diberikan. Bisa saja benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Rencana Perdagangan
Bias Pasar: Sedang Bullish
Setup Long
Entri:
$0.0388 – $0.0396
Kondisi:
Masuk hanya setelah penutupan candle 1H bullish atau retest yang berhasil pada area entri.
Stop Loss:
$0.0368
Take Profit:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Leverage:
3x–5x
Risk/Reward:
1:2.5
Tingkat Keyakinan:
66%
Risiko:
Sedang
Level Utama
Support: $0.0384 / $0.0368
Resistance: $0.0418 / $0.0431 / $0.0462
Invalidasi: Penutupan 1H di bawah $0.0368
Breakout: Penutupan berkelanjutan di atas $0.0432
Perdagangan:
$BICO
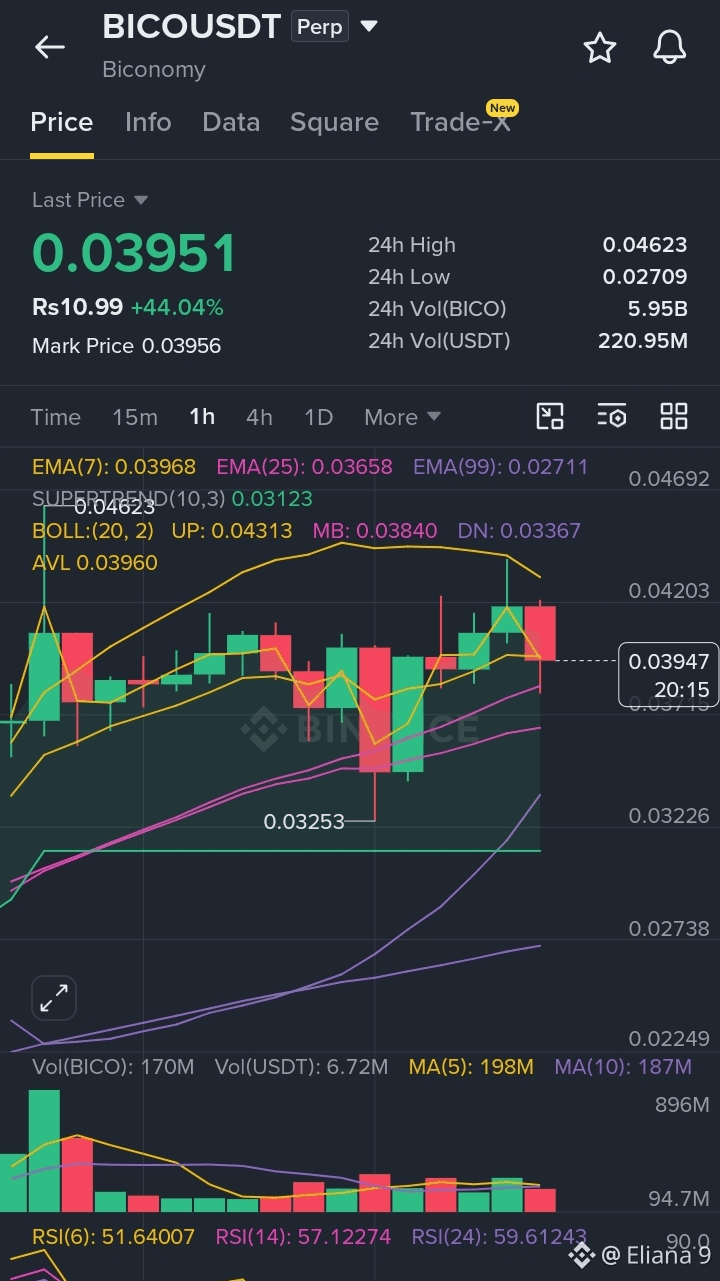
157
·
--
Bullish
$HFT
Kontrak:
HFTUSDT Perpetual
Harga Saat Ini:
$0.02993
Prospek Pasar:
Short Moderat
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang tersedia. Bisa benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Pengaturan Perdagangan
Bias Pasar:
Cukup Bearish
Setup Short
Entry:
$0.03000 – $0.03060
Kondisi:
Masuk setelah konfirmasi candle bearish di bawah klaster EMA atau pada retest yang gagal di $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Leverage:
3x–5x
Risk/Reward:
1:2.3 (perkiraan)
Tingkat Keyakinan:
64%
Risiko:
Sedang
Level Kunci:
Support: $0.02900, $0.02780, $0.02620
Resistance: $0.03060, $0.03120, $0.03200
Invalidasi: Penutupan candle kuat 1H di atas $0.03190
Pemicu Breakdown: Pergerakan berkelanjutan di bawah $0.02900
Perdagangan:
$HFT
Mengapa setup ini?
Harga sedang berada di bawah EMA jangka pendek (7), menunjukkan momentum yang melemah.
RSI berada dekat zona tengah dan cenderung turun, belum oversold.
Candlestick terbaru menunjukkan penolakan di sekitar middle band Bollinger.
Volume menurun setelah reli, menandakan momentum bullish mulai memudar.
Level Supertrend masih cukup dekat sehingga breakdown yang terkonfirmasi akan memperkuat skenario bearish.
Catatan:
Perdagangkan dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke mana pun.
{future}(HFTUSDT)
$HFT
Kontrak:
HFTUSDT Perpetual
Harga Saat Ini:
$0.02993
Prospek Pasar:
Short Moderat
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang tersedia. Bisa benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Pengaturan Perdagangan
Bias Pasar:
Cukup Bearish
Setup Short
Entry:
$0.03000 – $0.03060
Kondisi:
Masuk setelah konfirmasi candle bearish di bawah klaster EMA atau pada retest yang gagal di $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Leverage:
3x–5x
Risk/Reward:
1:2.3 (perkiraan)
Tingkat Keyakinan:
64%
Risiko:
Sedang
Level Kunci:
Support: $0.02900, $0.02780, $0.02620
Resistance: $0.03060, $0.03120, $0.03200
Invalidasi: Penutupan candle kuat 1H di atas $0.03190
Pemicu Breakdown: Pergerakan berkelanjutan di bawah $0.02900
Perdagangan:
$HFT
Mengapa setup ini?
Harga sedang berada di bawah EMA jangka pendek (7), menunjukkan momentum yang melemah.
RSI berada dekat zona tengah dan cenderung turun, belum oversold.
Candlestick terbaru menunjukkan penolakan di sekitar middle band Bollinger.
Volume menurun setelah reli, menandakan momentum bullish mulai memudar.
Level Supertrend masih cukup dekat sehingga breakdown yang terkonfirmasi akan memperkuat skenario bearish.
Catatan:
Perdagangkan dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke mana pun.
Kontrak:
HFTUSDT Perpetual
Harga Saat Ini:
$0.02993
Prospek Pasar:
Short Moderat
Catatan:
Ini adalah pengamatan pasar pribadi saya berdasarkan chart yang tersedia. Bisa benar atau salah. Selalu lakukan riset Anda sendiri dan gunakan manajemen risiko yang tepat.
---
Pengaturan Perdagangan
Bias Pasar:
Cukup Bearish
Setup Short
Entry:
$0.03000 – $0.03060
Kondisi:
Masuk setelah konfirmasi candle bearish di bawah klaster EMA atau pada retest yang gagal di $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Leverage:
3x–5x
Risk/Reward:
1:2.3 (perkiraan)
Tingkat Keyakinan:
64%
Risiko:
Sedang
Level Kunci:
Support: $0.02900, $0.02780, $0.02620
Resistance: $0.03060, $0.03120, $0.03200
Invalidasi: Penutupan candle kuat 1H di atas $0.03190
Pemicu Breakdown: Pergerakan berkelanjutan di bawah $0.02900
Perdagangan:
$HFT
Mengapa setup ini?
Harga sedang berada di bawah EMA jangka pendek (7), menunjukkan momentum yang melemah.
RSI berada dekat zona tengah dan cenderung turun, belum oversold.
Candlestick terbaru menunjukkan penolakan di sekitar middle band Bollinger.
Volume menurun setelah reli, menandakan momentum bullish mulai memudar.
Level Supertrend masih cukup dekat sehingga breakdown yang terkonfirmasi akan memperkuat skenario bearish.
Catatan:
Perdagangkan dengan disiplin. Gunakan manajemen risiko yang tepat dan selalu lakukan riset Anda sendiri sebelum masuk ke mana pun.
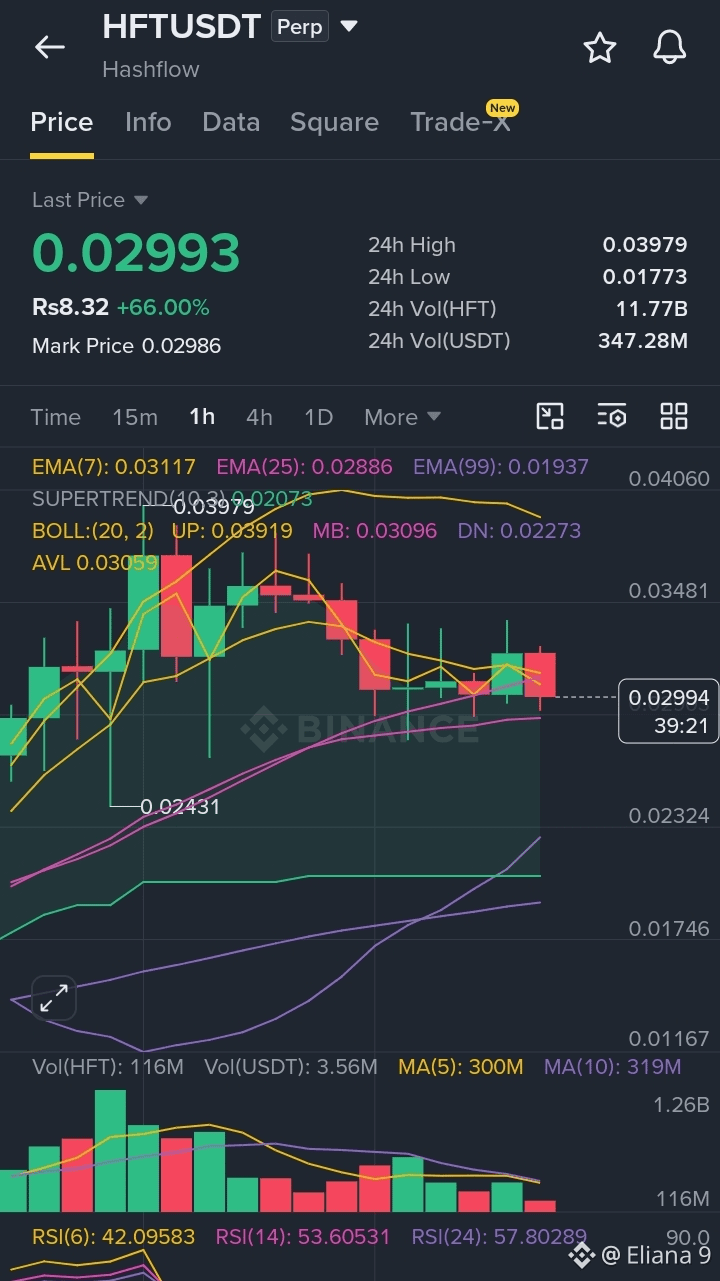
173
·
--
Kenapa Kita Baru Menyadari Kepercayaan Setelah Kita Sudah Memberikannya?
Ada sesuatu dari gagasan itu yang terus mengganggu pikiranku. Bitcoin mendapatkan reputasinya dengan mengurangi kebutuhan untuk mempercayai pihak lain, namun banyak cara untuk memperluas manfaatnya secara diam-diam justru meminta kita menaruh kepercayaan itu lagi di tempat lain. Pada awalnya hal itu tidak selalu terlihat jelas, dan aku mulai bertanya-tanya apakah kita sebenarnya sudah terbiasa menerima trade-off itu tanpa mempertanyakannya.
Pikiran itu membawaku untuk mempelajari lebih lanjut tentang Babylon's Trustless Bitcoin Vaults (TBV). Yang menonjol bukanlah janji untuk melakukan lebih banyak hal dengan Bitcoin, melainkan cara pandang yang berbeda tentang jaminan (collateral). Alih-alih mengharuskan BTC asli keluar dari jaringan Bitcoin melalui aset berbentuk wrapped atau model kustodian tradisional, TBV dirancang agar Bitcoin tetap berada di tempatnya, sementara aplikasi-aplikasi yang didukung bertumpu pada pembuktian kriptografis. Setiap brankas terhubung dengan output Bitcoin tertentu, bukan dengan penitipan gabungan, sehingga model kepercayaan tetap sangat dekat dengan prinsip keamanan asli Bitcoin.
Bagian menariknya adalah diskusinya bergeser dari sekadar memindahkan Bitcoin menjadi upaya menjaga alasan mengapa banyak orang mempercayainya sejak awal. Apakah pendekatan ini akan diadopsi secara luas akan bergantung pada pengembangan di masa depan, tetapi itu memberi pengingat yang penuh pertimbangan bahwa inovasi tidak selalu berarti mengubah fondasinya. Kadang inovasi berarti melindunginya sambil membangun dengan cermat di atasnya.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Kenapa Kita Baru Menyadari Kepercayaan Setelah Kita Sudah Memberikannya?
Ada sesuatu dari gagasan itu yang terus mengganggu pikiranku. Bitcoin mendapatkan reputasinya dengan mengurangi kebutuhan untuk mempercayai pihak lain, namun banyak cara untuk memperluas manfaatnya secara diam-diam justru meminta kita menaruh kepercayaan itu lagi di tempat lain. Pada awalnya hal itu tidak selalu terlihat jelas, dan aku mulai bertanya-tanya apakah kita sebenarnya sudah terbiasa menerima trade-off itu tanpa mempertanyakannya.
Pikiran itu membawaku untuk mempelajari lebih lanjut tentang Babylon's Trustless Bitcoin Vaults (TBV). Yang menonjol bukanlah janji untuk melakukan lebih banyak hal dengan Bitcoin, melainkan cara pandang yang berbeda tentang jaminan (collateral). Alih-alih mengharuskan BTC asli keluar dari jaringan Bitcoin melalui aset berbentuk wrapped atau model kustodian tradisional, TBV dirancang agar Bitcoin tetap berada di tempatnya, sementara aplikasi-aplikasi yang didukung bertumpu pada pembuktian kriptografis. Setiap brankas terhubung dengan output Bitcoin tertentu, bukan dengan penitipan gabungan, sehingga model kepercayaan tetap sangat dekat dengan prinsip keamanan asli Bitcoin.
Bagian menariknya adalah diskusinya bergeser dari sekadar memindahkan Bitcoin menjadi upaya menjaga alasan mengapa banyak orang mempercayainya sejak awal. Apakah pendekatan ini akan diadopsi secara luas akan bergantung pada pengembangan di masa depan, tetapi itu memberi pengingat yang penuh pertimbangan bahwa inovasi tidak selalu berarti mengubah fondasinya. Kadang inovasi berarti melindunginya sambil membangun dengan cermat di atasnya.
@BabylonLabs_io $BABY #baby
Ada sesuatu dari gagasan itu yang terus mengganggu pikiranku. Bitcoin mendapatkan reputasinya dengan mengurangi kebutuhan untuk mempercayai pihak lain, namun banyak cara untuk memperluas manfaatnya secara diam-diam justru meminta kita menaruh kepercayaan itu lagi di tempat lain. Pada awalnya hal itu tidak selalu terlihat jelas, dan aku mulai bertanya-tanya apakah kita sebenarnya sudah terbiasa menerima trade-off itu tanpa mempertanyakannya.
Pikiran itu membawaku untuk mempelajari lebih lanjut tentang Babylon's Trustless Bitcoin Vaults (TBV). Yang menonjol bukanlah janji untuk melakukan lebih banyak hal dengan Bitcoin, melainkan cara pandang yang berbeda tentang jaminan (collateral). Alih-alih mengharuskan BTC asli keluar dari jaringan Bitcoin melalui aset berbentuk wrapped atau model kustodian tradisional, TBV dirancang agar Bitcoin tetap berada di tempatnya, sementara aplikasi-aplikasi yang didukung bertumpu pada pembuktian kriptografis. Setiap brankas terhubung dengan output Bitcoin tertentu, bukan dengan penitipan gabungan, sehingga model kepercayaan tetap sangat dekat dengan prinsip keamanan asli Bitcoin.
Bagian menariknya adalah diskusinya bergeser dari sekadar memindahkan Bitcoin menjadi upaya menjaga alasan mengapa banyak orang mempercayainya sejak awal. Apakah pendekatan ini akan diadopsi secara luas akan bergantung pada pengembangan di masa depan, tetapi itu memberi pengingat yang penuh pertimbangan bahwa inovasi tidak selalu berarti mengubah fondasinya. Kadang inovasi berarti melindunginya sambil membangun dengan cermat di atasnya.
@BabylonLabs_io $BABY #baby
2
2
107
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
BitcoinReboundsTo$79K
18,860 penayangan
158 Berdiskusi
🚨 $BTC sedang didorong lebih tinggi.
Bitcoin diperdagangkan sekitar $78,804, naik kira-kira 1,9%, setelah berhasil merebut kembali area $78K. Level berikutnya yang perlu diperhatikan adalah puncak intraday di dekat $78,905.
Jika tembus bersih di atas level tersebut, jalan menuju $79K–$80K bisa terbuka. Jika BTC ditolak, support berada di sekitar $78,300, lalu $77,975.
Para pemburu kenaikan (bulls) punya momentum, namun BTC perlu bertahan di atas $78K.
#Bitcoin #BTC #CryptoTrading #CryptoMarket #CryptoAnalysis
PulseON
·Disukai 17 Kali
·16.6k penayangan
BitcoinSpotETFsNetInflow$160M
0 penayangan
18 Berdiskusi
SouthKoreaCryptoTaxDelayPetitionTops50000
6,240 penayangan
181 Berdiskusi