
#zachxbt
zachxbt
441,776 penayangan
659 Berdiskusi
Populer
Terbaru

·
--
Dalam sehari, 106 juta dolar AS lenyap begitu saja dari akun-akun bursa 😱
▫️Detektif on-chain ZachXBT mengeluarkan peringatan: sebuah lembaga Uni Eropa diduga kehilangan lebih dari 106 juta dolar AS akibat pencurian pada 1 November
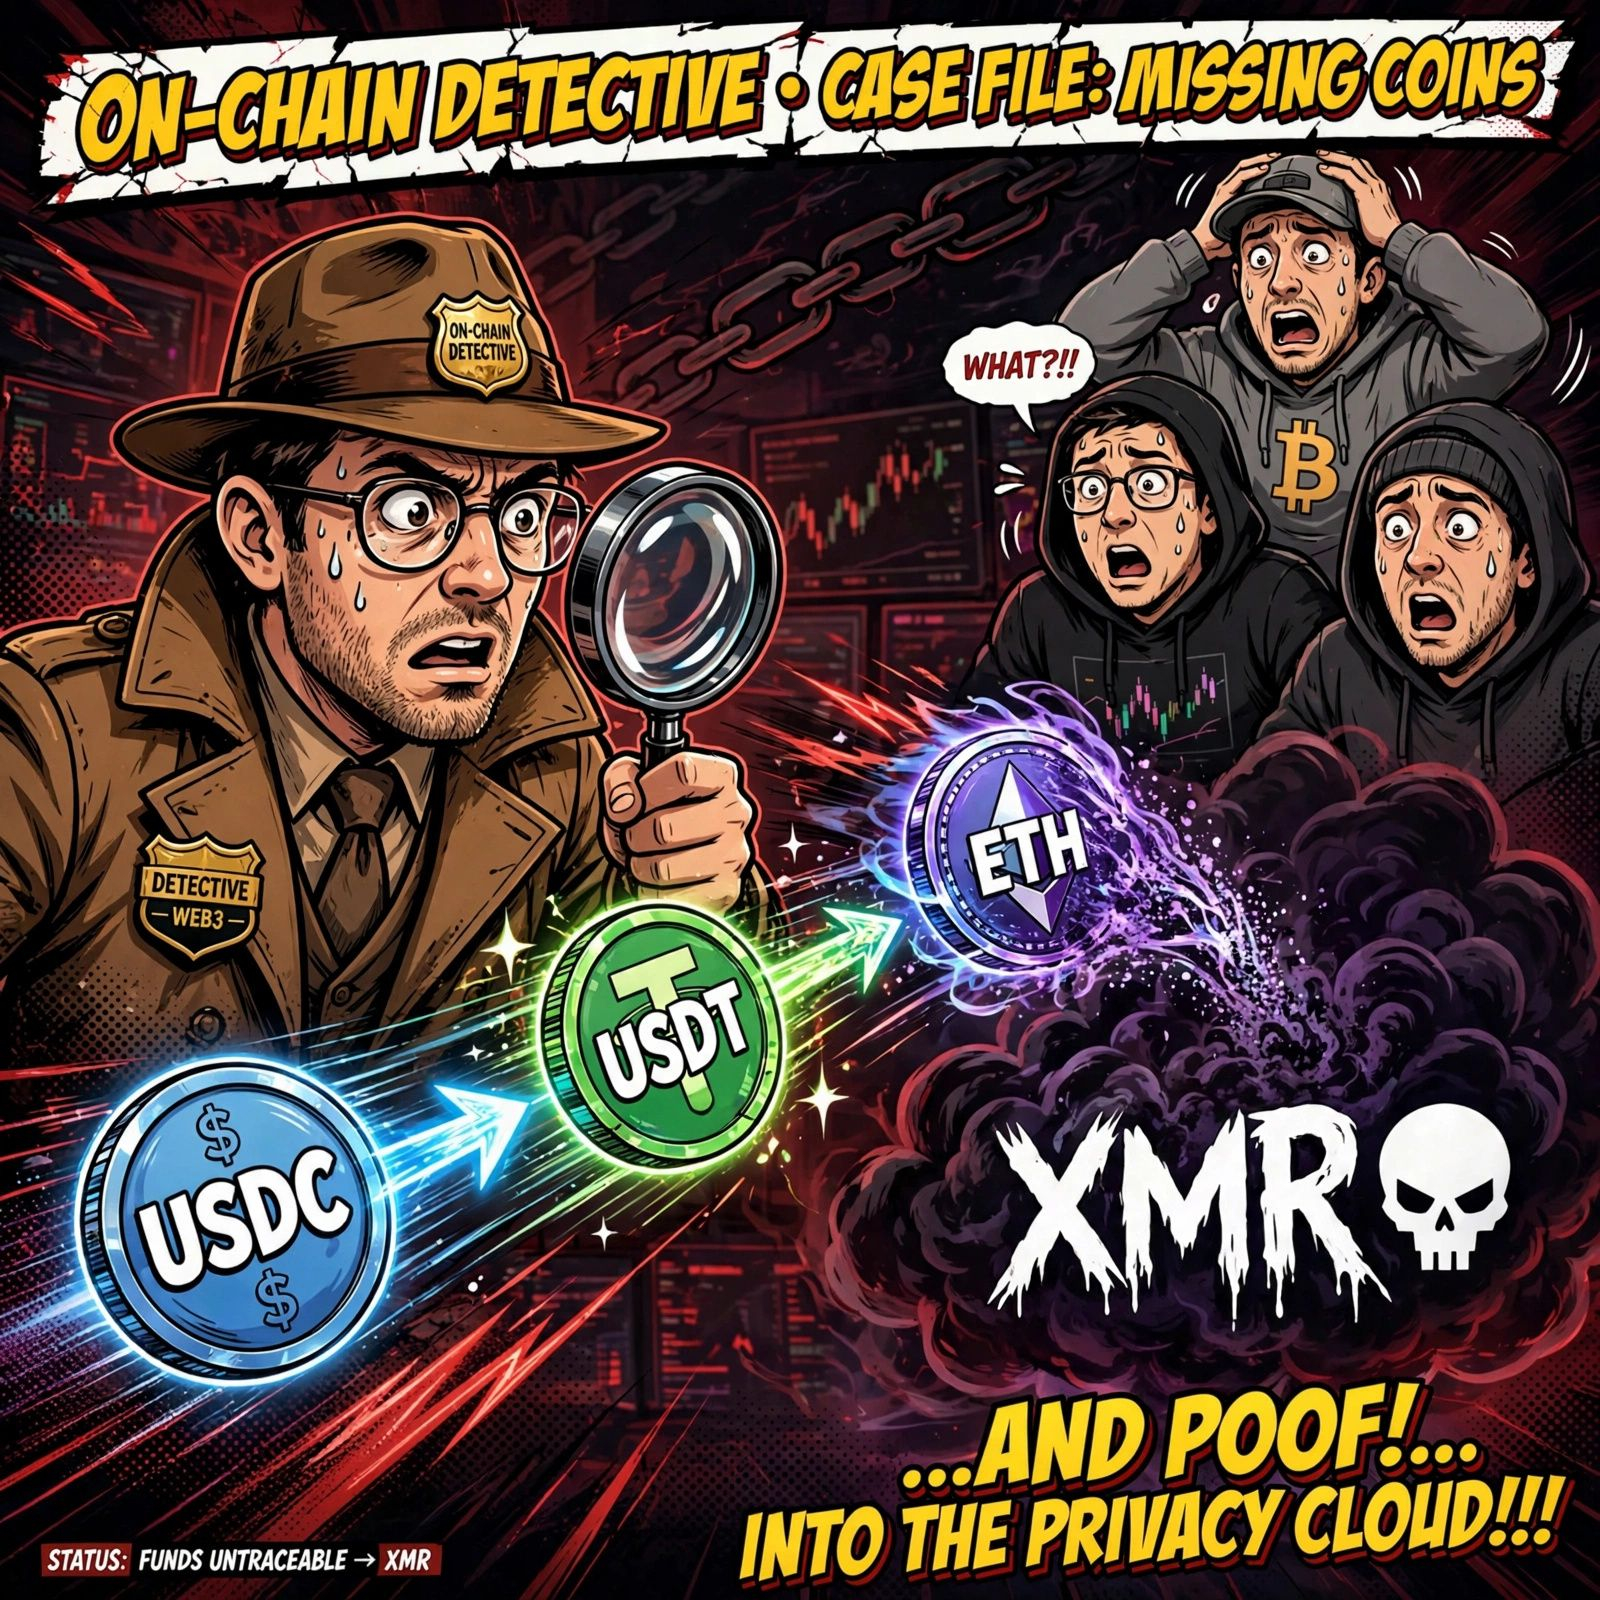
▫️Dana tersebar di beberapa akun bursa terpusat, lalu ditarik dalam bentuk USDC dan USDT
▫️Kemudian ditukar menjadi ETH, dikonversi menjadi Monero melalui platform penukaran instan, lalu dipindahkan lintas rantai
▫️Hingga kini, identitas korban dan cara pencuriannya belum diungkap
Ratusan juta dolar lenyap begitu saja—gerakannya bahkan lebih cepat daripada pengendalian risiko 😅
Kamu menyimpan koin di bursa atau mengelolanya sendiri? 👇 (bukan saran investasi)
#加密安全 #ZachXBT #PelacakanOn-chain
Dalam sehari, 106 juta dolar AS lenyap begitu saja dari akun-akun bursa 😱
▫️Detektif on-chain ZachXBT mengeluarkan peringatan: sebuah lembaga Uni Eropa diduga kehilangan lebih dari 106 juta dolar AS akibat pencurian pada 1 November
▫️Dana tersebar di beberapa akun bursa terpusat, lalu ditarik dalam bentuk USDC dan USDT
▫️Kemudian ditukar menjadi ETH, dikonversi menjadi Monero melalui platform penukaran instan, lalu dipindahkan lintas rantai
▫️Hingga kini, identitas korban dan cara pencuriannya belum diungkap
Ratusan juta dolar lenyap begitu saja—gerakannya bahkan lebih cepat daripada pengendalian risiko 😅
Kamu menyimpan koin di bursa atau mengelolanya sendiri? 👇 (bukan saran investasi)
#加密安全 #ZachXBT #PelacakanOn-chain
▫️Detektif on-chain ZachXBT mengeluarkan peringatan: sebuah lembaga Uni Eropa diduga kehilangan lebih dari 106 juta dolar AS akibat pencurian pada 1 November
▫️Dana tersebar di beberapa akun bursa terpusat, lalu ditarik dalam bentuk USDC dan USDT
▫️Kemudian ditukar menjadi ETH, dikonversi menjadi Monero melalui platform penukaran instan, lalu dipindahkan lintas rantai
▫️Hingga kini, identitas korban dan cara pencuriannya belum diungkap
Ratusan juta dolar lenyap begitu saja—gerakannya bahkan lebih cepat daripada pengendalian risiko 😅
Kamu menyimpan koin di bursa atau mengelolanya sendiri? 👇 (bukan saran investasi)
#加密安全 #ZachXBT #PelacakanOn-chain
1
4.9k

·
--
Baru saja melihat unggahan ZachXBT: sebuah entitas UE diduga kehilangan akses ke akun di beberapa bursa terpusat pada 1 November, dengan kerugian lebih dari sekitar US$106 juta—identitas korban dan metode peretasannya belum diungkap.
Fakta penting: dana terutama ditarik dalam USDC dan USDT, lalu ditukar menjadi ETH, ditukar secara instan melalui WellWallet, Kyrrex, dan layanan lainnya, kemudian dikonversi menjadi Monero (XMR) melalui Wagyu dan dipindahkan lewat jembatan lintas rantai. ZachXBT memublikasikan 11 alamat terkait agar komunitas dapat mengawasinya. Analisis on-chain juga menyebut bahwa alamat terkait pernah menghabiskan sekitar US$62,97 juta untuk membeli sekitar 27.553 ETH—begitu masuk ke koin privasi, peluang pemulihan akan jauh lebih kecil.
Akun CEX dibobol, lalu dana dicuci menjadi XMR—pola seperti ini makin sering terlihat.
#ZachXBT #加密安全 #Monero
Baru saja melihat unggahan ZachXBT: sebuah entitas UE diduga kehilangan akses ke akun di beberapa bursa terpusat pada 1 November, dengan kerugian lebih dari sekitar US$106 juta—identitas korban dan metode peretasannya belum diungkap.
Fakta penting: dana terutama ditarik dalam USDC dan USDT, lalu ditukar menjadi ETH, ditukar secara instan melalui WellWallet, Kyrrex, dan layanan lainnya, kemudian dikonversi menjadi Monero (XMR) melalui Wagyu dan dipindahkan lewat jembatan lintas rantai. ZachXBT memublikasikan 11 alamat terkait agar komunitas dapat mengawasinya. Analisis on-chain juga menyebut bahwa alamat terkait pernah menghabiskan sekitar US$62,97 juta untuk membeli sekitar 27.553 ETH—begitu masuk ke koin privasi, peluang pemulihan akan jauh lebih kecil.
Akun CEX dibobol, lalu dana dicuci menjadi XMR—pola seperti ini makin sering terlihat.
#ZachXBT #加密安全 #Monero
Fakta penting: dana terutama ditarik dalam USDC dan USDT, lalu ditukar menjadi ETH, ditukar secara instan melalui WellWallet, Kyrrex, dan layanan lainnya, kemudian dikonversi menjadi Monero (XMR) melalui Wagyu dan dipindahkan lewat jembatan lintas rantai. ZachXBT memublikasikan 11 alamat terkait agar komunitas dapat mengawasinya. Analisis on-chain juga menyebut bahwa alamat terkait pernah menghabiskan sekitar US$62,97 juta untuk membeli sekitar 27.553 ETH—begitu masuk ke koin privasi, peluang pemulihan akan jauh lebih kecil.
Akun CEX dibobol, lalu dana dicuci menjadi XMR—pola seperti ini makin sering terlihat.
#ZachXBT #加密安全 #Monero
5

·
--
Lihat terjemahan
A suspected $106 million loss from crypto exchange accounts—and we still don’t know which exchanges. 😳
According to ZachXBT, an EU entity is suspected of losing those funds. The unidentified attacker moved funds through ether ($ETH), instant exchanges and Monero ($XMR).
The victim remains unknown, too.
That’s what worries me: a huge suspected loss, but little clarity for exchange users. 🔎
What would you want clarified first: which exchanges were affected, or how the accounts were accessed?
#CryptoSecurity #ZachXBT
A suspected $106 million loss from crypto exchange accounts—and we still don’t know which exchanges. 😳
According to ZachXBT, an EU entity is suspected of losing those funds. The unidentified attacker moved funds through ether ($ETH ), instant exchanges and Monero ($XMR ).
The victim remains unknown, too.
That’s what worries me: a huge suspected loss, but little clarity for exchange users. 🔎
What would you want clarified first: which exchanges were affected, or how the accounts were accessed?
#CryptoSecurity #ZachXBT
According to ZachXBT, an EU entity is suspected of losing those funds. The unidentified attacker moved funds through ether ($ETH ), instant exchanges and Monero ($XMR ).
The victim remains unknown, too.
That’s what worries me: a huge suspected loss, but little clarity for exchange users. 🔎
What would you want clarified first: which exchanges were affected, or how the accounts were accessed?
#CryptoSecurity #ZachXBT
26

$106 juta raib, yang paling patut dimintai pertanggungjawaban bukanlah peretas, melainkan manajemen risiko di beberapa bursa itu.
Pada 2 November, ZachXBT mengeluarkan peringatan di kanalnya: sebuah entitas Uni Eropa kehilangan lebih dari $106 juta yang ditarik dari akun-akun di beberapa bursa terpusat pada 1 November. Perhatikan, ini bukan celah pada kontrak, bukan hot wallet milik bursa, melainkan akun pelanggan yang diakses langsung oleh seseorang untuk menarik dana. Siapa pihak yang menjadi korban dan bagaimana akun mereka dibobol belum diungkapkan hingga sekarang, dan jumlahnya juga belum dikonfirmasi oleh pihak ketiga.
Caranya sudah sangat usang: menarik dana dalam bentuk USDC dan USDT, menukarnya menjadi ETH, menggunakan platform penukaran instan, lalu menukarnya menjadi Monero lewat Wagyu, sekaligus memindahkannya lintas chain.
Ada satu hal yang tak bisa kupahami: stablecoin bernilai ratusan juta dolar ditarik habis dari beberapa akun dalam satu hari, tetapi tak satu pun sistem manajemen risiko penarikan dana besar dari bursa menghentikannya? USDT dan USDC sebenarnya bisa dibekukan, tetapi penukaran ke ETH berlangsung lebih cepat daripada siapa pun sempat bereaksi. Begitu uang itu masuk ke Monero, pada dasarnya jangan berharap bisa mendapatkannya kembali.
Lalu, soal reaksi di Twitter. Ada yang sekalian mengaitkan kejadian ini dengan peretasan Binance dan berteriak, “CEX kena masalah lagi.” Tidak cocok—yang dibobol adalah akun milik sebuah institusi; ada juga akun yang mengabarkan kontrak langsung memberi label “80% bearish”. Dari mana angka 80% itu dihitung untuk kasus pencurian yang korbannya belum diungkapkan?
Untuk akun sendiri, perketat daftar putih penarikan, izin API, dan autentikasi dua faktor. Apakah bursa akan mengganti kerugian atau tidak itu urusan lain; yang benar-benar penting adalah uangnya sudah telanjur hilang.
#ZachXBT #KeamananAset
$106 juta raib, yang paling patut dimintai pertanggungjawaban bukanlah peretas, melainkan manajemen risiko di beberapa bursa itu.
Pada 2 November, ZachXBT mengeluarkan peringatan di kanalnya: sebuah entitas Uni Eropa kehilangan lebih dari $106 juta yang ditarik dari akun-akun di beberapa bursa terpusat pada 1 November. Perhatikan, ini bukan celah pada kontrak, bukan hot wallet milik bursa, melainkan akun pelanggan yang diakses langsung oleh seseorang untuk menarik dana. Siapa pihak yang menjadi korban dan bagaimana akun mereka dibobol belum diungkapkan hingga sekarang, dan jumlahnya juga belum dikonfirmasi oleh pihak ketiga.
Caranya sudah sangat usang: menarik dana dalam bentuk USDC dan USDT, menukarnya menjadi ETH, menggunakan platform penukaran instan, lalu menukarnya menjadi Monero lewat Wagyu, sekaligus memindahkannya lintas chain.
Ada satu hal yang tak bisa kupahami: stablecoin bernilai ratusan juta dolar ditarik habis dari beberapa akun dalam satu hari, tetapi tak satu pun sistem manajemen risiko penarikan dana besar dari bursa menghentikannya? USDT dan USDC sebenarnya bisa dibekukan, tetapi penukaran ke ETH berlangsung lebih cepat daripada siapa pun sempat bereaksi. Begitu uang itu masuk ke Monero, pada dasarnya jangan berharap bisa mendapatkannya kembali.
Lalu, soal reaksi di Twitter. Ada yang sekalian mengaitkan kejadian ini dengan peretasan Binance dan berteriak, “CEX kena masalah lagi.” Tidak cocok—yang dibobol adalah akun milik sebuah institusi; ada juga akun yang mengabarkan kontrak langsung memberi label “80% bearish”. Dari mana angka 80% itu dihitung untuk kasus pencurian yang korbannya belum diungkapkan?
Untuk akun sendiri, perketat daftar putih penarikan, izin API, dan autentikasi dua faktor. Apakah bursa akan mengganti kerugian atau tidak itu urusan lain; yang benar-benar penting adalah uangnya sudah telanjur hilang.
#ZachXBT #KeamananAset
Pada 2 November, ZachXBT mengeluarkan peringatan di kanalnya: sebuah entitas Uni Eropa kehilangan lebih dari $106 juta yang ditarik dari akun-akun di beberapa bursa terpusat pada 1 November. Perhatikan, ini bukan celah pada kontrak, bukan hot wallet milik bursa, melainkan akun pelanggan yang diakses langsung oleh seseorang untuk menarik dana. Siapa pihak yang menjadi korban dan bagaimana akun mereka dibobol belum diungkapkan hingga sekarang, dan jumlahnya juga belum dikonfirmasi oleh pihak ketiga.
Caranya sudah sangat usang: menarik dana dalam bentuk USDC dan USDT, menukarnya menjadi ETH, menggunakan platform penukaran instan, lalu menukarnya menjadi Monero lewat Wagyu, sekaligus memindahkannya lintas chain.
Ada satu hal yang tak bisa kupahami: stablecoin bernilai ratusan juta dolar ditarik habis dari beberapa akun dalam satu hari, tetapi tak satu pun sistem manajemen risiko penarikan dana besar dari bursa menghentikannya? USDT dan USDC sebenarnya bisa dibekukan, tetapi penukaran ke ETH berlangsung lebih cepat daripada siapa pun sempat bereaksi. Begitu uang itu masuk ke Monero, pada dasarnya jangan berharap bisa mendapatkannya kembali.
Lalu, soal reaksi di Twitter. Ada yang sekalian mengaitkan kejadian ini dengan peretasan Binance dan berteriak, “CEX kena masalah lagi.” Tidak cocok—yang dibobol adalah akun milik sebuah institusi; ada juga akun yang mengabarkan kontrak langsung memberi label “80% bearish”. Dari mana angka 80% itu dihitung untuk kasus pencurian yang korbannya belum diungkapkan?
Untuk akun sendiri, perketat daftar putih penarikan, izin API, dan autentikasi dua faktor. Apakah bursa akan mengganti kerugian atau tidak itu urusan lain; yang benar-benar penting adalah uangnya sudah telanjur hilang.
#ZachXBT #KeamananAset
3

·
--
ZachXBT kembali menemukan petunjuk on-chain yang kuat
Katanya, sekitar 45 menit lalu
Dana curian dari insiden keamanan Binance senilai sekitar 6,3 miliar dolar AS
dan dana curian senilai sekitar 388 juta dolar AS dari bursa lain
dialirkan melalui THORChain ke alamat yang sama dan dicampur
mengarah pada dugaan kuat bahwa kedua insiden itu dilakukan oleh penyerang yang sama
Dia juga menyebut
insiden lain yang sebelumnya dikaitkan dengan TraiderTraitor, kelompok yang terhubung dengan Korea Utara
Kelompok ini juga memiliki keterkaitan dengan kasus Kelp DAO dan lainnya
Ini bukan kesimpulan resmi
melainkan penilaian jalur oleh penyelidik on-chain
Selanjutnya, kita masih perlu melihat bagaimana lembaga penegak hukum dan intelijen menyikapinya
Hal paling praktis bagi investor ritel
layanan pelanggan palsu, tautan palsu, dan tawaran palsu untuk «membantu penarikan» akan bermunculan mengikuti isu yang sedang ramai
Gunakan hanya akses resmi di aplikasi
Jangan pernah memberikan frasa pemulihan
$BNB $ETH
#ZachXBT #链上追踪 #InsidenKeamanan
ZachXBT kembali menemukan petunjuk on-chain yang kuat
Katanya, sekitar 45 menit lalu
Dana curian dari insiden keamanan Binance senilai sekitar 6,3 miliar dolar AS
dan dana curian senilai sekitar 388 juta dolar AS dari bursa lain
dialirkan melalui THORChain ke alamat yang sama dan dicampur
mengarah pada dugaan kuat bahwa kedua insiden itu dilakukan oleh penyerang yang sama
Dia juga menyebut
insiden lain yang sebelumnya dikaitkan dengan TraiderTraitor, kelompok yang terhubung dengan Korea Utara
Kelompok ini juga memiliki keterkaitan dengan kasus Kelp DAO dan lainnya
Ini bukan kesimpulan resmi
melainkan penilaian jalur oleh penyelidik on-chain
Selanjutnya, kita masih perlu melihat bagaimana lembaga penegak hukum dan intelijen menyikapinya
Hal paling praktis bagi investor ritel
layanan pelanggan palsu, tautan palsu, dan tawaran palsu untuk «membantu penarikan» akan bermunculan mengikuti isu yang sedang ramai
Gunakan hanya akses resmi di aplikasi
Jangan pernah memberikan frasa pemulihan
$BNB $ETH
#ZachXBT #链上追踪 #InsidenKeamanan
Katanya, sekitar 45 menit lalu
Dana curian dari insiden keamanan Binance senilai sekitar 6,3 miliar dolar AS
dan dana curian senilai sekitar 388 juta dolar AS dari bursa lain
dialirkan melalui THORChain ke alamat yang sama dan dicampur
mengarah pada dugaan kuat bahwa kedua insiden itu dilakukan oleh penyerang yang sama
Dia juga menyebut
insiden lain yang sebelumnya dikaitkan dengan TraiderTraitor, kelompok yang terhubung dengan Korea Utara
Kelompok ini juga memiliki keterkaitan dengan kasus Kelp DAO dan lainnya
Ini bukan kesimpulan resmi
melainkan penilaian jalur oleh penyelidik on-chain
Selanjutnya, kita masih perlu melihat bagaimana lembaga penegak hukum dan intelijen menyikapinya
Hal paling praktis bagi investor ritel
layanan pelanggan palsu, tautan palsu, dan tawaran palsu untuk «membantu penarikan» akan bermunculan mengikuti isu yang sedang ramai
Gunakan hanya akses resmi di aplikasi
Jangan pernah memberikan frasa pemulihan
$BNB $ETH
#ZachXBT #链上追踪 #InsidenKeamanan
2
722
·
--
🚨 PEMBARUAN PERETASAN BINANCE:
INVESTIGASI MENJADI LEBIH RUMIT!
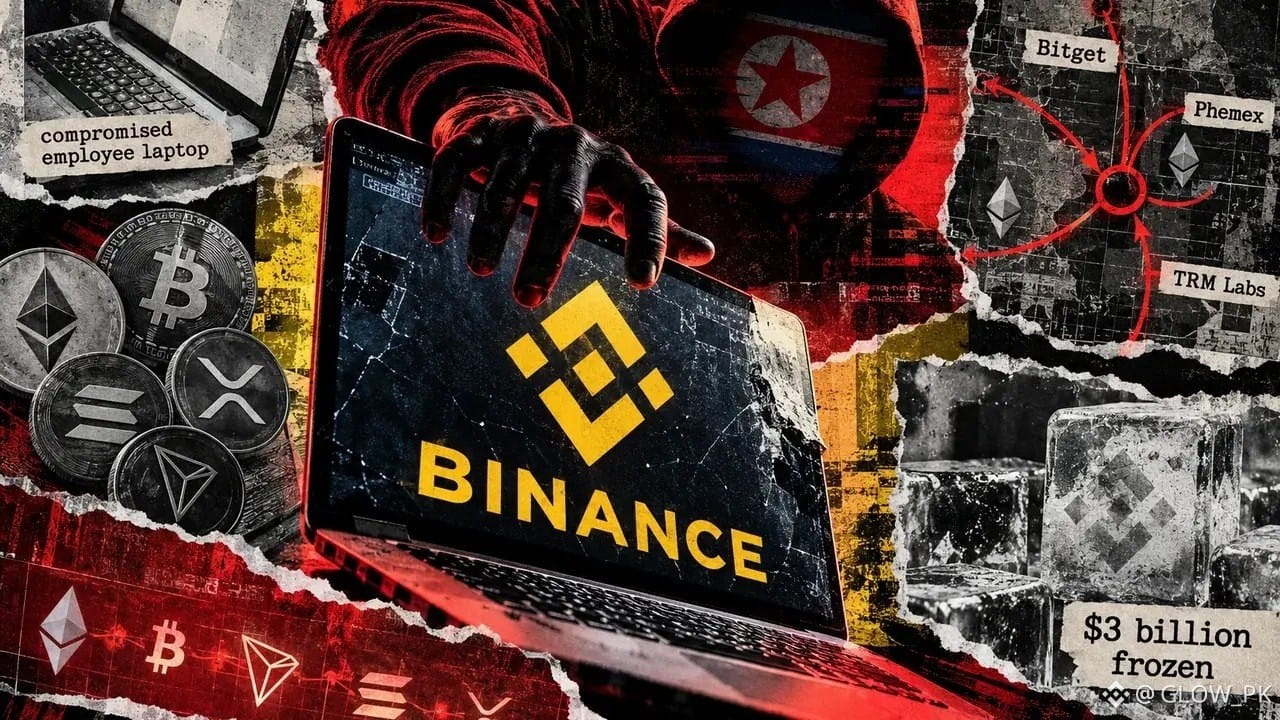
Binance dilaporkan telah menemukan titik-titik kebocoran tambahan dalam insiden keamanan besar senilai $6 miliar, melampaui dugaan awal bahwa laptop seorang karyawan telah diretas.
Namun, ada perkembangan lain yang patut diperhatikan. 🔎
Penyelidik blockchain ZachXBT melaporkan bahwa dana yang terkait dengan insiden tersebut dicampur di satu alamat dengan hasil yang terkait dengan peretasan Bitget senilai $388 juta yang dilaporkan terjadi pada bulan September.
Jika hubungan ini terkonfirmasi, penyelidik mungkin akan menghadapi gambaran yang jauh lebih rumit tentang bagaimana dana yang dicuri berpindah melintasi blockchain.
💡 Kekhawatiran terbesar saya adalah pelacakan dana. Ketika uang dari beberapa insiden berakhir di alamat yang sama, melacak asal dan pergerakannya menjadi jauh lebih sulit.
Bagi para trader, ini menjadi pengingat bahwa keamanan sama pentingnya dengan keuntungan. Jangan pernah hanya mengandalkan bursa untuk seluruh strategi keamanan kripto Anda.
Pertanyaan besarnya sekarang adalah: Mampukah penyelidik melacak seluruh aliran dana dan mengungkap bagaimana insiden-insiden ini mungkin saling terkait?
Tetap waspada, verifikasi pembaruan resmi, dan jangan pernah mengambil keputusan karena panik. 🔐
$BEAMX $PARTI $BLESS
{future}(BEAMXUSDT)
{future}(PARTIUSDT)
{future}(BLESSUSDT)
#Binance #CryptoSecurity #blockchain
#zachxbt #CryptoNews
🚨 PEMBARUAN PERETASAN BINANCE:
INVESTIGASI MENJADI LEBIH RUMIT!
Binance dilaporkan telah menemukan titik-titik kebocoran tambahan dalam insiden keamanan besar senilai $6 miliar, melampaui dugaan awal bahwa laptop seorang karyawan telah diretas.
Namun, ada perkembangan lain yang patut diperhatikan. 🔎
Penyelidik blockchain ZachXBT melaporkan bahwa dana yang terkait dengan insiden tersebut dicampur di satu alamat dengan hasil yang terkait dengan peretasan Bitget senilai $388 juta yang dilaporkan terjadi pada bulan September.
Jika hubungan ini terkonfirmasi, penyelidik mungkin akan menghadapi gambaran yang jauh lebih rumit tentang bagaimana dana yang dicuri berpindah melintasi blockchain.
💡 Kekhawatiran terbesar saya adalah pelacakan dana. Ketika uang dari beberapa insiden berakhir di alamat yang sama, melacak asal dan pergerakannya menjadi jauh lebih sulit.
Bagi para trader, ini menjadi pengingat bahwa keamanan sama pentingnya dengan keuntungan. Jangan pernah hanya mengandalkan bursa untuk seluruh strategi keamanan kripto Anda.
Pertanyaan besarnya sekarang adalah: Mampukah penyelidik melacak seluruh aliran dana dan mengungkap bagaimana insiden-insiden ini mungkin saling terkait?
Tetap waspada, verifikasi pembaruan resmi, dan jangan pernah mengambil keputusan karena panik. 🔐
$BEAMX $PARTI $BLESS
#Binance #CryptoSecurity #blockchain
#zachxbt #CryptoNews
INVESTIGASI MENJADI LEBIH RUMIT!
Binance dilaporkan telah menemukan titik-titik kebocoran tambahan dalam insiden keamanan besar senilai $6 miliar, melampaui dugaan awal bahwa laptop seorang karyawan telah diretas.
Namun, ada perkembangan lain yang patut diperhatikan. 🔎
Penyelidik blockchain ZachXBT melaporkan bahwa dana yang terkait dengan insiden tersebut dicampur di satu alamat dengan hasil yang terkait dengan peretasan Bitget senilai $388 juta yang dilaporkan terjadi pada bulan September.
Jika hubungan ini terkonfirmasi, penyelidik mungkin akan menghadapi gambaran yang jauh lebih rumit tentang bagaimana dana yang dicuri berpindah melintasi blockchain.
💡 Kekhawatiran terbesar saya adalah pelacakan dana. Ketika uang dari beberapa insiden berakhir di alamat yang sama, melacak asal dan pergerakannya menjadi jauh lebih sulit.
Bagi para trader, ini menjadi pengingat bahwa keamanan sama pentingnya dengan keuntungan. Jangan pernah hanya mengandalkan bursa untuk seluruh strategi keamanan kripto Anda.
Pertanyaan besarnya sekarang adalah: Mampukah penyelidik melacak seluruh aliran dana dan mengungkap bagaimana insiden-insiden ini mungkin saling terkait?
Tetap waspada, verifikasi pembaruan resmi, dan jangan pernah mengambil keputusan karena panik. 🔐
$BEAMX $PARTI $BLESS
#Binance #CryptoSecurity #blockchain
#zachxbt #CryptoNews
4
413

·
--
Baru saja mau tidur, iseng buka X sebentar 👀
Eh, malah lihat ZachXBT menyebut nama lagi
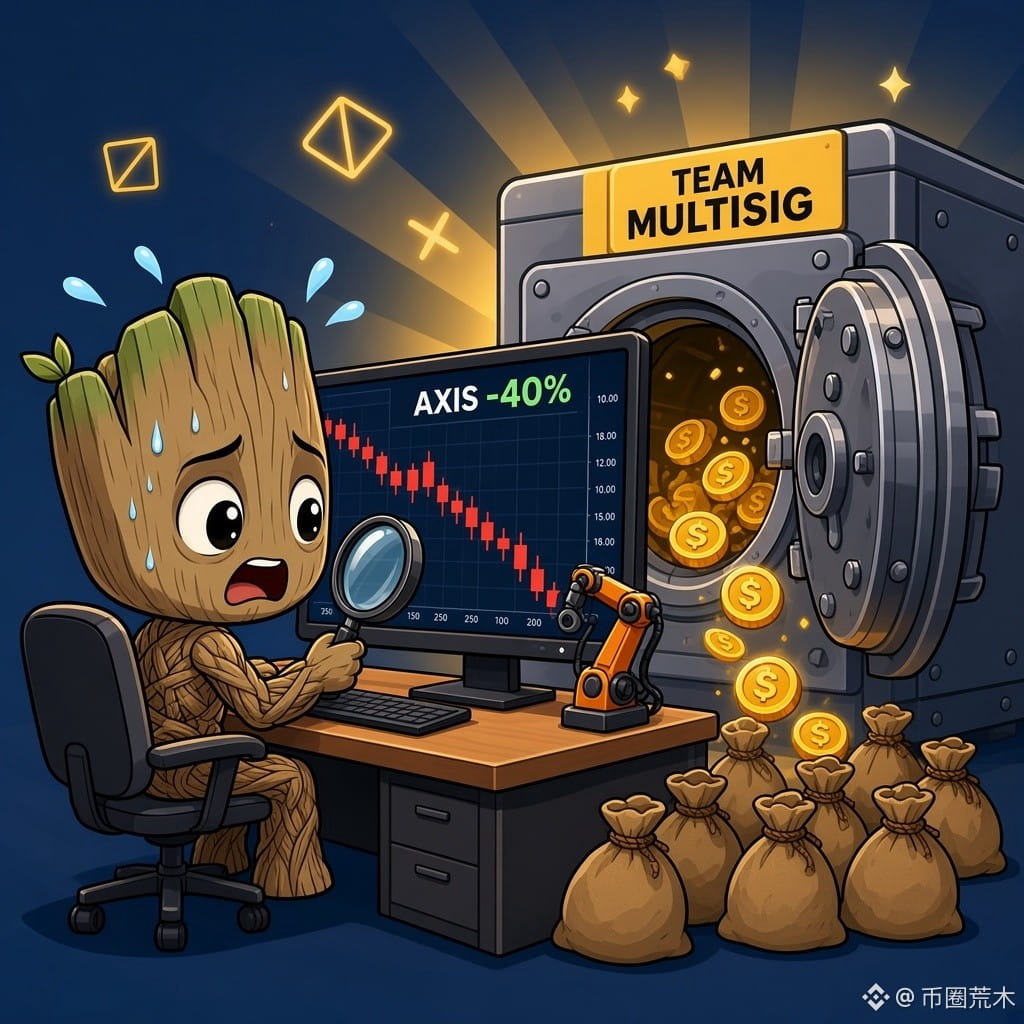
AXIS dari Axis Robotics
baru seminggu diluncurkan
sekitar 42 juta token dipindahkan dari dompet multisig tim
lalu dibagi ke 6 alamat
Dalam 24 jam, sekitar 5,04 juta USDC dijual di DEX
harga token langsung anjlok 40% 📉
Komunitas bilang, jumlah yang sebenarnya dipindahkan lebih dari 76 juta token
Pihak proyek bilang token itu dijual oleh pihak lawan transaksi OTC—lempar tanggung jawab 🤔
Pelajaran yang saya petik cuma satu:
dalam beberapa minggu pertama setelah TGE token baru, cek dulu apakah dompet multisig tim bergerak
Pergerakan on-chain lebih jujur daripada pengumuman apa pun 🥲
Kalau punya, pantau baik-baik
Kalau belum masuk, anggap saja nonton sambil ngemil
#AXIS #ZachXBT
Baru saja mau tidur, iseng buka X sebentar 👀
Eh, malah lihat ZachXBT menyebut nama lagi
AXIS dari Axis Robotics
baru seminggu diluncurkan
sekitar 42 juta token dipindahkan dari dompet multisig tim
lalu dibagi ke 6 alamat
Dalam 24 jam, sekitar 5,04 juta USDC dijual di DEX
harga token langsung anjlok 40% 📉
Komunitas bilang, jumlah yang sebenarnya dipindahkan lebih dari 76 juta token
Pihak proyek bilang token itu dijual oleh pihak lawan transaksi OTC—lempar tanggung jawab 🤔
Pelajaran yang saya petik cuma satu:
dalam beberapa minggu pertama setelah TGE token baru, cek dulu apakah dompet multisig tim bergerak
Pergerakan on-chain lebih jujur daripada pengumuman apa pun 🥲
Kalau punya, pantau baik-baik
Kalau belum masuk, anggap saja nonton sambil ngemil
#AXIS #ZachXBT
Eh, malah lihat ZachXBT menyebut nama lagi
AXIS dari Axis Robotics
baru seminggu diluncurkan
sekitar 42 juta token dipindahkan dari dompet multisig tim
lalu dibagi ke 6 alamat
Dalam 24 jam, sekitar 5,04 juta USDC dijual di DEX
harga token langsung anjlok 40% 📉
Komunitas bilang, jumlah yang sebenarnya dipindahkan lebih dari 76 juta token
Pihak proyek bilang token itu dijual oleh pihak lawan transaksi OTC—lempar tanggung jawab 🤔
Pelajaran yang saya petik cuma satu:
dalam beberapa minggu pertama setelah TGE token baru, cek dulu apakah dompet multisig tim bergerak
Pergerakan on-chain lebih jujur daripada pengumuman apa pun 🥲
Kalau punya, pantau baik-baik
Kalau belum masuk, anggap saja nonton sambil ngemil
#AXIS #ZachXBT
Cha陆:
不管怎么吵。都是为了骗钱
1
422
·
--
Bearish
Terverifikasi
#BinancePick
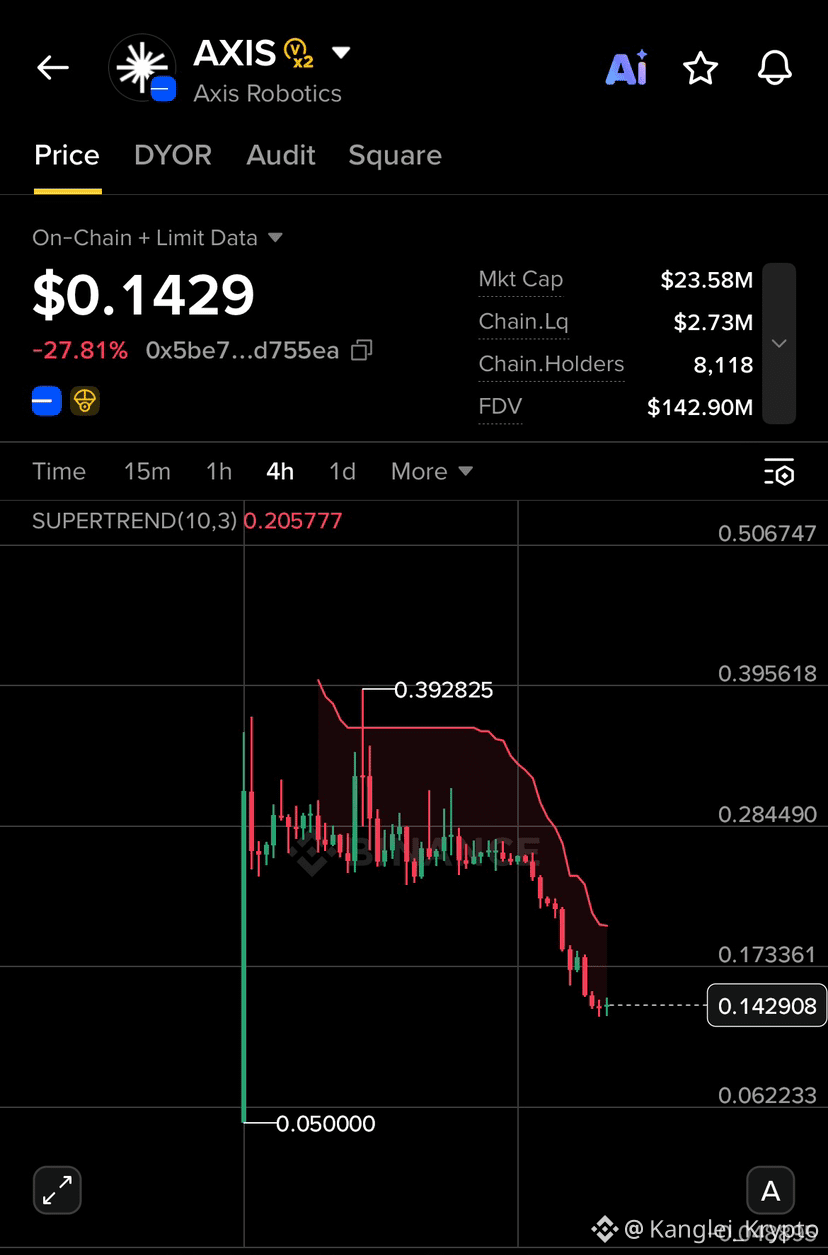
🚨 $AXIS AKSI JUAL BESAR-BESARAN: CERITA SEBENARNYA ADALAH PENGENDALIAN TOKEN, BUKAN SEKADAR HARGA 📉
Penurunan 40% adalah gejalanya. Pasokan yang terkonsentrasi mungkin menjadi masalah sebenarnya.
Pada 28–29 Oktober, $AXIS menghadapi aksi jual besar-besaran, sementara penyelidik on-chain #ZachXBT mengajukan tuduhan serius mengenai kemungkinan penjualan token yang terkait dengan orang dalam.
Menurut laporan, dompet yang diduga terkait dengan orang dalam menerima lebih dari 76M token AXIS senilai lebih dari $12M dari dompet multisig tim. ZachXBT dilaporkan mengidentifikasi 42M AXIS yang dijual melalui bursa terdesentralisasi oleh seorang yang diduga orang dalam, dengan lebih dari $5.04M dalam USDC tersimpan di delapan dompet. Beberapa token juga dilaporkan ditransfer ke Bitget.
Namun, inilah perbedaan pentingnya: pergerakan dompet dapat dilacak; kepemilikan dan niat memerlukan bukti. Tuduhan tersebut belum secara independen memastikan identitas setiap pemilik dompet ataupun mengonfirmasi bahwa semua token yang ditransfer telah dijual.
Kekhawatiran yang lebih mendalam adalah konsentrasi pasokan. Ketika sejumlah kecil dompet mengendalikan alokasi token dalam jumlah besar, satu penjual besar saja dapat membanjiri likuiditas, memicu kepanikan, dan mempercepat kehancuran.
Apa yang penting selanjutnya?
• Jejak transaksi dan atribusi dompet yang terverifikasi.
• Tanggapan yang jelas dari Axis Robotics.
• Data distribusi token dan likuiditas yang transparan.
Ini lebih besar daripada sekadar satu lilin merah. Ini adalah ujian transparansi, akuntabilitas, dan kepercayaan investor.
Dalam kripto, awasi dompetnya—bukan hanya grafiknya.
#AXIS #BinancePicks #Rugpull $AXIS
{alpha}(84530x5be75e3b0aff5d1a042a5363ae36acb1d6d755ea)
#BinancePick
🚨 $AXIS AKSI JUAL BESAR-BESARAN: CERITA SEBENARNYA ADALAH PENGENDALIAN TOKEN, BUKAN SEKADAR HARGA 📉
Penurunan 40% adalah gejalanya. Pasokan yang terkonsentrasi mungkin menjadi masalah sebenarnya.
Pada 28–29 Oktober, $AXIS menghadapi aksi jual besar-besaran, sementara penyelidik on-chain #ZachXBT mengajukan tuduhan serius mengenai kemungkinan penjualan token yang terkait dengan orang dalam.
Menurut laporan, dompet yang diduga terkait dengan orang dalam menerima lebih dari 76M token AXIS senilai lebih dari $12M dari dompet multisig tim. ZachXBT dilaporkan mengidentifikasi 42M AXIS yang dijual melalui bursa terdesentralisasi oleh seorang yang diduga orang dalam, dengan lebih dari $5.04M dalam USDC tersimpan di delapan dompet. Beberapa token juga dilaporkan ditransfer ke Bitget.
Namun, inilah perbedaan pentingnya: pergerakan dompet dapat dilacak; kepemilikan dan niat memerlukan bukti. Tuduhan tersebut belum secara independen memastikan identitas setiap pemilik dompet ataupun mengonfirmasi bahwa semua token yang ditransfer telah dijual.
Kekhawatiran yang lebih mendalam adalah konsentrasi pasokan. Ketika sejumlah kecil dompet mengendalikan alokasi token dalam jumlah besar, satu penjual besar saja dapat membanjiri likuiditas, memicu kepanikan, dan mempercepat kehancuran.
Apa yang penting selanjutnya?
• Jejak transaksi dan atribusi dompet yang terverifikasi.
• Tanggapan yang jelas dari Axis Robotics.
• Data distribusi token dan likuiditas yang transparan.
Ini lebih besar daripada sekadar satu lilin merah. Ini adalah ujian transparansi, akuntabilitas, dan kepercayaan investor.
Dalam kripto, awasi dompetnya—bukan hanya grafiknya.
#AXIS #BinancePicks #Rugpull $AXIS
🚨 $AXIS AKSI JUAL BESAR-BESARAN: CERITA SEBENARNYA ADALAH PENGENDALIAN TOKEN, BUKAN SEKADAR HARGA 📉
Penurunan 40% adalah gejalanya. Pasokan yang terkonsentrasi mungkin menjadi masalah sebenarnya.
Pada 28–29 Oktober, $AXIS menghadapi aksi jual besar-besaran, sementara penyelidik on-chain #ZachXBT mengajukan tuduhan serius mengenai kemungkinan penjualan token yang terkait dengan orang dalam.
Menurut laporan, dompet yang diduga terkait dengan orang dalam menerima lebih dari 76M token AXIS senilai lebih dari $12M dari dompet multisig tim. ZachXBT dilaporkan mengidentifikasi 42M AXIS yang dijual melalui bursa terdesentralisasi oleh seorang yang diduga orang dalam, dengan lebih dari $5.04M dalam USDC tersimpan di delapan dompet. Beberapa token juga dilaporkan ditransfer ke Bitget.
Namun, inilah perbedaan pentingnya: pergerakan dompet dapat dilacak; kepemilikan dan niat memerlukan bukti. Tuduhan tersebut belum secara independen memastikan identitas setiap pemilik dompet ataupun mengonfirmasi bahwa semua token yang ditransfer telah dijual.
Kekhawatiran yang lebih mendalam adalah konsentrasi pasokan. Ketika sejumlah kecil dompet mengendalikan alokasi token dalam jumlah besar, satu penjual besar saja dapat membanjiri likuiditas, memicu kepanikan, dan mempercepat kehancuran.
Apa yang penting selanjutnya?
• Jejak transaksi dan atribusi dompet yang terverifikasi.
• Tanggapan yang jelas dari Axis Robotics.
• Data distribusi token dan likuiditas yang transparan.
Ini lebih besar daripada sekadar satu lilin merah. Ini adalah ujian transparansi, akuntabilitas, dan kepercayaan investor.
Dalam kripto, awasi dompetnya—bukan hanya grafiknya.
#AXIS #BinancePicks #Rugpull $AXIS
1
689
·
--
Detektif blockchain ZachXBT kembali melancarkan serangan ⚠️
Ia secara terbuka menuding salah satu pendiri bursa India CoinDCX diduga melakukan penipuan, dan menyarankan pengguna segera menarik dana mereka.
Kronologinya cukup janggal:
🔸 Bursa awalnya menyangkal adanya aset yang dicuri
🔸 Baru kemudian mengungkap bahwa sekitar 16 juta dolar AS telah dicuri
🔸 Di blockchain juga ditemukan setoran pengguna mengalir ke dompet yang tidak diungkapkan
Sekali lagi, pepatah lama: Bukan kunci Anda, bukan koin Anda.
Menaruh banyak uang di bursa kecil sama saja menyerahkan risiko kepada orang lain.
Apakah Anda akan membagi aset ke beberapa platform?
#ZachXBT #CoinDCX #交易所安全 #DataOn-chain
Detektif blockchain ZachXBT kembali melancarkan serangan ⚠️
Ia secara terbuka menuding salah satu pendiri bursa India CoinDCX diduga melakukan penipuan, dan menyarankan pengguna segera menarik dana mereka.
Kronologinya cukup janggal:
🔸 Bursa awalnya menyangkal adanya aset yang dicuri
🔸 Baru kemudian mengungkap bahwa sekitar 16 juta dolar AS telah dicuri
🔸 Di blockchain juga ditemukan setoran pengguna mengalir ke dompet yang tidak diungkapkan
Sekali lagi, pepatah lama: Bukan kunci Anda, bukan koin Anda.
Menaruh banyak uang di bursa kecil sama saja menyerahkan risiko kepada orang lain.
Apakah Anda akan membagi aset ke beberapa platform?
#ZachXBT #CoinDCX #交易所安全 #DataOn-chain
Ia secara terbuka menuding salah satu pendiri bursa India CoinDCX diduga melakukan penipuan, dan menyarankan pengguna segera menarik dana mereka.
Kronologinya cukup janggal:
🔸 Bursa awalnya menyangkal adanya aset yang dicuri
🔸 Baru kemudian mengungkap bahwa sekitar 16 juta dolar AS telah dicuri
🔸 Di blockchain juga ditemukan setoran pengguna mengalir ke dompet yang tidak diungkapkan
Sekali lagi, pepatah lama: Bukan kunci Anda, bukan koin Anda.
Menaruh banyak uang di bursa kecil sama saja menyerahkan risiko kepada orang lain.
Apakah Anda akan membagi aset ke beberapa platform?
#ZachXBT #CoinDCX #交易所安全 #DataOn-chain
13
🕵️ 15,99 juta USDT dipindahkan, CoinDCX bilang “alamat lama”, ZachXBT bilang “masih dipakai pada Mei”
Bursa India CoinDCX kembali menjadi sorotan peringatan on-chain dalam dua hari terakhir.
Menurut pemantauan peneliti keamanan on-chain Darcy, pada 21 Oktober pukul 23.35 waktu Beijing, hot wallet CoinDCX dan beberapa alamat deposit mentransfer sekitar 15,99 juta USDT dan 5.783,81 TRX ke alamat TRON yang sama. Transfer terbesar berjumlah 15.819.002 USDT. Sejumlah media, termasuk BeInCrypto, melaporkan bahwa dana tersebut kemudian dipecah dan dikirim ke alamat deposit Binance, OKX, dan Gate.
Tanggapan CoinDCX: alamat-alamat itu dibuat pada Januari 2025 dan telah diretas dalam insiden keamanan pada Juli tahun yang sama. Perusahaan tidak pernah menggunakannya lagi setelah itu, dan dana pengguna aman. Salah satu pendiri CoinDCX, Sumit Gupta, juga mengatakan bahwa dompet yang digunakan saat ini tidak terdampak.
(Latar belakang tambahan: CoinDCX pernah kehilangan sekitar 44 juta dolar AS pada Juli 2025.)
Namun, ZachXBT tidak menerima penjelasan itu:
🔹 Ia menyebut alamat deposit TQKJQ kembali digunakan selama sekitar 10 bulan setelah insiden Juli tahun lalu
🔹 Bahkan hingga April dan Mei tahun ini, deposit pengguna masih dikumpulkan ke hot wallet CoinDCX yang kini dipublikasikan
🔹 Menurutnya, deposit pengguna senilai sekitar 15,8 juta dolar AS “tidak diperhitungkan oleh tim”
Untuk saat ini, keterangan kedua pihak belum cocok. Saya tidak memihak dan menunggu lebih banyak bukti on-chain. Namun, ada dua hal yang patut diingat oleh pengguna biasa:
Pertama, “alamat sudah lama tidak digunakan” berbeda dengan “alamat masih menerima dana”. Jika bursa berhenti menggunakan suatu alamat tetapi tidak menonaktifkannya sepenuhnya di sisi pengguna, pengguna tetap bisa mengirim dana ke sana.
Kedua, jangan gunakan “alamat yang disimpan sebelumnya” untuk deposit. Setiap kali, salin ulang alamat dari aplikasi dan periksa beberapa karakter di awal dan akhir. Kebiasaan ini nyaris tidak membutuhkan usaha.
Saat melakukan deposit, apakah kamu selalu menyalin ulang alamat atau langsung menggunakan alamat yang biasa dipakai? 👇
#CoinDCX #链上安全 #USDT #ZachXBT
🕵️ 15,99 juta USDT dipindahkan, CoinDCX bilang “alamat lama”, ZachXBT bilang “masih dipakai pada Mei”
Bursa India CoinDCX kembali menjadi sorotan peringatan on-chain dalam dua hari terakhir.
Menurut pemantauan peneliti keamanan on-chain Darcy, pada 21 Oktober pukul 23.35 waktu Beijing, hot wallet CoinDCX dan beberapa alamat deposit mentransfer sekitar 15,99 juta USDT dan 5.783,81 TRX ke alamat TRON yang sama. Transfer terbesar berjumlah 15.819.002 USDT. Sejumlah media, termasuk BeInCrypto, melaporkan bahwa dana tersebut kemudian dipecah dan dikirim ke alamat deposit Binance, OKX, dan Gate.
Tanggapan CoinDCX: alamat-alamat itu dibuat pada Januari 2025 dan telah diretas dalam insiden keamanan pada Juli tahun yang sama. Perusahaan tidak pernah menggunakannya lagi setelah itu, dan dana pengguna aman. Salah satu pendiri CoinDCX, Sumit Gupta, juga mengatakan bahwa dompet yang digunakan saat ini tidak terdampak.
(Latar belakang tambahan: CoinDCX pernah kehilangan sekitar 44 juta dolar AS pada Juli 2025.)
Namun, ZachXBT tidak menerima penjelasan itu:
🔹 Ia menyebut alamat deposit TQKJQ kembali digunakan selama sekitar 10 bulan setelah insiden Juli tahun lalu
🔹 Bahkan hingga April dan Mei tahun ini, deposit pengguna masih dikumpulkan ke hot wallet CoinDCX yang kini dipublikasikan
🔹 Menurutnya, deposit pengguna senilai sekitar 15,8 juta dolar AS “tidak diperhitungkan oleh tim”
Untuk saat ini, keterangan kedua pihak belum cocok. Saya tidak memihak dan menunggu lebih banyak bukti on-chain. Namun, ada dua hal yang patut diingat oleh pengguna biasa:
Pertama, “alamat sudah lama tidak digunakan” berbeda dengan “alamat masih menerima dana”. Jika bursa berhenti menggunakan suatu alamat tetapi tidak menonaktifkannya sepenuhnya di sisi pengguna, pengguna tetap bisa mengirim dana ke sana.
Kedua, jangan gunakan “alamat yang disimpan sebelumnya” untuk deposit. Setiap kali, salin ulang alamat dari aplikasi dan periksa beberapa karakter di awal dan akhir. Kebiasaan ini nyaris tidak membutuhkan usaha.
Saat melakukan deposit, apakah kamu selalu menyalin ulang alamat atau langsung menggunakan alamat yang biasa dipakai? 👇
#CoinDCX #链上安全 #USDT #ZachXBT
Bursa India CoinDCX kembali menjadi sorotan peringatan on-chain dalam dua hari terakhir.
Menurut pemantauan peneliti keamanan on-chain Darcy, pada 21 Oktober pukul 23.35 waktu Beijing, hot wallet CoinDCX dan beberapa alamat deposit mentransfer sekitar 15,99 juta USDT dan 5.783,81 TRX ke alamat TRON yang sama. Transfer terbesar berjumlah 15.819.002 USDT. Sejumlah media, termasuk BeInCrypto, melaporkan bahwa dana tersebut kemudian dipecah dan dikirim ke alamat deposit Binance, OKX, dan Gate.
Tanggapan CoinDCX: alamat-alamat itu dibuat pada Januari 2025 dan telah diretas dalam insiden keamanan pada Juli tahun yang sama. Perusahaan tidak pernah menggunakannya lagi setelah itu, dan dana pengguna aman. Salah satu pendiri CoinDCX, Sumit Gupta, juga mengatakan bahwa dompet yang digunakan saat ini tidak terdampak.
(Latar belakang tambahan: CoinDCX pernah kehilangan sekitar 44 juta dolar AS pada Juli 2025.)
Namun, ZachXBT tidak menerima penjelasan itu:
🔹 Ia menyebut alamat deposit TQKJQ kembali digunakan selama sekitar 10 bulan setelah insiden Juli tahun lalu
🔹 Bahkan hingga April dan Mei tahun ini, deposit pengguna masih dikumpulkan ke hot wallet CoinDCX yang kini dipublikasikan
🔹 Menurutnya, deposit pengguna senilai sekitar 15,8 juta dolar AS “tidak diperhitungkan oleh tim”
Untuk saat ini, keterangan kedua pihak belum cocok. Saya tidak memihak dan menunggu lebih banyak bukti on-chain. Namun, ada dua hal yang patut diingat oleh pengguna biasa:
Pertama, “alamat sudah lama tidak digunakan” berbeda dengan “alamat masih menerima dana”. Jika bursa berhenti menggunakan suatu alamat tetapi tidak menonaktifkannya sepenuhnya di sisi pengguna, pengguna tetap bisa mengirim dana ke sana.
Kedua, jangan gunakan “alamat yang disimpan sebelumnya” untuk deposit. Setiap kali, salin ulang alamat dari aplikasi dan periksa beberapa karakter di awal dan akhir. Kebiasaan ini nyaris tidak membutuhkan usaha.
Saat melakukan deposit, apakah kamu selalu menyalin ulang alamat atau langsung menggunakan alamat yang biasa dipakai? 👇
#CoinDCX #链上安全 #USDT #ZachXBT
45

ZachXBT baru saja mengaitkan SquidSquad yang terhubung dengan Korea Utara dengan pencurian $2,84 juta dari sebuah dompet institusional yang tidak disebutkan namanya di BNB Chain pada 8 Oktober.
Jejak onchain-nya masih baru: pada 20 Oktober, pelaku mengirim 1,111.2 $ETH melalui Tornado Cash, membaginya ke tiga alamat Ethereum, lalu menjembataninya ke Tron via USDT0 dan menggabungkannya ke dalam dua dompet. Kedua dompet Tron tersebut memiliki keterkaitan dengan alamat-alamat yang sebelumnya dikaitkan dengan operasi Korea Utara. Beberapa menit kemudian, dana masuk ke alamat-alamat yang dikaitkan dengan pedagang OTC Tiongkok — ZachXBT menafsirkan ini sebagai upaya buru-buru mencairkan dana sebelum Tether sempat membekukan apa pun.
Atribusi ini hanya berdasarkan data onchain dan belum dikonfirmasi; korban tidak disebutkan namanya; metode pembobolan belum diketahui. Ada pula konteks lain: pada hari yang sama, dompet-dompet yang terkait dengan eksploit Drift memindahkan $61,6 juta melalui Tornado Cash — kasus berbeda, tetapi memakai mesin pencucian uang yang sama.
Kelompok peretas Korea Utara tetap menjadi beban yang terus-menerus bagi industri ini. Namun, ini pertanyaan para trader: apakah semua ini benar-benar menggerakkan pasar, atau lalu lintas mixer kini hanya menjadi gangguan latar belakang? NFA/DYOR.
#CryptoNews #Hack #NorthKorea #ZachXBT
ZachXBT baru saja mengaitkan SquidSquad yang terhubung dengan Korea Utara dengan pencurian $2,84 juta dari sebuah dompet institusional yang tidak disebutkan namanya di BNB Chain pada 8 Oktober.
Jejak onchain-nya masih baru: pada 20 Oktober, pelaku mengirim 1,111.2 $ETH melalui Tornado Cash, membaginya ke tiga alamat Ethereum, lalu menjembataninya ke Tron via USDT0 dan menggabungkannya ke dalam dua dompet. Kedua dompet Tron tersebut memiliki keterkaitan dengan alamat-alamat yang sebelumnya dikaitkan dengan operasi Korea Utara. Beberapa menit kemudian, dana masuk ke alamat-alamat yang dikaitkan dengan pedagang OTC Tiongkok — ZachXBT menafsirkan ini sebagai upaya buru-buru mencairkan dana sebelum Tether sempat membekukan apa pun.
Atribusi ini hanya berdasarkan data onchain dan belum dikonfirmasi; korban tidak disebutkan namanya; metode pembobolan belum diketahui. Ada pula konteks lain: pada hari yang sama, dompet-dompet yang terkait dengan eksploit Drift memindahkan $61,6 juta melalui Tornado Cash — kasus berbeda, tetapi memakai mesin pencucian uang yang sama.
Kelompok peretas Korea Utara tetap menjadi beban yang terus-menerus bagi industri ini. Namun, ini pertanyaan para trader: apakah semua ini benar-benar menggerakkan pasar, atau lalu lintas mixer kini hanya menjadi gangguan latar belakang? NFA/DYOR.
#CryptoNews #Hack #NorthKorea #ZachXBT
Jejak onchain-nya masih baru: pada 20 Oktober, pelaku mengirim 1,111.2 $ETH melalui Tornado Cash, membaginya ke tiga alamat Ethereum, lalu menjembataninya ke Tron via USDT0 dan menggabungkannya ke dalam dua dompet. Kedua dompet Tron tersebut memiliki keterkaitan dengan alamat-alamat yang sebelumnya dikaitkan dengan operasi Korea Utara. Beberapa menit kemudian, dana masuk ke alamat-alamat yang dikaitkan dengan pedagang OTC Tiongkok — ZachXBT menafsirkan ini sebagai upaya buru-buru mencairkan dana sebelum Tether sempat membekukan apa pun.
Atribusi ini hanya berdasarkan data onchain dan belum dikonfirmasi; korban tidak disebutkan namanya; metode pembobolan belum diketahui. Ada pula konteks lain: pada hari yang sama, dompet-dompet yang terkait dengan eksploit Drift memindahkan $61,6 juta melalui Tornado Cash — kasus berbeda, tetapi memakai mesin pencucian uang yang sama.
Kelompok peretas Korea Utara tetap menjadi beban yang terus-menerus bagi industri ini. Namun, ini pertanyaan para trader: apakah semua ini benar-benar menggerakkan pasar, atau lalu lintas mixer kini hanya menjadi gangguan latar belakang? NFA/DYOR.
#CryptoNews #Hack #NorthKorea #ZachXBT
13
·
--
ZachXBT: Sekitar 973 ribu MORPHO milik sebuah institusi dicuri, senilai sekitar 2,3 juta dolar AS; dana sudah masuk ke Tornado Cash. Alamat terkait juga kehilangan sekitar 3,5 juta pada 9 Oktober. Pencurian berulang biasanya bukan karena sial, melainkan karena celah pada izin dan rantai kustodi yang belum ditutup rapat—jangan berhemat soal audit untuk posisi besar.#MORPHO #安全 #ZachXBT
ZachXBT: Sekitar 973 ribu MORPHO milik sebuah institusi dicuri, senilai sekitar 2,3 juta dolar AS; dana sudah masuk ke Tornado Cash. Alamat terkait juga kehilangan sekitar 3,5 juta pada 9 Oktober. Pencurian berulang biasanya bukan karena sial, melainkan karena celah pada izin dan rantai kustodi yang belum ditutup rapat—jangan berhemat soal audit untuk posisi besar.#MORPHO #安全 #ZachXBT
6
🕵️ Detektif on-chain beraksi lagi: “layanan penukaran koin” di Hyperliquid, 87% dananya berasal dari sumber ilegal?
Investigasi terbaru ZachXBT menyoroti sebuah layanan bernama FreedomXMR.
Layanan ini diluncurkan di Hyperliquid Core pada Agustus tahun ini, dan menyediakan penukaran XMR (Monero) secara terpusat. Kedengarannya biasa saja, tetapi datanya mencengangkan:
🔹 Ia memeriksa secara manual setoran historis satu per satu yang nilainya lebih dari US$10.000
🔹 Lebih dari 87% dana yang masuk terkait langsung dengan aktivitas ilegal
🔹 Jumlah yang berhasil dilacak melebihi US$20 juta, dengan sumber dari ransomware, peretasan protokol, malware, dan penipuan rekayasa sosial
🔹 Sumber dana hasil kejahatan yang disebut dalam laporan mencakup serangan terkait dompet DCENT, Fetch.ai, dan Axelar
🔹 Likuiditas Monero kabarnya berasal dari KuCoin
ZachXBT sudah menyerahkan datanya kepada Hyperliquid.
Menurut saya:
Keunggulan platform tanpa izin adalah siapa pun bisa menggunakannya; kekurangannya juga sama: siapa pun bisa menggunakannya. Blockchain itu sendiri tidak berpihak, tetapi langkah “menukarnya menjadi koin privasi” sering kali menjadi tahap terakhir pencucian uang.
Menariknya, bahkan jalur yang paling privat pun tak bisa menghindari celah setoran melalui bursa. Justru itulah petunjuk yang bisa ditelusuri.
Bagi orang awam, cukup ingat satu hal: sebagian dari US$20 juta itu berasal dari orang-orang yang tertipu lewat rekayasa sosial. Jangan klik tautan asing dan jangan memberikan izin atau menandatangani transaksi atas permintaan orang lain di chat.
Menurutmu, apakah platform tanpa izin harus bertanggung jawab atas layanan yang berjalan di dalamnya? Atau “kode tidak bersalah”? Yuk, bahas di kolom komentar 👇
#ZachXBT #Hyperliquid #链上安全 #XMR
🕵️ Detektif on-chain beraksi lagi: “layanan penukaran koin” di Hyperliquid, 87% dananya berasal dari sumber ilegal?
Investigasi terbaru ZachXBT menyoroti sebuah layanan bernama FreedomXMR.
Layanan ini diluncurkan di Hyperliquid Core pada Agustus tahun ini, dan menyediakan penukaran XMR (Monero) secara terpusat. Kedengarannya biasa saja, tetapi datanya mencengangkan:
🔹 Ia memeriksa secara manual setoran historis satu per satu yang nilainya lebih dari US$10.000
🔹 Lebih dari 87% dana yang masuk terkait langsung dengan aktivitas ilegal
🔹 Jumlah yang berhasil dilacak melebihi US$20 juta, dengan sumber dari ransomware, peretasan protokol, malware, dan penipuan rekayasa sosial
🔹 Sumber dana hasil kejahatan yang disebut dalam laporan mencakup serangan terkait dompet DCENT, Fetch.ai, dan Axelar
🔹 Likuiditas Monero kabarnya berasal dari KuCoin
ZachXBT sudah menyerahkan datanya kepada Hyperliquid.
Menurut saya:
Keunggulan platform tanpa izin adalah siapa pun bisa menggunakannya; kekurangannya juga sama: siapa pun bisa menggunakannya. Blockchain itu sendiri tidak berpihak, tetapi langkah “menukarnya menjadi koin privasi” sering kali menjadi tahap terakhir pencucian uang.
Menariknya, bahkan jalur yang paling privat pun tak bisa menghindari celah setoran melalui bursa. Justru itulah petunjuk yang bisa ditelusuri.
Bagi orang awam, cukup ingat satu hal: sebagian dari US$20 juta itu berasal dari orang-orang yang tertipu lewat rekayasa sosial. Jangan klik tautan asing dan jangan memberikan izin atau menandatangani transaksi atas permintaan orang lain di chat.
Menurutmu, apakah platform tanpa izin harus bertanggung jawab atas layanan yang berjalan di dalamnya? Atau “kode tidak bersalah”? Yuk, bahas di kolom komentar 👇
#ZachXBT #Hyperliquid #链上安全 #XMR
Investigasi terbaru ZachXBT menyoroti sebuah layanan bernama FreedomXMR.
Layanan ini diluncurkan di Hyperliquid Core pada Agustus tahun ini, dan menyediakan penukaran XMR (Monero) secara terpusat. Kedengarannya biasa saja, tetapi datanya mencengangkan:
🔹 Ia memeriksa secara manual setoran historis satu per satu yang nilainya lebih dari US$10.000
🔹 Lebih dari 87% dana yang masuk terkait langsung dengan aktivitas ilegal
🔹 Jumlah yang berhasil dilacak melebihi US$20 juta, dengan sumber dari ransomware, peretasan protokol, malware, dan penipuan rekayasa sosial
🔹 Sumber dana hasil kejahatan yang disebut dalam laporan mencakup serangan terkait dompet DCENT, Fetch.ai, dan Axelar
🔹 Likuiditas Monero kabarnya berasal dari KuCoin
ZachXBT sudah menyerahkan datanya kepada Hyperliquid.
Menurut saya:
Keunggulan platform tanpa izin adalah siapa pun bisa menggunakannya; kekurangannya juga sama: siapa pun bisa menggunakannya. Blockchain itu sendiri tidak berpihak, tetapi langkah “menukarnya menjadi koin privasi” sering kali menjadi tahap terakhir pencucian uang.
Menariknya, bahkan jalur yang paling privat pun tak bisa menghindari celah setoran melalui bursa. Justru itulah petunjuk yang bisa ditelusuri.
Bagi orang awam, cukup ingat satu hal: sebagian dari US$20 juta itu berasal dari orang-orang yang tertipu lewat rekayasa sosial. Jangan klik tautan asing dan jangan memberikan izin atau menandatangani transaksi atas permintaan orang lain di chat.
Menurutmu, apakah platform tanpa izin harus bertanggung jawab atas layanan yang berjalan di dalamnya? Atau “kode tidak bersalah”? Yuk, bahas di kolom komentar 👇
#ZachXBT #Hyperliquid #链上安全 #XMR
143

·
--
Tempat «menukar ke Monero» di Hyperliquid: ZachXBT menyebut 87% dana masuk berasal dari sumber ilegalDesain Hyperliquid yang memungkinkan siapa pun mendaftarkan ticker, kali ini diungkap ZachXBT untuk kegunaan yang kurang terpuji.
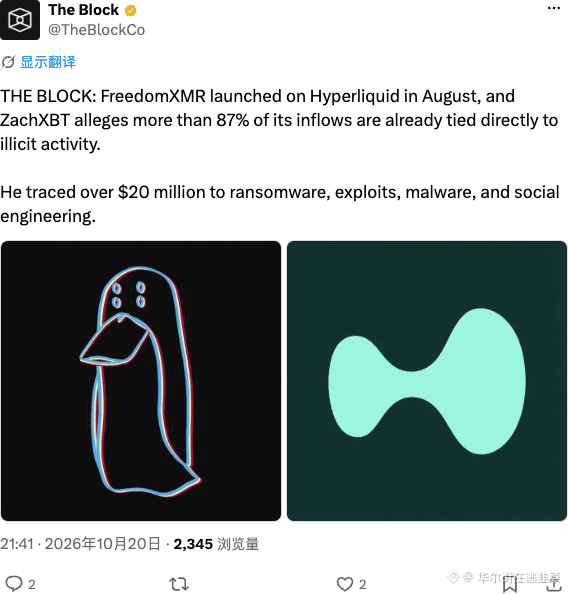
Pada 20 Oktober, penyelidik on-chain ZachXBT menerbitkan hasil investigasi di Telegram: layanan penukaran terpusat bernama FreedomXMR (FXMR), yang muncul di Hyperliquid Core pada Agustus, memiliki lebih dari 87% dana masuk yang terkait langsung dengan aktivitas ilegal.
几个關鍵事實:
· Ia meninjau secara manual riwayat aliran dana di atas US$10.000 per transaksi, dan menemukan bahwa lebih dari US$20 juta berasal dari ransomware, eksploitasi kerentanan, malware, dan penipuan rekayasa sosial
· Insiden yang disebutkan meliputi pencurian DCENT Wallet, Fetch.ai, dan Axelar pada September, satu pembayaran tebusan ransomware yang tidak disebutkan namanya, serta pencurian Gamdom pada Oktober
Tempat «menukar ke Monero» di Hyperliquid: ZachXBT menyebut 87% dana masuk berasal dari sumber ilegal
Desain Hyperliquid yang memungkinkan siapa pun mendaftarkan ticker, kali ini diungkap ZachXBT untuk kegunaan yang kurang terpuji.
Pada 20 Oktober, penyelidik on-chain ZachXBT menerbitkan hasil investigasi di Telegram: layanan penukaran terpusat bernama FreedomXMR (FXMR), yang muncul di Hyperliquid Core pada Agustus, memiliki lebih dari 87% dana masuk yang terkait langsung dengan aktivitas ilegal.
几个關鍵事實:
· Ia meninjau secara manual riwayat aliran dana di atas US$10.000 per transaksi, dan menemukan bahwa lebih dari US$20 juta berasal dari ransomware, eksploitasi kerentanan, malware, dan penipuan rekayasa sosial
· Insiden yang disebutkan meliputi pencurian DCENT Wallet, Fetch.ai, dan Axelar pada September, satu pembayaran tebusan ransomware yang tidak disebutkan namanya, serta pencurian Gamdom pada Oktober
Pada 20 Oktober, penyelidik on-chain ZachXBT menerbitkan hasil investigasi di Telegram: layanan penukaran terpusat bernama FreedomXMR (FXMR), yang muncul di Hyperliquid Core pada Agustus, memiliki lebih dari 87% dana masuk yang terkait langsung dengan aktivitas ilegal.
几个關鍵事實:
· Ia meninjau secara manual riwayat aliran dana di atas US$10.000 per transaksi, dan menemukan bahwa lebih dari US$20 juta berasal dari ransomware, eksploitasi kerentanan, malware, dan penipuan rekayasa sosial
· Insiden yang disebutkan meliputi pencurian DCENT Wallet, Fetch.ai, dan Axelar pada September, satu pembayaran tebusan ransomware yang tidak disebutkan namanya, serta pencurian Gamdom pada Oktober
454

·
--
FreedomXMR baru saja diluncurkan di Hyperliquid. ZachXBT membongkar aliran dananya: 87% mengalir ke pihak mencurigakan, terkait ransomware, eksploitasi celah keamanan, dan aktivitas ilegal lainnya. Membawa uang hasil kejahatan ke bursa—apa mereka bosan karena terlalu mudah dilacak di blockchain dan ingin ditangkap para veteran kripto?
#FreedomXMR #Hyperliquid #ZachXBT
FreedomXMR baru saja diluncurkan di Hyperliquid. ZachXBT membongkar aliran dananya: 87% mengalir ke pihak mencurigakan, terkait ransomware, eksploitasi celah keamanan, dan aktivitas ilegal lainnya. Membawa uang hasil kejahatan ke bursa—apa mereka bosan karena terlalu mudah dilacak di blockchain dan ingin ditangkap para veteran kripto?
#FreedomXMR #Hyperliquid #ZachXBT
#FreedomXMR #Hyperliquid #ZachXBT
8
·
--
🚨 ZachXBT: menelusuri aliran uang Lazarus melalui USDT di Tron
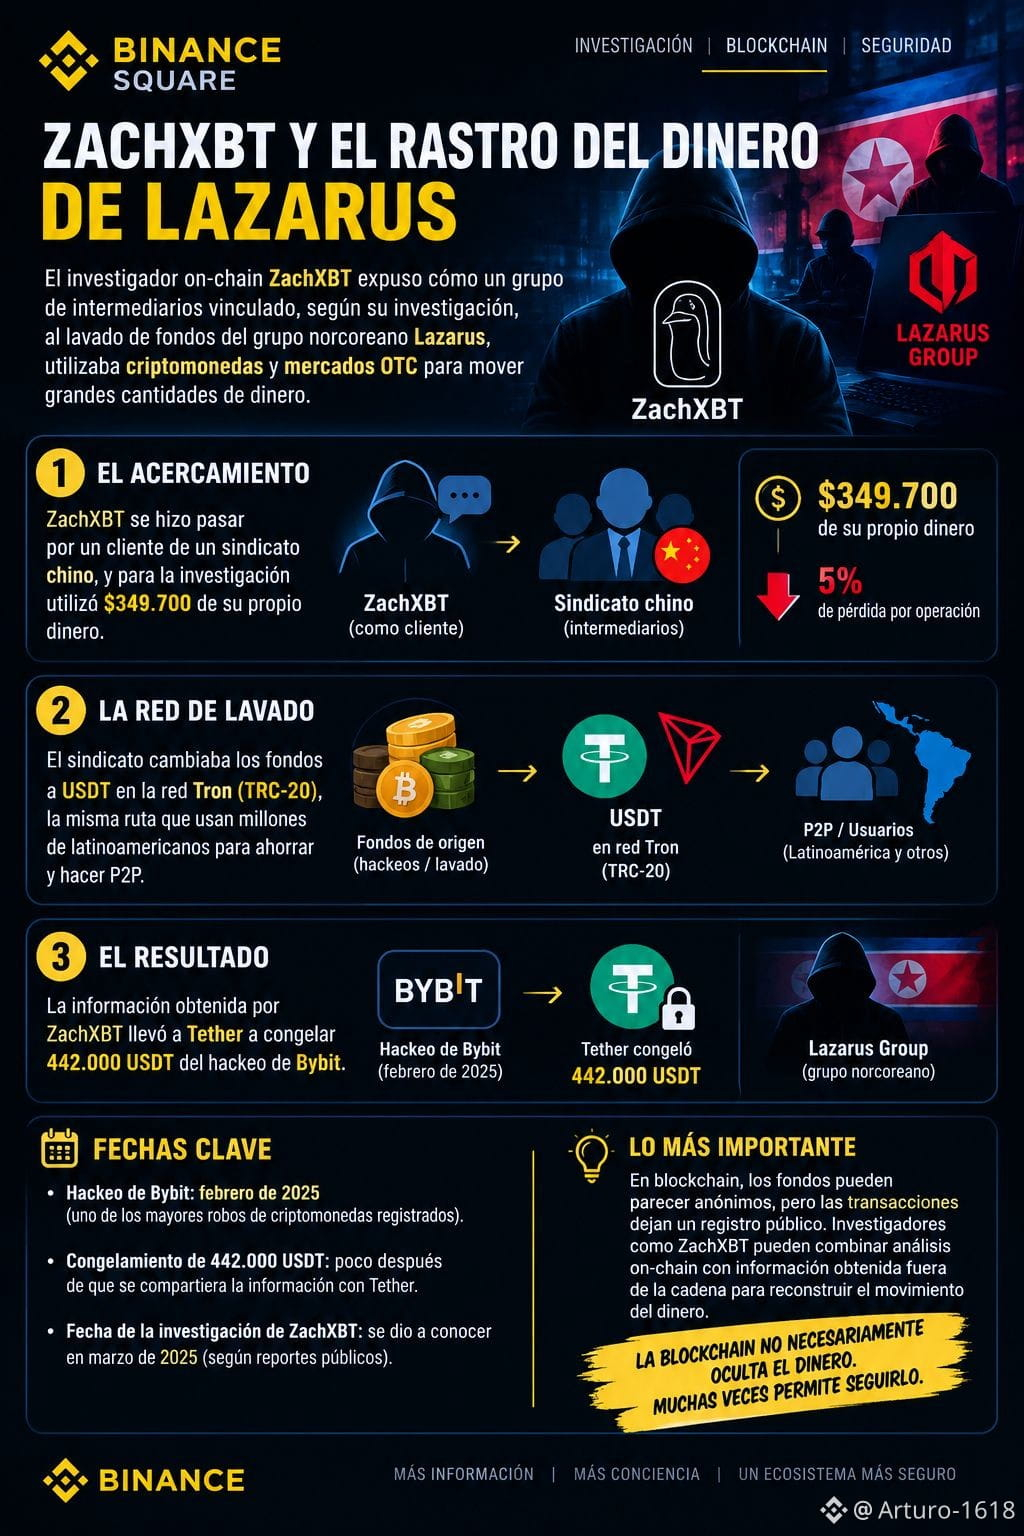
Investigasi yang dilakukan oleh penyelidik on-chain ZachXBT mengungkap bagaimana sekelompok perantara yang menurut investigasinya terkait dengan pencucian dana yang berhubungan dengan Lazarus Group, kelompok peretas Korea Utara, menggunakan mata uang kripto dan pasar OTC untuk memindahkan uang dalam jumlah besar.
🔎 Yang dilakukan ZachXBT
Menurut laporan, ia berinteraksi langsung dengan seorang perantara yang diduga terkait dengan kelompok tersebut, menggunakan sekitar $349.700 dari uangnya sendiri untuk menyelidiki cara kerja operasi mereka.
Investigasi itu menghasilkan informasi tentang orang-orang dan entitas yang terlibat, serta melacak pergerakan dana yang berasal dari peretasan.
💰 Salah satu kasus terkait adalah peretasan Bybit pada Februari 2025, salah satu pencurian mata uang kripto terbesar yang pernah tercatat.
🧊 Sebagai tindak lanjut atas informasi yang diberikan, Tether membekukan 442.000 USDT yang terkait dengan aliran dana yang diselidiki.
⚠️ Hal yang sangat menarik adalah penggunaan USDT di jaringan Tron (TRC-20).
Tron memiliki peran besar di pasar stablecoin dan dalam transaksi P2P, khususnya di Amerika Latin. Namun, penggunaan jaringan oleh jutaan pengguna yang sah tidak berarti jaringan itu sendiri terkait dengan aktivitas ilegal.
Pelajaran terpenting:
Di blockchain, dana mungkin tampak anonim, tetapi transaksi meninggalkan catatan publik. Penyelidik seperti ZachXBT dapat menggabungkan analisis on-chain dengan informasi yang diperoleh di luar blockchain untuk merekonstruksi pergerakan uang.
💡 Blockchain tidak selalu menyembunyikan uang. Sering kali, blockchain justru memungkinkan kita untuk melacaknya.
#Bitcoin #USDT #TRX #ZachXBT
#BinanceSquare
🚨 ZachXBT: menelusuri aliran uang Lazarus melalui USDT di Tron
Investigasi yang dilakukan oleh penyelidik on-chain ZachXBT mengungkap bagaimana sekelompok perantara yang menurut investigasinya terkait dengan pencucian dana yang berhubungan dengan Lazarus Group, kelompok peretas Korea Utara, menggunakan mata uang kripto dan pasar OTC untuk memindahkan uang dalam jumlah besar.
🔎 Yang dilakukan ZachXBT
Menurut laporan, ia berinteraksi langsung dengan seorang perantara yang diduga terkait dengan kelompok tersebut, menggunakan sekitar $349.700 dari uangnya sendiri untuk menyelidiki cara kerja operasi mereka.
Investigasi itu menghasilkan informasi tentang orang-orang dan entitas yang terlibat, serta melacak pergerakan dana yang berasal dari peretasan.
💰 Salah satu kasus terkait adalah peretasan Bybit pada Februari 2025, salah satu pencurian mata uang kripto terbesar yang pernah tercatat.
🧊 Sebagai tindak lanjut atas informasi yang diberikan, Tether membekukan 442.000 USDT yang terkait dengan aliran dana yang diselidiki.
⚠️ Hal yang sangat menarik adalah penggunaan USDT di jaringan Tron (TRC-20).
Tron memiliki peran besar di pasar stablecoin dan dalam transaksi P2P, khususnya di Amerika Latin. Namun, penggunaan jaringan oleh jutaan pengguna yang sah tidak berarti jaringan itu sendiri terkait dengan aktivitas ilegal.
Pelajaran terpenting:
Di blockchain, dana mungkin tampak anonim, tetapi transaksi meninggalkan catatan publik. Penyelidik seperti ZachXBT dapat menggabungkan analisis on-chain dengan informasi yang diperoleh di luar blockchain untuk merekonstruksi pergerakan uang.
💡 Blockchain tidak selalu menyembunyikan uang. Sering kali, blockchain justru memungkinkan kita untuk melacaknya.
#Bitcoin #USDT #TRX #ZachXBT
#BinanceSquare
Investigasi yang dilakukan oleh penyelidik on-chain ZachXBT mengungkap bagaimana sekelompok perantara yang menurut investigasinya terkait dengan pencucian dana yang berhubungan dengan Lazarus Group, kelompok peretas Korea Utara, menggunakan mata uang kripto dan pasar OTC untuk memindahkan uang dalam jumlah besar.
🔎 Yang dilakukan ZachXBT
Menurut laporan, ia berinteraksi langsung dengan seorang perantara yang diduga terkait dengan kelompok tersebut, menggunakan sekitar $349.700 dari uangnya sendiri untuk menyelidiki cara kerja operasi mereka.
Investigasi itu menghasilkan informasi tentang orang-orang dan entitas yang terlibat, serta melacak pergerakan dana yang berasal dari peretasan.
💰 Salah satu kasus terkait adalah peretasan Bybit pada Februari 2025, salah satu pencurian mata uang kripto terbesar yang pernah tercatat.
🧊 Sebagai tindak lanjut atas informasi yang diberikan, Tether membekukan 442.000 USDT yang terkait dengan aliran dana yang diselidiki.
⚠️ Hal yang sangat menarik adalah penggunaan USDT di jaringan Tron (TRC-20).
Tron memiliki peran besar di pasar stablecoin dan dalam transaksi P2P, khususnya di Amerika Latin. Namun, penggunaan jaringan oleh jutaan pengguna yang sah tidak berarti jaringan itu sendiri terkait dengan aktivitas ilegal.
Pelajaran terpenting:
Di blockchain, dana mungkin tampak anonim, tetapi transaksi meninggalkan catatan publik. Penyelidik seperti ZachXBT dapat menggabungkan analisis on-chain dengan informasi yang diperoleh di luar blockchain untuk merekonstruksi pergerakan uang.
💡 Blockchain tidak selalu menyembunyikan uang. Sering kali, blockchain justru memungkinkan kita untuk melacaknya.
#Bitcoin #USDT #TRX #ZachXBT
#BinanceSquare
1
330
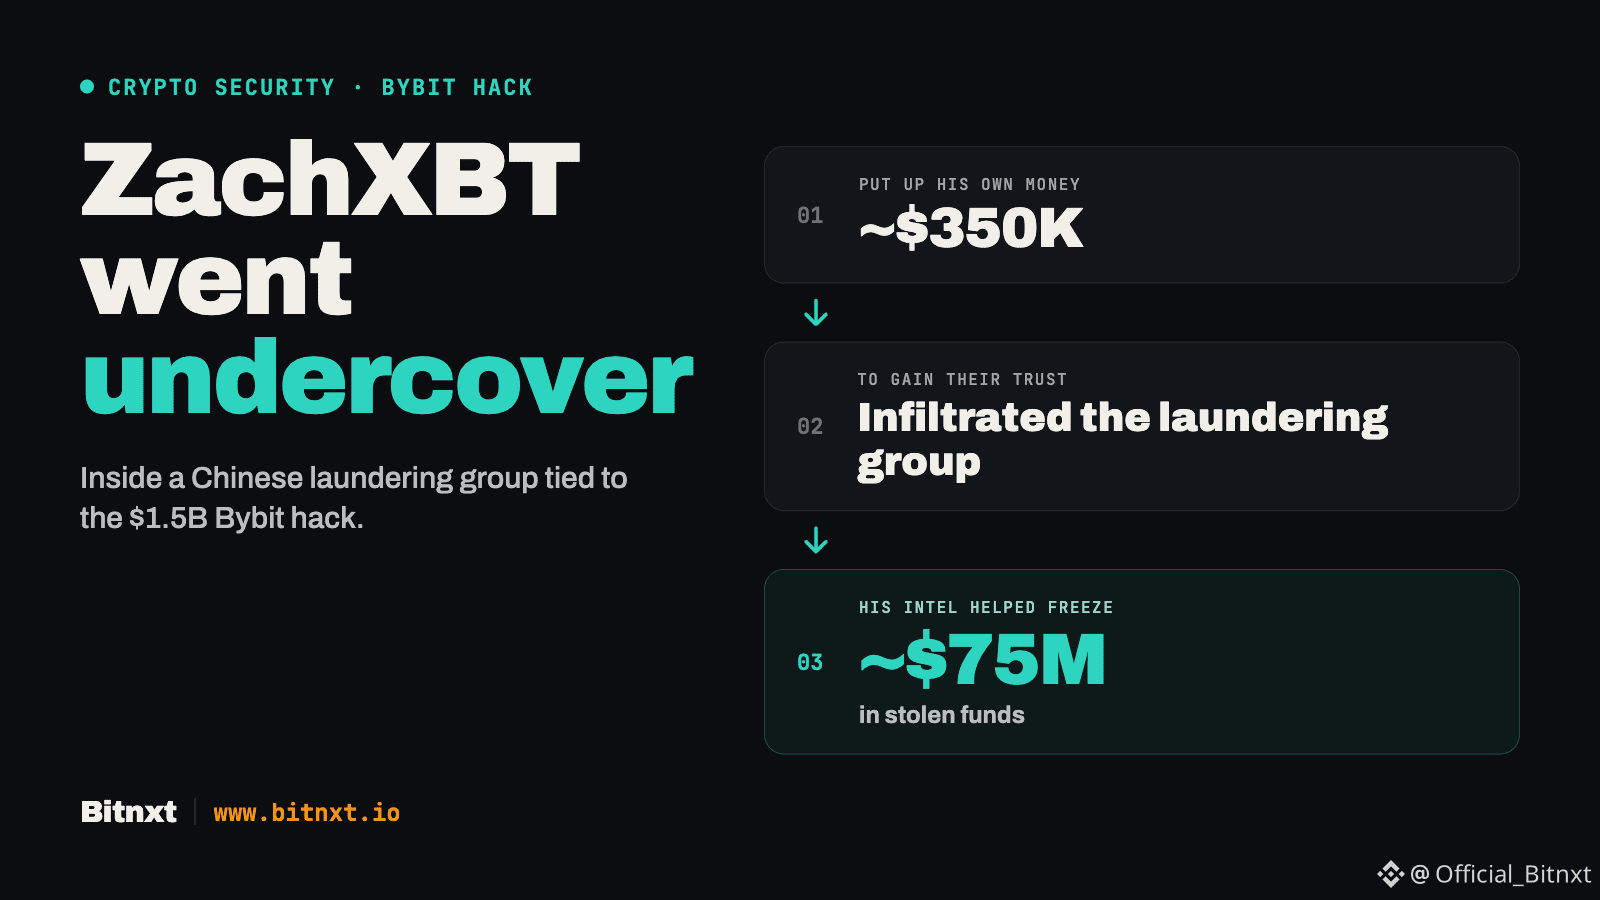
🕵️ ZachXBT menyamar
Ia menyusup ke kelompok pencucian uang asal Tiongkok yang terkait dengan peretasan Bybit senilai $1,5 miliar, dengan mempertaruhkan sekitar $350 ribu uangnya sendiri untuk mendapatkan kepercayaan mereka.
Informasi yang ia peroleh membantu membekukan sekitar $75 juta dana hasil pencurian.
#zachxbt #bybit #CryptoSecurity
🕵️ ZachXBT menyamar
Ia menyusup ke kelompok pencucian uang asal Tiongkok yang terkait dengan peretasan Bybit senilai $1,5 miliar, dengan mempertaruhkan sekitar $350 ribu uangnya sendiri untuk mendapatkan kepercayaan mereka.
Informasi yang ia peroleh membantu membekukan sekitar $75 juta dana hasil pencurian.
#zachxbt #bybit #CryptoSecurity
Ia menyusup ke kelompok pencucian uang asal Tiongkok yang terkait dengan peretasan Bybit senilai $1,5 miliar, dengan mempertaruhkan sekitar $350 ribu uangnya sendiri untuk mendapatkan kepercayaan mereka.
Informasi yang ia peroleh membantu membekukan sekitar $75 juta dana hasil pencurian.
#zachxbt #bybit #CryptoSecurity
32

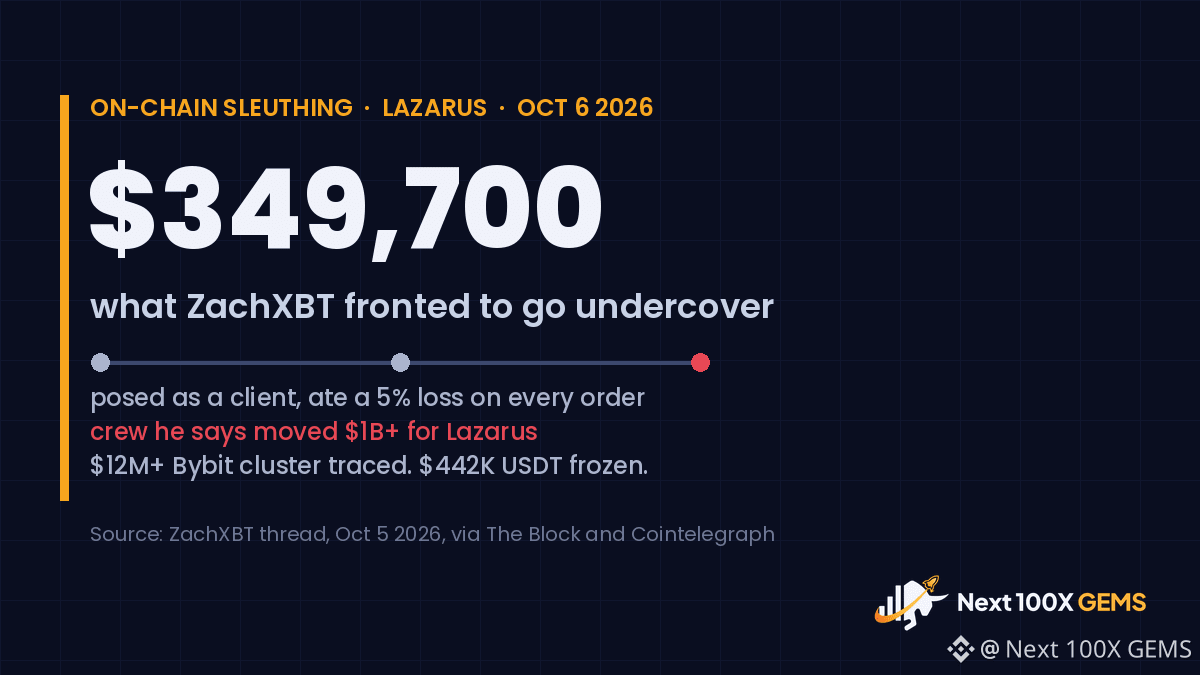
ZachXBT mengatakan bahwa ia mengeluarkan $349.700 dan merugi 5% pada setiap transaksi untuk menyamar sebagai klien sindikat pencucian uang asal Tiongkok.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
ZachXBT mengatakan bahwa ia mengeluarkan $349.700 dan merugi 5% pada setiap transaksi untuk menyamar sebagai klien sindikat pencucian uang asal Tiongkok.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
1
1.4k

·
--
Bullish
ZachXBT membayar para pencuci uang Lazarus 5% dari setiap transaksi. sendiri, dengan uangnya sendiri
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
{future}(USDCUSDT)
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
ZachXBT membayar para pencuci uang Lazarus 5% dari setiap transaksi. sendiri, dengan uangnya sendiri
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
10
447
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceWithdrawalScamWarning
57,800 penayangan
743 Berdiskusi
2
#USMidtermElections
630,715 penayangan
3,308 Berdiskusi
3
#USOctoberNFP-AreRateCutsStillPossible
62,356 penayangan
589 Berdiskusi
4
#AppleEarningsAhead-CanStockHitNewHigh
22,850 penayangan
424 Berdiskusi
5
#Verify1to1BinanceReserves
52,930 penayangan
450 Berdiskusi
6
#BinanceRestores28FiatWithdrawals
181,334 penayangan
1,085 Berdiskusi
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
8,531 penayangan
18 Berdiskusi
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
931 penayangan
21 Berdiskusi
9
#BinanceProcesses$4.65BWithdrawals
129,342 penayangan
369 Berdiskusi
10
#HKMALaunchesSAGEAgenticFinanceProject
5,154 penayangan
197 Berdiskusi