
#safepal
safepal
108,448 penayangan
260 Berdiskusi
Populer
Terbaru

Lihat terjemahan
SafePal $SFP — the wallet token that can't keep itself safe 😅
SFP is at ~$0.19 — right on its ALL-TIME LOW, set today. Down ~6% in 24h, -28% in 30 days, and ~96% below its $4.37 ATH from 2021.
The irony writes itself: SafePal secures crypto for millions of users, but its own token needs a safe.
📊 Price: ~$0.19
📉 24h: -6% | 30d: -28%
💰 Market cap: ~$94M (rank ~#267)
🔑 Support: $0.185 (ATL zone) | Resistance: $0.195
BTC is at ~$68,900, still under $70K after $1.41B in liquidations. When the market bleeds, even the wallet tokens need a wallet.
Would you hold a wallet token at its all-time low?
Not financial advice. DYOR.
#SafePal #Crypto #Altcoins
SafePal $SFP — the wallet token that can't keep itself safe 😅
SFP is at ~$0.19 — right on its ALL-TIME LOW, set today. Down ~6% in 24h, -28% in 30 days, and ~96% below its $4.37 ATH from 2021.
The irony writes itself: SafePal secures crypto for millions of users, but its own token needs a safe.
📊 Price: ~$0.19
📉 24h: -6% | 30d: -28%
💰 Market cap: ~$94M (rank ~#267)
🔑 Support: $0.185 (ATL zone) | Resistance: $0.195
BTC is at ~$68,900, still under $70K after $1.41B in liquidations. When the market bleeds, even the wallet tokens need a wallet.
Would you hold a wallet token at its all-time low?
Not financial advice. DYOR.
#SafePal #Crypto #Altcoins
SFP is at ~$0.19 — right on its ALL-TIME LOW, set today. Down ~6% in 24h, -28% in 30 days, and ~96% below its $4.37 ATH from 2021.
The irony writes itself: SafePal secures crypto for millions of users, but its own token needs a safe.
📊 Price: ~$0.19
📉 24h: -6% | 30d: -28%
💰 Market cap: ~$94M (rank ~#267)
🔑 Support: $0.185 (ATL zone) | Resistance: $0.195
BTC is at ~$68,900, still under $70K after $1.41B in liquidations. When the market bleeds, even the wallet tokens need a wallet.
Would you hold a wallet token at its all-time low?
Not financial advice. DYOR.
#SafePal #Crypto #Altcoins
3
·
--
🚨 Pelanggan SafePal menerima surat palsu berisi kode QR
Pada 12 November 2026, terungkap adanya surat penipuan yang diterima oleh sejumlah pembeli dompet perangkat keras SafePal. Surat tersebut mengklaim bahwa ada masalah pada firmware perangkat dan menyarankan penerima untuk memindai kode QR guna memperbaikinya. Padahal, kode itu mengarah ke situs palsu tempat penipu mencoba mencuri frasa pemulihan rahasia dompet.
SafePal mengonfirmasi adanya pengiriman surat penipuan tersebut dan mengaitkannya dengan kebocoran data pesanan pelanggan yang sebelumnya telah diungkapkan. Perusahaan menegaskan bahwa mereka tidak mengirim surat semacam itu dan tidak pernah meminta frasa seed. Menurut SafePal, infrastruktur dompet tetap aman.
Jangan pindai kode QR dari surat yang tidak Anda duga dan jangan pernah memasukkan frasa pemulihan di halaman pihak ketiga. Sumber: pernyataan SafePal, BeInCrypto, 12 November 2026.
#CryptoSecurity #SafePal
🚨 Pelanggan SafePal menerima surat palsu berisi kode QR
Pada 12 November 2026, terungkap adanya surat penipuan yang diterima oleh sejumlah pembeli dompet perangkat keras SafePal. Surat tersebut mengklaim bahwa ada masalah pada firmware perangkat dan menyarankan penerima untuk memindai kode QR guna memperbaikinya. Padahal, kode itu mengarah ke situs palsu tempat penipu mencoba mencuri frasa pemulihan rahasia dompet.
SafePal mengonfirmasi adanya pengiriman surat penipuan tersebut dan mengaitkannya dengan kebocoran data pesanan pelanggan yang sebelumnya telah diungkapkan. Perusahaan menegaskan bahwa mereka tidak mengirim surat semacam itu dan tidak pernah meminta frasa seed. Menurut SafePal, infrastruktur dompet tetap aman.
Jangan pindai kode QR dari surat yang tidak Anda duga dan jangan pernah memasukkan frasa pemulihan di halaman pihak ketiga. Sumber: pernyataan SafePal, BeInCrypto, 12 November 2026.
#CryptoSecurity #SafePal
Pada 12 November 2026, terungkap adanya surat penipuan yang diterima oleh sejumlah pembeli dompet perangkat keras SafePal. Surat tersebut mengklaim bahwa ada masalah pada firmware perangkat dan menyarankan penerima untuk memindai kode QR guna memperbaikinya. Padahal, kode itu mengarah ke situs palsu tempat penipu mencoba mencuri frasa pemulihan rahasia dompet.
SafePal mengonfirmasi adanya pengiriman surat penipuan tersebut dan mengaitkannya dengan kebocoran data pesanan pelanggan yang sebelumnya telah diungkapkan. Perusahaan menegaskan bahwa mereka tidak mengirim surat semacam itu dan tidak pernah meminta frasa seed. Menurut SafePal, infrastruktur dompet tetap aman.
Jangan pindai kode QR dari surat yang tidak Anda duga dan jangan pernah memasukkan frasa pemulihan di halaman pihak ketiga. Sumber: pernyataan SafePal, BeInCrypto, 12 November 2026.
#CryptoSecurity #SafePal
1

·
--
🚨 PENGGUNA SAFEPAL MENJADI SASARAN PHISHING MELALUI SURAT FISIK SETELAH KEBOCORAN DATA!
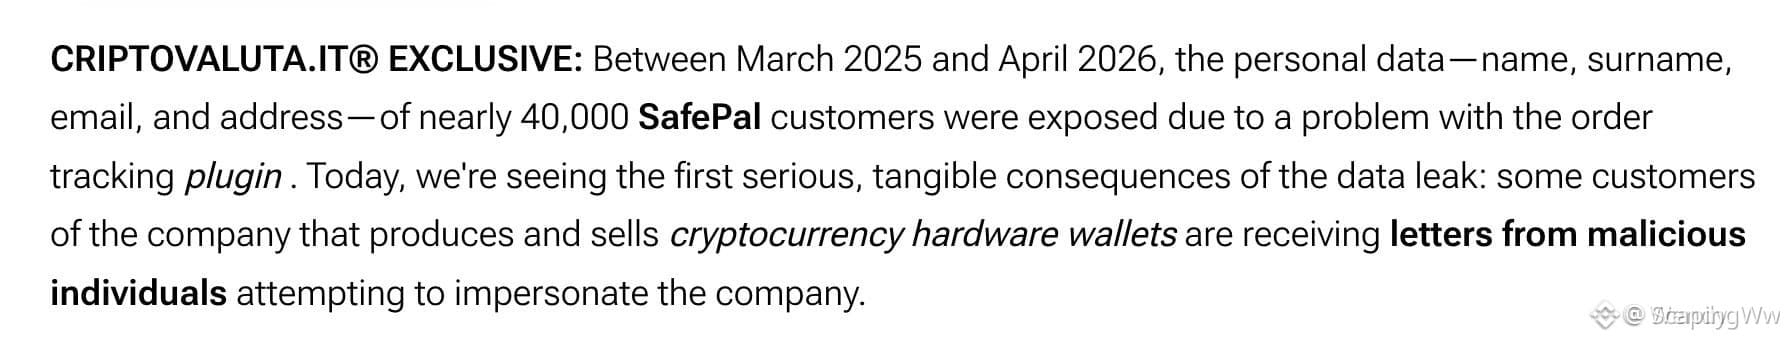
Para penipu dilaporkan mengirim surat keamanan SafePal palsu kepada pengguna dompet perangkat keras di Italia.
Surat tersebut memuat nama pelanggan, alamat, dan detail pesanan asli sehingga tampak sah.
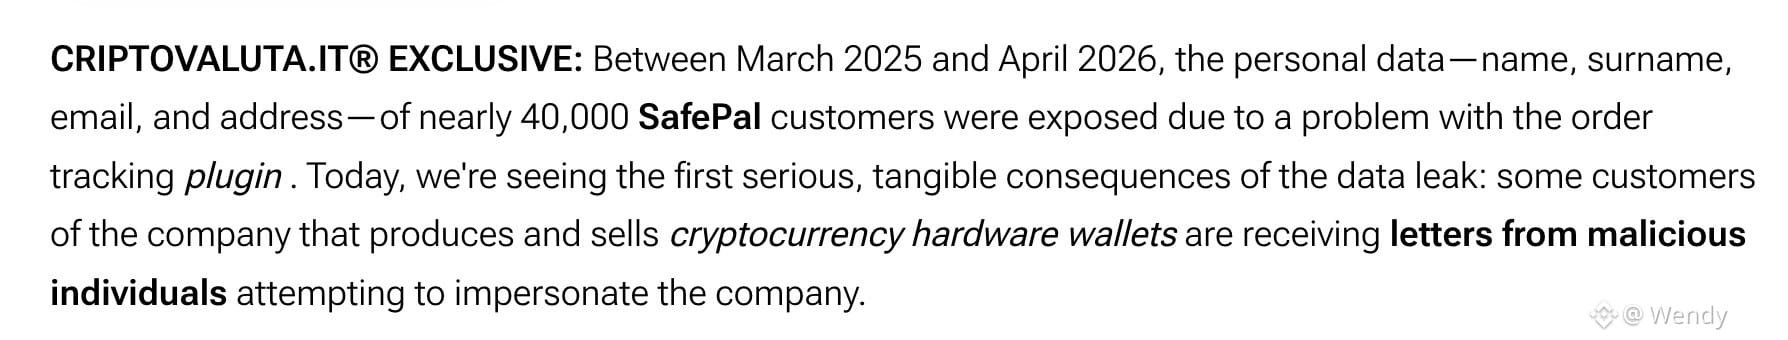
Menurut media kripto Italia Criptovaluta.it:
• Hampir 40.000 pelanggan mengalami kebocoran data pribadi.
• Kebocoran tersebut melibatkan plugin pelacakan pesanan antara Maret 2025 dan April 2026.
• Surat palsu itu memperingatkan adanya kerentanan firmware.
• Kode QR mengarahkan pengguna ke situs web phishing yang menyamar sebagai SafePal.
SafePal sebelumnya telah mengonfirmasi bahwa informasi pelanggan yang bocor digunakan dalam upaya phishing.
⚠️ Jika Anda menerima surat keamanan SafePal, jangan pindai kode QR atau masukkan frasa pemulihan Anda. Verifikasi setiap pemberitahuan keamanan melalui kanal resmi SafePal.
Pernahkah Anda menerima surat phishing terkait kripto?
#SafePal #CryptoSecurity
🚨 PENGGUNA SAFEPAL MENJADI SASARAN PHISHING MELALUI SURAT FISIK SETELAH KEBOCORAN DATA!
Para penipu dilaporkan mengirim surat keamanan SafePal palsu kepada pengguna dompet perangkat keras di Italia.
Surat tersebut memuat nama pelanggan, alamat, dan detail pesanan asli sehingga tampak sah.
Menurut media kripto Italia Criptovaluta.it:
• Hampir 40.000 pelanggan mengalami kebocoran data pribadi.
• Kebocoran tersebut melibatkan plugin pelacakan pesanan antara Maret 2025 dan April 2026.
• Surat palsu itu memperingatkan adanya kerentanan firmware.
• Kode QR mengarahkan pengguna ke situs web phishing yang menyamar sebagai SafePal.
SafePal sebelumnya telah mengonfirmasi bahwa informasi pelanggan yang bocor digunakan dalam upaya phishing.
⚠️ Jika Anda menerima surat keamanan SafePal, jangan pindai kode QR atau masukkan frasa pemulihan Anda. Verifikasi setiap pemberitahuan keamanan melalui kanal resmi SafePal.
Pernahkah Anda menerima surat phishing terkait kripto?
#SafePal #CryptoSecurity
Para penipu dilaporkan mengirim surat keamanan SafePal palsu kepada pengguna dompet perangkat keras di Italia.
Surat tersebut memuat nama pelanggan, alamat, dan detail pesanan asli sehingga tampak sah.
Menurut media kripto Italia Criptovaluta.it:
• Hampir 40.000 pelanggan mengalami kebocoran data pribadi.
• Kebocoran tersebut melibatkan plugin pelacakan pesanan antara Maret 2025 dan April 2026.
• Surat palsu itu memperingatkan adanya kerentanan firmware.
• Kode QR mengarahkan pengguna ke situs web phishing yang menyamar sebagai SafePal.
SafePal sebelumnya telah mengonfirmasi bahwa informasi pelanggan yang bocor digunakan dalam upaya phishing.
⚠️ Jika Anda menerima surat keamanan SafePal, jangan pindai kode QR atau masukkan frasa pemulihan Anda. Verifikasi setiap pemberitahuan keamanan melalui kanal resmi SafePal.
Pernahkah Anda menerima surat phishing terkait kripto?
#SafePal #CryptoSecurity
3
917

·
--
🚨 PHISHING MELALUI SURAT FISIK MENARGETKAN $SFP PENGGUNA DALAM VEKTOR SERANGAN BARU YANG SANGAT AGRESIF
Ketika pelaku kejahatan beralih dari layar digital ke kotak surat fisik Anda, lanskap ancamannya berubah sepenuhnya. Kebocoran data baru-baru ini membocorkan detail pesanan ribuan pemilik dompet perangkat keras, yang kemudian menjadi sasaran surat fisik berisi peringatan firmware yang meyakinkan 📊.
Penipu menyalahgunakan alamat rumah dan nama asli untuk mengarahkan orang ke portal berbahaya yang mencuri kredensial melalui kode QR. Jangan pernah memercayai surat yang tidak diminta dan meminta Anda memasukkan frasa pemulihan atau melakukan peningkatan keamanan secara tiba-tiba 💡.
🛡️ Bagaimana Anda memverifikasi keaslian pemberitahuan keamanan perangkat keras eksternal sebelum menindaklanjutinya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
🚨 PHISHING MELALUI SURAT FISIK MENARGETKAN $SFP PENGGUNA DALAM VEKTOR SERANGAN BARU YANG SANGAT AGRESIF
Ketika pelaku kejahatan beralih dari layar digital ke kotak surat fisik Anda, lanskap ancamannya berubah sepenuhnya. Kebocoran data baru-baru ini membocorkan detail pesanan ribuan pemilik dompet perangkat keras, yang kemudian menjadi sasaran surat fisik berisi peringatan firmware yang meyakinkan 📊.
Penipu menyalahgunakan alamat rumah dan nama asli untuk mengarahkan orang ke portal berbahaya yang mencuri kredensial melalui kode QR. Jangan pernah memercayai surat yang tidak diminta dan meminta Anda memasukkan frasa pemulihan atau melakukan peningkatan keamanan secara tiba-tiba 💡.
🛡️ Bagaimana Anda memverifikasi keaslian pemberitahuan keamanan perangkat keras eksternal sebelum menindaklanjutinya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
Ketika pelaku kejahatan beralih dari layar digital ke kotak surat fisik Anda, lanskap ancamannya berubah sepenuhnya. Kebocoran data baru-baru ini membocorkan detail pesanan ribuan pemilik dompet perangkat keras, yang kemudian menjadi sasaran surat fisik berisi peringatan firmware yang meyakinkan 📊.
Penipu menyalahgunakan alamat rumah dan nama asli untuk mengarahkan orang ke portal berbahaya yang mencuri kredensial melalui kode QR. Jangan pernah memercayai surat yang tidak diminta dan meminta Anda memasukkan frasa pemulihan atau melakukan peningkatan keamanan secara tiba-tiba 💡.
🛡️ Bagaimana Anda memverifikasi keaslian pemberitahuan keamanan perangkat keras eksternal sebelum menindaklanjutinya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
24

·
--
🚨 $SFP KEBOCORAN DATA HAMPIR 40.000 PELANGGAN
SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya.
Inilah yang tidak mereka beri tahu:
→ SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya — menurut perusahaan, wallet tidak diakses dan dana tidak terdampak.
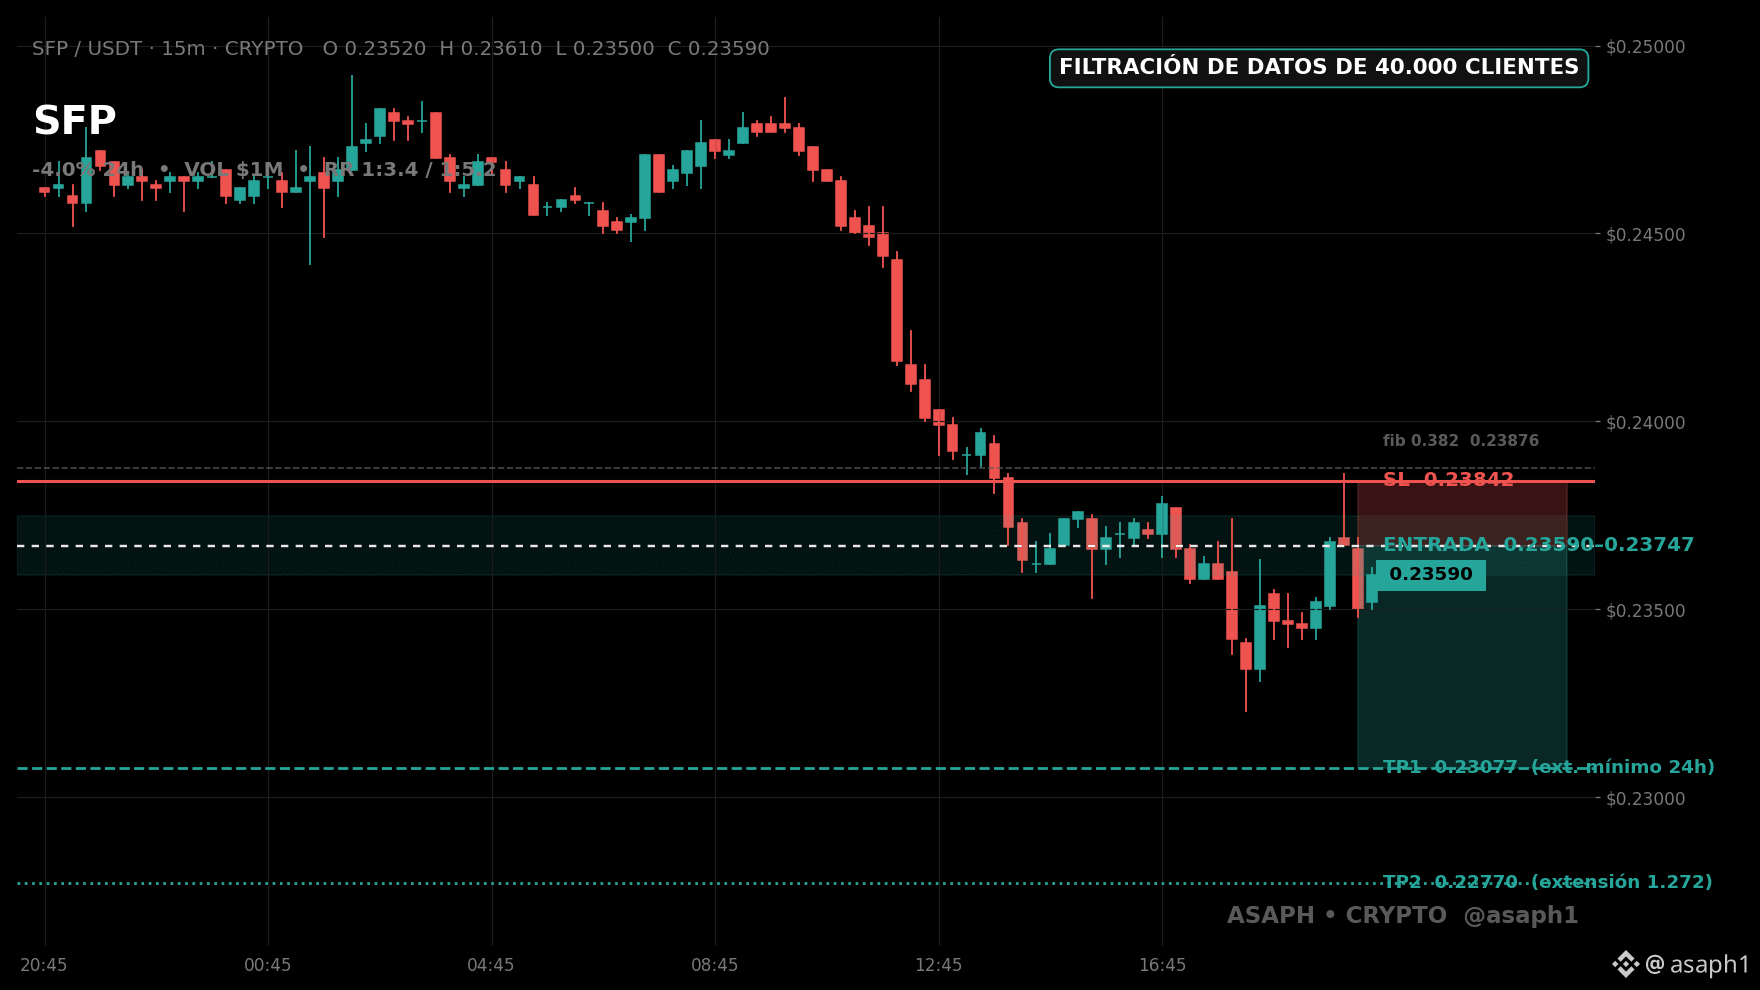
→ Divergensi: SFP -4.02% hari ini, sementara $TWT naik +1.03% dan $CAKE +1.71%.
→ Perkembangan: kebocoran terungkap → kepercayaan terguncang → harga mencari titik terendah baru dalam rentang 24 jam.
Entry: $0.2359–$0.237475
SL: $0.23842
TP1: $0.2307725
TP2: $0.2277032
Perusahaan menyatakan dana tetap aman, tetapi pasar sudah bereaksi terhadap berita ini. Tetapkan SL saat trading: berita ini masih bisa memunculkan lebih banyak perkembangan.
Apakah SFP mampu menahan pukulan ini, atau ini baru permulaan? 👇
$SFP #SafePal #Filtracion #Trading
🚨 $SFP KEBOCORAN DATA HAMPIR 40.000 PELANGGAN
SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya.
Inilah yang tidak mereka beri tahu:
→ SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya — menurut perusahaan, wallet tidak diakses dan dana tidak terdampak.
→ Divergensi: SFP -4.02% hari ini, sementara $TWT naik +1.03% dan $CAKE +1.71%.
→ Perkembangan: kebocoran terungkap → kepercayaan terguncang → harga mencari titik terendah baru dalam rentang 24 jam.
Entry: $0.2359–$0.237475
SL: $0.23842
TP1: $0.2307725
TP2: $0.2277032
Perusahaan menyatakan dana tetap aman, tetapi pasar sudah bereaksi terhadap berita ini. Tetapkan SL saat trading: berita ini masih bisa memunculkan lebih banyak perkembangan.
Apakah SFP mampu menahan pukulan ini, atau ini baru permulaan? 👇
$SFP #SafePal #Filtracion #Trading
SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya.
Inilah yang tidak mereka beri tahu:
→ SafePal hari ini mengungkap kebocoran yang mengekspos data pesanan hampir 40.000 pelanggan akibat bug pada plugin pelacakannya — menurut perusahaan, wallet tidak diakses dan dana tidak terdampak.
→ Divergensi: SFP -4.02% hari ini, sementara $TWT naik +1.03% dan $CAKE +1.71%.
→ Perkembangan: kebocoran terungkap → kepercayaan terguncang → harga mencari titik terendah baru dalam rentang 24 jam.
Entry: $0.2359–$0.237475
SL: $0.23842
TP1: $0.2307725
TP2: $0.2277032
Perusahaan menyatakan dana tetap aman, tetapi pasar sudah bereaksi terhadap berita ini. Tetapkan SL saat trading: berita ini masih bisa memunculkan lebih banyak perkembangan.
Apakah SFP mampu menahan pukulan ini, atau ini baru permulaan? 👇
$SFP #SafePal #Filtracion #Trading
40
·
--
Insiden dompet perangkat keras: tiga minggu tiga kali, permukaan paparan telah beralih dari kunci ke identitas16 Agustus, SafePal mengungkap bahwa sistem kueri pesanan memiliki celah otorisasi: dengan mengubah nomor pesanan, pengguna dapat melihat informasi pesanan orang lain. Sekitar 39.798 pelanggan terdampak; data yang bocor mencakup nama, email, nomor telepon, alamat pengiriman, dan detail pembelian, yang melibatkan pesanan antara 2 Maret 2025 hingga 11 April 2026. Kunci privat, seed phrase, dan kata sandi dompet tidak terpengaruh.
Langkah penanganan SafePal layak dicatat: telah menurunkan lebih dari 30 situs web phishing yang dibangun menggunakan kumpulan data tersebut, periode retensi data pribadi dipersingkat menjadi 90 hari, memberi tahu pelanggan yang terdampak satu per satu, serta menunjuk perusahaan keamanan independen untuk mengaudit hasil perbaikannya.
Insiden dompet perangkat keras: tiga minggu tiga kali, permukaan paparan telah beralih dari kunci ke identitas
16 Agustus, SafePal mengungkap bahwa sistem kueri pesanan memiliki celah otorisasi: dengan mengubah nomor pesanan, pengguna dapat melihat informasi pesanan orang lain. Sekitar 39.798 pelanggan terdampak; data yang bocor mencakup nama, email, nomor telepon, alamat pengiriman, dan detail pembelian, yang melibatkan pesanan antara 2 Maret 2025 hingga 11 April 2026. Kunci privat, seed phrase, dan kata sandi dompet tidak terpengaruh.
Langkah penanganan SafePal layak dicatat: telah menurunkan lebih dari 30 situs web phishing yang dibangun menggunakan kumpulan data tersebut, periode retensi data pribadi dipersingkat menjadi 90 hari, memberi tahu pelanggan yang terdampak satu per satu, serta menunjuk perusahaan keamanan independen untuk mengaudit hasil perbaikannya.
Langkah penanganan SafePal layak dicatat: telah menurunkan lebih dari 30 situs web phishing yang dibangun menggunakan kumpulan data tersebut, periode retensi data pribadi dipersingkat menjadi 90 hari, memberi tahu pelanggan yang terdampak satu per satu, serta menunjuk perusahaan keamanan independen untuk mengaudit hasil perbaikannya.
1
115
·
--
🚨 KEBOCORAN VENDOR SAFEPAL MENGUNGKAP 40K PELANGGAN SEDANGKAN DANA $SFP FUNDS MASIH AMAN! 🛡️
Cacat pada rantai pasokan pihak ketiga baru saja membocorkan detail pengiriman pribadi untuk 39.798 pembeli perangkat keras wallet. Meski kunci privat dan seed phrase tetap tidak tersentuh di cold storage, data pengiriman fisik kini berada di tangan pelaku jahat. 🔍
Ini menyoroti celah klasik dalam rantai pasokan: logistik e-commerce membuat pemegang offline menjadi sasaran phishing dan social engineering yang ditargetkan. “Uang cerdas” tetap waspada saat komunikasi palsu dari merek pasti mulai membanjiri inbox. 💡
💬 Apakah kamu membersihkan jejak digital saat memesan keamanan perangkat keras, atau sepenuhnya bergantung pada chip cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risikomu. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
🚨 KEBOCORAN VENDOR SAFEPAL MENGUNGKAP 40K PELANGGAN SEDANGKAN DANA $SFP FUNDS MASIH AMAN! 🛡️
Cacat pada rantai pasokan pihak ketiga baru saja membocorkan detail pengiriman pribadi untuk 39.798 pembeli perangkat keras wallet. Meski kunci privat dan seed phrase tetap tidak tersentuh di cold storage, data pengiriman fisik kini berada di tangan pelaku jahat. 🔍
Ini menyoroti celah klasik dalam rantai pasokan: logistik e-commerce membuat pemegang offline menjadi sasaran phishing dan social engineering yang ditargetkan. “Uang cerdas” tetap waspada saat komunikasi palsu dari merek pasti mulai membanjiri inbox. 💡
💬 Apakah kamu membersihkan jejak digital saat memesan keamanan perangkat keras, atau sepenuhnya bergantung pada chip cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risikomu. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
Cacat pada rantai pasokan pihak ketiga baru saja membocorkan detail pengiriman pribadi untuk 39.798 pembeli perangkat keras wallet. Meski kunci privat dan seed phrase tetap tidak tersentuh di cold storage, data pengiriman fisik kini berada di tangan pelaku jahat. 🔍
Ini menyoroti celah klasik dalam rantai pasokan: logistik e-commerce membuat pemegang offline menjadi sasaran phishing dan social engineering yang ditargetkan. “Uang cerdas” tetap waspada saat komunikasi palsu dari merek pasti mulai membanjiri inbox. 💡
💬 Apakah kamu membersihkan jejak digital saat memesan keamanan perangkat keras, atau sepenuhnya bergantung pada chip cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risikomu. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
41
·
--
Bullish
$SFP
{spot}(SFPUSDT)
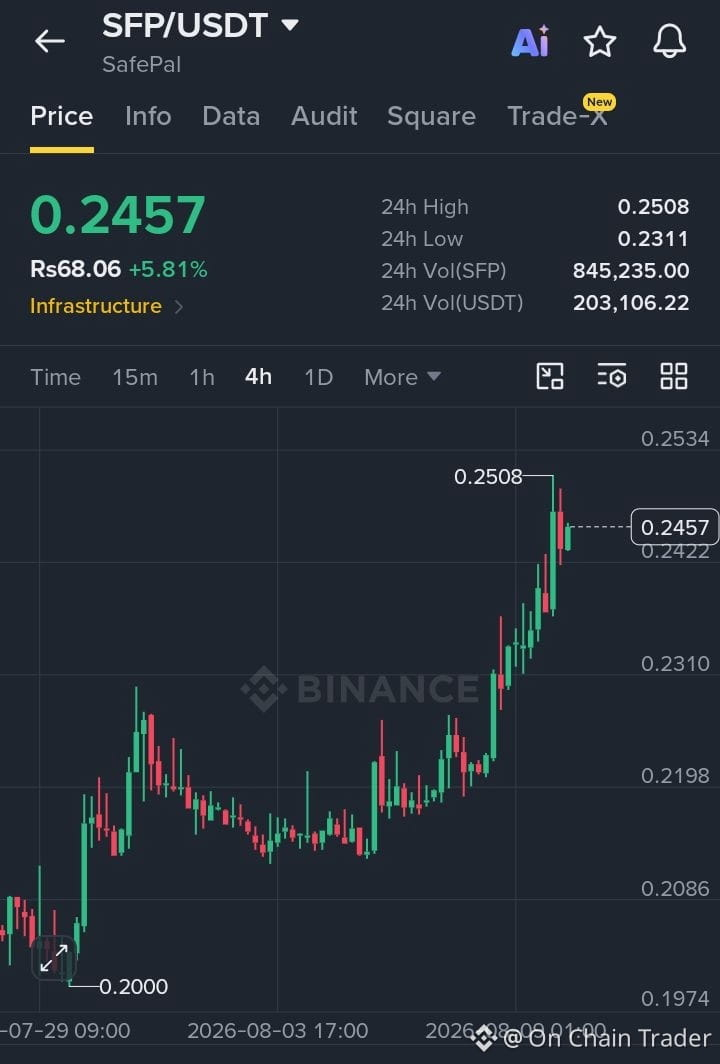
/USDT — SETUP BULLISH KUAT
SFP sedang menembus lebih tinggi dengan momentum kuat dan bertahan di atas $0.2420.
Entry: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISH — breakout di atas $0.2508 dapat membuka peluang untuk pergerakan naik berikutnya.
#SFP #SafePal #Crypto #BinanceSquare
$SFP
/USDT — SETUP BULLISH KUAT
SFP sedang menembus lebih tinggi dengan momentum kuat dan bertahan di atas $0.2420.
Entry: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISH — breakout di atas $0.2508 dapat membuka peluang untuk pergerakan naik berikutnya.
#SFP #SafePal #Crypto #BinanceSquare
/USDT — SETUP BULLISH KUAT
SFP sedang menembus lebih tinggi dengan momentum kuat dan bertahan di atas $0.2420.
Entry: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISH — breakout di atas $0.2508 dapat membuka peluang untuk pergerakan naik berikutnya.
#SFP #SafePal #Crypto #BinanceSquare
1
113
SafePal secara resmi mengintegrasikan mainnet Robinhood L2, sehingga jalur RWAFi terus diperlebar.
Selain menghubungkan L2, SafePal juga telah meluncurkan perdagangan token saham asli (native) Robinhood Chain; ke depannya, SafePal akan bekerja sama dengan DEX perpetual untuk memperdalam likuiditas on-chain dan kedalaman perdagangan.
Ditambah dengan protokol aset tokenisasi yang telah diintegrasikan sebelumnya seperti xStocks, Ondo, dan lainnya, pengguna kini dapat langsung mengakses eksposur on-chain terhadap saham NVIDIA, Tesla, SpaceX, serta ETF S&P 500, emas, dan komoditas berwujud lainnya langsung dari dompet.
Perspektif pribadi: dompet tidak lagi hanya berfungsi sebagai alat kirim-terima, melainkan perlahan berubah menjadi “pintu masuk broker on-chain”. Ketika aset tradisional dipindahkan ke on-chain, siapa pun yang mampu menyediakan alur masuk dana + perdagangan + kustodi yang paling mulus, dialah yang akan memegang pertambahan pengguna untuk gelombang RWA berikutnya.
#SafePal #RWA #Robinhood
SafePal secara resmi mengintegrasikan mainnet Robinhood L2, sehingga jalur RWAFi terus diperlebar.
Selain menghubungkan L2, SafePal juga telah meluncurkan perdagangan token saham asli (native) Robinhood Chain; ke depannya, SafePal akan bekerja sama dengan DEX perpetual untuk memperdalam likuiditas on-chain dan kedalaman perdagangan.
Ditambah dengan protokol aset tokenisasi yang telah diintegrasikan sebelumnya seperti xStocks, Ondo, dan lainnya, pengguna kini dapat langsung mengakses eksposur on-chain terhadap saham NVIDIA, Tesla, SpaceX, serta ETF S&P 500, emas, dan komoditas berwujud lainnya langsung dari dompet.
Perspektif pribadi: dompet tidak lagi hanya berfungsi sebagai alat kirim-terima, melainkan perlahan berubah menjadi “pintu masuk broker on-chain”. Ketika aset tradisional dipindahkan ke on-chain, siapa pun yang mampu menyediakan alur masuk dana + perdagangan + kustodi yang paling mulus, dialah yang akan memegang pertambahan pengguna untuk gelombang RWA berikutnya.
#SafePal #RWA #Robinhood
Selain menghubungkan L2, SafePal juga telah meluncurkan perdagangan token saham asli (native) Robinhood Chain; ke depannya, SafePal akan bekerja sama dengan DEX perpetual untuk memperdalam likuiditas on-chain dan kedalaman perdagangan.
Ditambah dengan protokol aset tokenisasi yang telah diintegrasikan sebelumnya seperti xStocks, Ondo, dan lainnya, pengguna kini dapat langsung mengakses eksposur on-chain terhadap saham NVIDIA, Tesla, SpaceX, serta ETF S&P 500, emas, dan komoditas berwujud lainnya langsung dari dompet.
Perspektif pribadi: dompet tidak lagi hanya berfungsi sebagai alat kirim-terima, melainkan perlahan berubah menjadi “pintu masuk broker on-chain”. Ketika aset tradisional dipindahkan ke on-chain, siapa pun yang mampu menyediakan alur masuk dana + perdagangan + kustodi yang paling mulus, dialah yang akan memegang pertambahan pengguna untuk gelombang RWA berikutnya.
#SafePal #RWA #Robinhood
10

·
--
🚨 PAPARAN DATA SAFEPAL MEMPENGARUHI 40K PENGGUNA — $PORTAL & $DOLO DIAWASI KETAT ⚡
🔍 Kebocoran SafePal adalah kejadian klasik “kunci utuh, tampilan/optik terganggu” — informasi klien terekspos, tetapi kunci privat dan seed phrase tetap tidak tersentuh. Ini mempersempit kerusakan mendasar, namun optiknya tetap menciptakan risiko tambahan (risk-off overhang) di seluruh pool likuiditas $PORTAL dan $DOLO . 📊
💡 Trader institusional memantau apakah ini tetap menjadi insiden reputasi yang terisolasi atau berubah menjadi kekhawatiran kepercayaan yang lebih luas. Tidak ada kompromi kunci berarti struktur teknis tetap menjadi pendorong utama. 📌 Perhatikan adanya squeeze tajam jika pembaruan berikutnya mengonfirmasi nol kompromi dompet. 💬 Apakah kamu membeli penurunan berita ini atau mengurangi risiko sampai ada konfirmasi? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🚨 PAPARAN DATA SAFEPAL MEMPENGARUHI 40K PENGGUNA — $PORTAL & $DOLO DIAWASI KETAT ⚡
🔍 Kebocoran SafePal adalah kejadian klasik “kunci utuh, tampilan/optik terganggu” — informasi klien terekspos, tetapi kunci privat dan seed phrase tetap tidak tersentuh. Ini mempersempit kerusakan mendasar, namun optiknya tetap menciptakan risiko tambahan (risk-off overhang) di seluruh pool likuiditas $PORTAL dan $DOLO . 📊
💡 Trader institusional memantau apakah ini tetap menjadi insiden reputasi yang terisolasi atau berubah menjadi kekhawatiran kepercayaan yang lebih luas. Tidak ada kompromi kunci berarti struktur teknis tetap menjadi pendorong utama. 📌 Perhatikan adanya squeeze tajam jika pembaruan berikutnya mengonfirmasi nol kompromi dompet. 💬 Apakah kamu membeli penurunan berita ini atau mengurangi risiko sampai ada konfirmasi? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🔍 Kebocoran SafePal adalah kejadian klasik “kunci utuh, tampilan/optik terganggu” — informasi klien terekspos, tetapi kunci privat dan seed phrase tetap tidak tersentuh. Ini mempersempit kerusakan mendasar, namun optiknya tetap menciptakan risiko tambahan (risk-off overhang) di seluruh pool likuiditas $PORTAL dan $DOLO . 📊
💡 Trader institusional memantau apakah ini tetap menjadi insiden reputasi yang terisolasi atau berubah menjadi kekhawatiran kepercayaan yang lebih luas. Tidak ada kompromi kunci berarti struktur teknis tetap menjadi pendorong utama. 📌 Perhatikan adanya squeeze tajam jika pembaruan berikutnya mengonfirmasi nol kompromi dompet. 💬 Apakah kamu membeli penurunan berita ini atau mengurangi risiko sampai ada konfirmasi? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
131

SafePal mengalami kebocoran data, 40 ribu pelanggan terdampak
- Terjadi kebocoran data: 40.000 akun terungkap informasi pesanan
- Private keys, seed phrases, aset kripto tidak terpengaruh
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Sumber: CoinDesk
SafePal mengalami kebocoran data, 40 ribu pelanggan terdampak
- Terjadi kebocoran data: 40.000 akun terungkap informasi pesanan
- Private keys, seed phrases, aset kripto tidak terpengaruh
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Sumber: CoinDesk
- Terjadi kebocoran data: 40.000 akun terungkap informasi pesanan
- Private keys, seed phrases, aset kripto tidak terpengaruh
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Sumber: CoinDesk
117

Pengumuman Twitter Resmi SafePal: plugin pelacakan pesanan milik perusahaannya dikabarkan memiliki celah keamanan. Sekitar 39.798 informasi pelanggan mengalami akses tanpa izin selama periode 2 Maret 2025 hingga 11 April 2026.
Data yang bocor mencakup kolom sensitif seperti nama, email, alamat pengiriman, nomor telepon, serta detail pembelian, dengan cakupan yang cukup luas. Saat ini SafePal menyatakan bahwa mereka telah menyelesaikan perbaikan dengan menerapkan langkah-langkah keamanan tambahan, serta telah mengirim pemberitahuan email terpisah kepada semua pengguna yang terdampak; penyelidikan masih terus berlangsung.
Dari sudut pandang pengguna, kejadian ini kembali mengingatkan kita pada beberapa poin kunci:
1. Plugin pihak ketiga merupakan permukaan serangan dalam ekosistem dompet yang paling mudah diabaikan. Sekalipun program utama dirancang seketat apa pun, jika ada celah pada salah satu mata rantai rantai pasok (supply chain), data pengguna dapat bocor secara massal.
2. Bahkan untuk merek dompet non-custodial (non-penitipan), biasanya tetap perlu memelihara sistem back-end Web2 seperti e-commerce, logistik, dan manajemen pesanan—dan sistem-sistem ini juga tunduk pada standar keamanan data tradisional. Jika pengelolaannya lalai, yang terdampak bukan hanya reputasi merek, tetapi juga biaya kepatuhan yang benar-benar nyata.
3. Setelah pengguna menerima pemberitahuan terkait, segera lakukan pemeriksaan risiko phishing. Penyerang kerap melakukan penipuan lanjutan dengan dalih seperti “kirim ulang pesanan” atau “pembaruan keamanan”. Jangan pernah mengklik tautan di email yang tidak dikenal.
Kepercayaan di industri Web3 dibangun perlahan, tetapi bisa runtuh dalam sekejap. Semoga lebih banyak pihak proyek, saat mengejar iterasi fitur, menempatkan keamanan infrastruktur pada posisi yang lebih diutamakan.
#SafePal #Web3安全 #隐私保护
Pengumuman Twitter Resmi SafePal: plugin pelacakan pesanan milik perusahaannya dikabarkan memiliki celah keamanan. Sekitar 39.798 informasi pelanggan mengalami akses tanpa izin selama periode 2 Maret 2025 hingga 11 April 2026.
Data yang bocor mencakup kolom sensitif seperti nama, email, alamat pengiriman, nomor telepon, serta detail pembelian, dengan cakupan yang cukup luas. Saat ini SafePal menyatakan bahwa mereka telah menyelesaikan perbaikan dengan menerapkan langkah-langkah keamanan tambahan, serta telah mengirim pemberitahuan email terpisah kepada semua pengguna yang terdampak; penyelidikan masih terus berlangsung.
Dari sudut pandang pengguna, kejadian ini kembali mengingatkan kita pada beberapa poin kunci:
1. Plugin pihak ketiga merupakan permukaan serangan dalam ekosistem dompet yang paling mudah diabaikan. Sekalipun program utama dirancang seketat apa pun, jika ada celah pada salah satu mata rantai rantai pasok (supply chain), data pengguna dapat bocor secara massal.
2. Bahkan untuk merek dompet non-custodial (non-penitipan), biasanya tetap perlu memelihara sistem back-end Web2 seperti e-commerce, logistik, dan manajemen pesanan—dan sistem-sistem ini juga tunduk pada standar keamanan data tradisional. Jika pengelolaannya lalai, yang terdampak bukan hanya reputasi merek, tetapi juga biaya kepatuhan yang benar-benar nyata.
3. Setelah pengguna menerima pemberitahuan terkait, segera lakukan pemeriksaan risiko phishing. Penyerang kerap melakukan penipuan lanjutan dengan dalih seperti “kirim ulang pesanan” atau “pembaruan keamanan”. Jangan pernah mengklik tautan di email yang tidak dikenal.
Kepercayaan di industri Web3 dibangun perlahan, tetapi bisa runtuh dalam sekejap. Semoga lebih banyak pihak proyek, saat mengejar iterasi fitur, menempatkan keamanan infrastruktur pada posisi yang lebih diutamakan.
#SafePal #Web3安全 #隐私保护
Data yang bocor mencakup kolom sensitif seperti nama, email, alamat pengiriman, nomor telepon, serta detail pembelian, dengan cakupan yang cukup luas. Saat ini SafePal menyatakan bahwa mereka telah menyelesaikan perbaikan dengan menerapkan langkah-langkah keamanan tambahan, serta telah mengirim pemberitahuan email terpisah kepada semua pengguna yang terdampak; penyelidikan masih terus berlangsung.
Dari sudut pandang pengguna, kejadian ini kembali mengingatkan kita pada beberapa poin kunci:
1. Plugin pihak ketiga merupakan permukaan serangan dalam ekosistem dompet yang paling mudah diabaikan. Sekalipun program utama dirancang seketat apa pun, jika ada celah pada salah satu mata rantai rantai pasok (supply chain), data pengguna dapat bocor secara massal.
2. Bahkan untuk merek dompet non-custodial (non-penitipan), biasanya tetap perlu memelihara sistem back-end Web2 seperti e-commerce, logistik, dan manajemen pesanan—dan sistem-sistem ini juga tunduk pada standar keamanan data tradisional. Jika pengelolaannya lalai, yang terdampak bukan hanya reputasi merek, tetapi juga biaya kepatuhan yang benar-benar nyata.
3. Setelah pengguna menerima pemberitahuan terkait, segera lakukan pemeriksaan risiko phishing. Penyerang kerap melakukan penipuan lanjutan dengan dalih seperti “kirim ulang pesanan” atau “pembaruan keamanan”. Jangan pernah mengklik tautan di email yang tidak dikenal.
Kepercayaan di industri Web3 dibangun perlahan, tetapi bisa runtuh dalam sekejap. Semoga lebih banyak pihak proyek, saat mengejar iterasi fitur, menempatkan keamanan infrastruktur pada posisi yang lebih diutamakan.
#SafePal #Web3安全 #隐私保护
43
·
--
BERITA BESAR😐
🚨 Kebocoran Data SafePal: Hampir 40K Pelanggan Terdampak
Penyedia dompet kripto SafePal mengungkap adanya kebocoran data yang memengaruhi 39.798 pelanggan, dengan mengekspos nama, alamat, dan detail kontak yang terkait dengan pesanan.
🔐 Kabar baiknya: Kunci privat, seed phrase, kata sandi, dan dana kripto tidak disusupi.
⚠️ Risiko yang lebih besar sekarang? Penipuan phishing dan penyamaran yang menargetkan pengguna terdampak.
Keamanan kripto bukan hanya tentang melindungi kunci Anda—data pribadi Anda juga penting.
#SafePal #CryptoNewss
BERITA BESAR😐
🚨 Kebocoran Data SafePal: Hampir 40K Pelanggan Terdampak
Penyedia dompet kripto SafePal mengungkap adanya kebocoran data yang memengaruhi 39.798 pelanggan, dengan mengekspos nama, alamat, dan detail kontak yang terkait dengan pesanan.
🔐 Kabar baiknya: Kunci privat, seed phrase, kata sandi, dan dana kripto tidak disusupi.
⚠️ Risiko yang lebih besar sekarang? Penipuan phishing dan penyamaran yang menargetkan pengguna terdampak.
Keamanan kripto bukan hanya tentang melindungi kunci Anda—data pribadi Anda juga penting.
#SafePal #CryptoNewss
🚨 Kebocoran Data SafePal: Hampir 40K Pelanggan Terdampak
Penyedia dompet kripto SafePal mengungkap adanya kebocoran data yang memengaruhi 39.798 pelanggan, dengan mengekspos nama, alamat, dan detail kontak yang terkait dengan pesanan.
🔐 Kabar baiknya: Kunci privat, seed phrase, kata sandi, dan dana kripto tidak disusupi.
⚠️ Risiko yang lebih besar sekarang? Penipuan phishing dan penyamaran yang menargetkan pengguna terdampak.
Keamanan kripto bukan hanya tentang melindungi kunci Anda—data pribadi Anda juga penting.
#SafePal #CryptoNewss
76
🚨 SafePal akan mendatangkan perusahaan keamanan pihak luar setelah insiden kebocoran data.
SafePal menyatakan bahwa mereka sedang:
🔎 Memantau situs web penipuan dan akun palsu setiap hari
🛡️ Memilih 1 dari 4 perusahaan anti-phishing untuk membantu penanganan dan penghapusan yang lebih cepat
🌑 Terus memantau dark web untuk mendeteksi data yang bocor dan dijual atau dipublikasikan
🔐 Memilih 1 dari 3 organisasi keamanan independen untuk melakukan audit menyeluruh terhadap sistem pemesanan
Selain itu, SafePal juga mengatakan bahwa proses pemesanan dan pengiriman sedang ditinjau untuk mengurangi jumlah data yang disimpan.
Peringatan khusus yang sangat penting:
SafePal tidak akan pernah meminta seed phrase/recovery phrase.
Jika menerima pesan yang meminta seed phrase, memindai QR, atau mengeklik tautan aneh:
Jangan lakukan. 🚨
Untuk insiden terkait dompet kripto, terkadang kebocoran data hanyalah langkah awal dari phishing, dan hal yang lebih berbahaya berikutnya.
Buat teman-teman yang menggunakan SafePal, ingat untuk memeriksa dengan teliti semua kanal komunikasi sebelum berinteraksi.
Bukan seed phrase kamu, bukan kuncimu.
STAYSAFE
#BrainrotCrypto #SafePal
🚨 SafePal akan mendatangkan perusahaan keamanan pihak luar setelah insiden kebocoran data.
SafePal menyatakan bahwa mereka sedang:
🔎 Memantau situs web penipuan dan akun palsu setiap hari
🛡️ Memilih 1 dari 4 perusahaan anti-phishing untuk membantu penanganan dan penghapusan yang lebih cepat
🌑 Terus memantau dark web untuk mendeteksi data yang bocor dan dijual atau dipublikasikan
🔐 Memilih 1 dari 3 organisasi keamanan independen untuk melakukan audit menyeluruh terhadap sistem pemesanan
Selain itu, SafePal juga mengatakan bahwa proses pemesanan dan pengiriman sedang ditinjau untuk mengurangi jumlah data yang disimpan.
Peringatan khusus yang sangat penting:
SafePal tidak akan pernah meminta seed phrase/recovery phrase.
Jika menerima pesan yang meminta seed phrase, memindai QR, atau mengeklik tautan aneh:
Jangan lakukan. 🚨
Untuk insiden terkait dompet kripto, terkadang kebocoran data hanyalah langkah awal dari phishing, dan hal yang lebih berbahaya berikutnya.
Buat teman-teman yang menggunakan SafePal, ingat untuk memeriksa dengan teliti semua kanal komunikasi sebelum berinteraksi.
Bukan seed phrase kamu, bukan kuncimu.
STAYSAFE
#BrainrotCrypto #SafePal
SafePal menyatakan bahwa mereka sedang:
🔎 Memantau situs web penipuan dan akun palsu setiap hari
🛡️ Memilih 1 dari 4 perusahaan anti-phishing untuk membantu penanganan dan penghapusan yang lebih cepat
🌑 Terus memantau dark web untuk mendeteksi data yang bocor dan dijual atau dipublikasikan
🔐 Memilih 1 dari 3 organisasi keamanan independen untuk melakukan audit menyeluruh terhadap sistem pemesanan
Selain itu, SafePal juga mengatakan bahwa proses pemesanan dan pengiriman sedang ditinjau untuk mengurangi jumlah data yang disimpan.
Peringatan khusus yang sangat penting:
SafePal tidak akan pernah meminta seed phrase/recovery phrase.
Jika menerima pesan yang meminta seed phrase, memindai QR, atau mengeklik tautan aneh:
Jangan lakukan. 🚨
Untuk insiden terkait dompet kripto, terkadang kebocoran data hanyalah langkah awal dari phishing, dan hal yang lebih berbahaya berikutnya.
Buat teman-teman yang menggunakan SafePal, ingat untuk memeriksa dengan teliti semua kanal komunikasi sebelum berinteraksi.
Bukan seed phrase kamu, bukan kuncimu.
STAYSAFE
#BrainrotCrypto #SafePal
475
·
--
Bearish
SafePal mengungkap kebocoran data sekitar 40 ribu pelanggan
SafePal mengumumkan adanya insiden keamanan yang menyebabkan data pribadi sekitar 40.000 pelanggan terekspos, termasuk nama, alamat tempat tinggal, dan nomor telepon.
Menurut perusahaan, celah pada sistem pelacakan pesanan dimanfaatkan untuk mengakses data pesanan secara tidak sah selama lebih dari satu tahun. Selain itu, lebih dari 30 situs phishing yang terkait dengan data yang bocor telah dideteksi dan dihentikan.
🔐 Yang paling penting: SafePal menegaskan bahwa Seed Phrase, kunci pribadi, serta dana pengguna tidak terdampak.
Namun, insiden ini menyoroti poin penting dalam dunia Web3:
Melindungi aset tidak hanya berarti menjaga kunci pribadi, tetapi juga melindungi data pribadi agar tidak dimanfaatkan dalam serangan phishing dan social engineering.
Jika Anda termasuk yang terdampak, hindari pesan atau tautan apa pun yang meminta Seed Phrase atau Private Key, atau yang mengklaim bahwa Anda perlu "mengamankan" dana Anda.
Dalam kripto, serangan bisa dimulai dari informasi pribadi… dan berakhir dengan upaya untuk mengakses dana Anda.
{future}(SFPUSDT)
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal mengungkap kebocoran data sekitar 40 ribu pelanggan
SafePal mengumumkan adanya insiden keamanan yang menyebabkan data pribadi sekitar 40.000 pelanggan terekspos, termasuk nama, alamat tempat tinggal, dan nomor telepon.
Menurut perusahaan, celah pada sistem pelacakan pesanan dimanfaatkan untuk mengakses data pesanan secara tidak sah selama lebih dari satu tahun. Selain itu, lebih dari 30 situs phishing yang terkait dengan data yang bocor telah dideteksi dan dihentikan.
🔐 Yang paling penting: SafePal menegaskan bahwa Seed Phrase, kunci pribadi, serta dana pengguna tidak terdampak.
Namun, insiden ini menyoroti poin penting dalam dunia Web3:
Melindungi aset tidak hanya berarti menjaga kunci pribadi, tetapi juga melindungi data pribadi agar tidak dimanfaatkan dalam serangan phishing dan social engineering.
Jika Anda termasuk yang terdampak, hindari pesan atau tautan apa pun yang meminta Seed Phrase atau Private Key, atau yang mengklaim bahwa Anda perlu "mengamankan" dana Anda.
Dalam kripto, serangan bisa dimulai dari informasi pribadi… dan berakhir dengan upaya untuk mengakses dana Anda.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal mengumumkan adanya insiden keamanan yang menyebabkan data pribadi sekitar 40.000 pelanggan terekspos, termasuk nama, alamat tempat tinggal, dan nomor telepon.
Menurut perusahaan, celah pada sistem pelacakan pesanan dimanfaatkan untuk mengakses data pesanan secara tidak sah selama lebih dari satu tahun. Selain itu, lebih dari 30 situs phishing yang terkait dengan data yang bocor telah dideteksi dan dihentikan.
🔐 Yang paling penting: SafePal menegaskan bahwa Seed Phrase, kunci pribadi, serta dana pengguna tidak terdampak.
Namun, insiden ini menyoroti poin penting dalam dunia Web3:
Melindungi aset tidak hanya berarti menjaga kunci pribadi, tetapi juga melindungi data pribadi agar tidak dimanfaatkan dalam serangan phishing dan social engineering.
Jika Anda termasuk yang terdampak, hindari pesan atau tautan apa pun yang meminta Seed Phrase atau Private Key, atau yang mengklaim bahwa Anda perlu "mengamankan" dana Anda.
Dalam kripto, serangan bisa dimulai dari informasi pribadi… dan berakhir dengan upaya untuk mengakses dana Anda.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
2
227
SafePal 钱包 baru-baru ini mengungkapkan sebuah insiden keamanan data. Melalui unggahan resmi di X (Twitter), SafePal menyatakan bahwa terdapat sebuah celah (vulnerability) pada plugin pelacakan pesanan, yang menyebabkan sebagian informasi pelanggan diakses tanpa izin.
Menurut keterangan resmi, insiden ini berdampak pada sekitar 39.798 pelanggan, dengan jendela waktu terjadinya terkonsentrasi pada 2 Maret 2025 hingga 11 April 2026. Informasi yang terekspos mencakup: nama, alamat email, alamat pengiriman, nomor telepon, serta detail pembelian dan lainnya.
Saat ini, SafePal telah menerapkan langkah-langkah keamanan tambahan untuk menyelesaikan perbaikan, dan telah mengirim pemberitahuan email terpisah kepada semua pelanggan yang terdampak. Pihak resmi menyatakan bahwa mereka akan terus mengungkap perkembangan terbaru hasil penyelidikan.
Dari sudut pandang pengguna, disarankan agar pengguna terkait yang terlibat dalam insiden ini:
1. Perhatikan apakah Anda menerima pemberitahuan email resmi dari SafePal, serta waspadai email phishing yang mengatasnamakan layanan pelanggan.
2. Untuk email dan kata sandi yang terlibat, sebaiknya segera lakukan penggantian, dan aktifkan verifikasi dua langkah (two-step verification).
3. Waspadai panggilan telepon atau pesan teks yang tidak dikenal dengan dalih "masalah pesanan", untuk mencegah kebocoran informasi keuangan pribadi lebih lanjut.
4. Pantau perkembangan lanjutan investigasi dari kanal resmi, dan perhatikan apakah perlu ada langkah perlindungan identitas tambahan.
Keamanan dompet tidak hanya soal perlindungan aset di on-chain; setiap plugin dan komponen pihak ketiga dalam pengalaman penggunaan juga bisa menjadi permukaan serangan. Insiden ini juga menjadi pengingat bagi seluruh industri Web3: audit keamanan untuk komponen front-end tidak boleh diabaikan.
#SafePal #钱包安全 #Web3
SafePal 钱包 baru-baru ini mengungkapkan sebuah insiden keamanan data. Melalui unggahan resmi di X (Twitter), SafePal menyatakan bahwa terdapat sebuah celah (vulnerability) pada plugin pelacakan pesanan, yang menyebabkan sebagian informasi pelanggan diakses tanpa izin.
Menurut keterangan resmi, insiden ini berdampak pada sekitar 39.798 pelanggan, dengan jendela waktu terjadinya terkonsentrasi pada 2 Maret 2025 hingga 11 April 2026. Informasi yang terekspos mencakup: nama, alamat email, alamat pengiriman, nomor telepon, serta detail pembelian dan lainnya.
Saat ini, SafePal telah menerapkan langkah-langkah keamanan tambahan untuk menyelesaikan perbaikan, dan telah mengirim pemberitahuan email terpisah kepada semua pelanggan yang terdampak. Pihak resmi menyatakan bahwa mereka akan terus mengungkap perkembangan terbaru hasil penyelidikan.
Dari sudut pandang pengguna, disarankan agar pengguna terkait yang terlibat dalam insiden ini:
1. Perhatikan apakah Anda menerima pemberitahuan email resmi dari SafePal, serta waspadai email phishing yang mengatasnamakan layanan pelanggan.
2. Untuk email dan kata sandi yang terlibat, sebaiknya segera lakukan penggantian, dan aktifkan verifikasi dua langkah (two-step verification).
3. Waspadai panggilan telepon atau pesan teks yang tidak dikenal dengan dalih "masalah pesanan", untuk mencegah kebocoran informasi keuangan pribadi lebih lanjut.
4. Pantau perkembangan lanjutan investigasi dari kanal resmi, dan perhatikan apakah perlu ada langkah perlindungan identitas tambahan.
Keamanan dompet tidak hanya soal perlindungan aset di on-chain; setiap plugin dan komponen pihak ketiga dalam pengalaman penggunaan juga bisa menjadi permukaan serangan. Insiden ini juga menjadi pengingat bagi seluruh industri Web3: audit keamanan untuk komponen front-end tidak boleh diabaikan.
#SafePal #钱包安全 #Web3
Menurut keterangan resmi, insiden ini berdampak pada sekitar 39.798 pelanggan, dengan jendela waktu terjadinya terkonsentrasi pada 2 Maret 2025 hingga 11 April 2026. Informasi yang terekspos mencakup: nama, alamat email, alamat pengiriman, nomor telepon, serta detail pembelian dan lainnya.
Saat ini, SafePal telah menerapkan langkah-langkah keamanan tambahan untuk menyelesaikan perbaikan, dan telah mengirim pemberitahuan email terpisah kepada semua pelanggan yang terdampak. Pihak resmi menyatakan bahwa mereka akan terus mengungkap perkembangan terbaru hasil penyelidikan.
Dari sudut pandang pengguna, disarankan agar pengguna terkait yang terlibat dalam insiden ini:
1. Perhatikan apakah Anda menerima pemberitahuan email resmi dari SafePal, serta waspadai email phishing yang mengatasnamakan layanan pelanggan.
2. Untuk email dan kata sandi yang terlibat, sebaiknya segera lakukan penggantian, dan aktifkan verifikasi dua langkah (two-step verification).
3. Waspadai panggilan telepon atau pesan teks yang tidak dikenal dengan dalih "masalah pesanan", untuk mencegah kebocoran informasi keuangan pribadi lebih lanjut.
4. Pantau perkembangan lanjutan investigasi dari kanal resmi, dan perhatikan apakah perlu ada langkah perlindungan identitas tambahan.
Keamanan dompet tidak hanya soal perlindungan aset di on-chain; setiap plugin dan komponen pihak ketiga dalam pengalaman penggunaan juga bisa menjadi permukaan serangan. Insiden ini juga menjadi pengingat bagi seluruh industri Web3: audit keamanan untuk komponen front-end tidak boleh diabaikan.
#SafePal #钱包安全 #Web3
35
·
--
Bullish
🚀 $SFP
{spot}(SFPUSDT)
— MOMEN BREAKOUT 🔥
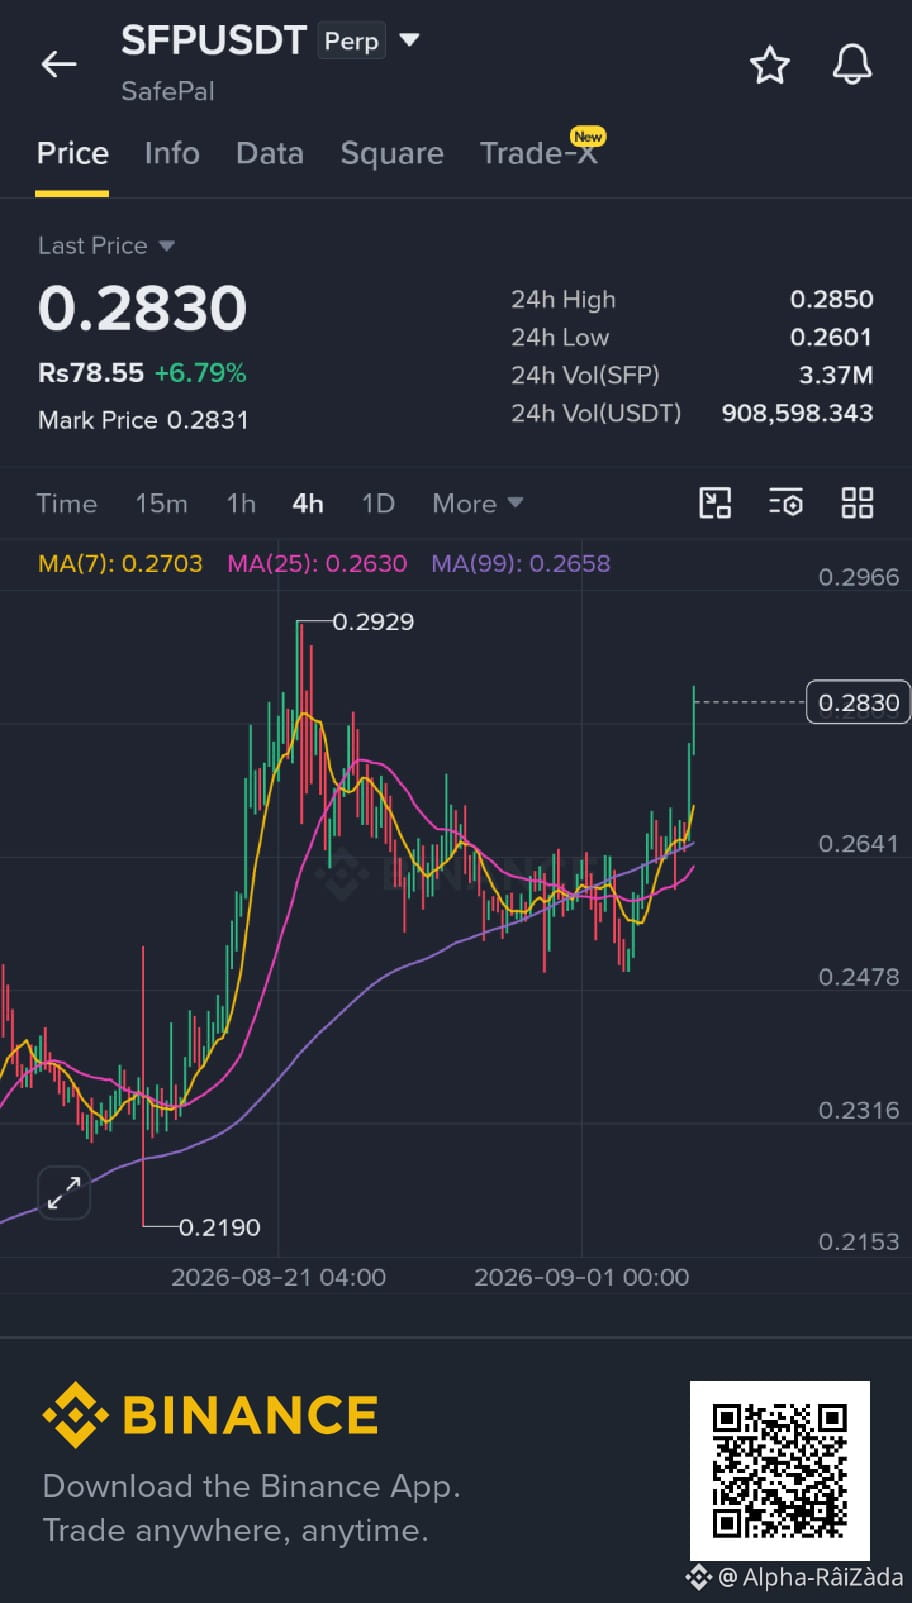
$SFP telah keluar dari rentang konsolidasi $0.26–$0.27 dan sedang menguji resistensi $0.285. Data pasar saat ini juga menunjukkan SFP diperdagangkan di dekat area $0.28 dengan momentum positif.
📍 ENTRY: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Kunci: Bertahan di atas $0.28 → kelanjutan breakout tetap menjadi fokus.
⚠️ Tunggu konfirmasi/retest dan hindari mengejar harga. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
🚀 $SFP
— MOMEN BREAKOUT 🔥
$SFP telah keluar dari rentang konsolidasi $0.26–$0.27 dan sedang menguji resistensi $0.285. Data pasar saat ini juga menunjukkan SFP diperdagangkan di dekat area $0.28 dengan momentum positif.
📍 ENTRY: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Kunci: Bertahan di atas $0.28 → kelanjutan breakout tetap menjadi fokus.
⚠️ Tunggu konfirmasi/retest dan hindari mengejar harga. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
— MOMEN BREAKOUT 🔥
$SFP telah keluar dari rentang konsolidasi $0.26–$0.27 dan sedang menguji resistensi $0.285. Data pasar saat ini juga menunjukkan SFP diperdagangkan di dekat area $0.28 dengan momentum positif.
📍 ENTRY: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Kunci: Bertahan di atas $0.28 → kelanjutan breakout tetap menjadi fokus.
⚠️ Tunggu konfirmasi/retest dan hindari mengejar harga. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
5
·
--
Bullish
🚨 PERINGATAN: @SafePal telah mengungkap kebocoran data yang berdampak pada 39.798 pelanggan.
Meskipun dana dan kredensial dompet dilaporkan aman, pengguna sebaiknya tetap waspada terhadap upaya phishing dari penipu yang menyamar sebagai staf SafePal. Verifikasi pesan melalui kanal resmi sebelum membagikan informasi apa pun. #SafePal #CryptoSecurity #Phishing
🚨 PERINGATAN: @SafePal telah mengungkap kebocoran data yang berdampak pada 39.798 pelanggan.
Meskipun dana dan kredensial dompet dilaporkan aman, pengguna sebaiknya tetap waspada terhadap upaya phishing dari penipu yang menyamar sebagai staf SafePal. Verifikasi pesan melalui kanal resmi sebelum membagikan informasi apa pun. #SafePal #CryptoSecurity #Phishing
Meskipun dana dan kredensial dompet dilaporkan aman, pengguna sebaiknya tetap waspada terhadap upaya phishing dari penipu yang menyamar sebagai staf SafePal. Verifikasi pesan melalui kanal resmi sebelum membagikan informasi apa pun. #SafePal #CryptoSecurity #Phishing
1
4
108

·
--
Bullish
👀 Q2 2026 adalah rekor tertinggi dalam hal jumlah peretasan dengan #krypto . April–Juni: 85 serangan — yang terbanyak dalam sejarah pengamatan!
Sejak awal 2026, industri telah mencatat 121 pembobolan, dan total kerugian mencapai sekitar $942 juta. Dan justru itulah mengapa keamanan dompet itu bukan “opsi”, melainkan “dasar”!
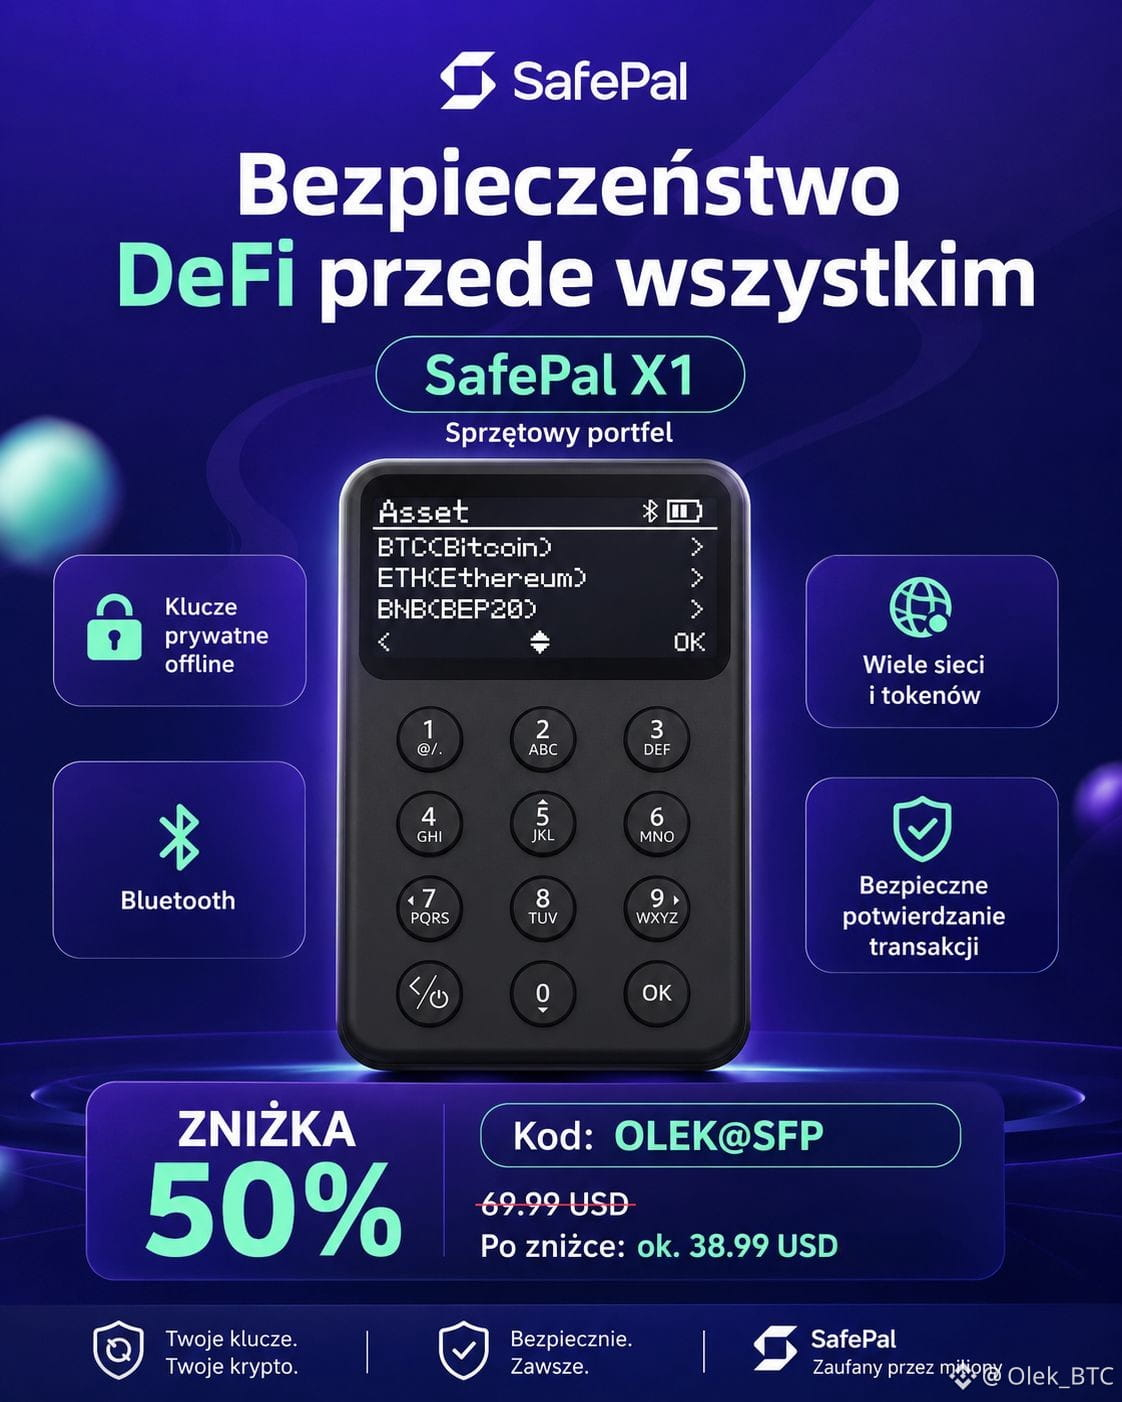
🔥 "#SafePal X1" adalah dompet perangkat keras yang menyimpan Kunci Pribadimu di luar telepon dan komputer!
Dalam praktiknya berarti transaksi harus dikonfirmasi secara fisik di perangkat, jadi phishing, tautan scam, atau browser yang terinfeksi punya tugas jauh lebih sulit.
Bagi yang mengikuti saya dan ingin lebih baik mengamankan aset kriptonya, saya punya kode -50% untuk pembelian SafePal X1 di toko resmi @SafePal .
⚡️ Harga - $69.99 + $9 ongkir. Dengan kode ➣ $38.99 untuk dompet hardware baru. Kode ➣ OLEK@SFP
Di #crypto kamu bisa mendapatkan banyak, tetapi cukup satu tanda tangan yang salah untuk kehilangan semuanya. Lebih baik amankan dompet lebih dulu daripada menyesal di kemudian hari.
❗️ Ikuti untuk info lebih lanjut! #Kryptowaluty #DeFi $SFP
{spot}(SFPUSDT)
👀 Q2 2026 adalah rekor tertinggi dalam hal jumlah peretasan dengan #krypto . April–Juni: 85 serangan — yang terbanyak dalam sejarah pengamatan!
Sejak awal 2026, industri telah mencatat 121 pembobolan, dan total kerugian mencapai sekitar $942 juta. Dan justru itulah mengapa keamanan dompet itu bukan “opsi”, melainkan “dasar”!
🔥 "#SafePal X1" adalah dompet perangkat keras yang menyimpan Kunci Pribadimu di luar telepon dan komputer!
Dalam praktiknya berarti transaksi harus dikonfirmasi secara fisik di perangkat, jadi phishing, tautan scam, atau browser yang terinfeksi punya tugas jauh lebih sulit.
Bagi yang mengikuti saya dan ingin lebih baik mengamankan aset kriptonya, saya punya kode -50% untuk pembelian SafePal X1 di toko resmi @SafePal .
⚡️ Harga - $69.99 + $9 ongkir. Dengan kode ➣ $38.99 untuk dompet hardware baru. Kode ➣ OLEK@SFP
Di #crypto kamu bisa mendapatkan banyak, tetapi cukup satu tanda tangan yang salah untuk kehilangan semuanya. Lebih baik amankan dompet lebih dulu daripada menyesal di kemudian hari.
❗️ Ikuti untuk info lebih lanjut! #Kryptowaluty #DeFi $SFP
Sejak awal 2026, industri telah mencatat 121 pembobolan, dan total kerugian mencapai sekitar $942 juta. Dan justru itulah mengapa keamanan dompet itu bukan “opsi”, melainkan “dasar”!
🔥 "#SafePal X1" adalah dompet perangkat keras yang menyimpan Kunci Pribadimu di luar telepon dan komputer!
Dalam praktiknya berarti transaksi harus dikonfirmasi secara fisik di perangkat, jadi phishing, tautan scam, atau browser yang terinfeksi punya tugas jauh lebih sulit.
Bagi yang mengikuti saya dan ingin lebih baik mengamankan aset kriptonya, saya punya kode -50% untuk pembelian SafePal X1 di toko resmi @SafePal .
⚡️ Harga - $69.99 + $9 ongkir. Dengan kode ➣ $38.99 untuk dompet hardware baru. Kode ➣ OLEK@SFP
Di #crypto kamu bisa mendapatkan banyak, tetapi cukup satu tanda tangan yang salah untuk kehilangan semuanya. Lebih baik amankan dompet lebih dulu daripada menyesal di kemudian hari.
❗️ Ikuti untuk info lebih lanjut! #Kryptowaluty #DeFi $SFP
164
·
--
Bullish
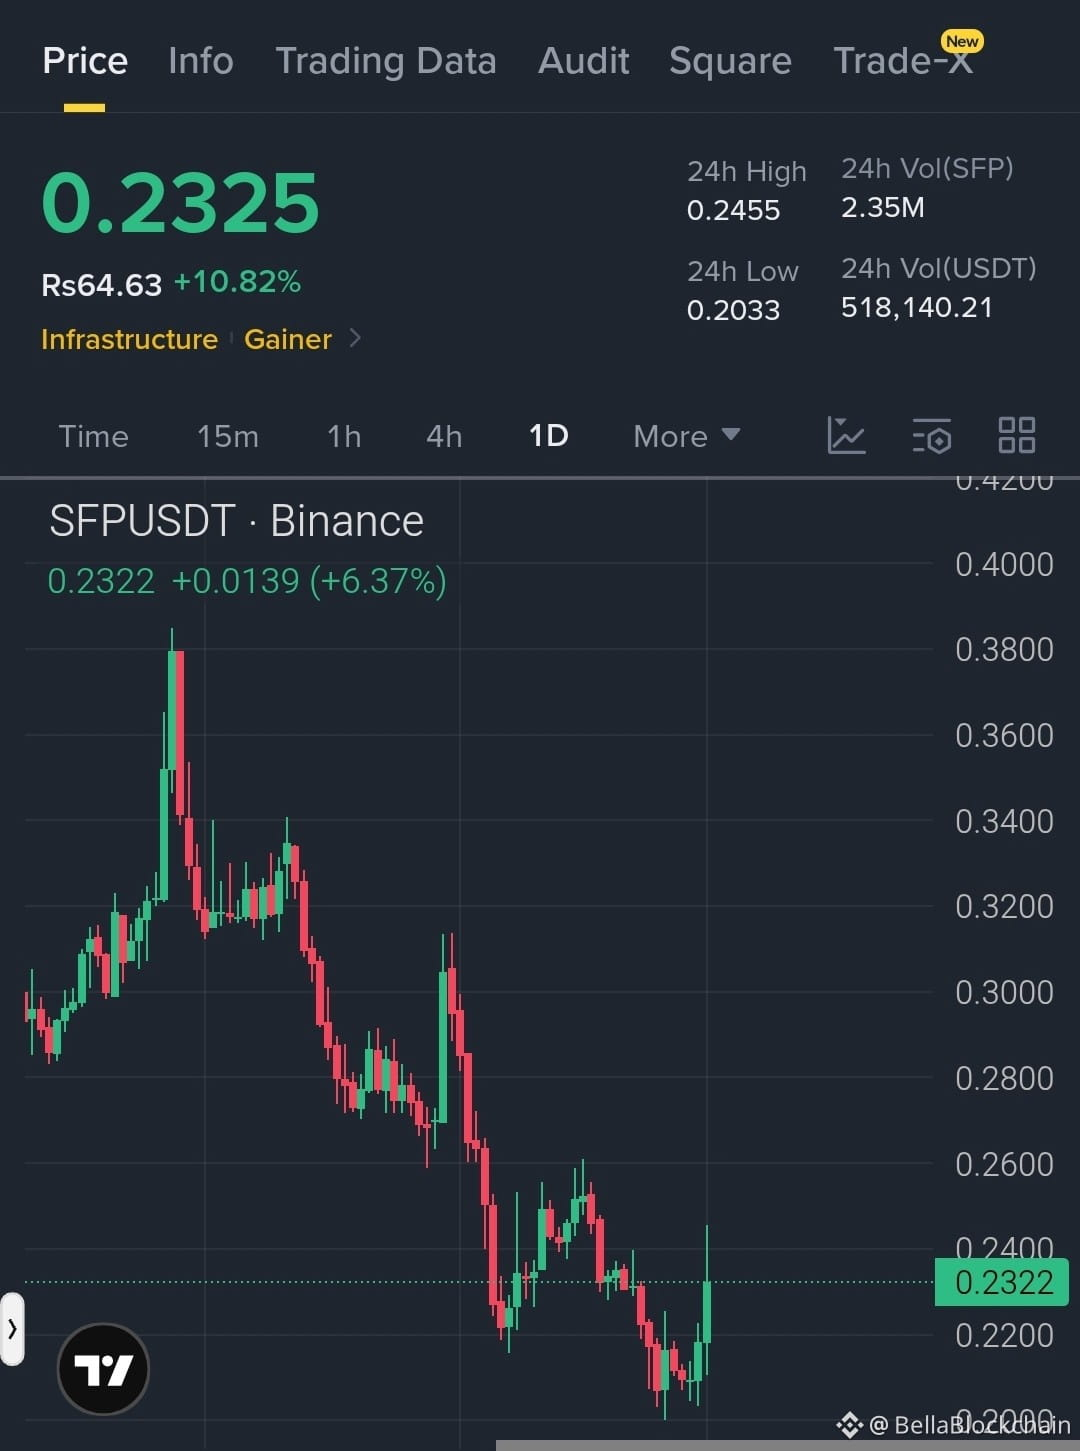
$SFP sedang menunjukkan tanda-tanda kuat adanya bullish reversal setelah membangun basis support yang solid di dekat level 0.2000. Pergerakan harga terbaru menunjukkan breakout yang bersih dari konsolidasi lokal dengan momentum yang terus terbentuk, sehingga memposisikan token untuk kelanjutan kenaikan secara berkelanjutan menuju resistance overhead kunci dan zona likuiditas.
* Target 1: 0.2600
* Target 2: 0.3000
* Target 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
{future}(SFPUSDT)
$SFP sedang menunjukkan tanda-tanda kuat adanya bullish reversal setelah membangun basis support yang solid di dekat level 0.2000. Pergerakan harga terbaru menunjukkan breakout yang bersih dari konsolidasi lokal dengan momentum yang terus terbentuk, sehingga memposisikan token untuk kelanjutan kenaikan secara berkelanjutan menuju resistance overhead kunci dan zona likuiditas.
* Target 1: 0.2600
* Target 2: 0.3000
* Target 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
* Target 1: 0.2600
* Target 2: 0.3000
* Target 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
1
22
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
7,265 penayangan
117 Berdiskusi
2
#AnthropicIPOPriceCouldExceed$80
13,001 penayangan
114 Berdiskusi
3
#CanNvidia’sDataCenterGrowthContinue?
38,444 penayangan
537 Berdiskusi
4
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
39 penayangan
7 Berdiskusi
5
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
1,217 penayangan
22 Berdiskusi
6
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
2,606 penayangan
43 Berdiskusi
7
#LedgerHardwareImplantReportsExtendToDubai
8,084 penayangan
182 Berdiskusi
8
#NvidiaBoardNotConsideringHuang’sReturnasCEO
200,558 penayangan
1,455 Berdiskusi
9
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
56,773 penayangan
643 Berdiskusi
10
#AnthropicClearedToListOnNasdaqAsANT
50,642 penayangan
522 Berdiskusi