

#eip7702
eip7702
25,904 penayangan
57 Berdiskusi
Populer
Terbaru

·
--
【Peretas membawa “alat penghancur bukti”: Co-CEO Binance Richard Teng mengungkap detail penyelidikan lebih lanjut】
Menurut laporan TokenPost pada 31 Oktober, Teng mengatakan bahwa dalam serangan senilai sekitar 6,3 miliar dolar AS ini, penyerang menggunakan perangkat lunak yang dapat menghapus alat dan jejak mereka sendiri sehingga penyelidikan menjadi lebih sulit; pelakunya lebih dari satu orang. Awalnya, penyelidikan berfokus pada laptop yang diretas, tetapi kemudian ditemukan titik masuk lain. Penyerang juga memanfaatkan EIP-7702 untuk memperoleh kewenangan eksekusi on-chain atas hot wallet dan melewati proses persetujuan biasa.
Perkembangan Binance saat ini:
• Penarikan dana dihentikan sementara, sementara penyetoran tetap berjalan seperti biasa; penarikan ditargetkan pulih secara bertahap dalam sekitar 40 jam
• Memulai audit keamanan yang mencakup endpoint, infrastruktur cloud, pengelolaan kunci, dan proses penandatanganan
• Bekerja sama dengan lembaga penegak hukum, perusahaan analisis on-chain, penerbit token, dan bursa lainnya untuk melacak pergerakan dana
3 pengingat dari sudut pandang seorang insinyur:
1. Alat penghapus jejak membuat forensik log lebih sulit; simpan log di lokasi terpisah dengan penyimpanan yang hanya mengizinkan penambahan
2. Tinjau izin berbasis otorisasi (termasuk delegasi EIP-7702) secara berkala, dan jangan menyetujui otorisasi dari sumber yang tidak dikenal
3. Selama pemulihan penarikan dana, hanya percayai pengumuman resmi dan waspadai tautan palsu seperti “pemulihan penarikan dana” atau “klaim kompensasi”
Menurut Anda, aspek mana yang harus diprioritaskan bursa untuk dibenahi: keamanan endpoint, persetujuan izin, atau proses penandatanganan?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, bukan saran investasi
【Peretas membawa “alat penghancur bukti”: Co-CEO Binance Richard Teng mengungkap detail penyelidikan lebih lanjut】
Menurut laporan TokenPost pada 31 Oktober, Teng mengatakan bahwa dalam serangan senilai sekitar 6,3 miliar dolar AS ini, penyerang menggunakan perangkat lunak yang dapat menghapus alat dan jejak mereka sendiri sehingga penyelidikan menjadi lebih sulit; pelakunya lebih dari satu orang. Awalnya, penyelidikan berfokus pada laptop yang diretas, tetapi kemudian ditemukan titik masuk lain. Penyerang juga memanfaatkan EIP-7702 untuk memperoleh kewenangan eksekusi on-chain atas hot wallet dan melewati proses persetujuan biasa.
Perkembangan Binance saat ini:
• Penarikan dana dihentikan sementara, sementara penyetoran tetap berjalan seperti biasa; penarikan ditargetkan pulih secara bertahap dalam sekitar 40 jam
• Memulai audit keamanan yang mencakup endpoint, infrastruktur cloud, pengelolaan kunci, dan proses penandatanganan
• Bekerja sama dengan lembaga penegak hukum, perusahaan analisis on-chain, penerbit token, dan bursa lainnya untuk melacak pergerakan dana
3 pengingat dari sudut pandang seorang insinyur:
1. Alat penghapus jejak membuat forensik log lebih sulit; simpan log di lokasi terpisah dengan penyimpanan yang hanya mengizinkan penambahan
2. Tinjau izin berbasis otorisasi (termasuk delegasi EIP-7702) secara berkala, dan jangan menyetujui otorisasi dari sumber yang tidak dikenal
3. Selama pemulihan penarikan dana, hanya percayai pengumuman resmi dan waspadai tautan palsu seperti “pemulihan penarikan dana” atau “klaim kompensasi”
Menurut Anda, aspek mana yang harus diprioritaskan bursa untuk dibenahi: keamanan endpoint, persetujuan izin, atau proses penandatanganan?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, bukan saran investasi
Menurut laporan TokenPost pada 31 Oktober, Teng mengatakan bahwa dalam serangan senilai sekitar 6,3 miliar dolar AS ini, penyerang menggunakan perangkat lunak yang dapat menghapus alat dan jejak mereka sendiri sehingga penyelidikan menjadi lebih sulit; pelakunya lebih dari satu orang. Awalnya, penyelidikan berfokus pada laptop yang diretas, tetapi kemudian ditemukan titik masuk lain. Penyerang juga memanfaatkan EIP-7702 untuk memperoleh kewenangan eksekusi on-chain atas hot wallet dan melewati proses persetujuan biasa.
Perkembangan Binance saat ini:
• Penarikan dana dihentikan sementara, sementara penyetoran tetap berjalan seperti biasa; penarikan ditargetkan pulih secara bertahap dalam sekitar 40 jam
• Memulai audit keamanan yang mencakup endpoint, infrastruktur cloud, pengelolaan kunci, dan proses penandatanganan
• Bekerja sama dengan lembaga penegak hukum, perusahaan analisis on-chain, penerbit token, dan bursa lainnya untuk melacak pergerakan dana
3 pengingat dari sudut pandang seorang insinyur:
1. Alat penghapus jejak membuat forensik log lebih sulit; simpan log di lokasi terpisah dengan penyimpanan yang hanya mengizinkan penambahan
2. Tinjau izin berbasis otorisasi (termasuk delegasi EIP-7702) secara berkala, dan jangan menyetujui otorisasi dari sumber yang tidak dikenal
3. Selama pemulihan penarikan dana, hanya percayai pengumuman resmi dan waspadai tautan palsu seperti “pemulihan penarikan dana” atau “klaim kompensasi”
Menurut Anda, aspek mana yang harus diprioritaskan bursa untuk dibenahi: keamanan endpoint, persetujuan izin, atau proses penandatanganan?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, bukan saran investasi
248

·
--
Lihat terjemahan
以太坊EIP-7702能不能“永久关掉”?一份新草案说:可以
昨晚聊了EIP-7702是什么,今天有个后续:以太坊开发者论坛(Ethereum Magicians)上,北京时间10月31日凌晨有人发了一份草案EIP-8476,标题直译就是“普通地址永久退出委托”。
先说清楚:这是Draft草案,离进主网升级还很远。
它想干什么,拆成几条:
1. 让普通地址(EOA)发一笔特殊的type-4交易,给自己装一个“不可执行的标记”,从此任何7702委托授权都换不掉、清不掉。
2. 地址不变,正常转账、发交易照旧,只是这辈子不能再开7702委托。
3. 动机原文点名了三类账户:机构钱包、交易所热钱包、金库,说它们用不着委托执行。
4. 原文也写明:它防不了私钥被盗,拿到私钥的人照样能签普通交易把钱转走。
讨论里两个被抓出来的坑,挺实在:
· 有评审指出,装了标记的地址可能收不了某些NFT(安全转账会去调接收方代码),作者北京时间10月31日深夜回复,打算改成让EVM把这个标记当“空代码”看待。
· 又有人指出,这个保护是按链生效的:你在主网关了,别的链没关,同一把钥匙签的授权在那条链照样能用。
讨论帖里还有人拿公开链上数据分析了币安这次热钱包事件,作者回复的说法是:事先关掉也挡不住被盗,只是去掉了“签一批授权、之后不用再签”的捷径。币安官方完整根因报告还没出,这只是论坛里的链上分析。
几句实话:
· 一个功能上线一年多,就有人提案“给我一个永久关闭键”,说明不是每个地址都需要那么聪明。
· 草案不等于通过,更不等于会上主网,别看到标题就以为钱包已经能关了。
· 真正的底线还是那句老话:别乱签名,签之前看清楚签的是什么。
你的钱包需要7702这种“智能”功能吗?还是宁愿它笨一点、安全一点?
$ETH #EIP7702 #以太坊升级
以太坊EIP-7702能不能“永久关掉”?一份新草案说:可以
昨晚聊了EIP-7702是什么,今天有个后续:以太坊开发者论坛(Ethereum Magicians)上,北京时间10月31日凌晨有人发了一份草案EIP-8476,标题直译就是“普通地址永久退出委托”。
先说清楚:这是Draft草案,离进主网升级还很远。
它想干什么,拆成几条:
1. 让普通地址(EOA)发一笔特殊的type-4交易,给自己装一个“不可执行的标记”,从此任何7702委托授权都换不掉、清不掉。
2. 地址不变,正常转账、发交易照旧,只是这辈子不能再开7702委托。
3. 动机原文点名了三类账户:机构钱包、交易所热钱包、金库,说它们用不着委托执行。
4. 原文也写明:它防不了私钥被盗,拿到私钥的人照样能签普通交易把钱转走。
讨论里两个被抓出来的坑,挺实在:
· 有评审指出,装了标记的地址可能收不了某些NFT(安全转账会去调接收方代码),作者北京时间10月31日深夜回复,打算改成让EVM把这个标记当“空代码”看待。
· 又有人指出,这个保护是按链生效的:你在主网关了,别的链没关,同一把钥匙签的授权在那条链照样能用。
讨论帖里还有人拿公开链上数据分析了币安这次热钱包事件,作者回复的说法是:事先关掉也挡不住被盗,只是去掉了“签一批授权、之后不用再签”的捷径。币安官方完整根因报告还没出,这只是论坛里的链上分析。
几句实话:
· 一个功能上线一年多,就有人提案“给我一个永久关闭键”,说明不是每个地址都需要那么聪明。
· 草案不等于通过,更不等于会上主网,别看到标题就以为钱包已经能关了。
· 真正的底线还是那句老话:别乱签名,签之前看清楚签的是什么。
你的钱包需要7702这种“智能”功能吗?还是宁愿它笨一点、安全一点?
$ETH #EIP7702 #以太坊升级
昨晚聊了EIP-7702是什么,今天有个后续:以太坊开发者论坛(Ethereum Magicians)上,北京时间10月31日凌晨有人发了一份草案EIP-8476,标题直译就是“普通地址永久退出委托”。
先说清楚:这是Draft草案,离进主网升级还很远。
它想干什么,拆成几条:
1. 让普通地址(EOA)发一笔特殊的type-4交易,给自己装一个“不可执行的标记”,从此任何7702委托授权都换不掉、清不掉。
2. 地址不变,正常转账、发交易照旧,只是这辈子不能再开7702委托。
3. 动机原文点名了三类账户:机构钱包、交易所热钱包、金库,说它们用不着委托执行。
4. 原文也写明:它防不了私钥被盗,拿到私钥的人照样能签普通交易把钱转走。
讨论里两个被抓出来的坑,挺实在:
· 有评审指出,装了标记的地址可能收不了某些NFT(安全转账会去调接收方代码),作者北京时间10月31日深夜回复,打算改成让EVM把这个标记当“空代码”看待。
· 又有人指出,这个保护是按链生效的:你在主网关了,别的链没关,同一把钥匙签的授权在那条链照样能用。
讨论帖里还有人拿公开链上数据分析了币安这次热钱包事件,作者回复的说法是:事先关掉也挡不住被盗,只是去掉了“签一批授权、之后不用再签”的捷径。币安官方完整根因报告还没出,这只是论坛里的链上分析。
几句实话:
· 一个功能上线一年多,就有人提案“给我一个永久关闭键”,说明不是每个地址都需要那么聪明。
· 草案不等于通过,更不等于会上主网,别看到标题就以为钱包已经能关了。
· 真正的底线还是那句老话:别乱签名,签之前看清楚签的是什么。
你的钱包需要7702这种“智能”功能吗?还是宁愿它笨一点、安全一点?
$ETH #EIP7702 #以太坊升级
90
·
--
Apa itu EIP-7702? Cukup satu tanda tangan, dompetmu bisa menjalankan kode milik orang lain?
Beberapa hari ini, setelah pencurian di Binance, banyak orang bertanya tentang EIP-7702. Singkatnya: EIP ini memungkinkan alamat dompet biasa (EOA) dipasangi kode kontrak untuk dijalankan.
Menurut teks resmi spesifikasi Ethereum:
1. Jenis transaksi baru ditambahkan. Transaksi ini menyertakan “daftar otorisasi”.
2. Setiap otorisasi ditandatangani oleh pemilik alamat. Isinya mencakup ID chain, alamat kontrak yang dituju, dan nonce.
3. Setelah otorisasi berlaku, sebuah “penunjuk delegasi” akan ditulis ke alamatmu. Setelah itu, siapa pun yang memanggil alamatmu akan menjalankan kode kontrak tersebut, dan kode itu berjalan atas nama alamatmu.
4. Delegasi ini akan terus tersimpan, bukan hilang setelah dipakai. Jika ingin mencabutnya, kamu harus menandatangani lagi dengan alamat nol sebagai tujuan.
Tujuan awal desain ini sebenarnya baik: melakukan operasi secara massal, meminta orang lain membayar biaya transaksi, dan membatasi izin subkunci.
Namun, spesifikasinya sendiri menyatakannya dengan sangat jelas: kode yang didelegasikan memiliki akses tanpa batas ke akun; aplikasi tidak seharusnya mengandalkan pengguna untuk menandatangani otorisasi seperti ini, dan dompet juga tidak seharusnya menyediakan opsi tersebut; jika kontrak delegasi ditulis dengan buruk, orang lain bisa hampir sepenuhnya mengendalikan alamatmu.
Kembali ke insiden kali ini. Menurut Chainalysis, di Ethereum, penyerang mengirimkan otorisasi dengan tanda tangan yang valid agar sebuah dompet panas Binance menjalankan kode yang diterapkan oleh penyerang, lalu menggunakan dompet itu untuk menguras aset. Belum ada laporan teknis lengkap dari Binance tentang bagaimana tanda tangan otorisasi ini diperoleh. Jangan buru-buru mengambil kesimpulan, dan jangan menyalahkan satu EIP begitu saja.
Terus terang saja: begitu otorisasi semacam ini ditandatangani, aset bisa dikuras hanya dengan satu kali pemanggilan. Saat orang biasa menekan “Konfirmasi”, tidak ada alasan untuk melakukannya tanpa berpikir.
Tiga hal yang bisa kamu periksa sendiri:
1. Jangan tanda tangani permintaan tanda tangan yang tidak kamu pahami, terutama yang bertuliskan “otorisasi”, “delegasi”, atau “upgrade akun”.
2. Percayai hanya penjelasan tanda tangan dari dompet itu sendiri, bukan keterangan di jendela pop-up situs web.
3. Periksa status otorisasi dan delegasi alamat secara berkala. Cabut yang tidak digunakan.
Pernahkah dompetmu menampilkan pemberitahuan seperti “upgrade akun”? Waktu itu kamu menekannya?
#EIP7702 #钱包安全 $ETH
Apa itu EIP-7702? Cukup satu tanda tangan, dompetmu bisa menjalankan kode milik orang lain?
Beberapa hari ini, setelah pencurian di Binance, banyak orang bertanya tentang EIP-7702. Singkatnya: EIP ini memungkinkan alamat dompet biasa (EOA) dipasangi kode kontrak untuk dijalankan.
Menurut teks resmi spesifikasi Ethereum:
1. Jenis transaksi baru ditambahkan. Transaksi ini menyertakan “daftar otorisasi”.
2. Setiap otorisasi ditandatangani oleh pemilik alamat. Isinya mencakup ID chain, alamat kontrak yang dituju, dan nonce.
3. Setelah otorisasi berlaku, sebuah “penunjuk delegasi” akan ditulis ke alamatmu. Setelah itu, siapa pun yang memanggil alamatmu akan menjalankan kode kontrak tersebut, dan kode itu berjalan atas nama alamatmu.
4. Delegasi ini akan terus tersimpan, bukan hilang setelah dipakai. Jika ingin mencabutnya, kamu harus menandatangani lagi dengan alamat nol sebagai tujuan.
Tujuan awal desain ini sebenarnya baik: melakukan operasi secara massal, meminta orang lain membayar biaya transaksi, dan membatasi izin subkunci.
Namun, spesifikasinya sendiri menyatakannya dengan sangat jelas: kode yang didelegasikan memiliki akses tanpa batas ke akun; aplikasi tidak seharusnya mengandalkan pengguna untuk menandatangani otorisasi seperti ini, dan dompet juga tidak seharusnya menyediakan opsi tersebut; jika kontrak delegasi ditulis dengan buruk, orang lain bisa hampir sepenuhnya mengendalikan alamatmu.
Kembali ke insiden kali ini. Menurut Chainalysis, di Ethereum, penyerang mengirimkan otorisasi dengan tanda tangan yang valid agar sebuah dompet panas Binance menjalankan kode yang diterapkan oleh penyerang, lalu menggunakan dompet itu untuk menguras aset. Belum ada laporan teknis lengkap dari Binance tentang bagaimana tanda tangan otorisasi ini diperoleh. Jangan buru-buru mengambil kesimpulan, dan jangan menyalahkan satu EIP begitu saja.
Terus terang saja: begitu otorisasi semacam ini ditandatangani, aset bisa dikuras hanya dengan satu kali pemanggilan. Saat orang biasa menekan “Konfirmasi”, tidak ada alasan untuk melakukannya tanpa berpikir.
Tiga hal yang bisa kamu periksa sendiri:
1. Jangan tanda tangani permintaan tanda tangan yang tidak kamu pahami, terutama yang bertuliskan “otorisasi”, “delegasi”, atau “upgrade akun”.
2. Percayai hanya penjelasan tanda tangan dari dompet itu sendiri, bukan keterangan di jendela pop-up situs web.
3. Periksa status otorisasi dan delegasi alamat secara berkala. Cabut yang tidak digunakan.
Pernahkah dompetmu menampilkan pemberitahuan seperti “upgrade akun”? Waktu itu kamu menekannya?
#EIP7702 #钱包安全 $ETH
Beberapa hari ini, setelah pencurian di Binance, banyak orang bertanya tentang EIP-7702. Singkatnya: EIP ini memungkinkan alamat dompet biasa (EOA) dipasangi kode kontrak untuk dijalankan.
Menurut teks resmi spesifikasi Ethereum:
1. Jenis transaksi baru ditambahkan. Transaksi ini menyertakan “daftar otorisasi”.
2. Setiap otorisasi ditandatangani oleh pemilik alamat. Isinya mencakup ID chain, alamat kontrak yang dituju, dan nonce.
3. Setelah otorisasi berlaku, sebuah “penunjuk delegasi” akan ditulis ke alamatmu. Setelah itu, siapa pun yang memanggil alamatmu akan menjalankan kode kontrak tersebut, dan kode itu berjalan atas nama alamatmu.
4. Delegasi ini akan terus tersimpan, bukan hilang setelah dipakai. Jika ingin mencabutnya, kamu harus menandatangani lagi dengan alamat nol sebagai tujuan.
Tujuan awal desain ini sebenarnya baik: melakukan operasi secara massal, meminta orang lain membayar biaya transaksi, dan membatasi izin subkunci.
Namun, spesifikasinya sendiri menyatakannya dengan sangat jelas: kode yang didelegasikan memiliki akses tanpa batas ke akun; aplikasi tidak seharusnya mengandalkan pengguna untuk menandatangani otorisasi seperti ini, dan dompet juga tidak seharusnya menyediakan opsi tersebut; jika kontrak delegasi ditulis dengan buruk, orang lain bisa hampir sepenuhnya mengendalikan alamatmu.
Kembali ke insiden kali ini. Menurut Chainalysis, di Ethereum, penyerang mengirimkan otorisasi dengan tanda tangan yang valid agar sebuah dompet panas Binance menjalankan kode yang diterapkan oleh penyerang, lalu menggunakan dompet itu untuk menguras aset. Belum ada laporan teknis lengkap dari Binance tentang bagaimana tanda tangan otorisasi ini diperoleh. Jangan buru-buru mengambil kesimpulan, dan jangan menyalahkan satu EIP begitu saja.
Terus terang saja: begitu otorisasi semacam ini ditandatangani, aset bisa dikuras hanya dengan satu kali pemanggilan. Saat orang biasa menekan “Konfirmasi”, tidak ada alasan untuk melakukannya tanpa berpikir.
Tiga hal yang bisa kamu periksa sendiri:
1. Jangan tanda tangani permintaan tanda tangan yang tidak kamu pahami, terutama yang bertuliskan “otorisasi”, “delegasi”, atau “upgrade akun”.
2. Percayai hanya penjelasan tanda tangan dari dompet itu sendiri, bukan keterangan di jendela pop-up situs web.
3. Periksa status otorisasi dan delegasi alamat secara berkala. Cabut yang tidak digunakan.
Pernahkah dompetmu menampilkan pemberitahuan seperti “upgrade akun”? Waktu itu kamu menekannya?
#EIP7702 #钱包安全 $ETH
85

·
--
Lihat terjemahan
刷到 The Defiant:开发者 nicolashw 提了份以太坊草案(PR #12600,讨论称 EIP-8476),想让普通 EOA 钱包能**永久关掉 EIP-7702 委托**。
硬点:用一种现在还不合法的 type-4 空授权交易,给账户装上不可执行的标记码(暂定 `0xef0200`),之后任何新的 7702 委托——包括想清掉它的——都会被跳过。地址、普通转账、合约调用还在;但它挡不住私钥丢了之后的转账/授权,已有授权也不会自动撤销。草案未合并、无正式编号,真要上线得等网络升级。
交易所热钱包、机构金库这类本来就不该开委托的地址,多了一道「一键焊死」的选项——最近 7702 被拿来绕审批的讨论挺多,这份草案冲的就是这个痛点。
#以太坊 #EIP7702 #安全 $ETH
刷到 The Defiant:开发者 nicolashw 提了份以太坊草案(PR #12600,讨论称 EIP-8476),想让普通 EOA 钱包能**永久关掉 EIP-7702 委托**。
硬点:用一种现在还不合法的 type-4 空授权交易,给账户装上不可执行的标记码(暂定 `0xef0200`),之后任何新的 7702 委托——包括想清掉它的——都会被跳过。地址、普通转账、合约调用还在;但它挡不住私钥丢了之后的转账/授权,已有授权也不会自动撤销。草案未合并、无正式编号,真要上线得等网络升级。
交易所热钱包、机构金库这类本来就不该开委托的地址,多了一道「一键焊死」的选项——最近 7702 被拿来绕审批的讨论挺多,这份草案冲的就是这个痛点。
#以太坊 #EIP7702 #安全 $ETH
硬点:用一种现在还不合法的 type-4 空授权交易,给账户装上不可执行的标记码(暂定 `0xef0200`),之后任何新的 7702 委托——包括想清掉它的——都会被跳过。地址、普通转账、合约调用还在;但它挡不住私钥丢了之后的转账/授权,已有授权也不会自动撤销。草案未合并、无正式编号,真要上线得等网络升级。
交易所热钱包、机构金库这类本来就不该开委托的地址,多了一道「一键焊死」的选项——最近 7702 被拿来绕审批的讨论挺多,这份草案冲的就是这个痛点。
#以太坊 #EIP7702 #安全 $ETH
77
·
--
Sederhananya, kali ini bukan kunci privat yang dicuri, melainkan sistem penandatanganan yang dijadikan mesin ATM. Linimasa dari TRM Labs: operasi dimulai pada 29 Oktober pukul 20:05 UTC; dalam 20 menit, 6,36 miliar dolar AS dipindahkan dari dompet Binance di 10 blockchain—lebih dari 4 kali lipat jumlah yang dicuri dalam peretasan Bybit, yaitu 1,5 miliar dolar AS. Hasil investigasi awal Binance juga sejalan: komputer seorang engineer operasional diretas, lalu pelaku menyusup ke kontainer layanan internal untuk mengajukan permintaan penarikan. Tidak ditemukan kebocoran kunci privat. Bagian paling gila terjadi di Ethereum: pelaku membuat sistem penandatanganan Binance menandatangani 50 prapersetujuan EIP-7702 sekaligus. Dengan nomor urut yang berdekatan, salah satunya pasti cocok. Binance 14 pun langsung berubah menjadi robot penyedot milik pelaku, yang dalam satu transaksi menyapu 167,464 $ETH dan 1,615 miliar USDT, menyisakan hanya 1 ETH. Setelah diisi ulang, dananya kembali disapu. TRM dan Chainalysis sama-sama mengarah ke TraderTraitor dari Korea Utara, tetapi Binance belum menyebut siapa pun secara terbuka. Sekitar 3 miliar yang dibekukan semuanya adalah stablecoin yang memang bisa dibekukan: Tether membekukan 1,567 miliar, sedangkan Circle membekukan lebih dari 800 juta. Sekitar 2,4 miliar dalam bentuk $BTC dan $ETH yang tidak bisa dibekukan sudah dipindahkan. Di SAFU ada 15.000 $BTC senilai sekitar 1,2 miliar dolar AS—kurang dari seperlima kerugian. Sisanya harus ditanggung dari dana Binance sendiri. Ini pendapat pribadi, hanya untuk referensi. Setelah penarikan dibuka kembali, apakah kamu akan langsung menarik dana ke penyimpanan mandiri, atau tetap menyimpannya di Binance dan berharap mereka menanggung seluruh kerugian? Pilih kubu di kolom komentar.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Sederhananya, kali ini bukan kunci privat yang dicuri, melainkan sistem penandatanganan yang dijadikan mesin ATM. Linimasa dari TRM Labs: operasi dimulai pada 29 Oktober pukul 20:05 UTC; dalam 20 menit, 6,36 miliar dolar AS dipindahkan dari dompet Binance di 10 blockchain—lebih dari 4 kali lipat jumlah yang dicuri dalam peretasan Bybit, yaitu 1,5 miliar dolar AS. Hasil investigasi awal Binance juga sejalan: komputer seorang engineer operasional diretas, lalu pelaku menyusup ke kontainer layanan internal untuk mengajukan permintaan penarikan. Tidak ditemukan kebocoran kunci privat. Bagian paling gila terjadi di Ethereum: pelaku membuat sistem penandatanganan Binance menandatangani 50 prapersetujuan EIP-7702 sekaligus. Dengan nomor urut yang berdekatan, salah satunya pasti cocok. Binance 14 pun langsung berubah menjadi robot penyedot milik pelaku, yang dalam satu transaksi menyapu 167,464 $ETH dan 1,615 miliar USDT, menyisakan hanya 1 ETH. Setelah diisi ulang, dananya kembali disapu. TRM dan Chainalysis sama-sama mengarah ke TraderTraitor dari Korea Utara, tetapi Binance belum menyebut siapa pun secara terbuka. Sekitar 3 miliar yang dibekukan semuanya adalah stablecoin yang memang bisa dibekukan: Tether membekukan 1,567 miliar, sedangkan Circle membekukan lebih dari 800 juta. Sekitar 2,4 miliar dalam bentuk $BTC dan $ETH yang tidak bisa dibekukan sudah dipindahkan. Di SAFU ada 15.000 $BTC senilai sekitar 1,2 miliar dolar AS—kurang dari seperlima kerugian. Sisanya harus ditanggung dari dana Binance sendiri. Ini pendapat pribadi, hanya untuk referensi. Setelah penarikan dibuka kembali, apakah kamu akan langsung menarik dana ke penyimpanan mandiri, atau tetap menyimpannya di Binance dan berharap mereka menanggung seluruh kerugian? Pilih kubu di kolom komentar.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Artikel
Tinjauan insiden keamanan hot wallet Binance: Bagaimana miliaran dolar dipindahkan?Berdasarkan analisis on-chain yang tersedia saat ini, arus keluar dana abnormal yang melibatkan beberapa hot wallet diperkirakan mencapai 5,5–6 miliar dolar AS. Jika akhirnya terkonfirmasi, ini bisa menjadi insiden pencurian aset kripto terbesar dalam sejarah industri kripto.
Perlu dicatat: angka ini masih merupakan perkiraan pihak ketiga, bukan jumlah kerugian final yang dikonfirmasi Binance. Sejauh ini, aset terkait senilai sekitar 3 miliar dolar AS telah diverifikasi dan dibekukan. Binance juga mengumumkan penangguhan setoran dan penarikan serta dimulainya penyelidikan keamanan.
Yang paling penting untuk diperhatikan sebenarnya bukan berapa banyak uang yang dipindahkan oleh peretas, melainkan bagaimana mereka melakukannya.
1️⃣ Apa yang sebenarnya dilakukan para peretas?
Tinjauan insiden keamanan hot wallet Binance: Bagaimana miliaran dolar dipindahkan?
Berdasarkan analisis on-chain yang tersedia saat ini, arus keluar dana abnormal yang melibatkan beberapa hot wallet diperkirakan mencapai 5,5–6 miliar dolar AS. Jika akhirnya terkonfirmasi, ini bisa menjadi insiden pencurian aset kripto terbesar dalam sejarah industri kripto.
Perlu dicatat: angka ini masih merupakan perkiraan pihak ketiga, bukan jumlah kerugian final yang dikonfirmasi Binance. Sejauh ini, aset terkait senilai sekitar 3 miliar dolar AS telah diverifikasi dan dibekukan. Binance juga mengumumkan penangguhan setoran dan penarikan serta dimulainya penyelidikan keamanan.
Yang paling penting untuk diperhatikan sebenarnya bukan berapa banyak uang yang dipindahkan oleh peretas, melainkan bagaimana mereka melakukannya.
1️⃣ Apa yang sebenarnya dilakukan para peretas?
Perlu dicatat: angka ini masih merupakan perkiraan pihak ketiga, bukan jumlah kerugian final yang dikonfirmasi Binance. Sejauh ini, aset terkait senilai sekitar 3 miliar dolar AS telah diverifikasi dan dibekukan. Binance juga mengumumkan penangguhan setoran dan penarikan serta dimulainya penyelidikan keamanan.
Yang paling penting untuk diperhatikan sebenarnya bukan berapa banyak uang yang dipindahkan oleh peretas, melainkan bagaimana mereka melakukannya.
1️⃣ Apa yang sebenarnya dilakukan para peretas?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.7k
·
--
Usulan EIP-7702 sedang ramai dibicarakan di Ethereum.
Peningkatan ini memungkinkan dompet biasa menjalankan kode kontrak pintar. Pada dasarnya, tujuannya adalah mempermudah transaksi batch dan pembayaran yang disponsori.
Ini merupakan perubahan menarik bagi pengalaman pengguna di jaringan. Jika diterapkan, cara berinteraksi dengan aset bisa menjadi jauh lebih sederhana.
Bagaimana pendapatmu tentang perubahan ini untuk dompet?
$ETH #Ethereum #EIP7702
Usulan EIP-7702 sedang ramai dibicarakan di Ethereum.
Peningkatan ini memungkinkan dompet biasa menjalankan kode kontrak pintar. Pada dasarnya, tujuannya adalah mempermudah transaksi batch dan pembayaran yang disponsori.
Ini merupakan perubahan menarik bagi pengalaman pengguna di jaringan. Jika diterapkan, cara berinteraksi dengan aset bisa menjadi jauh lebih sederhana.
Bagaimana pendapatmu tentang perubahan ini untuk dompet?
$ETH #Ethereum #EIP7702
Peningkatan ini memungkinkan dompet biasa menjalankan kode kontrak pintar. Pada dasarnya, tujuannya adalah mempermudah transaksi batch dan pembayaran yang disponsori.
Ini merupakan perubahan menarik bagi pengalaman pengguna di jaringan. Jika diterapkan, cara berinteraksi dengan aset bisa menjadi jauh lebih sederhana.
Bagaimana pendapatmu tentang perubahan ini untuk dompet?
$ETH #Ethereum #EIP7702
8

Pertanyaan yang bikin merenung: Co-CEO Binance, Teng Jue, pada Jumat mengungkap sendiri cara 6,3 miliar dicuri—peretas memanfaatkan fitur delegasi Ethereum EIP-7702 untuk melewati proses persetujuan normal, mengambil alih kendali eksekusi hot wallet, lalu menggunakan mekanisme penghancuran diri untuk menghapus alat dan jejak mereka. Perhatikan, ini bukan sekadar kunci privat yang dicuri; proses persetujuannya sendiri dilewati melalui “delegasi yang sah”. Jadi pertanyaannya: kalau proses persetujuan bursa terbesar di dunia saja bisa dilewati, apakah hot wallet bursa masih layak disebut brankas? Penarikan dana kembali dibuka pada Minggu, dan bukti cadangan akan dirilis lebih dulu pada Senin. Kamu akan langsung menarik dana, atau tetap membiarkannya di sana karena 6,3 miliar sudah ditanggung? Pilih kubu di kolom komentar: A Tarik demi keselamatan B Sudah ditanggung, buat apa takut
$BTC $ETH #币安 #被盗 #EIP7702
Pertanyaan yang bikin merenung: Co-CEO Binance, Teng Jue, pada Jumat mengungkap sendiri cara 6,3 miliar dicuri—peretas memanfaatkan fitur delegasi Ethereum EIP-7702 untuk melewati proses persetujuan normal, mengambil alih kendali eksekusi hot wallet, lalu menggunakan mekanisme penghancuran diri untuk menghapus alat dan jejak mereka. Perhatikan, ini bukan sekadar kunci privat yang dicuri; proses persetujuannya sendiri dilewati melalui “delegasi yang sah”. Jadi pertanyaannya: kalau proses persetujuan bursa terbesar di dunia saja bisa dilewati, apakah hot wallet bursa masih layak disebut brankas? Penarikan dana kembali dibuka pada Minggu, dan bukti cadangan akan dirilis lebih dulu pada Senin. Kamu akan langsung menarik dana, atau tetap membiarkannya di sana karena 6,3 miliar sudah ditanggung? Pilih kubu di kolom komentar: A Tarik demi keselamatan B Sudah ditanggung, buat apa takut
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
21
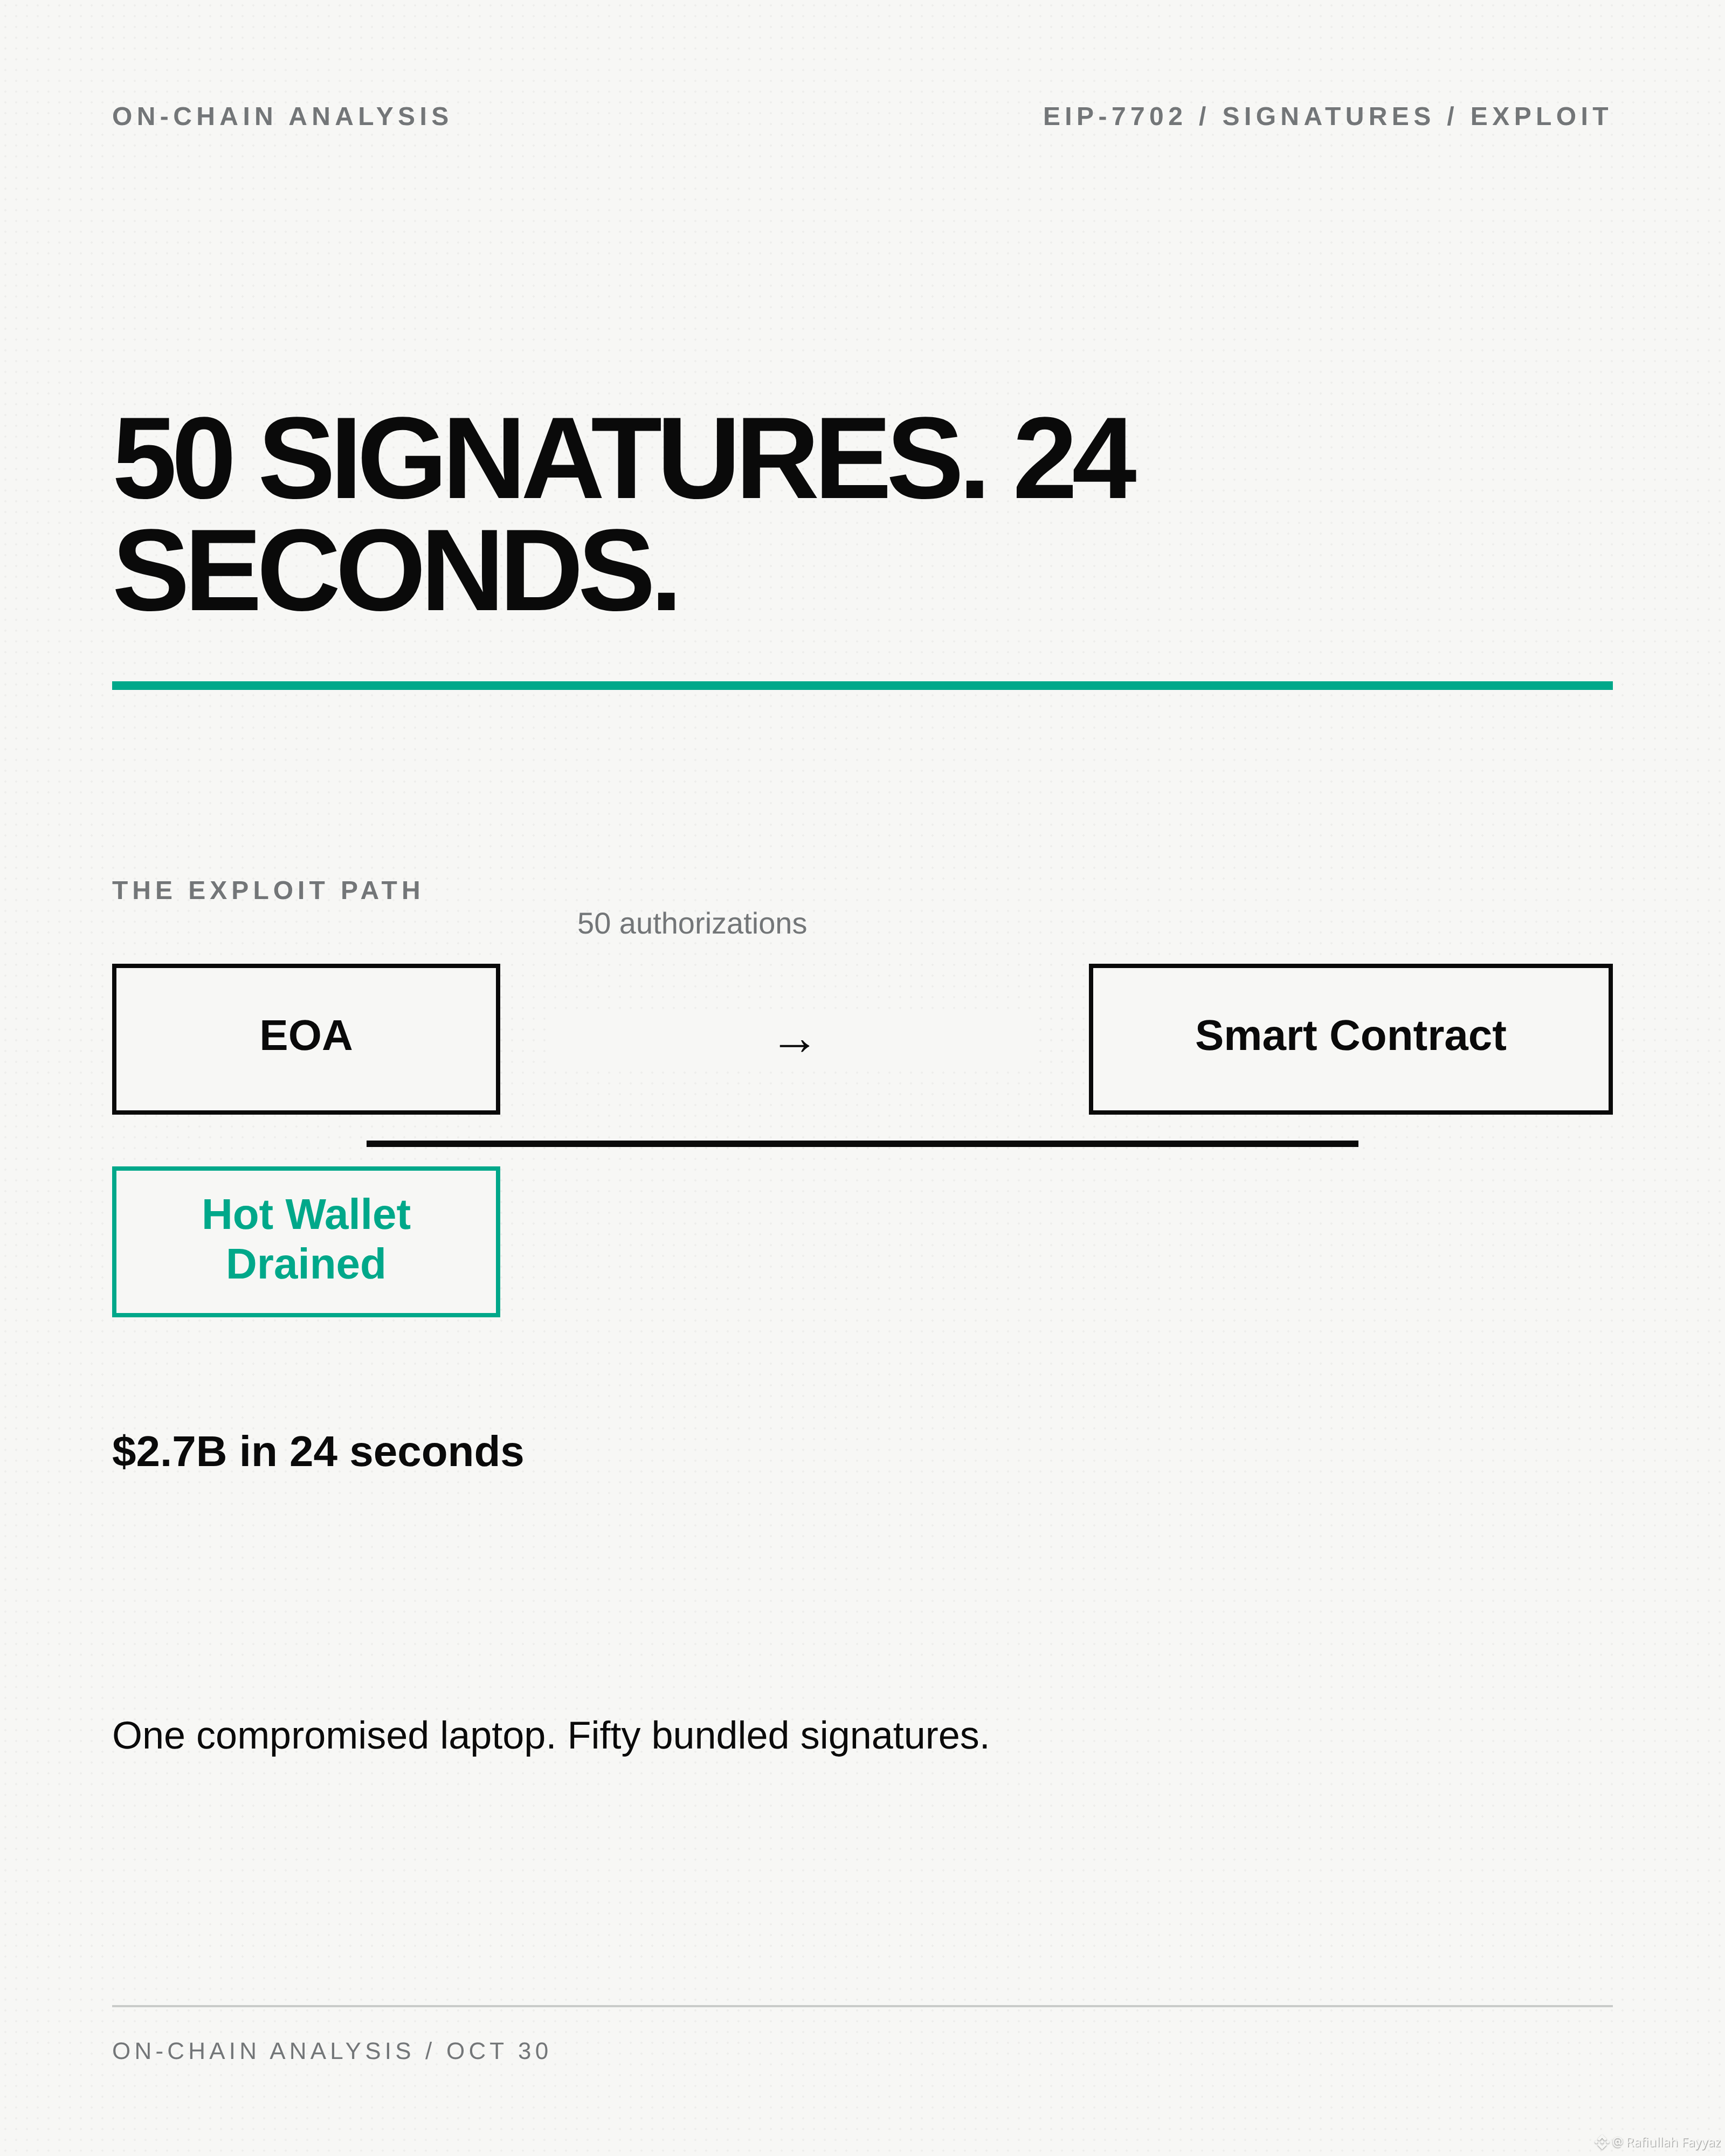
50 TANDA TANGAN. 24 DETIK.
$2.7 miliar meninggalkan Binance 14 dalam 24 detik.
Penyerang tidak mencuri kunci privat. Mereka menggabungkan 50 otorisasi EIP-7702 ke dalam satu transaksi. Setiap tanda tangan menyerahkan kendali dompet kepada kontrak pintar yang sama. Setelah semuanya masuk, hot wallet itu terkuras.
Ini adalah eksploitasi besar pertama yang menggunakan EIP-7702 dalam skala sebesar ini. Standar ini memungkinkan akun yang dimiliki secara eksternal mendelegasikan kendali kepada kontrak pintar. Berguna untuk abstraksi akun. Bisa menjadi bencana jika proses penandatanganan disusupi.
Binance mengatakan laptop itu adalah titik masuknya. Namun, penggabungan tanda tanganlah yang menjadi senjatanya.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 TANDA TANGAN. 24 DETIK.
$2.7 miliar meninggalkan Binance 14 dalam 24 detik.
Penyerang tidak mencuri kunci privat. Mereka menggabungkan 50 otorisasi EIP-7702 ke dalam satu transaksi. Setiap tanda tangan menyerahkan kendali dompet kepada kontrak pintar yang sama. Setelah semuanya masuk, hot wallet itu terkuras.
Ini adalah eksploitasi besar pertama yang menggunakan EIP-7702 dalam skala sebesar ini. Standar ini memungkinkan akun yang dimiliki secara eksternal mendelegasikan kendali kepada kontrak pintar. Berguna untuk abstraksi akun. Bisa menjadi bencana jika proses penandatanganan disusupi.
Binance mengatakan laptop itu adalah titik masuknya. Namun, penggabungan tanda tanganlah yang menjadi senjatanya.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
$2.7 miliar meninggalkan Binance 14 dalam 24 detik.
Penyerang tidak mencuri kunci privat. Mereka menggabungkan 50 otorisasi EIP-7702 ke dalam satu transaksi. Setiap tanda tangan menyerahkan kendali dompet kepada kontrak pintar yang sama. Setelah semuanya masuk, hot wallet itu terkuras.
Ini adalah eksploitasi besar pertama yang menggunakan EIP-7702 dalam skala sebesar ini. Standar ini memungkinkan akun yang dimiliki secara eksternal mendelegasikan kendali kepada kontrak pintar. Berguna untuk abstraksi akun. Bisa menjadi bencana jika proses penandatanganan disusupi.
Binance mengatakan laptop itu adalah titik masuknya. Namun, penggabungan tanda tanganlah yang menjadi senjatanya.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
Kali ini bukan kebocoran private key, melainkan celah pada EIP-7702
Kali ini bukan kebocoran private key, melainkan masalah pada EIP-7702. Dengan satu kali otorisasi, hak eksekusi dompet bisa didelegasikan ke kontrak; jika tanda tangan diperoleh, aset dapat “dipindahkan secara normal” hingga delegasi tersebut dicabut.
Total arus keluar on-chain sekitar 5,6 miliar dolar AS. Tether, Circle, dan lainnya membekukan sekitar 2,54 miliar dolar AS, sementara kerugian bersih masih berada pada kisaran miliaran. CZ menyatakan bahwa dana pengguna dijamin 100%. BTC sempat turun tajam mendekati 80 ribu lalu pulih, bahkan sempat menembus 80 ribu.
Tiga hal yang perlu dilakukan saat ini:
1. Pindahkan aset menganggur di bursa ke dompet perangkat keras;
2. Periksa keamanan akun di bursa lain, serta cabut API dan otorisasi yang sudah lama tidak digunakan;
3. Tunggu hasil investigasi keamanan dan jangan gegabah membeli saat harga turun.
Pemicu masalahnya masih menyala, sementara uang tunai dan aset di dompet perangkat keras lebih aman.
Ini pandangan pribadi, bukan saran investasi.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Kali ini bukan kebocoran private key, melainkan celah pada EIP-7702
Kali ini bukan kebocoran private key, melainkan masalah pada EIP-7702. Dengan satu kali otorisasi, hak eksekusi dompet bisa didelegasikan ke kontrak; jika tanda tangan diperoleh, aset dapat “dipindahkan secara normal” hingga delegasi tersebut dicabut.
Total arus keluar on-chain sekitar 5,6 miliar dolar AS. Tether, Circle, dan lainnya membekukan sekitar 2,54 miliar dolar AS, sementara kerugian bersih masih berada pada kisaran miliaran. CZ menyatakan bahwa dana pengguna dijamin 100%. BTC sempat turun tajam mendekati 80 ribu lalu pulih, bahkan sempat menembus 80 ribu.
Tiga hal yang perlu dilakukan saat ini:
1. Pindahkan aset menganggur di bursa ke dompet perangkat keras;
2. Periksa keamanan akun di bursa lain, serta cabut API dan otorisasi yang sudah lama tidak digunakan;
3. Tunggu hasil investigasi keamanan dan jangan gegabah membeli saat harga turun.
Pemicu masalahnya masih menyala, sementara uang tunai dan aset di dompet perangkat keras lebih aman.
Ini pandangan pribadi, bukan saran investasi.
$ETH
$BTC
#EIP7702 #安全
Kali ini bukan kebocoran private key, melainkan masalah pada EIP-7702. Dengan satu kali otorisasi, hak eksekusi dompet bisa didelegasikan ke kontrak; jika tanda tangan diperoleh, aset dapat “dipindahkan secara normal” hingga delegasi tersebut dicabut.
Total arus keluar on-chain sekitar 5,6 miliar dolar AS. Tether, Circle, dan lainnya membekukan sekitar 2,54 miliar dolar AS, sementara kerugian bersih masih berada pada kisaran miliaran. CZ menyatakan bahwa dana pengguna dijamin 100%. BTC sempat turun tajam mendekati 80 ribu lalu pulih, bahkan sempat menembus 80 ribu.
Tiga hal yang perlu dilakukan saat ini:
1. Pindahkan aset menganggur di bursa ke dompet perangkat keras;
2. Periksa keamanan akun di bursa lain, serta cabut API dan otorisasi yang sudah lama tidak digunakan;
3. Tunggu hasil investigasi keamanan dan jangan gegabah membeli saat harga turun.
Pemicu masalahnya masih menyala, sementara uang tunai dan aset di dompet perangkat keras lebih aman.
Ini pandangan pribadi, bukan saran investasi.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
SATU TANDA TANGAN. BISAKAH SESEORANG MEMINDAHKAN DANA ANDA TANPA MEMINTA PERSETUJUAN LAGI? 🔐
Itu adalah risiko nyata dari delegasi EIP-7702 yang berbahaya. Namun, melihat “EIP-7702” di dompet Anda TIDAK otomatis berarti Anda telah diretas
Berikut penjelasan sederhananya 👇
Dompet biasa menggunakan kunci privat Anda untuk menandatangani transaksi
EIP-7702 memungkinkan alamat dompet yang sama menjalankan kode kontrak pintar, sehingga menambahkan fitur seperti transaksi gabungan, biaya gas yang disponsori, dan izin yang dapat diprogram
Bayangkan seperti memasang asisten di dalam dompet Anda
Asisten tepercaya mengikuti aturan keamanan. Asisten berbahaya dapat memungkinkan penyerang memindahkan aset tanpa konfirmasi lagi dari Anda
Bagaimana hal itu bisa terjadi?
• Anda tertipu untuk menandatangani otorisasi yang mengarah ke kode berbahaya
• Kunci privat Anda dicuri, sehingga penyerang dapat menandatanganinya
• Kode yang didelegasikan mengandung kerentanan
Mengetahui alamat publik Anda saja tidak cukup untuk memasang delegasi. Diperlukan tanda tangan otorisasi yang valid
Tiga kesalahpahaman yang perlu diluruskan:
❌ “EIP-7702 dibuat untuk peretas”
EIP-7702 dirancang untuk meningkatkan fungsionalitas dompet. Bahayanya bergantung pada kode dan izinnya
❌ “Delegasi tidak dapat dicabut”
Protokol ini memungkinkan delegasi dihapus dengan otorisasi valid ke alamat nol. Antarmuka dompet Anda mungkin tidak mendukung setiap kasus
❌ “Mencabut persetujuan token menghapus semuanya”
Persetujuan token dan delegasi EIP-7702 adalah izin yang berbeda. Menghapus salah satunya tidak otomatis menghapus yang lain
Yang paling penting: jika kunci privat Anda telah disusupi, mencabut delegasi tidak membuat kunci tersebut aman kembali. Penyerang dapat menandatanganinya lagi
Periksa kontrak yang benar-benar didelegasikan, bukan hanya nama yang ditampilkan. Gunakan alat dompet resmi, dan jangan pernah memercayai tautan acak “perbaiki dompet Anda”
Sebelum menandatangani, tanyakan:
“Apakah saya menyetujui satu tindakan—atau mengubah cara dompet saya dapat beroperasi?”
Sumber: Spesifikasi Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
SATU TANDA TANGAN. BISAKAH SESEORANG MEMINDAHKAN DANA ANDA TANPA MEMINTA PERSETUJUAN LAGI? 🔐
Itu adalah risiko nyata dari delegasi EIP-7702 yang berbahaya. Namun, melihat “EIP-7702” di dompet Anda TIDAK otomatis berarti Anda telah diretas
Berikut penjelasan sederhananya 👇
Dompet biasa menggunakan kunci privat Anda untuk menandatangani transaksi
EIP-7702 memungkinkan alamat dompet yang sama menjalankan kode kontrak pintar, sehingga menambahkan fitur seperti transaksi gabungan, biaya gas yang disponsori, dan izin yang dapat diprogram
Bayangkan seperti memasang asisten di dalam dompet Anda
Asisten tepercaya mengikuti aturan keamanan. Asisten berbahaya dapat memungkinkan penyerang memindahkan aset tanpa konfirmasi lagi dari Anda
Bagaimana hal itu bisa terjadi?
• Anda tertipu untuk menandatangani otorisasi yang mengarah ke kode berbahaya
• Kunci privat Anda dicuri, sehingga penyerang dapat menandatanganinya
• Kode yang didelegasikan mengandung kerentanan
Mengetahui alamat publik Anda saja tidak cukup untuk memasang delegasi. Diperlukan tanda tangan otorisasi yang valid
Tiga kesalahpahaman yang perlu diluruskan:
❌ “EIP-7702 dibuat untuk peretas”
EIP-7702 dirancang untuk meningkatkan fungsionalitas dompet. Bahayanya bergantung pada kode dan izinnya
❌ “Delegasi tidak dapat dicabut”
Protokol ini memungkinkan delegasi dihapus dengan otorisasi valid ke alamat nol. Antarmuka dompet Anda mungkin tidak mendukung setiap kasus
❌ “Mencabut persetujuan token menghapus semuanya”
Persetujuan token dan delegasi EIP-7702 adalah izin yang berbeda. Menghapus salah satunya tidak otomatis menghapus yang lain
Yang paling penting: jika kunci privat Anda telah disusupi, mencabut delegasi tidak membuat kunci tersebut aman kembali. Penyerang dapat menandatanganinya lagi
Periksa kontrak yang benar-benar didelegasikan, bukan hanya nama yang ditampilkan. Gunakan alat dompet resmi, dan jangan pernah memercayai tautan acak “perbaiki dompet Anda”
Sebelum menandatangani, tanyakan:
“Apakah saya menyetujui satu tindakan—atau mengubah cara dompet saya dapat beroperasi?”
Sumber: Spesifikasi Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
Itu adalah risiko nyata dari delegasi EIP-7702 yang berbahaya. Namun, melihat “EIP-7702” di dompet Anda TIDAK otomatis berarti Anda telah diretas
Berikut penjelasan sederhananya 👇
Dompet biasa menggunakan kunci privat Anda untuk menandatangani transaksi
EIP-7702 memungkinkan alamat dompet yang sama menjalankan kode kontrak pintar, sehingga menambahkan fitur seperti transaksi gabungan, biaya gas yang disponsori, dan izin yang dapat diprogram
Bayangkan seperti memasang asisten di dalam dompet Anda
Asisten tepercaya mengikuti aturan keamanan. Asisten berbahaya dapat memungkinkan penyerang memindahkan aset tanpa konfirmasi lagi dari Anda
Bagaimana hal itu bisa terjadi?
• Anda tertipu untuk menandatangani otorisasi yang mengarah ke kode berbahaya
• Kunci privat Anda dicuri, sehingga penyerang dapat menandatanganinya
• Kode yang didelegasikan mengandung kerentanan
Mengetahui alamat publik Anda saja tidak cukup untuk memasang delegasi. Diperlukan tanda tangan otorisasi yang valid
Tiga kesalahpahaman yang perlu diluruskan:
❌ “EIP-7702 dibuat untuk peretas”
EIP-7702 dirancang untuk meningkatkan fungsionalitas dompet. Bahayanya bergantung pada kode dan izinnya
❌ “Delegasi tidak dapat dicabut”
Protokol ini memungkinkan delegasi dihapus dengan otorisasi valid ke alamat nol. Antarmuka dompet Anda mungkin tidak mendukung setiap kasus
❌ “Mencabut persetujuan token menghapus semuanya”
Persetujuan token dan delegasi EIP-7702 adalah izin yang berbeda. Menghapus salah satunya tidak otomatis menghapus yang lain
Yang paling penting: jika kunci privat Anda telah disusupi, mencabut delegasi tidak membuat kunci tersebut aman kembali. Penyerang dapat menandatanganinya lagi
Periksa kontrak yang benar-benar didelegasikan, bukan hanya nama yang ditampilkan. Gunakan alat dompet resmi, dan jangan pernah memercayai tautan acak “perbaiki dompet Anda”
Sebelum menandatangani, tanyakan:
“Apakah saya menyetujui satu tindakan—atau mengubah cara dompet saya dapat beroperasi?”
Sumber: Spesifikasi Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
469

·
--
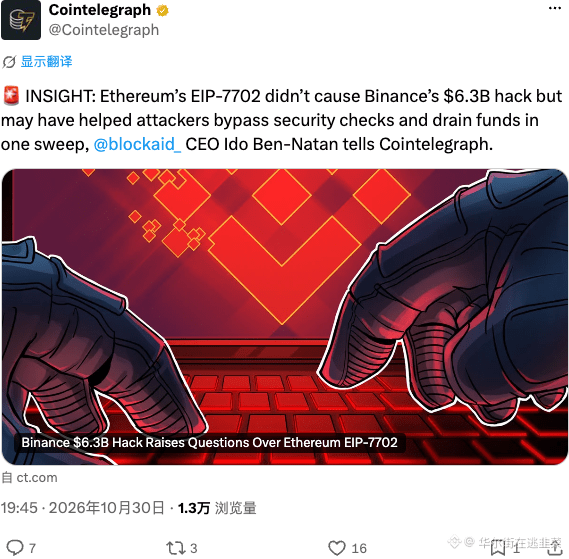
Transaksi gelap senilai 63 miliar itu tidak ada hubungannya dengan EIP-7702. Jangan dibesar-besarkan. Namun, protokol ini memang memungkinkan peretas melewati pemeriksaan keamanan, membuat dana berpindah tanpa jejak, dan menjadi “akselerator” bagi tindakan jahat. Sebagus apa pun standar baru, semuanya sia-sia jika keamanan sampai jebol. Ke depannya, saat berinteraksi di blockchain, periksa risikonya terlebih dahulu, baru keuntungannya.
$ETH #EIP7702
Transaksi gelap senilai 63 miliar itu tidak ada hubungannya dengan EIP-7702. Jangan dibesar-besarkan. Namun, protokol ini memang memungkinkan peretas melewati pemeriksaan keamanan, membuat dana berpindah tanpa jejak, dan menjadi “akselerator” bagi tindakan jahat. Sebagus apa pun standar baru, semuanya sia-sia jika keamanan sampai jebol. Ke depannya, saat berinteraksi di blockchain, periksa risikonya terlebih dahulu, baru keuntungannya.
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702 tidak menyebabkan peretasan Binance, tetapi dapat memperbesar kerugian
- Pakar keamanan berpendapat bahwa penyerang dapat menarik dana dari dompet Binance tanpa EIP-7702
- Upgrade Ethereum EIP-7702 dapat membantu melewati langkah-langkah penarikan, sehingga meningkatkan kerugian
- Peristiwa ini hanya memengaruhi metode serangan, bukan penyebab utama peretasan
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Sumber: CoinTelegraph
EIP-7702 tidak menyebabkan peretasan Binance, tetapi dapat memperbesar kerugian
- Pakar keamanan berpendapat bahwa penyerang dapat menarik dana dari dompet Binance tanpa EIP-7702
- Upgrade Ethereum EIP-7702 dapat membantu melewati langkah-langkah penarikan, sehingga meningkatkan kerugian
- Peristiwa ini hanya memengaruhi metode serangan, bukan penyebab utama peretasan
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Sumber: CoinTelegraph
- Pakar keamanan berpendapat bahwa penyerang dapat menarik dana dari dompet Binance tanpa EIP-7702
- Upgrade Ethereum EIP-7702 dapat membantu melewati langkah-langkah penarikan, sehingga meningkatkan kerugian
- Peristiwa ini hanya memengaruhi metode serangan, bukan penyebab utama peretasan
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Sumber: CoinTelegraph
37

·
--
🚨 EIP-7702 bukan penyebab peretasan Binance, tetapi mungkin memperbesar kerugian. Pakar keamanan menyatakan bahwa para penyerang mungkin dapat menguras dompet tanpa peningkatan ini, tetapi peningkatan tersebut mungkin telah membantu mereka melewati perlindungan penarikan ETH.
Fitur abstraksi akun dalam peningkatan ini mungkin telah memberi para penyerang cara baru untuk mengakali protokol keamanan.
Implikasi: Risiko yang lebih tinggi bagi pemegang ETH selama peningkatan sedang berlangsung.
💭 Apakah aset ETH Anda terlindungi dari risiko abstraksi akun? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 bukan penyebab peretasan Binance, tetapi mungkin memperbesar kerugian. Pakar keamanan menyatakan bahwa para penyerang mungkin dapat menguras dompet tanpa peningkatan ini, tetapi peningkatan tersebut mungkin telah membantu mereka melewati perlindungan penarikan ETH.
Fitur abstraksi akun dalam peningkatan ini mungkin telah memberi para penyerang cara baru untuk mengakali protokol keamanan.
Implikasi: Risiko yang lebih tinggi bagi pemegang ETH selama peningkatan sedang berlangsung.
💭 Apakah aset ETH Anda terlindungi dari risiko abstraksi akun? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Fitur abstraksi akun dalam peningkatan ini mungkin telah memberi para penyerang cara baru untuk mengakali protokol keamanan.
Implikasi: Risiko yang lebih tinggi bagi pemegang ETH selama peningkatan sedang berlangsung.
💭 Apakah aset ETH Anda terlindungi dari risiko abstraksi akun? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1

·
--
Artikel
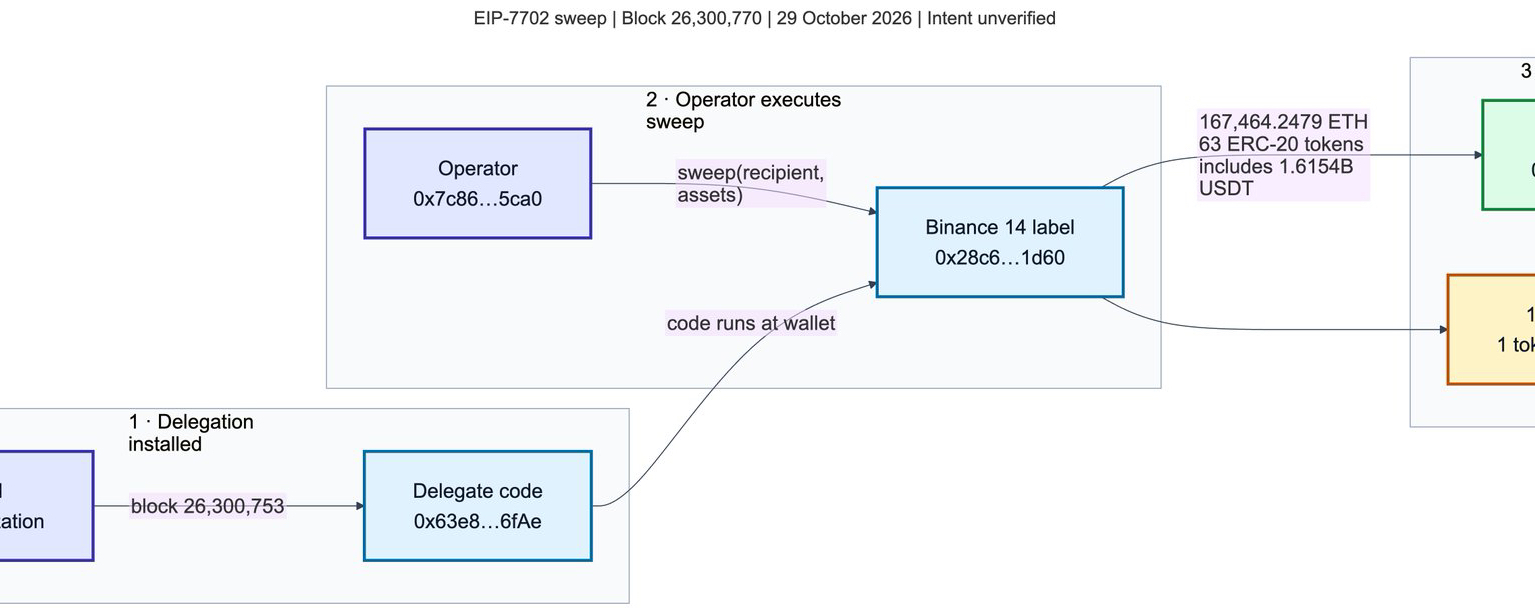
🚨 Bagaimana EIP-7702 Meretas Dompet Panas Binance 🚨Perampokan 3 Menit: Bagaimana EIP-7702 Mengubah Dompet Menjadi Perampoknya Sendiri
Tiga menit dua puluh empat detik. Hanya selama itulah 167,464 ETH dan 63 token, termasuk 1.615B USDT, lenyap dari dompet berlabel Binance setelah satu pesan yang ditandatangani memasang delegasi EIP-7702. Peneliti keamanan Odysseus dari phylax.systems memetakan seluruh serangan di blockchain dalam sebuah utas yang kini viral.
Linimasa ini mengerikan.
20:20:59 UTC: otorisasi delegasi EIP-7702 dipasang pada dompet. 20:24:23: alamat lain memanggil sweep(). Konteks eksekusi dompet itu sendiri kini menjalankan kontrak penyerang, menguras semua aset ke 0x027…2ffe. Lalu pada 20:41:23, situasinya memburuk: dompet yang didelegasikan menggunakan peran pemiliknya pada dompet pintar terpisah untuk memindahkan 780M USDC lagi.
🚨 Bagaimana EIP-7702 Meretas Dompet Panas Binance 🚨
Perampokan 3 Menit: Bagaimana EIP-7702 Mengubah Dompet Menjadi Perampoknya Sendiri
Tiga menit dua puluh empat detik. Hanya selama itulah 167,464 ETH dan 63 token, termasuk 1.615B USDT, lenyap dari dompet berlabel Binance setelah satu pesan yang ditandatangani memasang delegasi EIP-7702. Peneliti keamanan Odysseus dari phylax.systems memetakan seluruh serangan di blockchain dalam sebuah utas yang kini viral.
Linimasa ini mengerikan.
20:20:59 UTC: otorisasi delegasi EIP-7702 dipasang pada dompet. 20:24:23: alamat lain memanggil sweep(). Konteks eksekusi dompet itu sendiri kini menjalankan kontrak penyerang, menguras semua aset ke 0x027…2ffe. Lalu pada 20:41:23, situasinya memburuk: dompet yang didelegasikan menggunakan peran pemiliknya pada dompet pintar terpisah untuk memindahkan 780M USDC lagi.
Tiga menit dua puluh empat detik. Hanya selama itulah 167,464 ETH dan 63 token, termasuk 1.615B USDT, lenyap dari dompet berlabel Binance setelah satu pesan yang ditandatangani memasang delegasi EIP-7702. Peneliti keamanan Odysseus dari phylax.systems memetakan seluruh serangan di blockchain dalam sebuah utas yang kini viral.
Linimasa ini mengerikan.
20:20:59 UTC: otorisasi delegasi EIP-7702 dipasang pada dompet. 20:24:23: alamat lain memanggil sweep(). Konteks eksekusi dompet itu sendiri kini menjalankan kontrak penyerang, menguras semua aset ke 0x027…2ffe. Lalu pada 20:41:23, situasinya memburuk: dompet yang didelegasikan menggunakan peran pemiliknya pada dompet pintar terpisah untuk memindahkan 780M USDC lagi.
424
·
--
Dini hari tadi, hot wallet Binance mengalami masalah. Banyak orang baru pertama kali mendengar EIP-7702. Mari kita jelaskan dulu istilah ini:
1. Apa itu: Fitur yang hadir melalui upgrade Pectra Ethereum. Wallet biasa bisa menandatangani otorisasi untuk sementara menyerahkan hak eksekusi kepada kode smart contract. Alamatnya tetap sama. Keuntungannya, transaksi bisa dilakukan secara massal dan orang lain bisa membayar biaya gas untuk kita.
2. Mengapa kali ini jadi sorotan: Menurut analisis pascainsiden dari Blockaid dan pihak lain, penyerang menyisipkan 50 otorisasi dengan nomor urut berurutan dalam satu transaksi, dengan tujuan mencocokkan salah satunya dengan nomor urut yang sedang digunakan hot wallet. Jika cocok, smart contract berbahaya itu bisa mengalihkan aset secara massal atas nama wallet. Selain itu, delegasi akan terus berlaku jika tidak dicabut.
3. Apa yang perlu diwaspadai pengguna biasa: Pertama, jangan menandatangani otorisasi yang tidak dipahami, terutama tanda tangan yang mengemas banyak tindakan sekaligus. Kedua, jika situs tak dikenal meminta tanda tangan, berhentilah sejenak dan periksa smart contract mana yang akan diberi delegasi. Ketiga, periksa dan cabut otorisasi yang tidak lagi digunakan secara berkala. Sebaiknya simpan aset dalam jumlah besar di cold wallet.
Menurut saya, EIP-7702 itu sendiri bukanlah pintu belakang. Fitur ini mengubah wallet dari sekadar kunci untuk mengirim aset menjadi kunci yang bisa menjalankan program. Karena kuncinya jadi lebih kuat, memeriksa dengan saksama kepada siapa delegasi diberikan sebelum menandatangani menjadi hal yang wajib. Apakah biasanya kamu membaca isi otorisasi satu per satu sebelum menandatanganinya?
$ETH #EIP7702
Dini hari tadi, hot wallet Binance mengalami masalah. Banyak orang baru pertama kali mendengar EIP-7702. Mari kita jelaskan dulu istilah ini:
1. Apa itu: Fitur yang hadir melalui upgrade Pectra Ethereum. Wallet biasa bisa menandatangani otorisasi untuk sementara menyerahkan hak eksekusi kepada kode smart contract. Alamatnya tetap sama. Keuntungannya, transaksi bisa dilakukan secara massal dan orang lain bisa membayar biaya gas untuk kita.
2. Mengapa kali ini jadi sorotan: Menurut analisis pascainsiden dari Blockaid dan pihak lain, penyerang menyisipkan 50 otorisasi dengan nomor urut berurutan dalam satu transaksi, dengan tujuan mencocokkan salah satunya dengan nomor urut yang sedang digunakan hot wallet. Jika cocok, smart contract berbahaya itu bisa mengalihkan aset secara massal atas nama wallet. Selain itu, delegasi akan terus berlaku jika tidak dicabut.
3. Apa yang perlu diwaspadai pengguna biasa: Pertama, jangan menandatangani otorisasi yang tidak dipahami, terutama tanda tangan yang mengemas banyak tindakan sekaligus. Kedua, jika situs tak dikenal meminta tanda tangan, berhentilah sejenak dan periksa smart contract mana yang akan diberi delegasi. Ketiga, periksa dan cabut otorisasi yang tidak lagi digunakan secara berkala. Sebaiknya simpan aset dalam jumlah besar di cold wallet.
Menurut saya, EIP-7702 itu sendiri bukanlah pintu belakang. Fitur ini mengubah wallet dari sekadar kunci untuk mengirim aset menjadi kunci yang bisa menjalankan program. Karena kuncinya jadi lebih kuat, memeriksa dengan saksama kepada siapa delegasi diberikan sebelum menandatangani menjadi hal yang wajib. Apakah biasanya kamu membaca isi otorisasi satu per satu sebelum menandatanganinya?
$ETH #EIP7702
1. Apa itu: Fitur yang hadir melalui upgrade Pectra Ethereum. Wallet biasa bisa menandatangani otorisasi untuk sementara menyerahkan hak eksekusi kepada kode smart contract. Alamatnya tetap sama. Keuntungannya, transaksi bisa dilakukan secara massal dan orang lain bisa membayar biaya gas untuk kita.
2. Mengapa kali ini jadi sorotan: Menurut analisis pascainsiden dari Blockaid dan pihak lain, penyerang menyisipkan 50 otorisasi dengan nomor urut berurutan dalam satu transaksi, dengan tujuan mencocokkan salah satunya dengan nomor urut yang sedang digunakan hot wallet. Jika cocok, smart contract berbahaya itu bisa mengalihkan aset secara massal atas nama wallet. Selain itu, delegasi akan terus berlaku jika tidak dicabut.
3. Apa yang perlu diwaspadai pengguna biasa: Pertama, jangan menandatangani otorisasi yang tidak dipahami, terutama tanda tangan yang mengemas banyak tindakan sekaligus. Kedua, jika situs tak dikenal meminta tanda tangan, berhentilah sejenak dan periksa smart contract mana yang akan diberi delegasi. Ketiga, periksa dan cabut otorisasi yang tidak lagi digunakan secara berkala. Sebaiknya simpan aset dalam jumlah besar di cold wallet.
Menurut saya, EIP-7702 itu sendiri bukanlah pintu belakang. Fitur ini mengubah wallet dari sekadar kunci untuk mengirim aset menjadi kunci yang bisa menjalankan program. Karena kuncinya jadi lebih kuat, memeriksa dengan saksama kepada siapa delegasi diberikan sebelum menandatangani menjadi hal yang wajib. Apakah biasanya kamu membaca isi otorisasi satu per satu sebelum menandatanganinya?
$ETH #EIP7702
21
·
--
5,8 miliar dolar AS lenyap begitu saja dari hot wallet Binance, dan kasus pencurian terbesar dari bursa dalam sejarah kripto pun terjadi.
Pada 30 Oktober pukul 04.24 dini hari, hot wallet Binance 14 mentransfer 167.464 ETH ke alamat baru, sekaligus membawa sekitar 1,615 miliar USDT dan 63 jenis token. Nilai transaksi tunggalnya mencapai 2,5 miliar dolar AS. Empat puluh menit kemudian, total arus keluar melonjak hingga 5,6 miliar, jauh melampaui rekor 1,5 miliar dolar AS milik Bybit pada 2025.
Yang paling ironis, bursa yang mengklaim memiliki tim keamanan terbesar di dunia dan neraca terkuat ini ditembus begitu saja oleh celah di lapisan protokol EIP-7702. Reaksi pasar pun langsung terasa: dalam $ETH 24 jam, harga anjlok 5,33%, $BTC turun di bawah 78500, dan posisi leverage senilai 629 juta langsung dilikuidasi.
Jangan buru-buru menangkap pisau jatuh dalam jangka pendek; tekanan jual tidak akan terserap secepat itu. Jika EIP-7702 hanya bermasalah di sisi kustodian bursa, protokol on-chain masih bisa bernapas lega.
#加密安全 #币安 #EIP7702
5,8 miliar dolar AS lenyap begitu saja dari hot wallet Binance, dan kasus pencurian terbesar dari bursa dalam sejarah kripto pun terjadi.
Pada 30 Oktober pukul 04.24 dini hari, hot wallet Binance 14 mentransfer 167.464 ETH ke alamat baru, sekaligus membawa sekitar 1,615 miliar USDT dan 63 jenis token. Nilai transaksi tunggalnya mencapai 2,5 miliar dolar AS. Empat puluh menit kemudian, total arus keluar melonjak hingga 5,6 miliar, jauh melampaui rekor 1,5 miliar dolar AS milik Bybit pada 2025.
Yang paling ironis, bursa yang mengklaim memiliki tim keamanan terbesar di dunia dan neraca terkuat ini ditembus begitu saja oleh celah di lapisan protokol EIP-7702. Reaksi pasar pun langsung terasa: dalam $ETH 24 jam, harga anjlok 5,33%, $BTC turun di bawah 78500, dan posisi leverage senilai 629 juta langsung dilikuidasi.
Jangan buru-buru menangkap pisau jatuh dalam jangka pendek; tekanan jual tidak akan terserap secepat itu. Jika EIP-7702 hanya bermasalah di sisi kustodian bursa, protokol on-chain masih bisa bernapas lega.
#加密安全 #币安 #EIP7702
Pada 30 Oktober pukul 04.24 dini hari, hot wallet Binance 14 mentransfer 167.464 ETH ke alamat baru, sekaligus membawa sekitar 1,615 miliar USDT dan 63 jenis token. Nilai transaksi tunggalnya mencapai 2,5 miliar dolar AS. Empat puluh menit kemudian, total arus keluar melonjak hingga 5,6 miliar, jauh melampaui rekor 1,5 miliar dolar AS milik Bybit pada 2025.
Yang paling ironis, bursa yang mengklaim memiliki tim keamanan terbesar di dunia dan neraca terkuat ini ditembus begitu saja oleh celah di lapisan protokol EIP-7702. Reaksi pasar pun langsung terasa: dalam $ETH 24 jam, harga anjlok 5,33%, $BTC turun di bawah 78500, dan posisi leverage senilai 629 juta langsung dilikuidasi.
Jangan buru-buru menangkap pisau jatuh dalam jangka pendek; tekanan jual tidak akan terserap secepat itu. Jika EIP-7702 hanya bermasalah di sisi kustodian bursa, protokol on-chain masih bisa bernapas lega.
#加密安全 #币安 #EIP7702
369
·
--
Cosine dari SlowMist menjelaskan metodenya dengan gamblang
Aksi pengurasan hot wallet Binance kali ini
menggunakan EIP-7702
Tujuannya sederhana: memudahkan pemindahan token secara massal
Dari data on-chain,
operasinya tidak terbilang canggih
Bahkan sebelum benar-benar beraksi, mereka berlatih selama beberapa jam
Inti perkataan Cosine
Mekanisme EIP-7702 sendiri tidak bermasalah
Bahkan tanpa mekanisme itu, ada cara lain untuk melakukan hal serupa
Jangan menyalahkan satu proposal peningkatan
Yang benar-benar perlu diperiksa adalah jalur penandatanganan, otorisasi hot wallet, dan apakah alat penarikan dana telah dibobol
Pemberitahuan resmi juga menyebutkan
Sejauh ini belum ditemukan bukti kebocoran private key wallet
Laporan teknis lengkap masih menunggu proses verifikasi selesai
Pelacakan dana mengandalkan pembekuan dan penegakan hukum
Bagi investor ritel, jangan mudah terpancing judul sensasional seperti “protokol tertentu pasti ambruk”
Fokuslah pada izin akses akun sendiri dan kanal resmi
$ETH $BNB
#EIP7702 #慢雾 #InsidenKeamananBinance
Cosine dari SlowMist menjelaskan metodenya dengan gamblang
Aksi pengurasan hot wallet Binance kali ini
menggunakan EIP-7702
Tujuannya sederhana: memudahkan pemindahan token secara massal
Dari data on-chain,
operasinya tidak terbilang canggih
Bahkan sebelum benar-benar beraksi, mereka berlatih selama beberapa jam
Inti perkataan Cosine
Mekanisme EIP-7702 sendiri tidak bermasalah
Bahkan tanpa mekanisme itu, ada cara lain untuk melakukan hal serupa
Jangan menyalahkan satu proposal peningkatan
Yang benar-benar perlu diperiksa adalah jalur penandatanganan, otorisasi hot wallet, dan apakah alat penarikan dana telah dibobol
Pemberitahuan resmi juga menyebutkan
Sejauh ini belum ditemukan bukti kebocoran private key wallet
Laporan teknis lengkap masih menunggu proses verifikasi selesai
Pelacakan dana mengandalkan pembekuan dan penegakan hukum
Bagi investor ritel, jangan mudah terpancing judul sensasional seperti “protokol tertentu pasti ambruk”
Fokuslah pada izin akses akun sendiri dan kanal resmi
$ETH $BNB
#EIP7702 #慢雾 #InsidenKeamananBinance
Aksi pengurasan hot wallet Binance kali ini
menggunakan EIP-7702
Tujuannya sederhana: memudahkan pemindahan token secara massal
Dari data on-chain,
operasinya tidak terbilang canggih
Bahkan sebelum benar-benar beraksi, mereka berlatih selama beberapa jam
Inti perkataan Cosine
Mekanisme EIP-7702 sendiri tidak bermasalah
Bahkan tanpa mekanisme itu, ada cara lain untuk melakukan hal serupa
Jangan menyalahkan satu proposal peningkatan
Yang benar-benar perlu diperiksa adalah jalur penandatanganan, otorisasi hot wallet, dan apakah alat penarikan dana telah dibobol
Pemberitahuan resmi juga menyebutkan
Sejauh ini belum ditemukan bukti kebocoran private key wallet
Laporan teknis lengkap masih menunggu proses verifikasi selesai
Pelacakan dana mengandalkan pembekuan dan penegakan hukum
Bagi investor ritel, jangan mudah terpancing judul sensasional seperti “protokol tertentu pasti ambruk”
Fokuslah pada izin akses akun sendiri dan kanal resmi
$ETH $BNB
#EIP7702 #慢雾 #InsidenKeamananBinance
2
401
Baru saja selesai menonton video Shen Yu yang mengulas peretasan Binance, rasanya merinding: ini bukan tindakan spontan, melainkan perampokan yang sudah dilatih.
Pukul 04.20 dini hari, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi. Tiga menit kemudian, mereka mulai memindahkan aset secara massal, dengan total sekitar 5,8 miliar dolar AS di berbagai blockchain. Sebelumnya, mereka sudah menyusun daftar transfer untuk 64 jenis token dan berlatih dua kali menggunakan dompet uji. Jarak antara latihan terakhir dan aksi sesungguhnya hanya 3,5 jam.
Mereka menggunakan mekanisme otorisasi EIP-7702. Cos dari SlowMist mengatakan mekanismenya sendiri tidak bermasalah, tetapi dimanfaatkan untuk mencuri koin secara massal. Sementara itu, CEO Blockaid menduga sistem penandatanganan diretas, bukan kunci privat yang dicuri. Hingga kini, belum ada kesimpulan pasti mengenai masalah utamanya.
Kabar baiknya, menurut verifikasi terbaru dari Binance, aset senilai sekitar 3 miliar dolar AS telah dibekukan. Namun, 18270 $BTC (sekitar 1,44 miliar dolar AS) masih belum tersentuh, dan 46,7万 $ETH masih berada di tangan peretas.
Mana yang lebih membuatmu takut? A: Perampokan yang sudah dipersiapkan dengan daftar dan dua kali latihan; B: Ada masalah pada proses penandatanganan, sehingga bursa sebesar apa pun mungkin menandatangani atas namamu tanpa sepengetahuanmu. Pilih kubu di kolom komentar.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
Baru saja selesai menonton video Shen Yu yang mengulas peretasan Binance, rasanya merinding: ini bukan tindakan spontan, melainkan perampokan yang sudah dilatih.
Pukul 04.20 dini hari, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi. Tiga menit kemudian, mereka mulai memindahkan aset secara massal, dengan total sekitar 5,8 miliar dolar AS di berbagai blockchain. Sebelumnya, mereka sudah menyusun daftar transfer untuk 64 jenis token dan berlatih dua kali menggunakan dompet uji. Jarak antara latihan terakhir dan aksi sesungguhnya hanya 3,5 jam.
Mereka menggunakan mekanisme otorisasi EIP-7702. Cos dari SlowMist mengatakan mekanismenya sendiri tidak bermasalah, tetapi dimanfaatkan untuk mencuri koin secara massal. Sementara itu, CEO Blockaid menduga sistem penandatanganan diretas, bukan kunci privat yang dicuri. Hingga kini, belum ada kesimpulan pasti mengenai masalah utamanya.
Kabar baiknya, menurut verifikasi terbaru dari Binance, aset senilai sekitar 3 miliar dolar AS telah dibekukan. Namun, 18270 $BTC (sekitar 1,44 miliar dolar AS) masih belum tersentuh, dan 46,7万 $ETH masih berada di tangan peretas.
Mana yang lebih membuatmu takut? A: Perampokan yang sudah dipersiapkan dengan daftar dan dua kali latihan; B: Ada masalah pada proses penandatanganan, sehingga bursa sebesar apa pun mungkin menandatangani atas namamu tanpa sepengetahuanmu. Pilih kubu di kolom komentar.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
Pukul 04.20 dini hari, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi. Tiga menit kemudian, mereka mulai memindahkan aset secara massal, dengan total sekitar 5,8 miliar dolar AS di berbagai blockchain. Sebelumnya, mereka sudah menyusun daftar transfer untuk 64 jenis token dan berlatih dua kali menggunakan dompet uji. Jarak antara latihan terakhir dan aksi sesungguhnya hanya 3,5 jam.
Mereka menggunakan mekanisme otorisasi EIP-7702. Cos dari SlowMist mengatakan mekanismenya sendiri tidak bermasalah, tetapi dimanfaatkan untuk mencuri koin secara massal. Sementara itu, CEO Blockaid menduga sistem penandatanganan diretas, bukan kunci privat yang dicuri. Hingga kini, belum ada kesimpulan pasti mengenai masalah utamanya.
Kabar baiknya, menurut verifikasi terbaru dari Binance, aset senilai sekitar 3 miliar dolar AS telah dibekukan. Namun, 18270 $BTC (sekitar 1,44 miliar dolar AS) masih belum tersentuh, dan 46,7万 $ETH masih berada di tangan peretas.
Mana yang lebih membuatmu takut? A: Perampokan yang sudah dipersiapkan dengan daftar dan dua kali latihan; B: Ada masalah pada proses penandatanganan, sehingga bursa sebesar apa pun mungkin menandatangani atas namamu tanpa sepengetahuanmu. Pilih kubu di kolom komentar.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
74
·
--
# Mengulas kembali metode peretasan Binance: 50 otorisasi EIP-7702 memindahkan sekitar US$5,8 miliar dalam 3 menit; dugaan keterkaitan mengarah ke Korea Utara, tetapi belum terkonfirmasi
- Ulasan metode: Menurut rekonstruksi on-chain oleh Shen Yu, salah satu pendiri Cobo, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi pada pukul 04.20 waktu Beijing, 30 Oktober. Sekitar 3 menit kemudian, mereka mulai memindahkan aset secara massal di berbagai jaringan, termasuk Ethereum dan Tron. Berdasarkan harga saat itu, total aset yang dipindahkan diperkirakan sekitar US$5,8 miliar. Sebelumnya, penyerang telah menyiapkan daftar pemindahan yang mencakup 64 jenis token dan melakukan dua kali simulasi menggunakan dompet uji; simulasi terakhir dilakukan sekitar 3,5 jam sebelum serangan sebenarnya. Penyerang juga menukar sebagian aset yang dapat dibekukan, seperti USDT, menjadi ETH untuk menghindari pembekuan oleh penerbit.
- Proses penandatanganan menjadi sorotan: Menurut penilaian awal CEO perusahaan keamanan Blockaid, serangan ini mengarah pada penyalahgunaan infrastruktur penandatanganan, bukan pencurian private key secara langsung. 50 otorisasi EIP-7702 dimasukkan ke dalam satu transaksi yang menargetkan 14 dompet panas Binance, lalu mendelegasikan kendali kepada kontrak penyapu. Metode ini sangat mirip dengan kasus Bybit pada Februari 2025, dan modusnya dikaitkan dengan operasi siber Korea Utara. Namun, Binance belum mengonfirmasi mekanisme serangan secara spesifik, dan dugaan keterkaitan tersebut belum dikonfirmasi secara resmi.
- Dana masih berpindah: Menurut data Arkham, dompet penyerang sedang memindahkan aset melalui Uniswap dan menggunakan USDT curian sebagai jaminan untuk meminjam sedikitnya 20.000 WETH di Aave (sekitar US$44 juta). Aave telah membekukan pasar pinjam-meminjamnya dan menyatakan bahwa kontraknya sendiri tidak terdampak serta posisi pinjaman tersebut masih memiliki jaminan berlebih. Pada hari yang sama, Bybit mengklarifikasi bahwa mereka tidak terdampak oleh insiden ini dan sistem serta layanan deposit dan penarikan berjalan normal.
- Pengingat situasi terkini: Layanan deposit dan penarikan Binance serta perdagangan Alpha masih dihentikan sementara, dan waktu pemulihannya belum diumumkan. BTC berada di kisaran US$78.000, sementara BNB sekitar US$699. Insiden ini masih berkembang; angka pembekuan dan kerugian berbeda-beda menurut masing-masing pihak. Acuan utama tetap informasi yang telah diverifikasi secara resmi oleh Binance. Hanya percayai kanal resmi dan waspadai penipuan yang menyamar sebagai layanan “pencairan dana”.
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Penilaian saya: Dalam jangka pendek, saya cenderung bearish terhadap BNB karena tinjauan metode serangan menunjukkan risiko pada proses penandatanganan belum tersingkirkan, sementara jadwal pemulihan layanan deposit dan penarikan belum diumumkan. Pemulihan sentimen masih menunggu konfirmasi melalui laporan resmi setelah kejadian.
Sumber: ChainCatcher mengutip tinjauan on-chain Shen Yu / Cobo; CoinDesk mengutip Blockaid dan data Arkham; pembaruan siaran langsung CoinDesk. Mekanisme serangan dan dugaan keterkaitan masih berupa penilaian awal dan belum dikonfirmasi oleh Binance. Hanya untuk referensi, bukan merupakan saran investasi.
Menurut Anda, hal apa yang paling perlu diperbaiki bursa terlebih dahulu: proses penandatanganan atau hak akses dompet panas? Ketuk tag untuk melihat harga terkini, lalu sampaikan pendapat di kolom komentar.
# Mengulas kembali metode peretasan Binance: 50 otorisasi EIP-7702 memindahkan sekitar US$5,8 miliar dalam 3 menit; dugaan keterkaitan mengarah ke Korea Utara, tetapi belum terkonfirmasi
- Ulasan metode: Menurut rekonstruksi on-chain oleh Shen Yu, salah satu pendiri Cobo, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi pada pukul 04.20 waktu Beijing, 30 Oktober. Sekitar 3 menit kemudian, mereka mulai memindahkan aset secara massal di berbagai jaringan, termasuk Ethereum dan Tron. Berdasarkan harga saat itu, total aset yang dipindahkan diperkirakan sekitar US$5,8 miliar. Sebelumnya, penyerang telah menyiapkan daftar pemindahan yang mencakup 64 jenis token dan melakukan dua kali simulasi menggunakan dompet uji; simulasi terakhir dilakukan sekitar 3,5 jam sebelum serangan sebenarnya. Penyerang juga menukar sebagian aset yang dapat dibekukan, seperti USDT, menjadi ETH untuk menghindari pembekuan oleh penerbit.
- Proses penandatanganan menjadi sorotan: Menurut penilaian awal CEO perusahaan keamanan Blockaid, serangan ini mengarah pada penyalahgunaan infrastruktur penandatanganan, bukan pencurian private key secara langsung. 50 otorisasi EIP-7702 dimasukkan ke dalam satu transaksi yang menargetkan 14 dompet panas Binance, lalu mendelegasikan kendali kepada kontrak penyapu. Metode ini sangat mirip dengan kasus Bybit pada Februari 2025, dan modusnya dikaitkan dengan operasi siber Korea Utara. Namun, Binance belum mengonfirmasi mekanisme serangan secara spesifik, dan dugaan keterkaitan tersebut belum dikonfirmasi secara resmi.
- Dana masih berpindah: Menurut data Arkham, dompet penyerang sedang memindahkan aset melalui Uniswap dan menggunakan USDT curian sebagai jaminan untuk meminjam sedikitnya 20.000 WETH di Aave (sekitar US$44 juta). Aave telah membekukan pasar pinjam-meminjamnya dan menyatakan bahwa kontraknya sendiri tidak terdampak serta posisi pinjaman tersebut masih memiliki jaminan berlebih. Pada hari yang sama, Bybit mengklarifikasi bahwa mereka tidak terdampak oleh insiden ini dan sistem serta layanan deposit dan penarikan berjalan normal.
- Pengingat situasi terkini: Layanan deposit dan penarikan Binance serta perdagangan Alpha masih dihentikan sementara, dan waktu pemulihannya belum diumumkan. BTC berada di kisaran US$78.000, sementara BNB sekitar US$699. Insiden ini masih berkembang; angka pembekuan dan kerugian berbeda-beda menurut masing-masing pihak. Acuan utama tetap informasi yang telah diverifikasi secara resmi oleh Binance. Hanya percayai kanal resmi dan waspadai penipuan yang menyamar sebagai layanan “pencairan dana”.
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Penilaian saya: Dalam jangka pendek, saya cenderung bearish terhadap BNB karena tinjauan metode serangan menunjukkan risiko pada proses penandatanganan belum tersingkirkan, sementara jadwal pemulihan layanan deposit dan penarikan belum diumumkan. Pemulihan sentimen masih menunggu konfirmasi melalui laporan resmi setelah kejadian.
Sumber: ChainCatcher mengutip tinjauan on-chain Shen Yu / Cobo; CoinDesk mengutip Blockaid dan data Arkham; pembaruan siaran langsung CoinDesk. Mekanisme serangan dan dugaan keterkaitan masih berupa penilaian awal dan belum dikonfirmasi oleh Binance. Hanya untuk referensi, bukan merupakan saran investasi.
Menurut Anda, hal apa yang paling perlu diperbaiki bursa terlebih dahulu: proses penandatanganan atau hak akses dompet panas? Ketuk tag untuk melihat harga terkini, lalu sampaikan pendapat di kolom komentar.
- Ulasan metode: Menurut rekonstruksi on-chain oleh Shen Yu, salah satu pendiri Cobo, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi pada pukul 04.20 waktu Beijing, 30 Oktober. Sekitar 3 menit kemudian, mereka mulai memindahkan aset secara massal di berbagai jaringan, termasuk Ethereum dan Tron. Berdasarkan harga saat itu, total aset yang dipindahkan diperkirakan sekitar US$5,8 miliar. Sebelumnya, penyerang telah menyiapkan daftar pemindahan yang mencakup 64 jenis token dan melakukan dua kali simulasi menggunakan dompet uji; simulasi terakhir dilakukan sekitar 3,5 jam sebelum serangan sebenarnya. Penyerang juga menukar sebagian aset yang dapat dibekukan, seperti USDT, menjadi ETH untuk menghindari pembekuan oleh penerbit.
- Proses penandatanganan menjadi sorotan: Menurut penilaian awal CEO perusahaan keamanan Blockaid, serangan ini mengarah pada penyalahgunaan infrastruktur penandatanganan, bukan pencurian private key secara langsung. 50 otorisasi EIP-7702 dimasukkan ke dalam satu transaksi yang menargetkan 14 dompet panas Binance, lalu mendelegasikan kendali kepada kontrak penyapu. Metode ini sangat mirip dengan kasus Bybit pada Februari 2025, dan modusnya dikaitkan dengan operasi siber Korea Utara. Namun, Binance belum mengonfirmasi mekanisme serangan secara spesifik, dan dugaan keterkaitan tersebut belum dikonfirmasi secara resmi.
- Dana masih berpindah: Menurut data Arkham, dompet penyerang sedang memindahkan aset melalui Uniswap dan menggunakan USDT curian sebagai jaminan untuk meminjam sedikitnya 20.000 WETH di Aave (sekitar US$44 juta). Aave telah membekukan pasar pinjam-meminjamnya dan menyatakan bahwa kontraknya sendiri tidak terdampak serta posisi pinjaman tersebut masih memiliki jaminan berlebih. Pada hari yang sama, Bybit mengklarifikasi bahwa mereka tidak terdampak oleh insiden ini dan sistem serta layanan deposit dan penarikan berjalan normal.
- Pengingat situasi terkini: Layanan deposit dan penarikan Binance serta perdagangan Alpha masih dihentikan sementara, dan waktu pemulihannya belum diumumkan. BTC berada di kisaran US$78.000, sementara BNB sekitar US$699. Insiden ini masih berkembang; angka pembekuan dan kerugian berbeda-beda menurut masing-masing pihak. Acuan utama tetap informasi yang telah diverifikasi secara resmi oleh Binance. Hanya percayai kanal resmi dan waspadai penipuan yang menyamar sebagai layanan “pencairan dana”.
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Penilaian saya: Dalam jangka pendek, saya cenderung bearish terhadap BNB karena tinjauan metode serangan menunjukkan risiko pada proses penandatanganan belum tersingkirkan, sementara jadwal pemulihan layanan deposit dan penarikan belum diumumkan. Pemulihan sentimen masih menunggu konfirmasi melalui laporan resmi setelah kejadian.
Sumber: ChainCatcher mengutip tinjauan on-chain Shen Yu / Cobo; CoinDesk mengutip Blockaid dan data Arkham; pembaruan siaran langsung CoinDesk. Mekanisme serangan dan dugaan keterkaitan masih berupa penilaian awal dan belum dikonfirmasi oleh Binance. Hanya untuk referensi, bukan merupakan saran investasi.
Menurut Anda, hal apa yang paling perlu diperbaiki bursa terlebih dahulu: proses penandatanganan atau hak akses dompet panas? Ketuk tag untuk melihat harga terkini, lalu sampaikan pendapat di kolom komentar.
614
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#WithdrawalsBack: 15 networks live
273 penayangan
19 Berdiskusi
2
#BinanceUpdatesProofofReservesAddresses
32,003 penayangan
727 Berdiskusi
3
#BinanceToResumePhaseOneOfWithdrawals
64,112 penayangan
999 Berdiskusi
4
#BinanceHadAlreadyCovered$6BofHackLoss
4,996 penayangan
95 Berdiskusi
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
30,023 penayangan
111 Berdiskusi
6
#BinanceSAFUFundTransferCompleted7499BTC
137,370 penayangan
1,841 Berdiskusi
7
#CZDismissesClaimsBinanceHackWasPredicted
26,213 penayangan
416 Berdiskusi
8
#BinanceRecovery90% of stolen assets
266,898 penayangan
257 Berdiskusi
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
8,826 penayangan
153 Berdiskusi
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
8,192 penayangan
131 Berdiskusi