
#cryptowallet
cryptowallet
109,057 penayangan
629 Berdiskusi
Populer
Terbaru

🔐 Crypto kamu tidak benar-benar “berada di dalam” dompet kamu.Kebanyakan pemula salah paham soal ini. $AAPLB
Tapi memahami di mana crypto kamu benar-benar disimpan bisa membantu kamu melindungi dana kamu.$NVDAB
Aset crypto kamu dicatat di blockchain. Dompet kamu memberi kunci yang diperlukan untuk mengakses dan mengelolanya.
Di slide berikutnya, kita akan membahas Hot vs Cold dan Custodial vs Non-Custodial (non-custodial) pada dompet.
💬 Dompet apa yang kamu gunakan?
🔥 Hot Wallet atau ❄️ Cold Wallet?
📌 Simpan ini—nanti kamu perlu mengingatnya.
📤 Bagikan dengan seseorang yang sedang belajar crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Crypto kamu tidak benar-benar “berada di dalam” dompet kamu.
Kebanyakan pemula salah paham soal ini. $AAPLB
Tapi memahami di mana crypto kamu benar-benar disimpan bisa membantu kamu melindungi dana kamu.$NVDAB
Aset crypto kamu dicatat di blockchain. Dompet kamu memberi kunci yang diperlukan untuk mengakses dan mengelolanya.
Di slide berikutnya, kita akan membahas Hot vs Cold dan Custodial vs Non-Custodial (non-custodial) pada dompet.
💬 Dompet apa yang kamu gunakan?
🔥 Hot Wallet atau ❄️ Cold Wallet?
📌 Simpan ini—nanti kamu perlu mengingatnya.
📤 Bagikan dengan seseorang yang sedang belajar crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
Tapi memahami di mana crypto kamu benar-benar disimpan bisa membantu kamu melindungi dana kamu.$NVDAB
Aset crypto kamu dicatat di blockchain. Dompet kamu memberi kunci yang diperlukan untuk mengakses dan mengelolanya.
Di slide berikutnya, kita akan membahas Hot vs Cold dan Custodial vs Non-Custodial (non-custodial) pada dompet.
💬 Dompet apa yang kamu gunakan?
🔥 Hot Wallet atau ❄️ Cold Wallet?
📌 Simpan ini—nanti kamu perlu mengingatnya.
📤 Bagikan dengan seseorang yang sedang belajar crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
🔥 Pembuat Dompet Bitcoin Trezor: Peretas Menembus Penyedia Emailnya.
Harap diingat bahwa email dengan nama “Critical Security Alert: STM32 Entropy Vulnerability” bukan berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun, tulis Trezor di X. Trezor mengatakan pihaknya telah menonaktifkan domain yang digunakan dalam serangan tersebut dan sedang menyelidiki bagaimana para peretas mendapatkan akses ke domain resminya. Email palsu Trezor mengklaim para insinyur perusahaan menemukan kerentanan tingkat perangkat keras yang kritis pada mikrokontroler STM32 yang digunakan dalam perangkatnya.
Lalu, email itu secara keliru menyebut cacat tersebut memengaruhi sekitar satu dari empat perangkat dan dapat membuat frasa pemulihan memiliki tingkat keacakan yang tidak memadai, atau entropi, sehingga diduga memanfaatkan kekhawatiran terkait eksploitasi Coldcard baru-baru ini yang menelan biaya pengguna lebih dari $130 juta dalam Bitcoin. Trezor mengeluarkan pernyataan yang menyebut email tersebut palsu dan memperingatkan penggunanya tepat setelah pukul 4:30 sore Waktu Easter, tetapi pernyataan itu muncul berjam-jam setelah beberapa pengguna melaporkan menerima penipuan phishing dari alamat email Trezor yang tampak sah. Co-founder dan CEO Casa, Nick Neuman, mengatakan kampanye ini mungkin meluas di luar Trezor, seraya menambahkan bahwa ia juga mendengar hal yang sama dari pengguna Bitbox.
❓ Menurutmu ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Pembuat Dompet Bitcoin Trezor: Peretas Menembus Penyedia Emailnya.
Harap diingat bahwa email dengan nama “Critical Security Alert: STM32 Entropy Vulnerability” bukan berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun, tulis Trezor di X. Trezor mengatakan pihaknya telah menonaktifkan domain yang digunakan dalam serangan tersebut dan sedang menyelidiki bagaimana para peretas mendapatkan akses ke domain resminya. Email palsu Trezor mengklaim para insinyur perusahaan menemukan kerentanan tingkat perangkat keras yang kritis pada mikrokontroler STM32 yang digunakan dalam perangkatnya.
Lalu, email itu secara keliru menyebut cacat tersebut memengaruhi sekitar satu dari empat perangkat dan dapat membuat frasa pemulihan memiliki tingkat keacakan yang tidak memadai, atau entropi, sehingga diduga memanfaatkan kekhawatiran terkait eksploitasi Coldcard baru-baru ini yang menelan biaya pengguna lebih dari $130 juta dalam Bitcoin. Trezor mengeluarkan pernyataan yang menyebut email tersebut palsu dan memperingatkan penggunanya tepat setelah pukul 4:30 sore Waktu Easter, tetapi pernyataan itu muncul berjam-jam setelah beberapa pengguna melaporkan menerima penipuan phishing dari alamat email Trezor yang tampak sah. Co-founder dan CEO Casa, Nick Neuman, mengatakan kampanye ini mungkin meluas di luar Trezor, seraya menambahkan bahwa ia juga mendengar hal yang sama dari pengguna Bitbox.
❓ Menurutmu ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Harap diingat bahwa email dengan nama “Critical Security Alert: STM32 Entropy Vulnerability” bukan berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun, tulis Trezor di X. Trezor mengatakan pihaknya telah menonaktifkan domain yang digunakan dalam serangan tersebut dan sedang menyelidiki bagaimana para peretas mendapatkan akses ke domain resminya. Email palsu Trezor mengklaim para insinyur perusahaan menemukan kerentanan tingkat perangkat keras yang kritis pada mikrokontroler STM32 yang digunakan dalam perangkatnya.
Lalu, email itu secara keliru menyebut cacat tersebut memengaruhi sekitar satu dari empat perangkat dan dapat membuat frasa pemulihan memiliki tingkat keacakan yang tidak memadai, atau entropi, sehingga diduga memanfaatkan kekhawatiran terkait eksploitasi Coldcard baru-baru ini yang menelan biaya pengguna lebih dari $130 juta dalam Bitcoin. Trezor mengeluarkan pernyataan yang menyebut email tersebut palsu dan memperingatkan penggunanya tepat setelah pukul 4:30 sore Waktu Easter, tetapi pernyataan itu muncul berjam-jam setelah beberapa pengguna melaporkan menerima penipuan phishing dari alamat email Trezor yang tampak sah. Co-founder dan CEO Casa, Nick Neuman, mengatakan kampanye ini mungkin meluas di luar Trezor, seraya menambahkan bahwa ia juga mendengar hal yang sama dari pengguna Bitbox.
❓ Menurutmu ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
60
·
--
🔥 Musisi Meksiko dan Keluarga Dibunuh Gara-Gara Bitcoin Cold Wallet, Diduga Menyimpan Jutaan.
Menurut laporan IBTimes UK, Melndez, istri hamilnya Ana Paula Barragn, putri mereka yang berusia tiga tahun Sofa, dan pekerja rumah tangga berusia 21 tahun Aleyda Romero ditemukan tewas di rumah keluarga mereka di Atizapn de Zaragoza, Negara Bagian Meksiko, pada 1 September. Satu-satunya yang selamat adalah putra pasangan itu yang berusia enam tahun. Jaksa penuntut negara bagian mengatakan para tersangka diduga masuk ke rumah dengan mencari cold wallet yang mereka yakini berisi jumlah uang bernilai jutaan dolar dalam Bitcoin. Pihak berwenang mengidentifikasi para tersangka sebagai Diego Sebastin dan Gerardo, menggunakan inisial N alih-alih nama belakang mereka sesuai aturan privasi Meksiko untuk proses peradilan pidana. Diego Sebastin, rekan bisnis Melndez, diduga memanfaatkan hubungan mereka untuk mendapatkan akses dan menawarkan Gerardo 2 juta peso, sekitar $118.000, untuk membantu memperoleh kripto.
Keduanya ditangkap pada 2 September. Cold wallet tidak menyimpan Bitcoin itu sendiri; sebaliknya, cold wallet biasanya adalah perangkat yang juga dikenal sebagai hardware wallet, seperti Ledger, Trezor, atau Coldcard yang terisolasi (air-gapped), yang menyimpan kunci privat yang mengendalikan akses ke dana. Meski cold wallet melindungi dari banyak serangan online, mereka tidak menghilangkan ancaman fisik, karena pelaku kejahatan bisa menargetkan pemegangnya secara langsung untuk mendapatkan akses ke wallet mereka. Pembunuhan ini merupakan kabar terbaru dari peningkatan serangan fisik yang menargetkan pemegang kripto.
❓ Menurutmu ini awal dari langkah yang lebih besar atau hanya kebisingan belaka? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Musisi Meksiko dan Keluarga Dibunuh Gara-Gara Bitcoin Cold Wallet, Diduga Menyimpan Jutaan.
Menurut laporan IBTimes UK, Melndez, istri hamilnya Ana Paula Barragn, putri mereka yang berusia tiga tahun Sofa, dan pekerja rumah tangga berusia 21 tahun Aleyda Romero ditemukan tewas di rumah keluarga mereka di Atizapn de Zaragoza, Negara Bagian Meksiko, pada 1 September. Satu-satunya yang selamat adalah putra pasangan itu yang berusia enam tahun. Jaksa penuntut negara bagian mengatakan para tersangka diduga masuk ke rumah dengan mencari cold wallet yang mereka yakini berisi jumlah uang bernilai jutaan dolar dalam Bitcoin. Pihak berwenang mengidentifikasi para tersangka sebagai Diego Sebastin dan Gerardo, menggunakan inisial N alih-alih nama belakang mereka sesuai aturan privasi Meksiko untuk proses peradilan pidana. Diego Sebastin, rekan bisnis Melndez, diduga memanfaatkan hubungan mereka untuk mendapatkan akses dan menawarkan Gerardo 2 juta peso, sekitar $118.000, untuk membantu memperoleh kripto.
Keduanya ditangkap pada 2 September. Cold wallet tidak menyimpan Bitcoin itu sendiri; sebaliknya, cold wallet biasanya adalah perangkat yang juga dikenal sebagai hardware wallet, seperti Ledger, Trezor, atau Coldcard yang terisolasi (air-gapped), yang menyimpan kunci privat yang mengendalikan akses ke dana. Meski cold wallet melindungi dari banyak serangan online, mereka tidak menghilangkan ancaman fisik, karena pelaku kejahatan bisa menargetkan pemegangnya secara langsung untuk mendapatkan akses ke wallet mereka. Pembunuhan ini merupakan kabar terbaru dari peningkatan serangan fisik yang menargetkan pemegang kripto.
❓ Menurutmu ini awal dari langkah yang lebih besar atau hanya kebisingan belaka? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Menurut laporan IBTimes UK, Melndez, istri hamilnya Ana Paula Barragn, putri mereka yang berusia tiga tahun Sofa, dan pekerja rumah tangga berusia 21 tahun Aleyda Romero ditemukan tewas di rumah keluarga mereka di Atizapn de Zaragoza, Negara Bagian Meksiko, pada 1 September. Satu-satunya yang selamat adalah putra pasangan itu yang berusia enam tahun. Jaksa penuntut negara bagian mengatakan para tersangka diduga masuk ke rumah dengan mencari cold wallet yang mereka yakini berisi jumlah uang bernilai jutaan dolar dalam Bitcoin. Pihak berwenang mengidentifikasi para tersangka sebagai Diego Sebastin dan Gerardo, menggunakan inisial N alih-alih nama belakang mereka sesuai aturan privasi Meksiko untuk proses peradilan pidana. Diego Sebastin, rekan bisnis Melndez, diduga memanfaatkan hubungan mereka untuk mendapatkan akses dan menawarkan Gerardo 2 juta peso, sekitar $118.000, untuk membantu memperoleh kripto.
Keduanya ditangkap pada 2 September. Cold wallet tidak menyimpan Bitcoin itu sendiri; sebaliknya, cold wallet biasanya adalah perangkat yang juga dikenal sebagai hardware wallet, seperti Ledger, Trezor, atau Coldcard yang terisolasi (air-gapped), yang menyimpan kunci privat yang mengendalikan akses ke dana. Meski cold wallet melindungi dari banyak serangan online, mereka tidak menghilangkan ancaman fisik, karena pelaku kejahatan bisa menargetkan pemegangnya secara langsung untuk mendapatkan akses ke wallet mereka. Pembunuhan ini merupakan kabar terbaru dari peningkatan serangan fisik yang menargetkan pemegang kripto.
❓ Menurutmu ini awal dari langkah yang lebih besar atau hanya kebisingan belaka? Tulis pendapatmu di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
24
Gambaran umum tentang ekosistem dompet TRON
Dompet TRON berfungsi sebagai gerbang perangkat lunak atau perangkat keras non-kustodial untuk mengelola $TRX dan token TRC-20, terutama USDT-TRC20, serta berinteraksi dengan aplikasi terdesentralisasi (dApp) asli TRON.
Model sumber daya (energi dan bandwidth): Berbeda dengan struktur biaya tradisional, dompet TRON memungkinkan pengguna menyimpan $TRX untuk menghasilkan bandwidth (untuk transfer biasa) dan energi (untuk menjalankan kontrak pintar seperti USDT), sehingga dapat secara signifikan menurunkan atau bahkan menghilangkan biaya gas.
Fitur bawaan utama: Dompet non-kustodial memungkinkan pemungutan suara langsung kepada perwakilan TRON Super Representative (SR) untuk memperoleh imbal hasil penyimpanan, berpartisipasi dalam tata kelola, serta mengelola akun multi-tanda tangan.
Sorotan opsi ekosistem:
TronLink: Ekstensi browser dan dompet seluler bawaan utama TRON, menyediakan manajemen sumber daya penuh dan akses ke aplikasi Web3.
Klever Wallet: Opsi populer yang berfokus pada perangkat seluler dan mendukung beberapa blockchain, dengan menyediakan penyimpanan bawaan dan penukaran token.
MetaMask dan dukungan multi-rantai: Dompet non-kustodial dengan cakupan lebih luas, termasuk MetaMask, akun TRON asli, serta transaksi lintas-rantai untuk token TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Gambaran umum tentang ekosistem dompet TRON
Dompet TRON berfungsi sebagai gerbang perangkat lunak atau perangkat keras non-kustodial untuk mengelola $TRX dan token TRC-20, terutama USDT-TRC20, serta berinteraksi dengan aplikasi terdesentralisasi (dApp) asli TRON.
Model sumber daya (energi dan bandwidth): Berbeda dengan struktur biaya tradisional, dompet TRON memungkinkan pengguna menyimpan $TRX untuk menghasilkan bandwidth (untuk transfer biasa) dan energi (untuk menjalankan kontrak pintar seperti USDT), sehingga dapat secara signifikan menurunkan atau bahkan menghilangkan biaya gas.
Fitur bawaan utama: Dompet non-kustodial memungkinkan pemungutan suara langsung kepada perwakilan TRON Super Representative (SR) untuk memperoleh imbal hasil penyimpanan, berpartisipasi dalam tata kelola, serta mengelola akun multi-tanda tangan.
Sorotan opsi ekosistem:
TronLink: Ekstensi browser dan dompet seluler bawaan utama TRON, menyediakan manajemen sumber daya penuh dan akses ke aplikasi Web3.
Klever Wallet: Opsi populer yang berfokus pada perangkat seluler dan mendukung beberapa blockchain, dengan menyediakan penyimpanan bawaan dan penukaran token.
MetaMask dan dukungan multi-rantai: Dompet non-kustodial dengan cakupan lebih luas, termasuk MetaMask, akun TRON asli, serta transaksi lintas-rantai untuk token TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Dompet TRON berfungsi sebagai gerbang perangkat lunak atau perangkat keras non-kustodial untuk mengelola $TRX dan token TRC-20, terutama USDT-TRC20, serta berinteraksi dengan aplikasi terdesentralisasi (dApp) asli TRON.
Model sumber daya (energi dan bandwidth): Berbeda dengan struktur biaya tradisional, dompet TRON memungkinkan pengguna menyimpan $TRX untuk menghasilkan bandwidth (untuk transfer biasa) dan energi (untuk menjalankan kontrak pintar seperti USDT), sehingga dapat secara signifikan menurunkan atau bahkan menghilangkan biaya gas.
Fitur bawaan utama: Dompet non-kustodial memungkinkan pemungutan suara langsung kepada perwakilan TRON Super Representative (SR) untuk memperoleh imbal hasil penyimpanan, berpartisipasi dalam tata kelola, serta mengelola akun multi-tanda tangan.
Sorotan opsi ekosistem:
TronLink: Ekstensi browser dan dompet seluler bawaan utama TRON, menyediakan manajemen sumber daya penuh dan akses ke aplikasi Web3.
Klever Wallet: Opsi populer yang berfokus pada perangkat seluler dan mendukung beberapa blockchain, dengan menyediakan penyimpanan bawaan dan penukaran token.
MetaMask dan dukungan multi-rantai: Dompet non-kustodial dengan cakupan lebih luas, termasuk MetaMask, akun TRON asli, serta transaksi lintas-rantai untuk token TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Hacker Coldcard Memindahkan $7,7 Juta, Hampir Setengah dari Muatan Bitcoin Gelombang Ketiga.
Gambar: DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Singkatnya, Galaxy Research mengatakan pada Senin bahwa 97,09 BTC, senilai sekitar $7,7 juta, telah meninggalkan brankas Wave 3. Koin-koin tersebut keluar lewat THORChain pada 2 September dan masuk ke putaran CoinJoin selama akhir pekan. Dalam seluruh eksploit Coldcard, 82% dari Bitcoin yang dicuri masih belum bergerak. Pelaku di balik gelombang ketiga pencurian dari dompet perangkat keras Coldcard telah memindahkan 97,09 BTC, sekitar 45% dari muatan gelombang tersebut dan sekitar $7,7 juta pada harga Senin, menurut Galaxy Research. Keluarnya pertama terjadi pada 2 September, ketika sekitar 20,5 BTC dari brankas terbesar melewati THORChain dan keluar sebagai Ethereum.
Koin yang dihabiskan pada Minggu malam masuk ke putaran CoinJoin, sebuah teknik privasi Bitcoin yang menggabungkan transaksi dari banyak pengguna untuk memutus jejak antara input dan output. Hanya 20,56 BTC yang benar-benar mencapai Ethereum. Lagi 57,24 BTC sedang mengendap tanpa digunakan sebagai perubahan CoinJoin pada satu alamat, dan Galaxy mengatakan jejaknya berakhir pada sekitar 19 BTC lagi. Eksploiter Coldcard Wave 3 terus memindahkan dana
Pada gelombang 3, eksploiter membuat 293 brankas multisig 2-of-2 untuk setiap koin milik korban. Pergerakan pertama pada 9/2 mengirimkan koin melalui THORChain ke Ethereum.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Hacker Coldcard Memindahkan $7,7 Juta, Hampir Setengah dari Muatan Bitcoin Gelombang Ketiga.
Gambar: DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Singkatnya, Galaxy Research mengatakan pada Senin bahwa 97,09 BTC, senilai sekitar $7,7 juta, telah meninggalkan brankas Wave 3. Koin-koin tersebut keluar lewat THORChain pada 2 September dan masuk ke putaran CoinJoin selama akhir pekan. Dalam seluruh eksploit Coldcard, 82% dari Bitcoin yang dicuri masih belum bergerak. Pelaku di balik gelombang ketiga pencurian dari dompet perangkat keras Coldcard telah memindahkan 97,09 BTC, sekitar 45% dari muatan gelombang tersebut dan sekitar $7,7 juta pada harga Senin, menurut Galaxy Research. Keluarnya pertama terjadi pada 2 September, ketika sekitar 20,5 BTC dari brankas terbesar melewati THORChain dan keluar sebagai Ethereum.
Koin yang dihabiskan pada Minggu malam masuk ke putaran CoinJoin, sebuah teknik privasi Bitcoin yang menggabungkan transaksi dari banyak pengguna untuk memutus jejak antara input dan output. Hanya 20,56 BTC yang benar-benar mencapai Ethereum. Lagi 57,24 BTC sedang mengendap tanpa digunakan sebagai perubahan CoinJoin pada satu alamat, dan Galaxy mengatakan jejaknya berakhir pada sekitar 19 BTC lagi. Eksploiter Coldcard Wave 3 terus memindahkan dana
Pada gelombang 3, eksploiter membuat 293 brankas multisig 2-of-2 untuk setiap koin milik korban. Pergerakan pertama pada 9/2 mengirimkan koin melalui THORChain ke Ethereum.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
Gambar: DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Singkatnya, Galaxy Research mengatakan pada Senin bahwa 97,09 BTC, senilai sekitar $7,7 juta, telah meninggalkan brankas Wave 3. Koin-koin tersebut keluar lewat THORChain pada 2 September dan masuk ke putaran CoinJoin selama akhir pekan. Dalam seluruh eksploit Coldcard, 82% dari Bitcoin yang dicuri masih belum bergerak. Pelaku di balik gelombang ketiga pencurian dari dompet perangkat keras Coldcard telah memindahkan 97,09 BTC, sekitar 45% dari muatan gelombang tersebut dan sekitar $7,7 juta pada harga Senin, menurut Galaxy Research. Keluarnya pertama terjadi pada 2 September, ketika sekitar 20,5 BTC dari brankas terbesar melewati THORChain dan keluar sebagai Ethereum.
Koin yang dihabiskan pada Minggu malam masuk ke putaran CoinJoin, sebuah teknik privasi Bitcoin yang menggabungkan transaksi dari banyak pengguna untuk memutus jejak antara input dan output. Hanya 20,56 BTC yang benar-benar mencapai Ethereum. Lagi 57,24 BTC sedang mengendap tanpa digunakan sebagai perubahan CoinJoin pada satu alamat, dan Galaxy mengatakan jejaknya berakhir pada sekitar 19 BTC lagi. Eksploiter Coldcard Wave 3 terus memindahkan dana
Pada gelombang 3, eksploiter membuat 293 brankas multisig 2-of-2 untuk setiap koin milik korban. Pergerakan pertama pada 9/2 mengirimkan koin melalui THORChain ke Ethereum.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
71
·
--
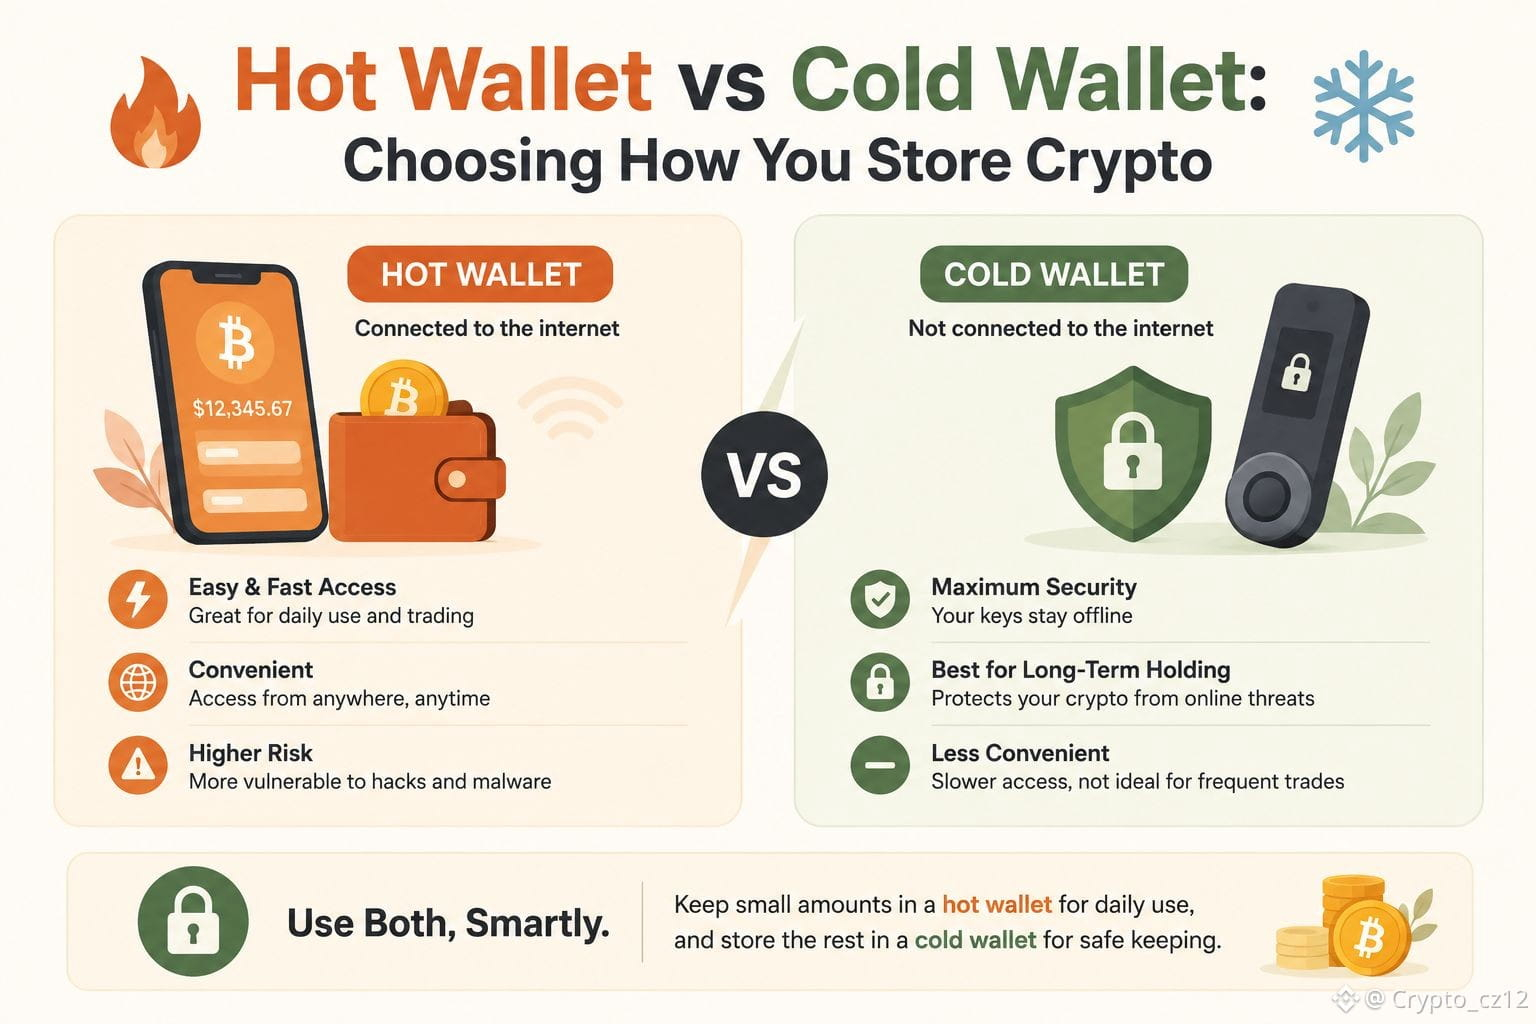
Dompet Panas vs Dompet Dingin: Memilih Cara Anda Menyimpan Kripto
Panas = praktis, lebih terekspos; dingin = perangkat keras offline, lebih aman untuk penyimpanan jangka panjang; sesuaikan alat dengan kebutuhan penggunaan
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Dompet Panas vs Dompet Dingin: Memilih Cara Anda Menyimpan Kripto
Panas = praktis, lebih terekspos; dingin = perangkat keras offline, lebih aman untuk penyimpanan jangka panjang; sesuaikan alat dengan kebutuhan penggunaan
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Panas = praktis, lebih terekspos; dingin = perangkat keras offline, lebih aman untuk penyimpanan jangka panjang; sesuaikan alat dengan kebutuhan penggunaan
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - Pria Inggris Memulihkan 5.500 BTC Senilai 4,5 Juta USDT dari Kesalahan 2012
a seorang investor Inggris yang mengira ia kehilangan 2.000 USDT dalam bitcoin pada 2012 kini baru saja mendapatkan kembali aset tersebut, yang kini bernilai sekitar 4,5 juta USDT.
CEL Solicitors mengonfirmasi bahwa mereka menemukan dompet yang menyimpan lebih dari 5.500 BTC terkait dengan mantan pengguna Intersango.
Dana tersebut tidak bergerak selama 13 tahun sebelum penemuan itu. BTC diperdagangkan mendekati 79.754 USDT, naik 0,6%.
Dompet lama yang kembali aktif menjadi tema berulang dalam siklus ini. Ada baiknya memeriksa kembali alamat awal apa pun yang mungkin pernah Anda tinggalkan.
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - Pria Inggris Memulihkan 5.500 BTC Senilai 4,5 Juta USDT dari Kesalahan 2012
a seorang investor Inggris yang mengira ia kehilangan 2.000 USDT dalam bitcoin pada 2012 kini baru saja mendapatkan kembali aset tersebut, yang kini bernilai sekitar 4,5 juta USDT.
CEL Solicitors mengonfirmasi bahwa mereka menemukan dompet yang menyimpan lebih dari 5.500 BTC terkait dengan mantan pengguna Intersango.
Dana tersebut tidak bergerak selama 13 tahun sebelum penemuan itu. BTC diperdagangkan mendekati 79.754 USDT, naik 0,6%.
Dompet lama yang kembali aktif menjadi tema berulang dalam siklus ini. Ada baiknya memeriksa kembali alamat awal apa pun yang mungkin pernah Anda tinggalkan.
$BTC
#Bitcoin #BTC #CryptoWallet
a seorang investor Inggris yang mengira ia kehilangan 2.000 USDT dalam bitcoin pada 2012 kini baru saja mendapatkan kembali aset tersebut, yang kini bernilai sekitar 4,5 juta USDT.
CEL Solicitors mengonfirmasi bahwa mereka menemukan dompet yang menyimpan lebih dari 5.500 BTC terkait dengan mantan pengguna Intersango.
Dana tersebut tidak bergerak selama 13 tahun sebelum penemuan itu. BTC diperdagangkan mendekati 79.754 USDT, naik 0,6%.
Dompet lama yang kembali aktif menjadi tema berulang dalam siklus ini. Ada baiknya memeriksa kembali alamat awal apa pun yang mungkin pernah Anda tinggalkan.
$BTC
#Bitcoin #BTC #CryptoWallet
1
56
·
--
🔥 Dompet Privasi Bitcoin Sparrow Mendapat Pembaruan Masalah Setelah AI Menandai Perbaikan.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Intinya Dompet Sparrow merilis versi 2.5.4 setelah peninjauan kode dengan bantuan AI. Pengembang Craig Raw mengatakan peninjauan tersebut menghasilkan sebagian besar pembaruan dan perbaikan. Ia tidak menemukan tanda-tanda eksploitasi, tetapi merekomendasikan untuk melakukan pembaruan. Pengembang dompet Bitcoin yang berfokus pada privasi, Sparrow Wallet, merilis versi 2.5.4 pada Kamis setelah peninjauan kode dengan bantuan AI yang menghasilkan sebagian besar perbaikan pembaruan tersebut, kata Craig Raw kepada Decrypt.
Raw mengatakan peninjauan itu dipicu terutama oleh rilis model AI Tiongkok yang tidak dibatasi serta kemampuan baru untuk mencari basis kode yang besar guna menemukan potensi eksploit. Ia tidak mengidentifikasi model yang digunakan untuk meninjau Sparrow. Peninjauan itu dilakukan setelah serangan pada bulan Juli yang melibatkan celah pada kode pembuatan seed Coldcard. Kerentanan tersebut memungkinkan penyerang merekonstruksi kunci privat tanpa mengakses perangkat fisiknya.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Dompet Privasi Bitcoin Sparrow Mendapat Pembaruan Masalah Setelah AI Menandai Perbaikan.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Intinya Dompet Sparrow merilis versi 2.5.4 setelah peninjauan kode dengan bantuan AI. Pengembang Craig Raw mengatakan peninjauan tersebut menghasilkan sebagian besar pembaruan dan perbaikan. Ia tidak menemukan tanda-tanda eksploitasi, tetapi merekomendasikan untuk melakukan pembaruan. Pengembang dompet Bitcoin yang berfokus pada privasi, Sparrow Wallet, merilis versi 2.5.4 pada Kamis setelah peninjauan kode dengan bantuan AI yang menghasilkan sebagian besar perbaikan pembaruan tersebut, kata Craig Raw kepada Decrypt.
Raw mengatakan peninjauan itu dipicu terutama oleh rilis model AI Tiongkok yang tidak dibatasi serta kemampuan baru untuk mencari basis kode yang besar guna menemukan potensi eksploit. Ia tidak mengidentifikasi model yang digunakan untuk meninjau Sparrow. Peninjauan itu dilakukan setelah serangan pada bulan Juli yang melibatkan celah pada kode pembuatan seed Coldcard. Kerentanan tersebut memungkinkan penyerang merekonstruksi kunci privat tanpa mengakses perangkat fisiknya.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Intinya Dompet Sparrow merilis versi 2.5.4 setelah peninjauan kode dengan bantuan AI. Pengembang Craig Raw mengatakan peninjauan tersebut menghasilkan sebagian besar pembaruan dan perbaikan. Ia tidak menemukan tanda-tanda eksploitasi, tetapi merekomendasikan untuk melakukan pembaruan. Pengembang dompet Bitcoin yang berfokus pada privasi, Sparrow Wallet, merilis versi 2.5.4 pada Kamis setelah peninjauan kode dengan bantuan AI yang menghasilkan sebagian besar perbaikan pembaruan tersebut, kata Craig Raw kepada Decrypt.
Raw mengatakan peninjauan itu dipicu terutama oleh rilis model AI Tiongkok yang tidak dibatasi serta kemampuan baru untuk mencari basis kode yang besar guna menemukan potensi eksploit. Ia tidak mengidentifikasi model yang digunakan untuk meninjau Sparrow. Peninjauan itu dilakukan setelah serangan pada bulan Juli yang melibatkan celah pada kode pembuatan seed Coldcard. Kerentanan tersebut memungkinkan penyerang merekonstruksi kunci privat tanpa mengakses perangkat fisiknya.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
31

·
--
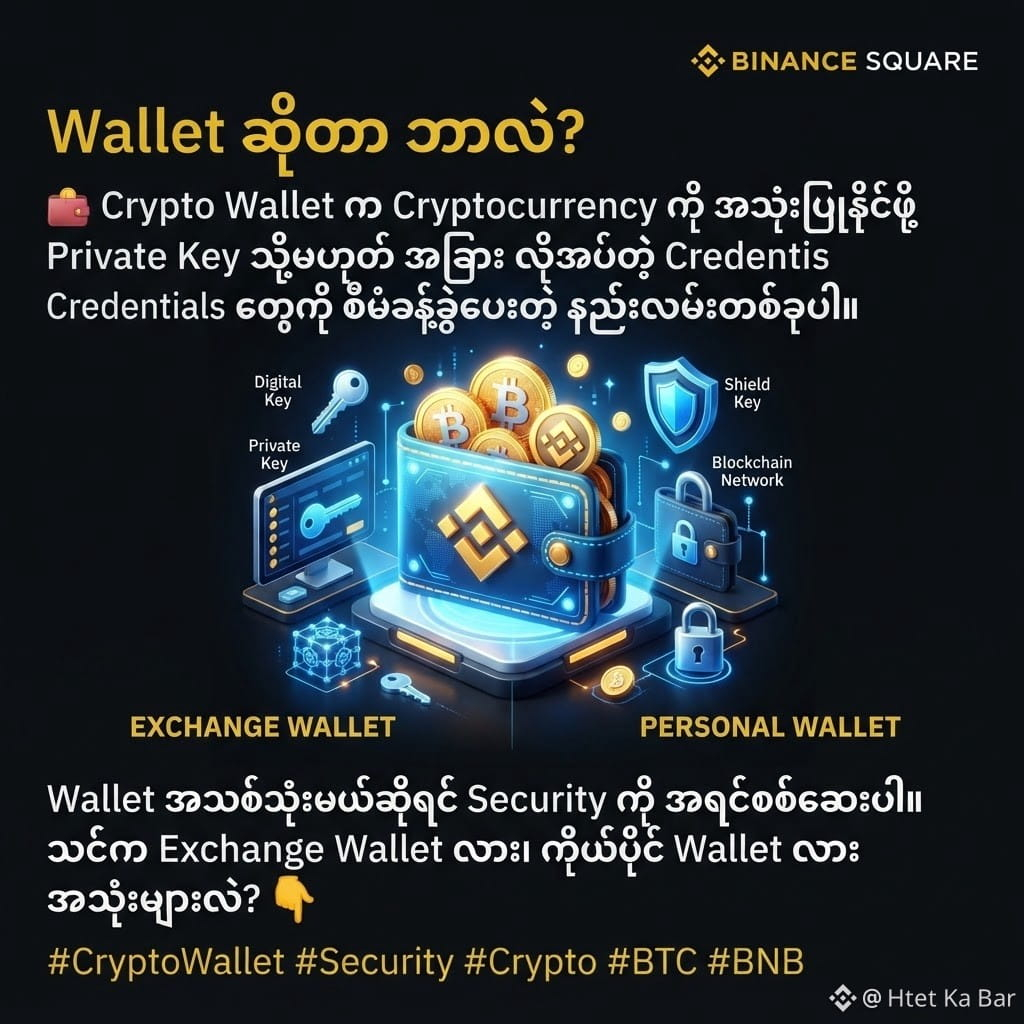
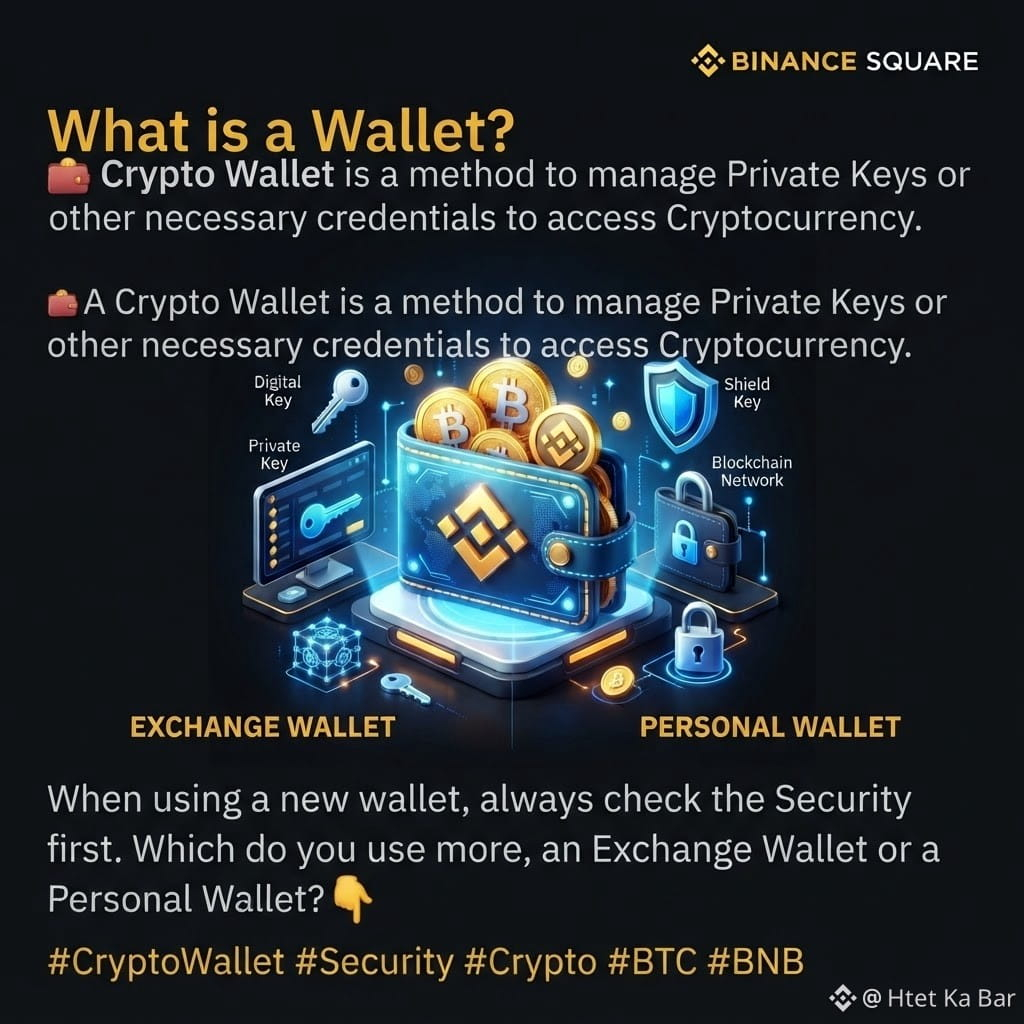
Wallet ဆိုတာ ဘာလဲ?
👛 Crypto Wallet adalah cara untuk mengelola Private Key atau kredensial lain yang diperlukan agar kamu dapat menggunakan Cryptocurrency.
Kalau mau memakai wallet baru, periksa dulu keamanannya.
Kamu lebih sering pakai Exchange Wallet atau Wallet pribadi? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
Wallet ဆိုတာ ဘာလဲ?
👛 Crypto Wallet adalah cara untuk mengelola Private Key atau kredensial lain yang diperlukan agar kamu dapat menggunakan Cryptocurrency.
Kalau mau memakai wallet baru, periksa dulu keamanannya.
Kamu lebih sering pakai Exchange Wallet atau Wallet pribadi? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 Crypto Wallet adalah cara untuk mengelola Private Key atau kredensial lain yang diperlukan agar kamu dapat menggunakan Cryptocurrency.
Kalau mau memakai wallet baru, periksa dulu keamanannya.
Kamu lebih sering pakai Exchange Wallet atau Wallet pribadi? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
102
·
--
🔥 Coldcard Menambahkan Langkah Keamanan Baru Setelah Eksploitasi Bitcoin Senilai $130 Juta.
Gambar: Dekripsi Buat akun untuk menyimpan artikel Anda. Tambahkan di Google. Tambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Ringkasnya Coinkite merilis firmware Coldcard baru setelah celah pembuatan seed membuat pengguna terpapar pencurian Bitcoin senilai lebih dari $100 juta. Coldcard kini mewajibkan pengguna menambahkan angka acak melalui penekanan tombol, lemparan dadu, atau koin untuk membuat seed baru. Tinjauan selama tiga minggu juga menemukan masalah terkait penandatanganan transaksi, koneksi USB, pencadangan, dan fungsi dompet lainnya. Pembuat Coldcard, Coinkite, telah merilis pembaruan keamanan menyeluruh untuk dompet perangkat keras Bitcoin setelah celah pembuatan seed memungkinkan penyerang mencuri lebih dari $100 juta Bitcoin.
Dalam sebuah unggahan blog pada Kamis, Coinkite mendesak pengguna Coldcard Mk4, Mk5, dan Q untuk melakukan upgrade ke firmware 5.6.1 atau 1.5.1Q. Rilis ini mengikuti peninjauan selama tiga minggu atas sistem Coldcard yang melibatkan peneliti keamanan dari pihak luar dan model AI termasuk Kimi. Kami berterima kasih kepada para peneliti keamanan yang melampaui tugas mereka selama beberapa minggu terakhir, melaporkan masalah, mereproduksi kasus-kasus tepi, dan meninjau perbaikan kami, tulis perusahaan. Pekerjaan mereka membuat firmware ini mendapat pengawasan yang ketat dan berkelanjutan serta membuat rilis ini menjadi lebih kuat. Pada bulan Juli, penyerang mulai menguras Bitcoin dari dompet Coldcard yang terisolasi (air-gapped) setelah mengeksploitasi celah firmware yang berasal dari 2021 yang menghasilkan beberapa seed dompet dengan angka acak terlalu sedikit, sehingga kunci privat menjadi lebih mudah ditebak.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Coldcard Menambahkan Langkah Keamanan Baru Setelah Eksploitasi Bitcoin Senilai $130 Juta.
Gambar: Dekripsi Buat akun untuk menyimpan artikel Anda. Tambahkan di Google. Tambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Ringkasnya Coinkite merilis firmware Coldcard baru setelah celah pembuatan seed membuat pengguna terpapar pencurian Bitcoin senilai lebih dari $100 juta. Coldcard kini mewajibkan pengguna menambahkan angka acak melalui penekanan tombol, lemparan dadu, atau koin untuk membuat seed baru. Tinjauan selama tiga minggu juga menemukan masalah terkait penandatanganan transaksi, koneksi USB, pencadangan, dan fungsi dompet lainnya. Pembuat Coldcard, Coinkite, telah merilis pembaruan keamanan menyeluruh untuk dompet perangkat keras Bitcoin setelah celah pembuatan seed memungkinkan penyerang mencuri lebih dari $100 juta Bitcoin.
Dalam sebuah unggahan blog pada Kamis, Coinkite mendesak pengguna Coldcard Mk4, Mk5, dan Q untuk melakukan upgrade ke firmware 5.6.1 atau 1.5.1Q. Rilis ini mengikuti peninjauan selama tiga minggu atas sistem Coldcard yang melibatkan peneliti keamanan dari pihak luar dan model AI termasuk Kimi. Kami berterima kasih kepada para peneliti keamanan yang melampaui tugas mereka selama beberapa minggu terakhir, melaporkan masalah, mereproduksi kasus-kasus tepi, dan meninjau perbaikan kami, tulis perusahaan. Pekerjaan mereka membuat firmware ini mendapat pengawasan yang ketat dan berkelanjutan serta membuat rilis ini menjadi lebih kuat. Pada bulan Juli, penyerang mulai menguras Bitcoin dari dompet Coldcard yang terisolasi (air-gapped) setelah mengeksploitasi celah firmware yang berasal dari 2021 yang menghasilkan beberapa seed dompet dengan angka acak terlalu sedikit, sehingga kunci privat menjadi lebih mudah ditebak.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Gambar: Dekripsi Buat akun untuk menyimpan artikel Anda. Tambahkan di Google. Tambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.
Ringkasnya Coinkite merilis firmware Coldcard baru setelah celah pembuatan seed membuat pengguna terpapar pencurian Bitcoin senilai lebih dari $100 juta. Coldcard kini mewajibkan pengguna menambahkan angka acak melalui penekanan tombol, lemparan dadu, atau koin untuk membuat seed baru. Tinjauan selama tiga minggu juga menemukan masalah terkait penandatanganan transaksi, koneksi USB, pencadangan, dan fungsi dompet lainnya. Pembuat Coldcard, Coinkite, telah merilis pembaruan keamanan menyeluruh untuk dompet perangkat keras Bitcoin setelah celah pembuatan seed memungkinkan penyerang mencuri lebih dari $100 juta Bitcoin.
Dalam sebuah unggahan blog pada Kamis, Coinkite mendesak pengguna Coldcard Mk4, Mk5, dan Q untuk melakukan upgrade ke firmware 5.6.1 atau 1.5.1Q. Rilis ini mengikuti peninjauan selama tiga minggu atas sistem Coldcard yang melibatkan peneliti keamanan dari pihak luar dan model AI termasuk Kimi. Kami berterima kasih kepada para peneliti keamanan yang melampaui tugas mereka selama beberapa minggu terakhir, melaporkan masalah, mereproduksi kasus-kasus tepi, dan meninjau perbaikan kami, tulis perusahaan. Pekerjaan mereka membuat firmware ini mendapat pengawasan yang ketat dan berkelanjutan serta membuat rilis ini menjadi lebih kuat. Pada bulan Juli, penyerang mulai menguras Bitcoin dari dompet Coldcard yang terisolasi (air-gapped) setelah mengeksploitasi celah firmware yang berasal dari 2021 yang menghasilkan beberapa seed dompet dengan angka acak terlalu sedikit, sehingga kunci privat menjadi lebih mudah ditebak.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau sekadar kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
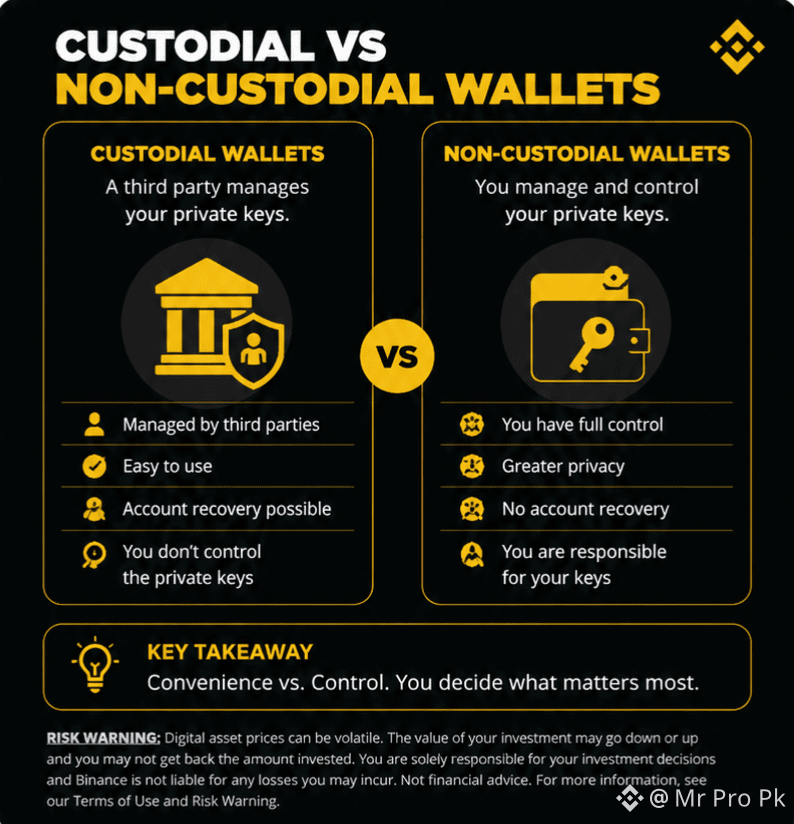
Di Mana Sebenarnya Kripto Anda Tinggal?
Dompet kripto tidak benar-benar menyimpan koin Anda di dalam aplikasi.
Aset Anda tetap tercatat di blockchain — dompet memberi Anda alat dan kunci untuk mengaksesnya.
🔥 Hot Wallet vs. Cold Wallet
🌐 Hot Wallet
Terhubung ke internet
Nyaman untuk transaksi yang sering
Akses cepat ke dana Anda
Paparan lebih besar terhadap ancaman online
❄️ Cold Wallet
Biasanya disimpan secara offline
Lebih cocok untuk penyimpanan jangka panjang
Lebih terlindung dari serangan online
Perlu lebih banyak kehati-hatian saat mengakses dana
🧠 Apa perbedaan utamanya?
Hot wallet = kenyamanan
Cold wallet = keamanan offline
Tidak ada opsi yang otomatis sempurna untuk semua orang. Pilihan yang tepat bergantung pada seberapa sering Anda bertransaksi dan bagaimana Anda mengelola keamanan.
⚠️ Jangan pernah membagikan seed phrase atau private keys Anda kepada siapa pun.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Di Mana Sebenarnya Kripto Anda Tinggal?
Dompet kripto tidak benar-benar menyimpan koin Anda di dalam aplikasi.
Aset Anda tetap tercatat di blockchain — dompet memberi Anda alat dan kunci untuk mengaksesnya.
🔥 Hot Wallet vs. Cold Wallet
🌐 Hot Wallet
Terhubung ke internet
Nyaman untuk transaksi yang sering
Akses cepat ke dana Anda
Paparan lebih besar terhadap ancaman online
❄️ Cold Wallet
Biasanya disimpan secara offline
Lebih cocok untuk penyimpanan jangka panjang
Lebih terlindung dari serangan online
Perlu lebih banyak kehati-hatian saat mengakses dana
🧠 Apa perbedaan utamanya?
Hot wallet = kenyamanan
Cold wallet = keamanan offline
Tidak ada opsi yang otomatis sempurna untuk semua orang. Pilihan yang tepat bergantung pada seberapa sering Anda bertransaksi dan bagaimana Anda mengelola keamanan.
⚠️ Jangan pernah membagikan seed phrase atau private keys Anda kepada siapa pun.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Dompet kripto tidak benar-benar menyimpan koin Anda di dalam aplikasi.
Aset Anda tetap tercatat di blockchain — dompet memberi Anda alat dan kunci untuk mengaksesnya.
🔥 Hot Wallet vs. Cold Wallet
🌐 Hot Wallet
Terhubung ke internet
Nyaman untuk transaksi yang sering
Akses cepat ke dana Anda
Paparan lebih besar terhadap ancaman online
❄️ Cold Wallet
Biasanya disimpan secara offline
Lebih cocok untuk penyimpanan jangka panjang
Lebih terlindung dari serangan online
Perlu lebih banyak kehati-hatian saat mengakses dana
🧠 Apa perbedaan utamanya?
Hot wallet = kenyamanan
Cold wallet = keamanan offline
Tidak ada opsi yang otomatis sempurna untuk semua orang. Pilihan yang tepat bergantung pada seberapa sering Anda bertransaksi dan bagaimana Anda mengelola keamanan.
⚠️ Jangan pernah membagikan seed phrase atau private keys Anda kepada siapa pun.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 Pemeriksa AML Crypto Palsu Sedang Mencoba Menguras Dompet Pengguna.
Situs-situs tersebut menyamar sebagai layanan resmi seperti AMLBot dan menggunakan pemindaian serta hasil palsu agar terlihat meyakinkan. Pemeriksaan AML dasar hanya memerlukan alamat dompet publik, bukan koneksi dompet atau persetujuan transaksi. Para penipu menargetkan pemegang kripto dengan layanan anti-pencucian uang palsu yang dirancang untuk menipu pengguna agar menyetujui transaksi yang dapat membahayakan aset digital mereka, demikian peringatan dari perusahaan keamanan siber Malwarebytes. Dalam laporan yang dipublikasikan pada Rabu, Malwarebytes mengatakan situs-situs tersebut menyamar sebagai layanan yang memeriksa apakah dompet kripto telah berinteraksi dengan dana hasil pencurian atau dana ilegal.
Sebagian meniru layanan resmi AMLBot, sementara yang lain menggunakan nama generik seperti AML Check. Layanan AML kripto memeriksa riwayat transaksi publik sebuah dompet untuk mencari tautan ke peretasan, penipuan, entitas yang diblokir, dan aktivitas mencurigakan lainnya. Pemeriksaan dasar hanya memerlukan alamat publik dompet dan tidak memerlukan pengguna untuk menghubungkan dompet mereka, menyetujui izin, atau menandatangani transaksi. Menurut Malwarebytes, situs palsu meminta pengguna untuk menghubungkan dompet kripto mereka untuk pemeriksaan AML, lalu mensimulasikan prosesnya dengan pesan progres dan hasil palsu. Salah satu situs meminta pengguna melakukan top up kecil untuk menutupi apa yang disebut sebagai biaya sebelum menampilkan hasil Clean, Low Risk, apa pun yang terjadi apakah pemeriksaan asli benar-benar dilakukan.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Pemeriksa AML Crypto Palsu Sedang Mencoba Menguras Dompet Pengguna.
Situs-situs tersebut menyamar sebagai layanan resmi seperti AMLBot dan menggunakan pemindaian serta hasil palsu agar terlihat meyakinkan. Pemeriksaan AML dasar hanya memerlukan alamat dompet publik, bukan koneksi dompet atau persetujuan transaksi. Para penipu menargetkan pemegang kripto dengan layanan anti-pencucian uang palsu yang dirancang untuk menipu pengguna agar menyetujui transaksi yang dapat membahayakan aset digital mereka, demikian peringatan dari perusahaan keamanan siber Malwarebytes. Dalam laporan yang dipublikasikan pada Rabu, Malwarebytes mengatakan situs-situs tersebut menyamar sebagai layanan yang memeriksa apakah dompet kripto telah berinteraksi dengan dana hasil pencurian atau dana ilegal.
Sebagian meniru layanan resmi AMLBot, sementara yang lain menggunakan nama generik seperti AML Check. Layanan AML kripto memeriksa riwayat transaksi publik sebuah dompet untuk mencari tautan ke peretasan, penipuan, entitas yang diblokir, dan aktivitas mencurigakan lainnya. Pemeriksaan dasar hanya memerlukan alamat publik dompet dan tidak memerlukan pengguna untuk menghubungkan dompet mereka, menyetujui izin, atau menandatangani transaksi. Menurut Malwarebytes, situs palsu meminta pengguna untuk menghubungkan dompet kripto mereka untuk pemeriksaan AML, lalu mensimulasikan prosesnya dengan pesan progres dan hasil palsu. Salah satu situs meminta pengguna melakukan top up kecil untuk menutupi apa yang disebut sebagai biaya sebelum menampilkan hasil Clean, Low Risk, apa pun yang terjadi apakah pemeriksaan asli benar-benar dilakukan.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Situs-situs tersebut menyamar sebagai layanan resmi seperti AMLBot dan menggunakan pemindaian serta hasil palsu agar terlihat meyakinkan. Pemeriksaan AML dasar hanya memerlukan alamat dompet publik, bukan koneksi dompet atau persetujuan transaksi. Para penipu menargetkan pemegang kripto dengan layanan anti-pencucian uang palsu yang dirancang untuk menipu pengguna agar menyetujui transaksi yang dapat membahayakan aset digital mereka, demikian peringatan dari perusahaan keamanan siber Malwarebytes. Dalam laporan yang dipublikasikan pada Rabu, Malwarebytes mengatakan situs-situs tersebut menyamar sebagai layanan yang memeriksa apakah dompet kripto telah berinteraksi dengan dana hasil pencurian atau dana ilegal.
Sebagian meniru layanan resmi AMLBot, sementara yang lain menggunakan nama generik seperti AML Check. Layanan AML kripto memeriksa riwayat transaksi publik sebuah dompet untuk mencari tautan ke peretasan, penipuan, entitas yang diblokir, dan aktivitas mencurigakan lainnya. Pemeriksaan dasar hanya memerlukan alamat publik dompet dan tidak memerlukan pengguna untuk menghubungkan dompet mereka, menyetujui izin, atau menandatangani transaksi. Menurut Malwarebytes, situs palsu meminta pengguna untuk menghubungkan dompet kripto mereka untuk pemeriksaan AML, lalu mensimulasikan prosesnya dengan pesan progres dan hasil palsu. Salah satu situs meminta pengguna melakukan top up kecil untuk menutupi apa yang disebut sebagai biaya sebelum menampilkan hasil Clean, Low Risk, apa pun yang terjadi apakah pemeriksaan asli benar-benar dilakukan.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
83
·
--
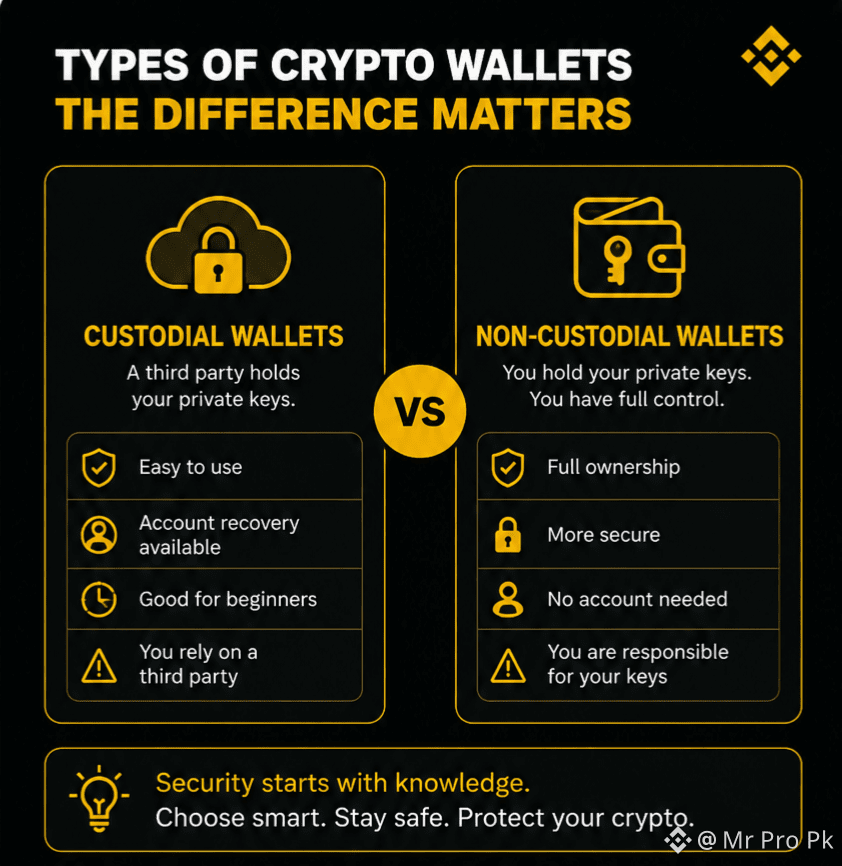
Dompet Kripto — Apakah Kamu Benar-Benar Tahu Siapa yang Mengendalikan Dana Kamu?
Kripto kamu sebenarnya tidak disimpan di dalam aplikasi dompet. Aset itu ada di blockchain; dompet mengelola kunci yang memungkinkan kamu mengakses dan mengendalikan aset tersebut. �
Binance +1
Namun bagian pentingnya ada di sini 👇
Custodial vs. Non-Custodial
🏦 Dompet Custodial
Pihak ketiga mengendalikan kunci privat
Lebih mudah untuk pemula
Pemulihan akun mungkin tersedia
Kamu bergantung pada penyedia
🔑 Dompet Non-Custodial
Kamu mengendalikan kunci privat kamu sendiri
Kontrol yang lebih langsung
Tidak ada pihak ketiga yang menyimpan kunci kamu
Kamu bertanggung jawab atas frasa pemulihan kamu
⚡ Pelajaran sebenarnya
Kemudahan vs. Kontrol.
Sebelum memilih dompet, pahami siapa yang benar-benar mengendalikan kuncinya.
Dan jangan pernah membagikan seed phrase/kunci privat kamu kepada siapa pun. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Dompet Kripto — Apakah Kamu Benar-Benar Tahu Siapa yang Mengendalikan Dana Kamu?
Kripto kamu sebenarnya tidak disimpan di dalam aplikasi dompet. Aset itu ada di blockchain; dompet mengelola kunci yang memungkinkan kamu mengakses dan mengendalikan aset tersebut. �
Binance +1
Namun bagian pentingnya ada di sini 👇
Custodial vs. Non-Custodial
🏦 Dompet Custodial
Pihak ketiga mengendalikan kunci privat
Lebih mudah untuk pemula
Pemulihan akun mungkin tersedia
Kamu bergantung pada penyedia
🔑 Dompet Non-Custodial
Kamu mengendalikan kunci privat kamu sendiri
Kontrol yang lebih langsung
Tidak ada pihak ketiga yang menyimpan kunci kamu
Kamu bertanggung jawab atas frasa pemulihan kamu
⚡ Pelajaran sebenarnya
Kemudahan vs. Kontrol.
Sebelum memilih dompet, pahami siapa yang benar-benar mengendalikan kuncinya.
Dan jangan pernah membagikan seed phrase/kunci privat kamu kepada siapa pun. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Kripto kamu sebenarnya tidak disimpan di dalam aplikasi dompet. Aset itu ada di blockchain; dompet mengelola kunci yang memungkinkan kamu mengakses dan mengendalikan aset tersebut. �
Binance +1
Namun bagian pentingnya ada di sini 👇
Custodial vs. Non-Custodial
🏦 Dompet Custodial
Pihak ketiga mengendalikan kunci privat
Lebih mudah untuk pemula
Pemulihan akun mungkin tersedia
Kamu bergantung pada penyedia
🔑 Dompet Non-Custodial
Kamu mengendalikan kunci privat kamu sendiri
Kontrol yang lebih langsung
Tidak ada pihak ketiga yang menyimpan kunci kamu
Kamu bertanggung jawab atas frasa pemulihan kamu
⚡ Pelajaran sebenarnya
Kemudahan vs. Kontrol.
Sebelum memilih dompet, pahami siapa yang benar-benar mengendalikan kuncinya.
Dan jangan pernah membagikan seed phrase/kunci privat kamu kepada siapa pun. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
50
·
--
🔥 Pembuat Dompet Bitcoin BitBox Mengatakan AI Menemukan Cacat Parah pada Firmware.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, BitBox merilis pembaruan Dixence setelah audit AI internal menemukan dua kerentanan parah plus masalah pada bootloader. Mengeksploitasinya membutuhkan keberhasilan serangan phishing serta pengguna yang membuka perangkat yang telah dimanipulasi. BitBox mengatakan tidak ada dana pengguna yang dicuri dan seed dompet tidak pernah berisiko. BitBox, pembuat berbasis Zurich di balik BitBox02, merilis pembaruan keamanan Dixence minggu ini setelah insinyurnya sendiri menemukan dua kerentanan parah pada firmware dompet kripto. Perusahaan mengungkapkan masalah tersebut sendiri, tanpa bukti bahwa masalah itu pernah dieksploitasi.
Namun kabarnya sendiri kemungkinan besar cukup untuk membuat sebagian besar pemegang Bitcoin waspada, mengingat eksploitasi terbaru terhadap pembuat dompet perangkat keras Coldcard yang mengakibatkan lebih dari $130 juta BTC dicuri. Bagi BitBox, masalah pertama ada di bootloader, kode yang menentukan firmware mana yang akan diterima perangkat. Perbaikan yang dirilis dalam rilis Oeschinen bulan Juli (v9.26.2) menutup sebagian besar, tetapi BitBox sekarang mengatakan bahwa masalah aslinya lebih buruk daripada yang pertama kali dilaporkan. Penyerang yang menjalankan penipuan phishing—membujuk pengguna untuk menginstal BitBoxApp palsu dan membuka kunci perangkat—mungkin dapat memuat firmware berbahaya ke BitBox02 yang asli dan kabur dengan koin tersebut. BitBox02 Nova, model yang lebih baru, tidak pernah terpapar karena versi bootloader.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Pembuat Dompet Bitcoin BitBox Mengatakan AI Menemukan Cacat Parah pada Firmware.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, BitBox merilis pembaruan Dixence setelah audit AI internal menemukan dua kerentanan parah plus masalah pada bootloader. Mengeksploitasinya membutuhkan keberhasilan serangan phishing serta pengguna yang membuka perangkat yang telah dimanipulasi. BitBox mengatakan tidak ada dana pengguna yang dicuri dan seed dompet tidak pernah berisiko. BitBox, pembuat berbasis Zurich di balik BitBox02, merilis pembaruan keamanan Dixence minggu ini setelah insinyurnya sendiri menemukan dua kerentanan parah pada firmware dompet kripto. Perusahaan mengungkapkan masalah tersebut sendiri, tanpa bukti bahwa masalah itu pernah dieksploitasi.
Namun kabarnya sendiri kemungkinan besar cukup untuk membuat sebagian besar pemegang Bitcoin waspada, mengingat eksploitasi terbaru terhadap pembuat dompet perangkat keras Coldcard yang mengakibatkan lebih dari $130 juta BTC dicuri. Bagi BitBox, masalah pertama ada di bootloader, kode yang menentukan firmware mana yang akan diterima perangkat. Perbaikan yang dirilis dalam rilis Oeschinen bulan Juli (v9.26.2) menutup sebagian besar, tetapi BitBox sekarang mengatakan bahwa masalah aslinya lebih buruk daripada yang pertama kali dilaporkan. Penyerang yang menjalankan penipuan phishing—membujuk pengguna untuk menginstal BitBoxApp palsu dan membuka kunci perangkat—mungkin dapat memuat firmware berbahaya ke BitBox02 yang asli dan kabur dengan koin tersebut. BitBox02 Nova, model yang lebih baru, tidak pernah terpapar karena versi bootloader.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan di GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, BitBox merilis pembaruan Dixence setelah audit AI internal menemukan dua kerentanan parah plus masalah pada bootloader. Mengeksploitasinya membutuhkan keberhasilan serangan phishing serta pengguna yang membuka perangkat yang telah dimanipulasi. BitBox mengatakan tidak ada dana pengguna yang dicuri dan seed dompet tidak pernah berisiko. BitBox, pembuat berbasis Zurich di balik BitBox02, merilis pembaruan keamanan Dixence minggu ini setelah insinyurnya sendiri menemukan dua kerentanan parah pada firmware dompet kripto. Perusahaan mengungkapkan masalah tersebut sendiri, tanpa bukti bahwa masalah itu pernah dieksploitasi.
Namun kabarnya sendiri kemungkinan besar cukup untuk membuat sebagian besar pemegang Bitcoin waspada, mengingat eksploitasi terbaru terhadap pembuat dompet perangkat keras Coldcard yang mengakibatkan lebih dari $130 juta BTC dicuri. Bagi BitBox, masalah pertama ada di bootloader, kode yang menentukan firmware mana yang akan diterima perangkat. Perbaikan yang dirilis dalam rilis Oeschinen bulan Juli (v9.26.2) menutup sebagian besar, tetapi BitBox sekarang mengatakan bahwa masalah aslinya lebih buruk daripada yang pertama kali dilaporkan. Penyerang yang menjalankan penipuan phishing—membujuk pengguna untuk menginstal BitBoxApp palsu dan membuka kunci perangkat—mungkin dapat memuat firmware berbahaya ke BitBox02 yang asli dan kabur dengan koin tersebut. BitBox02 Nova, model yang lebih baru, tidak pernah terpapar karena versi bootloader.
❓ Menurut Anda, ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
51
·
--
🔥 Dompet Bitcoin yang Tidak Tersentuh selama 15 Tahun Tiba-tiba “Berpijak” Kembali.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Secara singkat Sebuah dompet Bitcoin yang berisi 8,54 BTC, pertama kali didanai pada 13 Juni 2011, menggerakkan koinnya untuk pertama kalinya dalam 15 tahun pada bulan Agustus. Kini posisinya bernilai sekitar $538.000—perkiraan keuntungan sekitar 461.981% jika dijual. Ini mengikuti tren dompet-dompet Bitcoin kuno yang tiba-tiba “hidup” kembali. Tumpukan Bitcoin yang telah membeku sejak masa-masa paling awal jaringan kini telah bergerak untuk pertama kalinya dalam lebih dari 15 tahun, yang terbaru dari rangkaian dompet kuno yang kembali berdenyut.
Menurut pemantauan blockchain Galaxy Research, sebuah alamat Bitcoin yang diawali 1Emi dan memegang 8,54 BTC pertama kali menerima koin tersebut pada 13 Juni 2011, saat Bitcoin diperdagangkan sekitar $14, lalu menjadi tidak aktif selama 15,1 tahun. Saldo tersebut, kini bernilai sekitar $538.000, disapu keluar pada 16 Agustus dalam satu transaksi yang tercatat pada blok 962,770. Dengan basis biaya rata-rata mendekati $14, posisi ini mencerminkan keuntungan sekitar 461.981%.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 Dompet Bitcoin yang Tidak Tersentuh selama 15 Tahun Tiba-tiba “Berpijak” Kembali.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Secara singkat Sebuah dompet Bitcoin yang berisi 8,54 BTC, pertama kali didanai pada 13 Juni 2011, menggerakkan koinnya untuk pertama kalinya dalam 15 tahun pada bulan Agustus. Kini posisinya bernilai sekitar $538.000—perkiraan keuntungan sekitar 461.981% jika dijual. Ini mengikuti tren dompet-dompet Bitcoin kuno yang tiba-tiba “hidup” kembali. Tumpukan Bitcoin yang telah membeku sejak masa-masa paling awal jaringan kini telah bergerak untuk pertama kalinya dalam lebih dari 15 tahun, yang terbaru dari rangkaian dompet kuno yang kembali berdenyut.
Menurut pemantauan blockchain Galaxy Research, sebuah alamat Bitcoin yang diawali 1Emi dan memegang 8,54 BTC pertama kali menerima koin tersebut pada 13 Juni 2011, saat Bitcoin diperdagangkan sekitar $14, lalu menjadi tidak aktif selama 15,1 tahun. Saldo tersebut, kini bernilai sekitar $538.000, disapu keluar pada 16 Agustus dalam satu transaksi yang tercatat pada blok 962,770. Dengan basis biaya rata-rata mendekati $14, posisi ini mencerminkan keuntungan sekitar 461.981%.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Secara singkat Sebuah dompet Bitcoin yang berisi 8,54 BTC, pertama kali didanai pada 13 Juni 2011, menggerakkan koinnya untuk pertama kalinya dalam 15 tahun pada bulan Agustus. Kini posisinya bernilai sekitar $538.000—perkiraan keuntungan sekitar 461.981% jika dijual. Ini mengikuti tren dompet-dompet Bitcoin kuno yang tiba-tiba “hidup” kembali. Tumpukan Bitcoin yang telah membeku sejak masa-masa paling awal jaringan kini telah bergerak untuk pertama kalinya dalam lebih dari 15 tahun, yang terbaru dari rangkaian dompet kuno yang kembali berdenyut.
Menurut pemantauan blockchain Galaxy Research, sebuah alamat Bitcoin yang diawali 1Emi dan memegang 8,54 BTC pertama kali menerima koin tersebut pada 13 Juni 2011, saat Bitcoin diperdagangkan sekitar $14, lalu menjadi tidak aktif selama 15,1 tahun. Saldo tersebut, kini bernilai sekitar $538.000, disapu keluar pada 16 Agustus dalam satu transaksi yang tercatat pada blok 962,770. Dengan basis biaya rata-rata mendekati $14, posisi ini mencerminkan keuntungan sekitar 461.981%.
❓ Menurut Anda, ini awal dari pergerakan yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Pencurian Bitcoin Coldcard Berjalan Lambat, Tapi Kerugian Bisa Tembus $150 Juta: Galaxy.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, Galaxy Research kini memperkirakan hasil pasti dari eksploitasi Coldcard berada di atas 1.778 BTC (sekitar $112 juta), dengan gelombang keempat yang diduga akan mengangkatnya menjadi 2.417 BTC.Tidak ada aktivitas penyerang yang terkonfirmasi muncul setelah 6 Agustus, di seluruh tiga gelombang besar dan lebih dari 30 jejak yang lebih kecil.Galaxy telah berbicara langsung dengan lebih dari 190 korban dan masih menyarankan pemegang Coldcard dengan satu tanda tangan untuk memindahkan dana ke alamat baru.Kerugian Bitcoin curian dari eksploitasi dompet Coldcard besar mulai melambat, tetapi total jumlah BTC yang disadap terus naik—dan yang terburuk mungkin belum berakhir.
Itu kabar terbaru dari Galaxy Research, perusahaan riset kripto yang telah melacak eksploitasi tersebut sejak awal.Perusahaan itu mengatakan pada Kamis bahwa eksploitasi pembuatan ulang seed Coldcard kini telah menguras lebih dari 1.778 BTCsekitar $112 juta, dan angka akhirnya kemungkinan akan lebih tinggi.Galaxy mengatakan mereka memiliki keyakinan yang sangat tinggi pada rekap tersebut, yang menghitung pencurian yang terkonfirmasi dan dikaitkan kepada pemilik sejak serangan terbuka pada 30 Juli, menurut utas berjalannya di X.Penyerang telah menjalankan serangan ini setidaknya sejak dini hari 30 Juli 2026, secara sistematis merekonstruksi seed yang dihasilkan Coldcard dan menyapu dana di onchain, tulis Galaxy Research.
❓ Bagaimana pendapat Anda—apakah ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
🔥 Pencurian Bitcoin Coldcard Berjalan Lambat, Tapi Kerugian Bisa Tembus $150 Juta: Galaxy.
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, Galaxy Research kini memperkirakan hasil pasti dari eksploitasi Coldcard berada di atas 1.778 BTC (sekitar $112 juta), dengan gelombang keempat yang diduga akan mengangkatnya menjadi 2.417 BTC.Tidak ada aktivitas penyerang yang terkonfirmasi muncul setelah 6 Agustus, di seluruh tiga gelombang besar dan lebih dari 30 jejak yang lebih kecil.Galaxy telah berbicara langsung dengan lebih dari 190 korban dan masih menyarankan pemegang Coldcard dengan satu tanda tangan untuk memindahkan dana ke alamat baru.Kerugian Bitcoin curian dari eksploitasi dompet Coldcard besar mulai melambat, tetapi total jumlah BTC yang disadap terus naik—dan yang terburuk mungkin belum berakhir.
Itu kabar terbaru dari Galaxy Research, perusahaan riset kripto yang telah melacak eksploitasi tersebut sejak awal.Perusahaan itu mengatakan pada Kamis bahwa eksploitasi pembuatan ulang seed Coldcard kini telah menguras lebih dari 1.778 BTCsekitar $112 juta, dan angka akhirnya kemungkinan akan lebih tinggi.Galaxy mengatakan mereka memiliki keyakinan yang sangat tinggi pada rekap tersebut, yang menghitung pencurian yang terkonfirmasi dan dikaitkan kepada pemilik sejak serangan terbuka pada 30 Juli, menurut utas berjalannya di X.Penyerang telah menjalankan serangan ini setidaknya sejak dini hari 30 Juli 2026, secara sistematis merekonstruksi seed yang dihasilkan Coldcard dan menyapu dana di onchain, tulis Galaxy Research.
❓ Bagaimana pendapat Anda—apakah ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
Gambar: Shutterstock/DecryptBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya, Galaxy Research kini memperkirakan hasil pasti dari eksploitasi Coldcard berada di atas 1.778 BTC (sekitar $112 juta), dengan gelombang keempat yang diduga akan mengangkatnya menjadi 2.417 BTC.Tidak ada aktivitas penyerang yang terkonfirmasi muncul setelah 6 Agustus, di seluruh tiga gelombang besar dan lebih dari 30 jejak yang lebih kecil.Galaxy telah berbicara langsung dengan lebih dari 190 korban dan masih menyarankan pemegang Coldcard dengan satu tanda tangan untuk memindahkan dana ke alamat baru.Kerugian Bitcoin curian dari eksploitasi dompet Coldcard besar mulai melambat, tetapi total jumlah BTC yang disadap terus naik—dan yang terburuk mungkin belum berakhir.
Itu kabar terbaru dari Galaxy Research, perusahaan riset kripto yang telah melacak eksploitasi tersebut sejak awal.Perusahaan itu mengatakan pada Kamis bahwa eksploitasi pembuatan ulang seed Coldcard kini telah menguras lebih dari 1.778 BTCsekitar $112 juta, dan angka akhirnya kemungkinan akan lebih tinggi.Galaxy mengatakan mereka memiliki keyakinan yang sangat tinggi pada rekap tersebut, yang menghitung pencurian yang terkonfirmasi dan dikaitkan kepada pemilik sejak serangan terbuka pada 30 Juli, menurut utas berjalannya di X.Penyerang telah menjalankan serangan ini setidaknya sejak dini hari 30 Juli 2026, secara sistematis merekonstruksi seed yang dihasilkan Coldcard dan menyapu dana di onchain, tulis Galaxy Research.
❓ Bagaimana pendapat Anda—apakah ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis di bawah.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
20
·
--
🔥 Malware SparkKitty Ditemukan di Toko Aplikasi, Menargetkan Frasa Seed Dompet Kripto.
Malware tersebut didistribusikan melalui aplikasi berbahaya di App Store milik Apple, Google Play, serta toko aplikasi pihak ketiga. Para peneliti memperingatkan bahwa menyimpan frasa pemulihan dompet sebagai screenshot dapat membuat aset kripto berisiko dicuri. Laporan baru dari perusahaan keamanan siber Check Point menjelaskan bagaimana kampanye malware SparkKitty menargetkan pengguna cryptocurrency dengan memindai foto yang tersimpan di perangkat Android dan iPhone yang terinfeksi untuk menemukan frasa pemulihan dompet serta informasi sensitif lainnya.
Pertama kali ditemukan oleh Kaspersky pada Juni 2025, analisis Check Point merinci bagaimana malware menyebar melalui App Store Apple, Google Play, dan toko aplikasi pihak ketiga. Yang membuat SparkKitty khususnya menonjol adalah keberadaannya di App Store Apple dan Google Play sekaligus, sehingga memberikan permukaan serangan yang luas, tulis Check Point. Aktor ancaman di balik SparkKitty mendistribusikan aplikasi trojan yang disamarkan sebagai alat kripto yang sah, platform pesan, bahkan aplikasi hiburan—secara signifikan meningkatkan kemungkinan terpasang oleh pengguna yang tidak menyadari. Setelah pengguna memberi akses ke perpustakaan foto mereka, malware memindai gambar yang tersimpan untuk frasa pemulihan dompet dan informasi sensitif lainnya sebelum mengunggah data ke server yang dikendalikan penyerang.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Malware SparkKitty Ditemukan di Toko Aplikasi, Menargetkan Frasa Seed Dompet Kripto.
Malware tersebut didistribusikan melalui aplikasi berbahaya di App Store milik Apple, Google Play, serta toko aplikasi pihak ketiga. Para peneliti memperingatkan bahwa menyimpan frasa pemulihan dompet sebagai screenshot dapat membuat aset kripto berisiko dicuri. Laporan baru dari perusahaan keamanan siber Check Point menjelaskan bagaimana kampanye malware SparkKitty menargetkan pengguna cryptocurrency dengan memindai foto yang tersimpan di perangkat Android dan iPhone yang terinfeksi untuk menemukan frasa pemulihan dompet serta informasi sensitif lainnya.
Pertama kali ditemukan oleh Kaspersky pada Juni 2025, analisis Check Point merinci bagaimana malware menyebar melalui App Store Apple, Google Play, dan toko aplikasi pihak ketiga. Yang membuat SparkKitty khususnya menonjol adalah keberadaannya di App Store Apple dan Google Play sekaligus, sehingga memberikan permukaan serangan yang luas, tulis Check Point. Aktor ancaman di balik SparkKitty mendistribusikan aplikasi trojan yang disamarkan sebagai alat kripto yang sah, platform pesan, bahkan aplikasi hiburan—secara signifikan meningkatkan kemungkinan terpasang oleh pengguna yang tidak menyadari. Setelah pengguna memberi akses ke perpustakaan foto mereka, malware memindai gambar yang tersimpan untuk frasa pemulihan dompet dan informasi sensitif lainnya sebelum mengunggah data ke server yang dikendalikan penyerang.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Malware tersebut didistribusikan melalui aplikasi berbahaya di App Store milik Apple, Google Play, serta toko aplikasi pihak ketiga. Para peneliti memperingatkan bahwa menyimpan frasa pemulihan dompet sebagai screenshot dapat membuat aset kripto berisiko dicuri. Laporan baru dari perusahaan keamanan siber Check Point menjelaskan bagaimana kampanye malware SparkKitty menargetkan pengguna cryptocurrency dengan memindai foto yang tersimpan di perangkat Android dan iPhone yang terinfeksi untuk menemukan frasa pemulihan dompet serta informasi sensitif lainnya.
Pertama kali ditemukan oleh Kaspersky pada Juni 2025, analisis Check Point merinci bagaimana malware menyebar melalui App Store Apple, Google Play, dan toko aplikasi pihak ketiga. Yang membuat SparkKitty khususnya menonjol adalah keberadaannya di App Store Apple dan Google Play sekaligus, sehingga memberikan permukaan serangan yang luas, tulis Check Point. Aktor ancaman di balik SparkKitty mendistribusikan aplikasi trojan yang disamarkan sebagai alat kripto yang sah, platform pesan, bahkan aplikasi hiburan—secara signifikan meningkatkan kemungkinan terpasang oleh pengguna yang tidak menyadari. Setelah pengguna memberi akses ke perpustakaan foto mereka, malware memindai gambar yang tersimpan untuk frasa pemulihan dompet dan informasi sensitif lainnya sebelum mengunggah data ke server yang dikendalikan penyerang.
❓ Menurut Anda ini awal dari langkah yang lebih besar atau hanya kebisingan? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
39
·
--
🔥 Ledger Mengatakan Eksploitasi Coldcard Membuktikan Keamanan Dompet Bitcoin Harus Beradaptasi dengan AI.
Gambar: Shutterstock/BitcoinBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya Ledger mengatakan eksploitasi Coldcard adalah peringatan bagi industri dompet Bitcoin perangkat keras, namun menyatakan bahwa perangkatnya sendiri tidak terdampak. Perusahaan berargumen bahwa generator bilangan acak (random number generator/RNG) perangkat keras yang tersertifikasi secara independen sangat penting untuk membuat frasa pemulihan wallet secara aman. Ledger mengatakan AI mempercepat penemuan kerentanan dan memaksa tim keamanan untuk bertahan dengan kecepatan mesin. Pembuat dompet perangkat keras Ledger mengatakan eksploitasi Coldcard baru-baru ini seharusnya menjadi peringatan bagi industri kripto. Menurut CTO Ledger Charles Guillemet, insiden tersebut mengungkap kelemahan dalam cara beberapa perangkat, dalam hal ini dompet kripto perangkat keras, menghasilkan keacakan kriptografis sekaligus menunjukkan bagaimana kecerdasan buatan mengubah baik serangan siber maupun pertahanan digital.
“Kami memperlakukan ini sebagai pengingat serius tentang bagaimana seluruh model keamanan dompet perangkat keras bergantung atau runtuh pada faktor keacakan,” kata Guillemet kepada Decrypt. “Kriptografi itu sulit dan menerapkannya dengan aman lebih sulit lagi. Insiden Coldcard minggu ini membuat hal itu terlihat dengan cara yang paling mahal yang mungkin.”
Komentar tersebut muncul saat dampak dari eksploitasi Coldcard terus berkembang. Minggu lalu, pembuat Coldcard Coinkite mengungkapkan adanya kelemahan pada dompet Bitcoin perangkat keras Coldcard yang terisolasi (air-gapped), yang bermula dari build firmware Maret 2021.
❓ Menurut Anda ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Ledger Mengatakan Eksploitasi Coldcard Membuktikan Keamanan Dompet Bitcoin Harus Beradaptasi dengan AI.
Gambar: Shutterstock/BitcoinBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya Ledger mengatakan eksploitasi Coldcard adalah peringatan bagi industri dompet Bitcoin perangkat keras, namun menyatakan bahwa perangkatnya sendiri tidak terdampak. Perusahaan berargumen bahwa generator bilangan acak (random number generator/RNG) perangkat keras yang tersertifikasi secara independen sangat penting untuk membuat frasa pemulihan wallet secara aman. Ledger mengatakan AI mempercepat penemuan kerentanan dan memaksa tim keamanan untuk bertahan dengan kecepatan mesin. Pembuat dompet perangkat keras Ledger mengatakan eksploitasi Coldcard baru-baru ini seharusnya menjadi peringatan bagi industri kripto. Menurut CTO Ledger Charles Guillemet, insiden tersebut mengungkap kelemahan dalam cara beberapa perangkat, dalam hal ini dompet kripto perangkat keras, menghasilkan keacakan kriptografis sekaligus menunjukkan bagaimana kecerdasan buatan mengubah baik serangan siber maupun pertahanan digital.
“Kami memperlakukan ini sebagai pengingat serius tentang bagaimana seluruh model keamanan dompet perangkat keras bergantung atau runtuh pada faktor keacakan,” kata Guillemet kepada Decrypt. “Kriptografi itu sulit dan menerapkannya dengan aman lebih sulit lagi. Insiden Coldcard minggu ini membuat hal itu terlihat dengan cara yang paling mahal yang mungkin.”
Komentar tersebut muncul saat dampak dari eksploitasi Coldcard terus berkembang. Minggu lalu, pembuat Coldcard Coinkite mengungkapkan adanya kelemahan pada dompet Bitcoin perangkat keras Coldcard yang terisolasi (air-gapped), yang bermula dari build firmware Maret 2021.
❓ Menurut Anda ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Gambar: Shutterstock/BitcoinBuat akun untuk menyimpan artikel Anda.Tambahkan ke GoogleTambahkan Decrypt sebagai sumber pilihan Anda untuk melihat lebih banyak cerita kami di Google.Ringkasnya Ledger mengatakan eksploitasi Coldcard adalah peringatan bagi industri dompet Bitcoin perangkat keras, namun menyatakan bahwa perangkatnya sendiri tidak terdampak. Perusahaan berargumen bahwa generator bilangan acak (random number generator/RNG) perangkat keras yang tersertifikasi secara independen sangat penting untuk membuat frasa pemulihan wallet secara aman. Ledger mengatakan AI mempercepat penemuan kerentanan dan memaksa tim keamanan untuk bertahan dengan kecepatan mesin. Pembuat dompet perangkat keras Ledger mengatakan eksploitasi Coldcard baru-baru ini seharusnya menjadi peringatan bagi industri kripto. Menurut CTO Ledger Charles Guillemet, insiden tersebut mengungkap kelemahan dalam cara beberapa perangkat, dalam hal ini dompet kripto perangkat keras, menghasilkan keacakan kriptografis sekaligus menunjukkan bagaimana kecerdasan buatan mengubah baik serangan siber maupun pertahanan digital.
“Kami memperlakukan ini sebagai pengingat serius tentang bagaimana seluruh model keamanan dompet perangkat keras bergantung atau runtuh pada faktor keacakan,” kata Guillemet kepada Decrypt. “Kriptografi itu sulit dan menerapkannya dengan aman lebih sulit lagi. Insiden Coldcard minggu ini membuat hal itu terlihat dengan cara yang paling mahal yang mungkin.”
Komentar tersebut muncul saat dampak dari eksploitasi Coldcard terus berkembang. Minggu lalu, pembuat Coldcard Coinkite mengungkapkan adanya kelemahan pada dompet Bitcoin perangkat keras Coldcard yang terisolasi (air-gapped), yang bermula dari build firmware Maret 2021.
❓ Menurut Anda ini awal dari pergerakan yang lebih besar atau hanya noise? Tulis pendapat Anda di bawah.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
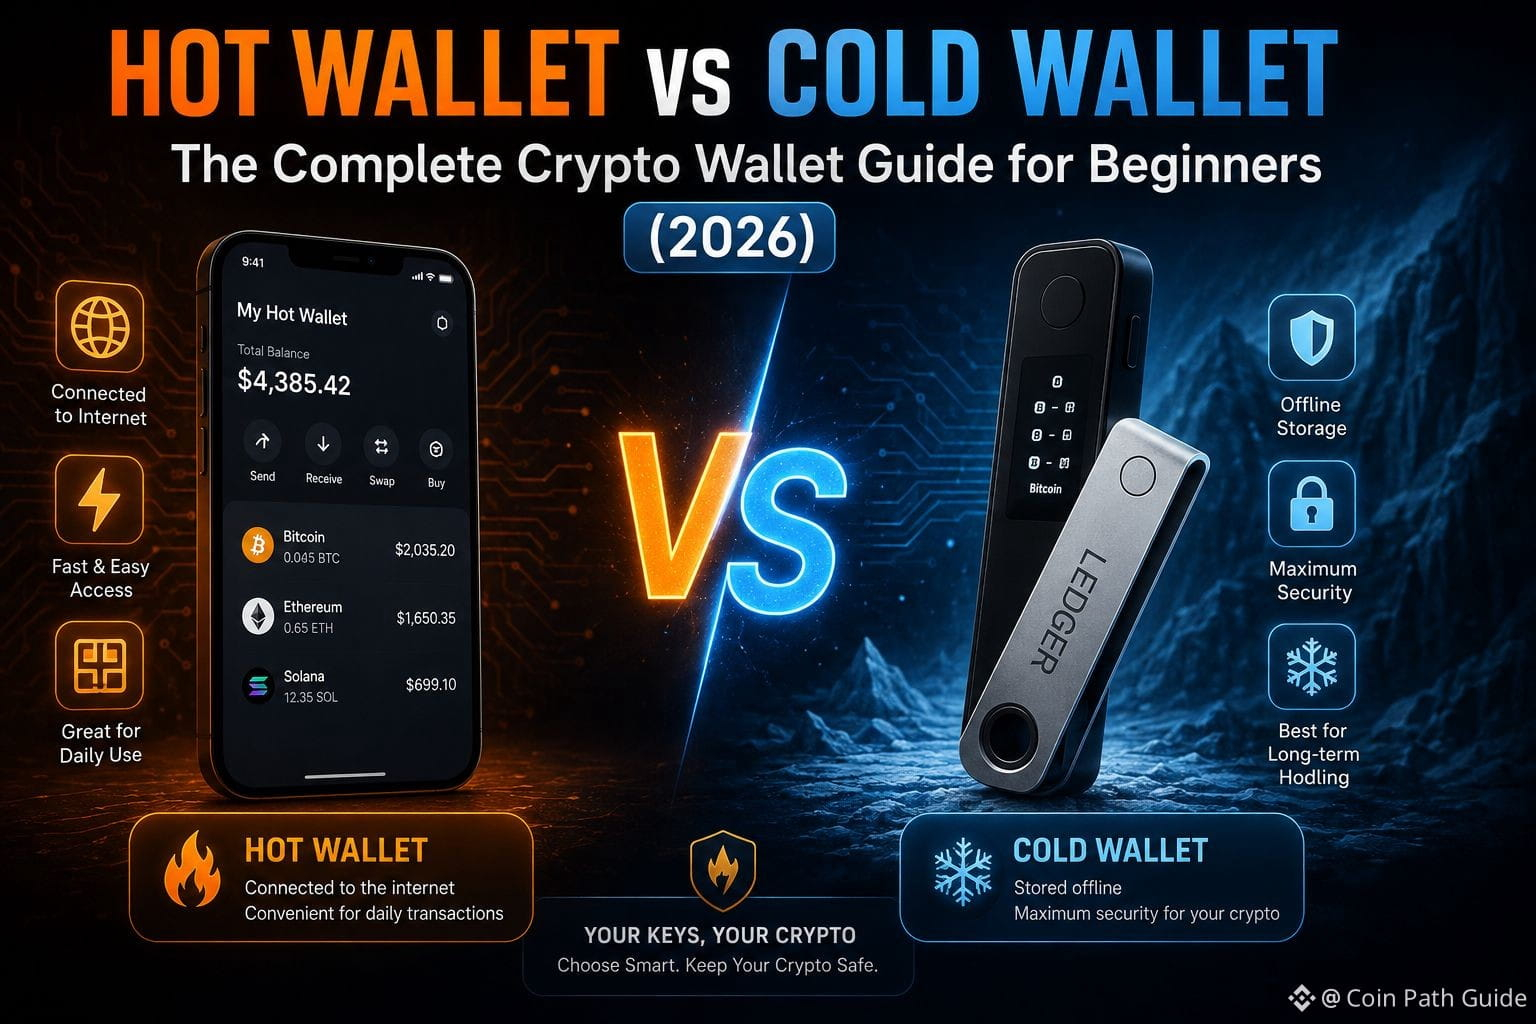
🔐 Hot Wallet vs Cold Wallet — Mana yang PERLU kamu?
90% pengguna crypto baru melakukan kesalahan ini: meninggalkan semua koin mereka di bursa. Tapi kenapa "Not your keys, not your coins" benar-benar penting?
🔥 Hot Wallet → Bagus untuk trading aktif, tapi risikonya lebih tinggi
❄️ Cold Wallet → Pilihan paling aman untuk menyimpan jangka panjang
Aku jabarkan persis kapan harus pakai masing-masing (dengan contoh nyata) di blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Yang mana kamu pakai SEKARANG? Tulis di komentar 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 Hot Wallet vs Cold Wallet — Mana yang PERLU kamu?
90% pengguna crypto baru melakukan kesalahan ini: meninggalkan semua koin mereka di bursa. Tapi kenapa "Not your keys, not your coins" benar-benar penting?
🔥 Hot Wallet → Bagus untuk trading aktif, tapi risikonya lebih tinggi
❄️ Cold Wallet → Pilihan paling aman untuk menyimpan jangka panjang
Aku jabarkan persis kapan harus pakai masing-masing (dengan contoh nyata) di blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Yang mana kamu pakai SEKARANG? Tulis di komentar 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
90% pengguna crypto baru melakukan kesalahan ini: meninggalkan semua koin mereka di bursa. Tapi kenapa "Not your keys, not your coins" benar-benar penting?
🔥 Hot Wallet → Bagus untuk trading aktif, tapi risikonya lebih tinggi
❄️ Cold Wallet → Pilihan paling aman untuk menyimpan jangka panjang
Aku jabarkan persis kapan harus pakai masing-masing (dengan contoh nyata) di blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Yang mana kamu pakai SEKARANG? Tulis di komentar 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
2
110
🛡️ Memahami Dompet Kripto: Gerbang Anda ke Aset Digital: Self-custody, seed phrase, dan perbedaan antara hot dan cold storage
Pada 29 Juli 2026, memahami cara kerja dompet kripto sangat penting bagi siapa pun yang memasuki dunia aset digital. Dompet tidak menyimpan koin—dompet menyimpan kunci privat yang membuktikan kepemilikan token di sebuah blockchain.
Hot wallet terhubung ke internet dan praktis untuk transaksi sehari-hari. Cold wallet (perangkat perangkat keras atau cadangan kertas) menyimpan kunci secara offline untuk penyimpanan jangka panjang. Banyak pengguna menggabungkan keduanya: saldo kecil di hot wallet untuk belanja, mayoritasnya di cold storage.
Seed phrase—biasanya 12 atau 24 kata—adalah kunci utama untuk memulihkan dompet Anda. Jika hilang, aset Anda tidak dapat dipulihkan. Simpan seed phrase secara offline, dalam bentuk tulisan, jangan pernah di screenshot atau penyimpanan cloud.
📌 Inti yang Perlu Diingat:
Dompet kripto adalah alat pengelola kunci privat, bukan dompet digital. Memahami perbedaan antara hot dan cold storage, serta memperlakukan seed phrase sebagai kunci master yang tidak dapat diganti, adalah dasar keamanan aset digital.
#CryptoWallet #SelfCustody
#BinanceAlphaAlert
🛡️ Memahami Dompet Kripto: Gerbang Anda ke Aset Digital: Self-custody, seed phrase, dan perbedaan antara hot dan cold storage
Pada 29 Juli 2026, memahami cara kerja dompet kripto sangat penting bagi siapa pun yang memasuki dunia aset digital. Dompet tidak menyimpan koin—dompet menyimpan kunci privat yang membuktikan kepemilikan token di sebuah blockchain.
Hot wallet terhubung ke internet dan praktis untuk transaksi sehari-hari. Cold wallet (perangkat perangkat keras atau cadangan kertas) menyimpan kunci secara offline untuk penyimpanan jangka panjang. Banyak pengguna menggabungkan keduanya: saldo kecil di hot wallet untuk belanja, mayoritasnya di cold storage.
Seed phrase—biasanya 12 atau 24 kata—adalah kunci utama untuk memulihkan dompet Anda. Jika hilang, aset Anda tidak dapat dipulihkan. Simpan seed phrase secara offline, dalam bentuk tulisan, jangan pernah di screenshot atau penyimpanan cloud.
📌 Inti yang Perlu Diingat:
Dompet kripto adalah alat pengelola kunci privat, bukan dompet digital. Memahami perbedaan antara hot dan cold storage, serta memperlakukan seed phrase sebagai kunci master yang tidak dapat diganti, adalah dasar keamanan aset digital.
#CryptoWallet #SelfCustody
#BinanceAlphaAlert
Pada 29 Juli 2026, memahami cara kerja dompet kripto sangat penting bagi siapa pun yang memasuki dunia aset digital. Dompet tidak menyimpan koin—dompet menyimpan kunci privat yang membuktikan kepemilikan token di sebuah blockchain.
Hot wallet terhubung ke internet dan praktis untuk transaksi sehari-hari. Cold wallet (perangkat perangkat keras atau cadangan kertas) menyimpan kunci secara offline untuk penyimpanan jangka panjang. Banyak pengguna menggabungkan keduanya: saldo kecil di hot wallet untuk belanja, mayoritasnya di cold storage.
Seed phrase—biasanya 12 atau 24 kata—adalah kunci utama untuk memulihkan dompet Anda. Jika hilang, aset Anda tidak dapat dipulihkan. Simpan seed phrase secara offline, dalam bentuk tulisan, jangan pernah di screenshot atau penyimpanan cloud.
📌 Inti yang Perlu Diingat:
Dompet kripto adalah alat pengelola kunci privat, bukan dompet digital. Memahami perbedaan antara hot dan cold storage, serta memperlakukan seed phrase sebagai kunci master yang tidak dapat diganti, adalah dasar keamanan aset digital.
#CryptoWallet #SelfCustody
#BinanceAlphaAlert
7
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
397,602 penayangan
2,260 Berdiskusi
2
#BitcoinSlidesTo$76000
9,307 penayangan
88 Berdiskusi
3
#BitcoinReboundsTo$79K
56,376 penayangan
387 Berdiskusi
4
#StrategyMarketCapPassesFord
20,268 penayangan
501 Berdiskusi
5
#ClarityActOddsHalveOnPolymarket
21,417 penayangan
402 Berdiskusi
6
#US30YTreasuryYieldTops5.40%
17,772 penayangan
298 Berdiskusi
7
#BessentEndorsesFinalClarityActDraft
40,203 penayangan
646 Berdiskusi
8
#ZamaOpens16ConfidentialMorphoVaults
14,027 penayangan
306 Berdiskusi
9
#USDCOnChainVolumeTops$100Trillion
2,127 penayangan
46 Berdiskusi
10
#BitcoinSpotETFsNetInflow$160M
2,749 penayangan
100 Berdiskusi