
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 penayangan
822 Berdiskusi
Populer
Terbaru

·
--

Artikel
Peretasan Coldcard: Apakah Self-Custody Masih Aman Setelah Eksploitasi $89M?" Peretasan dompet perangkat keras Coldcard telah mengguncang komunitas kripto, menguras sekitar $89 juta dari ribuan alamat. 🚨 Eksploitasi tersebut menargetkan kelemahan firmware yang berasal dari Maret 2021, dan telah memunculkan pertanyaan serius tentang keamanan self-custody. Tetapi apakah ini berarti dompet hardware kini sudah tidak aman? Mari kita uraikan apa yang terjadi, risikonya, dan apa yang bisa Anda lakukan untuk melindungi dana Anda. 🧐
Eksploitasi: Bagaimana Itu Terjadi ⚙️
Serangan tersebut mengeksploitasi bug firmware yang melemahkan pembuatan seed phrase. Alih-alih menggunakan generator bilangan acak bawaan perangkat (hardware random number generator), celah tersebut mendorong sebagian proses melalui generator perangkat lunak dengan tingkat keacakan yang jauh lebih rendah, sehingga secara matematis memungkinkan penyerang untuk merekonstruksi private key secara offline.
Peretasan Coldcard: Apakah Self-Custody Masih Aman Setelah Eksploitasi $89M?"
Peretasan dompet perangkat keras Coldcard telah mengguncang komunitas kripto, menguras sekitar $89 juta dari ribuan alamat. 🚨 Eksploitasi tersebut menargetkan kelemahan firmware yang berasal dari Maret 2021, dan telah memunculkan pertanyaan serius tentang keamanan self-custody. Tetapi apakah ini berarti dompet hardware kini sudah tidak aman? Mari kita uraikan apa yang terjadi, risikonya, dan apa yang bisa Anda lakukan untuk melindungi dana Anda. 🧐
Eksploitasi: Bagaimana Itu Terjadi ⚙️
Serangan tersebut mengeksploitasi bug firmware yang melemahkan pembuatan seed phrase. Alih-alih menggunakan generator bilangan acak bawaan perangkat (hardware random number generator), celah tersebut mendorong sebagian proses melalui generator perangkat lunak dengan tingkat keacakan yang jauh lebih rendah, sehingga secara matematis memungkinkan penyerang untuk merekonstruksi private key secara offline.
Eksploitasi: Bagaimana Itu Terjadi ⚙️
Serangan tersebut mengeksploitasi bug firmware yang melemahkan pembuatan seed phrase. Alih-alih menggunakan generator bilangan acak bawaan perangkat (hardware random number generator), celah tersebut mendorong sebagian proses melalui generator perangkat lunak dengan tingkat keacakan yang jauh lebih rendah, sehingga secara matematis memungkinkan penyerang untuk merekonstruksi private key secara offline.
2
549
·
--
#ColdcardExploitDrains1367BTC Tagar #ColdcardExploitDrains1367BTC merujuk pada insiden keamanan Bitcoin besar yang dilaporkan pada akhir Juli/awal Agustus 2026.
Rincian utama:
Para penyerang dilaporkan menguras 1.367 BTC (senilai kira-kira $89 juta pada saat itu) dari 4.585 alamat Bitcoin. �
CoinDesk +1
Para penyelidik mengaitkan pencurian tersebut dengan kerentanan firmware pada proses pembuatan seed wallet Coldcard tertentu yang lebih lama, di mana lemahnya keacakan membuat beberapa kunci privat dapat diprediksi. �
The Hacker News +1
Pabrikan dompet merilis firmware yang sudah diperbaiki, tetapi pengguna yang membuat seed yang terdampak disarankan untuk membuat wallet/seed baru di firmware yang sudah diperbarui dan memindahkan BTC mereka, karena pembaruan firmware saja tidak mengamankan seed yang sudah terkompromi. �
The Hacker News
Jika Anda menggunakan wallet hardware Coldcard, penting untuk memverifikasi apakah perangkat Anda dan versi firmware yang digunakan saat seed Anda dibuat termasuk versi yang terdampak, serta mengikuti panduan migrasi dari vendor dengan segera. �
The Hacker News +1
#ColdcardExploitDrains1367BTC Tagar #ColdcardExploitDrains1367BTC merujuk pada insiden keamanan Bitcoin besar yang dilaporkan pada akhir Juli/awal Agustus 2026.
Rincian utama:
Para penyerang dilaporkan menguras 1.367 BTC (senilai kira-kira $89 juta pada saat itu) dari 4.585 alamat Bitcoin. �
CoinDesk +1
Para penyelidik mengaitkan pencurian tersebut dengan kerentanan firmware pada proses pembuatan seed wallet Coldcard tertentu yang lebih lama, di mana lemahnya keacakan membuat beberapa kunci privat dapat diprediksi. �
The Hacker News +1
Pabrikan dompet merilis firmware yang sudah diperbaiki, tetapi pengguna yang membuat seed yang terdampak disarankan untuk membuat wallet/seed baru di firmware yang sudah diperbarui dan memindahkan BTC mereka, karena pembaruan firmware saja tidak mengamankan seed yang sudah terkompromi. �
The Hacker News
Jika Anda menggunakan wallet hardware Coldcard, penting untuk memverifikasi apakah perangkat Anda dan versi firmware yang digunakan saat seed Anda dibuat termasuk versi yang terdampak, serta mengikuti panduan migrasi dari vendor dengan segera. �
The Hacker News +1
Rincian utama:
Para penyerang dilaporkan menguras 1.367 BTC (senilai kira-kira $89 juta pada saat itu) dari 4.585 alamat Bitcoin. �
CoinDesk +1
Para penyelidik mengaitkan pencurian tersebut dengan kerentanan firmware pada proses pembuatan seed wallet Coldcard tertentu yang lebih lama, di mana lemahnya keacakan membuat beberapa kunci privat dapat diprediksi. �
The Hacker News +1
Pabrikan dompet merilis firmware yang sudah diperbaiki, tetapi pengguna yang membuat seed yang terdampak disarankan untuk membuat wallet/seed baru di firmware yang sudah diperbarui dan memindahkan BTC mereka, karena pembaruan firmware saja tidak mengamankan seed yang sudah terkompromi. �
The Hacker News
Jika Anda menggunakan wallet hardware Coldcard, penting untuk memverifikasi apakah perangkat Anda dan versi firmware yang digunakan saat seed Anda dibuat termasuk versi yang terdampak, serta mengikuti panduan migrasi dari vendor dengan segera. �
The Hacker News +1
102
·
--
🚨 BERITA TERBARU: $100M+ DI BITCOIN DILAPORKAN DICURI DARI DOMPET PERANGKAT KERAS COLDCARD
Sebuah insiden keamanan besar sedang memunculkan kekhawatiran baru di seluruh komunitas kripto. 💥
🔴 Kerugian dilaporkan melebihi $100 JUTA 🛡️ Keamanan dompet perangkat keras dalam sorotan ₿ Pemegang Bitcoin diminta tetap waspada
Ini adalah pengingat serius: Keamanan kripto tidak pernah sesuatu yang bisa dianggap remeh.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 BERITA TERBARU: $100M+ DI BITCOIN DILAPORKAN DICURI DARI DOMPET PERANGKAT KERAS COLDCARD
Sebuah insiden keamanan besar sedang memunculkan kekhawatiran baru di seluruh komunitas kripto. 💥
🔴 Kerugian dilaporkan melebihi $100 JUTA 🛡️ Keamanan dompet perangkat keras dalam sorotan ₿ Pemegang Bitcoin diminta tetap waspada
Ini adalah pengingat serius: Keamanan kripto tidak pernah sesuatu yang bisa dianggap remeh.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Sebuah insiden keamanan besar sedang memunculkan kekhawatiran baru di seluruh komunitas kripto. 💥
🔴 Kerugian dilaporkan melebihi $100 JUTA 🛡️ Keamanan dompet perangkat keras dalam sorotan ₿ Pemegang Bitcoin diminta tetap waspada
Ini adalah pengingat serius: Keamanan kripto tidak pernah sesuatu yang bisa dianggap remeh.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Bearish
#coldcardexploitdrains1367btc
🚨 PERINGATAN KEAMANAN COLDCARD: DOMPET BTC DISERANG
Kerentanan besar pada Coldcard telah menyebabkan hampir $89M kerugian BTC yang dilaporkan, sementara serangannya masih sedang diselidiki. Masalah ini terkait dengan entropi yang lemah atau dapat diprediksi pada seed yang dihasilkan oleh firmware yang terdampak.
Hal yang perlu diketahui pengguna:
Memperbarui firmware saja mungkin tidak melindungi seed yang rentan yang sudah terbuat. Pengguna yang terdampak harus mengikuti panduan migrasi resmi dan membuat seed baru pada perangkat keras yang sudah ditambal. Coldcard juga mendukung entropi berbasis dadu.
🎯 TRADING VIEW: JUAL/BERHENTI BERISIKO 📉
Bagi pemegang yang terdampak, keamanan lebih penting daripada trading. Lindungi BTC Anda terlebih dahulu dan hindari berinteraksi dengan akun dukungan yang mencurigakan atau membagikan frasa seed Anda.
❓ Apakah peringatan keamanan ini akan membuat Anda mengurangi eksposur BTC?
"KLIK PADA TAG KOIN BERWARNA KUNING DI BAWAH INI UNTUK KE HALAMAN TRADING YANG DIINGINKAN AGAR MENDAPATKAN BENEFIT PERDAGANGAN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 PERINGATAN KEAMANAN COLDCARD: DOMPET BTC DISERANG
Kerentanan besar pada Coldcard telah menyebabkan hampir $89M kerugian BTC yang dilaporkan, sementara serangannya masih sedang diselidiki. Masalah ini terkait dengan entropi yang lemah atau dapat diprediksi pada seed yang dihasilkan oleh firmware yang terdampak.
Hal yang perlu diketahui pengguna:
Memperbarui firmware saja mungkin tidak melindungi seed yang rentan yang sudah terbuat. Pengguna yang terdampak harus mengikuti panduan migrasi resmi dan membuat seed baru pada perangkat keras yang sudah ditambal. Coldcard juga mendukung entropi berbasis dadu.
🎯 TRADING VIEW: JUAL/BERHENTI BERISIKO 📉
Bagi pemegang yang terdampak, keamanan lebih penting daripada trading. Lindungi BTC Anda terlebih dahulu dan hindari berinteraksi dengan akun dukungan yang mencurigakan atau membagikan frasa seed Anda.
❓ Apakah peringatan keamanan ini akan membuat Anda mengurangi eksposur BTC?
"KLIK PADA TAG KOIN BERWARNA KUNING DI BAWAH INI UNTUK KE HALAMAN TRADING YANG DIINGINKAN AGAR MENDAPATKAN BENEFIT PERDAGANGAN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 PERINGATAN KEAMANAN COLDCARD: DOMPET BTC DISERANG
Kerentanan besar pada Coldcard telah menyebabkan hampir $89M kerugian BTC yang dilaporkan, sementara serangannya masih sedang diselidiki. Masalah ini terkait dengan entropi yang lemah atau dapat diprediksi pada seed yang dihasilkan oleh firmware yang terdampak.
Hal yang perlu diketahui pengguna:
Memperbarui firmware saja mungkin tidak melindungi seed yang rentan yang sudah terbuat. Pengguna yang terdampak harus mengikuti panduan migrasi resmi dan membuat seed baru pada perangkat keras yang sudah ditambal. Coldcard juga mendukung entropi berbasis dadu.
🎯 TRADING VIEW: JUAL/BERHENTI BERISIKO 📉
Bagi pemegang yang terdampak, keamanan lebih penting daripada trading. Lindungi BTC Anda terlebih dahulu dan hindari berinteraksi dengan akun dukungan yang mencurigakan atau membagikan frasa seed Anda.
❓ Apakah peringatan keamanan ini akan membuat Anda mengurangi eksposur BTC?
"KLIK PADA TAG KOIN BERWARNA KUNING DI BAWAH INI UNTUK KE HALAMAN TRADING YANG DIINGINKAN AGAR MENDAPATKAN BENEFIT PERDAGANGAN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Bullish
#coldcardexploitdrains1367btc
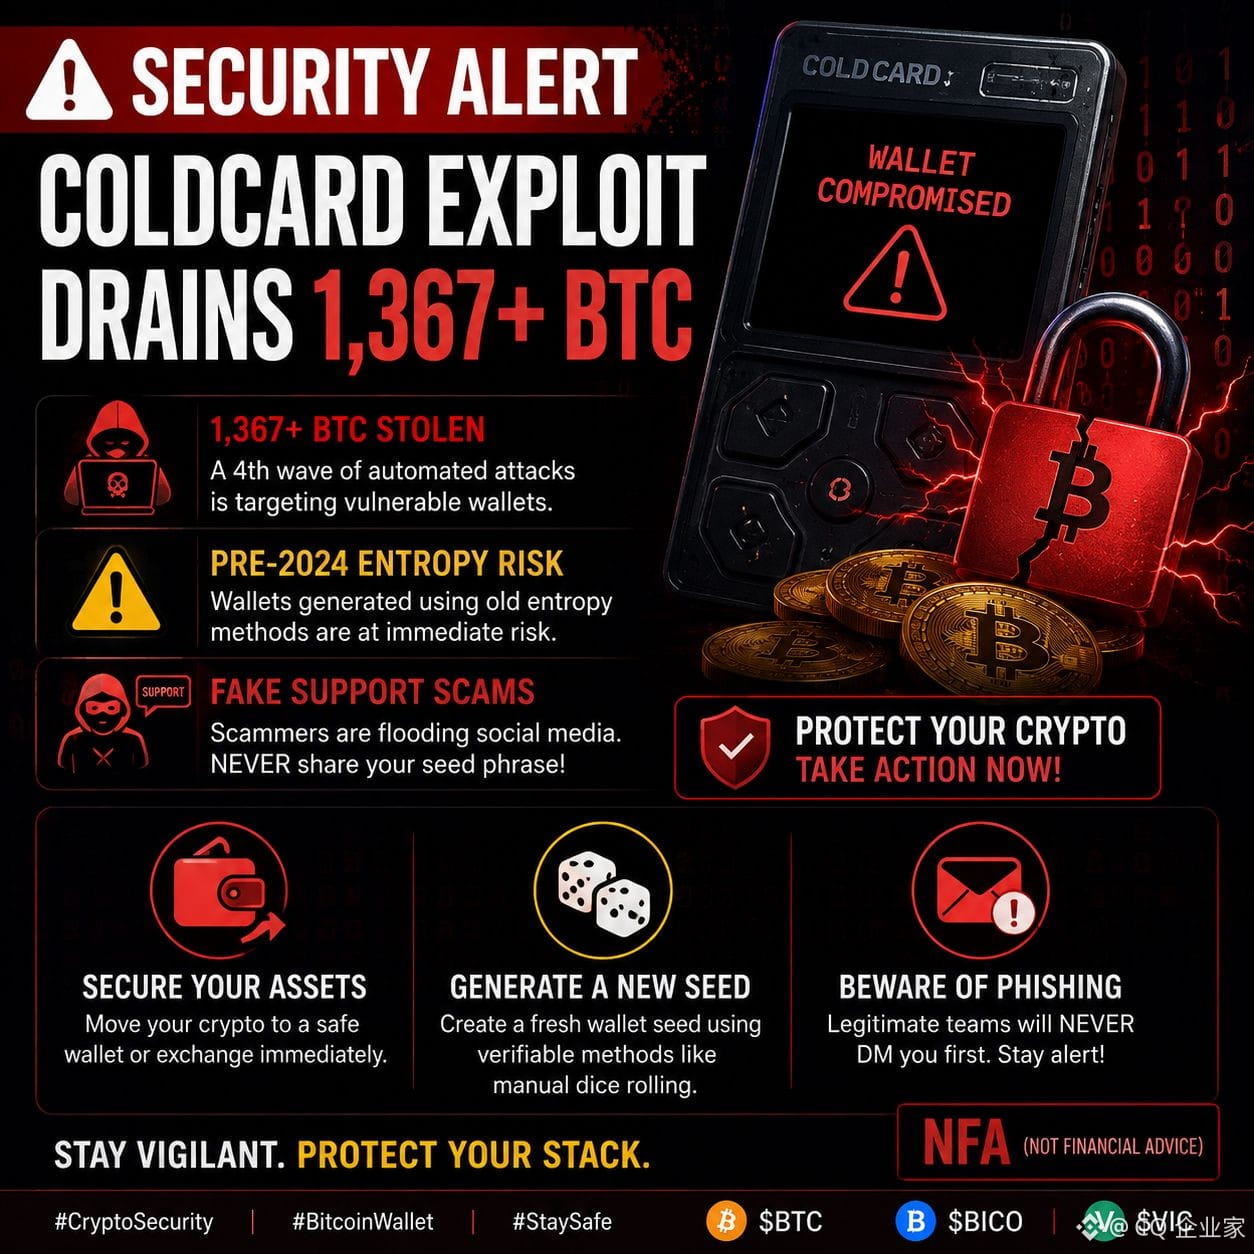
🚨 Peringatan Keamanan
Laporan menunjukkan bahwa lebih dari 1.367 BTC telah dicuri dalam eksploit terbaru yang terkait dengan Cold card, sementara para penyerang terus memindai dompet yang rentan.
Jika dompet Anda dibuat menggunakan metode entropi yang lebih lama, sebaiknya tinjau pengaturan keamanan Anda. Berhati-hatilah terutama terhadap akun dukungan palsu—jangan pernah membagikan frasa seed Anda kepada siapa pun.
Apa yang bisa Anda lakukan??
• Pindahkan dana Anda ke dompet yang aman jika Anda memiliki kekhawatiran.
• Buat frasa seed baru menggunakan metode tepercaya yang dapat diverifikasi.
• Abaikan DM yang tidak diminta dan mengaku menawarkan bantuan—tim yang sah tidak akan menghubungi Anda terlebih dahulu.
Tetap waspada. Melakukan pemeriksaan keamanan beberapa menit hari ini dapat membantu melindungi aset Anda besok.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Peringatan Keamanan
Laporan menunjukkan bahwa lebih dari 1.367 BTC telah dicuri dalam eksploit terbaru yang terkait dengan Cold card, sementara para penyerang terus memindai dompet yang rentan.
Jika dompet Anda dibuat menggunakan metode entropi yang lebih lama, sebaiknya tinjau pengaturan keamanan Anda. Berhati-hatilah terutama terhadap akun dukungan palsu—jangan pernah membagikan frasa seed Anda kepada siapa pun.
Apa yang bisa Anda lakukan??
• Pindahkan dana Anda ke dompet yang aman jika Anda memiliki kekhawatiran.
• Buat frasa seed baru menggunakan metode tepercaya yang dapat diverifikasi.
• Abaikan DM yang tidak diminta dan mengaku menawarkan bantuan—tim yang sah tidak akan menghubungi Anda terlebih dahulu.
Tetap waspada. Melakukan pemeriksaan keamanan beberapa menit hari ini dapat membantu melindungi aset Anda besok.
$BTC $BICO $VIC
🚨 Peringatan Keamanan
Laporan menunjukkan bahwa lebih dari 1.367 BTC telah dicuri dalam eksploit terbaru yang terkait dengan Cold card, sementara para penyerang terus memindai dompet yang rentan.
Jika dompet Anda dibuat menggunakan metode entropi yang lebih lama, sebaiknya tinjau pengaturan keamanan Anda. Berhati-hatilah terutama terhadap akun dukungan palsu—jangan pernah membagikan frasa seed Anda kepada siapa pun.
Apa yang bisa Anda lakukan??
• Pindahkan dana Anda ke dompet yang aman jika Anda memiliki kekhawatiran.
• Buat frasa seed baru menggunakan metode tepercaya yang dapat diverifikasi.
• Abaikan DM yang tidak diminta dan mengaku menawarkan bantuan—tim yang sah tidak akan menghubungi Anda terlebih dahulu.
Tetap waspada. Melakukan pemeriksaan keamanan beberapa menit hari ini dapat membantu melindungi aset Anda besok.
$BTC $BICO $VIC
2
6
11.9k
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC mengacu pada krisis keamanan yang sedang berlangsung, di mana penyerang mengeksploitasi kerentanan firmware kritis pada wallet perangkat keras Coldcard. Menurut data yang dilacak oleh Galaxy Research, eksploitasi tersebut mula-mula menguras 1.367 BTC (senilai kira-kira $89 juta) di 4.585 alamat selama tiga gelombang serangan otomatis yang berbeda, dimulai pada 30 Juli 2026. Gelombang keempat yang menyusul kemudian mendorong perkiraan kerugian menjadi lebih tinggi lagi, menargetkan lebih dari 5.200 alamat.
Penyebab Utama
Bertentangan dengan kepanikan awal, protokol Bitcoin itu sendiri tidak diretas. Masalah ini murni berasal dari cacat yang diperkenalkan dalam build firmware Coldcard bulan Maret 2021 (v4.0.1) oleh produsen Coinkite.
Acak Lemah: Bug tersebut menyebabkan perangkat yang terdampak (terutama Coldcard Mk3) melewati generator bilangan acak internal perangkat keras yang aman (RNG) saat membuat frasa seed baru.
Cadangan Deterministik: Wallet tersebut beralih ke generator berbasis perangkat lunak yang dapat diprediksi. Ini sangat membatasi entropi kriptografis, sehingga menciptakan kumpulan terbatas variasi seed yang mungkin.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC mengacu pada krisis keamanan yang sedang berlangsung, di mana penyerang mengeksploitasi kerentanan firmware kritis pada wallet perangkat keras Coldcard. Menurut data yang dilacak oleh Galaxy Research, eksploitasi tersebut mula-mula menguras 1.367 BTC (senilai kira-kira $89 juta) di 4.585 alamat selama tiga gelombang serangan otomatis yang berbeda, dimulai pada 30 Juli 2026. Gelombang keempat yang menyusul kemudian mendorong perkiraan kerugian menjadi lebih tinggi lagi, menargetkan lebih dari 5.200 alamat.
Penyebab Utama
Bertentangan dengan kepanikan awal, protokol Bitcoin itu sendiri tidak diretas. Masalah ini murni berasal dari cacat yang diperkenalkan dalam build firmware Coldcard bulan Maret 2021 (v4.0.1) oleh produsen Coinkite.
Acak Lemah: Bug tersebut menyebabkan perangkat yang terdampak (terutama Coldcard Mk3) melewati generator bilangan acak internal perangkat keras yang aman (RNG) saat membuat frasa seed baru.
Cadangan Deterministik: Wallet tersebut beralih ke generator berbasis perangkat lunak yang dapat diprediksi. Ini sangat membatasi entropi kriptografis, sehingga menciptakan kumpulan terbatas variasi seed yang mungkin.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC mengacu pada krisis keamanan yang sedang berlangsung, di mana penyerang mengeksploitasi kerentanan firmware kritis pada wallet perangkat keras Coldcard. Menurut data yang dilacak oleh Galaxy Research, eksploitasi tersebut mula-mula menguras 1.367 BTC (senilai kira-kira $89 juta) di 4.585 alamat selama tiga gelombang serangan otomatis yang berbeda, dimulai pada 30 Juli 2026. Gelombang keempat yang menyusul kemudian mendorong perkiraan kerugian menjadi lebih tinggi lagi, menargetkan lebih dari 5.200 alamat.
Penyebab Utama
Bertentangan dengan kepanikan awal, protokol Bitcoin itu sendiri tidak diretas. Masalah ini murni berasal dari cacat yang diperkenalkan dalam build firmware Coldcard bulan Maret 2021 (v4.0.1) oleh produsen Coinkite.
Acak Lemah: Bug tersebut menyebabkan perangkat yang terdampak (terutama Coldcard Mk3) melewati generator bilangan acak internal perangkat keras yang aman (RNG) saat membuat frasa seed baru.
Cadangan Deterministik: Wallet tersebut beralih ke generator berbasis perangkat lunak yang dapat diprediksi. Ini sangat membatasi entropi kriptografis, sehingga menciptakan kumpulan terbatas variasi seed yang mungkin.
$NVDAB $NVDA.US $AAPL.US
1
60
·
--
Bullish
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
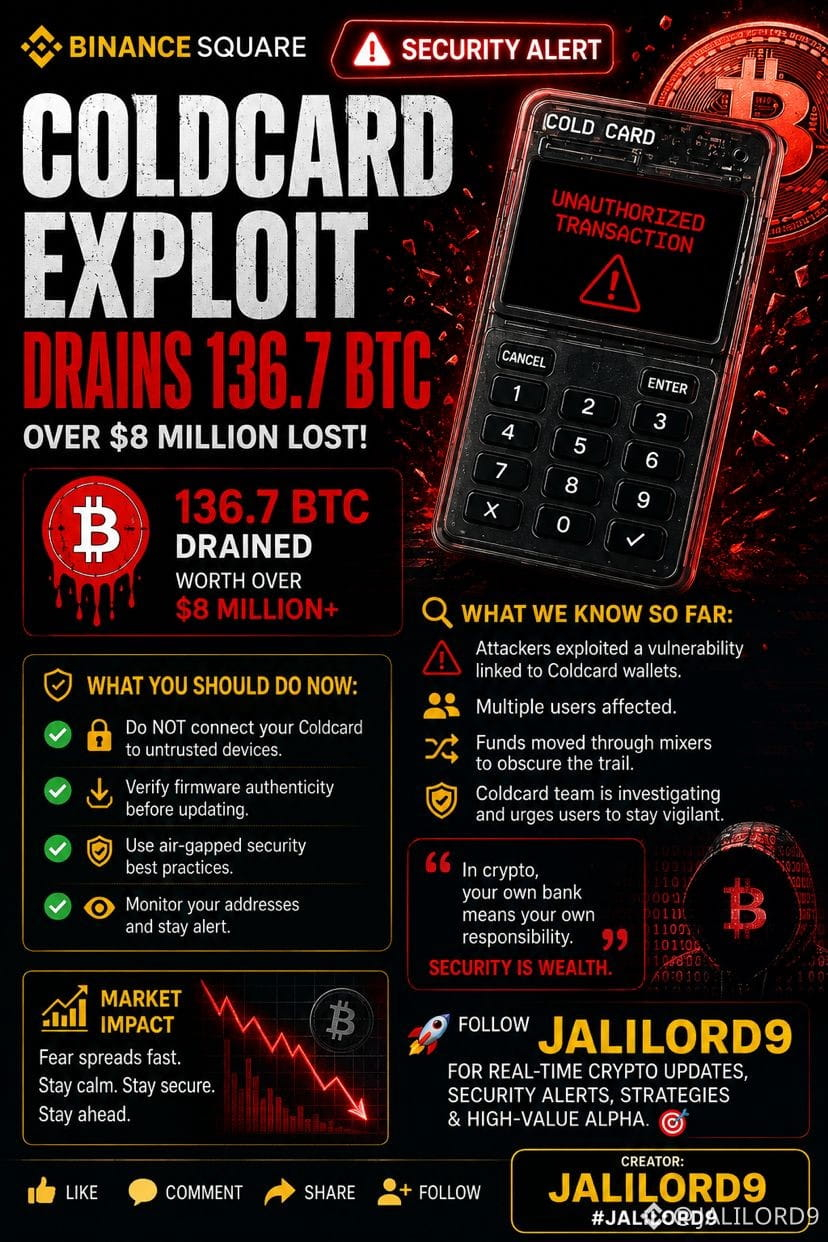
🚨 PERINGATAN KEAMANAN COLD CARD: 136.7 BTC DIKURAS?
Sebuah dugaan eksploit terkait Coldcard kembali menyoroti salah satu kebenaran terbesar kripto: self-custody berarti keamanan adalah TANGGUNG JAWAB ANDA. 🔐₿
💰 136.7 BTC dilaporkan terkuras
⚠️ Pengguna hardware-wallet tengah mengamati dengan saksama
🔎 Pertanyaan kuncinya: Bagaimana penyerang mendapatkan akses?
🛡️ Verifikasi firmware, hindari perangkat yang tidak tepercaya, dan periksa aktivitas dompet dengan cermat.
Ini bukan sekadar berita kripto lainnya.
Ini pengingat bahwa memegang kunci sendiri berarti Anda juga memegang standar keamanan Anda sendiri.
👇 Menurut Anda, apa yang terjadi di sini—kerentanan dompet, setup yang terkompromi, atau serangan dari sisi pengguna?
Ikuti JALILORD9 untuk lebih banyak peringatan keamanan kripto, pembaruan pasar, & alpha bernilai tinggi.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 PERINGATAN KEAMANAN COLD CARD: 136.7 BTC DIKURAS?
Sebuah dugaan eksploit terkait Coldcard kembali menyoroti salah satu kebenaran terbesar kripto: self-custody berarti keamanan adalah TANGGUNG JAWAB ANDA. 🔐₿
💰 136.7 BTC dilaporkan terkuras
⚠️ Pengguna hardware-wallet tengah mengamati dengan saksama
🔎 Pertanyaan kuncinya: Bagaimana penyerang mendapatkan akses?
🛡️ Verifikasi firmware, hindari perangkat yang tidak tepercaya, dan periksa aktivitas dompet dengan cermat.
Ini bukan sekadar berita kripto lainnya.
Ini pengingat bahwa memegang kunci sendiri berarti Anda juga memegang standar keamanan Anda sendiri.
👇 Menurut Anda, apa yang terjadi di sini—kerentanan dompet, setup yang terkompromi, atau serangan dari sisi pengguna?
Ikuti JALILORD9 untuk lebih banyak peringatan keamanan kripto, pembaruan pasar, & alpha bernilai tinggi.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 PERINGATAN KEAMANAN COLD CARD: 136.7 BTC DIKURAS?
Sebuah dugaan eksploit terkait Coldcard kembali menyoroti salah satu kebenaran terbesar kripto: self-custody berarti keamanan adalah TANGGUNG JAWAB ANDA. 🔐₿
💰 136.7 BTC dilaporkan terkuras
⚠️ Pengguna hardware-wallet tengah mengamati dengan saksama
🔎 Pertanyaan kuncinya: Bagaimana penyerang mendapatkan akses?
🛡️ Verifikasi firmware, hindari perangkat yang tidak tepercaya, dan periksa aktivitas dompet dengan cermat.
Ini bukan sekadar berita kripto lainnya.
Ini pengingat bahwa memegang kunci sendiri berarti Anda juga memegang standar keamanan Anda sendiri.
👇 Menurut Anda, apa yang terjadi di sini—kerentanan dompet, setup yang terkompromi, atau serangan dari sisi pengguna?
Ikuti JALILORD9 untuk lebih banyak peringatan keamanan kripto, pembaruan pasar, & alpha bernilai tinggi.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — ini tentang eksploitasi besar pada dompet perangkat keras yang terjadi pada 30 Juli.
### Apa yang terjadi
- *Kapan*: 30 Juli, kurang dari 1 jam
- *Berapa banyak*: Peretas menguras *lebih dari 1.000 BTC* dari *1.196 dompet* dalam 41 menit. Galaxy Research kemudian mengidentifikasi 2 gelombang tambahan, sehingga total perkiraan kerugian menjadi *~$89 juta*.
- *Perangkat*: *Coldcard*, dompet perangkat keras genggam populer yang digunakan untuk menyimpan Bitcoin secara offline/air-gapped. 96da5cf3
### Cara kerja eksploit
Peneliti keamanan dari tim *Bitcoin Engineering and Security milik Block* melacaknya ke *kesalahan pengkodean dalam perangkat lunak pembangkit bilangan acak Coldcard*. 96da
Bug tersebut membuat beberapa frasa seed pemulihan *cukup dapat diprediksi* sehingga penyerang canggih bisa mengetahuinya. Artinya, mereka bisa mencuri BTC *tanpa pernah menyentuh dompet secara fisik*. 5cf3
Galaxy/Block memperingatkan temuan mereka didasarkan pada analisis blockchain dan belum mengonfirmasi apakah setiap dompet yang terkena dibuat dengan perangkat lunak yang rentan. 5cf3
### Apa yang dilakukan Coldcard/Coinkite
- Perusahaan Kanada *Coinkite* yang membuat Coldcard telah merilis *pembaruan perangkat lunak* untuk mencegah masalah pada dompet yang baru dibuat.
- *Penting*: Memasang pembaruan *tidak akan melindungi* orang yang sudah membuat frasa pemulihan menggunakan perangkat lunak yang terdampak. 5cf3fc1d
### Dampak ke pasar
Bitcoin turun 1,3% menjadi $62.549 dalam 24 jam setelah berita tersebut. Istilahnya disebut "double whammy" karena Strategy juga menjual 1.638 BTC. 96da
### Apa yang perlu dilakukan jika Anda menggunakan Coldcard
1. *Perbarui firmware segera* jika belum. Ini melindungi dompet baru.
2. *Jika seed Anda dibuat sebelum tambalan*: Block dan Coinkite memperingatkan Anda sebaiknya memindahkan dana ke dompet baru dengan seed segar yang dibuat menggunakan perangkat lunak yang sudah ditambal.
3. Perhatikan panduan resmi dari Coinkite — mereka mengatakan serangan mungkin masih berlangsung. 5cf3
Ini adalah salah satu eksploit dompet perangkat keras terbesar yang tercatat. Ini menunjukkan bahwa bahkan perangkat "air-gapped" pun bisa memiliki celah perangkat lunak.
Apakah Anda ingin saya memeriksa apakah model/versi firmware Coldcard Anda terdampak dan memandu cara migrasi dengan aman?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — ini tentang eksploitasi besar pada dompet perangkat keras yang terjadi pada 30 Juli.
### Apa yang terjadi
- *Kapan*: 30 Juli, kurang dari 1 jam
- *Berapa banyak*: Peretas menguras *lebih dari 1.000 BTC* dari *1.196 dompet* dalam 41 menit. Galaxy Research kemudian mengidentifikasi 2 gelombang tambahan, sehingga total perkiraan kerugian menjadi *~$89 juta*.
- *Perangkat*: *Coldcard*, dompet perangkat keras genggam populer yang digunakan untuk menyimpan Bitcoin secara offline/air-gapped. 96da5cf3
### Cara kerja eksploit
Peneliti keamanan dari tim *Bitcoin Engineering and Security milik Block* melacaknya ke *kesalahan pengkodean dalam perangkat lunak pembangkit bilangan acak Coldcard*. 96da
Bug tersebut membuat beberapa frasa seed pemulihan *cukup dapat diprediksi* sehingga penyerang canggih bisa mengetahuinya. Artinya, mereka bisa mencuri BTC *tanpa pernah menyentuh dompet secara fisik*. 5cf3
Galaxy/Block memperingatkan temuan mereka didasarkan pada analisis blockchain dan belum mengonfirmasi apakah setiap dompet yang terkena dibuat dengan perangkat lunak yang rentan. 5cf3
### Apa yang dilakukan Coldcard/Coinkite
- Perusahaan Kanada *Coinkite* yang membuat Coldcard telah merilis *pembaruan perangkat lunak* untuk mencegah masalah pada dompet yang baru dibuat.
- *Penting*: Memasang pembaruan *tidak akan melindungi* orang yang sudah membuat frasa pemulihan menggunakan perangkat lunak yang terdampak. 5cf3fc1d
### Dampak ke pasar
Bitcoin turun 1,3% menjadi $62.549 dalam 24 jam setelah berita tersebut. Istilahnya disebut "double whammy" karena Strategy juga menjual 1.638 BTC. 96da
### Apa yang perlu dilakukan jika Anda menggunakan Coldcard
1. *Perbarui firmware segera* jika belum. Ini melindungi dompet baru.
2. *Jika seed Anda dibuat sebelum tambalan*: Block dan Coinkite memperingatkan Anda sebaiknya memindahkan dana ke dompet baru dengan seed segar yang dibuat menggunakan perangkat lunak yang sudah ditambal.
3. Perhatikan panduan resmi dari Coinkite — mereka mengatakan serangan mungkin masih berlangsung. 5cf3
Ini adalah salah satu eksploit dompet perangkat keras terbesar yang tercatat. Ini menunjukkan bahwa bahkan perangkat "air-gapped" pun bisa memiliki celah perangkat lunak.
Apakah Anda ingin saya memeriksa apakah model/versi firmware Coldcard Anda terdampak dan memandu cara migrasi dengan aman?
*#ColdcardExploitDrains1367BTC* — ini tentang eksploitasi besar pada dompet perangkat keras yang terjadi pada 30 Juli.
### Apa yang terjadi
- *Kapan*: 30 Juli, kurang dari 1 jam
- *Berapa banyak*: Peretas menguras *lebih dari 1.000 BTC* dari *1.196 dompet* dalam 41 menit. Galaxy Research kemudian mengidentifikasi 2 gelombang tambahan, sehingga total perkiraan kerugian menjadi *~$89 juta*.
- *Perangkat*: *Coldcard*, dompet perangkat keras genggam populer yang digunakan untuk menyimpan Bitcoin secara offline/air-gapped. 96da5cf3
### Cara kerja eksploit
Peneliti keamanan dari tim *Bitcoin Engineering and Security milik Block* melacaknya ke *kesalahan pengkodean dalam perangkat lunak pembangkit bilangan acak Coldcard*. 96da
Bug tersebut membuat beberapa frasa seed pemulihan *cukup dapat diprediksi* sehingga penyerang canggih bisa mengetahuinya. Artinya, mereka bisa mencuri BTC *tanpa pernah menyentuh dompet secara fisik*. 5cf3
Galaxy/Block memperingatkan temuan mereka didasarkan pada analisis blockchain dan belum mengonfirmasi apakah setiap dompet yang terkena dibuat dengan perangkat lunak yang rentan. 5cf3
### Apa yang dilakukan Coldcard/Coinkite
- Perusahaan Kanada *Coinkite* yang membuat Coldcard telah merilis *pembaruan perangkat lunak* untuk mencegah masalah pada dompet yang baru dibuat.
- *Penting*: Memasang pembaruan *tidak akan melindungi* orang yang sudah membuat frasa pemulihan menggunakan perangkat lunak yang terdampak. 5cf3fc1d
### Dampak ke pasar
Bitcoin turun 1,3% menjadi $62.549 dalam 24 jam setelah berita tersebut. Istilahnya disebut "double whammy" karena Strategy juga menjual 1.638 BTC. 96da
### Apa yang perlu dilakukan jika Anda menggunakan Coldcard
1. *Perbarui firmware segera* jika belum. Ini melindungi dompet baru.
2. *Jika seed Anda dibuat sebelum tambalan*: Block dan Coinkite memperingatkan Anda sebaiknya memindahkan dana ke dompet baru dengan seed segar yang dibuat menggunakan perangkat lunak yang sudah ditambal.
3. Perhatikan panduan resmi dari Coinkite — mereka mengatakan serangan mungkin masih berlangsung. 5cf3
Ini adalah salah satu eksploit dompet perangkat keras terbesar yang tercatat. Ini menunjukkan bahwa bahkan perangkat "air-gapped" pun bisa memiliki celah perangkat lunak.
Apakah Anda ingin saya memeriksa apakah model/versi firmware Coldcard Anda terdampak dan memandu cara migrasi dengan aman?
1
119
Memiliki $BTC 0.5 USDT
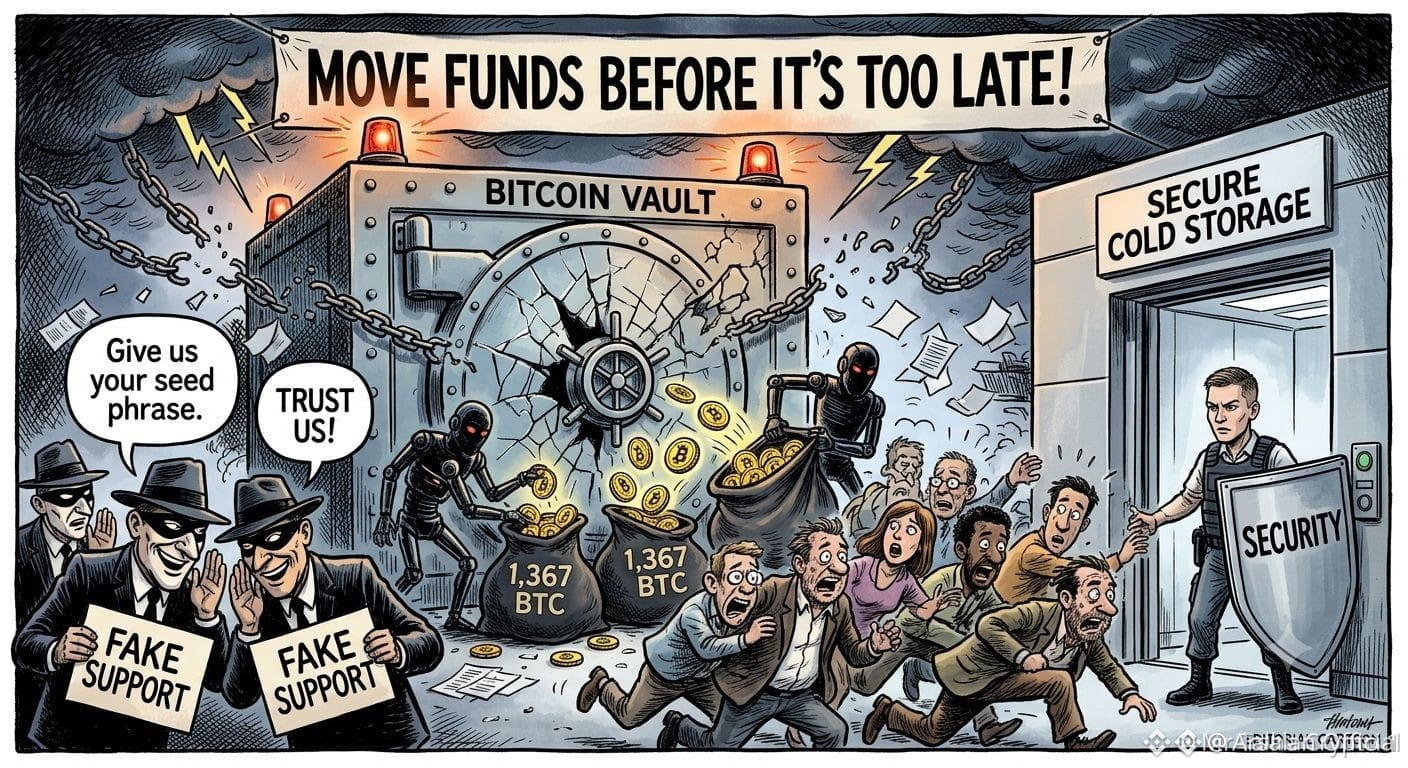
#ColdcardExploitDrains1367BTC Tagar ini merujuk pada laporan bahwa celah pada firmware wallet perangkat keras Coldcard telah dieksploitasi, dan kerugian yang teramati mencapai sekitar 1.367 BTC di 4.585 alamat pada 1–3 Agustus 2026, menurut pemberitaan yang mengutip Galaxy Research. Beberapa media menggambarkannya sebagai masalah pembuatan seed/acak (randomness) yang dapat memungkinkan penyerang merekonstruksi kunci privat untuk wallet yang terdampak. (financefeeds.com)
Dalam bahasa sederhana: klaimnya bukan bahwa Bitcoin itu sendiri rusak/terbongkar, melainkan bahwa seed wallet yang dihasilkan oleh Coldcard tertentu mungkin dapat diprediksi karena kerentanan firmware. Jika benar, penyerang bisa menurunkan kunci secara offline dan menyapu dana nanti. Laporan menyebutkan periode rentan bermula dari firmware yang diperkenalkan pada tahun 2021, dengan beberapa gelombang serangan yang teridentifikasi pada akhir Juli dan awal Agustus 2026. (decrypt.co)
Mengapa ini penting bagi pengguna:
Ini adalah kisah keamanan self-custody, bukan insiden platform Binance. (ig.com)
Angka “1.367 BTC” adalah estimasi teramati dari penyelidik, jadi dapat berubah seiring lebih banyak alamat dianalisis. (finance.yahoo.com)
Jika seseorang menggunakan perangkat/firmware Coldcard yang terdampak untuk menghasilkan sebuah seed, kekhawatuhan utamanya adalah migrasi wallet ke wallet baru yang aman, bukan perilaku perdagangan akun bursa yang biasa. Poin terakhir itu adalah kesimpulan dari sifat celah yang dilaporkan. (ig.com)
Jika Anda pribadi menggunakan Coldcard, langkah yang bijak adalah memverifikasi model perangkat dan versi firmware yang tepat, memeriksa panduan resmi vendor terkait insiden, serta menghindari berbagi atau menggunakan ulang frasa seed apa pun yang mungkin dihasilkan dari versi yang terdampak. Saya tidak bisa memverifikasi dari pemberitaan saat ini saja pengguna individu mana yang terdampak, jadi anggap ini sebagai insiden keamanan yang serius namun masih berkembang. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Tagar ini merujuk pada laporan bahwa celah pada firmware wallet perangkat keras Coldcard telah dieksploitasi, dan kerugian yang teramati mencapai sekitar 1.367 BTC di 4.585 alamat pada 1–3 Agustus 2026, menurut pemberitaan yang mengutip Galaxy Research. Beberapa media menggambarkannya sebagai masalah pembuatan seed/acak (randomness) yang dapat memungkinkan penyerang merekonstruksi kunci privat untuk wallet yang terdampak. (financefeeds.com)
Dalam bahasa sederhana: klaimnya bukan bahwa Bitcoin itu sendiri rusak/terbongkar, melainkan bahwa seed wallet yang dihasilkan oleh Coldcard tertentu mungkin dapat diprediksi karena kerentanan firmware. Jika benar, penyerang bisa menurunkan kunci secara offline dan menyapu dana nanti. Laporan menyebutkan periode rentan bermula dari firmware yang diperkenalkan pada tahun 2021, dengan beberapa gelombang serangan yang teridentifikasi pada akhir Juli dan awal Agustus 2026. (decrypt.co)
Mengapa ini penting bagi pengguna:
Ini adalah kisah keamanan self-custody, bukan insiden platform Binance. (ig.com)
Angka “1.367 BTC” adalah estimasi teramati dari penyelidik, jadi dapat berubah seiring lebih banyak alamat dianalisis. (finance.yahoo.com)
Jika seseorang menggunakan perangkat/firmware Coldcard yang terdampak untuk menghasilkan sebuah seed, kekhawatuhan utamanya adalah migrasi wallet ke wallet baru yang aman, bukan perilaku perdagangan akun bursa yang biasa. Poin terakhir itu adalah kesimpulan dari sifat celah yang dilaporkan. (ig.com)
Jika Anda pribadi menggunakan Coldcard, langkah yang bijak adalah memverifikasi model perangkat dan versi firmware yang tepat, memeriksa panduan resmi vendor terkait insiden, serta menghindari berbagi atau menggunakan ulang frasa seed apa pun yang mungkin dihasilkan dari versi yang terdampak. Saya tidak bisa memverifikasi dari pemberitaan saat ini saja pengguna individu mana yang terdampak, jadi anggap ini sebagai insiden keamanan yang serius namun masih berkembang. (financefeeds.com$BTC
$COLD.US $ETH
Dalam bahasa sederhana: klaimnya bukan bahwa Bitcoin itu sendiri rusak/terbongkar, melainkan bahwa seed wallet yang dihasilkan oleh Coldcard tertentu mungkin dapat diprediksi karena kerentanan firmware. Jika benar, penyerang bisa menurunkan kunci secara offline dan menyapu dana nanti. Laporan menyebutkan periode rentan bermula dari firmware yang diperkenalkan pada tahun 2021, dengan beberapa gelombang serangan yang teridentifikasi pada akhir Juli dan awal Agustus 2026. (decrypt.co)
Mengapa ini penting bagi pengguna:
Ini adalah kisah keamanan self-custody, bukan insiden platform Binance. (ig.com)
Angka “1.367 BTC” adalah estimasi teramati dari penyelidik, jadi dapat berubah seiring lebih banyak alamat dianalisis. (finance.yahoo.com)
Jika seseorang menggunakan perangkat/firmware Coldcard yang terdampak untuk menghasilkan sebuah seed, kekhawatuhan utamanya adalah migrasi wallet ke wallet baru yang aman, bukan perilaku perdagangan akun bursa yang biasa. Poin terakhir itu adalah kesimpulan dari sifat celah yang dilaporkan. (ig.com)
Jika Anda pribadi menggunakan Coldcard, langkah yang bijak adalah memverifikasi model perangkat dan versi firmware yang tepat, memeriksa panduan resmi vendor terkait insiden, serta menghindari berbagi atau menggunakan ulang frasa seed apa pun yang mungkin dihasilkan dari versi yang terdampak. Saya tidak bisa memverifikasi dari pemberitaan saat ini saja pengguna individu mana yang terdampak, jadi anggap ini sebagai insiden keamanan yang serius namun masih berkembang. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
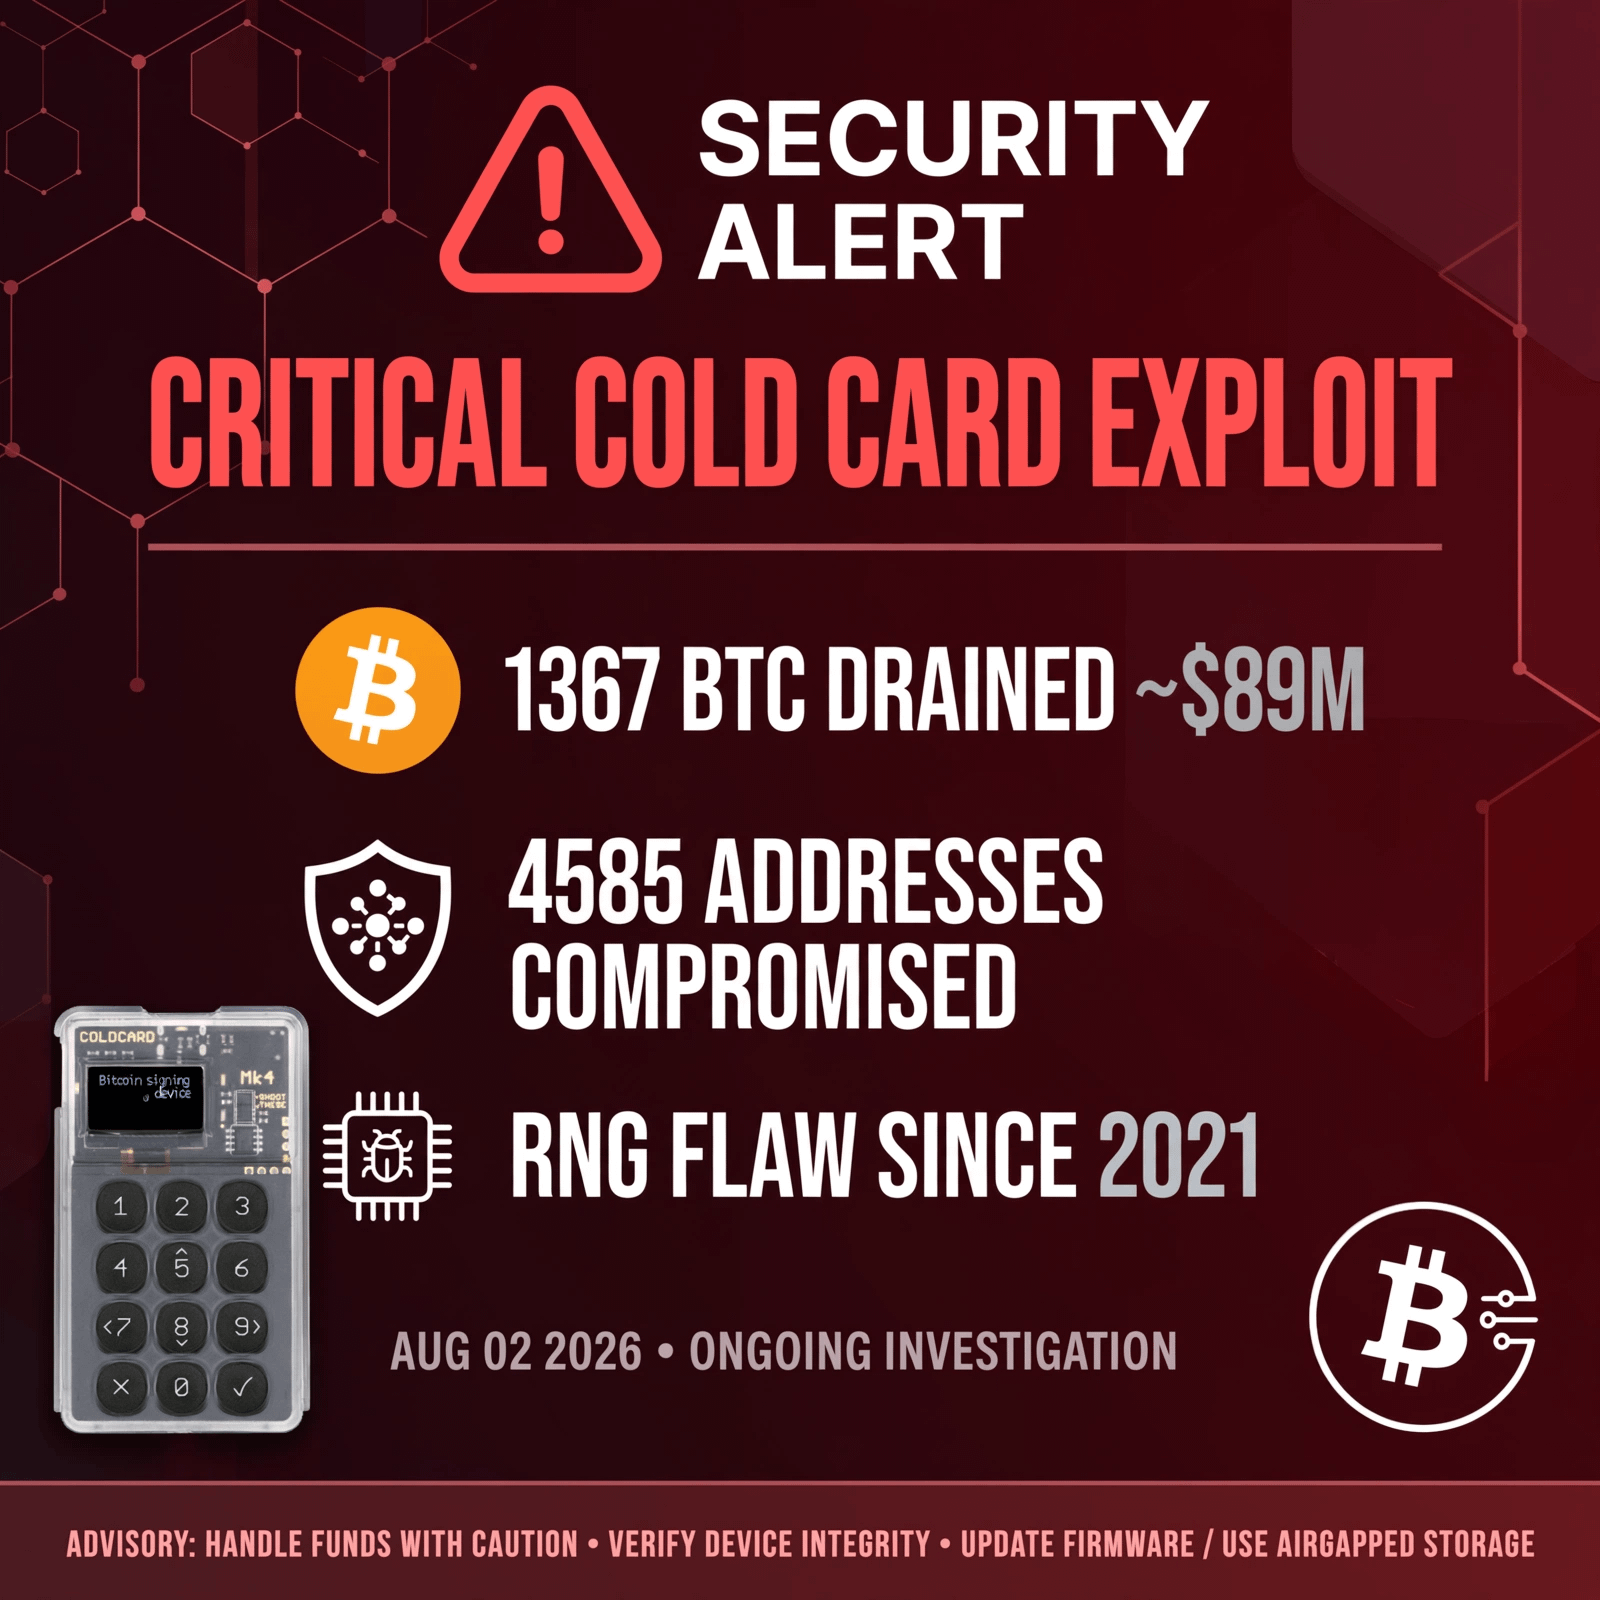
#coldcardexploitdrains1367btc 🚨 BERITA TERKINI: Eksploit ColdCard Menguras 1367 BTC (∼$89M)
Kerentanan RNG kritis sejak 2021 membuat seed ColdCard bisa ditebak.
4.585 alamat disusupi di 42 negara.
Penyerang menyapu dompet tanpa menyentuh perangkat.
CZ berkata: "Tidak ada yang 100% aman - diversifikasi dompet"
Dompet dingin Anda aman? Cek firmware SEKARANG!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 BERITA TERKINI: Eksploit ColdCard Menguras 1367 BTC (∼$89M)
Kerentanan RNG kritis sejak 2021 membuat seed ColdCard bisa ditebak.
4.585 alamat disusupi di 42 negara.
Penyerang menyapu dompet tanpa menyentuh perangkat.
CZ berkata: "Tidak ada yang 100% aman - diversifikasi dompet"
Dompet dingin Anda aman? Cek firmware SEKARANG!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Kerentanan RNG kritis sejak 2021 membuat seed ColdCard bisa ditebak.
4.585 alamat disusupi di 42 negara.
Penyerang menyapu dompet tanpa menyentuh perangkat.
CZ berkata: "Tidak ada yang 100% aman - diversifikasi dompet"
Dompet dingin Anda aman? Cek firmware SEKARANG!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
Bullish
#coldcardexploitdrains1367btc
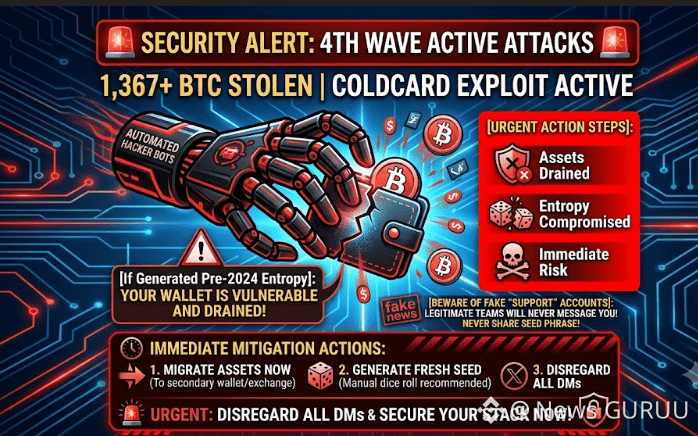
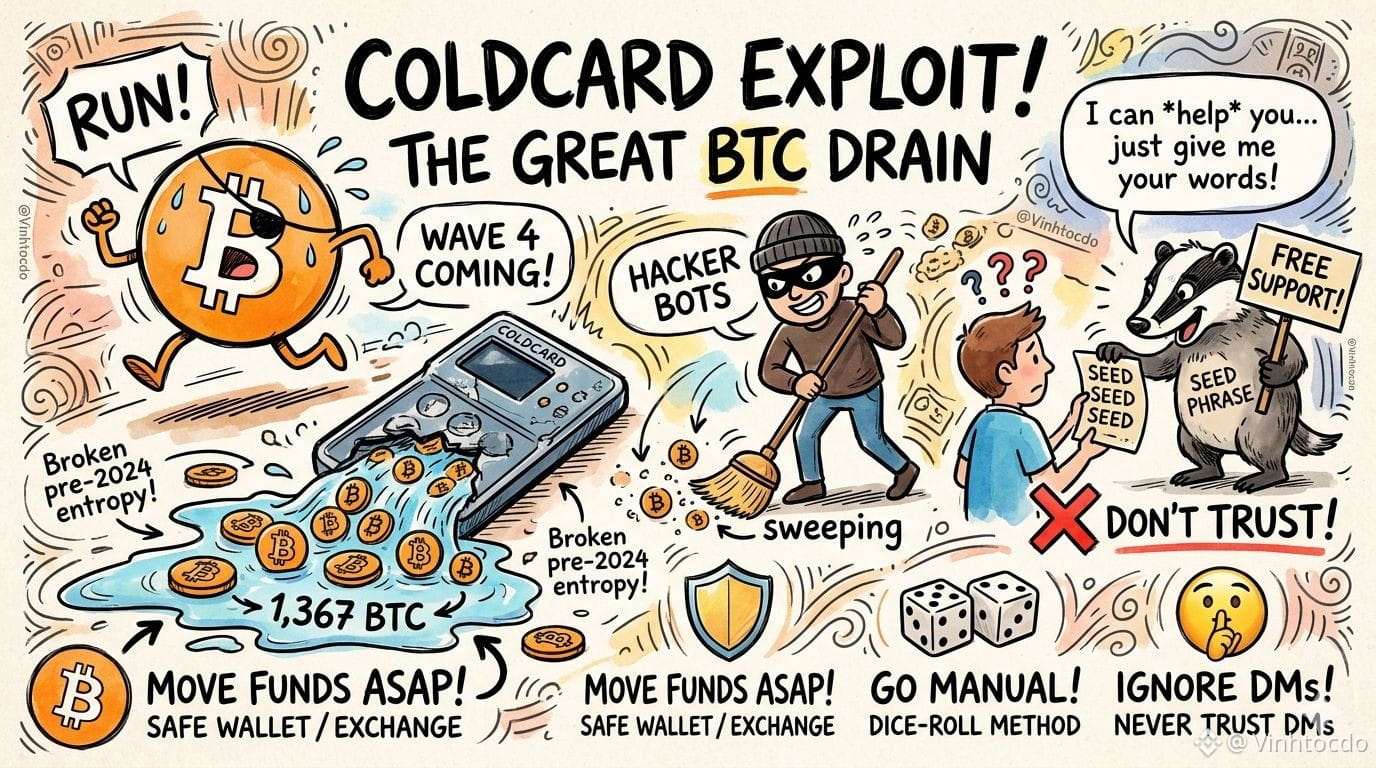
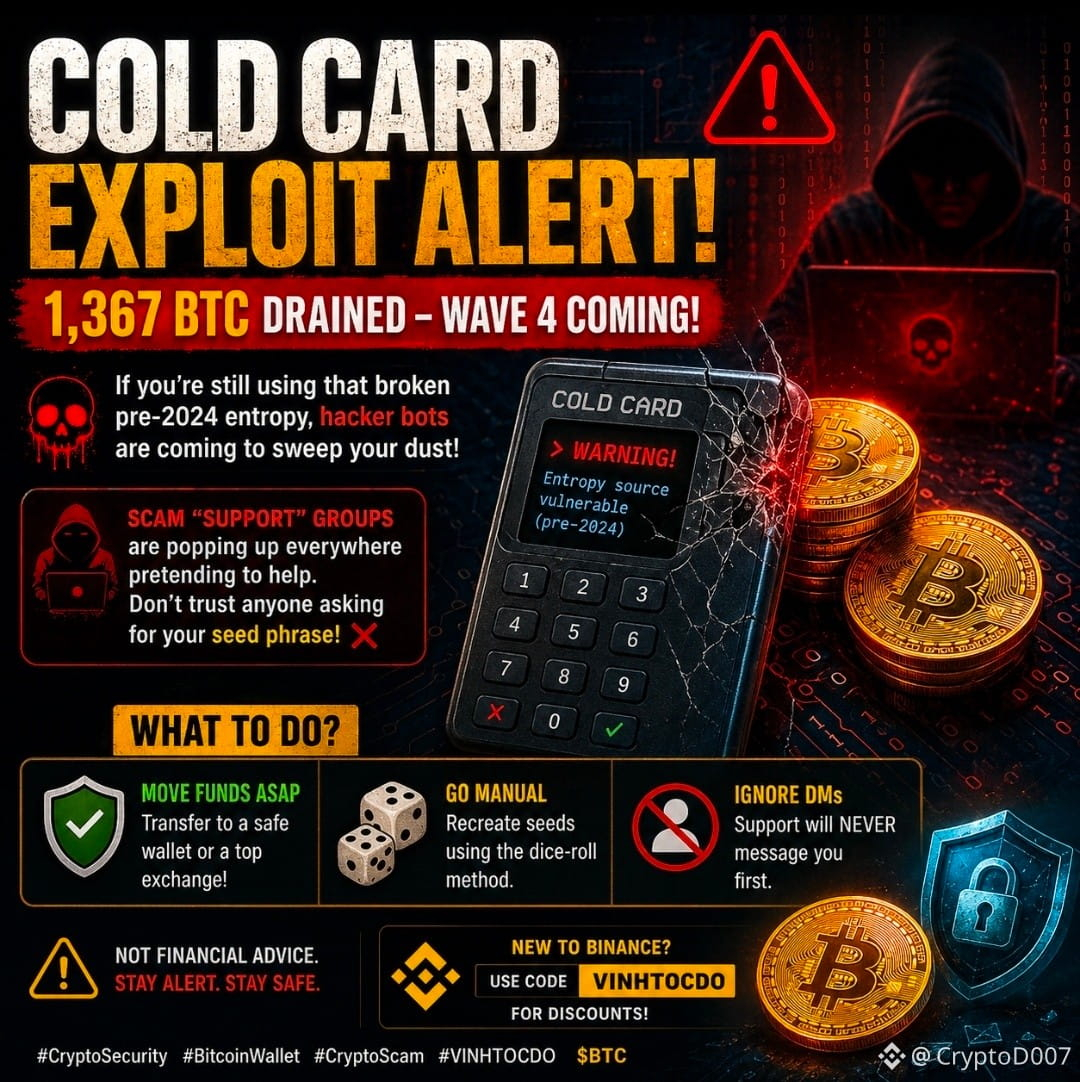
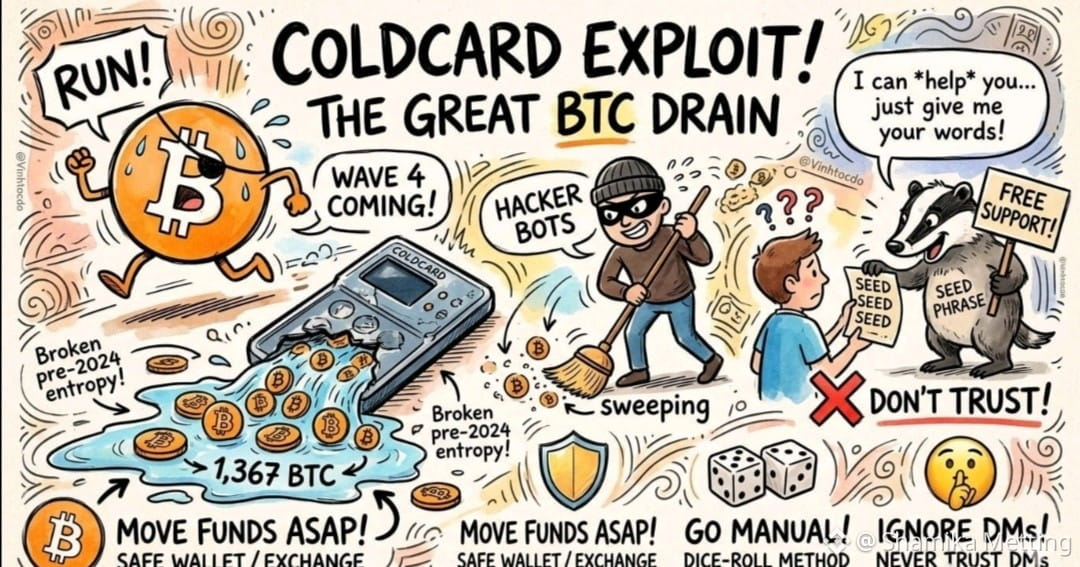
🚨 Drama Eksploit Coldcard! 1.367 BTC terkuras dan gelombang serangan ke-4 akan datang untuk siapa pun yang masih menggunakan entropi rusak sebelum 2024! 🌊 Jika kamu belum memindahkan danamu, bot peretas akan datang untuk menyapu sisa dana kamu.
Bagian yang lebih buruk? Grup “dukungan” penipuan bermunculan di mana-mana, berpura-pura membantu. Jangan percaya siapa pun yang meminta frasa seed kamu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana SEKARANG: Transfer ke dompet yang aman atau bursa teratas!
🎲 Jalankan manual: Rekreasikan seed menggunakan metode lempar dadu.
🤫 Abaikan DM: Dukungan TIDAK akan pernah menghubungi kamu lebih dulu.
Bukan saran keuangan.
👉 Baru di Binance? Gunakan kode VINHTOCDO untuk diskon!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Drama Eksploit Coldcard! 1.367 BTC terkuras dan gelombang serangan ke-4 akan datang untuk siapa pun yang masih menggunakan entropi rusak sebelum 2024! 🌊 Jika kamu belum memindahkan danamu, bot peretas akan datang untuk menyapu sisa dana kamu.
Bagian yang lebih buruk? Grup “dukungan” penipuan bermunculan di mana-mana, berpura-pura membantu. Jangan percaya siapa pun yang meminta frasa seed kamu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana SEKARANG: Transfer ke dompet yang aman atau bursa teratas!
🎲 Jalankan manual: Rekreasikan seed menggunakan metode lempar dadu.
🤫 Abaikan DM: Dukungan TIDAK akan pernah menghubungi kamu lebih dulu.
Bukan saran keuangan.
👉 Baru di Binance? Gunakan kode VINHTOCDO untuk diskon!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Drama Eksploit Coldcard! 1.367 BTC terkuras dan gelombang serangan ke-4 akan datang untuk siapa pun yang masih menggunakan entropi rusak sebelum 2024! 🌊 Jika kamu belum memindahkan danamu, bot peretas akan datang untuk menyapu sisa dana kamu.
Bagian yang lebih buruk? Grup “dukungan” penipuan bermunculan di mana-mana, berpura-pura membantu. Jangan percaya siapa pun yang meminta frasa seed kamu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana SEKARANG: Transfer ke dompet yang aman atau bursa teratas!
🎲 Jalankan manual: Rekreasikan seed menggunakan metode lempar dadu.
🤫 Abaikan DM: Dukungan TIDAK akan pernah menghubungi kamu lebih dulu.
Bukan saran keuangan.
👉 Baru di Binance? Gunakan kode VINHTOCDO untuk diskon!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Kerentanan firmware kritis pada dompet perangkat keras Coldcard telah menyebabkan salah satu insiden keamanan paling serius dalam sejarah Bitcoin.
Penyerang mengeksploitasi celah pada rilis firmware Maret 2021 yang menghasilkan seed dompet menggunakan kerandoman lemah berbasis perangkat lunak, sehingga memungkinkan mereka mereproduksi kunci privat secara offline. Dalam lebih dari tiga gelombang yang telah dikonfirmasi, sekitar 1.367 BTC (senilai hampir $89 juta) telah dikuras dari **4.585 alamat.
Gelombang keempat yang diduga kini muncul, dengan lebih dari 380 BTC berpotensi dicuri dari 462 korban baru.
Coldcard telah menghancurkan seluruh persediaan yang tersisa dan masih rentan serta mendesak pengguna untuk membuat seed baru dan memigrasikan dana segera.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Kerentanan firmware kritis pada dompet perangkat keras Coldcard telah menyebabkan salah satu insiden keamanan paling serius dalam sejarah Bitcoin.
Penyerang mengeksploitasi celah pada rilis firmware Maret 2021 yang menghasilkan seed dompet menggunakan kerandoman lemah berbasis perangkat lunak, sehingga memungkinkan mereka mereproduksi kunci privat secara offline. Dalam lebih dari tiga gelombang yang telah dikonfirmasi, sekitar 1.367 BTC (senilai hampir $89 juta) telah dikuras dari **4.585 alamat.
Gelombang keempat yang diduga kini muncul, dengan lebih dari 380 BTC berpotensi dicuri dari 462 korban baru.
Coldcard telah menghancurkan seluruh persediaan yang tersisa dan masih rentan serta mendesak pengguna untuk membuat seed baru dan memigrasikan dana segera.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Kerentanan firmware kritis pada dompet perangkat keras Coldcard telah menyebabkan salah satu insiden keamanan paling serius dalam sejarah Bitcoin.
Penyerang mengeksploitasi celah pada rilis firmware Maret 2021 yang menghasilkan seed dompet menggunakan kerandoman lemah berbasis perangkat lunak, sehingga memungkinkan mereka mereproduksi kunci privat secara offline. Dalam lebih dari tiga gelombang yang telah dikonfirmasi, sekitar 1.367 BTC (senilai hampir $89 juta) telah dikuras dari **4.585 alamat.
Gelombang keempat yang diduga kini muncul, dengan lebih dari 380 BTC berpotensi dicuri dari 462 korban baru.
Coldcard telah menghancurkan seluruh persediaan yang tersisa dan masih rentan serta mendesak pengguna untuk membuat seed baru dan memigrasikan dana segera.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC Raib! Apakah Dompet Anda Berikutnya? 🚨
Sebuah eksploitasi besar telah menguras 1.367 BTC, dan laporan menunjukkan gelombang serangan lain dapat menargetkan dompet yang dibuat dengan entropi yang rentan sebelum 2024.
⚠️ Jangan panik—tapi jangan juga mengabaikannya.
✅ Pindahkan dana Anda ke dompet yang aman atau bursa tepercaya. 🎲 Jika terdampak, buat seed baru yang benar-benar segar menggunakan metode offline yang aman (seperti pendekatan lempar dadu). 🚫 Jangan pernah membagikan frasa seed Anda. Tim dukungan yang sah tidak akan pernah memintanya atau DM Anda terlebih dahulu.
Dalam kripto, keamanan bukan pilihan—itu investasi pertama Anda.
Tetap waspada. Tetap terverifikasi. Lindungi aset Anda sebelum penipu berhasil mengincarnya.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC Raib! Apakah Dompet Anda Berikutnya? 🚨
Sebuah eksploitasi besar telah menguras 1.367 BTC, dan laporan menunjukkan gelombang serangan lain dapat menargetkan dompet yang dibuat dengan entropi yang rentan sebelum 2024.
⚠️ Jangan panik—tapi jangan juga mengabaikannya.
✅ Pindahkan dana Anda ke dompet yang aman atau bursa tepercaya. 🎲 Jika terdampak, buat seed baru yang benar-benar segar menggunakan metode offline yang aman (seperti pendekatan lempar dadu). 🚫 Jangan pernah membagikan frasa seed Anda. Tim dukungan yang sah tidak akan pernah memintanya atau DM Anda terlebih dahulu.
Dalam kripto, keamanan bukan pilihan—itu investasi pertama Anda.
Tetap waspada. Tetap terverifikasi. Lindungi aset Anda sebelum penipu berhasil mengincarnya.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Sebuah eksploitasi besar telah menguras 1.367 BTC, dan laporan menunjukkan gelombang serangan lain dapat menargetkan dompet yang dibuat dengan entropi yang rentan sebelum 2024.
⚠️ Jangan panik—tapi jangan juga mengabaikannya.
✅ Pindahkan dana Anda ke dompet yang aman atau bursa tepercaya. 🎲 Jika terdampak, buat seed baru yang benar-benar segar menggunakan metode offline yang aman (seperti pendekatan lempar dadu). 🚫 Jangan pernah membagikan frasa seed Anda. Tim dukungan yang sah tidak akan pernah memintanya atau DM Anda terlebih dahulu.
Dalam kripto, keamanan bukan pilihan—itu investasi pertama Anda.
Tetap waspada. Tetap terverifikasi. Lindungi aset Anda sebelum penipu berhasil mengincarnya.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC Kerugian yang dilaporkan akibat eksploit Coldcard kini telah meningkat menjadi 1.367 BTC (senilai kira-kira $89 juta), memengaruhi sekitar 4.585 alamat Bitcoin di tiga gelombang serangan yang dikoordinasikan. �
Decrypt +1
Pembaruan utama:
Para penyerang mengeksploitasi kerentanan firmware yang diperkenalkan pada 2021 yang melemahkan keacakan yang digunakan untuk menghasilkan frasa seed dompet pada perangkat Coldcard yang terdampak. �
CoinDesk +1
Peneliti keamanan percaya kampanye ini mungkin belum berakhir, dengan beberapa analis memberi peringatan tanda-tanda yang bisa mengindikasikan kemungkinan gelombang serangan keempat. �
TradingView
Pengguna dengan dompet Coldcard yang terdampak diminta untuk segera memindahkan dana ke dompet baru yang dibuat pada perangkat yang tidak terdampak dan menghindari penggunaan ulang frasa seed yang telah dikompromikan. �
Crypto Briefing +1
Insiden ini telah memicu perdebatan kembali mengenai keamanan hardware wallet, meskipun para peneliti menekankan bahwa ini adalah masalah firmware Coldcard—bukan cacat pada Bitcoin itu sendiri.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC Kerugian yang dilaporkan akibat eksploit Coldcard kini telah meningkat menjadi 1.367 BTC (senilai kira-kira $89 juta), memengaruhi sekitar 4.585 alamat Bitcoin di tiga gelombang serangan yang dikoordinasikan. �
Decrypt +1
Pembaruan utama:
Para penyerang mengeksploitasi kerentanan firmware yang diperkenalkan pada 2021 yang melemahkan keacakan yang digunakan untuk menghasilkan frasa seed dompet pada perangkat Coldcard yang terdampak. �
CoinDesk +1
Peneliti keamanan percaya kampanye ini mungkin belum berakhir, dengan beberapa analis memberi peringatan tanda-tanda yang bisa mengindikasikan kemungkinan gelombang serangan keempat. �
TradingView
Pengguna dengan dompet Coldcard yang terdampak diminta untuk segera memindahkan dana ke dompet baru yang dibuat pada perangkat yang tidak terdampak dan menghindari penggunaan ulang frasa seed yang telah dikompromikan. �
Crypto Briefing +1
Insiden ini telah memicu perdebatan kembali mengenai keamanan hardware wallet, meskipun para peneliti menekankan bahwa ini adalah masalah firmware Coldcard—bukan cacat pada Bitcoin itu sendiri.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Decrypt +1
Pembaruan utama:
Para penyerang mengeksploitasi kerentanan firmware yang diperkenalkan pada 2021 yang melemahkan keacakan yang digunakan untuk menghasilkan frasa seed dompet pada perangkat Coldcard yang terdampak. �
CoinDesk +1
Peneliti keamanan percaya kampanye ini mungkin belum berakhir, dengan beberapa analis memberi peringatan tanda-tanda yang bisa mengindikasikan kemungkinan gelombang serangan keempat. �
TradingView
Pengguna dengan dompet Coldcard yang terdampak diminta untuk segera memindahkan dana ke dompet baru yang dibuat pada perangkat yang tidak terdampak dan menghindari penggunaan ulang frasa seed yang telah dikompromikan. �
Crypto Briefing +1
Insiden ini telah memicu perdebatan kembali mengenai keamanan hardware wallet, meskipun para peneliti menekankan bahwa ini adalah masalah firmware Coldcard—bukan cacat pada Bitcoin itu sendiri.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
🚨 Drama eksploitasi Coldcard! 1.367 BTC ditarik, dan gelombang keempat serangan akan datang untuk siapa pun yang masih menggunakan entropi lemah ini sebelum 2024! 🌊 Jika kamu belum memindahkan dana, bot peretas akan datang untuk menyapu habis “debu” milikmu.
Yang terburuk? Muncul grup “dukungan” penipuan di mana-mana yang mengaku bisa membantu. Jangan percaya siapa pun yang meminta frasa seed-mu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana segera: transfer ke wallet yang aman atau ke bursa yang tepercaya!
🎲 Lakukan secara manual: buat ulang frasa menggunakan metode lempar dadu.
🤫 Abaikan pesan pribadi: Dukungan tidak akan pernah menghubungi kamu terlebih dahulu.
Ini bukan saran keuangan.
Mohon lanjutannya
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Drama eksploitasi Coldcard! 1.367 BTC ditarik, dan gelombang keempat serangan akan datang untuk siapa pun yang masih menggunakan entropi lemah ini sebelum 2024! 🌊 Jika kamu belum memindahkan dana, bot peretas akan datang untuk menyapu habis “debu” milikmu.
Yang terburuk? Muncul grup “dukungan” penipuan di mana-mana yang mengaku bisa membantu. Jangan percaya siapa pun yang meminta frasa seed-mu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana segera: transfer ke wallet yang aman atau ke bursa yang tepercaya!
🎲 Lakukan secara manual: buat ulang frasa menggunakan metode lempar dadu.
🤫 Abaikan pesan pribadi: Dukungan tidak akan pernah menghubungi kamu terlebih dahulu.
Ini bukan saran keuangan.
Mohon lanjutannya
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Drama eksploitasi Coldcard! 1.367 BTC ditarik, dan gelombang keempat serangan akan datang untuk siapa pun yang masih menggunakan entropi lemah ini sebelum 2024! 🌊 Jika kamu belum memindahkan dana, bot peretas akan datang untuk menyapu habis “debu” milikmu.
Yang terburuk? Muncul grup “dukungan” penipuan di mana-mana yang mengaku bisa membantu. Jangan percaya siapa pun yang meminta frasa seed-mu! ❌
Apa yang harus dilakukan?
🛡️ Pindahkan dana segera: transfer ke wallet yang aman atau ke bursa yang tepercaya!
🎲 Lakukan secara manual: buat ulang frasa menggunakan metode lempar dadu.
🤫 Abaikan pesan pribadi: Dukungan tidak akan pernah menghubungi kamu terlebih dahulu.
Ini bukan saran keuangan.
Mohon lanjutannya
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Terkuras... Tapi Apakah Bitcoin Diretas?
Jawabannya Tidak.
Insiden baru-baru ini yang melibatkan 1,367 $BTC mengejutkan komunitas kripto. Namun jaringan Bitcoin tidak dikompromikan.
Masalah tersebut terkait dengan celah keamanan pada dompet perangkat keras, bukan Bitcoin itu sendiri.
Pelajaran penting untuk setiap investor kripto: Pastikan firmware dompet Anda selalu diperbarui.
Gunakan praktik keamanan yang tepercaya.
Selalu cadangkan frasa pemulihan dengan aman. Jangan pernah bagikan seed phrase Anda kepada siapa pun.
Ini pengingat bahwa dalam kripto, keamanan Anda sama pentingnya dengan investasi Anda.
Menurut Anda—apakah ini akan mendorong lebih banyak orang untuk meningkatkan keamanan dompet mereka?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Terkuras... Tapi Apakah Bitcoin Diretas?
Jawabannya Tidak.
Insiden baru-baru ini yang melibatkan 1,367 $BTC mengejutkan komunitas kripto. Namun jaringan Bitcoin tidak dikompromikan.
Masalah tersebut terkait dengan celah keamanan pada dompet perangkat keras, bukan Bitcoin itu sendiri.
Pelajaran penting untuk setiap investor kripto: Pastikan firmware dompet Anda selalu diperbarui.
Gunakan praktik keamanan yang tepercaya.
Selalu cadangkan frasa pemulihan dengan aman. Jangan pernah bagikan seed phrase Anda kepada siapa pun.
Ini pengingat bahwa dalam kripto, keamanan Anda sama pentingnya dengan investasi Anda.
Menurut Anda—apakah ini akan mendorong lebih banyak orang untuk meningkatkan keamanan dompet mereka?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Terkuras... Tapi Apakah Bitcoin Diretas?
Jawabannya Tidak.
Insiden baru-baru ini yang melibatkan 1,367 $BTC mengejutkan komunitas kripto. Namun jaringan Bitcoin tidak dikompromikan.
Masalah tersebut terkait dengan celah keamanan pada dompet perangkat keras, bukan Bitcoin itu sendiri.
Pelajaran penting untuk setiap investor kripto: Pastikan firmware dompet Anda selalu diperbarui.
Gunakan praktik keamanan yang tepercaya.
Selalu cadangkan frasa pemulihan dengan aman. Jangan pernah bagikan seed phrase Anda kepada siapa pun.
Ini pengingat bahwa dalam kripto, keamanan Anda sama pentingnya dengan investasi Anda.
Menurut Anda—apakah ini akan mendorong lebih banyak orang untuk meningkatkan keamanan dompet mereka?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
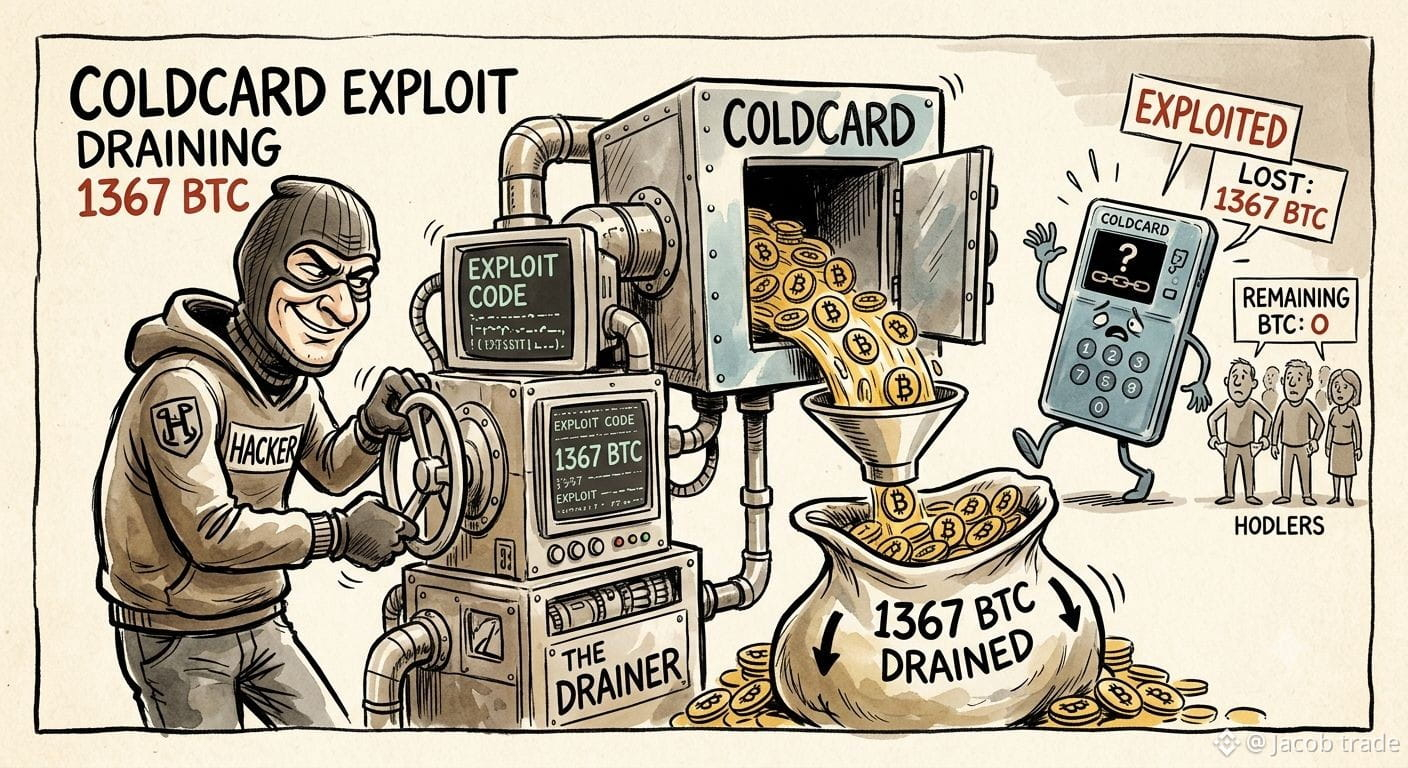
#ColdcardExploitDrains1367BTC
🚨 PERINGATAN KEAMANAN KRITIS: 1.367 BTC DIKURAS DALAM EKSPLOIT MASSAL COLDCARD!
Gelombang 4 dari serangan pengurasan otomatis sedang menghantam sekarang. Jika Anda membuat frasa seed Coldcard sebelum 2024 menggunakan celah entropi, dompet Anda menjadi target.
Bot peretas sedang menyapu saldo yang tersisa hingga nol sambil aktif memindai mempool. 📉💸
⚠️ DOUBLE-TRAP (WASPADA DUKUNGAN PALSU)
Seolah eksploitnya belum cukup, “tim dukungan” penipu bermunculan di mana-mana di komentar dan DM.
ATURAN EMAS: Siapa pun yang meminta frasa seed Anda, “sinkronisasi dompet,” atau “tautan validasi” sedang mencoba merampok Anda. Titik.
🛡️ RENCANA AKSI SEGERA (LAKUKAN SEKARANG)
AMANKAN DANA ANDA SECEPATNYA
Jangan menunggu. Pindahkan aset Anda segera ke dompet yang benar-benar aman atau bursa kelas atas saat Anda bersiap kembali.
GANTI ENTROPI ANDA (MANUAL DICE ROLL)
Hancurkan seed lama sebelum 2024. Buat ulang frasa seed baru Anda dengan lemparan dadu fisik murni pada perangkat keras Anda.
SUNYIKAN & BLOKIR SEMUA DM
Dukungan asli TIDAK PERNAH menghubungi Anda duluan. Abaikan semua pesan langsung yang mengklaim menawarkan bantuan teknis.
🔥 SEBARKAN INI UNTUK MENYELAMATKAN DOMPET. Tag teman yang memegang Coldcard sebelum Gelombang 4 menghapus mereka!
Bukan nasihat keuangan. Tetap aman di sana, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 PERINGATAN KEAMANAN KRITIS: 1.367 BTC DIKURAS DALAM EKSPLOIT MASSAL COLDCARD!
Gelombang 4 dari serangan pengurasan otomatis sedang menghantam sekarang. Jika Anda membuat frasa seed Coldcard sebelum 2024 menggunakan celah entropi, dompet Anda menjadi target.
Bot peretas sedang menyapu saldo yang tersisa hingga nol sambil aktif memindai mempool. 📉💸
⚠️ DOUBLE-TRAP (WASPADA DUKUNGAN PALSU)
Seolah eksploitnya belum cukup, “tim dukungan” penipu bermunculan di mana-mana di komentar dan DM.
ATURAN EMAS: Siapa pun yang meminta frasa seed Anda, “sinkronisasi dompet,” atau “tautan validasi” sedang mencoba merampok Anda. Titik.
🛡️ RENCANA AKSI SEGERA (LAKUKAN SEKARANG)
AMANKAN DANA ANDA SECEPATNYA
Jangan menunggu. Pindahkan aset Anda segera ke dompet yang benar-benar aman atau bursa kelas atas saat Anda bersiap kembali.
GANTI ENTROPI ANDA (MANUAL DICE ROLL)
Hancurkan seed lama sebelum 2024. Buat ulang frasa seed baru Anda dengan lemparan dadu fisik murni pada perangkat keras Anda.
SUNYIKAN & BLOKIR SEMUA DM
Dukungan asli TIDAK PERNAH menghubungi Anda duluan. Abaikan semua pesan langsung yang mengklaim menawarkan bantuan teknis.
🔥 SEBARKAN INI UNTUK MENYELAMATKAN DOMPET. Tag teman yang memegang Coldcard sebelum Gelombang 4 menghapus mereka!
Bukan nasihat keuangan. Tetap aman di sana, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 PERINGATAN KEAMANAN KRITIS: 1.367 BTC DIKURAS DALAM EKSPLOIT MASSAL COLDCARD!
Gelombang 4 dari serangan pengurasan otomatis sedang menghantam sekarang. Jika Anda membuat frasa seed Coldcard sebelum 2024 menggunakan celah entropi, dompet Anda menjadi target.
Bot peretas sedang menyapu saldo yang tersisa hingga nol sambil aktif memindai mempool. 📉💸
⚠️ DOUBLE-TRAP (WASPADA DUKUNGAN PALSU)
Seolah eksploitnya belum cukup, “tim dukungan” penipu bermunculan di mana-mana di komentar dan DM.
ATURAN EMAS: Siapa pun yang meminta frasa seed Anda, “sinkronisasi dompet,” atau “tautan validasi” sedang mencoba merampok Anda. Titik.
🛡️ RENCANA AKSI SEGERA (LAKUKAN SEKARANG)
AMANKAN DANA ANDA SECEPATNYA
Jangan menunggu. Pindahkan aset Anda segera ke dompet yang benar-benar aman atau bursa kelas atas saat Anda bersiap kembali.
GANTI ENTROPI ANDA (MANUAL DICE ROLL)
Hancurkan seed lama sebelum 2024. Buat ulang frasa seed baru Anda dengan lemparan dadu fisik murni pada perangkat keras Anda.
SUNYIKAN & BLOKIR SEMUA DM
Dukungan asli TIDAK PERNAH menghubungi Anda duluan. Abaikan semua pesan langsung yang mengklaim menawarkan bantuan teknis.
🔥 SEBARKAN INI UNTUK MENYELAMATKAN DOMPET. Tag teman yang memegang Coldcard sebelum Gelombang 4 menghapus mereka!
Bukan nasihat keuangan. Tetap aman di sana, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
·
--
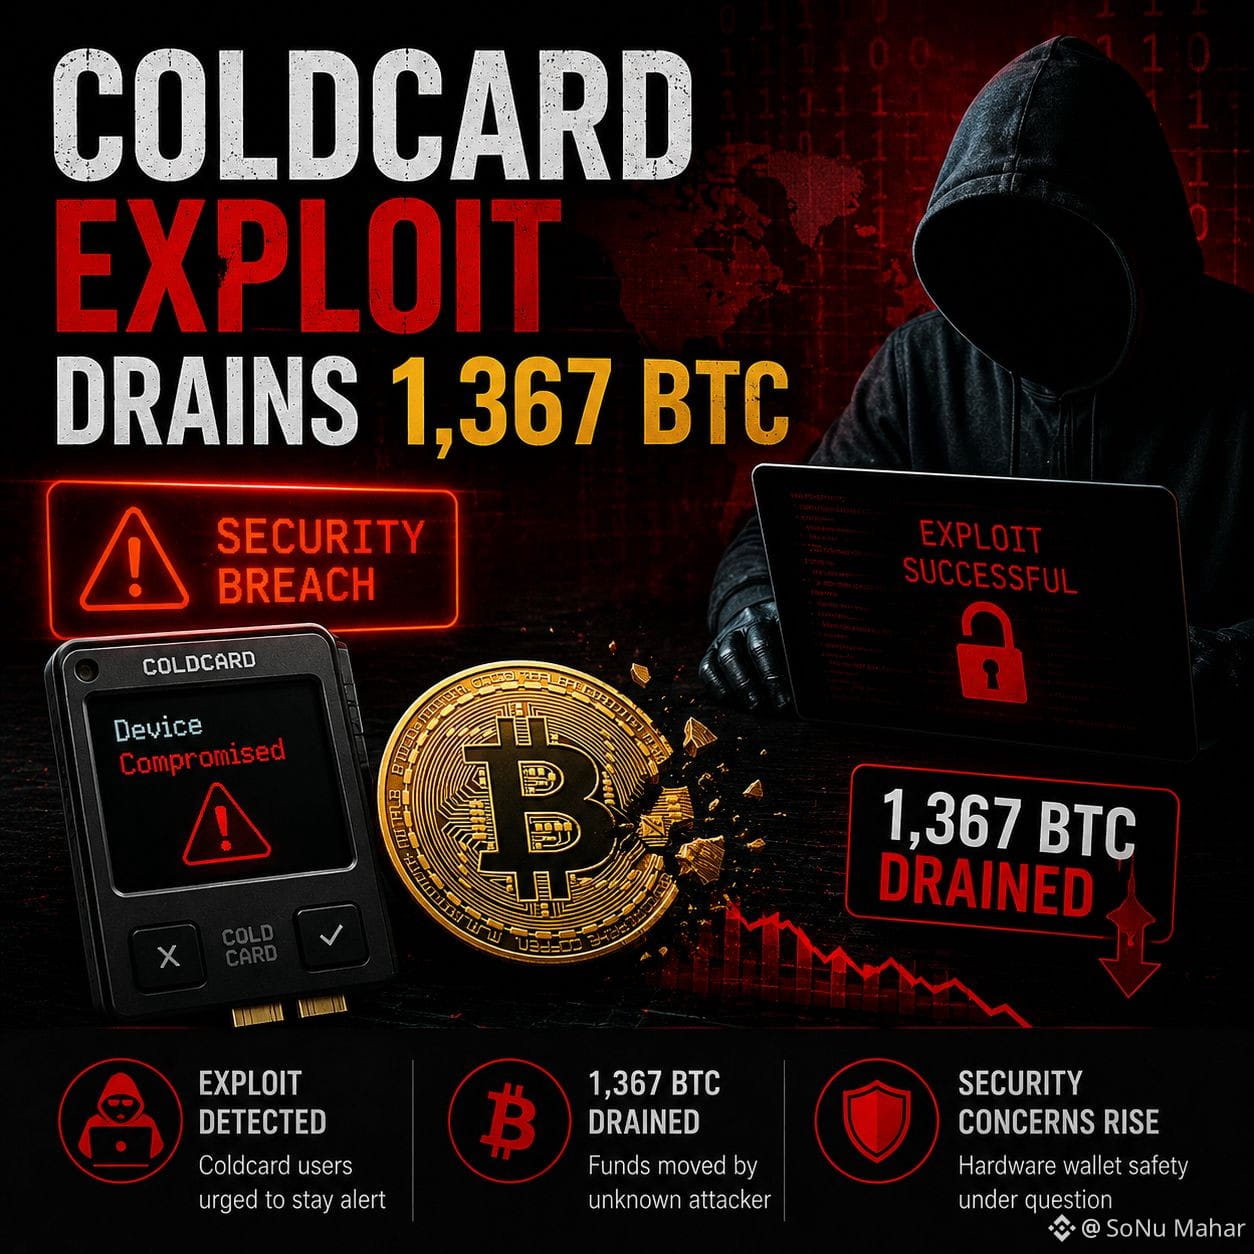
#ColdcardExploitDrains1367BTC # 🚨Eksploit Coldcard Menguras 1.367 BT🚨: Keamanan Kripto Jadi Sorotan
Sebuah insiden keamanan besar telah mengguncang komunitas kripto setelah sebuah eksploit dilaporkan menguras 1.367 BTC dari dompet yang terdampak. Pelanggaran ini memunculkan kekhawatiran baru tentang keamanan aset digital serta pentingnya praktik keamanan dompet yang kuat.
Meskipun investigasi masih berlangsung, analis blockchain sedang melacak pergerakan Bitcoin yang dicuri untuk mengidentifikasi pelaku dan memulihkan dana jika memungkinkan. Insiden ini menjadi pengingat bahwa bahkan solusi penyimpanan kripto yang canggih pun bisa menjadi target eksploit yang rumit.
Para ahli keamanan mendesak pengguna untuk memverifikasi firmware dompet, melindungi frasa pemulihan secara offline, mengaktifkan semua fitur keamanan yang tersedia, dan menghindari pengunduhan perangkat lunak dari sumber yang tidak resmi.
Seiring investigasi berlanjut, industri kripto diperkirakan akan memperkuat standar keamanan dompet dan meningkatkan perlindungan terhadap serangan di masa depan. Investor disarankan untuk tetap mendapatkan informasi dan mengikuti pembaruan resmi sebelum mengambil keputusan.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Eksploit Coldcard Menguras 1.367 BT🚨: Keamanan Kripto Jadi Sorotan
Sebuah insiden keamanan besar telah mengguncang komunitas kripto setelah sebuah eksploit dilaporkan menguras 1.367 BTC dari dompet yang terdampak. Pelanggaran ini memunculkan kekhawatiran baru tentang keamanan aset digital serta pentingnya praktik keamanan dompet yang kuat.
Meskipun investigasi masih berlangsung, analis blockchain sedang melacak pergerakan Bitcoin yang dicuri untuk mengidentifikasi pelaku dan memulihkan dana jika memungkinkan. Insiden ini menjadi pengingat bahwa bahkan solusi penyimpanan kripto yang canggih pun bisa menjadi target eksploit yang rumit.
Para ahli keamanan mendesak pengguna untuk memverifikasi firmware dompet, melindungi frasa pemulihan secara offline, mengaktifkan semua fitur keamanan yang tersedia, dan menghindari pengunduhan perangkat lunak dari sumber yang tidak resmi.
Seiring investigasi berlanjut, industri kripto diperkirakan akan memperkuat standar keamanan dompet dan meningkatkan perlindungan terhadap serangan di masa depan. Investor disarankan untuk tetap mendapatkan informasi dan mengikuti pembaruan resmi sebelum mengambil keputusan.
$BTC $ETH $SOL
Sebuah insiden keamanan besar telah mengguncang komunitas kripto setelah sebuah eksploit dilaporkan menguras 1.367 BTC dari dompet yang terdampak. Pelanggaran ini memunculkan kekhawatiran baru tentang keamanan aset digital serta pentingnya praktik keamanan dompet yang kuat.
Meskipun investigasi masih berlangsung, analis blockchain sedang melacak pergerakan Bitcoin yang dicuri untuk mengidentifikasi pelaku dan memulihkan dana jika memungkinkan. Insiden ini menjadi pengingat bahwa bahkan solusi penyimpanan kripto yang canggih pun bisa menjadi target eksploit yang rumit.
Para ahli keamanan mendesak pengguna untuk memverifikasi firmware dompet, melindungi frasa pemulihan secara offline, mengaktifkan semua fitur keamanan yang tersedia, dan menghindari pengunduhan perangkat lunak dari sumber yang tidak resmi.
Seiring investigasi berlanjut, industri kripto diperkirakan akan memperkuat standar keamanan dompet dan meningkatkan perlindungan terhadap serangan di masa depan. Investor disarankan untuk tetap mendapatkan informasi dan mengikuti pembaruan resmi sebelum mengambil keputusan.
$BTC $ETH $SOL
104
·
--
Bullish
#ColdcardExploitDrains1367BTC
peretasan pada dompet perangkat keras Coldcard mencuri 89 juta dolar: apa artinya bagi self-custody kripto?
a kelemahan pada firmware dompet perangkat keras Coldcard, yang diproduksi oleh perusahaan Kanada Coinkite, telah dieksploitasi untuk mengambil sekitar 1367 BTC (dengan nilai mendekati 89 juta dolar) dari ribuan alamat sejak 30 Juli 2026.
insiden ini mengejutkan pasar kripto, karena memengaruhi penyimpanan dingin, yang selama ini dianggap sebagai cara paling aman untuk menyimpan bitcoin.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
peretasan pada dompet perangkat keras Coldcard mencuri 89 juta dolar: apa artinya bagi self-custody kripto?
a kelemahan pada firmware dompet perangkat keras Coldcard, yang diproduksi oleh perusahaan Kanada Coinkite, telah dieksploitasi untuk mengambil sekitar 1367 BTC (dengan nilai mendekati 89 juta dolar) dari ribuan alamat sejak 30 Juli 2026.
insiden ini mengejutkan pasar kripto, karena memengaruhi penyimpanan dingin, yang selama ini dianggap sebagai cara paling aman untuk menyimpan bitcoin.
$NVDAB
$NVDA.US
$GOOG.US
peretasan pada dompet perangkat keras Coldcard mencuri 89 juta dolar: apa artinya bagi self-custody kripto?
a kelemahan pada firmware dompet perangkat keras Coldcard, yang diproduksi oleh perusahaan Kanada Coinkite, telah dieksploitasi untuk mengambil sekitar 1367 BTC (dengan nilai mendekati 89 juta dolar) dari ribuan alamat sejak 30 Juli 2026.
insiden ini mengejutkan pasar kripto, karena memengaruhi penyimpanan dingin, yang selama ini dianggap sebagai cara paling aman untuk menyimpan bitcoin.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
#coldcardexploitdrains1367btc
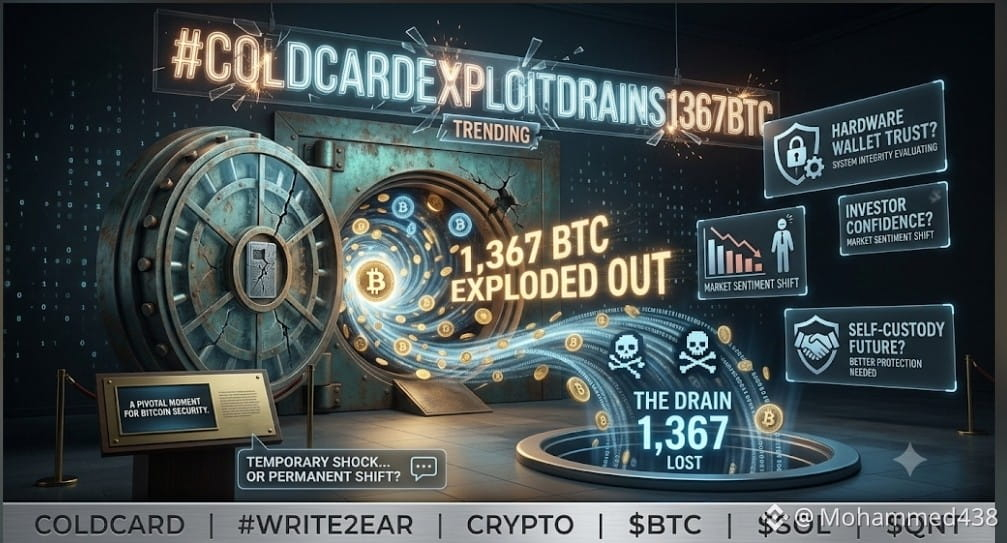
Eksploit Coldcard dilaporkan telah menyebabkan hilangnya 1.367 BTC, memicu kekhawatiran baru di seluruh komunitas kripto tentang keamanan dompet dan perlindungan aset.
Namun kisah ini lebih besar daripada sekadar satu insiden...
Ini menyoroti pertanyaan penting bagi setiap pemegang Bitcoin:
Seberapa aman aset digital, bahkan saat disimpan dengan solusi keamanan canggih?
Peristiwa ini bisa berdampak pada:
🔐 Kepercayaan dan standar keamanan pada hardware wallet.
₿ Kepercayaan investor Bitcoin.
📉 Persepsi pasar terhadap keamanan kripto.
🌐 Masa depan pengembangan solusi self-custody.
Setiap insiden keamanan besar dalam kripto menjadi pengingat bahwa inovasi harus selalu berjalan seiring dengan perlindungan.
Kini pasar bertanya:
Apakah ini akan menjadi guncangan sementara... atau titik balik yang mengubah cara investor memikirkan keamanan Bitcoin? 👀
💬 Apakah Anda masih percaya hardware wallet untuk penyimpanan Bitcoin jangka panjang?
#Coldcard #Write2Earn #Crypto
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$QNT
{spot}(QNTUSDT)
#coldcardexploitdrains1367btc
Eksploit Coldcard dilaporkan telah menyebabkan hilangnya 1.367 BTC, memicu kekhawatiran baru di seluruh komunitas kripto tentang keamanan dompet dan perlindungan aset.
Namun kisah ini lebih besar daripada sekadar satu insiden...
Ini menyoroti pertanyaan penting bagi setiap pemegang Bitcoin:
Seberapa aman aset digital, bahkan saat disimpan dengan solusi keamanan canggih?
Peristiwa ini bisa berdampak pada:
🔐 Kepercayaan dan standar keamanan pada hardware wallet.
₿ Kepercayaan investor Bitcoin.
📉 Persepsi pasar terhadap keamanan kripto.
🌐 Masa depan pengembangan solusi self-custody.
Setiap insiden keamanan besar dalam kripto menjadi pengingat bahwa inovasi harus selalu berjalan seiring dengan perlindungan.
Kini pasar bertanya:
Apakah ini akan menjadi guncangan sementara... atau titik balik yang mengubah cara investor memikirkan keamanan Bitcoin? 👀
💬 Apakah Anda masih percaya hardware wallet untuk penyimpanan Bitcoin jangka panjang?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
Eksploit Coldcard dilaporkan telah menyebabkan hilangnya 1.367 BTC, memicu kekhawatiran baru di seluruh komunitas kripto tentang keamanan dompet dan perlindungan aset.
Namun kisah ini lebih besar daripada sekadar satu insiden...
Ini menyoroti pertanyaan penting bagi setiap pemegang Bitcoin:
Seberapa aman aset digital, bahkan saat disimpan dengan solusi keamanan canggih?
Peristiwa ini bisa berdampak pada:
🔐 Kepercayaan dan standar keamanan pada hardware wallet.
₿ Kepercayaan investor Bitcoin.
📉 Persepsi pasar terhadap keamanan kripto.
🌐 Masa depan pengembangan solusi self-custody.
Setiap insiden keamanan besar dalam kripto menjadi pengingat bahwa inovasi harus selalu berjalan seiring dengan perlindungan.
Kini pasar bertanya:
Apakah ini akan menjadi guncangan sementara... atau titik balik yang mengubah cara investor memikirkan keamanan Bitcoin? 👀
💬 Apakah Anda masih percaya hardware wallet untuk penyimpanan Bitcoin jangka panjang?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
2
1
905
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BTCBreaks80K
8,769 penayangan
213 Berdiskusi
2
#比特币突破8万
11,004 penayangan
47 Berdiskusi
3
#ZcashSpotETFTops$230MMonthlyInflow
69 penayangan
12 Berdiskusi
4
#HYPEJumpsOver11%
16,322 penayangan
565 Berdiskusi
5
#ZcashDevelopersTargetNU7MainnetActivationNov5
3,531 penayangan
208 Berdiskusi
6
#BitcoinSpotETFsNetInflow$159M
4,773 penayangan
87 Berdiskusi
7
#HKMAPlansWholesaleCBDCByYearEnd
21,171 penayangan
649 Berdiskusi
8
#NEARSurges26%Past$3.45
13,871 penayangan
125 Berdiskusi
9
#BOJHikesRatesTo31YearHigh
38,970 penayangan
962 Berdiskusi
10
#EvernorthRaises$30MToBuyXRP
1,312 penayangan
34 Berdiskusi