

#coldcard
coldcard
160,557 penayangan
518 Berdiskusi
Populer
Terbaru

·
--
Melihat berita di Globe and Mail: Coinkite, produsen dompet perangkat keras asal Toronto, beserta salah satu pendirinya, menjadi sasaran gugatan class action yang diusulkan di Pengadilan Tinggi Ontario, Kanada. Gugatan itu menuduh bahwa celah pada firmware Coldcard membuat frasa pemulihan bisa ditebak, sehingga bitcoin milik pengguna dicuri senilai lebih dari $140 juta.
Poin penting: Gugatan didaftarkan pada 11 September. Para tergugat mencakup CEO Rodolfo Novak dan salah satu pendiri Peter Gray. Mereka dituduh menggunakan PRNG perangkat lunak yang lebih lemah untuk menghasilkan angka acak dalam firmware tahun 2021; insinyur James O'Beirne telah melaporkan masalah ini pada Mei 2025. Serangan terjadi dalam beberapa gelombang mulai 2026/7/30, dengan kerugian yang ditaksir dalam gugatan mencapai lebih dari $140 juta. Penggugat Amir Naderi menyatakan bahwa ia kehilangan sekitar $80.000. Perusahaan menolak berkomentar tentang detail gugatan dan mengatakan akan menerbitkan laporan lengkap pascainsiden dalam beberapa hari. Sebelumnya, CEO telah mengakui secara terbuka adanya bug pada firmware. Gugatan belum disertifikasi dan tuduhannya belum terbukti.
Dompet dingin pun tidak sepenuhnya aman—jika proses pembuatan seed bermasalah, menyimpannya secara offline pun tidak akan melindunginya.
#$BTC #Coldcard #Dompet perangkat keras
4

Beli dompet perangkat keras demi rasa aman, ternyata frasa seed-nya "pseudorandom". Coldcard milik Coinkite ketahuan: pembaruan firmware versi Maret 2021 diam-diam menonaktifkan generator angka acak sejati pada chip. Seed-nya hanya memiliki entropi 40 bit, padahal standar BIP-39 mensyaratkan 128 bit—ibarat menuliskan kode pintu utama di buku panduan produk. Pada 30 Juli, penyerang menguras 594 $BTC (sekitar 38 juta dolar AS) dari lebih dari 500 dompet dalam 25 menit. Total kerugian akibat pencurian mencapai lebih dari 140 juta dolar AS, dengan lebih dari 5.200 korban. Pada 11 September, Pengadilan Tinggi Ontario resmi menerima gugatan class action. Penggugat menyatakan bahwa tim pendiri sudah mengetahui masalah ini sejak Mei 2025. Pihak perusahaan membantah dan mengatakan mereka juga baru mengetahuinya pada hari itu, lalu merilis patch. Patch sudah dirilis, tetapi tak satu pun koin yang dicuri berhasil dikembalikan. Sebenarnya, saat membeli dompet dingin, yang dicari itu keamanan sungguhan atau sekadar ketenangan pikiran? Tulis pilihan kalian di kolom komentar: A, tetap pakai dompet perangkat keras setelah diperbaiki; B, kepercayaan sudah hancur, pindahkan semuanya kembali ke bursa.
$ETH $SOL
#Coldcard #DompetPerangkatKeras
$ETH $SOL
#Coldcard #DompetPerangkatKeras
107

·
--
【Kilas Pasar】Yang paling ironis bukanlah bahwa celah keamanan itu tersembunyi selama 5 tahun: gugatan menyebutkan bahwa seorang insinyur telah memperingatkan Coinkite sejak Mei 2025. Namun, hingga 30 Juli tahun ini, penyerang berhasil mencuri 594 BTC senilai sekitar 38 juta dolar AS hanya dalam 25 menit. Total kerugian ditaksir melampaui 140 juta dolar AS. Gugatan class action telah diajukan ke pengadilan Ontario dan mencakup seluruh seri, dari Mk2 hingga Q. Yang lebih menyakitkan, memasang firmware baru pun tak bisa menyelamatkan frasa pemulihan lama yang sudah dibuat. Jika tidak menggantinya dengan frasa baru, pintunya akan terus terbuka. Soal keamanan dompet perangkat keras, apakah kamu masih berani mempertaruhkan semuanya hanya pada jaminan dari produsennya?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Sumber: Bitcoin.com News)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Sumber: Bitcoin.com News)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
10
·
--
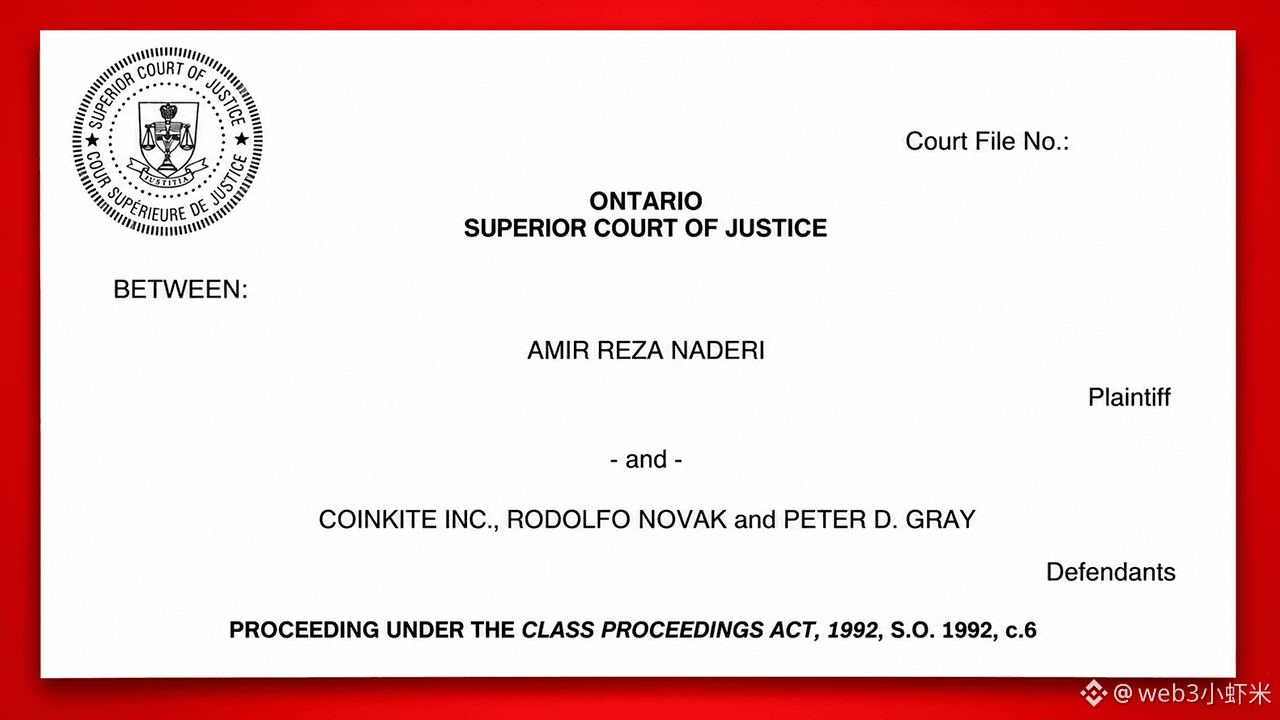
Saya menemukan dokumen gugatan yang dipublikasikan oleh Pengadilan Tinggi Ontario: Coinkite, produsen Coldcard, serta para pendirinya Rodolfo Novak dan Peter D. Gray digugat dalam gugatan class action.
Dokumen gugatan itu menyatakan bahwa firmware sejak Maret 2021 beralih menggunakan generator angka acak semu Yasmarang dari MicroPython akibat kesalahan build, sehingga frasa pemulihan dapat direproduksi. Sejak 30 Juli 2026, penyerang memanfaatkan celah ini untuk mencuri kripto. Dalam gelombang pertama, sekitar 594 BTC dipindahkan dalam waktu sekitar 25 menit, dengan total kerugian lebih dari 140 juta dolar AS. Gugatan itu juga menyebut bahwa kedua pendiri paling lambat sudah mengetahui kelemahan tersebut pada Mei 2025. Para penggugat meminta pengesahan gugatan sebagai class action dan mengajukan tuntutan berdasarkan Undang-Undang Perlindungan Konsumen Ontario, antara lain.
$BTC #Coldcard #Dompet perangkat keras
52

·
--
Dompet dingin digugat: gugatan kelompok atas cacat frasa pemulihanDompet perangkat keras juga digugat di Pengadilan Tinggi Ontario—penggugat menyebutnya sebagai “gugatan kelompok”, tetapi pengadilan belum menjatuhkan putusan.
Gugatan yang dipublikasikan oleh Pengadilan Tinggi Ontario (nomor perkara CV-26-00018158, diterbitkan secara elektronik sekitar 2026-09-11): Penggugat Amir Reza Naderi, mewakili kelompok yang diusulkan, menggugat Coinkite Inc., produsen Coldcard, serta para pendiri bersama Rodolfo Novak dan Peter D. Gray. Gugatan tersebut menyatakan bahwa setelah pembaruan firmware pada Maret 2021, pembuatan frasa pemulihan menggunakan PRNG Yasmarang nonkriptografis di MicroPython, sehingga dapat direproduksi secara luring; sejak 2026-07-30, hal ini telah dieksploitasi, dengan sekitar 594 $BTC (diperkirakan dalam gugatan bernilai sekitar $38 juta) dipindahkan dalam kira-kira 25 menit pertama. Gugatan itu menyatakan jumlah kerugian selanjutnya mencapai lebih dari $140 juta; penggugat sendiri menyatakan mengalami kerugian sekitar 1.2294 $BTC pada 6 Agustus. Gugatan itu juga menyatakan bahwa para tergugat telah menerima pemberitahuan mengenai potensi kerentanan paling lambat pada Mei 2025, tetapi tidak memberikan peringatan yang memadai. Tuntutan hukum mencakup upaya pemulihan berdasarkan undang-undang perlindungan konsumen, undang-undang jual beli barang, kelalaian, dan pelanggaran kontrak—semuanya merupakan pernyataan penggugat dan belum diputuskan.
Dompet dingin digugat: gugatan kelompok atas cacat frasa pemulihan
Dompet perangkat keras juga digugat di Pengadilan Tinggi Ontario—penggugat menyebutnya sebagai “gugatan kelompok”, tetapi pengadilan belum menjatuhkan putusan.
Gugatan yang dipublikasikan oleh Pengadilan Tinggi Ontario (nomor perkara CV-26-00018158, diterbitkan secara elektronik sekitar 2026-09-11): Penggugat Amir Reza Naderi, mewakili kelompok yang diusulkan, menggugat Coinkite Inc., produsen Coldcard, serta para pendiri bersama Rodolfo Novak dan Peter D. Gray. Gugatan tersebut menyatakan bahwa setelah pembaruan firmware pada Maret 2021, pembuatan frasa pemulihan menggunakan PRNG Yasmarang nonkriptografis di MicroPython, sehingga dapat direproduksi secara luring; sejak 2026-07-30, hal ini telah dieksploitasi, dengan sekitar 594 $BTC (diperkirakan dalam gugatan bernilai sekitar $38 juta) dipindahkan dalam kira-kira 25 menit pertama. Gugatan itu menyatakan jumlah kerugian selanjutnya mencapai lebih dari $140 juta; penggugat sendiri menyatakan mengalami kerugian sekitar 1.2294 $BTC pada 6 Agustus. Gugatan itu juga menyatakan bahwa para tergugat telah menerima pemberitahuan mengenai potensi kerentanan paling lambat pada Mei 2025, tetapi tidak memberikan peringatan yang memadai. Tuntutan hukum mencakup upaya pemulihan berdasarkan undang-undang perlindungan konsumen, undang-undang jual beli barang, kelalaian, dan pelanggaran kontrak—semuanya merupakan pernyataan penggugat dan belum diputuskan.
Gugatan yang dipublikasikan oleh Pengadilan Tinggi Ontario (nomor perkara CV-26-00018158, diterbitkan secara elektronik sekitar 2026-09-11): Penggugat Amir Reza Naderi, mewakili kelompok yang diusulkan, menggugat Coinkite Inc., produsen Coldcard, serta para pendiri bersama Rodolfo Novak dan Peter D. Gray. Gugatan tersebut menyatakan bahwa setelah pembaruan firmware pada Maret 2021, pembuatan frasa pemulihan menggunakan PRNG Yasmarang nonkriptografis di MicroPython, sehingga dapat direproduksi secara luring; sejak 2026-07-30, hal ini telah dieksploitasi, dengan sekitar 594 $BTC (diperkirakan dalam gugatan bernilai sekitar $38 juta) dipindahkan dalam kira-kira 25 menit pertama. Gugatan itu menyatakan jumlah kerugian selanjutnya mencapai lebih dari $140 juta; penggugat sendiri menyatakan mengalami kerugian sekitar 1.2294 $BTC pada 6 Agustus. Gugatan itu juga menyatakan bahwa para tergugat telah menerima pemberitahuan mengenai potensi kerentanan paling lambat pada Mei 2025, tetapi tidak memberikan peringatan yang memadai. Tuntutan hukum mencakup upaya pemulihan berdasarkan undang-undang perlindungan konsumen, undang-undang jual beli barang, kelalaian, dan pelanggaran kontrak—semuanya merupakan pernyataan penggugat dan belum diputuskan.
145

·
--
🚨 $BTC PERINGATAN PENGGUNA: Celah Coldcard Bisa Membocorkan Kunci Anda 🛑
Gugatan class action terbaru di Ontario mengungkap bahwa firmware Coldcard telah menggunakan PRNG yang dapat diprediksi sejak Maret 2021, mengubah seed yang seharusnya hanya digunakan sekali menjadi rangkaian yang bisa diputar ulang. 🦈 Para investor cerdas yang sudah mencium kebocoran ini mulai beralih ke perangkat keras yang menjamin entropi sejati.
Bagi pemilik Bitcoin, kebocoran ini bisa berujung pada pengurasan aset secara diam-diam—jika pelaku kejahatan berhasil mendapatkan frasa mnemonik Anda, mereka bisa mendahului Anda dan mengincar simpanan Anda. 📊 Pantau transaksi keluar yang tidak biasa dan pertimbangkan untuk beralih ke dompet dengan RNG berbasis perangkat keras. 💡
💬 Apakah Anda berencana memindahkan dompet minggu ini atau menunggu pembaruan perbaikan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Dompet fisik apa yang sebaiknya dibeli setelah kasus Ledger dan Coldcard (Oktober 2026)
Hanya dua insiden pada 2026—kasus reseller Ledger tidak resmi dan kegagalan firmware Coldcard—telah menyebabkan pencurian mata uang kripto senilai lebih dari US$200 juta, menurut Galaxy Research. Dalam sebagian besar kasus tahun ini, chip dompetnya tidak diretas: masalahnya terletak pada di mana…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 PERINGATAN BITCOIN: AKUN RESMI MENYEBARKAN TAUTAN PENIPUAN
Pada 11 Oktober, COLDCARD, produsen dompet perangkat keras untuk $BTC, melaporkan bahwa sebuah tautan penipuan telah disebarkan melalui akun resmi mereka di X.
⚠️ APA YANG TERJADI?
🔸 Pesan tersebut menyamar sebagai peringatan keamanan mendesak.
🔸 Pesan itu mengarahkan pengguna ke halaman palsu untuk migrasi dana yang diklaim perlu dilakukan.
🔸 COLDCARD menghapus unggahan tersebut dan sedang menyelidiki bagaimana hal itu bisa terjadi.
🚨 APAKAH DOMPETNYA DIRETAS?
Belum ada bukti terkonfirmasi bahwa perangkat telah disusupi atau ada kerugian finansial terkait tautan tersebut.
🛡️ CARA MELINDUNGI DANA ANDA
1️⃣ Jangan membuka tautan migrasi yang dibagikan dalam unggahan mencurigakan.
2️⃣ Jangan pernah memasukkan frasa pemulihan Anda (kata-kata yang memberikan akses ke dana Anda) ke halaman web.
3️⃣ Verifikasi peringatan dengan mengunjungi situs produsennya secara langsung.
4️⃣ Jika Anda mengungkapkan frasa pemulihan, anggap frasa tersebut telah bocor dan pindahkan dana ke dompet baru yang aman.
📌 PANDANGAN KAMI
Setelah liputan kami tentang Ledger, muncul risiko lain yang berbeda: phishing (penipuan untuk mencuri data atau dana) melalui kanal yang tampaknya resmi.
Akun yang sah bukan berarti setiap tautan yang diunggahnya aman.
🔎 HAL YANG KAMI PANTAU
🔴 Risiko: korban terkonfirmasi atau unggahan penipuan baru.
🟡 Pemantauan: penyelidikan sedang berlangsung.
🟢 Perkembangan positif: sumbernya telah diklarifikasi dan langkah-langkah keamanan diperkuat.
⚠️ Jangan menyamakan tautan penipuan dengan peretasan perangkat yang telah dikonfirmasi.
📌 PERINGATAN / KEAMANAN
#bitcoin #BTC #Coldcard #Keamanan
131
·
--
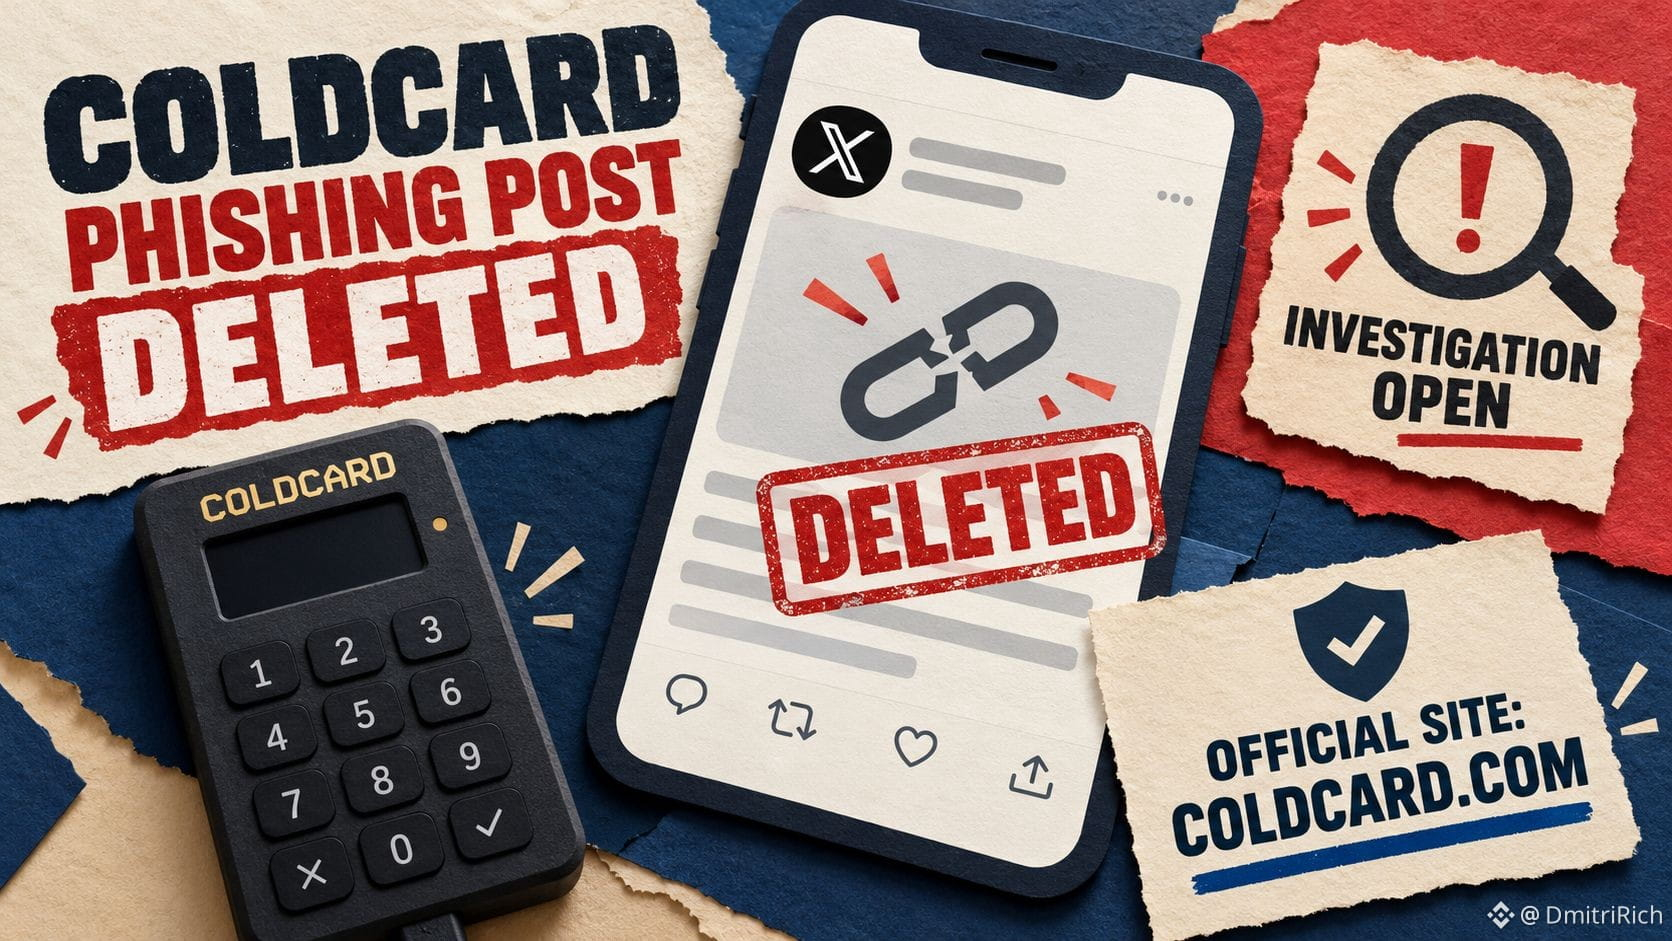
Pengguna Coldcard: abaikan peringatan “firmware kritis” yang telah dihapus dari akun X resminya.
#Coldcard menyatakan bahwa tautan tersebut adalah phishing dan coldcard.com adalah satu-satunya situs resminya; belum ada kerentanan firmware baru atau kerugian yang dikonfirmasi.
Insiden akun tersebut masih diselidiki.
#Coldcard menyatakan bahwa tautan tersebut adalah phishing dan coldcard.com adalah satu-satunya situs resminya; belum ada kerentanan firmware baru atau kerugian yang dikonfirmasi.
Insiden akun tersebut masih diselidiki.
127


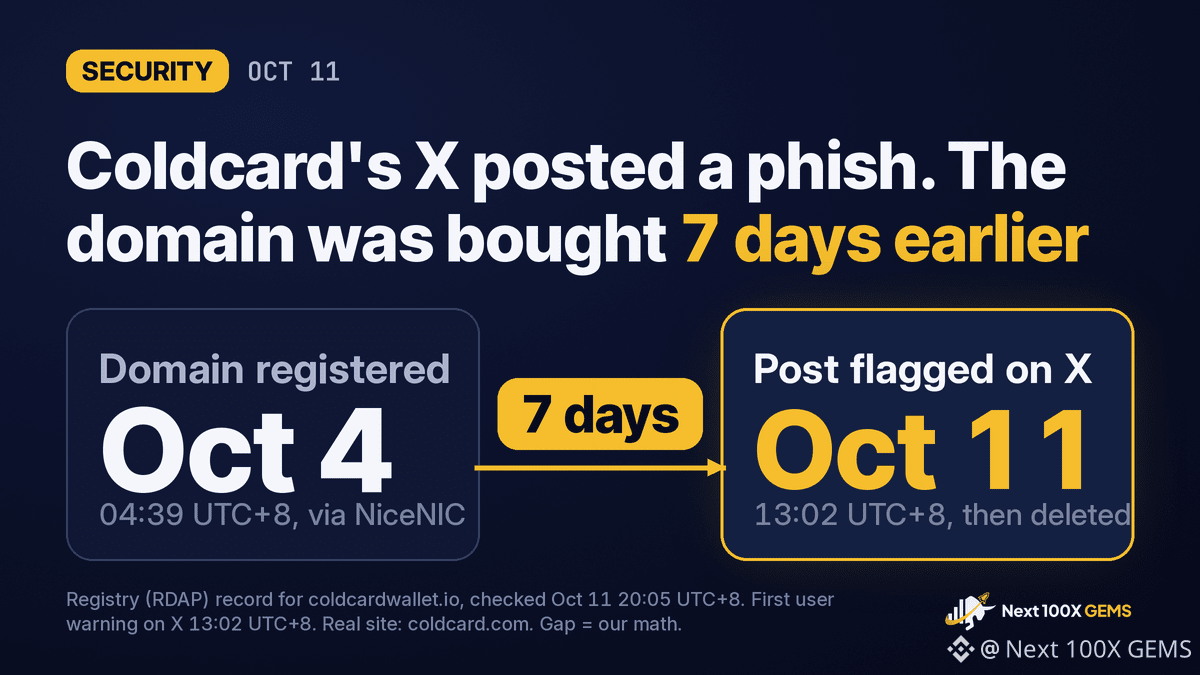
Tautan phishing yang diposting dari akun X resmi Coldcard hari ini menggunakan domain yang didaftarkan 7 hari sebelumnya.
Kami memeriksa catatan registri coldcardwallet.io. Domain itu didaftarkan pada 4 Okt pukul 04.39 UTC+8 melalui registrar NiceNIC. Pengguna pertama kali menandai unggahan tersebut pada 11 Okt pukul 13.02 UTC+8, jadi domain itu sudah berada di tangan seseorang setidaknya seminggu sebelum unggahan itu dipublikasikan.
Tautan itu mengarah ke migrate.coldcardwallet.io. Petunjuk resmi Coldcard untuk mengatasi bug seed pada Juli ada di coldcard.com/security/migrate. Situs palsu itu menyalin kata yang memang sudah diharapkan para pemilik, dan nama domainnya cocok dengan handle X, COLDCARDwallet, bukan dengan situs web aslinya.
Umpan itu dirancang untuk menyasar kelompok ini. Bug firmware tersebut melemahkan pembuatan seed, dan para penyerang mencuri setidaknya $100M dalam Bitcoin dari 7.300 dompet, menurut Galaxy Digital. Pemilik dengan seed yang terdampak memang telah diberi tahu untuk memindahkan dana ke seed baru, jadi pesan “migrasikan sekarang” dari akun resmi tampak meyakinkan.
Coldcard menghapus unggahan tersebut dan mengatakan bahwa pihaknya tidak menemukan login atau sesi yang cocok. Mereka telah meminta X untuk menyelidikinya.
Migrasi Coldcard yang asli dilakukan di perangkat. Situs web yang meminta kata-kata seed Anda adalah serangan.
$BTC
#Coldcard #Bitcoin
NFA. DYOR.
1
193
·
--
Investigasi Mendesak: Dompet Coldcard menyelidiki kemunculan tautan phishing di akun X mereka
Coldcard, perusahaan yang mengkhususkan diri pada dompet penyimpanan dingin mata uang kripto, mengumumkan bahwa mereka sedang menyelidiki secara resmi bagaimana tautan phishing muncul di akun resmi mereka di platform X, sehingga meningkatkan kewaspadaan keamanan di kalangan pengguna.
📌 Poin-poin utama dan analisis:
• Insiden ini menyasar pengguna dompet dingin dengan mencoba mengarahkan mereka ke situs berbahaya yang menyerupai platform aslinya.
• Tim Coldcard segera mulai memeriksa kemungkinan celah keamanan atau akses tidak sah ke akun media sosial mereka.
• Tantangan terbesarnya adalah cepatnya penyebaran tautan palsu di akun perusahaan tepercaya sebelum tim dukungan sempat bertindak.
💡 Kesimpulan: Insiden ini mengingatkan kita bahwa bahkan akun resmi perusahaan keamanan besar pun dapat diretas. Karena itu, investor tidak boleh sembarangan mengeklik tautan.
💬 Bagaimana cara melindungi aset digital Anda dari serangan phishing yang menyasar akun platform penyimpanan dingin di media sosial?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Sebuah tautan mencurigakan disisipkan di halaman X Coldcard, mengingatkan kita bahwa bahkan perusahaan yang berfokus pada keamanan pun bisa menjadi sasaran.
🧠 Penjelasan sederhana
Anggap tautan phishing seperti bel pintu palsu yang berbunyi di ponsel Anda; tampilannya meyakinkan, tetapi menekannya bisa membiarkan orang asing masuk. Coldcard memperingatkan para pengikutnya agar mengabaikan tautan tersebut dan berjanji akan memberikan informasi terbaru setelah memverifikasi detailnya.
✅ Artinya bagi Anda
• Selalu periksa ulang URL sebelum mengeklik, bahkan pada akun tepercaya.
• Perbarui firmware dompet perangkat keras Anda agar mendapatkan perlindungan terbaru.
• Ikuti kanal resmi untuk mendapatkan peringatan dan jangan pernah membagikan frasa seed atau kunci privat.
Tetap waspada dan lindungi aset kripto Anda.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
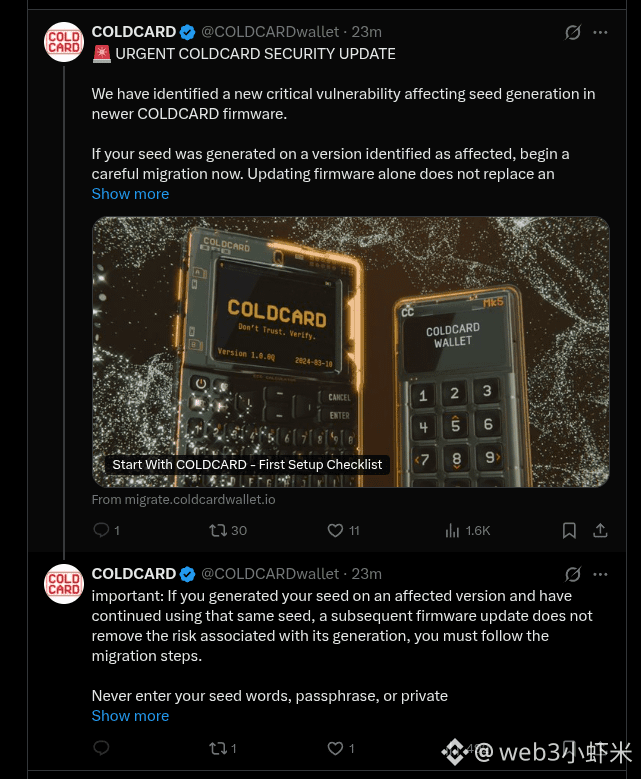
Akun X resmi COLDCARD hari ini mengunggah postingan phishing: 🚨 “Pembaruan Keamanan Mendesak” yang mengklaim ada celah pada pembuatan seed firmware dan mendesak pengguna untuk segera bermigrasi—tautannya mengarah ke migrate.coldcardwallet.io, lalu postingan itu dihapus.
Pihak resmi telah mengakui bahwa tautan phishing sempat muncul di akun tersebut dan sudah dihapus. Mereka menegaskan bahwa satu-satunya situs resmi adalah coldcard.com. Jangan klik tautan migrasi dan jangan masukkan seed Anda.
Bahkan akun resmi dompet perangkat keras pun bisa dimanfaatkan untuk phishing—ini jenis rekayasa sosial baru yang seperti apa? Perhatikan baik-baik bagian domain yang janggal.
#钓鱼 #COLDCARD #DompetPerangkatKeras
127

·
--
Kelemahan firmware Coldcard memungkinkan pencurian BTC senilai $38 juta setelah 594 BTC terkuras dari sekitar 500 dompet dalam waktu hanya 25 menit. Pengguna secara mendesak diminta untuk memigrasikan seed sekarang. Keamanan perangkat keras mendapat sorotan ketat hari ini. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Kelemahan firmware Coldcard memungkinkan pencurian BTC senilai $38 juta setelah 594 BTC terkuras dari sekitar 500 dompet dalam waktu hanya 25 menit. Pengguna secara mendesak diminta untuk memigrasikan seed sekarang. Keamanan perangkat keras mendapat sorotan ketat hari ini. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

Coinkite memberi saran kepada pengguna Coldcard Mk3 untuk memindahkan dana setelah adanya potensi risiko pembuatan seed. Selain itu, para ahli keamanan sedang menyelidiki perampokan besar-besaran senilai $38 juta dari dompet Bitcoin.
#CryptoSecurity #Coldcard
Coinkite memberi saran kepada pengguna Coldcard Mk3 untuk memindahkan dana setelah adanya potensi risiko pembuatan seed. Selain itu, para ahli keamanan sedang menyelidiki perampokan besar-besaran senilai $38 juta dari dompet Bitcoin.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64
·
--
Coldcard Dicuri Senilai 110 Juta Dolar: Bagaimana Peretas Melakukannya? Saya Meneliti Tiga Hari, Menjelaskan Lengkap Rantai ProsesnyaDalam beberapa hari terakhir, peristiwa keamanan terbesar di dunia kripto adalah celah pada generator angka acak (random number) wallet perangkat keras Coldcard: sekitar 5000 wallet, 1755 BTC dicuri, dengan nilai lebih dari 110 juta dolar AS.
Kebanyakan laporan hanya mengatakan "cacat pembangkitan angka acak memungkinkan seed mnemonic dapat ditebak". Namun, karena saya ingin memahami prinsipnya, saya menelusuri banyak materi teknis (analisis resmi Block, pelacakan on-chain Galaxy Research, dan proyek PoC komunitas), lalu mengurai seluruh rantai serangannya. Berikut saya bagikan kepada teman-teman yang juga penasaran.
【Kesimpulan terpenting dulu】
Peretas tidak menebak seed mnemonic dengan brute force, dan juga tidak menebak private key—dua hal itu masing-masing ruangnya 2^256, sehingga secara fisik tidak mungkin. Ia malah melakukan enumerasi terhadap status internal generator bilangan acak (PRNG) yang menghasilkan seed mnemonic; ruangnya hanya 2^32 (sekitar 4,2 miliar).
Coldcard Dicuri Senilai 110 Juta Dolar: Bagaimana Peretas Melakukannya? Saya Meneliti Tiga Hari, Menjelaskan Lengkap Rantai Prosesnya
Dalam beberapa hari terakhir, peristiwa keamanan terbesar di dunia kripto adalah celah pada generator angka acak (random number) wallet perangkat keras Coldcard: sekitar 5000 wallet, 1755 BTC dicuri, dengan nilai lebih dari 110 juta dolar AS.
Kebanyakan laporan hanya mengatakan "cacat pembangkitan angka acak memungkinkan seed mnemonic dapat ditebak". Namun, karena saya ingin memahami prinsipnya, saya menelusuri banyak materi teknis (analisis resmi Block, pelacakan on-chain Galaxy Research, dan proyek PoC komunitas), lalu mengurai seluruh rantai serangannya. Berikut saya bagikan kepada teman-teman yang juga penasaran.
【Kesimpulan terpenting dulu】
Peretas tidak menebak seed mnemonic dengan brute force, dan juga tidak menebak private key—dua hal itu masing-masing ruangnya 2^256, sehingga secara fisik tidak mungkin. Ia malah melakukan enumerasi terhadap status internal generator bilangan acak (PRNG) yang menghasilkan seed mnemonic; ruangnya hanya 2^32 (sekitar 4,2 miliar).
101

🚨 Laporan tentang eksploitasi kerentanan keamanan pada dompet Coldcard yang menyebabkan kerugian besar
Laporan keamanan menyebutkan bahwa kerentanan pada dompet perangkat keras Coldcard memungkinkan peretas mencuri dana pengguna. Perusahaan pemantau blockchain menyatakan bahwa kerugian telah melampaui 130 juta dolar, sehingga menimbulkan pertanyaan tentang keamanan penyimpanan offline.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Sumber: techcrunch.com
10
🚨 Pencurian 140 juta dolar dari Bitcoin melalui celah pada dompet Coldcard
Sebuah laporan terbaru mengungkap bahwa mata uang Bitcoin senilai 140 juta dolar AS telah dicuri, dengan memanfaatkan celah keamanan pada perangkat lunak dompet Coldcard. Aksi pencurian dilakukan dalam tiga tahap sejak Juli 2026, yang mengindikasikan adanya eksploitasi yang sistematis terhadap celah tersebut, serta menyoroti pentingnya kewaspadaan keamanan bagi pengguna mata uang kripto.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Sumber: news.livedoor.com
11
🚨 Pencurian menargetkan dompet Coldcard dalam serangan siber
Dompet Coldcard, yaitu jenis dompet dingin (Hard Wallets) yang terkenal dengan keamanannya, menjadi sasaran serangkaian serangan siber. Serangan ini berdampak pada lebih dari 5200 orang, dan menghasilkan pencurian bernilai lebih dari $116 juta sejak Kamis lalu, sehingga memunculkan pertanyaan tentang keamanan solusi penyimpanan yang serupa.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Sumber: biztoc.com
1
25
·
--
Kelemahan firmware Coldcard menyebabkan kerugian melonjak melewati $70M karena 1.082 BTC diambil dari 1.196 wallet. CZ mendesak pemisahan dana; Coinkite mengeluarkan perbaikan, tetapi seed lama tetap berisiko. Swakelola diguncang keras hari ini. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Kelemahan firmware Coldcard menyebabkan kerugian melonjak melewati $70M karena 1.082 BTC diambil dari 1.196 wallet. CZ mendesak pemisahan dana; Coinkite mengeluarkan perbaikan, tetapi seed lama tetap berisiko. Swakelola diguncang keras hari ini. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#OpenAICutsFundraisingTargetBy$10B
3 penayangan
21 Berdiskusi
2
#ASICHasReceivedNoPredictionMarketApplications
830 penayangan
64 Berdiskusi
3
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
123 penayangan
3 Berdiskusi
4
#TetherReports$191.5BInQ3Reserves
58 penayangan
4 Berdiskusi
5
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
49,803 penayangan
1,033 Berdiskusi
6
#HKDollarStablecoinHKDAPToLaunchOnSolana
35,829 penayangan
665 Berdiskusi
7
#$1.5BInLeveragedCryptoBetsLiquidated
69,579 penayangan
283 Berdiskusi
8
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,963 penayangan
94 Berdiskusi
9
#KOSPIFalls3.53%BackBelow6000
83,368 penayangan
1,254 Berdiskusi
10
#AmazonSharesFallAbout7%InPremarketTrading
43,460 penayangan
707 Berdiskusi