
#phishingalert
phishingalert
295,456 penayangan
228 Berdiskusi
Populer
Terbaru

·
--
🛑 Kenali Tautan Phishing: Selalu periksa URL di browser Anda. Situs web palsu meniru Binance hingga detail terkecil untuk mencuri kredensial login Anda.
Bookmark aplikasi resmi dan jangan pernah mengeklik tautan dari sumber yang belum terverifikasi! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 Kenali Tautan Phishing: Selalu periksa URL di browser Anda. Situs web palsu meniru Binance hingga detail terkecil untuk mencuri kredensial login Anda.
Bookmark aplikasi resmi dan jangan pernah mengeklik tautan dari sumber yang belum terverifikasi! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
Bookmark aplikasi resmi dan jangan pernah mengeklik tautan dari sumber yang belum terverifikasi! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
106

🚨 $BNB PERINGATAN PHISHING: VERIFIKASI PENGIRIM ATAU HADAPI KERUGIAN TANPA DISADARI! 🛑
📊 Lonjakan komunikasi palsu menyasar pengguna Binance tepat saat volatilitas pasar meningkat, dengan memanfaatkan kepercayaan terhadap merek resmi. 🔍 Periksa ulang domain email atau nama akun platform pesan setiap pengirim melalui pusat verifikasi Binance sebelum mengeklik tautan apa pun. 🛡️ Satu kredensial yang diretas dapat memicu pengurasan aset berskala besar, mengikis likuiditas institusional dan mengguncang kepercayaan. Simpan halaman verifikasi di bookmark; anggap setiap penyimpangan sebagai tanda bahaya dan segera laporkan. 💬 Bagaimana Anda melindungi akses Binance dari taktik phishing yang terus berkembang? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB PERINGATAN PHISHING: VERIFIKASI PENGIRIM ATAU HADAPI KERUGIAN TANPA DISADARI! 🛑
📊 Lonjakan komunikasi palsu menyasar pengguna Binance tepat saat volatilitas pasar meningkat, dengan memanfaatkan kepercayaan terhadap merek resmi. 🔍 Periksa ulang domain email atau nama akun platform pesan setiap pengirim melalui pusat verifikasi Binance sebelum mengeklik tautan apa pun. 🛡️ Satu kredensial yang diretas dapat memicu pengurasan aset berskala besar, mengikis likuiditas institusional dan mengguncang kepercayaan. Simpan halaman verifikasi di bookmark; anggap setiap penyimpangan sebagai tanda bahaya dan segera laporkan. 💬 Bagaimana Anda melindungi akses Binance dari taktik phishing yang terus berkembang? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 Lonjakan komunikasi palsu menyasar pengguna Binance tepat saat volatilitas pasar meningkat, dengan memanfaatkan kepercayaan terhadap merek resmi. 🔍 Periksa ulang domain email atau nama akun platform pesan setiap pengirim melalui pusat verifikasi Binance sebelum mengeklik tautan apa pun. 🛡️ Satu kredensial yang diretas dapat memicu pengurasan aset berskala besar, mengikis likuiditas institusional dan mengguncang kepercayaan. Simpan halaman verifikasi di bookmark; anggap setiap penyimpangan sebagai tanda bahaya dan segera laporkan. 💬 Bagaimana Anda melindungi akses Binance dari taktik phishing yang terus berkembang? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
2
·
--
Investigasi Mendesak: Dompet Coldcard menyelidiki kemunculan tautan phishing di akun X mereka
Coldcard, perusahaan yang mengkhususkan diri pada dompet penyimpanan dingin mata uang kripto, mengumumkan bahwa mereka sedang menyelidiki secara resmi bagaimana tautan phishing muncul di akun resmi mereka di platform X, sehingga meningkatkan kewaspadaan keamanan di kalangan pengguna.
📌 Poin-poin utama dan analisis:
• Insiden ini menyasar pengguna dompet dingin dengan mencoba mengarahkan mereka ke situs berbahaya yang menyerupai platform aslinya.
• Tim Coldcard segera mulai memeriksa kemungkinan celah keamanan atau akses tidak sah ke akun media sosial mereka.
• Tantangan terbesarnya adalah cepatnya penyebaran tautan palsu di akun perusahaan tepercaya sebelum tim dukungan sempat bertindak.
💡 Kesimpulan: Insiden ini mengingatkan kita bahwa bahkan akun resmi perusahaan keamanan besar pun dapat diretas. Karena itu, investor tidak boleh sembarangan mengeklik tautan.
💬 Bagaimana cara melindungi aset digital Anda dari serangan phishing yang menyasar akun platform penyimpanan dingin di media sosial?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Investigasi Mendesak: Dompet Coldcard menyelidiki kemunculan tautan phishing di akun X mereka
Coldcard, perusahaan yang mengkhususkan diri pada dompet penyimpanan dingin mata uang kripto, mengumumkan bahwa mereka sedang menyelidiki secara resmi bagaimana tautan phishing muncul di akun resmi mereka di platform X, sehingga meningkatkan kewaspadaan keamanan di kalangan pengguna.
📌 Poin-poin utama dan analisis:
• Insiden ini menyasar pengguna dompet dingin dengan mencoba mengarahkan mereka ke situs berbahaya yang menyerupai platform aslinya.
• Tim Coldcard segera mulai memeriksa kemungkinan celah keamanan atau akses tidak sah ke akun media sosial mereka.
• Tantangan terbesarnya adalah cepatnya penyebaran tautan palsu di akun perusahaan tepercaya sebelum tim dukungan sempat bertindak.
💡 Kesimpulan: Insiden ini mengingatkan kita bahwa bahkan akun resmi perusahaan keamanan besar pun dapat diretas. Karena itu, investor tidak boleh sembarangan mengeklik tautan.
💬 Bagaimana cara melindungi aset digital Anda dari serangan phishing yang menyasar akun platform penyimpanan dingin di media sosial?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Coldcard, perusahaan yang mengkhususkan diri pada dompet penyimpanan dingin mata uang kripto, mengumumkan bahwa mereka sedang menyelidiki secara resmi bagaimana tautan phishing muncul di akun resmi mereka di platform X, sehingga meningkatkan kewaspadaan keamanan di kalangan pengguna.
📌 Poin-poin utama dan analisis:
• Insiden ini menyasar pengguna dompet dingin dengan mencoba mengarahkan mereka ke situs berbahaya yang menyerupai platform aslinya.
• Tim Coldcard segera mulai memeriksa kemungkinan celah keamanan atau akses tidak sah ke akun media sosial mereka.
• Tantangan terbesarnya adalah cepatnya penyebaran tautan palsu di akun perusahaan tepercaya sebelum tim dukungan sempat bertindak.
💡 Kesimpulan: Insiden ini mengingatkan kita bahwa bahkan akun resmi perusahaan keamanan besar pun dapat diretas. Karena itu, investor tidak boleh sembarangan mengeklik tautan.
💬 Bagaimana cara melindungi aset digital Anda dari serangan phishing yang menyasar akun platform penyimpanan dingin di media sosial?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Sebuah tautan mencurigakan disisipkan di halaman X Coldcard, mengingatkan kita bahwa bahkan perusahaan yang berfokus pada keamanan pun bisa menjadi sasaran.
🧠 Penjelasan sederhana
Anggap tautan phishing seperti bel pintu palsu yang berbunyi di ponsel Anda; tampilannya meyakinkan, tetapi menekannya bisa membiarkan orang asing masuk. Coldcard memperingatkan para pengikutnya agar mengabaikan tautan tersebut dan berjanji akan memberikan informasi terbaru setelah memverifikasi detailnya.
✅ Artinya bagi Anda
• Selalu periksa ulang URL sebelum mengeklik, bahkan pada akun tepercaya.
• Perbarui firmware dompet perangkat keras Anda agar mendapatkan perlindungan terbaru.
• Ikuti kanal resmi untuk mendapatkan peringatan dan jangan pernah membagikan frasa seed atau kunci privat.
Tetap waspada dan lindungi aset kripto Anda.
#CryptoSafety #PhishingAlert #Coldcard
Sebuah tautan mencurigakan disisipkan di halaman X Coldcard, mengingatkan kita bahwa bahkan perusahaan yang berfokus pada keamanan pun bisa menjadi sasaran.
🧠 Penjelasan sederhana
Anggap tautan phishing seperti bel pintu palsu yang berbunyi di ponsel Anda; tampilannya meyakinkan, tetapi menekannya bisa membiarkan orang asing masuk. Coldcard memperingatkan para pengikutnya agar mengabaikan tautan tersebut dan berjanji akan memberikan informasi terbaru setelah memverifikasi detailnya.
✅ Artinya bagi Anda
• Selalu periksa ulang URL sebelum mengeklik, bahkan pada akun tepercaya.
• Perbarui firmware dompet perangkat keras Anda agar mendapatkan perlindungan terbaru.
• Ikuti kanal resmi untuk mendapatkan peringatan dan jangan pernah membagikan frasa seed atau kunci privat.
Tetap waspada dan lindungi aset kripto Anda.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Penjelasan sederhana
Anggap tautan phishing seperti bel pintu palsu yang berbunyi di ponsel Anda; tampilannya meyakinkan, tetapi menekannya bisa membiarkan orang asing masuk. Coldcard memperingatkan para pengikutnya agar mengabaikan tautan tersebut dan berjanji akan memberikan informasi terbaru setelah memverifikasi detailnya.
✅ Artinya bagi Anda
• Selalu periksa ulang URL sebelum mengeklik, bahkan pada akun tepercaya.
• Perbarui firmware dompet perangkat keras Anda agar mendapatkan perlindungan terbaru.
• Ikuti kanal resmi untuk mendapatkan peringatan dan jangan pernah membagikan frasa seed atau kunci privat.
Tetap waspada dan lindungi aset kripto Anda.
#CryptoSafety #PhishingAlert #Coldcard
27

Waspadalah di X
COLDCARD memperingatkan pengguna tentang penipuan phishing melalui akun X resminya. Para penipu menggunakan halaman keamanan palsu untuk menargetkan pemegang Bitcoin sebelum unggahan palsu tersebut dihapus.
#PhishingAlert #BitcoinSecurity
Waspadalah di X
COLDCARD memperingatkan pengguna tentang penipuan phishing melalui akun X resminya. Para penipu menggunakan halaman keamanan palsu untuk menargetkan pemegang Bitcoin sebelum unggahan palsu tersebut dihapus.
#PhishingAlert #BitcoinSecurity
COLDCARD memperingatkan pengguna tentang penipuan phishing melalui akun X resminya. Para penipu menggunakan halaman keamanan palsu untuk menargetkan pemegang Bitcoin sebelum unggahan palsu tersebut dihapus.
#PhishingAlert #BitcoinSecurity
75

·
--
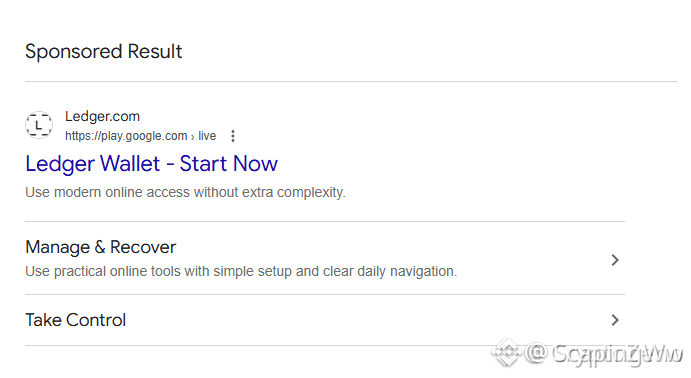
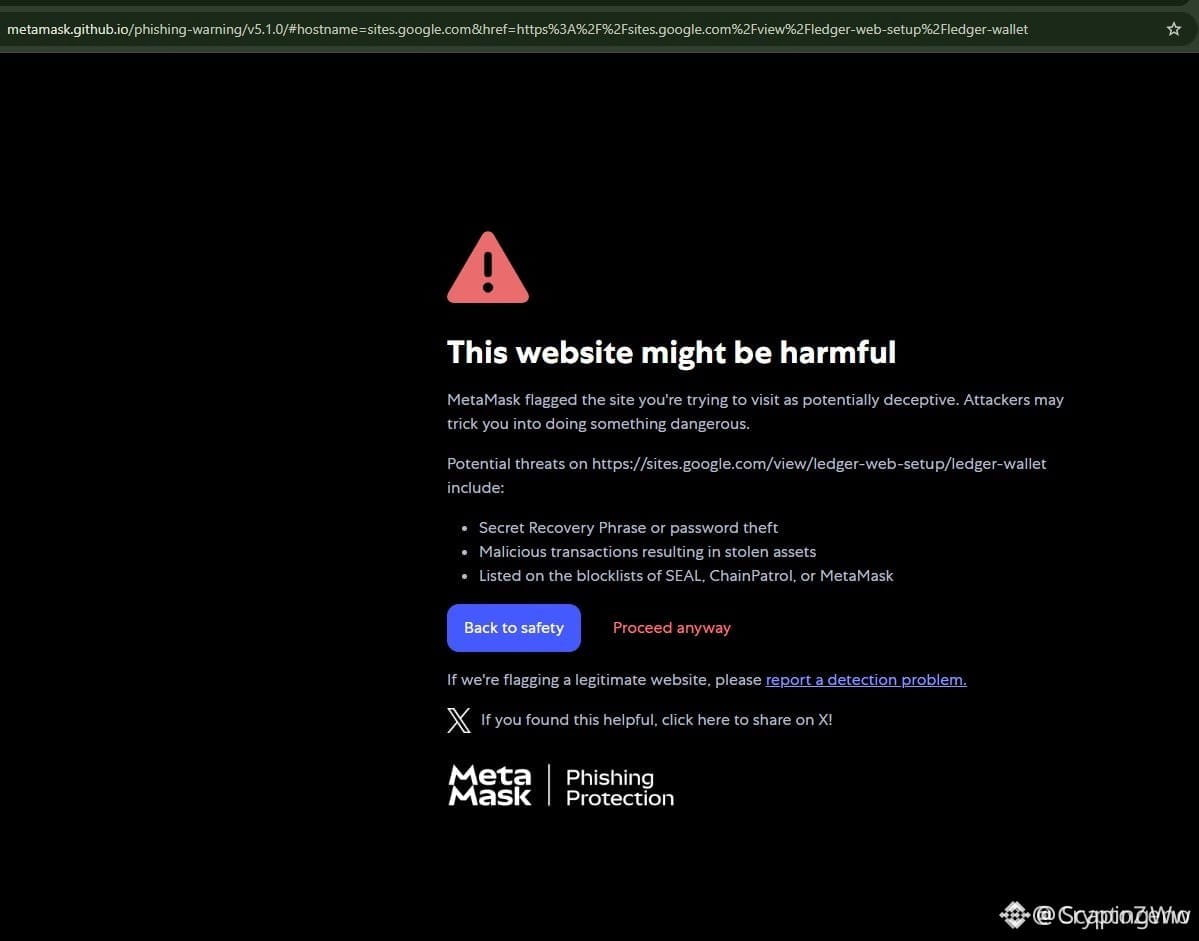
🚨 IKLAN PENELUSURAN PALSU MENJEBak PENGGUNA DOMPET HARDWARE YANG MELINDUNGI ASET $BTC HOLDINGS MEREKA! ⚠️
Iklan yang menyamar sebagai platform dompet hardware resmi muncul di atas platform asli di mesin pencari utama. 🔍 Tautan berbahaya berupaya mencuri kredensial pemulihan melalui antarmuka tersamar, sehingga mereka yang mengeklik tanpa memverifikasi berisiko kehilangan seluruh isi dompet.
Situasi makin mengkhawatirkan karena penyelidikan yang sedang berlangsung mengindikasikan kerugian yang dilaporkan terkait saluran distribusi pihak ketiga mencapai lebih dari 86 juta dolar. 🏦 Bahkan pelaku pasar berpengalaman pun terkecoh oleh taktik pemalsuan domain yang agresif.
Melindungi aset Anda berarti sama sekali tidak memercayai hasil penelusuran bersponsor dan selalu memverifikasi URL dengan cermat. 🛡️ 🤔 Apakah Anda menyimpan portal keamanan resmi di bookmark, atau masih mengandalkan mesin pencari untuk mengakses dana Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
🚨 IKLAN PENELUSURAN PALSU MENJEBak PENGGUNA DOMPET HARDWARE YANG MELINDUNGI ASET $BTC HOLDINGS MEREKA! ⚠️
Iklan yang menyamar sebagai platform dompet hardware resmi muncul di atas platform asli di mesin pencari utama. 🔍 Tautan berbahaya berupaya mencuri kredensial pemulihan melalui antarmuka tersamar, sehingga mereka yang mengeklik tanpa memverifikasi berisiko kehilangan seluruh isi dompet.
Situasi makin mengkhawatirkan karena penyelidikan yang sedang berlangsung mengindikasikan kerugian yang dilaporkan terkait saluran distribusi pihak ketiga mencapai lebih dari 86 juta dolar. 🏦 Bahkan pelaku pasar berpengalaman pun terkecoh oleh taktik pemalsuan domain yang agresif.
Melindungi aset Anda berarti sama sekali tidak memercayai hasil penelusuran bersponsor dan selalu memverifikasi URL dengan cermat. 🛡️ 🤔 Apakah Anda menyimpan portal keamanan resmi di bookmark, atau masih mengandalkan mesin pencari untuk mengakses dana Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
Iklan yang menyamar sebagai platform dompet hardware resmi muncul di atas platform asli di mesin pencari utama. 🔍 Tautan berbahaya berupaya mencuri kredensial pemulihan melalui antarmuka tersamar, sehingga mereka yang mengeklik tanpa memverifikasi berisiko kehilangan seluruh isi dompet.
Situasi makin mengkhawatirkan karena penyelidikan yang sedang berlangsung mengindikasikan kerugian yang dilaporkan terkait saluran distribusi pihak ketiga mencapai lebih dari 86 juta dolar. 🏦 Bahkan pelaku pasar berpengalaman pun terkecoh oleh taktik pemalsuan domain yang agresif.
Melindungi aset Anda berarti sama sekali tidak memercayai hasil penelusuran bersponsor dan selalu memverifikasi URL dengan cermat. 🛡️ 🤔 Apakah Anda menyimpan portal keamanan resmi di bookmark, atau masih mengandalkan mesin pencari untuk mengakses dana Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
39

·
--
🚨 EKSPLOIT PHISHING BOOKMARK BERBAHAYA YANG MENARGETKAN AKUN $FOMO DITEMUKAN OLEH PENELITI KEAMANAN! ⚠️
Perusahaan keamanan kelas institusional SlowMist telah mengungkap metode phishing canggih yang menargetkan pengguna antarmuka web $FOMO. Penipu menggunakan prompt CAPTCHA palsu untuk mengelabui pengguna agar menyimpan JavaScript berbahaya langsung ke bookmark browser. 🔍
Setelah dijalankan beberapa kali, skrip ini diam-diam membajak token sesi aktif dan langsung menguras aset yang telah disetorkan tanpa memerlukan persetujuan lebih lanjut. 🛡️ Dalam lingkungan eksekusi dinamis, melindungi integritas sesi dan vektor privat sama pentingnya dengan mengelola leverage teknis pada grafik. 💡 Apakah Anda baru-baru ini memeriksa bookmark browser dan sesi aplikasi web yang aktif? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
🚨 EKSPLOIT PHISHING BOOKMARK BERBAHAYA YANG MENARGETKAN AKUN $FOMO DITEMUKAN OLEH PENELITI KEAMANAN! ⚠️
Perusahaan keamanan kelas institusional SlowMist telah mengungkap metode phishing canggih yang menargetkan pengguna antarmuka web $FOMO. Penipu menggunakan prompt CAPTCHA palsu untuk mengelabui pengguna agar menyimpan JavaScript berbahaya langsung ke bookmark browser. 🔍
Setelah dijalankan beberapa kali, skrip ini diam-diam membajak token sesi aktif dan langsung menguras aset yang telah disetorkan tanpa memerlukan persetujuan lebih lanjut. 🛡️ Dalam lingkungan eksekusi dinamis, melindungi integritas sesi dan vektor privat sama pentingnya dengan mengelola leverage teknis pada grafik. 💡 Apakah Anda baru-baru ini memeriksa bookmark browser dan sesi aplikasi web yang aktif? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
Perusahaan keamanan kelas institusional SlowMist telah mengungkap metode phishing canggih yang menargetkan pengguna antarmuka web $FOMO. Penipu menggunakan prompt CAPTCHA palsu untuk mengelabui pengguna agar menyimpan JavaScript berbahaya langsung ke bookmark browser. 🔍
Setelah dijalankan beberapa kali, skrip ini diam-diam membajak token sesi aktif dan langsung menguras aset yang telah disetorkan tanpa memerlukan persetujuan lebih lanjut. 🛡️ Dalam lingkungan eksekusi dinamis, melindungi integritas sesi dan vektor privat sama pentingnya dengan mengelola leverage teknis pada grafik. 💡 Apakah Anda baru-baru ini memeriksa bookmark browser dan sesi aplikasi web yang aktif? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
26
$VANRY HIT BY PHISHING INCIDENT – PASAR DI AMBANG 😱
Tidak berlaku – tidak ada level harga spesifik yang disediakan dalam input.
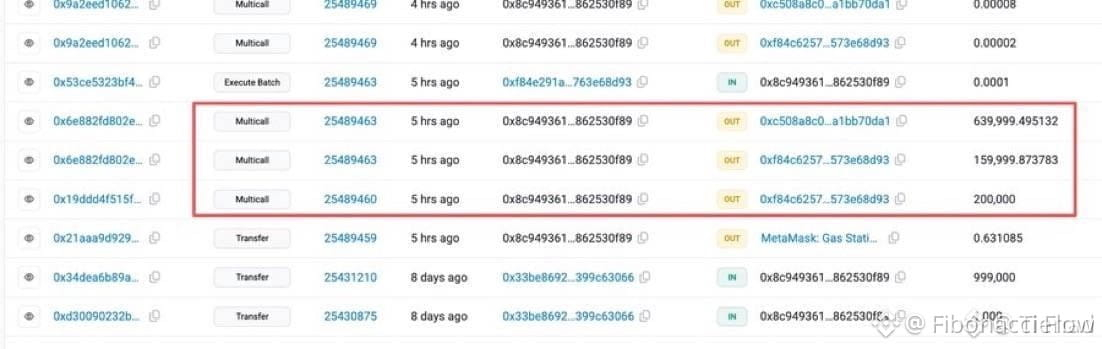
Kerugian phishing sebesar $999.999 baru saja menghantam pasar, dan jenis drainase likuiditas seperti itu selalu meninggalkan jejak. Harapkan keraguan jangka pendek saat trader mengunci keamanan, tapi uang besar mungkin melihat ini sebagai zona dip-buying di $VANRY dan $THE .
Volume bisa mengering selama beberapa jam sebelum bid oportunistik masuk. Kamu mainkan yang mana—menyingkir atau menunggu retest keras di bawah support?
Bukan nasihat keuangan. Selalu kelola risiko kamu.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – PASAR DI AMBANG 😱
Tidak berlaku – tidak ada level harga spesifik yang disediakan dalam input.
Kerugian phishing sebesar $999.999 baru saja menghantam pasar, dan jenis drainase likuiditas seperti itu selalu meninggalkan jejak. Harapkan keraguan jangka pendek saat trader mengunci keamanan, tapi uang besar mungkin melihat ini sebagai zona dip-buying di $VANRY dan $THE .
Volume bisa mengering selama beberapa jam sebelum bid oportunistik masuk. Kamu mainkan yang mana—menyingkir atau menunggu retest keras di bawah support?
Bukan nasihat keuangan. Selalu kelola risiko kamu.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Tidak berlaku – tidak ada level harga spesifik yang disediakan dalam input.
Kerugian phishing sebesar $999.999 baru saja menghantam pasar, dan jenis drainase likuiditas seperti itu selalu meninggalkan jejak. Harapkan keraguan jangka pendek saat trader mengunci keamanan, tapi uang besar mungkin melihat ini sebagai zona dip-buying di $VANRY dan $THE .
Volume bisa mengering selama beberapa jam sebelum bid oportunistik masuk. Kamu mainkan yang mana—menyingkir atau menunggu retest keras di bawah support?
Bukan nasihat keuangan. Selalu kelola risiko kamu.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
191
·
--
🚨 PERINGATAN KEAMANAN KRITIS: Serangan Phishing iOS Baru
Saya baru saja menerima email phishing yang sangat canggih ini beberapa saat lalu, dan saya ingin segera memberi tahu Anda agar Anda bisa melindungi perangkat dan aset kripto Anda.
Cara Kerja Serangan (Seperti yang terlihat pada image.png):
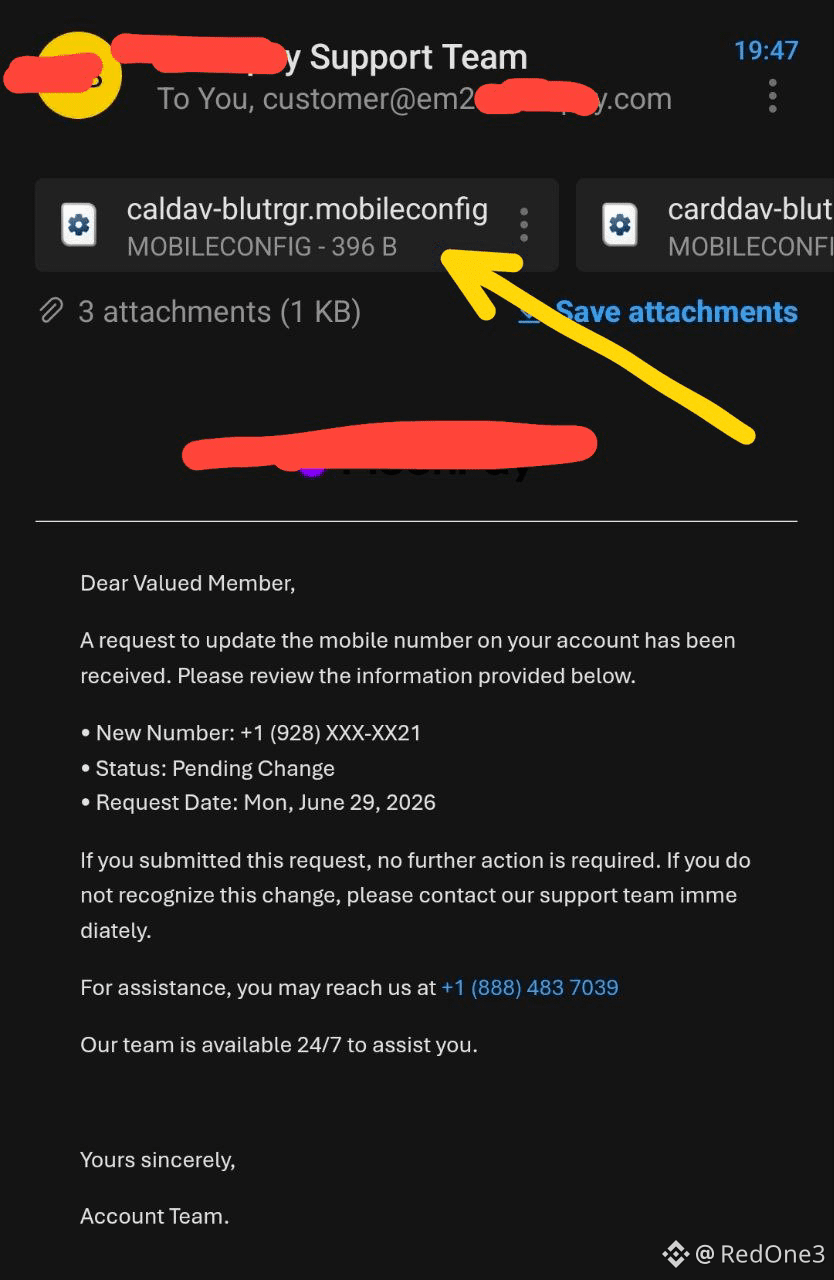
Email tersebut mengklaim bahwa nomor telepon akun saya sedang diubah untuk menciptakan kepanikan. Bahaya sebenarnya adalah file terlampir yang berakhiran .mobileconfig (seperti file caldav yang ditunjuk oleh panah).
Mengapa Ini Berbahaya:
File .mobileconfig adalah Profil Konfigurasi iOS. Jika Anda mengunduh dan menginstalnya, Anda memberi penyerang hak istimewa tingkat sistem yang dalam. Mereka dapat mengarahkan lalu lintas internet Anda melalui VPN berbahaya, menginstal sertifikat palsu untuk mengintai data Anda, atau mencuri kata sandi dan kode 2FA.
Yang Harus Dilakukan:
* Jangan pernah mengunduh file .mobileconfig dari email.
* Jangan pernah menghubungi nomor dukungan yang tercantum dalam email-email ini.
* Periksa iPhone Anda melalui Pengaturan -> Umum -> VPN & Manajemen Perangkat. Jika Anda melihat profil yang tidak sah, segera hapus.
Tetap #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 PERINGATAN KEAMANAN KRITIS: Serangan Phishing iOS Baru
Saya baru saja menerima email phishing yang sangat canggih ini beberapa saat lalu, dan saya ingin segera memberi tahu Anda agar Anda bisa melindungi perangkat dan aset kripto Anda.
Cara Kerja Serangan (Seperti yang terlihat pada image.png):
Email tersebut mengklaim bahwa nomor telepon akun saya sedang diubah untuk menciptakan kepanikan. Bahaya sebenarnya adalah file terlampir yang berakhiran .mobileconfig (seperti file caldav yang ditunjuk oleh panah).
Mengapa Ini Berbahaya:
File .mobileconfig adalah Profil Konfigurasi iOS. Jika Anda mengunduh dan menginstalnya, Anda memberi penyerang hak istimewa tingkat sistem yang dalam. Mereka dapat mengarahkan lalu lintas internet Anda melalui VPN berbahaya, menginstal sertifikat palsu untuk mengintai data Anda, atau mencuri kata sandi dan kode 2FA.
Yang Harus Dilakukan:
* Jangan pernah mengunduh file .mobileconfig dari email.
* Jangan pernah menghubungi nomor dukungan yang tercantum dalam email-email ini.
* Periksa iPhone Anda melalui Pengaturan -> Umum -> VPN & Manajemen Perangkat. Jika Anda melihat profil yang tidak sah, segera hapus.
Tetap #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Saya baru saja menerima email phishing yang sangat canggih ini beberapa saat lalu, dan saya ingin segera memberi tahu Anda agar Anda bisa melindungi perangkat dan aset kripto Anda.
Cara Kerja Serangan (Seperti yang terlihat pada image.png):
Email tersebut mengklaim bahwa nomor telepon akun saya sedang diubah untuk menciptakan kepanikan. Bahaya sebenarnya adalah file terlampir yang berakhiran .mobileconfig (seperti file caldav yang ditunjuk oleh panah).
Mengapa Ini Berbahaya:
File .mobileconfig adalah Profil Konfigurasi iOS. Jika Anda mengunduh dan menginstalnya, Anda memberi penyerang hak istimewa tingkat sistem yang dalam. Mereka dapat mengarahkan lalu lintas internet Anda melalui VPN berbahaya, menginstal sertifikat palsu untuk mengintai data Anda, atau mencuri kata sandi dan kode 2FA.
Yang Harus Dilakukan:
* Jangan pernah mengunduh file .mobileconfig dari email.
* Jangan pernah menghubungi nomor dukungan yang tercantum dalam email-email ini.
* Periksa iPhone Anda melalui Pengaturan -> Umum -> VPN & Manajemen Perangkat. Jika Anda melihat profil yang tidak sah, segera hapus.
Tetap #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
300

·
--
🚨 PERINGATAN $TREZOR: EMAIL PENIPUAN (PHISHING) MENGGUNAKAN DOMAIN RESMI MENARGET PENGGUNA 🛑
🦈 Kebocoran layanan email pihak ketiga memungkinkan penyerang menyamarkan domain resmi $TREZOR, mengirimkan pesan palsu “Critical Security Alert: STM32 Entropy Vulnerability” yang tampak tidak bisa dibedakan dari pemberitahuan asli. 📊 Penipuan ini melewati pemeriksaan alamat sederhana, memaksa pengguna mengandalkan tanda visual yang telah direplikasi secara cermat oleh pelaku phishing.
🔍 Dengan sekitar 87 k rekaman yang sudah terekspos dari kebocoran ShipMonk sebelumnya, penyerang kini memiliki kumpulan data yang kaya untuk menyusun umpan yang sangat tertarget. 📌 $TREZOR menyarankan Anda untuk mengabaikan tautan, mengetikkan situs web resmi secara manual, serta memverifikasi silang setiap peringatan di dalam aplikasi dompet sebelum bertindak.
💬 Apakah Anda memeriksa ulang setiap peringatan keamanan sebelum mengklik?
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 PERINGATAN $TREZOR: EMAIL PENIPUAN (PHISHING) MENGGUNAKAN DOMAIN RESMI MENARGET PENGGUNA 🛑
🦈 Kebocoran layanan email pihak ketiga memungkinkan penyerang menyamarkan domain resmi $TREZOR, mengirimkan pesan palsu “Critical Security Alert: STM32 Entropy Vulnerability” yang tampak tidak bisa dibedakan dari pemberitahuan asli. 📊 Penipuan ini melewati pemeriksaan alamat sederhana, memaksa pengguna mengandalkan tanda visual yang telah direplikasi secara cermat oleh pelaku phishing.
🔍 Dengan sekitar 87 k rekaman yang sudah terekspos dari kebocoran ShipMonk sebelumnya, penyerang kini memiliki kumpulan data yang kaya untuk menyusun umpan yang sangat tertarget. 📌 $TREZOR menyarankan Anda untuk mengabaikan tautan, mengetikkan situs web resmi secara manual, serta memverifikasi silang setiap peringatan di dalam aplikasi dompet sebelum bertindak.
💬 Apakah Anda memeriksa ulang setiap peringatan keamanan sebelum mengklik?
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Kebocoran layanan email pihak ketiga memungkinkan penyerang menyamarkan domain resmi $TREZOR, mengirimkan pesan palsu “Critical Security Alert: STM32 Entropy Vulnerability” yang tampak tidak bisa dibedakan dari pemberitahuan asli. 📊 Penipuan ini melewati pemeriksaan alamat sederhana, memaksa pengguna mengandalkan tanda visual yang telah direplikasi secara cermat oleh pelaku phishing.
🔍 Dengan sekitar 87 k rekaman yang sudah terekspos dari kebocoran ShipMonk sebelumnya, penyerang kini memiliki kumpulan data yang kaya untuk menyusun umpan yang sangat tertarget. 📌 $TREZOR menyarankan Anda untuk mengabaikan tautan, mengetikkan situs web resmi secara manual, serta memverifikasi silang setiap peringatan di dalam aplikasi dompet sebelum bertindak.
💬 Apakah Anda memeriksa ulang setiap peringatan keamanan sebelum mengklik?
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
58
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
Serangan digital squatting yang menargetkan bisnis semakin meningkat.
• TechRadar melaporkan bahwa penyerang mendaftarkan domain palsu untuk menyamar sebagai bisnis yang sah
• Domain jahat digunakan untuk menipu pengguna agar mengunjungi situs palsu dan mencuri kredensial
• Sengketa nama domain meningkat 68% antara 2020 dan 2025, mencapai 6.200 kasus pada 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #KeamananWeb3
Serangan digital squatting yang menargetkan bisnis semakin meningkat.
• TechRadar melaporkan bahwa penyerang mendaftarkan domain palsu untuk menyamar sebagai bisnis yang sah
• Domain jahat digunakan untuk menipu pengguna agar mengunjungi situs palsu dan mencuri kredensial
• Sengketa nama domain meningkat 68% antara 2020 dan 2025, mencapai 6.200 kasus pada 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #KeamananWeb3
• TechRadar melaporkan bahwa penyerang mendaftarkan domain palsu untuk menyamar sebagai bisnis yang sah
• Domain jahat digunakan untuk menipu pengguna agar mengunjungi situs palsu dan mencuri kredensial
• Sengketa nama domain meningkat 68% antara 2020 dan 2025, mencapai 6.200 kasus pada 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #KeamananWeb3
33
🚨 Peringatan Keamanan: Kegagalan SafePal Membuka Data untuk 40.000 Pengguna
Perusahaan perangkat keras dompet (hardware wallet) SafePal baru saja mengonfirmasi adanya kebocoran data setelah kegagalan pada sistem pelacakan pesanan (E-commerce).
📊 Data insiden:
Informasi yang bocor: Nama, alamat fisik pengiriman, email, nomor telepon, dan riwayat pembelian sekitar 39.798 pelanggan.
Keamanan kripto: 100% aman. Kunci privat, frasa seed (seed phrases), dan dana TIDAK dikompromikan.
🛠️ Analisis Teknis:
Meski arsitektur Air-Gapped dan penyimpanan cold storage SafePal melindungi aset di rantai, bahaya yang sesungguhnya kini adalah Social Engineering dengan ketepatan tinggi (Spear-Phishing).
Dengan mengaitkan nama dan alamat fisikmu dengan pembelian cold wallet, para penyerang dapat melancarkan:
Email dan SMS palsu yang memperingatkan “pembaruan firmware yang mendesak” untuk mencuri seed-mu.
Pengiriman pos fisik dengan perangkat yang dimanipulasi, atau surat palsu berisi kode QR berbahaya.
💬 DEBAT:
Sejauh mana kebocoran data di lapisan Web2 (E-commerce) menghancurkan privasi dari keamanan Web3? Jika kamu menggunakan hardware wallet, apakah membeli langsung dari pabrikan atau lebih memilih metode yang tidak meninggalkan jejak alamat fisikmu?
Saya tunggu pendapatmu di komentar! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Peringatan Keamanan: Kegagalan SafePal Membuka Data untuk 40.000 Pengguna
Perusahaan perangkat keras dompet (hardware wallet) SafePal baru saja mengonfirmasi adanya kebocoran data setelah kegagalan pada sistem pelacakan pesanan (E-commerce).
📊 Data insiden:
Informasi yang bocor: Nama, alamat fisik pengiriman, email, nomor telepon, dan riwayat pembelian sekitar 39.798 pelanggan.
Keamanan kripto: 100% aman. Kunci privat, frasa seed (seed phrases), dan dana TIDAK dikompromikan.
🛠️ Analisis Teknis:
Meski arsitektur Air-Gapped dan penyimpanan cold storage SafePal melindungi aset di rantai, bahaya yang sesungguhnya kini adalah Social Engineering dengan ketepatan tinggi (Spear-Phishing).
Dengan mengaitkan nama dan alamat fisikmu dengan pembelian cold wallet, para penyerang dapat melancarkan:
Email dan SMS palsu yang memperingatkan “pembaruan firmware yang mendesak” untuk mencuri seed-mu.
Pengiriman pos fisik dengan perangkat yang dimanipulasi, atau surat palsu berisi kode QR berbahaya.
💬 DEBAT:
Sejauh mana kebocoran data di lapisan Web2 (E-commerce) menghancurkan privasi dari keamanan Web3? Jika kamu menggunakan hardware wallet, apakah membeli langsung dari pabrikan atau lebih memilih metode yang tidak meninggalkan jejak alamat fisikmu?
Saya tunggu pendapatmu di komentar! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Perusahaan perangkat keras dompet (hardware wallet) SafePal baru saja mengonfirmasi adanya kebocoran data setelah kegagalan pada sistem pelacakan pesanan (E-commerce).
📊 Data insiden:
Informasi yang bocor: Nama, alamat fisik pengiriman, email, nomor telepon, dan riwayat pembelian sekitar 39.798 pelanggan.
Keamanan kripto: 100% aman. Kunci privat, frasa seed (seed phrases), dan dana TIDAK dikompromikan.
🛠️ Analisis Teknis:
Meski arsitektur Air-Gapped dan penyimpanan cold storage SafePal melindungi aset di rantai, bahaya yang sesungguhnya kini adalah Social Engineering dengan ketepatan tinggi (Spear-Phishing).
Dengan mengaitkan nama dan alamat fisikmu dengan pembelian cold wallet, para penyerang dapat melancarkan:
Email dan SMS palsu yang memperingatkan “pembaruan firmware yang mendesak” untuk mencuri seed-mu.
Pengiriman pos fisik dengan perangkat yang dimanipulasi, atau surat palsu berisi kode QR berbahaya.
💬 DEBAT:
Sejauh mana kebocoran data di lapisan Web2 (E-commerce) menghancurkan privasi dari keamanan Web3? Jika kamu menggunakan hardware wallet, apakah membeli langsung dari pabrikan atau lebih memilih metode yang tidak meninggalkan jejak alamat fisikmu?
Saya tunggu pendapatmu di komentar! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
KEBOCORAN DATA TREZOR: 11.742 DOMPET TERPAPAR — BENCANA PHISHING MENGINTAI 🚨📡
Raksasa dompet perangkat keras baru saja mengonfirmasi kebocoran dari penyedia pengiriman — nama, alamat, nomor telepon, dan email dari 11.742 pelanggan kini beredar. Sebanyak 1.947 lainnya mengalami paparan parsial. Ini bukan peretasan protokol; koin Anda masih terkunci rapat di dalam perangkat. Namun lapisan manusia baru saja terbuka.
Musim phishing baru saja masuk mode utama. Pelaku jahat sekarang memegang koordinat pribadi Anda — bersiaplah menghadapi DM dukungan palsu, tautan berbahaya, dan rekayasa sosial yang disamarkan seperti komunikasi resmi Trezor. Perangkat tetap kebal, tetapi kotak masuk Anda kini menjadi medan pertempuran baru.
Untuk $COTI dan $QNTB pemegang yang terbawa arus ini: kunci Anda adalah tembok kastil. Semua yang berada di luar brankas tersebut adalah wilayah yang bisa dipermainkan. Bagaimana cara membedakan pesan Trezor yang asli dari yang disusupi? 🛡️
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
KEBOCORAN DATA TREZOR: 11.742 DOMPET TERPAPAR — BENCANA PHISHING MENGINTAI 🚨📡
Raksasa dompet perangkat keras baru saja mengonfirmasi kebocoran dari penyedia pengiriman — nama, alamat, nomor telepon, dan email dari 11.742 pelanggan kini beredar. Sebanyak 1.947 lainnya mengalami paparan parsial. Ini bukan peretasan protokol; koin Anda masih terkunci rapat di dalam perangkat. Namun lapisan manusia baru saja terbuka.
Musim phishing baru saja masuk mode utama. Pelaku jahat sekarang memegang koordinat pribadi Anda — bersiaplah menghadapi DM dukungan palsu, tautan berbahaya, dan rekayasa sosial yang disamarkan seperti komunikasi resmi Trezor. Perangkat tetap kebal, tetapi kotak masuk Anda kini menjadi medan pertempuran baru.
Untuk $COTI dan $QNTB pemegang yang terbawa arus ini: kunci Anda adalah tembok kastil. Semua yang berada di luar brankas tersebut adalah wilayah yang bisa dipermainkan. Bagaimana cara membedakan pesan Trezor yang asli dari yang disusupi? 🛡️
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Raksasa dompet perangkat keras baru saja mengonfirmasi kebocoran dari penyedia pengiriman — nama, alamat, nomor telepon, dan email dari 11.742 pelanggan kini beredar. Sebanyak 1.947 lainnya mengalami paparan parsial. Ini bukan peretasan protokol; koin Anda masih terkunci rapat di dalam perangkat. Namun lapisan manusia baru saja terbuka.
Musim phishing baru saja masuk mode utama. Pelaku jahat sekarang memegang koordinat pribadi Anda — bersiaplah menghadapi DM dukungan palsu, tautan berbahaya, dan rekayasa sosial yang disamarkan seperti komunikasi resmi Trezor. Perangkat tetap kebal, tetapi kotak masuk Anda kini menjadi medan pertempuran baru.
Untuk $COTI dan $QNTB pemegang yang terbawa arus ini: kunci Anda adalah tembok kastil. Semua yang berada di luar brankas tersebut adalah wilayah yang bisa dipermainkan. Bagaimana cara membedakan pesan Trezor yang asli dari yang disusupi? 🛡️
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
55
Trezor mengonfirmasi bahwa pelanggaran data di salah satu penyedia pengirimannya telah membahayakan informasi 67.000 pelanggan AS, yang berpotensi membuat mereka rentan terhadap serangan phishing tertarget dan rekayasa sosial.
#Trezor #PhishingAlert
Trezor mengonfirmasi bahwa pelanggaran data di salah satu penyedia pengirimannya telah membahayakan informasi 67.000 pelanggan AS, yang berpotensi membuat mereka rentan terhadap serangan phishing tertarget dan rekayasa sosial.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
18
·
--
$PUMP HATI-HATI – PERETAS RUSIA SEDANG MELAKUKAN PHISHING UNTUK CADANGAN KUNCI SIGNAL 🔥
Ini bukan kampanye phishing biasa. FBI dan CISA baru saja memperingatkan bahwa kelompok intelijen Rusia menargetkan kunci pemulihan Signal—bukan hanya kode login. Jika seorang peretas mendapatkan kunci itu, mereka dapat memulihkan seluruh riwayat chat Anda dan tetap bisa mengaksesnya bahkan setelah Anda mengganti ponsel.
$PUMP baru naik 12% baru-baru ini, tetapi risiko utamanya adalah trader yang akun Signal-nya dikompromikan. Para peretas ini menyamar sebagai dukungan otomatis, meminta Anda untuk menempelkan kunci pemulihan Anda. Membuat kunci baru di pengaturan Signal akan membatalkan kunci lama, tetapi cadangan yang sudah sempat diakses akan hilang. Apakah Anda yakin obrolan grup Signal Anda aman?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP HATI-HATI – PERETAS RUSIA SEDANG MELAKUKAN PHISHING UNTUK CADANGAN KUNCI SIGNAL 🔥
Ini bukan kampanye phishing biasa. FBI dan CISA baru saja memperingatkan bahwa kelompok intelijen Rusia menargetkan kunci pemulihan Signal—bukan hanya kode login. Jika seorang peretas mendapatkan kunci itu, mereka dapat memulihkan seluruh riwayat chat Anda dan tetap bisa mengaksesnya bahkan setelah Anda mengganti ponsel.
$PUMP baru naik 12% baru-baru ini, tetapi risiko utamanya adalah trader yang akun Signal-nya dikompromikan. Para peretas ini menyamar sebagai dukungan otomatis, meminta Anda untuk menempelkan kunci pemulihan Anda. Membuat kunci baru di pengaturan Signal akan membatalkan kunci lama, tetapi cadangan yang sudah sempat diakses akan hilang. Apakah Anda yakin obrolan grup Signal Anda aman?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Ini bukan kampanye phishing biasa. FBI dan CISA baru saja memperingatkan bahwa kelompok intelijen Rusia menargetkan kunci pemulihan Signal—bukan hanya kode login. Jika seorang peretas mendapatkan kunci itu, mereka dapat memulihkan seluruh riwayat chat Anda dan tetap bisa mengaksesnya bahkan setelah Anda mengganti ponsel.
$PUMP baru naik 12% baru-baru ini, tetapi risiko utamanya adalah trader yang akun Signal-nya dikompromikan. Para peretas ini menyamar sebagai dukungan otomatis, meminta Anda untuk menempelkan kunci pemulihan Anda. Membuat kunci baru di pengaturan Signal akan membatalkan kunci lama, tetapi cadangan yang sudah sempat diakses akan hilang. Apakah Anda yakin obrolan grup Signal Anda aman?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
64

·
--
$GNO SECURITY BREACH — AKUN RESMI X TERKOMPROMI ⚠️
Isi:
PeckShield telah mengonfirmasi bahwa akun resmi X milik Gnosis telah diretas lebih awal hari ini. Anggota komunitas disarankan untuk menghindari semua bentuk interaksi — tanpa tautan, tanpa DM, tanpa retweet. Ini adalah kedua kalinya akun resmi proyek besar dikompromikan dalam minggu ini.
Pelaku serangan biasanya menggunakan akun yang telah diretas untuk memposting kontrak token palsu atau tautan phishing. Verifikasi semua komunikasi resmi hanya melalui situs web atau Discord milik Gnosis. Langkah apa yang Anda ambil untuk memverifikasi pengumuman proyek sebelum berinteraksi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — AKUN RESMI X TERKOMPROMI ⚠️
Isi:
PeckShield telah mengonfirmasi bahwa akun resmi X milik Gnosis telah diretas lebih awal hari ini. Anggota komunitas disarankan untuk menghindari semua bentuk interaksi — tanpa tautan, tanpa DM, tanpa retweet. Ini adalah kedua kalinya akun resmi proyek besar dikompromikan dalam minggu ini.
Pelaku serangan biasanya menggunakan akun yang telah diretas untuk memposting kontrak token palsu atau tautan phishing. Verifikasi semua komunikasi resmi hanya melalui situs web atau Discord milik Gnosis. Langkah apa yang Anda ambil untuk memverifikasi pengumuman proyek sebelum berinteraksi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Isi:
PeckShield telah mengonfirmasi bahwa akun resmi X milik Gnosis telah diretas lebih awal hari ini. Anggota komunitas disarankan untuk menghindari semua bentuk interaksi — tanpa tautan, tanpa DM, tanpa retweet. Ini adalah kedua kalinya akun resmi proyek besar dikompromikan dalam minggu ini.
Pelaku serangan biasanya menggunakan akun yang telah diretas untuk memposting kontrak token palsu atau tautan phishing. Verifikasi semua komunikasi resmi hanya melalui situs web atau Discord milik Gnosis. Langkah apa yang Anda ambil untuk memverifikasi pengumuman proyek sebelum berinteraksi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
PERINGATAN KRITIS: Lindungi Crypto Anda! 🛑 5 Kebiasaan Keamanan Penting untuk Pemula 🔐
GM #BinanceSquare Fam! 👋 Saat pasar semakin panas, para penipu ikut makin aktif. Prioritas pertama Anda dalam kripto bukan hanya meraih keuntungan, tapi melindungi aset Anda.
Setiap hari, kami melihat kisah baru orang yang kehilangan dana hasil kerja keras akibat tautan phishing, airdrop palsu, dan pencuri dompet (wallet drainer). Jangan jadi korban berikutnya!
Kembangkan 5 kebiasaan ini segera:
1️⃣ Aktifkan 2FA (Autentikasi Dua Faktor): Gunakan aplikasi autentikator (seperti Google Authenticator) di akun exchange Anda, BUKAN SMS.
2️⃣ JANGAN PERNAH Membagikan Seed Phrase Anda: Catat secara offline di kertas. Tim dukungan yang sah tidak akan pernah memintanya.
3️⃣ Tandai Situs Resmi: Hindari mengklik tautan dari Google Search atau iklan media sosial. Penipu membuat situs palsu yang tampilannya identik.
4️⃣ Periksa Ulang Alamat Wallet: Selalu kirim sedikit dana terlebih dahulu. Malware dapat mengubah alamat di clipboard Anda.
5️⃣ Waspadai Penawaran yang “Terlalu Bagus untuk Jadi Nyata”: Skema “dobel kripto” gratis dan airdrop bernilai tinggi yang mengejutkan hampir selalu penipuan.
💡 Pendapat Pribadi Saya: Tetap waspada. Keamanan adalah tanggung jawab Anda sendiri. Jika ada yang terasa mencurigakan, percayai insting Anda dan menjauh. Lebih baik melewatkan kesempatan daripada kehilangan dana selamanya.
👇 Penipuan paling menakutkan seperti apa yang baru-baru ini Anda lihat? Bagikan pengalaman Anda di bawah ini untuk mengingatkan orang lain! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PencegahanPenipuan #EdukasiCrypto #LindungiDanaAnda
PERINGATAN KRITIS: Lindungi Crypto Anda! 🛑 5 Kebiasaan Keamanan Penting untuk Pemula 🔐
GM #BinanceSquare Fam! 👋 Saat pasar semakin panas, para penipu ikut makin aktif. Prioritas pertama Anda dalam kripto bukan hanya meraih keuntungan, tapi melindungi aset Anda.
Setiap hari, kami melihat kisah baru orang yang kehilangan dana hasil kerja keras akibat tautan phishing, airdrop palsu, dan pencuri dompet (wallet drainer). Jangan jadi korban berikutnya!
Kembangkan 5 kebiasaan ini segera:
1️⃣ Aktifkan 2FA (Autentikasi Dua Faktor): Gunakan aplikasi autentikator (seperti Google Authenticator) di akun exchange Anda, BUKAN SMS.
2️⃣ JANGAN PERNAH Membagikan Seed Phrase Anda: Catat secara offline di kertas. Tim dukungan yang sah tidak akan pernah memintanya.
3️⃣ Tandai Situs Resmi: Hindari mengklik tautan dari Google Search atau iklan media sosial. Penipu membuat situs palsu yang tampilannya identik.
4️⃣ Periksa Ulang Alamat Wallet: Selalu kirim sedikit dana terlebih dahulu. Malware dapat mengubah alamat di clipboard Anda.
5️⃣ Waspadai Penawaran yang “Terlalu Bagus untuk Jadi Nyata”: Skema “dobel kripto” gratis dan airdrop bernilai tinggi yang mengejutkan hampir selalu penipuan.
💡 Pendapat Pribadi Saya: Tetap waspada. Keamanan adalah tanggung jawab Anda sendiri. Jika ada yang terasa mencurigakan, percayai insting Anda dan menjauh. Lebih baik melewatkan kesempatan daripada kehilangan dana selamanya.
👇 Penipuan paling menakutkan seperti apa yang baru-baru ini Anda lihat? Bagikan pengalaman Anda di bawah ini untuk mengingatkan orang lain! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PencegahanPenipuan #EdukasiCrypto #LindungiDanaAnda
GM #BinanceSquare Fam! 👋 Saat pasar semakin panas, para penipu ikut makin aktif. Prioritas pertama Anda dalam kripto bukan hanya meraih keuntungan, tapi melindungi aset Anda.
Setiap hari, kami melihat kisah baru orang yang kehilangan dana hasil kerja keras akibat tautan phishing, airdrop palsu, dan pencuri dompet (wallet drainer). Jangan jadi korban berikutnya!
Kembangkan 5 kebiasaan ini segera:
1️⃣ Aktifkan 2FA (Autentikasi Dua Faktor): Gunakan aplikasi autentikator (seperti Google Authenticator) di akun exchange Anda, BUKAN SMS.
2️⃣ JANGAN PERNAH Membagikan Seed Phrase Anda: Catat secara offline di kertas. Tim dukungan yang sah tidak akan pernah memintanya.
3️⃣ Tandai Situs Resmi: Hindari mengklik tautan dari Google Search atau iklan media sosial. Penipu membuat situs palsu yang tampilannya identik.
4️⃣ Periksa Ulang Alamat Wallet: Selalu kirim sedikit dana terlebih dahulu. Malware dapat mengubah alamat di clipboard Anda.
5️⃣ Waspadai Penawaran yang “Terlalu Bagus untuk Jadi Nyata”: Skema “dobel kripto” gratis dan airdrop bernilai tinggi yang mengejutkan hampir selalu penipuan.
💡 Pendapat Pribadi Saya: Tetap waspada. Keamanan adalah tanggung jawab Anda sendiri. Jika ada yang terasa mencurigakan, percayai insting Anda dan menjauh. Lebih baik melewatkan kesempatan daripada kehilangan dana selamanya.
👇 Penipuan paling menakutkan seperti apa yang baru-baru ini Anda lihat? Bagikan pengalaman Anda di bawah ini untuk mengingatkan orang lain! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PencegahanPenipuan #EdukasiCrypto #LindungiDanaAnda
63

🚨 $BTC ALERT: PENIPUAN PHISHING YANG BERSEMBUNYI DI BALIK DOMAIN RESMI Trezor! 🦈
Kebocoran terbaru mengeksploitasi layanan email pihak ketiga yang telah dikompromikan, sehingga penyerang dapat mengirim email “Critical Security Alert” yang tampak persis berasal dari domain Trezor. 📧 Dengan 87 ribu+ pengguna sudah terpapar dari peretasan mitra pengiriman sebelumnya, muatan phishing kini menyamar sebagai pembaruan firmware yang mendesak—membuat verifikasi visual hampir mustahil. 📊
Uang pintar tahu: saat email yang terlihat sah mendarat, itu adalah “liquidity sweep” untuk kredensial—bukan pergerakan pasar. Jaga kotak masuk tetap tajam dan verifikasi setiap tautan di situs resmi, bukan melalui email. 💡💬 Apakah Anda sedang mengecek dua kali peringatan Trezor sebelum mengklik? 👇
⚠️ Bukan nasihat keuangan. Kelola risikonya selalu. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERT: PENIPUAN PHISHING YANG BERSEMBUNYI DI BALIK DOMAIN RESMI Trezor! 🦈
Kebocoran terbaru mengeksploitasi layanan email pihak ketiga yang telah dikompromikan, sehingga penyerang dapat mengirim email “Critical Security Alert” yang tampak persis berasal dari domain Trezor. 📧 Dengan 87 ribu+ pengguna sudah terpapar dari peretasan mitra pengiriman sebelumnya, muatan phishing kini menyamar sebagai pembaruan firmware yang mendesak—membuat verifikasi visual hampir mustahil. 📊
Uang pintar tahu: saat email yang terlihat sah mendarat, itu adalah “liquidity sweep” untuk kredensial—bukan pergerakan pasar. Jaga kotak masuk tetap tajam dan verifikasi setiap tautan di situs resmi, bukan melalui email. 💡💬 Apakah Anda sedang mengecek dua kali peringatan Trezor sebelum mengklik? 👇
⚠️ Bukan nasihat keuangan. Kelola risikonya selalu. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
Kebocoran terbaru mengeksploitasi layanan email pihak ketiga yang telah dikompromikan, sehingga penyerang dapat mengirim email “Critical Security Alert” yang tampak persis berasal dari domain Trezor. 📧 Dengan 87 ribu+ pengguna sudah terpapar dari peretasan mitra pengiriman sebelumnya, muatan phishing kini menyamar sebagai pembaruan firmware yang mendesak—membuat verifikasi visual hampir mustahil. 📊
Uang pintar tahu: saat email yang terlihat sah mendarat, itu adalah “liquidity sweep” untuk kredensial—bukan pergerakan pasar. Jaga kotak masuk tetap tajam dan verifikasi setiap tautan di situs resmi, bukan melalui email. 💡💬 Apakah Anda sedang mengecek dua kali peringatan Trezor sebelum mengklik? 👇
⚠️ Bukan nasihat keuangan. Kelola risikonya selalu. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
Waspadalah terhadap iklan Telegram palsu
Kepolisian Ukraina baru saja membongkar jaringan crypto drainer berbasis Kyiv yang meraup $1 juta per bulan. Mereka menggunakan iklan Telegram palsu dan bursa palsu untuk menipu para korban. Tetap waspada.
#TelegramScams #PhishingAlert
Waspadalah terhadap iklan Telegram palsu
Kepolisian Ukraina baru saja membongkar jaringan crypto drainer berbasis Kyiv yang meraup $1 juta per bulan. Mereka menggunakan iklan Telegram palsu dan bursa palsu untuk menipu para korban. Tetap waspada.
#TelegramScams #PhishingAlert
Kepolisian Ukraina baru saja membongkar jaringan crypto drainer berbasis Kyiv yang meraup $1 juta per bulan. Mereka menggunakan iklan Telegram palsu dan bursa palsu untuk menipu para korban. Tetap waspada.
#TelegramScams #PhishingAlert
32
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceReopensWithdrawalsForMoreAssets
63,615 penayangan
1,219 Berdiskusi
2
#BinanceHourlyDepositsExceedWithdrawals
24,074 penayangan
484 Berdiskusi
3
#AnthropicIPOPricedDownasInvestorsEye$1.5T
226 penayangan
20 Berdiskusi
4
#AppleReportsMixedResults
34,838 penayangan
798 Berdiskusi
5
#PalantirSlides3PercentOn$2BRevenue
2,025 penayangan
32 Berdiskusi
6
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
1,995 penayangan
85 Berdiskusi
7
#USMidtermElections
779,041 penayangan
4,225 Berdiskusi
8
#ThailandSECProposesDerivativesLicensesForDigitalAssetOperators
134 penayangan
9 Berdiskusi
9
#Nasdaq100EntersCorrection
5,121 penayangan
115 Berdiskusi
10
#USOctoberNFP-AreRateCutsStillPossible
139,241 penayangan
1,115 Berdiskusi