
#keplr
keplr
46,007 penayangan
60 Berdiskusi
Populer
Terbaru

·
--
Lebih dari US$6 juta dikuras dari setidaknya 44 ribu dompet yang masuk dengan Google
▫️Keplr mengonfirmasi: akun yang masuk dengan Google atau Apple mengalami transfer tanpa izin. Masalahnya berasal dari layanan login sosial Web3Auth
▫️Statistik on-chain menunjukkan setidaknya 44 ribu dompet terdampak, dengan dana sekitar US$6,01 juta yang belum dipindahkan keluar
▫️Bahkan setelah peringatan resmi dikeluarkan, 86% dompet korban baru dikuras
▫️Penyerang juga melewati masa penguncian 21 hari dan menarik sekitar 1,96 juta ATOM yang telah di-staking
Akun yang menggunakan frasa pemulihan atau dompet perangkat keras sejauh ini tampaknya tidak terdampak. Kedua opsi login sosial tersebut telah ditangguhkan
Login sekali klik memang praktis, tetapi kuncinya mungkin sebenarnya tidak berada di tangan Anda
Apakah Anda masih merasa aman masuk ke dompet menggunakan akun media sosial? 👇 (Ini bukan saran investasi)
#Keplr #Web3Auth #KeamananDompet
Lebih dari US$6 juta dikuras dari setidaknya 44 ribu dompet yang masuk dengan Google
▫️Keplr mengonfirmasi: akun yang masuk dengan Google atau Apple mengalami transfer tanpa izin. Masalahnya berasal dari layanan login sosial Web3Auth
▫️Statistik on-chain menunjukkan setidaknya 44 ribu dompet terdampak, dengan dana sekitar US$6,01 juta yang belum dipindahkan keluar
▫️Bahkan setelah peringatan resmi dikeluarkan, 86% dompet korban baru dikuras
▫️Penyerang juga melewati masa penguncian 21 hari dan menarik sekitar 1,96 juta ATOM yang telah di-staking
Akun yang menggunakan frasa pemulihan atau dompet perangkat keras sejauh ini tampaknya tidak terdampak. Kedua opsi login sosial tersebut telah ditangguhkan
Login sekali klik memang praktis, tetapi kuncinya mungkin sebenarnya tidak berada di tangan Anda
Apakah Anda masih merasa aman masuk ke dompet menggunakan akun media sosial? 👇 (Ini bukan saran investasi)
#Keplr #Web3Auth #KeamananDompet
▫️Keplr mengonfirmasi: akun yang masuk dengan Google atau Apple mengalami transfer tanpa izin. Masalahnya berasal dari layanan login sosial Web3Auth
▫️Statistik on-chain menunjukkan setidaknya 44 ribu dompet terdampak, dengan dana sekitar US$6,01 juta yang belum dipindahkan keluar
▫️Bahkan setelah peringatan resmi dikeluarkan, 86% dompet korban baru dikuras
▫️Penyerang juga melewati masa penguncian 21 hari dan menarik sekitar 1,96 juta ATOM yang telah di-staking
Akun yang menggunakan frasa pemulihan atau dompet perangkat keras sejauh ini tampaknya tidak terdampak. Kedua opsi login sosial tersebut telah ditangguhkan
Login sekali klik memang praktis, tetapi kuncinya mungkin sebenarnya tidak berada di tangan Anda
Apakah Anda masih merasa aman masuk ke dompet menggunakan akun media sosial? 👇 (Ini bukan saran investasi)
#Keplr #Web3Auth #KeamananDompet
2
2.2k

·
--
Artikel
Kalau kamu masuk ke dompet dengan akun Google, berita hari ini ada kaitannya denganmuSore ini, Keplr, dompet dalam ekosistem Cosmos, merilis pengumuman. Beberapa dompet yang dibuat dengan masuk menggunakan akun Google atau Apple mengalami transfer yang tidak diotorisasi oleh penggunanya. Keplr telah menangguhkan kedua metode masuk tersebut dan sedang menyelidiki penyebabnya bersama Web3Auth, penyedia teknologi masuk. Web3Auth juga mengakui masalah ini. Lewat pernyataan yang dirilis setelah pukul 11 malam tadi, mereka mengatakan bahwa layanan mereka mengalami masalah keamanan dan layanan dompet tertanam telah ditangguhkan.
Masalahnya ada pada proses masuk, bukan pada dompet itu sendiri. Web3Auth memungkinkan kamu membuat dompet dengan akun Google atau Apple tanpa perlu menyalin frasa pemulihan. Memang praktis, tetapi kunci dompetmu berarti dititipkan kepada pihak perantara ini. Jika pihak perantara mengalami masalah, uang bisa ditransfer tanpa perlu kamu setujui. Josh Lee dari Keplr memperkirakan sementara bahwa sekitar dua dari sepuluh akun yang masuk dengan Google atau Apple terdampak. Dari jumlah itu, hanya sebagian yang uangnya benar-benar ditransfer, sementara sisanya mungkin masih bisa dipulihkan. Ini baru perkiraan awal; hingga kini pihak resmi belum mengumumkan berapa banyak orang yang terdampak atau berapa banyak uang yang hilang.
Kalau kamu masuk ke dompet dengan akun Google, berita hari ini ada kaitannya denganmu
Sore ini, Keplr, dompet dalam ekosistem Cosmos, merilis pengumuman. Beberapa dompet yang dibuat dengan masuk menggunakan akun Google atau Apple mengalami transfer yang tidak diotorisasi oleh penggunanya. Keplr telah menangguhkan kedua metode masuk tersebut dan sedang menyelidiki penyebabnya bersama Web3Auth, penyedia teknologi masuk. Web3Auth juga mengakui masalah ini. Lewat pernyataan yang dirilis setelah pukul 11 malam tadi, mereka mengatakan bahwa layanan mereka mengalami masalah keamanan dan layanan dompet tertanam telah ditangguhkan.
Masalahnya ada pada proses masuk, bukan pada dompet itu sendiri. Web3Auth memungkinkan kamu membuat dompet dengan akun Google atau Apple tanpa perlu menyalin frasa pemulihan. Memang praktis, tetapi kunci dompetmu berarti dititipkan kepada pihak perantara ini. Jika pihak perantara mengalami masalah, uang bisa ditransfer tanpa perlu kamu setujui. Josh Lee dari Keplr memperkirakan sementara bahwa sekitar dua dari sepuluh akun yang masuk dengan Google atau Apple terdampak. Dari jumlah itu, hanya sebagian yang uangnya benar-benar ditransfer, sementara sisanya mungkin masih bisa dipulihkan. Ini baru perkiraan awal; hingga kini pihak resmi belum mengumumkan berapa banyak orang yang terdampak atau berapa banyak uang yang hilang.
Masalahnya ada pada proses masuk, bukan pada dompet itu sendiri. Web3Auth memungkinkan kamu membuat dompet dengan akun Google atau Apple tanpa perlu menyalin frasa pemulihan. Memang praktis, tetapi kunci dompetmu berarti dititipkan kepada pihak perantara ini. Jika pihak perantara mengalami masalah, uang bisa ditransfer tanpa perlu kamu setujui. Josh Lee dari Keplr memperkirakan sementara bahwa sekitar dua dari sepuluh akun yang masuk dengan Google atau Apple terdampak. Dari jumlah itu, hanya sebagian yang uangnya benar-benar ditransfer, sementara sisanya mungkin masih bisa dipulihkan. Ini baru perkiraan awal; hingga kini pihak resmi belum mengumumkan berapa banyak orang yang terdampak atau berapa banyak uang yang hilang.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

Artikel
Lihat terjemahan
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
404

#keplradvisessocialloginuserstotransferassets
🚨 Keplr Memperingatkan Pengguna Login Sosial: Pindahkan Aset Anda Sebelum Terlambat!
Keplr telah mengeluarkan peringatan penting bagi pengguna yang mengakses dompet mereka melalui login sosial.
Pengguna yang mengandalkan login sosial sebaiknya segera bertindak dan memindahkan aset mereka ke dompet yang telah dicadangkan dengan aman sebelum mereka berisiko kehilangan akses.
🔍 Hal yang Perlu Anda Ketahui:
Pengguna login sosial sebaiknya segera meninjau akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset ke dompet yang Anda kendalikan dan simpan frasa pemulihannya dengan aman.
Jangan pernah membagikan frasa seed atau kunci pribadi Anda kepada siapa pun.
⚠️ Mengapa Ini Penting:
Keamanan kripto Anda bergantung pada kendali atas akses ke dompet Anda. Kehilangan akses ke akun login sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr Memperingatkan Pengguna Login Sosial: Pindahkan Aset Anda Sebelum Terlambat!
Keplr telah mengeluarkan peringatan penting bagi pengguna yang mengakses dompet mereka melalui login sosial.
Pengguna yang mengandalkan login sosial sebaiknya segera bertindak dan memindahkan aset mereka ke dompet yang telah dicadangkan dengan aman sebelum mereka berisiko kehilangan akses.
🔍 Hal yang Perlu Anda Ketahui:
Pengguna login sosial sebaiknya segera meninjau akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset ke dompet yang Anda kendalikan dan simpan frasa pemulihannya dengan aman.
Jangan pernah membagikan frasa seed atau kunci pribadi Anda kepada siapa pun.
⚠️ Mengapa Ini Penting:
Keamanan kripto Anda bergantung pada kendali atas akses ke dompet Anda. Kehilangan akses ke akun login sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr Memperingatkan Pengguna Login Sosial: Pindahkan Aset Anda Sebelum Terlambat!
Keplr telah mengeluarkan peringatan penting bagi pengguna yang mengakses dompet mereka melalui login sosial.
Pengguna yang mengandalkan login sosial sebaiknya segera bertindak dan memindahkan aset mereka ke dompet yang telah dicadangkan dengan aman sebelum mereka berisiko kehilangan akses.
🔍 Hal yang Perlu Anda Ketahui:
Pengguna login sosial sebaiknya segera meninjau akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset ke dompet yang Anda kendalikan dan simpan frasa pemulihannya dengan aman.
Jangan pernah membagikan frasa seed atau kunci pribadi Anda kepada siapa pun.
⚠️ Mengapa Ini Penting:
Keamanan kripto Anda bergantung pada kendali atas akses ke dompet Anda. Kehilangan akses ke akun login sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
1
882
#keplradvisessocialloginuserstotransferassets
🚨 Keplr memperingatkan pengguna yang masuk melalui media sosial: pindahkan aset Anda sebelum terlambat!
Keplr telah mengeluarkan peringatan penting kepada pengguna yang mengakses dompet mereka melalui akun media sosial.
Pengguna yang mengandalkan metode ini sebaiknya segera bertindak dan memindahkan aset mereka ke dompet dengan cadangan yang aman sebelum berisiko kehilangan akses.
🔍 Yang perlu diketahui:
Pengguna yang masuk melalui media sosial sebaiknya segera memeriksa akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset Anda ke dompet yang frasa pemulihannya Anda kendalikan dan dapat Anda simpan dengan aman.
Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
⚠️ Mengapa ini penting?
Keamanan mata uang kripto Anda bergantung pada kendali Anda atas akses ke dompet. Kehilangan akses ke akun media sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr memperingatkan pengguna yang masuk melalui media sosial: pindahkan aset Anda sebelum terlambat!
Keplr telah mengeluarkan peringatan penting kepada pengguna yang mengakses dompet mereka melalui akun media sosial.
Pengguna yang mengandalkan metode ini sebaiknya segera bertindak dan memindahkan aset mereka ke dompet dengan cadangan yang aman sebelum berisiko kehilangan akses.
🔍 Yang perlu diketahui:
Pengguna yang masuk melalui media sosial sebaiknya segera memeriksa akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset Anda ke dompet yang frasa pemulihannya Anda kendalikan dan dapat Anda simpan dengan aman.
Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
⚠️ Mengapa ini penting?
Keamanan mata uang kripto Anda bergantung pada kendali Anda atas akses ke dompet. Kehilangan akses ke akun media sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr memperingatkan pengguna yang masuk melalui media sosial: pindahkan aset Anda sebelum terlambat!
Keplr telah mengeluarkan peringatan penting kepada pengguna yang mengakses dompet mereka melalui akun media sosial.
Pengguna yang mengandalkan metode ini sebaiknya segera bertindak dan memindahkan aset mereka ke dompet dengan cadangan yang aman sebelum berisiko kehilangan akses.
🔍 Yang perlu diketahui:
Pengguna yang masuk melalui media sosial sebaiknya segera memeriksa akses ke dompet mereka.
Pastikan kredensial pemulihan dan cadangan dompet Anda aman.
Pindahkan aset Anda ke dompet yang frasa pemulihannya Anda kendalikan dan dapat Anda simpan dengan aman.
Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
⚠️ Mengapa ini penting?
Keamanan mata uang kripto Anda bergantung pada kendali Anda atas akses ke dompet. Kehilangan akses ke akun media sosial dapat menimbulkan masalah serius jika Anda belum mengamankan opsi pemulihan dompet.
Pesannya sederhana: jangan menunggu sampai kehilangan akses untuk melindungi dana Anda.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
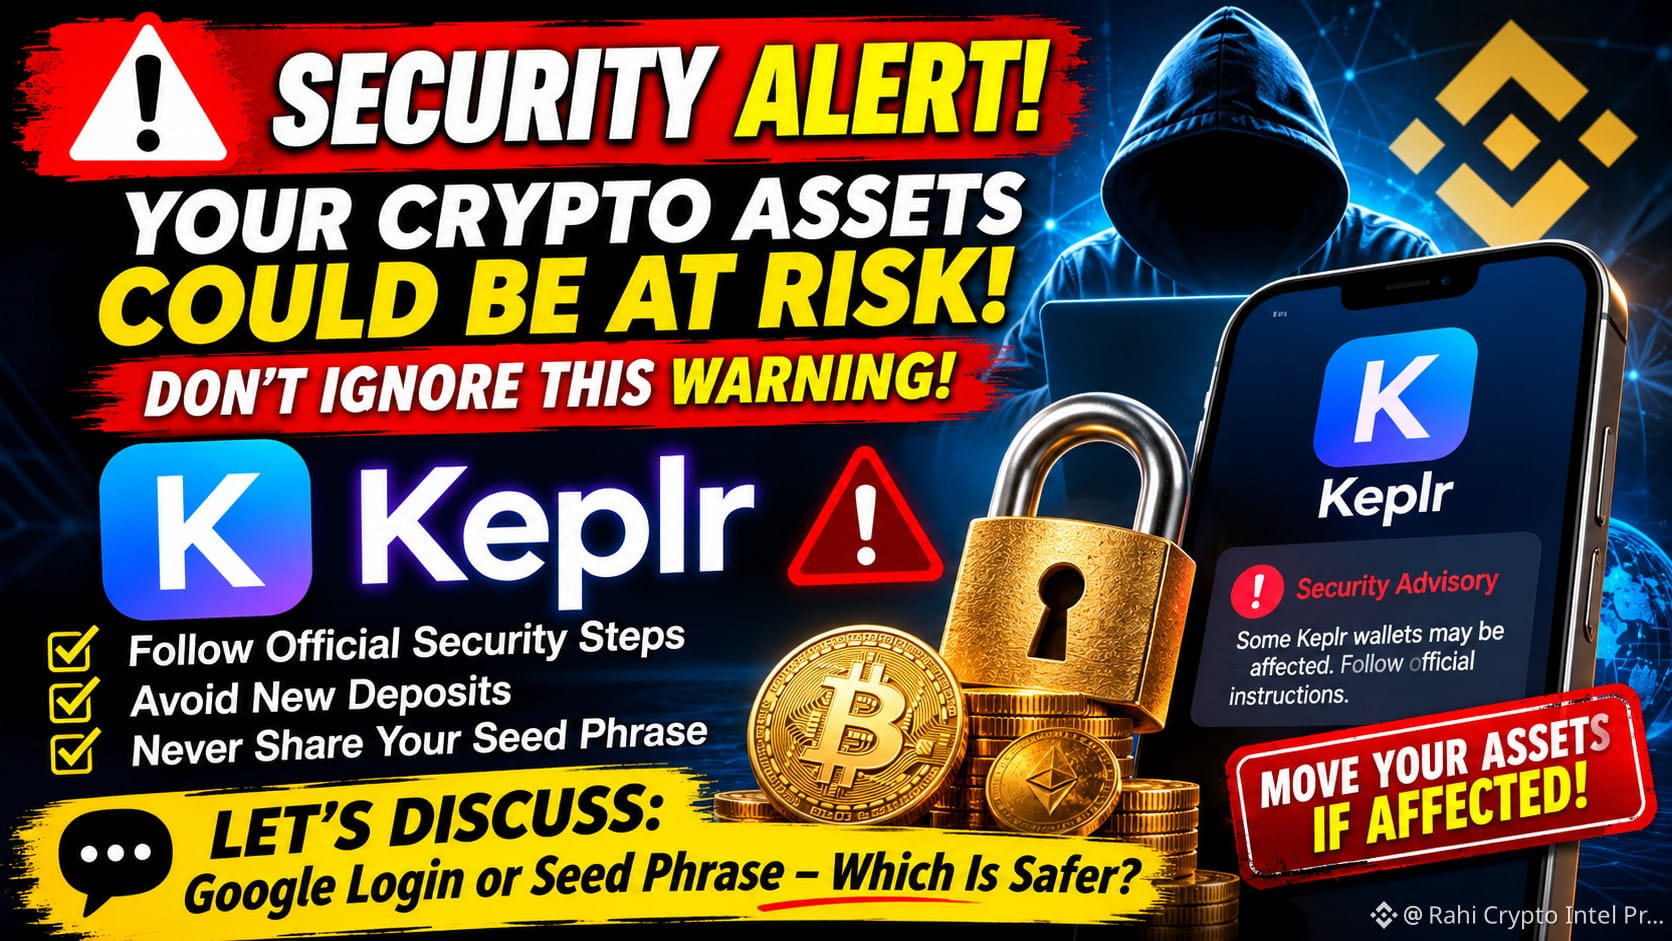
🚨⚠️ PERINGATAN KEAMANAN: ASET KRIPTO ANDA MUNGKIN BERISIKO! JANGAN ABAIKAN PERINGATAN INI!
Insiden Keplr Wallet menimbulkan kekhawatiran serius di seluruh komunitas Web3.
Beberapa pengguna yang membuat dompet melalui login sosial Google atau Apple mungkin terdampak kerentanan infrastruktur Web3Auth.
🔥 Apa yang perlu diketahui pengguna?
🔹 Pengguna yang mungkin terdampak harus mengikuti instruksi keamanan resmi Keplr.
🔹 Hindari menyetorkan dana tambahan ke dompet yang terdampak.
🔹 Pertimbangkan untuk memindahkan aset yang memenuhi syarat ke dompet baru yang aman.
🔹 Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
🔹 Waspadai tautan pemulihan palsu dan pihak yang menyamar.
🛡️ Ingat: Kenyamanan JANGAN PERNAH didahulukan daripada keamanan kripto!
💬 Mari berdiskusi:
Apakah Anda akan memercayai login Google atau Apple untuk melindungi aset kripto Anda lagi?
Atau apakah frasa pemulihan / dompet perangkat keras adalah satu-satunya pilihan?
👇 Bagikan pendapat Anda. Pengalaman Anda bisa membantu melindungi investor lain!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ PERINGATAN KEAMANAN: ASET KRIPTO ANDA MUNGKIN BERISIKO! JANGAN ABAIKAN PERINGATAN INI!
Insiden Keplr Wallet menimbulkan kekhawatiran serius di seluruh komunitas Web3.
Beberapa pengguna yang membuat dompet melalui login sosial Google atau Apple mungkin terdampak kerentanan infrastruktur Web3Auth.
🔥 Apa yang perlu diketahui pengguna?
🔹 Pengguna yang mungkin terdampak harus mengikuti instruksi keamanan resmi Keplr.
🔹 Hindari menyetorkan dana tambahan ke dompet yang terdampak.
🔹 Pertimbangkan untuk memindahkan aset yang memenuhi syarat ke dompet baru yang aman.
🔹 Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
🔹 Waspadai tautan pemulihan palsu dan pihak yang menyamar.
🛡️ Ingat: Kenyamanan JANGAN PERNAH didahulukan daripada keamanan kripto!
💬 Mari berdiskusi:
Apakah Anda akan memercayai login Google atau Apple untuk melindungi aset kripto Anda lagi?
Atau apakah frasa pemulihan / dompet perangkat keras adalah satu-satunya pilihan?
👇 Bagikan pendapat Anda. Pengalaman Anda bisa membantu melindungi investor lain!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ PERINGATAN KEAMANAN: ASET KRIPTO ANDA MUNGKIN BERISIKO! JANGAN ABAIKAN PERINGATAN INI!
Insiden Keplr Wallet menimbulkan kekhawatiran serius di seluruh komunitas Web3.
Beberapa pengguna yang membuat dompet melalui login sosial Google atau Apple mungkin terdampak kerentanan infrastruktur Web3Auth.
🔥 Apa yang perlu diketahui pengguna?
🔹 Pengguna yang mungkin terdampak harus mengikuti instruksi keamanan resmi Keplr.
🔹 Hindari menyetorkan dana tambahan ke dompet yang terdampak.
🔹 Pertimbangkan untuk memindahkan aset yang memenuhi syarat ke dompet baru yang aman.
🔹 Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun.
🔹 Waspadai tautan pemulihan palsu dan pihak yang menyamar.
🛡️ Ingat: Kenyamanan JANGAN PERNAH didahulukan daripada keamanan kripto!
💬 Mari berdiskusi:
Apakah Anda akan memercayai login Google atau Apple untuk melindungi aset kripto Anda lagi?
Atau apakah frasa pemulihan / dompet perangkat keras adalah satu-satunya pilihan?
👇 Bagikan pendapat Anda. Pengalaman Anda bisa membantu melindungi investor lain!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
Frasa pemulihan aman, tetapi “login sekali klik” bermasalah: Keplr menangguhkan login Google dan AppleDompet yang login dengan Google atau Apple demi praktis, kali ini lebih dulu terkena dampaknya.
Pada 6 November, Web3Auth, penyedia dompet tertanam dan login sosial, menyatakan bahwa layanannya mengalami masalah keamanan dan dompet tertanam telah dinonaktifkan sementara; sejauh ini belum ditemukan indikasi bahwa pengguna MetaMask terdampak. Pada 7 November, mereka menambahkan bahwa masalahnya berasal dari infrastruktur Web3Auth dan berdampak pada sebagian dompet tertanam yang digunakan Keplr.
Pada hari yang sama, Keplr, dompet yang umum digunakan di Cosmos, mengumumkan secara resmi: mereka menerima laporan bahwa sejumlah akun yang masuk menggunakan Google atau Apple mengalami transaksi tanpa izin, dan telah berkoordinasi dengan Web3Auth untuk menyelidikinya. Menurut penilaian awal, akun yang dibuat menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; login dengan Google dan Apple kini telah ditangguhkan. Keplr meminta pengguna terkait untuk tidak lagi mengirim dana baru ke akun tersebut, serta tidak mengimpor ulang dompet atau membuatnya kembali di tempat lain.
Frasa pemulihan aman, tetapi “login sekali klik” bermasalah: Keplr menangguhkan login Google dan Apple
Dompet yang login dengan Google atau Apple demi praktis, kali ini lebih dulu terkena dampaknya.
Pada 6 November, Web3Auth, penyedia dompet tertanam dan login sosial, menyatakan bahwa layanannya mengalami masalah keamanan dan dompet tertanam telah dinonaktifkan sementara; sejauh ini belum ditemukan indikasi bahwa pengguna MetaMask terdampak. Pada 7 November, mereka menambahkan bahwa masalahnya berasal dari infrastruktur Web3Auth dan berdampak pada sebagian dompet tertanam yang digunakan Keplr.
Pada hari yang sama, Keplr, dompet yang umum digunakan di Cosmos, mengumumkan secara resmi: mereka menerima laporan bahwa sejumlah akun yang masuk menggunakan Google atau Apple mengalami transaksi tanpa izin, dan telah berkoordinasi dengan Web3Auth untuk menyelidikinya. Menurut penilaian awal, akun yang dibuat menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; login dengan Google dan Apple kini telah ditangguhkan. Keplr meminta pengguna terkait untuk tidak lagi mengirim dana baru ke akun tersebut, serta tidak mengimpor ulang dompet atau membuatnya kembali di tempat lain.
Pada 6 November, Web3Auth, penyedia dompet tertanam dan login sosial, menyatakan bahwa layanannya mengalami masalah keamanan dan dompet tertanam telah dinonaktifkan sementara; sejauh ini belum ditemukan indikasi bahwa pengguna MetaMask terdampak. Pada 7 November, mereka menambahkan bahwa masalahnya berasal dari infrastruktur Web3Auth dan berdampak pada sebagian dompet tertanam yang digunakan Keplr.
Pada hari yang sama, Keplr, dompet yang umum digunakan di Cosmos, mengumumkan secara resmi: mereka menerima laporan bahwa sejumlah akun yang masuk menggunakan Google atau Apple mengalami transaksi tanpa izin, dan telah berkoordinasi dengan Web3Auth untuk menyelidikinya. Menurut penilaian awal, akun yang dibuat menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; login dengan Google dan Apple kini telah ditangguhkan. Keplr meminta pengguna terkait untuk tidak lagi mengirim dana baru ke akun tersebut, serta tidak mengimpor ulang dompet atau membuatnya kembali di tempat lain.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrMenyarankanPenggunaLoginSosialUntukMemindahkanAset
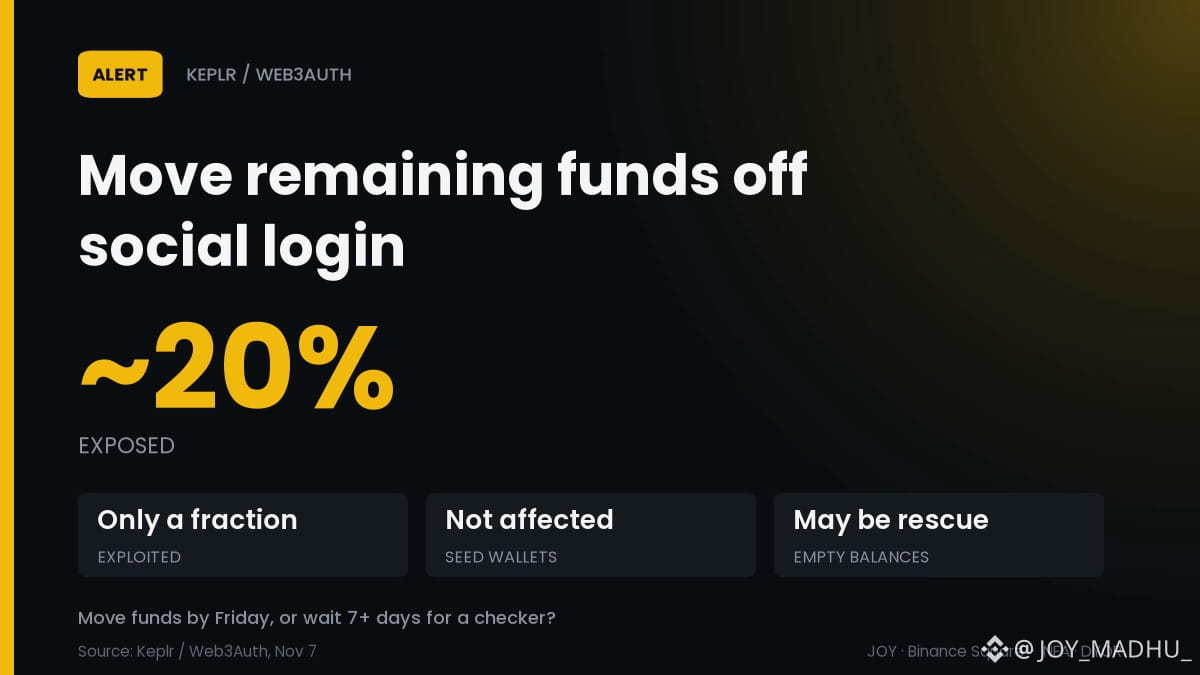
🔄 Keplr Mengubah Sarannya: Pindahkan Aset yang Tersisa Sekarang
Celah keamanan Web3Auth mengekspos beberapa kunci login Google dan Apple, jadi Keplr kini menyarankan pengguna tersebut untuk memindahkan aset yang tersisa.
📊 Perkiraan awal: sekitar 20% akun login sosial terekspos
⚠️ Tampaknya hanya sebagian kecil dari 20% itu yang sepenuhnya dieksploitasi
🏦 Akun frasa pemulihan dan dompet perangkat keras tidak terdampak
📉 Beberapa saldo yang kosong mungkin akibat penyelamatan white-hat, bukan pencurian
Jika dilihat lebih luas: kebocoran terjadi di penyedia login, bukan di dompet frasa pemulihan.
Pindahkan dana sebelum Jumat, atau tunggu 7+ hari untuk pemeriksaan? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Keamanan
#KeplrMenyarankanPenggunaLoginSosialUntukMemindahkanAset
🔄 Keplr Mengubah Sarannya: Pindahkan Aset yang Tersisa Sekarang
Celah keamanan Web3Auth mengekspos beberapa kunci login Google dan Apple, jadi Keplr kini menyarankan pengguna tersebut untuk memindahkan aset yang tersisa.
📊 Perkiraan awal: sekitar 20% akun login sosial terekspos
⚠️ Tampaknya hanya sebagian kecil dari 20% itu yang sepenuhnya dieksploitasi
🏦 Akun frasa pemulihan dan dompet perangkat keras tidak terdampak
📉 Beberapa saldo yang kosong mungkin akibat penyelamatan white-hat, bukan pencurian
Jika dilihat lebih luas: kebocoran terjadi di penyedia login, bukan di dompet frasa pemulihan.
Pindahkan dana sebelum Jumat, atau tunggu 7+ hari untuk pemeriksaan? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Keamanan
🔄 Keplr Mengubah Sarannya: Pindahkan Aset yang Tersisa Sekarang
Celah keamanan Web3Auth mengekspos beberapa kunci login Google dan Apple, jadi Keplr kini menyarankan pengguna tersebut untuk memindahkan aset yang tersisa.
📊 Perkiraan awal: sekitar 20% akun login sosial terekspos
⚠️ Tampaknya hanya sebagian kecil dari 20% itu yang sepenuhnya dieksploitasi
🏦 Akun frasa pemulihan dan dompet perangkat keras tidak terdampak
📉 Beberapa saldo yang kosong mungkin akibat penyelamatan white-hat, bukan pencurian
Jika dilihat lebih luas: kebocoran terjadi di penyedia login, bukan di dompet frasa pemulihan.
Pindahkan dana sebelum Jumat, atau tunggu 7+ hari untuk pemeriksaan? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Keamanan
1
·
--
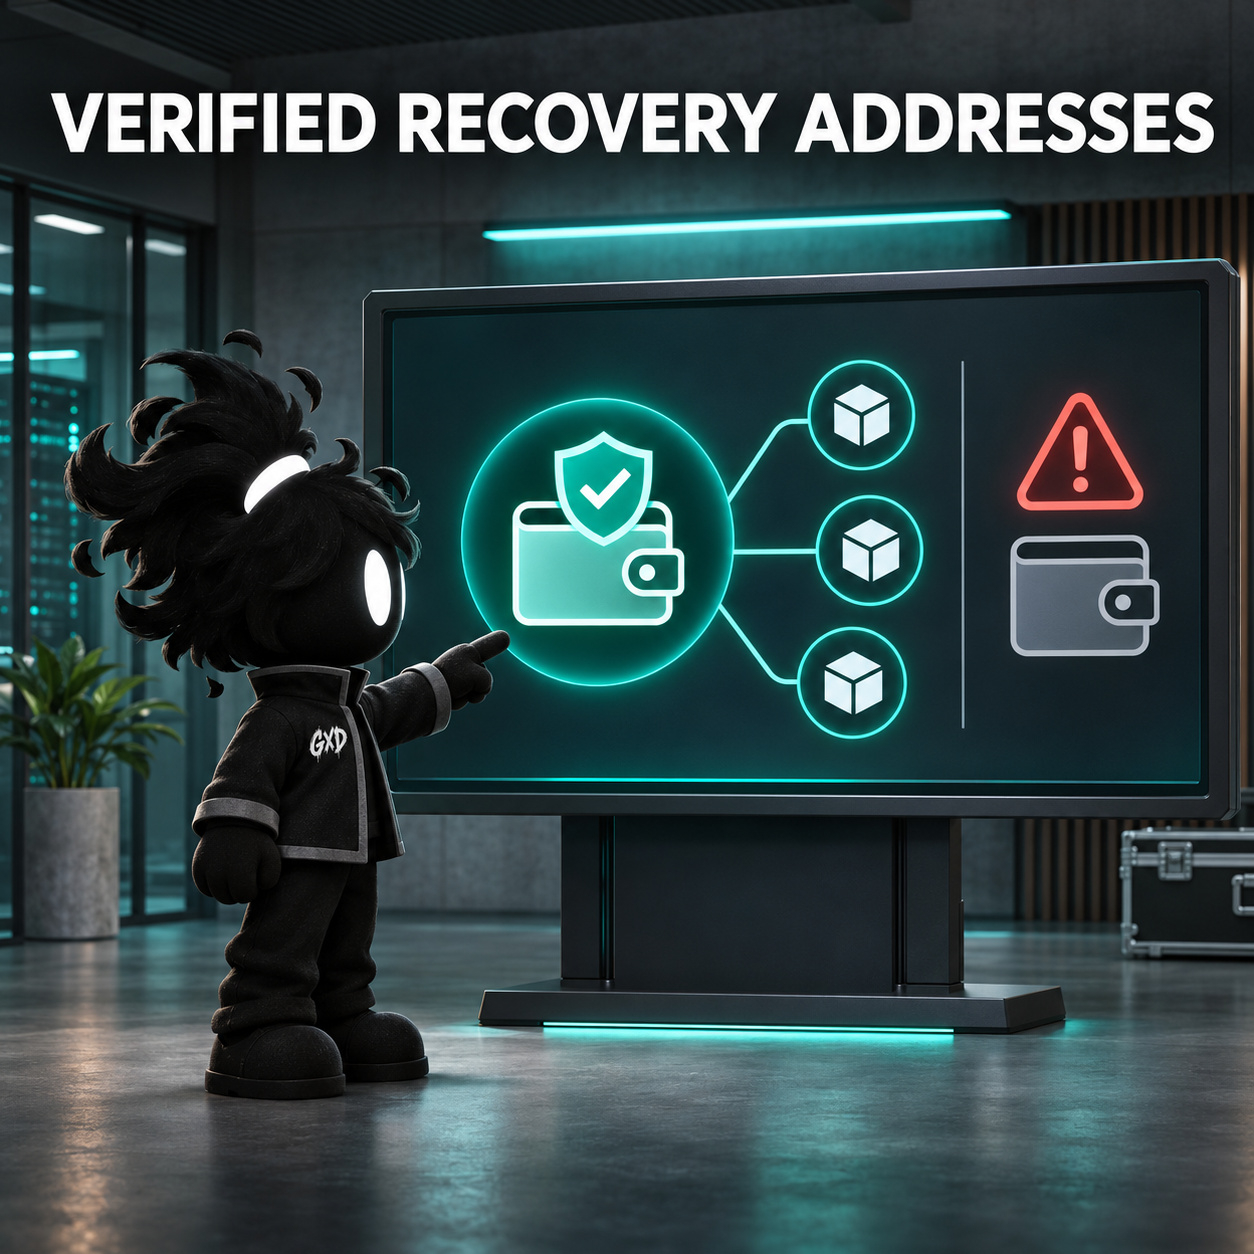
Dalam pembaruan terbaru tentang insiden Keplr, Web3Auth memublikasikan alamat dompet pemulihan terverifikasi dan mengatakan bahwa beberapa transfer yang terlihat merupakan bagian dari upaya penyelamatan. Jangan menilai transfer hanya dari tampilannya; cocokkan alamatnya dengan akun resmi dan abaikan pesan pemulihan pribadi. Sudah lihat pembaruannya? 🛡️🔎🔐
Yang paling banyak diperdagangkan di Binance saat pemantauan (13:07 Istanbul, peringkat perdagangan 24 jam): $BTC $ETH $BNB. Ini adalah pemantauan pasar secara umum, tidak memiliki hubungan sebab-akibat dengan insiden tersebut.
#Keplr #Keamanan_Digital
Dalam pembaruan terbaru tentang insiden Keplr, Web3Auth memublikasikan alamat dompet pemulihan terverifikasi dan mengatakan bahwa beberapa transfer yang terlihat merupakan bagian dari upaya penyelamatan. Jangan menilai transfer hanya dari tampilannya; cocokkan alamatnya dengan akun resmi dan abaikan pesan pemulihan pribadi. Sudah lihat pembaruannya? 🛡️🔎🔐
Yang paling banyak diperdagangkan di Binance saat pemantauan (13:07 Istanbul, peringkat perdagangan 24 jam): $BTC $ETH $BNB . Ini adalah pemantauan pasar secara umum, tidak memiliki hubungan sebab-akibat dengan insiden tersebut.
#Keplr #Keamanan_Digital
Yang paling banyak diperdagangkan di Binance saat pemantauan (13:07 Istanbul, peringkat perdagangan 24 jam): $BTC $ETH $BNB . Ini adalah pemantauan pasar secara umum, tidak memiliki hubungan sebab-akibat dengan insiden tersebut.
#Keplr #Keamanan_Digital
69
·
--
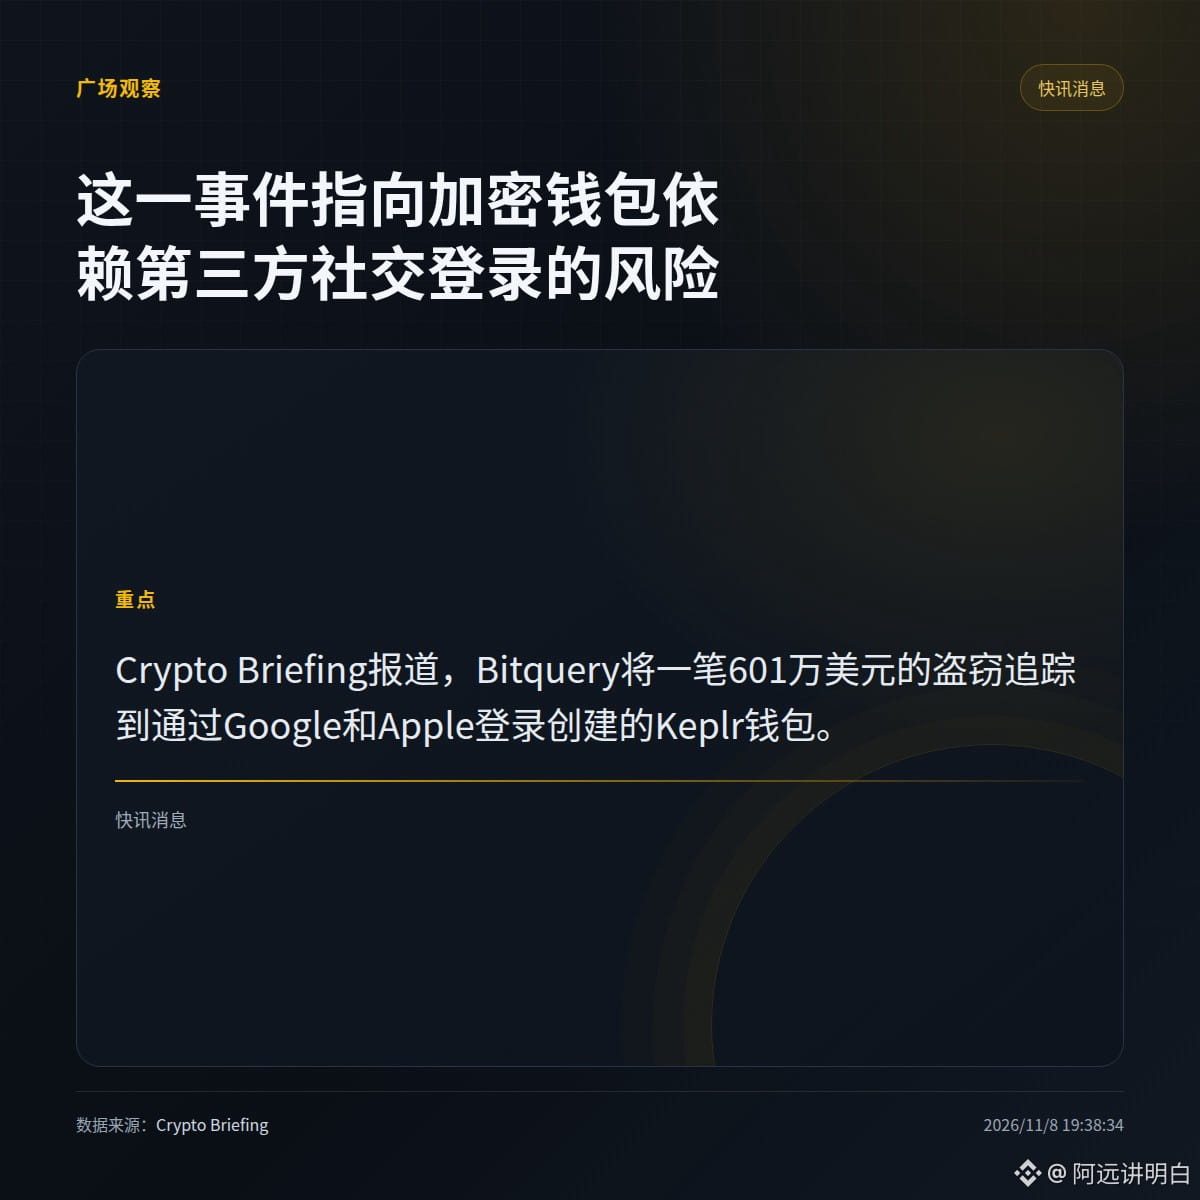
Bitquery melacak pencurian senilai 6,01 juta dolar hingga ke dompet Keplr yang dibuat dengan login Google dan Apple.
Menurut Crypto Briefing, insiden ini menyoroti risiko ketergantungan dompet kripto pada login sosial pihak ketiga.
· Pengguna Keplr yang terdampak adalah mereka yang membuat dompet dengan login menggunakan akun media sosial.
· Materi yang tersedia hanya menyebutkan hasil pelacakan. Rincian jalur kerugian pada hot wallet tidak dijelaskan, sehingga tidak bisa disimpulkan bahwa semua dompet dengan login sosial memiliki masalah yang sama.
Apakah Anda menghindari login sosial pihak ketiga saat membuat dompet?
#Keplr
Bitquery melacak pencurian senilai 6,01 juta dolar hingga ke dompet Keplr yang dibuat dengan login Google dan Apple.
Menurut Crypto Briefing, insiden ini menyoroti risiko ketergantungan dompet kripto pada login sosial pihak ketiga.
· Pengguna Keplr yang terdampak adalah mereka yang membuat dompet dengan login menggunakan akun media sosial.
· Materi yang tersedia hanya menyebutkan hasil pelacakan. Rincian jalur kerugian pada hot wallet tidak dijelaskan, sehingga tidak bisa disimpulkan bahwa semua dompet dengan login sosial memiliki masalah yang sama.
Apakah Anda menghindari login sosial pihak ketiga saat membuat dompet?
#Keplr
Menurut Crypto Briefing, insiden ini menyoroti risiko ketergantungan dompet kripto pada login sosial pihak ketiga.
· Pengguna Keplr yang terdampak adalah mereka yang membuat dompet dengan login menggunakan akun media sosial.
· Materi yang tersedia hanya menyebutkan hasil pelacakan. Rincian jalur kerugian pada hot wallet tidak dijelaskan, sehingga tidak bisa disimpulkan bahwa semua dompet dengan login sosial memiliki masalah yang sama.
Apakah Anda menghindari login sosial pihak ketiga saat membuat dompet?
#Keplr
11
Malam ini di lingkaran Cosmos berlangsung balapan sungguhan: peretas mencuri di depan, white hat mengejar di belakang, sementara koinmu menunggu vonis di tengah.
Keplr baru saja mengakui: ada celah di Web3Auth, private key untuk login Google/Apple bocor, lebih dari 44 ribu dompet terdampak, perpindahan dana senilai 6,01 juta dolar sudah dilacak di on-chain, dan sekitar 20% akun yang mendaftar lewat media sosial mungkin terkena. Pihak resmi mengimbau semua orang segera memindahkan sisa dana ke dompet seed phrase. Terlambat sedikit saja, saldo bisa langsung jadi nol. Dana yang dikunci dalam staking masih harus menunggu.
Beragam reaksi: pengguna login Google buru-buru pindahan tengah malam, tangan gemetar sampai salah menyalin seed phrase; pengguna seed phrase/dompet perangkat keras santai menonton: sudah dibilang jangan cari jalan pintas; yang paling bingung adalah mereka yang tak bisa membedakan white hat dan black hat—uang di dompet berkurang pun tak tahu harus berterima kasih kepada siapa.
$ATOM 1.37 yuan, turun 8.8% dalam 7 hari; $INJ 8.2 yuan, malah naik 17.8% dalam 5 hari. Daftar penyelamatan yang sama, dua arah pergerakan.
Pilih kubu: A kabur dulu, urusan nanti setelah white hat dan black hat ketahuan siapa yang menang / B kepanikan yang bikin harga jatuh justru kesempatan murah, kalau $ATOM turun di bawah 1.3, beli
#Keplr #Web3Auth #KeamananDompet
Malam ini di lingkaran Cosmos berlangsung balapan sungguhan: peretas mencuri di depan, white hat mengejar di belakang, sementara koinmu menunggu vonis di tengah.
Keplr baru saja mengakui: ada celah di Web3Auth, private key untuk login Google/Apple bocor, lebih dari 44 ribu dompet terdampak, perpindahan dana senilai 6,01 juta dolar sudah dilacak di on-chain, dan sekitar 20% akun yang mendaftar lewat media sosial mungkin terkena. Pihak resmi mengimbau semua orang segera memindahkan sisa dana ke dompet seed phrase. Terlambat sedikit saja, saldo bisa langsung jadi nol. Dana yang dikunci dalam staking masih harus menunggu.
Beragam reaksi: pengguna login Google buru-buru pindahan tengah malam, tangan gemetar sampai salah menyalin seed phrase; pengguna seed phrase/dompet perangkat keras santai menonton: sudah dibilang jangan cari jalan pintas; yang paling bingung adalah mereka yang tak bisa membedakan white hat dan black hat—uang di dompet berkurang pun tak tahu harus berterima kasih kepada siapa.
$ATOM 1.37 yuan, turun 8.8% dalam 7 hari; $INJ 8.2 yuan, malah naik 17.8% dalam 5 hari. Daftar penyelamatan yang sama, dua arah pergerakan.
Pilih kubu: A kabur dulu, urusan nanti setelah white hat dan black hat ketahuan siapa yang menang / B kepanikan yang bikin harga jatuh justru kesempatan murah, kalau $ATOM turun di bawah 1.3, beli
#Keplr #Web3Auth #KeamananDompet
Keplr baru saja mengakui: ada celah di Web3Auth, private key untuk login Google/Apple bocor, lebih dari 44 ribu dompet terdampak, perpindahan dana senilai 6,01 juta dolar sudah dilacak di on-chain, dan sekitar 20% akun yang mendaftar lewat media sosial mungkin terkena. Pihak resmi mengimbau semua orang segera memindahkan sisa dana ke dompet seed phrase. Terlambat sedikit saja, saldo bisa langsung jadi nol. Dana yang dikunci dalam staking masih harus menunggu.
Beragam reaksi: pengguna login Google buru-buru pindahan tengah malam, tangan gemetar sampai salah menyalin seed phrase; pengguna seed phrase/dompet perangkat keras santai menonton: sudah dibilang jangan cari jalan pintas; yang paling bingung adalah mereka yang tak bisa membedakan white hat dan black hat—uang di dompet berkurang pun tak tahu harus berterima kasih kepada siapa.
$ATOM 1.37 yuan, turun 8.8% dalam 7 hari; $INJ 8.2 yuan, malah naik 17.8% dalam 5 hari. Daftar penyelamatan yang sama, dua arah pergerakan.
Pilih kubu: A kabur dulu, urusan nanti setelah white hat dan black hat ketahuan siapa yang menang / B kepanikan yang bikin harga jatuh justru kesempatan murah, kalau $ATOM turun di bawah 1.3, beli
#Keplr #Web3Auth #KeamananDompet

Lihat terjemahan
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
5
·
--
#Keplr建议社交登录用户转移资产
Setelah peringatan dikeluarkan, baru 86% dompet yang dikuras
$AMZNB $TSMB
Keplr menyarankan pengguna yang masuk melalui media sosial untuk memindahkan aset. Ini bukan langkah pencegahan, melainkan upaya membatasi kerugian setelah kejadian.
Data on-chain menunjukkan bahwa penyerang mengambil setidaknya 6 juta dolar AS dari lebih dari 44.000 dompet Keplr yang masuk melalui Google/Apple, di 8 jaringan Cosmos. Keplr mengeluarkan peringatan pada 7 November pukul 04:38 UTC, tetapi gelombang pengurasan terbesar terjadi dua jam setelah peringatan dikeluarkan, dengan skala enam kali lipat dari gelombang pertama. Berdasarkan jumlah dompet, 86% korban baru kehilangan dana setelah melihat peringatan tersebut.
Penyebabnya sederhana: kunci privat sudah bocor, sehingga menangguhkan fungsi login tidak dapat menghentikan mereka yang sudah memegang kunci. “Penangguhan” melindungi akun yang belum bocor, tetapi tidak dapat melindungi akun yang sudah bocor.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
Setelah peringatan dikeluarkan, baru 86% dompet yang dikuras
$AMZNB $TSMB
Keplr menyarankan pengguna yang masuk melalui media sosial untuk memindahkan aset. Ini bukan langkah pencegahan, melainkan upaya membatasi kerugian setelah kejadian.
Data on-chain menunjukkan bahwa penyerang mengambil setidaknya 6 juta dolar AS dari lebih dari 44.000 dompet Keplr yang masuk melalui Google/Apple, di 8 jaringan Cosmos. Keplr mengeluarkan peringatan pada 7 November pukul 04:38 UTC, tetapi gelombang pengurasan terbesar terjadi dua jam setelah peringatan dikeluarkan, dengan skala enam kali lipat dari gelombang pertama. Berdasarkan jumlah dompet, 86% korban baru kehilangan dana setelah melihat peringatan tersebut.
Penyebabnya sederhana: kunci privat sudah bocor, sehingga menangguhkan fungsi login tidak dapat menghentikan mereka yang sudah memegang kunci. “Penangguhan” melindungi akun yang belum bocor, tetapi tidak dapat melindungi akun yang sudah bocor.
#Keplr #Web3安全 #Cosmos
Setelah peringatan dikeluarkan, baru 86% dompet yang dikuras
$AMZNB $TSMB
Keplr menyarankan pengguna yang masuk melalui media sosial untuk memindahkan aset. Ini bukan langkah pencegahan, melainkan upaya membatasi kerugian setelah kejadian.
Data on-chain menunjukkan bahwa penyerang mengambil setidaknya 6 juta dolar AS dari lebih dari 44.000 dompet Keplr yang masuk melalui Google/Apple, di 8 jaringan Cosmos. Keplr mengeluarkan peringatan pada 7 November pukul 04:38 UTC, tetapi gelombang pengurasan terbesar terjadi dua jam setelah peringatan dikeluarkan, dengan skala enam kali lipat dari gelombang pertama. Berdasarkan jumlah dompet, 86% korban baru kehilangan dana setelah melihat peringatan tersebut.
Penyebabnya sederhana: kunci privat sudah bocor, sehingga menangguhkan fungsi login tidak dapat menghentikan mereka yang sudah memegang kunci. “Penangguhan” melindungi akun yang belum bocor, tetapi tidak dapat melindungi akun yang sudah bocor.
#Keplr #Web3安全 #Cosmos
165
·
--
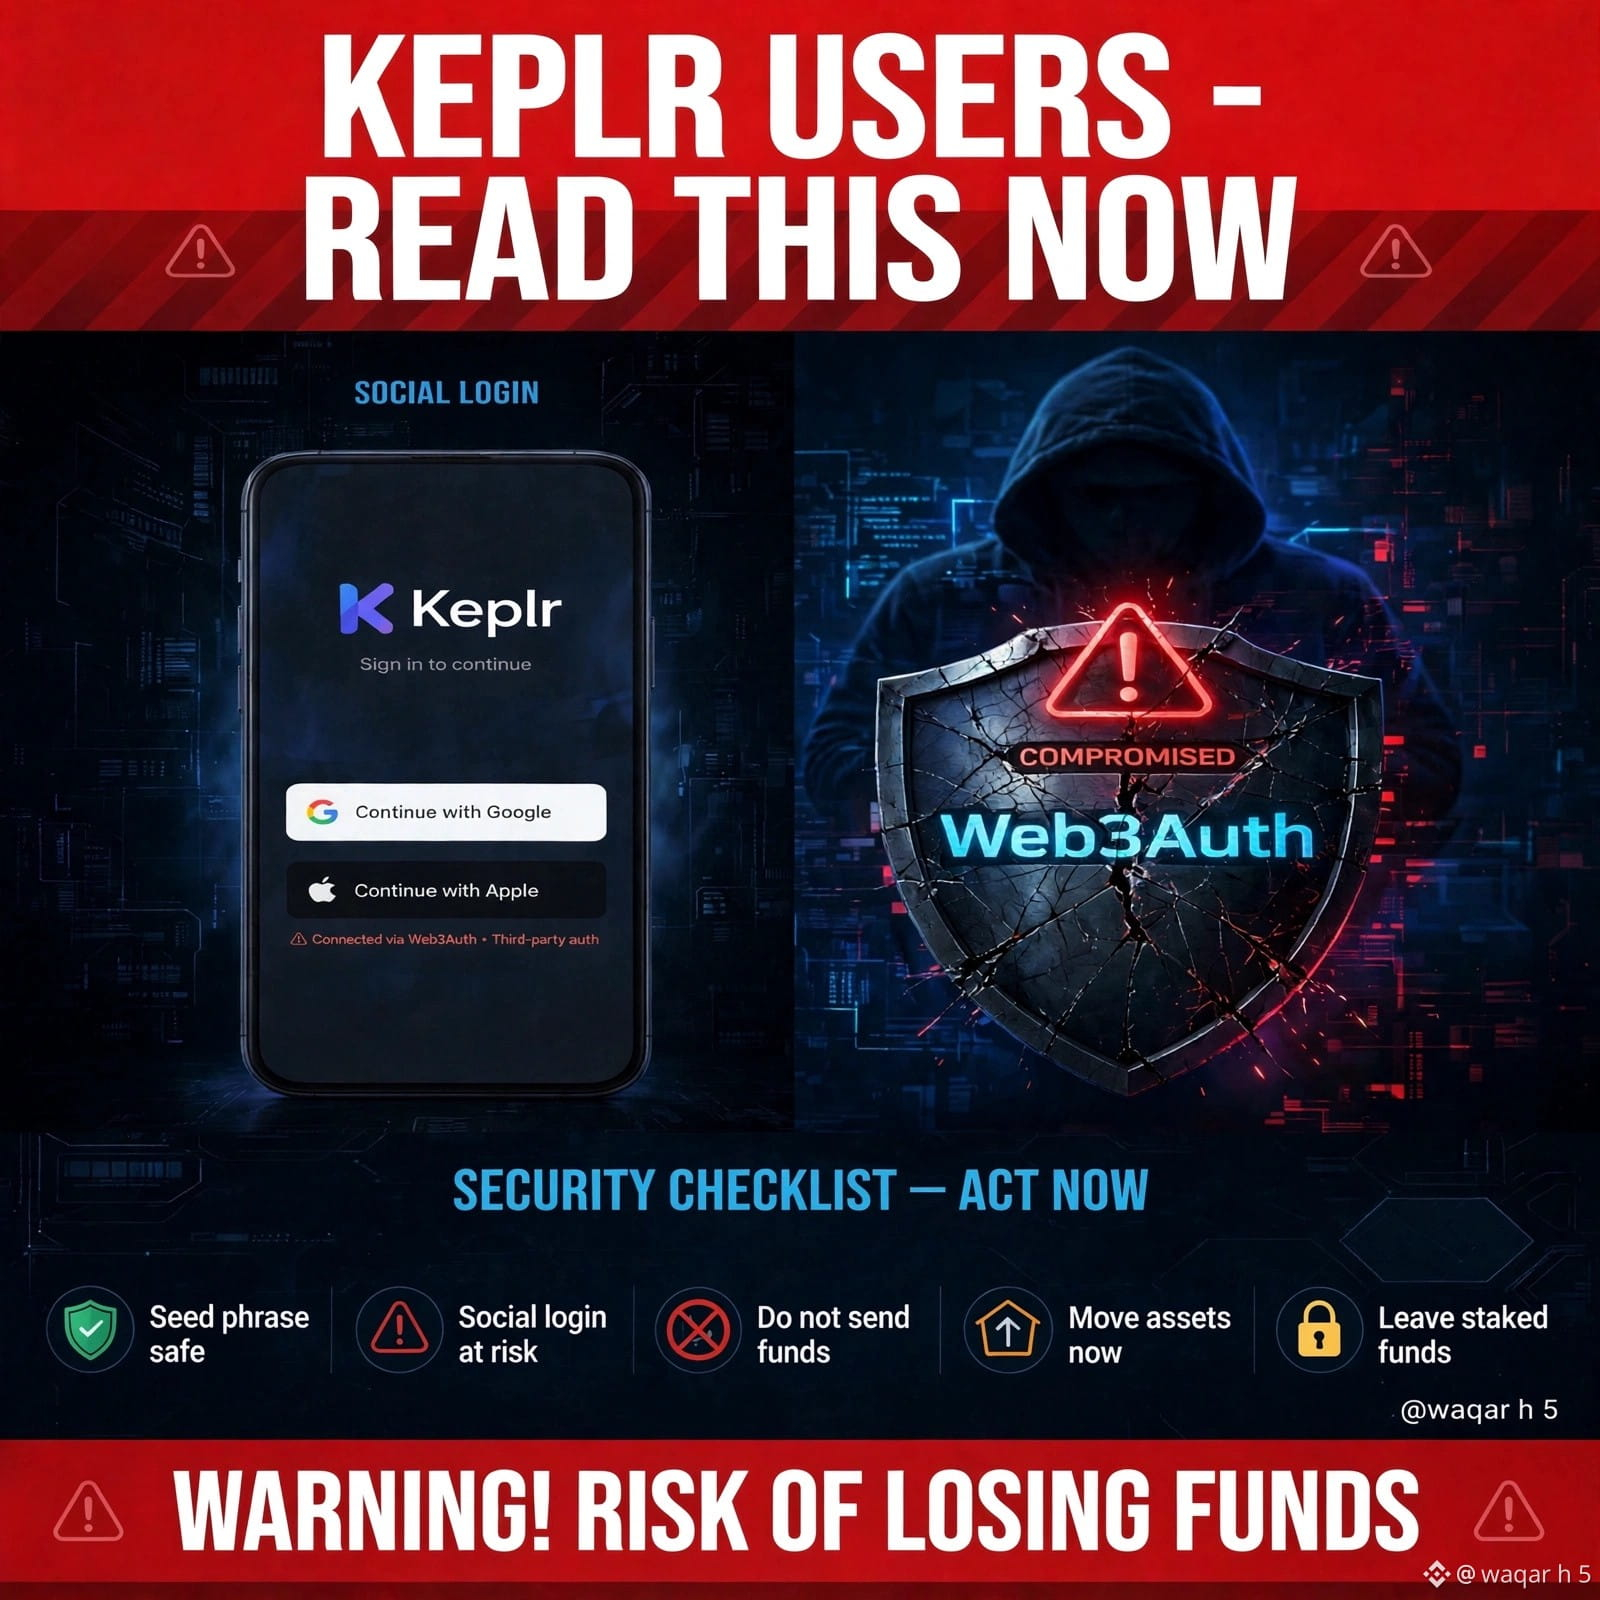
🚨 MENDESAK: Peringatan Keamanan Keplr! 🚨
Jika Anda masuk ke Keplr menggunakan Google / Apple — BACA INI!
Kerentanan Web3Auth membocorkan kunci privat beberapa pengguna yang masuk melalui akun sosial. Dana Anda mungkin berisiko!
✅ LAKUKAN SEKARANG:
1. BERHENTI mengirim dana ke dompet lama
2. PINDAHKAN aset ke dompet baru dengan frasa seed
3. GUNAKAN dompet perangkat keras untuk dana dalam jumlah besar
Jangan menunggu — Amankan aset Anda terlebih dahulu!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 MENDESAK: Peringatan Keamanan Keplr! 🚨
Jika Anda masuk ke Keplr menggunakan Google / Apple — BACA INI!
Kerentanan Web3Auth membocorkan kunci privat beberapa pengguna yang masuk melalui akun sosial. Dana Anda mungkin berisiko!
✅ LAKUKAN SEKARANG:
1. BERHENTI mengirim dana ke dompet lama
2. PINDAHKAN aset ke dompet baru dengan frasa seed
3. GUNAKAN dompet perangkat keras untuk dana dalam jumlah besar
Jangan menunggu — Amankan aset Anda terlebih dahulu!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Jika Anda masuk ke Keplr menggunakan Google / Apple — BACA INI!
Kerentanan Web3Auth membocorkan kunci privat beberapa pengguna yang masuk melalui akun sosial. Dana Anda mungkin berisiko!
✅ LAKUKAN SEKARANG:
1. BERHENTI mengirim dana ke dompet lama
2. PINDAHKAN aset ke dompet baru dengan frasa seed
3. GUNAKAN dompet perangkat keras untuk dana dalam jumlah besar
Jangan menunggu — Amankan aset Anda terlebih dahulu!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
【Peringatan Pasar】Kebocoran kunci privat Keplr: pengguna yang masuk dengan akun sosial, segera pindahkan aset
Dompet Cosmos Keplr mengonfirmasi bahwa kerentanan pada infrastruktur Web3Auth menyebabkan kunci privat sebagian pengguna yang masuk dengan Google atau Apple bocor. Akun yang dibuat menggunakan frasa mnemonik atau dompet perangkat keras tidak terdampak. Peringatan resmi: jangan transfer dana baru ke akun lama, dan segera pindahkan sisa aset yang dapat ditransfer ke akun frasa mnemonik atau dompet perangkat keras. Kamu menggunakan login sosial atau frasa mnemonik?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Sumber: Wu Shuo Blockchain)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk tujuan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko, harap berhati-hati sebelum memasuki pasar.
【Peringatan Pasar】Kebocoran kunci privat Keplr: pengguna yang masuk dengan akun sosial, segera pindahkan aset
Dompet Cosmos Keplr mengonfirmasi bahwa kerentanan pada infrastruktur Web3Auth menyebabkan kunci privat sebagian pengguna yang masuk dengan Google atau Apple bocor. Akun yang dibuat menggunakan frasa mnemonik atau dompet perangkat keras tidak terdampak. Peringatan resmi: jangan transfer dana baru ke akun lama, dan segera pindahkan sisa aset yang dapat ditransfer ke akun frasa mnemonik atau dompet perangkat keras. Kamu menggunakan login sosial atau frasa mnemonik?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Sumber: Wu Shuo Blockchain)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk tujuan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko, harap berhati-hati sebelum memasuki pasar.
Dompet Cosmos Keplr mengonfirmasi bahwa kerentanan pada infrastruktur Web3Auth menyebabkan kunci privat sebagian pengguna yang masuk dengan Google atau Apple bocor. Akun yang dibuat menggunakan frasa mnemonik atau dompet perangkat keras tidak terdampak. Peringatan resmi: jangan transfer dana baru ke akun lama, dan segera pindahkan sisa aset yang dapat ditransfer ke akun frasa mnemonik atau dompet perangkat keras. Kamu menggunakan login sosial atau frasa mnemonik?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Sumber: Wu Shuo Blockchain)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk tujuan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko, harap berhati-hati sebelum memasuki pasar.
9

·
--
Masalah pada dompet dengan login sosial Keplr: sebenarnya siapa yang memegang kunci privat Anda?
Jika dompet Keplr Anda dibuat dengan mengeklik “Masuk dengan Google/Apple”, Anda perlu membaca ini.
Pada 7 November, Keplr menyatakan bahwa mereka menerima laporan tentang transfer tanpa izin dari sejumlah akun yang dibuat dengan masuk melalui Google atau Apple. Setelah itu, Web3Auth mengonfirmasi adanya masalah keamanan pada infrastrukturnya yang berdampak pada sebagian dompet tertanam yang digunakan Keplr. Dalam penjelasan selanjutnya, Keplr secara langsung menggunakan istilah “kebocoran kunci privat”.
Berikut beberapa hal yang perlu dibedakan:
1. Menurut Keplr, dompet Keplr yang dibuat dengan frasa pemulihan atau dompet perangkat keras tidak terdampak.
2. Login dengan Google/Apple telah ditangguhkan. Web3Auth menyatakan bahwa mereka bekerja sama dengan mitra untuk melakukan pemindahan white hat pada dompet yang rentan tetapi belum diretas, menggunakan jalur yang sama dengan penyerang. Karena itu, saldo beberapa akun mungkin berkurang atau bahkan kosong akibat upaya penyelamatan, dan belum tentu karena pencurian. Penanganan aset yang di-staking dan dikunci membutuhkan waktu lebih lama.
3. Hingga saat ini, kedua pihak belum mengumumkan jumlah dompet yang terdampak maupun nilai kerugiannya.
Saran resmi bagi pengguna yang mungkin terdampak: jangan lagi mengirim dana baru ke akun tersebut; pindahkan sisa aset likuid ke akun dompet dengan frasa pemulihan atau dompet perangkat keras. Percayai hanya akun resmi Keplr dan Web3Auth. Anggap semua tautan dalam pesan pribadi yang menawarkan “membantu memulihkan” sebagai upaya phishing.
“Tanpa frasa pemulihan” menghilangkan kerepotan mengingat 12 kata, bukan risikonya—kuncinya hanya disimpan di tempat lain. Sebelum menggunakan login sosial, tanyakan dulu: siapa yang membuat kunci privat, di mana kunci itu disimpan, dan siapa yang bisa mengaksesnya jika terjadi masalah?
#Keplr #钱包安全 #Web3
Masalah pada dompet dengan login sosial Keplr: sebenarnya siapa yang memegang kunci privat Anda?
Jika dompet Keplr Anda dibuat dengan mengeklik “Masuk dengan Google/Apple”, Anda perlu membaca ini.
Pada 7 November, Keplr menyatakan bahwa mereka menerima laporan tentang transfer tanpa izin dari sejumlah akun yang dibuat dengan masuk melalui Google atau Apple. Setelah itu, Web3Auth mengonfirmasi adanya masalah keamanan pada infrastrukturnya yang berdampak pada sebagian dompet tertanam yang digunakan Keplr. Dalam penjelasan selanjutnya, Keplr secara langsung menggunakan istilah “kebocoran kunci privat”.
Berikut beberapa hal yang perlu dibedakan:
1. Menurut Keplr, dompet Keplr yang dibuat dengan frasa pemulihan atau dompet perangkat keras tidak terdampak.
2. Login dengan Google/Apple telah ditangguhkan. Web3Auth menyatakan bahwa mereka bekerja sama dengan mitra untuk melakukan pemindahan white hat pada dompet yang rentan tetapi belum diretas, menggunakan jalur yang sama dengan penyerang. Karena itu, saldo beberapa akun mungkin berkurang atau bahkan kosong akibat upaya penyelamatan, dan belum tentu karena pencurian. Penanganan aset yang di-staking dan dikunci membutuhkan waktu lebih lama.
3. Hingga saat ini, kedua pihak belum mengumumkan jumlah dompet yang terdampak maupun nilai kerugiannya.
Saran resmi bagi pengguna yang mungkin terdampak: jangan lagi mengirim dana baru ke akun tersebut; pindahkan sisa aset likuid ke akun dompet dengan frasa pemulihan atau dompet perangkat keras. Percayai hanya akun resmi Keplr dan Web3Auth. Anggap semua tautan dalam pesan pribadi yang menawarkan “membantu memulihkan” sebagai upaya phishing.
“Tanpa frasa pemulihan” menghilangkan kerepotan mengingat 12 kata, bukan risikonya—kuncinya hanya disimpan di tempat lain. Sebelum menggunakan login sosial, tanyakan dulu: siapa yang membuat kunci privat, di mana kunci itu disimpan, dan siapa yang bisa mengaksesnya jika terjadi masalah?
#Keplr #钱包安全 #Web3
Jika dompet Keplr Anda dibuat dengan mengeklik “Masuk dengan Google/Apple”, Anda perlu membaca ini.
Pada 7 November, Keplr menyatakan bahwa mereka menerima laporan tentang transfer tanpa izin dari sejumlah akun yang dibuat dengan masuk melalui Google atau Apple. Setelah itu, Web3Auth mengonfirmasi adanya masalah keamanan pada infrastrukturnya yang berdampak pada sebagian dompet tertanam yang digunakan Keplr. Dalam penjelasan selanjutnya, Keplr secara langsung menggunakan istilah “kebocoran kunci privat”.
Berikut beberapa hal yang perlu dibedakan:
1. Menurut Keplr, dompet Keplr yang dibuat dengan frasa pemulihan atau dompet perangkat keras tidak terdampak.
2. Login dengan Google/Apple telah ditangguhkan. Web3Auth menyatakan bahwa mereka bekerja sama dengan mitra untuk melakukan pemindahan white hat pada dompet yang rentan tetapi belum diretas, menggunakan jalur yang sama dengan penyerang. Karena itu, saldo beberapa akun mungkin berkurang atau bahkan kosong akibat upaya penyelamatan, dan belum tentu karena pencurian. Penanganan aset yang di-staking dan dikunci membutuhkan waktu lebih lama.
3. Hingga saat ini, kedua pihak belum mengumumkan jumlah dompet yang terdampak maupun nilai kerugiannya.
Saran resmi bagi pengguna yang mungkin terdampak: jangan lagi mengirim dana baru ke akun tersebut; pindahkan sisa aset likuid ke akun dompet dengan frasa pemulihan atau dompet perangkat keras. Percayai hanya akun resmi Keplr dan Web3Auth. Anggap semua tautan dalam pesan pribadi yang menawarkan “membantu memulihkan” sebagai upaya phishing.
“Tanpa frasa pemulihan” menghilangkan kerepotan mengingat 12 kata, bukan risikonya—kuncinya hanya disimpan di tempat lain. Sebelum menggunakan login sosial, tanyakan dulu: siapa yang membuat kunci privat, di mana kunci itu disimpan, dan siapa yang bisa mengaksesnya jika terjadi masalah?
#Keplr #钱包安全 #Web3
4
🚨 Dompet kripto Keplr terancam: pengguna melaporkan dana mereka hilang
Tim Keplr Wallet melaporkan adanya transaksi tanpa izin di dompet yang dibuat melalui akun Google dan Apple. Login melalui layanan ini untuk sementara dinonaktifkan.
🔐 Diduga, masalah ini terkait dengan penyedia autentikasi Web3Auth, yang juga melaporkan insiden keamanan. Menurut penilaian awal, dompet dengan frasa seed dan perangkat keras tidak terdampak.
⚠️ Keplr menyarankan agar pengguna tidak mengisi saldo dompet yang berpotensi terdampak dan tidak mengimpornya ke aplikasi lain.
Skala kerugian masih belum diketahui. Pengguna diperingatkan tentang penipu yang menawarkan bantuan untuk memulihkan dana.
#Keplr #Cosmos #ATOM
🚨 Dompet kripto Keplr terancam: pengguna melaporkan dana mereka hilang
Tim Keplr Wallet melaporkan adanya transaksi tanpa izin di dompet yang dibuat melalui akun Google dan Apple. Login melalui layanan ini untuk sementara dinonaktifkan.
🔐 Diduga, masalah ini terkait dengan penyedia autentikasi Web3Auth, yang juga melaporkan insiden keamanan. Menurut penilaian awal, dompet dengan frasa seed dan perangkat keras tidak terdampak.
⚠️ Keplr menyarankan agar pengguna tidak mengisi saldo dompet yang berpotensi terdampak dan tidak mengimpornya ke aplikasi lain.
Skala kerugian masih belum diketahui. Pengguna diperingatkan tentang penipu yang menawarkan bantuan untuk memulihkan dana.
#Keplr #Cosmos #ATOM
Tim Keplr Wallet melaporkan adanya transaksi tanpa izin di dompet yang dibuat melalui akun Google dan Apple. Login melalui layanan ini untuk sementara dinonaktifkan.
🔐 Diduga, masalah ini terkait dengan penyedia autentikasi Web3Auth, yang juga melaporkan insiden keamanan. Menurut penilaian awal, dompet dengan frasa seed dan perangkat keras tidak terdampak.
⚠️ Keplr menyarankan agar pengguna tidak mengisi saldo dompet yang berpotensi terdampak dan tidak mengimpornya ke aplikasi lain.
Skala kerugian masih belum diketahui. Pengguna diperingatkan tentang penipu yang menawarkan bantuan untuk memulihkan dana.
#Keplr #Cosmos #ATOM
2
635

·
--
【Dompet yang login dengan Google dicuri! Keplr menonaktifkan login sosial semalaman】
7 November, dompet Keplr yang umum digunakan di Cosmos menangguhkan login Google dan Apple: aset dari sebagian dompet yang dibuat menggunakan akun sosial dipindahkan tanpa izin. Masalahnya ada pada Web3Auth, pihak ketiga yang menangani login sosial. Dompet yang menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; jangan lagi mengisi saldo akun semacam ini. Siapa pun yang mengirim pesan pribadi dengan dalih “membantu memulihkan” adalah penipu.
$ATOM $OSMO
#Keplr #Web3Auth #KeamananDompet
【Dompet yang login dengan Google dicuri! Keplr menonaktifkan login sosial semalaman】
7 November, dompet Keplr yang umum digunakan di Cosmos menangguhkan login Google dan Apple: aset dari sebagian dompet yang dibuat menggunakan akun sosial dipindahkan tanpa izin. Masalahnya ada pada Web3Auth, pihak ketiga yang menangani login sosial. Dompet yang menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; jangan lagi mengisi saldo akun semacam ini. Siapa pun yang mengirim pesan pribadi dengan dalih “membantu memulihkan” adalah penipu.
$ATOM $OSMO
#Keplr #Web3Auth #KeamananDompet
7 November, dompet Keplr yang umum digunakan di Cosmos menangguhkan login Google dan Apple: aset dari sebagian dompet yang dibuat menggunakan akun sosial dipindahkan tanpa izin. Masalahnya ada pada Web3Auth, pihak ketiga yang menangani login sosial. Dompet yang menggunakan frasa pemulihan atau dompet perangkat keras tidak terdampak; jangan lagi mengisi saldo akun semacam ini. Siapa pun yang mengirim pesan pribadi dengan dalih “membantu memulihkan” adalah penipu.
$ATOM $OSMO
#Keplr #Web3Auth #KeamananDompet
40
·
--
Minggu lalu Binance diretas dan seluruh dunia menyerukan "self-custody"; minggu ini, pihak self-custody sendiri malah bermasalah—akun Keplr yang dibuat dengan login sosial Google/Apple mengalami transfer tanpa izin. Pihak resmi telah menangguhkan login sosial dan sedang menyelidikinya bersama Web3Auth. Pengguna frasa pemulihan dan dompet perangkat keras tidak terdampak. Tim Akash mendesak pengguna memindahkan $AKT ke dompet self-custody murni; pengguna yang melakukan staking punya waktu 21 hari untuk membantu proses penyelamatan.
Intinya begini: login sosial memang praktis, tetapi Anda memercayakan jalur pemulihan kunci privat kepada pihak ketiga. Masalah minggu lalu disebut "bursa yang menyimpan aset untuk Anda", minggu ini "metode login yang menyimpan aset untuk Anda"—namanya berubah, akar masalahnya sama: setiap kali kunci melewati satu tangan tambahan, muncul satu risiko lagi. Catat frasa pemulihan dan kunci di laci, simpan aset dalam jumlah besar di dompet perangkat keras. Memang kuno, tapi tetap aman.
Sektor AI juga tak berhenti selama akhir pekan: Marvell mengakuisisi Lumentum dengan transaksi seluruhnya berupa saham, dengan nilai perusahaan tersirat sebesar US$115 miliar; mereka memborong habis bisnis modul optik yang menggiurkan. Microsoft menganggap chip Nvidia di pusat data Oracle sudah usang, lalu secara bertahap mengakhiri sewa dan meninjau ulang komitmen terhadap cloud eksternal. Intel lebih parah lagi: turun 57% pada Q4, terpuruk di posisi terbawah S&P 500. Peta persaingan di dalam kisah AI sedang berubah; uang mengalir dari pihak yang cuma menjual konsep ke pihak yang benar-benar bisa mengirimkan produk.
Peringatan risiko: kapal-kapal tanker minyak di Selat Hormuz berturut-turut terkena ranjau. Houthi mengklaim telah menyerang fasilitas Aramco di Riyadh dan Khurais. Malam bulan baru pada 9 November dan jendela 8 minggu Trump masih menjadi tanda tanya. Likuiditas akhir pekan tipis; ukuran posisi lebih penting daripada pendapat.
$AKT $MRVL $INTC
Bukan nasihat keuangan. Lakukan riset sendiri.
#比特币 #Keplr #安全事件 #AI #Kripto
Minggu lalu Binance diretas dan seluruh dunia menyerukan "self-custody"; minggu ini, pihak self-custody sendiri malah bermasalah—akun Keplr yang dibuat dengan login sosial Google/Apple mengalami transfer tanpa izin. Pihak resmi telah menangguhkan login sosial dan sedang menyelidikinya bersama Web3Auth. Pengguna frasa pemulihan dan dompet perangkat keras tidak terdampak. Tim Akash mendesak pengguna memindahkan $AKT ke dompet self-custody murni; pengguna yang melakukan staking punya waktu 21 hari untuk membantu proses penyelamatan.
Intinya begini: login sosial memang praktis, tetapi Anda memercayakan jalur pemulihan kunci privat kepada pihak ketiga. Masalah minggu lalu disebut "bursa yang menyimpan aset untuk Anda", minggu ini "metode login yang menyimpan aset untuk Anda"—namanya berubah, akar masalahnya sama: setiap kali kunci melewati satu tangan tambahan, muncul satu risiko lagi. Catat frasa pemulihan dan kunci di laci, simpan aset dalam jumlah besar di dompet perangkat keras. Memang kuno, tapi tetap aman.
Sektor AI juga tak berhenti selama akhir pekan: Marvell mengakuisisi Lumentum dengan transaksi seluruhnya berupa saham, dengan nilai perusahaan tersirat sebesar US$115 miliar; mereka memborong habis bisnis modul optik yang menggiurkan. Microsoft menganggap chip Nvidia di pusat data Oracle sudah usang, lalu secara bertahap mengakhiri sewa dan meninjau ulang komitmen terhadap cloud eksternal. Intel lebih parah lagi: turun 57% pada Q4, terpuruk di posisi terbawah S&P 500. Peta persaingan di dalam kisah AI sedang berubah; uang mengalir dari pihak yang cuma menjual konsep ke pihak yang benar-benar bisa mengirimkan produk.
Peringatan risiko: kapal-kapal tanker minyak di Selat Hormuz berturut-turut terkena ranjau. Houthi mengklaim telah menyerang fasilitas Aramco di Riyadh dan Khurais. Malam bulan baru pada 9 November dan jendela 8 minggu Trump masih menjadi tanda tanya. Likuiditas akhir pekan tipis; ukuran posisi lebih penting daripada pendapat.
$AKT $MRVL $INTC
Bukan nasihat keuangan. Lakukan riset sendiri.
#比特币 #Keplr #安全事件 #AI #Kripto
Intinya begini: login sosial memang praktis, tetapi Anda memercayakan jalur pemulihan kunci privat kepada pihak ketiga. Masalah minggu lalu disebut "bursa yang menyimpan aset untuk Anda", minggu ini "metode login yang menyimpan aset untuk Anda"—namanya berubah, akar masalahnya sama: setiap kali kunci melewati satu tangan tambahan, muncul satu risiko lagi. Catat frasa pemulihan dan kunci di laci, simpan aset dalam jumlah besar di dompet perangkat keras. Memang kuno, tapi tetap aman.
Sektor AI juga tak berhenti selama akhir pekan: Marvell mengakuisisi Lumentum dengan transaksi seluruhnya berupa saham, dengan nilai perusahaan tersirat sebesar US$115 miliar; mereka memborong habis bisnis modul optik yang menggiurkan. Microsoft menganggap chip Nvidia di pusat data Oracle sudah usang, lalu secara bertahap mengakhiri sewa dan meninjau ulang komitmen terhadap cloud eksternal. Intel lebih parah lagi: turun 57% pada Q4, terpuruk di posisi terbawah S&P 500. Peta persaingan di dalam kisah AI sedang berubah; uang mengalir dari pihak yang cuma menjual konsep ke pihak yang benar-benar bisa mengirimkan produk.
Peringatan risiko: kapal-kapal tanker minyak di Selat Hormuz berturut-turut terkena ranjau. Houthi mengklaim telah menyerang fasilitas Aramco di Riyadh dan Khurais. Malam bulan baru pada 9 November dan jendela 8 minggu Trump masih menjadi tanda tanya. Likuiditas akhir pekan tipis; ukuran posisi lebih penting daripada pendapat.
$AKT $MRVL $INTC
Bukan nasihat keuangan. Lakukan riset sendiri.
#比特币 #Keplr #安全事件 #AI #Kripto
346
·
--
Pendapat yang mungkin menyinggung: “Masuk ke dompet dengan sekali klik menggunakan akun Google/Apple” pada dasarnya sama saja dengan menyerahkan kunci kepada pihak ketiga untuk disimpan.
Dini hari tadi, Keplr mengatakan bahwa terjadi transfer tanpa izin pada sebagian akun yang dibuat dengan login Google/Apple. Login telah ditangguhkan. Kabarnya, insiden keamanan terjadi pada Web3Auth yang berada di balik layanan tersebut. Perkiraan awal pendirinya, sekitar 20% akun yang menggunakan login sosial terdampak, tetapi hanya sebagian yang benar-benar digunakan untuk melakukan transaksi (perkiraan, masih perlu dikonfirmasi). Pengguna frasa pemulihan atau dompet perangkat keras tidak terdampak.
Menurut saya, kita memang harus memilih: kemudahan atau memegang kendali atas kunci privat sendiri. Kalau kamu menggunakan dompet dengan login sosial, jangan dulu mentransfer dana baru ke sana. Jangan buru-buru mengimpor ulang di tempat lain, dan jangan mengeklik pesan pribadi apa pun yang menawarkan “membantu memulihkan” akunmu.
Berapa banyak dompet kalian yang dibuat dengan login sosial? Jujur, sekarang saya ingin memeriksa semuanya. DYOR
#自托管 #钱包安全 #Keplr
Pendapat yang mungkin menyinggung: “Masuk ke dompet dengan sekali klik menggunakan akun Google/Apple” pada dasarnya sama saja dengan menyerahkan kunci kepada pihak ketiga untuk disimpan.
Dini hari tadi, Keplr mengatakan bahwa terjadi transfer tanpa izin pada sebagian akun yang dibuat dengan login Google/Apple. Login telah ditangguhkan. Kabarnya, insiden keamanan terjadi pada Web3Auth yang berada di balik layanan tersebut. Perkiraan awal pendirinya, sekitar 20% akun yang menggunakan login sosial terdampak, tetapi hanya sebagian yang benar-benar digunakan untuk melakukan transaksi (perkiraan, masih perlu dikonfirmasi). Pengguna frasa pemulihan atau dompet perangkat keras tidak terdampak.
Menurut saya, kita memang harus memilih: kemudahan atau memegang kendali atas kunci privat sendiri. Kalau kamu menggunakan dompet dengan login sosial, jangan dulu mentransfer dana baru ke sana. Jangan buru-buru mengimpor ulang di tempat lain, dan jangan mengeklik pesan pribadi apa pun yang menawarkan “membantu memulihkan” akunmu.
Berapa banyak dompet kalian yang dibuat dengan login sosial? Jujur, sekarang saya ingin memeriksa semuanya. DYOR
#自托管 #钱包安全 #Keplr
Dini hari tadi, Keplr mengatakan bahwa terjadi transfer tanpa izin pada sebagian akun yang dibuat dengan login Google/Apple. Login telah ditangguhkan. Kabarnya, insiden keamanan terjadi pada Web3Auth yang berada di balik layanan tersebut. Perkiraan awal pendirinya, sekitar 20% akun yang menggunakan login sosial terdampak, tetapi hanya sebagian yang benar-benar digunakan untuk melakukan transaksi (perkiraan, masih perlu dikonfirmasi). Pengguna frasa pemulihan atau dompet perangkat keras tidak terdampak.
Menurut saya, kita memang harus memilih: kemudahan atau memegang kendali atas kunci privat sendiri. Kalau kamu menggunakan dompet dengan login sosial, jangan dulu mentransfer dana baru ke sana. Jangan buru-buru mengimpor ulang di tempat lain, dan jangan mengeklik pesan pribadi apa pun yang menawarkan “membantu memulihkan” akunmu.
Berapa banyak dompet kalian yang dibuat dengan login sosial? Jujur, sekarang saya ingin memeriksa semuanya. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,16%
GOOGUS+1,10%
73
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceReopensWithdrawalsForHYPE&APT
9,217 penayangan
254 Berdiskusi
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
16,054 penayangan
205 Berdiskusi
3
#TradFiForBeginners
124,077 penayangan
1,308 Berdiskusi
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,876 penayangan
274 Berdiskusi
5
#TetherPlans€28.8MForJuventusCapitalIncrease
8,512 penayangan
210 Berdiskusi
6
#JobsReportRaisesHikeOdds
719,632 penayangan
4,158 Berdiskusi
7
#CPITestsDecemberRateOutlook
264,090 penayangan
1,688 Berdiskusi
8
#US Data Center Rules May Constrain AI Expansion
104,685 penayangan
253 Berdiskusi
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
6,982 penayangan
86 Berdiskusi
10
#WillAnthropicListOnTime
233,092 penayangan
1,789 Berdiskusi