

#eip7702
eip7702
24,312 penayangan
51 Berdiskusi
Populer
Terbaru

·
--
Artikel
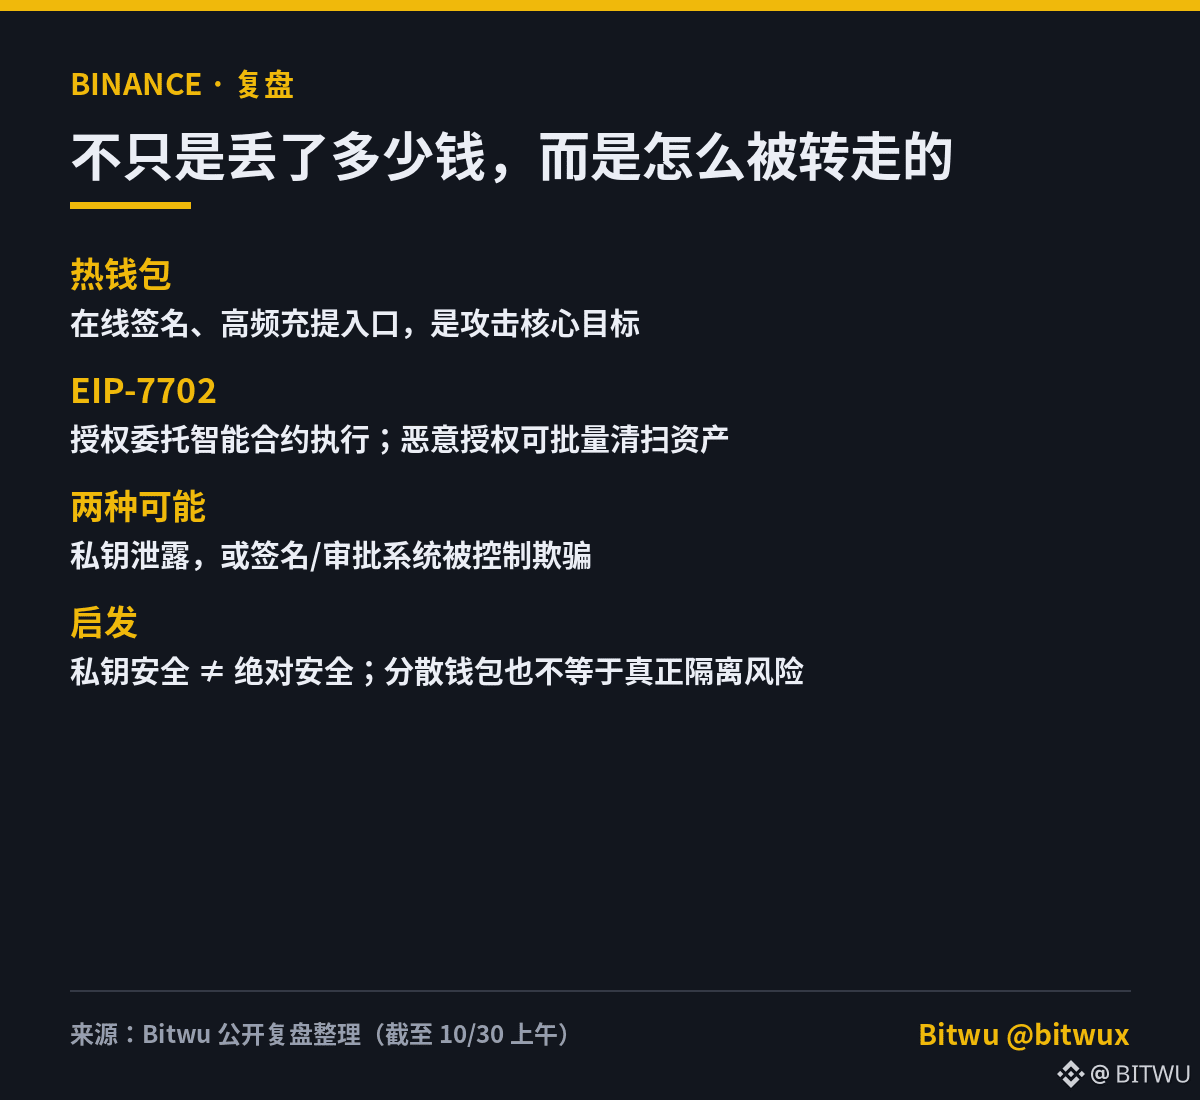
Tinjauan insiden keamanan hot wallet Binance: Bagaimana miliaran dolar dipindahkan?Berdasarkan analisis on-chain yang tersedia saat ini, arus keluar dana abnormal yang melibatkan beberapa hot wallet diperkirakan mencapai 5,5–6 miliar dolar AS. Jika akhirnya terkonfirmasi, ini bisa menjadi insiden pencurian aset kripto terbesar dalam sejarah industri kripto.
Perlu dicatat: angka ini masih merupakan perkiraan pihak ketiga, bukan jumlah kerugian final yang dikonfirmasi Binance. Sejauh ini, aset terkait senilai sekitar 3 miliar dolar AS telah diverifikasi dan dibekukan. Binance juga mengumumkan penangguhan setoran dan penarikan serta dimulainya penyelidikan keamanan.
Yang paling penting untuk diperhatikan sebenarnya bukan berapa banyak uang yang dipindahkan oleh peretas, melainkan bagaimana mereka melakukannya.
1️⃣ Apa yang sebenarnya dilakukan para peretas?
Tinjauan insiden keamanan hot wallet Binance: Bagaimana miliaran dolar dipindahkan?
Berdasarkan analisis on-chain yang tersedia saat ini, arus keluar dana abnormal yang melibatkan beberapa hot wallet diperkirakan mencapai 5,5–6 miliar dolar AS. Jika akhirnya terkonfirmasi, ini bisa menjadi insiden pencurian aset kripto terbesar dalam sejarah industri kripto.
Perlu dicatat: angka ini masih merupakan perkiraan pihak ketiga, bukan jumlah kerugian final yang dikonfirmasi Binance. Sejauh ini, aset terkait senilai sekitar 3 miliar dolar AS telah diverifikasi dan dibekukan. Binance juga mengumumkan penangguhan setoran dan penarikan serta dimulainya penyelidikan keamanan.
Yang paling penting untuk diperhatikan sebenarnya bukan berapa banyak uang yang dipindahkan oleh peretas, melainkan bagaimana mereka melakukannya.
1️⃣ Apa yang sebenarnya dilakukan para peretas?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.6k

·
--
Sederhananya, kali ini bukan kunci privat yang dicuri, melainkan sistem penandatanganan yang dijadikan mesin ATM. Linimasa dari TRM Labs: operasi dimulai pada 29 Oktober pukul 20:05 UTC; dalam 20 menit, 6,36 miliar dolar AS dipindahkan dari dompet Binance di 10 blockchain—lebih dari 4 kali lipat jumlah yang dicuri dalam peretasan Bybit, yaitu 1,5 miliar dolar AS. Hasil investigasi awal Binance juga sejalan: komputer seorang engineer operasional diretas, lalu pelaku menyusup ke kontainer layanan internal untuk mengajukan permintaan penarikan. Tidak ditemukan kebocoran kunci privat. Bagian paling gila terjadi di Ethereum: pelaku membuat sistem penandatanganan Binance menandatangani 50 prapersetujuan EIP-7702 sekaligus. Dengan nomor urut yang berdekatan, salah satunya pasti cocok. Binance 14 pun langsung berubah menjadi robot penyedot milik pelaku, yang dalam satu transaksi menyapu 167,464 $ETH dan 1,615 miliar USDT, menyisakan hanya 1 ETH. Setelah diisi ulang, dananya kembali disapu. TRM dan Chainalysis sama-sama mengarah ke TraderTraitor dari Korea Utara, tetapi Binance belum menyebut siapa pun secara terbuka. Sekitar 3 miliar yang dibekukan semuanya adalah stablecoin yang memang bisa dibekukan: Tether membekukan 1,567 miliar, sedangkan Circle membekukan lebih dari 800 juta. Sekitar 2,4 miliar dalam bentuk $BTC dan $ETH yang tidak bisa dibekukan sudah dipindahkan. Di SAFU ada 15.000 $BTC senilai sekitar 1,2 miliar dolar AS—kurang dari seperlima kerugian. Sisanya harus ditanggung dari dana Binance sendiri. Ini pendapat pribadi, hanya untuk referensi. Setelah penarikan dibuka kembali, apakah kamu akan langsung menarik dana ke penyimpanan mandiri, atau tetap menyimpannya di Binance dan berharap mereka menanggung seluruh kerugian? Pilih kubu di kolom komentar.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
Kali ini bukan kebocoran private key, melainkan celah pada EIP-7702
Kali ini bukan kebocoran private key, melainkan masalah pada EIP-7702. Dengan satu kali otorisasi, hak eksekusi dompet bisa didelegasikan ke kontrak; jika tanda tangan diperoleh, aset dapat “dipindahkan secara normal” hingga delegasi tersebut dicabut.
Total arus keluar on-chain sekitar 5,6 miliar dolar AS. Tether, Circle, dan lainnya membekukan sekitar 2,54 miliar dolar AS, sementara kerugian bersih masih berada pada kisaran miliaran. CZ menyatakan bahwa dana pengguna dijamin 100%. BTC sempat turun tajam mendekati 80 ribu lalu pulih, bahkan sempat menembus 80 ribu.
Tiga hal yang perlu dilakukan saat ini:
1. Pindahkan aset menganggur di bursa ke dompet perangkat keras;
2. Periksa keamanan akun di bursa lain, serta cabut API dan otorisasi yang sudah lama tidak digunakan;
3. Tunggu hasil investigasi keamanan dan jangan gegabah membeli saat harga turun.
Pemicu masalahnya masih menyala, sementara uang tunai dan aset di dompet perangkat keras lebih aman.
Ini pandangan pribadi, bukan saran investasi.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Kali ini bukan kebocoran private key, melainkan celah pada EIP-7702
Kali ini bukan kebocoran private key, melainkan masalah pada EIP-7702. Dengan satu kali otorisasi, hak eksekusi dompet bisa didelegasikan ke kontrak; jika tanda tangan diperoleh, aset dapat “dipindahkan secara normal” hingga delegasi tersebut dicabut.
Total arus keluar on-chain sekitar 5,6 miliar dolar AS. Tether, Circle, dan lainnya membekukan sekitar 2,54 miliar dolar AS, sementara kerugian bersih masih berada pada kisaran miliaran. CZ menyatakan bahwa dana pengguna dijamin 100%. BTC sempat turun tajam mendekati 80 ribu lalu pulih, bahkan sempat menembus 80 ribu.
Tiga hal yang perlu dilakukan saat ini:
1. Pindahkan aset menganggur di bursa ke dompet perangkat keras;
2. Periksa keamanan akun di bursa lain, serta cabut API dan otorisasi yang sudah lama tidak digunakan;
3. Tunggu hasil investigasi keamanan dan jangan gegabah membeli saat harga turun.
Pemicu masalahnya masih menyala, sementara uang tunai dan aset di dompet perangkat keras lebih aman.
Ini pandangan pribadi, bukan saran investasi.
$ETH
$BTC
#EIP7702 #安全
1.3k

·
--
Artikel
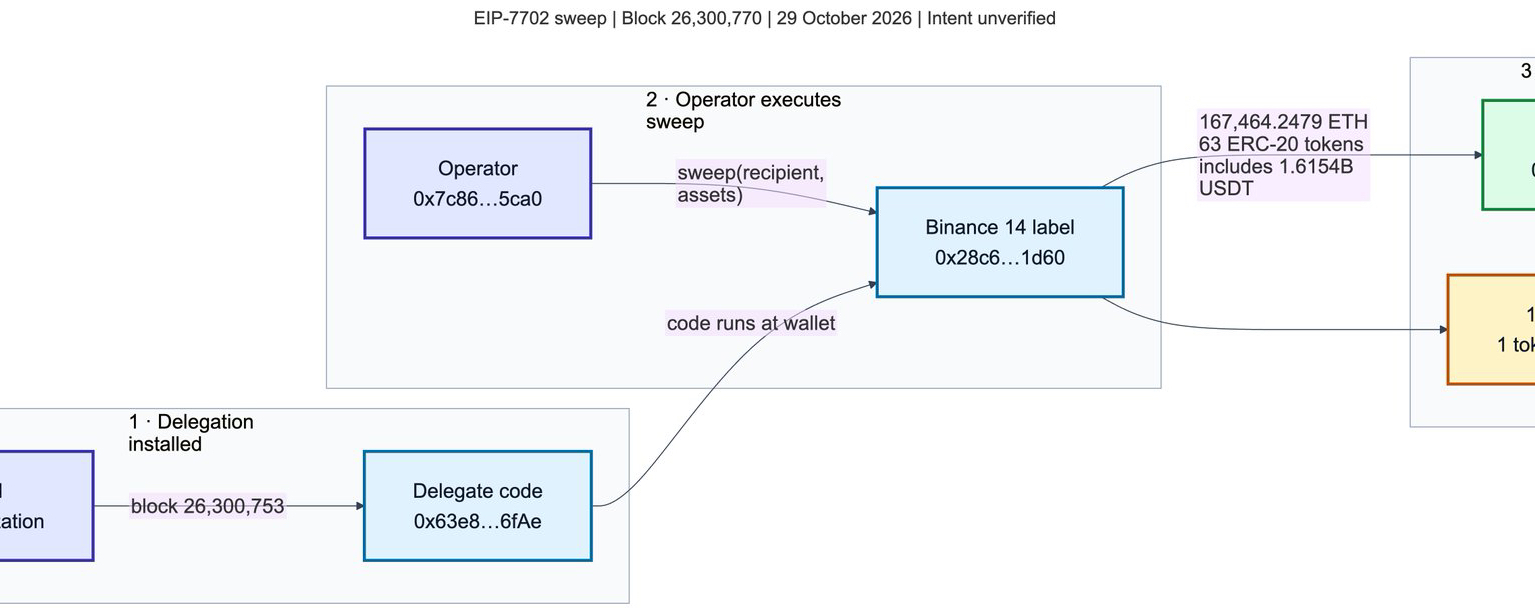
🚨 Bagaimana EIP-7702 Meretas Dompet Panas Binance 🚨Perampokan 3 Menit: Bagaimana EIP-7702 Mengubah Dompet Menjadi Perampoknya Sendiri
Tiga menit dua puluh empat detik. Hanya selama itulah 167,464 ETH dan 63 token, termasuk 1.615B USDT, lenyap dari dompet berlabel Binance setelah satu pesan yang ditandatangani memasang delegasi EIP-7702. Peneliti keamanan Odysseus dari phylax.systems memetakan seluruh serangan di blockchain dalam sebuah utas yang kini viral.
Linimasa ini mengerikan.
20:20:59 UTC: otorisasi delegasi EIP-7702 dipasang pada dompet. 20:24:23: alamat lain memanggil sweep(). Konteks eksekusi dompet itu sendiri kini menjalankan kontrak penyerang, menguras semua aset ke 0x027…2ffe. Lalu pada 20:41:23, situasinya memburuk: dompet yang didelegasikan menggunakan peran pemiliknya pada dompet pintar terpisah untuk memindahkan 780M USDC lagi.
🚨 Bagaimana EIP-7702 Meretas Dompet Panas Binance 🚨
Perampokan 3 Menit: Bagaimana EIP-7702 Mengubah Dompet Menjadi Perampoknya Sendiri
Tiga menit dua puluh empat detik. Hanya selama itulah 167,464 ETH dan 63 token, termasuk 1.615B USDT, lenyap dari dompet berlabel Binance setelah satu pesan yang ditandatangani memasang delegasi EIP-7702. Peneliti keamanan Odysseus dari phylax.systems memetakan seluruh serangan di blockchain dalam sebuah utas yang kini viral.
Linimasa ini mengerikan.
20:20:59 UTC: otorisasi delegasi EIP-7702 dipasang pada dompet. 20:24:23: alamat lain memanggil sweep(). Konteks eksekusi dompet itu sendiri kini menjalankan kontrak penyerang, menguras semua aset ke 0x027…2ffe. Lalu pada 20:41:23, situasinya memburuk: dompet yang didelegasikan menggunakan peran pemiliknya pada dompet pintar terpisah untuk memindahkan 780M USDC lagi.
421
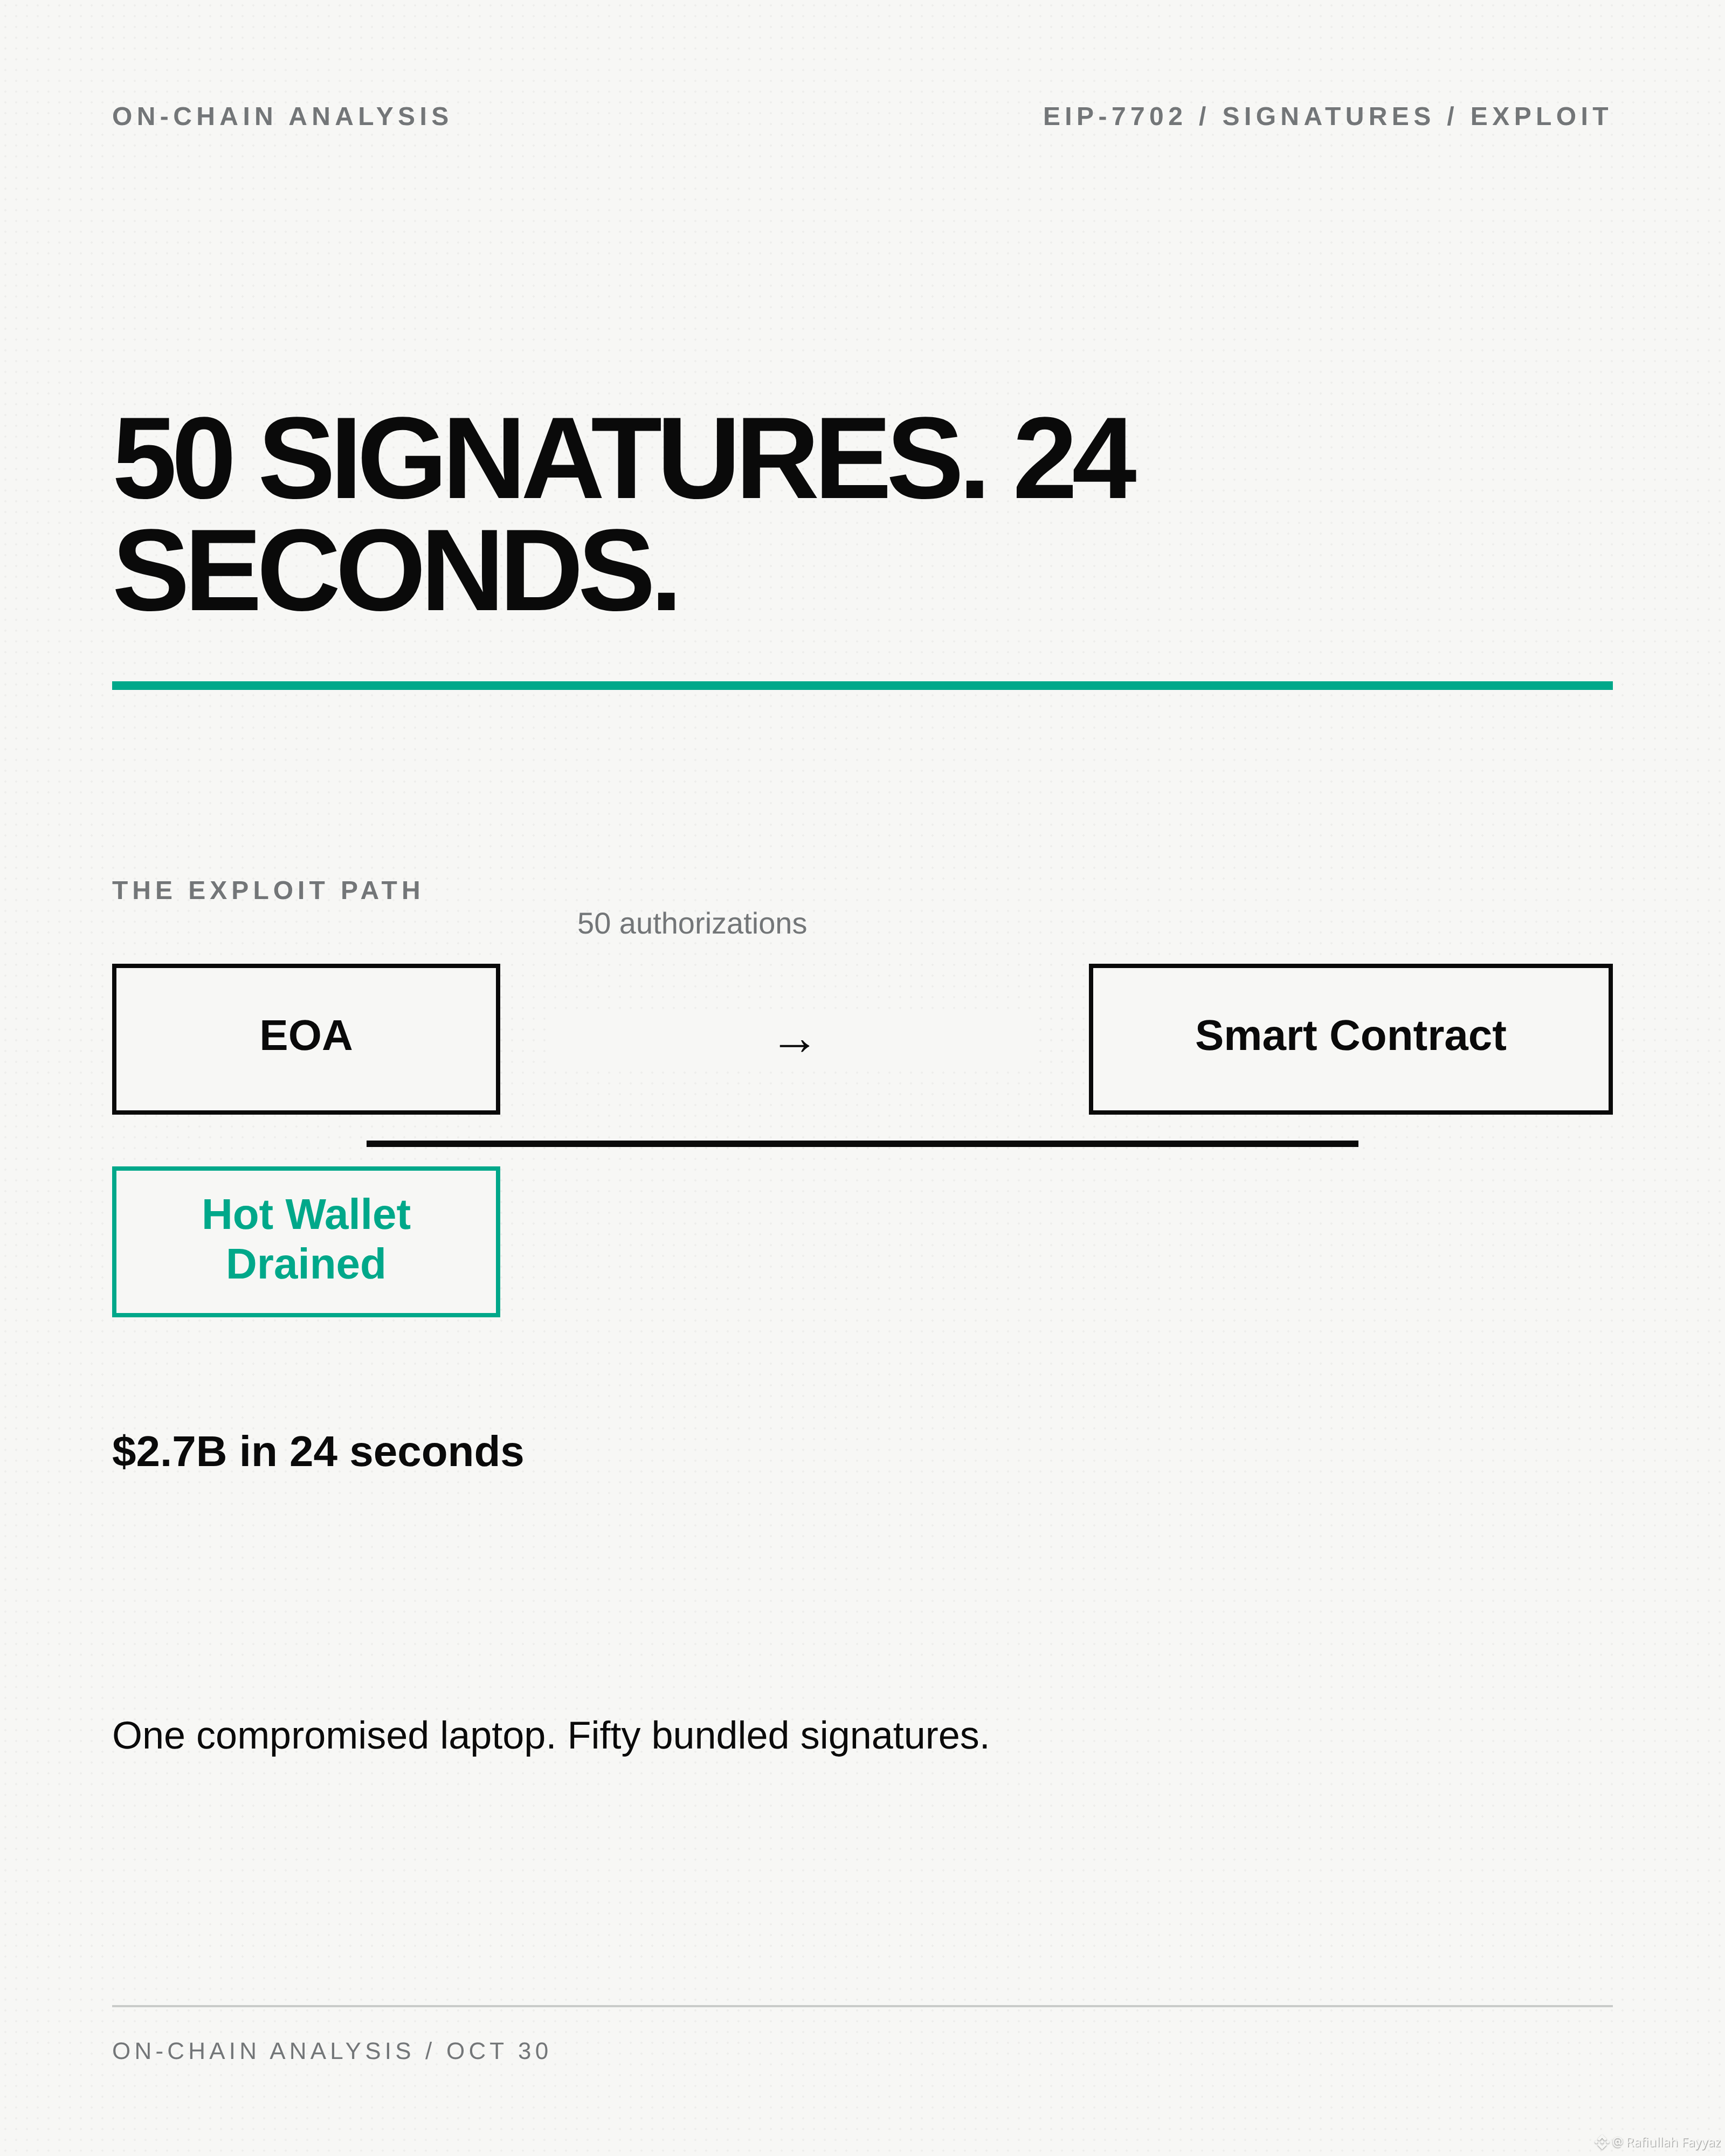
50 TANDA TANGAN. 24 DETIK.
$2.7 miliar meninggalkan Binance 14 dalam 24 detik.
Penyerang tidak mencuri kunci privat. Mereka menggabungkan 50 otorisasi EIP-7702 ke dalam satu transaksi. Setiap tanda tangan menyerahkan kendali dompet kepada kontrak pintar yang sama. Setelah semuanya masuk, hot wallet itu terkuras.
Ini adalah eksploitasi besar pertama yang menggunakan EIP-7702 dalam skala sebesar ini. Standar ini memungkinkan akun yang dimiliki secara eksternal mendelegasikan kendali kepada kontrak pintar. Berguna untuk abstraksi akun. Bisa menjadi bencana jika proses penandatanganan disusupi.
Binance mengatakan laptop itu adalah titik masuknya. Namun, penggabungan tanda tanganlah yang menjadi senjatanya.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 TANDA TANGAN. 24 DETIK.
$2.7 miliar meninggalkan Binance 14 dalam 24 detik.
Penyerang tidak mencuri kunci privat. Mereka menggabungkan 50 otorisasi EIP-7702 ke dalam satu transaksi. Setiap tanda tangan menyerahkan kendali dompet kepada kontrak pintar yang sama. Setelah semuanya masuk, hot wallet itu terkuras.
Ini adalah eksploitasi besar pertama yang menggunakan EIP-7702 dalam skala sebesar ini. Standar ini memungkinkan akun yang dimiliki secara eksternal mendelegasikan kendali kepada kontrak pintar. Berguna untuk abstraksi akun. Bisa menjadi bencana jika proses penandatanganan disusupi.
Binance mengatakan laptop itu adalah titik masuknya. Namun, penggabungan tanda tanganlah yang menjadi senjatanya.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
317

·
--
Usulan EIP-7702 sedang ramai dibicarakan di Ethereum.
Peningkatan ini memungkinkan dompet biasa menjalankan kode kontrak pintar. Pada dasarnya, tujuannya adalah mempermudah transaksi batch dan pembayaran yang disponsori.
Ini merupakan perubahan menarik bagi pengalaman pengguna di jaringan. Jika diterapkan, cara berinteraksi dengan aset bisa menjadi jauh lebih sederhana.
Bagaimana pendapatmu tentang perubahan ini untuk dompet?
$ETH #Ethereum #EIP7702
7

Pertanyaan yang bikin merenung: Co-CEO Binance, Teng Jue, pada Jumat mengungkap sendiri cara 6,3 miliar dicuri—peretas memanfaatkan fitur delegasi Ethereum EIP-7702 untuk melewati proses persetujuan normal, mengambil alih kendali eksekusi hot wallet, lalu menggunakan mekanisme penghancuran diri untuk menghapus alat dan jejak mereka. Perhatikan, ini bukan sekadar kunci privat yang dicuri; proses persetujuannya sendiri dilewati melalui “delegasi yang sah”. Jadi pertanyaannya: kalau proses persetujuan bursa terbesar di dunia saja bisa dilewati, apakah hot wallet bursa masih layak disebut brankas? Penarikan dana kembali dibuka pada Minggu, dan bukti cadangan akan dirilis lebih dulu pada Senin. Kamu akan langsung menarik dana, atau tetap membiarkannya di sana karena 6,3 miliar sudah ditanggung? Pilih kubu di kolom komentar: A Tarik demi keselamatan B Sudah ditanggung, buat apa takut
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
21

·
--
SATU TANDA TANGAN. BISAKAH SESEORANG MEMINDAHKAN DANA ANDA TANPA MEMINTA PERSETUJUAN LAGI? 🔐
Itu adalah risiko nyata dari delegasi EIP-7702 yang berbahaya. Namun, melihat “EIP-7702” di dompet Anda TIDAK otomatis berarti Anda telah diretas
Berikut penjelasan sederhananya 👇
Dompet biasa menggunakan kunci privat Anda untuk menandatangani transaksi
EIP-7702 memungkinkan alamat dompet yang sama menjalankan kode kontrak pintar, sehingga menambahkan fitur seperti transaksi gabungan, biaya gas yang disponsori, dan izin yang dapat diprogram
Bayangkan seperti memasang asisten di dalam dompet Anda
Asisten tepercaya mengikuti aturan keamanan. Asisten berbahaya dapat memungkinkan penyerang memindahkan aset tanpa konfirmasi lagi dari Anda
Bagaimana hal itu bisa terjadi?
• Anda tertipu untuk menandatangani otorisasi yang mengarah ke kode berbahaya
• Kunci privat Anda dicuri, sehingga penyerang dapat menandatanganinya
• Kode yang didelegasikan mengandung kerentanan
Mengetahui alamat publik Anda saja tidak cukup untuk memasang delegasi. Diperlukan tanda tangan otorisasi yang valid
Tiga kesalahpahaman yang perlu diluruskan:
❌ “EIP-7702 dibuat untuk peretas”
EIP-7702 dirancang untuk meningkatkan fungsionalitas dompet. Bahayanya bergantung pada kode dan izinnya
❌ “Delegasi tidak dapat dicabut”
Protokol ini memungkinkan delegasi dihapus dengan otorisasi valid ke alamat nol. Antarmuka dompet Anda mungkin tidak mendukung setiap kasus
❌ “Mencabut persetujuan token menghapus semuanya”
Persetujuan token dan delegasi EIP-7702 adalah izin yang berbeda. Menghapus salah satunya tidak otomatis menghapus yang lain
Yang paling penting: jika kunci privat Anda telah disusupi, mencabut delegasi tidak membuat kunci tersebut aman kembali. Penyerang dapat menandatanganinya lagi
Periksa kontrak yang benar-benar didelegasikan, bukan hanya nama yang ditampilkan. Gunakan alat dompet resmi, dan jangan pernah memercayai tautan acak “perbaiki dompet Anda”
Sebelum menandatangani, tanyakan:
“Apakah saya menyetujui satu tindakan—atau mengubah cara dompet saya dapat beroperasi?”
Sumber: Spesifikasi Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
460

·
--
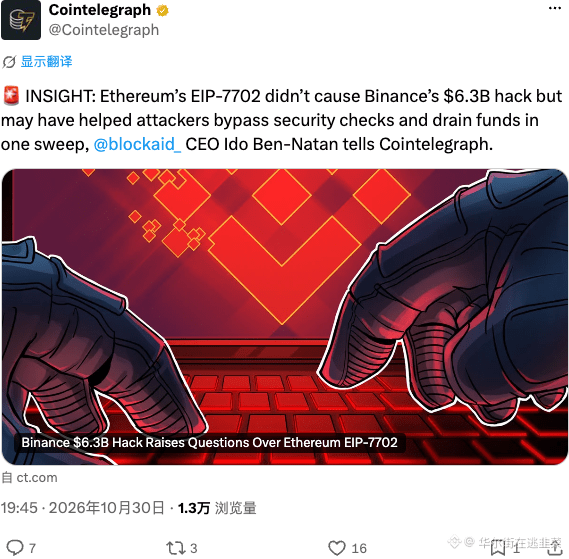
Transaksi gelap senilai 63 miliar itu tidak ada hubungannya dengan EIP-7702. Jangan dibesar-besarkan. Namun, protokol ini memang memungkinkan peretas melewati pemeriksaan keamanan, membuat dana berpindah tanpa jejak, dan menjadi “akselerator” bagi tindakan jahat. Sebagus apa pun standar baru, semuanya sia-sia jika keamanan sampai jebol. Ke depannya, saat berinteraksi di blockchain, periksa risikonya terlebih dahulu, baru keuntungannya.
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702 tidak menyebabkan peretasan Binance, tetapi dapat memperbesar kerugian
- Pakar keamanan berpendapat bahwa penyerang dapat menarik dana dari dompet Binance tanpa EIP-7702
- Upgrade Ethereum EIP-7702 dapat membantu melewati langkah-langkah penarikan, sehingga meningkatkan kerugian
- Peristiwa ini hanya memengaruhi metode serangan, bukan penyebab utama peretasan
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Sumber: CoinTelegraph
37

·
--
🚨 EIP-7702 bukan penyebab peretasan Binance, tetapi mungkin memperbesar kerugian. Pakar keamanan menyatakan bahwa para penyerang mungkin dapat menguras dompet tanpa peningkatan ini, tetapi peningkatan tersebut mungkin telah membantu mereka melewati perlindungan penarikan ETH.
Fitur abstraksi akun dalam peningkatan ini mungkin telah memberi para penyerang cara baru untuk mengakali protokol keamanan.
Implikasi: Risiko yang lebih tinggi bagi pemegang ETH selama peningkatan sedang berlangsung.
💭 Apakah aset ETH Anda terlindungi dari risiko abstraksi akun? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1
·
--
Dini hari tadi, hot wallet Binance mengalami masalah. Banyak orang baru pertama kali mendengar EIP-7702. Mari kita jelaskan dulu istilah ini:
1. Apa itu: Fitur yang hadir melalui upgrade Pectra Ethereum. Wallet biasa bisa menandatangani otorisasi untuk sementara menyerahkan hak eksekusi kepada kode smart contract. Alamatnya tetap sama. Keuntungannya, transaksi bisa dilakukan secara massal dan orang lain bisa membayar biaya gas untuk kita.
2. Mengapa kali ini jadi sorotan: Menurut analisis pascainsiden dari Blockaid dan pihak lain, penyerang menyisipkan 50 otorisasi dengan nomor urut berurutan dalam satu transaksi, dengan tujuan mencocokkan salah satunya dengan nomor urut yang sedang digunakan hot wallet. Jika cocok, smart contract berbahaya itu bisa mengalihkan aset secara massal atas nama wallet. Selain itu, delegasi akan terus berlaku jika tidak dicabut.
3. Apa yang perlu diwaspadai pengguna biasa: Pertama, jangan menandatangani otorisasi yang tidak dipahami, terutama tanda tangan yang mengemas banyak tindakan sekaligus. Kedua, jika situs tak dikenal meminta tanda tangan, berhentilah sejenak dan periksa smart contract mana yang akan diberi delegasi. Ketiga, periksa dan cabut otorisasi yang tidak lagi digunakan secara berkala. Sebaiknya simpan aset dalam jumlah besar di cold wallet.
Menurut saya, EIP-7702 itu sendiri bukanlah pintu belakang. Fitur ini mengubah wallet dari sekadar kunci untuk mengirim aset menjadi kunci yang bisa menjalankan program. Karena kuncinya jadi lebih kuat, memeriksa dengan saksama kepada siapa delegasi diberikan sebelum menandatangani menjadi hal yang wajib. Apakah biasanya kamu membaca isi otorisasi satu per satu sebelum menandatanganinya?
$ETH #EIP7702
21

·
--
Cosine dari SlowMist menjelaskan metodenya dengan gamblang
Aksi pengurasan hot wallet Binance kali ini
menggunakan EIP-7702
Tujuannya sederhana: memudahkan pemindahan token secara massal
Dari data on-chain,
operasinya tidak terbilang canggih
Bahkan sebelum benar-benar beraksi, mereka berlatih selama beberapa jam
Inti perkataan Cosine
Mekanisme EIP-7702 sendiri tidak bermasalah
Bahkan tanpa mekanisme itu, ada cara lain untuk melakukan hal serupa
Jangan menyalahkan satu proposal peningkatan
Yang benar-benar perlu diperiksa adalah jalur penandatanganan, otorisasi hot wallet, dan apakah alat penarikan dana telah dibobol
Pemberitahuan resmi juga menyebutkan
Sejauh ini belum ditemukan bukti kebocoran private key wallet
Laporan teknis lengkap masih menunggu proses verifikasi selesai
Pelacakan dana mengandalkan pembekuan dan penegakan hukum
Bagi investor ritel, jangan mudah terpancing judul sensasional seperti “protokol tertentu pasti ambruk”
Fokuslah pada izin akses akun sendiri dan kanal resmi
$ETH $BNB
#EIP7702 #慢雾 #InsidenKeamananBinance
2
399

·
--
5,8 miliar dolar AS lenyap begitu saja dari hot wallet Binance, dan kasus pencurian terbesar dari bursa dalam sejarah kripto pun terjadi.
Pada 30 Oktober pukul 04.24 dini hari, hot wallet Binance 14 mentransfer 167.464 ETH ke alamat baru, sekaligus membawa sekitar 1,615 miliar USDT dan 63 jenis token. Nilai transaksi tunggalnya mencapai 2,5 miliar dolar AS. Empat puluh menit kemudian, total arus keluar melonjak hingga 5,6 miliar, jauh melampaui rekor 1,5 miliar dolar AS milik Bybit pada 2025.
Yang paling ironis, bursa yang mengklaim memiliki tim keamanan terbesar di dunia dan neraca terkuat ini ditembus begitu saja oleh celah di lapisan protokol EIP-7702. Reaksi pasar pun langsung terasa: dalam $ETH 24 jam, harga anjlok 5,33%, $BTC turun di bawah 78500, dan posisi leverage senilai 629 juta langsung dilikuidasi.
Jangan buru-buru menangkap pisau jatuh dalam jangka pendek; tekanan jual tidak akan terserap secepat itu. Jika EIP-7702 hanya bermasalah di sisi kustodian bursa, protokol on-chain masih bisa bernapas lega.
#加密安全 #币安 #EIP7702
362
Baru saja selesai menonton video Shen Yu yang mengulas peretasan Binance, rasanya merinding: ini bukan tindakan spontan, melainkan perampokan yang sudah dilatih.
Pukul 04.20 dini hari, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi. Tiga menit kemudian, mereka mulai memindahkan aset secara massal, dengan total sekitar 5,8 miliar dolar AS di berbagai blockchain. Sebelumnya, mereka sudah menyusun daftar transfer untuk 64 jenis token dan berlatih dua kali menggunakan dompet uji. Jarak antara latihan terakhir dan aksi sesungguhnya hanya 3,5 jam.
Mereka menggunakan mekanisme otorisasi EIP-7702. Cos dari SlowMist mengatakan mekanismenya sendiri tidak bermasalah, tetapi dimanfaatkan untuk mencuri koin secara massal. Sementara itu, CEO Blockaid menduga sistem penandatanganan diretas, bukan kunci privat yang dicuri. Hingga kini, belum ada kesimpulan pasti mengenai masalah utamanya.
Kabar baiknya, menurut verifikasi terbaru dari Binance, aset senilai sekitar 3 miliar dolar AS telah dibekukan. Namun, 18270 $BTC (sekitar 1,44 miliar dolar AS) masih belum tersentuh, dan 46,7万 $ETH masih berada di tangan peretas.
Mana yang lebih membuatmu takut? A: Perampokan yang sudah dipersiapkan dengan daftar dan dua kali latihan; B: Ada masalah pada proses penandatanganan, sehingga bursa sebesar apa pun mungkin menandatangani atas namamu tanpa sepengetahuanmu. Pilih kubu di kolom komentar.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
# Mengulas kembali metode peretasan Binance: 50 otorisasi EIP-7702 memindahkan sekitar US$5,8 miliar dalam 3 menit; dugaan keterkaitan mengarah ke Korea Utara, tetapi belum terkonfirmasi
- Ulasan metode: Menurut rekonstruksi on-chain oleh Shen Yu, salah satu pendiri Cobo, penyerang menyiarkan transaksi berisi 50 permintaan otorisasi pada pukul 04.20 waktu Beijing, 30 Oktober. Sekitar 3 menit kemudian, mereka mulai memindahkan aset secara massal di berbagai jaringan, termasuk Ethereum dan Tron. Berdasarkan harga saat itu, total aset yang dipindahkan diperkirakan sekitar US$5,8 miliar. Sebelumnya, penyerang telah menyiapkan daftar pemindahan yang mencakup 64 jenis token dan melakukan dua kali simulasi menggunakan dompet uji; simulasi terakhir dilakukan sekitar 3,5 jam sebelum serangan sebenarnya. Penyerang juga menukar sebagian aset yang dapat dibekukan, seperti USDT, menjadi ETH untuk menghindari pembekuan oleh penerbit.
- Proses penandatanganan menjadi sorotan: Menurut penilaian awal CEO perusahaan keamanan Blockaid, serangan ini mengarah pada penyalahgunaan infrastruktur penandatanganan, bukan pencurian private key secara langsung. 50 otorisasi EIP-7702 dimasukkan ke dalam satu transaksi yang menargetkan 14 dompet panas Binance, lalu mendelegasikan kendali kepada kontrak penyapu. Metode ini sangat mirip dengan kasus Bybit pada Februari 2025, dan modusnya dikaitkan dengan operasi siber Korea Utara. Namun, Binance belum mengonfirmasi mekanisme serangan secara spesifik, dan dugaan keterkaitan tersebut belum dikonfirmasi secara resmi.
- Dana masih berpindah: Menurut data Arkham, dompet penyerang sedang memindahkan aset melalui Uniswap dan menggunakan USDT curian sebagai jaminan untuk meminjam sedikitnya 20.000 WETH di Aave (sekitar US$44 juta). Aave telah membekukan pasar pinjam-meminjamnya dan menyatakan bahwa kontraknya sendiri tidak terdampak serta posisi pinjaman tersebut masih memiliki jaminan berlebih. Pada hari yang sama, Bybit mengklarifikasi bahwa mereka tidak terdampak oleh insiden ini dan sistem serta layanan deposit dan penarikan berjalan normal.
- Pengingat situasi terkini: Layanan deposit dan penarikan Binance serta perdagangan Alpha masih dihentikan sementara, dan waktu pemulihannya belum diumumkan. BTC berada di kisaran US$78.000, sementara BNB sekitar US$699. Insiden ini masih berkembang; angka pembekuan dan kerugian berbeda-beda menurut masing-masing pihak. Acuan utama tetap informasi yang telah diverifikasi secara resmi oleh Binance. Hanya percayai kanal resmi dan waspadai penipuan yang menyamar sebagai layanan “pencairan dana”.
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Penilaian saya: Dalam jangka pendek, saya cenderung bearish terhadap BNB karena tinjauan metode serangan menunjukkan risiko pada proses penandatanganan belum tersingkirkan, sementara jadwal pemulihan layanan deposit dan penarikan belum diumumkan. Pemulihan sentimen masih menunggu konfirmasi melalui laporan resmi setelah kejadian.
Sumber: ChainCatcher mengutip tinjauan on-chain Shen Yu / Cobo; CoinDesk mengutip Blockaid dan data Arkham; pembaruan siaran langsung CoinDesk. Mekanisme serangan dan dugaan keterkaitan masih berupa penilaian awal dan belum dikonfirmasi oleh Binance. Hanya untuk referensi, bukan merupakan saran investasi.
Menurut Anda, hal apa yang paling perlu diperbaiki bursa terlebih dahulu: proses penandatanganan atau hak akses dompet panas? Ketuk tag untuk melihat harga terkini, lalu sampaikan pendapat di kolom komentar.
609

·
--
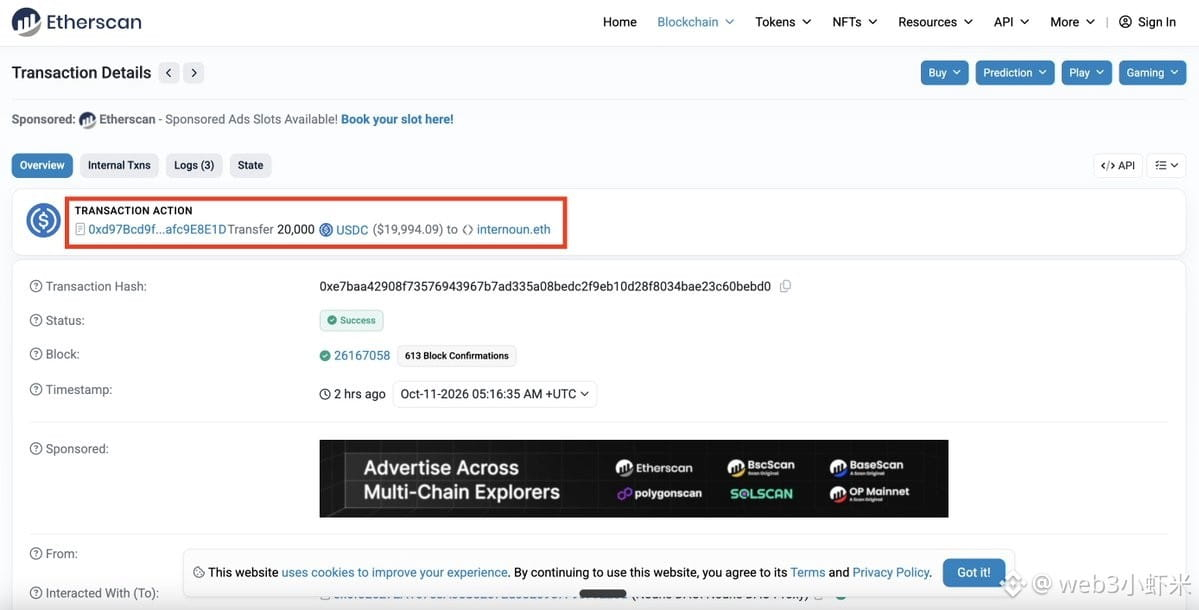
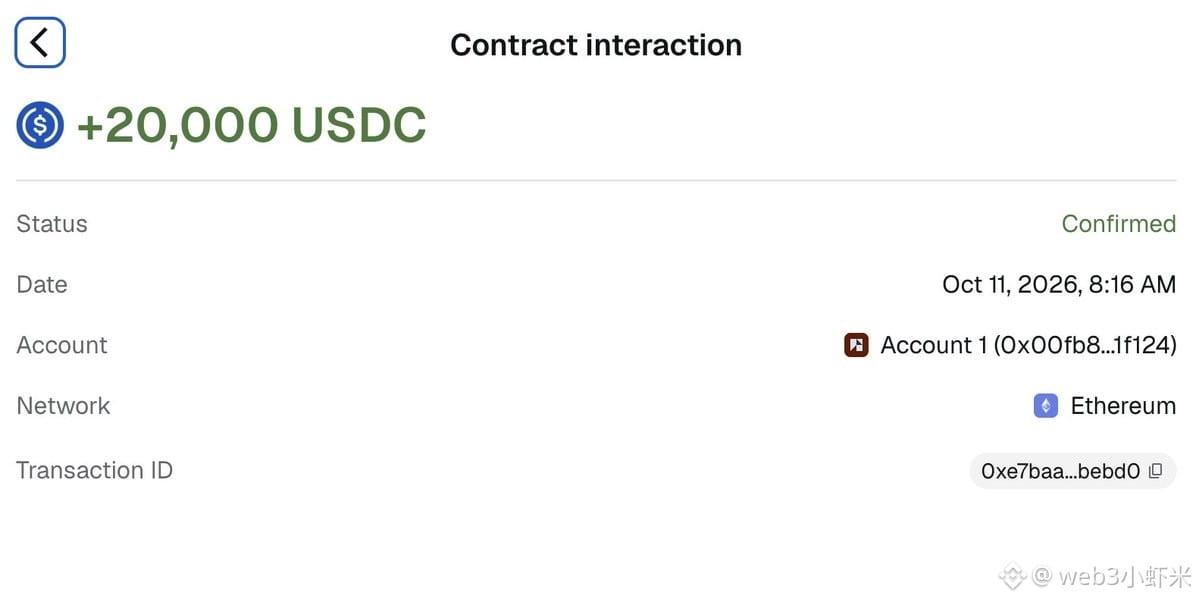
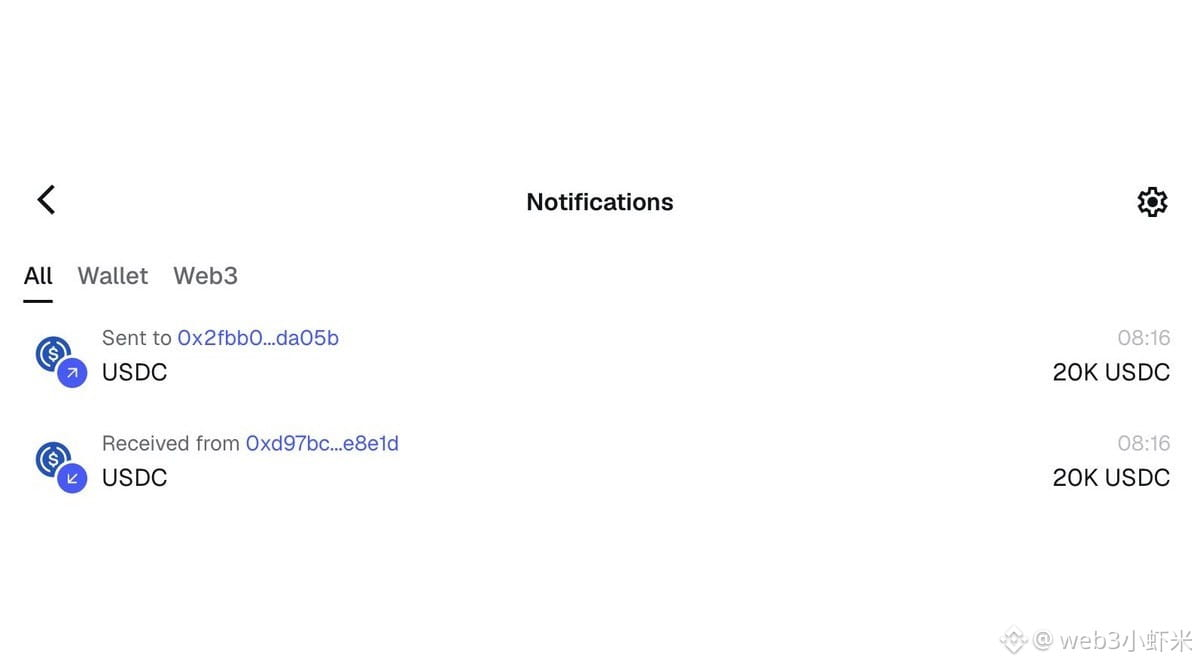
Nouns Prop 1001 baru saja mengirim 20 ribu USDC, tetapi 12 detik kemudian seluruhnya sudah dipindahkan.
Penerima mengaku tidak mengeklik konfirmasi; di blockchain tercatat transaksi EIP-7702—wallet didelegasikan ke kontrak yang ditandai sebagai phishing, dan USDC serta sisa ETH ikut raib.
Dana hibah DAO langsung dikuras begitu masuk. Ini jenis rekayasa sosial wallet yang baru lagi? Perhatikan baik-baik, apa yang janggal di tangkapan layar?
#钓鱼 #EIP7702 #Nouns
154
·
--
Kebanyakan orang berpikir dompet yang terkompromi adalah kasus yang hilang.
Realitanya lebih rumit.
Dalam banyak kasus, aset masih ada di sana. Masalahnya adalah eksekusi.
Saat korban mengirim gas ke alamat yang terkompromi, bot penyapu otomatis mendeteksi saldo yang masuk dan segera bertindak. Apa yang seharusnya menjadi pemulihan yang sederhana berubah menjadi kerugian lain.
Di sinilah arsitektur transaksi menjadi lebih penting daripada kepemilikan dompet itu sendiri.
MOBIUS69 dibangun di sekitar ide sederhana: dompet yang terkompromi seharusnya tidak perlu menerima gas untuk memulihkan aset.
Dengan menggunakan eksekusi EIP-7702, Dompet Sponsor terpisah menanggung biaya jaringan sementara tindakan pemulihan digabungkan menjadi satu transaksi atom. Klaim, penarikan, interaksi protokol, dan transfer aset dapat dieksekusi sebagai satu operasi terkoordinasi alih-alih beberapa langkah yang rentan.
Yang menarik adalah ini mengubah proses pemulihan dari masalah kecepatan menjadi masalah desain.
Selama bertahun-tahun, pengguna disarankan untuk meninggalkan dompet yang terkompromi karena setiap upaya pemulihan mengekspos mereka pada bot otomatis yang mengawasi jaringan.
Model eksekusi baru menunjukkan bahwa tantangannya tidak selalu terletak pada aset itu sendiri. Terkadang tantangannya adalah menemukan cara untuk
berinteraksi dengan mereka tanpa menciptakan peluang bagi pelaku depan.
Tidak ada arsitektur yang dapat menjamin keberhasilan terhadap setiap bentuk strategi eksekusi yang canggih atau infrastruktur berbasis Flashbots, tetapi menarik untuk melihat bagaimana pemulihan dompet berkembang seiring dengan lapisan eksekusi Ethereum.
Masa depan keamanan dompet mungkin tidak hanya ditentukan oleh bagaimana kita melindungi kunci privat.
Ini juga mungkin ditentukan oleh bagaimana kita mengeksekusi transaksi setelah segala sesuatunya berjalan salah.
Dibangun dengan filosofi ini dalam pikiran: MOBIUS69.
#EIP7702
1
203

·
--
Artikel
Mengulas “serangan kilat” Binance senilai 560 juta dolar: 50 tanda tangan berurutan, daftar 64 jenis token, dua kali gladi resik—ini bukan serangan peretas, melainkan operasi militer yang telah dilatihPada 30 Oktober pukul 04.20 dini hari (waktu Beijing), pertahanan “kelas finansial” dompet panas Binance jebol—bukan sekadar satu transaksi pencurian, melainkan penyisiran sistematis: penyerang sudah menyiapkan biaya gas sejak 28 Oktober (37 jam sebelumnya), melakukan dua kali gladi resik menggunakan stablecoin senilai 7 juta dolar AS (yang terakhir 3,5 jam sebelum beraksi), dan menyiapkan daftar pemindahan 64 jenis token lebih awal.
Sederhananya: ini tampaknya bukan aksi peretas yang dilakukan secara spontan, melainkan hari eksekusi sebuah infiltrasi berskala operasi militer—dari gladi resik hingga serangan utama, semuanya berlangsung dalam waktu kurang dari 37 jam.
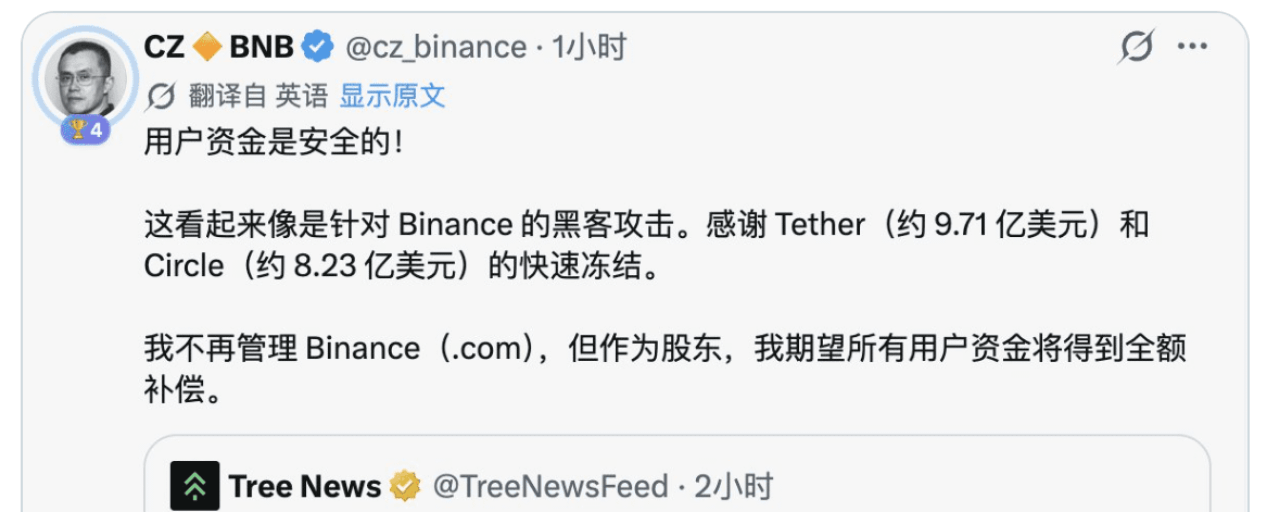
Mengukur skala kerugian (berdasarkan pemantauan on-chain): total arus keluar sekitar 5,643 miliar dolar AS—Ethereum 3,528 miliar, Bitcoin 1,449 miliar (18,270 BTC dipecah menjadi 19 bagian dan dipindahkan secara terpisah), Tron 628 juta, serta Arbitrum/Optimism/Base total 38 juta. Namun, perhatikan batasan penting: arus keluar ≠ dicuri—hingga saat ini Binance hanya mengakui adanya “potensi masalah keamanan” dan belum mengonfirmasi jumlah total maupun sifatnya. CZ menyatakan, “kemungkinan besar ini adalah serangan peretas, dan dana pengguna diperkirakan akan diganti sepenuhnya”.
Mengulas “serangan kilat” Binance senilai 560 juta dolar: 50 tanda tangan berurutan, daftar 64 jenis token, dua kali gladi resik—ini bukan serangan peretas, melainkan operasi militer yang telah dilatih
Pada 30 Oktober pukul 04.20 dini hari (waktu Beijing), pertahanan “kelas finansial” dompet panas Binance jebol—bukan sekadar satu transaksi pencurian, melainkan penyisiran sistematis: penyerang sudah menyiapkan biaya gas sejak 28 Oktober (37 jam sebelumnya), melakukan dua kali gladi resik menggunakan stablecoin senilai 7 juta dolar AS (yang terakhir 3,5 jam sebelum beraksi), dan menyiapkan daftar pemindahan 64 jenis token lebih awal.
Sederhananya: ini tampaknya bukan aksi peretas yang dilakukan secara spontan, melainkan hari eksekusi sebuah infiltrasi berskala operasi militer—dari gladi resik hingga serangan utama, semuanya berlangsung dalam waktu kurang dari 37 jam.
Mengukur skala kerugian (berdasarkan pemantauan on-chain): total arus keluar sekitar 5,643 miliar dolar AS—Ethereum 3,528 miliar, Bitcoin 1,449 miliar (18,270 BTC dipecah menjadi 19 bagian dan dipindahkan secara terpisah), Tron 628 juta, serta Arbitrum/Optimism/Base total 38 juta. Namun, perhatikan batasan penting: arus keluar ≠ dicuri—hingga saat ini Binance hanya mengakui adanya “potensi masalah keamanan” dan belum mengonfirmasi jumlah total maupun sifatnya. CZ menyatakan, “kemungkinan besar ini adalah serangan peretas, dan dana pengguna diperkirakan akan diganti sepenuhnya”.
1
804
·
--
Lihat terjemahan
【币安第二次进展公告:今天15:33前完成储备证明快照,明天13:33前分阶段恢复提币】
币安在10月31日凌晨3:33(UTC+8)发布事件第二次进展:
1️⃣ 首次储备证明(PoR)快照将在公告后12小时内完成,即今天15:33前,结果11月2日前公布;
2️⃣ 技术团队目标约34小时内逐步恢复提币,即11月1日13:33前开始分阶段恢复,取决于安全检查进度;
3️⃣ 公司已备付超63.4亿美元,其中约50亿美元为受影响代币本身,外部合作方已冻结约30亿美元。
另外,以太坊开发者提交了一份草案:允许EOA永久关闭EIP-7702委托功能(不可逆,草案尚未合并、无EIP编号)。
工程师视角避坑:
• “目标时间”不等于承诺,以官方公告为准,别信群里的“已恢复”截图;
• 提币恢复前后谨防假客服、假“领取补偿”链接,官方不会要你的助记词;
• 自己的钱包若开启过7702委托,检查授权对象,不用的及时撤销。
你会等PoR结果出来再决定资金去留吗?
$BNB $BTC $ETH
#币安 #储备证明 #EIP7702 #链上安全
DYOR,非投资建议
230
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#OpenAICutsFundraisingTargetBy$10B
3 penayangan
21 Berdiskusi
2
#ASICHasReceivedNoPredictionMarketApplications
830 penayangan
64 Berdiskusi
3
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
123 penayangan
3 Berdiskusi
4
#TetherReports$191.5BInQ3Reserves
58 penayangan
4 Berdiskusi
5
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
49,803 penayangan
1,033 Berdiskusi
6
#HKDollarStablecoinHKDAPToLaunchOnSolana
35,829 penayangan
665 Berdiskusi
7
#$1.5BInLeveragedCryptoBetsLiquidated
69,579 penayangan
283 Berdiskusi
8
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,963 penayangan
94 Berdiskusi
9
#KOSPIFalls3.53%BackBelow6000
83,368 penayangan
1,254 Berdiskusi
10
#AmazonSharesFallAbout7%InPremarketTrading
43,460 penayangan
707 Berdiskusi