

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,582 penayangan
666 Berdiskusi
Populer
Terbaru
🚨 BAHAYA MERAH BAGI PEMEGANG Coldcard
Investigasi masih terus berkembang, dan para peneliti telah memperingatkan bahwa dompet yang rentan tambahan mungkin masih berisiko. Galaxy telah menyarankan pengguna Coldcard single-signature yang terdampak untuk memindahkan dana ke alamat baru.
🔴 Jangan menganggap dompet perangkat keras otomatis berarti dana Anda aman.
🔴 Jangan lakukan transaksi panik karena judul berita.
🟢 Pisahkan masalah keamanan dompet dari jaringan dasar Bitcoin.
$BTC trader harus memverifikasi pengaturan kustodi mereka dan mengambil keputusan berdasarkan fakta, bukan rasa takut.
#coldcardtheftinvestigationadvances
744
👀 INVESTIGASI COLD CARD MENEMPATKAN SELF-CUSTODY DI BAWAH SOROTAN
Investigasi yang sedang berkembang menyoroti realitas penting dalam kripto: memiliki kunci Anda sendiri juga berarti melindungi kunci Anda. 🔑
Dompet perangkat keras hanyalah satu bagian dari strategi keamanan. Akses fisik, perlindungan PIN, dan keamanan frasa pemulihan semuanya dapat berpengaruh.
$BTC investor harus memperlakukan pengelolaan aset (custody) sama seriusnya dengan investasi itu sendiri.
#coldcardtheftinvestigationadvances
28
🚀 COLD CARD CASE: ALASAN UNTUK SERIUS MENGAMANKAN KRIPTO
Investigasi pencurian Coldcard yang semakin maju menyoroti perawatan mandiri (self-custody) dan keamanan hardware-wallet. 🔐
Untuk $BTC investor, ini adalah pengingat untuk memperkuat praktik penyimpanan sebelum menginvestasikan modal agar bekerja.
Jika Anda sedang mempertimbangkan posisi spot di $BTC atau $ETH, teliti pasar, pilih entry Anda dengan hati-hati, lindungi aset Anda, dan kelola risiko Anda. 📊🧠
Perdagangan yang baik dimulai dari keamanan yang baik.
#coldcardtheftinvestigationadvances
53
👀🗣️ Penyelidikan atas pencurian besar-besaran senilai $115M dan pencurian Coldcard Hardware Wallet telah menghasilkan terobosan signifikan.
🚨 Terobosan besar dalam penyelidikan
✍🏼Kesalahan akun berbayar:
Para penyelidik menemukan bahwa pelaku utama memanfaatkan akun berbayar dari penyedia layanan data Blockchain komersial untuk memetakan target.
Stempel waktu log internal dari akun berbayar tersebut sepenuhnya meniru pola persis pengurasan dompet, memberikan otoritas detail pembayaran dan pendaftaran di dunia nyata.
✍🏼Identitas kemungkinan sudah diketahui:
Analis riset Galaxy, Alex Thorn, menyebutkan bahwa berkat uji coba langganan ini, aparat penegak hukum kemungkinan sudah mengetahui identitas pasti dari pelaku gelombang pertama.
✍🏼Kaitan gelombang 1& 2:
Sekitar 1.082,65 BTC dari gelombang pertama masih sama sekali tidak dipindahkan dari alamat asli pelaku.
Aksi pencurian gelombang kedua berikutnya (mencuri 76 BTC lainnya) memiliki sidik jari dompet yang identik dan gaya transaksi yang sama, menegaskan bahwa kedua gelombang tersebut diatur oleh entitas yang sama.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ Penyelidikan atas pencurian besar-besaran senilai $115M dan pencurian Coldcard Hardware Wallet telah menghasilkan terobosan signifikan.
🚨 Terobosan besar dalam penyelidikan
✍🏼Kesalahan akun berbayar:
Para penyelidik menemukan bahwa pelaku utama memanfaatkan akun berbayar dari penyedia layanan data Blockchain komersial untuk memetakan target.
Stempel waktu log internal dari akun berbayar tersebut sepenuhnya meniru pola persis pengurasan dompet, memberikan otoritas detail pembayaran dan pendaftaran di dunia nyata.
✍🏼Identitas kemungkinan sudah diketahui:
Analis riset Galaxy, Alex Thorn, menyebutkan bahwa berkat uji coba langganan ini, aparat penegak hukum kemungkinan sudah mengetahui identitas pasti dari pelaku gelombang pertama.
✍🏼Kaitan gelombang 1& 2:
Sekitar 1.082,65 BTC dari gelombang pertama masih sama sekali tidak dipindahkan dari alamat asli pelaku.
Aksi pencurian gelombang kedua berikutnya (mencuri 76 BTC lainnya) memiliki sidik jari dompet yang identik dan gaya transaksi yang sama, menegaskan bahwa kedua gelombang tersebut diatur oleh entitas yang sama.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
·
--
#coldcardtheftinvestigationadvances
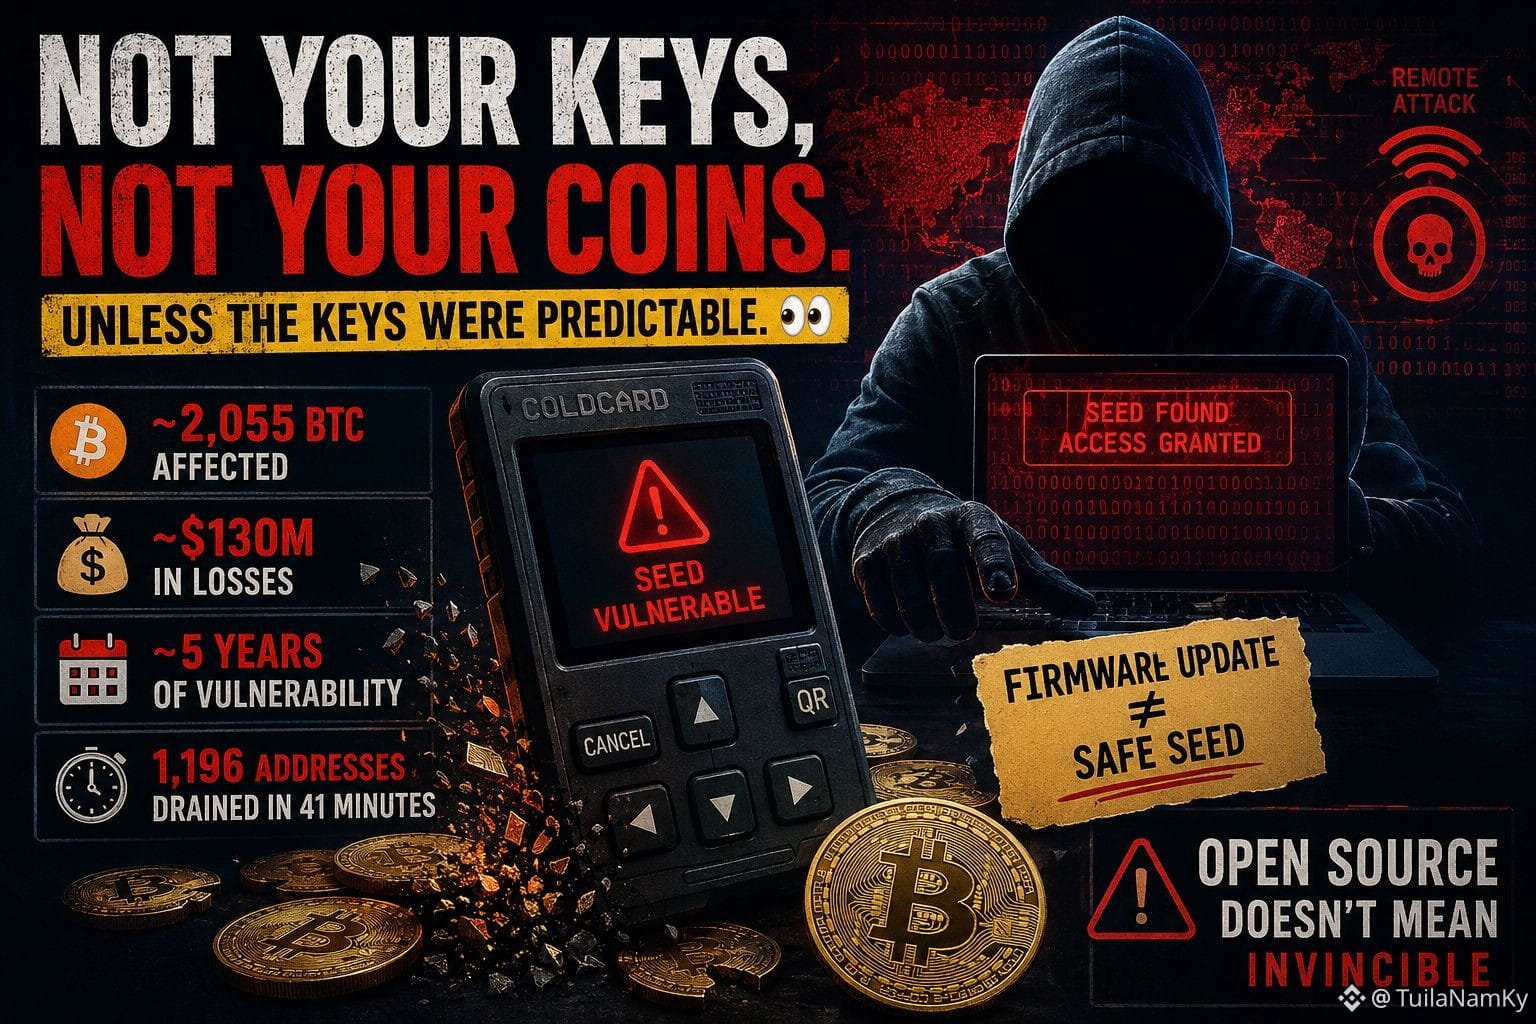
“Bukan kunci Anda, bukan koin Anda.”
Kecuali kuncinya bisa ditebak. 👀
Insiden keamanan Coldcard yang dilaporkan disebut telah berkembang menjadi salah satu investigasi pencurian hardware-wallet terbesar dalam catatan.
Dampak sejauh ini:
→ ~2.055 BTC terdampak
→ ~$130M dalam estimasi kerugian
→ Kerentanan ada selama ~5 tahun
→ Satu gelombang besar menguras 1.196 alamat hanya dalam 41 menit
Dan inilah bagian yang menakutkan.
Pelaku diduga tidak perlu akses fisik ke wallet.
Masalahnya bukan Bitcoin.
Masalahnya adalah ketidakacakan.
Beberapa perangkat yang terdampak dilaporkan bisa beralih ke proses pseudo-acak yang lebih lemah saat pembuatan seed, sehingga ruang kemungkinan seed jauh lebih mudah diserang daripada yang seharusnya.
Tapi inilah jebakan tersembunyinya:
Memperbarui firmware tidak otomatis memperbaiki seed lama.
Jika rahasia dihasilkan dalam kondisi yang rentan, melakukan patch pada perangkat tidak membuat rahasia itu menjadi acak lagi.
Dan itulah twist-nya.
Kita sering mengira kode open-source berarti lebih banyak mata dan keamanan yang lebih baik.
Tapi kode yang dipublikasikan tidak menjamin pihak pembela menemukan bug sebelum para penyerang melakukannya.
Square Insight:
Self-custody menghilangkan risiko pihak lawan. Namun tidak menghilangkan risiko perangkat lunak.
Jika sebuah cold wallet bisa dibobol tanpa akses fisik, apa sebenarnya yang dijamin oleh “cold storage”?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
“Bukan kunci Anda, bukan koin Anda.”
Kecuali kuncinya bisa ditebak. 👀
Insiden keamanan Coldcard yang dilaporkan disebut telah berkembang menjadi salah satu investigasi pencurian hardware-wallet terbesar dalam catatan.
Dampak sejauh ini:
→ ~2.055 BTC terdampak
→ ~$130M dalam estimasi kerugian
→ Kerentanan ada selama ~5 tahun
→ Satu gelombang besar menguras 1.196 alamat hanya dalam 41 menit
Dan inilah bagian yang menakutkan.
Pelaku diduga tidak perlu akses fisik ke wallet.
Masalahnya bukan Bitcoin.
Masalahnya adalah ketidakacakan.
Beberapa perangkat yang terdampak dilaporkan bisa beralih ke proses pseudo-acak yang lebih lemah saat pembuatan seed, sehingga ruang kemungkinan seed jauh lebih mudah diserang daripada yang seharusnya.
Tapi inilah jebakan tersembunyinya:
Memperbarui firmware tidak otomatis memperbaiki seed lama.
Jika rahasia dihasilkan dalam kondisi yang rentan, melakukan patch pada perangkat tidak membuat rahasia itu menjadi acak lagi.
Dan itulah twist-nya.
Kita sering mengira kode open-source berarti lebih banyak mata dan keamanan yang lebih baik.
Tapi kode yang dipublikasikan tidak menjamin pihak pembela menemukan bug sebelum para penyerang melakukannya.
Square Insight:
Self-custody menghilangkan risiko pihak lawan. Namun tidak menghilangkan risiko perangkat lunak.
Jika sebuah cold wallet bisa dibobol tanpa akses fisik, apa sebenarnya yang dijamin oleh “cold storage”?
#Bitcoin #Crypto #Security
$BTC
107
·
--
Bullish
#ColdcardTheftInvestigationAdvances
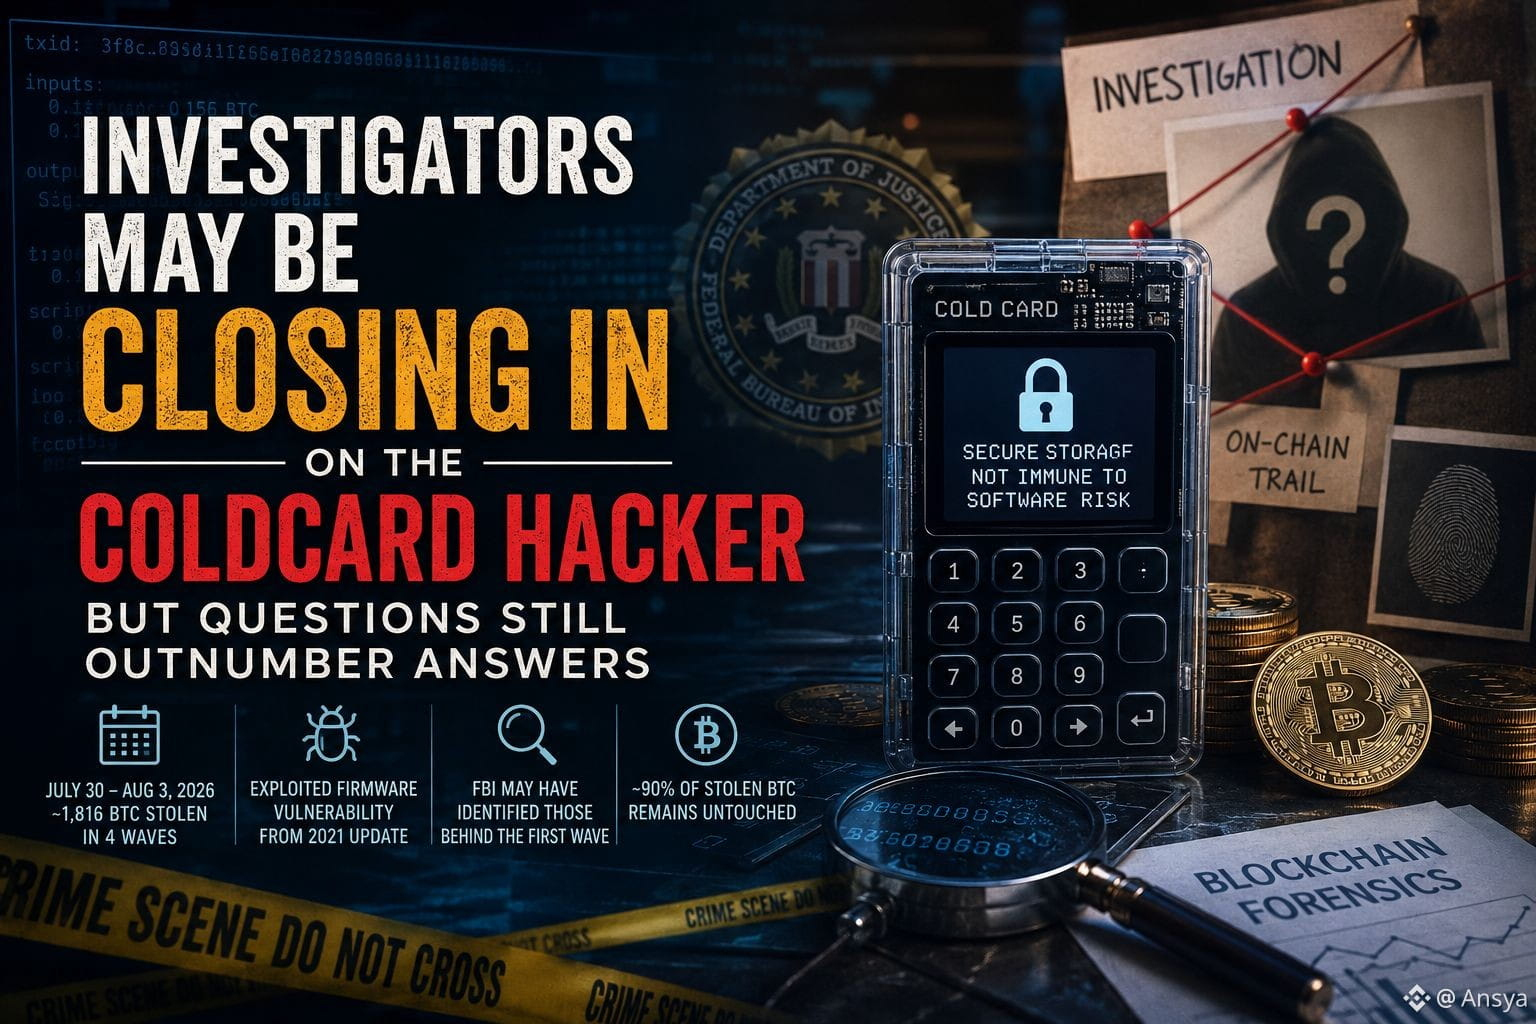
🔍 Penyidik Mungkin Mulai Mendekati Peretas Coldcard — Tapi Pertanyaan Masih Lebih Banyak daripada Jawaban
Beberapa minggu setelah pengguna Coldcard melihat jutaan Bitcoin lenyap, ceritanya bergeser dari “bagaimana ini bisa terjadi?” menjadi “siapa yang ada di baliknya?”
Antara 30 Juli dan 3 Agustus, kira-kira 1.816 BTC dilaporkan dicuri dalam empat gelombang. Serangan-serangan ini dikaitkan dengan kerentanan firmware yang bermula dari pembaruan tahun 2021 yang dapat membuat kunci privat yang terdampak bisa diprediksi tanpa penyerang harus mengakses perangkat secara fisik.
Menurut laporan dari Bitcoin Magazine, FBI kemungkinan telah mengidentifikasi pihak-pihak di balik gelombang pertama, yang menguras sekitar $11,8 juta senilai BTC. Para penyidik dilaporkan menelusuri aktivitas on-chain pelaku ke akun berbayar pada penyedia data blockchain besar, dengan log internal yang diduga cocok dengan pola pencurian secara sangat spesifik.
Namun ini masih jauh dari selesai.
FBI belum secara publik mengonfirmasi adanya tersangka, penangkapan, atau pemulihan dana curian. Jadi untuk sekarang, penyelidikan harus dianggap masih berjalan.
Mengapa ini penting: ini bukan sekadar kisah tentang Coldcard. Ini menjadi pengingat bahwa dompet perangkat keras masih dapat menghadapi risiko tingkat perangkat lunak — dan bahwa forensik blockchain kadang bisa memberi penyidik jejak yang sangat kuat meskipun transaksi bersifat pseudonim.
Detail lain yang layak diperhatikan: sebagian besar BTC yang dicuri dilaporkan tetap tidak tersentuh sejak serangan.
Jika dana itu mulai bergerak, itu bisa memberikan jejak penting lain bagi penyidik.
Apakah itu menjadi terobosan yang dibutuhkan kasus ini, atau justru awal dari pengejaran yang jauh lebih panjang?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 Penyidik Mungkin Mulai Mendekati Peretas Coldcard — Tapi Pertanyaan Masih Lebih Banyak daripada Jawaban
Beberapa minggu setelah pengguna Coldcard melihat jutaan Bitcoin lenyap, ceritanya bergeser dari “bagaimana ini bisa terjadi?” menjadi “siapa yang ada di baliknya?”
Antara 30 Juli dan 3 Agustus, kira-kira 1.816 BTC dilaporkan dicuri dalam empat gelombang. Serangan-serangan ini dikaitkan dengan kerentanan firmware yang bermula dari pembaruan tahun 2021 yang dapat membuat kunci privat yang terdampak bisa diprediksi tanpa penyerang harus mengakses perangkat secara fisik.
Menurut laporan dari Bitcoin Magazine, FBI kemungkinan telah mengidentifikasi pihak-pihak di balik gelombang pertama, yang menguras sekitar $11,8 juta senilai BTC. Para penyidik dilaporkan menelusuri aktivitas on-chain pelaku ke akun berbayar pada penyedia data blockchain besar, dengan log internal yang diduga cocok dengan pola pencurian secara sangat spesifik.
Namun ini masih jauh dari selesai.
FBI belum secara publik mengonfirmasi adanya tersangka, penangkapan, atau pemulihan dana curian. Jadi untuk sekarang, penyelidikan harus dianggap masih berjalan.
Mengapa ini penting: ini bukan sekadar kisah tentang Coldcard. Ini menjadi pengingat bahwa dompet perangkat keras masih dapat menghadapi risiko tingkat perangkat lunak — dan bahwa forensik blockchain kadang bisa memberi penyidik jejak yang sangat kuat meskipun transaksi bersifat pseudonim.
Detail lain yang layak diperhatikan: sebagian besar BTC yang dicuri dilaporkan tetap tidak tersentuh sejak serangan.
Jika dana itu mulai bergerak, itu bisa memberikan jejak penting lain bagi penyidik.
Apakah itu menjadi terobosan yang dibutuhkan kasus ini, atau justru awal dari pengejaran yang jauh lebih panjang?
$RED $MAGMA $SKYAI
209
😱 Dompet Hardware Masih Belum Cukup?
Kejadian Coldcard sangat mengejutkan karena peneliti mengatakan penyerang dapat merekonstruksi kunci privat yang rentan tanpa mengakses perangkat secara fisik. Gelombang pertama yang besar menguras 1.082,65 BTC dalam waktu sekitar 41 menit.
Hal ini mengubah cara banyak trader memikirkan “cold storage” (penyimpanan dingin). Blockchain $BTC tidak diretas—kerentanannya ada pada proses pembuatan kunci wallet yang terdampak.
Bagi trader, keamanan kini menjadi bagian dari persamaan risiko. 🔐📊
#coldcardtheftinvestigationadvances
2
796
·
--
#coldcardtheftinvestigationadvances 🚨
PERINGATAN: COLD CARD
HACKER MUNGKIN SUDAH DIKENAL OLEH FBI
Penyerang yang diduga mencuri 1.000+ BTC dari Coldcard mungkin telah meninggalkan jejak.
Laporan
investigasi Block
kabarnya mengaitkan aktivitas hacker tersebut dengan akun berbayar di penyedia data blockchain besar, dengan log internal yang cocok dengan pola pencurian.
Temuan tersebut kabarnya telah dibagikan kepada pihak berwenang.
Kini, pertanyaannya: siapa di balik dompet itu?$BTC $MRVL $BR
29


Artikel
Perampokan Digital yang Mengguncang Dunia KriptoInvestigasi pencurian Coldcard secara resmi telah meningkat menjadi salah satu pengejaran kejahatan kripto yang paling intens dan kompleks secara teknis tahun ini. Awalnya hanya karena kehilangan dompet perangkat keras, kini telah berkembang menjadi serangkaian proses forensik berlapis, yang mengungkap tingkat perencanaan, ketepatan, dan kecanggihan digital yang menunjukkan adanya operasi terkoordinasi, bukan sekadar pelanggaran acak.
⚡ Temuan yang Telah Diungkap Penyelidik Sejauh Ini
• Ekstraksi Perangkat Forensik — Metadata tersembunyi yang ditemukan dari Coldcard mengungkap upaya akses tanpa izin, stempel waktu manipulasi, dan potensi titik masuk yang digunakan selama pelanggaran.
Perampokan Digital yang Mengguncang Dunia Kripto
Investigasi pencurian Coldcard secara resmi telah meningkat menjadi salah satu pengejaran kejahatan kripto yang paling intens dan kompleks secara teknis tahun ini. Awalnya hanya karena kehilangan dompet perangkat keras, kini telah berkembang menjadi serangkaian proses forensik berlapis, yang mengungkap tingkat perencanaan, ketepatan, dan kecanggihan digital yang menunjukkan adanya operasi terkoordinasi, bukan sekadar pelanggaran acak.
⚡ Temuan yang Telah Diungkap Penyelidik Sejauh Ini
• Ekstraksi Perangkat Forensik — Metadata tersembunyi yang ditemukan dari Coldcard mengungkap upaya akses tanpa izin, stempel waktu manipulasi, dan potensi titik masuk yang digunakan selama pelanggaran.
⚡ Temuan yang Telah Diungkap Penyelidik Sejauh Ini
• Ekstraksi Perangkat Forensik — Metadata tersembunyi yang ditemukan dari Coldcard mengungkap upaya akses tanpa izin, stempel waktu manipulasi, dan potensi titik masuk yang digunakan selama pelanggaran.
1
38

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Penyelidikan Pencurian Coldcard Maju
Penyelidikan atas dugaan pencurian Coldcard yang dilaporkan terus berjalan karena pihak berwenang bekerja untuk mengungkap bagaimana insiden tersebut terjadi dan mengidentifikasi pihak yang bertanggung jawab.
Kasus ini menyoroti pentingnya langkah-langkah keamanan yang kuat untuk perangkat keras kriptokurensi dan aset digital.
Temuan lanjutan dapat memberikan kejelasan lebih lanjut mengenai insiden tersebut dan dampaknya yang mungkin terhadap komunitas kripto yang lebih luas.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Penyelidikan Pencurian Coldcard Maju
Penyelidikan atas dugaan pencurian Coldcard yang dilaporkan terus berjalan karena pihak berwenang bekerja untuk mengungkap bagaimana insiden tersebut terjadi dan mengidentifikasi pihak yang bertanggung jawab.
Kasus ini menyoroti pentingnya langkah-langkah keamanan yang kuat untuk perangkat keras kriptokurensi dan aset digital.
Temuan lanjutan dapat memberikan kejelasan lebih lanjut mengenai insiden tersebut dan dampaknya yang mungkin terhadap komunitas kripto yang lebih luas.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Penyelidikan Pencurian Coldcard Maju
Penyelidikan atas dugaan pencurian Coldcard yang dilaporkan terus berjalan karena pihak berwenang bekerja untuk mengungkap bagaimana insiden tersebut terjadi dan mengidentifikasi pihak yang bertanggung jawab.
Kasus ini menyoroti pentingnya langkah-langkah keamanan yang kuat untuk perangkat keras kriptokurensi dan aset digital.
Temuan lanjutan dapat memberikan kejelasan lebih lanjut mengenai insiden tersebut dan dampaknya yang mungkin terhadap komunitas kripto yang lebih luas.
#ColdcardTheftInvestigationAdvances
1
94
·
--
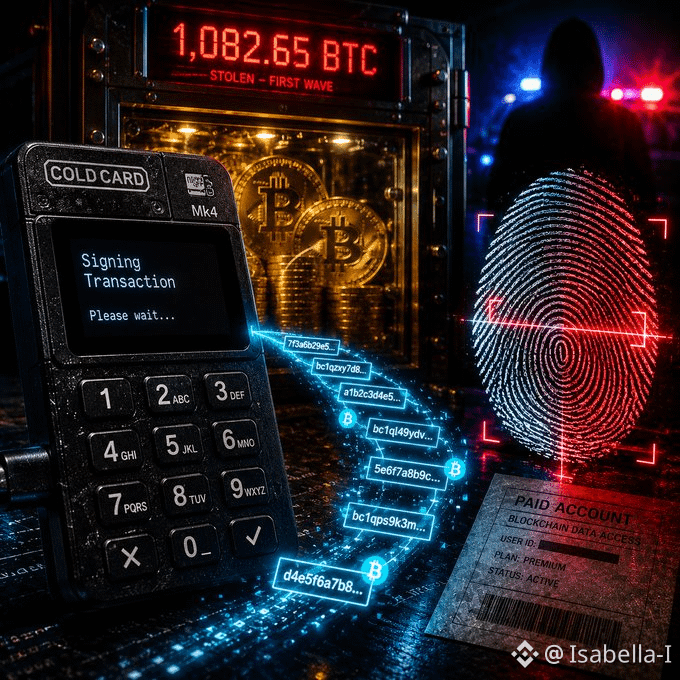
#coldcardtheftinvestigationadvances Investigasi Coldcard kemungkinan telah menemukan petunjuk identitas besar pertamanya.
Pelaku di balik gelombang pertama, yang menguras 1,082.65
$BTC
, dilaporkan menggunakan akun data blockchain berbayar yang meninggalkan jejak di luar rantai (off-chain).
Alex Thorn dari Galaxy Research mengatakan identitas pelaku “mungkin sudah diketahui penegak hukum.”
Belum ada penangkapan, dakwaan, atau pemulihan yang diumumkan. BTC yang dicuri tetap tidak bergerak.$ONG $LDO
1
6
🚨 KASUS PENYALAHGUNAAN COLD CARD: PENGINGAT BESAR UNTUK PEMEGANG BITCOIN
Saat penyelidikan pencurian Coldcard terus berjalan, perhatian beralih pada bagaimana akses fisik ke perangkat kripto dapat menimbulkan risiko keamanan. 🔐
$BTC pada dasarnya tetap dapat diamankan dengan kriptografi, tetapi perangkat dan informasi pemulihan yang digunakan untuk mengakses dana juga harus dilindungi.
Bagi investor spot, praktik kustodi yang kuat bisa sama pentingnya dengan memilih aset yang tepat. 🛡️
#coldcardtheftinvestigationadvances
6
#ColdcardTheftInvestigationAdvances
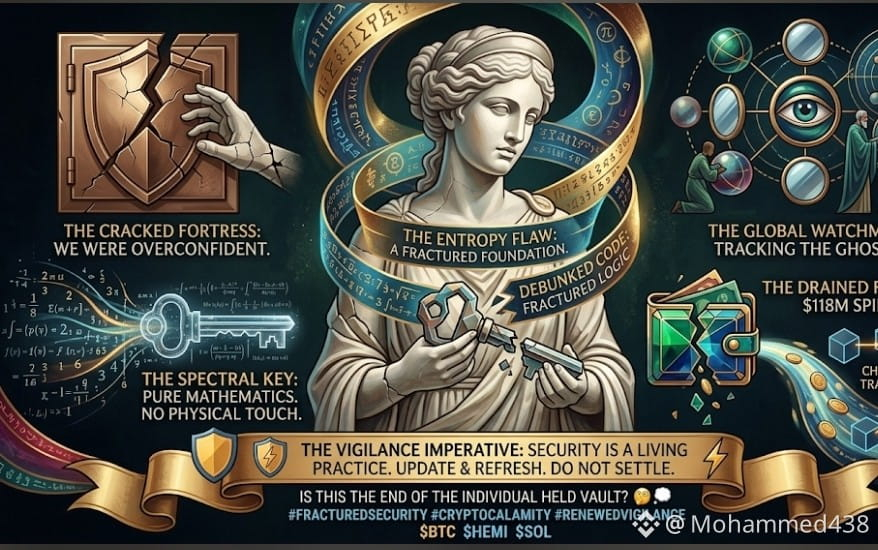
Kami mengira cold wallet tidak bisa ditembus... ternyata kami salah! 🤯❌
Lebih dari $118M berhasil dikuras dari dompet Coldcard offline. Infografis ini menguraikan apa yang terjadi:
1️⃣ Cacat: Ada bug kode tersembunyi pada pembangkitan bilangan acak (Entropy) yang sudah ada selama bertahun-tahun.
2️⃣ Eksploitasi: Peretas secara matematis menebak kunci privat dan mencuri dana tanpa menyentuh perangkat!
3️⃣ Pengejaran: FBI dan penyelidik (pojok kanan atas) kini melacak dana curian di on-chain.
💡 Inti Pelajaran: Keamanan perangkat keras bukan “sekali beli, lalu selesai”. Jika Anda menggunakan cold storage yang lebih lama, perbarui firmware dan putar (rotate) kunci Anda segera! 🛡️⚡
Apakah ini pukulan fatal bagi self-custody? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Kami mengira cold wallet tidak bisa ditembus... ternyata kami salah! 🤯❌
Lebih dari $118M berhasil dikuras dari dompet Coldcard offline. Infografis ini menguraikan apa yang terjadi:
1️⃣ Cacat: Ada bug kode tersembunyi pada pembangkitan bilangan acak (Entropy) yang sudah ada selama bertahun-tahun.
2️⃣ Eksploitasi: Peretas secara matematis menebak kunci privat dan mencuri dana tanpa menyentuh perangkat!
3️⃣ Pengejaran: FBI dan penyelidik (pojok kanan atas) kini melacak dana curian di on-chain.
💡 Inti Pelajaran: Keamanan perangkat keras bukan “sekali beli, lalu selesai”. Jika Anda menggunakan cold storage yang lebih lama, perbarui firmware dan putar (rotate) kunci Anda segera! 🛡️⚡
Apakah ini pukulan fatal bagi self-custody? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
#coldcardtheftinvestigationadvances
🚨 Update Peretasan Coldcard: FBI mungkin akhirnya mengidentifikasi pelaku di balik gelombang PERTAMA pencurian dompet perangkat keras Coldcard senilai $116M.
Ringkasan cepat: Sejak 30 Juli, peretas mengeksploitasi lemahnya keacakan seed pada versi firmware tertentu Coinkite, menguras ~1.816 BTC dari 5.200+ wallet di 4 gelombang — salah satu peretasan kripto terbesar di 2026. Penyelidik melacak pelaku melalui penyedia data blockchain berbayar yang log-nya cocok dengan aktivitas tersangka.
Intinya: ~90% dana curian masih belum bergerak. Belum ada penangkapan, belum ada pemulihan dana — tapi jejanya semakin ketat. 🔍
Jika Anda memiliki Coldcard (Mk2-Q, firmware 4.0.1+), segera lakukan pembaruan dan pindahkan dana ke seed yang baru.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
Bullish
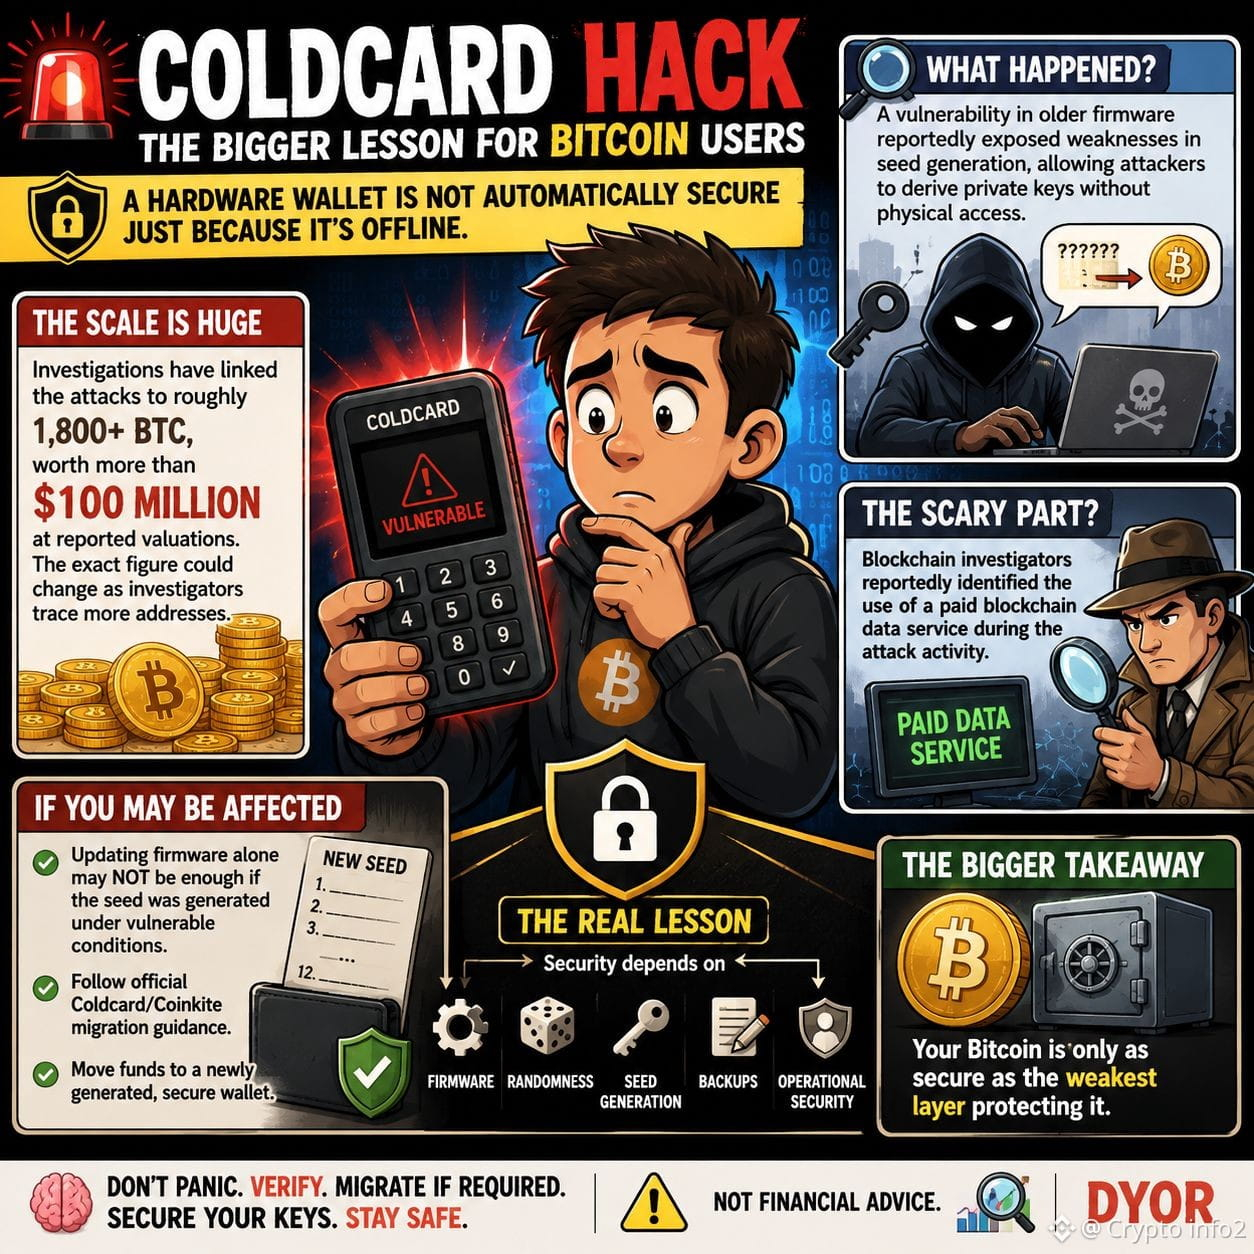
#coldcardtheftinvestigationadvances 🚨 PERETASAN COLDCARD: PELAJARAN BESAR UNTUK PENGGUNA BITCOIN
🚨 Dompet perangkat keras Anda bisa offline… dan tetap tidak aman.
Insiden Coldcard yang dilaporkan menjadi pengingat besar bahwa keamanan kripto jauh melampaui perlindungan terhadap perangkat fisik.
🔎 Apa yang terjadi?
Kerentanan yang dilaporkan memengaruhi firmware yang lebih lama mengekspos kelemahan dalam pembuatan seed, berpotensi memungkinkan penyerang menurunkan kunci privat tanpa mengakses dompet secara fisik.
💰 Skalanya sangat besar.
Investigasi mengaitkan serangan dengan sekitar 1.800+ BTC, senilai lebih dari $100M pada valuasi yang dilaporkan. Angka pastinya dapat berubah saat penyelidik melacak lebih banyak alamat.
🕵️ Bagian yang paling menakutkan?
Penyelidik blockchain yang dilaporkan mengidentifikasi penggunaan layanan data blockchain berbayar selama aktivitas serangan. Pergerakan di on-chain dapat meninggalkan jejak digital yang sangat besar.
⚠️ Jika Anda mungkin terdampak:
Memperbarui firmware saja MUNGKIN tidak cukup jika seed dibuat dalam kondisi yang rentan. Ikuti panduan migrasi resmi Coldcard/Coinkite dan pindahkan dana ke dompet baru yang dibuat dengan aman.
🔐 Pelajaran sebenarnya:
Dompet perangkat keras ≠ otomatis aman.
Keamanan bergantung pada firmware + keacakan + pembuatan seed + cadangan + keamanan operasional.
Bitcoin Anda hanya seaman lapisan paling lemah yang melindunginya.
🧠 Jangan panik. Verifikasi. Migrasikan jika diperlukan. Amankan kunci Anda.
Bukan nasihat keuangan. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
KLIK DI BAWAH UNTUK PERDAGANGAN👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 PERETASAN COLDCARD: PELAJARAN BESAR UNTUK PENGGUNA BITCOIN
🚨 Dompet perangkat keras Anda bisa offline… dan tetap tidak aman.
Insiden Coldcard yang dilaporkan menjadi pengingat besar bahwa keamanan kripto jauh melampaui perlindungan terhadap perangkat fisik.
🔎 Apa yang terjadi?
Kerentanan yang dilaporkan memengaruhi firmware yang lebih lama mengekspos kelemahan dalam pembuatan seed, berpotensi memungkinkan penyerang menurunkan kunci privat tanpa mengakses dompet secara fisik.
💰 Skalanya sangat besar.
Investigasi mengaitkan serangan dengan sekitar 1.800+ BTC, senilai lebih dari $100M pada valuasi yang dilaporkan. Angka pastinya dapat berubah saat penyelidik melacak lebih banyak alamat.
🕵️ Bagian yang paling menakutkan?
Penyelidik blockchain yang dilaporkan mengidentifikasi penggunaan layanan data blockchain berbayar selama aktivitas serangan. Pergerakan di on-chain dapat meninggalkan jejak digital yang sangat besar.
⚠️ Jika Anda mungkin terdampak:
Memperbarui firmware saja MUNGKIN tidak cukup jika seed dibuat dalam kondisi yang rentan. Ikuti panduan migrasi resmi Coldcard/Coinkite dan pindahkan dana ke dompet baru yang dibuat dengan aman.
🔐 Pelajaran sebenarnya:
Dompet perangkat keras ≠ otomatis aman.
Keamanan bergantung pada firmware + keacakan + pembuatan seed + cadangan + keamanan operasional.
Bitcoin Anda hanya seaman lapisan paling lemah yang melindunginya.
🧠 Jangan panik. Verifikasi. Migrasikan jika diperlukan. Amankan kunci Anda.
Bukan nasihat keuangan. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
KLIK DI BAWAH UNTUK PERDAGANGAN👇
$BTC $BNB $SOL
4
1.1k
·
--
Bullish
#coldcardtheftinvestigationadvances
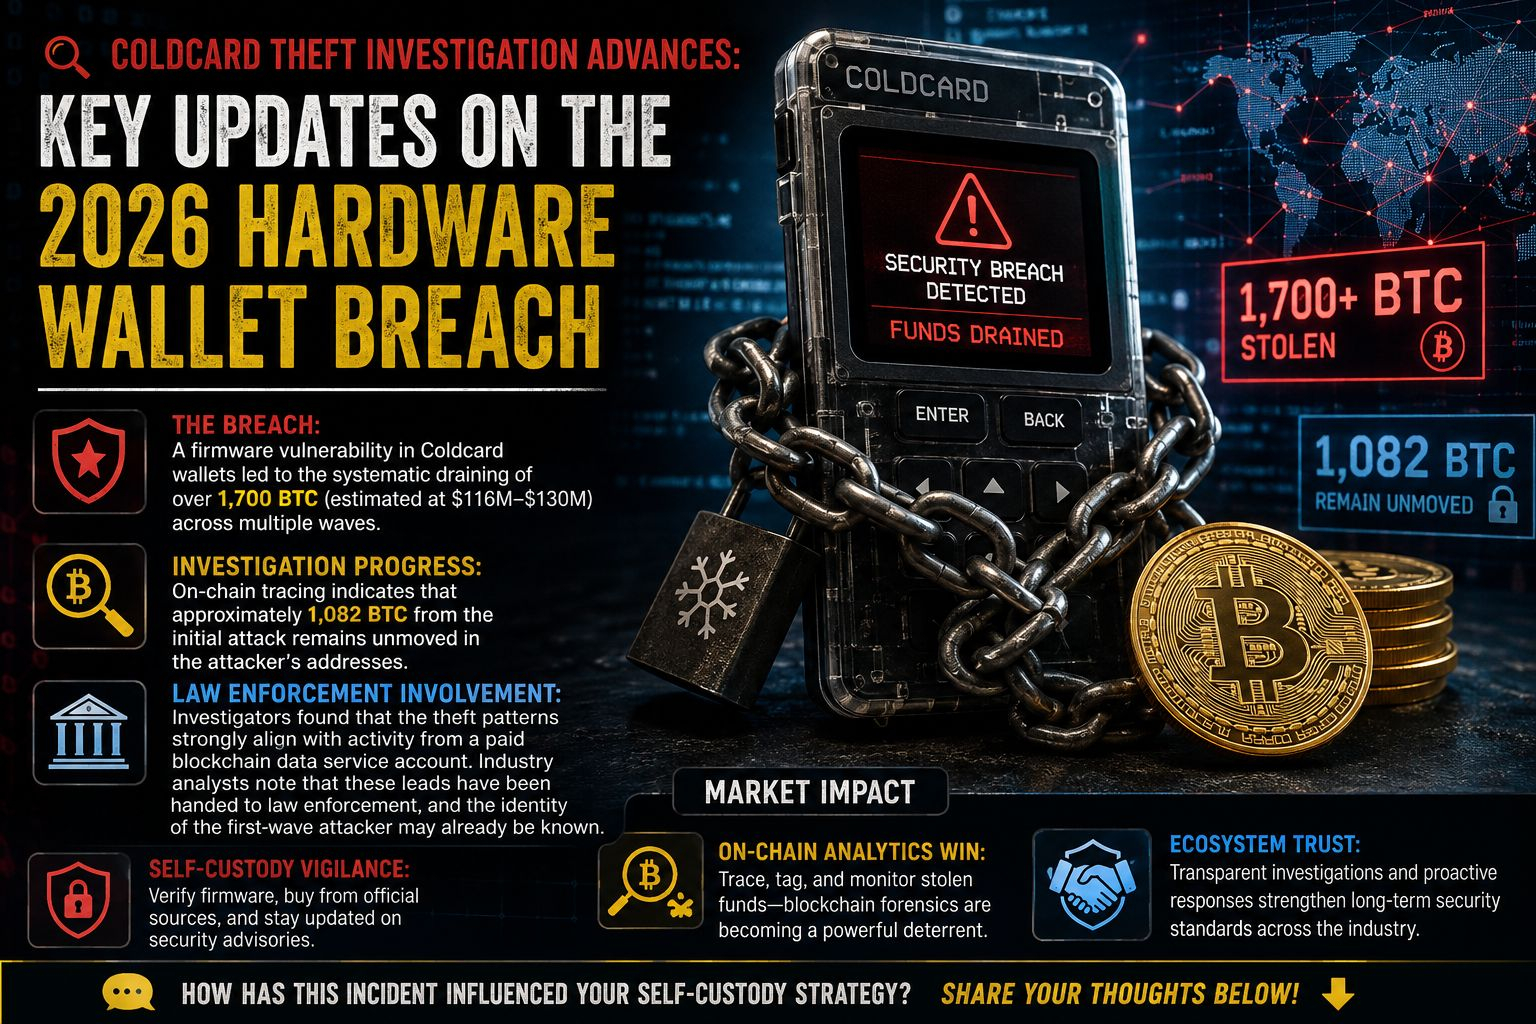
🔍 Investigasi Pencurian Coldcard Maju: Pembaruan Utama atas Kebocoran Dompet Keras 2026
Kemajuan signifikan telah dibuat dalam melacak dana dan mengidentifikasi pihak-pihak yang terlibat di balik eksploitasi dompet perangkat keras Coldcard baru-baru ini. Berikut yang terungkap dari data on-chain terbaru dan laporan investigasi.
📰 Berita Utama
• 🛡️ Kebocoran: Kerentanan firmware pada dompet Coldcard menyebabkan pengurasan sistematis lebih dari 1.700 BTC (perkiraan $116M–$130M) dalam beberapa gelombang.
• 🕵️ Kemajuan Investigasi: Pelacakan on-chain menunjukkan bahwa sekitar 1.082 BTC dari serangan awal masih belum dipindahkan dari alamat-alamat milik pelaku [[7]].
• 🏛️ Keterlibatan Penegak Hukum: Investigasi menemukan bahwa pola pencurian sangat selaras dengan aktivitas dari akun layanan data blockchain berbayar. Analis industri mencatat bahwa petunjuk ini telah diserahkan kepada penegak hukum, dan identitas penyerang gelombang pertama mungkin sudah diketahui [[7]].
📊 Dampak Pasar
• 🔐 Kewaspadaan Self-Custody: Peristiwa ini menegaskan pentingnya memverifikasi integritas firmware dompet perangkat keras, membeli perangkat langsung dari produsen, serta selalu mengikuti pembaruan terhadap peringatan keamanan.
• 🔎 Kemenangan Analitik On-Chain: Kemampuan untuk secara aktif melacak, memberi tag, dan memantau dana curian menunjukkan semakin matangnya efektivitas alat forensik blockchain dalam mencegah pencairan ilegal.
• ⚖️ Kepercayaan Ekosistem: Meski kekhawatiran jangka pendek mungkin muncul terkait model perangkat tertentu, investigasi yang transparan dan post-mortem yang proaktif dari produsen pada akhirnya akan memperkuat standar keamanan industri dalam jangka panjang.
Bagaimana insiden ini memengaruhi strategi self-custody pribadi Anda? Apakah Anda mengandalkan satu dompet perangkat keras, atau sudah mencoba pengaturan multi-tanda tangan untuk keamanan tambahan? Bagikan pendapat Anda di bawah! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 Investigasi Pencurian Coldcard Maju: Pembaruan Utama atas Kebocoran Dompet Keras 2026
Kemajuan signifikan telah dibuat dalam melacak dana dan mengidentifikasi pihak-pihak yang terlibat di balik eksploitasi dompet perangkat keras Coldcard baru-baru ini. Berikut yang terungkap dari data on-chain terbaru dan laporan investigasi.
📰 Berita Utama
• 🛡️ Kebocoran: Kerentanan firmware pada dompet Coldcard menyebabkan pengurasan sistematis lebih dari 1.700 BTC (perkiraan $116M–$130M) dalam beberapa gelombang.
• 🕵️ Kemajuan Investigasi: Pelacakan on-chain menunjukkan bahwa sekitar 1.082 BTC dari serangan awal masih belum dipindahkan dari alamat-alamat milik pelaku [[7]].
• 🏛️ Keterlibatan Penegak Hukum: Investigasi menemukan bahwa pola pencurian sangat selaras dengan aktivitas dari akun layanan data blockchain berbayar. Analis industri mencatat bahwa petunjuk ini telah diserahkan kepada penegak hukum, dan identitas penyerang gelombang pertama mungkin sudah diketahui [[7]].
📊 Dampak Pasar
• 🔐 Kewaspadaan Self-Custody: Peristiwa ini menegaskan pentingnya memverifikasi integritas firmware dompet perangkat keras, membeli perangkat langsung dari produsen, serta selalu mengikuti pembaruan terhadap peringatan keamanan.
• 🔎 Kemenangan Analitik On-Chain: Kemampuan untuk secara aktif melacak, memberi tag, dan memantau dana curian menunjukkan semakin matangnya efektivitas alat forensik blockchain dalam mencegah pencairan ilegal.
• ⚖️ Kepercayaan Ekosistem: Meski kekhawatiran jangka pendek mungkin muncul terkait model perangkat tertentu, investigasi yang transparan dan post-mortem yang proaktif dari produsen pada akhirnya akan memperkuat standar keamanan industri dalam jangka panjang.
Bagaimana insiden ini memengaruhi strategi self-custody pribadi Anda? Apakah Anda mengandalkan satu dompet perangkat keras, atau sudah mencoba pengaturan multi-tanda tangan untuk keamanan tambahan? Bagikan pendapat Anda di bawah! 👇
$BTW $TREE $MUBARAK
2
188
🔥 SAMPUL CARD CASE DINGIN BISA MEMICU DISKUSI KEAMANAN YANG LEBIH BESAR
Saat penyelidik terus menelaah dugaan pencurian yang dilaporkan, kasus ini memunculkan pertanyaan yang lebih luas tentang bagaimana pemegang kripto melindungi akses fisik ke aset mereka. 🕵️♂️🔐
Untuk $BTC dan aset self-custodied lainnya, keamanan tidak berakhir ketika koin disimpan di blockchain.
Pelajaran untuk investor: lindungi perangkat, lindungi informasi pemulihan, dan jangan pernah meremehkan keamanan fisik.
#coldcardtheftinvestigationadvances
29
·
--
Ilusi $118M: Bagaimana Coldcard yang “Tak Terhack” Runtuh
Bayangkan melakukan semuanya dengan benar—dompet offline, seed dipecah dan disimpan di brankas. Anda merasa aman.
Sekarang bayangkan terbangun dan mendapati $118 juta lenyap. 😱
Pembunuh Sunyi
Maret 2021. Coinkite merilis firmware v4.0.1. Ada bug tersembunyi—kesalahan konfigurasi build—yang menonaktifkan generasi acak perangkat keras. Entropi seed anjlok dari 128 bit menjadi hanya 40 bit.
Bisa dipecahkan dalam hitungan menit, bukan jutaan tahun.
Selama 5 tahun, tidak ada yang menyadari.
Perampokan
30 Juli – 6 Agustus 2026: Penyerang melakukan brute-force terhadap kunci privat yang lemah.
Dalam hanya 41 menit, mereka menyapu 1.000+ BTC. Total: 1.778 BTC (~$118M) dari 8.600+ dompet.
Satu korban melakukan semuanya dengan benar—tetapi kehilangan 18,25 BTC.
Pelacakan
Tim Bitkey dari Block menelusuri penyerang pertama ke akun layanan data blockchain berbayar. Log internal cocok dengan “ketepatan yang luar biasa.”
FBI mungkin sudah mengidentifikasi penyerang Gelombang 1. Namun 1.082,65 BTC (~$118M) masih tetap utuh di dompet penyerang.
Pelajaran
Perangkat keras ≠ Tak Terhack. Keamanan dimulai dari generasi seed, bukan sekadar penyimpanan offline.
Jika Anda memiliki Coldcard (MK2 atau versi lebih baru, firmware v4.1+): PINDAHKAN DANA ANDA SEKARANG. Patch sudah tersedia.
Bukan saran keuangan. DYOR.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Pengguna Coldcard Diserang Lagi, Lebih dari $110 Juta BTC Diduga Dicuri
Pemantauan on-chain menunjukkan bahwa pengguna Coldcard sekali lagi mengalami insiden pencurian dana, dengan lebih dari 5.200 alamat terdampak yang melibatkan sekitar 1.816 BTC (sekitar $114 juta).$BTC $BROCCOLI714 $NOW
8
·
--
Bullish
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
Kasus pencurian wallet Coldcard sedang diselidiki dan penyelidikannya telah maju.
Untuk trader baru, 3 hal penting:
1. Jangan pernah menuliskan seed phrase kamu secara online
2. Aktifkan 2FA di setiap akun
3. Meskipun profit kecil, tarik dari exchange dan simpan di wallet
Saya saat ini masih di Binance, tapi saya mengambil profitnya lalu menyimpan USDT dengan aman 😅
Keamanan nomor satu. Profit setelah itu.
Kalian menyimpan dana di mana? Exchange atau Cold Wallet? 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
47,509 penayangan
143 Berdiskusi
2
#GreekPoliceBustCryptoScamRingArrest17
123,786 penayangan
900 Berdiskusi
3
#BitcoinRejectedAt$87K
143,201 penayangan
199 Berdiskusi
4
#FedOctoberRateHikeOddsFallTo17%
153,786 penayangan
1,129 Berdiskusi
5
#NvidiaHitsRecordHighUp2.4%
111,043 penayangan
804 Berdiskusi
6
#CanaryFilesAmendedS1ForPEPEETF
27,219 penayangan
559 Berdiskusi
7
#BitcoinParesGainsAfterRallyTo$86.5K
52,452 penayangan
169 Berdiskusi
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
133,483 penayangan
1,179 Berdiskusi
9
#SECProposesCryptoCustodyRules
184,369 penayangan
1,454 Berdiskusi
10
#SECApproves3xLongCryptoCommodityETPs
85,457 penayangan
715 Berdiskusi