

兰精灵
413 Publications
兰精灵
 Compte Square Vérifié+
Signaler
Bloquer l’utilisateur
1.7K+ Suivis
34.5K+ Abonnés
8.6K+ J’aime
Publications
PINNED
·
--
Le mois est plein à la mi-automne, j’attends patiemment l’éclosion des fleurs.
Que le marché soit comme la pleine lune, qu’il entre peu à peu dans une belle phase. À tous une joyeuse Fête de la Mi-Automne et une bonne santé ✨
$BTC $BNB $SOL
Le mois est plein à la mi-automne, j’attends patiemment l’éclosion des fleurs.
Que le marché soit comme la pleine lune, qu’il entre peu à peu dans une belle phase. À tous une joyeuse Fête de la Mi-Automne et une bonne santé ✨
$BTC $BNB $SOL
Que le marché soit comme la pleine lune, qu’il entre peu à peu dans une belle phase. À tous une joyeuse Fête de la Mi-Automne et une bonne santé ✨
$BTC $BNB $SOL
120
1
15
249
·
--
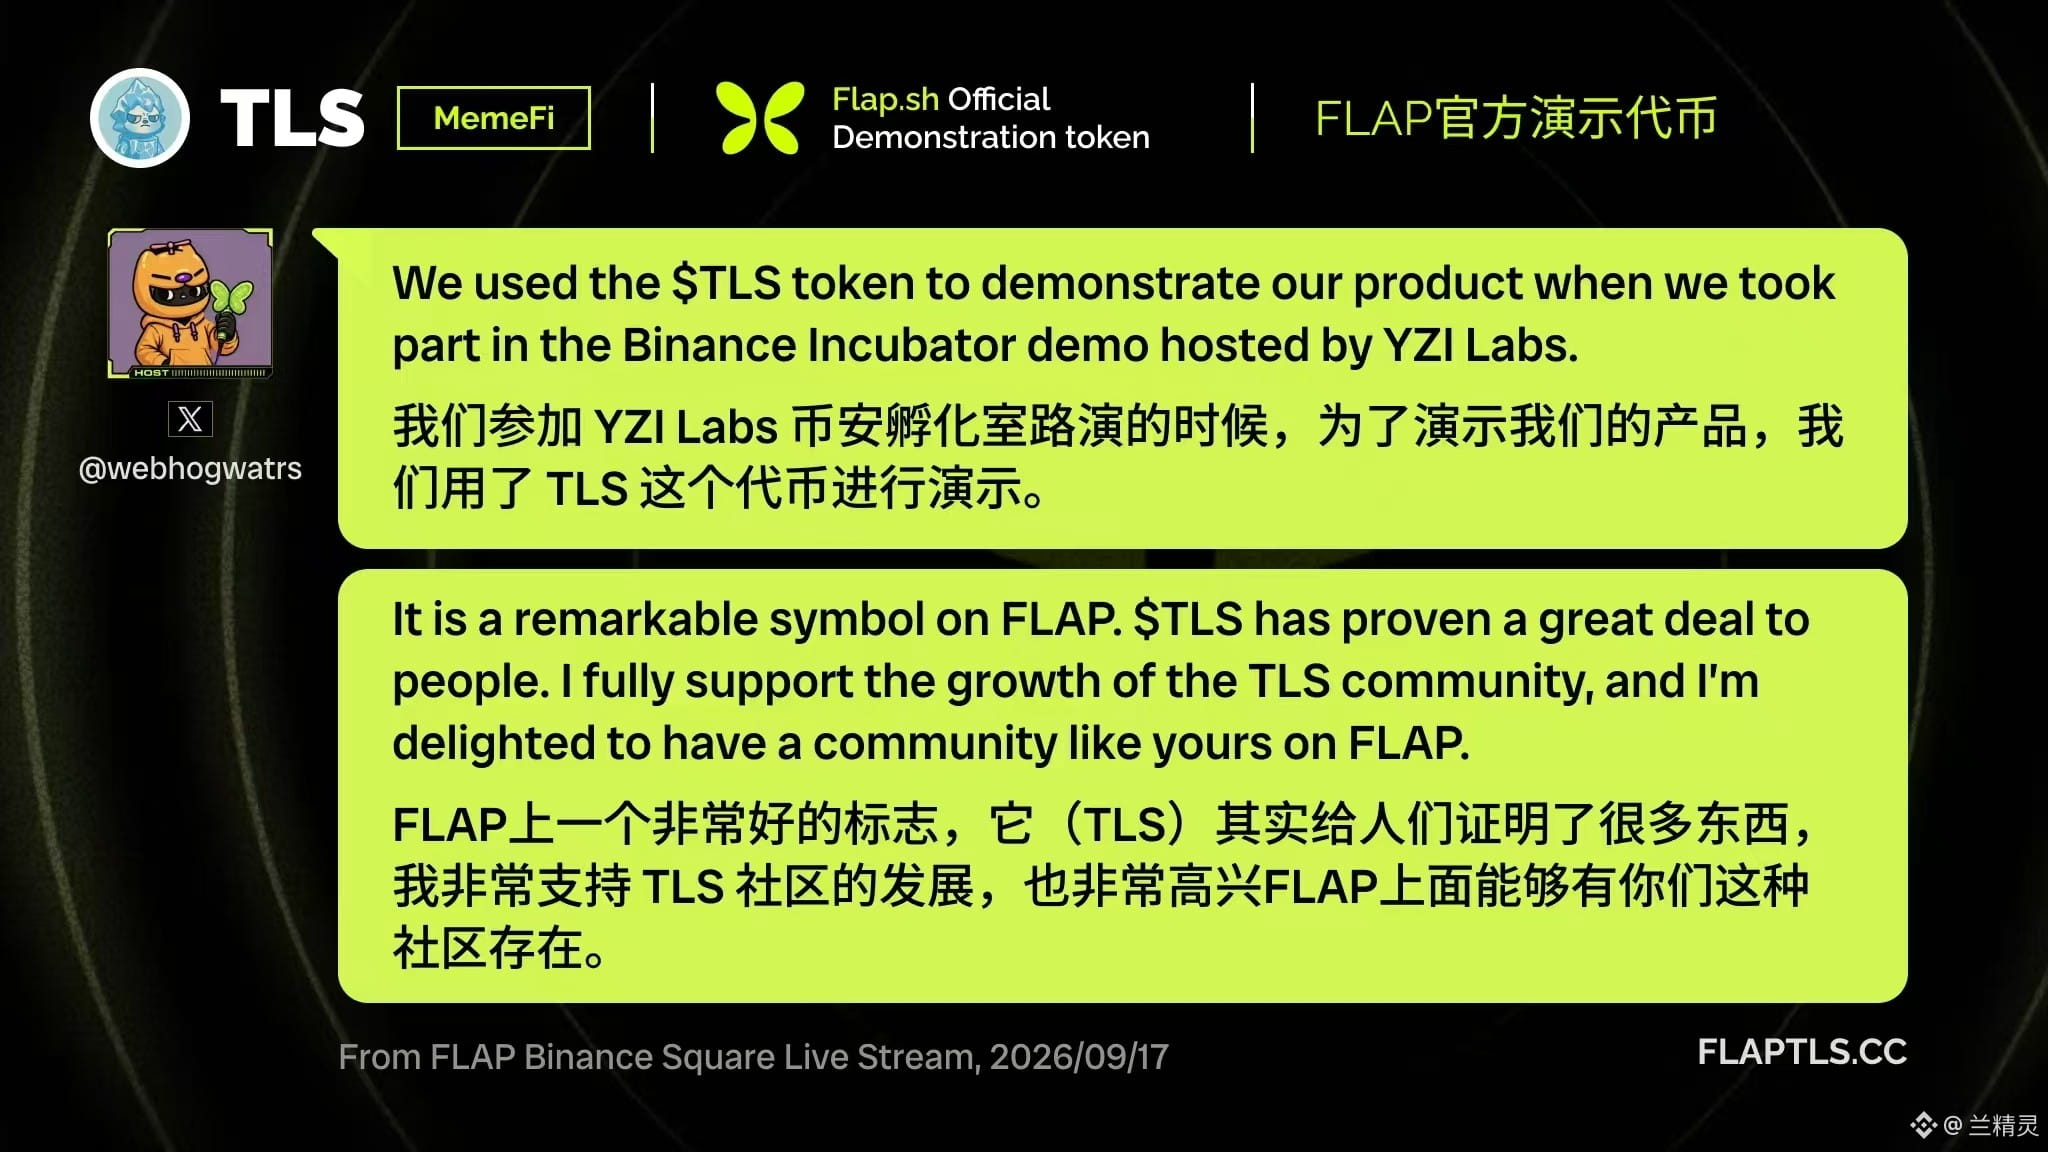
Quatre mois de maturation, puis une floraison éclatante.
$TLS est officiellement annoncé comme token de test officiel FLAP : c’est à la fois la meilleure récompense pour toutes les personnes qui ont persévéré par le passé, et un tout nouvel élan pour s’implanter dans l’écosystème BNBChain et se lancer à fond dans la filière #MemeFi.
En tant que nouveau token de test officiel au sein de l’écosystème, nous visons des modèles de capitalisation déjà mûrs comme TST et TUT. En nous appuyant sur les avantages de l’écosystème de lancement Meme le plus en vogue de FLAP, nous bénéficions d’un potentiel de croissance exceptionnel. Contrairement à beaucoup de projets spéculatifs du marché, TLS s’est établi en s’appuyant sur une construction communautaire solide : un soutien officiel qui renforce durablement la base de sa valeur.
Pas de pari sur l’engouement à court terme, mais une valeur de long terme fondée sur la certitude. À l’avenir, $TLS écrira à coup sûr de nouveaux chapitres dans la légende de la capitalisation des tokens de test officiels BNBChain, et offrira à chaque bâtisseur qui s’est engagé une réponse parfaitement aboutie.
406
1
24
406
·
--
Un lac d’eau émeraude, des nuages de montagne se reflétant ensemble.
Tout, sous mes yeux, n’est que douceur : je m’offre un instant de loisir volé.
$BTC $BNB $SOL
Un lac d’eau émeraude, des nuages de montagne se reflétant ensemble.
Tout, sous mes yeux, n’est que douceur : je m’offre un instant de loisir volé.
$BTC $BNB $SOL
Tout, sous mes yeux, n’est que douceur : je m’offre un instant de loisir volé.
$BTC $BNB $SOL
1.9k
2
75
1.9k
·
--
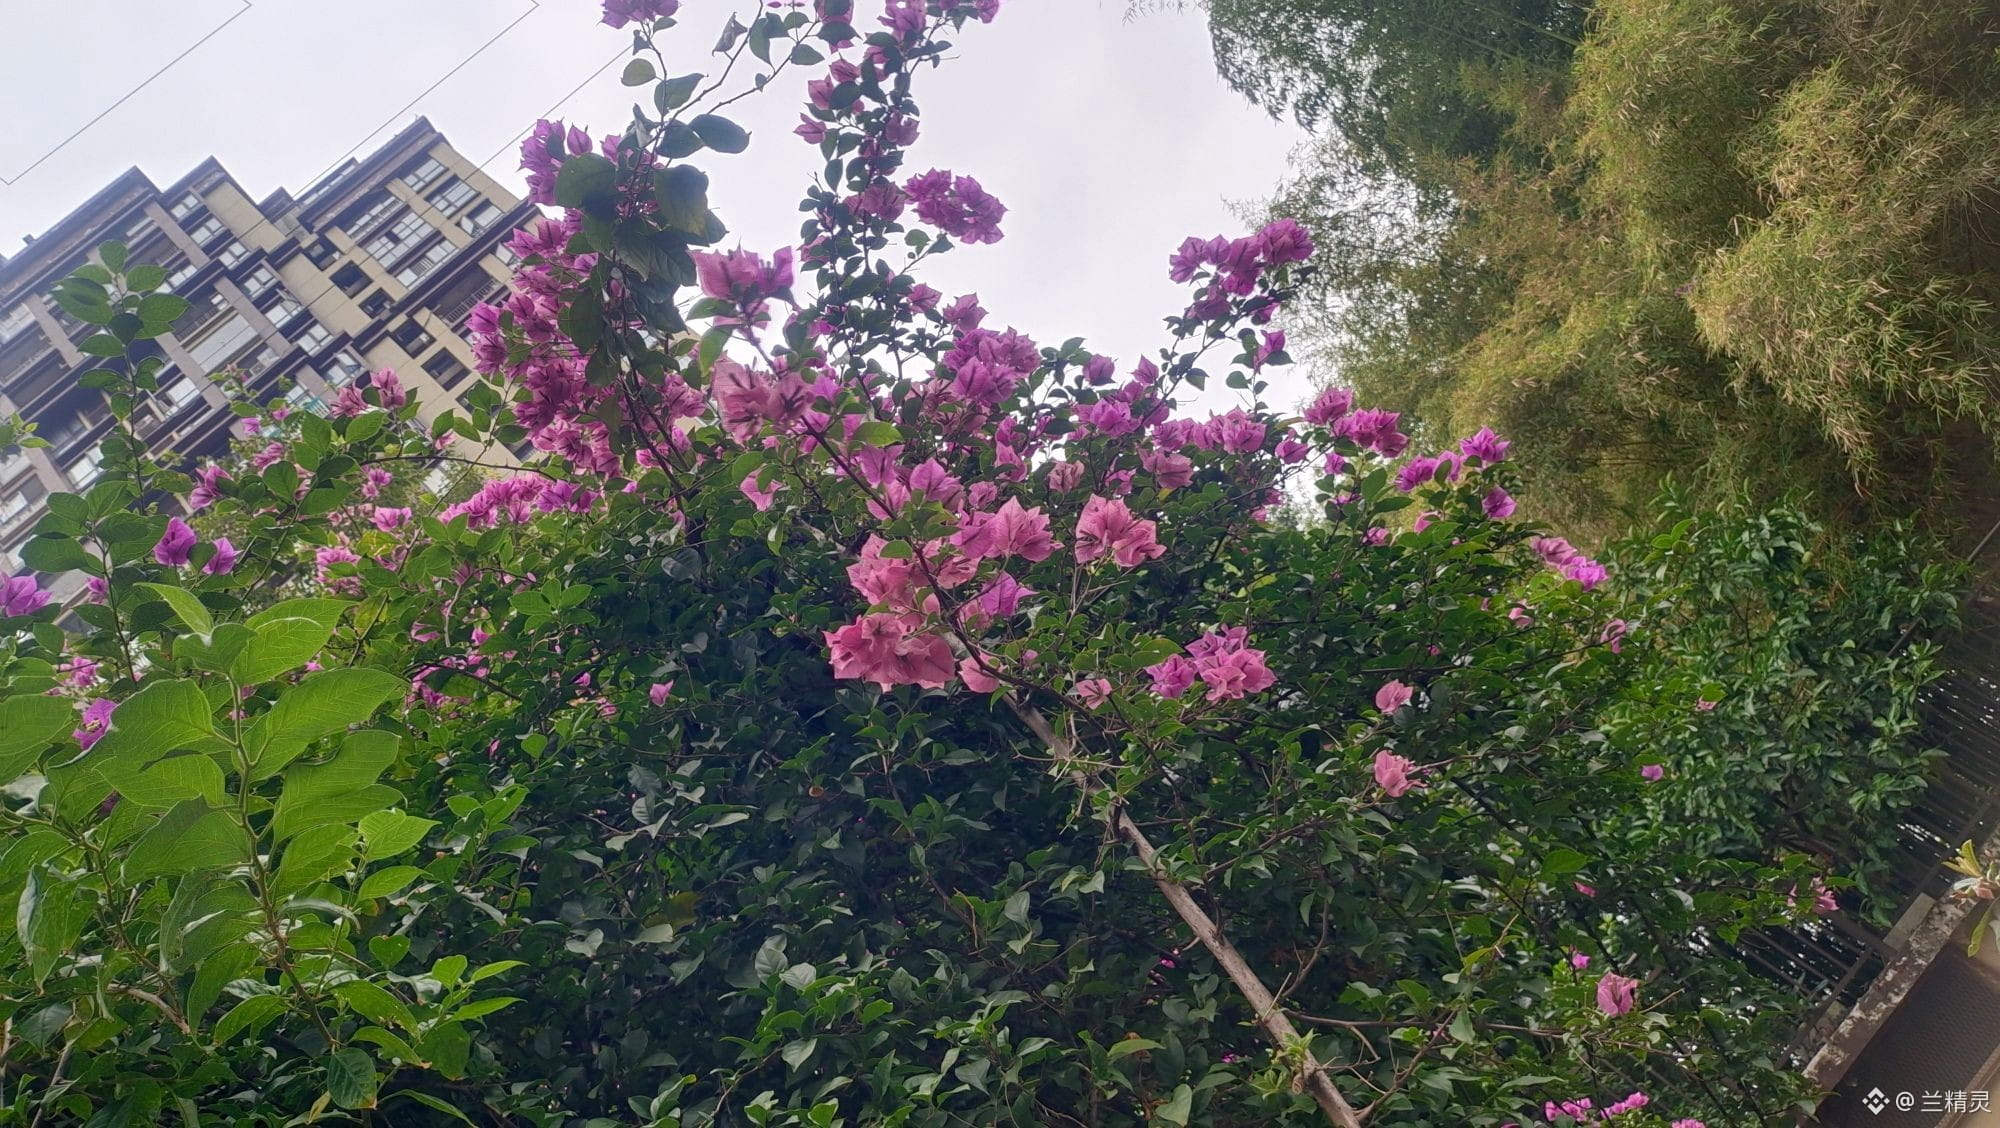
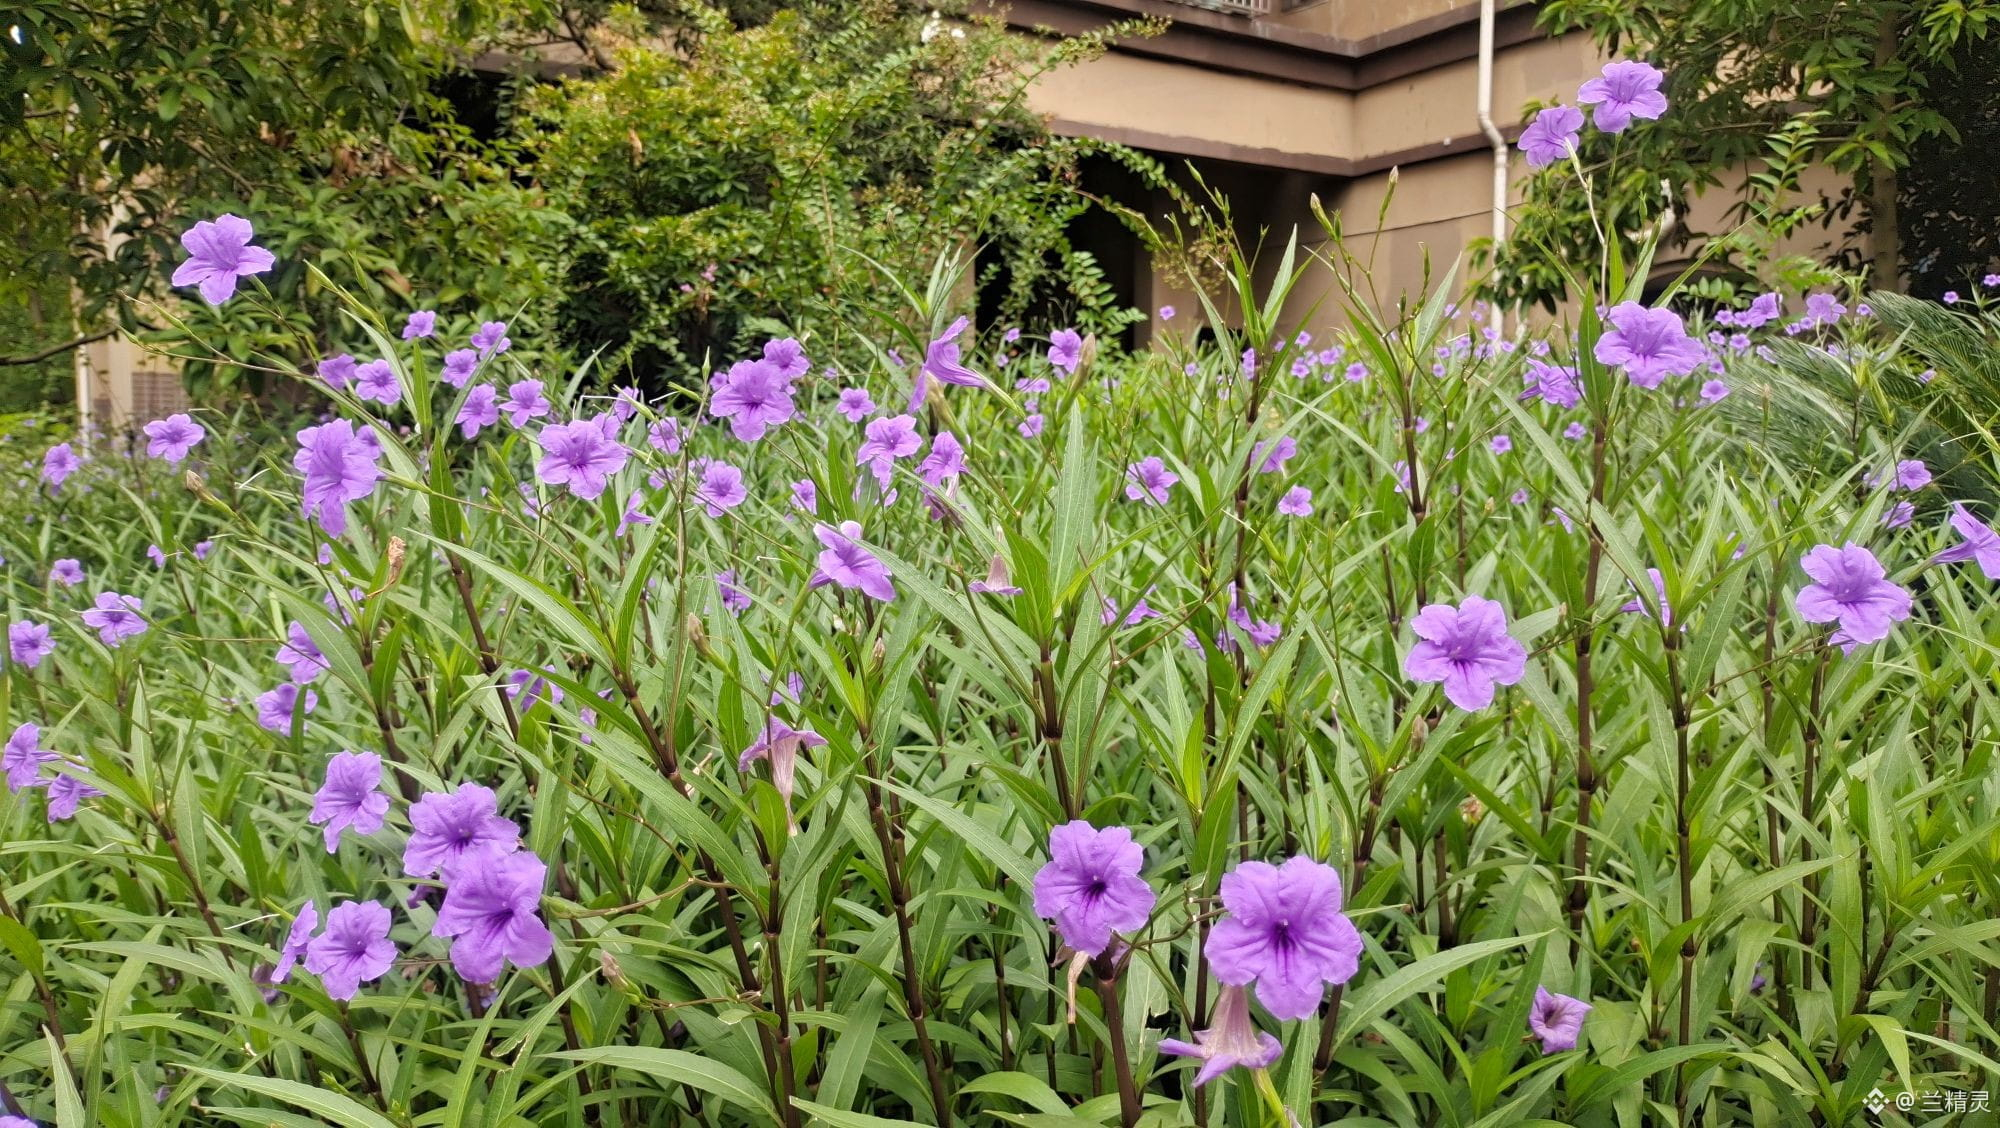
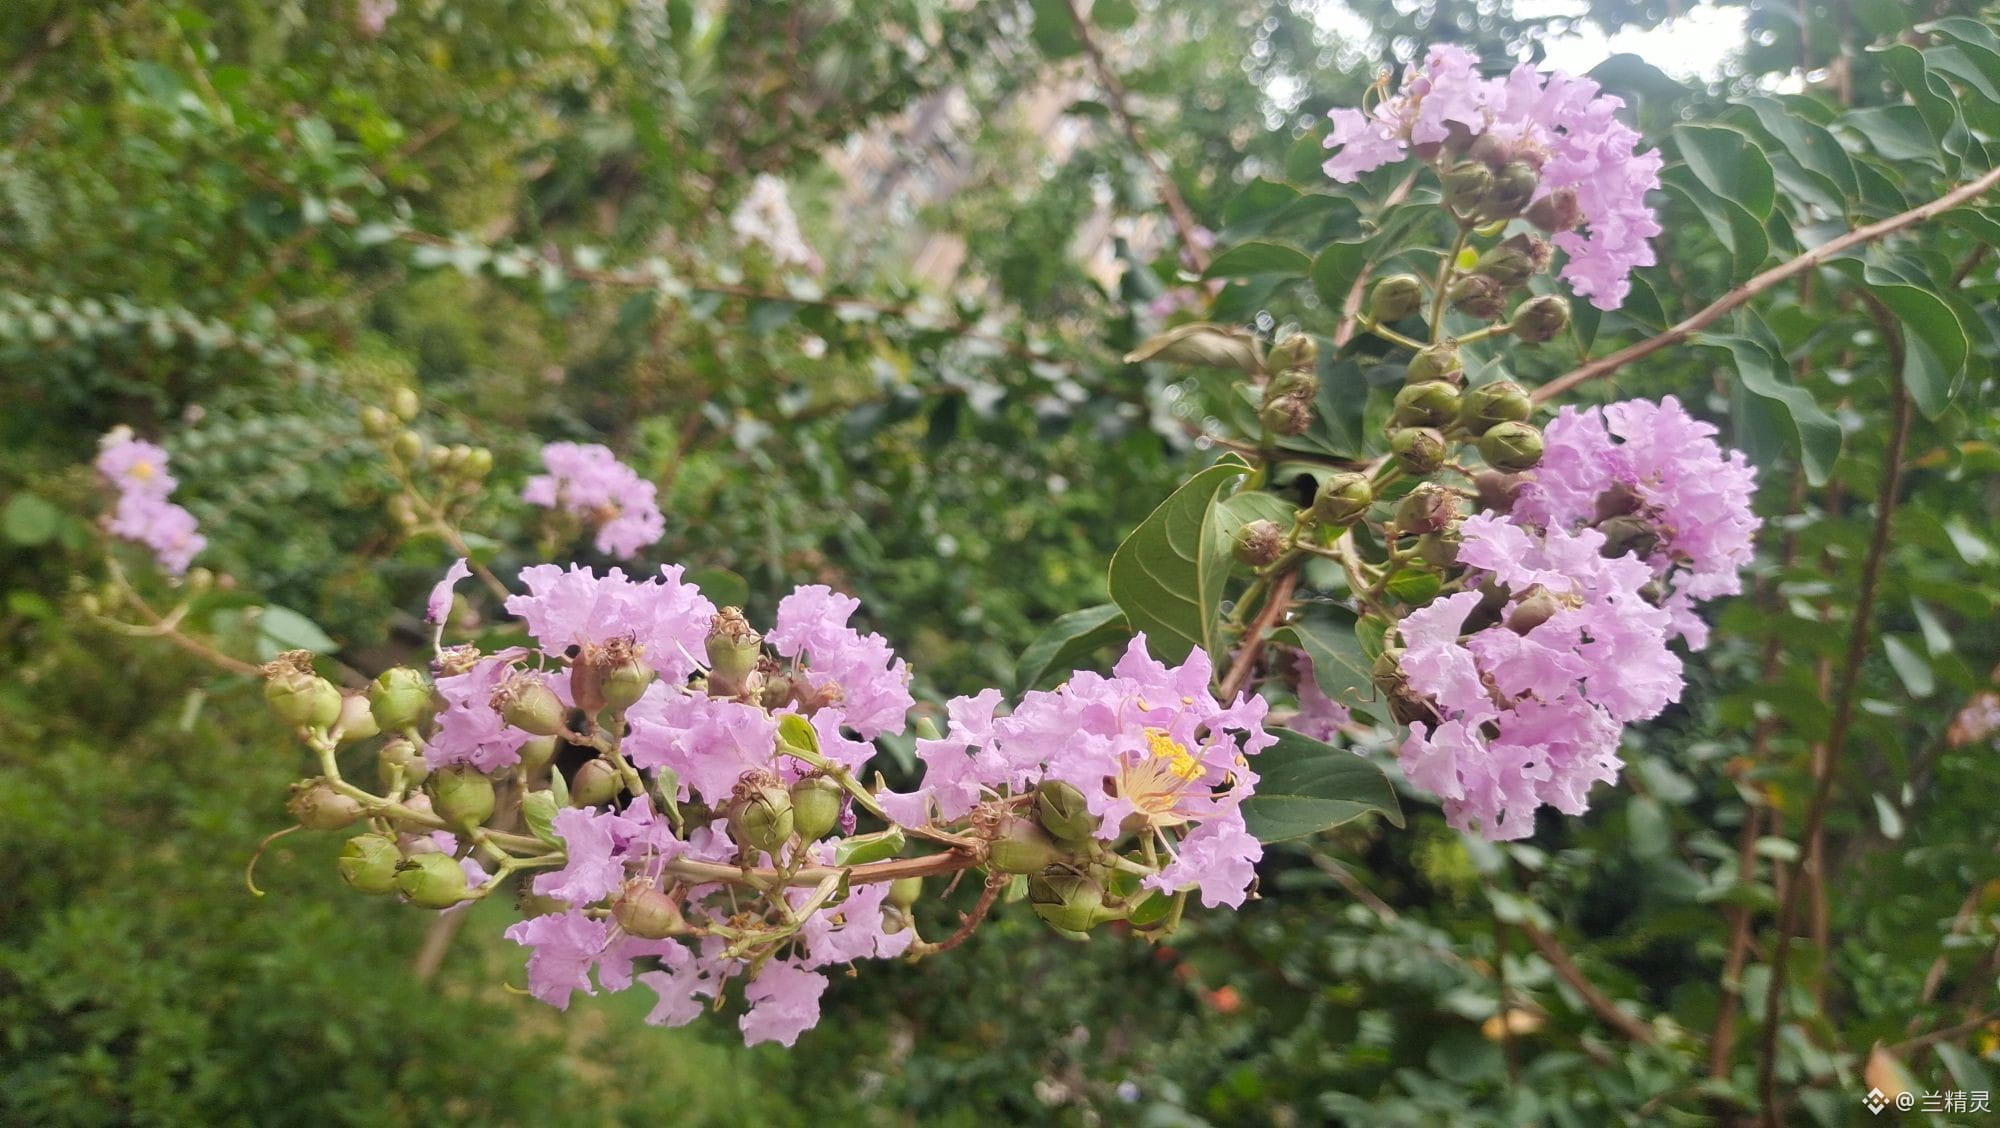
Les saisons s’écoulent, les fleurs s’épanouissent comme d’habitude🌿
Inutile de courir au loin : près de soi, il y a aussi des paysages.
$BTC $BNB $SOL
Les saisons s’écoulent, les fleurs s’épanouissent comme d’habitude🌿
Inutile de courir au loin : près de soi, il y a aussi des paysages.
$BTC $BNB $SOL
Inutile de courir au loin : près de soi, il y a aussi des paysages.
$BTC $BNB $SOL
2.7k
8
127
2.7k
·
--
Les hauts et les bas du marché rythment la vie, et celle-ci a déjà son tempo ☕
Exposez un rayon de soleil, gardez une mentalité ordinaire,
ralentir, c’est aussi une forme de confiance.
$BTC $BNB $SOL
Les hauts et les bas du marché rythment la vie, et celle-ci a déjà son tempo ☕
Exposez un rayon de soleil, gardez une mentalité ordinaire,
ralentir, c’est aussi une forme de confiance.
$BTC $BNB $SOL
Exposez un rayon de soleil, gardez une mentalité ordinaire,
ralentir, c’est aussi une forme de confiance.
$BTC $BNB $SOL

2.1k
3
93
2.1k
·
--
Aujourd’hui, il n’y a pas de soleil,
il fait frais, et une brise légère est parfaite.
Même les fleurs s’ouvrent avec une douceur plus tendre qu’à l’habitude.
Alors ne te referme pas trop.
Avance plus lentement,
donne-toi un peu d’air, et
laisse un peu d’espace à ton humeur.
$BTC $BNB $SOL
Aujourd’hui, il n’y a pas de soleil,
il fait frais, et une brise légère est parfaite.
Même les fleurs s’ouvrent avec une douceur plus tendre qu’à l’habitude.
Alors ne te referme pas trop.
Avance plus lentement,
donne-toi un peu d’air, et
laisse un peu d’espace à ton humeur.
$BTC $BNB $SOL
il fait frais, et une brise légère est parfaite.
Même les fleurs s’ouvrent avec une douceur plus tendre qu’à l’habitude.
Alors ne te referme pas trop.
Avance plus lentement,
donne-toi un peu d’air, et
laisse un peu d’espace à ton humeur.
$BTC $BNB $SOL
2.2k
4
105
2.2k
·
--
Un fleuve au coucher du soleil, tout est d’un jaune doré 🌅
Les rivières ont leurs montées et leurs descentes, les marchés ont leurs hauts et leurs bas.
Un peu moins de fébrilité, un peu plus de patience.
Gardez l’esprit serein, attendez tranquillement que les fleurs s’épanouissent, et je souhaite à chacun de voir ses vœux se réaliser.
$BTC $BNB $SOL
Les rivières ont leurs montées et leurs descentes, les marchés ont leurs hauts et leurs bas.
Un peu moins de fébrilité, un peu plus de patience.
Gardez l’esprit serein, attendez tranquillement que les fleurs s’épanouissent, et je souhaite à chacun de voir ses vœux se réaliser.
$BTC $BNB $SOL


2.9k
6
139
2.9k
·
--
Un blanc, une couleur pourpre — l’été en fleurs 🌿
Au cœur des scènes quotidiennes et des fumées du marché, capter un instant de romantisme.
$BTC $BNB $SOL
Un blanc, une couleur pourpre — l’été en fleurs 🌿
Au cœur des scènes quotidiennes et des fumées du marché, capter un instant de romantisme.
$BTC $BNB $SOL
Au cœur des scènes quotidiennes et des fumées du marché, capter un instant de romantisme.
$BTC $BNB $SOL


2.1k
3
89
2.1k
·
--
Bonjour septembre, que le vent de ce mois-ci puisse apporter un peu de nouvelle chance.
$BNB $BTC $SOL
La chaleur animée d’août s’éloigne peu à peu,
et en septembre, les jours se calment aussi progressivement.
Pas besoin de courir après quoi que ce soit,
ni de se forcer à avoir des réponses chaque jour.
Prenez un verre de votre boisson préférée,
regardez le vent du soir,
et laissez au cœur le temps de se déposer.
Ce mois-ci,
que nous puissions tous garder le rythme,
dans le quotidien fait de petites choses,
et accumuler doucement notre propre éclat.
2.3k
8
95
2.3k
·
--
La rosée du matin perle sur les lianes de la gloire du matin,
les fleurs s’épanouissent parfois, montent et retombent sans cesse 🌿
Dans le monde, toutes les choses ont un cycle,
attends le bon moment, et le dépôt finira par fleurir.
$BNB $SOL $BTC
La rosée du matin perle sur les lianes de la gloire du matin,
les fleurs s’épanouissent parfois, montent et retombent sans cesse 🌿
Dans le monde, toutes les choses ont un cycle,
attends le bon moment, et le dépôt finira par fleurir.
$BNB $SOL $BTC
les fleurs s’épanouissent parfois, montent et retombent sans cesse 🌿
Dans le monde, toutes les choses ont un cycle,
attends le bon moment, et le dépôt finira par fleurir.
$BNB $SOL $BTC
3.1k
2
144
3.1k
·
--
L’app de réservation de taxi fait souvent ça : elle te donne un prix estimé pour te préparer psychologiquement, puis au final on te facture selon la distance réelle. Le Gas de @Dusk_Foundation , c’est exactement la même histoire : les frais correspondent à `gas_used × gas_price`. Le Gas price est libellé en LUX, et 1 DUSK vaut 1 milliard de LUX. Le crédit non consommé n’est pas débité, mais si le Gas s’épuise en plein milieu de la transaction, toute l’opération est annulée (rollback) : les calculs effectués au début sont payés comme promis, sans compensation. Au début, je trouvais ce réglage vraiment piégeux, puis j’ai compris : si l’échec était totalement gratuit, des hackers pourraient déclencher des appels complexes en boucle pour provoquer d’infinies erreurs, et faire travailler les nœuds inutilement. Voilà le vrai piège.
Donc, à chaque fois que je confirme une transaction, je vérifie séparément trois choses : si le gas limit est suffisant pour exécuter tout le parcours, si le gas price est raisonnable, et si l’objet d’appel et les paramètres n’ont pas été mal remplis. Et si ça échoue, ne te précipite pas pour renvoyer : commence par consulter le navigateur officiel pour clarifier le type, les frais, la quantité utilisée et l’endroit précis de l’erreur. Doubler aveuglément le plafond ne fait que donner plus de carburant à un contrat erroné ; c’est un pansement, pas une solution.
Le flux des frais est aussi assez intéressant. Chaque bloc reçoit une récompense issue d’une nouvelle émission de $DUSK plus les frais de transaction, répartie entre le producteur du bloc, le fonds de développement et le comité ; la partie non attribuée peut être détruite. Quand le réseau est surchargé, les frais peuvent aussi alimenter des incitations à la validation, mais ce n’est pas une “distribution” que tu peux simplement empocher en détenant des tokens.
Ce qui m’a vraiment fait m’arrêter pour regarder de près, c’est la confidentialité. Dusk ne cache pas toutes les transactions : il fait une divulgation sélective. En situation de conformité, il permet de prouver les informations nécessaires, sans tout étaler en détail sur la chaîne publique. XSC, DuskEVM, et le cadre d’identité Citadel : ça ressemble davantage à un scénario financier réel que juste “crier privacy chain”.
Le processus de Citadel 2 se fait en quatre étapes : le License Provider procède à un audit hors chaîne et délivre des attestations chiffrées, l’utilisateur génère ensuite une preuve à divulgation nulle de connaissance (ZK) en ne montrant que qu’une preuve de détention valide, puis le contrat vérifie et conserve une session publique ; le service décide ensuite s’il accepte ou non. Sur la chaîne, on ne prouve que l’existence d’une session, sans se soucier de qui fait confiance à quelle institution, de quelles propriétés sont exigées, ni si les attestations ont expiré. Une même matière d’identité n’a pas besoin d’être stockée à répétition sur chaque plateforme : le risque passe de la duplication des données à la gouvernance de l’émetteur et à la synchronisation des révocations.
Avant d’utiliser Dusk, il faut d’abord comprendre le Gas : tu peux éviter quelques erreurs d’exécution et économiser sur les frais d’apprentissage. Et pour savoir si ça marche ou non, il faut regarder le résultat de la transaction : la valeur arrive-t-elle vraiment et durablement à s’écouler vers DUSK ? Il faudra continuer d’observer l’utilisation réelle du réseau et le rythme d’offre. #dusk $DUSK
{spot}(DUSKUSDT)
L’app de réservation de taxi fait souvent ça : elle te donne un prix estimé pour te préparer psychologiquement, puis au final on te facture selon la distance réelle. Le Gas de @Dusk , c’est exactement la même histoire : les frais correspondent à `gas_used × gas_price`. Le Gas price est libellé en LUX, et 1 DUSK vaut 1 milliard de LUX. Le crédit non consommé n’est pas débité, mais si le Gas s’épuise en plein milieu de la transaction, toute l’opération est annulée (rollback) : les calculs effectués au début sont payés comme promis, sans compensation. Au début, je trouvais ce réglage vraiment piégeux, puis j’ai compris : si l’échec était totalement gratuit, des hackers pourraient déclencher des appels complexes en boucle pour provoquer d’infinies erreurs, et faire travailler les nœuds inutilement. Voilà le vrai piège.
Donc, à chaque fois que je confirme une transaction, je vérifie séparément trois choses : si le gas limit est suffisant pour exécuter tout le parcours, si le gas price est raisonnable, et si l’objet d’appel et les paramètres n’ont pas été mal remplis. Et si ça échoue, ne te précipite pas pour renvoyer : commence par consulter le navigateur officiel pour clarifier le type, les frais, la quantité utilisée et l’endroit précis de l’erreur. Doubler aveuglément le plafond ne fait que donner plus de carburant à un contrat erroné ; c’est un pansement, pas une solution.
Le flux des frais est aussi assez intéressant. Chaque bloc reçoit une récompense issue d’une nouvelle émission de $DUSK plus les frais de transaction, répartie entre le producteur du bloc, le fonds de développement et le comité ; la partie non attribuée peut être détruite. Quand le réseau est surchargé, les frais peuvent aussi alimenter des incitations à la validation, mais ce n’est pas une “distribution” que tu peux simplement empocher en détenant des tokens.
Ce qui m’a vraiment fait m’arrêter pour regarder de près, c’est la confidentialité. Dusk ne cache pas toutes les transactions : il fait une divulgation sélective. En situation de conformité, il permet de prouver les informations nécessaires, sans tout étaler en détail sur la chaîne publique. XSC, DuskEVM, et le cadre d’identité Citadel : ça ressemble davantage à un scénario financier réel que juste “crier privacy chain”.
Le processus de Citadel 2 se fait en quatre étapes : le License Provider procède à un audit hors chaîne et délivre des attestations chiffrées, l’utilisateur génère ensuite une preuve à divulgation nulle de connaissance (ZK) en ne montrant que qu’une preuve de détention valide, puis le contrat vérifie et conserve une session publique ; le service décide ensuite s’il accepte ou non. Sur la chaîne, on ne prouve que l’existence d’une session, sans se soucier de qui fait confiance à quelle institution, de quelles propriétés sont exigées, ni si les attestations ont expiré. Une même matière d’identité n’a pas besoin d’être stockée à répétition sur chaque plateforme : le risque passe de la duplication des données à la gouvernance de l’émetteur et à la synchronisation des révocations.
Avant d’utiliser Dusk, il faut d’abord comprendre le Gas : tu peux éviter quelques erreurs d’exécution et économiser sur les frais d’apprentissage. Et pour savoir si ça marche ou non, il faut regarder le résultat de la transaction : la valeur arrive-t-elle vraiment et durablement à s’écouler vers DUSK ? Il faudra continuer d’observer l’utilisation réelle du réseau et le rythme d’offre. #dusk $DUSK
1
227
·
--
Je regarde en boucle le @Dusk_Foundation depuis un moment, et plus je regarde, plus je trouve ça intéressant.
D’abord, parlons du cycle de vie des transactions qui me met vraiment dans le rythme. Au début, j’ai été un peu trompé par l’idée de finalité déterministe : j’ai retourné des documentations pendant plusieurs jours avant de comprendre que « confirmed » et « finalized » sont deux choses complètement différentes. Le bloc n’est pas encore passé à l’étape finale : il peut toujours être revert. Le flux se fait comme suit : le provisioner propose d’abord un bloc candidat, puis un comité aléatoire fait la validation, ensuite une série de Ratification, et ce n’est qu’après le ratify que c’est réellement « posé ». Ce n’est pas comme si une fois proposé c’était automatiquement plié ; au contraire, après la finalisation, tu n’as plus besoin d’empiler des confirmations.
Si c’est juste un simple virement, ça passe encore, mais pour un dépôt d’échange ou une livraison de titres, on ne peut pas jouer comme ça. Le fait de détecter l’événement « executed » ne fait que dire que l’exécution a eu lieu : il faut encore vérifier que l’eventuel « error » est vide, et ce n’est qu’avec l’événement « finalized » que c’est solide. Si jamais tu reçois un « reverted », il faut reécouter/rejouer. Un revert de contrat, c’est une erreur de code ; un revert de bloc, c’est un changement de consensus. La logique de reprise part donc dans deux directions complètement opposées. Si l’intégrateur prend « confirmed » pour « finalized », la déterministicité s’effondre au niveau applicatif. Ce qui me préoccupe le plus maintenant, c’est de savoir si l’échange et Dusk Trade utilisent bien tous les deux « finalized » comme frontière, et s’il existe un processus de rejouabilité auditable.
Passons au trading équitable : là, ça m’a vraiment dégoûté. Le mempool, c’est comme une serre en verre sans rideaux : tu veux acheter quoi que ce soit, tout le monde le voit. Les robots à pinces peuvent te planter le bec à tout moment. Le $DUSK fait directement des enchères privées en lots à l’échelle du protocole : les offres et les quantités sont soumises, puis ZK les étouffe instantanément. Les nœuds calculent un prix « juste » qui fait tendre la différence entre la demande totale des ordres cachés et l’offre totale des ordres de vente vers zéro ; ensuite, dans le même bloc, tous les ordres en attente sont réglés à ce prix. L’asymétrie d’information est renversée : la dark pool n’est plus équitable seulement en surface, elle l’est jusque dans ses entrailles.
Côté conformité, on ne se moque pas du monde non plus. Phoenix utilise ZK pour préserver la confidentialité, Moonlight passe par un registre transparent, Citadel supporte la divulgation sélective, et XSC écrit les critères d’éligibilité, les limites et les rapports directement dans la logique du contrat. Nul besoin de tout compter sur des règles en dehors de la chaîne.
Plus un produit est complexe, plus il y a de règles ; et la vraie question est : est-ce que ces règles peuvent tourner de manière fiable ensemble dans différents workflows ? C’est exactement ce que je continue de surveiller. La véritable finalité n’est pas un terme : c’est un enchaînement d’événements de nœud jusqu’au registre, sans que personne ne se précipite entre-temps. #dusk $DUSK
{spot}(DUSKUSDT)
Je regarde en boucle le @Dusk depuis un moment, et plus je regarde, plus je trouve ça intéressant.
D’abord, parlons du cycle de vie des transactions qui me met vraiment dans le rythme. Au début, j’ai été un peu trompé par l’idée de finalité déterministe : j’ai retourné des documentations pendant plusieurs jours avant de comprendre que « confirmed » et « finalized » sont deux choses complètement différentes. Le bloc n’est pas encore passé à l’étape finale : il peut toujours être revert. Le flux se fait comme suit : le provisioner propose d’abord un bloc candidat, puis un comité aléatoire fait la validation, ensuite une série de Ratification, et ce n’est qu’après le ratify que c’est réellement « posé ». Ce n’est pas comme si une fois proposé c’était automatiquement plié ; au contraire, après la finalisation, tu n’as plus besoin d’empiler des confirmations.
Si c’est juste un simple virement, ça passe encore, mais pour un dépôt d’échange ou une livraison de titres, on ne peut pas jouer comme ça. Le fait de détecter l’événement « executed » ne fait que dire que l’exécution a eu lieu : il faut encore vérifier que l’eventuel « error » est vide, et ce n’est qu’avec l’événement « finalized » que c’est solide. Si jamais tu reçois un « reverted », il faut reécouter/rejouer. Un revert de contrat, c’est une erreur de code ; un revert de bloc, c’est un changement de consensus. La logique de reprise part donc dans deux directions complètement opposées. Si l’intégrateur prend « confirmed » pour « finalized », la déterministicité s’effondre au niveau applicatif. Ce qui me préoccupe le plus maintenant, c’est de savoir si l’échange et Dusk Trade utilisent bien tous les deux « finalized » comme frontière, et s’il existe un processus de rejouabilité auditable.
Passons au trading équitable : là, ça m’a vraiment dégoûté. Le mempool, c’est comme une serre en verre sans rideaux : tu veux acheter quoi que ce soit, tout le monde le voit. Les robots à pinces peuvent te planter le bec à tout moment. Le $DUSK fait directement des enchères privées en lots à l’échelle du protocole : les offres et les quantités sont soumises, puis ZK les étouffe instantanément. Les nœuds calculent un prix « juste » qui fait tendre la différence entre la demande totale des ordres cachés et l’offre totale des ordres de vente vers zéro ; ensuite, dans le même bloc, tous les ordres en attente sont réglés à ce prix. L’asymétrie d’information est renversée : la dark pool n’est plus équitable seulement en surface, elle l’est jusque dans ses entrailles.
Côté conformité, on ne se moque pas du monde non plus. Phoenix utilise ZK pour préserver la confidentialité, Moonlight passe par un registre transparent, Citadel supporte la divulgation sélective, et XSC écrit les critères d’éligibilité, les limites et les rapports directement dans la logique du contrat. Nul besoin de tout compter sur des règles en dehors de la chaîne.
Plus un produit est complexe, plus il y a de règles ; et la vraie question est : est-ce que ces règles peuvent tourner de manière fiable ensemble dans différents workflows ? C’est exactement ce que je continue de surveiller. La véritable finalité n’est pas un terme : c’est un enchaînement d’événements de nœud jusqu’au registre, sans que personne ne se précipite entre-temps. #dusk $DUSK
461
·
--
J’ai encore relu hier le document de @Dusk_Foundation et, franchement, ça m’a un peu mis dans un état de “décrochage”.
D’un côté, ils disent être dans la “privacy track”, et la solution de Phoenix avec UTXO plus preuves à connaissance zéro est vraiment solide : les infos de transfert sont soigneusement protégées. Puis, juste après, ils bricolent un DuskEVM compatible Solidity, clairement pour capter le flux des développeurs d’Ethereum. Et même l’officiel le dit : le modèle de compte et l’UTXO ne sont pas du tout la même espèce en matière de confidentialité. Donc la compatibilité “à fond” implique de sacrifier l’anonymat. C’est là que ça devient gênant : développer avec l’outil EVM, c’est ultra simple, mais la privacy n’est plus qu’à moitié ; si on veut une confidentialité vérifiable et réellement audit-able, il faut s’attaquer aux barrières de l’environnement natif, et se retrouver coincé entre les deux, c’est assez inconfortable.
Côté nœud, c’est encore plus tortueux. Avec le consensus Succinct Attestation, miser 1000 DUSK te donne le rôle de Provisioner : le seuil a l’air très abordable, et même les particuliers peuvent essayer. Mais si tu regardes plus haut, la vraie sortie de valeur : les canaux RWA, les licences NPEX, la vérification d’identité conforme, tout est entre les mains d’institutions. La couche de base est un PoS permissionless, la couche supérieure est un club permissionné. Dans ce type d’architecture, je n’ai pas encore compris comment le token pourrait capturer de la valeur.
Et il y a aussi cette émission native, avec une ambition franchement énorme. Leur intention n’est pas simplement d’émettre un token, mais d’embarquer dans une machine à états tout : liste blanche, view key, transferts contrôlés, et règlement/livraison. Dans l’idéal, les titres privés placés en privé n’auraient plus besoin de comptabilité hors chaîne, mais le problème, c’est la validité juridique et des sujets comme la garde et la reconnaissance : aussi élégant que soit le déroulement on-chain, ça ne remplace pas ces aspects.
Honnêtement, les choix de Phoenix en matière de divulgation sélective, le basculement entre deux modèles de Moonlight, et la logique d’émission de Citadel sont, sur le plan du design, vraiment ingénieux. Mais l’expérience concrète montre une complexité non négligeable : pour un utilisateur lambda, ça a de fortes chances de décourager. Il y a de la place pour le récit de conformité dans le cadre du MiCA en Europe, j’admets. Mais est-ce que l’avantage technique pourra vraiment se traduire par de l’activité on-chain ? Ça dépendra surtout de la capacité de l’écosystème à tourner réellement.
Je continuerai à surveiller, mais avant que l’argent réel ne rentre, il faut d’abord démêler proprement ces logiques d’épine dorsale. #dusk $DUSK
{spot}(DUSKUSDT)
J’ai encore relu hier le document de @Dusk et, franchement, ça m’a un peu mis dans un état de “décrochage”.
D’un côté, ils disent être dans la “privacy track”, et la solution de Phoenix avec UTXO plus preuves à connaissance zéro est vraiment solide : les infos de transfert sont soigneusement protégées. Puis, juste après, ils bricolent un DuskEVM compatible Solidity, clairement pour capter le flux des développeurs d’Ethereum. Et même l’officiel le dit : le modèle de compte et l’UTXO ne sont pas du tout la même espèce en matière de confidentialité. Donc la compatibilité “à fond” implique de sacrifier l’anonymat. C’est là que ça devient gênant : développer avec l’outil EVM, c’est ultra simple, mais la privacy n’est plus qu’à moitié ; si on veut une confidentialité vérifiable et réellement audit-able, il faut s’attaquer aux barrières de l’environnement natif, et se retrouver coincé entre les deux, c’est assez inconfortable.
Côté nœud, c’est encore plus tortueux. Avec le consensus Succinct Attestation, miser 1000 DUSK te donne le rôle de Provisioner : le seuil a l’air très abordable, et même les particuliers peuvent essayer. Mais si tu regardes plus haut, la vraie sortie de valeur : les canaux RWA, les licences NPEX, la vérification d’identité conforme, tout est entre les mains d’institutions. La couche de base est un PoS permissionless, la couche supérieure est un club permissionné. Dans ce type d’architecture, je n’ai pas encore compris comment le token pourrait capturer de la valeur.
Et il y a aussi cette émission native, avec une ambition franchement énorme. Leur intention n’est pas simplement d’émettre un token, mais d’embarquer dans une machine à états tout : liste blanche, view key, transferts contrôlés, et règlement/livraison. Dans l’idéal, les titres privés placés en privé n’auraient plus besoin de comptabilité hors chaîne, mais le problème, c’est la validité juridique et des sujets comme la garde et la reconnaissance : aussi élégant que soit le déroulement on-chain, ça ne remplace pas ces aspects.
Honnêtement, les choix de Phoenix en matière de divulgation sélective, le basculement entre deux modèles de Moonlight, et la logique d’émission de Citadel sont, sur le plan du design, vraiment ingénieux. Mais l’expérience concrète montre une complexité non négligeable : pour un utilisateur lambda, ça a de fortes chances de décourager. Il y a de la place pour le récit de conformité dans le cadre du MiCA en Europe, j’admets. Mais est-ce que l’avantage technique pourra vraiment se traduire par de l’activité on-chain ? Ça dépendra surtout de la capacité de l’écosystème à tourner réellement.
Je continuerai à surveiller, mais avant que l’argent réel ne rentre, il faut d’abord démêler proprement ces logiques d’épine dorsale. #dusk $DUSK
2
494
·
--
J’ai passé la moitié d’une année à tester des nœuds, et maintenant je suis habitué à commencer par fouiller la couche de diffusion. Récemment, je suis tombé dans un piège : la bande passante du nœud montait directement au maximum, et les mails d’alerte se sont mis à remplir l’écran. Au début, je pensais que c’était à cause du volume de transactions trop élevé ; en parcourant les logs, j’ai compris : au niveau de la couche inférieure, le comportement par défaut ressemble à une diffusion « arrosage » à l’échelle du réseau entier. Il suffit que le nœud oscille un peu pour que les messages répétés soient poussés jusqu’à l’extrême, comme dans un embouteillage.
Ensuite, en relisant le document @Dusk_Foundation , j’ai vu la partie Kadcast, et je dois dire que j’y ai passé un bon moment. Ça n’utilise pas une diffusion aveugle : c’est basé sur la topologie de Kademlia. On calcule une distance XOR via le hachage d’identité du nœud, puis on répartit les correspondants dans différents « buckets » de routage. Lors de la diffusion, on ne fait plus un envoi désordonné en rafale : on envoie de façon ordonnée par niveaux de distance, et on synchronise tout le réseau en une sorte d’arbre de multidiffusion structuré. En test local, j’ai clairement vu que les pics de bande passante étaient nettement réduits. Et après plusieurs sauts, il devient beaucoup plus difficile pour un observateur externe de remonter l’émetteur rien qu’à partir des caractéristiques de trafic. Le livre blanc annonce 25%-50% de bande passante économisée par rapport au Gossip classique ; perso je le prends comme référence. Mais avec des nœuds qui s’allument et s’éteignent fréquemment, des secousses entre zones, et un rafraîchissement de table de routage qui accuse du retard : une fois tout ça superposé, l’économie réelle sera forcément rognée. En complément, l’usage de BitVM3 pour vérifier et faire office de garde-fou garantit que les transactions non conformes n’ont même pas la possibilité d’entrer. Cette approche partage la même logique de base que celle de la mise en garantie : on « soude » les règles dans la cryptographie.
Mais une forte dépendance à la topologie logique a aussi un coût. Si jamais on subit un découpage en partitions transnationales, ou si des nœuds malveillants injectent des données polluées dans les buckets de routage, alors lors du basculement vers des chemins de secours, le surcoût de recherche d’adresse peut très vite annuler l’avantage en latence. Une bande passante contrôlée, c’est vraiment une bonne nouvelle : pour les utilisateurs ordinaires qui font une mise en garantie, pas besoin de tirer une ligne dédiée, le seuil baisse d’un cran. En revanche, le dépannage est plus compliqué que pour une diffusion classique, donc il faut avoir ça en tête.
J’ai aussi rencontré des soucis côté cross-chain. Le transfert du mainnet vers la BSC n’est pas juste un « déménagement » direct. Il faut envoyer le DUSK natif vers le compte de pont officiel ; une fois la validation sur le mainnet terminée (verrouillage confirmé), on génère un BEP20 sur la BSC à partir de l’adresse BSC indiquée dans le Memo. Le montant doit être supérieur à 1 DUSK : les frais correspondent aux frais du mainnet plus les frais de pont de 1 DUSK. L’arrivée prend environ une heure ; dans les faits, le montant reçu correspond à la quantité envoyée moins 1.
Kadcast utilise une distance mathématisée pour réduire le risque de redondance et d’investigation (traçage) de l’origine, mais, dans l’environnement public où les nœuds entrent et sortent, il faut encore voir si la mise à jour des tables de routage est suffisamment rapide et si le pool de chemins alternatifs est assez fourni. C’est vraiment ce qu’il faut surveiller. Quand ça marche, c’est une mise à niveau pragmatique ; quand ça ne marche pas, c’est une simple décoration sur papier. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
J’ai passé la moitié d’une année à tester des nœuds, et maintenant je suis habitué à commencer par fouiller la couche de diffusion. Récemment, je suis tombé dans un piège : la bande passante du nœud montait directement au maximum, et les mails d’alerte se sont mis à remplir l’écran. Au début, je pensais que c’était à cause du volume de transactions trop élevé ; en parcourant les logs, j’ai compris : au niveau de la couche inférieure, le comportement par défaut ressemble à une diffusion « arrosage » à l’échelle du réseau entier. Il suffit que le nœud oscille un peu pour que les messages répétés soient poussés jusqu’à l’extrême, comme dans un embouteillage.
Ensuite, en relisant le document @Dusk , j’ai vu la partie Kadcast, et je dois dire que j’y ai passé un bon moment. Ça n’utilise pas une diffusion aveugle : c’est basé sur la topologie de Kademlia. On calcule une distance XOR via le hachage d’identité du nœud, puis on répartit les correspondants dans différents « buckets » de routage. Lors de la diffusion, on ne fait plus un envoi désordonné en rafale : on envoie de façon ordonnée par niveaux de distance, et on synchronise tout le réseau en une sorte d’arbre de multidiffusion structuré. En test local, j’ai clairement vu que les pics de bande passante étaient nettement réduits. Et après plusieurs sauts, il devient beaucoup plus difficile pour un observateur externe de remonter l’émetteur rien qu’à partir des caractéristiques de trafic. Le livre blanc annonce 25%-50% de bande passante économisée par rapport au Gossip classique ; perso je le prends comme référence. Mais avec des nœuds qui s’allument et s’éteignent fréquemment, des secousses entre zones, et un rafraîchissement de table de routage qui accuse du retard : une fois tout ça superposé, l’économie réelle sera forcément rognée. En complément, l’usage de BitVM3 pour vérifier et faire office de garde-fou garantit que les transactions non conformes n’ont même pas la possibilité d’entrer. Cette approche partage la même logique de base que celle de la mise en garantie : on « soude » les règles dans la cryptographie.
Mais une forte dépendance à la topologie logique a aussi un coût. Si jamais on subit un découpage en partitions transnationales, ou si des nœuds malveillants injectent des données polluées dans les buckets de routage, alors lors du basculement vers des chemins de secours, le surcoût de recherche d’adresse peut très vite annuler l’avantage en latence. Une bande passante contrôlée, c’est vraiment une bonne nouvelle : pour les utilisateurs ordinaires qui font une mise en garantie, pas besoin de tirer une ligne dédiée, le seuil baisse d’un cran. En revanche, le dépannage est plus compliqué que pour une diffusion classique, donc il faut avoir ça en tête.
J’ai aussi rencontré des soucis côté cross-chain. Le transfert du mainnet vers la BSC n’est pas juste un « déménagement » direct. Il faut envoyer le DUSK natif vers le compte de pont officiel ; une fois la validation sur le mainnet terminée (verrouillage confirmé), on génère un BEP20 sur la BSC à partir de l’adresse BSC indiquée dans le Memo. Le montant doit être supérieur à 1 DUSK : les frais correspondent aux frais du mainnet plus les frais de pont de 1 DUSK. L’arrivée prend environ une heure ; dans les faits, le montant reçu correspond à la quantité envoyée moins 1.
Kadcast utilise une distance mathématisée pour réduire le risque de redondance et d’investigation (traçage) de l’origine, mais, dans l’environnement public où les nœuds entrent et sortent, il faut encore voir si la mise à jour des tables de routage est suffisamment rapide et si le pool de chemins alternatifs est assez fourni. C’est vraiment ce qu’il faut surveiller. Quand ça marche, c’est une mise à niveau pragmatique ; quand ça ne marche pas, c’est une simple décoration sur papier. $DUSK #dusk $DUSK
437
·
--
Vérifié
Je surveille récemment les RWA et, franchement, plus je les regarde, plus je me sens anxieux. Mettre des actifs on-chain, techniquement il y a de quoi faire — mais si tu demandes vraiment à une institution de rapatrier maison, obligations et actions, pour les mettre là-dedans et essayer ? La transparence des chaînes publiques, c’est comme des maisons en verre : les secrets commerciaux sont entièrement exposés, qui oserait ? Et les chaînes de confidentialité sont si opaques que même le régulateur n’arrive pas à mettre le doigt dessus. Après avoir fouillé, j’ai constaté que @Dusk_Foundation ne s’est pas rangé d’un côté : il intègre directement confidentialité et conformité dans le socle. La logique est plutôt intéressante.
J’ai spécialement pris le temps d’examiner sa stack technique. Le consensus Succinct Attestation : des comités aléatoires qui travaillent, et les forks/retours en arrière ont très peu de chances. DuskEVM est compatible avec Ethereum ; j’ai lancé un petit démo avec Solidity, et la fonctionnalité de confidentialité s’est littéralement activée d’emblée. Le protocole Hedger, avec une confidentialité auditable, m’a laissé perplexe un moment : tous les détails sont verrouillés, mais au moment de la conformité, il peut produire des preuves vérifiables. La technique est plutôt redoutable. Deux modèles de transactions, Moonlight et Phoenix, fonctionnent en parallèle : selon les besoins, chacun son usage. J’ai aussi vu le plan NPEX d’horodater sur la chaîne plus de 300 millions d’euros de titres — le rythme de déploiement, je vais le surveiller de près.
Mais soyons honnêtes : j’ai une question qui me reste en tête. La clé capable de déverrouiller toute la confidentialité, à la fin, elle est en main de qui ? Tout dépend de ça : liberté ou une autre forme de contrôle. J’ai fait des calculs : l’émission continue de tokens et le verrouillage compriment l’élan ; si la réglementation européenne change, le récit risque d’être totalement reformaté. La liquidité secondaire des premiers actifs et le coût ZK restent à vérifier par l’empirique.
Il y a quelque temps, beaucoup de monde s’est laissé berner par des affirmations de validation on-chain en 2,8 millisecondes ; j’y ai presque cru aussi. PLONK réduit bien la vérification au maximum, mais c’est léger on-chain et lourd off-chain. De mon côté, j’ai tourné en local des circuits d’identité Citadel : avec une seule licence, on dépasse 30 000 constraints ; le prover a mis près de 16 secondes à travailler, tandis que le verifier prend seulement 0,007 seconde. La prime de calcul du ZK est à peu près 10 000 fois l’opération native : toute la pression est renvoyée sur l’équipement local.
Je suis du genre à vérifier moi-même : je ne regarde pas seulement l’origine, je regarde le code. La voie choisie par Dusk est difficile mais juste. Pourtant, pour ce qui est du passage à l’implémentation, il reste encore des enjeux de jeu réglementaire et d’acceptation par le marché. Mes deux priorités à l’instant sont donc : qui gère cette clé, et le volume de transactions réel après l’onshoring d’actifs de 300 millions d’euros. Le reste — je verrai après avoir fini les tests. #dusk $DUSK
{spot}(DUSKUSDT)
Je surveille récemment les RWA et, franchement, plus je les regarde, plus je me sens anxieux. Mettre des actifs on-chain, techniquement il y a de quoi faire — mais si tu demandes vraiment à une institution de rapatrier maison, obligations et actions, pour les mettre là-dedans et essayer ? La transparence des chaînes publiques, c’est comme des maisons en verre : les secrets commerciaux sont entièrement exposés, qui oserait ? Et les chaînes de confidentialité sont si opaques que même le régulateur n’arrive pas à mettre le doigt dessus. Après avoir fouillé, j’ai constaté que @Dusk ne s’est pas rangé d’un côté : il intègre directement confidentialité et conformité dans le socle. La logique est plutôt intéressante.
J’ai spécialement pris le temps d’examiner sa stack technique. Le consensus Succinct Attestation : des comités aléatoires qui travaillent, et les forks/retours en arrière ont très peu de chances. DuskEVM est compatible avec Ethereum ; j’ai lancé un petit démo avec Solidity, et la fonctionnalité de confidentialité s’est littéralement activée d’emblée. Le protocole Hedger, avec une confidentialité auditable, m’a laissé perplexe un moment : tous les détails sont verrouillés, mais au moment de la conformité, il peut produire des preuves vérifiables. La technique est plutôt redoutable. Deux modèles de transactions, Moonlight et Phoenix, fonctionnent en parallèle : selon les besoins, chacun son usage. J’ai aussi vu le plan NPEX d’horodater sur la chaîne plus de 300 millions d’euros de titres — le rythme de déploiement, je vais le surveiller de près.
Mais soyons honnêtes : j’ai une question qui me reste en tête. La clé capable de déverrouiller toute la confidentialité, à la fin, elle est en main de qui ? Tout dépend de ça : liberté ou une autre forme de contrôle. J’ai fait des calculs : l’émission continue de tokens et le verrouillage compriment l’élan ; si la réglementation européenne change, le récit risque d’être totalement reformaté. La liquidité secondaire des premiers actifs et le coût ZK restent à vérifier par l’empirique.
Il y a quelque temps, beaucoup de monde s’est laissé berner par des affirmations de validation on-chain en 2,8 millisecondes ; j’y ai presque cru aussi. PLONK réduit bien la vérification au maximum, mais c’est léger on-chain et lourd off-chain. De mon côté, j’ai tourné en local des circuits d’identité Citadel : avec une seule licence, on dépasse 30 000 constraints ; le prover a mis près de 16 secondes à travailler, tandis que le verifier prend seulement 0,007 seconde. La prime de calcul du ZK est à peu près 10 000 fois l’opération native : toute la pression est renvoyée sur l’équipement local.
Je suis du genre à vérifier moi-même : je ne regarde pas seulement l’origine, je regarde le code. La voie choisie par Dusk est difficile mais juste. Pourtant, pour ce qui est du passage à l’implémentation, il reste encore des enjeux de jeu réglementaire et d’acceptation par le marché. Mes deux priorités à l’instant sont donc : qui gère cette clé, et le volume de transactions réel après l’onshoring d’actifs de 300 millions d’euros. Le reste — je verrai après avoir fini les tests. #dusk $DUSK
620
·
--
J’ai lu hier le livre blanc @Dusk_Foundation . Honnêtement, au début, j’y suis allé avec un état d’esprit prêt à critiquer. Et au fur et à mesure que je lisais, je me suis rendu compte que ce projet est un peu « obsessionnel » dans sa direction.
D’abord, les points à redire : le livre blanc est d’une technicité incroyable. On y trouve une foule de termes d’algorithmique et de cryptographie, ça se lit presque comme un article de recherche en ingénierie financière. J’ai failli abandonner en cours de route. La progression de l’écosystème est aussi lente : pendant que d’autres publient des annonces de collaborations tous les jours, eux travaillent dans leur coin sur le mainnet et la norme XSC, et la portée médiatique sur le marché est carrément minime. Les tokens et la communauté sont même assez « flegmatiques », sans aucune énergie pour faire décoller le cours.
Cela dit, après avoir critiqué ces trois points, j’ai finalement plus envie de l’observer sur le long terme. Car l’infrastructure financière ne fonctionne pas uniquement grâce aux appels et au pumping : les institutions cherchent surtout la stabilité et la conformité.
Techniquement, par contre, il y a vraiment quelque chose : Dusk intègre nativement PLONK zk-SNARK et Bulletproofs dans les couches fondamentales du protocole. La confidentialité n’est pas un simple module ajouté à un DApp, mais une propriété inhérente à la blockchain. En plus, avec Citadel ZK-KYC : quand les utilisateurs terminent la vérification d’identité, ils n’ont pas besoin de téléverser des données brutes comme un passeport ; ils soumettent uniquement une preuve de connaissance zéro déjà validée comme conforme. Cela cible directement les cas d’usage RWA et de tokenisation de valeurs mobilières au niveau institutionnel : il faut être conforme, sans exposer l’intégralité des positions et des stratégies sur le registre public.
Évidemment, il y a aussi eu des problèmes : OtterSec avait trouvé une faille dans dusk-plonk côté vérificateur ; un adversaire malveillant pourrait fabriquer des preuves frauduleuses. Heureusement, l’équipe a ensuite verrouillé les frais, le remboursement et la cohérence des adresses entre les deux frontières du mempool et de la VM avec AEGIS, et a ajouté des tests de régression ciblés. Une preuve de connaissance zéro correcte ne signifie pas automatiquement que les données autour de la transaction sont toutes sécurisées : cette leçon est très parlante.
Donc, aujourd’hui, je vois $DUSK davantage comme l’observation d’une trajectoire qui cherche réellement à faire une compensation financière axée sur la confidentialité. Plus lentement, ce n’est pas grave ; l’essentiel est de savoir si la couche de base et la sécurité tiennent face aux exigences des institutions. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
J’ai lu hier le livre blanc @Dusk . Honnêtement, au début, j’y suis allé avec un état d’esprit prêt à critiquer. Et au fur et à mesure que je lisais, je me suis rendu compte que ce projet est un peu « obsessionnel » dans sa direction.
D’abord, les points à redire : le livre blanc est d’une technicité incroyable. On y trouve une foule de termes d’algorithmique et de cryptographie, ça se lit presque comme un article de recherche en ingénierie financière. J’ai failli abandonner en cours de route. La progression de l’écosystème est aussi lente : pendant que d’autres publient des annonces de collaborations tous les jours, eux travaillent dans leur coin sur le mainnet et la norme XSC, et la portée médiatique sur le marché est carrément minime. Les tokens et la communauté sont même assez « flegmatiques », sans aucune énergie pour faire décoller le cours.
Cela dit, après avoir critiqué ces trois points, j’ai finalement plus envie de l’observer sur le long terme. Car l’infrastructure financière ne fonctionne pas uniquement grâce aux appels et au pumping : les institutions cherchent surtout la stabilité et la conformité.
Techniquement, par contre, il y a vraiment quelque chose : Dusk intègre nativement PLONK zk-SNARK et Bulletproofs dans les couches fondamentales du protocole. La confidentialité n’est pas un simple module ajouté à un DApp, mais une propriété inhérente à la blockchain. En plus, avec Citadel ZK-KYC : quand les utilisateurs terminent la vérification d’identité, ils n’ont pas besoin de téléverser des données brutes comme un passeport ; ils soumettent uniquement une preuve de connaissance zéro déjà validée comme conforme. Cela cible directement les cas d’usage RWA et de tokenisation de valeurs mobilières au niveau institutionnel : il faut être conforme, sans exposer l’intégralité des positions et des stratégies sur le registre public.
Évidemment, il y a aussi eu des problèmes : OtterSec avait trouvé une faille dans dusk-plonk côté vérificateur ; un adversaire malveillant pourrait fabriquer des preuves frauduleuses. Heureusement, l’équipe a ensuite verrouillé les frais, le remboursement et la cohérence des adresses entre les deux frontières du mempool et de la VM avec AEGIS, et a ajouté des tests de régression ciblés. Une preuve de connaissance zéro correcte ne signifie pas automatiquement que les données autour de la transaction sont toutes sécurisées : cette leçon est très parlante.
Donc, aujourd’hui, je vois $DUSK davantage comme l’observation d’une trajectoire qui cherche réellement à faire une compensation financière axée sur la confidentialité. Plus lentement, ce n’est pas grave ; l’essentiel est de savoir si la couche de base et la sécurité tiennent face aux exigences des institutions. $DUSK #dusk $DUSK
324
·
--
Récemment, j’ai discuté DeFi avec des amis, et ce que tout le monde critique le plus, c’est le taux d’intérêt variable. Ça a l’air très séduisant : on dépose et le taux change comme bon lui semble, sans qu’on puisse savoir combien on gagnera dans six mois. J’en avais vraiment assez de ce genre de retournements, alors j’ai commencé à chercher des solutions à taux fixe, et je suis tombé sur <@termmax >.
D’abord, le mécanisme : il découpe le prêt en trois parties, FT, XT et GT. Le FT ressemble à une obligation à coupon zéro : acheté avec une décote, il est racheté à la valeur nominale à l’échéance, et l’investisseur prêteur gagne la différence. Le GT est une position sous forme NFT, qui enregistre le collatéral et la dette ; le XT sert à maintenir l’équilibre. L’emprunteur encaisse des actifs en collatéral pour créer des GT et des FT, vend les FT pour obtenir des fonds, puis rembourse et rachète le collatéral à l’échéance. Ensuite, il y a l’« Range Order » : une courbe de prix permet d’écrire les plages de taux d’intérêt dans le mécanisme, et en théorie, cela permet de produire une courbe de rendement on-chain.
Puis, les points qui m’intéressent : la fonction de renouvellement automatique est vraiment utile. À l’échéance, on trouve un nouveau taux via une enchère Dutch auction, exécutée par un keeper, sans qu’il faille faire des manipulations manuelles. Mais pour savoir si le système est fiable, il faut vérifier si le keeper est suffisamment décentralisé : le nombre d’actifs/participants actifs, le taux d’exécution et d’autres données concrètes constituent réellement la « marge de sécurité ».
Bien sûr, il y a aussi des inquiétudes : le coût du taux fixe, c’est la baisse de la flexibilité. Si on veut sortir en cours de route, il faut vendre les FT sur le marché secondaire : le prix fluctue donc. Et si le collatéral est très volatile, le montant reçu à l’échéance peut aussi ne pas être aussi stable (par rapport aux stablecoins). Ma stratégie à moi est donc de privilégier les actifs courants et les marchés où le taux de collatéral est prudent ; si le rendement est trop élevé, je le considère d’abord comme une prime de risque.
Je suis d’accord avec l’orientation de <#TermMax > : la DeFi manque clairement de rendements déterministes depuis trop longtemps. Mais pour que ça marche vraiment, il faut voir si la demande d’emprunt et la liquidité sont réellement au rendez-vous. Je vais continuer à observer, et on verra quand l’usage réel augmentera.
Et vous, selon vous, la principale raison pour laquelle il est difficile d’adopter des taux fixes on-chain, c’est quoi ?
Récemment, j’ai discuté DeFi avec des amis, et ce que tout le monde critique le plus, c’est le taux d’intérêt variable. Ça a l’air très séduisant : on dépose et le taux change comme bon lui semble, sans qu’on puisse savoir combien on gagnera dans six mois. J’en avais vraiment assez de ce genre de retournements, alors j’ai commencé à chercher des solutions à taux fixe, et je suis tombé sur <@TermMax >.
D’abord, le mécanisme : il découpe le prêt en trois parties, FT, XT et GT. Le FT ressemble à une obligation à coupon zéro : acheté avec une décote, il est racheté à la valeur nominale à l’échéance, et l’investisseur prêteur gagne la différence. Le GT est une position sous forme NFT, qui enregistre le collatéral et la dette ; le XT sert à maintenir l’équilibre. L’emprunteur encaisse des actifs en collatéral pour créer des GT et des FT, vend les FT pour obtenir des fonds, puis rembourse et rachète le collatéral à l’échéance. Ensuite, il y a l’« Range Order » : une courbe de prix permet d’écrire les plages de taux d’intérêt dans le mécanisme, et en théorie, cela permet de produire une courbe de rendement on-chain.
Puis, les points qui m’intéressent : la fonction de renouvellement automatique est vraiment utile. À l’échéance, on trouve un nouveau taux via une enchère Dutch auction, exécutée par un keeper, sans qu’il faille faire des manipulations manuelles. Mais pour savoir si le système est fiable, il faut vérifier si le keeper est suffisamment décentralisé : le nombre d’actifs/participants actifs, le taux d’exécution et d’autres données concrètes constituent réellement la « marge de sécurité ».
Bien sûr, il y a aussi des inquiétudes : le coût du taux fixe, c’est la baisse de la flexibilité. Si on veut sortir en cours de route, il faut vendre les FT sur le marché secondaire : le prix fluctue donc. Et si le collatéral est très volatile, le montant reçu à l’échéance peut aussi ne pas être aussi stable (par rapport aux stablecoins). Ma stratégie à moi est donc de privilégier les actifs courants et les marchés où le taux de collatéral est prudent ; si le rendement est trop élevé, je le considère d’abord comme une prime de risque.
Je suis d’accord avec l’orientation de <#TermMax > : la DeFi manque clairement de rendements déterministes depuis trop longtemps. Mais pour que ça marche vraiment, il faut voir si la demande d’emprunt et la liquidité sont réellement au rendez-vous. Je vais continuer à observer, et on verra quand l’usage réel augmentera.
Et vous, selon vous, la principale raison pour laquelle il est difficile d’adopter des taux fixes on-chain, c’est quoi ?
286
·
--
J’ai relu hier le livre blanc @Dusk_Foundation , et quand je suis arrivé à la page sur « l’architecture à double VM », je me suis bloqué.
Commençons par l’architecture. Piecrust est une VM à connaissance nulle native, basée sur WASM, avec un règlement ramené à 2–3 secondes. DuskEVM est compatible avec Solidity : Hardhat et MetaMask s’y branchent directement et ça tourne, la confidentialité étant complétée au niveau ZK par Hedger. L’idée de la double voie est intéressante : l’une s’occupe des contrats de confidentialité, l’autre de la compatibilité, chacune son rôle.
Mais plus j’avance, plus je sens que quelque chose ne colle pas. Piecrust a développé sa propre VM ; l’audit AEGIS de ce mois de mars a révélé 39 problèmes, dont 7 critiques. Deux vulnérabilités clés sont bloquées au niveau de la couche sandbox. Même en faisant tourner le même code sur un nœud honnête, les résultats peuvent différer ; un contrat malveillant peut pousser l’exécution dans un état où la garantie de propriété n’est plus valable. Si la sandbox est percée, tous les contrats confidentiels de la couche supérieure sont foutus. DuskEVM, lui, ne prend en charge que les transactions publiques ; la confidentialité dépend d’un module supplémentaire pour faire le travail. Au final, deux VM s’attaquent chacune de leur côté : la taille du code et la surface d’attaque sont doublées.
Regardons ensuite la coopération. NPEX, Chainlink, Cordial, Quantoz, 21X : sur le site, il est indiqué €300M+ en émission confirmée, 50K+ d’accès investisseurs, 210M+ DUSK mis en jeu. Les ressources sont vraiment plus solides que des projets qui ne font que raconter des histoires RWA. Mais même leur propre équipe admet que la tokenisation peut réduire les frictions : elle ne fabrique pas à elle seule des acheteurs, des vendeurs et de la profondeur de marché. Le Dusk Trade est encore en Building/Waitlist, et DuskEVM ainsi que Hedger sont aussi en Testnet. La liste de partenaires montre qu’ils sont prêts à collaborer ; en revanche, pour que ça tourne vraiment, il faudra juger sur des indicateurs concrets : volume d’actifs on-chain, nombre de traders, profondeur sur le marché secondaire, etc.
Enfin, l’articulation entre conformité et confidentialité. Zedger, lors de l’émission, intègre dans le protocole la whitelist, le principe « une identité, un compte », et l’approbation explicite du destinataire : le transfert est découpé en deux étapes, avec annulation automatique en cas de délai. Phoenix utilise une architecture UTXO : les fonds sont stockés sous forme de notes chiffrées ; lors de la transaction, le ZK vérifie simultanément cinq éléments. Les Pedersen Commitments cachent complètement montants et adresses. DuskDS confirme en trois étapes : dès que le bloc est produit, c’est définitif. Les règles portent sur ce qui peut exister, Phoenix gère quels aspects n’ont pas besoin d’être publics, et DuskDS gère quel état fait foi. Ces trois maillons complètent le même point de rupture : de l’émission à la compensation des titres, en évitant autant que possible de devoir revenir hors-chaîne pour recoordiner.
La liste de collaboration est déjà assez « institutionnelle » côté finance. Pour la prochaine étape, je veux surtout voir de vraies données de migration et d’exécution, pas rester uniquement sur des slides. #dusk $DUSK
{spot}(DUSKUSDT)
J’ai relu hier le livre blanc @Dusk , et quand je suis arrivé à la page sur « l’architecture à double VM », je me suis bloqué.
Commençons par l’architecture. Piecrust est une VM à connaissance nulle native, basée sur WASM, avec un règlement ramené à 2–3 secondes. DuskEVM est compatible avec Solidity : Hardhat et MetaMask s’y branchent directement et ça tourne, la confidentialité étant complétée au niveau ZK par Hedger. L’idée de la double voie est intéressante : l’une s’occupe des contrats de confidentialité, l’autre de la compatibilité, chacune son rôle.
Mais plus j’avance, plus je sens que quelque chose ne colle pas. Piecrust a développé sa propre VM ; l’audit AEGIS de ce mois de mars a révélé 39 problèmes, dont 7 critiques. Deux vulnérabilités clés sont bloquées au niveau de la couche sandbox. Même en faisant tourner le même code sur un nœud honnête, les résultats peuvent différer ; un contrat malveillant peut pousser l’exécution dans un état où la garantie de propriété n’est plus valable. Si la sandbox est percée, tous les contrats confidentiels de la couche supérieure sont foutus. DuskEVM, lui, ne prend en charge que les transactions publiques ; la confidentialité dépend d’un module supplémentaire pour faire le travail. Au final, deux VM s’attaquent chacune de leur côté : la taille du code et la surface d’attaque sont doublées.
Regardons ensuite la coopération. NPEX, Chainlink, Cordial, Quantoz, 21X : sur le site, il est indiqué €300M+ en émission confirmée, 50K+ d’accès investisseurs, 210M+ DUSK mis en jeu. Les ressources sont vraiment plus solides que des projets qui ne font que raconter des histoires RWA. Mais même leur propre équipe admet que la tokenisation peut réduire les frictions : elle ne fabrique pas à elle seule des acheteurs, des vendeurs et de la profondeur de marché. Le Dusk Trade est encore en Building/Waitlist, et DuskEVM ainsi que Hedger sont aussi en Testnet. La liste de partenaires montre qu’ils sont prêts à collaborer ; en revanche, pour que ça tourne vraiment, il faudra juger sur des indicateurs concrets : volume d’actifs on-chain, nombre de traders, profondeur sur le marché secondaire, etc.
Enfin, l’articulation entre conformité et confidentialité. Zedger, lors de l’émission, intègre dans le protocole la whitelist, le principe « une identité, un compte », et l’approbation explicite du destinataire : le transfert est découpé en deux étapes, avec annulation automatique en cas de délai. Phoenix utilise une architecture UTXO : les fonds sont stockés sous forme de notes chiffrées ; lors de la transaction, le ZK vérifie simultanément cinq éléments. Les Pedersen Commitments cachent complètement montants et adresses. DuskDS confirme en trois étapes : dès que le bloc est produit, c’est définitif. Les règles portent sur ce qui peut exister, Phoenix gère quels aspects n’ont pas besoin d’être publics, et DuskDS gère quel état fait foi. Ces trois maillons complètent le même point de rupture : de l’émission à la compensation des titres, en évitant autant que possible de devoir revenir hors-chaîne pour recoordiner.
La liste de collaboration est déjà assez « institutionnelle » côté finance. Pour la prochaine étape, je veux surtout voir de vraies données de migration et d’exécution, pas rester uniquement sur des slides. #dusk $DUSK
296
·
--
J’ai longtemps pensé que le recours aux prêts à taux fixe relevait d’un faux besoin. Allez, regardez la volatilité du secteur crypto : qui n’a pas les yeux rivés sur les rendements à court terme en profitant des taux variables ? Au mieux, on met parfois en place un hedge, mais il n’y a vraiment pas besoin de verrouiller un taux. Donc quand le @termmax est arrivé sur le marché, je disais à un ami qu’en six mois, il allait forcément se transformer.
Puis récemment, j’ai vérifié les données : sur Token Terminal, son nombre d’utilisateurs actifs quotidiens reste autour de 4000, au-dessus de Morpho (3700). Ça m’a poussé à lire sérieusement la documentation.
Et là, j’ai compris : à la base, c’est un « prêt via AMM » — en s’inspirant de l’approche d’Uniswap V3. Le protocole découpe un prêt à taux fixe en trois tokens. Le FT ressemble à un zéro-coupon : il est racheté 1:1 à l’échéance. Le XT, avec le FT, suit le principe : 1 FT + 1 XT correspondent toujours à 1 token de dette ; à l’échéance, le XT retombe à zéro. Le GT est un NFT qui enregistre, pour chaque prêt, le collatéral et la dette. L’emprunteur verrouille son collatéral dans le GT, frappe des FT selon le LTV maximal, puis les vend pour obtenir du cash. Le prêteur achète les FT avec une décote, et à l’échéance, les rachète à la valeur nominale pour empocher l’écart.
La liquidation est encore plus directe : si le LTV dépasse le seuil ou si le prêt arrive à échéance sans remboursement, dans une fenêtre de deux heures, le liquidateur reçoit une récompense de 5 %, et l’emprunteur doit encore payer une pénalité de 10 %. Si personne ne liquide, il y a livraison en nature : le collatéral est remis directement au prêteur, sans robot pour « choper » la liquidation.
Le problème des variations brusques de taux est résolu, mais le risque lié aux fluctuations du prix du collatéral et à la liquidité du marché secondaire, lui, n’a disparu pour aucun compte. Avec les Range Order, les teneurs de marché affichent eux-mêmes des taux par tranches : le pool suit une formule de produit constant, et plus on emprunte profondément, plus le taux s’envole. Le démarrage à froid est vraiment difficile : sans des LP particuliers pour soutenir, tout repose sur des cotations professionnelles qui tiennent à bout de bras.
Maintenant, en regardant le TMX, ne te fixe pas seulement sur le TVL. Les signaux clés, ce sont : la profondeur des transactions des FT à même échéance, l’écart de prix entre prêt et emprunt, et s’il y a des départs groupés juste avant l’échéance. Le taux fixe peut-il survivre ? Tout dépend de savoir s’il y a vraiment des gens qui empruntent en payant « de leur poche » et qui continuent sur la durée, au même prix. #TermMax
J’ai longtemps pensé que le recours aux prêts à taux fixe relevait d’un faux besoin. Allez, regardez la volatilité du secteur crypto : qui n’a pas les yeux rivés sur les rendements à court terme en profitant des taux variables ? Au mieux, on met parfois en place un hedge, mais il n’y a vraiment pas besoin de verrouiller un taux. Donc quand le @TermMax est arrivé sur le marché, je disais à un ami qu’en six mois, il allait forcément se transformer.
Puis récemment, j’ai vérifié les données : sur Token Terminal, son nombre d’utilisateurs actifs quotidiens reste autour de 4000, au-dessus de Morpho (3700). Ça m’a poussé à lire sérieusement la documentation.
Et là, j’ai compris : à la base, c’est un « prêt via AMM » — en s’inspirant de l’approche d’Uniswap V3. Le protocole découpe un prêt à taux fixe en trois tokens. Le FT ressemble à un zéro-coupon : il est racheté 1:1 à l’échéance. Le XT, avec le FT, suit le principe : 1 FT + 1 XT correspondent toujours à 1 token de dette ; à l’échéance, le XT retombe à zéro. Le GT est un NFT qui enregistre, pour chaque prêt, le collatéral et la dette. L’emprunteur verrouille son collatéral dans le GT, frappe des FT selon le LTV maximal, puis les vend pour obtenir du cash. Le prêteur achète les FT avec une décote, et à l’échéance, les rachète à la valeur nominale pour empocher l’écart.
La liquidation est encore plus directe : si le LTV dépasse le seuil ou si le prêt arrive à échéance sans remboursement, dans une fenêtre de deux heures, le liquidateur reçoit une récompense de 5 %, et l’emprunteur doit encore payer une pénalité de 10 %. Si personne ne liquide, il y a livraison en nature : le collatéral est remis directement au prêteur, sans robot pour « choper » la liquidation.
Le problème des variations brusques de taux est résolu, mais le risque lié aux fluctuations du prix du collatéral et à la liquidité du marché secondaire, lui, n’a disparu pour aucun compte. Avec les Range Order, les teneurs de marché affichent eux-mêmes des taux par tranches : le pool suit une formule de produit constant, et plus on emprunte profondément, plus le taux s’envole. Le démarrage à froid est vraiment difficile : sans des LP particuliers pour soutenir, tout repose sur des cotations professionnelles qui tiennent à bout de bras.
Maintenant, en regardant le TMX, ne te fixe pas seulement sur le TVL. Les signaux clés, ce sont : la profondeur des transactions des FT à même échéance, l’écart de prix entre prêt et emprunt, et s’il y a des départs groupés juste avant l’échéance. Le taux fixe peut-il survivre ? Tout dépend de savoir s’il y a vraiment des gens qui empruntent en payant « de leur poche » et qui continuent sur la durée, au même prix. #TermMax
410
·
--
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk_Foundation 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
{spot}(DUSKUSDT)
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
238
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
QNTRises287%
2,676 vues
136 mentions
🚨 QNT vient d’exploser +287%! 🔥
+287% n’est PAS un mouvement normal. 👀
QNT est soudainement devenu parabolique, mettant les traders en alerte maximale alors que l’élan et le volume explosent.
⚠️ Après un mouvement aussi violent, le FOMO peut être dangereux — la volatilité
peut aller dans les deux sens.
📈 À surveiller : volume soutenu + confirmation de cassure
📉 Risque : prises de profits brutales / repli
🔥 QNT ne fait que commencer… ou ce mouvement est-il prêt pour une correction majeure ?
Quel est votre objectif pour QNT ? 👇
#qntrises287% #QNT #Quant #crypto #BinanceSquare
$QNT
ASHFAQ NAEEM
·2 mentions J’aime
·1.1k vues
TrumpRejectsAIRulesForVoluntaryAudits
7,251 vues
279 mentions
BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
3,627 vues
216 mentions