
Eliana 9
561 Publications
Eliana 9
Signaler
Bloquer l’utilisateur
Ouvert au trading
Trade régulièrement
9.9 mois
240 Suivis
3.5K+ Abonnés
387 J’aime
Publications
Portefeuille
Tous
Citations
Direct
·
--
Vérifié
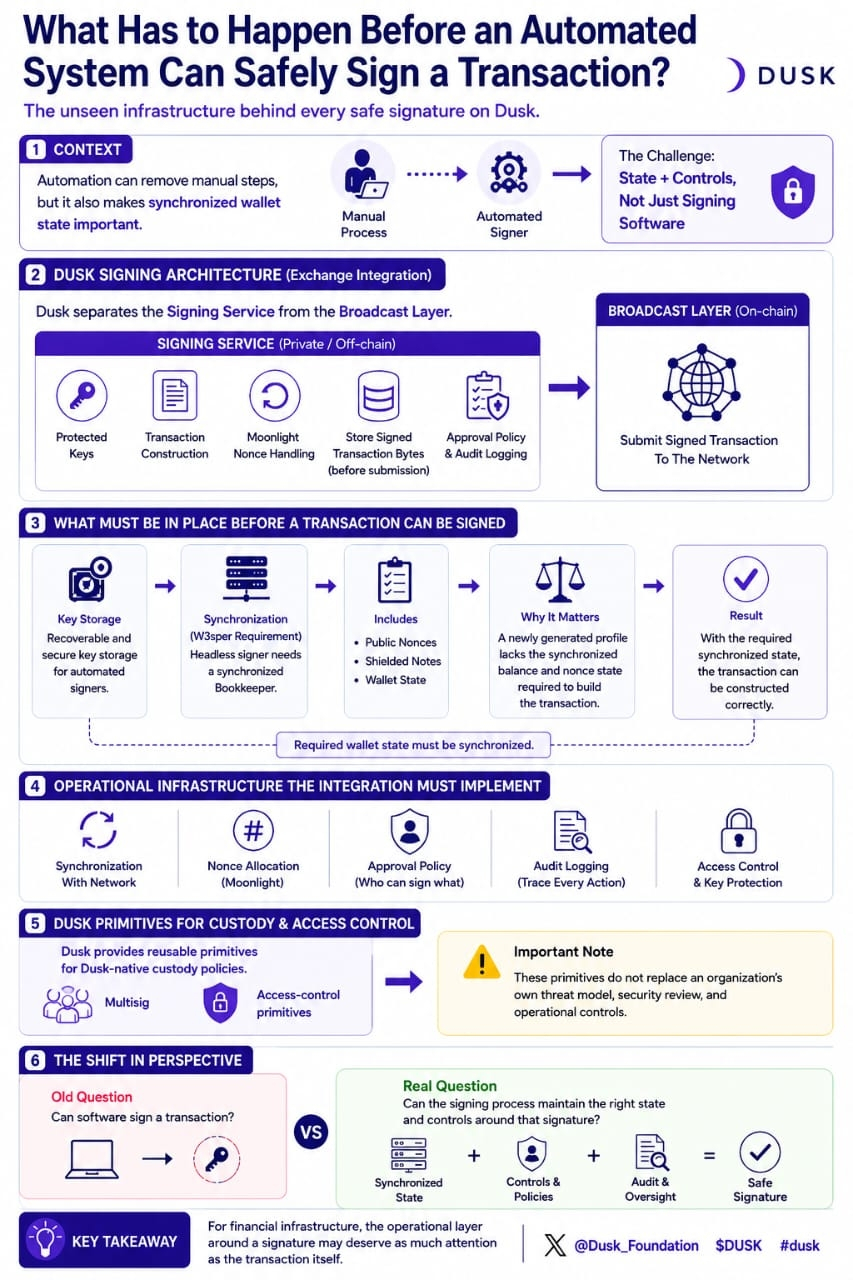
J’ai commencé à examiner l’infrastructure blockchain sous un angle moins visible : qu’est-ce qui doit réellement se produire avant qu’un système automatisé puisse signer une transaction en toute sécurité ?
La documentation d’intégration de Dusk sépare le service de signature de la couche d’émission. Le service de signature est chargé de clés protégées, de la construction des transactions, de la gestion des nonces Moonlight et du stockage des octets de transactions signées avant soumission. Pour un signataire automatisé, Dusk documente également le stockage des clés, la synchronisation, l’allocation des nonces, la politique d’approbation et la journalisation d’audit comme autant d’éléments d’infrastructure que l’intégration doit mettre en œuvre.
Cela crée une tension intéressante.
L’automatisation peut supprimer des étapes manuelles, mais elle rend aussi importante la synchronisation de l’état du portefeuille. La documentation W3sper de Dusk indique qu’un client de signature sans interface a besoin d’un stockage de clés récupérable et d’un Bookkeeper synchronisé, incluant des nonces publics et des notes protégées. Une transaction ne peut pas simplement être construite à partir d’un profil nouvellement généré, car l’état de solde et de nonce requis n’y est pas synchronisé.
Dusk fournit aussi des primitives réutilisables de multisignature et de contrôle d’accès pour les politiques de garde natives à Dusk, tout en précisant que celles-ci ne remplacent pas le propre modèle de menace de l’organisation, son processus de revue et ses contrôles opérationnels.
La question a alors changé pour moi.
Le défi intéressant ne consiste pas simplement à savoir si un logiciel peut signer une transaction.
Il s’agit de savoir si le processus de signature peut maintenir le bon état et les bons contrôles autour de cette signature.
Pour l’infrastructure financière, cette couche opérationnelle mérite peut-être autant d’attention que la transaction elle-même.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
J’ai commencé à examiner l’infrastructure blockchain sous un angle moins visible : qu’est-ce qui doit réellement se produire avant qu’un système automatisé puisse signer une transaction en toute sécurité ?
La documentation d’intégration de Dusk sépare le service de signature de la couche d’émission. Le service de signature est chargé de clés protégées, de la construction des transactions, de la gestion des nonces Moonlight et du stockage des octets de transactions signées avant soumission. Pour un signataire automatisé, Dusk documente également le stockage des clés, la synchronisation, l’allocation des nonces, la politique d’approbation et la journalisation d’audit comme autant d’éléments d’infrastructure que l’intégration doit mettre en œuvre.
Cela crée une tension intéressante.
L’automatisation peut supprimer des étapes manuelles, mais elle rend aussi importante la synchronisation de l’état du portefeuille. La documentation W3sper de Dusk indique qu’un client de signature sans interface a besoin d’un stockage de clés récupérable et d’un Bookkeeper synchronisé, incluant des nonces publics et des notes protégées. Une transaction ne peut pas simplement être construite à partir d’un profil nouvellement généré, car l’état de solde et de nonce requis n’y est pas synchronisé.
Dusk fournit aussi des primitives réutilisables de multisignature et de contrôle d’accès pour les politiques de garde natives à Dusk, tout en précisant que celles-ci ne remplacent pas le propre modèle de menace de l’organisation, son processus de revue et ses contrôles opérationnels.
La question a alors changé pour moi.
Le défi intéressant ne consiste pas simplement à savoir si un logiciel peut signer une transaction.
Il s’agit de savoir si le processus de signature peut maintenir le bon état et les bons contrôles autour de cette signature.
Pour l’infrastructure financière, cette couche opérationnelle mérite peut-être autant d’attention que la transaction elle-même.
@Dusk $DUSK #dusk
La documentation d’intégration de Dusk sépare le service de signature de la couche d’émission. Le service de signature est chargé de clés protégées, de la construction des transactions, de la gestion des nonces Moonlight et du stockage des octets de transactions signées avant soumission. Pour un signataire automatisé, Dusk documente également le stockage des clés, la synchronisation, l’allocation des nonces, la politique d’approbation et la journalisation d’audit comme autant d’éléments d’infrastructure que l’intégration doit mettre en œuvre.
Cela crée une tension intéressante.
L’automatisation peut supprimer des étapes manuelles, mais elle rend aussi importante la synchronisation de l’état du portefeuille. La documentation W3sper de Dusk indique qu’un client de signature sans interface a besoin d’un stockage de clés récupérable et d’un Bookkeeper synchronisé, incluant des nonces publics et des notes protégées. Une transaction ne peut pas simplement être construite à partir d’un profil nouvellement généré, car l’état de solde et de nonce requis n’y est pas synchronisé.
Dusk fournit aussi des primitives réutilisables de multisignature et de contrôle d’accès pour les politiques de garde natives à Dusk, tout en précisant que celles-ci ne remplacent pas le propre modèle de menace de l’organisation, son processus de revue et ses contrôles opérationnels.
La question a alors changé pour moi.
Le défi intéressant ne consiste pas simplement à savoir si un logiciel peut signer une transaction.
Il s’agit de savoir si le processus de signature peut maintenir le bon état et les bons contrôles autour de cette signature.
Pour l’infrastructure financière, cette couche opérationnelle mérite peut-être autant d’attention que la transaction elle-même.
@Dusk $DUSK #dusk
87
·
--
Vérifié
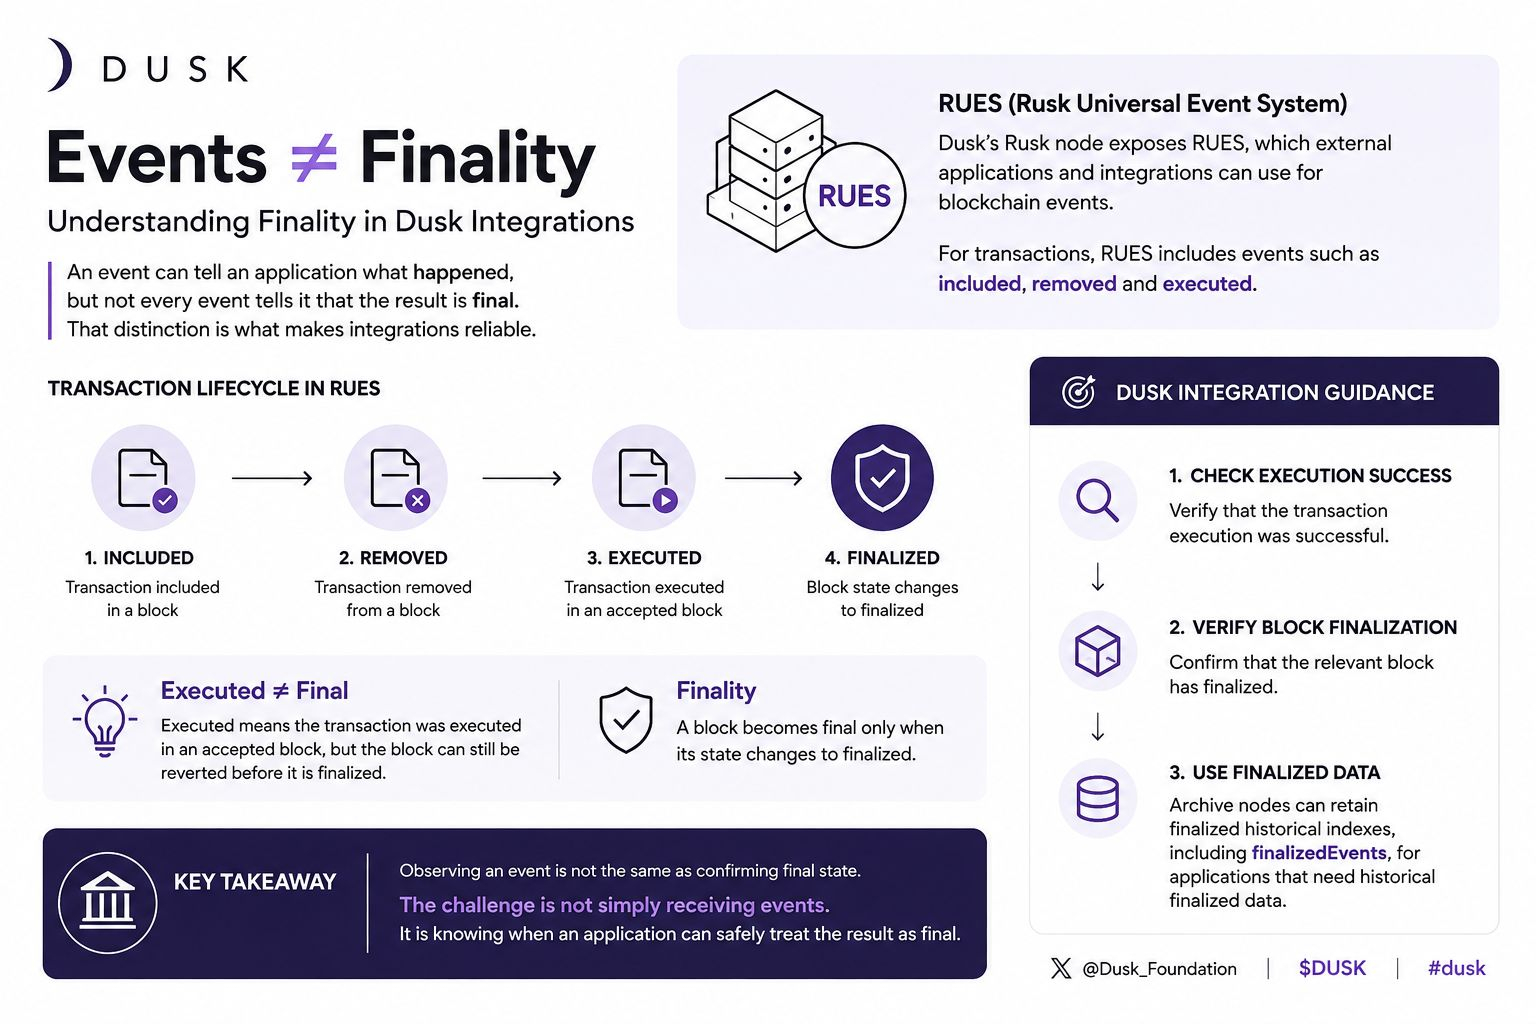
J’ai commencé à envisager les intégrations blockchain sous un angle différent : un événement peut dire à une application ce qui s’est produit, mais tous les événements ne lui indiquent pas que le résultat est final.
Cette distinction devient importante lorsque le logiciel réagit à une activité onchain.
Le nœud Rusk de Dusk expose le RUES (Rusk Universal Event System), que des applications et des intégrations externes peuvent utiliser pour des événements blockchain. Pour les transactions, RUES inclut des événements tels que included (inclus), removed (supprimé) et executed (exécuté). Mais ces événements correspondent à des étapes différentes du cycle de vie.
Par exemple, executed signifie qu’une transaction a été exécutée dans un bloc accepté, mais l’application doit encore examiner le résultat de l’exécution. Plus important encore : un bloc accepté peut toujours être annulé. Dusk affirme qu’un bloc devient final lorsque son état passe à finalized (finalisé).
Cela crée une distinction intéressante :
observer un événement n’est pas la même chose que confirmer l’état final.
La documentation d’intégration de Dusk recommande donc de vérifier d’abord la réussite de l’exécution, puis de confirmer que le bloc concerné a été finalisé. Les nœuds d’archivage peuvent conserver des index historiques finalisés, y compris finalizedEvents, pour les applications qui ont besoin de données historiques finalisées.
Pour moi, cela change la façon dont je réfléchis aux intégrations blockchain.
Le défi n’est pas simplement de recevoir des événements.
Il s’agit de savoir quand une application peut traiter le résultat de manière sûre comme final.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
J’ai commencé à envisager les intégrations blockchain sous un angle différent : un événement peut dire à une application ce qui s’est produit, mais tous les événements ne lui indiquent pas que le résultat est final.
Cette distinction devient importante lorsque le logiciel réagit à une activité onchain.
Le nœud Rusk de Dusk expose le RUES (Rusk Universal Event System), que des applications et des intégrations externes peuvent utiliser pour des événements blockchain. Pour les transactions, RUES inclut des événements tels que included (inclus), removed (supprimé) et executed (exécuté). Mais ces événements correspondent à des étapes différentes du cycle de vie.
Par exemple, executed signifie qu’une transaction a été exécutée dans un bloc accepté, mais l’application doit encore examiner le résultat de l’exécution. Plus important encore : un bloc accepté peut toujours être annulé. Dusk affirme qu’un bloc devient final lorsque son état passe à finalized (finalisé).
Cela crée une distinction intéressante :
observer un événement n’est pas la même chose que confirmer l’état final.
La documentation d’intégration de Dusk recommande donc de vérifier d’abord la réussite de l’exécution, puis de confirmer que le bloc concerné a été finalisé. Les nœuds d’archivage peuvent conserver des index historiques finalisés, y compris finalizedEvents, pour les applications qui ont besoin de données historiques finalisées.
Pour moi, cela change la façon dont je réfléchis aux intégrations blockchain.
Le défi n’est pas simplement de recevoir des événements.
Il s’agit de savoir quand une application peut traiter le résultat de manière sûre comme final.
@Dusk $DUSK #dusk
Cette distinction devient importante lorsque le logiciel réagit à une activité onchain.
Le nœud Rusk de Dusk expose le RUES (Rusk Universal Event System), que des applications et des intégrations externes peuvent utiliser pour des événements blockchain. Pour les transactions, RUES inclut des événements tels que included (inclus), removed (supprimé) et executed (exécuté). Mais ces événements correspondent à des étapes différentes du cycle de vie.
Par exemple, executed signifie qu’une transaction a été exécutée dans un bloc accepté, mais l’application doit encore examiner le résultat de l’exécution. Plus important encore : un bloc accepté peut toujours être annulé. Dusk affirme qu’un bloc devient final lorsque son état passe à finalized (finalisé).
Cela crée une distinction intéressante :
observer un événement n’est pas la même chose que confirmer l’état final.
La documentation d’intégration de Dusk recommande donc de vérifier d’abord la réussite de l’exécution, puis de confirmer que le bloc concerné a été finalisé. Les nœuds d’archivage peuvent conserver des index historiques finalisés, y compris finalizedEvents, pour les applications qui ont besoin de données historiques finalisées.
Pour moi, cela change la façon dont je réfléchis aux intégrations blockchain.
Le défi n’est pas simplement de recevoir des événements.
Il s’agit de savoir quand une application peut traiter le résultat de manière sûre comme final.
@Dusk $DUSK #dusk
85
·
--
Haussier
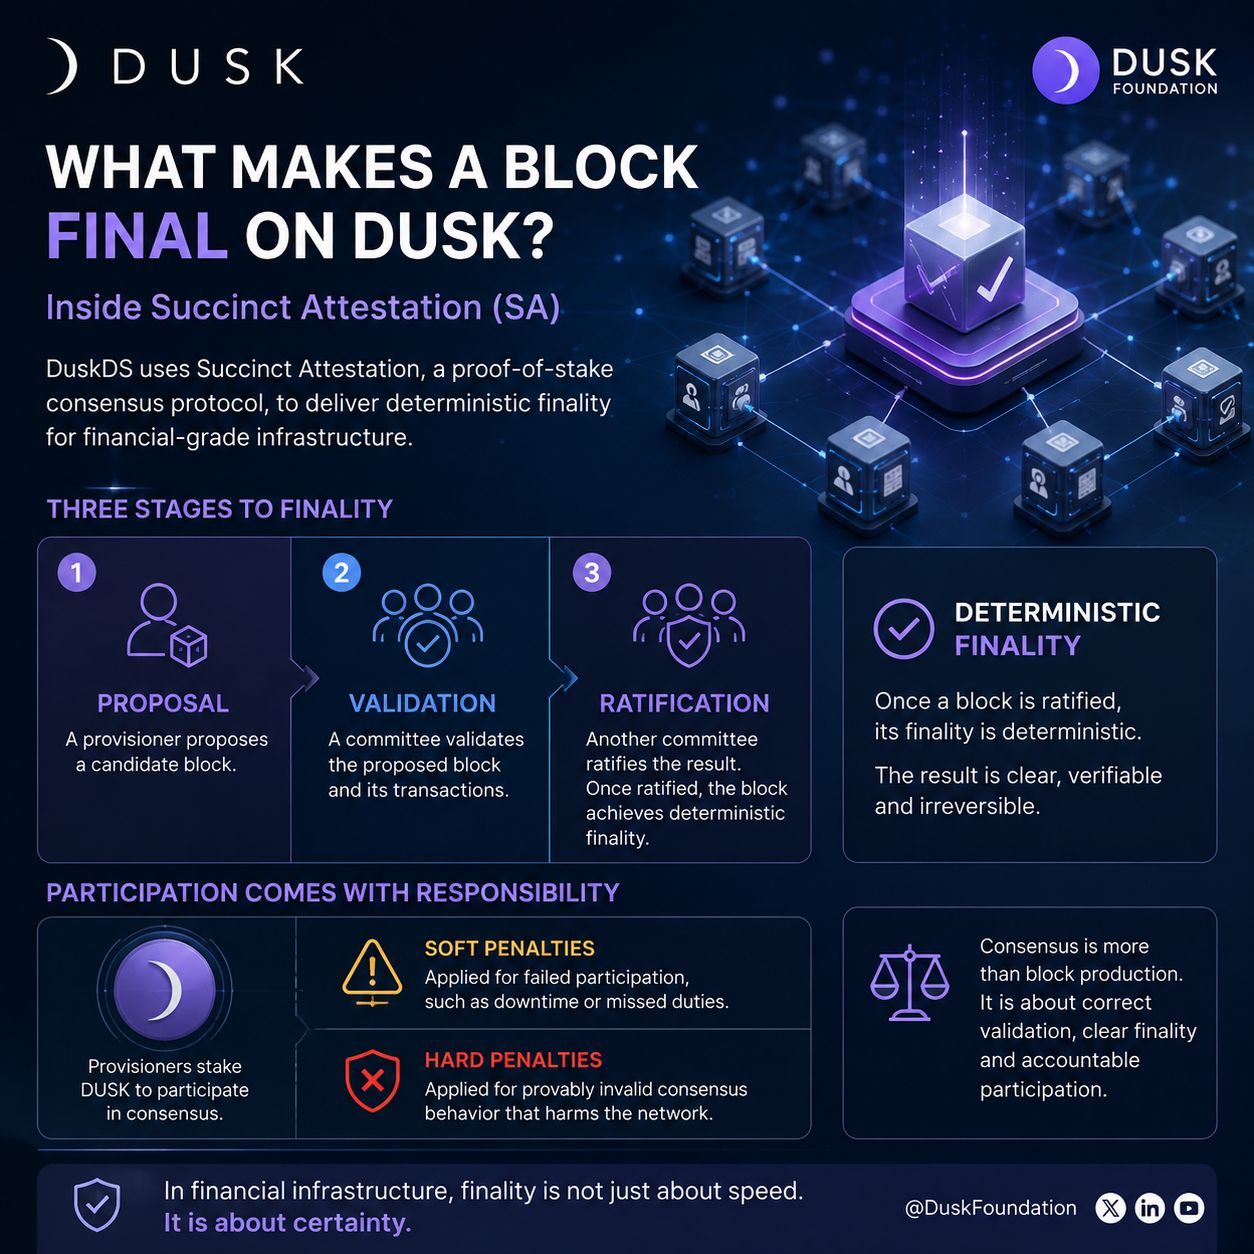
J’ai commencé à regarder Dusk sous un angle différent : qu’est-ce qui rend réellement un bloc final ?
Cette question m’a conduit plus profondément dans la Succinct Attestation, le protocole de consensus proof-of-stake de DuskDS.
Dusk décrit le processus en trois étapes : un provisioner propose un bloc candidat, un comité le valide, et un autre comité entérine le résultat. Une fois entériné, le bloc atteint une finalité déterministe.
Ce qui m’intéresse, c’est que la participation implique aussi une responsabilité. Les provisioners mettent en jeu (stake) des DUSK pour participer au consensus, tandis que Dusk distingue les sanctions souples en cas de participation manquée et les sanctions dures pour un comportement prouvablement invalide au niveau du consensus.
Ainsi, le consensus ne consiste pas seulement à produire des blocs. Il existe un processus pour les vérifier, confirmer le résultat et associer des conséquences économiques à certains échecs.
Cela me fait penser que la question la plus utile pour l’infrastructure financière n’est pas seulement la rapidité à laquelle les transactions se déplacent.
C’est la clarté avec laquelle le réseau détermine quand une transaction est finalisée.
C’est la partie de la conception du consensus de Dusk que je trouve utile de comprendre.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
J’ai commencé à regarder Dusk sous un angle différent : qu’est-ce qui rend réellement un bloc final ?
Cette question m’a conduit plus profondément dans la Succinct Attestation, le protocole de consensus proof-of-stake de DuskDS.
Dusk décrit le processus en trois étapes : un provisioner propose un bloc candidat, un comité le valide, et un autre comité entérine le résultat. Une fois entériné, le bloc atteint une finalité déterministe.
Ce qui m’intéresse, c’est que la participation implique aussi une responsabilité. Les provisioners mettent en jeu (stake) des DUSK pour participer au consensus, tandis que Dusk distingue les sanctions souples en cas de participation manquée et les sanctions dures pour un comportement prouvablement invalide au niveau du consensus.
Ainsi, le consensus ne consiste pas seulement à produire des blocs. Il existe un processus pour les vérifier, confirmer le résultat et associer des conséquences économiques à certains échecs.
Cela me fait penser que la question la plus utile pour l’infrastructure financière n’est pas seulement la rapidité à laquelle les transactions se déplacent.
C’est la clarté avec laquelle le réseau détermine quand une transaction est finalisée.
C’est la partie de la conception du consensus de Dusk que je trouve utile de comprendre.
@Dusk $DUSK #dusk
Cette question m’a conduit plus profondément dans la Succinct Attestation, le protocole de consensus proof-of-stake de DuskDS.
Dusk décrit le processus en trois étapes : un provisioner propose un bloc candidat, un comité le valide, et un autre comité entérine le résultat. Une fois entériné, le bloc atteint une finalité déterministe.
Ce qui m’intéresse, c’est que la participation implique aussi une responsabilité. Les provisioners mettent en jeu (stake) des DUSK pour participer au consensus, tandis que Dusk distingue les sanctions souples en cas de participation manquée et les sanctions dures pour un comportement prouvablement invalide au niveau du consensus.
Ainsi, le consensus ne consiste pas seulement à produire des blocs. Il existe un processus pour les vérifier, confirmer le résultat et associer des conséquences économiques à certains échecs.
Cela me fait penser que la question la plus utile pour l’infrastructure financière n’est pas seulement la rapidité à laquelle les transactions se déplacent.
C’est la clarté avec laquelle le réseau détermine quand une transaction est finalisée.
C’est la partie de la conception du consensus de Dusk que je trouve utile de comprendre.
@Dusk $DUSK #dusk
2
1
90
·
--
Vérifié
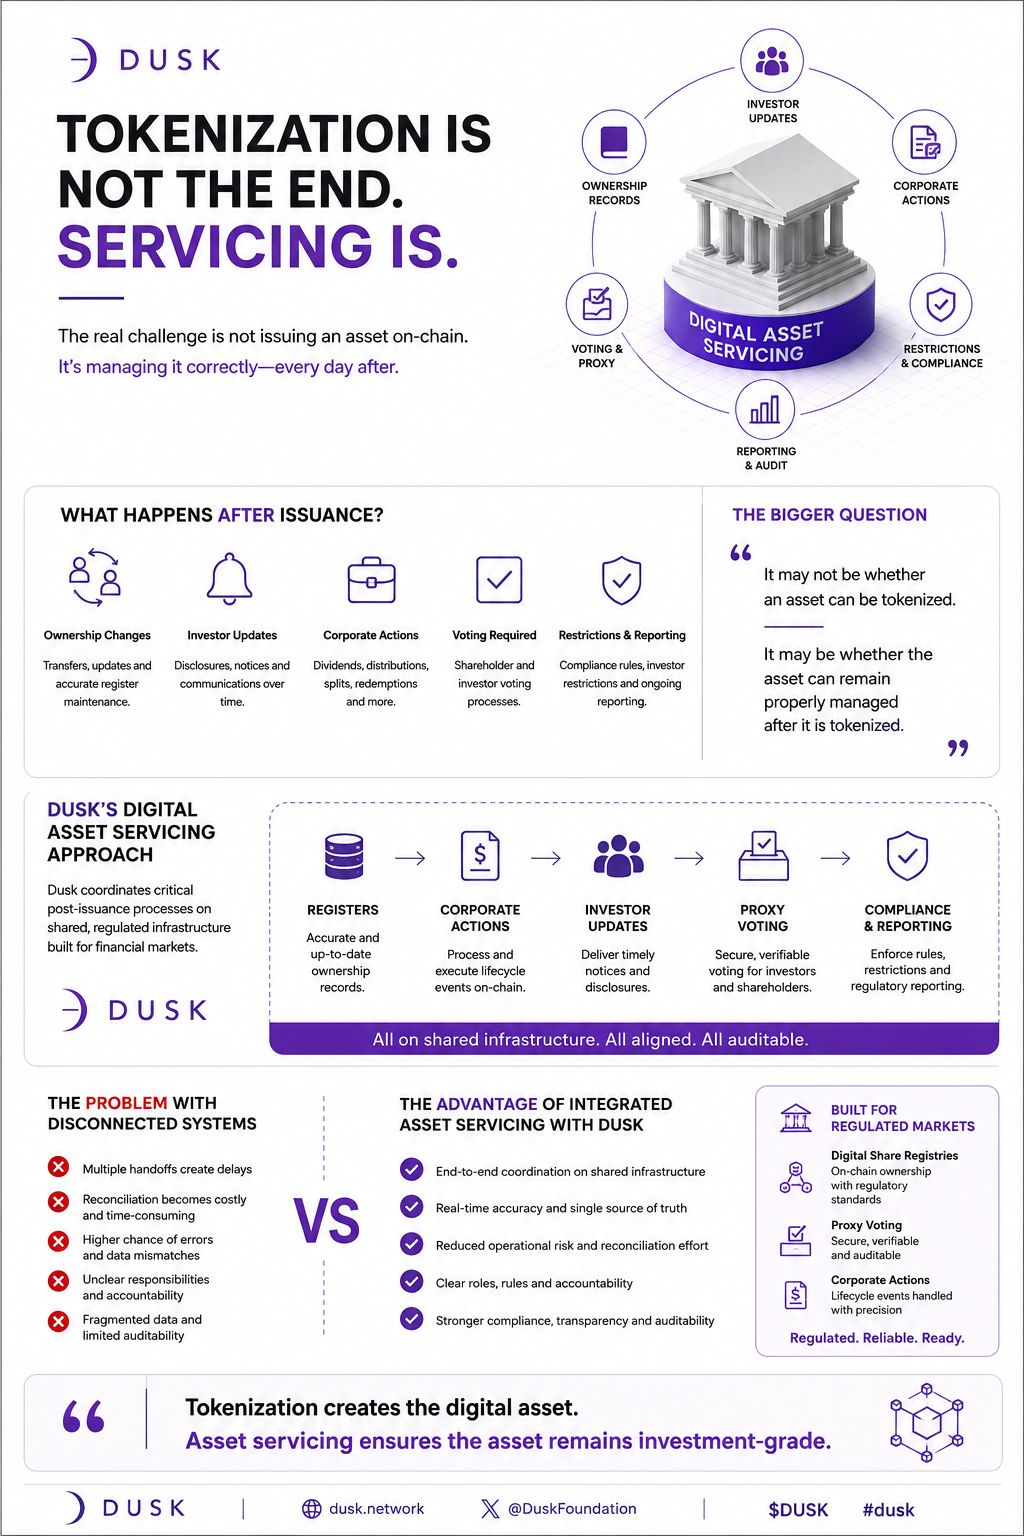
J’ai commencé à me demander quelque chose de facile à négliger avec les actifs tokenisés : que se passe-t-il après l’émission ?
Mettre un actif on-chain peut créer une représentation numérique, mais l’actif conserve un cycle de vie. Les registres de propriété changent. Les investisseurs ont besoin d’informations. Des opérations sur titres surviennent. Un vote peut être requis. Les restrictions et les obligations de déclaration doivent encore être gérées au fil du temps.
C’est là que l’approche de @DuskFoundation en matière de services aux actifs numériques a retenu mon attention.
Dusk définit les services aux actifs numériques comme la coordination des registres, des opérations sur titres, des mises à jour pour les investisseurs, des votes et d’autres événements du cycle de vie sur une infrastructure partagée. Sa documentation indique aussi que les registres de parts numériques, le vote par procuration et les opérations sur titres peuvent constituer des workflows faisant partie de la même infrastructure de marché réglementée.
La partie la plus intéressante, pour moi, est le problème sous-jacent à tout cela : lorsque ces processus vivent sur des systèmes déconnectés, chaque transfert peut générer des retards, du travail de rapprochement, des erreurs ou des responsabilités floues.
La question la plus importante n’est peut-être donc pas de savoir si un actif peut être tokenisé.
Il s’agit plutôt de savoir si l’actif peut rester correctement géré une fois tokenisé.
Cela rend les services aux actifs beaucoup plus importants dans la conversation sur la tokenisation que je ne le pensais au départ.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
J’ai commencé à me demander quelque chose de facile à négliger avec les actifs tokenisés : que se passe-t-il après l’émission ?
Mettre un actif on-chain peut créer une représentation numérique, mais l’actif conserve un cycle de vie. Les registres de propriété changent. Les investisseurs ont besoin d’informations. Des opérations sur titres surviennent. Un vote peut être requis. Les restrictions et les obligations de déclaration doivent encore être gérées au fil du temps.
C’est là que l’approche de @DuskFoundation en matière de services aux actifs numériques a retenu mon attention.
Dusk définit les services aux actifs numériques comme la coordination des registres, des opérations sur titres, des mises à jour pour les investisseurs, des votes et d’autres événements du cycle de vie sur une infrastructure partagée. Sa documentation indique aussi que les registres de parts numériques, le vote par procuration et les opérations sur titres peuvent constituer des workflows faisant partie de la même infrastructure de marché réglementée.
La partie la plus intéressante, pour moi, est le problème sous-jacent à tout cela : lorsque ces processus vivent sur des systèmes déconnectés, chaque transfert peut générer des retards, du travail de rapprochement, des erreurs ou des responsabilités floues.
La question la plus importante n’est peut-être donc pas de savoir si un actif peut être tokenisé.
Il s’agit plutôt de savoir si l’actif peut rester correctement géré une fois tokenisé.
Cela rend les services aux actifs beaucoup plus importants dans la conversation sur la tokenisation que je ne le pensais au départ.
@Dusk $DUSK #dusk
Mettre un actif on-chain peut créer une représentation numérique, mais l’actif conserve un cycle de vie. Les registres de propriété changent. Les investisseurs ont besoin d’informations. Des opérations sur titres surviennent. Un vote peut être requis. Les restrictions et les obligations de déclaration doivent encore être gérées au fil du temps.
C’est là que l’approche de @DuskFoundation en matière de services aux actifs numériques a retenu mon attention.
Dusk définit les services aux actifs numériques comme la coordination des registres, des opérations sur titres, des mises à jour pour les investisseurs, des votes et d’autres événements du cycle de vie sur une infrastructure partagée. Sa documentation indique aussi que les registres de parts numériques, le vote par procuration et les opérations sur titres peuvent constituer des workflows faisant partie de la même infrastructure de marché réglementée.
La partie la plus intéressante, pour moi, est le problème sous-jacent à tout cela : lorsque ces processus vivent sur des systèmes déconnectés, chaque transfert peut générer des retards, du travail de rapprochement, des erreurs ou des responsabilités floues.
La question la plus importante n’est peut-être donc pas de savoir si un actif peut être tokenisé.
Il s’agit plutôt de savoir si l’actif peut rester correctement géré une fois tokenisé.
Cela rend les services aux actifs beaucoup plus importants dans la conversation sur la tokenisation que je ne le pensais au départ.
@Dusk $DUSK #dusk
94
·
--
Vérifié
La partie difficile n’est peut-être pas de prouver qui vous êtes
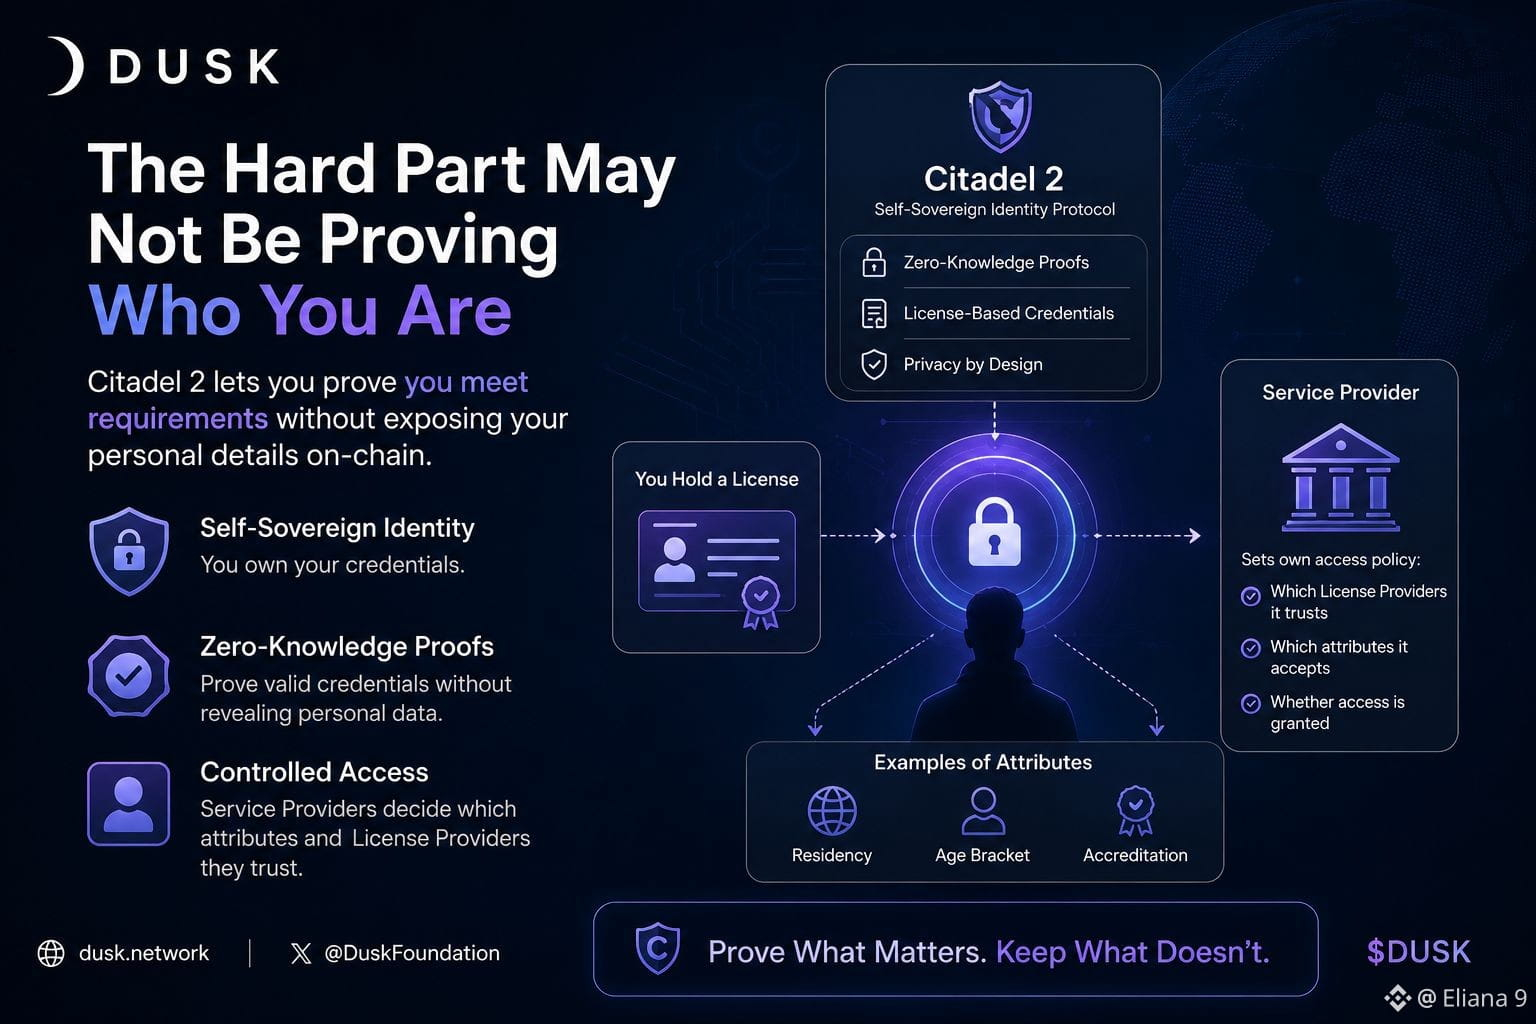
Plus j’observais les marchés onchain réglementés, plus je remarquais un problème différent derrière l’accès.
Un service financier peut avoir besoin de savoir si quelqu’un remplit une certaine exigence. Cela ne signifie pas nécessairement que chaque détail personnel doive devenir une partie de l’enregistrement onchain.
C’est là que le Citadel 2 de @Dusk a attiré mon attention.
Citadel 2 est une version améliorée du protocole d’identité auto-souveraine de Dusk. Il utilise une capacité appelée une « licence ». Un utilisateur peut générer une preuve à divulgation nulle de connaissance montrant qu’il détient une licence enregistrée valide sans révéler ses informations personnelles ni la licence spécifique qu’il a utilisée on-chain.
Mais il existe une autre distinction que je trouve encore plus intéressante.
Citadel peut vérifier que la session est valide cryptographiquement, tandis que le fournisseur de service décide toujours quelles entités de délivrance de licences il fait confiance, quels attributs il accepte, et si l’accès doit être accordé.
La documentation de Dusk donne des exemples d’attributs tels que la résidence, la tranche d’âge et l’accréditation. L’idée n’est pas de faire accepter automatiquement tout ce que le fournisseur demande ; le fournisseur contrôle toujours sa propre politique d’accès.
Cela change la façon dont je pense l’identité blockchain.
La question intéressante n’est pas simplement de savoir si une personne peut prouver qui elle est.
La question est de savoir si une application réglementée peut vérifier les informations pertinentes pour ses règles d’accès sans mettre des informations personnelles sans rapport sur la chaîne.
Pour moi, cela rend Citadel 2 moins intéressant comme « fonctionnalité d’identité » et plus intéressant comme une approche d’accès contrôlé.
Peut-être que la meilleure identité onchain n’est pas une question de révéler plus d’informations.
Peut-être qu’il s’agit de rendre la preuve utile tout en gardant les informations inutiles hors du registre.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
La partie difficile n’est peut-être pas de prouver qui vous êtes
Plus j’observais les marchés onchain réglementés, plus je remarquais un problème différent derrière l’accès.
Un service financier peut avoir besoin de savoir si quelqu’un remplit une certaine exigence. Cela ne signifie pas nécessairement que chaque détail personnel doive devenir une partie de l’enregistrement onchain.
C’est là que le Citadel 2 de @Dusk a attiré mon attention.
Citadel 2 est une version améliorée du protocole d’identité auto-souveraine de Dusk. Il utilise une capacité appelée une « licence ». Un utilisateur peut générer une preuve à divulgation nulle de connaissance montrant qu’il détient une licence enregistrée valide sans révéler ses informations personnelles ni la licence spécifique qu’il a utilisée on-chain.
Mais il existe une autre distinction que je trouve encore plus intéressante.
Citadel peut vérifier que la session est valide cryptographiquement, tandis que le fournisseur de service décide toujours quelles entités de délivrance de licences il fait confiance, quels attributs il accepte, et si l’accès doit être accordé.
La documentation de Dusk donne des exemples d’attributs tels que la résidence, la tranche d’âge et l’accréditation. L’idée n’est pas de faire accepter automatiquement tout ce que le fournisseur demande ; le fournisseur contrôle toujours sa propre politique d’accès.
Cela change la façon dont je pense l’identité blockchain.
La question intéressante n’est pas simplement de savoir si une personne peut prouver qui elle est.
La question est de savoir si une application réglementée peut vérifier les informations pertinentes pour ses règles d’accès sans mettre des informations personnelles sans rapport sur la chaîne.
Pour moi, cela rend Citadel 2 moins intéressant comme « fonctionnalité d’identité » et plus intéressant comme une approche d’accès contrôlé.
Peut-être que la meilleure identité onchain n’est pas une question de révéler plus d’informations.
Peut-être qu’il s’agit de rendre la preuve utile tout en gardant les informations inutiles hors du registre.
@Dusk $DUSK #dusk
Plus j’observais les marchés onchain réglementés, plus je remarquais un problème différent derrière l’accès.
Un service financier peut avoir besoin de savoir si quelqu’un remplit une certaine exigence. Cela ne signifie pas nécessairement que chaque détail personnel doive devenir une partie de l’enregistrement onchain.
C’est là que le Citadel 2 de @Dusk a attiré mon attention.
Citadel 2 est une version améliorée du protocole d’identité auto-souveraine de Dusk. Il utilise une capacité appelée une « licence ». Un utilisateur peut générer une preuve à divulgation nulle de connaissance montrant qu’il détient une licence enregistrée valide sans révéler ses informations personnelles ni la licence spécifique qu’il a utilisée on-chain.
Mais il existe une autre distinction que je trouve encore plus intéressante.
Citadel peut vérifier que la session est valide cryptographiquement, tandis que le fournisseur de service décide toujours quelles entités de délivrance de licences il fait confiance, quels attributs il accepte, et si l’accès doit être accordé.
La documentation de Dusk donne des exemples d’attributs tels que la résidence, la tranche d’âge et l’accréditation. L’idée n’est pas de faire accepter automatiquement tout ce que le fournisseur demande ; le fournisseur contrôle toujours sa propre politique d’accès.
Cela change la façon dont je pense l’identité blockchain.
La question intéressante n’est pas simplement de savoir si une personne peut prouver qui elle est.
La question est de savoir si une application réglementée peut vérifier les informations pertinentes pour ses règles d’accès sans mettre des informations personnelles sans rapport sur la chaîne.
Pour moi, cela rend Citadel 2 moins intéressant comme « fonctionnalité d’identité » et plus intéressant comme une approche d’accès contrôlé.
Peut-être que la meilleure identité onchain n’est pas une question de révéler plus d’informations.
Peut-être qu’il s’agit de rendre la preuve utile tout en gardant les informations inutiles hors du registre.
@Dusk $DUSK #dusk
85
·
--
Vérifié
La confidentialité financière doit-elle forcément signifier tout cacher ?
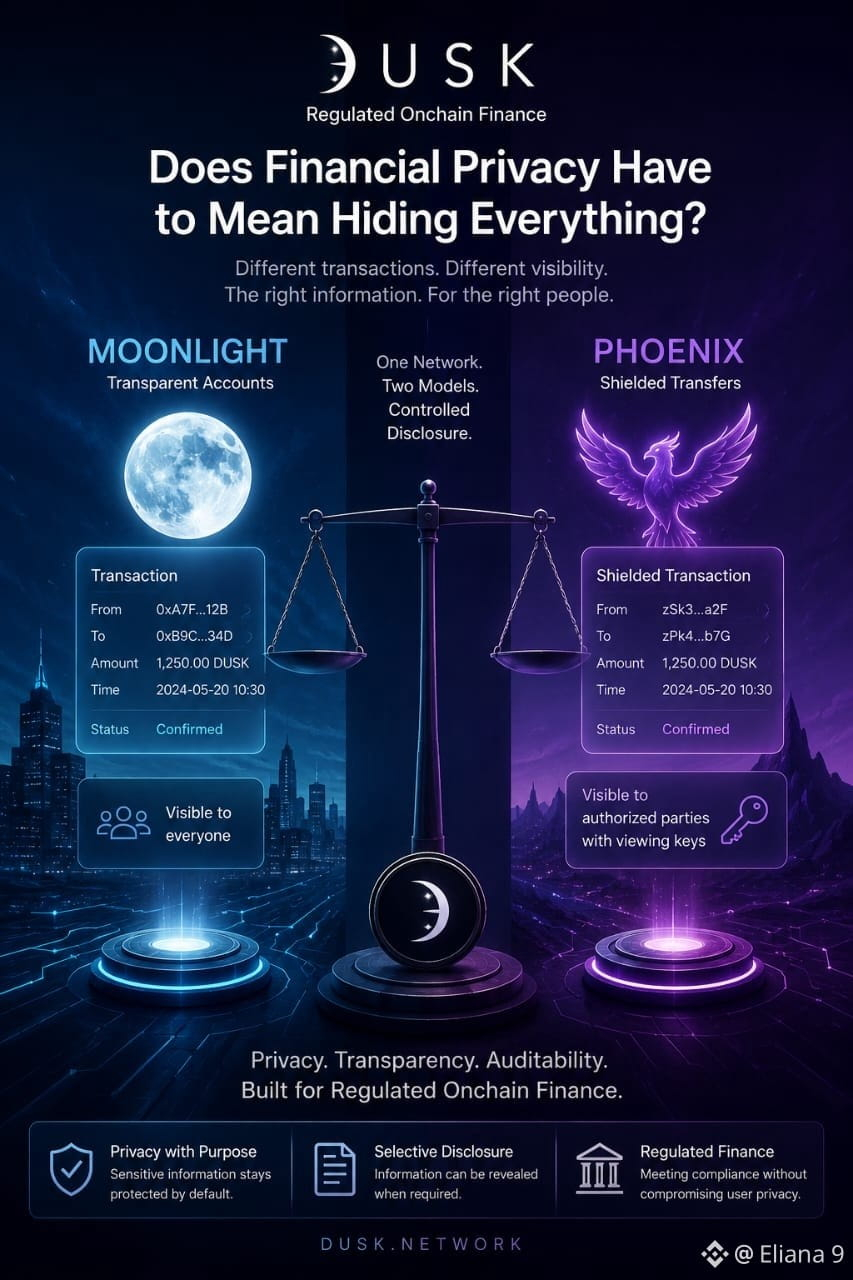
La confidentialité financière veut-elle vraiment dire que personne ne devrait être capable de voir quoi que ce soit ?
J’avais tendance à réfléchir à la confidentialité de la blockchain presque dans ces termes : une transaction était soit publique, soit dissimulée. En me penchant sur @DuskFoundation, je me suis demandé si la finance réglementée a besoin d’une approche plus flexible.
Dusk prend en charge deux modèles de transaction. Moonlight propose des comptes publics transparents, tandis que Phoenix prend en charge des transferts confidentiels « shielded » grâce à des preuves à divulgation nulle de connaissance. Ce qui m’a intéressé, ce n’était pas seulement d’avoir deux modèles, mais la raison pour laquelle différents niveaux de visibilité peuvent avoir de l’importance.
Toutes les activités financières n’ont pas les mêmes besoins en informations. Certaines transactions peuvent devoir rester confidentielles pour le grand public, tandis que certaines informations doivent peut-être rester accessibles à des parties autorisées. La documentation de Dusk explique que les utilisateurs de Phoenix peuvent révéler sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Cela a changé ma façon de penser la confidentialité de la blockchain.
Peut-être que l’objectif n’est ni le secret maximal, ni la transparence maximale. Il s’agit de pouvoir décider ce qui doit être public, ce qui doit rester confidentiel, et ce qui doit éventuellement faire l’objet d’une divulgation contrôlée.
Pour moi, cet équilibre est l’une des idées les plus intéressantes derrière l’approche de Dusk pour la finance onchain réglementée.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
La confidentialité financière doit-elle forcément signifier tout cacher ?
La confidentialité financière veut-elle vraiment dire que personne ne devrait être capable de voir quoi que ce soit ?
J’avais tendance à réfléchir à la confidentialité de la blockchain presque dans ces termes : une transaction était soit publique, soit dissimulée. En me penchant sur @DuskFoundation, je me suis demandé si la finance réglementée a besoin d’une approche plus flexible.
Dusk prend en charge deux modèles de transaction. Moonlight propose des comptes publics transparents, tandis que Phoenix prend en charge des transferts confidentiels « shielded » grâce à des preuves à divulgation nulle de connaissance. Ce qui m’a intéressé, ce n’était pas seulement d’avoir deux modèles, mais la raison pour laquelle différents niveaux de visibilité peuvent avoir de l’importance.
Toutes les activités financières n’ont pas les mêmes besoins en informations. Certaines transactions peuvent devoir rester confidentielles pour le grand public, tandis que certaines informations doivent peut-être rester accessibles à des parties autorisées. La documentation de Dusk explique que les utilisateurs de Phoenix peuvent révéler sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Cela a changé ma façon de penser la confidentialité de la blockchain.
Peut-être que l’objectif n’est ni le secret maximal, ni la transparence maximale. Il s’agit de pouvoir décider ce qui doit être public, ce qui doit rester confidentiel, et ce qui doit éventuellement faire l’objet d’une divulgation contrôlée.
Pour moi, cet équilibre est l’une des idées les plus intéressantes derrière l’approche de Dusk pour la finance onchain réglementée.
@Dusk $DUSK #dusk
La confidentialité financière veut-elle vraiment dire que personne ne devrait être capable de voir quoi que ce soit ?
J’avais tendance à réfléchir à la confidentialité de la blockchain presque dans ces termes : une transaction était soit publique, soit dissimulée. En me penchant sur @DuskFoundation, je me suis demandé si la finance réglementée a besoin d’une approche plus flexible.
Dusk prend en charge deux modèles de transaction. Moonlight propose des comptes publics transparents, tandis que Phoenix prend en charge des transferts confidentiels « shielded » grâce à des preuves à divulgation nulle de connaissance. Ce qui m’a intéressé, ce n’était pas seulement d’avoir deux modèles, mais la raison pour laquelle différents niveaux de visibilité peuvent avoir de l’importance.
Toutes les activités financières n’ont pas les mêmes besoins en informations. Certaines transactions peuvent devoir rester confidentielles pour le grand public, tandis que certaines informations doivent peut-être rester accessibles à des parties autorisées. La documentation de Dusk explique que les utilisateurs de Phoenix peuvent révéler sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Cela a changé ma façon de penser la confidentialité de la blockchain.
Peut-être que l’objectif n’est ni le secret maximal, ni la transparence maximale. Il s’agit de pouvoir décider ce qui doit être public, ce qui doit rester confidentiel, et ce qui doit éventuellement faire l’objet d’une divulgation contrôlée.
Pour moi, cet équilibre est l’une des idées les plus intéressantes derrière l’approche de Dusk pour la finance onchain réglementée.
@Dusk $DUSK #dusk
1
91
·
--
Vérifié
Je pensais auparavant que la confidentialité sur les marchés financiers concernait principalement le fait de cacher les détails des transactions. Plus je lisais à propos de @DuskFoundation, plus cette idée me semblait incomplète.
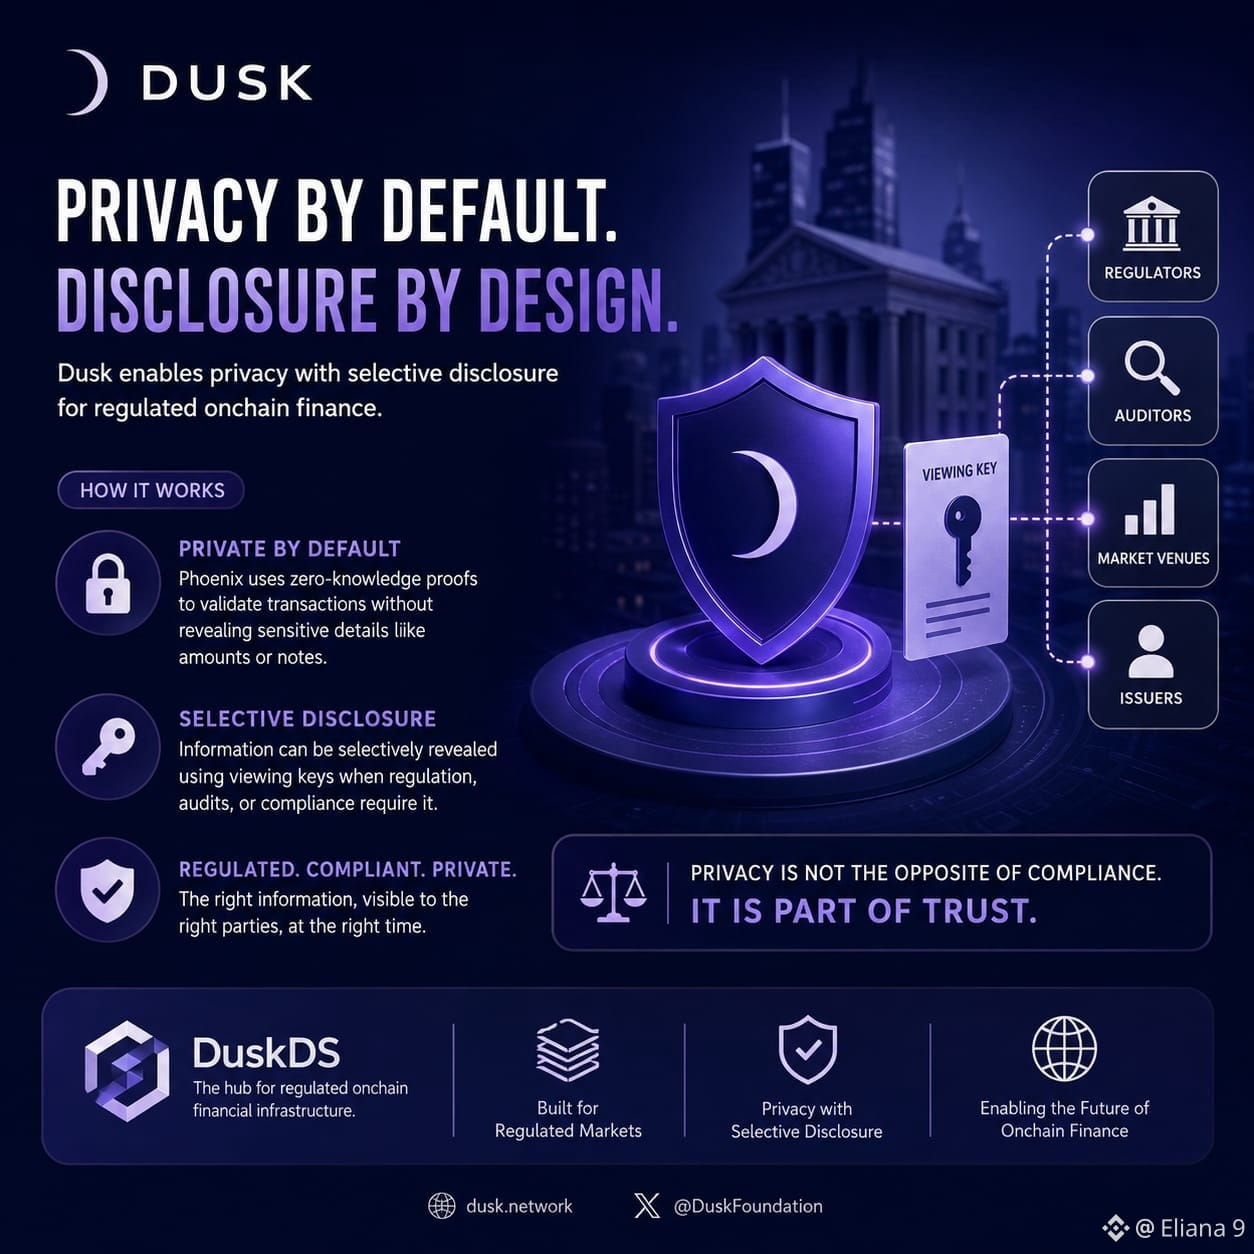
Dans la finance réglementée, la confidentialité ne peut pas simplement signifier que personne ne voit rien. Différents acteurs peuvent avoir besoin de différents niveaux d’information pour des raisons légitimes.
C’est pourquoi l’approche de Dusk en matière de divulgation sélective a attiré mon attention.
Sur DuskDS, Phoenix est le modèle de transaction « note-based » et masqué. Il utilise des preuves à connaissance nulle afin que l’exactitude des transactions puisse être prouvée sans divulguer publiquement des détails tels que le montant transféré ou les notes spécifiques impliquées. La documentation de Dusk indique également que les utilisateurs peuvent divulguer sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Pour moi, cette distinction compte.
Une blockchain entièrement transparente peut révéler des informations que les acteurs financiers ne souhaitent pas forcément divulguer publiquement. Mais les marchés réglementés peuvent aussi exiger un accès contrôlé à des informations spécifiques pour les émetteurs, les plateformes, les auditeurs ou les superviseurs. Dusk décrit cet équilibre comme une confidentialité avec divulgation sélective.
Ainsi, la question la plus utile n’est peut-être pas de savoir si la finance doit être publique ou privée.
Il s’agit de savoir si l’information peut rester confidentielle par défaut tout en devenant visible pour des parties autorisées lorsque le workflow l’exige.
C’est cet équilibre que je trouve le plus intéressant dans l’approche de Dusk pour la finance onchain réglementée.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Je pensais auparavant que la confidentialité sur les marchés financiers concernait principalement le fait de cacher les détails des transactions. Plus je lisais à propos de @DuskFoundation, plus cette idée me semblait incomplète.
Dans la finance réglementée, la confidentialité ne peut pas simplement signifier que personne ne voit rien. Différents acteurs peuvent avoir besoin de différents niveaux d’information pour des raisons légitimes.
C’est pourquoi l’approche de Dusk en matière de divulgation sélective a attiré mon attention.
Sur DuskDS, Phoenix est le modèle de transaction « note-based » et masqué. Il utilise des preuves à connaissance nulle afin que l’exactitude des transactions puisse être prouvée sans divulguer publiquement des détails tels que le montant transféré ou les notes spécifiques impliquées. La documentation de Dusk indique également que les utilisateurs peuvent divulguer sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Pour moi, cette distinction compte.
Une blockchain entièrement transparente peut révéler des informations que les acteurs financiers ne souhaitent pas forcément divulguer publiquement. Mais les marchés réglementés peuvent aussi exiger un accès contrôlé à des informations spécifiques pour les émetteurs, les plateformes, les auditeurs ou les superviseurs. Dusk décrit cet équilibre comme une confidentialité avec divulgation sélective.
Ainsi, la question la plus utile n’est peut-être pas de savoir si la finance doit être publique ou privée.
Il s’agit de savoir si l’information peut rester confidentielle par défaut tout en devenant visible pour des parties autorisées lorsque le workflow l’exige.
C’est cet équilibre que je trouve le plus intéressant dans l’approche de Dusk pour la finance onchain réglementée.
#dusk $DUSK @Dusk
Dans la finance réglementée, la confidentialité ne peut pas simplement signifier que personne ne voit rien. Différents acteurs peuvent avoir besoin de différents niveaux d’information pour des raisons légitimes.
C’est pourquoi l’approche de Dusk en matière de divulgation sélective a attiré mon attention.
Sur DuskDS, Phoenix est le modèle de transaction « note-based » et masqué. Il utilise des preuves à connaissance nulle afin que l’exactitude des transactions puisse être prouvée sans divulguer publiquement des détails tels que le montant transféré ou les notes spécifiques impliquées. La documentation de Dusk indique également que les utilisateurs peuvent divulguer sélectivement des informations via des clés de consultation lorsque la réglementation ou l’audit l’exige.
Pour moi, cette distinction compte.
Une blockchain entièrement transparente peut révéler des informations que les acteurs financiers ne souhaitent pas forcément divulguer publiquement. Mais les marchés réglementés peuvent aussi exiger un accès contrôlé à des informations spécifiques pour les émetteurs, les plateformes, les auditeurs ou les superviseurs. Dusk décrit cet équilibre comme une confidentialité avec divulgation sélective.
Ainsi, la question la plus utile n’est peut-être pas de savoir si la finance doit être publique ou privée.
Il s’agit de savoir si l’information peut rester confidentielle par défaut tout en devenant visible pour des parties autorisées lorsque le workflow l’exige.
C’est cet équilibre que je trouve le plus intéressant dans l’approche de Dusk pour la finance onchain réglementée.
#dusk $DUSK @Dusk
72
·
--
Vérifié
À quel moment un token devient-il réellement utile sur un marché financier ?
J’y ai beaucoup réfléchi en lisant davantage sur @Dusk.
La tokenisation semble simple de loin : déposer un actif on-chain et le rendre transférable. Mais une fois que j’ai imaginé utiliser concrètement cet actif, les questions difficiles ont commencé à apparaître.
Qui est autorisé à interagir avec lui ? Quelles informations doivent rester privées ? Qu’est-ce qui doit être divulgué ? Et comment le règlement s’intègre-t-il au processus ?
C’est là que Dusk a commencé à faire davantage de sens pour moi.
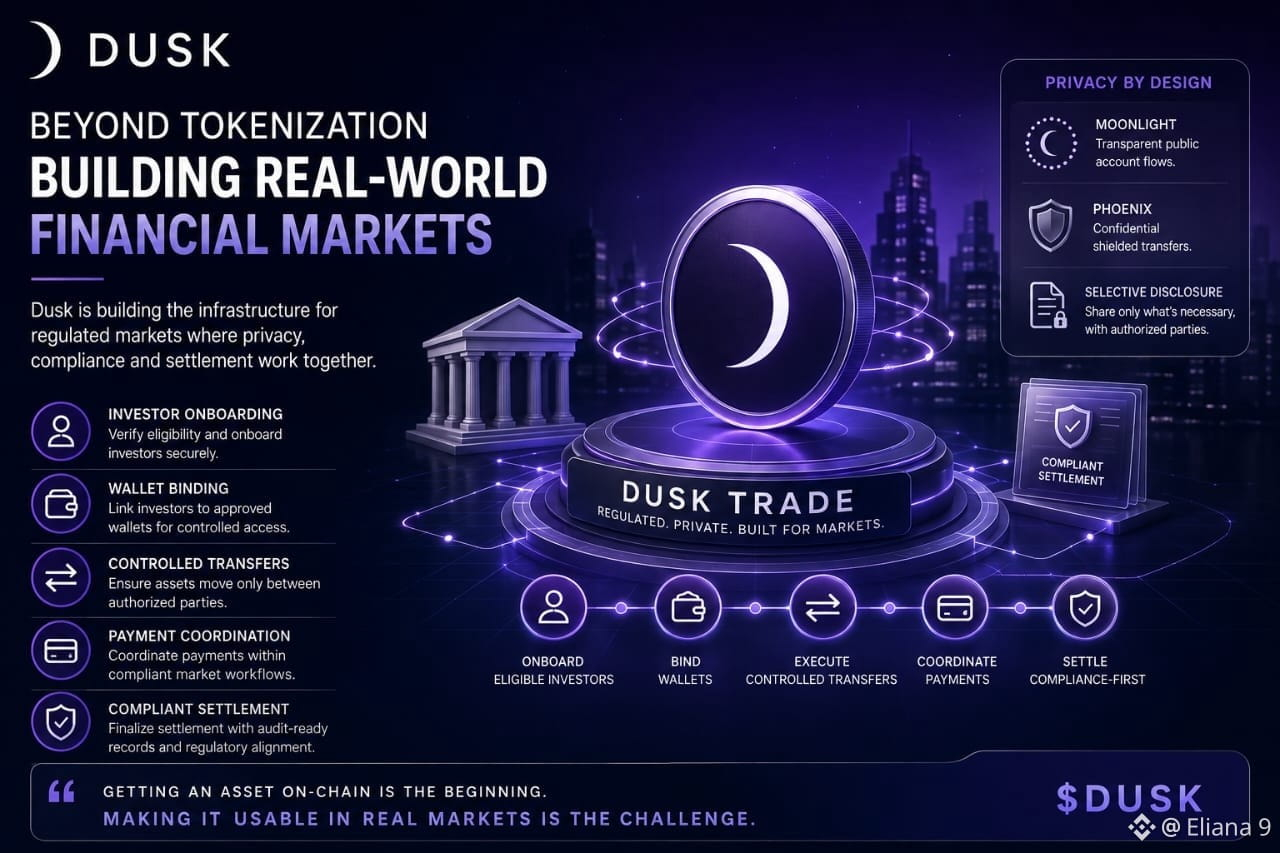
Dusk Trade est conçu autour de workflows de marchés régulés, où les actifs ont besoin de plus que d’un simple listing et d’un transfert. Les documents officiels de Dusk décrivent l’onboarding des investisseurs, l’association du portefeuille, les transferts contrôlés, la coordination des paiements et le règlement conforme comme des éléments de cette expérience.
La confidentialité fait aussi partie du même tableau. Dusk utilise des preuves à divulgation nulle et prend en charge Moonlight pour des parcours de comptes publics transparents, Phoenix pour des transferts à enveloppe confidentielle, et la divulgation sélective lorsque des parties autorisées ont besoin de preuves sans exposer d’informations inutiles.
Pour moi, cela change la façon dont je pense à la finance tokenisée.
Faire entrer un actif dans une blockchain peut être le début. Le faire fonctionner dans un marché où l’éligibilité, la confidentialité, la divulgation et le règlement comptent tous est un défi beaucoup plus intéressant.
C’est ce que je vais observer avec $DUSK : non seulement ce qui est tokenisé, mais ce qui devient réellement utilisable ensuite.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
À quel moment un token devient-il réellement utile sur un marché financier ?
J’y ai beaucoup réfléchi en lisant davantage sur @Dusk.
La tokenisation semble simple de loin : déposer un actif on-chain et le rendre transférable. Mais une fois que j’ai imaginé utiliser concrètement cet actif, les questions difficiles ont commencé à apparaître.
Qui est autorisé à interagir avec lui ? Quelles informations doivent rester privées ? Qu’est-ce qui doit être divulgué ? Et comment le règlement s’intègre-t-il au processus ?
C’est là que Dusk a commencé à faire davantage de sens pour moi.
Dusk Trade est conçu autour de workflows de marchés régulés, où les actifs ont besoin de plus que d’un simple listing et d’un transfert. Les documents officiels de Dusk décrivent l’onboarding des investisseurs, l’association du portefeuille, les transferts contrôlés, la coordination des paiements et le règlement conforme comme des éléments de cette expérience.
La confidentialité fait aussi partie du même tableau. Dusk utilise des preuves à divulgation nulle et prend en charge Moonlight pour des parcours de comptes publics transparents, Phoenix pour des transferts à enveloppe confidentielle, et la divulgation sélective lorsque des parties autorisées ont besoin de preuves sans exposer d’informations inutiles.
Pour moi, cela change la façon dont je pense à la finance tokenisée.
Faire entrer un actif dans une blockchain peut être le début. Le faire fonctionner dans un marché où l’éligibilité, la confidentialité, la divulgation et le règlement comptent tous est un défi beaucoup plus intéressant.
C’est ce que je vais observer avec $DUSK : non seulement ce qui est tokenisé, mais ce qui devient réellement utilisable ensuite.
#dusk $DUSK @Dusk
J’y ai beaucoup réfléchi en lisant davantage sur @Dusk.
La tokenisation semble simple de loin : déposer un actif on-chain et le rendre transférable. Mais une fois que j’ai imaginé utiliser concrètement cet actif, les questions difficiles ont commencé à apparaître.
Qui est autorisé à interagir avec lui ? Quelles informations doivent rester privées ? Qu’est-ce qui doit être divulgué ? Et comment le règlement s’intègre-t-il au processus ?
C’est là que Dusk a commencé à faire davantage de sens pour moi.
Dusk Trade est conçu autour de workflows de marchés régulés, où les actifs ont besoin de plus que d’un simple listing et d’un transfert. Les documents officiels de Dusk décrivent l’onboarding des investisseurs, l’association du portefeuille, les transferts contrôlés, la coordination des paiements et le règlement conforme comme des éléments de cette expérience.
La confidentialité fait aussi partie du même tableau. Dusk utilise des preuves à divulgation nulle et prend en charge Moonlight pour des parcours de comptes publics transparents, Phoenix pour des transferts à enveloppe confidentielle, et la divulgation sélective lorsque des parties autorisées ont besoin de preuves sans exposer d’informations inutiles.
Pour moi, cela change la façon dont je pense à la finance tokenisée.
Faire entrer un actif dans une blockchain peut être le début. Le faire fonctionner dans un marché où l’éligibilité, la confidentialité, la divulgation et le règlement comptent tous est un défi beaucoup plus intéressant.
C’est ce que je vais observer avec $DUSK : non seulement ce qui est tokenisé, mais ce qui devient réellement utilisable ensuite.
#dusk $DUSK @Dusk
2
1
93
·
--
Que signifie la confidentialité lorsqu’il y a de l’argent réel en jeu ?
Je pensais autrefois que la confidentialité de la blockchain était simple. Masquer les détails des transactions, et la confidentialité avait fait son travail.
Mais cette idée a commencé à me sembler incomplète lorsque j’ai pensé aux marchés financiers réels.
Que se passe-t-il lorsqu’un auditeur doit vérifier quelque chose ? Ou lorsque certaines informations doivent être partagées avec la bonne partie, sans les montrer à tout le monde ?
C’est là que Dusk a attiré mon attention.
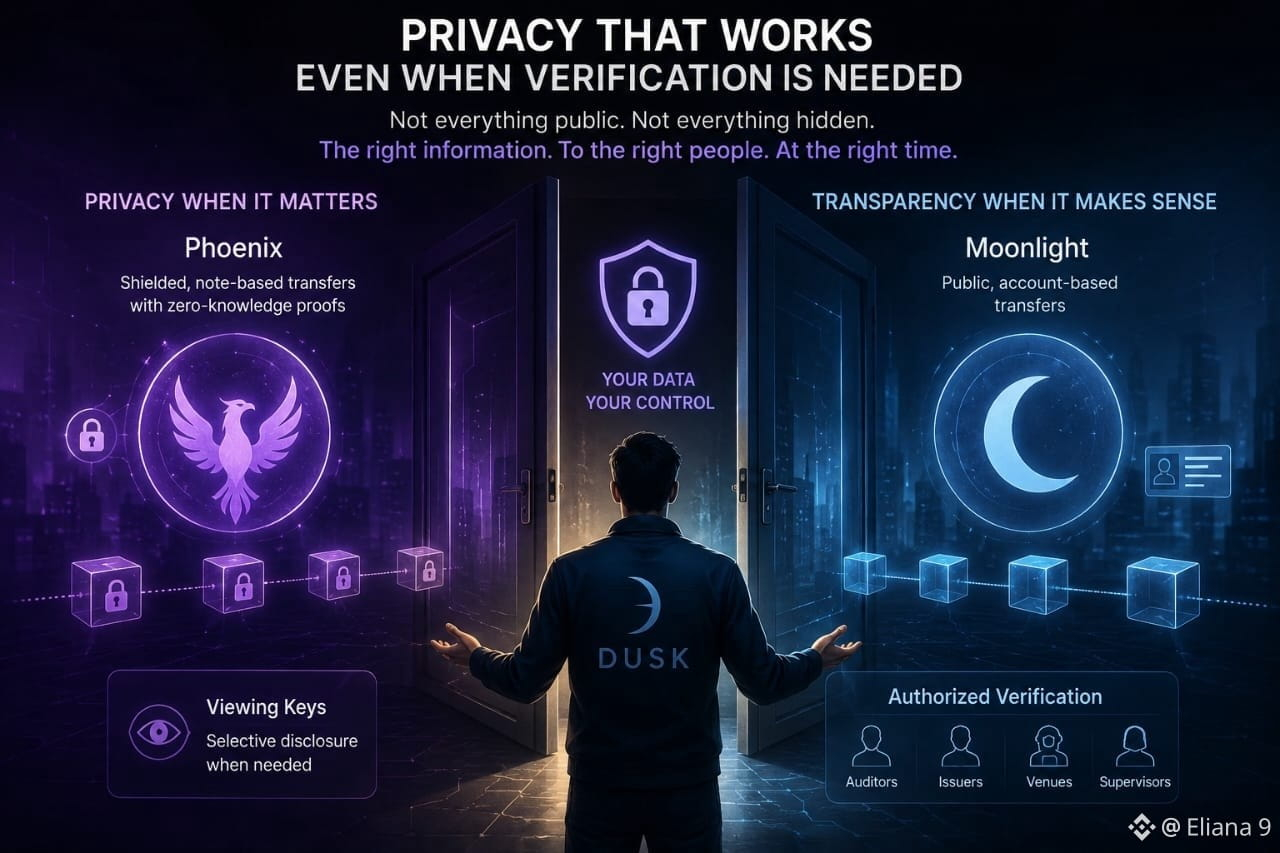
Dusk propose deux modèles de transaction différents aux utilisateurs. Moonlight est public et basé sur des comptes, tandis que Phoenix utilise des transferts protégés, basés sur des notes, avec des preuves à connaissance nulle. Phoenix permet aussi de révéler des informations de manière sélective via des clés de consultation.
Ce que je trouve intéressant, c’est l’équilibre.
Parfois, la transparence a du sens. Parfois, la confidentialité compte davantage. Et parfois, seule une partie précise doit voir certaines informations.
Cela ressemble beaucoup plus à la manière dont la finance fonctionne dans le monde réel que de choisir simplement entre « tout rendre public » et « tout cacher ».
Donc, pour moi, la question intéressante autour de Dusk n’est pas de savoir s’il peut masquer des informations.
C’est de savoir si la confidentialité peut encore fonctionner lorsque la vérification est réellement nécessaire.
C’est un problème bien plus difficile, et c’est la partie de Dusk que je trouve intéressante à suivre.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Que signifie la confidentialité lorsqu’il y a de l’argent réel en jeu ?
Je pensais autrefois que la confidentialité de la blockchain était simple. Masquer les détails des transactions, et la confidentialité avait fait son travail.
Mais cette idée a commencé à me sembler incomplète lorsque j’ai pensé aux marchés financiers réels.
Que se passe-t-il lorsqu’un auditeur doit vérifier quelque chose ? Ou lorsque certaines informations doivent être partagées avec la bonne partie, sans les montrer à tout le monde ?
C’est là que Dusk a attiré mon attention.
Dusk propose deux modèles de transaction différents aux utilisateurs. Moonlight est public et basé sur des comptes, tandis que Phoenix utilise des transferts protégés, basés sur des notes, avec des preuves à connaissance nulle. Phoenix permet aussi de révéler des informations de manière sélective via des clés de consultation.
Ce que je trouve intéressant, c’est l’équilibre.
Parfois, la transparence a du sens. Parfois, la confidentialité compte davantage. Et parfois, seule une partie précise doit voir certaines informations.
Cela ressemble beaucoup plus à la manière dont la finance fonctionne dans le monde réel que de choisir simplement entre « tout rendre public » et « tout cacher ».
Donc, pour moi, la question intéressante autour de Dusk n’est pas de savoir s’il peut masquer des informations.
C’est de savoir si la confidentialité peut encore fonctionner lorsque la vérification est réellement nécessaire.
C’est un problème bien plus difficile, et c’est la partie de Dusk que je trouve intéressante à suivre.
@Dusk $DUSK #dusk
Je pensais autrefois que la confidentialité de la blockchain était simple. Masquer les détails des transactions, et la confidentialité avait fait son travail.
Mais cette idée a commencé à me sembler incomplète lorsque j’ai pensé aux marchés financiers réels.
Que se passe-t-il lorsqu’un auditeur doit vérifier quelque chose ? Ou lorsque certaines informations doivent être partagées avec la bonne partie, sans les montrer à tout le monde ?
C’est là que Dusk a attiré mon attention.
Dusk propose deux modèles de transaction différents aux utilisateurs. Moonlight est public et basé sur des comptes, tandis que Phoenix utilise des transferts protégés, basés sur des notes, avec des preuves à connaissance nulle. Phoenix permet aussi de révéler des informations de manière sélective via des clés de consultation.
Ce que je trouve intéressant, c’est l’équilibre.
Parfois, la transparence a du sens. Parfois, la confidentialité compte davantage. Et parfois, seule une partie précise doit voir certaines informations.
Cela ressemble beaucoup plus à la manière dont la finance fonctionne dans le monde réel que de choisir simplement entre « tout rendre public » et « tout cacher ».
Donc, pour moi, la question intéressante autour de Dusk n’est pas de savoir s’il peut masquer des informations.
C’est de savoir si la confidentialité peut encore fonctionner lorsque la vérification est réellement nécessaire.
C’est un problème bien plus difficile, et c’est la partie de Dusk que je trouve intéressante à suivre.
@Dusk $DUSK #dusk
4
92
·
--
Vérifié
J’avais l’habitude de voir Dusk comme une seule blockchain avec un seul environnement d’exécution. L’architecture est devenue plus intéressante quand j’ai cessé de traiter chaque partie du réseau comme une chose identique.
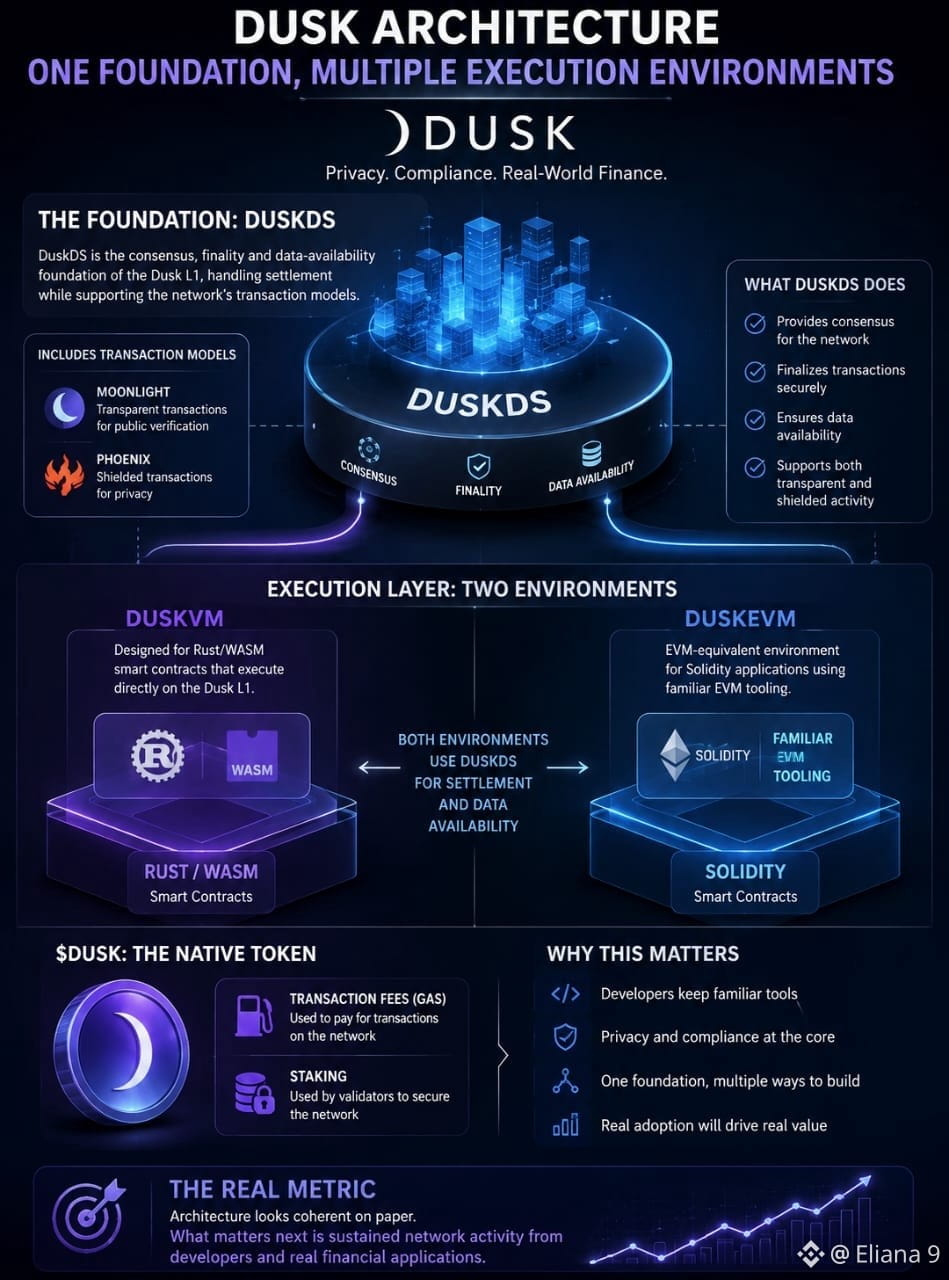
À la base se trouve DuskDS. @Dusk le décrit comme la fondation du consensus, de la finalité et de la disponibilité des données du Dusk L1, et il inclut les modèles de transactions Moonlight et Phoenix du réseau.
L’exécution est une partie distincte de l’ensemble. DuskVM est conçu pour des contrats intelligents Rust/WASM qui s’exécutent directement sur le Dusk L1, tandis que DuskEVM fournit un environnement équivalent EVM pour les applications Solidity en utilisant des outils EVM familiers. DuskEVM utilise DuskDS pour le règlement et la disponibilité des données.
Cette séparation a changé ma façon de penser le projet.
Au lieu de se demander si les développeurs doivent abandonner les outils familiers pour construire sur Dusk, la meilleure question est peut-être de savoir comment différents environnements d’exécution peuvent partager la même fondation sous-jacente de règlement et de disponibilité des données.
$DUSK also joue un rôle concret au sein de cette fondation : la documentation officielle l’identifie comme le token natif utilisé pour les frais de transaction et le staking.
Sur le papier, l’architecture semble cohérente. Ce qui compte ensuite, c’est de savoir si les développeurs et des applications financières réelles transforment effectivement cette flexibilité en une activité réseau durable.
C’est la métrique que je préférerais suivre plutôt que de me limiter à des schémas d’architecture.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
J’avais l’habitude de voir Dusk comme une seule blockchain avec un seul environnement d’exécution. L’architecture est devenue plus intéressante quand j’ai cessé de traiter chaque partie du réseau comme une chose identique.
À la base se trouve DuskDS. @Dusk le décrit comme la fondation du consensus, de la finalité et de la disponibilité des données du Dusk L1, et il inclut les modèles de transactions Moonlight et Phoenix du réseau.
L’exécution est une partie distincte de l’ensemble. DuskVM est conçu pour des contrats intelligents Rust/WASM qui s’exécutent directement sur le Dusk L1, tandis que DuskEVM fournit un environnement équivalent EVM pour les applications Solidity en utilisant des outils EVM familiers. DuskEVM utilise DuskDS pour le règlement et la disponibilité des données.
Cette séparation a changé ma façon de penser le projet.
Au lieu de se demander si les développeurs doivent abandonner les outils familiers pour construire sur Dusk, la meilleure question est peut-être de savoir comment différents environnements d’exécution peuvent partager la même fondation sous-jacente de règlement et de disponibilité des données.
$DUSK also joue un rôle concret au sein de cette fondation : la documentation officielle l’identifie comme le token natif utilisé pour les frais de transaction et le staking.
Sur le papier, l’architecture semble cohérente. Ce qui compte ensuite, c’est de savoir si les développeurs et des applications financières réelles transforment effectivement cette flexibilité en une activité réseau durable.
C’est la métrique que je préférerais suivre plutôt que de me limiter à des schémas d’architecture.
#dusk $DUSK @Dusk
À la base se trouve DuskDS. @Dusk le décrit comme la fondation du consensus, de la finalité et de la disponibilité des données du Dusk L1, et il inclut les modèles de transactions Moonlight et Phoenix du réseau.
L’exécution est une partie distincte de l’ensemble. DuskVM est conçu pour des contrats intelligents Rust/WASM qui s’exécutent directement sur le Dusk L1, tandis que DuskEVM fournit un environnement équivalent EVM pour les applications Solidity en utilisant des outils EVM familiers. DuskEVM utilise DuskDS pour le règlement et la disponibilité des données.
Cette séparation a changé ma façon de penser le projet.
Au lieu de se demander si les développeurs doivent abandonner les outils familiers pour construire sur Dusk, la meilleure question est peut-être de savoir comment différents environnements d’exécution peuvent partager la même fondation sous-jacente de règlement et de disponibilité des données.
$DUSK also joue un rôle concret au sein de cette fondation : la documentation officielle l’identifie comme le token natif utilisé pour les frais de transaction et le staking.
Sur le papier, l’architecture semble cohérente. Ce qui compte ensuite, c’est de savoir si les développeurs et des applications financières réelles transforment effectivement cette flexibilité en une activité réseau durable.
C’est la métrique que je préférerais suivre plutôt que de me limiter à des schémas d’architecture.
#dusk $DUSK @Dusk
3
2
97
·
--
Vérifié
Je pensais autrefois que la confidentialité sur une blockchain consistait surtout à dissimuler des informations. En lisant Dusk, la question a changé pour moi : peut-être que le véritable enjeu est de décider qui devrait pouvoir voir quoi, et quand.
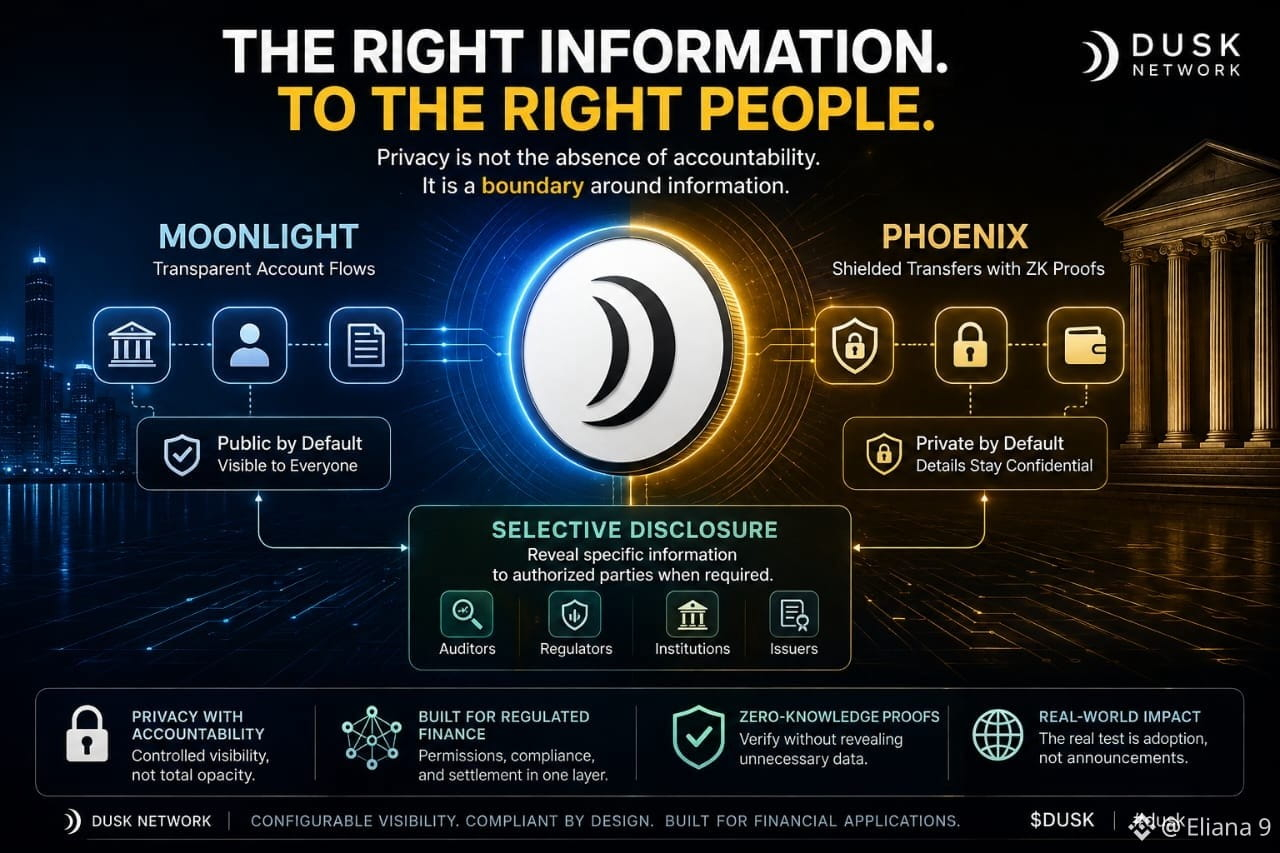
Cette distinction compte en finance. Dusk est conçu pour des flux d’actifs numériques encadrés par la réglementation, où les autorisations des participants, les exigences de confidentialité et le règlement doivent être coordonnés autour de la même infrastructure. Son modèle Phoenix prend en charge les transferts protégés grâce à des preuves à connaissance nulle, tandis que Moonlight gère les flux de comptes publics transparents.
Ce que je trouve particulièrement intéressant, c’est la philosophie derrière cette séparation. Un système financier n’a pas toujours besoin d’un maximum de secret, et il n’a pas toujours besoin d’un maximum de transparence. Un auditeur peut avoir besoin de preuves. Un régulateur peut avoir besoin d’informations spécifiques. Le public n’a peut-être pas besoin de chaque solde, contrepartie ou détail de transaction.
La divulgation sélective est la réponse de Dusk à cette tension : révéler des informations précises aux parties autorisées lorsque c’est nécessaire, sans rendre tout public par défaut.
Pour moi, cela correspond davantage à la manière dont la confidentialité financière fonctionne dans le monde réel. La confidentialité n’est pas l’absence de responsabilité ; c’est une limite autour des informations.
La technologie peut créer cette limite. L’épreuve la plus difficile est de savoir si les institutions, les émetteurs et les utilisateurs lui feront réellement confiance et l’adopteront à grande échelle.
Un meilleur contrôle de la visibilité financière rendrait-il les marchés onchain plus pratiques ?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Je pensais autrefois que la confidentialité sur une blockchain consistait surtout à dissimuler des informations. En lisant Dusk, la question a changé pour moi : peut-être que le véritable enjeu est de décider qui devrait pouvoir voir quoi, et quand.
Cette distinction compte en finance. Dusk est conçu pour des flux d’actifs numériques encadrés par la réglementation, où les autorisations des participants, les exigences de confidentialité et le règlement doivent être coordonnés autour de la même infrastructure. Son modèle Phoenix prend en charge les transferts protégés grâce à des preuves à connaissance nulle, tandis que Moonlight gère les flux de comptes publics transparents.
Ce que je trouve particulièrement intéressant, c’est la philosophie derrière cette séparation. Un système financier n’a pas toujours besoin d’un maximum de secret, et il n’a pas toujours besoin d’un maximum de transparence. Un auditeur peut avoir besoin de preuves. Un régulateur peut avoir besoin d’informations spécifiques. Le public n’a peut-être pas besoin de chaque solde, contrepartie ou détail de transaction.
La divulgation sélective est la réponse de Dusk à cette tension : révéler des informations précises aux parties autorisées lorsque c’est nécessaire, sans rendre tout public par défaut.
Pour moi, cela correspond davantage à la manière dont la confidentialité financière fonctionne dans le monde réel. La confidentialité n’est pas l’absence de responsabilité ; c’est une limite autour des informations.
La technologie peut créer cette limite. L’épreuve la plus difficile est de savoir si les institutions, les émetteurs et les utilisateurs lui feront réellement confiance et l’adopteront à grande échelle.
Un meilleur contrôle de la visibilité financière rendrait-il les marchés onchain plus pratiques ?
@Dusk $DUSK #dusk
Cette distinction compte en finance. Dusk est conçu pour des flux d’actifs numériques encadrés par la réglementation, où les autorisations des participants, les exigences de confidentialité et le règlement doivent être coordonnés autour de la même infrastructure. Son modèle Phoenix prend en charge les transferts protégés grâce à des preuves à connaissance nulle, tandis que Moonlight gère les flux de comptes publics transparents.
Ce que je trouve particulièrement intéressant, c’est la philosophie derrière cette séparation. Un système financier n’a pas toujours besoin d’un maximum de secret, et il n’a pas toujours besoin d’un maximum de transparence. Un auditeur peut avoir besoin de preuves. Un régulateur peut avoir besoin d’informations spécifiques. Le public n’a peut-être pas besoin de chaque solde, contrepartie ou détail de transaction.
La divulgation sélective est la réponse de Dusk à cette tension : révéler des informations précises aux parties autorisées lorsque c’est nécessaire, sans rendre tout public par défaut.
Pour moi, cela correspond davantage à la manière dont la confidentialité financière fonctionne dans le monde réel. La confidentialité n’est pas l’absence de responsabilité ; c’est une limite autour des informations.
La technologie peut créer cette limite. L’épreuve la plus difficile est de savoir si les institutions, les émetteurs et les utilisateurs lui feront réellement confiance et l’adopteront à grande échelle.
Un meilleur contrôle de la visibilité financière rendrait-il les marchés onchain plus pratiques ?
@Dusk $DUSK #dusk
8
2
92
·
--
Haussier
Vérifié
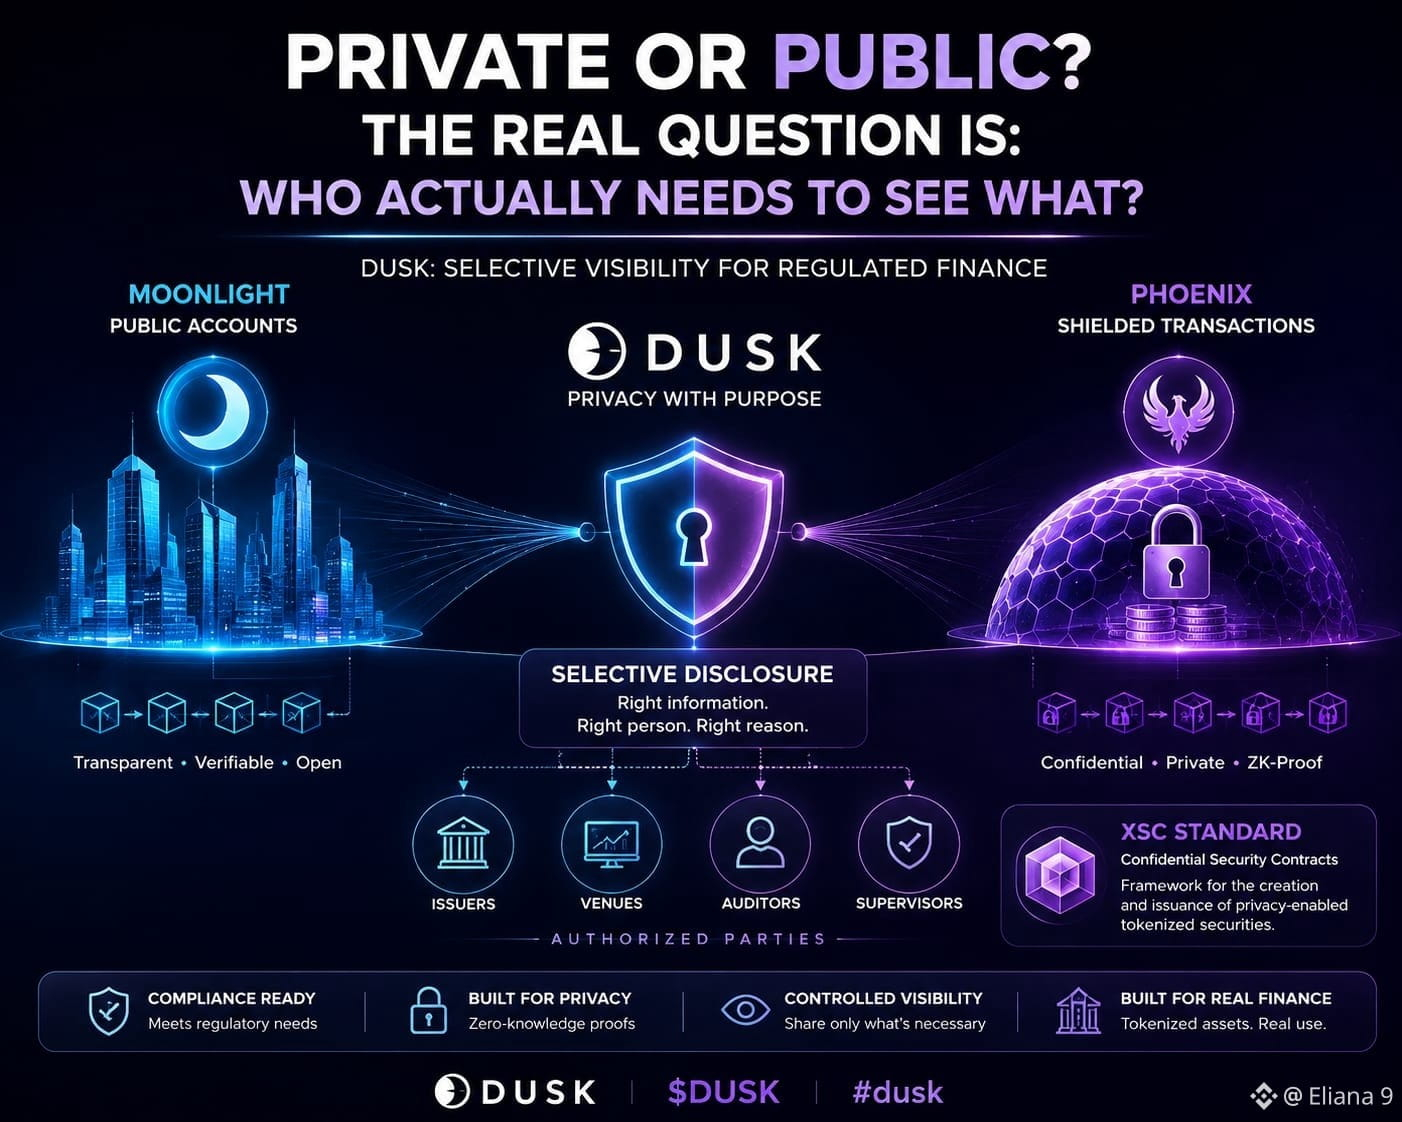
Je pense que « Privé ou Public » est la mauvaise question pour les blockchains financières
En lisant @Dusk, j’ai remarqué quelque chose qui peut sembler anodin, mais qui change toute la discussion sur la confidentialité.
Dusk ne traite pas la visibilité comme un réglage unique et fixe.
Moonlight gère des parcours de comptes publics transparents, tandis que Phoenix prend en charge des transferts protégés grâce à des preuves à divulgation nulle de connaissance. Dusk documente aussi la divulgation sélective pour les situations où des parties autorisées ont besoin d’une preuve précise, sans rendre des informations inutiles publiques.
Cela ressemble beaucoup plus au problème que la finance réglementée rencontre réellement.
Un investisseur ne voudra peut-être pas que les soldes ou les transferts soient exposés à tout le monde, tandis que les émetteurs, les plateformes, les auditeurs ou les superviseurs peuvent encore exiger un accès contrôlé à des informations particulières. La documentation de Dusk sur l’infrastructure de marché décrit explicitement la divulgation sélective dans ces termes.
Ensuite, XSC ajoute une autre couche. Dusk décrit sa norme « Confidential Security Contract » comme un cadre pour la création et l’émission de titres tokenisés dotés de fonctionnalités de confidentialité.
Ce qui me fait penser à ça, c’est que la confidentialité ici ressemble moins à une fonction de dissimulation, et davantage à un problème de contrôle de l’information.
Peut-être que la question utile n’est pas :
« L’activité financière doit-elle être publique ou privée ? »
Peut-être que c’est plutôt :
« Qui a vraiment besoin de voir quoi ? »
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Je pense que « Privé ou Public » est la mauvaise question pour les blockchains financières
En lisant @Dusk, j’ai remarqué quelque chose qui peut sembler anodin, mais qui change toute la discussion sur la confidentialité.
Dusk ne traite pas la visibilité comme un réglage unique et fixe.
Moonlight gère des parcours de comptes publics transparents, tandis que Phoenix prend en charge des transferts protégés grâce à des preuves à divulgation nulle de connaissance. Dusk documente aussi la divulgation sélective pour les situations où des parties autorisées ont besoin d’une preuve précise, sans rendre des informations inutiles publiques.
Cela ressemble beaucoup plus au problème que la finance réglementée rencontre réellement.
Un investisseur ne voudra peut-être pas que les soldes ou les transferts soient exposés à tout le monde, tandis que les émetteurs, les plateformes, les auditeurs ou les superviseurs peuvent encore exiger un accès contrôlé à des informations particulières. La documentation de Dusk sur l’infrastructure de marché décrit explicitement la divulgation sélective dans ces termes.
Ensuite, XSC ajoute une autre couche. Dusk décrit sa norme « Confidential Security Contract » comme un cadre pour la création et l’émission de titres tokenisés dotés de fonctionnalités de confidentialité.
Ce qui me fait penser à ça, c’est que la confidentialité ici ressemble moins à une fonction de dissimulation, et davantage à un problème de contrôle de l’information.
Peut-être que la question utile n’est pas :
« L’activité financière doit-elle être publique ou privée ? »
Peut-être que c’est plutôt :
« Qui a vraiment besoin de voir quoi ? »
@Dusk $DUSK #dusk
En lisant @Dusk, j’ai remarqué quelque chose qui peut sembler anodin, mais qui change toute la discussion sur la confidentialité.
Dusk ne traite pas la visibilité comme un réglage unique et fixe.
Moonlight gère des parcours de comptes publics transparents, tandis que Phoenix prend en charge des transferts protégés grâce à des preuves à divulgation nulle de connaissance. Dusk documente aussi la divulgation sélective pour les situations où des parties autorisées ont besoin d’une preuve précise, sans rendre des informations inutiles publiques.
Cela ressemble beaucoup plus au problème que la finance réglementée rencontre réellement.
Un investisseur ne voudra peut-être pas que les soldes ou les transferts soient exposés à tout le monde, tandis que les émetteurs, les plateformes, les auditeurs ou les superviseurs peuvent encore exiger un accès contrôlé à des informations particulières. La documentation de Dusk sur l’infrastructure de marché décrit explicitement la divulgation sélective dans ces termes.
Ensuite, XSC ajoute une autre couche. Dusk décrit sa norme « Confidential Security Contract » comme un cadre pour la création et l’émission de titres tokenisés dotés de fonctionnalités de confidentialité.
Ce qui me fait penser à ça, c’est que la confidentialité ici ressemble moins à une fonction de dissimulation, et davantage à un problème de contrôle de l’information.
Peut-être que la question utile n’est pas :
« L’activité financière doit-elle être publique ou privée ? »
Peut-être que c’est plutôt :
« Qui a vraiment besoin de voir quoi ? »
@Dusk $DUSK #dusk
87
·
--
Vérifié
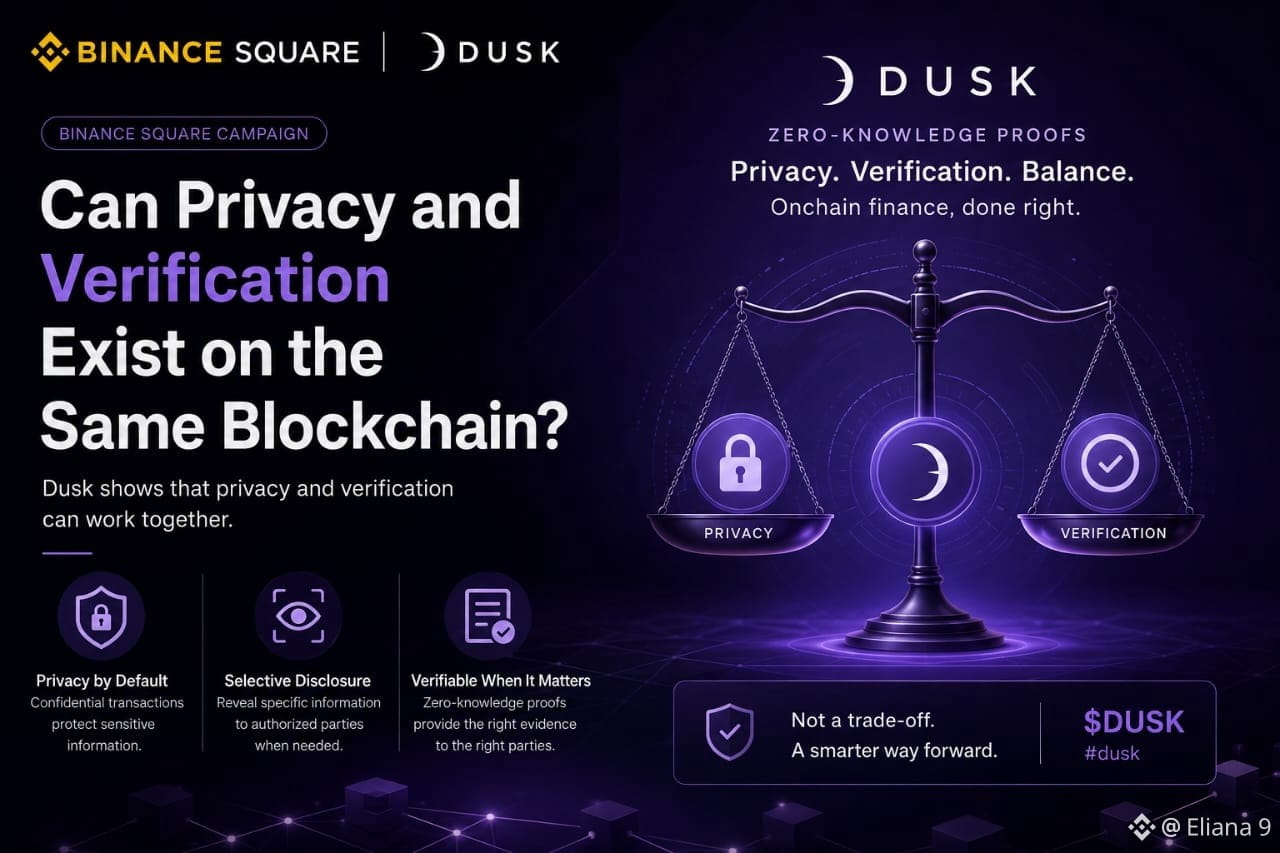
La confidentialité et la vérification peuvent-elles coexister sur la même blockchain ?
J’ai longtemps pensé que la confidentialité de la blockchain créait un compromis simple : soit les informations restent visibles pour permettre la vérification, soit elles deviennent privées et plus difficiles à examiner pour les autres. Mais en examinant davantage les cas d’usage financiers, je me suis rendu compte que ce choix « soit l’un, soit l’autre » semblait de moins en moins pertinent.
C’est là que @Dusk_Foundation m’a amené à envisager les choses autrement.
Dusk utilise des preuves à divulgation nulle de connaissance (zero-knowledge proofs) pour prendre en charge des transactions confidentielles, et une idée qui a retenu mon attention est la divulgation sélective. Au lieu de rendre des informations inutiles publiques, des informations précises peuvent être révélées à des parties autorisées lorsque des preuves sont réellement nécessaires.
Cela crée un terrain d’entente intéressant. La confidentialité peut protéger les informations qui n’ont pas besoin d’être visibles universellement, tandis que la vérification peut toujours avoir lieu lorsque le processus financier l’exige.
Pour moi, c’est une manière plus utile de penser la confidentialité sur la blockchain. L’objectif n’a pas forcément besoin d’être un secret maximal ou une transparence maximale.
Peut-être que la question la plus importante est de savoir si la finance onchain peut garder les informations privées lorsqu’il le faut, transparentes lorsqu’elles sont utiles, et fournir encore les bonnes preuves aux bonnes parties quand c’est nécessaire.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
La confidentialité et la vérification peuvent-elles coexister sur la même blockchain ?
J’ai longtemps pensé que la confidentialité de la blockchain créait un compromis simple : soit les informations restent visibles pour permettre la vérification, soit elles deviennent privées et plus difficiles à examiner pour les autres. Mais en examinant davantage les cas d’usage financiers, je me suis rendu compte que ce choix « soit l’un, soit l’autre » semblait de moins en moins pertinent.
C’est là que @Dusk m’a amené à envisager les choses autrement.
Dusk utilise des preuves à divulgation nulle de connaissance (zero-knowledge proofs) pour prendre en charge des transactions confidentielles, et une idée qui a retenu mon attention est la divulgation sélective. Au lieu de rendre des informations inutiles publiques, des informations précises peuvent être révélées à des parties autorisées lorsque des preuves sont réellement nécessaires.
Cela crée un terrain d’entente intéressant. La confidentialité peut protéger les informations qui n’ont pas besoin d’être visibles universellement, tandis que la vérification peut toujours avoir lieu lorsque le processus financier l’exige.
Pour moi, c’est une manière plus utile de penser la confidentialité sur la blockchain. L’objectif n’a pas forcément besoin d’être un secret maximal ou une transparence maximale.
Peut-être que la question la plus importante est de savoir si la finance onchain peut garder les informations privées lorsqu’il le faut, transparentes lorsqu’elles sont utiles, et fournir encore les bonnes preuves aux bonnes parties quand c’est nécessaire.
$DUSK #dusk @Dusk
J’ai longtemps pensé que la confidentialité de la blockchain créait un compromis simple : soit les informations restent visibles pour permettre la vérification, soit elles deviennent privées et plus difficiles à examiner pour les autres. Mais en examinant davantage les cas d’usage financiers, je me suis rendu compte que ce choix « soit l’un, soit l’autre » semblait de moins en moins pertinent.
C’est là que @Dusk m’a amené à envisager les choses autrement.
Dusk utilise des preuves à divulgation nulle de connaissance (zero-knowledge proofs) pour prendre en charge des transactions confidentielles, et une idée qui a retenu mon attention est la divulgation sélective. Au lieu de rendre des informations inutiles publiques, des informations précises peuvent être révélées à des parties autorisées lorsque des preuves sont réellement nécessaires.
Cela crée un terrain d’entente intéressant. La confidentialité peut protéger les informations qui n’ont pas besoin d’être visibles universellement, tandis que la vérification peut toujours avoir lieu lorsque le processus financier l’exige.
Pour moi, c’est une manière plus utile de penser la confidentialité sur la blockchain. L’objectif n’a pas forcément besoin d’être un secret maximal ou une transparence maximale.
Peut-être que la question la plus importante est de savoir si la finance onchain peut garder les informations privées lorsqu’il le faut, transparentes lorsqu’elles sont utiles, et fournir encore les bonnes preuves aux bonnes parties quand c’est nécessaire.
$DUSK #dusk @Dusk
1
1
87
·
--
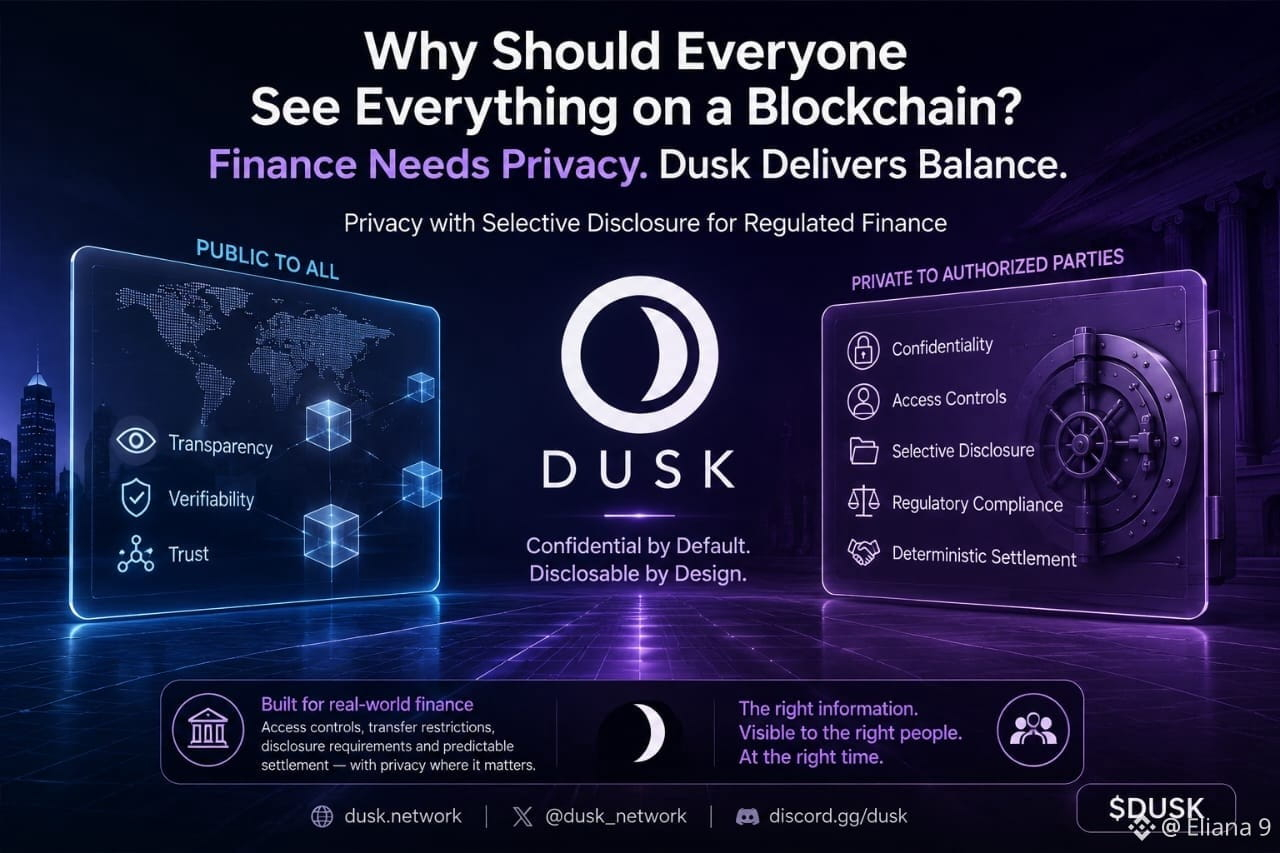
Pourquoi tout le monde devrait-il voir tout sur une blockchain ?
Et que se passe-t-il lorsque la finance a besoin de confidentialité ?
Auparavant, je pensais que la transparence de la blockchain était simple : si tout le monde peut vérifier ce qui se passe, le système devient plus facile à faire confiance. Mais plus je réfléchissais à l’activité financière réelle, moins cette idée me paraissait complète. Une entreprise n’expose normalement pas chaque solde, position, contrepartie ou détail de transaction sensible à l’ensemble du monde.
C’est ce point qui m’a amené à regarder de plus près @Dusk.
Ce qui m’a intéressé ne se résumait pas au mot « confidentialité », mais à la manière dont Dusk l’aborde pour les applications financières. Son infrastructure est conçue autour de la confidentialité et de la divulgation sélective, permettant aux informations de rester confidentielles tout en pouvant divulguer des détails spécifiques à des parties autorisées lorsque c’est nécessaire.
Cette distinction a changé ma façon d’appréhender le problème. La finance réglementée peut avoir besoin de contrôles d’accès, de restrictions de transfert, d’obligations de divulgation et d’un règlement prévisible, tandis que les entreprises et les utilisateurs ont, eux aussi, de raisons légitimes de protéger des informations sensibles.
Pour moi, c’est là que la finalité de Dusk devient plus claire. L’objectif n’est pas de rendre la finance invisible. Il s’agit de construire une infrastructure où la confidentialité et la transparence nécessaire peuvent coexister au sein du même environnement financier.
Peut-être que la finance basée sur la blockchain n’a pas besoin que tout le monde voie tout. Elle a peut-être surtout besoin de rendre visible la bonne information aux bonnes personnes.
@Dusk_Foundation $DUSK #dusk
Pourquoi tout le monde devrait-il voir tout sur une blockchain ?
Et que se passe-t-il lorsque la finance a besoin de confidentialité ?
Auparavant, je pensais que la transparence de la blockchain était simple : si tout le monde peut vérifier ce qui se passe, le système devient plus facile à faire confiance. Mais plus je réfléchissais à l’activité financière réelle, moins cette idée me paraissait complète. Une entreprise n’expose normalement pas chaque solde, position, contrepartie ou détail de transaction sensible à l’ensemble du monde.
C’est ce point qui m’a amené à regarder de plus près @Dusk.
Ce qui m’a intéressé ne se résumait pas au mot « confidentialité », mais à la manière dont Dusk l’aborde pour les applications financières. Son infrastructure est conçue autour de la confidentialité et de la divulgation sélective, permettant aux informations de rester confidentielles tout en pouvant divulguer des détails spécifiques à des parties autorisées lorsque c’est nécessaire.
Cette distinction a changé ma façon d’appréhender le problème. La finance réglementée peut avoir besoin de contrôles d’accès, de restrictions de transfert, d’obligations de divulgation et d’un règlement prévisible, tandis que les entreprises et les utilisateurs ont, eux aussi, de raisons légitimes de protéger des informations sensibles.
Pour moi, c’est là que la finalité de Dusk devient plus claire. L’objectif n’est pas de rendre la finance invisible. Il s’agit de construire une infrastructure où la confidentialité et la transparence nécessaire peuvent coexister au sein du même environnement financier.
Peut-être que la finance basée sur la blockchain n’a pas besoin que tout le monde voie tout. Elle a peut-être surtout besoin de rendre visible la bonne information aux bonnes personnes.
@Dusk $DUSK #dusk
Et que se passe-t-il lorsque la finance a besoin de confidentialité ?
Auparavant, je pensais que la transparence de la blockchain était simple : si tout le monde peut vérifier ce qui se passe, le système devient plus facile à faire confiance. Mais plus je réfléchissais à l’activité financière réelle, moins cette idée me paraissait complète. Une entreprise n’expose normalement pas chaque solde, position, contrepartie ou détail de transaction sensible à l’ensemble du monde.
C’est ce point qui m’a amené à regarder de plus près @Dusk.
Ce qui m’a intéressé ne se résumait pas au mot « confidentialité », mais à la manière dont Dusk l’aborde pour les applications financières. Son infrastructure est conçue autour de la confidentialité et de la divulgation sélective, permettant aux informations de rester confidentielles tout en pouvant divulguer des détails spécifiques à des parties autorisées lorsque c’est nécessaire.
Cette distinction a changé ma façon d’appréhender le problème. La finance réglementée peut avoir besoin de contrôles d’accès, de restrictions de transfert, d’obligations de divulgation et d’un règlement prévisible, tandis que les entreprises et les utilisateurs ont, eux aussi, de raisons légitimes de protéger des informations sensibles.
Pour moi, c’est là que la finalité de Dusk devient plus claire. L’objectif n’est pas de rendre la finance invisible. Il s’agit de construire une infrastructure où la confidentialité et la transparence nécessaire peuvent coexister au sein du même environnement financier.
Peut-être que la finance basée sur la blockchain n’a pas besoin que tout le monde voie tout. Elle a peut-être surtout besoin de rendre visible la bonne information aux bonnes personnes.
@Dusk $DUSK #dusk
1
51
·
--
Haussier
$CYS
CYSUSDT Perpétuel
Prix actuel du graphique : 1.6382–1.6458
Contrat : CYSUSDT Perpétuel
Régime de marché
Tendance haussière forte → consolidation à court terme
Biais de marché
Modérément haussier
4H : Structure forte. Le prix reste bien au-dessus de l’EMA 7/25/99 et du Supertrend. RSI 14 ≈67 montre un fort momentum, mais avertit aussi que poursuivre en haut est risqué.
1H : La structure haussière reste intacte. Le prix évolue autour de l’EMA7 et au-dessus de l’EMA25/Supertrend. Le plus haut à 1.7060 est la résistance majeure immédiate.
15M : C’est le point faible. Le prix est légèrement en dessous de l’EMA7/EMA25 et de la ligne médiane des Bandes de Bollinger, tandis que le RSI14 ≈50. Cela indique une consolidation plutôt qu’une continuation confirmée.
🎯 CONFIGURATION PRINCIPALE — LONG
Zone d’entrée : 1.615–1.625
Confirmation : Le prix entre dans la zone, rejette les niveaux plus bas, puis une bougie 15M clôture de nouveau au-dessus de 1.630–1.640 avec une hausse du volume.
Stop-Loss : 1.585
TP1 : 1.682
TP2 : 1.706
TP3 : 1.775
R:R approx. : 1:1,8 / 1:2,5 / 1:4,4
Levier : ≤3x
Durée : Intraday / short swing
Risque : Modéré
Confiance : 68%
Niveaux clés
Support : 1.614 → 1.592 → 1.589
Résistance : 1.648 → 1.682 → 1.706 → 1.775
Important
N’allez PAS chercher 1.64–1.65 immédiatement. L’entrée la mieux ajustée au risque est un repli/retest contrôlé.
Si 1.588 casse de façon décisive sur 15M avec un fort volume de vente, la configuration haussière est invalidée.
Observation éducative du marché, pas un conseil financier. Protégez votre capital, gérez la taille de position et faites votre propre recherche (DYOR).
{future}(CYSUSDT)
$CYS
CYSUSDT Perpétuel
Prix actuel du graphique : 1.6382–1.6458
Contrat : CYSUSDT Perpétuel
Régime de marché
Tendance haussière forte → consolidation à court terme
Biais de marché
Modérément haussier
4H : Structure forte. Le prix reste bien au-dessus de l’EMA 7/25/99 et du Supertrend. RSI 14 ≈67 montre un fort momentum, mais avertit aussi que poursuivre en haut est risqué.
1H : La structure haussière reste intacte. Le prix évolue autour de l’EMA7 et au-dessus de l’EMA25/Supertrend. Le plus haut à 1.7060 est la résistance majeure immédiate.
15M : C’est le point faible. Le prix est légèrement en dessous de l’EMA7/EMA25 et de la ligne médiane des Bandes de Bollinger, tandis que le RSI14 ≈50. Cela indique une consolidation plutôt qu’une continuation confirmée.
🎯 CONFIGURATION PRINCIPALE — LONG
Zone d’entrée : 1.615–1.625
Confirmation : Le prix entre dans la zone, rejette les niveaux plus bas, puis une bougie 15M clôture de nouveau au-dessus de 1.630–1.640 avec une hausse du volume.
Stop-Loss : 1.585
TP1 : 1.682
TP2 : 1.706
TP3 : 1.775
R:R approx. : 1:1,8 / 1:2,5 / 1:4,4
Levier : ≤3x
Durée : Intraday / short swing
Risque : Modéré
Confiance : 68%
Niveaux clés
Support : 1.614 → 1.592 → 1.589
Résistance : 1.648 → 1.682 → 1.706 → 1.775
Important
N’allez PAS chercher 1.64–1.65 immédiatement. L’entrée la mieux ajustée au risque est un repli/retest contrôlé.
Si 1.588 casse de façon décisive sur 15M avec un fort volume de vente, la configuration haussière est invalidée.
Observation éducative du marché, pas un conseil financier. Protégez votre capital, gérez la taille de position et faites votre propre recherche (DYOR).
CYSUSDT Perpétuel
Prix actuel du graphique : 1.6382–1.6458
Contrat : CYSUSDT Perpétuel
Régime de marché
Tendance haussière forte → consolidation à court terme
Biais de marché
Modérément haussier
4H : Structure forte. Le prix reste bien au-dessus de l’EMA 7/25/99 et du Supertrend. RSI 14 ≈67 montre un fort momentum, mais avertit aussi que poursuivre en haut est risqué.
1H : La structure haussière reste intacte. Le prix évolue autour de l’EMA7 et au-dessus de l’EMA25/Supertrend. Le plus haut à 1.7060 est la résistance majeure immédiate.
15M : C’est le point faible. Le prix est légèrement en dessous de l’EMA7/EMA25 et de la ligne médiane des Bandes de Bollinger, tandis que le RSI14 ≈50. Cela indique une consolidation plutôt qu’une continuation confirmée.
🎯 CONFIGURATION PRINCIPALE — LONG
Zone d’entrée : 1.615–1.625
Confirmation : Le prix entre dans la zone, rejette les niveaux plus bas, puis une bougie 15M clôture de nouveau au-dessus de 1.630–1.640 avec une hausse du volume.
Stop-Loss : 1.585
TP1 : 1.682
TP2 : 1.706
TP3 : 1.775
R:R approx. : 1:1,8 / 1:2,5 / 1:4,4
Levier : ≤3x
Durée : Intraday / short swing
Risque : Modéré
Confiance : 68%
Niveaux clés
Support : 1.614 → 1.592 → 1.589
Résistance : 1.648 → 1.682 → 1.706 → 1.775
Important
N’allez PAS chercher 1.64–1.65 immédiatement. L’entrée la mieux ajustée au risque est un repli/retest contrôlé.
Si 1.588 casse de façon décisive sur 15M avec un fort volume de vente, la configuration haussière est invalidée.
Observation éducative du marché, pas un conseil financier. Protégez votre capital, gérez la taille de position et faites votre propre recherche (DYOR).
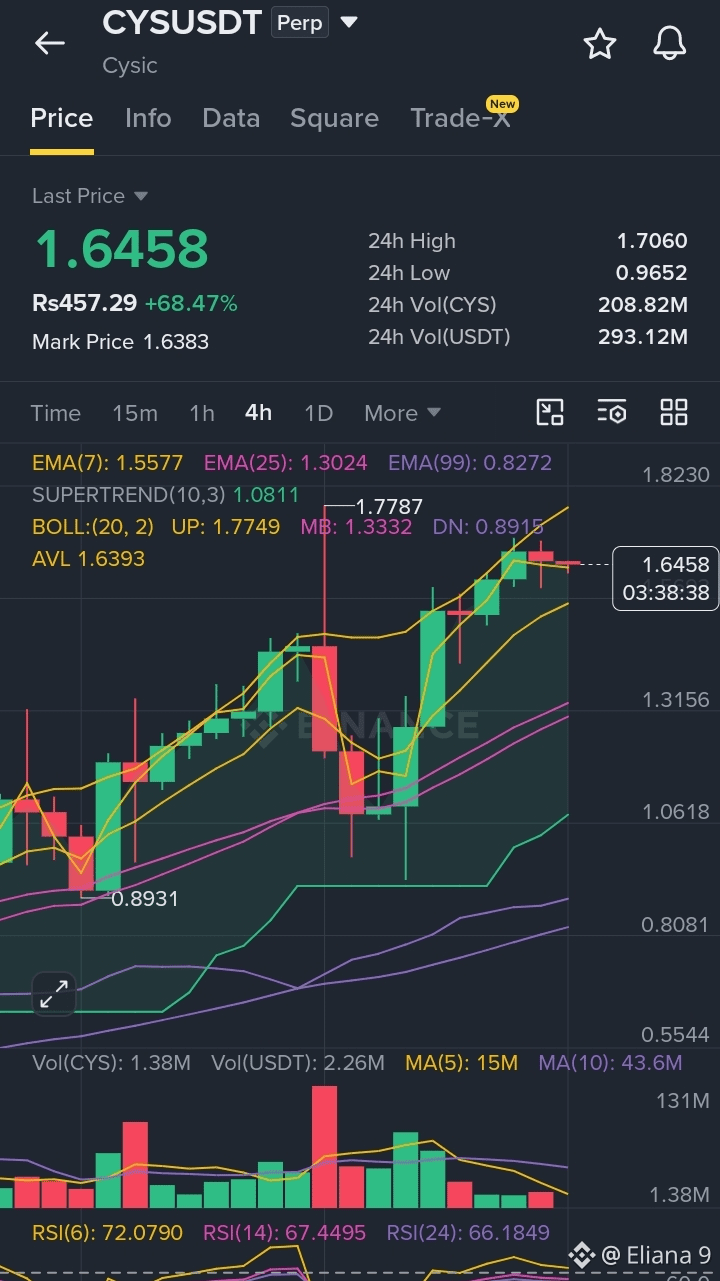
1
153
·
--
Haussier
$SNDK
Contrat:
SNDKUSDT Perpétuel
Prix actuel:
1 368,60 $
Perspectives du marché:
Rupture solide — Biais haussier
Note:
Ceci est mon observation personnelle du marché, basée sur une analyse technique et de marché. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
Configuration de trading
Biais du marché:
Résolument haussier
Configuration Longue
Entrée:
1 373 $ – 1 378 $
Condition:
Attendez la clôture de la bougie 15m au-dessus de 1 371,5 $, puis entrez après une retest réussie.
Stop Loss:
1 357 $
Take Profit:
TP1 : 1 390 $
TP2 : 1 410 $
TP3 : 1 435 $
Levier:
2x–3x
Risque/Rendement:
1:3,9 jusqu’au TP3
Niveau de confiance:
76%
Risque:
Moyen–Élevé
Niveaux clés:
Support : 1 357 $ / 1 350 $
Résistance : 1 371,5 $ / 1 388,9–1 393,5 $
Invalidation : clôture 15m sous 1 357 $
Rupture : au-dessus de 1 371,5 → 1 388,9 → 1 410+
Pourquoi Long:
La structure sur 4H, 1H et 15M reste haussière. Le prix est au-dessus des EMA clés et du Supertrend ; l’EMA7 en 15M est également au-dessus de l’EMA25. Le principal obstacle est la zone 1 371,5–1 393,5, où se trouvent les bandes supérieures Bollinger en 15M/1H et l’amas du plus haut sur 24H.
Fondamentalement, SNDK a un catalyseur actuel fort : la société a récemment publié des résultats FY2026 très solides, tandis que sa Journée Investisseurs est prévue pour le 13 août.
Important : Le PPI américain de juillet est également prévu pour 8h30 (ET) aujourd’hui, donc la volatilité peut augmenter fortement autour de la publication.
Trade:
$SNDK
Note:
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
{future}(SNDKUSDT)
$SNDK
Contrat:
SNDKUSDT Perpétuel
Prix actuel:
1 368,60 $
Perspectives du marché:
Rupture solide — Biais haussier
Note:
Ceci est mon observation personnelle du marché, basée sur une analyse technique et de marché. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
Configuration de trading
Biais du marché:
Résolument haussier
Configuration Longue
Entrée:
1 373 $ – 1 378 $
Condition:
Attendez la clôture de la bougie 15m au-dessus de 1 371,5 $, puis entrez après une retest réussie.
Stop Loss:
1 357 $
Take Profit:
TP1 : 1 390 $
TP2 : 1 410 $
TP3 : 1 435 $
Levier:
2x–3x
Risque/Rendement:
1:3,9 jusqu’au TP3
Niveau de confiance:
76%
Risque:
Moyen–Élevé
Niveaux clés:
Support : 1 357 $ / 1 350 $
Résistance : 1 371,5 $ / 1 388,9–1 393,5 $
Invalidation : clôture 15m sous 1 357 $
Rupture : au-dessus de 1 371,5 → 1 388,9 → 1 410+
Pourquoi Long:
La structure sur 4H, 1H et 15M reste haussière. Le prix est au-dessus des EMA clés et du Supertrend ; l’EMA7 en 15M est également au-dessus de l’EMA25. Le principal obstacle est la zone 1 371,5–1 393,5, où se trouvent les bandes supérieures Bollinger en 15M/1H et l’amas du plus haut sur 24H.
Fondamentalement, SNDK a un catalyseur actuel fort : la société a récemment publié des résultats FY2026 très solides, tandis que sa Journée Investisseurs est prévue pour le 13 août.
Important : Le PPI américain de juillet est également prévu pour 8h30 (ET) aujourd’hui, donc la volatilité peut augmenter fortement autour de la publication.
Trade:
$SNDK
Note:
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
Contrat:
SNDKUSDT Perpétuel
Prix actuel:
1 368,60 $
Perspectives du marché:
Rupture solide — Biais haussier
Note:
Ceci est mon observation personnelle du marché, basée sur une analyse technique et de marché. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
Configuration de trading
Biais du marché:
Résolument haussier
Configuration Longue
Entrée:
1 373 $ – 1 378 $
Condition:
Attendez la clôture de la bougie 15m au-dessus de 1 371,5 $, puis entrez après une retest réussie.
Stop Loss:
1 357 $
Take Profit:
TP1 : 1 390 $
TP2 : 1 410 $
TP3 : 1 435 $
Levier:
2x–3x
Risque/Rendement:
1:3,9 jusqu’au TP3
Niveau de confiance:
76%
Risque:
Moyen–Élevé
Niveaux clés:
Support : 1 357 $ / 1 350 $
Résistance : 1 371,5 $ / 1 388,9–1 393,5 $
Invalidation : clôture 15m sous 1 357 $
Rupture : au-dessus de 1 371,5 → 1 388,9 → 1 410+
Pourquoi Long:
La structure sur 4H, 1H et 15M reste haussière. Le prix est au-dessus des EMA clés et du Supertrend ; l’EMA7 en 15M est également au-dessus de l’EMA25. Le principal obstacle est la zone 1 371,5–1 393,5, où se trouvent les bandes supérieures Bollinger en 15M/1H et l’amas du plus haut sur 24H.
Fondamentalement, SNDK a un catalyseur actuel fort : la société a récemment publié des résultats FY2026 très solides, tandis que sa Journée Investisseurs est prévue pour le 13 août.
Important : Le PPI américain de juillet est également prévu pour 8h30 (ET) aujourd’hui, donc la volatilité peut augmenter fortement autour de la publication.
Trade:
$SNDK
Note:
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
199
·
--
$BICO
Contrat : BICOUSDT Perpétuel
Prix actuel : 0,0395 $
Perspectives de marché : Modérément haussières
Remarque : Il s’agit de mon observation personnelle du marché basée sur le graphique fourni. Cela peut être correct ou incorrect. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de la transaction
Biais du marché : Modérément haussier
Configuration Long
Entrée :
0,0388 $ – 0,0396 $
Condition :
Entrez uniquement après une clôture haussière d’une bougie 1H ou après un retest réussi de la zone d’entrée.
Stop Loss :
0,0368 $
Take Profit :
TP1 : 0,0418 $
TP2 : 0,0432 $
TP3 : 0,0460 $
Levier :
3x–5x
Risque/Rendement :
1:2,5
Niveau de confiance :
66%
Risque :
Moyen
Niveaux clés
Support : 0,0384 $ / 0,0368 $
Résistance : 0,0418 $ / 0,0431 $ / 0,0462 $
Invalidation : clôture 1H sous 0,0368 $
Rupture : clôture soutenue au-dessus de 0,0432 $
Transaction :
$BICO
{future}(BICOUSDT)
$BICO
Contrat : BICOUSDT Perpétuel
Prix actuel : 0,0395 $
Perspectives de marché : Modérément haussières
Remarque : Il s’agit de mon observation personnelle du marché basée sur le graphique fourni. Cela peut être correct ou incorrect. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de la transaction
Biais du marché : Modérément haussier
Configuration Long
Entrée :
0,0388 $ – 0,0396 $
Condition :
Entrez uniquement après une clôture haussière d’une bougie 1H ou après un retest réussi de la zone d’entrée.
Stop Loss :
0,0368 $
Take Profit :
TP1 : 0,0418 $
TP2 : 0,0432 $
TP3 : 0,0460 $
Levier :
3x–5x
Risque/Rendement :
1:2,5
Niveau de confiance :
66%
Risque :
Moyen
Niveaux clés
Support : 0,0384 $ / 0,0368 $
Résistance : 0,0418 $ / 0,0431 $ / 0,0462 $
Invalidation : clôture 1H sous 0,0368 $
Rupture : clôture soutenue au-dessus de 0,0432 $
Transaction :
$BICO
Contrat : BICOUSDT Perpétuel
Prix actuel : 0,0395 $
Perspectives de marché : Modérément haussières
Remarque : Il s’agit de mon observation personnelle du marché basée sur le graphique fourni. Cela peut être correct ou incorrect. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de la transaction
Biais du marché : Modérément haussier
Configuration Long
Entrée :
0,0388 $ – 0,0396 $
Condition :
Entrez uniquement après une clôture haussière d’une bougie 1H ou après un retest réussi de la zone d’entrée.
Stop Loss :
0,0368 $
Take Profit :
TP1 : 0,0418 $
TP2 : 0,0432 $
TP3 : 0,0460 $
Levier :
3x–5x
Risque/Rendement :
1:2,5
Niveau de confiance :
66%
Risque :
Moyen
Niveaux clés
Support : 0,0384 $ / 0,0368 $
Résistance : 0,0418 $ / 0,0431 $ / 0,0462 $
Invalidation : clôture 1H sous 0,0368 $
Rupture : clôture soutenue au-dessus de 0,0432 $
Transaction :
$BICO
157
·
--
Haussier
$HFT
Contrat :
HFTUSDT Perpétuel
Prix actuel :
$0.02993
Perspective du marché :
Short modéré
Note :
Ceci est mon observation personnelle du marché basée sur le graphique disponible. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de trading
Tendance du marché :
Modérément baissière
Configuration Short
Entrée :
$0.03000 – $0.03060
Condition :
Entrez après confirmation de bougie baissière sous le cluster d’EMA ou lors d’un retest manqué de $0.0306.
Stop Loss :
$0.03190
Take Profit :
TP1 : $0.02900
TP2 : $0.02780
TP3 : $0.02620
Levier :
3x–5x
Risque/Rendement :
1:2.3 (environ)
Niveau de confiance :
64%
Risque :
Moyen
Niveaux clés :
Support : $0.02900, $0.02780, $0.02620
Résistance : $0.03060, $0.03120, $0.03200
Invalidation : clôture de bougie 1H forte au-dessus de $0.03190
Déclencheur de cassure : mouvement durable sous $0.02900
Trade :
$HFT
Pourquoi cette configuration ?
Le prix évolue sous l’EMA court terme (7), ce qui montre un affaiblissement de l’élan.
Le RSI est proche de la zone médiane et s’oriente vers le bas, sans être encore en survente.
Les bougies récentes montrent un rejet autour de la bande médiane de Bollinger.
Le volume a diminué après la hausse, ce qui suggère que l’élan haussier s’essouffle.
Le niveau Supertrend reste suffisamment proche pour qu’une cassure confirmée renforce le scénario baissier.
Note :
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
{future}(HFTUSDT)
$HFT
Contrat :
HFTUSDT Perpétuel
Prix actuel :
$0.02993
Perspective du marché :
Short modéré
Note :
Ceci est mon observation personnelle du marché basée sur le graphique disponible. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de trading
Tendance du marché :
Modérément baissière
Configuration Short
Entrée :
$0.03000 – $0.03060
Condition :
Entrez après confirmation de bougie baissière sous le cluster d’EMA ou lors d’un retest manqué de $0.0306.
Stop Loss :
$0.03190
Take Profit :
TP1 : $0.02900
TP2 : $0.02780
TP3 : $0.02620
Levier :
3x–5x
Risque/Rendement :
1:2.3 (environ)
Niveau de confiance :
64%
Risque :
Moyen
Niveaux clés :
Support : $0.02900, $0.02780, $0.02620
Résistance : $0.03060, $0.03120, $0.03200
Invalidation : clôture de bougie 1H forte au-dessus de $0.03190
Déclencheur de cassure : mouvement durable sous $0.02900
Trade :
$HFT
Pourquoi cette configuration ?
Le prix évolue sous l’EMA court terme (7), ce qui montre un affaiblissement de l’élan.
Le RSI est proche de la zone médiane et s’oriente vers le bas, sans être encore en survente.
Les bougies récentes montrent un rejet autour de la bande médiane de Bollinger.
Le volume a diminué après la hausse, ce qui suggère que l’élan haussier s’essouffle.
Le niveau Supertrend reste suffisamment proche pour qu’une cassure confirmée renforce le scénario baissier.
Note :
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
Contrat :
HFTUSDT Perpétuel
Prix actuel :
$0.02993
Perspective du marché :
Short modéré
Note :
Ceci est mon observation personnelle du marché basée sur le graphique disponible. Elle peut être correcte ou incorrecte. Faites toujours vos propres recherches et utilisez une gestion des risques appropriée.
---
Configuration de trading
Tendance du marché :
Modérément baissière
Configuration Short
Entrée :
$0.03000 – $0.03060
Condition :
Entrez après confirmation de bougie baissière sous le cluster d’EMA ou lors d’un retest manqué de $0.0306.
Stop Loss :
$0.03190
Take Profit :
TP1 : $0.02900
TP2 : $0.02780
TP3 : $0.02620
Levier :
3x–5x
Risque/Rendement :
1:2.3 (environ)
Niveau de confiance :
64%
Risque :
Moyen
Niveaux clés :
Support : $0.02900, $0.02780, $0.02620
Résistance : $0.03060, $0.03120, $0.03200
Invalidation : clôture de bougie 1H forte au-dessus de $0.03190
Déclencheur de cassure : mouvement durable sous $0.02900
Trade :
$HFT
Pourquoi cette configuration ?
Le prix évolue sous l’EMA court terme (7), ce qui montre un affaiblissement de l’élan.
Le RSI est proche de la zone médiane et s’oriente vers le bas, sans être encore en survente.
Les bougies récentes montrent un rejet autour de la bande médiane de Bollinger.
Le volume a diminué après la hausse, ce qui suggère que l’élan haussier s’essouffle.
Le niveau Supertrend reste suffisamment proche pour qu’une cassure confirmée renforce le scénario baissier.
Note :
Tradez avec discipline. Utilisez une gestion des risques appropriée et faites toujours vos propres recherches avant d’entrer dans une position.
173
·
--
Pourquoi ne remarquons-nous la confiance qu’après l’avoir déjà donnée ?
Une idée comme celle-là a continué de me travailler. Bitcoin a acquis sa réputation en réduisant le besoin de faire confiance à d’autres parties, pourtant de nombreuses façons d’étendre utilement son usage nous invitent silencieusement à confier cette confiance ailleurs encore. Ce n’est pas toujours évident au premier abord, et je me suis mis à me demander si nous en étions simplement venus à accepter ce compromis sans le remettre en question.
Cette réflexion m’a conduit à en apprendre davantage sur les coffres Bitcoin sans confiance (TBV) de Babylon. Ce qui a retenu mon attention n’était pas une promesse d’en faire plus avec Bitcoin, mais une autre manière de penser les garanties. Au lieu d’exiger que le BTC natif quitte le réseau Bitcoin via des actifs tokenisés ou des modèles de garde traditionnels, les TBV sont conçus pour laisser Bitcoin là où il se trouve, pendant que les applications prises en charge s’appuient sur des preuves cryptographiques. Chaque coffre est associé à une sortie Bitcoin spécifique plutôt qu’à une garde mutualisée, ce qui reflète un modèle de confiance qui reste étroitement lié aux principes de sécurité originels de Bitcoin.
La partie intéressante, c’est que la discussion se déplace de la simple question de déplacer Bitcoin vers celle de préserver la raison pour laquelle beaucoup de personnes lui faisaient confiance en premier lieu. Le fait que cette approche soit largement adoptée dépendra des développements futurs, mais elle offre un rappel réfléchi : l’innovation ne signifie pas toujours changer les fondations. Parfois, cela consiste à les protéger tout en construisant soigneusement par-dessus.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Pourquoi ne remarquons-nous la confiance qu’après l’avoir déjà donnée ?
Une idée comme celle-là a continué de me travailler. Bitcoin a acquis sa réputation en réduisant le besoin de faire confiance à d’autres parties, pourtant de nombreuses façons d’étendre utilement son usage nous invitent silencieusement à confier cette confiance ailleurs encore. Ce n’est pas toujours évident au premier abord, et je me suis mis à me demander si nous en étions simplement venus à accepter ce compromis sans le remettre en question.
Cette réflexion m’a conduit à en apprendre davantage sur les coffres Bitcoin sans confiance (TBV) de Babylon. Ce qui a retenu mon attention n’était pas une promesse d’en faire plus avec Bitcoin, mais une autre manière de penser les garanties. Au lieu d’exiger que le BTC natif quitte le réseau Bitcoin via des actifs tokenisés ou des modèles de garde traditionnels, les TBV sont conçus pour laisser Bitcoin là où il se trouve, pendant que les applications prises en charge s’appuient sur des preuves cryptographiques. Chaque coffre est associé à une sortie Bitcoin spécifique plutôt qu’à une garde mutualisée, ce qui reflète un modèle de confiance qui reste étroitement lié aux principes de sécurité originels de Bitcoin.
La partie intéressante, c’est que la discussion se déplace de la simple question de déplacer Bitcoin vers celle de préserver la raison pour laquelle beaucoup de personnes lui faisaient confiance en premier lieu. Le fait que cette approche soit largement adoptée dépendra des développements futurs, mais elle offre un rappel réfléchi : l’innovation ne signifie pas toujours changer les fondations. Parfois, cela consiste à les protéger tout en construisant soigneusement par-dessus.
@BabylonLabs_io $BABY #baby
Une idée comme celle-là a continué de me travailler. Bitcoin a acquis sa réputation en réduisant le besoin de faire confiance à d’autres parties, pourtant de nombreuses façons d’étendre utilement son usage nous invitent silencieusement à confier cette confiance ailleurs encore. Ce n’est pas toujours évident au premier abord, et je me suis mis à me demander si nous en étions simplement venus à accepter ce compromis sans le remettre en question.
Cette réflexion m’a conduit à en apprendre davantage sur les coffres Bitcoin sans confiance (TBV) de Babylon. Ce qui a retenu mon attention n’était pas une promesse d’en faire plus avec Bitcoin, mais une autre manière de penser les garanties. Au lieu d’exiger que le BTC natif quitte le réseau Bitcoin via des actifs tokenisés ou des modèles de garde traditionnels, les TBV sont conçus pour laisser Bitcoin là où il se trouve, pendant que les applications prises en charge s’appuient sur des preuves cryptographiques. Chaque coffre est associé à une sortie Bitcoin spécifique plutôt qu’à une garde mutualisée, ce qui reflète un modèle de confiance qui reste étroitement lié aux principes de sécurité originels de Bitcoin.
La partie intéressante, c’est que la discussion se déplace de la simple question de déplacer Bitcoin vers celle de préserver la raison pour laquelle beaucoup de personnes lui faisaient confiance en premier lieu. Le fait que cette approche soit largement adoptée dépendra des développements futurs, mais elle offre un rappel réfléchi : l’innovation ne signifie pas toujours changer les fondations. Parfois, cela consiste à les protéger tout en construisant soigneusement par-dessus.
@BabylonLabs_io $BABY #baby
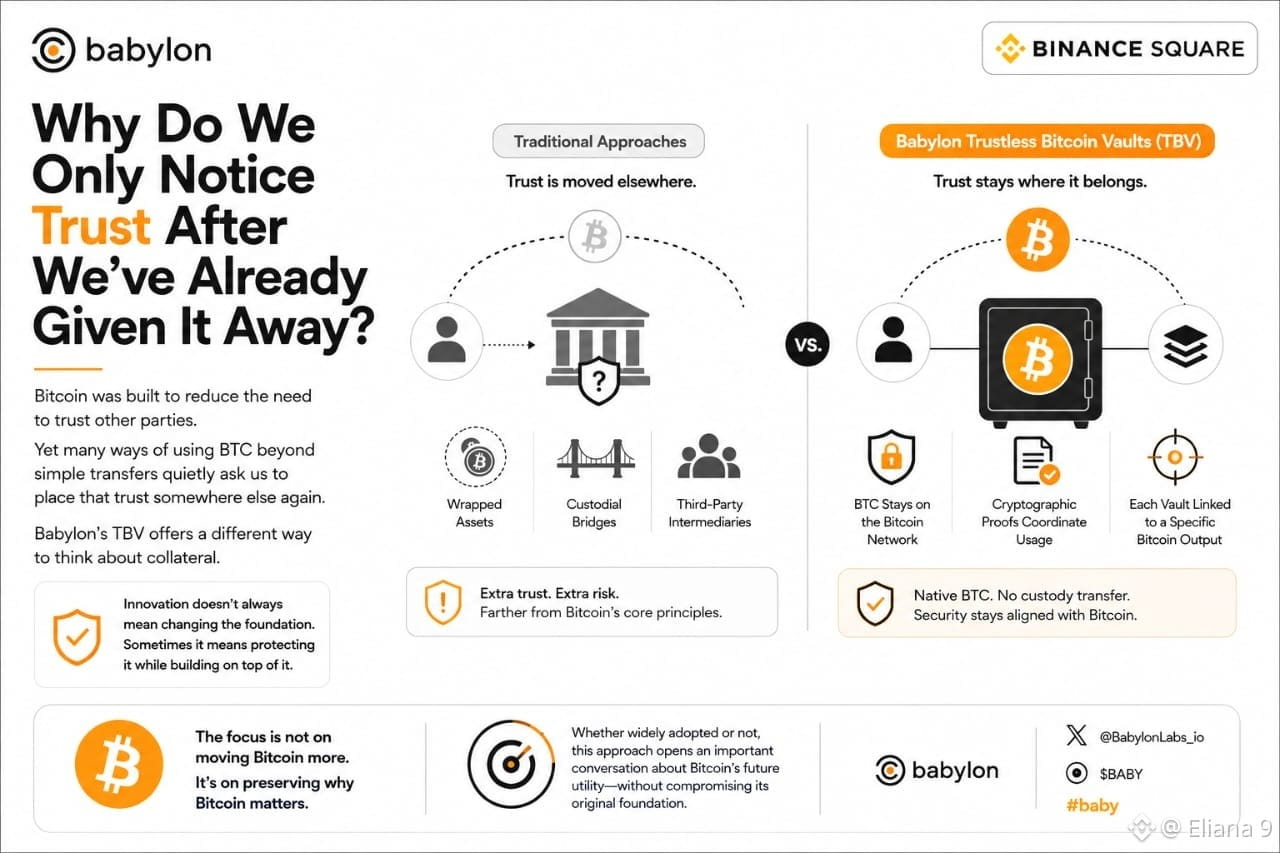
2
2
107
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
FedRateWatch
397,602 vues
2,273 mentions
Partagez et gagnez une récompense de trafic dans notre campagne de hashtag tendance
✨Sujet : FOMC de septembre — Quelle sera la prochaine décision de la Fed ?
👉Comment participer :
Publiez une courte publication ou un article avec le hashtag #FedRateWatch
Créez du contenu à partir des angles ci-dessous :
- L’inflation cœur de l’IPC d’août a augmenté de 0,3% d’un mois sur l’autre, et les chances d’une hausse de 25 points de base cette semaine sont désormais proches de 90%. Anticipez-vous une hausse des taux cette semaine ? Est-ce un cas isolé, ou le début d’un cycle de hausses plus long ?
- Si la hausse a lieu, comment cela se répercute-t-il sur le BTC, les valeurs technologiques et l’or ? Plutôt haussier ou baissier ?
- Comment comptez-vous trader ensuite ? Partagez votre trading/positions BTC, actions ou or avec notre widget de partage de trades.
⏰Période de la campagne :
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Récompense :
- Les publications éligibles qui respectent les consignes ci-dessus et contiennent plus de 100 mots seront examinées et pourraient recevoir un boost aléatoire de trafic de 500 à 3 000 vues. Vous recevrez une notification de votre secrétaire de flux si votre publication est sélectionnée.
- Ayez une chance de faire apparaître votre article sur Binance Square Official
Vous manque-t-il des idées pour votre publication ? Visitez la page du sujet #FedRateWatch ou le Square Guide on How to Post for Better Reach.
Binance Square Official
·351 mentions J’aime
·708.2k vues
BitcoinSlidesTo$76000
9,761 vues
90 mentions
BitcoinReboundsTo$79K
56,696 vues
387 mentions