

Crypto knowledge P
149 Publications
Crypto knowledge P
Signaler
Bloquer l’utilisateur
17 Suivis
1.9K+ Abonnés
609 J’aime
Publications
Tous
Citations
Voir la traduction
🌕✨ A Binance Moon Cake for the Mid-Autumn Festival! 🥮💛
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
🌕✨ A Binance Moon Cake for the Mid-Autumn Festival! 🥮💛
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
I mixed the warmth of the Mid-Autumn moon with the Binance spirit — golden details, moonlight, and a little crypto magic. 🌙🟡
What do you think of my Binance Moon Cake? 🥮🐰
Happy Mid-Autumn Festival! ❤️
#BinanceMidAutumn #BinanceSquareTG
2
92
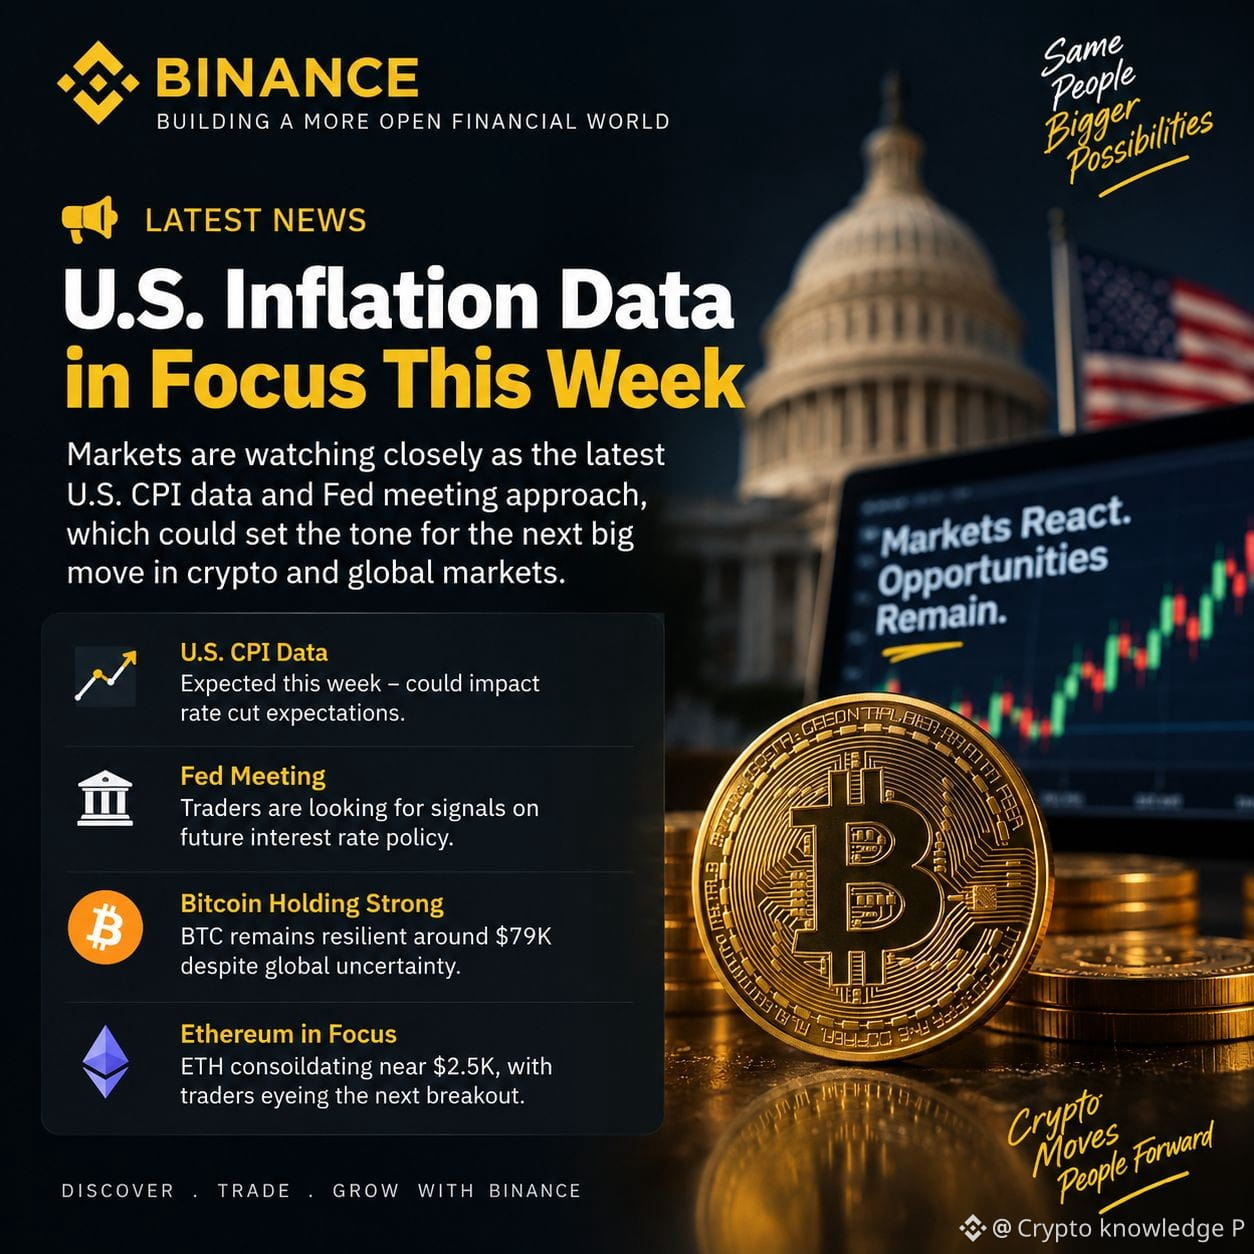
Bitcoin revient autour de 79 000 $, mais la grande histoire du jour, c’est ce qui se passe en dehors des cryptos.
Le pétrole vient de passer au-dessus de 100 $ alors que les tensions au Moyen-Orient se sont intensifiées, tandis que les actions mondiales reculaient. Dans le même temps, les traders observent de près les prochaines données sur l’inflation aux États-Unis et la réunion de la Fed.
Ce qui m’intéresse, c’est que le BTC tient encore plutôt bien malgré toute cette pression macro.
L’Ethereum mérite aussi d’être surveillé ici. Après une forte reprise, l’ETH se consolide autour de la zone des 2,5 K $, les traders cherchant le prochain signal de rupture.
Pour moi, c’est un de ces moments où la patience compte plus que de courir après les chandeliers.
Les prochains jours pourraient être intéressants. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
110
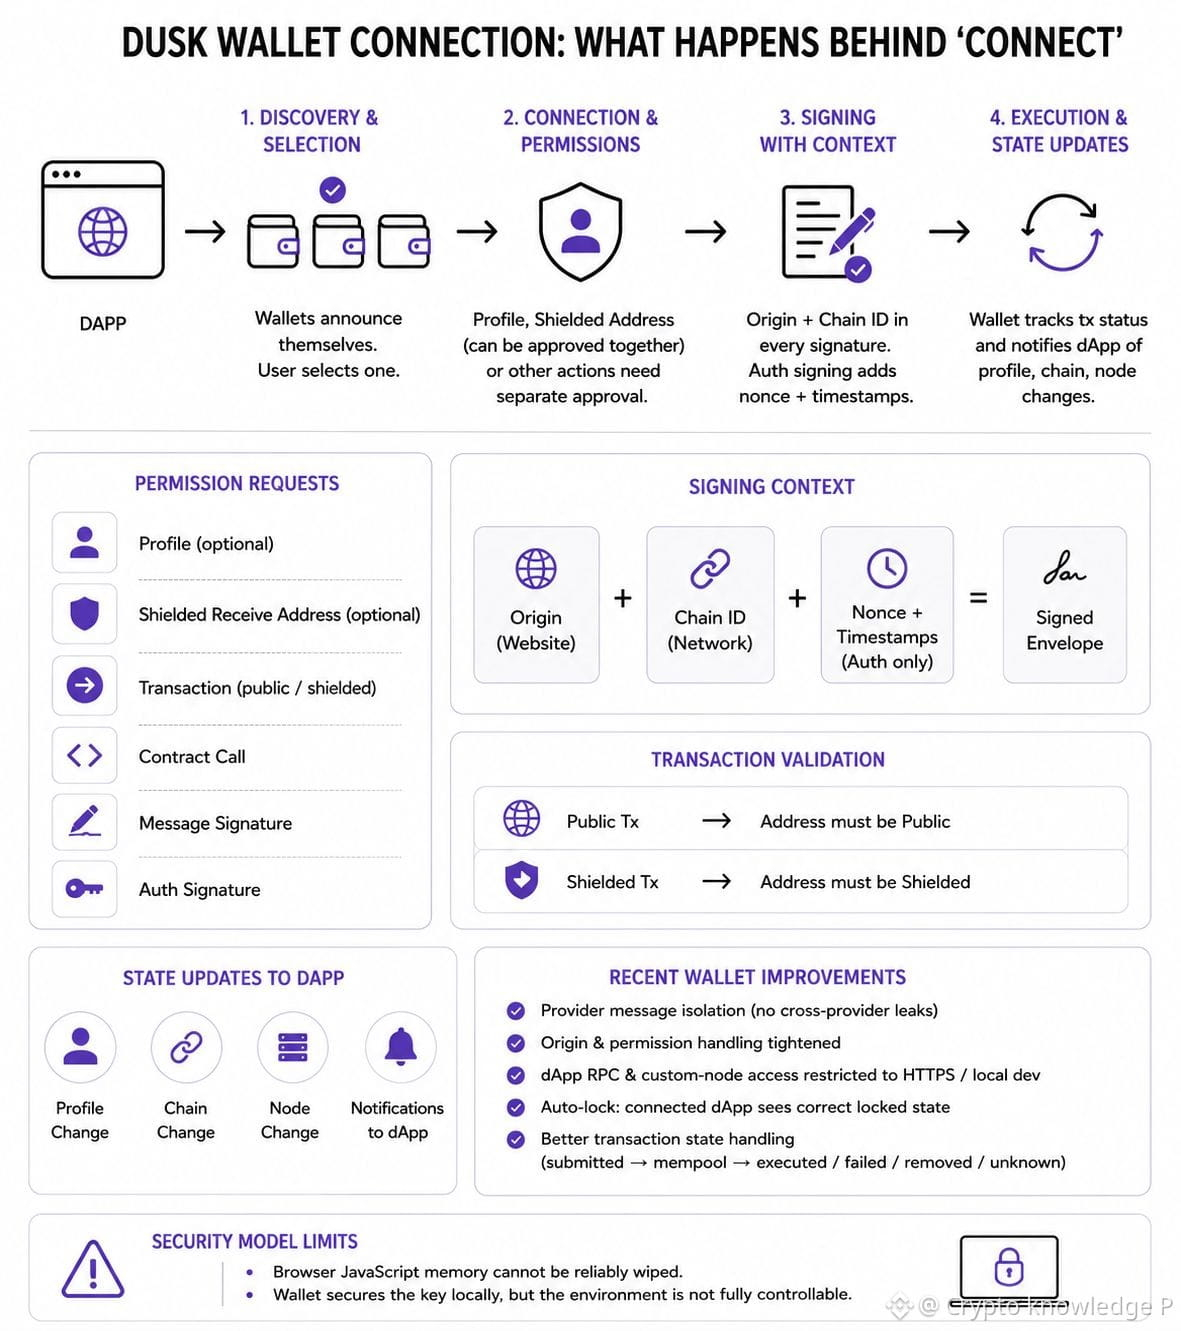
Une connexion à un portefeuille Dusk ressemble à un simple clic. Mais quand j’ai commencé à regarder ce qui se cache derrière, j’ai réalisé qu’il se passait pas mal de choses.
J’ai d’abord parcouru le flux de découverte du portefeuille. Un dApp ne se contente pas de récupérer n’importe quel portefeuille Dusk affiché sur la page. Les portefeuilles se présentent, le dApp les découvre, et s’il y en a plusieurs installés, un provider doit être sélectionné. Chacun possède aussi sa propre identité. C’est un détail, mais il compte, car le site doit savoir à quel portefeuille il parle réellement.
Ensuite, j’ai examiné le côté des permissions. Une demande de profil, une adresse de réception masquée, une transaction, un appel de contrat ou une signature ne sont pas toutes la même chose. Elles passent par des requêtes différentes du portefeuille, et celui-ci peut aussi signaler des changements de profil, de chaîne et de nœud sélectionné pendant que la connexion est active. Ainsi, « connecté » ne signifie pas vraiment que le dApp a un accès illimité.
La partie de signature a été celle que j’ai trouvée la plus intéressante. Dusk inclut l’origine et l’identifiant de chaîne dans le contexte du message signé. La signature d’authentification comporte aussi un nonce et des horodatages. Donc la signature ne sert pas uniquement à dire « ce compte a signé quelque chose » — il y a aussi le contexte autour de la requête.
J’ai aussi vérifié les changements récents du portefeuille à ce sujet. Les messages du provider ont été restreints pour qu’un autre provider Dusk installé ne puisse pas recevoir la même requête de dApp. La gestion de l’origine et des permissions a été renforcée, et les connexions dApp RPC ainsi que les connexions à des nœuds personnalisés ont été limitées à des points de terminaison HTTPS ou à la mise en développement locale. Les notes de sécurité de Dusk mentionnent aussi des limites, comme le fait que la mémoire JavaScript ne peut pas être effacée de manière fiable.
Pour moi, cela change l’apparence du petit bouton « Connect Wallet ». Ce n’est pas vraiment une seule permission. Il y a toute une couche entre le site web et la clé, qui détermine quel portefeuille est utilisé, ce que le dApp peut demander et ce que l’utilisateur signe réellement.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Une connexion à un portefeuille Dusk ressemble à un simple clic. Mais quand j’ai commencé à regarder ce qui se cache derrière, j’ai réalisé qu’il se passait pas mal de choses.
J’ai d’abord parcouru le flux de découverte du portefeuille. Un dApp ne se contente pas de récupérer n’importe quel portefeuille Dusk affiché sur la page. Les portefeuilles se présentent, le dApp les découvre, et s’il y en a plusieurs installés, un provider doit être sélectionné. Chacun possède aussi sa propre identité. C’est un détail, mais il compte, car le site doit savoir à quel portefeuille il parle réellement.
Ensuite, j’ai examiné le côté des permissions. Une demande de profil, une adresse de réception masquée, une transaction, un appel de contrat ou une signature ne sont pas toutes la même chose. Elles passent par des requêtes différentes du portefeuille, et celui-ci peut aussi signaler des changements de profil, de chaîne et de nœud sélectionné pendant que la connexion est active. Ainsi, « connecté » ne signifie pas vraiment que le dApp a un accès illimité.
La partie de signature a été celle que j’ai trouvée la plus intéressante. Dusk inclut l’origine et l’identifiant de chaîne dans le contexte du message signé. La signature d’authentification comporte aussi un nonce et des horodatages. Donc la signature ne sert pas uniquement à dire « ce compte a signé quelque chose » — il y a aussi le contexte autour de la requête.
J’ai aussi vérifié les changements récents du portefeuille à ce sujet. Les messages du provider ont été restreints pour qu’un autre provider Dusk installé ne puisse pas recevoir la même requête de dApp. La gestion de l’origine et des permissions a été renforcée, et les connexions dApp RPC ainsi que les connexions à des nœuds personnalisés ont été limitées à des points de terminaison HTTPS ou à la mise en développement locale. Les notes de sécurité de Dusk mentionnent aussi des limites, comme le fait que la mémoire JavaScript ne peut pas être effacée de manière fiable.
Pour moi, cela change l’apparence du petit bouton « Connect Wallet ». Ce n’est pas vraiment une seule permission. Il y a toute une couche entre le site web et la clé, qui détermine quel portefeuille est utilisé, ce que le dApp peut demander et ce que l’utilisateur signe réellement.
$DUSK @Dusk #dusk
2
158
Vérifié
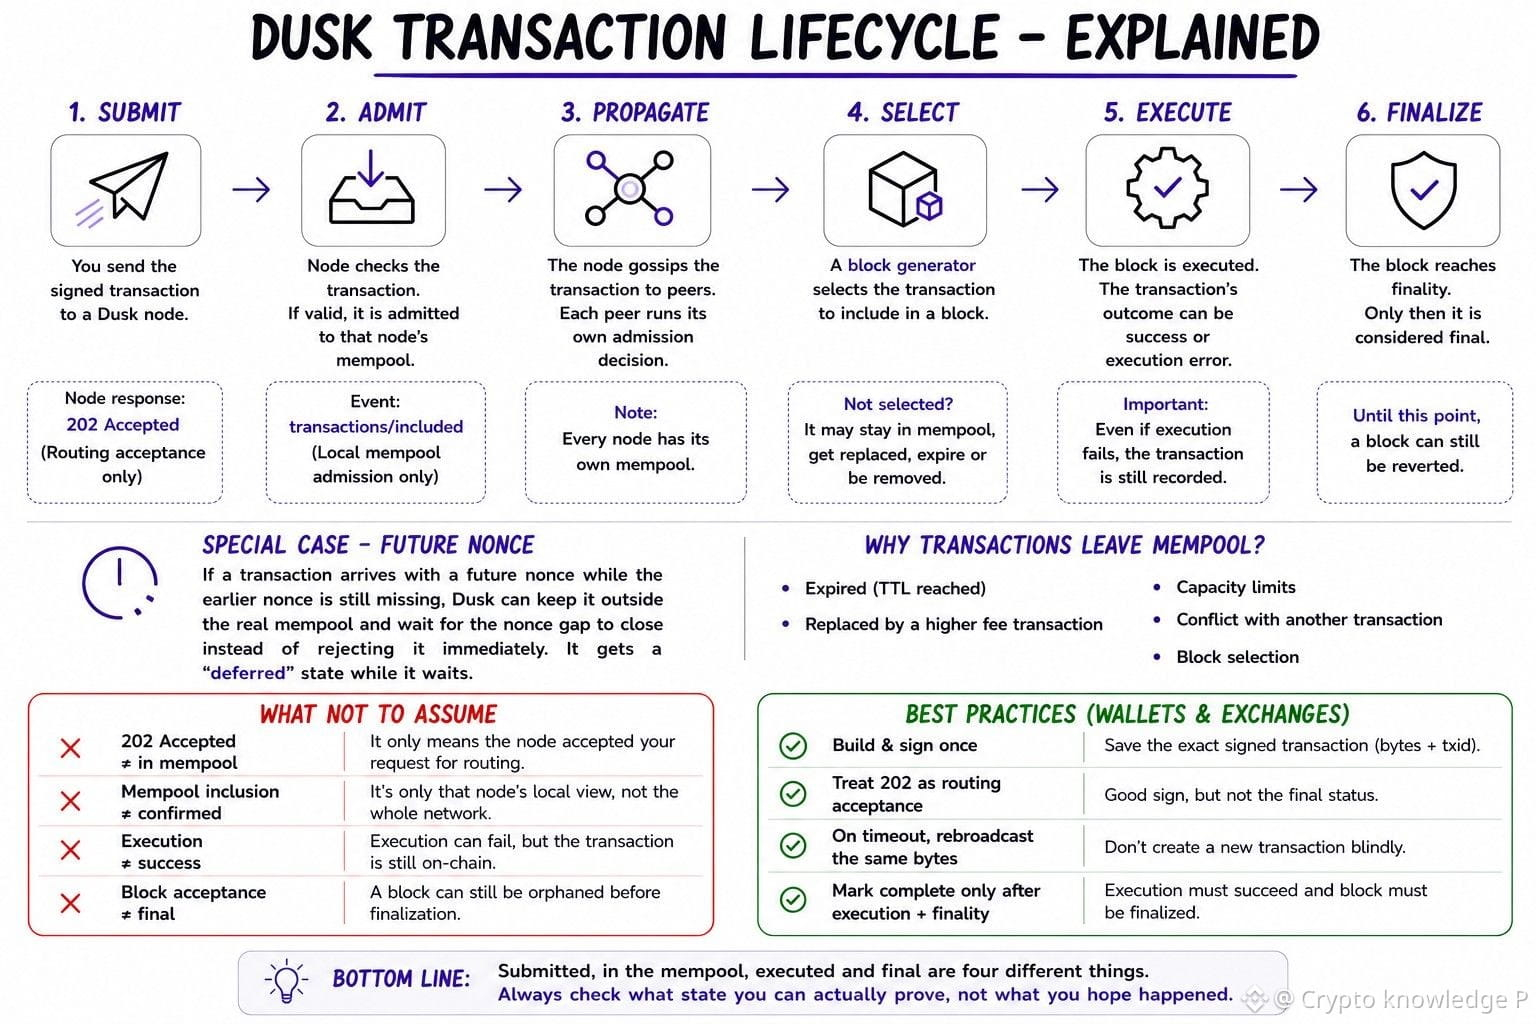
Je pense que nous posons généralement la mauvaise question quand une transaction Dusk « échoue ».
Un 202 Accepted ne signifie que que le nœud a accepté la requête pour l’acheminement. Cela ne veut pas dire que la transaction est déjà dans le mempool ou dans un bloc. Un exemple que j’ai trouvé intéressant est un nonce futur. Si une transaction Moonlight arrive avec un nonce futur tandis qu’un nonce antérieur manque encore, Dusk peut la conserver en dehors du vrai mempool et attendre que l’écart de nonce se referme au lieu de la rejeter immédiatement. Elle obtient alors un état différé pendant que cela se produit.
Ce n’est qu’une partie de l’histoire. Une fois qu’une transaction passe l’admission, elle entre dans le mempool local de ce nœud. Les autres nœuds conservent leurs propres mempools et effectuent aussi leurs propres contrôles d’admission. Plus tard, une transaction peut être sélectionnée pour un bloc, exécutée, puis finalement finalisée. Elle peut aussi quitter le mempool local sans que cela signifie automatiquement qu’elle a échoué. L’expiration, le remplacement, les limites de capacité et les conflits peuvent tous conduire à une suppression.
C’est là que, selon moi, la différence compte pour les portefeuilles et les exchanges. La documentation d’intégration de Dusk indique de conserver la transaction signée exacte, de traiter 202 Accepted uniquement comme un routage réussi, et de renvoyer les mêmes octets signés après un délai d’expiration de transport au lieu de créer une nouvelle transaction à l’aveugle. Un retrait ne devrait être marqué comme terminé qu’après avoir vérifié l’exécution et une fois le bloc finalisé.
Plus j’y regardais, moins l’expression « transaction submitted » m’a semblé être un statut utile en soi. Une transaction peut attendre un nonce, rester dans le mempool d’un nœud, être exécutée avec une erreur, ou se trouver dans un bloc qui n’est pas encore final. Ce sont des situations très différentes, même si, de l’extérieur, elles peuvent toutes donner l’impression qu’« elle est encore en attente ».
Pour moi, c’est la leçon utile tirée du flux de transactions de Dusk : « submitted » n’est que le début. Ce qui compte, c’est l’état que vous pouvez réellement prouver que la transaction a atteint.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Je pense que nous posons généralement la mauvaise question quand une transaction Dusk « échoue ».
Un 202 Accepted ne signifie que que le nœud a accepté la requête pour l’acheminement. Cela ne veut pas dire que la transaction est déjà dans le mempool ou dans un bloc. Un exemple que j’ai trouvé intéressant est un nonce futur. Si une transaction Moonlight arrive avec un nonce futur tandis qu’un nonce antérieur manque encore, Dusk peut la conserver en dehors du vrai mempool et attendre que l’écart de nonce se referme au lieu de la rejeter immédiatement. Elle obtient alors un état différé pendant que cela se produit.
Ce n’est qu’une partie de l’histoire. Une fois qu’une transaction passe l’admission, elle entre dans le mempool local de ce nœud. Les autres nœuds conservent leurs propres mempools et effectuent aussi leurs propres contrôles d’admission. Plus tard, une transaction peut être sélectionnée pour un bloc, exécutée, puis finalement finalisée. Elle peut aussi quitter le mempool local sans que cela signifie automatiquement qu’elle a échoué. L’expiration, le remplacement, les limites de capacité et les conflits peuvent tous conduire à une suppression.
C’est là que, selon moi, la différence compte pour les portefeuilles et les exchanges. La documentation d’intégration de Dusk indique de conserver la transaction signée exacte, de traiter 202 Accepted uniquement comme un routage réussi, et de renvoyer les mêmes octets signés après un délai d’expiration de transport au lieu de créer une nouvelle transaction à l’aveugle. Un retrait ne devrait être marqué comme terminé qu’après avoir vérifié l’exécution et une fois le bloc finalisé.
Plus j’y regardais, moins l’expression « transaction submitted » m’a semblé être un statut utile en soi. Une transaction peut attendre un nonce, rester dans le mempool d’un nœud, être exécutée avec une erreur, ou se trouver dans un bloc qui n’est pas encore final. Ce sont des situations très différentes, même si, de l’extérieur, elles peuvent toutes donner l’impression qu’« elle est encore en attente ».
Pour moi, c’est la leçon utile tirée du flux de transactions de Dusk : « submitted » n’est que le début. Ce qui compte, c’est l’état que vous pouvez réellement prouver que la transaction a atteint.
$DUSK @Dusk #dusk
8
7
193
Vérifié
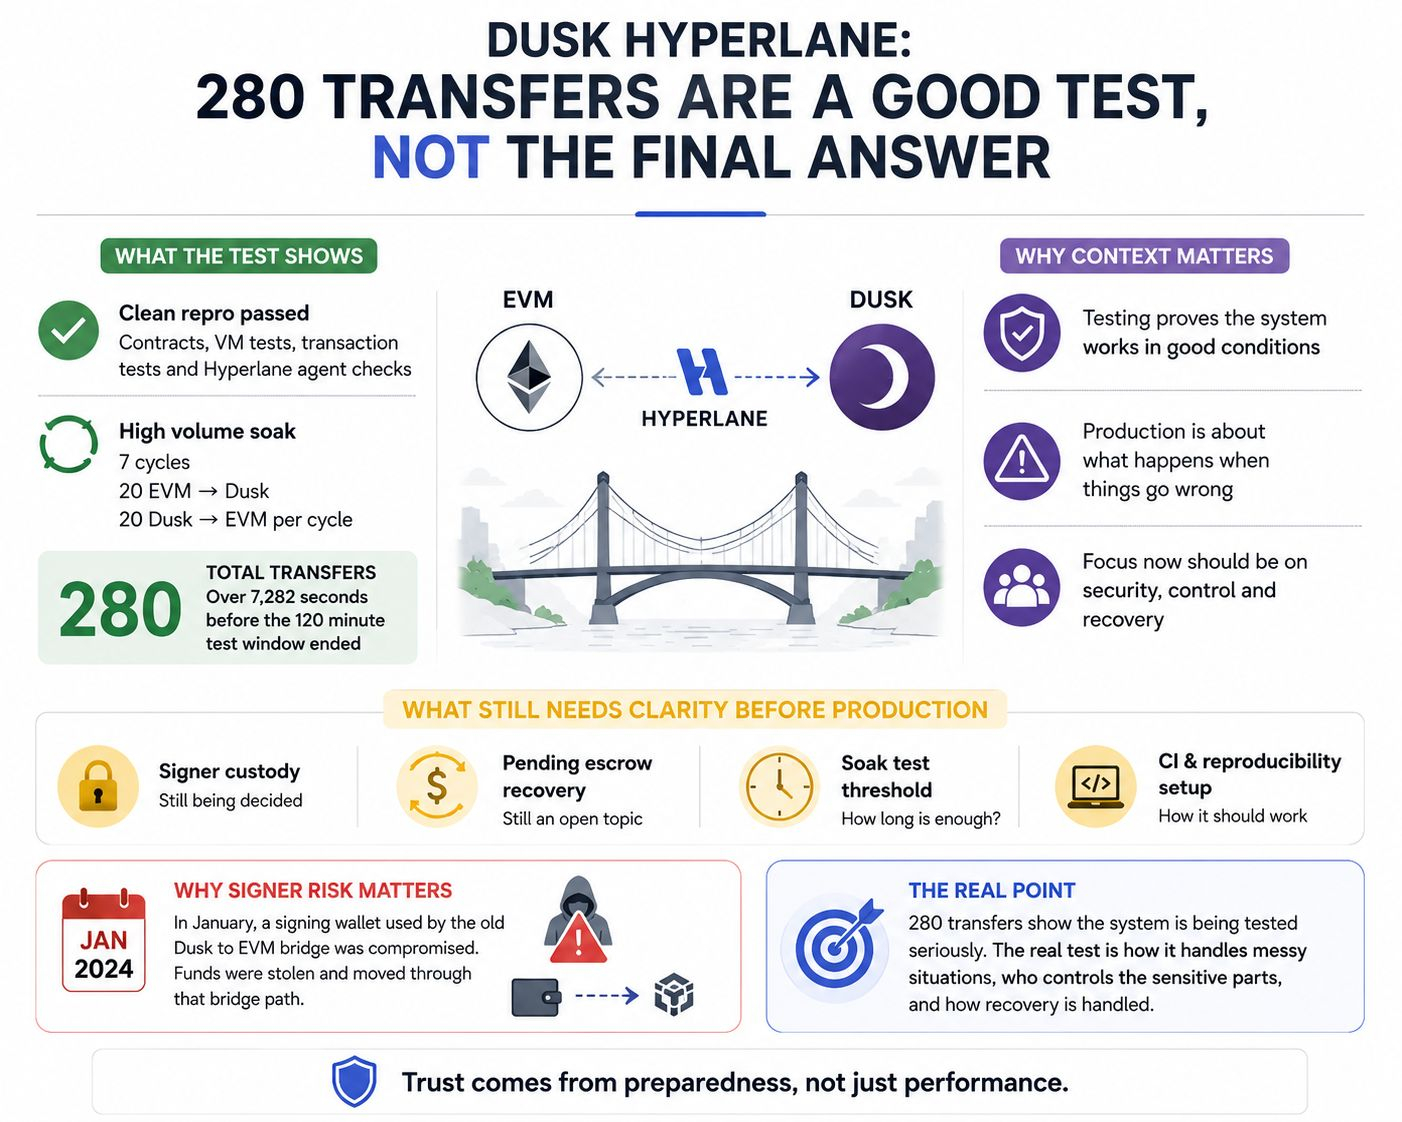
Les 280 transferts m’ont d’abord attiré l’attention, mais j’ai fini par porter davantage de considération à tout ce qui les entourait.
J’ai examiné les travaux les plus récents de validation du Dusk Hyperlane et les tests, et jusqu’à présent, tout semble solide. La dernière reproduction sans échec a réussi les builds du contrat, les tests de machines virtuelles, les tests de transactions et les contrôles des agents Hyperlane. Ensuite, le soak haute volumétrie a tourné sur 7 cycles, avec 20 transferts EVM vers Dusk et 20 transferts Dusk vers EVM à chaque cycle. Cela représente 280 transferts au total sur 7 282 secondes, avant la fin de la fenêtre de test de 120 minutes.
Ce que j’ai trouvé plus important, ce sont les éléments de la checklist de production placés à côté de ces résultats. La détention par les signataires de production est encore en cours de décision. Il existe également une décision ouverte concernant la récupération de l’escrow en attente, la durée pendant laquelle le soak doit s’exécuter, et la façon dont la configuration CI et la reproductibilité doivent fonctionner. Ce sont des points faciles à négliger quand le chiffre principal est un test réussi, mais ce sont précisément les éléments que je voudrais comprendre avant que de la liquidité réelle ne soit en jeu.
La question des signataires est particulièrement difficile à ignorer après ce qui s’est passé avec l’ancien pont Dusk vers EVM en janvier. Un attaquant a obtenu l’accès au portefeuille de signature du pont, a volé des DUSK, puis a transféré une partie des fonds volés via le pont jusqu’à BNB Smart Chain. Dusk a été clair : l’incident provenait d’un compromis du wallet du pont, et non d’une faille de consensus ou d’un exploit du protocole. Le pont a ensuite été repensé avec une séparation plus forte entre la signature, la gestion des événements et la libération des fonds, ainsi que des contrôles de solde et de récupération plus stricts.
Je ne considère donc pas les 280 transferts comme un feu vert ou un drapeau rouge. Ils montrent que le système est testé sérieusement. Ce qui compte pour moi maintenant, c’est la façon dont le système est censé se comporter lorsqu’il se passe quelque chose de mal, qui contrôle les parties sensibles, et comment la récupération est gérée.
C’est ce que je voudrais voir réglé avant de considérer Dusk Hyperlane comme une infrastructure pour une liquidité significative.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Les 280 transferts m’ont d’abord attiré l’attention, mais j’ai fini par porter davantage de considération à tout ce qui les entourait.
J’ai examiné les travaux les plus récents de validation du Dusk Hyperlane et les tests, et jusqu’à présent, tout semble solide. La dernière reproduction sans échec a réussi les builds du contrat, les tests de machines virtuelles, les tests de transactions et les contrôles des agents Hyperlane. Ensuite, le soak haute volumétrie a tourné sur 7 cycles, avec 20 transferts EVM vers Dusk et 20 transferts Dusk vers EVM à chaque cycle. Cela représente 280 transferts au total sur 7 282 secondes, avant la fin de la fenêtre de test de 120 minutes.
Ce que j’ai trouvé plus important, ce sont les éléments de la checklist de production placés à côté de ces résultats. La détention par les signataires de production est encore en cours de décision. Il existe également une décision ouverte concernant la récupération de l’escrow en attente, la durée pendant laquelle le soak doit s’exécuter, et la façon dont la configuration CI et la reproductibilité doivent fonctionner. Ce sont des points faciles à négliger quand le chiffre principal est un test réussi, mais ce sont précisément les éléments que je voudrais comprendre avant que de la liquidité réelle ne soit en jeu.
La question des signataires est particulièrement difficile à ignorer après ce qui s’est passé avec l’ancien pont Dusk vers EVM en janvier. Un attaquant a obtenu l’accès au portefeuille de signature du pont, a volé des DUSK, puis a transféré une partie des fonds volés via le pont jusqu’à BNB Smart Chain. Dusk a été clair : l’incident provenait d’un compromis du wallet du pont, et non d’une faille de consensus ou d’un exploit du protocole. Le pont a ensuite été repensé avec une séparation plus forte entre la signature, la gestion des événements et la libération des fonds, ainsi que des contrôles de solde et de récupération plus stricts.
Je ne considère donc pas les 280 transferts comme un feu vert ou un drapeau rouge. Ils montrent que le système est testé sérieusement. Ce qui compte pour moi maintenant, c’est la façon dont le système est censé se comporter lorsqu’il se passe quelque chose de mal, qui contrôle les parties sensibles, et comment la récupération est gérée.
C’est ce que je voudrais voir réglé avant de considérer Dusk Hyperlane comme une infrastructure pour une liquidité significative.
$DUSK @Dusk #dusk
7
7
279
Partiellement vrai
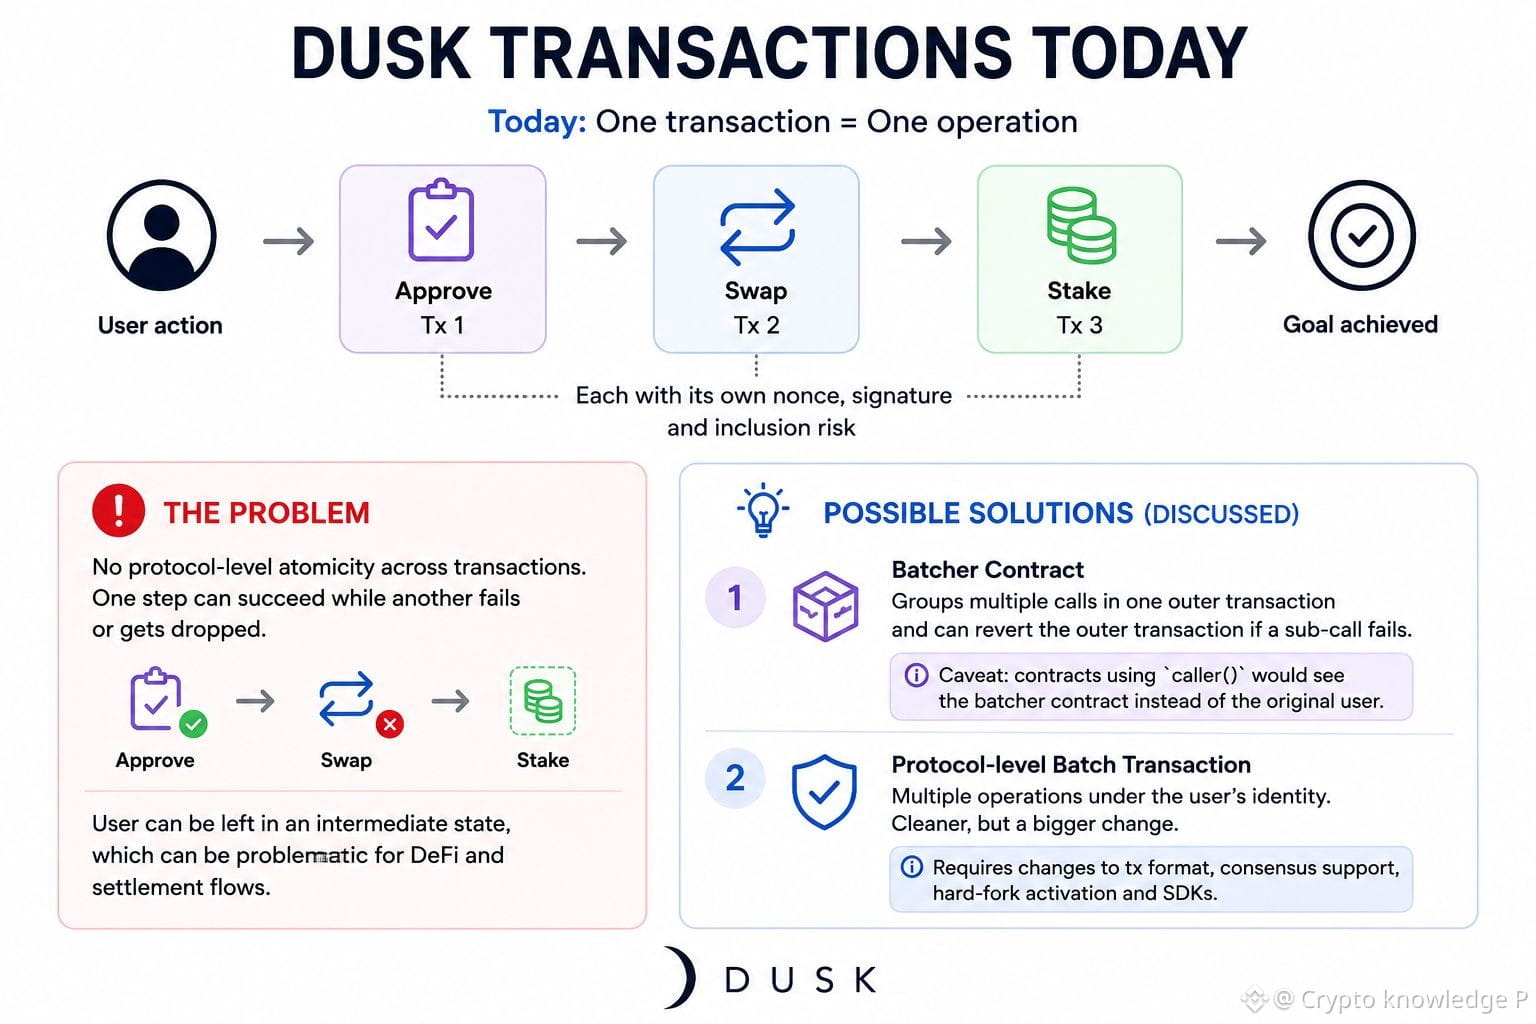
Un petit détail concernant les transactions de Dusk continuait de m’inquiéter.
J’étais en train de parcourir le déroulement des transactions de Dusk et j’ai constaté qu’une transaction porte actuellement une seule opération. Pour quelque chose de basique, c’est en fait assez logique. Cela rend la validation et la compréhension plus simples. Mais ensuite, j’ai pensé à un flux DeFi plus complexe, comme préparer des fonds, effectuer un swap, puis faire du staking. Pour l’utilisateur, cela ressemble à une seule action. Sur Dusk, cela devient plusieurs transactions distinctes, chacune avec son propre nonce, sa signature et sa probabilité d’être incluse.
C’est là que je me suis mis à me demander ce qui se passe si seule une partie de la séquence aboutit. Il n’y a pas d’annulation au niveau du protocole entre ces transactions, donc on peut se retrouver à mi-chemin d’un flux plus important. Pour un échange classique, ce n’est probablement pas un gros problème. Mais pour du DeFi, les opérations de règlement ou de trésorerie, je vois très bien que cela peut devenir un vrai casse-tête.
Ce que j’ai trouvé intéressant, c’est que Dusk a déjà un ticket GitHub ouvert, #4058, qui discute des transactions par lot. Une idée consiste à avoir un contrat « batcher » qui regroupe plusieurs appels dans une seule transaction. Mais les contrats qui utilisent caller() pourraient voir le batcher plutôt que l’utilisateur original. L’autre option serait un batch au niveau du protocole, où plusieurs opérations restent sous l’identité de l’utilisateur. Mais cela impliquerait des changements du format de transaction, le support de la couche consensus, l’activation d’un hard fork et la mise à jour des SDK.
Donc je ne remplacerais pas le modèle actuel d’une seule opération. Je pense que c’est logique comme choix par défaut, simple. J’aimerais plutôt voir un batch atomique optionnel pour les workflows complexes : les opérations s’exécutent dans l’ordre, le lot entier peut être annulé si l’une échoue, et l’utilisateur original reste visible à chaque appel.
Est-ce le bon équilibre pour Dusk, ou la complexité supplémentaire du protocole ne vaut-elle pas le coup ?
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Un petit détail concernant les transactions de Dusk continuait de m’inquiéter.
J’étais en train de parcourir le déroulement des transactions de Dusk et j’ai constaté qu’une transaction porte actuellement une seule opération. Pour quelque chose de basique, c’est en fait assez logique. Cela rend la validation et la compréhension plus simples. Mais ensuite, j’ai pensé à un flux DeFi plus complexe, comme préparer des fonds, effectuer un swap, puis faire du staking. Pour l’utilisateur, cela ressemble à une seule action. Sur Dusk, cela devient plusieurs transactions distinctes, chacune avec son propre nonce, sa signature et sa probabilité d’être incluse.
C’est là que je me suis mis à me demander ce qui se passe si seule une partie de la séquence aboutit. Il n’y a pas d’annulation au niveau du protocole entre ces transactions, donc on peut se retrouver à mi-chemin d’un flux plus important. Pour un échange classique, ce n’est probablement pas un gros problème. Mais pour du DeFi, les opérations de règlement ou de trésorerie, je vois très bien que cela peut devenir un vrai casse-tête.
Ce que j’ai trouvé intéressant, c’est que Dusk a déjà un ticket GitHub ouvert, #4058, qui discute des transactions par lot. Une idée consiste à avoir un contrat « batcher » qui regroupe plusieurs appels dans une seule transaction. Mais les contrats qui utilisent caller() pourraient voir le batcher plutôt que l’utilisateur original. L’autre option serait un batch au niveau du protocole, où plusieurs opérations restent sous l’identité de l’utilisateur. Mais cela impliquerait des changements du format de transaction, le support de la couche consensus, l’activation d’un hard fork et la mise à jour des SDK.
Donc je ne remplacerais pas le modèle actuel d’une seule opération. Je pense que c’est logique comme choix par défaut, simple. J’aimerais plutôt voir un batch atomique optionnel pour les workflows complexes : les opérations s’exécutent dans l’ordre, le lot entier peut être annulé si l’une échoue, et l’utilisateur original reste visible à chaque appel.
Est-ce le bon équilibre pour Dusk, ou la complexité supplémentaire du protocole ne vaut-elle pas le coup ?
$DUSK @Dusk #dusk
6
5
230
#dusk $DUSK @Dusk_Foundation
Ces derniers temps, j’ai regardé du côté des PME chez Dusk et une chose revenait sans cesse.
Tokeniser une PME semble simple quand on le dit en une phrase.
Mettre l’actif onchain.
Permettre aux investisseurs d’y accéder.
C’est fait.
Mais en réalité, ce n’est pas aussi simple.
Quelqu’un doit encore décider qui peut investir, comment la propriété est gérée, comment fonctionnent les transferts, quelles informations doivent être divulguées, et comment l’argent est réellement réglé.
Et c’est là que je pense que certaines personnes sous-estiment parfois le problème des RWA.
Le token lui-même n’est qu’une partie du processus. Le marché autour doit encore fonctionner.
C’est pour cela que l’approche de Dusk m’intéresse.
Leur récent focus sur les marchés privés et les PME n’est pas vraiment une question de mettre un autre actif sur une blockchain juste pour le plaisir.
Il s’agit plutôt de relier les différentes parties du processus.
Car la partie difficile n’est pas de créer le token.
La partie difficile, c’est de rendre le token utilisable.
Une PME peut avoir un titre tokenisé, mais si les investisseurs n’y accèdent pas correctement, si les transferts sont compliqués, ou s’il n’y a pas de véritable marché autour, alors, il n’y a pas tant de changements.
C’est aussi pour ça que je suis curieux de voir comment la partie Dusk Trade va évoluer.
Si elle peut simplifier le processus à la fois pour les entreprises et pour les investisseurs, alors cela devient plus intéressant qu’un simple autre récit de RWA.
C’est encore tôt, toutefois.
Pour moi, le vrai test est simple :
Est-ce que Dusk peut rendre les marchés privés réellement plus faciles à utiliser, ou est-ce qu’on fait juste passer un ancien processus onchain et qu’on l’appelle nouveau ?
C’est la partie que je vais suivre de près pendant que Dusk Trade commence à prendre forme.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ces derniers temps, j’ai regardé du côté des PME chez Dusk et une chose revenait sans cesse.
Tokeniser une PME semble simple quand on le dit en une phrase.
Mettre l’actif onchain.
Permettre aux investisseurs d’y accéder.
C’est fait.
Mais en réalité, ce n’est pas aussi simple.
Quelqu’un doit encore décider qui peut investir, comment la propriété est gérée, comment fonctionnent les transferts, quelles informations doivent être divulguées, et comment l’argent est réellement réglé.
Et c’est là que je pense que certaines personnes sous-estiment parfois le problème des RWA.
Le token lui-même n’est qu’une partie du processus. Le marché autour doit encore fonctionner.
C’est pour cela que l’approche de Dusk m’intéresse.
Leur récent focus sur les marchés privés et les PME n’est pas vraiment une question de mettre un autre actif sur une blockchain juste pour le plaisir.
Il s’agit plutôt de relier les différentes parties du processus.
Car la partie difficile n’est pas de créer le token.
La partie difficile, c’est de rendre le token utilisable.
Une PME peut avoir un titre tokenisé, mais si les investisseurs n’y accèdent pas correctement, si les transferts sont compliqués, ou s’il n’y a pas de véritable marché autour, alors, il n’y a pas tant de changements.
C’est aussi pour ça que je suis curieux de voir comment la partie Dusk Trade va évoluer.
Si elle peut simplifier le processus à la fois pour les entreprises et pour les investisseurs, alors cela devient plus intéressant qu’un simple autre récit de RWA.
C’est encore tôt, toutefois.
Pour moi, le vrai test est simple :
Est-ce que Dusk peut rendre les marchés privés réellement plus faciles à utiliser, ou est-ce qu’on fait juste passer un ancien processus onchain et qu’on l’appelle nouveau ?
C’est la partie que je vais suivre de près pendant que Dusk Trade commence à prendre forme.
1
4
229
Je me suis penché plus en détail sur la façon dont Dusk gère les transactions, et j’ai remarqué quelque chose à propos de quoi je n’avais pas vraiment réfléchi auparavant.
Moonlight et Phoenix ne sont pas simplement deux versions d’une même chose.
Moonlight fonctionne de façon basée sur un compte. Vous avez un compte, un solde, un nonce et des clés, et le réseau vérifie la transaction par rapport à cet état.
Phoenix adopte une approche différente.
Il utilise des notes stockées dans un arbre de Merkle. Lorsqu’une note est dépensée, un nullifiant est créé afin que la même note ne puisse pas être dépensée à nouveau.
Ce qui a retenu mon attention, c’est que le réseau n’a pas besoin de révéler quelle note précise a été dépensée.
C’est là que les preuves ZK entrent en jeu : la transaction peut être vérifiée sans exposer les détails privés sous-jacents. Les clés de note à usage unique contribuent également à réduire la capacité de lier les transactions entre elles.
Il existe aussi un mécanisme de délégation pour des tâches comme le scan et la génération de preuves, sans donner au tiers délégué l’accès pour dépenser les fonds.
Donc je ne dirais pas simplement que « Moonlight est transparent et Phoenix est privé ».
Ce sont des modèles de transaction différents, conçus pour répondre à des exigences distinctes, tout en fonctionnant sur le même réseau Dusk.
Et honnêtement, je trouve que c’est un choix de conception assez intéressant.
Que préféreriez-vous sur Dusk ?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Je me suis penché plus en détail sur la façon dont Dusk gère les transactions, et j’ai remarqué quelque chose à propos de quoi je n’avais pas vraiment réfléchi auparavant.
Moonlight et Phoenix ne sont pas simplement deux versions d’une même chose.
Moonlight fonctionne de façon basée sur un compte. Vous avez un compte, un solde, un nonce et des clés, et le réseau vérifie la transaction par rapport à cet état.
Phoenix adopte une approche différente.
Il utilise des notes stockées dans un arbre de Merkle. Lorsqu’une note est dépensée, un nullifiant est créé afin que la même note ne puisse pas être dépensée à nouveau.
Ce qui a retenu mon attention, c’est que le réseau n’a pas besoin de révéler quelle note précise a été dépensée.
C’est là que les preuves ZK entrent en jeu : la transaction peut être vérifiée sans exposer les détails privés sous-jacents. Les clés de note à usage unique contribuent également à réduire la capacité de lier les transactions entre elles.
Il existe aussi un mécanisme de délégation pour des tâches comme le scan et la génération de preuves, sans donner au tiers délégué l’accès pour dépenser les fonds.
Donc je ne dirais pas simplement que « Moonlight est transparent et Phoenix est privé ».
Ce sont des modèles de transaction différents, conçus pour répondre à des exigences distinctes, tout en fonctionnant sur le même réseau Dusk.
Et honnêtement, je trouve que c’est un choix de conception assez intéressant.
Que préféreriez-vous sur Dusk ?
@Dusk $DUSK #dusk
🔥 Phoenix
50%
🌙 Moonlight
10%
⚡ Both
20%
🤔 Depends on the use case
20%
10 Votes • Vote fermé
13
13
221
Un jeton présent sur la blockchain n’est que le début.
La vraie question est la suivante : est-ce que les règles entourant cet actif peuvent elles aussi passer sur la blockchain ?
Prenons une obligation réglementée.
La transformer en jeton pourrait être la partie la plus simple. Mais un véritable marché financier en requiert davantage :
• Seuls des investisseurs éligibles devraient pouvoir le détenir
• Les transferts peuvent nécessiter des restrictions intégrées
• Les positions sensibles ne devraient pas être publiques par défaut
• Les bonnes parties doivent avoir accès aux bonnes informations
• La trésorerie et la livraison de l’actif doivent être réglées ensemble
C’est là que la tokenisation devient plus qu’un simple habillage numérique.
Elle devient une infrastructure de marché.
C’est pourquoi @Dusk_Foundation se distingue à mes yeux. Son objectif n’est pas seulement de mettre des actifs sur la blockchain, mais de permettre des processus réglementés autour d’eux—des transferts contrôlés, une divulgation sélective, la confidentialité, l’éligibilité et le règlement comme des éléments connectés d’un même système.
La plus grande opportunité ne se limite pas aux actifs tokenisés.
Il s’agit de marchés programmables :
Des règles qui suivent l’actif.
Une confidentialité qui peut coexister avec la responsabilisation.
Un règlement qui se produit dans le cadre de la transaction.
Des changements de propriété qui ne rompent pas les exigences de conformité.
Si ce modèle fonctionne à grande échelle, la finance on-chain pourrait ressembler moins aux marchés traditionnels avec une nouvelle base de données—et davantage à un système financier repensé.
Selon vous, quel est l’obstacle le plus difficile pour la finance du monde réel qui passe sur la blockchain : l’identité, la confidentialité, le trading, le règlement, ou la gestion des actifs ?
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Un jeton présent sur la blockchain n’est que le début.
La vraie question est la suivante : est-ce que les règles entourant cet actif peuvent elles aussi passer sur la blockchain ?
Prenons une obligation réglementée.
La transformer en jeton pourrait être la partie la plus simple. Mais un véritable marché financier en requiert davantage :
• Seuls des investisseurs éligibles devraient pouvoir le détenir
• Les transferts peuvent nécessiter des restrictions intégrées
• Les positions sensibles ne devraient pas être publiques par défaut
• Les bonnes parties doivent avoir accès aux bonnes informations
• La trésorerie et la livraison de l’actif doivent être réglées ensemble
C’est là que la tokenisation devient plus qu’un simple habillage numérique.
Elle devient une infrastructure de marché.
C’est pourquoi @Dusk se distingue à mes yeux. Son objectif n’est pas seulement de mettre des actifs sur la blockchain, mais de permettre des processus réglementés autour d’eux—des transferts contrôlés, une divulgation sélective, la confidentialité, l’éligibilité et le règlement comme des éléments connectés d’un même système.
La plus grande opportunité ne se limite pas aux actifs tokenisés.
Il s’agit de marchés programmables :
Des règles qui suivent l’actif.
Une confidentialité qui peut coexister avec la responsabilisation.
Un règlement qui se produit dans le cadre de la transaction.
Des changements de propriété qui ne rompent pas les exigences de conformité.
Si ce modèle fonctionne à grande échelle, la finance on-chain pourrait ressembler moins aux marchés traditionnels avec une nouvelle base de données—et davantage à un système financier repensé.
Selon vous, quel est l’obstacle le plus difficile pour la finance du monde réel qui passe sur la blockchain : l’identité, la confidentialité, le trading, le règlement, ou la gestion des actifs ?
$DUSK #dusk @Dusk
13
9
162
Partiellement vrai
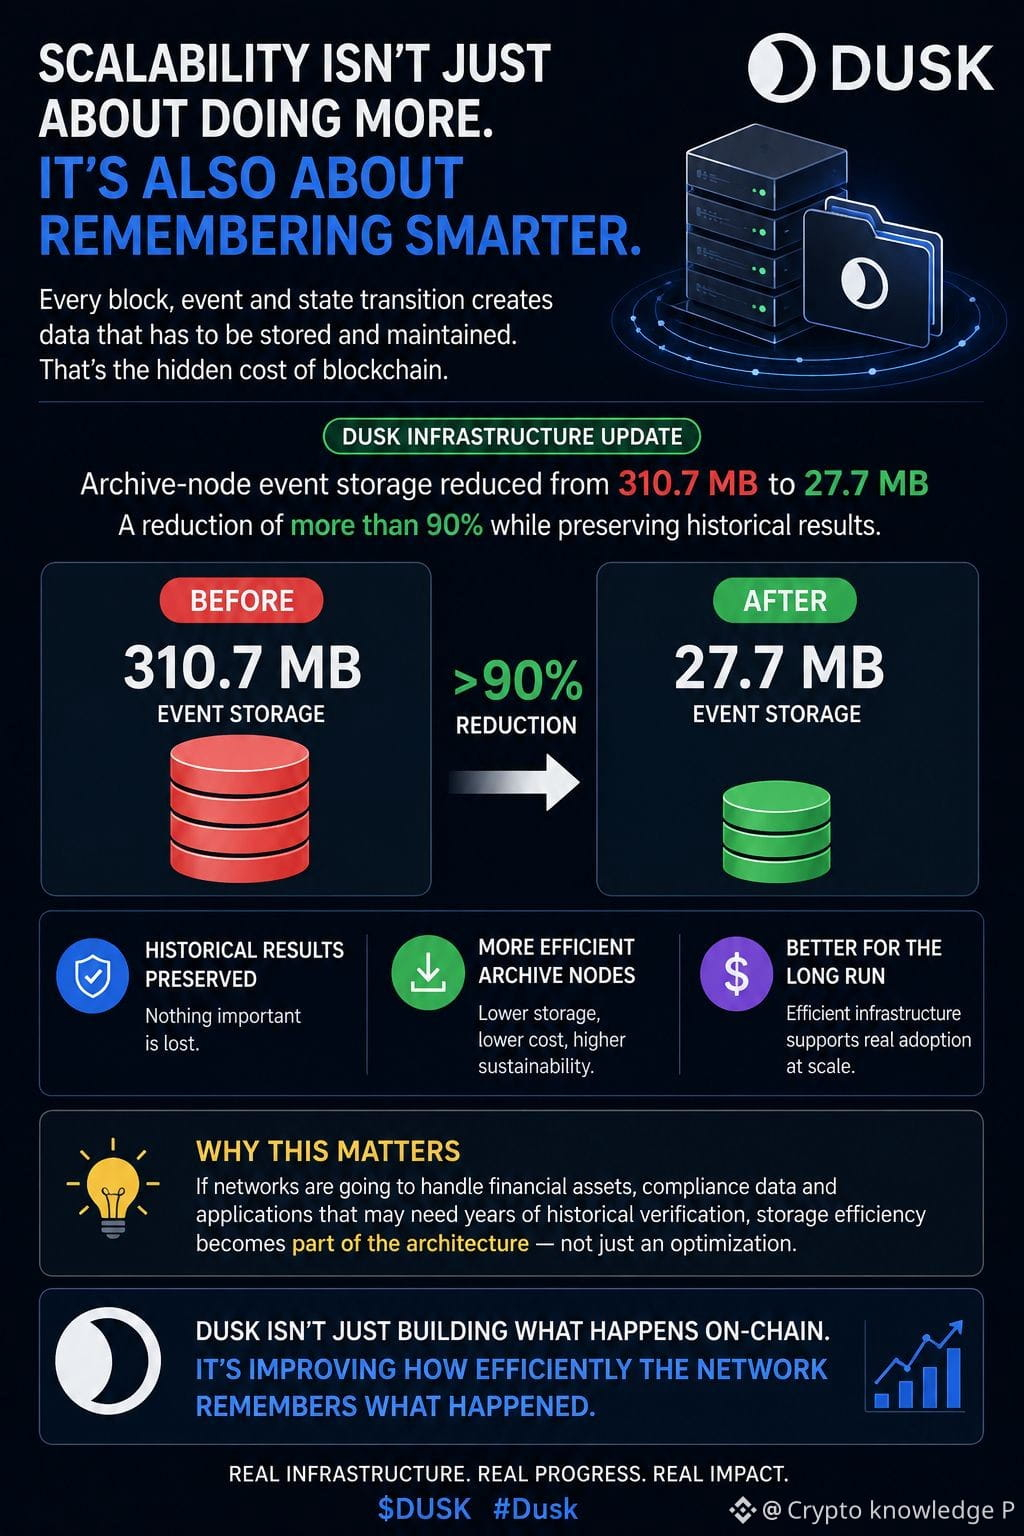
Tout le monde parle de la scalabilité de la blockchain.
Presque personne ne parle du coût lié à la conservation de l’historique.
Un réseau peut traiter d’énormes quantités d’activités, mais chaque bloc, événement et transition d’état génère aussi des données historiques qui, à terme, doivent être stockées et maintenues.
C’est pourquoi j’ai trouvé la récente mise à jour d’infrastructure de Dusk plus intéressante que n’importe quel autre titre axé sur les TPS.
Dusk a réduit le stockage des événements des nœuds d’archive de 310,7 Mo à 27,7 Mo — une baisse de plus de 90 % — tout en préservant les résultats historiques.
La partie intéressante n’est pas seulement le nombre.
C’est ce que cela révèle sur l’infrastructure de la blockchain.
Si les réseaux doivent finalement prendre en charge des actifs financiers et des applications qui pourraient nécessiter des années de vérification historique, l’efficacité du stockage devient alors une composante même de l’architecture.
La scalabilité ne consiste pas uniquement à traiter davantage. Elle consiste aussi à transporter moins de données sans perdre l’historique qui rend le réseau vérifiable.
Ces améliorations ne créeront probablement pas les titres les plus retentissants.
Mais le travail d’infrastructure, bien que moins spectaculaire, est souvent ce qui rend possible une adoption à grande échelle.
Dusk ne travaille pas seulement sur ce qui se passe en chaîne.
L’entreprise améliore aussi l’efficacité avec laquelle le réseau peut se souvenir de ce qui s’est passé.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tout le monde parle de la scalabilité de la blockchain.
Presque personne ne parle du coût lié à la conservation de l’historique.
Un réseau peut traiter d’énormes quantités d’activités, mais chaque bloc, événement et transition d’état génère aussi des données historiques qui, à terme, doivent être stockées et maintenues.
C’est pourquoi j’ai trouvé la récente mise à jour d’infrastructure de Dusk plus intéressante que n’importe quel autre titre axé sur les TPS.
Dusk a réduit le stockage des événements des nœuds d’archive de 310,7 Mo à 27,7 Mo — une baisse de plus de 90 % — tout en préservant les résultats historiques.
La partie intéressante n’est pas seulement le nombre.
C’est ce que cela révèle sur l’infrastructure de la blockchain.
Si les réseaux doivent finalement prendre en charge des actifs financiers et des applications qui pourraient nécessiter des années de vérification historique, l’efficacité du stockage devient alors une composante même de l’architecture.
La scalabilité ne consiste pas uniquement à traiter davantage. Elle consiste aussi à transporter moins de données sans perdre l’historique qui rend le réseau vérifiable.
Ces améliorations ne créeront probablement pas les titres les plus retentissants.
Mais le travail d’infrastructure, bien que moins spectaculaire, est souvent ce qui rend possible une adoption à grande échelle.
Dusk ne travaille pas seulement sur ce qui se passe en chaîne.
L’entreprise améliore aussi l’efficacité avec laquelle le réseau peut se souvenir de ce qui s’est passé.
@Dusk $DUSK #dusk
9
6
113
Vérifié
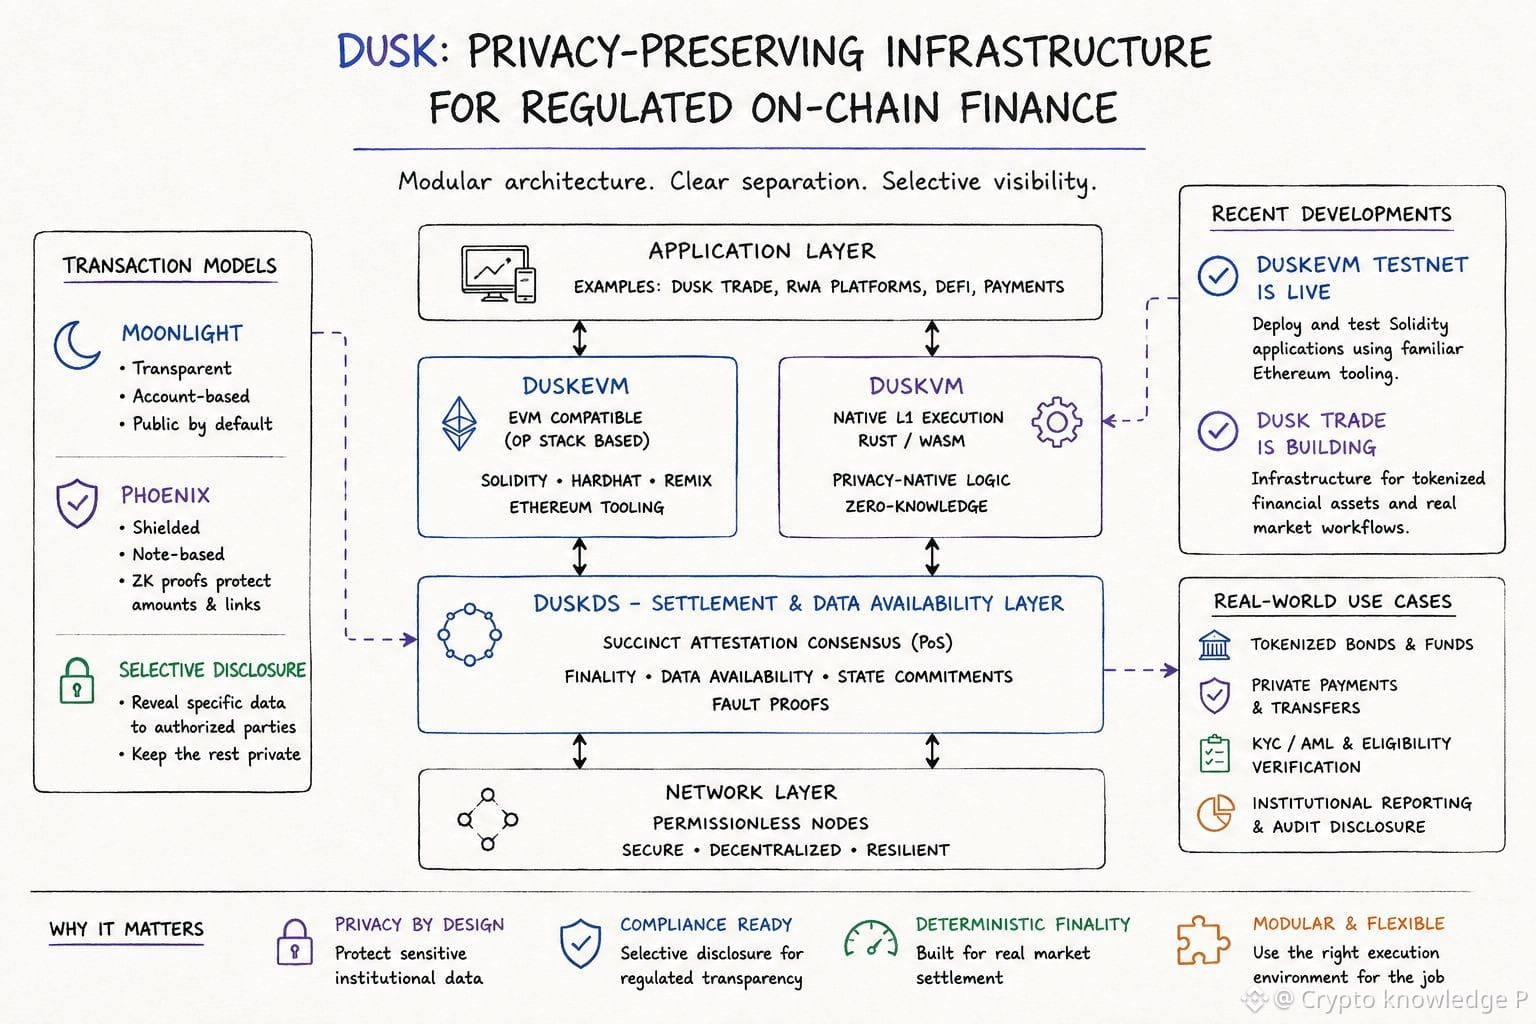
Une mise à jour de One Dusk qui, je pense, mérite plus d’attention est le lancement du testnet DuskEVM.
À première vue, « un autre environnement EVM » ne semble pas particulièrement captivant. Mais l’architecture raconte une autre histoire.
DuskEVM apporte Solidity, Hardhat et les outils Ethereum standard à Dusk, tandis que l’exécution se règle via DuskDS. Cette séparation compte : les développeurs peuvent utiliser un environnement applicatif familier sans renoncer au règlement natif et à la couche de disponibilité des données de Dusk.
La partie la plus intéressante, c’est ce qui l’entoure.
Dusk construit aussi Dusk Trade comme une couche applicative pour des actifs financiers tokenisés, avec des flux autour de l’onboarding des investisseurs, l’association de portefeuille, les transferts contrôlés, la coordination des paiements et un règlement conforme.
Ainsi, le développement récent ne consiste pas seulement à ajouter de la compatibilité EVM.
On dirait plutôt que Dusk avance vers un stack complet où différents éléments gèrent différents problèmes :
→ DuskDS : consensus, règlement et disponibilité des données
→ DuskEVM : exécution EVM familière
→ DuskVM : exécution native en Rust/WASM avec accès direct aux capacités de confidentialité de Dusk
→ Dusk Trade : infrastructure au niveau application pour les marchés tokenisés
Et c’est là que la thèse RWA devient plus intéressante.
Tokeniser un actif est relativement facile à décrire. Construire l’infrastructure réelle pour l’émission, l’éligibilité, les transferts, la confidentialité, la divulgation et le règlement est le problème le plus difficile.
Avec DuskEVM désormais disponible pour les tests et Dusk Trade en cours de construction autour de flux de marché réels, la prochaine chose que je vais observer n’est pas une autre annonce.
Ce sont plutôt ce que les développeurs et les applications financières construisent réellement au-dessus de ce stack.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Une mise à jour de One Dusk qui, je pense, mérite plus d’attention est le lancement du testnet DuskEVM.
À première vue, « un autre environnement EVM » ne semble pas particulièrement captivant. Mais l’architecture raconte une autre histoire.
DuskEVM apporte Solidity, Hardhat et les outils Ethereum standard à Dusk, tandis que l’exécution se règle via DuskDS. Cette séparation compte : les développeurs peuvent utiliser un environnement applicatif familier sans renoncer au règlement natif et à la couche de disponibilité des données de Dusk.
La partie la plus intéressante, c’est ce qui l’entoure.
Dusk construit aussi Dusk Trade comme une couche applicative pour des actifs financiers tokenisés, avec des flux autour de l’onboarding des investisseurs, l’association de portefeuille, les transferts contrôlés, la coordination des paiements et un règlement conforme.
Ainsi, le développement récent ne consiste pas seulement à ajouter de la compatibilité EVM.
On dirait plutôt que Dusk avance vers un stack complet où différents éléments gèrent différents problèmes :
→ DuskDS : consensus, règlement et disponibilité des données
→ DuskEVM : exécution EVM familière
→ DuskVM : exécution native en Rust/WASM avec accès direct aux capacités de confidentialité de Dusk
→ Dusk Trade : infrastructure au niveau application pour les marchés tokenisés
Et c’est là que la thèse RWA devient plus intéressante.
Tokeniser un actif est relativement facile à décrire. Construire l’infrastructure réelle pour l’émission, l’éligibilité, les transferts, la confidentialité, la divulgation et le règlement est le problème le plus difficile.
Avec DuskEVM désormais disponible pour les tests et Dusk Trade en cours de construction autour de flux de marché réels, la prochaine chose que je vais observer n’est pas une autre annonce.
Ce sont plutôt ce que les développeurs et les applications financières construisent réellement au-dessus de ce stack.
@Dusk $DUSK #dusk
16
10
122
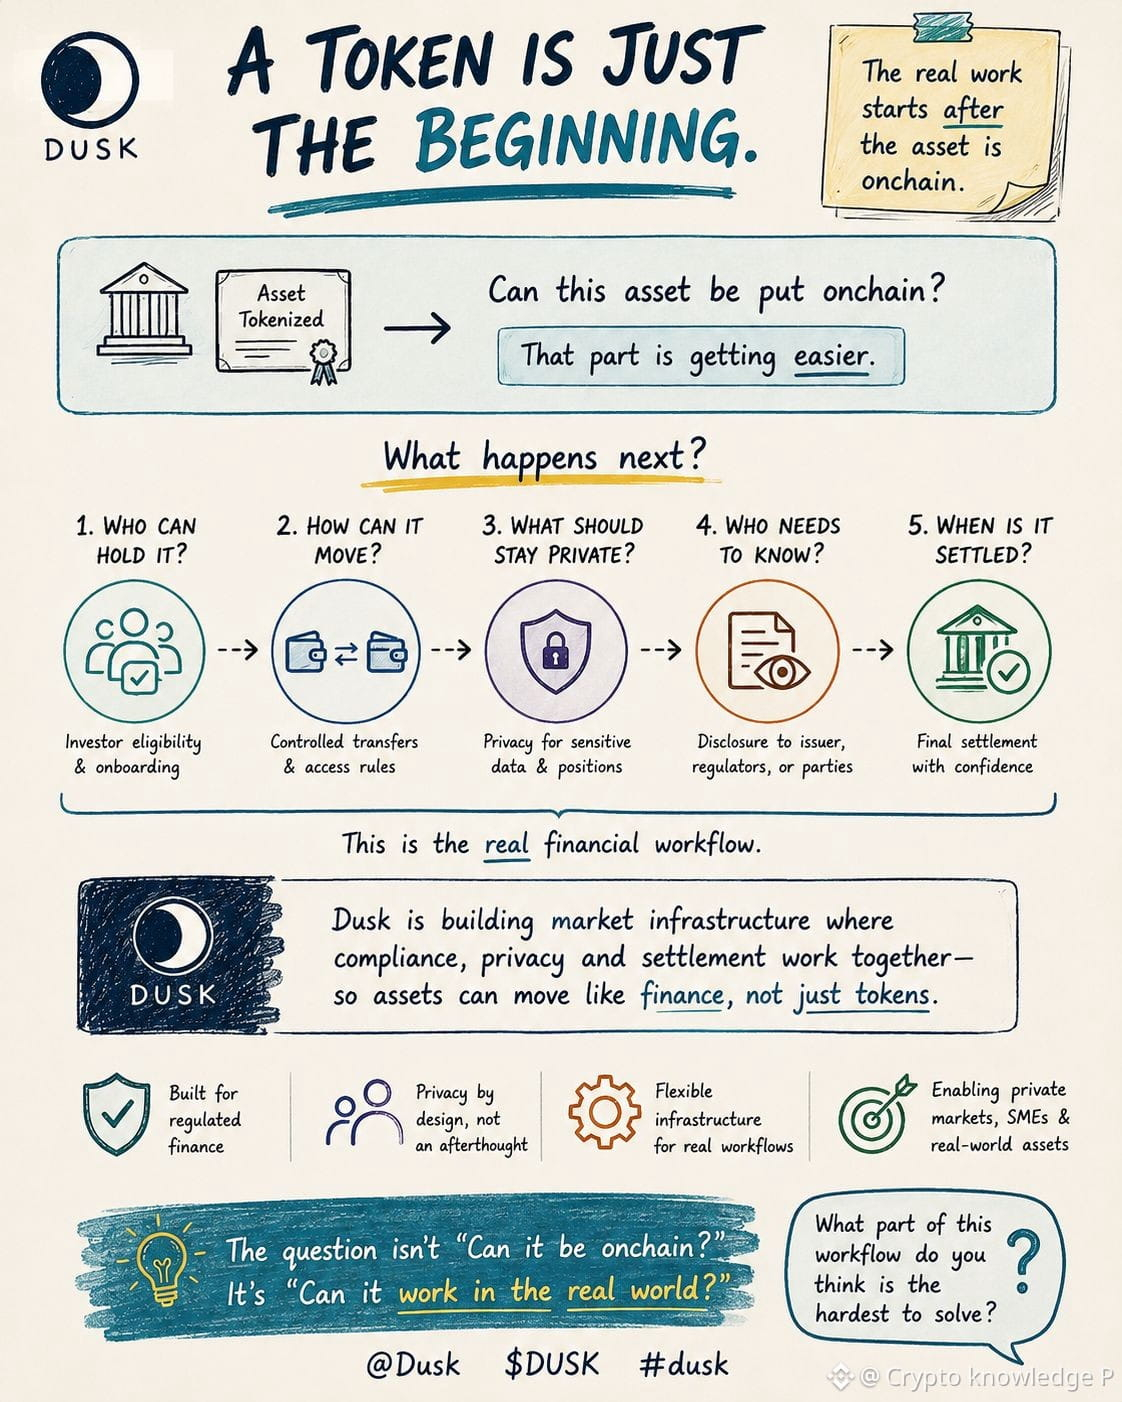
Plus j’examine la tokenisation, plus je pense qu’on pose la mauvaise question.
Tout le monde demande : « Cet actif peut-il être mis onchain ? »
Mais imaginez que l’actif soit déjà là.
Maintenant, un investisseur veut l’acheter. Un autre veut le vendre. L’émetteur doit faire en sorte de contrôler qui peut le détenir. Un régulateur pourrait avoir besoin de preuves plus tard. Et, quelque part entre les deux, des informations sensibles ne devraient toujours pas devenir des données publiques.
C’est la partie la plus intéressante de @Dusk_Foundation pour moi. Son infrastructure de marché est en train d’être conçue autour de l’ensemble du workflow — éligibilité, transferts contrôlés, confidentialité, divulgation et règlement — plutôt que de considérer qu’un token est le produit final.
Peut-être que la vraie avancée dans les RWA ne consistera pas à créer davantage de tokens.
Peut-être qu’elle consistera à faire en sorte que ces tokens se comportent réellement comme des actifs financiers.
Quelle partie de ce workflow vous semble la plus difficile à résoudre ?
$DUSK #dusk @Dusk_Foundation
{future}(DUSKUSDT)
Plus j’examine la tokenisation, plus je pense qu’on pose la mauvaise question.
Tout le monde demande : « Cet actif peut-il être mis onchain ? »
Mais imaginez que l’actif soit déjà là.
Maintenant, un investisseur veut l’acheter. Un autre veut le vendre. L’émetteur doit faire en sorte de contrôler qui peut le détenir. Un régulateur pourrait avoir besoin de preuves plus tard. Et, quelque part entre les deux, des informations sensibles ne devraient toujours pas devenir des données publiques.
C’est la partie la plus intéressante de @Dusk pour moi. Son infrastructure de marché est en train d’être conçue autour de l’ensemble du workflow — éligibilité, transferts contrôlés, confidentialité, divulgation et règlement — plutôt que de considérer qu’un token est le produit final.
Peut-être que la vraie avancée dans les RWA ne consistera pas à créer davantage de tokens.
Peut-être qu’elle consistera à faire en sorte que ces tokens se comportent réellement comme des actifs financiers.
Quelle partie de ce workflow vous semble la plus difficile à résoudre ?
$DUSK #dusk @Dusk
22
11
148
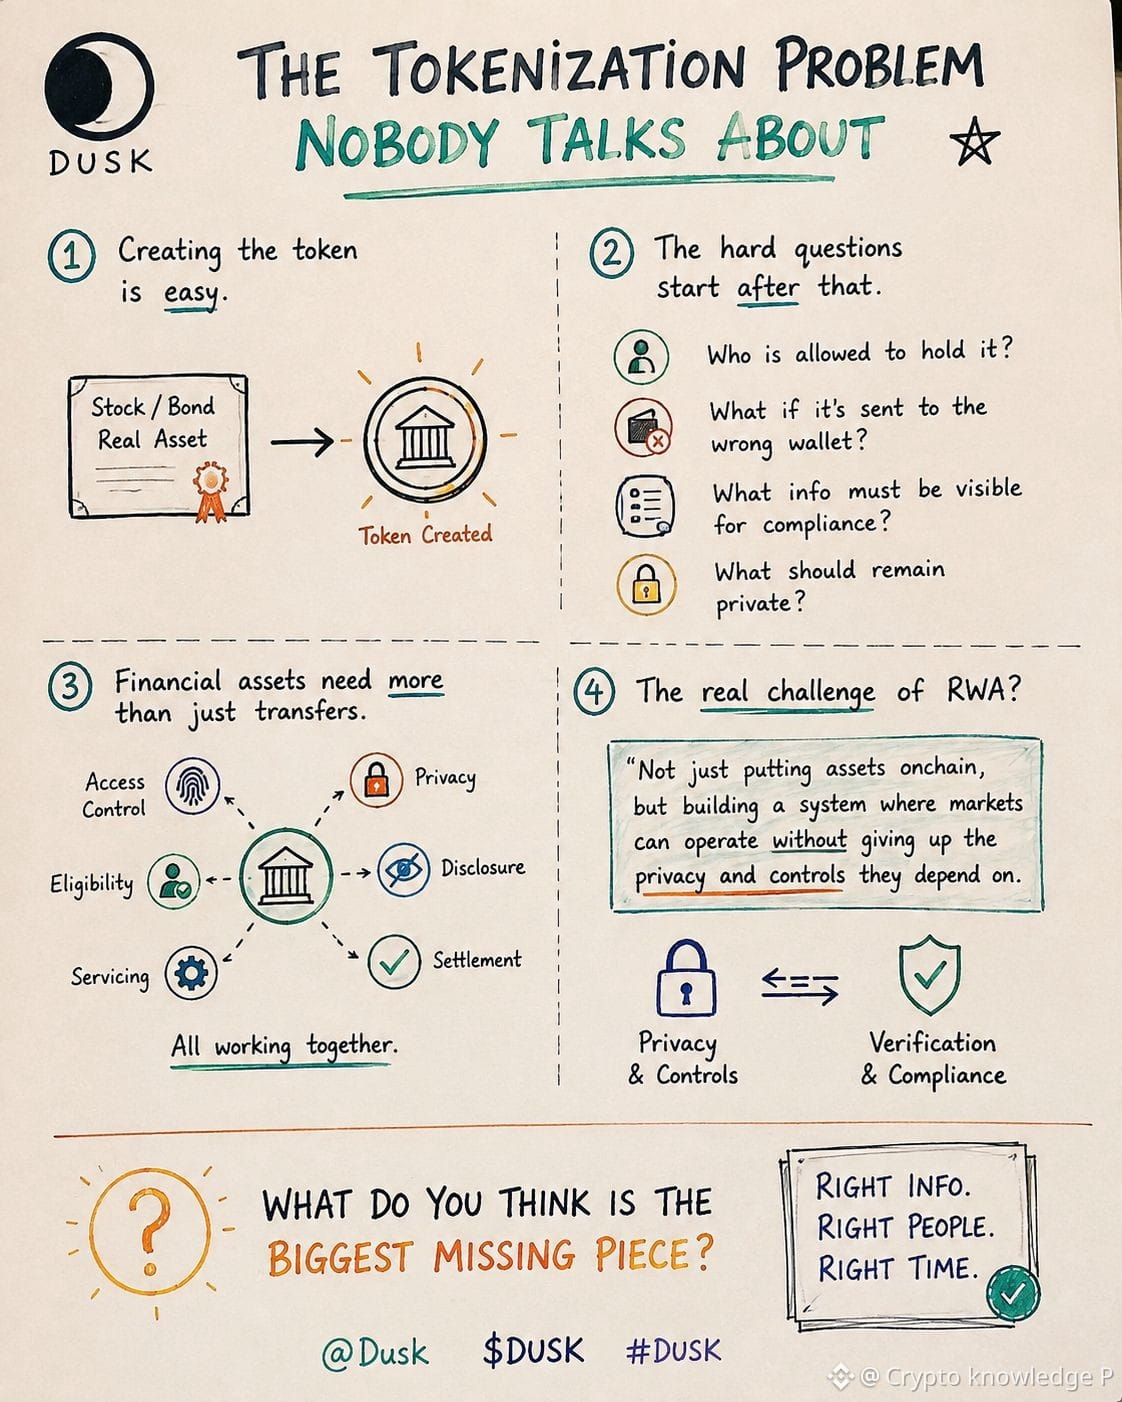
Il y a quelques jours, je réfléchissais à ce que signifie vraiment « tokeniser un actif ». Au début, ça semble simple : prendre une action, une obligation ou un autre actif financier et le mettre sur la blockchain. Mais créer le token, c’est probablement la partie la plus facile.
Les questions difficiles commencent ensuite. Qui peut réellement le détenir ? Que se passe-t-il quand quelqu’un essaie de le transférer vers le mauvais portefeuille ? Quelles informations doivent être visibles pour la conformité, et qu’est-ce qui doit rester privé ?
C’est là que $DUSK devient particulièrement intéressant pour moi. Les actifs financiers réels ont besoin de plus que de simples transferts rapides : ils nécessitent des règles, de la confidentialité, de la vérification et un règlement qui fonctionnent ensemble, sans transformer tout en feuille de calcul publique.
Peut-être que le véritable défi des RWA n’est pas de mettre des actifs onchain. Peut-être que c’est de construire un système permettant aux marchés financiers d’y fonctionner réellement, sans renoncer à la confidentialité et aux contrôles dont ils dépendent déjà. À ton avis, quelle est la pièce manquante la plus importante ? 👀
@Dusk_Foundation $DUSK #Dusk
{future}(DUSKUSDT)
Il y a quelques jours, je réfléchissais à ce que signifie vraiment « tokeniser un actif ». Au début, ça semble simple : prendre une action, une obligation ou un autre actif financier et le mettre sur la blockchain. Mais créer le token, c’est probablement la partie la plus facile.
Les questions difficiles commencent ensuite. Qui peut réellement le détenir ? Que se passe-t-il quand quelqu’un essaie de le transférer vers le mauvais portefeuille ? Quelles informations doivent être visibles pour la conformité, et qu’est-ce qui doit rester privé ?
C’est là que $DUSK devient particulièrement intéressant pour moi. Les actifs financiers réels ont besoin de plus que de simples transferts rapides : ils nécessitent des règles, de la confidentialité, de la vérification et un règlement qui fonctionnent ensemble, sans transformer tout en feuille de calcul publique.
Peut-être que le véritable défi des RWA n’est pas de mettre des actifs onchain. Peut-être que c’est de construire un système permettant aux marchés financiers d’y fonctionner réellement, sans renoncer à la confidentialité et aux contrôles dont ils dépendent déjà. À ton avis, quelle est la pièce manquante la plus importante ? 👀
@Dusk $DUSK #Dusk
8
8
167
#dusk $DUSK
L’histoire de la sécurité d’une blockchain n’est pas « on n’a jamais trouvé de bug ».
C’est ce qui se passe après qu’un audit sérieux en a trouvé un.
C’est pourquoi je me suis enfoncé dans le terrier AEGIS avec @Dusk_Foundation .
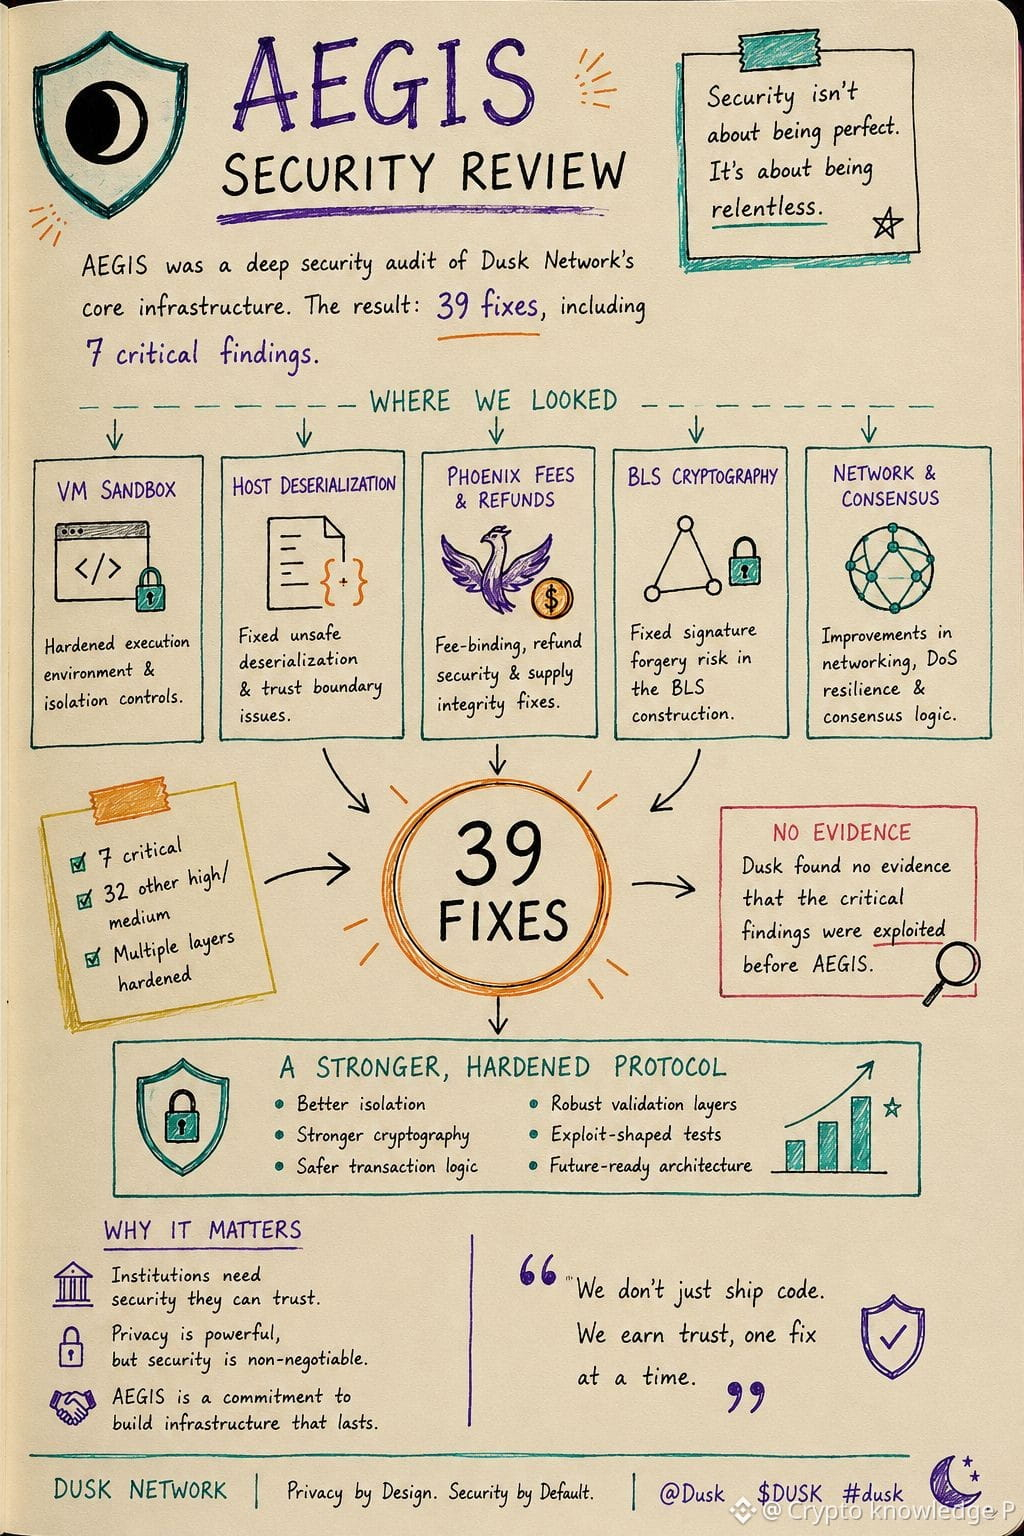
La remédiation AEGIS de Dusk en 2026 a livré 39 correctifs de sécurité, dont 7 conclusions critiques.
Le point intéressant ? Ce n’étaient pas seulement des problèmes superficiels.
L’audit a plongé au cœur de la pile :
→ Exécution en bac à sable de la VM
→ Désérialisation côté hôte
→ Logique des frais Phoenix & du remboursement
→ Sécurité des signatures BLS
→ Composants de consensus, réseau et cryptographiques
Un problème de frais Phoenix pourrait affecter l’intégrité de l’offre, la disponibilité de la chaîne et la sécurité des remboursements. Le problème BLS concernait la construction cryptographique utilisée pour la vérification des signatures.
AEGIS n’a pas fait qu’une rustine sur une ligne et passer à autre chose. Dusk indique qu’ils ont retravaillé le modèle de propriété concerné, renforcé les limites de confiance, ajouté des contrôles de cohérence des frais à plusieurs niveaux, renforcé la voie BLS et ajouté des tests de non-régression orientés vers des exploits.
Et selon Dusk, aucune preuve n’indique que les conclusions critiques avaient déjà été exploitées avant AEGIS.
Pour moi, c’est le vrai enseignement.
Dans la finance réglementée, la confidentialité est importante.
Mais la confidentialité sans sécurité ne sert à rien.
L’infrastructure doit résister à une réflexion adversariale avant que les institutions puissent lui faire confiance.
C’est le versant de @Dusk_Foundation que je trouve utile de surveiller :
pas seulement ce que le protocole promet,
mais à quel point il réagit sérieusement quand quelqu’un essaie de le faire tomber.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk $DUSK
L’histoire de la sécurité d’une blockchain n’est pas « on n’a jamais trouvé de bug ».
C’est ce qui se passe après qu’un audit sérieux en a trouvé un.
C’est pourquoi je me suis enfoncé dans le terrier AEGIS avec @Dusk .
La remédiation AEGIS de Dusk en 2026 a livré 39 correctifs de sécurité, dont 7 conclusions critiques.
Le point intéressant ? Ce n’étaient pas seulement des problèmes superficiels.
L’audit a plongé au cœur de la pile :
→ Exécution en bac à sable de la VM
→ Désérialisation côté hôte
→ Logique des frais Phoenix & du remboursement
→ Sécurité des signatures BLS
→ Composants de consensus, réseau et cryptographiques
Un problème de frais Phoenix pourrait affecter l’intégrité de l’offre, la disponibilité de la chaîne et la sécurité des remboursements. Le problème BLS concernait la construction cryptographique utilisée pour la vérification des signatures.
AEGIS n’a pas fait qu’une rustine sur une ligne et passer à autre chose. Dusk indique qu’ils ont retravaillé le modèle de propriété concerné, renforcé les limites de confiance, ajouté des contrôles de cohérence des frais à plusieurs niveaux, renforcé la voie BLS et ajouté des tests de non-régression orientés vers des exploits.
Et selon Dusk, aucune preuve n’indique que les conclusions critiques avaient déjà été exploitées avant AEGIS.
Pour moi, c’est le vrai enseignement.
Dans la finance réglementée, la confidentialité est importante.
Mais la confidentialité sans sécurité ne sert à rien.
L’infrastructure doit résister à une réflexion adversariale avant que les institutions puissent lui faire confiance.
C’est le versant de @Dusk que je trouve utile de surveiller :
pas seulement ce que le protocole promet,
mais à quel point il réagit sérieusement quand quelqu’un essaie de le faire tomber.
$DUSK #dusk @Dusk
6
9
233
Vérifié
#dusk $DUSK
La plupart des blockchains ont été conçues autour d’une seule idée :
La transparence.
Mais les marchés financiers réels ont besoin de quelque chose de plus nuancé.
On ne peut pas s’attendre à ce que les institutions mettent chaque solde, position et détail de transaction sur un registre public afin que tout le monde puisse tout voir.
C’est là que @Dusk_Foundation devient intéressant.
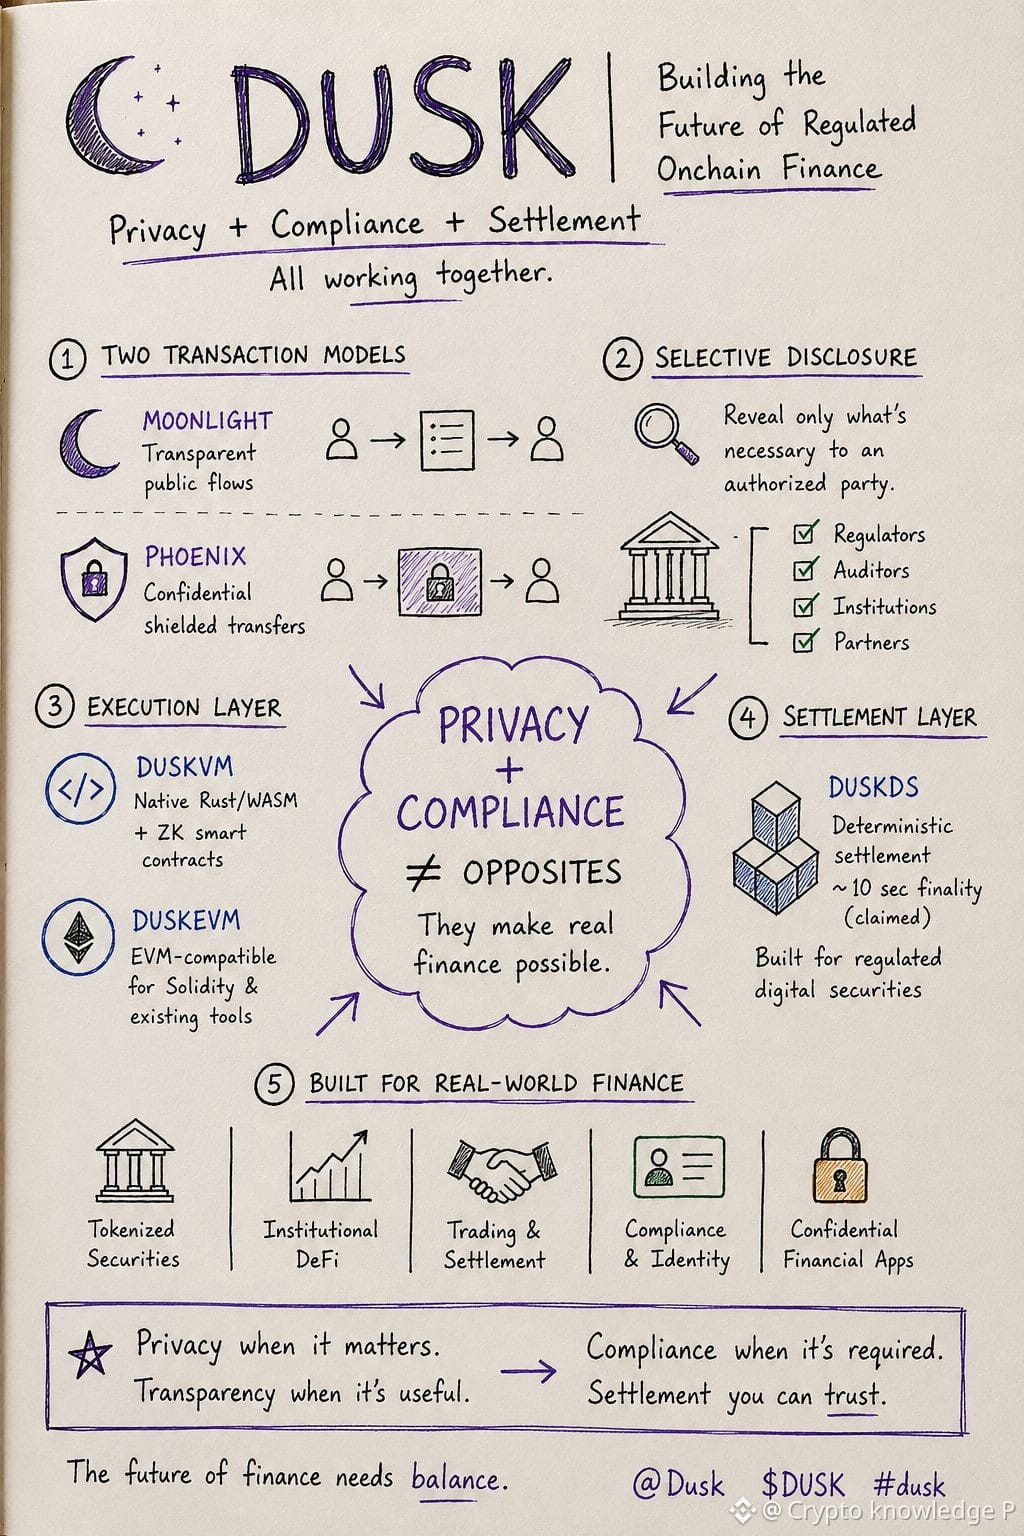
Dusk construit une infrastructure pour la finance onchain réglementée où la confidentialité, la conformité et le règlement déterministe peuvent fonctionner ensemble.
→ Moonlight pour des flux publics transparents
→ Phoenix pour des transferts confidentiels protégés
→ Divulgation sélective quand une partie autorisée a besoin d’informations spécifiques
→ DuskVM pour des contrats intelligents natifs Rust/WASM + ZK
→ DuskEVM pour une voie de développement compatible EVM
Et la grande idée va au-delà de la simple « tokenisation d’un actif ».
Pour les titres réglementés, il faut que l’éligibilité des investisseurs, les transferts contrôlés, la confidentialité, la divulgation, le reporting et le règlement fonctionnent ensemble.
C’est la partie que je trouve la plus intéressante dans Dusk.
La tokenisation est facile à décrire.
Construire l’infrastructure financière autour de celle-ci est la partie difficile.
Dusk parie que l’avenir de la finance onchain a besoin des deux :
La confidentialité quand c’est important.
La transparence quand elle est utile.
La conformité quand elle est requise.
Un règlement qui peut être digne de confiance.
C’est une thèse qui vaut le coup d’être suivie. 👀
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
La plupart des blockchains ont été conçues autour d’une seule idée :
La transparence.
Mais les marchés financiers réels ont besoin de quelque chose de plus nuancé.
On ne peut pas s’attendre à ce que les institutions mettent chaque solde, position et détail de transaction sur un registre public afin que tout le monde puisse tout voir.
C’est là que @Dusk devient intéressant.
Dusk construit une infrastructure pour la finance onchain réglementée où la confidentialité, la conformité et le règlement déterministe peuvent fonctionner ensemble.
→ Moonlight pour des flux publics transparents
→ Phoenix pour des transferts confidentiels protégés
→ Divulgation sélective quand une partie autorisée a besoin d’informations spécifiques
→ DuskVM pour des contrats intelligents natifs Rust/WASM + ZK
→ DuskEVM pour une voie de développement compatible EVM
Et la grande idée va au-delà de la simple « tokenisation d’un actif ».
Pour les titres réglementés, il faut que l’éligibilité des investisseurs, les transferts contrôlés, la confidentialité, la divulgation, le reporting et le règlement fonctionnent ensemble.
C’est la partie que je trouve la plus intéressante dans Dusk.
La tokenisation est facile à décrire.
Construire l’infrastructure financière autour de celle-ci est la partie difficile.
Dusk parie que l’avenir de la finance onchain a besoin des deux :
La confidentialité quand c’est important.
La transparence quand elle est utile.
La conformité quand elle est requise.
Un règlement qui peut être digne de confiance.
C’est une thèse qui vaut le coup d’être suivie. 👀
@Dusk $DUSK #dusk
2
8
288
⚡ SONDAGE DES TRADERS DE FUTURES ⚡
RSI au-dessus de 78 = zone de surachat 📊
Ces principaux gagnants sont en pleine croissance… quelle est votre stratégie dans les futures ? 👇
Risque élevé, récompense élevée — ne vous faites pas liquider !
💬 Commentez votre entrée & levier#CryptoPoll #SKLUSDT #CryptoPatience #FutureTradingSignals #MOVR/USDT $ZBT $KERNEL $SKL
Short KERNEL
57%
Short SKL
13%
Short MOVR
27%
Short ZBT
3%
104 Votes • Vote fermé
1
2
3.5k
Quel type de crypto pariez-vous pour le prochain marché haussier ? 👇
💬 Commentez votre choix + pourquoi
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
Quel type de crypto pariez-vous pour le prochain marché haussier ? 👇
💬 Commentez votre choix + pourquoi
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
💬 Commentez votre choix + pourquoi
#BTC #solana #MEME #CryptoPoll #Dogecoin $NOM $ON $KAT
Store of Value — Bitcoin (BTC)
22%
Oracle Power— Chainlink (LINK)
14%
High-Speed Chains— Solana(SOL)
33%
Memecoins — Dogecoin (DOGE)
31%
36 Votes • Vote fermé
1
1
4.7k
Article
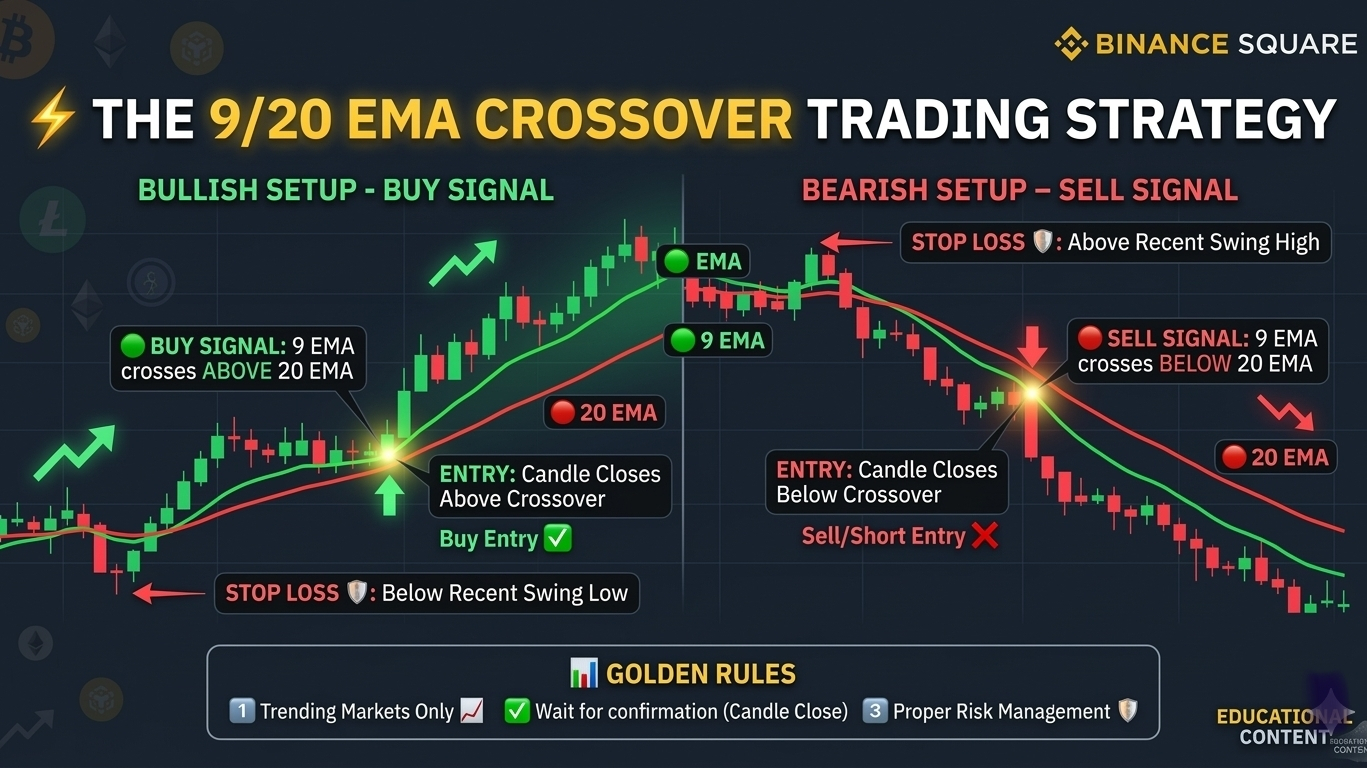
🔥 LE CROISEMENT EMA 9/20 : Votre Plan pour Attraper les Tendances CryptographiquesFatigué des indicateurs retardés vous donnant des signaux tardifs ? Si vous voulez attraper l'élan avant la foule, il est temps de maîtriser la stratégie de la Moyenne Mobile Exponentielle (EMA) 9/20.
Voici exactement comment le configurer et le trader comme un pro. 🧵👇
━━━━━━━━━━━━━━━━━━━━━
⚙️ LA CONFIGURATION DU GRAPHIQUE
━━━━━━━━━━━━━━━━━━━━━
Ouvrez votre graphique Binance (Meilleur pour les périodes de 15 minutes, 1H ou 4H) et ajoutez deux EMA :
🟢 Ligne Rapide : 9 EMA (Suit l'élan immédiat)
🔥 LE CROISEMENT EMA 9/20 : Votre Plan pour Attraper les Tendances Cryptographiques
Fatigué des indicateurs retardés vous donnant des signaux tardifs ? Si vous voulez attraper l'élan avant la foule, il est temps de maîtriser la stratégie de la Moyenne Mobile Exponentielle (EMA) 9/20.
Voici exactement comment le configurer et le trader comme un pro. 🧵👇
━━━━━━━━━━━━━━━━━━━━━
⚙️ LA CONFIGURATION DU GRAPHIQUE
━━━━━━━━━━━━━━━━━━━━━
Ouvrez votre graphique Binance (Meilleur pour les périodes de 15 minutes, 1H ou 4H) et ajoutez deux EMA :
🟢 Ligne Rapide : 9 EMA (Suit l'élan immédiat)
Voici exactement comment le configurer et le trader comme un pro. 🧵👇
━━━━━━━━━━━━━━━━━━━━━
⚙️ LA CONFIGURATION DU GRAPHIQUE
━━━━━━━━━━━━━━━━━━━━━
Ouvrez votre graphique Binance (Meilleur pour les périodes de 15 minutes, 1H ou 4H) et ajoutez deux EMA :
🟢 Ligne Rapide : 9 EMA (Suit l'élan immédiat)
2
84
Sondage sur les trésors cachés tendance (Binance) 💎
Tout le monde regarde BTC & ETH…
Mais les véritables gains viennent des trésors cachés 👀
Quelle altcoin tendance a le plus grand potentiel de 10x ?$FET $RNDR $TIA
📊 Votez maintenant & commentez votre trésor caché
Le meilleur alpha est toujours dans les commentaires 👇
#crypto #CryptoPoll #BTC #BinanceSquareTalks #CryptoPoll
FET (AI narrative)
63%
RNDR (GPU / AI infrastructure)
10%
TIA (Modular blockchain)
24%
SEI (High-speed DeFi chain)
3%
71 Votes • Vote fermé
1
4
3k
Quelle memecoin accumulez-vous en ce moment ?
💬 Commentez la memecoin sur laquelle vous êtes optimiste
Voyons quelle communauté est la plus forte 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
Quelle memecoin accumulez-vous en ce moment ?
💬 Commentez la memecoin sur laquelle vous êtes optimiste
Voyons quelle communauté est la plus forte 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
💬 Commentez la memecoin sur laquelle vous êtes optimiste
Voyons quelle communauté est la plus forte 👀
#MemecoinArmy #CryptoPoll #BinanceSquare #PEPE #memecoin🚀🚀🚀
$PEPE $DOGE $FLOKI
DOGE
43%
SHIB
7%
PEPE
39%
OTHER (COMMENT IT)
11%
87 Votes • Vote fermé
1
3
1.2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
UKFCAWinsCourtOrderToRecover851400Pounds
3,357 vues
291 mentions
🚨 LA RÉGLEMENTATION CRYPTO ENTRE DANS UNE NOUVELLE PHASE : ILS n’écrivent pas seulement des règles — ils récupèrent l’argent.
La FCA britannique a obtenu une nouvelle saisie d’actifs appuyée par la justice, renforçant une volonté plus large d’application des règles contre les activités financières et liées aux crypto-actifs non autorisées.
Et regardez ce qui se passe en même temps :
🇬🇧 FCA → application des règles + recouvrement d’actifs
🇺🇸 SEC → règles plus claires pour les crypto-actifs fonctionnels
🇺🇸 Fed → supervision formelle des stablecoins dans le cadre du GENIUS Act
Cet ensemble compte.
Les régulateurs ne débattent plus de savoir si les crypto font partie du système financier.
Ils décident de plus en plus qui a accès, quelles règles il doit suivre et ce qui se passe lorsque ces règles sont enfreintes.
Le prochain cycle crypto ne sera peut-être pas « réglementation contre innovation ».
Il pourrait s’agir de crypto réglementées vs tout le monde incapable de respecter le standard. 👀
$COIN $CRCL $BTC
#ukfcawinscourtordertorecover851400pounds #ChainlinkLaunchesCCIP2WithEnterpriseVerification #GoldFallsTo$4144 #QNTFallsOver40%FromMorningHigh #USDTAdds845900HoldersInPast7Days
KimHotbae
·1 mentions J’aime
·2.3k vues
ChainlinkLaunchesCCIP2WithEnterpriseVerification
14,577 vues
574 mentions
GoldFallsTo$4144
6,571 vues
107 mentions