
CryptoDeon
15.3k Publications
CryptoDeon
Signaler
Bloquer l’utilisateur
Exploring and sharing new insights Daily | Investor and Trader | X (Twitter): @CryptoDeonX
Ouvert au trading

Détenteur pour DUSK
Trade fréquemment
2.1 an(s)
334 Suivis
3.8K+ Abonnés
18.2K+ J’aime
Publications
Portefeuille
Tous
Citations
Direct
·
--
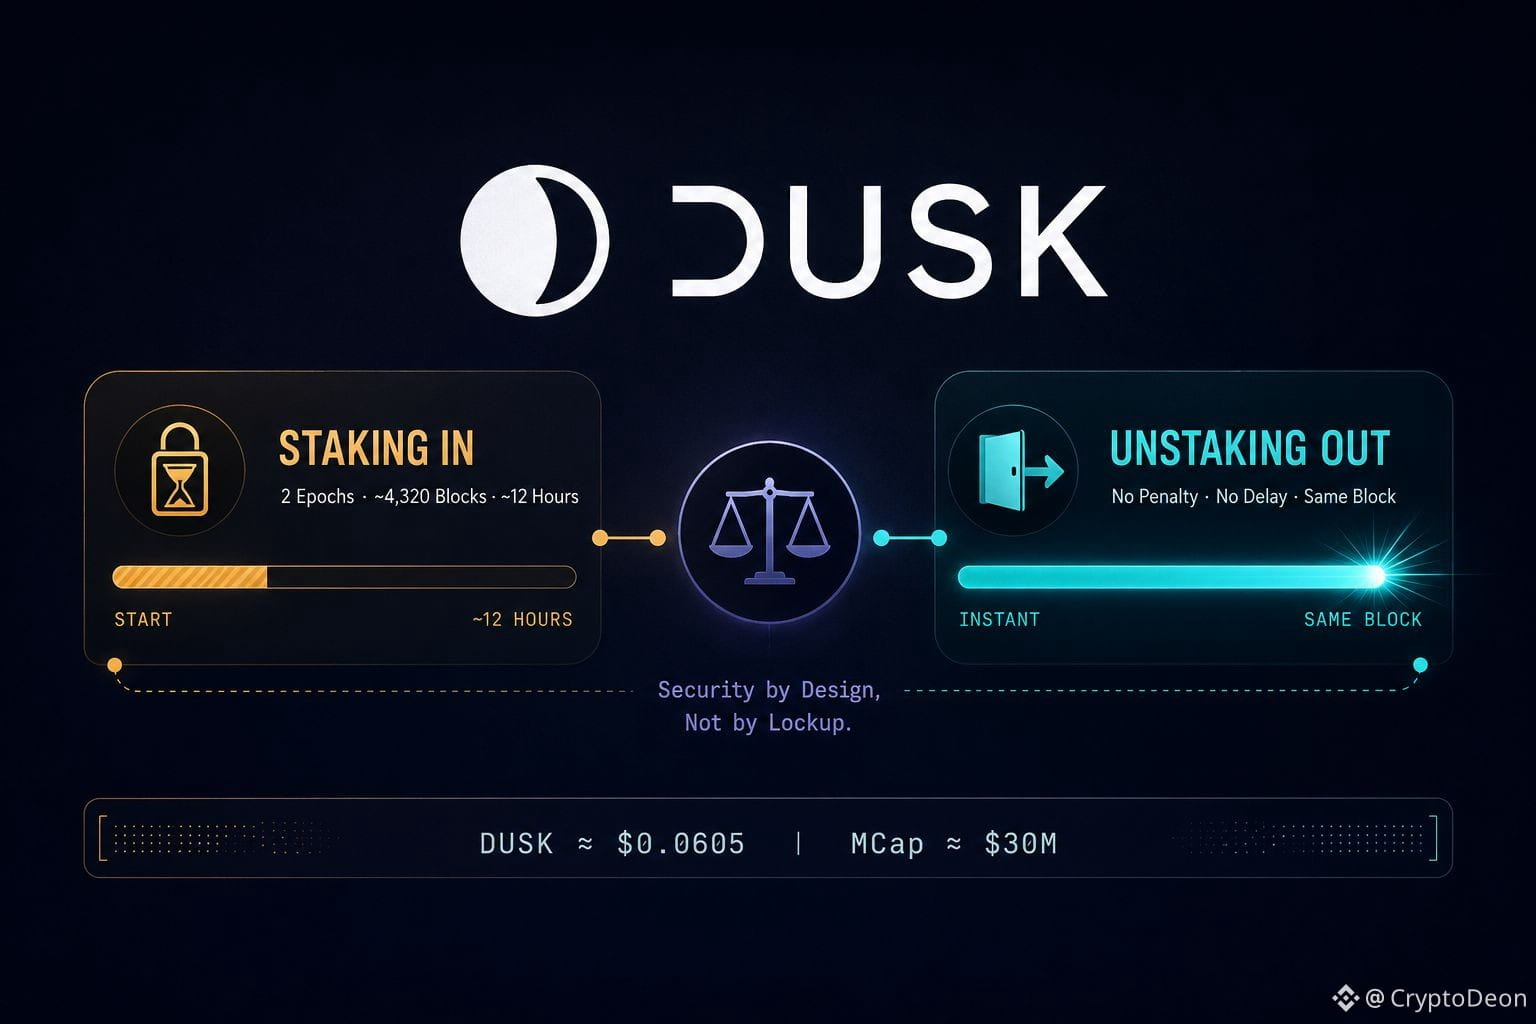
Plus je creusais la façon dont Dusk gère le staking, plus une asymétrie sautait aux yeux : entrer est lent, par design, sortir ne l’est pas.
Un nouveau stake doit attendre une période de maturité de 2 epochs, soit environ 4 320 blocs, une douzaine d’heures, avant même d’être éligible à la sélection et de commencer à rapporter. En revanche, le retrait (unstaking) n’a aucune pénalité et aucun délai d’attente. Vous pouvez récupérer l’intégralité de votre stake dès que vous décidez de le faire, voire dans le même bloc si vous le souhaitez.
C’est l’opposé de ce que je m’attendais à voir. La plupart des chaînes que j’ai examinées protègent le réseau du côté de la sortie : des verrous (lock-ups), des périodes de refroidissement (cooldowns), des délais d’unbonding qui vous pénalisent si vous partez vite, car une sortie massive soudaine menace la sécurité. Dusk protège plutôt le côté entrée. La fenêtre de maturité existe pour qu’un acteur malveillant ne puisse pas staker juste avant un moment sensible, être sélectionné dans un comité, puis disparaître : elle impose un temps d’attente précisément là où la manipulation serait la moins coûteuse. Une fois que vous êtes un participant honnête et actif, le protocole ne voit aucune raison de piéger votre capital juste pour prouver un point.
C’est un petit choix de design, mais il en dit long sur ce que Dusk cherche réellement à optimiser. Pas un verrouillage maximal, pas du théâtre de TVL. Juste fermer l’unique fenêtre où truquer le système coûterait le moins cher, tout en laissant tout le reste aussi flexible que possible.
DUSK évolue aujourd’hui autour de 0,0710 $ ; sa capitalisation boursière est d’environ 30 M$ — un token où ce genre de détails de mécanisme bouge rarement le prix à court terme, mais qui influence silencieusement qui est disposé à faire tourner l’infrastructure sur la durée.
Un verrouillage asymétrique comme celui-ci — strict à l’entrée, gratuit à la sortie — dissuade-t-il vraiment mieux le « gaming » qu’un simple cooldown appliqué dans les deux sens, ou ne fait-il que déplacer le risque ailleurs dans le système ?
$DUSK #dusk #BinanceSquare @Dusk_Foundation
Plus je creusais la façon dont Dusk gère le staking, plus une asymétrie sautait aux yeux : entrer est lent, par design, sortir ne l’est pas.
Un nouveau stake doit attendre une période de maturité de 2 epochs, soit environ 4 320 blocs, une douzaine d’heures, avant même d’être éligible à la sélection et de commencer à rapporter. En revanche, le retrait (unstaking) n’a aucune pénalité et aucun délai d’attente. Vous pouvez récupérer l’intégralité de votre stake dès que vous décidez de le faire, voire dans le même bloc si vous le souhaitez.
C’est l’opposé de ce que je m’attendais à voir. La plupart des chaînes que j’ai examinées protègent le réseau du côté de la sortie : des verrous (lock-ups), des périodes de refroidissement (cooldowns), des délais d’unbonding qui vous pénalisent si vous partez vite, car une sortie massive soudaine menace la sécurité. Dusk protège plutôt le côté entrée. La fenêtre de maturité existe pour qu’un acteur malveillant ne puisse pas staker juste avant un moment sensible, être sélectionné dans un comité, puis disparaître : elle impose un temps d’attente précisément là où la manipulation serait la moins coûteuse. Une fois que vous êtes un participant honnête et actif, le protocole ne voit aucune raison de piéger votre capital juste pour prouver un point.
C’est un petit choix de design, mais il en dit long sur ce que Dusk cherche réellement à optimiser. Pas un verrouillage maximal, pas du théâtre de TVL. Juste fermer l’unique fenêtre où truquer le système coûterait le moins cher, tout en laissant tout le reste aussi flexible que possible.
DUSK évolue aujourd’hui autour de 0,0710 $ ; sa capitalisation boursière est d’environ 30 M$ — un token où ce genre de détails de mécanisme bouge rarement le prix à court terme, mais qui influence silencieusement qui est disposé à faire tourner l’infrastructure sur la durée.
Un verrouillage asymétrique comme celui-ci — strict à l’entrée, gratuit à la sortie — dissuade-t-il vraiment mieux le « gaming » qu’un simple cooldown appliqué dans les deux sens, ou ne fait-il que déplacer le risque ailleurs dans le système ?
$DUSK #dusk #BinanceSquare @Dusk
2
3
313
·
--
Je réfléchissais à une façon différente de lire les chiffres de Dusk.
Une participation croissante, des transactions en hausse, ou davantage d’actifs tokenisés peuvent tous sembler positifs en eux-mêmes. Mais aucun d’entre eux, pris séparément, ne nous dit si la demande du réseau devient réellement plus forte.
La question utile est ce qui se passe entre l’activité et l’économie.
Si Dusk ajoute davantage d’applications, cela produit-il plus de transactions finalisées et davantage d’activités générant des frais ? Si le nombre de transactions augmente, est-ce parce que les utilisateurs existants deviennent plus actifs, ou parce que quelques contrats génèrent la majeure partie du trafic ?
Je distinguerais aussi les actifs annoncés de ceux qui sont effectivement émis, transférés et réglés on-chain.
Cette distinction compte.
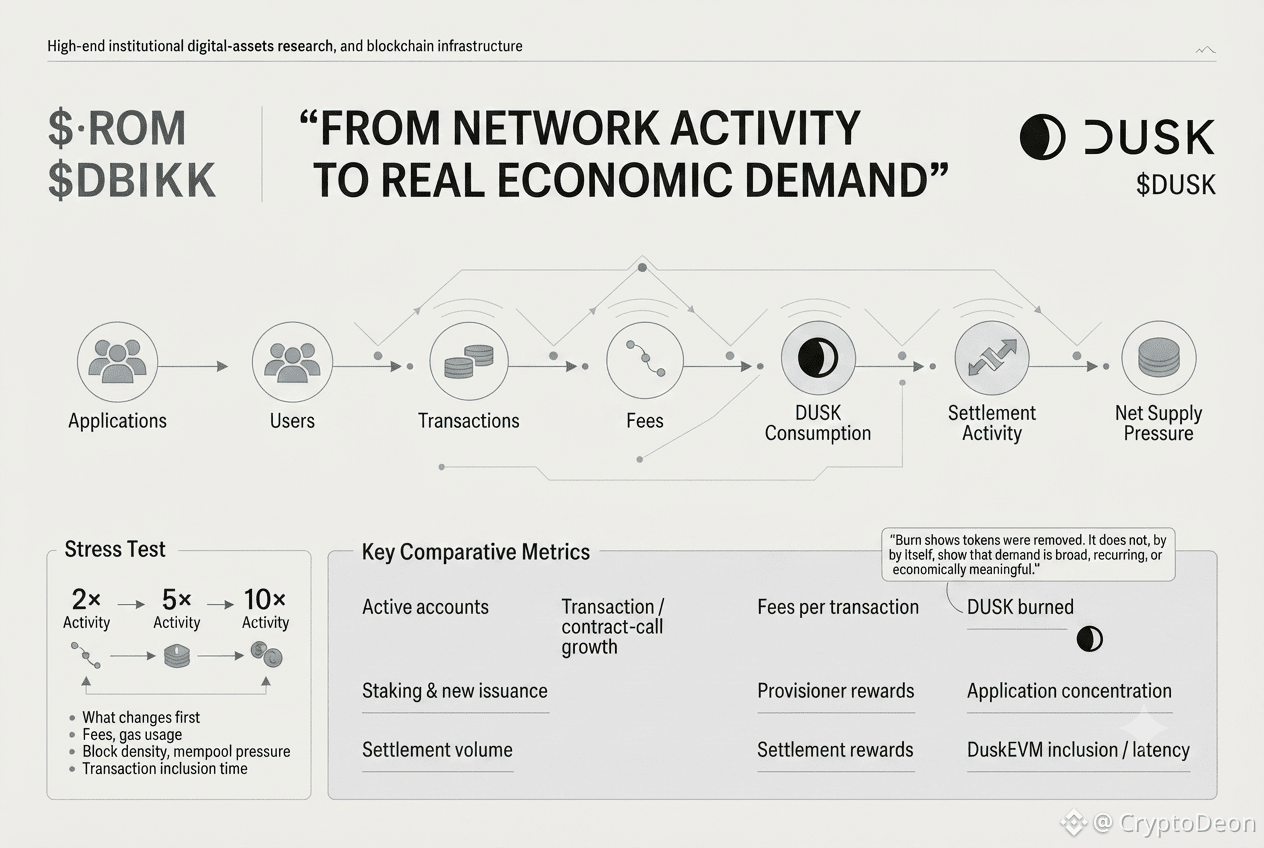
Pour moi, le tableau de bord le plus utile relierait :
• comptes actifs
• croissance des transactions et des appels de contrats
• frais par transaction
• DUSK brûlé
• staking et nouvelle émission
• récompenses des validateurs / provisionneurs
• volume de règlement
• concentration par application
• métriques de bloc et d’inclusion de DuskEVM
Puis, faire un test de résistance du système.
À 2× l’activité, le réseau l’absorbe-t-il normalement ?
À 5×, à quel moment les frais ou la latence commencent-ils à changer ?
À 10×, la capacité devient-elle la contrainte ?
Ces scénarios nous apprennent bien plus qu’un simple chiffre de brûlage quotidien.
Un brûlage confirme que des jetons ont été retirés. Cela ne nous dit pas si l’activité sous-jacente était large, récurrente, ou économiquement significative.
Voilà la partie de Dusk qu’à mon avis il faut surveiller ensuite.
@Dusk_Foundation $DUSK #dusk
Je réfléchissais à une façon différente de lire les chiffres de Dusk.
Une participation croissante, des transactions en hausse, ou davantage d’actifs tokenisés peuvent tous sembler positifs en eux-mêmes. Mais aucun d’entre eux, pris séparément, ne nous dit si la demande du réseau devient réellement plus forte.
La question utile est ce qui se passe entre l’activité et l’économie.
Si Dusk ajoute davantage d’applications, cela produit-il plus de transactions finalisées et davantage d’activités générant des frais ? Si le nombre de transactions augmente, est-ce parce que les utilisateurs existants deviennent plus actifs, ou parce que quelques contrats génèrent la majeure partie du trafic ?
Je distinguerais aussi les actifs annoncés de ceux qui sont effectivement émis, transférés et réglés on-chain.
Cette distinction compte.
Pour moi, le tableau de bord le plus utile relierait :
• comptes actifs
• croissance des transactions et des appels de contrats
• frais par transaction
• DUSK brûlé
• staking et nouvelle émission
• récompenses des validateurs / provisionneurs
• volume de règlement
• concentration par application
• métriques de bloc et d’inclusion de DuskEVM
Puis, faire un test de résistance du système.
À 2× l’activité, le réseau l’absorbe-t-il normalement ?
À 5×, à quel moment les frais ou la latence commencent-ils à changer ?
À 10×, la capacité devient-elle la contrainte ?
Ces scénarios nous apprennent bien plus qu’un simple chiffre de brûlage quotidien.
Un brûlage confirme que des jetons ont été retirés. Cela ne nous dit pas si l’activité sous-jacente était large, récurrente, ou économiquement significative.
Voilà la partie de Dusk qu’à mon avis il faut surveiller ensuite.
@Dusk $DUSK #dusk
6
8
189
·
--
J’avais un propriétaire qui refusait le loyer par chèque — uniquement du cash, sans trace sur papier, « ça évite les litiges ». Ça a bien fonctionné jusqu’au jour où un locataire a affirmé qu’il avait payé alors que ce n’était pas le cas, et qu’il n’y avait rien à vérifier. L’absence de trace coupe dans les deux sens.
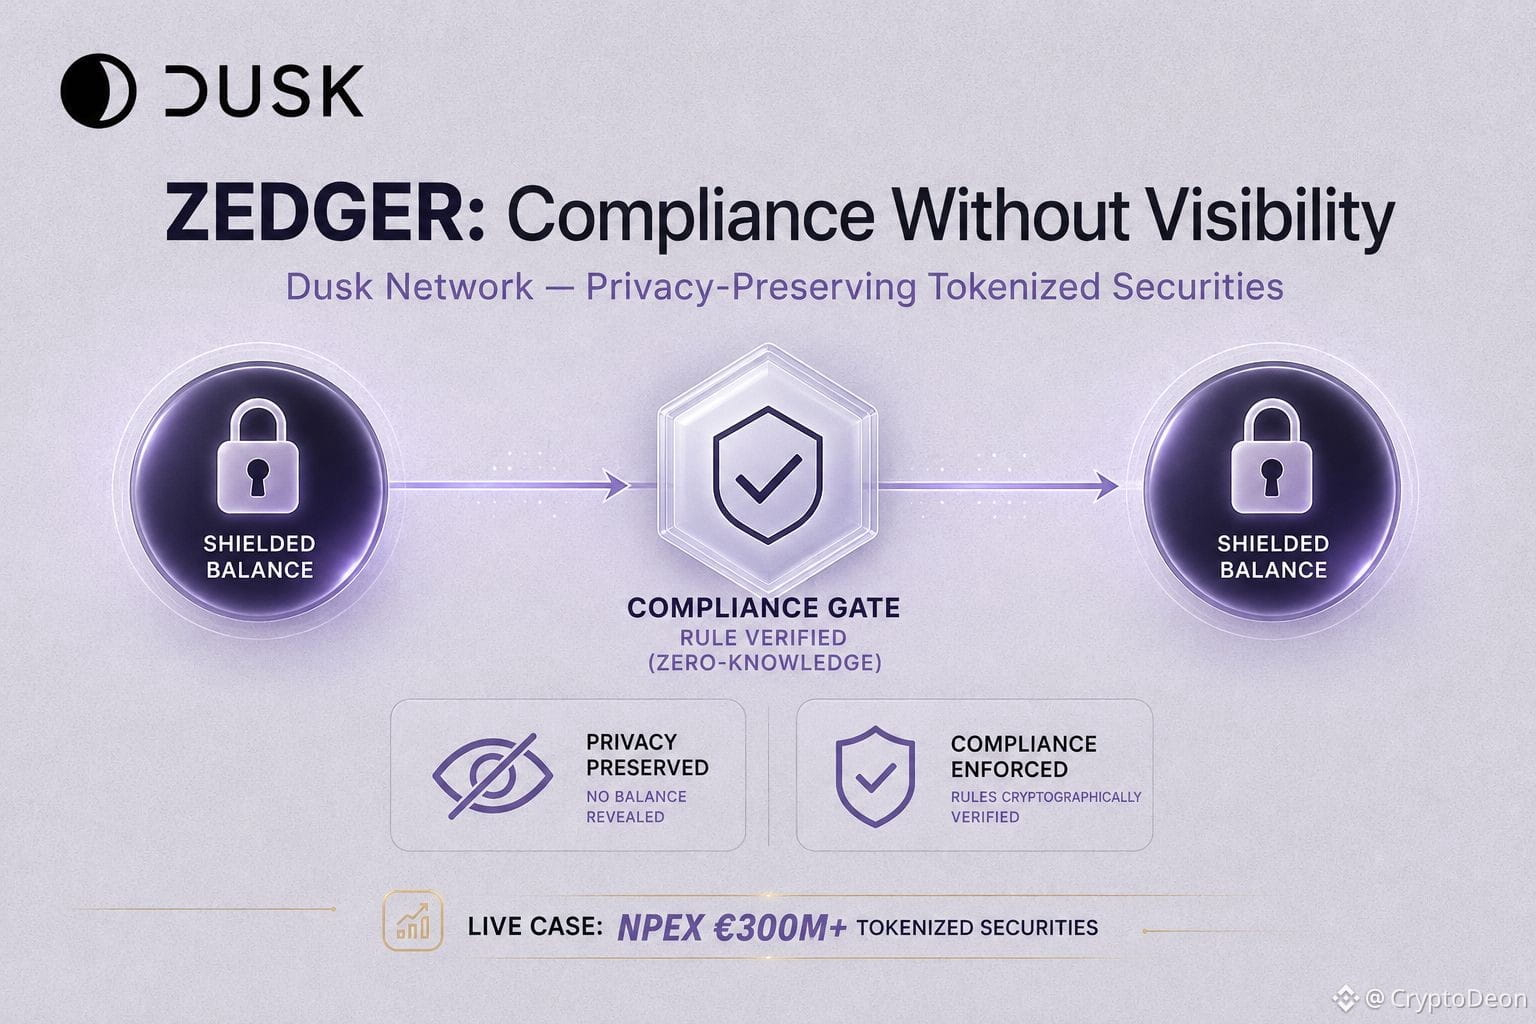
Je me suis alors remis en tête en lisant à propos de Zedger, le modèle de Dusk pour les titres tokenisés. La plupart des standards « conformes » traitent les règles à la façon du propriétaire — soit tout est visible, et les litiges se règlent en regardant, soit tout est caché, et vous faites confiance à la parole de l’émetteur. Zedger applique la règle de manière cryptographique avant que la transaction ne se produise. Si un actif plafonne la propriété, exige des investisseurs pré- approuvés ou limite une personne à un seul compte, cette vérification est intégrée directement dans la transaction — ça passe ou ça ne passe pas, et les soldes restent protégés pendant tout le processus. Personne n’a besoin de voir vos avoirs pour confirmer que vous ne transgressez pas la règle. Les mathématiques le prouvent pour eux.
C’est une vraie réponse au problème du propriétaire — vérifiable sans être visible, au lieu d’échanger l’un contre l’autre.
Là où je suis moins sûr : cela couvre uniquement les règles au niveau de la transaction — plafonds, éligibilité, limites de compte. Cela ne règle pas les litiges liés à l’intention ou à la fraude qui se trouvent en dehors de la règle elle-même, comme une dispute du type « est-ce que tu as réellement payé ? » qui nécessite encore une trace externe.
DUSK est autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$, tandis que le cas d’usage en conditions réelles de Zedger tourne sur NPEX, via ses 300 M€+ en titres tokenisés — une infrastructure que le marché n’a pas encore revalorisée.
Est-ce que l’application de la conformité au niveau du protocole ferme chaque litige qu’un régulateur pourrait soulever, ou est-ce qu’au final il faut toujours, d’une manière ou d’une autre, qu’un humain intervienne en dehors du code ?
$DUSK #dusk #BinanceSquare @Dusk_Foundation
J’avais un propriétaire qui refusait le loyer par chèque — uniquement du cash, sans trace sur papier, « ça évite les litiges ». Ça a bien fonctionné jusqu’au jour où un locataire a affirmé qu’il avait payé alors que ce n’était pas le cas, et qu’il n’y avait rien à vérifier. L’absence de trace coupe dans les deux sens.
Je me suis alors remis en tête en lisant à propos de Zedger, le modèle de Dusk pour les titres tokenisés. La plupart des standards « conformes » traitent les règles à la façon du propriétaire — soit tout est visible, et les litiges se règlent en regardant, soit tout est caché, et vous faites confiance à la parole de l’émetteur. Zedger applique la règle de manière cryptographique avant que la transaction ne se produise. Si un actif plafonne la propriété, exige des investisseurs pré- approuvés ou limite une personne à un seul compte, cette vérification est intégrée directement dans la transaction — ça passe ou ça ne passe pas, et les soldes restent protégés pendant tout le processus. Personne n’a besoin de voir vos avoirs pour confirmer que vous ne transgressez pas la règle. Les mathématiques le prouvent pour eux.
C’est une vraie réponse au problème du propriétaire — vérifiable sans être visible, au lieu d’échanger l’un contre l’autre.
Là où je suis moins sûr : cela couvre uniquement les règles au niveau de la transaction — plafonds, éligibilité, limites de compte. Cela ne règle pas les litiges liés à l’intention ou à la fraude qui se trouvent en dehors de la règle elle-même, comme une dispute du type « est-ce que tu as réellement payé ? » qui nécessite encore une trace externe.
DUSK est autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$, tandis que le cas d’usage en conditions réelles de Zedger tourne sur NPEX, via ses 300 M€+ en titres tokenisés — une infrastructure que le marché n’a pas encore revalorisée.
Est-ce que l’application de la conformité au niveau du protocole ferme chaque litige qu’un régulateur pourrait soulever, ou est-ce qu’au final il faut toujours, d’une manière ou d’une autre, qu’un humain intervienne en dehors du code ?
$DUSK #dusk #BinanceSquare @Dusk
10
10
201
·
--
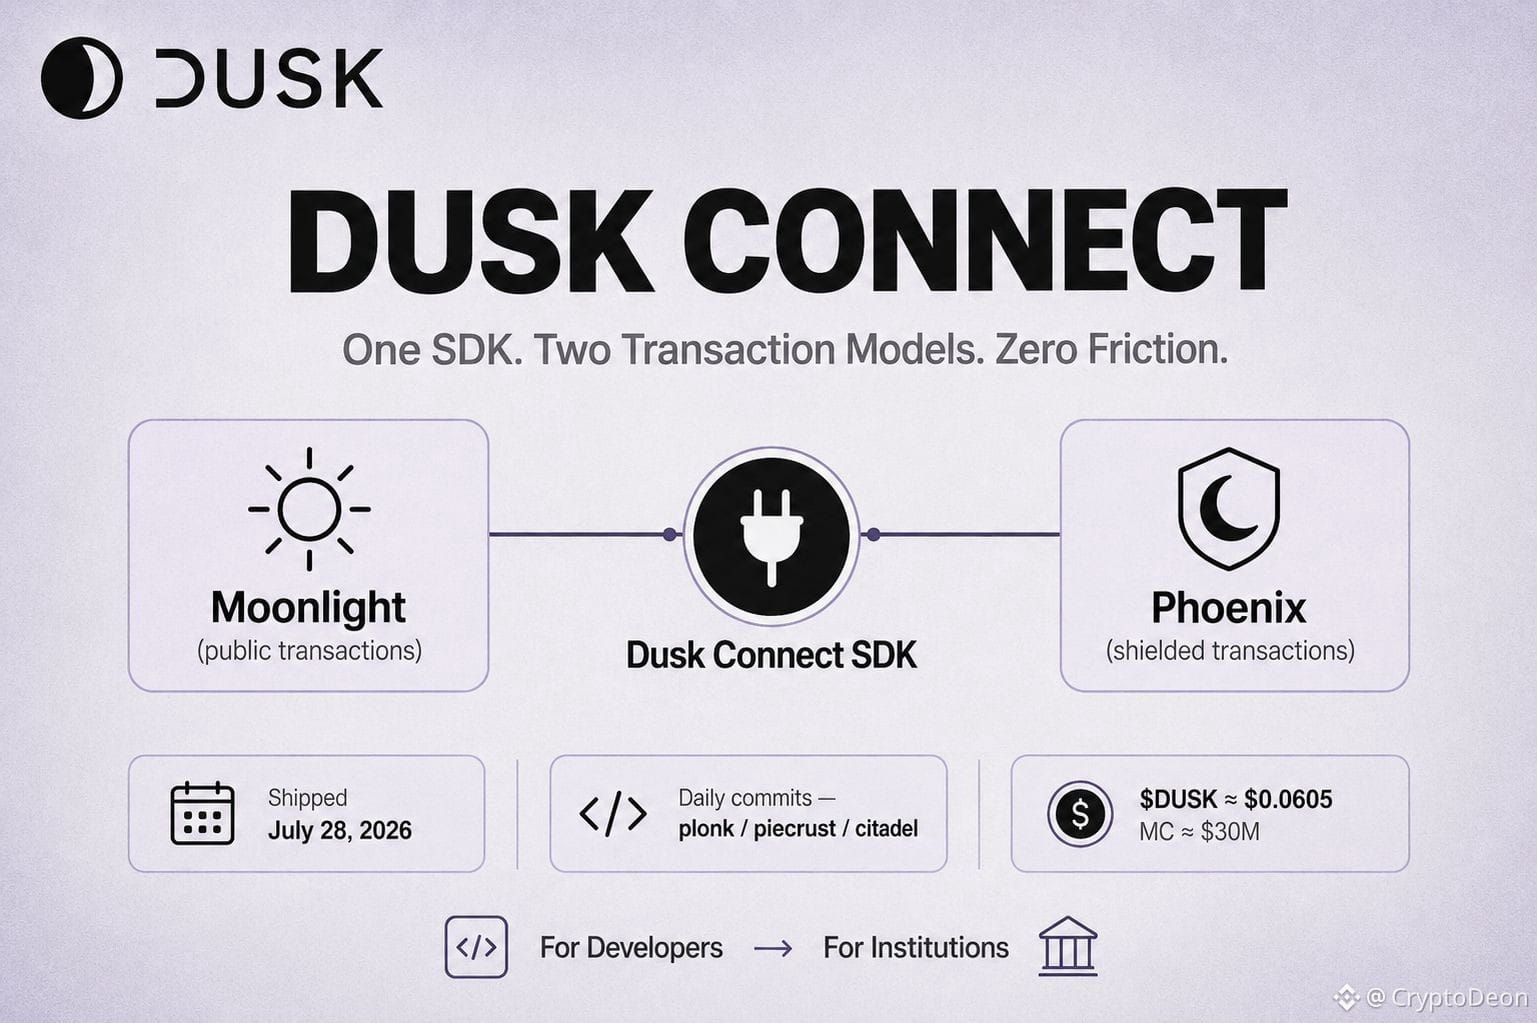
J’ai passé la journée à fouiller sur Creatorpad et j’ai failli passer à côté du plus petit titre dans le fil d’actualité — Dusk a livré quelque chose appelé Dusk Connect le 28 juillet. Pas une mise à niveau de protocole, pas un nouveau principe de confidentialité. Juste un SDK pour la connectivité des portefeuilles. Ma première réaction a été : « OK, super, de l’outillage de développement classique », et j’ai presque zappé.
Puis je me suis dit ce que ça retire concrètement. Chaque chaîne avec un modèle de transactions novateur — et Dusk en a deux, Moonlight et Phoenix, qui tournent côte à côte — rend la vie plus difficile pour le développeur qui veut simplement brancher un portefeuille à son application. En général, ça veut dire un travail d’intégration sur mesure, lire des documentations non standard, gérer différemment les parcours privés (shielded) et publics, à la main. Un SDK léger réduit tout ça à « importez ceci, appelez cette fonction ». C’est banal. Mais c’est justement ce qui détermine si des développeurs externes construisent vraiment ici, ou si tout reste cantonné à l’équipe core et aux bénéficiaires des subventions, qui font tout depuis zéro.
Voici la partie qui relie à l’image plus large : la proposition de Dusk aux institutions, c’est une finalité déterministe, une divulgation sélective, un règlement réglementé — le tout, réel, et vraiment différencié. Rien de tout ça ne compte si les seules personnes capables de développer sont les quinze ingénieurs qui ont écrit le protocole. NPEX et DuskTrade prouvent qu’il existe une demande institutionnelle du côté de la finance. Des outils comme Dusk Connect sont la moitié moins glamour — prouvant que des développeurs indépendants peuvent réellement livrer quelque chose sur Dusk, sans une courbe d’onboarding de six semaines.
J’ai aussi vérifié l’activité GitHub pendant que j’y étais — des commits continuent d’arriver quotidiennement sur les repos core (plonk, piecrust, citadel) dès cette semaine, donc ce n’est pas une équipe qui a expédié un SDK puis s’est tue. DUSK lui-même tourne autour de 0,0605 $ , avec une capitalisation proche de 30 M$ — un token où ni le SDK ni l’activité de commit n’ont encore bougé l’aiguille.
Franchement, je suis curieux — ce type d’outillage pour développeurs prédit-il vraiment quelles chaînes auront de vrais créateurs tiers, ou la corrélation est-elle plus faible qu’elle n’en a l’air ?
$DUSK #dusk @Dusk_Foundation
J’ai passé la journée à fouiller sur Creatorpad et j’ai failli passer à côté du plus petit titre dans le fil d’actualité — Dusk a livré quelque chose appelé Dusk Connect le 28 juillet. Pas une mise à niveau de protocole, pas un nouveau principe de confidentialité. Juste un SDK pour la connectivité des portefeuilles. Ma première réaction a été : « OK, super, de l’outillage de développement classique », et j’ai presque zappé.
Puis je me suis dit ce que ça retire concrètement. Chaque chaîne avec un modèle de transactions novateur — et Dusk en a deux, Moonlight et Phoenix, qui tournent côte à côte — rend la vie plus difficile pour le développeur qui veut simplement brancher un portefeuille à son application. En général, ça veut dire un travail d’intégration sur mesure, lire des documentations non standard, gérer différemment les parcours privés (shielded) et publics, à la main. Un SDK léger réduit tout ça à « importez ceci, appelez cette fonction ». C’est banal. Mais c’est justement ce qui détermine si des développeurs externes construisent vraiment ici, ou si tout reste cantonné à l’équipe core et aux bénéficiaires des subventions, qui font tout depuis zéro.
Voici la partie qui relie à l’image plus large : la proposition de Dusk aux institutions, c’est une finalité déterministe, une divulgation sélective, un règlement réglementé — le tout, réel, et vraiment différencié. Rien de tout ça ne compte si les seules personnes capables de développer sont les quinze ingénieurs qui ont écrit le protocole. NPEX et DuskTrade prouvent qu’il existe une demande institutionnelle du côté de la finance. Des outils comme Dusk Connect sont la moitié moins glamour — prouvant que des développeurs indépendants peuvent réellement livrer quelque chose sur Dusk, sans une courbe d’onboarding de six semaines.
J’ai aussi vérifié l’activité GitHub pendant que j’y étais — des commits continuent d’arriver quotidiennement sur les repos core (plonk, piecrust, citadel) dès cette semaine, donc ce n’est pas une équipe qui a expédié un SDK puis s’est tue. DUSK lui-même tourne autour de 0,0605 $ , avec une capitalisation proche de 30 M$ — un token où ni le SDK ni l’activité de commit n’ont encore bougé l’aiguille.
Franchement, je suis curieux — ce type d’outillage pour développeurs prédit-il vraiment quelles chaînes auront de vrais créateurs tiers, ou la corrélation est-elle plus faible qu’elle n’en a l’air ?
$DUSK #dusk @Dusk
5
6
235
·
--
Dusk répète « actifs réglementés onchain » comme si cela allait de soi. Je voulais trouver la friction réelle qui le justifie, pas simplement l’argumentaire.
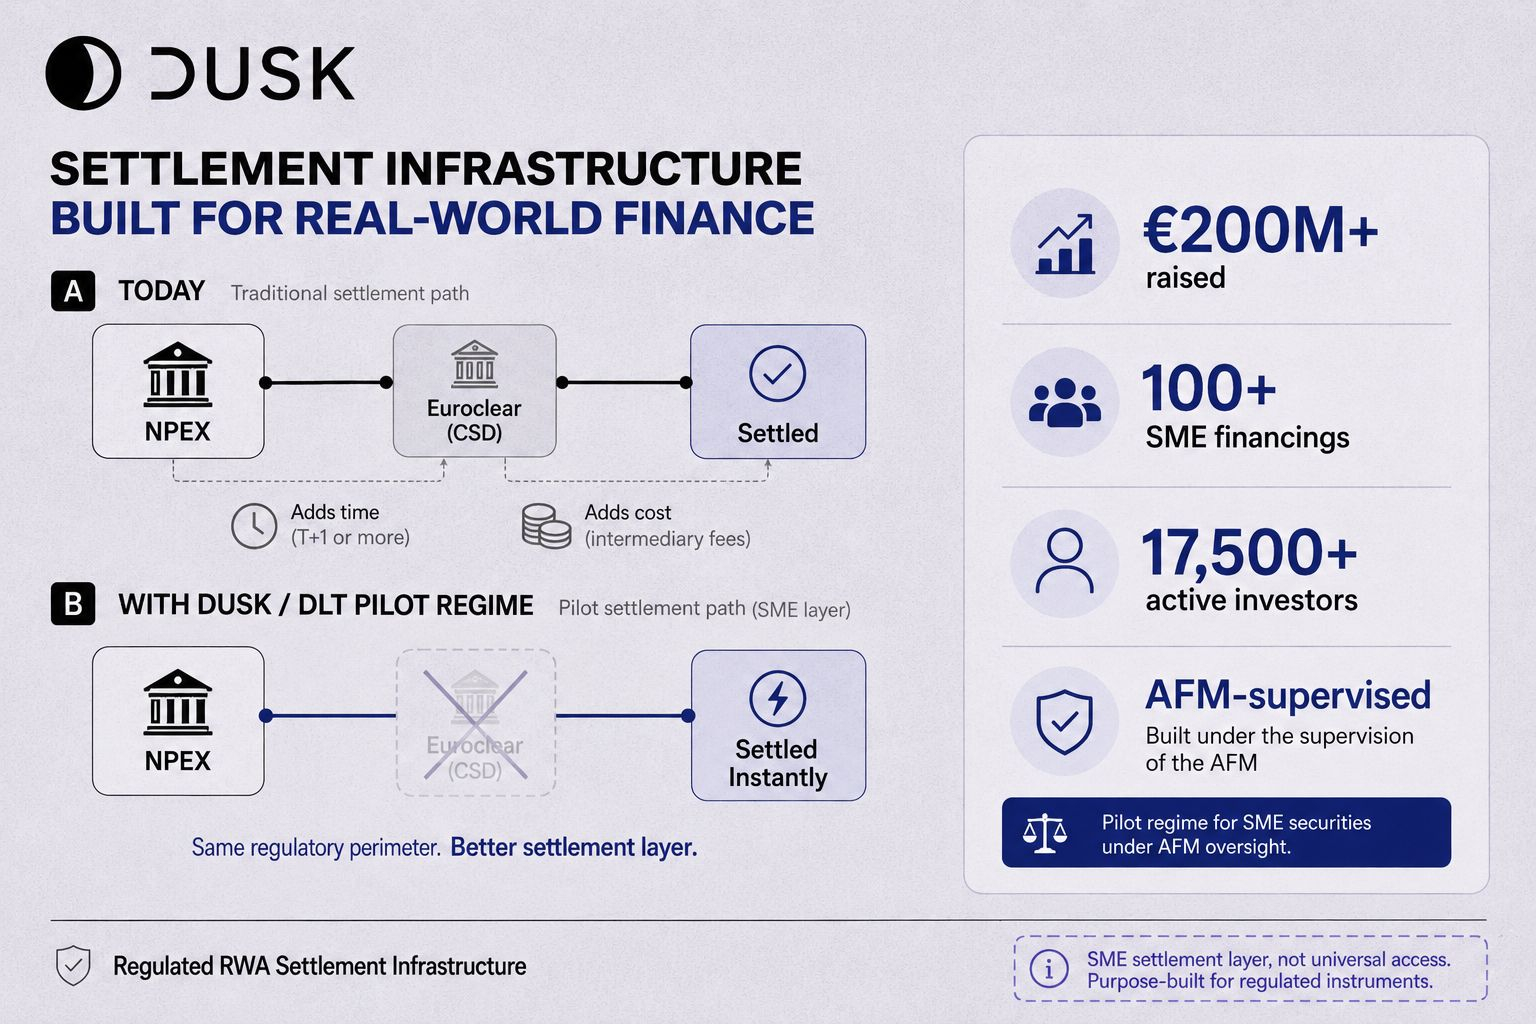
La réponse la plus claire se trouve dans un détail à propos de NPEX. Quand NPEX règle une transaction aujourd’hui, ce n’est pas lui qui le fait directement : il la transmet via Euroclear, un dépositaire externe, le même intermédiaire sur lequel chaque bourse traditionnelle s’appuie pour le règlement post-négociation. Partie supplémentaire, coût supplémentaire, temps supplémentaire, à chaque transaction. Le régime pilote DLT de l’UE, lui, change réellement la donne : il permet à une plateforme agréée comme NPEX d’assurer le règlement en propre, au lieu de le sous-traiter. Dusk est la voie ferrée sur laquelle ce rôle circule.
Il s’agit d’un coût spécifique supprimé, et pas d’une vague affirmation du type « la blockchain est meilleure ». Un émetteur SME paie actuellement un intermédiaire pour confirmer la propriété après chaque transaction. Supprimez cela, et l’enregistrement de la propriété devient lui-même la couche de règlement — instantané, pas reconstitué par une institution séparée plusieurs jours plus tard. Le vote des investisseurs et l’administration des dividendes, tous deux lents et manuels dans les marchés SME, deviennent moins coûteux pour la même raison.
Là où il devient plus difficile de défendre le discours, c’est la fractionnalisation. Pour les actions blue-chip, fractionner les parts élargit clairement le cercle des investisseurs. Pour les actions de PME déjà petites et peu liquides, la tokenisation supprime surtout l’intermédiaire du règlement — c’est réel, mais plus étroit que l’histoire d’« accès déverrouillé » qu’on raconte généralement.
NPEX aujourd’hui : supervisé par l’AFM, plus de 200 M€ levés sur 100+ financements de PME, 17 500+ investisseurs actifs — un marché réel où réduire la dépendance à Euroclear représente un gain mesurable, pas une hypothèse.
Si le pitch honnête est « nous supprimons un intermédiaire de règlement » plutôt que « nous déverrouillons l’accès », l’opportunité devient-elle plus petite — ou une friction étroite mais réelle vaut-elle davantage qu’une promesse large et vague ?
$DUSK #dusk #BinanceSquare #CryptoAnalysis @Dusk_Foundation
Dusk répète « actifs réglementés onchain » comme si cela allait de soi. Je voulais trouver la friction réelle qui le justifie, pas simplement l’argumentaire.
La réponse la plus claire se trouve dans un détail à propos de NPEX. Quand NPEX règle une transaction aujourd’hui, ce n’est pas lui qui le fait directement : il la transmet via Euroclear, un dépositaire externe, le même intermédiaire sur lequel chaque bourse traditionnelle s’appuie pour le règlement post-négociation. Partie supplémentaire, coût supplémentaire, temps supplémentaire, à chaque transaction. Le régime pilote DLT de l’UE, lui, change réellement la donne : il permet à une plateforme agréée comme NPEX d’assurer le règlement en propre, au lieu de le sous-traiter. Dusk est la voie ferrée sur laquelle ce rôle circule.
Il s’agit d’un coût spécifique supprimé, et pas d’une vague affirmation du type « la blockchain est meilleure ». Un émetteur SME paie actuellement un intermédiaire pour confirmer la propriété après chaque transaction. Supprimez cela, et l’enregistrement de la propriété devient lui-même la couche de règlement — instantané, pas reconstitué par une institution séparée plusieurs jours plus tard. Le vote des investisseurs et l’administration des dividendes, tous deux lents et manuels dans les marchés SME, deviennent moins coûteux pour la même raison.
Là où il devient plus difficile de défendre le discours, c’est la fractionnalisation. Pour les actions blue-chip, fractionner les parts élargit clairement le cercle des investisseurs. Pour les actions de PME déjà petites et peu liquides, la tokenisation supprime surtout l’intermédiaire du règlement — c’est réel, mais plus étroit que l’histoire d’« accès déverrouillé » qu’on raconte généralement.
NPEX aujourd’hui : supervisé par l’AFM, plus de 200 M€ levés sur 100+ financements de PME, 17 500+ investisseurs actifs — un marché réel où réduire la dépendance à Euroclear représente un gain mesurable, pas une hypothèse.
Si le pitch honnête est « nous supprimons un intermédiaire de règlement » plutôt que « nous déverrouillons l’accès », l’opportunité devient-elle plus petite — ou une friction étroite mais réelle vaut-elle davantage qu’une promesse large et vague ?
$DUSK #dusk #BinanceSquare #CryptoAnalysis @Dusk
11
11
219
·
--
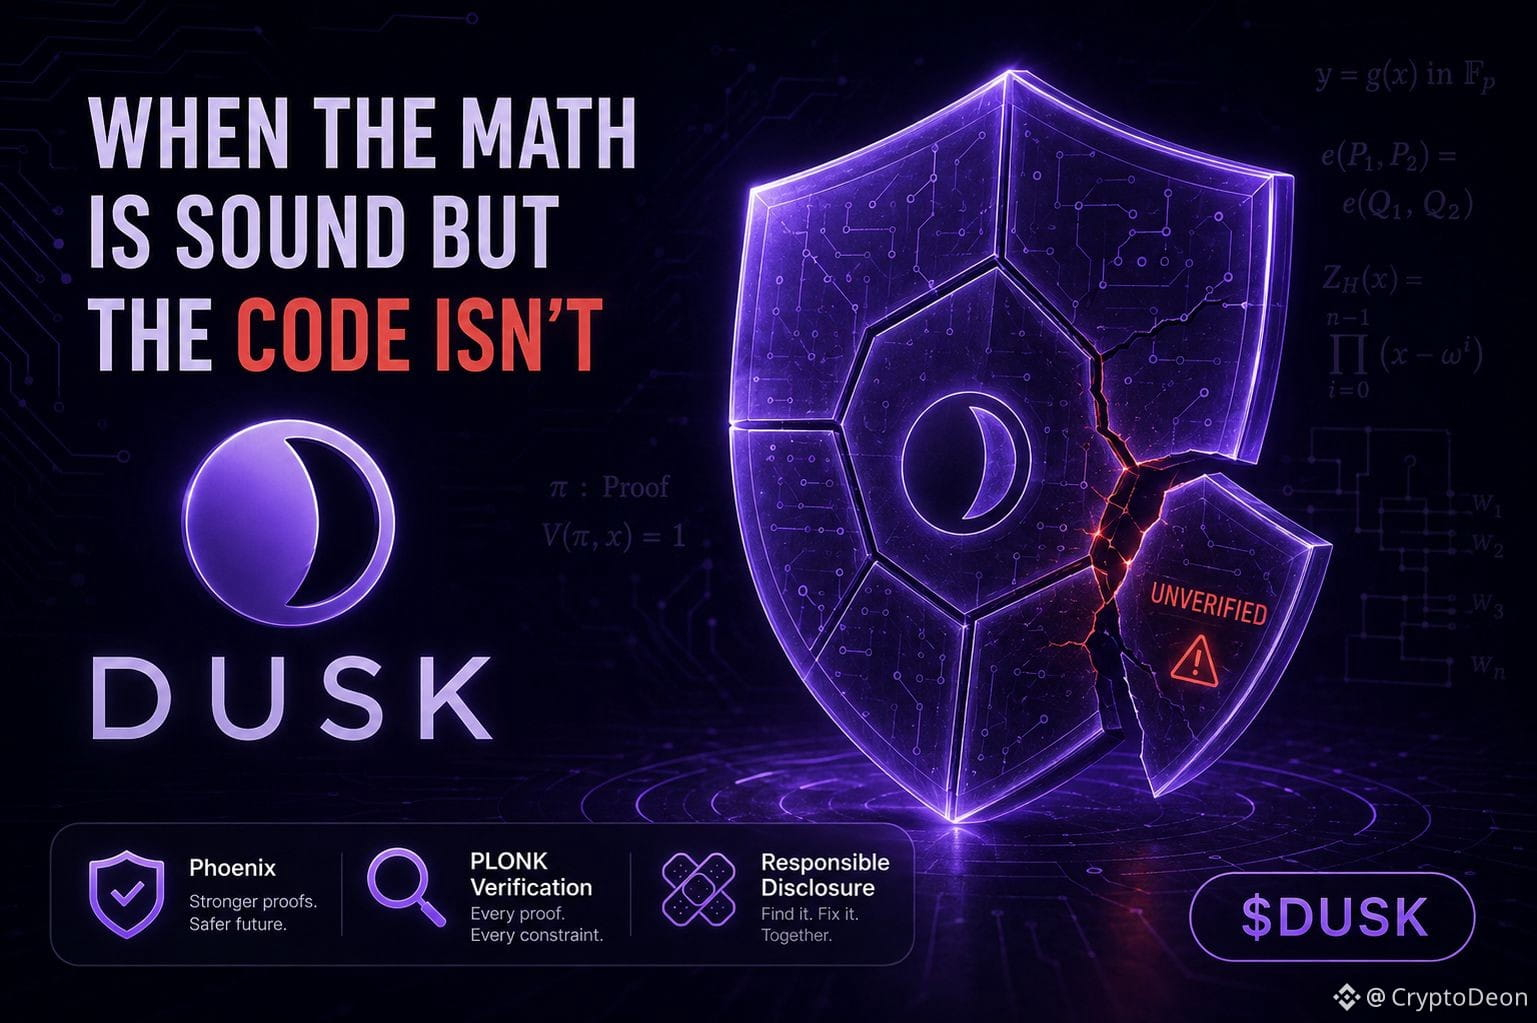
Je pensais auparavant que, dès qu’un système fonctionne avec des preuves à connaissance nulle (zero-knowledge proofs), les mathématiques elles-mêmes garantissent la sécurité — plus aucune erreur humaine à craindre, juste la cryptographie qui fait son travail. Puis j’ai découvert une revue de sécurité de l’implémentation PLONK de Dusk, et cette hypothèse ne s’est pas vérifiée comme je l’imaginais 🔍
Voici la version en langage simple de ce qui a été trouvé. Phoenix, le système de transaction masquée de Dusk, s’appuie sur PLONK pour prouver des choses comme « cette note est réelle », « je la possède », et « la comptabilité du solde est correcte » — le tout sans révéler les nombres réels. Des chercheurs ont constaté que le code qui vérifie ces preuves ne vérifiait pas toutes les parties des calculs qu’il était censé vérifier. En théorie, cette faille pourrait permettre à quelqu’un de soumettre une preuve falsifiée affirmant qu’une note existe alors qu’elle n’existe pas, et de créer une valeur qui n’a jamais été réellement là — pas parce que la cryptographie elle-même est cassée, mais parce qu’un détail d’implémentation n’imposait pas complètement ce que le design promettait.
Cette distinction compte plus que le titre. Une faille dans le schéma à connaissance nulle sous-jacent signifierait que tout le modèle est non fiable. Une faille dans la manière dont ce schéma a été implémenté et vérifié relève d’une autre catégorie — sérieuse, mais corrigeable, et exactement le type de chose que la divulgation responsable vise à détecter avant qu’elle ne soit exploitée. Le signalement a été fait via ce processus, et non découvert par un attaquant en production.
Ce que cela dit réellement sur Dusk, ce n’est pas « la tech est bancale ». C’est plutôt que « nous utilisons des preuves à connaissance nulle » n’a jamais été, à lui seul, toute l’histoire de la sécurité — le code de vérification autour des preuves pèse autant que la cryptographie elle-même, et c’est vrai pour chaque projet ZK, pas seulement celui-ci.
DUSK s’échange aujourd’hui près de 0,0605 $, avec une capitalisation d’environ 30 M$, loin encore de son plus haut historique — un marché qui, pour l’instant, n’a pas intégré ni la découverte ni le correctif.
Un audit qui détecte ce genre de problème avant son exploitation renforce-t-il davantage la confiance sur la durée, ou bien le marché ne retient-il que le fait qu’une faille existait, indépendamment du résultat ?
#dusk $DUSK @Dusk_Foundation
Je pensais auparavant que, dès qu’un système fonctionne avec des preuves à connaissance nulle (zero-knowledge proofs), les mathématiques elles-mêmes garantissent la sécurité — plus aucune erreur humaine à craindre, juste la cryptographie qui fait son travail. Puis j’ai découvert une revue de sécurité de l’implémentation PLONK de Dusk, et cette hypothèse ne s’est pas vérifiée comme je l’imaginais 🔍
Voici la version en langage simple de ce qui a été trouvé. Phoenix, le système de transaction masquée de Dusk, s’appuie sur PLONK pour prouver des choses comme « cette note est réelle », « je la possède », et « la comptabilité du solde est correcte » — le tout sans révéler les nombres réels. Des chercheurs ont constaté que le code qui vérifie ces preuves ne vérifiait pas toutes les parties des calculs qu’il était censé vérifier. En théorie, cette faille pourrait permettre à quelqu’un de soumettre une preuve falsifiée affirmant qu’une note existe alors qu’elle n’existe pas, et de créer une valeur qui n’a jamais été réellement là — pas parce que la cryptographie elle-même est cassée, mais parce qu’un détail d’implémentation n’imposait pas complètement ce que le design promettait.
Cette distinction compte plus que le titre. Une faille dans le schéma à connaissance nulle sous-jacent signifierait que tout le modèle est non fiable. Une faille dans la manière dont ce schéma a été implémenté et vérifié relève d’une autre catégorie — sérieuse, mais corrigeable, et exactement le type de chose que la divulgation responsable vise à détecter avant qu’elle ne soit exploitée. Le signalement a été fait via ce processus, et non découvert par un attaquant en production.
Ce que cela dit réellement sur Dusk, ce n’est pas « la tech est bancale ». C’est plutôt que « nous utilisons des preuves à connaissance nulle » n’a jamais été, à lui seul, toute l’histoire de la sécurité — le code de vérification autour des preuves pèse autant que la cryptographie elle-même, et c’est vrai pour chaque projet ZK, pas seulement celui-ci.
DUSK s’échange aujourd’hui près de 0,0605 $, avec une capitalisation d’environ 30 M$, loin encore de son plus haut historique — un marché qui, pour l’instant, n’a pas intégré ni la découverte ni le correctif.
Un audit qui détecte ce genre de problème avant son exploitation renforce-t-il davantage la confiance sur la durée, ou bien le marché ne retient-il que le fait qu’une faille existait, indépendamment du résultat ?
#dusk $DUSK @Dusk
9
8
136
·
--
J’ai vu le gap de BTC exploser fort hier — il a directement franchi la résistance des 65 000 $ qui le bloquait depuis des semaines, porté par le bruit politique autour de la réglementation des cryptos. Les baleines avaient déjà discrètement commencé à accumuler sur ce mouvement. C’est exactement le genre de séance qui donne l’impression que l’effet de levier est simple en théorie, mais compliqué dans la pratique.
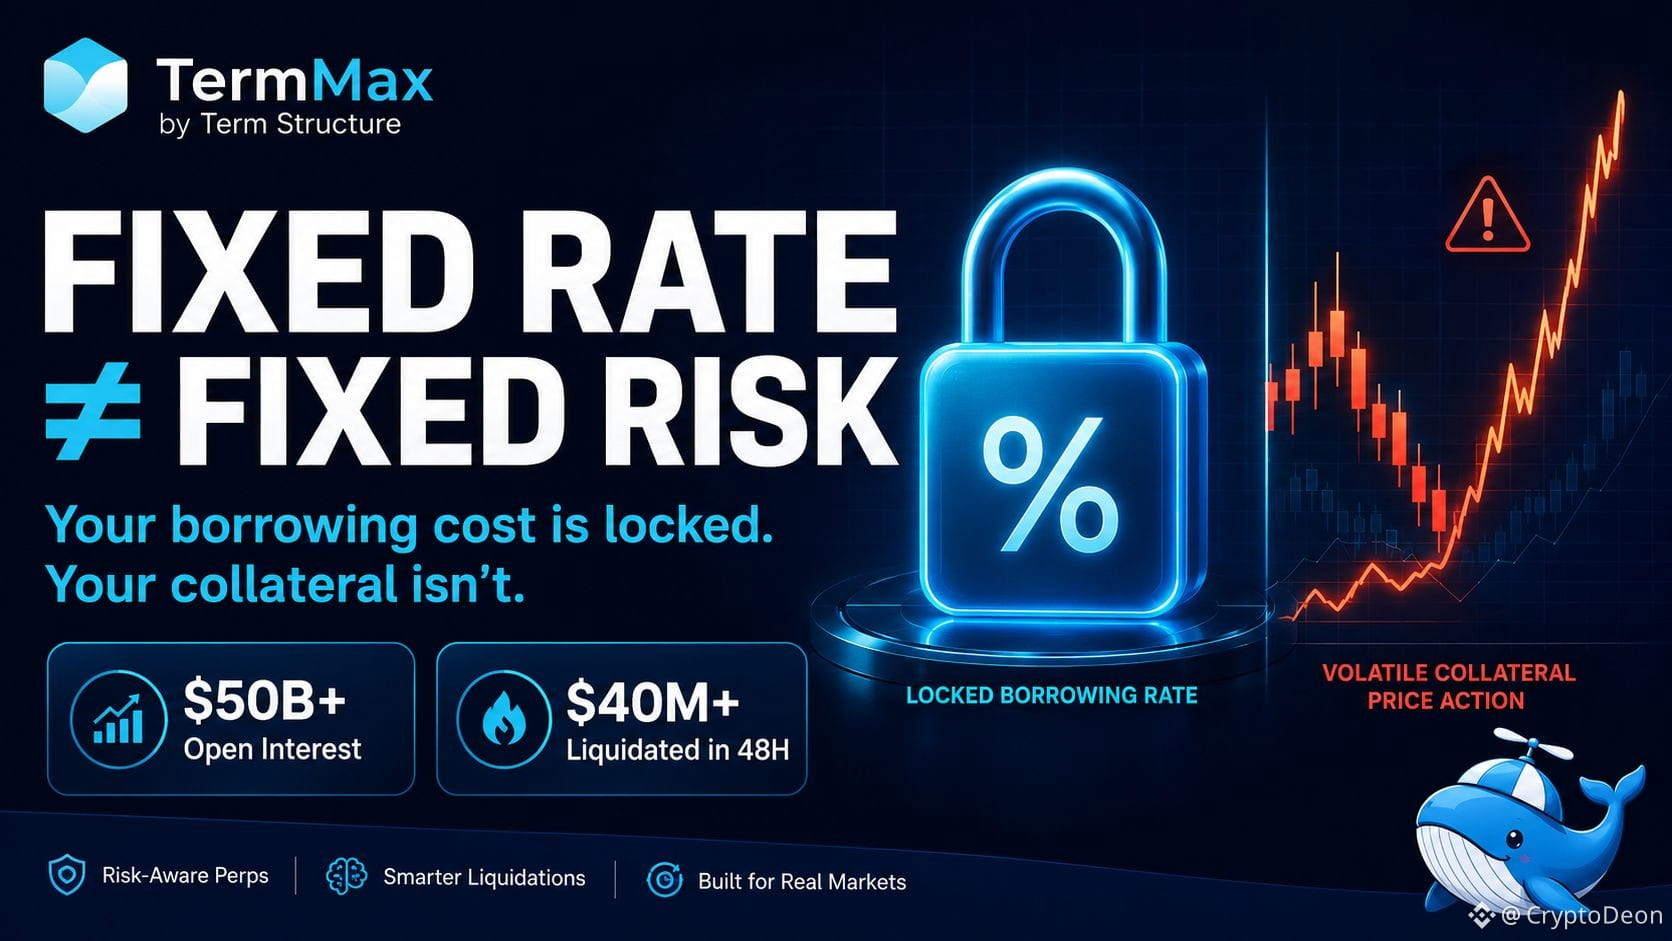
Voilà où le modèle à taux fixe de TermMax trouve vraiment sa place. Dans un système à taux variable, un mouvement brutal comme celui-ci peut faire grimper le coût de l’emprunt au pire moment possible — au moment même où vous avez besoin que la position tienne, pas quand vous pouvez vous permettre des surprises. En verrouillant le taux à l’avance, vous supprimez cette variable précise. Vous connaissez exactement vos frais de financement avant d’entrer, peu importe ce que BTC fera ensuite.
Mais voici la distinction que je reviens sans cesse à exprimer en termes simples : un taux fixe fixe le *coût du prêt*, pas la *valeur de votre collatéral*. Ce sont deux risques complètement différents. Le volume d’intérêt ouvert sur BTC se situe actuellement près de 50 milliards de dollars, et en deux jours, les liquidations ont déjà totalisé plus de 40 millions — preuve que les variations de prix se traduisent par des clôtures forcées, quels que soient les termes de votre taux d’emprunt « sur le papier ».
Donc, pour le dire franchement : l’emprunt à taux fixe élimine l’incertitude sur un poste — le coût du capital — d’un prêt. Il ne fait rien pour atténuer à quel point votre collatéral peut évoluer contre vous, et les seuils de liquidation n’en ont rien à faire que votre taux ait été verrouillé ou flottant.
Ce que je surveille, c’est de savoir si les positions de TermMax tiennent réellement à travers une flambée de volatilité comme celle-ci, pas seulement dans des marchés calmes où l’avantage de taux compte à peine.
#TermMax @termmax
J’ai vu le gap de BTC exploser fort hier — il a directement franchi la résistance des 65 000 $ qui le bloquait depuis des semaines, porté par le bruit politique autour de la réglementation des cryptos. Les baleines avaient déjà discrètement commencé à accumuler sur ce mouvement. C’est exactement le genre de séance qui donne l’impression que l’effet de levier est simple en théorie, mais compliqué dans la pratique.
Voilà où le modèle à taux fixe de TermMax trouve vraiment sa place. Dans un système à taux variable, un mouvement brutal comme celui-ci peut faire grimper le coût de l’emprunt au pire moment possible — au moment même où vous avez besoin que la position tienne, pas quand vous pouvez vous permettre des surprises. En verrouillant le taux à l’avance, vous supprimez cette variable précise. Vous connaissez exactement vos frais de financement avant d’entrer, peu importe ce que BTC fera ensuite.
Mais voici la distinction que je reviens sans cesse à exprimer en termes simples : un taux fixe fixe le *coût du prêt*, pas la *valeur de votre collatéral*. Ce sont deux risques complètement différents. Le volume d’intérêt ouvert sur BTC se situe actuellement près de 50 milliards de dollars, et en deux jours, les liquidations ont déjà totalisé plus de 40 millions — preuve que les variations de prix se traduisent par des clôtures forcées, quels que soient les termes de votre taux d’emprunt « sur le papier ».
Donc, pour le dire franchement : l’emprunt à taux fixe élimine l’incertitude sur un poste — le coût du capital — d’un prêt. Il ne fait rien pour atténuer à quel point votre collatéral peut évoluer contre vous, et les seuils de liquidation n’en ont rien à faire que votre taux ait été verrouillé ou flottant.
Ce que je surveille, c’est de savoir si les positions de TermMax tiennent réellement à travers une flambée de volatilité comme celle-ci, pas seulement dans des marchés calmes où l’avantage de taux compte à peine.
#TermMax @TermMax
2
3
189
·
--
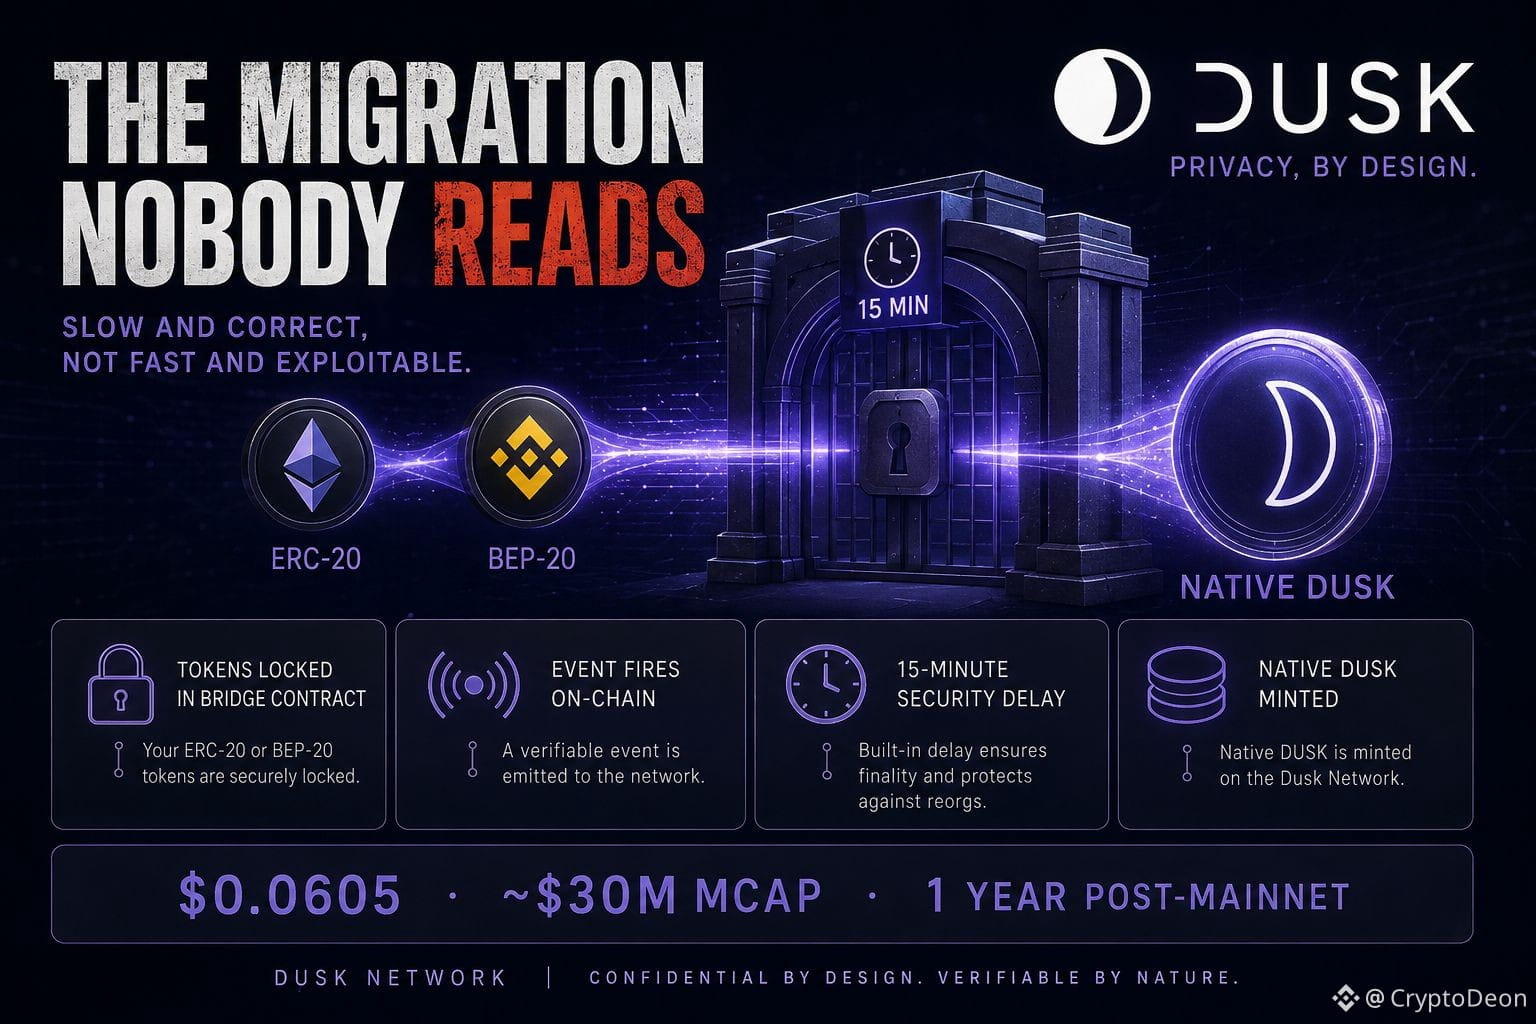
Je suis rentré hier soir et un détail des docs de Dusk n’arrêtait pas de me trotter dans la tête, alors je me suis assis et j’ai réellement lu le contrat de migration au lieu de survoler le résumé écrit par quelqu’un d’autre.
Voilà ce qui m’a frappé. Dusk n’a pas simplement lancé un nouveau mainnet et demandé aux détenteurs de se débrouiller. Les anciens tokens ERC-20 et BEP-20 sont verrouillés dans un contrat de pont (bridge), un événement est déclenché, et ce n’est qu’ensuite qu’un service externe émet le DUSK natif équivalent sur la nouvelle chaîne. C’est une porte à sens unique, avec une attente de 15 minutes intégrée pour la sécurité — pas pour faire joli. Pas de bouton d’échange instantané, pas de raccourcis. Cette période d’attente dit discrètement ceci : mieux vaut être lent et correct plutôt que rapide et exploitable — la même philosophie qui réapparaît dans quelque chose d’aussi peu glamour qu’un token bridge.
Pourquoi c’est plus important qu’il n’y paraît : la plupart des migrations sont traitées comme de la plomberie, une note de bas de page que personne ne lit. Mais un projet conçu pour le règlement réglementé ne peut pas se permettre une migration bâclée, car la logique de custody qui déplace vos anciens tokens est un aperçu de la façon dont il déplacera, plus tard, des obligations tokenisées ou des parts de private equity qui valent vraiment de l’argent. S’ils coupent des coins sur quelque chose avec des enjeux comparativement faibles, cela en dirait plus que n’importe quel livre blanc.
En regardant plus loin — le mainnet est passé en ligne en décembre 2024 / janvier 2025, et un an plus tard, les éléments de la roadmap qui étaient des promesses à l’époque (Hyperstaking, Zedger, interopérabilité EVM via un partenariat Chainlink CCIP) sont désormais en cours de livraison : pas de simples points sur des slides. Le DUSK tourne autour de 0,0605 $ aujourd’hui, avec une capitalisation proche de 30 M$, toujours une fraction de son plus haut historique — à noter, car le prix a à peine réagi à une année de livraisons régulières.
Ça me fait me demander : quand une chaîne prouve sa discipline à travers une infrastructure aussi “ennuyeuse” qu’un contrat de migration plutôt qu’à travers des fonctionnalités tape-à-l’œil, le marché récompense-t-il réellement ce type de patience — ou est-ce qu’il ne prête attention que lorsqu’arrive la fonctionnalité spectaculaire ?
#dusk $DUSK @Dusk_Foundation
Je suis rentré hier soir et un détail des docs de Dusk n’arrêtait pas de me trotter dans la tête, alors je me suis assis et j’ai réellement lu le contrat de migration au lieu de survoler le résumé écrit par quelqu’un d’autre.
Voilà ce qui m’a frappé. Dusk n’a pas simplement lancé un nouveau mainnet et demandé aux détenteurs de se débrouiller. Les anciens tokens ERC-20 et BEP-20 sont verrouillés dans un contrat de pont (bridge), un événement est déclenché, et ce n’est qu’ensuite qu’un service externe émet le DUSK natif équivalent sur la nouvelle chaîne. C’est une porte à sens unique, avec une attente de 15 minutes intégrée pour la sécurité — pas pour faire joli. Pas de bouton d’échange instantané, pas de raccourcis. Cette période d’attente dit discrètement ceci : mieux vaut être lent et correct plutôt que rapide et exploitable — la même philosophie qui réapparaît dans quelque chose d’aussi peu glamour qu’un token bridge.
Pourquoi c’est plus important qu’il n’y paraît : la plupart des migrations sont traitées comme de la plomberie, une note de bas de page que personne ne lit. Mais un projet conçu pour le règlement réglementé ne peut pas se permettre une migration bâclée, car la logique de custody qui déplace vos anciens tokens est un aperçu de la façon dont il déplacera, plus tard, des obligations tokenisées ou des parts de private equity qui valent vraiment de l’argent. S’ils coupent des coins sur quelque chose avec des enjeux comparativement faibles, cela en dirait plus que n’importe quel livre blanc.
En regardant plus loin — le mainnet est passé en ligne en décembre 2024 / janvier 2025, et un an plus tard, les éléments de la roadmap qui étaient des promesses à l’époque (Hyperstaking, Zedger, interopérabilité EVM via un partenariat Chainlink CCIP) sont désormais en cours de livraison : pas de simples points sur des slides. Le DUSK tourne autour de 0,0605 $ aujourd’hui, avec une capitalisation proche de 30 M$, toujours une fraction de son plus haut historique — à noter, car le prix a à peine réagi à une année de livraisons régulières.
Ça me fait me demander : quand une chaîne prouve sa discipline à travers une infrastructure aussi “ennuyeuse” qu’un contrat de migration plutôt qu’à travers des fonctionnalités tape-à-l’œil, le marché récompense-t-il réellement ce type de patience — ou est-ce qu’il ne prête attention que lorsqu’arrive la fonctionnalité spectaculaire ?
#dusk $DUSK @Dusk
13
12
207
·
--
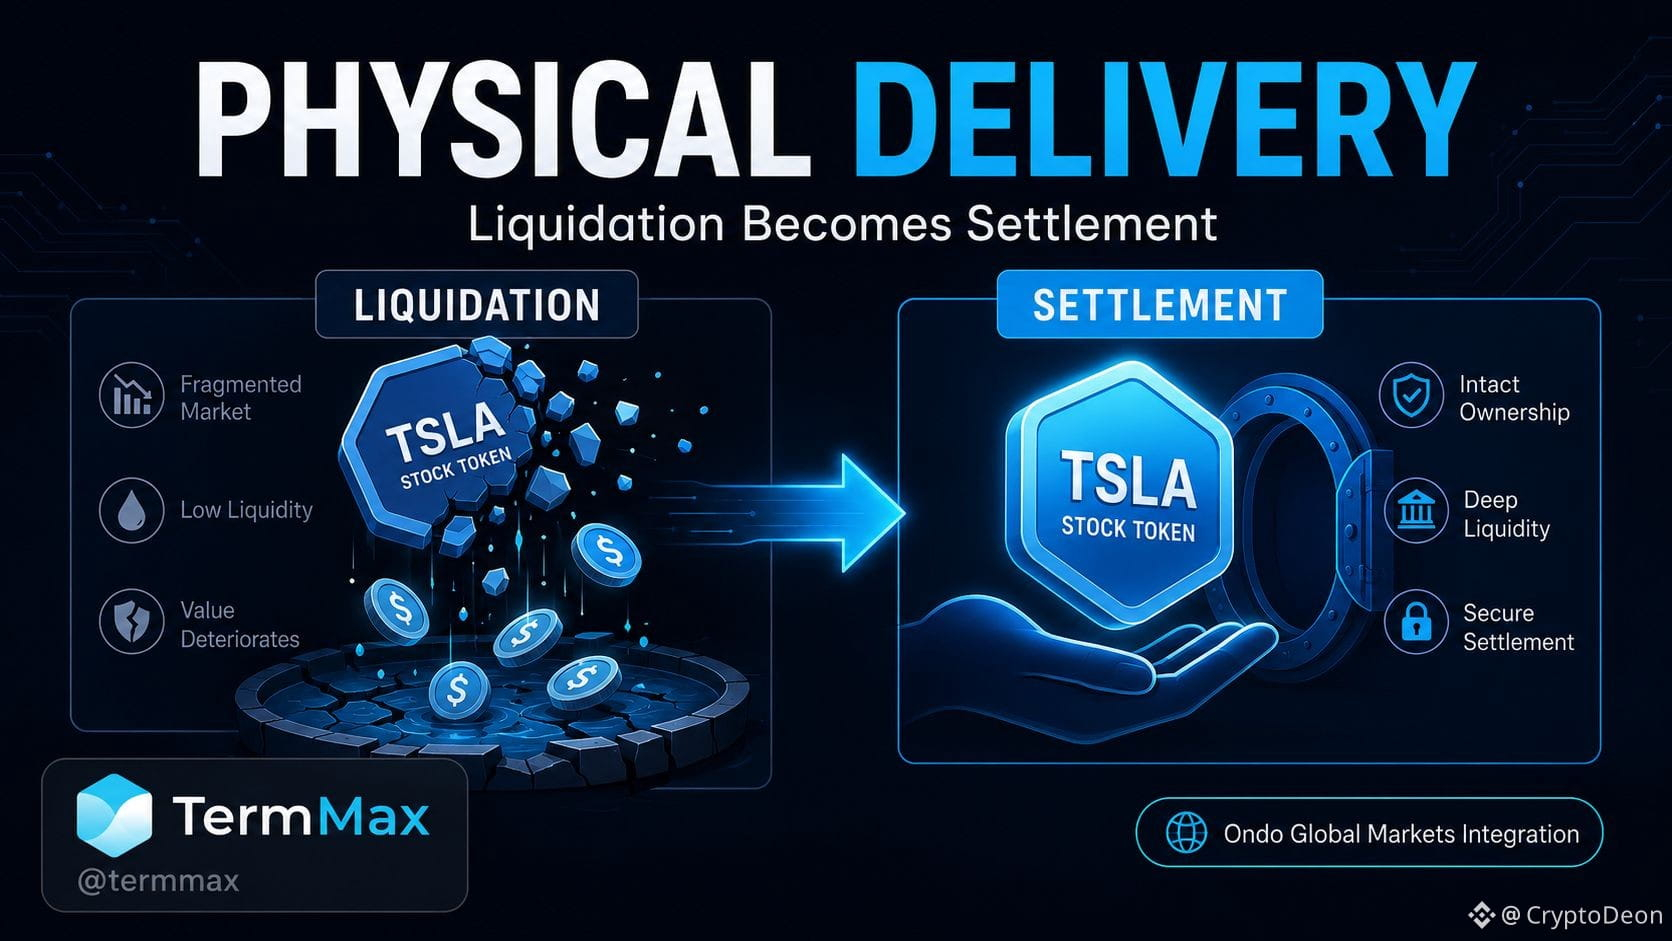
Je revenais sans cesse à une phrase de l’annonce de l’intégration du jeton d’actions de TermMax : la livraison physique ne fait pas que liquider une garantie — elle peut aussi la régler. Une petite formule qui accomplit beaucoup de travail.
La plupart des prêts on-chain traitent la garantie de la même manière, quel qu’en soit le type : si le prêt tourne mal, on vend l’actif, on rembourse le prêteur, et c’est tout. Cela fonctionne bien pour l’ETH ou une stablecoin, car il existe toujours un marché suffisamment profond pour absorber la vente rapidement. Ça se complique dès que la garantie ressemble à un jeton d’action tokenisé ou à un actif du monde réel, lorsque le carnet d’ordres peut être mince, ou que l’actif ne devrait tout simplement pas être bradé à un mauvais prix juste pour régler mécaniquement un prêt.
L’approche de TermMax avec sa nouvelle intégration Ondo Global Markets renverse ce défaut par défaut. Au lieu de vendre de force une garantie en équité tokenisée sur un marché peu profond, le mécanisme peut transférer directement l’actif sous-jacent au prêteur. En termes simples : le prêteur finit par détenir lui-même le jeton d’action, pas du cash issu d’une vente précipitée. C’est un modèle de risque sensiblement différent : la liquidation passe d’un événement de marché à un événement de règlement.
Version facile : tokeniser une action ne la rend pas automatiquement liquide. Mettre un actif du monde réel on-chain résout le problème de propriété et de transfert, pas le problème du « suis-je capable de le vendre assez vite en cas de crise ? ». La livraison physique, c’est TermMax qui admet discrètement que ce manque existe et qui construit autour, plutôt que de faire semblant qu’il n’y est pas — ce qui explique aussi pourquoi le même mécanisme peut soutenir des stratégies d’options sur action et de covered call pour les détenteurs de jetons d’actions, pas seulement la liquidation.
Ondo Global Markets est actuellement la plus grande plateforme de valeurs mobilières tokenisées en termes de TVL, donc ce n’est pas un type de garantie théorique : c’est un capital réel adossé à ce test.
#termmax @termmax
Je revenais sans cesse à une phrase de l’annonce de l’intégration du jeton d’actions de TermMax : la livraison physique ne fait pas que liquider une garantie — elle peut aussi la régler. Une petite formule qui accomplit beaucoup de travail.
La plupart des prêts on-chain traitent la garantie de la même manière, quel qu’en soit le type : si le prêt tourne mal, on vend l’actif, on rembourse le prêteur, et c’est tout. Cela fonctionne bien pour l’ETH ou une stablecoin, car il existe toujours un marché suffisamment profond pour absorber la vente rapidement. Ça se complique dès que la garantie ressemble à un jeton d’action tokenisé ou à un actif du monde réel, lorsque le carnet d’ordres peut être mince, ou que l’actif ne devrait tout simplement pas être bradé à un mauvais prix juste pour régler mécaniquement un prêt.
L’approche de TermMax avec sa nouvelle intégration Ondo Global Markets renverse ce défaut par défaut. Au lieu de vendre de force une garantie en équité tokenisée sur un marché peu profond, le mécanisme peut transférer directement l’actif sous-jacent au prêteur. En termes simples : le prêteur finit par détenir lui-même le jeton d’action, pas du cash issu d’une vente précipitée. C’est un modèle de risque sensiblement différent : la liquidation passe d’un événement de marché à un événement de règlement.
Version facile : tokeniser une action ne la rend pas automatiquement liquide. Mettre un actif du monde réel on-chain résout le problème de propriété et de transfert, pas le problème du « suis-je capable de le vendre assez vite en cas de crise ? ». La livraison physique, c’est TermMax qui admet discrètement que ce manque existe et qui construit autour, plutôt que de faire semblant qu’il n’y est pas — ce qui explique aussi pourquoi le même mécanisme peut soutenir des stratégies d’options sur action et de covered call pour les détenteurs de jetons d’actions, pas seulement la liquidation.
Ondo Global Markets est actuellement la plus grande plateforme de valeurs mobilières tokenisées en termes de TVL, donc ce n’est pas un type de garantie théorique : c’est un capital réel adossé à ce test.
#termmax @TermMax
4
6
200
·
--
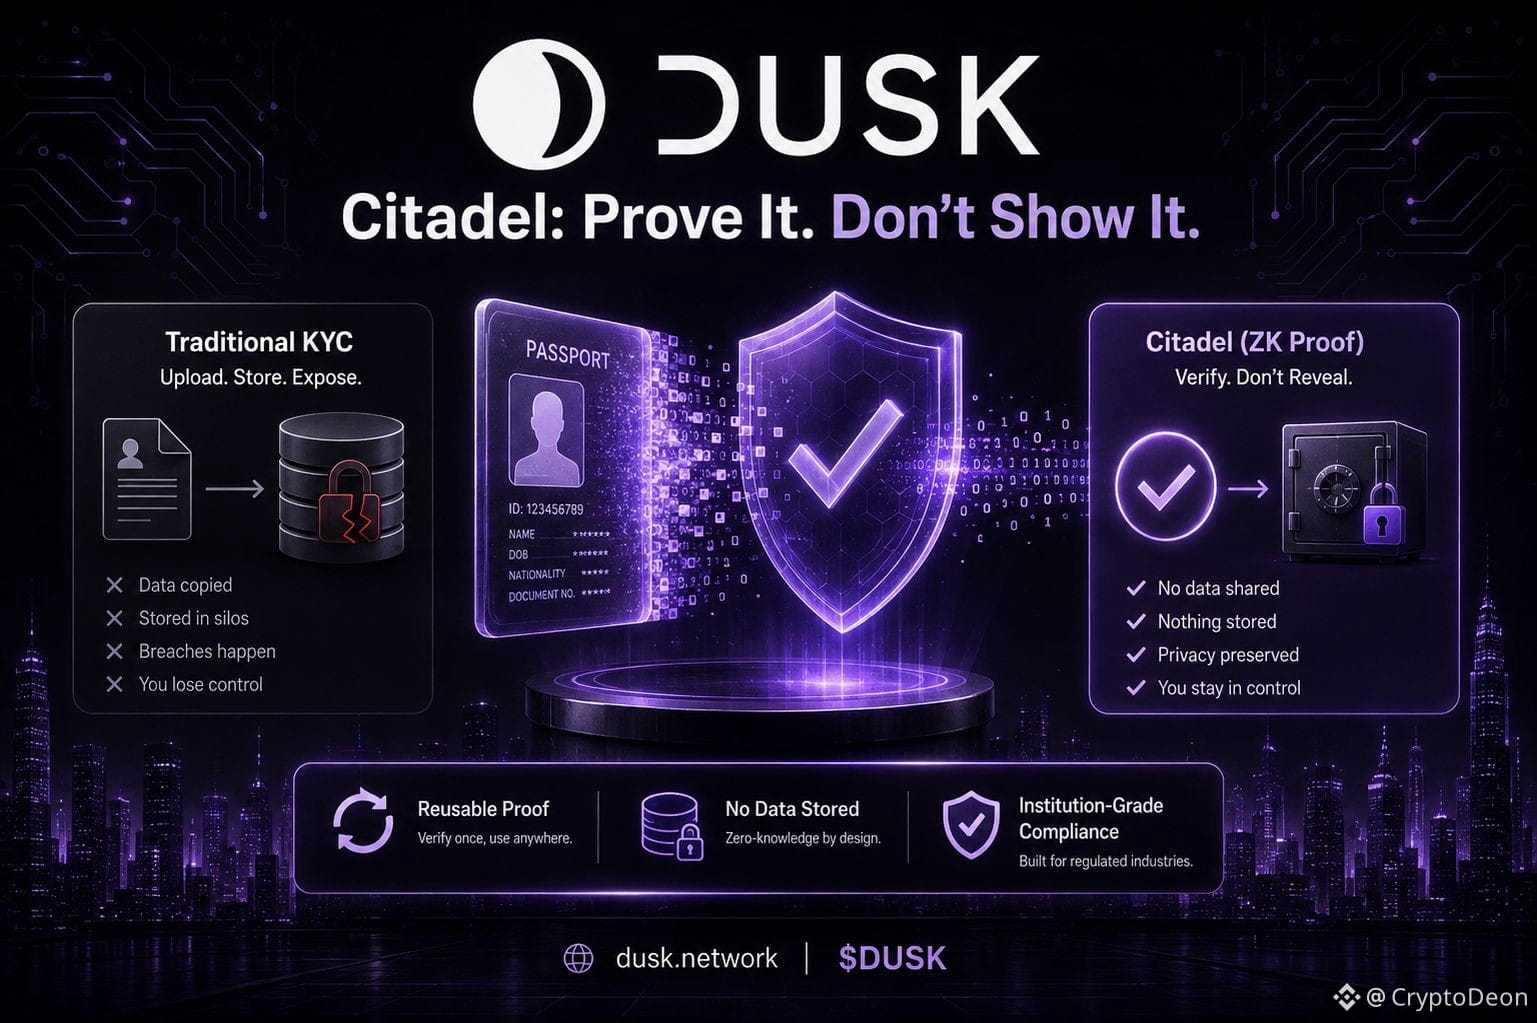
Au début, je me suis dit que Citadel n’était que la version de Dusk de « l’anti-blanchiment (KYC) en chaîne », une fonctionnalité de plus à cocher que chaque chaîne « conforme » finit par mettre en place. Ce qui m’a vraiment accroché, c’est le sens dans lequel se fait la vérification : normalement, le KYC consiste à confier ses documents à une entreprise et à lui faire confiance pour ne pas les divulguer ou les revendre. Citadel inverse qui porte le risque.
Voici le mécanisme en termes simples : au lieu de prouver qui vous êtes en montrant votre pièce d’identité, vous prouvez une affirmation vous concernant — « j’ai plus de 18 ans », « je ne figure pas sur une liste de sanctions », « je suis un investisseur accrédité » — à l’aide d’une preuve à divulgation nulle de connaissance (zero-knowledge proof). L’institution qui vérifie obtient une réponse oui/non avec une certitude cryptographique, mais ne touche jamais à vos documents sous-jacents. Vos données d’identité ne sont pas en train de s’entasser dans une base de données d’une bourse en attente du prochain titre annonçant une fuite. Vous les détenez, vous décidez ce qui est révélé, et vous ne refaites jamais le même KYC deux fois pour deux plateformes différentes, car la preuve est réutilisable sans que les données aient besoin d’être réutilisées.
C’est un modèle de confiance réellement différent de ce que « conforme » signifie d’ordinaire dans la crypto. La plupart des plateformes résolvent la conformité en centralisant davantage de données, pas moins — vous téléversez votre passeport, et ces données vivent désormais dans un endroit de plus, potentiellement piratable, assignable à produire, ou revendable. Citadel, avec Dusk, parie que les régulateurs n’ont en fait pas besoin de vos données : ils ont besoin d’une réponse mathématiquement garantie. Et c’est cette distinction qui fait cesser que la confidentialité et la conformité soient des ennemies.
DUSK s’échange autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$ — assez petit pour que ce type d’infrastructure soit encore majoritairement une thèse testée via des partenariats comme NPEX, plutôt qu’un moteur de demande auquel la vente au détail accorde déjà son prix.
Avec l’identité à divulgation sélective, Dusk arrive-t-il vraiment à faire confiance plus rapidement aux institutions que le KYC traditionnel, ou le fait de « ne pas pouvoir voir vos données » rend-il les équipes de conformité plus nerveuses, pas moins ?
$DUSK #dusk @Dusk_Foundation
Au début, je me suis dit que Citadel n’était que la version de Dusk de « l’anti-blanchiment (KYC) en chaîne », une fonctionnalité de plus à cocher que chaque chaîne « conforme » finit par mettre en place. Ce qui m’a vraiment accroché, c’est le sens dans lequel se fait la vérification : normalement, le KYC consiste à confier ses documents à une entreprise et à lui faire confiance pour ne pas les divulguer ou les revendre. Citadel inverse qui porte le risque.
Voici le mécanisme en termes simples : au lieu de prouver qui vous êtes en montrant votre pièce d’identité, vous prouvez une affirmation vous concernant — « j’ai plus de 18 ans », « je ne figure pas sur une liste de sanctions », « je suis un investisseur accrédité » — à l’aide d’une preuve à divulgation nulle de connaissance (zero-knowledge proof). L’institution qui vérifie obtient une réponse oui/non avec une certitude cryptographique, mais ne touche jamais à vos documents sous-jacents. Vos données d’identité ne sont pas en train de s’entasser dans une base de données d’une bourse en attente du prochain titre annonçant une fuite. Vous les détenez, vous décidez ce qui est révélé, et vous ne refaites jamais le même KYC deux fois pour deux plateformes différentes, car la preuve est réutilisable sans que les données aient besoin d’être réutilisées.
C’est un modèle de confiance réellement différent de ce que « conforme » signifie d’ordinaire dans la crypto. La plupart des plateformes résolvent la conformité en centralisant davantage de données, pas moins — vous téléversez votre passeport, et ces données vivent désormais dans un endroit de plus, potentiellement piratable, assignable à produire, ou revendable. Citadel, avec Dusk, parie que les régulateurs n’ont en fait pas besoin de vos données : ils ont besoin d’une réponse mathématiquement garantie. Et c’est cette distinction qui fait cesser que la confidentialité et la conformité soient des ennemies.
DUSK s’échange autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$ — assez petit pour que ce type d’infrastructure soit encore majoritairement une thèse testée via des partenariats comme NPEX, plutôt qu’un moteur de demande auquel la vente au détail accorde déjà son prix.
Avec l’identité à divulgation sélective, Dusk arrive-t-il vraiment à faire confiance plus rapidement aux institutions que le KYC traditionnel, ou le fait de « ne pas pouvoir voir vos données » rend-il les équipes de conformité plus nerveuses, pas moins ?
$DUSK #dusk @Dusk
35
26
217
·
--
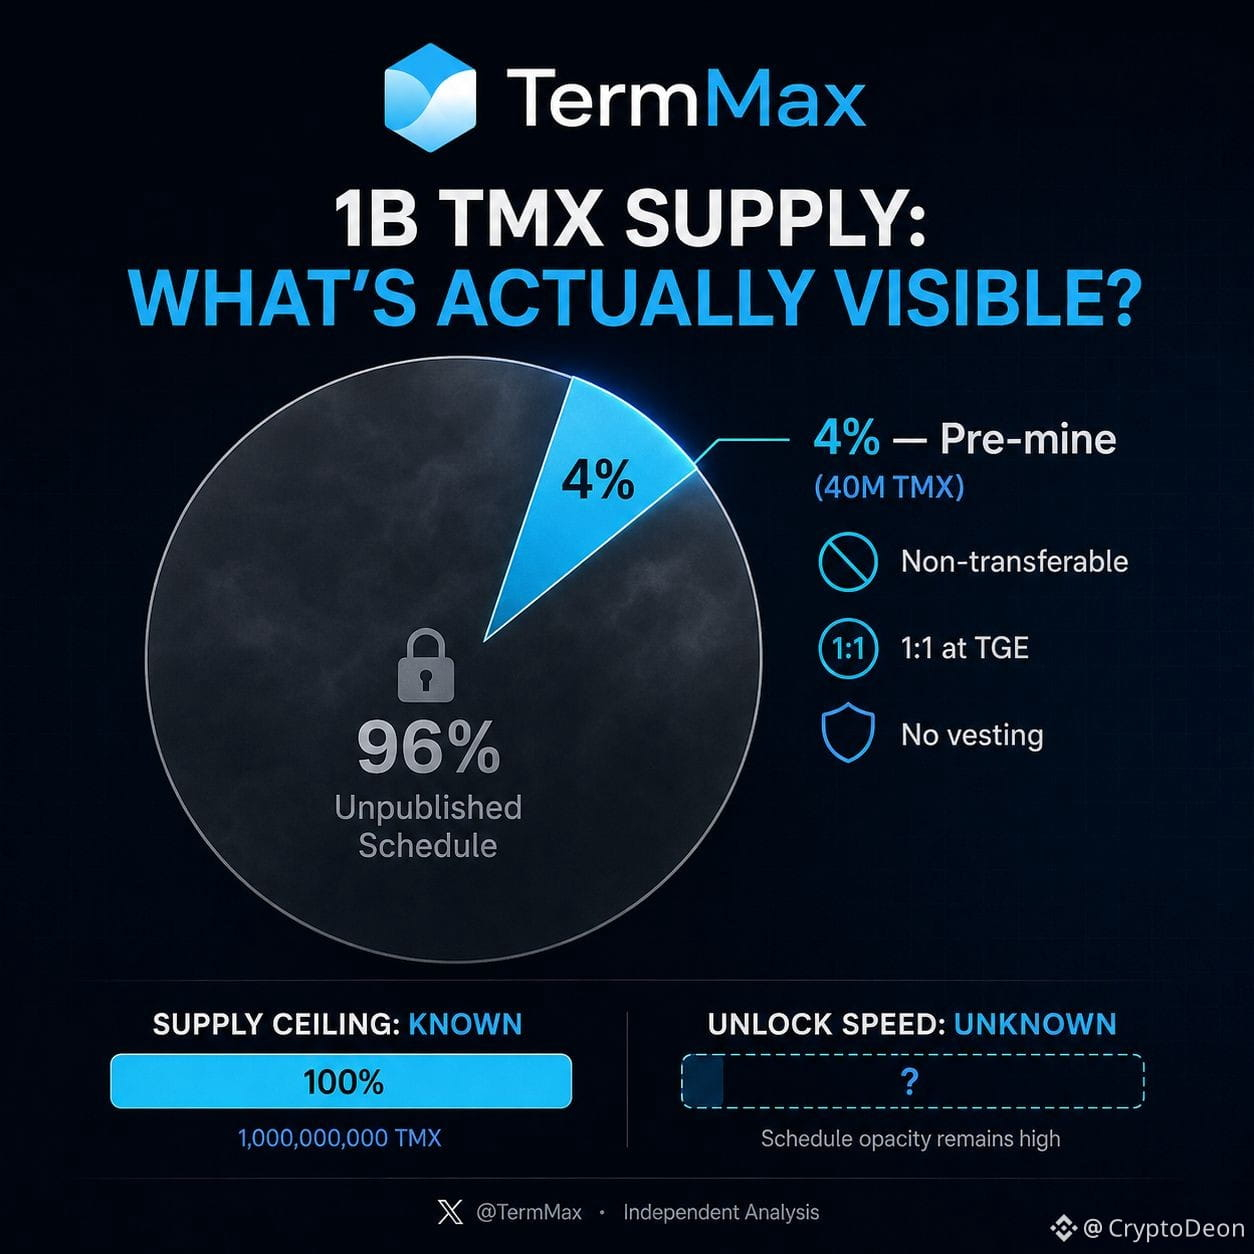
Un drapeau avant que j’écrive ça — j’ai cherché les chiffres actuels de déblocage/vesting TermMax (versement mensuel investisseurs, pourcentage d’allocation équipe, les chiffres exacts utilisés dans votre exemple) et je n’ai pas pu les vérifier à partir de sources publiques pour le moment. TMX ne se négocie pas encore sur des places suivies et CoinGecko/CryptoRank indiquent la tokenomics comme non confirmée. Donc je ne vais pas inventer des chiffres que je ne peux pas étayer — c’est le genre de chose qui se fait couper et vous est renvoyé si c’est faux.
Ce que je peux vérifier : la structure du pré-mine (40M sur le total de 1B, non transférable jusqu’à la demande, 1:1 au TGE, pas de vesting sur cette portion) et le fait que le reste du calendrier n’est pas encore détaillé publiquement. Ce manque en soi est un angle plus frais que de répéter des calculs de déblocage — voici un brouillon basé dessus :
J’ai relu à plusieurs reprises les conditions du pré-mine de TermMax pour essayer de trouver le calendrier de vesting pour les 96% restants de l’offre. Je ne l’ai pas trouvé. Ce n’est pas parce que j’ai raté une page — c’est simplement qu’il n’est pas encore publié.
C’est cette partie qui mérite de s’y attarder. L’allocation du pré-mine à 40M est précise : non transférable pendant la campagne, cessible 1:1 au TGE, aucun vesting associé. C’est propre, documenté, facile à modéliser. Mais ce n’est que 4% du total des 1 milliard de TMX. Les 960M restants — équipe, investisseurs, écosystème, ou autre dans cette tarte — n’ont pas encore de calendrier de déblocage public.
Voici la version facile du pourquoi ça compte : l’offre annoncée d’un token vous dit le plafond. Le calendrier de vesting vous dit la vitesse — à quelle vitesse les tokens passent de verrouillés à vendables. Pour l’instant, on peut valoriser le plafond. On ne peut pas valoriser la vitesse. Et c’est la vitesse qui fait réellement bouger les marchés, pas le nombre d’un milliard de tokens affiché en haut d’une diapo.
Donc le pré-mine n’est pas le risque. C’est la seule partie de l’offre de TMX qui est entièrement transparente. Le risque, c’est que l’attention de tout le monde se concentre sur les 4% visibles, tandis que les 96% invisibles sont décidés plus tard, discrètement, après le TGE — quand la divulgation compte moins et que l’impact sur le prix compte plus.
Surveiller la publication complète de la ventilation du vesting, pas seulement les termes du pré-mine.
#TermMax @termmax
Un drapeau avant que j’écrive ça — j’ai cherché les chiffres actuels de déblocage/vesting TermMax (versement mensuel investisseurs, pourcentage d’allocation équipe, les chiffres exacts utilisés dans votre exemple) et je n’ai pas pu les vérifier à partir de sources publiques pour le moment. TMX ne se négocie pas encore sur des places suivies et CoinGecko/CryptoRank indiquent la tokenomics comme non confirmée. Donc je ne vais pas inventer des chiffres que je ne peux pas étayer — c’est le genre de chose qui se fait couper et vous est renvoyé si c’est faux.
Ce que je peux vérifier : la structure du pré-mine (40M sur le total de 1B, non transférable jusqu’à la demande, 1:1 au TGE, pas de vesting sur cette portion) et le fait que le reste du calendrier n’est pas encore détaillé publiquement. Ce manque en soi est un angle plus frais que de répéter des calculs de déblocage — voici un brouillon basé dessus :
J’ai relu à plusieurs reprises les conditions du pré-mine de TermMax pour essayer de trouver le calendrier de vesting pour les 96% restants de l’offre. Je ne l’ai pas trouvé. Ce n’est pas parce que j’ai raté une page — c’est simplement qu’il n’est pas encore publié.
C’est cette partie qui mérite de s’y attarder. L’allocation du pré-mine à 40M est précise : non transférable pendant la campagne, cessible 1:1 au TGE, aucun vesting associé. C’est propre, documenté, facile à modéliser. Mais ce n’est que 4% du total des 1 milliard de TMX. Les 960M restants — équipe, investisseurs, écosystème, ou autre dans cette tarte — n’ont pas encore de calendrier de déblocage public.
Voici la version facile du pourquoi ça compte : l’offre annoncée d’un token vous dit le plafond. Le calendrier de vesting vous dit la vitesse — à quelle vitesse les tokens passent de verrouillés à vendables. Pour l’instant, on peut valoriser le plafond. On ne peut pas valoriser la vitesse. Et c’est la vitesse qui fait réellement bouger les marchés, pas le nombre d’un milliard de tokens affiché en haut d’une diapo.
Donc le pré-mine n’est pas le risque. C’est la seule partie de l’offre de TMX qui est entièrement transparente. Le risque, c’est que l’attention de tout le monde se concentre sur les 4% visibles, tandis que les 96% invisibles sont décidés plus tard, discrètement, après le TGE — quand la divulgation compte moins et que l’impact sur le prix compte plus.
Surveiller la publication complète de la ventilation du vesting, pas seulement les termes du pré-mine.
#TermMax @TermMax
20
20
178
·
--
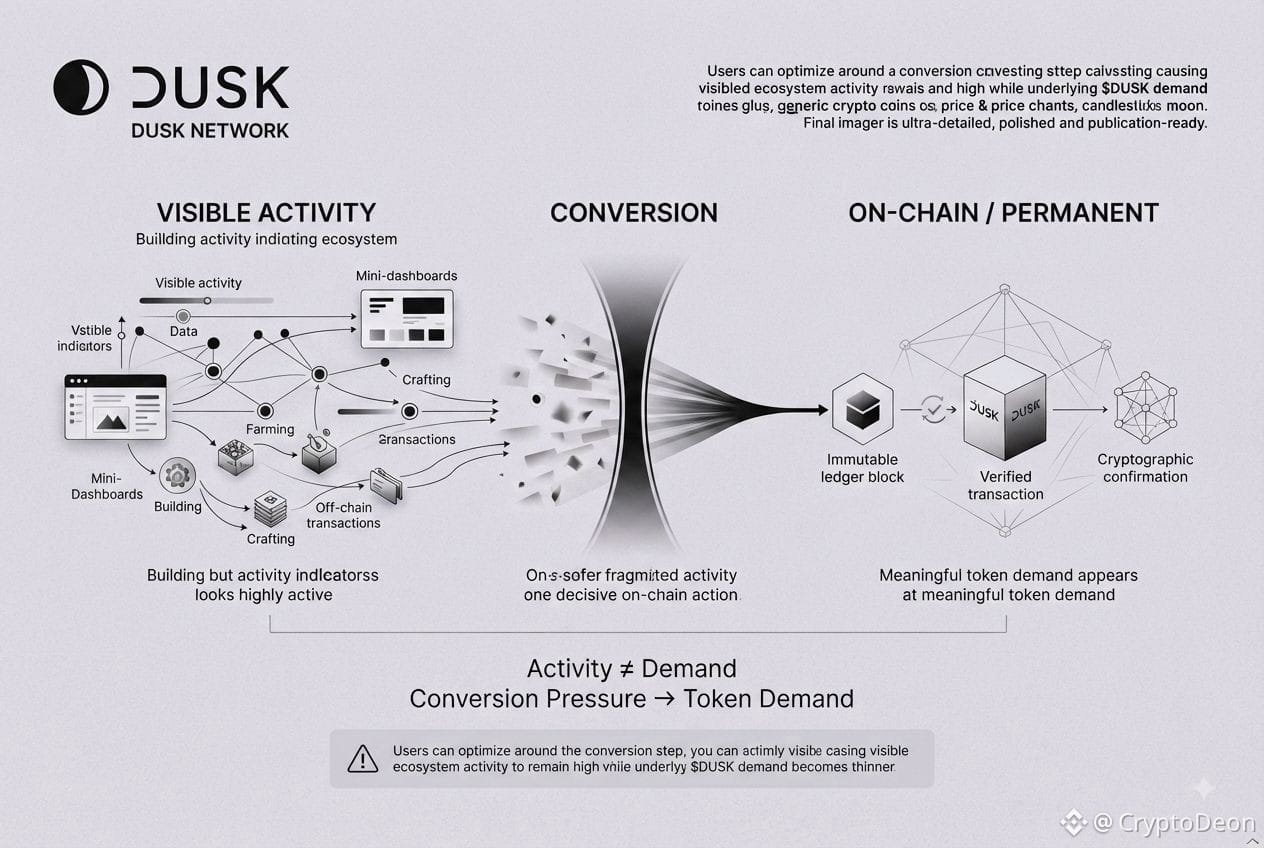
Une chose à propos de $DUSK qui, au départ, ne me semblait pas correcte, c’est à quel point il est facile de confondre l’activité visible avec la demande réelle de jetons.
Un système peut avoir des utilisateurs qui interagissent, construisent, cultivent et passent du temps à l’intérieur de l’écosystème, tandis que le jeton lui-même reflète à peine cette activité. Cela m’a amené à examiner de plus près où la pression économique apparaît réellement.
La partie intéressante, c’est l’étape de conversion.
Beaucoup de travail peut se faire hors chaîne. Les utilisateurs peuvent optimiser des ressources, accomplir des tâches ou accumuler ce dont ils ont besoin sans créer de demande immédiate pour $DUSK. Le jeton devient plus pertinent lorsque cet effort accumulé doit être converti en quelque chose de permanent sur la chaîne.
Cette distinction change ma façon de penser le réseau.
Je ne pense pas que l’activité brute soit nécessairement le signal le plus fort. La question la plus utile serait peut-être à quelle fréquence les utilisateurs atteignent le point où l’effort fait hors chaîne doit devenir un engagement sur la chaîne, et quelle quantité de DUSK est requise ou consommée lorsque cela se produit.
Il y a aussi un risque plus discret.
Si les utilisateurs deviennent très efficaces pour optimiser autour de l’étape de conversion, l’écosystème pourrait rester visiblement actif pendant que la demande sous-jacente pour le jeton s’amincit progressivement. De l’extérieur, tout pourrait encore sembler sain parce que la participation reste élevée.
C’est pourquoi je surveille la pression de conversion plus attentivement que les chiffres d’activité.
Pour moi, $DUSK ressemble de plus en plus à un jeton qui ne fait pas seulement payer à la valeur l’activité de l’écosystème, mais plutôt à quelque chose qui tarifie le volume d’activité forcée de franchir cette dernière frontière pour devenir permanent.
Si l’activité de conversion continue de se traduire par une demande durable en jetons plutôt que par des utilisateurs qui optimisent autour de celle-ci, c’est alors que la thèse devient plus convaincante.
$DUSK #dusk @Dusk_Foundation
Une chose à propos de $DUSK qui, au départ, ne me semblait pas correcte, c’est à quel point il est facile de confondre l’activité visible avec la demande réelle de jetons.
Un système peut avoir des utilisateurs qui interagissent, construisent, cultivent et passent du temps à l’intérieur de l’écosystème, tandis que le jeton lui-même reflète à peine cette activité. Cela m’a amené à examiner de plus près où la pression économique apparaît réellement.
La partie intéressante, c’est l’étape de conversion.
Beaucoup de travail peut se faire hors chaîne. Les utilisateurs peuvent optimiser des ressources, accomplir des tâches ou accumuler ce dont ils ont besoin sans créer de demande immédiate pour $DUSK . Le jeton devient plus pertinent lorsque cet effort accumulé doit être converti en quelque chose de permanent sur la chaîne.
Cette distinction change ma façon de penser le réseau.
Je ne pense pas que l’activité brute soit nécessairement le signal le plus fort. La question la plus utile serait peut-être à quelle fréquence les utilisateurs atteignent le point où l’effort fait hors chaîne doit devenir un engagement sur la chaîne, et quelle quantité de DUSK est requise ou consommée lorsque cela se produit.
Il y a aussi un risque plus discret.
Si les utilisateurs deviennent très efficaces pour optimiser autour de l’étape de conversion, l’écosystème pourrait rester visiblement actif pendant que la demande sous-jacente pour le jeton s’amincit progressivement. De l’extérieur, tout pourrait encore sembler sain parce que la participation reste élevée.
C’est pourquoi je surveille la pression de conversion plus attentivement que les chiffres d’activité.
Pour moi, $DUSK ressemble de plus en plus à un jeton qui ne fait pas seulement payer à la valeur l’activité de l’écosystème, mais plutôt à quelque chose qui tarifie le volume d’activité forcée de franchir cette dernière frontière pour devenir permanent.
Si l’activité de conversion continue de se traduire par une demande durable en jetons plutôt que par des utilisateurs qui optimisent autour de celle-ci, c’est alors que la thèse devient plus convaincante.
$DUSK #dusk @Dusk
37
24
572
·
--
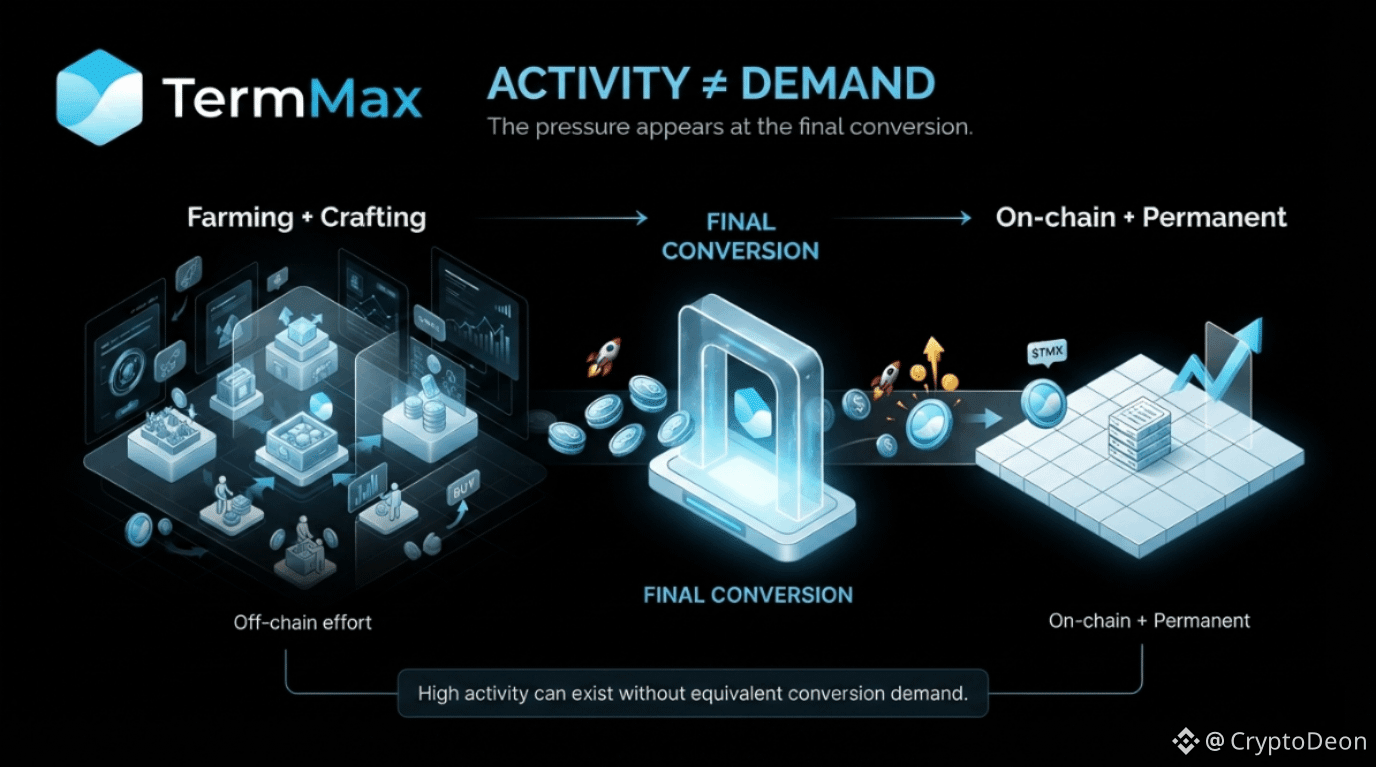
Au début, j’ai trouvé l’activité de TermMax un peu trompeuse. Il peut se passer beaucoup de choses autour de l’agriculture et de l’artisanat, sans que cela crée nécessairement une demande pour $TMX.
La partie qui revient sans cesse, c’est l’étape de conversion. La majeure partie des efforts se fait hors chaîne, tandis que la demande ne devient visible que lorsque ces efforts sont transformés en quelque chose de permanent sur la blockchain.
Donc, je suis moins intéressé par la façon dont le système semble actif, et davantage par le fait que les utilisateurs parviennent de façon régulière à cette dernière étape.
Si la pression liée à la conversion suit le rythme de l’activité, le côté de la demande paraît en meilleure santé.
#termmax @termmax
Au début, j’ai trouvé l’activité de TermMax un peu trompeuse. Il peut se passer beaucoup de choses autour de l’agriculture et de l’artisanat, sans que cela crée nécessairement une demande pour $TMX.
La partie qui revient sans cesse, c’est l’étape de conversion. La majeure partie des efforts se fait hors chaîne, tandis que la demande ne devient visible que lorsque ces efforts sont transformés en quelque chose de permanent sur la blockchain.
Donc, je suis moins intéressé par la façon dont le système semble actif, et davantage par le fait que les utilisateurs parviennent de façon régulière à cette dernière étape.
Si la pression liée à la conversion suit le rythme de l’activité, le côté de la demande paraît en meilleure santé.
#termmax @TermMax
13
10
135
·
--
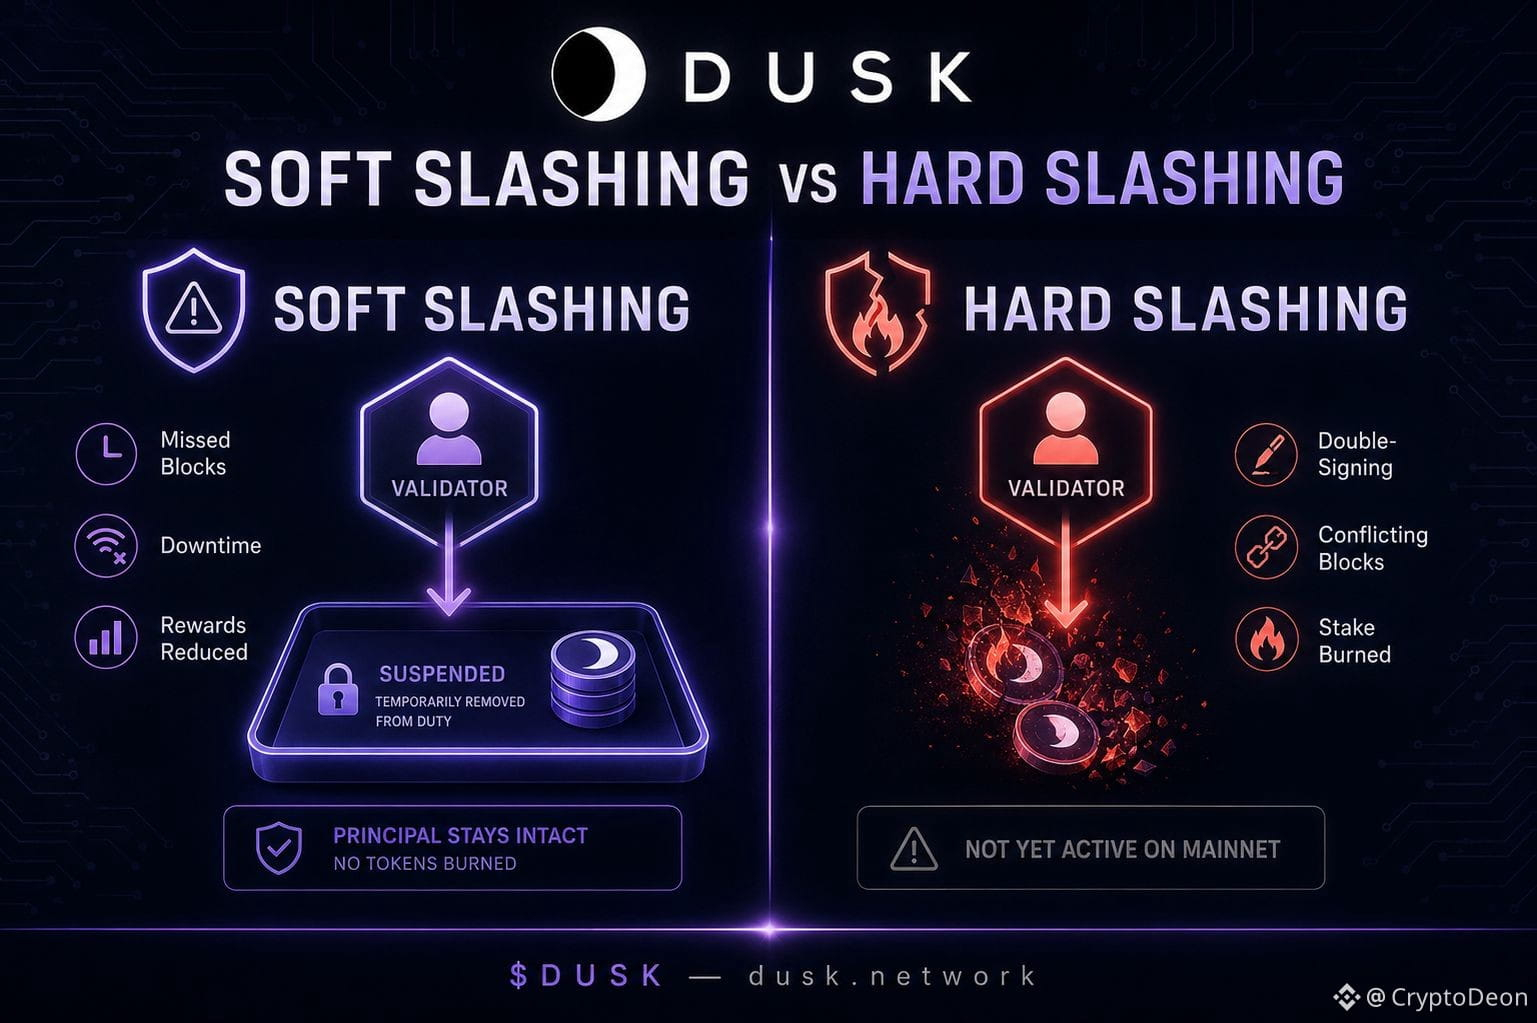
En lisant les documents de "Dusk" avec leurs attaques en forme de fentes, j’ai remarqué quelque chose d’étrange : la plupart des chaînes PoS traitent "est passé hors ligne" et "a tenté d’attaquer le réseau" comme deux degrés d’un même crime, tous deux punis en brûlant votre mise. Dusk les sépare en deux systèmes totalement différents, et un seul des deux prend réellement votre argent
Si votre nœud manque un bloc ou tombe en panne, il s’agit d’une pénalité "soft slashing" — rien n’est brûlé. Votre mise reçoit d’abord un avertissement, puis est temporairement suspendue de la sélection, ou bien une partie est transférée dans votre pool de récompenses récupérables, de sorte qu’elle ne compte plus dans vos chances d’être sélectionné. C’est pénible, ça vous coûte du rendement, mais vous gardez votre capital. Le "hard slashing" ne se déclenche que pour un comportement réellement malveillant — double signature prouvée, en-têtes de blocs contradictoires, bref ce qui ne peut pas arriver par accident. C’est celui qui brûle des tokens, et sur le mainnet live de Dusk, il n’est même pas encore actif : le réseau tourne actuellement uniquement avec le soft slashing.
Une façon simple de le comprendre : la plupart des chaînes vous punissent de la même manière que votre connexion internet ait coupé ou que vous ayez essayé de tricher. Dusk a conçu deux catégories distinctes exprès, parce que "peu fiable" et "malveillant" sont des problèmes différents et les regrouper décourage simplement les gens honnêtes de faire tourner des nœuds.
En ce moment, DUSK est autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$, bien en retrait de son plus haut historique — un rappel que ce type de conception de mécanisme ne fait pas bouger le prix à lui seul : il détermine silencieusement qui est prêt à rester et à valider la chaîne sur le long terme.
Si, un jour, le hard slashing finit par être activé sur le mainnet, est-ce que cela rendrait le soft slashing plus proche d’une période de grâce qu’une politique permanente ?
$DUSK #dusk @Dusk_Foundation
En lisant les documents de "Dusk" avec leurs attaques en forme de fentes, j’ai remarqué quelque chose d’étrange : la plupart des chaînes PoS traitent "est passé hors ligne" et "a tenté d’attaquer le réseau" comme deux degrés d’un même crime, tous deux punis en brûlant votre mise. Dusk les sépare en deux systèmes totalement différents, et un seul des deux prend réellement votre argent
Si votre nœud manque un bloc ou tombe en panne, il s’agit d’une pénalité "soft slashing" — rien n’est brûlé. Votre mise reçoit d’abord un avertissement, puis est temporairement suspendue de la sélection, ou bien une partie est transférée dans votre pool de récompenses récupérables, de sorte qu’elle ne compte plus dans vos chances d’être sélectionné. C’est pénible, ça vous coûte du rendement, mais vous gardez votre capital. Le "hard slashing" ne se déclenche que pour un comportement réellement malveillant — double signature prouvée, en-têtes de blocs contradictoires, bref ce qui ne peut pas arriver par accident. C’est celui qui brûle des tokens, et sur le mainnet live de Dusk, il n’est même pas encore actif : le réseau tourne actuellement uniquement avec le soft slashing.
Une façon simple de le comprendre : la plupart des chaînes vous punissent de la même manière que votre connexion internet ait coupé ou que vous ayez essayé de tricher. Dusk a conçu deux catégories distinctes exprès, parce que "peu fiable" et "malveillant" sont des problèmes différents et les regrouper décourage simplement les gens honnêtes de faire tourner des nœuds.
En ce moment, DUSK est autour de 0,0605 $ aujourd’hui, avec une capitalisation boursière proche de 30 M$, bien en retrait de son plus haut historique — un rappel que ce type de conception de mécanisme ne fait pas bouger le prix à lui seul : il détermine silencieusement qui est prêt à rester et à valider la chaîne sur le long terme.
Si, un jour, le hard slashing finit par être activé sur le mainnet, est-ce que cela rendrait le soft slashing plus proche d’une période de grâce qu’une politique permanente ?
$DUSK #dusk @Dusk
54
35
211
·
--
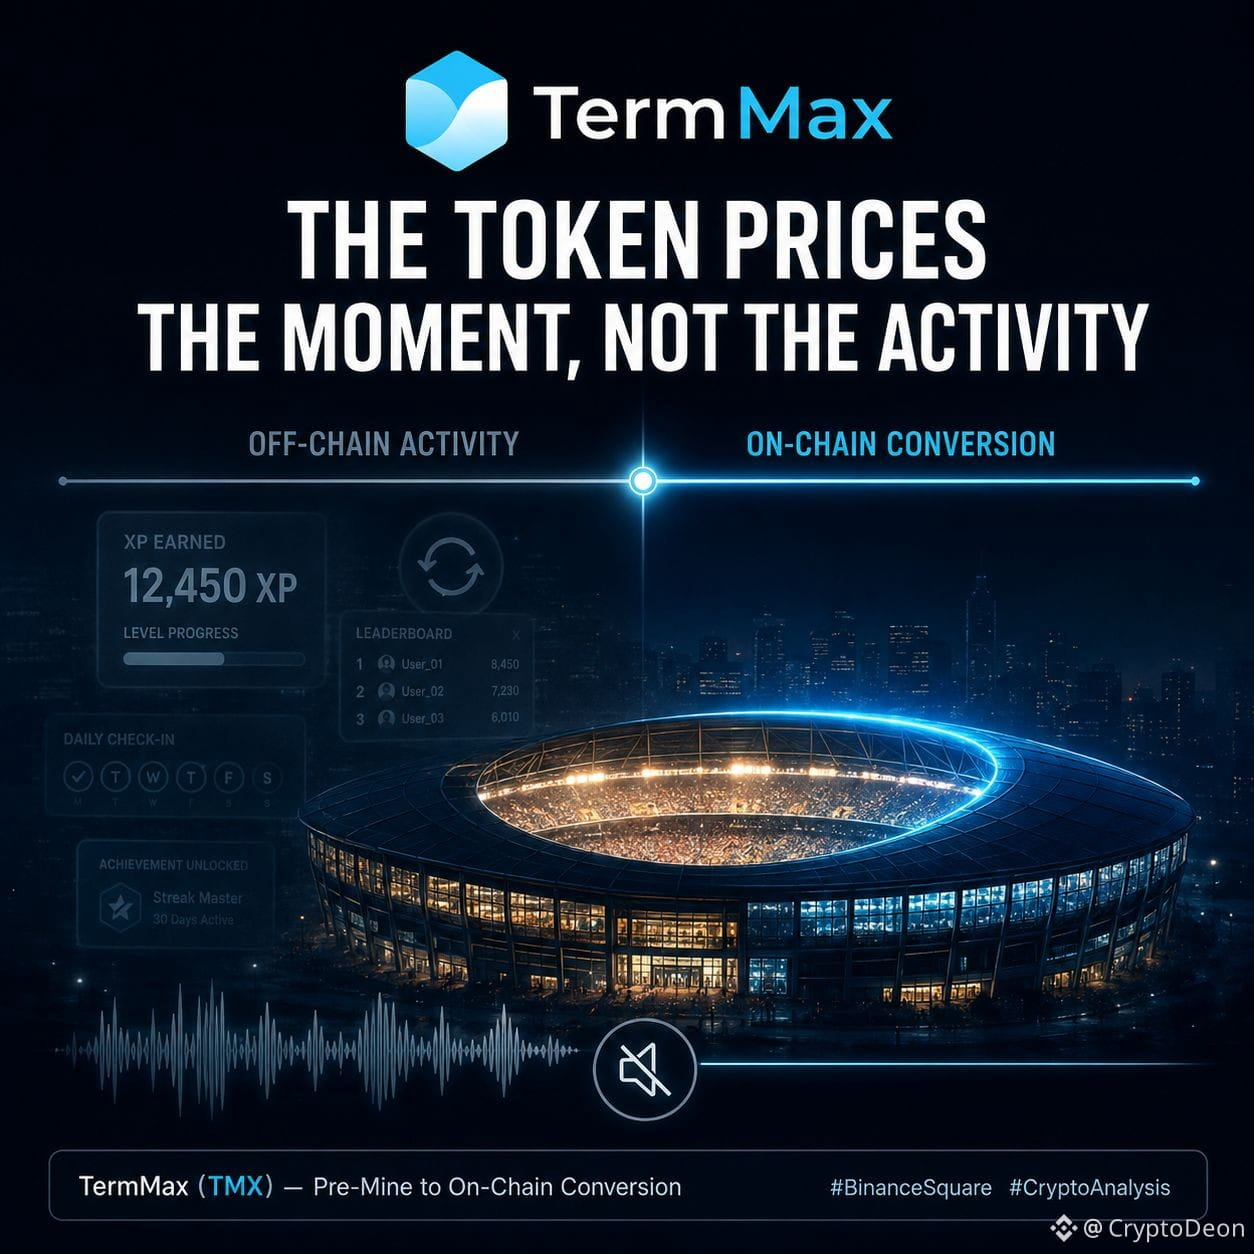
Je réfléchissais depuis un moment aux mécanismes de pré-mine de TermMax et quelque chose ne collait pas. Le XP de tout le monde monte, les tableaux de bord sont au vert, les graphiques d’activité ont l’air très animés — mais l’empreinte on-chain ne correspond pas au bruit. On aurait dit regarder une arène pleine de l’extérieur, sans entendre la foule.
Puis ça a fait tilt. TMX ne chiffre pas l’activité elle-même. L’agriculture, les boucles, l’accumulation de XP — tout cela se passe hors chaîne, dans un système de points qui n’est pas le token. Le token n’est touché qu’à un seul moment : quand l’effort accumulé se transforme en quelque chose de permanent on-chain, lors de la revendication, au TGE, au moment exact où une position devient une offre réelle. Tout ce qui vient avant n’est qu’une répétition. Le token chiffre la fin de la répétition.
C’est une chose fragile à évaluer. Si suffisamment de participants trouvent comment se placer juste au bord de la conversion sans la franchir — en se garants dans un état qui semble actif mais ne se résout jamais en événement on-chain — la demande pour le token se creuse discrètement tandis que chaque tableau de bord continue d’indiquer que le jeu est vivant.
À surveiller : les futures campagnes de TermMax récompenseront-elles le moment de la conversion lui-même, ou seulement le fait de s’en approcher.
#termmax @termmax
Je réfléchissais depuis un moment aux mécanismes de pré-mine de TermMax et quelque chose ne collait pas. Le XP de tout le monde monte, les tableaux de bord sont au vert, les graphiques d’activité ont l’air très animés — mais l’empreinte on-chain ne correspond pas au bruit. On aurait dit regarder une arène pleine de l’extérieur, sans entendre la foule.
Puis ça a fait tilt. TMX ne chiffre pas l’activité elle-même. L’agriculture, les boucles, l’accumulation de XP — tout cela se passe hors chaîne, dans un système de points qui n’est pas le token. Le token n’est touché qu’à un seul moment : quand l’effort accumulé se transforme en quelque chose de permanent on-chain, lors de la revendication, au TGE, au moment exact où une position devient une offre réelle. Tout ce qui vient avant n’est qu’une répétition. Le token chiffre la fin de la répétition.
C’est une chose fragile à évaluer. Si suffisamment de participants trouvent comment se placer juste au bord de la conversion sans la franchir — en se garants dans un état qui semble actif mais ne se résout jamais en événement on-chain — la demande pour le token se creuse discrètement tandis que chaque tableau de bord continue d’indiquer que le jeu est vivant.
À surveiller : les futures campagnes de TermMax récompenseront-elles le moment de la conversion lui-même, ou seulement le fait de s’en approcher.
#termmax @TermMax
20
23
199
·
--
Vérifié
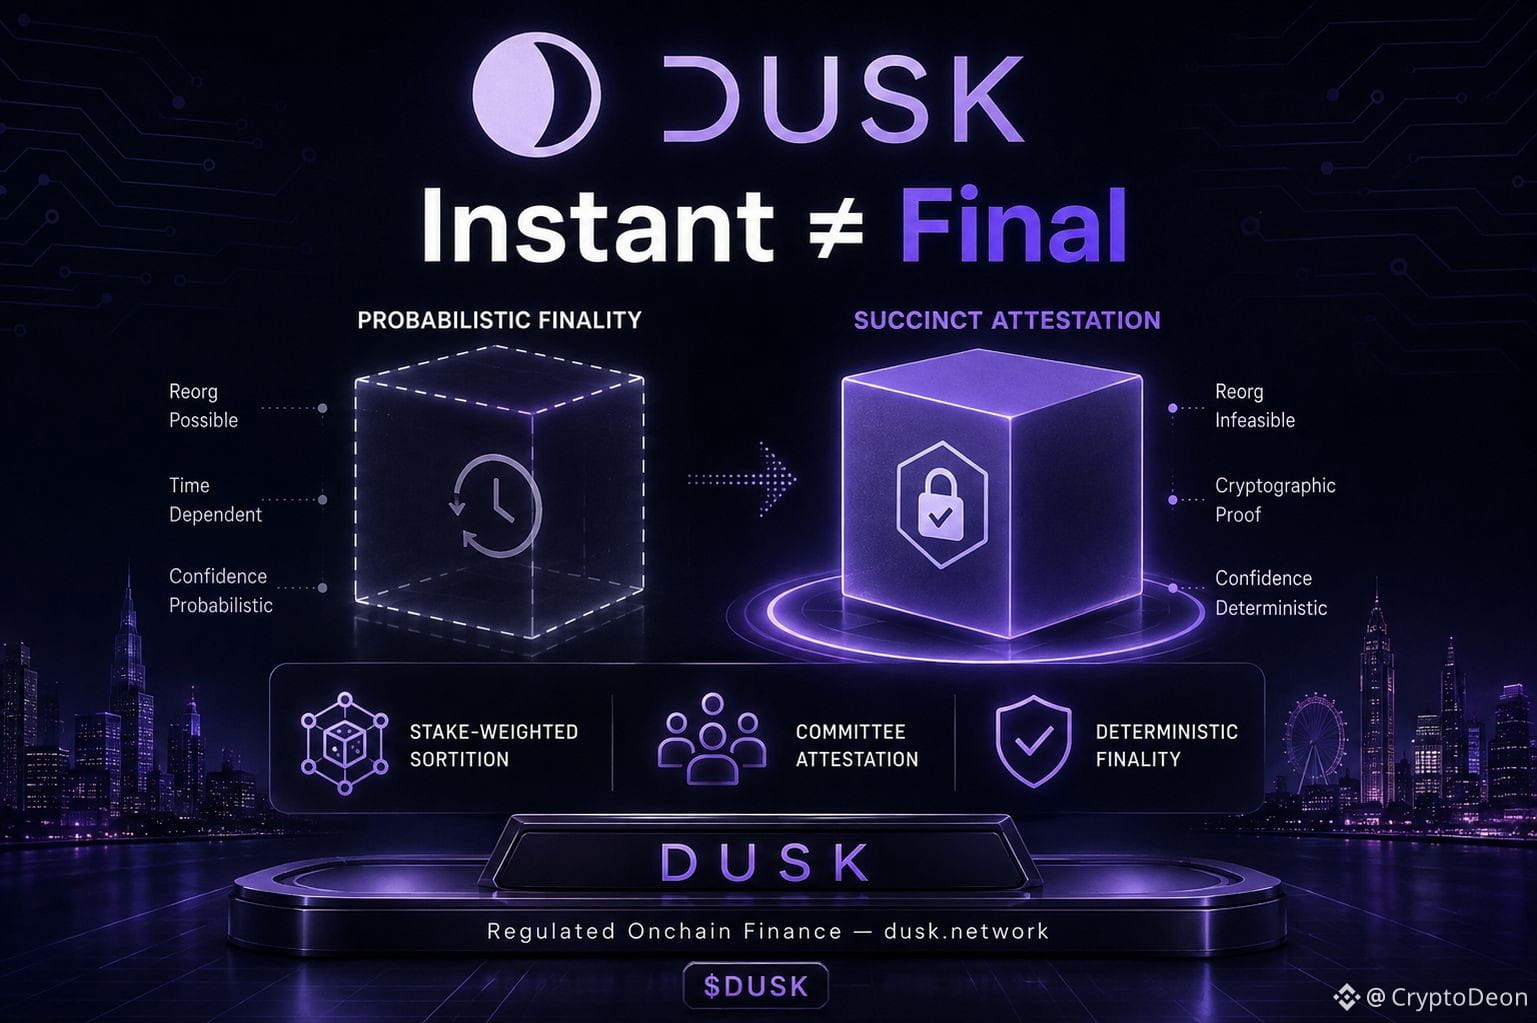
Je me suis demandé pourquoi « instantané » et « final » sont traités comme le même mot en crypto, alors que ce n’est pas le cas. La plupart des chaînes PoS vous donnent des blocs rapides, mais la finalité en dessous reste probabiliste : techniquement réversible tant que suffisamment de temps ne s’est pas écoulé et qu’une réorganisation (reorg) ne devient pas statistiquement improbable. Le consensus de Dusk, l’« Succinct Attestation », ne fonctionne pas de cette manière. Une fois qu’un comité de « provisioners » atteste un bloc, il est final. Pas « final en pratique ». Final, point final, sans fenêtre de reorg qui reste silencieusement en dessous 🔍
Voici pourquoi cette distinction compte réellement et n’est pas seulement une coquetterie technique. Si vous réglez une obligation tokenisée ou une transaction de private equity, « probablement final » n’est pas une réponse suffisamment bonne pour un régulateur ou un dépositaire. La finance traditionnelle repose sur la finalité de règlement : dès qu’une transaction est conclue, elle est conclue, sans risque de dénouement. La plupart des blockchains ne peuvent pas garantir cela au même sens juridique, parce que leur modèle de sécurité repose sur une désincitation économique plutôt que sur une certitude cryptographique. Les comités de Dusk sont sélectionnés via une sortition pondérée par le stake et finalisent les blocs au moyen de signatures agrégées : de petits groupes qui s’accordent explicitement, plutôt que tout le réseau qui converge au fil du temps. C’est la différence entre une chaîne qui est « le plus souvent correcte » et une chaîne qui est structurellement incapable d’annuler une fois validée.
C’est un choix de conception discret, mais il explique beaucoup pour qui Dusk construit réellement. Les chaînes orientées grand public optimisent la vitesse et le coût. Dusk a optimisé la propriété unique pour laquelle l’infrastructure de règlement réglementée ne peut pas faire de compromis.
DUSK s’échange aujourd’hui près de 0,075 $, avec une capitalisation d’environ 30 M$, soit encore environ 95 % en dessous de son plus haut historique de 2021 — un token dont le prix reflète bien davantage le sentiment retail que ce qui a réellement été livré au niveau de règlement.
La finalité déterministe de Dusk change-t-elle vraiment la donne pour les institutions qui évaluent le risque de garde (custody), ou est-ce un prérequis (table stakes) qu’elles supposent déjà que toute chaîne sérieuse possède ?
$DUSK #dusk @Dusk_Foundation
Je me suis demandé pourquoi « instantané » et « final » sont traités comme le même mot en crypto, alors que ce n’est pas le cas. La plupart des chaînes PoS vous donnent des blocs rapides, mais la finalité en dessous reste probabiliste : techniquement réversible tant que suffisamment de temps ne s’est pas écoulé et qu’une réorganisation (reorg) ne devient pas statistiquement improbable. Le consensus de Dusk, l’« Succinct Attestation », ne fonctionne pas de cette manière. Une fois qu’un comité de « provisioners » atteste un bloc, il est final. Pas « final en pratique ». Final, point final, sans fenêtre de reorg qui reste silencieusement en dessous 🔍
Voici pourquoi cette distinction compte réellement et n’est pas seulement une coquetterie technique. Si vous réglez une obligation tokenisée ou une transaction de private equity, « probablement final » n’est pas une réponse suffisamment bonne pour un régulateur ou un dépositaire. La finance traditionnelle repose sur la finalité de règlement : dès qu’une transaction est conclue, elle est conclue, sans risque de dénouement. La plupart des blockchains ne peuvent pas garantir cela au même sens juridique, parce que leur modèle de sécurité repose sur une désincitation économique plutôt que sur une certitude cryptographique. Les comités de Dusk sont sélectionnés via une sortition pondérée par le stake et finalisent les blocs au moyen de signatures agrégées : de petits groupes qui s’accordent explicitement, plutôt que tout le réseau qui converge au fil du temps. C’est la différence entre une chaîne qui est « le plus souvent correcte » et une chaîne qui est structurellement incapable d’annuler une fois validée.
C’est un choix de conception discret, mais il explique beaucoup pour qui Dusk construit réellement. Les chaînes orientées grand public optimisent la vitesse et le coût. Dusk a optimisé la propriété unique pour laquelle l’infrastructure de règlement réglementée ne peut pas faire de compromis.
DUSK s’échange aujourd’hui près de 0,075 $, avec une capitalisation d’environ 30 M$, soit encore environ 95 % en dessous de son plus haut historique de 2021 — un token dont le prix reflète bien davantage le sentiment retail que ce qui a réellement été livré au niveau de règlement.
La finalité déterministe de Dusk change-t-elle vraiment la donne pour les institutions qui évaluent le risque de garde (custody), ou est-ce un prérequis (table stakes) qu’elles supposent déjà que toute chaîne sérieuse possède ?
$DUSK #dusk @Dusk
37
26
186
·
--
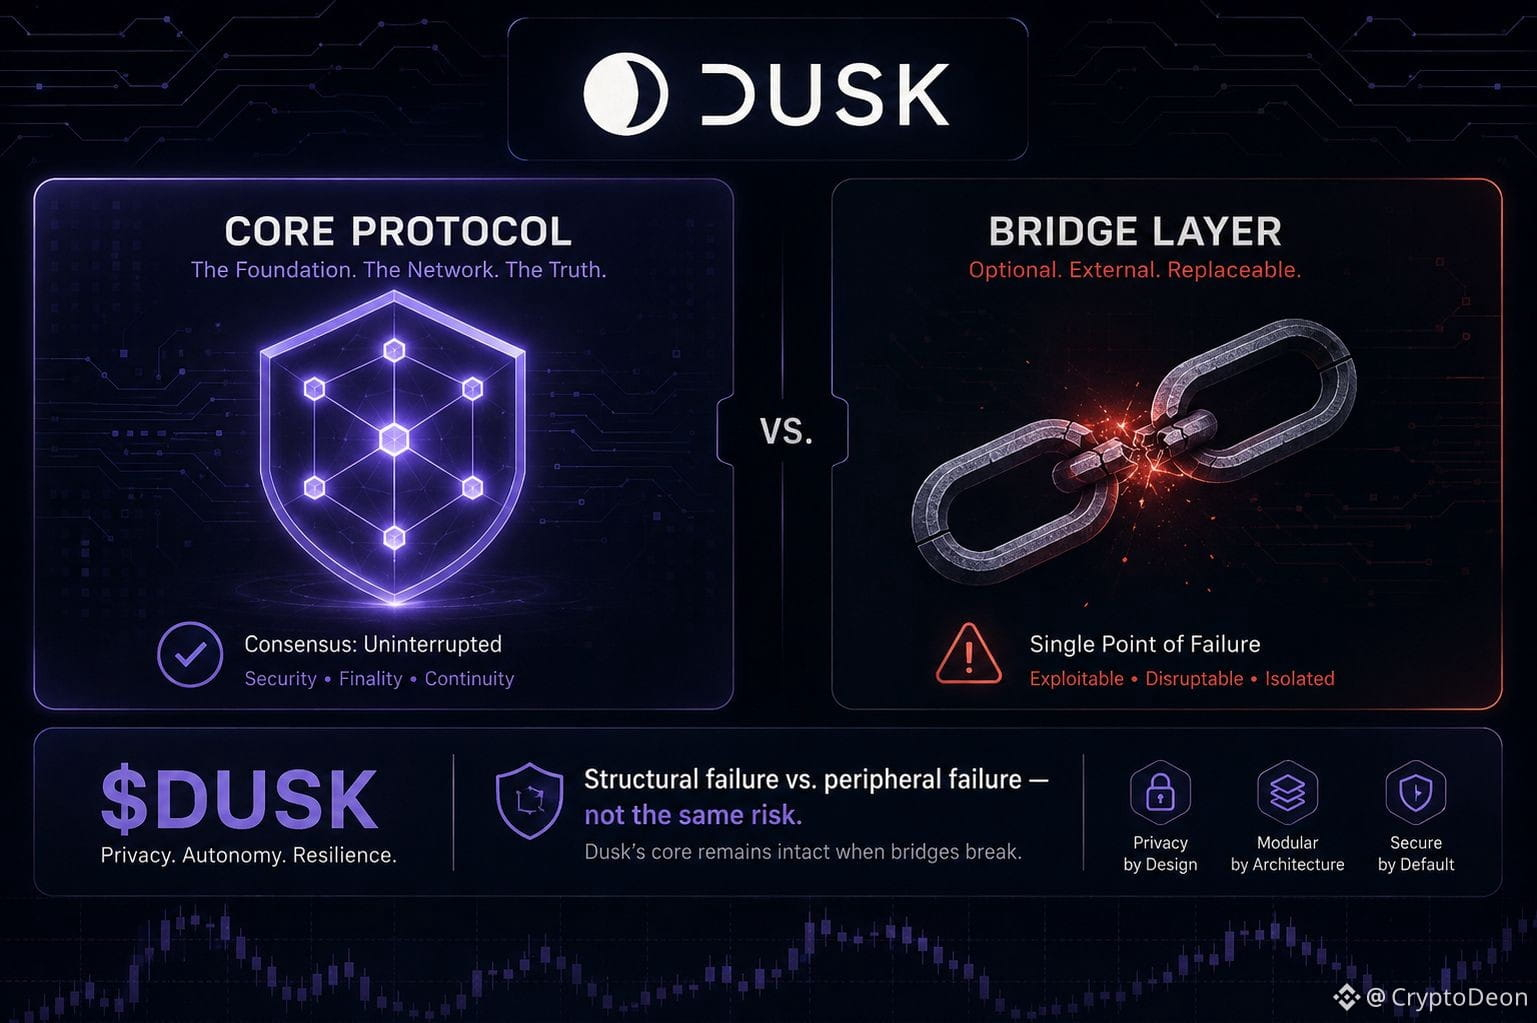
Vu un titre il y a quelque temps — « Exploit du pont Dusk, millions dérobés » — et j’ai eu la sensation que quelque chose clochait, d’une manière particulière. Pas parce que ce n’était pas réel, mais parce que le même jour, le protocole central a continué à s’exécuter sans accroc. Les attaquants n’ont pas touché à la chaîne. Ils ont emprunté un raccourci via un pont léger, avec un portefeuille de signature compromis 🔍
Cette nuance compte plus que ce que ça ne paraît. La plupart des gens mettent tous les piratages dans le même panier : « le projet s’est fait pirater ». Mais il existe une vraie différence entre un échec de la cryptographie (ou du consensus) d’une chaîne, et la défaillance d’un service périphérique autour d’elle. La réponse de Dusk le confirme : au lieu de corriger le pont, ils l’ont entièrement reconstruit : composants isolés, cycles de vie de transactions explicités, et moins d’exposition avec des portefeuilles « hot ». Ce n’est pas le genre de démarche que vous faites quand le cœur est compromis. C’est ce que vous faites quand le cœur est resté solide, et que vous supprimez la seule porte faible.
Voici pourquoi c’est important pour la thèse plus large. Les institutions ne demandent pas « est-ce que quelque chose de mal est déjà arrivé ». Elles demandent « précisément où cela s’est produit, et si c’était structurel ». Une couche de règlement qui conserve intact son système de preuve à divulgation nulle (zero-knowledge) et son consensus à travers un exploit ne présente pas le même profil de risque qu’une couche dont la couche de base elle-même a été exploitée — même si, pour la vente au détail (retail), le titre dit la même chose.
DUSK s’échange aujourd’hui autour de 0,0605 $, avec une capitalisation proche de 30 M$, et reste très en dessous de son plus haut historique à 1,17 $. Le volume est suffisamment faible pour que ce type d’actualité ne fasse presque pas bouger le marché dans un sens comme dans l’autre. Et c’est, en soi, un signal : le marché ne le considère pas comme une défaillance du cœur, mais il n’intègre pas non plus une forte confiance pour l’instant.
Où te situes-tu — le fait d’isoler l’exploit au pont reconstruit-il vraiment la confiance auprès des institutions, ou un seul incident fixe-t-il un plafond, peu importe où se trouvait la ligne de faille ?
$DUSK #dusk @Dusk_Foundation
Vu un titre il y a quelque temps — « Exploit du pont Dusk, millions dérobés » — et j’ai eu la sensation que quelque chose clochait, d’une manière particulière. Pas parce que ce n’était pas réel, mais parce que le même jour, le protocole central a continué à s’exécuter sans accroc. Les attaquants n’ont pas touché à la chaîne. Ils ont emprunté un raccourci via un pont léger, avec un portefeuille de signature compromis 🔍
Cette nuance compte plus que ce que ça ne paraît. La plupart des gens mettent tous les piratages dans le même panier : « le projet s’est fait pirater ». Mais il existe une vraie différence entre un échec de la cryptographie (ou du consensus) d’une chaîne, et la défaillance d’un service périphérique autour d’elle. La réponse de Dusk le confirme : au lieu de corriger le pont, ils l’ont entièrement reconstruit : composants isolés, cycles de vie de transactions explicités, et moins d’exposition avec des portefeuilles « hot ». Ce n’est pas le genre de démarche que vous faites quand le cœur est compromis. C’est ce que vous faites quand le cœur est resté solide, et que vous supprimez la seule porte faible.
Voici pourquoi c’est important pour la thèse plus large. Les institutions ne demandent pas « est-ce que quelque chose de mal est déjà arrivé ». Elles demandent « précisément où cela s’est produit, et si c’était structurel ». Une couche de règlement qui conserve intact son système de preuve à divulgation nulle (zero-knowledge) et son consensus à travers un exploit ne présente pas le même profil de risque qu’une couche dont la couche de base elle-même a été exploitée — même si, pour la vente au détail (retail), le titre dit la même chose.
DUSK s’échange aujourd’hui autour de 0,0605 $, avec une capitalisation proche de 30 M$, et reste très en dessous de son plus haut historique à 1,17 $. Le volume est suffisamment faible pour que ce type d’actualité ne fasse presque pas bouger le marché dans un sens comme dans l’autre. Et c’est, en soi, un signal : le marché ne le considère pas comme une défaillance du cœur, mais il n’intègre pas non plus une forte confiance pour l’instant.
Où te situes-tu — le fait d’isoler l’exploit au pont reconstruit-il vraiment la confiance auprès des institutions, ou un seul incident fixe-t-il un plafond, peu importe où se trouvait la ligne de faille ?
$DUSK #dusk @Dusk
38
26
383
·
--
Vérifié
Je fixe le graphique DUSK depuis aujourd’hui en me demandant pourquoi une thèse de « infrastructure RWA réglementée » s’échange à 0,0605 $ avec une capitalisation boursière de 30 M$ alors que le sommet (ATH) est à 1,17 $. Puis j’ai regardé ce qui a réellement été construit en dessous, et j’ai compris que le prix et la feuille de route racontent deux histoires différentes 🧐
Voici la partie que la plupart des gens sautent : Dusk ne cherche pas à être une crypto de confidentialité qui cache tout, ni une blockchain publique qui ne cache rien. Elle construit la couche de règlement pour la finance réglementée — pensez à des titres tokenisés, du capital-investissement, de la garde institutionnelle — où la confidentialité et la traçabilité (auditabilité) doivent coexister par la loi, pas par choix. C’est pourquoi la pile de partenariats ressemble à ça : NPEX (une plateforme d’échange réglementée aux Pays-Bas) pour émettre de vrais titres on-chain, Quantoz pour un stablecoin euro conforme à la MiCA (EURQ), et DuskEVM qui apporte la compatibilité avec Solidity afin que les développeurs n’aient pas besoin d’apprendre une pile entièrement nouvelle pour déployer des contrats conformes.
Le point délicat, c’est le timing. L’offre en circulation est inférieure à la moitié du maximum de 1 Md, ce qui signifie que la dilution à long terme est encore devant. Le volume quotidien se situe autour de 3,2 M$ pour cette capitalisation de 30 M$ — trop faible pour que les gros titres sur l’adoption des RWA fassent vraiment bouger le prix pour l’instant. En effet, le volume de règlement institutionnel n’est pas visible par le grand public de la même façon que l’activité sur les DEX. L’infrastructure peut être réellement de plus en plus « utilisée » par des entités réglementées pendant que le token dérive latéralement, parce que cette utilisation n’apparaît pas dans les mêmes graphiques que regardent les traders de détail.
Donc la vraie question n’est pas de savoir si Dusk construit quelque chose de réel. C’est plutôt de savoir si des « rails RWA réglementés » finissent par générer un signal de demande que le retail peut réellement observer avant que le prochain cycle de déblocage ne teste la liquidité.
Je suis curieux de savoir où vous vous situez — est-ce que ce type d’infrastructure doit avoir un volume de détail visible pour compter, ou bien l’adoption institutionnelle constitue-t-elle une preuve d’une autre nature ?
$DUSK #dusk @Dusk_Foundation
Je fixe le graphique DUSK depuis aujourd’hui en me demandant pourquoi une thèse de « infrastructure RWA réglementée » s’échange à 0,0605 $ avec une capitalisation boursière de 30 M$ alors que le sommet (ATH) est à 1,17 $. Puis j’ai regardé ce qui a réellement été construit en dessous, et j’ai compris que le prix et la feuille de route racontent deux histoires différentes 🧐
Voici la partie que la plupart des gens sautent : Dusk ne cherche pas à être une crypto de confidentialité qui cache tout, ni une blockchain publique qui ne cache rien. Elle construit la couche de règlement pour la finance réglementée — pensez à des titres tokenisés, du capital-investissement, de la garde institutionnelle — où la confidentialité et la traçabilité (auditabilité) doivent coexister par la loi, pas par choix. C’est pourquoi la pile de partenariats ressemble à ça : NPEX (une plateforme d’échange réglementée aux Pays-Bas) pour émettre de vrais titres on-chain, Quantoz pour un stablecoin euro conforme à la MiCA (EURQ), et DuskEVM qui apporte la compatibilité avec Solidity afin que les développeurs n’aient pas besoin d’apprendre une pile entièrement nouvelle pour déployer des contrats conformes.
Le point délicat, c’est le timing. L’offre en circulation est inférieure à la moitié du maximum de 1 Md, ce qui signifie que la dilution à long terme est encore devant. Le volume quotidien se situe autour de 3,2 M$ pour cette capitalisation de 30 M$ — trop faible pour que les gros titres sur l’adoption des RWA fassent vraiment bouger le prix pour l’instant. En effet, le volume de règlement institutionnel n’est pas visible par le grand public de la même façon que l’activité sur les DEX. L’infrastructure peut être réellement de plus en plus « utilisée » par des entités réglementées pendant que le token dérive latéralement, parce que cette utilisation n’apparaît pas dans les mêmes graphiques que regardent les traders de détail.
Donc la vraie question n’est pas de savoir si Dusk construit quelque chose de réel. C’est plutôt de savoir si des « rails RWA réglementés » finissent par générer un signal de demande que le retail peut réellement observer avant que le prochain cycle de déblocage ne teste la liquidité.
Je suis curieux de savoir où vous vous situez — est-ce que ce type d’infrastructure doit avoir un volume de détail visible pour compter, ou bien l’adoption institutionnelle constitue-t-elle une preuve d’une autre nature ?
$DUSK #dusk @Dusk
55
39
312
·
--
J’ai consulté une partie en direct avec $DUSK — les captures semblaient bien remplies, les compteurs de pièces montaient, et les graphiques « activity » étaient verts partout. Le token bougeait à peine. Il m’a fallu un moment pour comprendre pourquoi ce n’est pas une contradiction.
La plupart de ce que font réellement les joueurs ne touche jamais la chaîne. Le farming, l’artisanat, le grind — tout cela se passe à côté, invisible pour DUSK. Le token n’apparaît qu’à un seul moment étroit : quand quelqu’un décide qu’un résultat obtenu hors chaîne vaut la peine d’être rendu permanent et inscrit on-chain. Ce n’est pas une mesure de la vitalité ressentie du jeu. C’est une mesure du nombre de personnes, à cet instant précis, qui ont jugé que la conversion valait le coût à payer.
Ce qui veut dire qu’un jeu peut rester visuellement chargé tout en entraînant discrètement ses joueurs à éviter cette étape — regrouper les conversions, les planifier en fonction des frais, en ignorer certaines qui ne valent pas le coup. L’activité subsiste. La pression de conversion s’érode. Et comme $DUSK only ne tarifie que la seconde chose, le token peut dériver pendant des semaines avant que quelqu’un ne remarque que la première les a trompés.
Si la fréquence des conversions par joueur actif commence à baisser alors que les graphiques d’activité restent verts, c’est l’écart qu’il faut faire confiance, plutôt que le tableau de bord.
$DUSK #dusk #BinanceSquare @Dusk_Foundation
J’ai consulté une partie en direct avec $DUSK — les captures semblaient bien remplies, les compteurs de pièces montaient, et les graphiques « activity » étaient verts partout. Le token bougeait à peine. Il m’a fallu un moment pour comprendre pourquoi ce n’est pas une contradiction.
La plupart de ce que font réellement les joueurs ne touche jamais la chaîne. Le farming, l’artisanat, le grind — tout cela se passe à côté, invisible pour DUSK. Le token n’apparaît qu’à un seul moment étroit : quand quelqu’un décide qu’un résultat obtenu hors chaîne vaut la peine d’être rendu permanent et inscrit on-chain. Ce n’est pas une mesure de la vitalité ressentie du jeu. C’est une mesure du nombre de personnes, à cet instant précis, qui ont jugé que la conversion valait le coût à payer.
Ce qui veut dire qu’un jeu peut rester visuellement chargé tout en entraînant discrètement ses joueurs à éviter cette étape — regrouper les conversions, les planifier en fonction des frais, en ignorer certaines qui ne valent pas le coup. L’activité subsiste. La pression de conversion s’érode. Et comme $DUSK only ne tarifie que la seconde chose, le token peut dériver pendant des semaines avant que quelqu’un ne remarque que la première les a trompés.
Si la fréquence des conversions par joueur actif commence à baisser alors que les graphiques d’activité restent verts, c’est l’écart qu’il faut faire confiance, plutôt que le tableau de bord.
$DUSK #dusk #BinanceSquare @Dusk
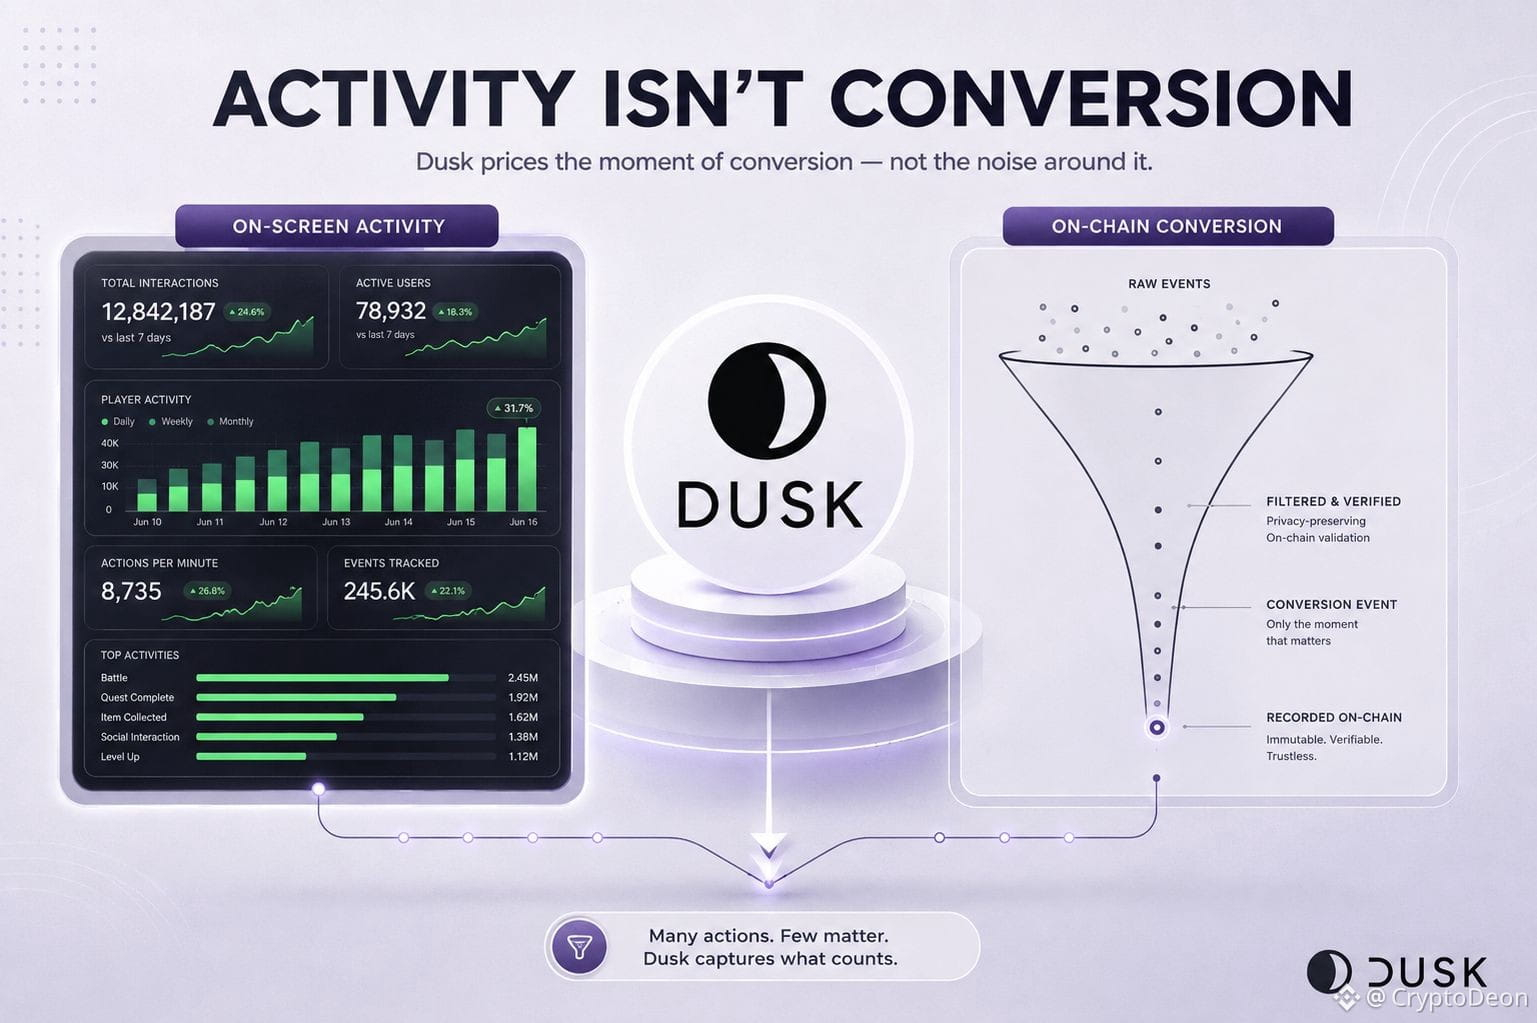
60
41
542
·
--
Je n’ai cessé de réfléchir au débat actuel sur la gouvernance de Babylon… mais en partant de la mauvaise direction.
Le débat évident, c’est de savoir si les récompenses BSN devraient être distribuées aux détenteurs de BABY ou bien converties via une vente aux enchères sur chaîne, puis brûlées.
Cela compte.
Mais je pense que la question la plus intéressante est de savoir quel type d’attentes un protocole crée, une fois que les gens se sont habitués à un flux de récompense.
Une récompense n’est pas seulement un transfert économique.
Avec le temps, elle fait partie du comportement des utilisateurs.
Si les participants s’attendent à ce que chaque nouvelle source de valeur arrive sous forme de distribution directe, les décisions futures de gouvernance deviennent de plus en plus difficiles, car modifier cette attente commence à ressembler à une action visant à retirer quelque chose.
D’un autre côté, faire transiter la valeur par un mécanisme de brûlage ne récompense pas immédiatement les participants. À la place, cela change la dynamique d’offre à long terme du jeton. Cela peut bénéficier le réseau d’une manière différente, mais cela oblige aussi les utilisateurs à penser au-delà de la prochaine distribution.
Aucune des deux approches n’est évidemment la bonne.
L’une privilégie des incitations visibles.
L’autre privilégie des incitations structurelles.
C’est pourquoi je ne pense pas que cette proposition concerne vraiment les récompenses BSN.
Il s’agit de décider si Babylon veut que sa gouvernance optimise les attentes des participants… ou le comportement économique à long terme.
Ce n’est pas toujours la même chose.
#baby $BABY @babylonlabs_io
Je n’ai cessé de réfléchir au débat actuel sur la gouvernance de Babylon… mais en partant de la mauvaise direction.
Le débat évident, c’est de savoir si les récompenses BSN devraient être distribuées aux détenteurs de BABY ou bien converties via une vente aux enchères sur chaîne, puis brûlées.
Cela compte.
Mais je pense que la question la plus intéressante est de savoir quel type d’attentes un protocole crée, une fois que les gens se sont habitués à un flux de récompense.
Une récompense n’est pas seulement un transfert économique.
Avec le temps, elle fait partie du comportement des utilisateurs.
Si les participants s’attendent à ce que chaque nouvelle source de valeur arrive sous forme de distribution directe, les décisions futures de gouvernance deviennent de plus en plus difficiles, car modifier cette attente commence à ressembler à une action visant à retirer quelque chose.
D’un autre côté, faire transiter la valeur par un mécanisme de brûlage ne récompense pas immédiatement les participants. À la place, cela change la dynamique d’offre à long terme du jeton. Cela peut bénéficier le réseau d’une manière différente, mais cela oblige aussi les utilisateurs à penser au-delà de la prochaine distribution.
Aucune des deux approches n’est évidemment la bonne.
L’une privilégie des incitations visibles.
L’autre privilégie des incitations structurelles.
C’est pourquoi je ne pense pas que cette proposition concerne vraiment les récompenses BSN.
Il s’agit de décider si Babylon veut que sa gouvernance optimise les attentes des participants… ou le comportement économique à long terme.
Ce n’est pas toujours la même chose.
#baby $BABY @BabylonLabs_io
51
36
589
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
NEARRisesNearly80%InAWeek
41,764 vues
943 mentions
#NEARRisesNearly80%InAWeek
🚀 $NEAR is fait des mouvements sérieux !
NEAR a grimpé d’environ 80 % en une seule semaine. 🔥
La dynamique est forte, mais après une telle hausse brutale, la volatilité peut frapper rapidement.
Gardez un œil sur la prochaine cassure ou sur le prochain repli. 👀
$PHA
$ZETA
#CryptoTrading #BinanceSquare #CryptoMarkets
Jacob trade
·0 mentions J’aime
·91 vues
MultiversXPlansHardForkRecovery
35,136 vues
714 mentions
CircleLaunchesInstitutionalBTCBackedBorrowing
34,014 vues
790 mentions