

Elowen 洞察
6.3k Publications
Elowen 洞察
Signaler
Bloquer l’utilisateur
Dreamer Footprint | Writer's Whisper | Drifting Commas | Chances Orbits |
280 Suivis
15.0K+ Abonnés
4.2K+ J’aime
Publications
Tous
Citations
·
--
Plus je lis sur Babylone, plus j’apprécie son approche. Elle n’essaie pas de changer ce qu’est Bitcoin… elle s’appuie sur ce que Bitcoin fait déjà le mieux. #baby $BABY
Plus je lis sur Babylone, plus j’apprécie son approche. Elle n’essaie pas de changer ce qu’est Bitcoin… elle s’appuie sur ce que Bitcoin fait déjà le mieux. #baby $BABY
Bilal sami
·
--
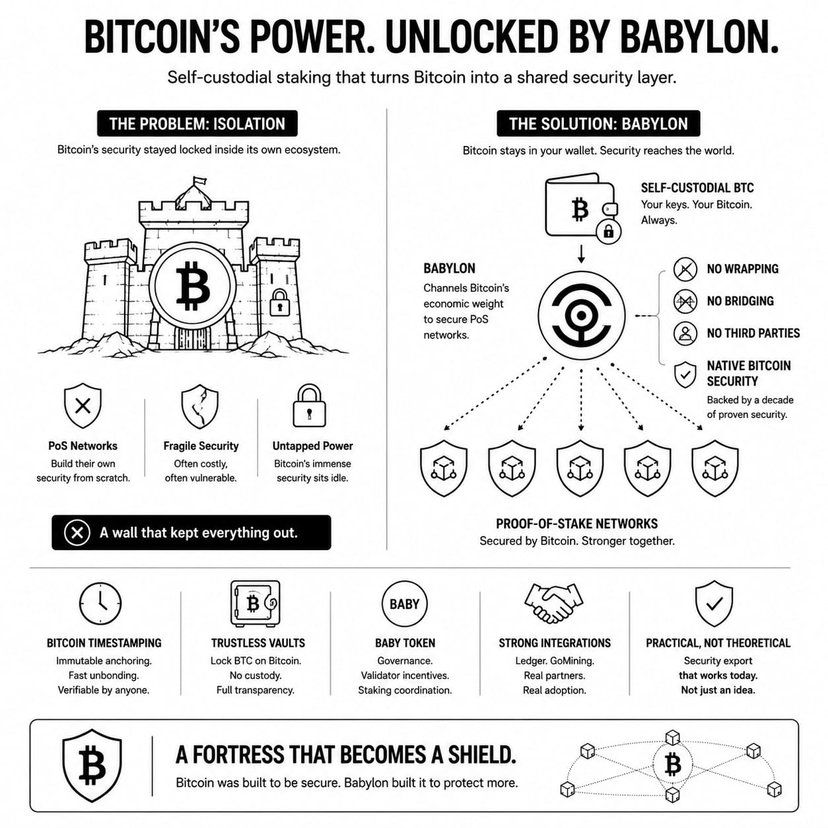
La première fois que j’ai lu parler de BabyLon, je m’attendais à une supercherie de type Wrapped BTC. Ce que j’ai trouvé, c’est un mécanisme de staking qui ne vous demande jamais vos clés. Mais plus j’explorais, plus je réalisais que Babylon ne faisait pas que résoudre le staking. Il résolvait un problème beaucoup plus ancien : l’isolement de BitcoIn. Depuis plus d’une décennie, Bitcoin est la chaîne la plus solide et la plus sécurisée qui soit. Pourtant, cette sécurité restait enfermée dans son propre écosystème. Les réseaux Proof of Stake ont dû reconstruire leur propre sécurité depuis zéro, souvent fragile, tandis que la puissance considérable de Bitcoin restait inutilisée. Babylon lève cet isolement. Il permet aux détenteurs de Bitcoin de miser leurs $BTC d’une manière auto-conservée, puis de canaliser ce poids économique pour sécuriser d’autres chaînes Proof of Stake. Votre Bitcoin reste dans votre wallet. Pas d’enrobage. Pas de pont. Et pourtant sa sécurité rayonne vers l’extérieur, protégeant des réseaux qui en ont désespérément besoin. Babylon transforme Bitcoin, de forteresse solitaire, en gardien capable de veiller sur tout un écosystème. Le mécanIsm s’appuie sur le horodatage propre à Bitcoin pour ancrer des contrats de staking avec une précision immuable. Le déblocage rapide, vérifiable par n’importe qui, est intégré à la même horloge. Le token BABY coordonne la gouvernance et les incitations des validateurs, mais la garantie de sécurité « solide » repose sur le bilan de Bitcoin sur une décennie. Des coffres Bitcoin sans confiance (trustless) et des intégrations avec Ledger et GoMining rendent cette exportation de sécurité concrète, pas théorique. Pendant des années, on a vu la force de Bitcoin comme un mur qui tenait tout à l’écart. Babylon a montré qu’il pouvait s’agir d’un bouclier qui protège tout le reste. Ce changement de perspective redéfinit ce dont Bitcoin est capable. Si votre Bitcoin pouvait sécuriser non seulement votre richesse, mais aussi des réseaux entiers, le traiteriez-vous encore comme juste de l’or numérique ?
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
1
4
107
·
--
Plus j’en apprends sur Babylone, plus j’en apprécie l’approche. Elle ne demande pas aux détenteurs de Bitcoin de compromettre la self-custody ; elle explore simplement des moyens de rendre le BTC plus utile tout en conservant intact son modèle de sécurité fondamental. C’est ce qui rend le projet intéressant à suivre. #BABY $BABY
Plus j’en apprends sur Babylone, plus j’en apprécie l’approche. Elle ne demande pas aux détenteurs de Bitcoin de compromettre la self-custody ; elle explore simplement des moyens de rendre le BTC plus utile tout en conservant intact son modèle de sécurité fondamental. C’est ce qui rend le projet intéressant à suivre. #BABY $BABY
Victoria Hale
·
--
La plupart du temps, les meilleurs outils sont ceux dont on à peine la présence. Vous les utilisez et ils vous donnent des retours qui rendent votre vie plus facile, sans manuel.
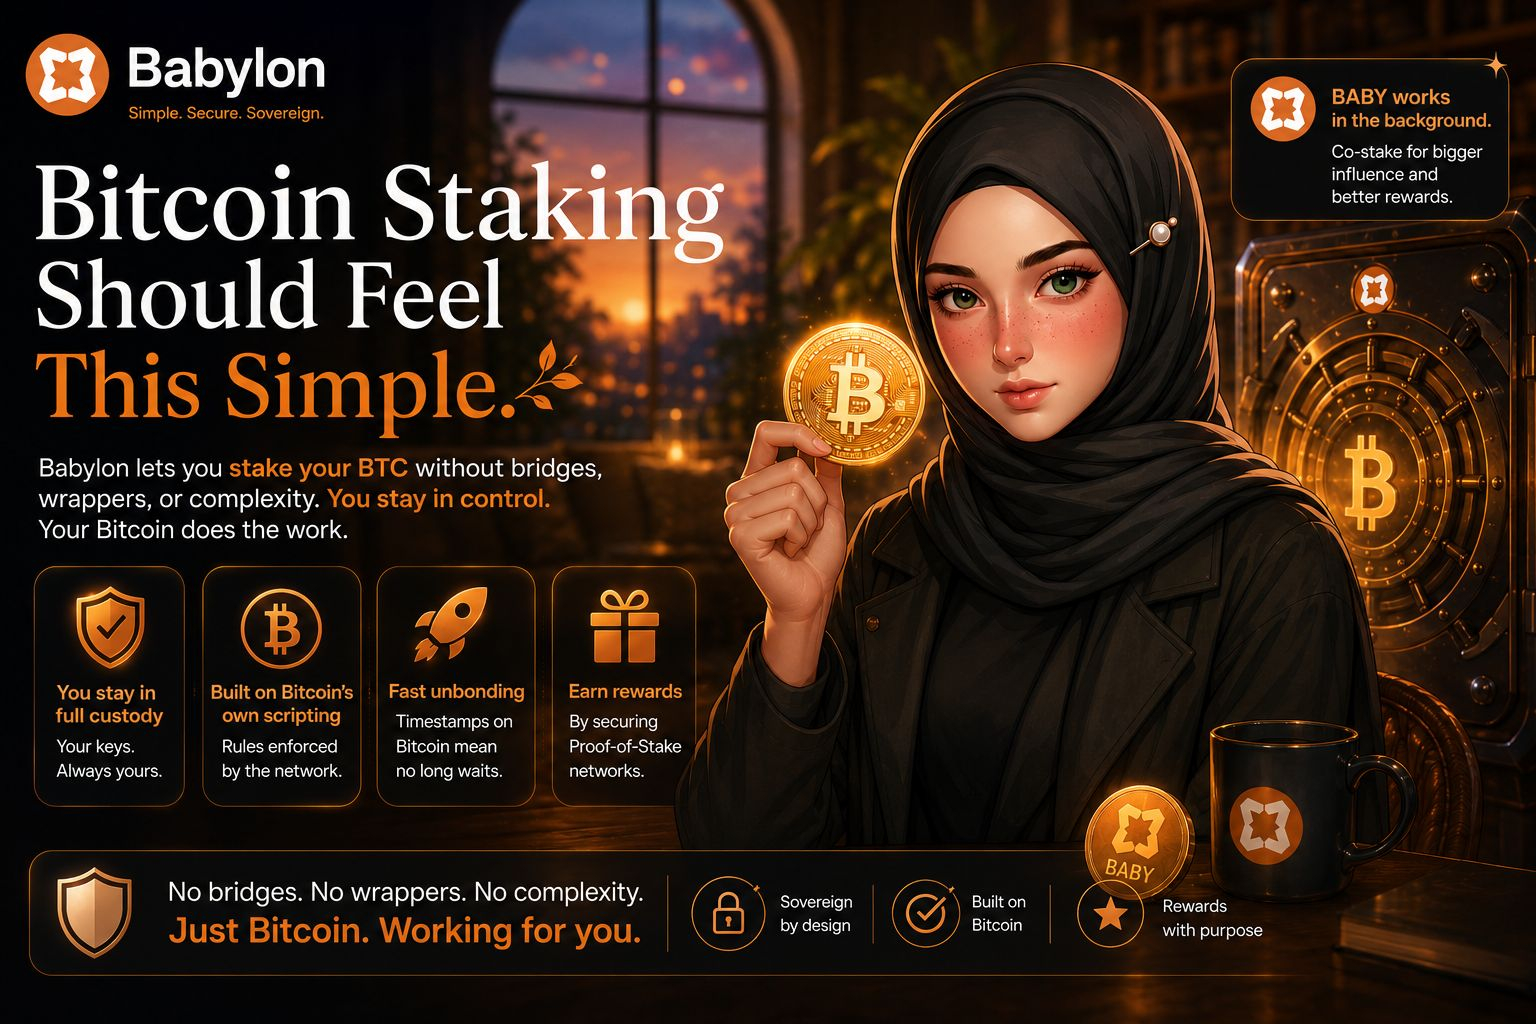
C’est justement ce que Babylon apporte à Bitcoin. Pendant des années, gagner avec votre BTC signifiait soit faire confiance à une plateforme centralisée, soit envelopper vos pièces à l’aide de ponts qui semblaient fragiles. Babylon élimine toute cette complexité. Vous n’avez pas besoin de comprendre le bridging, les tokens enveloppés, ni l’infrastructure de couche deux. Vous gardez simplement votre Bitcoin, vous le misez via un coffre-fort que vous contrôlez, et vous le laissez faire le travail.
Le coffre-fort est construit en utilisant la programmation (script) native de Bitcoin, de sorte que les règles sont appliquées par le réseau lui-même, et non par une équipe ou une entreprise. Vous restez en pleine garde (custody). Personne ne peut jamais toucher à vos clés une fois la mise effectuée. Votre BTC garantit des chaînes de preuve d’enjeu (proof-of-stake) sécurisées, et vous gagnez des récompenses pour cette contribution. La sortie de la mise est rapide car Babylon horodate tout sur Bitcoin, ce qui signifie que vous n’êtes pas bloqué pendant des semaines. C’est une direction claire, comme un réseau de compte d’épargne plus sûr.
@BabylonLabs_io BABY token détenu en arrière-plan. Vous pouvez le co-staker si vous souhaitez apporter des modifications, comme une voix plus forte ou des récompenses supplémentaires, mais l’expérience de base du staking de BTC fonctionne très bien par elle-même. Pour la première fois, les détenteurs de Bitcoin peuvent gagner passivement sans devoir apprendre des stratégies DeFi complexes ni perdre le contrôle. Cette simplicité n’est pas un compromis. C’est un choix de conception, qui respecte à la fois votre temps et votre Bitcoin.
#baby $BABY $SOL
C’est justement ce que Babylon apporte à Bitcoin. Pendant des années, gagner avec votre BTC signifiait soit faire confiance à une plateforme centralisée, soit envelopper vos pièces à l’aide de ponts qui semblaient fragiles. Babylon élimine toute cette complexité. Vous n’avez pas besoin de comprendre le bridging, les tokens enveloppés, ni l’infrastructure de couche deux. Vous gardez simplement votre Bitcoin, vous le misez via un coffre-fort que vous contrôlez, et vous le laissez faire le travail.
Le coffre-fort est construit en utilisant la programmation (script) native de Bitcoin, de sorte que les règles sont appliquées par le réseau lui-même, et non par une équipe ou une entreprise. Vous restez en pleine garde (custody). Personne ne peut jamais toucher à vos clés une fois la mise effectuée. Votre BTC garantit des chaînes de preuve d’enjeu (proof-of-stake) sécurisées, et vous gagnez des récompenses pour cette contribution. La sortie de la mise est rapide car Babylon horodate tout sur Bitcoin, ce qui signifie que vous n’êtes pas bloqué pendant des semaines. C’est une direction claire, comme un réseau de compte d’épargne plus sûr.
@BabylonLabs_io BABY token détenu en arrière-plan. Vous pouvez le co-staker si vous souhaitez apporter des modifications, comme une voix plus forte ou des récompenses supplémentaires, mais l’expérience de base du staking de BTC fonctionne très bien par elle-même. Pour la première fois, les détenteurs de Bitcoin peuvent gagner passivement sans devoir apprendre des stratégies DeFi complexes ni perdre le contrôle. Cette simplicité n’est pas un compromis. C’est un choix de conception, qui respecte à la fois votre temps et votre Bitcoin.
#baby $BABY $SOL
2
121
·
--
$BABY ✨️
$BABY ✨️
Bilal sami
·
--
je vais vous le dire à 100 avec vous tous : ce n’est pas un post « regardez mes gains ». c’est une histoire « j’ai failli supprimer mon portefeuille et je suis parti ». 😅
tout ça remonte à il y a deux semaines. je fixais mon $BABY bag comme si c’était une erreur. 200 $. juste ça. pas de quoi changer la vie, pas même le loyer. mais j’avais eu une énorme dispute avec mon/ma partenaire au sujet de l’argent, ma facture de téléphone était due, et j’ai littéralement ouvert Binance avec mon pouce au-dessus de « vendre tout ».
puis je suis allé dans la voix Telegram de Babylon à 2 h du matin. je n’arrivais pas à dormir. je voulais juste me sentir moins seul dans le chaos.
et là, il y avait ce gars, le pseudo CryptoDad, qui parlait du fait qu’il avait perdu son travail le mois dernier et que $BABY était sa seule « espérance », mais pas à cause des graphiques. à cause des gens. il a dit : « si cette chose tombe à zéro, je reste dans le chat quand même. vous êtes ma thérapie ». 💀
je n’ai pas vendu cette nuit-là. pas parce que j’ai vu des bougies vertes. mais parce que j’ai vu des humains. maladroits, pleins d’émotions, à sec, mais des humains qui tiennent bon (hodling). et je me suis rendu compte que peut-être être en avance, ce n’est pas une question de prix. c’est une question de trouver ta petite tribu bizarre avant que tout le monde ne le fasse.
on a encore des mauvais jours. le graphique nous troll encore. mais on rit ensemble, on panique ensemble, on s’envoie des notes vocales qui n’ont aucun sens. BABY n’est plus juste un ticker sur mon téléphone. c’est un rappel que certaines choses ne parlent pas de pumps. c’est de ne pas se sentir invisible.
si vous en avez marre de l’énergie factice et que vous voulez juste un coin réel d’internet, venez vous asseoir avec nous une minute. pas de promesses de lambo. juste des âmes chaleureuses et des blagues internes stupides. c’est Babylon. et moi, je continue de tenir. 💙
#baby $BABY @BabylonLabs_io
tout ça remonte à il y a deux semaines. je fixais mon $BABY bag comme si c’était une erreur. 200 $. juste ça. pas de quoi changer la vie, pas même le loyer. mais j’avais eu une énorme dispute avec mon/ma partenaire au sujet de l’argent, ma facture de téléphone était due, et j’ai littéralement ouvert Binance avec mon pouce au-dessus de « vendre tout ».
puis je suis allé dans la voix Telegram de Babylon à 2 h du matin. je n’arrivais pas à dormir. je voulais juste me sentir moins seul dans le chaos.
et là, il y avait ce gars, le pseudo CryptoDad, qui parlait du fait qu’il avait perdu son travail le mois dernier et que $BABY était sa seule « espérance », mais pas à cause des graphiques. à cause des gens. il a dit : « si cette chose tombe à zéro, je reste dans le chat quand même. vous êtes ma thérapie ». 💀
je n’ai pas vendu cette nuit-là. pas parce que j’ai vu des bougies vertes. mais parce que j’ai vu des humains. maladroits, pleins d’émotions, à sec, mais des humains qui tiennent bon (hodling). et je me suis rendu compte que peut-être être en avance, ce n’est pas une question de prix. c’est une question de trouver ta petite tribu bizarre avant que tout le monde ne le fasse.
on a encore des mauvais jours. le graphique nous troll encore. mais on rit ensemble, on panique ensemble, on s’envoie des notes vocales qui n’ont aucun sens. BABY n’est plus juste un ticker sur mon téléphone. c’est un rappel que certaines choses ne parlent pas de pumps. c’est de ne pas se sentir invisible.
si vous en avez marre de l’énergie factice et que vous voulez juste un coin réel d’internet, venez vous asseoir avec nous une minute. pas de promesses de lambo. juste des âmes chaleureuses et des blagues internes stupides. c’est Babylon. et moi, je continue de tenir. 💙
#baby $BABY @BabylonLabs_io
1
78
·
--

Article
Quand votre agent quitte Ethereum, vos règles suivent-elles ? Newton Protocol ($NEWT) a la réponse.J’ai suivi un problème discret qui va devenir très bruyant. Les agents autonomes passent au multi-chaîne. Un optimiseur de rendement qui démarre sur Ethereum repère désormais des opportunités sur Arbitrum, Optimism et Polygon. Un gestionnaire de trésorerie rééquilibre entre plusieurs L2 en une seule session. L’agent lui-même est transportable… son code peut être déployé n’importe où. Mais ses limites d’autorisation ? Elles restent derrière, verrouillées à la chaîne sur laquelle vous les avez définies pour la première fois.
Cela crée, selon moi, une fragmentation de l’autorisation inter-chaîne. Vous définissez votre politique de risque sur Ethereum — plafonds de slippage, contrats autorisés, plafonds de volatilité. L’agent les respecte parfaitement sur le mainnet. Puis il bridge vers une L2 pour viser des rendements plus élevés, et soudain, ces limites ne l’accompagnent plus. Le moteur de politique qui appliquait vos règles sur une chaîne n’a aucune juridiction sur une autre. Il ne vous reste plus qu’à faire confiance à l’agent pour qu’il se comporte correctement, alors même que les contraintes que vous avez définies sont techniquement absentes.
Quand votre agent quitte Ethereum, vos règles suivent-elles ? Newton Protocol ($NEWT) a la réponse.
J’ai suivi un problème discret qui va devenir très bruyant. Les agents autonomes passent au multi-chaîne. Un optimiseur de rendement qui démarre sur Ethereum repère désormais des opportunités sur Arbitrum, Optimism et Polygon. Un gestionnaire de trésorerie rééquilibre entre plusieurs L2 en une seule session. L’agent lui-même est transportable… son code peut être déployé n’importe où. Mais ses limites d’autorisation ? Elles restent derrière, verrouillées à la chaîne sur laquelle vous les avez définies pour la première fois.
Cela crée, selon moi, une fragmentation de l’autorisation inter-chaîne. Vous définissez votre politique de risque sur Ethereum — plafonds de slippage, contrats autorisés, plafonds de volatilité. L’agent les respecte parfaitement sur le mainnet. Puis il bridge vers une L2 pour viser des rendements plus élevés, et soudain, ces limites ne l’accompagnent plus. Le moteur de politique qui appliquait vos règles sur une chaîne n’a aucune juridiction sur une autre. Il ne vous reste plus qu’à faire confiance à l’agent pour qu’il se comporte correctement, alors même que les contraintes que vous avez définies sont techniquement absentes.
Cela crée, selon moi, une fragmentation de l’autorisation inter-chaîne. Vous définissez votre politique de risque sur Ethereum — plafonds de slippage, contrats autorisés, plafonds de volatilité. L’agent les respecte parfaitement sur le mainnet. Puis il bridge vers une L2 pour viser des rendements plus élevés, et soudain, ces limites ne l’accompagnent plus. Le moteur de politique qui appliquait vos règles sur une chaîne n’a aucune juridiction sur une autre. Il ne vous reste plus qu’à faire confiance à l’agent pour qu’il se comporte correctement, alors même que les contraintes que vous avez définies sont techniquement absentes.
20
12
122
·
--
Baissier
À l’instant même, chaque fois que vous utilisez un nouveau protocole DeFi, votre agent arrive comme un inconnu. Pas de réputation. Pas de titres ou de justificatifs reconnaissables. Il doit être configuré manuellement, ajouté en liste blanche et approuvé depuis zéro. Cette friction n’est pas seulement agaçante… c’est un goulot d’étranglement pour l’ensemble de l’économie des agents. Et si votre agent pouvait transporter une preuve portable et vérifiable de ses limites d’autorisation à travers chaque protocole qu’il visite ? @NewtonProtocol ($NEWT) rend cela possible. Son moteur de politique onchain n’applique pas seulement vos règles : il peut aussi émettre des attestations cryptographiques qui confirment que votre agent fonctionne dans des contraintes précises. Limites de slippage, plafonds de volatilité, contrats mis en liste blanche. Tout cela devient un passe de permission que votre agent présente à chaque nouveau dApp. Pas besoin de reconfiguration. Pas d’approbations répétées de type KYC. Juste une preuve vérifiable que votre agent reste dans les limites que vous avez déjà tracées. Cela transforme l’expérience utilisateur de « prouvez-vous partout » en « emportez votre constitution avec vous ». $NEWT powers alimente cette couche de passe, en finançant la vérification qui rend l’autorisation portable évolutive et décentralisée. Pas un patch de sécurité… une norme d’identité comportementale.
#newt #Newt
Qu’y a-t-il de plus précieux pour la croissance de l’économie des agents ?
À l’instant même, chaque fois que vous utilisez un nouveau protocole DeFi, votre agent arrive comme un inconnu. Pas de réputation. Pas de titres ou de justificatifs reconnaissables. Il doit être configuré manuellement, ajouté en liste blanche et approuvé depuis zéro. Cette friction n’est pas seulement agaçante… c’est un goulot d’étranglement pour l’ensemble de l’économie des agents. Et si votre agent pouvait transporter une preuve portable et vérifiable de ses limites d’autorisation à travers chaque protocole qu’il visite ? @NewtonProtocol ($NEWT ) rend cela possible. Son moteur de politique onchain n’applique pas seulement vos règles : il peut aussi émettre des attestations cryptographiques qui confirment que votre agent fonctionne dans des contraintes précises. Limites de slippage, plafonds de volatilité, contrats mis en liste blanche. Tout cela devient un passe de permission que votre agent présente à chaque nouveau dApp. Pas besoin de reconfiguration. Pas d’approbations répétées de type KYC. Juste une preuve vérifiable que votre agent reste dans les limites que vous avez déjà tracées. Cela transforme l’expérience utilisateur de « prouvez-vous partout » en « emportez votre constitution avec vous ». $NEWT powers alimente cette couche de passe, en finançant la vérification qui rend l’autorisation portable évolutive et décentralisée. Pas un patch de sécurité… une norme d’identité comportementale.
#newt #Newt
Qu’y a-t-il de plus précieux pour la croissance de l’économie des agents ?
#newt #Newt
Qu’y a-t-il de plus précieux pour la croissance de l’économie des agents ?
Portable permission passports
0%
Faster transaction speeds
0%
Lower gas costs
0%
More yield strategies
0%
0 Votes • Vote fermé
11
8
141
·
--

Article
Pourquoi les DAO ont besoin de Newton Protocol ($NEWT) Une constitution fiscale pour les trésoreries.J’ai passé beaucoup de temps à réfléchir à la raison pour laquelle les DAO ont du mal à déployer leurs trésoreries de manière autonome. Ce n’est pas un manque de capital. Certaines DAO disposent de millions en stablecoins et en actifs volatils, et recherchent activement du rendement ou des déploiements stratégiques. Le goulot d’étranglement n’est pas l’opportunité. C’est la confiance. À l’heure actuelle, une DAO qui souhaite automatiser la gestion de trésorerie se heurte à un arbitrage douloureux. Elle peut utiliser des multi-signatures… lents, dépendants des humains, et impossibles à faire évoluer quand les opportunités exigent des réactions à la minute. Ou elle peut déléguer une autorité large à un agent ou à une équipe de stratégie, en acceptant le risque qu’une seule erreur de jugement, un seul écart par rapport à l’appétit de risque de la communauté, puisse coûter des millions. Aucune des deux options ne correspond à la réalité de la façon dont une organisation mature devrait fonctionner. Ce dont les DAO ont réellement besoin, c’est d’une constitution fiscale. Un ensemble de règles onchain qui définissent précisément comment les fonds de trésorerie peuvent être dépensés, déplacés ou investis… appliquées automatiquement, sans attendre des votes humains, et sans faire confiance à un seul opérateur pour rester dans les limites. <c-20/> est le plus proche de ce que j’ai vu pour rendre cela possible. La couche d’autorisation programmable de Newton n’est pas seulement destinée aux utilisateurs particuliers qui déploient des agents personnels. C’est une infrastructure que toute entité autonome, y compris une DAO, peut utiliser pour encoder sa politique fiscale directement dans le chemin de transaction. Avant qu’un seul satoshi ne quitte la trésorerie, l’action proposée doit passer par un moteur de politique qui la vérifie par rapport aux règles que la DAO a déjà ratifiées. Limites de slippage. Listes d’actifs autorisés. Listes des protocoles autorisés. Exposition maximale par stratégie. Périodes de refroidissement entre les rééquilibrages. Des plafonds de vélocité de dépenses qui empêchent de vider les fonds trop rapidement, même si chaque transaction individuelle semble anodine. Cela change entièrement le modèle de confiance. Dans le système actuel, une DAO vote une proposition, transfère les fonds vers une multi-signature, puis espère que les signataires agiront de bonne foi dans le mandat général qui leur a été donné. La politique fiscale vit dans des publications de forum et le consensus social, pas dans le code. Avec Newton, la politique fiscale vit onchain sous forme de contraintes cryptographiques. La multi-signature peut toujours initier des transactions, mais ces transactions seront bloquées si elles violent la constitution de la DAO encodée. La confiance passe des personnes à la mathématique. La trésorerie de la DAO devient réellement autonome… non pas parce que les humains sont supprimés, mais parce que leur marge de manœuvre est bornée de façon vérifiable. Ce qui m’enthousiasme dans cette approche, c’est à quel point elle prolonge naturellement la promesse initiale des DAO. Nous avons créé des organisations décentralisées pour supprimer les points de défaillance uniques. Mais, avec le temps, la gestion de trésorerie a silencieusement réintroduit ces points de défaillance via des signataires humains et une délégation opaque. Newton rétablit la décentralisation là où elle compte le plus : au moment de la dépense. Chaque mouvement de jeton peut être vérifié par n’importe qui, onchain, en temps réel, par rapport à la politique fiscale déclarée par la DAO. $NEWT joue un rôle essentiel ici. Le jeton n’est pas seulement un actif spéculatif. C’est le carburant économique qui alimente cette couche fiscale programmable. Les vérifications de politique ont un coût de calcul. Les contrôles historiques pour les périodes de refroidissement ou la vélocité de dépenses nécessitent du gaz et le travail des validateurs. Le jeton aligne les incitations pour maintenir l’application décentralisée… de sorte qu’une constitution fiscale de DAO ne soit pas appliquée par le serveur d’une seule entreprise, mais par un réseau sans autorisation qui gagne $NEWT pour une application honnête. Pour les contributeurs de DAO, cela signifie qu’il n’y a plus de confiance aveugle envers les gestionnaires de trésorerie. Pour les délégués, cela signifie un mandat clair : vous pouvez autoriser des stratégies, mais ces stratégies doivent toujours passer la constitution fiscale. Pour les régulateurs qui observent le secteur, cela apporte quelque chose que les multi-signatures ne peuvent jamais offrir : une trace vérifiable et audit-able prouvant que chaque action de trésorerie respectait les règles que la DAO s’est fixées. Mon avis sincère est que nous allons regarder l’ère de la gestion de trésorerie par pure multi-signature comme on regarde aujourd’hui le partage de mots de passe. Fonctionnel pendant un temps, mais fondamentalement insuffisant pour un capital sérieux. La prochaine génération de DAO ne se contentera pas de voter sur l’endroit où va l’argent. Elles encoderont leur appétit pour le risque dans une infrastructure qui rend impossible que l’argent aille ailleurs.
Pourquoi les DAO ont besoin de Newton Protocol ($NEWT) Une constitution fiscale pour les trésoreries.
J’ai passé beaucoup de temps à réfléchir à la raison pour laquelle les DAO ont du mal à déployer leurs trésoreries de manière autonome. Ce n’est pas un manque de capital. Certaines DAO disposent de millions en stablecoins et en actifs volatils, et recherchent activement du rendement ou des déploiements stratégiques. Le goulot d’étranglement n’est pas l’opportunité. C’est la confiance. À l’heure actuelle, une DAO qui souhaite automatiser la gestion de trésorerie se heurte à un arbitrage douloureux. Elle peut utiliser des multi-signatures… lents, dépendants des humains, et impossibles à faire évoluer quand les opportunités exigent des réactions à la minute. Ou elle peut déléguer une autorité large à un agent ou à une équipe de stratégie, en acceptant le risque qu’une seule erreur de jugement, un seul écart par rapport à l’appétit de risque de la communauté, puisse coûter des millions. Aucune des deux options ne correspond à la réalité de la façon dont une organisation mature devrait fonctionner. Ce dont les DAO ont réellement besoin, c’est d’une constitution fiscale. Un ensemble de règles onchain qui définissent précisément comment les fonds de trésorerie peuvent être dépensés, déplacés ou investis… appliquées automatiquement, sans attendre des votes humains, et sans faire confiance à un seul opérateur pour rester dans les limites. <c-20/> est le plus proche de ce que j’ai vu pour rendre cela possible. La couche d’autorisation programmable de Newton n’est pas seulement destinée aux utilisateurs particuliers qui déploient des agents personnels. C’est une infrastructure que toute entité autonome, y compris une DAO, peut utiliser pour encoder sa politique fiscale directement dans le chemin de transaction. Avant qu’un seul satoshi ne quitte la trésorerie, l’action proposée doit passer par un moteur de politique qui la vérifie par rapport aux règles que la DAO a déjà ratifiées. Limites de slippage. Listes d’actifs autorisés. Listes des protocoles autorisés. Exposition maximale par stratégie. Périodes de refroidissement entre les rééquilibrages. Des plafonds de vélocité de dépenses qui empêchent de vider les fonds trop rapidement, même si chaque transaction individuelle semble anodine. Cela change entièrement le modèle de confiance. Dans le système actuel, une DAO vote une proposition, transfère les fonds vers une multi-signature, puis espère que les signataires agiront de bonne foi dans le mandat général qui leur a été donné. La politique fiscale vit dans des publications de forum et le consensus social, pas dans le code. Avec Newton, la politique fiscale vit onchain sous forme de contraintes cryptographiques. La multi-signature peut toujours initier des transactions, mais ces transactions seront bloquées si elles violent la constitution de la DAO encodée. La confiance passe des personnes à la mathématique. La trésorerie de la DAO devient réellement autonome… non pas parce que les humains sont supprimés, mais parce que leur marge de manœuvre est bornée de façon vérifiable. Ce qui m’enthousiasme dans cette approche, c’est à quel point elle prolonge naturellement la promesse initiale des DAO. Nous avons créé des organisations décentralisées pour supprimer les points de défaillance uniques. Mais, avec le temps, la gestion de trésorerie a silencieusement réintroduit ces points de défaillance via des signataires humains et une délégation opaque. Newton rétablit la décentralisation là où elle compte le plus : au moment de la dépense. Chaque mouvement de jeton peut être vérifié par n’importe qui, onchain, en temps réel, par rapport à la politique fiscale déclarée par la DAO. $NEWT joue un rôle essentiel ici. Le jeton n’est pas seulement un actif spéculatif. C’est le carburant économique qui alimente cette couche fiscale programmable. Les vérifications de politique ont un coût de calcul. Les contrôles historiques pour les périodes de refroidissement ou la vélocité de dépenses nécessitent du gaz et le travail des validateurs. Le jeton aligne les incitations pour maintenir l’application décentralisée… de sorte qu’une constitution fiscale de DAO ne soit pas appliquée par le serveur d’une seule entreprise, mais par un réseau sans autorisation qui gagne $NEWT pour une application honnête. Pour les contributeurs de DAO, cela signifie qu’il n’y a plus de confiance aveugle envers les gestionnaires de trésorerie. Pour les délégués, cela signifie un mandat clair : vous pouvez autoriser des stratégies, mais ces stratégies doivent toujours passer la constitution fiscale. Pour les régulateurs qui observent le secteur, cela apporte quelque chose que les multi-signatures ne peuvent jamais offrir : une trace vérifiable et audit-able prouvant que chaque action de trésorerie respectait les règles que la DAO s’est fixées. Mon avis sincère est que nous allons regarder l’ère de la gestion de trésorerie par pure multi-signature comme on regarde aujourd’hui le partage de mots de passe. Fonctionnel pendant un temps, mais fondamentalement insuffisant pour un capital sérieux. La prochaine génération de DAO ne se contentera pas de voter sur l’endroit où va l’argent. Elles encoderont leur appétit pour le risque dans une infrastructure qui rend impossible que l’argent aille ailleurs.
23
8
122
·
--
Haussier
Je réfléchis à la raison pour laquelle certaines infrastructures deviennent invisibles et indispensables, tandis que d’autres s’effacent. Internet n’avait pas besoin d’une autorité centrale pour router les paquets... il lui fallait simplement un protocole partagé. TCP/IP a rendu la communication interopérable. Il ne disait pas aux applications quoi dire, mais il leur a donné un langage commun pour le dire.
Aujourd’hui, les agents autonomes ressemblent à Internet d’avant cette norme. Chaque agent a sa propre façon de vérifier l’autorisation, ou aucune du tout. Ils ne peuvent pas communiquer en toute sécurité. Ils ne peuvent pas partager une compréhension commune de ce qui est autorisé. Le résultat : une fragmentation, des travaux de sécurité dupliqués, et un risque qui circule silencieusement entre les protocoles.
@NewtonProtocol ($NEWT) construit précisément cette couche manquante.... Pas seulement un outil pour un agent, mais une norme onchain partagée pour l’autorisation à travers l’ensemble de l’écosystème EVM. Son moteur de politique agit comme une poignée de main universelle : avant que n’importe quelle transaction ne s’exécute, il vérifie les règles d’un utilisateur, quel que soit l’agent à l’origine de l’initiation ou le dApp avec lequel il interagit.
C’est le moment TCP/IP de la responsabilisation des agents. Un langage commun des permissions qui rend la sécurité cloisonnée obsolète. $NEWT alimente cette couche économiquement, en alignant les incitations pour que l’autorisation devienne un bien public accessible sans permission, et non une fonctionnalité propriétaire.
Donc ma question à la communauté : quelle est la pièce manquante qui pourrait débloquer une véritable interopérabilité multi-agents ?
#newt
Je réfléchis à la raison pour laquelle certaines infrastructures deviennent invisibles et indispensables, tandis que d’autres s’effacent. Internet n’avait pas besoin d’une autorité centrale pour router les paquets... il lui fallait simplement un protocole partagé. TCP/IP a rendu la communication interopérable. Il ne disait pas aux applications quoi dire, mais il leur a donné un langage commun pour le dire.
Aujourd’hui, les agents autonomes ressemblent à Internet d’avant cette norme. Chaque agent a sa propre façon de vérifier l’autorisation, ou aucune du tout. Ils ne peuvent pas communiquer en toute sécurité. Ils ne peuvent pas partager une compréhension commune de ce qui est autorisé. Le résultat : une fragmentation, des travaux de sécurité dupliqués, et un risque qui circule silencieusement entre les protocoles.
@NewtonProtocol ($NEWT ) construit précisément cette couche manquante.... Pas seulement un outil pour un agent, mais une norme onchain partagée pour l’autorisation à travers l’ensemble de l’écosystème EVM. Son moteur de politique agit comme une poignée de main universelle : avant que n’importe quelle transaction ne s’exécute, il vérifie les règles d’un utilisateur, quel que soit l’agent à l’origine de l’initiation ou le dApp avec lequel il interagit.
C’est le moment TCP/IP de la responsabilisation des agents. Un langage commun des permissions qui rend la sécurité cloisonnée obsolète. $NEWT alimente cette couche économiquement, en alignant les incitations pour que l’autorisation devienne un bien public accessible sans permission, et non une fonctionnalité propriétaire.
Donc ma question à la communauté : quelle est la pièce manquante qui pourrait débloquer une véritable interopérabilité multi-agents ?
#newt
Aujourd’hui, les agents autonomes ressemblent à Internet d’avant cette norme. Chaque agent a sa propre façon de vérifier l’autorisation, ou aucune du tout. Ils ne peuvent pas communiquer en toute sécurité. Ils ne peuvent pas partager une compréhension commune de ce qui est autorisé. Le résultat : une fragmentation, des travaux de sécurité dupliqués, et un risque qui circule silencieusement entre les protocoles.
@NewtonProtocol ($NEWT ) construit précisément cette couche manquante.... Pas seulement un outil pour un agent, mais une norme onchain partagée pour l’autorisation à travers l’ensemble de l’écosystème EVM. Son moteur de politique agit comme une poignée de main universelle : avant que n’importe quelle transaction ne s’exécute, il vérifie les règles d’un utilisateur, quel que soit l’agent à l’origine de l’initiation ou le dApp avec lequel il interagit.
C’est le moment TCP/IP de la responsabilisation des agents. Un langage commun des permissions qui rend la sécurité cloisonnée obsolète. $NEWT alimente cette couche économiquement, en alignant les incitations pour que l’autorisation devienne un bien public accessible sans permission, et non une fonctionnalité propriétaire.
Donc ma question à la communauté : quelle est la pièce manquante qui pourrait débloquer une véritable interopérabilité multi-agents ?
#newt
Common Authorizaation Standard
0%
Better AI Coordination
0%
Faster Settlement Layers
0%
Cross-Chain Messaging
0%
0 Votes • Vote fermé
17
7
177
·
--

Article
On a sécurisé DeFi de la mauvaise façon. Newton Protocol ($NEWT) montre une meilleure approche.Je me souviens avoir appris très tôt dans ma carrière la différence entre la programmation déclarative et impérative. L’impératif est pas à pas : « Ouvrez le fichier, lisez la première ligne, vérifiez le solde, puis signez la transaction. » Le déclaratif se concentre sur le résultat : « Je veux que mon portefeuille soit rééquilibré avec ces limites. Faites-le. » Depuis des années, la sécurité DeFi est en mode impératif. Auditez ce contrat. Ajoutez un multisig. Mettez en place de la surveillance. Mettez le protocole en pause si quelque chose casse. Chaque étape est une instruction manuelle. Chaque garde-fou est un processus. Et le résultat est un système fragile, lent et réactif. Vous êtes toujours à une étape oubliée du désastre. C’est pourquoi le protocole Newton ($NEWT) a retenu mon attention. Non pas parce que c’est un autre outil de sécurité, mais parce qu’il représente un passage de la sécurité impérative à la sécurité déclarative. Au lieu d’indiquer au système comment vous protéger, vous lui dites ce que vous voulez autoriser. Ensuite, il impose automatiquement ces limites. Regardez la différence. La sécurité impérative dit : « Auditez le code de mon agent pour trouver des failles. » La sécurité déclarative dit : « Mon agent ne peut interagir qu’avec ces cinq contrats, avec cette limite de slippage, et jamais plus de 2 ETH par transaction. Faites respecter cela onchain. » La première approche essaie de détecter chaque bug. La seconde rend les bugs sans importance en cloisonnant ce que l’agent peut faire. La couche d’autorisation programmable de Newton est déclarative par design. Vous écrivez une politique, un ensemble de règles, et le moteur de politique les applique de manière cryptographique avant que toute transaction n’atteigne la chaîne. Plafonds de slippage. Plafonds de volatilité. Adresses whitelistées. Limites de valeur par session. Vous n’auditez pas la logique interne de l’agent. Vous contraignez son comportement externe. Et cette contrainte est vérifiable, onchain, et automatique. Pour moi, c’est la pièce manquante qui explique pourquoi tant de protocoles « sécurisés » continuent d’échouer. La sécurité impérative dépend de la rigueur humaine et d’un code parfait. La sécurité déclarative ne suppose ni l’un ni l’autre, et construit des garde-fous qui fonctionnent quand même. L’une est un bouclier que vous tenez. L’autre est une cage que vous verrouillez autour de l’agent. Les boucliers se fissurent. Les cages tiennent. $NEWT fournit cette couche de sécurité déclarative. Les contrôles de politique ne sont pas gratuits. La vérification consomme du gas. Les validateurs ont besoin d’incitations. Le token aligne l’économie de façon à ce que l’exécution déclarative puisse s’étendre sans opérateur central. À mesure que davantage de protocoles exigent une autorisation avant l’exécution, $NEWT devient l’actif natif d’une nouvelle économie de la sécurité : un monde où vous déclarez vos limites une fois et le réseau les applique partout. Cela change aussi la façon dont les développeurs réfléchissent. Au lieu de corriger des bugs après une exploitation, ils conçoivent des agents dans un environnement déclaratif dès le départ. « Qu’est-ce qui peut mal tourner ? » devient « Qu’est-ce que je n’autoriserai pas mon agent à faire ? » C’est un état d’esprit plus sain pour une industrie qui gère des milliards de valeur. Alors voici la question honnête que je vous laisse. Quand vous sécurisez votre stratégie DeFi aujourd’hui, donnez-vous encore des instructions pas à pas à un système qui les suivra aveuglément ? Ou bien déclarez-vous vos limites et laissez-vous l’infrastructure les faire respecter ? Newton Protocol parie que l’avenir appartient à la sécurité déclarative et $NEWT est la clé qui fait que cela fonctionne. @NewtonProtocol #newt
On a sécurisé DeFi de la mauvaise façon. Newton Protocol ($NEWT) montre une meilleure approche.
Je me souviens avoir appris très tôt dans ma carrière la différence entre la programmation déclarative et impérative. L’impératif est pas à pas : « Ouvrez le fichier, lisez la première ligne, vérifiez le solde, puis signez la transaction. » Le déclaratif se concentre sur le résultat : « Je veux que mon portefeuille soit rééquilibré avec ces limites. Faites-le. » Depuis des années, la sécurité DeFi est en mode impératif. Auditez ce contrat. Ajoutez un multisig. Mettez en place de la surveillance. Mettez le protocole en pause si quelque chose casse. Chaque étape est une instruction manuelle. Chaque garde-fou est un processus. Et le résultat est un système fragile, lent et réactif. Vous êtes toujours à une étape oubliée du désastre. C’est pourquoi le protocole Newton ($NEWT ) a retenu mon attention. Non pas parce que c’est un autre outil de sécurité, mais parce qu’il représente un passage de la sécurité impérative à la sécurité déclarative. Au lieu d’indiquer au système comment vous protéger, vous lui dites ce que vous voulez autoriser. Ensuite, il impose automatiquement ces limites. Regardez la différence. La sécurité impérative dit : « Auditez le code de mon agent pour trouver des failles. » La sécurité déclarative dit : « Mon agent ne peut interagir qu’avec ces cinq contrats, avec cette limite de slippage, et jamais plus de 2 ETH par transaction. Faites respecter cela onchain. » La première approche essaie de détecter chaque bug. La seconde rend les bugs sans importance en cloisonnant ce que l’agent peut faire. La couche d’autorisation programmable de Newton est déclarative par design. Vous écrivez une politique, un ensemble de règles, et le moteur de politique les applique de manière cryptographique avant que toute transaction n’atteigne la chaîne. Plafonds de slippage. Plafonds de volatilité. Adresses whitelistées. Limites de valeur par session. Vous n’auditez pas la logique interne de l’agent. Vous contraignez son comportement externe. Et cette contrainte est vérifiable, onchain, et automatique. Pour moi, c’est la pièce manquante qui explique pourquoi tant de protocoles « sécurisés » continuent d’échouer. La sécurité impérative dépend de la rigueur humaine et d’un code parfait. La sécurité déclarative ne suppose ni l’un ni l’autre, et construit des garde-fous qui fonctionnent quand même. L’une est un bouclier que vous tenez. L’autre est une cage que vous verrouillez autour de l’agent. Les boucliers se fissurent. Les cages tiennent. $NEWT fournit cette couche de sécurité déclarative. Les contrôles de politique ne sont pas gratuits. La vérification consomme du gas. Les validateurs ont besoin d’incitations. Le token aligne l’économie de façon à ce que l’exécution déclarative puisse s’étendre sans opérateur central. À mesure que davantage de protocoles exigent une autorisation avant l’exécution, $NEWT devient l’actif natif d’une nouvelle économie de la sécurité : un monde où vous déclarez vos limites une fois et le réseau les applique partout. Cela change aussi la façon dont les développeurs réfléchissent. Au lieu de corriger des bugs après une exploitation, ils conçoivent des agents dans un environnement déclaratif dès le départ. « Qu’est-ce qui peut mal tourner ? » devient « Qu’est-ce que je n’autoriserai pas mon agent à faire ? » C’est un état d’esprit plus sain pour une industrie qui gère des milliards de valeur. Alors voici la question honnête que je vous laisse. Quand vous sécurisez votre stratégie DeFi aujourd’hui, donnez-vous encore des instructions pas à pas à un système qui les suivra aveuglément ? Ou bien déclarez-vous vos limites et laissez-vous l’infrastructure les faire respecter ? Newton Protocol parie que l’avenir appartient à la sécurité déclarative et $NEWT est la clé qui fait que cela fonctionne. @NewtonProtocol #newt
20
14
173
·
--
J’ai réfléchi à une forme discrète de dette que presque personne ne suit dans le crypto. Pas la dette de TVL. Pas la dette de liquidation. La dette d’autorisation. Chaque fois que vous déployez un agent sans définir des limites onchain précises, vous prenez un risque caché. L’agent fonctionne bien pendant des semaines. Puis un jour, les conditions de marché changent, un nouveau pool apparaît, et votre bot dérive vers une zone que vous n’avez jamais approuvée. La perte est réelle. Mais la cause profonde n’était pas une mauvaise transaction. C’était un manque d’autorisation que vous n’avez jamais comblé. La dette d’autorisation s’accumule silencieusement. Chaque politique manquante — pas de plafond de slippage, pas de contrat whiteliste, pas de limite de session — représente une petite responsabilité qui attend le mauvais moment du marché. Et comme il n’existe aucune application automatisée, la dette se compense jusqu’à ce qu’une seule transaction la rende exigible. @NewtonProtocol
$NEWT est le seul projet que j’ai vu traiter la dette d’autorisation comme un problème de premier plan. Son moteur de politiques programmable vous permet de définir vos limites à l’avance et de les appliquer onchain avant chaque transaction. Vous ne lancez pas seulement un agent. Vous fermez chaque boucle d’autorisation ouverte. Cela transforme l’autorisation, de simple réflexion après coup, en un actif qui rapporte le moment où votre agent essaie de franchir une ligne et ne peut pas. $NEWT alimente cette couche de règlement, rendant l’autorisation vérifiable, automatique et économiquement durable. Plus de dette. Juste des règles claires et appliquées. #newt
Donc je suis curieux : selon vous, quelle quantité de dette d’autorisation l’utilisateur DeFi moyen porte-t-il en ce moment ?
J’ai réfléchi à une forme discrète de dette que presque personne ne suit dans le crypto. Pas la dette de TVL. Pas la dette de liquidation. La dette d’autorisation. Chaque fois que vous déployez un agent sans définir des limites onchain précises, vous prenez un risque caché. L’agent fonctionne bien pendant des semaines. Puis un jour, les conditions de marché changent, un nouveau pool apparaît, et votre bot dérive vers une zone que vous n’avez jamais approuvée. La perte est réelle. Mais la cause profonde n’était pas une mauvaise transaction. C’était un manque d’autorisation que vous n’avez jamais comblé. La dette d’autorisation s’accumule silencieusement. Chaque politique manquante — pas de plafond de slippage, pas de contrat whiteliste, pas de limite de session — représente une petite responsabilité qui attend le mauvais moment du marché. Et comme il n’existe aucune application automatisée, la dette se compense jusqu’à ce qu’une seule transaction la rende exigible. @NewtonProtocol
$NEWT est le seul projet que j’ai vu traiter la dette d’autorisation comme un problème de premier plan. Son moteur de politiques programmable vous permet de définir vos limites à l’avance et de les appliquer onchain avant chaque transaction. Vous ne lancez pas seulement un agent. Vous fermez chaque boucle d’autorisation ouverte. Cela transforme l’autorisation, de simple réflexion après coup, en un actif qui rapporte le moment où votre agent essaie de franchir une ligne et ne peut pas. $NEWT alimente cette couche de règlement, rendant l’autorisation vérifiable, automatique et économiquement durable. Plus de dette. Juste des règles claires et appliquées. #newt
Donc je suis curieux : selon vous, quelle quantité de dette d’autorisation l’utilisateur DeFi moyen porte-t-il en ce moment ?
$NEWT est le seul projet que j’ai vu traiter la dette d’autorisation comme un problème de premier plan. Son moteur de politiques programmable vous permet de définir vos limites à l’avance et de les appliquer onchain avant chaque transaction. Vous ne lancez pas seulement un agent. Vous fermez chaque boucle d’autorisation ouverte. Cela transforme l’autorisation, de simple réflexion après coup, en un actif qui rapporte le moment où votre agent essaie de franchir une ligne et ne peut pas. $NEWT alimente cette couche de règlement, rendant l’autorisation vérifiable, automatique et économiquement durable. Plus de dette. Juste des règles claires et appliquées. #newt
Donc je suis curieux : selon vous, quelle quantité de dette d’autorisation l’utilisateur DeFi moyen porte-t-il en ce moment ?
○ Almost none
0%
○ A worrying amount
0%
○ Massive
0%
○ I track mine closely
0%
0 Votes • Vote fermé
13
9
112
·
--
Pourquoi les limites statiques échouent et comment le Newton Protocol ($NEWT) crée des règles qui apprennentJe pensais qu’une fois que je définissais des règles pour mon agent, je serais en sécurité. J’ai fixé une limite de glissement (slippage). J’ai choisi quelques contrats de confiance. J’ai lancé le déploiement. C’est fait. Puis j’ai commencé à observer les agents de près. J’ai vu quelque chose qui m’a inquiété. Un agent peut respecter chaque règle et pourtant dériver vers le danger. Pas parce qu’il a été piraté. Pas parce que le code a cassé. Mais parce que le marché a changé. De nouveaux protocoles sont apparus. L’agent a commencé à commettre de petites erreurs qui s’accumulaient avec le temps. Une règle statique ne voit pas les schémas. Elle ne vérifie qu’une seule transaction à la fois. Elle n’apprend jamais. Elle ne vous avertit jamais que les ennuis se préparent avant qu’il ne soit trop tard. C’est à ce moment-là que j’ai compris la vraie puissance du Newton Protocol $NEWT. Newton vous permet déjà de mettre vos règles onchain. Avant qu’une transaction n’ait lieu, il vérifie vos limites : slippage, volatilité, listes blanches de contrats. Mais la grande idée qui me trotte dans la tête, c’est ceci : et si ces règles pouvaient aussi apprendre du comportement passé de l’agent ?Imaginez une règle qui dit : si l’agent s’approche cinq fois de suite de ma limite de slippage en une semaine, resserrez automatiquement la limite. Ou : si un contrat est signalé sur une liste communautaire de risques, supprimez-le de la liste blanche instantanément, sans attendre que je me réveille. C’est ce que j’appelle l’autorisation adaptative. Elle transforme une règle figée en filet de sécurité vivant. Un garde-fou normal ne fait que vous arrêter quand vous le touchez. Un garde-fou adaptatif vous voit vous approcher trop près et vous ramène avant le crash. Le moteur de politiques de Newton est programmable. Donc ces règles intelligentes, conscientes de l’historique, ne sont pas un rêve. C’est un design qui demande à voir le jour. Et $NEWT <e powers all of thIs.> Les vérifications de politiques nécessitent un calcul. Le suivi de l’historique nécessite du gas. Les validateurs doivent être récompensés. Le token fait tourner le tout équitablement, sans patron central. Ce qui m’enthousiasme le plus, c’est le passage d’une sécurité réactive à un contrôle proactif. On passe tellement de temps à se demander si notre agent est intelligent. Newton nous pousse à poser une meilleure question : mes règles sont-elles assez intelligentes pour évoluer avec mon agent ? Parce que, dans un monde dirigé par des agents, la phrase la plus effrayante n’est pas « le code avait un bug ». C’est « le code a suivi toutes les règles que je lui ai données, mais mes règles étaient trop aveugles pour voir le danger arriver ». L’autorisation adaptative, alimentée par $NEWT, veille à ce que vos règles restent en avance.@NewtonProtocol $NEWT $VANRY #Newt #newt
Pourquoi les limites statiques échouent et comment le Newton Protocol ($NEWT) crée des règles qui apprennent
Je pensais qu’une fois que je définissais des règles pour mon agent, je serais en sécurité. J’ai fixé une limite de glissement (slippage). J’ai choisi quelques contrats de confiance. J’ai lancé le déploiement. C’est fait. Puis j’ai commencé à observer les agents de près. J’ai vu quelque chose qui m’a inquiété. Un agent peut respecter chaque règle et pourtant dériver vers le danger. Pas parce qu’il a été piraté. Pas parce que le code a cassé. Mais parce que le marché a changé. De nouveaux protocoles sont apparus. L’agent a commencé à commettre de petites erreurs qui s’accumulaient avec le temps. Une règle statique ne voit pas les schémas. Elle ne vérifie qu’une seule transaction à la fois. Elle n’apprend jamais. Elle ne vous avertit jamais que les ennuis se préparent avant qu’il ne soit trop tard. C’est à ce moment-là que j’ai compris la vraie puissance du Newton Protocol $NEWT . Newton vous permet déjà de mettre vos règles onchain. Avant qu’une transaction n’ait lieu, il vérifie vos limites : slippage, volatilité, listes blanches de contrats. Mais la grande idée qui me trotte dans la tête, c’est ceci : et si ces règles pouvaient aussi apprendre du comportement passé de l’agent ?Imaginez une règle qui dit : si l’agent s’approche cinq fois de suite de ma limite de slippage en une semaine, resserrez automatiquement la limite. Ou : si un contrat est signalé sur une liste communautaire de risques, supprimez-le de la liste blanche instantanément, sans attendre que je me réveille. C’est ce que j’appelle l’autorisation adaptative. Elle transforme une règle figée en filet de sécurité vivant. Un garde-fou normal ne fait que vous arrêter quand vous le touchez. Un garde-fou adaptatif vous voit vous approcher trop près et vous ramène avant le crash. Le moteur de politiques de Newton est programmable. Donc ces règles intelligentes, conscientes de l’historique, ne sont pas un rêve. C’est un design qui demande à voir le jour. Et $NEWT <e powers all of thIs.> Les vérifications de politiques nécessitent un calcul. Le suivi de l’historique nécessite du gas. Les validateurs doivent être récompensés. Le token fait tourner le tout équitablement, sans patron central. Ce qui m’enthousiasme le plus, c’est le passage d’une sécurité réactive à un contrôle proactif. On passe tellement de temps à se demander si notre agent est intelligent. Newton nous pousse à poser une meilleure question : mes règles sont-elles assez intelligentes pour évoluer avec mon agent ? Parce que, dans un monde dirigé par des agents, la phrase la plus effrayante n’est pas « le code avait un bug ». C’est « le code a suivi toutes les règles que je lui ai données, mais mes règles étaient trop aveugles pour voir le danger arriver ». L’autorisation adaptative, alimentée par $NEWT , veille à ce que vos règles restent en avance.@NewtonProtocol $NEWT $VANRY #Newt #newt
11
6
191
·
--
Vos tokens circulent librement. Votre portefeuille fonctionne partout. Mais vos limites de risque ? Elles sont enfermées dans des dApps distinctes, invisibles pour chaque autre agent que vous utilisez. Cette fragmentation me trouble davantage que n’importe quelle exploitation de smart contract ne l’a jamais fait. Elle vous oblige à réexpliquer votre tolérance au risque depuis le début : du slippage ici, des plafonds d’exposition là, tout en priant pour que chaque protocole interprète votre intention de la même manière. Il n’existe aucune norme partagée pour ce que vous êtes réellement prêt à autoriser. Et dans un système fondé sur la précision, cette ambiguïté coûte cher. Newton Protocol ($NEWT) construit cette norme. Sa couche d’autorisation onchain vous permet de définir une seule fois votre politique de risque personnelle : des plafonds de volatilité, des contrats “whitelistés”, des tailles de position maximales. Tout agent ou coffre-fort qui s’intègre à Newton peut alors appliquer automatiquement la même politique, où que votre capital se déplace. Vos limites deviennent portables. Votre intention voyage avec vos actifs, vérifiée cryptographiquement avant chaque transaction. Cela transforme l’expérience utilisateur de « reconfigurer chaque nouvelle dApp » en « emporter votre constitution partout ». Cela élève aussi $NEWT au-delà d’un simple token : il s’agit d’un moteur économique qui alimente une couche d’identité portable et permIssion-based à travers toute l’économie des agents. Pas un correctif de sécurité. Une norme comportementale. @NewtonProtocol
Qu’est-ce qui compte le plus pour le prochain chapitre de DeFi ? $NEWT #newt #Newt $VANRY
Vos tokens circulent librement. Votre portefeuille fonctionne partout. Mais vos limites de risque ? Elles sont enfermées dans des dApps distinctes, invisibles pour chaque autre agent que vous utilisez. Cette fragmentation me trouble davantage que n’importe quelle exploitation de smart contract ne l’a jamais fait. Elle vous oblige à réexpliquer votre tolérance au risque depuis le début : du slippage ici, des plafonds d’exposition là, tout en priant pour que chaque protocole interprète votre intention de la même manière. Il n’existe aucune norme partagée pour ce que vous êtes réellement prêt à autoriser. Et dans un système fondé sur la précision, cette ambiguïté coûte cher. Newton Protocol ($NEWT ) construit cette norme. Sa couche d’autorisation onchain vous permet de définir une seule fois votre politique de risque personnelle : des plafonds de volatilité, des contrats “whitelistés”, des tailles de position maximales. Tout agent ou coffre-fort qui s’intègre à Newton peut alors appliquer automatiquement la même politique, où que votre capital se déplace. Vos limites deviennent portables. Votre intention voyage avec vos actifs, vérifiée cryptographiquement avant chaque transaction. Cela transforme l’expérience utilisateur de « reconfigurer chaque nouvelle dApp » en « emporter votre constitution partout ». Cela élève aussi $NEWT au-delà d’un simple token : il s’agit d’un moteur économique qui alimente une couche d’identité portable et permIssion-based à travers toute l’économie des agents. Pas un correctif de sécurité. Une norme comportementale. @NewtonProtocol
Qu’est-ce qui compte le plus pour le prochain chapitre de DeFi ? $NEWT #newt #Newt $VANRY
Qu’est-ce qui compte le plus pour le prochain chapitre de DeFi ? $NEWT #newt #Newt $VANRY
● Portable Risk Policies
0%
● Faster Execution Speeds
0%
● Higher Yield Opportunities
0%
● Better UI/UX Design
0%
0 Votes • Vote fermé
19
9
365
·
--

Article
Votre agent n’est pas décentralisé si l’autorisation repose sur un seul serveur. Le protocole Newton change la donneJ’ai assisté en silence à quelque chose qui se déroule progressivement dans la DeFi et qui est rarement évoqué. On appelle ces entités des « agents autonomes », mais si l’on regarde de près la façon dont ils fonctionnent réellement, beaucoup d’entre eux sont centralisés au niveau du contrôle, dépendants de scripts hors chaîne, de bots sur un seul serveur, ou de quelques clés contrôlées par des développeurs. L’agent lui-même est sans permission, mais la décision d’autoriser une transaction reste entre les mains d’une partie centrale. Ce n’est pas de l’autonomie. C’est de l’automatisation sous la pression de quelqu’un d’autre. Plus j’observais, plus je réalisais que cette centralisation invisible est le véritable goulot d’étranglement. Un agent peut proposer un échange à la vitesse de la machine, mais si un opérateur humain doit donner son feu vert, si un cron hors chaîne doit déclencher l’étape suivante, ou si une clé privée détenue par une seule équipe peut mettre en pause ou réorienter l’ensemble de la stratégie, alors le système n’est décentralisé qu’à hauteur de ce point de contrôle unique. Vu de l’extérieur, l’agent semble autonome, mais à l’intérieur, le modèle d’autorisation est entièrement centralisé.
Votre agent n’est pas décentralisé si l’autorisation repose sur un seul serveur. Le protocole Newton change la donne
J’ai assisté en silence à quelque chose qui se déroule progressivement dans la DeFi et qui est rarement évoqué. On appelle ces entités des « agents autonomes », mais si l’on regarde de près la façon dont ils fonctionnent réellement, beaucoup d’entre eux sont centralisés au niveau du contrôle, dépendants de scripts hors chaîne, de bots sur un seul serveur, ou de quelques clés contrôlées par des développeurs. L’agent lui-même est sans permission, mais la décision d’autoriser une transaction reste entre les mains d’une partie centrale. Ce n’est pas de l’autonomie. C’est de l’automatisation sous la pression de quelqu’un d’autre. Plus j’observais, plus je réalisais que cette centralisation invisible est le véritable goulot d’étranglement. Un agent peut proposer un échange à la vitesse de la machine, mais si un opérateur humain doit donner son feu vert, si un cron hors chaîne doit déclencher l’étape suivante, ou si une clé privée détenue par une seule équipe peut mettre en pause ou réorienter l’ensemble de la stratégie, alors le système n’est décentralisé qu’à hauteur de ce point de contrôle unique. Vu de l’extérieur, l’agent semble autonome, mais à l’intérieur, le modèle d’autorisation est entièrement centralisé.
53
19
282
·
--
Baissier
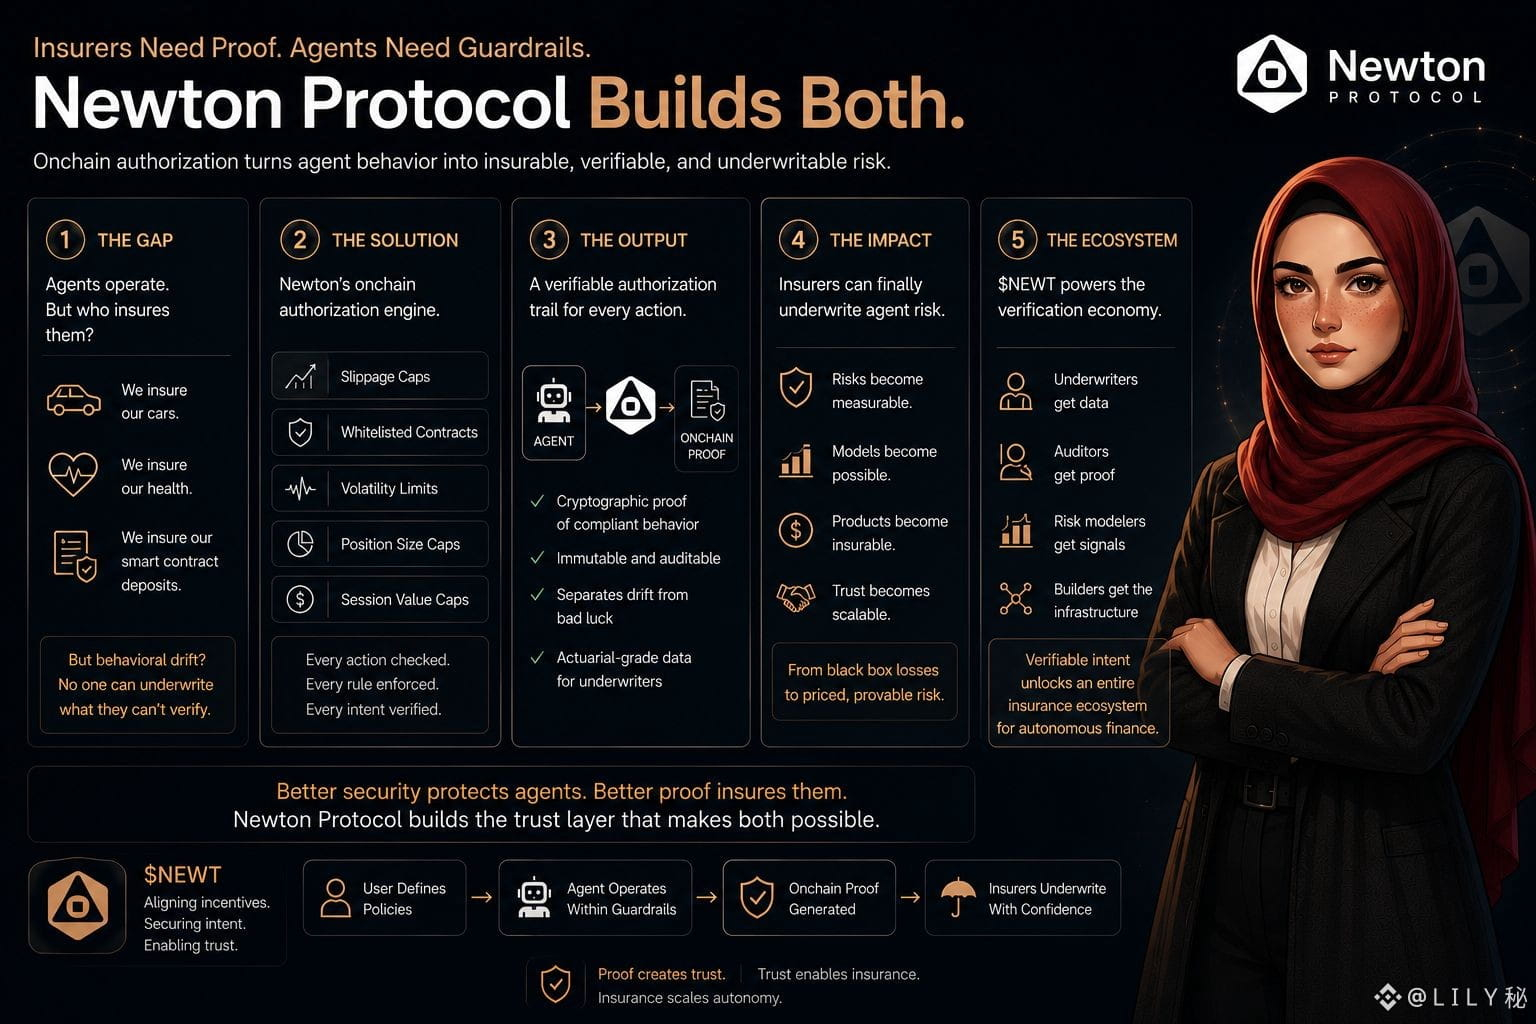
Nous assurons nos voitures, notre santé, même nos dépôts de smart contract. Mais qui assure votre agent autonome contre la dérive comportementale ? Pour l’instant, personne. Parce que les assureurs ne peuvent pas coter des risques qu’ils ne peuvent pas vérifier.
C’est l’écart inexploité que @NewtonProtocol $NEWT est discrètement positionné pour combler.
Lorsque chaque action d’un agent passe par un moteur de politique onchain avec des limites de glissement, des contrats autorisés, des limites de volatilité… la trace d’autorisation qui en résulte devient plus qu’un simple dossier de sécurité. Elle devient une donnée actuarielle. Une preuve cryptographique que l’agent a fonctionné dans des garde-fous définis. Si une perte survient malgré tout, ce n’est pas parce que l’agent a mal agi ; c’est parce que le marché s’est retourné contre une stratégie pré-autorisée. C’est un risque que les assureurs peuvent tarifer.
Sans traces d’autorisation, chaque défaillance d’agent ressemble de l’extérieur à la même chose : une boîte noire qui a perdu de l’argent. Les assureurs ne peuvent pas distinguer la dérive de la malchance, donc ils s’en tiennent à distance. Le moteur de politique Newton rend cette distinction parfaitement claire, transformant le comportement des agents d’un mystère opaque en un signal vérifiable et auditable. L’agent a suivi vos règles, ou il ne les a pas suivies. La preuve onchain raconte l’histoire.
Pour les utilisateurs institutionnels, c’est une révolution discrète. La conformité exige des contrôles. L’assurance exige des preuves. Newton fournit les deux dans une architecture unique. NEWT aligne les incitations du réseau, mais le vrai déblocage, c’est l’écosystème qui se forme autour d’une intention vérifiable : assureurs, auditeurs, gestionnaires de risques… tous sont enfin en mesure de construire des produits pour la finance autonome, parce que les données dont ils ont besoin existent enfin.
L’économie des agents n’aura pas seulement besoin d’une meilleure sécurité. Elle aura besoin d’une meilleure assurance. Et l’assurance exige des preuves, pas des promesses. Le protocole Newton pose les rails pour les deux.
$BLUAI $VANRY #newt
Nous assurons nos voitures, notre santé, même nos dépôts de smart contract. Mais qui assure votre agent autonome contre la dérive comportementale ? Pour l’instant, personne. Parce que les assureurs ne peuvent pas coter des risques qu’ils ne peuvent pas vérifier.
C’est l’écart inexploité que @NewtonProtocol $NEWT est discrètement positionné pour combler.
Lorsque chaque action d’un agent passe par un moteur de politique onchain avec des limites de glissement, des contrats autorisés, des limites de volatilité… la trace d’autorisation qui en résulte devient plus qu’un simple dossier de sécurité. Elle devient une donnée actuarielle. Une preuve cryptographique que l’agent a fonctionné dans des garde-fous définis. Si une perte survient malgré tout, ce n’est pas parce que l’agent a mal agi ; c’est parce que le marché s’est retourné contre une stratégie pré-autorisée. C’est un risque que les assureurs peuvent tarifer.
Sans traces d’autorisation, chaque défaillance d’agent ressemble de l’extérieur à la même chose : une boîte noire qui a perdu de l’argent. Les assureurs ne peuvent pas distinguer la dérive de la malchance, donc ils s’en tiennent à distance. Le moteur de politique Newton rend cette distinction parfaitement claire, transformant le comportement des agents d’un mystère opaque en un signal vérifiable et auditable. L’agent a suivi vos règles, ou il ne les a pas suivies. La preuve onchain raconte l’histoire.
Pour les utilisateurs institutionnels, c’est une révolution discrète. La conformité exige des contrôles. L’assurance exige des preuves. Newton fournit les deux dans une architecture unique. NEWT aligne les incitations du réseau, mais le vrai déblocage, c’est l’écosystème qui se forme autour d’une intention vérifiable : assureurs, auditeurs, gestionnaires de risques… tous sont enfin en mesure de construire des produits pour la finance autonome, parce que les données dont ils ont besoin existent enfin.
L’économie des agents n’aura pas seulement besoin d’une meilleure sécurité. Elle aura besoin d’une meilleure assurance. Et l’assurance exige des preuves, pas des promesses. Le protocole Newton pose les rails pour les deux.
$BLUAI $VANRY #newt
C’est l’écart inexploité que @NewtonProtocol $NEWT est discrètement positionné pour combler.
Lorsque chaque action d’un agent passe par un moteur de politique onchain avec des limites de glissement, des contrats autorisés, des limites de volatilité… la trace d’autorisation qui en résulte devient plus qu’un simple dossier de sécurité. Elle devient une donnée actuarielle. Une preuve cryptographique que l’agent a fonctionné dans des garde-fous définis. Si une perte survient malgré tout, ce n’est pas parce que l’agent a mal agi ; c’est parce que le marché s’est retourné contre une stratégie pré-autorisée. C’est un risque que les assureurs peuvent tarifer.
Sans traces d’autorisation, chaque défaillance d’agent ressemble de l’extérieur à la même chose : une boîte noire qui a perdu de l’argent. Les assureurs ne peuvent pas distinguer la dérive de la malchance, donc ils s’en tiennent à distance. Le moteur de politique Newton rend cette distinction parfaitement claire, transformant le comportement des agents d’un mystère opaque en un signal vérifiable et auditable. L’agent a suivi vos règles, ou il ne les a pas suivies. La preuve onchain raconte l’histoire.
Pour les utilisateurs institutionnels, c’est une révolution discrète. La conformité exige des contrôles. L’assurance exige des preuves. Newton fournit les deux dans une architecture unique. NEWT aligne les incitations du réseau, mais le vrai déblocage, c’est l’écosystème qui se forme autour d’une intention vérifiable : assureurs, auditeurs, gestionnaires de risques… tous sont enfin en mesure de construire des produits pour la finance autonome, parce que les données dont ils ont besoin existent enfin.
L’économie des agents n’aura pas seulement besoin d’une meilleure sécurité. Elle aura besoin d’une meilleure assurance. Et l’assurance exige des preuves, pas des promesses. Le protocole Newton pose les rails pour les deux.
$BLUAI $VANRY #newt
53
15
338
·
--

Article
Les multisigs ont été conçus pour les humains. Les agents autonomes ont besoin de quelque chose de plus rapide. Le protocole Newton est en constructionLes portefeuilles multisignature font partie des primitives de sécurité crypto les plus anciennes et les plus fiables. Ils ont remplacé les points de défaillance uniques par une prise de décision collective. Pour les DAOs, les trésoreries et les mises à niveau de protocole, ils restent indispensables. Mais voici la vérité inconfortable que j'ai comprise seulement après avoir observé des agents autonomes fonctionner à la vitesse des machines : les multisigs ont été conçus pour des décisions dictées par l'humain, pas pour l'exécution à la vitesse des agents. Et ce décalage crée un fossé de contrôle croissant que la plupart de la DeFi n'a pas encore pris en compte.
Les multisigs ont été conçus pour les humains. Les agents autonomes ont besoin de quelque chose de plus rapide. Le protocole Newton est en construction
Les portefeuilles multisignature font partie des primitives de sécurité crypto les plus anciennes et les plus fiables. Ils ont remplacé les points de défaillance uniques par une prise de décision collective. Pour les DAOs, les trésoreries et les mises à niveau de protocole, ils restent indispensables. Mais voici la vérité inconfortable que j'ai comprise seulement après avoir observé des agents autonomes fonctionner à la vitesse des machines : les multisigs ont été conçus pour des décisions dictées par l'humain, pas pour l'exécution à la vitesse des agents. Et ce décalage crée un fossé de contrôle croissant que la plupart de la DeFi n'a pas encore pris en compte.
25
10
134
·
--
Partiellement vrai
La plupart des catastrophes DeFi ne sont pas des piratages. Ce sont des autorisations — des « permission slips » — qu'il ne fallait jamais signer.
Ton agent déplace des fonds à 3h du matin. Le code est impeccable. La blockchain approuve tout. Mais personne n’a vérifié si tu voulais réellement que ce trade ait lieu. La chaîne a validé la transaction. Elle n’a jamais validé ton intention.
Ce silencieux écart... entre ce qui est techniquement valide et ce qui est réellement autorisé.. est le risque le plus souvent négligé dans la finance autonome. Et c’est exactement le problème que le protocole Newton Protocol ($NEWT) a été conçu pour résoudre.
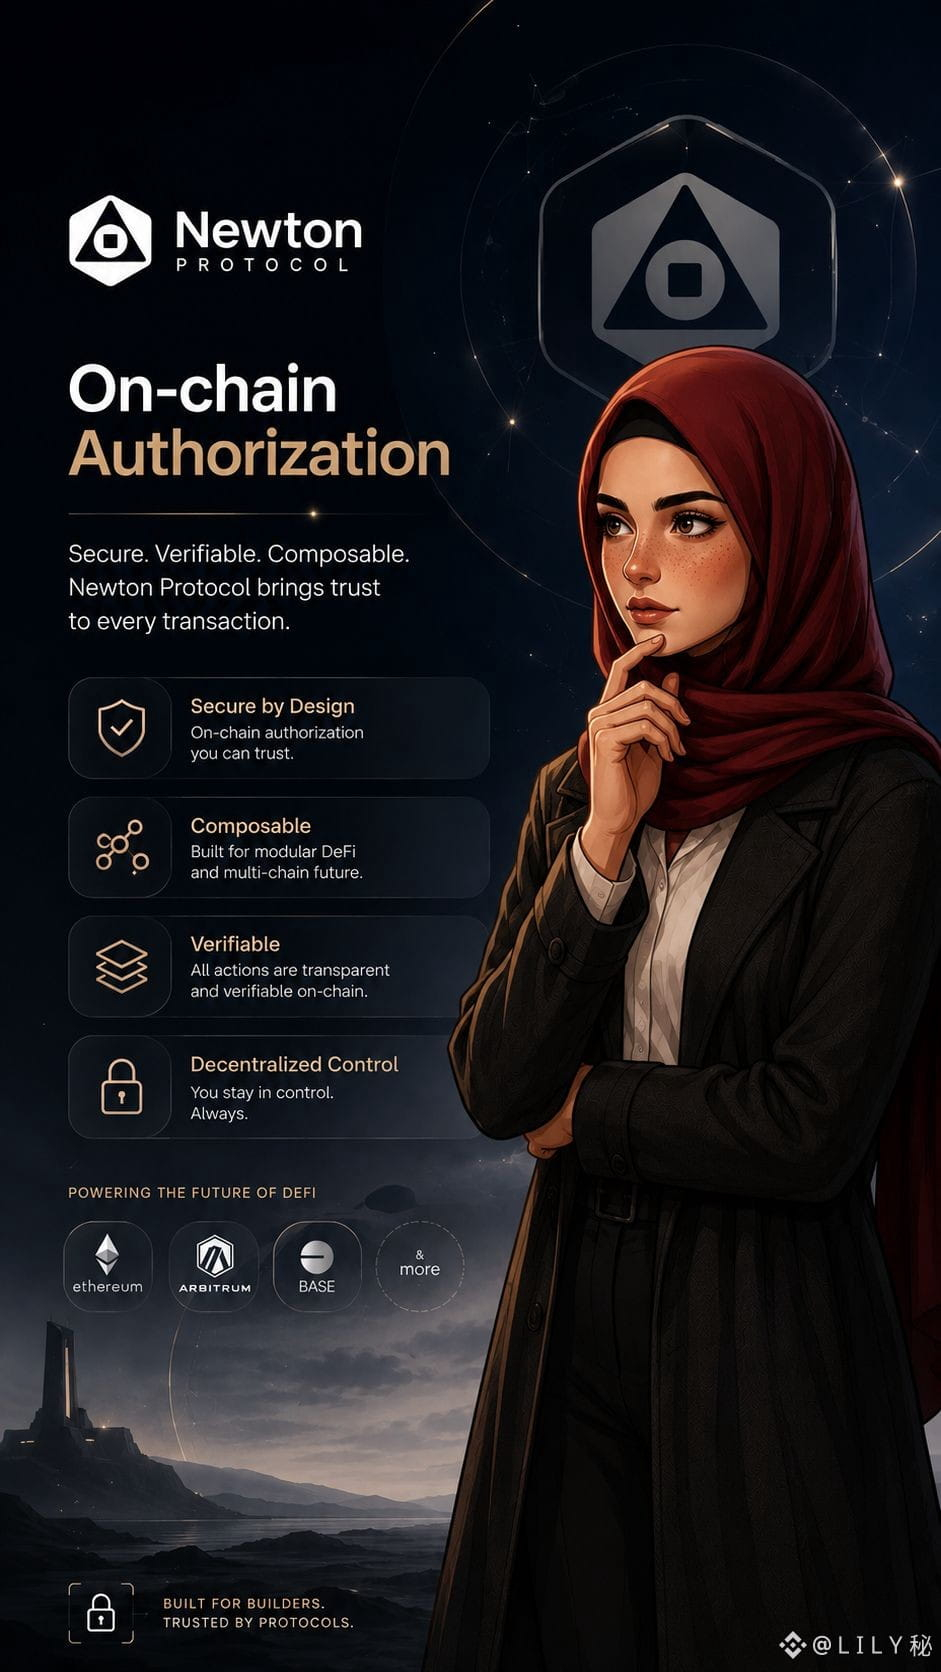
@NewtonProtocol insère une autorisation programmable — une couche — entre ton agent et la blockchain. Avant qu’une transaction ne s’exécute, elle doit satisfaire des politiques on-chain que tu définis. Plafonds de slippage. Plafonds de volatilité. Contrats en liste blanche. Si elle franchit une limite, elle s’arrête. Pas après. Avant.
Ce n’est pas une question de ralentir les agents. C’est une question de les rendre responsables. Et seuls des agents responsables sont ceux que les institutions, les développeurs et les utilisateurs sérieux feront un jour confiance — avec de vrais capitaux.
Alors voici ma question honnête... et je veux ton avis réel :
Est-ce qu’on dort au sujet de l’infrastructure d’autorisation pendant qu’on fonce vers une autonomie totale ? Ou est-ce que le marché se réveillera avant que le prochain dérapage d’agent fasse la une ?
Laisse tes réflexions ci-dessous. $NEWT parie sur le fait que la responsabilité deviendra la norme. Je te demande : es-tu d’accord ?
$POWER $BLUAI
#FedMinutesShowSplitOnRateHikes #Binance #newt
La plupart des catastrophes DeFi ne sont pas des piratages. Ce sont des autorisations — des « permission slips » — qu'il ne fallait jamais signer.
Ton agent déplace des fonds à 3h du matin. Le code est impeccable. La blockchain approuve tout. Mais personne n’a vérifié si tu voulais réellement que ce trade ait lieu. La chaîne a validé la transaction. Elle n’a jamais validé ton intention.
Ce silencieux écart... entre ce qui est techniquement valide et ce qui est réellement autorisé.. est le risque le plus souvent négligé dans la finance autonome. Et c’est exactement le problème que le protocole Newton Protocol ($NEWT ) a été conçu pour résoudre.
@NewtonProtocol insère une autorisation programmable — une couche — entre ton agent et la blockchain. Avant qu’une transaction ne s’exécute, elle doit satisfaire des politiques on-chain que tu définis. Plafonds de slippage. Plafonds de volatilité. Contrats en liste blanche. Si elle franchit une limite, elle s’arrête. Pas après. Avant.
Ce n’est pas une question de ralentir les agents. C’est une question de les rendre responsables. Et seuls des agents responsables sont ceux que les institutions, les développeurs et les utilisateurs sérieux feront un jour confiance — avec de vrais capitaux.
Alors voici ma question honnête... et je veux ton avis réel :
Est-ce qu’on dort au sujet de l’infrastructure d’autorisation pendant qu’on fonce vers une autonomie totale ? Ou est-ce que le marché se réveillera avant que le prochain dérapage d’agent fasse la une ?
Laisse tes réflexions ci-dessous. $NEWT parie sur le fait que la responsabilité deviendra la norme. Je te demande : es-tu d’accord ?
$POWER $BLUAI
#FedMinutesShowSplitOnRateHikes #Binance #newt
Ton agent déplace des fonds à 3h du matin. Le code est impeccable. La blockchain approuve tout. Mais personne n’a vérifié si tu voulais réellement que ce trade ait lieu. La chaîne a validé la transaction. Elle n’a jamais validé ton intention.
Ce silencieux écart... entre ce qui est techniquement valide et ce qui est réellement autorisé.. est le risque le plus souvent négligé dans la finance autonome. Et c’est exactement le problème que le protocole Newton Protocol ($NEWT ) a été conçu pour résoudre.
@NewtonProtocol insère une autorisation programmable — une couche — entre ton agent et la blockchain. Avant qu’une transaction ne s’exécute, elle doit satisfaire des politiques on-chain que tu définis. Plafonds de slippage. Plafonds de volatilité. Contrats en liste blanche. Si elle franchit une limite, elle s’arrête. Pas après. Avant.
Ce n’est pas une question de ralentir les agents. C’est une question de les rendre responsables. Et seuls des agents responsables sont ceux que les institutions, les développeurs et les utilisateurs sérieux feront un jour confiance — avec de vrais capitaux.
Alors voici ma question honnête... et je veux ton avis réel :
Est-ce qu’on dort au sujet de l’infrastructure d’autorisation pendant qu’on fonce vers une autonomie totale ? Ou est-ce que le marché se réveillera avant que le prochain dérapage d’agent fasse la une ?
Laisse tes réflexions ci-dessous. $NEWT parie sur le fait que la responsabilité deviendra la norme. Je te demande : es-tu d’accord ?
$POWER $BLUAI
#FedMinutesShowSplitOnRateHikes #Binance #newt
59
23
262
·
--

Article
De « le code, c’est la loi » à « l’intention, c’est la loi » : comment le protocole Newton réécrit les règles de la finance autonome« Le code, c’est la loi » est la constitution officieuse de la cryptomonnaie depuis des années. L’expression traduit une idée puissante : que les smart contracts exécutent exactement ce qui est écrit, sans biais humain, sans intervention et sans possibilité de remise en cause. C’est un principe qui nous a donné la DeFi sans confiance (Trustless), des protocoles immuables, et un système financier qui fonctionne avec des mathématiques plutôt qu’avec des promesses.
Mais il y a un problème discret avec « le code, c’est la loi » que J’ai mis longtemps à voir. Il ne se demande pas si le code aurait dû faire ce qu’il vient de faire.
Un smart contract peut exécuter une transaction avec une précision parfaite. La blockchain la validera sans hésitation. Mais ni le contrat, ni la chaîne ne vérifie si cette transaction correspondait à l’intention réelle de l’utilisateur. Le code s’est exécuté exactement comme il a été écrit. Cela ne veut pas dire qu’il a exécuté Ce que l’utilisateur voulait réellement. Cela signifie simplement que les règles encodées dans le contrat ont été respectées sur le plan technique.
De « le code, c’est la loi » à « l’intention, c’est la loi » : comment le protocole Newton réécrit les règles de la finance autonome
« Le code, c’est la loi » est la constitution officieuse de la cryptomonnaie depuis des années. L’expression traduit une idée puissante : que les smart contracts exécutent exactement ce qui est écrit, sans biais humain, sans intervention et sans possibilité de remise en cause. C’est un principe qui nous a donné la DeFi sans confiance (Trustless), des protocoles immuables, et un système financier qui fonctionne avec des mathématiques plutôt qu’avec des promesses.
Mais il y a un problème discret avec « le code, c’est la loi » que J’ai mis longtemps à voir. Il ne se demande pas si le code aurait dû faire ce qu’il vient de faire.
Un smart contract peut exécuter une transaction avec une précision parfaite. La blockchain la validera sans hésitation. Mais ni le contrat, ni la chaîne ne vérifie si cette transaction correspondait à l’intention réelle de l’utilisateur. Le code s’est exécuté exactement comme il a été écrit. Cela ne veut pas dire qu’il a exécuté Ce que l’utilisateur voulait réellement. Cela signifie simplement que les règles encodées dans le contrat ont été respectées sur le plan technique.
Mais il y a un problème discret avec « le code, c’est la loi » que J’ai mis longtemps à voir. Il ne se demande pas si le code aurait dû faire ce qu’il vient de faire.
Un smart contract peut exécuter une transaction avec une précision parfaite. La blockchain la validera sans hésitation. Mais ni le contrat, ni la chaîne ne vérifie si cette transaction correspondait à l’intention réelle de l’utilisateur. Le code s’est exécuté exactement comme il a été écrit. Cela ne veut pas dire qu’il a exécuté Ce que l’utilisateur voulait réellement. Cela signifie simplement que les règles encodées dans le contrat ont été respectées sur le plan technique.
92
36
250
·
--
Haussier
Nous célébrons souvent la vitesse dans la crypto sans nous demander ce qui la guide. Je suis venu à croire que la vélocité brute sans limites n’est pas une efficacité… c’est juste une façon plus rapide d’atteindre une destination involontaire.
Les agents autonomes incarnent parfaitement cette tension. Ils exécutent à une cadence de machine, mais la plupart n’ont pas de mécanisme onchain pour vérifier que chaque action reste dans l’appétit de risque de l’utilisateur. La vitesse sans contrôle structurel amplifie la dérive. Les petites désalignements deviennent de grandes pertes avant même qu’un humain puisse cligner des yeux.
@NewtonProtocol $NEWT aborde cela autrement. Au lieu de courir après une IA plus « intelligente » ou une exécution plus rapide, il insère une couche d’autorisation programmable qui vérifie chaque transaction par rapport aux politiques définies par l’utilisateur… limites de slippage, plafonds de volatilité, contrats autorisés sur liste blanche… avant que Quoi que ce soit n’atteigne la chaîne. Considérez cela comme un système de freinage conçu pour la même vitesse que l’agent. Ce n’est pas une contrainte ; c’est le socle qui rend la vitesse digne de confiance.
Selon vous, quel est l’élément le plus négligé dans la DeFi autonome aujourd’hui ?
$EVAA $CLO #newt #Binance #BTC走势分析
Nous célébrons souvent la vitesse dans la crypto sans nous demander ce qui la guide. Je suis venu à croire que la vélocité brute sans limites n’est pas une efficacité… c’est juste une façon plus rapide d’atteindre une destination involontaire.
Les agents autonomes incarnent parfaitement cette tension. Ils exécutent à une cadence de machine, mais la plupart n’ont pas de mécanisme onchain pour vérifier que chaque action reste dans l’appétit de risque de l’utilisateur. La vitesse sans contrôle structurel amplifie la dérive. Les petites désalignements deviennent de grandes pertes avant même qu’un humain puisse cligner des yeux.
@NewtonProtocol $NEWT aborde cela autrement. Au lieu de courir après une IA plus « intelligente » ou une exécution plus rapide, il insère une couche d’autorisation programmable qui vérifie chaque transaction par rapport aux politiques définies par l’utilisateur… limites de slippage, plafonds de volatilité, contrats autorisés sur liste blanche… avant que Quoi que ce soit n’atteigne la chaîne. Considérez cela comme un système de freinage conçu pour la même vitesse que l’agent. Ce n’est pas une contrainte ; c’est le socle qui rend la vitesse digne de confiance.
Selon vous, quel est l’élément le plus négligé dans la DeFi autonome aujourd’hui ?
$EVAA $CLO #newt #Binance #BTC走势分析
Les agents autonomes incarnent parfaitement cette tension. Ils exécutent à une cadence de machine, mais la plupart n’ont pas de mécanisme onchain pour vérifier que chaque action reste dans l’appétit de risque de l’utilisateur. La vitesse sans contrôle structurel amplifie la dérive. Les petites désalignements deviennent de grandes pertes avant même qu’un humain puisse cligner des yeux.
@NewtonProtocol $NEWT aborde cela autrement. Au lieu de courir après une IA plus « intelligente » ou une exécution plus rapide, il insère une couche d’autorisation programmable qui vérifie chaque transaction par rapport aux politiques définies par l’utilisateur… limites de slippage, plafonds de volatilité, contrats autorisés sur liste blanche… avant que Quoi que ce soit n’atteigne la chaîne. Considérez cela comme un système de freinage conçu pour la même vitesse que l’agent. Ce n’est pas une contrainte ; c’est le socle qui rend la vitesse digne de confiance.
Selon vous, quel est l’élément le plus négligé dans la DeFi autonome aujourd’hui ?
$EVAA $CLO #newt #Binance #BTC走势分析
○ Onchain Authorization
0%
○ Risk Calibration
100%
○ Agent Speed
0%
○ Strategy Design
0%
1 Votes • Vote fermé
67
23
222
·
--
Haussier
Vérifié
J’ai passé longtemps à supposer que les défaillances des Agents venaient d’un Code défaillant. Mais après avoir observé suffisamment d’incidents se dérouler, j’ai remarqué un schéma différent. Le code s’exécutait parfaitement. Chaque transaction était valide. Pourtant, le capital continuait de circuler vers des pools que personne n’avait approuvés, des risques que personne n’avait acceptés, et des limites que personne n’avait définies. Le problème n’était pas la stratégie. Il s’agissait de l’absence d’autorisation.
Cette prise de conscience a complètement changé ma façon de penser la finance autonome. Elle explique aussi pourquoi @NewtonProtocol $NEWT est resté gravé dans mon esprit. Newton ne cherche pas à rivaliser pour rendre les agents plus intelligents ou plus rapides. Il construit une couche d’autorisation onchain qui vérifie chaque action par rapport à vos limites pré-définies… avant l’exécution. Des limites de slippage. Des contrats sur liste blanche. Des plafonds de volatilité. Ce ne sont pas des suggestions. Ce sont des garde-fous cryptographiques.
Ce que je trouve VRAIMENT important ici, c’est le passage d’une sécurité réactive à une prévention structurelle. Au lieu d’auditer le code après coup ou d’arrêter les opérations en plein milieu d’une crise, vous garantissez que les actions non autorisées n’atteignent jamais la chaîne en premier lieu. Ce n’est pas seulement une amélioration. C’est une posture fondamentalement différente face au risque.
Je suis curieux de savoir où la cOmmunity en est sur ce point. D’après vous, quelle est la plus grande pièce manquante dans la DeFi autonome à l’heure actuelle ?
$VANRY $NEAR #BinanceTurns9 #BinanceSquareTalks #newt #Newt
J’ai passé longtemps à supposer que les défaillances des Agents venaient d’un Code défaillant. Mais après avoir observé suffisamment d’incidents se dérouler, j’ai remarqué un schéma différent. Le code s’exécutait parfaitement. Chaque transaction était valide. Pourtant, le capital continuait de circuler vers des pools que personne n’avait approuvés, des risques que personne n’avait acceptés, et des limites que personne n’avait définies. Le problème n’était pas la stratégie. Il s’agissait de l’absence d’autorisation.
Cette prise de conscience a complètement changé ma façon de penser la finance autonome. Elle explique aussi pourquoi @NewtonProtocol $NEWT est resté gravé dans mon esprit. Newton ne cherche pas à rivaliser pour rendre les agents plus intelligents ou plus rapides. Il construit une couche d’autorisation onchain qui vérifie chaque action par rapport à vos limites pré-définies… avant l’exécution. Des limites de slippage. Des contrats sur liste blanche. Des plafonds de volatilité. Ce ne sont pas des suggestions. Ce sont des garde-fous cryptographiques.
Ce que je trouve VRAIMENT important ici, c’est le passage d’une sécurité réactive à une prévention structurelle. Au lieu d’auditer le code après coup ou d’arrêter les opérations en plein milieu d’une crise, vous garantissez que les actions non autorisées n’atteignent jamais la chaîne en premier lieu. Ce n’est pas seulement une amélioration. C’est une posture fondamentalement différente face au risque.
Je suis curieux de savoir où la cOmmunity en est sur ce point. D’après vous, quelle est la plus grande pièce manquante dans la DeFi autonome à l’heure actuelle ?
$VANRY $NEAR #BinanceTurns9 #BinanceSquareTalks #newt #Newt
Cette prise de conscience a complètement changé ma façon de penser la finance autonome. Elle explique aussi pourquoi @NewtonProtocol $NEWT est resté gravé dans mon esprit. Newton ne cherche pas à rivaliser pour rendre les agents plus intelligents ou plus rapides. Il construit une couche d’autorisation onchain qui vérifie chaque action par rapport à vos limites pré-définies… avant l’exécution. Des limites de slippage. Des contrats sur liste blanche. Des plafonds de volatilité. Ce ne sont pas des suggestions. Ce sont des garde-fous cryptographiques.
Ce que je trouve VRAIMENT important ici, c’est le passage d’une sécurité réactive à une prévention structurelle. Au lieu d’auditer le code après coup ou d’arrêter les opérations en plein milieu d’une crise, vous garantissez que les actions non autorisées n’atteignent jamais la chaîne en premier lieu. Ce n’est pas seulement une amélioration. C’est une posture fondamentalement différente face au risque.
Je suis curieux de savoir où la cOmmunity en est sur ce point. D’après vous, quelle est la plus grande pièce manquante dans la DeFi autonome à l’heure actuelle ?
$VANRY $NEAR #BinanceTurns9 #BinanceSquareTalks #newt #Newt
○ Smarter AI
100%
○ Faster Execution
0%
○ Onchain Authorization
0%
○ Higher Yields
0%
3 Votes • Vote fermé
41
11
649
·
--

Article
L'économie des agents ne passera pas à l'échelle tant que les agents ne pourront pas se faire confiance entre eux. Newton Protocol construit celaTout le monde parle de rendre les Agents IA plus intelligents. Peu de gens parlent de les rendre compatibles. Mais voici le vrai goulot d'étranglement que la plupart des gens manquent : même si chaque agent opère parfaitement dans son propre mandat, ils ne peuvent toujours pas interagir en toute sécurité avec d'autres agents sans une norme partagée définissant ce qui est autorisé.
En ce moment, votre bot de trading ne peut pas automatiquement immobiliser des fonds inactifs dans un vault de rendement géré par une autre IA, parce qu'il n'existe pas de langage commun d'autorisation. Chaque agent a sa propre logique de risque hors chaîne, ses propres limites sur mesure, son propre modèle d'autorisation opaque. La coordination entre agents nécessite une configuration manuelle, des intégrations personnalisées et une confiance aveugle dans le fait que l'autre Agent ne s'écartera pas des limites promises. Ce n'est pas une base pour une économie d'agents. C'est un bac à sable.
L'économie des agents ne passera pas à l'échelle tant que les agents ne pourront pas se faire confiance entre eux. Newton Protocol construit cela
Tout le monde parle de rendre les Agents IA plus intelligents. Peu de gens parlent de les rendre compatibles. Mais voici le vrai goulot d'étranglement que la plupart des gens manquent : même si chaque agent opère parfaitement dans son propre mandat, ils ne peuvent toujours pas interagir en toute sécurité avec d'autres agents sans une norme partagée définissant ce qui est autorisé.
En ce moment, votre bot de trading ne peut pas automatiquement immobiliser des fonds inactifs dans un vault de rendement géré par une autre IA, parce qu'il n'existe pas de langage commun d'autorisation. Chaque agent a sa propre logique de risque hors chaîne, ses propres limites sur mesure, son propre modèle d'autorisation opaque. La coordination entre agents nécessite une configuration manuelle, des intégrations personnalisées et une confiance aveugle dans le fait que l'autre Agent ne s'écartera pas des limites promises. Ce n'est pas une base pour une économie d'agents. C'est un bac à sable.
En ce moment, votre bot de trading ne peut pas automatiquement immobiliser des fonds inactifs dans un vault de rendement géré par une autre IA, parce qu'il n'existe pas de langage commun d'autorisation. Chaque agent a sa propre logique de risque hors chaîne, ses propres limites sur mesure, son propre modèle d'autorisation opaque. La coordination entre agents nécessite une configuration manuelle, des intégrations personnalisées et une confiance aveugle dans le fait que l'autre Agent ne s'écartera pas des limites promises. Ce n'est pas une base pour une économie d'agents. C'est un bac à sable.
40
14
409
·
--

Article
Votre vault n’a pas un problème de stratégie. Il a un problème d’autorisation — Et le protocole Newton ProvPendant des années, je croyais que les vaults onchain échouaient parce que quelqu’un avait choisi la mauvaise ferme de rendement ou mal calculé les ratios de collatéral. Mais après avoir regardé suffisamment de vaults dériver silencieusement hors mandat, pendant que la blockchain validait consciencieusement chaque transaction, le défaut le plus profond a fini par se révéler : personne n’a jamais demandé à la transaction, « Est-ce que tu as même l’autorisation de faire ça ? ». Un gestionnaire de vault ou un agent autonome peut Exécuter un mouvement parfaitement valide qui passe pourtant droit devant toutes les limites de risque que vous n’aviez jamais codées. Le code fonctionnait, la chaîne approuvait, mais votre capital s’est retrouvé à un endroit que vous n’aviez jamais prévu. Ce n’est pas un problème de stratégie. C’est un écart d’autorisation... et c’est bien plus courant que personne ne l’admet.
Votre vault n’a pas un problème de stratégie. Il a un problème d’autorisation — Et le protocole Newton Prov
Pendant des années, je croyais que les vaults onchain échouaient parce que quelqu’un avait choisi la mauvaise ferme de rendement ou mal calculé les ratios de collatéral. Mais après avoir regardé suffisamment de vaults dériver silencieusement hors mandat, pendant que la blockchain validait consciencieusement chaque transaction, le défaut le plus profond a fini par se révéler : personne n’a jamais demandé à la transaction, « Est-ce que tu as même l’autorisation de faire ça ? ». Un gestionnaire de vault ou un agent autonome peut Exécuter un mouvement parfaitement valide qui passe pourtant droit devant toutes les limites de risque que vous n’aviez jamais codées. Le code fonctionnait, la chaîne approuvait, mais votre capital s’est retrouvé à un endroit que vous n’aviez jamais prévu. Ce n’est pas un problème de stratégie. C’est un écart d’autorisation... et c’est bien plus courant que personne ne l’admet.
84
24
307
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
TrumpRejectsIranHormuzReopening
488 vues
55 mentions
TRUMP VIENT DE TUER LE PLAN DE RELANCE POUR HORMUZ. 🚨
L’Iran a proposé un scénario de 7 jours pour rouvrir le détroit d’Hormuz si Washington allégeait la pression militaire et levait son blocus. Pour les marchés pétroliers, c’était le catalyseur baissier le plus net disponible.
Puis Trump a rejeté les conditions de cessez-le-feu de l’Iran.
Les deux parties sont encore très éloignées, et Washington a montré peu d’empressement à revenir au cadre de juin.
Cela replonge le marché dans le « trade » de la prime de risque :
Hormuz reste contraint → le risque sur l’offre de pétrole demeure élevé.
L’absence de progrès diplomatiques → $CL et $BZ peuvent réévaluer rapidement à la hausse.
Toute nouvelle frappe → la volatilité explose à nouveau.
Avant la guerre, le détroit représentait environ un cinquième des expéditions mondiales de pétrole et de GNL, donc ce n’est pas juste un énième titre géopolitique.
Le marché a vendu du pétrole par espoir.
Trump vient de supprimer une grande partie de cet espoir. 👀
$CL $BZ #TrumpRejectsIranHormuzReopening #CircleTetherFreezeBitgetHackerWallet
KimHotbae
·1 mentions J’aime
·137 vues
CircleTetherFreezeBitgetHackerWallet
22,298 vues
292 mentions
SECSaysTokenBuybacksNotAutoSecurities
4,536 vues
116 mentions