

0xnut6
14 Publications
0xnut6
Signaler
Bloquer l’utilisateur
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
12 Suivis
12 Abonnés
1 J’aime
Publications
·
--
Voir la traduction
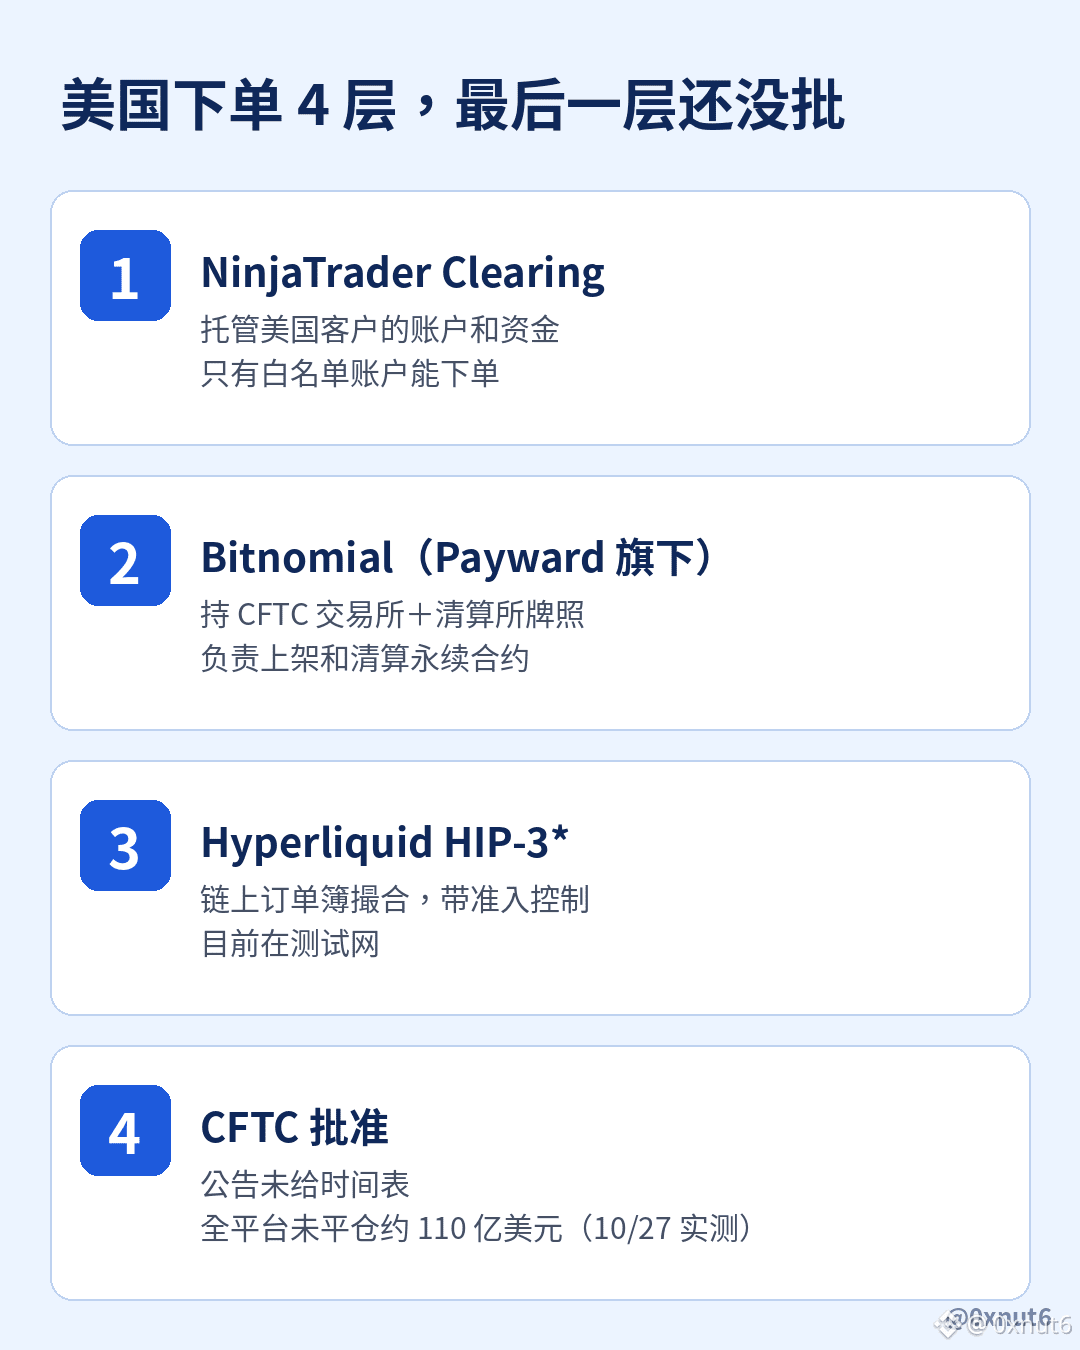
@krakenfx 的母公司 Payward 想把美国客户的永续合约放到 @HyperliquidX 上撮合。Hyperliquid 官方 10 月 27 日凌晨发的公告,到当天下午已有约 30 万浏览。对美国用户来说,以后有机会在受 CFTC 监管的账户里,交易链上订单簿的永续合约。
按公告的分工,Payward 旗下的 Bitnomial 持有 CFTC 交易所和清算所两张牌照,负责上架和清算这些合约;NinjaTrader Clearing 负责托管美国客户的账户和资金。交易仍在 Hyperliquid 链上撮合,但只有白名单账户能下单,现在跑在测试网上,正式上线要等监管批准。
HIP-3 是 Hyperliquid 让第三方自己部署永续市场的机制,原本谁质押够 HYPE 都能开市场。这次带星号的 HIP-3* 加了准入控制,相当于在同一条链上隔出一块合规区。
我刚用 Hyperliquid 公开接口查了一下,全平台未平仓合约约 110 亿美元。$HYPE 的标记价格是 77.4 美元,比 24 小时前只涨了不到 1%。市场还没有把这件事当成已经落地的利好,因为公告里没有给出任何批准时间表。
93
·
--
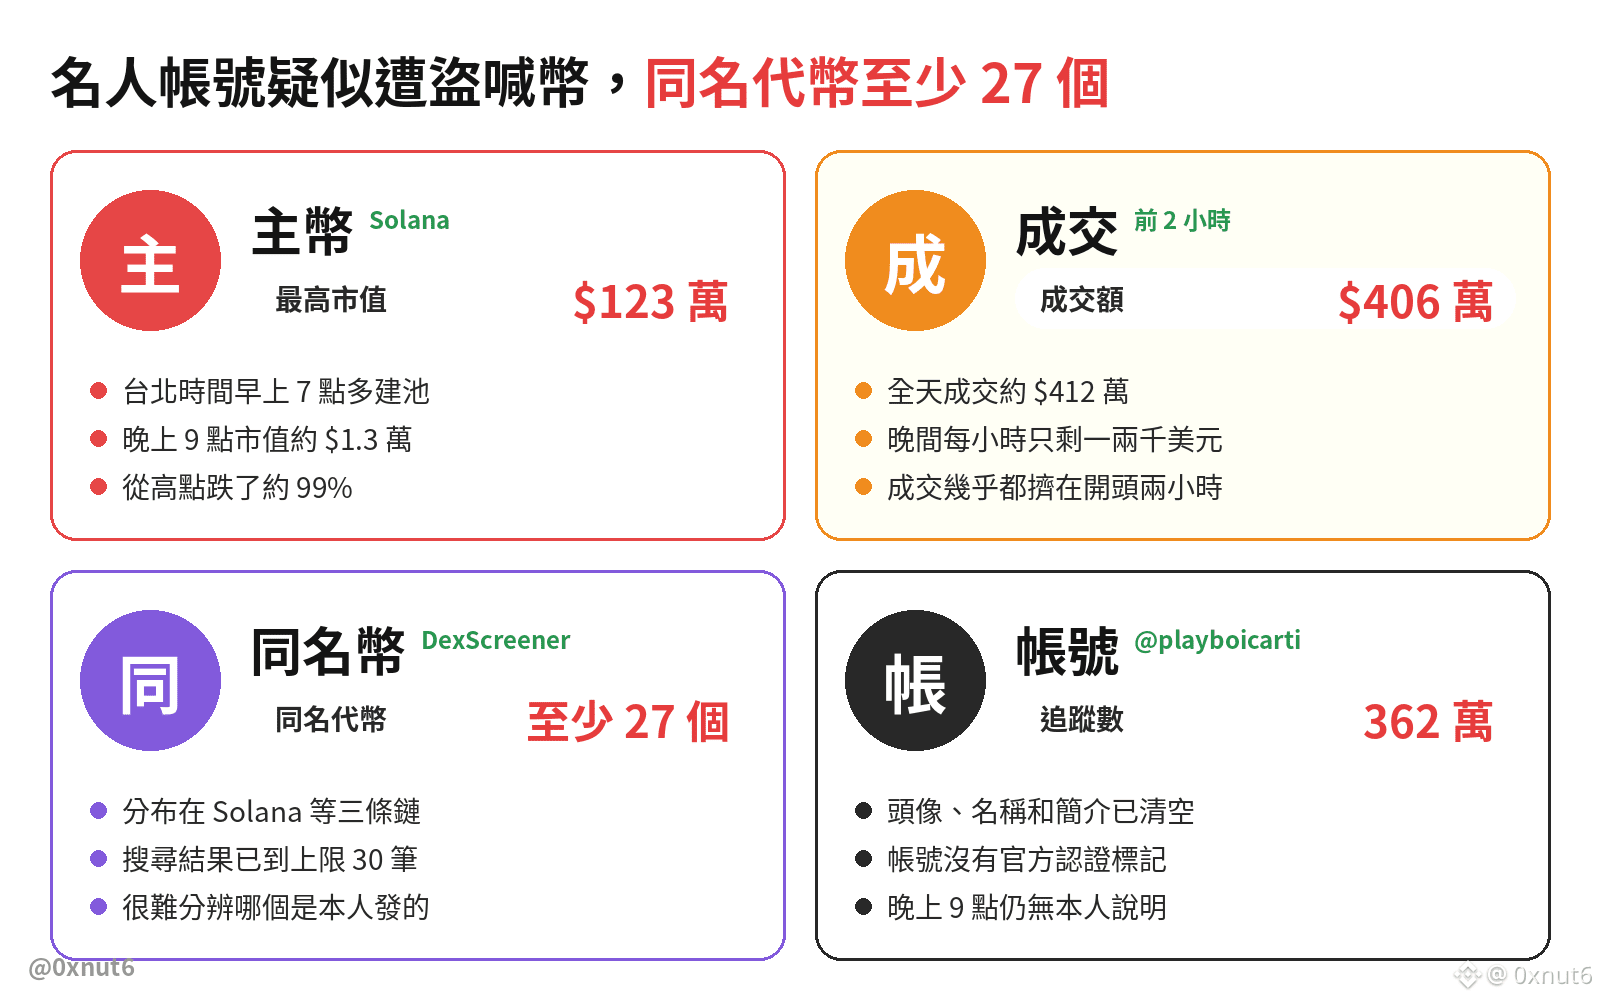
Le compte X de Playboi Carti, @playboicarti, suivi par 3,62 millions de personnes, aurait été piraté, selon des internautes ce matin. Le nom d’une plateforme d’émission de jetons est apparu un moment dans sa bio, puis des publications faisant la promotion d’un memecoin ont été publiées. J’ai consulté le graphique horaire du jeton : son pool a été créé vers 7 h, heure de Taipei, et sa capitalisation a culminé à environ 1,23 million de dollars. Le volume des échanges sur les deux premières heures s’est élevé à environ 4,06 millions de dollars. Elle n’est plus que d’environ 13 000 dollars aujourd’hui. En vérifiant le compte à 21 h, j’ai constaté que sa photo de profil, son nom et sa bio avaient été effacés, mais je n’ai trouvé aucune déclaration de l’artiste ou de son équipe.
En général, ce genre d’arnaque commence par la création d’un jeton sur une plateforme d’émission en un clic comme @Pumpfun, puis par la publication de son adresse de contrat sur un compte très suivi. Lorsque les personnes qui se laissent entraîner achètent le jeton, son créateur a déjà commencé à vendre. Voici une liste à garder sous la main :
1. Un compte qui n’a jamais parlé de cryptomonnaies et publie soudainement une adresse de contrat : considérez cela comme suspect.
2. Un changement soudain de bio ou de nom révèle souvent le problème avant même la publication.
3. Recherchez le nom du jeton sur DexScreener. Cette fois-ci, il existe au moins 27 jetons portant le même nom : difficile de savoir lequel a été publié par l’artiste lui-même.
4. Avec un pool dont la liquidité ne s’élève qu’à 10 000 ou 20 000 dollars, une petite vente peut suffire à faire s’effondrer le prix.
5. Pour effectuer un virement, copiez l’adresse depuis votre carnet d’adresses, et non depuis l’historique des transactions. L’empoisonnement d’adresse consiste à insérer dans l’historique une fausse adresse qui ressemble beaucoup à la vraie.
63
·
--
Voir la traduction
Arthur Hayes 今天在 X 上說,Flop Labs 幾天內會開放 Devnet,任何人都能以礦工或驗證者身分加入,但參與不計入任何代幣分配。習慣把每個測試階段都當成刷空投機會的人,這次在 Devnet 花的電費和時間,換到的只會是一台設定好的機器。
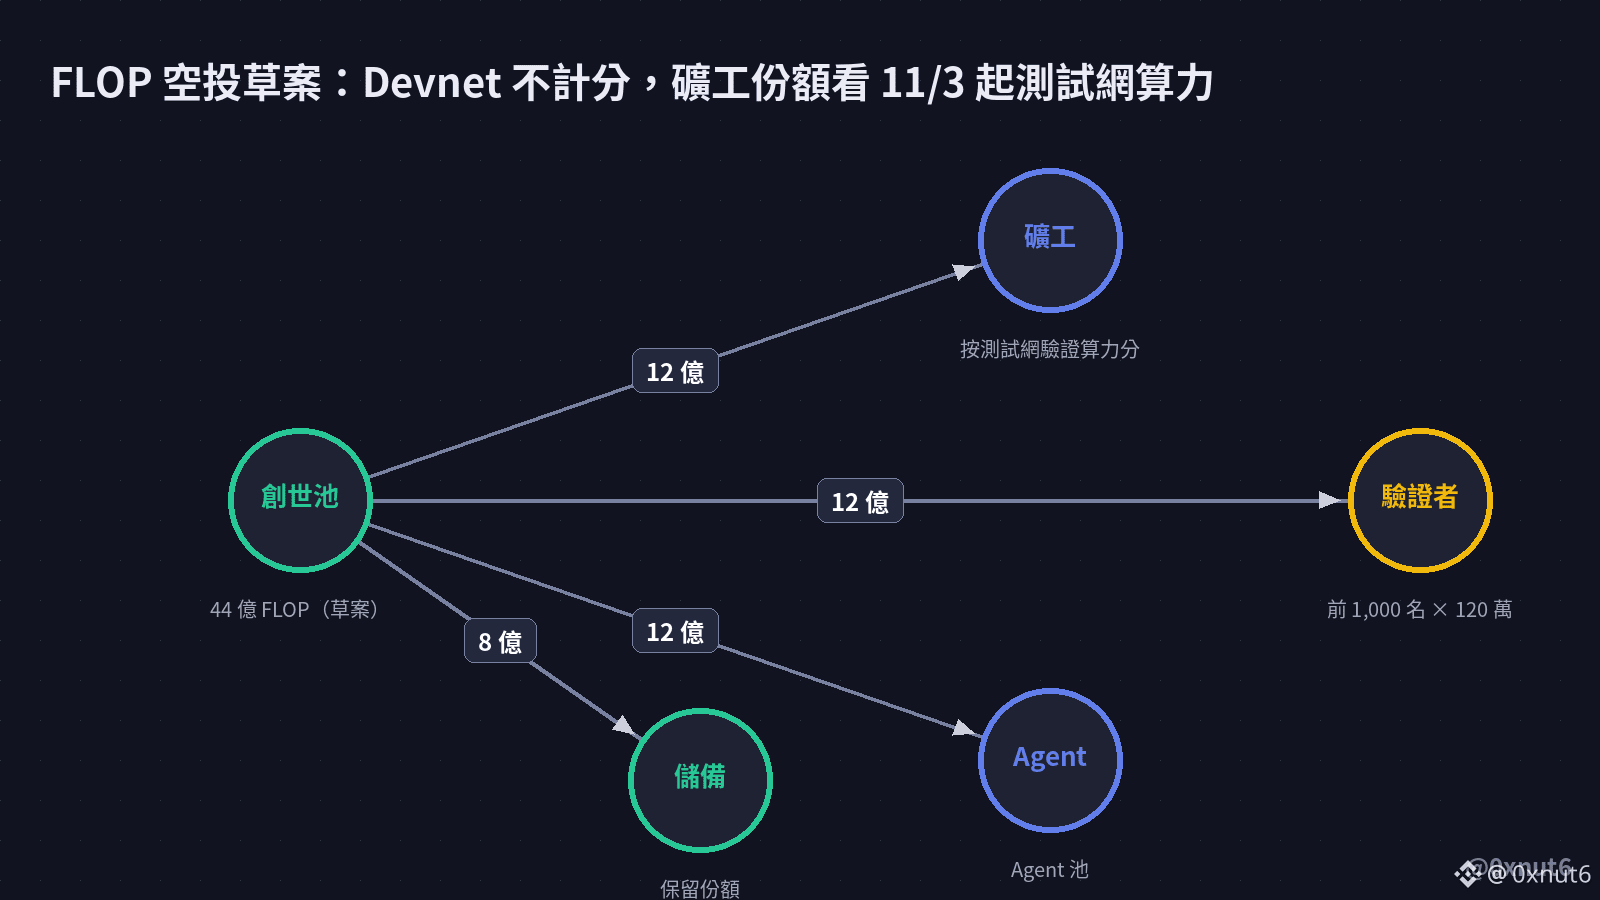
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
36
·
--
Voir la traduction
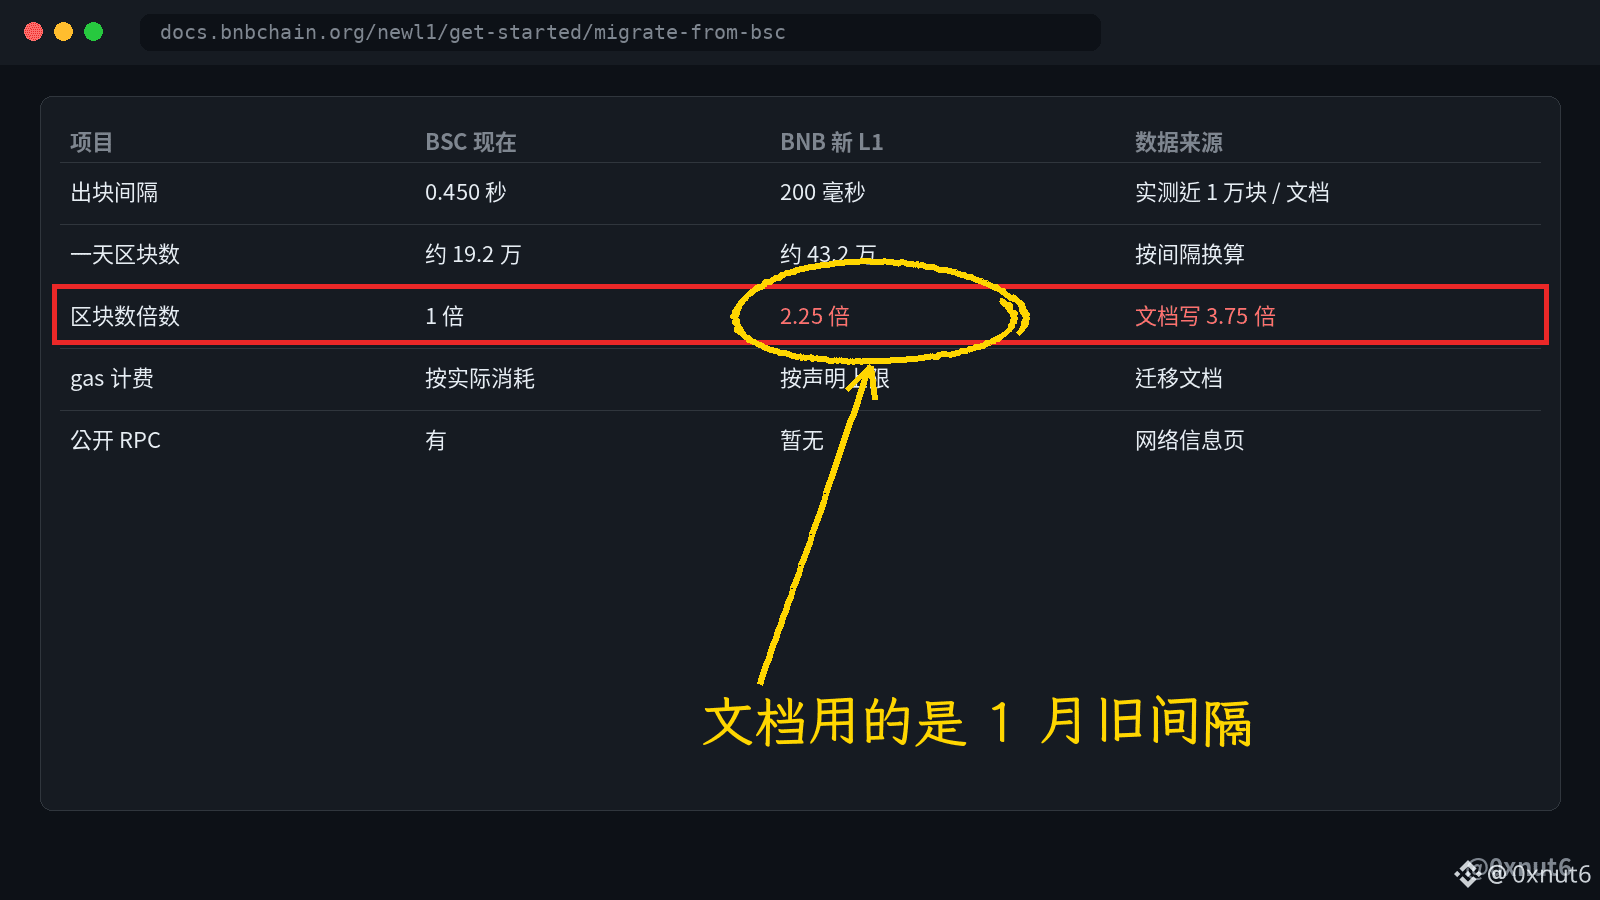
币安联合创始人 @cz_binance 发了一句 "Multiple chains, one coins",已经 47 万次浏览,多数人记住的是 BNB Chain 新 L1 的 200 毫秒出块和不发新币。我把 @BNBCHAIN 的开发文档读完,对写合约的人更要紧的是另外几个数。
新链按你声明的 gas 上限收费,不按实际消耗。文档的例子是一笔调用只用 7 万 gas,上限却填了 50 万。这样要按 50 万付,等于实际用量的 7 倍多。很多脚本习惯把估算乘 1.5,搬过去就是白付的钱。
我用 BSC 公开节点抓了最近 1 万个区块,平均间隔 0.450 秒。新链是 200 毫秒,一天约 43.2 万个块。BSC 一天约 19.2 万个,两边差 2.25 倍。文档写的"约 3.75 倍"对应的是 BSC 今年 1 月 750 毫秒的旧间隔,按区块数算锁仓和 TWAP 窗口的合约,照文档改会算错。
目前只有内部开发网,没有公开 RPC,跨 BSC 的原生桥还没上线,官方计划 2026 年底上测试网。
68
·
--
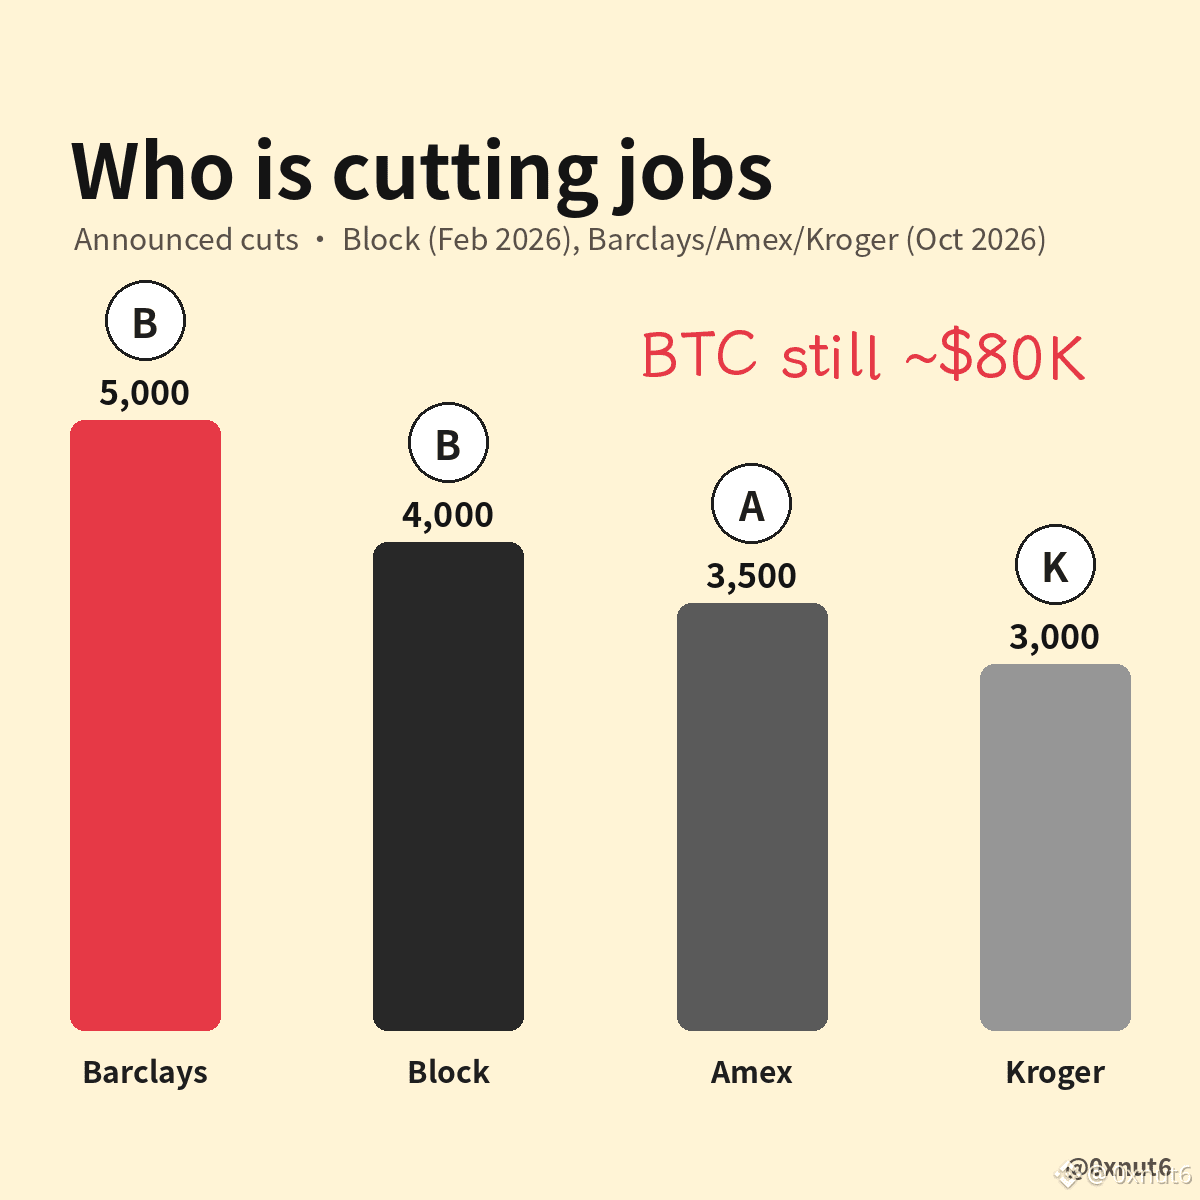
Article
11 000 suppressions d’emplois à l’ère de l’IA, et le BTC n’a pas bougéBarclays, American Express et Kroger ont annoncé plus de 11 000 suppressions d’emplois entre elles ce mois-ci, et le BTC a à peine bougé par rapport aux 80 000 $. L’ancien scénario veut que de mauvais chiffres de l’emploi entraînent des baisses de taux, et que celles-ci fassent grimper les cryptomonnaies. Pour l’instant, cette chaîne est bloquée dès son premier maillon.
Regardez qui supprime des postes et pourquoi. @Barclays a inscrit 5 000 suppressions dans ses résultats du T3, le 22 octobre, dont environ 60 % dans des fonctions de soutien qui comprennent des développeurs. Le lendemain, @AmericanExpress a annoncé qu’elle réduirait ses effectifs d’environ 5 % sur quelque 77 000 employés, et son directeur financier a déclaré que l’objectif était de gagner en légèreté et de se préparer à l’IA. Les 3 000 postes au siège de Kroger seront supprimés sur trois ans. Les deux banques ont annoncé de solides bénéfices cette même semaine : elles transfèrent donc leurs dépenses salariales vers l’automatisation, tandis que les clients continuent de dépenser.
11 000 suppressions d’emplois à l’ère de l’IA, et le BTC n’a pas bougé
Barclays, American Express et Kroger ont annoncé plus de 11 000 suppressions d’emplois entre elles ce mois-ci, et le BTC a à peine bougé par rapport aux 80 000 $. L’ancien scénario veut que de mauvais chiffres de l’emploi entraînent des baisses de taux, et que celles-ci fassent grimper les cryptomonnaies. Pour l’instant, cette chaîne est bloquée dès son premier maillon.
Regardez qui supprime des postes et pourquoi. @Barclays a inscrit 5 000 suppressions dans ses résultats du T3, le 22 octobre, dont environ 60 % dans des fonctions de soutien qui comprennent des développeurs. Le lendemain, @AmericanExpress a annoncé qu’elle réduirait ses effectifs d’environ 5 % sur quelque 77 000 employés, et son directeur financier a déclaré que l’objectif était de gagner en légèreté et de se préparer à l’IA. Les 3 000 postes au siège de Kroger seront supprimés sur trois ans. Les deux banques ont annoncé de solides bénéfices cette même semaine : elles transfèrent donc leurs dépenses salariales vers l’automatisation, tandis que les clients continuent de dépenser.
Regardez qui supprime des postes et pourquoi. @Barclays a inscrit 5 000 suppressions dans ses résultats du T3, le 22 octobre, dont environ 60 % dans des fonctions de soutien qui comprennent des développeurs. Le lendemain, @AmericanExpress a annoncé qu’elle réduirait ses effectifs d’environ 5 % sur quelque 77 000 employés, et son directeur financier a déclaré que l’objectif était de gagner en légèreté et de se préparer à l’IA. Les 3 000 postes au siège de Kroger seront supprimés sur trois ans. Les deux banques ont annoncé de solides bénéfices cette même semaine : elles transfèrent donc leurs dépenses salariales vers l’automatisation, tandis que les clients continuent de dépenser.
310
·
--
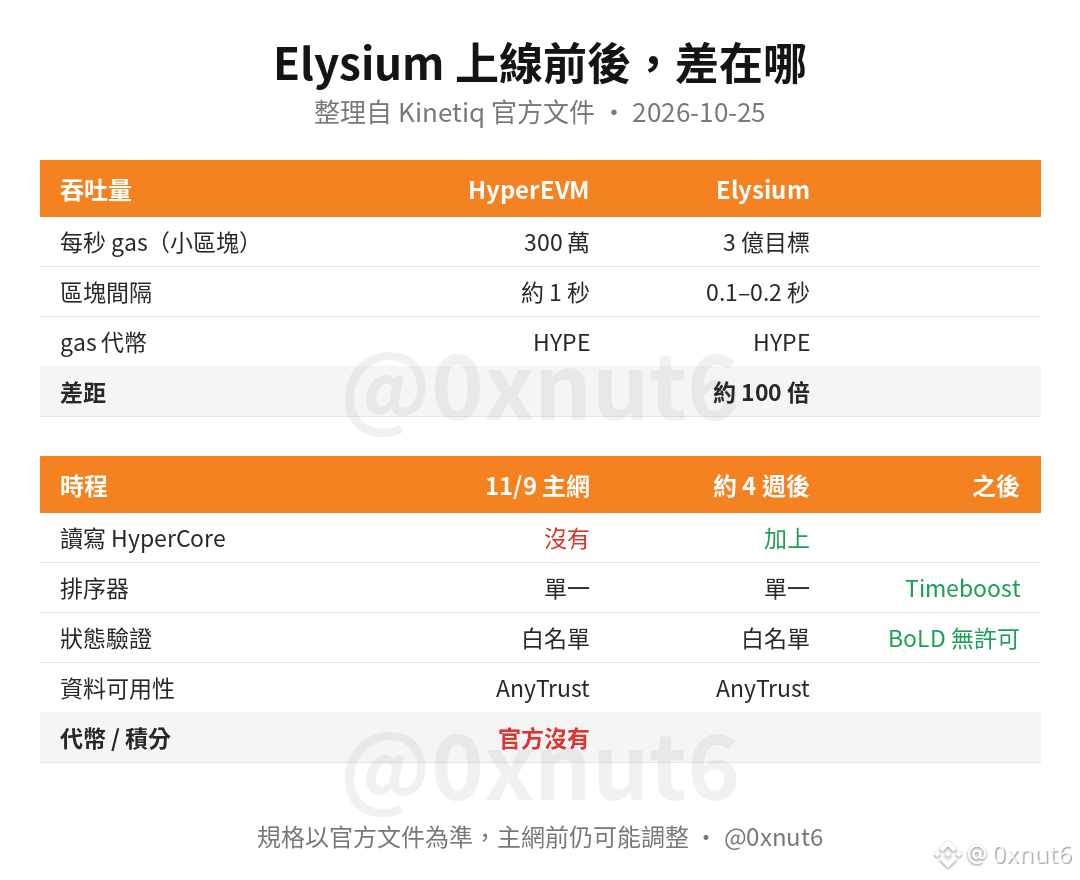
Elysium, le projet de Kinetiq, est une L2 étroitement liée à l’écosystème Hyperliquid. Son lancement sur le mainnet est prévu pour le 9 novembre, mais la fonctionnalité que tout le monde attend le plus ne sera pas disponible dès le premier jour. La documentation de @Kinetiq_xyz est très claire : la couche qui permet aux contrats de lire directement le carnet d’ordres d’HyperCore et d’y envoyer des ordres ne sera ajoutée qu’environ quatre semaines après le lancement du mainnet, à la suite d’une mise à niveau du système sous-jacent de la chaîne, ArbOS.
Elysium vise à résoudre le problème du manque d’espace de blocs sur HyperEVM. Pour ne pas ralentir le carnet d’ordres perpétuels de @HyperliquidX, les petits blocs d’HyperEVM ne peuvent traiter que 3 millions de gas par seconde. Elysium utilise l’architecture @arbitrum Orbit, règle les transactions sur HyperEVM et utilise HYPE pour payer le gas. L’objectif est d’atteindre 300 millions de gas par seconde, soit environ deux ordres de grandeur de plus, principalement pour attirer les AMM de market making qui doivent actualiser leurs cotations 5 à 10 fois par seconde. La moitié des frais du séquenceur servira à racheter des KNTQ sur le marché public et à les brûler. Pour Kinetiq, dont la TVL a chuté de plus de 60 % depuis son pic d’octobre dernier, cela représente une nouvelle source de revenus.
En contrepartie, il faudra davantage faire confiance à l’équipe au début : un seul séquenceur sera chargé d’ordonner les transactions, la disponibilité des données sera confiée au comité AnyTrust, la validation de l’état sera assurée par des validateurs inscrits sur une liste blanche, et les preuves BoLD sans permission ne viendront que plus tard. Arbitrum One utilisait lui aussi des validateurs sur liste blanche lors de son lancement sur le mainnet en 2021 ; BoLD n’a été ouvert qu’en février 2025, plus de trois ans après. Au vu de ce précédent, il est peu probable qu’Elysium ouvre l’accès à BoLD en seulement quelques mois.
Le compte officiel d’Elysium, @Enter_Elysium, a également rappelé publiquement le 23/10 que le mainnet n’était pas encore officiellement lancé et qu’il fallait se méfier des outils non officiels et des arnaques. Tant que l’adresse officielle des contrats du mainnet n’aura pas été annoncée, il sera impossible de vérifier l’authenticité des jetons prétendument déjà échangeables sur Elysium.
83
·
--
Voir la traduction
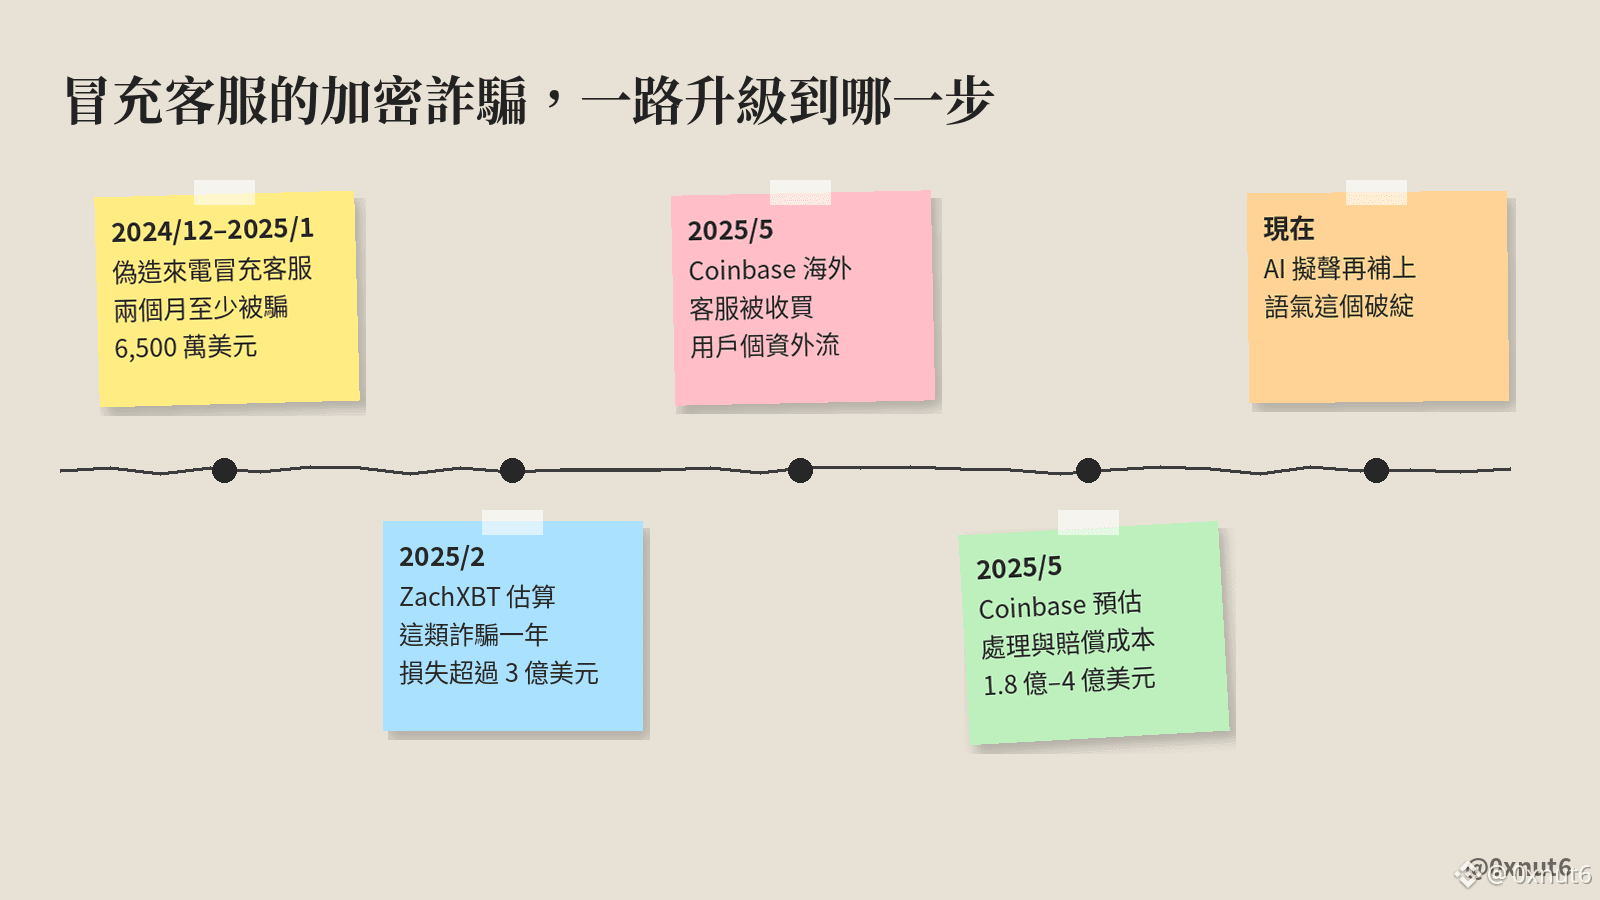
前 X 產品負責人 Nikita Bier 今天發文提醒,AI 一邊快速挖出系統漏洞、一邊把聲音做到和真人分不出來,騙子可以偽造來電顯示假冒你的銀行打給你。
這個場景,加密圈早就有現成的劇本。2025 年 2 月,@zachxbt 和調查員 tanuki42 整理了一批 Coinbase 用戶被盜案例,光是兩個月就至少被騙走 6,500 萬美元。手法是偽造來電號碼冒充客服,再寄一封附假案件編號的郵件,引導受害者把幣轉到騙子的地址,他們估算一年損失超過 3 億美元。
同年 5 月,@coinbase 揭露海外客服被收買,外流了部分用戶的姓名、電話、證件照和交易紀錄,預估處理與賠償成本 1.8 億到 4 億美元。這種詐騙最難的一步是讓人相信電話那頭真的是客服,個資外流已經幫騙子補上一半,聲音模型再補上語氣,破綻只會更少。
所以分辨真假不能再靠聲音或來電顯示:
1. 自稱交易所或銀行的來電先掛斷,從 App 裡自己聯絡客服
2. 要你把資產轉到「安全錢包」的,一律當成詐騙
3. 打開提幣白名單,新增地址設延遲生效
69
·
--
Voir la traduction
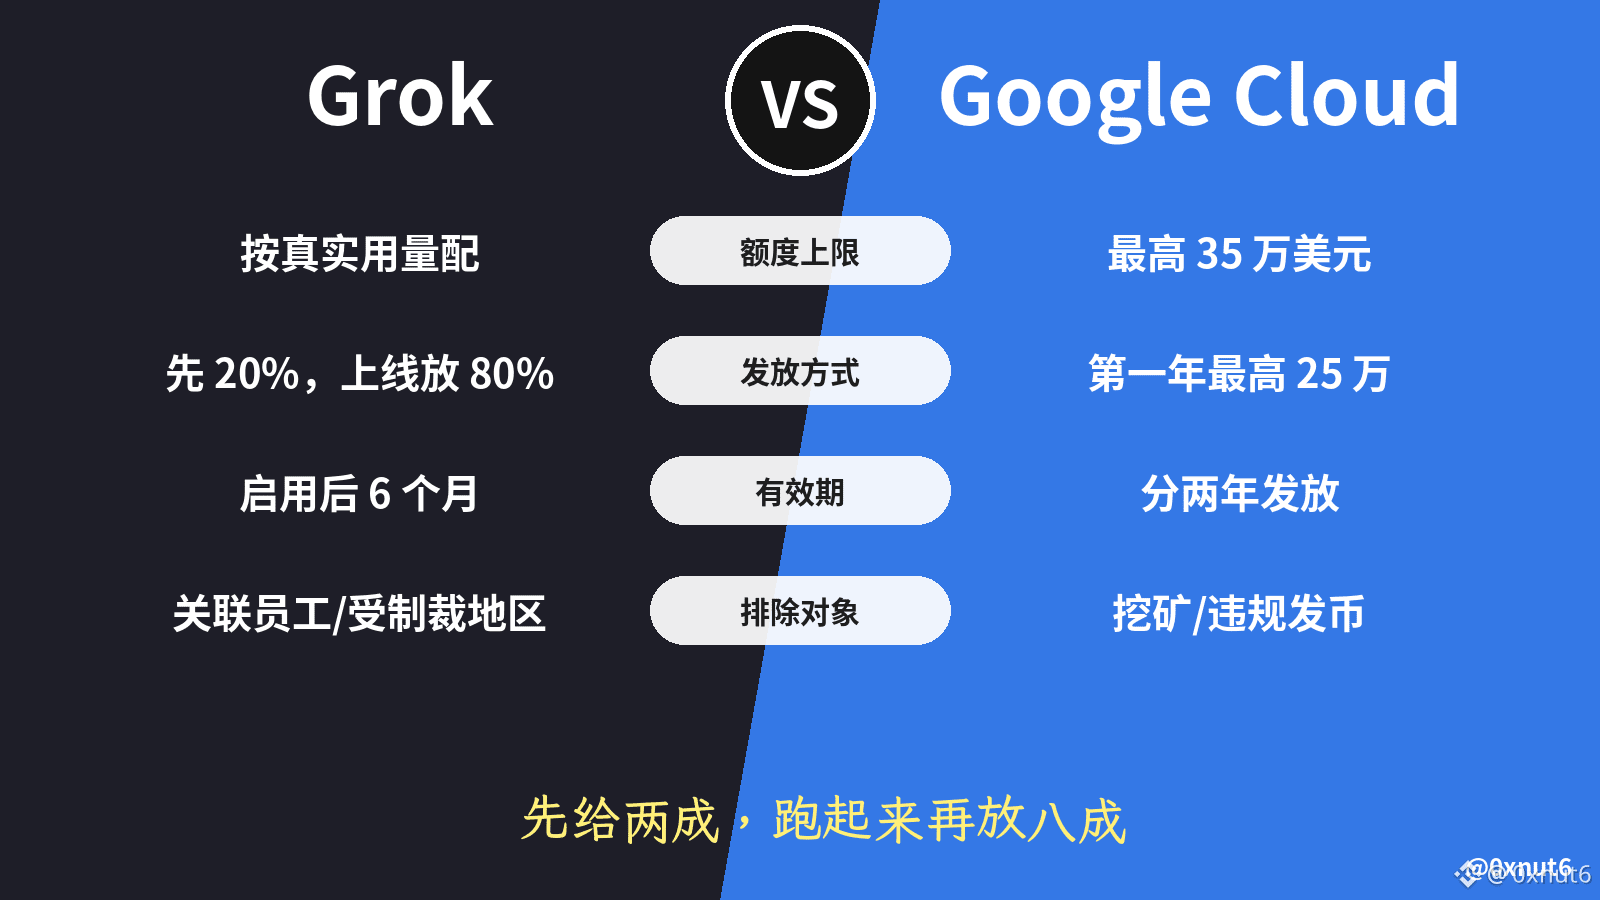
xAI 新推出的 Grok for Startups,审批通过后只先发 20% 额度,剩下 80% 要等产品真正用起来才自动释放,而且额度启用 6 个月后就过期,没用完直接作废。
这和 @googlecloud 的 AI 创业计划思路很不一样。谷歌给 AI 初创最高 35 万美元,分两年发,第一年最多 25 万,金额写在明面上。xAI 官方页面只说按 6 到 12 个月的真实用量来配,审核看融资、营收、现在的 AI 开销和团队规模。一个公司集团只能拿一次,禁止拆分主体重复申请,以前拿过的促销额度也要披露,核验文件 10 天内交齐。先给小头、用量真实再放大头,跟空投项目防女巫的做法是同一套逻辑。
对加密团队来说,两边差在准入上:谷歌条款点名不收挖矿公司和违规发币的项目,xAI 公开条款里列出的排除对象是关联公司员工和受制裁地区。不过这份额度不能转让、不能换现金,也不能拿去买 X Premium,只能花在 @grok 聊天、Grok Build、Grok Bot 和 API 上。
·
--
Article
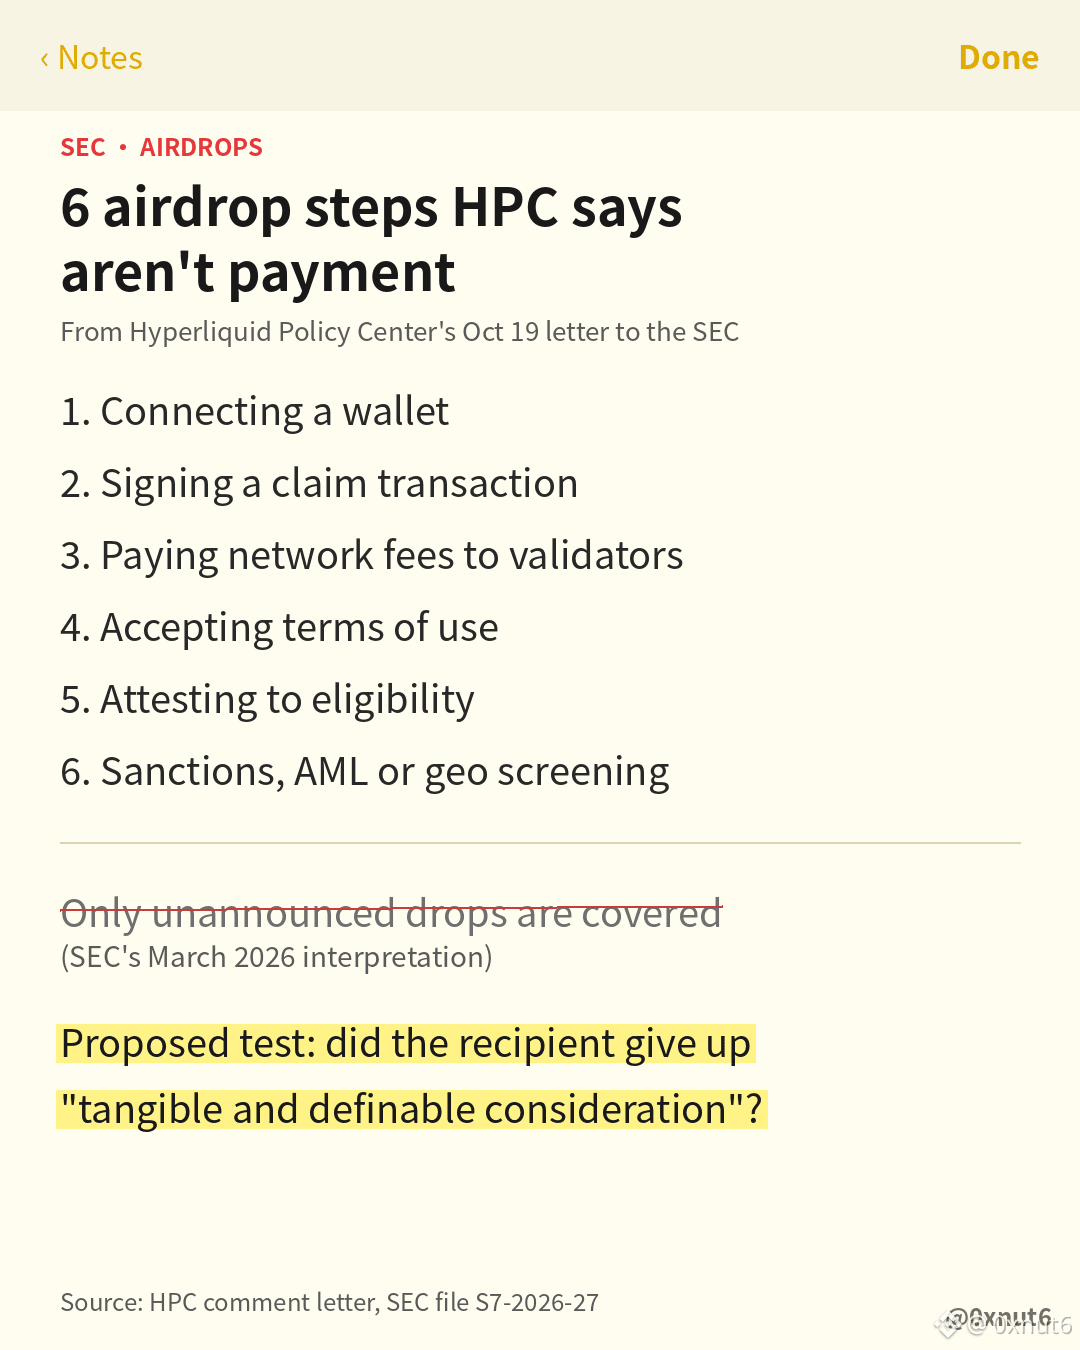
Hyperliquid demande à la SEC de réécrire les règles sur les airdropsHyperliquid a distribué 310 millions de HYPE, soit 31 % de son offre, lors de son airdrop de lancement en novembre 2024. Selon les directives actuelles de la SEC sur les airdrops, une telle distribution n’est toujours pas clairement couverte, et @HyperliquidPC veut que cela soit corrigé dans le texte réglementaire.
Dans sa lettre du 19 octobre sur le projet de règlement relatif aux crypto-actifs, le centre de politique publique dirigé par Jake Chervinsky a formulé cinq demandes, dont la première porte sur les airdrops. L’interprétation publiée par la SEC en mars 2026 indique déjà qu’il n’y a pas d’« investissement d’argent » lorsque les bénéficiaires ne donnent rien en échange d’un jeton, mais elle ne concerne que les distributions qui n’avaient pas été annoncées avant l’émission des jetons. Une saison de points annoncée publiquement depuis des mois, durant laquelle les participants continuent d’échanger parce qu’ils savent qu’un jeton va arriver, n’entre pas dans le champ de cette formulation.
Hyperliquid demande à la SEC de réécrire les règles sur les airdrops
Hyperliquid a distribué 310 millions de HYPE, soit 31 % de son offre, lors de son airdrop de lancement en novembre 2024. Selon les directives actuelles de la SEC sur les airdrops, une telle distribution n’est toujours pas clairement couverte, et @HyperliquidPC veut que cela soit corrigé dans le texte réglementaire.
Dans sa lettre du 19 octobre sur le projet de règlement relatif aux crypto-actifs, le centre de politique publique dirigé par Jake Chervinsky a formulé cinq demandes, dont la première porte sur les airdrops. L’interprétation publiée par la SEC en mars 2026 indique déjà qu’il n’y a pas d’« investissement d’argent » lorsque les bénéficiaires ne donnent rien en échange d’un jeton, mais elle ne concerne que les distributions qui n’avaient pas été annoncées avant l’émission des jetons. Une saison de points annoncée publiquement depuis des mois, durant laquelle les participants continuent d’échanger parce qu’ils savent qu’un jeton va arriver, n’entre pas dans le champ de cette formulation.
Dans sa lettre du 19 octobre sur le projet de règlement relatif aux crypto-actifs, le centre de politique publique dirigé par Jake Chervinsky a formulé cinq demandes, dont la première porte sur les airdrops. L’interprétation publiée par la SEC en mars 2026 indique déjà qu’il n’y a pas d’« investissement d’argent » lorsque les bénéficiaires ne donnent rien en échange d’un jeton, mais elle ne concerne que les distributions qui n’avaient pas été annoncées avant l’émission des jetons. Une saison de points annoncée publiquement depuis des mois, durant laquelle les participants continuent d’échanger parce qu’ils savent qu’un jeton va arriver, n’entre pas dans le champ de cette formulation.
1
424
·
--
Voir la traduction
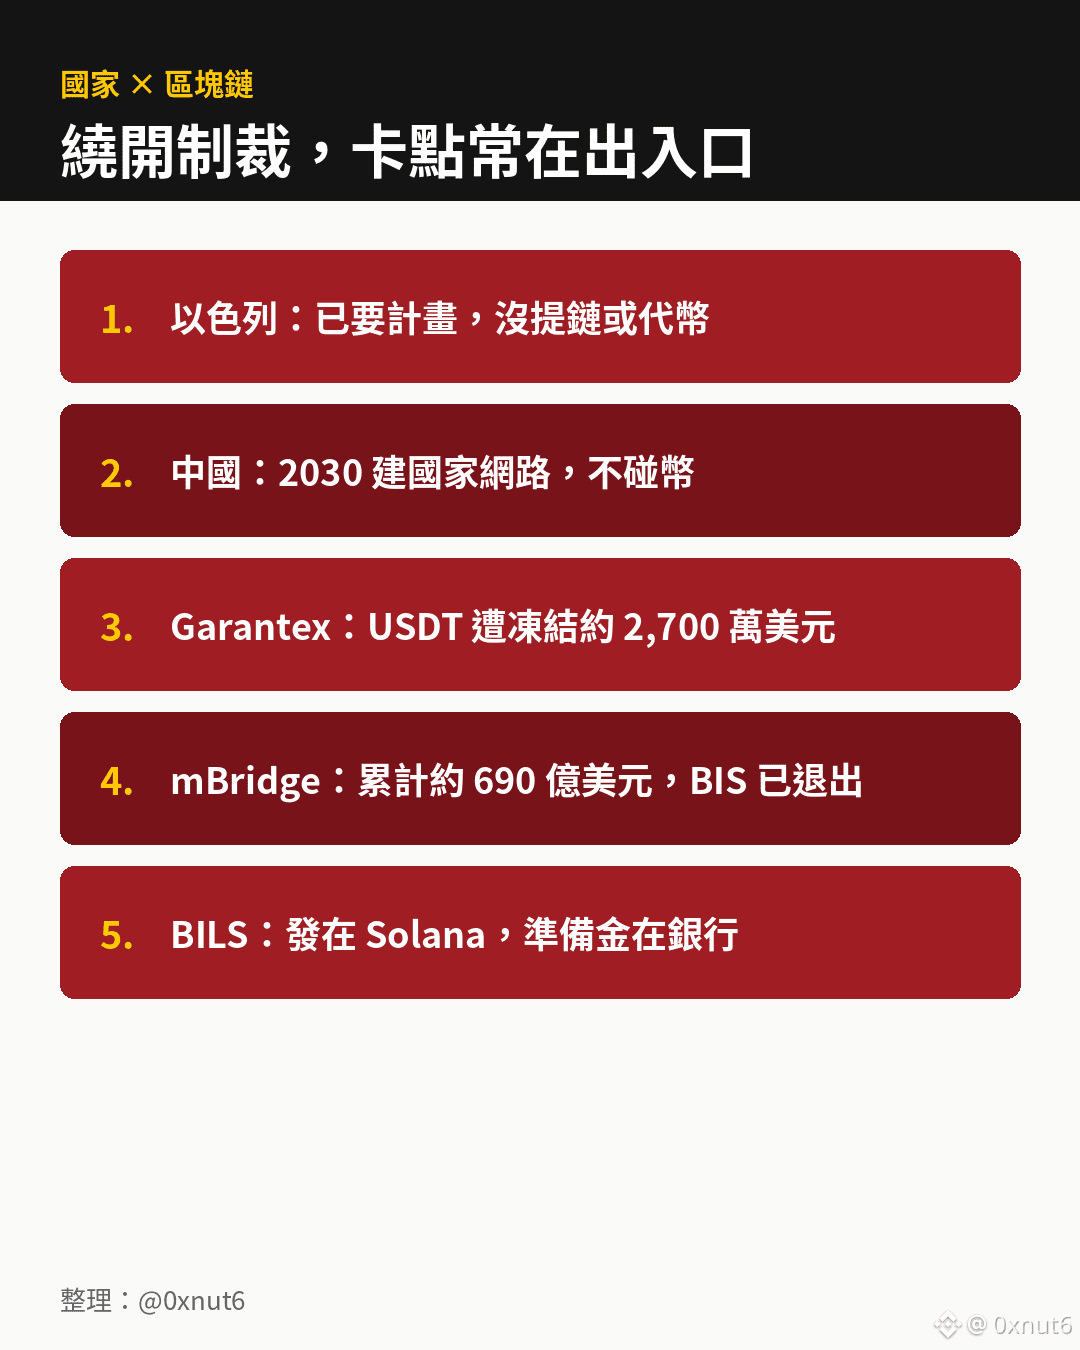
內塔尼亞胡 10/23 在以色列第 10 台的經濟頻道受訪時說,銀行制裁有可能真的會來,所以他已經要人準備一套能繞過制裁的「替代經濟」計畫,區塊鏈是其中一個選項。他沒有說要用哪條鏈,也沒有提到任何代幣,目前公開的只有這段受訪內容。
同一天,中國公布第十五個五年國家資訊化規劃,寫明 2030 年要基本建成國家區塊鏈網路。不過大陸的加密禁令沒有變,這張網路是國家主導的基礎設施,跟公鏈和代幣沒有關係。
以色列想的是繞過制裁,中國則透過另一套系統 mBridge,讓一部分跨境清算不必經過美元銀行體系,但這類做法卡關的地方通常在出入口。俄羅斯交易所 Garantex 在 2025 年 3 月被 Tether 凍結約 2,700 萬美元的 USDT 之後就停擺了,鏈沒有被關,可是發行商一凍結,錢就動不了。由中國主導的跨境平台 mBridge 改用各國央行數位貨幣直接結算,據 Atlantic Council 統計,到今年 6 月累計交易約 690 億美元,但 BIS 在 2024 年 10 月退出(官方說法是專案已經可以交給各國央行自己營運),沙烏地阿拉伯完成概念驗證後也離開了。
以色列其實已經有現成的工具。今年 4 月以色列資本市場管理局核准 Bits of Gold 發行 1:1 錨定謝克爾的穩定幣 BILS,發行在 Solana 上,託管技術由 Fireblocks 提供。可是 BILS 的準備金放在以色列境內的銀行帳戶,如果制裁直接打到銀行,這個穩定幣一樣會受影響。我覺得這份計畫最該說清楚的,是準備金和兌換通道要放在哪裡;如果最後還是靠國內銀行託管,能抵擋的制裁範圍恐怕相當有限。
196
·
--
Voir la traduction
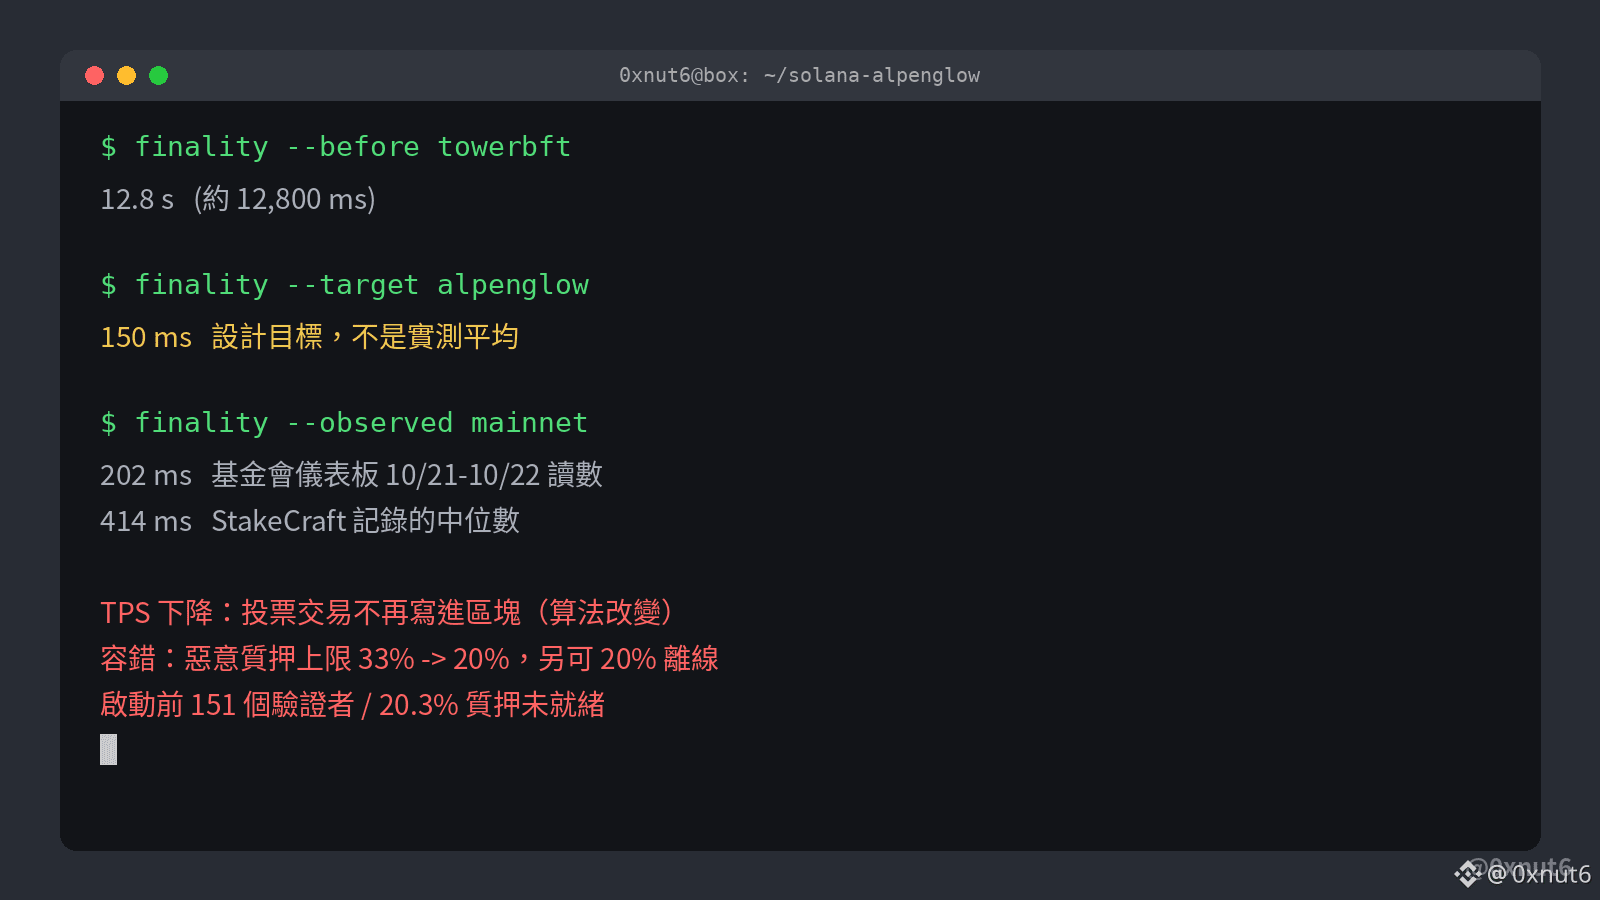
Solana 官方 10/21 宣布 Alpenglow 共識升級已在主網上線,最終性從約 12.8 秒降到約 150 毫秒。
Solana 官方說 Alpenglow 把最終性從約 12.8 秒降到約 150 毫秒,這確實是 Solana 上線以來共識層最大的一次改動。舊的 TowerBFT 退場後,驗證者改成直接互相投票、把票打包成證書,一個區塊跑完一到兩輪投票就算最終確定,交易不必再等十幾秒才確定不會被回滾。
不過 150 毫秒是設計目標,還不是主網的穩定實測值。基金會儀表板在 10/21 和 10/22 讀到的是 202 毫秒,驗證者營運商 StakeCraft 記錄的中位數大約是 414 毫秒,差別主要在區塊要跑一輪還是兩輪投票。就算用 414 毫秒來算,速度也比原本快了大約 30 倍,跟以太坊大約 12.8 分鐘的最終性相比,差距依然非常大。
另外有兩件事值得留意:
1. 投票交易不再寫進區塊,所以 Solana 的 TPS 數字會明顯往下掉,但真實使用量並沒有變少,跨過 10/21 的 TPS 圖表其實混了兩種算法。
2. 網路能容忍的惡意質押比例從 33% 降到 20%,換來的是另外 20% 質押離線時鏈還能繼續跑。啟動前一天仍有 151 個驗證者、約 20.3% 的質押被標記為沒準備好,這次遷移也不支援 Firedancer 客戶端。
有質押 SOL 的人,可以先確認自己委託的驗證者還在正常投票,因為不投票的節點拿不到通膨獎勵。@anza_xyz 規劃的第二階段 Rotor 目前還沒排定上線時間,在那之前,儀表板上的中位數會比 150 毫秒這個目標更接近實際體感。
190
·
--
Voir la traduction
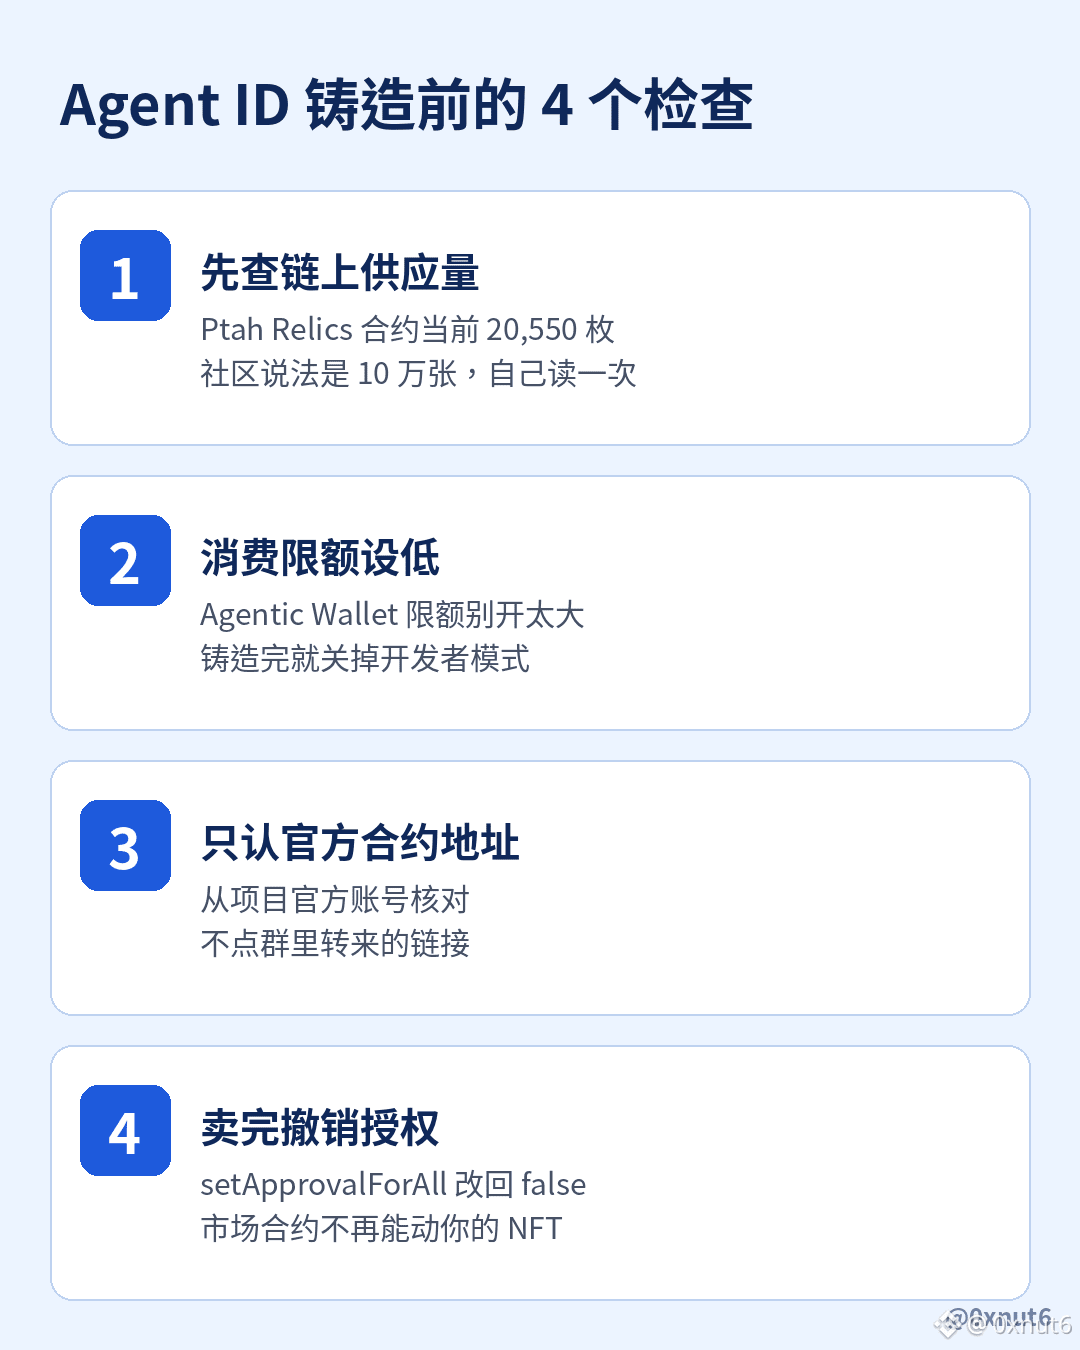
只许 Binance Agent ID 铸造的 Ptah Relics,我今天下午在 BNB Chain 上直接读了合约,当前供应量是 20,550 枚。社区里流传的说法是“10 万张一晚打完”,两边差了将近 5 倍,可能中间有销毁,也可能总量说法本来就不准,跟风之前值得自己去链上查一次。
背景是 @BinanceWallet 10 月 20 日上线的 .ai Agent ID,底层用 @spaceidprotocol 的域名设施,免费领取,每个 Agentic Wallet 只能绑一个,据目前的报道也不能转让。热度大致是在项目方开始拿 Agent ID 当参与门槛之后起来的。社区整理的规则是 @Ptahtrade 每个 ID 最多铸 4 枚,如果这个上限属实,倒推下来这一轮至少有 5,100 多个 ID 参与。
这很像 2022 年币安推出的 BAB 灵魂绑定代币,也是先发一张不可转让的身份凭证,再由项目只对持有者开放。区别在于 BAB 绑的是完成 KYC 的账户,Agent ID 绑的是能让 AI 自动签名的钱包,门槛低得多,被批量注册的可能也更高。通过技能自动铸造要先打开开发者模式,卖出时还要给市场合约做 setApprovalForAll 授权,也就是允许市场合约转走你在这个 NFT 合约里的全部藏品,风险主要藏在这两个开关里。
真要参与的话,这三件事比抢速度更重要:
1. Agentic Wallet 的消费限额设低一点,铸造完就把开发者模式关掉
2. 合约地址只从项目官方账号核对,不点群里转来的链接
3. 卖完之后在 NFT 合约上把市场授权改回 false
76
·
--
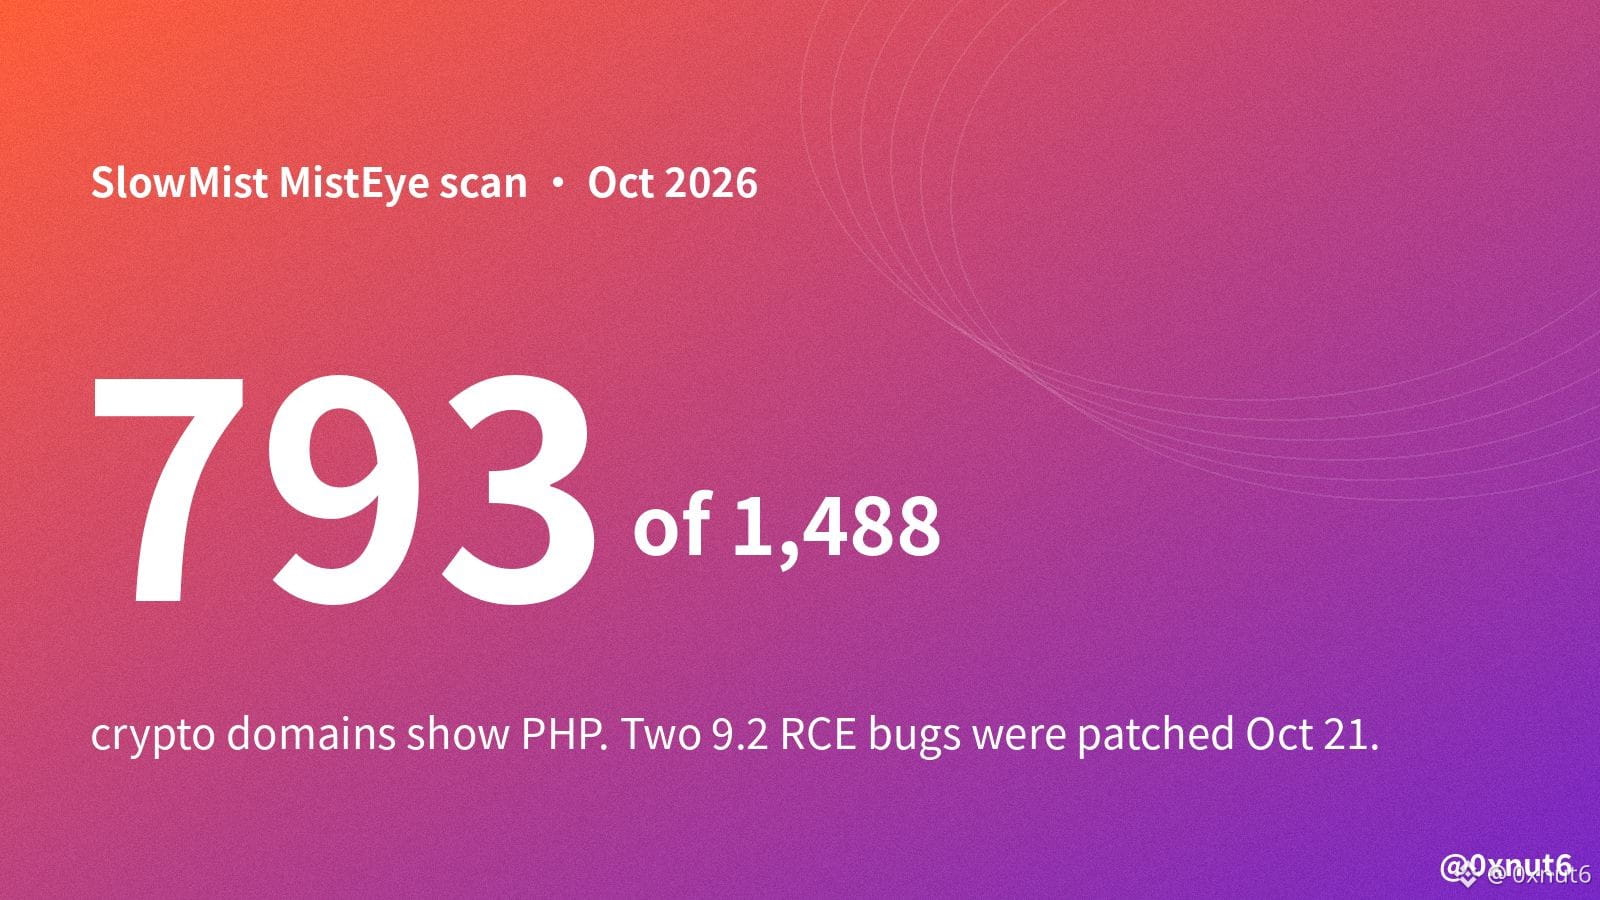
SlowMist a analysé 1 488 domaines liés aux cryptomonnaies et a trouvé PHP sur 793 d’entre eux. Cette semaine, PHP a corrigé deux failles qui permettaient à un inconnu d’exécuter du code sur un serveur Web sans se connecter.
Toutes deux sont notées 9,2 et concernent la gestion de la mémoire et le traitement des erreurs, des parties du code sollicitées par presque toutes les requêtes. Avec Apache et mod_php, une seule requête non authentifiée peut déclencher la première faille avant même l’exécution du code de l’application. Les correctifs ont été publiés le 21 octobre, mais PHP 8.1 et les versions antérieures ne sont plus prises en charge et ne bénéficient d’aucune version officielle. Ces serveurs dépendent donc d’un correctif rétroporté par leur distribution ou d’une mise à niveau.
Les utilisateurs peuvent être victimes d’une attaque même si aucun contrat intelligent n’est compromis : un attaquant qui contrôle le serveur Web peut modifier ce que la page demande à votre portefeuille de signer. @SlowMist_Team signale des adresses de destinataires remplacées, des autorisations de jetons modifiées et des clés API volées qui pourraient donner accès à un portefeuille chaud. BadgerDAO a perdu environ 120 millions de dollars à la suite de ce type de manipulation de l’interface en décembre 2021, même si l’attaquant avait pénétré le système à l’aide d’une clé API Cloudflare volée, et non de PHP. Ses contrats ont résisté, tandis qu’un script injecté dans l’interface a ajouté des autorisations supplémentaires aux dépôts habituels.
La présence de PHP sur un domaine ne signifie pas que le site est vulnérable. @PancakeSwap affirme ne pas utiliser PHP du tout, et @binance indique avoir mis en place des mesures de protection avant la publication du correctif. PHP a également signalé une troisième faille le 23 octobre. Elle ne touche qu’une configuration de session inhabituelle, et un simple paramètre de configuration suffit à la bloquer. Il n’y a donc pas de correctif d’urgence, mais les équipes ont encore du ménage à faire.
Voici ce que je ferais cette semaine :
- vérifiez l’adresse du contrat autorisé et le montant de chaque autorisation, même sur les sites que vous utilisez tous les jours
- méfiez-vous de toute demande soudaine de « réautorisation » ou de « migration »
- révoquez les anciennes autorisations illimitées dont vous n’avez pas besoin
64
·
--
Binance a annoncé que Binance Feed a été rebaptisé Binance Square, évoluant d'un agrégateur de contenu à une plateforme sociale qui, en plus de prendre en charge l'actualité, facilite la communication entre les créateurs de contenu et les abonnés. En plus de cela, Binance Square a récemment lancé une option de pourboire pour récompenser les créateurs pour leurs contributions au contenu.
Binance a annoncé que Binance Feed a été rebaptisé Binance Square, évoluant d'un agrégateur de contenu à une plateforme sociale qui, en plus de prendre en charge l'actualité, facilite la communication entre les créateurs de contenu et les abonnés. En plus de cela, Binance Square a récemment lancé une option de pourboire pour récompenser les créateurs pour leurs contributions au contenu.
82
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
1,959 vues
52 mentions
Strategy renonce aux achats de Bitcoin et dépense 205 M$ en rachats de STRC : qu’est-ce qui a changé ? 👀
Gourav-S
·1 mentions J’aime
·281 vues
BitmineAdds10452ETH
17,548 vues
364 mentions
SouthKoreaConsidersEducationTaxOnCryptoExchanges
13,266 vues
309 mentions