

goat111
333 Publications
goat111
Signaler
Bloquer l’utilisateur
BNB|BTC信仰者,屯币党。⭐平时专注于撸毛赛道,偶尔会发一些动教程和通知。crypto&项目分享|DYOR,不构成投资建议
Ouvert au trading

Détenteur pour BNB
Trade régulièrement
11.9 mois
55 Suivis
2.2K+ Abonnés
845 J’aime
Publications
Portefeuille
Tous
Citations
·
--
#币安神算子
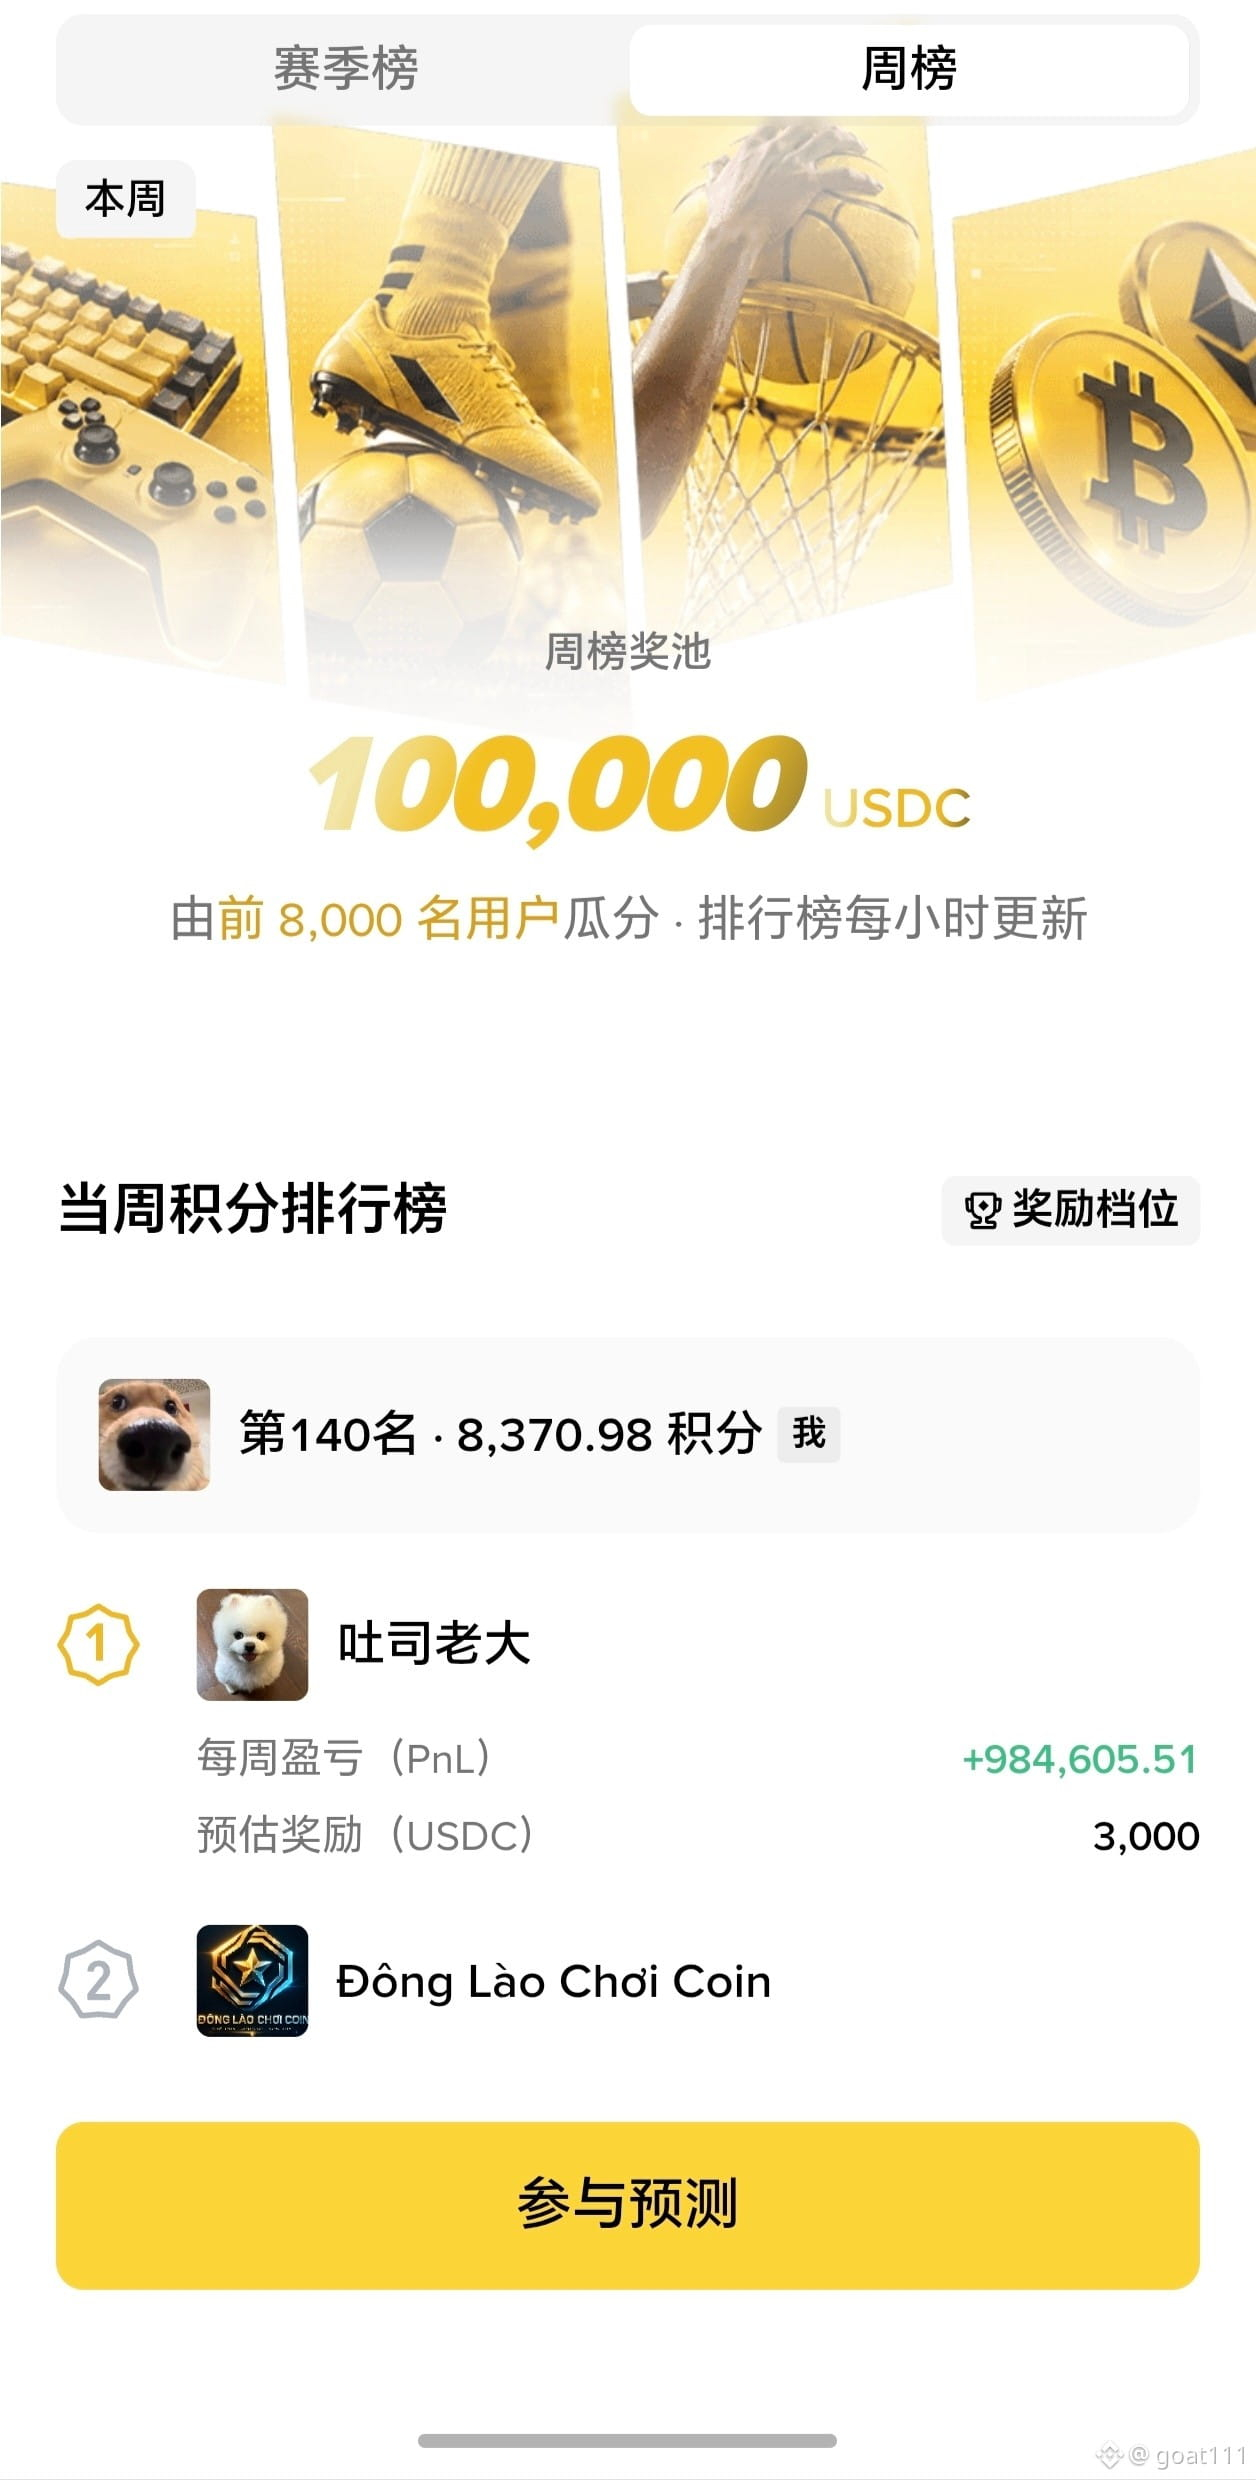
Aujourd’hui, beaucoup disent que les premiers du classement ont été liquidés, mais en réalité, ils ont simplement mis leurs points en jeu.
Les gains du classement hebdomadaire devraient être assez faciles à comprendre.
Ensuite, Binance a supprimé les paris sur la hausse ou la baisse du BTC sur 5 minutes. Et avec le million de gains du premier, est-ce que cela signifie qu’il est quasiment assuré de remporter le classement général ?
2
584
·
--
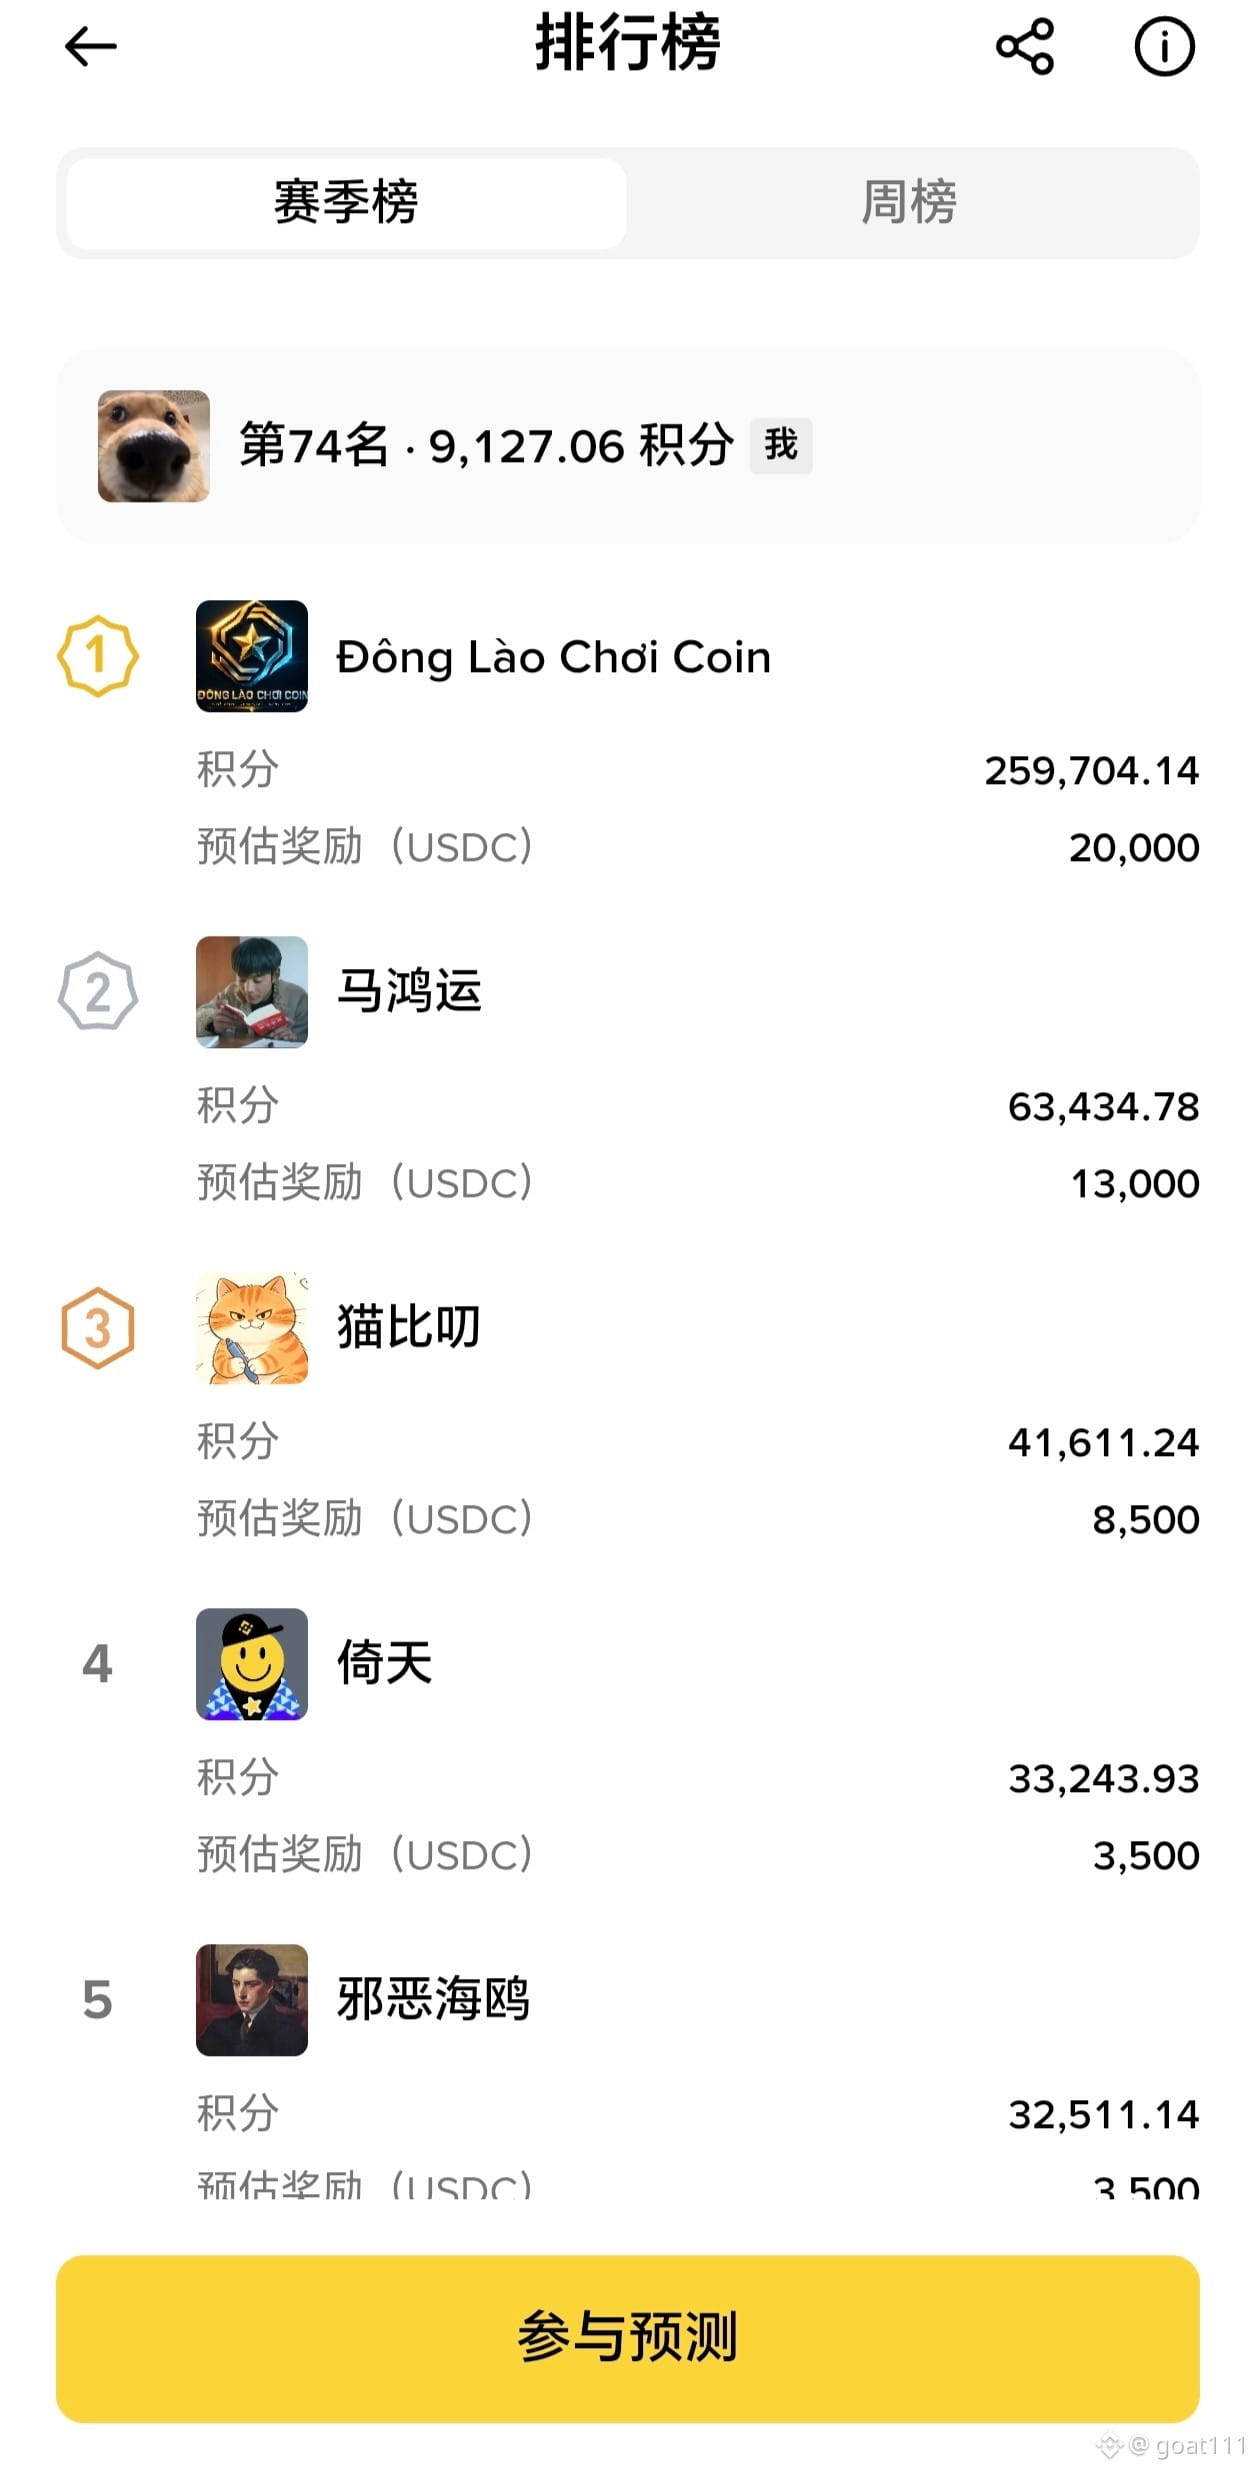
La prochaine fois que quelqu’un se prétend roi des prédictions, montrez-lui ce classement.
Mais le premier, c’est vraiment n’importe quoi : dès le premier jour, il a tout misé et atteint les 200 000 points.
Moi, j’ai beau tout donner, je n’arrive qu’à 9 000 points.#币安神算子
La prochaine fois que quelqu’un se prétend roi des prédictions, montrez-lui ce classement.
Mais le premier, c’est vraiment n’importe quoi : dès le premier jour, il a tout misé et atteint les 200 000 points.
Moi, j’ai beau tout donner, je n’arrive qu’à 9 000 points.#币安神算子
Mais le premier, c’est vraiment n’importe quoi : dès le premier jour, il a tout misé et atteint les 200 000 points.
Moi, j’ai beau tout donner, je n’arrive qu’à 9 000 points.#币安神算子
43
12
22.4k
·
--
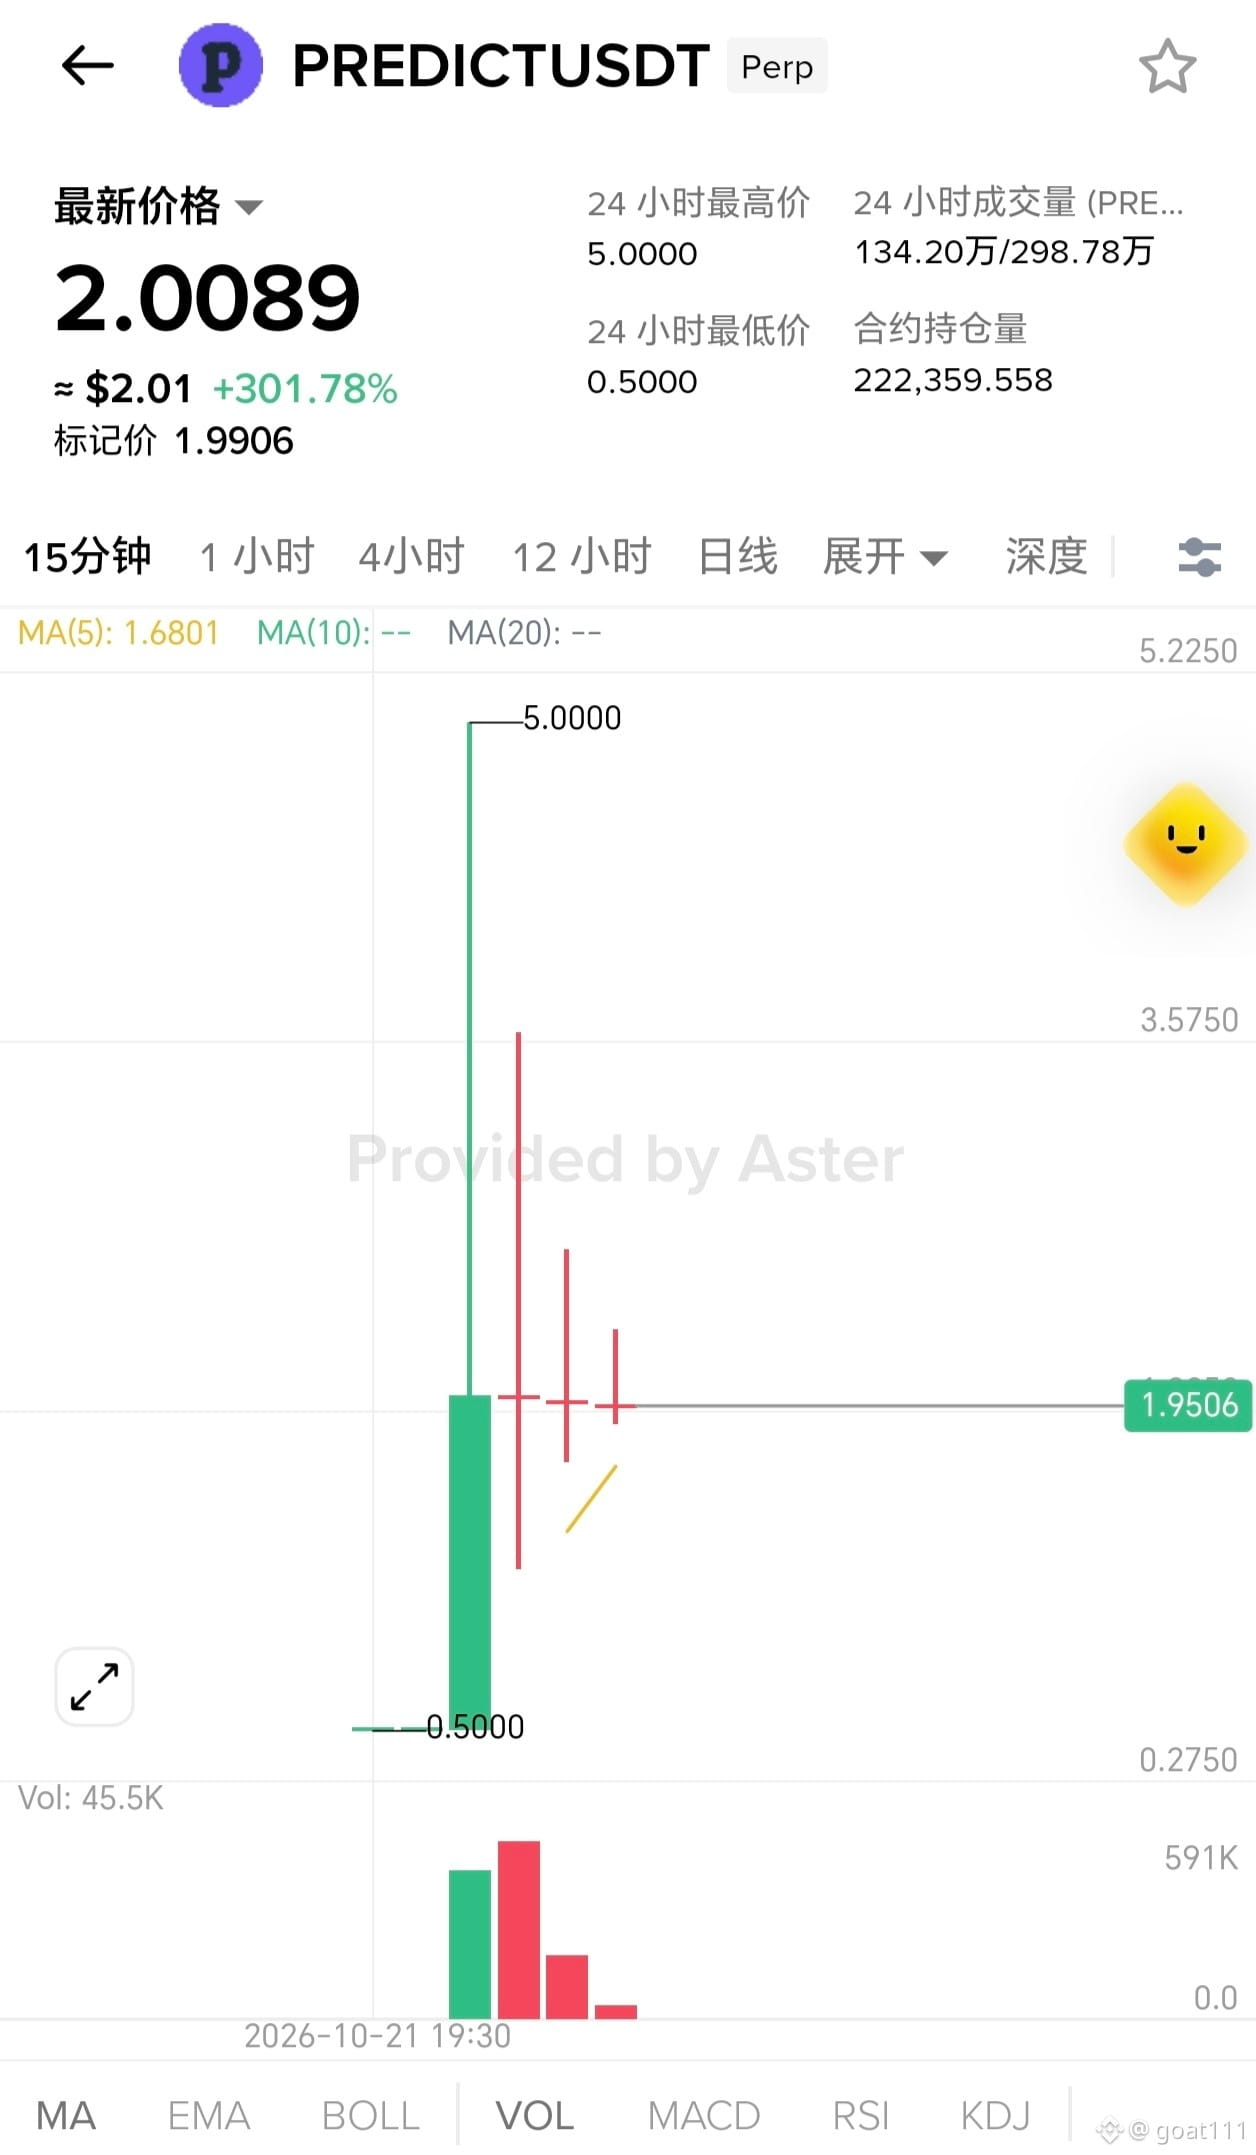
Dans un coin où personne ne prête attention, Predict a listé le contrat pré-marché d’Aster.
Le FDV a atteint un pic de 5 milliards, il est actuellement à 2 milliards.
Ceux qui ont participé ont probablement tous fait fortune.
Dans un coin où personne ne prête attention, Predict a listé le contrat pré-marché d’Aster.
Le FDV a atteint un pic de 5 milliards, il est actuellement à 2 milliards.
Ceux qui ont participé ont probablement tous fait fortune.
Le FDV a atteint un pic de 5 milliards, il est actuellement à 2 milliards.
Ceux qui ont participé ont probablement tous fait fortune.
1
464
·
--
Ce qui m'attire le plus chez Nillion, c'est la possibilité de garder les stratégies de trading on-chain confidentielles jusqu'à leur exécution. Son produit phare, Covenants, permet de chiffrer et de sceller les instructions de trading, qui ne sont déverrouillées et exécutées qu'une fois les conditions prédéfinies remplies, réduisant ainsi le risque que les intentions de trading soient révélées à l'avance.
J'ai particulièrement hâte de voir son application aux ordres conditionnels, aux enchères sous pli scellé et aux paiements automatisés, afin que les utilisateurs puissent organiser leurs opérations on-chain de manière plus autonome.
Avec le lancement de DUSK sur le réseau principal Ethereum, la feuille de route de Nillion, qui compte sept ères, a franchi une étape décisive. Pour la suite, j'attends avec impatience la prise en charge d'un plus grand nombre de chaînes EVM, le règlement inter-chaînes, ainsi que des conditions de déclenchement plus flexibles et une protection de la vie privée plus complète.
J'espère que ces fonctionnalités se transformeront progressivement en produits faciles à utiliser, même pour le grand public, et qu'elles donneront davantage d'applications concrètes au marché des cryptomonnaies.
Suivez les progrès de $NIL et @nillionnetwork
Faites vos propres recherches (DYOR) ; ceci ne constitue pas un conseil en investissement.
#nil $NIL @nillionnetwork
Ce qui m'attire le plus chez Nillion, c'est la possibilité de garder les stratégies de trading on-chain confidentielles jusqu'à leur exécution. Son produit phare, Covenants, permet de chiffrer et de sceller les instructions de trading, qui ne sont déverrouillées et exécutées qu'une fois les conditions prédéfinies remplies, réduisant ainsi le risque que les intentions de trading soient révélées à l'avance.
J'ai particulièrement hâte de voir son application aux ordres conditionnels, aux enchères sous pli scellé et aux paiements automatisés, afin que les utilisateurs puissent organiser leurs opérations on-chain de manière plus autonome.
Avec le lancement de DUSK sur le réseau principal Ethereum, la feuille de route de Nillion, qui compte sept ères, a franchi une étape décisive. Pour la suite, j'attends avec impatience la prise en charge d'un plus grand nombre de chaînes EVM, le règlement inter-chaînes, ainsi que des conditions de déclenchement plus flexibles et une protection de la vie privée plus complète.
J'espère que ces fonctionnalités se transformeront progressivement en produits faciles à utiliser, même pour le grand public, et qu'elles donneront davantage d'applications concrètes au marché des cryptomonnaies.
Suivez les progrès de $NIL et @Nillion
Faites vos propres recherches (DYOR) ; ceci ne constitue pas un conseil en investissement.
#nil $NIL @Nillion
1
295
·
--
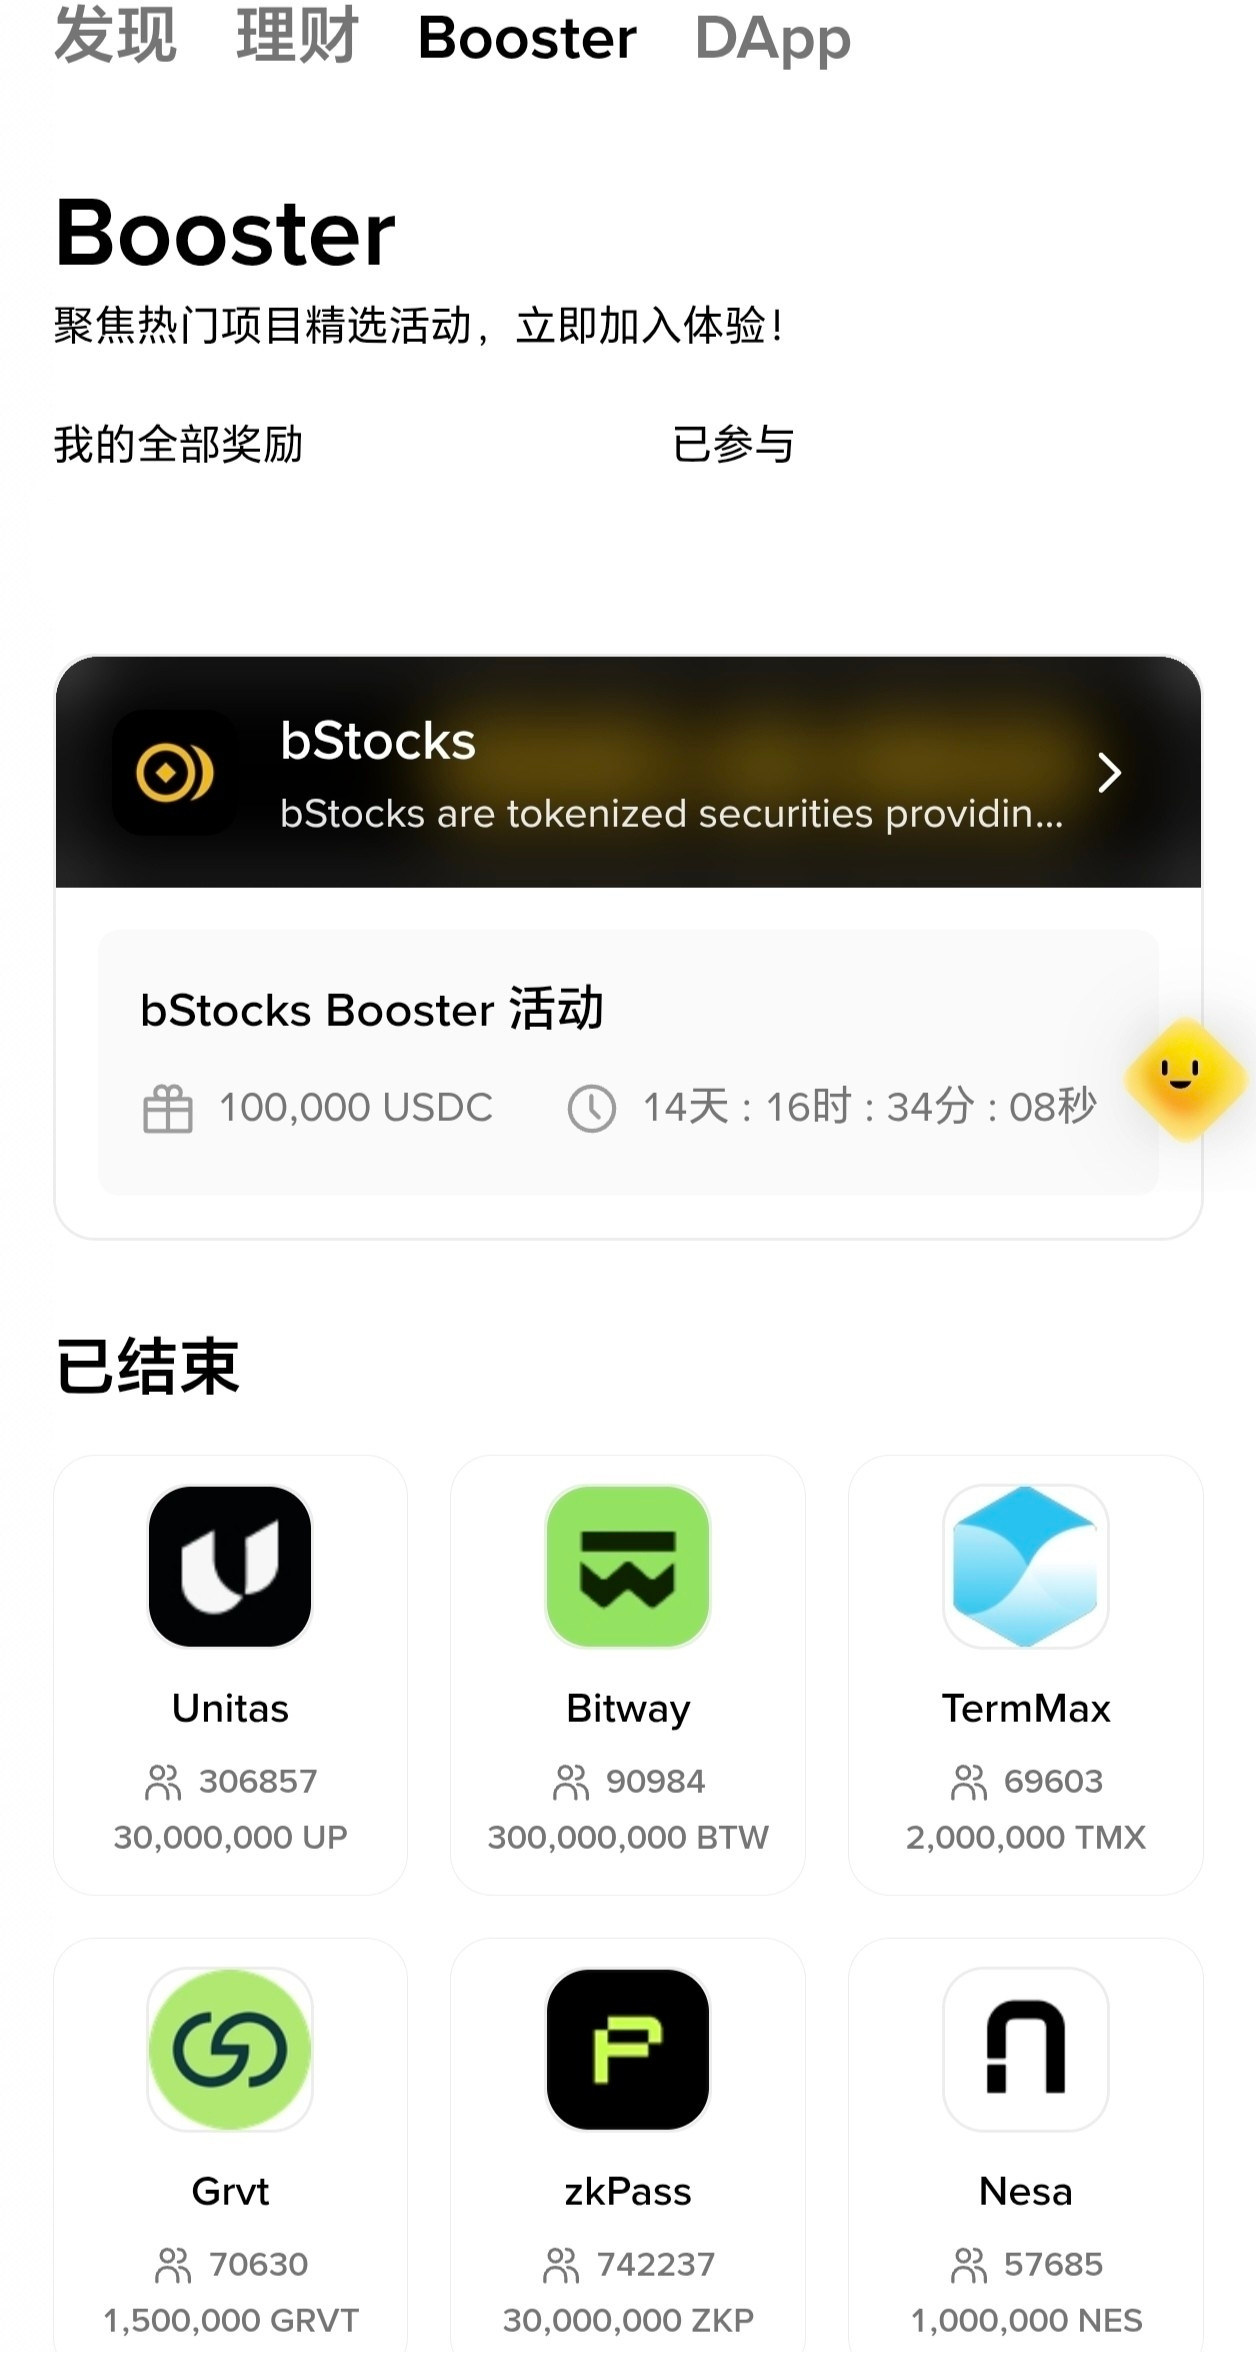
Nouveauté sur Booster
⭐ Participation en échange de 2 points. Récompenses totales : 10 U, pour 10 000 places.
Si vous comptez participer, faites vite.
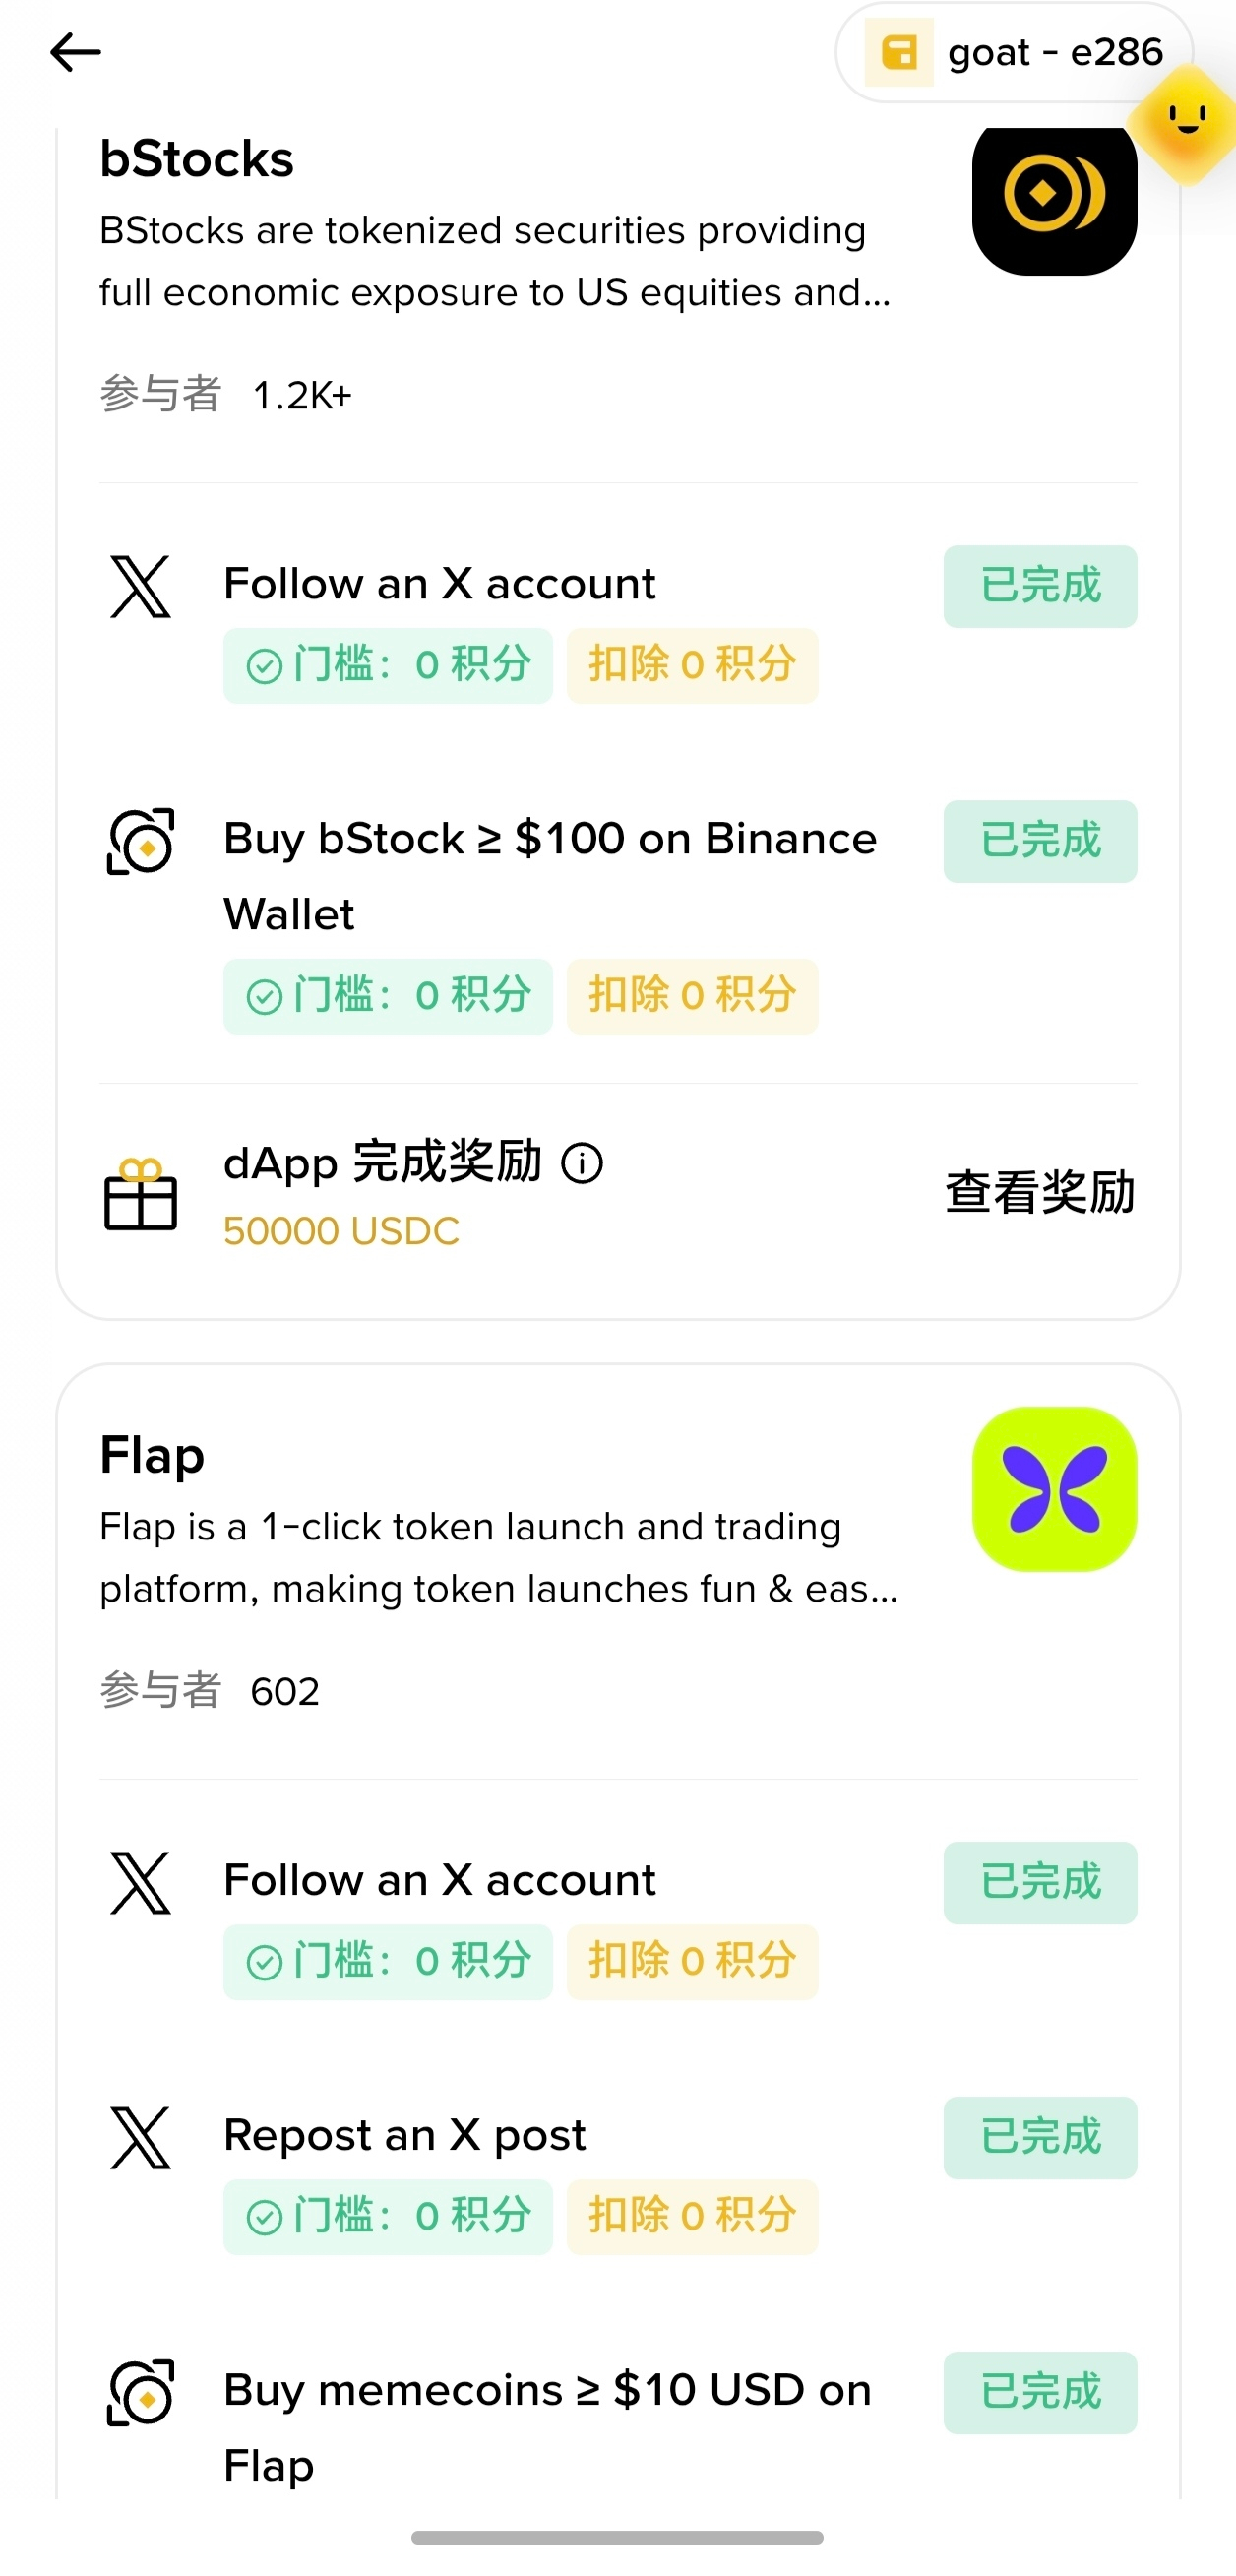
Tâche 1
1. Suivez le compte officiel de bstock.
2. Échangez l’équivalent de 100 U en jetons d’actions bstock. Il est recommandé d’acheter 101 U d’Apple ou de QQQ.
Tâche 2
1. Suivez le compte officiel de flap.
2. Republiez l’article correspondant.
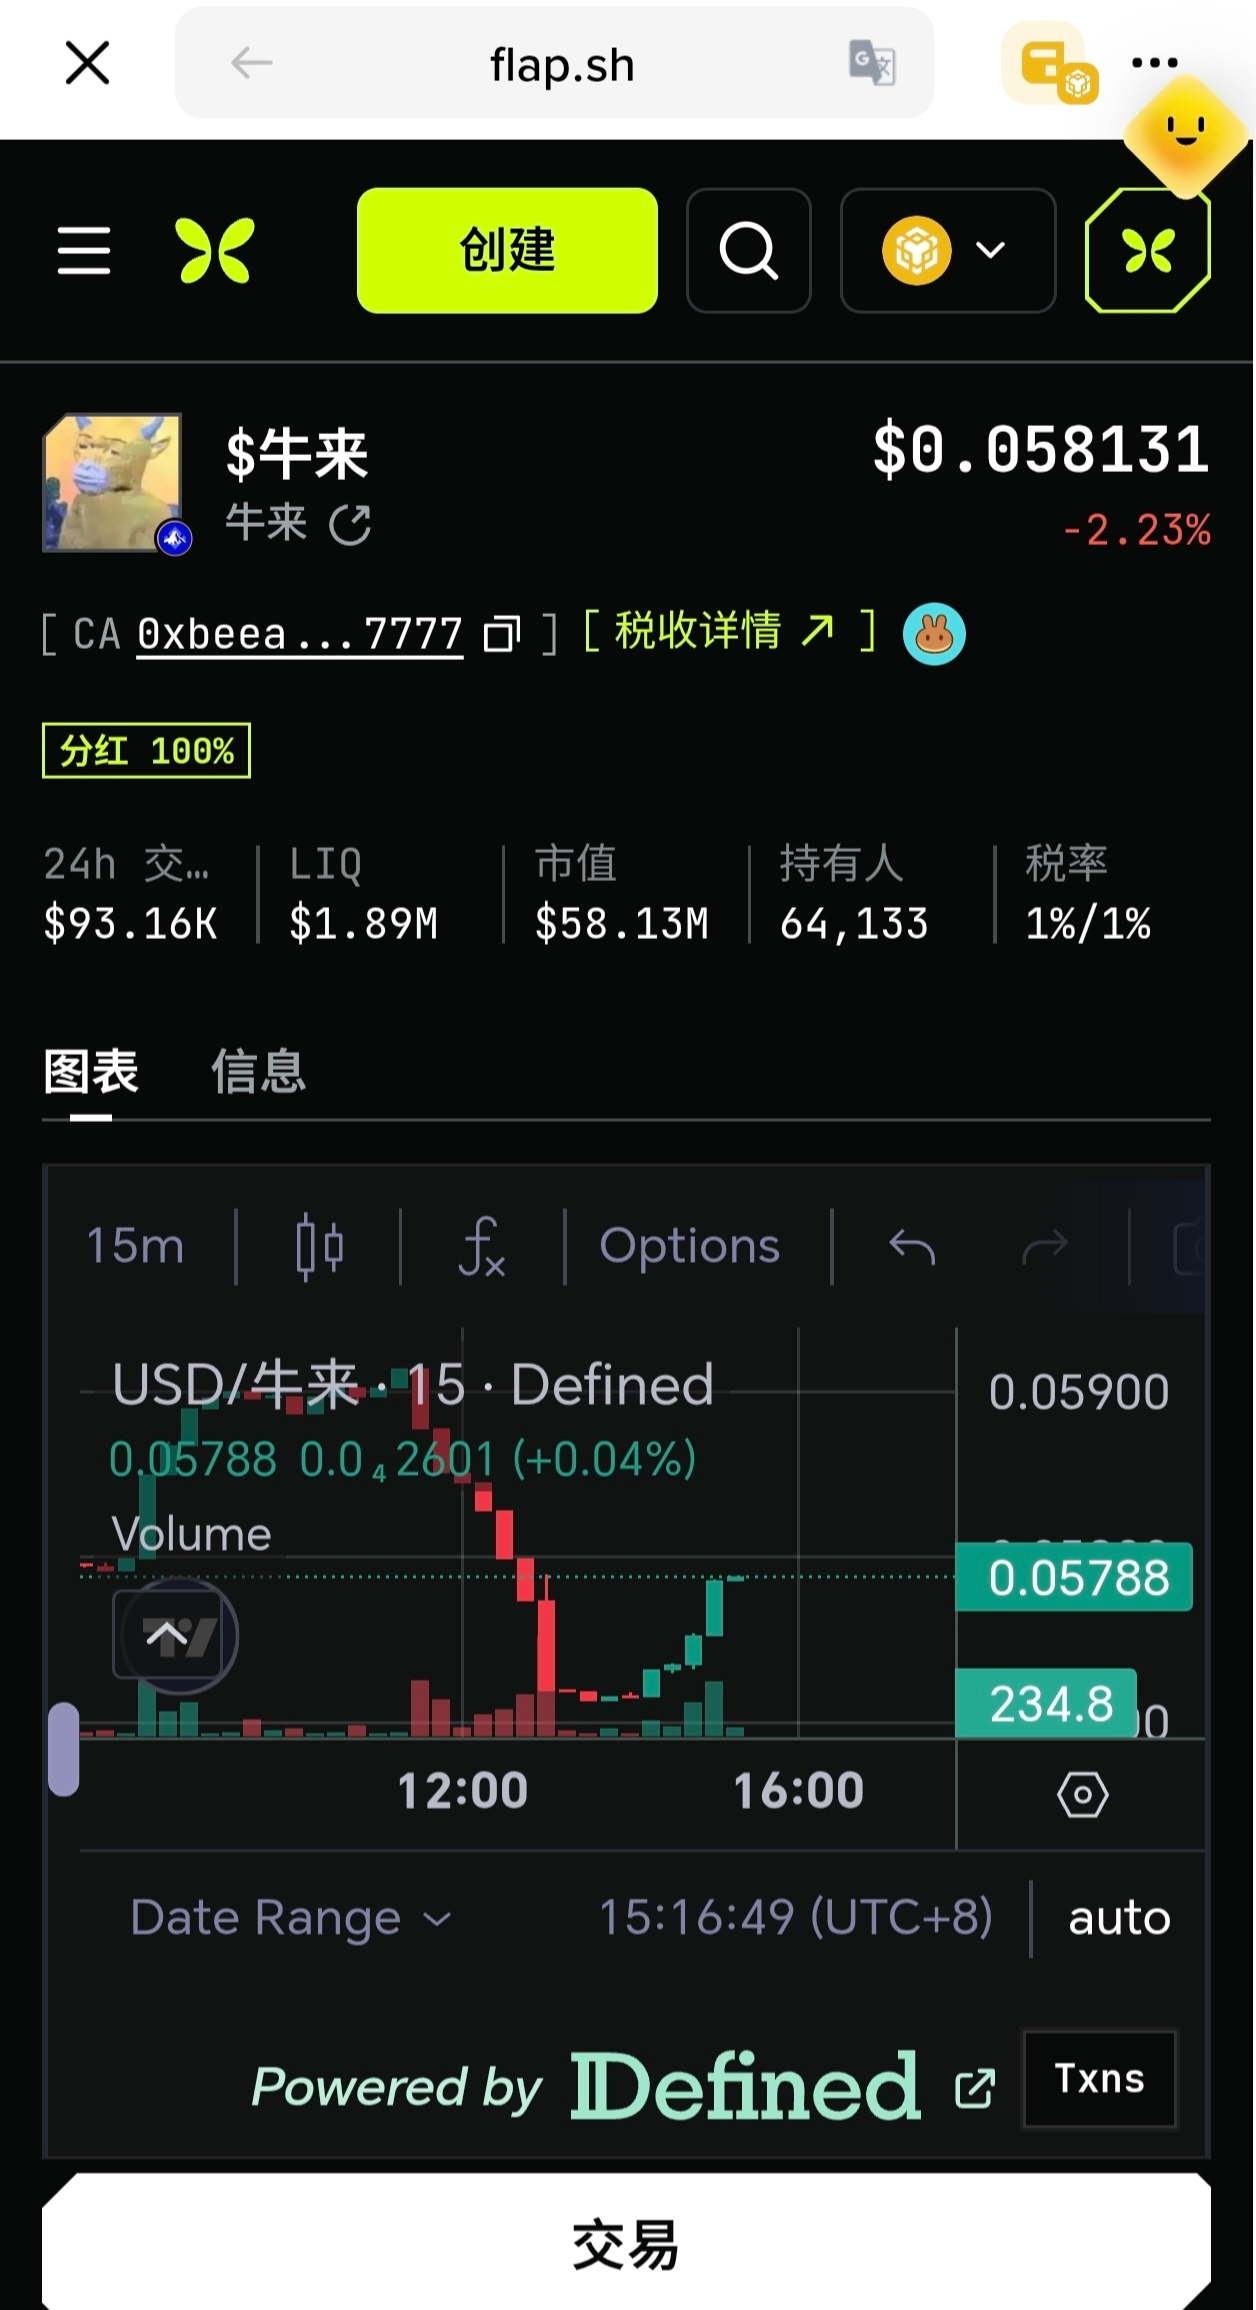
3. Achetez et vendez pour 10 U de mème boursier. Il est recommandé d’acheter 11 U de 牛来.
⚠️ Préparez 11 U en BNB. Filtrez par capitalisation boursière et veillez à ne pas acheter une contrefaçon. Au besoin, comparez l’adresse du contrat (CA).
1
420
·
--
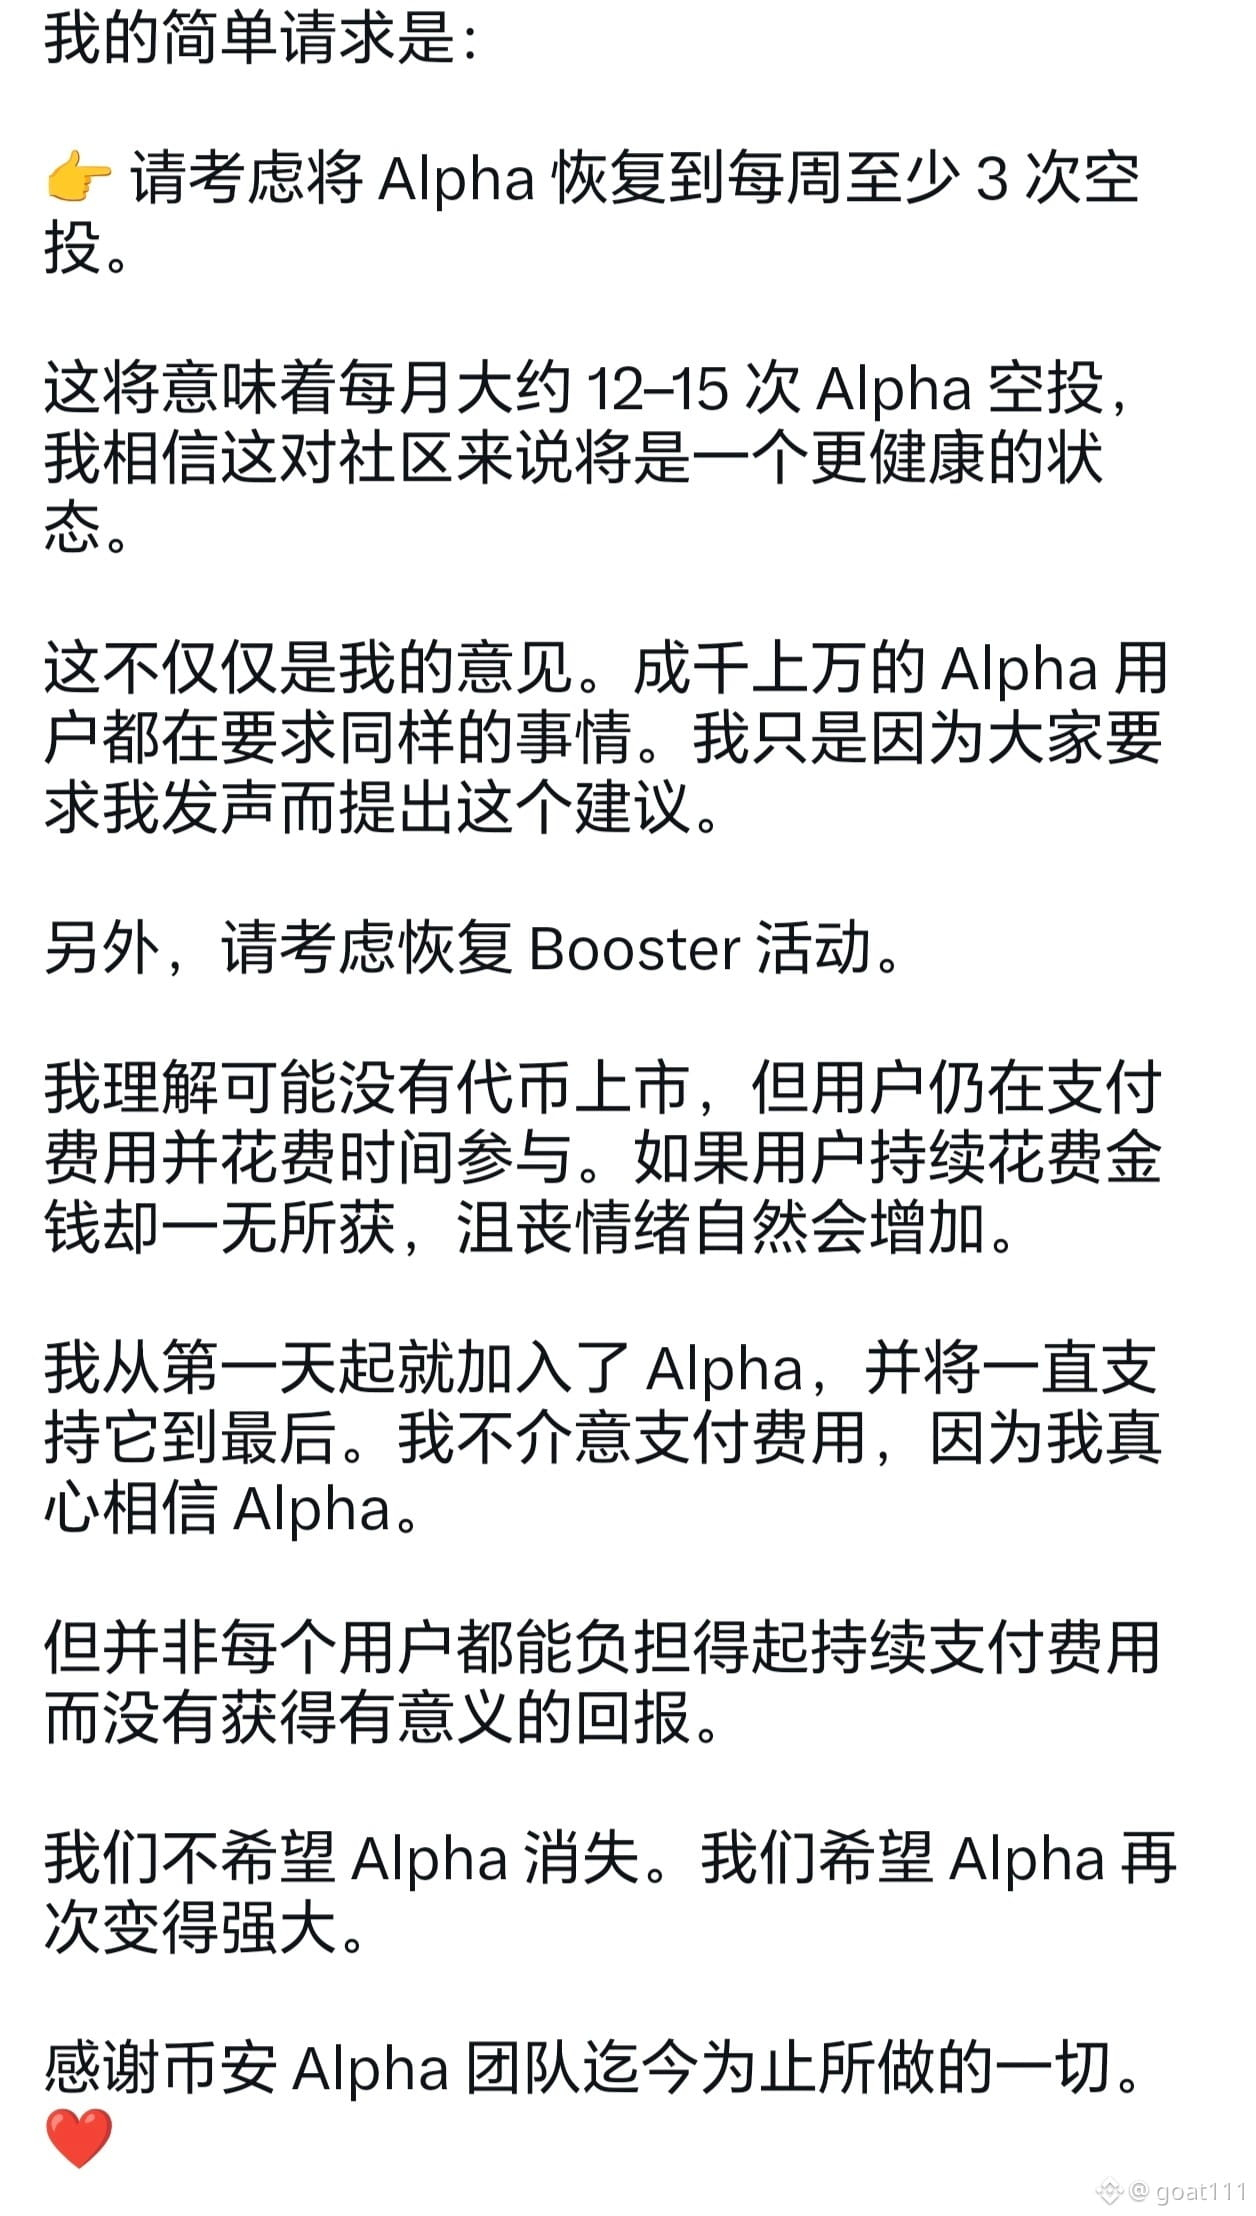
Alors, il y a encore autant d’étrangers qui farm l’Alpha ?
Mais ces derniers temps, les activités de Binance se font vraiment de plus en plus rares : qu’il s’agisse des compétitions spot, d’Alpha, de Booster, ou même des petits textes (missions de créateurs), il n’y en a plus eu depuis septembre.
Je ne sais pas si le marché est trop morose, ou si Binance commence à se détourner des cryptos pour se tourner vers les actions.
J’espère qu’il y aura encore un bull market dont les particuliers pourront profiter.
La capture d’écran ci-dessous 👇🏻 montre une demande formulée par un KOL étranger sur une plateforme sociale.
44
9
225
18.9k
·
--
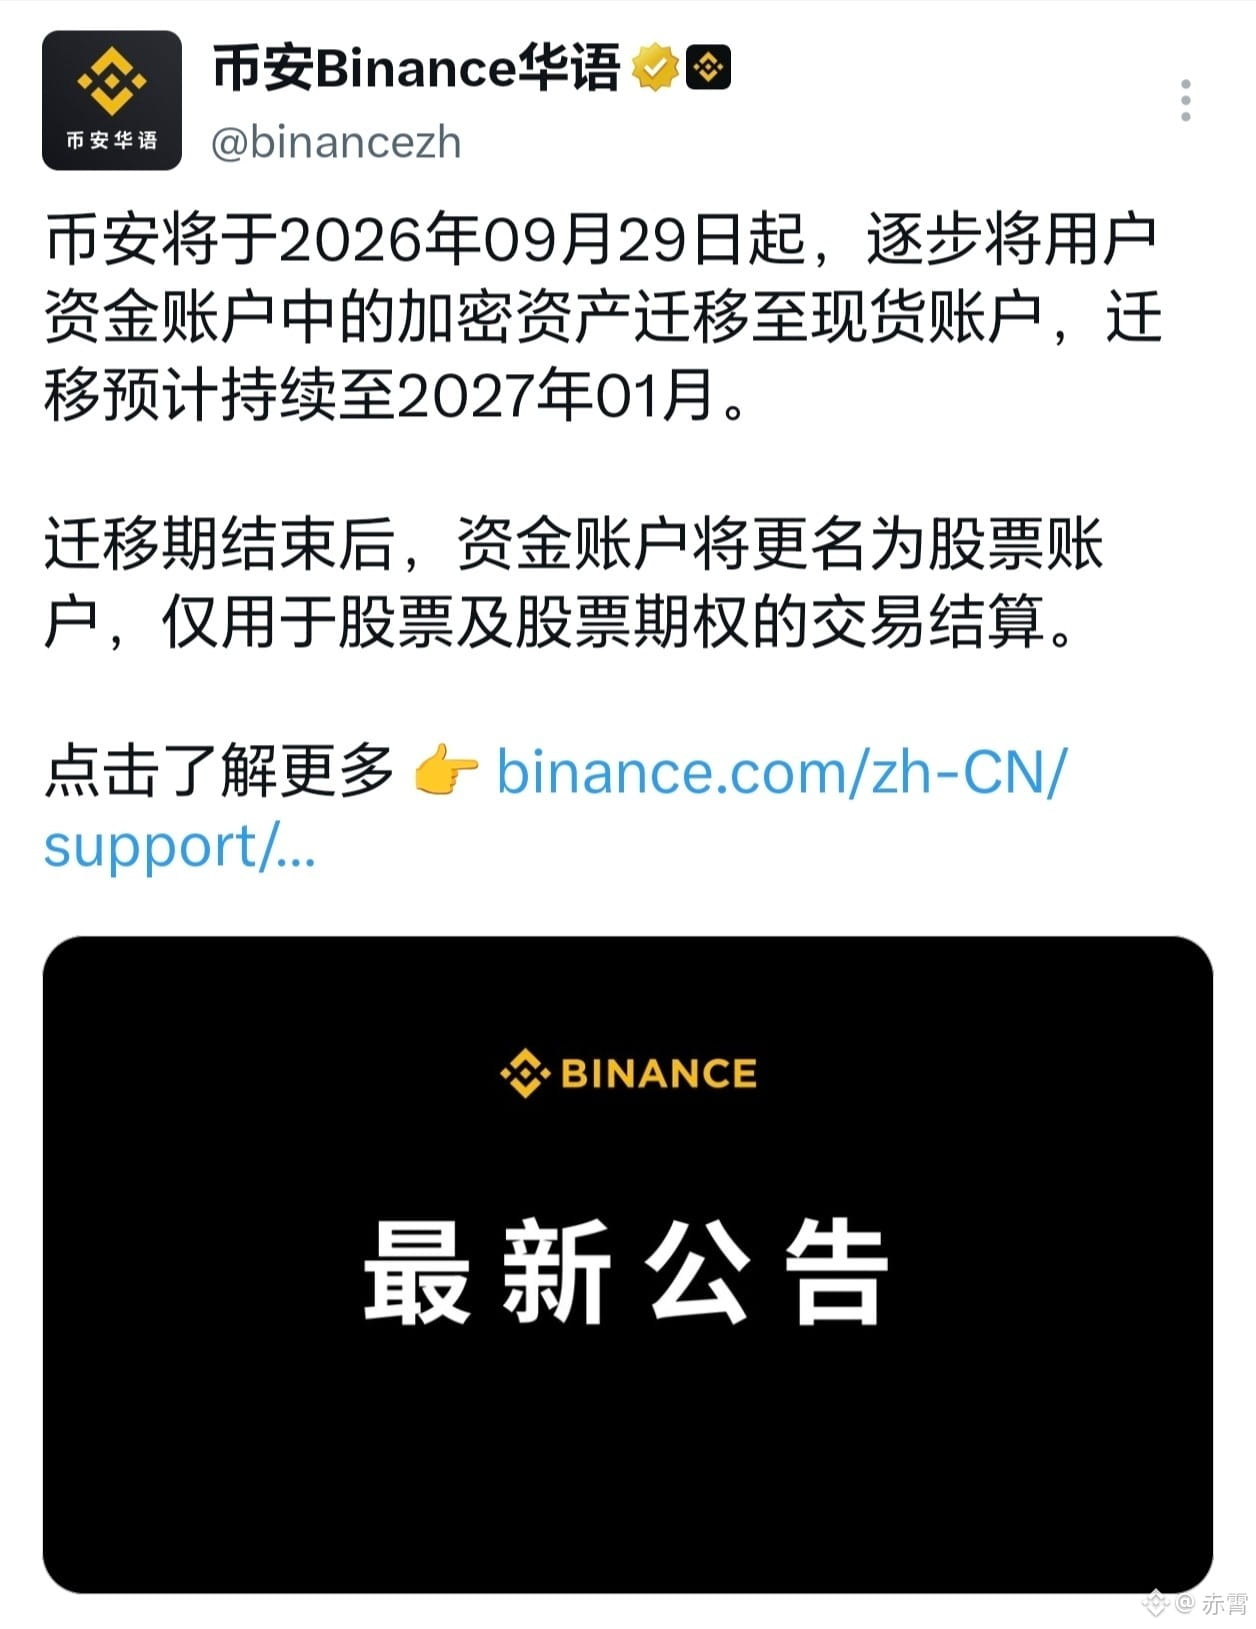
Cela signifie-t-il qu’à partir de maintenant, la société devient officiellement une bourse de valeurs + de crypto ?
Cela signifie-t-il qu’à partir de maintenant, la société devient officiellement une bourse de valeurs + de crypto ?
1
1.4k
·
--
Partiellement vrai
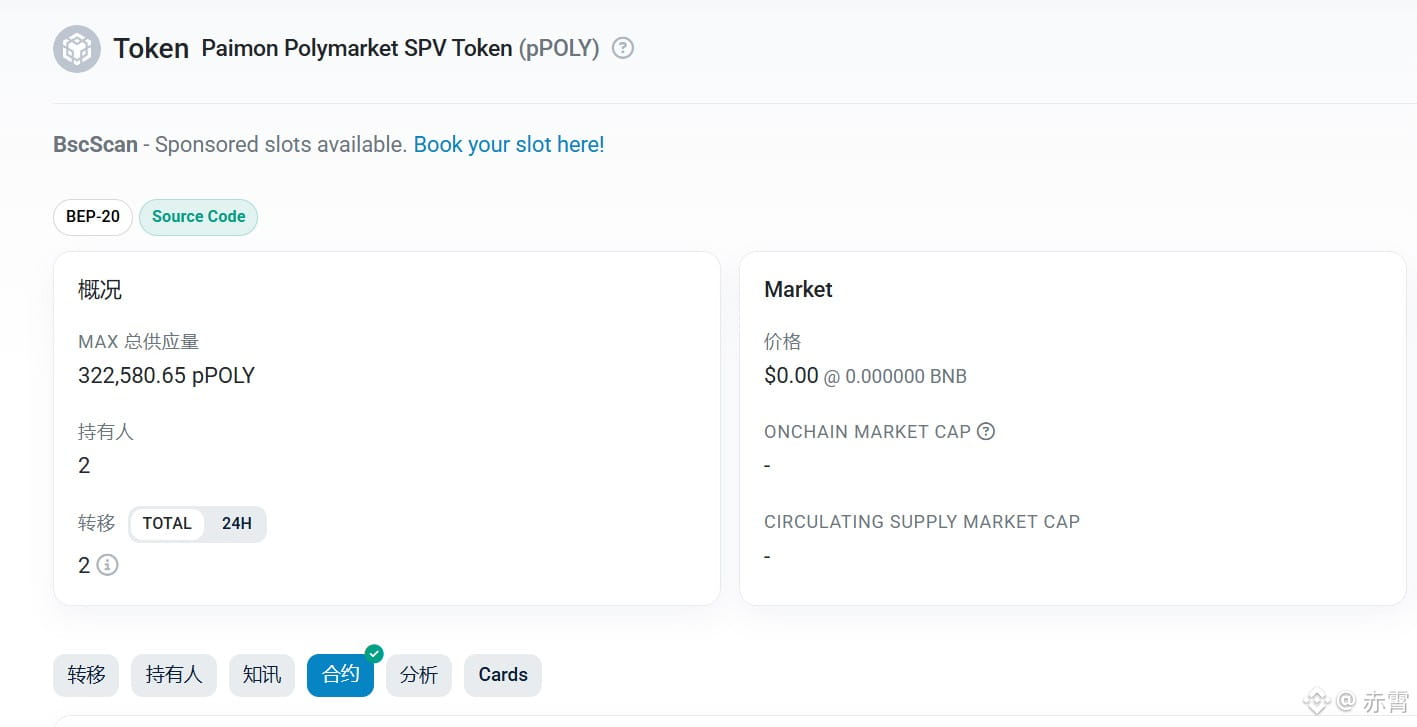
Le premier IPO d’actions on-chain de Binance, c’est étonnamment Polymarket… Est-ce que cela veut dire que Polymarket n’émet plus de tokens ?
L’horaire d’ouverture est fixé au 24/09, à 17 heures.
Voici quelques points à noter :
1 : Il se fait sur PancakeSwap, donc c’est probablement comme le lancement (new token) d’ALPHA.
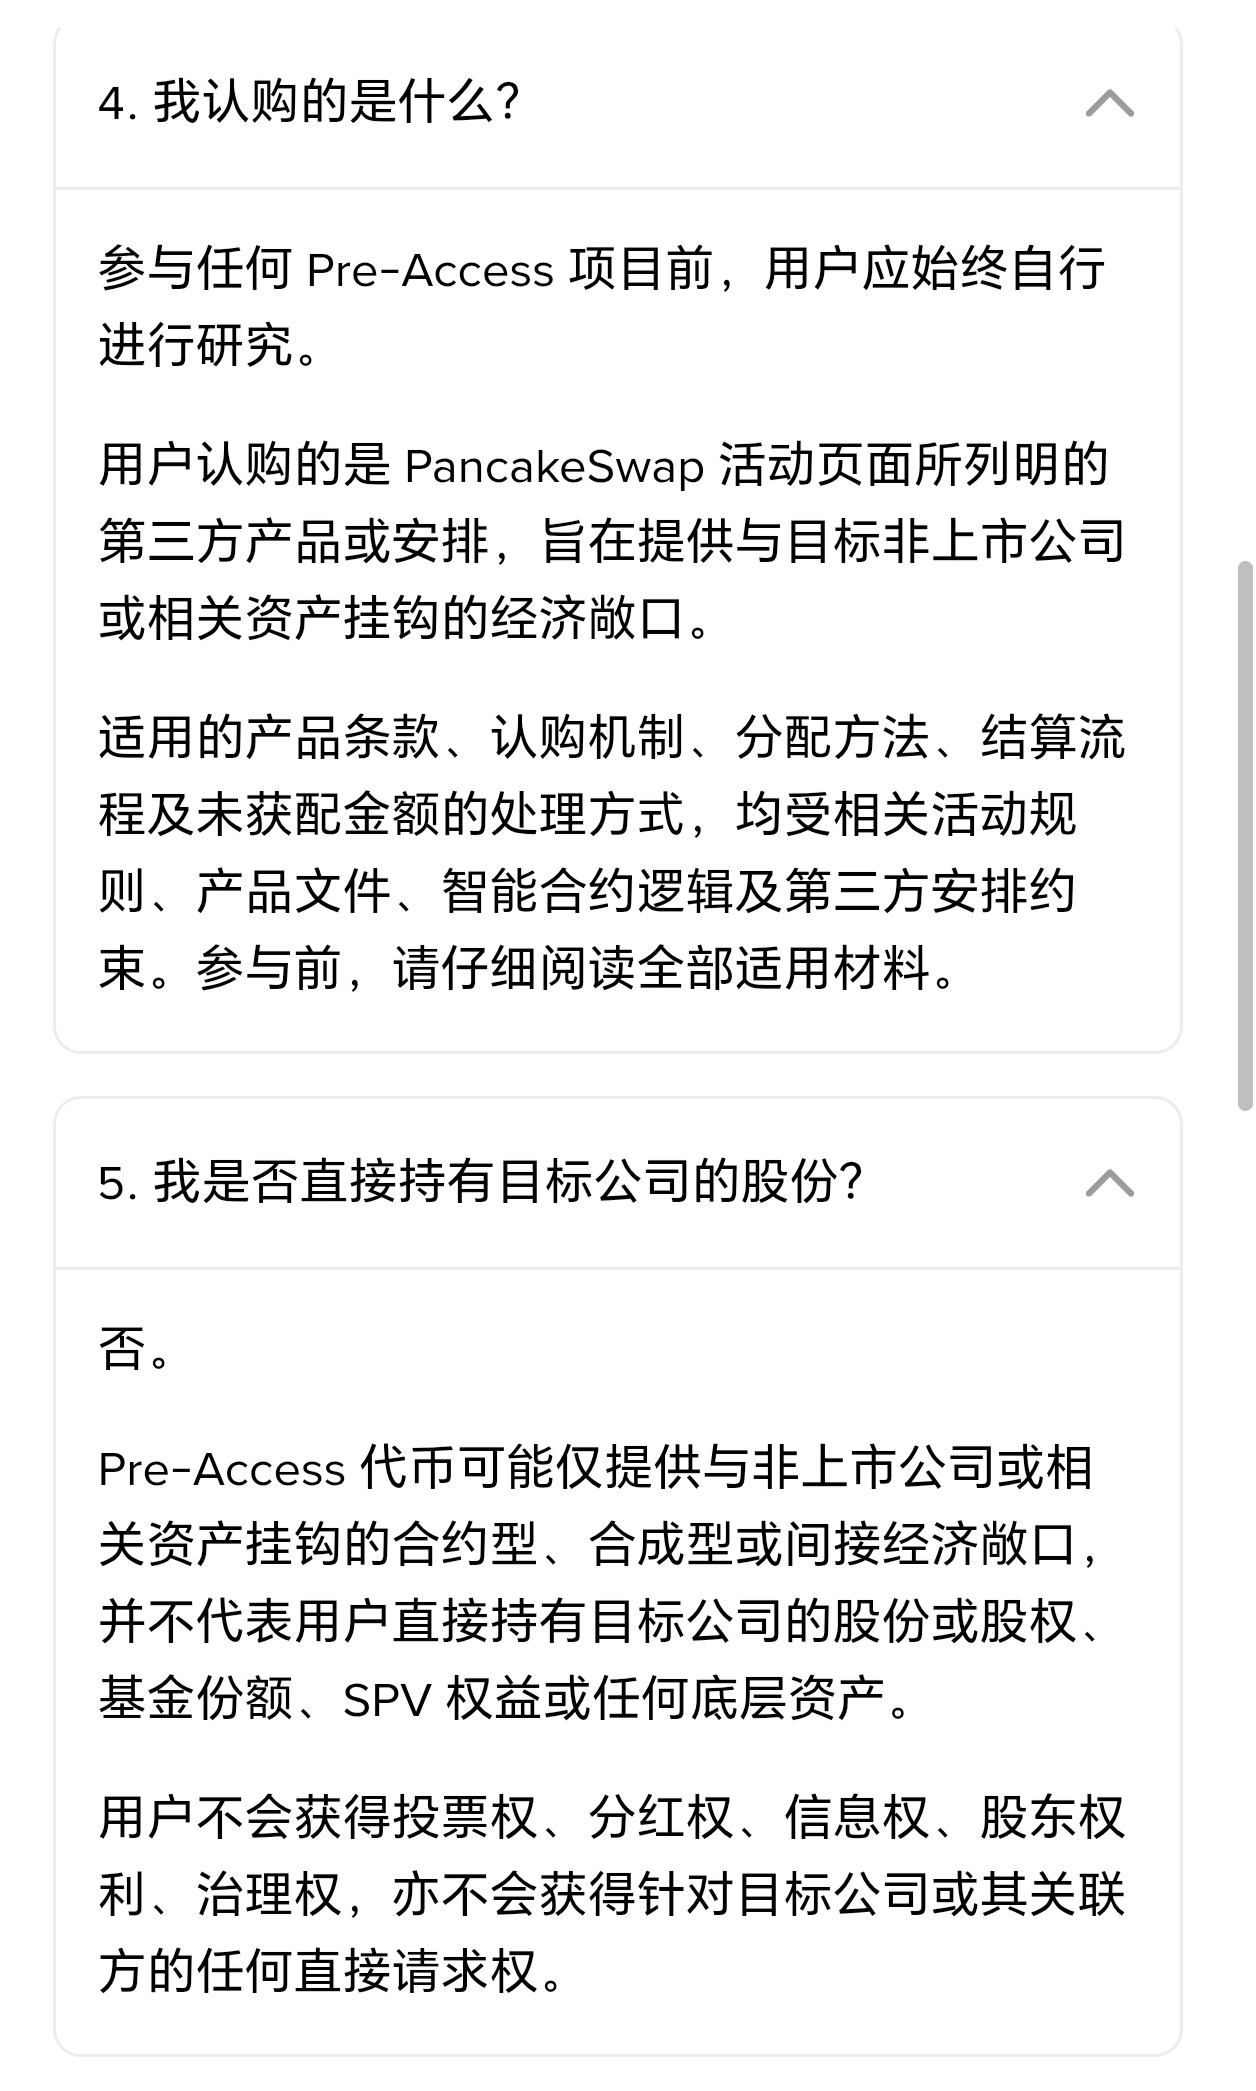
2 : Ce que l’on obtient, ce sont uniquement des tokens, sans droits ni actions liés aux actionnaires.
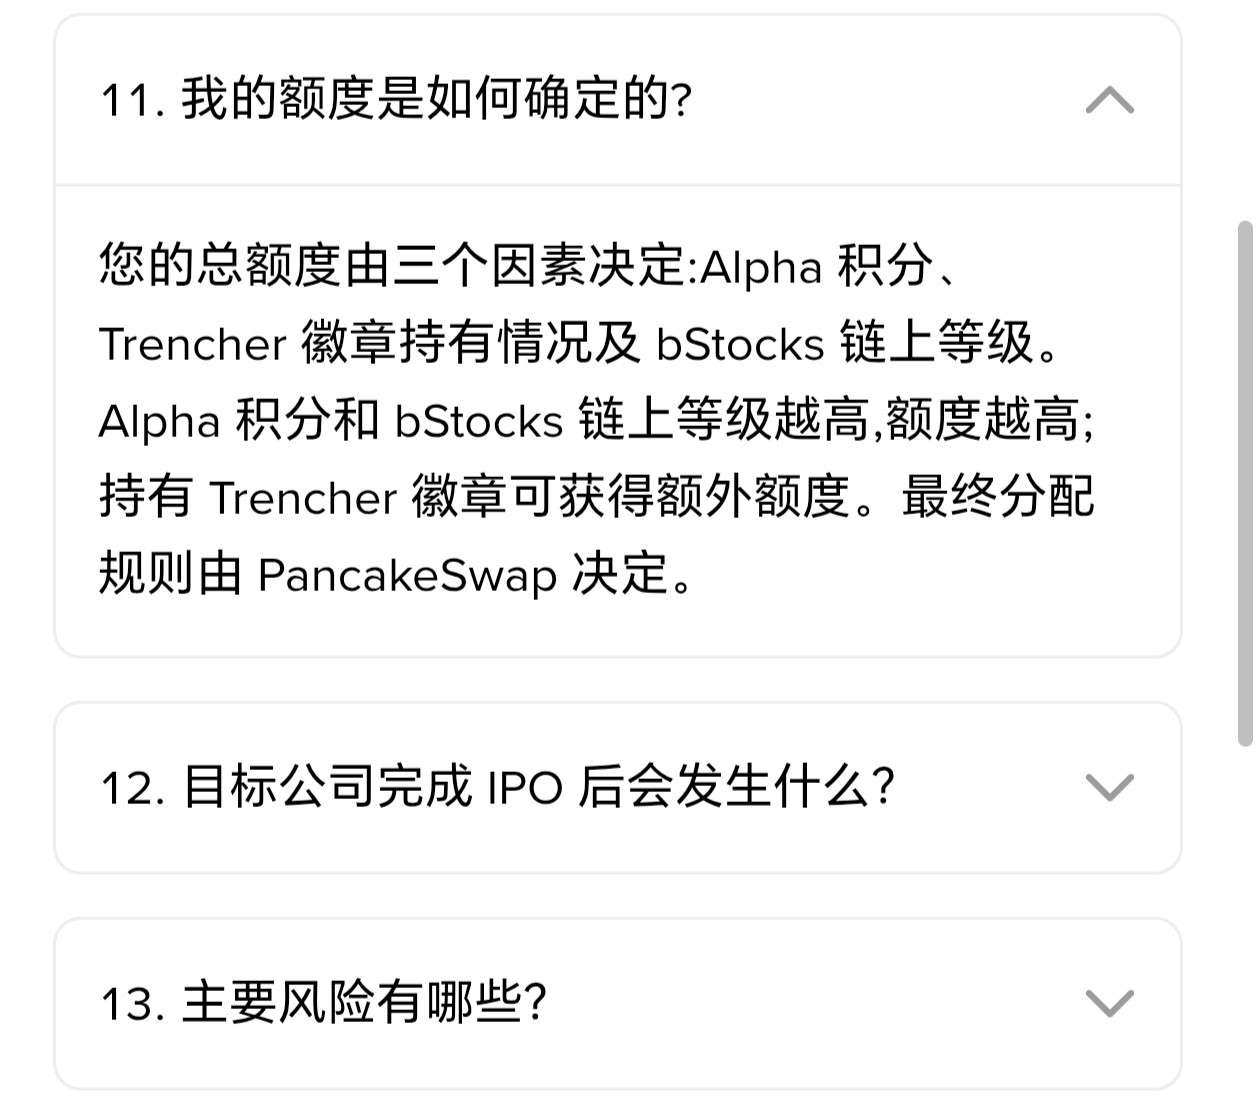
3 : Le montant attribué dépend des points Alpha, du niveau de la médaille Trencher, et du niveau on-chain de bStocks.
2
2.2k
·
--
Vérifié
21 banques mondiales s’engagent à créer une société de stablecoin conjoint
D’après CoinDesk, 21 grandes banques mondiales, dont Bank of America, Citigroup, Goldman Sachs, Deutsche Bank et UBS, se sont engagées à mettre en place une société de stablecoin conjointe.
La société prévoit de lancer un stablecoin libellé en dollars, avec un objectif de lancement officiel au premier semestre 2027. À ce jour, la liste complète des institutions participantes et le réseau de fonctionnement du stablecoin n’ont pas encore été divulgués.
C’est déjà la deuxième grande alliance de ce type à lancer un stablecoin cette année : la précédente était OUSD.
Alors, après toutes ces années de développement, l’industrie crypto est-elle en passe de passer enfin à des applications concrètes dans le monde réel ?
1
225
·
--
alpha交易赛
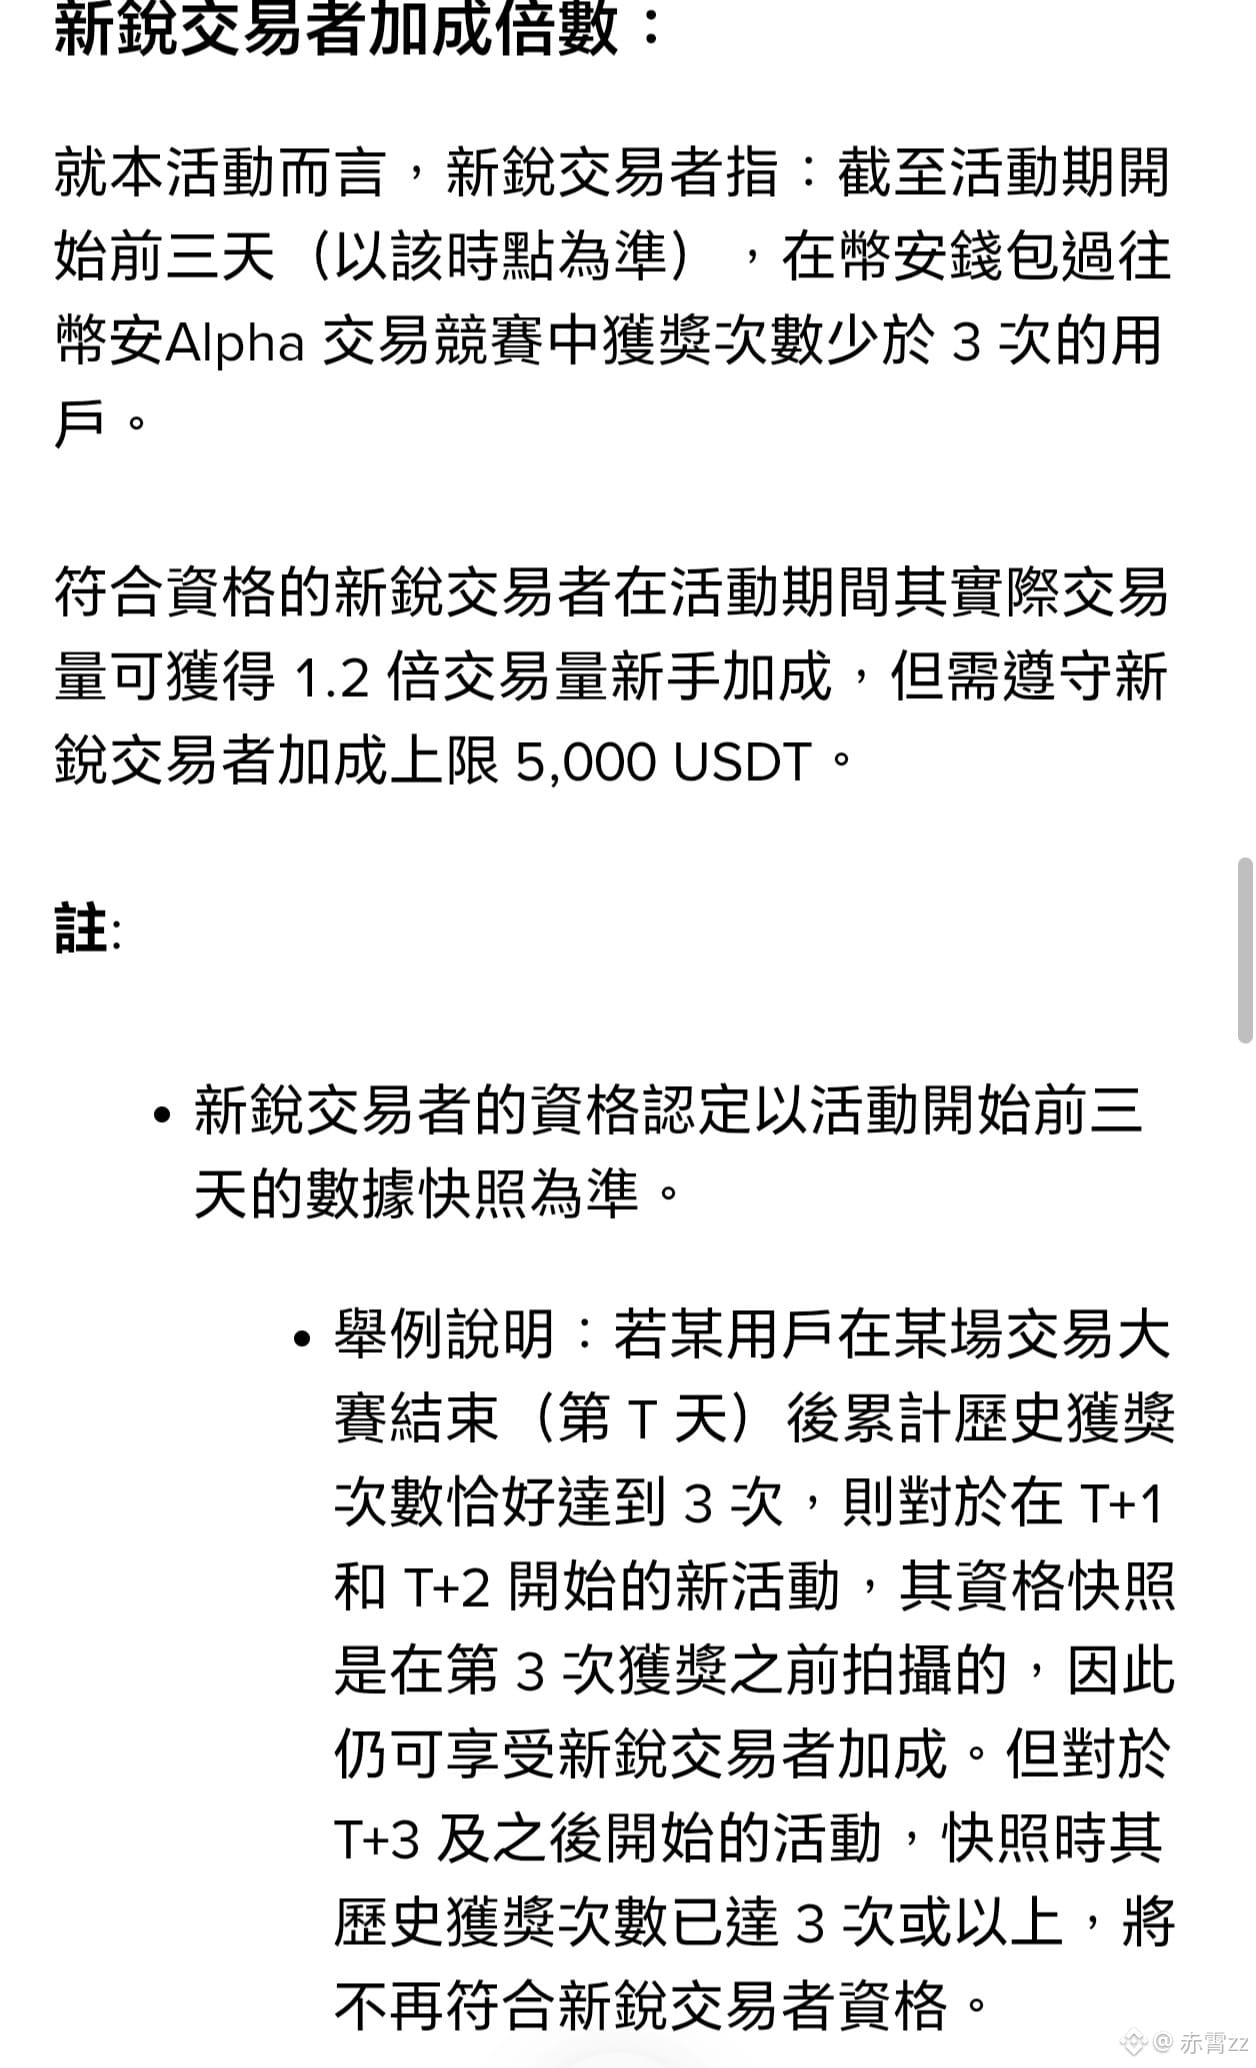
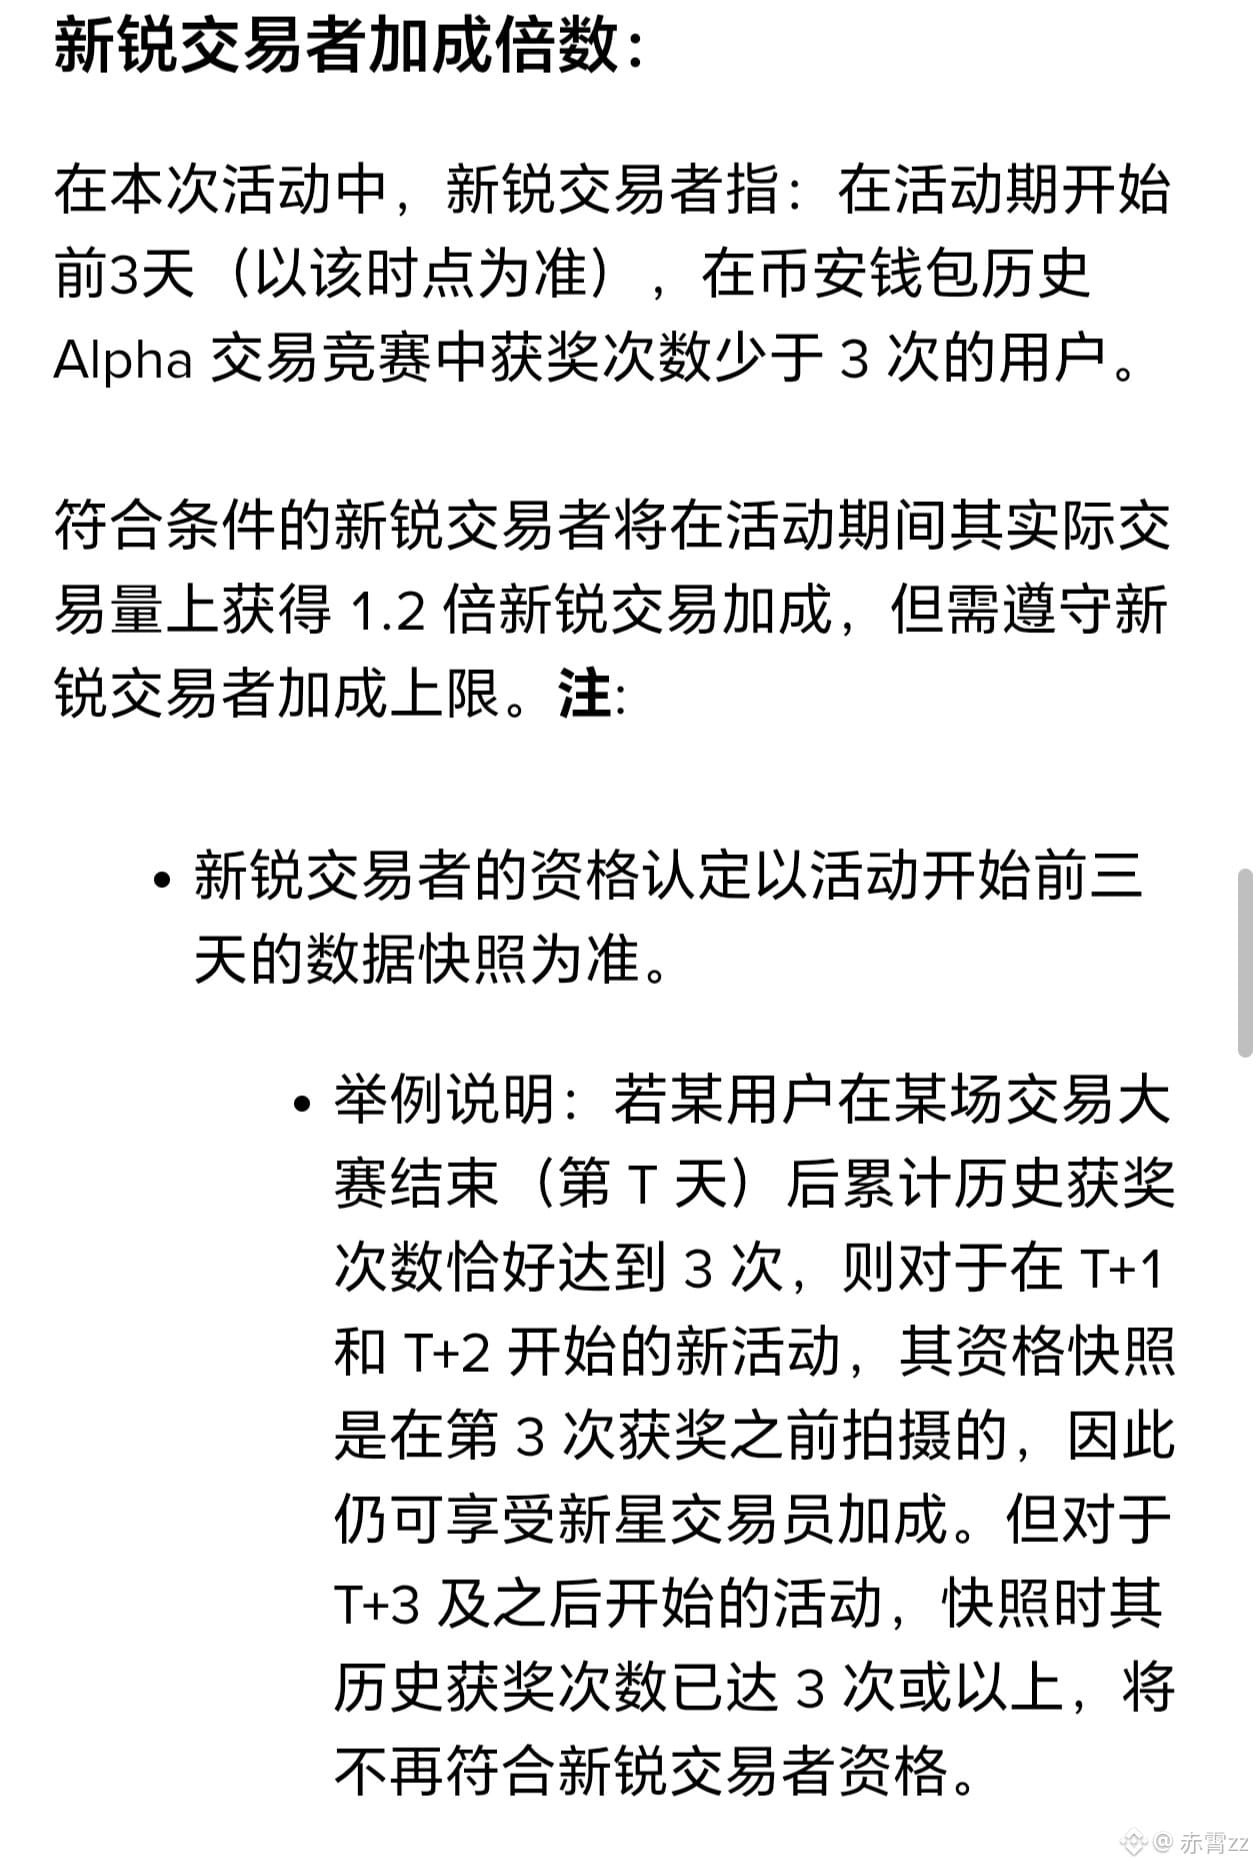
Pourquoi les annonces en chinois traditionnel et en chinois simplifié ne sont-elles pas identiques ? 🤔
$IN $AIA
alpha交易赛
Pourquoi les annonces en chinois traditionnel et en chinois simplifié ne sont-elles pas identiques ? 🤔
$IN $AIA
Pourquoi les annonces en chinois traditionnel et en chinois simplifié ne sont-elles pas identiques ? 🤔
$IN $AIA
1
695
·
--
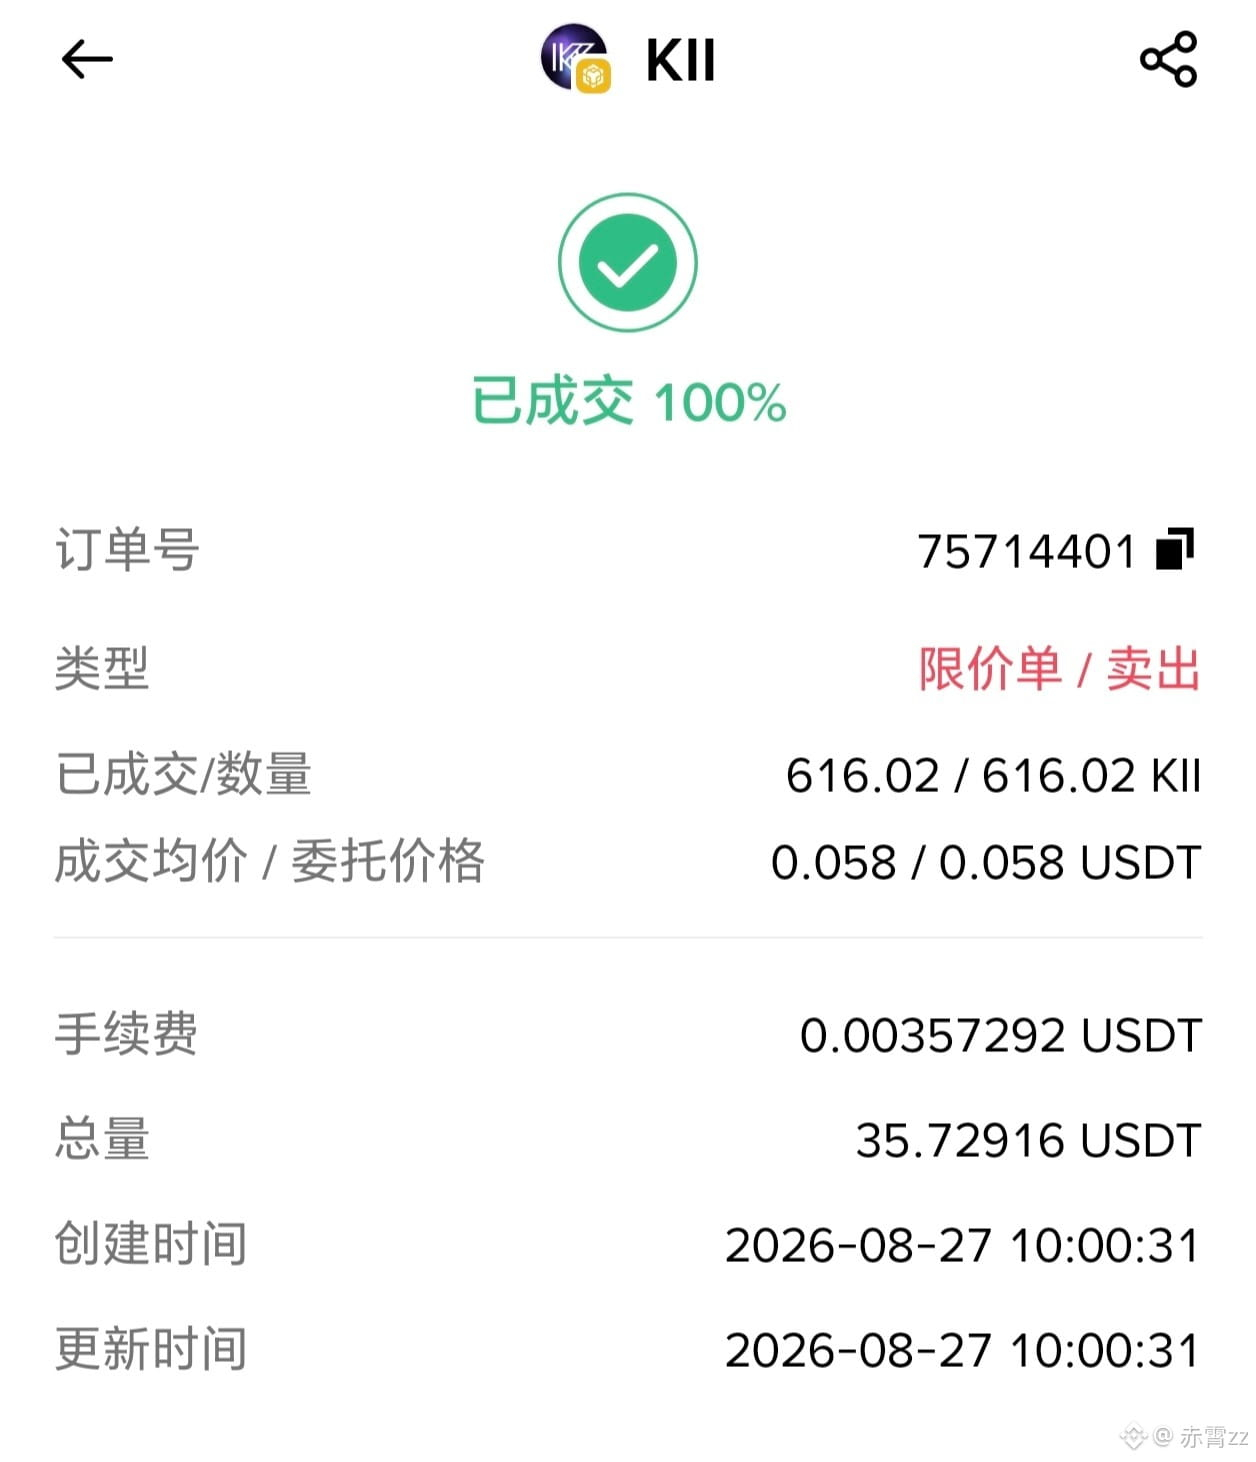
Atterrir en douceur : la mentalité d’Anzi est plus grande, et elle a assuré la couverture de secours pour les frères du Trading Contest
$KII
Atterrir en douceur : la mentalité d’Anzi est plus grande, et elle a assuré la couverture de secours pour les frères du Trading Contest
$KII
$KII
1
464
·
--
J’ai écrit Dusk pendant deux semaines d’affilée, et en rangeant mes fichiers, je me suis rendu compte que mon jugement avait changé deux fois.
Au début, je l’ai pris pour une blockchain de confidentialité ; puis, avec la collaboration et les informations liées aux licences, le projet m’a semblé basculer dans un autre extrême, au point de presque croire que « l’ensemble de la finance réglementée était déjà entièrement “monté” ».
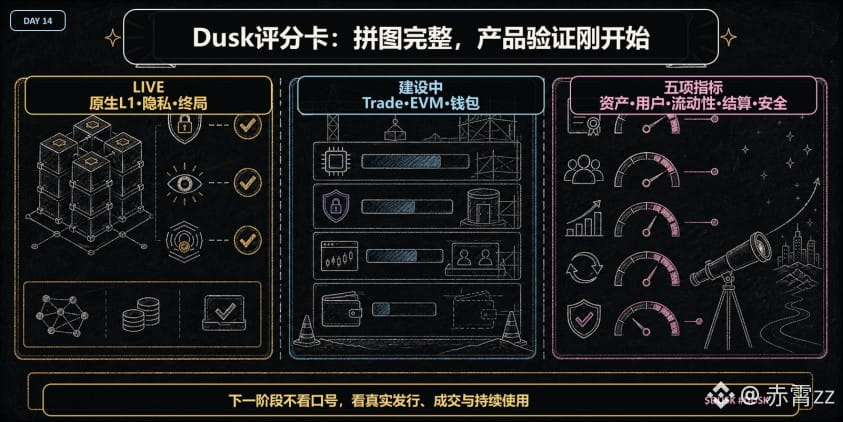
En déroulant les différents niveaux, la conclusion n’est pas aussi séduisante, mais elle est plus proche de la réalité. Le L1 natif de DuskDS est déjà en production : il gère la finale, la disponibilité des données et les comptes publics/privés ; DuskEVM s’adresse aux développeurs Solidity, et Hedger renforce les capacités de confidentialité ; Citadel traite l’identité et la divulgation sélective ; NPEX et 21X fournissent des interfaces de marché et de réglementation différentes ; et Dusk Trade encapsule ensuite l’accès, les transactions et la compensation comme une porte d’entrée.
Ce qui est intéressant, c’est que « avoir cette couche » côté technique ne veut pas dire « avoir cette couche mûre » côté produit. Lors de la relecture du site officiel, Dusk Trade était encore classé en Building, tandis que DuskEVM et Hedger étaient étiquetés Testnet ; Dusk Connect et le nouveau portefeuille relevaient du Developer Preview. Le socle natif tourne, mais cela ne signifie pas que l’expérience de trading, la sortie cross-chain et la liquidité sont entièrement finalisées.
Le site officiel affiche aussi quelques chiffres facilement exploitables comme grands titres : 300 M€+ de confirmations d’émissions par des institutions, 50K+ d’utilisateurs touchés, 210 M+ de mises, et environ 10 secondes pour la finale.
Ce sont tous des signaux positifs, mais les critères ne sont pas les mêmes : la confirmation d’émission n’est pas un TVL en temps réel ; l’audience n’est pas des traders actifs ; la mise ne prouve pas une demande RWA ; et la vitesse de la finale ne correspond pas à la durée complète de règlement. Additionner ces quatre nombres pour « raconter une histoire » finit plutôt par masquer ce qui doit vraiment être vérifié.
Donc, à présent, je ne surveille que cinq points : les actifs réellement émis, les utilisateurs qualifiés, la profondeur des transactions, le règlement de bout en bout, et la stabilité après tout incident de sécurité.
Dusk a déjà prouvé qu’il ne reposait pas seulement sur une idée. La prochaine étape consiste à prouver qu’il est réellement utilisé de façon continue.
Quand vous notez un projet d’infrastructure, vous accordez plus de poids à l’intégrité technique, ou aux activités réelles qui ont déjà eu lieu ?
#dusk $DUSK @Dusk_Foundation
J’ai écrit Dusk pendant deux semaines d’affilée, et en rangeant mes fichiers, je me suis rendu compte que mon jugement avait changé deux fois.
Au début, je l’ai pris pour une blockchain de confidentialité ; puis, avec la collaboration et les informations liées aux licences, le projet m’a semblé basculer dans un autre extrême, au point de presque croire que « l’ensemble de la finance réglementée était déjà entièrement “monté” ».
En déroulant les différents niveaux, la conclusion n’est pas aussi séduisante, mais elle est plus proche de la réalité. Le L1 natif de DuskDS est déjà en production : il gère la finale, la disponibilité des données et les comptes publics/privés ; DuskEVM s’adresse aux développeurs Solidity, et Hedger renforce les capacités de confidentialité ; Citadel traite l’identité et la divulgation sélective ; NPEX et 21X fournissent des interfaces de marché et de réglementation différentes ; et Dusk Trade encapsule ensuite l’accès, les transactions et la compensation comme une porte d’entrée.
Ce qui est intéressant, c’est que « avoir cette couche » côté technique ne veut pas dire « avoir cette couche mûre » côté produit. Lors de la relecture du site officiel, Dusk Trade était encore classé en Building, tandis que DuskEVM et Hedger étaient étiquetés Testnet ; Dusk Connect et le nouveau portefeuille relevaient du Developer Preview. Le socle natif tourne, mais cela ne signifie pas que l’expérience de trading, la sortie cross-chain et la liquidité sont entièrement finalisées.
Le site officiel affiche aussi quelques chiffres facilement exploitables comme grands titres : 300 M€+ de confirmations d’émissions par des institutions, 50K+ d’utilisateurs touchés, 210 M+ de mises, et environ 10 secondes pour la finale.
Ce sont tous des signaux positifs, mais les critères ne sont pas les mêmes : la confirmation d’émission n’est pas un TVL en temps réel ; l’audience n’est pas des traders actifs ; la mise ne prouve pas une demande RWA ; et la vitesse de la finale ne correspond pas à la durée complète de règlement. Additionner ces quatre nombres pour « raconter une histoire » finit plutôt par masquer ce qui doit vraiment être vérifié.
Donc, à présent, je ne surveille que cinq points : les actifs réellement émis, les utilisateurs qualifiés, la profondeur des transactions, le règlement de bout en bout, et la stabilité après tout incident de sécurité.
Dusk a déjà prouvé qu’il ne reposait pas seulement sur une idée. La prochaine étape consiste à prouver qu’il est réellement utilisé de façon continue.
Quand vous notez un projet d’infrastructure, vous accordez plus de poids à l’intégrité technique, ou aux activités réelles qui ont déjà eu lieu ?
#dusk $DUSK @Dusk
1
98
·
--
À 1 h du matin, j’ai revu l’incident du pont Dusk et enchaîné avec l’analyse d’AEGIS, et juste avant de fermer la page j’ai eu un petit frisson de peur : il y a quelques jours, j’ai moi aussi failli accepter cette idée tellement pratique en apparence : « ce n’est pas une faille L1, donc il n’y a rien à craindre » ou « le pont a eu un problème, donc toute la chaîne est forcément non sécurisée ».
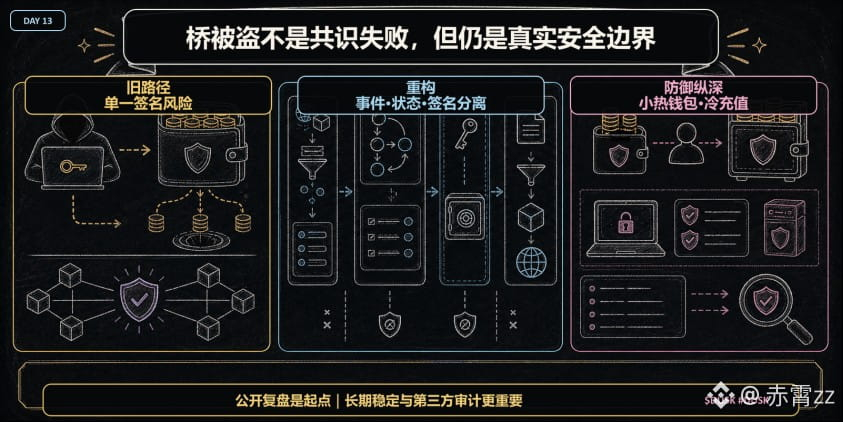
En réalité, c’est beaucoup plus compliqué que des slogans. Le 16 janvier 2026, l’attaquant a obtenu les droits liés au portefeuille de signatures utilisé par le service de pont Dusk vers EVM.
Le bilan officiel est clair : ce n’est ni un échec de consensus, ni une compromission du protocole de base Dusk, mais bien une violation du chemin de signature du pont. L’ancienne conception empilait le portefeuille de signatures, le traitement des événements et la connexion réseau sur une seule voie d’exploitation. Dès qu’une clé était compromise, la portée que l’attaquant pouvait atteindre devenait beaucoup trop large.
Ce qui est intéressant, c’est que le point de réparation n’est pas juste « remplacer une clé ». La nouvelle conception sépare la réception des événements, la persistance des tâches, la libération des fonds et un signataire dédié. Elle gère les transactions avec une machine à états du type seen, submitted, completed, failed, stuck. Le portefeuille chaud ne conserve que le solde nécessaire à court terme ; s’il manque des fonds, on met en pause, puis le portefeuille froid est alimenté manuellement.
Je peux résumer simplement : on a remplacé un camion de transport d’argent chargé par des compartiments, des plafonds et une libération échelonnée, étape par étape.
Et AEGIS, c’est une autre histoire : en interne, l’audit a poussé 39 correctifs, dont 7 ont été classés comme « critiques », avec des causes racines impliquant l’isolation des VM, la désérialisation non sécurisée, lier les frais Phoenix et les remboursements, la contrefaçon BLS, etc. Les responsables indiquent qu’ils n’ont pas encore trouvé de preuves que ces problèmes critiques aient été exploités auparavant. L’incident du pont et AEGIS ne peuvent pas être fusionnés en une seule et même faille, et même si tout a été corrigé, on ne peut pas dire que le risque retombe à zéro.
Donc, mon avis actuel est le suivant : ce n’est pas une faille de consensus, et cela ne veut pas dire que ce n’est pas un problème de sécurité pour les utilisateurs. Le bilan public mérite d’être salué, mais il ne peut pas remplacer une stabilité à long terme ni une vérification par des tiers.
Quand vous évaluez une chaîne, est-ce que vous incluez le pont et l’exploitation opérationnelle dans le score de sécurité du protocole ?
#dusk $DUSK @Dusk_Foundation
À 1 h du matin, j’ai revu l’incident du pont Dusk et enchaîné avec l’analyse d’AEGIS, et juste avant de fermer la page j’ai eu un petit frisson de peur : il y a quelques jours, j’ai moi aussi failli accepter cette idée tellement pratique en apparence : « ce n’est pas une faille L1, donc il n’y a rien à craindre » ou « le pont a eu un problème, donc toute la chaîne est forcément non sécurisée ».
En réalité, c’est beaucoup plus compliqué que des slogans. Le 16 janvier 2026, l’attaquant a obtenu les droits liés au portefeuille de signatures utilisé par le service de pont Dusk vers EVM.
Le bilan officiel est clair : ce n’est ni un échec de consensus, ni une compromission du protocole de base Dusk, mais bien une violation du chemin de signature du pont. L’ancienne conception empilait le portefeuille de signatures, le traitement des événements et la connexion réseau sur une seule voie d’exploitation. Dès qu’une clé était compromise, la portée que l’attaquant pouvait atteindre devenait beaucoup trop large.
Ce qui est intéressant, c’est que le point de réparation n’est pas juste « remplacer une clé ». La nouvelle conception sépare la réception des événements, la persistance des tâches, la libération des fonds et un signataire dédié. Elle gère les transactions avec une machine à états du type seen, submitted, completed, failed, stuck. Le portefeuille chaud ne conserve que le solde nécessaire à court terme ; s’il manque des fonds, on met en pause, puis le portefeuille froid est alimenté manuellement.
Je peux résumer simplement : on a remplacé un camion de transport d’argent chargé par des compartiments, des plafonds et une libération échelonnée, étape par étape.
Et AEGIS, c’est une autre histoire : en interne, l’audit a poussé 39 correctifs, dont 7 ont été classés comme « critiques », avec des causes racines impliquant l’isolation des VM, la désérialisation non sécurisée, lier les frais Phoenix et les remboursements, la contrefaçon BLS, etc. Les responsables indiquent qu’ils n’ont pas encore trouvé de preuves que ces problèmes critiques aient été exploités auparavant. L’incident du pont et AEGIS ne peuvent pas être fusionnés en une seule et même faille, et même si tout a été corrigé, on ne peut pas dire que le risque retombe à zéro.
Donc, mon avis actuel est le suivant : ce n’est pas une faille de consensus, et cela ne veut pas dire que ce n’est pas un problème de sécurité pour les utilisateurs. Le bilan public mérite d’être salué, mais il ne peut pas remplacer une stabilité à long terme ni une vérification par des tiers.
Quand vous évaluez une chaîne, est-ce que vous incluez le pont et l’exploitation opérationnelle dans le score de sécurité du protocole ?
#dusk $DUSK @Dusk
1
172
·
--
Hier soir, j’ai testé la connexion du portefeuille : la fenêtre d’autorisation s’est affichée plusieurs fois. Je me suis soudain rendu compte d’un truc : quand je regardais Dusk auparavant, je traitais toujours le portefeuille comme une simple “dernière étape pour compléter l’interface”. En réalité, c’est peut-être cette couche-là qui constitue l’un des éléments les plus faciles à faire décrocher l’utilisateur lambda.
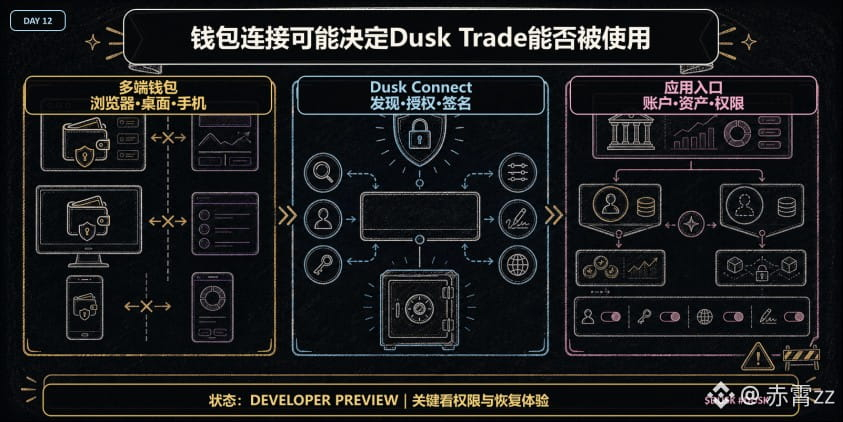
En parlant de la technologie de Dusk, tout le monde se concentre généralement sur DuskDS, Phoenix ou DuskEVM. Peu de gens discutent sérieusement de Dusk Connect. Les Web Wallet d’avant étaient plutôt des pages indépendantes ; il était donc difficile pour un dApp de découvrir de manière standard le portefeuille et de demander des signatures.
En avril 2026, l’ouverture officielle de Dusk Connect : elle s’inspire de l’approche de découverte des portefeuilles d’EIP-6963. Grâce à une interface Provider unifiée, elle gère l’accès aux comptes, la signature, les transactions et le changement de réseau. Le nouveau Dusk Wallet vise, lui, à couvrir le navigateur, le bureau et le mobile, et à prendre en charge le transfert, le jalonnement, la récupération des récompenses et les autorisations des dApp.
Ce qui est intéressant, c’est que “le protocole de connexion” et “la sécurité du portefeuille” sont deux choses différentes. Dusk Connect sert à aider l’application à trouver le portefeuille et à émettre des requêtes, mais il ne stocke pas les clés à la place de l’utilisateur. C’est le nouveau portefeuille qui est chargé du stockage local des clés.
La documentation officielle indique que pour l’extension, on utilise PBKDF2 et AES-GCM, et pour le natif, Stronghold et Argon2. Elle ajoute aussi un verrouillage automatique, un mécanisme de repli en cas d’échec du déverrouillage, ainsi que l’autorisation selon la source.
Du coup, la communication peut très facilement tout mélanger en une phrase du type : “l’expérience du portefeuille Dusk est désormais plus aboutie”. En réalité, l’interface unifiée facilite l’entrée, mais cela ne signifie pas que chaque autorisation soit sécurisée.
Les sites de phishing peuvent toujours pousser l’utilisateur à signer, et des libellés d’autorisations peu clairs peuvent aussi amener les utilisateurs à transmettre des accès qu’ils ne devraient pas donner. Et pour l’instant, les deux ensembles de dépôts restent en Developer Preview.
Personnellement, je m’intéresse plutôt à l’autorisation la plus ordinaire : est-ce que l’utilisateur peut comprendre à quel compte il se connecte, quels accès il autorise et ce qu’il signe.
Quand vous utilisez un portefeuille, vous lisez vraiment les autorisations, ou vous confirmez essentiellement tout du début à la fin ?
#dusk $DUSK @Dusk_Foundation
Hier soir, j’ai testé la connexion du portefeuille : la fenêtre d’autorisation s’est affichée plusieurs fois. Je me suis soudain rendu compte d’un truc : quand je regardais Dusk auparavant, je traitais toujours le portefeuille comme une simple “dernière étape pour compléter l’interface”. En réalité, c’est peut-être cette couche-là qui constitue l’un des éléments les plus faciles à faire décrocher l’utilisateur lambda.
En parlant de la technologie de Dusk, tout le monde se concentre généralement sur DuskDS, Phoenix ou DuskEVM. Peu de gens discutent sérieusement de Dusk Connect. Les Web Wallet d’avant étaient plutôt des pages indépendantes ; il était donc difficile pour un dApp de découvrir de manière standard le portefeuille et de demander des signatures.
En avril 2026, l’ouverture officielle de Dusk Connect : elle s’inspire de l’approche de découverte des portefeuilles d’EIP-6963. Grâce à une interface Provider unifiée, elle gère l’accès aux comptes, la signature, les transactions et le changement de réseau. Le nouveau Dusk Wallet vise, lui, à couvrir le navigateur, le bureau et le mobile, et à prendre en charge le transfert, le jalonnement, la récupération des récompenses et les autorisations des dApp.
Ce qui est intéressant, c’est que “le protocole de connexion” et “la sécurité du portefeuille” sont deux choses différentes. Dusk Connect sert à aider l’application à trouver le portefeuille et à émettre des requêtes, mais il ne stocke pas les clés à la place de l’utilisateur. C’est le nouveau portefeuille qui est chargé du stockage local des clés.
La documentation officielle indique que pour l’extension, on utilise PBKDF2 et AES-GCM, et pour le natif, Stronghold et Argon2. Elle ajoute aussi un verrouillage automatique, un mécanisme de repli en cas d’échec du déverrouillage, ainsi que l’autorisation selon la source.
Du coup, la communication peut très facilement tout mélanger en une phrase du type : “l’expérience du portefeuille Dusk est désormais plus aboutie”. En réalité, l’interface unifiée facilite l’entrée, mais cela ne signifie pas que chaque autorisation soit sécurisée.
Les sites de phishing peuvent toujours pousser l’utilisateur à signer, et des libellés d’autorisations peu clairs peuvent aussi amener les utilisateurs à transmettre des accès qu’ils ne devraient pas donner. Et pour l’instant, les deux ensembles de dépôts restent en Developer Preview.
Personnellement, je m’intéresse plutôt à l’autorisation la plus ordinaire : est-ce que l’utilisateur peut comprendre à quel compte il se connecte, quels accès il autorise et ce qu’il signe.
Quand vous utilisez un portefeuille, vous lisez vraiment les autorisations, ou vous confirmez essentiellement tout du début à la fin ?
#dusk $DUSK @Dusk
1
110
·
--
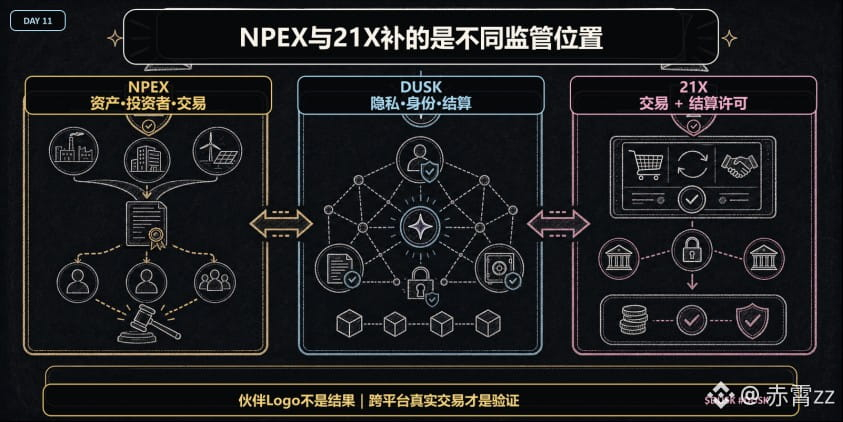
Le soir, j’ai ouvert une fenêtre pour les documents de NPEX et une autre pour ceux de 21X. En les comparant longuement aux noms des licences, je n’ai compris qu’après coup : j’avais commis l’une des erreurs les plus courantes dans le monde des cryptos—plus un partenaire a de logos, et plus on suppose par défaut que ses capacités de supervision peuvent s’empiler sur le même projet.
En parlant des avantages de conformité de Dusk, beaucoup d’articles citent NPEX, 21X, MTF et DLT-TSS d’un seul souffle, comme si toutes ces licences étaient intégrées à la même façon dans le protocole de Dusk. Mais si on les dissèque, NPEX et 21X comblent des rôles différents.
NPEX est un partenaire de marché réglementé aux Pays-Bas. Les documents officiels mentionnent ses capacités MTF, de Broker et d’ECSP : marché secondaire, recherche d’actifs et exécution des ordres, ainsi que services de crowdfunding dans l’UE, tout cela relève de cette même ligne.
21X, de son côté, a obtenu la licence DLT-TSS dans le cadre du régime pilote DLT de l’Union européenne. Elle autorise, dans un cadre spécifique, à combiner exécution des transactions et règlement, et à utiliser une blockchain publique ne nécessitant pas d’autorisation. À l’heure actuelle, Dusk est un participant aux transactions de 21X ; l’intégration plus profonde avec DuskEVM est encore prévue.
Ce qui est intéressant, c’est que ces deux partenariats ne sont pas des duplications de “tampons” réglementaires. NPEX ressemble davantage à une passerelle pour les actifs, les émetteurs et les investisseurs ; 21X ressemble davantage à un canal réglementaire pour l’échange et le règlement de titres numériques ; quant à Dusk, il fournit au milieu de la confidentialité, l’identité et la technologie de règlement. Les pièces s’assemblent logiquement, mais “s’assembler” ne veut pas dire que la responsabilité juridique se fusionne automatiquement.
C’est aussi l’endroit où beaucoup de vulgarisations dérapent le plus facilement : le fait que les partenaires soient titulaires d’une licence ne signifie pas que Dusk hérite automatiquement de l’ensemble de ces licences ; le fait de s’intégrer à un lieu licencié ne veut pas dire non plus que le KYC, le service de conservation et les limites de responsabilité d’une autre entité sont automatiquement reconnus. Les communiqués peuvent prouver la relation de partenariat, mais ne remplacent pas les données opérationnelles bout en bout.
Désormais, quand je regarde ce type de projet, je demande d’abord à qui appartiennent les licences, quels actifs elles couvrent, et qui est responsable envers les utilisateurs.
Vous accordez plus d’importance au nombre de licences détenues par les partenaires du projet, ou au nom de l’entité juridique dans laquelle se déroule la première vraie transaction ?
#dusk $DUSK @Dusk_Foundation
Le soir, j’ai ouvert une fenêtre pour les documents de NPEX et une autre pour ceux de 21X. En les comparant longuement aux noms des licences, je n’ai compris qu’après coup : j’avais commis l’une des erreurs les plus courantes dans le monde des cryptos—plus un partenaire a de logos, et plus on suppose par défaut que ses capacités de supervision peuvent s’empiler sur le même projet.
En parlant des avantages de conformité de Dusk, beaucoup d’articles citent NPEX, 21X, MTF et DLT-TSS d’un seul souffle, comme si toutes ces licences étaient intégrées à la même façon dans le protocole de Dusk. Mais si on les dissèque, NPEX et 21X comblent des rôles différents.
NPEX est un partenaire de marché réglementé aux Pays-Bas. Les documents officiels mentionnent ses capacités MTF, de Broker et d’ECSP : marché secondaire, recherche d’actifs et exécution des ordres, ainsi que services de crowdfunding dans l’UE, tout cela relève de cette même ligne.
21X, de son côté, a obtenu la licence DLT-TSS dans le cadre du régime pilote DLT de l’Union européenne. Elle autorise, dans un cadre spécifique, à combiner exécution des transactions et règlement, et à utiliser une blockchain publique ne nécessitant pas d’autorisation. À l’heure actuelle, Dusk est un participant aux transactions de 21X ; l’intégration plus profonde avec DuskEVM est encore prévue.
Ce qui est intéressant, c’est que ces deux partenariats ne sont pas des duplications de “tampons” réglementaires. NPEX ressemble davantage à une passerelle pour les actifs, les émetteurs et les investisseurs ; 21X ressemble davantage à un canal réglementaire pour l’échange et le règlement de titres numériques ; quant à Dusk, il fournit au milieu de la confidentialité, l’identité et la technologie de règlement. Les pièces s’assemblent logiquement, mais “s’assembler” ne veut pas dire que la responsabilité juridique se fusionne automatiquement.
C’est aussi l’endroit où beaucoup de vulgarisations dérapent le plus facilement : le fait que les partenaires soient titulaires d’une licence ne signifie pas que Dusk hérite automatiquement de l’ensemble de ces licences ; le fait de s’intégrer à un lieu licencié ne veut pas dire non plus que le KYC, le service de conservation et les limites de responsabilité d’une autre entité sont automatiquement reconnus. Les communiqués peuvent prouver la relation de partenariat, mais ne remplacent pas les données opérationnelles bout en bout.
Désormais, quand je regarde ce type de projet, je demande d’abord à qui appartiennent les licences, quels actifs elles couvrent, et qui est responsable envers les utilisateurs.
Vous accordez plus d’importance au nombre de licences détenues par les partenaires du projet, ou au nom de l’entité juridique dans laquelle se déroule la première vraie transaction ?
#dusk $DUSK @Dusk
1
108
·
--
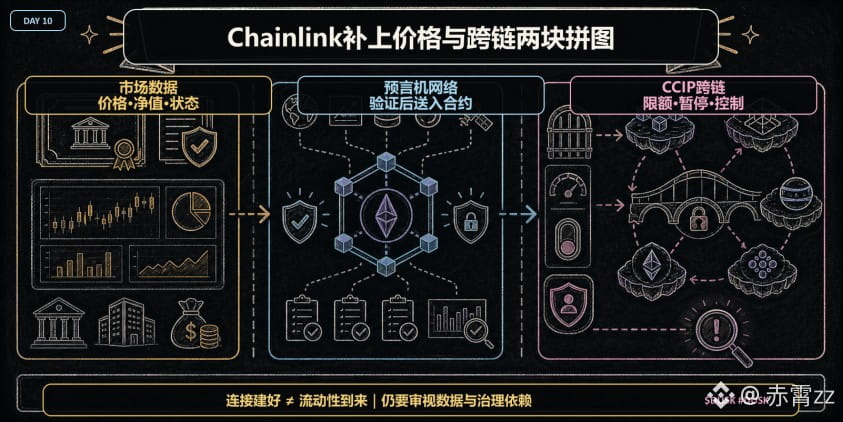
J’ai laissé le café refroidir deux fois sans même penser à le boire. En relisant, en aller-retour, les deux annonces de Dusk et de Chainlink, je me suis rendu compte soudain que j’avais presque confondu « interopérabilité inter-chaînes » et « liquidité ».
En discutant des RWA de Dusk, beaucoup d’articles, dès qu’ils voient CCIP, concluent directement à « des actifs connectés sur toute la chaîne, la liquidité s’envole ». Mais, en réalité, la coopération officielle se décompose en deux axes.
Le premier concerne l’interopérabilité : Dusk et NPEX utilisent CCIP et les standards CCT, afin que les actifs réglementés sur DuskEVM disposent d’un chemin inter-chaînes. Le tout est piloté par la gouvernance de l’émetteur, via le contrôle du contrat de jetons, avec en plus des garde-fous comme des limites de vitesse et un mécanisme de mise à niveau. Le second concerne les données : DataLink se charge d’envoyer sur la chaîne les données officielles de l’exchange de NPEX, tandis que Data Streams fournit des mises à jour de prix à plus faible latence. Ces informations servent à la tarification, à la conformité et au règlement.
Ce qui est intéressant, c’est que ces deux axes ne résolvent chacun que « les routes » et « les signaux ». CCIP, c’est comme une autoroute entre villes ; DataLink, comme la signalisation le long du trajet. Même si l’autoroute est réparée, cela ne veut pas dire que les voitures vont naturellement arriver, ni que l’arrivée compte déjà des acheteurs. La capacité d’interopérer reflète la faisabilité technique ; avoir ou non de la profondeur, des écarts de prix et de vrais contrepartistes, c’est cela, la liquidité du marché. Et ce n’est absolument pas la même chose.
J’ai même prêté attention aux termes : les documents officiels emploient massivement des formulations de type adopting, integrating, will, des expressions d’avancement.
Cela peut montrer l’orientation de la coopération et la conception, mais ce n’est pas une preuve que l’on a déjà réalisé des volumes de transactions inter-chaînes RWA vérifiables. Les anomalies de source de données, les retards de mise à jour, les interrupteurs de pause et les droits de mise à niveau des contrats deviendront aussi de nouvelles limites de gouvernance.
Auparavant, j’ai failli me laisser emporter par l’idée : « Intégrer Chainlink = la liquidité est déjà faite ». Maintenant, j’ai plutôt envie de distinguer les choses : le raccordement est-il déjà en ligne ? Les données sont-elles fiables ? Est-ce que les actifs sont réellement négociés par quelqu’un ?
Quand vous évaluez une coopération inter-chaînes, est-ce que vous accordez plus d’importance à la liste des intégrations, ou plutôt aux volumes inter-chaînes réels et à la profondeur des transactions ? Dites-moi en commentaire.
#dusk $DUSK @Dusk_Foundation
J’ai laissé le café refroidir deux fois sans même penser à le boire. En relisant, en aller-retour, les deux annonces de Dusk et de Chainlink, je me suis rendu compte soudain que j’avais presque confondu « interopérabilité inter-chaînes » et « liquidité ».
En discutant des RWA de Dusk, beaucoup d’articles, dès qu’ils voient CCIP, concluent directement à « des actifs connectés sur toute la chaîne, la liquidité s’envole ». Mais, en réalité, la coopération officielle se décompose en deux axes.
Le premier concerne l’interopérabilité : Dusk et NPEX utilisent CCIP et les standards CCT, afin que les actifs réglementés sur DuskEVM disposent d’un chemin inter-chaînes. Le tout est piloté par la gouvernance de l’émetteur, via le contrôle du contrat de jetons, avec en plus des garde-fous comme des limites de vitesse et un mécanisme de mise à niveau. Le second concerne les données : DataLink se charge d’envoyer sur la chaîne les données officielles de l’exchange de NPEX, tandis que Data Streams fournit des mises à jour de prix à plus faible latence. Ces informations servent à la tarification, à la conformité et au règlement.
Ce qui est intéressant, c’est que ces deux axes ne résolvent chacun que « les routes » et « les signaux ». CCIP, c’est comme une autoroute entre villes ; DataLink, comme la signalisation le long du trajet. Même si l’autoroute est réparée, cela ne veut pas dire que les voitures vont naturellement arriver, ni que l’arrivée compte déjà des acheteurs. La capacité d’interopérer reflète la faisabilité technique ; avoir ou non de la profondeur, des écarts de prix et de vrais contrepartistes, c’est cela, la liquidité du marché. Et ce n’est absolument pas la même chose.
J’ai même prêté attention aux termes : les documents officiels emploient massivement des formulations de type adopting, integrating, will, des expressions d’avancement.
Cela peut montrer l’orientation de la coopération et la conception, mais ce n’est pas une preuve que l’on a déjà réalisé des volumes de transactions inter-chaînes RWA vérifiables. Les anomalies de source de données, les retards de mise à jour, les interrupteurs de pause et les droits de mise à niveau des contrats deviendront aussi de nouvelles limites de gouvernance.
Auparavant, j’ai failli me laisser emporter par l’idée : « Intégrer Chainlink = la liquidité est déjà faite ». Maintenant, j’ai plutôt envie de distinguer les choses : le raccordement est-il déjà en ligne ? Les données sont-elles fiables ? Est-ce que les actifs sont réellement négociés par quelqu’un ?
Quand vous évaluez une coopération inter-chaînes, est-ce que vous accordez plus d’importance à la liste des intégrations, ou plutôt aux volumes inter-chaînes réels et à la profondeur des transactions ? Dites-moi en commentaire.
#dusk $DUSK @Dusk
3
242
·
--
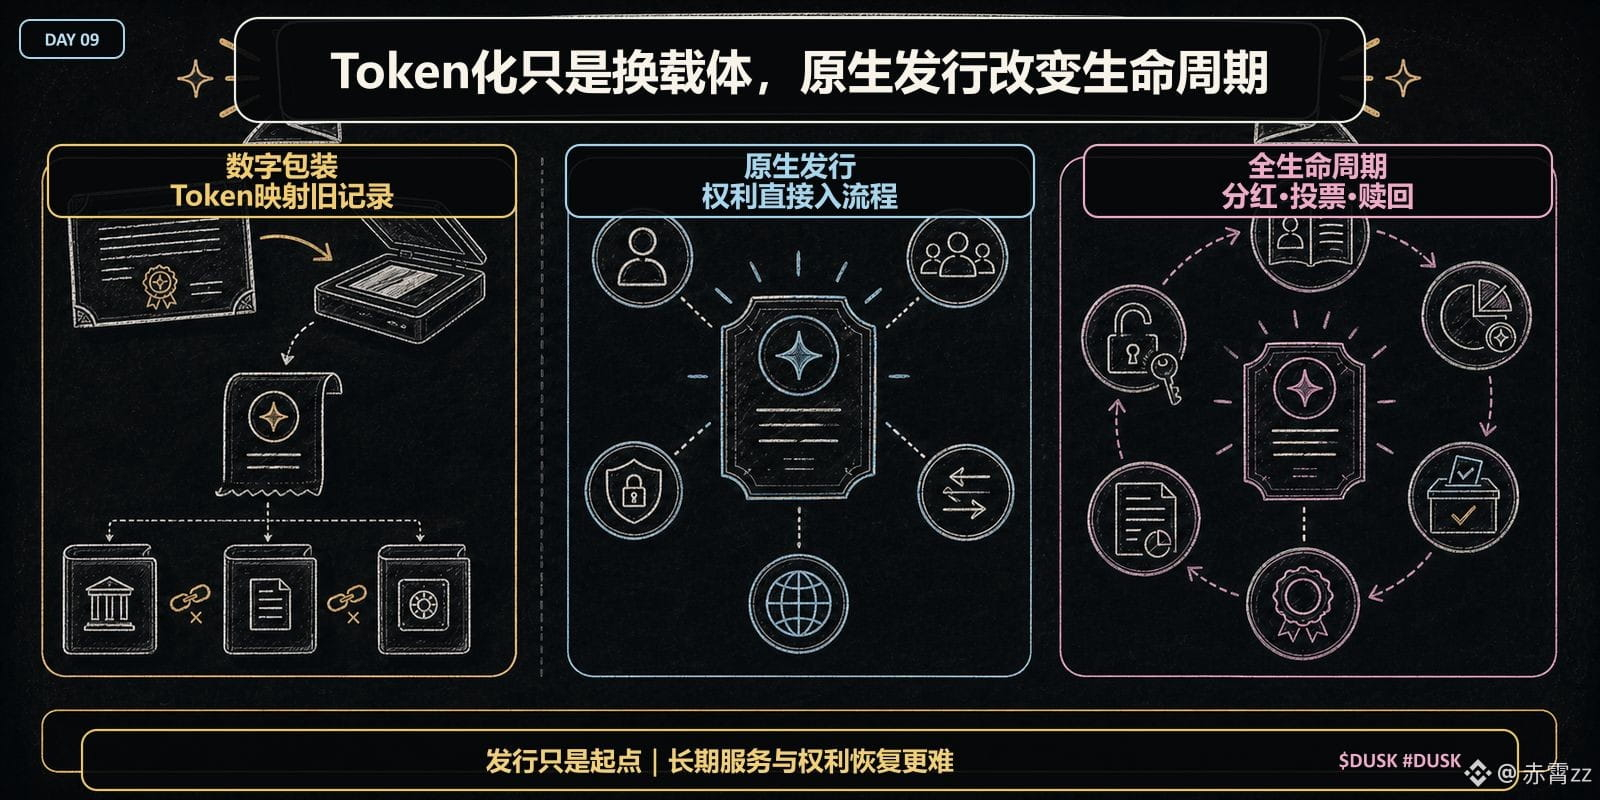
Le week-end, en regardant ensemble les pages de lancement de plusieurs projets RWA, j’ai sursauté quand j’ai vu l’expression « Tokenized Securities » : auparavant, je supposais peut-être par défaut que dès qu’actions ou obligations étaient transformées en tokens, le processus de « tokenisation des titres » était accompli.
Quand on parle d’actifs tokenisés, beaucoup d’articles se focalisent sur le moment de l’émission : combien de tokens correspondent à tel actif hors ligne, sur quelle blockchain le contrat est déployé, et si le prix peut être consulté. Mais si le registre des actionnaires, l’accès des investisseurs, les dividendes, le vote, les restrictions de transfert et le rachat restent dispersés entre différents systèmes, alors les tokens sur la chaîne ne sont peut-être qu’une sorte de reçu électronique, plus pratique à transférer. L’actif est « déplacé » comptablement, mais son cycle de vie n’est pas réellement passé sur la chaîne.
La « native issuance » que Dusk veut promouvoir va plus loin : dès sa création, l’actif entre dans un même flux de travail numérique. Qui peut le détenir, quand il peut être transféré, comment se déroule l’exécution du règlement DvP, et comment les corporate actions sont mises en œuvre — tout est coordonné autour du même actif tokenisé sur la chaîne. Cette différence ressemble à une analogie : transformer un billet papier en QR code, versus refondre l’ensemble du système de billetterie — vente, contrôle des billets, changement, remboursement. Le premier ne fait que changer le support ; le second remodifie les processus.
Ce qui est intéressant, c’est que l’émission native semble plus complète, mais elle apporte aussi ses propres difficultés. Les smart contracts peuvent limiter les transferts, mais ils ne peuvent pas décider à eux seuls si les enregistrements sur la chaîne constituent, juridiquement, le registre final des actionnaires. Quant à la façon de restaurer les droits en cas de perte du portefeuille, à la responsabilité des dépositaires (custodians), ou à la question de savoir si différentes juridictions reconnaissent la même trace, rien de tout cela ne se règle en écrivant seulement quelques lignes de code. La feuille de route DLT-TSS menée par NPEX et Dusk est vraiment importante non pas parce qu’elle ajoute une simple abréviation de plus, mais parce qu’elle vise à relier la responsabilité juridique au règlement on-chain.
C’est, selon moi, le piège le plus facile à tomber dans l’analyse des RWA : l’offre émise est très visible, mais les services en aval font souvent l’objet de peu (voire pas) de questions. J’aimerais au contraire voir les dividendes, le vote, le rachat et la restauration des droits après une perte de clés : est-ce que tout cela suit réellement un processus complet ? Quand vous évaluez un projet RWA, vous regardez d’abord l’ampleur de l’émission, ou bien vous vous demandez plutôt combien d’étapes, tout au long de la vie de l’actif, sont réellement mises on-chain ?
#dusk $DUSK @Dusk_Foundation
Le week-end, en regardant ensemble les pages de lancement de plusieurs projets RWA, j’ai sursauté quand j’ai vu l’expression « Tokenized Securities » : auparavant, je supposais peut-être par défaut que dès qu’actions ou obligations étaient transformées en tokens, le processus de « tokenisation des titres » était accompli.
Quand on parle d’actifs tokenisés, beaucoup d’articles se focalisent sur le moment de l’émission : combien de tokens correspondent à tel actif hors ligne, sur quelle blockchain le contrat est déployé, et si le prix peut être consulté. Mais si le registre des actionnaires, l’accès des investisseurs, les dividendes, le vote, les restrictions de transfert et le rachat restent dispersés entre différents systèmes, alors les tokens sur la chaîne ne sont peut-être qu’une sorte de reçu électronique, plus pratique à transférer. L’actif est « déplacé » comptablement, mais son cycle de vie n’est pas réellement passé sur la chaîne.
La « native issuance » que Dusk veut promouvoir va plus loin : dès sa création, l’actif entre dans un même flux de travail numérique. Qui peut le détenir, quand il peut être transféré, comment se déroule l’exécution du règlement DvP, et comment les corporate actions sont mises en œuvre — tout est coordonné autour du même actif tokenisé sur la chaîne. Cette différence ressemble à une analogie : transformer un billet papier en QR code, versus refondre l’ensemble du système de billetterie — vente, contrôle des billets, changement, remboursement. Le premier ne fait que changer le support ; le second remodifie les processus.
Ce qui est intéressant, c’est que l’émission native semble plus complète, mais elle apporte aussi ses propres difficultés. Les smart contracts peuvent limiter les transferts, mais ils ne peuvent pas décider à eux seuls si les enregistrements sur la chaîne constituent, juridiquement, le registre final des actionnaires. Quant à la façon de restaurer les droits en cas de perte du portefeuille, à la responsabilité des dépositaires (custodians), ou à la question de savoir si différentes juridictions reconnaissent la même trace, rien de tout cela ne se règle en écrivant seulement quelques lignes de code. La feuille de route DLT-TSS menée par NPEX et Dusk est vraiment importante non pas parce qu’elle ajoute une simple abréviation de plus, mais parce qu’elle vise à relier la responsabilité juridique au règlement on-chain.
C’est, selon moi, le piège le plus facile à tomber dans l’analyse des RWA : l’offre émise est très visible, mais les services en aval font souvent l’objet de peu (voire pas) de questions. J’aimerais au contraire voir les dividendes, le vote, le rachat et la restauration des droits après une perte de clés : est-ce que tout cela suit réellement un processus complet ? Quand vous évaluez un projet RWA, vous regardez d’abord l’ampleur de l’émission, ou bien vous vous demandez plutôt combien d’étapes, tout au long de la vie de l’actif, sont réellement mises on-chain ?
#dusk $DUSK @Dusk
1
158
·
--
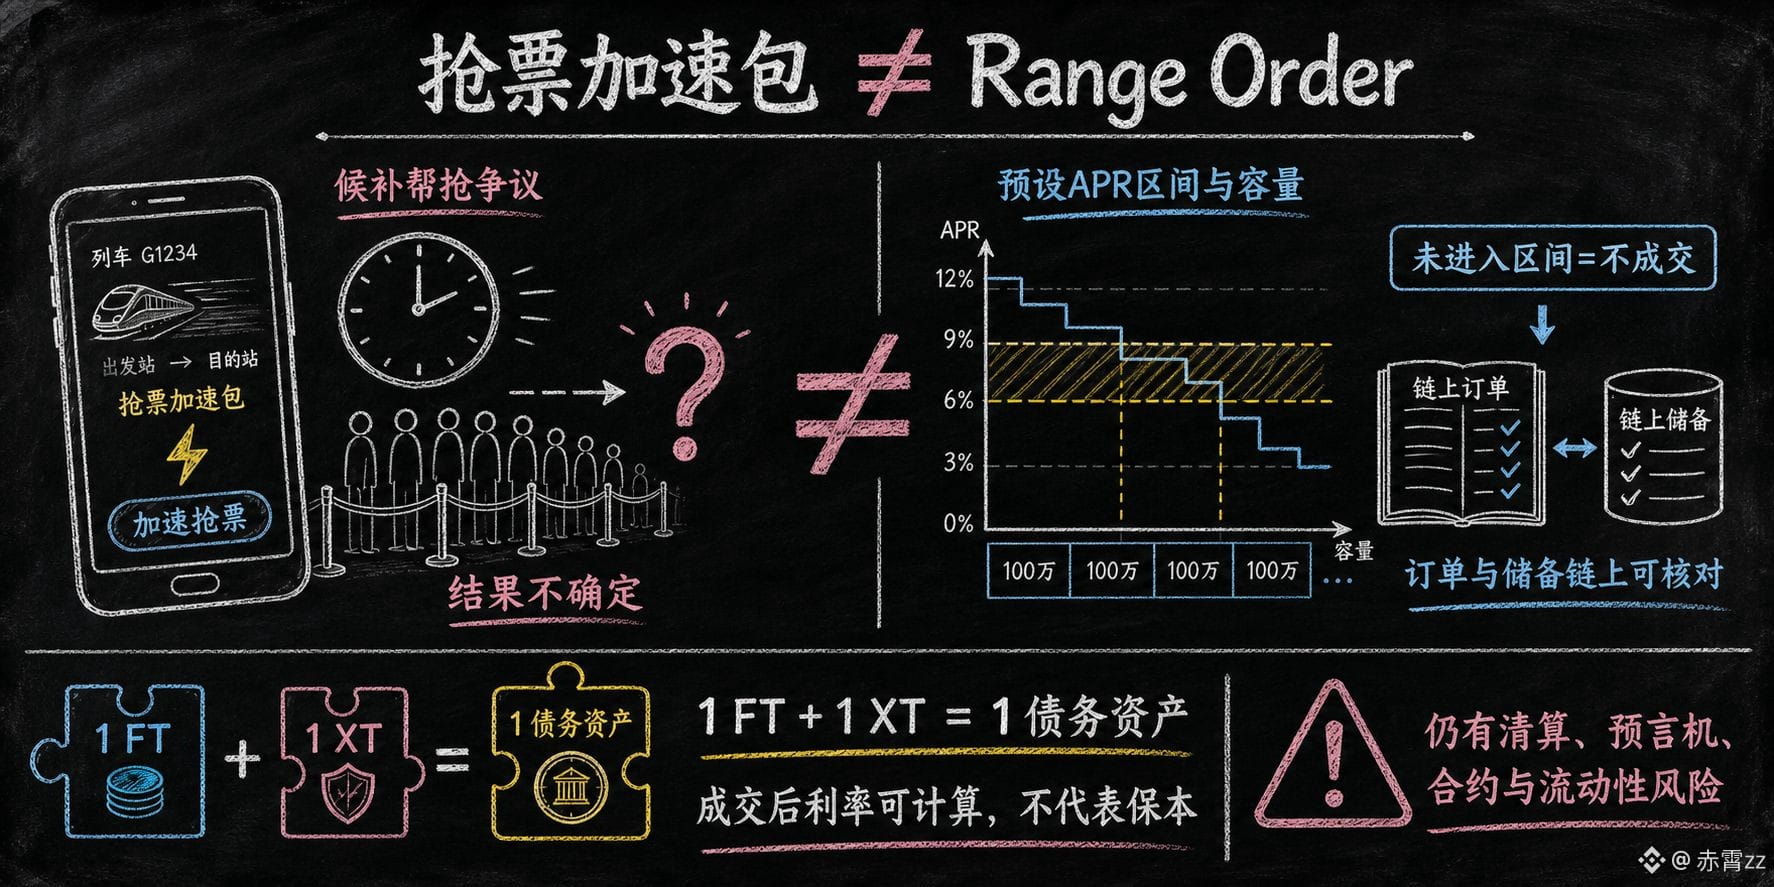
Récemment, sept plateformes tierces de billetterie ferroviaire ont été convoquées pour avoir fait la promotion de services de « réservation en liste d’attente pour voler la place (候补帮抢) » et pour des publicités payantes de choix de siège. Dans le milieu, une explication un peu absurde a fait surface : la « Range Order » de TermMax, n’est-ce pas simplement un « pack d’accélération pour réserver un billet » sur la chaîne ?
J’ai lu la documentation de TermMax, et je ne peux que dire : c’est beaucoup trop tiré par les cheveux. Cette analogie ne voit que « l’attente », sans voir qui définit les règles. L’« accélération » de la réservation peut facilement donner l’impression que le paiement permet de modifier l’ordre d’émission des billets ; la Range Order ne vend ni une priorité, ni une promesse de transaction. Les teneurs de marché ou le Curator définissent un intervalle d’APR, la capacité et la courbe ; ensuite, les utilisateurs choisissent d’après le prix affiché.
Si vous jugez que 8 %—10 % est convenable, vous ne passez des ordres que dans la plage correspondante ; si le taux du marché n’entre pas dans cette fourchette, l’ordre ne sera pas exécuté. La logique peut être simplifiée en APR = f(q, t) : q est le volume de transactions et t la durée restante. Avec des ordres sur plusieurs plages, on peut même segmenter les fonds : par exemple 80 % sur une plage plus stable, 20 % en attente d’un taux plus élevé—un peu comme découper un ordre à prix limite en plusieurs niveaux, même si ces proportions ne sont qu’un exemple de mécanisme.
Mais un taux fixe n’est pas non plus une décision arbitraire prise par la plateforme. FT représente le droit d’échanger, à l’échéance, une créance sur actif ; XT est la partie complémentaire. Ensemble, elles vérifient : 1 FT + 1 XT = 1 part de l’actif de créance. GT enregistre le collatéral et la dette. Si le prix de FT est p et qu’il reste d jours avant l’échéance, en ignorant les frais, l’APR annuelle approximative est : APR ≈ (1÷p − 1) × 365 ÷ d. C’est la décote, la durée et la courbe qui déterminent le taux ; l’ordre et l’état de réserve peuvent aussi être vérifiés on-chain.
Cependant, ne traduisez pas « exécution du code » par « sécurité du principal ». La baisse du collatéral peut déclencher une liquidation ; les risques liés aux oracles, aux contrats et à la liquidité lors de la sortie ne disparaissent pas non plus simplement parce que tout est mis on-chain. FT n’est pas un dépôt bancaire, et ce n’est pas non plus une garantie de remboursement inconditionnelle.
Donc, la différence ne se résume pas à une formule du type « l’humain gère le code » vs « le code gère ». Le pack d’accélération pour réserver des billets vend « peut-être plus vite », tandis que TermMax fournit des règles publiques : à quel prix on accepte que la transaction ait lieu, et comment le taux est calculé après l’exécution.
Le premier ne peut pas augmenter la source de billets, et le second ne peut pas éliminer le risque. La Range Order rend le pouvoir de tarification à l’utilisateur, mais laisse aussi à l’utilisateur le coût d’une éventuelle non-exécution.
#termmax @termmax
Récemment, sept plateformes tierces de billetterie ferroviaire ont été convoquées pour avoir fait la promotion de services de « réservation en liste d’attente pour voler la place (候补帮抢) » et pour des publicités payantes de choix de siège. Dans le milieu, une explication un peu absurde a fait surface : la « Range Order » de TermMax, n’est-ce pas simplement un « pack d’accélération pour réserver un billet » sur la chaîne ?
J’ai lu la documentation de TermMax, et je ne peux que dire : c’est beaucoup trop tiré par les cheveux. Cette analogie ne voit que « l’attente », sans voir qui définit les règles. L’« accélération » de la réservation peut facilement donner l’impression que le paiement permet de modifier l’ordre d’émission des billets ; la Range Order ne vend ni une priorité, ni une promesse de transaction. Les teneurs de marché ou le Curator définissent un intervalle d’APR, la capacité et la courbe ; ensuite, les utilisateurs choisissent d’après le prix affiché.
Si vous jugez que 8 %—10 % est convenable, vous ne passez des ordres que dans la plage correspondante ; si le taux du marché n’entre pas dans cette fourchette, l’ordre ne sera pas exécuté. La logique peut être simplifiée en APR = f(q, t) : q est le volume de transactions et t la durée restante. Avec des ordres sur plusieurs plages, on peut même segmenter les fonds : par exemple 80 % sur une plage plus stable, 20 % en attente d’un taux plus élevé—un peu comme découper un ordre à prix limite en plusieurs niveaux, même si ces proportions ne sont qu’un exemple de mécanisme.
Mais un taux fixe n’est pas non plus une décision arbitraire prise par la plateforme. FT représente le droit d’échanger, à l’échéance, une créance sur actif ; XT est la partie complémentaire. Ensemble, elles vérifient : 1 FT + 1 XT = 1 part de l’actif de créance. GT enregistre le collatéral et la dette. Si le prix de FT est p et qu’il reste d jours avant l’échéance, en ignorant les frais, l’APR annuelle approximative est : APR ≈ (1÷p − 1) × 365 ÷ d. C’est la décote, la durée et la courbe qui déterminent le taux ; l’ordre et l’état de réserve peuvent aussi être vérifiés on-chain.
Cependant, ne traduisez pas « exécution du code » par « sécurité du principal ». La baisse du collatéral peut déclencher une liquidation ; les risques liés aux oracles, aux contrats et à la liquidité lors de la sortie ne disparaissent pas non plus simplement parce que tout est mis on-chain. FT n’est pas un dépôt bancaire, et ce n’est pas non plus une garantie de remboursement inconditionnelle.
Donc, la différence ne se résume pas à une formule du type « l’humain gère le code » vs « le code gère ». Le pack d’accélération pour réserver des billets vend « peut-être plus vite », tandis que TermMax fournit des règles publiques : à quel prix on accepte que la transaction ait lieu, et comment le taux est calculé après l’exécution.
Le premier ne peut pas augmenter la source de billets, et le second ne peut pas éliminer le risque. La Range Order rend le pouvoir de tarification à l’utilisateur, mais laisse aussi à l’utilisateur le coût d’une éventuelle non-exécution.
#termmax @TermMax
1
124
·
--
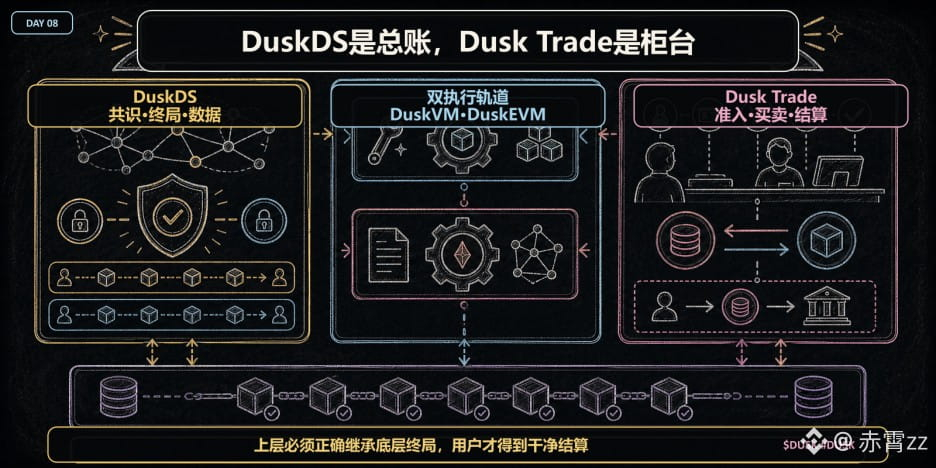
J’ai d’abord regroupé Dusk Trade, DuskEVM et DuskDS dans ma tête, et je trouvais qu’il y avait trop de termes. Après les avoir séparés à nouveau, la logique est devenue, au contraire, très claire.
DuskDS prend en charge le consensus, l’issue finale déterministe, la disponibilité des données et les modèles de transaction Moonlight et Phoenix ; DuskVM permet d’exécuter directement des contrats Rust/WASM sur le L1 natif ; DuskEVM fournit l’environnement d’applications Solidity ; et Dusk Trade regroupe enfin l’accès, l’achat/la vente et le règlement dans un produit que les utilisateurs peuvent manipuler.
Cela ressemble à un marché boursier : DuskDS est le grand livre et le centre de compensation, DuskVM et DuskEVM sont deux voies distinctes de développement applicatif, et Dusk Trade est le guichet de négociation face aux investisseurs.
Le guichet peut être remanié, mais le registre sous-jacent doit rester stable.
Cette architecture en couches m’a aidé à comprendre pourquoi Dusk insiste sans cesse sur le « deterministic settlement ».
Les actifs réglementés ne peuvent pas accepter l’idée que « ça ne va probablement pas revenir en arrière » : le marché a besoin d’un état final explicite.
Mes doutes se sont donc déplacés : une architecture en plusieurs niveaux ne va-t-elle pas transformer le risque, d’un problème de performance sur une seule chaîne, en une complexité de messages inter-couches, de ponts et d’exploitation/maintenance ? La finalité rapide au niveau inférieur est un avantage, mais ce n’est que si les couches supérieures l’héritent correctement que l’utilisateur obtient réellement un règlement plus propre.
#dusk $DUSK @Dusk_Foundation
J’ai d’abord regroupé Dusk Trade, DuskEVM et DuskDS dans ma tête, et je trouvais qu’il y avait trop de termes. Après les avoir séparés à nouveau, la logique est devenue, au contraire, très claire.
DuskDS prend en charge le consensus, l’issue finale déterministe, la disponibilité des données et les modèles de transaction Moonlight et Phoenix ; DuskVM permet d’exécuter directement des contrats Rust/WASM sur le L1 natif ; DuskEVM fournit l’environnement d’applications Solidity ; et Dusk Trade regroupe enfin l’accès, l’achat/la vente et le règlement dans un produit que les utilisateurs peuvent manipuler.
Cela ressemble à un marché boursier : DuskDS est le grand livre et le centre de compensation, DuskVM et DuskEVM sont deux voies distinctes de développement applicatif, et Dusk Trade est le guichet de négociation face aux investisseurs.
Le guichet peut être remanié, mais le registre sous-jacent doit rester stable.
Cette architecture en couches m’a aidé à comprendre pourquoi Dusk insiste sans cesse sur le « deterministic settlement ».
Les actifs réglementés ne peuvent pas accepter l’idée que « ça ne va probablement pas revenir en arrière » : le marché a besoin d’un état final explicite.
Mes doutes se sont donc déplacés : une architecture en plusieurs niveaux ne va-t-elle pas transformer le risque, d’un problème de performance sur une seule chaîne, en une complexité de messages inter-couches, de ponts et d’exploitation/maintenance ? La finalité rapide au niveau inférieur est un avantage, mais ce n’est que si les couches supérieures l’héritent correctement que l’utilisateur obtient réellement un règlement plus propre.
#dusk $DUSK @Dusk
1
2
93
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinancePick
3.4M vues
164,520 mentions
Rejoignez la #SaisonDesRésultats : prévoyez les résultats sur Binance Pick et partagez votre avis sur Binance Square !
Binance Square Official
·419 mentions J’aime
·345.4k vues
EarningsSeason
5.5M vues
26,859 mentions
StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
823 vues
24 mentions