🔐 Durante meses estuve experimentando con distintas partes de Web3:
🌐 redes
💧 pools de liquidez
🌉 bridges
🖼️ NFT
🧪 quests y airdrops
📊 staking
🔗 distintas dApps
Esa etapa cumplió su objetivo: aprender haciendo.
Pero cerrar una posición o dejar de utilizar una red no necesariamente significa que todo lo relacionado con esa experiencia desaparezca.
Cada interacción puede haber dejado permisos on-chain que autorizan a determinados contratos a interactuar con tokens o NFT.
Y desconectarse de una dApp no equivale necesariamente a eliminar esas autorizaciones.
Por eso decidí terminar esta etapa revisando los permisos activos de mi wallet.
Utilicé Revoke.cash para hacer una auditoría red por red.
En redes que ya no forman parte de mi operatoria habitual, como Optimism, Linea, BNB Chain y Polygon, eliminé permisos antiguos que ya no tenían una función actual.
Encontré, entre otras cosas:
🔹 allowances antiguos;
🔹 autorizaciones vinculadas a protocolos que ya no utilizo;
🔹 permisos sobre NFT que prefería conservar, pero que ya no necesitaban seguir autorizando a terceros.
Pero apareció un aprendizaje todavía más importante:
revocar todo también puede ser una mala idea.
En Arbitrum, Base y zkSync todavía tengo posiciones activas.
Ahí el proceso fue diferente:
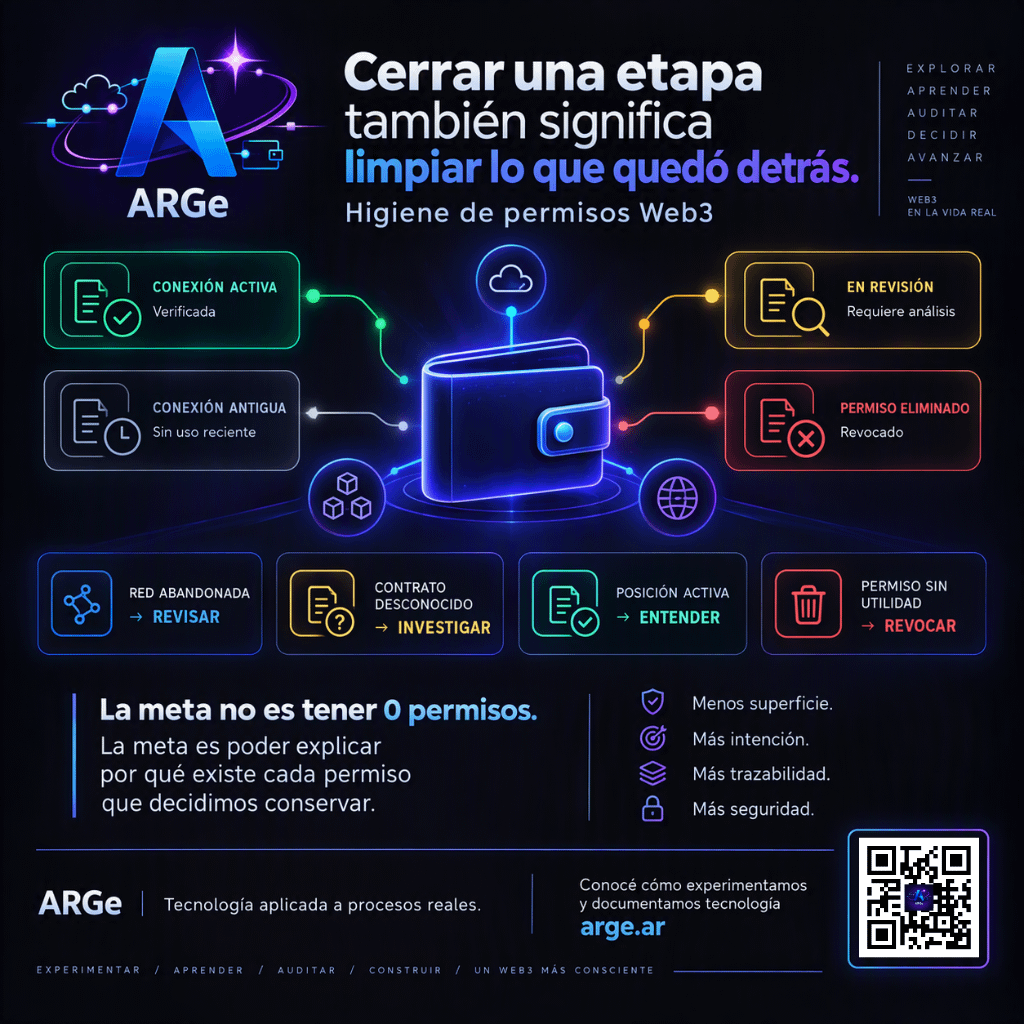
identificar → investigar → entender → recién entonces decidir.
Un contrato que inicialmente puede parecer una dirección desconocida puede cumplir una función necesaria para una posición que todavía está activa.
Por eso mi objetivo no es conseguir una pantalla que diga:
“0 permisos”.
Mi objetivo es algo mucho más útil:
poder explicar por qué existe cada permiso que decidí conservar.
La nueva regla que me queda es:
🧹 Red abandonada → revisar permisos innecesarios.
🔍 Contrato desconocido → investigar antes de tocar.
⚙️ Posición activa → entender qué permiso necesita.
❌ Permiso antiguo sin función → evaluar revocarlo.
Y hay otra razón para hacerlo periódicamente.
Una wallet puede tener poco capital hoy y parecer irrelevante.
Pero el permiso puede seguir existiendo.
Meses después podés volver a utilizar esa red o depositar nuevamente tokens y haber olvidado qué contratos seguían autorizados.
La higiene de una wallet también forma parte de la gestión patrimonial.
La Etapa 0 fue aprender haciendo.
La siguiente será más selectiva:
menos experimentos permanentes → más intención → más trazabilidad → más seguridad.
👇¿Revisás periódicamente los permisos que quedaron activos en tus wallets o solamente cuando dejás de utilizar una dApp?
ℹ️ Esto documenta mi proceso personal de seguridad Web3. No recomiendo revocar contratos indiscriminadamente: primero hay que entender qué función cumple cada permiso.
Activos que estuvieron involucrados $USDT $ARB $ETH
#Web3 #CryptoSecurity #WalletSecurity #DeFi #RiskManagement