La faille du micrologiciel Coldcard est, de fait, un événement particulièrement grave et rare dans le domaine des portefeuilles matériels.
Le 30 juillet, des attaquants ont exploité une faiblesse dans le processus de génération des graines au niveau des nombres aléatoires, et ont balayé en environ 40 minutes un grand volume de $BTC .
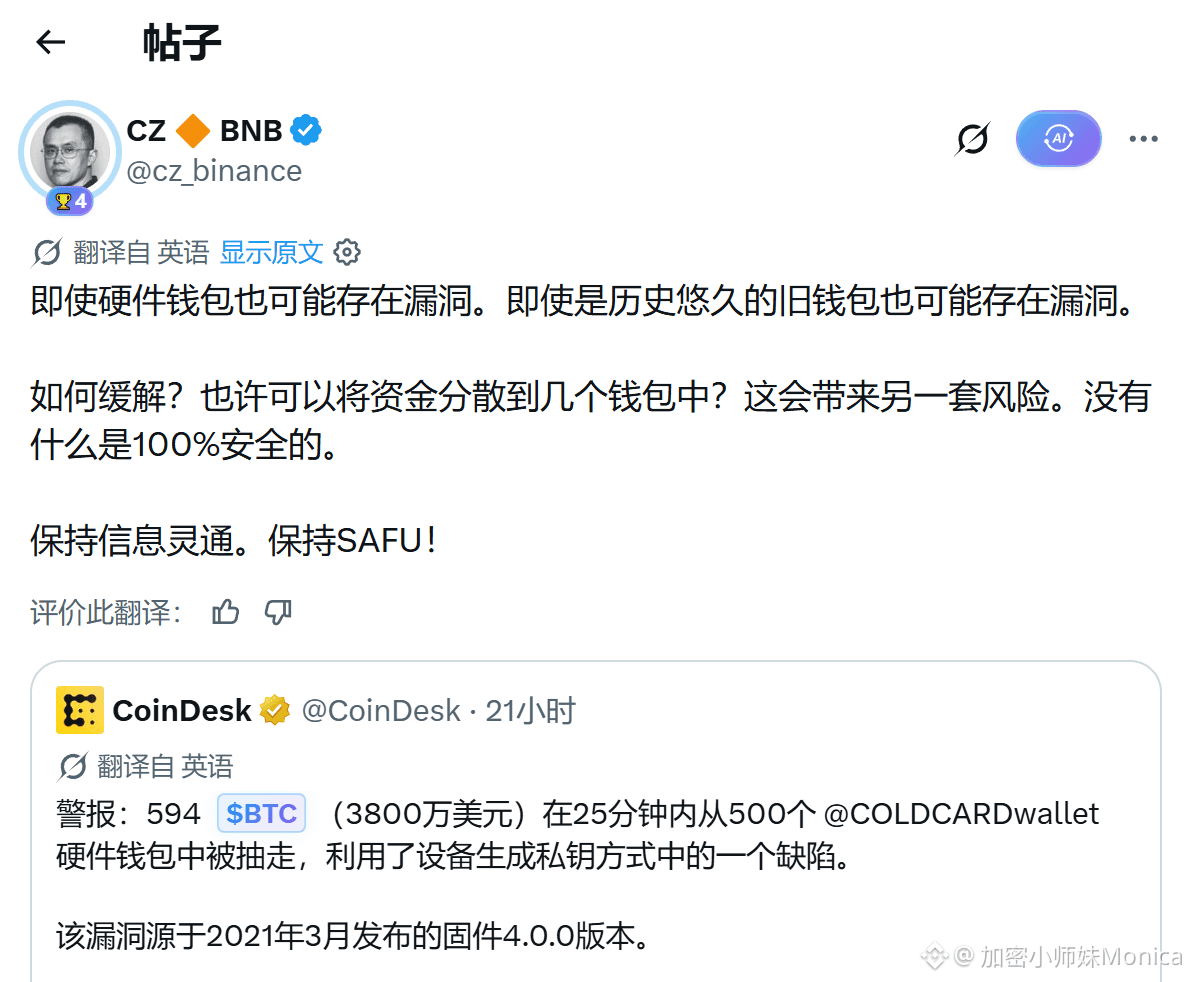
Au départ, le montant confirmé était d’environ 594 BTC (à l’époque, environ 38 millions de dollars), provenant d’environ 500 adresses ; l’analyse on-chain menée ensuite par Galaxy Research a élargi l’ampleur à 1 082,65 BTC (environ 70 millions de dollars), impliquant 1 196 adresses.
La cause principale réside dans certaines versions du micrologiciel postérieures à mars 2021 : l’appareil n’a pas correctement fait appel au générateur matériel de nombres aléatoires véritables lors de la génération des graines, ce qui a entraîné une chute drastique de l’entropie (environ 40 bits sur le Mk3) ; les clés privées peuvent alors être reconstruites hors ligne. L’attaque n’a pas eu besoin de toucher à un appareil physique pendant tout le processus.
Les autorités ont publié un micrologiciel correctif, mais les graines faibles déjà générées ne peuvent pas être réparées via une mise à jour : les utilisateurs concernés doivent régénérer de nouvelles graines et transférer leurs fonds au plus vite.
CZ a également rappelé publiquement : même un portefeuille matériel peut contenir des vulnérabilités, et le risque demeure ; il n’existe pas de sécurité à 100 % « on-chain ».
Au vu de l’ampleur des impacts et de la nature technique du problème, il s’agit de la plus grande attaque par faille de micrologiciel de portefeuille matériel connue à ce jour, et l’atteinte à la confiance dans la sécurité de l’autogestion est loin d’être négligeable. Au quotidien, il est toujours recommandé de suivre attentivement les annonces officielles en matière de sécurité et d’éviter de concentrer l’ensemble de ses actifs sur un seul appareil.
#Bitcoin #Coldcard #硬件钱包 #链上安全
Le 30 juillet, des attaquants ont exploité une faiblesse dans le processus de génération des graines au niveau des nombres aléatoires, et ont balayé en environ 40 minutes un grand volume de $BTC .
Au départ, le montant confirmé était d’environ 594 BTC (à l’époque, environ 38 millions de dollars), provenant d’environ 500 adresses ; l’analyse on-chain menée ensuite par Galaxy Research a élargi l’ampleur à 1 082,65 BTC (environ 70 millions de dollars), impliquant 1 196 adresses.
La cause principale réside dans certaines versions du micrologiciel postérieures à mars 2021 : l’appareil n’a pas correctement fait appel au générateur matériel de nombres aléatoires véritables lors de la génération des graines, ce qui a entraîné une chute drastique de l’entropie (environ 40 bits sur le Mk3) ; les clés privées peuvent alors être reconstruites hors ligne. L’attaque n’a pas eu besoin de toucher à un appareil physique pendant tout le processus.
Les autorités ont publié un micrologiciel correctif, mais les graines faibles déjà générées ne peuvent pas être réparées via une mise à jour : les utilisateurs concernés doivent régénérer de nouvelles graines et transférer leurs fonds au plus vite.
CZ a également rappelé publiquement : même un portefeuille matériel peut contenir des vulnérabilités, et le risque demeure ; il n’existe pas de sécurité à 100 % « on-chain ».
Au vu de l’ampleur des impacts et de la nature technique du problème, il s’agit de la plus grande attaque par faille de micrologiciel de portefeuille matériel connue à ce jour, et l’atteinte à la confiance dans la sécurité de l’autogestion est loin d’être négligeable. Au quotidien, il est toujours recommandé de suivre attentivement les annonces officielles en matière de sécurité et d’éviter de concentrer l’ensemble de ses actifs sur un seul appareil.
#Bitcoin #Coldcard #硬件钱包 #链上安全