
#swell
swell
228,010 vues
387 mentions
Populaire
Récents

·
--
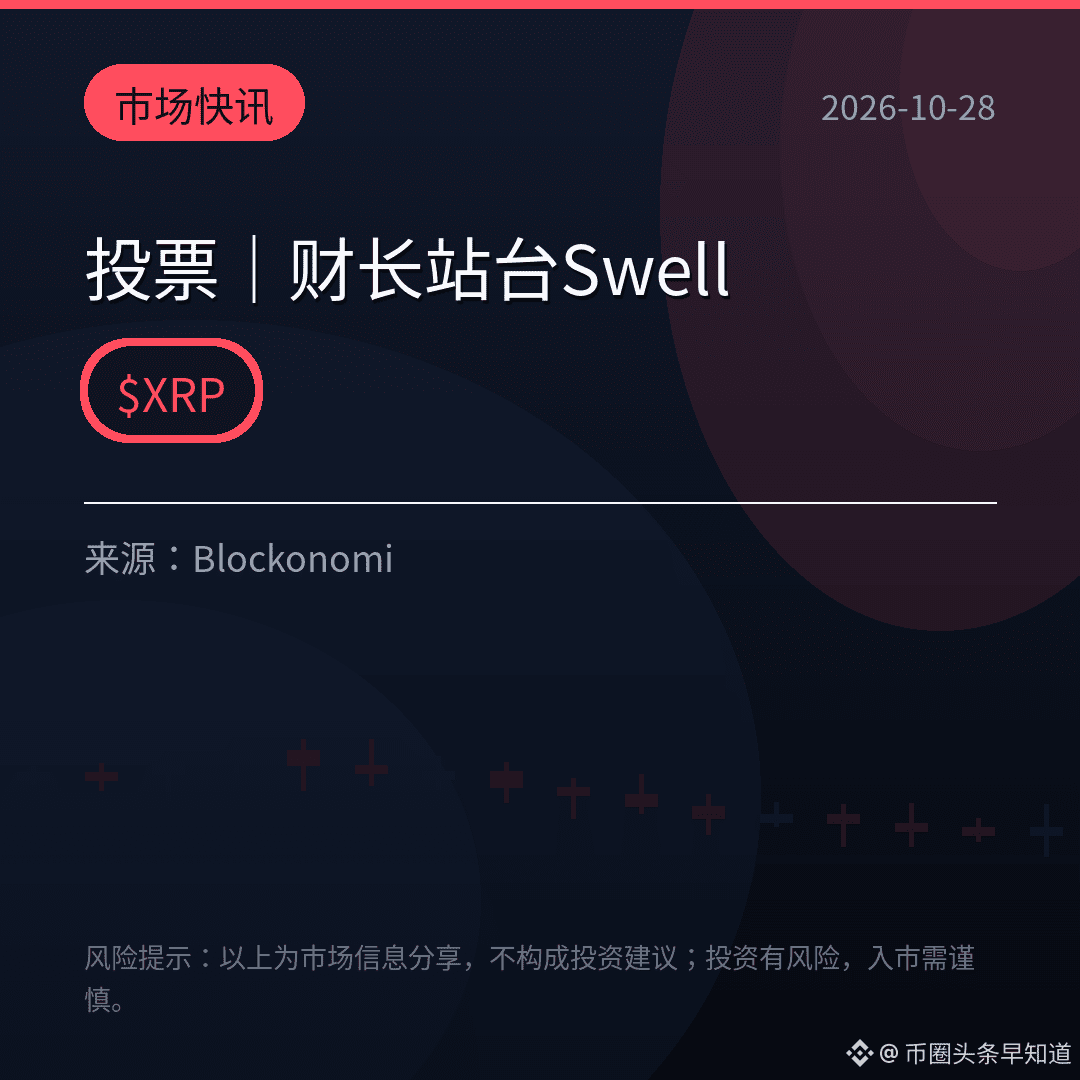
Sondage|Le secrétaire au Trésor soutient Swell : bonne nouvelle ou tentative de récupération ?
Ouverture de Ripple Swell : le secrétaire au Trésor Bessent donne lui-même le coup d’envoi. Même si le CLARITY Act n’est pas adopté, le département du Trésor peut faire équipe avec la SEC et la CFTC pour établir des règles. Les avis sont très partagés.
Le secrétaire au Trésor apporte son soutien : de quel côté êtes-vous ?
A : Une avancée pour la conformité, les règles vont enfin être clarifiées
B : Une récupération par les banques, les cryptos vont être encadrées
C : Attendons de voir : tant que le projet de loi n’est pas adopté, rien n’est joué
Votez dans les commentaires :
$XRP $RLUSD $BTC
#Ripple #加密监管 #Swell
(Source : Blockonomi)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
Sondage|Le secrétaire au Trésor soutient Swell : bonne nouvelle ou tentative de récupération ?
Ouverture de Ripple Swell : le secrétaire au Trésor Bessent donne lui-même le coup d’envoi. Même si le CLARITY Act n’est pas adopté, le département du Trésor peut faire équipe avec la SEC et la CFTC pour établir des règles. Les avis sont très partagés.
Le secrétaire au Trésor apporte son soutien : de quel côté êtes-vous ?
A : Une avancée pour la conformité, les règles vont enfin être clarifiées
B : Une récupération par les banques, les cryptos vont être encadrées
C : Attendons de voir : tant que le projet de loi n’est pas adopté, rien n’est joué
Votez dans les commentaires :
$XRP $RLUSD $BTC
#Ripple #加密监管 #Swell
(Source : Blockonomi)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
Ouverture de Ripple Swell : le secrétaire au Trésor Bessent donne lui-même le coup d’envoi. Même si le CLARITY Act n’est pas adopté, le département du Trésor peut faire équipe avec la SEC et la CFTC pour établir des règles. Les avis sont très partagés.
Le secrétaire au Trésor apporte son soutien : de quel côté êtes-vous ?
A : Une avancée pour la conformité, les règles vont enfin être clarifiées
B : Une récupération par les banques, les cryptos vont être encadrées
C : Attendons de voir : tant que le projet de loi n’est pas adopté, rien n’est joué
Votez dans les commentaires :
$XRP $RLUSD $BTC
#Ripple #加密监管 #Swell
(Source : Blockonomi)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
6
·
--
🚨 Avis important : Swell suspend temporairement les dépôts et retraits de swETH et rswETH !
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
🚨 Avis important : Swell suspend temporairement les dépôts et retraits de swETH et rswETH !
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
93
·
--
Incident lié à la clé à chaud de Swell : environ 2 500 ETH menacés par des contrats de mise à niveau malveillants ; l’équipe suspend dépôts et retraits le 23 octobre pour se protéger. $SWELL
◆ Chronologie : le 21 octobre à 14:25 UTC, l’attaquant prend le contrôle de la clé à chaud opérationnelle de Swell DAO (qui inclut le bot oracle définissant les taux de conversion de swETH/rswETH) ; le 22 octobre à 03:03 UTC, Swell confirme sur X avoir détecté une activité suspecte et mener une enquête avec ses partenaires de sécurité et Seal911.
◆ Méthode : l’attaquant augmente chaque heure le taux de conversion de 1 %, soit le maximum autorisé par le système, sans nouvel ETH pour le garantir. Au 22 octobre, le taux on-chain de swETH dépasse d’environ 3,0 % sa valeur théorique (environ 1,133254 ETH), et celui de rswETH, d’environ 2,0 %.
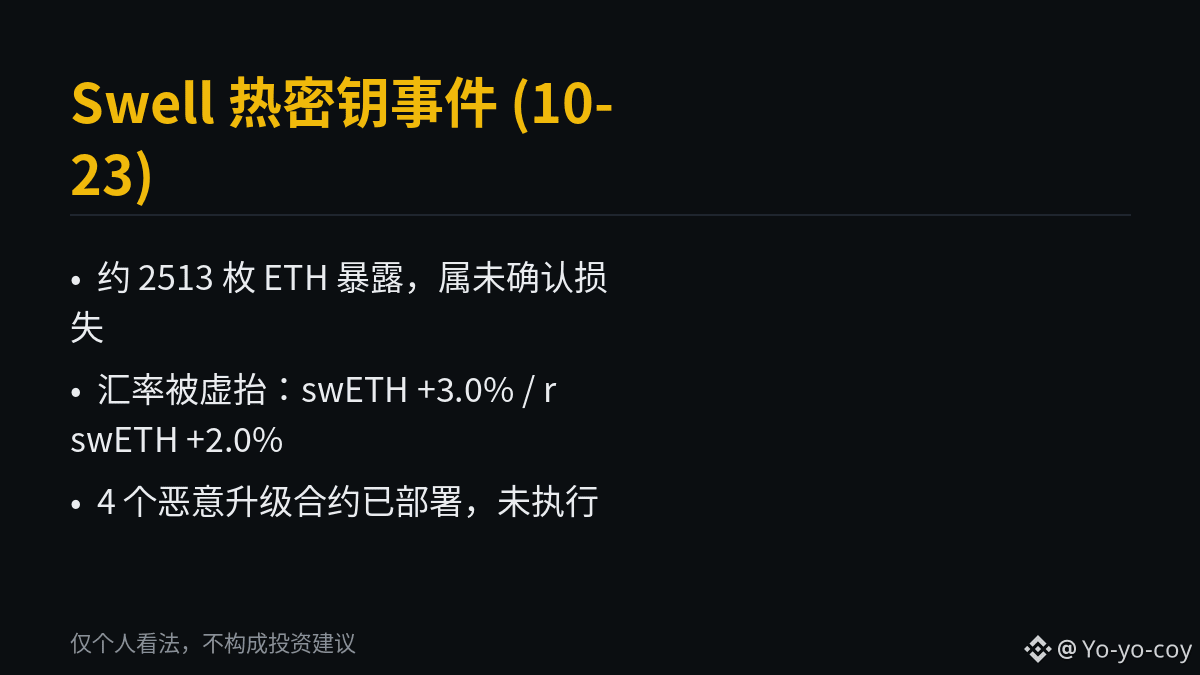
◆ Une menace imminente : 4 contrats de mise à niveau malveillants ont été déployés. S’ils sont exécutés après le délai imposé par le timelock, ils peuvent retirer environ 2 513 ETH. Aucun n’a été exécuté pour l’instant ; il s’agit donc de « pertes non confirmées ».
◆ Mesures prises : le 23 octobre, l’équipe suspend les dépôts et retraits de swETH et rswETH, et indique qu’ils reprendront une fois la NAV rétablie à sa valeur correcte ; elle souligne que tous les fonds des utilisateurs sont en sécurité. La TVL de chacune des deux gammes de produits est d’environ 29 millions de dollars (données du 23 octobre). Aucun lien avec la fuite de clés de Railway n’a été confirmé.
À noter : un taux de conversion artificiellement gonflé, sans actifs pour le garantir, peut se répercuter sur les marchés du prêt. Dans les pools de prêt où swETH/rswETH est évalué selon son taux on-chain, cette valeur gonflée sera prise en compte comme garantie. L’incident rsETH de KelpDAO en est un précédent.
La suspension des dépôts et retraits est une bonne mesure pour limiter les dégâts. Mais le temps nécessaire à la correction de la NAV et la question de savoir si la voie de retrait des 2 513 ETH a bien été bloquée détermineront si l’affaire reste un « incident » ou se transforme en « perte ».
#Swell #再质押 #Incident de sécurité
Opinion personnelle uniquement ; ceci ne constitue en aucun cas un conseil en investissement.
Incident lié à la clé à chaud de Swell : environ 2 500 ETH menacés par des contrats de mise à niveau malveillants ; l’équipe suspend dépôts et retraits le 23 octobre pour se protéger. $SWELL
◆ Chronologie : le 21 octobre à 14:25 UTC, l’attaquant prend le contrôle de la clé à chaud opérationnelle de Swell DAO (qui inclut le bot oracle définissant les taux de conversion de swETH/rswETH) ; le 22 octobre à 03:03 UTC, Swell confirme sur X avoir détecté une activité suspecte et mener une enquête avec ses partenaires de sécurité et Seal911.
◆ Méthode : l’attaquant augmente chaque heure le taux de conversion de 1 %, soit le maximum autorisé par le système, sans nouvel ETH pour le garantir. Au 22 octobre, le taux on-chain de swETH dépasse d’environ 3,0 % sa valeur théorique (environ 1,133254 ETH), et celui de rswETH, d’environ 2,0 %.
◆ Une menace imminente : 4 contrats de mise à niveau malveillants ont été déployés. S’ils sont exécutés après le délai imposé par le timelock, ils peuvent retirer environ 2 513 ETH. Aucun n’a été exécuté pour l’instant ; il s’agit donc de « pertes non confirmées ».
◆ Mesures prises : le 23 octobre, l’équipe suspend les dépôts et retraits de swETH et rswETH, et indique qu’ils reprendront une fois la NAV rétablie à sa valeur correcte ; elle souligne que tous les fonds des utilisateurs sont en sécurité. La TVL de chacune des deux gammes de produits est d’environ 29 millions de dollars (données du 23 octobre). Aucun lien avec la fuite de clés de Railway n’a été confirmé.
À noter : un taux de conversion artificiellement gonflé, sans actifs pour le garantir, peut se répercuter sur les marchés du prêt. Dans les pools de prêt où swETH/rswETH est évalué selon son taux on-chain, cette valeur gonflée sera prise en compte comme garantie. L’incident rsETH de KelpDAO en est un précédent.
La suspension des dépôts et retraits est une bonne mesure pour limiter les dégâts. Mais le temps nécessaire à la correction de la NAV et la question de savoir si la voie de retrait des 2 513 ETH a bien été bloquée détermineront si l’affaire reste un « incident » ou se transforme en « perte ».
#Swell #再质押 #Incident de sécurité
Opinion personnelle uniquement ; ceci ne constitue en aucun cas un conseil en investissement.
◆ Chronologie : le 21 octobre à 14:25 UTC, l’attaquant prend le contrôle de la clé à chaud opérationnelle de Swell DAO (qui inclut le bot oracle définissant les taux de conversion de swETH/rswETH) ; le 22 octobre à 03:03 UTC, Swell confirme sur X avoir détecté une activité suspecte et mener une enquête avec ses partenaires de sécurité et Seal911.
◆ Méthode : l’attaquant augmente chaque heure le taux de conversion de 1 %, soit le maximum autorisé par le système, sans nouvel ETH pour le garantir. Au 22 octobre, le taux on-chain de swETH dépasse d’environ 3,0 % sa valeur théorique (environ 1,133254 ETH), et celui de rswETH, d’environ 2,0 %.
◆ Une menace imminente : 4 contrats de mise à niveau malveillants ont été déployés. S’ils sont exécutés après le délai imposé par le timelock, ils peuvent retirer environ 2 513 ETH. Aucun n’a été exécuté pour l’instant ; il s’agit donc de « pertes non confirmées ».
◆ Mesures prises : le 23 octobre, l’équipe suspend les dépôts et retraits de swETH et rswETH, et indique qu’ils reprendront une fois la NAV rétablie à sa valeur correcte ; elle souligne que tous les fonds des utilisateurs sont en sécurité. La TVL de chacune des deux gammes de produits est d’environ 29 millions de dollars (données du 23 octobre). Aucun lien avec la fuite de clés de Railway n’a été confirmé.
À noter : un taux de conversion artificiellement gonflé, sans actifs pour le garantir, peut se répercuter sur les marchés du prêt. Dans les pools de prêt où swETH/rswETH est évalué selon son taux on-chain, cette valeur gonflée sera prise en compte comme garantie. L’incident rsETH de KelpDAO en est un précédent.
La suspension des dépôts et retraits est une bonne mesure pour limiter les dégâts. Mais le temps nécessaire à la correction de la NAV et la question de savoir si la voie de retrait des 2 513 ETH a bien été bloquée détermineront si l’affaire reste un « incident » ou se transforme en « perte ».
#Swell #再质押 #Incident de sécurité
Opinion personnelle uniquement ; ceci ne constitue en aucun cas un conseil en investissement.
6
·
--
Voir la traduction
手里有 swETH 或者 rswETH 的,赶紧看看
这个协议在数据网站上现在报的年化:swETH 365%,rswETH 7530%。正常 ETH 质押是个位数的年化。三位数四位数只有一种来源——净值被改了,还没改回来。
10 月 21 日,它的运营密钥被攻破,包含喂价机器人。攻击者每小时把净值往上抬最多 1%,背后没有对应的 ETH。他可以按这个假汇率买币,再按假汇率赎回自己那份。
另外四个恶意升级合约已经部署,执行可拿走约 2513 个 ETH,六百万美元。但是没拿走,因为要 4/7 多签加 7 天时间锁,七个签名人从攻击开始一笔交易都没发。
快的路堵住了,慢的路一直在跑。
官方那句"所有资金安全",在合约余额上是没错,但是在你能换回多少上就只能呵呵了。市场已经用价格投票:swETH 兑 ETH 从 1.1312 掉到 1.0584,rswETH 从 1.0800 到 1.0036。自己打了个 93 折。rswETH 那 7.1% 比 swETH 的 6.4% 还多,套得越深,市场给的折越低。
现在存款提现全停,只剩去中心化交易所。所有池子加起来不到 20 万美元深度,Uniswap 那个 WETH-swETH 池只有 13.95 万。你想认亏 7% 走,几万美金以上的仓位一卖就把价格砸穿。
从预警到关门隔了 29 小时,这期间这个协议的锁仓从 1.34 亿掉到 6097 万。信息差是真的能换成钱的。
以后同类事件的检查方法只有一条:看收益率。变成三位数,说明账本已经不可信,那时候通道通常还没关。官方自己也在提醒,这种时候冒充官方的钓鱼会变多。
我倾向修净值那天才是真结算——差额怎么摊,官方现在没说。落到你身上就是:如果你还在里面,你等的不是一个价格,是一份分配方案。
#Swell
手里有 swETH 或者 rswETH 的,赶紧看看
这个协议在数据网站上现在报的年化:swETH 365%,rswETH 7530%。正常 ETH 质押是个位数的年化。三位数四位数只有一种来源——净值被改了,还没改回来。
10 月 21 日,它的运营密钥被攻破,包含喂价机器人。攻击者每小时把净值往上抬最多 1%,背后没有对应的 ETH。他可以按这个假汇率买币,再按假汇率赎回自己那份。
另外四个恶意升级合约已经部署,执行可拿走约 2513 个 ETH,六百万美元。但是没拿走,因为要 4/7 多签加 7 天时间锁,七个签名人从攻击开始一笔交易都没发。
快的路堵住了,慢的路一直在跑。
官方那句"所有资金安全",在合约余额上是没错,但是在你能换回多少上就只能呵呵了。市场已经用价格投票:swETH 兑 ETH 从 1.1312 掉到 1.0584,rswETH 从 1.0800 到 1.0036。自己打了个 93 折。rswETH 那 7.1% 比 swETH 的 6.4% 还多,套得越深,市场给的折越低。
现在存款提现全停,只剩去中心化交易所。所有池子加起来不到 20 万美元深度,Uniswap 那个 WETH-swETH 池只有 13.95 万。你想认亏 7% 走,几万美金以上的仓位一卖就把价格砸穿。
从预警到关门隔了 29 小时,这期间这个协议的锁仓从 1.34 亿掉到 6097 万。信息差是真的能换成钱的。
以后同类事件的检查方法只有一条:看收益率。变成三位数,说明账本已经不可信,那时候通道通常还没关。官方自己也在提醒,这种时候冒充官方的钓鱼会变多。
我倾向修净值那天才是真结算——差额怎么摊,官方现在没说。落到你身上就是:如果你还在里面,你等的不是一个价格,是一份分配方案。
#Swell
这个协议在数据网站上现在报的年化:swETH 365%,rswETH 7530%。正常 ETH 质押是个位数的年化。三位数四位数只有一种来源——净值被改了,还没改回来。
10 月 21 日,它的运营密钥被攻破,包含喂价机器人。攻击者每小时把净值往上抬最多 1%,背后没有对应的 ETH。他可以按这个假汇率买币,再按假汇率赎回自己那份。
另外四个恶意升级合约已经部署,执行可拿走约 2513 个 ETH,六百万美元。但是没拿走,因为要 4/7 多签加 7 天时间锁,七个签名人从攻击开始一笔交易都没发。
快的路堵住了,慢的路一直在跑。
官方那句"所有资金安全",在合约余额上是没错,但是在你能换回多少上就只能呵呵了。市场已经用价格投票:swETH 兑 ETH 从 1.1312 掉到 1.0584,rswETH 从 1.0800 到 1.0036。自己打了个 93 折。rswETH 那 7.1% 比 swETH 的 6.4% 还多,套得越深,市场给的折越低。
现在存款提现全停,只剩去中心化交易所。所有池子加起来不到 20 万美元深度,Uniswap 那个 WETH-swETH 池只有 13.95 万。你想认亏 7% 走,几万美金以上的仓位一卖就把价格砸穿。
从预警到关门隔了 29 小时,这期间这个协议的锁仓从 1.34 亿掉到 6097 万。信息差是真的能换成钱的。
以后同类事件的检查方法只有一条:看收益率。变成三位数,说明账本已经不可信,那时候通道通常还没关。官方自己也在提醒,这种时候冒充官方的钓鱼会变多。
我倾向修净值那天才是真结算——差额怎么摊,官方现在没说。落到你身上就是:如果你还在里面,你等的不是一个价格,是一份分配方案。
#Swell
175

🚨 Problème chez Swell avec swETH/rswETH : les jetons n’ont pas été volés directement, c’est le « taux de conversion » qui a été manipulé
Ce matin, le chercheur on-chain Spreek a lancé l’alerte : les clés liées aux administrateurs de swETH et rswETH, deux jetons de staking liquide du Swell DAO, auraient été compromises. Il a lui-même émis des réserves et soupçonne un lien avec l’incident survenu ces derniers jours sur la plateforme cloud Railway, mais rien n’est confirmé pour l’instant.
Voici ce que l’on sait pour le moment :
🔹 L’attaquant fait augmenter la NAV de ces deux jetons (le nombre d’ETH correspondant à chaque jeton), jusqu’à 1 % par heure, sans qu’aucun ETH réel ne vienne la couvrir
🔹 Quatre contrats malveillants de mise à niveau ont été déployés on-chain. Selon Spreek, ils n’ont pas encore franchi le processus de validation multisignature ; s’ils sont exécutés, ils pourraient permettre de siphonner environ 2 500 ETH
🔹 Selon des informations rapportées, Swell aurait indiqué qu’aucun ETH n’avait pour l’instant quitté les contrats
À mon avis, le point auquel les utilisateurs ordinaires devraient surtout prêter attention, c’est cette manipulation du « taux de conversion ».
Le prix des jetons de staking liquide n’est souvent pas fixé par le marché, mais déterminé par le taux communiqué par un oracle. Si ce taux est artificiellement gonflé, quelqu’un peut utiliser des swETH surévalués comme garantie sur un protocole de prêt pour emprunter des actifs bien réels, ou obtenir davantage d’ETH en les échangeant dans un pool. Les victimes pourraient ne pas être Swell lui-même, mais tous les services qui valorisent ces jetons selon ce taux.
Autre point important : la multisignature. Les contrats malveillants ont été déployés, mais sont encore bloqués dans le processus multisignature. C’est précisément à cela que servent les signatures multiples et les délais de verrouillage : si une clé est perdue, il reste une dernière porte de sécurité. En temps normal, peu de gens vérifient si un projet a mis en place un délai de verrouillage ou comment ses signataires sont répartis ; en cas d’incident, cela peut faire toute la différence.
Si vous détenez des swETH/rswETH ou des parts de LP associées :
🔹 Ne vous précipitez pas pour « acheter la baisse » alors que les informations sont confuses : le taux lui-même pourrait être faux
🔹 Vérifiez sur quels protocoles de prêt vous les utilisez comme garantie
🔹 Fiez-vous uniquement aux annonces des comptes officiels de Swell. Après un incident, les liens de « réclamation d’indemnisation » ou de « migration » sont presque toujours des pièges de phishing
Cette semaine, des vulnérabilités PHP à Railway et GitLab, les risques dans l’univers crypto proviennent de plus en plus des infrastructures Web2. Pour les jetons de staking que vous détenez, savez-vous qui publie leur taux de conversion et qui peut le modifier ?
#Swell #流动性质押 #链上安全 #ETH
🚨 Problème chez Swell avec swETH/rswETH : les jetons n’ont pas été volés directement, c’est le « taux de conversion » qui a été manipulé
Ce matin, le chercheur on-chain Spreek a lancé l’alerte : les clés liées aux administrateurs de swETH et rswETH, deux jetons de staking liquide du Swell DAO, auraient été compromises. Il a lui-même émis des réserves et soupçonne un lien avec l’incident survenu ces derniers jours sur la plateforme cloud Railway, mais rien n’est confirmé pour l’instant.
Voici ce que l’on sait pour le moment :
🔹 L’attaquant fait augmenter la NAV de ces deux jetons (le nombre d’ETH correspondant à chaque jeton), jusqu’à 1 % par heure, sans qu’aucun ETH réel ne vienne la couvrir
🔹 Quatre contrats malveillants de mise à niveau ont été déployés on-chain. Selon Spreek, ils n’ont pas encore franchi le processus de validation multisignature ; s’ils sont exécutés, ils pourraient permettre de siphonner environ 2 500 ETH
🔹 Selon des informations rapportées, Swell aurait indiqué qu’aucun ETH n’avait pour l’instant quitté les contrats
À mon avis, le point auquel les utilisateurs ordinaires devraient surtout prêter attention, c’est cette manipulation du « taux de conversion ».
Le prix des jetons de staking liquide n’est souvent pas fixé par le marché, mais déterminé par le taux communiqué par un oracle. Si ce taux est artificiellement gonflé, quelqu’un peut utiliser des swETH surévalués comme garantie sur un protocole de prêt pour emprunter des actifs bien réels, ou obtenir davantage d’ETH en les échangeant dans un pool. Les victimes pourraient ne pas être Swell lui-même, mais tous les services qui valorisent ces jetons selon ce taux.
Autre point important : la multisignature. Les contrats malveillants ont été déployés, mais sont encore bloqués dans le processus multisignature. C’est précisément à cela que servent les signatures multiples et les délais de verrouillage : si une clé est perdue, il reste une dernière porte de sécurité. En temps normal, peu de gens vérifient si un projet a mis en place un délai de verrouillage ou comment ses signataires sont répartis ; en cas d’incident, cela peut faire toute la différence.
Si vous détenez des swETH/rswETH ou des parts de LP associées :
🔹 Ne vous précipitez pas pour « acheter la baisse » alors que les informations sont confuses : le taux lui-même pourrait être faux
🔹 Vérifiez sur quels protocoles de prêt vous les utilisez comme garantie
🔹 Fiez-vous uniquement aux annonces des comptes officiels de Swell. Après un incident, les liens de « réclamation d’indemnisation » ou de « migration » sont presque toujours des pièges de phishing
Cette semaine, des vulnérabilités PHP à Railway et GitLab, les risques dans l’univers crypto proviennent de plus en plus des infrastructures Web2. Pour les jetons de staking que vous détenez, savez-vous qui publie leur taux de conversion et qui peut le modifier ?
#Swell #流动性质押 #链上安全 #ETH
Ce matin, le chercheur on-chain Spreek a lancé l’alerte : les clés liées aux administrateurs de swETH et rswETH, deux jetons de staking liquide du Swell DAO, auraient été compromises. Il a lui-même émis des réserves et soupçonne un lien avec l’incident survenu ces derniers jours sur la plateforme cloud Railway, mais rien n’est confirmé pour l’instant.
Voici ce que l’on sait pour le moment :
🔹 L’attaquant fait augmenter la NAV de ces deux jetons (le nombre d’ETH correspondant à chaque jeton), jusqu’à 1 % par heure, sans qu’aucun ETH réel ne vienne la couvrir
🔹 Quatre contrats malveillants de mise à niveau ont été déployés on-chain. Selon Spreek, ils n’ont pas encore franchi le processus de validation multisignature ; s’ils sont exécutés, ils pourraient permettre de siphonner environ 2 500 ETH
🔹 Selon des informations rapportées, Swell aurait indiqué qu’aucun ETH n’avait pour l’instant quitté les contrats
À mon avis, le point auquel les utilisateurs ordinaires devraient surtout prêter attention, c’est cette manipulation du « taux de conversion ».
Le prix des jetons de staking liquide n’est souvent pas fixé par le marché, mais déterminé par le taux communiqué par un oracle. Si ce taux est artificiellement gonflé, quelqu’un peut utiliser des swETH surévalués comme garantie sur un protocole de prêt pour emprunter des actifs bien réels, ou obtenir davantage d’ETH en les échangeant dans un pool. Les victimes pourraient ne pas être Swell lui-même, mais tous les services qui valorisent ces jetons selon ce taux.
Autre point important : la multisignature. Les contrats malveillants ont été déployés, mais sont encore bloqués dans le processus multisignature. C’est précisément à cela que servent les signatures multiples et les délais de verrouillage : si une clé est perdue, il reste une dernière porte de sécurité. En temps normal, peu de gens vérifient si un projet a mis en place un délai de verrouillage ou comment ses signataires sont répartis ; en cas d’incident, cela peut faire toute la différence.
Si vous détenez des swETH/rswETH ou des parts de LP associées :
🔹 Ne vous précipitez pas pour « acheter la baisse » alors que les informations sont confuses : le taux lui-même pourrait être faux
🔹 Vérifiez sur quels protocoles de prêt vous les utilisez comme garantie
🔹 Fiez-vous uniquement aux annonces des comptes officiels de Swell. Après un incident, les liens de « réclamation d’indemnisation » ou de « migration » sont presque toujours des pièges de phishing
Cette semaine, des vulnérabilités PHP à Railway et GitLab, les risques dans l’univers crypto proviennent de plus en plus des infrastructures Web2. Pour les jetons de staking que vous détenez, savez-vous qui publie leur taux de conversion et qui peut le modifier ?
#Swell #流动性质押 #链上安全 #ETH
55

·
--
Les clés d’administration auraient été compromises : Swell assure que les fonds sont toujours làLe chercheur on-chain Spreek a signalé aujourd’hui que les clés d’administration de swETH / rswETH de Swell auraient « été compromises » : même sans actifs pour les garantir, elles permettraient d’augmenter la NAV jusqu’à environ 1 % par heure. Quatre contrats de mise à niveau malveillants auraient également été déployés. La transaction n’est pas encore dans la file d’attente du multisig ; si elle était exécutée, elle pourrait toucher environ 2 500 $ETH.
Le compte officiel @swellnetworkio a ensuite répondu qu’il était au courant de l’anomalie et enquêtait avec des spécialistes de la sécurité. Pour l’instant, $ETH les fonds n’ont pas quitté les contrats de dépôt et de retrait ; l’équipe conseille donc aux utilisateurs de « ne pas paniquer et de ne rien faire pour le moment ». Certains soupçonnent un lien avec la plateforme cloud Railway, mais Spreek lui-même estime qu’il ne s’agit que d’une coïncidence temporelle et que les preuves sont insuffisantes.
Les clés d’administration auraient été compromises : Swell assure que les fonds sont toujours là
Le chercheur on-chain Spreek a signalé aujourd’hui que les clés d’administration de swETH / rswETH de Swell auraient « été compromises » : même sans actifs pour les garantir, elles permettraient d’augmenter la NAV jusqu’à environ 1 % par heure. Quatre contrats de mise à niveau malveillants auraient également été déployés. La transaction n’est pas encore dans la file d’attente du multisig ; si elle était exécutée, elle pourrait toucher environ 2 500 $ETH .
Le compte officiel @swellnetworkio a ensuite répondu qu’il était au courant de l’anomalie et enquêtait avec des spécialistes de la sécurité. Pour l’instant, $ETH les fonds n’ont pas quitté les contrats de dépôt et de retrait ; l’équipe conseille donc aux utilisateurs de « ne pas paniquer et de ne rien faire pour le moment ». Certains soupçonnent un lien avec la plateforme cloud Railway, mais Spreek lui-même estime qu’il ne s’agit que d’une coïncidence temporelle et que les preuves sont insuffisantes.
Le compte officiel @swellnetworkio a ensuite répondu qu’il était au courant de l’anomalie et enquêtait avec des spécialistes de la sécurité. Pour l’instant, $ETH les fonds n’ont pas quitté les contrats de dépôt et de retrait ; l’équipe conseille donc aux utilisateurs de « ne pas paniquer et de ne rien faire pour le moment ». Certains soupçonnent un lien avec la plateforme cloud Railway, mais Spreek lui-même estime qu’il ne s’agit que d’une coïncidence temporelle et que les preuves sont insuffisantes.
80
·
--
⚠️ Alerte de sécurité : les clés administrateur de swETH / rswETH de Swell auraient été compromises ; environ 2 500 ETH $ETH sont à risque
Le 22 octobre, le chercheur en sécurité Spreek a signalé une anomalie sur X. PANews, TechFlow, Wu Shuo et d’autres médias ont ensuite relayé l’information. Voici les points essentiels :
1. Actifs concernés : swETH, le jeton de staking liquide de Swell DAO, et rswETH, son jeton de restaking. Le problème concerne les droits d’administrateur des contrats (mise à niveau par proxy).
2. Anomalie observée : selon les informations publiées, un attaquant augmente la valeur nette d’actif (NAV), sans actifs pour la couvrir, à un rythme pouvant atteindre environ 1 % par heure.
3. Pertes potentielles : quatre contrats de mise à niveau malveillants ont été déployés, mais n’ont pas encore été ajoutés à la file d’exécution via le mécanisme multisignature. S’ils sont exécutés, ils pourraient entraîner le détournement d’environ 2 500 $ETH.
4. Cause inconnue : certains pensent que l’incident pourrait être lié à l’événement de sécurité survenu chez Railway, une plateforme de déploiement cloud. Spreek a toutefois déclaré qu’il s’agissait d’une simple coïncidence de calendrier et qu’aucune preuve concluante n’était disponible. À l’heure de publication, Swell n’avait pas encore fourni d’explication officielle complète.
Si vous détenez du swETH / rswETH ou les utilisez comme garantie dans des prêts ou des pools de liquidité (LP), nous vous conseillons de suivre de près les annonces officielles de Swell sur X et Discord et d’évaluer les risques liés à vos positions. Les détenteurs de $SWELL devraient également rester attentifs aux prochaines évolutions de la gouvernance.
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. DYOR ; passez uniquement par les canaux officiels et ne cliquez pas sur des liens inconnus de « compensation / réclamation ».
#Swell #DeFi安全 #流动性质押 #ETH #SécuritéOnChain
⚠️ Alerte de sécurité : les clés administrateur de swETH / rswETH de Swell auraient été compromises ; environ 2 500 ETH $ETH sont à risque
Le 22 octobre, le chercheur en sécurité Spreek a signalé une anomalie sur X. PANews, TechFlow, Wu Shuo et d’autres médias ont ensuite relayé l’information. Voici les points essentiels :
1. Actifs concernés : swETH, le jeton de staking liquide de Swell DAO, et rswETH, son jeton de restaking. Le problème concerne les droits d’administrateur des contrats (mise à niveau par proxy).
2. Anomalie observée : selon les informations publiées, un attaquant augmente la valeur nette d’actif (NAV), sans actifs pour la couvrir, à un rythme pouvant atteindre environ 1 % par heure.
3. Pertes potentielles : quatre contrats de mise à niveau malveillants ont été déployés, mais n’ont pas encore été ajoutés à la file d’exécution via le mécanisme multisignature. S’ils sont exécutés, ils pourraient entraîner le détournement d’environ 2 500 $ETH .
4. Cause inconnue : certains pensent que l’incident pourrait être lié à l’événement de sécurité survenu chez Railway, une plateforme de déploiement cloud. Spreek a toutefois déclaré qu’il s’agissait d’une simple coïncidence de calendrier et qu’aucune preuve concluante n’était disponible. À l’heure de publication, Swell n’avait pas encore fourni d’explication officielle complète.
Si vous détenez du swETH / rswETH ou les utilisez comme garantie dans des prêts ou des pools de liquidité (LP), nous vous conseillons de suivre de près les annonces officielles de Swell sur X et Discord et d’évaluer les risques liés à vos positions. Les détenteurs de $SWELL devraient également rester attentifs aux prochaines évolutions de la gouvernance.
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. DYOR ; passez uniquement par les canaux officiels et ne cliquez pas sur des liens inconnus de « compensation / réclamation ».
#Swell #DeFi安全 #流动性质押 #ETH #SécuritéOnChain
Le 22 octobre, le chercheur en sécurité Spreek a signalé une anomalie sur X. PANews, TechFlow, Wu Shuo et d’autres médias ont ensuite relayé l’information. Voici les points essentiels :
1. Actifs concernés : swETH, le jeton de staking liquide de Swell DAO, et rswETH, son jeton de restaking. Le problème concerne les droits d’administrateur des contrats (mise à niveau par proxy).
2. Anomalie observée : selon les informations publiées, un attaquant augmente la valeur nette d’actif (NAV), sans actifs pour la couvrir, à un rythme pouvant atteindre environ 1 % par heure.
3. Pertes potentielles : quatre contrats de mise à niveau malveillants ont été déployés, mais n’ont pas encore été ajoutés à la file d’exécution via le mécanisme multisignature. S’ils sont exécutés, ils pourraient entraîner le détournement d’environ 2 500 $ETH .
4. Cause inconnue : certains pensent que l’incident pourrait être lié à l’événement de sécurité survenu chez Railway, une plateforme de déploiement cloud. Spreek a toutefois déclaré qu’il s’agissait d’une simple coïncidence de calendrier et qu’aucune preuve concluante n’était disponible. À l’heure de publication, Swell n’avait pas encore fourni d’explication officielle complète.
Si vous détenez du swETH / rswETH ou les utilisez comme garantie dans des prêts ou des pools de liquidité (LP), nous vous conseillons de suivre de près les annonces officielles de Swell sur X et Discord et d’évaluer les risques liés à vos positions. Les détenteurs de $SWELL devraient également rester attentifs aux prochaines évolutions de la gouvernance.
Informations fournies à titre indicatif uniquement ; ceci ne constitue pas un conseil en investissement. DYOR ; passez uniquement par les canaux officiels et ne cliquez pas sur des liens inconnus de « compensation / réclamation ».
#Swell #DeFi安全 #流动性质押 #ETH #SécuritéOnChain
147
·
--
Risque de fuite de la clé administrateur de Swell : environ 2 500 ETH exposés à un risque de sécurité
La clé administrateur du jeton Swell DAO aurait été divulguée. Un attaquant pourrait exploiter un contrat malveillant pour dérober environ 2 500 ETH. L’analyse technique recommande de surveiller les niveaux clés.#Swell #Sécurité des cryptomonnaies
Risque de fuite de la clé administrateur de Swell : environ 2 500 ETH exposés à un risque de sécurité
La clé administrateur du jeton Swell DAO aurait été divulguée. Un attaquant pourrait exploiter un contrat malveillant pour dérober environ 2 500 ETH. L’analyse technique recommande de surveiller les niveaux clés.#Swell #Sécurité des cryptomonnaies
La clé administrateur du jeton Swell DAO aurait été divulguée. Un attaquant pourrait exploiter un contrat malveillant pour dérober environ 2 500 ETH. L’analyse technique recommande de surveiller les niveaux clés.#Swell #Sécurité des cryptomonnaies
26

·
--
Vérifié
🔷 Pourquoi tu devrais regarder <0-9]{11}$SWELL </0-9]{11}
📋 Les faits :
• Plateforme de staking et de restaking liquide pour Ethereum
• Token swETH : token de staking liquide avec accumulation de récompenses
• Le TVL a atteint 2,1 milliards $ (713K ETH) au pic
• IMPORTANT : ils ont fermé leur L2 Swellchain en juin 2026
• Raison : ralentissement de la croissance du restaking et baisse des coûts des transactions sur Ethereum
• earnETH : nouveau produit pour agréger le rendement issu du DeFi
• Axé sur la simplification de l’accès au DeFi et au staking
🧠 Swell a subi une transformation sérieuse : la fermeture de leur propre L2 en juin 2026 montre que la stratégie de restaking sur une chaîne dédiée n’a pas porté ses fruits. C’est un signal honnête : le marché a montré qu’il est moins coûteux d’utiliser Ethereum directement que de construire un L2 séparé. Mais le cœur du business du staking liquide (swETH avec un TVL de 2,1 milliards $) continue de fonctionner. Le lancement d’earnETH pour agréger le rendement montre une capacité d’adaptation. La question clé : Swell pourra-t-il rivaliser avec Lido et les autres leaders du staking après la fermeture du L2.
⚠️ Risques : fermeture du L2 qui révèle des problèmes de stratégie ; concurrence avec Lido ; dépendance au marché du staking ; volatilité ; risque de nouvelle baisse de part.
❓ Swell pourra-t-il rivaliser avec Lido après la fermeture du L2 ? 👇
#Swell
🔷 Pourquoi tu devrais regarder <0-9]{11}$SWELL </0-9]{11}
📋 Les faits :
• Plateforme de staking et de restaking liquide pour Ethereum
• Token swETH : token de staking liquide avec accumulation de récompenses
• Le TVL a atteint 2,1 milliards $ (713K ETH) au pic
• IMPORTANT : ils ont fermé leur L2 Swellchain en juin 2026
• Raison : ralentissement de la croissance du restaking et baisse des coûts des transactions sur Ethereum
• earnETH : nouveau produit pour agréger le rendement issu du DeFi
• Axé sur la simplification de l’accès au DeFi et au staking
🧠 Swell a subi une transformation sérieuse : la fermeture de leur propre L2 en juin 2026 montre que la stratégie de restaking sur une chaîne dédiée n’a pas porté ses fruits. C’est un signal honnête : le marché a montré qu’il est moins coûteux d’utiliser Ethereum directement que de construire un L2 séparé. Mais le cœur du business du staking liquide (swETH avec un TVL de 2,1 milliards $) continue de fonctionner. Le lancement d’earnETH pour agréger le rendement montre une capacité d’adaptation. La question clé : Swell pourra-t-il rivaliser avec Lido et les autres leaders du staking après la fermeture du L2.
⚠️ Risques : fermeture du L2 qui révèle des problèmes de stratégie ; concurrence avec Lido ; dépendance au marché du staking ; volatilité ; risque de nouvelle baisse de part.
❓ Swell pourra-t-il rivaliser avec Lido après la fermeture du L2 ? 👇
#Swell
📋 Les faits :
• Plateforme de staking et de restaking liquide pour Ethereum
• Token swETH : token de staking liquide avec accumulation de récompenses
• Le TVL a atteint 2,1 milliards $ (713K ETH) au pic
• IMPORTANT : ils ont fermé leur L2 Swellchain en juin 2026
• Raison : ralentissement de la croissance du restaking et baisse des coûts des transactions sur Ethereum
• earnETH : nouveau produit pour agréger le rendement issu du DeFi
• Axé sur la simplification de l’accès au DeFi et au staking
🧠 Swell a subi une transformation sérieuse : la fermeture de leur propre L2 en juin 2026 montre que la stratégie de restaking sur une chaîne dédiée n’a pas porté ses fruits. C’est un signal honnête : le marché a montré qu’il est moins coûteux d’utiliser Ethereum directement que de construire un L2 séparé. Mais le cœur du business du staking liquide (swETH avec un TVL de 2,1 milliards $) continue de fonctionner. Le lancement d’earnETH pour agréger le rendement montre une capacité d’adaptation. La question clé : Swell pourra-t-il rivaliser avec Lido et les autres leaders du staking après la fermeture du L2.
⚠️ Risques : fermeture du L2 qui révèle des problèmes de stratégie ; concurrence avec Lido ; dépendance au marché du staking ; volatilité ; risque de nouvelle baisse de part.
❓ Swell pourra-t-il rivaliser avec Lido après la fermeture du L2 ? 👇
#Swell
2
107

·
--
Haussier
$SWELL
#Swell Perspectives Bullish sur Swell/USDC
La paire Swell/USDC a commencé à montrer un élan positif sur le marché, ce qui augmente la confiance des traders et des investisseurs. La pression d'achat récente et les niveaux de support solides indiquent que la paire pourrait continuer à se déplacer à la hausse à court et moyen terme.
Selon l'analyse technique, le prix crée des creux de plus en plus élevés, ce qui est un signe de tendance bullish. Si les acheteurs maintiennent leur force, Swell/USDC pourrait franchir des niveaux de résistance clés et atteindre de nouveaux sommets.
Le sentiment du marché semble également bullish, car une augmentation du volume de trading a été observée. Cette augmentation de volume représente souvent un fort intérêt d'achat et renforce les chances de continuation de la tendance.
Il est crucial pour les traders de garder à l'esprit la gestion des risques, mais la structure actuelle du marché offre une perspective positive pour Swell/USDC. Si l'élan reste constant, nous pourrions voir des mouvements à la hausse encore plus forts dans les prochaines sessions.
Biais global : Bullish 📈#USIranDealConfirmed #USIranDealConfirmed #SaylorHintsStrategyBitcoinBuy #HToken210PctBouncePostExploit
$SWELL
#Swell Perspectives Bullish sur Swell/USDC
La paire Swell/USDC a commencé à montrer un élan positif sur le marché, ce qui augmente la confiance des traders et des investisseurs. La pression d'achat récente et les niveaux de support solides indiquent que la paire pourrait continuer à se déplacer à la hausse à court et moyen terme.
Selon l'analyse technique, le prix crée des creux de plus en plus élevés, ce qui est un signe de tendance bullish. Si les acheteurs maintiennent leur force, Swell/USDC pourrait franchir des niveaux de résistance clés et atteindre de nouveaux sommets.
Le sentiment du marché semble également bullish, car une augmentation du volume de trading a été observée. Cette augmentation de volume représente souvent un fort intérêt d'achat et renforce les chances de continuation de la tendance.
Il est crucial pour les traders de garder à l'esprit la gestion des risques, mais la structure actuelle du marché offre une perspective positive pour Swell/USDC. Si l'élan reste constant, nous pourrions voir des mouvements à la hausse encore plus forts dans les prochaines sessions.
Biais global : Bullish 📈#USIranDealConfirmed #USIranDealConfirmed #SaylorHintsStrategyBitcoinBuy #HToken210PctBouncePostExploit
#Swell Perspectives Bullish sur Swell/USDC
La paire Swell/USDC a commencé à montrer un élan positif sur le marché, ce qui augmente la confiance des traders et des investisseurs. La pression d'achat récente et les niveaux de support solides indiquent que la paire pourrait continuer à se déplacer à la hausse à court et moyen terme.
Selon l'analyse technique, le prix crée des creux de plus en plus élevés, ce qui est un signe de tendance bullish. Si les acheteurs maintiennent leur force, Swell/USDC pourrait franchir des niveaux de résistance clés et atteindre de nouveaux sommets.
Le sentiment du marché semble également bullish, car une augmentation du volume de trading a été observée. Cette augmentation de volume représente souvent un fort intérêt d'achat et renforce les chances de continuation de la tendance.
Il est crucial pour les traders de garder à l'esprit la gestion des risques, mais la structure actuelle du marché offre une perspective positive pour Swell/USDC. Si l'élan reste constant, nous pourrions voir des mouvements à la hausse encore plus forts dans les prochaines sessions.
Biais global : Bullish 📈#USIranDealConfirmed #USIranDealConfirmed #SaylorHintsStrategyBitcoinBuy #HToken210PctBouncePostExploit
16
🚀 Alerte Nouvelle Crypto : $SWELL (Swell Network)
🔥 Une nouvelle opportunité fraîche prend une sérieuse ampleur, $SWELL devient l'un des projets DeFi les plus discutés !
💡 Pourquoi SWELL ?
✔ Staking liquide sur Ethereum
✔ Intégration solide dans l'écosystème DeFi
✔ Communauté en croissance & adoption
✔ Narratif de staking en expansion
📊 Analyse de Marché :
SWELL montre une activité de trading en hausse et une attention croissante du marché. Le momentum se construit, mais faites toujours vos propres recherches (DYOR) avant de vous lancer.
⚡ Potentiel :
Avec le staking liquide qui continue de croître, SWELL pourrait devenir un acteur majeur dans l'écosystème Ethereum.
💬 Que pensez-vous de SWELL ?
Pierre précieuse à long terme ou encore trop tôt ?
#SWELL #SwellNetwork #CryptoUpdate #Altcoins #CryptoTrading
🚀 Alerte Nouvelle Crypto : $SWELL (Swell Network)
🔥 Une nouvelle opportunité fraîche prend une sérieuse ampleur, $SWELL devient l'un des projets DeFi les plus discutés !
💡 Pourquoi SWELL ?
✔ Staking liquide sur Ethereum
✔ Intégration solide dans l'écosystème DeFi
✔ Communauté en croissance & adoption
✔ Narratif de staking en expansion
📊 Analyse de Marché :
SWELL montre une activité de trading en hausse et une attention croissante du marché. Le momentum se construit, mais faites toujours vos propres recherches (DYOR) avant de vous lancer.
⚡ Potentiel :
Avec le staking liquide qui continue de croître, SWELL pourrait devenir un acteur majeur dans l'écosystème Ethereum.
💬 Que pensez-vous de SWELL ?
Pierre précieuse à long terme ou encore trop tôt ?
#SWELL #SwellNetwork #CryptoUpdate #Altcoins #CryptoTrading
🔥 Une nouvelle opportunité fraîche prend une sérieuse ampleur, $SWELL devient l'un des projets DeFi les plus discutés !
💡 Pourquoi SWELL ?
✔ Staking liquide sur Ethereum
✔ Intégration solide dans l'écosystème DeFi
✔ Communauté en croissance & adoption
✔ Narratif de staking en expansion
📊 Analyse de Marché :
SWELL montre une activité de trading en hausse et une attention croissante du marché. Le momentum se construit, mais faites toujours vos propres recherches (DYOR) avant de vous lancer.
⚡ Potentiel :
Avec le staking liquide qui continue de croître, SWELL pourrait devenir un acteur majeur dans l'écosystème Ethereum.
💬 Que pensez-vous de SWELL ?
Pierre précieuse à long terme ou encore trop tôt ?
#SWELL #SwellNetwork #CryptoUpdate #Altcoins #CryptoTrading
228
·
--
#💧 #Swell #DeFi
⚠️ FERMETURE DÉFINITIVE ! SWELLCHAIN CESSERA D'OPÉRER LE 15 JUIN ET DEMANDE URGEMMENT DE RETIRER DES FONDS 🚨💸
Alerte maximale pour les utilisateurs de DeFi ! Le protocole de restaking Swell a annoncé la fermeture permanente de Swellchain (son réseau de Capa 2 sur Optimism) à partir du 15 juin. Cette mesure fait partie d'une réorganisation stratégique pour concentrer toutes ses ressources d'ingénierie sur son nouvel écosystème, Faro. 🏛️🔄
Action requise immédiate ! L'équipe a lancé un avertissement critique : les utilisateurs doivent liquider leurs positions dans les dApps du réseau et retirer ou migrer tous leurs actifs (comme swETH, rswETH et wstETH) vers le réseau principal d'Ethereum avant le 15 juin. Après cette date, l'interface du pont (bridge) cessera de fonctionner et les fonds non retirés pourraient devenir inaccessibles ou se perdre définitivement. 🛡️⚠️
Il est à noter que les tokens de Swell sur le réseau principal d'Ethereum ne subiront aucun impact. Cette migration massive provoquera-t-elle une congestion des retraits ou affectera-t-elle la confiance dans les L2 de restaking ? Ouvre le graphique ci-dessous maintenant et surveille le marché en temps réel ! ⬇️📉👀
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#💧 #Swell #DeFi
⚠️ FERMETURE DÉFINITIVE ! SWELLCHAIN CESSERA D'OPÉRER LE 15 JUIN ET DEMANDE URGEMMENT DE RETIRER DES FONDS 🚨💸
Alerte maximale pour les utilisateurs de DeFi ! Le protocole de restaking Swell a annoncé la fermeture permanente de Swellchain (son réseau de Capa 2 sur Optimism) à partir du 15 juin. Cette mesure fait partie d'une réorganisation stratégique pour concentrer toutes ses ressources d'ingénierie sur son nouvel écosystème, Faro. 🏛️🔄
Action requise immédiate ! L'équipe a lancé un avertissement critique : les utilisateurs doivent liquider leurs positions dans les dApps du réseau et retirer ou migrer tous leurs actifs (comme swETH, rswETH et wstETH) vers le réseau principal d'Ethereum avant le 15 juin. Après cette date, l'interface du pont (bridge) cessera de fonctionner et les fonds non retirés pourraient devenir inaccessibles ou se perdre définitivement. 🛡️⚠️
Il est à noter que les tokens de Swell sur le réseau principal d'Ethereum ne subiront aucun impact. Cette migration massive provoquera-t-elle une congestion des retraits ou affectera-t-elle la confiance dans les L2 de restaking ? Ouvre le graphique ci-dessous maintenant et surveille le marché en temps réel ! ⬇️📉👀
$BTC
$ETH
$BNB
⚠️ FERMETURE DÉFINITIVE ! SWELLCHAIN CESSERA D'OPÉRER LE 15 JUIN ET DEMANDE URGEMMENT DE RETIRER DES FONDS 🚨💸
Alerte maximale pour les utilisateurs de DeFi ! Le protocole de restaking Swell a annoncé la fermeture permanente de Swellchain (son réseau de Capa 2 sur Optimism) à partir du 15 juin. Cette mesure fait partie d'une réorganisation stratégique pour concentrer toutes ses ressources d'ingénierie sur son nouvel écosystème, Faro. 🏛️🔄
Action requise immédiate ! L'équipe a lancé un avertissement critique : les utilisateurs doivent liquider leurs positions dans les dApps du réseau et retirer ou migrer tous leurs actifs (comme swETH, rswETH et wstETH) vers le réseau principal d'Ethereum avant le 15 juin. Après cette date, l'interface du pont (bridge) cessera de fonctionner et les fonds non retirés pourraient devenir inaccessibles ou se perdre définitivement. 🛡️⚠️
Il est à noter que les tokens de Swell sur le réseau principal d'Ethereum ne subiront aucun impact. Cette migration massive provoquera-t-elle une congestion des retraits ou affectera-t-elle la confiance dans les L2 de restaking ? Ouvre le graphique ci-dessous maintenant et surveille le marché en temps réel ! ⬇️📉👀
$BTC
$ETH
$BNB
1
56
·
--
🚨 $XRP S’EFFONDRE PENDANT QUE RIPPLE CÉLÈBRE SWELL
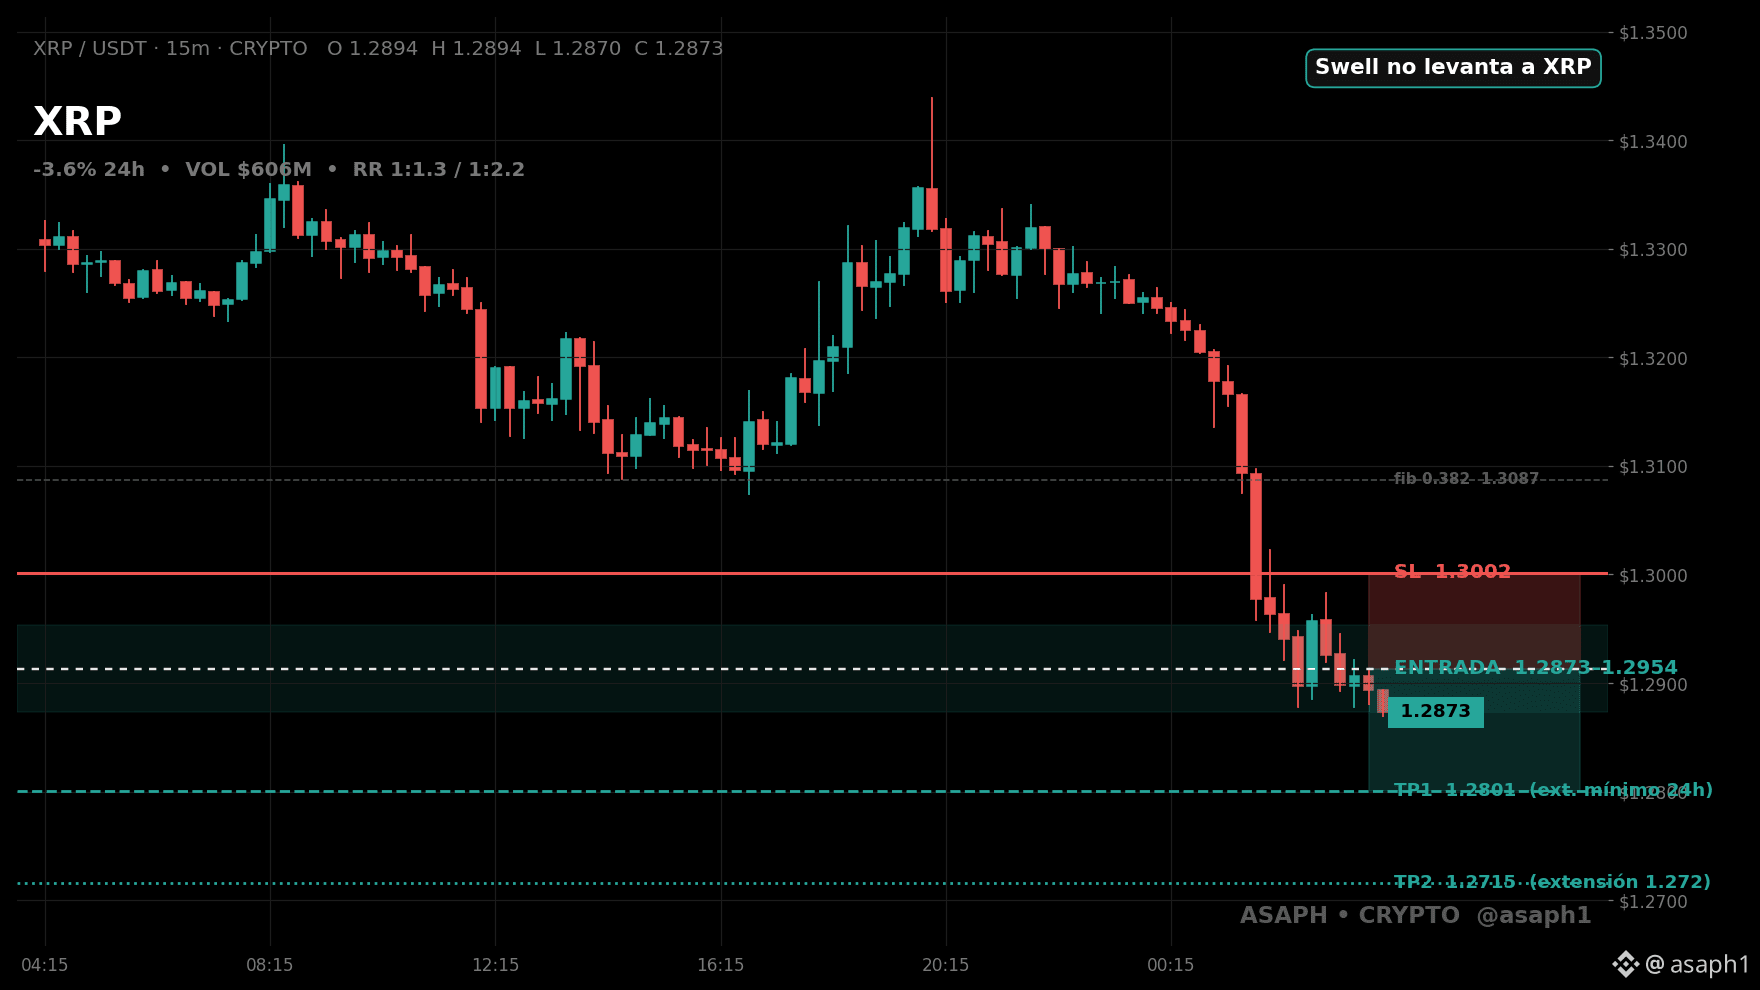
XRP chute de -3.65% aujourd’hui avec $605M de volume, tandis que $BTC -1.61% et SOL -2.41% reculent moins.
Regardons la situation dans son ensemble :
→ Ripple est à Swell, à New York, où l’entreprise annonce des partenariats dans les paiements, la garde et la tokenisation… et XRP ne bouge pas : ces accords n’obligent personne à acheter du XRP sur le marché, et les dépôts des baleines sur Binance sont à leur plus haut niveau depuis 7 mois.
→ Découplage : BTC -1.61%, SOL -2.41%… et XRP -3.65%. Aujourd’hui, il baisse davantage que les grandes cryptos.
→ Évolution : il baisse → passe sous $1.2801 → vise $1.2715.
Entrée SHORT $1.2873 – $1.2954, stop $1.3002, TP1 $1.2801 (plus bas ext. sur 24 h), TP2 $1.2715. S’il repasse au-dessus de $1.3002, le short est invalidé et il faut sortir.
Attention : XRP évolue depuis 10 semaines entre $1.25 et $1.55 — s’il défend fermement $1.28, le short perdra de son élan. Le short parie sur le fait que Swell n’apportera pas de demande réelle, pas sur la fin de Ripple.
👇 XRP passe-t-il sous $1.28 ou tient-il dans sa fourchette ? J’attends vos avis.
$XRP #Ripple #Swell #Trading
🚨 $XRP S’EFFONDRE PENDANT QUE RIPPLE CÉLÈBRE SWELL
XRP chute de -3.65% aujourd’hui avec $605M de volume, tandis que $BTC -1.61% et SOL -2.41% reculent moins.
Regardons la situation dans son ensemble :
→ Ripple est à Swell, à New York, où l’entreprise annonce des partenariats dans les paiements, la garde et la tokenisation… et XRP ne bouge pas : ces accords n’obligent personne à acheter du XRP sur le marché, et les dépôts des baleines sur Binance sont à leur plus haut niveau depuis 7 mois.
→ Découplage : BTC -1.61%, SOL -2.41%… et XRP -3.65%. Aujourd’hui, il baisse davantage que les grandes cryptos.
→ Évolution : il baisse → passe sous $1.2801 → vise $1.2715.
Entrée SHORT $1.2873 – $1.2954, stop $1.3002, TP1 $1.2801 (plus bas ext. sur 24 h), TP2 $1.2715. S’il repasse au-dessus de $1.3002, le short est invalidé et il faut sortir.
Attention : XRP évolue depuis 10 semaines entre $1.25 et $1.55 — s’il défend fermement $1.28, le short perdra de son élan. Le short parie sur le fait que Swell n’apportera pas de demande réelle, pas sur la fin de Ripple.
👇 XRP passe-t-il sous $1.28 ou tient-il dans sa fourchette ? J’attends vos avis.
$XRP #Ripple #Swell #Trading
XRP chute de -3.65% aujourd’hui avec $605M de volume, tandis que $BTC -1.61% et SOL -2.41% reculent moins.
Regardons la situation dans son ensemble :
→ Ripple est à Swell, à New York, où l’entreprise annonce des partenariats dans les paiements, la garde et la tokenisation… et XRP ne bouge pas : ces accords n’obligent personne à acheter du XRP sur le marché, et les dépôts des baleines sur Binance sont à leur plus haut niveau depuis 7 mois.
→ Découplage : BTC -1.61%, SOL -2.41%… et XRP -3.65%. Aujourd’hui, il baisse davantage que les grandes cryptos.
→ Évolution : il baisse → passe sous $1.2801 → vise $1.2715.
Entrée SHORT $1.2873 – $1.2954, stop $1.3002, TP1 $1.2801 (plus bas ext. sur 24 h), TP2 $1.2715. S’il repasse au-dessus de $1.3002, le short est invalidé et il faut sortir.
Attention : XRP évolue depuis 10 semaines entre $1.25 et $1.55 — s’il défend fermement $1.28, le short perdra de son élan. Le short parie sur le fait que Swell n’apportera pas de demande réelle, pas sur la fin de Ripple.
👇 XRP passe-t-il sous $1.28 ou tient-il dans sa fourchette ? J’attends vos avis.
$XRP #Ripple #Swell #Trading
80

Une question contre-intuitive : le nombre de portefeuilles atteint un record, alors pourquoi le cours continue-t-il de baisser ?
$XRP s’échange actuellement autour de 1,29 dollar, après une baisse d’environ 17 % en un mois. Pourtant, les données on-chain se contredisent : d’un côté, le nombre de portefeuilles actifs sur le registre a atteint 8,24 millions, avec 4 772 nouveaux portefeuilles en une journée ; de l’autre, les portefeuilles des gros détenteurs de 10 à 100 millions de tokens sont passés de 351 à 339, tandis que les réserves sur les plateformes d’échange ont grimpé de 11,003 à 11,05 milliards de tokens. Les analystes ne mâchent pas leurs mots : si le seuil de 1,26 dollar ne tient pas, le cours pourrait descendre à 1,11, puis à 0,98. Mais la conférence Swell de New York commence demain (du 27 au 29 octobre) : est-ce la veille d’une annonce majeure ou celle de la fuite des gros détenteurs ?
À vous de choisir dans les commentaires : A, les gros détenteurs prennent la poudre d’escampette ; si 1,26 casse, direction 0,98. B, 8,24 millions de portefeuilles, c’est rassurant ; Swell sera l’occasion de renverser la situation. De quel côté êtes-vous ?
$BTC $ETH #XRP #Ripple #Swell
Une question contre-intuitive : le nombre de portefeuilles atteint un record, alors pourquoi le cours continue-t-il de baisser ?
$XRP s’échange actuellement autour de 1,29 dollar, après une baisse d’environ 17 % en un mois. Pourtant, les données on-chain se contredisent : d’un côté, le nombre de portefeuilles actifs sur le registre a atteint 8,24 millions, avec 4 772 nouveaux portefeuilles en une journée ; de l’autre, les portefeuilles des gros détenteurs de 10 à 100 millions de tokens sont passés de 351 à 339, tandis que les réserves sur les plateformes d’échange ont grimpé de 11,003 à 11,05 milliards de tokens. Les analystes ne mâchent pas leurs mots : si le seuil de 1,26 dollar ne tient pas, le cours pourrait descendre à 1,11, puis à 0,98. Mais la conférence Swell de New York commence demain (du 27 au 29 octobre) : est-ce la veille d’une annonce majeure ou celle de la fuite des gros détenteurs ?
À vous de choisir dans les commentaires : A, les gros détenteurs prennent la poudre d’escampette ; si 1,26 casse, direction 0,98. B, 8,24 millions de portefeuilles, c’est rassurant ; Swell sera l’occasion de renverser la situation. De quel côté êtes-vous ?
$BTC $ETH #XRP #Ripple #Swell
$XRP s’échange actuellement autour de 1,29 dollar, après une baisse d’environ 17 % en un mois. Pourtant, les données on-chain se contredisent : d’un côté, le nombre de portefeuilles actifs sur le registre a atteint 8,24 millions, avec 4 772 nouveaux portefeuilles en une journée ; de l’autre, les portefeuilles des gros détenteurs de 10 à 100 millions de tokens sont passés de 351 à 339, tandis que les réserves sur les plateformes d’échange ont grimpé de 11,003 à 11,05 milliards de tokens. Les analystes ne mâchent pas leurs mots : si le seuil de 1,26 dollar ne tient pas, le cours pourrait descendre à 1,11, puis à 0,98. Mais la conférence Swell de New York commence demain (du 27 au 29 octobre) : est-ce la veille d’une annonce majeure ou celle de la fuite des gros détenteurs ?
À vous de choisir dans les commentaires : A, les gros détenteurs prennent la poudre d’escampette ; si 1,26 casse, direction 0,98. B, 8,24 millions de portefeuilles, c’est rassurant ; Swell sera l’occasion de renverser la situation. De quel côté êtes-vous ?
$BTC $ETH #XRP #Ripple #Swell
5

Voir la traduction
XRP chiếm lĩnh hệ thống metro New York trước thềm hội nghị Swell
- **XRP bao phủ hệ thống đường sắt New York:** Các toa tàu và không gian nhà ga được trang trí với thương hiệu XRP nổi bật.
- **Sự kiện trước thềm Swell:** Chiến dịch được triển khai ngay trước hội nghị Swell của Ripple, dự kiến thu hút nhiều sự quan tâm.
- **Chiến dịch marketing quy mô lớn:** Mục đích nhằm nâng cao nhận diện và hình ảnh của đồng tiền điện tử liên quan đến Ripple.
#BinanceSquare #CryptoNews #XRP #Ripple #Swell
$xrp
vlikevn Titanbot
Nguồn: U.Today
XRP chiếm lĩnh hệ thống metro New York trước thềm hội nghị Swell
- **XRP bao phủ hệ thống đường sắt New York:** Các toa tàu và không gian nhà ga được trang trí với thương hiệu XRP nổi bật.
- **Sự kiện trước thềm Swell:** Chiến dịch được triển khai ngay trước hội nghị Swell của Ripple, dự kiến thu hút nhiều sự quan tâm.
- **Chiến dịch marketing quy mô lớn:** Mục đích nhằm nâng cao nhận diện và hình ảnh của đồng tiền điện tử liên quan đến Ripple.
#BinanceSquare #CryptoNews #XRP #Ripple #Swell
$xrp
vlikevn Titanbot
Nguồn: U.Today
- **XRP bao phủ hệ thống đường sắt New York:** Các toa tàu và không gian nhà ga được trang trí với thương hiệu XRP nổi bật.
- **Sự kiện trước thềm Swell:** Chiến dịch được triển khai ngay trước hội nghị Swell của Ripple, dự kiến thu hút nhiều sự quan tâm.
- **Chiến dịch marketing quy mô lớn:** Mục đích nhằm nâng cao nhận diện và hình ảnh của đồng tiền điện tử liên quan đến Ripple.
#BinanceSquare #CryptoNews #XRP #Ripple #Swell
$xrp
vlikevn Titanbot
Nguồn: U.Today
84
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceIncidentReport
89,397 vues
821 mentions
2
#BinanceReopensWithdrawalsForMoreAssets
223,778 vues
1,958 mentions
3
#BinanceHourlyDepositsExceedWithdrawals
100,774 vues
936 mentions
4
#BhutanGelephuCentralBankCanHoldBitcoinReserves
0 vues
1 mentions
5
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
0 vues
0 mentions
6
#NasdaqRises0.8%AsChipStocksRebound
0 vues
1 mentions
7
#USMidtermElections
988,891 vues
4,823 mentions
8
#AnthropicIPOPricedDownasInvestorsEye$1.5T
5,852 vues
67 mentions
9
#USOctoberNFP-AreRateCutsStillPossible
185,891 vues
1,388 mentions
10
#AppleReportsMixedResults
86,511 vues
1,031 mentions