

#safepal
safepal
107,657 vues
248 mentions
Populaire
Récents
·
--
Haussier
🚀 $SFP
{spot}(SFPUSDT)
— MOMENTUM DE RUPTURE 🔥
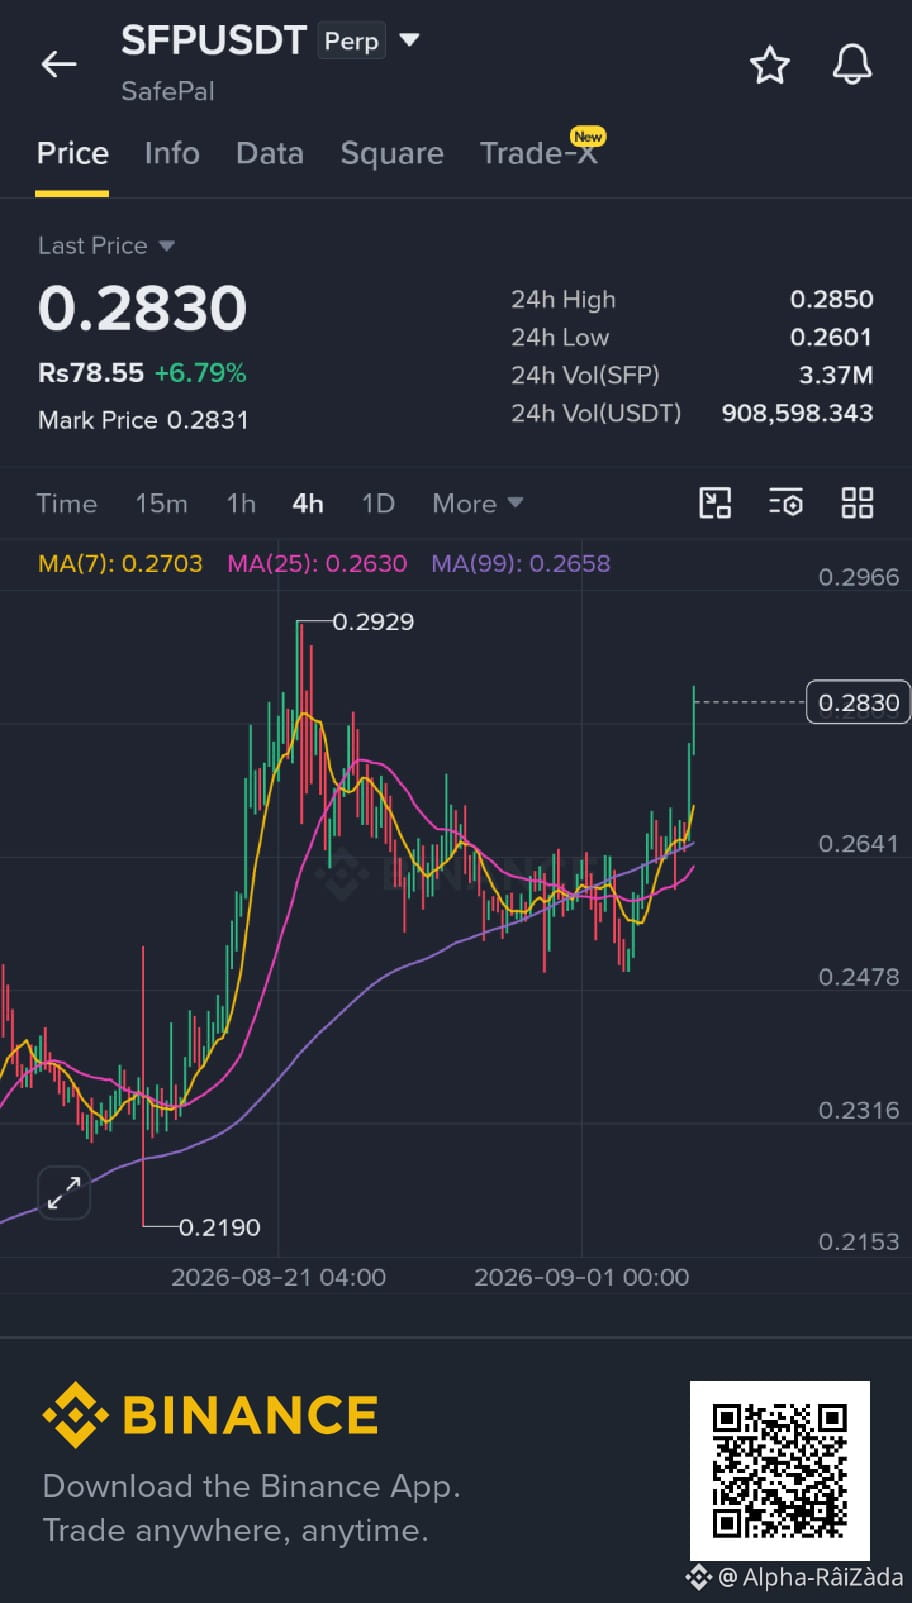
$SFP a quitté la fourchette de consolidation à $0.26–$0.27 et teste la résistance à $0.285. Les données de marché actuelles montrent aussi que SFP se négocie près de la zone des $0.28 avec un momentum positif.
📍 ENTRÉE : $0.280–$0.285
🎯 TP1 : $0.290
🎯 TP2 : $0.300
🎯 TP3 : $0.315
🛑 SL : $0.272
🔑 Clé : Tenir au-dessus de $0.28 → la continuation de la cassure reste au centre des attentions.
⚠️ Attendez une confirmation / un retest et évitez de courir après. Faites vos propres recherches (DYOR) • NFA
#SFP #SafePal #Breakout #LongSetup
🚀 $SFP
— MOMENTUM DE RUPTURE 🔥
$SFP a quitté la fourchette de consolidation à $0.26–$0.27 et teste la résistance à $0.285. Les données de marché actuelles montrent aussi que SFP se négocie près de la zone des $0.28 avec un momentum positif.
📍 ENTRÉE : $0.280–$0.285
🎯 TP1 : $0.290
🎯 TP2 : $0.300
🎯 TP3 : $0.315
🛑 SL : $0.272
🔑 Clé : Tenir au-dessus de $0.28 → la continuation de la cassure reste au centre des attentions.
⚠️ Attendez une confirmation / un retest et évitez de courir après. Faites vos propres recherches (DYOR) • NFA
#SFP #SafePal #Breakout #LongSetup
4
SafePal intègre officiellement le réseau principal Robinhood L2, et la ligne RWAFi s’élargit de plus en plus.
En plus d’avoir ouvert l’accès au L2, SafePal a déjà lancé sur Robinhood Chain des échanges de jetons d’actions natifs. Par la suite, l’entreprise s’associera aussi à un DEX perpétuel afin d’approfondir la liquidité on-chain et la profondeur des transactions.
En combinant avec les protocoles de tokenisation auxquels SafePal s’était déjà connecté, notamment xStocks et Ondo, les utilisateurs peuvent désormais, directement depuis leur portefeuille, accéder à des expositions on-chain sur des actions telles que NVIDIA, Tesla et SpaceX, ainsi que sur des produits comme le ETF S&P 500 et l’or.
Point de vue personnel : le portefeuille ne sert plus uniquement d’outil d’envoi et de réception ; il devient progressivement une « passerelle de courtage on-chain ». Lorsque les actifs traditionnels sont déplacés sur la chaîne, celui qui pourra offrir l’approvisionnement (de dépôt) + le trading + la solution de garde les plus fluides, contrôlera l’augmentation du nombre d’utilisateurs lors de la prochaine vague de RWA.
#SafePal #RWA #Robinhood
6

·
--
🚨 L’EXPOSITION DES DONNÉES SAFEPAL IMPACTE 40 000 UTILISATEURS — $PORTAL & $DOLO OBSERVÉ DE TRÈS PRÈS ⚡
🔍 La faille SafePal est un événement classique « clés intactes, optique touchée » : des informations client ont été exposées, mais les clés privées et les phrases de seed restent intactes. Cela réduit la gravité fondamentale des dommages, mais l’impact visuel crée tout de même une prime de risque (risk-off) sur l’ensemble des pools de liquidité $PORTAL et $DOLO . 📊
💡 Les traders institutionnels observent si cela reste un incident isolé de réputation ou s’il se transforme en inquiétudes plus larges concernant la confiance. L’absence de compromission de clé signifie que la structure technique demeure le principal moteur. 📌 Surveillez un fort resserrement (squeeze) si la prochaine mise à jour confirme l’absence totale de compromission de portefeuille. 💬 Achetez-vous la baisse liée au titre ou réduisez-vous le risque en attendant la confirmation ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
128
·
--
Haussier
$SFP
{spot}(SFPUSDT)
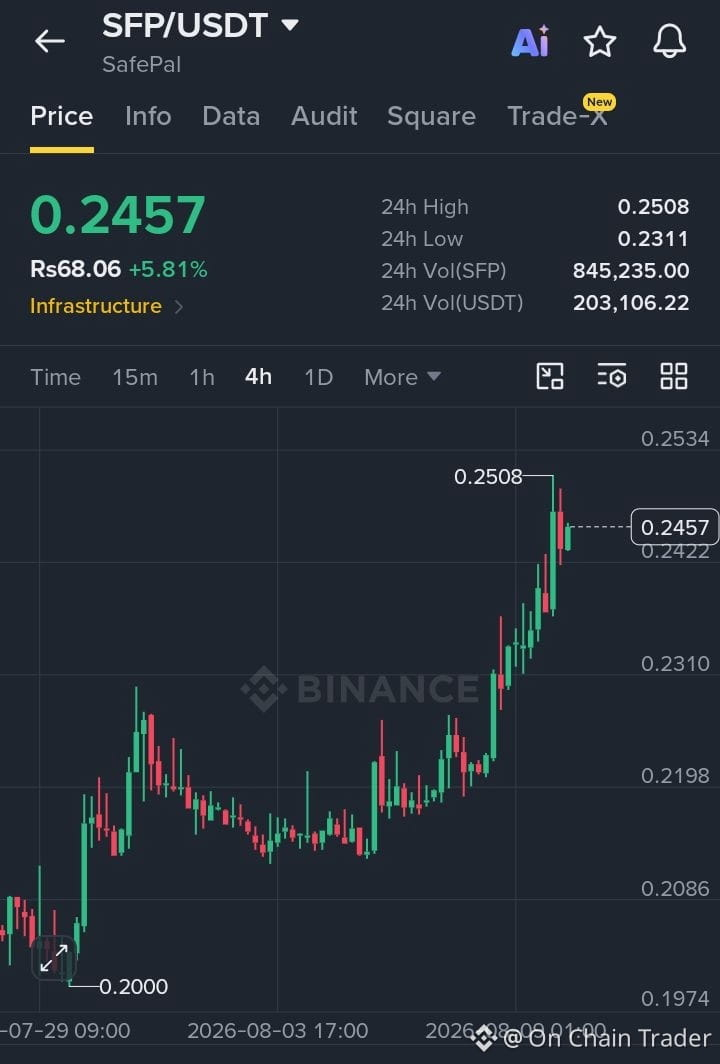
/USDT — CONFIGURATION TRÈS HAUSSIÈRE
SFP passe à la hausse avec un fort élan et reste au-dessus de 0,2420 $.
Entrée : 0,2410 $–0,2450 $
TP1 : 0,2508 $ | TP2 : 0,2600 $ | TP3 : 0,2750 $
SL : 0,2320 $
Tendance : HAUSSIÈRE — une cassure au-dessus de 0,2508 $ peut ouvrir la voie à une nouvelle impulsion à la hausse.
#SFP #SafePal #Crypto #BinanceSquare
$SFP
/USDT — CONFIGURATION TRÈS HAUSSIÈRE
SFP passe à la hausse avec un fort élan et reste au-dessus de 0,2420 $.
Entrée : 0,2410 $–0,2450 $
TP1 : 0,2508 $ | TP2 : 0,2600 $ | TP3 : 0,2750 $
SL : 0,2320 $
Tendance : HAUSSIÈRE — une cassure au-dessus de 0,2508 $ peut ouvrir la voie à une nouvelle impulsion à la hausse.
#SFP #SafePal #Crypto #BinanceSquare
1
110

·
--
🚨 UNE BRÈCHE CHEZ UN VENDEUR SAFEPAL DÉVOILE 40 000 CLIENTS PENDANT QUE $SFP FONDS RESTENT EN SÉCURITÉ ! 🛡️
Un défaut de la chaîne d’approvisionnement d’un prestataire tiers a récemment divulgué des informations personnelles d’expédition pour 39 798 acheteurs de portefeuilles matériels. Bien que les clés privées et les phrases de récupération restent intactes dans le stockage à froid, les données de livraison physiques se retrouvent désormais entre les mains de personnes malveillantes. 🔍
Cela met en évidence le piège classique de la chaîne d’approvisionnement : la logistique e-commerce expose les détenteurs hors ligne à des tentatives d’hameçonnage ciblées et à l’ingénierie sociale. Les “smart money” restent vigilantes lorsque de fausses communications de marque commencent inévitablement à inonder les boîtes de réception. 💡
💬 Quand vous commandez une sécurité matérielle, nettoyez-vous votre empreinte numérique, ou vous fiez-vous entièrement à la puce du stockage à froid ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
40
·
--
Trois incidents en trois semaines avec des portefeuilles matériels : la surface d’attaque est passée des clés à l’identité16 août, SafePal révèle une faille d’autorisation dans son système de consultation des commandes : en modifiant le numéro de commande, les utilisateurs peuvent accéder aux informations de commande d’autres personnes. Environ 39 798 clients sont concernés. Les données divulguées incluent le nom, l’e-mail, le numéro de téléphone, l’adresse de livraison et les détails d’achat, pour des commandes passées entre le 2 mars 2025 et le 11 avril 2026. La clé privée, la phrase mnémonique et le mot de passe du portefeuille ne sont pas affectés.
À noter pour les actions correctives de SafePal : plus de 30 sites de phishing construits à partir de ces données ont été retirés, la durée de conservation des données personnelles a été réduite à 90 jours, les clients concernés ont été informés un par un, et une société de sécurité indépendante a été mandatée pour auditer le résultat de la correction.
Trois incidents en trois semaines avec des portefeuilles matériels : la surface d’attaque est passée des clés à l’identité
16 août, SafePal révèle une faille d’autorisation dans son système de consultation des commandes : en modifiant le numéro de commande, les utilisateurs peuvent accéder aux informations de commande d’autres personnes. Environ 39 798 clients sont concernés. Les données divulguées incluent le nom, l’e-mail, le numéro de téléphone, l’adresse de livraison et les détails d’achat, pour des commandes passées entre le 2 mars 2025 et le 11 avril 2026. La clé privée, la phrase mnémonique et le mot de passe du portefeuille ne sont pas affectés.
À noter pour les actions correctives de SafePal : plus de 30 sites de phishing construits à partir de ces données ont été retirés, la durée de conservation des données personnelles a été réduite à 90 jours, les clients concernés ont été informés un par un, et une société de sécurité indépendante a été mandatée pour auditer le résultat de la correction.
À noter pour les actions correctives de SafePal : plus de 30 sites de phishing construits à partir de ces données ont été retirés, la durée de conservation des données personnelles a été réduite à 90 jours, les clients concernés ont été informés un par un, et une société de sécurité indépendante a été mandatée pour auditer le résultat de la correction.
1
100
·
--
GRANDES NOUVELLES😐
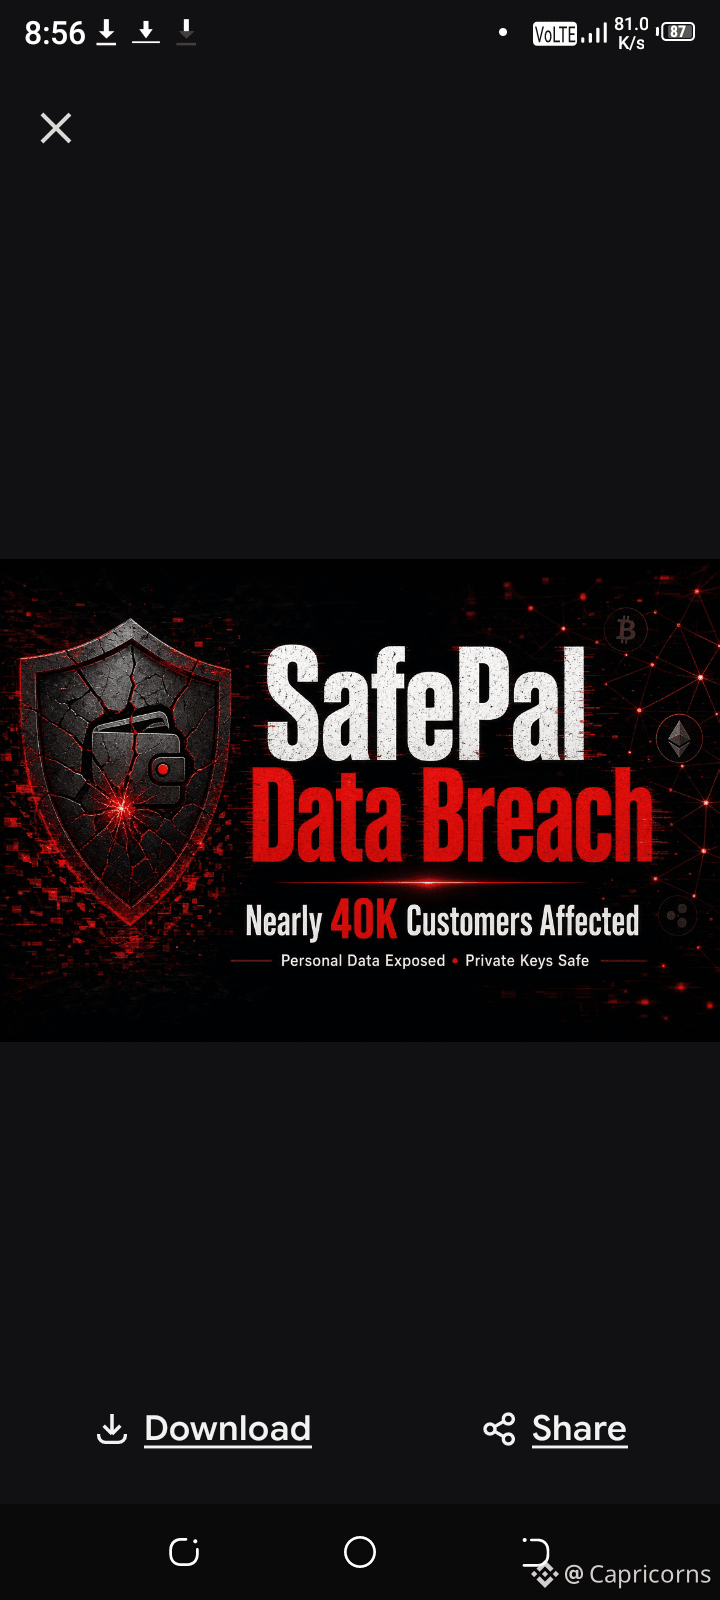
🚨 Fuite de données SafePal : près de 40 000 clients concernés
Le fournisseur de portefeuilles crypto SafePal a révélé une fuite de données touchant 39 798 clients, exposant des noms, des adresses et des coordonnées associées à des commandes.
🔐 La bonne nouvelle : les clés privées, les phrases mnémoniques (seed phrases), les mots de passe et les fonds crypto n’ont pas été compromis.
⚠️ Le risque plus important maintenant ? Les tentatives d’hameçonnage et d’usurpation d’identité visant les utilisateurs concernés.
La sécurité crypto ne consiste pas seulement à protéger vos clés — vos données personnelles comptent aussi.
#SafePal #CryptoNewss
62

SafePal dévoile sur son compte officiel X : un module de suivi des commandes de son écosystème aurait présenté une faille de sécurité. Les informations de 39 798 clients auraient été consultées par un accès non autorisé entre le 2 mars 2025 et le 11 avril 2026.
La fuite concerne des champs sensibles tels que le nom, l’adresse e-mail, l’adresse de livraison, le numéro de téléphone et les détails des achats, couvrant un périmètre relativement large. Pour l’heure, SafePal indique avoir effectué la réparation en introduisant des mesures de sécurité supplémentaires, et avoir envoyé à tous les utilisateurs concernés un e-mail de notification individuel. L’enquête se poursuit.
Du point de vue des utilisateurs, cette affaire nous rappelle encore plusieurs points clés :
1. Les plugins tiers constituent l’une des surfaces d’attaque les plus facilement négligées dans l’écosystème d’un wallet. Même si le programme principal est extrêmement rigoureux, dès qu’un maillon de la chaîne d’approvisionnement présente une faiblesse, les données des utilisateurs peuvent fuir en masse.
2. Même pour des marques de wallets non-custodial, elles doivent souvent maintenir des systèmes back-end Web2 liés au e-commerce, à la logistique et à la gestion des commandes. Ces systèmes s’appliquent également aux normes de sécurité des données traditionnelles. En cas de manque de maintenance, l’impact ne touche pas seulement la réputation de la marque, mais aussi le coût de conformité en argent réel.
3. Après réception de la notification, les utilisateurs doivent d’abord vérifier les risques d’hameçonnage. Les attaquants utilisent fréquemment des formulations telles que « renvoi de commande » ou « mise à jour de sécurité » pour commettre une seconde arnaque. Ne cliquez jamais sur les liens présents dans un e-mail inconnu.
Dans l’industrie Web3, la confiance se construit lentement, mais peut s’effondrer en un instant. Nous espérons que davantage de projets placeront la sécurité des infrastructures au premier plan, tout en continuant d’itérer leurs fonctionnalités.
#SafePal #Web3安全 #隐私保护
35

SafePal fait l’objet d’une fuite de données, 40 000 clients concernés
- Fuite de données : 40 000 comptes exposés avec des informations de commandes
- Les clés privées, les seed phrases et les actifs crypto ne sont pas affectés
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
- Fuite de données : 40 000 comptes exposés avec des informations de commandes
- Les clés privées, les seed phrases et les actifs crypto ne sont pas affectés
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
113

🚨 SafePal fait appel à des sociétés de sécurité externes après l’incident de fuite de données.
SafePal indique qu’ils sont en train de :
🔎 Surveiller quotidiennement les sites web frauduleux et les comptes usurpés
🛡️ Choisir 1 parmi 4 sociétés anti-phishing pour aider à traiter la suppression plus rapidement
🌑 Continuer à surveiller le dark web afin de détecter les données divulguées proposées à la vente ou rendues publiques
🔐 Choisir 1 parmi 3 organismes de sécurité indépendants pour auditer de manière exhaustive le système de commande
En outre, SafePal précise que les procédures de commande et d’expédition sont également en cours de révision afin de réduire la quantité de données stockées.
Un avertissement tout particulièrement important :
SafePal ne vous demandera jamais votre seed phrase / recovery phrase.
Si vous recevez un message vous demandant de fournir une seed phrase, de scanner un QR code ou de cliquer sur un lien suspect :
Ne le faites pas. 🚨
En cas d’incidents liés à des portefeuilles crypto, une fuite de données n’est parfois que la première étape ; la prochaine chose la plus dangereuse est le phishing.
Si vous utilisez SafePal, pensez à vérifier attentivement tous les canaux de contact avant d’interagir.
Not your seed phrase, not your keys.
STAYSAFE
#BrainrotCrypto #SafePal
471
·
--
Baissier
SafePal révèle une violation de données touchant environ 40 000 clients
SafePal a annoncé un incident de sécurité ayant entraîné la divulgation de données personnelles d’environ 40 000 clients, incluant les noms, les adresses résidentielles et les numéros de téléphone.
Selon l’entreprise, la faille a été exploitée dans un système de suivi des commandes pour accéder sans autorisation aux données des commandes pendant plus d’un an. Plus de 30 sites de phishing liés aux données divulguées ont également été repérés et neutralisés.
🔐 Le plus important : SafePal affirme que les Seed Phrases, les clés privées et les fonds des utilisateurs n’ont pas été affectés.
Mais cet incident met en lumière un point essentiel dans le monde Web3 :
Protéger les actifs ne signifie pas seulement protéger les clés privées, mais aussi protéger les données personnelles contre leur exploitation dans des attaques de phishing et d’ingénierie sociale.
Si vous êtes concerné, évitez tout message ou lien qui vous demande votre Seed Phrase ou votre Private Key, ou qui prétend qu’il est nécessaire de « sécuriser » vos fonds.
Dans la crypto, l’attaque peut commencer par une information personnelle… et se terminer par une tentative d’accès à vos fonds.
{future}(SFPUSDT)
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal révèle une violation de données touchant environ 40 000 clients
SafePal a annoncé un incident de sécurité ayant entraîné la divulgation de données personnelles d’environ 40 000 clients, incluant les noms, les adresses résidentielles et les numéros de téléphone.
Selon l’entreprise, la faille a été exploitée dans un système de suivi des commandes pour accéder sans autorisation aux données des commandes pendant plus d’un an. Plus de 30 sites de phishing liés aux données divulguées ont également été repérés et neutralisés.
🔐 Le plus important : SafePal affirme que les Seed Phrases, les clés privées et les fonds des utilisateurs n’ont pas été affectés.
Mais cet incident met en lumière un point essentiel dans le monde Web3 :
Protéger les actifs ne signifie pas seulement protéger les clés privées, mais aussi protéger les données personnelles contre leur exploitation dans des attaques de phishing et d’ingénierie sociale.
Si vous êtes concerné, évitez tout message ou lien qui vous demande votre Seed Phrase ou votre Private Key, ou qui prétend qu’il est nécessaire de « sécuriser » vos fonds.
Dans la crypto, l’attaque peut commencer par une information personnelle… et se terminer par une tentative d’accès à vos fonds.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
2
227
SafePal wallet a récemment divulgué un incident de sécurité des données. Dans un post officiel sur X, la société indique avoir découvert une vulnérabilité dans une extension de suivi des commandes, permettant à des personnes non autorisées d’accéder à certaines informations clients.
Selon les informations communiquées par l’entreprise, l’incident a touché environ 39,798 clients, avec une fenêtre temporelle concentrée entre le 2 mars 2025 et le 11 avril 2026. Les données exposées incluent notamment : le nom, l’adresse e-mail, l’adresse de livraison, le numéro de téléphone ainsi que les détails d’achat.
À ce jour, SafePal a mis en place des mesures de sécurité supplémentaires afin de finaliser la correction, et a envoyé un e-mail de notification distinct à tous les clients concernés. L’entreprise affirme qu’elle continuera de publier les dernières avancées de l’enquête.
Du point de vue des utilisateurs, il est recommandé aux personnes concernées :
1. De vérifier si elles ont reçu une notification par e-mail officielle SafePal, et de se méfier des e-mails de phishing se faisant passer pour le service client.
2. De changer rapidement les e-mails et mots de passe concernés, et d’activer la double authentification.
3. De rester vigilant face à des appels ou SMS inconnus invoquant « un problème de commande », afin d’éviter toute nouvelle divulgation d’informations financières personnelles.
4. De suivre l’évolution des enquêtes via les canaux officiels, et de vérifier s’il faut mettre en place des mesures supplémentaires de protection d’identité.
La sécurité d’un portefeuille ne se limite pas à la protection des actifs on-chain : chaque extension et composant tiers utilisés dans l’expérience utilisateur peut aussi devenir une surface d’attaque. Cet incident rappelle une nouvelle fois l’ensemble de l’écosystème Web3 : les audits de sécurité des composants front-end ne doivent pas être négligés.
#SafePal #钱包安全 #Web3
27
·
--
Haussier
🚨 ALERTE : @SafePal a divulgué une violation de données touchant 39 798 clients.
Bien que les fonds et les identifiants du portefeuille soient apparemment en sécurité, les utilisateurs doivent rester vigilants face aux tentatives de phishing de la part d’escrocs se faisant passer pour le personnel de SafePal. Vérifiez les messages via les canaux officiels avant de partager toute information. #SafePal #CryptoSecurity #Phishing
Bien que les fonds et les identifiants du portefeuille soient apparemment en sécurité, les utilisateurs doivent rester vigilants face aux tentatives de phishing de la part d’escrocs se faisant passer pour le personnel de SafePal. Vérifiez les messages via les canaux officiels avant de partager toute information. #SafePal #CryptoSecurity #Phishing
1
4
100
·
--
Haussier
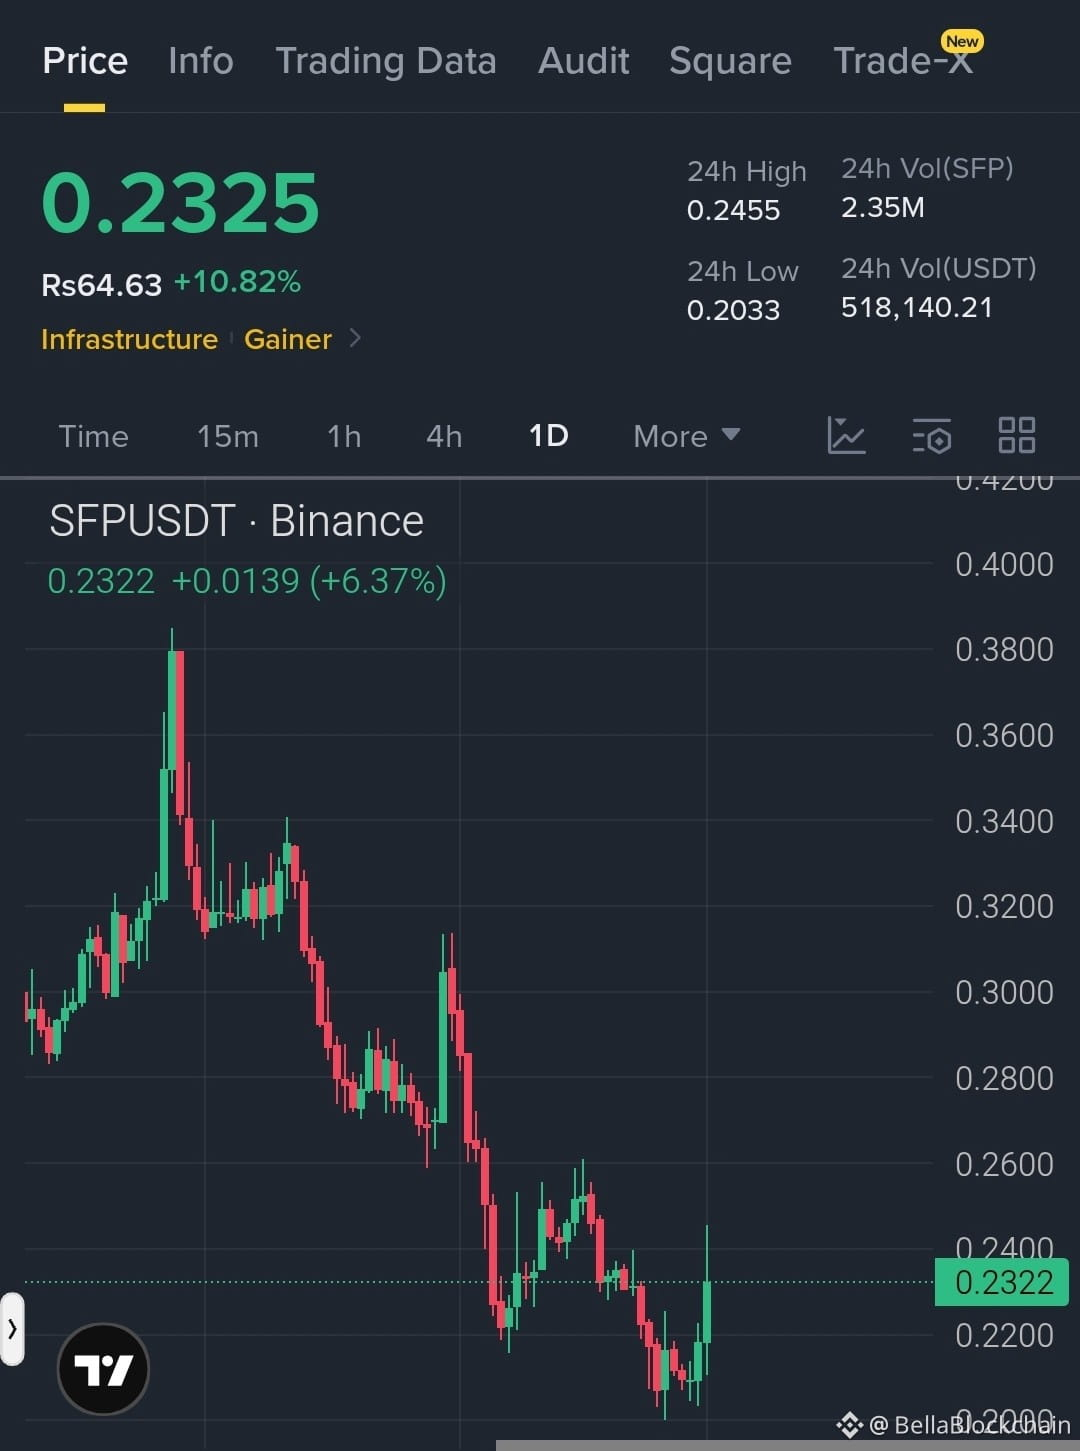
$SFP affiche de solides signes de retournement haussier après avoir établi une base de support solide près du niveau de 0,2000. L’évolution récente des prix montre une cassure nette de la consolidation locale, avec un élan croissant, ce qui positionne le token pour une continuation durable à la hausse vers la résistance majeure et les zones de liquidité.
* Objectif 1 : 0,2600
* Objectif 2 : 0,3000
* Objectif 3 : 0,3400
#SFP #SafePal #Altcoins
$SFP
{future}(SFPUSDT)
$SFP affiche de solides signes de retournement haussier après avoir établi une base de support solide près du niveau de 0,2000. L’évolution récente des prix montre une cassure nette de la consolidation locale, avec un élan croissant, ce qui positionne le token pour une continuation durable à la hausse vers la résistance majeure et les zones de liquidité.
* Objectif 1 : 0,2600
* Objectif 2 : 0,3000
* Objectif 3 : 0,3400
#SFP #SafePal #Altcoins
$SFP
* Objectif 1 : 0,2600
* Objectif 2 : 0,3000
* Objectif 3 : 0,3400
#SFP #SafePal #Altcoins
$SFP
1
21
SafePal intègre officiellement le réseau principal Robinhood L2, propulsant encore davantage la carte RWAFi.
Cette fois, il ne s’agit pas seulement de la compatibilité au niveau du portefeuille : SafePal a déjà mis en ligne l’échange de jetons boursiers natifs sur la Robinhood Chain. Par la suite, il s’associera également à un DEX perpétuel pour développer davantage la liquidité et la profondeur de trading on-chain.
En combinant avec les prestataires d’actifs tokenisés déjà intégrés auparavant, tels que xStocks et Ondo, les utilisateurs peuvent désormais acheter directement on-chain des actions stars comme NVIDIA, Tesla ou SpaceX, et même configurer en un clic des ETF S&P 500 ainsi que de l’or.
Pour l’utilisateur lambda, l’enjeu est assez direct : des actifs clés du monde traditionnel comme les actions US et les matières premières sont en train d’être transférés dans des portefeuilles on-chain, partageant une logique de trading et de règlement commune avec les actifs crypto. Le rythme de RWAFi, passant du discours à des produits utilisables, s’accélère clairement.
La suite à surveiller concerne la question de savoir si la profondeur des jetons boursiers sur le DEX perpétuel pourra réellement répondre aux besoins de trading, et si l’écosystème de Robinhood L2 pourra attirer davantage d’émetteurs d’actifs traditionnels.
#RWA #SafePal #RobinhoodChain
5

·
--
Le portefeuille matériel @SafePalCN, auquel Binance a participé à l’investissement, a connu une fuite de données concernant les informations de réception des clients.
Jusqu’à l’année dernière, l’opinion générale était que la sécurité des portefeuilles matériels est très élevée : isolement physique, donc difficile à voler.
Cette année, trois incidents consécutifs de sécurité touchant des portefeuilles matériels ont déjà brisé ces idées reçues.
À mesure que l’industrie a évolué, les hackers se concentrent désormais sur le secteur des portefeuilles matériels, en ciblant certains « grands requins » venus d’un autre âge.
Après tout, beaucoup de gens placent de grosses sommes sur des portefeuilles matériels.
Les clés privées des portefeuilles matériels pourraient être déchiffrées une à une, et les informations des destinataires des portefeuilles matériels pourraient être divulguées.
Il n’existe aucun endroit de stockage absolument sûr.
À l’heure actuelle, peut-être que seuls de grands échanges comme Binance peuvent encore mieux assurer la couverture des utilisateurs.
#SafePal数据泄露4万用户 #safepal
206
2
14
206

·
--
Haussier
👀 T2 2026 a été record en termes du nombre de piratages : #krypto . Avril–juin : 85 attaques — le plus grand nombre de toute l’histoire des observations !
Depuis le début de 2026, le secteur a déjà enregistré 121 intrusions et les pertes totales atteignent environ 942 millions de dollars. Et c’est précisément pourquoi la sécurité du portefeuille n’est pas une « option », mais un « fondement » !
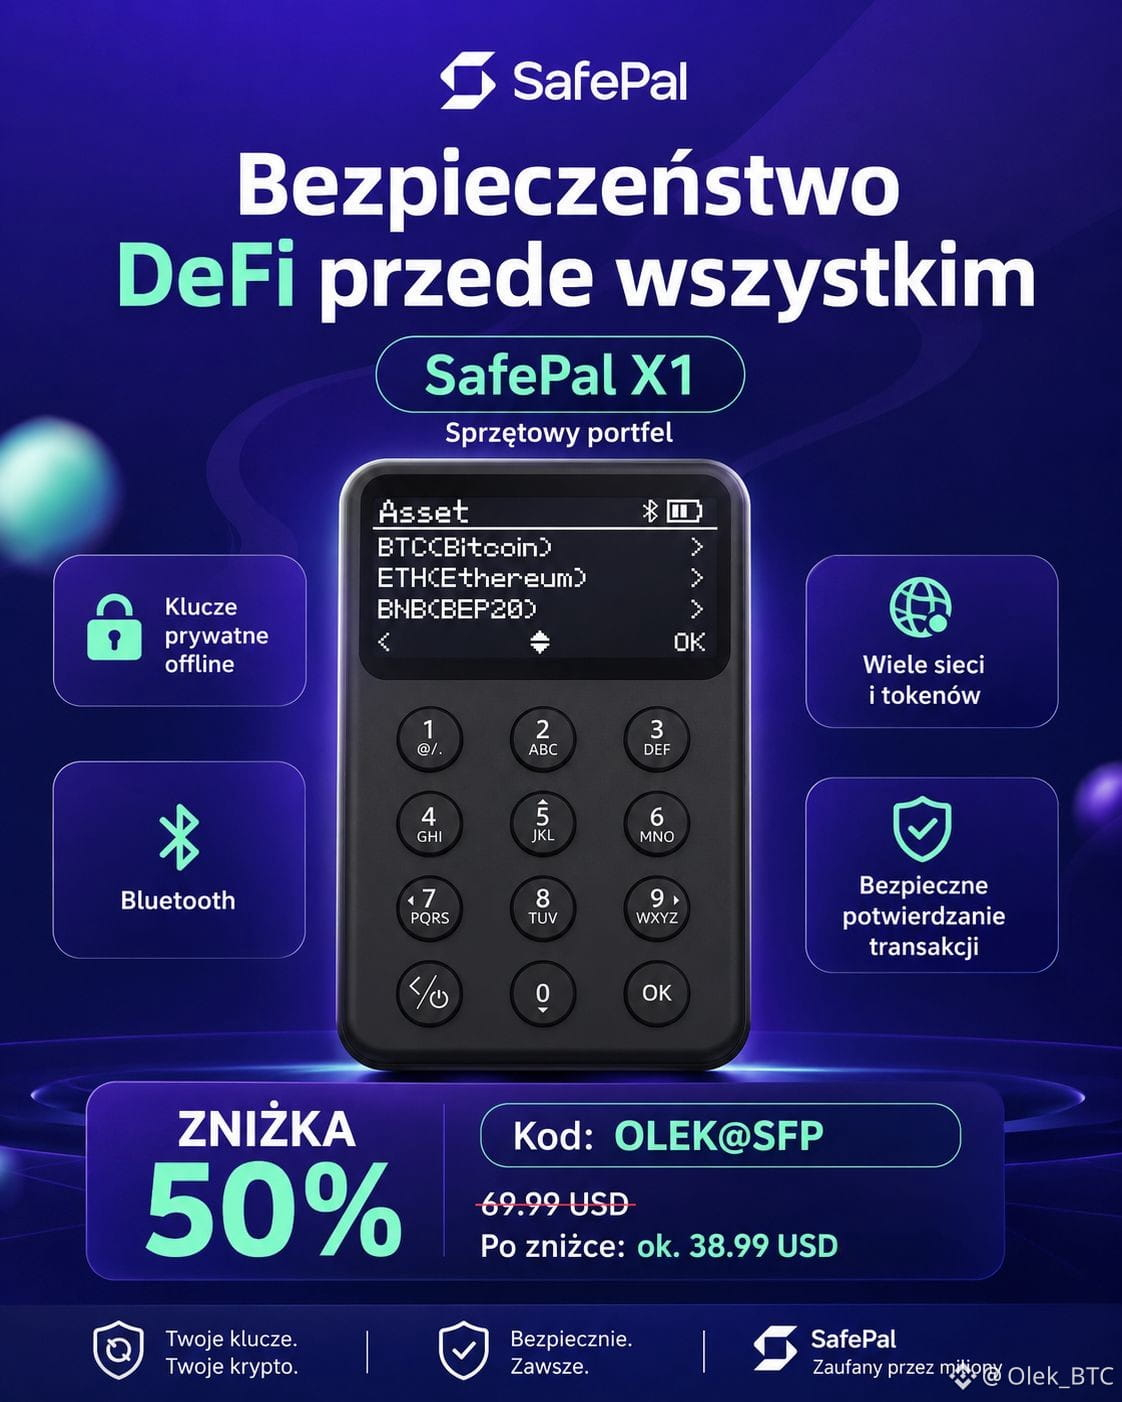
🔥 « #SafePal X1 » est un portefeuille matériel qui garde Tes Clés Privées hors de votre téléphone et de votre ordinateur !
En pratique, cela signifie qu’il faut confirmer la transaction physiquement sur l’appareil ; ainsi, le phishing, l’arnaque via un lien ou encore un navigateur infecté ont beaucoup plus de mal à réussir.
Pour celles et ceux qui me suivent et veulent mieux sécuriser leurs cryptoactifs, j’ai un code -50% pour l’achat du SafePal X1 dans la boutique officielle @SafePal .
⚡️ Prix : 69,99 $ + 9 $ de livraison. Avec le code ➣ 38,99 $ pour un nouveau wallet matériel. Code ➣ OLEK@SFP
Avec #crypto , on peut gagner beaucoup, mais il suffit d’une mauvaise signature pour tout perdre. Mieux vaut sécuriser le portefeuille avant que de pleurer après coup.
❗️ Suivez-moi pour plus ! #Kryptowaluty #DeFi $SFP
{spot}(SFPUSDT)
👀 T2 2026 a été record en termes du nombre de piratages : #krypto . Avril–juin : 85 attaques — le plus grand nombre de toute l’histoire des observations !
Depuis le début de 2026, le secteur a déjà enregistré 121 intrusions et les pertes totales atteignent environ 942 millions de dollars. Et c’est précisément pourquoi la sécurité du portefeuille n’est pas une « option », mais un « fondement » !
🔥 « #SafePal X1 » est un portefeuille matériel qui garde Tes Clés Privées hors de votre téléphone et de votre ordinateur !
En pratique, cela signifie qu’il faut confirmer la transaction physiquement sur l’appareil ; ainsi, le phishing, l’arnaque via un lien ou encore un navigateur infecté ont beaucoup plus de mal à réussir.
Pour celles et ceux qui me suivent et veulent mieux sécuriser leurs cryptoactifs, j’ai un code -50% pour l’achat du SafePal X1 dans la boutique officielle @SafePal .
⚡️ Prix : 69,99 $ + 9 $ de livraison. Avec le code ➣ 38,99 $ pour un nouveau wallet matériel. Code ➣ OLEK@SFP
Avec #crypto , on peut gagner beaucoup, mais il suffit d’une mauvaise signature pour tout perdre. Mieux vaut sécuriser le portefeuille avant que de pleurer après coup.
❗️ Suivez-moi pour plus ! #Kryptowaluty #DeFi $SFP
148
·
--
⚠️
#SafePal signale une exposition de données qui touche près de 40.000 clients.
Le problème semblerait se situer au niveau de la couche commerciale/logistique liée aux commandes. Des données telles que les noms, les adresses, l’historique d’achats et les contacts pourraient être utilisées pour du phishing, de fausses livraisons ou des attaques d’ingénierie sociale.
Votre wallet peut rester en sécurité, mais les données qui l’entourent comptent aussi.
Si vous avez acheté une SafePal, restez vigilant face aux e-mails, messages ou liens suspects. Ne partagez jamais et ne saisissez jamais votre seed phrase sur une page à laquelle vous accédez depuis un message inattendu. À propos, le wallet que j’ai échangé grâce aux diamants de CoinMarketCap est en route.
Les clés privées, les phrases de seed et les fonds n’ont pas été compromis.
1
200
SafePal a signalé une faille qui a exposé les données de près de 40 000 clients.
Cependant, aucune clé privée ni aucune phrase de départ n’a été compromise 🚨. #SafePal
SafePal a signalé une faille qui a exposé les données de près de 40 000 clients.
Cependant, aucune clé privée ni aucune phrase de départ n’a été compromise 🚨. #SafePal
Cependant, aucune clé privée ni aucune phrase de départ n’a été compromise 🚨. #SafePal
116
·
--
SafePal a confirmé qu’une violation de données a eu lieu, révélant des informations de commandes à environ 39 798 clients, mais qu’elle n’a pas entraîné directement une atteinte aux portefeuilles ni aux clés privées.
La violation a été causée par une vulnérabilité dans l’ajout du suivi des commandes, ce qui a entraîné la fuite des noms, des coordonnées et des données d’achat associées aux commandes entre mars 2025 et avril 2026.
Les phrases de récupération du portefeuille, les clés privées et les fonds restent sûrs, mais les données exposées augmentent les risques d’hameçonnage et d’usurpation d’identité, à l’instar d’incidents récents liés à Trezor et Ledger.
Les utilisateurs, qu’ils soient concernés ou non, devraient renforcer leurs mesures de sécurité, faire preuve de prudence face à tout message non sollicité prétendant provenir de « SafePal », et suivre l’avancement des audits en cours ainsi que les efforts de suppression du contenu#SafePal $BTC $SOL $ETH

انت وحظك
De Black robe
22
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#DriftHackVictimsBeginClaims
7,363 vues
132 mentions
2
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
1,491 vues
18 mentions
3
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
9,354 vues
131 mentions
4
#EthereumValidatorExitQueueJumps392%
174,655 vues
1,324 mentions
5
#IMFApprovesElSalvador$138MWithBitcoinWaiver
16,175 vues
82 mentions
6
#SECHaltsCryptoETFReviewsAmidFundingLapse
307,726 vues
2,124 mentions
7
#ZcashETFPostsFirstWeeklyOutflow$93.6M
102,082 vues
266 mentions
8
#GreekPoliceBustCryptoScamRingArrest17
424,280 vues
2,723 mentions
9
#BitcoinRejectedAt$87K
235,574 vues
334 mentions
10
#FedOctoberRateHikeOddsFallTo17%
439,829 vues
2,834 mentions