

#neutron
neutron
78,398 vues
142 mentions
Populaire
Récents

·
--
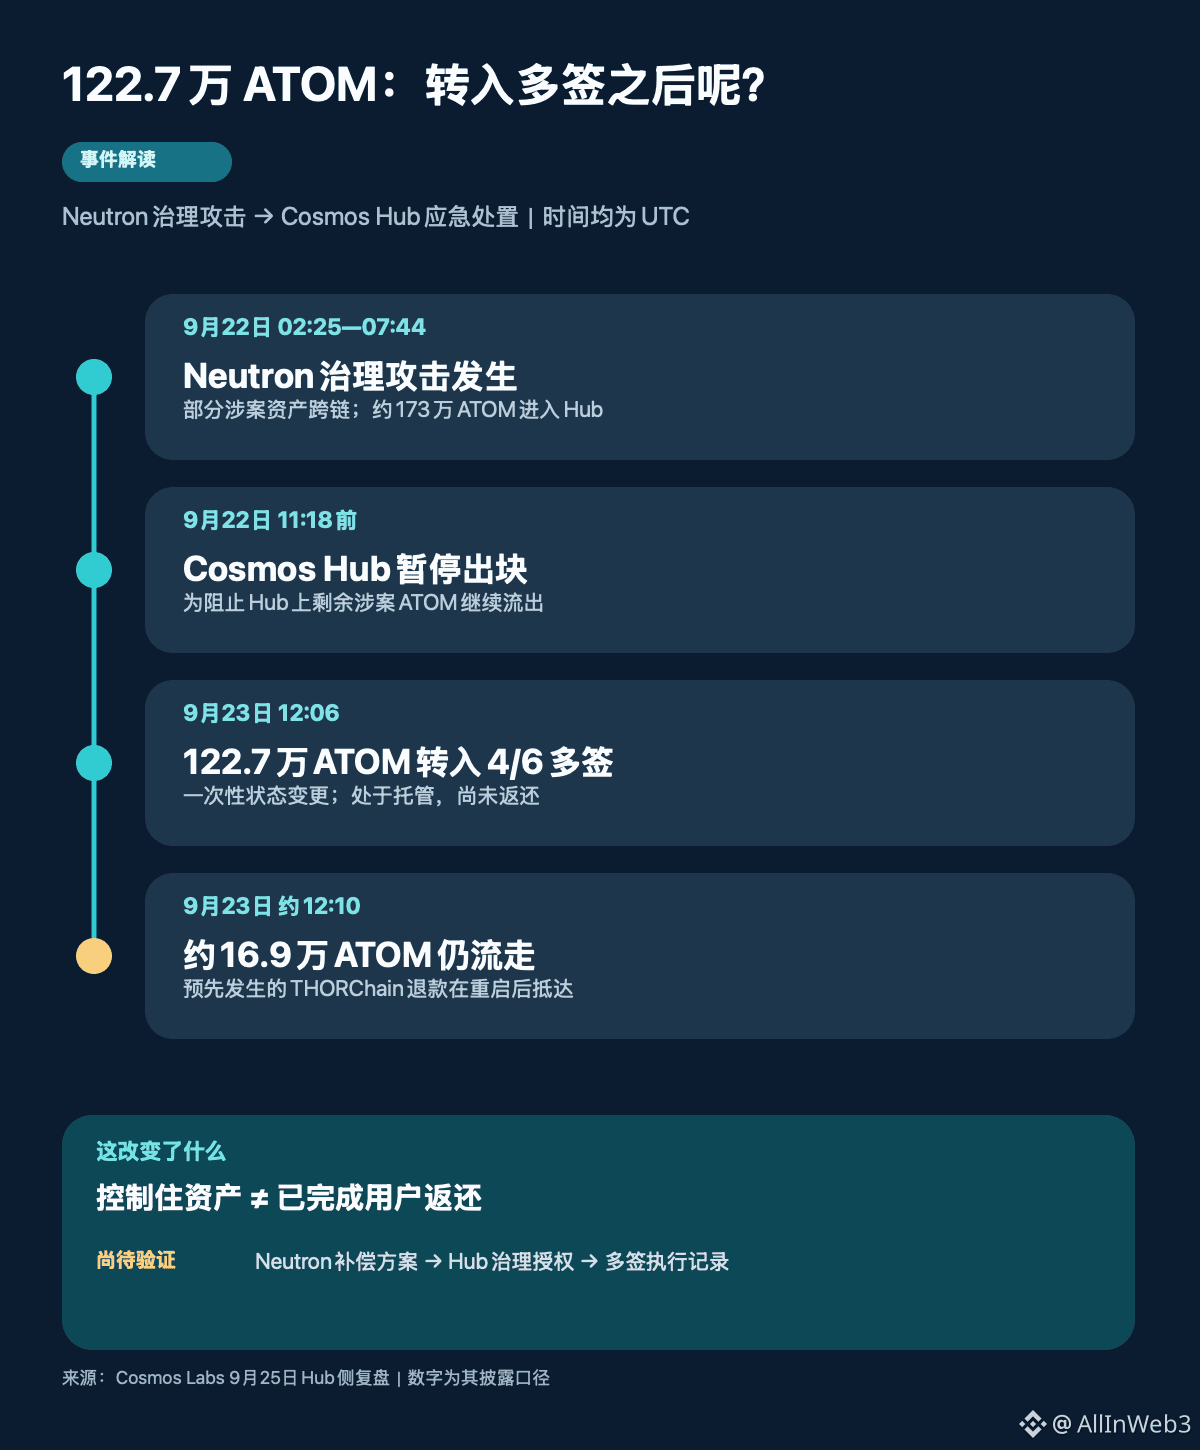
#Cosmos #Neutron $ATOM Environ 1,227 million de jetons ATOM liés à l’affaire ont été transférés vers une multi-signature de “récupération” ; à première vue, cela ressemble à une “récupération réussie”. Mais, pour les utilisateurs concernés, la question la plus cruciale est la suivante : qui contrôle l’argent à l’heure actuelle, et quand sera-t-il restitué, selon quelles règles ? À mon avis, cette action a franchi une première étape consistant à limiter les pertes, mais n’a pas encore abouti au dédommagement.
D’abord, séparons les deux réseaux. Le 22 septembre, l’attaquant a obtenu une partie des droits de gestion des contrats via le processus de gouvernance de Neutron, puis a retiré les actifs ; environ 1,73 million d’ATOM ont ensuite été transférés vers le Cosmos Hub. Le Hub lui-même n’a pas été compromis, mais des validateurs ont coordonné une pause de la production de blocs pour empêcher la poursuite du transfert des ATOM encore impliqués. Le 23 septembre à 12:00 (UTC), après environ 24,5 heures d’arrêt, le Hub a redémarré. À 12:06, un changement unique d’état a transféré, depuis l’adresse de l’attaquant à ce moment-là, les 1 227 121 ATOM restants vers une adresse multi-signature, dont seuls quatre des six signataires pouvaient disposer. Il s’agit d’une action divulguée par Cosmos Labs dans un compte-rendu côté Hub le 25 septembre, et cela ne signifie pas que les fonds sont déjà revenus sur les comptes des victimes.
Ce qui illustre le mieux les limites, c’est un autre transfert : environ 168 991 ATOM provenant auparavant des remboursements de THORChain ont seulement atteint l’adresse de l’attaquant après le redémarrage, puis ont continué à s’en échapper. D’après l’explication du compte-rendu, ce que les validateurs ont approuvé était une modification unique transférant le solde déjà présent à cette adresse à la hauteur où le Hub était arrêté ; il n’était pas question d’une autorisation permettant de prélever automatiquement, indéfiniment, tout futur crédit. Cette perte révèle les limites des plans d’urgence, et montre aussi que “modifier l’état on-chain” ne veut pas dire “récupérer tous les actifs inter-chaînes”.
Je pense donc que ce qu’il y a réellement à discuter n’est pas d’étiqueter cette intervention comme “centralisée” ou “sauvetage héroïque”, mais plutôt de savoir si les pouvoirs d’urgence peuvent être délimités clairement et faire l’objet d’une auditabilité a posteriori. Mettre tout le Hub en pause a un vrai coût en termes de disponibilité ; même si la modification ne vise qu’une seule adresse, il s’agit néanmoins d’un pouvoir exceptionnel. Le point positif est que le compte-rendu a rendu public l’adresse cible, les montants, les signataires, ainsi que le processus permettant d’adopter un patch avec plus des deux tiers des droits de vote ; le point encore inachevé est que la partie affectée par Neutron doit encore soumettre un plan de répartition. Du côté de la multi-signature, il est indiqué qu’un transfert ne sera possible qu’avec une autorisation via une proposition de gouvernance du Cosmos Hub, et les différences du code source du patch restent à divulguer.
Ainsi, pour la suite, je vois trois éléments vérifiables à établir : comment le rapport complet d’incident de Neutron définit les comptes endommagés ; comment la proposition de gouvernance du Hub explicite la base du paiement ; et si les sorties de la multi-signature peuvent être mises en correspondance, poste par poste, avec le dépôt final. Si ces traces sont publiées de manière exhaustive, j’améliorerai mon évaluation de cette gouvernance d’urgence ; si elle reste bloquée à “les fonds ont été conservés”, on ne pourra pas dire qu’ils ont déjà été indemnisés. Accepteriez-vous qu’une chaîne soit mise en pause afin de préserver des actifs impliqués dans l’affaire, et qu’un compte unique soit modifié ? Si oui, à quel niveau exigeriez-vous la publication des informations après coup ?
1
181

·
--
Cosmos Hub : 1,22 M$ en ATOM mis en multisig, proposition de l’attaquant rejetéeAprès l’attaque de gouvernance contre Neutron, la première réaction sur les tendances a été : « Cosmos aussi s’est fait pirater ».
Faux. Le Hub lui-même n’a pas été compromis, et les fonds des utilisateurs n’ont pas bougé. Ce qui a été emporté, ce sont les fonds de l’attaquant, des fonds frauduleusement transférés via le pont.
Relecture officielle de Cosmos Labs du 25 septembre : après que le 22 septembre une attaque contre la gouvernance Neutron a siphonné la liquidité de protocoles comme Astroport, environ 1,73 M$ en ATOM ont été envoyés vers le Hub. Les validateurs ont été arrêtés (halt) pendant environ 24,5 heures, puis lors du redémarrage de Gaia v28.3.0, environ 1,227 M$ en ATOM restants ont été déplacés en une seule fois vers un multisig 4/6 (Nansen / Keplr / Enigma / Silknodes / Kiln / Polkachu). Environ 0,5 M$ en ATOM ont déjà été convertis en $ETH via THORChain, donc non traçables ; après le redémarrage, environ 169 000 $ en ATOM ont aussi été remboursés et se sont échappés.
Cosmos Hub : 1,22 M$ en ATOM mis en multisig, proposition de l’attaquant rejetée
Après l’attaque de gouvernance contre Neutron, la première réaction sur les tendances a été : « Cosmos aussi s’est fait pirater ».
Faux. Le Hub lui-même n’a pas été compromis, et les fonds des utilisateurs n’ont pas bougé. Ce qui a été emporté, ce sont les fonds de l’attaquant, des fonds frauduleusement transférés via le pont.
Relecture officielle de Cosmos Labs du 25 septembre : après que le 22 septembre une attaque contre la gouvernance Neutron a siphonné la liquidité de protocoles comme Astroport, environ 1,73 M$ en ATOM ont été envoyés vers le Hub. Les validateurs ont été arrêtés (halt) pendant environ 24,5 heures, puis lors du redémarrage de Gaia v28.3.0, environ 1,227 M$ en ATOM restants ont été déplacés en une seule fois vers un multisig 4/6 (Nansen / Keplr / Enigma / Silknodes / Kiln / Polkachu). Environ 0,5 M$ en ATOM ont déjà été convertis en $ETH via THORChain, donc non traçables ; après le redémarrage, environ 169 000 $ en ATOM ont aussi été remboursés et se sont échappés.
93
·
--
LAB ($LAB) Ces dernières semaines, le sentiment de marché est plutôt faible, pour deux raisons principales : d’une part, le calendrier du lancement de la fusée porteuse Neutron a été davantage repoussé à 2027, et le rythme d’avancement du projet est inférieur aux attentes du marché ; d’autre part, après la clôture de Wall Street, on observe une baisse d’environ 2 %, ce qui affaiblit l’appétit pour le risque et ébranle la confiance des investisseurs.
Sur le plan des données, le cours actuel de $LAB se situe autour de 0,1235 $ ; le volume d’échanges sur 24 heures est d’environ 10,33 millions de dollars, et la capitalisation boursière est d’environ 56,21 millions de dollars. À court terme, le retard de la fusée combiné à la faiblesse de Wall Street crée un double frein : le prix devrait donc, très probablement, continuer à subir une pression.
Il faut toutefois noter que la fusée Neutron s’inscrit dans un récit à moyen/long terme. Après une première phase de relâchement du sentiment à court terme, le marché reviendra à l’essentiel : le rythme réel de livraison du projet et l’avancement de l’écosystème. L’histoire des lanceurs spatiaux est certes séduisante, mais lorsque le calendrier de concrétisation s’allonge, les attentes de valorisation doivent être réévaluées.
Côté stratégie, tant que la direction n’est pas claire, il n’est pas conseillé de se précipiter pour acheter « au plus bas ». Surveillez plutôt deux signaux : d’abord, si le prix parvient à se stabiliser dans la fourchette actuelle tout en voyant le volume diminuer ; ensuite, si l’équipe du projet communique un calendrier de jalons plus précis.
Avertissement sur le risque : les actifs crypto sont extrêmement volatils. Ce qui précède correspond uniquement à des observations personnelles et ne constitue pas un conseil en investissement. Merci de faire votre propre recherche (DYOR) et de gérer votre taille de position.
#LAB#MarchéCrypto#Neutron
LAB ($LAB ) Ces dernières semaines, le sentiment de marché est plutôt faible, pour deux raisons principales : d’une part, le calendrier du lancement de la fusée porteuse Neutron a été davantage repoussé à 2027, et le rythme d’avancement du projet est inférieur aux attentes du marché ; d’autre part, après la clôture de Wall Street, on observe une baisse d’environ 2 %, ce qui affaiblit l’appétit pour le risque et ébranle la confiance des investisseurs.
Sur le plan des données, le cours actuel de $LAB se situe autour de 0,1235 $ ; le volume d’échanges sur 24 heures est d’environ 10,33 millions de dollars, et la capitalisation boursière est d’environ 56,21 millions de dollars. À court terme, le retard de la fusée combiné à la faiblesse de Wall Street crée un double frein : le prix devrait donc, très probablement, continuer à subir une pression.
Il faut toutefois noter que la fusée Neutron s’inscrit dans un récit à moyen/long terme. Après une première phase de relâchement du sentiment à court terme, le marché reviendra à l’essentiel : le rythme réel de livraison du projet et l’avancement de l’écosystème. L’histoire des lanceurs spatiaux est certes séduisante, mais lorsque le calendrier de concrétisation s’allonge, les attentes de valorisation doivent être réévaluées.
Côté stratégie, tant que la direction n’est pas claire, il n’est pas conseillé de se précipiter pour acheter « au plus bas ». Surveillez plutôt deux signaux : d’abord, si le prix parvient à se stabiliser dans la fourchette actuelle tout en voyant le volume diminuer ; ensuite, si l’équipe du projet communique un calendrier de jalons plus précis.
Avertissement sur le risque : les actifs crypto sont extrêmement volatils. Ce qui précède correspond uniquement à des observations personnelles et ne constitue pas un conseil en investissement. Merci de faire votre propre recherche (DYOR) et de gérer votre taille de position.
#LAB#MarchéCrypto#Neutron
11
·
--
$LAB Récemment, la pression provient principalement de deux facteurs : le lancement de la fusée Neutron est de nouveau reporté à 2027, ce qui pèse sur le sentiment du marché à court terme ; en outre, la baisse d’environ 2 % des marchés américains en fin de séance affaiblit l’appétit pour le risque, réduisant la confiance des investisseurs.
Du point de vue de l’avancement du projet, le calendrier de lancement constitue un jalon important du récit autour de $LAB . Des reports successifs peuvent amener le marché à douter du rythme de concrétisation ; les capitaux sont davantage enclins à attendre plutôt qu’à poursuivre la hausse.
Il convient de noter que le repli des prix à court terme ne correspond pas nécessairement, à lui seul, à l’évolution de la valeur à moyen/long terme. Le lancement de la fusée n’est qu’une partie des scénarios d’application de $LAB ; l’évolution des fondamentaux, comme l’écosystème on-chain et le modèle économique des tokens, mérite aussi d’être surveillée.
À l’heure actuelle, le volume des transactions et la capitalisation restent relativement limités ; les chocs liés au sentiment peuvent être amplifiés. Les investisseurs qui suivent la tendance doivent être attentifs aux risques de volatilité.
#LAB #Neutron
220
le créateur est en train d’offrir une récompense pour publier un article sur Newton afin de participer, c’est très facile#Neutron points de discussion suggérés (consultez les détails sur https://tinyurl.com/42k5xwhv)https://tinyurl.com/42k5xwhv) $NEWT n’oublie pas que tu ne peux pas partager un article copié, il doit être original afin de pouvoir gagner la récompense
le créateur est en train d’offrir une récompense pour publier un article sur Newton afin de participer, c’est très facile
#Neutron points de discussion suggérés (consultez les détails sur https://tinyurl.com/42k5xwhv)https://tinyurl.com/42k5xwhv) $NEWT n’oublie pas que tu ne peux pas partager un article copié, il doit être original afin de pouvoir gagner la récompense
9
Protocole Newton$NEWT Le protocole Newton construit un avenir passionnant pour le Web3 en se concentrant sur un écosystème blockchain sécurisé, évolutif et efficace. Le lancement de la bêta du réseau principal Newton constitue une étape importante qui permet aux développeurs et aux membres de la communauté d’explorer de nouvelles fonctionnalités, de tester des applications et de contribuer à l’amélioration du réseau. Je pense que cette phase renforcera l’écosystème et encouragera davantage d’innovation. La participation de la communauté est essentielle, car les retours contribuent à rendre la plateforme plus fiable avant une adoption plus large. J’attends avec impatience de voir davantage de mises à jour, de partenariats et de cas d’usage concrets de $NEWT
Protocole Newton
$NEWT Le protocole Newton construit un avenir passionnant pour le Web3 en se concentrant sur un écosystème blockchain sécurisé, évolutif et efficace. Le lancement de la bêta du réseau principal Newton constitue une étape importante qui permet aux développeurs et aux membres de la communauté d’explorer de nouvelles fonctionnalités, de tester des applications et de contribuer à l’amélioration du réseau. Je pense que cette phase renforcera l’écosystème et encouragera davantage d’innovation. La participation de la communauté est essentielle, car les retours contribuent à rendre la plateforme plus fiable avant une adoption plus large. J’attends avec impatience de voir davantage de mises à jour, de partenariats et de cas d’usage concrets de $NEWT
71

·
--
$RKLB DUMPS 2% APRÈS EXPLOSION DES REVENUS — LE RETARD VOLANT LA VEDETTE 🚨📉
📊 Voici le paradoxe : Rocket Lab vient d’imprimer un chiffre d’affaires trimestriel record de 2,34 Md$ — au-dessus de l’estimation des analystes à 2,32 Md$ — et a guidé le T3 vers 2,5–2,65 Md$, au-delà du consensus à 2,37 Md$. Pourtant, l’action a chuté d’environ 2 % après la clôture. Vente de la nouvelle, classique ? Pas vraiment.
🚨 Le vrai frein ? Le premier vol de Neutron glisse à 2027, la direction reconnaissant des « risques et incertitudes » sur le calendrier. Les victoires sur les revenus ne peuvent pas rattraper un récit qui perd du terrain face au Falcon 9 de SpaceX — du moins pas cette séance.
💡 Quand les fondamentaux virent au vert mais que le prix vire au rouge, le marché vote pour les catalyseurs à venir, pas pour le rétroviseur. La réservation Kepler pour 2028 apporte un ancrage à plus long terme, mais les traders intègrent l’attente. 💬 Le retard est-il entièrement déjà pris en compte, ou la dévalorisation ne fait que commencer ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #RKLB #RocketLab #Stocks #Earnings #Neutron
🔥 💎
34
@neutron_org + @UncleScroogeCrypto = 🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
#NTRN
Avez-vous déjà pensé pourquoi la plupart des blockchains semblent être des îles isolées ? Le marché est rempli de solutions "patchwork", mais un géant se réveille au cœur de l'écosystème Cosmos qui promet de mettre fin à cette fragmentation.
Ce géant est le @neutron_org
Ne considérez pas le $NTRN simplement comme un autre actif spéculatif ; comprenez la technologie disruptive qui se cache derrière. Neutron est la première plateforme à utiliser la Sécurité Répliquée (Replicated Security) du Cosmos Hub. Qu'est-ce que cela signifie en pratique ? Il hérite de la sécurité multibillionnaire et impénétrable de l'ATOM pour exécuter des contrats intelligents complexes. C'est le meilleur des deux mondes : la robustesse d'un réseau souverain avec l'agilité des applications DeFi de dernière génération.
Alors que d'autres projets luttent avec des ponts non sécurisés, le #Neutron permet aux développeurs de créer des dApps qui fonctionnent nativement sur plusieurs chaînes simultanément grâce au protocole IBC. Ce n'est pas seulement une blockchain ; c'est le hub de liquidité définitif que le marché attendait. Nous parlons de transactions cross-chain sans friction, où l'utilisateur ne réalise même pas qu'il a changé de réseau.
La véritable révolution se produit en silence avant de faire du bruit. Neutron se positionne comme la colonne vertébrale de l'économie Interchain. La question qui se pose pour l'investisseur avisé n'est pas "qu'est-ce que Neutron", mais plutôt : allez-vous attendre que l'adoption de masse se produise pour comprendre l'importance de cette infrastructure ? L'ère de l'interopérabilité réelle a commencé, et le #Neutron est aux commandes.
{spot}(NTRNUSDT)
@Neutron Network + @Uncle Scrooge Crypto = 🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
#NTRN
Avez-vous déjà pensé pourquoi la plupart des blockchains semblent être des îles isolées ? Le marché est rempli de solutions "patchwork", mais un géant se réveille au cœur de l'écosystème Cosmos qui promet de mettre fin à cette fragmentation.
Ce géant est le @Neutron Network
Ne considérez pas le $NTRN simplement comme un autre actif spéculatif ; comprenez la technologie disruptive qui se cache derrière. Neutron est la première plateforme à utiliser la Sécurité Répliquée (Replicated Security) du Cosmos Hub. Qu'est-ce que cela signifie en pratique ? Il hérite de la sécurité multibillionnaire et impénétrable de l'ATOM pour exécuter des contrats intelligents complexes. C'est le meilleur des deux mondes : la robustesse d'un réseau souverain avec l'agilité des applications DeFi de dernière génération.
Alors que d'autres projets luttent avec des ponts non sécurisés, le #Neutron permet aux développeurs de créer des dApps qui fonctionnent nativement sur plusieurs chaînes simultanément grâce au protocole IBC. Ce n'est pas seulement une blockchain ; c'est le hub de liquidité définitif que le marché attendait. Nous parlons de transactions cross-chain sans friction, où l'utilisateur ne réalise même pas qu'il a changé de réseau.
La véritable révolution se produit en silence avant de faire du bruit. Neutron se positionne comme la colonne vertébrale de l'économie Interchain. La question qui se pose pour l'investisseur avisé n'est pas "qu'est-ce que Neutron", mais plutôt : allez-vous attendre que l'adoption de masse se produise pour comprendre l'importance de cette infrastructure ? L'ère de l'interopérabilité réelle a commencé, et le #Neutron est aux commandes.
1.6k
787
157
1.6k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinClears$85200
82 vues
46 mentions
2
#AltcoinSeasonIndexHoldsAbove60For5Days
2,687 vues
303 mentions
3
#BitcoinSlipsBelow$84000
1,238 vues
77 mentions
4
#USADPAdds90000JobsInSeptember
282 vues
135 mentions
5
#USCorePCEEasesTo3%InAugust
194 vues
119 mentions
6
#KospiPostsWorstQuarterSince2020
1,107 vues
172 mentions
7
#SECToClarifyOnChainFundraisingRules
6,347 vues
346 mentions
8
#UKFCAOpensCryptoFirmAuthorization
10,011 vues
317 mentions
9
#JapanMOFStudyGroupOnTokenizedGovtBonds
8,457 vues
280 mentions
10
#QNTRises287%
45,633 vues
646 mentions