
#merkletrees
merkletrees
366 vues
4 mentions
Populaire
Récents
·
--

Article
Preuves cryptographiques : Arbres de Merkle, La Grande Migration Minérale et Preuve de Réserves🚀
L'intégrité structurelle de @BitcoinKE est fondamentalement motivée par les mathématiques des Arbres de Merkle. Un Arbre de Merkle est une structure de données cryptographique qui hache de grandes quantités de transactions en une seule chaîne unique connue sous le nom de Racine Merkle. Ce design mathématique élégant permet aux nœuds complets de vérifier rapidement et en toute sécurité si une transaction spécifique existe dans un bloc sans avoir besoin de télécharger l'ensemble des données. Ce système de vérification efficace maintient le registre incroyablement léger et optimisé pour la décentralisation mondiale. 📊
Preuves cryptographiques : Arbres de Merkle, La Grande Migration Minérale et Preuve de Réserves
🚀
L'intégrité structurelle de @BitcoinKE est fondamentalement motivée par les mathématiques des Arbres de Merkle. Un Arbre de Merkle est une structure de données cryptographique qui hache de grandes quantités de transactions en une seule chaîne unique connue sous le nom de Racine Merkle. Ce design mathématique élégant permet aux nœuds complets de vérifier rapidement et en toute sécurité si une transaction spécifique existe dans un bloc sans avoir besoin de télécharger l'ensemble des données. Ce système de vérification efficace maintient le registre incroyablement léger et optimisé pour la décentralisation mondiale. 📊
L'intégrité structurelle de @BitcoinKE est fondamentalement motivée par les mathématiques des Arbres de Merkle. Un Arbre de Merkle est une structure de données cryptographique qui hache de grandes quantités de transactions en une seule chaîne unique connue sous le nom de Racine Merkle. Ce design mathématique élégant permet aux nœuds complets de vérifier rapidement et en toute sécurité si une transaction spécifique existe dans un bloc sans avoir besoin de télécharger l'ensemble des données. Ce système de vérification efficace maintient le registre incroyablement léger et optimisé pour la décentralisation mondiale. 📊
15
·
--
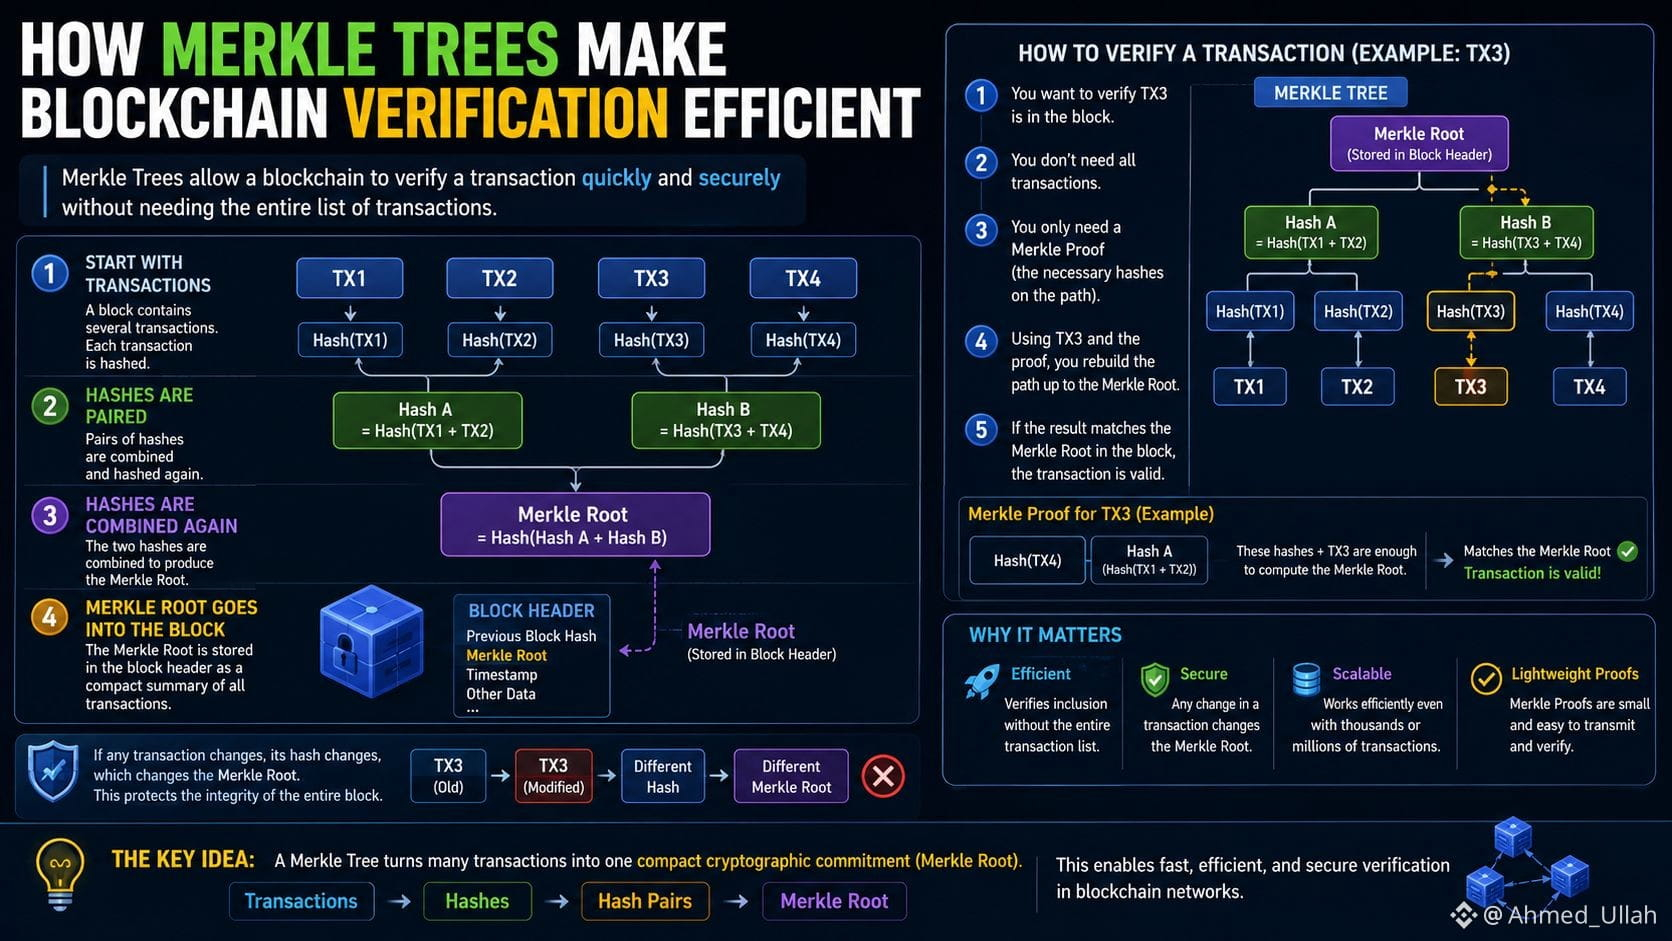
Comment les arbres de Merkle rendent la vérification de la blockchain efficace 🌳🔗
Un bloc de blockchain peut contenir des milliers de transactions.
Alors comment un réseau peut-il vérifier qu’une transaction spécifique appartient à un bloc sans avoir à recontrôler à chaque fois l’ensemble de la liste des transactions ?
La réponse la plus importante : l’arbre de Merkle.
1️⃣ Commencer par les transactions
Imaginez qu’un bloc contienne quatre transactions :
TX1 | TX2 | TX3 | TX4
Chaque transaction est transformée en un hachage cryptographique.
2️⃣ Associer les hachages
Le réseau regroupe des paires de hachages de transactions :
Hash(TX1) + Hash(TX2) → Hash A
Hash(TX3) + Hash(TX4) → Hash B
3️⃣ Combiner à nouveau les hachages
Puis :
Hash A + Hash B → Racine de Merkle
Le hachage final tout en haut est appelé la Racine de Merkle.
4️⃣ La Racine de Merkle est intégrée au bloc
La Racine de Merkle agit comme un résumé cryptographique compact des transactions.
Si ne serait-ce qu’une transaction change, son hachage change aussi.
Ce changement se propage vers le haut dans l’arbre et finit par modifier la Racine de Merkle.
5️⃣ Pourquoi est-ce utile ?
Supposons que vous vouliez prouver que TX3 appartient à un bloc donné.
Vous n’avez pas nécessairement besoin de la liste complète des transactions.
Une Preuve de Merkle peut fournir les hachages pertinents nécessaires pour reconstituer le chemin vers la Racine de Merkle.
Si le résultat calculé correspond à la Racine de Merkle enregistrée dans le bloc, l’inclusion de la transaction peut être vérifiée.
🧠 L’idée clé
Un arbre de Merkle transforme de nombreuses données de transaction en un seul engagement cryptographique compact.
Transactions → Hachages → Paires de hachages → Racine de Merkle
Cela aide les systèmes de blockchain à vérifier efficacement l’inclusion des transactions tout en préservant l’intégrité des données de transaction du bloc.
Suite : pourquoi la blockchain a-t-elle besoin d’un mécanisme de consensus dès le départ ? ⚙️
#blockchain #MerkleTrees #Cryptography #BlockchainTechnology #Web3
$BTC $BNB $BTTC
Comment les arbres de Merkle rendent la vérification de la blockchain efficace 🌳🔗
Un bloc de blockchain peut contenir des milliers de transactions.
Alors comment un réseau peut-il vérifier qu’une transaction spécifique appartient à un bloc sans avoir à recontrôler à chaque fois l’ensemble de la liste des transactions ?
La réponse la plus importante : l’arbre de Merkle.
1️⃣ Commencer par les transactions
Imaginez qu’un bloc contienne quatre transactions :
TX1 | TX2 | TX3 | TX4
Chaque transaction est transformée en un hachage cryptographique.
2️⃣ Associer les hachages
Le réseau regroupe des paires de hachages de transactions :
Hash(TX1) + Hash(TX2) → Hash A
Hash(TX3) + Hash(TX4) → Hash B
3️⃣ Combiner à nouveau les hachages
Puis :
Hash A + Hash B → Racine de Merkle
Le hachage final tout en haut est appelé la Racine de Merkle.
4️⃣ La Racine de Merkle est intégrée au bloc
La Racine de Merkle agit comme un résumé cryptographique compact des transactions.
Si ne serait-ce qu’une transaction change, son hachage change aussi.
Ce changement se propage vers le haut dans l’arbre et finit par modifier la Racine de Merkle.
5️⃣ Pourquoi est-ce utile ?
Supposons que vous vouliez prouver que TX3 appartient à un bloc donné.
Vous n’avez pas nécessairement besoin de la liste complète des transactions.
Une Preuve de Merkle peut fournir les hachages pertinents nécessaires pour reconstituer le chemin vers la Racine de Merkle.
Si le résultat calculé correspond à la Racine de Merkle enregistrée dans le bloc, l’inclusion de la transaction peut être vérifiée.
🧠 L’idée clé
Un arbre de Merkle transforme de nombreuses données de transaction en un seul engagement cryptographique compact.
Transactions → Hachages → Paires de hachages → Racine de Merkle
Cela aide les systèmes de blockchain à vérifier efficacement l’inclusion des transactions tout en préservant l’intégrité des données de transaction du bloc.
Suite : pourquoi la blockchain a-t-elle besoin d’un mécanisme de consensus dès le départ ? ⚙️
#blockchain #MerkleTrees #Cryptography #BlockchainTechnology #Web3
$BTC $BNB $BTTC
Un bloc de blockchain peut contenir des milliers de transactions.
Alors comment un réseau peut-il vérifier qu’une transaction spécifique appartient à un bloc sans avoir à recontrôler à chaque fois l’ensemble de la liste des transactions ?
La réponse la plus importante : l’arbre de Merkle.
1️⃣ Commencer par les transactions
Imaginez qu’un bloc contienne quatre transactions :
TX1 | TX2 | TX3 | TX4
Chaque transaction est transformée en un hachage cryptographique.
2️⃣ Associer les hachages
Le réseau regroupe des paires de hachages de transactions :
Hash(TX1) + Hash(TX2) → Hash A
Hash(TX3) + Hash(TX4) → Hash B
3️⃣ Combiner à nouveau les hachages
Puis :
Hash A + Hash B → Racine de Merkle
Le hachage final tout en haut est appelé la Racine de Merkle.
4️⃣ La Racine de Merkle est intégrée au bloc
La Racine de Merkle agit comme un résumé cryptographique compact des transactions.
Si ne serait-ce qu’une transaction change, son hachage change aussi.
Ce changement se propage vers le haut dans l’arbre et finit par modifier la Racine de Merkle.
5️⃣ Pourquoi est-ce utile ?
Supposons que vous vouliez prouver que TX3 appartient à un bloc donné.
Vous n’avez pas nécessairement besoin de la liste complète des transactions.
Une Preuve de Merkle peut fournir les hachages pertinents nécessaires pour reconstituer le chemin vers la Racine de Merkle.
Si le résultat calculé correspond à la Racine de Merkle enregistrée dans le bloc, l’inclusion de la transaction peut être vérifiée.
🧠 L’idée clé
Un arbre de Merkle transforme de nombreuses données de transaction en un seul engagement cryptographique compact.
Transactions → Hachages → Paires de hachages → Racine de Merkle
Cela aide les systèmes de blockchain à vérifier efficacement l’inclusion des transactions tout en préservant l’intégrité des données de transaction du bloc.
Suite : pourquoi la blockchain a-t-elle besoin d’un mécanisme de consensus dès le départ ? ⚙️
#blockchain #MerkleTrees #Cryptography #BlockchainTechnology #Web3
$BTC $BNB $BTTC
27
1
2
363
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
599,368 vues
2,784 mentions
2
#BitcoinSlidesTo$76000
23,632 vues
121 mentions
3
#BitcoinReboundsTo$79K
62,712 vues
402 mentions
4
#StrategyMarketCapPassesFord
41,563 vues
667 mentions
5
#ClarityActOddsHalveOnPolymarket
64,925 vues
558 mentions
6
#US30YTreasuryYieldTops5.40%
35,750 vues
373 mentions
7
#BessentEndorsesFinalClarityActDraft
58,281 vues
752 mentions
8
#ZamaOpens16ConfidentialMorphoVaults
20,209 vues
366 mentions
9
#USDCOnChainVolumeTops$100Trillion
3,075 vues
49 mentions
10
#BitcoinSpotETFsNetInflow$160M
5,087 vues
102 mentions