
#meraj_910
meraj_910
520 vues
37 mentions
Populaire
Récents

Voir la traduction
Merajul Islam Shawon
·
--
#dusk ❤️ $DUSK 🔥 @Dusk 🐘
Je n’ai cessé de revenir à l’avis d’incident de janvier propre à @Dusk , au lieu de me concentrer sur le graphique du token.
Ce qui a attiré mon attention n’était pas seulement l’exploit en lui-même, mais la différence dans la façon dont l’événement a été décrit. La déclaration officielle de Dusk du 17 janvier 2026, publiée par Georgian Sgura, indiquait que la surveillance avait détecté une activité inhabituelle impliquant un portefeuille géré par une équipe. Les services de bridge ont été interrompus, les adresses concernées ont été désactivées ou recyclées, et Dusk a déclaré qu’aucun fonds utilisateur n’était impacté.
Le libellé officiel m’a semblé contrôlé et mesuré.
Dans le même temps, des traceurs externes présentaient la situation de façon déjà différente — décrivant un acteur non autorisé vidant DUSK via le pont Dusk-to-EVM, avec des pertes qui atteindraient, d’après les informations, plusieurs millions.
Même incident, ton complètement différent.
C’est cet écart qui m’intéresse le plus. Je suis moins préoccupé par la question de savoir si l’incident était sérieux et davantage intéressé par la façon dont une chaîne axée sur la confidentialité et la conformité communique lorsqu’il se passe quelque chose autour de son bridge, ce qui, à vrai dire, est probablement en dehors du cœur du protocole DuskDS lui-même.
Dusk a été rapide pour clarifier qu’il ne s’agissait pas d’un problème du protocole DuskDS, mais l’ampleur exacte semblait moins claire au départ. D’un point de vue juridique et opérationnel, je comprends cette approche. Du point de vue d’un utilisateur, en revanche, l’incertitude reste intéressante.
J’ai relu l’avis deux fois et je n’arrivais toujours pas à comprendre ce que signifiait réellement une « petite série de transactions ». Cinq ? Cinquante ? Cinq cents ?
Du coup, je suis vraiment curieux : quelqu’un a-t-il tracé de manière indépendante l’activité on-chain sur cette fenêtre plutôt que de se fier au cadrage de l’un ou l’autre camp ?
$DUSK 🔅#Meraj_910
Les différentes versions de l’incident vous ont-elles aussi posé des questions ? @Dusk 💪
Je n’ai cessé de revenir à l’avis d’incident de janvier propre à @Dusk , au lieu de me concentrer sur le graphique du token.
Ce qui a attiré mon attention n’était pas seulement l’exploit en lui-même, mais la différence dans la façon dont l’événement a été décrit. La déclaration officielle de Dusk du 17 janvier 2026, publiée par Georgian Sgura, indiquait que la surveillance avait détecté une activité inhabituelle impliquant un portefeuille géré par une équipe. Les services de bridge ont été interrompus, les adresses concernées ont été désactivées ou recyclées, et Dusk a déclaré qu’aucun fonds utilisateur n’était impacté.
Le libellé officiel m’a semblé contrôlé et mesuré.
Dans le même temps, des traceurs externes présentaient la situation de façon déjà différente — décrivant un acteur non autorisé vidant DUSK via le pont Dusk-to-EVM, avec des pertes qui atteindraient, d’après les informations, plusieurs millions.
Même incident, ton complètement différent.
C’est cet écart qui m’intéresse le plus. Je suis moins préoccupé par la question de savoir si l’incident était sérieux et davantage intéressé par la façon dont une chaîne axée sur la confidentialité et la conformité communique lorsqu’il se passe quelque chose autour de son bridge, ce qui, à vrai dire, est probablement en dehors du cœur du protocole DuskDS lui-même.
Dusk a été rapide pour clarifier qu’il ne s’agissait pas d’un problème du protocole DuskDS, mais l’ampleur exacte semblait moins claire au départ. D’un point de vue juridique et opérationnel, je comprends cette approche. Du point de vue d’un utilisateur, en revanche, l’incertitude reste intéressante.
J’ai relu l’avis deux fois et je n’arrivais toujours pas à comprendre ce que signifiait réellement une « petite série de transactions ». Cinq ? Cinquante ? Cinq cents ?
Du coup, je suis vraiment curieux : quelqu’un a-t-il tracé de manière indépendante l’activité on-chain sur cette fenêtre plutôt que de se fier au cadrage de l’un ou l’autre camp ?
$DUSK 🔅#Meraj_910
Les différentes versions de l’incident vous ont-elles aussi posé des questions ? @Dusk 💪

Merajul Islam Shawon
·
--
#dusk $DUSK @Dusk
La confidentialité et la conformité sont souvent présentées comme un compromis en crypto : soit garder les transactions privées, soit rendre les données suffisamment visibles pour que les régulateurs puissent les examiner.
@dusk emprunte une voie plus intéressante.
Au lieu de considérer la transparence comme la définition de la conformité, Dusk est conçu autour de la confidentialité programmable — en gardant les données de transaction protégées tout en permettant aux parties autorisées de vérifier si des règles spécifiques ont bien été respectées.
Cela peut couvrir des limites de détention, l’éligibilité des investisseurs, les restrictions de transfert, les exigences de juridiction et d’autres conditions de conformité.
La distinction importante est simple : prouver la conformité sans exposer les données sous-jacentes.
L’usage de l’engagement (commitments) et des preuves à divulgation nulle de connaissance (zero-knowledge proofs) par Dusk fait de la divulgation sélective une partie centrale de l’architecture, tandis que le règlement déterministe et son orientation vers les marchés financiers réglementés ajoutent une couche supplémentaire pour les institutions qui explorent des titres tokenisés et des RWA.
C’est là que la confidentialité devient plus qu’un simple moyen de cacher l’information. Elle devient une façon de contrôler exactement ce qui doit être prouvé, qui peut le vérifier et ce qui reste privé. 🔍
Mais le vrai test est encore à venir : les régulateurs et les institutions considéreront-ils la preuve cryptographique comme suffisante, ou certains marchés exigeront-ils, à terme, une divulgation plus approfondie ?
Cette question pourrait façonner l’évolution des blockchains financières axées sur la confidentialité.
@Dusk #dusk $DUSK
$AT
#Creator #pad #Meraj_910
La confidentialité et la conformité sont souvent présentées comme un compromis en crypto : soit garder les transactions privées, soit rendre les données suffisamment visibles pour que les régulateurs puissent les examiner.
@dusk emprunte une voie plus intéressante.
Au lieu de considérer la transparence comme la définition de la conformité, Dusk est conçu autour de la confidentialité programmable — en gardant les données de transaction protégées tout en permettant aux parties autorisées de vérifier si des règles spécifiques ont bien été respectées.
Cela peut couvrir des limites de détention, l’éligibilité des investisseurs, les restrictions de transfert, les exigences de juridiction et d’autres conditions de conformité.
La distinction importante est simple : prouver la conformité sans exposer les données sous-jacentes.
L’usage de l’engagement (commitments) et des preuves à divulgation nulle de connaissance (zero-knowledge proofs) par Dusk fait de la divulgation sélective une partie centrale de l’architecture, tandis que le règlement déterministe et son orientation vers les marchés financiers réglementés ajoutent une couche supplémentaire pour les institutions qui explorent des titres tokenisés et des RWA.
C’est là que la confidentialité devient plus qu’un simple moyen de cacher l’information. Elle devient une façon de contrôler exactement ce qui doit être prouvé, qui peut le vérifier et ce qui reste privé. 🔍
Mais le vrai test est encore à venir : les régulateurs et les institutions considéreront-ils la preuve cryptographique comme suffisante, ou certains marchés exigeront-ils, à terme, une divulgation plus approfondie ?
Cette question pourrait façonner l’évolution des blockchains financières axées sur la confidentialité.
@Dusk #dusk $DUSK
$AT
#Creator #pad #Meraj_910

Voir la traduction
Merajul Islam Shawon
·
--
#dusk $DUSK @Dusk
La confidentialité et la conformité sont souvent présentées comme un compromis en crypto : soit garder les transactions privées, soit rendre les données suffisamment visibles pour que les régulateurs puissent les examiner.
@dusk emprunte une voie plus intéressante.
Au lieu de considérer la transparence comme la définition de la conformité, Dusk est conçu autour de la confidentialité programmable — en gardant les données de transaction protégées tout en permettant aux parties autorisées de vérifier si des règles spécifiques ont bien été respectées.
Cela peut couvrir des limites de détention, l’éligibilité des investisseurs, les restrictions de transfert, les exigences de juridiction et d’autres conditions de conformité.
La distinction importante est simple : prouver la conformité sans exposer les données sous-jacentes.
L’usage de l’engagement (commitments) et des preuves à divulgation nulle de connaissance (zero-knowledge proofs) par Dusk fait de la divulgation sélective une partie centrale de l’architecture, tandis que le règlement déterministe et son orientation vers les marchés financiers réglementés ajoutent une couche supplémentaire pour les institutions qui explorent des titres tokenisés et des RWA.
C’est là que la confidentialité devient plus qu’un simple moyen de cacher l’information. Elle devient une façon de contrôler exactement ce qui doit être prouvé, qui peut le vérifier et ce qui reste privé. 🔍
Mais le vrai test est encore à venir : les régulateurs et les institutions considéreront-ils la preuve cryptographique comme suffisante, ou certains marchés exigeront-ils, à terme, une divulgation plus approfondie ?
Cette question pourrait façonner l’évolution des blockchains financières axées sur la confidentialité.
@Dusk #dusk $DUSK
$AT
#Creator #pad #Meraj_910
La confidentialité et la conformité sont souvent présentées comme un compromis en crypto : soit garder les transactions privées, soit rendre les données suffisamment visibles pour que les régulateurs puissent les examiner.
@dusk emprunte une voie plus intéressante.
Au lieu de considérer la transparence comme la définition de la conformité, Dusk est conçu autour de la confidentialité programmable — en gardant les données de transaction protégées tout en permettant aux parties autorisées de vérifier si des règles spécifiques ont bien été respectées.
Cela peut couvrir des limites de détention, l’éligibilité des investisseurs, les restrictions de transfert, les exigences de juridiction et d’autres conditions de conformité.
La distinction importante est simple : prouver la conformité sans exposer les données sous-jacentes.
L’usage de l’engagement (commitments) et des preuves à divulgation nulle de connaissance (zero-knowledge proofs) par Dusk fait de la divulgation sélective une partie centrale de l’architecture, tandis que le règlement déterministe et son orientation vers les marchés financiers réglementés ajoutent une couche supplémentaire pour les institutions qui explorent des titres tokenisés et des RWA.
C’est là que la confidentialité devient plus qu’un simple moyen de cacher l’information. Elle devient une façon de contrôler exactement ce qui doit être prouvé, qui peut le vérifier et ce qui reste privé. 🔍
Mais le vrai test est encore à venir : les régulateurs et les institutions considéreront-ils la preuve cryptographique comme suffisante, ou certains marchés exigeront-ils, à terme, une divulgation plus approfondie ?
Cette question pourrait façonner l’évolution des blockchains financières axées sur la confidentialité.
@Dusk #dusk $DUSK
$AT
#Creator #pad #Meraj_910
Voir la traduction
Merajul Islam Shawon
·
--
$BABY 💥 #baby 🔥🗯️
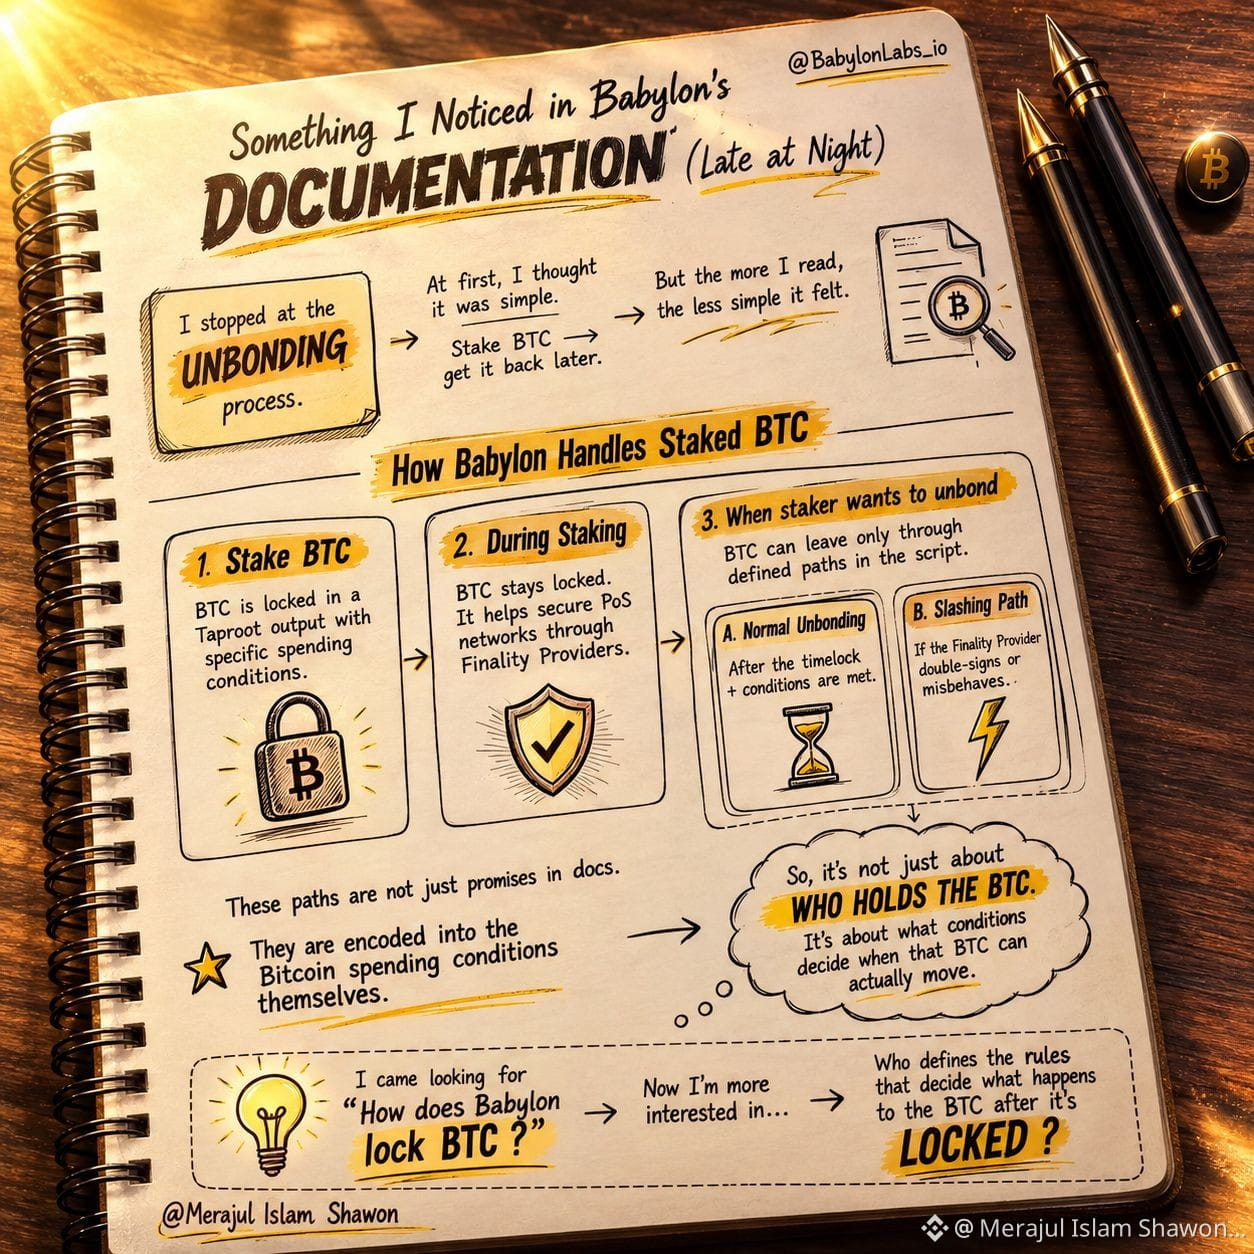
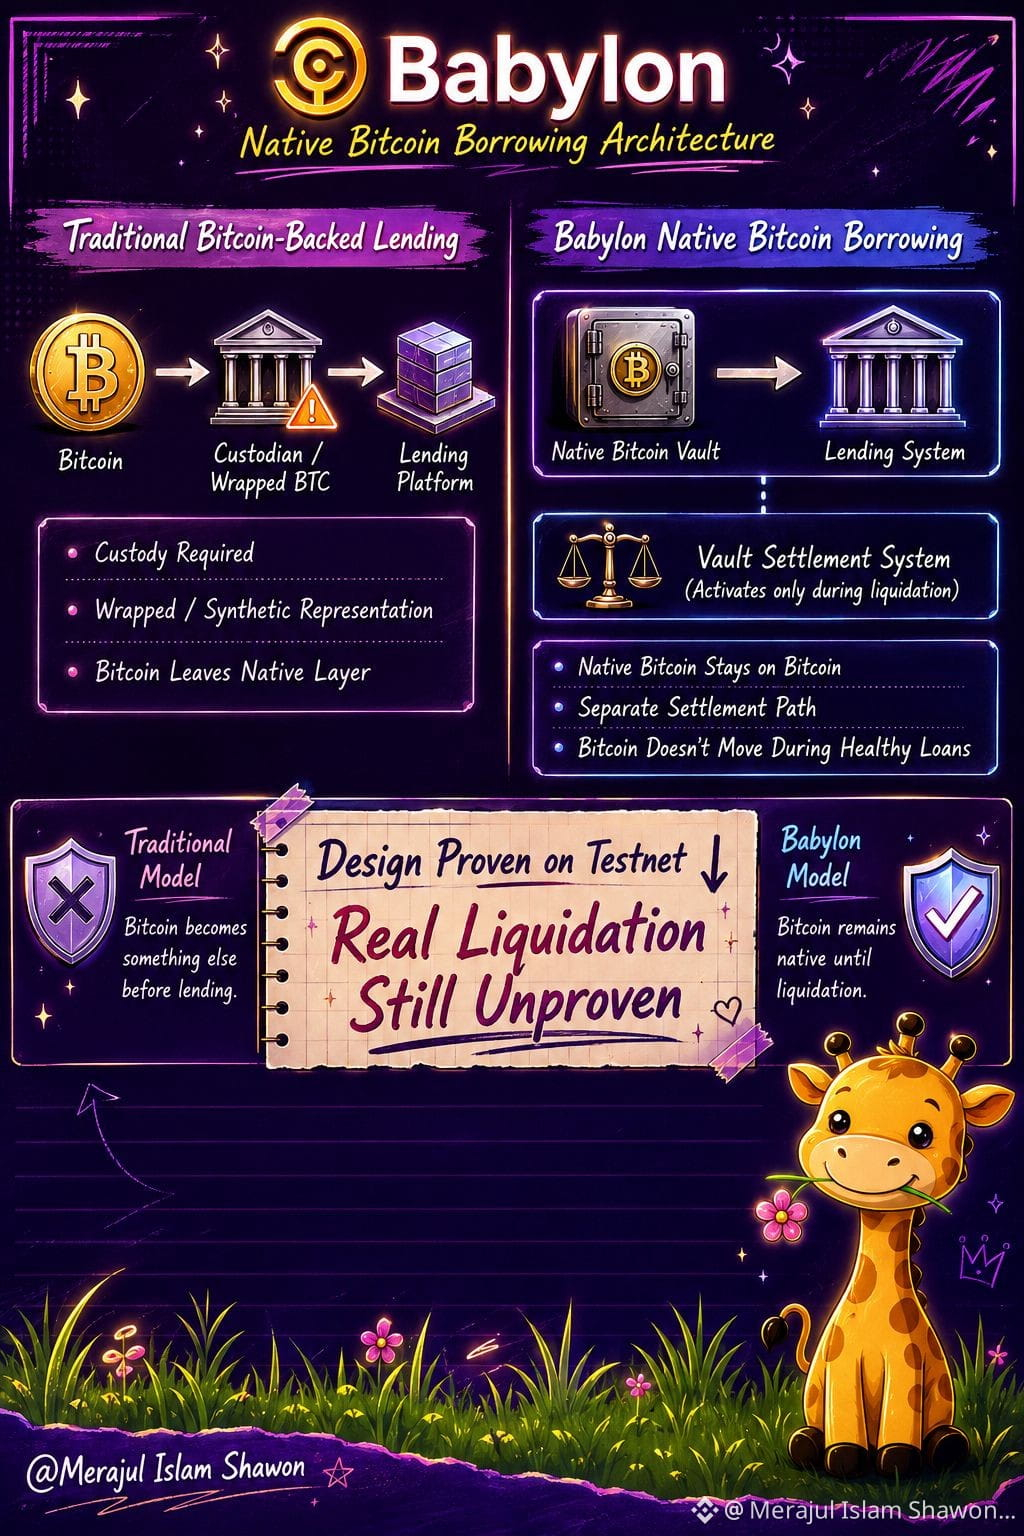
Pendant très longtemps, j’ai vu le Bitcoin comme quelque chose conçu pour préserver sa valeur—pas pour alimenter un écosystème entier.
Plus j’ai exploré Babylon Genesis, plus j’ai compris que son objectif n’est pas de réinventer Bitcoin. Il s’agit de permettre à Bitcoin de rester exactement ce qu’il est, tout en étendant sa sécurité bien au-delà de sa propre chaîne.
Au lieu d’envelopper le BTC ou de dépendre de ponts lourds en matière de confiance, Babylon permet au Bitcoin natif de contribuer à la sécurité grâce au staking, en gardant le Bitcoin beaucoup plus proche des hypothèses qui l’ont rendu précieux dès le départ.
Ce qui a attiré mon attention n’était pas une innovation spectaculaire—c’était la retenue.
Babylon ne demande pas à Bitcoin de devenir plus programmable. Elle se contente de s’appuyer sur les forces que Bitcoin possède déjà.
Genesis est la première vraie expression de cette vision, montrant comment une sécurité adossée à Bitcoin peut protéger des applications décentralisées et des réseaux émergents sans changer l’identité fondamentale de Bitcoin.
Puis il y a $BABY .
À mes yeux, sa finalité semble pratique plutôt que spéculative. Il alimente la gouvernance, la participation des validateurs, les incitations au staking et les frais de réseau. Son avenir semble lié moins aux emballements du marché qu’à la question de savoir si les développeurs et les écosystèmes continuent de choisir le modèle de sécurité de Babylon.
Cela crée une structure d’incitations qui paraît ancrée dans une croissance réelle du réseau.
À mesure que davantage de validateurs, de portefeuilles, de fournisseurs d’infrastructure et d’applications natives du Bitcoin rejoignent l’écosystème, le tableau devient plus clair.
Le Bitcoin n’a pas besoin de rester passif.
Il peut devenir la couche de sécurité de nombreux réseaux, tandis que les détenteurs continuent de conserver leur BTC au sein de l’écosystème Bitcoin plus large.
Bien sûr, l’architecture introduit de nouvelles couches de complexité par rapport à un simple fait de détenir du Bitcoin.
Mais chaque changement significatif commence par une nouvelle façon de regarder une idée ancienne.
Babylon Genesis n’essaie pas de remplacer Bitcoin.
Elle pose une question bien plus intéressante :
Et si la plus grande contribution de Bitcoin n’était pas de se transformer lui-même—mais de protéger tout ce qui se construit autour de lui ?
@BabylonLabs_io 🥰
$BABY 🗯️
#baby 🔥
Pendant très longtemps, j’ai vu le Bitcoin comme quelque chose conçu pour préserver sa valeur—pas pour alimenter un écosystème entier.
Plus j’ai exploré Babylon Genesis, plus j’ai compris que son objectif n’est pas de réinventer Bitcoin. Il s’agit de permettre à Bitcoin de rester exactement ce qu’il est, tout en étendant sa sécurité bien au-delà de sa propre chaîne.
Au lieu d’envelopper le BTC ou de dépendre de ponts lourds en matière de confiance, Babylon permet au Bitcoin natif de contribuer à la sécurité grâce au staking, en gardant le Bitcoin beaucoup plus proche des hypothèses qui l’ont rendu précieux dès le départ.
Ce qui a attiré mon attention n’était pas une innovation spectaculaire—c’était la retenue.
Babylon ne demande pas à Bitcoin de devenir plus programmable. Elle se contente de s’appuyer sur les forces que Bitcoin possède déjà.
Genesis est la première vraie expression de cette vision, montrant comment une sécurité adossée à Bitcoin peut protéger des applications décentralisées et des réseaux émergents sans changer l’identité fondamentale de Bitcoin.
Puis il y a $BABY .
À mes yeux, sa finalité semble pratique plutôt que spéculative. Il alimente la gouvernance, la participation des validateurs, les incitations au staking et les frais de réseau. Son avenir semble lié moins aux emballements du marché qu’à la question de savoir si les développeurs et les écosystèmes continuent de choisir le modèle de sécurité de Babylon.
Cela crée une structure d’incitations qui paraît ancrée dans une croissance réelle du réseau.
À mesure que davantage de validateurs, de portefeuilles, de fournisseurs d’infrastructure et d’applications natives du Bitcoin rejoignent l’écosystème, le tableau devient plus clair.
Le Bitcoin n’a pas besoin de rester passif.
Il peut devenir la couche de sécurité de nombreux réseaux, tandis que les détenteurs continuent de conserver leur BTC au sein de l’écosystème Bitcoin plus large.
Bien sûr, l’architecture introduit de nouvelles couches de complexité par rapport à un simple fait de détenir du Bitcoin.
Mais chaque changement significatif commence par une nouvelle façon de regarder une idée ancienne.
Babylon Genesis n’essaie pas de remplacer Bitcoin.
Elle pose une question bien plus intéressante :
Et si la plus grande contribution de Bitcoin n’était pas de se transformer lui-même—mais de protéger tout ce qui se construit autour de lui ?
@BabylonLabs_io 🥰
$BABY 🗯️
#baby 🔥

Voir la traduction
Merajul Islam Shawon
·
--
$DUSK 🗯️🔥 @Dusk 🐘
Le point intéressant à propos de Dusk, ce n’est pas ce qui est promis — c’est ce qui se passe déjà.
J’ai passé un peu de temps à observer comment @dusk est réellement utilisé, plutôt que de me contenter de lire le récit institutionnel à son sujet.
Le tableau est assez intéressant.
$DUSK affiche actuellement environ 3,06 M$ de volume de marché total sur 24 h, tandis que le marché Binance DUSK/USDT ne représente qu’environ 117 K$. Cela suggère que l’activité d’aujourd’hui reste répartie entre un ensemble relativement large de petites plateformes, plutôt que concentrée dans un seul grand hub de liquidité.
Puis il y a le staking.
Le dispositif de Hyperstaking de Dusk rend la participation accessible à une échelle relativement faible, avec un minimum de 1 000 DUSK et une période d’échéance d’environ 4 320 blocs (~12 heures). Cela donne vraiment l’impression d’une histoire différente de la perspective institutionnelle.
Parce que ce volet est encore en train de se construire.
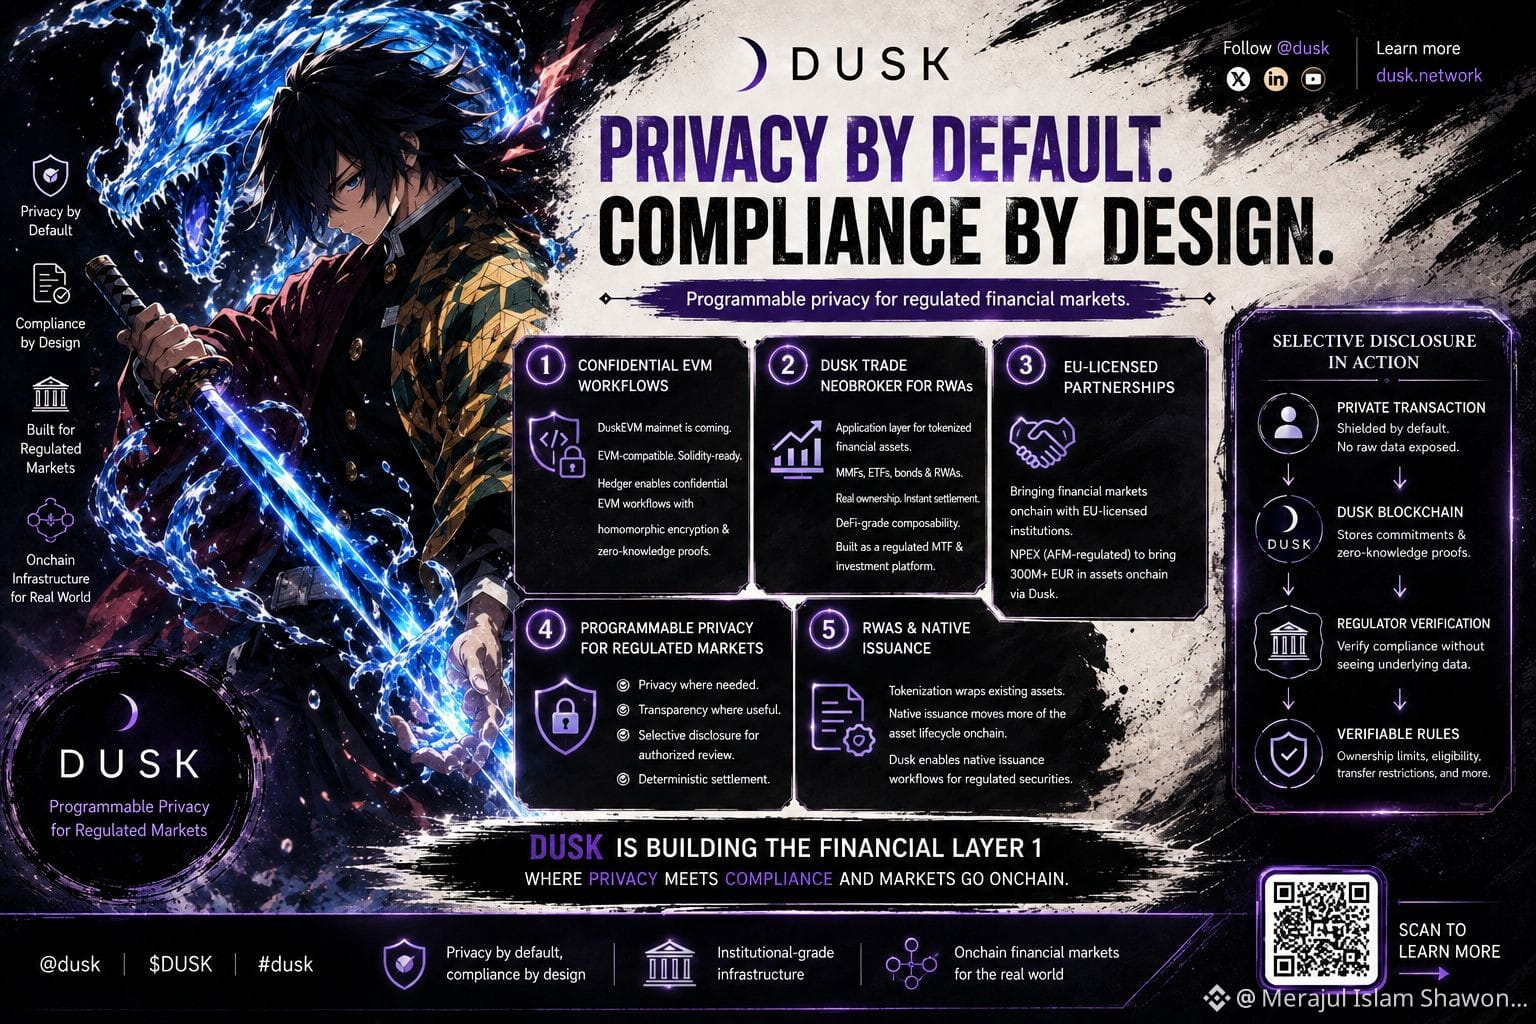
Dusk se positionne comme une infrastructure pour des marchés financiers régulés — en combinant une confidentialité programmable, une divulgation sélective et un règlement déterministe pour des actifs tokenisés. Les partenariats impliquant NPEX et Chainlink, ainsi que le pipeline de tokenisation prévu de 300 M€+, indiquent où le réseau veut aller.
Mais il existe un écart intéressant entre une infrastructure préparée pour les institutions et une activité institutionnelle qui apparaît réellement onchain.
Pour l’instant, l’usage visible semble beaucoup plus orienté retail et tiré par le staking.
Ce n’est pas forcément une faiblesse. Construire une infrastructure financière régulée demande du temps : des approbations, des intégrations et un onboarding dans le monde réel.
La question que je surveille n’est donc pas simplement la quantité d’activité que Dusk a aujourd’hui.
C’est de savoir qui deviendra le premier grand utilisateur de la couche de règlement une fois que les rails institutionnels seront totalement en ligne — la communauté déjà en train de staker, ou des marchés financiers régulés qui déplacent des actifs onchain ?
#dusk $DUSK
Le point intéressant à propos de Dusk, ce n’est pas ce qui est promis — c’est ce qui se passe déjà.
J’ai passé un peu de temps à observer comment @dusk est réellement utilisé, plutôt que de me contenter de lire le récit institutionnel à son sujet.
Le tableau est assez intéressant.
$DUSK affiche actuellement environ 3,06 M$ de volume de marché total sur 24 h, tandis que le marché Binance DUSK/USDT ne représente qu’environ 117 K$. Cela suggère que l’activité d’aujourd’hui reste répartie entre un ensemble relativement large de petites plateformes, plutôt que concentrée dans un seul grand hub de liquidité.
Puis il y a le staking.
Le dispositif de Hyperstaking de Dusk rend la participation accessible à une échelle relativement faible, avec un minimum de 1 000 DUSK et une période d’échéance d’environ 4 320 blocs (~12 heures). Cela donne vraiment l’impression d’une histoire différente de la perspective institutionnelle.
Parce que ce volet est encore en train de se construire.
Dusk se positionne comme une infrastructure pour des marchés financiers régulés — en combinant une confidentialité programmable, une divulgation sélective et un règlement déterministe pour des actifs tokenisés. Les partenariats impliquant NPEX et Chainlink, ainsi que le pipeline de tokenisation prévu de 300 M€+, indiquent où le réseau veut aller.
Mais il existe un écart intéressant entre une infrastructure préparée pour les institutions et une activité institutionnelle qui apparaît réellement onchain.
Pour l’instant, l’usage visible semble beaucoup plus orienté retail et tiré par le staking.
Ce n’est pas forcément une faiblesse. Construire une infrastructure financière régulée demande du temps : des approbations, des intégrations et un onboarding dans le monde réel.
La question que je surveille n’est donc pas simplement la quantité d’activité que Dusk a aujourd’hui.
C’est de savoir qui deviendra le premier grand utilisateur de la couche de règlement une fois que les rails institutionnels seront totalement en ligne — la communauté déjà en train de staker, ou des marchés financiers régulés qui déplacent des actifs onchain ?
#dusk $DUSK


Merajul Islam Shawon
·
--
#baby $BABY
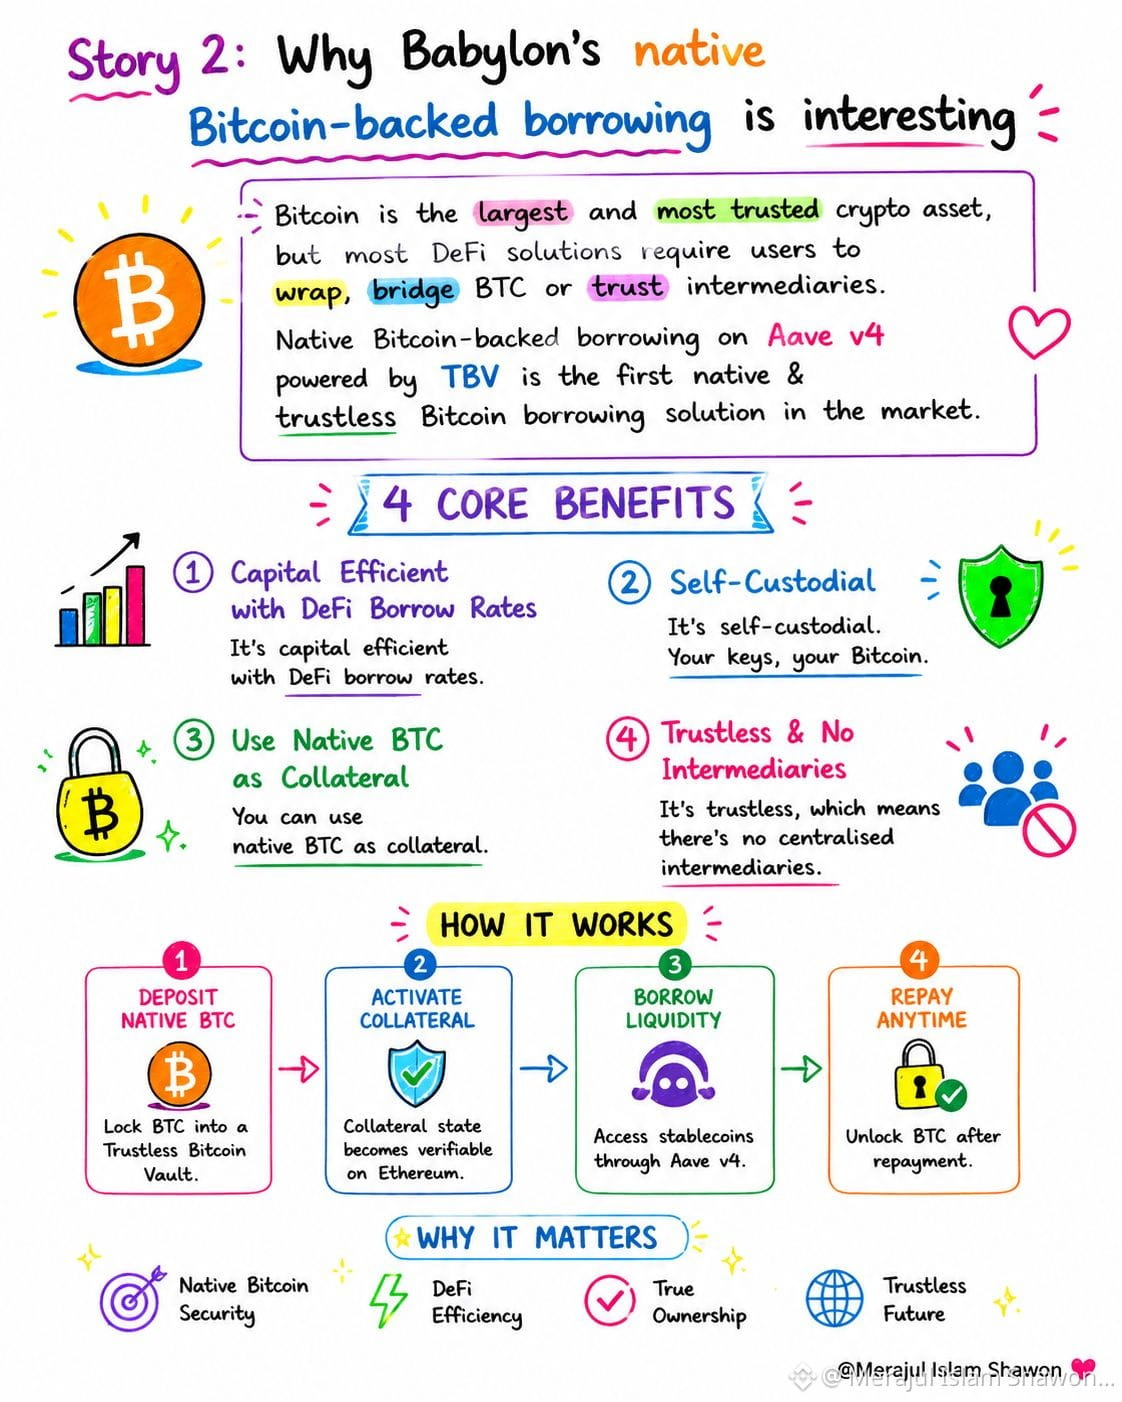
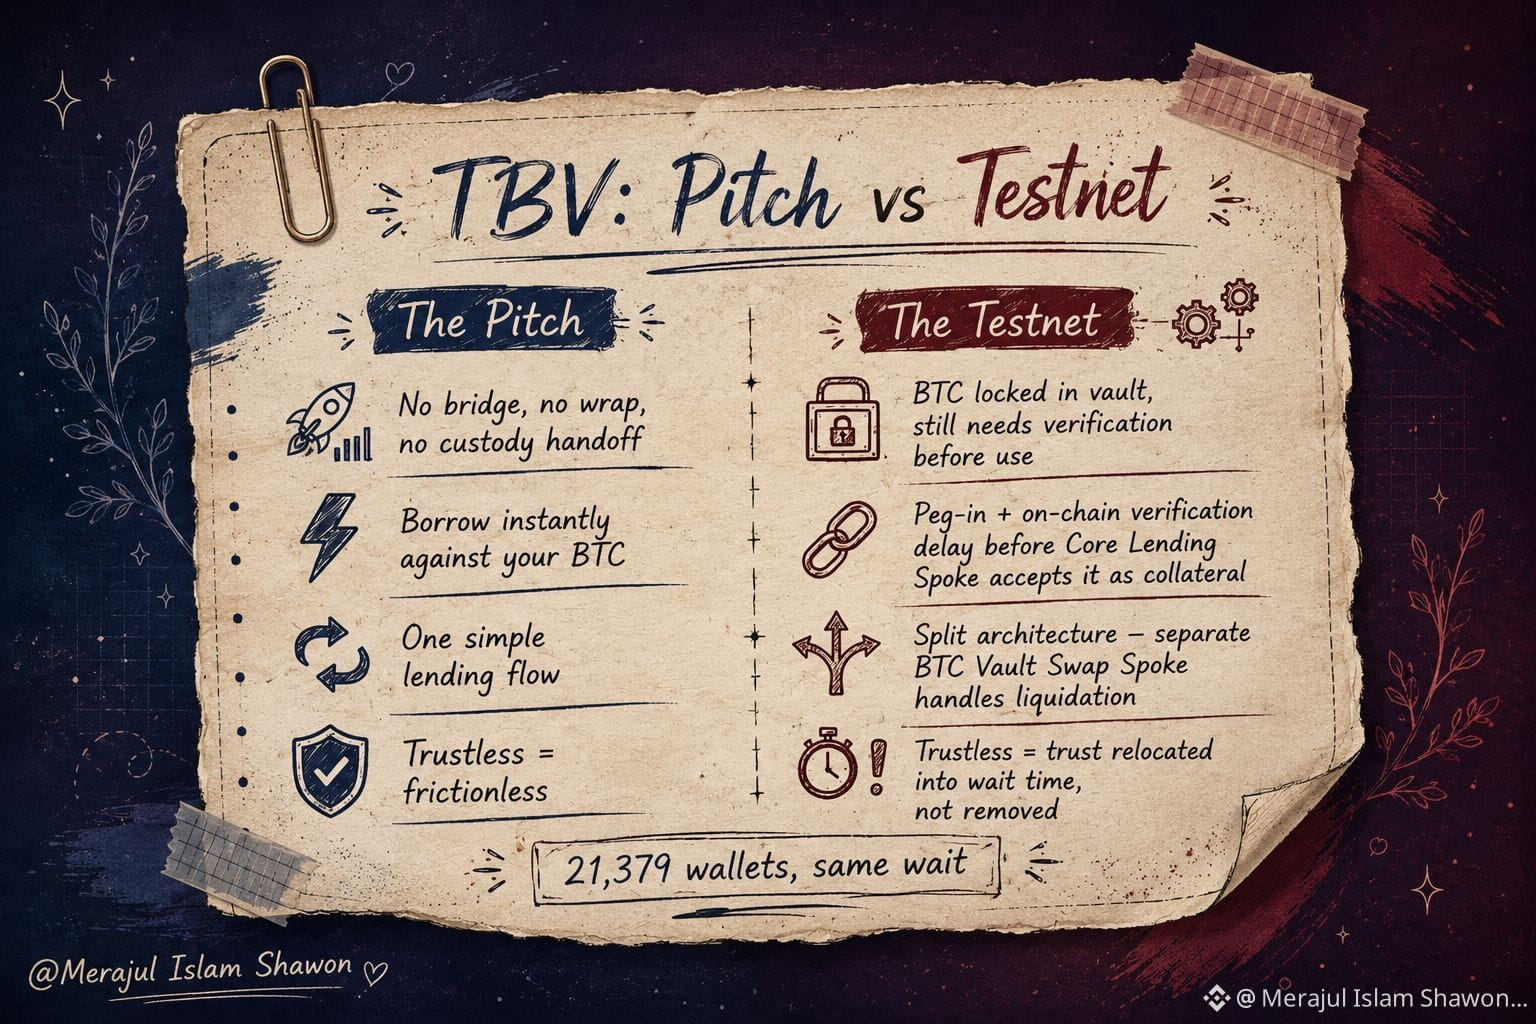
@BabylonLabs_io continue d’étendre l’utilité réelle du Bitcoin grâce aux Trustless Bitcoin Vaults (TBV), en introduisant une nouvelle façon d’accéder à la liquidité tout en conservant un Bitcoin natif, sécurisé et auto-conservé. Cette infographie explique pourquoi l’emprunt adossé à du Bitcoin natif constitue une avancée majeure pour la finance décentralisée et met en évidence comment TBV s’intègre à Aave v4 pour créer une expérience d’emprunt sans confiance.
Le Bitcoin est le plus grand et le plus fiable des actifs numériques au monde, pourtant de nombreux protocoles DeFi exigent que les utilisateurs encapsulent ou transfèrent (bridge) le BTC avant de l’utiliser comme garantie. TBV change cela en permettant aux utilisateurs d’utiliser directement le Bitcoin natif comme garantie, supprimant ainsi le besoin d’actifs tokenisés (wrapped) et réduisant la dépendance aux intermédiaires. Cela préserve la sécurité du Bitcoin tout en élargissant son utilité financière.
L’infographie met en avant quatre bénéfices essentiels. Premièrement, il est efficace en capital, donnant aux utilisateurs accès à des taux d’emprunt DeFi compétitifs. Deuxièmement, il est auto-conservé (self-custodial), ce qui signifie que les utilisateurs conservent un contrôle total sur leurs clés privées et sur leur Bitcoin tout au long du processus. Troisièmement, il permet une garantie en BTC natif, permettant aux détenteurs de Bitcoin d’emprunter sans convertir leurs actifs. Enfin, le système est sans confiance (trustless), avec une exécution transparente et fondée sur le code plutôt qu’un contrôle centralisé.
Le processus d’emprunt est simple et efficace : déposez du BTC natif dans un Trustless Bitcoin Vault, activez la garantie pour qu’elle devienne vérifiable sur Ethereum, empruntez de la liquidité via Aave v4, puis remboursez à tout moment pour libérer votre Bitcoin. Ce flux de travail rationalisé combine sécurité, efficacité et décentralisation au sein d’un seul protocole.
Avec TBV, @BabylonLabs_io contribue à transformer le Bitcoin, d’une simple réserve passive de valeur, en une garantie productive pour la DeFi, tout en ouvrant de nouvelles opportunités et en préservant les principes fondamentaux du Bitcoin.
$BABY #baby #TBV #Meraj_910
$AAVE
#BTC
@BabylonLabs_io continue d’étendre l’utilité réelle du Bitcoin grâce aux Trustless Bitcoin Vaults (TBV), en introduisant une nouvelle façon d’accéder à la liquidité tout en conservant un Bitcoin natif, sécurisé et auto-conservé. Cette infographie explique pourquoi l’emprunt adossé à du Bitcoin natif constitue une avancée majeure pour la finance décentralisée et met en évidence comment TBV s’intègre à Aave v4 pour créer une expérience d’emprunt sans confiance.
Le Bitcoin est le plus grand et le plus fiable des actifs numériques au monde, pourtant de nombreux protocoles DeFi exigent que les utilisateurs encapsulent ou transfèrent (bridge) le BTC avant de l’utiliser comme garantie. TBV change cela en permettant aux utilisateurs d’utiliser directement le Bitcoin natif comme garantie, supprimant ainsi le besoin d’actifs tokenisés (wrapped) et réduisant la dépendance aux intermédiaires. Cela préserve la sécurité du Bitcoin tout en élargissant son utilité financière.
L’infographie met en avant quatre bénéfices essentiels. Premièrement, il est efficace en capital, donnant aux utilisateurs accès à des taux d’emprunt DeFi compétitifs. Deuxièmement, il est auto-conservé (self-custodial), ce qui signifie que les utilisateurs conservent un contrôle total sur leurs clés privées et sur leur Bitcoin tout au long du processus. Troisièmement, il permet une garantie en BTC natif, permettant aux détenteurs de Bitcoin d’emprunter sans convertir leurs actifs. Enfin, le système est sans confiance (trustless), avec une exécution transparente et fondée sur le code plutôt qu’un contrôle centralisé.
Le processus d’emprunt est simple et efficace : déposez du BTC natif dans un Trustless Bitcoin Vault, activez la garantie pour qu’elle devienne vérifiable sur Ethereum, empruntez de la liquidité via Aave v4, puis remboursez à tout moment pour libérer votre Bitcoin. Ce flux de travail rationalisé combine sécurité, efficacité et décentralisation au sein d’un seul protocole.
Avec TBV, @BabylonLabs_io contribue à transformer le Bitcoin, d’une simple réserve passive de valeur, en une garantie productive pour la DeFi, tout en ouvrant de nouvelles opportunités et en préservant les principes fondamentaux du Bitcoin.
$BABY #baby #TBV #Meraj_910
$AAVE
#BTC

Voir la traduction
Merajul Islam Shawon
·
--
$BABY 📈 #baby 🎉
Voici une paraphrase plus sophistiquée, avec un vocabulaire plus solide et un ton analytique soigné :
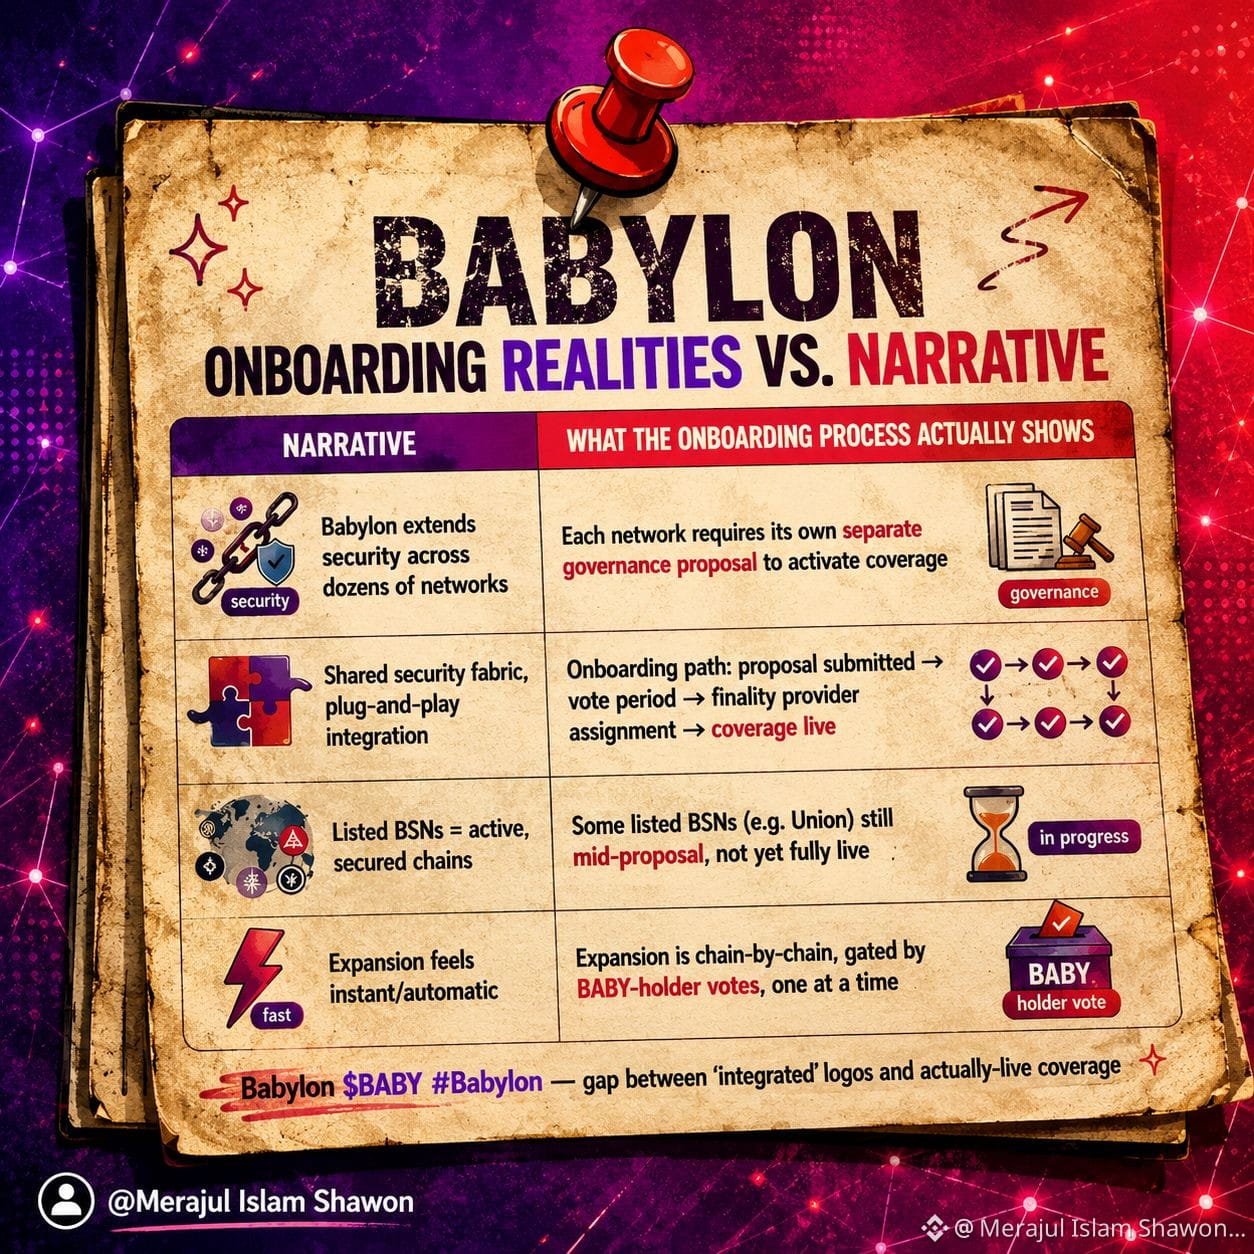
> Une observation n’a cessé de revenir à la surface au moment où j’examinais l’écosystème BSN de Babylon. Bien que le récit mette en avant le fait que Babylon sécurise déjà des dizaines de réseaux, les mécanismes d’onboarding révèlent une réalité plus progressive. Chaque intégration semble nécessiter une proposition de gouvernance distincte avant que les garanties de sécurité de Babylon ne deviennent effectives.
Le parcours d’onboarding de Union l’illustre clairement. Plutôt qu’un déploiement plug-and-play fluide, le processus se déroule au fil de plusieurs étapes de gouvernance : soumission de la proposition, vote de la communauté, attribution d’un fournisseur de finalité, puis seulement activation de la couverture de sécurité. En pratique, la sécurité de Babylon s’étend réseau par réseau, en fonction d’un approbation réussie de la part des détenteurs du token $BABY .
Ce modèle piloté par la gouvernance n’est pas une faiblesse ; au contraire, il privilégie la décentralisation, la transparence et la rigueur opérationnelle plutôt qu’une expansion rapide. Toutefois, il remet aussi en cause la perception d’une « trame de sécurité partagée » déployable instantanément. Le déploiement est délibéré, autorisé via la gouvernance, et progresse écosystème après écosystème.
Il soulève également une question importante : parmi les nombreux BSN présentés comme intégrés, combien ont achevé l’ensemble du cycle de gouvernance et sont activement protégés aujourd’hui, et combien restent quelque part entre la proposition, le vote et la mise en œuvre ?
La différence peut sembler subtile, mais elle est significative. Les cartes d’écosystème reflètent l’ambition, tandis que les registres de gouvernance révèlent l’exécution. Mesurer l’intégration par les propositions effectivement finalisées plutôt que par des logos donne une image bien plus fidèle de l’empreinte de sécurité réelle de Babylon. 😀
@BabylonLabs_io $BABY #baby #Meraj_910
Voici une paraphrase plus sophistiquée, avec un vocabulaire plus solide et un ton analytique soigné :
> Une observation n’a cessé de revenir à la surface au moment où j’examinais l’écosystème BSN de Babylon. Bien que le récit mette en avant le fait que Babylon sécurise déjà des dizaines de réseaux, les mécanismes d’onboarding révèlent une réalité plus progressive. Chaque intégration semble nécessiter une proposition de gouvernance distincte avant que les garanties de sécurité de Babylon ne deviennent effectives.
Le parcours d’onboarding de Union l’illustre clairement. Plutôt qu’un déploiement plug-and-play fluide, le processus se déroule au fil de plusieurs étapes de gouvernance : soumission de la proposition, vote de la communauté, attribution d’un fournisseur de finalité, puis seulement activation de la couverture de sécurité. En pratique, la sécurité de Babylon s’étend réseau par réseau, en fonction d’un approbation réussie de la part des détenteurs du token $BABY .
Ce modèle piloté par la gouvernance n’est pas une faiblesse ; au contraire, il privilégie la décentralisation, la transparence et la rigueur opérationnelle plutôt qu’une expansion rapide. Toutefois, il remet aussi en cause la perception d’une « trame de sécurité partagée » déployable instantanément. Le déploiement est délibéré, autorisé via la gouvernance, et progresse écosystème après écosystème.
Il soulève également une question importante : parmi les nombreux BSN présentés comme intégrés, combien ont achevé l’ensemble du cycle de gouvernance et sont activement protégés aujourd’hui, et combien restent quelque part entre la proposition, le vote et la mise en œuvre ?
La différence peut sembler subtile, mais elle est significative. Les cartes d’écosystème reflètent l’ambition, tandis que les registres de gouvernance révèlent l’exécution. Mesurer l’intégration par les propositions effectivement finalisées plutôt que par des logos donne une image bien plus fidèle de l’empreinte de sécurité réelle de Babylon. 😀
@BabylonLabs_io $BABY #baby #Meraj_910


BabylonLabs_io
·
--
L’appel trimestriel des fondateurs est en direct sur notre X officiel. Regardez et partagez vos questions ci-dessous !
Connectez-vous pour découvrir plus de contenu