
#keamanancrypto
keamanancrypto
3,744 vues
62 mentions
Populaire
Récents

·
--
Un portefeuille créé via une connexion Google peut être vidé sans que la phrase de récupération ait fuité — et ce week-end, le risque est devenu bien réel dans l’écosystème Cosmos.
Les faits : Keplr a suspendu les connexions Google et Apple après que des utilisateurs ont signalé des transactions qu’ils n’avaient jamais autorisées (notification de sécurité du 7 novembre). Le problème vient de Web3Auth, le fournisseur de connexion utilisé par Keplr : une faille dans son infrastructure a exposé les clés privées des portefeuilles créés via une connexion sociale. Bitquery — cité par crypto.news et Pluang le 8 novembre — a suivi environ 6,01 millions de dollars de transferts depuis 44 041 portefeuilles sur sept réseaux Cosmos, ainsi que 7 603 adresses Injective ; le Cosmos Hub représente à lui seul environ 3,5 millions de dollars. Environ 1,96 million d’ATOM en staking ont également été déplacés via la tokenisation de parts de staking, sans période de déblocage de 21 jours.
Mon avis : ce chiffre de 6 millions de dollars est à prendre avec prudence — il s’agit du total des transferts suivis, et non de pertes confirmées. L’équipe white hat de Web3Auth déplace aussi des actifs par la même voie pour les mettre à l’abri, et ni Keplr ni Web3Auth n’ont annoncé de montant officiel des pertes. Une chose est claire : seuls les portefeuilles associés à une connexion sociale sont concernés. Les portefeuilles utilisant leur propre phrase de récupération ou un portefeuille matériel ne sont pas touchés, pas plus que les utilisateurs de MetaMask. Le cofondateur de Keplr estime qu’environ 20 % des comptes associés à une connexion sociale pourraient avoir été exposés, mais seule une petite partie a réellement été exploitée.
Ce que je surveille : la liste officielle des adresses de secours de Web3Auth et le montant des pertes confirmées. L’ATOM s’échange autour de 1,36 $ aujourd’hui — le marché ne l’a pas encore durement sanctionné, mais la confiance dans les connexions sociales, elle, a été ébranlée.
Si votre portefeuille a été créé via une connexion Google ou Apple, allez-vous passer à une phrase de récupération dès maintenant ou attendre les conclusions de l’enquête officielle ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Cosmos $ATOM $INJ
Un portefeuille créé via une connexion Google peut être vidé sans que la phrase de récupération ait fuité — et ce week-end, le risque est devenu bien réel dans l’écosystème Cosmos.
Les faits : Keplr a suspendu les connexions Google et Apple après que des utilisateurs ont signalé des transactions qu’ils n’avaient jamais autorisées (notification de sécurité du 7 novembre). Le problème vient de Web3Auth, le fournisseur de connexion utilisé par Keplr : une faille dans son infrastructure a exposé les clés privées des portefeuilles créés via une connexion sociale. Bitquery — cité par crypto.news et Pluang le 8 novembre — a suivi environ 6,01 millions de dollars de transferts depuis 44 041 portefeuilles sur sept réseaux Cosmos, ainsi que 7 603 adresses Injective ; le Cosmos Hub représente à lui seul environ 3,5 millions de dollars. Environ 1,96 million d’ATOM en staking ont également été déplacés via la tokenisation de parts de staking, sans période de déblocage de 21 jours.
Mon avis : ce chiffre de 6 millions de dollars est à prendre avec prudence — il s’agit du total des transferts suivis, et non de pertes confirmées. L’équipe white hat de Web3Auth déplace aussi des actifs par la même voie pour les mettre à l’abri, et ni Keplr ni Web3Auth n’ont annoncé de montant officiel des pertes. Une chose est claire : seuls les portefeuilles associés à une connexion sociale sont concernés. Les portefeuilles utilisant leur propre phrase de récupération ou un portefeuille matériel ne sont pas touchés, pas plus que les utilisateurs de MetaMask. Le cofondateur de Keplr estime qu’environ 20 % des comptes associés à une connexion sociale pourraient avoir été exposés, mais seule une petite partie a réellement été exploitée.
Ce que je surveille : la liste officielle des adresses de secours de Web3Auth et le montant des pertes confirmées. L’ATOM s’échange autour de 1,36 $ aujourd’hui — le marché ne l’a pas encore durement sanctionné, mais la confiance dans les connexions sociales, elle, a été ébranlée.
Si votre portefeuille a été créé via une connexion Google ou Apple, allez-vous passer à une phrase de récupération dès maintenant ou attendre les conclusions de l’enquête officielle ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Cosmos $ATOM $INJ
Les faits : Keplr a suspendu les connexions Google et Apple après que des utilisateurs ont signalé des transactions qu’ils n’avaient jamais autorisées (notification de sécurité du 7 novembre). Le problème vient de Web3Auth, le fournisseur de connexion utilisé par Keplr : une faille dans son infrastructure a exposé les clés privées des portefeuilles créés via une connexion sociale. Bitquery — cité par crypto.news et Pluang le 8 novembre — a suivi environ 6,01 millions de dollars de transferts depuis 44 041 portefeuilles sur sept réseaux Cosmos, ainsi que 7 603 adresses Injective ; le Cosmos Hub représente à lui seul environ 3,5 millions de dollars. Environ 1,96 million d’ATOM en staking ont également été déplacés via la tokenisation de parts de staking, sans période de déblocage de 21 jours.
Mon avis : ce chiffre de 6 millions de dollars est à prendre avec prudence — il s’agit du total des transferts suivis, et non de pertes confirmées. L’équipe white hat de Web3Auth déplace aussi des actifs par la même voie pour les mettre à l’abri, et ni Keplr ni Web3Auth n’ont annoncé de montant officiel des pertes. Une chose est claire : seuls les portefeuilles associés à une connexion sociale sont concernés. Les portefeuilles utilisant leur propre phrase de récupération ou un portefeuille matériel ne sont pas touchés, pas plus que les utilisateurs de MetaMask. Le cofondateur de Keplr estime qu’environ 20 % des comptes associés à une connexion sociale pourraient avoir été exposés, mais seule une petite partie a réellement été exploitée.
Ce que je surveille : la liste officielle des adresses de secours de Web3Auth et le montant des pertes confirmées. L’ATOM s’échange autour de 1,36 $ aujourd’hui — le marché ne l’a pas encore durement sanctionné, mais la confiance dans les connexions sociales, elle, a été ébranlée.
Si votre portefeuille a été créé via une connexion Google ou Apple, allez-vous passer à une phrase de récupération dès maintenant ou attendre les conclusions de l’enquête officielle ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Cosmos $ATOM $INJ
144
·
--
La carte crypto dont les données ont fuité — et ce ne sont pas seulement les noms qui ont été exposés, mais les numéros de carte complets, jusqu’au CVV.
Les faits : Gnosis Pay a confirmé le 6 novembre qu’un accès non autorisé avait été détecté le 3 novembre dans un ancien système utilisé pour les cartes estampillées Gnosis Pay, exposant les données de certains clients. Les fonds n’auraient pas été touchés, et la plateforme destinée aux entreprises (en marque blanche) n’est pas concernée. La réponse a été lancée dans les deux heures, les identifiants ont été remplacés et la faille corrigée. L’entreprise n’a pas indiqué le nombre de victimes ni la liste complète des données concernées — mais, d’après des notifications consultées par Cointelegraph, les données incluaient les numéros de carte complets, les dates d’expiration, les CVV, les noms, les adresses personnelles, les adresses de wallets associés, les e-mails et les numéros de téléphone. Le fondateur de Rotki, Lefteris Karapetsas, a confirmé que les données comprenaient les adresses personnelles et celles de tous les wallets associés.
Mon avis : ce n’est pas une question de prix — c’est une question de traces impossibles à effacer. Les cartes crypto relient une identité réelle (nom, adresse personnelle) à des adresses de wallets publiques et permanentes. Un numéro de carte peut être remplacé ; le lien entre une adresse personnelle et un wallet, non. Ce qui aggrave la situation : le système compromis devait déjà être mis hors service le 20 décembre 2026. Il s’agissait donc d’un ancien système qui devait cesser de fonctionner le mois suivant — et c’est le deuxième incident de Gnosis Pay depuis juin, après une exploitation ayant entraîné environ 1,5 million de dollars de pertes.
Ce que je surveille : les signalements de victimes supplémentaires, les mesures des autorités chargées de la protection des données et les prochaines annonces de Gnosis Pay. Aux détenteurs de cartes : méfiez-vous des tentatives d’hameçonnage utilisant ces données — les communications officielles ne demandent jamais de phrase de récupération ni de clé privée.
Vous utilisez encore des cartes crypto, ou des incidents comme celui-ci vous font-ils revenir aux cartes classiques ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #GnosisPay $GNO
La carte crypto dont les données ont fuité — et ce ne sont pas seulement les noms qui ont été exposés, mais les numéros de carte complets, jusqu’au CVV.
Les faits : Gnosis Pay a confirmé le 6 novembre qu’un accès non autorisé avait été détecté le 3 novembre dans un ancien système utilisé pour les cartes estampillées Gnosis Pay, exposant les données de certains clients. Les fonds n’auraient pas été touchés, et la plateforme destinée aux entreprises (en marque blanche) n’est pas concernée. La réponse a été lancée dans les deux heures, les identifiants ont été remplacés et la faille corrigée. L’entreprise n’a pas indiqué le nombre de victimes ni la liste complète des données concernées — mais, d’après des notifications consultées par Cointelegraph, les données incluaient les numéros de carte complets, les dates d’expiration, les CVV, les noms, les adresses personnelles, les adresses de wallets associés, les e-mails et les numéros de téléphone. Le fondateur de Rotki, Lefteris Karapetsas, a confirmé que les données comprenaient les adresses personnelles et celles de tous les wallets associés.
Mon avis : ce n’est pas une question de prix — c’est une question de traces impossibles à effacer. Les cartes crypto relient une identité réelle (nom, adresse personnelle) à des adresses de wallets publiques et permanentes. Un numéro de carte peut être remplacé ; le lien entre une adresse personnelle et un wallet, non. Ce qui aggrave la situation : le système compromis devait déjà être mis hors service le 20 décembre 2026. Il s’agissait donc d’un ancien système qui devait cesser de fonctionner le mois suivant — et c’est le deuxième incident de Gnosis Pay depuis juin, après une exploitation ayant entraîné environ 1,5 million de dollars de pertes.
Ce que je surveille : les signalements de victimes supplémentaires, les mesures des autorités chargées de la protection des données et les prochaines annonces de Gnosis Pay. Aux détenteurs de cartes : méfiez-vous des tentatives d’hameçonnage utilisant ces données — les communications officielles ne demandent jamais de phrase de récupération ni de clé privée.
Vous utilisez encore des cartes crypto, ou des incidents comme celui-ci vous font-ils revenir aux cartes classiques ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #GnosisPay $GNO
Les faits : Gnosis Pay a confirmé le 6 novembre qu’un accès non autorisé avait été détecté le 3 novembre dans un ancien système utilisé pour les cartes estampillées Gnosis Pay, exposant les données de certains clients. Les fonds n’auraient pas été touchés, et la plateforme destinée aux entreprises (en marque blanche) n’est pas concernée. La réponse a été lancée dans les deux heures, les identifiants ont été remplacés et la faille corrigée. L’entreprise n’a pas indiqué le nombre de victimes ni la liste complète des données concernées — mais, d’après des notifications consultées par Cointelegraph, les données incluaient les numéros de carte complets, les dates d’expiration, les CVV, les noms, les adresses personnelles, les adresses de wallets associés, les e-mails et les numéros de téléphone. Le fondateur de Rotki, Lefteris Karapetsas, a confirmé que les données comprenaient les adresses personnelles et celles de tous les wallets associés.
Mon avis : ce n’est pas une question de prix — c’est une question de traces impossibles à effacer. Les cartes crypto relient une identité réelle (nom, adresse personnelle) à des adresses de wallets publiques et permanentes. Un numéro de carte peut être remplacé ; le lien entre une adresse personnelle et un wallet, non. Ce qui aggrave la situation : le système compromis devait déjà être mis hors service le 20 décembre 2026. Il s’agissait donc d’un ancien système qui devait cesser de fonctionner le mois suivant — et c’est le deuxième incident de Gnosis Pay depuis juin, après une exploitation ayant entraîné environ 1,5 million de dollars de pertes.
Ce que je surveille : les signalements de victimes supplémentaires, les mesures des autorités chargées de la protection des données et les prochaines annonces de Gnosis Pay. Aux détenteurs de cartes : méfiez-vous des tentatives d’hameçonnage utilisant ces données — les communications officielles ne demandent jamais de phrase de récupération ni de clé privée.
Vous utilisez encore des cartes crypto, ou des incidents comme celui-ci vous font-ils revenir aux cartes classiques ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #GnosisPay $GNO
9
·
--
Des escrocs utilisent le nom de Binance pour réclamer des « frais de vérification » de 0,0042 BTC — et leur faux délai expire aujourd’hui.
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
Des escrocs utilisent le nom de Binance pour réclamer des « frais de vérification » de 0,0042 BTC — et leur faux délai expire aujourd’hui.
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
23
·
--
La plateforme d’échange coréenne suspend toutes les opérations après une menace de piratage — alors qu’aucun piratage n’a eu lieu.
Les faits : GOPAX, une plateforme sud-coréenne détenue majoritairement par Binance, a suspendu les dépôts, les retraits standard et les transactions le vendredi 6 nov. après avoir reçu un courriel menaçant de la pirater (Cointelegraph, Reuters, 6 nov.). Les dépôts et retraits ont été interrompus à 14 h 55 KST, les transactions à 15 h 53 KST, et tous les ordres ouverts ont été annulés. Aucun fonds n’a été perdu — la menace elle-même n’a pas été vérifiée. La plateforme a transféré tous les actifs de ses clients vers des portefeuilles hors ligne ; les retraits restent possibles via le centre d’assistance, mais ils sont traités manuellement et prennent plus de temps. Aucun calendrier de retour à la normale n’a été communiqué.
Mon avis : c’est un écho au piratage de Binance, qui a coûté 6,3 milliards de dollars la semaine dernière. À la fin septembre, GOPAX ne conservait que 80,54 % de ses actifs hors ligne — juste au-dessus du minimum légal de 80 % —, donc le passage à 100 % de stockage à froid est logique. Le BTC, lui, reste calme autour de 75 800 $, au-dessus du plus bas de jeudi, à 75 131 $ : le marché y voit une mesure préventive, pas une contagion.
Ce que je surveille : la date de réouverture de GOPAX et la possibilité que d’autres plateformes coréennes augmentent elles aussi leurs réserves en portefeuilles hors ligne.
À votre avis, s’agit-il d’une saine prudence ou d’un signe que les plateformes restent fragiles après le piratage de Binance ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Gopax #KeamananCrypto $BTC
La plateforme d’échange coréenne suspend toutes les opérations après une menace de piratage — alors qu’aucun piratage n’a eu lieu.
Les faits : GOPAX, une plateforme sud-coréenne détenue majoritairement par Binance, a suspendu les dépôts, les retraits standard et les transactions le vendredi 6 nov. après avoir reçu un courriel menaçant de la pirater (Cointelegraph, Reuters, 6 nov.). Les dépôts et retraits ont été interrompus à 14 h 55 KST, les transactions à 15 h 53 KST, et tous les ordres ouverts ont été annulés. Aucun fonds n’a été perdu — la menace elle-même n’a pas été vérifiée. La plateforme a transféré tous les actifs de ses clients vers des portefeuilles hors ligne ; les retraits restent possibles via le centre d’assistance, mais ils sont traités manuellement et prennent plus de temps. Aucun calendrier de retour à la normale n’a été communiqué.
Mon avis : c’est un écho au piratage de Binance, qui a coûté 6,3 milliards de dollars la semaine dernière. À la fin septembre, GOPAX ne conservait que 80,54 % de ses actifs hors ligne — juste au-dessus du minimum légal de 80 % —, donc le passage à 100 % de stockage à froid est logique. Le BTC, lui, reste calme autour de 75 800 $, au-dessus du plus bas de jeudi, à 75 131 $ : le marché y voit une mesure préventive, pas une contagion.
Ce que je surveille : la date de réouverture de GOPAX et la possibilité que d’autres plateformes coréennes augmentent elles aussi leurs réserves en portefeuilles hors ligne.
À votre avis, s’agit-il d’une saine prudence ou d’un signe que les plateformes restent fragiles après le piratage de Binance ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Gopax #KeamananCrypto $BTC
Les faits : GOPAX, une plateforme sud-coréenne détenue majoritairement par Binance, a suspendu les dépôts, les retraits standard et les transactions le vendredi 6 nov. après avoir reçu un courriel menaçant de la pirater (Cointelegraph, Reuters, 6 nov.). Les dépôts et retraits ont été interrompus à 14 h 55 KST, les transactions à 15 h 53 KST, et tous les ordres ouverts ont été annulés. Aucun fonds n’a été perdu — la menace elle-même n’a pas été vérifiée. La plateforme a transféré tous les actifs de ses clients vers des portefeuilles hors ligne ; les retraits restent possibles via le centre d’assistance, mais ils sont traités manuellement et prennent plus de temps. Aucun calendrier de retour à la normale n’a été communiqué.
Mon avis : c’est un écho au piratage de Binance, qui a coûté 6,3 milliards de dollars la semaine dernière. À la fin septembre, GOPAX ne conservait que 80,54 % de ses actifs hors ligne — juste au-dessus du minimum légal de 80 % —, donc le passage à 100 % de stockage à froid est logique. Le BTC, lui, reste calme autour de 75 800 $, au-dessus du plus bas de jeudi, à 75 131 $ : le marché y voit une mesure préventive, pas une contagion.
Ce que je surveille : la date de réouverture de GOPAX et la possibilité que d’autres plateformes coréennes augmentent elles aussi leurs réserves en portefeuilles hors ligne.
À votre avis, s’agit-il d’une saine prudence ou d’un signe que les plateformes restent fragiles après le piratage de Binance ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Gopax #KeamananCrypto $BTC
34
·
--
Les pirates de Binance n’ont payé qu’environ 15 $ pour détourner 2,5 milliards de dollars en une seule transaction — et ce n’est pas parce qu’Ethereum a été piraté.
Les faits : Bloomberg (6 nov., d’après une analyse de Blockaid) détaille le procédé. Le 29 oct. vers 20 h 20 UTC, les pirates ont utilisé une signature valide du portefeuille chaud Binance 14 pour déléguer le contrôle de ce portefeuille à leur code, via EIP-7702 — une fonctionnalité de la mise à niveau Pectra de mai 2025 qui permet à un portefeuille d’autoriser un smart contract. Les frais pour mettre en place cette autorisation s’élevaient à environ 15 $. Trois minutes et 24 secondes plus tard, une seule transaction a transféré 167 464 ETH, environ 1,615 milliard de dollars en USDT et quelque 60 autres jetons — soit environ 2,5 milliards de dollars au total. Grâce à cette même délégation, le montant total transféré a atteint environ 3,6 milliards de dollars, selon Elliptic. Comme l’autorisation était inscrite sur la blockchain, désactiver le service de portefeuille chaud de Binance ne l’a pas révoquée — la délégation n’a été révoquée qu’à 00 h 10 UTC le 30 oct. Un porte-parole de Binance a confirmé que l’EIP-7702 avait « joué un rôle important » dans le piratage. Le FBI attribue l’attaque au groupe TraderTraitor, lié à la Corée du Nord ; Pyongyang dément.
Mon avis : ce qui fait froid dans le dos, ce n’est pas le montant, mais la leçon à en tirer — le contrôle on-chain ne peut pas être désactivé d’un simple bouton. Dès qu’une clé de signature est compromise, l’autorisation de délégation devient une voie rapide. Mais attention à ne pas mal interpréter : selon le PDG de Blockaid, même sans EIP-7702, les fonds auraient probablement pu être volés, simplement plus lentement. Il ne s’agit donc pas d’une fonctionnalité d’Ethereum « dangereuse », mais d’une clé de portefeuille chaud tombée entre les mains d’un attaquant. Pour les utilisateurs ordinaires, le message est simple : il faut vérifier régulièrement les autorisations et délégations accordées à des contrats inconnus, et les révoquer lorsqu’elles ne sont plus utilisées.
Ce que je surveille : le rapport post-mortem complet promis par Binance, et la possibilité que d’autres plateformes commencent à limiter les délégations EIP-7702 sur leurs portefeuilles chauds.
Selon vous, quelle est la principale leçon à tirer de cet incident pour la sécurité des plateformes d’échange : les clés, les délégations ou la détection ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Ethereum $ETH $USDT
Les pirates de Binance n’ont payé qu’environ 15 $ pour détourner 2,5 milliards de dollars en une seule transaction — et ce n’est pas parce qu’Ethereum a été piraté.
Les faits : Bloomberg (6 nov., d’après une analyse de Blockaid) détaille le procédé. Le 29 oct. vers 20 h 20 UTC, les pirates ont utilisé une signature valide du portefeuille chaud Binance 14 pour déléguer le contrôle de ce portefeuille à leur code, via EIP-7702 — une fonctionnalité de la mise à niveau Pectra de mai 2025 qui permet à un portefeuille d’autoriser un smart contract. Les frais pour mettre en place cette autorisation s’élevaient à environ 15 $. Trois minutes et 24 secondes plus tard, une seule transaction a transféré 167 464 ETH, environ 1,615 milliard de dollars en USDT et quelque 60 autres jetons — soit environ 2,5 milliards de dollars au total. Grâce à cette même délégation, le montant total transféré a atteint environ 3,6 milliards de dollars, selon Elliptic. Comme l’autorisation était inscrite sur la blockchain, désactiver le service de portefeuille chaud de Binance ne l’a pas révoquée — la délégation n’a été révoquée qu’à 00 h 10 UTC le 30 oct. Un porte-parole de Binance a confirmé que l’EIP-7702 avait « joué un rôle important » dans le piratage. Le FBI attribue l’attaque au groupe TraderTraitor, lié à la Corée du Nord ; Pyongyang dément.
Mon avis : ce qui fait froid dans le dos, ce n’est pas le montant, mais la leçon à en tirer — le contrôle on-chain ne peut pas être désactivé d’un simple bouton. Dès qu’une clé de signature est compromise, l’autorisation de délégation devient une voie rapide. Mais attention à ne pas mal interpréter : selon le PDG de Blockaid, même sans EIP-7702, les fonds auraient probablement pu être volés, simplement plus lentement. Il ne s’agit donc pas d’une fonctionnalité d’Ethereum « dangereuse », mais d’une clé de portefeuille chaud tombée entre les mains d’un attaquant. Pour les utilisateurs ordinaires, le message est simple : il faut vérifier régulièrement les autorisations et délégations accordées à des contrats inconnus, et les révoquer lorsqu’elles ne sont plus utilisées.
Ce que je surveille : le rapport post-mortem complet promis par Binance, et la possibilité que d’autres plateformes commencent à limiter les délégations EIP-7702 sur leurs portefeuilles chauds.
Selon vous, quelle est la principale leçon à tirer de cet incident pour la sécurité des plateformes d’échange : les clés, les délégations ou la détection ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Ethereum $ETH $USDT
Les faits : Bloomberg (6 nov., d’après une analyse de Blockaid) détaille le procédé. Le 29 oct. vers 20 h 20 UTC, les pirates ont utilisé une signature valide du portefeuille chaud Binance 14 pour déléguer le contrôle de ce portefeuille à leur code, via EIP-7702 — une fonctionnalité de la mise à niveau Pectra de mai 2025 qui permet à un portefeuille d’autoriser un smart contract. Les frais pour mettre en place cette autorisation s’élevaient à environ 15 $. Trois minutes et 24 secondes plus tard, une seule transaction a transféré 167 464 ETH, environ 1,615 milliard de dollars en USDT et quelque 60 autres jetons — soit environ 2,5 milliards de dollars au total. Grâce à cette même délégation, le montant total transféré a atteint environ 3,6 milliards de dollars, selon Elliptic. Comme l’autorisation était inscrite sur la blockchain, désactiver le service de portefeuille chaud de Binance ne l’a pas révoquée — la délégation n’a été révoquée qu’à 00 h 10 UTC le 30 oct. Un porte-parole de Binance a confirmé que l’EIP-7702 avait « joué un rôle important » dans le piratage. Le FBI attribue l’attaque au groupe TraderTraitor, lié à la Corée du Nord ; Pyongyang dément.
Mon avis : ce qui fait froid dans le dos, ce n’est pas le montant, mais la leçon à en tirer — le contrôle on-chain ne peut pas être désactivé d’un simple bouton. Dès qu’une clé de signature est compromise, l’autorisation de délégation devient une voie rapide. Mais attention à ne pas mal interpréter : selon le PDG de Blockaid, même sans EIP-7702, les fonds auraient probablement pu être volés, simplement plus lentement. Il ne s’agit donc pas d’une fonctionnalité d’Ethereum « dangereuse », mais d’une clé de portefeuille chaud tombée entre les mains d’un attaquant. Pour les utilisateurs ordinaires, le message est simple : il faut vérifier régulièrement les autorisations et délégations accordées à des contrats inconnus, et les révoquer lorsqu’elles ne sont plus utilisées.
Ce que je surveille : le rapport post-mortem complet promis par Binance, et la possibilité que d’autres plateformes commencent à limiter les délégations EIP-7702 sur leurs portefeuilles chauds.
Selon vous, quelle est la principale leçon à tirer de cet incident pour la sécurité des plateformes d’échange : les clés, les délégations ou la détection ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Ethereum $ETH $USDT
6
·
--
Binance révoque toutes les clés API de SignalPlus — une semaine après le piratage de 6,34 milliards de dollars, et cette fois, le problème ne vient pas de Binance.
Les faits : jeudi 5 novembre, Binance et Deribit ont révoqué toutes les clés API connectées à SignalPlus, une plateforme tierce de trading d’options, après que SignalPlus a signalé un problème de sécurité potentiel. Binance a assuré que ses propres systèmes n’étaient pas touchés et que les fonds des utilisateurs étaient en sécurité. SignalPlus (déclaration du 5 novembre) a fait état de pertes inférieures à 82 000 dollars : l’attaque a commencé tôt le 4 novembre, à partir d’un compte tiers compromis, et a touché un petit nombre de comptes sans liste blanche d’adresses IP — SignalPlus reconnaissant que cette mesure n’était pas obligatoire. Le service est actuellement en maintenance, avec un rétablissement progressif prévu dans les prochains jours. CZ a même demandé aux utilisateurs de révoquer également leurs clés SignalPlus sur les autres plateformes d’échange.
Mon avis : c’est un rappel sévère concernant les clés API — les clés que nous confions à des plateformes tierces peuvent devenir une porte d’entrée, même lorsque la plateforme d’échange elle-même est en sécurité. Ce qui rend l’incident important, ce n’est pas le faible montant des pertes, mais le schéma observé : une faille de sécurité élémentaire (la liste blanche d’adresses IP) qui n’était pas obligatoire, alors que le marché est déjà fragilisé cette semaine.
Ce que je surveille : la confirmation par SignalPlus que tout est réglé avant que quiconque ne se reconnecte, et la possibilité que d’autres plateformes d’échange réexaminent leurs intégrations tierces.
Si vous utilisez des outils de trading tiers, la liste blanche d’adresses IP est-elle activée pour toutes vos clés API ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #CléAPI
Binance révoque toutes les clés API de SignalPlus — une semaine après le piratage de 6,34 milliards de dollars, et cette fois, le problème ne vient pas de Binance.
Les faits : jeudi 5 novembre, Binance et Deribit ont révoqué toutes les clés API connectées à SignalPlus, une plateforme tierce de trading d’options, après que SignalPlus a signalé un problème de sécurité potentiel. Binance a assuré que ses propres systèmes n’étaient pas touchés et que les fonds des utilisateurs étaient en sécurité. SignalPlus (déclaration du 5 novembre) a fait état de pertes inférieures à 82 000 dollars : l’attaque a commencé tôt le 4 novembre, à partir d’un compte tiers compromis, et a touché un petit nombre de comptes sans liste blanche d’adresses IP — SignalPlus reconnaissant que cette mesure n’était pas obligatoire. Le service est actuellement en maintenance, avec un rétablissement progressif prévu dans les prochains jours. CZ a même demandé aux utilisateurs de révoquer également leurs clés SignalPlus sur les autres plateformes d’échange.
Mon avis : c’est un rappel sévère concernant les clés API — les clés que nous confions à des plateformes tierces peuvent devenir une porte d’entrée, même lorsque la plateforme d’échange elle-même est en sécurité. Ce qui rend l’incident important, ce n’est pas le faible montant des pertes, mais le schéma observé : une faille de sécurité élémentaire (la liste blanche d’adresses IP) qui n’était pas obligatoire, alors que le marché est déjà fragilisé cette semaine.
Ce que je surveille : la confirmation par SignalPlus que tout est réglé avant que quiconque ne se reconnecte, et la possibilité que d’autres plateformes d’échange réexaminent leurs intégrations tierces.
Si vous utilisez des outils de trading tiers, la liste blanche d’adresses IP est-elle activée pour toutes vos clés API ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #CléAPI
Les faits : jeudi 5 novembre, Binance et Deribit ont révoqué toutes les clés API connectées à SignalPlus, une plateforme tierce de trading d’options, après que SignalPlus a signalé un problème de sécurité potentiel. Binance a assuré que ses propres systèmes n’étaient pas touchés et que les fonds des utilisateurs étaient en sécurité. SignalPlus (déclaration du 5 novembre) a fait état de pertes inférieures à 82 000 dollars : l’attaque a commencé tôt le 4 novembre, à partir d’un compte tiers compromis, et a touché un petit nombre de comptes sans liste blanche d’adresses IP — SignalPlus reconnaissant que cette mesure n’était pas obligatoire. Le service est actuellement en maintenance, avec un rétablissement progressif prévu dans les prochains jours. CZ a même demandé aux utilisateurs de révoquer également leurs clés SignalPlus sur les autres plateformes d’échange.
Mon avis : c’est un rappel sévère concernant les clés API — les clés que nous confions à des plateformes tierces peuvent devenir une porte d’entrée, même lorsque la plateforme d’échange elle-même est en sécurité. Ce qui rend l’incident important, ce n’est pas le faible montant des pertes, mais le schéma observé : une faille de sécurité élémentaire (la liste blanche d’adresses IP) qui n’était pas obligatoire, alors que le marché est déjà fragilisé cette semaine.
Ce que je surveille : la confirmation par SignalPlus que tout est réglé avant que quiconque ne se reconnecte, et la possibilité que d’autres plateformes d’échange réexaminent leurs intégrations tierces.
Si vous utilisez des outils de trading tiers, la liste blanche d’adresses IP est-elle activée pour toutes vos clés API ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #CléAPI
61
·
--
Voir la traduction
Bursa bilang serangan sudah ditahan — data on-chain bilang dana terus mengalir 4 jam setelahnya.
Fakta: Analisis Bitquery (5 Nov, dikutip CoinDesk dan Decrypt) menemukan penyerang mengosongkan 36.042 alamat deposit pelanggan Mercado Bitcoin di Ethereum antara 12:27–16:56 UTC pada 2 Nov — padahal bursa mengumumkan insiden itu "ditahan" pukul 12:56 UTC. Total yang terlacak sekitar $48,6 juta di 10 blockchain, di atas estimasi awal ~$40 juta dan di atas angka bursa sendiri ~$36,3 juta. Lebih dari $15 juta sudah dibekukan dengan bantuan penerbit stablecoin. Bursa berencana membuka akses lihat-saja pada 9 Nov; setoran, penarikan, dan trading belum ada tanggalnya.
Opiniku: yang merusak kepercayaan bukan nominalnya, tapi selisih antara klaim dan data. Pengumuman "sudah ditahan" yang ternyata tidak ditahan membuat setiap pernyataan berikutnya harus dibuktikan, bukan dipercaya. Di tengah BTC yang masih di sekitar $76.200 setelah jatuh dari ~$80.400, kabar seperti ini menambah alasan pasar bersikap defensif.
Yang aku pantau: pembukaan 9 Nov, audit independen atas insiden ini, dan apakah dugaan kaitan dengan peretasan BitMart di hari yang sama terbukti — untuk sekarang itu masih dugaan, bukan atribusi resmi.
Seberapa besar kepercayaan kalian ke pernyataan "dana aman" sebuah bursa setelah klaim penahanannya terbukti tidak akurat?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #BursaCrypto $BTC
Bursa bilang serangan sudah ditahan — data on-chain bilang dana terus mengalir 4 jam setelahnya.
Fakta: Analisis Bitquery (5 Nov, dikutip CoinDesk dan Decrypt) menemukan penyerang mengosongkan 36.042 alamat deposit pelanggan Mercado Bitcoin di Ethereum antara 12:27–16:56 UTC pada 2 Nov — padahal bursa mengumumkan insiden itu "ditahan" pukul 12:56 UTC. Total yang terlacak sekitar $48,6 juta di 10 blockchain, di atas estimasi awal ~$40 juta dan di atas angka bursa sendiri ~$36,3 juta. Lebih dari $15 juta sudah dibekukan dengan bantuan penerbit stablecoin. Bursa berencana membuka akses lihat-saja pada 9 Nov; setoran, penarikan, dan trading belum ada tanggalnya.
Opiniku: yang merusak kepercayaan bukan nominalnya, tapi selisih antara klaim dan data. Pengumuman "sudah ditahan" yang ternyata tidak ditahan membuat setiap pernyataan berikutnya harus dibuktikan, bukan dipercaya. Di tengah BTC yang masih di sekitar $76.200 setelah jatuh dari ~$80.400, kabar seperti ini menambah alasan pasar bersikap defensif.
Yang aku pantau: pembukaan 9 Nov, audit independen atas insiden ini, dan apakah dugaan kaitan dengan peretasan BitMart di hari yang sama terbukti — untuk sekarang itu masih dugaan, bukan atribusi resmi.
Seberapa besar kepercayaan kalian ke pernyataan "dana aman" sebuah bursa setelah klaim penahanannya terbukti tidak akurat?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #BursaCrypto $BTC
Fakta: Analisis Bitquery (5 Nov, dikutip CoinDesk dan Decrypt) menemukan penyerang mengosongkan 36.042 alamat deposit pelanggan Mercado Bitcoin di Ethereum antara 12:27–16:56 UTC pada 2 Nov — padahal bursa mengumumkan insiden itu "ditahan" pukul 12:56 UTC. Total yang terlacak sekitar $48,6 juta di 10 blockchain, di atas estimasi awal ~$40 juta dan di atas angka bursa sendiri ~$36,3 juta. Lebih dari $15 juta sudah dibekukan dengan bantuan penerbit stablecoin. Bursa berencana membuka akses lihat-saja pada 9 Nov; setoran, penarikan, dan trading belum ada tanggalnya.
Opiniku: yang merusak kepercayaan bukan nominalnya, tapi selisih antara klaim dan data. Pengumuman "sudah ditahan" yang ternyata tidak ditahan membuat setiap pernyataan berikutnya harus dibuktikan, bukan dipercaya. Di tengah BTC yang masih di sekitar $76.200 setelah jatuh dari ~$80.400, kabar seperti ini menambah alasan pasar bersikap defensif.
Yang aku pantau: pembukaan 9 Nov, audit independen atas insiden ini, dan apakah dugaan kaitan dengan peretasan BitMart di hari yang sama terbukti — untuk sekarang itu masih dugaan, bukan atribusi resmi.
Seberapa besar kepercayaan kalian ke pernyataan "dana aman" sebuah bursa setelah klaim penahanannya terbukti tidak akurat?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #BursaCrypto $BTC
128
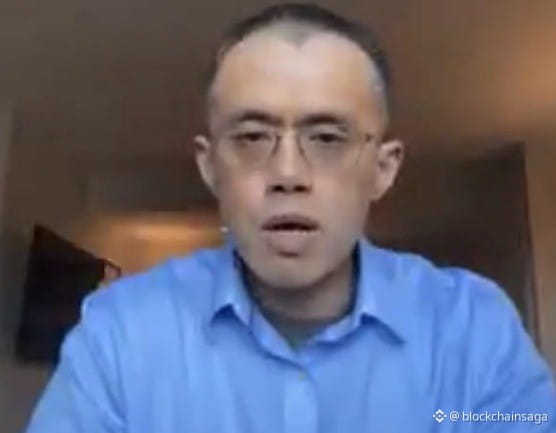
Au vu de l’évolution récente de Binance, il est compréhensible qu’une partie de la communauté commence à se poser une question : dans quelle mesure la plateforme est-elle prête à faire face aux risques de sécurité à l’avenir ?
Il ne s’agit pas seulement de chiffres ou de technologie, mais aussi de confiance. La photo de CZ, où il semble plus fatigué, donne une idée de la pression qui s’exerce lorsqu’une plateforme aussi importante que Binance est sous les projecteurs.
D’un autre côté, la sécurité n’est jamais un sujet réglé une fois pour toutes. Il faut continuer à renforcer la détection par l’IA, le contrôle des appareils et la protection de l’accès aux comptes afin de réduire les risques.
Espérons que Binance continuera à bâtir un système plus robuste et plus transparent, capable de préserver la confiance de la communauté sur le long terme.
#Binance #KeamananCrypto
Au vu de l’évolution récente de Binance, il est compréhensible qu’une partie de la communauté commence à se poser une question : dans quelle mesure la plateforme est-elle prête à faire face aux risques de sécurité à l’avenir ?
Il ne s’agit pas seulement de chiffres ou de technologie, mais aussi de confiance. La photo de CZ, où il semble plus fatigué, donne une idée de la pression qui s’exerce lorsqu’une plateforme aussi importante que Binance est sous les projecteurs.
D’un autre côté, la sécurité n’est jamais un sujet réglé une fois pour toutes. Il faut continuer à renforcer la détection par l’IA, le contrôle des appareils et la protection de l’accès aux comptes afin de réduire les risques.
Espérons que Binance continuera à bâtir un système plus robuste et plus transparent, capable de préserver la confiance de la communauté sur le long terme.
#Binance #KeamananCrypto
Il ne s’agit pas seulement de chiffres ou de technologie, mais aussi de confiance. La photo de CZ, où il semble plus fatigué, donne une idée de la pression qui s’exerce lorsqu’une plateforme aussi importante que Binance est sous les projecteurs.
D’un autre côté, la sécurité n’est jamais un sujet réglé une fois pour toutes. Il faut continuer à renforcer la détection par l’IA, le contrôle des appareils et la protection de l’accès aux comptes afin de réduire les risques.
Espérons que Binance continuera à bâtir un système plus robuste et plus transparent, capable de préserver la confiance de la communauté sur le long terme.
#Binance #KeamananCrypto
482
·
--
Voir la traduction
India menyebut nama penyerangnya: CRAFTY FALCON — dan bursa kripto kini resmi jadi targetnya.
Fakta: CERT-In, lembaga keamanan siber nasional India, memperbarui peringatannya pada 4 Nov (advisory CIAD-2026-0058, eskalasi dari peringatan Oktober): aktor berbantuan AI bernama CRAFTY FALCON menyerang bursa kripto dan penyedia aset digital, mencuri kunci dompet dan menguras dana dari dompet. Ia bekerja "dengan kecepatan mesin": memindai target dengan AI, lalu memakai API pembayaran dan pencairan korban sendiri untuk memindahkan dana. CERT-In menyebut kampanye ini aktif dan terus meningkat, dengan laporan serangan yang berhasil masih masuk — termasuk dari perusahaan yang sudah menerima peringatan sebelumnya. Lembaga itu tidak menyebut bursa yang terdampak maupun jumlah kerugiannya.
Opiniku: Ini bukan cerita satu bursa yang kebobolan, ini pola yang menyasar sektor sekaligus. Yang paling mengkhawatirkan bukan AI-nya saja, tapi metodenya: penyerang memakai perkakas korban sendiri — API dan kredensial yang sah — sehingga pertahanan tidak cukup berhenti di dompet dingin. Di tengah BTC yang masih di sekitar $80.560 pagi ini, kabar seperti ini kubaca sebagai pengingat risiko infrastruktur, bukan alasan panik jual.
Yang aku pantau: apakah CERT-In atau bursa India akhirnya menyebut nama bursa yang terdampak, apakah ada bursa global yang mengonfirmasi serangan dengan pola serupa, dan apakah bursa-bursa besar merespons dengan langkah pengamanan publik.
Menurut kalian, peringatan setingkat lembaga nasional seperti ini membuat kalian lebih hati-hati menyimpan aset di bursa, atau sudah dianggap rutinitas?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #AI
India menyebut nama penyerangnya: CRAFTY FALCON — dan bursa kripto kini resmi jadi targetnya.
Fakta: CERT-In, lembaga keamanan siber nasional India, memperbarui peringatannya pada 4 Nov (advisory CIAD-2026-0058, eskalasi dari peringatan Oktober): aktor berbantuan AI bernama CRAFTY FALCON menyerang bursa kripto dan penyedia aset digital, mencuri kunci dompet dan menguras dana dari dompet. Ia bekerja "dengan kecepatan mesin": memindai target dengan AI, lalu memakai API pembayaran dan pencairan korban sendiri untuk memindahkan dana. CERT-In menyebut kampanye ini aktif dan terus meningkat, dengan laporan serangan yang berhasil masih masuk — termasuk dari perusahaan yang sudah menerima peringatan sebelumnya. Lembaga itu tidak menyebut bursa yang terdampak maupun jumlah kerugiannya.
Opiniku: Ini bukan cerita satu bursa yang kebobolan, ini pola yang menyasar sektor sekaligus. Yang paling mengkhawatirkan bukan AI-nya saja, tapi metodenya: penyerang memakai perkakas korban sendiri — API dan kredensial yang sah — sehingga pertahanan tidak cukup berhenti di dompet dingin. Di tengah BTC yang masih di sekitar $80.560 pagi ini, kabar seperti ini kubaca sebagai pengingat risiko infrastruktur, bukan alasan panik jual.
Yang aku pantau: apakah CERT-In atau bursa India akhirnya menyebut nama bursa yang terdampak, apakah ada bursa global yang mengonfirmasi serangan dengan pola serupa, dan apakah bursa-bursa besar merespons dengan langkah pengamanan publik.
Menurut kalian, peringatan setingkat lembaga nasional seperti ini membuat kalian lebih hati-hati menyimpan aset di bursa, atau sudah dianggap rutinitas?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #AI
Fakta: CERT-In, lembaga keamanan siber nasional India, memperbarui peringatannya pada 4 Nov (advisory CIAD-2026-0058, eskalasi dari peringatan Oktober): aktor berbantuan AI bernama CRAFTY FALCON menyerang bursa kripto dan penyedia aset digital, mencuri kunci dompet dan menguras dana dari dompet. Ia bekerja "dengan kecepatan mesin": memindai target dengan AI, lalu memakai API pembayaran dan pencairan korban sendiri untuk memindahkan dana. CERT-In menyebut kampanye ini aktif dan terus meningkat, dengan laporan serangan yang berhasil masih masuk — termasuk dari perusahaan yang sudah menerima peringatan sebelumnya. Lembaga itu tidak menyebut bursa yang terdampak maupun jumlah kerugiannya.
Opiniku: Ini bukan cerita satu bursa yang kebobolan, ini pola yang menyasar sektor sekaligus. Yang paling mengkhawatirkan bukan AI-nya saja, tapi metodenya: penyerang memakai perkakas korban sendiri — API dan kredensial yang sah — sehingga pertahanan tidak cukup berhenti di dompet dingin. Di tengah BTC yang masih di sekitar $80.560 pagi ini, kabar seperti ini kubaca sebagai pengingat risiko infrastruktur, bukan alasan panik jual.
Yang aku pantau: apakah CERT-In atau bursa India akhirnya menyebut nama bursa yang terdampak, apakah ada bursa global yang mengonfirmasi serangan dengan pola serupa, dan apakah bursa-bursa besar merespons dengan langkah pengamanan publik.
Menurut kalian, peringatan setingkat lembaga nasional seperti ini membuat kalian lebih hati-hati menyimpan aset di bursa, atau sudah dianggap rutinitas?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananCrypto #AI
52
·
--
La plus grande alliance anti-criminalité du secteur crypto s’est dissoute discrètement — et la nouvelle n’a été révélée qu’hier.
Les faits : l’unité T3 (TRON, Tether et TRM Labs, rejoints par Binance en 2025) a été dissoute fin août 2026 en raison de réactions tardives et d’une mauvaise coordination entre ses membres, selon un article de Bloomberg du 4 novembre cité par PYMNTS, CryptoTimes et PANews. Les trois fondateurs ont confirmé à Bloomberg que le programme avait pris fin ; Binance a refusé de commenter. Depuis septembre 2024, l’unité affirme avoir gelé plus de 450 millions de dollars d’actifs illicites jusqu’en mai 2026, en collaborant avec les forces de l’ordre dans 23 juridictions. TRON prépare une initiative de remplacement, tandis que Tether poursuit ses efforts via le Beacon Network de TRM et la fondation FASE, lancée en octobre.
Mon avis : ce qui me préoccupe, c’est le timing — l’unité a été dissoute environ deux mois avant le piratage de 6,3 milliards de dollars du 29 octobre. Sa dissolution n’a pas causé ce piratage, mais la disparition d’un espace de coordination commun au moment où les attaques s’intensifiaient a rendu la réponse du secteur plus fragmentée. Alors que le BTC se maintient autour de 80 600 dollars, j’y vois un avertissement : la sécurité des cryptomonnaies dépend encore d’une coopération volontaire qui peut prendre fin sans annonce.
Ce que je surveille : l’initiative de remplacement de TRON, la capacité du Beacon Network à réellement reprendre les fonctions de T3, et un éventuel ralentissement du gel des actifs après le piratage en l’absence de cette unité.
À votre avis, la dissolution de T3 n’est-elle qu’un changement de structure, ou révèle-t-elle la fragilité de la coopération en matière de sécurité dans le secteur ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #Stablecoin $TRX $USDT
La plus grande alliance anti-criminalité du secteur crypto s’est dissoute discrètement — et la nouvelle n’a été révélée qu’hier.
Les faits : l’unité T3 (TRON, Tether et TRM Labs, rejoints par Binance en 2025) a été dissoute fin août 2026 en raison de réactions tardives et d’une mauvaise coordination entre ses membres, selon un article de Bloomberg du 4 novembre cité par PYMNTS, CryptoTimes et PANews. Les trois fondateurs ont confirmé à Bloomberg que le programme avait pris fin ; Binance a refusé de commenter. Depuis septembre 2024, l’unité affirme avoir gelé plus de 450 millions de dollars d’actifs illicites jusqu’en mai 2026, en collaborant avec les forces de l’ordre dans 23 juridictions. TRON prépare une initiative de remplacement, tandis que Tether poursuit ses efforts via le Beacon Network de TRM et la fondation FASE, lancée en octobre.
Mon avis : ce qui me préoccupe, c’est le timing — l’unité a été dissoute environ deux mois avant le piratage de 6,3 milliards de dollars du 29 octobre. Sa dissolution n’a pas causé ce piratage, mais la disparition d’un espace de coordination commun au moment où les attaques s’intensifiaient a rendu la réponse du secteur plus fragmentée. Alors que le BTC se maintient autour de 80 600 dollars, j’y vois un avertissement : la sécurité des cryptomonnaies dépend encore d’une coopération volontaire qui peut prendre fin sans annonce.
Ce que je surveille : l’initiative de remplacement de TRON, la capacité du Beacon Network à réellement reprendre les fonctions de T3, et un éventuel ralentissement du gel des actifs après le piratage en l’absence de cette unité.
À votre avis, la dissolution de T3 n’est-elle qu’un changement de structure, ou révèle-t-elle la fragilité de la coopération en matière de sécurité dans le secteur ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #Stablecoin $TRX $USDT
Les faits : l’unité T3 (TRON, Tether et TRM Labs, rejoints par Binance en 2025) a été dissoute fin août 2026 en raison de réactions tardives et d’une mauvaise coordination entre ses membres, selon un article de Bloomberg du 4 novembre cité par PYMNTS, CryptoTimes et PANews. Les trois fondateurs ont confirmé à Bloomberg que le programme avait pris fin ; Binance a refusé de commenter. Depuis septembre 2024, l’unité affirme avoir gelé plus de 450 millions de dollars d’actifs illicites jusqu’en mai 2026, en collaborant avec les forces de l’ordre dans 23 juridictions. TRON prépare une initiative de remplacement, tandis que Tether poursuit ses efforts via le Beacon Network de TRM et la fondation FASE, lancée en octobre.
Mon avis : ce qui me préoccupe, c’est le timing — l’unité a été dissoute environ deux mois avant le piratage de 6,3 milliards de dollars du 29 octobre. Sa dissolution n’a pas causé ce piratage, mais la disparition d’un espace de coordination commun au moment où les attaques s’intensifiaient a rendu la réponse du secteur plus fragmentée. Alors que le BTC se maintient autour de 80 600 dollars, j’y vois un avertissement : la sécurité des cryptomonnaies dépend encore d’une coopération volontaire qui peut prendre fin sans annonce.
Ce que je surveille : l’initiative de remplacement de TRON, la capacité du Beacon Network à réellement reprendre les fonctions de T3, et un éventuel ralentissement du gel des actifs après le piratage en l’absence de cette unité.
À votre avis, la dissolution de T3 n’est-elle qu’un changement de structure, ou révèle-t-elle la fragilité de la coopération en matière de sécurité dans le secteur ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #Stablecoin $TRX $USDT
114
·
--
La mise à jour de sécurité très attendue de XRPL est enfin activée ce soir — et sa valeur ne se mesure pas au cours du XRP, mais à la confiance des émetteurs de jetons.
Les faits : l’amendement fixCleanup3_4_0 a été officiellement activé sur le XRP Ledger le 4 novembre à 14:52 UTC (21:52 WIB), au ledger 108.112.129 (suivi par XRPLWin, avec lecture directe du ledger). Cette correction comble une faille dans la délégation des permissions : dans certaines conditions, un compte uniquement autorisé à brûler des jetons (PaymentBurn) pouvait aussi en créer de nouveaux. Il a obtenu le soutien de 33 des 35 validateurs de confiance — après l’échec de la première tentative à réunir une majorité, le 21 octobre, et le redémarrage du compte à rebours de deux semaines. Cette mise à jour fait partie de xrpld 3.4.0, ne modifie pas l’offre de XRP et aucun cas d’exploitation n’a été publiquement confirmé à ce jour.
Mon avis : il s’agit d’une mise à niveau de l’infrastructure, pas d’un catalyseur pour le cours. Le XRP s’échange ce soir autour de 1,31 $ — en baisse par rapport au sommet de 1,342 $ atteint après l’ISM — et suit le BTC, qui a franchi les 80 000 $, plutôt que de réagir à cet amendement. Ce qui change vraiment : les émetteurs de stablecoins et de jetons sur XRPL ont désormais l’assurance que la délégation du droit de brûler des jetons ne peut plus être détournée pour en créer.
Ce que je surveille : la documentation XRPL supprimera-t-elle l’avertissement concernant la délégation de PaymentBurn, et LendingProtocol ainsi que SingleAssetVault — qui n’ont pas encore atteint le seuil de votes — finiront-ils par suivre ?
Pensez-vous que ce type de mise à jour de sécurité suffit à rassurer davantage les grands émetteurs sur XRPL, ou le marché ne regarde-t-il toujours que le cours ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRPL #KeamananCrypto $XRP
La mise à jour de sécurité très attendue de XRPL est enfin activée ce soir — et sa valeur ne se mesure pas au cours du XRP, mais à la confiance des émetteurs de jetons.
Les faits : l’amendement fixCleanup3_4_0 a été officiellement activé sur le XRP Ledger le 4 novembre à 14:52 UTC (21:52 WIB), au ledger 108.112.129 (suivi par XRPLWin, avec lecture directe du ledger). Cette correction comble une faille dans la délégation des permissions : dans certaines conditions, un compte uniquement autorisé à brûler des jetons (PaymentBurn) pouvait aussi en créer de nouveaux. Il a obtenu le soutien de 33 des 35 validateurs de confiance — après l’échec de la première tentative à réunir une majorité, le 21 octobre, et le redémarrage du compte à rebours de deux semaines. Cette mise à jour fait partie de xrpld 3.4.0, ne modifie pas l’offre de XRP et aucun cas d’exploitation n’a été publiquement confirmé à ce jour.
Mon avis : il s’agit d’une mise à niveau de l’infrastructure, pas d’un catalyseur pour le cours. Le XRP s’échange ce soir autour de 1,31 $ — en baisse par rapport au sommet de 1,342 $ atteint après l’ISM — et suit le BTC, qui a franchi les 80 000 $, plutôt que de réagir à cet amendement. Ce qui change vraiment : les émetteurs de stablecoins et de jetons sur XRPL ont désormais l’assurance que la délégation du droit de brûler des jetons ne peut plus être détournée pour en créer.
Ce que je surveille : la documentation XRPL supprimera-t-elle l’avertissement concernant la délégation de PaymentBurn, et LendingProtocol ainsi que SingleAssetVault — qui n’ont pas encore atteint le seuil de votes — finiront-ils par suivre ?
Pensez-vous que ce type de mise à jour de sécurité suffit à rassurer davantage les grands émetteurs sur XRPL, ou le marché ne regarde-t-il toujours que le cours ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRPL #KeamananCrypto $XRP
Les faits : l’amendement fixCleanup3_4_0 a été officiellement activé sur le XRP Ledger le 4 novembre à 14:52 UTC (21:52 WIB), au ledger 108.112.129 (suivi par XRPLWin, avec lecture directe du ledger). Cette correction comble une faille dans la délégation des permissions : dans certaines conditions, un compte uniquement autorisé à brûler des jetons (PaymentBurn) pouvait aussi en créer de nouveaux. Il a obtenu le soutien de 33 des 35 validateurs de confiance — après l’échec de la première tentative à réunir une majorité, le 21 octobre, et le redémarrage du compte à rebours de deux semaines. Cette mise à jour fait partie de xrpld 3.4.0, ne modifie pas l’offre de XRP et aucun cas d’exploitation n’a été publiquement confirmé à ce jour.
Mon avis : il s’agit d’une mise à niveau de l’infrastructure, pas d’un catalyseur pour le cours. Le XRP s’échange ce soir autour de 1,31 $ — en baisse par rapport au sommet de 1,342 $ atteint après l’ISM — et suit le BTC, qui a franchi les 80 000 $, plutôt que de réagir à cet amendement. Ce qui change vraiment : les émetteurs de stablecoins et de jetons sur XRPL ont désormais l’assurance que la délégation du droit de brûler des jetons ne peut plus être détournée pour en créer.
Ce que je surveille : la documentation XRPL supprimera-t-elle l’avertissement concernant la délégation de PaymentBurn, et LendingProtocol ainsi que SingleAssetVault — qui n’ont pas encore atteint le seuil de votes — finiront-ils par suivre ?
Pensez-vous que ce type de mise à jour de sécurité suffit à rassurer davantage les grands émetteurs sur XRPL, ou le marché ne regarde-t-il toujours que le cours ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRPL #KeamananCrypto $XRP
62
·
--
BitMart a également été piraté — seulement 53 minutes avant l’attaque contre Mercado Bitcoin.
Les faits : le fondateur de BitMart, Sheldon Xia, a confirmé le 3 novembre sur X que la plateforme avait également été piratée le 2 novembre. Il a qualifié le montant de faible et indiqué qu’une enquête avait immédiatement été ouverte. Une analyse on-chain de Bitquery (citée par crypto.news, CryptoBriefing et CryptoNews le 4 novembre) estime qu’environ 391 000 $ ont été drainés de portefeuilles sur Base, Arbitrum et Optimism — et que l’activité a commencé environ 53 minutes avant le transfert des fonds de Mercado Bitcoin vers la même adresse de l’attaquant. Important : ce lien reste une hypothèse fondée sur des schémas on-chain, et non une attribution officielle.
Mon avis : le montant est faible, mais le schéma est inquiétant. BitMart est en cours de restructuration sous contrôle judiciaire — les échanges sont suspendus depuis le 26 août — et Xia lui-même a reconnu que son équipe de sécurité manquait cruellement de personnel. Une plateforme en difficulté est une cible facile, et la chronologie laisse penser que l’attaquant a peut-être d’abord testé de petits portefeuilles avant de lancer une attaque de grande ampleur contre Mercado Bitcoin (environ 36,3 millions de dollars selon la plateforme, dont 12,9 millions ont déjà été bloqués).
Ce que je surveille : une confirmation officielle indiquant si les deux incidents sont bien l’œuvre du même acteur, si des fonds de clients de BitMart ont également été touchés, et le plan de remboursement des créanciers qui devrait être soumis au tribunal en décembre 2026 ou janvier 2027.
À votre avis, une plateforme en cours de restructuration devrait-elle d’abord fermer ses portefeuilles chauds, ou est-ce justement ce qui devient le plus difficile à faire quand les effectifs diminuent ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BourseCrypto
BitMart a également été piraté — seulement 53 minutes avant l’attaque contre Mercado Bitcoin.
Les faits : le fondateur de BitMart, Sheldon Xia, a confirmé le 3 novembre sur X que la plateforme avait également été piratée le 2 novembre. Il a qualifié le montant de faible et indiqué qu’une enquête avait immédiatement été ouverte. Une analyse on-chain de Bitquery (citée par crypto.news, CryptoBriefing et CryptoNews le 4 novembre) estime qu’environ 391 000 $ ont été drainés de portefeuilles sur Base, Arbitrum et Optimism — et que l’activité a commencé environ 53 minutes avant le transfert des fonds de Mercado Bitcoin vers la même adresse de l’attaquant. Important : ce lien reste une hypothèse fondée sur des schémas on-chain, et non une attribution officielle.
Mon avis : le montant est faible, mais le schéma est inquiétant. BitMart est en cours de restructuration sous contrôle judiciaire — les échanges sont suspendus depuis le 26 août — et Xia lui-même a reconnu que son équipe de sécurité manquait cruellement de personnel. Une plateforme en difficulté est une cible facile, et la chronologie laisse penser que l’attaquant a peut-être d’abord testé de petits portefeuilles avant de lancer une attaque de grande ampleur contre Mercado Bitcoin (environ 36,3 millions de dollars selon la plateforme, dont 12,9 millions ont déjà été bloqués).
Ce que je surveille : une confirmation officielle indiquant si les deux incidents sont bien l’œuvre du même acteur, si des fonds de clients de BitMart ont également été touchés, et le plan de remboursement des créanciers qui devrait être soumis au tribunal en décembre 2026 ou janvier 2027.
À votre avis, une plateforme en cours de restructuration devrait-elle d’abord fermer ses portefeuilles chauds, ou est-ce justement ce qui devient le plus difficile à faire quand les effectifs diminuent ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BourseCrypto
Les faits : le fondateur de BitMart, Sheldon Xia, a confirmé le 3 novembre sur X que la plateforme avait également été piratée le 2 novembre. Il a qualifié le montant de faible et indiqué qu’une enquête avait immédiatement été ouverte. Une analyse on-chain de Bitquery (citée par crypto.news, CryptoBriefing et CryptoNews le 4 novembre) estime qu’environ 391 000 $ ont été drainés de portefeuilles sur Base, Arbitrum et Optimism — et que l’activité a commencé environ 53 minutes avant le transfert des fonds de Mercado Bitcoin vers la même adresse de l’attaquant. Important : ce lien reste une hypothèse fondée sur des schémas on-chain, et non une attribution officielle.
Mon avis : le montant est faible, mais le schéma est inquiétant. BitMart est en cours de restructuration sous contrôle judiciaire — les échanges sont suspendus depuis le 26 août — et Xia lui-même a reconnu que son équipe de sécurité manquait cruellement de personnel. Une plateforme en difficulté est une cible facile, et la chronologie laisse penser que l’attaquant a peut-être d’abord testé de petits portefeuilles avant de lancer une attaque de grande ampleur contre Mercado Bitcoin (environ 36,3 millions de dollars selon la plateforme, dont 12,9 millions ont déjà été bloqués).
Ce que je surveille : une confirmation officielle indiquant si les deux incidents sont bien l’œuvre du même acteur, si des fonds de clients de BitMart ont également été touchés, et le plan de remboursement des créanciers qui devrait être soumis au tribunal en décembre 2026 ou janvier 2027.
À votre avis, une plateforme en cours de restructuration devrait-elle d’abord fermer ses portefeuilles chauds, ou est-ce justement ce qui devient le plus difficile à faire quand les effectifs diminuent ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BourseCrypto
238
·
--
Le piratage de 6,3 milliards de dollars n’était pas une attaque éclair — Binance vient de dévoiler toute la chaîne d’attaque, qui a commencé en juin dernier avec un faux installateur d’outil d’IA.
Les faits : rapport préliminaire de Binance sur l’incident (3 nov. 2026, cité par CoinDesk, Cointelegraph, Unchained et Crypto.news) : en juin, un ingénieur DevOps a téléchargé un faux installateur Homebrew en cherchant un outil de programmation par IA ; en septembre, un deuxième ingénieur a été piégé via une plateforme de recrutement — faux entretien vidéo, puis « test de programmation » contenant un logiciel malveillant ; le 20 oct., les attaquants ont utilisé cet ordinateur ainsi qu’un outil d’IA interne pour voler un jeton de déploiement ; le 29 oct. à 20 h 05 UTC, un conteneur malveillant a été installé et une attaque exploitant EIP-7702 a pris le contrôle du hot wallet MPC — transférant 233,46 millions de XRP, environ 970 500 SOL et 18 270 BTC, soit environ 6,34 milliards de dollars au total. Le blocage n’a été achevé qu’à 00 h 10 UTC le 30 oct., car un seul détenteur de clé ne peut pas révoquer un portefeuille MPC. Environ 2,85 milliards de dollars ont été gelés ou interceptés, 98 % des actifs touchés avaient été remplacés au 31 oct., et les clients n’ont subi aucune perte. Le FBI attribue l’attaque à TraderTraitor (Lazarus).
Mon avis : la cible, c’était les personnes et les outils internes, pas le coffre-fort. Et voici le détail essentiel à comprendre : une fois la délégation EIP-7702 en place, suspendre les retraits ne suffit pas à arrêter les transferts. Alors que le BTC tourne autour de 77 650 $, ce rétablissement à 98 % prouve que les réserves d’urgence fonctionnent — mais ce rapport est encore « préliminaire », et l’examen indépendant promis n’a pas encore été publié.
Ce que je surveille : le rapport complet de Binance, les résultats de l’examen indépendant et les fausses tentatives d’hameçonnage proposant une « indemnisation » — les offres de retrait express via un lien sont des arnaques.
Selon vous, quel est le maillon le plus vulnérable de cette chaîne : le faux recrutement, les outils d’IA internes ou la délégation EIP-7702 ?
#KeamananCrypto #Binance $BTC $XRP $SOL
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
Le piratage de 6,3 milliards de dollars n’était pas une attaque éclair — Binance vient de dévoiler toute la chaîne d’attaque, qui a commencé en juin dernier avec un faux installateur d’outil d’IA.
Les faits : rapport préliminaire de Binance sur l’incident (3 nov. 2026, cité par CoinDesk, Cointelegraph, Unchained et Crypto.news) : en juin, un ingénieur DevOps a téléchargé un faux installateur Homebrew en cherchant un outil de programmation par IA ; en septembre, un deuxième ingénieur a été piégé via une plateforme de recrutement — faux entretien vidéo, puis « test de programmation » contenant un logiciel malveillant ; le 20 oct., les attaquants ont utilisé cet ordinateur ainsi qu’un outil d’IA interne pour voler un jeton de déploiement ; le 29 oct. à 20 h 05 UTC, un conteneur malveillant a été installé et une attaque exploitant EIP-7702 a pris le contrôle du hot wallet MPC — transférant 233,46 millions de XRP, environ 970 500 SOL et 18 270 BTC, soit environ 6,34 milliards de dollars au total. Le blocage n’a été achevé qu’à 00 h 10 UTC le 30 oct., car un seul détenteur de clé ne peut pas révoquer un portefeuille MPC. Environ 2,85 milliards de dollars ont été gelés ou interceptés, 98 % des actifs touchés avaient été remplacés au 31 oct., et les clients n’ont subi aucune perte. Le FBI attribue l’attaque à TraderTraitor (Lazarus).
Mon avis : la cible, c’était les personnes et les outils internes, pas le coffre-fort. Et voici le détail essentiel à comprendre : une fois la délégation EIP-7702 en place, suspendre les retraits ne suffit pas à arrêter les transferts. Alors que le BTC tourne autour de 77 650 $, ce rétablissement à 98 % prouve que les réserves d’urgence fonctionnent — mais ce rapport est encore « préliminaire », et l’examen indépendant promis n’a pas encore été publié.
Ce que je surveille : le rapport complet de Binance, les résultats de l’examen indépendant et les fausses tentatives d’hameçonnage proposant une « indemnisation » — les offres de retrait express via un lien sont des arnaques.
Selon vous, quel est le maillon le plus vulnérable de cette chaîne : le faux recrutement, les outils d’IA internes ou la délégation EIP-7702 ?
#KeamananCrypto #Binance $BTC $XRP $SOL
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
Les faits : rapport préliminaire de Binance sur l’incident (3 nov. 2026, cité par CoinDesk, Cointelegraph, Unchained et Crypto.news) : en juin, un ingénieur DevOps a téléchargé un faux installateur Homebrew en cherchant un outil de programmation par IA ; en septembre, un deuxième ingénieur a été piégé via une plateforme de recrutement — faux entretien vidéo, puis « test de programmation » contenant un logiciel malveillant ; le 20 oct., les attaquants ont utilisé cet ordinateur ainsi qu’un outil d’IA interne pour voler un jeton de déploiement ; le 29 oct. à 20 h 05 UTC, un conteneur malveillant a été installé et une attaque exploitant EIP-7702 a pris le contrôle du hot wallet MPC — transférant 233,46 millions de XRP, environ 970 500 SOL et 18 270 BTC, soit environ 6,34 milliards de dollars au total. Le blocage n’a été achevé qu’à 00 h 10 UTC le 30 oct., car un seul détenteur de clé ne peut pas révoquer un portefeuille MPC. Environ 2,85 milliards de dollars ont été gelés ou interceptés, 98 % des actifs touchés avaient été remplacés au 31 oct., et les clients n’ont subi aucune perte. Le FBI attribue l’attaque à TraderTraitor (Lazarus).
Mon avis : la cible, c’était les personnes et les outils internes, pas le coffre-fort. Et voici le détail essentiel à comprendre : une fois la délégation EIP-7702 en place, suspendre les retraits ne suffit pas à arrêter les transferts. Alors que le BTC tourne autour de 77 650 $, ce rétablissement à 98 % prouve que les réserves d’urgence fonctionnent — mais ce rapport est encore « préliminaire », et l’examen indépendant promis n’a pas encore été publié.
Ce que je surveille : le rapport complet de Binance, les résultats de l’examen indépendant et les fausses tentatives d’hameçonnage proposant une « indemnisation » — les offres de retrait express via un lien sont des arnaques.
Selon vous, quel est le maillon le plus vulnérable de cette chaîne : le faux recrutement, les outils d’IA internes ou la délégation EIP-7702 ?
#KeamananCrypto #Binance $BTC $XRP $SOL
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
53
·
--
Le montant estimé du vol en Europe augmente encore — de 106 millions de dollars à plus de 133 millions, et Kraken restreint désormais les comptes concernés.
Les faits : ZachXBT (3 nov.) a retracé des retraits supplémentaires de plus de 27 millions de dollars sur des plateformes d’échange, effectués par le même auteur présumé. Le montant total estimé passe ainsi de 106 millions à plus de 133 millions de dollars, et 4 nouvelles adresses Ethereum ont été identifiées. Certains de ces retraits ont eu lieu après sa première alerte. Kraken a restreint les comptes concernés et déclaré que l’incident ne provenait pas de sa plateforme, tout en collaborant avec les forces de l’ordre (Cointelegraph, 3 nov.). À noter : l’identité de la victime n’a été confirmée par personne — la théorie de ZachXBT selon laquelle une institution d’Europe occidentale chercherait à étouffer l’incident reste une supposition, pas un fait.
Mon avis : ce qui me dérange le plus, ce n’est pas le montant, mais le silence. ZachXBT affirme que plus de 30 millions de dollars ont déjà été blanchis faute d’avoir divulgué l’incident comme il se doit — des fonds que les autorités de l’UE auraient peut-être pu geler, mais qui ont filé vers Monero via des plateformes d’échange instantané. Dans un marché déjà sur la défensive, ce genre d’histoire rappelle pourquoi la transparence des plateformes d’échange n’est pas qu’une affaire de relations publiques.
Ce que je surveille : si la victime ou une plateforme d’échange finit par confirmer les faits, si OKX et Crypto.com restreignent aussi des comptes, et s’il y aura d’autres gels des 3,7 millions de dollars en USDC qui, selon les informations mentionnées, pouvaient encore être gelés.
À votre avis, le silence de la victime s’explique-t-il davantage par une enquête en cours, ou y a-t-il vraiment quelque chose à cacher ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #InvestigasiOnChain $ETH
Le montant estimé du vol en Europe augmente encore — de 106 millions de dollars à plus de 133 millions, et Kraken restreint désormais les comptes concernés.
Les faits : ZachXBT (3 nov.) a retracé des retraits supplémentaires de plus de 27 millions de dollars sur des plateformes d’échange, effectués par le même auteur présumé. Le montant total estimé passe ainsi de 106 millions à plus de 133 millions de dollars, et 4 nouvelles adresses Ethereum ont été identifiées. Certains de ces retraits ont eu lieu après sa première alerte. Kraken a restreint les comptes concernés et déclaré que l’incident ne provenait pas de sa plateforme, tout en collaborant avec les forces de l’ordre (Cointelegraph, 3 nov.). À noter : l’identité de la victime n’a été confirmée par personne — la théorie de ZachXBT selon laquelle une institution d’Europe occidentale chercherait à étouffer l’incident reste une supposition, pas un fait.
Mon avis : ce qui me dérange le plus, ce n’est pas le montant, mais le silence. ZachXBT affirme que plus de 30 millions de dollars ont déjà été blanchis faute d’avoir divulgué l’incident comme il se doit — des fonds que les autorités de l’UE auraient peut-être pu geler, mais qui ont filé vers Monero via des plateformes d’échange instantané. Dans un marché déjà sur la défensive, ce genre d’histoire rappelle pourquoi la transparence des plateformes d’échange n’est pas qu’une affaire de relations publiques.
Ce que je surveille : si la victime ou une plateforme d’échange finit par confirmer les faits, si OKX et Crypto.com restreignent aussi des comptes, et s’il y aura d’autres gels des 3,7 millions de dollars en USDC qui, selon les informations mentionnées, pouvaient encore être gelés.
À votre avis, le silence de la victime s’explique-t-il davantage par une enquête en cours, ou y a-t-il vraiment quelque chose à cacher ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #InvestigasiOnChain $ETH
Les faits : ZachXBT (3 nov.) a retracé des retraits supplémentaires de plus de 27 millions de dollars sur des plateformes d’échange, effectués par le même auteur présumé. Le montant total estimé passe ainsi de 106 millions à plus de 133 millions de dollars, et 4 nouvelles adresses Ethereum ont été identifiées. Certains de ces retraits ont eu lieu après sa première alerte. Kraken a restreint les comptes concernés et déclaré que l’incident ne provenait pas de sa plateforme, tout en collaborant avec les forces de l’ordre (Cointelegraph, 3 nov.). À noter : l’identité de la victime n’a été confirmée par personne — la théorie de ZachXBT selon laquelle une institution d’Europe occidentale chercherait à étouffer l’incident reste une supposition, pas un fait.
Mon avis : ce qui me dérange le plus, ce n’est pas le montant, mais le silence. ZachXBT affirme que plus de 30 millions de dollars ont déjà été blanchis faute d’avoir divulgué l’incident comme il se doit — des fonds que les autorités de l’UE auraient peut-être pu geler, mais qui ont filé vers Monero via des plateformes d’échange instantané. Dans un marché déjà sur la défensive, ce genre d’histoire rappelle pourquoi la transparence des plateformes d’échange n’est pas qu’une affaire de relations publiques.
Ce que je surveille : si la victime ou une plateforme d’échange finit par confirmer les faits, si OKX et Crypto.com restreignent aussi des comptes, et s’il y aura d’autres gels des 3,7 millions de dollars en USDC qui, selon les informations mentionnées, pouvaient encore être gelés.
À votre avis, le silence de la victime s’explique-t-il davantage par une enquête en cours, ou y a-t-il vraiment quelque chose à cacher ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #InvestigasiOnChain $ETH
54
·
--
La plus grande plateforme d’échange du Brésil a été piratée pour environ 40 millions de dollars — et sa réponse : la plateforme prendra en charge toutes les pertes, les clients ne perdront rien.
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 nov. après un incident de sécurité dans l’un de ses systèmes. La société de sécurité Hypernative a suivi la sortie de plus de 40 millions de dollars de portefeuilles associés à la plateforme, sur au moins 10 blockchains — environ 2 852 ETH, 106 BTC, 10 700 SOL, 6,7 millions de XLM, plus de 200 autres jetons, la plupart ayant été transférés dans un intervalle de 34 minutes. La plateforme a elle-même déclaré avoir perdu environ 38 millions de dollars, et 11 millions ont déjà été gelés avec l’aide de Tether, Circle et Chainalysis. Le 3 nov., la plateforme s’est engagée à couvrir l’intégralité des pertes afin que les clients n’aient rien à payer, et a affirmé qu’aucune donnée client n’avait fuité.
Mon avis : cette promesse d’indemnisation est importante, mais la grande question reste sans réponse : comment l’attaquant a-t-il pu obtenir un accès à la signature, alors que, selon Hypernative, il s’agissait de transferts ordinaires et non d’une exploitation de contrat intelligent ? L’écart entre les estimations — 38 millions de dollars selon la plateforme, plus de 40 millions selon Hypernative, 49 millions selon Chainalysis — montre aussi que le montant final reste incertain. Et le timing est difficile : l’incident survient quatre jours après le piratage de Binance, même si aucune des parties n’a établi de lien entre les deux.
Ce que je surveille : la date de réouverture des services, le retour effectif des 11 millions de dollars gelés et les explications officielles sur cette faille d’accès à la signature.
Qu’en pensez-vous : la promesse que « les clients ne perdront rien » suffit-elle, ou la plateforme doit-elle d’abord expliquer comment l’accès à la signature a pu tomber entre les mains de l’attaquant ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #BursaCrypto $BTC
La plus grande plateforme d’échange du Brésil a été piratée pour environ 40 millions de dollars — et sa réponse : la plateforme prendra en charge toutes les pertes, les clients ne perdront rien.
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 nov. après un incident de sécurité dans l’un de ses systèmes. La société de sécurité Hypernative a suivi la sortie de plus de 40 millions de dollars de portefeuilles associés à la plateforme, sur au moins 10 blockchains — environ 2 852 ETH, 106 BTC, 10 700 SOL, 6,7 millions de XLM, plus de 200 autres jetons, la plupart ayant été transférés dans un intervalle de 34 minutes. La plateforme a elle-même déclaré avoir perdu environ 38 millions de dollars, et 11 millions ont déjà été gelés avec l’aide de Tether, Circle et Chainalysis. Le 3 nov., la plateforme s’est engagée à couvrir l’intégralité des pertes afin que les clients n’aient rien à payer, et a affirmé qu’aucune donnée client n’avait fuité.
Mon avis : cette promesse d’indemnisation est importante, mais la grande question reste sans réponse : comment l’attaquant a-t-il pu obtenir un accès à la signature, alors que, selon Hypernative, il s’agissait de transferts ordinaires et non d’une exploitation de contrat intelligent ? L’écart entre les estimations — 38 millions de dollars selon la plateforme, plus de 40 millions selon Hypernative, 49 millions selon Chainalysis — montre aussi que le montant final reste incertain. Et le timing est difficile : l’incident survient quatre jours après le piratage de Binance, même si aucune des parties n’a établi de lien entre les deux.
Ce que je surveille : la date de réouverture des services, le retour effectif des 11 millions de dollars gelés et les explications officielles sur cette faille d’accès à la signature.
Qu’en pensez-vous : la promesse que « les clients ne perdront rien » suffit-elle, ou la plateforme doit-elle d’abord expliquer comment l’accès à la signature a pu tomber entre les mains de l’attaquant ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #BursaCrypto $BTC
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 nov. après un incident de sécurité dans l’un de ses systèmes. La société de sécurité Hypernative a suivi la sortie de plus de 40 millions de dollars de portefeuilles associés à la plateforme, sur au moins 10 blockchains — environ 2 852 ETH, 106 BTC, 10 700 SOL, 6,7 millions de XLM, plus de 200 autres jetons, la plupart ayant été transférés dans un intervalle de 34 minutes. La plateforme a elle-même déclaré avoir perdu environ 38 millions de dollars, et 11 millions ont déjà été gelés avec l’aide de Tether, Circle et Chainalysis. Le 3 nov., la plateforme s’est engagée à couvrir l’intégralité des pertes afin que les clients n’aient rien à payer, et a affirmé qu’aucune donnée client n’avait fuité.
Mon avis : cette promesse d’indemnisation est importante, mais la grande question reste sans réponse : comment l’attaquant a-t-il pu obtenir un accès à la signature, alors que, selon Hypernative, il s’agissait de transferts ordinaires et non d’une exploitation de contrat intelligent ? L’écart entre les estimations — 38 millions de dollars selon la plateforme, plus de 40 millions selon Hypernative, 49 millions selon Chainalysis — montre aussi que le montant final reste incertain. Et le timing est difficile : l’incident survient quatre jours après le piratage de Binance, même si aucune des parties n’a établi de lien entre les deux.
Ce que je surveille : la date de réouverture des services, le retour effectif des 11 millions de dollars gelés et les explications officielles sur cette faille d’accès à la signature.
Qu’en pensez-vous : la promesse que « les clients ne perdront rien » suffit-elle, ou la plateforme doit-elle d’abord expliquer comment l’accès à la signature a pu tomber entre les mains de l’attaquant ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches (DYOR).
#KeamananCrypto #BursaCrypto $BTC
4
·
--
Au lendemain du piratage de 6,3 milliards de dollars, le régulateur coréen a immédiatement convoqué toutes les grandes plateformes d’échange — et le message était clair : conserver davantage de fonds dans des portefeuilles froids.
Les faits : la Commission des services financiers (FSC) de Corée du Sud a tenu une réunion d’urgence le 2 novembre avec le Service de supervision financière, l’Institut de sécurité financière, l’association des plateformes d’échange DAXA et les opérateurs des grandes plateformes, après la sortie d’environ 6,3 milliards de dollars du portefeuille chaud de Binance le 30 octobre (Cointelegraph, 3 novembre ; confirmé par TokenPost et Grafa). La FSC a demandé aux plateformes d’augmenter la part de leurs portefeuilles froids au-delà du minimum légal actuel de 80 %, de surveiller en permanence les dépôts et les retraits, de renforcer les équipes chargées de répondre aux incidents, de signaler rapidement tout accès suspect et de constituer des réserves supplémentaires. À noter : il s’agit encore d’une demande, et non d’une nouvelle règle contraignante.
Mon avis : les chiffres de septembre montrent pourquoi cette pression ne pèse pas de la même manière sur tout le monde. Upbit est déjà à 99,17 % et Bithumb à 94,76 %, mais GOPAX (80,54 %) et Digital X (82,79 %) frôlent le minimum — ce sont elles qui doivent le plus réagir. Alors que le BTC se maintient aujourd’hui autour de 77 200 $, je vois cette mesure du régulateur comme un moyen de limiter les dégâts supplémentaires, pas comme un levier de reprise des cours : la confiance se rétablit grâce à une conservation des fonds qui a fait ses preuves, pas à des promesses.
Ce que je surveille : si cette demande devient une règle contraignante, comment GOPAX et Digital X augmenteront leurs ratios, et les résultats de l’enquête de la Banque de Corée auprès de 18 banques et 13 courtiers sur leur exposition aux risques liés aux cryptomonnaies.
Selon vous, ce type de règle imposant un minimum de fonds en portefeuille froid devrait-il être adopté par tous les pays, ou risque-t-il au contraire de ralentir les retraits des clients ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#RegulasiCrypto #KeamananCrypto $BTC
Au lendemain du piratage de 6,3 milliards de dollars, le régulateur coréen a immédiatement convoqué toutes les grandes plateformes d’échange — et le message était clair : conserver davantage de fonds dans des portefeuilles froids.
Les faits : la Commission des services financiers (FSC) de Corée du Sud a tenu une réunion d’urgence le 2 novembre avec le Service de supervision financière, l’Institut de sécurité financière, l’association des plateformes d’échange DAXA et les opérateurs des grandes plateformes, après la sortie d’environ 6,3 milliards de dollars du portefeuille chaud de Binance le 30 octobre (Cointelegraph, 3 novembre ; confirmé par TokenPost et Grafa). La FSC a demandé aux plateformes d’augmenter la part de leurs portefeuilles froids au-delà du minimum légal actuel de 80 %, de surveiller en permanence les dépôts et les retraits, de renforcer les équipes chargées de répondre aux incidents, de signaler rapidement tout accès suspect et de constituer des réserves supplémentaires. À noter : il s’agit encore d’une demande, et non d’une nouvelle règle contraignante.
Mon avis : les chiffres de septembre montrent pourquoi cette pression ne pèse pas de la même manière sur tout le monde. Upbit est déjà à 99,17 % et Bithumb à 94,76 %, mais GOPAX (80,54 %) et Digital X (82,79 %) frôlent le minimum — ce sont elles qui doivent le plus réagir. Alors que le BTC se maintient aujourd’hui autour de 77 200 $, je vois cette mesure du régulateur comme un moyen de limiter les dégâts supplémentaires, pas comme un levier de reprise des cours : la confiance se rétablit grâce à une conservation des fonds qui a fait ses preuves, pas à des promesses.
Ce que je surveille : si cette demande devient une règle contraignante, comment GOPAX et Digital X augmenteront leurs ratios, et les résultats de l’enquête de la Banque de Corée auprès de 18 banques et 13 courtiers sur leur exposition aux risques liés aux cryptomonnaies.
Selon vous, ce type de règle imposant un minimum de fonds en portefeuille froid devrait-il être adopté par tous les pays, ou risque-t-il au contraire de ralentir les retraits des clients ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#RegulasiCrypto #KeamananCrypto $BTC
Les faits : la Commission des services financiers (FSC) de Corée du Sud a tenu une réunion d’urgence le 2 novembre avec le Service de supervision financière, l’Institut de sécurité financière, l’association des plateformes d’échange DAXA et les opérateurs des grandes plateformes, après la sortie d’environ 6,3 milliards de dollars du portefeuille chaud de Binance le 30 octobre (Cointelegraph, 3 novembre ; confirmé par TokenPost et Grafa). La FSC a demandé aux plateformes d’augmenter la part de leurs portefeuilles froids au-delà du minimum légal actuel de 80 %, de surveiller en permanence les dépôts et les retraits, de renforcer les équipes chargées de répondre aux incidents, de signaler rapidement tout accès suspect et de constituer des réserves supplémentaires. À noter : il s’agit encore d’une demande, et non d’une nouvelle règle contraignante.
Mon avis : les chiffres de septembre montrent pourquoi cette pression ne pèse pas de la même manière sur tout le monde. Upbit est déjà à 99,17 % et Bithumb à 94,76 %, mais GOPAX (80,54 %) et Digital X (82,79 %) frôlent le minimum — ce sont elles qui doivent le plus réagir. Alors que le BTC se maintient aujourd’hui autour de 77 200 $, je vois cette mesure du régulateur comme un moyen de limiter les dégâts supplémentaires, pas comme un levier de reprise des cours : la confiance se rétablit grâce à une conservation des fonds qui a fait ses preuves, pas à des promesses.
Ce que je surveille : si cette demande devient une règle contraignante, comment GOPAX et Digital X augmenteront leurs ratios, et les résultats de l’enquête de la Banque de Corée auprès de 18 banques et 13 courtiers sur leur exposition aux risques liés aux cryptomonnaies.
Selon vous, ce type de règle imposant un minimum de fonds en portefeuille froid devrait-il être adopté par tous les pays, ou risque-t-il au contraire de ralentir les retraits des clients ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#RegulasiCrypto #KeamananCrypto $BTC
12
·
--
Pyongyang sort enfin du silence au sujet du piratage de Binance — et sa réponse est un démenti catégorique.
Les faits : l’agence de presse officielle nord-coréenne KCNA a publié le 2 nov. une déclaration de Kim Yo Jong qualifiant les accusations du FBI de « rhétorique absurde » et de « grave provocation politique ». Elle a accusé Washington de chercher à faire passer la Corée du Nord pour un « État criminel dans le cyberespace ». Le 31 oct., le FBI a accusé le groupe TraderTraitor, lié à la Corée du Nord, d’avoir dérobé environ 6,3 milliards de dollars à Binance le 29 oct. La société Elliptic indique qu’environ 2,85 milliards de dollars de fonds volés ont déjà été gelés ou saisis, et Binance affirme avoir pris en charge environ 95 % des pertes.
Mon avis : ce démenti n’efface pas les preuves on-chain — TRM Labs et Chainalysis avaient auparavant déclaré être très confiants quant à cette attribution — mais il change le statut de l’affaire : l’attribution est désormais officiellement contestée, et ne relève plus seulement des conclusions de sociétés d’analyse. Pour les marchés, cela ajoute de l’incertitude concernant les sanctions et les gels à venir, même si les 2,85 milliards de dollars de fonds gelés limitent la pression à la vente exercée par les pièces volées elles-mêmes. Le BTC se maintient autour de 77 000 dollars, selon le rapport quotidien de KuCoin du 3 nov.
Ce que je surveille ensuite : la réponse officielle des États-Unis et de Binance à ce démenti, les mouvements ultérieurs des fonds volés et une éventuelle hausse du montant gelé au-delà de 2,85 milliards de dollars.
Selon vous, ce démenti officiel change-t-il quelque chose, ou n’est-ce qu’un nouvel épisode diplomatique dans une affaire où les preuves on-chain sont déjà solides ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Binance #KeamananCrypto $BTC
Pyongyang sort enfin du silence au sujet du piratage de Binance — et sa réponse est un démenti catégorique.
Les faits : l’agence de presse officielle nord-coréenne KCNA a publié le 2 nov. une déclaration de Kim Yo Jong qualifiant les accusations du FBI de « rhétorique absurde » et de « grave provocation politique ». Elle a accusé Washington de chercher à faire passer la Corée du Nord pour un « État criminel dans le cyberespace ». Le 31 oct., le FBI a accusé le groupe TraderTraitor, lié à la Corée du Nord, d’avoir dérobé environ 6,3 milliards de dollars à Binance le 29 oct. La société Elliptic indique qu’environ 2,85 milliards de dollars de fonds volés ont déjà été gelés ou saisis, et Binance affirme avoir pris en charge environ 95 % des pertes.
Mon avis : ce démenti n’efface pas les preuves on-chain — TRM Labs et Chainalysis avaient auparavant déclaré être très confiants quant à cette attribution — mais il change le statut de l’affaire : l’attribution est désormais officiellement contestée, et ne relève plus seulement des conclusions de sociétés d’analyse. Pour les marchés, cela ajoute de l’incertitude concernant les sanctions et les gels à venir, même si les 2,85 milliards de dollars de fonds gelés limitent la pression à la vente exercée par les pièces volées elles-mêmes. Le BTC se maintient autour de 77 000 dollars, selon le rapport quotidien de KuCoin du 3 nov.
Ce que je surveille ensuite : la réponse officielle des États-Unis et de Binance à ce démenti, les mouvements ultérieurs des fonds volés et une éventuelle hausse du montant gelé au-delà de 2,85 milliards de dollars.
Selon vous, ce démenti officiel change-t-il quelque chose, ou n’est-ce qu’un nouvel épisode diplomatique dans une affaire où les preuves on-chain sont déjà solides ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Binance #KeamananCrypto $BTC
Les faits : l’agence de presse officielle nord-coréenne KCNA a publié le 2 nov. une déclaration de Kim Yo Jong qualifiant les accusations du FBI de « rhétorique absurde » et de « grave provocation politique ». Elle a accusé Washington de chercher à faire passer la Corée du Nord pour un « État criminel dans le cyberespace ». Le 31 oct., le FBI a accusé le groupe TraderTraitor, lié à la Corée du Nord, d’avoir dérobé environ 6,3 milliards de dollars à Binance le 29 oct. La société Elliptic indique qu’environ 2,85 milliards de dollars de fonds volés ont déjà été gelés ou saisis, et Binance affirme avoir pris en charge environ 95 % des pertes.
Mon avis : ce démenti n’efface pas les preuves on-chain — TRM Labs et Chainalysis avaient auparavant déclaré être très confiants quant à cette attribution — mais il change le statut de l’affaire : l’attribution est désormais officiellement contestée, et ne relève plus seulement des conclusions de sociétés d’analyse. Pour les marchés, cela ajoute de l’incertitude concernant les sanctions et les gels à venir, même si les 2,85 milliards de dollars de fonds gelés limitent la pression à la vente exercée par les pièces volées elles-mêmes. Le BTC se maintient autour de 77 000 dollars, selon le rapport quotidien de KuCoin du 3 nov.
Ce que je surveille ensuite : la réponse officielle des États-Unis et de Binance à ce démenti, les mouvements ultérieurs des fonds volés et une éventuelle hausse du montant gelé au-delà de 2,85 milliards de dollars.
Selon vous, ce démenti officiel change-t-il quelque chose, ou n’est-ce qu’un nouvel épisode diplomatique dans une affaire où les preuves on-chain sont déjà solides ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#Binance #KeamananCrypto $BTC
66
·
--
La trace des 108,8 millions de dollars présumés volés à une entité européenne est désormais cartographiée — et le schéma est plus inquiétant que le montant.
Les faits : une enquête on-chain de Bitquery (2 nov.) a retracé 108,8 millions de dollars en USDC sortis de comptes sur trois plateformes d’échange les 1er et 2 nov. : Kraken en a versé 95 %, le reste provenant d’OKX et de Crypto.com, vers 15 portefeuilles destinataires. Onze de ces portefeuilles avaient déjà reçu des versements des mêmes plateformes — l’un d’eux a même reçu 43 retraits de Kraken en 91 minutes, chacun inférieur à 50 000 $. Environ 62,98 millions de dollars ont ensuite été convertis en 27 553 ETH (à environ 2 286 $ en moyenne) en quatre heures, et une partie a été acheminée via Wagyu vers Monero. Il ne reste que 3,7 millions de dollars en USDC pouvant encore être gelés. ZachXBT a été le premier à donner l’alerte, et il est presque certain que les auteurs ne sont pas Lazarus. À noter : ni la victime ni les trois plateformes n’ont encore confirmé quoi que ce soit, et Bitquery précise que l’attribution des portefeuilles reste une déduction — rien ne prouve que les plateformes aient été piratées ; les retraits provenaient du compte d’un seul client.
Mon avis : ce qui donne des frissons, ce n’est pas le montant, mais l’ancienneté des portefeuilles. Une liste blanche ne sert à rien si les portefeuilles sont déjà connus des plateformes — ce qui aurait été compromis, ce sont à la fois les clés des portefeuilles et les identifiants de connexion, que ce soit via l’appareil de la victime ou par une personne interne. Et une fois que l’USDC est converti en ETH, la piste disparaît pratiquement : 30,5 millions de dollars ont déjà quitté Ethereum.
Ce que je surveille : si Circle gèle les 3,7 millions de dollars en USDC restants, si Kraken, OKX ou Crypto.com finissent par confirmer les faits, et si KuCoin et Kyrrex identifient le compte ayant reçu ces 8,12 millions de dollars.
À votre avis, où se trouve la plus grande faille : dans les plateformes, dans le portefeuille de la victime ou chez une personne interne ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #OnChain $ETH $USDC
La trace des 108,8 millions de dollars présumés volés à une entité européenne est désormais cartographiée — et le schéma est plus inquiétant que le montant.
Les faits : une enquête on-chain de Bitquery (2 nov.) a retracé 108,8 millions de dollars en USDC sortis de comptes sur trois plateformes d’échange les 1er et 2 nov. : Kraken en a versé 95 %, le reste provenant d’OKX et de Crypto.com, vers 15 portefeuilles destinataires. Onze de ces portefeuilles avaient déjà reçu des versements des mêmes plateformes — l’un d’eux a même reçu 43 retraits de Kraken en 91 minutes, chacun inférieur à 50 000 $. Environ 62,98 millions de dollars ont ensuite été convertis en 27 553 ETH (à environ 2 286 $ en moyenne) en quatre heures, et une partie a été acheminée via Wagyu vers Monero. Il ne reste que 3,7 millions de dollars en USDC pouvant encore être gelés. ZachXBT a été le premier à donner l’alerte, et il est presque certain que les auteurs ne sont pas Lazarus. À noter : ni la victime ni les trois plateformes n’ont encore confirmé quoi que ce soit, et Bitquery précise que l’attribution des portefeuilles reste une déduction — rien ne prouve que les plateformes aient été piratées ; les retraits provenaient du compte d’un seul client.
Mon avis : ce qui donne des frissons, ce n’est pas le montant, mais l’ancienneté des portefeuilles. Une liste blanche ne sert à rien si les portefeuilles sont déjà connus des plateformes — ce qui aurait été compromis, ce sont à la fois les clés des portefeuilles et les identifiants de connexion, que ce soit via l’appareil de la victime ou par une personne interne. Et une fois que l’USDC est converti en ETH, la piste disparaît pratiquement : 30,5 millions de dollars ont déjà quitté Ethereum.
Ce que je surveille : si Circle gèle les 3,7 millions de dollars en USDC restants, si Kraken, OKX ou Crypto.com finissent par confirmer les faits, et si KuCoin et Kyrrex identifient le compte ayant reçu ces 8,12 millions de dollars.
À votre avis, où se trouve la plus grande faille : dans les plateformes, dans le portefeuille de la victime ou chez une personne interne ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #OnChain $ETH $USDC
Les faits : une enquête on-chain de Bitquery (2 nov.) a retracé 108,8 millions de dollars en USDC sortis de comptes sur trois plateformes d’échange les 1er et 2 nov. : Kraken en a versé 95 %, le reste provenant d’OKX et de Crypto.com, vers 15 portefeuilles destinataires. Onze de ces portefeuilles avaient déjà reçu des versements des mêmes plateformes — l’un d’eux a même reçu 43 retraits de Kraken en 91 minutes, chacun inférieur à 50 000 $. Environ 62,98 millions de dollars ont ensuite été convertis en 27 553 ETH (à environ 2 286 $ en moyenne) en quatre heures, et une partie a été acheminée via Wagyu vers Monero. Il ne reste que 3,7 millions de dollars en USDC pouvant encore être gelés. ZachXBT a été le premier à donner l’alerte, et il est presque certain que les auteurs ne sont pas Lazarus. À noter : ni la victime ni les trois plateformes n’ont encore confirmé quoi que ce soit, et Bitquery précise que l’attribution des portefeuilles reste une déduction — rien ne prouve que les plateformes aient été piratées ; les retraits provenaient du compte d’un seul client.
Mon avis : ce qui donne des frissons, ce n’est pas le montant, mais l’ancienneté des portefeuilles. Une liste blanche ne sert à rien si les portefeuilles sont déjà connus des plateformes — ce qui aurait été compromis, ce sont à la fois les clés des portefeuilles et les identifiants de connexion, que ce soit via l’appareil de la victime ou par une personne interne. Et une fois que l’USDC est converti en ETH, la piste disparaît pratiquement : 30,5 millions de dollars ont déjà quitté Ethereum.
Ce que je surveille : si Circle gèle les 3,7 millions de dollars en USDC restants, si Kraken, OKX ou Crypto.com finissent par confirmer les faits, et si KuCoin et Kyrrex identifient le compte ayant reçu ces 8,12 millions de dollars.
À votre avis, où se trouve la plus grande faille : dans les plateformes, dans le portefeuille de la victime ou chez une personne interne ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #OnChain $ETH $USDC
32
·
--
La plus grande plateforme d’échange du Brésil est aussi touchée — quelques jours seulement après le piratage de Binance, qui a coûté 6,3 milliards de dollars.
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 novembre, après un incident de sécurité sur l’un de ses systèmes. La société de sécurité Hypernative estime que plus de 40 millions de dollars ont été dérobés dans des portefeuilles associés à la plateforme, sur au moins 10 blockchains : environ 106 BTC, 2 852 ETH, 10 700 SOL, 6,7 millions de XLM, ainsi que 200 autres jetons. La plateforme affirme que l’incident a été maîtrisé, que ses clients n’ont subi aucune perte et qu’aucune donnée n’a été divulguée — mais le montant de 40 millions de dollars n’a pas encore été confirmé par la plateforme. Tether a gelé environ 4,5 millions de dollars en USDT liés à cet incident.
Mon avis : la question la plus importante ici est celle qui reste sans réponse : à qui appartenaient les fonds transférés — à la plateforme ou à ses clients — et comment l’attaquant a-t-il obtenu l’accès nécessaire pour signer les transactions ? Il s’agissait de transactions ordinaires, et non d’une exploitation de contrat intelligent. Tant que ces deux questions restent sans réponse, l’affirmation selon laquelle « les clients n’ont subi aucune perte » ne peut être considérée que comme une déclaration de la plateforme, et non comme un fait vérifié. Ce soir, le BTC tourne autour de 77 300 $, toujours en légère baisse.
Ce que je surveille : la reprise des retraits, les chiffres officiels de Mercado Bitcoin et la possibilité que le gel des actifs s’étende à d’autres émetteurs.
Selon vous, cette succession d’incidents sur des plateformes d’échange change-t-elle votre façon de conserver vos actifs — ou continuez-vous à leur faire confiance tant qu’elles assument les pertes ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BursaCrypto $BTC
La plus grande plateforme d’échange du Brésil est aussi touchée — quelques jours seulement après le piratage de Binance, qui a coûté 6,3 milliards de dollars.
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 novembre, après un incident de sécurité sur l’un de ses systèmes. La société de sécurité Hypernative estime que plus de 40 millions de dollars ont été dérobés dans des portefeuilles associés à la plateforme, sur au moins 10 blockchains : environ 106 BTC, 2 852 ETH, 10 700 SOL, 6,7 millions de XLM, ainsi que 200 autres jetons. La plateforme affirme que l’incident a été maîtrisé, que ses clients n’ont subi aucune perte et qu’aucune donnée n’a été divulguée — mais le montant de 40 millions de dollars n’a pas encore été confirmé par la plateforme. Tether a gelé environ 4,5 millions de dollars en USDT liés à cet incident.
Mon avis : la question la plus importante ici est celle qui reste sans réponse : à qui appartenaient les fonds transférés — à la plateforme ou à ses clients — et comment l’attaquant a-t-il obtenu l’accès nécessaire pour signer les transactions ? Il s’agissait de transactions ordinaires, et non d’une exploitation de contrat intelligent. Tant que ces deux questions restent sans réponse, l’affirmation selon laquelle « les clients n’ont subi aucune perte » ne peut être considérée que comme une déclaration de la plateforme, et non comme un fait vérifié. Ce soir, le BTC tourne autour de 77 300 $, toujours en légère baisse.
Ce que je surveille : la reprise des retraits, les chiffres officiels de Mercado Bitcoin et la possibilité que le gel des actifs s’étende à d’autres émetteurs.
Selon vous, cette succession d’incidents sur des plateformes d’échange change-t-elle votre façon de conserver vos actifs — ou continuez-vous à leur faire confiance tant qu’elles assument les pertes ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BursaCrypto $BTC
Les faits : Mercado Bitcoin a suspendu les dépôts et les retraits le lundi 2 novembre, après un incident de sécurité sur l’un de ses systèmes. La société de sécurité Hypernative estime que plus de 40 millions de dollars ont été dérobés dans des portefeuilles associés à la plateforme, sur au moins 10 blockchains : environ 106 BTC, 2 852 ETH, 10 700 SOL, 6,7 millions de XLM, ainsi que 200 autres jetons. La plateforme affirme que l’incident a été maîtrisé, que ses clients n’ont subi aucune perte et qu’aucune donnée n’a été divulguée — mais le montant de 40 millions de dollars n’a pas encore été confirmé par la plateforme. Tether a gelé environ 4,5 millions de dollars en USDT liés à cet incident.
Mon avis : la question la plus importante ici est celle qui reste sans réponse : à qui appartenaient les fonds transférés — à la plateforme ou à ses clients — et comment l’attaquant a-t-il obtenu l’accès nécessaire pour signer les transactions ? Il s’agissait de transactions ordinaires, et non d’une exploitation de contrat intelligent. Tant que ces deux questions restent sans réponse, l’affirmation selon laquelle « les clients n’ont subi aucune perte » ne peut être considérée que comme une déclaration de la plateforme, et non comme un fait vérifié. Ce soir, le BTC tourne autour de 77 300 $, toujours en légère baisse.
Ce que je surveille : la reprise des retraits, les chiffres officiels de Mercado Bitcoin et la possibilité que le gel des actifs s’étende à d’autres émetteurs.
Selon vous, cette succession d’incidents sur des plateformes d’échange change-t-elle votre façon de conserver vos actifs — ou continuez-vous à leur faire confiance tant qu’elles assument les pertes ?
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #BursaCrypto $BTC
94
·
--
233 millions de XRP volés, restés immobiles pendant 80 heures, se sont soudain mis en mouvement — répartis entre six nouveaux portefeuilles en huit minutes.
Les faits : 233,46 millions de XRP (environ 293 millions de dollars) issus du piratage du 29 octobre ont été transférés le 2 novembre entre 03:52 et 04:00 UTC, après être restés intouchés pendant près de 80 heures. Cinq nouveaux portefeuilles ont chacun reçu environ 40 millions de XRP, et un autre 33,46 millions ; il ne reste que 23,7 XRP sur l’adresse d’origine. À 04:37 UTC, aucun autre fonds n’était encore sorti de ces six portefeuilles (Bitcoin.com, 2 nov. ; The Defiant, 2 nov.).
Mon avis : il ne s’agit pas d’une vente, mais d’une réorganisation. Elliptic estime que le fractionnement de soldes importants est probablement une étape de blanchiment, et comme les XRP natifs ne peuvent pas être gelés comme les USDT, les plateformes d’échange constituent le point d’interception le plus probable. Ce qui est inquiétant : environ 3,25 milliards de dollars d’autres actifs volés ne peuvent toujours pas être gelés, et environ 242 millions de dollars ont déjà transité par le réseau Tron.
Ce que je surveille : si ces six portefeuilles commencent à envoyer des fonds vers des plateformes d’échange, et si d’autres gels sont effectués — alors que le XRP lui-même reste autour de 1,25 $.
Selon vous, le fractionnement entre ces six portefeuilles est-il une préparation à une vente progressive, ou simplement une façon de brouiller les pistes avant de s’immobiliser à nouveau ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRP #KeamananCrypto $XRP
233 millions de XRP volés, restés immobiles pendant 80 heures, se sont soudain mis en mouvement — répartis entre six nouveaux portefeuilles en huit minutes.
Les faits : 233,46 millions de XRP (environ 293 millions de dollars) issus du piratage du 29 octobre ont été transférés le 2 novembre entre 03:52 et 04:00 UTC, après être restés intouchés pendant près de 80 heures. Cinq nouveaux portefeuilles ont chacun reçu environ 40 millions de XRP, et un autre 33,46 millions ; il ne reste que 23,7 XRP sur l’adresse d’origine. À 04:37 UTC, aucun autre fonds n’était encore sorti de ces six portefeuilles (Bitcoin.com, 2 nov. ; The Defiant, 2 nov.).
Mon avis : il ne s’agit pas d’une vente, mais d’une réorganisation. Elliptic estime que le fractionnement de soldes importants est probablement une étape de blanchiment, et comme les XRP natifs ne peuvent pas être gelés comme les USDT, les plateformes d’échange constituent le point d’interception le plus probable. Ce qui est inquiétant : environ 3,25 milliards de dollars d’autres actifs volés ne peuvent toujours pas être gelés, et environ 242 millions de dollars ont déjà transité par le réseau Tron.
Ce que je surveille : si ces six portefeuilles commencent à envoyer des fonds vers des plateformes d’échange, et si d’autres gels sont effectués — alors que le XRP lui-même reste autour de 1,25 $.
Selon vous, le fractionnement entre ces six portefeuilles est-il une préparation à une vente progressive, ou simplement une façon de brouiller les pistes avant de s’immobiliser à nouveau ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRP #KeamananCrypto $XRP
Les faits : 233,46 millions de XRP (environ 293 millions de dollars) issus du piratage du 29 octobre ont été transférés le 2 novembre entre 03:52 et 04:00 UTC, après être restés intouchés pendant près de 80 heures. Cinq nouveaux portefeuilles ont chacun reçu environ 40 millions de XRP, et un autre 33,46 millions ; il ne reste que 23,7 XRP sur l’adresse d’origine. À 04:37 UTC, aucun autre fonds n’était encore sorti de ces six portefeuilles (Bitcoin.com, 2 nov. ; The Defiant, 2 nov.).
Mon avis : il ne s’agit pas d’une vente, mais d’une réorganisation. Elliptic estime que le fractionnement de soldes importants est probablement une étape de blanchiment, et comme les XRP natifs ne peuvent pas être gelés comme les USDT, les plateformes d’échange constituent le point d’interception le plus probable. Ce qui est inquiétant : environ 3,25 milliards de dollars d’autres actifs volés ne peuvent toujours pas être gelés, et environ 242 millions de dollars ont déjà transité par le réseau Tron.
Ce que je surveille : si ces six portefeuilles commencent à envoyer des fonds vers des plateformes d’échange, et si d’autres gels sont effectués — alors que le XRP lui-même reste autour de 1,25 $.
Selon vous, le fractionnement entre ces six portefeuilles est-il une préparation à une vente progressive, ou simplement une façon de brouiller les pistes avant de s’immobiliser à nouveau ?
Voici mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#XRP #KeamananCrypto $XRP
107
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReopensWithdrawalsForHYPE&APT
50,876 vues
719 mentions
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
53,777 vues
480 mentions
3
#TradFiForBeginners
158,144 vues
1,662 mentions
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
32,432 vues
423 mentions
5
#TetherPlans€28.8MForJuventusCapitalIncrease
19,563 vues
327 mentions
6
#JobsReportRaisesHikeOdds
798,648 vues
4,334 mentions
7
#CPITestsDecemberRateOutlook
311,877 vues
1,819 mentions
8
#US Data Center Rules May Constrain AI Expansion
119,006 vues
258 mentions
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
8,277 vues
87 mentions
10
#WillAnthropicListOnTime
254,975 vues
1,850 mentions