
#hackalert
hackalert
130,181 vues
269 mentions
Populaire
Récents

🚨 $BTC HACKER MOVES 45% DES PIÈCES VOLÉES À TRAVERS THORCHAIN ! 🦈
L’argent intelligent renifle déjà la trace de 97 BTC sur ThorChain. Le retournement du pont vers Ethereum et l’obfuscation via CoinJoin sont des manœuvres de balayage de liquidité, forçant le marché à absorber une arrivée soudaine de $BTC propres côté vendeur. 📊 Les pics de volume sur le graphique 1H laissent présager une pression alors que des baleines se précipitent pour récupérer l’offre dissimulée. 🦈
Avec 82% de la réserve encore enfermée dans les coffres du hacker, tout nouveau déversement pourrait déclencher une vague baissière, mais le brassage inter-chaînes crée des opportunités d’achat pour ceux qui savent repérer l’afflux de pièces propres. 💡 Attendez-vous à ce que le carnet d’ordres vacille pendant que des bots chassent le plancher de liquidité. 🤔 Vous vous positionnez pour un short squeeze ou vous attendez le prochain rallye de pièces propres ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
🚨 $BTC HACKER MOVES 45% DES PIÈCES VOLÉES À TRAVERS THORCHAIN ! 🦈
L’argent intelligent renifle déjà la trace de 97 BTC sur ThorChain. Le retournement du pont vers Ethereum et l’obfuscation via CoinJoin sont des manœuvres de balayage de liquidité, forçant le marché à absorber une arrivée soudaine de $BTC propres côté vendeur. 📊 Les pics de volume sur le graphique 1H laissent présager une pression alors que des baleines se précipitent pour récupérer l’offre dissimulée. 🦈
Avec 82% de la réserve encore enfermée dans les coffres du hacker, tout nouveau déversement pourrait déclencher une vague baissière, mais le brassage inter-chaînes crée des opportunités d’achat pour ceux qui savent repérer l’afflux de pièces propres. 💡 Attendez-vous à ce que le carnet d’ordres vacille pendant que des bots chassent le plancher de liquidité. 🤔 Vous vous positionnez pour un short squeeze ou vous attendez le prochain rallye de pièces propres ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
L’argent intelligent renifle déjà la trace de 97 BTC sur ThorChain. Le retournement du pont vers Ethereum et l’obfuscation via CoinJoin sont des manœuvres de balayage de liquidité, forçant le marché à absorber une arrivée soudaine de $BTC propres côté vendeur. 📊 Les pics de volume sur le graphique 1H laissent présager une pression alors que des baleines se précipitent pour récupérer l’offre dissimulée. 🦈
Avec 82% de la réserve encore enfermée dans les coffres du hacker, tout nouveau déversement pourrait déclencher une vague baissière, mais le brassage inter-chaînes crée des opportunités d’achat pour ceux qui savent repérer l’afflux de pièces propres. 💡 Attendez-vous à ce que le carnet d’ordres vacille pendant que des bots chassent le plancher de liquidité. 🤔 Vous vous positionnez pour un short squeeze ou vous attendez le prochain rallye de pièces propres ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎

19

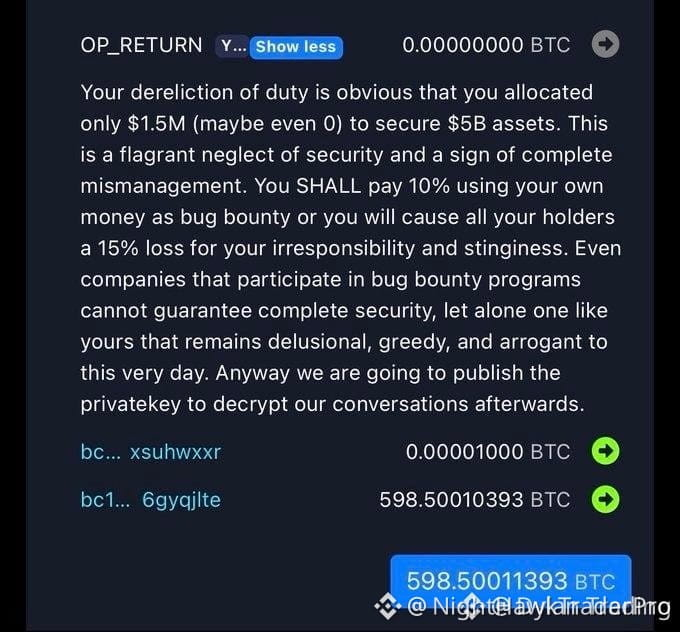
🚨 $IOST SOUS MENACE : DES PIRATES EXIGENT UNE PRIME DE 10 %, LA LIQUIDITÉ POURRAIT CHUTER 📉
📊 Des acteurs « white‑hat » ont siphonné 320 M$ de la sidechain Liquid, affichant une demande d’extorsion de 10 % qui pourrait en faire saigner encore 15 % aux détenteurs de tokens s’ils refusent. 🦈 Les « yeux des smart‑money » réorientent déjà le capital, et la vente publique imminente de communications privées pourrait déclencher une chute rapide des prix. 🌊 Attendez-vous à ce que le carnet d’ordres s’amincisse fortement à mesure que la liquidité se tarit, transformant tout rebond en un écho fragile.
💡 Le combat clé se joue désormais entre le positionnement défensif et les prises opportunistes — surveillez les graphiques de profondeur et soyez prêt à pivoter. 💬 Comment ajustez‑vous votre position $IOST face à cette crise de liquidité imminente ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
🚨 $IOST SOUS MENACE : DES PIRATES EXIGENT UNE PRIME DE 10 %, LA LIQUIDITÉ POURRAIT CHUTER 📉
📊 Des acteurs « white‑hat » ont siphonné 320 M$ de la sidechain Liquid, affichant une demande d’extorsion de 10 % qui pourrait en faire saigner encore 15 % aux détenteurs de tokens s’ils refusent. 🦈 Les « yeux des smart‑money » réorientent déjà le capital, et la vente publique imminente de communications privées pourrait déclencher une chute rapide des prix. 🌊 Attendez-vous à ce que le carnet d’ordres s’amincisse fortement à mesure que la liquidité se tarit, transformant tout rebond en un écho fragile.
💡 Le combat clé se joue désormais entre le positionnement défensif et les prises opportunistes — surveillez les graphiques de profondeur et soyez prêt à pivoter. 💬 Comment ajustez‑vous votre position $IOST face à cette crise de liquidité imminente ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
📊 Des acteurs « white‑hat » ont siphonné 320 M$ de la sidechain Liquid, affichant une demande d’extorsion de 10 % qui pourrait en faire saigner encore 15 % aux détenteurs de tokens s’ils refusent. 🦈 Les « yeux des smart‑money » réorientent déjà le capital, et la vente publique imminente de communications privées pourrait déclencher une chute rapide des prix. 🌊 Attendez-vous à ce que le carnet d’ordres s’amincisse fortement à mesure que la liquidité se tarit, transformant tout rebond en un écho fragile.
💡 Le combat clé se joue désormais entre le positionnement défensif et les prises opportunistes — surveillez les graphiques de profondeur et soyez prêt à pivoter. 💬 Comment ajustez‑vous votre position $IOST face à cette crise de liquidité imminente ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
160
Les hackers nord-coréens rompent le silence avec un mouvement de 19,4 millions de dollars en Bitcoin (BTC) : faut-il s'inquiéter ?Le groupe Lazarus transfère 19,4 millions de dollars en Bitcoin dormant, laissant le marché se demander si ce transfert soudain nord-coréen est suffisant pour déclencher un krach.
Le groupe Lazarus, contrôlé par la Corée du Nord, a rompu le silence. D'après la plateforme d'analyse on-chain Arkham Intelligence, les pirates ont activé leurs portefeuilles et transféré 244 BTC, soit environ 19,42 millions de dollars.
La transaction a immédiatement attiré l'attention des analystes, car ce type d'activité précède traditionnellement le lancement d'une chaîne de blanchiment pour des actifs volés. Mais le marché doit-il paniquer dès maintenant ?
Les hackers nord-coréens rompent le silence avec un mouvement de 19,4 millions de dollars en Bitcoin (BTC) : faut-il s'inquiéter ?
Le groupe Lazarus transfère 19,4 millions de dollars en Bitcoin dormant, laissant le marché se demander si ce transfert soudain nord-coréen est suffisant pour déclencher un krach.
Le groupe Lazarus, contrôlé par la Corée du Nord, a rompu le silence. D'après la plateforme d'analyse on-chain Arkham Intelligence, les pirates ont activé leurs portefeuilles et transféré 244 BTC, soit environ 19,42 millions de dollars.
La transaction a immédiatement attiré l'attention des analystes, car ce type d'activité précède traditionnellement le lancement d'une chaîne de blanchiment pour des actifs volés. Mais le marché doit-il paniquer dès maintenant ?
Le groupe Lazarus, contrôlé par la Corée du Nord, a rompu le silence. D'après la plateforme d'analyse on-chain Arkham Intelligence, les pirates ont activé leurs portefeuilles et transféré 244 BTC, soit environ 19,42 millions de dollars.
La transaction a immédiatement attiré l'attention des analystes, car ce type d'activité précède traditionnellement le lancement d'une chaîne de blanchiment pour des actifs volés. Mais le marché doit-il paniquer dès maintenant ?
2
184
ALERTE D’EXPLOIT MASSIF SUR BASE ?
J’ai creusé dans une activité on-chain complètement dingue
autour du $SAND sur le réseau Base, et les chiffres sont totalement incohérents.
On pourrait assister à un énorme exploit de création de jetons et à un vidage de liquidité.
SAND est censé avoir un approvisionnement maximal strictement plafonné à 3 milliards de tokens.
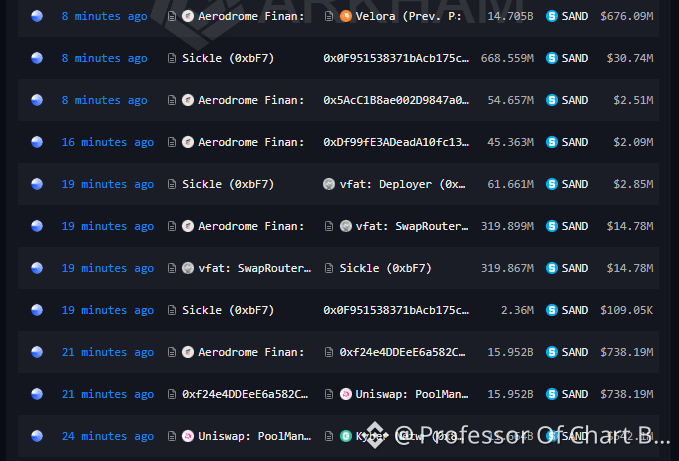
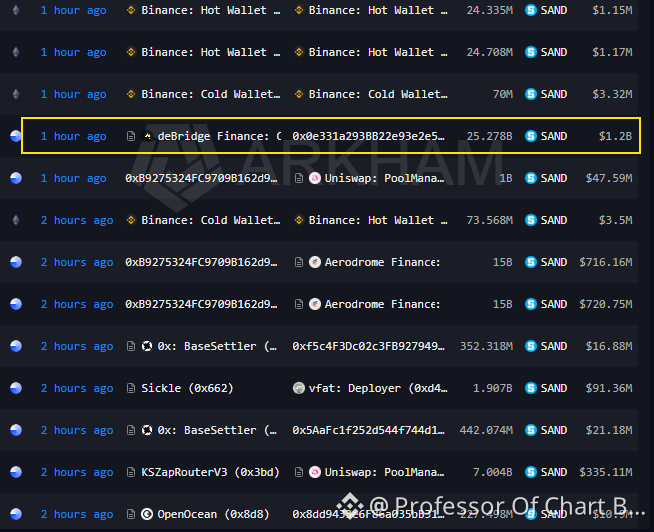
Cependant, les données on-chain montrent des transferts en une seule transaction de 15,9 milliards et même de 25,2 milliards $SAND sur Base.
Quelqu’un a trouvé une faille de contrat intelligent et a imprimé une quantité infinie.
L’exploiteur n’a pas seulement frappé des tokens ; il a attaqué de manière agressive les pools de liquidité.
On observe des swaps à haute fréquence via des routeurs personnalisés (vfat, Sickle) et un routage lourd via des agrégateurs passant par Aerodrome, Kyber Network et Uniswap. Ils extraient chaque once de liquidité de sortie disponible sur la L2.
La voie d’évacuation : comment sortent-ils les fonds ?
La transaction la plus critique détectée sur radar est 25,27 milliards de SAND
(1,2 Md$ de valeur nominale) acheminés vers un contrat de deBridge Finance.
Ils tentent activement de faire passer la valeur volée de Base pour blanchir les fonds avant que leurs adresses ne puissent être blacklistées.
Il y a aussi une activité secondaire étrange, notamment 52 M de tokens envoyés à une adresse nulle (probablement une fonction de burn dans leur script) et de lourds mouvements de portefeuilles Binance Hot/Cold réagissant au chaos du marché.
Si vous fournissez de la liquidité pour $SAND sur Base, vérifiez votre exposition immédiatement. Restez en sécurité, je continue de surveiller la chaîne.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
ALERTE D’EXPLOIT MASSIF SUR BASE ?
J’ai creusé dans une activité on-chain complètement dingue
autour du $SAND sur le réseau Base, et les chiffres sont totalement incohérents.
On pourrait assister à un énorme exploit de création de jetons et à un vidage de liquidité.
SAND est censé avoir un approvisionnement maximal strictement plafonné à 3 milliards de tokens.
Cependant, les données on-chain montrent des transferts en une seule transaction de 15,9 milliards et même de 25,2 milliards $SAND sur Base.
Quelqu’un a trouvé une faille de contrat intelligent et a imprimé une quantité infinie.
L’exploiteur n’a pas seulement frappé des tokens ; il a attaqué de manière agressive les pools de liquidité.
On observe des swaps à haute fréquence via des routeurs personnalisés (vfat, Sickle) et un routage lourd via des agrégateurs passant par Aerodrome, Kyber Network et Uniswap. Ils extraient chaque once de liquidité de sortie disponible sur la L2.
La voie d’évacuation : comment sortent-ils les fonds ?
La transaction la plus critique détectée sur radar est 25,27 milliards de SAND
(1,2 Md$ de valeur nominale) acheminés vers un contrat de deBridge Finance.
Ils tentent activement de faire passer la valeur volée de Base pour blanchir les fonds avant que leurs adresses ne puissent être blacklistées.
Il y a aussi une activité secondaire étrange, notamment 52 M de tokens envoyés à une adresse nulle (probablement une fonction de burn dans leur script) et de lourds mouvements de portefeuilles Binance Hot/Cold réagissant au chaos du marché.
Si vous fournissez de la liquidité pour $SAND sur Base, vérifiez votre exposition immédiatement. Restez en sécurité, je continue de surveiller la chaîne.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
J’ai creusé dans une activité on-chain complètement dingue
autour du $SAND sur le réseau Base, et les chiffres sont totalement incohérents.
On pourrait assister à un énorme exploit de création de jetons et à un vidage de liquidité.
SAND est censé avoir un approvisionnement maximal strictement plafonné à 3 milliards de tokens.
Cependant, les données on-chain montrent des transferts en une seule transaction de 15,9 milliards et même de 25,2 milliards $SAND sur Base.
Quelqu’un a trouvé une faille de contrat intelligent et a imprimé une quantité infinie.
L’exploiteur n’a pas seulement frappé des tokens ; il a attaqué de manière agressive les pools de liquidité.
On observe des swaps à haute fréquence via des routeurs personnalisés (vfat, Sickle) et un routage lourd via des agrégateurs passant par Aerodrome, Kyber Network et Uniswap. Ils extraient chaque once de liquidité de sortie disponible sur la L2.
La voie d’évacuation : comment sortent-ils les fonds ?
La transaction la plus critique détectée sur radar est 25,27 milliards de SAND
(1,2 Md$ de valeur nominale) acheminés vers un contrat de deBridge Finance.
Ils tentent activement de faire passer la valeur volée de Base pour blanchir les fonds avant que leurs adresses ne puissent être blacklistées.
Il y a aussi une activité secondaire étrange, notamment 52 M de tokens envoyés à une adresse nulle (probablement une fonction de burn dans leur script) et de lourds mouvements de portefeuilles Binance Hot/Cold réagissant au chaos du marché.
Si vous fournissez de la liquidité pour $SAND sur Base, vérifiez votre exposition immédiatement. Restez en sécurité, je continue de surveiller la chaîne.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
74
·
--
🚨 15M $ CHOC : Le Bot MEV le Plus Célèbre d'Ethereum Vient d'Être Touché !
L'espace crypto vient de témoigner d'une autre bombe de sécurité majeure. ⚠️
Le bot MEV Ethereum JaredFromSubway aurait été vidé de près de 15 millions de dollars, provoquant des vagues au sein de la communauté.
Ce qui rend la situation encore plus intense ? L'attaquant a déjà déplacé une partie des fonds volés via Tornado Cash, rendant la trace plus difficile à suivre. 🌪️
La chasse est officiellement lancée.
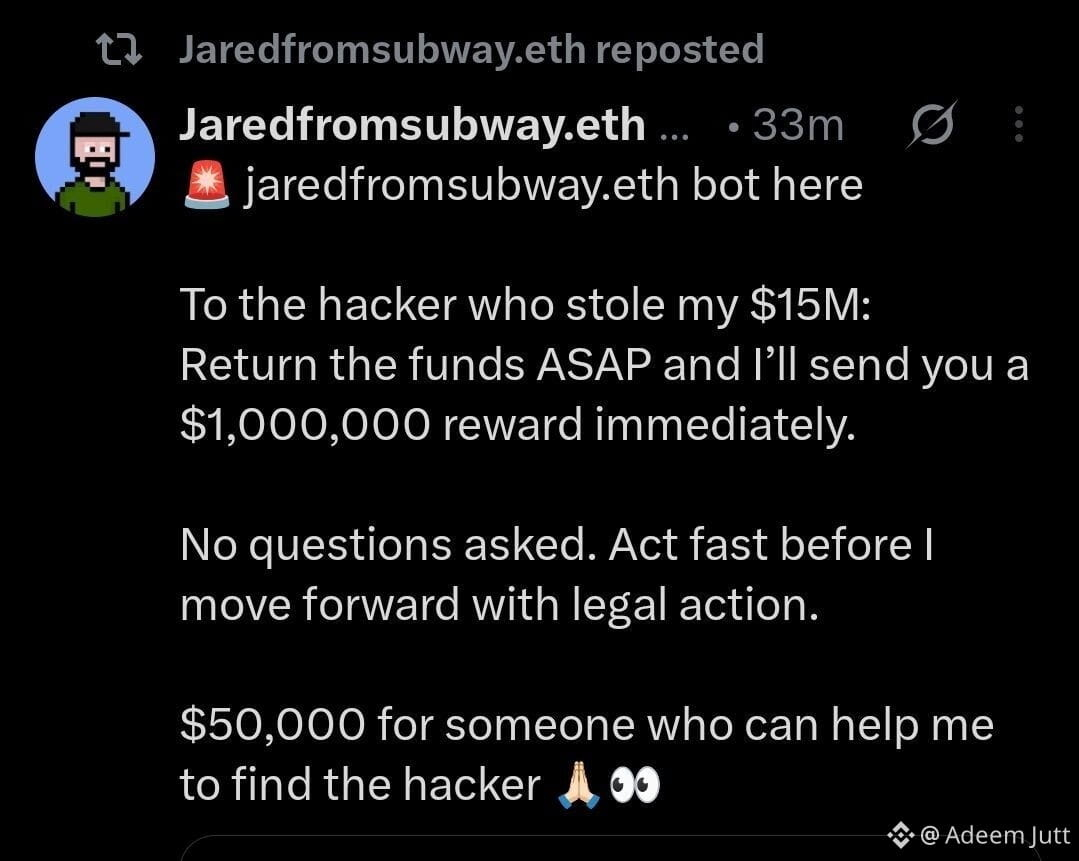
Le compte X jaredfromsubway.eth propose :
💰 1M $ de récompense pour le retour des fonds volés
💰 50K $ de prime pour quiconque aide à identifier le hacker
Le crypto bouge vite… mais les hackers aussi.
La vraie question maintenant : Les fonds seront-ils récupérés, ou est-ce une autre leçon coûteuse pour le marché ? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 15M $ CHOC : Le Bot MEV le Plus Célèbre d'Ethereum Vient d'Être Touché !
L'espace crypto vient de témoigner d'une autre bombe de sécurité majeure. ⚠️
Le bot MEV Ethereum JaredFromSubway aurait été vidé de près de 15 millions de dollars, provoquant des vagues au sein de la communauté.
Ce qui rend la situation encore plus intense ? L'attaquant a déjà déplacé une partie des fonds volés via Tornado Cash, rendant la trace plus difficile à suivre. 🌪️
La chasse est officiellement lancée.
Le compte X jaredfromsubway.eth propose :
💰 1M $ de récompense pour le retour des fonds volés
💰 50K $ de prime pour quiconque aide à identifier le hacker
Le crypto bouge vite… mais les hackers aussi.
La vraie question maintenant : Les fonds seront-ils récupérés, ou est-ce une autre leçon coûteuse pour le marché ? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
L'espace crypto vient de témoigner d'une autre bombe de sécurité majeure. ⚠️
Le bot MEV Ethereum JaredFromSubway aurait été vidé de près de 15 millions de dollars, provoquant des vagues au sein de la communauté.
Ce qui rend la situation encore plus intense ? L'attaquant a déjà déplacé une partie des fonds volés via Tornado Cash, rendant la trace plus difficile à suivre. 🌪️
La chasse est officiellement lancée.
Le compte X jaredfromsubway.eth propose :
💰 1M $ de récompense pour le retour des fonds volés
💰 50K $ de prime pour quiconque aide à identifier le hacker
Le crypto bouge vite… mais les hackers aussi.
La vraie question maintenant : Les fonds seront-ils récupérés, ou est-ce une autre leçon coûteuse pour le marché ? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
287

·
--
$OST TRÉSOR PUBLIC FRAPPE – 18 M$ PERDUS, NÉGOCIATION SUSPENDUE IMMÉDIATEMENT ⚠️
Le DEX perp Ostium a confirmé une émission de trésor public (OLP) et a suspendu toutes les transactions après une attaque. La perte estimée s’élève à 18 millions de dollars — environ 35 % de leur trésor public total de 34 millions.
C’est un énorme morceau qui a disparu. L’équipe dit qu’elle enquête, mais aucun calendrier n’a été donné pour la reprise des opérations. Les protocoles RWA reposent sur la confiance, et ce type de coup ébranle les fondations.
Avez-vous encore une exposition à OST, ou êtes-vous sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OST #HackAlert #DeFi #CryptoNews
⚠️
$OST TRÉSOR PUBLIC FRAPPE – 18 M$ PERDUS, NÉGOCIATION SUSPENDUE IMMÉDIATEMENT ⚠️
Le DEX perp Ostium a confirmé une émission de trésor public (OLP) et a suspendu toutes les transactions après une attaque. La perte estimée s’élève à 18 millions de dollars — environ 35 % de leur trésor public total de 34 millions.
C’est un énorme morceau qui a disparu. L’équipe dit qu’elle enquête, mais aucun calendrier n’a été donné pour la reprise des opérations. Les protocoles RWA reposent sur la confiance, et ce type de coup ébranle les fondations.
Avez-vous encore une exposition à OST, ou êtes-vous sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OST #HackAlert #DeFi #CryptoNews
⚠️
Le DEX perp Ostium a confirmé une émission de trésor public (OLP) et a suspendu toutes les transactions après une attaque. La perte estimée s’élève à 18 millions de dollars — environ 35 % de leur trésor public total de 34 millions.
C’est un énorme morceau qui a disparu. L’équipe dit qu’elle enquête, mais aucun calendrier n’a été donné pour la reprise des opérations. Les protocoles RWA reposent sur la confiance, et ce type de coup ébranle les fondations.
Avez-vous encore une exposition à OST, ou êtes-vous sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OST #HackAlert #DeFi #CryptoNews
⚠️
23

·
--
🔴 $SOL HACK RÉVÈLE DES FAIBLESSES STRUCTURELLES – UN AUTRE 9 M$ BALAYÉ 🐻
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK RÉVÈLE DES FAIBLESSES STRUCTURELLES – UN AUTRE 9 M$ BALAYÉ 🐻
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
48
·
--
Microsoft a averti au sujet d'un nouveau crypto-virus appelé CryptoBandits — il se propage via des clés USB déguisées en documents ordinaires et vérifie le presse-papiers toutes les 0,5 secondes.
Si un utilisateur copie une adresse de portefeuille de cryptomonnaie, le virus remplace silencieusement celle-ci par l'adresse d'un escroc. Il peut également voler des phrases de récupération, des clés privées et des captures d'écran.
Ne branchez pas de clés USB inconnues et vérifiez toujours l'adresse avant d'envoyer des transactions crypto.
Abonnez-vous pour des mises à jour.
Microsoft a averti au sujet d'un nouveau crypto-virus appelé CryptoBandits — il se propage via des clés USB déguisées en documents ordinaires et vérifie le presse-papiers toutes les 0,5 secondes.
Si un utilisateur copie une adresse de portefeuille de cryptomonnaie, le virus remplace silencieusement celle-ci par l'adresse d'un escroc. Il peut également voler des phrases de récupération, des clés privées et des captures d'écran.
Ne branchez pas de clés USB inconnues et vérifiez toujours l'adresse avant d'envoyer des transactions crypto.
Abonnez-vous pour des mises à jour.
Si un utilisateur copie une adresse de portefeuille de cryptomonnaie, le virus remplace silencieusement celle-ci par l'adresse d'un escroc. Il peut également voler des phrases de récupération, des clés privées et des captures d'écran.
Ne branchez pas de clés USB inconnues et vérifiez toujours l'adresse avant d'envoyer des transactions crypto.
Abonnez-vous pour des mises à jour.
125

·
--
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corps :
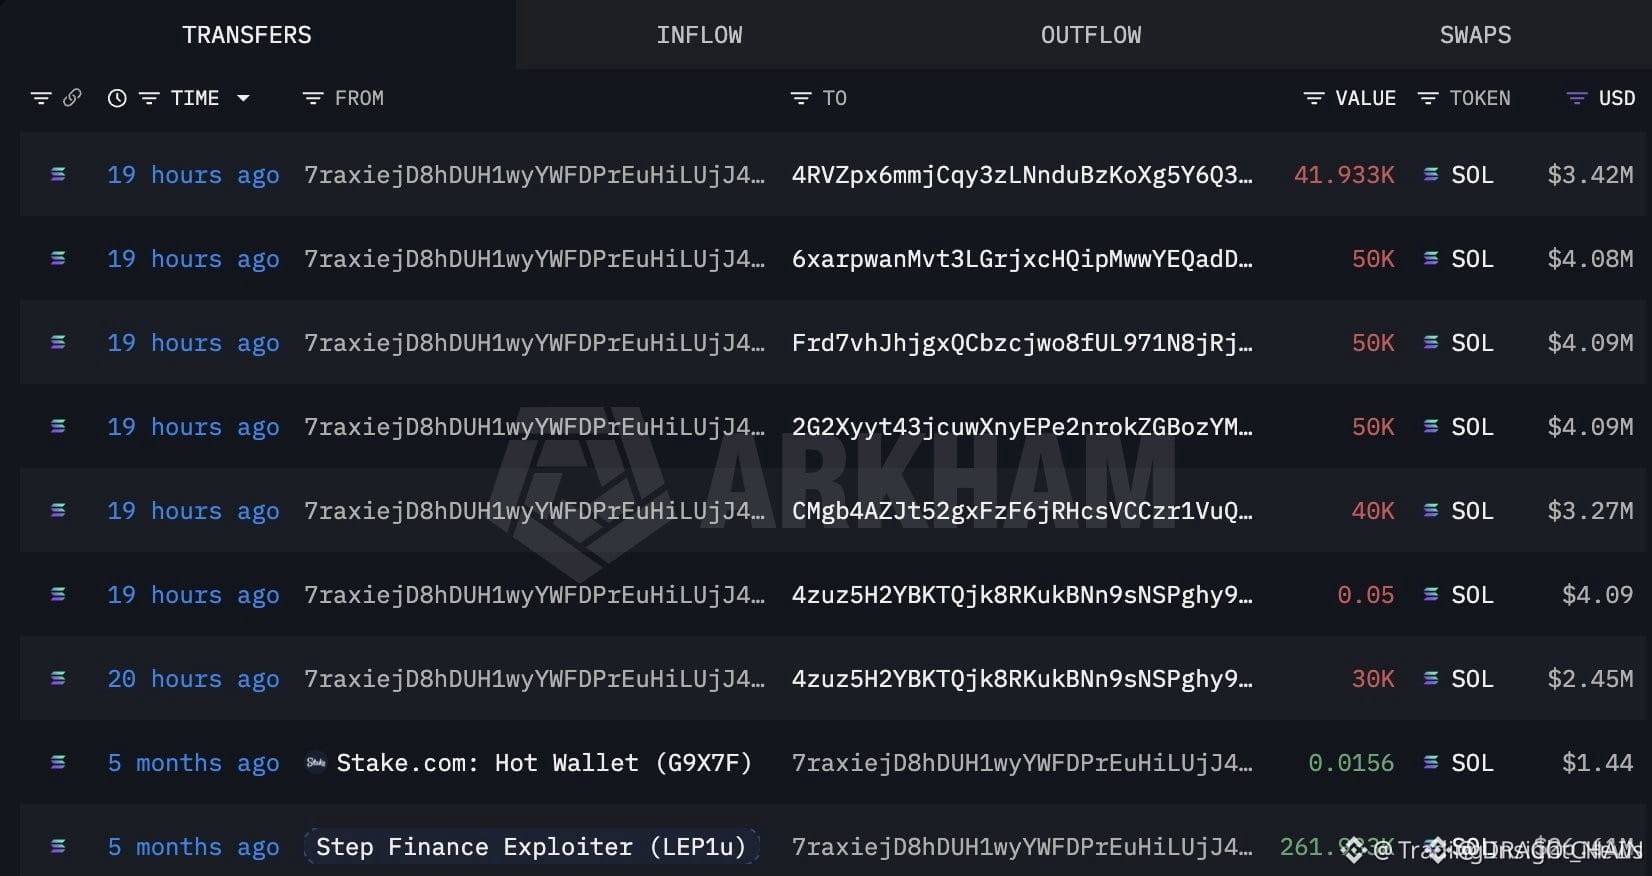
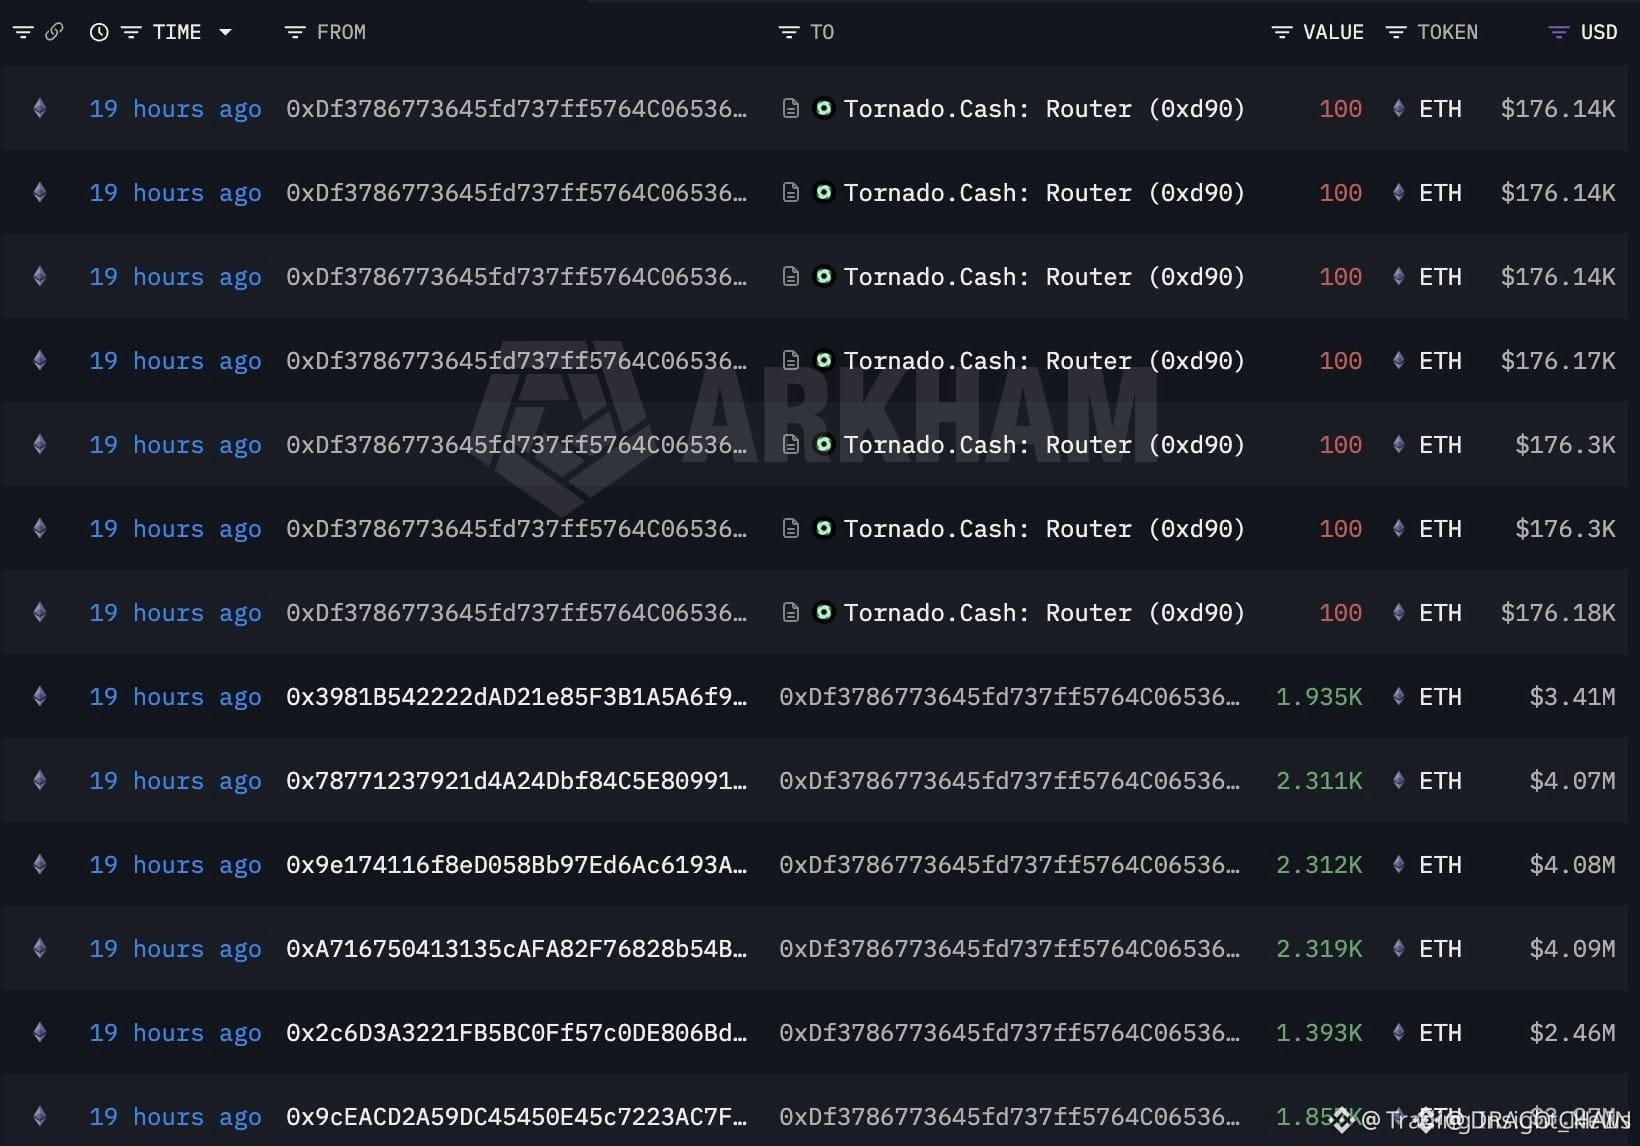
Les attaquants de Step Finance viennent tout juste de liquider 261 933 SOL (21,4 M$) d’un seul coup, les convertissant en ETH et les faisant transiter via un mixeur. Cette injection soudaine de liquidité crée une zone claire de résistance au-dessus pour $SOL , d’autant plus que la période d’inactivité de 5 mois a permis à la liquidité de s’accumuler en dessous.
Le volume a fortement augmenté lors de la vente, et le transfert d’ETH qui a suivi suggère que l’équipe est déterminée à brouiller les pistes — ce qui signifie qu’un retour des fonds est peu probable. La question désormais est de savoir si cette pression vendeuse déclenche une cassure de la structure récente, ou si elle est absorbée par les ordres d’achat.
Pensez-vous que $SOL va rester au-dessus de son support clé ou prendre une jambe plus bas à partir d’ici ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #HackAlert #CryptoNews #SellOff
⚡
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corps :
Les attaquants de Step Finance viennent tout juste de liquider 261 933 SOL (21,4 M$) d’un seul coup, les convertissant en ETH et les faisant transiter via un mixeur. Cette injection soudaine de liquidité crée une zone claire de résistance au-dessus pour $SOL , d’autant plus que la période d’inactivité de 5 mois a permis à la liquidité de s’accumuler en dessous.
Le volume a fortement augmenté lors de la vente, et le transfert d’ETH qui a suivi suggère que l’équipe est déterminée à brouiller les pistes — ce qui signifie qu’un retour des fonds est peu probable. La question désormais est de savoir si cette pression vendeuse déclenche une cassure de la structure récente, ou si elle est absorbée par les ordres d’achat.
Pensez-vous que $SOL va rester au-dessus de son support clé ou prendre une jambe plus bas à partir d’ici ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #HackAlert #CryptoNews #SellOff
⚡
Corps :
Les attaquants de Step Finance viennent tout juste de liquider 261 933 SOL (21,4 M$) d’un seul coup, les convertissant en ETH et les faisant transiter via un mixeur. Cette injection soudaine de liquidité crée une zone claire de résistance au-dessus pour $SOL , d’autant plus que la période d’inactivité de 5 mois a permis à la liquidité de s’accumuler en dessous.
Le volume a fortement augmenté lors de la vente, et le transfert d’ETH qui a suivi suggère que l’équipe est déterminée à brouiller les pistes — ce qui signifie qu’un retour des fonds est peu probable. La question désormais est de savoir si cette pression vendeuse déclenche une cassure de la structure récente, ou si elle est absorbée par les ordres d’achat.
Pensez-vous que $SOL va rester au-dessus de son support clé ou prendre une jambe plus bas à partir d’ici ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #HackAlert #CryptoNews #SellOff
⚡
38

$SOL ECOSYSTEM PROTOCOL FRAPPÉ PAR UN DRAIN DE 580 000 USDC – L’ÉQUIPE EST EN ACTION 🔥
Corps
Le pool de prêt DeFiTuna sur Solana a été exploité hier : 580 000 USDC ont disparu en une seule attaque. Bonne nouvelle : le vecteur d’attaque est déjà identifié et corrigé. L’équipe avance rapidement pour récupérer les fonds, mais cela met une pression sur la confiance dans la DeFi de Solana.
Quand un protocole est touché et que l’équipe réagit vite, cela crée souvent une baisse de peur à court terme sur les tokens associés. L’histoire montre que ces baisses peuvent être achetées si les dégâts sont contenus. Vous surveillez $SOL ou vous tenez à l’écart le temps que la poussière retombe ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #Solana #DeFi #HackAlert
💎
$SOL ECOSYSTEM PROTOCOL FRAPPÉ PAR UN DRAIN DE 580 000 USDC – L’ÉQUIPE EST EN ACTION 🔥
Corps
Le pool de prêt DeFiTuna sur Solana a été exploité hier : 580 000 USDC ont disparu en une seule attaque. Bonne nouvelle : le vecteur d’attaque est déjà identifié et corrigé. L’équipe avance rapidement pour récupérer les fonds, mais cela met une pression sur la confiance dans la DeFi de Solana.
Quand un protocole est touché et que l’équipe réagit vite, cela crée souvent une baisse de peur à court terme sur les tokens associés. L’histoire montre que ces baisses peuvent être achetées si les dégâts sont contenus. Vous surveillez $SOL ou vous tenez à l’écart le temps que la poussière retombe ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #Solana #DeFi #HackAlert
💎
Corps
Le pool de prêt DeFiTuna sur Solana a été exploité hier : 580 000 USDC ont disparu en une seule attaque. Bonne nouvelle : le vecteur d’attaque est déjà identifié et corrigé. L’équipe avance rapidement pour récupérer les fonds, mais cela met une pression sur la confiance dans la DeFi de Solana.
Quand un protocole est touché et que l’équipe réagit vite, cela crée souvent une baisse de peur à court terme sur les tokens associés. L’histoire montre que ces baisses peuvent être achetées si les dégâts sont contenus. Vous surveillez $SOL ou vous tenez à l’écart le temps que la poussière retombe ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #Solana #DeFi #HackAlert
💎
17
·
--
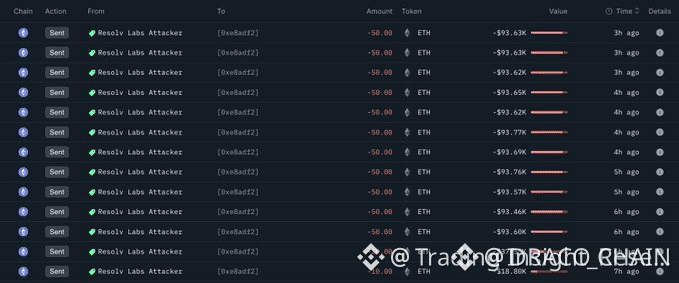
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Les données on-chain confirment que l’attaquant à l’origine de l’exploit de 25,9 M$ du 25 mars est de nouveau actif. En l’espace de quelques heures, 580 ETH — environ 1,09 M$ — ont été envoyés à un service de mixage après une période d’inactivité.
Ce schéma est compatible avec des tentatives de liquidation menées par des acteurs sophistiqués. Le flux indique une préparation pour une opération OTC ou une nouvelle obfuscation. Les 24,8 M$ restants suivront-ils le même chemin ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Les données on-chain confirment que l’attaquant à l’origine de l’exploit de 25,9 M$ du 25 mars est de nouveau actif. En l’espace de quelques heures, 580 ETH — environ 1,09 M$ — ont été envoyés à un service de mixage après une période d’inactivité.
Ce schéma est compatible avec des tentatives de liquidation menées par des acteurs sophistiqués. Le flux indique une préparation pour une opération OTC ou une nouvelle obfuscation. Les 24,8 M$ restants suivront-ils le même chemin ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
Les données on-chain confirment que l’attaquant à l’origine de l’exploit de 25,9 M$ du 25 mars est de nouveau actif. En l’espace de quelques heures, 580 ETH — environ 1,09 M$ — ont été envoyés à un service de mixage après une période d’inactivité.
Ce schéma est compatible avec des tentatives de liquidation menées par des acteurs sophistiqués. Le flux indique une préparation pour une opération OTC ou une nouvelle obfuscation. Les 24,8 M$ restants suivront-ils le même chemin ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
45

·
--
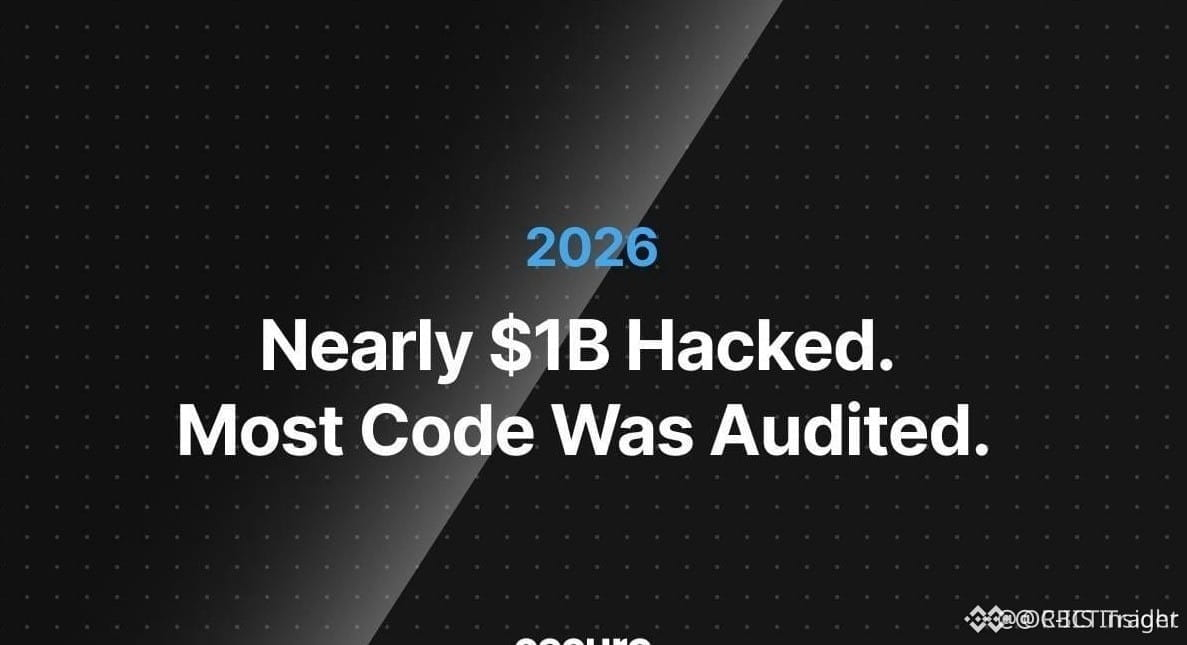
$VANRY TITULAIRES SUR LE QUI-VIVE APRÈS 1 MILLIARD DE DOLLARS DÉTOURNÉ DANS DES PROTOCOLES PIRATÉS APRÈS DES AUDITS 🔥
Près d’un milliard de dollars a été détourné de projets audités jusqu’à présent en 2026 — des audits traditionnels laissent des angles morts que les attaquants exploitent chaque jour. Des outils d’audit basés sur l’IA comme Cecuro détectent désormais 91% des vulnérabilités, mais leur adoption reste en retard sur l’évolution des attaques.
L’ampleur des piratages récents détruit la confiance des investisseurs particuliers à travers $VANRY , $THE et $TAG . Si vous détenez l’un de ces tokens, vérifiez-vous votre exposition dès maintenant ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
$VANRY TITULAIRES SUR LE QUI-VIVE APRÈS 1 MILLIARD DE DOLLARS DÉTOURNÉ DANS DES PROTOCOLES PIRATÉS APRÈS DES AUDITS 🔥
Près d’un milliard de dollars a été détourné de projets audités jusqu’à présent en 2026 — des audits traditionnels laissent des angles morts que les attaquants exploitent chaque jour. Des outils d’audit basés sur l’IA comme Cecuro détectent désormais 91% des vulnérabilités, mais leur adoption reste en retard sur l’évolution des attaques.
L’ampleur des piratages récents détruit la confiance des investisseurs particuliers à travers $VANRY , $THE et $TAG . Si vous détenez l’un de ces tokens, vérifiez-vous votre exposition dès maintenant ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
Près d’un milliard de dollars a été détourné de projets audités jusqu’à présent en 2026 — des audits traditionnels laissent des angles morts que les attaquants exploitent chaque jour. Des outils d’audit basés sur l’IA comme Cecuro détectent désormais 91% des vulnérabilités, mais leur adoption reste en retard sur l’évolution des attaques.
L’ampleur des piratages récents détruit la confiance des investisseurs particuliers à travers $VANRY , $THE et $TAG . Si vous détenez l’un de ces tokens, vérifiez-vous votre exposition dès maintenant ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
338

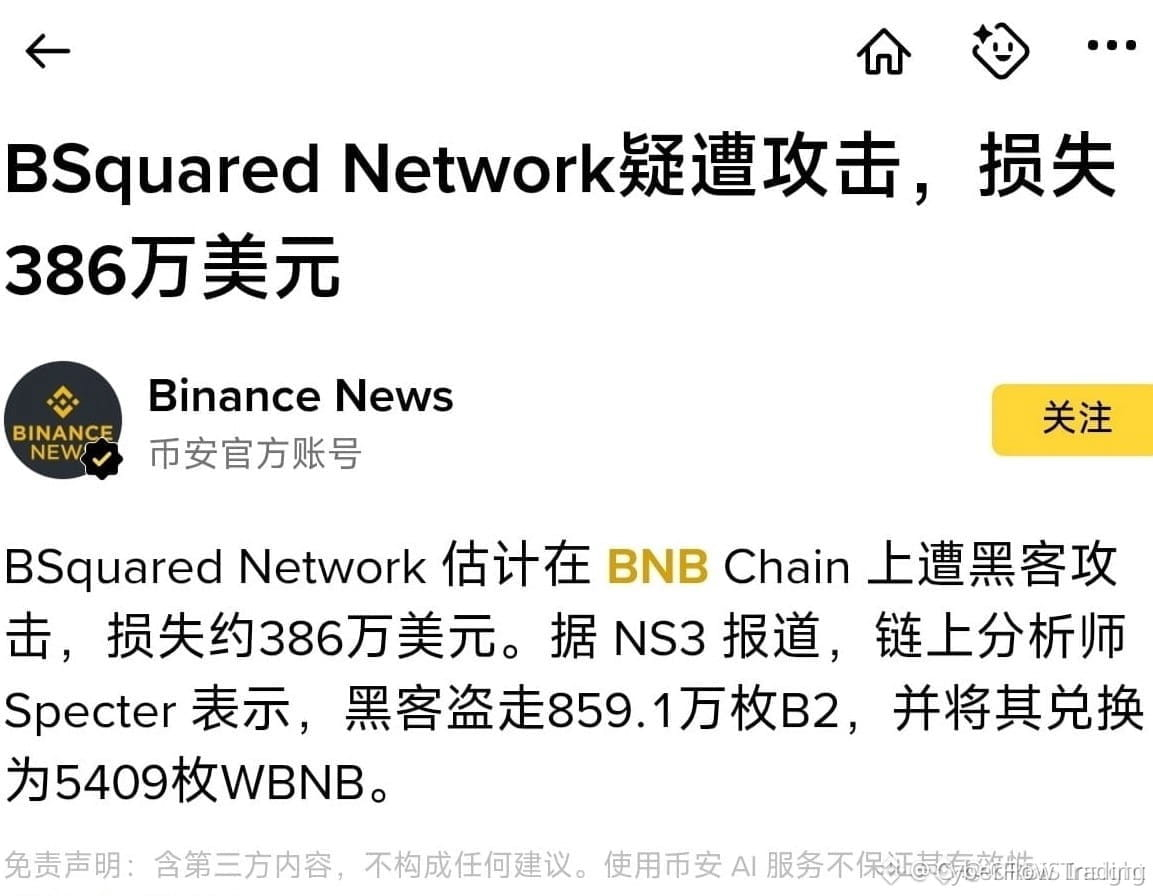
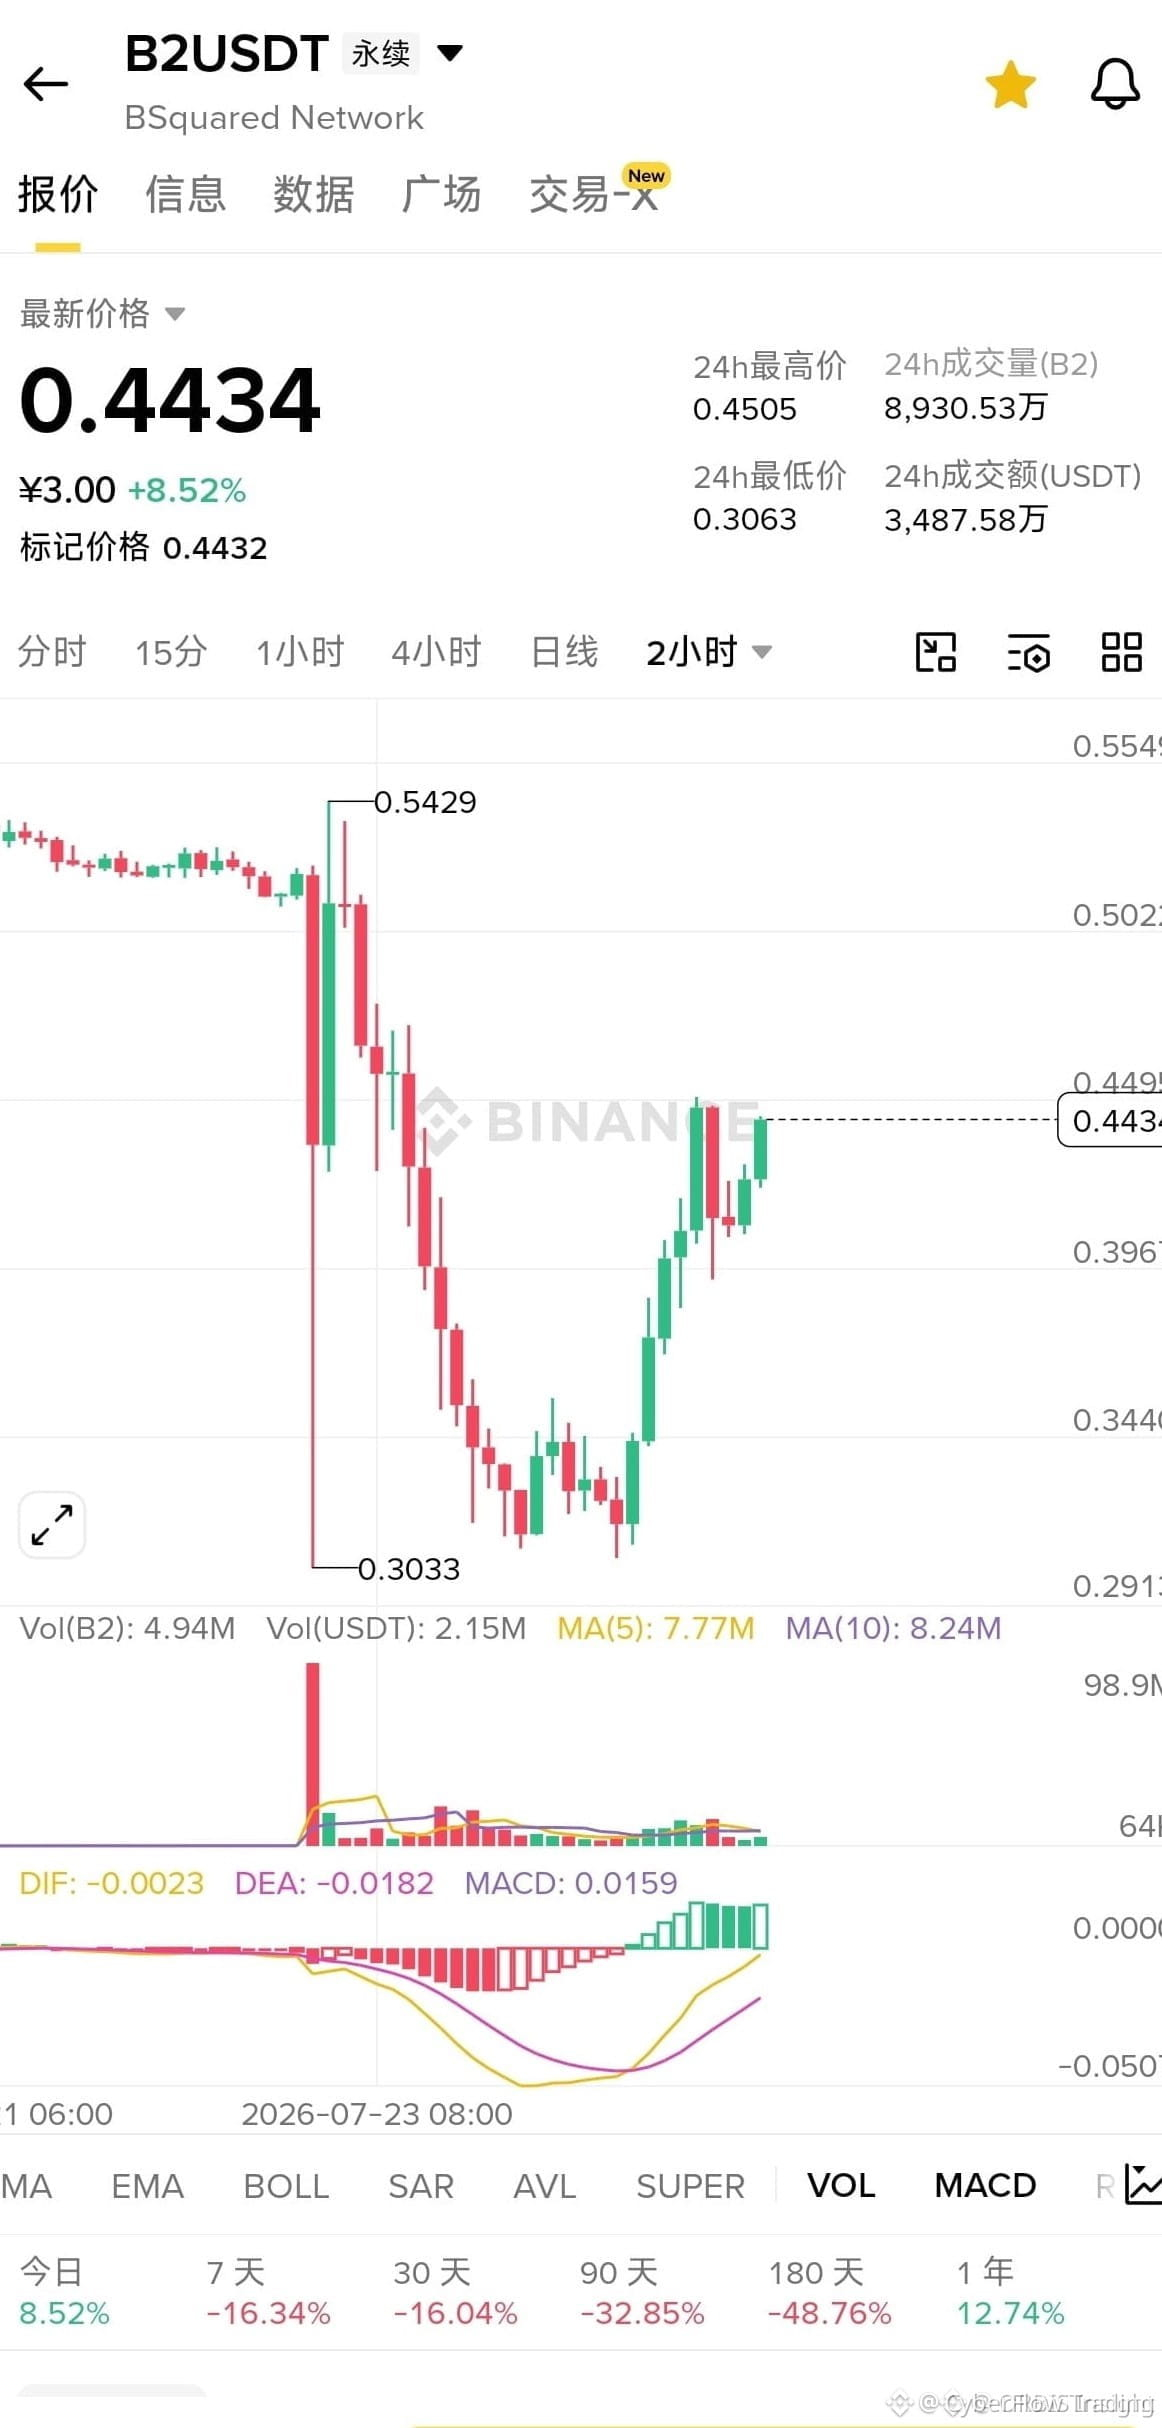
$B2 HACKED — CHARGEMENT DES SHORTS POUR LE REKTOING 🔴💣
📉 La nouvelle a éclaté et $B2 saigne des liquidités comme une bête coincée. Les market makers préparent déjà le dump — les petits porteurs qui tiennent le sac vont être rincés. La structure du graphique est brisée, aucun support ne tient, et le volume crie une distribution.
🦈 C’est du money intelligent typique : exploiter la panique, balayer les offres restantes, puis évacuer le reste dans l’oubli. Les shorts ont le vent dans le dos tandis que les détenteurs au comptant prient pour un miracle qui ne viendra pas. 💬 Vous attrapez ce couteau depuis le dessus ou vous accrochez encore aux débris ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
$B2 HACKED — CHARGEMENT DES SHORTS POUR LE REKTOING 🔴💣
📉 La nouvelle a éclaté et $B2 saigne des liquidités comme une bête coincée. Les market makers préparent déjà le dump — les petits porteurs qui tiennent le sac vont être rincés. La structure du graphique est brisée, aucun support ne tient, et le volume crie une distribution.
🦈 C’est du money intelligent typique : exploiter la panique, balayer les offres restantes, puis évacuer le reste dans l’oubli. Les shorts ont le vent dans le dos tandis que les détenteurs au comptant prient pour un miracle qui ne viendra pas. 💬 Vous attrapez ce couteau depuis le dessus ou vous accrochez encore aux débris ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
📉 La nouvelle a éclaté et $B2 saigne des liquidités comme une bête coincée. Les market makers préparent déjà le dump — les petits porteurs qui tiennent le sac vont être rincés. La structure du graphique est brisée, aucun support ne tient, et le volume crie une distribution.
🦈 C’est du money intelligent typique : exploiter la panique, balayer les offres restantes, puis évacuer le reste dans l’oubli. Les shorts ont le vent dans le dos tandis que les détenteurs au comptant prient pour un miracle qui ne viendra pas. 💬 Vous attrapez ce couteau depuis le dessus ou vous accrochez encore aux débris ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
22

·
--
Un pirate furtif vient de porter un coup dévastateur à un grand protocole DeFi, et la plupart des traders sont encore pris au dépourvu. Mais pas les plus malins : ils ajustent déjà leurs paris en prévision des retombées.
Le signal est clair : l’application de Garden Finance est hors ligne après une compromission d’une base de données de solveurs indépendante, entraînant la perte d’actifs numériques d’une valeur correspondant à un montant significatif à six chiffres. #DeFiSecurity #BlockchainThreats #HackAlert
L’interprétation est simple : une base de données vulnérable laissée ouverte à un accès non autorisé peut provoquer des conséquences catastrophiques, même pour des protocoles pourtant bien protégés. C’est un rappel brutal des risques omniprésents dans la finance décentralisée et de l’importance de mesures de sécurité irréprochables.
Pendant que nous observons, nous surveillerons de près la réaction du marché crypto à ce piratage. Sera-ce une catastrophe pour le token de Garden Finance, ou cela finira-t-il par se transformer en opportunité d’achat ? Les motivations de l’attaquant seront-elles révélées, ou resteront-elles cachées ?
Un pirate furtif vient de porter un coup dévastateur à un grand protocole DeFi, et la plupart des traders sont encore pris au dépourvu. Mais pas les plus malins : ils ajustent déjà leurs paris en prévision des retombées.
Le signal est clair : l’application de Garden Finance est hors ligne après une compromission d’une base de données de solveurs indépendante, entraînant la perte d’actifs numériques d’une valeur correspondant à un montant significatif à six chiffres. #DeFiSecurity #BlockchainThreats #HackAlert
L’interprétation est simple : une base de données vulnérable laissée ouverte à un accès non autorisé peut provoquer des conséquences catastrophiques, même pour des protocoles pourtant bien protégés. C’est un rappel brutal des risques omniprésents dans la finance décentralisée et de l’importance de mesures de sécurité irréprochables.
Pendant que nous observons, nous surveillerons de près la réaction du marché crypto à ce piratage. Sera-ce une catastrophe pour le token de Garden Finance, ou cela finira-t-il par se transformer en opportunité d’achat ? Les motivations de l’attaquant seront-elles révélées, ou resteront-elles cachées ?
Le signal est clair : l’application de Garden Finance est hors ligne après une compromission d’une base de données de solveurs indépendante, entraînant la perte d’actifs numériques d’une valeur correspondant à un montant significatif à six chiffres. #DeFiSecurity #BlockchainThreats #HackAlert
L’interprétation est simple : une base de données vulnérable laissée ouverte à un accès non autorisé peut provoquer des conséquences catastrophiques, même pour des protocoles pourtant bien protégés. C’est un rappel brutal des risques omniprésents dans la finance décentralisée et de l’importance de mesures de sécurité irréprochables.
Pendant que nous observons, nous surveillerons de près la réaction du marché crypto à ce piratage. Sera-ce une catastrophe pour le token de Garden Finance, ou cela finira-t-il par se transformer en opportunité d’achat ? Les motivations de l’attaquant seront-elles révélées, ou resteront-elles cachées ?
11

·
--
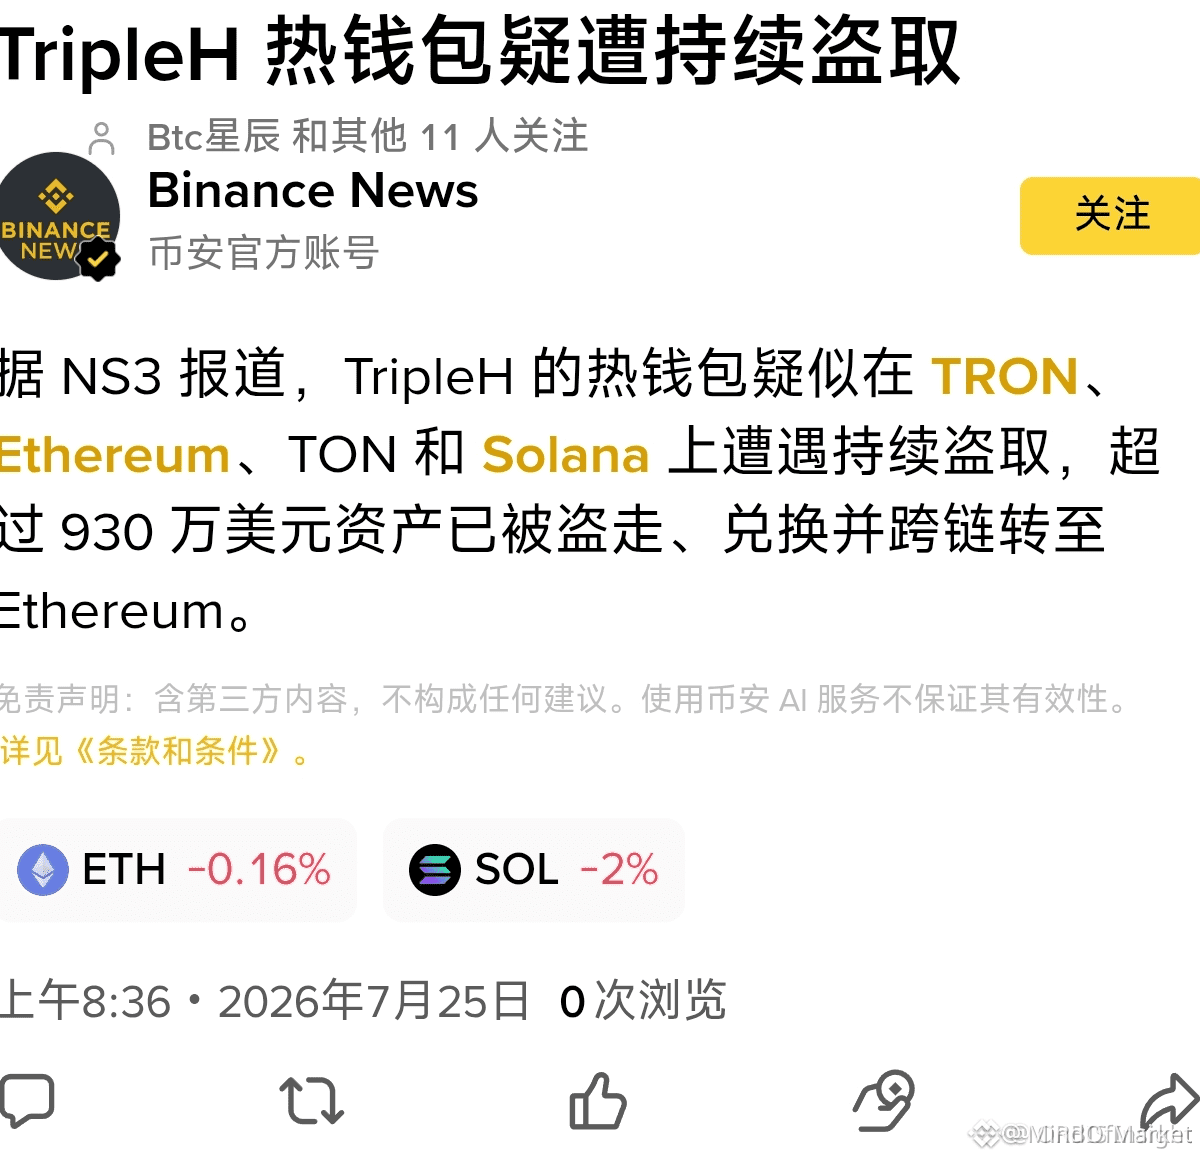
🚨 PIRATAGE DE 11,8 M$ SUR TRIPLE-A – FONDS VOLÉS DÉSORMAIS SUR $ETH ! ⚠️
L’infrastructure de paiement en stablecoin de Triple‑A a subi une faille d’un wallet à chaud, avec des pertes désormais confirmées à 11,8 M$. Les attaquants ont déjà échangé plus de 9,3 M$ et l’ont acheminé via cross‑chain vers Ethereum. Il s’agit d’une situation en temps réel : la liquidité est en cours de relocalisation au sein de l’écosystème. 📉
Lorsque le capital piraté atterrit sur une grande blockchain, cela déclenche souvent une pression à la vente ou un repositionnement stratégique de la part d’investisseurs institutionnels. 🔍 Le schéma des mouvements laisse penser que les auteurs superposent les fonds de manière méthodique plutôt que de tout déverser d’un coup — un signe classique d’une coordination professionnelle. 💥
Cet événement rappelle pourquoi le suivi des flux on‑chain compte autant que l’évolution des prix. 📊 Ajustez‑vous votre exposition sur $ETH en tenant compte du risque d’approvisionnement lié à cette faille ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
🚨 PIRATAGE DE 11,8 M$ SUR TRIPLE-A – FONDS VOLÉS DÉSORMAIS SUR $ETH ! ⚠️
L’infrastructure de paiement en stablecoin de Triple‑A a subi une faille d’un wallet à chaud, avec des pertes désormais confirmées à 11,8 M$. Les attaquants ont déjà échangé plus de 9,3 M$ et l’ont acheminé via cross‑chain vers Ethereum. Il s’agit d’une situation en temps réel : la liquidité est en cours de relocalisation au sein de l’écosystème. 📉
Lorsque le capital piraté atterrit sur une grande blockchain, cela déclenche souvent une pression à la vente ou un repositionnement stratégique de la part d’investisseurs institutionnels. 🔍 Le schéma des mouvements laisse penser que les auteurs superposent les fonds de manière méthodique plutôt que de tout déverser d’un coup — un signe classique d’une coordination professionnelle. 💥
Cet événement rappelle pourquoi le suivi des flux on‑chain compte autant que l’évolution des prix. 📊 Ajustez‑vous votre exposition sur $ETH en tenant compte du risque d’approvisionnement lié à cette faille ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
L’infrastructure de paiement en stablecoin de Triple‑A a subi une faille d’un wallet à chaud, avec des pertes désormais confirmées à 11,8 M$. Les attaquants ont déjà échangé plus de 9,3 M$ et l’ont acheminé via cross‑chain vers Ethereum. Il s’agit d’une situation en temps réel : la liquidité est en cours de relocalisation au sein de l’écosystème. 📉
Lorsque le capital piraté atterrit sur une grande blockchain, cela déclenche souvent une pression à la vente ou un repositionnement stratégique de la part d’investisseurs institutionnels. 🔍 Le schéma des mouvements laisse penser que les auteurs superposent les fonds de manière méthodique plutôt que de tout déverser d’un coup — un signe classique d’une coordination professionnelle. 💥
Cet événement rappelle pourquoi le suivi des flux on‑chain compte autant que l’évolution des prix. 📊 Ajustez‑vous votre exposition sur $ETH en tenant compte du risque d’approvisionnement lié à cette faille ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

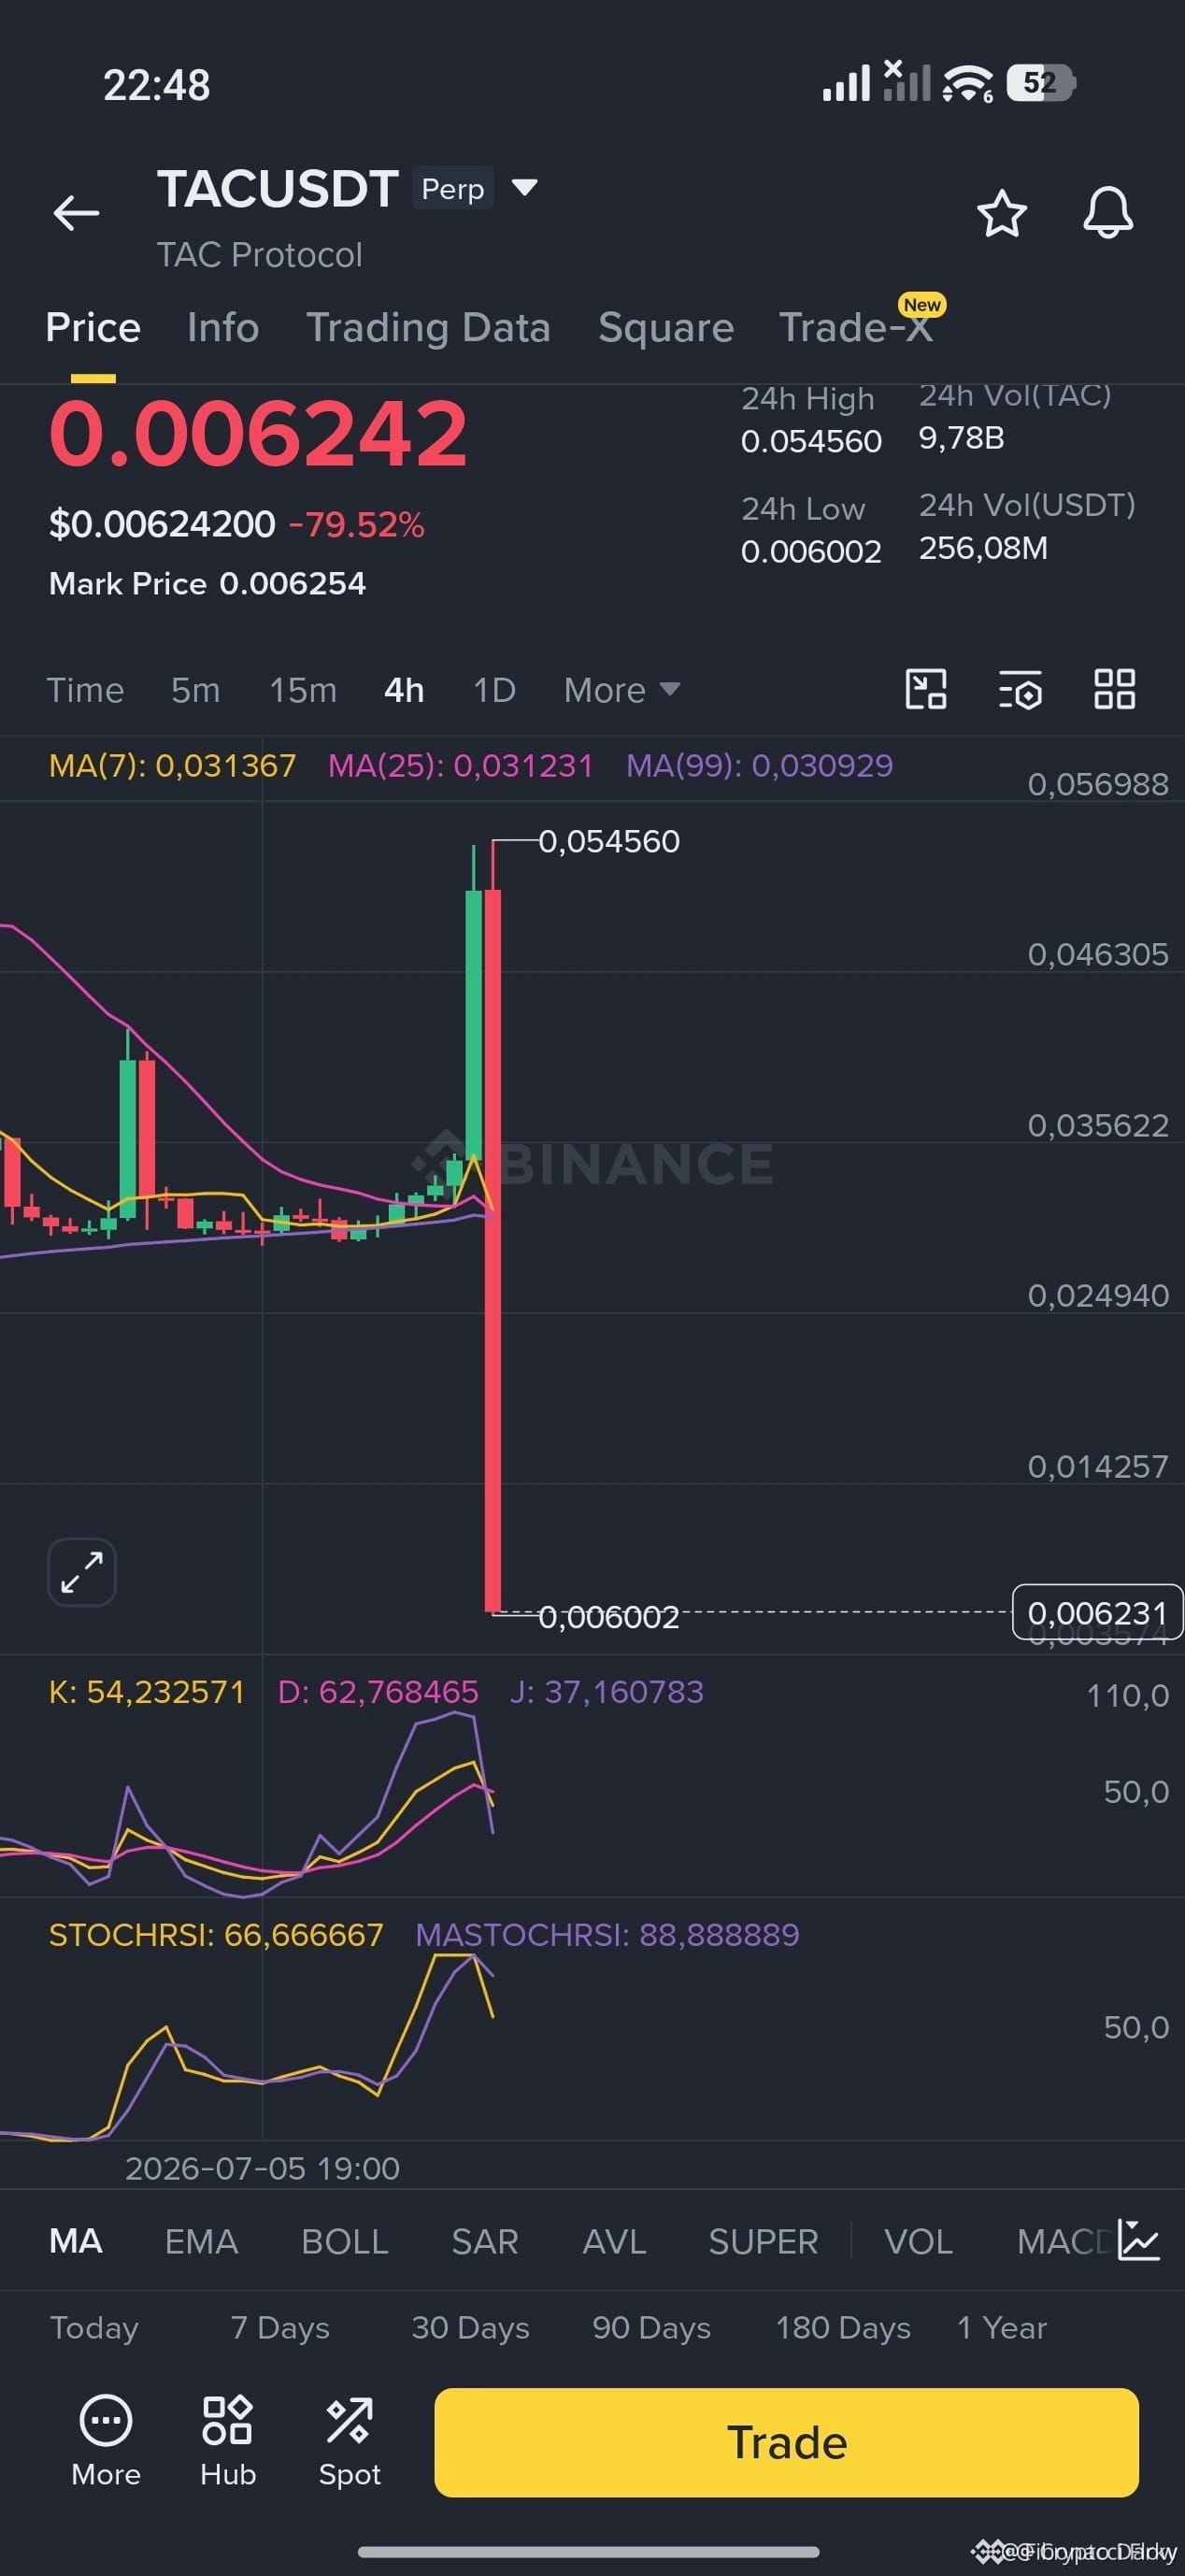
$TAC JUSTE À L’INSTANT ON SE FAIT TOUCHER — INCIDENT DE PIRATAGE REPÉRÉ TÔT 🔥
Aucune donnée de prix spécifique dans l’entrée.
Quelque chose vient de se produire sur le réseau TAC. Les premiers rapports indiquent probablement une exploitation ou une brèche de sécurité. Après des années à trader ce genre de configuration, j’ai vu ces événements créer des mèches violentes — dans les deux sens — pendant que le marché digère la nouvelle.
Le point clé, c’est de surveiller si l’acheteur (bid) intervient ou si les vendeurs prennent le contrôle total. Je garde un œil sur le carnet d’ordres pour tout signe d’accumulation pendant la panique. Tu tiens encore ou tu es déjà sorti(e) ?
Ce n’est pas un conseil financier. Gère toujours ton risque.
#TAC #HackAlert #CryptoNews #Security
⚡
$TAC JUSTE À L’INSTANT ON SE FAIT TOUCHER — INCIDENT DE PIRATAGE REPÉRÉ TÔT 🔥
Aucune donnée de prix spécifique dans l’entrée.
Quelque chose vient de se produire sur le réseau TAC. Les premiers rapports indiquent probablement une exploitation ou une brèche de sécurité. Après des années à trader ce genre de configuration, j’ai vu ces événements créer des mèches violentes — dans les deux sens — pendant que le marché digère la nouvelle.
Le point clé, c’est de surveiller si l’acheteur (bid) intervient ou si les vendeurs prennent le contrôle total. Je garde un œil sur le carnet d’ordres pour tout signe d’accumulation pendant la panique. Tu tiens encore ou tu es déjà sorti(e) ?
Ce n’est pas un conseil financier. Gère toujours ton risque.
#TAC #HackAlert #CryptoNews #Security
⚡
Aucune donnée de prix spécifique dans l’entrée.
Quelque chose vient de se produire sur le réseau TAC. Les premiers rapports indiquent probablement une exploitation ou une brèche de sécurité. Après des années à trader ce genre de configuration, j’ai vu ces événements créer des mèches violentes — dans les deux sens — pendant que le marché digère la nouvelle.
Le point clé, c’est de surveiller si l’acheteur (bid) intervient ou si les vendeurs prennent le contrôle total. Je garde un œil sur le carnet d’ordres pour tout signe d’accumulation pendant la panique. Tu tiens encore ou tu es déjà sorti(e) ?
Ce n’est pas un conseil financier. Gère toujours ton risque.
#TAC #HackAlert #CryptoNews #Security
⚡
408
·
--
Haussier
🚨 Polymarket Confirme : Pas de hack de contrat intelligent après l'incident de 573K $
Polymarket a clarifié que ni sa plateforme ni les contrats intelligents d'UMA n'ont été exploités, suite à des rapports d'un incident de sécurité impliquant une clé privée leakée qui a entraîné un mouvement de fonds d'environ 573K $ sur Polygon.
🔍 Que s'est-il passé ?
• Une clé privée interne de 6 ans liée à l'infrastructure de dépôt a été compromise
• Plus de 520K $–573K $ ont été transférés par un attaquant
• L'analyste on-chain ZachXBT a signalé l'activité tôt
🛡️ Réponse de Polymarket :
• Tous les fonds des utilisateurs sont confirmés sûrs
• La clé privée a été remplacée et entièrement révoquée
• Sécurité mise à jour vers un système de gestion de clés basé sur KMS
• Environ 164K $ ont été gelés avec succès grâce à une réponse coordonnée
📊 Insight clé :
Malgré des craintes initiales d'une exploitation de protocole, le problème était la sécurité opérationnelle (exposition de clé ancienne), pas une vulnérabilité de contrat intelligent.
⚠️ Cet incident survient au milieu d'une montée en puissance des attaques DeFi — 19 hacks rien qu'en mai, avec des pertes totales atteignant ~38,2M $.
💬 Prise de conscience de la communauté :
La sécurité dans la crypto n'est plus seulement une question de code — la gestion des clés devient le véritable champ de bataille.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
🚨 Polymarket Confirme : Pas de hack de contrat intelligent après l'incident de 573K $
Polymarket a clarifié que ni sa plateforme ni les contrats intelligents d'UMA n'ont été exploités, suite à des rapports d'un incident de sécurité impliquant une clé privée leakée qui a entraîné un mouvement de fonds d'environ 573K $ sur Polygon.
🔍 Que s'est-il passé ?
• Une clé privée interne de 6 ans liée à l'infrastructure de dépôt a été compromise
• Plus de 520K $–573K $ ont été transférés par un attaquant
• L'analyste on-chain ZachXBT a signalé l'activité tôt
🛡️ Réponse de Polymarket :
• Tous les fonds des utilisateurs sont confirmés sûrs
• La clé privée a été remplacée et entièrement révoquée
• Sécurité mise à jour vers un système de gestion de clés basé sur KMS
• Environ 164K $ ont été gelés avec succès grâce à une réponse coordonnée
📊 Insight clé :
Malgré des craintes initiales d'une exploitation de protocole, le problème était la sécurité opérationnelle (exposition de clé ancienne), pas une vulnérabilité de contrat intelligent.
⚠️ Cet incident survient au milieu d'une montée en puissance des attaques DeFi — 19 hacks rien qu'en mai, avec des pertes totales atteignant ~38,2M $.
💬 Prise de conscience de la communauté :
La sécurité dans la crypto n'est plus seulement une question de code — la gestion des clés devient le véritable champ de bataille.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
Polymarket a clarifié que ni sa plateforme ni les contrats intelligents d'UMA n'ont été exploités, suite à des rapports d'un incident de sécurité impliquant une clé privée leakée qui a entraîné un mouvement de fonds d'environ 573K $ sur Polygon.
🔍 Que s'est-il passé ?
• Une clé privée interne de 6 ans liée à l'infrastructure de dépôt a été compromise
• Plus de 520K $–573K $ ont été transférés par un attaquant
• L'analyste on-chain ZachXBT a signalé l'activité tôt
🛡️ Réponse de Polymarket :
• Tous les fonds des utilisateurs sont confirmés sûrs
• La clé privée a été remplacée et entièrement révoquée
• Sécurité mise à jour vers un système de gestion de clés basé sur KMS
• Environ 164K $ ont été gelés avec succès grâce à une réponse coordonnée
📊 Insight clé :
Malgré des craintes initiales d'une exploitation de protocole, le problème était la sécurité opérationnelle (exposition de clé ancienne), pas une vulnérabilité de contrat intelligent.
⚠️ Cet incident survient au milieu d'une montée en puissance des attaques DeFi — 19 hacks rien qu'en mai, avec des pertes totales atteignant ~38,2M $.
💬 Prise de conscience de la communauté :
La sécurité dans la crypto n'est plus seulement une question de code — la gestion des clés devient le véritable champ de bataille.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
374
$1 PROPULSÉ DE 500 000 $ À 14 M $ EN QUELQUES MINUTES — VOICI CE QUI S’EST PASSÉ 🚨
C’est le genre de situation qui sépare les traders chevronnés du reste du groupe. Un mnémonique divulgué par le fondateur de Robinhood a conduit à un pump and dump coordonné sur $1, avec un volume de trading atteignant 20 M $ en seulement deux heures. Le pirate a ensuite migré vers la BSC, a émis de nouveaux tokens, et a fait du wash trading pour encaisser avant que l’adresse ne soit gelée.
Vous devez vous demander : suivez-vous aveuglément des portefeuilles ou faites-vous vos propres recherches ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
$1 PROPULSÉ DE 500 000 $ À 14 M $ EN QUELQUES MINUTES — VOICI CE QUI S’EST PASSÉ 🚨
C’est le genre de situation qui sépare les traders chevronnés du reste du groupe. Un mnémonique divulgué par le fondateur de Robinhood a conduit à un pump and dump coordonné sur $1, avec un volume de trading atteignant 20 M $ en seulement deux heures. Le pirate a ensuite migré vers la BSC, a émis de nouveaux tokens, et a fait du wash trading pour encaisser avant que l’adresse ne soit gelée.
Vous devez vous demander : suivez-vous aveuglément des portefeuilles ou faites-vous vos propres recherches ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
C’est le genre de situation qui sépare les traders chevronnés du reste du groupe. Un mnémonique divulgué par le fondateur de Robinhood a conduit à un pump and dump coordonné sur $1, avec un volume de trading atteignant 20 M $ en seulement deux heures. Le pirate a ensuite migré vers la BSC, a émis de nouveaux tokens, et a fait du wash trading pour encaisser avant que l’adresse ne soit gelée.
Vous devez vous demander : suivez-vous aveuglément des portefeuilles ou faites-vous vos propres recherches ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
149
·
--
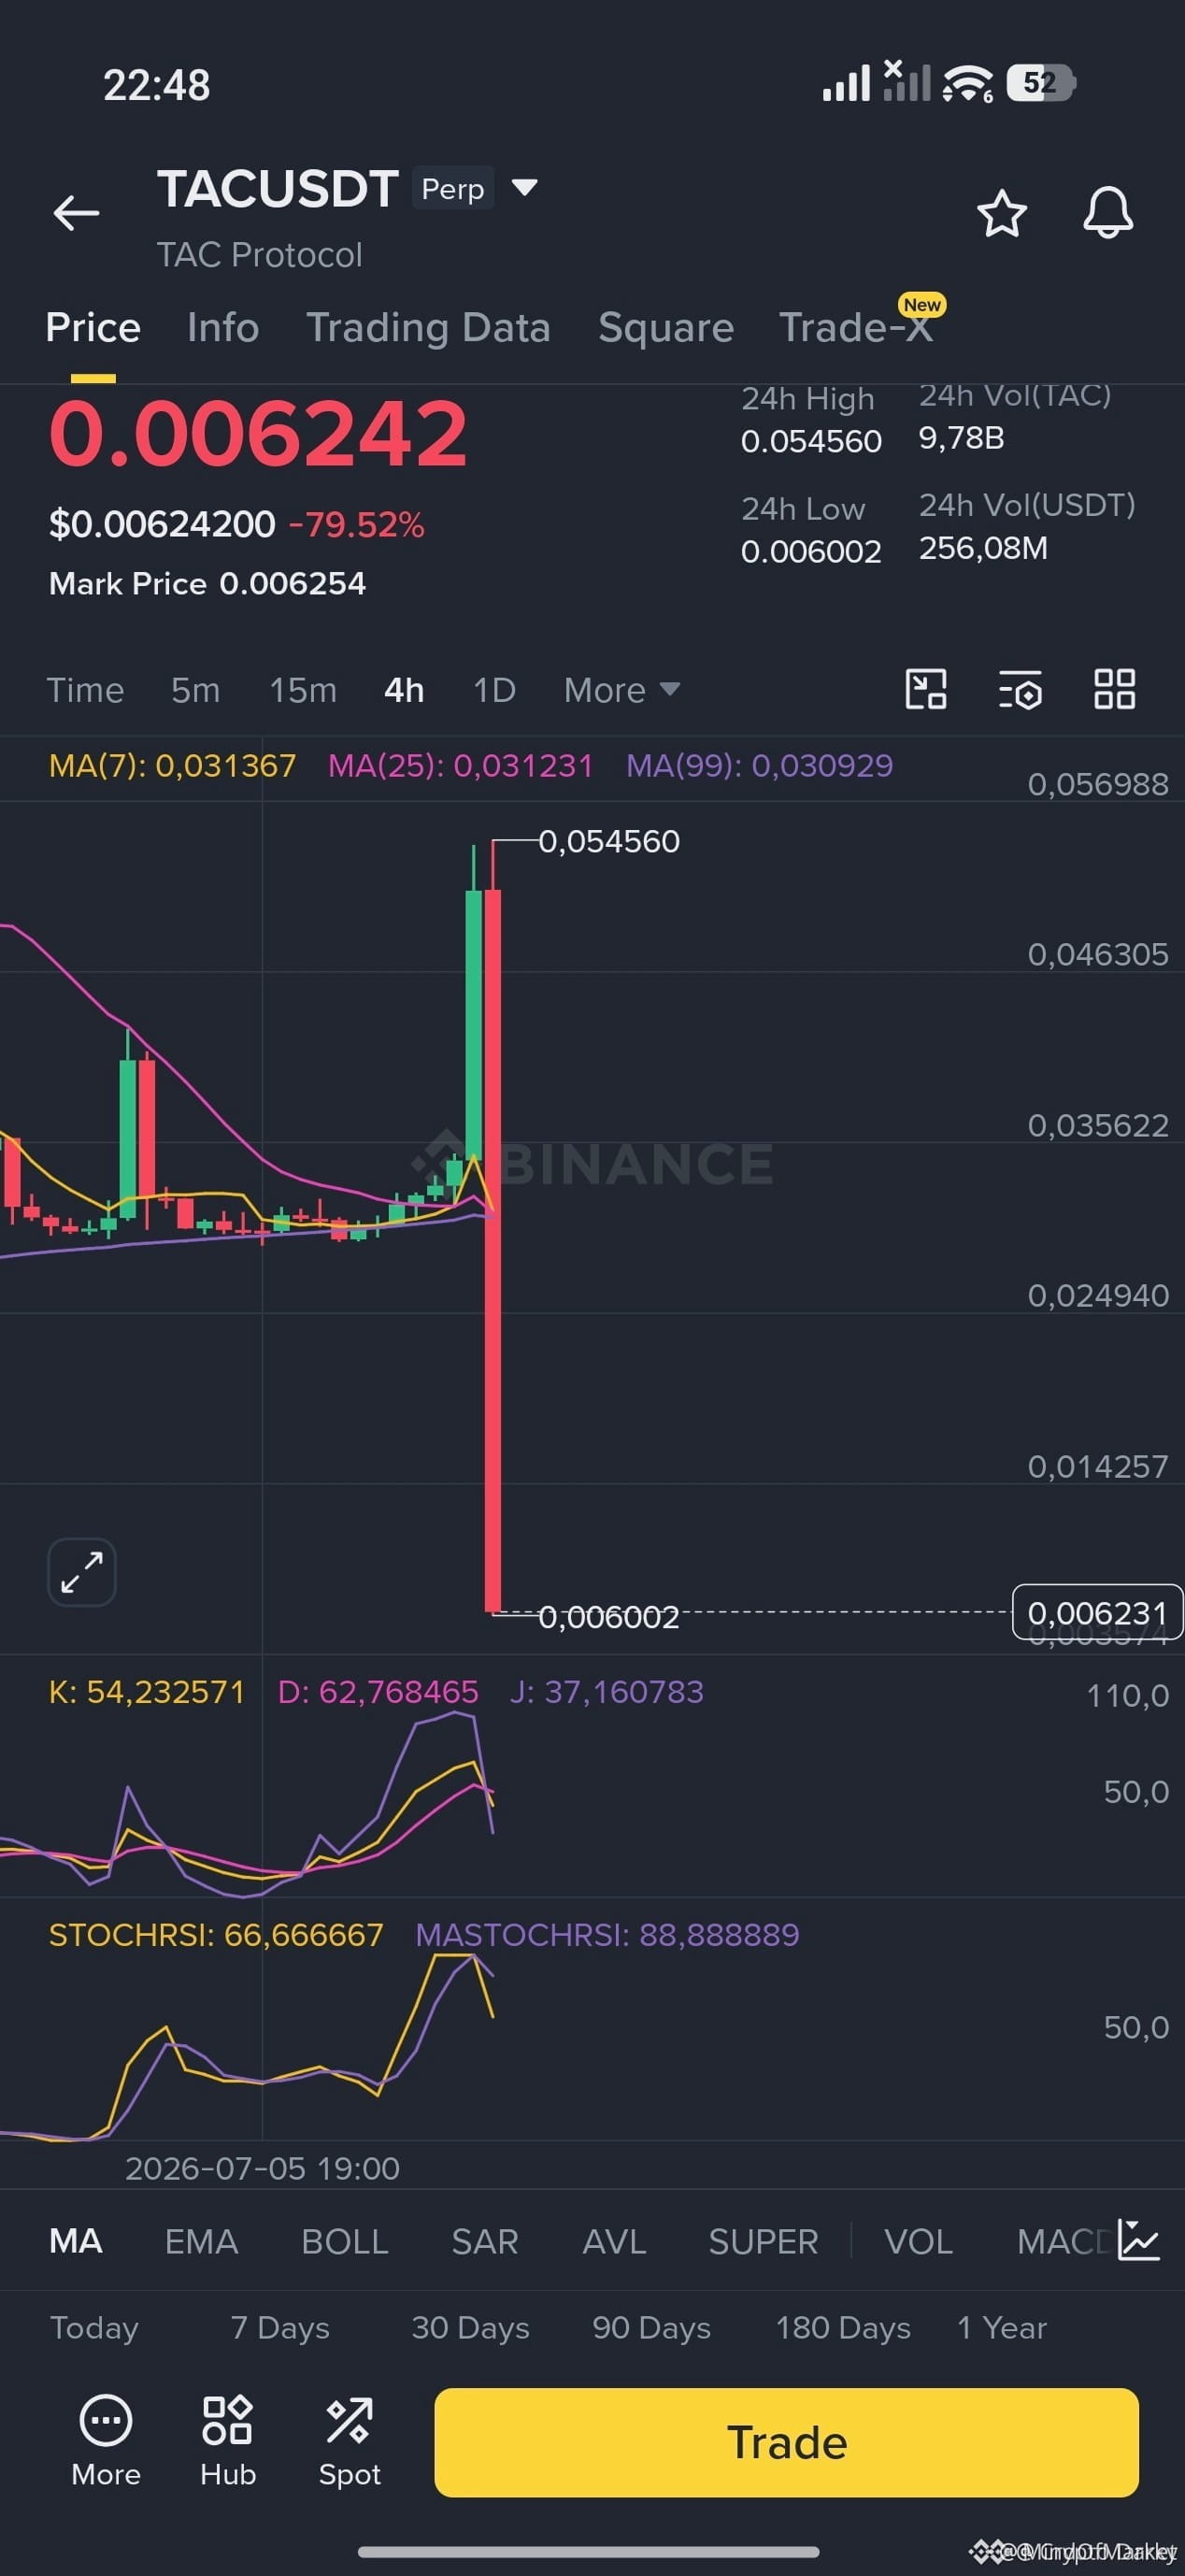
$TAC SUSPECTÉ — RUPTURE DE STRUCTURE EN ATTENTE ? ⚠️
Des rapports indiquent un incident de sécurité potentiel impliquant $TAC . Le marché absorbe l’incertitude, et la liquidité pourrait évoluer brusquement dès que les détails émergeront.
La nature de l’incident reste non confirmée, mais l’évolution des prix suggère une distribution active. C’est un moment critique pour la structure — soit une chasse à la liquidité, soit une véritable cassure. De quel côté êtes-vous positionné ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#TAC #HackAlert #Security #CryptoAlerts
⚡
$TAC SUSPECTÉ — RUPTURE DE STRUCTURE EN ATTENTE ? ⚠️
Des rapports indiquent un incident de sécurité potentiel impliquant $TAC . Le marché absorbe l’incertitude, et la liquidité pourrait évoluer brusquement dès que les détails émergeront.
La nature de l’incident reste non confirmée, mais l’évolution des prix suggère une distribution active. C’est un moment critique pour la structure — soit une chasse à la liquidité, soit une véritable cassure. De quel côté êtes-vous positionné ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#TAC #HackAlert #Security #CryptoAlerts
⚡
Des rapports indiquent un incident de sécurité potentiel impliquant $TAC . Le marché absorbe l’incertitude, et la liquidité pourrait évoluer brusquement dès que les détails émergeront.
La nature de l’incident reste non confirmée, mais l’évolution des prix suggère une distribution active. C’est un moment critique pour la structure — soit une chasse à la liquidité, soit une véritable cassure. De quel côté êtes-vous positionné ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#TAC #HackAlert #Security #CryptoAlerts
⚡
250
·
--
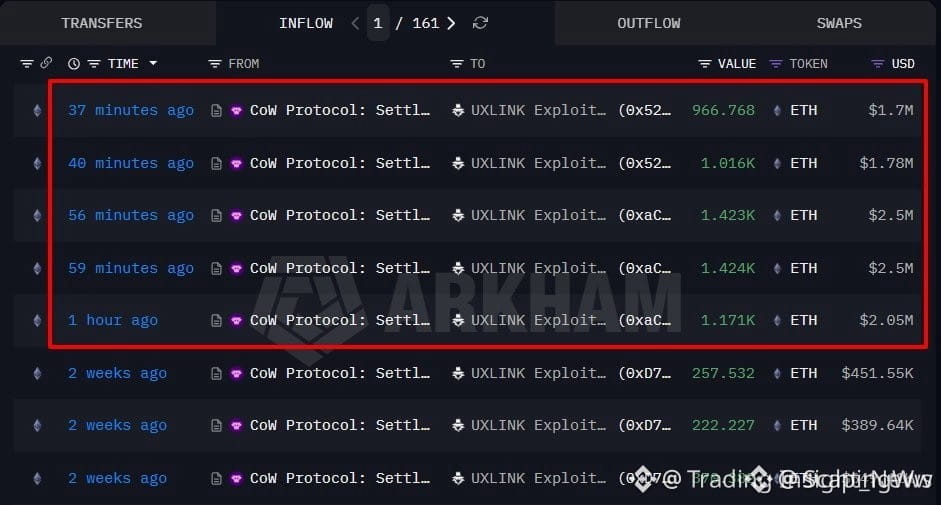
$ETH ATTACKER JUST BOUGHT 6,001 ETH AVEC 10,54 M DAI – ET ÇA EST DÉJÀ EN TRAIN D’ÊTRE LAVÉ 🔥
L’attaquant UXLINK a dépensé 10,54 M DAI pour récupérer 6 001 ETH à une moyenne de 1 757 $ par coin. Le montant total a ensuite été transféré via un protocole de mixage pour masquer la trace — un comportement classique pour « couvrir ses traces ».
Ce qui attire mon attention, c’est l’ampleur. On parle d’environ 10,5 M $ en ETH qui entrent dans des mixeurs, et si ces coins sont vendus, cela ajoute une pression vendeuse juste ici près de la zone des 1 750 $. Les autorités renforcent la surveillance, mais l’attaquant continue de déplacer des actifs.
Selon vous, cette pression vendeuse est-elle déjà intégrée, ou faut-il surveiller le soutien des ordres acheteurs près de 1 730 $ ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #HackAlert #OnChain #CryptoNews
🔥
$ETH ATTACKER JUST BOUGHT 6,001 ETH AVEC 10,54 M DAI – ET ÇA EST DÉJÀ EN TRAIN D’ÊTRE LAVÉ 🔥
L’attaquant UXLINK a dépensé 10,54 M DAI pour récupérer 6 001 ETH à une moyenne de 1 757 $ par coin. Le montant total a ensuite été transféré via un protocole de mixage pour masquer la trace — un comportement classique pour « couvrir ses traces ».
Ce qui attire mon attention, c’est l’ampleur. On parle d’environ 10,5 M $ en ETH qui entrent dans des mixeurs, et si ces coins sont vendus, cela ajoute une pression vendeuse juste ici près de la zone des 1 750 $. Les autorités renforcent la surveillance, mais l’attaquant continue de déplacer des actifs.
Selon vous, cette pression vendeuse est-elle déjà intégrée, ou faut-il surveiller le soutien des ordres acheteurs près de 1 730 $ ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #HackAlert #OnChain #CryptoNews
🔥
L’attaquant UXLINK a dépensé 10,54 M DAI pour récupérer 6 001 ETH à une moyenne de 1 757 $ par coin. Le montant total a ensuite été transféré via un protocole de mixage pour masquer la trace — un comportement classique pour « couvrir ses traces ».
Ce qui attire mon attention, c’est l’ampleur. On parle d’environ 10,5 M $ en ETH qui entrent dans des mixeurs, et si ces coins sont vendus, cela ajoute une pression vendeuse juste ici près de la zone des 1 750 $. Les autorités renforcent la surveillance, mais l’attaquant continue de déplacer des actifs.
Selon vous, cette pression vendeuse est-elle déjà intégrée, ou faut-il surveiller le soutien des ordres acheteurs près de 1 730 $ ?
Ceci n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #HackAlert #OnChain #CryptoNews
🔥
74
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.6M vues
7,127 mentions
2
#FedHikes25BpsUSStocksClose
2 vues
13 mentions
3
#CryptoVCFundingRebounds$5.6BInQ2
0 vues
4 mentions
4
#ZcashRises6%
81,233 vues
812 mentions
5
#XRPSinks10%
51,592 vues
540 mentions
6
#BitcoinETFsShed$450M
9,726 vues
110 mentions
7
#CircleOpensArcMainnet
23,908 vues
342 mentions
8
#ZcashHoldersBackNU7Upgrade
36,337 vues
504 mentions
9
#MSTRTradingVolumeSurpassesMorganStanley
32,846 vues
645 mentions
10
#BitcoinFalls4%
65,715 vues
1,002 mentions