

#electrum
electrum
10,426 vues
73 mentions
Populaire
Récents

🔐 Utiliser Electrum pour accélérer une transaction, cela pourrait-il envoyer des fonds à un pirate ?
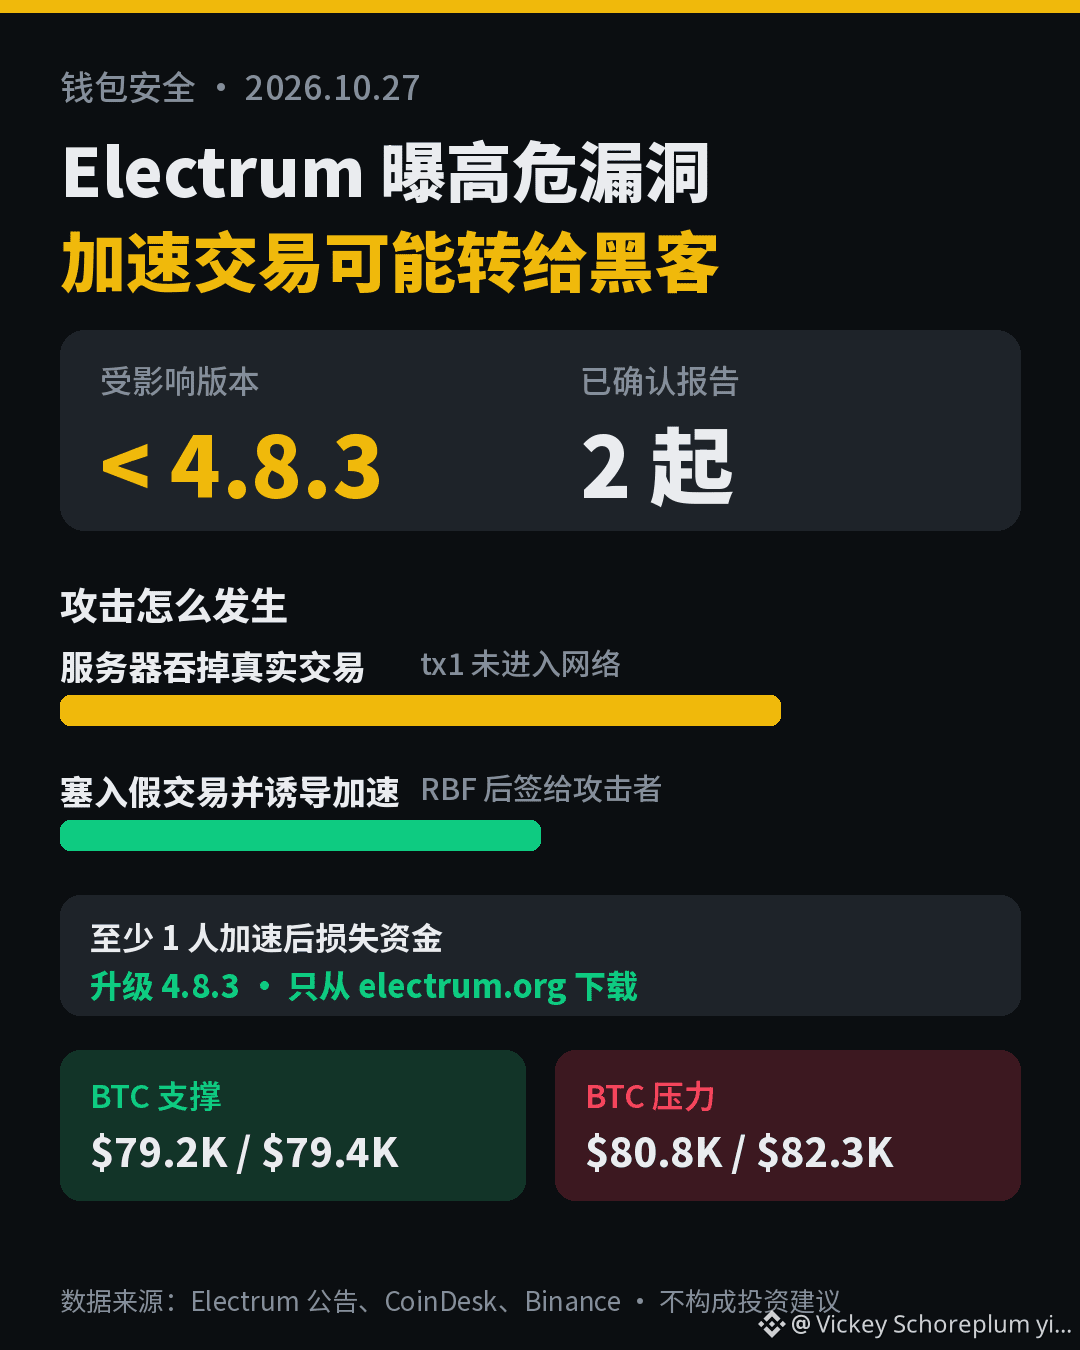
Le vieux portefeuille Bitcoin Electrum a publié le 24 octobre la mise à jour de sécurité 4.8.3, corrigeant une vulnérabilité critique : un serveur malveillant pouvait « avaler » la transaction que vous veniez de diffuser et afficher dans le portefeuille une fausse transaction où l’adresse de réception était remplacée. Si vous cliquez sur l’accélération RBF, le portefeuille signera alors une vraie transaction envoyant les fonds à l’attaquant.
📋 Comment l’attaque se produit
• Vous diffusez tx1, le serveur malveillant ne la relaie pas ; la vraie transaction n’entre même pas dans le réseau Bitcoin
• Le serveur injecte dans le portefeuille une tx2 en conflit : l’adresse de réception est remplacée par celle de l’attaquant, la signature est invalide mais les anciennes versions ne la vérifient pas
• La fausse transaction affiche des frais à 0, elle semble donc « bloquée » et vous incite à l’accélérer
• Dès que vous accélérez, Electrum signe une transaction valide et les fonds sont envoyés à l’attaquant
⚠️ Des victimes existent déjà
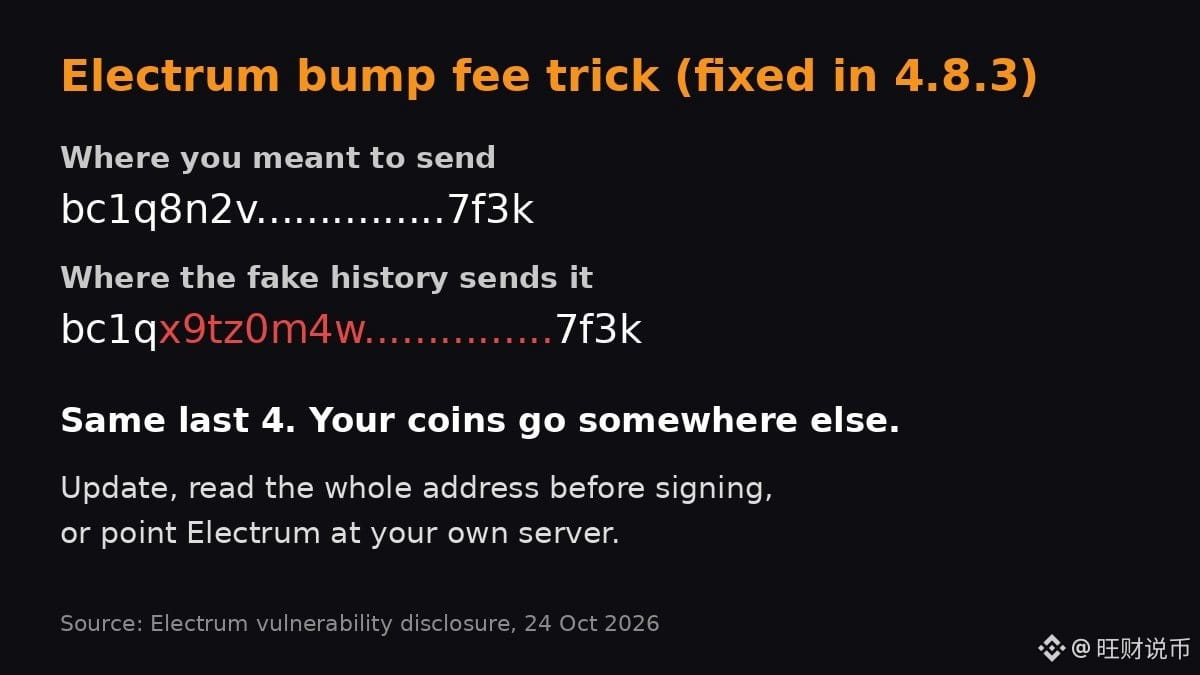
Les développeurs ont reçu 2 signalements d’utilisateurs (les 11 octobre et 18 octobre), dont 1 personne a perdu des fonds après avoir accéléré une fausse transaction. L’adresse de l’attaquant partageait aussi les 4 derniers chiffres avec la vraie adresse, ce qui la rend difficile à repérer en ne regardant que le début et la fin. Le montant total des pertes n’a pas été divulgué.
🛡️ Que faire
• Toutes les versions antérieures à 4.8.3 sont affectées : mettez à jour vers 4.8.3 et téléchargez uniquement depuis electrum.org
• Avant d’accélérer (RBF), vérifiez intégralement chaque adresse de sortie et chaque montant
• Les utilisateurs qui ne se connectent qu’à leurs propres serveurs de confiance (par exemple un nœud auto-hébergé) ne sont pas concernés
📊 Impact sur le marché
Il s’agit d’un problème logiciel du portefeuille, pas d’une faille du protocole Bitcoin, donc l’impact sur le BTC lui-même est limité. Le BTC est actuellement à environ 79 800 $, en baisse d’environ 0,5 % sur 24 h. Niveaux clés : support à 79 200–79 400 $ (plus bas récents), résistance à 80 800 $ / 82 300 $.
Vérifiez-vous intégralement les adresses avant d’accélérer une transaction ? Dites-le en commentaires 👇
👉 Trader du BTC : https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Ceci ne constitue pas un conseil en investissement ; veuillez faire attention aux risques.
90

·
--
Voir la traduction
Electrum 4.8.3 corrige un fallo al aumentar comisiones
El 24 de octubre se publicaron el aviso de seguridad y los instaladores corregidos. Afecta a versiones anteriores a 4.8.3 conectadas a servidores maliciosos.
Un servidor podía mostrar un pago pendiente con el destinatario alterado. Al aumentar manualmente la comisión mediante RBF y firmar, el usuario podía autorizar ese destino. Los desarrolladores recibieron dos reportes; uno incluyó pérdida de fondos, sin monto divulgado.
El parche comprueba firmas de las entradas pertenecientes a la billetera en transacciones sin confirmar. No convierte el cliente en un nodo completo. Según el aviso, quienes usan servidores de confianza no están afectados por este ataque.
La recomendación es actualizar desde electrum.org, verificar la firma del instalador y revisar destinatario e importe antes de firmar, incluso al modificar una comisión.
Binance Spot, 26 de octubre, 19:53 UTC: BTC cotiza a 80.006,85 USDT (-0,736% en 24h) y 79.909,19 USDC (-0,749%). Son dos mercados con distintas monedas de cotización.
Lectura de mercado: estas variaciones no prueban una reacción al incidente. La seguridad de la billetera y la volatilidad son riesgos distintos. El parche reduce una exposición concreta; no garantiza conservar el valor de BTC ni elimina todos los riesgos de autocustodia.
$BTC $USDT $USDC
Contenido Educativo. No asesoramiento financiero.
#Bitcoin #Electrum #Seguridad #Autocustodia #Billeteras
27

·
--
Vous vouliez accélérer un transfert, mais vous l'avez envoyé à un pirate : Electrum a corrigé une faillePar souci de simplicité, un portefeuille léger peut, après s'être connecté au mauvais serveur, envoyer vos $BTC à l'adresse de quelqu'un d'autre si vous cliquez sur « Ajouter des frais ».
Le portefeuille Bitcoin de longue date Electrum a officiellement révélé que des serveurs malveillants peuvent intercepter une transaction que vous venez de diffuser, puis y substituer une fausse transaction non confirmée. L'adresse de sortie est trafiquée pour que ses quatre derniers caractères correspondent à ceux de l'adresse d'origine, et la signature n'est pas vérifiée à ce stade. Vous pensez accélérer une transaction par RBF comme d'habitude ; un clic suffit pourtant à signer vous-même au profit de l'attaquant. Deux utilisateurs l'ont signalé en octobre, et l'un d'eux a effectivement perdu ses bitcoins. Selon l'équipe officielle, des serveurs font déjà cela dans la nature. Le montant n'a pas été divulgué.
Vous vouliez accélérer un transfert, mais vous l'avez envoyé à un pirate : Electrum a corrigé une faille
Par souci de simplicité, un portefeuille léger peut, après s'être connecté au mauvais serveur, envoyer vos $BTC à l'adresse de quelqu'un d'autre si vous cliquez sur « Ajouter des frais ».
Le portefeuille Bitcoin de longue date Electrum a officiellement révélé que des serveurs malveillants peuvent intercepter une transaction que vous venez de diffuser, puis y substituer une fausse transaction non confirmée. L'adresse de sortie est trafiquée pour que ses quatre derniers caractères correspondent à ceux de l'adresse d'origine, et la signature n'est pas vérifiée à ce stade. Vous pensez accélérer une transaction par RBF comme d'habitude ; un clic suffit pourtant à signer vous-même au profit de l'attaquant. Deux utilisateurs l'ont signalé en octobre, et l'un d'eux a effectivement perdu ses bitcoins. Selon l'équipe officielle, des serveurs font déjà cela dans la nature. Le montant n'a pas été divulgué.
Le portefeuille Bitcoin de longue date Electrum a officiellement révélé que des serveurs malveillants peuvent intercepter une transaction que vous venez de diffuser, puis y substituer une fausse transaction non confirmée. L'adresse de sortie est trafiquée pour que ses quatre derniers caractères correspondent à ceux de l'adresse d'origine, et la signature n'est pas vérifiée à ce stade. Vous pensez accélérer une transaction par RBF comme d'habitude ; un clic suffit pourtant à signer vous-même au profit de l'attaquant. Deux utilisateurs l'ont signalé en octobre, et l'un d'eux a effectivement perdu ses bitcoins. Selon l'équipe officielle, des serveurs font déjà cela dans la nature. Le montant n'a pas été divulgué.
171

·
--
Electrum 4.8.3 corrige un piège à hausse de frais de gravité élevée impliquant un serveur malveillant, révélé le 24 octobre 2026.
Le 24 octobre 2026, Electrum a publié la version 4.8.3 (avis GHSA-6jp4-8v48-cc5v). Un serveur Electrum malveillant peut intercepter une transaction $BTC tx tout juste diffusée et afficher à la place un faux paiement non confirmé, conflictuel, au profit de l'attaquant — les anciennes versions du client ne vérifiaient pas ces signatures invalides. Si l'utilisateur augmente les frais de la fausse transaction par RBF, il signe en réalité un paiement destiné à l'attaquant. Certains serveurs exploitaient déjà cette faille ; deux utilisateurs l'ont signalée et l'un d'eux a perdu des fonds. Les attaquants faisaient aussi varier les quatre derniers caractères de l'adresse de destination pour qu'elle ressemble à l'adresse attendue.
Passez à la version 4.8.3 ou ultérieure — toutes les versions précédentes sont concernées. Le correctif vérifie les signatures des entrées appartenant au portefeuille pour les transactions de la mempool avant de les ajouter à l'historique. Téléchargez le logiciel uniquement depuis electrum.org et vérifiez les signatures. En attendant la mise à niveau, vérifiez l'adresse de destination complète et le montant avant toute hausse des frais. Les utilisateurs de serveurs de confiance ou qu'ils exploitent eux-mêmes sont moins exposés ; les transactions entrantes non confirmées ne sont toujours pas entièrement validées.
#Bitcoin #Electrum #CryptoSecurity #Portefeuille
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
{spot}(BTCUSDT)
Electrum 4.8.3 corrige un piège à hausse de frais de gravité élevée impliquant un serveur malveillant, révélé le 24 octobre 2026.
Le 24 octobre 2026, Electrum a publié la version 4.8.3 (avis GHSA-6jp4-8v48-cc5v). Un serveur Electrum malveillant peut intercepter une transaction $BTC tx tout juste diffusée et afficher à la place un faux paiement non confirmé, conflictuel, au profit de l'attaquant — les anciennes versions du client ne vérifiaient pas ces signatures invalides. Si l'utilisateur augmente les frais de la fausse transaction par RBF, il signe en réalité un paiement destiné à l'attaquant. Certains serveurs exploitaient déjà cette faille ; deux utilisateurs l'ont signalée et l'un d'eux a perdu des fonds. Les attaquants faisaient aussi varier les quatre derniers caractères de l'adresse de destination pour qu'elle ressemble à l'adresse attendue.
Passez à la version 4.8.3 ou ultérieure — toutes les versions précédentes sont concernées. Le correctif vérifie les signatures des entrées appartenant au portefeuille pour les transactions de la mempool avant de les ajouter à l'historique. Téléchargez le logiciel uniquement depuis electrum.org et vérifiez les signatures. En attendant la mise à niveau, vérifiez l'adresse de destination complète et le montant avant toute hausse des frais. Les utilisateurs de serveurs de confiance ou qu'ils exploitent eux-mêmes sont moins exposés ; les transactions entrantes non confirmées ne sont toujours pas entièrement validées.
#Bitcoin #Electrum #CryptoSecurity #Portefeuille
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.

35

·
--
Cette transaction « que vous venez d’envoyer » dans l’historique de votre portefeuille n’est peut-être même pas de vous.
Le 24 octobre, le portefeuille Bitcoin historique pour ordinateur Electrum a publié la version 4.8.3, qui corrige une grave vulnérabilité déjà exploitée : lorsqu’une version antérieure à 4.8.3 se connectait à un serveur malveillant, celui-ci pouvait remplacer la transaction que vous veniez de diffuser par une fausse transaction conflictuelle, dont les quatre derniers caractères de l’adresse du destinataire étaient identiques à ceux de votre véritable destinataire. Si l’utilisateur voyait que la transaction tardait à être confirmée et cliquait sur « accélérer les frais » (RBF), le portefeuille signait à nouveau cette fausse transaction, envoyant directement les bitcoins à l’attaquant. Des utilisateurs ont déjà signalé des pertes de fonds.
Du point de vue des ingénieurs :
· Un portefeuille léger ne stocke pas lui-même les données de toute la blockchain. Il se fie au serveur pour lui « indiquer » l’historique des transactions et celles qui ne sont pas encore confirmées ;
· Les anciennes versions ne vérifiaient pas les signatures des transactions non confirmées : elles affichaient tout ce que le serveur leur envoyait ;
· Le RBF consiste à signer de nouveau une transaction « existante ». Si celle-ci est fausse dès le départ, la transaction signée est précisément celle que veut l’attaquant ;
· Le correctif de la version 4.8.3 consiste à ajouter cette étape : vérifier la signature des transactions non confirmées avant de leur faire confiance.
Quatre conseils pour les particuliers :
1) Si vous utilisez Electrum, passez à la version 4.8.3. Téléchargez-la uniquement depuis le site officiel et vérifiez sa signature ;
2) Vérifiez l’adresse dans son intégralité : « les quatre premiers et les quatre derniers caractères » ne suffisent pas face à une attaque ciblée ;
3) Si une transaction est bloquée, vérifiez son véritable statut sur un explorateur de blocs. Ne vous fiez pas uniquement à celle affichée dans le portefeuille ;
4) Si vous détenez des sommes importantes, faites tourner votre propre nœud. Au final, les données affichées par un serveur public, c’est lui qui les contrôle.
D’habitude, je ne pose pas trop de questions sur le « passé » des jolies filles, mais pour l’historique de mon portefeuille, je vérifie la signature de chaque transaction 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
Article
Le correctif est disponible depuis deux jours : sans mise à jour vers la version 4.8.3, une hausse des frais peut-elle encore entraîner un vol ?Le correctif officiel 4.8.3 a été publié le 24 octobre. Les utilisateurs d’Electrum ayant une version antérieure peuvent cliquer sur RBF pour augmenter les frais, mais risquent toujours de fournir une signature valide à un attaquant.
Voici comment fonctionne l’attaque : un serveur malveillant intercepte une transaction légitime tout juste diffusée et la remplace par une fausse transaction conflictuelle dont la signature est invalide. L’historique local n’affiche que cette fausse transaction. Pensant que leur transaction est bloquée, les utilisateurs augmentent les frais, ce qui revient à fournir une signature valide pour une fausse adresse de réception ; les fonds sont alors dérobés. L’avis officiel confirme que des serveurs procèdent déjà ainsi. Parmi deux signalements d’utilisateurs, au moins un indique un vol après l’utilisation de bump_fee. La solution est simple : passez à la version 4.8.3. En attendant, vérifiez l’adresse de réception complète et le montant à chaque signature, y compris lors d’une hausse des frais ; ne vous fiez pas aux seuls derniers chiffres. Les serveurs que vous gérez vous-même ou auxquels vous faites confiance ne sont pas concernés. Téléchargez le logiciel uniquement depuis electrum.org et vérifiez la signature GPG.
Le correctif est disponible depuis deux jours : sans mise à jour vers la version 4.8.3, une hausse des frais peut-elle encore entraîner un vol ?
Le correctif officiel 4.8.3 a été publié le 24 octobre. Les utilisateurs d’Electrum ayant une version antérieure peuvent cliquer sur RBF pour augmenter les frais, mais risquent toujours de fournir une signature valide à un attaquant.
Voici comment fonctionne l’attaque : un serveur malveillant intercepte une transaction légitime tout juste diffusée et la remplace par une fausse transaction conflictuelle dont la signature est invalide. L’historique local n’affiche que cette fausse transaction. Pensant que leur transaction est bloquée, les utilisateurs augmentent les frais, ce qui revient à fournir une signature valide pour une fausse adresse de réception ; les fonds sont alors dérobés. L’avis officiel confirme que des serveurs procèdent déjà ainsi. Parmi deux signalements d’utilisateurs, au moins un indique un vol après l’utilisation de bump_fee. La solution est simple : passez à la version 4.8.3. En attendant, vérifiez l’adresse de réception complète et le montant à chaque signature, y compris lors d’une hausse des frais ; ne vous fiez pas aux seuls derniers chiffres. Les serveurs que vous gérez vous-même ou auxquels vous faites confiance ne sont pas concernés. Téléchargez le logiciel uniquement depuis electrum.org et vérifiez la signature GPG.
Voici comment fonctionne l’attaque : un serveur malveillant intercepte une transaction légitime tout juste diffusée et la remplace par une fausse transaction conflictuelle dont la signature est invalide. L’historique local n’affiche que cette fausse transaction. Pensant que leur transaction est bloquée, les utilisateurs augmentent les frais, ce qui revient à fournir une signature valide pour une fausse adresse de réception ; les fonds sont alors dérobés. L’avis officiel confirme que des serveurs procèdent déjà ainsi. Parmi deux signalements d’utilisateurs, au moins un indique un vol après l’utilisation de bump_fee. La solution est simple : passez à la version 4.8.3. En attendant, vérifiez l’adresse de réception complète et le montant à chaque signature, y compris lors d’une hausse des frais ; ne vous fiez pas aux seuls derniers chiffres. Les serveurs que vous gérez vous-même ou auxquels vous faites confiance ne sont pas concernés. Téléchargez le logiciel uniquement depuis electrum.org et vérifiez la signature GPG.
91

·
--
Haussier
#ElectrumWalletBugLetRogueServersStealFunds
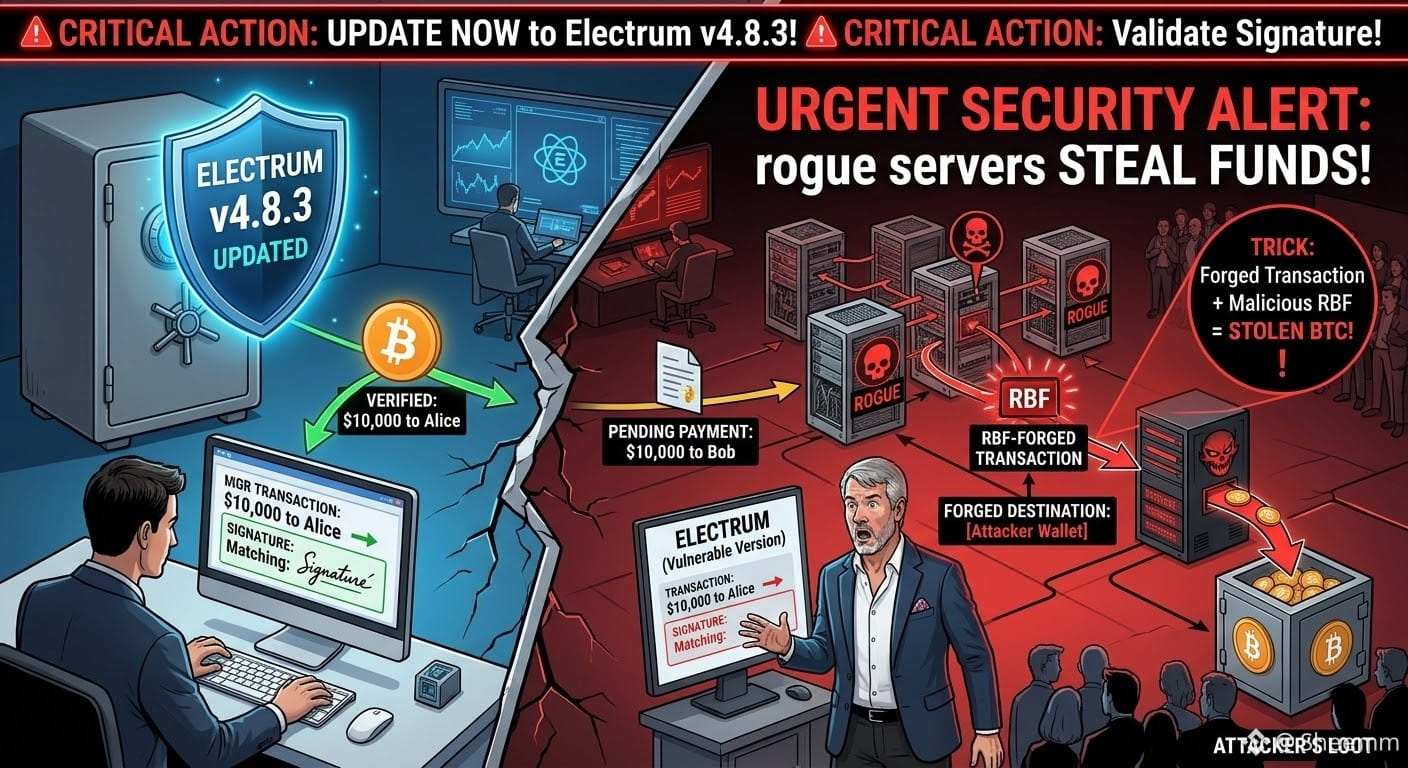
⚠️ Alerte de sécurité urgente pour les utilisateurs du portefeuille Electrum !
Une grave vulnérabilité présente dans les anciennes versions d’Electrum permet à des serveurs malveillants d’exploiter la fonctionnalité Replace-by-Fee (RBF). Lorsque les utilisateurs tentent d’accélérer un paiement en attente, des nœuds malveillants peuvent remplacer les transactions par des transactions falsifiées et inciter les victimes à autoriser des paiements destinés aux attaquants.
⚡️ Action requise :
Mettez immédiatement votre application à jour vers la version v4.8.3 ! Ce correctif ajoute une validation essentielle des signatures pour les transactions non confirmées. Vérifiez bien les adresses des destinataires avant de diffuser vos transactions !
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Alerte de sécurité urgente pour les utilisateurs du portefeuille Electrum !
Une grave vulnérabilité présente dans les anciennes versions d’Electrum permet à des serveurs malveillants d’exploiter la fonctionnalité Replace-by-Fee (RBF). Lorsque les utilisateurs tentent d’accélérer un paiement en attente, des nœuds malveillants peuvent remplacer les transactions par des transactions falsifiées et inciter les victimes à autoriser des paiements destinés aux attaquants.
⚡️ Action requise :
Mettez immédiatement votre application à jour vers la version v4.8.3 ! Ce correctif ajoute une validation essentielle des signatures pour les transactions non confirmées. Vérifiez bien les adresses des destinataires avant de diffuser vos transactions !
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636

·
--
🎯 Cette faille d’un vieux portefeuille : avec RBF, un simple bump des frais et vos bitcoins s’envolent
📰 Faille d’Electrum : un serveur malveillant falsifie les transactions non confirmées. Quand vous augmentez les frais pour accélérer la transaction, vous signez en fait un paiement à son profit. Des utilisateurs ont déjà perdu des fonds ; le correctif n’est arrivé qu’avec la version 4.8.3.
💬 Un portefeuille historique piégé par son propre modèle de confiance. Le pire, c’est que les quatre derniers chiffres de la fausse adresse ont aussi été trafiqués : impossible de le voir à l’œil nu. Pensez à mettre à jour au plus vite !
🏷️ #Electrum #钱包安全 #RBF #Bitcoin

Je viens de tomber sur l’article publié aujourd’hui par CoinDesk et j’en ai eu des sueurs froides : les détails de la faille 4.8.3 du vieux portefeuille Bitcoin Electrum viennent enfin d’être révélés — en fait, pas besoin de dérober votre clé privée pour vous voler vos bitcoins, il suffit que vous cliquiez sur « Accélérer ».
Voilà comment ça marche : un serveur malveillant remplace d’abord votre transaction non encore confirmée par une fausse. Sans frais, elle semble simplement bloquée. Vous cliquez sur « Accélérer », et le portefeuille signe la fausse transaction comme si elle était vraie : vos bitcoins finissent directement dans la poche des hackers. Le pire, c’est que les 4 derniers caractères de l’adresse des hackers sont exactement les mêmes que ceux de la vraie adresse. Impossible de voir la différence au premier coup d’œil.
Deux signalements ont été faits en octobre : le cas du 11 n’a entraîné aucune perte, celui du 18, si. Le montant n’a pas été communiqué officiellement. Ceux qui ne sont pas encore passés à la version 4.8.3 et qui se connectent toujours à des serveurs inconnus, vous savez ce qu’il vous reste à faire.
Dans les commentaires, choisissez : A, j’ai fait la mise à jour depuis longtemps, je ne m’inquiète pas ; B, je viens de l’apprendre, je vais la faire tout de suite — vous êtes dans le wagon ou dans le pétrin ?
$BTC $ETH $SOL #Electrum #比特币 #SécuritéDuPortefeuille
5
·
--
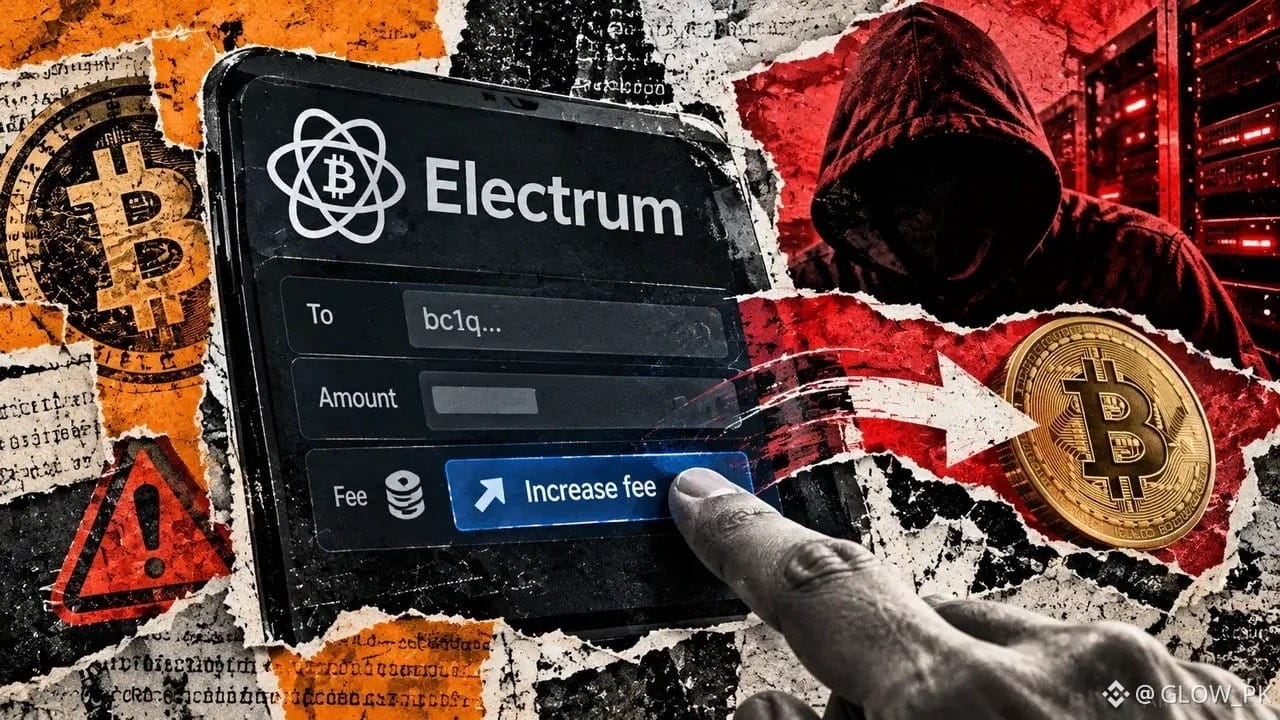
🚨 Alerte de sécurité Bitcoin : Electrum corrige une vulnérabilité critique de portefeuille !
Une récente vulnérabilité du portefeuille Electrum nous rappelle sérieusement que la sécurité des cryptomonnaies ne se limite pas à protéger les clés privées.
Des attaquants ont exploité une faille qui permettait à des serveurs malveillants de rediriger des paiements en Bitcoin lorsque les utilisateurs augmentaient manuellement les frais de transaction. Au moins un utilisateur aurait perdu des fonds.
Electrum a corrigé le problème dans la version 4.8.3, qui vérifie les signatures des entrées appartenant au portefeuille afin d’empêcher ce type de manipulation.
💡 Ce que j’en retiens : ne partez jamais du principe que vos fonds sont totalement en sécurité simplement parce que vos clés privées le sont. Le logiciel du portefeuille, la vérification des transactions et les mises à jour régulières sont tout aussi importants.
Si vous utilisez Electrum, passez à la version 4.8.3 et vérifiez soigneusement vos transactions avant de les confirmer.
Dans le monde des cryptomonnaies, une petite erreur de sécurité peut vous coûter très cher. Protégez vos actifs avant qu’un problème ne survienne. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
【Flash marché】Un clic pour accélérer une transaction, et vos bitcoins pourraient finir dans la poche d’un pirate. Annonce d’Electrum du 24 octobre : des serveurs malveillants bloquent la vraie transaction et la remplacent par une fausse qui envoie les fonds à l’attaquant. Les anciennes versions ne vérifient pas les signatures non confirmées et n’affichent que la fausse transaction. Lorsque vous augmentez les frais avec RBF, la fausse transaction est alors signée comme si elle était réelle. Des utilisateurs ont déjà été piégés le 18 octobre ; la version 4.8.3 corrige le problème. Mettez d’abord votre logiciel à jour, puis vérifiez l’adresse.
Vous utilisez encore le serveur par défaut pour transférer vos cryptos ?
$BTC $ETH $SOL
#比特币 #Electrum #SécuritéDuPortefeuille
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
278
·
--
Voir la traduction
转大饼的时候加了个手续费想快点到账,结果钱直接转到了黑客手里。
Electrum是最老牌的大饼钱包之一。这次出事,不是私钥被偷,是被一个"加速"按钮坑了。
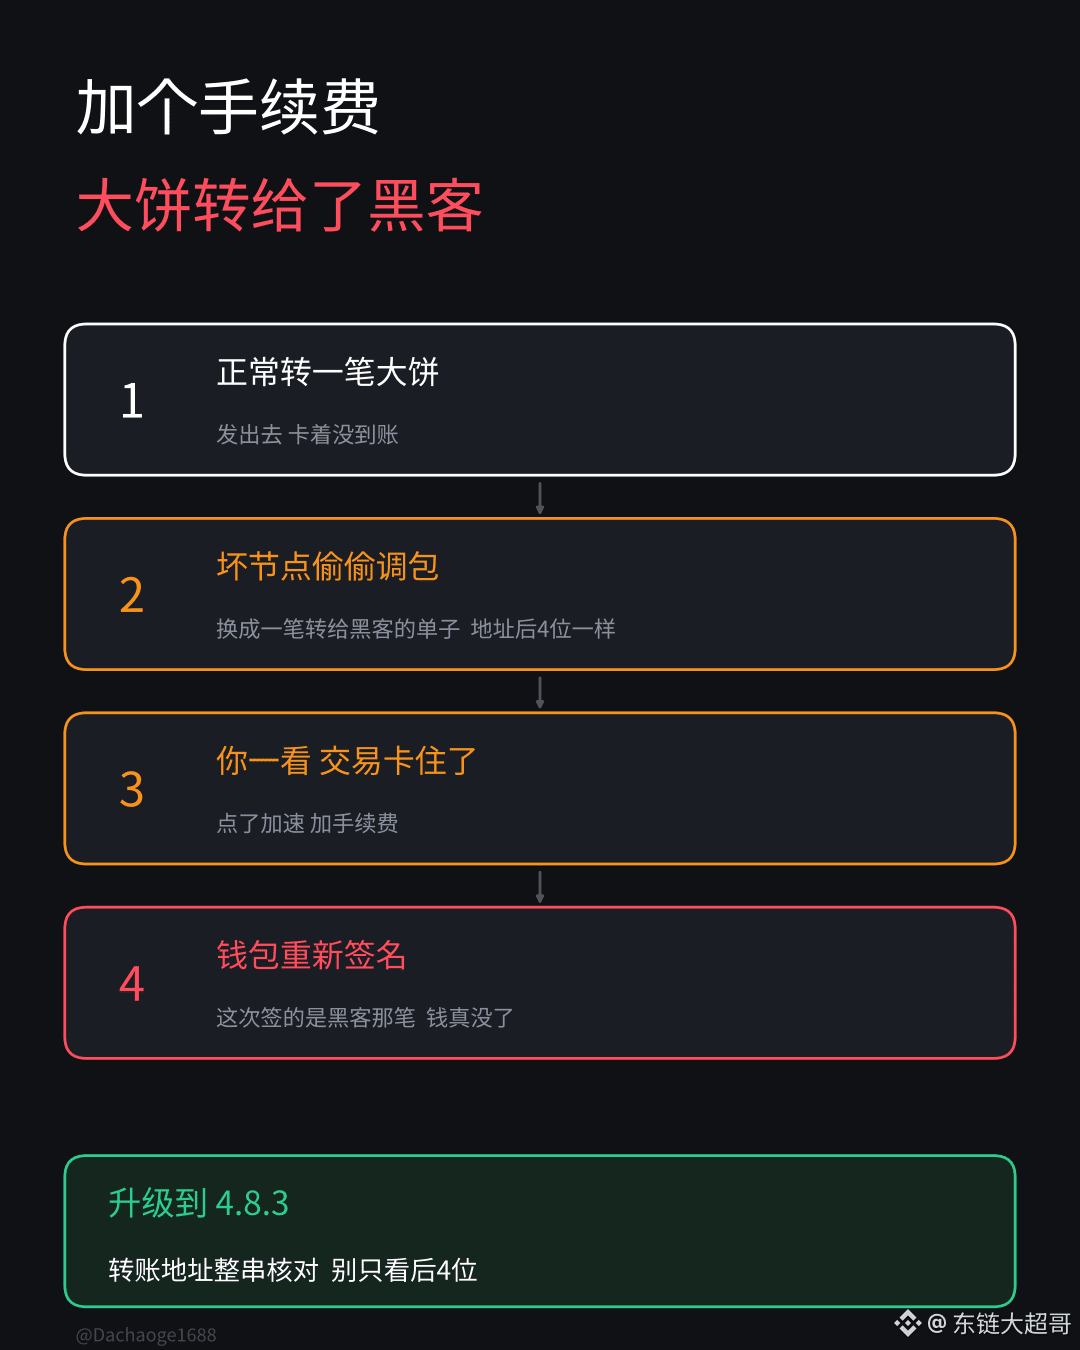
它是轻钱包,自己不存整条链的数据,靠连外面的公共节点查交易。问题就出在这里。旧版本对还没确认的交易不验签名,节点给它看什么,它就信什么。
黑客自己架了坏节点,等你转账的时候偷偷调包。你那笔真交易被他压着不广播,钱包里显示的变成一笔转给他的假交易。收款地址最后4位跟你要转的一模一样,还故意设成0手续费,让它看起来卡住了。
你一看交易卡住了,点加速,加手续费。钱包重新签一次名,这次签的就是黑客那笔,钱真的没了。
10月11号就有人报告交易被调包,18号确认有人加完手续费钱没了。24号官方才出了4.8.3修复,前后拖了将近两周。
用Electrum的兄弟赶紧升级到4.8.3,只从官网下载。转账地址要整串核对,别只看最后几位。
这事对大饼价格没什么影响,大饼现在7.95w左右。被盗的金额官方也没公布,目前确认的受害者只有一个。但它说明一件事:钱包越老,越不能默认它是安全的。 #Electrum $BTC 钱包漏洞致资金被盗
203

·
--
Le plus vicieux dans cette faille d’Electrum, c’est qu’elle exploite votre prudence
Le 24 octobre, Electrum a publié un avis concernant une faille critique qui affecte toutes les versions antérieures à la 4.8.3. L’équipe indique que des serveurs l’ont déjà exploitée en conditions réelles. Deux cas ont été signalés, dont un où la victime a perdu de l’argent.
Le mode opératoire est simple : vous diffusez une transaction, mais le serveur malveillant ne la relaie pas et la bloque. Il insère ensuite une fausse transaction dans l’historique du portefeuille : elle utilise les mêmes entrées et envoie presque tous les fonds à l’adresse de l’attaquant, avec des frais affichés à 0.
Vous voyez que la transaction est bloquée et que les frais sont à 0. Quelle est votre réaction normale ? Augmenter les frais manuellement, autrement dit utiliser le RBF.
À ce moment-là, Electrum signe la fausse transaction, et l’argent finit dans la poche de l’attaquant.
Autre détail particulièrement sournois : les quatre derniers caractères de l’adresse de l’attaquant sont identiques à ceux de l’adresse à laquelle vous vouliez envoyer vos fonds.
Cette affaire rappelle deux choses à toutes les personnes qui gèrent elles-mêmes leurs fonds :
Premièrement, ne vérifiez pas seulement quelques caractères au début et à la fin de l’adresse : vérifiez-la en entier. Et si vous pouvez la scanner, ne la saisissez pas manuellement.
Deuxièmement, si une transaction est bloquée, n’utilisez pas directement le RBF dans le portefeuille. Recherchez le txid sur mempool.space pour vérifier son statut réel, et n’agissez qu’après avoir confirmé que la transaction figure bien sur la chaîne.
Passer à la version 4.8.3 est le minimum, mais cela ne suffit pas.
La sécurité d’un portefeuille ne se résume pas à l’installer : il faut rester vigilant à chaque étape 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Haussier
#ElectrumWalletBugLetRogueServersStealFunds
🚨 ALERTE DE SÉCURITÉ URGENTE : #ElectrumWalletBug 🚨
Une faille de sécurité critique associée à #ElectrumWalletBugLetRogueServersStealFunds a été signalée. Des serveurs Electrum malveillants ou frauduleux peuvent exploiter des vulnérabilités de communication pour manipuler les invites de transaction et potentiellement vider les fonds des utilisateurs !
Si vous utilisez le portefeuille Bitcoin Electrum, protégez vos actifs en suivant immédiatement ces étapes :
⚠️ CE QUE VOUS DEVEZ FAIRE MAINTENANT :
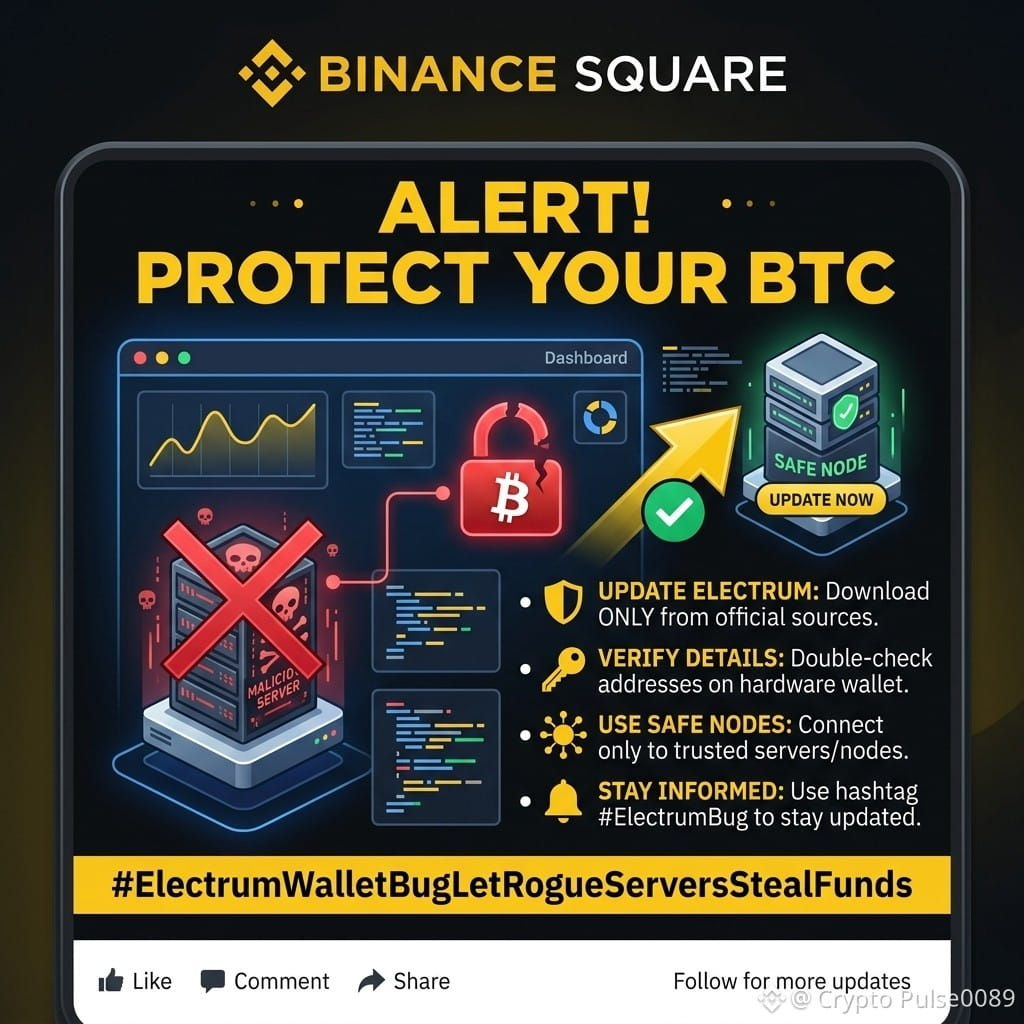
Mettez à jour votre portefeuille : assurez-vous d’utiliser la dernière version officielle d’Electrum, téléchargée exclusivement depuis le site officiel (electrum.org).
Évitez les serveurs inconnus : ne vous connectez pas à des serveurs publics non vérifiés.
Exécutez votre propre nœud/serveur : si possible, connectez Electrum à votre propre serveur privé (comme Electrum Personal Server ou ElectrumX).
Vérifiez sur votre appareil matériel : vérifiez toujours les adresses des destinataires sur l’écran de votre portefeuille matériel avant de confirmer une transaction.
Sensibilisez votre entourage : partagez cette alerte pour protéger la communauté !
🛡️ Restez prudents, restez en sécurité et vérifiez bien vos connexions !
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ ALERTE : Bug dans le portefeuille Electrum – des BTC volés !
Une faille majeure a été découverte dans le portefeuille Electrum !
Des pirates affichent de faux paiements en Bitcoin et volent les fonds des utilisateurs lorsque ceux-ci augmentent les frais avec Replace-by-Fee.
🔴 Au moins un vol confirmé a eu lieu
✅ Correctif : la version 4.8.3 est sortie le 24 octobre
⚠️ Les anciennes versions restent vulnérables aux piratages
SOLUTION : Mettez immédiatement à jour vers la version 4.8.3 depuis electrum.org et vérifiez deux fois l’adresse avant de signer !
Quel portefeuille utilisez-vous ? Est-il sûr ?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC 80 179,01 $
68
·
--
Article
La fausse transaction sans frais affiche les mêmes quatre derniers caractères ; en augmentant les frais, vous signez l’envoi de vos cryptos à un piratePour accélérer la confirmation, vous augmentez les frais… et signez une transaction qui envoie vos cryptos à un pirate.
Electrum a révélé que, dans les versions antérieures à la 4.8.3, un serveur malveillant peut intercepter une transaction que vous venez de diffuser et insérer dans l’historique de votre portefeuille une transaction conflictuelle redirigeant les fonds vers l’adresse de l’attaquant. Si vous augmentez les frais avec RBF, l’ancienne version peut alors signer la fausse transaction comme un véritable transfert. Plus sournois encore : les quatre derniers caractères de l’adresse du destinataire sont souvent modifiés pour correspondre à ceux de la véritable adresse, tandis que la fausse transaction sans frais reste volontairement bloquée pour vous inciter à augmenter les frais.
La chronologie est très claire : le 11 octobre, quelqu’un a d’abord découvert que l’historique avait été falsifié, alors que les fonds étaient toujours là ; le 18 octobre, un deuxième cas a confirmé qu’après une augmentation des frais, les fonds avaient été volés — le montant n’a toujours pas été révélé ; le correctif 4.8.3 n’a été publié que le 24 octobre. L’équipe indique que des serveurs sont déjà exploités dans la nature. Les personnes qui hébergent leur propre serveur ou se connectent uniquement à des nœuds de confiance ne sont pas concernées. Avant la mise à jour, vérifiez toujours l’adresse du destinataire et le montant avant de signer une transaction (y compris après une augmentation des frais). Téléchargez les paquets uniquement depuis le site officiel et vérifiez leur signature GPG.
La fausse transaction sans frais affiche les mêmes quatre derniers caractères ; en augmentant les frais, vous signez l’envoi de vos cryptos à un pirate
Pour accélérer la confirmation, vous augmentez les frais… et signez une transaction qui envoie vos cryptos à un pirate.
Electrum a révélé que, dans les versions antérieures à la 4.8.3, un serveur malveillant peut intercepter une transaction que vous venez de diffuser et insérer dans l’historique de votre portefeuille une transaction conflictuelle redirigeant les fonds vers l’adresse de l’attaquant. Si vous augmentez les frais avec RBF, l’ancienne version peut alors signer la fausse transaction comme un véritable transfert. Plus sournois encore : les quatre derniers caractères de l’adresse du destinataire sont souvent modifiés pour correspondre à ceux de la véritable adresse, tandis que la fausse transaction sans frais reste volontairement bloquée pour vous inciter à augmenter les frais.
La chronologie est très claire : le 11 octobre, quelqu’un a d’abord découvert que l’historique avait été falsifié, alors que les fonds étaient toujours là ; le 18 octobre, un deuxième cas a confirmé qu’après une augmentation des frais, les fonds avaient été volés — le montant n’a toujours pas été révélé ; le correctif 4.8.3 n’a été publié que le 24 octobre. L’équipe indique que des serveurs sont déjà exploités dans la nature. Les personnes qui hébergent leur propre serveur ou se connectent uniquement à des nœuds de confiance ne sont pas concernées. Avant la mise à jour, vérifiez toujours l’adresse du destinataire et le montant avant de signer une transaction (y compris après une augmentation des frais). Téléchargez les paquets uniquement depuis le site officiel et vérifiez leur signature GPG.
76
·
--
Voir la traduction
🚨 用 Electrum 的注意:加急手续费(RBF)这一步,可能把你的币送给黑客!
Electrum 官方披露高危漏洞:恶意服务器可伪造交易历史,在你"加速交易"时把收款地址换掉,已有2名用户损失大额 BTC(来源:Electrum披露 / SecurityOnline,10/26)。
⚠️ 套路:
• 新地址和原地址开头、结尾几位相似,肉眼一扫就过
• 你以为在加手续费,其实是在重发给攻击者
✅ 怎么防:
1️⃣ 立刻升级到 4.8.3(旧版全部受影响)
2️⃣ 签名前完整核对收款地址,别只看头尾
3️⃣ 大额资金用自己的 Electrum 服务器,或硬件钱包确认屏逐位核对
大行情在跌(BTC 在8万附近),但钱包安全永远比价格重要:自托管 = 自己负责。
你的 BTC 放在哪?交易所、硬件钱包还是 Electrum?评论区聊聊👇
$BTC #Electrum #比特币安全 #加密科普
仅为个人观点,不构成投资建议

Les vulnérabilités sont partout😧
Une vulnérabilité dans le portefeuille #Electrum #Bitcoin a permis à des serveurs malveillants de voler des fonds lorsque des utilisateurs tentaient d’accélérer des paiements bloqués.😕
Les anciennes versions acceptaient certaines transactions en attente provenant de serveurs publics sans vérifier entièrement les signatures. Des attaquants pouvaient insérer des transactions contrefaites, et lorsque les utilisateurs augmentaient les frais (Replace-by-Fee), ils risquaient de signer à la place un paiement destiné à l’attaquant. Le problème a été confirmé dans au moins deux cas réels.
Electrum a publié la version 4.8.3 pour corriger cette faille. Les utilisateurs devraient rapidement mettre leur logiciel à jour et éviter de se fier à des serveurs non fiables pour les opérations critiques.
Les risques et les faiblesses de sécurité sont omniprésents dans tous les aspects de l’écosystème.
Consultez ces informations connexes :
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Les vulnérabilités sont partout😧
Une vulnérabilité dans le portefeuille #Electrum #Bitcoin a permis à des serveurs malveillants de voler des fonds lorsque des utilisateurs tentaient d’accélérer des paiements bloqués.😕
Les anciennes versions acceptaient certaines transactions en attente provenant de serveurs publics sans vérifier entièrement les signatures. Des attaquants pouvaient insérer des transactions contrefaites, et lorsque les utilisateurs augmentaient les frais (Replace-by-Fee), ils risquaient de signer à la place un paiement destiné à l’attaquant. Le problème a été confirmé dans au moins deux cas réels.
Electrum a publié la version 4.8.3 pour corriger cette faille. Les utilisateurs devraient rapidement mettre leur logiciel à jour et éviter de se fier à des serveurs non fiables pour les opérations critiques.
Les risques et les faiblesses de sécurité sont omniprésents dans tous les aspects de l’écosystème.
Consultez ces informations connexes :
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
Voir la traduction
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
{future}(BTCUSDT)
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
138

·
--
Baissier
Electrum a révélé officiellement qu’une vulnérabilité critique affectait les versions antérieures à la 4.8.3. Un serveur malveillant peut intercepter une transaction que l’utilisateur vient de diffuser et afficher dans son portefeuille une transaction conflictuelle dont l’adresse de réception a été remplacée.
Si l’utilisateur accélère la transaction par RBF sans vérifier à nouveau l’adresse, il risque de signer lui-même une transaction conçue par l’attaquant. Selon l’équipe officielle, des attaques ont déjà eu lieu et des utilisateurs ont signalé des pertes financières. Les utilisateurs doivent passer à la version 4.8.3 ou ultérieure et télécharger le logiciel uniquement depuis electrum.org. Vérifiez-vous à nouveau l’adresse avant chaque accélération de transaction ?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum a révélé officiellement qu’une vulnérabilité critique affectait les versions antérieures à la 4.8.3. Un serveur malveillant peut intercepter une transaction que l’utilisateur vient de diffuser et afficher dans son portefeuille une transaction conflictuelle dont l’adresse de réception a été remplacée.
Si l’utilisateur accélère la transaction par RBF sans vérifier à nouveau l’adresse, il risque de signer lui-même une transaction conçue par l’attaquant. Selon l’équipe officielle, des attaques ont déjà eu lieu et des utilisateurs ont signalé des pertes financières. Les utilisateurs doivent passer à la version 4.8.3 ou ultérieure et télécharger le logiciel uniquement depuis electrum.org. Vérifiez-vous à nouveau l’adresse avant chaque accélération de transaction ?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
211,724 vues
1,800 mentions
2
#CanGoogleDefindItsCore
117,133 vues
1,314 mentions
3
#EarningsSeason
5.8M vues
27,746 mentions
4
#DatavaultAICantWithdrawBitcoinFromBiconomy
4 vues
14 mentions
5
#FOMCWatch
9.2M vues
29,016 mentions
6
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
360 vues
21 mentions
7
#USGovSellsFTXLinkedAnthropicSharesFor$627M
679 vues
27 mentions
8
#MoodysAssignsRLUSDA2LongTermDepositRating
4,559 vues
190 mentions
9
#SKHynixUnveils$45BShareholderReturns
987 vues
24 mentions
10
#OSMOPlansToBurn100MTokensFromCommunityPool
12,646 vues
366 mentions