

#coldwallet
coldwallet
116,236 vues
190 mentions
Populaire
Récents
·
--
Baissier
🚨 CZ ALERTE : MÊME UN PORTEFEUILLE FROID PEUT ÊTRE UN PIÈGE !
Vous achetez un Ledger pour vous affranchir des risques liés aux plateformes d’échange. Mais que se passe-t-il si le portefeuille auquel vous faites confiance a été compromis ?
CZ souligne un risque inquiétant : les attaques de la chaîne d’approvisionnement — des attaques menées dès la chaîne d’approvisionnement.
Un appareil contrefait ou équipé d’une puce malveillante peut transformer un outil de protection de vos actifs en porte d’entrée pour les hackers.
⚠️ Les leçons de l’affaire Ledger :
- Un portefeuille froid ne garantit pas une sécurité absolue.
- Acheter un appareil auprès d’une source non vérifiée peut vous coûter la totalité de vos actifs.
- Si votre phrase de récupération a été compromise, changer d’appareil ne suffit pas. Vous devez créer un nouveau portefeuille avec une nouvelle phrase de récupération sur un appareil fiable, puis y transférer vos actifs.
Ne confondez pas la garde autonome de vos actifs avec leur protection. Ce sont deux choses complètement différentes.
Vous conservez vos cryptos sur Ledger, dans un portefeuille chaud ou sur une plateforme d’échange ? 🔐
#ledger #coldwallet $BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 CZ ALERTE : MÊME UN PORTEFEUILLE FROID PEUT ÊTRE UN PIÈGE !
Vous achetez un Ledger pour vous affranchir des risques liés aux plateformes d’échange. Mais que se passe-t-il si le portefeuille auquel vous faites confiance a été compromis ?
CZ souligne un risque inquiétant : les attaques de la chaîne d’approvisionnement — des attaques menées dès la chaîne d’approvisionnement.
Un appareil contrefait ou équipé d’une puce malveillante peut transformer un outil de protection de vos actifs en porte d’entrée pour les hackers.
⚠️ Les leçons de l’affaire Ledger :
- Un portefeuille froid ne garantit pas une sécurité absolue.
- Acheter un appareil auprès d’une source non vérifiée peut vous coûter la totalité de vos actifs.
- Si votre phrase de récupération a été compromise, changer d’appareil ne suffit pas. Vous devez créer un nouveau portefeuille avec une nouvelle phrase de récupération sur un appareil fiable, puis y transférer vos actifs.
Ne confondez pas la garde autonome de vos actifs avec leur protection. Ce sont deux choses complètement différentes.
Vous conservez vos cryptos sur Ledger, dans un portefeuille chaud ou sur une plateforme d’échange ? 🔐
#ledger #coldwallet $BTC $ETH $BNB
2
2
436

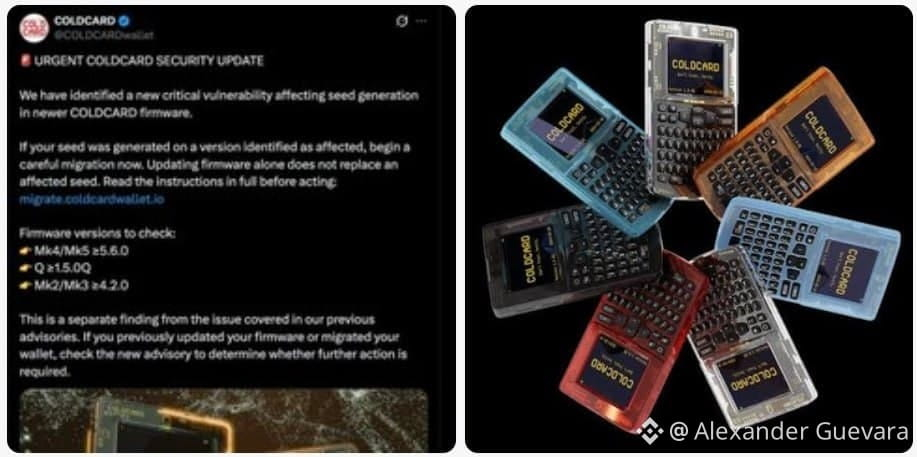
🚨Le compte de COLDCARD sur X a publié puis supprimé un lien d’hameçonnage. L’entreprise craint que des accès administrateur aient été compromis et vendus sur le darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
🚨Le compte de COLDCARD sur X a publié puis supprimé un lien d’hameçonnage. L’entreprise craint que des accès administrateur aient été compromis et vendus sur le darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
109
·
--
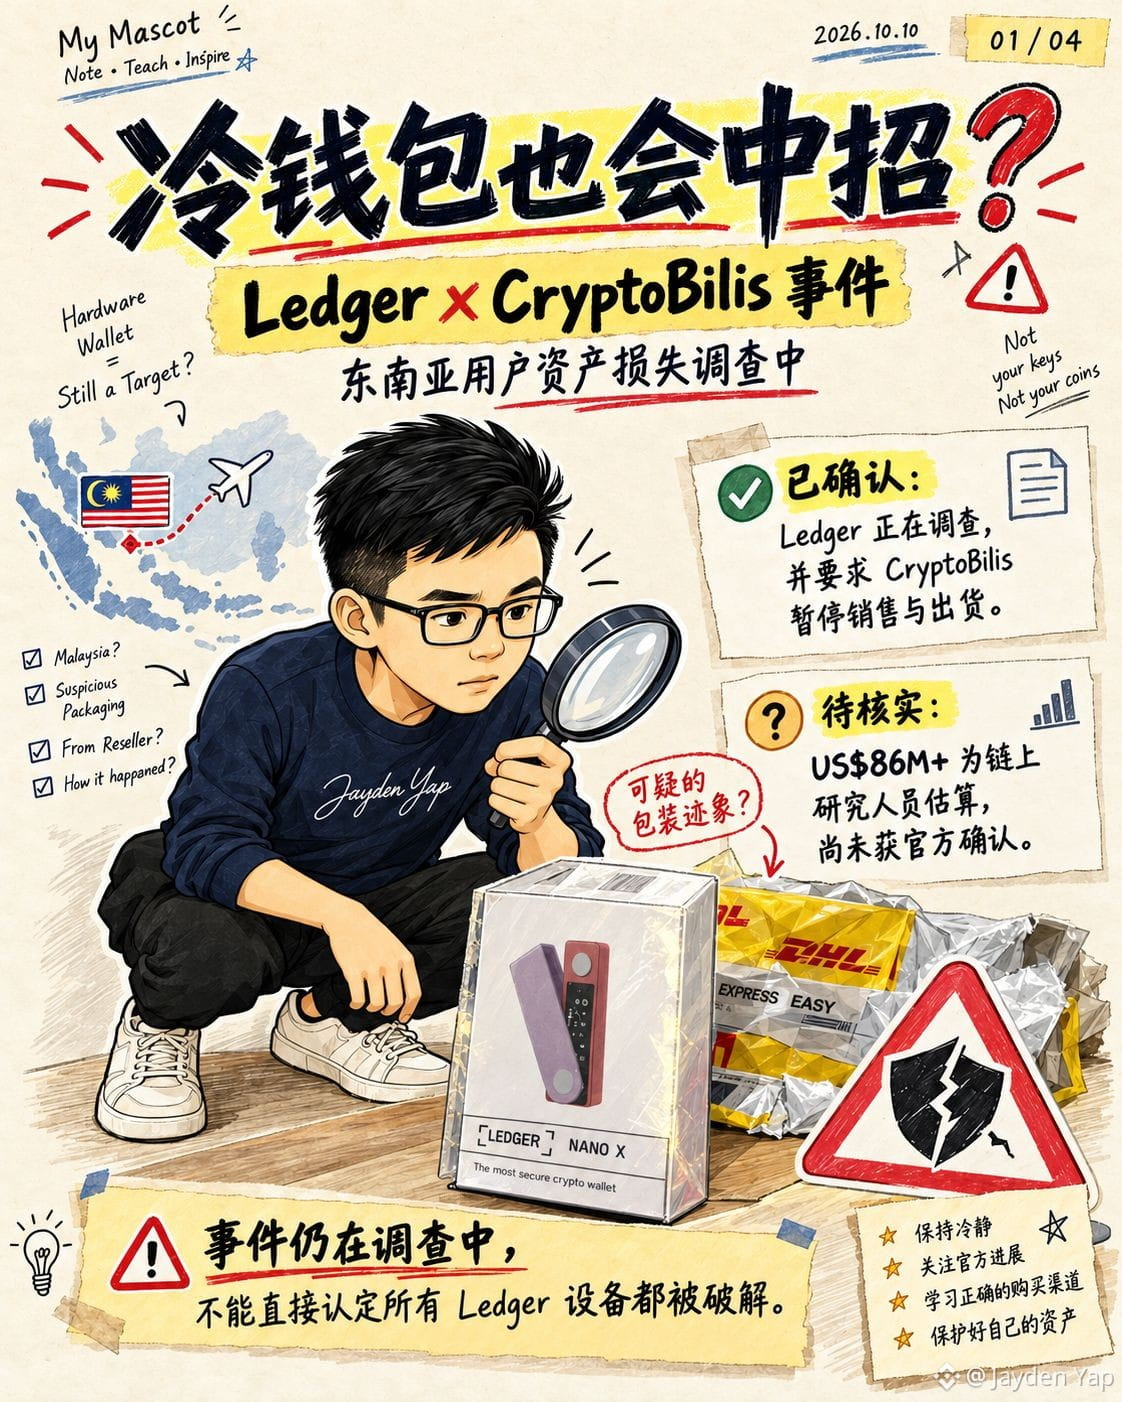
🚨 Un portefeuille froid peut-il aussi se connecter secrètement à Internet ? Ledger secoué par une affaire présumée de puce espionne !
Vous pensez qu’en plaçant $BTC dans un portefeuille froid, vos clés privées sont absolument en sécurité puisqu’elles ne se connectent jamais à Internet ?
Les choses ne sont peut-être pas si simples ! 😨
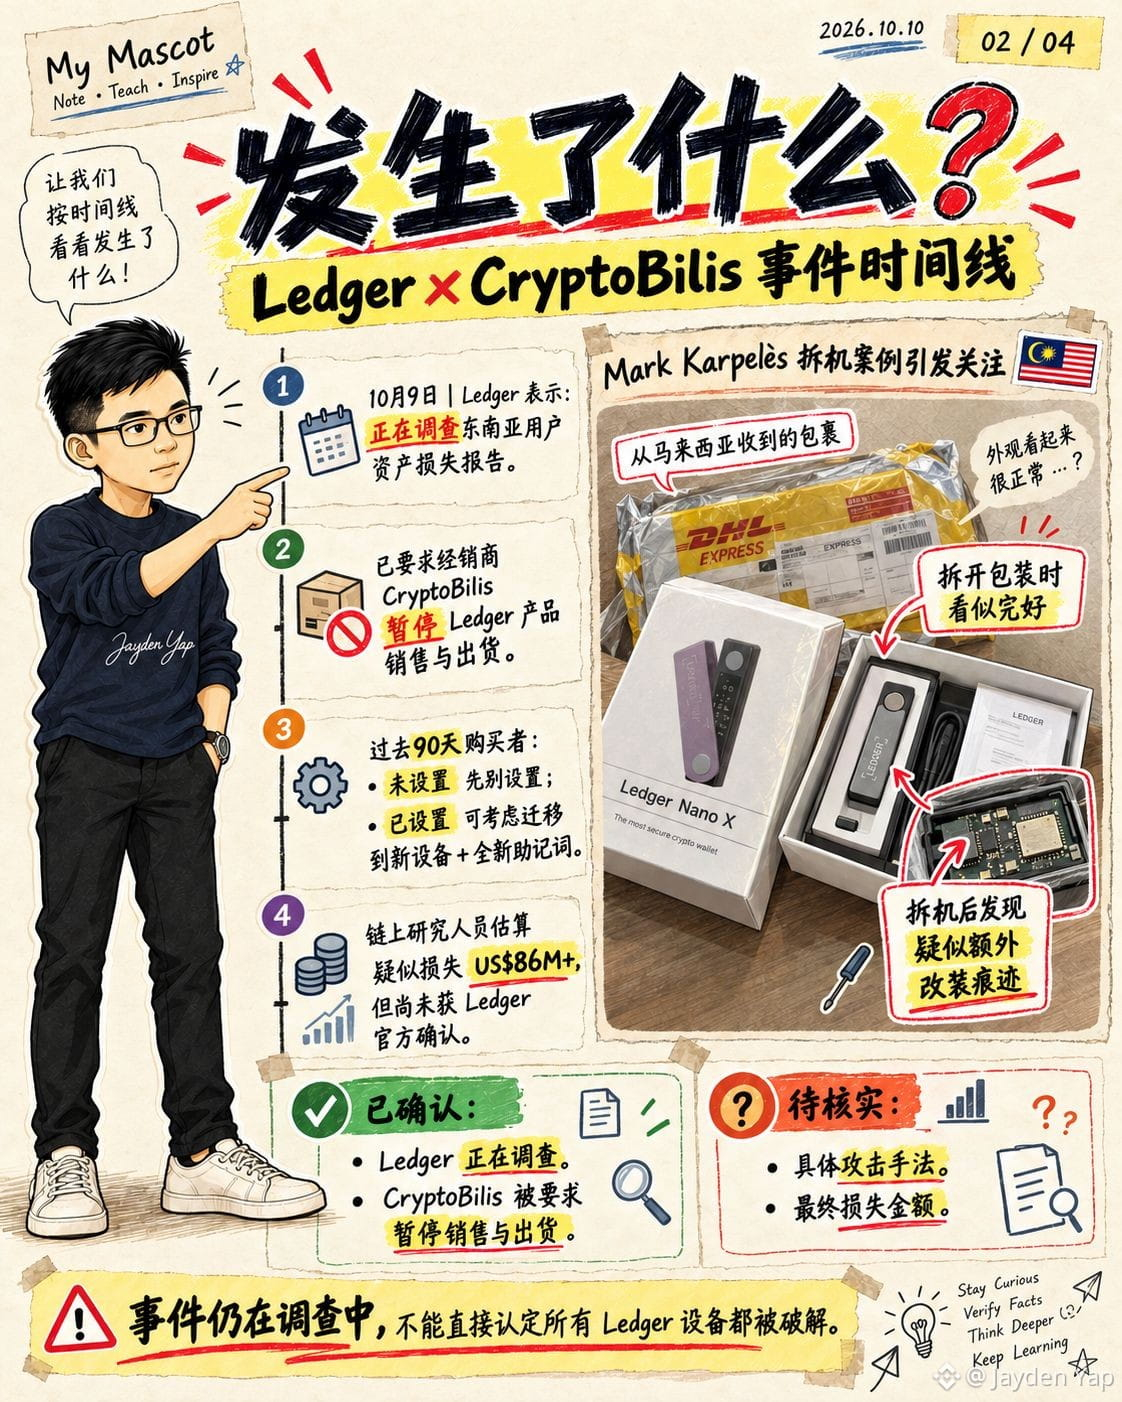
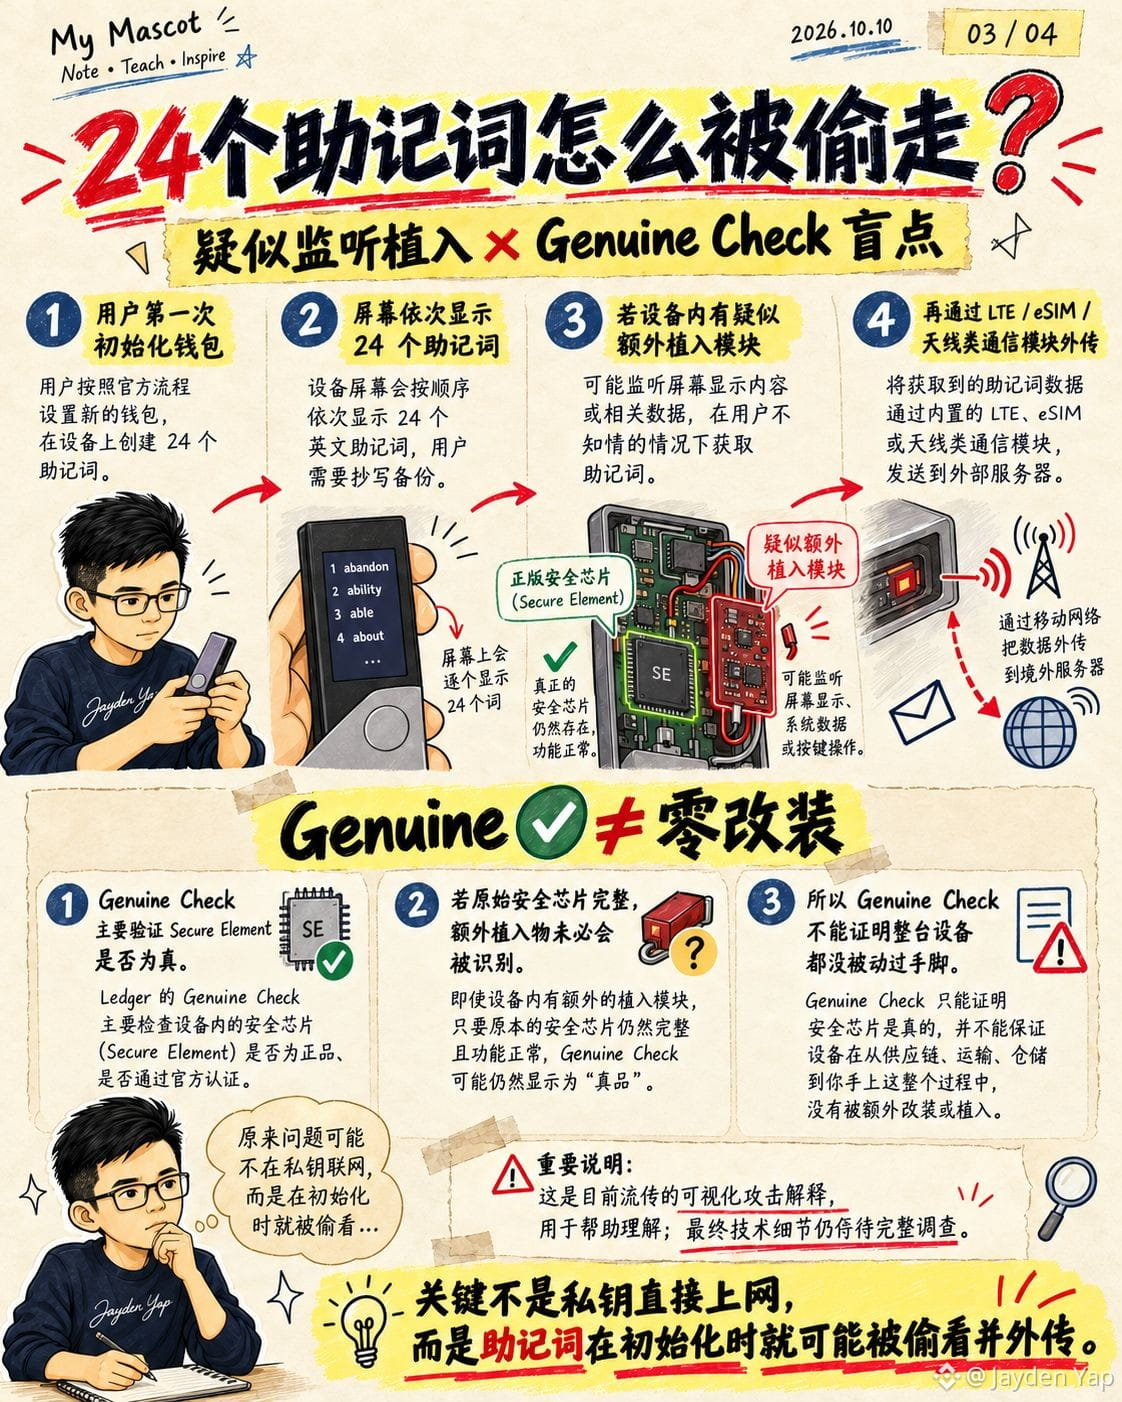
Mark Karpelès, l’ancien PDG de Mt. Gox, a récemment partagé le cas du démontage d’un Ledger Nano X provenant de Malaisie. L’appareil aurait été équipé en interne de :
🔴 Un microcontrôleur
🔴 Un module de communication mobile LTE
🔴 Une eSIM et une antenne
🔴 Des circuits destinés à écouter les données internes
⚠️ Le plus inquiétant ?
Lors de la première initialisation du portefeuille, l’appareil affiche les 24 mots de récupération l’un après l’autre.
Si le dispositif implanté peut écouter ces données affichées, il pourrait enregistrer secrètement les mots de récupération, puis les transmettre à des pirates via le réseau mobile.
Une fois la phrase de récupération complète divulguée, les pirates n’ont même pas besoin de toucher à votre portefeuille froid : ils peuvent restaurer le portefeuille sur un autre appareil et transférer vos actifs !
Plus inquiétant encore :
✅ L’emballage semble intact
✅ L’appareil utilise une véritable puce de sécurité Ledger
✅ Il pourrait même réussir le Genuine Check
La documentation officielle de sécurité de Ledger indique clairement que le Genuine Check ne peut pas détecter toutes les modifications physiques supplémentaires, y compris les implants espions !
Par ailleurs, Ledger a annoncé enquêter sur des pertes d’actifs subies par des utilisateurs liés au revendeur CryptoBilis, en Asie du Sud-Est, et lui a demandé de suspendre les ventes et les expéditions.
💰 Des chercheurs spécialisés dans les données on-chain estiment les pertes présumées à plus de US$86M, mais ce montant n’a pas encore été confirmé officiellement. Le lien direct entre le cas de démontage et les pertes de fonds reste également à établir.
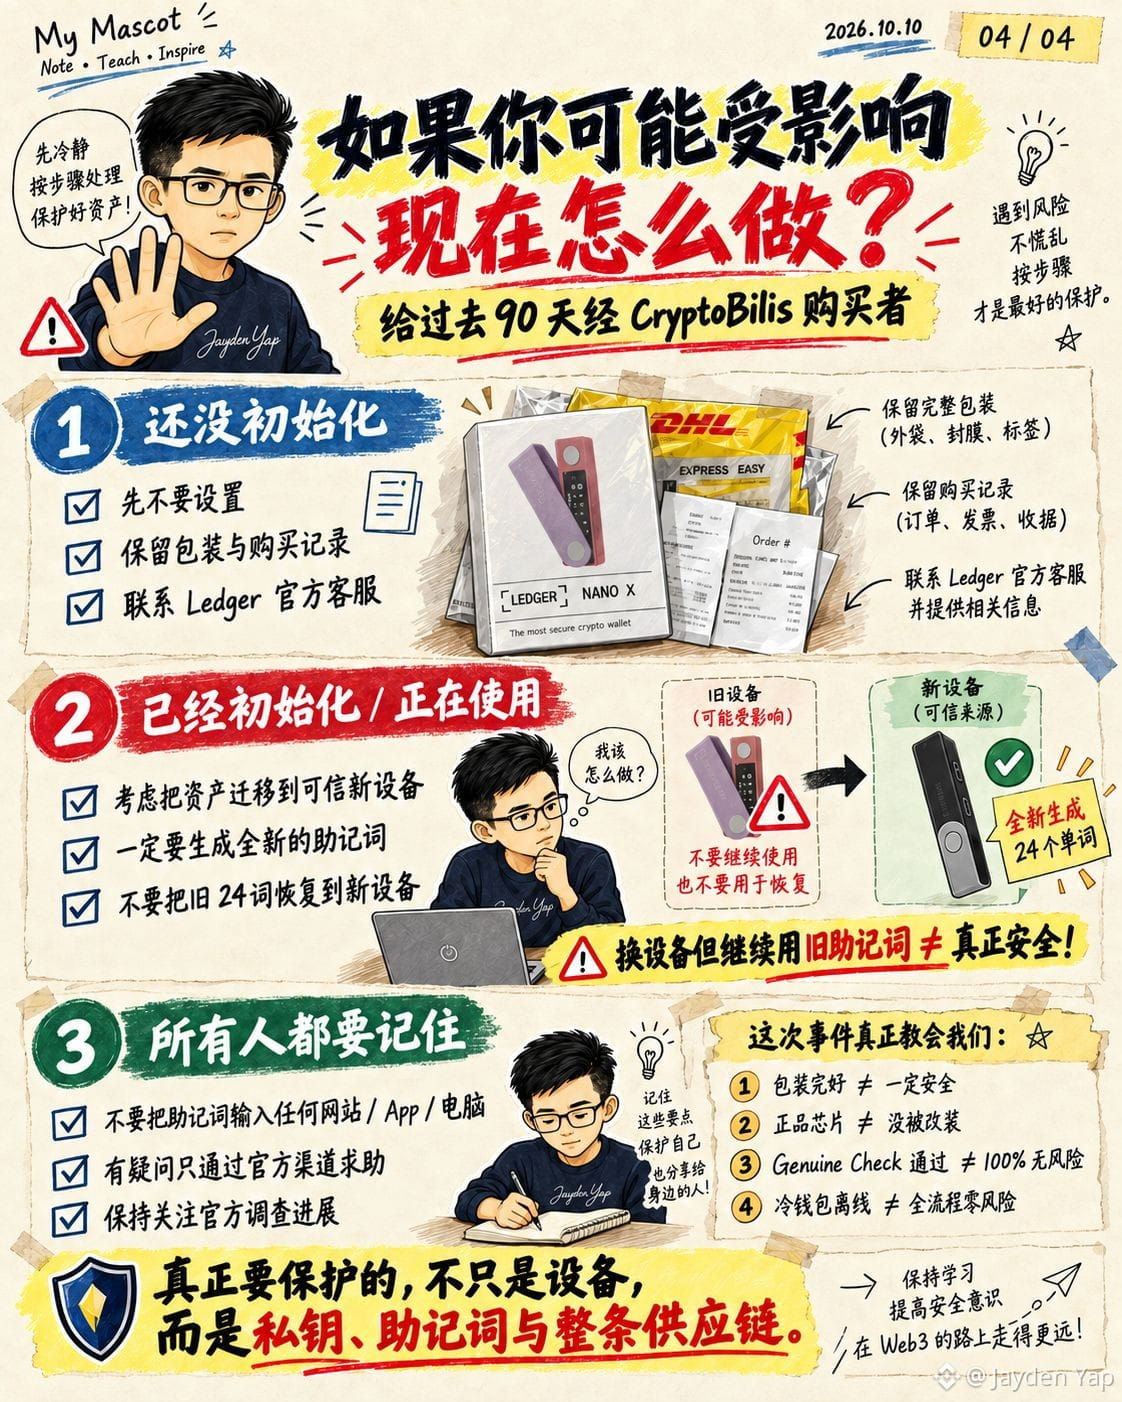
📌 Si vous avez acheté un Ledger auprès de CryptoBilis au cours des 90 derniers jours, soyez particulièrement attentif aux alertes de sécurité officielles.
Pas encore initialisé : ne le configurez pas pour le moment.
Déjà utilisé : envisagez de transférer vos actifs vers un nouvel appareil fiable et de générer une toute nouvelle phrase de récupération.
N’oubliez pas : changer de portefeuille tout en continuant à utiliser l’ancienne phrase de récupération ne garantit pas la sécurité de vos actifs !
💡 Cet incident donne une leçon à tout l’univers crypto :
**Clés privées hors ligne ≠ sécurité absolue**
**Réussir le Genuine Check ≠ absence de manipulation physique**
Un portefeuille froid peut réduire certains risques, mais il ne peut pas garantir la sécurité absolue de toute la chaîne d’approvisionnement.
🤔 Si même les portefeuilles froids peuvent présenter des risques, choisiriez-vous de laisser $BTC sur Binance ou de continuer à en assurer vous-même la garde ?
#bitcoin #Ledger #crypto #ColdWallet
123
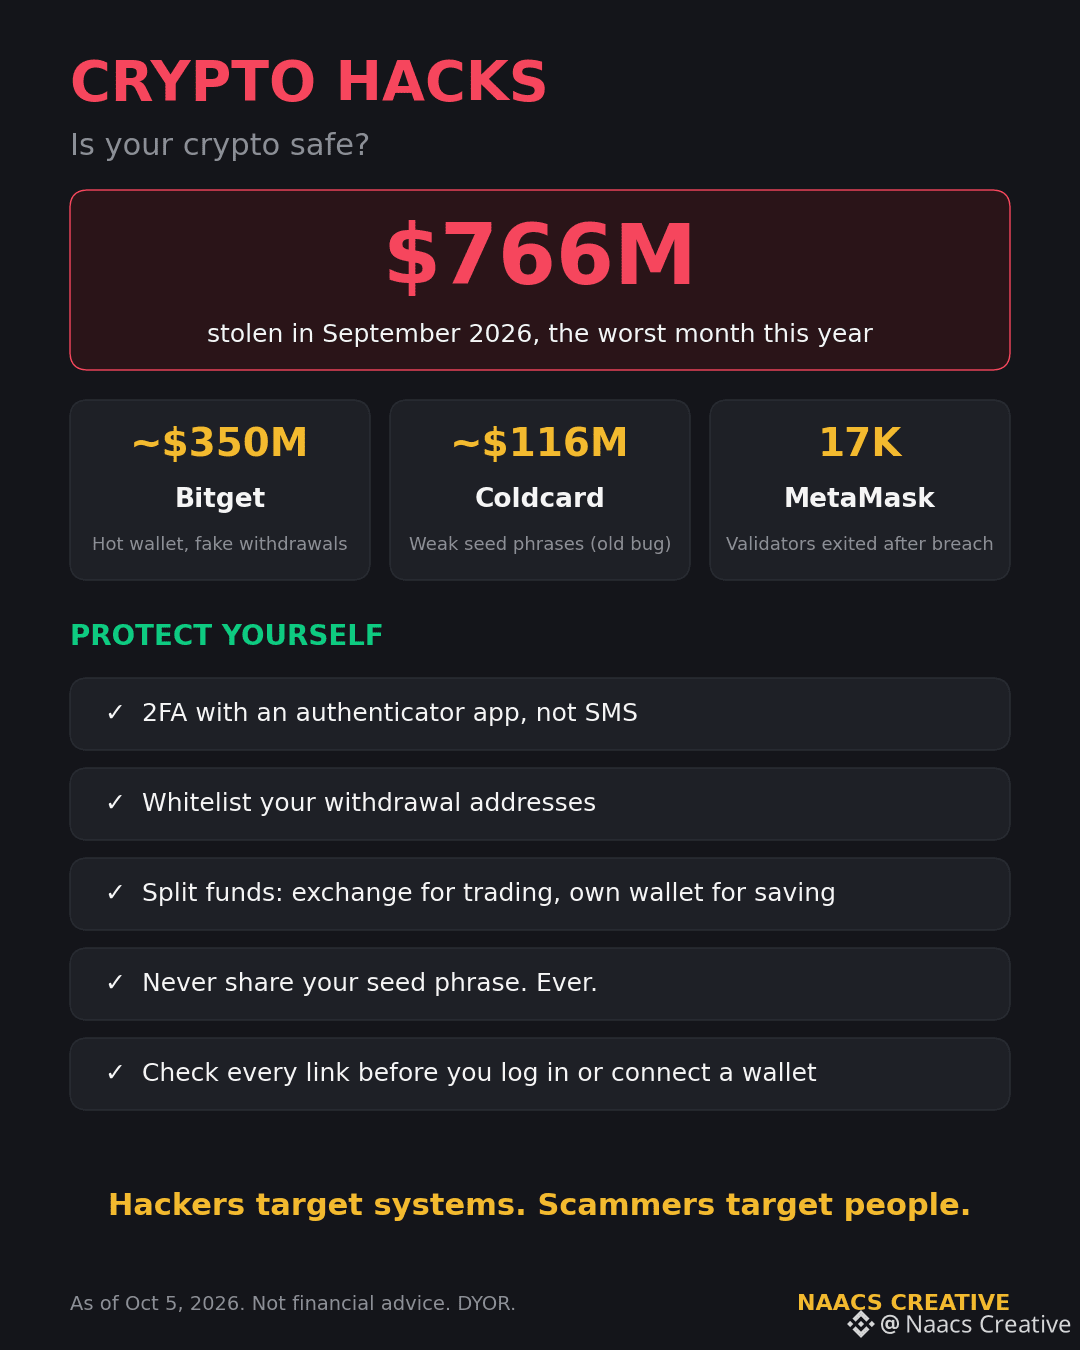
🚨 766 millions de dollars volés en un mois. Vos cryptos sont-elles en sécurité ?
Septembre 2026 a été le pire mois de l’année en matière de piratages crypto. Voici ce qui s’est passé et ce que nous pouvons en retenir 👇
🏦 Bitget : environ 350 M$ volés dans un portefeuille chaud
Des pirates ont infiltré un système interne et falsifié des autorisations de retrait. Les portefeuilles froids n’ont pas été touchés, et Bitget affirme que les utilisateurs seront intégralement indemnisés grâce à son fonds de protection.
À retenir : même les grandes plateformes d’échange se font pirater. Ne conservez pas tous vos fonds au même endroit.
🔐 Coldcard : environ 116 M$ en bitcoins dérobés
Un bug logiciel datant de 2021 a conduit certains portefeuilles matériels « ultra-sécurisés » à générer des phrases de récupération vulnérables. Plus de 5 200 portefeuilles ont été vidés.
À retenir : le « stockage à froid » n’est pas magique. Mettez à jour le micrologiciel de votre appareil et suivez les alertes de sécurité.
🦊 MetaMask Staking : faille de sécurité
Par précaution, le service a retiré environ 17 000 validateurs d’Ethereum, ce qui a provoqué une forte hausse de la file d’attente de sortie.
Comment vous protéger dès aujourd’hui :
✅ Activez l’authentification à deux facteurs avec une application d’authentification, et non par SMS
✅ Utilisez une liste blanche d’adresses de retrait sur votre plateforme d’échange
✅ Répartissez vos fonds : argent destiné au trading sur la plateforme, épargne dans votre propre portefeuille
✅ Ne communiquez jamais votre phrase de récupération. Aucun véritable service d’assistance ne vous la demandera
✅ Vérifiez les liens deux fois. La plupart des gens perdent leur argent sur de faux sites, et non lors de gros piratages
Les pirates s’en prennent aux systèmes. Les escrocs s’en prennent aux personnes. Protégez les deux.
Quelle est votre habitude de sécurité numéro 1 ? 👇
#EthereumValidatorExitQueueJumps392% #BTC走势分析 #BTC☀ #Coldwallet #BitgetWallet
52

·
--
#SaylorHintsStrategyBitcoinBuy
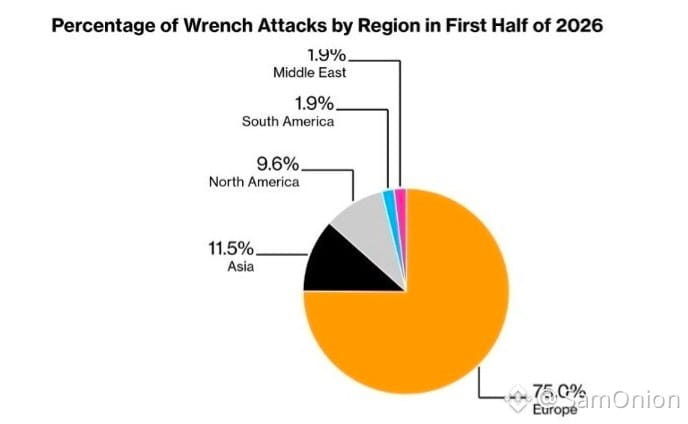
🚨 #Coldwallet : Des pirates attaquent, drainent des fonds hors ligne et mettent à l’épreuve la foi des #bitcoin “whales” ! 🔐 📉 🔴
🛑 Le rapport de Bloomberg révèle : Des millions disparaissent des cold wallets, brisant le mythe de la « sécurité absolue » de l’or numérique ! ✅ 🔍 📊 😱
$BTC
{spot}(BTCUSDT)
#SaylorHintsStrategyBitcoinBuy
🚨 #Coldwallet : Des pirates attaquent, drainent des fonds hors ligne et mettent à l’épreuve la foi des #bitcoin “whales” ! 🔐 📉 🔴
🛑 Le rapport de Bloomberg révèle : Des millions disparaissent des cold wallets, brisant le mythe de la « sécurité absolue » de l’or numérique ! ✅ 🔍 📊 😱
$BTC
🚨 #Coldwallet : Des pirates attaquent, drainent des fonds hors ligne et mettent à l’épreuve la foi des #bitcoin “whales” ! 🔐 📉 🔴
🛑 Le rapport de Bloomberg révèle : Des millions disparaissent des cold wallets, brisant le mythe de la « sécurité absolue » de l’or numérique ! ✅ 🔍 📊 😱
$BTC

BTC FOR U ❤️
De SamOnion
45

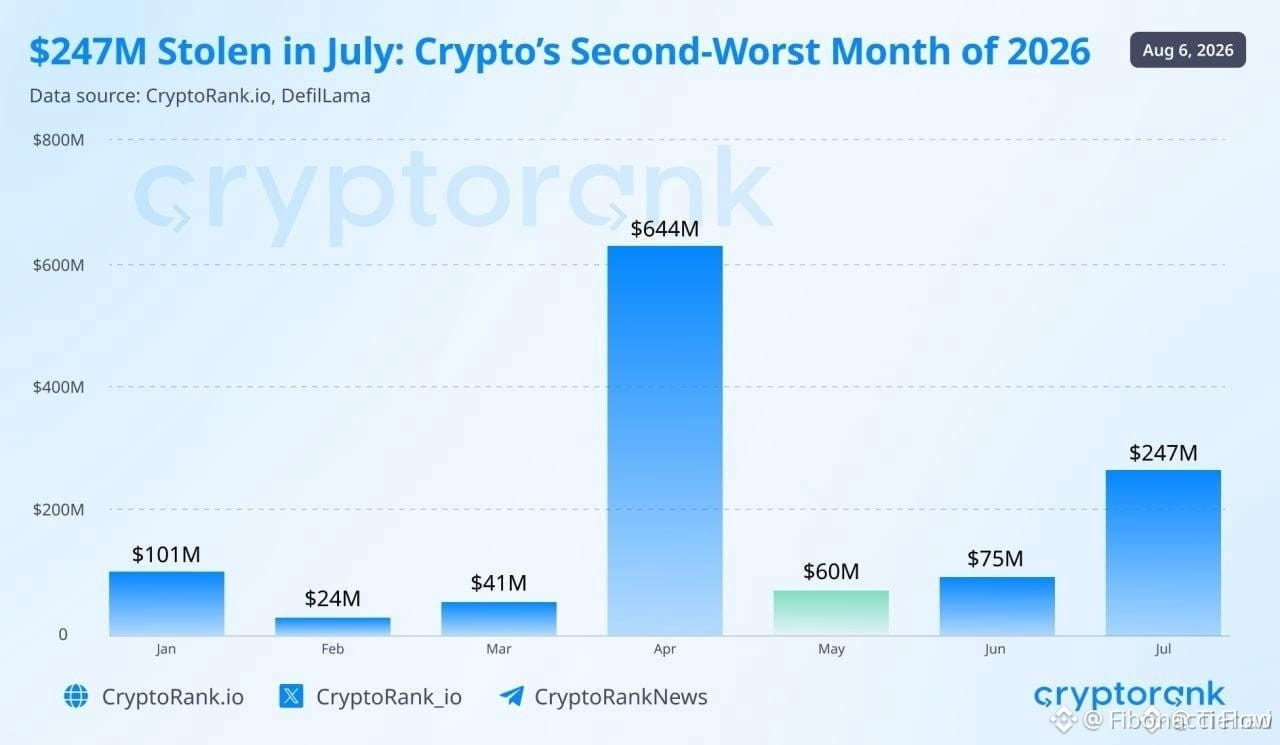
🔴 247 M$ EN UN MOIS : LA VRAIE TRICHE DU COLD WALLET TRUST EST LÀ 💥
📉 Le bilan des hacks de juillet 2026 vient de tomber : 247 millions de dollars, et 100 millions de cette somme sont sortis directement des portefeuilles Coldcard. Ce n’est pas juste une brèche de sécurité ; c’est une fracture psychologique dans le récit le plus sacré de l’industrie : le cold storage = intouchable.
🔐 Le marché est divisé. Un camp estime que des utilisateurs effrayés vont revenir vers des prestataires, en confiant leurs clés pour se sauver eux-mêmes. L’autre camp y voit un électrochoc — un catalyseur pour une nouvelle vague d’éducation avancée à la sécurité et de solutions hors réseau (air-gap). 💡 Dans tous les cas, la courbe de demande pour « comment stocker en toute sécurité » vient de s’infléchir violemment.
📊 C’est le deuxième pire mois de l’année, et les effets en cascade sur l’appétit pour le risque sont palpables. Quand la forteresse est mise à sac, tout le monde remet en question les murs. 💬 De quel côté êtes-vous — cela vous pousse vers la garde (custody), ou plus loin dans l’auto-souveraineté ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #ColdWallet #CryptoSecurity #MarketShift #Hacks
🔍 🦈
65
🔐 La question que presque personne ne se pose jusqu’à ce qu’il soit déjà trop tard : où sont VRAIMENT tes cryptos ?
Si ta réponse est « sur l’échange », ce post est pour toi.
« Not your keys, not your coins » n’est pas juste une phrase accrocheuse. C’est la différence entre avoir un contrôle total sur ton argent… ou dépendre du fait qu’une entreprise ne fasse pas faillite, te gèle le compte ou se fasse pirater.
Voici 4 règles de base que toute personne qui a des cryptos devrait appliquer :
1️⃣ Un cold wallet pour le long terme. Si tu ne vas pas déplacer ces fonds bientôt, retire-les de l’échange. Un wallet physique (Ledger, Trezor) garde tes clés privées hors ligne, loin des hackers.
2️⃣ Ne partage jamais ta phrase de récupération (seed). Ni avec « le support technique », ni avec qui que ce soit. Si quelqu’un te la demande, c’est une arnaque. Point.
3️⃣ 2FA via une application, pas par SMS. Le SIM swapping est plus courant que tu ne le crois. Utilise Google Authenticator ou Authy, pas ton numéro de téléphone.
4️⃣ Diviser pour mieux régner. Ne mets pas tout sur un seul échange ni dans un seul wallet. La diversification s’applique aussi à l’endroit où tu stockes tes actifs.
💬 Et maintenant la vraie question : as-tu tes cryptos dans un cold wallet, ou fais-tu encore confiance à l’échange ? Raconte-moi ton expérience (ou ta frayeur) en commentaires 👇
⚠️ Ceci n’est pas un conseil financier : c’est juste de la prévention de base qui aurait déjà épargné des millions à beaucoup de gens.
#Coldwallet
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
🔐 La question que presque personne ne se pose jusqu’à ce qu’il soit déjà trop tard : où sont VRAIMENT tes cryptos ?
Si ta réponse est « sur l’échange », ce post est pour toi.
« Not your keys, not your coins » n’est pas juste une phrase accrocheuse. C’est la différence entre avoir un contrôle total sur ton argent… ou dépendre du fait qu’une entreprise ne fasse pas faillite, te gèle le compte ou se fasse pirater.
Voici 4 règles de base que toute personne qui a des cryptos devrait appliquer :
1️⃣ Un cold wallet pour le long terme. Si tu ne vas pas déplacer ces fonds bientôt, retire-les de l’échange. Un wallet physique (Ledger, Trezor) garde tes clés privées hors ligne, loin des hackers.
2️⃣ Ne partage jamais ta phrase de récupération (seed). Ni avec « le support technique », ni avec qui que ce soit. Si quelqu’un te la demande, c’est une arnaque. Point.
3️⃣ 2FA via une application, pas par SMS. Le SIM swapping est plus courant que tu ne le crois. Utilise Google Authenticator ou Authy, pas ton numéro de téléphone.
4️⃣ Diviser pour mieux régner. Ne mets pas tout sur un seul échange ni dans un seul wallet. La diversification s’applique aussi à l’endroit où tu stockes tes actifs.
💬 Et maintenant la vraie question : as-tu tes cryptos dans un cold wallet, ou fais-tu encore confiance à l’échange ? Raconte-moi ton expérience (ou ta frayeur) en commentaires 👇
⚠️ Ceci n’est pas un conseil financier : c’est juste de la prévention de base qui aurait déjà épargné des millions à beaucoup de gens.
#Coldwallet
$BTC
$BNB
$SOL
1
122
·
--
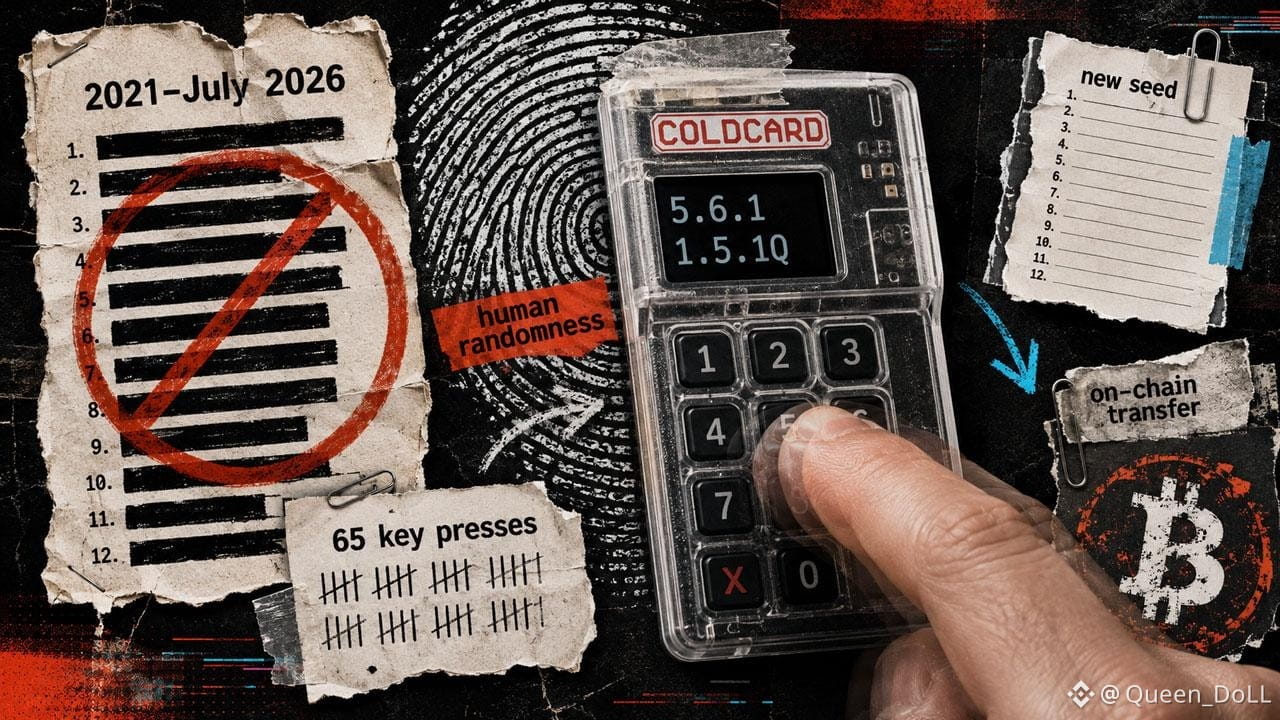
🔐 LA SÉCURITÉ DU COLD WALLET EST DEVENUE ENCORE PLUS SÉRIEUSE
Coldcard exige désormais une source d’aléatoire physique supplémentaire lors de la génération de nouveaux seeds — au moins 65 pressions sur les touches, 50 lancers de dés, ou 128 retournements de pièce.
Mais voici le point que les utilisateurs doivent vraiment comprendre :
Une mise à jour du firmware peut améliorer la génération future des seeds, mais elle ne corrige pas automatiquement les anciennes seeds vulnérables.
Les utilisateurs qui auraient pu être exposés doivent donc générer une nouvelle seed et déplacer leurs fonds.
C’est un bon rappel que les portefeuilles matériels ne sont pas « configurés une fois pour toutes ».
En crypto, la sécurité n’est pas quelque chose qu’on installe une seule fois.
Il faut continuer à la maintenir. 🔒
#bitcoin #CryptoSecurity #ColdWallet #blockchain #Binance
3
117

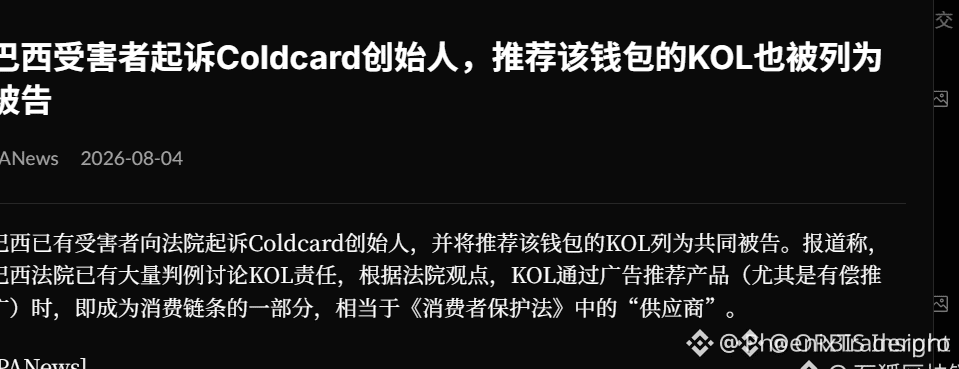
🚨 DES SHILLS KOL PRIS DANS LA BATAILLE — $BTC LE SEUL CONFIANCE RESTANTE ? 💥
Le procès Cold Card au Brésil traîne à la fois le fondateur et tous les shills rémunérés devant le tribunal. Le récit du « portefeuille le plus sûr » vient d’être mis en pièces par la réalité juridique. 📉
📌 Quand le prétendu stockage froid « inattaquable » devient un passif, toute la couche de confiance de la crypto en prend un coup. 💡 Les KOL qui criaient « sécurité absolue » contre des commissions doivent désormais en assumer les conséquences — et la mention « ce n’est pas un conseil financier » ne les sauvera pas devant un juge.
C’est un appel au réveil pour chaque influenceur qui empile des sacs pour vendre des produits qu’il comprend à peine. Le bon move ? Arrêter de courir après des narratifs et prendre l’auto-conservation au sérieux. 🦈 Les vrais investisseurs déplacent discrètement leur liquidité vers $BTC pendant que le bruit détourne l’attention de la foule. 💰
💬 Si vous ne pouvez pas faire confiance aux promoteurs d’un wallet matériel, à qui faites-vous exactement confiance avec votre stack ? 👇
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoNews #DYOR #ColdWallet #BinanceSquare
🛡️ 💎
23


·
--
🚨 UTILISATEURS DE PORTEFEUILLES MATÉRIELS : C’EST UN SIGNAL D’ALARME.
La brèche du prestataire d’envoi de Trezor aurait exposé les informations personnelles de milliers de clients, y compris les noms, emails, numéros de téléphone et adresses physiques.
🔐 Les clés privées n’ont pas été compromises.
Mais il existe un autre risque que beaucoup de gens négligent :
La confidentialité.
Le fait d’associer une identité réelle + une adresse à domicile à la détention de crypto peut créer des risques d’hameçonnage, d’ingénierie sociale et même de sécurité physique.
Les wallets matériels ne sont pas « mauvais ».
Les wallets logiciels ne sont pas automatiquement « plus sûrs ».
Ils présentent simplement des profils de risque différents.
En crypto, la sécurité ne consiste pas seulement à protéger vos clés.
Il s’agit aussi de protéger votre identité. 👀
#hardwarewallet #coldwallet #crypto #bitcoin
143
Bien que les défaillances logicielles soient inévitables, le récent bogue chez Coinkite représente une négligence grave au regard des normes de l’industrie de la sécurité cryptographique. L’incident est survenu parce qu’une constante dans le code source, utilisée pour des tests de développement, est restée active en production. Cela a amené le micrologiciel à utiliser un générateur logiciel déterministe plutôt que le générateur de nombres aléatoires matériels (TRNG) intégré au circuit de sécurité (comme l’ATECC608).
En plus de l’erreur de compilation, le processus d’assurance qualité (QA) a échoué en termes de couverture des tests. Il était indispensable de disposer de tests d’intégration et de non‑régression simulant la génération séquentielle des seeds, en auditant la variance statistique de l’entropie et en garantissant qu’exécutions successives ne donnent jamais la même clé ni un schéma déterministe.
#Coldwallet
244

🔒 L’importance des portefeuilles hors ligne (cold wallets) pour protéger les cryptomonnaies
Avec l’augmentation des attaques informatiques visant les portefeuilles de cryptomonnaies, le rôle des cold wallets s’impose comme une solution essentielle pour protéger les clés privées des utilisateurs. Ces portefeuilles offrent une couche de sécurité supplémentaire en stockant les actifs hors connexion, ce qui réduit les risques de piratage et de vol.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#ColdWallet #CryptoSecurity #Blockchain #DigitalAssets #Cybersecurity
📰 Source : slashdot.org
75
·
--
Les portefeuilles matériels Coldcard, la sécurité maximale selon les experts, ont été vidés sans que l’attaquant ne touche jamais l’appareil. Plus de 130 M USD en BTC ont déjà été volés depuis 5 200 adresses hors ligne. Un bug de micrologiciel resté en sommeil depuis 2021 vient de se réveiller.
#Bitcoin #ColdWallet #CryptoHack
#Bitcoin #ColdWallet #CryptoHack
1
109
·
--
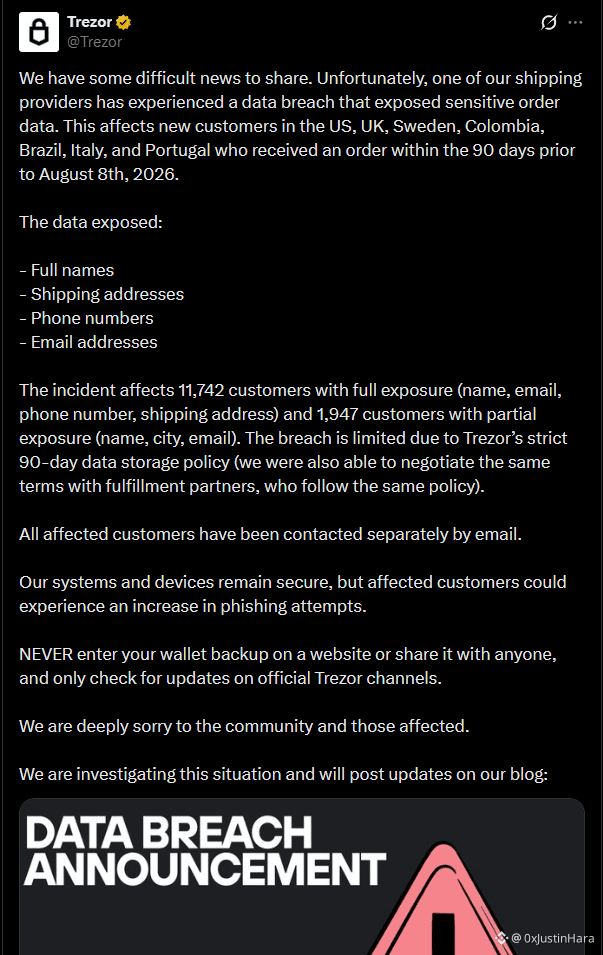
un autre incident de portefeuille matériel. ça ne s’annonce vraiment pas bien pour eux. soyez prudents les gars. Ledger pourrait être la prochaine cible.
#Coldwallet #Trezor
un autre incident de portefeuille matériel. ça ne s’annonce vraiment pas bien pour eux. soyez prudents les gars. Ledger pourrait être la prochaine cible.
#Coldwallet #Trezor
#Coldwallet #Trezor
71
·
--
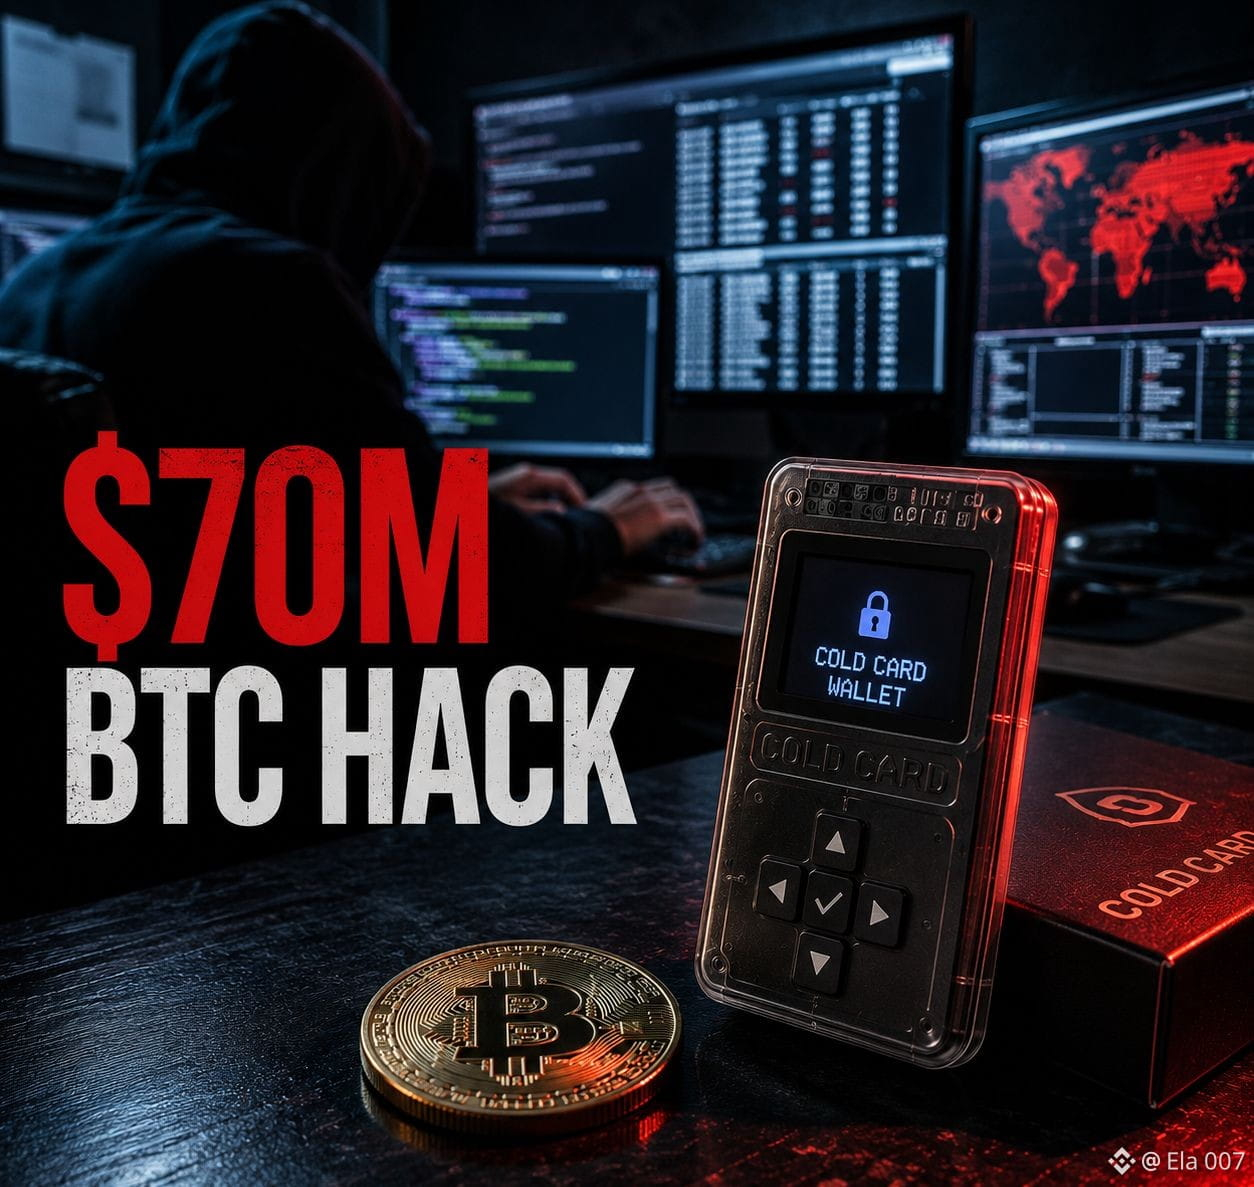
🔒Plus de 1 000 $BTC (environ 70 millions de dollars) ont été dérobés en seulement 41 minutes à près de 1 200 portefeuilles Coldcard.
Des rapports suggèrent que l’attaquant n’a pas piraté les appareils. Au lieu de cela, il a découvert une faiblesse dans la manière dont certains anciens portefeuilles créaient des phrases de récupération, rendant certaines clés privées plus faciles à prédire.
Les modèles de Coldcard plus récents seraient sûrs, mais les utilisateurs ayant des appareils plus anciens doivent consulter les recommandations officielles et déplacer leurs fonds si nécessaire. Ceci rappelle que même les portefeuilles hors ligne doivent être configurés de façon sécurisée et bénéficier de mises à jour régulières.
Qu’en pensez-vous : est-ce que cela va changer la façon dont les gens stockent leur crypto ?
$ETH $BNB
#bitcoin #CryptoSecurity #Coldwallet #blockchain
2
136
📚 Qu’est-ce qu’un cold wallet (portefeuille froid) ?: Sécurité des wallets matériels expliquée pour les détenteurs de long terme
Le 19 juillet 2026, un cold wallet (ou wallet matériel) est un appareil physique qui stocke vos clés privées de crypto hors ligne, totalement déconnecté d’Internet. Ainsi, il est à l’abri des tentatives de piratage en ligne, des logiciels malveillants et des attaques par phishing.
Pour conserver Bitcoin $BTC, Ethereum $ETH et d’autres participations importantes sur le long terme, les cold wallets sont la référence. Même avec l’avertissement de malware de Kaspersky cette semaine, visant les investisseurs en crypto, les fonds détenus dans des cold wallets restent en sécurité.
📌 À retenir :
Les cold wallets sont la manière la plus sûre de stocker de la crypto — tout simplement. À une époque où les menaces cyber ciblant les détenteurs d’actifs numériques ne cessent de croître, investir dans un wallet matériel est la meilleure décision de sécurité que vous puissiez prendre.
#ColdWallet #HardwareWallet #CryptoSecurity
#BinanceAlphaAlert
📚 Qu’est-ce qu’un cold wallet (portefeuille froid) ?: Sécurité des wallets matériels expliquée pour les détenteurs de long terme
Le 19 juillet 2026, un cold wallet (ou wallet matériel) est un appareil physique qui stocke vos clés privées de crypto hors ligne, totalement déconnecté d’Internet. Ainsi, il est à l’abri des tentatives de piratage en ligne, des logiciels malveillants et des attaques par phishing.
Pour conserver Bitcoin $BTC , Ethereum $ETH et d’autres participations importantes sur le long terme, les cold wallets sont la référence. Même avec l’avertissement de malware de Kaspersky cette semaine, visant les investisseurs en crypto, les fonds détenus dans des cold wallets restent en sécurité.
📌 À retenir :
Les cold wallets sont la manière la plus sûre de stocker de la crypto — tout simplement. À une époque où les menaces cyber ciblant les détenteurs d’actifs numériques ne cessent de croître, investir dans un wallet matériel est la meilleure décision de sécurité que vous puissiez prendre.
#ColdWallet #HardwareWallet #CryptoSecurity
#BinanceAlphaAlert
87
Quelle est la différence entre un hot wallet et un cold wallet ? 🔐
Dans le monde des crypto-monnaies, il existe deux types d’endroits pour stocker ses cryptos.
🔹 Hot Wallet (wallet en ligne) :
Un wallet toujours connecté à Internet. (par exemple : Trust Wallet, MetaMask ou Exchange Wallet)
Avantages : Le trading est plus rapide et l’utilisation est plus facile.
Inconvénients : Il y a plus de risques d’être victime d’une cyberattaque ou d’un piratage.
🔹 Cold Wallet (wallet hors ligne) :
Il s’agit de petits appareils matériels qui ne sont pas connectés à Internet. (par exemple : Ledger, Trezor)
Avantages : Il est extrêmement sûr, car il ne peut pas être piraté en ligne.
Inconvénients : Il y a des coûts d’achat et l’utilisation est un peu plus compliquée.
💡 Recommandation : Pour les montants à trader à court terme, gardez-les sur un exchange / un hot wallet, et pour les montants à accumuler sur le long terme (HODL), le mieux est de les stocker dans un cold wallet.
#CryptoSecurity #HotWallet #ColdWallet #Binance
190
·
--
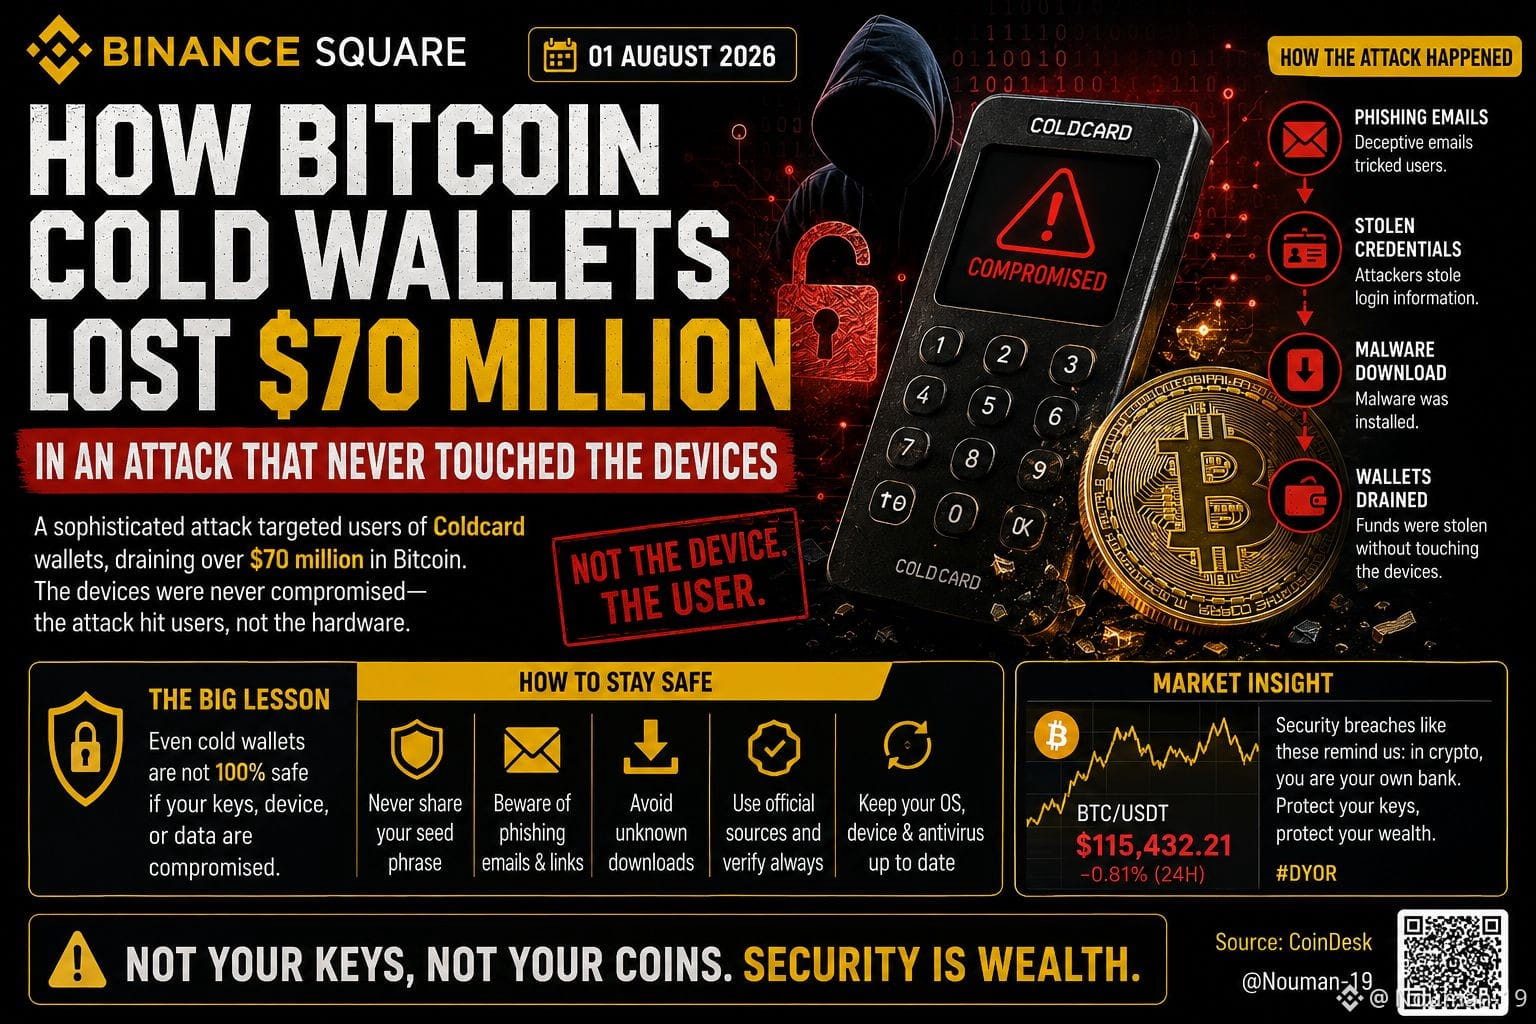
🚨 Alerte de sécurité crypto
Une récente attaque a entraîné environ 70 millions de dollars de pertes en Bitcoin — mais voici la partie importante :
❌ Les portefeuilles froids eux-mêmes n’ont PAS été piratés.
⚠️ Les attaquants ont ciblé les utilisateurs via l’hameçonnage, des logiciels malveillants et des identifiants volés, plutôt que de casser le matériel.
🔐 Leçon :
Un portefeuille matériel n’est sûr que dans la mesure où la personne qui l’utilise. Protégez toujours votre phrase de récupération, vérifiez chaque transaction et ne faites jamais confiance à des liens ou à des logiciels inconnus.
La sécurité ne concerne pas seulement l’appareil — elle concerne vos habitudes.
Restez en sécurité. Restez informé.
#Bitcoin #BTC #Crypto #CyberSecurity #ColdWallet #Blockchain #BinanceSquare #CryptoNews #DYOR
96
·
--
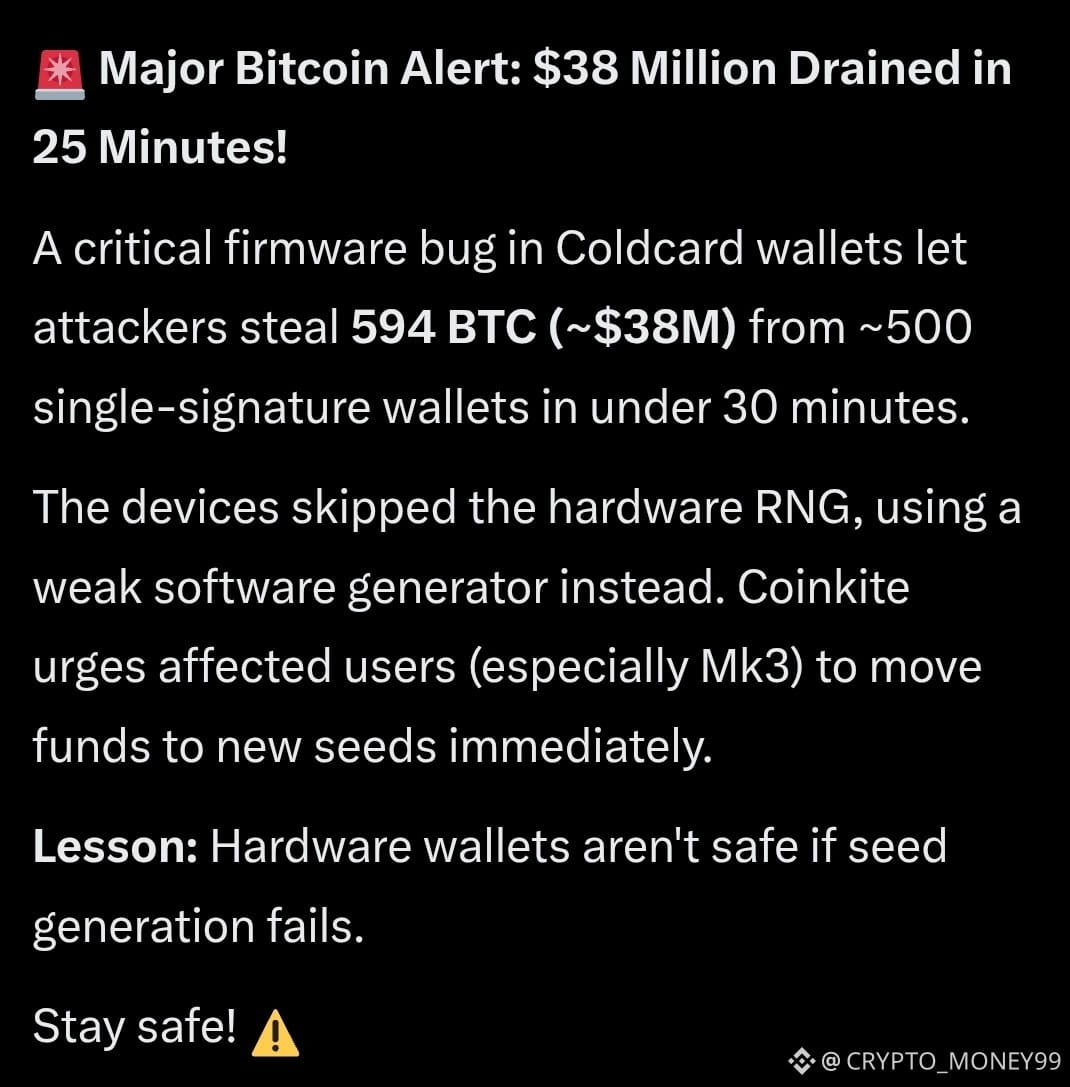
Faille catastrophique qui secoue le monde du Bitcoin : 38 millions de dollars volés en seulement 25 minutes !
Lors d’une attaque chirurgicale spectaculaire, 494 bitcoins d’une valeur d’environ 38 millions de dollars ont été dérobés en moins de 30 minutes à partir d’environ 500 portefeuilles matériels.
L’attaquant n’a pas compromis les appareils et il n’y a eu aucune fraude électronique… La cause : une faille logicielle grave, présente depuis mars 2021.
Qu’est-ce qui s’est passé ?
À cause d’une simple erreur de programmation, l’appareil a contourné le véritable générateur de nombres aléatoires et a utilisé un générateur logiciel faible fondé sur des données non confidentielles.
Les graines sont donc devenues devinables !
Tous les portefeuilles touchés avaient une seule signature, et la plupart sont inactifs depuis des années.
Le fabricant a confirmé la faille et recommande aux utilisateurs de transférer immédiatement leurs fonds vers de nouvelles graines.
Leçon du jour :
Même un portefeuille froid n’est pas totalement sûr si la génération de la graine est faible.
Utilisez plusieurs signatures et une graine supplémentaire forte
Mettez toujours les logiciels à jour
Ne comptez pas uniquement sur un seul appareil
Vous êtes utilisateur de ces portefeuilles ? Vérifiez votre appareil dès maintenant !
#cryptocurreny #Coldwallet #SecurityAlert #BTC #BinanceSquareFamily
1
4
1.2k
·
--
Article
L’affaire Coldcard : quand même les « only Satoshi » se font rattraperL’affaire Coldcard : quand même les « only Satoshi » se font rattraper
Oui L’affaire Coldcard : quand même les « only Satoshi » se font rattraper
Ces derniers jours, les chiffres font froid dans le dos. On est passé de 38 millions de dollars à plus de 114 millions (certains parlent déjà de 116 ou même 130 selon les vagues) en à peine quatre jours. Des bitcoins qui dormaient depuis des années sur des Coldcard, jamais connectés à internet, seed sur plaque d’acier, parfois même dans un coffre de banque… et pouf, disparus.
Et au milieu de tout ça, une phrase qui circule fort :
« Le portefeuille n’a pas été piraté, c’est le temps qui l’a été. »
1. Ce n’est pas le portefeuille qu’on a cassé
Cette phrase a le mérite d’être claire. Personne n’a mis la main sur les appareils. Personne n’a volé une seed phrase en clair. Le problème vient de plus loin : un bug de firmware datant de 2021. Pendant des années, certains Coldcard ont généré des seeds avec une entropie beaucoup trop faible (autour de 40 bits au lieu de 128). Résultat : les clés privées étaient calculables.
Donc techniquement, le hardware wallet n’a pas été « piraté » au sens classique. C’est le générateur de hasard qui a trahi. Le temps a simplement permis à quelqu’un (ou à plusieurs) de découvrir la faille, de pré-calculer les seeds vulnérables, et d’attendre le bon moment pour balayer.
On peut tourner ça dans tous les sens, le résultat est le même : des gens qui avaient tout fait « bien » selon le manuel self-custody ont tout perdu.
2. « Only Satoshi » jusqu’au bout… et après ?
Beaucoup d’entre nous rêvent d’être 100 % like Satoshi : zéro exchange, tout en cold storage, seed offline, multi-sig, plaque d’acier, le grand jeu. C’est beau. C’est même nécessaire sur le long terme.
Mais cet épisode rappelle une chose simple et un peu cruelle : le code est écrit par des humains. Même open-source. Même audité. Même fabriqué par une boîte respectée. Un bug peut rester dormant cinq ans. Et un jour, quelqu’un le trouve (avec ou sans IA).
Du coup, la question qui revient : est-ce que les exchanges, avec tous leurs défauts, leurs KYC, leurs risques de gel ou de faillite vue dans le passé , faire leur fructifier la à, ne sont pas en train de devenir… paradoxalement plus « gérables » pour une partie de l’argent ? Pas pour tout, bien sûr. Mais pour une petite réserve liquide, oui.
3. Garder un peu sur les exchanges, ce n’est pas trahir Satoshi
Je ne dis pas de laisser 80 % de son stack sur Binance . Ça serait idiot.
Mais garder 5 à 45 % sur un ou deux exchanges de confiance, c’est peut-être juste de la prudence. Une sorte d’assurance contre le jour où ton hardware wallet préféré se révèle avoir un trou dans la raquette. Ou contre le jour où tu es bloqué à l’étranger et que tu as besoin de liquidité rapidement. Ou simplement contre le fait que personne, même Coinkite, n’est infaillible.
Satoshi lui-même a disparu avec ses coins. Nous, on vit dans le monde réel. On a des factures, des opportunités, des urgences. Avoir une petite partie facilement accessible n’est pas une faiblesse. C’est de la gestion de risque.
Alors oui, continue de viser le maximum de self-custody. Continue de tester tes seeds, de faire des multi-sig, de diverger les fabricants. Mais n’oublie pas qu’être « only Satoshi » à 100 % peut aussi vouloir dire être 100 % exposé au prochain bug que personne n’a vu venir.
Un peu d’humilité ne fait jamais de mal.
#Coldwallet #SecurityAlert
L’affaire Coldcard : quand même les « only Satoshi » se font rattraper
L’affaire Coldcard : quand même les « only Satoshi » se font rattraper
Oui L’affaire Coldcard : quand même les « only Satoshi » se font rattraper
Ces derniers jours, les chiffres font froid dans le dos. On est passé de 38 millions de dollars à plus de 114 millions (certains parlent déjà de 116 ou même 130 selon les vagues) en à peine quatre jours. Des bitcoins qui dormaient depuis des années sur des Coldcard, jamais connectés à internet, seed sur plaque d’acier, parfois même dans un coffre de banque… et pouf, disparus.
Et au milieu de tout ça, une phrase qui circule fort :
« Le portefeuille n’a pas été piraté, c’est le temps qui l’a été. »
1. Ce n’est pas le portefeuille qu’on a cassé
Cette phrase a le mérite d’être claire. Personne n’a mis la main sur les appareils. Personne n’a volé une seed phrase en clair. Le problème vient de plus loin : un bug de firmware datant de 2021. Pendant des années, certains Coldcard ont généré des seeds avec une entropie beaucoup trop faible (autour de 40 bits au lieu de 128). Résultat : les clés privées étaient calculables.
Donc techniquement, le hardware wallet n’a pas été « piraté » au sens classique. C’est le générateur de hasard qui a trahi. Le temps a simplement permis à quelqu’un (ou à plusieurs) de découvrir la faille, de pré-calculer les seeds vulnérables, et d’attendre le bon moment pour balayer.
On peut tourner ça dans tous les sens, le résultat est le même : des gens qui avaient tout fait « bien » selon le manuel self-custody ont tout perdu.
2. « Only Satoshi » jusqu’au bout… et après ?
Beaucoup d’entre nous rêvent d’être 100 % like Satoshi : zéro exchange, tout en cold storage, seed offline, multi-sig, plaque d’acier, le grand jeu. C’est beau. C’est même nécessaire sur le long terme.
Mais cet épisode rappelle une chose simple et un peu cruelle : le code est écrit par des humains. Même open-source. Même audité. Même fabriqué par une boîte respectée. Un bug peut rester dormant cinq ans. Et un jour, quelqu’un le trouve (avec ou sans IA).
Du coup, la question qui revient : est-ce que les exchanges, avec tous leurs défauts, leurs KYC, leurs risques de gel ou de faillite vue dans le passé , faire leur fructifier la à, ne sont pas en train de devenir… paradoxalement plus « gérables » pour une partie de l’argent ? Pas pour tout, bien sûr. Mais pour une petite réserve liquide, oui.
3. Garder un peu sur les exchanges, ce n’est pas trahir Satoshi
Je ne dis pas de laisser 80 % de son stack sur Binance . Ça serait idiot.
Mais garder 5 à 45 % sur un ou deux exchanges de confiance, c’est peut-être juste de la prudence. Une sorte d’assurance contre le jour où ton hardware wallet préféré se révèle avoir un trou dans la raquette. Ou contre le jour où tu es bloqué à l’étranger et que tu as besoin de liquidité rapidement. Ou simplement contre le fait que personne, même Coinkite, n’est infaillible.
Satoshi lui-même a disparu avec ses coins. Nous, on vit dans le monde réel. On a des factures, des opportunités, des urgences. Avoir une petite partie facilement accessible n’est pas une faiblesse. C’est de la gestion de risque.
Alors oui, continue de viser le maximum de self-custody. Continue de tester tes seeds, de faire des multi-sig, de diverger les fabricants. Mais n’oublie pas qu’être « only Satoshi » à 100 % peut aussi vouloir dire être 100 % exposé au prochain bug que personne n’a vu venir.
Un peu d’humilité ne fait jamais de mal.
#Coldwallet #SecurityAlert
309
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
3.1M vues
154,784 mentions
2
#EarningsSeason
5.3M vues
26,115 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
37,518 vues
460 mentions
4
#AnthropicS1ExpectedToday
30,826 vues
370 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
34,096 vues
503 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
45,368 vues
571 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
34,938 vues
402 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,438 vues
37 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
33,599 vues
482 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
50,103 vues
604 mentions