
#baomat
baomat
17,404 vues
196 mentions
Populaire
Récents
#LaFuiteDeDonnéesDeCoinoneExposeLesUtilisateurs
🚨 COINONE VICTIME D’UNE INTRUSION, DES DONNÉES CLIENTS ONT FUITÉ
Ce matin, la plateforme d’échange Coinone a reconnu que le serveur de MetaM, son prestataire de centre d’appels, avait été piraté par un individu inconnu au petit matin du 12/11. Des informations sur les clients ayant contacté le centre d’appels ont ainsi fuité. Parmi elles : nom, numéro de téléphone, adresse e-mail, date de naissance, numéro de compte, mot de passe, numéro d’enregistrement de résidence, adresse de portefeuille et code de transaction — on ignore combien de personnes sont concernées. La plateforme affirme que les comptes, les transactions et les portefeuilles fonctionnent séparément et qu’aucun signe d’intrusion n’a été détecté. Elle a bloqué l’adresse IP de l’attaquant et signalé l’incident aux autorités de régulation sud-coréennes. Si vous avez contacté le centre d’appels, changez immédiatement votre mot de passe.
Plus fortes variations des contrats perpétuels aujourd’hui : $ASTER 0,525 dollars, $H 0,018 dollars, $ICP 2,19 dollars
#Coinone #BaoMat #Crypto
#LaFuiteDeDonnéesDeCoinoneExposeLesUtilisateurs
🚨 COINONE VICTIME D’UNE INTRUSION, DES DONNÉES CLIENTS ONT FUITÉ
Ce matin, la plateforme d’échange Coinone a reconnu que le serveur de MetaM, son prestataire de centre d’appels, avait été piraté par un individu inconnu au petit matin du 12/11. Des informations sur les clients ayant contacté le centre d’appels ont ainsi fuité. Parmi elles : nom, numéro de téléphone, adresse e-mail, date de naissance, numéro de compte, mot de passe, numéro d’enregistrement de résidence, adresse de portefeuille et code de transaction — on ignore combien de personnes sont concernées. La plateforme affirme que les comptes, les transactions et les portefeuilles fonctionnent séparément et qu’aucun signe d’intrusion n’a été détecté. Elle a bloqué l’adresse IP de l’attaquant et signalé l’incident aux autorités de régulation sud-coréennes. Si vous avez contacté le centre d’appels, changez immédiatement votre mot de passe.
Plus fortes variations des contrats perpétuels aujourd’hui : $ASTER 0,525 dollars, $H 0,018 dollars, $ICP 2,19 dollars
#Coinone #BaoMat #Crypto
🚨 COINONE VICTIME D’UNE INTRUSION, DES DONNÉES CLIENTS ONT FUITÉ
Ce matin, la plateforme d’échange Coinone a reconnu que le serveur de MetaM, son prestataire de centre d’appels, avait été piraté par un individu inconnu au petit matin du 12/11. Des informations sur les clients ayant contacté le centre d’appels ont ainsi fuité. Parmi elles : nom, numéro de téléphone, adresse e-mail, date de naissance, numéro de compte, mot de passe, numéro d’enregistrement de résidence, adresse de portefeuille et code de transaction — on ignore combien de personnes sont concernées. La plateforme affirme que les comptes, les transactions et les portefeuilles fonctionnent séparément et qu’aucun signe d’intrusion n’a été détecté. Elle a bloqué l’adresse IP de l’attaquant et signalé l’incident aux autorités de régulation sud-coréennes. Si vous avez contacté le centre d’appels, changez immédiatement votre mot de passe.
Plus fortes variations des contrats perpétuels aujourd’hui : $ASTER 0,525 dollars, $H 0,018 dollars, $ICP 2,19 dollars
#Coinone #BaoMat #Crypto
14
#EthereumFaitLaCourseContreLaMenaceQuantique2027
🚀 ETHEREUM SE LANCE DANS LA COURSE CONTRE LA MENACE QUANTIQUE ET ACCÉLÈRE SA MISE À NIVEAU JUSQU’EN 2027
Les amis, l’équipe de recherche d’Ethlabs vient de proposer d’avancer à 2027 l’échéance à laquelle Ethereum résisterait aux ordinateurs quantiques, au lieu de décembre 2029 comme prévu initialement. L’intelligence artificielle raccourcit tous les délais : le gouvernement américain a avancé son objectif de 2035 à 2030, et Google compte terminer avant 2029. Pour concentrer ses efforts, Ethlabs a retiré la proposition d’accélération de la production des blocs de la mise à niveau Hegotá. $ETH L’Ether se maintient autour de 2 049 dollars, toujours en dessous du seuil des 2 100 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 986 dollars, $ICP 2,57 dollars
#Ethereum #LuongTu #Sécurité
#EthereumFaitLaCourseContreLaMenaceQuantique2027
🚀 ETHEREUM SE LANCE DANS LA COURSE CONTRE LA MENACE QUANTIQUE ET ACCÉLÈRE SA MISE À NIVEAU JUSQU’EN 2027
Les amis, l’équipe de recherche d’Ethlabs vient de proposer d’avancer à 2027 l’échéance à laquelle Ethereum résisterait aux ordinateurs quantiques, au lieu de décembre 2029 comme prévu initialement. L’intelligence artificielle raccourcit tous les délais : le gouvernement américain a avancé son objectif de 2035 à 2030, et Google compte terminer avant 2029. Pour concentrer ses efforts, Ethlabs a retiré la proposition d’accélération de la production des blocs de la mise à niveau Hegotá. $ETH L’Ether se maintient autour de 2 049 dollars, toujours en dessous du seuil des 2 100 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 986 dollars, $ICP 2,57 dollars
#Ethereum #LuongTu #Sécurité
🚀 ETHEREUM SE LANCE DANS LA COURSE CONTRE LA MENACE QUANTIQUE ET ACCÉLÈRE SA MISE À NIVEAU JUSQU’EN 2027
Les amis, l’équipe de recherche d’Ethlabs vient de proposer d’avancer à 2027 l’échéance à laquelle Ethereum résisterait aux ordinateurs quantiques, au lieu de décembre 2029 comme prévu initialement. L’intelligence artificielle raccourcit tous les délais : le gouvernement américain a avancé son objectif de 2035 à 2030, et Google compte terminer avant 2029. Pour concentrer ses efforts, Ethlabs a retiré la proposition d’accélération de la production des blocs de la mise à niveau Hegotá. $ETH L’Ether se maintient autour de 2 049 dollars, toujours en dessous du seuil des 2 100 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 986 dollars, $ICP 2,57 dollars
#Ethereum #LuongTu #Sécurité
22
#LedgerLeaksEverySignature
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
#LedgerLeaksEverySignature
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
8
755 millions USD en seulement un trimestre — 83 hacks, le T2/2026 devient le pire trimestre de l'histoire de la crypto en matière de cybersécurité. Les bridges cross-chain continuent d'être la faille, représentant plus de 60% des pertes (453 millions USD). Comparé au trimestre précédent, le nombre de cas a augmenté de 60%, et les pertes ont doublé.
Ce n'est plus une histoire isolée. Le TVL sur les bridges a chuté en moyenne de 15-20% après chaque attaque, les fonds institutionnels fuient DeFi à haut risque. Un sentiment de prudence s'est répandu, tirant les prix des actifs associés vers le bas et augmentant la pression de censure des régulateurs.
En tant que trader, je vois cela comme un signal pour renforcer la gestion des risques : vérifier minutieusement les plateformes avant de staker, privilégier les protocoles ayant subi des audits indépendants, et diversifier les points de stockage. Le risque de sécurité est permanent, les opportunités vont toujours de pair avec des pertes. Protégez-vous d'abord.
#BaoMat #DeFi #CryptoSecurity #Q2 #Hack
755 millions USD en seulement un trimestre — 83 hacks, le T2/2026 devient le pire trimestre de l'histoire de la crypto en matière de cybersécurité. Les bridges cross-chain continuent d'être la faille, représentant plus de 60% des pertes (453 millions USD). Comparé au trimestre précédent, le nombre de cas a augmenté de 60%, et les pertes ont doublé.
Ce n'est plus une histoire isolée. Le TVL sur les bridges a chuté en moyenne de 15-20% après chaque attaque, les fonds institutionnels fuient DeFi à haut risque. Un sentiment de prudence s'est répandu, tirant les prix des actifs associés vers le bas et augmentant la pression de censure des régulateurs.
En tant que trader, je vois cela comme un signal pour renforcer la gestion des risques : vérifier minutieusement les plateformes avant de staker, privilégier les protocoles ayant subi des audits indépendants, et diversifier les points de stockage. Le risque de sécurité est permanent, les opportunités vont toujours de pair avec des pertes. Protégez-vous d'abord.
#BaoMat #DeFi #CryptoSecurity #Q2 #Hack
Ce n'est plus une histoire isolée. Le TVL sur les bridges a chuté en moyenne de 15-20% après chaque attaque, les fonds institutionnels fuient DeFi à haut risque. Un sentiment de prudence s'est répandu, tirant les prix des actifs associés vers le bas et augmentant la pression de censure des régulateurs.
En tant que trader, je vois cela comme un signal pour renforcer la gestion des risques : vérifier minutieusement les plateformes avant de staker, privilégier les protocoles ayant subi des audits indépendants, et diversifier les points de stockage. Le risque de sécurité est permanent, les opportunités vont toujours de pair avec des pertes. Protégez-vous d'abord.
#BaoMat #DeFi #CryptoSecurity #Q2 #Hack
35
Un protocole audité jusqu’à 11 fois peut encore s’évaporer : 128 millions de dollars disparaissent en un rien de temps.
Le chiffre de 972 millions de dollars de pertes dues aux piratages récents sonne l’alarme : la plus grande faille ne se trouve plus dans le code des contrats intelligents, mais bien dans les personnes et les processus d’exploitation.
D’après un rapport d’Immunefi, la majeure partie des fonds détournés provient de la fuite de clés privées (private keys), d’une mauvaise configuration des systèmes d’authentification, ou d’une vulnérabilité dans le mécanisme de vote de gouvernance. Par exemple : un développeur qui divulgue sa clé privée fait perdre 30 millions de dollars au projet, ou bien un attaquant peut simplement acheter des tokens pour manipuler les votes et soutirer 20 millions de dollars sans avoir à casser une seule ligne de code.
En tant que trader, la leçon la plus dure ici est de ne jamais faire aveuglément confiance au texte « audité » affiché par les projets. L’audit ne vérifie le code source qu’à un instant donné ; il ne protège pas le projet contre l’inattention de l’équipe opérationnelle.
Avant d’investir, évaluez soigneusement la manière dont ils gèrent le multi-signature (multisig) et la répartition des pouvoirs de gouvernance. La sécurité du capital reste la priorité absolue.
#BaoMat #DeFi #Web3 #QuanTriRuiRo
Un protocole audité jusqu’à 11 fois peut encore s’évaporer : 128 millions de dollars disparaissent en un rien de temps.
Le chiffre de 972 millions de dollars de pertes dues aux piratages récents sonne l’alarme : la plus grande faille ne se trouve plus dans le code des contrats intelligents, mais bien dans les personnes et les processus d’exploitation.
D’après un rapport d’Immunefi, la majeure partie des fonds détournés provient de la fuite de clés privées (private keys), d’une mauvaise configuration des systèmes d’authentification, ou d’une vulnérabilité dans le mécanisme de vote de gouvernance. Par exemple : un développeur qui divulgue sa clé privée fait perdre 30 millions de dollars au projet, ou bien un attaquant peut simplement acheter des tokens pour manipuler les votes et soutirer 20 millions de dollars sans avoir à casser une seule ligne de code.
En tant que trader, la leçon la plus dure ici est de ne jamais faire aveuglément confiance au texte « audité » affiché par les projets. L’audit ne vérifie le code source qu’à un instant donné ; il ne protège pas le projet contre l’inattention de l’équipe opérationnelle.
Avant d’investir, évaluez soigneusement la manière dont ils gèrent le multi-signature (multisig) et la répartition des pouvoirs de gouvernance. La sécurité du capital reste la priorité absolue.
#BaoMat #DeFi #Web3 #QuanTriRuiRo
Le chiffre de 972 millions de dollars de pertes dues aux piratages récents sonne l’alarme : la plus grande faille ne se trouve plus dans le code des contrats intelligents, mais bien dans les personnes et les processus d’exploitation.
D’après un rapport d’Immunefi, la majeure partie des fonds détournés provient de la fuite de clés privées (private keys), d’une mauvaise configuration des systèmes d’authentification, ou d’une vulnérabilité dans le mécanisme de vote de gouvernance. Par exemple : un développeur qui divulgue sa clé privée fait perdre 30 millions de dollars au projet, ou bien un attaquant peut simplement acheter des tokens pour manipuler les votes et soutirer 20 millions de dollars sans avoir à casser une seule ligne de code.
En tant que trader, la leçon la plus dure ici est de ne jamais faire aveuglément confiance au texte « audité » affiché par les projets. L’audit ne vérifie le code source qu’à un instant donné ; il ne protège pas le projet contre l’inattention de l’équipe opérationnelle.
Avant d’investir, évaluez soigneusement la manière dont ils gèrent le multi-signature (multisig) et la répartition des pouvoirs de gouvernance. La sécurité du capital reste la priorité absolue.
#BaoMat #DeFi #Web3 #QuanTriRuiRo
81
Le montant record de 2 milliards de dollars dérobé par des hackers nord-coréens au cours de l’année écoulée est la preuve que la sécurité et le cadre juridique constituent toujours le talon d’Achille du marché. L’arrestation de ces anciens hackers militaires après avoir piraté leur propre Banque centrale, puis blanchi l’argent via des portefeuilles crypto externes grâce à des transactions de gré à gré (OTC) en Chine, a une fois de plus retenti comme un signal d’alarme.
Le flux d’argent sale est fractionné et dissimulé de manière sophistiquée, ce qui explique pourquoi les autorités de régulation à l’échelle mondiale renforcent progressivement leur surveillance. Conséquence directe : la pression juridique s’intensifie sur les canaux OTC, et les solutions de sécurité pèseront de plus en plus, pouvant avoir un impact indirect sur la liquidité globale du marché à court terme.
En tant que trader de longue date, je pense qu’il ne s’agit pas de paniquer sous l’effet de la FUD, mais plutôt d’y voir une occasion de revoir la façon de protéger ses propres actifs. Priorisez l’utilisation de méthodes de stockage sûres et placez la gestion des risques au premier plan avant tout changement.
#PhapLy #BaoMat #CryptoMarket #AnNinhMang
Le montant record de 2 milliards de dollars dérobé par des hackers nord-coréens au cours de l’année écoulée est la preuve que la sécurité et le cadre juridique constituent toujours le talon d’Achille du marché. L’arrestation de ces anciens hackers militaires après avoir piraté leur propre Banque centrale, puis blanchi l’argent via des portefeuilles crypto externes grâce à des transactions de gré à gré (OTC) en Chine, a une fois de plus retenti comme un signal d’alarme.
Le flux d’argent sale est fractionné et dissimulé de manière sophistiquée, ce qui explique pourquoi les autorités de régulation à l’échelle mondiale renforcent progressivement leur surveillance. Conséquence directe : la pression juridique s’intensifie sur les canaux OTC, et les solutions de sécurité pèseront de plus en plus, pouvant avoir un impact indirect sur la liquidité globale du marché à court terme.
En tant que trader de longue date, je pense qu’il ne s’agit pas de paniquer sous l’effet de la FUD, mais plutôt d’y voir une occasion de revoir la façon de protéger ses propres actifs. Priorisez l’utilisation de méthodes de stockage sûres et placez la gestion des risques au premier plan avant tout changement.
#PhapLy #BaoMat #CryptoMarket #AnNinhMang
Le flux d’argent sale est fractionné et dissimulé de manière sophistiquée, ce qui explique pourquoi les autorités de régulation à l’échelle mondiale renforcent progressivement leur surveillance. Conséquence directe : la pression juridique s’intensifie sur les canaux OTC, et les solutions de sécurité pèseront de plus en plus, pouvant avoir un impact indirect sur la liquidité globale du marché à court terme.
En tant que trader de longue date, je pense qu’il ne s’agit pas de paniquer sous l’effet de la FUD, mais plutôt d’y voir une occasion de revoir la façon de protéger ses propres actifs. Priorisez l’utilisation de méthodes de stockage sûres et placez la gestion des risques au premier plan avant tout changement.
#PhapLy #BaoMat #CryptoMarket #AnNinhMang
111
BlackRock et Strategy consacrent 15 millions USD pour protéger le Bitcoin. Une subvention de développement de la cryptographie post-quantique (PQC) pour le réseau.
Des ordinateurs quantiques puissants menacent l’algorithme ECDSA de Bitcoin. L’algorithme de Shor peut déchiffrer une clé privée à partir d’une clé publique. BlackRock doit protéger le fonds ETF IBIT et les actifs des clients.
Les fonds de la subvention sont transférés aux développeurs de Bitcoin Core. Ils testent des signatures basées sur le hachage comme XMSS et BPQS. L’objectif est d’optimiser la taille des signatures, afin d’éviter la congestion du réseau.
La mise à niveau nécessite un Soft Fork. Les utilisateurs doivent transférer les BTC vers une nouvelle adresse plus sûre. Le grand défi réside dans les 3 à 4 millions de BTC conservés dans des portefeuilles où les clés ont été perdues, rendant ces actifs vulnérables aux attaques quantiques.
Un mouvement visant à renforcer la confiance à long terme. Le risque technologique existe, mais il est traité en amont. Suivez la feuille de route proposée d’amélioration de Bitcoin (BIP). Faites vos propres recherches avant de trader.
#BTC #BaoMat #CongNghe #Bitcoin
BlackRock et Strategy consacrent 15 millions USD pour protéger le Bitcoin. Une subvention de développement de la cryptographie post-quantique (PQC) pour le réseau.
Des ordinateurs quantiques puissants menacent l’algorithme ECDSA de Bitcoin. L’algorithme de Shor peut déchiffrer une clé privée à partir d’une clé publique. BlackRock doit protéger le fonds ETF IBIT et les actifs des clients.
Les fonds de la subvention sont transférés aux développeurs de Bitcoin Core. Ils testent des signatures basées sur le hachage comme XMSS et BPQS. L’objectif est d’optimiser la taille des signatures, afin d’éviter la congestion du réseau.
La mise à niveau nécessite un Soft Fork. Les utilisateurs doivent transférer les BTC vers une nouvelle adresse plus sûre. Le grand défi réside dans les 3 à 4 millions de BTC conservés dans des portefeuilles où les clés ont été perdues, rendant ces actifs vulnérables aux attaques quantiques.
Un mouvement visant à renforcer la confiance à long terme. Le risque technologique existe, mais il est traité en amont. Suivez la feuille de route proposée d’amélioration de Bitcoin (BIP). Faites vos propres recherches avant de trader.
#BTC #BaoMat #CongNghe #Bitcoin
Des ordinateurs quantiques puissants menacent l’algorithme ECDSA de Bitcoin. L’algorithme de Shor peut déchiffrer une clé privée à partir d’une clé publique. BlackRock doit protéger le fonds ETF IBIT et les actifs des clients.
Les fonds de la subvention sont transférés aux développeurs de Bitcoin Core. Ils testent des signatures basées sur le hachage comme XMSS et BPQS. L’objectif est d’optimiser la taille des signatures, afin d’éviter la congestion du réseau.
La mise à niveau nécessite un Soft Fork. Les utilisateurs doivent transférer les BTC vers une nouvelle adresse plus sûre. Le grand défi réside dans les 3 à 4 millions de BTC conservés dans des portefeuilles où les clés ont été perdues, rendant ces actifs vulnérables aux attaques quantiques.
Un mouvement visant à renforcer la confiance à long terme. Le risque technologique existe, mais il est traité en amont. Suivez la feuille de route proposée d’amélioration de Bitcoin (BIP). Faites vos propres recherches avant de trader.
#BTC #BaoMat #CongNghe #Bitcoin
69
·
--
💎 À retenir : atteinte à la sécurité — Payy Network a été piraté, des millions de dollars de pertes !
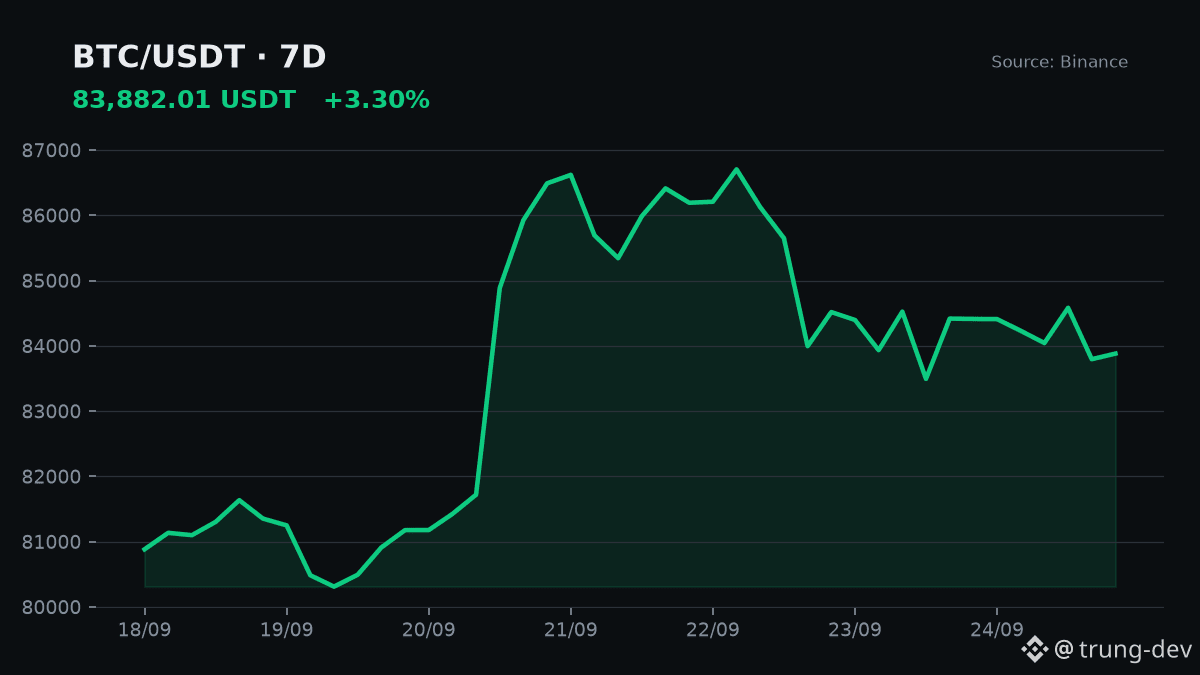
Une faille critique vient d’être détectée par Specter Investigation au sein du réseau de paiement sécurisé Payy, entraînant un important détournement d’actifs.
📌 Détails précis :
- Pertes totales : estimées à environ 1,8 million d’USDC.
- Méthode : le hacker a utilisé le protocole Railgun pour mobiliser des fonds, puis a échangé des USDC contre des ETH et a dispersé cette somme entre 3 autres portefeuilles afin de faire disparaître la traçabilité des actifs.
💡 Leçons à retenir :
- Le risque de sécurité est toujours bien présent sur les réseaux axés sur la confidentialité.
- Les outils de mélange de fonds (mixers) restent une « arme » efficace permettant aux criminels crypto d’effacer les traces.
- Les investisseurs doivent faire preuve d’une extrême prudence et éviter de concentrer leur capital sur de nouveaux projets sans rapports d’audit de sécurité réputés.
👉 Suivez la tendance — suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#ETH #USDC #BaoMat #CryptoNews $TRX #Blockchain
💎 À retenir : atteinte à la sécurité — Payy Network a été piraté, des millions de dollars de pertes !
Une faille critique vient d’être détectée par Specter Investigation au sein du réseau de paiement sécurisé Payy, entraînant un important détournement d’actifs.
📌 Détails précis :
- Pertes totales : estimées à environ 1,8 million d’USDC.
- Méthode : le hacker a utilisé le protocole Railgun pour mobiliser des fonds, puis a échangé des USDC contre des ETH et a dispersé cette somme entre 3 autres portefeuilles afin de faire disparaître la traçabilité des actifs.
💡 Leçons à retenir :
- Le risque de sécurité est toujours bien présent sur les réseaux axés sur la confidentialité.
- Les outils de mélange de fonds (mixers) restent une « arme » efficace permettant aux criminels crypto d’effacer les traces.
- Les investisseurs doivent faire preuve d’une extrême prudence et éviter de concentrer leur capital sur de nouveaux projets sans rapports d’audit de sécurité réputés.
👉 Suivez la tendance — suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#ETH #USDC #BaoMat #CryptoNews $TRX #Blockchain
Une faille critique vient d’être détectée par Specter Investigation au sein du réseau de paiement sécurisé Payy, entraînant un important détournement d’actifs.
📌 Détails précis :
- Pertes totales : estimées à environ 1,8 million d’USDC.
- Méthode : le hacker a utilisé le protocole Railgun pour mobiliser des fonds, puis a échangé des USDC contre des ETH et a dispersé cette somme entre 3 autres portefeuilles afin de faire disparaître la traçabilité des actifs.
💡 Leçons à retenir :
- Le risque de sécurité est toujours bien présent sur les réseaux axés sur la confidentialité.
- Les outils de mélange de fonds (mixers) restent une « arme » efficace permettant aux criminels crypto d’effacer les traces.
- Les investisseurs doivent faire preuve d’une extrême prudence et éviter de concentrer leur capital sur de nouveaux projets sans rapports d’audit de sécurité réputés.
👉 Suivez la tendance — suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#ETH #USDC #BaoMat #CryptoNews $TRX #Blockchain
301

🚨 Une grande plateforme a été piratée : l’argent de votre compte est-il en sécurité ?
Bitget vient de confirmer un incident de sécurité au niveau d’une partie des systèmes de portefeuilles chauds, affectant environ 351,6 millions USD d’actifs. La plateforme a temporairement suspendu les retraits pour procéder à des vérifications et indique que les portefeuilles froids restent sûrs. Point notable : le Fonds de protection de Bitget s’élève à 464 millions USD, soit davantage que la perte annoncée.
Pour les traders, cette nouvelle est importante pour deux raisons. D’abord, lorsque les retraits sont suspendus, votre capital peut être bloqué au moment où vous devez ajuster des positions. Ensuite, le moral du marché peut être ébranlé après des piratages, même si cette fois-ci $BTC n’a diminué que légèrement, soit -0,94% sur la journée.
Mon avis : le fonds de protection est un bon coussin de sécurité, mais il ne remplace pas les habitudes de gestion autonome du risque. Les portefeuilles chauds restent le point le plus vulnérable, car ils sont en ligne en continu. Les actifs non destinés à être négociés régulièrement devraient être envisagés pour être conservés à un endroit où vous gardez vos clés. Répartir le capital sur plusieurs lieux aide aussi : un seul incident ne suffit pas à paralyser tout le plan.
La leçon la plus importante : lisez attentivement la manière dont la plateforme annonce l’incident ; la rapidité et la transparence en disent long.
Source : Blogtienao
Quel pourcentage de vos actifs mettez-vous sur une plateforme, et pourquoi ?
#Bitget #BaoMat #CryptoSafety
🚨 Une grande plateforme a été piratée : l’argent de votre compte est-il en sécurité ?
Bitget vient de confirmer un incident de sécurité au niveau d’une partie des systèmes de portefeuilles chauds, affectant environ 351,6 millions USD d’actifs. La plateforme a temporairement suspendu les retraits pour procéder à des vérifications et indique que les portefeuilles froids restent sûrs. Point notable : le Fonds de protection de Bitget s’élève à 464 millions USD, soit davantage que la perte annoncée.
Pour les traders, cette nouvelle est importante pour deux raisons. D’abord, lorsque les retraits sont suspendus, votre capital peut être bloqué au moment où vous devez ajuster des positions. Ensuite, le moral du marché peut être ébranlé après des piratages, même si cette fois-ci $BTC n’a diminué que légèrement, soit -0,94% sur la journée.
Mon avis : le fonds de protection est un bon coussin de sécurité, mais il ne remplace pas les habitudes de gestion autonome du risque. Les portefeuilles chauds restent le point le plus vulnérable, car ils sont en ligne en continu. Les actifs non destinés à être négociés régulièrement devraient être envisagés pour être conservés à un endroit où vous gardez vos clés. Répartir le capital sur plusieurs lieux aide aussi : un seul incident ne suffit pas à paralyser tout le plan.
La leçon la plus importante : lisez attentivement la manière dont la plateforme annonce l’incident ; la rapidité et la transparence en disent long.
Source : Blogtienao
Quel pourcentage de vos actifs mettez-vous sur une plateforme, et pourquoi ?
#Bitget #BaoMat #CryptoSafety
Bitget vient de confirmer un incident de sécurité au niveau d’une partie des systèmes de portefeuilles chauds, affectant environ 351,6 millions USD d’actifs. La plateforme a temporairement suspendu les retraits pour procéder à des vérifications et indique que les portefeuilles froids restent sûrs. Point notable : le Fonds de protection de Bitget s’élève à 464 millions USD, soit davantage que la perte annoncée.
Pour les traders, cette nouvelle est importante pour deux raisons. D’abord, lorsque les retraits sont suspendus, votre capital peut être bloqué au moment où vous devez ajuster des positions. Ensuite, le moral du marché peut être ébranlé après des piratages, même si cette fois-ci $BTC n’a diminué que légèrement, soit -0,94% sur la journée.
Mon avis : le fonds de protection est un bon coussin de sécurité, mais il ne remplace pas les habitudes de gestion autonome du risque. Les portefeuilles chauds restent le point le plus vulnérable, car ils sont en ligne en continu. Les actifs non destinés à être négociés régulièrement devraient être envisagés pour être conservés à un endroit où vous gardez vos clés. Répartir le capital sur plusieurs lieux aide aussi : un seul incident ne suffit pas à paralyser tout le plan.
La leçon la plus importante : lisez attentivement la manière dont la plateforme annonce l’incident ; la rapidité et la transparence en disent long.
Source : Blogtienao
Quel pourcentage de vos actifs mettez-vous sur une plateforme, et pourquoi ?
#Bitget #BaoMat #CryptoSafety
1k
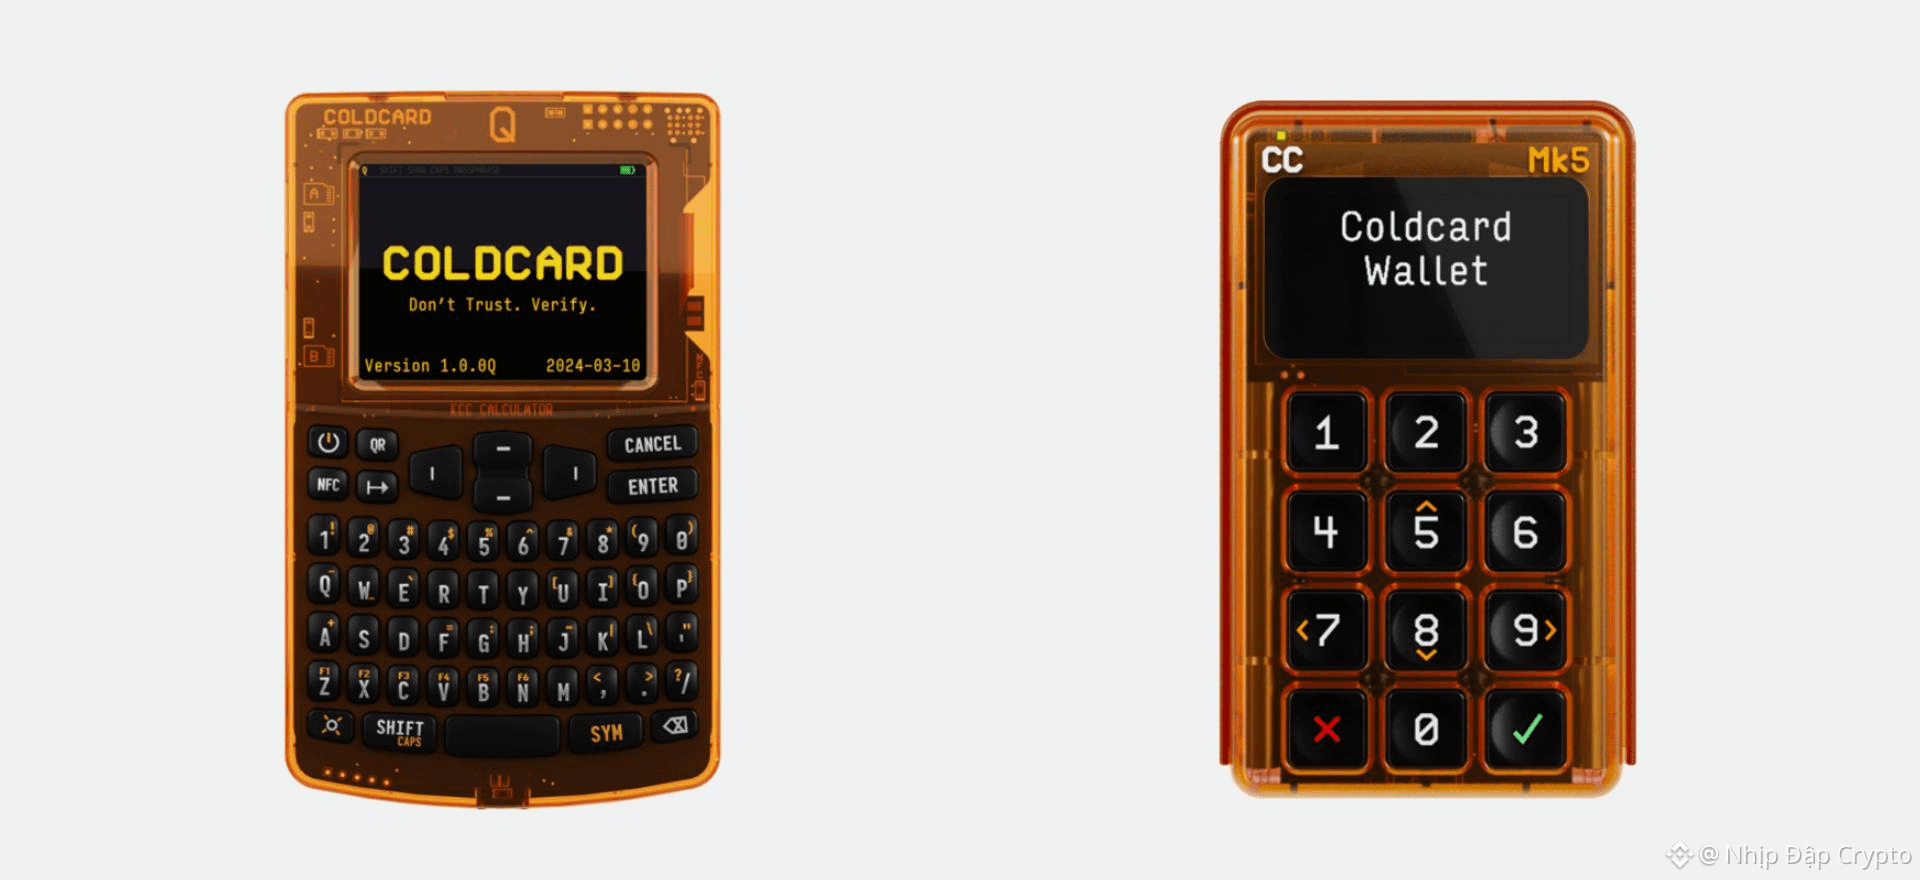
Plus de 600 BTC d’une valeur de 38 millions de dollars ont disparu à cause d’une simple erreur de micrologiciel (firmware) sur une ligne de portefeuilles matériels Coldcard, réputée comme une forteresse de sécurité.
Cet incident porte un coup sérieux à la confiance « sans confiance » (trustless) défendue par le courant de la self-custody. Lorsque des clés privées sont recréées par des acteurs malveillants du fait d’un faible niveau d’aléa dans la génération de chaînes de caractères, de nombreux traders réalisent qu’ils échangent en réalité le risque de contrepartie contre le risque lié au matériel et à la chaîne d’approvisionnement. La conséquence directe est que d’importants flux de capitaux pourraient se déplacer de façon plus marquée vers des fonds ETF Bitcoin au comptant ou vers des services de garde professionnels afin de chercher une sécurité sur le plan juridique.
Mon point de vue est qu’il n’existe aucune solution parfaitement sûre. Conserver ses propres clés privées exige des connaissances techniques extrêmement exigeantes. Dans un contexte de marché volatil, diversifier les modes de conservation des actifs est essentiel pour réduire le risque systémique.
Vérifiez toujours activement vos appareils, mettez à jour les recommandations du fabricant et faites vos propres recherches approfondies (DYOR) avant de prendre une décision d’allocation de capital.
#BTC #BaoMat #TuLuuKy #ETF
Plus de 600 BTC d’une valeur de 38 millions de dollars ont disparu à cause d’une simple erreur de micrologiciel (firmware) sur une ligne de portefeuilles matériels Coldcard, réputée comme une forteresse de sécurité.
Cet incident porte un coup sérieux à la confiance « sans confiance » (trustless) défendue par le courant de la self-custody. Lorsque des clés privées sont recréées par des acteurs malveillants du fait d’un faible niveau d’aléa dans la génération de chaînes de caractères, de nombreux traders réalisent qu’ils échangent en réalité le risque de contrepartie contre le risque lié au matériel et à la chaîne d’approvisionnement. La conséquence directe est que d’importants flux de capitaux pourraient se déplacer de façon plus marquée vers des fonds ETF Bitcoin au comptant ou vers des services de garde professionnels afin de chercher une sécurité sur le plan juridique.
Mon point de vue est qu’il n’existe aucune solution parfaitement sûre. Conserver ses propres clés privées exige des connaissances techniques extrêmement exigeantes. Dans un contexte de marché volatil, diversifier les modes de conservation des actifs est essentiel pour réduire le risque systémique.
Vérifiez toujours activement vos appareils, mettez à jour les recommandations du fabricant et faites vos propres recherches approfondies (DYOR) avant de prendre une décision d’allocation de capital.
#BTC #BaoMat #TuLuuKy #ETF
Cet incident porte un coup sérieux à la confiance « sans confiance » (trustless) défendue par le courant de la self-custody. Lorsque des clés privées sont recréées par des acteurs malveillants du fait d’un faible niveau d’aléa dans la génération de chaînes de caractères, de nombreux traders réalisent qu’ils échangent en réalité le risque de contrepartie contre le risque lié au matériel et à la chaîne d’approvisionnement. La conséquence directe est que d’importants flux de capitaux pourraient se déplacer de façon plus marquée vers des fonds ETF Bitcoin au comptant ou vers des services de garde professionnels afin de chercher une sécurité sur le plan juridique.
Mon point de vue est qu’il n’existe aucune solution parfaitement sûre. Conserver ses propres clés privées exige des connaissances techniques extrêmement exigeantes. Dans un contexte de marché volatil, diversifier les modes de conservation des actifs est essentiel pour réduire le risque systémique.
Vérifiez toujours activement vos appareils, mettez à jour les recommandations du fabricant et faites vos propres recherches approfondies (DYOR) avant de prendre une décision d’allocation de capital.
#BTC #BaoMat #TuLuuKy #ETF
111
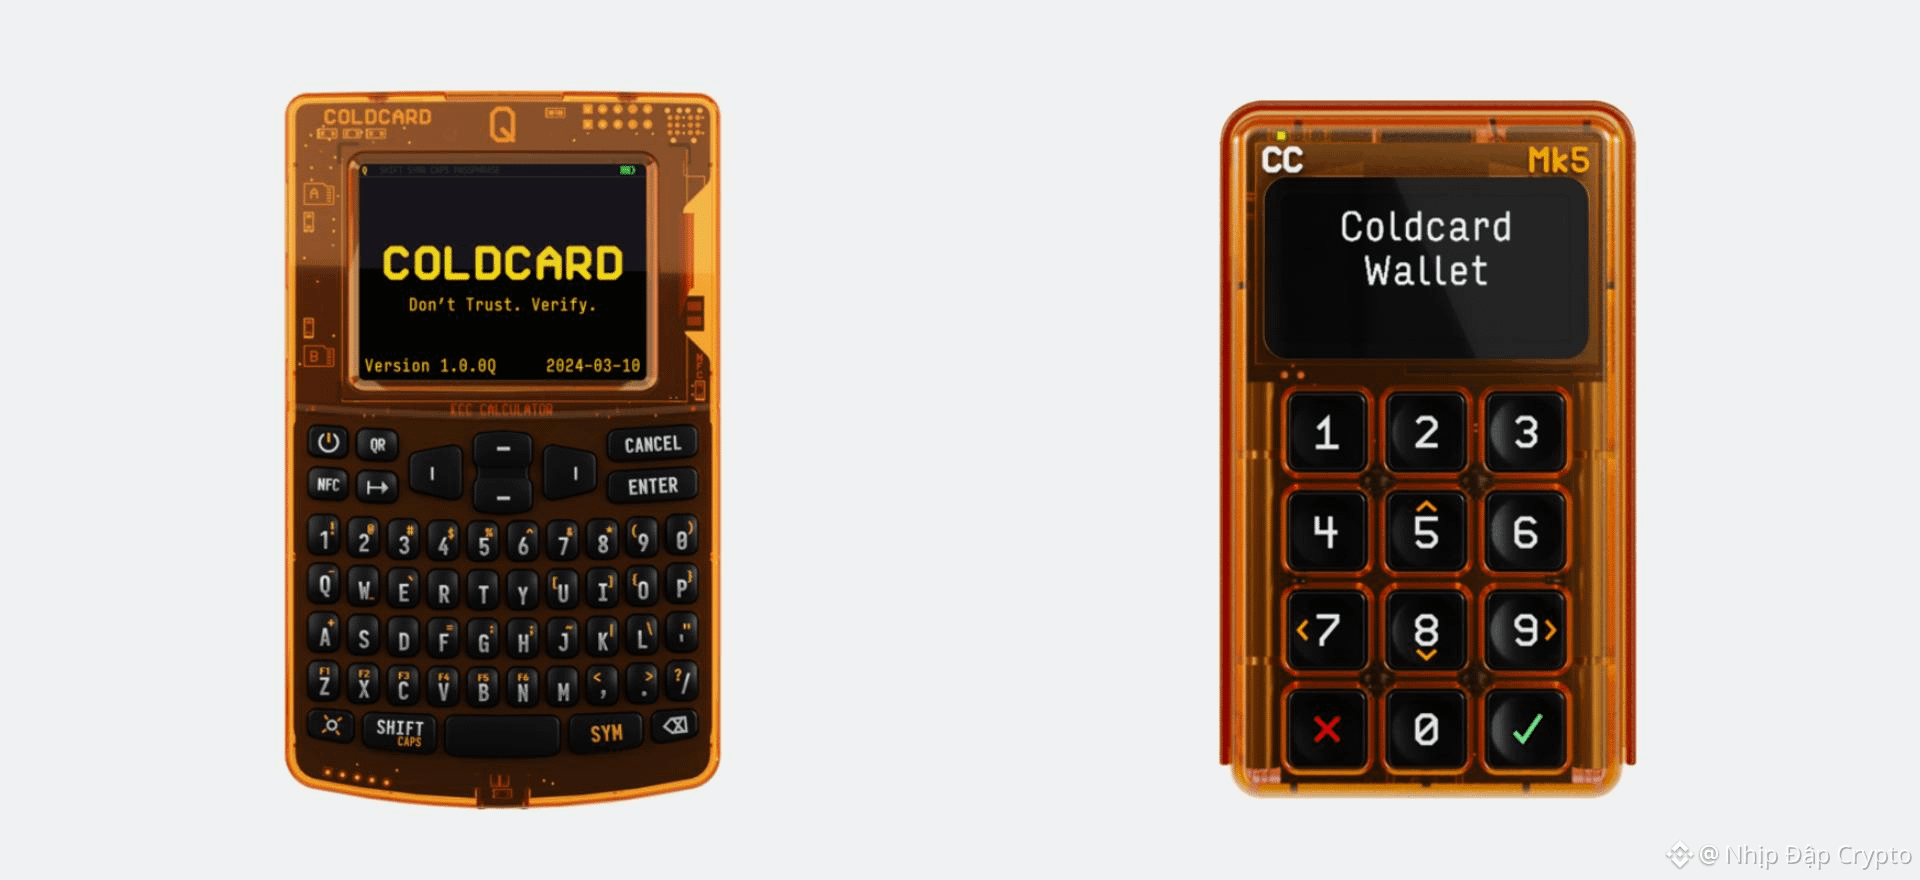
594 BTC d’une valeur de 38 millions USD ont disparu en seulement 25 minutes sur 500 portefeuilles cold wallets censés être les plus sûrs – un avertissement coûteux pour la philosophie du self-custody (conservation en propre).
L’attaque visait une faille du micrologiciel ancien (version 4.0.1 datant de 2021) des portefeuilles Coldcard Mk3 : l’appareil, par inadvertance, a contourné le générateur de nombres aléatoires matériels et est passé à un mécanisme logiciel plus facile à prédire. Même si cet événement n’a pas encore eu d’impact direct sur la trajectoire du prix du BTC – qui reste au-dessus de la barre des 64.000 USD –, il a porté un coup sérieux au moral des détenteurs de long terme. Quand des portefeuilles « totalement hors ligne » peuvent eux aussi être exploités à distance à cause d’un bug de code, le risque systémique est quelque chose que nous devons prendre au sérieux.
Mon point de vue : rien n’est absolument sûr sur ce marché. Si vous utilisez un ancien modèle Coldcard Mk3, vérifiez immédiatement la version du micrologiciel et transférez activement vos actifs vers une nouvelle adresse si nécessaire. La gestion du risque en matière de sécurité est aussi importante que la gestion du capital sur une salle de marché de futures. Soyez toujours prudent et faites toujours vos recherches en profondeur.
#BTC #BaoMat #Crypto #Coldcard
594 BTC d’une valeur de 38 millions USD ont disparu en seulement 25 minutes sur 500 portefeuilles cold wallets censés être les plus sûrs – un avertissement coûteux pour la philosophie du self-custody (conservation en propre).
L’attaque visait une faille du micrologiciel ancien (version 4.0.1 datant de 2021) des portefeuilles Coldcard Mk3 : l’appareil, par inadvertance, a contourné le générateur de nombres aléatoires matériels et est passé à un mécanisme logiciel plus facile à prédire. Même si cet événement n’a pas encore eu d’impact direct sur la trajectoire du prix du BTC – qui reste au-dessus de la barre des 64.000 USD –, il a porté un coup sérieux au moral des détenteurs de long terme. Quand des portefeuilles « totalement hors ligne » peuvent eux aussi être exploités à distance à cause d’un bug de code, le risque systémique est quelque chose que nous devons prendre au sérieux.
Mon point de vue : rien n’est absolument sûr sur ce marché. Si vous utilisez un ancien modèle Coldcard Mk3, vérifiez immédiatement la version du micrologiciel et transférez activement vos actifs vers une nouvelle adresse si nécessaire. La gestion du risque en matière de sécurité est aussi importante que la gestion du capital sur une salle de marché de futures. Soyez toujours prudent et faites toujours vos recherches en profondeur.
#BTC #BaoMat #Crypto #Coldcard
L’attaque visait une faille du micrologiciel ancien (version 4.0.1 datant de 2021) des portefeuilles Coldcard Mk3 : l’appareil, par inadvertance, a contourné le générateur de nombres aléatoires matériels et est passé à un mécanisme logiciel plus facile à prédire. Même si cet événement n’a pas encore eu d’impact direct sur la trajectoire du prix du BTC – qui reste au-dessus de la barre des 64.000 USD –, il a porté un coup sérieux au moral des détenteurs de long terme. Quand des portefeuilles « totalement hors ligne » peuvent eux aussi être exploités à distance à cause d’un bug de code, le risque systémique est quelque chose que nous devons prendre au sérieux.
Mon point de vue : rien n’est absolument sûr sur ce marché. Si vous utilisez un ancien modèle Coldcard Mk3, vérifiez immédiatement la version du micrologiciel et transférez activement vos actifs vers une nouvelle adresse si nécessaire. La gestion du risque en matière de sécurité est aussi importante que la gestion du capital sur une salle de marché de futures. Soyez toujours prudent et faites toujours vos recherches en profondeur.
#BTC #BaoMat #Crypto #Coldcard
207
Le chiffre de 1,84 million de dollars US a fondu uniquement à cause d’une application de portefeuille Bitcoin frauduleuse sur l’App Store d’Apple : un avertissement extrêmement coûteux pour la communauté crypto.
Une nouvelle plainte fédérale affirme que ce géant de la technologie aurait tardé à supprimer l’application Sparrow Wallet contrefaite, même après avoir reçu des signalements de victimes ayant subi des pertes auparavant. De nombreuses personnes ont perdu l’intégralité des BTC qu’elles avaient accumulés ; certaines ont perdu jusqu’à 7,4 BTC, simplement parce qu’elles ont fait confiance au filtre de l’App Store, puis ont saisi la phrase de restauration (seed phrase) dans l’application factice.
Cet épisode met en évidence une réalité brutale : même les plateformes considérées comme les plus sûres présentent des failles de modération. En tant que trader, je me le rappelle toujours : mes actifs, c’est à moi de les protéger. Saisir une seed phrase dans des applications mobiles pas suffisamment vérifiées est un acte extrêmement dangereux, d’autant plus que le portefeuille Sparrow officiel n’existe en réalité que sous la forme d’une version pour ordinateur de bureau.
Protégez toujours activement votre portefeuille : utilisez un portefeuille matériel (cold wallet) si nécessaire et faites toujours vos recherches avec rigueur (DYOR) avant de télécharger n’importe quelle application financière.
#BaoMat #PhapLy #BTC #Bitcoin
Le chiffre de 1,84 million de dollars US a fondu uniquement à cause d’une application de portefeuille Bitcoin frauduleuse sur l’App Store d’Apple : un avertissement extrêmement coûteux pour la communauté crypto.
Une nouvelle plainte fédérale affirme que ce géant de la technologie aurait tardé à supprimer l’application Sparrow Wallet contrefaite, même après avoir reçu des signalements de victimes ayant subi des pertes auparavant. De nombreuses personnes ont perdu l’intégralité des BTC qu’elles avaient accumulés ; certaines ont perdu jusqu’à 7,4 BTC, simplement parce qu’elles ont fait confiance au filtre de l’App Store, puis ont saisi la phrase de restauration (seed phrase) dans l’application factice.
Cet épisode met en évidence une réalité brutale : même les plateformes considérées comme les plus sûres présentent des failles de modération. En tant que trader, je me le rappelle toujours : mes actifs, c’est à moi de les protéger. Saisir une seed phrase dans des applications mobiles pas suffisamment vérifiées est un acte extrêmement dangereux, d’autant plus que le portefeuille Sparrow officiel n’existe en réalité que sous la forme d’une version pour ordinateur de bureau.
Protégez toujours activement votre portefeuille : utilisez un portefeuille matériel (cold wallet) si nécessaire et faites toujours vos recherches avec rigueur (DYOR) avant de télécharger n’importe quelle application financière.
#BaoMat #PhapLy #BTC #Bitcoin
Une nouvelle plainte fédérale affirme que ce géant de la technologie aurait tardé à supprimer l’application Sparrow Wallet contrefaite, même après avoir reçu des signalements de victimes ayant subi des pertes auparavant. De nombreuses personnes ont perdu l’intégralité des BTC qu’elles avaient accumulés ; certaines ont perdu jusqu’à 7,4 BTC, simplement parce qu’elles ont fait confiance au filtre de l’App Store, puis ont saisi la phrase de restauration (seed phrase) dans l’application factice.
Cet épisode met en évidence une réalité brutale : même les plateformes considérées comme les plus sûres présentent des failles de modération. En tant que trader, je me le rappelle toujours : mes actifs, c’est à moi de les protéger. Saisir une seed phrase dans des applications mobiles pas suffisamment vérifiées est un acte extrêmement dangereux, d’autant plus que le portefeuille Sparrow officiel n’existe en réalité que sous la forme d’une version pour ordinateur de bureau.
Protégez toujours activement votre portefeuille : utilisez un portefeuille matériel (cold wallet) si nécessaire et faites toujours vos recherches avec rigueur (DYOR) avant de télécharger n’importe quelle application financière.
#BaoMat #PhapLy #BTC #Bitcoin
82
·
--
📢 Mise à jour : Payy commence à déployer son plan d’indemnisation pour les utilisateurs touchés.
À la suite de l’attaque du contrat de pont inter-chaînes survenue le 24/9, Payy — un réseau de paiement axé sur la protection de la vie privée — a officiellement annoncé son plan de remboursement des victimes.
📌 Informations importantes :
🔹 Pertes totales : environ 1,8 million USD (la totalité des fonds présents dans le contrat a été dérobée).
🔹 Modalités d’indemnisation : remboursement en USDC via le réseau Ethereum.
🔹 Date limite d’inscription : dans les 30 jours suivant l’annonce.
💡 Analyse rapide :
- Cette initiative témoigne de la volonté d’écoute et du sens des responsabilités de l’équipe du projet pour remédier aux conséquences de cet incident de sécurité.
- À noter : le service Payy Wallet cessera définitivement ses activités à la fin de cette période d’indemnisation.
- Cet incident rappelle aux investisseurs les risques liés aux failles de sécurité potentielles lors de l’utilisation de ponts inter-chaînes.
👉 Des informations pour vous guider — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Payy #BaoMat $ETH
📢 Mise à jour : Payy commence à déployer son plan d’indemnisation pour les utilisateurs touchés.
À la suite de l’attaque du contrat de pont inter-chaînes survenue le 24/9, Payy — un réseau de paiement axé sur la protection de la vie privée — a officiellement annoncé son plan de remboursement des victimes.
📌 Informations importantes :
🔹 Pertes totales : environ 1,8 million USD (la totalité des fonds présents dans le contrat a été dérobée).
🔹 Modalités d’indemnisation : remboursement en USDC via le réseau Ethereum.
🔹 Date limite d’inscription : dans les 30 jours suivant l’annonce.
💡 Analyse rapide :
- Cette initiative témoigne de la volonté d’écoute et du sens des responsabilités de l’équipe du projet pour remédier aux conséquences de cet incident de sécurité.
- À noter : le service Payy Wallet cessera définitivement ses activités à la fin de cette période d’indemnisation.
- Cet incident rappelle aux investisseurs les risques liés aux failles de sécurité potentielles lors de l’utilisation de ponts inter-chaînes.
👉 Des informations pour vous guider — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Payy #BaoMat $ETH
À la suite de l’attaque du contrat de pont inter-chaînes survenue le 24/9, Payy — un réseau de paiement axé sur la protection de la vie privée — a officiellement annoncé son plan de remboursement des victimes.
📌 Informations importantes :
🔹 Pertes totales : environ 1,8 million USD (la totalité des fonds présents dans le contrat a été dérobée).
🔹 Modalités d’indemnisation : remboursement en USDC via le réseau Ethereum.
🔹 Date limite d’inscription : dans les 30 jours suivant l’annonce.
💡 Analyse rapide :
- Cette initiative témoigne de la volonté d’écoute et du sens des responsabilités de l’équipe du projet pour remédier aux conséquences de cet incident de sécurité.
- À noter : le service Payy Wallet cessera définitivement ses activités à la fin de cette période d’indemnisation.
- Cet incident rappelle aux investisseurs les risques liés aux failles de sécurité potentielles lors de l’utilisation de ponts inter-chaînes.
👉 Des informations pour vous guider — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Payy #BaoMat $ETH
103
Vainquant 30 milliards de dollars de volume, les NEAR Intents ont été exploités et ont perdu 3,8 millions de dollars — $NEAR là, environ 6% se sont immédiatement effondrés vers près de 4,94 USD.
Le problème vient du pont entre le système Omni et le smart contract. Le projet confirme avoir corrigé le bug et remboursera intégralement les utilisateurs ; le mainnet n’est pas affecté.
4,94 USD est la zone de support directe que je suis de près. Si cette zone est percée, les longs avec levier élevé risquent d’être balayés — il n’y a aucune autre zone de soutien clairement identifiable juste en dessous. Si le prix tient après que la nouvelle s’est calmée, alors le graphique aura une raison de rebondir.
Pour ceux qui font du futures : attraper le couteau lorsque la nouvelle de sécurité vient d’exploser, c’est un vrai risque, pas une question de prudence. J’attends encore 1–2 bougies de confirmation à 4,94 USD avant de prendre la moindre décision — je ne passe pas de nouvel ordre à ce moment-là.
Vérifiez le graphique $NEAR ci-dessous pour voir de quel côté penche la force acheteuse/vendeuse 👇
#NEAR #DeFi #BaoMat #Altcoin
Vainquant 30 milliards de dollars de volume, les NEAR Intents ont été exploités et ont perdu 3,8 millions de dollars — $NEAR là, environ 6% se sont immédiatement effondrés vers près de 4,94 USD.
Le problème vient du pont entre le système Omni et le smart contract. Le projet confirme avoir corrigé le bug et remboursera intégralement les utilisateurs ; le mainnet n’est pas affecté.
4,94 USD est la zone de support directe que je suis de près. Si cette zone est percée, les longs avec levier élevé risquent d’être balayés — il n’y a aucune autre zone de soutien clairement identifiable juste en dessous. Si le prix tient après que la nouvelle s’est calmée, alors le graphique aura une raison de rebondir.
Pour ceux qui font du futures : attraper le couteau lorsque la nouvelle de sécurité vient d’exploser, c’est un vrai risque, pas une question de prudence. J’attends encore 1–2 bougies de confirmation à 4,94 USD avant de prendre la moindre décision — je ne passe pas de nouvel ordre à ce moment-là.
Vérifiez le graphique $NEAR ci-dessous pour voir de quel côté penche la force acheteuse/vendeuse 👇
#NEAR #DeFi #BaoMat #Altcoin
Le problème vient du pont entre le système Omni et le smart contract. Le projet confirme avoir corrigé le bug et remboursera intégralement les utilisateurs ; le mainnet n’est pas affecté.
4,94 USD est la zone de support directe que je suis de près. Si cette zone est percée, les longs avec levier élevé risquent d’être balayés — il n’y a aucune autre zone de soutien clairement identifiable juste en dessous. Si le prix tient après que la nouvelle s’est calmée, alors le graphique aura une raison de rebondir.
Pour ceux qui font du futures : attraper le couteau lorsque la nouvelle de sécurité vient d’exploser, c’est un vrai risque, pas une question de prudence. J’attends encore 1–2 bougies de confirmation à 4,94 USD avant de prendre la moindre décision — je ne passe pas de nouvel ordre à ce moment-là.
Vérifiez le graphique $NEAR ci-dessous pour voir de quel côté penche la force acheteuse/vendeuse 👇
#NEAR #DeFi #BaoMat #Altcoin
350
Fuite de 678.000 dossiers fiscaux en France : simple information de cybersécurité, ou bien le prochain piège de balayage de liquidités du genre “requin” ?
Plus de 26.000 personnes ayant des revenus supérieurs à 100.000 EUR ont vu leurs données financières exposées, faisant naître le risque d’arnaques visant directement les investisseurs crypto. En réaction à cette nouvelle, le prix $BTC a légèrement reculé vers 62.877,3 USD (–0,83% sur 24 h).
Du point de vue du flux de trésorerie, les grandes institutions adorent exploiter ce type de pics de FUD. Quand les petits investisseurs paniquent, les “requins” peuvent facilement faire baisser le prix de $BTC afin de balayer les liquidités des positions à effet de levier, avant de déterminer la prochaine tendance.
Ne vous précipitez pas pour deviner les sommets et les creux, ni pour abuser de l’effet de levier à ce stade. Le plus important est de vérifier à nouveau la sécurité de vos actifs et de respecter les principes de gestion des risques (DYOR).
Selon vous, cette phase de stabilisation de $BTC est-elle une pression sur le prix pour accumuler des positions, ou le début d’une vraie vague de vente ? Discutons-en avec moi en dessous ! 👇
#BaoMat #BTC #Bitcoin #BinanceSquare
Fuite de 678.000 dossiers fiscaux en France : simple information de cybersécurité, ou bien le prochain piège de balayage de liquidités du genre “requin” ?
Plus de 26.000 personnes ayant des revenus supérieurs à 100.000 EUR ont vu leurs données financières exposées, faisant naître le risque d’arnaques visant directement les investisseurs crypto. En réaction à cette nouvelle, le prix $BTC a légèrement reculé vers 62.877,3 USD (–0,83% sur 24 h).
Du point de vue du flux de trésorerie, les grandes institutions adorent exploiter ce type de pics de FUD. Quand les petits investisseurs paniquent, les “requins” peuvent facilement faire baisser le prix de $BTC afin de balayer les liquidités des positions à effet de levier, avant de déterminer la prochaine tendance.
Ne vous précipitez pas pour deviner les sommets et les creux, ni pour abuser de l’effet de levier à ce stade. Le plus important est de vérifier à nouveau la sécurité de vos actifs et de respecter les principes de gestion des risques (DYOR).
Selon vous, cette phase de stabilisation de $BTC est-elle une pression sur le prix pour accumuler des positions, ou le début d’une vraie vague de vente ? Discutons-en avec moi en dessous ! 👇
#BaoMat #BTC #Bitcoin #BinanceSquare
Plus de 26.000 personnes ayant des revenus supérieurs à 100.000 EUR ont vu leurs données financières exposées, faisant naître le risque d’arnaques visant directement les investisseurs crypto. En réaction à cette nouvelle, le prix $BTC a légèrement reculé vers 62.877,3 USD (–0,83% sur 24 h).
Du point de vue du flux de trésorerie, les grandes institutions adorent exploiter ce type de pics de FUD. Quand les petits investisseurs paniquent, les “requins” peuvent facilement faire baisser le prix de $BTC afin de balayer les liquidités des positions à effet de levier, avant de déterminer la prochaine tendance.
Ne vous précipitez pas pour deviner les sommets et les creux, ni pour abuser de l’effet de levier à ce stade. Le plus important est de vérifier à nouveau la sécurité de vos actifs et de respecter les principes de gestion des risques (DYOR).
Selon vous, cette phase de stabilisation de $BTC est-elle une pression sur le prix pour accumuler des positions, ou le début d’une vraie vague de vente ? Discutons-en avec moi en dessous ! 👇
#BaoMat #BTC #Bitcoin #BinanceSquare
52
🔔 Alerte : information importante concernant les retraits sur Binance !
La cofondatrice de Binance, He Yi, vient de publier une mise à jour afin de rassurer les utilisateurs dans leurs transactions :
🔹 *Statut :* Le système de retrait fonctionne actuellement de manière stable.
🔹 *À noter :* En cas de hausse soudaine du nombre de demandes de retrait sur une courte période, le réseau peut être temporairement congestionné, mais il devrait rapidement revenir à la normale.
🔹 *Recommandation :* Vérifiez toujours soigneusement l’adresse du portefeuille destinataire et assurez-vous que votre appareil est sécurisé avant d’effectuer une transaction.
*Pourquoi est-ce important ?*
✅ Éviter de paniquer lorsque les transactions ralentissent en raison d’une surcharge du système.
✅ Souligner l’importance de la sécurité personnelle afin d’éviter de regrettables pertes d’actifs.
✅ Confirmer la transparence et la capacité opérationnelle de la plus grande plateforme d’échange au monde.
👉 Découvrez une analyse approfondie — Suivez [la chaîne](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en\u0026r=BOZMO8A1)
#Binance #HeYi #TinTucCrypto #Sécurité. $TRX
🔔 Alerte : information importante concernant les retraits sur Binance !
La cofondatrice de Binance, He Yi, vient de publier une mise à jour afin de rassurer les utilisateurs dans leurs transactions :
🔹 *Statut :* Le système de retrait fonctionne actuellement de manière stable.
🔹 *À noter :* En cas de hausse soudaine du nombre de demandes de retrait sur une courte période, le réseau peut être temporairement congestionné, mais il devrait rapidement revenir à la normale.
🔹 *Recommandation :* Vérifiez toujours soigneusement l’adresse du portefeuille destinataire et assurez-vous que votre appareil est sécurisé avant d’effectuer une transaction.
*Pourquoi est-ce important ?*
✅ Éviter de paniquer lorsque les transactions ralentissent en raison d’une surcharge du système.
✅ Souligner l’importance de la sécurité personnelle afin d’éviter de regrettables pertes d’actifs.
✅ Confirmer la transparence et la capacité opérationnelle de la plus grande plateforme d’échange au monde.
👉 Découvrez une analyse approfondie — Suivez [la chaîne](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en\u0026r=BOZMO8A1)
#Binance #HeYi #TinTucCrypto #Sécurité. $TRX
La cofondatrice de Binance, He Yi, vient de publier une mise à jour afin de rassurer les utilisateurs dans leurs transactions :
🔹 *Statut :* Le système de retrait fonctionne actuellement de manière stable.
🔹 *À noter :* En cas de hausse soudaine du nombre de demandes de retrait sur une courte période, le réseau peut être temporairement congestionné, mais il devrait rapidement revenir à la normale.
🔹 *Recommandation :* Vérifiez toujours soigneusement l’adresse du portefeuille destinataire et assurez-vous que votre appareil est sécurisé avant d’effectuer une transaction.
*Pourquoi est-ce important ?*
✅ Éviter de paniquer lorsque les transactions ralentissent en raison d’une surcharge du système.
✅ Souligner l’importance de la sécurité personnelle afin d’éviter de regrettables pertes d’actifs.
✅ Confirmer la transparence et la capacité opérationnelle de la plus grande plateforme d’échange au monde.
👉 Découvrez une analyse approfondie — Suivez [la chaîne](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en\u0026r=BOZMO8A1)
#Binance #HeYi #TinTucCrypto #Sécurité. $TRX
154
Est-ce que la nouvelle FUD juridique de Reuters sert de prétexte pour que les grands fonds déclenchent une vague de vente afin de chasser la liquidité autour de $BNB , près du niveau de 605 USD ?
Les informations partagées sur des données KYC suscitent des inquiétudes concernant la sécurité. Toutefois, du point de vue des flux de capitaux, ce genre de mauvaise nouvelle est souvent exploité par les « requins » pour purger l’effet de levier des positions Long. En réalité, $BNB s’échange actuellement autour de la barre des 605,22 USD (en baisse légère de 0,35 % au moment de la rédaction), ce qui témoigne d’une réaction plutôt calme, compte tenu de la reprise générale du marché.
Je constate que les gros acteurs ne semblent pas en train de fuir massivement : ils maintiennent surtout une dynamique de consolidation avec une pression à la baisse pour éroder le moral des traders de détail. La zone des 600 USD constitue un repère de liquidité important : surveillez attentivement la réaction des bougies avant d’agir, afin d’éviter le FOMO en achetant trop tôt « au plus bas ».
Vous avez déjà une position sur $BNB ou vous êtes encore en dehors, en observation ? Cliquez $BNB ci-dessous pour regarder les bougies ! 👇
#BNB #PhapLy #Sanggiaodich #BaoMat
Est-ce que la nouvelle FUD juridique de Reuters sert de prétexte pour que les grands fonds déclenchent une vague de vente afin de chasser la liquidité autour de $BNB , près du niveau de 605 USD ?
Les informations partagées sur des données KYC suscitent des inquiétudes concernant la sécurité. Toutefois, du point de vue des flux de capitaux, ce genre de mauvaise nouvelle est souvent exploité par les « requins » pour purger l’effet de levier des positions Long. En réalité, $BNB s’échange actuellement autour de la barre des 605,22 USD (en baisse légère de 0,35 % au moment de la rédaction), ce qui témoigne d’une réaction plutôt calme, compte tenu de la reprise générale du marché.
Je constate que les gros acteurs ne semblent pas en train de fuir massivement : ils maintiennent surtout une dynamique de consolidation avec une pression à la baisse pour éroder le moral des traders de détail. La zone des 600 USD constitue un repère de liquidité important : surveillez attentivement la réaction des bougies avant d’agir, afin d’éviter le FOMO en achetant trop tôt « au plus bas ».
Vous avez déjà une position sur $BNB ou vous êtes encore en dehors, en observation ? Cliquez $BNB ci-dessous pour regarder les bougies ! 👇
#BNB #PhapLy #Sanggiaodich #BaoMat
Les informations partagées sur des données KYC suscitent des inquiétudes concernant la sécurité. Toutefois, du point de vue des flux de capitaux, ce genre de mauvaise nouvelle est souvent exploité par les « requins » pour purger l’effet de levier des positions Long. En réalité, $BNB s’échange actuellement autour de la barre des 605,22 USD (en baisse légère de 0,35 % au moment de la rédaction), ce qui témoigne d’une réaction plutôt calme, compte tenu de la reprise générale du marché.
Je constate que les gros acteurs ne semblent pas en train de fuir massivement : ils maintiennent surtout une dynamique de consolidation avec une pression à la baisse pour éroder le moral des traders de détail. La zone des 600 USD constitue un repère de liquidité important : surveillez attentivement la réaction des bougies avant d’agir, afin d’éviter le FOMO en achetant trop tôt « au plus bas ».
Vous avez déjà une position sur $BNB ou vous êtes encore en dehors, en observation ? Cliquez $BNB ci-dessous pour regarder les bougies ! 👇
#BNB #PhapLy #Sanggiaodich #BaoMat
14
La SEC thaïlandaise engage des poursuites pénales contre Bitkub pour avoir dissimulé une affaire de piratage de 50 millions de dollars en 2021.
La SEC thaïlandaise dépose une plainte contre Bitkub et deux anciens directeurs auprès de la police technologique. Motif : diffusion d’informations inexactes, dissimulation de l’ampleur des pertes liées au piratage des actifs numériques en 2021.
La dissimulation directe a fait échouer la vente de 51 % du capital, évaluée à 500 millions de dollars, conclue en 2022 avec la banque SCB. La crédibilité de la plateforme s’est fortement dégradée. La poursuite judiciaire renforcée accroît le risque systémique dans la région de l’Asie du Sud-Est. Les investisseurs s’inquiètent et retirent leurs capitaux des plateformes locales manquant de transparence.
Prochaines actions : Surveiller de près les flux de liquidités entrants et sortants des petites plateformes d’échange. Retirer les actifs vers un portefeuille personnel ou une grande plateforme disposant de preuves de réserve d’actifs claires. Ne pas laisser de gros montants d’actifs en un seul endroit. Faire ses propres recherches attentivement avant de négocier.
#PhapLy #SanGiaoDich #BaoMat #Crypto
La SEC thaïlandaise engage des poursuites pénales contre Bitkub pour avoir dissimulé une affaire de piratage de 50 millions de dollars en 2021.
La SEC thaïlandaise dépose une plainte contre Bitkub et deux anciens directeurs auprès de la police technologique. Motif : diffusion d’informations inexactes, dissimulation de l’ampleur des pertes liées au piratage des actifs numériques en 2021.
La dissimulation directe a fait échouer la vente de 51 % du capital, évaluée à 500 millions de dollars, conclue en 2022 avec la banque SCB. La crédibilité de la plateforme s’est fortement dégradée. La poursuite judiciaire renforcée accroît le risque systémique dans la région de l’Asie du Sud-Est. Les investisseurs s’inquiètent et retirent leurs capitaux des plateformes locales manquant de transparence.
Prochaines actions : Surveiller de près les flux de liquidités entrants et sortants des petites plateformes d’échange. Retirer les actifs vers un portefeuille personnel ou une grande plateforme disposant de preuves de réserve d’actifs claires. Ne pas laisser de gros montants d’actifs en un seul endroit. Faire ses propres recherches attentivement avant de négocier.
#PhapLy #SanGiaoDich #BaoMat #Crypto
La SEC thaïlandaise dépose une plainte contre Bitkub et deux anciens directeurs auprès de la police technologique. Motif : diffusion d’informations inexactes, dissimulation de l’ampleur des pertes liées au piratage des actifs numériques en 2021.
La dissimulation directe a fait échouer la vente de 51 % du capital, évaluée à 500 millions de dollars, conclue en 2022 avec la banque SCB. La crédibilité de la plateforme s’est fortement dégradée. La poursuite judiciaire renforcée accroît le risque systémique dans la région de l’Asie du Sud-Est. Les investisseurs s’inquiètent et retirent leurs capitaux des plateformes locales manquant de transparence.
Prochaines actions : Surveiller de près les flux de liquidités entrants et sortants des petites plateformes d’échange. Retirer les actifs vers un portefeuille personnel ou une grande plateforme disposant de preuves de réserve d’actifs claires. Ne pas laisser de gros montants d’actifs en un seul endroit. Faire ses propres recherches attentivement avant de négocier.
#PhapLy #SanGiaoDich #BaoMat #Crypto
51
#KavaLendHackDrains55MillionKAVA
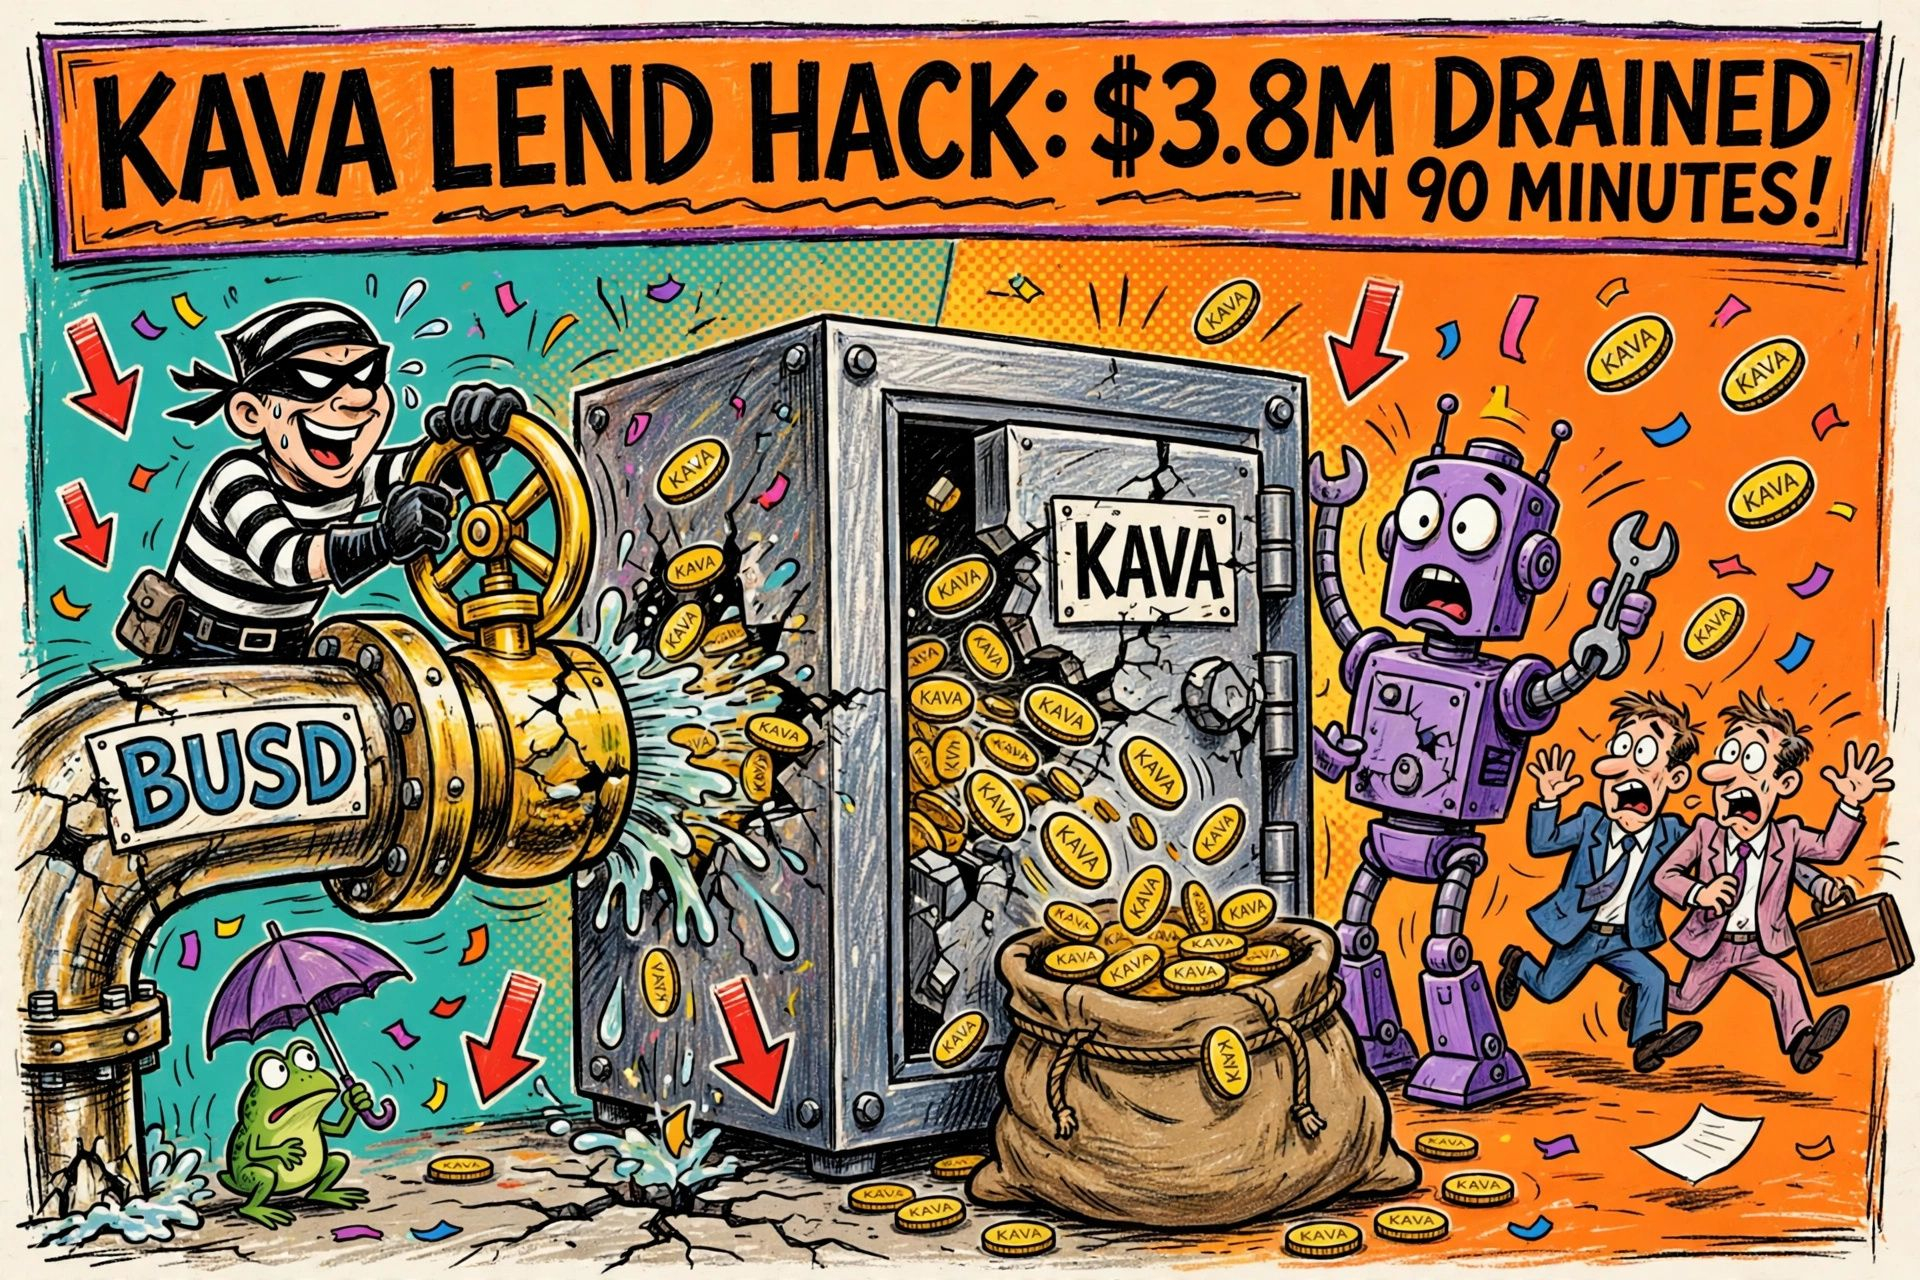
🚨 KAVA LEND A ÉTÉ EXPLOITÉ, 55 MILLIONS DE COINS PARTIS EN FUMÉE
La nuit dernière, un inconnu a exploité une faille d’arrondi sur le marché BUSD abandonné de Kava Lend, gonflant la garantie 243 000 fois, puis a emprunté 55,2 millions de KAVA en 127 prêts, vidant les réserves en seulement 90 minutes. Les coins ont été transférés sur la chaîne BNB et vendus, rapportant environ 2,09 millions de dollars. $KAVA Perpétuel tourne autour de 0,028 dollar, en baisse de plus de moitié en une journée, tandis que le Bitcoin oscille autour de 63.973 dollars. L’équipe a reconnu l’incident après plus de 7 heures et précisé qu’aucun coin supplémentaire n’avait été créé. Elle a suspendu le pont et bloqué les dépôts et retraits de KAVA sur les plateformes partenaires ; Relay a pu bloquer 612.000 dollars, soit environ 29 % des recettes de la vente massive.
Plus fortes variations du Perpétuel aujourd’hui : $ASTER 0,53 dollars, $H 0,018 dollars
#Kava #BaoMat #DeFi
#KavaLendHackDrains55MillionKAVA
🚨 KAVA LEND A ÉTÉ EXPLOITÉ, 55 MILLIONS DE COINS PARTIS EN FUMÉE
La nuit dernière, un inconnu a exploité une faille d’arrondi sur le marché BUSD abandonné de Kava Lend, gonflant la garantie 243 000 fois, puis a emprunté 55,2 millions de KAVA en 127 prêts, vidant les réserves en seulement 90 minutes. Les coins ont été transférés sur la chaîne BNB et vendus, rapportant environ 2,09 millions de dollars. $KAVA Perpétuel tourne autour de 0,028 dollar, en baisse de plus de moitié en une journée, tandis que le Bitcoin oscille autour de 63.973 dollars. L’équipe a reconnu l’incident après plus de 7 heures et précisé qu’aucun coin supplémentaire n’avait été créé. Elle a suspendu le pont et bloqué les dépôts et retraits de KAVA sur les plateformes partenaires ; Relay a pu bloquer 612.000 dollars, soit environ 29 % des recettes de la vente massive.
Plus fortes variations du Perpétuel aujourd’hui : $ASTER 0,53 dollars, $H 0,018 dollars
#Kava #BaoMat #DeFi
🚨 KAVA LEND A ÉTÉ EXPLOITÉ, 55 MILLIONS DE COINS PARTIS EN FUMÉE
La nuit dernière, un inconnu a exploité une faille d’arrondi sur le marché BUSD abandonné de Kava Lend, gonflant la garantie 243 000 fois, puis a emprunté 55,2 millions de KAVA en 127 prêts, vidant les réserves en seulement 90 minutes. Les coins ont été transférés sur la chaîne BNB et vendus, rapportant environ 2,09 millions de dollars. $KAVA Perpétuel tourne autour de 0,028 dollar, en baisse de plus de moitié en une journée, tandis que le Bitcoin oscille autour de 63.973 dollars. L’équipe a reconnu l’incident après plus de 7 heures et précisé qu’aucun coin supplémentaire n’avait été créé. Elle a suspendu le pont et bloqué les dépôts et retraits de KAVA sur les plateformes partenaires ; Relay a pu bloquer 612.000 dollars, soit environ 29 % des recettes de la vente massive.
Plus fortes variations du Perpétuel aujourd’hui : $ASTER 0,53 dollars, $H 0,018 dollars
#Kava #BaoMat #DeFi
13
·
--
🚨 Avis important : Swell suspend temporairement les dépôts et retraits de swETH et rswETH !
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
🚨 Avis important : Swell suspend temporairement les dépôts et retraits de swETH et rswETH !
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
Afin de mettre à niveau et de renforcer la sécurité de son infrastructure, le protocole Swell a décidé de suspendre temporairement les dépôts et les retraits de deux actifs : swETH et rswETH.
📌 Points essentiels à retenir :
✅ Actifs des utilisateurs : leur sécurité est entièrement confirmée.
✅ Équipe de soutien : des experts de Seal911 collaborent avec Swell.
✅ Situation : dépôts et retraits temporairement suspendus.
Pourquoi Swell prend-il cette mesure ?
- L’équipe réévalue actuellement la valeur nette des actifs (NAV) afin d’en garantir la plus grande précision avant la reprise des activités.
- Cette mesure de précaution vise à éliminer tout risque potentiel pour le système.
- AVERTISSEMENT : Pendant cette période, les utilisateurs doivent se méfier particulièrement des tentatives d’escroquerie et des liens suspects.
👉 Suivez les marchés 24 h/24 et 7 j/7 — Suivez la chaîne https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1
#Swell #Ethereum #BaoMat #CryptoNews $ETH #Crypto
94
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#A Packed Week of Earnings and Data Tests Markets
3,374 vues
84 mentions
2
#AnthropicIPOTestsInvestorAppetiteForAI
1,407 vues
60 mentions
3
#HuangReportedlyConsidersReturnToNvidia
19,183 vues
295 mentions
4
#CryptoSelloffTriggersMultipleWhaleLiquidations
280,760 vues
2,337 mentions
5
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
1,525 vues
41 mentions
6
#About64000BitcoinMiningMachinesReportedlyHijacked
17,031 vues
219 mentions
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
222,509 vues
1,834 mentions
8
#WillFOMCMinutesReinforceRateHikeExpectations?
84,170 vues
935 mentions
9
#BitcoinActiveSupplyInProfitDropsBelow45%
297,154 vues
2,062 mentions
10
#KavaSaysAbnormalActivityLimitedToKavaLend
194,972 vues
1,172 mentions