

#securityalert
securityalert
535,877 vues
1,378 mentions
Populaire
Récents

Voir la traduction
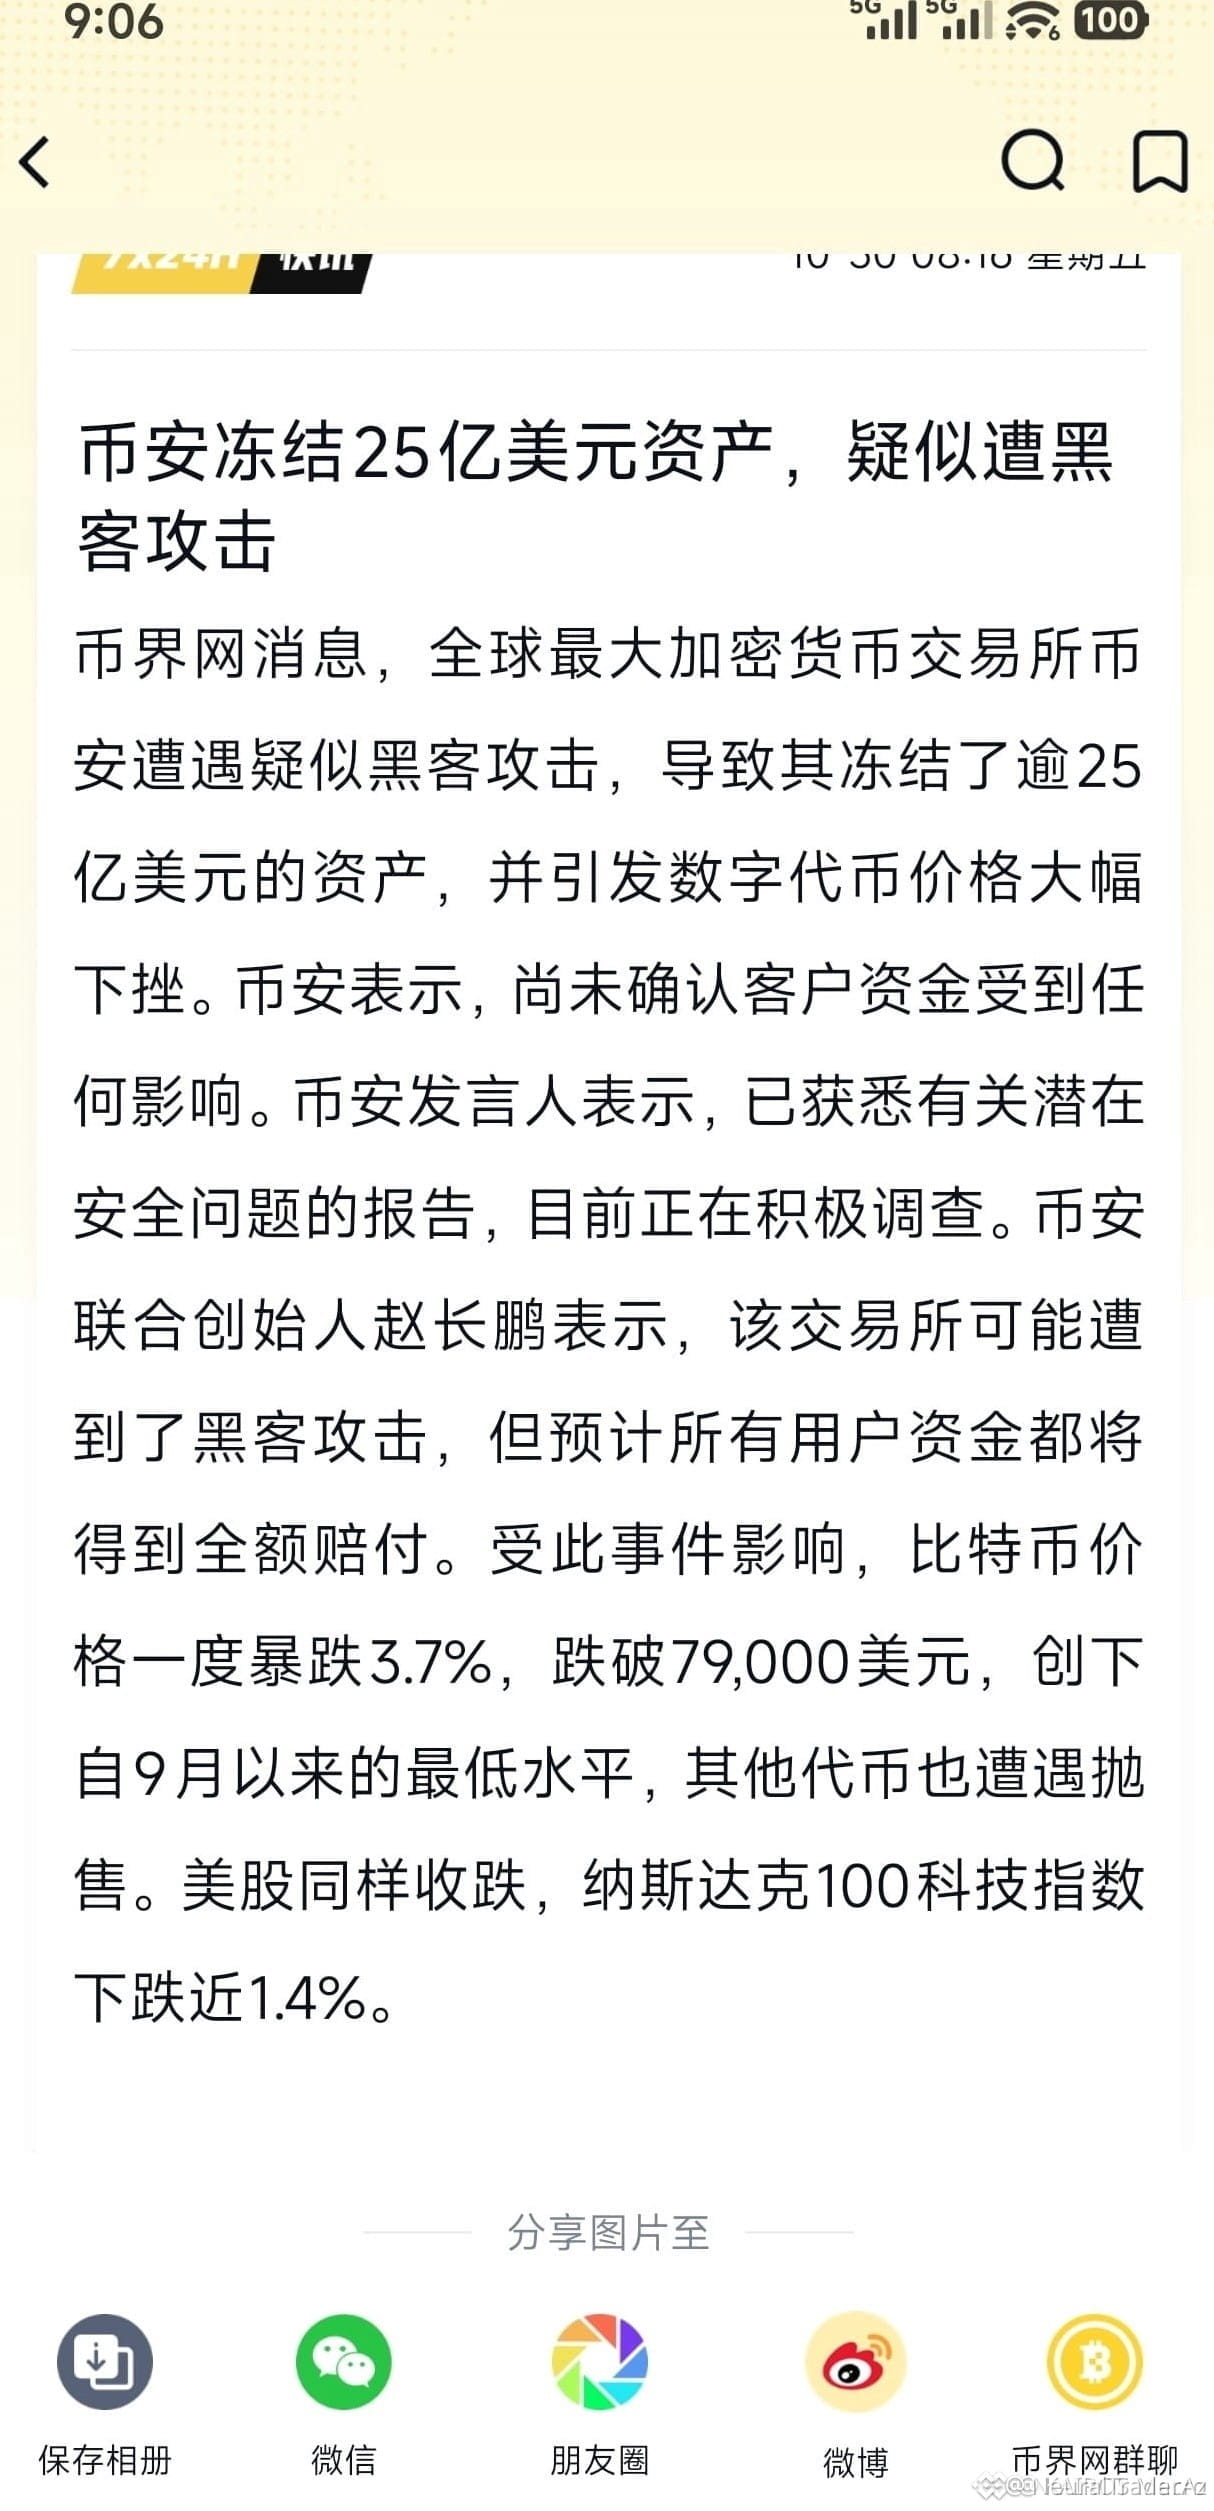
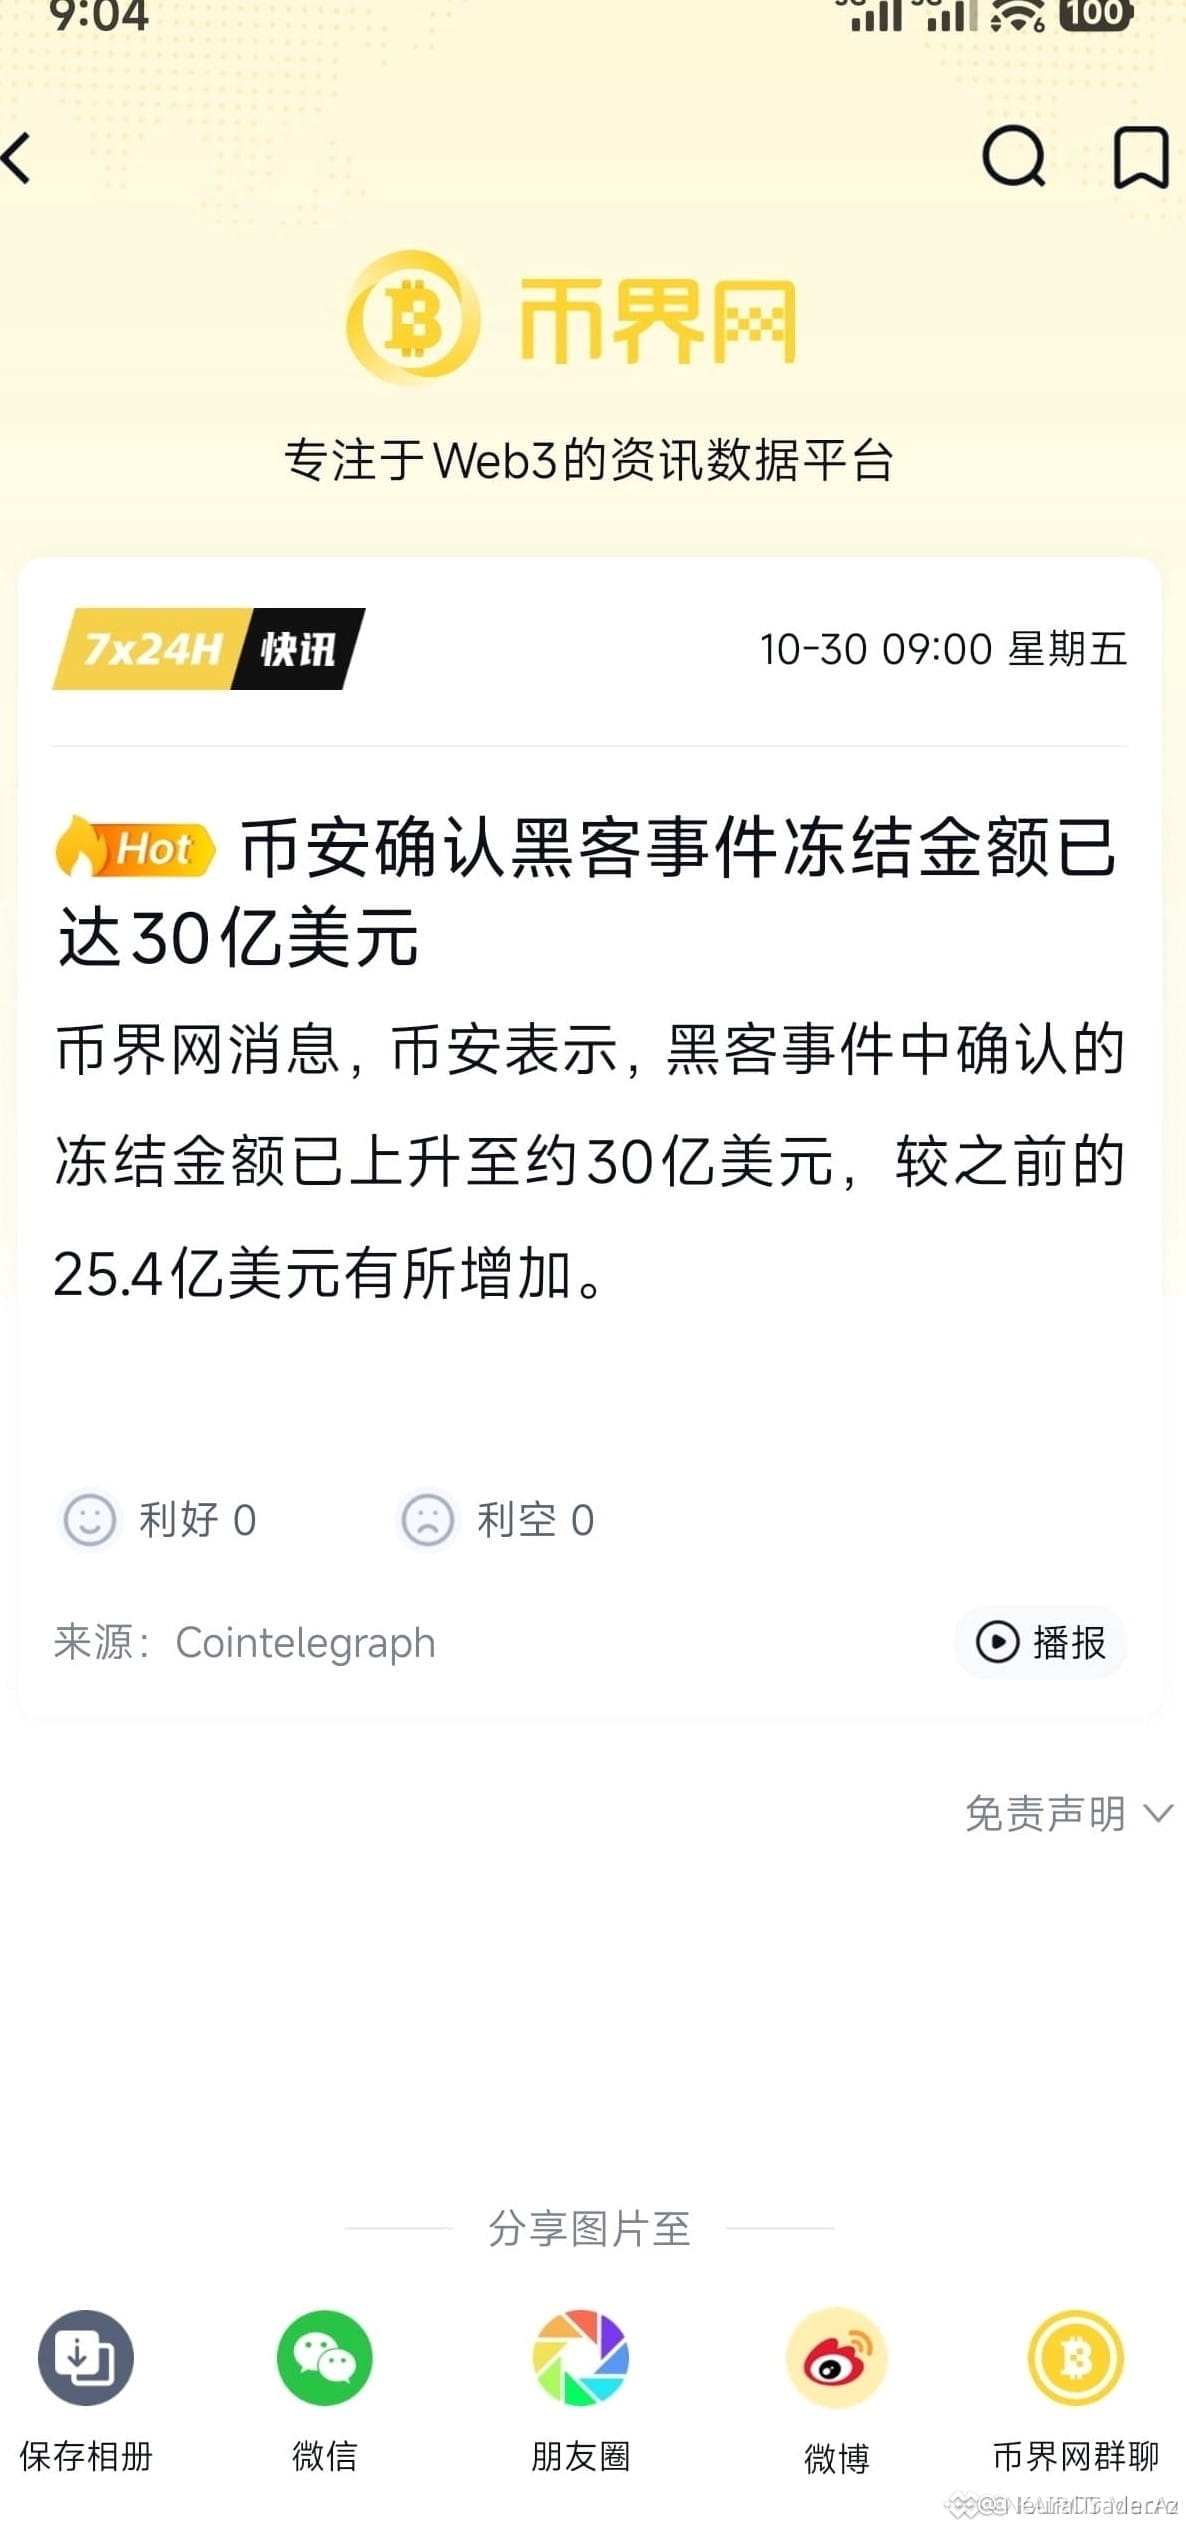
🚨 $BTC $ETH $BNB SECURITY BREACH SHOCKS TRADERS! 📉
The morning alarm turned into a panic when the security breach hit the top‑tier exchange, freezing $BTC , $ETH and $BNB balances. 📉 The cold sweat and racing heart are a stark reminder that even seasoned accounts aren't immune.
The platform's swift reassurance and clear compensation roadmap restored a sliver of confidence, but the incident underscores the need for rigorous self‑custody checks and continuous monitoring. 📊 Smart‑money operators 🦈 already repositioned, highlighting how quickly institutional liquidity can evaporate.
💬 Have you verified your holdings today or felt the ripple of this breach? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🔥 🦈

11

Voir la traduction
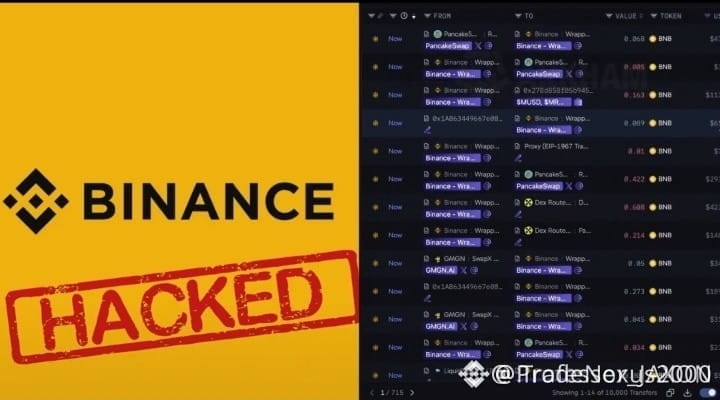
🚨 $BNB security incident CLAIM SPARKS MASSIVE ON‑CHAIN ACTIVITY 📈
📊 The on‑chain scan reveals a sudden outflow of over 1.2M BNB from a cluster of wallets in the past hour, a hallmark of liquidity sweeps where smart money drains excess supply. 🦈
🔍 Despite the viral security incident narrative, the spike coincides with a bearish order‑block breach on the 1‑hour chart, hinting at a short‑term pressure test rather than a core security breach. 📈 Watch for the next liquidity pool refill as price eyes the 300‑BNB threshold. 💡
💬 How do you anticipate $BNB will react to this on‑chain turbulence? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #SecurityAlert #OnChain #CryptoNews
🔥 🦈
2
·
--
BINANCE A ÉTÉ PIRATÉ !
Hier, j’ai reçu une notification de Binance sur mon téléphone. Elle disait :
VEUILLEZ OUVRIR VOTRE NAVIGATEUR ET TÉLÉCHARGER LA NOUVELLE MISE À JOUR DE BINANCE.
Je travaille dans la cybersécurité, alors j’ai fermé la notification et je n’ai pas donné suite.
Je veux dire, j’ai une boutique d’applications où des vérifications de sécurité sont effectuées lors du téléchargement de quoi que ce soit. Alors pourquoi devrais-je ouvrir un navigateur pour télécharger un APK ?
Mais je n’ai pas signalé cela à Binance, car j’ai eu une très mauvaise expérience avec son service client.
La semaine dernière, j’ai rencontré des problèmes sur Binance : le PnL était incorrect, le prix de plusieurs cryptomonnaies était figé, la clôture des transactions ne fonctionnait pas et les alertes ne se déclenchaient pas.
J’ai signalé ces problèmes à Binance, mais le service client m’a fait perdre mon temps comme d’habitude, en me donnant des réponses évasives. Ensuite, ils disaient avoir besoin de temps et, au final, ils vous abandonnaient et transféraient la conversation. Puis une nouvelle personne reprenait le même processus depuis le début.
#HackerAlert $BTC
#SecurityAlert . $BNB
{future}(BNBUSDT)
BINANCE A ÉTÉ PIRATÉ !
Hier, j’ai reçu une notification de Binance sur mon téléphone. Elle disait :
VEUILLEZ OUVRIR VOTRE NAVIGATEUR ET TÉLÉCHARGER LA NOUVELLE MISE À JOUR DE BINANCE.
Je travaille dans la cybersécurité, alors j’ai fermé la notification et je n’ai pas donné suite.
Je veux dire, j’ai une boutique d’applications où des vérifications de sécurité sont effectuées lors du téléchargement de quoi que ce soit. Alors pourquoi devrais-je ouvrir un navigateur pour télécharger un APK ?
Mais je n’ai pas signalé cela à Binance, car j’ai eu une très mauvaise expérience avec son service client.
La semaine dernière, j’ai rencontré des problèmes sur Binance : le PnL était incorrect, le prix de plusieurs cryptomonnaies était figé, la clôture des transactions ne fonctionnait pas et les alertes ne se déclenchaient pas.
J’ai signalé ces problèmes à Binance, mais le service client m’a fait perdre mon temps comme d’habitude, en me donnant des réponses évasives. Ensuite, ils disaient avoir besoin de temps et, au final, ils vous abandonnaient et transféraient la conversation. Puis une nouvelle personne reprenait le même processus depuis le début.
#HackerAlert $BTC
#SecurityAlert . $BNB
179

🚨 $PARTI BAISSE APRÈS UNE ALERTE DE SÉCURITÉ SUR UNE GRANDE PLATEFORME D’ÉCHANGE 🚨
📉 L’audit surprise de la plateforme a provoqué un repli rapide de 1 % du Bitcoin et des principaux altcoins, ébranlant le sentiment à court terme. 📊 Les volumes se sont amenuisés tandis que les traders prenaient du recul, dans l’attente du prochain mouvement. 🦈 Les investisseurs avisés voient dans cette baisse une possible chasse à la liquidité, mais le signal de risque sous-jacent reste allumé. ⚡ Surveillez les pics de flux d’ordres ; un rebond net pourrait changer la donne une fois la transparence rétablie.
💬 Comment positionnez-vous vos ordres d’achat dans ce climat de prudence accrue ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #PARTI #SecurityAlert #Crypto #RiskManagement
🔥 💎
1
Voir la traduction
🚨 $PARTI UNDER FIRE: SECURITY ALERT MAY TRIGGER QUICK REBOUND OR DIP 🟢
🔍 The alarm just rang on a top‑tier exchange, and smart‑money eyes are already scanning the order book. A security flag can ignite a liquidity sweep, but Binance’s rapid response could soak up panic. 📊
⚡ Volume is spiking on the 15‑minute chart while RSI edges toward oversold, hinting at a bounce if buyers step in fast. Keep watch on the next wave of sell orders as the market decides its next move. 🤔 Do you see a deeper dip or a swift rebound?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #PARTI #ShortTerm #SecurityAlert #Crypto
🔥 💎
1

·
--
🚨 $POL SOUS PRESSION APRÈS UNE POSSIBLE FAILLE DE SÉCURITÉ ! 🔴
La communauté est en effervescence alors que des informations indiquent que l’interface de Polymarket aurait pu être compromise, des actifs ayant apparemment été transférés sans le consentement de leurs propriétaires. 📊 Cette sortie soudaine laisse penser à une opération coordonnée de retrait de liquidités, une manœuvre classique lorsque les investisseurs avisés testent la profondeur d’une plateforme.
Si la faille se confirme, nous pourrions assister à une forte vague de ventes, les détenteurs réticents au risque se dépêchant de protéger leur capital. 🦈 Surveillez les déséquilibres dans le carnet d’ordres et les pics de volume sur une plateforme d’échange de premier plan ; une chute rapide pourrait annoncer une correction à court terme. 💬 Comment adaptez-vous votre exposition à $POL à la lumière de cette possible faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #POL #SecurityAlert #CryptoRisk #MarketWatch
🛡️ 🚀
16
🚨 $BTC ALERTE AUX UTILISATEURS : DES IMPLANTS MALVEILLANTS DANS DES LEDGER ONT PERMIS DE VOLER 2,7 M$ À SINGAPOUR 💥
📊 La police de Singapour a découvert des portefeuilles matériels contenant des implants cachés qui dérobent les phrases de récupération, causant 3,5 millions de dollars singapouriens de pertes aux investisseurs. Cette faille met en évidence une vulnérabilité classique de la chaîne d’approvisionnement : des acteurs malveillants infiltrent les circuits de vente au détail et transforment des appareils de confiance en prédateurs silencieux de liquidités. 🦈
💡 Pour protéger vos actifs, achetez vos portefeuilles directement auprès du fabricant ou d’un revendeur agréé, effectuez les vérifications d’authenticité de Ledger et ne divulguez jamais votre phrase de récupération en ligne. Si vous soupçonnez une falsification, cessez d’utiliser l’appareil et transférez vos fonds vers un nouvel appareil vérifié. 🤔 Quelles mesures supplémentaires prenez-vous pour vérifier l’intégrité de votre portefeuille matériel ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
3
·
--
🚨 $INJ : LA BLOCKCHAIN À L’ARRÊT APRÈS UN EXPLOIT DE 4,9 M$ ALORS QUE LA TRANSPARENCE DE LA GOUVERNANCE EST ÉPINGLÉE ⚠️
Injective a subi un arrêt soudain du réseau pendant quatre heures après qu’un attaquant a manipulé un mécanisme d’oracle désaffecté, siphonnant 4,9 M$ vers Ethereum à travers 299 marchés d’options binaires synthétiques. 🚨 L’exploit a tiré parti d’une faille dans un mécanisme de remboursement à double compensation, avant le transfert de 1 980 ETH vers un nouveau portefeuille.
Alors que les investisseurs avisés surveillent cette nouvelle adresse, la préoccupation structurelle plus importante concerne la gestion de la situation. 🔍 La blockchain a été mise en pause et corrigée en privé, sans transparence publique de la gouvernance, tandis que les canaux officiels continuaient de publier des mises à jour marketing habituelles pendant la panne. 📉
La confiance dans l’infrastructure d’un protocole se construit en des mois, mais peut s’éroder en quelques secondes lors d’arrêts silencieux. 💬 Cet échec de communication change-t-il votre vision à long terme de $INJ , ou les acheteurs vont-ils profiter de la baisse ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #INJ #SecurityAlert #DeFi #Crypto
🚨 👁️
14

🚨 $ETH UN CONTRAT INTELLIGENT VIDÉ DE SES FONDS À CAUSE D’UNE VULNÉRABILITÉ DU CONTRÔLE D’ACCÈS ! 💣
Les risques liés aux contrats intelligents frappent à nouveau : une faille de contrôle d’accès dans le contrat GebProxyActions a permis à un attaquant de siphonner près de 6 $ETH lors d’une attaque furtive. 🛡️ Même si 5.94 $ETH peut sembler modeste aux baleines, une logique défaillante dans un contrat intelligent peut facilement vider en quelques secondes le portefeuille d’une personne qui ne se méfie pas.
Si vous avez déjà interagi avec GebProxyActions, faites-en une priorité immédiate et révoquez vos autorisations de jetons dès maintenant. 🔒 Sur un marché où les liquidités circulent rapidement, protéger votre capital hors des marchés est tout aussi crucial que de gérer vos stops sur le marché. 💬 Avez-vous vérifié et révoqué vos autorisations actives pour les contrats intelligents ce mois-ci ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityAlert #SmartContracts #CryptoSecurity
🛡️ 👁️
6
·
--
🚨 $INIT SOUS LE FEU DES PROJECTEURS : VULNÉRABILITÉ DU JOUR ZÉRO – LES MOUVEMENTS DE LA BALEINE RÉVÉLÉS ! 🦈
📊 L’exploit du jour zéro dans le MoveVM d’Initia a ouvert une porte dérobée permettant de créer des jetons, et une baleine a ainsi pu en minter de nouveaux $INIT et siphonner 2,7 millions de dollars en AUSD, ETH et USDC. La piste inter-chaînes révèle un classique assèchement de liquidités : l’attaquant a appuyé sur le bouton pause juste avant que les sorties nettes ne soient repérées.
🦈 Les observateurs des mouvements des investisseurs avisés y voient un signal d’alarme pour l’écosystème : toute exposition résiduelle pourrait entraîner de nouveaux ponctions, et la pause pourrait masquer des blocs d’ordres cachés en attente d’être récupérés. Gardez un œil sur les zones de réentrée une fois la chaîne rouverte ; une nouvelle vague d’achats pourrait entraîner un rebond à court terme du cours. 💬 Allez-vous rester à l’écart ou vous positionner en vue d’un rebond après la pause ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityAlert #WhaleAction #Crypto
🔥 💎
7
🚨 $INIT RÉSEAU PRINCIPAL SUSPENDU – UN INCIDENT DE SÉCURITÉ SECOUE LE RÉSEAU 🛑
📊 L’arrêt soudain de la L1 et du Rollup d’Initia révèle une faille grave, contraignant les validateurs et une plateforme d’échange de premier plan à tout couper, tandis que les équipes d’investigation s’activent. ⚡ L’activité s’est essoufflée : les traders évitent les liens non officiels et les rumeurs vont bon train, transformant le marché en salle d’attente prudente.
💡 Avec l’infrastructure centrale hors ligne, les investisseurs avisés réallouent probablement leurs capitaux vers des couches plus stables, en attendant des informations vérifiées. 💬 Comment adaptez-vous votre exposition en attendant que la situation se calme ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityAlert #NetworkSuspension #Crypto
🔥 💎
10
🚨 $INIT RÉSEAU PRINCIPAL SUSPENDU APRÈS UN INCIDENT DE SÉCURITÉ ⚠️
📊 L’arrêt brutal de la L1 et du Rollup d’Initia signale une opération coordonnée de retrait de liquidités, qui contraint les validateurs à se retirer du carnet d’ordres. 🦈 Les acteurs institutionnels réévaluent désormais leur exposition, tandis que la faille de sécurité bouleverse la matrice des risques. 🔍 Les équipes sollicitent les principales plateformes d’échange et les dépositaires afin de contenir les répercussions potentielles, ce qui pourrait considérablement réduire la profondeur du marché jusqu’à la fin des vérifications.
📌 La vigilance est de mise : évitez les liens non officiels, suivez les canaux officiels pour obtenir des informations vérifiées et réduisez la taille de vos positions jusqu’à ce que l’ampleur de l’incident soit révélée. 🤔 Comment ajustez-vous votre exposition à $INIT face à cette suspension systémique ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityAlert #Crypto #Incident
🛡️ 🔥
2

·
--
🚨 $ETH ALERTE PORTE DÉROBÉE SOL-LIVE : UN TERMINAL MALVEILLANT SE CACHE SUR GITHUB ⚡
SlowMist vient de signaler un dépôt GitHub se faisant passer pour un environnement d’entraînement aux entretiens Solidity, mais qui dissimule une porte dérobée en trois modules capable de voler des données. Une fois la configuration personnalisée du terminal lancée, elle peut siphonner les identifiants de connexion du navigateur, les extensions de portefeuille et même les fichiers du trousseau macOS. 📊
La chaîne s’active sur macOS et Linux, tandis que sa présence sur Windows n’est pas confirmée en raison de particularités liées aux guillemets. Les attaquants peuvent aussi analyser les fichiers locaux, exécuter des scripts à distance et surveiller le contenu du presse-papiers, ce qui leur donne un accès complet à un shell interactif. ⚡
💬 Avez-vous vérifié les dépendances de développement aujourd’hui ou faites-vous toujours confiance à des dépôts inconnus ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityAlert #DevSafety #Crypto
🛡️ 🔥
6

·
--
🚨 $ETH ALERTE DE PORTE DÉROBÉE SOL‑LIVE 🦈
📊 Un dépôt GitHub nommé « sol‑live » se fait passer pour un projet d’entretien Solidity, mais dissimule une charge utile de vol de données à trois modules. Elle peut dérober les bases de données de connexion du navigateur, le stockage des extensions de portefeuilles crypto et même les fichiers du trousseau d’accès macOS, avant d’analyser et de téléverser les données locales. ⚡ Son exécution dépend du lancement par les utilisateurs d’une configuration personnalisée du terminal, qui accorde un accès à distance au shell et permet la surveillance du presse-papiers.
🦈 Les développeurs de la smart money doivent considérer chaque script tiers comme un piège à liquidité potentiel. Examinez les paramètres du terminal, isolez les appareils compromis et transférez vos actifs à l’aide de matériel fiable. 📌 Avec quelle rigueur vérifiez-vous le code externe avant de l’exécuter ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityAlert #DevSafety #SmartMoney #Crypto
🔥 💎
1


·
--
🚨 ALERTE DE SÉCURITÉ URGENTE : PHP2Shell
La NSA a émis un avertissement immédiat à l’intention des organisations utilisant PHP, après la découverte de deux vulnérabilités critiques dans ce langage de programmation très répandu.
Ces failles sont évaluées à 9,2/10 (critique) selon le CVSS et peuvent permettre l’exécution de code à distance sans authentification. Un attaquant pourrait ainsi exécuter des commandes malveillantes sur un serveur vulnérable sans avoir à s’y connecter au préalable. (PHP)
Pourquoi est-ce si grave ? 👇
🔴 PHP est utilisé sur une grande partie du Web et sert couramment à créer des sites Web, des applications Web et des systèmes côté serveur.
🔴 Les vulnérabilités, désignées collectivement sous le nom de PHP2Shell, pourraient permettre à des attaquants d’accéder aux systèmes situés derrière des services Web PHP vulnérables.
🔴 Le risque est particulièrement grave pour les serveurs accessibles depuis Internet, que les attaquants pourraient tenter d’exploiter à distance.
🔴 La NSA conseille aux organisations d’identifier les systèmes PHP vulnérables et d’installer immédiatement les correctifs de sécurité officiels. Si un système ne peut pas être mis à jour rapidement, la NSA recommande de le mettre hors ligne jusqu’à ce que la menace soit entièrement neutralisée.
✅ Mesures à prendre dès maintenant par les organisations :
• Vérifier tous les systèmes accessibles depuis Internet qui utilisent PHP
• Identifier la version de PHP utilisée
• Installer la dernière version de sécurité
• Mettre à jour les logiciels et les paquets associés fournis par les éditeurs
• Renforcer la surveillance et la journalisation afin de détecter toute activité suspecte
• Vérifier les systèmes pour repérer tout signe de compromission
• Isoler ou mettre hors ligne les systèmes vulnérables s’ils ne peuvent pas être corrigés
PHP a publié des mises à jour de sécurité, notamment les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35, qui corrigent les deux vulnérabilités critiques. (PHP)
⚠️ Ce n’est pas une situation où l’on peut « appliquer le correctif plus tard ».
Si vous exploitez un site Web, un serveur, une plateforme d’échange, une application ou une infrastructure d’entreprise reposant sur PHP, vérifiez-le dès maintenant.
La démarche la plus sûre est simple :
Identifier → Corriger → Vérifier → Surveiller.
Un seul serveur vulnérable peut devenir la porte d’entrée de toute une organisation.
#PHP #CyberSecurity #PHP2Shell #Hacking #InfoSec #CyberAttack #WebSecurity #Technology #SecurityAlert
2
1.2k

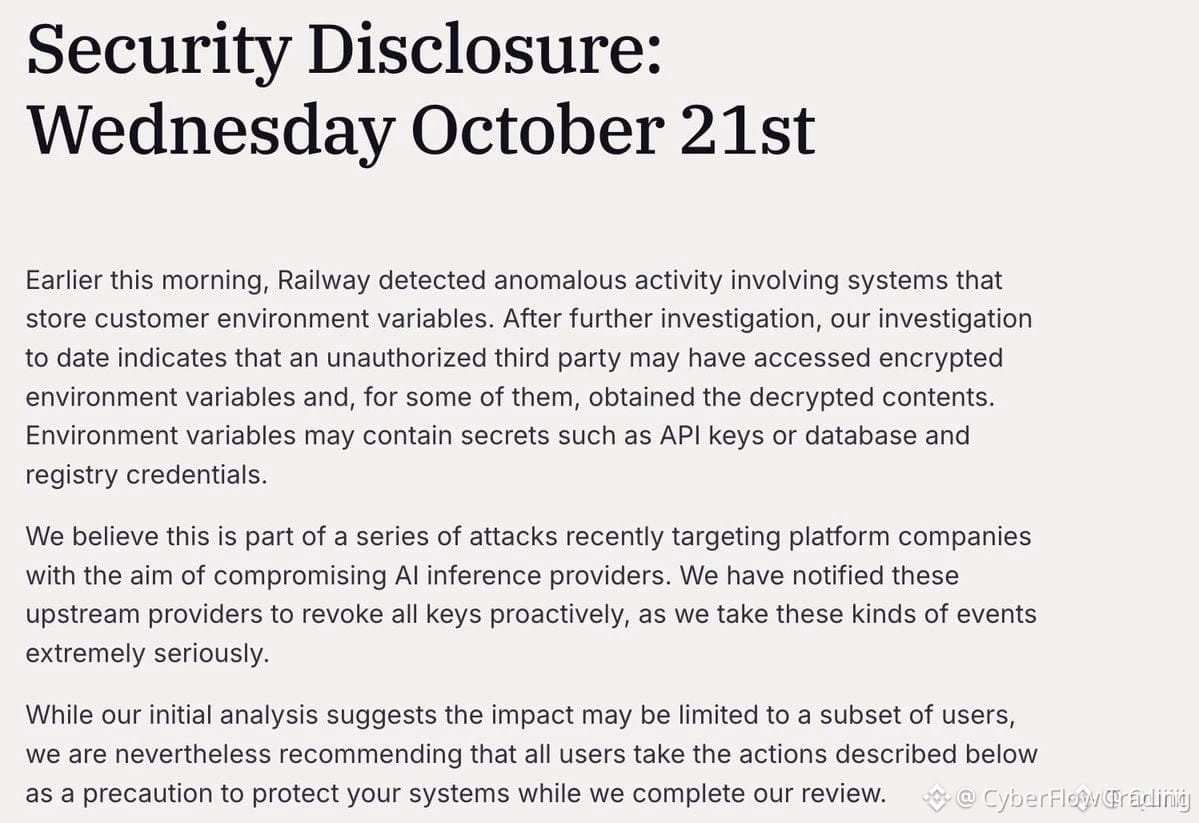
🚨 $ETH EN DANGER À CAUSE DE LA FUITE DE DONNÉES DE RAILWAY CLOUD ! 🛑
📊 Une faille dans le cloud de Railway a exposé des clés API et des identifiants de base de données pour plusieurs projets. Tandis que des poids lourds comme $AAVE , Chainlink et LayerZero affirment que tout va bien, les clés administrateur de Swell laissent penser à une exposition de 2 500 ETH, qui reste à confirmer. 🦈 Les investisseurs avisés resserrent probablement leurs positions et guettent tout balayage de liquidité avant que la poussière ne retombe. ⚡ Les projets qui ont déjà renouvelé leurs clés (infiniFi, Monad) montrent la première ligne de défense, mais le chevauchement des dates alimente les spéculations.
💬 Comment allez-vous couvrir votre exposition aux conséquences potentielles ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityAlert #CloudBreach #CryptoRisk
🔥 💎
3

·
--
🚨 $ALT SOUS ALERTE DE SÉCURITÉ : BAISSE POTENTIELLE OU HAUSSE DE LA CONFIANCE À LONG TERME ? ⚡
🦈 Le nouvel avertissement de CZ concernant des failles PHP non corrigées provoque des remous dans les flux des investisseurs avisés. La peur immédiate pourrait déclencher des ventes à court terme, les acteurs les plus prudents se précipitant pour protéger leurs identifiants. 📊
🔍 Pourtant, cette même alerte pousse les plateformes d’échange et les projets à renforcer leur dispositif de sécurité, un facteur classique de confiance institutionnelle. Une fois la poussière retombée, attendez-vous à une réévaluation du pool de liquidité, qui offrira aux détenteurs à long terme une zone de demande plus nette. 💡
💬 À votre avis, le marché va-t-il saisir l’occasion d’acheter la baisse ou s’installer dans une prime de confiance plus élevée ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ALT #SecurityAlert #MarketSentiment
🔥 💎
3
⚡ $ETH ALERTE : UNE VULNÉRABILITÉ PHP GOUVERNEMENTALE POURRAIT ÉBRANLER LES INFRASTRUCTURES 🚨
📊 La Maison-Blanche a confirmé qu’une faille critique de PHP avait été découverte le 16 octobre, poussant les agences fédérales à se démener pour installer un correctif. Les opérateurs réseau et les équipes informatiques sont en état d’alerte maximale et s’activent pour protéger les infrastructures gouvernementales et essentielles contre toute exploitation. 🦈 Les investisseurs avisés évaluent déjà les risques de répercussions sur les nœuds crypto qui reposent sur des systèmes similaires.
⚡ Le déploiement rapide d’un correctif pourrait provoquer une volatilité à court terme sur les plateformes d’échange, tandis que les traders réévaluent leur exposition. Surveillez les balayages de liquidité et les éventuelles pressions vendeuses sur les actifs concernés. 💬 Comment adaptez-vous vos positions face à cette course imminente au déploiement du correctif ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityAlert #CryptoRisk #Infrastructure
🔥 🦈
11
·
--
Série : soyez malin avec Binance
3 paramètres pour protéger votre argent 🛡️
Liste blanche de retraits : les retraits ne sont autorisés que vers les adresses que vous avez ajoutées au préalable.
Gestion des appareils : vérifiez les appareils connectés à votre compte et supprimez ceux que vous ne reconnaissez pas.
Clés API : si vous utilisez des bots de trading, désactivez l’autorisation de retrait et limitez la clé à une adresse IP spécifique.
❓ Quand avez-vous vérifié les appareils associés à votre compte pour la dernière fois ?
#API #SecurityAlert #BinanceAcademy
95
·
--
🚨 ALERTE À LA CONFUSION AUTOUR DU MALWARE $FOMO ! 🦈
📊 Le CISO de SlowMist vient de confirmer que l’application iOS officielle de $FOMO est sûre, attribuant le « malware » à un clone frauduleux nommé FOMOPeek. 📌 La fausse version a sévi sur l’App Store du 9 au 17 septembre, siphonnant des actifs avant de disparaître. ⚡ Les investisseurs avisés surveillent désormais toute exposition persistante, tandis que les véritables détenteurs peuvent souffler un peu, à condition de rester vigilants.
💡 Cet épisode souligne les tactiques incessantes de ponction des liquidités employées par des acteurs opportunistes ; un seul téléchargement compromis peut déclencher une cascade de pressions à la vente. 👇 Comment protégez-vous vos avoirs en $FOMO contre les menaces de code malveillant dissimulé ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #FOMO #SecurityAlert #Crypto #Malware
🔥 💎
5
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#EarningsSeason
6.6M vues
32,654 mentions
2
#USMidtermElections
70,030 vues
889 mentions
3
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
130 vues
7 mentions
4
#BinanceWillListPredictPREDICT
3,264 vues
157 mentions
5
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
289 vues
20 mentions
6
#StrategyReports$21BQ3OperatingProfit
140 vues
10 mentions
7
#Strategy三季度营业利润210亿美元
9,489 vues
41 mentions
8
#TwoAddressesHoldingAbout1.28BUSDTFrozen
352 vues
45 mentions
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
111 vues
5 mentions
10
#BitcoinDropsBelow$80K
50,771 vues
147 mentions