
#phishingalert
phishingalert
295,374 vues
226 mentions
Populaire
Récents
·
--
Enquête urgente : le portefeuille Coldcard enquête sur l’apparition d’un lien d’hameçonnage sur son compte X
Coldcard, spécialiste des portefeuilles de stockage à froid de cryptomonnaies, a annoncé qu’elle enquêtait officiellement sur la manière dont un lien d’hameçonnage (phishing) a pu apparaître sur son compte officiel sur X, renforçant ainsi la vigilance des utilisateurs en matière de sécurité.
📌 Points clés et analyses :
• L’incident cible les utilisateurs de portefeuilles à froid en tentant de les rediriger vers des sites malveillants qui imitent la plateforme d’origine.
• L’équipe de Coldcard a immédiatement commencé à examiner les éventuelles failles de sécurité ou intrusions externes affectant son compte sur les réseaux sociaux.
• Le principal défi réside dans la rapidité avec laquelle les faux liens se propagent sur les comptes d’entreprises de confiance, avant l’intervention des équipes d’assistance.
💡 En résumé : cet incident nous rappelle que même les comptes officiels de grandes entreprises spécialisées dans la sécurité peuvent être piratés. Les investisseurs doivent donc éviter de cliquer sur des liens sans discernement.
💬 Comment protégez-vous vos actifs numériques contre les attaques d’hameçonnage qui ciblent les comptes de plateformes de stockage à froid sur les réseaux sociaux ?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Enquête urgente : le portefeuille Coldcard enquête sur l’apparition d’un lien d’hameçonnage sur son compte X
Coldcard, spécialiste des portefeuilles de stockage à froid de cryptomonnaies, a annoncé qu’elle enquêtait officiellement sur la manière dont un lien d’hameçonnage (phishing) a pu apparaître sur son compte officiel sur X, renforçant ainsi la vigilance des utilisateurs en matière de sécurité.
📌 Points clés et analyses :
• L’incident cible les utilisateurs de portefeuilles à froid en tentant de les rediriger vers des sites malveillants qui imitent la plateforme d’origine.
• L’équipe de Coldcard a immédiatement commencé à examiner les éventuelles failles de sécurité ou intrusions externes affectant son compte sur les réseaux sociaux.
• Le principal défi réside dans la rapidité avec laquelle les faux liens se propagent sur les comptes d’entreprises de confiance, avant l’intervention des équipes d’assistance.
💡 En résumé : cet incident nous rappelle que même les comptes officiels de grandes entreprises spécialisées dans la sécurité peuvent être piratés. Les investisseurs doivent donc éviter de cliquer sur des liens sans discernement.
💬 Comment protégez-vous vos actifs numériques contre les attaques d’hameçonnage qui ciblent les comptes de plateformes de stockage à froid sur les réseaux sociaux ?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Coldcard, spécialiste des portefeuilles de stockage à froid de cryptomonnaies, a annoncé qu’elle enquêtait officiellement sur la manière dont un lien d’hameçonnage (phishing) a pu apparaître sur son compte officiel sur X, renforçant ainsi la vigilance des utilisateurs en matière de sécurité.
📌 Points clés et analyses :
• L’incident cible les utilisateurs de portefeuilles à froid en tentant de les rediriger vers des sites malveillants qui imitent la plateforme d’origine.
• L’équipe de Coldcard a immédiatement commencé à examiner les éventuelles failles de sécurité ou intrusions externes affectant son compte sur les réseaux sociaux.
• Le principal défi réside dans la rapidité avec laquelle les faux liens se propagent sur les comptes d’entreprises de confiance, avant l’intervention des équipes d’assistance.
💡 En résumé : cet incident nous rappelle que même les comptes officiels de grandes entreprises spécialisées dans la sécurité peuvent être piratés. Les investisseurs doivent donc éviter de cliquer sur des liens sans discernement.
💬 Comment protégez-vous vos actifs numériques contre les attaques d’hameçonnage qui ciblent les comptes de plateformes de stockage à froid sur les réseaux sociaux ?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Un lien frauduleux s’est glissé sur la page X de Coldcard, nous rappelant que même les entreprises axées sur la sécurité peuvent être ciblées.
🧠 En clair
Imaginez qu’un lien d’hameçonnage soit comme une fausse sonnette qui sonne sur votre téléphone : il semble légitime, mais cliquer dessus peut laisser des inconnus entrer. Coldcard a averti ses abonnés d’ignorer le lien malveillant et a promis de donner des nouvelles après vérification des détails.
✅ Ce que cela signifie pour vous
• Vérifiez toujours les URL avant de cliquer, même sur des comptes de confiance.
• Maintenez le micrologiciel de votre portefeuille matériel à jour pour bénéficier des dernières protections.
• Suivez les canaux officiels pour recevoir les alertes et ne partagez jamais vos phrases de récupération ni vos clés privées.
Restez vigilant et protégez vos cryptoactifs.
#CryptoSafety #PhishingAlert #Coldcard
Un lien frauduleux s’est glissé sur la page X de Coldcard, nous rappelant que même les entreprises axées sur la sécurité peuvent être ciblées.
🧠 En clair
Imaginez qu’un lien d’hameçonnage soit comme une fausse sonnette qui sonne sur votre téléphone : il semble légitime, mais cliquer dessus peut laisser des inconnus entrer. Coldcard a averti ses abonnés d’ignorer le lien malveillant et a promis de donner des nouvelles après vérification des détails.
✅ Ce que cela signifie pour vous
• Vérifiez toujours les URL avant de cliquer, même sur des comptes de confiance.
• Maintenez le micrologiciel de votre portefeuille matériel à jour pour bénéficier des dernières protections.
• Suivez les canaux officiels pour recevoir les alertes et ne partagez jamais vos phrases de récupération ni vos clés privées.
Restez vigilant et protégez vos cryptoactifs.
#CryptoSafety #PhishingAlert #Coldcard
🧠 En clair
Imaginez qu’un lien d’hameçonnage soit comme une fausse sonnette qui sonne sur votre téléphone : il semble légitime, mais cliquer dessus peut laisser des inconnus entrer. Coldcard a averti ses abonnés d’ignorer le lien malveillant et a promis de donner des nouvelles après vérification des détails.
✅ Ce que cela signifie pour vous
• Vérifiez toujours les URL avant de cliquer, même sur des comptes de confiance.
• Maintenez le micrologiciel de votre portefeuille matériel à jour pour bénéficier des dernières protections.
• Suivez les canaux officiels pour recevoir les alertes et ne partagez jamais vos phrases de récupération ni vos clés privées.
Restez vigilant et protégez vos cryptoactifs.
#CryptoSafety #PhishingAlert #Coldcard
27

Restez sur vos gardes sur X
COLDCARD a averti les utilisateurs d’une arnaque par hameçonnage sur son compte X officiel. Des escrocs ont utilisé une fausse page de sécurité pour cibler les détenteurs de bitcoins avant que la publication frauduleuse ne soit supprimée.
#PhishingAlert #BitcoinSecurity
Restez sur vos gardes sur X
COLDCARD a averti les utilisateurs d’une arnaque par hameçonnage sur son compte X officiel. Des escrocs ont utilisé une fausse page de sécurité pour cibler les détenteurs de bitcoins avant que la publication frauduleuse ne soit supprimée.
#PhishingAlert #BitcoinSecurity
COLDCARD a averti les utilisateurs d’une arnaque par hameçonnage sur son compte X officiel. Des escrocs ont utilisé une fausse page de sécurité pour cibler les détenteurs de bitcoins avant que la publication frauduleuse ne soit supprimée.
#PhishingAlert #BitcoinSecurity
75

·
--
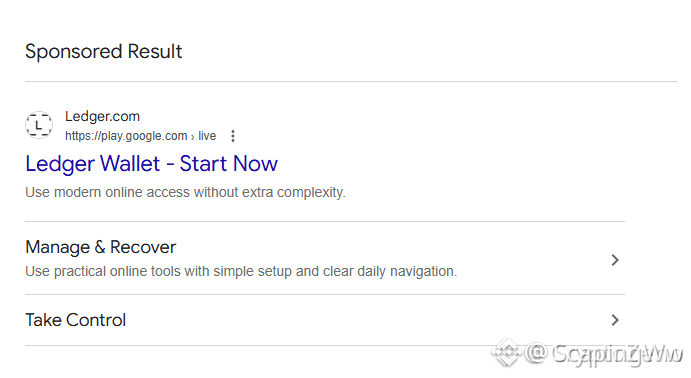
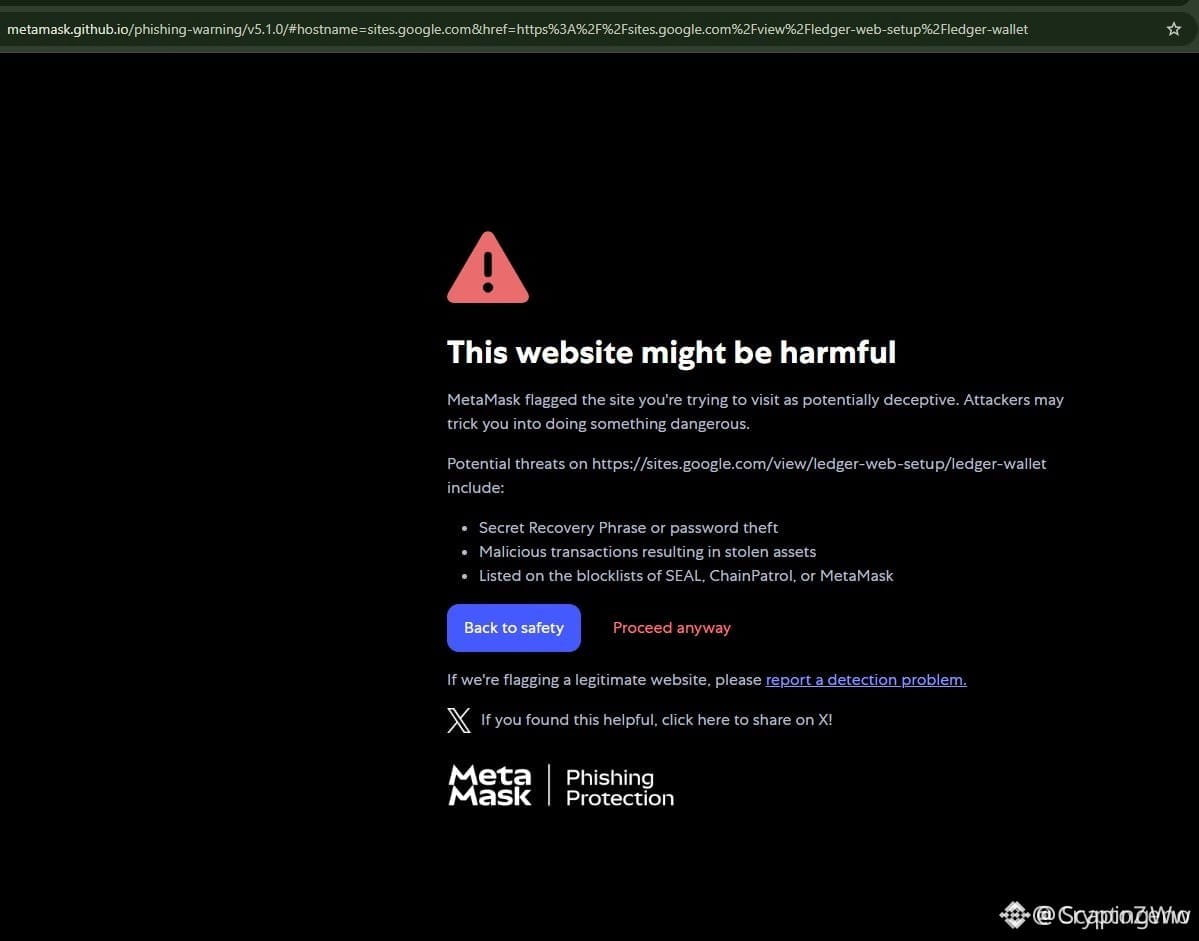
🚨 DE FAUSSES ANNONCES DE RECHERCHE PIÈGENT LES UTILISATEURS DE PORTEFEUILLES MATÉRIELS ET METTENT EN DANGER LEURS AVOIRS $BTC ! ⚠️
Des annonces usurpant l’identité de plateformes légitimes de portefeuilles matériels apparaissent avant celles-ci dans les résultats des principaux moteurs de recherche. 🔍 Des liens malveillants tentent de dérober les identifiants de récupération au moyen d’interfaces déguisées, exposant les personnes qui cliquent sans vérifier à la vidange complète de leur portefeuille.
Pour ne rien arranger, des enquêtes en cours font état de pertes signalées de plus de 86 millions de dollars liées à des canaux de distribution tiers. 🏦 Même les acteurs chevronnés du marché se font surprendre par des tactiques agressives d’usurpation de noms de domaine.
Pour protéger votre capital, ne faites aucune confiance aux résultats de recherche sponsorisés et vérifiez rigoureusement les URL. 🛡️ 🤔 Ajoutez-vous aux favoris les portails de sécurité officiels ou comptez-vous encore sur les moteurs de recherche pour accéder à vos fonds ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
🚨 DE FAUSSES ANNONCES DE RECHERCHE PIÈGENT LES UTILISATEURS DE PORTEFEUILLES MATÉRIELS ET METTENT EN DANGER LEURS AVOIRS $BTC ! ⚠️
Des annonces usurpant l’identité de plateformes légitimes de portefeuilles matériels apparaissent avant celles-ci dans les résultats des principaux moteurs de recherche. 🔍 Des liens malveillants tentent de dérober les identifiants de récupération au moyen d’interfaces déguisées, exposant les personnes qui cliquent sans vérifier à la vidange complète de leur portefeuille.
Pour ne rien arranger, des enquêtes en cours font état de pertes signalées de plus de 86 millions de dollars liées à des canaux de distribution tiers. 🏦 Même les acteurs chevronnés du marché se font surprendre par des tactiques agressives d’usurpation de noms de domaine.
Pour protéger votre capital, ne faites aucune confiance aux résultats de recherche sponsorisés et vérifiez rigoureusement les URL. 🛡️ 🤔 Ajoutez-vous aux favoris les portails de sécurité officiels ou comptez-vous encore sur les moteurs de recherche pour accéder à vos fonds ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
Des annonces usurpant l’identité de plateformes légitimes de portefeuilles matériels apparaissent avant celles-ci dans les résultats des principaux moteurs de recherche. 🔍 Des liens malveillants tentent de dérober les identifiants de récupération au moyen d’interfaces déguisées, exposant les personnes qui cliquent sans vérifier à la vidange complète de leur portefeuille.
Pour ne rien arranger, des enquêtes en cours font état de pertes signalées de plus de 86 millions de dollars liées à des canaux de distribution tiers. 🏦 Même les acteurs chevronnés du marché se font surprendre par des tactiques agressives d’usurpation de noms de domaine.
Pour protéger votre capital, ne faites aucune confiance aux résultats de recherche sponsorisés et vérifiez rigoureusement les URL. 🛡️ 🤔 Ajoutez-vous aux favoris les portails de sécurité officiels ou comptez-vous encore sur les moteurs de recherche pour accéder à vos fonds ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
39

·
--
🚨 UNE ATTAQUE DE HAMEÇONNAGE INSIDIEUSE VIA LES FAVORIS, VISANT LES COMPTES $FOMO, DÉCOUVERTE PAR DES CHERCHEURS EN SÉCURITÉ ! ⚠️
La société de sécurité de niveau institutionnel SlowMist a signalé une méthode sophistiquée d’hameçonnage ciblant les utilisateurs de l’interface web de $FOMO. Des escrocs déploient de faux tests CAPTCHA qui incitent les utilisateurs à enregistrer du code JavaScript malveillant directement dans les favoris de leur navigateur. 🔍
Après plusieurs exécutions, ce script détourne discrètement les jetons de session actifs et siphonne instantanément les actifs déposés, sans demander d’approbation supplémentaire. 🛡️ Dans les environnements d’exécution dynamiques, protéger l’intégrité des sessions et les vecteurs privés est tout aussi essentiel que gérer l’effet de levier technique sur le graphique. 💡 Avez-vous récemment vérifié les favoris de votre navigateur et les sessions actives de vos applications web ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
🚨 UNE ATTAQUE DE HAMEÇONNAGE INSIDIEUSE VIA LES FAVORIS, VISANT LES COMPTES $FOMO, DÉCOUVERTE PAR DES CHERCHEURS EN SÉCURITÉ ! ⚠️
La société de sécurité de niveau institutionnel SlowMist a signalé une méthode sophistiquée d’hameçonnage ciblant les utilisateurs de l’interface web de $FOMO. Des escrocs déploient de faux tests CAPTCHA qui incitent les utilisateurs à enregistrer du code JavaScript malveillant directement dans les favoris de leur navigateur. 🔍
Après plusieurs exécutions, ce script détourne discrètement les jetons de session actifs et siphonne instantanément les actifs déposés, sans demander d’approbation supplémentaire. 🛡️ Dans les environnements d’exécution dynamiques, protéger l’intégrité des sessions et les vecteurs privés est tout aussi essentiel que gérer l’effet de levier technique sur le graphique. 💡 Avez-vous récemment vérifié les favoris de votre navigateur et les sessions actives de vos applications web ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
La société de sécurité de niveau institutionnel SlowMist a signalé une méthode sophistiquée d’hameçonnage ciblant les utilisateurs de l’interface web de $FOMO. Des escrocs déploient de faux tests CAPTCHA qui incitent les utilisateurs à enregistrer du code JavaScript malveillant directement dans les favoris de leur navigateur. 🔍
Après plusieurs exécutions, ce script détourne discrètement les jetons de session actifs et siphonne instantanément les actifs déposés, sans demander d’approbation supplémentaire. 🛡️ Dans les environnements d’exécution dynamiques, protéger l’intégrité des sessions et les vecteurs privés est tout aussi essentiel que gérer l’effet de levier technique sur le graphique. 💡 Avez-vous récemment vérifié les favoris de votre navigateur et les sessions actives de vos applications web ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
26
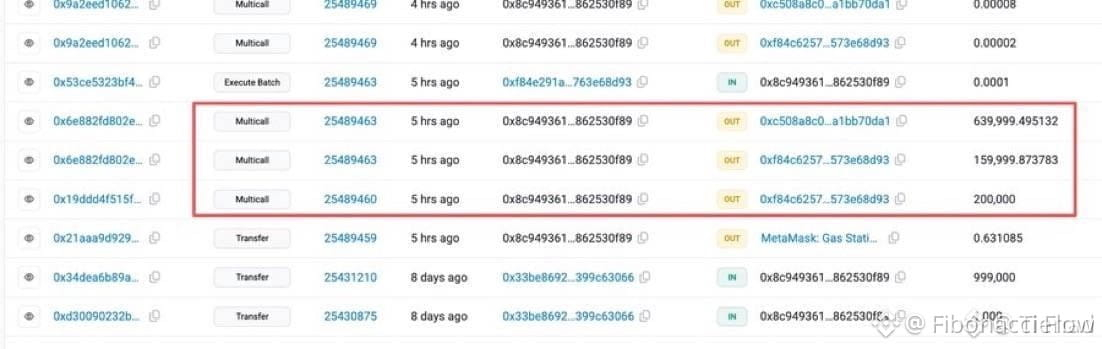
$VANRY HIT PAR UN INCIDENT DE PHISHING – LE MARCHÉ AU BORD DU GOUFFRE 😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT PAR UN INCIDENT DE PHISHING – LE MARCHÉ AU BORD DU GOUFFRE 😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Non applicable – aucun niveau de prix spécifique n’a été fourni dans l’entrée.
Une perte de phishing de 999 999 $ vient de frapper le marché, et ce genre de fuite de liquidité laisse toujours des traces. Attendez-vous à une hésitation à court terme pendant que les traders renforcent leur sécurité, mais le “gros argent” pourrait y voir une zone d’achat sur replis sur $VANRY et $THE .
Le volume pourrait se tarir pendant quelques heures avant que des ordres d’achat opportunistes ne reviennent. Comment jouez-vous ça : vous mettez de côté ou vous attendez une retouche difficile sous la résistance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
191

·
--
🚨 ALERTE DE SÉCURITÉ CRITIQUE : Nouvelle attaque de phishing sur iOS
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
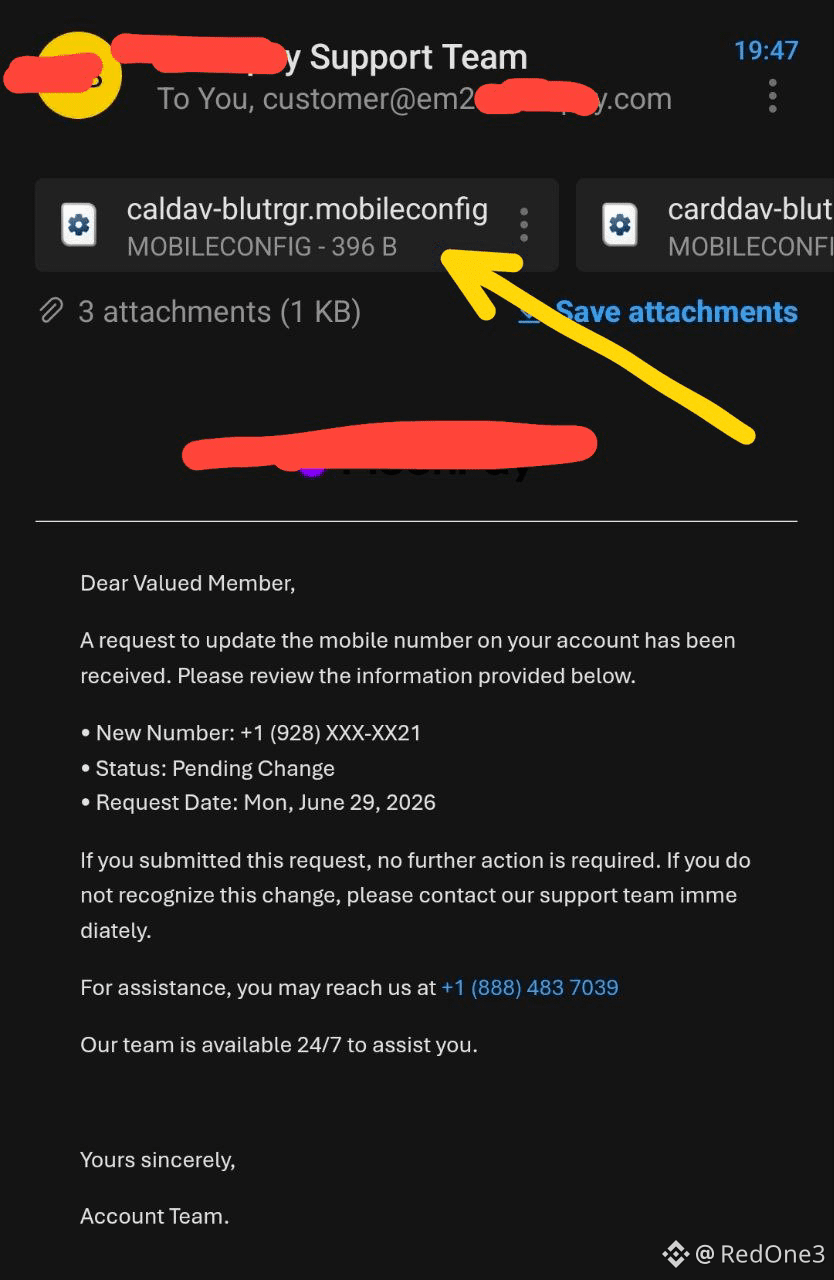
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 ALERTE DE SÉCURITÉ CRITIQUE : Nouvelle attaque de phishing sur iOS
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Je viens de recevoir cet e-mail de phishing très sophistiqué il y a quelques instants, et je voulais te prévenir immédiatement afin que tu puisses protéger tes appareils et tes actifs crypto.
Comment l’attaque fonctionne (tel qu’illustré dans image.png) :
L’e-mail affirme que mon numéro de téléphone de compte est en train d’être modifié pour créer la panique. Le vrai danger réside dans les fichiers joints se terminant par .mobileconfig (comme le fichier caldav pointé par la flèche).
Pourquoi c’est dangereux :
Un fichier .mobileconfig est un profil de configuration iOS. Si tu le télécharges et l’installes, tu accordes aux attaquants des privilèges système profonds. Ils peuvent rediriger ton trafic Internet via un VPN malveillant, installer de faux certificats pour espionner tes données, ou voler des mots de passe et des codes 2FA.
Que faire :
* Ne télécharge jamais de fichiers .mobileconfig depuis des e-mails.
* N’appelle jamais les numéros du support indiqués dans ces e-mails.
* Vérifie ton iPhone via Réglages -> Général -> VPN & Gestion des appareils. Si tu vois un profil non autorisé, supprime-le immédiatement.
Restez #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
300

·
--
🚨 ALERTE $TREZOR : PHISHING DANS DES E-MAILS UTILISANT UN DOMAINE OFFICIEL VISANT LES UTILISATEURS 🛑
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ALERTE $TREZOR : PHISHING DANS DES E-MAILS UTILISANT UN DOMAINE OFFICIEL VISANT LES UTILISATEURS 🛑
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Une violation du service de messagerie d’un tiers a permis aux attaquants d’usurper le domaine officiel de $TREZOR, en envoyant une fausse « Alerte de sécurité critique : vulnérabilité de l’Entropy STM32 » qui ressemble à s’y méprendre à un avis légitime. 📊 La supercherie contourne les vérifications simples de l’adresse, obligeant les utilisateurs à se fier à des indices visuels que l’équipe de phishing a reproduits avec une précision méticuleuse.
🔍 Avec environ 87 k enregistrements déjà exposés lors de la précédente violation ShipMonk, les attaquants disposent désormais d’un vaste réservoir de données pour élaborer des leurres hautement ciblés. 📌 $TREZOR vous recommande d’ignorer les liens, de saisir manuellement le site web officiel, et de recouper toute alerte dans l’application du portefeuille avant d’agir.
💬 Vérifiez-vous chaque alerte de sécurité avant de cliquer ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
58
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 AVERTISSEMENT DE SÉCURITÉ : La fuite de données de Revolut expose les e-mails des utilisateurs — Protégez votre crypto !
📊 Alerte Sécurité & Contexte de la Faille
Les détails de l’incident : L’application fintech et bancaire Revolut a confirmé une violation ciblée des données après que des équipes de conformité eurent répondu à une demande frauduleuse envoyée depuis une adresse e-mail utilisant le domaine d’une agence gouvernementale légitime.
Fichiers clients exposés : L’enquêteur on-chain ZachXBT a révélé que la fuite a touché des utilisateurs fortunés. Les fichiers compromis incluent les noms complets, adresses domiciles, numéros de téléphone, copies de passeports/CI, selfies de vérification, relevés de compte et historiques complets des transactions — y compris les transferts Bitcoin ($BTC) liés.
Statut Système & Fonds : Revolut a confirmé que son infrastructure bancaire de base, les mots de passe de l’application, les NIP des cartes et les clés privées n’ont pas été compromis, et que les fonds des utilisateurs restent totalement sécurisés. Toutefois, les données KYC exposées créent des risques graves hors chaîne.
💡 Comment vous protéger contre les pièges d’hameçonnage
Méfiez-vous de l’hameçonnage hautement ciblé : Les attaquants ayant accès aux relevés de transactions et aux adresses domiciles peuvent générer des e-mails ou des SMS d’hameçonnage sophistiqués en se faisant passer pour Revolut ou des échanges crypto.
Ne partagez jamais les OTP ni les mots de passe : Les agents du support Revolut ou d’un échange ne vous demanderont jamais vos codes 2FA, vos identifiants de connexion ou vos phrases de récupération par téléphone ou par e-mail.
Déplacez les avoirs à long terme hors application : Stockez vos actifs crypto de grande valeur dans des portefeuilles matériels en autoconservation plutôt que sur des plateformes fintech centralisées afin de réduire l’exposition aux fuites de données tierces.
💬 Sondage communautaire : Le fait que des plateformes centralisées exposent des données KYC vous fait-il reconsidérer le fait de conserver votre crypto sur des applications fintech ? Partagez vos conseils de sécurité ci-dessous ! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
Les attaques de squatting numérique ciblant les entreprises sont en hausse.
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Les attaques de squatting numérique ciblant les entreprises sont en hausse.
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar a rapporté que des attaquants enregistrent des domaines frauduleux pour usurper l'identité d'entreprises légitimes.
• Des domaines malveillants sont utilisés pour tromper les utilisateurs en leur faisant visiter de faux sites et voler des identifiants.
• Les litiges concernant les noms de domaine ont augmenté de 68 % entre 2020 et 2025, atteignant 6 200 cas en 2025.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
33
🚨 Alerte de sécurité : incident SafePal expose 40.000 utilisateurs
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Alerte de sécurité : incident SafePal expose 40.000 utilisateurs
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
La société de matériel de wallets SafePal vient de confirmer une fuite de données à la suite d’un dysfonctionnement de son système de suivi des commandes (E-commerce).
📊 Les données de l’incident :
Informations divulguées : noms, adresses physiques de livraison, e-mails, numéros de téléphone et historique d’achats d’environ 39.798 clients.
Sécurité crypto : 100% intacte. Les clés privées, les phrases de graine (seed phrases) et les fonds n’ont PAS été compromis.
🛠️ L’analyse technique :
Bien que l’architecture Air-Gapped et le stockage à froid de SafePal protègent les actifs sur la chaîne, le véritable danger réside désormais dans l’Ingénierie Sociale de Haute Précision (Spear-Phishing).
En reliant votre nom et votre adresse physique à l’achat d’un cold wallet, les attaquants peuvent déployer :
Des e-mails et SMS frauduleux alertant de « mises à jour urgentes du firmware » pour voler votre seed.
Des envois postaux physiques avec des dispositifs falsifiés ou des lettres contrefaites contenant des codes QR malveillants.
💬 DÉBAT :
Dans quelle mesure les fuites de données dans la couche Web2 (E-commerce) détruisent-elles la confidentialité de la sécurité Web3 ? Si vous utilisez un hardware wallet, achetez-vous directement auprès du fabricant ou préférez-vous des méthodes qui ne laissent aucune trace de votre adresse physique ?
Je vous lis en commentaires ! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
FUITES DE DONNÉES TREZOR : 11 742 CARTES- À COMPTES EXPOSÉES — UNE TEMPÊTE D’ESCROQUERIES EN PIÈTE À L’HORIZON 🚨📡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
FUITES DE DONNÉES TREZOR : 11 742 CARTES- À COMPTES EXPOSÉES — UNE TEMPÊTE D’ESCROQUERIES EN PIÈTE À L’HORIZON 🚨📡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Le géant des portefeuilles matériels vient de confirmer une fuite chez un prestataire d’expédition : les noms, adresses, téléphones et e-mails de 11 742 clients se retrouvent désormais entre de mauvaises mains. Encore 1 947 personnes ont été touchées par une exposition partielle. Ce n’est pas une attaque du protocole : vos fonds restent bien verrouillés à l’intérieur de l’appareil. Mais la couche humaine vient juste de céder.
La saison du phishing vient de passer en mode “plein feu”. Les escrocs disposent désormais de vos coordonnées personnelles : attendez-vous à de faux messages de support, des liens empoisonnés et de l’ingénierie sociale déguisée en communications officielles Trezor. L’appareil reste impénétrable, mais votre boîte de réception vient de devenir le nouveau champ de bataille.
Pour les détenteurs de $COTI and $QNTB qui traversent cette vague : vos clés sont les remparts du château. Tout ce qui se trouve à l’extérieur de ce coffre est à portée de main. Comment distinguer les vrais messages Trezor des messages usurpés ? 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
55
Trezor confirme qu’une violation de données survenue chez l’un de ses prestataires d’expédition a compromis les informations de 67 000 clients américains, les exposant potentiellement à des attaques ciblées de phishing et d’ingénierie sociale.
#Trezor #PhishingAlert
Trezor confirme qu’une violation de données survenue chez l’un de ses prestataires d’expédition a compromis les informations de 67 000 clients américains, les exposant potentiellement à des attaques ciblées de phishing et d’ingénierie sociale.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
18
·
--
$PUMP ATTENTION – DES PIRATES RUSSES PHISHING DES CLÉS DE SAUVEGARDE DE SIGNAL 🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ATTENTION – DES PIRATES RUSSES PHISHING DES CLÉS DE SAUVEGARDE DE SIGNAL 🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Ce n’est pas une campagne de phishing comme les autres. Le FBI et la CISA viennent d’alerter : des groupes de renseignement russes ciblent les clés de récupération de Signal – pas seulement les codes de connexion. Si un pirate obtient cette clé, il peut restaurer l’intégralité de l’historique de vos conversations et conserver l’accès même après avoir changé de téléphone.
$PUMP a récemment gagné 12 %, mais le vrai risque concerne les traders : leurs comptes Signal pourraient être compromis. Ces pirates se font passer pour un support automatisé et vous demandent de coller votre clé de récupération. Générer une nouvelle clé dans les réglages de Signal invalide l’ancienne, mais toute sauvegarde déjà consultée est perdue. Vos discussions de groupe Signal sont-elles en sécurité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
64

·
--
$GNO BRÈCHE DE SÉCURITÉ — COMPTE X OFFICIEL COMPROMIS ⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO BRÈCHE DE SÉCURITÉ — COMPTE X OFFICIEL COMPROMIS ⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Corps :
PeckShield a confirmé que le compte X officiel de Gnosis a été piraté plus tôt aujourd’hui. Les membres de la communauté sont invités à éviter toute interaction — aucun lien, aucun DM, aucun retweet. Il s’agit de la deuxième importante compromission de compte de projet cette semaine.
Les attaquants utilisent généralement des comptes compromis pour publier de faux contrats de token ou des liens de phishing. Vérifiez toutes les communications officielles uniquement via le site Web ou Discord de Gnosis. Quelles mesures prenez-vous pour vérifier les annonces du projet avant d’interagir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
ALERTE CRITIQUE : Protégez Votre Crypto ! 🛑 5 habitudes de sécurité essentielles pour les débutants 🔐
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
ALERTE CRITIQUE : Protégez Votre Crypto ! 🛑 5 habitudes de sécurité essentielles pour les débutants 🔐
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
GM #BinanceSquare Fam ! 👋 Alors que le marché s’enflamme, les arnaqueurs aussi. Votre première priorité en crypto n’est pas seulement de faire des profits, mais de protéger vos actifs.
Chaque jour, nous voyons de nouvelles histoires où des personnes perdent leurs fonds durement gagnés à cause de liens de phishing, de faux largages (airdrop) et d’outils qui vident les portefeuilles. Ne soyez pas la prochaine victime !
Adoptez ces 5 habitudes immédiatement :
1️⃣ Activez la 2FA (Authentification à deux facteurs) : utilisez une application d’authentification (comme Google Authenticator) sur vos comptes d’échange, PAS SMS.
2️⃣ NE PARTAGEZ JAMAIS votre phrase de seed : notez-la hors ligne sur papier. Aucune équipe d’assistance légitime ne vous la demandera jamais.
3️⃣ Mettez les sites officiels en favoris : évitez de cliquer sur des liens issus de la recherche Google ou des publicités sur les réseaux sociaux. Les arnaqueurs créent de faux sites qui ressemblent exactement aux vrais.
4️⃣ Vérifiez deux fois les adresses du portefeuille : envoyez toujours d’abord un petit montant de test. Les malwares peuvent modifier les adresses dans votre presse-papiers.
5️⃣ Méfiez-vous des offres « trop belles pour être vraies » : les systèmes pour doubler votre crypto gratuitement et les airdrops à forte valeur inattendus sont presque toujours des arnaques.
💡 Mon avis personnel : restez parano. La sécurité est votre responsabilité. Si quelque chose vous paraît suspect, faites confiance à votre instinct et partez. Il vaut mieux manquer une opportunité que de perdre vos fonds pour toujours.
👇 Quelle est l’arnaque la plus effrayante à laquelle vous avez été confronté(e) récemment ? Partagez votre expérience ci-dessous pour avertir les autres ! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PréventionArnaques #CryptoÉducation #ProtégezVosFonds
63

🚨 $BTC ALERTE : ARNAQUE DE PHISHING MASQUÉE DERRIÈRE LE SITE OFFICIEL de Trezor ! 🦈
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTE : ARNAQUE DE PHISHING MASQUÉE DERRIÈRE LE SITE OFFICIEL de Trezor ! 🦈
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
La dernière brèche a exploité un service de messagerie tiers compromis, permettant aux attaquants d’envoyer des emails intitulés « Alerte de sécurité critique » qui semblent provenir directement du domaine de Trezor. 📧 Avec plus de 87k d’utilisateurs déjà exposés à la suite d’un hack antérieur impliquant un partenaire d’expédition, la charge de phishing se fait désormais passer pour une mise à jour urgente du firmware, rendant la vérification visuelle presque impossible. 📊
Les plus avisés savent que le moment où un email au look légitime arrive, c’est une « chasse à la liquidité » pour les identifiants—pas un mouvement du marché. Gardez votre boîte mail affûtée et vérifiez chaque lien sur le site officiel, pas dans l’email. 💡💬 Est-ce que vous vérifiez deux fois les alertes Trezor avant de cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
Méfiez-vous des fausses publicités Telegram
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
Méfiez-vous des fausses publicités Telegram
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
La police ukrainienne vient de démanteler à Kyiv un réseau de siphonnage de cryptomonnaies qui rapportait 1 million de dollars par mois. Ils utilisaient de fausses publicités Telegram et de fausses plateformes d’échange pour arnaquer leurs victimes. Restez vigilants.
#TelegramScams #PhishingAlert
32
Attention à cette nouvelle arnaque GTA 6
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
Attention à cette nouvelle arnaque GTA 6
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
Des escrocs utilisent de faux sites de fuite de Grand Theft Auto VI pour déployer des drainer malveillants de portefeuille. Soyez extrêmement prudent avec les liens motivés par le buzz et évitez de connecter votre portefeuille à des sources non vérifiées afin de ne pas vous faire avoir.
#PhishingAlert #WalletSecurity
1
49
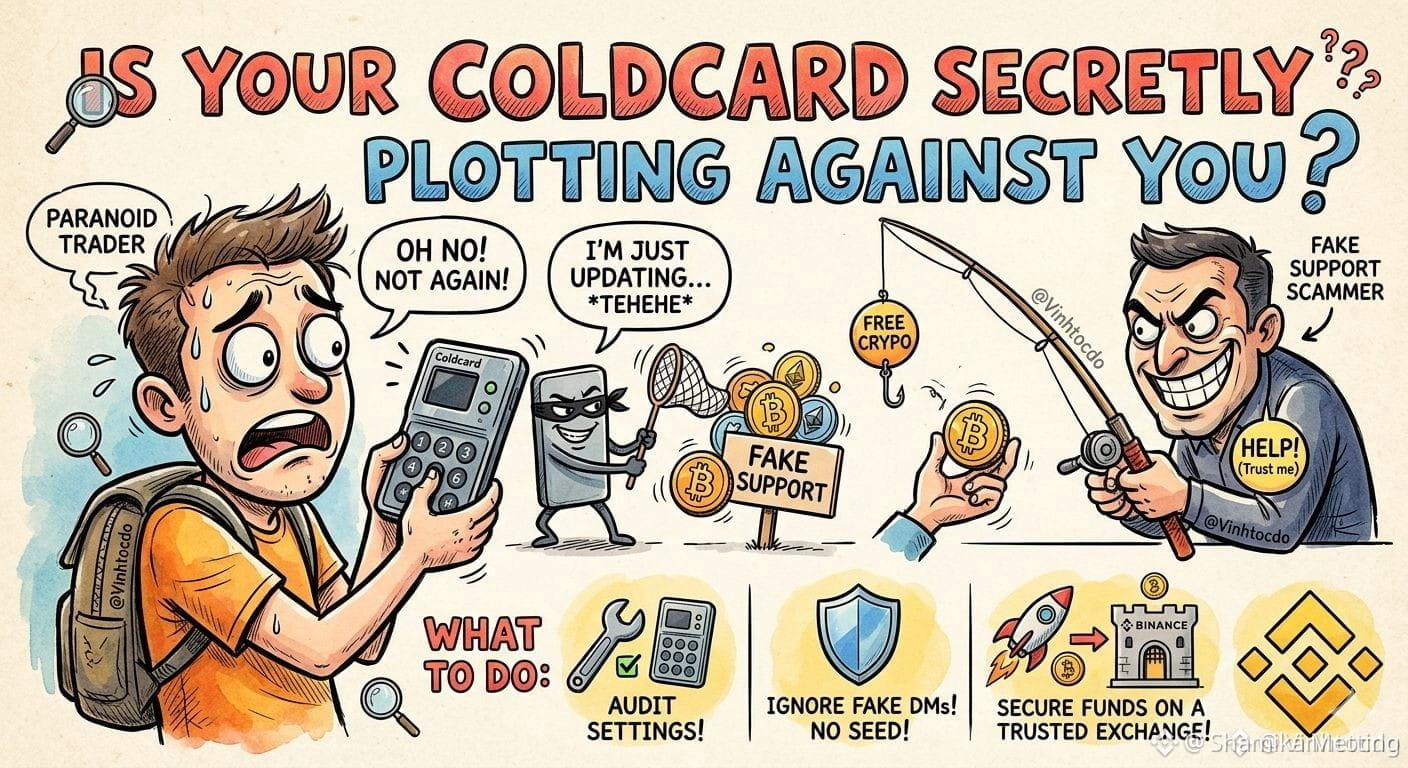
🚨 URGENT : est-ce que #Coldcard complote secrètement contre vous ? 🕵️♂️
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 URGENT : est-ce que #Coldcard complote secrètement contre vous ? 🕵️♂️
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
Le responsable de la recherche “Galaxy” vient de lâcher une bombe : les attaques de phishing et les attaques d’exploitation continuent de cibler activement les utilisateurs de Coldcard ! Si vous y conservez des actifs, réveillez-vous et vérifiez vos réglages d’appareil trois fois maintenant. Quel est le plus effrayant ? Des comptes de support factices pullulent partout, attendant que vous “demandiez de l’aide” pour récupérer vos fonds alors qu’en réalité ils vident le solde de votre portefeuille. Si les choses semblent suspectes, des experts en sécurité recommandent de transférer les actifs vers un environnement plus sûr immédiatement—même une bourse ultra-sécurisée comme Binance vaut mieux que la configuration d’un pirate !
♂️ Que doivent faire les traders maintenant ?
1️⃣ Vérifiez votre appareil : revalidez les paramètres de Coldcard et le micrologiciel (firmware). Ne lui faites pas confiance aveuglément.
2️⃣ Méfiez-vous des “faux” secours : de vraies équipes de sécurité ne vous contacteront jamais en DM pour une phrase de seed (graine). Ignorez les escrocs du support !
3️⃣ Sécurisez vos fonds : en cas de doute, sécurisez temporairement vos actifs liquides sur une plateforme fiable.
Ce n’est pas un conseil financier. Faites toujours vos propres recherches (DYOR) !
Merci de faire un suivi
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
46
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceWithdrawalScamWarning
28,761 vues
576 mentions
2
#USMidtermElections
587,347 vues
3,152 mentions
3
#USOctoberNFP-AreRateCutsStillPossible
37,142 vues
487 mentions
4
#AppleEarningsAhead-CanStockHitNewHigh
14,427 vues
356 mentions
5
#Verify1to1BinanceReserves
31,289 vues
386 mentions
6
#BinanceRestores28FiatWithdrawals
136,657 vues
1,016 mentions
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
6,261 vues
17 mentions
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
603 vues
14 mentions
9
#BinanceProcesses$4.65BWithdrawals
110,522 vues
367 mentions
10
#HKMALaunchesSAGEAgenticFinanceProject
3,658 vues
176 mentions