

#nearintents
nearintents
6,060 vues
42 mentions
Populaire
Récents
·
--
38,8 millions de dollars siphonnés, puis tout renvoyé. Voilà l’histoire des Near Intents, et les $NEAR traders à peine regardaient ailleurs.
Décryptage : les rapports indiquent que les quelque 3,8 M$ pris lors de l’exploit des Near Intents de jeudi ont été restitués intégralement, un jour après que l’équipe a déclaré avoir identifié l’attaquant et fixé une échéance de 48 heures.
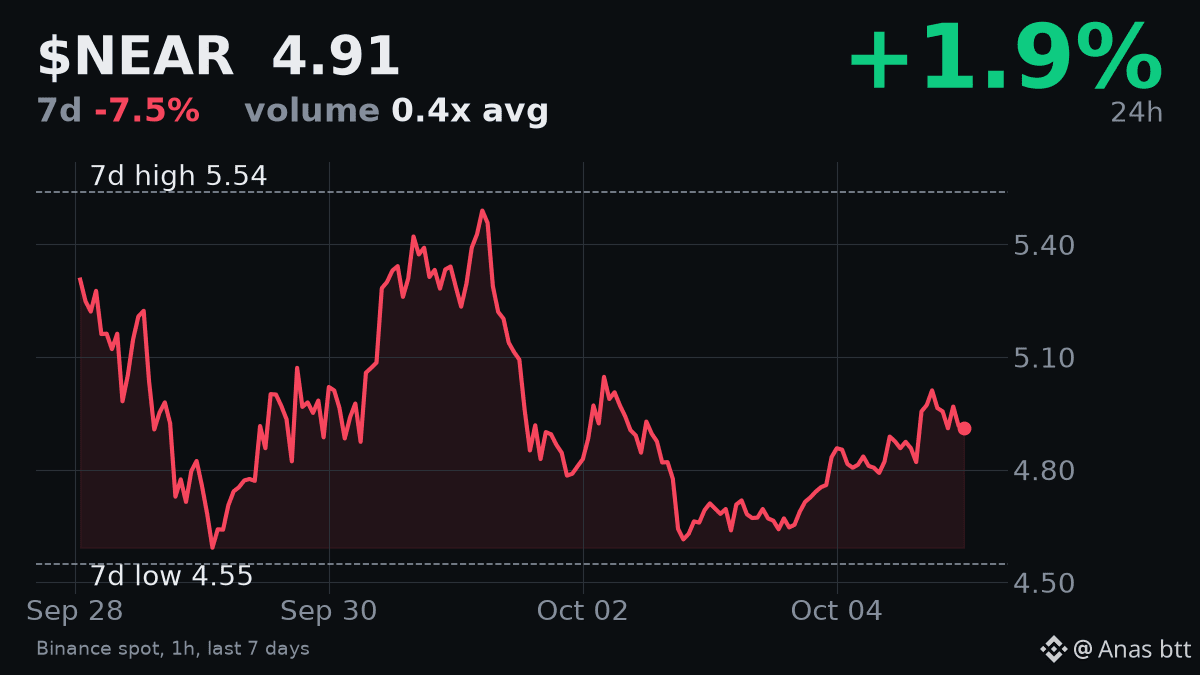
Mon avis : une récupération complète est la meilleure issue possible pour un exploit, mais elle répare les dégâts, pas la semaine. NEAR est à 4,91, en hausse de 1,9 % sur 24 heures. C’est à peu près la même chose que le +1,92 % du BTC : on dirait que le marché remet tout d’aplomb, pas que c’est une récompense liée à la nouvelle.
La semaine reste faible. NEAR est en baisse de 7,5 % sur 7 jours et se situe à 11,4 % sous son plus haut sur 7 jours de 5,54. Le volume est d’environ 81,8 M USDT, seulement 0,39× sa moyenne sur 7 jours : peu de traders réagissent à ce titre. Le RSI horaire est à 54,1, neutre.
Fear & Greed a bondi à 70 (Greed) contre 65 : l’ambiance se réchauffe, mais NEAR ne la mène pas.
Ce qui ferait changer mon point de vue : NEAR repasserait au-dessus de 5,54 avec un volume supérieur à sa moyenne. En dessous de 4,548, le plus bas hebdomadaire, la bonne nouvelle n’a pas compté.
#NearIntents #ExploitRecovery
1
136
·
--
Les fonds volés via NEAR Intents ont été intégralement récupérés, selon le chef de projet Alex Shevchenko, et l’équipe a annoncé avoir arrêté l’enquête après le retour d’environ 3,8 millions de dollars. C’est une mise à jour différente de la nouvelle sur le piratage et la date limite que nous avions publiée hier : l’histoire est passée d’une demande de remboursement à l’annonce de sa récupération. Malgré cela, le recouvrement de la somme n’efface pas la question de sécurité : quelle mesure doit changer pour que l’incident ne se reproduise pas ? $NEAR #NEARIntents #Sécurité_des_monnaies
Les fonds volés via NEAR Intents ont été intégralement récupérés, selon le chef de projet Alex Shevchenko, et l’équipe a annoncé avoir arrêté l’enquête après le retour d’environ 3,8 millions de dollars. C’est une mise à jour différente de la nouvelle sur le piratage et la date limite que nous avions publiée hier : l’histoire est passée d’une demande de remboursement à l’annonce de sa récupération. Malgré cela, le recouvrement de la somme n’efface pas la question de sécurité : quelle mesure doit changer pour que l’incident ne se reproduise pas ? $NEAR #NEARIntents #Sécurité_des_monnaies
586
·
--
Les 3,8 millions de dollars dérobés ont été intégralement récupérés : NEAR Intents annonce officiellement une enquête, puis clôt le dossier. Très probablement, tout s’est arrangé en privé, permettant au chasseur de chapeaux blancs de toucher sa récompense et de partir dignement — il existe très peu de cas où l’argent volé peut être récupéré intégralement. Les fonds des utilisateurs n’ont subi aucune perte, le protocole n’a pas été vraiment endommagé : la panique à court terme devrait maintenant s’apaiser. Mais le fait de récupérer l’argent ≠ l’absence de failles ; les audits de sécurité et les mises à niveau à venir sont le vrai sujet.
$NEAR #NEARIntents
$NEAR #NEARIntents
463
·
--
Haussier
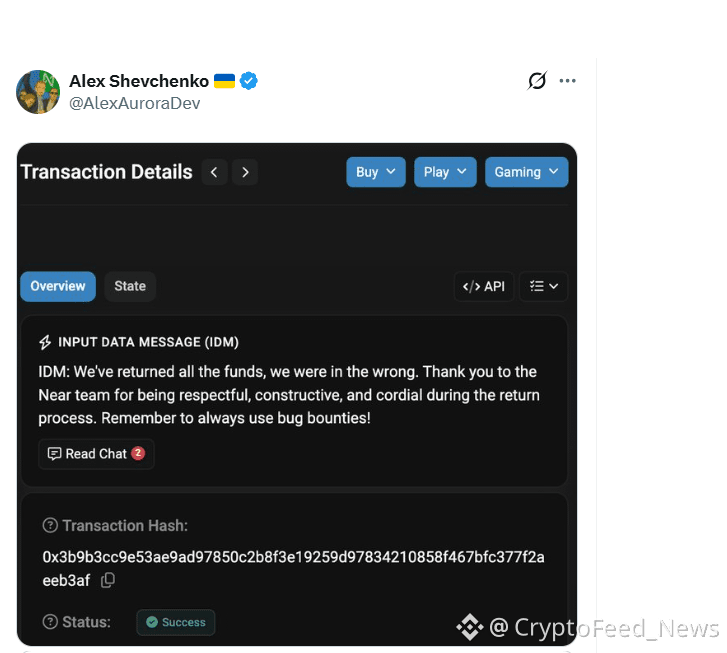
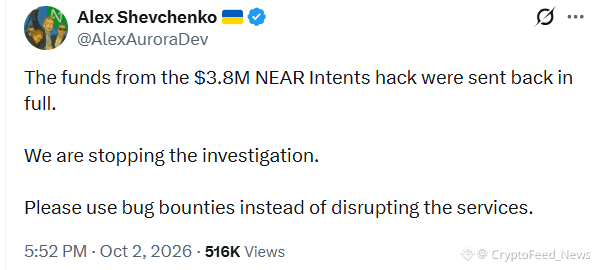
✅ Bonne nouvelle pour les #NearIntents utilisateurs : environ 3,8 millions de dollars de fonds volés auraient été intégralement restitués, après l’incident de sécurité du 1er octobre.
Voici ce qui s’est passé 👇
🔍 L’exploit : une faille impliquant l’infrastructure Omni et un contrat intelligent d’Intents a déclenché un arrêt temporaire des dépôts et des retraits sur 11 réseaux.
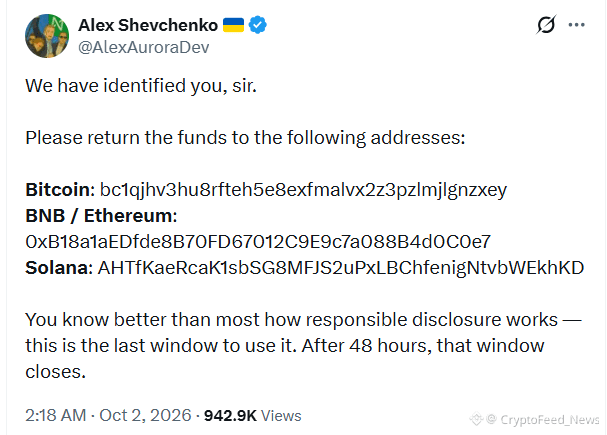
🛡️ Les efforts de récupération : Shevchenko a ensuite publié trois adresses de retour. Elles couvraient Bitcoin, $BNB Chain et $SOL . Il a également fixé une échéance de 48 heures pour l’attaquant présumé.
💰 Le résultat : le retour des fonds comble le manque financier immédiat, mais l’équipe doit encore expliquer précisément comment la vulnérabilité s’est produite.
L’argent est de retour, mais le prochain post-mortem restaurera-t-il la confiance dans la sécurité des $NEAR Intents ? 👀#nearprotocol
1
177

Récupération totale pour les intentions NEAR.
Les intentions NEAR ont réussi à récupérer l’intégralité des 3,8 millions de dollars dérobés lors de leur récent exploit, après avoir accordé à l’attaquant un ultimatum de 48 heures.
#NEARIntents #ExploitRecovery
Récupération totale pour les intentions NEAR.
Les intentions NEAR ont réussi à récupérer l’intégralité des 3,8 millions de dollars dérobés lors de leur récent exploit, après avoir accordé à l’attaquant un ultimatum de 48 heures.
#NEARIntents #ExploitRecovery
Les intentions NEAR ont réussi à récupérer l’intégralité des 3,8 millions de dollars dérobés lors de leur récent exploit, après avoir accordé à l’attaquant un ultimatum de 48 heures.
#NEARIntents #ExploitRecovery
40
·
--
Ceci constitue une mise à jour substantielle concernant l’incident de vulnérabilité de l’infrastructure de recharge et de retrait d’Omni de NEAR Intents du 1er octobre, ainsi que la fenêtre de remboursement de 48 heures qui a suivi. Le compte officiel de NEAR Intents a indiqué le soir du 2 octobre que l’intégralité des fonds volés, soit environ 3,8 millions de dollars, avait été intégralement remboursée, et a déclaré que l’enquête était interrompue ; le 3 octobre, le projet a ensuite précisé que les fonds seraient remboursés un jour plus tard et que l’enquête était terminée. La partie projet attribuera l’attaque aux alertes de contrôle des risques de SHIELD et aux enquêtes subséquentes. Il s’agit d’une déclaration de première main de la part de l’opérateur, mais le post ne fournit pas de hash de transaction ni de rapprochement des fonds adresse par adresse ; à l’heure actuelle, il convient donc de formuler comme suit : « le projet affirme avoir récupéré », et non comme une conclusion vérifiée de manière indépendante on-chain.
【Mon analyse et la transmission au marché】
Cette avancée réduit le manque de principal immédiat auquel les utilisateurs affectés peuvent être confrontés, ainsi que l’incertitude concernant les compensations, mais ne prouve pas automatiquement que tous les fonds des utilisateurs ont bien été crédités, ni que la cause profonde de la vulnérabilité Omni a été confirmée via un audit indépendant. NEAR Intents est une couche de service inter-chaînes : il existe des explications publiques qui pointent vers l’interaction entre l’infrastructure de recharge/retrait Omni et les contrats d’Intents ; il ne faut pas l’étendre à une description selon laquelle le réseau principal NEAR aurait été compromis.
La transmission liée à $NEAR repose principalement sur la confiance au sein de l’écosystème et l’intention d’utiliser le service Intents : un remboursement intégral vérifiable, le traitement des commandes et les audits ultérieurs s’ils sont effectivement réalisés peuvent contribuer à réduire l’attentisme des utilisateurs ; si ce sont uniquement des déclarations sans preuves on-chain, ou si d’autres points d’entrée du réseau n’ont pas encore repris, alors la réparation de la confiance reste limitée. Le token NEAR ne représente pas une créance sur les fonds volés, et la récupération des fonds ne constitue pas directement non plus un flux de trésorerie en espèces ou un engagement de rendement.
Pour y répondre : durant l’incident, les utilisateurs dont les commandes restent à traiter doivent consulter, pour chaque chaîne, l’état officiel de NEAR Intents, conserver le numéro de commande et le hash de la transaction, puis confirmer avant toute action si la demande initiale a réussi, a échoué ou a été remboursée, afin d’éviter toute soumission en double. Dans l’étape suivante, l’opérateur devrait publier la correspondance entre l’adresse de remboursement et le hash de transaction, la liste finale des commandes affectées ainsi que l’état d’achèvement des compensations, et faire confirmer par une équipe indépendante la portée de la réparation ; ne transférez ni ne signez rien vers des « services de récupération » proposés en message privé sur les réseaux sociaux.
À surveiller ensuite : si l’officialité publie des transactions de remboursement vérifiables ; si les remboursements et compensations des utilisateurs affectés sont effectués commande par commande ; si toutes les recharges et retraits des différents réseaux mis en pause sont entièrement rétablis ; et si une analyse de la cause profonde et une révision de sécurité indépendante sont publiées. Si les preuves on-chain et le remboursement intégral sont confirmés, et si le réexamen couvre le chemin d’interaction Omni, l’inquiétude liée à la perte de fonds de cet incident peut être réduite ; si les montants ne correspondent pas, que certains utilisateurs ne sont pas compensés, ou que les canaux concernés comportent encore un risque non réparé, alors l’affirmation « l’incident est en voie de clôture » n’est plus valide.
Contexte de marché : au 2026-10-03 15:39 (heure de Pékin), le volume quote sur 24 heures de NEAR/USDT au comptant Binance est d’environ 133,322,094 USDT, avec une variation de prix de -4,918 %. La source est Binance Spot /api/v3/ticker/24hr. Cette donnée ne décrit que le montant des échanges sur 24 heures et l’évolution de cette paire au comptant ; on ne peut pas en déduire que la baisse de prix est due à un incident de sécurité.
Source : déclarations du compte officiel NEAR Intents du 2026-10-02 au 2026-10-03 concernant le remboursement intégral et la fin de l’enquête :
https://x.com/near_intents/status/2106049685928677585
https://x.com/near_intents/status/2106072953570181155
https://x.com/near_intents/status/2106095140586791407
Incident antérieur et fenêtre de remboursement de 48 heures : déclarations publiques du compte officiel NEAR Intents et du directeur général, voir le rapport 20261002_1122.
Source des données de marché : Binance Spot API /api/v3/ticker/24hr (NEAR/USDT au comptant, glissement sur 24 heures ; requête 2026-10-03 15:39 +08:00).
#NEAR #NEARIntents #sécurité inter-chaînes
177
·
--
Nouvel élément dans l’affaire de piratage des NEAR Intents : Alex Shevchenko, PDG du projet, a déclaré sur X que l’équipe a identifié la personne responsable de la perte d’environ 3,8 millions de dollars et lui a accordé 48 heures pour restituer l’argent. À ce jour, le nom de la personne n’a pas été révélé et aucun montant de retour n’a été confirmé. Le projet avait annoncé auparavant que les personnes touchées seraient intégralement indemnisées. Et selon vous, l’échéance se terminera-t-elle par la récupération des fonds ?
$NEAR #NEARIntents #CryptoSecurity
$NEAR #NEARIntents #CryptoSecurity
442
Les intentions NEAR ont été touchées pour 3,8 M$, mais l’équipe a réagi rapidement. Corriger le bug en une heure et compenser les utilisateurs est une énorme victoire pour leur réputation.
#NEARProtocol #NEARIntents
Les intentions NEAR ont été touchées pour 3,8 M$, mais l’équipe a réagi rapidement. Corriger le bug en une heure et compenser les utilisateurs est une énorme victoire pour leur réputation.
#NEARProtocol #NEARIntents
#NEARProtocol #NEARIntents
44
·
--
$NEAR Mauvaise nouvelle volée : le marché n’a absorbé l’information qu’avec une seule bougie K.
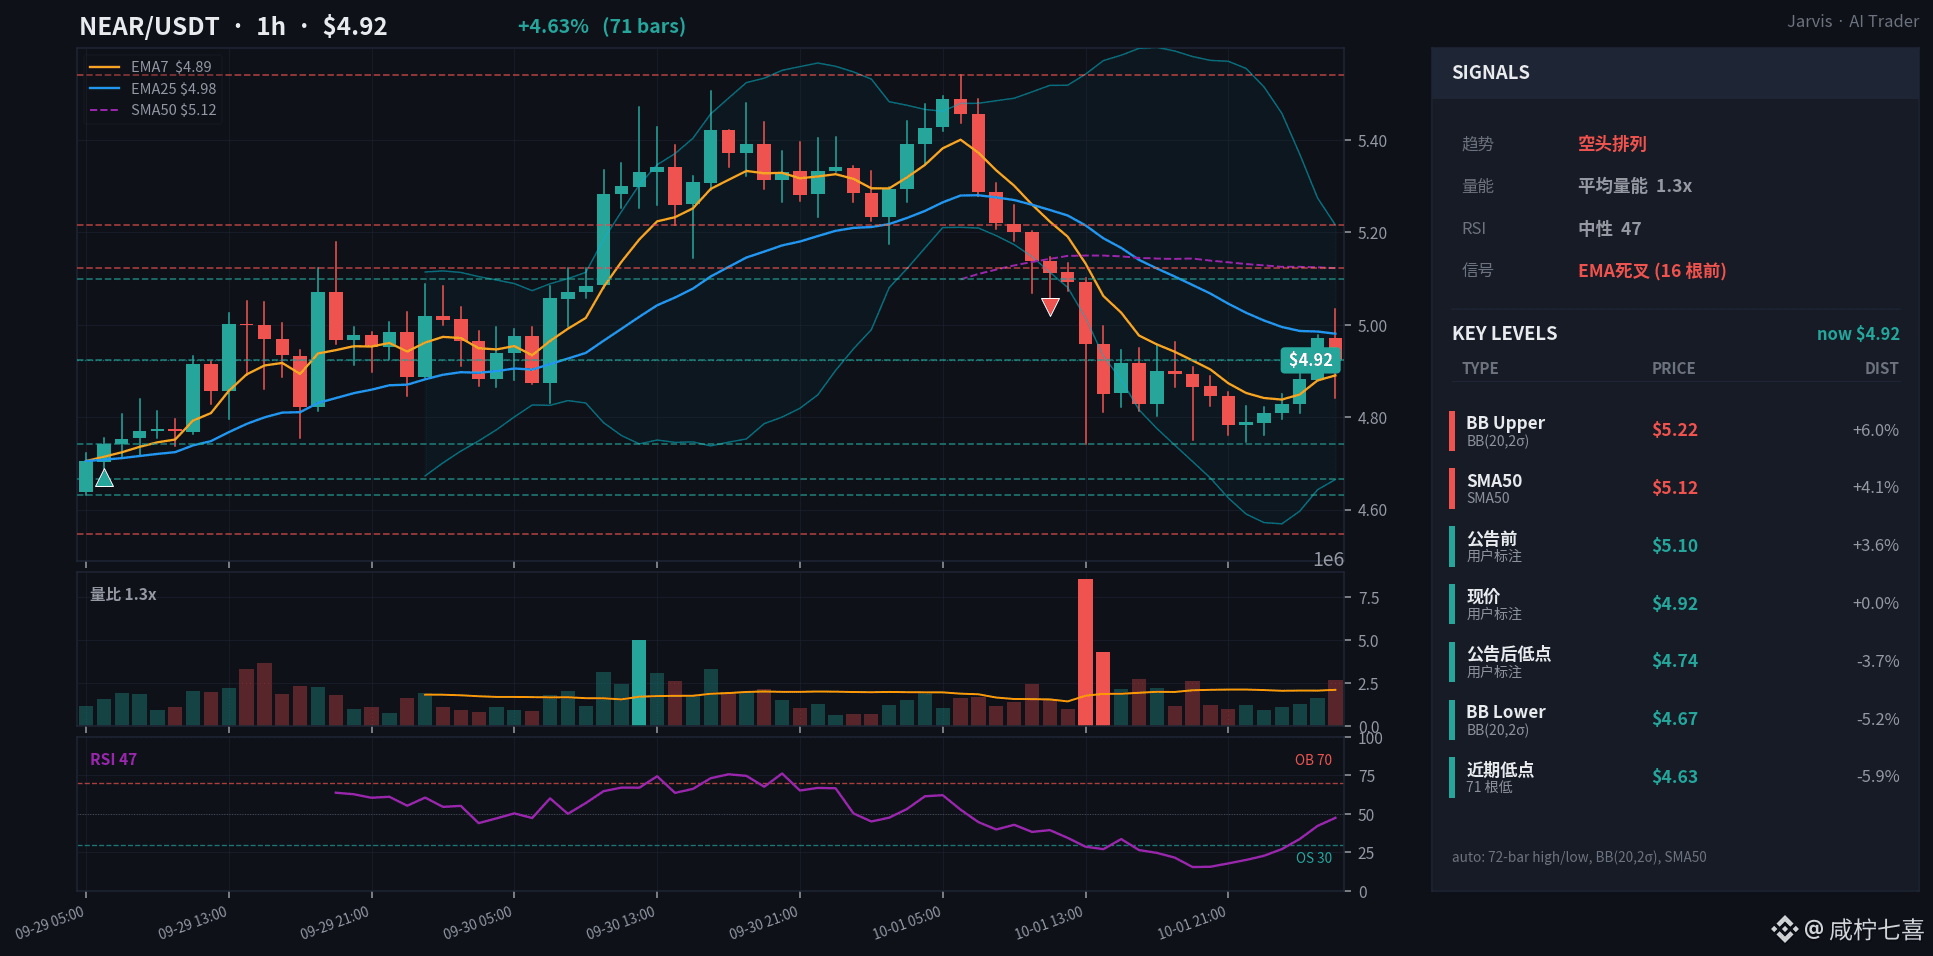
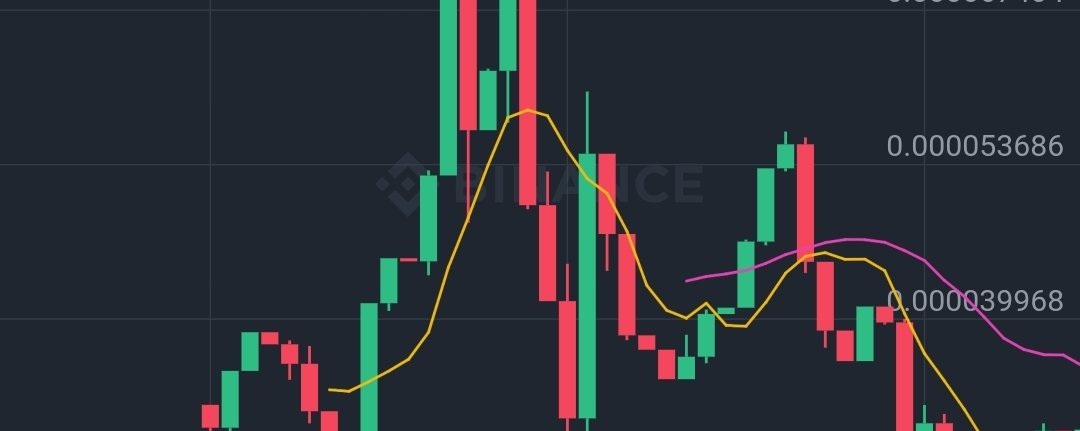
Le 1er octobre à 12 h 53 (UTC), l’équipe officielle de NEAR Intents a reconnu un bug lié aux retraits/à l’accès d’Omni ayant fait l’objet d’un vol d’environ 3,8 millions de dollars, et a promis une indemnisation intégrale. La bougie 1 h suivante a ensuite chuté jusqu’à 4,742, avec un volume de 41,9 millions de U, soit 3 à 8 fois celui des quelques bougies précédentes. Puis, lors des 14 bougies 1 h qui ont clôturé ensuite, le plus bas est resté à 4,747 : elles n’ont plus cassé ce niveau.
Ce qui m’inquiète davantage, c’est un autre chiffre : le 29 septembre, le jour de la cotation du NEAR ETF de Bitwise, le plus bas du jour était à 4,548. Ce “coup de masse” n’a même pas atteint le creux du premier jour de l’ETF. Le 28 septembre, la bougie quotidienne affichait aussi -10 % ; à ce moment-là, l’incident n’avait pas encore eu lieu.
Sur tout le mois de septembre, le prix est passé de 1,92 à 5,34, puis a oscillé entre 4,55 et 5,58 : c’est là que se situe le fil conducteur. Le pirate semble plutôt avoir donné une raison à ceux qui voulaient partir.
Le 21 septembre, il était à 4,38. Dans mon article, j’étais prudent ; mais ensuite, il est monté jusqu’à 5,58 : j’avais mal évalué.
Il faut d’abord récupérer le niveau de 5,1 avant l’annonce pour pouvoir dire que l’on est sorti de cette affaire.
Le fait de passer sous 4,55 montre que j’avais tort : dans ce cas, ce n’est pas une simple oscillation, mais le marché qui commence à intégrer “l’affaire Intents” dans l’évaluation.
#NEAR #NEARIntents
334


·
--
Alerte dans l’écosystème crypto !
Ils piratent #Near intentions pour 3,8 M$ et blanchissent les fonds sur Kucoin et #bitcoin
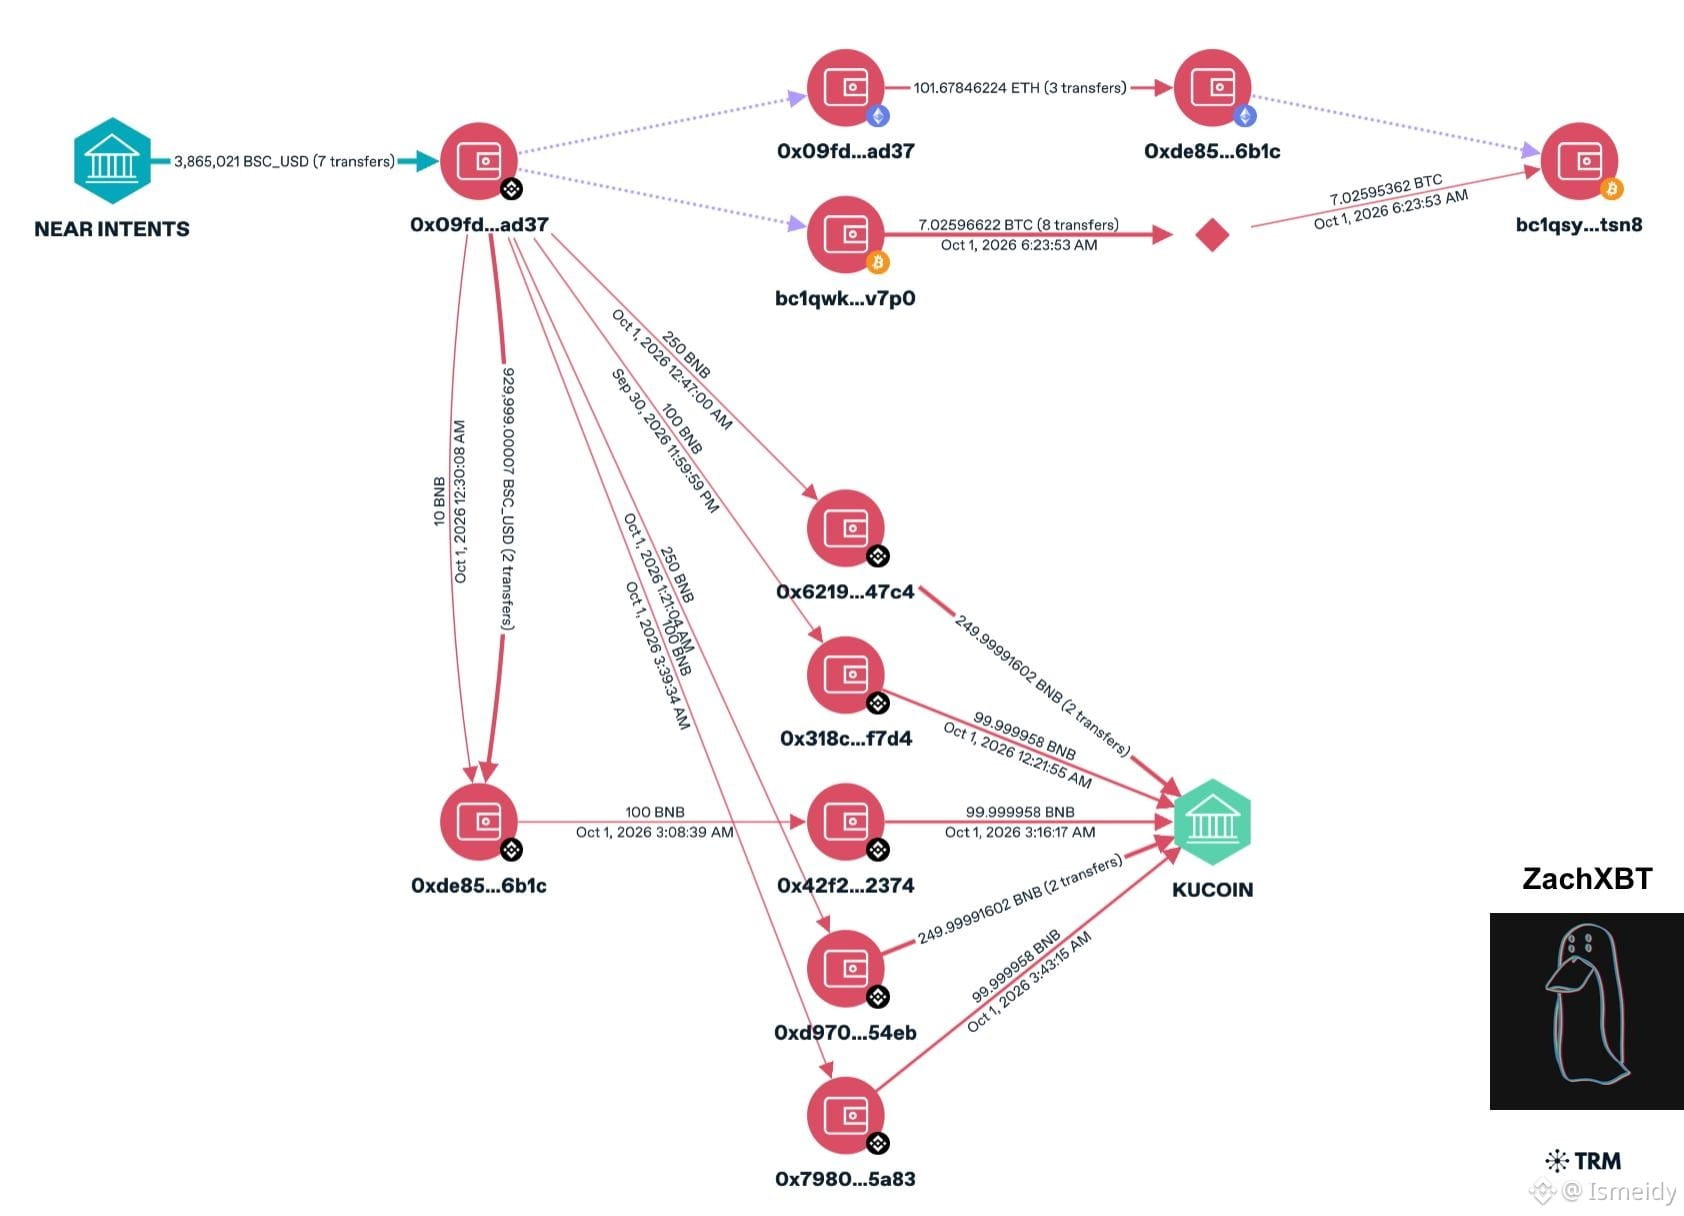
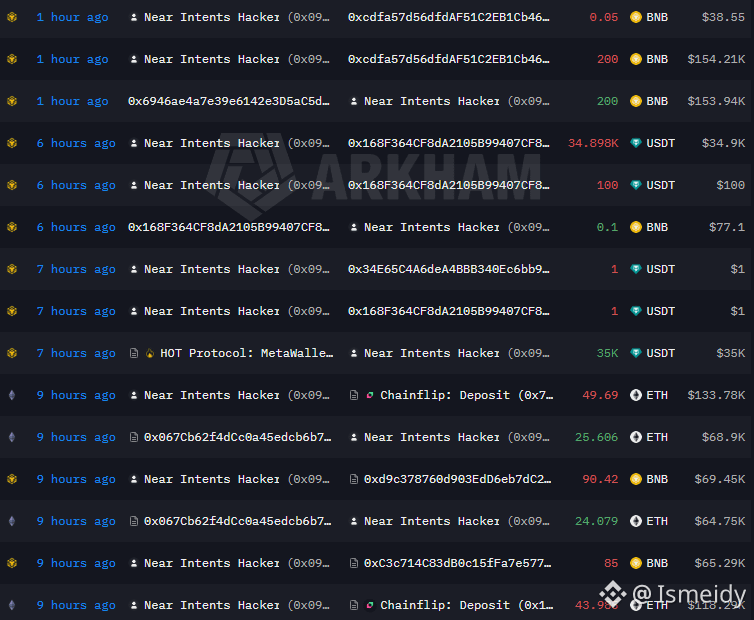
On a soustrait exactement 3.865.021 millions de dollars via 7 transferts irréguliers depuis l’environnement de #NearIntents . L’adresse de l’attaquant a été identifiée et les fonds ont d’abord été vidés vers le portefeuille de #BSC
Route de blanchiment d’argent
Une grande partie des fonds a été divisée en plusieurs transactions de #bnb (en montants de 100 et 250 BNB) envoyées via des portefeuilles intermédiaires vers la plateforme d’échange Kucoin.
Une autre partie des cryptomonnaies a été convertie en ETH et pontée directement vers le réseau Bitcoin (BTC), avec une consolidation dans des adresses comme bc1qsy...tsn8.
État du protocole : Le hot wallet concerné (0x233c) a complètement cessé le traitement des transactions. L’état officiel de la plateforme confirme un incident en cours affectant le service sur plusieurs chaînes EVM.
Enquête : L’alerte a été découverte et suivie en temps réel par le chercheur on-chain renommé ZachXBT, en collaboration avec des outils d’analyse de TRM.
$NEAR
{future}(NEARUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
Alerte dans l’écosystème crypto !
Ils piratent #Near intentions pour 3,8 M$ et blanchissent les fonds sur Kucoin et #bitcoin
On a soustrait exactement 3.865.021 millions de dollars via 7 transferts irréguliers depuis l’environnement de #NearIntents . L’adresse de l’attaquant a été identifiée et les fonds ont d’abord été vidés vers le portefeuille de #BSC
Route de blanchiment d’argent
Une grande partie des fonds a été divisée en plusieurs transactions de #bnb (en montants de 100 et 250 BNB) envoyées via des portefeuilles intermédiaires vers la plateforme d’échange Kucoin.
Une autre partie des cryptomonnaies a été convertie en ETH et pontée directement vers le réseau Bitcoin (BTC), avec une consolidation dans des adresses comme bc1qsy...tsn8.
État du protocole : Le hot wallet concerné (0x233c) a complètement cessé le traitement des transactions. L’état officiel de la plateforme confirme un incident en cours affectant le service sur plusieurs chaînes EVM.
Enquête : L’alerte a été découverte et suivie en temps réel par le chercheur on-chain renommé ZachXBT, en collaboration avec des outils d’analyse de TRM.
$NEAR
$BNB
$ETH
Binance BiBi:
Working on it. Your reply is on the way.
2
7
2.6k

·
--
📰 NEAR Cette percée, en surface, ressemble à un plan d’incitation « NEAR@3,33 » ; en réalité, le jeu est plus subtil qu’un simple largage. Après avoir verrouillé des actifs en mode confidentiel pour dépasser 70 millions de dollars, la première phase est achevée avec le snapshot : les utilisateurs éligibles se partageront 333 333 jetons de jalon.
🔥 Mais ces jetons ne peuvent pas être vendus immédiatement. Les règles exigent que le prix moyen pondéré par le volume des trois jours de transactions de NEAR atteigne ou dépasse 3,33 dollars : alors seulement la récompense sera convertie 1:1 en NEAR transférable. À ce niveau de calcul, la valeur nominale des récompenses est d’environ 1,11 million de dollars — soit l’idée d’attacher utilisateurs, fonds et attention du marché à une seule et même condition.
Franchement, 1,11 million de dollars n’explique pas à lui seul une hausse de plus de 1,2 milliard de dollars de la capitalisation de NEAR sur trois jours ; l’écart est trop grand. Ce qui fait vraiment « remonter » les fonds, c’est que, sur les 30 derniers jours, NEAR Intents a généré environ 5,01 millions de dollars de frais totaux : le protocole a conservé environ 1,58 million de dollars de revenus nets. Et les adresses multi-signatures de rachat détiennent aussi cumulativement environ 1,158 million de jetons NEAR.
💡 Le produit ne se limite pas non plus à des concepts. Le 9 septembre, quatre adresses contrôlées par la même entité ont utilisé NEAR Intents : avec 2 500 ETH, elles ont obtenu 6 601,37 ZEC, pour une valeur d’environ 8,21 millions de dollars, et ont payé environ 42 000 dollars de frais de service. Les gros investisseurs sont prêts à payer ce prix : ce qu’ils achètent, c’est que la direction de l’ordre, l’ampleur et le moment d’exécution ne soient pas surveillés publiquement.
👀 Aujourd’hui, les contrats perpétuels sont aussi intégrés au compte confidentiel : les utilisateurs peuvent déposer des actifs en inter-chaînes et masquer la taille des positions, le prix d’entrée et la direction des transactions. Selon toi, ces changements sur NEAR ne sont-ils que la chaleur générée par les récompenses, ou les revenus du protocole et les transactions confidentielles peuvent-ils réellement soutenir la demande à venir ?
#NEAR #NEARIntents #隐私交易 #transactions inter-chaînes
166
·
--
Article
🔥 NEAR) protocol) 🔥La crypto-monnaie du protocole NEAR Protocol (NEAR) connaît actuellement un élan exceptionnel sur les marchés. Elle a réussi à attirer l’attention des baleines et des traders grâce à une performance solide l’ayant placée parmi les meilleures options alternatives pour les grands réseaux comme Ethereum et Solana.
Dans cet article, nous vous présentons l’analyse économique (fondamentale) ainsi que les motivations techniques sous-jacentes derrière ce récent mouvement haussier.
🔥 NEAR) protocol) 🔥
La crypto-monnaie du protocole NEAR Protocol (NEAR) connaît actuellement un élan exceptionnel sur les marchés. Elle a réussi à attirer l’attention des baleines et des traders grâce à une performance solide l’ayant placée parmi les meilleures options alternatives pour les grands réseaux comme Ethereum et Solana.
Dans cet article, nous vous présentons l’analyse économique (fondamentale) ainsi que les motivations techniques sous-jacentes derrière ce récent mouvement haussier.
Dans cet article, nous vous présentons l’analyse économique (fondamentale) ainsi que les motivations techniques sous-jacentes derrière ce récent mouvement haussier.
205
#NEARRisesNearly80%InAWeek
🚨 Approche seulement et illumine le marché ! 80% en 7 jours… Est-ce que c’est la prochaine vague d’altcoins ?
NEAR est soudain partout.
Le token a bondi d’environ 80% en seulement une semaine, tandis que les NEAR Intents ont propulsé le volume cumulé à environ 29,3 milliards de dollars.
Et il y a plus…
L’infrastructure d’échanges perpétuels en coulisses de NEAR suscite un intérêt croissant, le TVL “secret” dépassant 70 millions de dollars.
Mais la vraie question ?
Est-ce juste une vague haussière pour NEAR — ou un signal que la liquidité et l’appétit pour le risque commencent à se déplacer vers les altcoins ?
Si cet élan se propage, les traders pourraient commencer à surveiller NEAR, ETH, BTC et d’autres principaux altcoins à la recherche de confirmation d’une rotation plus large sur le marché.
Mais après une impulsion de cette ampleur, courir après la bougie peut être dangereux. Les replis ou les rejets restent possibles.
Le breakout de NEAR est en place.
Maintenant, au marché de prouver si l’élan peut continuer.
Suivez-moi s’il vous plaît
#NEARProtocol #NEARIntents #Crypto
$NEAR
{future}(NEARUSDT)
#NEARRisesNearly80%InAWeek
🚨 Approche seulement et illumine le marché ! 80% en 7 jours… Est-ce que c’est la prochaine vague d’altcoins ?
NEAR est soudain partout.
Le token a bondi d’environ 80% en seulement une semaine, tandis que les NEAR Intents ont propulsé le volume cumulé à environ 29,3 milliards de dollars.
Et il y a plus…
L’infrastructure d’échanges perpétuels en coulisses de NEAR suscite un intérêt croissant, le TVL “secret” dépassant 70 millions de dollars.
Mais la vraie question ?
Est-ce juste une vague haussière pour NEAR — ou un signal que la liquidité et l’appétit pour le risque commencent à se déplacer vers les altcoins ?
Si cet élan se propage, les traders pourraient commencer à surveiller NEAR, ETH, BTC et d’autres principaux altcoins à la recherche de confirmation d’une rotation plus large sur le marché.
Mais après une impulsion de cette ampleur, courir après la bougie peut être dangereux. Les replis ou les rejets restent possibles.
Le breakout de NEAR est en place.
Maintenant, au marché de prouver si l’élan peut continuer.
Suivez-moi s’il vous plaît
#NEARProtocol #NEARIntents #Crypto
$NEAR
1
87
Vérifié
#NEARRisesNearly80%InAWeek
🚨 PRÈS D’ÊTRE TOUT JUSTE ALLUMÉ LE MARCHÉ ! 80% EN 7 JOURS… EST-CE LA PROCHAINE VAGUE D’ALTCOINS ?
NEAR est soudainement partout.
Le token a bondi d’environ 80% en seulement une semaine, tandis que NEAR Intents a propulsé le volume cumulé à environ 29,3 MILLIARDS DE $.
Et il y en a plus…
L’infrastructure confidentielle de trading perpétuel de NEAR attire l’attention, avec un TVL confidentiel dépassant 70 M$.
Mais la vraie question ?
Est-ce juste une hausse de NEAR — ou un signal que la liquidité et l’appétit pour le risque commencent à se tourner vers les altcoins ?
Si cette dynamique se propage, les traders pourraient commencer à surveiller NEAR, ETH, BTC et d’autres grands altcoins pour confirmer une rotation plus large du marché.
Mais après un mouvement explosif comme celui-ci, poursuivre la bougie peut être dangereux. Une correction ou un rejet reste possible.
Le breakout de NEAR est là.
Maintenant, le marché doit prouver si l’élan peut continuer.
#NEARProtocol #NEARIntents #Crypto
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#NEARRisesNearly80%InAWeek
🚨 PRÈS D’ÊTRE TOUT JUSTE ALLUMÉ LE MARCHÉ ! 80% EN 7 JOURS… EST-CE LA PROCHAINE VAGUE D’ALTCOINS ?
NEAR est soudainement partout.
Le token a bondi d’environ 80% en seulement une semaine, tandis que NEAR Intents a propulsé le volume cumulé à environ 29,3 MILLIARDS DE $.
Et il y en a plus…
L’infrastructure confidentielle de trading perpétuel de NEAR attire l’attention, avec un TVL confidentiel dépassant 70 M$.
Mais la vraie question ?
Est-ce juste une hausse de NEAR — ou un signal que la liquidité et l’appétit pour le risque commencent à se tourner vers les altcoins ?
Si cette dynamique se propage, les traders pourraient commencer à surveiller NEAR, ETH, BTC et d’autres grands altcoins pour confirmer une rotation plus large du marché.
Mais après un mouvement explosif comme celui-ci, poursuivre la bougie peut être dangereux. Une correction ou un rejet reste possible.
Le breakout de NEAR est là.
Maintenant, le marché doit prouver si l’élan peut continuer.
#NEARProtocol #NEARIntents #Crypto
$NEAR
$BTC
$ETH
1
175
·
--
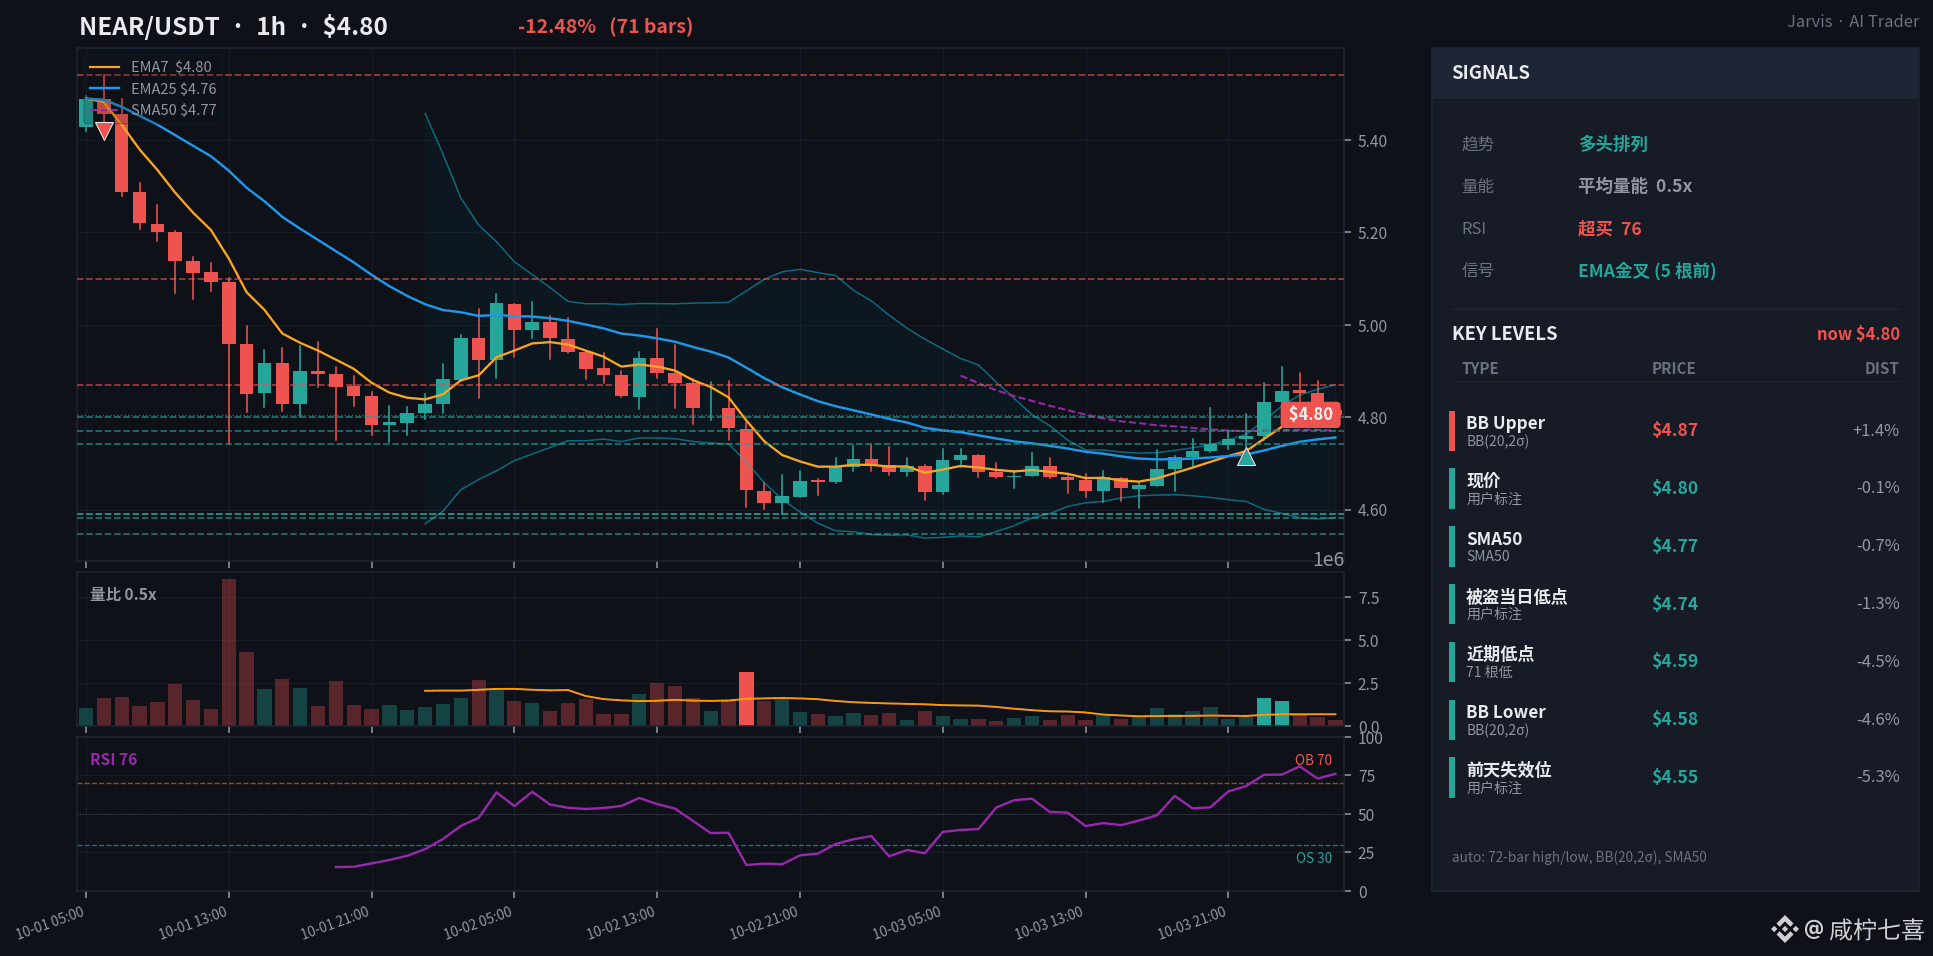
Le jour même où le hacker a remboursé l’argent intégralement, le $NEAR est au contraire tombé à son plus bas niveau depuis l’incident : 4,59.
Vérifions les heures : vers 14 h 30 UTC le 2 octobre, Illia a déclaré que les 3,8 millions de dollars dérobés avaient été entièrement récupérés. Avant l’annonce, il tournait autour de 4,87, puis en l’espace de quelques heures, il a continué tout du long jusqu’à 4,59, ce qui est même inférieur au plus bas de la bougie du piratage (4,742) de 3 %.
Il y a deux jours, j’avais écrit : « la mauvaise nouvelle volée a été digérée par une seule bougie ». J’ai eu tort, elle a été digérée… puis le prix est encore descendu d’un cran ; à peine à moins de 1 % du niveau invalide que je lui avais donné à l’époque : 4,548.
Donc maintenant, je n’attribue pas trop cette vague de baisse au hacker. La mauvaise nouvelle ne peut pas faire chuter grand-chose, et la bonne nouvelle ne peut pas non plus vraiment remonter le prix. Ça ressemble plutôt à : après une hausse de plus de 150 % en trois mois, les prises de profits cherchent un prétexte pour sortir. Ce matin, le rebond est monté jusqu’à 4,908, mais le volume sur cette heure-là représente moins d’un cinquième de celui de la première heure au moment de l’incident.
Pas besoin d’être pressé si vous voulez acheter. 4,59 est le plus bas de cette séquence : s’il le casse, le 4,548 d’il y a deux jours ne tiendra probablement pas non plus.
À l’inverse, s’il repasse au-dessus de 5,10 avec du volume (le niveau d’avant le piratage), cela signifiera que ce repli n’était qu’un bruit — et là, j’aurais eu tort de l’interpréter.
#NEAR #NEARIntents
566
·
--
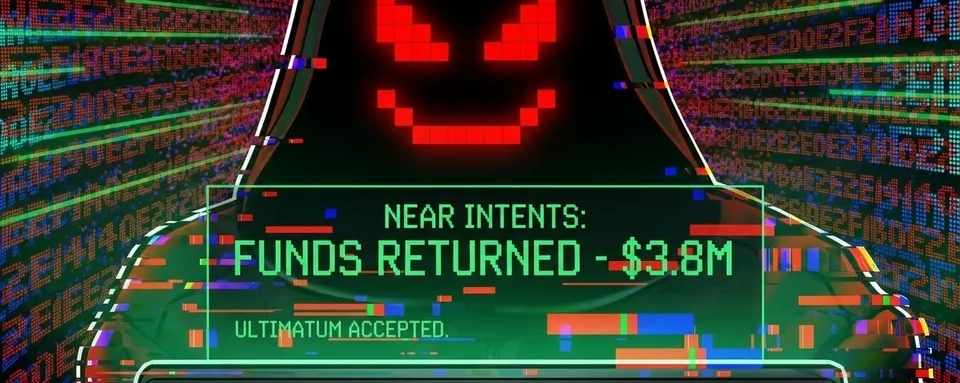
💥 NEAR INTENTS RÉCUPÈRE 3,8 MILLIONS DE DOLLARS APRÈS AVOIR LANCÉ UN ULTIMATUM DE 48 HEURES AU PIRATE
NEAR Intents a récupéré la totalité des 3,8 millions de dollars dérobés lors d’une exploitation de faille, un jour seulement après avoir déclaré publiquement à l’attaquant : « Nous vous avons identifié, monsieur. »
Le service d’échange inter-chaînes avait donné 48 heures à l’auteur de l’exploitation pour restituer les fonds, dans le cadre d’une démarche de divulgation responsable. L’attaquant a finalement renvoyé la totalité de la somme, et Alex Shevchenko, directeur général de NEAR Intents, a déclaré que l’enquête était en voie de clôture.
L’exploitation de la faille provenait d’un bogue touchant l’infrastructure de dépôt et de retrait Omni de NEAR Intents, ainsi que son principal contrat intelligent. L’équipe s’était déjà engagée à indemniser intégralement les utilisateurs concernés et avait signalé l’incident aux forces de l’ordre.
Un message sur la blockchain attribué à l’auteur de l’exploitation reconnaissait les faits et encourageait les autres à recourir plutôt aux programmes de récompense pour la découverte de bogues.
#Near #NearIntents #CryptoSecurity #DeFi
#ThuyBNB
162

Le protocole d’interopérabilité NEAR Intents a récupéré 100 % des 3,8 millions de dollars US qui avaient été dérobés lors d’un piratage de son infrastructure. Après le piratage, le directeur général de NEAR Intents, Alex Shevchenko, a annoncé publiquement qu’ils avaient identifié l’auteur. L’équipe lui a accordé un délai de 48 heures pour restituer les fonds avant de faire évoluer formellement les actions en justice.
Le pirate, sous la pression, a cédé et a reversé les fonds. L’équipe de récupération a reçu des actifs équivalents à plus de 34 BTC et le solde sous d’autres crypto-monnaies. Le responsable a joint un message dans la transaction finale disant : « Nous avons rendu tous les fonds, nous nous sommes trompés ». Après avoir corrigé la faille de sécurité et surmonté l’interruption temporaire, l’infrastructure cross-chain et les services associés ont repris leur fonctionnement progressivement.
#Near #NEAR🚀🚀🚀 #HackerAlert #NearIntents #On-chain $NEAR
Alexander Guevara
·
--
NEAR Intents récupère la totalité des 3,8 millions de dollars dérobés après l’ultimatum au
attaquant
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
NEAR Intents a indiqué avoir récupéré environ 3,8 millions de dollars dérobés lors d’une faille de sécurité survenue jeudi.
Cointelegraph a informé vendredi que NEAR Intents avait identifié la personne responsable de la faille de sécurité et lui avait accordé 48 heures pour restituer les fonds dans le cadre d’une « divulgation responsable ».
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
NEAR Intents a indiqué avoir récupéré environ 3,8 millions de dollars dérobés lors d’une faille de sécurité survenue jeudi.
Cointelegraph a informé vendredi que NEAR Intents avait identifié la personne responsable de la faille de sécurité et lui avait accordé 48 heures pour restituer les fonds dans le cadre d’une « divulgation responsable ».
93
Article
NEAR Intents récupère la totalité des 3,8 millions de dollars dérobés après l’ultimatum auattaquant
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
NEAR Intents a indiqué avoir récupéré environ 3,8 millions de dollars dérobés lors d’une faille de sécurité survenue jeudi.
Cointelegraph a informé vendredi que NEAR Intents avait identifié la personne responsable de la faille de sécurité et lui avait accordé 48 heures pour restituer les fonds dans le cadre d’une « divulgation responsable ».
NEAR Intents récupère la totalité des 3,8 millions de dollars dérobés après l’ultimatum au
attaquant
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
NEAR Intents a indiqué avoir récupéré environ 3,8 millions de dollars dérobés lors d’une faille de sécurité survenue jeudi.
Cointelegraph a informé vendredi que NEAR Intents avait identifié la personne responsable de la faille de sécurité et lui avait accordé 48 heures pour restituer les fonds dans le cadre d’une « divulgation responsable ».
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
L’attaquant a restitué l’intégralité de la somme à NEAR Intents après avoir été identifié et avoir reçu 48 heures pour répondre.
NEAR Intents a indiqué avoir récupéré environ 3,8 millions de dollars dérobés lors d’une faille de sécurité survenue jeudi.
Cointelegraph a informé vendredi que NEAR Intents avait identifié la personne responsable de la faille de sécurité et lui avait accordé 48 heures pour restituer les fonds dans le cadre d’une « divulgation responsable ».
1
67
·
--
Haussier
#NEARIntentsRecovers$3.8MAfterAttack
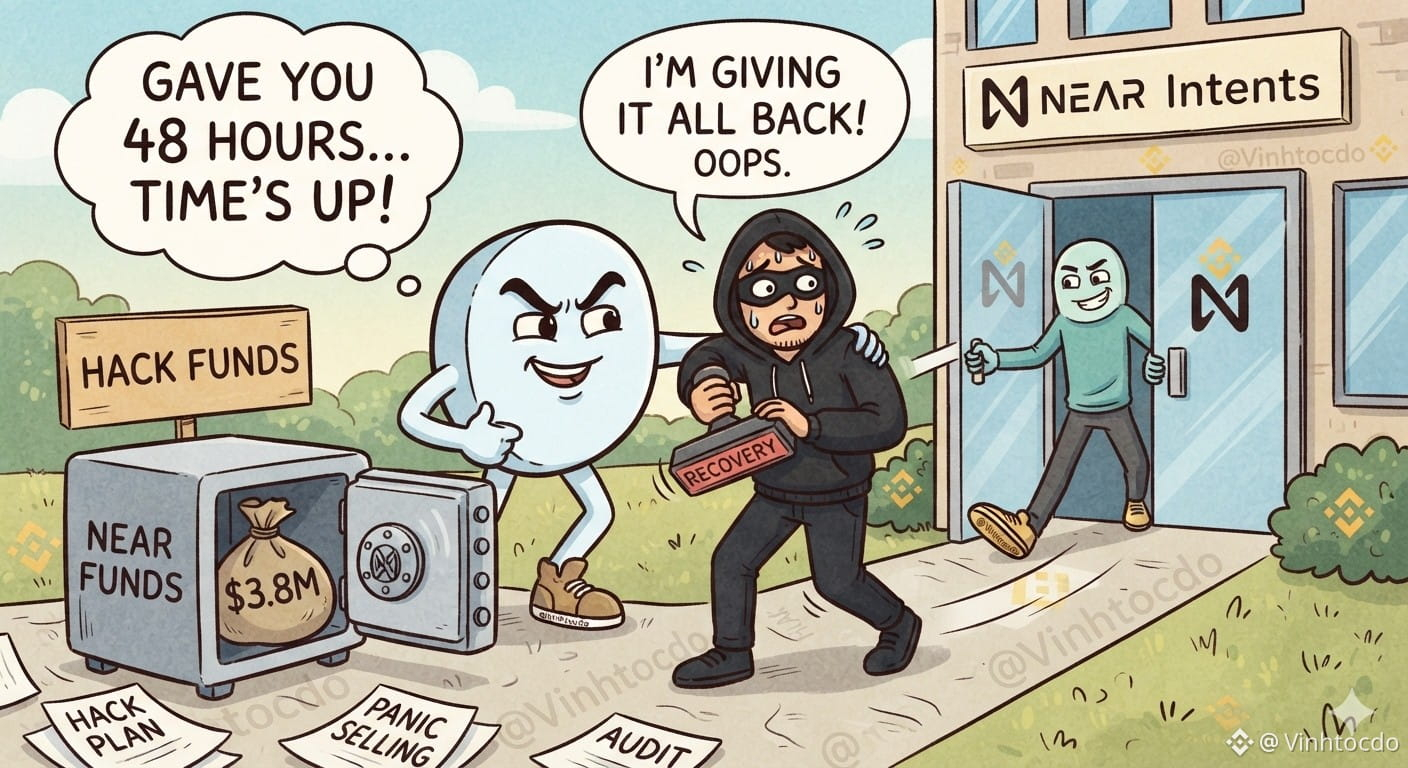
Bonne nouvelle pour la communauté NEAR ! 🚀 Les NEAR Intents ont donné au pirate un ultimatum de 48 heures, et voilà—3,8 M$ sont entièrement récupérés ! Apparemment, un délai strict fonctionne mieux qu’un audit de blockchain. 🧠
Que devraient faire les traders maintenant ?
😮💨 Respirez. Vos fonds sont en sécurité.
📉 Arrêtez de vendre dans la panique.
📊 Surveillez les graphiques, car NEAR montre une vraie puissance de développement !
FAITES VOS RECHERCHES (DYOR) ! Ceci n’est pas un conseil financier. 🛑
Soutenez-moi en cliquant sur les boutons de trading ci-dessous ! 👇
💰 Rejoignez Binance avec mon code VINHTOCDO ou lien : [binance.com](https://www.binance.com/register?ref=VINHTOCDO)
#NEARIntents #CryptoNews #NEARProtocol #Web3 #Sécurité #VINHTOCDO
Cliquez ci-dessous pour trader $NEAR
{future}(NEARUSDT)
, $BTC
{future}(BTCUSDT)
, $ETH
{future}(ETHUSDT)
#NEARIntentsRecovers$3.8MAfterAttack
Bonne nouvelle pour la communauté NEAR ! 🚀 Les NEAR Intents ont donné au pirate un ultimatum de 48 heures, et voilà—3,8 M$ sont entièrement récupérés ! Apparemment, un délai strict fonctionne mieux qu’un audit de blockchain. 🧠
Que devraient faire les traders maintenant ?
😮💨 Respirez. Vos fonds sont en sécurité.
📉 Arrêtez de vendre dans la panique.
📊 Surveillez les graphiques, car NEAR montre une vraie puissance de développement !
FAITES VOS RECHERCHES (DYOR) ! Ceci n’est pas un conseil financier. 🛑
Soutenez-moi en cliquant sur les boutons de trading ci-dessous ! 👇
💰 Rejoignez Binance avec mon code VINHTOCDO ou lien : binance.com
#NEARIntents #CryptoNews #NEARProtocol #Web3 #Sécurité #VINHTOCDO
Cliquez ci-dessous pour trader $NEAR
, $BTC
, $ETH
2
100

·
--
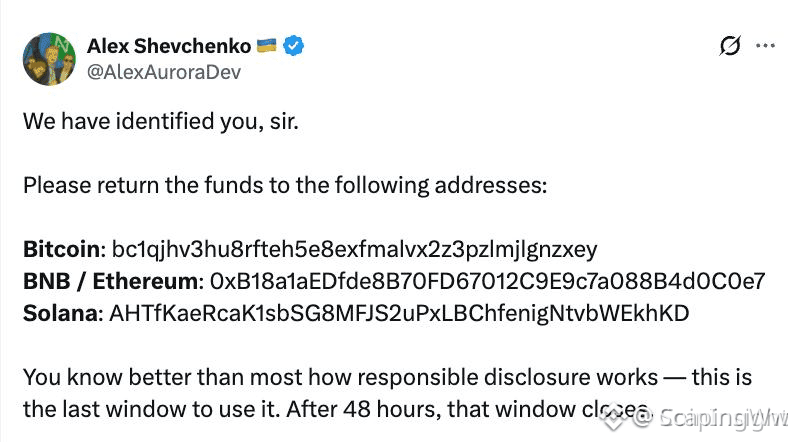
🚨 $NEAR INTENTS TRACE UN HACKER AVEC 3,8 M$ ET UN ULTIMATUM DE 48 HEURES ! ⏳
Près d’Intents vient de démasquer l’exploitant derrière la récente ponction de trésorerie de 3,8 M$, en imposant un délai strict de 48 heures pour rendre les fonds. 🔍 L’intelligence de suivi on-chain devient d’une précision redoutable, laissant aucun recoin sombre aux acteurs malveillants pour blanchir le capital volé. 🏦
Cette opération de traçage rapide restaure une confiance massive au sein de l’écosystème alors que l’exécution de l’équipe prouve son niveau au plus fort de la pression. ⚡ Si les fonds sont récupérés avec succès, attendez-vous à un retournement rapide de la tendance, car l’incertitude liée à la pression financière se dissipe. 💬 Le hacker va-t-il obéir à temps ou risque-t-il une riposte juridique totale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #NEAR #NEARIntents #CryptoSecurity #DeFi #Web3
⚡ 👁️
40
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#ADAGains10%Above$0.27
681 vues
40 mentions
2
#ETHUp70%InQ3ButLiquidityFalls
10,022 vues
225 mentions
3
#EthStakingExitQueueHits2026High
4,056 vues
253 mentions
4
#FedOctoberHoldOdds82.3%
6,712 vues
244 mentions
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
40,581 vues
665 mentions
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
293 vues
16 mentions
7
#DriftHackVictimsBeginClaims
118,170 vues
1,310 mentions
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
10,359 vues
122 mentions
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
37,769 vues
234 mentions
10
#EthereumValidatorExitQueueJumps392%
252,102 vues
2,242 mentions